- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


Instanță dedicată-Conectare virtuală
 În acest articol
 Feedback?
Virtual Connect este o opțiune suplimentară suplimentară pentru conectivitatea cloud la instanța dedicată Webex Calling. Virtual Connect permite clienților să-și extindă în siguranță rețeaua privată prin internet folosind tuneluri VPN punct-la-punct IP. Aici discutăm despre comandă, activare și configurare pentru Virtual Connect.
Introducere
Virtual Connect este o opțiune suplimentară suplimentară pentru conectivitatea cloud la instanța dedicată pentru Webex Calling (instanță dedicată). Virtual Connect permite clienților să-și extindă în siguranță rețeaua privată prin internet folosind tuneluri VPN punct-la-punct IP. Această opțiune de conectivitate oferă o stabilire rapidă a conexiunii la rețeaua privată prin utilizarea echipamentului clientului existent (CPE) și a conectivității la internet.
Cisco găzduiește, gestionează și asigură tuneluri VPN IP redundante și accesul la Internet necesar în regiunea centrelor de date Cisco Dedicated Instance în care este necesar serviciul. În mod similar, Administratorul este responsabil pentru serviciile CPE și Internet corespunzătoare, care sunt necesare pentru stabilirea Virtual Connect.
Fiecare comandă de conectare virtuală într-o anumită regiune de instanță dedicată ar include două tuneluri generice de încapsulare de rutare (GRE) protejate prin criptare IPsec (GRE over IPsec), câte unul către fiecare centru de date Cisco din regiunea selectată.
Virtual Connect are o limită de lățime de bandă de 250 Mbps pe tunel și este recomandat pentru implementări mai mici. Deoarece sunt utilizate două tuneluri VPN punct-la-punct, tot traficul către cloud trebuie să treacă prin CPE principal al clientului și, prin urmare, este posibil să nu fie potrivit acolo unde există o mulțime de site-uri la distanță. Pentru alte opțiuni alternative de peering, consultați Cloud Connectivity.
Înainte de a trimite cererea de peering pentru Virtual Connect, asigurați-vă că serviciul de instanță dedicată este activat în regiunea respectivă.
Cerințe preliminare
Condițiile preliminare pentru stabilirea Virtual Connect includ:
-
Clientul furnizează
-
Conexiune la Internet cu suficientă lățime de bandă disponibilă pentru a sprijini implementarea
-
Adresă IP publică (e) pentru două tuneluri IPsec
-
Adresele IP GRE de transport din partea clientului pentru cele două tuneluri GRE
-
-
Partener și Client
-
Lucrați împreună pentru a evalua cerințele de lățime de bandă
-
Asigurați-vă că dispozitivul (dispozitivele) de rețea acceptă rutarea Border Gateway Protocol (BGP) și proiectarea unui tunel GRE peste IPsec
-
-
Partenerul sau clientul furnizează
-
Echipa de rețea cu cunoștințe despre tehnologiile de tunel VPN site-to-site
-
Echipa de rețea cu cunoștințe despre BGP, eBGP și principiile generale de rutare
-
-
Cisco
-
Cisco a atribuit numere de sistem autonome private (ASN) și adresare IP tranzitorie pentru interfețele tunelului GRE
-
Cisco a atribuit o rețea publică, dar nu rutabilă pe Internet Clasa C (/24), pentru adresarea Cloud de instanță dedicată
-
Dacă un client are doar 1 dispozitiv CPE, atunci cele 2 tuneluri către centrele de date Cisco (DC1 și DC2) din fiecare regiune vor proveni de la acel dispozitiv CPE. Clientul are, de asemenea, o opțiune pentru 2 dispozitive CPE, apoi fiecare dispozitiv CPE ar trebui să se conecteze la un tunel numai către centrele de date Cisco (DC1 și DC2) din fiecare regiune. Redundanța suplimentară poate fi obținută prin terminarea fiecărui tunel într-un amplasament/locație fizică separată din infrastructura Clientului.
Detalii tehnice
Model de implementare
Virtual Connect utilizează o arhitectură headend cu două niveluri, în care rutarea și planurile de control GRE sunt furnizate de un dispozitiv, iar planul de control IPsec este furnizat de altul.
După finalizarea conectivității Virtual Connect, vor fi create două tuneluri GRE peste IPsec între rețeaua de întreprindere a Clientului și centrele de date Cisco pentru instanță dedicată. Unul pentru fiecare centru de date redundant din regiunea respectivă. Elementele suplimentare de rețea necesare pentru peering sunt schimbate de către Par tener sau Client către Cisco prin intermediul formularului de activare Control Hub Virtual Connect.
Figura de mai jos prezintă exemplul modelului de implementare a conexiunii virtuale pentru opțiunea 2-concentrator din partea clientului.
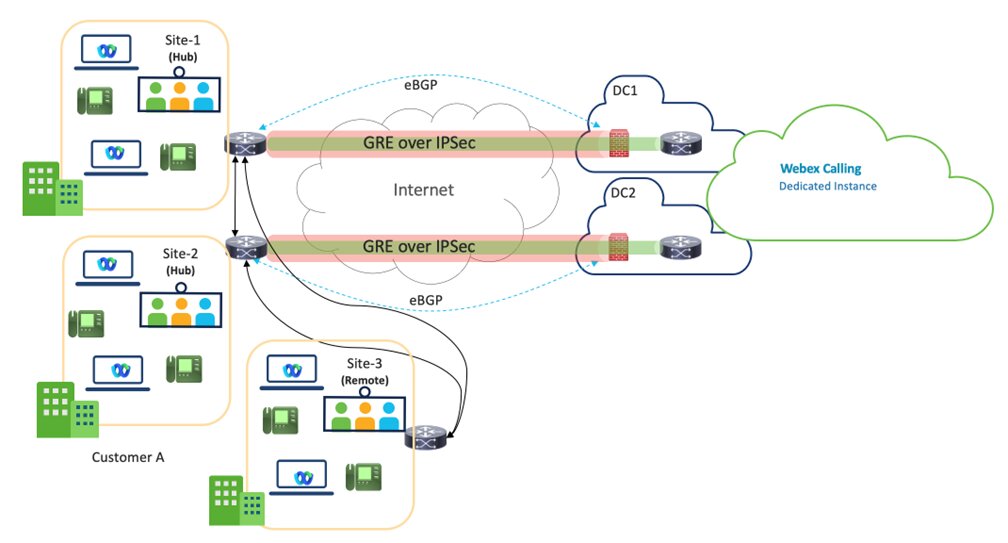
Virtual Connect - VPN este un design Hub, în care site-urile Hub ale clientului sunt conectate la DC1 și DC2 ale centrelor de date ale instanței dedicate într-o anumită regiune.
Două site-uri Hub sunt recomandate pentru o mai bună redundanță, dar un site One Hub cu două tuneluri este, de asemenea, un model de implementare acceptat.
Lățimea de bandă pe tunel este limitată la 250 Mbps. Pentru a asigura un failover eficient, traficul combinat în ambele tuneluri nu trebuie să depășească 250 Mbps, deoarece tot traficul va fi direcționat printr-un singur tunel în cazul unei defecțiuni.
Site-urile la distanță ale Clientului din aceeași regiune ar trebui să se conecteze înapoi la site-urile Hub prin WAN al Clientului și nu este responsabilitatea Cisco pentru conectivitatea respectivă.
Se așteaptă ca partenerii să colaboreze îndeaproape cu Clienții, asigurându-se că este aleasă cea mai optimă cale pentru regiunea de servicii Virtual Connect.
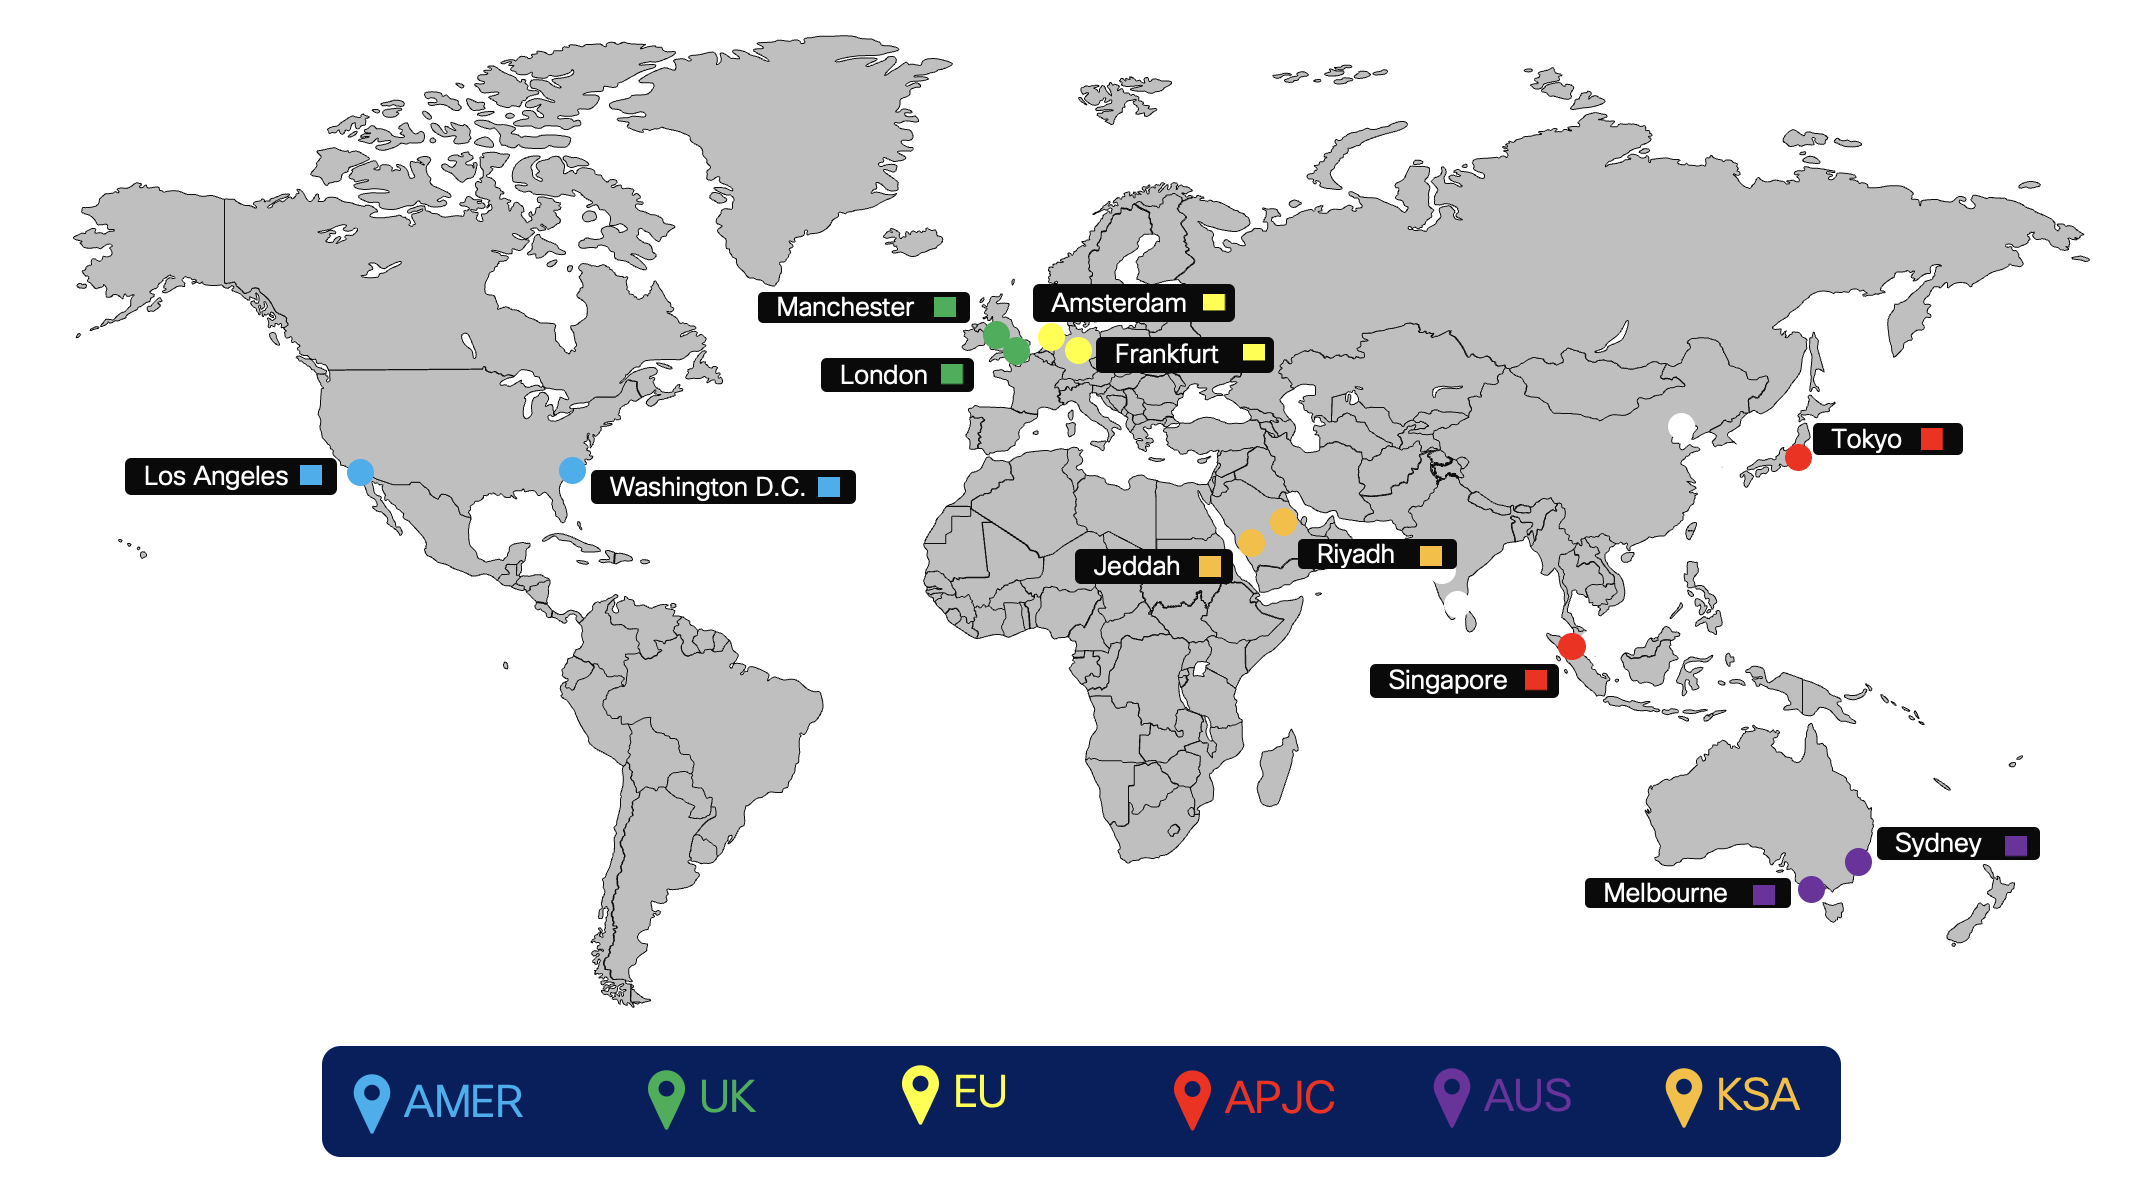
Figura de mai jos prezintă regiunile de coeziune pentru conectivitate cloud pentru instanță dedicată.
Rutare
Routing for Virtual Connect add-on este implementat folosind BGP extern (eBGP) între instanța dedicată și echipamentul clientului (CPE). Cisco va face publicitate rețelei respective pentru fiecare curent continuu redundant dintr-o regiune către CPE al Clientului, iar CPE trebuie să facă publicitate unei rute implicite către Cisco.
-
Cisco întreține și atribuie
-
Adresare IP a interfeței tunelului (legătură tranzitorie pentru rutare) Cisco atribuie dintr-un spațiu de adrese partajat desemnat (rutabil nepublic)
-
Adresa de desitinare a transportului tunelului (partea Cisco)
-
Numere de sistem autonom privat (ASN) pentru configurarea rutării BGP a clientului
-
Cisco atribuie din gama de utilizare privată desemnată: 64512 până la 65534
-
-
-
EBGP utilizat pentru schimbul de rute între instanța dedicată și CPE
-
Cisco va împărți rețeaua /24 atribuită în 2/25 una pentru fiecare DC din regiunea respectivă
-
În Virtual Connect fiecare rețea /25 este anunțată înapoi la CPE de către Cisco prin tunelurile VPN punct-la-punct respective (legătură tranzitorie)
-
CPE trebuie să fie configurat cu vecinii EBGP corespunzători. Dacă utilizați un CPE, vor fi utilizați doi vecini eBGP, unul indicând fiecare tunel la distanță. Dacă utilizați două CPE, atunci fiecare CPE va avea un vecin eBGP care se referă la singurul tunel la distanță pentru CPE.
-
Partea Cisco a fiecărui tunel GRE (IP de interfață tunel) este configurată ca vecin BGP pe CPE
-
CPE este obligat să promoveze o rută implicită peste fiecare tunel
-
CPE răspunde pentru redistribuirea, după cum este necesar, a rutelor învățate în cadrul rețelei de întreprinderi a clientului.
-
-
În condiții de defecțiune a legăturii fără defecțiune, un singur CPE va avea două tuneluri active/active. Pentru două noduri CPE, fiecare CPE va avea un tunel activ și ambele noduri CPE ar trebui să fie active și să treacă trafic. În scenariul fără eșec, traficul trebuie împărțit în două tuneluri care merg către destinațiile corecte /25, dacă unul dintre tuneluri coboară, tunelul rămas poate transporta traficul pentru ambele. Într-un astfel de scenariu de eșec, atunci când rețeaua /25 este întreruptă, atunci rețeaua /24 este utilizată ca rută de rezervă. Cisco va trimite traficul clienților prin WAN intern către DC care a pierdut conectivitatea.
Fluxul de trafic de conectare virtuală
Fluxul de trafic atunci când ambele tuneluri sunt ridicate
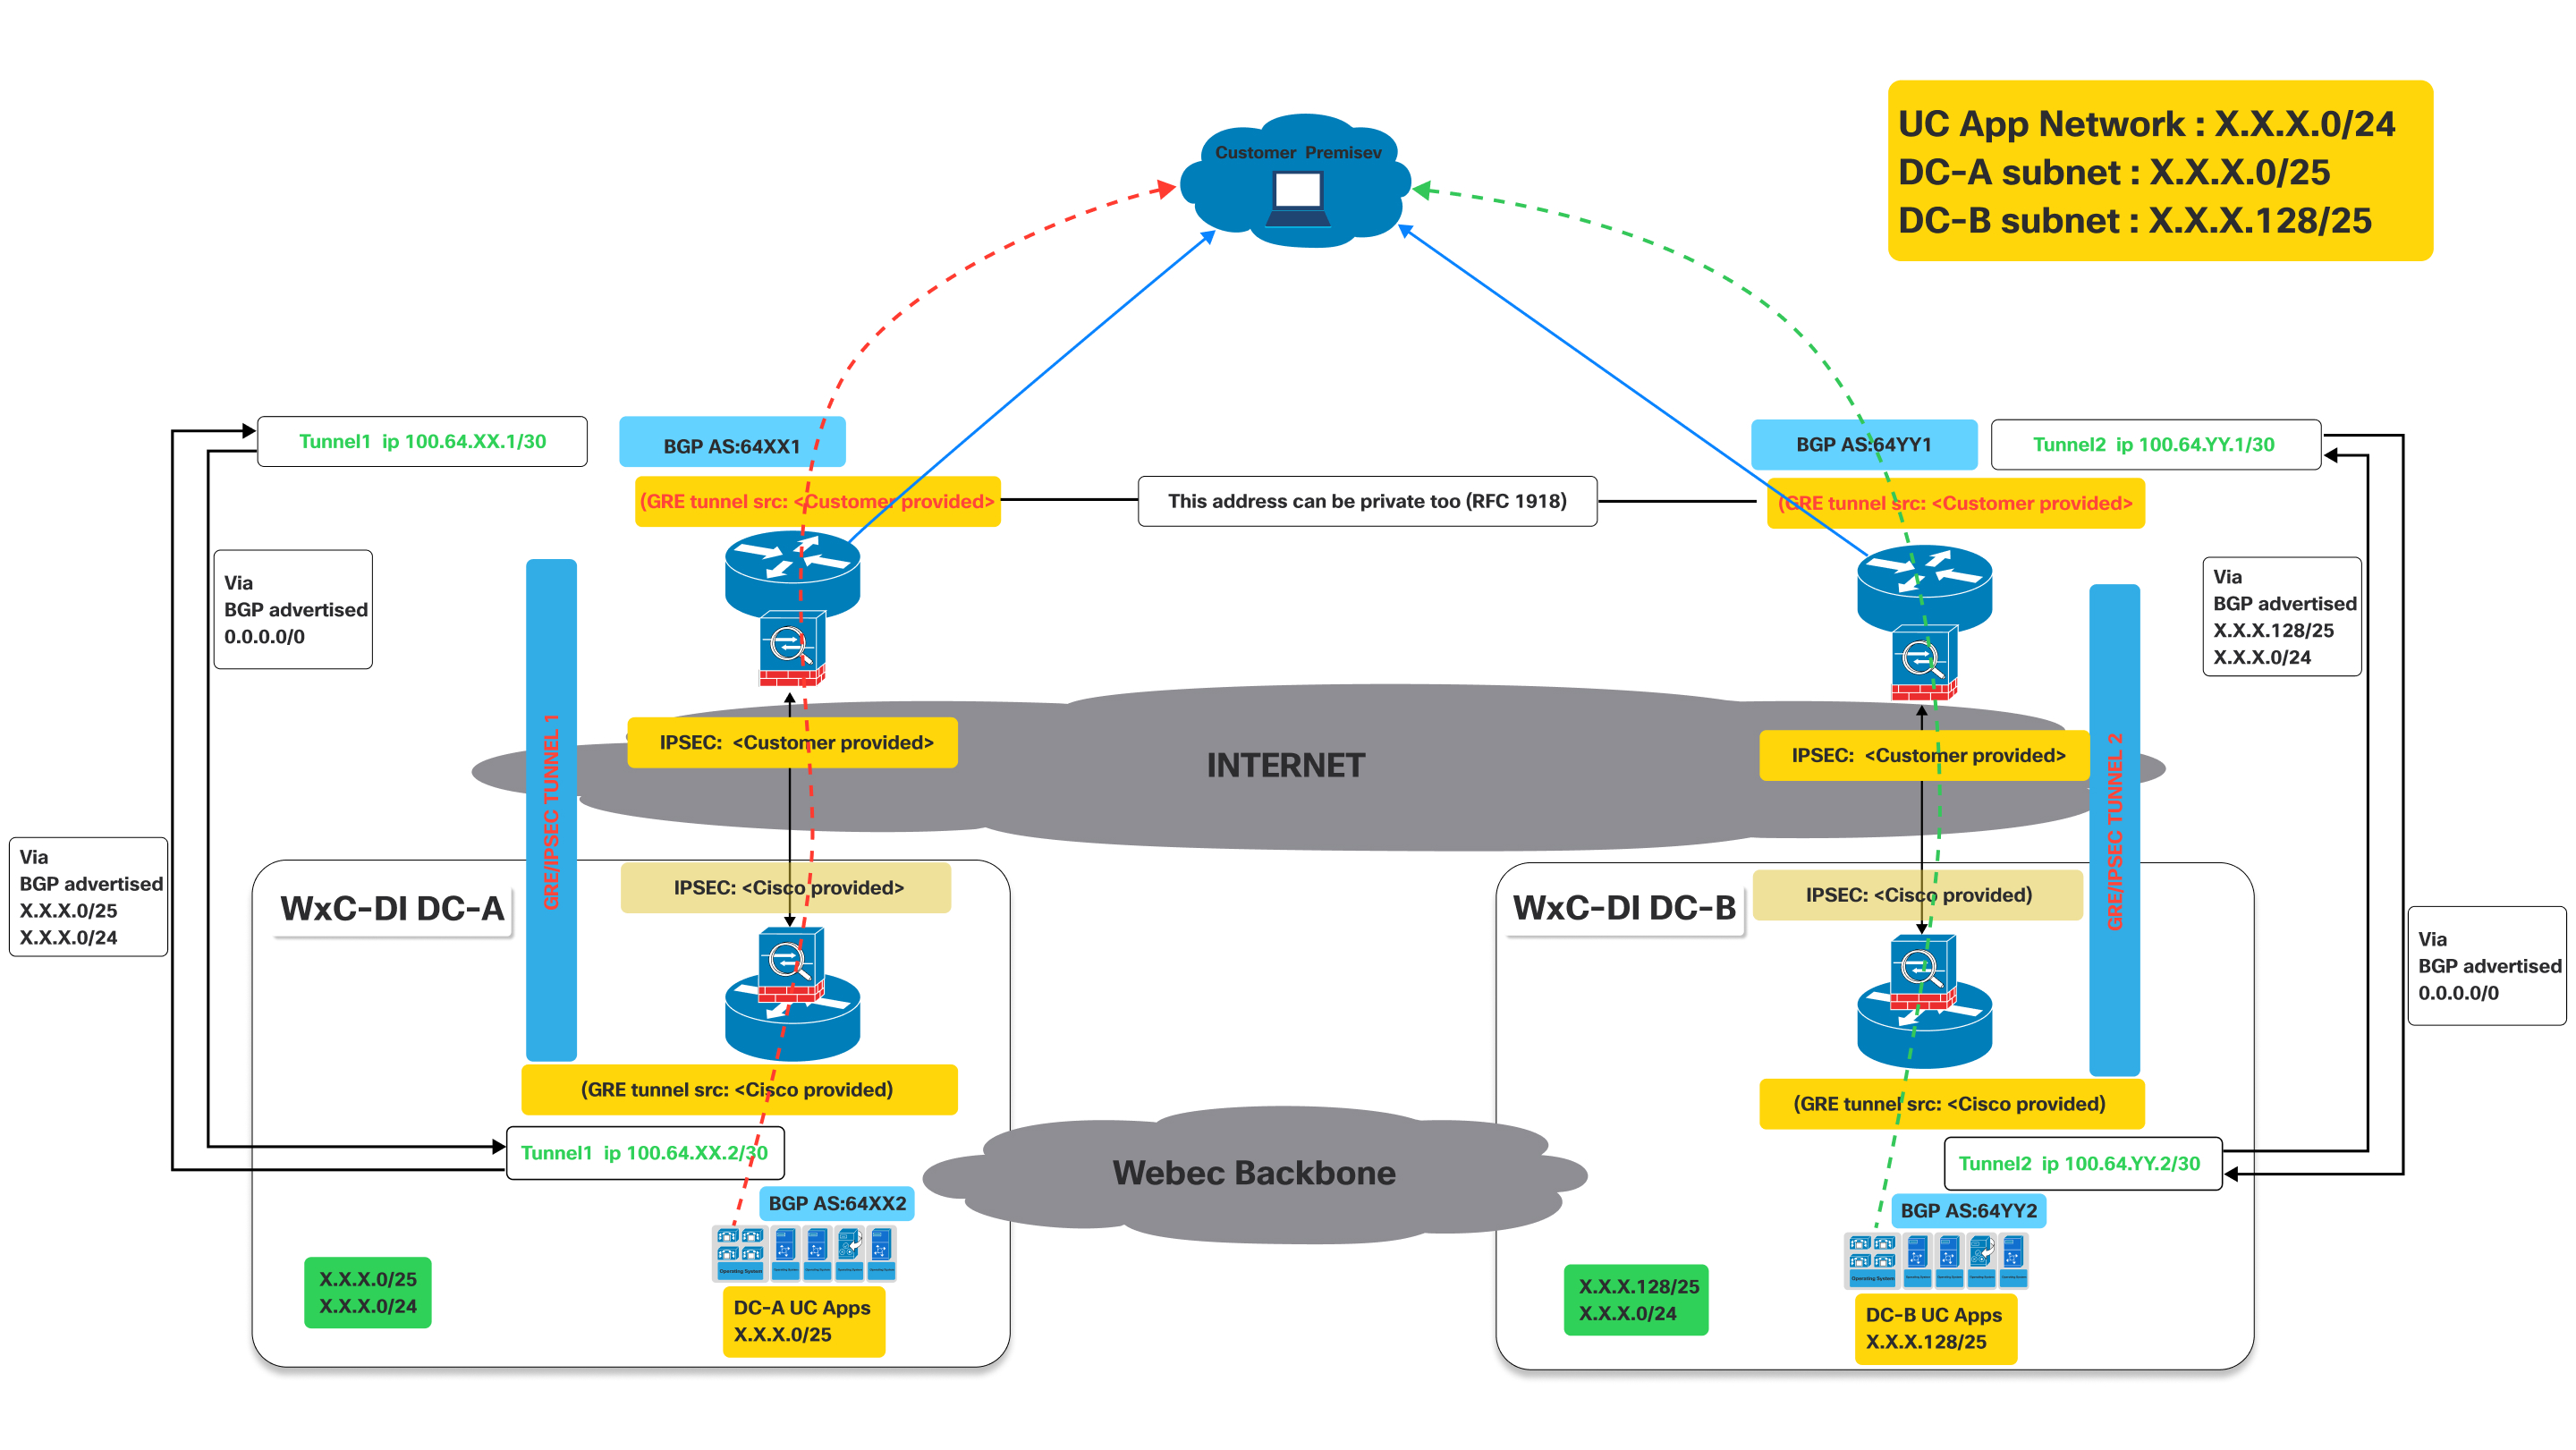
Această imagine ilustrează o arhitectură de rețea Virtual Connect, detaliind fluxul de trafic atunci când atât tunelurile primare, cât și cele secundare sunt operaționale.
Acesta reprezintă un model de conectivitate activă pentru ca un client să acceseze aplicațiile UC găzduite în centrele de date Cisco, utilizând tuneluri GRE/IPSEC duale prin internet cu BGP pentru schimbul de rute.
Definiţii:
- Premisa clientului:
- Aceasta reprezintă rețeaua clientului la fața locului, unde se află utilizatorii și dispozitivele acestora (de exemplu, telefoane IP, computere care rulează clienți UC).
- Traficul care provine de aici trebuie să ajungă la aplicațiile UC găzduite în centrele de date Cisco.
- Cisco Webex CallingCentre de date pentru instanță dedicată (instanță dedicată) (WXC-Di DC-
A și WXC-Di DC-B):
- Acestea sunt centrele de date Cisco care găzduiesc aplicațiile UC.
- DC-A și DC-B sunt distincte din punct de vedere geografic, oferind redundanță.
- Fiecare centru de date are propria subrețea pentru aplicații UC:
- Subrețea DC-A: X.X.X.0/25
- Subrețea DC-B: X.X.X.128/25
- Tuneluri GRE/IPsec (Tunelul 1 și Tunelul 2):
- Acestea sunt conexiunile securizate și criptate între sediul clientului și centrul de date Cisco prin intermediul internetului public.
- GRE (Generic Routing Encapsulation): Acest protocol este utilizat pentru a încapsula diferite protocoale de nivel de rețea în interiorul legăturilor virtuale punct-la-punct. Permite protocoalelor de rutare precum BGP să funcționeze peste tunel.
- IPsec (Internet Protocol Security): Această suită de protocoale oferă servicii de securitate criptografică (autentificare, integritate, confidențialitate) pentru comunicațiile IP . Acesta criptează traficul gre-încapsulat, asigurând transmiterea securizată a datelor pe Internet.
- Protocolul portalului de frontieră (BGP):
- BGP este protocolul de rutare utilizat pentru schimbul de informații de rutare între sediul clientului și cent rele de date Cisco.
După cum se arată în diagrama de mai sus, dispozitivele instalate la sediul clientului trebuie să stabilească două tuneluri GRE/IPSEC.
Convențiile de denumire utilizate mai jos cu XX/YY, DC-A DC-B sunt generice pentru toate regiunile în care este oferită instanță dedicată. Aceste valori vor fi unice pentru fiecare regiune și valorile reale pentru fiecare regiune. Valorile specifice sunt furnizate în timpul activării conexiunii virtuale.
Pe partea Cisco, tunelurile IPsec și GRE vor fi terminate pe diferite dispozitive. Deci, clientul trebuie să se asigure că a configurat IP-urile de destinație IPsec și de destinație GRE pe dispozitive în consecință. Clienții pot utiliza același IP pentru GRE și IPSEC dacă este acceptat pe dispozitivele lor. Consultați diagrama de mai sus. Valorile legate de IP sunt furnizate în timpul activării conexiunii virtuale pe portal.
- Tunelul 1: Conectează sediul clientului la „instanță dedicată DC-A” (Data Center A) prin Internet. Acest tunel utilizează BGP AS: 64XX1 pe partea clientului și BGP AS: 64XX2 pe partea DC-A pentru instanța dedicată. Configurațiile sursei de tunel IPSEC și GRE sunt împărțite între detaliile furnizate de client și cele furnizate de Cisco.
- Tunelul 2: Conectează sediul clientului la „instanță dedicată DC-B” (Data Center B) prin Internet. Acest tunel utilizează BGP AS: 64YY1 pe partea clientului și BGP AS: 64YY2 pe partea DC-B pentru instanța dedicată. La fel ca Tunelul 1, configurațiile surselor de tunel IPSEC și GRE sunt partajate între client și Cisco.
În BGP AS: 64XX și BGP AS: 64YY, XX și YY sunt specifice unei anumite regiuni.
Odată ce tunelurile GRE/IPSEC sunt stabilite către centrele de date Webex Calling cu instanță dedicată (A și B), clientul ar trebui să primească următoarele rute anunțate de la Cisco în timpul sesiunilor BGP corespunzătoare.
- Pentru DC-A: Rutele anunțate de Cisco vor fi X.X.0/25 și X.X.0/24. Opțional, dacă IaaS este solicitat și configurat pentru rutele clienților, YY.Y.0/25 și YY.Y.0/24 vor fi anunțate de Cisco.
- Pentru DC-B: Rutele anunțate de Cisco vor fi X.X.128/25 și X.X.X.0/24. Opțional, dacă IaaS este solicitat și configurat pentru rutele clienților, YY.Y.128/25 și YY.Y.0/24 vor fi anunțate de Cisco .
- Clientul trebuie să facă publicitate rutei 0.0.0./0 către Cisco prin ambele conexiuni (tuneluri)
- Clientul trebuie să urmeze cele mai lungi rute cu prefix (/25) pentru a trimite trafic către Cisco prin tunelurile respective atunci când ambele tuneluri sunt în funcțiune.
- Cisco va returna traficul prin aceleași tuneluri pentru a menține traficul simetric.
Fluxul de trafic:
- Traficul destinat aplicațiilor „DC-A UC Apps” (X.X.0/25) de la sediul clientului curge prin Tunelul 1.
- Traficul destinat aplicațiilor „DC-B UC Apps” (X.X.128/25) de la sediul clientului curge prin Tunelul 2.
Scenariu de eșec: fluxul de trafic atunci când unul dintre tuneluri este în funcțiune
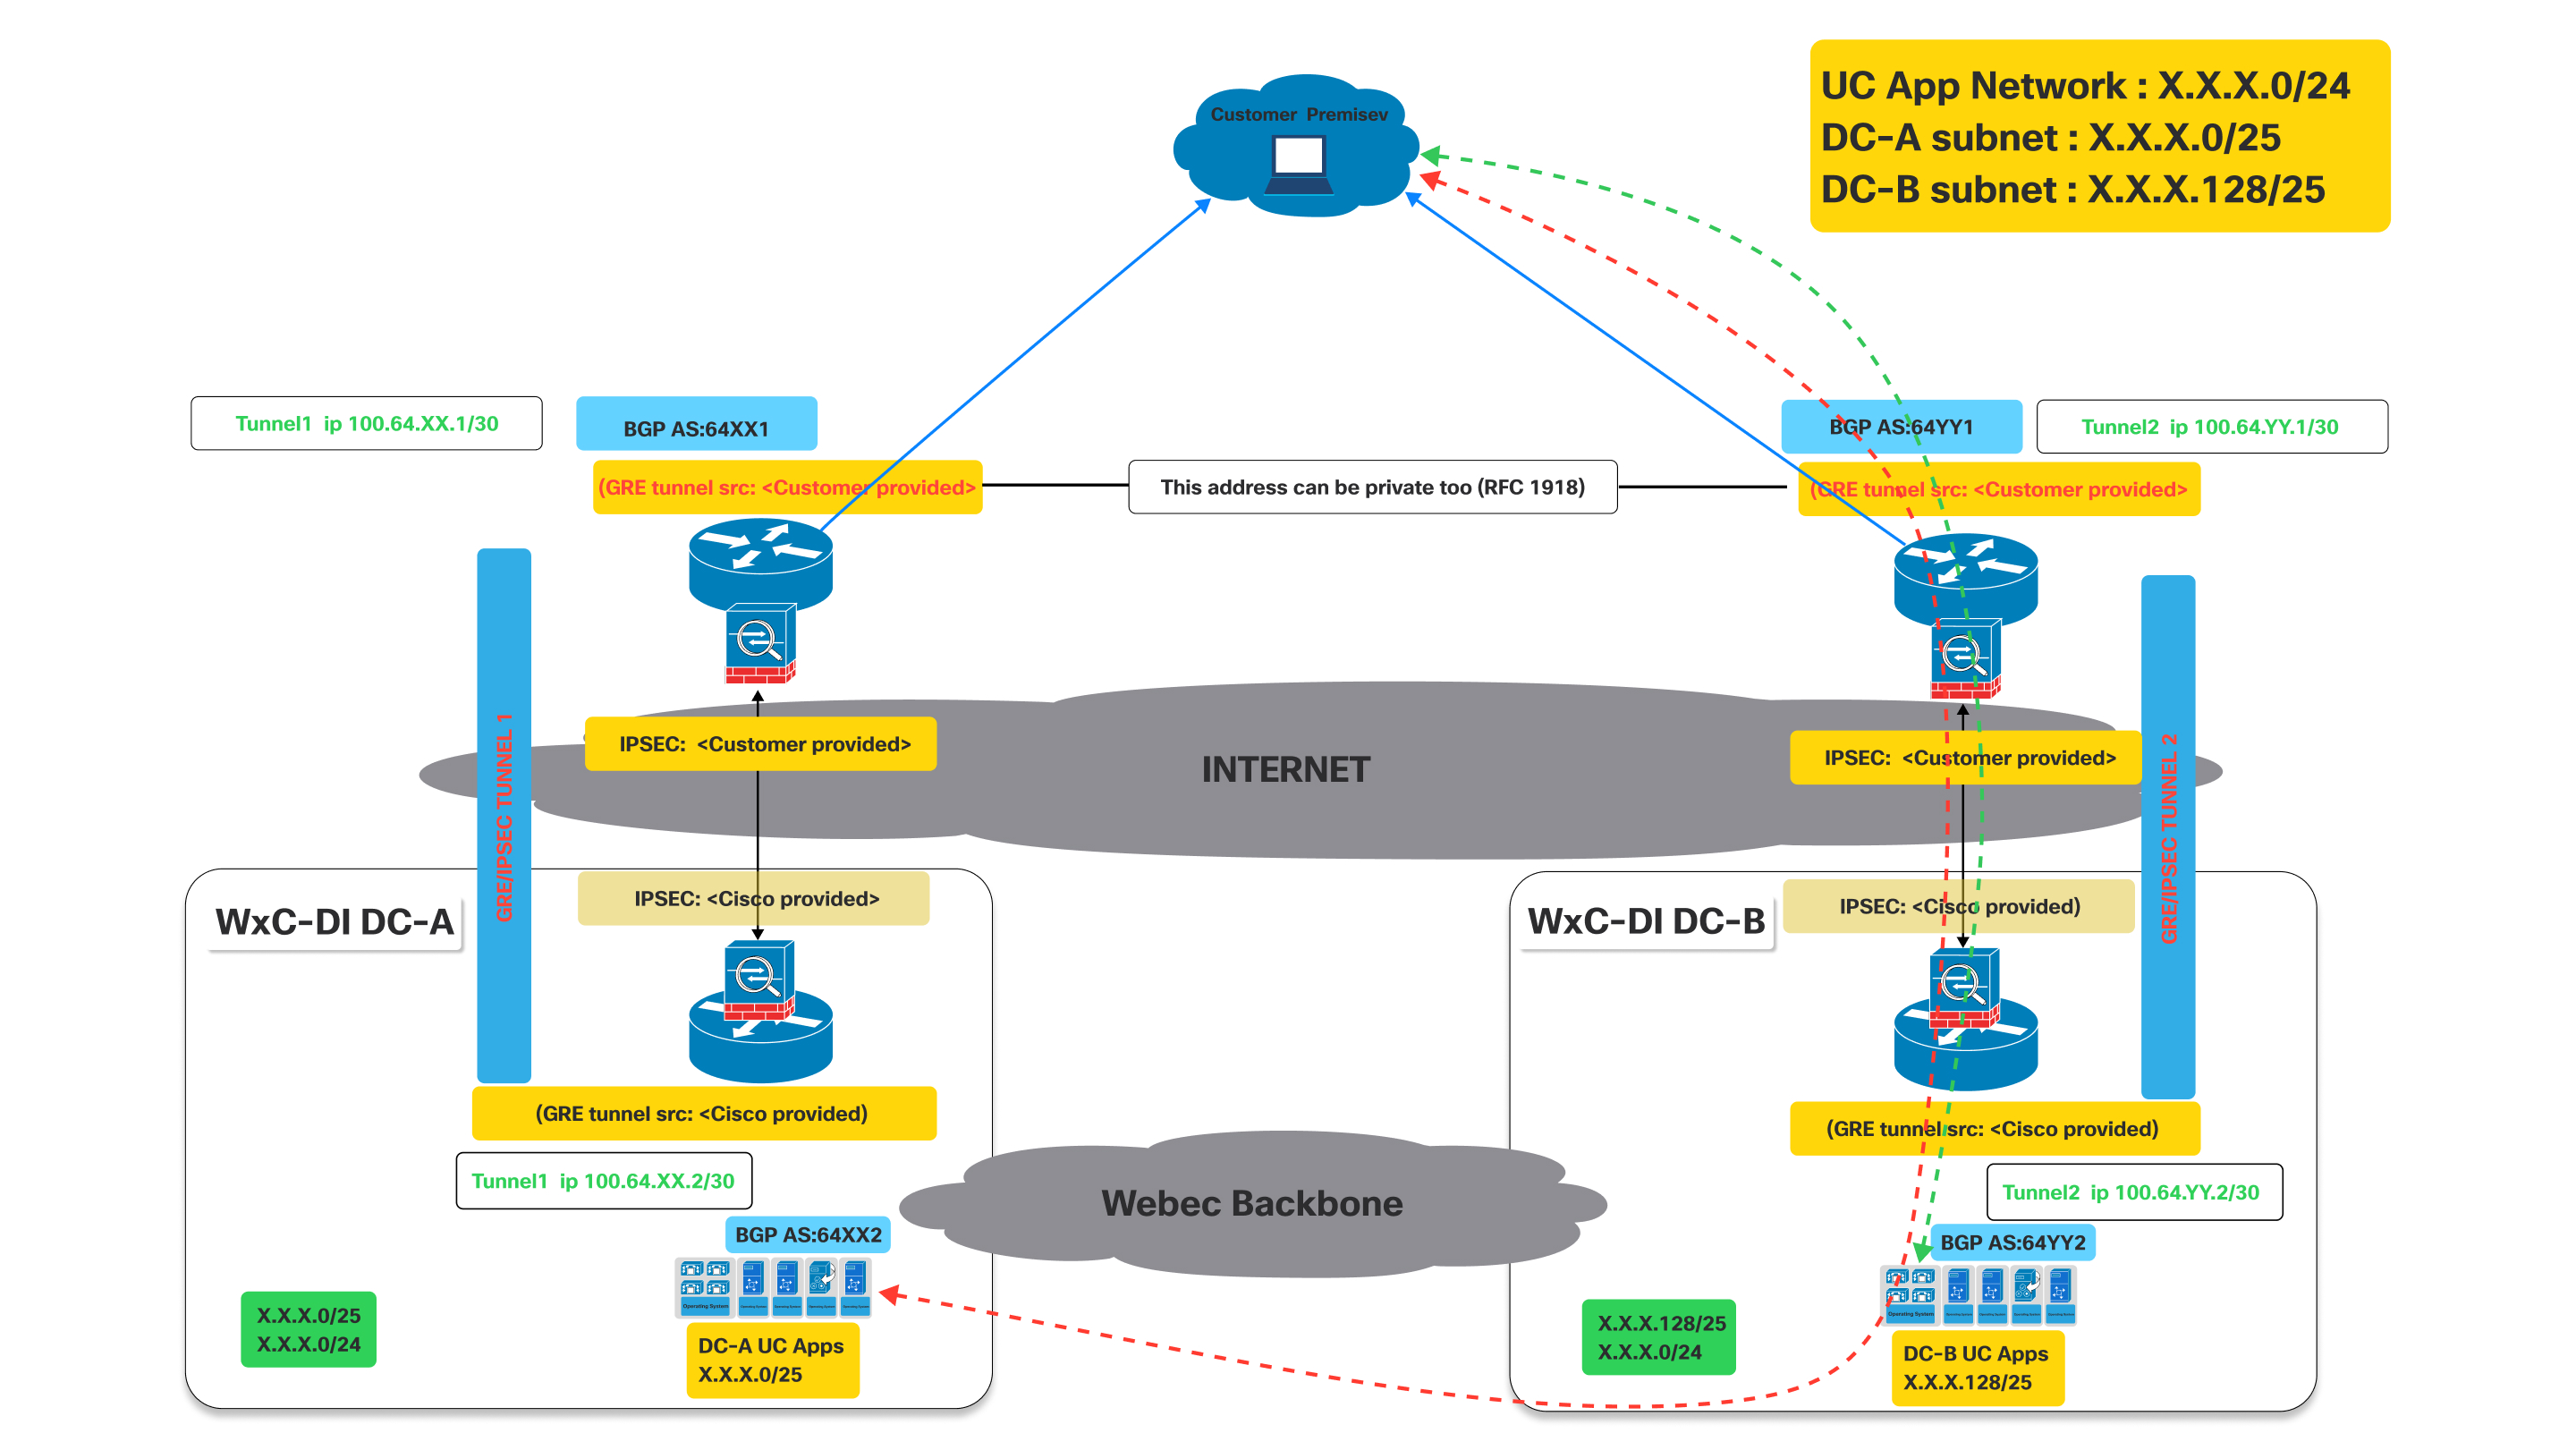
După cum se arată în diagrama de mai sus, atunci când tunelul către DC-A este în jos, bgp stabilit prin tunel către DC-A va coborî.
Impact asupra BGP: Când Tunelul 1 coboară, sesiunea BGP peste acel tunel va cobor î, de asemenea. În consecință, DC-A nu va mai putea face publicitate rutelor sale (în special X. X.0/25) către client prin această cale. Prin urmare, routerul clientului va detecta calea ca fiind in accesibilă.
Acum, deoarece Tunelul 1 este defect, routerul clientului de la sediul clientului va elimina automat rutele învățate prin Tunelul 1 din tabelul său de rutare sau le va marca ca in accesibile.
- Traficul destinat rețelei UC App (X.X.0/24) sau subrețelei DC-A (X.X.0/25) va fi apoi redirecționat prin tunelul de lucru către DC-B, care continuă să facă publicitate X.X.0/24 care include rețeaua X.X.0/25.
- Comportament similar se va observa dacă tunelul către DC-B este în jos, în timp ce tunelul către DC-A este încă în sus.
Procesul de conectivitate
| 1 | |
| 2 | |
| 3 | |
| 4 |
Pasul 1: Comanda CCW
Virtual Connect este un supliment pentru instanță dedicată în CCW.
| 1 |
Navigați la site-ul de comandă CCW și apoi faceți clic pe Login pentru a vă conecta la site: |
| 2 |
Creați o estimare. |
| 3 |
Adăugați SKU „A-FLEX-3". |
| 4 |
Selectați Opțiuni de editare. |
| 5 |
În fila abonament care apare, Selectați Opțiuni și suplimente. |
| 6 |
Sub Suplimente suplimentare, bifați caseta de selectare de lângă „Conectare virtuală pentru instanță dedicată”. Numele SKU este „A-FLEX-DI-VC”. |
| 7 |
Introduceți cantitatea și numărul de regiuni în care este necesară conexiunea virtuală. Cantitatea de conectare virtuală nu trebuie să depășească numărul total de regiuni achiziționate pentru instanță dedicată. De asemenea, este permisă o singură comandă Virtual Connect pe regiune. |
| 8 |
Când sunteți mulțumit de selecțiile dvs., faceți clic pe Verificare și salvare în partea din dreapta sus a paginii. |
| 9 |
Faceți clic pe Salvați și continuați pentru a finaliza comanda. Comanda dvs. finalizată apare acum în grila de comenzi. |
Pasul 2: Activarea conexiunii virtuale în Control Hub
| 1 |
Conectați-vă la Control Hub https://admin.webex.com/login. |
| 2 |
În secțiunea Servicii, navigați la Apelare > Instacnce dedicat> Conectivitate în cloud. |
| 3 |
În cardul Virtual Connect, este listată cantitatea Virtual Connect achiziționată. Administratorul poate acum să facă clic pe Activ are pentru a iniția activarea Virtual Connect. 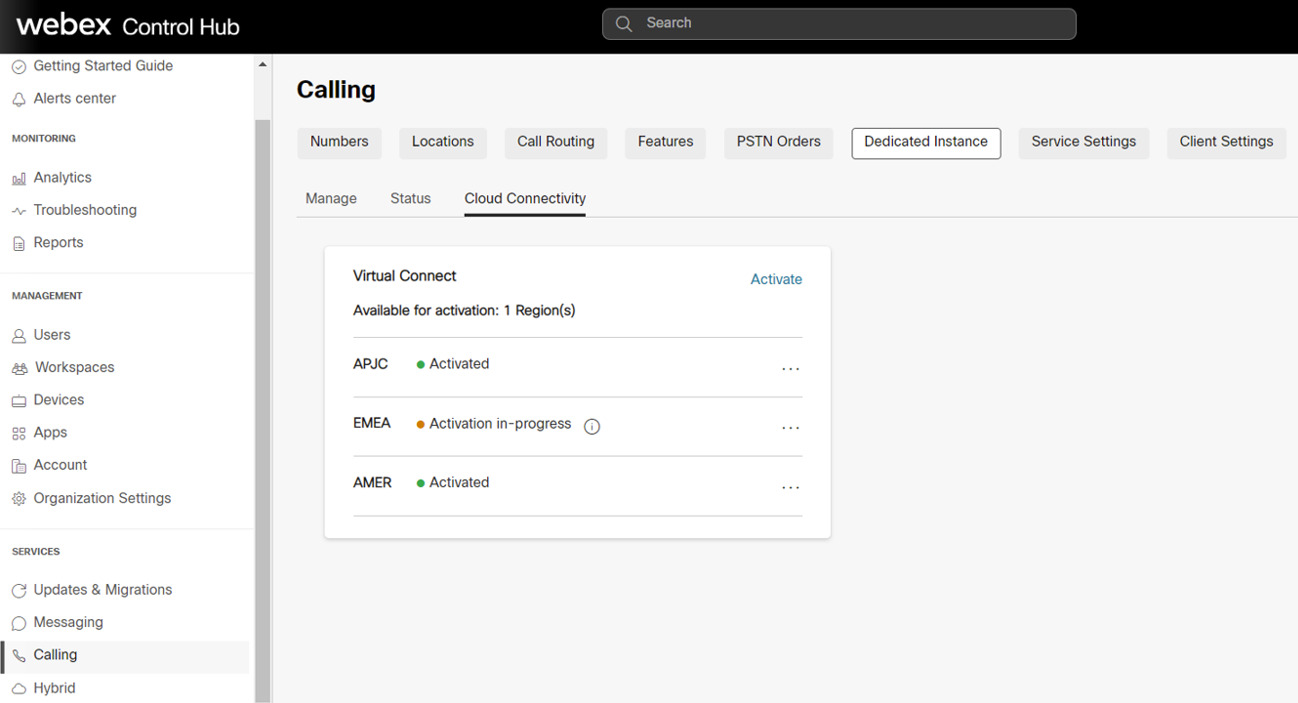
Procesul de activare poate fi declanșat numai de Administratorii cu Rolul „Client complet admin”. În timp ce, un administrator cu rolul „Administrator client numai pentru citire” poate vizualiza numai starea. |
| 4 |
La apăsarea but onului Activ are, se afiș ează formularul Activare conexiune virtu ală pentru ca administratorul să furnizeze detaliile tehnice Virtual Connect necesare pentru configurațiile de peering din partea Cisco. Formularul oferă, de asemenea, informații statice de partea Cisco, în funcție de Regiunea selectată. Aceste informații vor fi utile administratorilor de clienți pentru a configura CPE de partea lor pentru a stabili conectivitatea. |
| 5 |
Faceți clic pe butonul Activ are după ce toate câmpurile obligatorii sunt completate. |
| 6 |
După ce formularul de activare Virtual Connect este completat pentru o anumită regiune, clientul poate exporta formularul de activare din Control Hub, Apelare > Instanță dedicată> fila Cloud Connectivity și să facă clic pe Export settings. 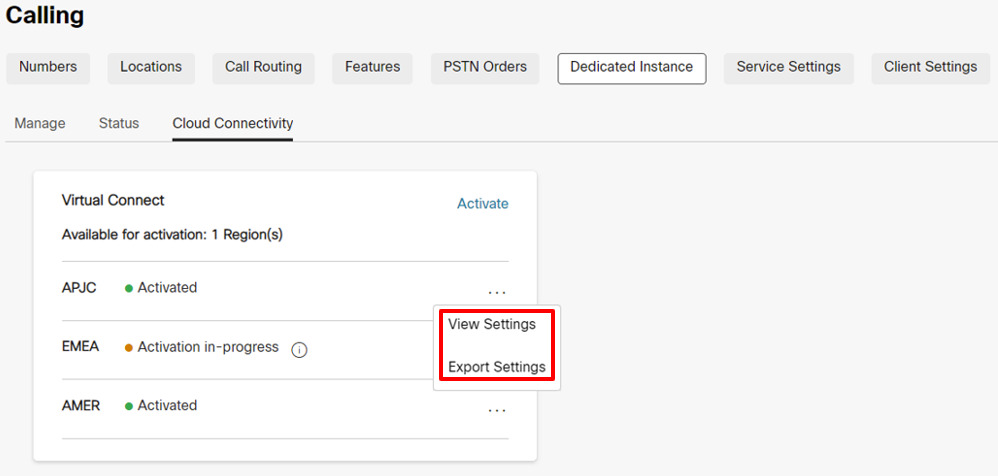
Din motive de securitate, autentificarea și parola BGP nu vor fi disponibile în documentul exportat, dar administratorul le poate vizualiza în Control Hub făcând clic pe Vizualizare setări sub Control Hub, Apelare > Instanță dedicată > fila Cloud Connectivity. |
Pasul 3: Cisco efectuează configurarea rețelei
| 1 |
Odată ce formularul de activare a conexiunii virtuale este completat, starea va fi actualizată la Acti varea în curs de desfășur are în Apelare > Instanță dedicată > Cloud Connectivity Virtual Connect card. |
| 2 |
Cisco va finaliza configurațiile necesare pe echipamentele laterale Cisco în termen de 5 zile lucrătoare. După finalizarea cu succes, starea va fi actualizată la „Activată” pentru regiunea respectivă din Control Hub. |
Pasul 4: Clientul efectuează configurarea rețelei
|
Starea este modificată în „Activată” pentru a notifica administratorul Clientului că partea Cisco a configurațiilor pentru conectivitatea IP VPN a fost finalizată pe baza intrărilor furnizate de Client. Dar, se așteaptă ca administratorul clientului să-și finalizeze partea de configurații pe CPE și să testeze rutele de conectivitate pentru ca tunelul Virtual Connect să fie online. În cazul oricăror probleme cu care se confruntă în momentul configurării sau conectivității, clientul poate contacta Cisco TAC pentru asistență. |
Depanare
Depanare și validare IPsec Prima fază (negociere IKEv2)
Negocierea tunelului IPsec implică două faze, faza IKEv2 și faza IPsec. Dacă negocierea fazei IKEv2 nu se finalizează, atunci nu există inițierea unei a doua faze IPsec. Mai întâi, emiteți comanda „show crypto ikev2 sa” (pe echipamentele Cisco) sau o comandă similară pe echipamentul terț pentru a verifica dacă sesiunea IKEv2 este activă. Dacă sesiunea IKEv2 nu este activă, motivele potențiale ar putea fi:
-
Traficul interesant nu declanșează tunelul IPsec.
-
Lista de acces la tunel IPsec este configurată greșit.
-
Nu există conectivitate între client și IP-ul final al tunelului IPsec pentru instanță dedicată.
-
Parametrii sesiunii IKEv2 nu se potrivesc între partea instanței dedicate și partea clientului.
-
Un firewall blochează pachetele UDP IKEv2.
Mai întâi, verificați jurnalele IPsec pentru orice mesaje care arată progresul negocierii tunelului IKEv2. Jurnalele pot indica unde există o problemă cu negocierea IKEv2. Lipsa mesajelor de înregistrare poate indica, de asemenea, că sesiunea IKEv2 nu este activată.
Unele erori comune cu negocierea IKEv2 sunt:
-
Setările pentru IKEv2 din partea CPE nu se potrivesc cu partea Cisco, verificați din nou setările menționate:
-
Verificați dacă versiunea IKE este versiunea 2.
-
Verificați dacă parametrii de criptare și autentificare se potrivesc cu criptarea așteptată din partea instanței dedicate.
Când cifrul „GCM” este utilizat, protocolul GCM gestionează autentificarea și setează parametrul de autentificare la NULL.
-
Verificați setarea duratei de viață.
-
Verificați grupul modulului Diffie Hellman.
-
Verificați setările funcției pseudo aleatoare.
-
-
Lista de acces pentru harta criptografică nu este setată la:
-
Permis GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255.255" (sau comandă echivalentă)
Lista de acces trebuie să fie specifică protocolului „GRE”, iar protocolul „IP” nu va funcționa.
-
Dacă mesajele jurnal nu arată nicio activitate de negociere pentru faza IKEv2, atunci poate fi necesară o captare de pachete.
Este posibil ca partea de instanță dedicată să nu înceapă întotdeauna schimbul IKEv2 și uneori se poate aștepta ca partea CPE a clientului să fie inițiatorul.
Verificați configurația laterală CPE pentru următoarele condiții prealabile pentru inițierea sesiunii IKEv2:
-
Verificați dacă există o listă de acces cripto IPsec pentru traficul GRE (protocolul 50) de la IP-ul de transport al tunelului CPE la IP-ul de transport al tunelului de instanță dedicată.
-
Asigurați-vă că interfața tunelului GRE este activată pentru păstrarea GRE, dacă echipamentul nu acceptă Keepalives GRE, atunci Cisco este notificat deoarece Keepalives GRE vor fi activate în mod implicit pe partea instanței dedicate.
-
Asigurați-vă că BGP este activat și configurat cu adresa vecină a IP-ului tunelului instanței dedicate.
Când este configurat corect, următoarele încep tunelul IPsec și negocierea IKEv2 în prima fază:
-
GRE păstrează de la interfața tunelului GRE laterală CPE la interfața tunelului GRE laterală a instanței dedicate.
-
BGP vecină sesiune TCP de la vecinul BGP din partea CPE la vecinul BGP din partea instanței dedicate.
-
Ping de la adresa IP a tunelului lateral CPE la adresa IP a tunelului lateral al instanței dedicate.
Ping nu poate fi IP-ul de transport tunel la IP de transport tunel, trebuie să fie IP tunel către IP tunel.
Dacă este necesară o urmărire a pachetelor pentru traficul IKEv2, setați filtrul pentru UDP și fie portul 500 (când niciun dispozitiv NAT nu se află în mijlocul punctelor finale IPsec), fie portul 4500 (când un dispozitiv NAT este introdus în mijlocul punctelor finale IPsec).
Verificați dacă pachetele IKEv2 UDP cu portul 500 sau 4500 sunt trimise și primite către și de la adresa IP DI IPsec.
Este posibil ca centrul de date pentru instanță dedicată să nu înceapă întotdeauna primul pachet IKEv2. Cerința este ca dispozitivul CPE să fie capabil să inițieze primul pachet IKEv2 spre partea instanței dedicate.
Dacă firewall-ul local o permite, încercați, de asemenea, un ping la adresa IPsec la distanță. Dacă ping-ul nu are succes de la adresa IPsec locală la cea de la distanță, atunci efectuați o rută de urmărire pentru a vă ajuta și determinați unde este abandonat pachetul.
Este posibil ca unele firewall-uri și echipamente de internet să nu permită trasarea traseului.
Depanare și validare a doua fază IPsec (Negociere IPsec)
Verificați dacă prima fază IPsec (adică asocierea de securitate IKEv2) este activă înainte de depanarea celei de-a doua faze IPsec. Efectuați o comandă „show crypto ikev2 sa” sau echivalentă pentru a verifica sesiunea IKEv2. În ieșire, verificați dacă sesiunea IKEv2 a fost activată mai mult de câteva secunde și că nu sare. Timpul de funcționare al sesiunii se afișează ca sesiune „Timp activ” sau echivalent în ieșire.
După ce sesiunea IKEv2 este verificată ca activă, Investigați sesiunea IPsec. Ca și în cazul sesiunii IKEv2, efectuați o comandă „show crypto ipsec sa” sau echivalentă pentru a verifica sesiunea IPsec. Atât sesiunea IKEv2, cât și sesiunea IPsec trebuie să fie active înainte de stabilirea tunelului GRE. Dacă sesiunea IPsec nu este afișată ca activă, verificați jurnalele IPsec pentru mesaje de eroare sau erori de negociere.
Unele dintre problemele mai frecvente care pot fi întâlnite în timpul negocierilor IPsec sunt:
Setările din partea CPE nu se potrivesc cu partea instanței dedicate, verificați din nou setările:
-
Verificați dacă parametrii de criptare și autentificare se potrivesc cu setările din partea instanței dedicate.
-
Verificați setările Perfect Forward Secrecy și dacă setările se potrivesc din partea instanței dedicate.
-
Verificați setările duratei de viață.
-
Verificați dacă IPsec a fost configurat în modul tunel.
-
Verificați adresele IPsec sursă și destinație.
Depanarea și validarea interfeței tunelului
Când sesiunile IPSec și IKEv2 sunt verificate ca active și active, pachetele tunelului GRE keepalive capabile să curgă între instanța dedicată și punctele finale ale tunelului CPE. Dacă interfața tunelului nu afișează starea, unele probleme comune sunt:
-
VRF pentru transportul interfeței tunelului nu se potrivește cu VRF-ul interfeței loopback (dacă configurația VRF este utilizată pe interfața tunelului).
Dacă configurația VRF nu este utilizată pe interfața tunelului, această verificare poate fi ignorată.
-
Keepalives nu sunt activate pe interfața tunelului lateral CPE
Dacă keepalives nu sunt acceptate pe echipamentul CPE, atunci Cisco trebuie notificat, astfel încât păstrările implicite de pe partea instanței dedicate să fie dezactivate, de asemenea.
Dacă keepalives sunt acceptate, verificați dacă keepalives sunt activate.
-
Masca sau adresa IP a interfeței tunelului nu este corectă și nu se potrivește cu valorile așteptate ale instanței dedicate.
-
Adresa de transport a tunelului sursă sau de destinație nu este corectă și nu se potrivește cu valorile așteptate ale instanței dedicate.
-
Un firewall blochează pachetele GRE trimise în tunelul IPsec sau primite din tunelul IPsec (tunelul GRE este transportat prin tunelul IPsec)
Un test ping ar trebui să verifice dacă interfața tunelului local este funcționată și conectivitatea este bună la interfața tunelului de la distanță. Efectuați verificarea ping de la IP-ul tunelului (nu IP-ul de transport) la IP-ul tunelului de la distanță.
Lista de acces cripto pentru tunelul IPsec care transportă traficul tunelului GRE permite traversarea numai a pachetelor GRE. Drept urmare, ping-urile nu vor funcționa de la IP de transport tunel la IP de transport tunel la distanță.
Verificarea ping are ca rezultat un pachet GRE care este generat de la IP-ul de transport al tunelului sursă la IP-ul de transport al tunelului de destinație, în timp ce sarcina utilă a pachetului GRE (IP-ul interior) va fi IP-ul tunelului sursă și destinație.
Dacă testul ping nu are succes și elementele precedente sunt verificate, atunci poate fi necesară o captare de pachete pentru a se asigura că ping-ul icmp are ca rezultat un pachet GRE care este apoi încapsulat într-un pachet IPsec și apoi trimis de la adresa IPsec sursă la adresa IPsec de destinație. Contoarele de pe interfața tunelului GRE și contoarele de sesiuni IPsec pot ajuta, de asemenea, la afișare. dacă pachetele de trimitere și primire sunt incrementate.
În plus față de traficul ping, captura ar trebui să afișeze și pachete Keepalive GRE chiar și în timpul traficului inactiv. În cele din urmă, dacă BGP este configurat, pachetele BGP keepalive ar trebui, de asemenea, trimise ca pachete GRE încapsulate în pachete IPSEC, precum și prin VPN.
Depanare și validare BGP
Sesiuni BGP
BGP este necesar ca protocol de rutare prin tunelul IPsec VPN. Vecinul local BGP ar trebui să stabilească o sesiune eBGP cu vecinul BGP pentru instanță dedicată. Adresele IP vecine eBGP sunt aceleași cu adresele IP locale și de tunel la distanță. Mai întâi asigurați-vă că sesiunea BGP este în funcțiune și apoi verificați dacă rutele corecte sunt primite de la instanța dedicată și că ruta implicită corectă este trimisă către instanța dedicată.
Dacă tunelul GRE este în funcțiune, verificați dacă un ping are succes între IP-ul local și cel de la distanță al tunelului GRE. Dacă ping-ul are succes, dar sesiunea BGP nu apare, atunci investigați jurnalul BGP pentru erori de stabilire BGP.
Unele dintre cele mai frecvente probleme de negociere BGP sunt:
-
Numărul AS de la distanță nu se potrivește cu numărul AS configurat pe partea instanței dedicate, verificați din nou configurația AS vecină.
-
Numărul de AS local nu corespunde cu ceea ce se așteaptă partea instanței dedicate, verificați dacă numărul AS local corespunde parametrilor de instanță dedicată așteptați.
-
Un firewall blochează pachetele BGP TCP încapsulate în pachete GRE să fie trimise în tunelul IPsec sau să fie primite din tunelul IPSEC
-
IP-ul vecin BGP la distanță nu se potrivește cu IP-ul tunelului GRE la distanță.
Schimb de rute BGP
Odată ce sesiunea BGP este verificată pentru ambele tuneluri, asigurați-vă că rutele corecte sunt trimise și primite din partea instanței dedicate.
Soluția VPN pentru instanță dedicată se așteaptă ca două tuneluri să fie stabilite din partea clientului/partenerului. Primul tunel indică centrul de date pentru instanță dedicată A, iar al doilea tunel indică centrul de date pentru instanță dedicată B. Ambele tuneluri trebuie să fie în stare activă, iar soluția necesită o desfășurare activă/activă. Fiecare centru de date pentru instanță dedicată va face publicitate rutei locale /25, precum și o rută de rezervă /24. Când verificați rutele BGP primite de la instanța dedicată, asigurați-vă că sesiunea BGP asociată tunelului care indică centrul de date A pentru instanță dedicată primește ruta locală A/25 a centrului de date a instanței dedicate, precum și ruta de rezervă /24. În plus, asigurați-vă că tunelul care indică centrul de date B pentru instanță dedicată primește ruta locală B/25 a centrului de date pentru instanță dedicată, precum și ruta de rezervă /24. Rețineți că ruta de rezervă /24 va fi aceeași rută anunțată din centrul de date pentru instanță dedicată A și centrul de date pentru instanță dedicată B.
Redundanța este furnizată unui centru de date cu instanță dedicată dacă interfața tunelului către acel centru de date se defectează. Dacă conectivitatea la centrul de date A pentru instanță dedicată este pierdută, atunci traficul va fi redirecționat de la centrul de date B pentru instanță dedicată la centrul de date A. În acest scenariu, tunelul către centrul de date B va utiliza ruta centrului de date B/25 pentru a trimite trafic către centrul de date B, iar tunelul către centrul de date B va utiliza ruta backup/24 pentru a trimite trafic către centrul de date A prin centrul de date B.
Este important ca, atunci când ambele tuneluri sunt active, acel centru de date A tunelului să nu fie utilizat pentru a trimite trafic către centrul de date B și invers. În acest scenariu, dacă traficul este trimis către centrul de date A cu destinația centrului de date B, centrul de date A va redirecționa traficul către centrul de date B și apoi centrul de date B va încerca să trimită traficul înapoi la sursă prin tunelul centrului de date B. Acest lucru va duce la rutare sub-optimă și poate, de asemenea, să rupă traficul care traversează firewall-urile. Prin urmare, este important ca ambele tuneluri să fie într-o configurație activă/activă în timpul funcționării normale.
Ruta 0.0.0.0/0 trebuie anunțată din partea clientului către partea centrului de date pentru instanță dedicată. Rute mai specifice nu vor fi acceptate de partea instanței dedicate. Asigurați-vă că ruta 0.0.0.0/0 este anunțată atât din tunelul A din centrul de date dedicat pentru instanță dedicată, cât și din tunelul B al centrului de date pentru instanță dedicată.
Configurare MTU
În partea de instanță dedicată, două caracteristici sunt activate pentru a ajusta dinamic MTU pentru dimensiuni mari de pachete. Tunelul GRE adaugă mai multe anteturi la pachetele IP care curg prin sesiunea VPN. Tunelul IPsec adaugă anteturile suplimentare deasupra anteturilor GRE va reduce și mai mult cel mai mare MTU permis peste tunel.
Tunelul GRE ajustează caracteristica MSS și calea tunelului GRE în caracteristica de descoperire MTU este activată pe partea instanței dedicate. Configurați „ip tcp just-mss 1350" sau comanda echivalentă, precum și „calea tunelului\ u0002mtu-discovery” sau o comandă echivalentă din partea clientului pentru a ajuta la ajustarea dinamică a MTU a traficului prin tunelul VPN.


