- Strona główna
- /
- Artykuł

Dziękujemy za opinię.


Dedykowana instancja-wirtualne połączenie
 W tym artykule
 Opinia?
Virtual Connect to dodatkowa opcja dodatkowa do połączenia w chmurze do Webex Calling Dedicated Instance. Virtual Connect umożliwia klientom bezpieczne rozszerzenie sieci prywatnej przez Internet za pomocą tuneli VPN typu point-to-point IP. Tutaj omawiamy zamawianie, aktywację i konfigurację Virtual Connect.
Wprowadzenie
Virtual Connect to dodatkowa opcja dodatkowa dla połączenia w chmurze z dedykowaną instancją dla Webex Calling (dedykowanej instancji). Virtual Connect umożliwia klientom bezpieczne rozszerzenie sieci prywatnej przez Internet za pomocą tuneli VPN typu point-to-point IP. Ta opcja łączności zapewnia szybkie nawiązanie połączenia z siecią prywatną za pomocą istniejącego sprzętu klienta (CPE) i łączności internetowej.
Cisco obsługuje, zarządza i zapewnia nadmiarowe tunele IP VPN oraz wymagany dostęp do Internetu w regionie (-ach) centrów danych Cisco Dedicated Instance, w których wymagana jest usługa. Podobnie Administrator jest odpowiedzialny za odpowiadające mu usługi CPE i internetowe, które są wymagane do ustanowienia Virtual Connect.
Każde zlecenie Virtual Connect w określonym regionie wystąpienia dedykowanego obejmowałoby dwa ogólne tunele enkapsulacji routingu (GRE) chronione szyfrowaniem IPsec (GRE over IPsec), po jednym do każdego centrum danych Cisco w wybranym regionie.
Virtual Connect ma limit przepustowości 250 Mb/s na tunel i jest zalecany dla mniejszych wdrożeń. Ponieważ używane są dwa tunele VPN typu punkt-punkt, cały ruch do chmury musi przechodzić przez główny CPE klienta, dlatego może nie być odpowiedni tam, gdzie jest wiele zdalnych witryn. Inne alternatywne opcje peeringu można znaleźć w sekcji Łączność w chmurze.
Przed przesłaniem żądania peering dla połączenia wirtualnego upewnij się, że usługa dedykowana instancja jest aktywowana w danym regionie.
Wymagania wstępne
Warunki wstępne ustanowienia Virtual Connect obejmują:
-
Klient zapewnia
-
Połączenie internetowe z wystarczającą dostępną przepustowością do obsługi wdrożenia
-
Publiczne adresy IP dla dwóch tuneli IPsec
-
Adresy IP transportowe GRE po stronie klienta dla dwóch tuneli GRE
-
-
Partner i klient
-
Współpracuj, aby ocenić wymagania dotyczące przepustowości
-
Upewnij się, że urządzenia sieciowe obsługują routing Border Gateway Protocol (BGP) i projekt tunelu GRE over IPsec
-
-
Partner lub klient zapewnia
-
Zespół sieciowy posiadający wiedzę na temat technologii tunelu VPN typu site-to-site
-
Zespół sieciowy posiadający wiedzę na temat BGP, eBGP i ogólnych zasad routingu
-
-
Cisco
-
Cisco przypisał prywatne autonomiczne numery systemowe (ASN) i przejściowe adresowanie IP dla interfejsów tunelu GRE
-
Firma Cisco przypisała publiczną, ale nie do routingu internetowego sieć klasy C (/24) do adresowania dedykowanej chmury instancji
-
Jeśli klient ma tylko 1 urządzenie CPE, 2 tunele w kierunku centrów danych Cisco (DC1 i DC2) w każdym regionie będą pochodzić z tego urządzenia CPE. Klient ma również opcję dla 2 urządzeń CPE, wtedy każde urządzenie CPE powinno łączyć się z 1 tunelem tylko w kierunku centrów danych Cisco (DC1 i DC2) w każdym regionie. Dodatkową redundancję można osiągnąć poprzez zakończenie każdego tunelu w oddzielnym fizycznym obiektu/miejscu w infrastrukturze Klienta.
Szczegóły techniczne
Model wdrożenia
Virtual Connect wykorzystuje dwupoziomową architekturę headend, w której płaszczyzny sterowania routingu i GRE są dostarczane przez jedno urządzenie, a płaszczyzna sterująca IPsec jest zapewniana przez inne.
Po zakończeniu łączności Virtual Connect zostaną utworzone dwa tunele GRE over IPsec pomiędzy siecią korporacyjną Klienta a centrami danych Cisco Dedicated Instance. Jeden do każdego nadmiarowego centrum danych w danym regionie. Dodatkowe elementy sieciowe wymagane do peeringu są wymieniane przez Partnera lub Klienta na rzecz Cisco za pośrednictwem formularza aktywacyjnego Control Hub Virtual Connect.
Poniższy rysunek przedstawia przykład modelu wdrażania połączenia wirtualnego dla opcji 2-koncentratora po stronie klienta.
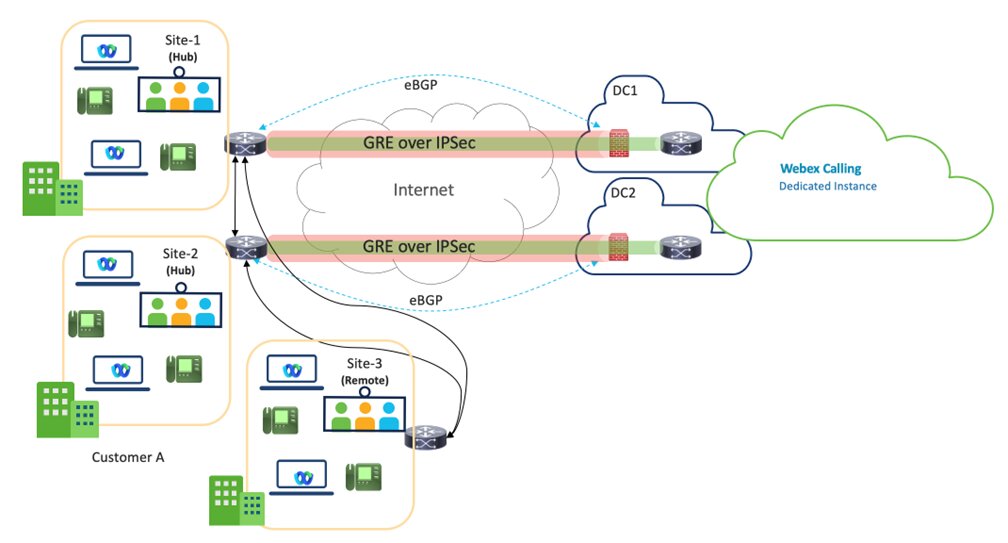
Virtual Connect - VPN to projekt Hub, w którym Witryny Hub Klienta są połączone z DC1 i DC2 centrów danych dedykowanej instancji w określonym regionie.
Dla lepszej nadmiarowości zalecane są dwie witryny Hub, ale obsługiwanym modelem wdrażania jest również witryna One Hub z dwoma tunelami.
Przepustowość na tunel jest ograniczona do 250 Mb/s. Aby zapewnić skuteczne przełączanie awaryjne, łączny ruch w obu tunelach nie może przekraczać 250 Mb/s, ponieważ cały ruch będzie kierowany przez jeden tunel w przypadku awarii.
Zdalne witryny Klienta w tym samym regionie musiałyby ponownie połączyć się z witryną (-ami) Hub za pośrednictwem sieci WAN Klienta i za tę łączność nie ponosi odpowiedzialności Cisco.
Od partnerów oczekuje się ścisłej współpracy z Klientami, zapewniając wybr anie najbardziej optymalnej ścieżki dla regionu usług Virtual Connect.
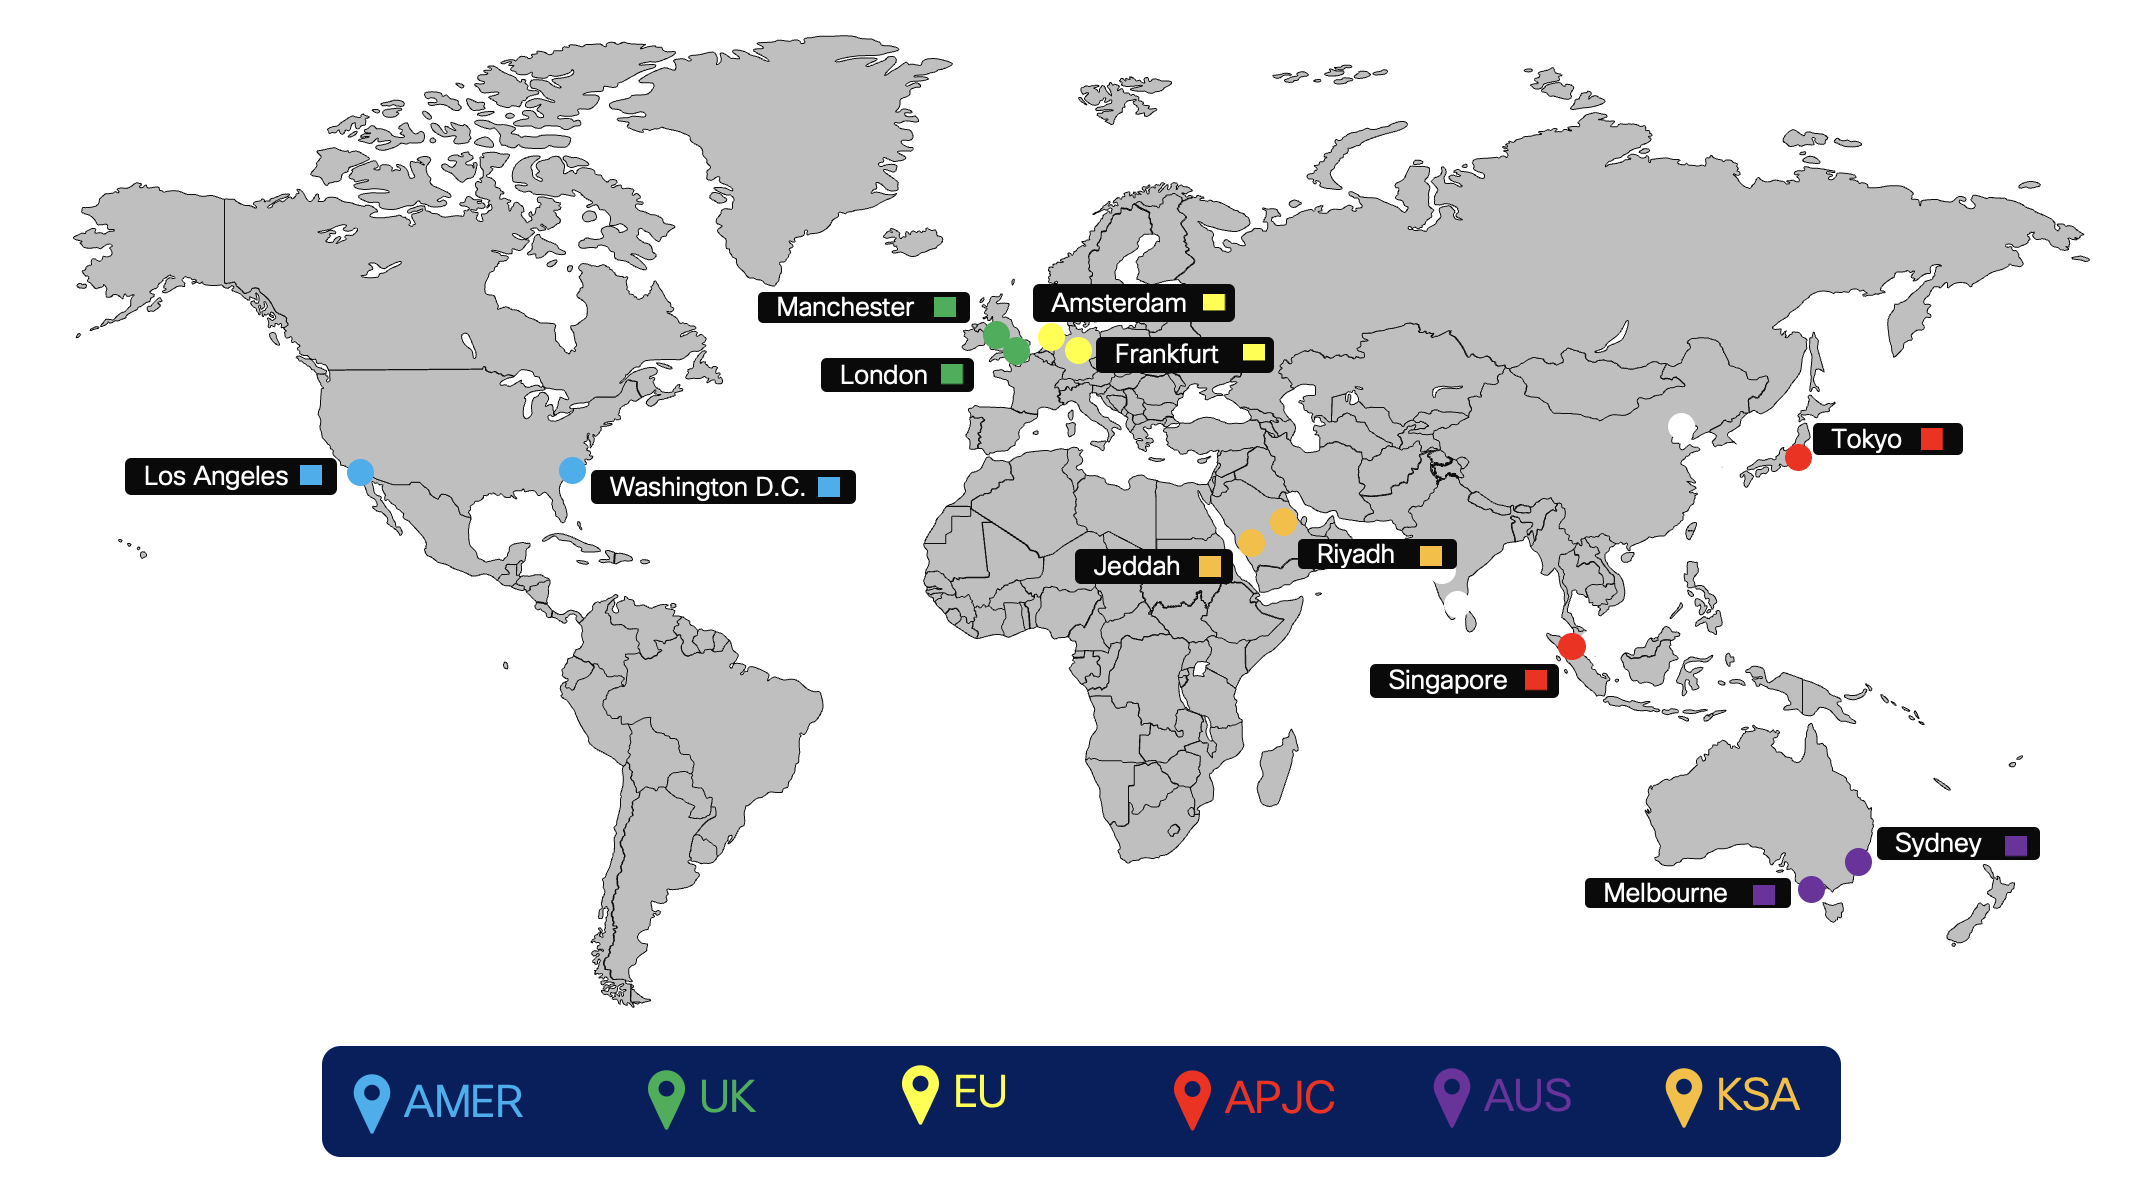
Poniższy rysunek przedstawia regiony równorzędne łączności w chmurze dedykowanej instancji.
Trasowanie
Dodatek Routing for Virtual Connect jest realizowany przy użyciu zewnętrznego BGP (eBGP) między instancją dedykowaną a urządzeniem klienta (CPE). Cisco będzie reklamować swoją sieć dla każdego nadmiarowego prądu stałego w regionie do CPE Klienta, a CPE jest zobowiązany do reklamowania domyślnej trasy do Cisco.
-
Cisco utrzymuje i przypisuje
-
Adresowanie IP interfejsu tunelowego (łącze przejściowe do routingu) Cisco przypisuje z wyznaczonej przestrzeni adresowej współdzielonej (niepodlega routingu publicznemu)
-
Adres oczekiwania transportu tunelowego (strona Cisco)
-
Prywatne numery autonomicznych systemów (ASN) do konfiguracji routingu BGP klienta
-
Cisco przypisuje z wyznaczonego zakresu użytku prywatnego: 64512 do 65534
-
-
-
eBGP używany do wymiany tras między dedykowaną instancją a CPE
-
Cisco podzieli przypisaną sieć /24 na 2 /25 dla każdego DC w odpowiednim regionie
-
W programie Virtual Connect każda sieć /25 jest reklamowana z powrotem do CPE przez Cisco za pośrednictwem odpowiednich tuneli VPN typu punkt-punkt (łącze przejściowe)
-
CPE musi być skonfigurowany z odpowiednimi sąsiadami eBGP. Jeśli używasz jednego CPE, zostaną użyte dwóch sąsiadów eBGP, jeden wskazuje na każdy zdalny tunel. Jeśli używasz dwóch CPE, każdy CPE będzie miał jednego sąsiada eBGP prowadzącego do pojedynczego zdalnego tunelu dla CPE.
-
Strona Cisco każdego tunelu GRE (interfejs tunelu IP) jest skonfigurowana jako sąsiad BGP na CPE
-
CPE jest wymagany do reklamowania domyślnej trasy nad każdym z tuneli
-
CPE można odpowiedzieć na redystrybucję, w razie potrzeby, wyuczonych tras w sieci korporacyjnej sprzedawcy.
-
-
W warunkach awarii połączenia bez awarii pojedynczy CPE będzie miał dwa aktywne/aktywne tunele. W przypadku dwóch węzłów CPE każdy CPE będzie miał jeden aktywny tunel, a oba węzły CPE powinny być aktywne i przepuszczać ruch. W scenariuszu braku awarii ruch musi być podzielony na dwa tunele prowadzące do właściwych /25 miejsc docelowych, jeśli jeden z tuneli spadnie, pozostały tunel może przenosić ruch dla obu. W takim scenariuszu awarii, gdy sieć /25 jest wyłączona, sieć /24 jest używana jako trasa kopii zapasowej. Cisco będzie wysyłać ruch klientów za pośrednictwem wewnętrznej sieci WAN do DC, który utracił łączność.
Przepływ ruchu wirtualnego połączenia
Przepływ ruchu, gdy oba tunele są w górę
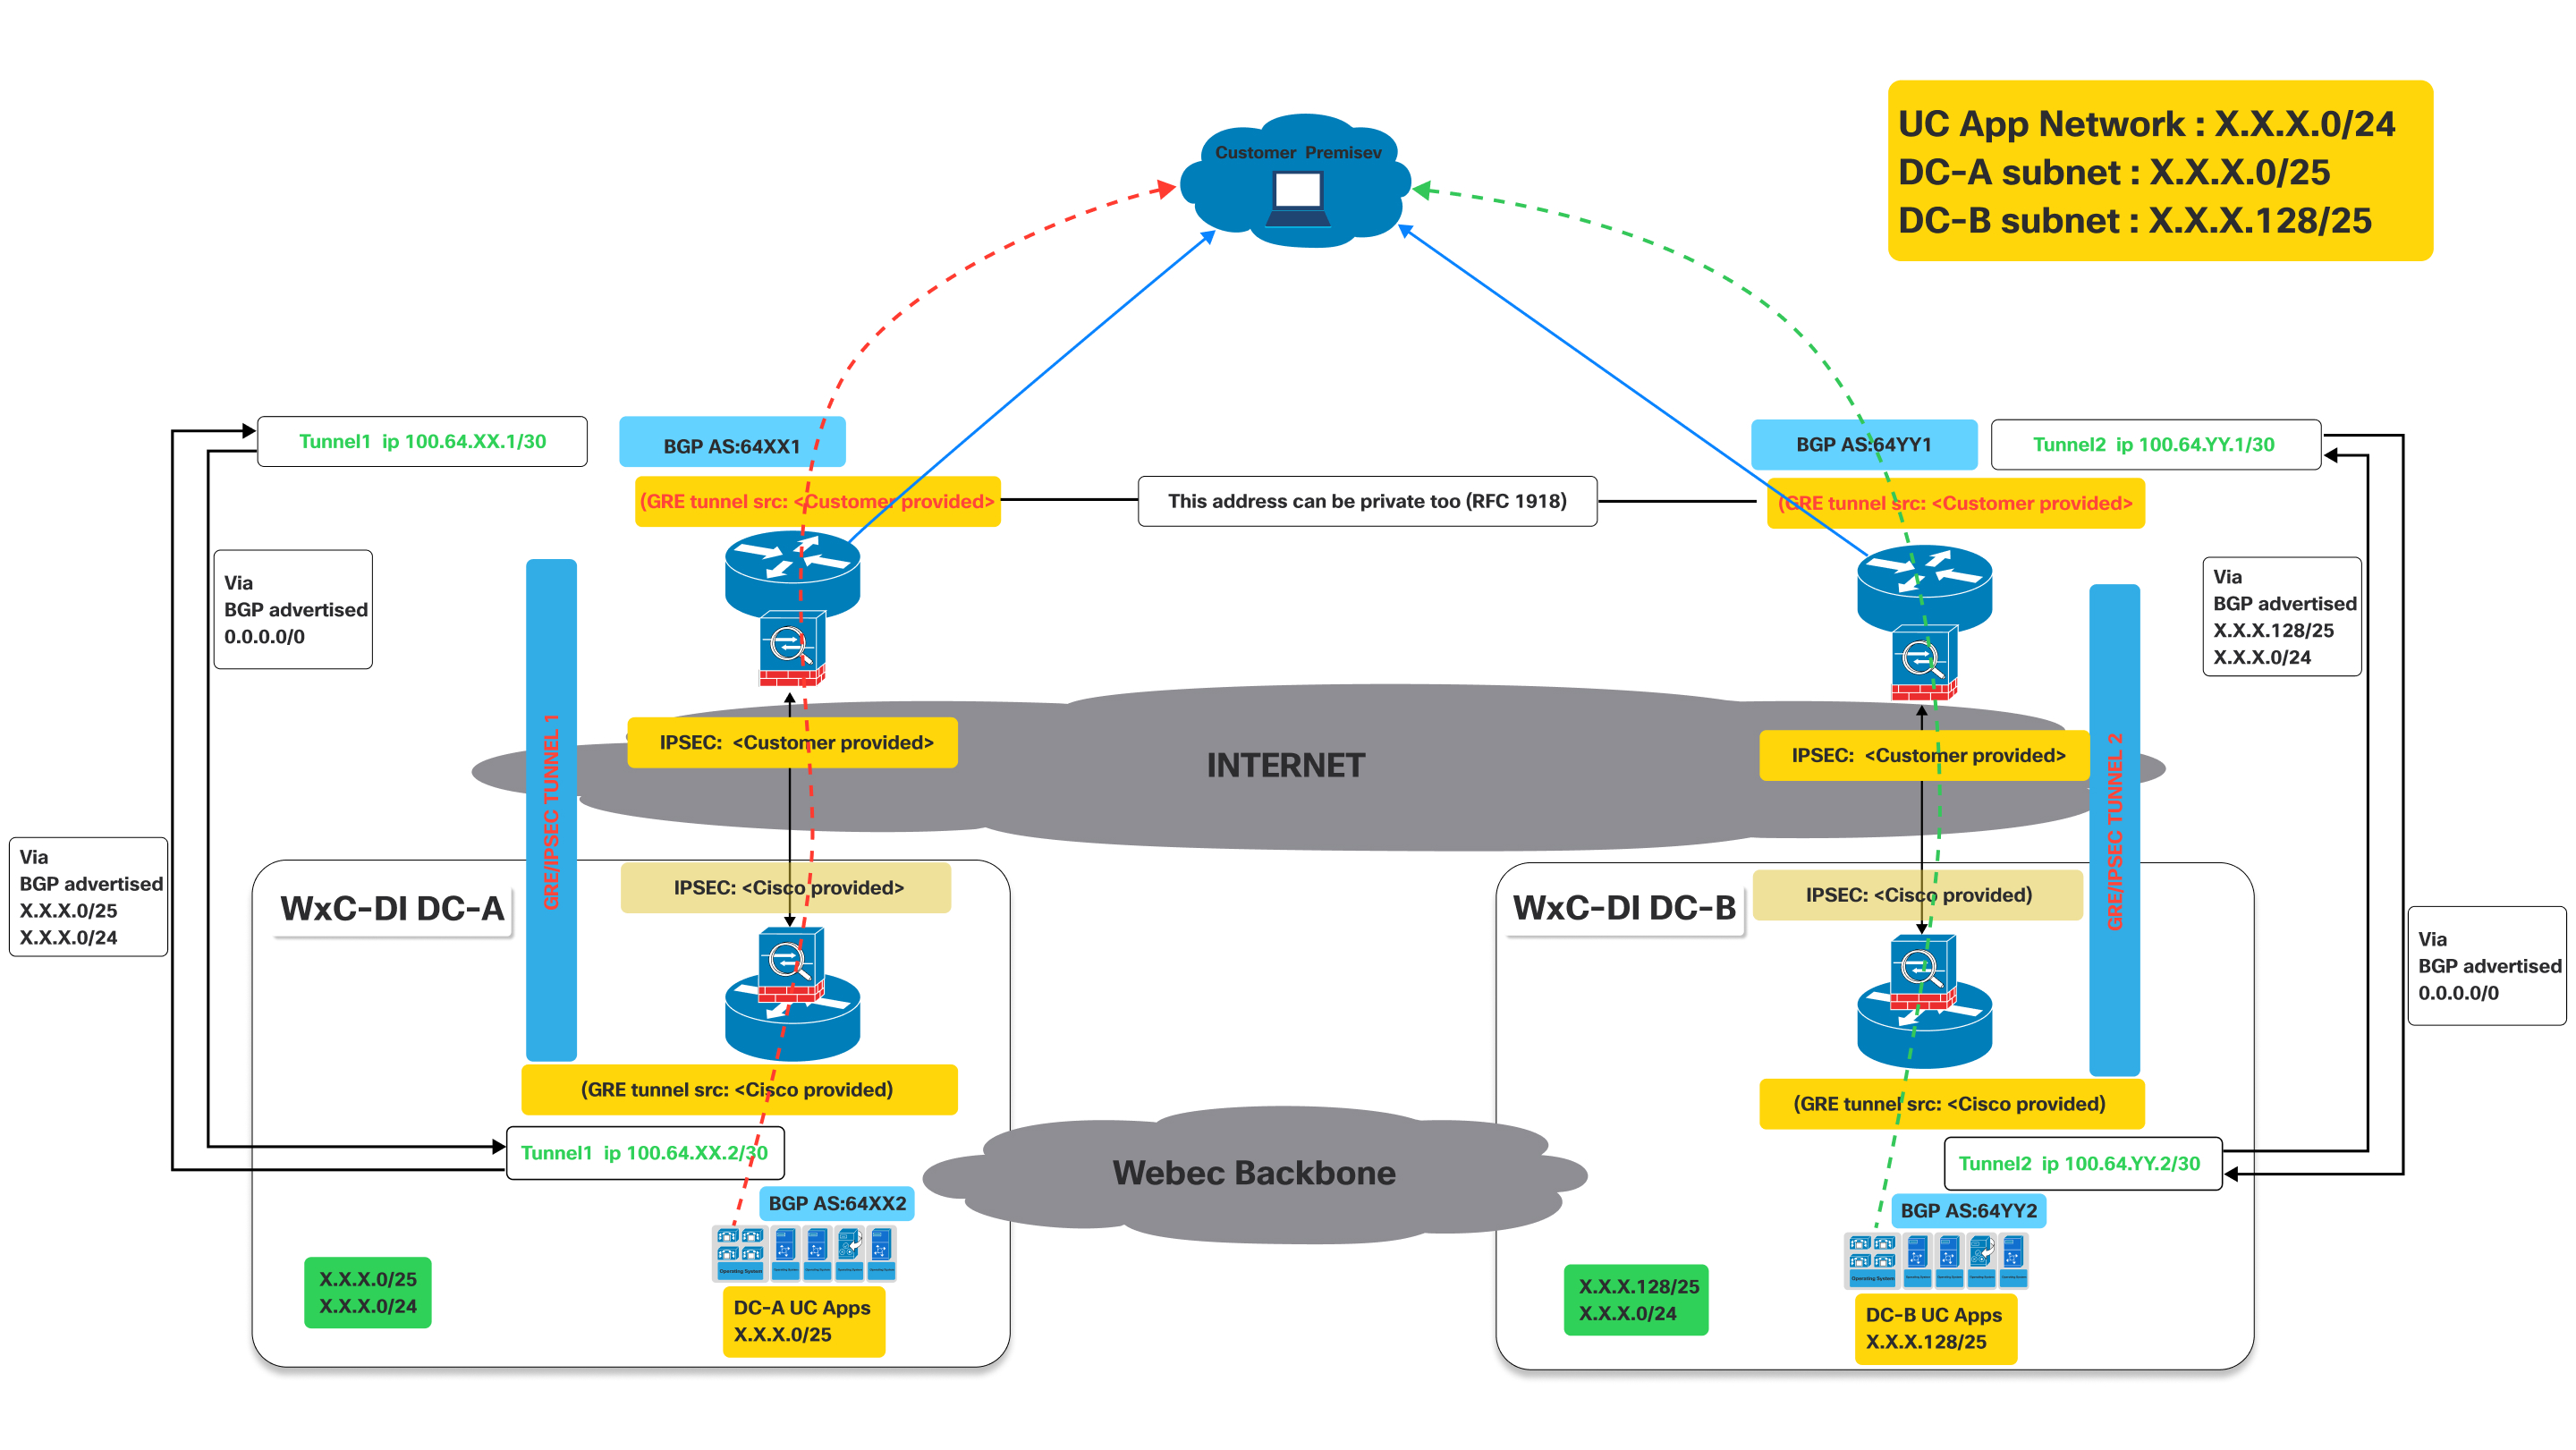
Ten obraz ilustruje architekturę sieci Virtual Connect, szczegółowo opisującą przepływ ruchu, gdy działają zarówno tunele pierwotne, jak i wtórne.
Reprezentuje aktywny model łączności umożliwiający klientom dostęp do aplikacji UC hostowanych w centrach danych Cisco, wykorzystując podwójne tunele GRE/IPSEC przez Internet z BGP do wymiany tras.
Definicje:
- Miejsce klienta:
- Reprezentuje to sieć klienta na miejscu, w której znajdują się użytkownicy i ich urządzenia (np. telefony IP, komputery z klientami UC).
- Ruch pochodzący stąd musi dotrzeć do aplikacji UC hostowanych w centrach danych Cisco.
- Cisco Webex CallingD@@ edykowane instancje (dedykowane instancje) centra danych (WXC-Di
DC-A i WXC-Di D C-B):
- Są to centra danych Cisco obsługujące aplikacje UC.
- DC-A i DC-B są odrębne geograficznie, zapewniając redundancję.
- Każde centrum danych ma własną podsieć dla aplikacji UC:
- Podsieć DC-A: X.X.X.0/25
- Podsieć DC-B: X.X.X.128/25
- Tunele GRE/IPsec (tunel 1 i tunel 2):
- Są to bezpieczne, zaszyfrowane połączenia między siedzibą klienta a centrum danych Cisco za pośrednictwem publicznego Internetu.
- GRE (Generic Routing Encapsulation): Ten protokół służy do enkapsulacji różnych protokołów warstw sieciowych wewnątrz wirtualnych łączy punkt-punkt. Pozwala na działanie protokołów routingu, takich jak BGP, nad tunelem.
- IPsec (Internet Protocol Security): Ten pakiet protokołów zapewnia kryptograficzne usługi bezpieczeństwa (uwierzytelnianie, integralność, poufność) dla komunikacji IP. Szyfruje ruch zamknięty w GRE, zapewniając bezpieczną transmisję danych przez Internet.
- Protokół bramy granicznej (BGP):
- BGP to protokół routingu używany do wymiany informacji o routingu między siedzibą klienta a centrami danych Cis co.
Jak pokazano na powyższym schemacie, urządzenia rozmieszczone w siedzibie klienta muszą ustanowić dwa tunele GRE/IPSEC.
Konwencje nazewnictwa użyte poniżej dla XX/YY, DC-A DC-B są ogólne dla wszystkich regionów, w których oferowana jest dedykowana instancja. Wartości te będą unikalne dla każdego regionu i rzeczyw iste wartości dla każdego regionu. Określone wartości są podane podczas aktywacji połączenia wirtualnego.
Po stronie Cisco tunele IPsec i GRE zostaną zakończone na różnych urządzeniach. Dlatego klient musi upewnić się, że odpowiednio skonfigurował adresy IP docelowe IPsec i docelowe adresy IP GRE na urządzeniach. Klienci mogą używać tego samego adresu IP dla GRE i IPSEC, jeśli jest on obsługiwany na ich urządzeniach. Zapoznaj się z powyższym diagramem. Wartości związane z IP są podawane podczas aktywacji połączenia wirtualnego w portalu.
- Tunel 1: Łączy lokal klienta z „Dedicated Instance DC-A” (Data Center A) przez Internet. Ten tunel wykorzystuje BGP AS:64XX1 po stronie klienta i BGP AS:64XX2 po stronie dedykowanej instancji DC- A. Konfiguracje źródeł tunelu IPSEC i GRE są podzielone na szczegóły dostarczone przez klienta i dostarczone przez Cisco.
- Tunel 2: Łączy lokal klienta z „Dedicated Instance DC-B” (Data Center B) za pośrednictwem Internetu. Ten tunel wykorzystuje BGP AS:64YY1 po stronie klienta i BGP AS:64YY2 po stronie dedykowanej instancji DC-B . Podobnie jak Tunel 1, konfiguracje źródeł tunelu IPSEC i GRE są współdzielone między klientem a Cisco.
W BGP AS:64XX i BGP AS:64YY, XX i YY są specyficzne dla określonego regionu.
Po utworzeniu tuneli GRE/IPSEC dla centrów danych Webex Calling dedykowanych instancji (A i B) klient powinien otrzymać następujące trasy reklamowane od Cisco w ramach odpowiednich sesji BGP.
- W przypadku DC-A: Trasy reklamowane przez Cisco będą wynosić X.X.X.0/25 i X.X.X.0/24. Opcjonalnie, jeśli IaaS jest żądany i skonfigurowany dla tras klienta, Y.Y.0/25 i Y.Y.0/24 będą reklamowane przez Cisco.
- W przypadku DC-B: Trasy reklamowane przez Cisco będą to X.X.X.128/25 i X.X.x.0/24. Opcjonalnie, jeśli IaaS jest żądany i skonfigurowany dla tras klienta, Y.Y.128/25 i Y.Y.0/24 będą reklamowane przez Cisco.
- Klient musi reklamować trasę 0.0.0./0 do Cisco poprzez oba połączenia (tunele)
- Klient musi podążać za najdłuższymi trasami prefiksu (/25), aby wysłać ruch do Cisco przez odpowiednie tunele, gdy oba tunele są uruchomione.
- Cisco zwróci ruch przez te same tunele, aby utrzymać symetryczny ruch.
Przepływ ruchu:
- Ruch przeznaczony dla „DC-A UC Apps” (X.X.X.0/25) z lokalu klienta przepływa przez tunel 1.
- Ruch przeznaczony dla „DC-B UC Apps” (X.X.X.128/25) z lokalu klienta przepływa przez tunel 2.
Scenariusz niepowodzenia: przepływ ruchu, gdy jeden z tuneli nie działa
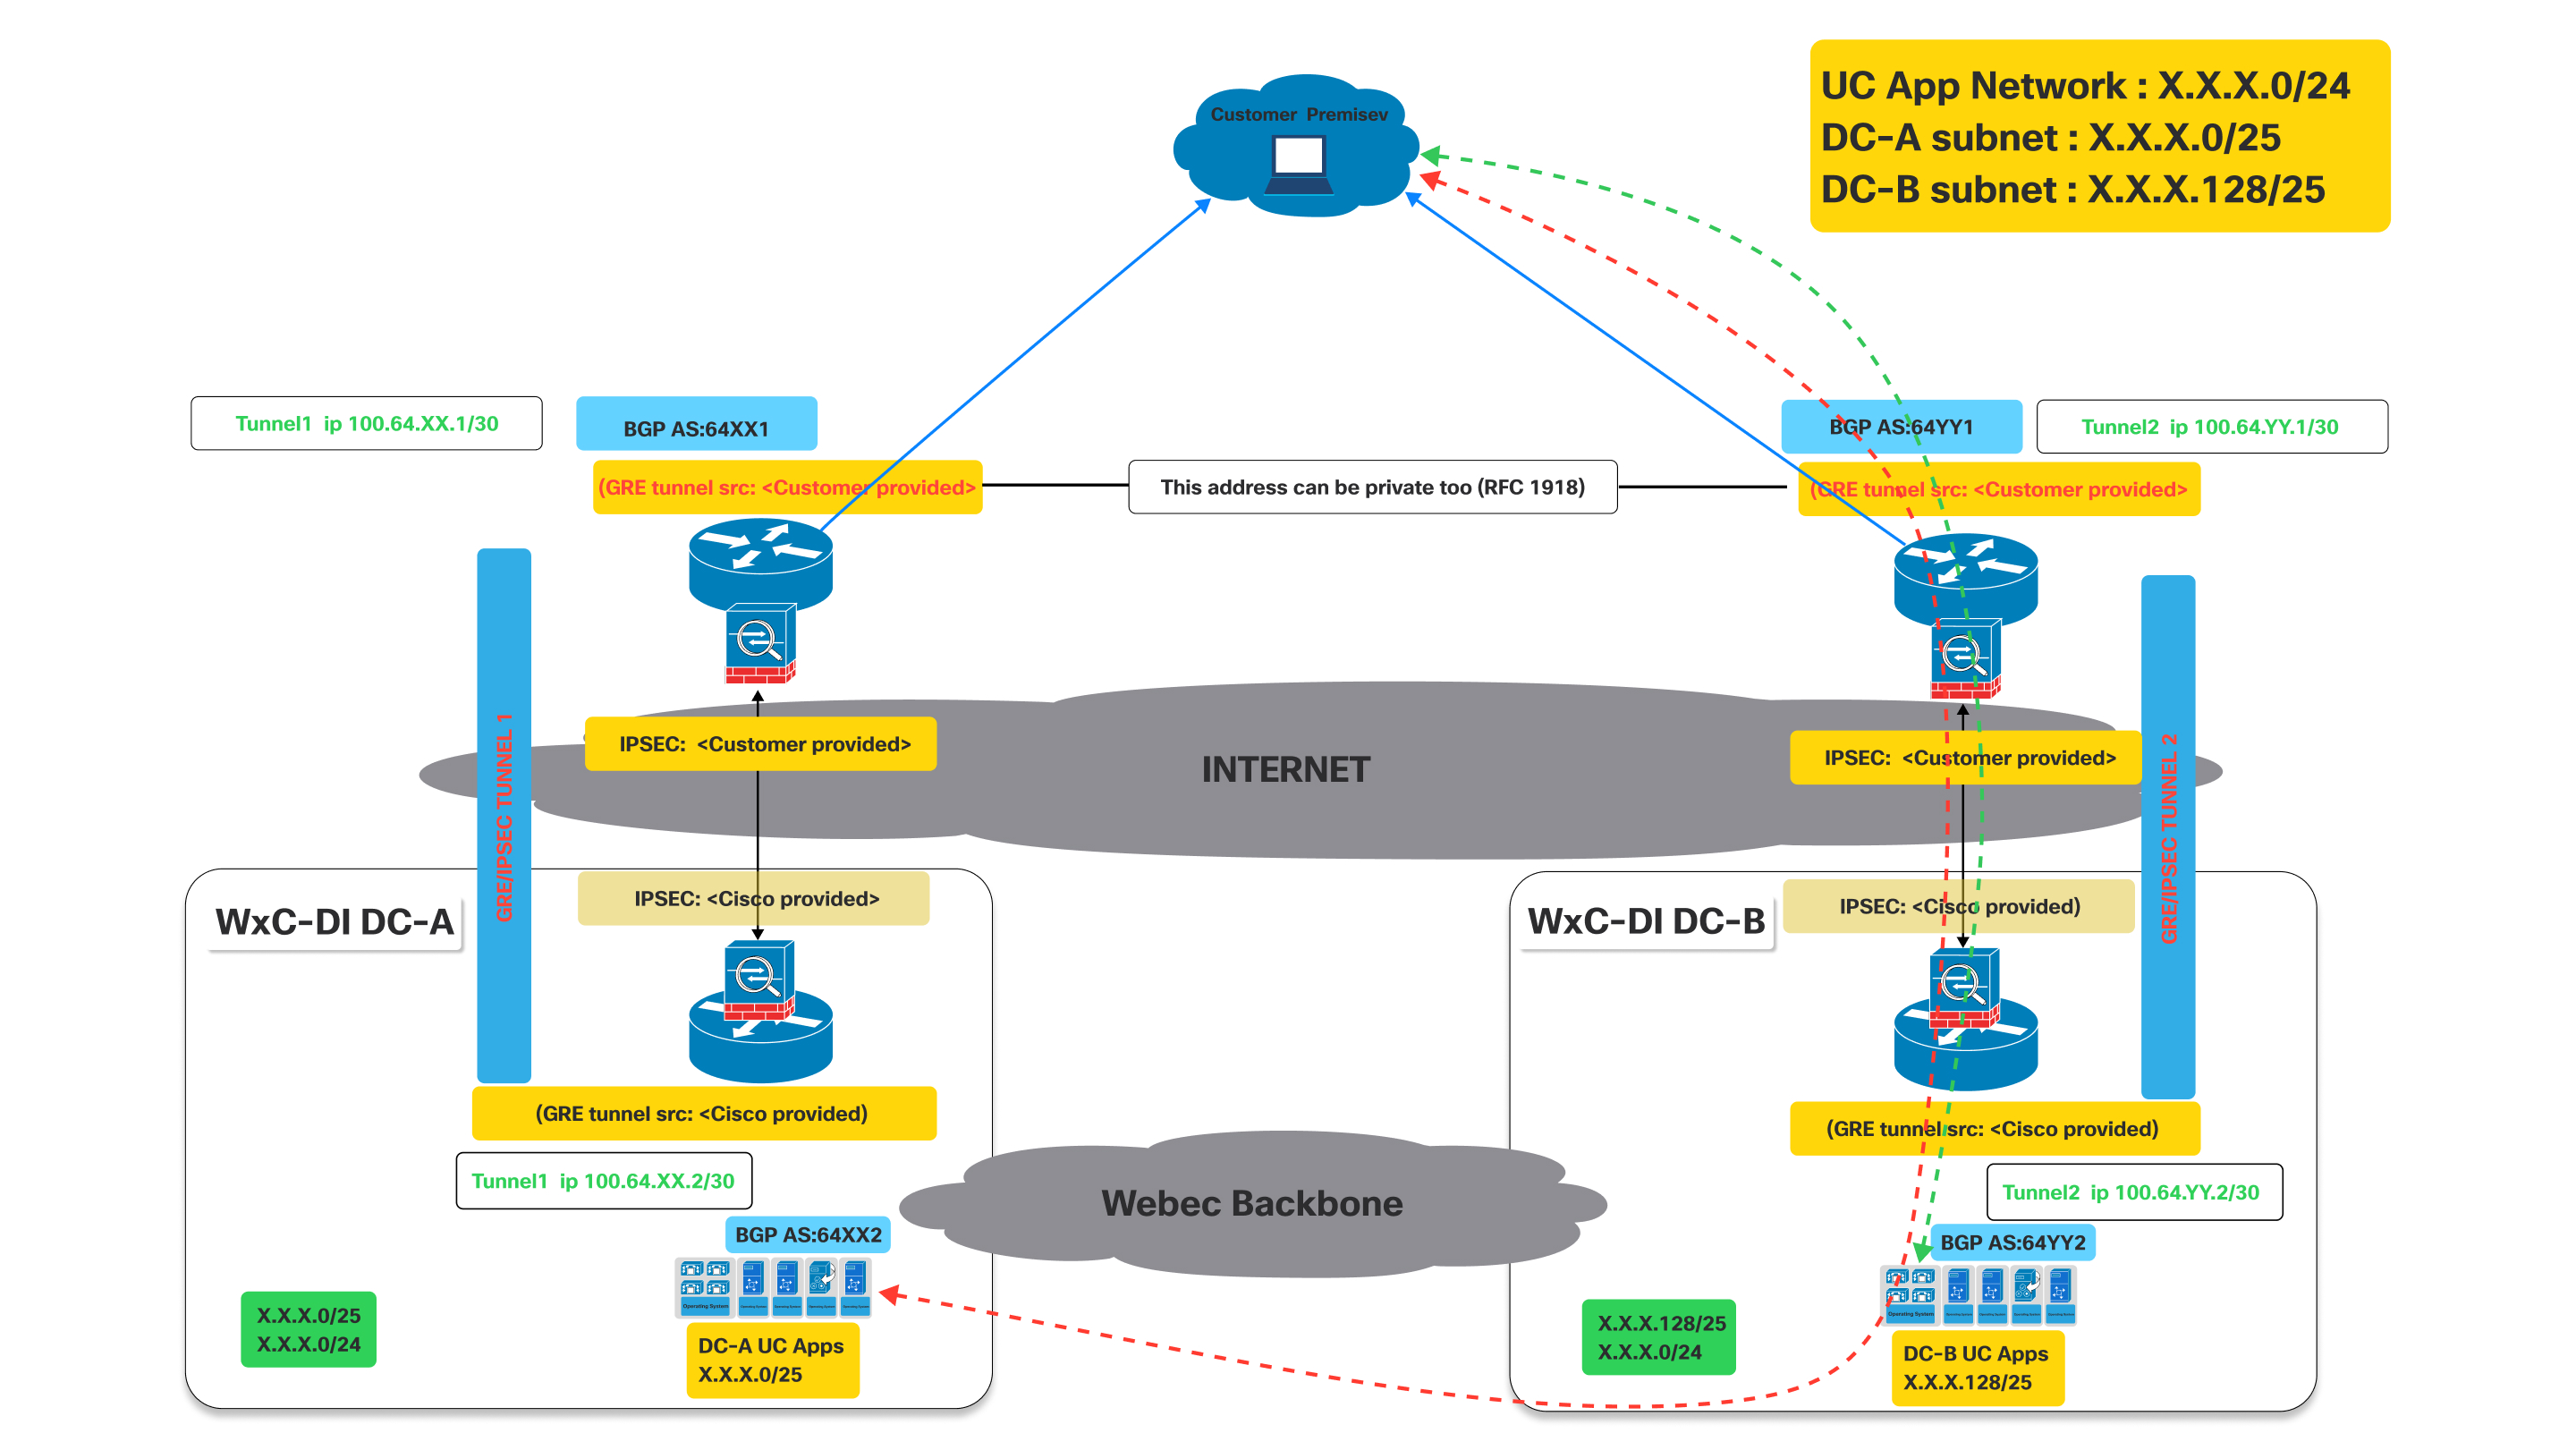
Jak pokazano na powyższym schemacie, gdy tunel do DC-A znajduje się w dół, bgp ustanowiony przez tunel do DC-A spadnie.
Wpływ na BGP: Gdy Tunel 1 spadnie, sesja BGP nad tym tunelem również spadnie . W związku z tym DC-A nie będzie już w stanie reklamować swoich tras (w szczególności X.X.X.0/25) klientowi tą ścieżką. W związku z tym router klienta wykryje ścieżkę jako nieosiągalną.
Teraz, gdy Tunel 1 nie działa, router klienta w siedzibie klienta automatycznie usunie trasy poznane za pośrednictwem Tunelu 1 ze swojej tabeli routingu lub oznaczy je jako nieosiągalne.
- Ruch przeznaczony dla sieci aplikacji UC (X.X.X.0/24) lub podsieci DC-A (X.X.X.0/25) zostanie następnie przekierowany przez roboczy tunel w kierunku DC-B, który nadal reklamuje X.X.X.0/24 obejmującą sieć X.X.X.0/25.
- Podobne zachowanie będzie widoczne, jeśli tunel do DC-B jest w dół, podczas gdy tunel do DC-A jest nadal w górze.
Proces łączności
| 1 | |
| 2 | |
| 3 | |
| 4 |
Krok 1: Zamówienie CCW
Virtual Connect to dodatek do Dedicated Instance w CCW.
| 1 |
Przejdź do witryny zamówień CCW, a następnie kliknij Zaloguj się, aby zalogować się na stronie: |
| 2 |
Utwórz oszacowanie. |
| 3 |
Dodaj SKU „A-FLEX-3". |
| 4 |
Wybierz opcję Opcje edycji. |
| 5 |
Na wyświetlonej karcie subskrypcji wybierz Opcje i dodatki. |
| 6 |
W obszarze Dodatkowe dodatki zaznacz pole wyboru obok „Wirtualne połączenie dla dedykowanej instancji”. Nazwa SKU to „A-FLEX-DI-VC”. |
| 7 |
Wprowadź liczbę i liczbę regionów, w których wymagane jest połączenie wirtualne. Ilość Virtual Connect nie powinna przekraczać całkowitej liczby regionów zakupionych dla instancji dedykowanej. Ponadto dozwolone jest tylko jedno zamówienie Virtual Connect na region. |
| 8 |
Jeśli jesteś zadowolony ze swoich wyborów, kliknij Zweryfikuj i Zapisz w prawym górnym rogu strony. |
| 9 |
Kliknij Zapisz i Kontynuuj, aby sfinalizować zamówienie. Twoje sfinalizowane zamówienie pojawia się teraz w siatce zamówień. |
Krok 2: Aktywacja Virtual Connect w Control Hub
| 1 |
Zaloguj się do Control Hub https://admin.webex.com/login. |
| 2 |
W sekcji Usługi przejdź do opcji Połączenia > Dedy kowane Instacnce > Łączność w chmurze. |
| 3 |
Na karcie Virtual Connect wymieniona jest ilość zakupionego połączenia wirtualnego. Administrator może teraz kliknąć Aktywuj, aby zainicjować aktywację Virtual Connect. 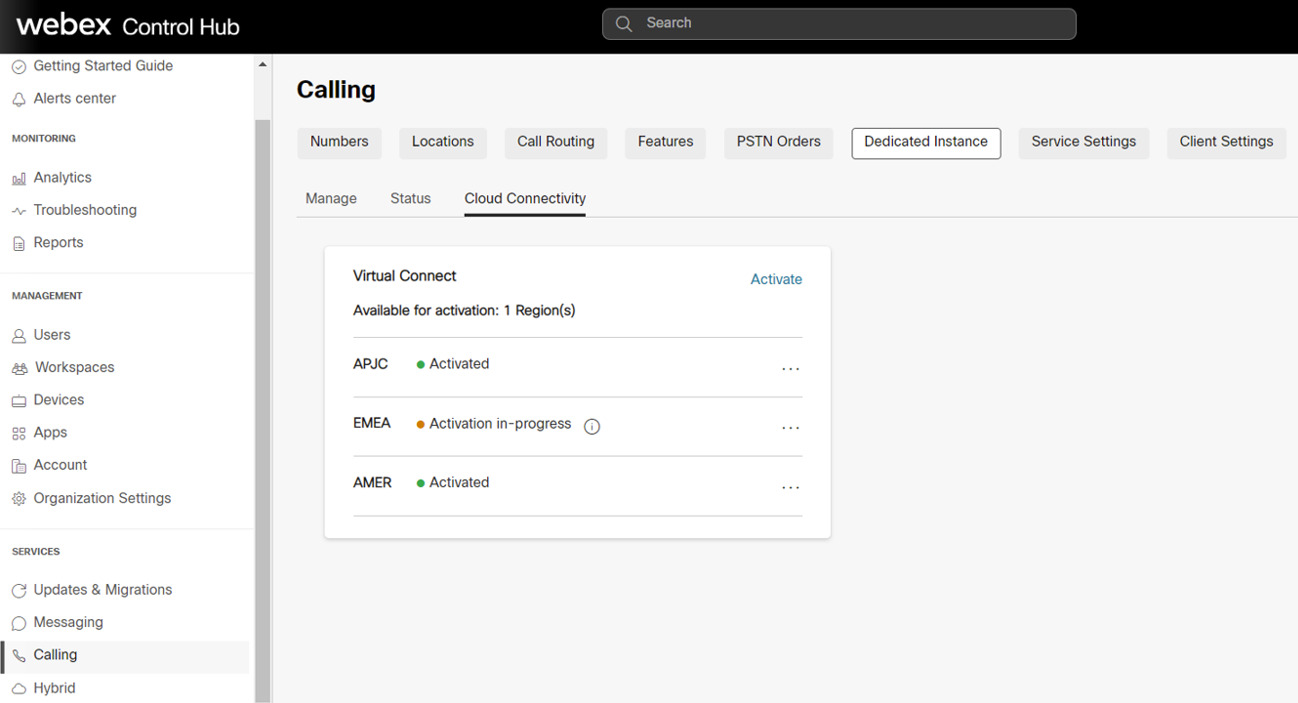
Proces aktywacji może zostać uruchomiony tylko przez administratorów z rolą „Pełny administrator klienta”. Natomiast administrator z rolą „Administrator tylko do odczytu klienta” może wyświetlać tylko status. |
| 4 |
Po kliknięciu przycisku Aktywuj, zostanie wyświetlony formularz Aktywuj połączenie wir tualne, aby administrator mógł podać szczegóły techniczne połączenia wirtualnego wymagane dla konfiguracji peeringu po stronie Cisco. Formularz zawiera również informacje statyczne po stronie Cisco, na podstawie wybranego regionu. Informacje te będą przydatne dla administratorów Klientów w celu skonfigurowania CPE po swojej stronie w celu ustanowienia Łączności. |
| 5 |
Kliknij przycisk Aktywuj po wypełnieniu wszystkich obowiązkowych pól. |
| 6 |
Po wypełnieniu formularza aktywacji połączenia wirtualnego dla konkretnego regionu klient może wyeksportować formularz aktywacyjny z Centrum sterowania, Wywołanie > Instancja dedykowana > Łączność w chmurze i kliknąć opcję Eksportuj ustawienia. 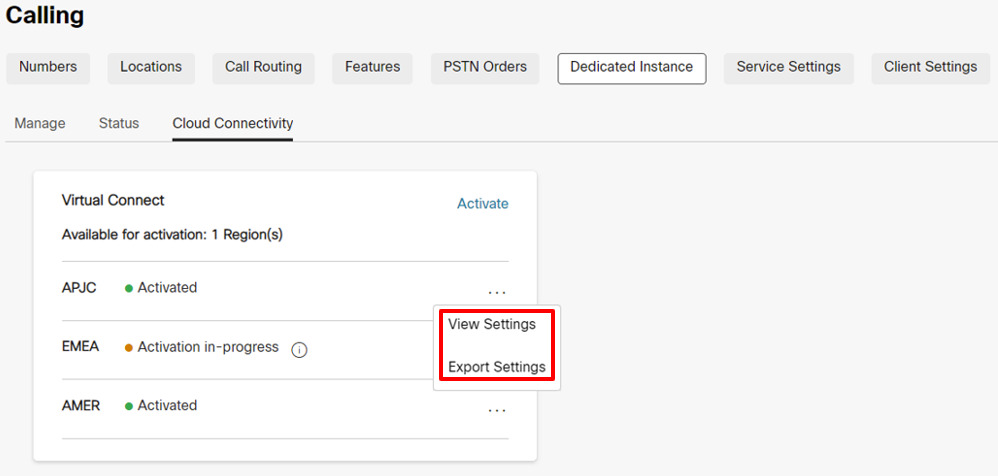
Ze względów bezpieczeństwa uwierzytelnianie i hasło BGP nie będą dostępne w dokumencie Eksportowany, ale administrator może wyświetlić to samo w Centrum sterowania, klikając Ustawienia wido ku w obszarze Centrum sterowania, Wywołanie > Instancja dedykowana > karta Łączność w chmurze. |
Krok 3: Cisco wykonuje konfigurację sieci
| 1 |
Po wypełnieniu formularza Aktywacja połączenia wirtualnego status zostanie zaktualizowany do pozycji Aktywacja w toku w obszarze Calling > Dedicated Instance > Cloud Connectivity Virtual Connect karta. |
| 2 |
Cisco zakończy wymagane konfiguracje na bocznym sprzęcie Cisco w ciągu 5 dni roboczych. Po pomyślnym zakończeniu status zostanie zaktualizowany do „Aktywowany” dla danego regionu w Control Hub. |
Krok 4: Klient wykonuje konfigurację sieci
|
Status zostaje zmieniony na „Aktywowany”, aby powiadomić administratora klienta, że strona Cisco konfiguracji dla łączności IP VPN została zakończona w oparciu o dane wejściowe dostarczone przez Klienta. Oczekuje się jednak, że administrator klienta ukończy swoją stronę konfiguracji na CPE i przetestuje trasy łączności, aby tunel Virtual Connect był online. W przypadku jakichkolwiek problemów napotkanych podczas konfiguracji lub łączności, klient może skontaktować się z Tobą w Cisco TAC celu uzyskania pomocy. |
Rozwiązywanie problemów
Pierwsza faza IPsec (negocjacje IKEv2) Rozwiązywanie problemów i walidacja
Negocjacje dotyczące tunelu IPsec obejmują dwie fazy: fazę IKEv2 i fazę IPsec. Jeśli negocjacje fazy IKEv2 nie zostaną zakończone, nie ma inicjacji drugiej fazy IPsec. Najpierw wydaj polecenie „show crypto ikev2 sa” (na sprzęcie Cisco) lub podobne polecenie na sprzęcie innej firmy, aby sprawdzić, czy sesja IKEv2 jest aktywna. Jeśli sesja IKEv2 nie jest aktywna, potencjalnymi przyczynami mogą być:
-
Ciekawy ruch nie uruchamia tunelu IPsec.
-
Lista dostępu do tunelu IPsec jest błędnie skonfigurowana.
-
Nie ma połączenia między klientem a adresem IP punktu końcowego tunelu IPsec dedykowanej instancji.
-
Parametry sesji IKEv2 nie pasują między stroną dedykowanej instancji a stroną klienta.
-
Zapora sieciowa blokuje pakiety UDP IKEv2.
Najpierw sprawdź dzienniki IPsec pod kątem wszelkich komunikatów, które pokazują postęp negocjacji tunelu IKEv2. Dzienniki mogą wskazywać, gdzie wystąpił problem z negocjacjami IKEv2. Brak wiadomości rejestrujących może również wskazywać, że sesja IKEv2 nie jest aktywowana.
Niektóre typowe błędy w negocjacjach IKEv2 to:
-
Ustawienia IKEv2 po stronie CPE nie pasują do strony Cisco, ponownie sprawdź wymienione ustawienia:
-
Sprawdź, czy wersja IKE jest wersją 2.
-
Sprawdź, czy parametry szyfrowania i uwierzytelniania odpowiadają oczekiwanemu szyfrowaniu po stronie wystąpienia dedykowanego.
Gdy używany jest szyfr „GCM”, protokół GCM obsługuje uwierzytelnianie i ustawia parametr uwierzytelniania na wartość NULL.
-
Sprawdź ustawienie żywotności.
-
Sprawdź grupę modułów Diffie Hellmana.
-
Sprawdź ustawienia funkcji pseudo-losowej.
-
-
Lista dostępu do mapy kryptograficznej nie jest ustawiona na:
-
Zezwolenie GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255" (lub równoważne polecenie)
Lista dostępu musi być specjalnie dla protokołu „GRE”, a protokół „IP” nie będzie działał.
-
Jeśli komunikaty dziennika nie pokazują żadnych działań negocjacyjnych dla fazy IKEv2, może być konieczne przechwytywanie pakietów.
Strona dedykowanej instancji nie zawsze może rozpoczynać wymianę IKEv2 i czasami może oczekiwać, że strona CPE klienta będzie inicjatorem.
Sprawdź konfigurację strony CPE pod kątem następujących warunków wstępnych dla inicjowania sesji IKEv2:
-
Sprawdź listę dostępu kryptograficznego IPsec dla ruchu GRE (protokół 50) z adresu IP transportu tunelu CPE do adresu IP transportu tunelu dedykowanego instancji.
-
Upewnij się, że interfejs tunelu GRE jest włączony dla pamięci GRE, jeśli sprzęt nie obsługuje pamięci GRE, Cisco zostanie powiadomiony, ponieważ ustawienia GRE będą domyślnie włączone po stronie dedykowanej instancji.
-
Upewnij się, że BGP jest włączony i skonfigurowany z sąsiednim adresem IP tunelu dedykowanej instancji.
Po prawidłowym skonfigurowaniu rozpoczyna się tunel IPsec i pierwsza faza negocjacji IKEv2:
-
GRE przechodzi od interfejsu tunelu GRE po stronie CPE do interfejsu tunelu GRE po stronie dedykowanej instancji.
-
Sesja TCP sąsiada BGP od sąsiada BGP po stronie CPE do sąsiada BGP po stronie dedykowanej instancji.
-
Ping z adresu IP tunelu bocznego CPE na adres IP tunelu bocznego dedykowanej instancji.
Ping nie może być IP transportu tunelu do adresu IP transportu tunelu, musi to być adres IP tunelu do tunelu IP.
Jeśli dla ruchu IKEv2 potrzebne jest śledzenie pakietów, należy ustawić filtr dla UDP i port 500 (gdy żadne urządzenie NAT nie znajduje się w środku punktów końcowych IPsec) lub port 4500 (gdy urządzenie NAT jest wstawione w środku punktów końcowych IPsec).
Sprawdź, czy pakiety UDP IKEv2 z portem 500 lub 4500 są wysyłane i odbierane do i z adresu IP DI IPsec.
Centrum danych dedykowanej instancji może nie zawsze uruchamiać pierwszy pakiet IKEv2. Wymagane jest, aby urządzenie CPE było w stanie zainicjować pierwszy pakiet IKEv2 w kierunku strony dedykowanej instancji.
Jeśli lokalna zapora na to pozwala, spróbuj również wykonać ping na zdalny adres IPsec. Jeśli ping nie powiedzie się z lokalnego na zdalny adres IPsec, wykonaj trasę śledzenia, aby pomóc, i określ, gdzie pakiet zostanie upuszczony.
Niektóre zapory ogniowe i sprzęt internetowy mogą nie zezwalać na śledzenie trasy.
Druga faza IPsec (negocjacje IPsec) Rozwiązywanie problemów i walidacja
Sprawdź, czy pierwsza faza IPsec (tj. skojarzenie zabezpieczeń IKEv2) jest aktywna przed rozwiązywaniem problemów z drugą fazą IPsec. Wykonaj polecenie „show crypto ikev2 sa” lub równoważne polecenie, aby zweryfikować sesję IKEv2. Na wyjściu sprawdź, czy sesja IKEv2 trwała dłużej niż kilka sekund i czy nie odbija się. Czas działania sesji jest wyświetlany jako sesja „Aktywny czas” lub odpowiednik na wyjściu.
Gdy sesja IKEv2 zostanie zweryfikowana i aktywna, zbadaj sesję IPsec. Podobnie jak w przypadku sesji IKEv2, wykonaj polecenie „show crypto ipsec sa” lub równoważne polecenie, aby zweryfikować sesję IPsec. Zarówno sesja IKEv2, jak i sesja IPsec muszą być aktywne przed utworzeniem tunelu GRE. Jeśli sesja IPsec nie jest wyświetlana jako aktywna, sprawdź dzienniki IPsec pod kątem komunikatów o błędach lub błędów negocjacji.
Niektóre z najczęstszych problemów, które mogą wystąpić podczas negocjacji IPsec, to:
Ustawienia po stronie CPE nie pasują do strony dedykowanej instancji, ponownie sprawdź ustawienia:
-
Sprawdź, czy parametry szyfrowania i uwierzytelniania są zgodne z ustawieniami po stronie Dedykowana instancja.
-
Sprawdź ustawienia Perfect Forward Secret i czy ustawienia pasują po stronie Dedykowanej instancji.
-
Sprawdź ustawienia trwałości.
-
Sprawdź, czy protokół IPsec został skonfigurowany w trybie tunelu.
-
Sprawdź źródłowe i docelowe adresy IPsec.
Rozwiązywanie problemów i walidacja interfejsu tunelu
Gdy sesje IPsec i IKEv2 są weryfikowane jako aktywne i aktywne, tunel GRE zachowuje żywotność pakietów, które mogą przepływać między dedykowaną instancją a punktami końcowymi tunelu CPE. Jeśli interfejs tunelu nie wyświetla się statusu, niektóre typowe problemy to:
-
VRF transportu interfejsu tunelu nie pasuje do VRF interfejsu pętli zwrotnej (jeśli konfiguracja VRF jest używana w interfejsie tunelu).
Jeśli konfiguracja VRF nie jest używana w interfejsie tunelu, to sprawdzenie można zignorować.
-
Keepalives nie są włączone w interfejsie tunelu bocznego CPE
Jeśli urządzenia CPE nie są obsługiwane przez urządzenie CPE, należy powiadomić Cisco, aby domyślne pamiątki po stronie dedykowanej instancji były również wyłączone.
Jeśli obsługiwane są pamiątki pamięci, sprawdź, czy zapisy są włączone.
-
Maska lub adres IP interfejsu tunelu nie są poprawne i nie odpowiadają oczekiwanym wartościom wystąpienia dedykowanego.
-
Adres transportu tunelu źródłowego lub docelowego nie jest poprawny i nie odpowiada oczekiwanym wartościom wystąpienia dedykowanego.
-
Zapora sieciowa blokuje przesyłanie pakietów GRE do tunelu IPsec lub odbiór z tunelu IPsec (tunel GRE jest transportowany przez tunel IPsec)
Test ping powinien sprawdzić, czy lokalny interfejs tunelu jest włączony, a łączność jest dobra z interfejsem zdalnego tunelu. Wykonaj sprawdzenie ping z adresu IP tunelu (nie adresu IP transportu) do adresu IP zdalnego tunelu.
Lista dostępu kryptograficznego dla tunelu IPsec, który przenosi ruch tunelowy GRE, pozwala na przejście tylko pakietów GRE. W rezultacie pingi nie będą działać od IP transportu tunelowego do IP zdalnego transportu tunelowego.
Sprawdzenie ping powoduje powstanie pakietu GRE, który jest generowany z adresu IP transportu tunelu źródłowego do adresu IP transportu tunelu docelowego, podczas gdy ładunek pakietu GRE (wewnętrzny adres IP) będzie adresem IP tunelu źródłowego i docelowego.
Jeśli test ping nie zakończy się powodzeniem, a poprzednie elementy zostaną zweryfikowane, może być wymagane przechwytywanie pakietów, aby upewnić się, że ping icmp powoduje powstanie pakietu GRE, który jest następnie hermetyzowany w pakiet IPsec, a następnie wysyłany z źródłowego adresu IPsec na docelowy adres IPsec. Liczniki na interfejsie tunelu GRE i liczniki sesji IPsec mogą również pomóc w pokazanie. jeśli pakiety wysyłania i odbierania rosną.
Oprócz ruchu ping, przechwytywanie powinno również pokazywać pakiety Keepalive GRE nawet podczas ruchu bezczynności. Wreszcie, jeśli skonfigurowany jest BGP, pakiety BGP keepalive powinny być również wysyłane jako pakiety GRE zamknięte w pakietach IPSEC, a także przez VPN.
BGP Rozwiązywanie problemów i walidacja
Sesje BGP
BGP jest wymagany jako protokół routingu przez tunel VPN IPsec. Lokalny sąsiad BGP powinien ustanowić sesję eBGP z sąsiadem dedykowanej instancji BGP. Adresy IP sąsiadów eBGP są takie same jak lokalne i zdalne adresy IP tunelu. Najpierw upewnij się, że sesja BGP została zakończona, a następnie sprawdź, czy prawidłowe trasy są odbierane z instancji dedykowanej, a poprawna domyślna trasa jest wysyłana do instancji dedykowanej.
Jeśli tunel GRE jest uruchomiony, sprawdź, czy ping zakończył się powodzeniem między lokalnym a zdalnym adresem IP tunelu GRE. Jeśli ping zakończy się powodzeniem, ale sesja BGP nie nadchodzi, sprawdź dziennik BGP pod kątem błędów ustanawiania BGP.
Niektóre z bardziej powszechnych problemów negocjacyjnych BGP to:
-
Zdalny numer AS nie pasuje do numeru AS skonfigurowanego po stronie dedykowanej instancji, ponownie sprawdź konfigurację sąsiedniej AS.
-
Lokalny numer AS nie jest zgodny z oczekiwaniami strony dedykowanej instancji. Sprawdź, czy lokalny numer AS odpowiada oczekiwanym parametrom wystąpienia dedykowanego.
-
Zapora sieciowa blokuje przesyłanie pakietów BGP TCP zamkniętych w pakietach GRE do tunelu IPsec lub odbieranie z tunelu IPSEC
-
IP zdalnego sąsiada BGP nie pasuje do adresu IP zdalnego tunelu GRE.
Wymiana tras BGP
Po zweryfikowaniu sesji BGP dla obu tuneli upewnij się, że prawidłowe trasy są wysyłane i odbierane ze strony dedykowanej instancji.
Rozwiązanie VPN dla dedykowanych instancji oczekuje utworzenia dwóch tuneli od strony klienta/partnera. Pierwszy tunel wskazuje na centrum danych dedykowanej instancji A, a drugi tunel wskazuje na centrum danych dedykowanej instancji B. Oba tunele muszą być w stanie aktywnym, a rozwiązanie wymaga aktywnego/aktywnego wdrożenia. Każde centrum danych dedykowanej instancji będzie reklamować swoją lokalną trasę /25, a także trasę kopii zapasowej /24. Podczas sprawdzania przychodzących tras BGP z wystąpienia dedykowanego należy upewnić się, że sesja BGP skojarzona z tunelem wskazującym na centrum danych instancji dedykowanej A otrzymuje lokalną trasę centrum danych dedykowanej instancji A/25 oraz trasę kopii zapasowej /24. Ponadto należy upewnić się, że tunel wskazujący na dedykowane centrum danych B otrzymuje trasę lokalną centrum danych Dedykowanej instancji B/25 oraz trasę kopii zapasowej /24. Należy pamiętać, że trasa kopii zapasowej /24 będzie tą samą trasą reklamowaną w centrum danych dedykowanych instancji A i centrum danych dedykowanej instancji B.
Redundancja jest dostarczana do centrum danych dedykowanej instancji, jeśli interfejs tunelu do tego centrum danych ulegnie awarii. Jeśli łączność z dedykowanym centrum danych A zostanie utracona, ruch zostanie przekierowany z centrum danych instancji dedykowanej B do centrum danych A. W tym scenariuszu tunel do centrum danych B będzie używał trasy centrum danych B/25 do wysyłania ruchu do centrum danych B, a tunel do centrum danych B użyje trasy kopii zapasowej /24 do wysłania ruchu do centrum danych A przez centrum danych B.
Ważne jest, aby, gdy oba tunele są aktywne, tunel A centrum danych nie był używany do wysyłania ruchu do centrum danych B i odwrotnie. W tym scenariuszu, jeśli ruch jest wysyłany do centrum danych A z miejscem docelowym centrum danych B, centrum danych A przekaże ruch do centrum danych B, a następnie centrum danych B spróbuje wysłać ruch z powrotem do źródła za pośrednictwem tunelu centrum danych B. Spowoduje to nieoptymalne routing i może również złamać zapory zaporowe przepływające przez ruch. Dlatego ważne jest, aby oba tunele były w konfiguracji aktywnej/aktywnej podczas normalnej pracy.
Trasa 0.0.0.0/0 musi być reklamowana od strony klienta do strony centrum danych dedykowanej instancji. Bardziej szczegółowe trasy nie będą akceptowane przez stronę de dykowanej instancji. Upewnij się, że trasa 0.0.0.0/0 jest reklamowana zarówno z tunelu centrum danych dedykowanej instancji A, jak i tunelu centrum danych dedykowanej instancji B.
Konfiguracja MTU
Po stronie wystąpienia dedykowanego włączone są dwie funkcje umożliwiające dynamiczne dostosowywanie MTU dla dużych rozmiarów pakietów. Tunel GRE dodaje więcej nagłówków do pakietów IP przepływających przez sesję VPN. Tunel IPsec dodanie dodatkowych nagłówków na górze nagłówków GRE jeszcze bardziej zmniejszy największy dozwolony MTU nad tunelem.
Tunel GRE dostosowuje funkcję MSS, a ścieżka tunelu GRE w funkcji wykrywania MTU jest włączona po stronie dedykowanej instancji. Skonfiguruj polecenie „ip tcp ajust-mss 1350" lub równoważne polecenie, a także „tunnel path\ u0002mtu-Discovery” lub równoważne polecenie po stronie klienta, aby pomóc w dynamicznej regulacji ruchu MTU przez tunel VPN.


