- Home
- /
- Articolo

Grazie per il feedback.


Instanza dedicata-Virtual Connect
 In questo articolo
 Feedback?
Virtual Connect è un'opzione aggiuntiva per la connettività cloud all'istanza dedicata Webex Calling. Virtual Connect consente ai clienti di estendere in modo sicuro la propria rete privata su Internet utilizzando tunnel VPN IP point-to-point. Qui discutiamo dell'ordinazione, dell'attivazione e della configurazione di Virtual Connect.
Introduzione
Virtual Connect è un'opzione aggiuntiva per la connettività cloud all'istanza dedicata per Webex Calling (istanza dedicata). Virtual Connect consente ai clienti di estendere in modo sicuro la propria rete privata su Internet utilizzando tunnel VPN IP point-to-point. Questa opzione di connettività consente di stabilire rapidamente una connessione di rete privata utilizzando le apparecchiature CPE (Customer Premise Equipment) e la connettività Internet esistenti.
Cisco ospita, gestisce e assicura tunnel IP VPN ridondanti e l'accesso a Internet richiesto nelle regioni dei datacenter a istanza dedicata di Cisco in cui è richiesto il servizio. Allo stesso modo, l'amministratore è responsabile dei corrispondenti servizi CPE e Internet necessari per la creazione di Virtual Connect.
Ogni ordine Virtual Connect in una particolare regione di istanza dedicata includerebbe due tunnel di incapsulamento generico di routing (GRE) protetti dalla crittografia IPsec (GRE su IPsec), uno per ogni datacenter di Cisco nella regione selezionata.
Virtual Connect ha un limite di larghezza di banda di 250 Mbps per tunnel ed è consigliato per implementazioni più piccole. Poiché vengono utilizzati due tunnel VPN point-to-point, tutto il traffico verso il cloud deve passare attraverso il CPE principale del cliente, e quindi potrebbe non essere adatto dove ci sono molti siti remoti. Per altre opzioni di peering alternative, faccia riferimento a Cloud Connectivity.
Prima di inviare la richiesta di peering per Virtual Connect, si assicuri che il servizio di istanza dedicata sia attivato nella rispettiva regione.
Prerequisiti
I prerequisiti per stabilire Virtual Connect includono:
-
Il cliente fornisce
-
Connessione Internet con larghezza di banda disponibile sufficiente per supportare l'implementazione
-
Indirizzi IP pubblici per due tunnel IPSec
-
Indirizzi IP di trasporto GRE lato cliente per i due tunnel GRE
-
-
Partner e cliente
-
Collaborare per valutare i requisiti di larghezza di banda
-
Assicurarsi che i dispositivi di rete supportino il routing Border Gateway Protocol (BGP) e una progettazione di tunnel GRE over IPSec
-
-
Il partner o il cliente fornisce
-
Team di rete con conoscenza delle tecnologie di tunnel VPN da sito a sito
-
Team di rete con conoscenza di BGP, eBGP e dei principi generali di routing
-
-
Cisco
-
Cisco ha assegnato numeri di sistema autonomi privati (ASN) e indirizzi IP transitori per le interfacce del tunnel GRE
-
Cisco ha assegnato una rete pubblica ma non instradabile su Internet di Classe C (/24) per l'indirizzamento di Dedicated Instance Cloud
-
Se un cliente ha solo 1 dispositivo CPE, i 2 tunnel verso i datacenter di Cisco (DC1 e DC2) in ogni regione proverranno da quel dispositivo CPE. Il cliente ha anche un'opzione per 2 dispositivi CPE, quindi ogni dispositivo CPE deve connettersi a 1 solo tunnel verso i datacenter di Cisco (DC1 e DC2) in ogni regione. È possibile ottenere una ridondanza aggiuntiva chiudendo ogni tunnel in un sito/luogo fisico separato all'interno dell'infrastruttura del Cliente.
Dettagli tecnici
Modello di distribuzione
Virtual Connect utilizza un'architettura headend a doppio livello, in cui i piani di controllo del routing e del GRE sono forniti da un dispositivo e il piano di controllo IPSec è fornito da un altro.
Al termine della connettività Virtual Connect, verranno creati due tunnel GRE su IPSec tra la rete aziendale del Cliente e i datacenter di Cisco a istanza dedicata. Uno per ogni datacenter ridondante all'interno della rispettiva Regione. Gli elementi di rete aggiuntivi necessari per il peering vengono scambiati dal Partner o dal Cliente con Cisco tramite il modulo di attivazione di Control Hub Virtual Connect.
La figura seguente mostra l'esempio del modello di implementazione Virtual Connect per l'opzione a 2 concentratori da parte del cliente.
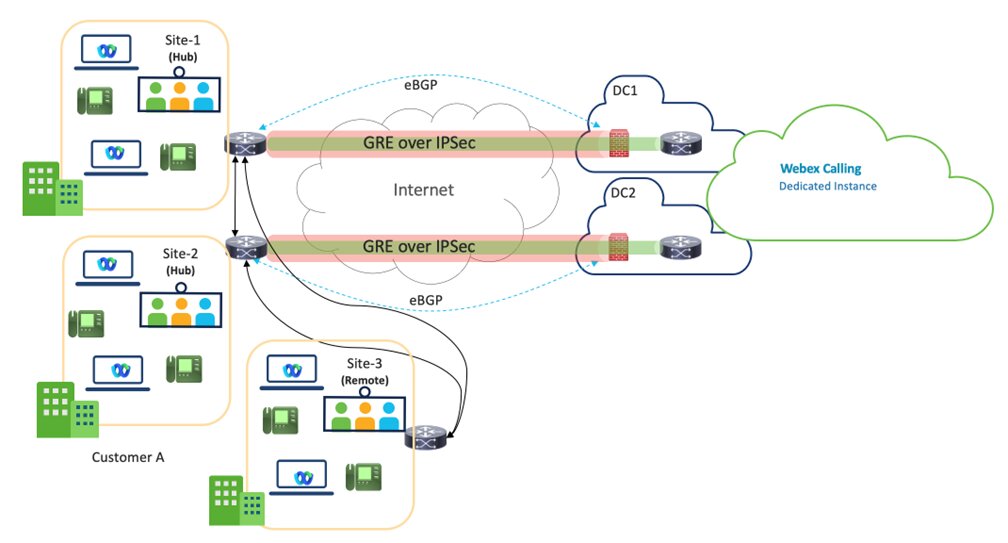
Virtual Connect - La VPN è un modello di hub, in cui i siti hub del cliente sono collegati ai data center DC1 e DC2 dell'istanza dedicata all'interno di una particolare regione.
Si consigliano due siti Hub per una migliore ridondanza, ma anche un sito Hub con due tunnel è un modello di distribuzione supportato.
La larghezza di banda per tunnel è limitata a 250 Mbps. Per garantire un failover efficace, il traffico combinato attraverso entrambi i tunnel non deve superare i 250 Mbps, poiché tutto il traffico verrà indirizzato attraverso un tunnel in caso di guasto.
I siti remoti del Cliente all'interno della stessa regione dovrebbero riconnettersi ai siti Hub tramite la WAN del Cliente e non è responsabilità di Cisco per tale connettività.
I partner dovrebbero lavorare a stretto contatto con i Clienti, assicurando che venga scelto il percorso più ottimale per la regione del servizio Virtual Connect.
La figura seguente mostra le regioni di peering per la connettività cloud delle istanze dedicate.
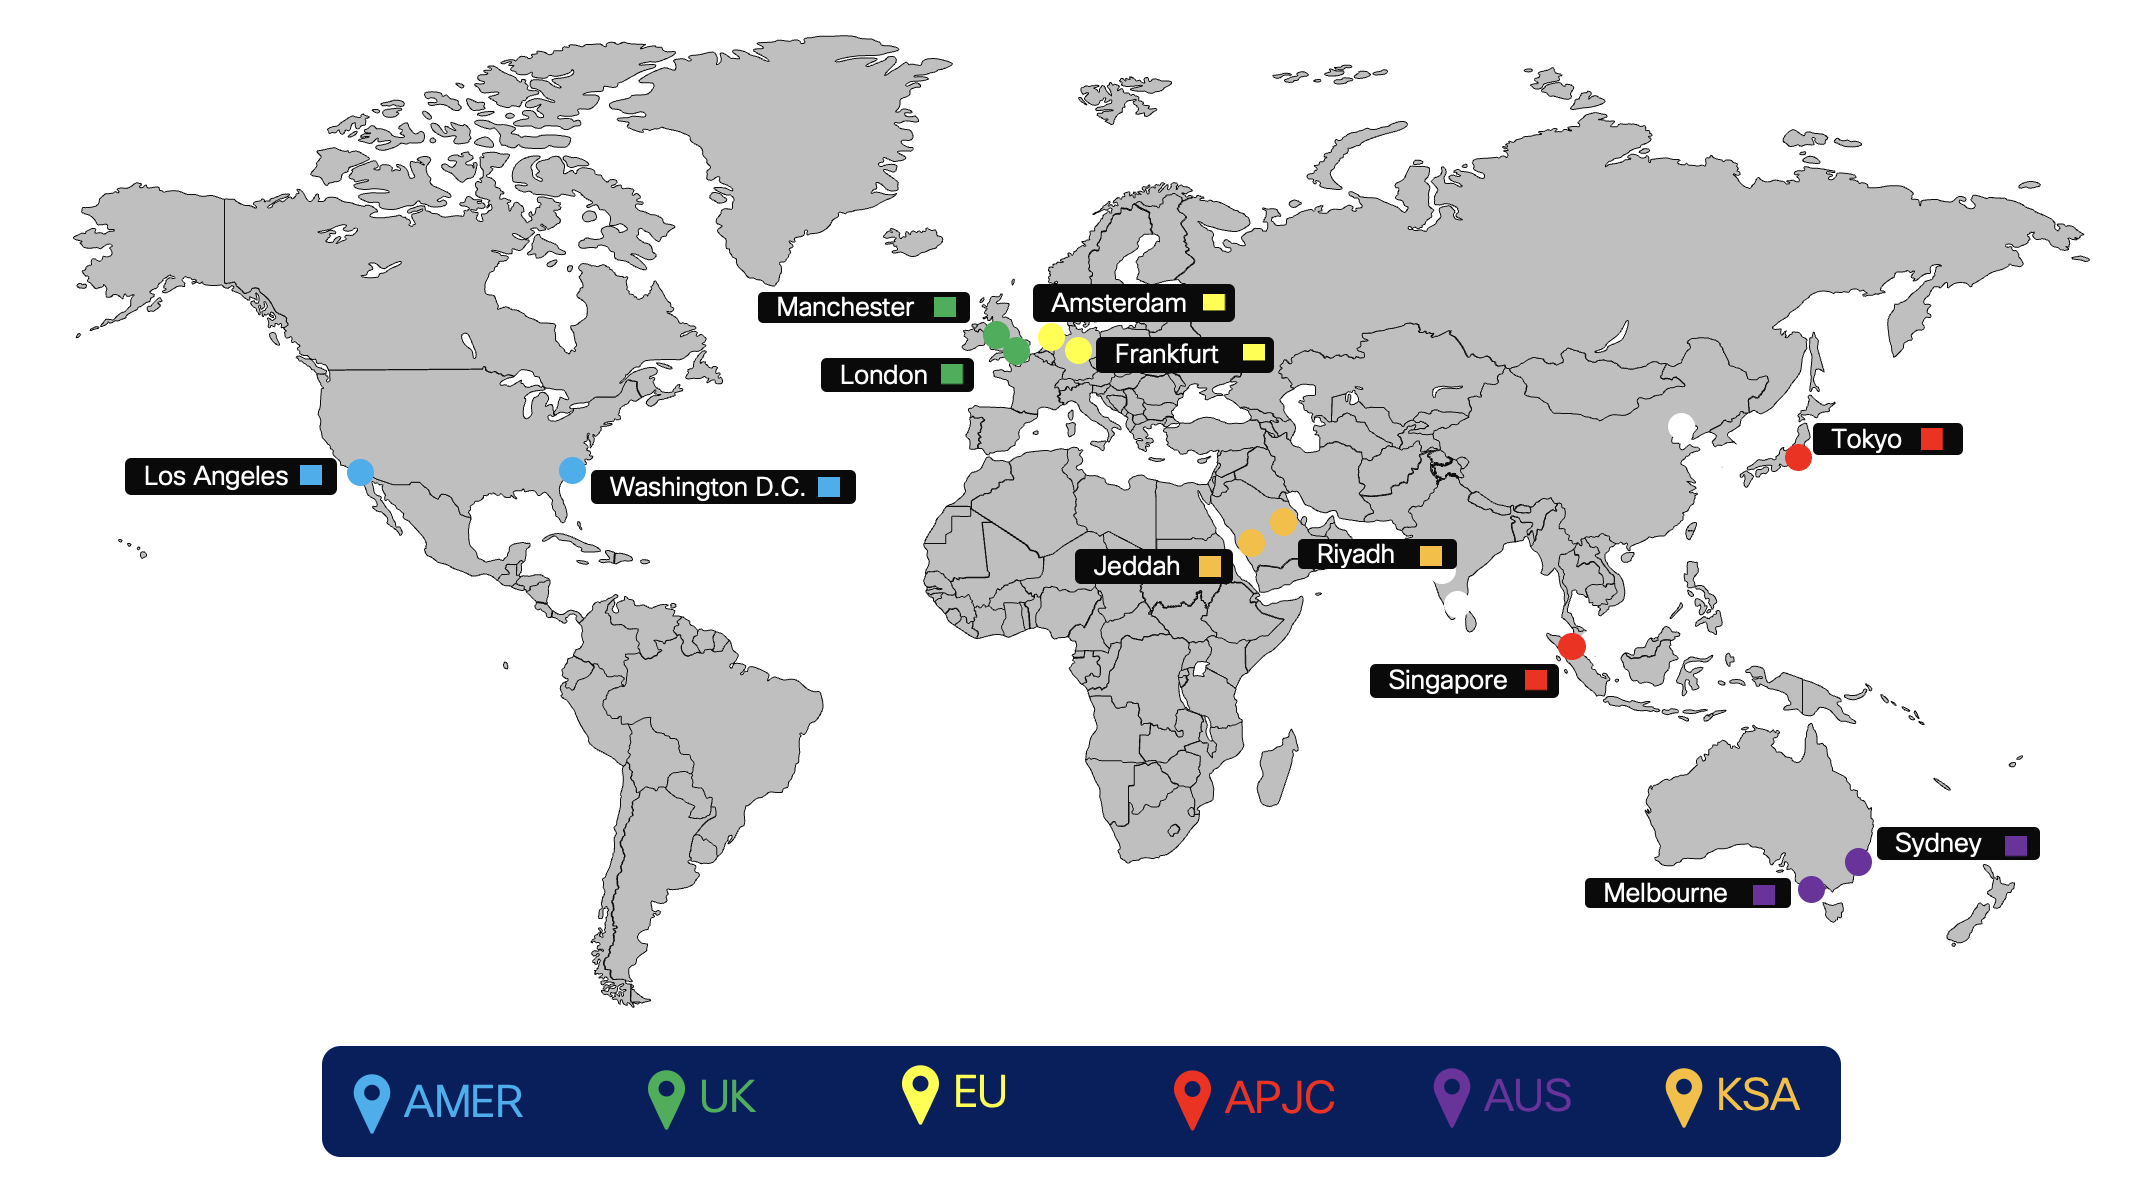
Routing
Il componente aggiuntivo Routing for Virtual Connect è implementato utilizzando un BGP esterno (eBGP) tra l'istanza dedicata e l'apparecchiatura premessa del cliente (CPE). Cisco pubblicizzerà la rispettiva rete per ogni DC ridondante all'interno di una regione al CPE del Cliente e il CPE è necessario per pubblicizzare un percorso predefinito verso Cisco.
-
Cisco mantiene e assegna
-
Indirizzamento IP dell'interfaccia tunnel (collegamento transitorio per il routing) che Cisco assegna da uno spazio di indirizzi condiviso designato (non instradabile pubblicamente)
-
Indirizzo di destinazione del trasporto in galleria (lato Cisco)
-
Numeri di sistema autonomi privati (ASN) per la configurazione del routing BGP del cliente
-
Cisco assegna dall'intervallo designato per uso privato: da 64512 a 65534
-
-
-
eBGP utilizzato per scambiare percorsi tra istanza dedicata e CPE
-
Cisco dividerà la rete 24/24 assegnata in 2/25, una per ogni DC nella rispettiva regione
-
In Virtual Connect ogni rete /25 viene pubblicizzata al CPE da Cisco tramite i rispettivi tunnel VPN point-to-point (collegamento transitorio)
-
Il CPE deve essere configurato con i vicini eBGP appropriati. Se si utilizza un CPE, verranno utilizzati due vicini eBGP, uno rivolto a ciascun tunnel remoto. Se si utilizzano due CPE, ogni CPE avrà un vicino eBGP che punta all'unico tunnel remoto per il CPE.
-
Il lato Cisco di ogni tunnel GRE (interfaccia IP del tunnel) è configurato come adiacente BGP sul CPE
-
Il CPE è necessario per pubblicizzare un percorso predefinito su ciascuno dei tunnel
-
Il CPE è responsabile della ridistribuzione, se necessario, dei percorsi appresi all'interno della rete aziendale del cliente.
-
-
In condizioni di guasto del collegamento non guasto, un singolo CPE avrà due tunnel attivi/attivi. Per due nodi CPE, ogni CPE avrà un tunnel attivo ed entrambi i nodi CPE dovrebbero essere attivi e in transito. In uno scenario senza guasti, il traffico deve essere diviso in due tunnel diretti verso le /25 destinazioni corrette, se uno dei tunnel va giù, il tunnel rimanente può trasportare il traffico per entrambi. In uno scenario di errore di questo tipo, quando la rete /25 è inattiva, la rete /24 viene utilizzata come percorso di backup. Cisco invierà il traffico dei clienti tramite la sua WAN interna verso il DC che ha perso la connettività.
Flusso di traffico Virtual Connect
Flusso di traffico quando entrambi i tunnel sono aperti
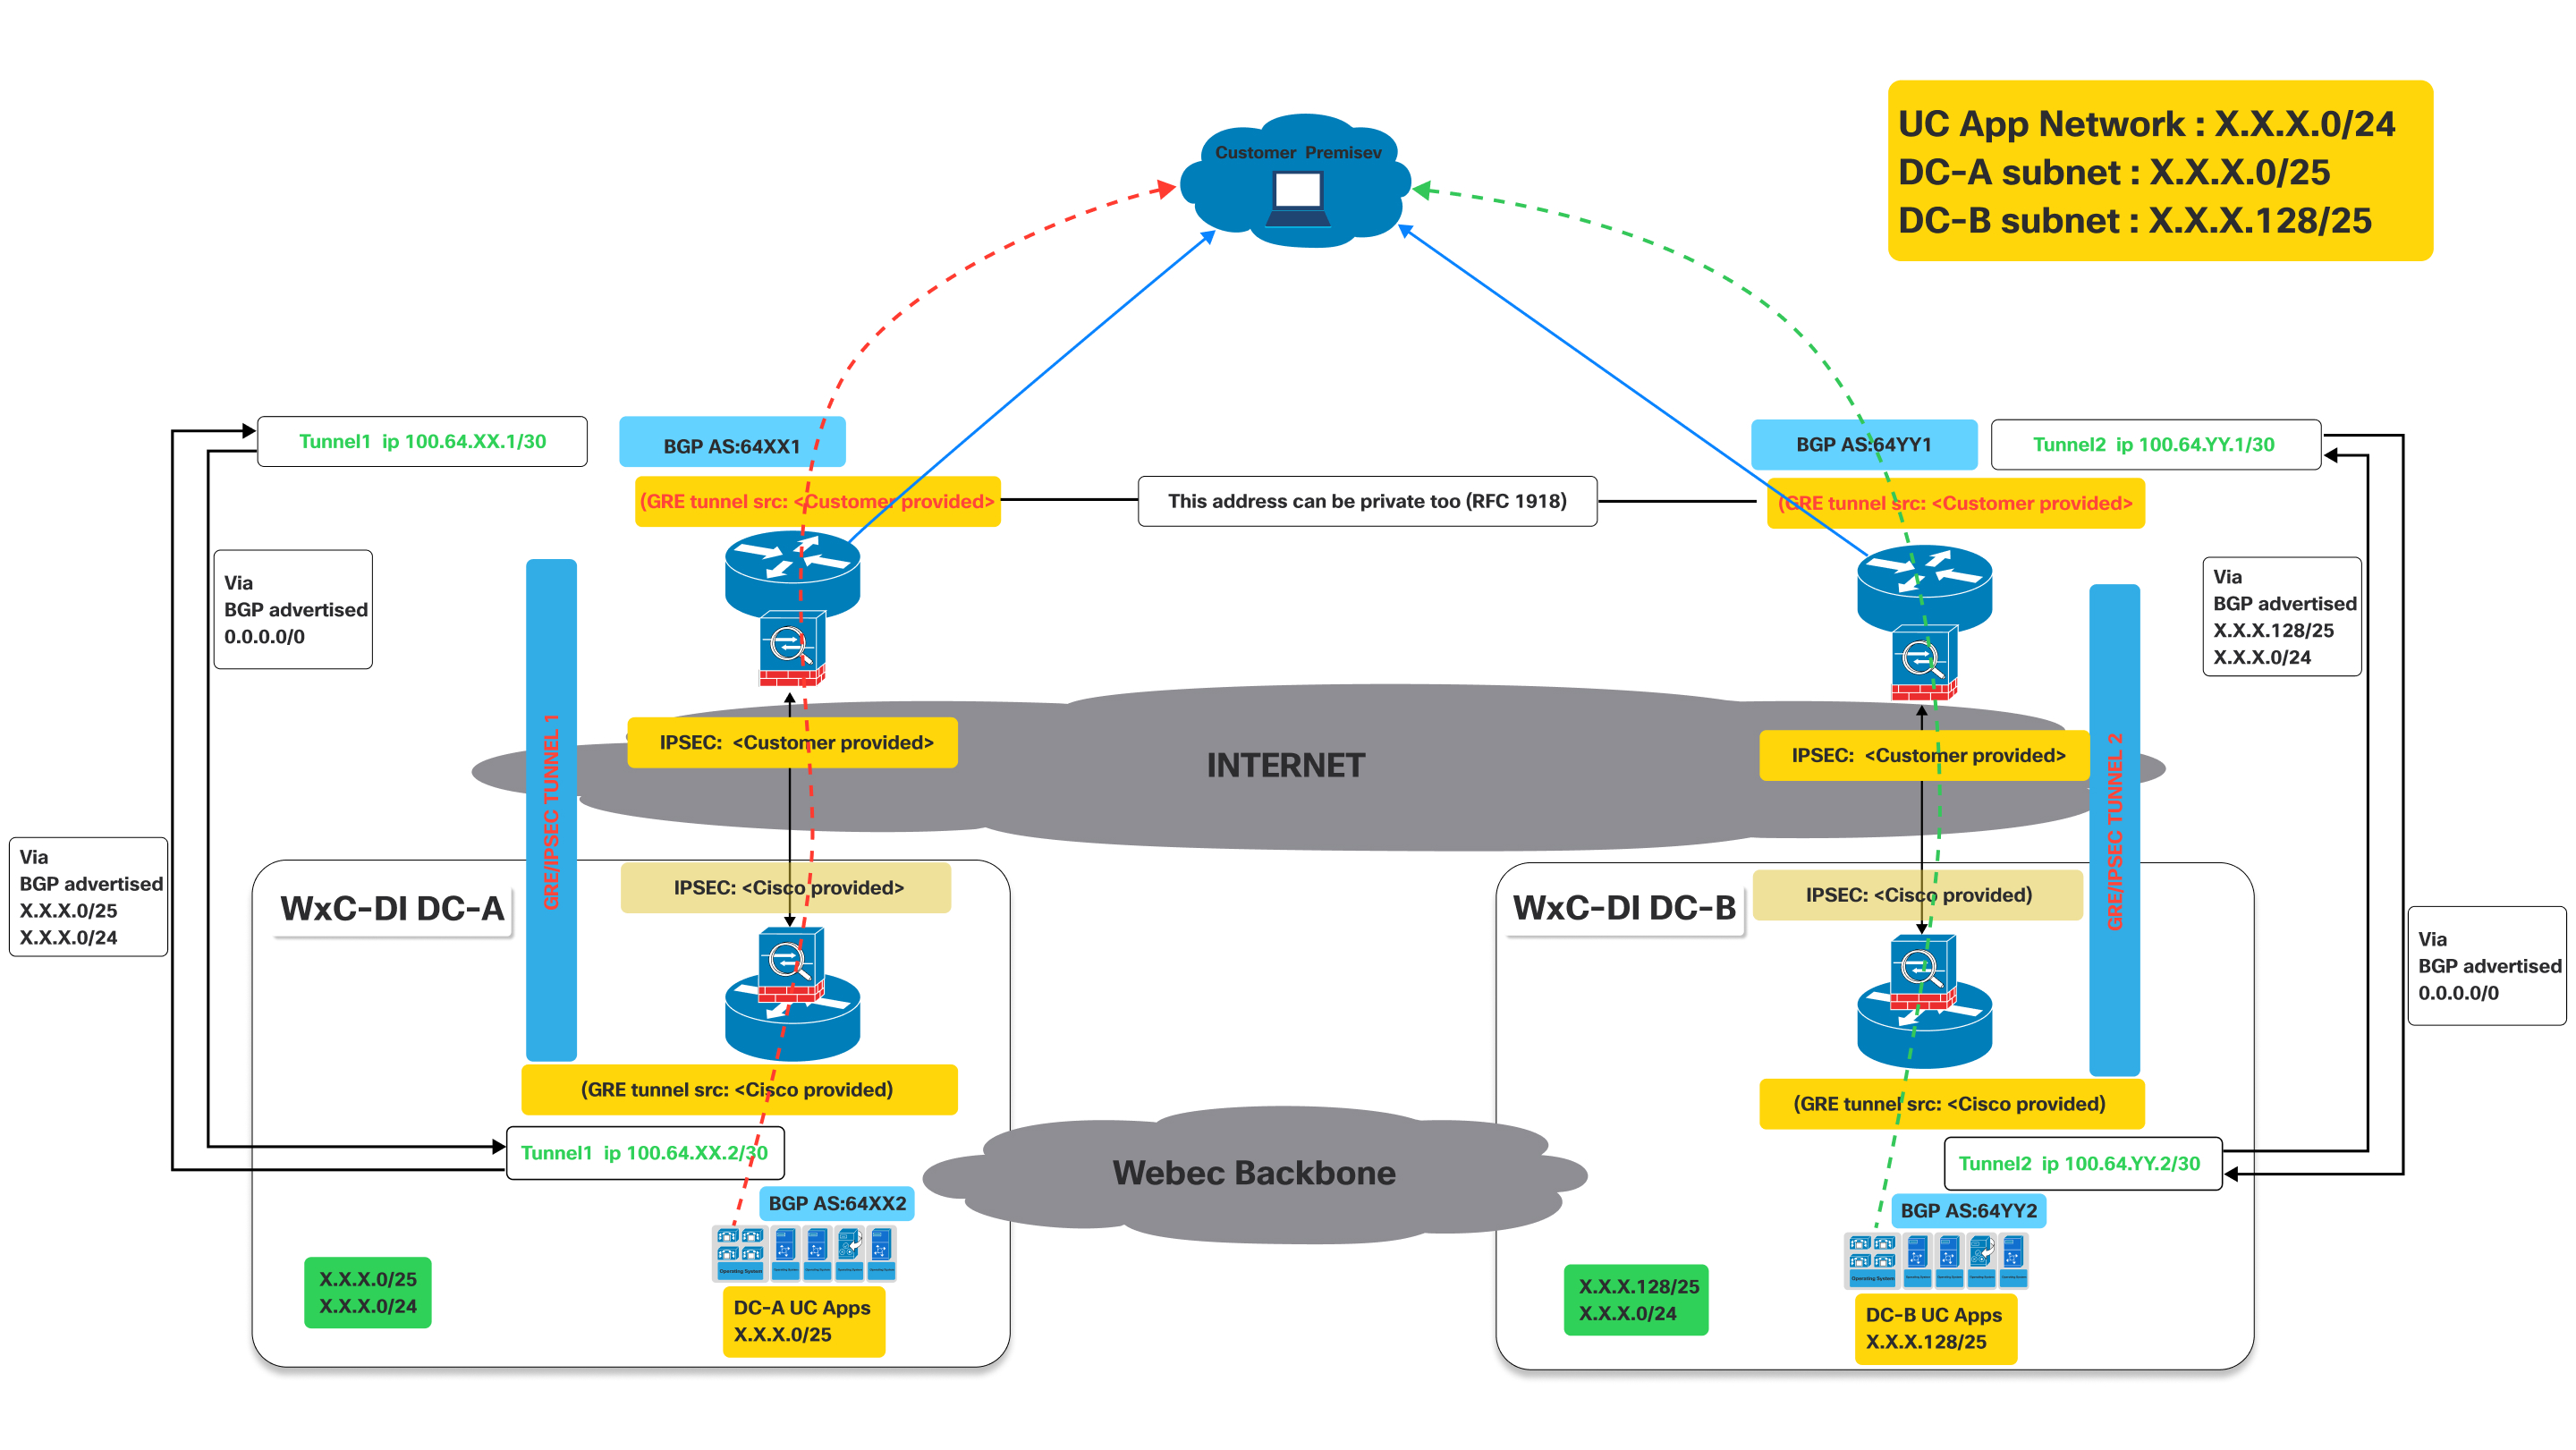
Questa immagine illustra un'architettura di rete Virtual Connect, che descrive in dettaglio il flusso di traffico quando i tunnel primari e secondari sono operativi.
Rappresenta un modello di connettività attiva che consente a un cliente di accedere alle applicazioni UC ospitate nei datacenter di Cisco, sfruttando i doppi tunnel GRE/IPSEC su Internet con BGP per lo scambio di percorsi.
Definizioni:
- Premessa per il cliente:
- Rappresenta la rete locale del cliente, dove si trovano gli utenti e i loro dispositivi (ad esempio telefoni IP, computer con client UC).
- Il traffico proveniente da qui deve raggiungere le applicazioni UC ospitate nei datacenter di Cisco.
- Cisco Webex CallingDatacenter a istanza dedicata (istanza dedicata) (WxC-Di
DC-A e wxC-Di DC-B):
- Questi sono i datacenter di Cisco che ospitano le applicazioni UC.
- DC-A e DC-B sono geograficamente distinti e forniscono ridondanza.
- Ogni datacenter ha una propria sottorete per le applicazioni UC:
- Sottorete DC-A: X.X.X.0/25
- Sottorete DC-B: X.X.X.128/25
- Tunnel GRE/IPSec (Tunnel 1 e Tunnel 2):
- Queste sono le connessioni sicure e crittografate tra la sede del cliente e il datacenter Cisco tramite Internet pubblico.
- GRE (Generic Routing Encapsulation): Questo protocollo viene utilizzato per incapsulare vari protocolli a livello di rete all'interno di collegamenti virtuali point-to-point. Consente ai protocolli di routing come BGP di operare sul tunnel.
- IPSec (Internet Protocol Security): questa suite di protocolli fornisce servizi di sicurezza crittografica (autenticazione, integrità, riservatezza) per le comunicazioni IP. Crittografa il traffico incapsulato in GRE, garantendo una trasmissione sicura dei dati su Internet.
- Border Gateway Protocol (BGP):
- BGP è il protocollo di routing utilizzato per lo scambio di informazioni di routing tra la sede del cliente e i datacenter Cisco.
Come mostrato nel diagramma precedente, i dispositivi installati presso la sede del cliente devono stabilire due tunnel GRE/IPSEC.
Le convenzioni di denominazione utilizzate di seguito con XX/YY, DC-A DC-B sono generiche per tutte le regioni in cui viene offerta l'istanza dedicata. Questi valori saranno unici per ogni regione e i valori effettivi per ogni regione. I valori specifici vengono forniti durante l'attivazione della connessione virtuale.
Da parte di Cisco, i tunnel IPSec e GRE verranno interrotti su diversi dispositivi. Quindi il cliente deve assicurarsi di configurare di conseguenza gli IP di destinazione IPSec e GRE sui dispositivi. I clienti possono utilizzare lo stesso IP per GRE e IPSEC se è supportato sui loro dispositivi. Si riferisca al diagramma qui sopra. I valori relativi all'IP vengono forniti durante l'attivazione della connessione virtuale sul portale.
- Tunnel 1: collega la sede del cliente a «Dedicated Instance DC-A» (Data Center A) tramite Internet. Questo tunnel utilizza BGP AS:64XX1 sul lato cliente e BGP AS:64XX2 sul lato DC-A dell'istanza dedicata. Le configurazioni dei sorgenti dei tunnel IPSEC e GRE sono suddivise tra dettagli forniti dal cliente e forniti da Cisco.
- Tunnel 2: collega la sede del cliente a «Dedicated Instance DC-B» (Data Center B) tramite Internet. Questo tunnel utilizza BGP AS:64YY1 sul lato cliente e BGP AS:64YY2 sul lato DC-B dell'istanza dedicata. Come il Tunnel 1, le configurazioni di origine dei tunnel IPSEC e GRE sono condivise tra il cliente e Cisco.
In BGP AS:64XX e BGP AS:64YY, XX e YY sono specifici per una particolare regione.
Una volta stabiliti i tunnel GRE/IPSEC verso i datacenter di istanze Webex Calling dedicate (A e B), il cliente dovrebbe ricevere i seguenti percorsi pubblicizzati da Cisco nelle sessioni BGP corrispondenti.
- Per DC-A: le rotte pubblicizzate da Cisco saranno X.X.X.0/25 e X.X.X.0/24. Facoltativamente, se l' IaaS è richiesto e configurato per il cliente, i percorsi Y.Y.Y.0/25 e YYY.Y.0/24 saranno pubblicizzati da Cisco.
- Per DC-B: le rotte pubblicizzate da Cisco saranno X.X.X.128/25 e X.X.X.0/24. Facoltativamente, se l'IaaS è richiesto e configurato per i clienti, i percorsi Y.Y.Y.128/25 e Y.Y.Y.0/24 saranno pubblicizzati da Cisco.
- Il cliente deve pubblicizzare il percorso 0.0.0./0 verso Cisco tramite entrambe le connessioni (tunnel)
- Il cliente deve seguire i percorsi con prefisso più lungo (/25) per inviare traffico a Cisco attraverso i rispettivi tunnel quando entrambi i tunnel sono attivi.
- Cisco restituirà il traffico attraverso gli stessi tunnel per mantenere il traffico simmetrico.
Flusso di traffico:
- Il traffico destinato alle «DC-A UC Apps» (X.X.X.0/25) dalla sede del cliente fluisce attraverso il Tunnel 1.
- Il traffico destinato alle «app UC DC-B» (X.X.X.128/25) dalla sede del cliente fluisce attraverso il Tunnel 2.
Scenario di failover: flusso di traffico quando uno dei tunnel è inattivo
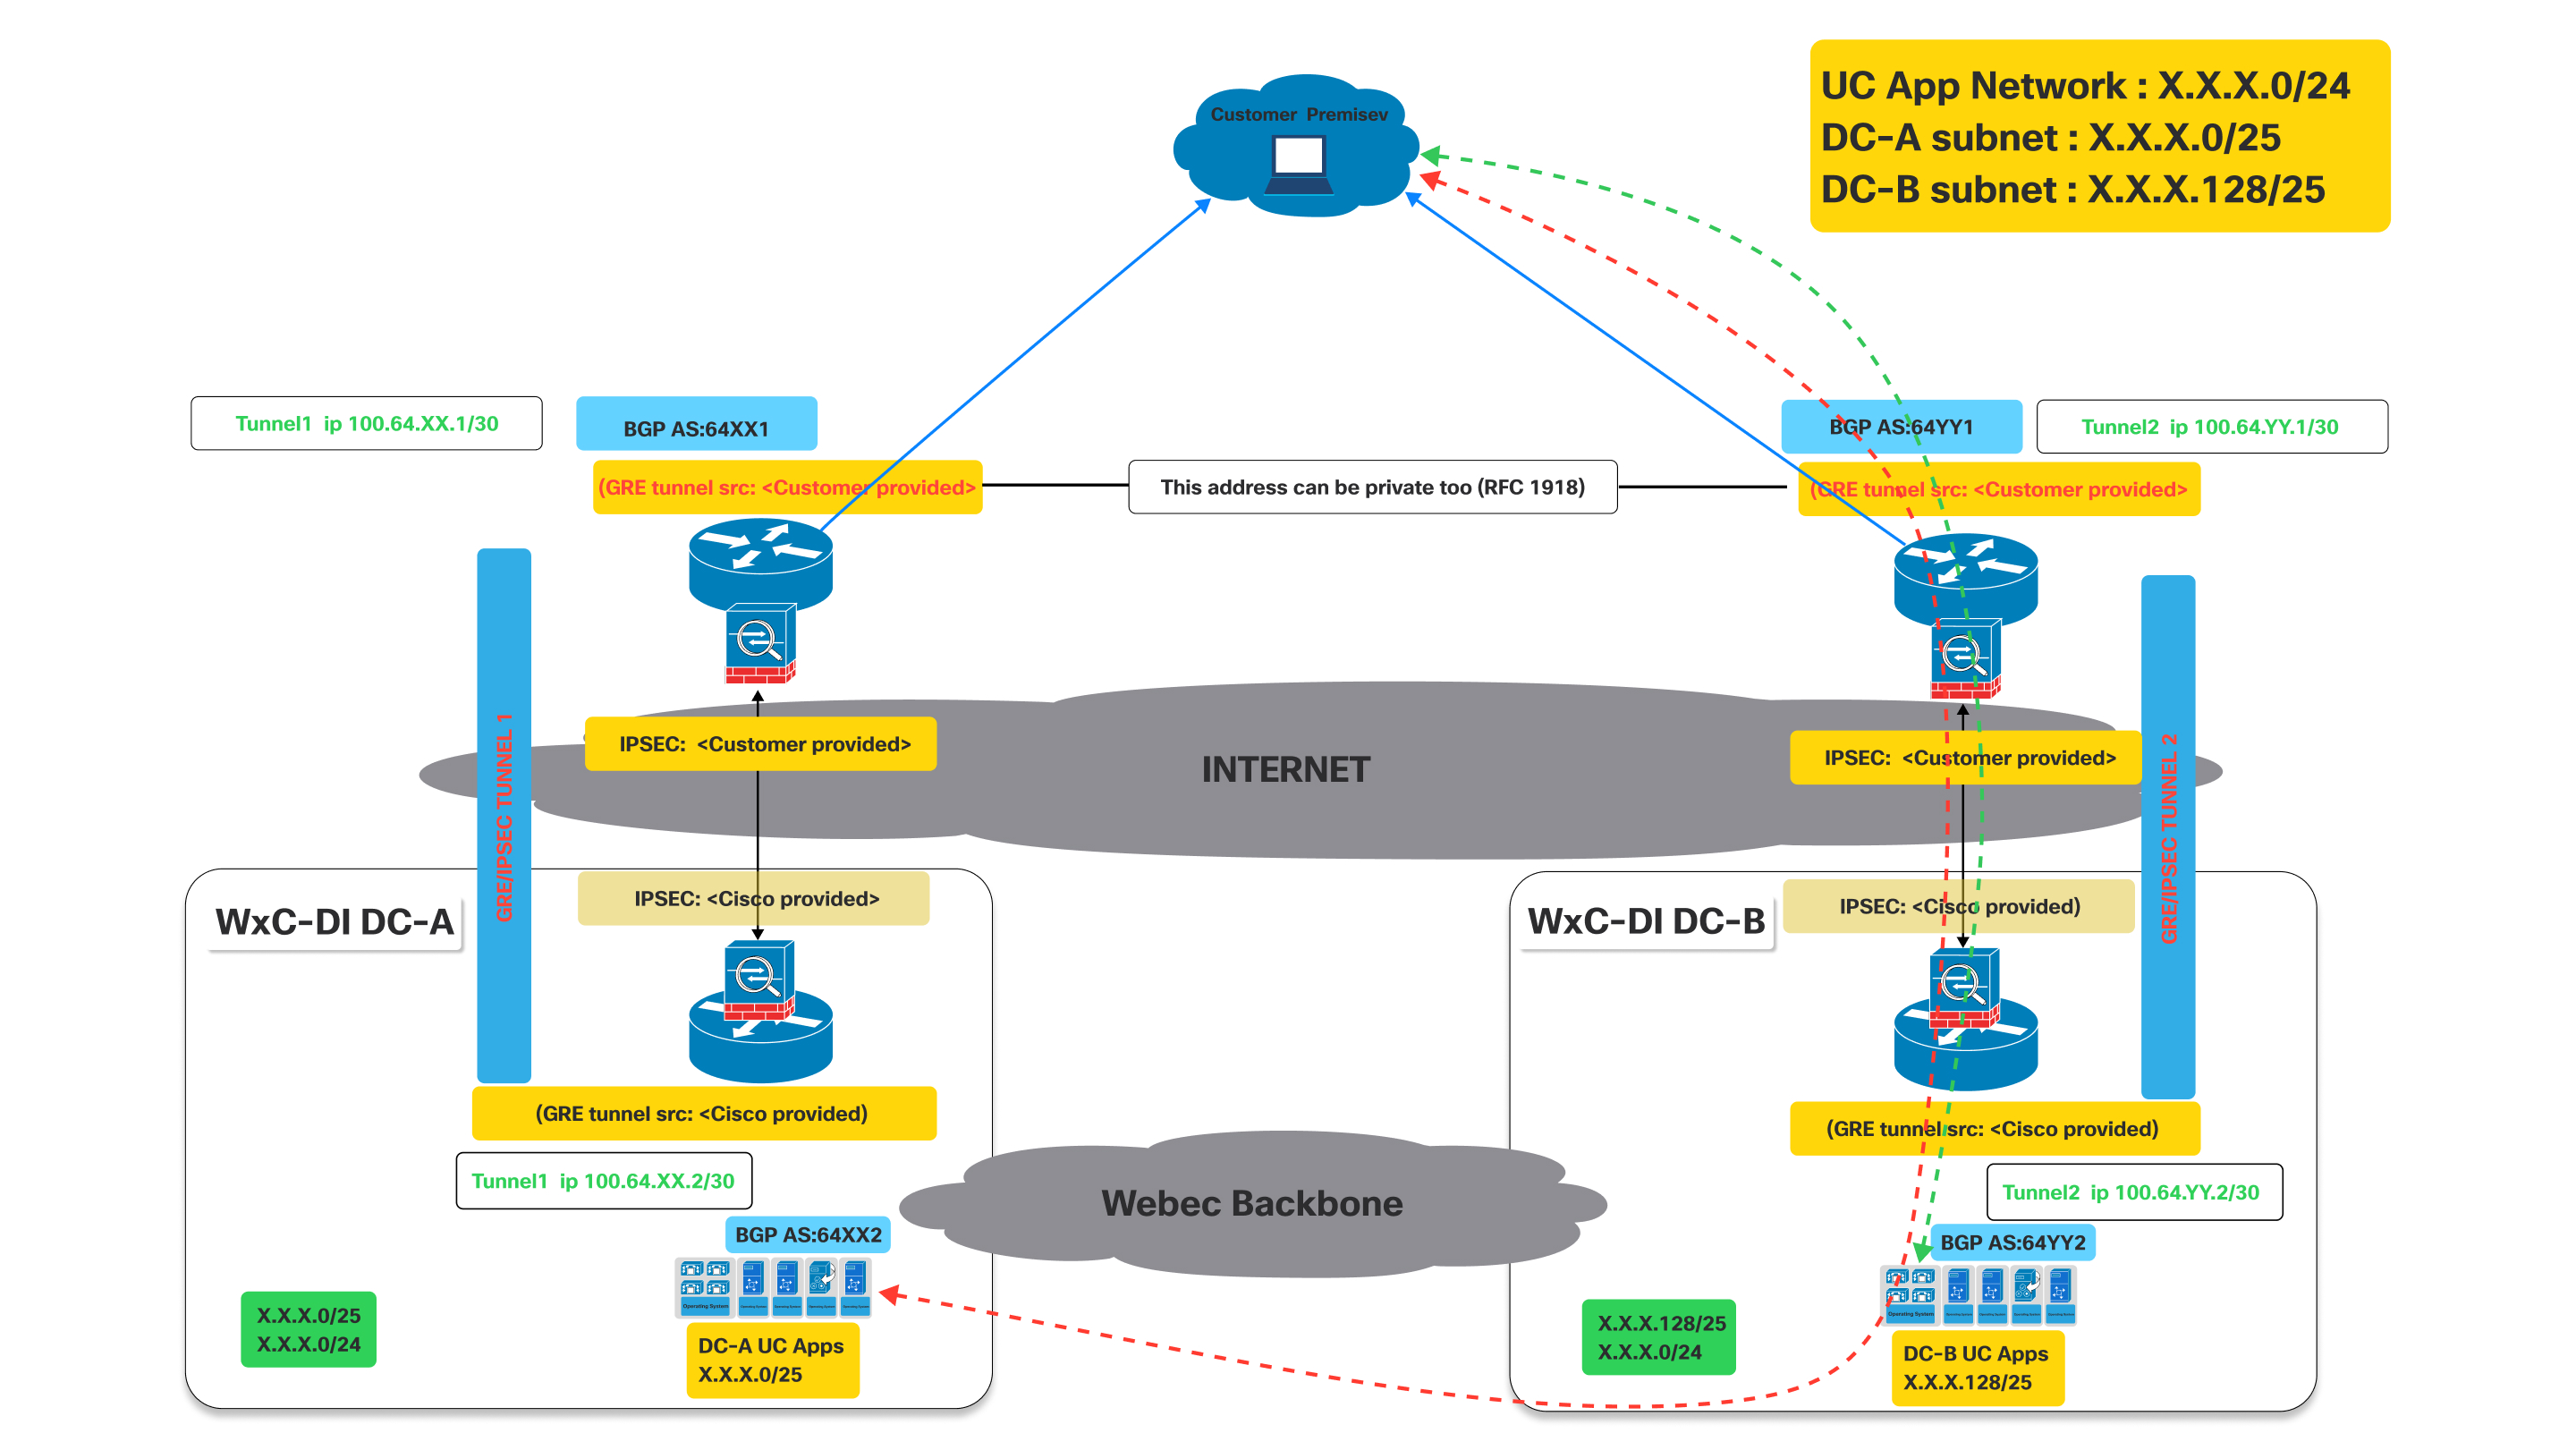
Come mostrato nel diagramma sopra, quando il tunnel verso DC-A è in discesa, il bgp stabilito attraverso il tunnel verso DC-A scenderà.
Impatto sul BGP: quando il Tunnel 1 crollerà, anche la sessione BGP su quel tunnel diminuirà. Di conseguenza, DC-A non sarà più in grado di pubblicizzare i suoi percorsi (in particolare X.X.X.0/25) al cliente tramite questo percorso. Quindi il router del cliente rileverà il percorso come irraggiungibile.
Ora, poiché il Tunnel 1 è inattivo, il router del cliente presso la sede del cliente rimuoverà automaticamente i percorsi appresi tramite il Tunnel 1 dalla sua tabella di routing o li contrassegnerà come irraggiungibili.
- Il traffico destinato all'UC App Network (X.X.X.0/24) o alla sottorete DC-A (X.X.X.0/25) verrà quindi reindirizzato attraverso il tunnel di lavoro verso DC-B che continua a pubblicizzare lo X.X.X.0/24 che include la rete X.X.X.0/25.
- Un comportamento simile si vedrà se il tunnel verso il DC-B è interrotto mentre il tunnel verso il DC-A è ancora attivo.
Processo di connettività
| 1 | |
| 2 | |
| 3 | |
| 4 |
Fase 1: Ordine CCW
Virtual Connect è un componente aggiuntivo per l'istanza dedicata in CCW.
| 1 |
Accedere al sito per gli ordini CCW e poi fare clic su Accedi per accedere al sito: |
| 2 |
Crea un preventivo. |
| 3 |
Aggiungere lo SKU «A-FLEX-3". |
| 4 |
Seleziona le opzioni di modifica. |
| 5 |
Nella scheda abbonamento che appare, seleziona Opzioni e componenti aggiuntivi. |
| 6 |
In Componenti aggiuntivi, selezioni la casella di controllo accanto a «Virtual Connect for Dedicated Instance». Il nome SKU è «A-FLEX-DI-VC». |
| 7 |
Inserisca la quantità e il numero di aree geografiche in cui è richiesto Virtual Connect. La quantità di Virtual Connect non deve superare il numero totale di regioni acquistate per l'istanza dedicata. Inoltre, è consentito un solo ordine Virtual Connect per regione. |
| 8 |
Quando è soddisfatto delle sue selezioni, faccia clic su Verifica e salva nella parte in alto a destra della pagina. |
| 9 |
Faccia clic su Salva e continua per finalizzare il suo ordine. Il suo ordine finalizzato viene ora visualizzato nella griglia degli ordini. |
Fase 2: Attivazione di Virtual Connect in Control Hub
| 1 |
Accedi a Control Hub https://admin.webex.com/login. |
| 2 |
Nella sezione Servizi, acceda a Chiamate > Istanza dedicata > Connettività cloud. |
| 3 |
Nella carta Virtual Connect, è elencata la quantità di Virtual Connect acquistata. L'amministratore può ora fare clic su Attiva per avviare l'attivazione di Virtual Connect. 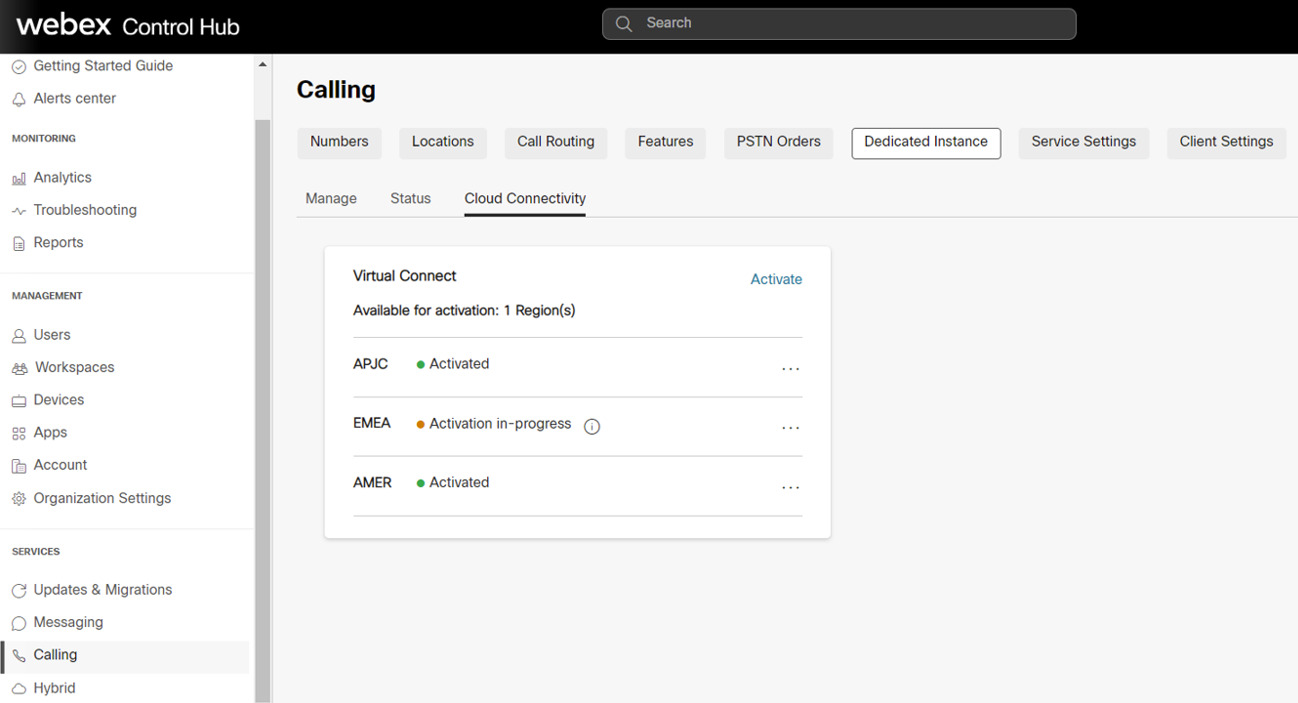
Il processo di attivazione può essere attivato solo dagli amministratori con il ruolo «Amministratore completo del cliente». Invece, un amministratore con il ruolo «Amministratore di sola lettura del cliente» può visualizzare solo lo stato. |
| 4 |
Facendo clic sul pulsante Attiva, viene visualizzato il modulo Attiva Virtual Connect in cui l'amministratore può fornire i dettagli tecnici di Virtual Connect necessari per le configurazioni di peering da parte di Cisco. Il modulo fornisce anche informazioni statiche da parte di Cisco, in base alla regione selezionata. Queste informazioni saranno utili agli amministratori dei clienti per configurare il CPE da parte loro per stabilire la connettività. |
| 5 |
Fai clic sul pulsante Attiva una volta compilati tutti i campi obbligatori. |
| 6 |
Dopo aver completato il modulo di attivazione di Virtual Connect per una particolare regione, il cliente può esportare il modulo di attivazione da Control Hub, chiamando > Istanza dedicata > scheda Connettività cloud e fare clic su Impostazioni di esportazione. 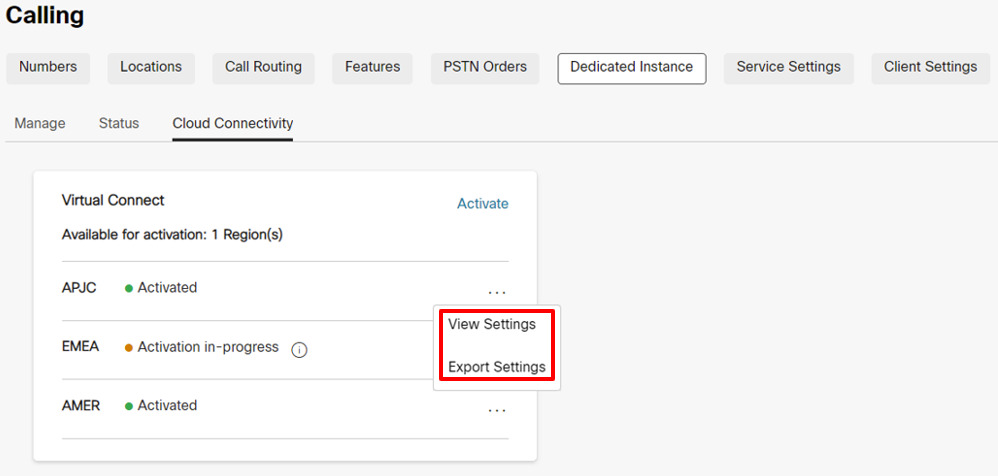
Per motivi di sicurezza, l'autenticazione e la password BGP non saranno disponibili nel documento esportato, ma l'amministratore può visualizzarle in Control Hub facendo clic su Visualizza impostazioni in Control Hub, Chiamata > Istanza dedicata > scheda Connettività cloud. |
Fase 3: Cisco esegue la configurazione di rete
| 1 |
Una volta completato il modulo di attivazione di Virtual Connect, lo stato verrà aggiornato a Attivazione in corso in Chiamata > Istanza dedicata > Scheda Cloud Connectivity Virtual Connect. |
| 2 |
Cisco completerà le configurazioni richieste sulle apparecchiature laterali di Cisco entro 5 giorni lavorativi. Una volta completato con successo, lo stato verrà aggiornato su «Attivato» per quella particolare regione in Control Hub. |
Fase 4: Il cliente esegue la configurazione della rete
|
Lo stato viene modificato in «Attivato» per notificare all'amministratore del Cliente che la parte Cisco delle configurazioni per la connettività IP VPN è stata completata in base agli input forniti dal Cliente. Tuttavia, l'amministratore del cliente dovrebbe completare la propria parte delle configurazioni sui CPE e testare i percorsi di connettività affinché il tunnel Virtual Connect sia online. In caso di problemi riscontrati al momento della configurazione o della connettività, il cliente può contattare Cisco TAC l'assistenza. |
Risoluzione dei problemi
Prima fase IPSec (negoziazione IKEv2) Risoluzione dei problemi e convalida
La negoziazione del tunnel IPSec prevede due fasi, la fase IKEv2 e la fase IPSec. Se la negoziazione della fase IKEv2 non viene completata, non viene avviata una seconda fase IPSec. Innanzitutto, emetta il comando «show crypto ikev2 sa» (su apparecchiature Cisco) o un comando simile sull'apparecchiatura di terze parti per verificare se la sessione IKEv2 è attiva. Se la sessione IKEv2 non è attiva, i potenziali motivi potrebbero essere:
-
Il traffico interessante non attiva il tunnel IPSec.
-
L'elenco di accesso al tunnel IPSec non è configurato correttamente.
-
Non c'è connettività tra il cliente e l'IP dell'endpoint del tunnel IPSec dell'istanza dedicata.
-
I parametri della sessione IKEv2 non corrispondono tra il lato dell'istanza dedicata e il lato cliente.
-
Un firewall sta bloccando i pacchetti UDP IKEv2.
Innanzitutto, controlli i log IPSec per eventuali messaggi che mostrano l'avanzamento della negoziazione del tunnel IKEv2. I registri possono indicare dove c'è un problema con la negoziazione IKEv2. La mancanza di messaggi di registrazione può anche indicare che la sessione IKEv2 non è in fase di attivazione.
Alcuni errori comuni nella negoziazione IKEv2 sono:
-
Le impostazioni per l'IKEv2 sul lato CPE non corrispondono a quelle di Cisco, ricontrolla le impostazioni menzionate:
-
Verifichi che la versione IKE sia la versione 2.
-
Verifichi che i parametri di crittografia e autenticazione corrispondano alla crittografia prevista sul lato dell'istanza dedicata.
Quando il codice «GCM» è in uso, il protocollo GCM gestisce l'autenticazione e imposta il parametro di autenticazione su NULL.
-
Verifichi l'impostazione della durata.
-
Verifichi il gruppo di moduli Diffie Hellman.
-
Verifichi le impostazioni della funzione Pseudo Random.
-
-
L'elenco di accesso per la mappa crittografica non è impostato su:
-
Permesso GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255.255" (o comando equivalente)
L'elenco di accesso deve essere specifico per il protocollo «GRE» e il protocollo «IP» non funzionerà.
-
Se i messaggi di registro non mostrano alcuna attività di negoziazione per la fase IKEv2, potrebbe essere necessaria un'acquisizione dei pacchetti.
Il lato delle istanze dedicate potrebbe non iniziare sempre lo scambio IKEv2 e a volte può aspettarsi che il lato CPE del cliente sia l'iniziatore.
Controlli la configurazione lato CPE per i seguenti prerequisiti per l'avvio della sessione IKEv2:
-
Verifichi un elenco di accesso crittografico IPSec per il traffico GRE (protocollo 50) dall'IP di trasporto del tunnel CPE all'IP di trasporto del tunnel dell'istanza dedicata.
-
Assicurarsi che l'interfaccia del tunnel GRE sia abilitata per i keepalive GRE, se l'apparecchiatura non supporta i keepalive GRE allora Cisco riceve una notifica perché i keepalive GRE saranno abilitati sul lato dell'istanza dedicata per impostazione predefinita.
-
Assicurarsi che BGP sia abilitato e configurato con l'indirizzo adiacente dell'IP del tunnel dell'istanza dedicata.
Se configurato correttamente, quanto segue avvia il tunnel IPSec e la prima fase di negoziazione IKEv2:
-
GRE si mantiene in vita dall'interfaccia del tunnel GRE lato CPE all'interfaccia del tunnel GRE lato Dedicated Instance.
-
Sessione TCP vicino BGP dal lato CPE vicino BGP al vicino BGP lato istanza dedicata.
-
Ping dall'indirizzo IP del tunnel laterale CPE all'indirizzo IP del tunnel laterale dell'istanza dedicata.
Ping non può essere l'IP di trasporto dal tunnel all'IP di trasporto del tunnel, deve essere l'IP del tunnel all'IP del tunnel.
Se è necessaria una traccia dei pacchetti per il traffico IKEv2, imposta il filtro per UDP e la porta 500 (quando nessun dispositivo NAT è al centro degli endpoint IPSec) o la porta 4500 (quando un dispositivo NAT è inserito al centro degli endpoint IPSec).
Verifichi che i pacchetti UDP IKEv2 con porta 500 o 4500 siano inviati e ricevuti da e verso l'indirizzo IP DI IPSec.
Il datacenter dell'istanza dedicata potrebbe non iniziare sempre il primo pacchetto IKEv2. Il requisito è che il dispositivo CPE sia in grado di avviare il primo pacchetto IKEv2 verso il lato dell'istanza dedicata.
Se il firewall locale lo consente, tenti anche di eseguire un ping all'indirizzo IPSec remoto. Se il ping non ha esito positivo dall'indirizzo IPSec locale a quello remoto, esegua un percorso di tracciamento per aiutare e determinare dove viene eliminato il pacchetto.
Alcuni firewall e apparecchiature Internet potrebbero non consentire il tracciamento del percorso.
Seconda fase IPSec (negoziazione IPSec) Risoluzione dei problemi e convalida
Verifichi che la prima fase IPSec (ovvero l'associazione di sicurezza IKEv2) sia attiva prima di risolvere i problemi della seconda fase IPSec. Esegua un comando «show crypto ikev2 sa» o equivalente per verificare la sessione IKEv2. Nell'output, verifichi che la sessione IKEv2 sia attiva da più di qualche secondo e che non stia rimbalzando. L'uptime della sessione viene indicato come «Tempo attivo» della sessione o equivalente nell'output.
Una volta verificato che la sessione IKEv2 è attiva e attiva, esamina la sessione IPSec. Come per la sessione IKEv2, esegua un comando «show crypto ipsec sa» o equivalente per verificare la sessione IPsec. Sia la sessione IKEv2 che la sessione IPSec devono essere attive prima che il tunnel GRE venga stabilito. Se la sessione IPSec non risulta attiva, controlli i log IPSec per i messaggi di errore o gli errori di negoziazione.
Alcuni dei problemi più comuni che si possono riscontrare durante le negoziazioni IPSec sono:
Le impostazioni sul lato CPE non corrispondono al lato dell'istanza dedicata, ricontrolla le impostazioni:
-
Verifichi che i parametri di crittografia e autenticazione corrispondano alle impostazioni sul lato dell'istanza dedicata.
-
Verifichi le impostazioni di Perfect Forward Secrecy e che corrispondano alle impostazioni sul lato dell'istanza dedicata.
-
Verifichi le impostazioni relative alla durata.
-
Verifichi che l'IPSec sia stato configurato in modalità tunnel.
-
Verifichi gli indirizzi IPSec di origine e destinazione.
Risoluzione dei problemi e convalida dell'interfaccia del tunnel
Quando le sessioni IPSec e IKEv2 vengono verificate come attive e attive, i pacchetti keepalive del tunnel GRE sono in grado di fluire tra l'istanza dedicata e gli endpoint del tunnel CPE. Se l'interfaccia del tunnel non mostra lo stato, alcuni problemi comuni sono:
-
Il VRF di trasporto dell'interfaccia tunnel non corrisponde al VRF dell'interfaccia loopback (se la configurazione VRF viene utilizzata sull'interfaccia tunnel).
Se la configurazione VRF non viene utilizzata sull'interfaccia del tunnel, questo controllo può essere ignorato.
-
I keepalive non sono abilitati sull'interfaccia del tunnel laterale del CPE
Se i keepalive non sono supportati sulle apparecchiature CPE, allora Cisco deve essere avvisato in modo che anche i keepalive predefiniti sul lato delle istanze dedicate siano disabilitati.
Se i keepalive sono supportati, verifichi che i keepalive siano abilitati.
-
La maschera o l'indirizzo IP dell'interfaccia del tunnel non è corretto e non corrisponde ai valori previsti per l'istanza dedicata.
-
L'indirizzo di trasporto del tunnel di origine o di destinazione non è corretto e non corrisponde ai valori previsti per l'istanza dedicata.
-
Un firewall sta bloccando i pacchetti GRE inviati nel tunnel IPSec o ricevuti dal tunnel IPSec (il tunnel GRE viene trasportato attraverso il tunnel IPSec)
Un ping test dovrebbe verificare che l'interfaccia del tunnel locale sia attiva e che la connettività sia buona con l'interfaccia del tunnel remoto. Eseguire il controllo del ping dall'IP del tunnel (non l'IP di trasporto) all'IP del tunnel remoto.
L'elenco di accesso crittografico per il tunnel IPSec che trasporta il traffico del tunnel GRE consente l'attraversamento solo dei pacchetti GRE. Di conseguenza, i ping non funzioneranno dall'IP di trasporto del tunnel all'IP del trasporto del tunnel remoto.
Il controllo del ping risulta in un pacchetto GRE generato dall'IP di trasporto del tunnel di origine all'IP di trasporto del tunnel di destinazione mentre il payload del pacchetto GRE (l'IP interno) sarà l'IP del tunnel di origine e di destinazione.
Se il test ping non ha esito positivo e gli elementi precedenti vengono verificati, potrebbe essere necessaria un'acquisizione dei pacchetti per garantire che il ping icmp generi un pacchetto GRE che viene poi incapsulato in un pacchetto IPSec e quindi inviato dall'indirizzo IPSec di origine all'indirizzo IPSec di destinazione. Anche i contatori sull'interfaccia del tunnel GRE e i contatori delle sessioni IPSec possono aiutare a mostrare se i pacchetti di invio e ricezione stanno aumentando.
Oltre al traffico ping, l'acquisizione dovrebbe mostrare anche pacchetti GRE keepalive anche durante il traffico inattivo. Infine, se BGP è configurato, i pacchetti keepalive BGP devono essere inviati anche come pacchetti GRE incapsulati in pacchetti IPSEC tramite la VPN.
Risoluzione dei problemi e convalida del BGP
Sessioni BGP
BGP è richiesto come protocollo di routing sul tunnel IPSec VPN. Il vicino BGP locale dovrebbe stabilire una sessione eBGP con il vicino BGP dell'istanza dedicata. Gli indirizzi IP dei vicini eBGP sono gli stessi degli indirizzi IP del tunnel locale e remoto. Si assicuri innanzitutto che la sessione BGP sia attiva, quindi verifica che i percorsi corretti vengano ricevuti dall'istanza dedicata e che il percorso predefinito corretto sia inviato all'istanza dedicata.
Se il tunnel GRE è attivo, verifichi che il ping abbia esito positivo tra l'IP del tunnel GRE locale e quello remoto. Se il ping ha esito positivo ma la sessione BGP non è in corso, esamini nel registro BGP gli errori di impostazione del BGP.
Alcuni dei problemi di negoziazione del BGP più comuni sono:
-
Il numero AS remoto non corrisponde al numero AS configurato sul lato dell'istanza dedicata, ricontrolla la configurazione AS adiacente.
-
Il numero AS locale non corrisponde a quello previsto dal lato dell'istanza dedicata, verifichi che il numero AS locale corrisponda ai parametri dell'istanza dedicata previsti.
-
Un firewall sta impedendo ai pacchetti BGP TCP incapsulati in pacchetti GRE di essere inviati nel tunnel IPSec o ricevuti dal tunnel IPSEC
-
L'IP del vicino BGP remoto non corrisponde all'IP del tunnel GRE remoto.
BGP Route Exchange
Una volta verificata la sessione BGP per entrambi i tunnel, si assicuri che i percorsi corretti vengano inviati e ricevuti dal lato dell'istanza dedicata.
La soluzione Dedicated Instance VPN prevede la creazione di due tunnel dal lato cliente/partner. Il primo tunnel punta al datacenter dell'istanza dedicata A e il secondo al datacenter dell'istanza dedicata B. Entrambi i tunnel devono essere attivi e la soluzione richiede una distribuzione attiva/attiva. Ogni datacenter di istanza dedicata pubblicizzerà il proprio percorso locale /25 e un percorso di backup /24. Quando controlla le route BGP in entrata dall'istanza dedicata, si assicuri che la sessione BGP associata al tunnel che punta al datacenter A dell'istanza dedicata riceva il percorso locale del datacenter dell'istanza dedicata A/25 e il percorso di backup /24. Inoltre, si assicuri che il tunnel che punta al datacenter B dell'istanza dedicata riceva il percorso locale del datacenter dell'istanza dedicata B/25 e il percorso di backup /24. Nota che il percorso di backup 24/24 sarà lo stesso percorso pubblicizzato dal datacenter A dell'Istanza dedicata e dal datacenter dell'Istanza dedicata B.
La ridondanza viene fornita a un datacenter di istanza dedicata se l'interfaccia del tunnel verso quel datacenter non funziona. In caso di perdita della connettività al datacenter dell'istanza dedicata A, il traffico verrà inoltrato dal datacenter B dell'istanza dedicata al datacenter A. In questo scenario, il tunnel verso il datacenter B utilizzerà il percorso del datacenter B/25 per inviare traffico al datacenter B e il tunnel verso il datacenter B utilizzerà il percorso di backup /24 per inviare il traffico al datacenter A tramite il datacenter B.
È importante che, quando entrambi i tunnel sono attivi, quel tunnel del datacenter A non venga utilizzato per inviare traffico al datacenter B e viceversa. In questo scenario, se il traffico viene inviato al datacenter A con una destinazione del datacenter B, il datacenter A inoltrerà il traffico al datacenter B e quindi il datacenter B tenterà di inviare il traffico all'origine tramite il tunnel del datacenter B. Ciò comporterà un routing non ottimale e potrebbe anche interrompere il traffico che attraversa i firewall. Pertanto, è importante che entrambi i tunnel siano in una configurazione attiva/attiva durante il normale funzionamento.
Il percorso 0.0.0.0/0 deve essere pubblicizzato dal lato cliente al datacenter dell'istanza dedicata. Percorsi più specifici non saranno accettati dal lato delle istanze dedicate. Assicurarsi che il percorso 0.0.0.0/0 sia pubblicizzato sia dal tunnel A del datacenter dell'istanza dedicata che dal tunnel B del datacenter dell'istanza dedicata.
Configurazione MTU
Sul lato delle istanze dedicate, sono abilitate due funzionalità per regolare dinamicamente l'MTU per pacchetti di grandi dimensioni. Il tunnel GRE aggiunge più intestazioni ai pacchetti IP che fluiscono attraverso la sessione VPN. Il tunnel IPSec aggiunge le intestazioni aggiuntive sopra le intestazioni GRE ridurrà ulteriormente l'MTU massimo consentito sul tunnel.
Il tunnel GRE regola la funzione MSS e il percorso del tunnel GRE nella funzione di rilevamento MTU è abilitato sul lato dell'istanza dedicata. Configura «ip tcp adjust-mss 1350" o un comando equivalente e «tunnel path\ u0002mtu-discovery» o un comando equivalente sul lato cliente per facilitare la regolazione dinamica dell'MTU del traffico attraverso il tunnel VPN.


