- Start
- /
- Artikel

Hartelijk dank voor uw feedback


Dedicated Instance-Virtual Connect
 In dit artikel
 Feedback?
Virtual Connect is een extra optie voor cloudconnectiviteit met Webex Calling Dedicated Instance. Met Virtual Connect kunnen klanten hun privénetwerk veilig via het internet uitbreiden met behulp van IP-VPN-tunnels van punt tot punt. Hier bespreken we de bestelling, activering en configuratie voor Virtual Connect.
Introductie
Virtual Connect is een extra optie voor Cloud Connectivity to Dedicated Instance voor Webex Calling (Dedicated Instance). Met Virtual Connect kunnen klanten hun privénetwerk veilig via het internet uitbreiden met behulp van IP-VPN-tunnels van punt tot punt. Met deze connectiviteitsoptie kan snel een Private Network-verbinding tot stand worden gebracht door gebruik te maken van de bestaande Customer Premise Equipment (CPE) en een internetverbinding.
Cisco host, beheert en verzekert redundante IP-VPN-tunnels en de vereiste internettoegang in de Cisco's Dedicated Instance datacenterregio (s) waar de service vereist is. Op dezelfde manier is de beheerder verantwoordelijk voor de corresponderende CPE- en internetdiensten die nodig zijn voor de oprichting van Virtual Connect.
Elke Virtual Connect-bestelling in een bepaalde Dedicated Instance-regio zou twee generische routeringsinkapselingstunnels (GRE) bevatten die worden beschermd door IPsec-versleuteling (GRE via IPsec), één voor elk Cisco-datacenter in de geselecteerde regio.
Virtual Connect heeft een bandbreedtelimiet van 250 Mbps per tunnel en wordt aanbevolen voor kleinere implementaties. Aangezien er twee VPN-tunnels van punt tot punt worden gebruikt, moet al het verkeer naar de cloud via de CPE van de klant gaan, en daarom is het misschien niet geschikt als er veel afgelegen locaties zijn. Voor andere alternatieve peering-opties, zie Cloud Connectivity.
Voordat u de peering-aanvraag voor Virtual Connect indient, moet u ervoor zorgen dat de Dedicated Instance-service in die betreffende regio is geactiveerd.
Vereisten
De voorwaarden voor de oprichting van Virtual Connect zijn onder meer:
-
De klant biedt
-
Internetverbinding met voldoende beschikbare bandbreedte om de implementatie te ondersteunen
-
Openbaar IP-adres (sen) voor twee IPsec-tunnels
-
IP-adressen voor GRE-transport aan de klantzijde voor de twee GRE-tunnels
-
-
Partner en klant
-
Samenwerken om de bandbreedtevereisten te evalueren
-
Zorg ervoor dat netwerkapparaat (en) Border Gateway Protocol-routering (BGP) en een GRE-over-IPsec-tunnelontwerp ondersteunen
-
-
De partner of klant biedt
-
Netwerkteam met kennis van VPN-tunneltechnologieën van locatie tot locatie
-
Netwerkteam met kennis van BGP, eBGP en algemene routeringsprincipes
-
-
Cisco
-
Cisco heeft particuliere autonome systeemnummers (ASN's) en tijdelijke IP-adressering toegewezen voor GRE-tunnelinterfaces
-
Cisco heeft een openbaar, maar niet via internet routeerbaar netwerk van klasse C (/24) toegewezen voor Dedicated Instance Cloud-adressering
-
Als een klant maar één CPE-apparaat heeft, dan zijn de twee tunnels naar de datacenters van Cisco (DC1 en DC2) in elke regio afkomstig van dat CPE-apparaat. De klant heeft ook een optie voor 2 CPE-apparaten, waarbij elk CPE-apparaat alleen verbinding moet maken met één tunnel naar de datacenters van Cisco (DC1 en DC2) in elke regio. Extra redundantie kan worden bereikt door elke tunnel op een afzonderlijke fysieke locatie/locatie binnen de infrastructuur van de klant te beëindigen.
Technische gegevens
Implementatiemodel
Virtual Connect maakt gebruik van een headend-architectuur met twee niveaus, waarbij de routerings- en GRE-besturingsvlakken worden verzorgd door het ene apparaat en het IPsec-controlevlak door een ander apparaat.
Na voltooiing van de Virtual Connect-connectiviteit worden twee GRE-over-IPsec-tunnels gecreëerd tussen het bedrijfsnetwerk van de klant en de datacenters van Dedicated Instance Cisco. Eén voor elk redundant datacenter in de betreffende regio. Aanvullende netwerkelementen die nodig zijn voor de peering worden door de partner of klant aan Cisco uitgewisseld via het Control Hub Virtual Connect-activeringsformulier.
De onderstaande afbeelding toont het voorbeeld van het virtual connect-implementatiemodel voor de optie met twee concentrators aan de kant van de klant.
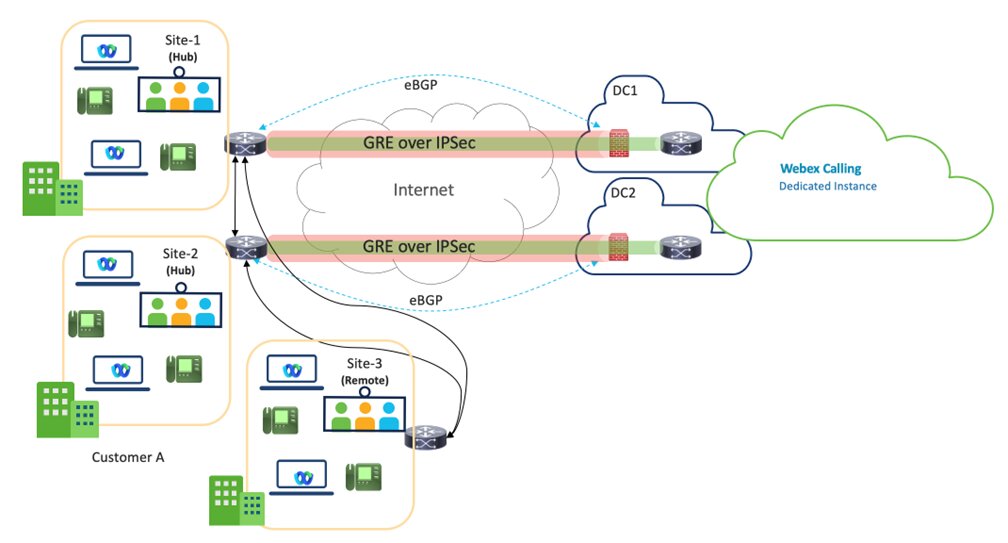
Virtual Connect - VPN is een Hub-ontwerp waarbij de Hub-sites van de klant verbonden zijn met DC1 en DC2 van de datacenters van Dedicated Instance in een bepaalde regio.
Twee Hub-sites worden aanbevolen voor betere redundantie, maar één Hub-site met twee tunnels is ook een ondersteund implementatiemodel.
De bandbreedte per tunnel is beperkt tot 250 Mbps. Om een effectieve failover te garanderen, mag het gecombineerde verkeer over beide tunnels niet hoger zijn dan 250 Mbps, aangezien al het verkeer in geval van een storing door één tunnel wordt geleid.
De externe locaties van de klant binnen dezelfde regio zouden via het WAN van de klant weer verbinding moeten maken met de Hub-site (s) en Cisco is niet verantwoordelijk voor die connectiviteit.
Van de partners wordt verwacht dat ze nauw samenwerken met de klanten om ervoor te zorgen dat het meest optimale pad wordt gekozen voor de Virtual Connect-serviceregio.
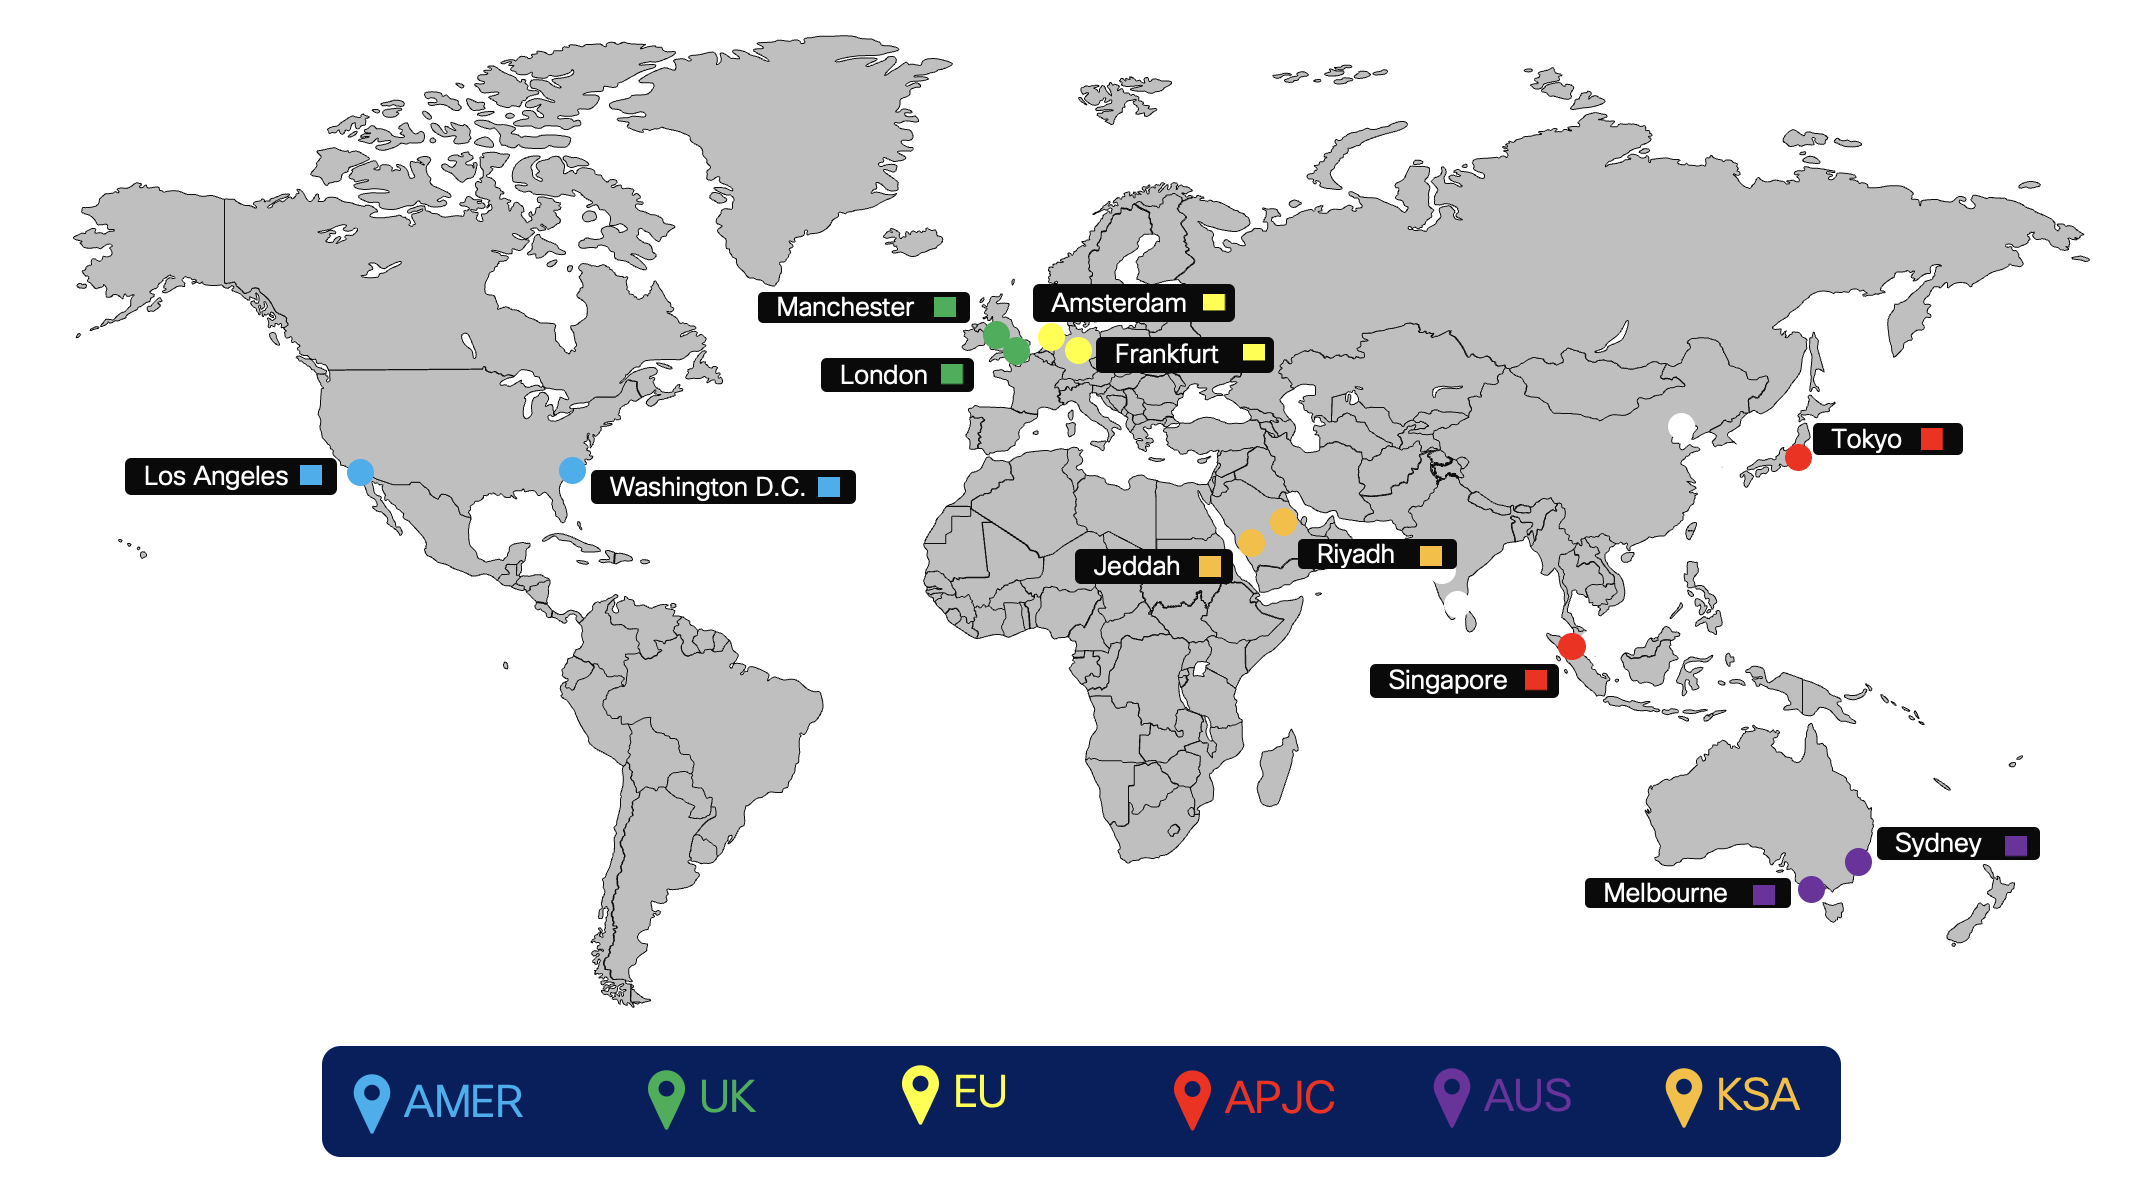
De onderstaande afbeelding toont de peering-regio's voor cloudconnectiviteit van Dedicated Instance.
Routering
De add-on Routing for Virtual Connect wordt geïmplementeerd met behulp van externe BGP (eBGP) tussen Dedicated Instance en de Customer Premise Equipment (CPE). Cisco maakt voor elke redundante DC binnen een regio reclame voor hun respectieve netwerk bij de CPE van de klant en de CPE is verplicht om reclame te maken voor een standaardroute naar Cisco.
-
Cisco onderhoudt en wijst toe
-
IP-adressering van de tunnelinterface (tijdelijke link voor routering) die Cisco toewijst vanuit een aangewezen gedeelde adresruimte (niet openbaar routeerbaar)
-
Adres van bestemming voor tunnelvervoer (aan de kant van Cisco)
-
Nummers van particuliere autonome systemen (ASN's) voor de configuratie van BGP-routering van klanten
-
Cisco wijst toe uit het aangewezen bereik voor privégebruik: 64512 tot en met 65534
-
-
-
eBGP wordt gebruikt om routes uit te wisselen tussen Dedicated Instance en CPE
-
Cisco zal het toegewezen /24-netwerk opsplitsen in 2/25 netwerken voor elke DC in de betreffende regio
-
In Virtual Connect wordt elk /25-netwerk door Cisco teruggeadverteerd naar CPE via de respectieve point-to-point VPN-tunnels (tijdelijke link)
-
CPE moet worden geconfigureerd met de juiste eBGP-buren. Als u één CPE gebruikt, worden twee eBGP-buren gebruikt, waarvan één naar elke afgelegen tunnel wijst. Als u twee CPE gebruikt, dan heeft elke CPE één eBGP-buur die naar de enkele afgelegen tunnel voor de CPE wijst.
-
De Cisco-kant van elke GRE-tunnel (tunnelinterface-IP) is geconfigureerd als de BGP-buur op de CPE
-
CPE is vereist om reclame te maken voor een standaardroute over elk van de tunnels
-
CPE is verantwoordelijk voor de herverdeling, indien nodig, van de geleerde routes binnen het bedrijfsnetwerk van de klant.
-
-
Als de verbinding niet uitvalt, heeft één CPE twee actieve/actieve tunnels. Voor twee CPE-knooppunten moet elke CPE één actieve tunnel hebben en moeten beide CPE-knooppunten actief zijn en verkeer passeren. Als er geen storing is, moet het verkeer zich in twee tunnels splitsen die naar de juiste /25 bestemmingen gaan. Als een van de tunnels naar beneden gaat, kan de overblijvende tunnel het verkeer voor beide bestemmingen vervoeren. In zo'n storingsscenario wordt, wanneer het /25-netwerk uitvalt, het /24-netwerk gebruikt als reserveroute. Cisco stuurt klantenverkeer via zijn interne WAN naar het DC, waardoor de verbinding is verbroken.
Virtuele verbindingsverkeersstroom
Verkeersstroom als beide tunnels boven zijn
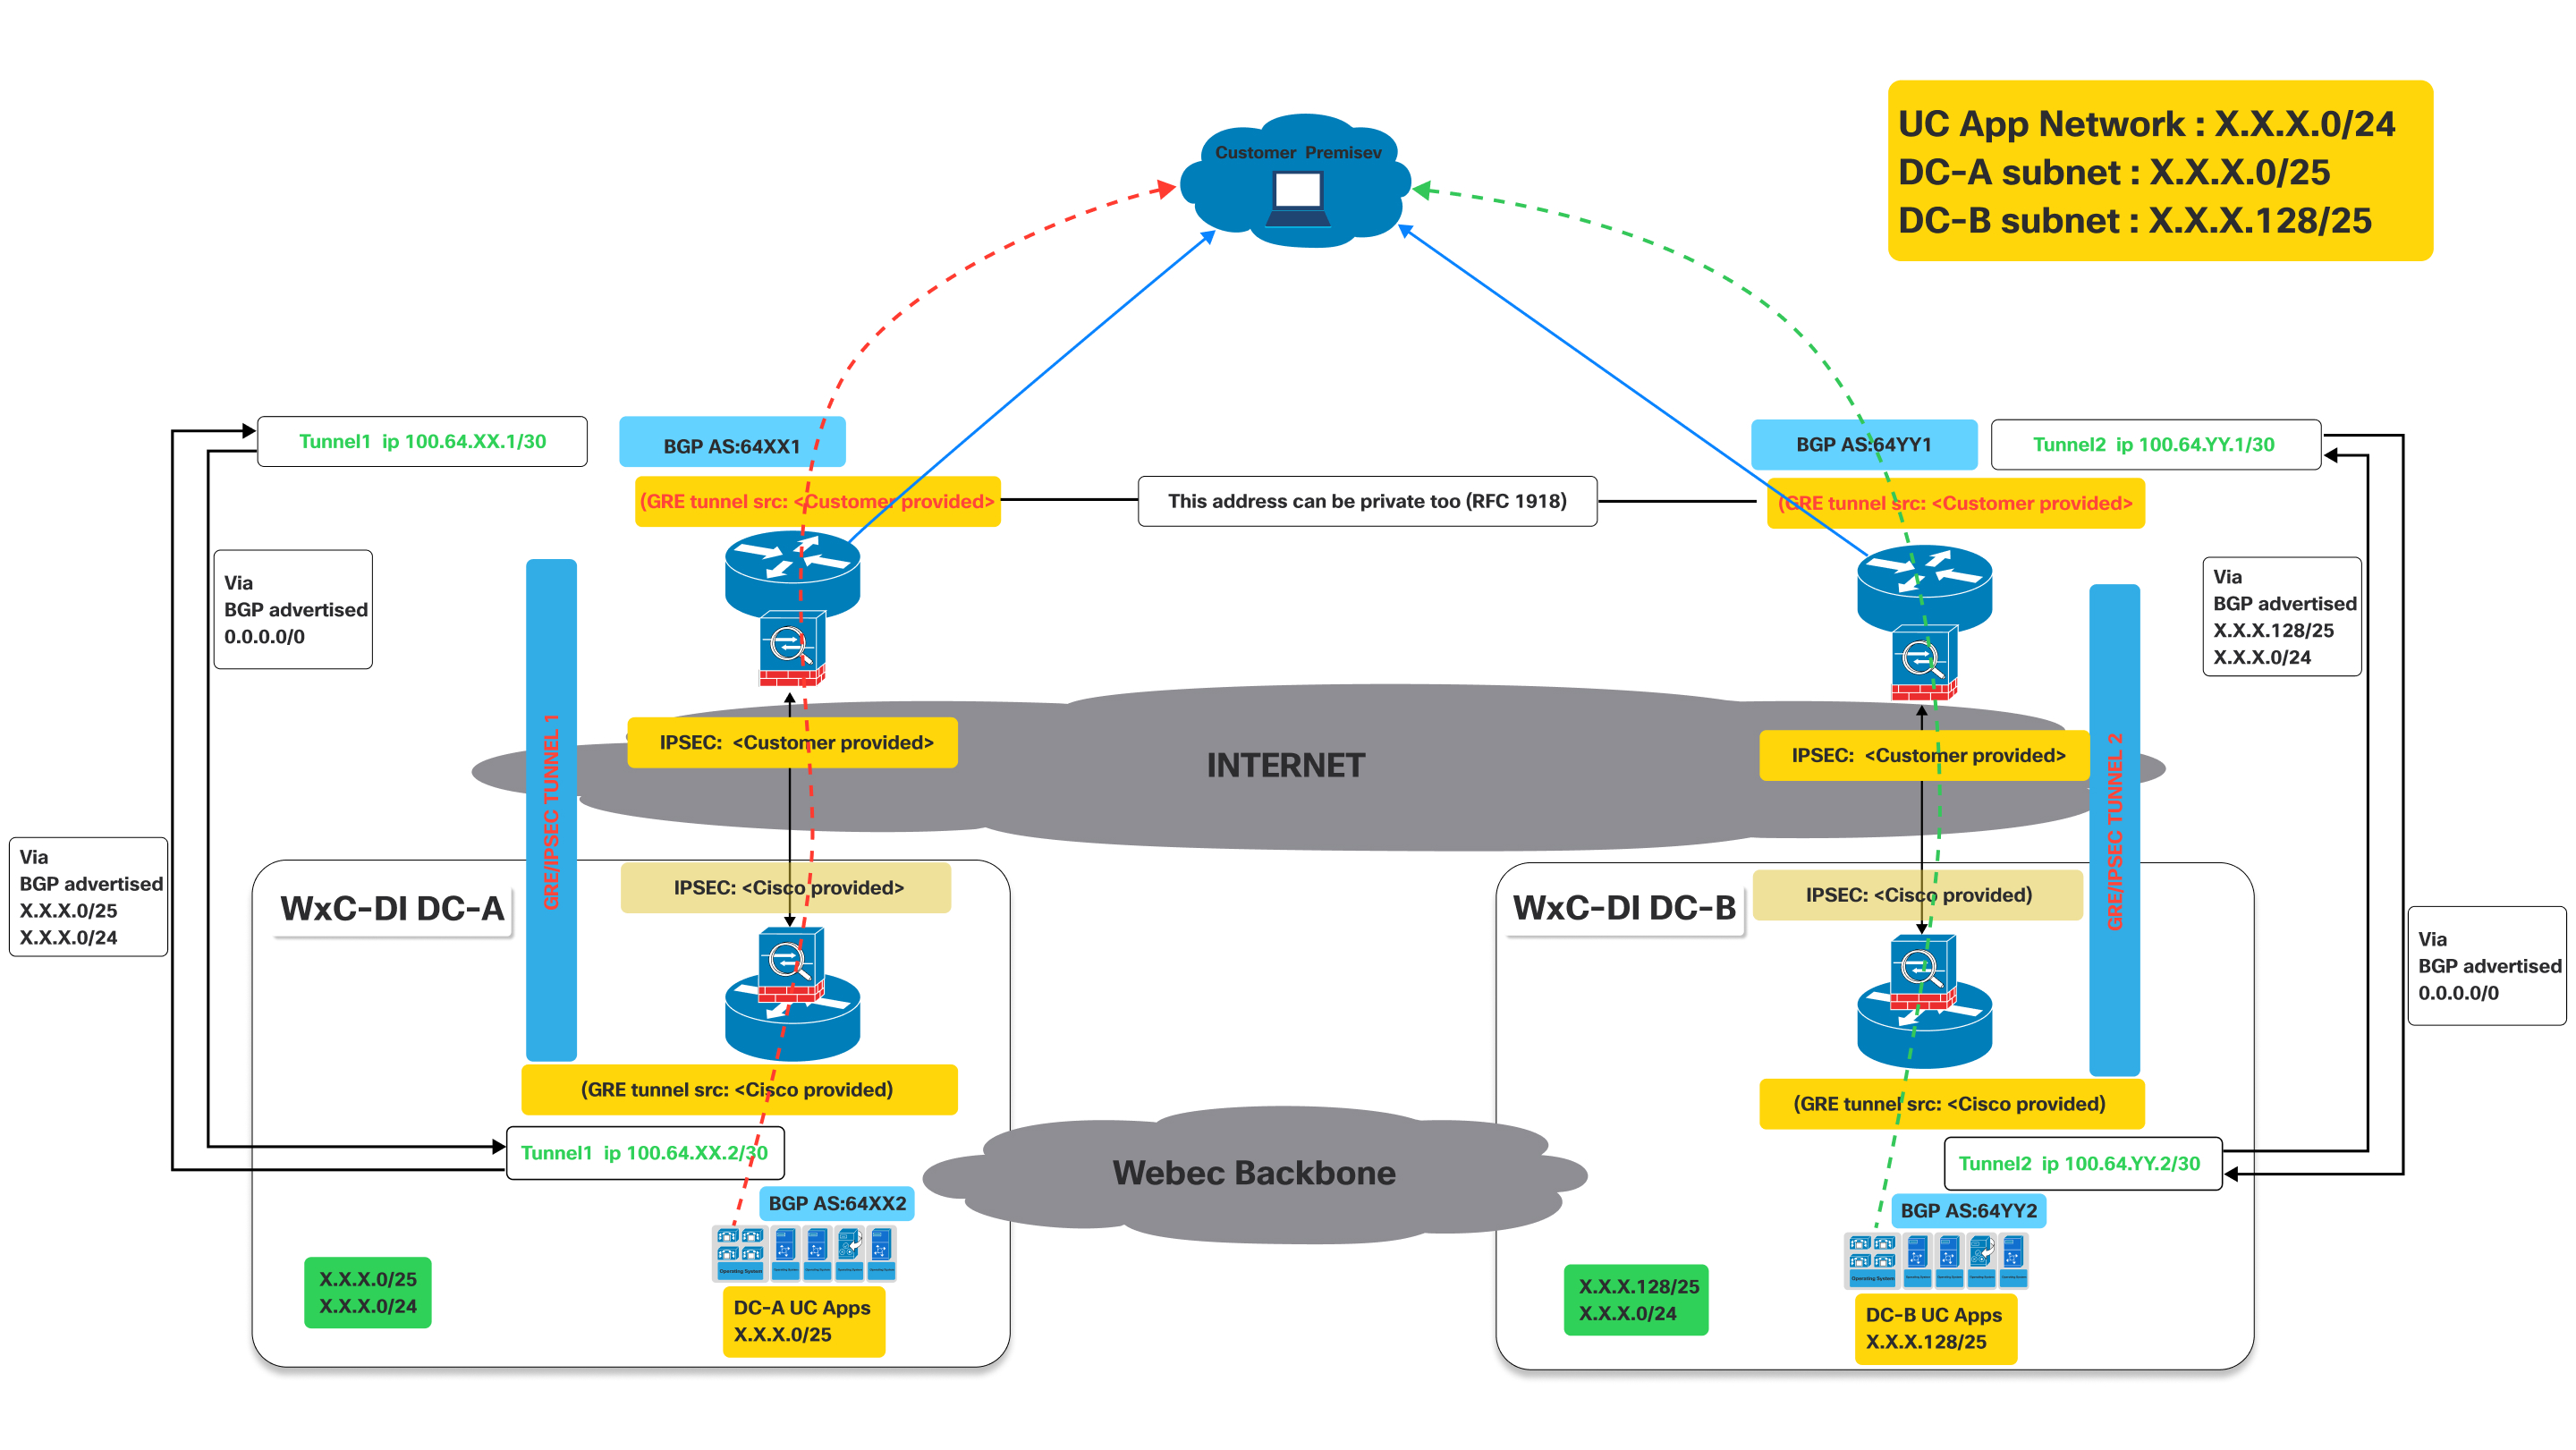
Deze afbeelding illustreert een Virtual Connect-netwerkarchitectuur, waarin de verkeersstroom wordt beschreven wanneer zowel de primaire als de secundaire tunnel operationeel zijn.
Het is een actief connectiviteitsmodel voor een klant om toegang te krijgen tot UC-toepassingen die worden gehost in de datacenters van Cisco, waarbij gebruik wordt gemaakt van twee GRE/IPSEC-tunnels via het internet met BGP voor route-uitwisseling.
Definities:
- Uitgangspunt voor de klant:
- Dit vertegenwoordigt het netwerk ter plaatse van de klant, waar gebruikers en hun apparaten (bijv. IP-telefoons, computers waarop UC-clients draaien) zich bevinden.
- Verkeer dat van hieruit komt, moet de UC-toepassingen bereiken die worden gehost in de datacenters van Cisco.
- Cisco Webex CallingDatacenters voor speciale instanties (Dedicated Instance) (WXC-DI
DC-A en WXC-DI DC-B):
- Dit zijn de datacenters van Cisco waar de UC-toepassingen worden gehost.
- DC-A en DC-B zijn geografisch van elkaar gescheiden, wat zorgt voor redundantie.
- Elk datacenter heeft zijn eigen subnet voor UC-toepassingen:
- DC-A-subnet: X.X.X.0/25
- DC-B-subnet: X.X.X.128/25
- GRE/IPsec-tunnels (tunnel 1 en tunnel 2):
- Dit zijn de veilige, versleutelde verbindingen tussen de locatie van de klant en het Cisco-datacenter via het openbare internet.
- GRE (Generic Routing Encapsulation): Dit protocol wordt gebruikt om verschillende netwerklaagprotocollen in te kapselen in virtuele point-to-point-links. Hiermee kunnen routeringsprotocollen zoals BGP via de tunnel worden gebruikt.
- IPsec (Internet Protocol Security): Deze suite van protocollen biedt cryptografische beveiligingsdiensten (authenticatie, integriteit, vertrouwelijkheid) voor IP-communicatie. Het versleutelt het verkeer in GRE-capsules, waardoor een veilige gegevensoverdracht via het internet wordt gegarandeerd.
- Border Gateway Protocol (BGP):
- BGP is het routeringsprotocol dat wordt gebruikt om routeringsinformatie uit te wisselen tussen de locatie van de klant en de datacenters van Cisco.
Zoals uit het bovenstaande schema blijkt, moeten apparaten die op locatie van de klant worden ingezet, twee GRE/IPSEC-tunnels opzetten.
De naamgevingsconventies die hieronder worden gebruikt met XX/YY, DC-A DC-B zijn generiek voor alle regio's waar Dedicated Instance wordt aangeboden. Deze waarden zullen uniek zijn voor elke regio en de werkelijke waarden voor elke regio. De specifieke waarden worden verstrekt tijdens de activering van de virtuele verbinding.
Aan de kant van Cisco worden de IPsec- en GRE-tunnels op verschillende apparaten afgesloten. De klant moet er dus voor zorgen dat de IPsec-bestemmings- en GRE-bestemmings-IP's op de apparaten dienovereenkomstig worden geconfigureerd. Klanten kunnen hetzelfde IP-adres gebruiken voor GRE en IPSEC als dat wordt ondersteund op hun apparaten. Zie het schema hierboven. De IP-gerelateerde waarden worden verstrekt tijdens de activering van de virtuele verbinding op het portaal.
- Tunnel 1: verbindt het gebouw van de klant via het internet met „Dedicated Instance DC-A” (datacenter A). Deze tunnel maakt gebruik van BGP AS:64XX1 aan de kant van de klant en BGP AS:64XX2 aan de kant van de Dedicated Instance DC-A. De IPSEC- en GRE-tunnelbronconfiguraties zijn verdeeld tussen door de klant verstrekte en door Cisco verstrekte gegevens.
- Tunnel 2: verbindt het gebouw van de klant via het internet met „Dedicated Instance DC-B” (datacenter B). Deze tunnel maakt gebruik van BGP AS:64YY1 aan de kant van de klant en BGP AS:64YY2 aan de kant van de Dedicated Instance DC-B. Net als bij Tunnel 1 worden de configuraties van IPSEC- en GRE-tunnelbronnen gedeeld tussen de klant en Cisco.
In BGP zijn AS:64XX en BGP AS:64YY, XX en YY specifiek voor een bepaalde regio.
Zodra de GRE/IPSEC-tunnels tot stand zijn gebracht naar datacenters met Webex Calling speciale instanties (A en B), zou de klant de volgende routes moeten ontvangen die door Cisco zijn aangekondigd tijdens de corresponderende BGP-sessies.
- Voor DC-A: De routes die door Cisco worden geadverteerd, zijn X.X.X.0/25 en X.X.X.0/24. Optioneel, als IaaS wordt aangevraagd en geconfigureerd voor de klantenroutes Y.Y.Y.0/25 en Y.Y.Y.0/24 wordt geadverteerd door Cisco.
- Voor DC-B: De routes die door Cisco worden geadverteerd, zijn X.X.X.128/25 en X.X.X.0/24. Optioneel, als IaaS wordt aangevraagd en geconfigureerd voor de klantenroutes Y.Y.Y.128/25 en Y.Y.Y.0/24 wordt geadverteerd door Cisco.
- De klant moet via beide verbindingen (tunnels) reclame maken voor de route 0.0.0./0 naar Cisco
- De klant moet de langste prefixroutes (/25) volgen om verkeer naar Cisco te sturen via de respectieve tunnels wanneer beide tunnels zich bevinden.
- Cisco stuurt het verkeer via dezelfde tunnels terug om het verkeer symmetrisch te houden.
Verkeersstroom:
- Het verkeer dat bestemd is voor „DC-A UC Apps” (X.X.X.0/25) vanaf de locatie van de klant stroomt via Tunnel 1.
- Het verkeer dat bestemd is voor „DC-B UC Apps” (X.X.128/25) vanaf de locatie van de klant stroomt via Tunnel 2.
Failover-scenario: verkeersstroom als een van de tunnels uitvalt
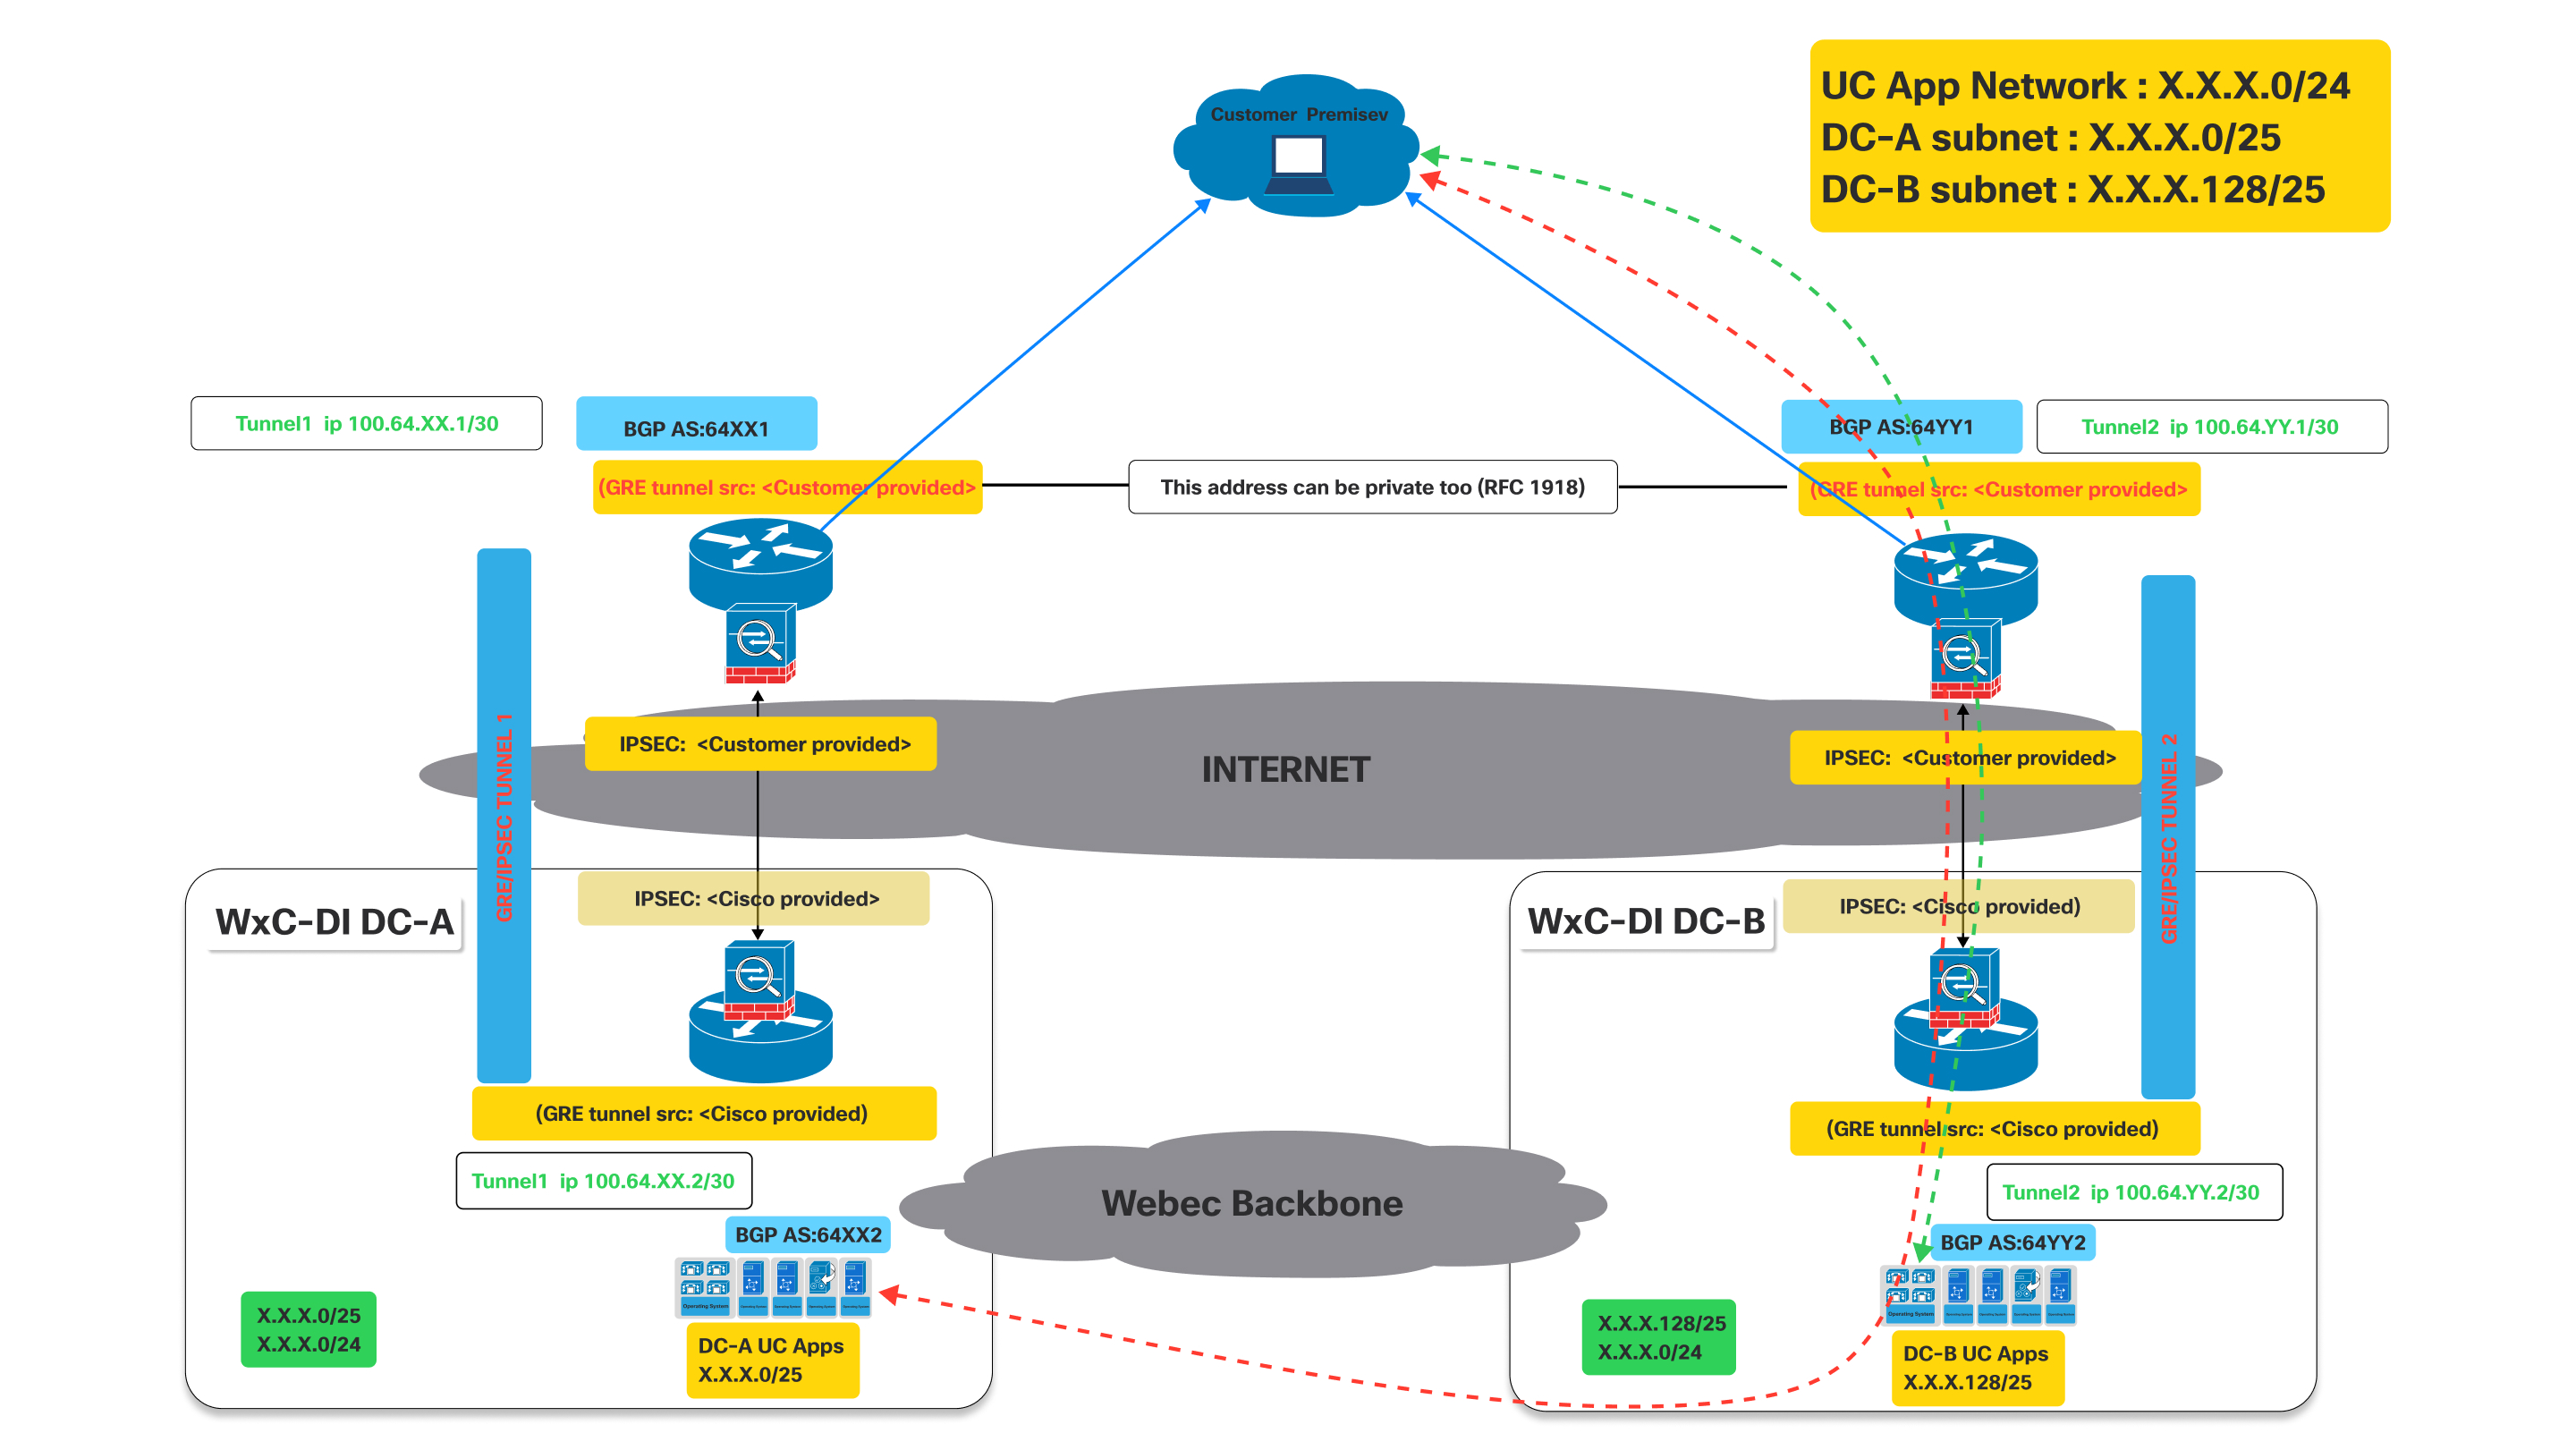
Zoals te zien is in het bovenstaande diagram, zal wanneer de tunnel naar DC-A beneden is, de bgp die via de tunnel naar DC-A is ingesteld, naar beneden gaan.
Impact op BGP: Als tunnel 1 uitvalt, wordt de BGP-sessie over die tunnel ook onderbroken . Dientengevolge zal DC-A niet langer in staat zijn om via dit pad reclame te maken voor zijn routes (met name X.X.X.0/25) aan de klant. Daarom zal de router van de klant detecteren dat het pad onbereikbaar is.
Nu Tunnel 1 niet werkt, verwijdert de router van de klant bij de klant automatisch de routes die via Tunnel 1 zijn geleerd van de routeringstabel of markeert ze als onbereikbaar.
- Verkeer dat bestemd is voor het UC App Network (X.X.X.0/24) of het DC-A-subnet (X.X.X.0/25) wordt dan via de werkende tunnel omgeleid naar DC-B, waar nog steeds reclame wordt gemaakt voor het X.X.X.0/24, dat het X.X.X.0/25-netwerk omvat.
- Hetzelfde gedrag zal worden waargenomen als de tunnel naar DC-B naar beneden is terwijl de tunnel naar DC-A nog steeds omhoog is.
Connectiviteitsproces
| 1 | |
| 2 | |
| 3 | |
| 4 |
Stap 1: CCW-bestelling
Virtual Connect is een add-on voor een Dedicated Instance in CCW.
| 1 |
Navigeer naar de CCW-bestelsite en klik vervolgens op Inloggen om u aan te melden op de site: |
| 2 |
Maak een schatting. |
| 3 |
SKU „A-FLEX-3" toevoegen. |
| 4 |
Selecteer de opties Bewerken. |
| 5 |
Op het tabblad Abonnementen dat verschijnt, selecteert u Opties en Add-ons. |
| 6 |
Selecteer onder Aanvullende add-ons het selectievakje naast „Virtual Connect for Dedicated Instance”. De naam van het SKU is „A-FLEX-DI-VC”. |
| 7 |
Voer het aantal en het aantal regio's in waarin Virtual Connect vereist is. De hoeveelheid Virtual Connect mag niet hoger zijn dan het totale aantal regio's dat is aangeschaft voor een Dedicated Instance. Bovendien is slechts één Virtual Connect-bestelling per regio toegestaan. |
| 8 |
Als u tevreden bent met uw selecties, klikt u rechtsboven op de pagina op Verifiëren en opslaan. |
| 9 |
Klik op Opslaan en doorgaan om uw bestelling te voltooien. Uw definitieve bestelling verschijnt nu in het bestelraster. |
Stap 2: Activering van Virtual Connect in Control Hub
| 1 |
Meld u aan bij Control Hub https://admin.webex.com/login. |
| 2 |
Navigeer in het gedeelte Services naar Bellen > Dedicated Instance > Cloud Connectivity. |
| 3 |
Op de Virtual Connect-kaart staat de gekochte hoeveelheid Virtual Connect vermeld. De beheerder kan nu op Activeren klikken om de Virtual Connect-activering te starten. 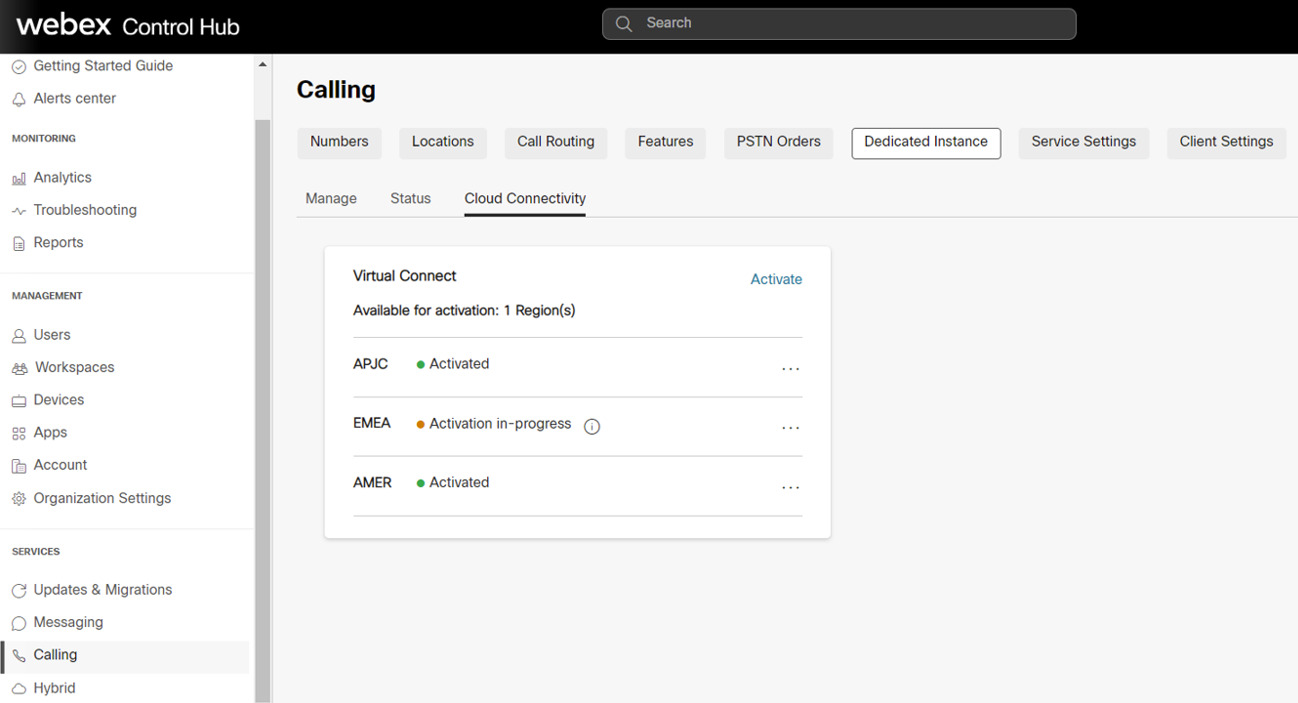
Het activeringsproces kan alleen worden gestart door beheerders met de rol „Customer Full admin”. Terwijl een beheerder met de rol „Customer read-only admin” alleen de status kan zien. |
| 4 |
Als u op de knop Activeren klikt, wordt het formulier Virtual Connect activeren weergegeven, zodat de beheerder de technische gegevens van Virtual Connect kan verstrekken die nodig zijn voor de peeringconfiguraties aan de kant van Cisco. Het formulier bevat ook statische informatie aan de kant van Cisco, gebaseerd op de geselecteerde regio. Deze informatie is nuttig voor klantenbeheerders om de CPE aan hun kant te configureren om de connectiviteit tot stand te brengen. |
| 5 |
Klik op de knop Activeren zodra alle verplichte velden zijn ingevuld. |
| 6 |
Nadat het Virtual Connect-activeringsformulier voor een bepaalde regio is ingevuld, kan de klant het activeringsformulier exporteren via het tabblad Control Hub, bellen > Dedicated Instance > Cloud Connectivity en op Exporteren van instellingen klikken. 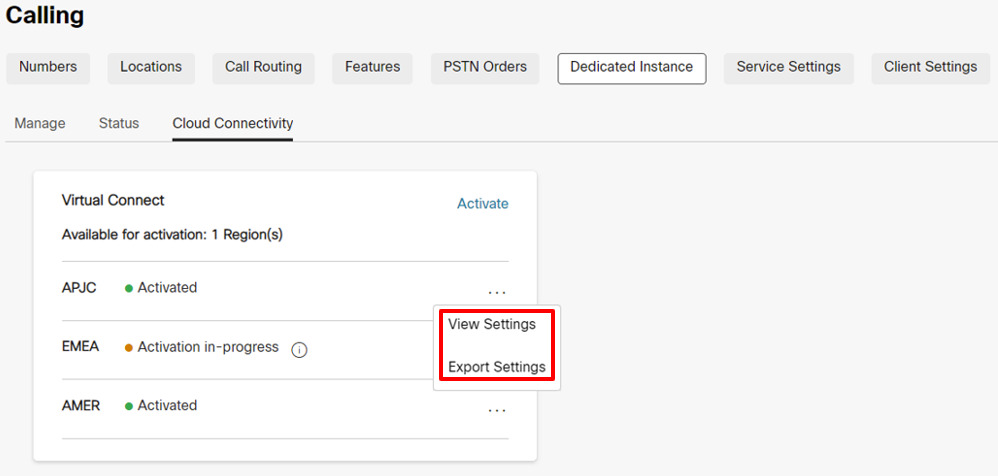
Om veiligheidsredenen zijn de authenticatie en het BGP-wachtwoord niet beschikbaar in het geëxporteerde document, maar de beheerder kan dit in Control Hub bekijken door te klikken op Instellingen bekijken onder Control Hub, Bellen > Dedicated Instance > Cloud Connectivity. |
Stap 3: Cisco voert de netwerkconfiguratie uit
| 1 |
Zodra het Virtual Connect-activeringsformulier is ingevuld, wordt de status bijgewerkt naar Activering in uitvoering in Calling > Dedicated Instance > Cloud Connectivity Virtual Connect-kaart. |
| 2 |
Cisco voltooit de vereiste configuraties op de zijapparatuur van Cisco binnen 5 werkdagen. Na succesvolle afronding wordt de status bijgewerkt naar „Geactiveerd” voor die specifieke regio in Control Hub. |
Stap 4: De klant voert de netwerkconfiguratie uit
|
De status wordt gewijzigd in „Geactiveerd” om de klantbeheerder ervan op de hoogte te stellen dat de Cisco-kant van de configuraties voor de IP VPN-connectiviteit is voltooid op basis van de invoer van de klant. Maar van de klantbeheerder wordt verwacht dat hij zijn kant van de configuraties op de CPE's voltooit en de connectiviteitsroutes test om de Virtual Connect-tunnel online te maken. In geval van problemen tijdens de configuratie of de connectiviteit, kan de klant contact opnemen met ons Cisco TAC voor hulp. |
Probleemoplossing
Eerste fase van IPsec (IKEv2-onderhandeling) Probleemoplossing en validatie
De IPsec-tunnelonderhandeling bestaat uit twee fasen, de IKEv2-fase en de IPsec-fase. Als de onderhandeling over de IKEv2-fase niet is voltooid, dan is er geen start van een tweede IPsec-fase. Voer eerst de opdracht „show crypto ikev2 sa” uit (op Cisco-apparatuur) of een soortgelijke opdracht op apparatuur van derden om te controleren of de IKEv2-sessie actief is. Als de IKEv2-sessie niet actief is, kunnen de volgende redenen zijn:
-
Interessant verkeer activeert de IPsec-tunnel niet.
-
De toegangslijst voor de IPsec-tunnel is verkeerd geconfigureerd.
-
Er is geen verbinding tussen de klant en het IP-adres van het IPsec-tunneleindpunt van de Dedicated Instance.
-
De IKEv2-sessieparameters komen niet overeen tussen de kant van de Dedicated Instance en de kant van de klant.
-
Een firewall blokkeert de IKEv2 UDP-pakketten.
Controleer eerst in de IPsec-logboeken of er berichten zijn die de voortgang van de IKEv2-tunnelonderhandeling weergeven. De logboeken kunnen aangeven waar er een probleem is met de IKEv2-onderhandeling. Een gebrek aan logboekberichten kan er ook op wijzen dat de IKEv2-sessie niet wordt geactiveerd.
Enkele veelgemaakte fouten bij de IKEv2-onderhandelingen zijn:
-
De instellingen voor de IKEv2 aan de CPE-kant komen niet overeen met die van Cisco. Controleer de genoemde instellingen opnieuw:
-
Controleer of de IKE-versie versie 2 is.
-
Controleer of de parameters voor versleuteling en authenticatie overeenkomen met de verwachte versleuteling aan de kant van de Dedicated Instance.
Wanneer het „GCM” -cijfer in gebruik is, zorgt het GCM-protocol voor de authenticatie en wordt de authenticatieparameter ingesteld op NULL.
-
Controleer de levensduurinstelling.
-
Controleer de Diffie Hellman-modulusgroep.
-
Controleer de instellingen van de Pseudo Random Function.
-
-
De toegangslijst voor de cryptokaart is niet ingesteld op:
-
GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255.255" toestaan (of een gelijkwaardige opdracht)
De toegangslijst moet specifiek voor het „GRE” -protocol zijn en het „IP” -protocol zal niet werken.
-
Als in de logberichten geen onderhandelingsactiviteiten voor de IKEv2-fase worden weergegeven, dan is het mogelijk dat er pakketten moeten worden vastgelegd.
Dedicated Instance begint misschien niet altijd met de IKEv2-uitwisseling en soms wordt verwacht dat de CPE-kant van de klant de initiator is.
Controleer de configuratie aan de CPE-zijde voor de volgende vereisten voor het starten van een IKEv2-sessie:
-
Controleer of er een IPsec-cryptotoegangslijst is voor GRE-verkeer (protocol 50) van het IP-adres voor het transport van de CPE-tunnel naar het IP-adres voor tunneltransport van de Dedicated Instance.
-
Zorg ervoor dat de GRE-tunnelinterface is ingeschakeld voor GRE-keepalives. Als de apparatuur GRE-keepalives niet ondersteunt, wordt Cisco op de hoogte gesteld omdat GRE-keepalives standaard worden ingeschakeld aan de kant van de Dedicated Instance.
-
Zorg ervoor dat BGP is ingeschakeld en geconfigureerd met het buuradres van het IP-adres van de Dedicated Instance Tunnel.
Als de configuratie correct is ingesteld, beginnen de IPsec-tunnel en de IKEv2-onderhandeling in de eerste fase:
-
GRE blijft bestaan van de GRE-tunnelinterface aan de CPE-zijde naar de GRE-tunnelinterface aan de kant van de Dedicated Instance.
-
BGP-buur TCP-sessie van de BGP-buur aan de kant van de CPE naar de BGP-buur aan de kant van de Dedicated Instance.
-
Ping van het IP-adres van de CPE-zijtunnel naar het IP-adres van de zijtunnel van de Dedicated Instance.
Ping mag niet het IP-adres van tunneltransport naar het IP-adres voor tunneltransport zijn, het moet van tunnel-IP naar tunnel-IP zijn.
Als een pakkettracering nodig is voor het IKEv2-verkeer, stel dan het filter in op UDP en op poort 500 (als er zich geen NAT-apparaat in het midden van de IPsec-eindpunten bevindt) of poort 4500 (wanneer een NAT-apparaat in het midden van de IPsec-eindpunten wordt geplaatst).
Controleer of IKEv2 UDP-pakketten met poort 500 of 4500 worden verzonden en ontvangen van en naar het IP-adres van DI IPsec.
Het Dedicated Instance datacenter start mogelijk niet altijd met het eerste IKEv2-pakket. De vereiste is dat het CPE-apparaat in staat is om het eerste IKEv2-pakket naar de kant van de Dedicated Instance te initiëren.
Als de lokale firewall dat toestaat, probeer dan ook een ping naar het externe IPsec-adres. Als de ping niet lukt van het lokale naar het externe IPsec-adres, voer dan een traceerroute uit om te helpen en bepaal waar het pakket wordt gedropt.
Bij sommige firewalls en internetapparatuur is het mogelijk dat de route niet kan worden getraceerd.
Tweede fase van IPsec (IPsec-onderhandeling) Probleemoplossing en validatie
Controleer of de eerste fase van IPsec (dat wil zeggen de IKEv2-beveiligingsassociatie) actief is voordat u problemen oplost met de tweede fase van IPsec. Voer een opdracht „show crypto ikev2 sa” of een gelijkwaardige opdracht uit om de IKEv2-sessie te verifiëren. Controleer in de uitvoer of de IKEv2-sessie al meer dan een paar seconden actief is en dat deze niet stuitert. De uptime van de sessie wordt weergegeven als „Active Time” van de sessie of een equivalent in de uitvoer.
Zodra de IKEv2-sessie is geverifieerd en actief is, moet u de IPsec-sessie onderzoeken. Voer, net als bij de IKEv2-sessie, een opdracht „show crypto ipsec sa” of een gelijkwaardige opdracht uit om de IPsec-sessie te verifiëren. Zowel de IKEv2-sessie als de IPsec-sessie moeten actief zijn voordat de GRE-tunnel tot stand wordt gebracht. Als de IPsec-sessie niet als actief wordt weergegeven, controleer dan de IPsec-logboeken op foutmeldingen of onderhandelingsfouten.
Enkele van de meest voorkomende problemen die kunnen optreden tijdens de IPsec-onderhandelingen zijn:
De instellingen aan de CPE-kant komen niet overeen met de kant van de Dedicated Instance. Controleer de instellingen opnieuw:
-
Controleer of de parameters voor versleuteling en authenticatie overeenkomen met de instellingen aan de kant van de Dedicated Instance.
-
Controleer of de instellingen van Perfect Forward Secrecy overeenkomen met de instellingen aan de kant van de Dedicated Instance.
-
Controleer de instellingen voor de levensduur.
-
Controleer of IPsec in tunnelmodus is geconfigureerd.
-
Controleer de bron- en doel-IPsec-adressen.
Probleemoplossing en validatie van de tunnelinterface
Wanneer wordt geverifieerd dat de IPsec- en IKEv2-sessies actief zijn, kunnen de keepalive-pakketten van de GRE-tunnel tussen de eindpunten van de Dedicated Instance en de CPE-tunnel stromen. Als de status van de tunnelinterface niet wordt weergegeven, zijn enkele veelvoorkomende problemen:
-
De transport-VRF van de tunnelinterface komt niet overeen met de VRF van de loopback-interface (als de VRF-configuratie wordt gebruikt op de tunnelinterface).
Als de VRF-configuratie niet wordt gebruikt op de tunnelinterface, kan deze controle worden genegeerd.
-
Keepalives zijn niet ingeschakeld op de zijtunnelinterface van de CPE.
Als keepalives niet worden ondersteund op de CPE-apparatuur, moet Cisco hiervan op de hoogte worden gesteld, zodat de standaard keepalives aan de kant van de Dedicated Instance ook worden uitgeschakeld.
Als keepalives worden ondersteund, controleer dan of de keepalives zijn ingeschakeld.
-
Het masker of IP-adres van de tunnelinterface is niet correct en komt niet overeen met de verwachte waarden van de Dedicated Instance.
-
Het transportadres van de bron- of bestemmingstunnel is niet correct en komt niet overeen met de verwachte waarden voor de Dedicated Instance.
-
Een firewall voorkomt dat GRE-pakketten naar de IPsec-tunnel worden gestuurd of via de IPsec-tunnel worden ontvangen (de GRE-tunnel wordt via de IPsec-tunnel getransporteerd)
Een ping-test moet verifiëren dat de lokale tunnelinterface actief is en dat de verbinding met de externe tunnelinterface goed is. Voer de ping-controle uit van het IP-adres van de tunnel (niet het IP-adres voor transport) naar het IP-adres van de tunnel op afstand.
Op de crypto-toegangslijst voor de IPsec-tunnel die het GRE-tunnelverkeer vervoert, kunnen alleen GRE-pakketten worden overgestoken. Als gevolg hiervan werken pings niet van IP-adres voor tunneltransport naar IP-adressen voor tunneltransport op afstand.
De ping-controle resulteert in een GRE-pakket dat wordt gegenereerd op basis van het IP-adres voor het transport van de brontunnel naar het IP-adres van het doeltunneltransport, terwijl de lading van het GRE-pakket (het interne IP-adres) het IP-adres van de bron- en doeltunnel is.
Als de ping-test niet succesvol is en de voorgaande items zijn geverifieerd, kan een pakketopname nodig zijn om er zeker van te zijn dat de icmp-ping resulteert in een GRE-pakket dat vervolgens wordt ingekapseld in een IPsec-pakket en vervolgens wordt verzonden van het IP-bron-adres naar het IPsec-adres van de bestemming. Tellers op de GRE-tunnelinterface en de IPsec-sessietellers kunnen ook helpen om aan te geven of het aantal verzend- en ontvangstpakketten toeneemt.
Naast het ping-verkeer moet bij de opname ook GRE-pakketten worden weergegeven die in leven blijven, zelfs tijdens inactief verkeer. Tot slot, als BGP is geconfigureerd, moeten BGP keepalive-pakketten ook worden verzonden als GRE-pakketten, ingekapseld in IPSEC-pakketten, en ook via de VPN.
Probleemoplossing en validatie van BGP
BGP-sessies
BGP is vereist als routeringsprotocol via de VPN IPsec-tunnel. De lokale BGP-buur moet een eBGP-sessie opzetten met de Dedicated Instance BGP-buur. De naburige IP-adressen van eBGP zijn dezelfde als de lokale en externe tunnel-IP-adressen. Controleer eerst of de BGP-sessie is voltooid en controleer vervolgens of de juiste routes worden ontvangen van de Dedicated Instance en dat de juiste standaardroute naar de Dedicated Instance wordt verzonden.
Als de GRE-tunnel actief is, controleer dan of een ping geslaagd is tussen het lokale IP-adres van de GRE-tunnel en het externe IP-adres van de GRE-tunnel. Als de ping succesvol is, maar de BGP-sessie komt niet, onderzoek dan het BGP-logboek op fouten bij het instellen van BGP.
Enkele van de meest voorkomende onderhandelingskwesties over BGP zijn:
-
Het AS-nummer op afstand komt niet overeen met het AS-nummer dat is geconfigureerd aan de kant van de Dedicated Instance. Controleer de AS-configuratie van de buren opnieuw.
-
Het lokale AS-nummer komt niet overeen met wat de Dedicted Instance verwacht. Controleer of het lokale AS-nummer overeenkomt met de verwachte Dedicated Instance-parameters.
-
Een firewall voorkomt dat BGP TCP-pakketten die zijn ingekapseld in GRE-pakketten, naar de IPsec-tunnel worden gestuurd of via de IPSEC-tunnel worden ontvangen.
-
Het IP-adres van de BGP-buur op afstand komt niet overeen met het IP-adres van de GRE-tunnel op afstand.
BGP Route-uitwisseling
Zodra de BGP-sessie voor beide tunnels is geverifieerd, moet u ervoor zorgen dat de juiste routes worden verzonden en ontvangen van de kant van de Dedicated Instance.
De Dedicated Instance VPN-oplossing verwacht dat er twee tunnels worden opgezet aan de kant van de klant/partner. De eerste tunnel verwijst naar het Dedicated Instance datacenter A en de tweede tunnel verwijst naar het Dedicated Instance datacenter B. Beide tunnels moeten actief zijn en de oplossing vereist een actief/actieve implementatie. Elk Dedicated Instance-datacenter zal reclame maken voor de lokale /25-route en voor een /24-back-uproute. Wanneer u de binnenkomende BGP-routes van Dedicated Instance controleert, moet u ervoor zorgen dat de BGP-sessie die is gekoppeld aan de tunnel die naar Dedicated Instance datacenter A verwijst, de lokale route van het Dedicated Instance datacenter A/25 ontvangt, evenals de /24 back-uproute. Zorg er bovendien voor dat de tunnel die naar Dedicated Instance datacenter B verwijst, de lokale route van het Dedicated Instance datacenter B /25 ontvangt, evenals de backuproute /24. Merk op dat de back-uproute /24 dezelfde route is die wordt geadverteerd vanuit Dedicated Instance datacenter A en Dedicated Instance datacenter B.
Een Dedicated Instance datacenter krijgt redundantie als de tunnelinterface naar dat datacenter uitvalt. Als de verbinding met Dedicated Instance datacenter A wegvalt, wordt het verkeer doorgestuurd van Dedicated Instance datacenter B naar datacenter A. In dit scenario gebruikt de tunnel naar datacenter B de route B /25 van het datacenter om verkeer naar datacenter B te sturen en de tunnel naar datacenter B de back-up /24 route om verkeer naar datacenter A te sturen via datacenter B.
Het is belangrijk dat, wanneer beide tunnels actief zijn, de A-tunnel van datacenter niet wordt gebruikt om verkeer naar datacenter B te sturen en omgekeerd. Als in dit scenario verkeer naar datacenter A wordt gestuurd met als bestemming datacenter B, stuurt datacenter A het verkeer door naar datacenter B en vervolgens probeert datacenter B verkeer terug te sturen naar de bron via de B-tunnel van het datacenter. Dit zal resulteren in een suboptimale routering en kan ook het verkeer via firewalls onderbreken. Daarom is het belangrijk dat beide tunnels tijdens normaal gebruik een actief/actieve configuratie hebben.
De route 0.0.0.0/0 moet van de kant van de klant naar de kant van het Dedicated Instance datacenter worden geadverteerd. Meer specifieke routes worden niet geaccepteerd door de kant van de Dedicated Instance. Zorg ervoor dat de route 0.0.0.0/0 wordt geadverteerd vanuit zowel de Dedicated Instance datacenter A-tunnel als de Dedicated Instance datacenter B-tunnel.
MTU-configuratie
Aan de kant van de Dedicated Instance zijn twee functies mogelijk om de MTU dynamisch aan te passen voor grote pakketgroottes. De GRE-tunnel voegt meer headers toe aan de IP-pakketten die door de VPN-sessie stromen. De IPsec-tunnel voegt extra headers toe aan de GRE-headers om de maximale MTU die over de tunnel is toegestaan nog verder te verlagen.
De GRE-tunnel past de MSS-functie aan en het GRE-tunnelpad in de MTU-detectiefunctie is ingeschakeld aan de kant van de Dedicated Instance. Configureer de opdracht „ip tcp adjust-mss 1350" of een gelijkwaardige opdracht, evenals „tunnelpad\ u0002mtu-discovery” of een gelijkwaardige opdracht aan de kant van de klant om te helpen bij de dynamische aanpassing van de MTU van het verkeer via de VPN-tunnel.


