- Početak
- /
- Članak

Hvala na povratnim informacijama.


Namjensko instance-virtualno povezivanje
 U ovome članku
 Želite li poslati povratne informacije?
Virtual Connect dodatna je dodatna opcija za povezivanje u oblaku na Webex Calling namjensku instancu. Virtual Connect omogućuje korisnicima da sigurno prošire svoju privatnu mrežu putem interneta pomoću IP VPN tunela od točke do točke. Ovdje raspravljamo o naručivanju, aktivaciji i konfiguraciji za Virtual Connect.
Uvod
Virtual Connect dodatna je dodatna opcija za povezivanje u oblaku s namjenskom instancom za Webex Calling (namjensku instancu). Virtual Connect omogućuje korisnicima da sigurno prošire svoju privatnu mrežu putem interneta pomoću IP VPN tunela od točke do točke. Ova opcija povezivanja omogućuje brzo uspostavljanje veze privatne mreže korištenjem postojeće opreme za korisnike (CPE) i internetske veze.
Cisco ugošćuje, upravlja i osigurava suvišne IP VPN tunele i potreban pristup Internetu u Ciscovim regijama podatkovnih centara namijenjene instance gdje je usluga potrebna. Slično tome, Administrator je odgovoran za njihove odgovarajuće CPE i internetske usluge koje su potrebne za uspostavljanje Virtual Connect.
Svaki redoslijed virtualnog povezivanja u određenoj regiji namjenske instance uključivao bi dva generička tunela za enkapsulaciju usmjeravanja (GRE) zaštićena IPsec enkripcijom (GRE preko IPsec), po jedan u svaki Ciscov podatkovni centar u odabranoj regiji.
Virtual Connect ima ograničenje propusnosti od 250 Mbps po tunelu i preporučuje se za manje implementacije. Budući da se koriste dva VPN tunela od točke do točke, sav promet u oblaku mora proći kroz CPE klijenta, pa stoga možda neće biti prikladan tamo gdje ima puno udaljenih mjesta. Za druge alternativne opcije peeringa pogledajte Povezivanje u oblaku.
Prije nego što pošaljete peering zahtjev za Virtual Connect, provjerite je li usluga namjenske instance aktivirana u toj regiji.
Preduvjeti
Preduvjeti za uspostavljanje Virtual Connect uključuju:
-
Kupac pruža
-
Internetska veza s dovoljno dostupne širine pojasa za podršku implementaciji
-
Javne IP adrese za dva IPsec tunela
-
GRE transportne IP adrese na strani kupca za dva GRE tunela
-
-
Partner i kupac
-
Radite zajedno na procjeni zahtjeva za propusnošću
-
Osigurajte da mrežni uređaji podržavaju usmjeravanje Border Gateway Protocol (BGP) i dizajn tunela GRE preko IPsec
-
-
Partner ili kupac pruža
-
Mrežni tim sa znanjem o tehnologijama VPN tunela od web-lokacije do lokacije
-
Mrežni tim sa poznavanjem BGP, eBGP i općih načela usmjeravanja
-
-
Cisco
-
Cisco je dodijelio privatne autonomne brojeve sustava (ASN) i prolazno IP adresiranje za sučelja GRE tunela
-
Cisco je dodijelio javnu, ali ne i internetsku usmjerljivu mrežu klase C (/24) za adresiranje namjenske instance Cloud
-
Ako kupac ima samo 1 CPE uređaj, tada će dva tunela prema Ciscovim podatkovnim centrima (DC1 i DC2) u svakoj regiji biti iz tog CPE uređaja. Kupac također ima mogućnost za 2 CPE uređaja, tada bi se svaki CPE uređaj trebao povezati s 1 tunelom samo prema Ciscovim podatkovnim centrima (DC1 i DC2) u svakoj regiji. Dodatna redundantnost može se postići prekidom svakog tunela na zasebnoj fizičkoj lokaciji/lokaciji unutar infrastrukture Kupca.
Tehnički detalji
Model implementacije
Virtual Connect koristi dvoslojnu arhitekturu headend, gdje upravljačke ravnine usmjeravanja i GRE pružaju jedan uređaj, a IPsec upravljačku ravninu pruža drugi.
Po završetku povezivanja Virtual Connect stvorit će se dva GRE preko IPsec tunela između korisnikove poslovne mreže i Ciscovih podatkovnih centara namenske instance. Jedan do svakog suvišnog podatkovnog centra unutar odgovarajuće regije. Dodatne elemente umrežavanja potrebne za peering partner ili kupac razmjenjuju Ciscu putem obrasca za aktivaciju Control Hub Virtual Connect.
Donja slika prikazuje primjer modela implementacije virtualnog povezivanja za opciju s 2 koncentratora na strani kupca.
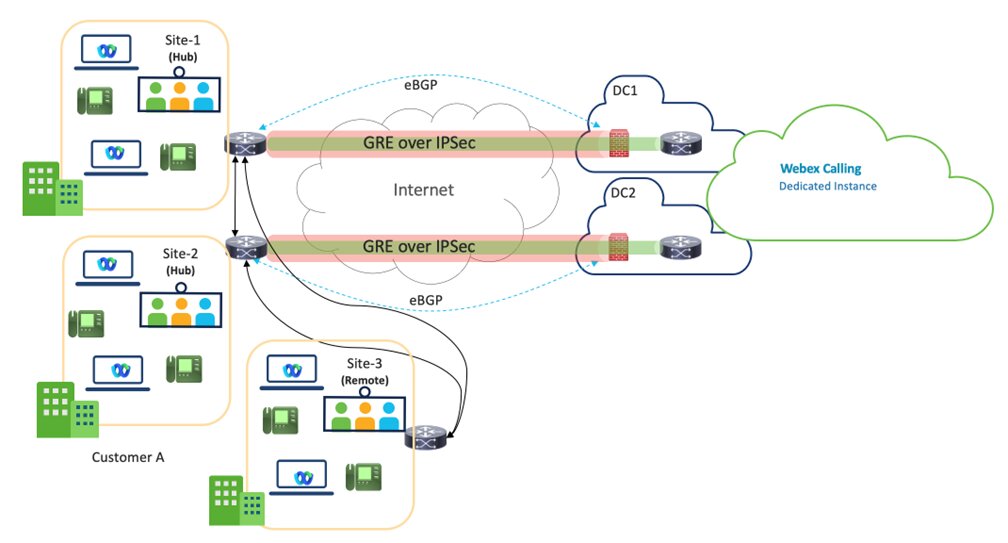
Virtual Connect - VPN je dizajn čvorišta, gdje su web stranice korisničkog središta povezane s DC1 i DC2 podatkovnih centara namjenske instance unutar određene regije.
Za bolju redundanciju preporučuju se dvije web lokacije Hub, ali jedno mjesto s dva tunela također je podržani model implementacije.
Širina pojasa po tunelu ograničena je na 250 Mbps. Kako bi se osiguralo učinkovito prebacivanje, kombinirani promet preko oba tunela ne smije prelaziti 250 Mbps jer će sav promet biti usmjeren kroz jedan tunel u slučaju kvara.
Udaljene stranice kupca unutar iste regije trebale bi se ponovno povezati s web-mjest om (s) Centra putem Wan-a kupca, a Cisco nije odgovoran za tu povezanost.
Od partnera se očekuje da usko surađuju s Kupcima, osiguravajući da je odabran najoptimalniji put za regi ju usluge Virtual Connect.
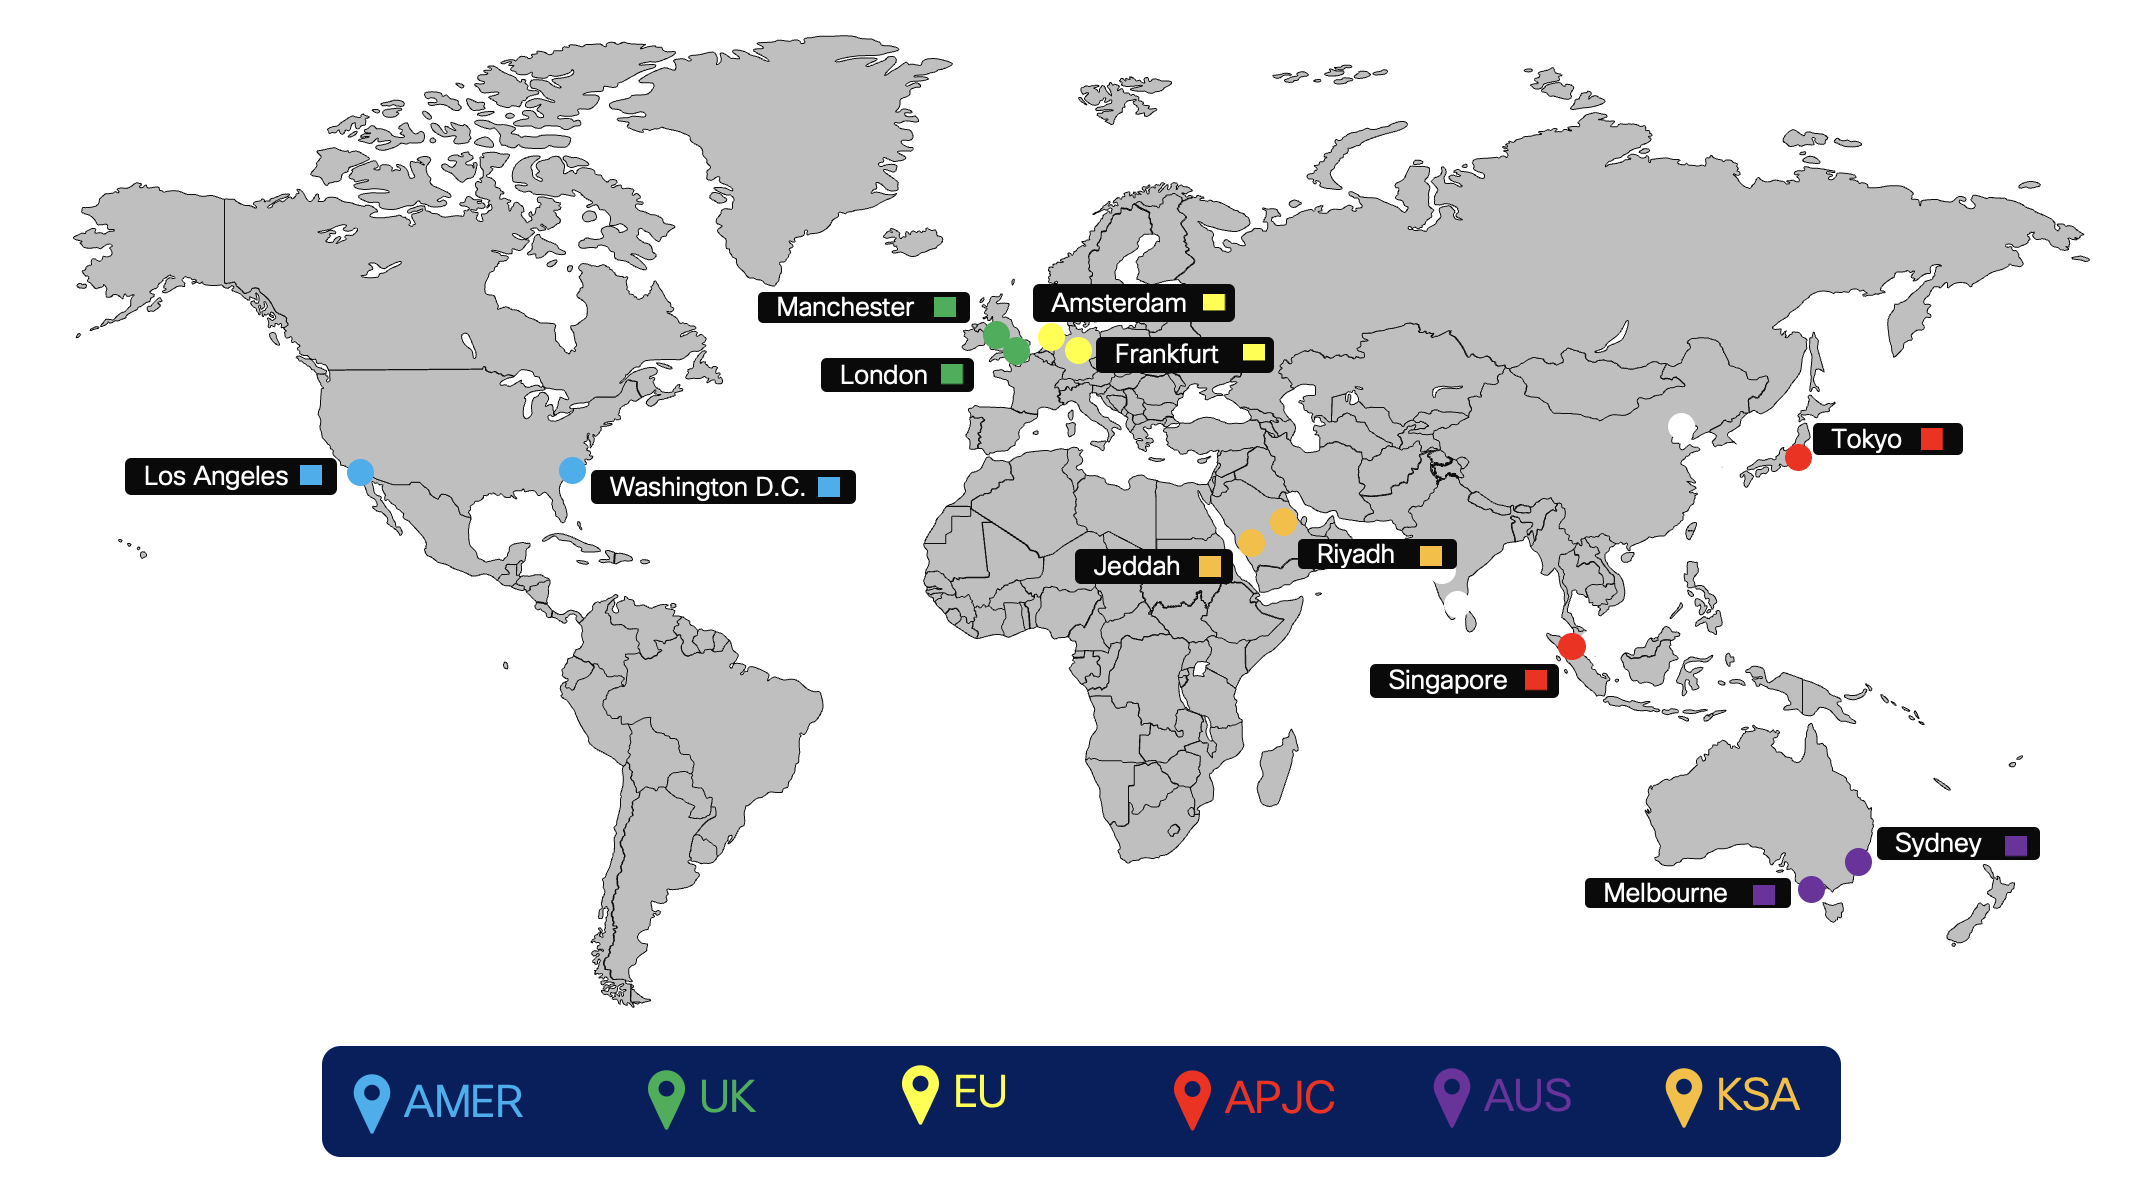
Donja slika prikazuje partnerske regije povezivanja u oblaku za namjensku instancu.
Usmjeravanje
Dodatak za usmjeravanje virtualnog povezivanja implementiran je pomoću vanjskog BGP (eBGP) između namjenske instance i opreme za korisničku lokaciju (CPE). Cisco će oglašavati svoju odgovarajuću mrežu za svaki redundantni DC unutar regije CPE-u kupca, a CPE je dužan oglašavati zadanu rutu do Cisca.
-
Cisco održava i dodjeljuje
-
IP adresiranje tunelskog sučelja (prijelazna veza za usmjeravanje) Cisco dodjeljuje iz određenog zajedničkog adresnog prostora (ne može se javno usmjeravati)
-
Adresa za želju prijevoza tunela (Ciscova strana)
-
Privatni autonomni brojevi sustava (ASN) za konfiguraciju BGP usmjeravanja korisnika
-
Cisco dodjeljuje iz određenog raspona privatne uporabe: 64512 do 65534
-
-
-
eBGP se koristi za razmjenu ruta između namjenske instance i CPE
-
Cisco će podijeliti dodijeljenu /24 mrežu na 2 /25 po jednu za svaki DC u odgovarajućoj regiji
-
U programu Virtual Connect svaka mreža /25 oglašava se natrag u CPE od strane Cisco preko odgovarajućih VPN tunela od točke do točke (prijelazna veza)
-
CPE mora biti konfiguriran s odgovarajućim eBGP susjedima. Ako koristite jedan CPE, koristit će se dva eBGP susjeda, od kojih jedan pokazuje na svaki udaljeni tunel. Ako koristite dva CPE, tada će svaki CPE imati jednog eBGP susjeda koji se nalazi na jednom udaljenom tunelu za CPE.
-
Cisco strana svakog GRE tunela (tunelsko sučelje IP) konfigurirana je kao BGP susjed na CPE
-
CPE je dužan oglašavati zadanu rutu preko svakog od tunela
-
CPE je odgovoren za preraspodjelu, prema potrebi, naučenih ruta unutar poslovne mreže kupca.
-
-
U uvjetima kvara veze bez kvara, jedan CPE će imati dva aktivna/aktivna tunela. Za dva CPE čvora, svaki CPE će imati jedan aktivni tunel i oba CPE čvora trebaju biti aktivna i prolaziti promet. Prema scenariju bez kvara, promet se mora podijeliti u dva tunela koji idu do ispravnih /25 odredišta, ako se jedan od tunela spusti, preostali tunel može nositi promet za oba. U takvom scenariju kvara, kada je mreža /25 isključena tada se mreža /24 koristi kao rezervna ruta. Cisco će putem internog WAN-a slati promet kupaca prema DC-u koji je izgubio povezanost.
Prometni tok virtualnog povezivanja
Prometni tok kad su oba tunela podignuta
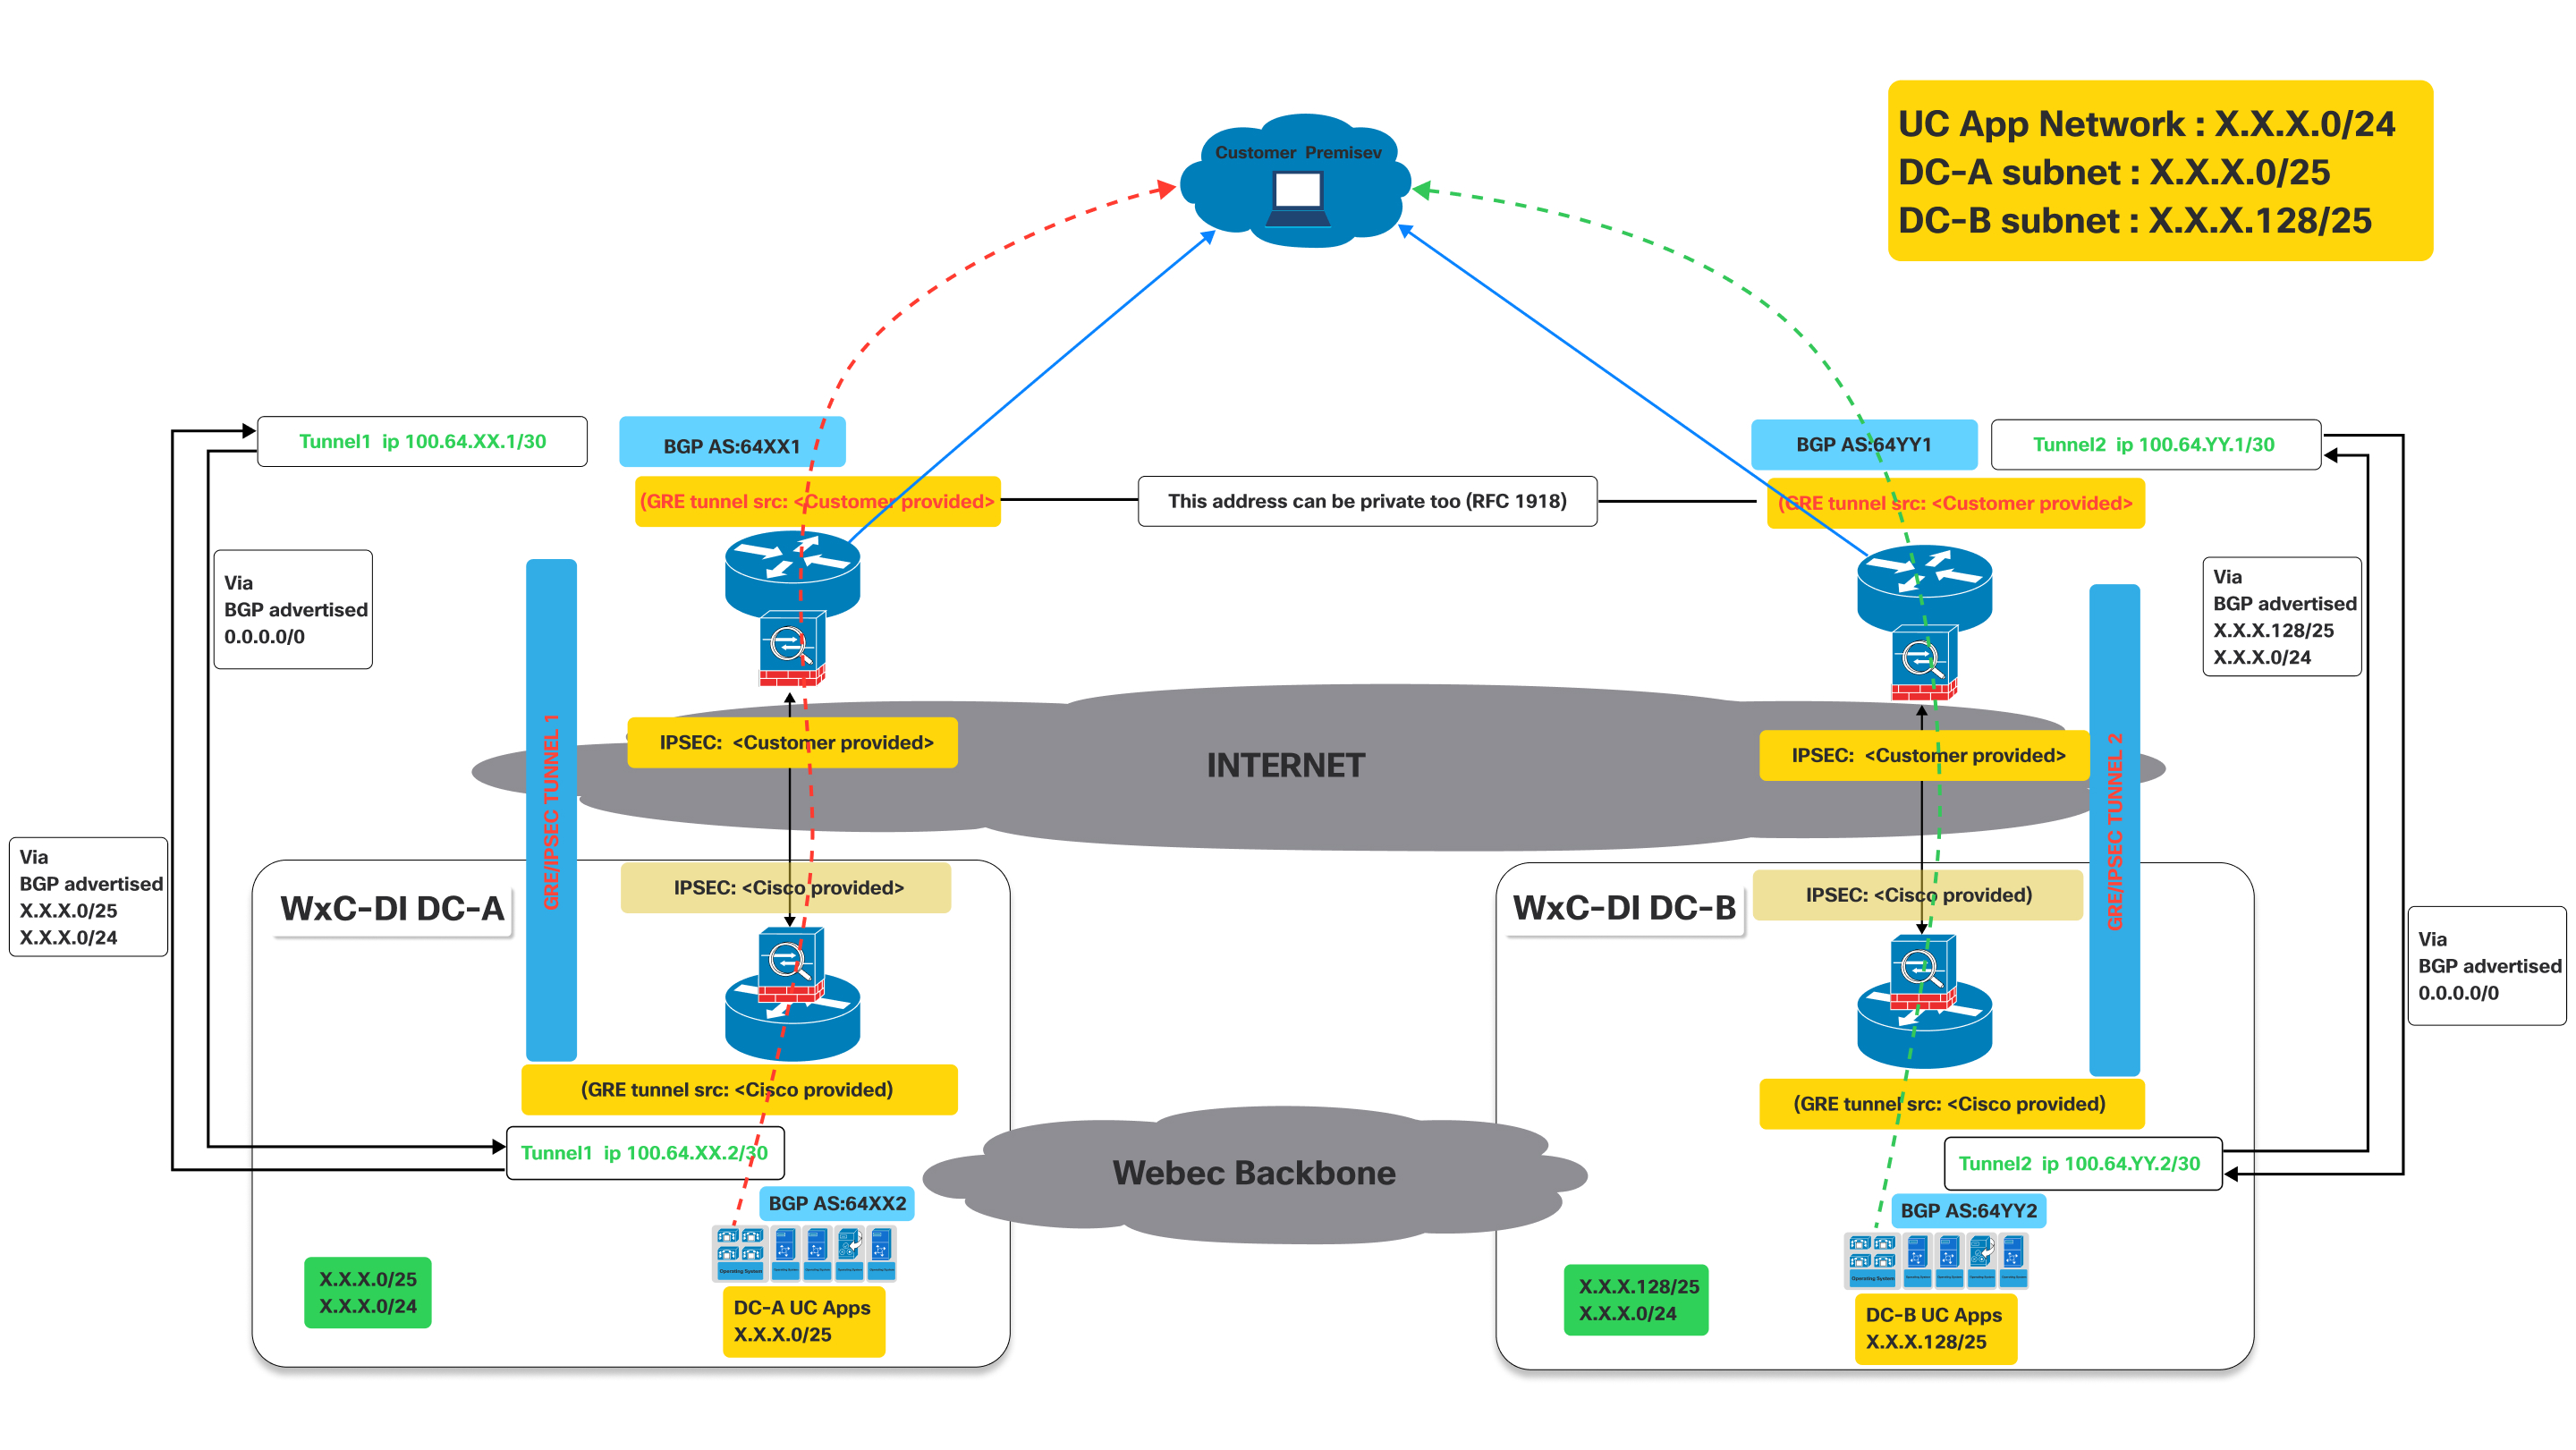
Ova slika ilustrira mrežnu arhitek turu Virtual Connect, detaljno opisujući protok prometa kada rade i primarni i sekundarni tuneli.
Predstavlja aktivni model povezivanja za kupca za pristup UC aplikacijama smještenim u Ciscovim podatkovnim centrima, koristeći dvostruke GRE/IPSEC tunele putem interneta s BGP-om za razmjenu ruta.
Definicije:
- Prostor za kup ca:
- To predstavlja korisničku mrežu na licu mjesta, gdje se nalaze korisnici i njihovi uređaji (npr. IP telefoni, računala s UC klijentima).
- Promet koji dolazi odavde mora doći do UC aplikacija smještenih u Ciscovim podatkovnim centrima.
- Cisco Webex CallingNamjenska instanca (namjenska instanca) podatkovni centri (WXC-Di
DC-A i WXC-Di D C-B):
- To su Ciscovi podatkovni centri koji hostuju UC aplikacije.
- DC-A i DC-B geografski su različiti, pružajući redundanciju.
- Svaki podatkovni centar ima svoju podmrežu za UC aplikacije:
- DC-A podmreža: X.X.X.0/25
- DC-B podmreža: X.X.X.128/25
- GRE/IPsec tuneli (tunel 1 i tunel 2):
- To su sigurne, šifrirane veze između korisničkog prostora i Ciscovog podatkovnog centra putem javnog interneta.
- GRE (Generic Routing Encapsulation): Ovaj protokol se koristi za inkapsuliranje različitih protokola mrežnog sloja unutar virtualnih veza od točke do točke. Omogućuje protokolima za usmjeravanje poput BGP-a da rade preko tunela.
- IPsec (Internet Protocol Security): Ovaj paket protokola pruža usluge kriptografske sigurnosti (provjera autentičnosti, integritet, povjerljivost) za IP komunikacije. Šifrira promet inkapsuliran GRE-om, osiguravajući siguran prijenos podataka putem Interneta.
- Protokol graničnog pristupnika (BGP):
- BGP je protokol usmjeravanja koji se koristi za razmjenu informacija o usmjeravanju između prostorije korisnika i Cisco vih podatkovnih centara.
Kao što je prikazano na gornjem dijagramu, uređaji raspoređeni u prostorijama kupaca trebaju uspostaviti dva GRE/IPSEC tunela.
Konvencije imenovanja korištene u nastavku s XX/ YY, DC-A DC-B generičke su za sve regije u kojima se nudi namjenska instanca. Te će vrijednosti biti jedinstvene za svaku regiju i stvarne vrijednosti za svaku regiju. Specifične vrijednosti pružaju se tijekom aktivacije virtualnog povezivanja.
Na Ciscovoj strani IPsec i GRE tuneli bit će prekinuti na različitim uređajima. Stoga se ku pac mora pobrinuti da konfigurira IPsec odredište i GRE odredišne IP adrese na uređajima u skladu s tim. Korisnici mogu koristiti isti IP za GRE i IPSEC ako je podržan na njihovim uređajima. Pogledajte gornji dijagram. Vrijednosti povezane s IP-om pružaju se tijekom aktivacije virtualnog povezivanja na portalu.
- Tunel 1: Po vezuje korisničku prostoriju s "Namjenskom instancom DC-A" (Data Center A) putem Interneta. Ovaj tunel koristi BGP AS: 64XX1 na strani kupca i BGP AS:64XX2 na strani namjenske instance DC- A. Konfiguracije izvora tunela IPSEC i GRE podijeljene su između detalja koje pruža kupac i detalje koje pruža Cisco.
- Tunel 2: Po vezuje korisničku prostoriju s "Namjenskom instancom DC-B" (Data Center B) putem Interneta. Ovaj tunel koristi BGP AS:64YY1 na strani korisnika i BGP AS:64YY2 na strani namjenske instance DC-B . Poput tunela 1, konfiguracije izvora tunela IPSEC i GRE dijele se između korisnika i Cisca.
U BGP AS: 64XX i BGP AS: 64YY, XX i YY su specifični za određenu regiju.
Nakon uspostavljanja GRE/IPSEC tunela za namjenske instance podat Webex Calling kovne centre (A i B), kupac bi trebao primiti sljedeće rute oglašene od tvrtke Cisco preko odgovarajućih BGP sesija.
- Za DC-A: Rute koje oglašava Cisco bit će X.X.X.0/25 i X.X.x.0/24. Po želji ako se IaaS zatraži i konfigurira za rute korisnika, Y.Y.0/25 i Y.Y.0/24 će se oglašavati od tvrtke Cisco.
- Za DC-B: Rute koje oglašava Cisco bit će X.X.X.128/25 i X.X.x.0/24. Po želji ako se IaaS zatraži i konfigurira za rute korisnika, Y.Y.128/25 i Y.Y.0/24 će se oglašavati od tvrtke Cisco.
- Kupac mora oglašavati rutu 0.0.0./0 do Cisca kroz obje veze (tunele)
- Kupac mora slijediti najduže rute prefiksa (/25) kako bi poslao promet Ciscu kroz odgovarajuće tunele kada su oba tunela uključena.
- Cisco će vratiti promet kroz iste tunele kako bi promet bio simetričan.
Prometni tok:
- Promet namijenjen za "DC-A UC Apps" (X.X.X.0/25) iz prostorije kupca teče kroz tunel 1.
- Promet namijenjen za "DC-B UC Apps" (X.X.X.128/25) iz prostorije kupca teče kroz Tunel 2.
Scenarij neuspjeha: protok prometa kada jedan od tunela padne
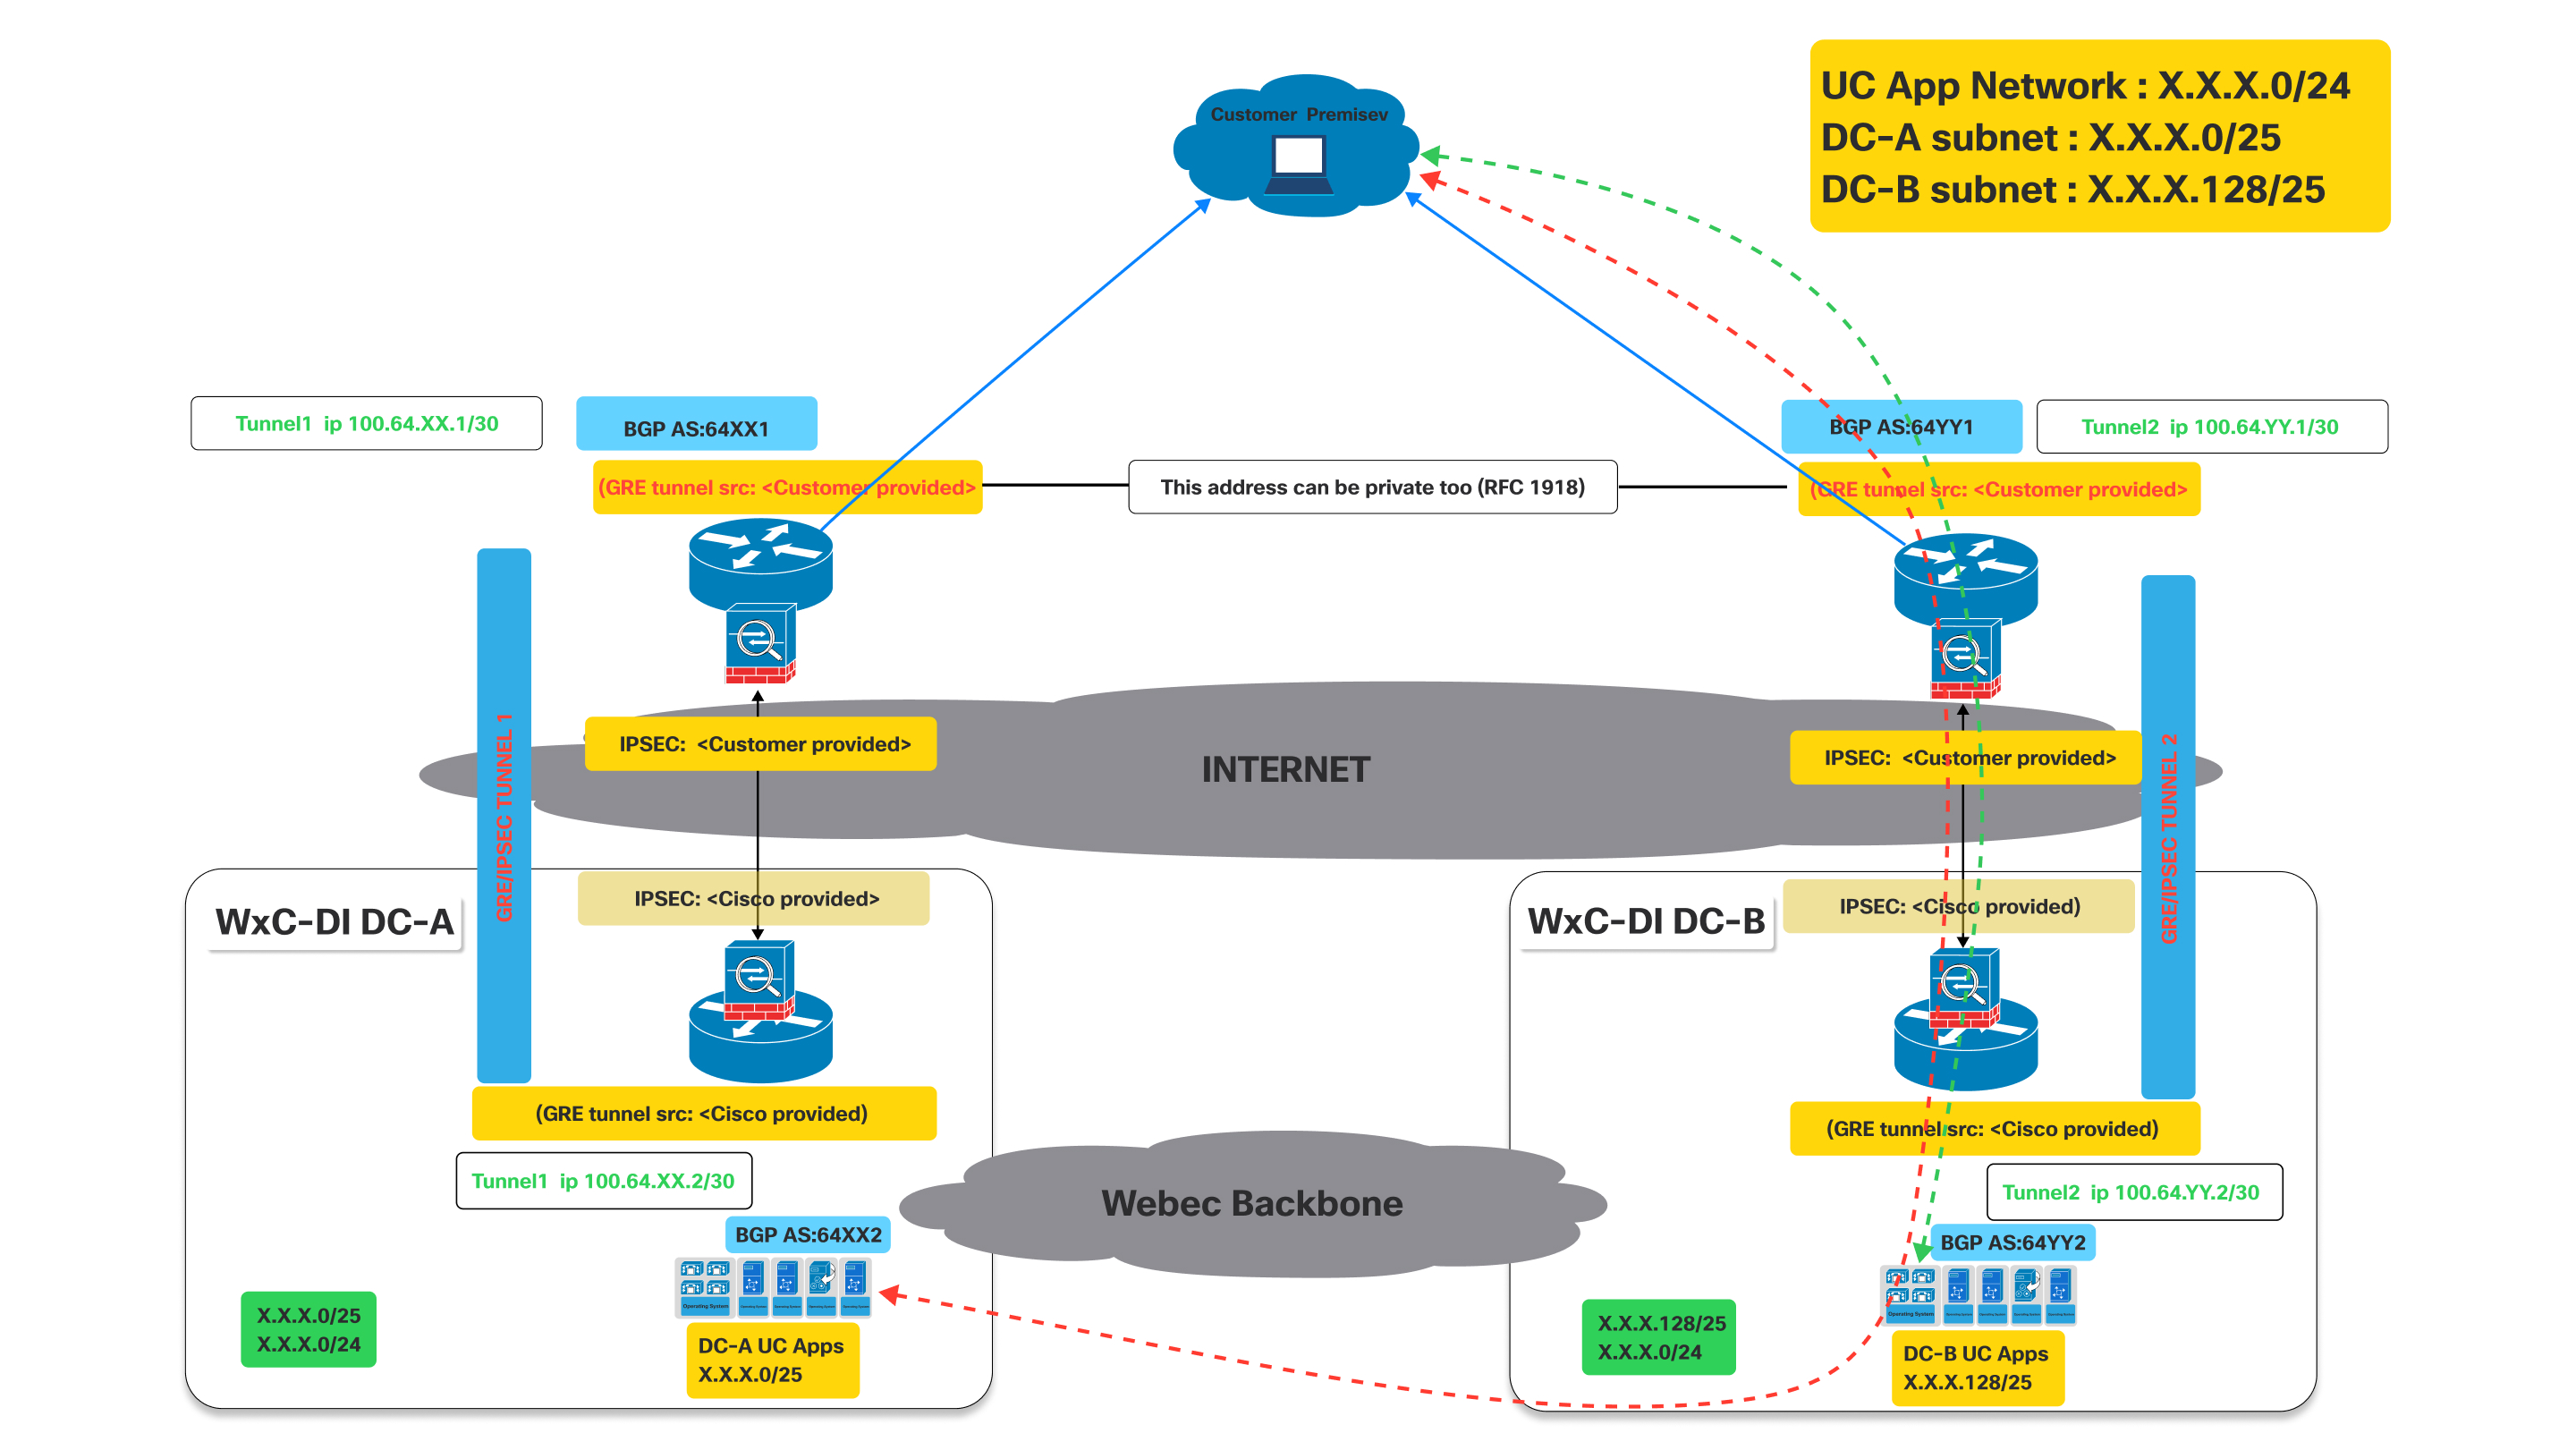
Kao što je prikazano na gornjem dijagramu kada je tunel do DC-A dolje, bgp uspostavljen kroz tunel do DC-A će se spustiti.
Utjecaj na BGP: Kada se tunel 1 spusti, BGP sesija preko tog tunela također će se spustiti . Slijedom toga, DC-A više neće moći oglašavati svoje rute (posebno X.X.X.0/25) kupcu putem ovog puta. Stoga će korisnički usmjerivač otkriti put kao nedostižan.
Budući da je Tunel 1 isključen, korisnički usmjerivač u prostoriji kupca automatski će ukloniti rute naučene putem Tunela 1 iz svoje tablice usmjeravanja ili ih označiti kao nedostižne.
- Promet namijenjen za UC App Network (X.X.X.0/24) ili DC-A podmrežu (X.X.X.0/25) tada će biti preusmjeren kroz radni tunel prema DC-B koji nastavlja oglašavati X.X.X.0/24 koji uključuje mrežu X.X.X.0/25.
- Slično ponašanje vidjet će se ako se tunel do DC-B spusti dok je tunel do DC-A još uvijek gore.
Proces povezivanja
| 1 | |
| 2 | |
| 3 | |
| 4 |
Korak 1: CCW narudžba
Virtual Connect je dodatak za namjensku instancu u CCW.
| 1 |
Idite na web mjesto za naručivanje CCW, a zatim kliknite Prijava da biste se prijavili na web mjesto: |
| 2 |
Napravite procjenu. |
| 3 |
Dodajte "A-FLEX-3" SKU. |
| 4 |
Odaberite Uredi opcije. |
| 5 |
Na kartici pretplate koja se pojavi odaberite Opcije i dodaci. |
| 6 |
U odjeljku Dodatni dodaci označite potvrdni okvir pored "Virtualno povezivanje za namjensku instancu". Naziv SKU je "A-FLEX-DI-VC". |
| 7 |
Unesite količinu i broj regija u kojima je potrebno Virtual Connect. Količina Virtual Connect ne smije prelaziti ukupan broj regija kupljenih za namjensku instancu. Također, dopuštena je samo jedna narudžba Virtual Connect po regiji. |
| 8 |
Kada ste zadovoljni svojim izborima, kliknite Potvrdi i spremi u gornjem desnom dijelu stranice. |
| 9 |
Kliknite Spremi i Nastavi da biste dovršili narudžbu. Vaša finalizirana narudžba sada se pojavljuje u mreži narudžbi. |
Korak 2: Aktivacija virtualnog povezivanja u Control Hub
| 1 |
Prijavite se na Control Hub https://admin.webex.com/login. |
| 2 |
U odjeljku Uslu ge idite na Pozivanje > Namjenski Instacnce > Povezivanje u oblaku. |
| 3 |
Na kartici Virtual Connect navedena je kupljena količina Virtual Connect. Administrator sada može kliknuti na Aktiviraj kako bi pokrenuo aktivaciju Virtual Connect. 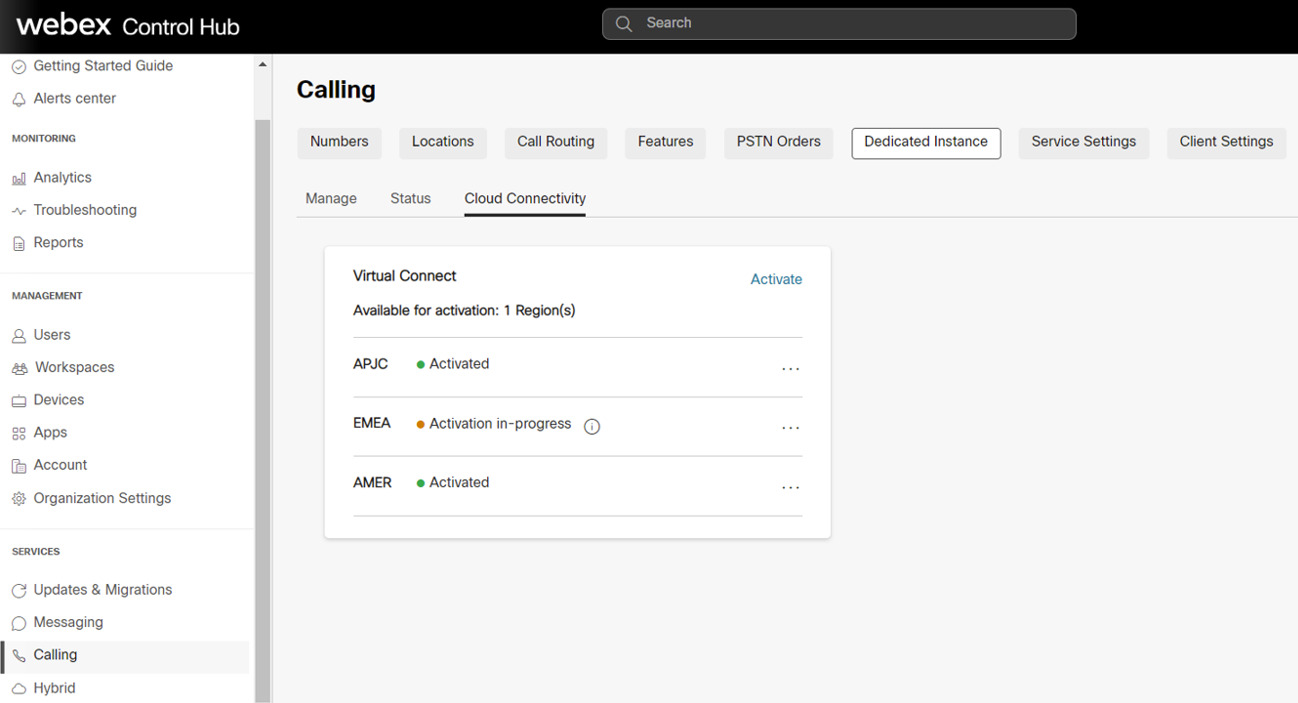
Proces aktivacije mogu pokrenuti samo administratori s ulogom "Customer Full admin". Dok administrator s ulogom "Administrator samo za čitanje korisnika" može samo pregledati status. |
| 4 |
Klikom na gumb Aktivi raj prikazat će se obrazac Aktiviraj virtualno povezi vanje kako bi administrator pružio tehničke detalje Virtual Connect potrebne za konfiguracije peeringa na Ciscovoj strani. Obrazac također pruža statičke informacije na Ciscovoj strani, na temelju odabrane regije. Te će informacije biti korisne administratorima korisnika da konfiguriraju CPE na svojoj strani kako bi uspostavili povezivost. |
| 5 |
Kliknite gumb Aktivi raj nakon popunjavanja svih obveznih polja. |
| 6 |
Nakon popunjavanja obrasca za aktivaciju virtualnog povezivanja za određenu regiju, korisnik može izvesti aktivacijski obrazac iz Control Hub, Pozivanje > Namjenska instanca > Povezivanje u oblaku i kliknuti na Izvoz postavki. 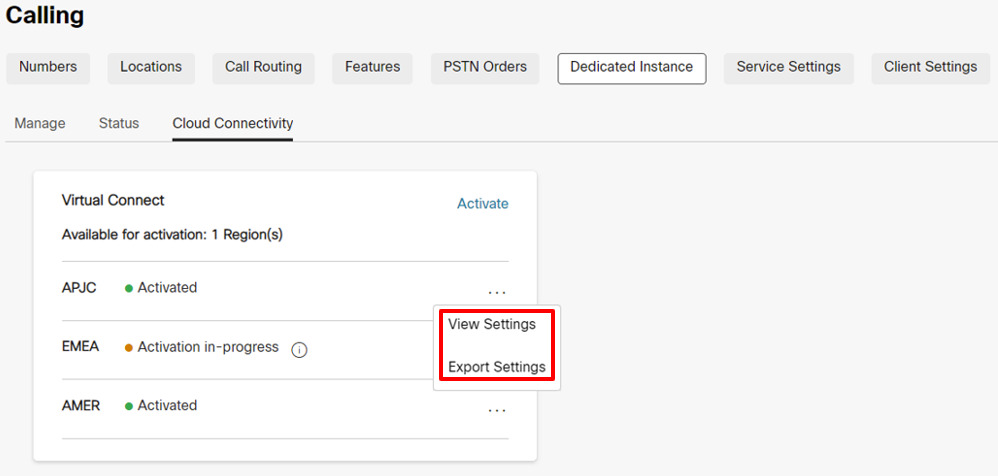
Iz sigurnosnih razloga Autentifikacija i BGP lozinka neće biti dostupni u Izvezenom dokumentu, ali administrator ih može pregledati u Control Hubu klikom na Postav ke prikaz a u odjeljku Control Hub, Pozivanje > Namjenska instanca > kartica Cloud Connectivity. |
Korak 3: Cisco izvodi mrežnu konfiguraciju
| 1 |
Nakon popunjavanja obrasca za aktiviranje virtualnog povezivanja, status će se ažurirati na Aktivacija u tijeku u pozivanju > Namjenska instanca > Cloud Connectivity Virtual Connect kartica. |
| 2 |
Cisco će dovršiti potrebne konfiguracije na Ciscovoj bočnoj opremi u roku od 5 radnih dana. Nakon uspješnog završetka, status će se ažurirati na "Aktivirano" za tu određenu regiju u Control Hubu. |
Korak 4: Korisnik izvodi mrežnu konfiguraciju
|
Status se mijenja u "Aktivirano" kako bi se obavijestio administratora korisnika da je Ciscova strana konfiguracija za IP VPN povezivanje dovršena na temelju ulaza koje je pružio Kupac. No, očekuje se da će administrator korisnika dovršiti svoju stranu konfiguracija na CPE-ima i testirati rute povezivanja kako bi tunel Virtual Connect bio online. U slučaju bilo kakvih problema s kojima se suočava u vrijeme konfiguracije ili povezivanja, kupac se može obratiti Cisco TAC za pomoć. |
Rješavanje problema
IPsec prva faza (IKEv2 pregovaranje) Rješavanje problema i provjera valjanosti
Pregovaranje o IPsec tunelu uključuje dvije faze, fazu IKEv2 i fazu IPsec. Ako se pregovori o fazi IKEv2 ne završe, tada nema pokretanja druge faze IPsec. Prvo izdajte naredbu "show crypto ikev2 sa" (na Ciscovoj opremi) ili sličnu naredbu na opremi treće strane kako biste provjerili je li IKEv2 sesija aktivna. Ako sesija IKEv2 nije aktivna, potencijalni razlozi mogu biti:
-
Zanimljiv promet ne pokreće IPsec tunel.
-
Popis pristupa IPsec tunelu pogrešno je konfiguriran.
-
Ne postoji povezanost između kupca i IP krajnje točke IPSec tunela namjenske instance.
-
Parametri sesije IKEv2 ne podudaraju se između strane namjenske instance i strane kupca.
-
Vatrozid blokira IKEv2 UDP pakete.
Prvo provjerite IPsec dnevnike za sve poruke koje pokazuju napredak pregovora o tunelu IKEv2. Dnevnici mogu ukazivati na to gdje postoji problem s pregovorima IKEv2. Nedostatak poruka za evidentiranje također može ukazivati na to da se sesija IKEv2 ne aktivira.
Neke uobičajene pogreške u pregovorima IKEv2 su:
-
Postavke za IKEv2 na CPE strani ne odgovaraju Ciscovoj strani, ponovno provjerite spomenute postavke:
-
Provjerite je li verzija IKE verzija 2.
-
Provjerite odgovaraju li parametri enkripcije i provjere autentičnosti s očekivanom šifriranjem na strani Namjenske instance.
Kada se koristi šifra "GCM", GCM protokol obrađuje provjeru autentičnosti i postavlja parametar provjere autentičnosti na NULL.
-
Provjerite postavku životnog vijeka.
-
Provjerite grupu modula Diffie Hellman.
-
Provjerite postavke pseudo slučajne funkcije.
-
-
Popis pristupa kripto karti nije postavljen na:
-
Dozvola GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255" (ili ekvivalentna naredba)
Popis pristupa mora biti posebno za "GRE" protokol, a protokol "IP" neće raditi.
-
Ako poruke dnevnika ne pokazuju nikakvu pregovaračku aktivnost za fazu IKEv2, možda će biti potrebno snimanje paketa.
Strana namjenske instance možda neće uvijek započeti razmjenu IKEv2 i ponekad može očekivati da će CPE strana kupca biti inicijator.
Provjerite CPE bočnu konfiguraciju za sljedeće preduvjete za pokretanje sesije IKEv2:
-
Provjerite da li postoji IPsec popis kripto pristupa za GRE promet (protokol 50) od IP-a transporta CPE tunela do IP-a transporta tunela namenske instance.
-
Provjerite je li GRE tunelsko sučelje omogućeno za GRE keepalives, ako oprema ne podržava GRE pamćenje, Cisco će biti obaviješten jer će GRE keepalives biti omogućeni na strani namjenske instance na zadanim postavkama.
-
Provjerite je li BGP omogućen i konfiguriran sa susjednom adresom IP tunela namjenske instance.
Kada se pravilno konfigurira, sljedeće započinje IPsec tunel i prva faza IKEv2 pregovora:
-
GRE pamti od CPE bočnog GRE tunelskog sučelja na GRE tunelsko sučelje namjenske instance.
-
BGP susjeda TCP sesije od CPE strane BGP susjeda do BGP susjeda na strani namjenske instance.
-
Ping s IP adrese CPE bočnog tunela na IP adresu bočnog tunela namjenske instance.
Ping ne može biti IP prijevoza tunela do IP prijevoza tunela, to mora biti IP tunela do IP tunela.
Ako je potreban trag paketa za promet IKEv2, postavite filter za UDP i priključak 500 (kada nijedan NAT uređaj nije u sredini IPsec krajnjih točaka) ili priključak 4500 (kada je NAT uređaj umetnut u sredinu IPsec krajnjih točaka).
Provjerite jesu li IKEv2 UDP paketi s portom 500 ili 4500 poslani i primljeni na i s DI IPsec IP adrese.
Datacenter namjenske instance možda neće uvijek pokrenuti prvi paket IKEv2. Zahtjev je da CPE uređaj može pokrenuti prvi IKEv2 paket prema strani namjenske instance.
Ako lokalni vatrozid to dopušta, pokušajte i ping na udaljenu IPsec adresu. Ako ping nije uspješan s lokalne na udaljenu IPsec adresu, izvršite rutu praćenja kako biste pomogli i odredite gdje se paket ispušta.
Neki zaštitni zidovi i internetska oprema možda neće dopustiti praćenje rute.
IPsec Druga faza (IPsec pregovaranje) Rješavanje problema i provjera valjanosti
Provjerite je li prva faza IPsec (to jest sigurnosna udruga IKEv2) aktivna prije rješavanja problema s drugom fazom IPsec. Izvršite "show crypto ikev2 sa" ili ekvivalentnu naredbu da biste provjerili sesiju IKEv2. Na izlazu provjerite je li sesija IKEv2 trajala više od nekoliko sekundi i da ne odskakuje. Vrijeme rada sesije prikazuje se kao sesija "Aktivno vrijeme" ili ekvivalent u izlazu.
Nakon što se IKEv2 sesija provjeri kao aktivna, istražite IPsec sesiju. Kao i kod sesije IKEv2, izvršite "show crypto ipsec sa" ili ekvivalentnu naredbu za provjeru IPsec sesije. I sesija IKEv2 i IPsec sesija moraju biti aktivne prije uspostavljanja GRE tunela. Ako se IPsec sesija ne prikazuje kao aktivna, provjerite u zapisnicima IPsec poruka o pogreškama ili pogreške u pregovorima.
Neka od najčešćih problema s kojima se mogu susresti tijekom pregovora o IPsec-u su:
Postavke na CPE strani ne podudaraju se sa stranom Namjenske instance, ponovno provjerite postavke:
-
Provjerite odgovaraju li parametri šifriranja i provjere autentičnosti s postavkama na strani Namjenske instance.
-
Provjerite postavke Savršene tajnosti prosljeđivanja i da se postavke podudaraju na strani Namjenske instance.
-
Provjerite postavke životnog vijeka.
-
Provjerite je li IPsec konfiguriran u tunelskom načinu rada.
-
Provjerite izvornu i odredišnu IPsec adresu.
Rješavanje problema i validacija sučelja tunela
Kada se sesije IPsec i IKEv2 provjere kao otvorene i aktivne, paketi GRE tunela čuvaju žive mogu teći između namjenske instance i CPE krajnjih točaka tunela. Ako se sučelje tunela ne prikazuje status, neki uobičajeni problemi su:
-
VRF transportnog sučelja tunela ne odgovara VRF-u povratnog sučelja (ako se na sučelju tunela koristi konfiguracija VRF).
Ako se konfiguracija VRF-a ne koristi na sučelju tunela, ova se provjera može zanemariti.
-
Keepalive nisu omogućene na CPE sučelju bočnog tunela
Ako memorije nisu podržane na CPE opremi, Cisco mora biti obaviješten tako da su i zadane memorije na strani namjenske instance onemogućene.
Ako su podržani keepalives, provjerite jesu li memorije omogućene.
-
Maska ili IP adresa sučelja tunela nisu točni i ne odgovaraju očekivanim vrijednostima namjenske instance.
-
Adresa prijevoza izvornog ili odredišnog tunela nije točna i ne odgovara očekivanim vrijednostima namjenske instance.
-
Vatrozid blokira GRE pakete koji se šalju u IPsec tunel ili primaju iz IPsec tunela (tunel GRE se transportira preko IPsec tunela)
Ping test trebao bi provjeriti je li lokalno sučelje tunela uključeno i da je povezanost dobra s udaljenim sučeljem tunela. Izvršite provjeru pinga s IP-a tunela (ne transportnog IP-a) do IP udaljenog tunela.
Popis kripto pristupa za IPsec tunel koji nosi promet tunela GRE omogućuje prelazak samo GRE paketa. Kao rezultat toga, pingovi neće raditi od IP-a za prijevoz tunela do IP-a za daljinski transport tunela.
Provjera ping rezultira GRE paketom koji se generira od IP-a transporta izvornog tunela do IP transporta odredišnog tunela, dok će korisni teret GRE paketa (unutarnji IP) biti izvorni i odredišni IP tunela.
Ako ping test nije uspješan i prethodne stavke su provjerene, tada će možda biti potrebno snimanje paketa kako bi se osiguralo da icmp ping rezultira GRE paketom koji se zatim inkapsulira u IPsec paket i zatim šalje s izvorne IPsec adrese na odredišnu IPsec adresu. Brojači na sučelju tunela GRE i brojači sesije IPsec također mogu pomoći u prikazivanju. ako se paketi za slanje i primanje povećavaju.
Osim ping prometa, snimanje bi također trebalo prikazivati Keepalive GRE pakete čak i tijekom prometa u praznom hodu. Konačno, ako je BGP konfiguriran, BGP keepalive paketi također bi trebali biti poslani kao GRE paketi inkapsulirani u IPSEC pakete, kao i preko VPN-a.
BGP Rješavanje problema i provjera valjanosti
BGP sesije
BGP je potreban kao protokol usmjeravanja preko VPN IPsec tunela. Lokalni BGP susjed trebao bi uspostaviti eBGP sesiju s BGP susjedom namenske instance. IP adrese susjeda eBGP iste su kao i IP adrese lokalnog i udaljenog tunela. Prvo provjerite je li BGP sesija završena, a zatim provjerite jesu li ispravne rute primljene iz namjenske instance i da je ispravna zadana ruta poslana u Namjensku instancu.
Ako je GRE tunel uključen, provjerite je li ping uspješan između lokalnog i udaljenog IP-a GRE tunela. Ako je ping uspješan, ali BGP sesija ne dolazi, istražite BGP dnevnik za pogreške uspostavljanja BGP-a.
Neka od najčešćih pitanja pregovaranja o BGP -u su:
-
Daljinski AS broj ne odgovara AS broju koji je konfiguriran na strani namjenske instance, ponovno provjerite susjednu AS konfiguraciju.
-
Lokalni AS broj ne odgovara onome što očekuje strana Dedictaed instance, provjerite odgovara li lokalni AS broj očekivanim parametrima namjenske instance.
-
Vatrozid blokira slanje BGP TCP paketa inkapsuliranih u GRE paketima u IPsec tunel ili primanje iz IPSEC tunela
-
Daljinski IP susjeda BGP ne odgovara IP daljinskom GRE tunelu.
BGP razmjena ruta
Nakon što se BGP sesija provjeri za oba tunela, pobrinite se da se ispravne rute šalju i primaju sa strane namjenske instance.
Rješenje za namjensku instancu VPN očekuje da će se uspostaviti dva tunela sa strane kupca/partnera. Prvi tunel ukazuje na podatkovni centar za namjensku instancu A, a drugi tunel upućuje na podatkovni centar namenske instance B. Oba tunela moraju biti u aktivnom stanju i rješenje zahtijeva aktivno/aktivno postavljanje. Svaki podatkovni centar za namjensku instancu oglašavat će svoju lokalnu rutu /25, kao i sigurnosnu rutu /24. Prilikom provjere dolaznih BGP ruta iz namjenske instance, pobrinite se da BGP sesija povezana s tunelom koji pokazuje na Datacenter za namjensku instancu A prima lokalnu rutu Datacenter A /25 za namjensku instancu kao i rutu sigurnosne kopije /24. Osim toga, osigurajte da tunel koji pokazuje na namjenski podatkovni centar B prima lokalnu rutu namjenske instance podatkovnog centra B/25, kao i rutu sigurnosne kopije /24. Imajte na umu da će ruta sigurnosne kopije /24 biti ista ruta oglašena iz namjenskog podatkovnog centra A i namjenskog podatkovnog centra B.
Redundancija se pruža podatkovnom centru za namjensku instancu ako se sučelje tunela tog podatkovnog centra sruši. Ako se izgubi povezanost s podatkovnim centrom za namjensku instancu A, promet će se proslijediti iz namjenske instance podatkovnog centra B u podatkovni centar A. U ovom scenariju, tunel do podatkovnog centra B koristit će rutu podatkovnog centra B/25 za slanje prometa u podatkovni centar B, a tunel do podatkovnog centra B koristit će sigurnosnu kopiju/24 rutu za slanje prometa u podatkovni centar A putem podatkovnog centra B.
Važno je da se, kada su oba tunela aktivna, tunel podatkovnog centra A ne koristi za slanje prometa u podatkovni centar B i obrnuto. U ovom scenariju, ako se promet šalje u podatkovni centar A s odredištem podatkovnog centra B, podatkovni centar A proslijedit će promet u podatkovni centar B, a zatim će podatkovni centar B pokušati poslati promet natrag u izvor putem tunela podatkovnog centra B. To će rezultirati neoptimalnim usmjeravanjem i također može prekinuti zaštitne zidove koji prelaze promet. Stoga je važno da oba tunela budu u aktivni/aktivnoj konfiguraciji tijekom normalnog rada.
Ruta 0.0.0.0/0 mora se oglašavati sa strane kupca na stranu podatkovnog centra za namjensku instancu. Specifičnije rute neće prihvati ti strana namjenske instance. Osigurajte da se ruta 0.0.0.0/0 oglašava i iz tunela namjenskog podatkovnog centra A i iz tunela namjenskog podatkovnog centra B.
MTU konfiguracija
Na strani Namjenske instance omogućene su dvije značajke za dinamičko podešavanje MTU-a za velike veličine paketa. GRE tunel dodaje više zaglavlja IP paketima koji teku kroz VPN sesiju. IPsec tunel dodaje dodatna zaglavlja na vrhu GRE zaglavlja dodatno će smanjiti najveći MTU dopušteni preko tunela.
Tunel GRE prilagođava značajku MSS, a putanja GRE tunela u značajci otkrivanja MTU omogućena je na strani namjenske instance. Konfigurirajte "ip tcp ajust-mss 1350" ili ekvivalentnu naredbu, kao i "tunnel path\ u0002mtu-Discovery" ili ekvivalentnu naredbu na strani korisnika kako biste pomogli u dinamičkom podešavanju MTU prometa kroz VPN tunel.


