- Početak
- /
- Članak

Hvala na povratnim informacijama.


Namensko instancno-virtuelno povezivanje
 U ovom članku
 Povratne informacije?
Virtual Connect je dodatna opcija dodatka za povezivanje u oblaku sa Webex Calling namenskom instancom. Virtual Connect omogućava kupcima da bezbedno prošire svoju privatnu mrežu preko interneta koristeći IP VPN tunele od tačke do tačke. Ovde razgovaramo o naručivanju, aktivaciji i konfiguraciji za Virtual Connect.
Uvod
Virtual Connect je dodatna opcija dodatka za povezivanje u oblaku sa namenskom instancom za Webex Calling (namensku instancu). Virtual Connect omogućava kupcima da bezbedno prošire svoju privatnu mrežu preko interneta koristeći IP VPN tunele od tačke do tačke. Ova opcija povezivanja omogućava brzo uspostavljanje veze privatne mreže korišćenjem postojeće opreme za korisnike (CPE) i internet konekcije.
Cisco ugošćuje, upravlja i obezbeđuje suvišne IP VPN tunele i potreban pristup Internetu u Ciscovim regijama namenskih centara podataka gde je usluga potrebna. Slično tome, Administrator je odgovoran za njihove odgovarajuće CPE i Internet usluge koje su potrebne za uspostavljanje Virtual Connect.
Svaki redosled virtuelnog povezivanja u određenom regionu namenske instance uključivao bi dva generička tunela za enkapsulaciju rutiranja (GRE) zaštićena IPsec enkripcijom (GRE preko IPsec), po jedan u svaki Cisco-ov podatkovni centar u izabranom regionu.
Virtual Connect ima ograničenje propusnog opsega od 250 Mbps po tunelu i preporučuje se za manje primene. Pošto se koriste dva VPN tunela od tačke do tačke, sav saobraćaj u oblak mora da prođe kroz CPE klijenta, pa stoga možda neće biti pogodan tamo gde ima puno udaljenih lokacija. Za druge alternativne opcije peeringa pogledajte Povezivanje u oblaku.
Pre nego što pošaljete peering zahtev za Virtual Connect, proverite da li je usluga namenske instance aktivirana u tom odgovarajućem regionu.
Preduslovi
Preduslovi za uspostavljanje Virtual Connect uključuju:
-
Kupac obezbeđuje
-
Internet veza sa dovoljno dostupnog propusnog opsega za podršku implementaciji
-
Javne IP adrese za dva IPsec tunela
-
GRE transportne IP adrese na strani kupca za dva GRE tunela
-
-
Partner i kupac
-
Radite zajedno na proceni zahteva za propusnim opsegom
-
Osigurajte da mrežni uređaji podržavaju rutiranje Border Gateway Protocol (BGP) i dizajn tunela GRE preko IPsec
-
-
Partner ili kupac pruža
-
Mrežni tim sa poznavanjem tehnologija VPN tunela od lokacije do lokacije
-
Mrežni tim sa poznavanjem BGP, eBGP i opštih principa rutiranja
-
-
Cisco
-
Cisco je dodelio privatne autonomne sistemske brojeve (ASN) i prolazno IP adresiranje za GRE tunelske interfejse
-
Cisco je dodelio javnu, ali ne i Internet rutiranu mrežu klase C (/24) za adresiranje namenskih instanci u oblaku
-
Ako kupac ima samo 1 CPE uređaj, onda će 2 tunela prema Ciscovim centrima podataka (DC1 i DC2) u svakom regionu biti iz tog CPE uređaja. Kupac takođe ima opciju za 2 CPE uređaja, tada bi se svaki CPE uređaj trebao povezati sa 1 tunelom samo prema Ciscovim datacentrima (DC1 i DC2) u svakom regionu. Dodatna redundantnost može se postići završavanjem svakog tunela na posebnoj fizičkoj lokaciji/lokaciji unutar infrastrukture Kupca.
Tehnički detalji
Model raspoređivanja
Virtual Connect koristi dvoslojnu headend arhitekturu, gde upravl jačke ravni rutiranja i GRE obezbeđuje jedan uređaj, a IPsec kontrolnu ravan pruža drugi.
Po završetku povezivanja Virtual Connect, biće stvorena dva GRE preko IPsec tunela između poslovne mreže kupca i Ciscovih centara podataka namen ske instance. Jedan do svakog suvišnog podatkovnog centra unutar odgovarajućeg regiona. Dodatne elemente umrežavanja potrebne za peering Partner ili Kupac razmenjuje Cisco putem obrasca za aktiviranje Control Hub Virtual Connect.
Donja slika prikazuje primer modela primene virtuelnog povezivanja za opciju sa 2 koncentratora na strani kupca.
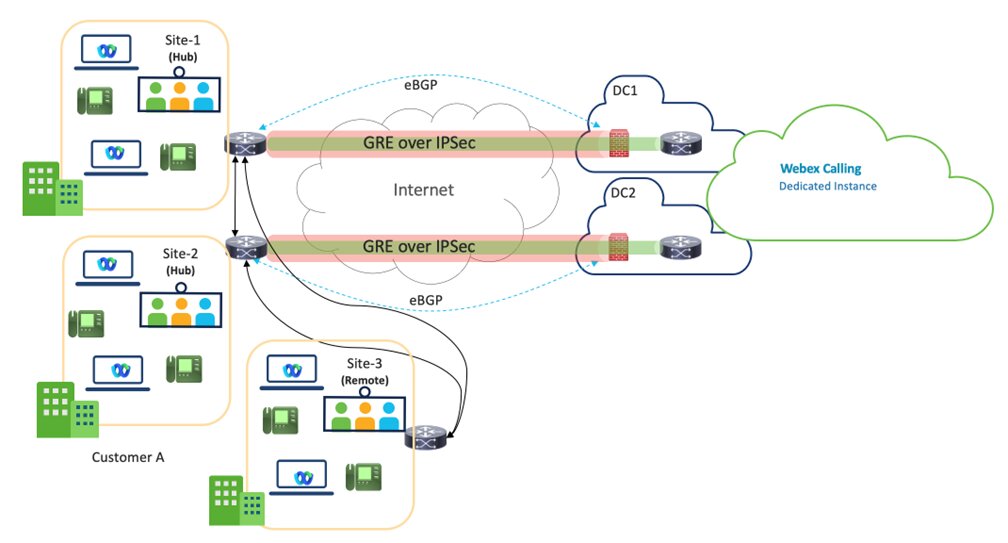
Virtual Connect - VPN je dizajn čvorišta, gde su sajtovi čvorišta korisnika povezani sa DC1 i DC2 centrima podataka namenske instance unutar određenog regiona.
Za bolju redundanciju preporučuju se dve lokacije Hub, ali jedna lokacija sa dva tunela je takođe podržani model primene.
Propusni opseg po tunelu ograničen je na 250 Mbps. Da bi se osigurao efikasan prekid veze, kombinovani saobraćaj preko oba tunela ne sme biti veći od 250 Mbps, jer će sav saobraćaj biti usmeren kroz jedan tunel u slučaju kvara.
Udaljene lokacije kupca unutar istog regiona moraće da se ponovo povežu sa veb lokacijama Centra preko VAN-a kupca i nije odgovornost kompanije Cisco za tu povezanost.
Od partnera se očekuje da blisko sarađuju sa kupcima, osiguravajući da je izabran najoptimalniji put za region usluge Virtual Connect.
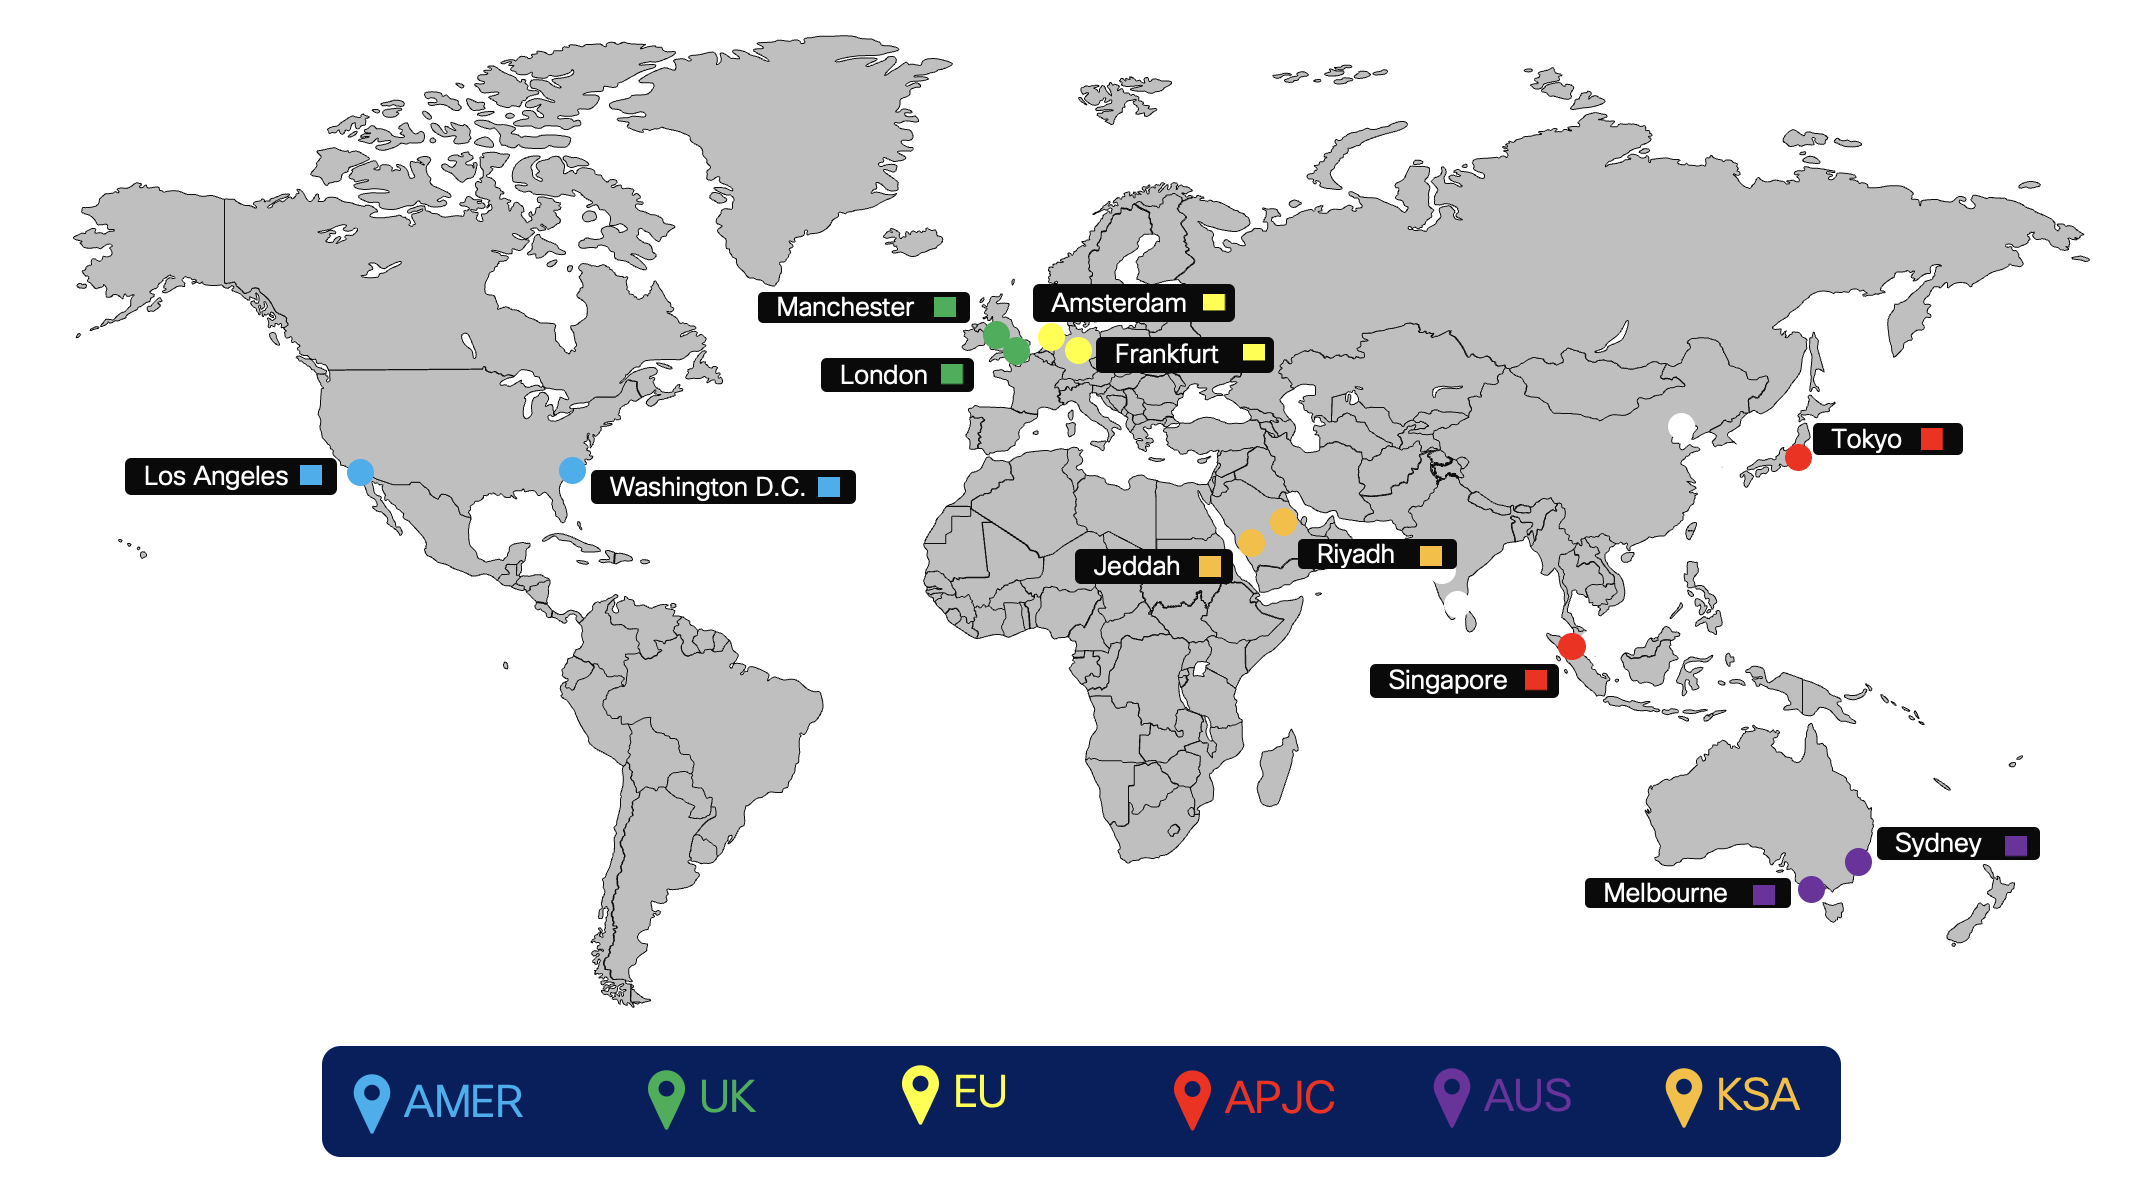
Donja slika prikazuje peering regione povezivanja u oblaku namenske instance.
Usmeravanje
Dodatak za usmeravanje virtuelnog povezivanja implementira se pomoću eksternog BGP (eBGP) između namenske instance i opreme za korisničku lokaciju (CPE). Cisco će oglašavati svoju odgovarajuću mrežu za svaki redundantni DC unutar regiona CPE kupca, a CPE je dužan da reklamira podrazumevanu rutu do Cisco-a.
-
Cisco održava i dodeljuje
-
IP adresiranje interfejsa tunela (prolazna veza za usmeravanje) Cisco dodeljuje iz određenog zajedničkog adresnog prostora (koji se ne može javno usmeravati)
-
Adresa za željenu transporta tunela (Ciscova strana)
-
Privatni autonomni sistemski brojevi (ASN) za konfiguraciju BGP rutiranja korisnika
-
Cisco dodeljuje iz određenog opsega privatne upotrebe: 64512 do 65534
-
-
-
eBGP se koristi za razmenu ruta između namenske instance i CPE
-
Cisco će podeliti dodeljenu /24 mrežu na 2/25 po jednu za svaki DC u odgovarajućem regionu
-
U Virtual Connect-u svaku /25 mrežu Cisco reklamira nazad CPE preko odgovarajućih VPN tunela od tačke do tačke (prolazna veza)
-
CPE mora biti konfigurisan sa odgovarajućim eBGP komšijama. Ako koristite jedan CPE, koristiće se dva eBGP suseda, od kojih jedan ukazuje na svaki udaljeni tunel. Ako koristite dva CPE, onda će svaki CPE imati jednog eBGP komšiju koji se nalazi u jednom udaljenom tunelu za CPE.
-
Cisco strana svakog GRE tunela (tunelski interfejs IP) konfigurisana je kao BGP komšija na CPE
-
CPE je dužan da reklamira podrazumevanu rutu preko svakog od tunela
-
CPE je odgovoran za redistribuciju, prema potrebi, naučenih ruta unutar korporativne mreže potrošača.
-
-
Pod uslovima kvara veze bez kvara, jedan CPE će imati dva aktivna/aktivna tunela. Za dva CPE čvora, svaki CPE će imati jedan aktivni tunel i oba CPE čvora treba da budu aktivna i prolazni saobraćaj. Prema scenariju bez kvara, saobraćaj se mora podeliti u dva tunela koji idu do tačnih /25 odredišta, ako se jedan od tunela spusti, preostali tunel može da prevozi saobraćaj za oba. U takvom scenariju kvara, kada je /25 mreža isključena, onda se /24 mreža koristi kao rezervna ruta. Cisco će slati saobraćaj kupaca putem svog unutrašnjeg VAN-a prema DC-u koji je izgubio povezanost.
Virtuelno povezivanje protoka saobraćaja
Protok saobraćaja kada su oba tunela podignuta
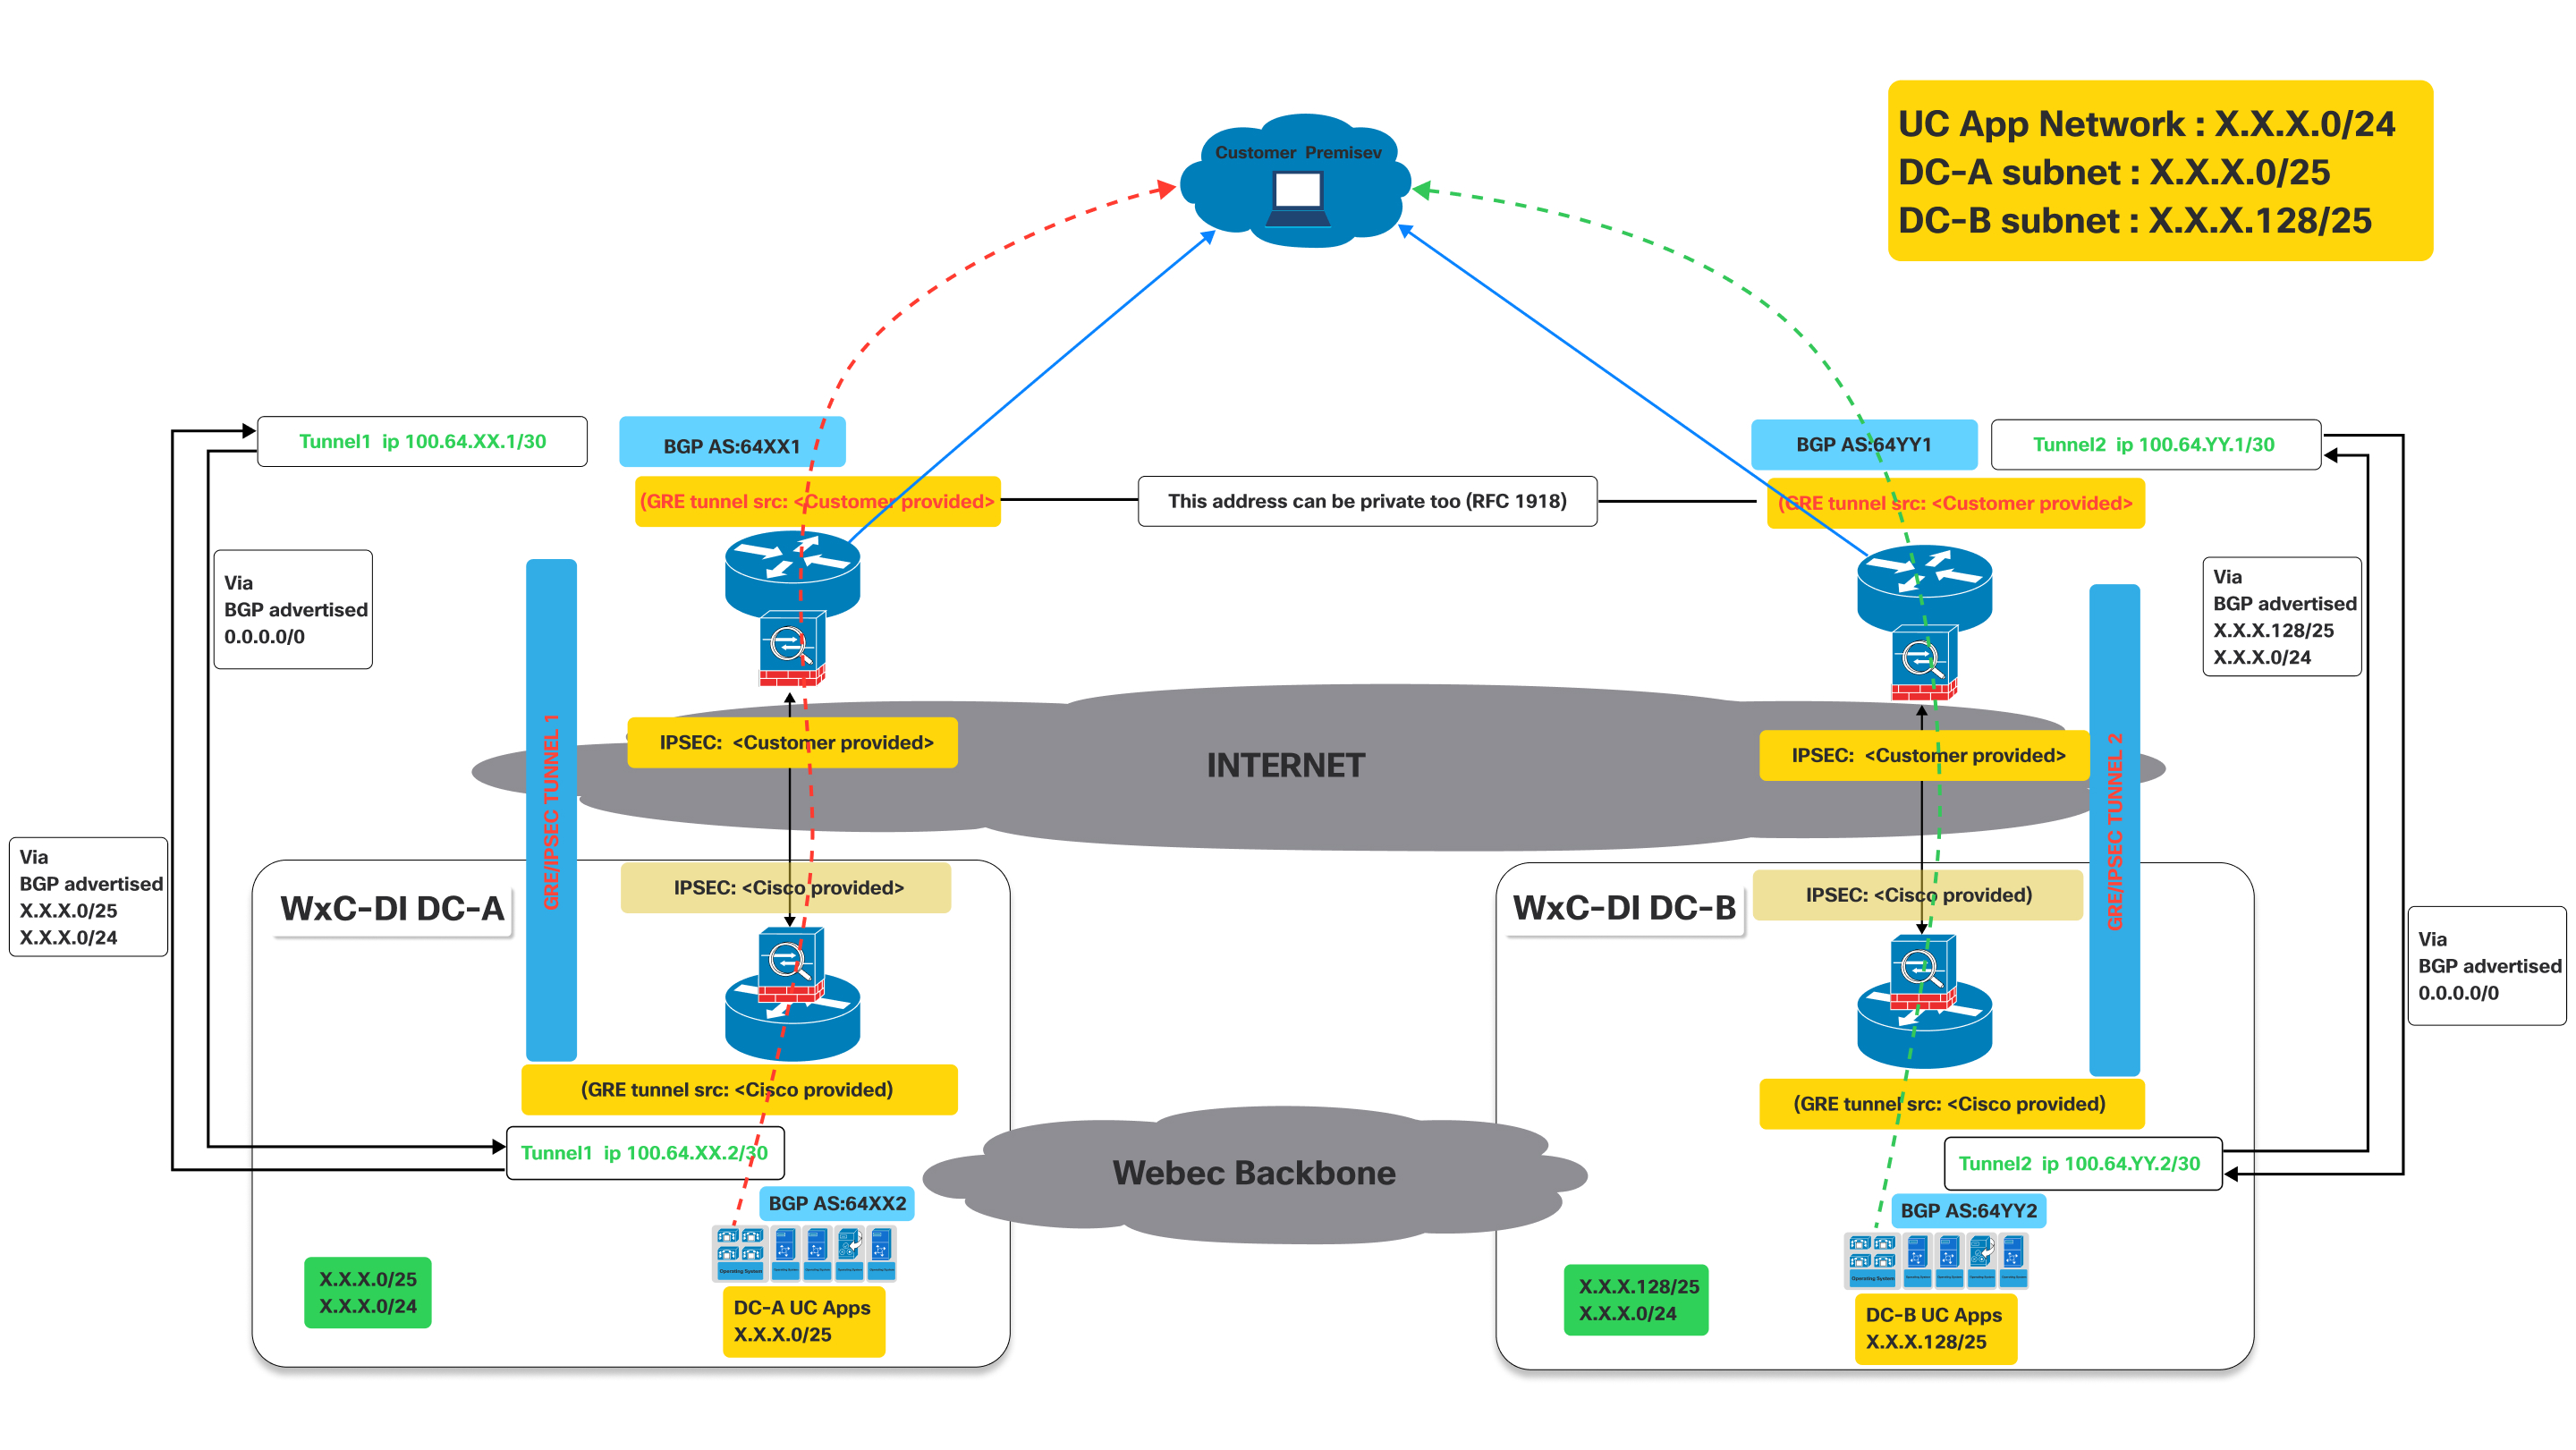
Ova slika ilustruje mrežnu arhitek turu Virtual Connect, detaljno opisujući protok saobraćaja kada rade i primarni i sekundarni tuneli.
Predstavlja aktivni model povezivanja za kupca za pristup UC aplikacijama koje se nalaze u Ciscovim centrima podataka, koristeći dvostruke GRE/IPSEC tunele preko interneta sa BGP-om za razmenu ruta.
Definicije:
- Prostor za kup ca:
- Ovo predstavlja mrežu kupca na licu mesta, gde se nalaze korisnici i njihovi uređaji (npr. IP telefoni, računari sa UC klijentima).
- Saobraćaj koji potiče odavde mora doći do UC aplikacija koje se nalaze u Ciscovim centri ma podataka.
- Cisco Webex CallingCentri podataka namenske instance (namenska instanca) (VKSC-Di DC-A i VKSC-Di
DC-B):
- Ovo su Cisco-ovi centri podataka koji hostuju UC aplikacije.
- DC-A i DC-B su geografski različiti, pružajući redundantnost.
- Svaki podatkovni centar ima svoju podmrežu za UC aplikacije:
- DC-A podmreža: KSK.Ks.k.0/25
- DC-B podmreža: KSKS.Ks.128/25
- GRE/IPsec tuneli (tunel 1 i tunel 2):
- To su sigurne, šifrovane veze između korisničke prostorije i Cisco podatkovnog centra preko javnog interneta.
- GRE (Generic Routing Encapsulation): Ovaj protokol se koristi za inkapsuliranje različitih protokola mrežnog sloja unutar virtuelnih veza od tačke do tačke. Omogućava protokolima za rutiranje poput BGP da rade preko tunela.
- IPsec (Internet Protocol Securiti): Ovaj paket protokola pruža usluge kriptografske bezbed nosti (autentifikacija, integritet, poverljivost) za IP komunikacije. Šifruje saobraćaj inkapsuliran GRE-om, obezbeđujući siguran prenos podataka preko Interneta.
- Protokol graničnog prolaza (BGP):
- BGP je protokol za rutiranje koji se koristi za razmenu informacija o usmjeravanju između prostorije kupca i Cisco podatkovnih centara.
Kao što je prikazano na gornjem dijagramu, uređaji raspoređeni u prostorijama kupaca moraju da uspostave dva GRE/IPSEC tunela.
Konvencije imenovanja koje se koriste u nastavku sa KSK/II, DC-A DC-B su generičke za sve regione u kojima se nudi namenska instanca. Ove vrednosti će biti jedinstvene za svaki region i stvarne vrednosti za svaki region. Specifične vrednosti se daju tokom aktiviranja virtuelnog povezivanja.
Sa strane Cisco, IPsec i GRE tuneli će biti prekinuti na različitim uređajima. Dakle, ku pac mora da se pobrine da konfiguriše IPsec odredište i GRE odredišne IP adrese na uređajima u skladu s tim. Kupci mogu da koriste isti IP za GRE i IPSEC ako je podržan na njihovim uređajima. Pogledajte gornji dijagram. Vrednosti povezane sa IP-om obezbeđuju se tokom aktiviranja virtuelnog povezivanja na portalu.
- Tunel 1: Po vezuje korisničku premisu sa „Namjenskom instancom DC-A“ (Data Center A) putem Interneta. Ovaj tunel koristi BGP AS: 64KSKS1 na strani kupca i BGP AS: 64KSKS2 na strani namenske instance DC-A. Konfiguracije izvora tunela IPSEC i GRE podeljene su između detalja koje pruža klijent i Cisco.
- Tunel 2: Po vezuje korisničku premisu sa „Namjenskom instancom DC-B“ (Data Center B) putem Interneta. Ovaj tunel koristi BGP AS: 64YY1 na strani kupca i BGP AS: 64YY2 na strani namenske instance DC-B. Kao i tunel 1, konfiguracije izvora tunela IPSEC i GRE dele se između kupca i Cisco.
U BGP AS: 64KSKS i BGP AS: 64II, KSKS i IY su specifični za određeni region.
Jednom kada se GRE/IPSEC tuneli uspostave za centre podataka Webex Calling namenske instance (A i B), kupac treba da dobije sledeće rute oglašene od kompanije Cisco preko odgovarajućih BGP sesija.
- Za DC-A: Rute koje oglašava Cisco biće KSK.Ks.K.0/25 i KSK.0/24. Po želji, ako se IaaS traži i konfiguriše za rute korisnika, I.I.Y.0/25 i I.I.Y.0/24 će se oglašavati od kompanije Cisco.
- Za DC-B: Rute koje oglašava Cisco biće KSK.KS.128/25 i KSK.k.0/24. Po želji, ako se IaaS traži i konfiguriše za rute korisnika, I.I.I.128/25 i I.I.I.0/24 će se oglašavati od kompanije Cisco.
- Kupac treba da reklamira rutu 0.0.0./0 do Cisco kroz obe veze (tunele)
- Kupac mora da prati najduže rute prefiksa (/25) da bi poslao saobraćaj Cisco kroz odgovarajuće tunele kada su oba tunela podignuta.
- Cisco će vratiti saobraćaj kroz iste tunele kako bi saobraćaj bio simetričan.
Protok saobraćaja:
- Saobraćaj namenjen za „DC-A UC Apps“ (KSK.KS.K.0/25) iz prostorije kupca teče kroz tunel 1.
- Saobraćaj namenjen za „DC-B UC Apps“ (KSK.KS.128/25) iz prostorije kupca teče kroz tunel 2.
Scenarij neuspeha: protok saobraćaja kada je jedan od tunela pao
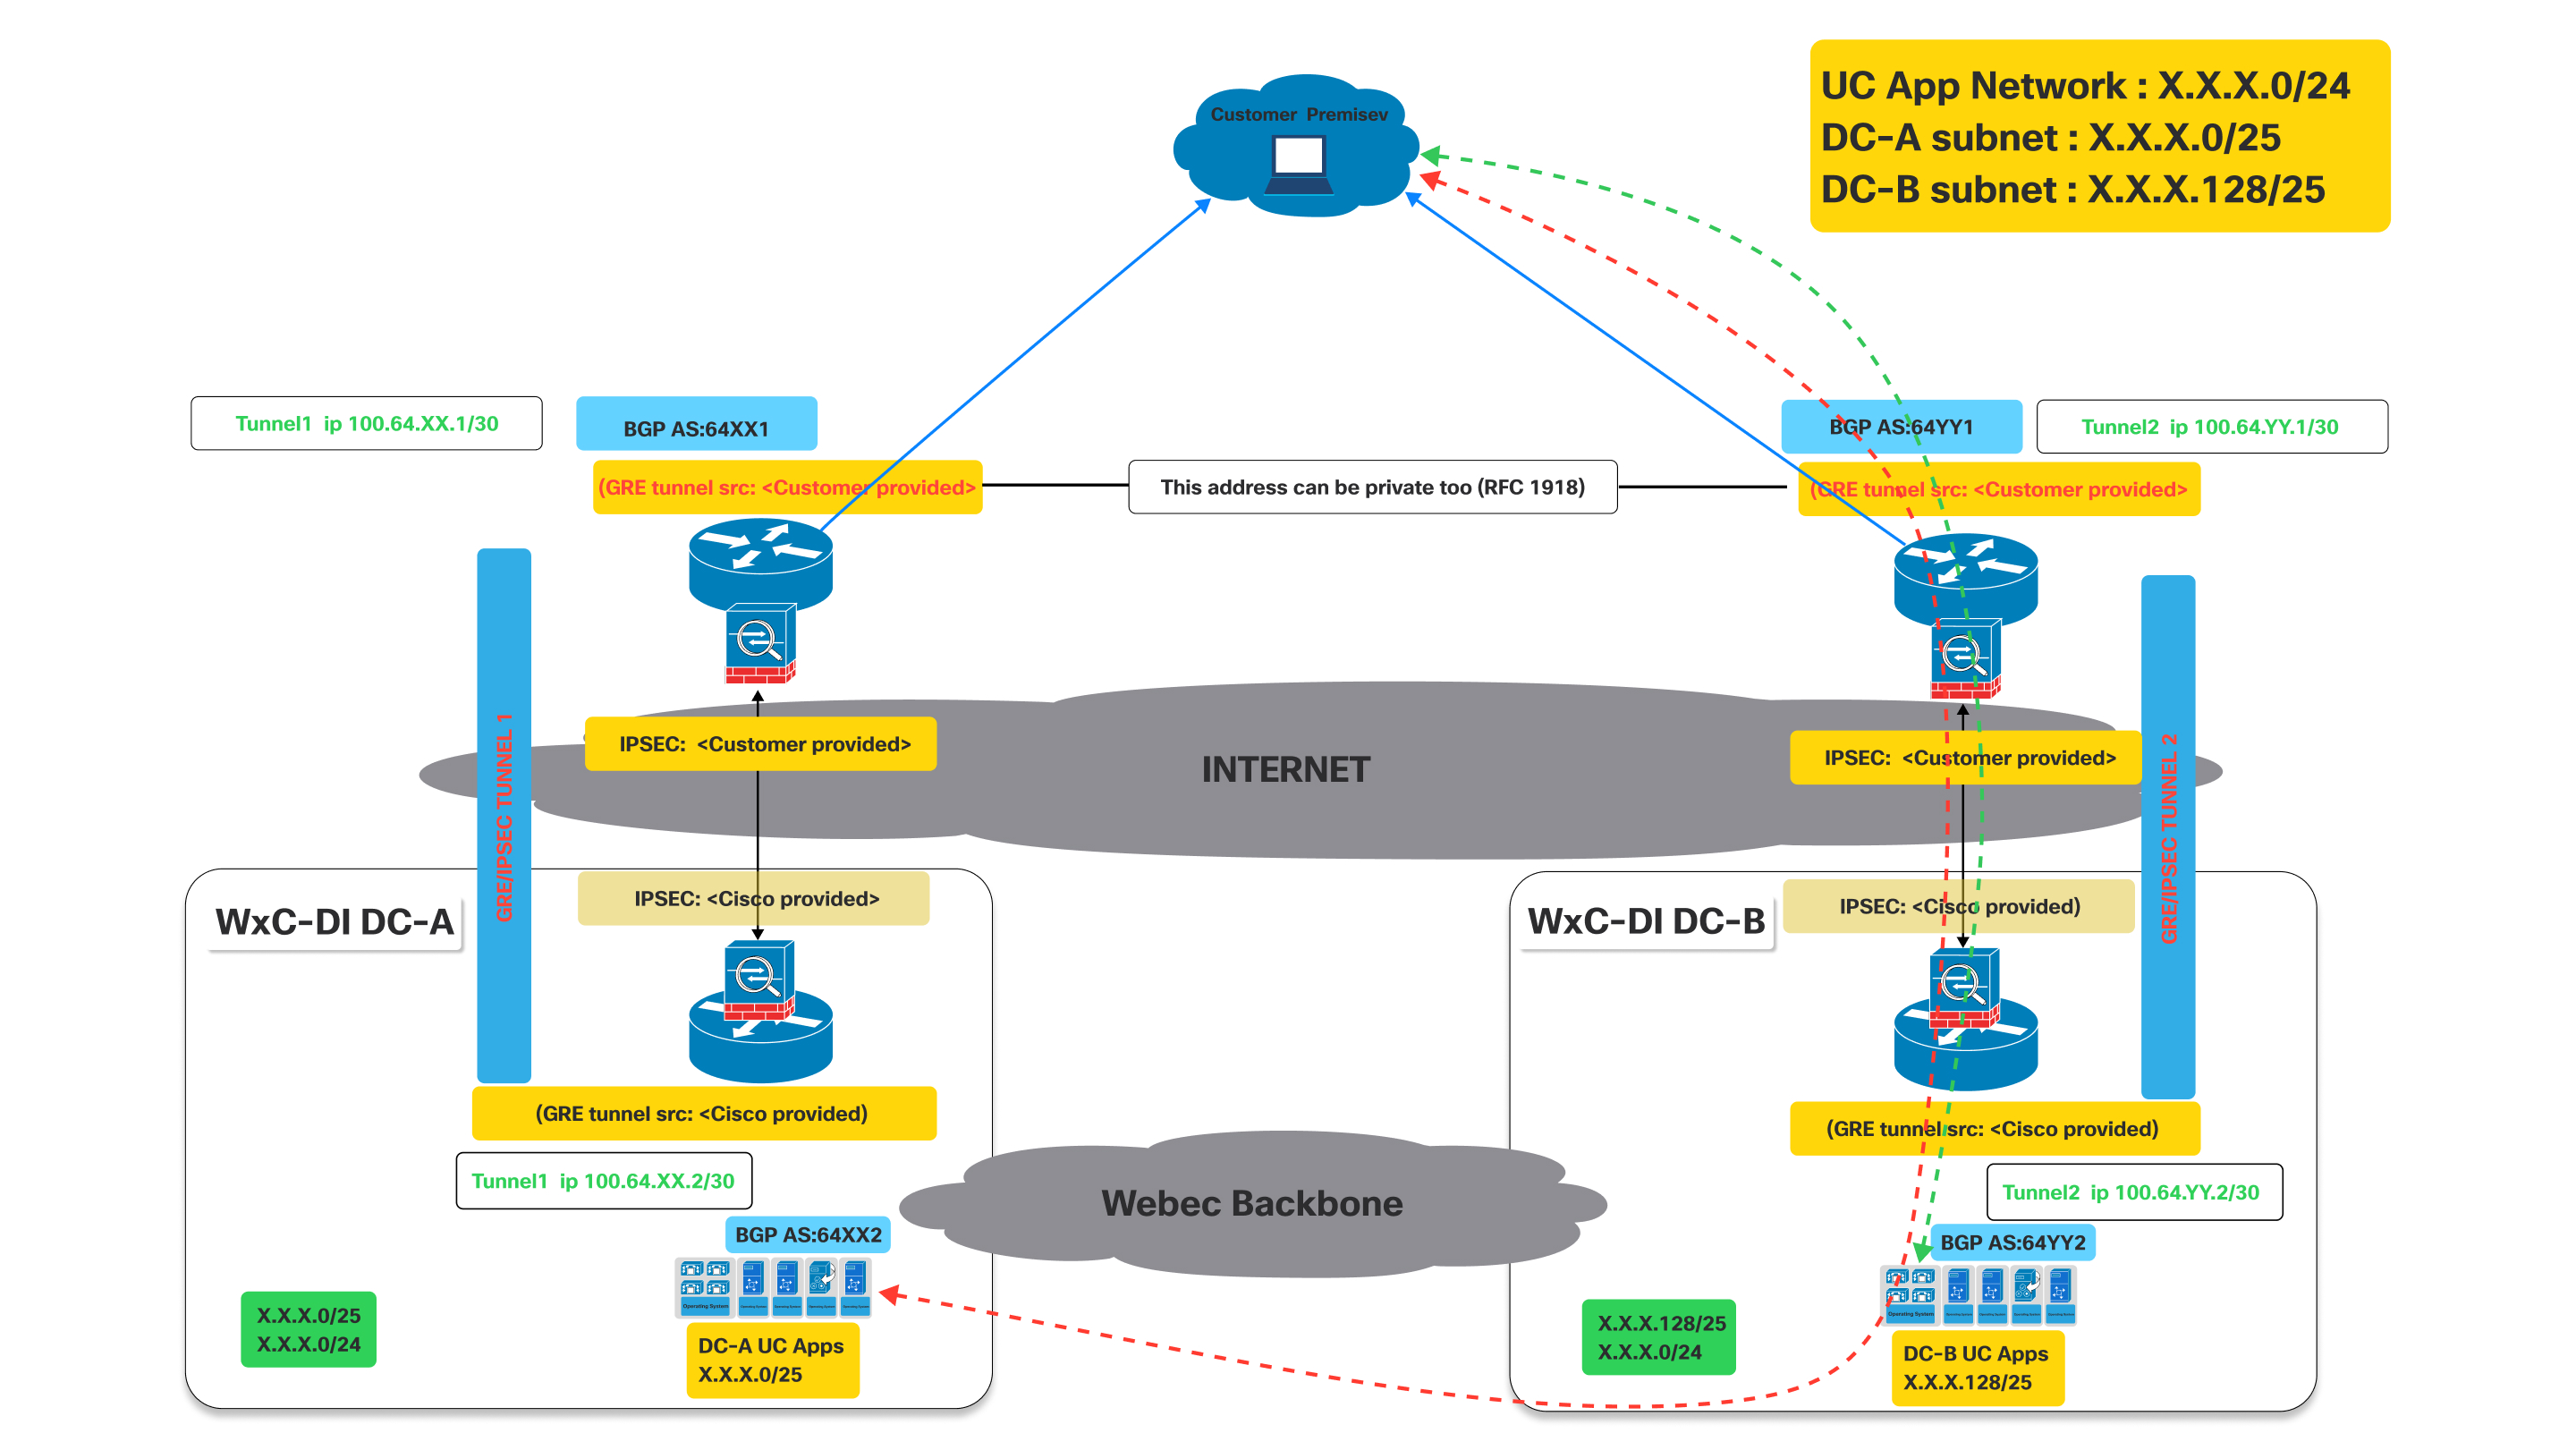
Kao što je prikazano na gornjem dijagramu kada je tunel do DC-A dole, bgp uspostavljen kroz tunel do DC-A će se spustiti.
Uticaj na BGP: Kada se tunel 1 spusti, sesija BGP preko tog tunela takođe će se spustiti . Shodno tome, DC-A više neće moći da reklamira svoje rute (posebno KSK .Ks.Ks.0/25) kupcu putem ovog puta. Stoga će korisnički ruter otkriti put kao nedostižan.
Pošto je Tunel 1 isključen, korisnički ruter u prostoriji kupca automatski će ukloniti rute naučene putem tunela 1 iz svoje tabele rutiranja ili ih označiti kao nedostižne.
- Saobraćaj namenjen za UC App Netvork (KSK.Ks.Ks.K.0/24) ili DC-A podmrežu (X.X.Ks.X.0/25) tada će biti preusmeren kroz radni tunel prema DC-B koji nastavlja da reklamira KS.X.X.0/24 koji uključuje mrežu X.X.X.0/25.
- Slično ponašanje će se videti ako se tunel do DC-B spusti dok je tunel do DC-A još uvek gore.
Proces povezivanja
| 1 | |
| 2 | |
| 3 | |
| 4 |
Korak 1: CCV narudžba
Virtual Connect je dodatak za namensku instancu u CCV.
| 1 |
Idite na veb lokaciju za naručivanje CCV, a zatim kliknite Prijavi se da biste se prijavili na veb lokaciju: |
| 2 |
Napravite procenu. |
| 3 |
Dodajte „A-FLEKS-3" SKU. |
| 4 |
Izaberite Uredi opcije. |
| 5 |
Na kartici pretplate koja se pojavi izaberite Opcije i dodatke. |
| 6 |
U odeljku Dodatni dodaci označite polje za potvrdu pored „Virtuelno povezivanje za namensku instancu“. Naziv SKU je „A-FLEKS-DI-VC“. |
| 7 |
Unesite količinu i broj regiona u kojima je potrebno Virtual Connect. Količina Virtual Connect ne bi trebalo da prelazi ukupan broj regiona kupljenih za namensku instancu. Takođe, dozvoljena je samo jedna narudžba Virtual Connect po regionu. |
| 8 |
Kada ste zadovoljni svojim izborima, kliknite na Potvrdi i sačuvaj u gornjem desnom delu stranice. |
| 9 |
Kliknite na Sačuvaj i nastavi da biste dovršili svoju porudžbinu. Vaša finalizovana porudžbina sada se pojavljuje u mreži porudžbina. |
Korak 2: Aktivacija virtuelnog povezivanja u kontrolnom čvorištu
| 1 |
Prijavite se na Control Hub https://admin.webex.com/login. |
| 2 |
U odeljku Uslu ge idite na Pozivanje > Namjenski Instacnce > Povezivanje u oblaku. |
| 3 |
Na kartici Virtual Connect navedena je kupljena količina Virtual Connect. Administrator sada može da klikne na Aktivi raj da bi pokrenuo aktivaciju Virtual Connect. 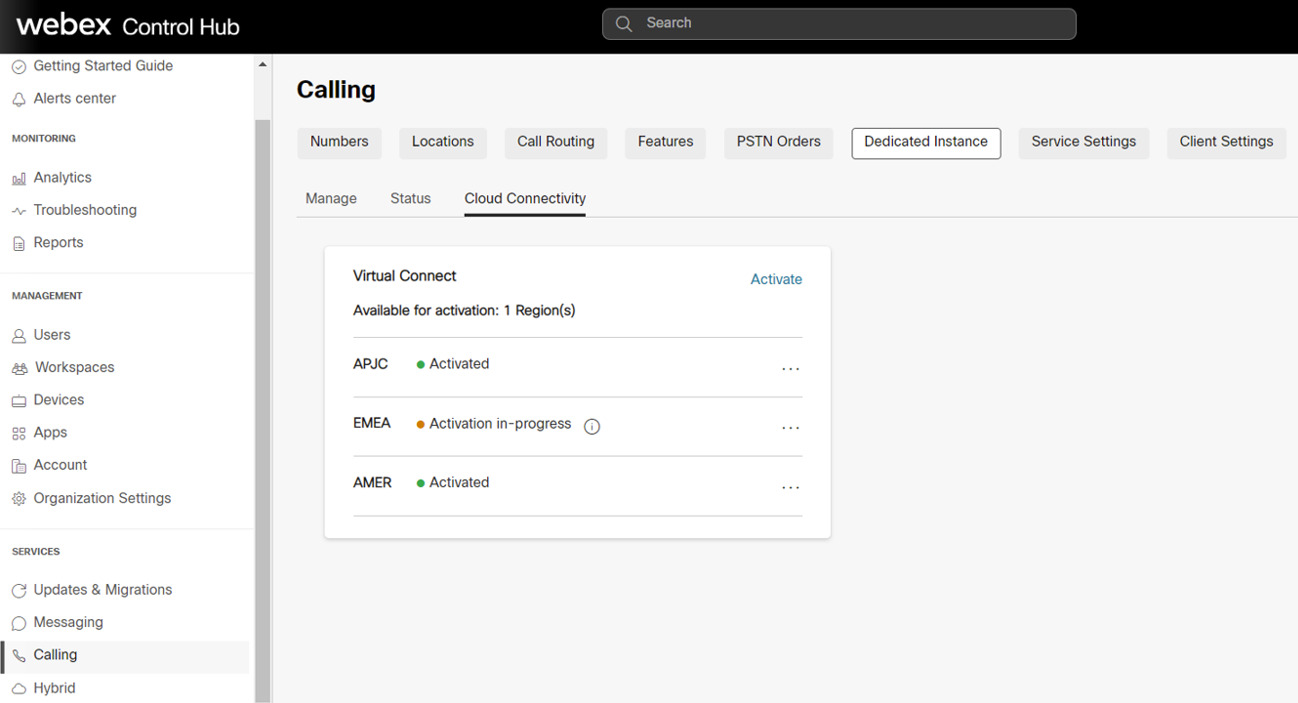
Proces aktivacije mogu pokrenuti samo administratori sa ulogom „Customer Full admin“. Dok administrator sa ulogom „Administrator samo za čitanje korisnika“ može samo da vidi status. |
| 4 |
Klikom na dugme Aktivi raj, prikazuje se obrazac Aktiviraj virtu elnu vezu kako bi administrator pružio tehničke detalje Virtual Connect potrebne za konfiguracije peeringa na Ciscovoj strani. Obrazac takođe pruža statičke informacije na Ciscovoj strani, na osnovu izabranog regiona. Ove informacije će biti korisne administratorima kupaca da konfigurišu CPE na svojoj strani kako bi uspostavili povezivanje. |
| 5 |
Kliknite na dugme Aktivi raj kada se popune sva obavezna polja. |
| 6 |
Nakon što je obrazac za aktiviranje virtuelnog povezivanja popunjen za određeni region, kupac može da izveze obrazac za aktiviranje iz Control Hub, Pozivanje > Namjenska instanca > kartica Povezivanje u oblaku i klikne na Izvezi postavke. 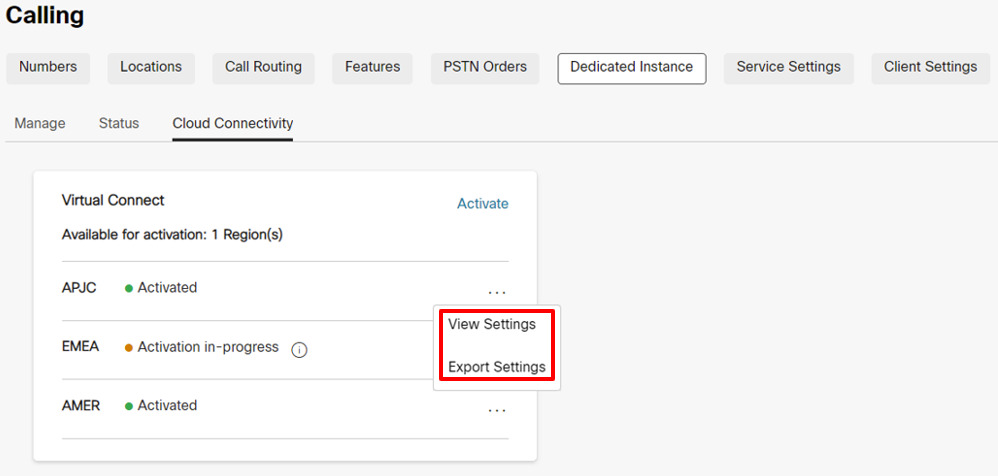
Iz bezbednosnih razloga Autentifikacija i BGP lozinka neće biti dostupni u Izvezenom dokumentu, ali administrator može da ih pregleda u Control Hubu klikom na Podeš avanja prikaz a u kontrolnom čvorištu, pozivanje > namenska instanca > kartica Cloud Connectivity. |
Korak 3: Cisco vrši mrežnu konfiguraciju
| 1 |
Kada se popuni obrazac za aktiviranje virtuelnog povezivanja, status će biti ažuriran na Aktivacija u toku u pozivanju > Namjenska instanca > Kartica virtuelnog povezivanja u oblaku. |
| 2 |
Cisco će dovršiti potrebne konfiguracije na Ciscovoj bočnoj opremi u roku od 5 radnih dana. Po uspešnom završetku, status će biti ažuriran na „Aktivirano“ za taj određeni region u Control Hubu. |
Korak 4: Kupac vrši mrežnu konfiguraciju
|
Status se menja u „Aktivirano“ kako bi se obavestio administratora korisnika da je Cisco-ova strana konfiguracija za IP VPN povezivanje završena na osnovu ulaza koje je obezbedio Kupac. Ali, od administratora korisnika se očekuje da završi svoju stranu konfiguracija na CPE-ima i testira rute povezivanja kako bi tunel Virtual Connect bio na mreži. U slučaju bilo kakvih problema sa kojima se suočava u vreme konfiguracije ili povezivanja, kupac se može obratiti Cisco TAC za pomoć. |
Rešavanje problema
IPsec prva faza (IKEv2 pregovaranje) Rešavanje problema i validacija
Pregovaranje o IPsec tunelu uključuje dve faze, fazu IKEv2 i fazu IPsec. Ako se pregovori o fazi IKEv2 ne završe, onda nema pokretanja druge faze IPsec. Prvo izdajte naredbu „prikaži kripto ikev2 sa“ (na Cisco opremi) ili sličnu komandu na opremi treće strane da biste proverili da li je IKEv2 sesija aktivna. Ako sesija IKEv2 nije aktivna, potencijalni razlozi mogu biti:
-
Zanimljiv saobraćaj ne pokreće IPsec tunel.
-
Lista pristupa IPsec tunelu je pogrešno konfigurisana.
-
Ne postoji povezanost između kupca i IPSec IP krajnje tačke tunela namenske instance.
-
Parametri sesije IKEv2 se ne podudaraju između strane namenske instance i strane kupca.
-
Zaštitni zid blokira IKEv2 UDP pakete.
Prvo proverite IPsec dnevnike za sve poruke koje pokazuju napredak pregovora o tunelu IKEv2. Dnevnici mogu ukazivati na to gde postoji problem sa pregovorima IKEv2. Nedostatak poruka za evidentiranje takođe može ukazivati na to da sesija IKEv2 nije aktivirana.
Neke uobičajene greške u pregovorima IKEv2 su:
-
Podešavanja za IKEv2 na CPE strani se ne podudaraju sa Cisco stranom, ponovo proverite pomenuta podešavanja:
-
Proverite da li je IKE verzija verzija 2.
-
Proverite da li parametri šifrovanja i autentifikacije odgovaraju očekivanom šifrovanju na strani namenske instance.
Kada se koristi „GCM“ šifra, GCM protokol obrađuje autentifikaciju i postavlja parametar autentifikacije na NULL.
-
Proverite podešavanje životnog veka.
-
Proverite grupu modula Diffie Hellman.
-
Proverite postavke pseudo slučajne funkcije.
-
-
Lista pristupa kripto mapi nije postavljena na:
-
Dozvola GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255" (ili ekvivalentna komanda)
Lista pristupa mora biti posebno za „GRE“ protokol i protokol „IP“ neće raditi.
-
Ako poruke dnevnika ne pokazuju nikakvu pregovaračku aktivnost za fazu IKEv2, možda će biti potrebno snimanje paketa.
Strana namenske instance možda neće uvek započeti razmenu IKEv2 i ponekad može očekivati da će CPE strana kupca biti inicijator.
Proverite CPE bočnu konfiguraciju za sledeće preduslove za pokretanje sesije IKEv2:
-
Proverite da li postoji IPsec kripto pristupna lista za GRE saobraćaj (protokol 50) od IP-a transporta CPE tunela do IP-a transporta tunela namenske instance.
-
Uverite se da je GRE tunelski interfejs omogućen za GRE memorije, ako oprema ne podržava GRE keepalives, Cisco je obavešten jer će GRE keepalives biti podrazumevano omogućeni na strani namenske instance.
-
Uverite se da je BGP omogućen i konfigurisan sa susednom adresom IP tunela namenske instance.
Kada se pravilno konfiguriše, sledeće započinje IPsec tunel i prva faza IKEv2 pregovora:
-
GRE čuva od CPE bočnog GRE tunelskog interfejsa do interfejsa GRE tunela sa strane namenske instance.
-
BGP komšijska TCP sesija od CPE strane BGP komšije do BGP komšije na strani namenske instance.
-
Ping sa IP adrese bočnog tunela CPE na IP adresu bočnog tunela namenske instance.
Ping ne može biti IP transporta tunela do IP transporta tunela, to mora biti IP tunela do IP tunela.
Ako je potreban trag paketa za IKEv2 saobraćaj, podesite filter za UDP i port 500 (kada nijedan NAT uređaj nije u sredini IPsec krajnjih tačaka) ili port 4500 (kada je NAT uređaj umetnut u sredinu IPsec krajnjih tačaka).
Proverite da li se IKEv2 UDP paketi sa portom 500 ili 4500 šalju i primaju na i sa DI IPsec IP adrese.
Datacenter namenske instance možda neće uvek pokrenuti prvi IKEv2 paket. Zahtev je da CPE uređaj bude sposoban da pokrene prvi IKEv2 paket prema strani namenske instance.
Ako lokalni zaštitni zid to dozvoljava, pokušajte i ping na udaljenu IPsec adresu. Ako ping nije uspešan sa lokalne na udaljenu IPsec adresu, izvršite rutu praćenja da biste pomogli i odredite gde je paket ispušten.
Neki zaštitni zidovi i internet oprema možda neće dozvoliti praćenje rute.
Druga faza IPsec (IPsec pregovaranje) Rešavanje problema i validacija
Proverite da li je prva faza IPsec (to jest, IKEv2 bezbednosna asocijacija) aktivna pre rešavanja problema sa drugom fazom IPsec. Izvršite „show crypto ikev2 sa“ ili ekvivalentnu komandu da biste proverili sesiju IKEv2. Na izlazu proverite da li je sesija IKEv2 trajala duže od nekoliko sekundi i da ne odskakuje. Vreme rada sesije prikazuje se kao sesija „Aktivno vreme“ ili ekvivalent na izlazu.
Jednom kada se sesija IKEv2 proveri kao aktivna, istražite IPsec sesiju. Kao i kod sesije IKEv2, izvršite „show crypto ipsec sa“ ili ekvivalentnu komandu da biste proverili IPsec sesiju. I sesija IKEv2 i IPsec sesija moraju biti aktivne pre nego što se uspostavi GRE tunel. Ako se IPsec sesija ne prikazuje kao aktivna, proverite IPsec dnevnike za poruke o greškama ili greške u pregovorima.
Neka od najčešćih pitanja koja se mogu susresti tokom pregovora o IPsec su:
Podešavanja na CPE strani ne odgovaraju strani namenske instance, ponovo proverite podešavanja:
-
Proverite da li parametri šifrovanja i autentifikacije odgovaraju podešavanjima na strani namenske instance.
-
Proverite postavke Savršene tajnosti unapred i da li se podešavanja podudaraju na strani namenske instance.
-
Proverite podešavanja životnog veka.
-
Proverite da li je IPsec konfigurisan u tunelskom režimu.
-
Proverite izvorne i odredišne IPsec adrese.
Rešavanje problema i validacija interfejsa tunela
Kada su sesije IPsec i IKEv2 verifikovane kao otvorene i aktivne, paketi GRE tunela koji čuvaju žive mogu da teku između namenske instance i CPE krajnjih tačaka tunela. Ako interfejs tunela ne prikazuje status, neki uobičajeni problemi su:
-
Transportni interfejs tunela VRF ne odgovara VRF-u povratnog interfejsa (ako se VRF konfiguracija koristi na interfejsu tunela).
Ako se konfiguracija VRF ne koristi na interfejsu tunela, ova provera se može zanemariti.
-
Čuvanje nije omogućeno na CPE interfejsu bočnog tunela
Ako memorije nisu podržane na CPE opremi, Cisco mora biti obavešten tako da su podrazumevane memorije na strani namenske instance takođe onemogućene.
Ako su memorije podržane, proverite da li su memorije omogućene.
-
Maska ili IP adresa interfejsa tunela nisu tačni i ne odgovaraju očekivanim vrednostima namenske instance.
-
Adresa transporta izvornog ili odredišnog tunela nije tačna i ne odgovara očekivanim vrednostima namenske instance.
-
Zaštitni zid blokira GRE pakete koji se šalju u IPsec tunel ili primaju iz IPsec tunela (tunel GRE se transportuje preko IPsec tunela)
Ping test treba da proveri da li je lokalni tunelski interfejs uključen i da je povezanost dobra sa interfejsom udaljenog tunela. Izvršite ping proveru sa IP-a tunela (ne transportnog IP-a) do IP udaljenog tunela.
Lista kripto pristupa za IPsec tunel koji nosi saobraćaj GRE tunela omogućava prelazak samo GRE paketa. Kao rezultat toga, pingovi neće raditi od IP-a za transport tunela do IP-a za daljinski transport tunela.
Provera ping rezultira GRE paketom koji se generiše od IP-a transporta izvornog tunela do IP transporta odredišnog tunela, dok će korisni teret GRE paketa (unutrašnji IP) biti izvorni i odredišni tunel IP.
Ako ping test nije uspešan i prethodne stavke su verifikovane, onda će možda biti potrebno snimanje paketa kako bi se osiguralo da icmp ping rezultira GRE paketom koji se zatim inkapsulira u IPsec paket i zatim šalje sa izvorne IPsec adrese na odredišnu IPsec adresu. Brojači na interfejsu GRE tunela i brojači sesije IPsec takođe mogu pomoći da se prikaže. ako se paketi za slanje i primanje povećavaju.
Pored ping saobraćaja, snimanje bi trebalo da prikazuje i Keepalive GRE pakete čak i tokom saobraćaja u praznom hodu. Konačno, ako je BGP konfigurisan, BGP keepalive paketi takođe treba da se šalju kao GRE paketi inkapsulirani u IPSEC pakete, kao i preko VPN-a.
Rešavanje problema i validacija BGP
BGP sesije
BGP je potreban kao protokol za usmeravanje preko VPN IPsec tunela. Lokalni komšija BGP trebalo bi da uspostavi eBGP sesiju sa BGP komšijom namenske instance. EbGP susedne IP adrese su iste kao i lokalne i udaljene IP adrese tunela. Prvo proverite da li je BGP sesija završena, a zatim proverite da li su tačne rute primljene iz namenske instance i da je ispravna podrazumevana ruta poslata u namensku instancu.
Ako je GRE tunel uključen, proverite da li je ping uspešan između lokalnog i udaljenog IP-a GRE tunela. Ako je ping uspešan, ali BGP sesija ne dolazi, istražite BGP dnevnik za greške uspostavljanja BGP-a.
Neka od najčešćih pitanja pregovaranja o BGP su:
-
Daljinski AS broj ne odgovara AS broju koji je konfigurisan na strani namenske instance, ponovo proverite susednu AS konfiguraciju.
-
Lokalni AS broj ne odgovara onome što očekuje strana Dedictaed instance, proverite da li lokalni AS broj odgovara očekivanim parametrima namenske instance.
-
Zaštitni zid blokira slanje BGP TCP paketa inkapsuliranih u GRE paketima u IPsec tunel ili primanje iz IPSEC tunela
-
Daljinski IP komšije BGP ne odgovara IP daljinskom GRE tunelu.
BGP razmena ruta
Kada se BGP sesija verifikuje za oba tunela, uverite se da se tačne rute šalju i primaju sa strane namenske instance.
Rešenje za namensku instancu VPN očekuje da će se uspostaviti dva tunela sa strane kupca/partnera. Prvi tunel ukazuje na podatkovni centar namenske instance A, a drugi tunel ukazuje na namenski podatkovni centar B. Oba tunela moraju biti u aktivnom stanju i rešenje zahteva aktivno/aktivno raspoređivanje. Svaki podatkovni centar namenske instance oglašavaće svoju lokalnu rutu /25, kao i rutu za rezervnu kopiju /24. Kada proveravate dolazne BGP rute iz namenske instance, uverite se da BGP sesija povezana sa tunelom koji pokazuje na Centar podataka namenske instance A prima lokalnu rutu namenske instance Datacenter A/25, kao i rezervnu rutu /24. Pored toga, osigurajte da tunel koji pokazuje na namenski podatkovni centar B prima lokalnu rutu namenskog centra podataka B /25, kao i rezervnu rutu /24. Imajte na umu da će rezervna ruta /24 biti ista ruta oglašena iz centra podataka namenske instance A i Centra podataka namenske instance B.
Redundancija se pruža centru podataka namenske instance ako se interfejs tunela tog centra podataka sruši. Ako se izgubi povezivanje sa centrom podataka namenske instance A, saobraćaj će biti prosleđen iz centra podataka namenske instance B u podatkovni centar A. U ovom scenariju, tunel do podatkovnog centra B koristiće rutu podatkovnog centra B/25 za slanje saobraćaja do datacentara B, a tunel do datacentra B će koristiti rezervnu rutu /24 za slanje saobraćaja u podatkovni centar A preko datacentra B.
Važno je da se, kada su oba tunela aktivna, tunel podatkovnog centra A ne koristi za slanje saobraćaja u podatkovni centar B i obrnuto. U ovom scenariju, ako se saobraćaj šalje u podatkovni centar A sa odredištem podatkovnog centra B, podatkovni centar A će proslediti saobraćaj u podatkovni centar B, a zatim će podatkovni centar B pokušati da pošalje saobraćaj nazad do izvora preko tunela datacenter B. To će rezultirati neoptimalnim usmeravanjem i takođe može prekinuti zaštitne zidove koji prelaze saobraćaj. Zbog toga je važno da oba tunela budu u aktivni/aktivnoj konfiguraciji tokom normalnog rada.
Ruta 0.0.0.0/0 mora biti oglašena sa strane kupca do strane centra podataka namenske instance. Specifičnije rute neće prihvati ti strana namenske instance. Uverite se da se ruta 0.0.0.0/0 oglašava i iz tunela namenskog centra podataka A i iz tunela namenskog centra podataka B.
MTU konfiguracija
Na strani namenske instance omogućene su dve funkcije za dinamičko podešavanje MTU-a za velike veličine paketa. GRE tunel dodaje više zaglavlja IP paketima koji teku kroz VPN sesiju. IPsec tunel dodaje dodatna zaglavlja na vrhu GRE zaglavlja dodatno će smanjiti najveći MTU dozvoljen preko tunela.
GRE tunel prilagođava funkciju MSS, a putanja tunela GRE u funkciji otkrivanja MTU omogućena je na strani namenske instance. Konfigurišite „ip tcp ajust-mss 1350" ili ekvivalentnu komandu, kao i „tunnel path\ u0002mtu-Discovery“ ili ekvivalentnu komandu na strani klijenta kako biste pomogli u dinamičkom podešavanju MTU saobraćaja kroz VPN tunel.


