
Takk for tilbakemeldingen.
 Tilbakemelding?
Webex Callingstøtter for øyeblikket to versjoner av Local Gateway:
-
Lokal gateway
-
Lokal gateway for Webex for myndigheter
-
Før du begynner, må du forstå de lokalbaserte kravene til PSTN (Public Switched Telephone Network) og Local Gateway (LGW) for. Webex Calling Se Cisco Preferred Architecture Webex Calling for mer informasjon.
-
Denne artikkelen forutsetter at en dedikert Local Gateway-plattform er på plass uten eksisterende stemmekonfigurasjon. Hvis du endrer en eksisterende PSTN-gateway eller CUBE Enterprise-distribusjon som skal brukes som Local Gateway-funksjon forWebex Calling, må du være nøye med konfigurasjonen. Forsikre deg om at du ikke avbryter eksisterende anropsflyter og funksjonalitet på grunn av endringene du gjør.
Prosedyrene inneholder koblinger til kommandoreferansedokumentasjon der du kan lære mer om de enkelte kommandoalternativene. Alle kommandoreferanselenker går til Webex Man aged Gateways Command Reference med mindre annet er angitt (i så fall går kommandolinkene til Cisco IOSVoice Command Reference). Du kan få tilgang til alle disse guidene på Cisco Unified Border Element Kommandoreferanser.
For informasjon om støttede tredjeparts SBC-er, se den respektive produktreferansedokum entasjonen.
Det er to alternativer for å konfigurere den lokale gatewayen for bag Webex Calling asjerommet:
-
Registreringsbasert bagasjerom
-
Sertifikatbasert bagasjerom
Bruk oppgaveflyten enten under Registreringsbasert lokal gateway eller Sertifikatbasert lokal gateway for å konfigurere lokal gateway for bagasjerommet. Webex Calling
Se Kom i gang med Local Gateway for mer informasjon om ulike bagasjeromstyper. Utfør følgende trinn på selve den lokale gatewayen, ved hjelp av kommandolinjegrensesnittet (CLI). Vi bruker Session Initiation Protocol (SIP) og Transport Layer Security (TLS) transport for å sikre trunken og Secure Real Time Protocol (SRTP) for å sikre media mellom Local Gateway og. Webex Calling
-
Velg CUBE som lokal gateway. Webex for Government støtter for øyeblikket ingen tredjeparts Session Border Controllers (SBC). Hvis du vil se den nyeste listen, kan du se Kom me i gang med Local Gateway.
- Installer Cisco IOS XE Dublin 17.12.1a eller nyere versjoner for alle Webex for Government Local Gateways.
-
Hvis du vil se listen over rotsertifikatautoriteter (CA) som Webex for Government støtter, kan du se Rotsertifikatautoriteter for Webex for Government.
-
Hvis du vil ha mer informasjon om de eksterne portområdene for lokal gateway i Webex for Government, kan du se Nettverkskrav for Webex for Government (FedRAMP).
Lokal gateway for Webex for Government støtter ikke følgende:
-
Stun/ICE-lite for optimalisering av mediebaner
-
Faks (T.38)
Hvis du vil konfigurere lokal gateway for Webex Calling bagasjerommet i Webex for Government, bruker du følgende alternativ:
-
Sertifikatbasert bagasjerom
Bruk oppgaveflyten under den sertifikatbaserte lokale gatewayen til å konfigurere den lokale gatewayen for bagasjerommet. Webex Calling Hvis du vil ha mer informasjon om hvordan du konfigurerer en sertifikatbasert lokal gateway, kan du se Konfigurere Webex Calling sertifik atbasert trunk.
Det er obligatorisk å konfigurere FIPS-kompatible GCM-kryptere for å støtte Local Gateway for Webex for Government. Hvis ikke, mislykkes anropsoppsettet. Hvis du vil ha konfigurasjonsdetaljer, kan du se Konfigurere Webex Calling sertifikatbasert bagasjer om.
Webex for Government støtter ikke registreringsbasert lokal gateway.
Denne delen beskriver hvordan du konfigurerer en Cisco Unified Border Element (CUBE) som en lokal gateway forWebex Calling, ved hjelp av en registrerende SIP-trunk. Den første delen av dette dokumentet illustrerer hvordan du konfigurerer en enkel PSTN-gateway. I dette tilfellet blir alle anrop fra PSTN rutet til Webex Calling og alle anrop fra Webex Calling rutet til PSTN. Bildet nedenfor fremhever denne løsningen og konfigurasjonen for samtaleruting på høyt nivå som vil bli fulgt.
I denne konstruksjonen brukes følgende hovedkonfigurasjoner:
-
taleklasses leietakere: Brukes til å lage bagasjeromsspesifikke konfigurasjoner.
-
taleklasse uri: Brukes til å klassifisere SIP-meldinger for valg av en innkommende oppringingingingingingspartner .
-
innkommende dial-peer: Gir behandling for innkommende SIP-meldinger og bestemmer utgående rute ved hjelp av en oppringingsgruppe.
-
Dial-peer-gruppe: Definerer de utgående oppringingsgruppene som brukes til videresending av samtaler.
-
utgående dial-peer: Gir behandling for utgående SIP-meldinger og ruter dem til ønsket mål.
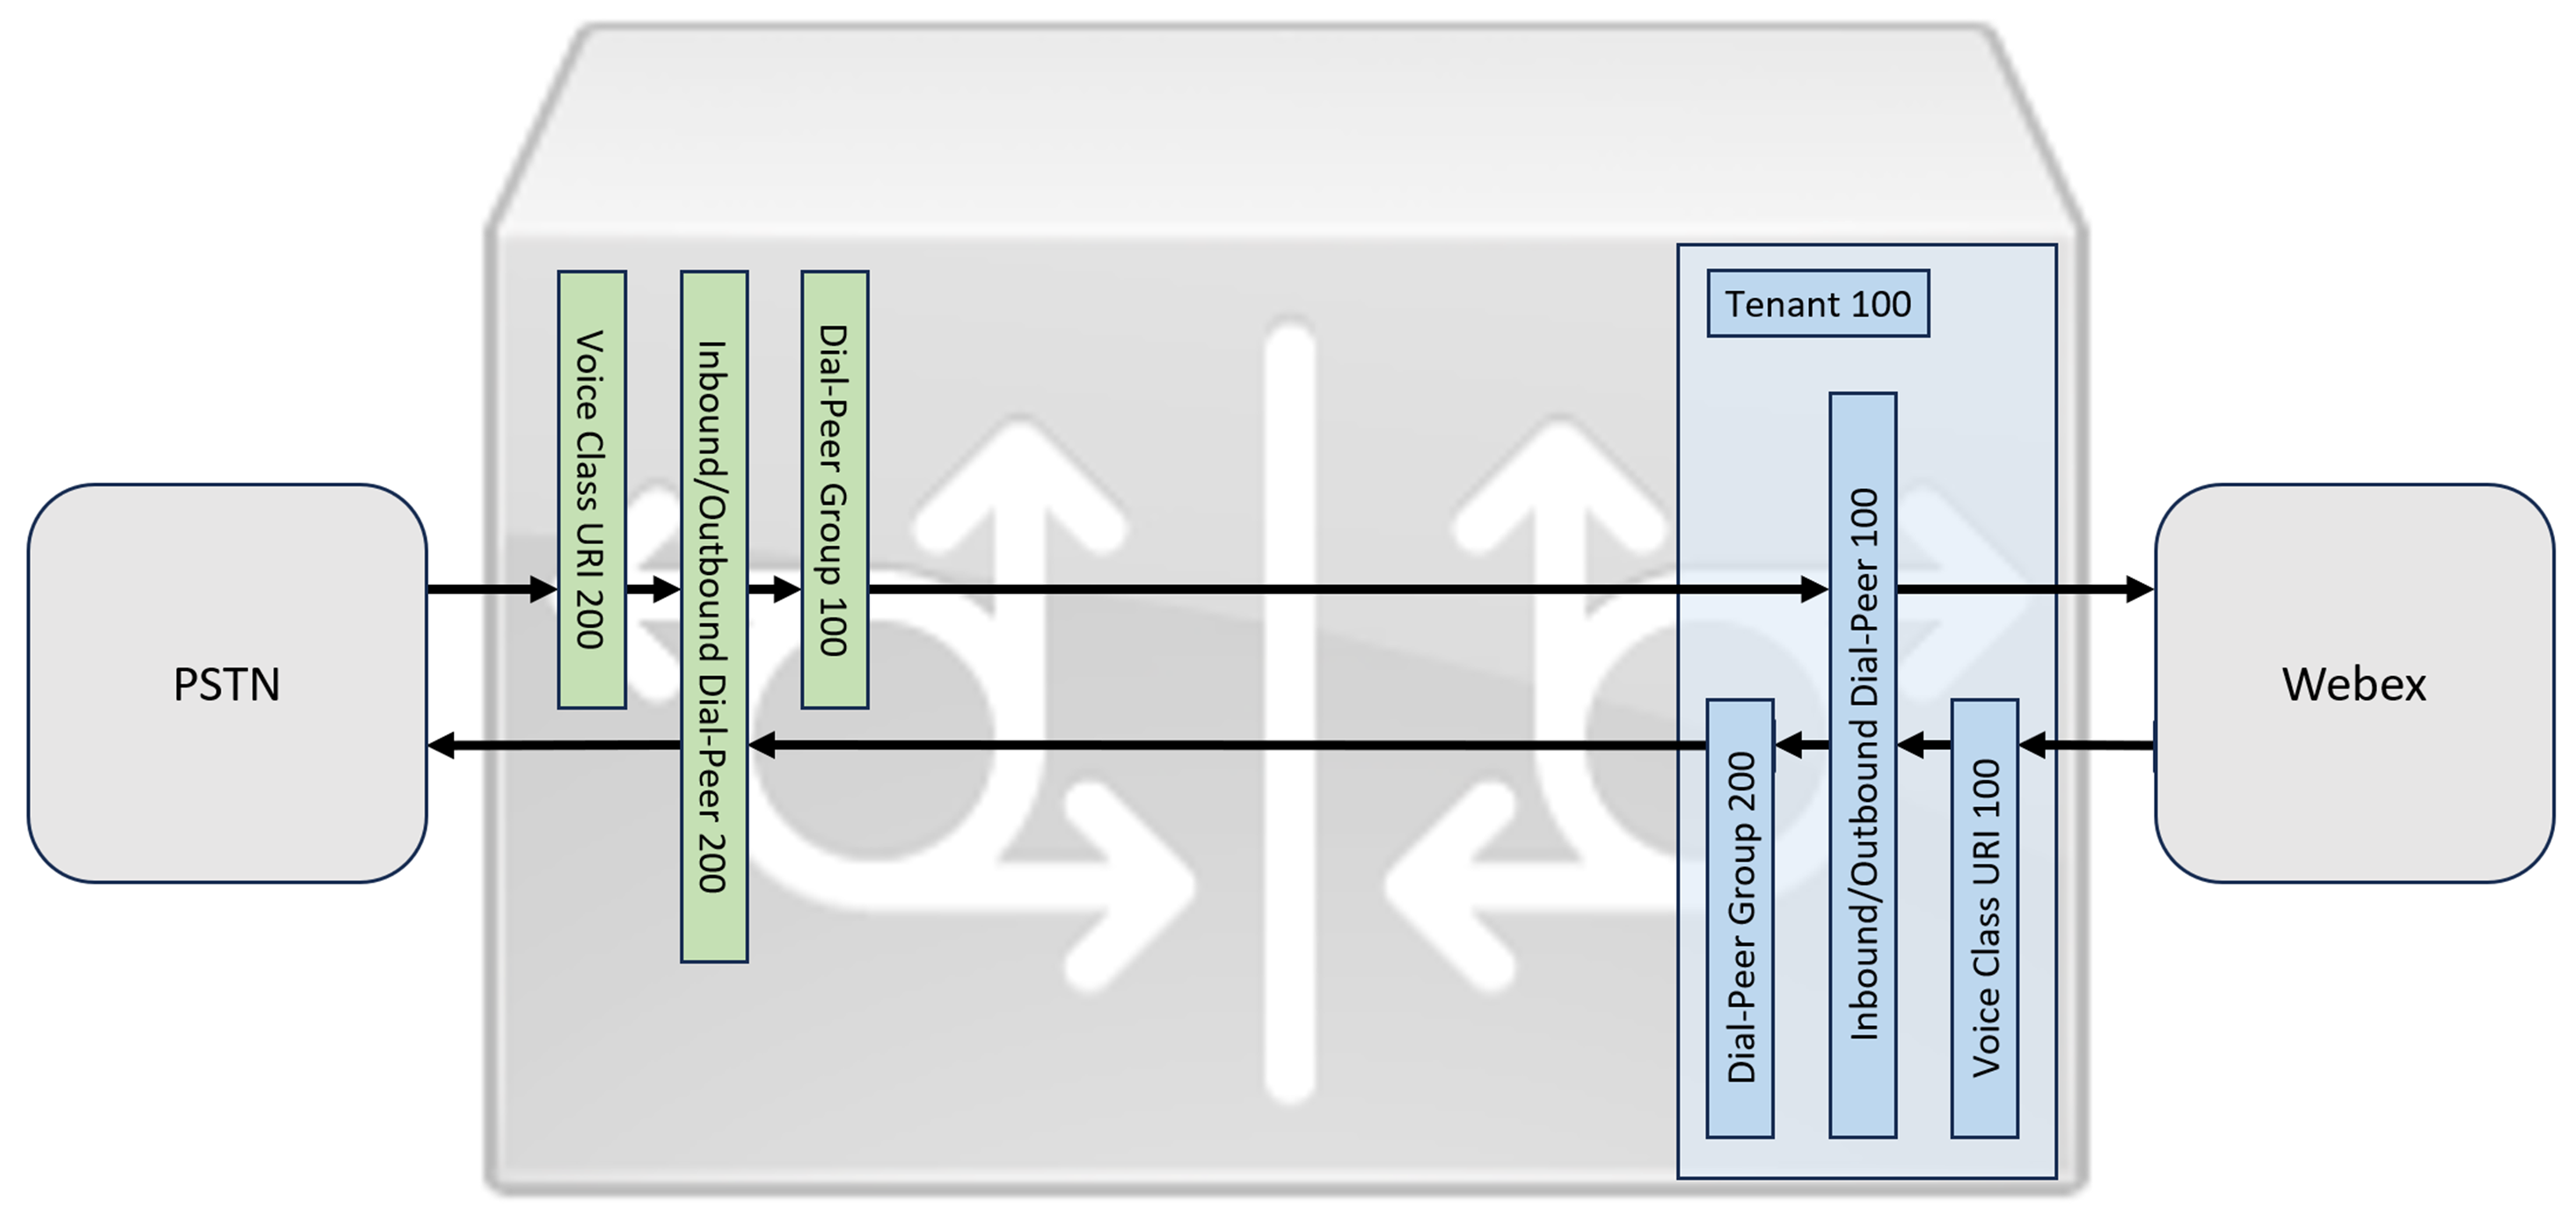
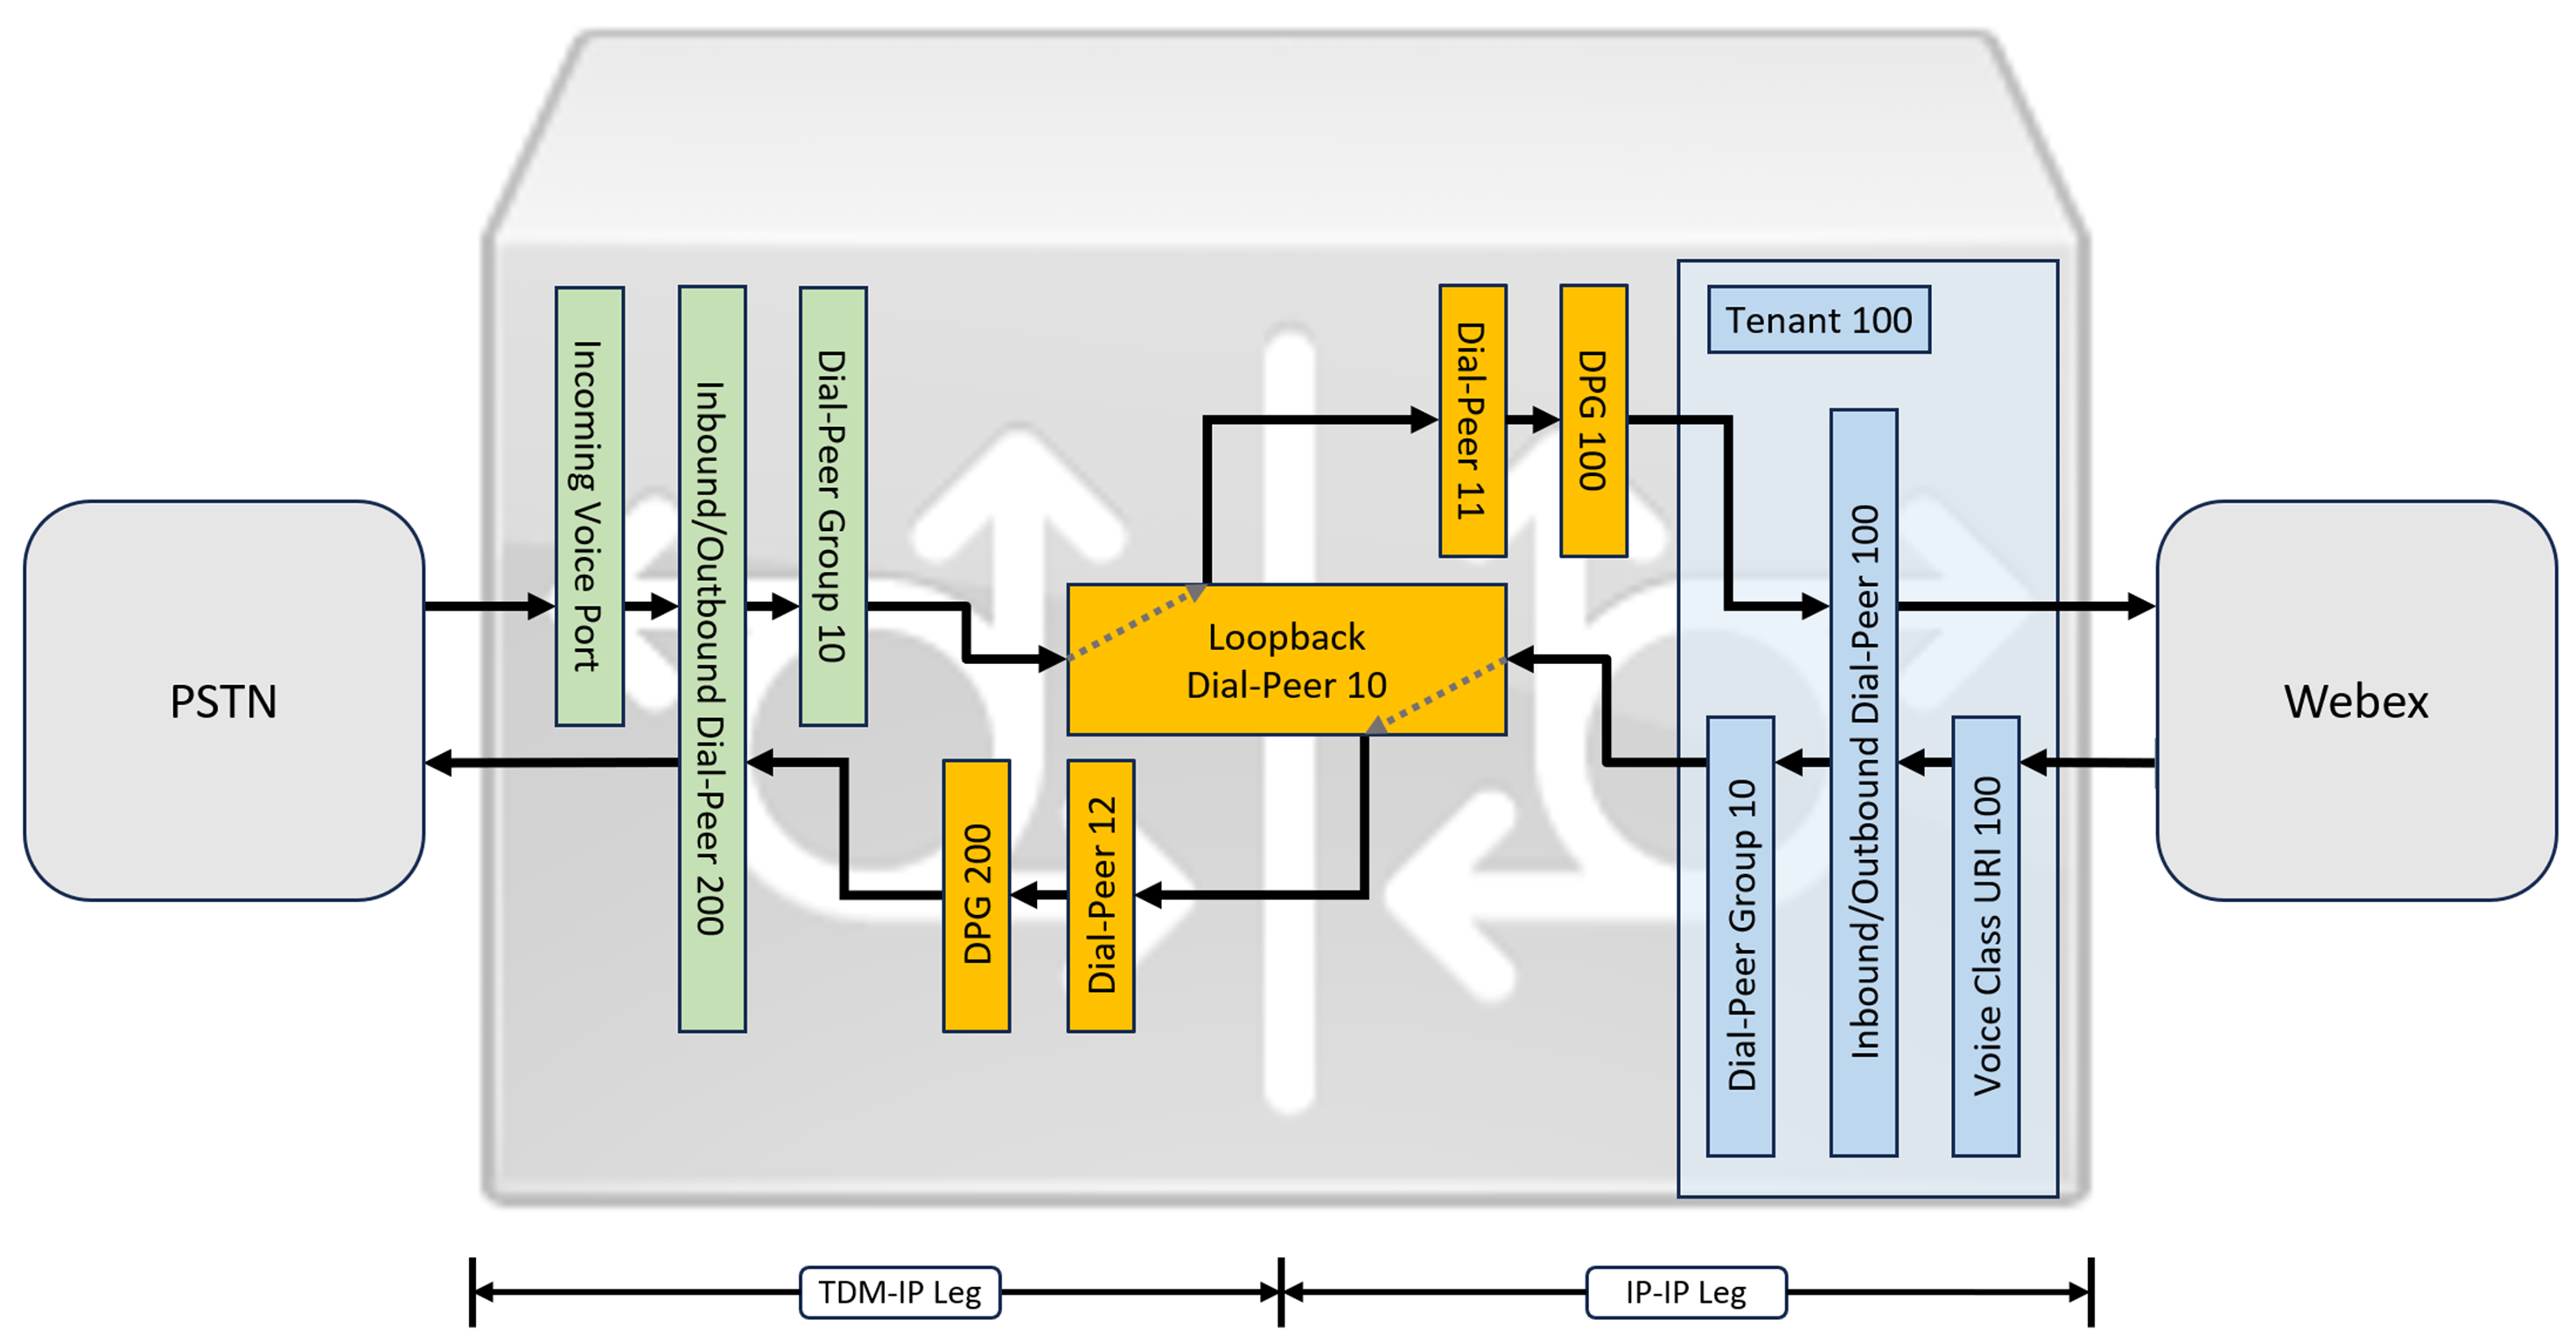
For Webex Calling medieoptimalisering med Interactive Connectivity Establishment (ICE) og TDM (Time Division Multiplexing) ISDN-kretser, er det nødvendig å bruke en to-lags samtalerutingsprosess.
Mens IP og SIP har blitt standardprotokollene for PSTN-trunker, forblir TDM (Time Division Multiplexing) ISDN-kretser vanlige og støttes fullt ut av. Webex Calling Hvis du vil aktivere medieoptimalisering for disse TDM-IP-anropsflytene, må du bruke ICE (Interactive Connectivity Establishment Establishment), som lar sluttpunkter forhandle direkte mediebaner.
Å oppnå denne optimaliseringen krever en todelt samtalerutingsprosess. Denne tilnærmingen modifiserer standar drutingskonfigurasjonen ved å innføre et sett med interne loop-back-oppringingingere mellom Webex Calling og PSTN-trunker, som illustrert i bildet nedenfor.
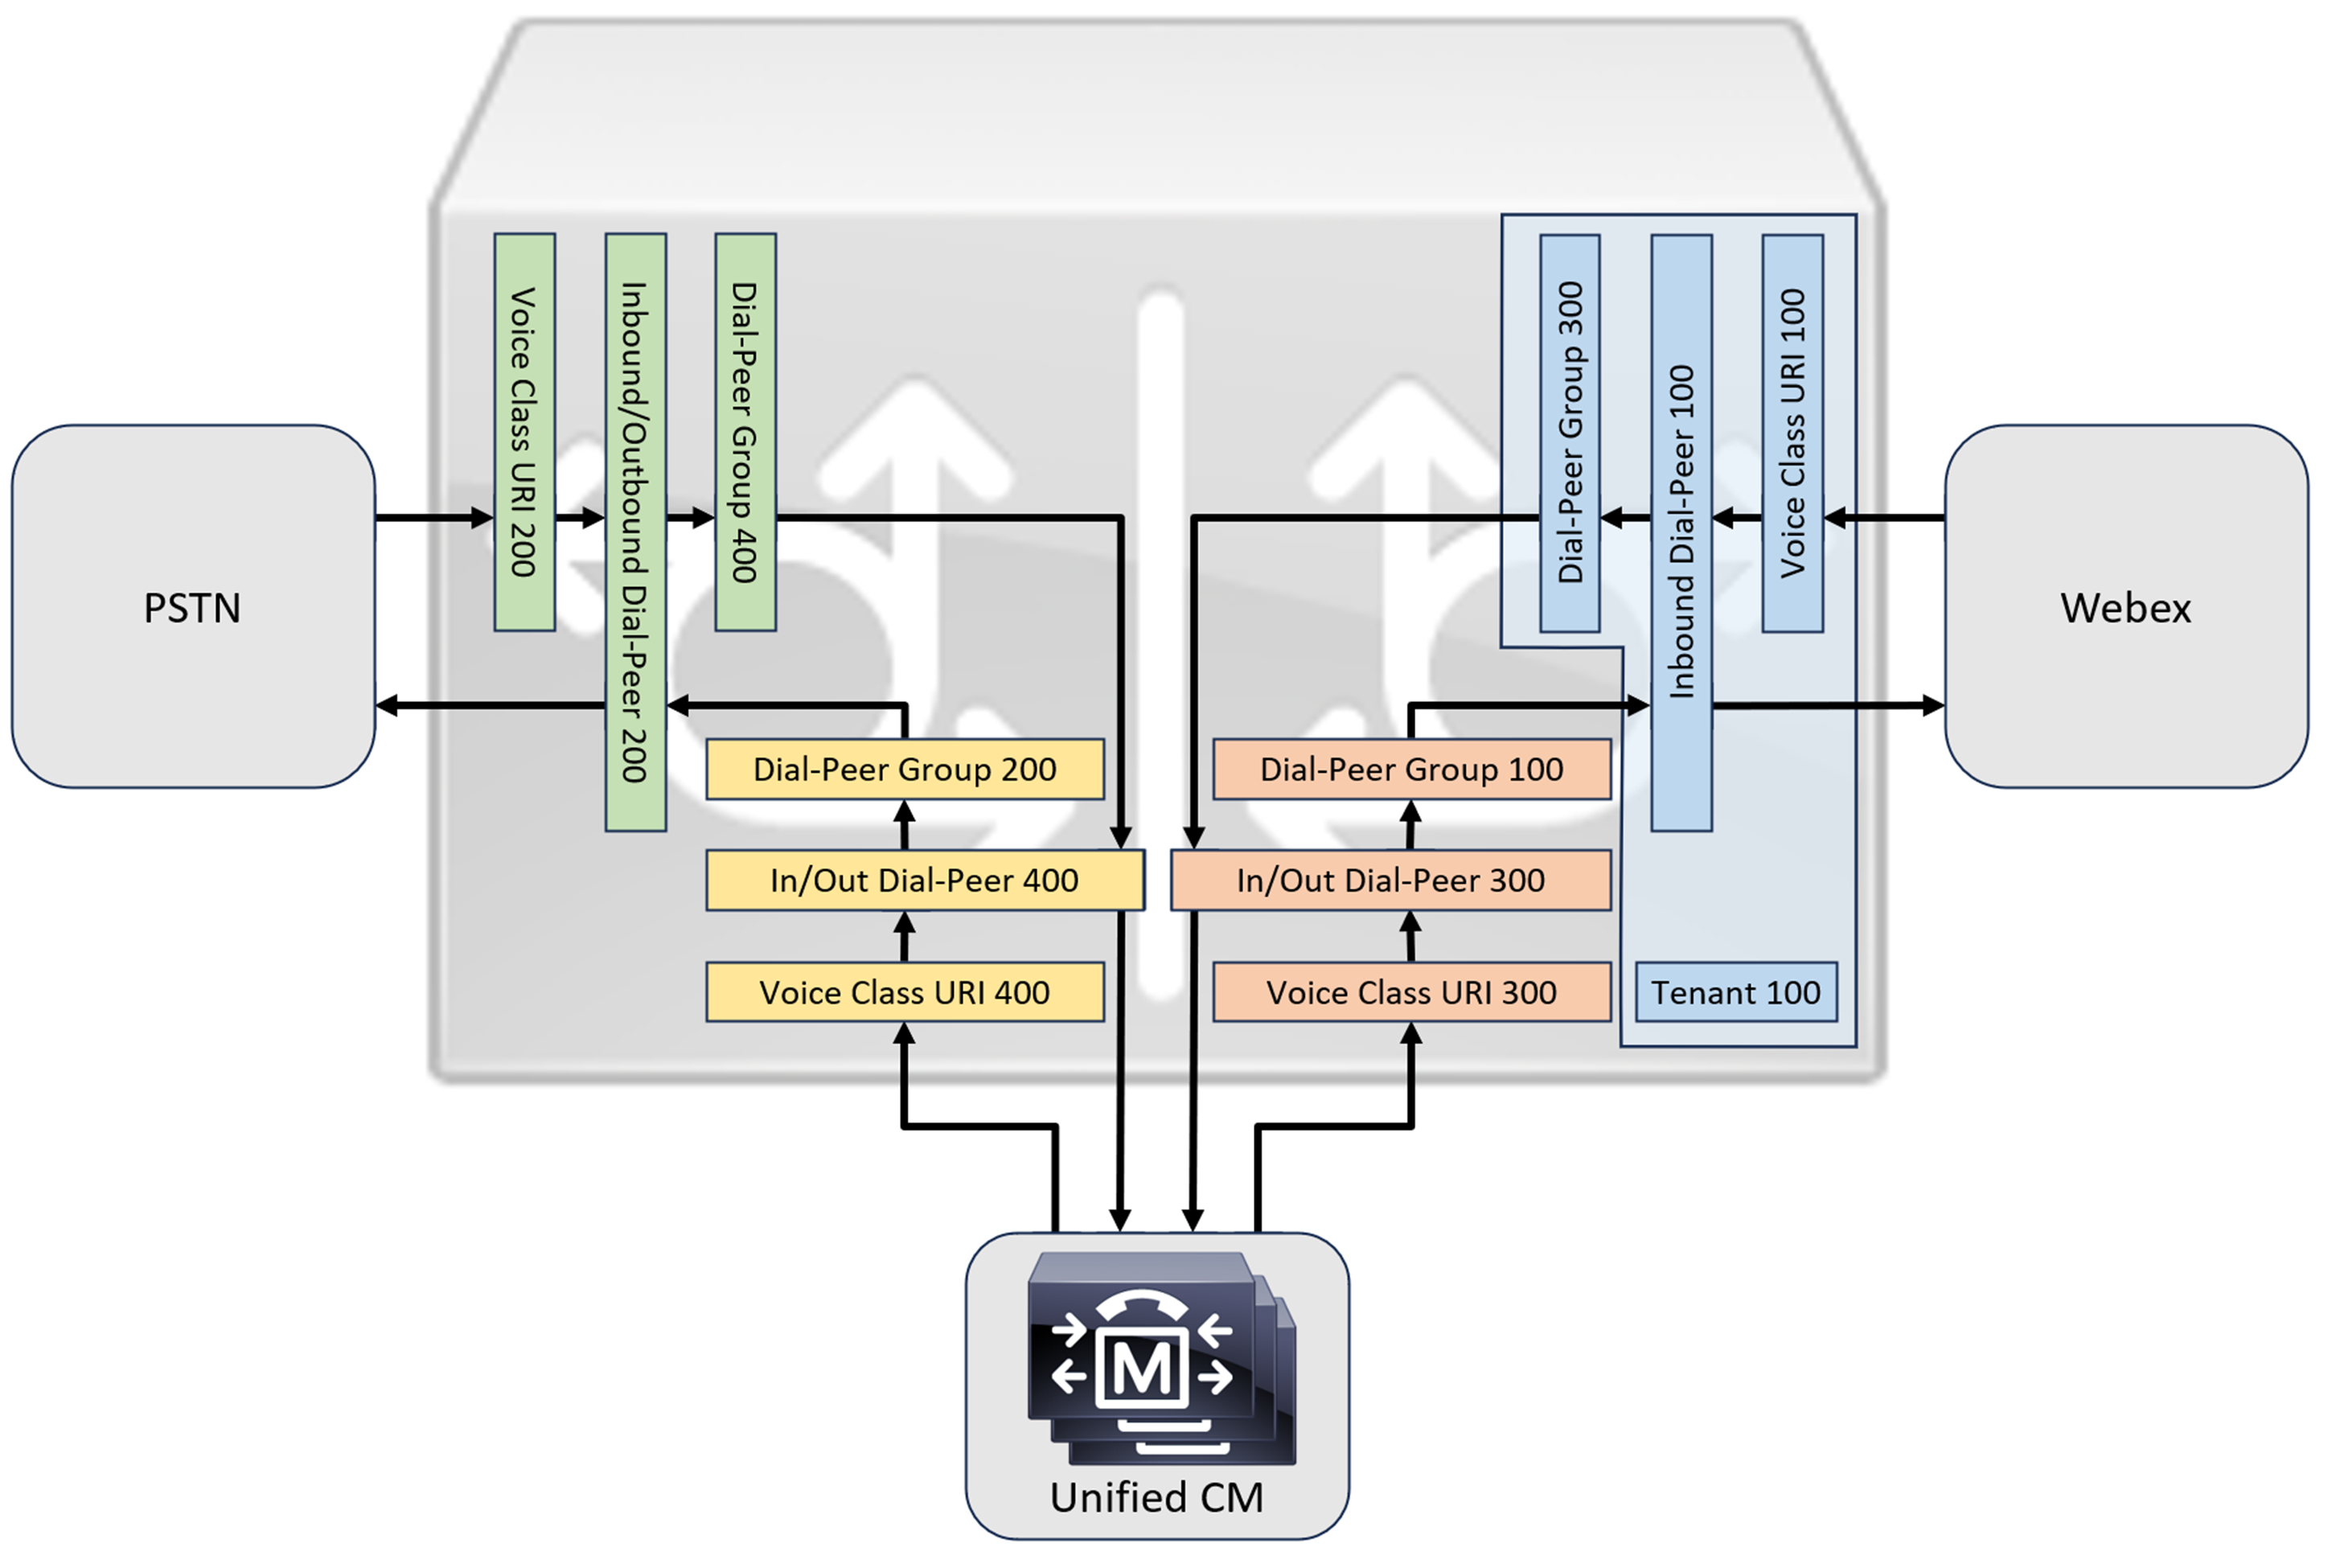
Når du kobler til en lokal Cisco Unified Communications Manager løsning medWebex Calling, kan du bruke den enkle PSTN-gateway-konfigurasjonen som grunnlinje for å bygge løsningen illustrert i diagrammet nedenfor. I dette tilfellet gir Unified Communications Manager sentralisert ruting og behandling av alle PSTN og Webex Calling samtaler.
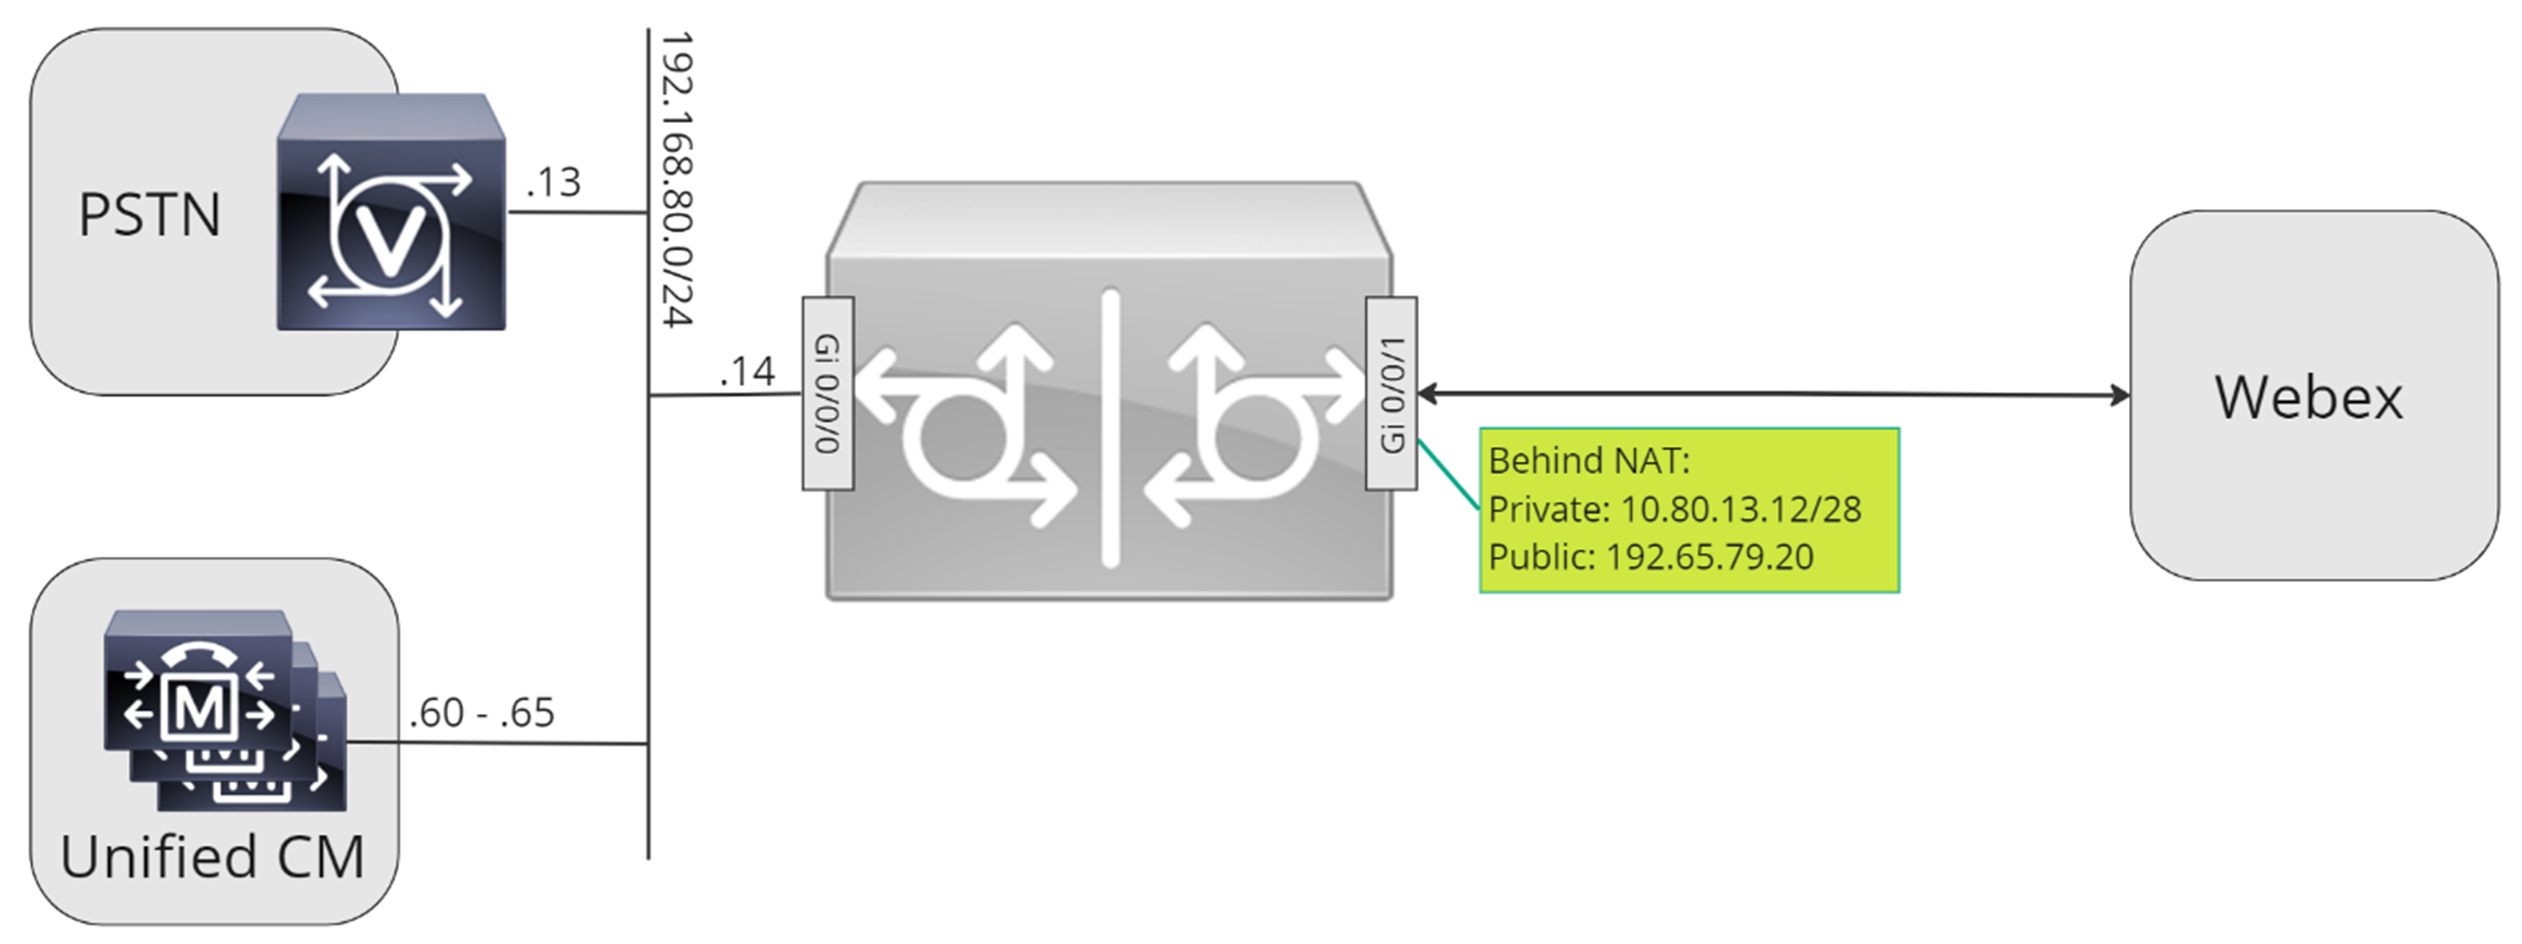
Gjennom dette dokumentet brukes vertsnavnene, IP-adressene og grensesnittene som er illustrert i det følgende bildet.
Bruk konfigurasjonsveiledningen i resten av dette dokumentet til å fullføre den lokale gateway- konfigurasjonen på følgende måte:
-
Trinn 1: Konfigurer ruterens grunnleggende tilkobling og sikkerhet
-
Trinn 2: Konfigurer Webex Calling bagasjerommet
Avhengig av ønsket arkitektur, følg enten:
-
Trinn 3: Konfigurer lokal gateway med SIP PSTN-koffert
-
Trinn 4: Konfigurer lokal gateway med et eksisterende Unified CM miljø
Eller:
-
Trinn 3: Konfigurer lokal gateway med TDM PSTN-stamme
Grunnlinjekonfigurasjon
Det første trinnet i å forberede Cisco-ruteren din som en lokal gateway for Webex Calling er å bygge en grunnlinjekonfigurasjon som sikrer plattformen din og etablerer tilkobling.
-
Alle registreringsbaserte lokale gateway-distribusjoner krever Cisco IOS XE 17.6.1a eller nyere versjoner. Cisco IOS17.12.2 eller nyere anbefales. For de anbefalte versjonene, se Cisco Software Research- siden. Søk etter plattformen og velg en av de foreslåtte utgivel sene.
-
Rutere i ISR4000-serien må konfigureres med både Unified Communications og Security-teknologilisenser.
-
Rutere i Catalyst Edge 8000-serien utstyrt med talekort eller DSP-er krever DNA Advantage-lisensiering. Rutere uten talekort eller DSP-er krever et minimum av DNA Essentials-lisensiering.
-
-
Bygg en grunnlinjekonfigurasjon for plattformen din som følger forretningsretningslinjene dine. Konfigurer og kontroller spesielt følgende:
-
NTP
-
ACL-er
-
Brukerautentisering og ekstern tilgang
-
DNS
-
IP-ruting
-
IP-adresser
-
-
Nettverket mot Webex Calling må bruke en IPv4-adresse.
-
Last opp Cisco root CA-pakken til den lokale gatewayen.
Når du konfigurerer leietakersiden som skal kobles tilWebex Calling, støttes bare SRV-baserte adresser.
Konfigurasjon
| 1 |
Sørg for at du tilordner gyldige og rutbare IP-adresser til alle Layer 3-grensesnitt, for eksempel:
|
| 2 |
Beskytt registrering og STUN-legitimasjon på ruteren ved hjelp av symmetrisk kryptering. Konfigurer den primære krypteringsnøkkelen og krypteringstypen som følger:
|
| 3 |
Opprett et plassholder PKI-tillitspunkt. Krever dette tillitspunktet for å konfigurere TLS senere. For registreringsbaserte trunker krever ikke dette tillitspunktet et sertifikat — slik det kreves for en sertifikatbasert bagasjerom. |
| 4 |
Aktiver eksklusivitet for TLS1.2 og angi standard tillitspunkt ved hjelp av følgende konfigurasjonskommandoer. Oppdater transportparametrene for å sikre en pålitelig sikker tilkobling for registrering:
|
| 5 |
Installer Cisco root CA-pakken, som inkluderer IdenTrust Commercial Root CA1-sertifikatet som brukes av. Webex Calling Bruk kommandoen crypto pki trustpool import clean url til å laste ned root CA-pakken fra den angitte URL-adressen, og for å fjerne gjeldende CA- trustpool, og installer deretter den nye pakken med sertifikater: Hvis du trenger å bruke en proxy for tilgang til Internett ved hjelp av HTTPS, legger du til følgende konfigurasjon før du importerer CA-pakken: ip http klient proxy-server yourproxy.com proxy-port 80 |
| 1 |
Opprett en registreringsbasert PSTN-stamme for en eksisterende plassering i Control Hub. Noter bagasjeromsinformasjonen som er gitt når bagasjerommet er opprettet. Detaljene som er uthevet i illustrasjonen, brukes i konfigurasjonstrinnene i denne veiledningen. Hvis du vil ha mer informasjon, kan du se Konfigurere trunker, rutegrupper og oppring ingsplaner for Webex Calling. 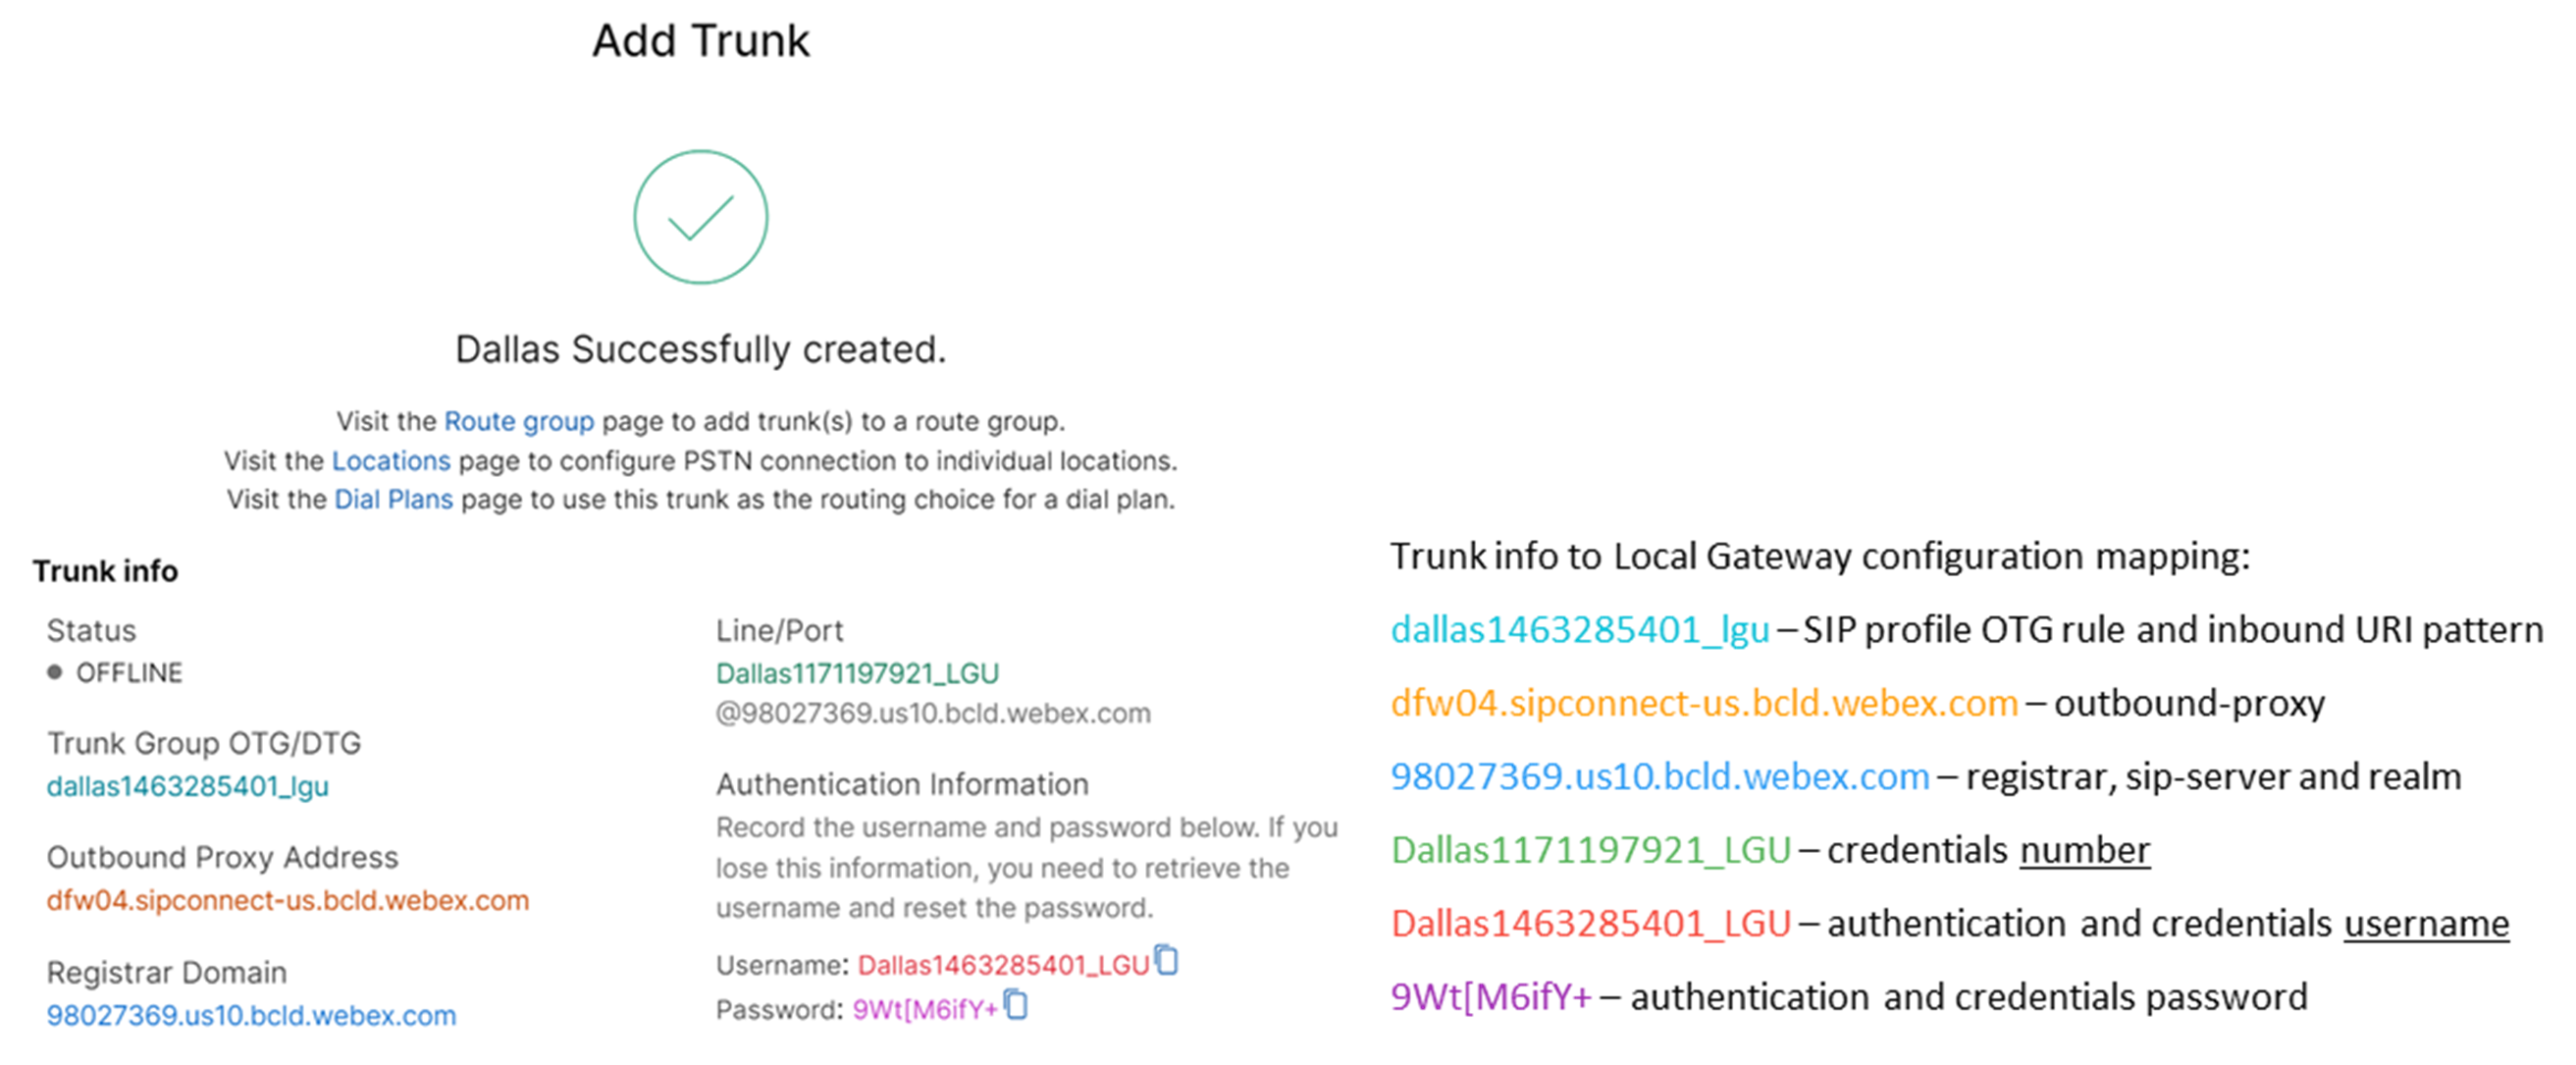
|
| 2 |
Skriv inn følgende kommandoer for å konfigurere CUBE som en Webex Calling lokal gateway: Her er en forklaring på feltene for konfigurasjonen:
Akti Cisco Unified Border Element verer (CUBE) funksjoner på plattformen. mediest atistikkAktiverer medieovervåking på den lokale gatewayen. massestatistikk for mediaGjør det mulig for kontrollplanet å avstemme dataplanet for masseanropsstatistikk. Hvis du vil ha mer informasjon om disse kommandoene, kan du se Media. tillat tilkoblinger sip til sipAktiver grunnleggende SIP-brukeragent funksjonalitet for CUBE. Hvis du vil ha mer informasjon, kan du se Tillat tilkoblinger. Som standard er T.38-fakstransport aktivert. Hvis du vil ha mer informasjon, kan du se faksprotokoll t38 (taletjeneste). Aktiverer STUN (Session Traversal of UDP through NAT) globalt.
Hvis du vil ha mer informasjon, kan du se stun flowdata agent-id og stun flowdata shared-secret. asymmetrisk nyttelast fullKonfigurerer SIP asymmetrisk nyttelaststøtte for både DTMF og dynamiske kodeks nyttelaster. Hvis du vil ha mer informasjon, kan du se asymmetrisk nyttelast. Tidlig tilbud tvungetTvinger den lokale gatewayen til å sende SDP-informasjon i den første INVITE-meldingen i stedet for å vente på bekreftelse fra den nærliggende jevnaldrende. For mer informasjon om denne kommandoen, se tidlig tilbud. |
| 3 |
Konfigurer stemmeklasse codec 100 som bare tillater G.711-kodeker for alle trunker. Denne enkle tilnærmingen er egnet for de fleste distribusjoner. Om nødvendig kan ytterligere kodektyper som støttes av både opprinnelses- og avslutnings systemer legges til listen. Mer komplekse løsninger som involverer transkoding ved hjelp av DSP-moduler støttes, men ikke inkludert i denne veiledningen. Her er en forklaring på feltene for konfigurasjonen: stemmeklasse codec 100Brukes til å bare tillate foretrukne kodeker for SIP-trunk-anrop. Hvis du vil ha mer informasjon, kan du se kodek for taleklasse. |
| 4 |
Konfigurer stemmeklasse stun-usage 100 for å aktivere ICE på bagasjerommetWebex Calling. Her er en forklaring på feltene for konfigurasjonen: stun use ice liteBrukes til å aktivere ICE-lite for alle Webex Calling oppringende jevnaldrende for å tillate medieoptimalisering når det er mulig. For mer informasjon, se bruk av stemmeklasse stun og stun usage ice lite. Medieoptimalisering forhandles der det er mulig. Hvis en samtale krever skymedietjenester, for eksempel opptak, kan ikke mediet optimaliseres. |
| 5 |
Konfigurer policyen for mediekryptering for Webex-trafikk. Her er en forklaring på feltene for konfigurasjonen: stemmeklasse srtp-crypto 100Angir SHA1_80 som den eneste SRTP-krypteringspakken CUBE tilbyr i SDP i tilbud og svarmeldinger. Webex Callingbare støtter SHA1_80. For mer informasjon, se stemmeklasse srtp-crypto. |
| 6 |
Konfigurer et mønster for å identifisere anrop til en lokal gateway-stamme basert på målstamparameteren: Her er en forklaring på feltene for konfigurasjonen: stemmeklasse type 100 sipDefinerer et mønster for å matche en innkommende SIP-invitasjon til en innkommende samtalepartner. Når du skriver inn dette mønsteret, bruker du dtg= etterfulgt av Tr unk OTG/DTG-verdien som ble oppgitt i Control Hub da bagasjerommet ble opprettet. Hvis du vil ha mer informasjon, kan du se taleklasse-uri. |
| 7 |
Konfigurer sip-profil 100, som vil bli brukt til å endre SIP-meldinger før de sendes tilWebex Calling.
Her er en forklaring på feltene for konfigurasjonen:
Amerikansk eller kanadisk PSTN-leverandør kan tilby verifisering av innringer-ID for spam- og svin delsamtaler, med tilleggskonfigurasjonen som er nevnt i Spam- eller svindelanropsindikasjonen i artikkelen. Webex Calling |
| 8 |
Konfigurer Webex Calling bagasjerommet: |
| 9 |
Hvis du vil konfigurere nettverksenheter som CUBE og videresende SIP-overskrifter (Session Initiation Protocol) som enheten ikke behandler, bruker du disse kommandoene. Disse kommandoene gjør det mulig for enheten å passere gjennom SIP-overskrifter som ikke støttes, inkludert geo-lokasjonshoder og PIDF-LO (Presence Information Data Format - Location Object), på den lokale gatewayen. Denne funksjonaliteten støtter Nomadic E911-tjenester ved å sikre at kritisk posisjonsinformasjon bevares og videresendes riktig. |
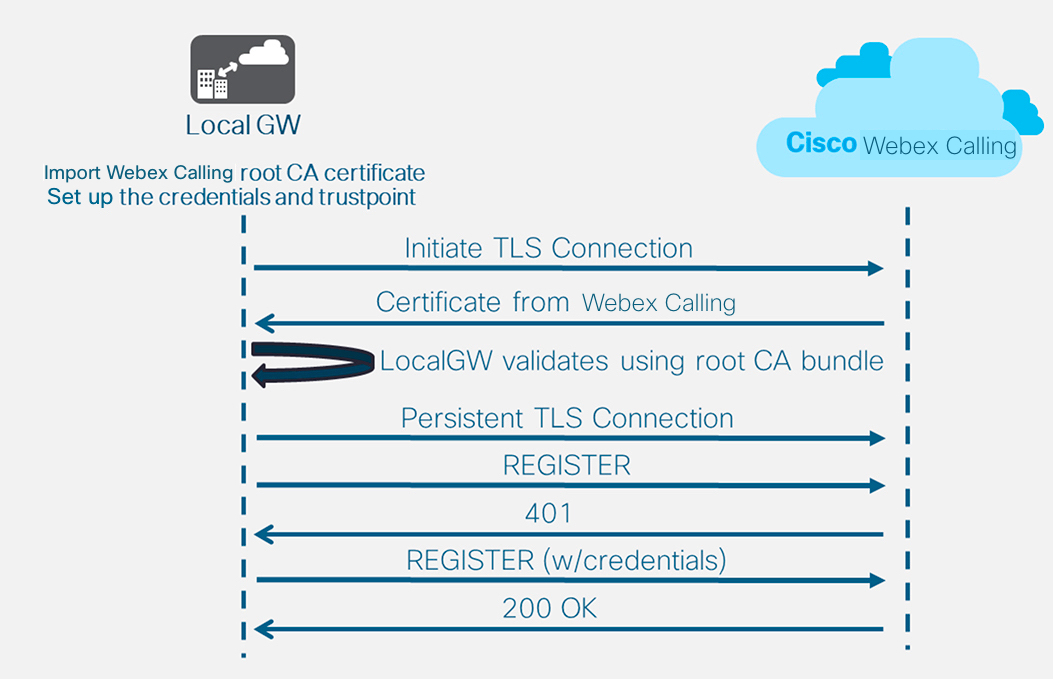
Etter at du har definert leietaker 100 og konfigurert en SIP VoIP- dial-peer, starter gatewayen en TLS-tilkobling mot. Webex Calling På dette tidspunktet presenterer tilgangen SBC sitt sertifikat til den lokale gatewayen. Den lokale gatewayen validerer til Webex Calling gangs-SBC-sertifikatet ved hjelp av CA-rotpakken som ble oppdatert tidligere. Hvis sertifikatet gjenkjennes, opprettes en vedvarende TLS-økt mellom den lokale gatewayen og tilgangs- Webex Calling SBC. Den lokale gatewayen kan da bruke denne sikre tilkoblingen til å registrere seg med Webex-tilgang SBC. Når registreringen blir utfordret for autentisering:
-
Bruker navn, passord og rikspar am etere fra legitim asjonskonfigurasjonen brukes i svaret.
-
Modifiseringsreglene i sip-profil 100 brukes til å konvertere SIPS URL tilbake til SIP.
Registreringen er vellykket når 200 OK mottas fra tilgangsSBC.
Etter å ha bygget en koff Webex Calling ert ovenfor, bruk følgende konfigurasjon for å opprette en ikke-kryptert stamme mot en SIP-basert PSTN-leverandør:
Hvis tjenesteleverandøren tilbyr en sikker PSTN-koffert, kan du følge en lignende konfigurasjon som beskrevet ovenfor for bagasjerommetWebex Calling. CUBE støtter sikker samtaleruting.
Hvis du bruker en TDM/ISDN PSTN-stamme, hopper du til neste avsnitt Konfigurer lokal gateway med TDM PSTN-koffert.
| 1 |
Konfigurer følgende taleklasse-URI for å identifisere innkommende anrop fra PSTN-stammen: Her er en forklaring på feltene for konfigurasjonen: stemmeklasse type 200 sipDefinerer et mønster for å matche en innkommende SIP-invitasjon til en innkommende samtalepartner. Når du skriver inn dette mønsteret, bruk IP-adressen til IP PSTN-gatewayen din. Hvis du vil ha mer informasjon, kan du se taleklasse-uri. |
| 2 |
Konfigurer følgende IP PSTN dial-peer: Her er en forklaring på feltene for konfigurasjonen: Definerer en VoIP-dial-peer med en tagg på 200 og gir en meningsfull beskrivelse for enkel administrasjon og feilsøking. Hvis du vil ha mer informasjon, kan du se Dial-peer-tale . destinasjonsmønster BAD.BADEt dummy-destinasjonsmønster kreves når du diriger er utgående anrop ved hjelp av en innkommende oppringingsgruppe. Ethvert gyldig destinasjonsmønster kan brukes i dette tilfellet. Hvis du vil ha mer informasjon, kan du se destinasjonsmønster (grensesnitt). sesjonsprotokoll sipv2Angir at denne oppringingingingingslederen håndterer SIP-anropsben. Hvis du vil ha mer informasjon, kan du se sesjonsprotokoll (dial peer). øktmål ipv4:192.168.80.13Angir måladres sen for anrop som sendes til PSTN-leverandøren. Dette kan enten være en IP-adresse eller DNS-vertsnavn. Hvis du vil ha mer informasjon, kan du se øktmål (VoIP dial peer). innkommende type via 200Angir taleklassen som brukes til å matche innkommende anrop til denne oppringingingingeren ved hjelp av INVITE VIA-topptekstens URI. Hvis du vil ha mer informasjon, kan du se innkommende url.
stemmeklasse sip asserted-id pai
(Valgfritt) Slår på P-Asserted-Identity-toppbehandling og styrer hvordan dette brukes til PSTN-stammen. Hvis denne kommandoen brukes, brukes den anropende partsidentiteten som er gitt fra den innkommende oppringte jevnalderen for de utgående From- og P-Asserted-Identity-overskriftene. Hvis denne kommandoen ikke brukes, brukes den anropende partsidentit eten som er oppgitt fra den innkommende oppringingingingeren, for de utgående From- og Remote-Party-ID-overskriftene. Hvis du vil ha mer informasjon, kan du se sip asserted-id i taleklassen.
bind kontrollkilde-grensesnitt Gigab
iteThernet0/0/0
Konfigurerer kil degrensesnittet og tilhørende IP-adresse for meldinger sendt til PSTN. Hvis du vil ha mer informasjon, kan du se binde. bind medi ekilde-grensesnitt GigabiteThernet0/0/0Konfigurerer kildegrensesnittet og tilhørende IP-adresse for medier som sendes til PSTN. Hvis du vil ha mer informasjon, kan du se binde. stemmeklasse kodek 100Konfigurerer oppringingingingeren til å bruke den vanlige kodefilterlisten 100. Hvis du vil ha mer informasjon, kan du se ko dek for stemmeklasse . dtmf-relé rtp-nteDefinerer RTP-NTE (RFC2833) som DTMF-evnen som forventes på samtaletappen. Hvis du vil ha mer informasjon, kan du se DTMF-relé (Voice over IP). no whatDeaktiverer stemmeaktivitets deteksjon. For mer informasjon, se vad (dial peer). |
| 3 |
Hvis du konfigurerer den lokale gatewayen til å bare rute anrop mellom Webex Calling og PSTN, legger du til følgende konfigurasjon for samtaleruting. Hvis du konfigurerer den lokale gatewayen med en Unified Communications Manager-plattform, hopper du til neste avsnitt. |
Etter å ha bygget en koffert motWebex Calling, bruk følgende konfigurasjon for å opprette en TDM- stamme for PSTN-tjenesten din med loop-back-samtaleruting for å tillate medieoptimalisering på Webex-anropsbenet.
Hvis du ikke trenger optimalisering av IP-medier, følger du konfigurasjonstrinnene for en SIP PSTN-stamme. Bruk en taleport og POTS dial-peer (som vist i trinn 2 og 3) i stedet for PSTN VoIP-dial-peer.
| 1 |
Loop-back-oppringingingskonfigurasjonen bruker oppringingsgrupper og samtalerutingskoder for å sikre at anrop passerer riktig mellom Webex og PSTN, uten å opprette samtalerutingssløyfer. Konfigurer følgende oversettelsesregler som skal brukes til å legge til og fjerne samtalerutingskodene: Her er en forklaring på feltene for konfigurasjonen: stemmeoversettelse-regelBruker regulære uttrykk som er definert i regler for å legge til eller fjerne koder for samtaleruting. Overdekadiske sifre ('A') brukes til å legge til klarhet for feilsøking. I denne konfigurasjonen blir taggen lagt til av translasjonsprofilen 100 brukt til å lede anrop fra Webex Calling mot PSTN via loopback-oppringingingingings-jevnalene. På lignende måte blir taggen lagt til av translasjonsprofilen 200 brukt til å lede anrop fra PSTN mot. Webex Calling Oversettelsesprofiler 11 og 12 fjerner disse kodene før de leverer anrop til henholdsvis Webex- og PSTN-trunkene. Dette eksemplet antar at kalte tall fra presenter Webex Calling es i +E.164-format. Regel 100 fjerner det ledende + for å opprettholde et gyldig oppringt nummer. Regel 12 legger deretter til et nasjonalt eller internasjonalt rutingssiffer når merket fjernes. Bruk sifre som passer til din lokale ISDN-nasjonale nummerplan. Hvis det Webex Calling presenteres tall i nasjonalt format, må du justere reglene 100 og 12 for ganske enkelt å legge til og fjerne rutingsko den. Hvis du vil ha mer informasjon, kan du se stemmeoversettelsesprofil og stem meoversettelsesregel. |
| 2 |
Konfigurer TDM-talegrensesnittporter som kreves av stamtypen og protokollen som brukes. Hvis du vil ha mer informasjon, kan du se Konfigurere ISDN PRI. For eksempel kan den grunnleggende konfigurasjonen av et ISDN-grensesnitt for primærhastighet installert i NIM-spor 2 på en enhet omfatte følgende: |
| 3 |
Konfigurer følgende TDM PSTN dial-peer: Her er en forklaring på feltene for konfigurasjonen: Definerer en VoIP-dial-peer med en tagg på 200 og gir en meningsfull beskrivelse for enkel administrasjon og feil søking. Hvis du vil ha mer informasjon, kan du se Dial-peer-tale. destinasjonsmønster BAD.BADEt dummy-destinasjonsmønster kreves når du diriger er utgående anrop ved hjelp av en innkommende oppringingsgruppe. Ethvert gyldig destinasjonsmønster kan brukes i dette tilfellet. Hvis du vil ha mer informasjon, kan du se destinasjonsmønster (grensesnitt). oversettelsesprofil innkommende 200Tilordner overset telsesprofilen som vil legge til en samtalerutingskoden til det innkommende oppringte nummeret. direkte innadvendt oppringingRuter samtalen uten å gi en sekundær ringetone. Hvis du vil ha mer informasjon, kan du se direkte innadgående oppringing. havn 0/2/ 0:15Den fysiske stemmeporten som er knyttet til denne oppringinging ingingeren. |
| 4 |
Hvis du vil aktivere medieoptimalisering av IP-baner for lokale gateways med TDM-IP-anropsflyter, kan du endre samtalerutingen ved å introdusere et sett med interne loop-back-oppringinginginger mellom og PSTN-trunker. Webex Calling Konfigurer følgende loop-back-oppringing-jevnalere. I dette tilfellet vil alle innkommende anrop i utgangspunktet bli rutet til oppringingingings-peer 10 og derfra til enten oppringingingingskoden 11 eller 12 basert på den anvendte rutingskoden. Etter fjerning av rutingskoden, vil an rop bli rutet til den utgående trunken ved hjelp av oppringede peer-grupper. Her er en forklaring på feltene for konfigurasjonen: Definerer en VoIP dial-peer og gir en meningsfull beskrivelse for enkel administrasjon og feilsøking. Hvis du vil ha mer informasjon, kan du se Dial-peer-tale. oversettelsesprofil innkommende 11Bruker oversettelsesprofilen som er definert tidligere for å fjerne samtalerutingskoden før den sendes til den utgående trunken. destinasjonsmønster BAD.BADEt dummy-destinasjonsmønster kreves når du diriger er utgående anrop ved hjelp av en innkommende oppringingsgruppe. Hvis du vil ha mer informasjon, kan du se destinasjonsmønster (grensesnitt). sesjonsprotokoll sipv2Angir at denne oppringingingingingslederen håndterer SIP-anropsben. Hvis du vil ha mer informasjon, kan du se sesjonsprotokoll (dial peer). øktmål ipv4:192.168.80.14Angir den lokale rutergrensesnittadressen som anropsmål for tilbakesending. Hvis du vil ha mer informasjon, kan du se øktmål (VoIP dial peer). bind kontrollkilde-grensesnitt Gigab iteThernet0/0/0Konfigurerer kilde grensesnittet og tilhørende IP-adresse for meldinger sendt gjennom loop-back. Hvis du vil ha mer informasjon, kan du se binde. bind medi ekilde-grensesnitt GigabiteThernet0/0/0Konfigurerer kilde grensesnittet og tilhørende IP-adresse for medier som sendes gjennom loop-back. Hvis du vil ha mer informasjon, kan du se binde. dtmf-relé rtp-nteDefinerer RTP-NTE (RFC2833) som DTMF-evnen som forventes på samtaletappen. Hvis du vil ha mer informasjon, kan du se DTMF-relé (Voice over IP). kodek g711alaw Tvinger alle PSTN-an rop til å bruke G.711. Velg a-lov eller u-lov for å matche kompileringsmetoden som brukes av ISDN-tjenesten. no whatDeaktiverer stemmeaktivitets deteksjon. For mer informasjon, se vad (dial peer). |
| 5 |
Legg til følgende konfigurasjon for samtaleruting: Dette
avslutter din lokale gateway-konfigurasjon. Lagre konfigurasjonen
og last inn plattformen på nytt hvis dette er første gang CUBE-funksjoner
konfigureres.
|
PSTN- Webex Calling konfigurasjonen i de foregående seksjonene kan modifiseres for å inkludere ytterligere trunker til en Cisco Unified Communications Manager (UCM) klynge. I dette tilfellet blir alle samtaler rutet viaUnified CM. Anrop fra UCM på port 5060 blir rutet til PSTN og anrop fra port 5065 blir rutet til. Webex Calling Følgende inkrementelle konfigurasjoner kan legges til for å inkludere dette anrops scenariet.
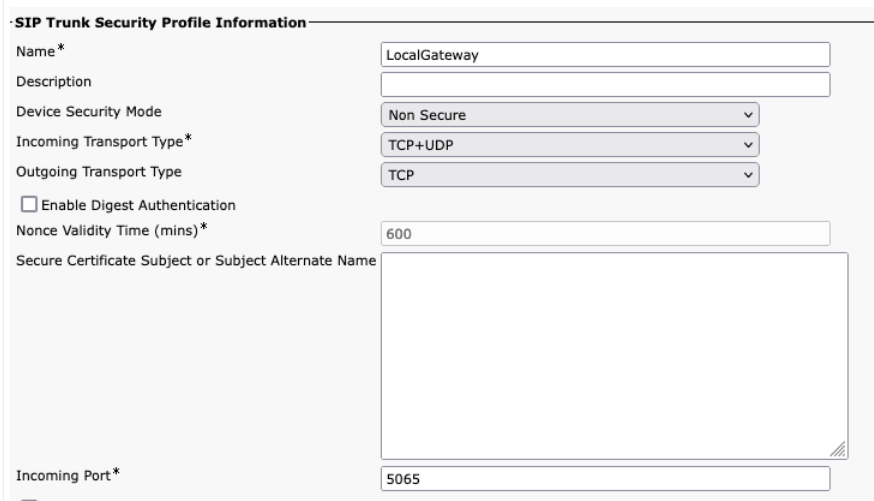
Når du oppretter Webex Calling bagasjerommet iUnified CM, må du kontrollere at du konfigurerer den innkommende porten i SIP Trunk Security Profile innstillingene til 5065. Dette tillater innkommende meldinger på port 5065 og fyller VIA-overskriften med denne verdien når du sender meldinger til den lokale gatewayen.
| 1 |
Konfigurer følgende URI-er for taleklasser: |
| 2 |
Konfigurer følgende DNS-poster for å angi SRV-ruting til Unified CM verter: IOS XE bruker disse postene til å bestemme mål-UCM-verter og porter lokalt. Med denne konfigurasjonen er det ikke nødvendig å konfigurere poster i DNS-systemet. Hvis du foretrekker å bruke DNS, er disse lokale konfigurasjonene ikke påkrevd. Her er en forklaring på feltene for konfigurasjonen: Følgende kommando oppretter en DNS SRV ressurspost. Opprett en post for hver UCM-vert og trunke: ip-vert _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip. _udp.pstn tocucm.io: SRV-ressurspostnavn 2: SRV-ressurspostprioriteten 1: SRV-ressursrekordvekten 5060: Portnummeret som skal brukes for målverten i denne ressursposten ucmsub5.mydomain .com: Målverten for ressursposten Hvis du vil løse vertsnavnene for ressursposten, oppretter du lokale DNS A-poster. For eksempel: ip-vert ucmsub5.mydomain.com 192.168.80.65 ip host: Oppretter en post i den lokale IOS XE-databasen. ucmsub5.mydomain.com: Vertsnavnet for A-posten. 192.168.80.65: Vertens IP-adresse. Opprett SRV-ressursposter og A-poster for å gjenspeile UCM-miljøet og foretrukket samtalefordelingsstrategi. |
| 3 |
Konfigurer følgende oppringende jevnaldrende: |
| 4 |
Legg til samtaleruting ved hjelp av følgende konfigurasjoner: |
Diagnostiske signaturer (DS) oppdager proaktivt ofte observerte problemer i den IOS XE-baserte lokale gatewayen og genererer e-post-, syslog- eller terminalmeldingsvarsel om hen delsen. Du kan også installere DS for å automatisere innsamling av diagnostikkdata og overføre innsamlede data til Cisco TAC saken for å akselerere løsningstiden.
Diagnostiske signaturer (DS) er XML-filer som inneholder informasjon om problemutløsende hendelser og handlinger som skal utføres for å informere, feilsøke og rette opp problemet. Du kan definere problemdeteksjonslogikken ved hjelp av syslog-meldinger, SNMP-hendelser og gjennom periodisk overvåking av spesifikke showkommandoutganger.
Handlingstypene inkluderer innsamling av showkommandoutganger:
-
Generere en konsolidert loggfil
-
Laste opp filen til en brukergitt nettverksplassering, for eksempel HTTPS, SCP, FTP-server.
TAC-ingeniører skriver DS-filene og signerer dem digitalt for integritetsbeskyttelse. Hver DS-fil har en unik numerisk ID tildelt av systemet. Diagnostic Signatures Lookup Tool (DSLT) er en enkelt kilde for å finne gjeldende signaturer for overvåking og feilsøking av ulike problemer.
Før du begynner:
-
Ikke rediger DS-filen du laster ned fra DSLT. Filene du endrer mislykkes i installasjonen på grunn av integritetskontroll feilen.
-
En SMTP-server (Simple Mail Transfer Protocol) du trenger for at den lokale gatewayen skal sende ut e-postvarsler.
-
Kontroller at den lokale gatewayen kjører IOS XE 17.6.1 eller nyere hvis du ønsker å bruke den sikre SMTP-serveren for e-postvarsler.
Forutsetninger
Lokal gateway som kjører IOS XE 17.6.1a eller nyere
-
Diagnostiske signaturer er aktivert som standard.
-
Konfigurer den sikre e-postserveren som skal brukes til å sende proaktiv varsling hvis enheten kjører Cisco IOS XE 17.6.1a eller høyere.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurer miljøvariabelen ds_emailmed e-postadressen til administr atoren for å varsle deg.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Følgende viser et eksempel på konfigurasjon av en lokal gateway som kjører på Cisco IOS XE 17.6.1a eller nyere for å sende de proaktive varslene til tacfaststart@gmail.com ved hjelp av Gmail som sikker SMTP-server:
Vi anbefaler deg å bruke Cisco IOS XE Bengaluru 17.6.x eller nyere versjoner.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
En lokal gateway som kjører på Cisco IOS XE Software er ikke en typisk nettbasert Gmail- klient som støtter OAuth, så vi må konfigurere en spesifikk Gmail-konto innstilling og gi spesifikk tillatelse til å få e-posten fra enheten behandlet riktig:
-
Gå til het og slå på innstillingen Mindre sikker apptilgang.
-
Svar «Ja, det var meg» når du mottar en e-post fra Gmail som sier «Google forhindret noen i å logge på kontoen din ved hjelp av en ikke-Google- app.»
Installere diagnostiske signaturer for proaktiv overvåking
Overvåking av høy CPU-utnyttelse
Denne DS sporer CPU-utnyttelse i fem sekunder ved hjelp av SNMP OID 1.3.6.1.4.1.9.2.1.56. Når bruken når 75% eller mer, deaktiverer den alle feilsøking og avinstallerer alle diagnostiske signaturer som er installert i den lokale gatewayen. Bruk disse trinnene nedenfor for å installere signaturen.
-
Bruk kommandoen show snmp for å aktivere SNMP. Hvis du ikke aktiverer, konfigurerer du kommandoen snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Last ned DS 64224 ved hjelp av følgende rullegardinalternativer i oppslags verktøyet for diagnostiske signaturer:
Feltnavn
Feltverdi
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ytelse
Problemtype
Høy CPU-utnyttelse med e-postvarsling.
-
Kopier DS XML-filen til Local Gateway-blitsen.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Følgende eksempel viser kopiering av filen fra en FTP-server til den lokale gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installer DS XML-filen i den lokale gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Bruk kommandoen show call-home diagnostic-signature til å bekrefte at signaturen er installert. Statuskolonnen skal ha en «registrert» verdi.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Last ned DSEs:
DS ID
DS-navn
Revisjon
Status
Siste oppdatering (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrert
2020-11-07 22:05:33
Når den utløses, avinstallerer denne signaturen alle kjørende DSer inkludert seg selv. Hvis nødvendig, installer DS 64224 på nytt for å fortsette å overvåke høy CPU-ut nyttelse på den lokale gatewayen.
Overvåking av SIP-trunkeregistrering
Denne DS sjekker for avregistrering av en Local Gateway SIP Trunk med Webex Calling sky hvert 60. sekund. Når avregistreringshendelsen er oppdaget, genererer den en e-post- og syslog-varsel og avinstallerer seg selv etter to avregistreringshendelser. Bruk trinnene nedenfor for å installere signaturen:
-
Last ned DS 64117 ved hjelp av følgende rullegardinalternativer i oppslags verktøyet for diagnostiske signaturer:
Feltnavn
Feltverdi
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
SIP-SIP
Problemtype
Avregistrering av SIP Trunk med e-postvarsling.
-
Kopier DS XML-filen til den lokale gatewayen.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Installer DS XML-filen i den lokale gatewayen.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Bruk kommandoen show call-home diagnostic-signature til å bekrefte at signaturen er installert. Statuskolonnen må ha en «registrert» verdi.
Overvåke unormale anropsfrakoblinger
Denne DS bruker SNMP-avstemning hvert 10. minutt for å oppdage unormal anropsfrakobling med SIP-feil 403, 488 og 503. Hvis økningen i feiltellingen er større enn eller lik 5 fra forrige avstemning, genereres en syslog- og e-postvarsling. Bruk trinnene nedenfor for å installere signaturen.
-
Bruk kommandoen show snmp til å sjekke om SNMP er aktivert. Hvis den ikke er aktivert, konfigurerer du kommandoen snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Last ned DS 65221 ved hjelp av følgende alternativer i opp slagsverktøyet for diagnostiske signaturer:
Feltnavn
Feltverdi
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ytelse
Problemtype
SIP unormal anropsfrakoblingsdeteksjon med e-post og Syslog-varsling.
-
Kopier DS XML-filen til den lokale gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installer DS XML-filen i den lokale gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Bruk kommandoen show call-home diagnostic-signature til å bekrefte at signaturen er installert. Statuskolonnen må ha en «registrert» verdi.
Installere diagnostiske signaturer for å feilsøke et problem
Bruk diagnostiske signaturer (DS) for å løse problemer raskt. Cisco TACingeniører har skrevet flere signaturer som muliggjør de nødvendige feilsøkingene som kreves for å feilsøke et gitt problem, oppdage problemforekomsten, samle inn riktig sett med diagnostiske data og overføre dataene automatisk til saken. Cisco TAC Diagnostiske signaturer (DS) eliminerer behovet for manuelt å sjekke om problemet oppstår, og gjør feilsøking av periodiske og forbigående problemer mye enklere.
Du kan bruke oppslag sverktøyet for diagnostiske signaturer til å finne gjeldende signaturer og installere dem for å løse et gitt problem selv, eller du kan installere signaturen som er anbefalt av TAC-ingeniøren som en del av støtteengasjementet.
Her er et eksempel på hvordan du finner og installerer en DS for å oppdage forekomsten «% VOICE_IEC -3-GW: CCAPI: Intern feil (call spike terskel): IEC=1.1.181.1.29. 0" syslog og automatisere diagnostisk datainnsamling ved å bruke følgende trinn:
-
Konfigurer en ekstra DS-miljøvariabel ds_fsurl_prefixsom er Cisco TAC filserverbanen (cxd.cisco.com) som de innsamlede diagnostikkdataene lastes opp til. Bruker navnet i filbanen er saksnummeret og passordet er fil opplastingstoken som kan hentes fra Support Case Manager i følgende kommando. Filopplastingstoken kan genereres i Ved legg-delen i Support Case Manager, etter behov.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Eksempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Kontroller at SNMP er aktivert ved hjelp av kommandoen show snmp . Hvis den ikke er aktivert, konfigurerer du kommandoen snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Sørg for å installere DS 64224 med høy CPU-overvåking som et proaktivt tiltak for å de aktivere alle feilsøkings- og diagnostikksignaturer i løpet av tiden med høy CPU- utnyttelse. Last ned DS 64224 ved hjelp av følgende alternativer i opp slagsverktøyet for diagnostiske signaturer:
Feltnavn
Feltverdi
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ytelse
Problemtype
Høy CPU-utnyttelse med e-postvarsling.
-
Last ned DS 65095 ved hjelp av følgende alternativer i opp slagsverktøyet for diagnostiske signaturer:
Feltnavn
Feltverdi
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Syslogs
Problemtype
Syslog VOICE_IEC -% -3-GW: CCAPI: Intern feil (terskel for anropspiking): IEC = 1.1.181.1.29.0
-
Kopier DS XML-filene til den lokale gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installer DS 64224 for høy CPU-overvåking og deretter DS 65095 XML-filen i den lokale gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontroller at signaturen er vellykket installert ved hjelp av kommandoen show call-home diagnostic -signature. Statuskolonnen må ha en «registrert» verdi.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Nedlastede DSE-er:
DS ID
DS-navn
Revisjon
Status
Siste oppdatering (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrert
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrert
2020-11-08
Bekreft kjøring av diagnostiske signaturer
I den følgende kommandoen endres «Status» -kolonnen i kommandoen show call-home diagnostic-signature til «running» mens den lokale gatewayen utfører handlingen som er definert i signaturen. Utdataene fra show call-home diagnostic-signaturstatistikk er den beste måten å verifisere om en diagnostisk signatur oppdager en hendelse av interesse og utfører handlingen. Kolonnen «Triggered/Max/Deinstall» angir antall ganger den gitte signaturen har utløst en hendelse, det maksimale antall ganger den er definert for å oppdage en hendelse og om signaturen avinstallerer seg selv etter å ha oppdaget maksimalt antall utløste hendelser.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Nedlastede DSE-er:
|
DS ID |
DS-navn |
Revisjon |
Status |
Siste oppdatering (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrert |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Løper |
2020-11-08 00:12:53 |
vis statistikk for diagnostikk og signatur for samtale hjem
|
DS ID |
DS-navn |
Utløst/Maks/ Avinstaller |
Gjennomsnittlig kjøretid (sekunder) |
Maks kjøretid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-postmeldingen som sendes under kjøring av diagnostisk signatur inneholder nøkkelinformasjon som problemtype, enhetsdetaljer, programvareversjon, kjørende konfigurasjon og vise kommandoutganger som er relevante for feilsøking av det oppgitte problemet.
Avinstaller diagnostiske signaturer
Bruk av diagnostiske signaturer for feilsøking er vanligvis definert for å avinstallere etter deteksjon av noen problemforekomster. Hvis du vil avinstallere en signatur manuelt, henter du DS-ID-en fra utdataene fra kommandoen show call-home diagnostic-signature og kjører følgende kommando:
call-home diagnostic-signature deinstall <DS ID>
Eksempel:
call-home diagnostic-signature deinstall 64224
Nye signaturer legges til i Diagnostics Signatures Lookup Tool med jevne mellomrom, basert på problemer som ofte observeres i distribusjoner. TAC støtter for øyeblikket ikke forespørsler om å opprette nye egendefinerte signaturer.
For bedre administrasjon av Cisco IOS XE Gateways anbefaler vi at du registrerer og administrerer gatewayene gjennom Control Hub. Det er en valgfri konfigurasjon. Når du er registrert, kan du bruke konfigurasjonsvalideringsalternativet i Control Hub til å validere den lokale gateway-konfigurasjonen og identifisere eventuelle konfigurasjonsproblemer. Foreløpig er det bare registreringsbaserte trunker som støtter denne funksjonaliteten.
Hvis du vil ha mer informasjon om gateway-administrasjon, lokal gateway-validering og områdets overlevelsesevne, kan du se følgende artikler:
Denne delen beskriver hvordan du konfigurerer en Cisco Unified Border Element (CUBE) som en lokal gateway for Webex Calling bruk av en sertifikatbasert, gjensidig TLS-SIP-stamme (mTLS). Den første delen av dette dokumentet illustrerer hvordan du konfigurerer en enkel PSTN-gateway. I dette tilfellet blir alle anrop fra PSTN rutet til Webex Calling og alle anrop fra Webex Calling rutet til PSTN. Følgende bilde fremhever denne løsningen og konfigurasjonen for samtaleruting på høyt nivå som vil bli fulgt.
I denne konstruksjonen brukes følgende hovedkonfigurasjoner:
-
taleklasses leietakere: Brukes til å lage bagasjeromsspesifikke konfigurasjoner.
-
taleklasse uri: Bru kes til å klassifisere SIP-meldinger for valg av en innkommende oppringingingingingingspartner.
-
innkommende dial-peer: Gir behandling for innkommende SIP-meldinger og bestemmer utgående rute ved hjelp av en oppringingsgruppe.
-
Dial-peer-gruppe: Definerer de utgående oppringingsgruppene som brukes til videresending av samtaler.
-
utgående dial-peer: G ir behandling for utgående SIP-meldinger og ruter dem til ønsket mål.
For Webex Calling medieoptimalisering med Interactive Connectivity Establishment (ICE) og TDM (Time Division Multiplexing) ISDN-kretser, er det nødvendig å bruke en to-lags samtalerutingsprosess.
Mens IP og SIP har blitt standardprotokollene for PSTN-trunker, forblir TDM (Time Division Multiplexing) ISDN-kretser vanlige og støttes fullt ut av. Webex Calling Hvis du vil aktivere medieoptimalisering for disse TDM-IP-anropsflytene, må du bruke ICE (Interactive Connectivity Establishment Establishment), som lar sluttpunkter forhandle direkte mediebaner.
Å oppnå denne optimaliseringen krever en todelt samtalerutingsprosess. Denne tilnærmingen modifiserer standar drutingskonfigurasjonen ved å innføre et sett med interne loop-back-oppringingingere mellom Webex Calling og PSTN-trunker, som illustrert i bildet nedenfor.
Når du kobler til en lokal Cisco Unified Communications Manager løsning medWebex Calling, kan du bruke den enkle PSTN-gateway-konfigurasjonen som grunnlinje for å bygge løsningen illustrert i diagrammet nedenfor. I dette tilfellet gir en Unified Communications Manager sentralisert ruting og behandling av alle PSTN og Webex Calling samtaler.
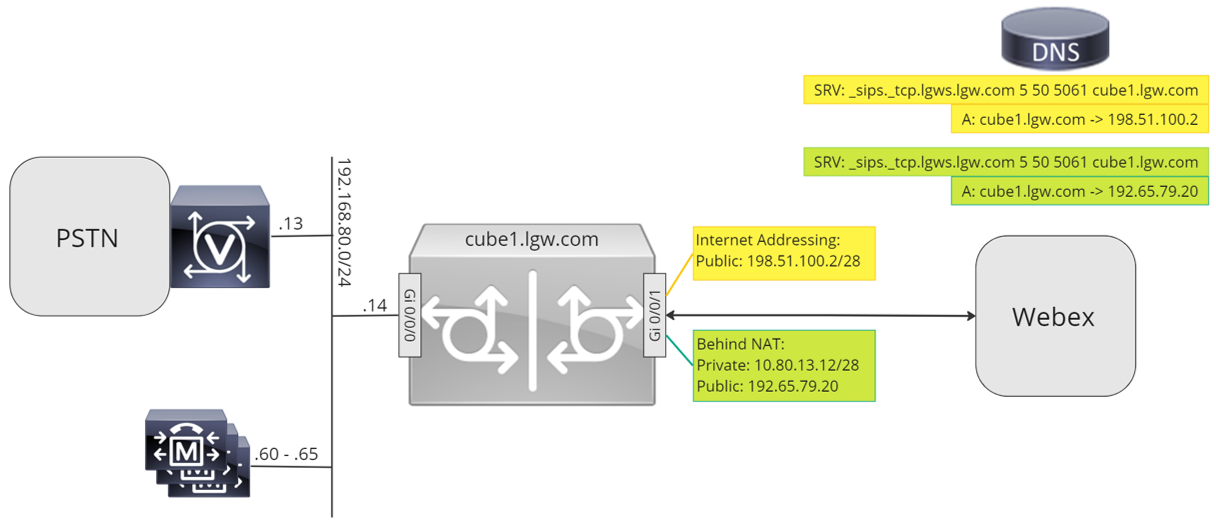
Gjennom dette dokumentet brukes vertsnavnene, IP-adressene og grensesnittene som er illustrert i det følgende bildet. Alternativer er gitt for offentlig eller privat (bak NAT) adressering. SRV DNS-poster er valgfrie, med mindre belastningsbalansering på tvers av flere CUBE- forekomster.
Bruk konfigurasjonsveiledningen i resten av dette dokumentet til å fullføre den lokale gateway- konfigurasjonen på følgende måte:
-
Trinn 1: Konfigurer ruterens grunnleggende tilkobling og sikkerhet
-
Trinn 2: Konfigurer Webex Calling bagasjerommet
Avhengig av ønsket arkitektur, følg enten:
-
Trinn 3: Konfigurer lokal gateway med SIP PSTN-koffert
-
Trinn 4: Konfigurer lokal gateway med et eksisterende Unified CM miljø
Eller:
-
Trinn 3: Konfigurer lokal gateway med TDM PSTN-stamme
Grunnlinjekonfigurasjon
Det første trinnet i å forberede Cisco-ruteren din som en lokal gateway for Webex Calling er å bygge en grunnlinjekonfigurasjon som sikrer plattformen din og etablerer tilkobling.
-
Alle sertifikatbaserte lokale gateway-distribusjoner krever Cisco IOS XE 17.9.1a eller nyere versjoner. Cisco IOSXE 17.12.2 eller nyere anbefales. For de anbefalte versjonene, se Cisco Software Research- siden. Søk etter plattformen og velg en av de foreslåtte utgivel sene.
-
Rutere i ISR4000-serien må konfigureres med både Unified Communications og Security-teknologilisenser.
-
Rutere i Catalyst Edge 8000-serien utstyrt med talekort eller DSP-er krever DNA Advantage-lisensiering. Rutere uten talekort eller DSP-er krever et minimum av DNA Essentials-lisensiering.
-
For krav med høy kapasitet kan det hende du også trenger en HSEC-lisens (High Security) og ytterligere gjennomstrømningsrettigheter.
Se autorisasjonskoder for ytterligere detaljer.
-
-
Bygg en grunnlinjekonfigurasjon for plattformen din som følger forretningsretningslinjene dine. Konfigurer og kontroller spesielt følgende:
-
NTP
-
ACL-er
-
Brukerautentisering og ekstern tilgang
-
DNS
-
IP-ruting
-
IP-adresser
-
-
Nettverket mot Webex Calling må bruke en IPv4-adresse. Lokale gateway-adresser med fullt kvalifiserte domenenavn (FQDN) eller SRV-adresser (Service Record) som er konfigurert i Control Hub, må løses til en offentlig IPv4-adresse på Internett.
-
Alle SIP- og medieporter på Local Gateway-grensesnittet som vender mot Webex, må være tilgjengelige fra internett, enten direkte eller via statisk NAT. Forsikre deg om at du oppdaterer brannmu ren tilsvarende.
-
Følg de detaljerte konfigurasjonstrinnene nedenfor for å installere et signert sertifikat på den lokale gatewayen:
-
En offentlig Certificate Authority (CA) som beskrevet i Hvilke rotsertifikatautoriteter støttes for samtaler til Cisco Webex lyd- og videoplattformer? må signere enhetssertifikatet.
-
Sertifikater som bare inneholder EKU (Server Authentication Extended Key Usage) støttes. Webex Callingvaliderer eller håndhever ikke tilstedeværelsen av EKU for klientautentisering under etablering av TLS- håndtrykk.
Enkelte tredjeparts Session Border Controllers (SBC) kan håndheve streng EKU- validering og kan avvise sertifikater som ikke inkluderer EKU for klientautentisering . I slike tilfeller må du sørge for at SBC er konfigurert til å godta sertifikater med bare serverautentisering EKU eller til å deaktivere streng EKU-validering (hvis den støttes).
-
Sertifikatemnet Common Name (CN) eller ett av Subject Alternative Names (SAN) må være det samme som FQDN som er konfigurert i Control Hub.
Når du kjøper et sertifikat med Common Name (CN) eller Subject Alternative Name (SAN), må du kontrollere at sertifikatet bare bruker små bokstaver. I Control Hub- konfigurasjonen konverteres alle FQDN-oppføringer automatisk til små bokstaver, og enhver misoverensstemmelse i bokstavforingsrøret mellom FQDN og sertifikatet vil forhindre vellykket stamregistrering.
For eksempel:
-
Hvis en konfigurert stamme i kontrollhuben i organisasjonen har cube1.lgw.com:5061 som FQDN for den lokale gatewayen, må CN eller SAN i rutersertifikatet inneholde cube1.lgw.com.
-
Hvis en konfigurert koffert i kontrollhuben i organisasjonen har lgws.lgw.com som SRV-adressen til den lokale gatewayen (e) som kan nås fra bagasjerommet, må CN eller SAN i rutersertifikatet inneholde lgws.lgw.com. Postene som SRV- adressen løses til (CNAME, A Record eller IP-adresse) er valgfrie i SAN.
-
Enten du bruker en FQDN eller SRV for kofferten, må kontaktadressen for alle nye SIP- dialoger fra den lokale gatewayen bruke navnet som er konfigurert i Control Hub.
-
-
-
Last opp Cisco root CA-pakken til den lokale gatewayen. Denne pakken inneholder CA-rot sertifikatet som brukes til å bekrefte Webex-plattformen.
Konfigurasjon
| 1 |
Sørg for at du tilordner gyldige og rutbare IP-adresser til alle Layer 3-grensesnitt, for eksempel:
|
| 2 |
Beskytt STUN-legitimasjon på ruteren ved hjelp av symmetrisk kryptering. Konfigurer den primære krypteringsnøkkelen og krypteringstypen som følger: |
| 3 |
Opprett et krypteringstillitspunkt med et sertifikat for domenet ditt, signert av en støttet Certificate Authority (CA). |
| 4 |
Oppgi sertifikatet til den mellomliggende signeringsautorisasjonen for å godkjenne verts sertifikatet. Skriv inn følgende exec- eller konfigurasjonskommando:
|
| 5 |
Importer det signerte vertssertifikatet ved hjelp av følgende exec- eller konfigurasjon skommando:
|
| 6 |
Aktiver eksklusivitet for TLS1.2 og angi standard tillitspunkt som skal brukes for tale programmer ved hjelp av følgende konfigurasjonskommandoer:
|
| 7 |
Installer Cisco root CA-pakken, som inkluderer IdenTrust Commercial Root CA 1- sertifikatet som brukes avWebex Calling. Bruk kommandoen crypto pki trustpool import clean url url til å laste ned root CA-pakken fra den angitte URL-adressen, og for å fjerne gjeldende CA-trustpool, og installer deretter den nye pakken med sertifikater: Hvis du trenger å bruke en proxy for tilgang til Internett ved hjelp av HTTPS, legger du til følgende konfigurasjon før du importerer CA-pakken: ip http klient proxy-server your proxy.com proxy- port 80 |
| 1 |
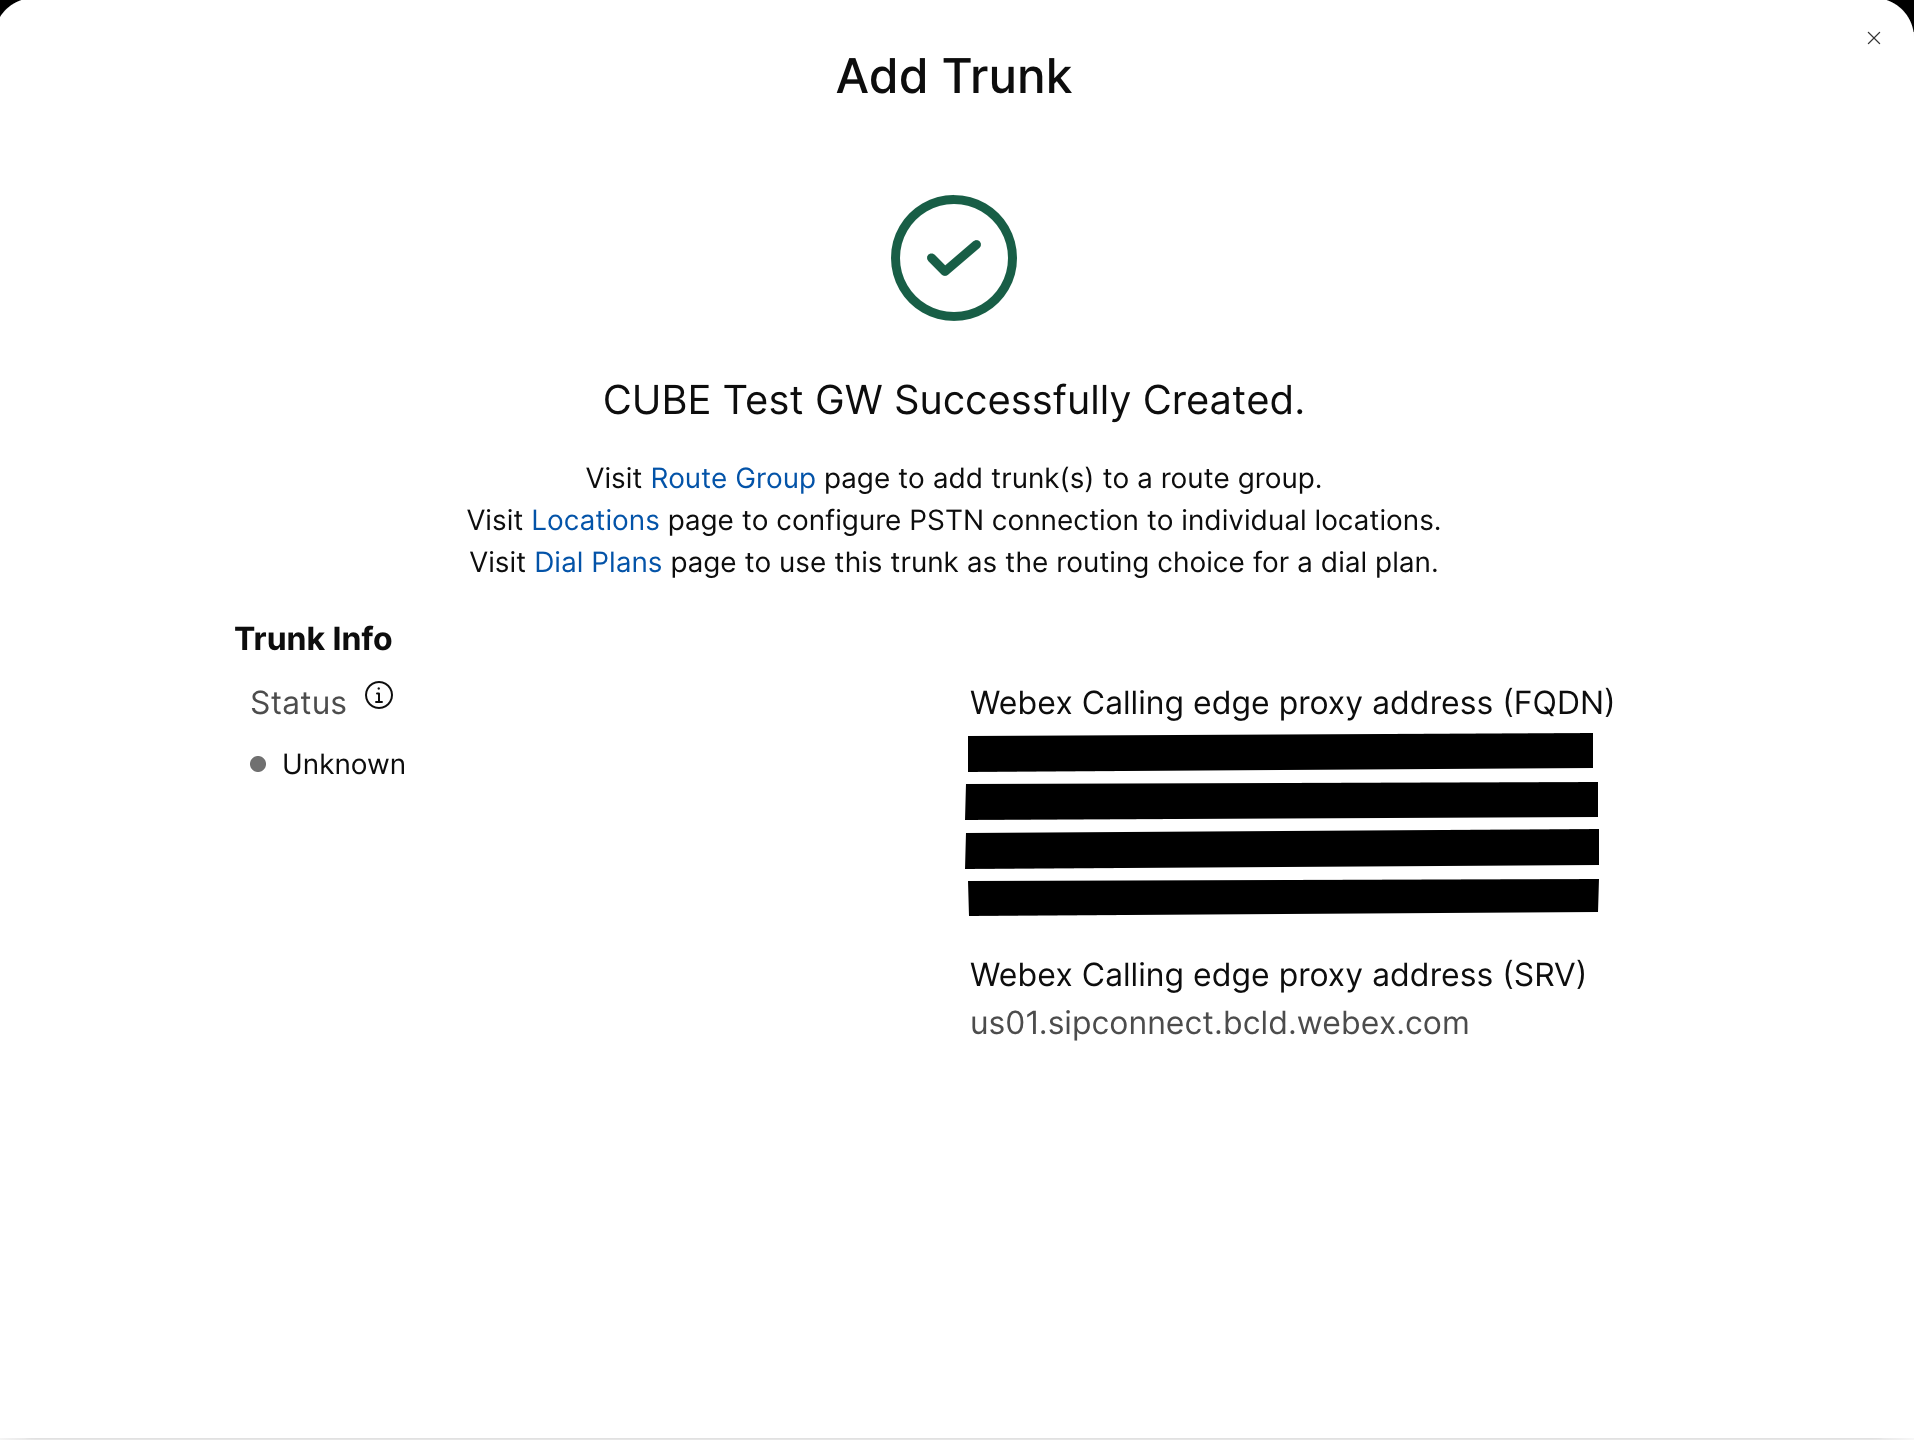
Opprett en CUBE-sertifikatbasert PSTN-stamme for en eksisterende plassering i Control Hub. Hvis du vil ha mer informasjon, kan du se Konfigurere trunker, rutegrupper og oppring ingsplaner for Webex Calling. Noter koffertinformasjonen om hvordan du lager bagasjerommet. Disse detaljene, som fremhevet i illustrasjonen nedenfor, brukes i konfigurasjonstrinnene i denne veiledningen.
|
| 2 |
Skriv inn følgende kommandoer for å konfigurere CUBE som en Webex Calling lokal gateway: Her er en forklaring på feltene for konfigurasjonen:
Akti Cisco Unified Border Element verer (CUBE) funksjoner på plattformen. tillat tilkoblinger sip til sipAktiver CUBE grunnleggende SIP-brukeragent funksjonalitet tilbake til rygg. Hvis du vil ha mer informasjon, kan du se Tillat tilkoblinger. Som standard er T.38-fakstransport aktivert. Hvis du vil ha mer informasjon, kan du se faksprotokoll t38 (taletjeneste). Aktiverer STUN (Session Traversal of UDP through NAT) globalt. Disse globale stunkommandoene kreves bare når du distribuerer din lokale gateway bak NAT.
Hvis du vil ha mer informasjon, kan du se stun flowdata agent-id og stun flowdata shared-secret. asymmetrisk nyttelast fullKonfigurerer SIP asymmetrisk nyttelaststøtte for både DTMF og dynamiske kodeks nyttelaster. Hvis du vil ha mer informasjon om denne kommandoen, kan du se asymmetrisk nyttelast. Tidlig tilbud tvungetTvinger den lokale gatewayen til å sende SDP-informasjon i den første INVITE-meldingen i stedet for å vente på bekreftelse fra den nærliggende jevnaldrende. For mer informasjon om denne kommandoen, se tidlig tilbud. sip-profiler inngåendeGjør det mulig for CUBE å bruke SIP-profiler til å endre meldinger etter hvert som de mottas. Profiler brukes gjennom oppringende jevnaldrende eller leietakere. |
| 3 |
Konfigurer stemmeklasse codec 100 som bare tillater G.711-kodeker for alle trunker. Denne enkle tilnærmingen er egnet for de fleste distribusjoner. Om nødvendig legger du til flere kodektyper som støttes av både opprinnelige og avsluttende systemer i listen. Mer komplekse løsninger som involverer transkoding ved hjelp av DSP-moduler støttes, men ikke inkludert i denne veiledningen. Her er en forklaring på feltene for konfigurasjonen: stemmeklasse codec 100Brukes til å bare tillate foretrukne kodeker for SIP-trunk-anrop. Hvis du vil ha mer informasjon, kan du se kodek for taleklasse. |
| 4 |
Konfigurer stemmeklasse stun-usage 100 for å aktivere ICE på bagasjerommetWebex Calling. (Dette trinnet gjelder ikke for Webex for Government) Her er en forklaring på feltene for konfigurasjonen: stun use ice liteBrukes til å aktivere ICE-lite for alle Webex Calling oppringende jevnaldrende for å tillate medieoptimalisering når det er mulig. For mer informasjon, se bruk av stemmeklasse stun og stun usage ice lite. Kommandoen for strømningsdatakommandoen for stunbruk av brannmur-traversal er bare nødvendig når du distribuerer den lokale gatewayen bak NAT. Medieoptimalisering forhandles der det er mulig. Hvis en samtale krever skymedietjenester, for eksempel opptak, kan ikke mediet optimaliseres. |
| 5 |
Konfigurer policyen for mediekryptering for Webex-trafikk. (Dette trinnet gjelder ikke for Webex for Government) Her er en forklaring på feltene for konfigurasjonen: stemmeklasse srtp-crypto 100Angir SHA1_80 som den eneste SRTP-krypteringspakken CUBE tilbyr i SDP i tilbud og svarmeldinger. Webex Callingbare støtter SHA1_80. For mer informasjon, se stemmeklasse srtp-crypto. |
| 6 |
Konfigurer FIPS-kompatible GCM-kryptere (Dette trinnet gjelder bare for Webex for Gover nment). Her er en forklaring på feltene for konfigurasjonen: stemmeklasse srtp-crypto 100Angir GCM som krypteringspakken som CUBE tilbyr. Det er obligatorisk å konfigurere GCM-chiffer for Local Gateway for Webex for Government. |
| 7 |
Konfigurer et mønster for entydig identifisering av anrop til en lokal gateway-stamme basert på destinasjonens FQDN eller SRV: Her er en forklaring på feltene for konfigurasjonen: stemmeklasse type 100 sipDefinerer et mønster for å matche en innkommende SIP-invitasjon til en innkommende samtalepartner. Når du skriver inn dette mønsteret, bruker du bagasjerommet FQDN eller SRV som er konfigurert i Control Hub for bagasjerommet. Bruk bare SRV-basert Webex Calling Edge-adresse på den lokale gatewayen under konfigurering Webex Calling av sertifikatbaserte trunker på leietakersiden. FQDN-er støttes ikke lenger. |
| 8 |
Konfigurer SIP-meldingsmanipuleringsprofiler. Hvis gateway en din er konfigurert med en offentlig IP-adresse, konfigurerer du en profil som følger eller hopper til neste trinn hvis du bruker NAT. I dette eksemplet er cube1.lgw.com FQDN konfigurert for den lokale gatewayen: Her er en forklaring på feltene for konfigurasjonen: Reglene 10 og 20For å tillate Webex å godkjenne meldinger fra den lokale gatewayen, må «Kontakt» -overskriften i en SIP-forespørsel og svarmeldinger inneholde verdien som er klargjort for trunken i Control Hub. Dette vil enten være FQDN for en enkelt vert, eller SRV-navnet som brukes for en klynge av enheter. |
| 9 |
Hvis gatewayen er konfigurert med en privat IP-adresse bak statisk NAT, konfigurerer du de innkommende og utgående SIP-profilene som følger. I dette eksemplet er cube1.lgw.com FQDN konfigurert for den lokale gatewayen, «10.80.13.12" er grensesnittets IP-adresse vendt mot og «192.65.79.20" er den offentlige NAT-IP-adressen. Webex Calling
SIP-profiler for utgående meldinger til Webex
Calling
Her er en forklaring på feltene for konfigurasjonen: Reglene 10 og 20For å tillate Webex å autentisere meldinger fra den lokale gatewayen, må «Kontakt» -overskriften i SIP-forespørsels- og svarmeldinger inneholde verdien som er klargjort for trunken i Control Hub. Dette vil enten være FQDN for en enkelt vert, eller SRV-navnet som brukes for en klynge av enheter. regler 30 til 81Konverter private adressereferanser til den eksterne offentlige adressen for nettstedet, slik at Webex kan tolke og rute påfølgende meldinger riktig. SIP- profil for innkommende meldinger fra Webex CallingHer er en forklaring på feltene for konfigurasjonen: regler 10 til 80Konverter offentlige adressereferanser til den konfigurerte private adressen, slik at CUBE kan behandle meldingene fra Webex. Hvis du vil ha mer informasjon, kan du se sip-profiler for taleklasser. Amerikansk eller kanadisk PSTN-leverandør kan tilby verifisering av innringer-ID for spam- og svin delsamtaler, med tilleggskonfigurasjonen som er nevnt i Spam- eller svindelanropsindikasjonen i artikkelen. Webex Calling |
| 10 |
Konfigurer en SIP Options keepalive med header modifikasjonsprofil. Her er en forklaring på feltene for konfigurasjonen: taleklasse sip- alternativer-keepalive 100Konfigurerer en keepalive-profil og går inn i konfigurasjonsmodus for stemmeklasse. Du kan konfigurere tiden (i sekunder) der en SIP Out of Dialog-alternativ Ping sendes til oppringingingsmålet når pulsforbindelsen til endepunktet er i UP- eller Ned-status. Denne keepalive-profilen utløses fra oppringingingingeren som er konfigurert mot Webex. For å sikre at kontaktoverskriftene inkluderer SBC-fullt kvalifiserte domenenavn, brukes SIP-profil 115. Reglene 30, 40 og 50 kreves bare når SBC er konfigurert bak statisk NAT. I dette eksemplet er cube1.lgw.com FQDN valgt for den lokale gatewayen, og hvis statisk NAT brukes, er «10.80.13.12" SBC-grensesnittets IP-adresse mot og «192.65.79.20" er den offentlige NAT-IP-adressen. Webex Calling |
| 11 |
Konfigurer Webex Calling bagasjerommet: |
| 12 |
(Valgfritt) Hvis du vil konfigurere nettverksenheter som CUBE, og videresende SIP-overskrifter (Session Initiation Protocol) som enheten ikke behandler, bruker du disse kommandoene. Disse kommandoene gjør det mulig for enheten å passere gjennom SIP-overskrifter som ikke støttes, inkludert geo-lokasjonshoder og PIDF-LO (Presence Information Data Format - Location Object), på den lokale gatewayen. Denne funksjonaliteten støtter Nomadic E-911-tjenester ved å sikre at kritisk posisjonsinformasjon blir bevart og videresendt riktig. |
Etter å ha bygget en koff Webex Calling ert ovenfor, bruk følgende konfigurasjon for å opprette en ikke-kryptert stamme mot en SIP-basert PSTN-leverandør:
Hvis tjenesteleverandøren tilbyr en sikker PSTN-koffert, kan du følge en lignende konfigurasjon som beskrevet ovenfor for bagasjerommetWebex Calling. CUBE støtter sikker samtaleruting.
Hvis du bruker en TDM/ISDN PSTN-stamme, hopper du til neste avsnitt Konfigurer lokal gateway med TDM PSTN-koffert.
| 1 |
Konfigurer følgende taleklasse-URI for å identifisere innkommende anrop fra PSTN-stammen: Her er en forklaring på feltene for konfigurasjonen: stemmeklasse type 200 sipDefinerer et mønster for å matche en innkommende SIP-invitasjon til en innkommende samtalepartner. Når du skriver inn dette mønsteret, bruk IP-adressen til IP PSTN-gatewayen din. Hvis du vil ha mer informasjon, kan du se taleklasse-uri. |
| 2 |
Konfigurer følgende IP PSTN dial-peer: Her er en forklaring på feltene for konfigurasjonen: Definerer en VoIP-dial-peer med en tagg på 200 og gir en meningsfull beskrivelse for enkel administrasjon og feilsøking. Hvis du vil ha mer informasjon, kan du se Dial-peer-tale . destinasjonsmønster BAD.BADEt dummy-destinasjonsmønster kreves når du diriger er utgående anrop ved hjelp av en innkommende oppringingsgruppe. Ethvert gyldig destinasjonsmønster kan brukes i dette tilfellet. Hvis du vil ha mer informasjon, kan du se destinasjonsmønster (grensesnitt). sesjonsprotokoll sipv2Angir at denne oppringingingingingslederen håndterer SIP-anropsben. Hvis du vil ha mer informasjon, kan du se sesjonsprotokoll (dial peer). øktmål ipv4:192.168.80.13Angir måladres sen for anrop som sendes til PSTN-leverandøren. Dette kan enten være en IP-adresse eller DNS-vertsnavn. Hvis du vil ha mer informasjon, kan du se øktmål (VoIP dial peer). innkommende type via 200Angir taleklassen som brukes til å matche innkommende anrop til denne oppringingingingeren ved hjelp av INVITE VIA-topptekstens URI. Hvis du vil ha mer informasjon, kan du se innkommende url.
stemmeklasse sip asserted-id pai
(Valgfritt) Slår på P-Asserted-Identity-toppbehandling og styrer hvordan dette brukes til PSTN-stammen. Hvis denne kommandoen brukes, brukes den anropende partsidentiteten som er gitt fra den innkommende oppringte jevnalderen for de utgående From- og P-Asserted-Identity-overskriftene. Hvis denne kommandoen ikke brukes, brukes den anropende partsidentit eten som er oppgitt fra den innkommende oppringingingingeren, for de utgående From- og Remote-Party-ID-overskriftene. Hvis du vil ha mer informasjon, kan du se sip asserted-id i taleklassen.
bind kontrollkilde-grensesnitt Gigab
iteThernet0/0/0
Konfigurerer kil degrensesnittet og tilhørende IP-adresse for meldinger sendt til PSTN. Hvis du vil ha mer informasjon, kan du se binde. bind medi ekilde-grensesnitt GigabiteThernet0/0/0Konfigurerer kildegrensesnittet og tilhørende IP-adresse for medier som sendes til PSTN. Hvis du vil ha mer informasjon, kan du se binde. stemmeklasse kodek 100Konfigurerer oppringingingingeren til å bruke den vanlige kodefilterlisten 100. Hvis du vil ha mer informasjon, kan du se ko dek for stemmeklasse . dtmf-relé rtp-nteDefinerer RTP-NTE (RFC2833) som DTMF-evnen som forventes på samtaletappen. Hvis du vil ha mer informasjon, kan du se DTMF-relé (Voice over IP). no whatDeaktiverer stemmeaktivitets deteksjon. For mer informasjon, se vad (dial peer). |
| 3 |
Hvis du konfigurerer den lokale gatewayen til å bare rute anrop mellom Webex Calling og PSTN, legger du til følgende konfigurasjon for samtaleruting. Hvis du konfigurerer den lokale gatewayen med en Unified Communications Manager-plattform, hopper du til neste avsnitt. |
Etter å ha bygget en koffert motWebex Calling, bruk følgende konfigurasjon for å opprette en TDM- stamme for PSTN-tjenesten din med loop-back-samtaleruting for å tillate medieoptimalisering på Webex-anropsbenet.
Hvis du ikke trenger optimalisering av IP-medier, følger du konfigurasjonstrinnene for en SIP PSTN-stamme. Bruk en taleport og POTS dial-peer (som vist i trinn 2 og 3) i stedet for PSTN VoIP-dial-peer.
| 1 |
Loop-back-oppringingingskonfigurasjonen bruker oppringingsgrupper og samtalerutingskoder for å sikre at anrop passerer riktig mellom Webex og PSTN, uten å opprette samtalerutingssløyfer. Konfigurer følgende oversettelsesregler som skal brukes til å legge til og fjerne samtalerutingskodene: Her er en forklaring på feltene for konfigurasjonen: stemmeoversettelse-regelBruker regulære uttrykk som er definert i regler for å legge til eller fjerne koder for samtaleruting. Overdekadiske sifre ('A') brukes til å legge til klarhet for feilsøking. I denne konfigurasjonen blir taggen lagt til av translasjonsprofilen 100 brukt til å lede anrop fra Webex Calling mot PSTN via loopback-oppringingingingings-jevnalene. På lignende måte blir taggen lagt til av translasjonsprofilen 200 brukt til å lede anrop fra PSTN mot. Webex Calling Oversettelsesprofiler 11 og 12 fjerner disse kodene før de leverer anrop til henholdsvis Webex- og PSTN-trunkene. Dette eksemplet antar at kalte tall fra presenter Webex Calling es i +E.164-format. Regel 100 fjerner det ledende + for å opprettholde et gyldig oppringt nummer. Regel 12 legger deretter til et nasjonalt eller internasjonalt rutingssiffer når merket fjernes. Bruk sifre som passer til din lokale ISDN-nasjonale nummerplan. Hvis det Webex Calling presenteres tall i nasjonalt format, må du justere reglene 100 og 12 for ganske enkelt å legge til og fjerne rutingsko den. Hvis du vil ha mer informasjon, kan du se stemmeoversettelsesprofil og stem meoversettelsesregel. |
| 2 |
Konfigurer TDM-talegrensesnittporter som kreves av stamtypen og protokollen som brukes. Hvis du vil ha mer informasjon, kan du se Konfigurere ISDN PRI. For eksempel kan den grunnleggende konfigurasjonen av et ISDN-grensesnitt for primærhastighet installert i NIM-spor 2 på en enhet omfatte følgende: |
| 3 |
Konfigurer følgende TDM PSTN dial-peer: Her er en forklaring på feltene for konfigurasjonen: Definerer en VoIP-dial-peer med en tagg på 200 og gir en meningsfull beskrivelse for enkel administrasjon og feil søking. Hvis du vil ha mer informasjon, kan du se Dial-peer-tale. destinasjonsmønster BAD.BADEt dummy-destinasjonsmønster kreves når du diriger er utgående anrop ved hjelp av en innkommende oppringingsgruppe. Ethvert gyldig destinasjonsmønster kan brukes i dette tilfellet. Hvis du vil ha mer informasjon, kan du se destinasjonsmønster (grensesnitt). oversettelsesprofil innkommende 200Tilordner overset telsesprofilen som vil legge til en samtalerutingskoden til det innkommende oppringte nummeret. direkte innadvendt oppringingRuter samtalen uten å gi en sekundær ringetone. Hvis du vil ha mer informasjon, kan du se direkte innadgående oppringing. havn 0/2/ 0:15Den fysiske stemmeporten som er knyttet til denne oppringinging ingingeren. |
| 4 |
Hvis du vil aktivere medieoptimalisering av IP-baner for lokale gateways med TDM-IP-anropsflyter, kan du endre samtalerutingen ved å introdusere et sett med interne loop-back-oppringinginginger mellom og PSTN-trunker. Webex Calling Konfigurer følgende loop-back-oppringing-jevnalere. I dette tilfellet vil alle innkommende anrop i utgangspunktet bli rutet til oppringingingings-peer 10 og derfra til enten oppringingingingskoden 11 eller 12 basert på den anvendte rutingskoden. Etter fjerning av rutingskoden, vil an rop bli rutet til den utgående trunken ved hjelp av oppringede peer-grupper. Her er en forklaring på feltene for konfigurasjonen: Definerer en VoIP dial-peer og gir en meningsfull beskrivelse for enkel administrasjon og feilsøking. Hvis du vil ha mer informasjon, kan du se Dial-peer-tale. oversettelsesprofil innkommende 11Bruker oversettelsesprofilen som er definert tidligere for å fjerne samtalerutingskoden før den sendes til den utgående trunken. destinasjonsmønster BAD.BADEt dummy-destinasjonsmønster kreves når du diriger er utgående anrop ved hjelp av en innkommende oppringingsgruppe. Hvis du vil ha mer informasjon, kan du se destinasjonsmønster (grensesnitt). sesjonsprotokoll sipv2Angir at denne oppringingingingingslederen håndterer SIP-anropsben. Hvis du vil ha mer informasjon, kan du se sesjonsprotokoll (dial peer). øktmål ipv4:192.168.80.14Angir den lokale rutergrensesnittadressen som anropsmål for tilbakesending. Hvis du vil ha mer informasjon, kan du se øktmål (VoIP dial peer). bind kontrollkilde-grensesnitt Gigab iteThernet0/0/0Konfigurerer kilde grensesnittet og tilhørende IP-adresse for meldinger sendt gjennom loop-back. Hvis du vil ha mer informasjon, kan du se binde. bind medi ekilde-grensesnitt GigabiteThernet0/0/0Konfigurerer kilde grensesnittet og tilhørende IP-adresse for medier som sendes gjennom loop-back. Hvis du vil ha mer informasjon, kan du se binde. dtmf-relé rtp-nteDefinerer RTP-NTE (RFC2833) som DTMF-evnen som forventes på samtaletappen. Hvis du vil ha mer informasjon, kan du se DTMF-relé (Voice over IP). kodek g711alaw Tvinger alle PSTN-an rop til å bruke G.711. Velg a-lov eller u-lov for å matche kompileringsmetoden som brukes av ISDN-tjenesten. no whatDeaktiverer stemmeaktivitets deteksjon. For mer informasjon, se vad (dial peer). |
| 5 |
Legg til følgende konfigurasjon for samtaleruting: Dette
avslutter din lokale gateway-konfigurasjon. Lagre konfigurasjonen
og last inn plattformen på nytt hvis dette er første gang CUBE-funksjoner
konfigureres.
|
PSTN- Webex Calling konfigurasjonen i de foregående seksjonene kan modifiseres for å inkludere ytterligere trunker til en Cisco Unified Communications Manager (UCM) klynge. I dette tilfellet blir alle samtaler rutet viaUnified CM. Anrop fra UCM på port 5060 blir rutet til PSTN og anrop fra port 5065 blir rutet til. Webex Calling Følgende inkrementelle konfigurasjoner kan legges til for å inkludere dette anrops scenariet.
| 1 |
Konfigurer følgende URI-er for taleklasser: |
| 2 |
Konfigurer følgende DNS-poster for å angi SRV-ruting til Unified CM verter: IOS XE bruker disse postene til å bestemme mål-UCM-verter og porter lokalt. Med denne konfigurasjonen er det ikke nødvendig å konfigurere poster i DNS-systemet. Hvis du foretrekker å bruke DNS, er disse lokale konfigurasjonene ikke påkrevd. Her er en forklaring på feltene for konfigurasjonen: Følgende kommando oppretter en DNS SRV ressurspost. Opprett en post for hver UCM-vert og trunke: ip-vert _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip. _udp.pstn tocucm.io: SRV-ressurspostnavn 2: SRV-ressurspostprioriteten 1: SRV-ressursrekordvekten 5060: Portnummeret som skal brukes for målverten i denne ressursposten ucmsub5.mydomain .com: Målverten for ressursposten Hvis du vil løse vertsnavnene for ressursposten, oppretter du lokale DNS A-poster. For eksempel: ip-vert ucmsub5.mydomain.com 192.168.80.65 ip host: Oppretter en post i den lokale IOS XE-databasen. ucmsub5.mydomain.com: Vertsnavnet for A-posten. 192.168.80.65: Vertens IP-adresse. Opprett SRV-ressursposter og A-poster for å gjenspeile UCM-miljøet og foretrukket samtalefordelingsstrategi. |
| 3 |
Konfigurer følgende oppringende jevnaldrende: |
| 4 |
Legg til samtaleruting ved hjelp av følgende konfigurasjoner: |
Diagnostiske signaturer (DS) oppdager proaktivt ofte observerte problemer i den Cisco IOS XE-baserte lokale gatewayen og genererer e-post-, syslog- eller terminalmeldings varsel om hendelsen. Du kan også installere DS for å automatisere inn samling av diagnostikkdata og overføre innsamlede data til Cisco TAC saken for å akselerere oppl øsningstiden.
Diagnostiske signaturer (DS) er XML-filer som inneholder informasjon om problem utløsende hendelser og handlinger for å informere, feilsøke og løse problemet. Bruk syslog-meldinger, SNMP-hendelser og gjennom periodisk overvåking av spesifikke show kommandoutganger for å definere problemdeteksjonslogikken. Handlingstypene inkluderer:
-
Samler show kommandoutganger
-
Generere en konsolidert loggfil
-
Laste opp filen til en brukeroppgitt nettverksplassering, for eksempel HTTPS, SCP, FTP-server
TAC-ingeniører skriver DS-filer og signerer dem digitalt for integritetsbeskyttelse. Hver DS- fil har den unike numeriske ID-en som er tildelt av systemet. Diagnostic Signatures Lookup Tool (DSLT) er en enkelt kilde for å finne gjeldende signaturer for overvåking og feilsøking av ulike problemer.
Før du begynner:
-
Ikke rediger DS-filen du laster ned fra DSLT. Filene du endrer mislykkes i installasjonen på grunn av integritetskontroll feilen.
-
En SMTP-server (Simple Mail Transfer Protocol) du trenger for at den lokale gatewayen skal sende ut e-postvarsler.
-
Kontroller at den lokale gatewayen kjører IOS XE 17.6.1 eller nyere hvis du ønsker å bruke den sikre SMTP-serveren for e-postvarsler.
Forutsetninger
Lokal gateway som kjører IOS XE 17.6.1 eller nyere
-
Diagnostiske signaturer er aktivert som standard.
-
Konfigurer den sikre e-postserveren du bruker til å sende proaktive varsler hvis enheten kjører IOS XE 17.6.1 eller nyere.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurer miljøvariab ds_emailelen med e-postadressen til administr atoren du skal varsle.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Installere diagnostiske signaturer for proaktiv overvåking
Overvåking av høy CPU-utnyttelse
Denne DS sporer 5-sekunders CPU-utnyttelse ved hjelp av SNMP OID 1.3.6.1.4.1.9.2.1.56. Når utnyttelsen når 75% eller mer, deaktiverer den alle feilsøking og avinstallerer alle diagnostiske signaturer som du installerer i den lokale gatewayen. Bruk disse trinnene nedenfor for å installere signaturen.
-
Kontroller at du har aktivert SNMP ved hjelp av kommandoen show sn mp. Hvis SNMP ikke er aktivert, konfigurerer du kommandoen snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
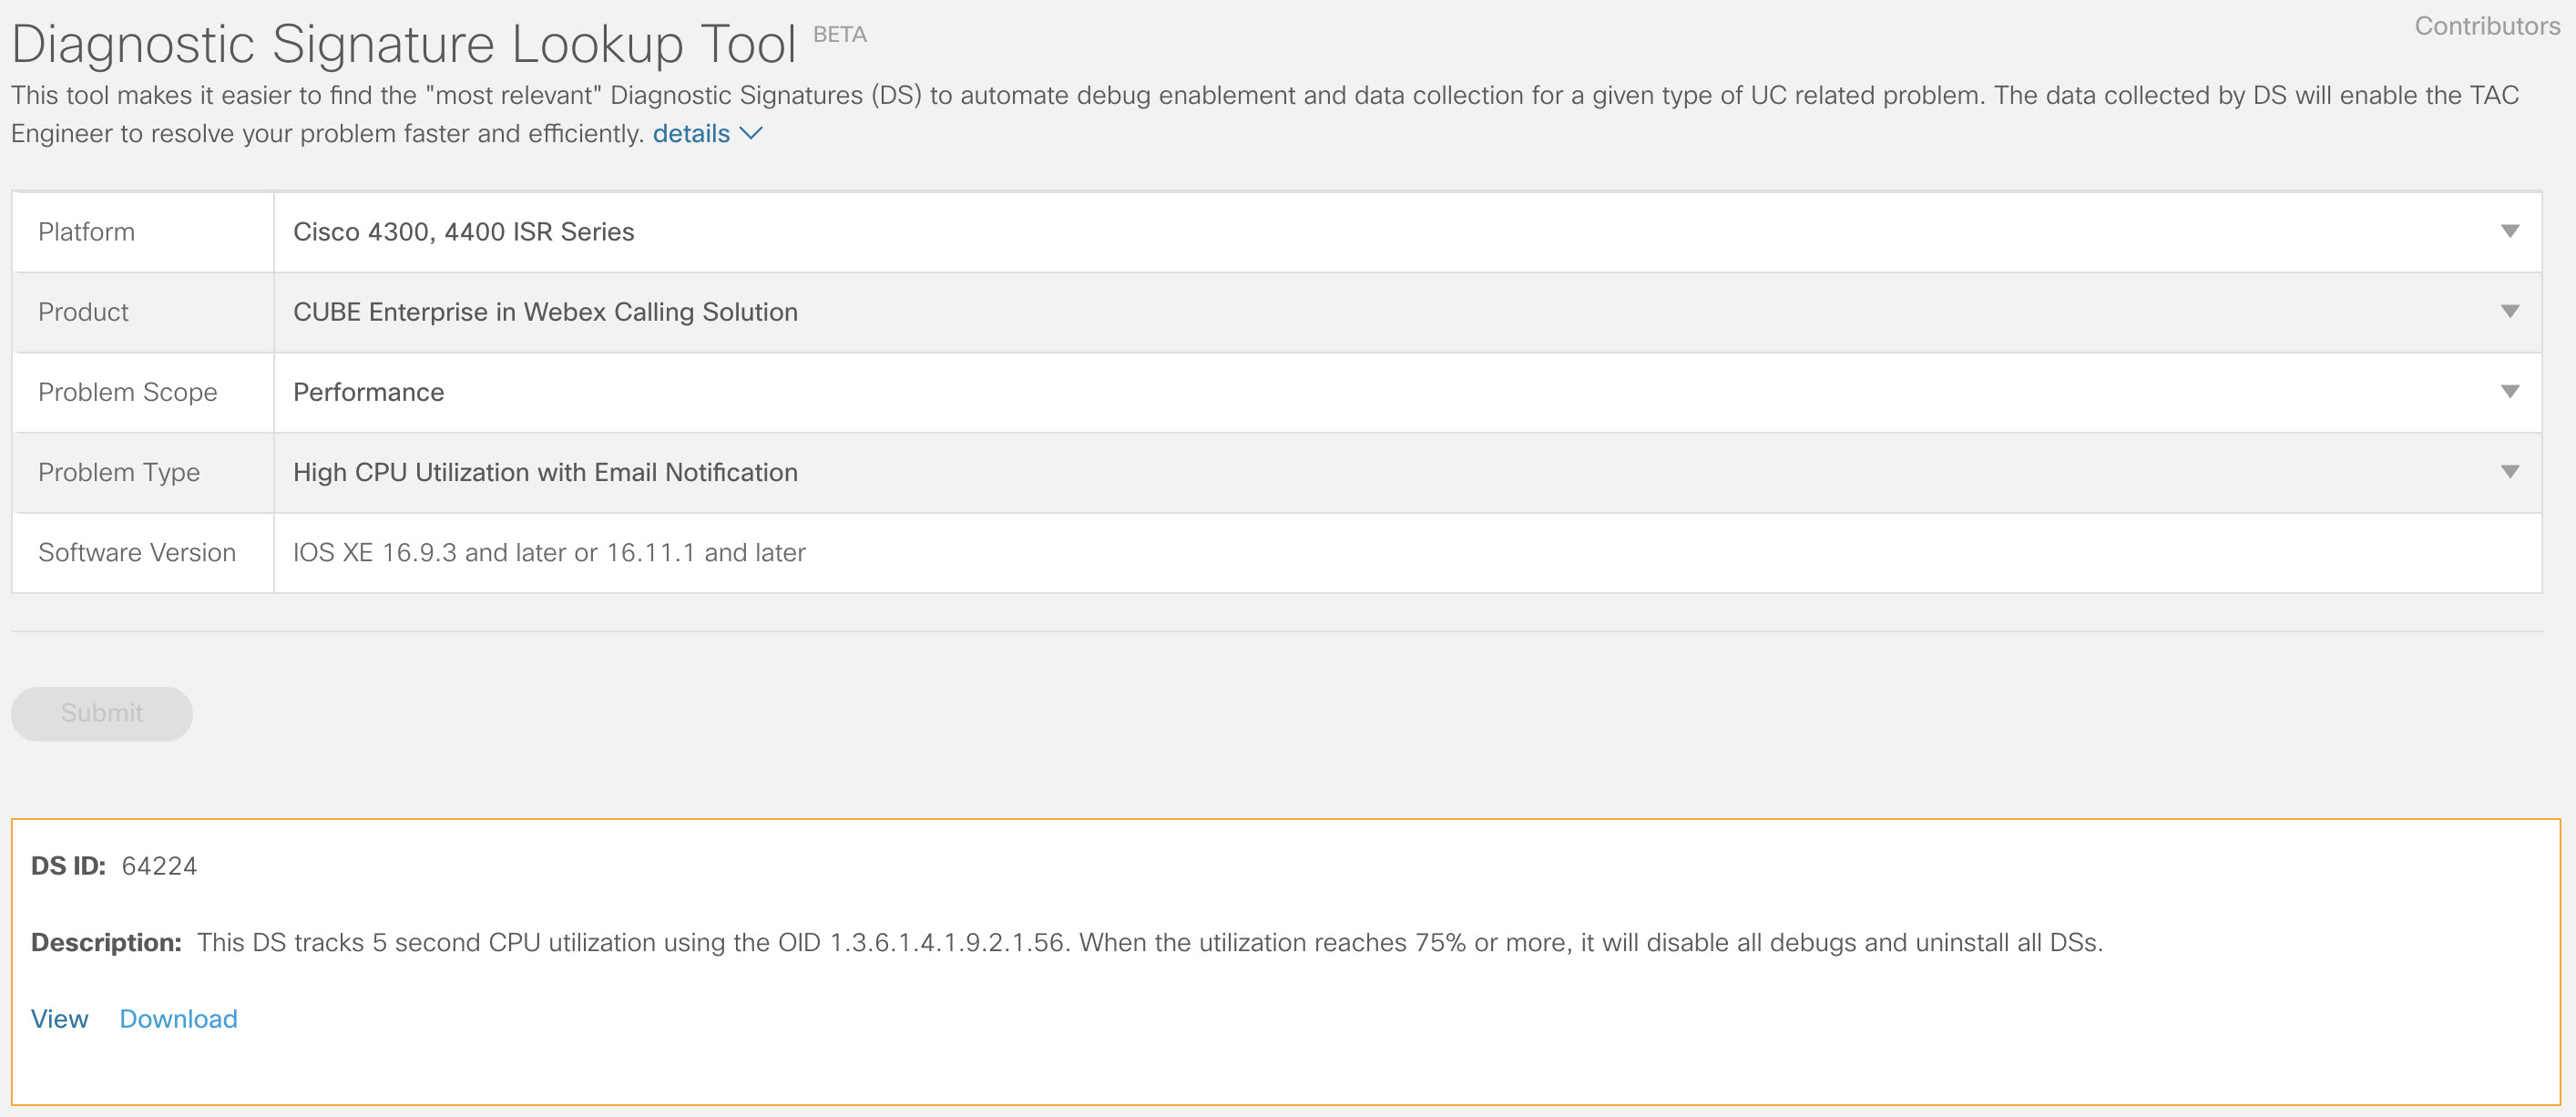
Last ned DS 64224 ved hjelp av følgende rullegardinalternativer i oppslags verktøyet for diagnostiske signaturer:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Feltnavn
Feltverdi
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvare
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ytelse
Problemtype
Høy CPU-utnyttelse med e-postvarsling
-
Kopier DS XML-filen til Local Gateway-blitsen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Følgende eksempel viser kopiering av filen fra en FTP-server til den lokale gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installer DS XML-filen i den lokale gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Bruk kommandoen show call-home diagnostic-signature til å bekrefte at signaturen er installert. Statuskolonnen må ha en «registrert» verdi.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Last ned DSEs:
DS ID
DS-navn
Revisjon
Status
Siste oppdatering (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrert
2020-11-07 22:05:33
Når den utløses, avinstallerer denne signaturen alle kjørende DSer inkludert seg selv. Hvis nødvendig, må du installere DS 64224 på nytt for å fortsette å overvåke høy CPU-utnyttelse på den lokale gatewayen.
Overvåke unormale anropsfrakoblinger
Denne DS bruker SNMP-avstemning hvert 10. minutt for å oppdage unormal anropsfrakobling med SIP-feil 403, 488 og 503. Hvis økningen i feiltellingen er større enn eller lik 5 fra forrige avstemning, genereres en syslog- og e-postvarsling. Bruk trinnene nedenfor for å installere signaturen.
-
Kontroller at SNMP er aktivert ved hjelp av kommandoen show sn mp. Hvis SNMP ikke er aktivert, konfigurerer du kommandoen snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Last ned DS 65221 ved hjelp av følgende alternativer i opp slagsverktøyet for diagnostiske signaturer:
Feltnavn
Feltverdi
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvare
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ytelse
Problemtype
SIP unormal anropsfrakoblingsdeteksjon med e-post og Syslog-varsling.
-
Kopier DS XML-filen til den lokale gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installer DS XML-filen i den lokale gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Bruk kommandoen show call-home diagnostic-signature for å bekrefte at signaturen er vellykket installert. Statuskolonnen skal ha en «registrert» verdi.
Installere diagnostiske signaturer for å feilsøke et problem
Du kan også bruke diagnostiske signaturer (DS) til å løse problemer raskt. Cisco TACingeniører har skrevet flere signaturer som muliggjør de nødvendige feilsøkingene som kreves for å feilsøke et gitt problem, oppdage problemforekomsten, samle inn riktig sett med diagnostiske data og overføre dataene automatisk til saken. Cisco TAC Dette eliminerer behovet for å manuelt sjekke for problemforekomsten og gjør feilsøking av intermitterende og forbigående problemer mye enklere.
Du kan bruke oppslag sverktøyet for diagnostiske signaturer til å finne gjeldende signaturer og installere dem for å løse et gitt problem selv, eller du kan installere signaturen som er anbefalt av TAC-ingeniøren som en del av støtteengasjementet.
Her er et eksempel på hvordan du finner og installerer en DS for å oppdage forekomsten «% VOICE_IEC -3-GW: CCAPI: Intern feil (call spike terskel): IEC=1.1.181.1.29. 0" syslog og automatisere diagnostisk datainnsamling ved å bruke følgende trinn:
-
Konfigurer en annen DS-miljøvariabel ds_fsurl_prefixsom Cisco TAC filserverbane (cxd.cisco.com) for å laste opp diagnostikkdataene. Bruker navnet i filbanen er saksnummeret og passordet er fil opplastingstoken som kan hentes fra Support Case Manager som vist i det følgende. Filopplastingstoken kan gener eres i Ved legg-delen i Support Case Manager, etter behov.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Eksempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Kontroller at SNMP er aktivert ved hjelp av kommandoen show sn mp. Hvis SNMP ikke er aktivert, konfigurerer du kommandoen snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Vi anbefaler å installere DS 64224 med høy CPU-overvåking som et proaktivt tiltak for å deaktivere alle feilsøking og diagnostiske signaturer i løpet av tiden med høy CPU-utnyttelse. Last ned DS 64224 ved hjelp av følgende alternativer i opp slagsverktøyet for diagnostiske signaturer:
Feltnavn
Feltverdi
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvare
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ytelse
Problemtype
Høy CPU-utnyttelse med e-postvarsling.
-
Last ned DS 65095 ved hjelp av følgende alternativer i opp slagsverktøyet for diagnostiske signaturer:
Feltnavn
Feltverdi
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvare
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Syslogs
Problemtype
Syslog VOICE_IEC -% -3-GW: CCAPI: Intern feil (terskel for anropspiking): IEC = 1.1.181.1.29.0
-
Kopier DS XML-filene til den lokale gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installer den høye CPU-overvåkingen DS 64224 og deretter DS 65095 XML-filen i den lokale gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontroller at signaturen er vellykket installert ved hjelp av show call-home diagnostic-signature. Statuskolonnen skal ha en «registrert» verdi.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Nedlastede DSE-er:
DS ID
DS-navn
Revisjon
Status
Siste oppdatering (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrert
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrert
2020-11-08:00:12:53
Bekreft kjøring av diagnostiske signaturer
I den følgende kommandoen viser «Status» -kolonnen i kommandoen anrops-hjem- diagnostikksignatur endringer til «kjører» mens den lokale gatewayen utfører handlingen som er definert i signaturen. Utdataene fra statistikk for diagnostikk og signatur for samtale og hjem er den beste måten å bekrefte om en diagnostisk signatur oppdager en hendelse av interesse og utfører handlingen. Kolonnen «Triggered/Max/Deinstall» angir antall ganger den gitte signaturen har utløst en hendelse, det maksimale antall ganger den er definert for å oppdage en hendelse og om signaturen avinstallerer seg selv etter å ha oppdaget maksimalt antall utløste hendelser.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Nedlastede DSE-er:
|
DS ID |
DS-navn |
Revisjon |
Status |
Siste oppdatering (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrert |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Løper |
2020-11-08 00:12:53 |
vis statistikk for diagnostikk og signatur for samtale hjem
|
DS ID |
DS-navn |
Utløst/Maks/ Avinstaller |
Gjennomsnittlig kjøretid (sekunder) |
Maks kjøretid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-postmeldingen som sendes under kjøring av diagnostisk signatur inneholder nøkkelinformasjon som problemtype, enhetsdetaljer, programvareversjon, kj ørende konfigurasjon og vise kommandoutganger som er relevante for feilsøking av det opp gitte problemet.
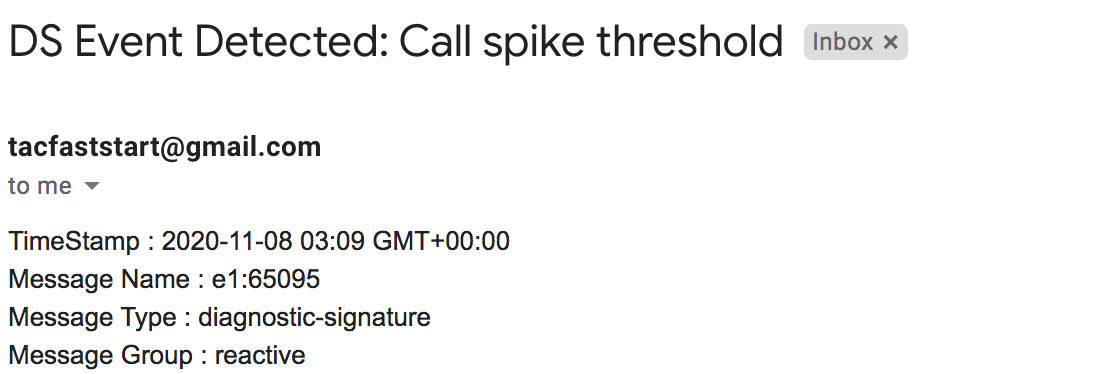
Avinstaller diagnostiske signaturer
Bruk av diagnostiske signaturer til feilsøkingsformål defineres vanligvis for å avinstallere etter deteksjon av noen problemforekomster. Hvis du ønsker å avinstallere en signatur manuelt, henter du DS-ID-en fra utdataene fra show call-home diagnostic-signature og kjører følgende kommando:
call-home diagnostic-signature deinstall <DS ID> Eksempel:
call-home diagnostic-signature deinstall 64224
Nye signaturer legges til i oppslagsverktøyet for diagnostiske signaturer med jevne mellomrom, basert på problemer som observeres i distribusjoner. TAC støtter for øyeblikket ikke forespørsler om å opprette nye egendefinerte signaturer.


