
Благодарим вас за обратную связь.
Приложение Webex | Безопасность приложений
 Отправить обратную связь?
Сквозное шифрование Webex
Сквозное шифрование Webex использует систему управления ключами Webex (KMS) для создания ключей шифрования, используемых для защиты контента, передаваемого в систему обмена сообщениями и обмена сообщениями, и управления ими. Webex Meetings Комплексное шифрование Webex используется для шифрования пользовательского контента, такого как сообщения в чате, файлы, сведения о совещаниях в календаре, доски и аннотации
С помощью сквозного шифрования Webex:
- К передаваемым и хранящимся данным добавляется дополнительный уровень шифрования.
- Приложение Webex использует сквозное шифрование для шифрования содержимого с помощью шифра AES-256-GCM перед передачей содержимого по протоколу TLS в облако Webex.
- Сквозное зашифрованное содержимое Webex хранится на серверах контента в облаке Webex, использующих AES-256-CTR для шифрования данных в состоянии покоя.
Дополнительный уровень безопасности, обеспечиваемый сквозным шифрованием Webex, защищает как передаваемые пользовательские данные от атак, направленных на перехват протокола безопасности транспортного уровня (TLS), так и сохраненные пользовательские данные от потенциальных злоумышленников в облаке Webex.
Облако Webex может получать доступ к ключам сквозного шифрования и использовать их, но только для расшифровки данных, необходимых для основных сервисов, таких как:
- Индексирование сообщений для функций поиска
- Предотвращение потери данных
- Перекодирование файлов
- Обнаружение электронных данных
- Архивирование данных
Webex использует протокол безопасности транспортного уровня (TLS) версии 1.2 или 1.3 для шифрования данных, передаваемых между вашим устройством и нашими серверами. Выбор шифра TLS основан на предпочтениях сервера Webex по протоколу TLS.
Используя TLS 1.2 или 1.3, Webex отдает предпочтение наборам шифров, использующим:
- ECDHE для согласования ключей
- Сертификаты на основе RSA (3072-битный размер ключа)
- Аутентификация SHA2 (SHA384 или SHA256)
- Шифры надежного шифрования с использованием 128 или 256 бит (например, AES_256_GCM, AES_128_GCM и CHACHA20_POLY1305)
Например, следующие возможные шифры, используемые в зависимости от предпочтений сервера Webex по протоколу TLS:
- Протокол TLS версии 1.2 — TLS_ECDHE_RSA_with_AES_256_GCM_SHA384
- Протокол TLS версии 1.3 — TLS_AES_256_GCM_SHA384
Cisco защищает медиапотоки приложения Webex (аудио, видео и совместное использование экрана) с помощью защищенного транспортного протокола в реальном времени (SRTP). Приложение Webex использует шифр AEAD_AES_256_GCM для шифрования мультимедийных файлов.
Функции безопасности в пространствах приложений Webex
Дополнительную безопасность можно повысить, используя модераторов для рабочих групп и пространств. Если командная работа важна, можно модерировать пространство. Модераторы могут контролировать доступ к пространству и удалять файлы и сообщения.
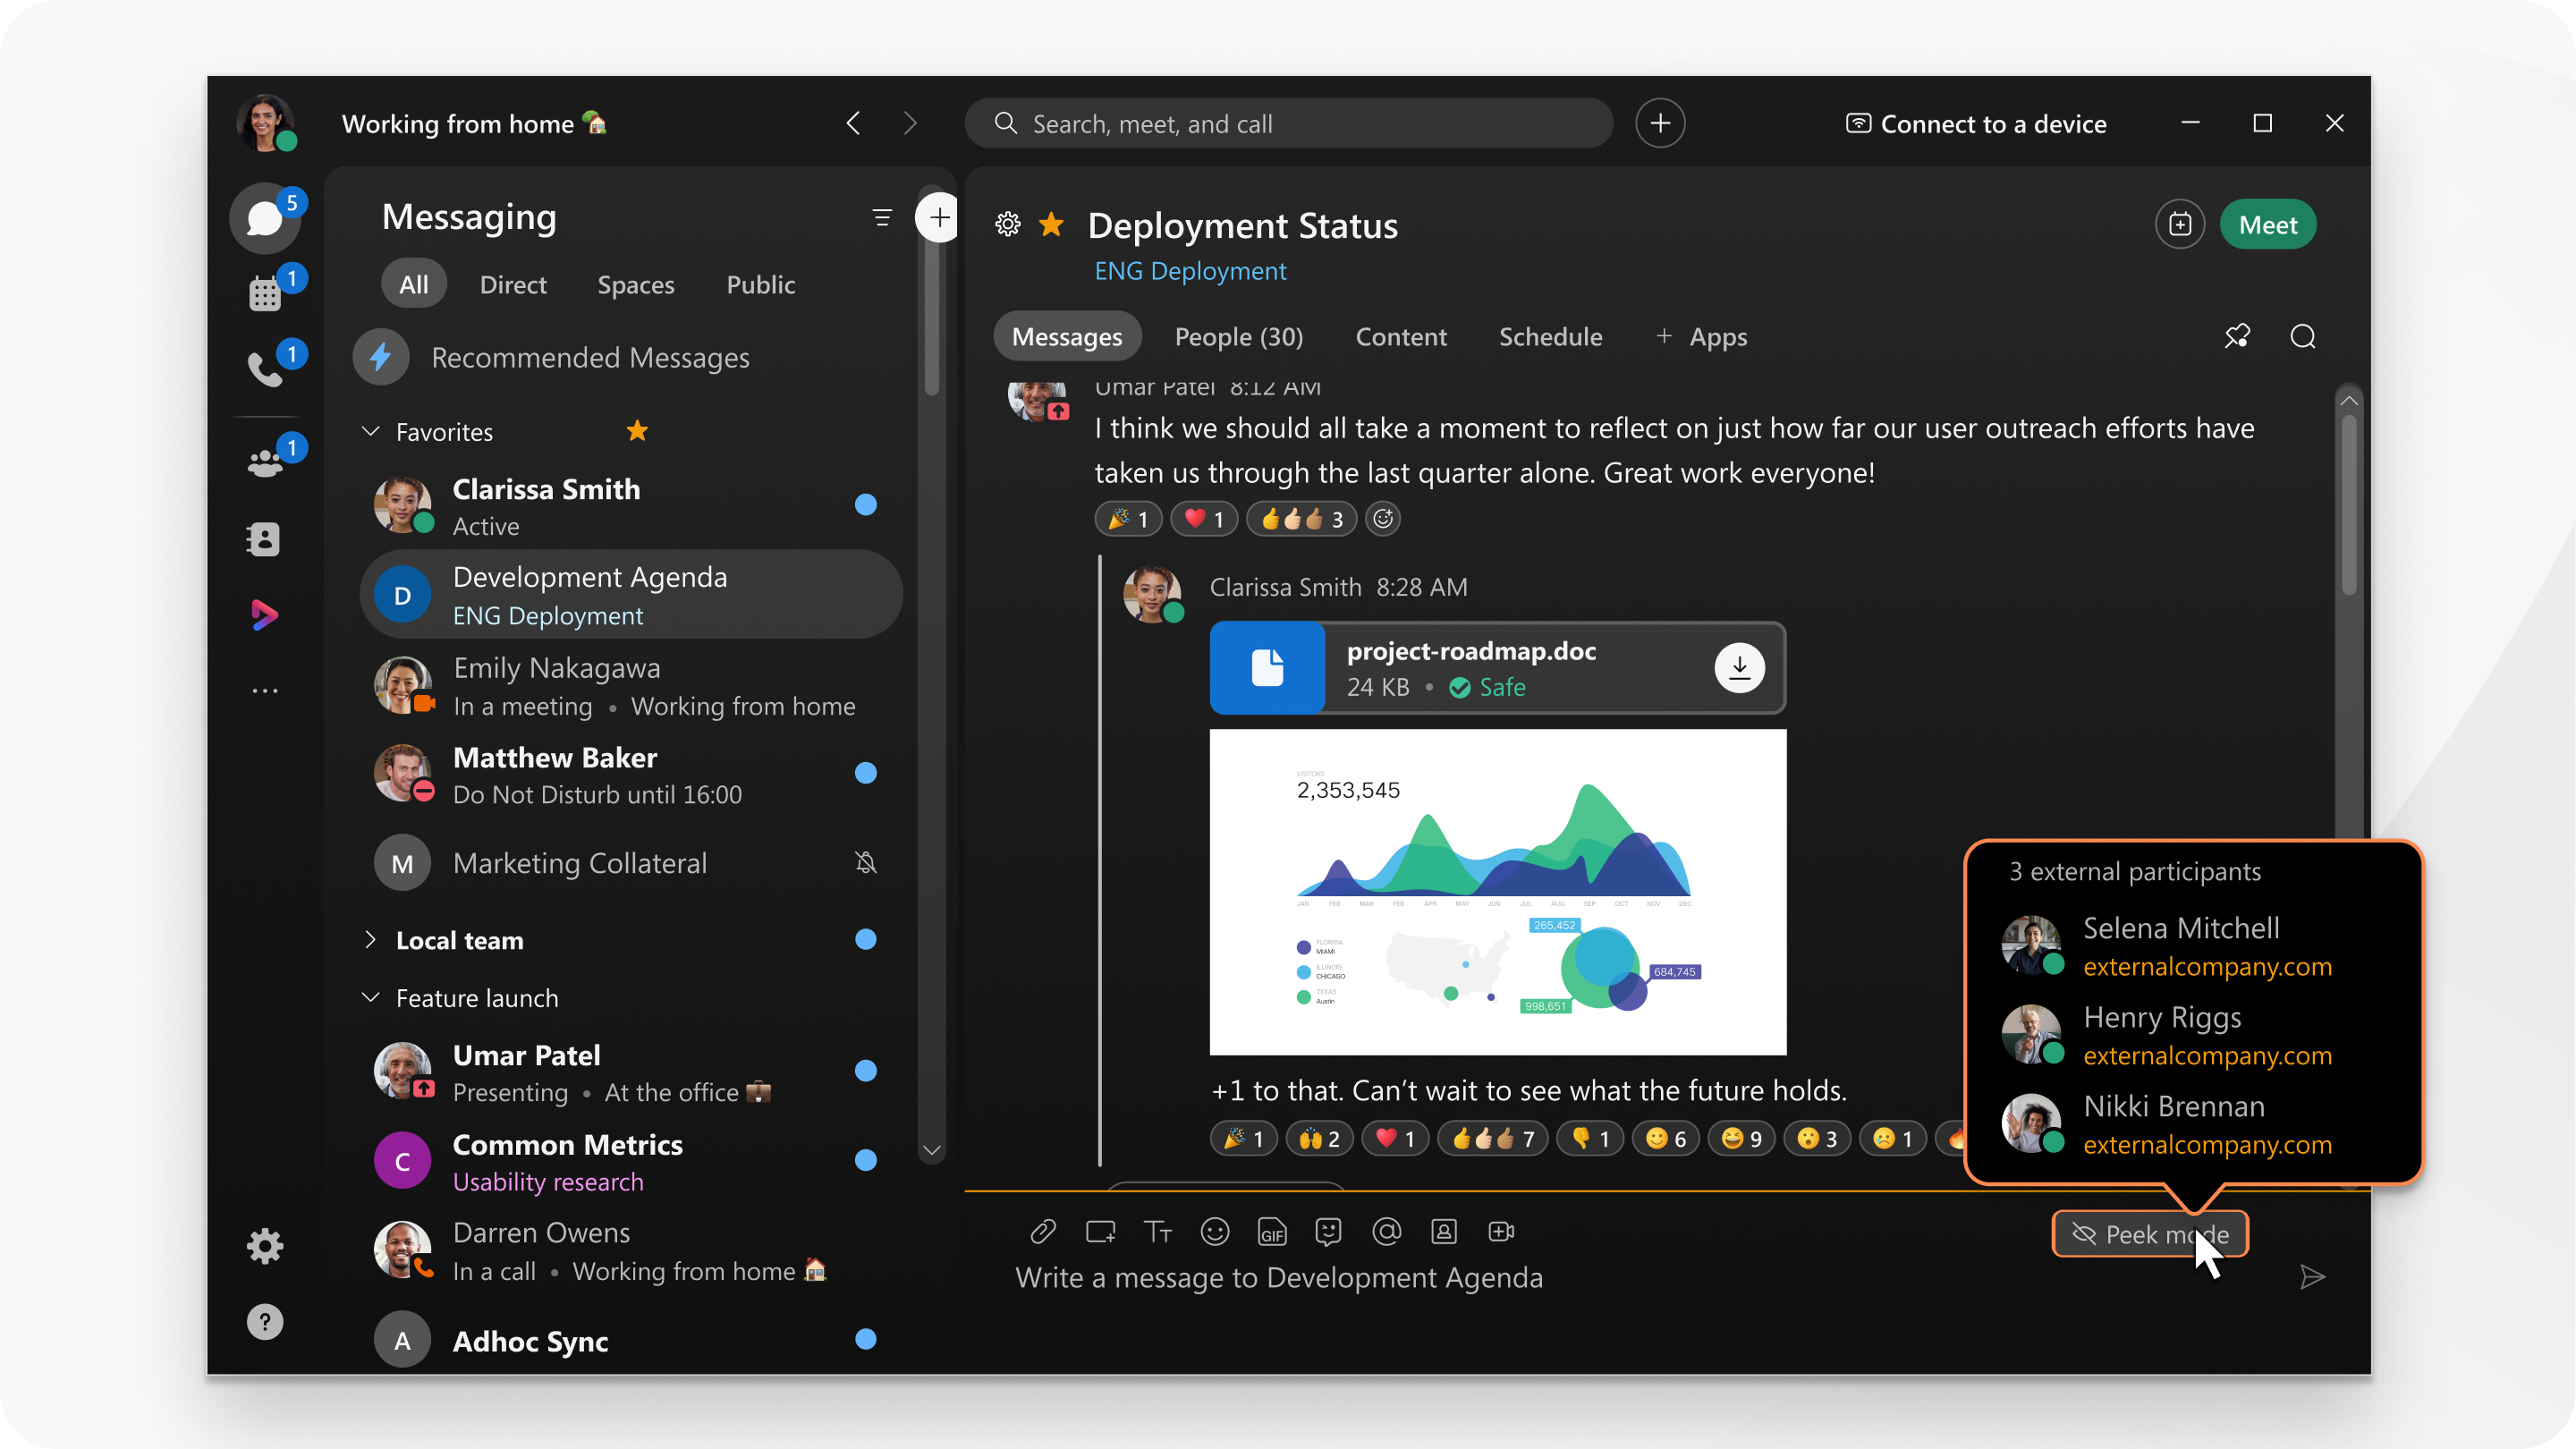
Кроме того, если в каком-либо пространстве есть люди, не входящие в вашу компанию, вы увидите, что некоторые области в этих местах выделены, например, границы, фон, значок в области сообщений и их адреса электронной почты.
Конфиденциальность файлов и сообщений
Приложение Webex использует передовые криптографические алгоритмы для защиты передаваемого и отправляемого вами контента. Файлы и сообщения в пространстве приложения Webex могут просматривать только приглашенные в это пространство пользователи или уполномоченные лица.
Стандарты безопасности паролей
ИТ-команды могут добавлять функции, использующие существующие политики безопасности, такие как единый вход (SSO) или синхронизация приложения Webex с каталогами сотрудников. Приложение Webex автоматически распознает, когда кто-то покинул компанию, поэтому бывшие сотрудники не смогут получить доступ к данным компании с помощью приложения Webex.
В вашей компании также можно настроить приложение Webex таким образом, чтобы для него требовались пароли и аутентификация, соответствующие вашим корпоративным стандартам безопасности. Приложение Webex поддерживает поставщиков идентификационных данных, использующих протоколы языка разметки утверждений безопасности (SAML) 2.0 и открытой авторизации (OAuth) 2.0.


