
Kiitos palautteestasi.
Webex-sovellus | Sovellusten suojaus
 Onko sinulla palautetta?
Webexin päästä päähän -salaus
Webexin päästä päähän -salaus käyttää Webex Key Management System (KMS) -järjestelmää salausavaimien luomiseen ja hallintaan, joita käytetään viestissä Webex Meetings jaetun sisällön suojaamiseen. Webexin päästä päähän -salausta käytetään salaamaan käyttäjän luomaa sisältöä, kuten chat-viestejä, tiedostoja, kalenterikokoustietoja, valkotauluja ja merkintöjä
Webexin päästä päähän -salauksella:
- Ylimääräinen salauskerros lisätään siirron aikana ja levossa oleviin tietoihin.
- Webex-sovellus käyttää päästä päähän -salausta sisällön salaamiseen AES-256-GCM-salauksella ennen sisällön siirtämistä TLS: n kautta We bex-pilveen.
- Webexin päästä päähän salattu sisältö tallennetaan Webex-pilven sisältöpalvelimille, jotka käyttävät AES-256-CTR: ää salaamaan tiedot levossa.
Webexin päästä päähän -salauksen tarjoama lisäsuojaustaso suojaa sekä siirrettäviä käyttäjä tietoja siirtokerroksen suojaushyökkäyksiltä (TLS) että tallennettuja käyttäjä tietoja Webex-pilven mahdollisilta huonoilta toimijoilta.
Webex-pilvi voi käyttää ja käyttää päästä päähän -salausavaimia, mutta vain salauksen pur kamiseen ydinpalveluissa, kuten:
- Hakutoimintojen viestien indeksointi
- Tietojen menetyksen estäminen
- Tiedoston transkoodaus
- eDiscovery
- Tietojen arkistointi
Webex käyttää Transport Layer Security (TLS) v1.2 tai v1.3 salaamaan laitte esi ja palvelimiemme välillä siirrettäviä tietoja. TLS-salauksen valinta perustuu Webex-palvelimen TLS-asetukseen.
Käyttämällä joko TLS 1.2 tai 1.3 Webex suosii salauspaketteja, jotka käyttävät:
- ECDHE keskeisiin neuvotteluihin
- RSA-pohjaiset varmenteet (3072-bittinen avainkoko)
- SHA2-todennus (SHA384 tai SHA256)
- Vahvat salauskoodit, joissa käytetään 128- tai 256-bittistä salausta (kuten AES_256_GCM, AES_128_GCM ja CHACHA20_POLY1305)
Esimerkiksi nämä ovat mahdollisia salauksia, joita käytetään Webex-palvelimen TLS-asetuksesta riippuen:
- TLS v1.2—TLS_ECDHE_RSA_AES_256_GCM_SHA384
- TLS v1.3—TLS_AES_256_GCM_SHA384
Cisco suojaa Webex-sovelluksen mediavirrat (ääni-, video- ja näytönjako) SRTP:n (Secure Real-Time Transport Protocol) avulla. Webex-sovellus salaa tietovälineen AEAD_AES_256_GCM-salausta.
Lisätietoja Webex-sovelluksen suojauksesta on Webex Appl ication Security Technical Paper -asiakirjassa.
Webex-sovellustilojen suojausominaisuudet
Voit lisätä tietoturvaa käyttämällä tiimien ja tilojen moderaattoreita. Jos tiimityö on herkkä, tilaa voi hillitä. Valvojat voivat hallita, kenellä on pääsy tilaan, ja poistaa tiedostoja ja viestejä.
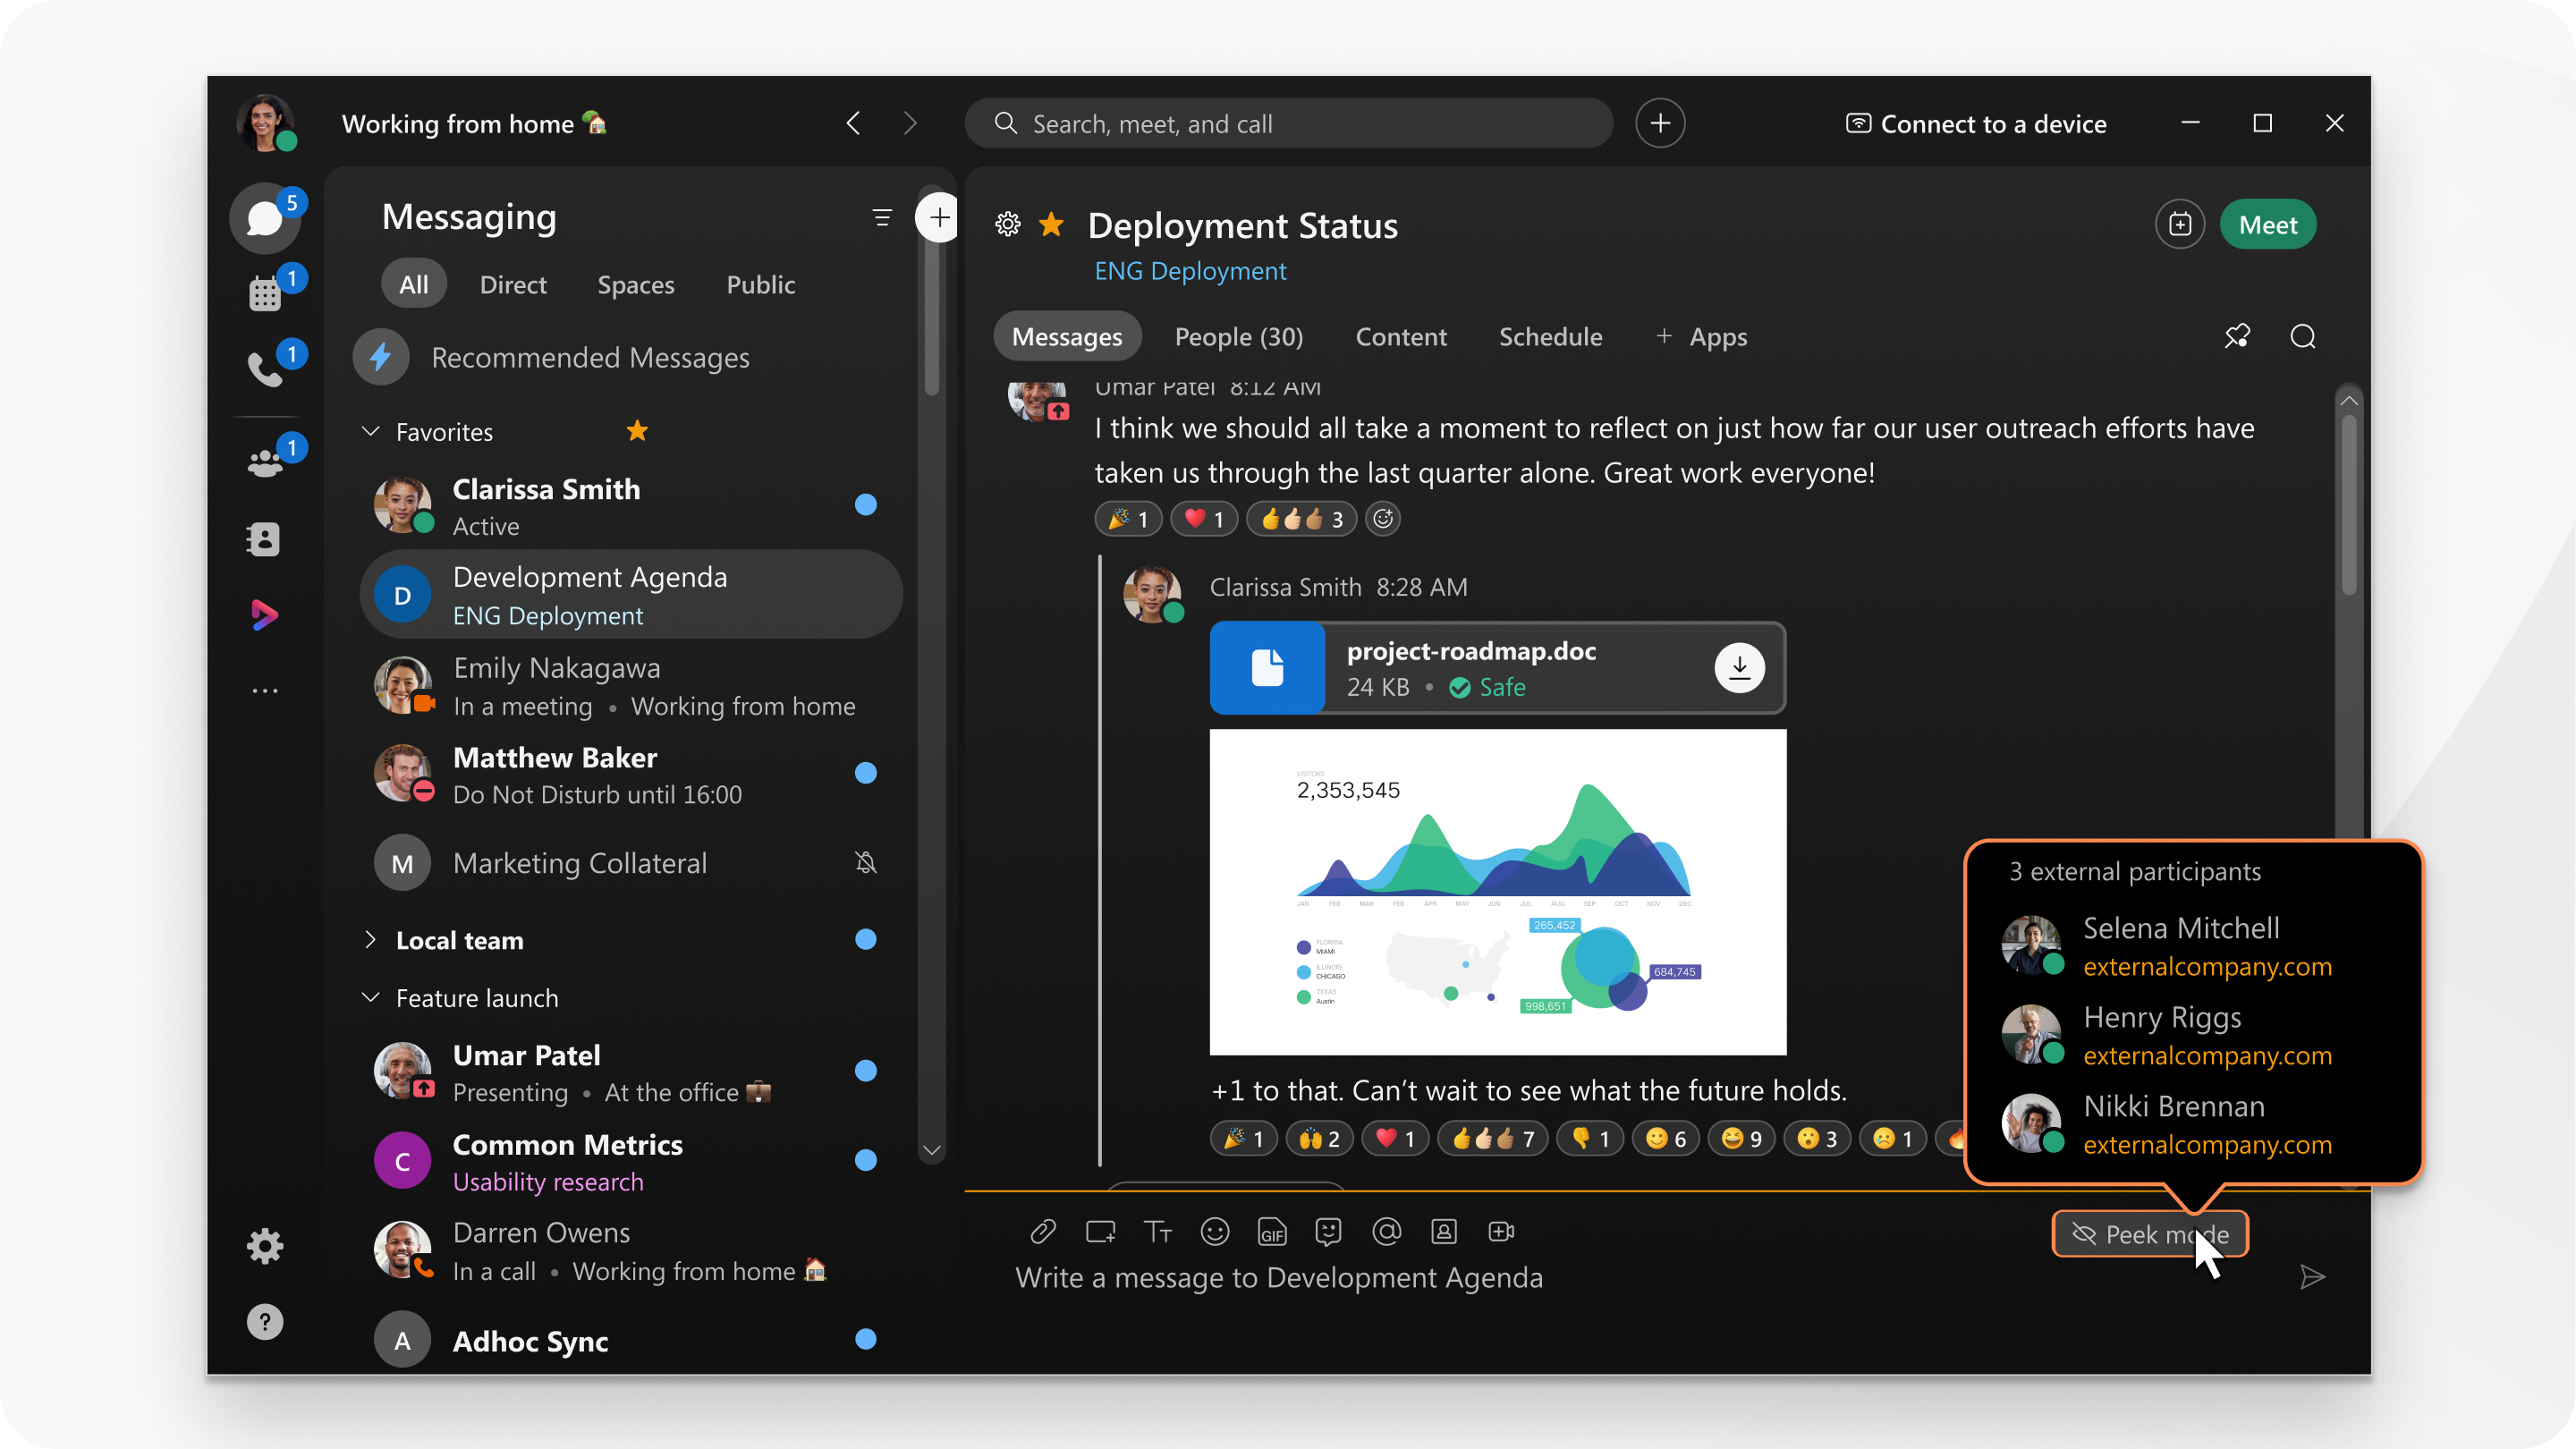
Jos välilyönneissä on myös yrityksesi ulkopuolisia henkilöitä, näet jotkin näissä tiloissa olevat alueet korostettuina, kuten reuna, tausta, viestialueen kuvake ja heidän sähköpostiosoitteensa.
Tiedostojen ja viestien yksityisyys
Webex-sovellus käyttää edistyneitä salausalgoritmeja suojaamaan jakamasi ja lähettämäsi sisällön. Ainoat käyttäjät, jotka voivat tarkastella tiedostoja ja viestejä Webex-sovellustilassa, ovat kyseiseen tilaan kutsutut henkilöt tai valtuutetut henkilöt.
Salasanan suojausstandardit
IT-tiimit voivat lisätä ominaisuuksia, jotka käyttävät olemassa olevia suojauskäytäntöjä, kuten kertakirjautuminen (SSO) tai Webex-sovelluksen synkronointi työntekijähakemistojen kanssa. Webex-sovellus tunnistaa automaattisesti, kun joku on poistunut yrityksestä, joten entiset työntekijät eivät voi käyttää yrityksen tietoja Webex-sovelluksen avulla.
Yrityksesi voi myös määrittää Webex-sovelluksen siten, että se vaatii salasanoja ja todennusta, jotka vastaavat yrityksen suojausstandardeja. Webex-sovellus tukee henkilöllisyyden tarjoajia, jotka käyttävät Security Assertion Markup Language (SAML) 2.0- ja Open Authorization (OAuth) 2.0 -protokollia.


