Tack för din feedback.
 Har du feedback?
Jämför Webex End-to-end-kryptering och Zero-Trust End-to-end-kryptering
Det Webex Suite erbjuder två typer av end-to-end-kryptering (E2EE):
-
Webex En d-to-end-kryptering - Standardsäkerhet för användargenererat innehåll som delas i standardmöten och. Webex Messaging
-
Zero-Trust End-to-end-kryptering — Förbättrad säkerhet för media och användargenererat innehåll i Webex End-to-end-krypterade möten. Den här artikeln fokuserar främst på Zero-Trust End-End-End-End-End-Encryption.
Båda typerna av end-to-end-kryptering ger ett extra lager av kryptering som skyddar data från avlyssningsattacker, men de skiljer sig åt i sekretessnivåerna som de erbjuder.
Webex End-to- end-kryptering
Webex En d-to-end-kryptering använder Webex Key Management System* (KMS) för att generera och hantera krypteringsnycklar. Dessa Webex KMS-nycklar används för att kryptera chattmeddelanden, filer, whiteboards och anteckningar skapade av Webex-appar och Cisco-videoenheter. Webex End- Webex Messaging to-end-kryptering användes ursprungligen med och används nu också för att kryptera användargenererat innehåll som standard Webex Meetings på Webex Suite mötesplattformen. Med Webex End-to-end-kryptering:
-
Data krypteras under överföring och i vila.
-
Webex-appar och Cisco-enheter krypterar allt användargenererat innehåll, till exempel meddelanden, filer, anteckningar och whiteboards, innan de överförs via krypterad TLS.
-
Detta krypterade innehåll lagras på krypterade innehållsservrar i Webex-molnet.
Detta extra lager av säkerhet skyddar användardata som överförs från TLS-avlyssningsattacker och lagrade användardata från potentiella dåliga aktörer i Webex-molnet.
Som standard genererar och distribuerar vår molnbaserade KMS krypteringsnycklar. Du har också ett alternativ med Webex Hybrid Data Security (HDS) för att hantera din egen, lokala version av nyckelhanteringssystemet. Mer information finns i Distributions guide för Webex Hybrid Data Security.
Webex-molnet kan komma åt och använda KMS-krypteringsnycklar, men bara för att dekryptera data som krävs för kärntjänster, till exempel:
- Meddelandeindexering för sökfunktioner
- Förebyggande av dataförlust
- Filomkodning
- eDiscovery
- Dataarkivering
Mer information om Webex KMS-baserad end-to-end-kryptering finns i Webex MessagingSecurity Technical Paper.
Zero-Trust End-to-end-kryptering
Webex använder Zero-Trust End-to-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-
Zero-Trust End-to-end-kryptering använder MLS-protokollet (Messaging Layer Security) för att utbyta information så att deltagare i ett Webex-möte kan skapa en gemensam möteskrypteringsnyckel.
Möteskrypteringsnyckeln är endast tillgänglig för mötesdeltagarna. Webex-tjänsten kan inte komma åt mötesnyckeln — därav ”Zero-Trust”.
Omfattning av Zero-Trust-säkerhet för Webex Meetings
Zero-Trust end-to-end-krypterade Webex-möten stöder följande:
-
Standardbaserade protokoll (MLS, SFrame) med formellt verifierad kryptografi.
- Webex-skrivbordsappar för Windows, macOS och Linux.
- Webex mobilappar för iOS och Android.
-
Cisco-videoenheter (Room Series, Desk Series och Webex Board).
-
End-to-end-kryptering (E2EE) i personliga rumsmöten.
-
End-to-end-kryptering (E2EE) för schemalagda möten.
-
En säkerhetsikon som låter alla mötesdeltagare snabbt veta att deras möte är säkert och när end-to-end-kryptering är aktiverad för mötet.
-
Verbal verifiering av mötesdeltagare med hjälp av en ny säkerhetsverifiering skod.
-
Upp till 1000 deltagare.
-
Lokal inspelning.
-
Möteschatt, filöverföring, whiteboard och anteckningar.
-
Fjärrskrivbordskontroll.
-
I Webex-appen kan du ansluta till mötet med endast datorns ljud (PSTN-baserat Ring mig/samtal stöds inte).
Zero-Trust-säkerhet stöder inte följande i möten:
-
Äldre Webex-enheter, till exempel SX-, DX- och MX-serien.
-
Webbläsarbaserad Webex-app (web.webex.com).
-
Spara möteschatt, filer, whiteboards och anteckningar.
-
Spara sessionsdata, transkriptioner och mötesanteckningar i molnet.
-
Funktioner som tillhandahålls av Ciscos molntjänster som kräver åtkomst till dekrypterade medier, inklusive:
-
Nätverksbaserad inspelning (NBR)
-
Transkodning av media
-
Webex vid möte AI Assistant
-
Automatiserad textning
-
Transkription etc.
-
-
Samtal till och från Public Switched Telephone Network (PSTN)
-
Samtal till och från SIP-enheter
-
End-to-end-kryptering för Webex-samtal
Webex tillhandahåller branschledande säkerhet för 1:1 -kommunikation, vilket säkerställer att endast deltagarna kan dekryptera medieinnehåll. Genom att använda ett Zero Trust-tillvägagångssätt säkerställer Webex att kommunikationen förblir privat och otillgänglig även för tjänsteleverantören.
Stödda 1:1 samtalstyper
E2EE kan aktiveras via Control Hub för alla användare i två primära samtalstyper:
-
Webex Calling: 1:1 samtal via Webex-appen med hjälp av Webex Calling tjänsten (SIP-baserad).
-
Samtal på Webex: 1:1 samtal mellan Webex-appen och Webex RoomOS-enheter (HTTP-baserade).
Dynamisk säkerhet för ”Call on Webex”
Funktionen ”Call on Webex” gör det möjligt för användare att lägga till deltagare i ett 1:1 -samtal sömlöst utan att behöva eskalera till ett formellt möte. Eftersom deltagarna kan gå med och lämna dynamiskt uppdateras samtalets säkerhetsstatus i realtid:
-
Opportunistisk E2EE: Samtal använder automatiskt E2EE när alla enheter stöder det. Om en deltagare ansluter från en enhet som endast stöder SRTP justeras samtalet dynamiskt för att bibehålla anslutningen.
-
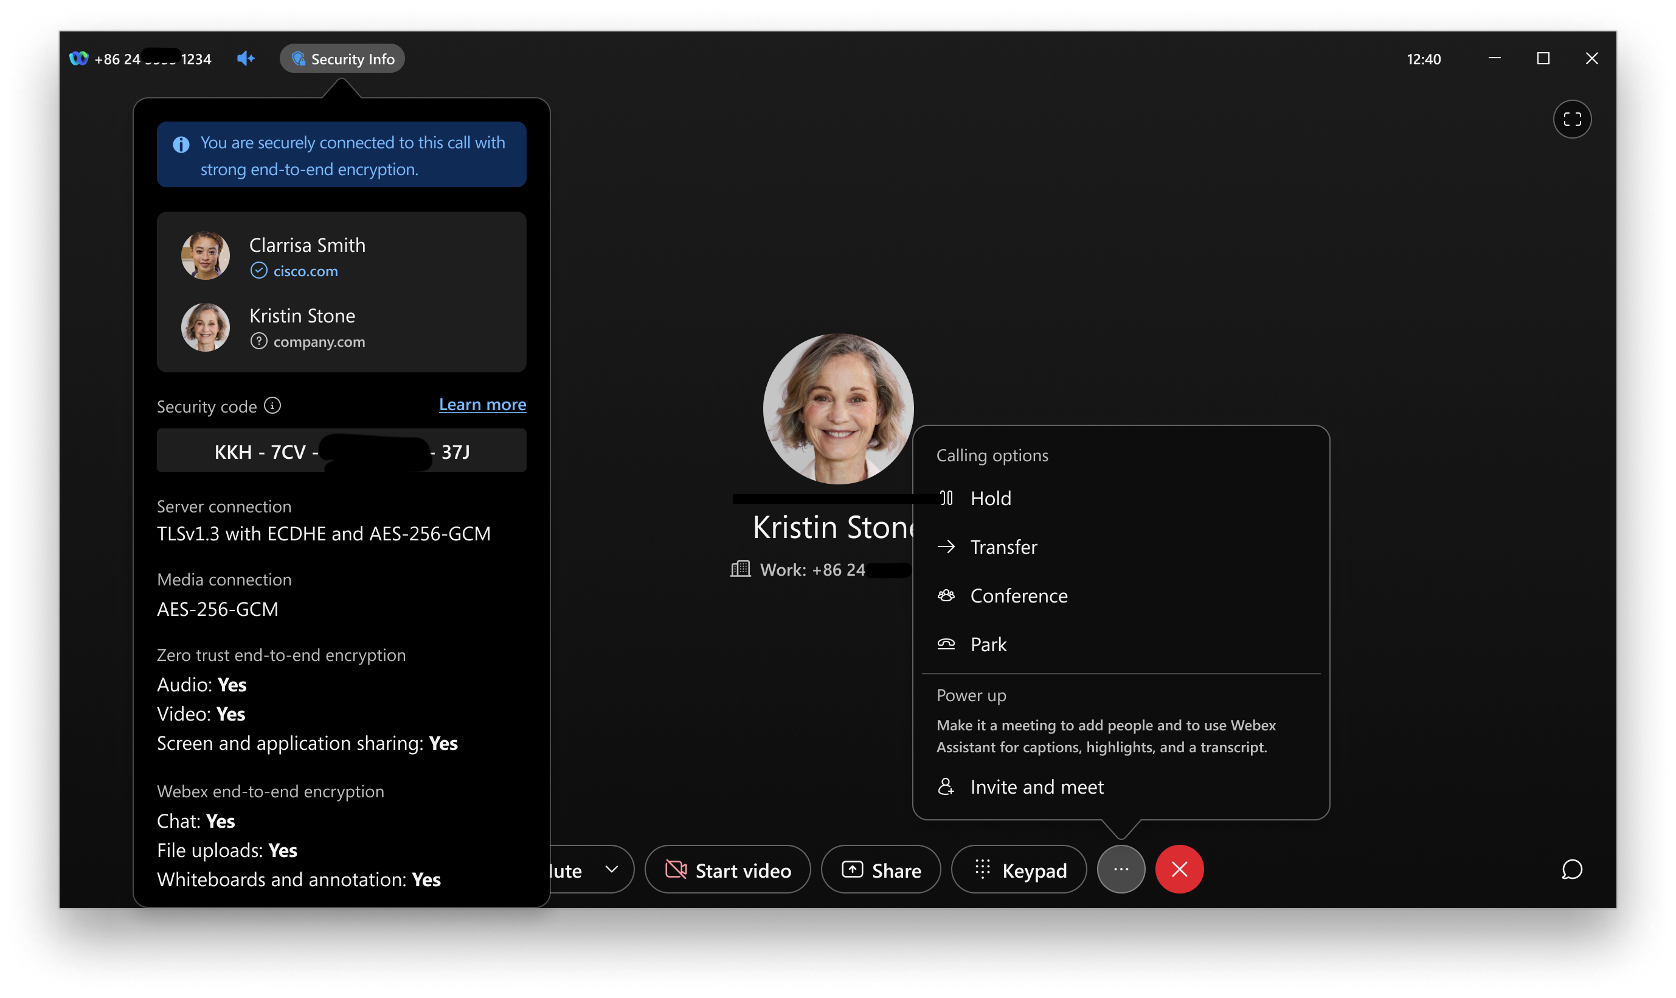
Säkerhetsindikatorer i realtid: Webex-appen ger transparenta aviseringar när säkerhetsläget ändras.
-
Zero Trust Security: Aktiv när alla deltagare stöder E2EE.
-
Stark säkerhet: Aktiv om en eller flera deltagare använder slutpunkter endast för SRTP.
-
Omfattande skydd för media och samarbete
-
Media och meddelanden: Ljud-, video- och skärmdelning skyddas av Zero Trust E2EE. Alla chattar eller whiteboards som skapats under samtalet kvarstår i 1:1 meddelandeutrymmet med Webex E2EE.
-
Avancerad arkitektur: Webex använder säker TLS-signalering och övergår till MLS (Messaging Layer Security) för möten. Dessa tekniker utgör den grundläggande grunden för Post-Quantum Cryptography (PQC), vilket säkerställer att din kommunikation förblir säker mot framtida kryptografiska utmaningar.
End-to-end-kryptering för Webex Calling
Webex Callingkrypterar för närvarande samtal med Secure Real-Time Transport Protocol (SRTP) för media. Med introduktionen av Webex Calling E2EE utökar Webex-plattformen sina robusta end-to-end-krypteringsfunktioner, vilket säkerställer att endast deltagarna i en kommunikation kan dekryptera innehållet, inte ens tjänsteleverantören. Denna förbättring är särskilt relevant för marknader med höga säkerhetskrav. Webex CallingE2EE arbetar opportunistiskt. Detta innebär:
-
Opportunistiskt engagemang — Samtal börjar med SRTP-media och uppgraderas automatiskt till E2EE när klienter stöder det och inga villkor hindrar E2EE.
-
Dynamisk nedgradering — Om villkoren ändras under ett samtal (till exempel om en funktion anropas som kräver mediebearbetning av Webex-tjänsten) kan samtalet tillfälligt nedgraderas till SRTP.
-
Användarmeddelande — Webex-appen meddelar användare om övergångar mellan SRTP- och E2E E-tillstånd, vilket säkerställer transparens.
När ett Webex Calling samtal eskaleras till ett Webex-möte avslutas den ursprungliga E2EE- samtalssessionen och samtalet övergår till Webex Meeting-miljön. Detta innebär att opportunistisk Calling E2EE inte längre är i kraft och alla deltagare från ut lysningen ansluts igen till mötet. Tillgängligheten för E2EE i mötet beror på den standardmötestyp som kunden har konfigurerat.
Om ett Webex Calling samtal introducerar en konferensmixer, till exempel ett trevägs- eller n-vägssamtal, kan den opportunistiska E2EE inte heller upprätthållas.
Samtalet inkluderar deltagare utanför organisationen.
Minst en deltagare använder inte en Webex-app som stöder E2EE.
Webex CallingTjänsten introducerar en mediefunktion, till exempel ad hoc- konferenser eller samtalsinspelning.
Webex Callingaktiverar inte E2EE för vissa samtalstyper, till exempel en-mot-en-PSTN- samtal (inklusive samtal mellan organisationer) och en-till-en-on-premises trunk-samtal (hybrid).
När en Webex-tjänst behöver bearbeta media inaktiverar den E2EE. Detta gäller funktioner som Auto Attendant, Call Queue (även om systemet kan aktivera E2EE efter att en agent har anslutit) och Röstportal (till exempel insättning eller hämtning av röstbrevlåda). Systemet stöder inte heller E2EE för tidiga medier före svar. Om sekretessinställningar eller policyer blockerar eller döljer fjärrpartens identitet, till exempel med Connected Line Identity Privacy eller när en assistent svarar för en chef, aktiverar Webex inte E2EE.
E2EE fungerar endast på primära linjer, inte på delade eller virtuella linjer.
Aktivera end-to-end-kryptering för Webex-samtal
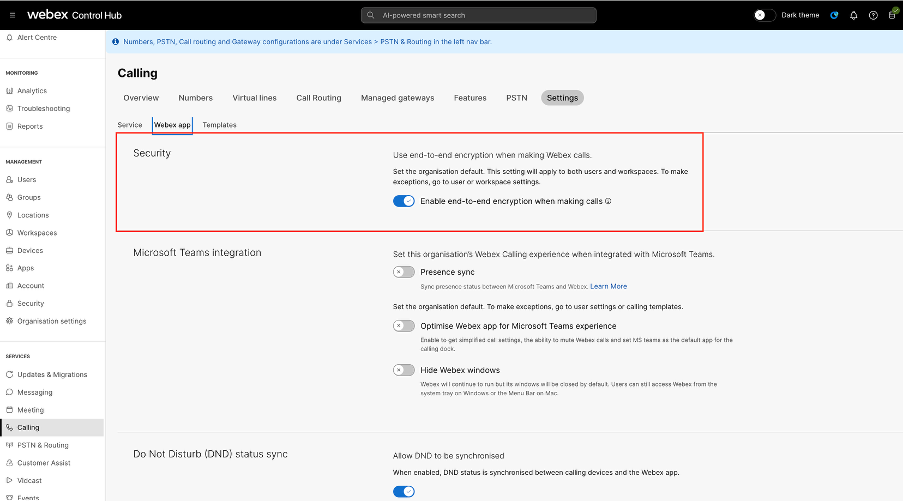
E2EE för Webex-samtal är inaktiverat som standard. Aktivera E2EE för Webex-samtal för att skydda användarkommunikation i hela organisationen.
- Logga in på Control Hub.
- Gå till och växla till fliken Webex App.
- I avsnittet Säkerhet aktiverar du Aktivera slut kryptering när du ringer samtal och klickar på Spara.
Det här avsnittet är för kunder med fullfjädrade möten.
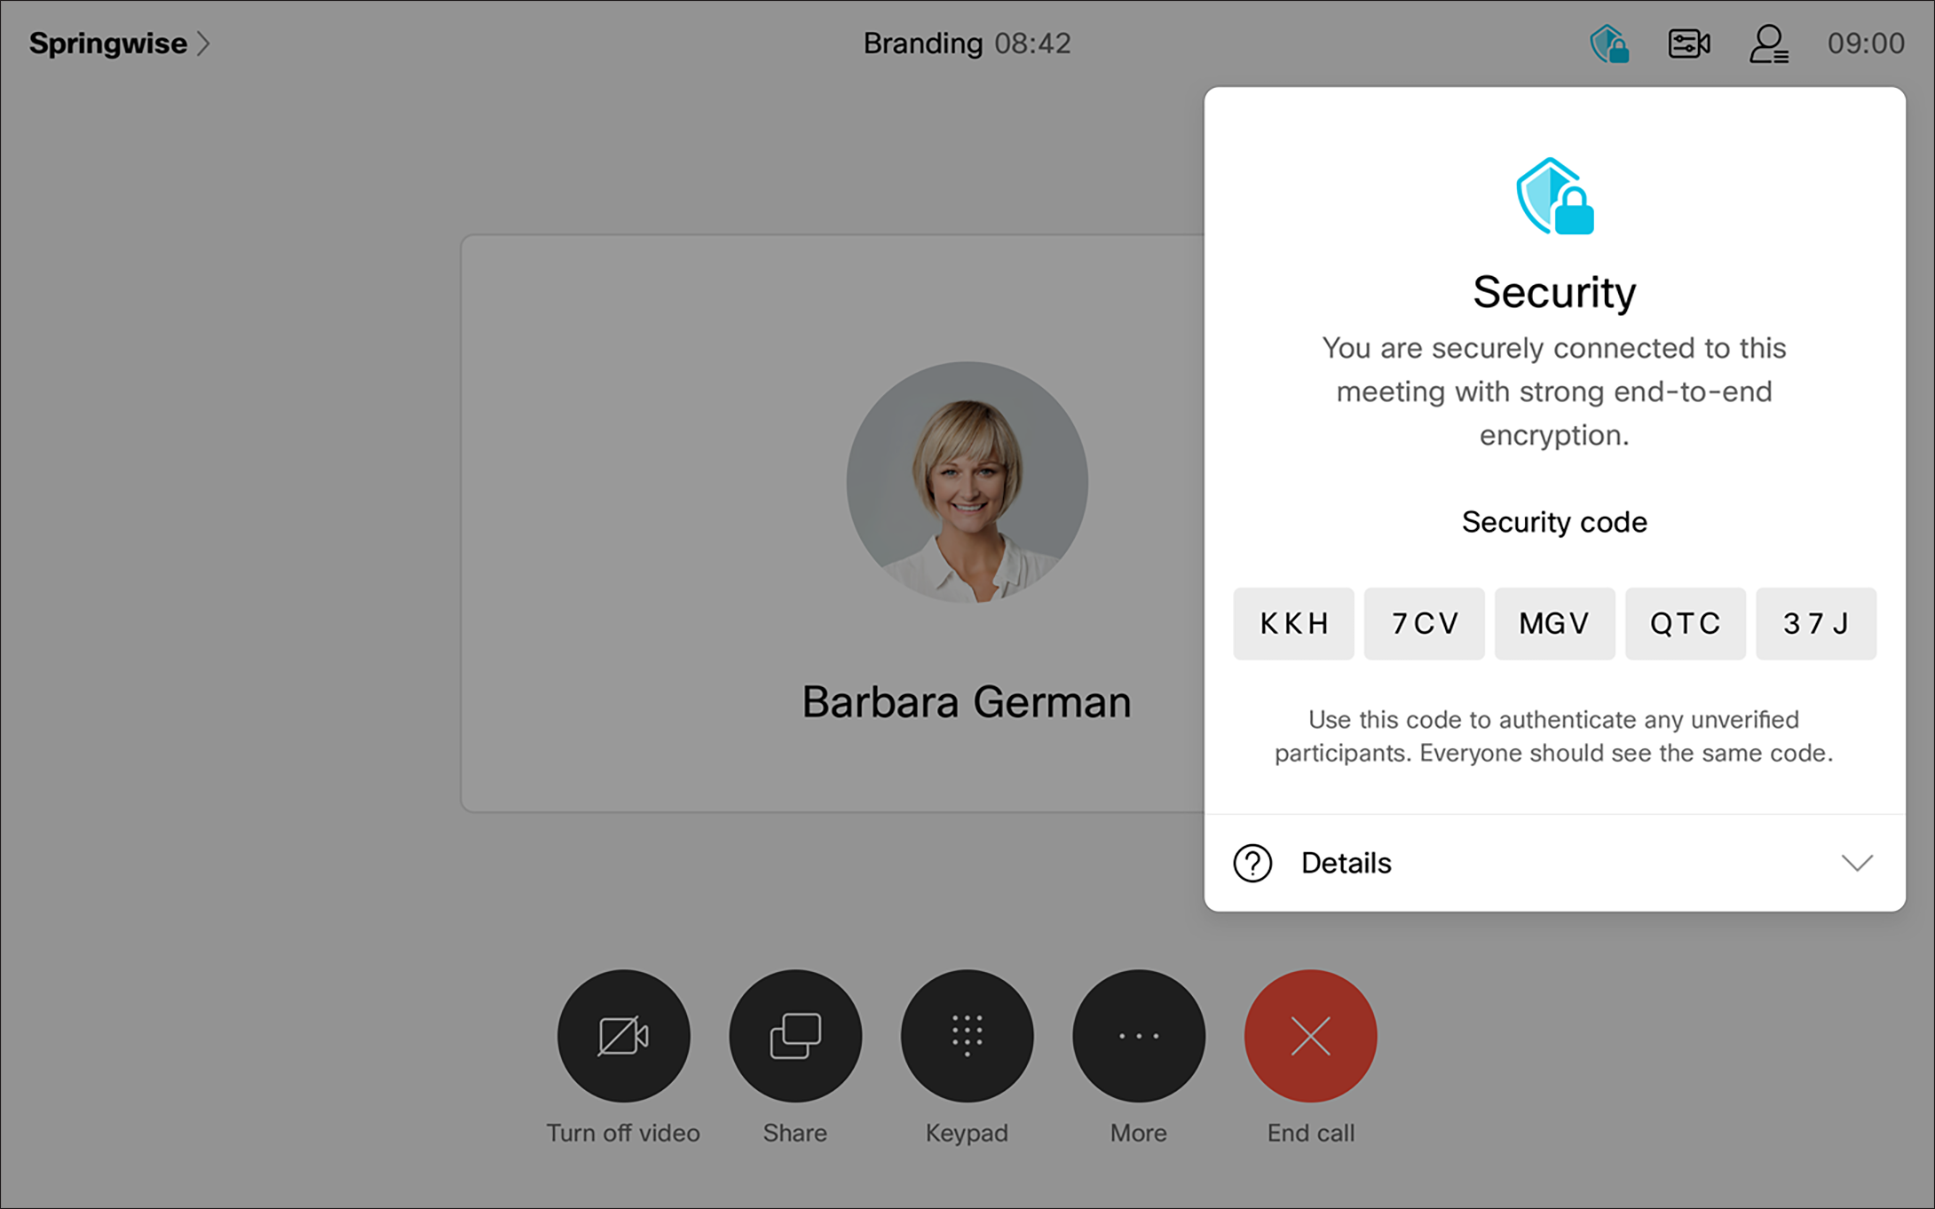
Om du vill gå med i ett E2EE-möte från din Webex Board-, Room- eller Desk-enhet trycker du på Gå med i Webex och anger mötesnumret som anges i inbjudan. Webex Meetings Tryck sedan på Gå med för att gå med i mötet.
I mötet kan du kontrollera om mötet är krypterat från början till slut genom att titta på sköldikonen i rubriken.
-
 — Mötet är end-to-end-krypterat.
-
 - Anslutningen mellan din Webex-skrivbordsapp och Webex-servern är säker, men mötet är inte end-to-end-krypterat.
En säkerhetskod tillhandahålls för att låta deltagarna verifiera att deras anslutning är säker.
Tryck på ikonen för att se säkerhetskoden och annan säkerhetsinformation för mötet. Säkerhetskoden ändras varje gång en deltagare går in i mötet.
Alla mötesdeltagare ska se samma säkerhetskod. Om en person ser en annan säkerhetskod är deras anslutning inte säker.
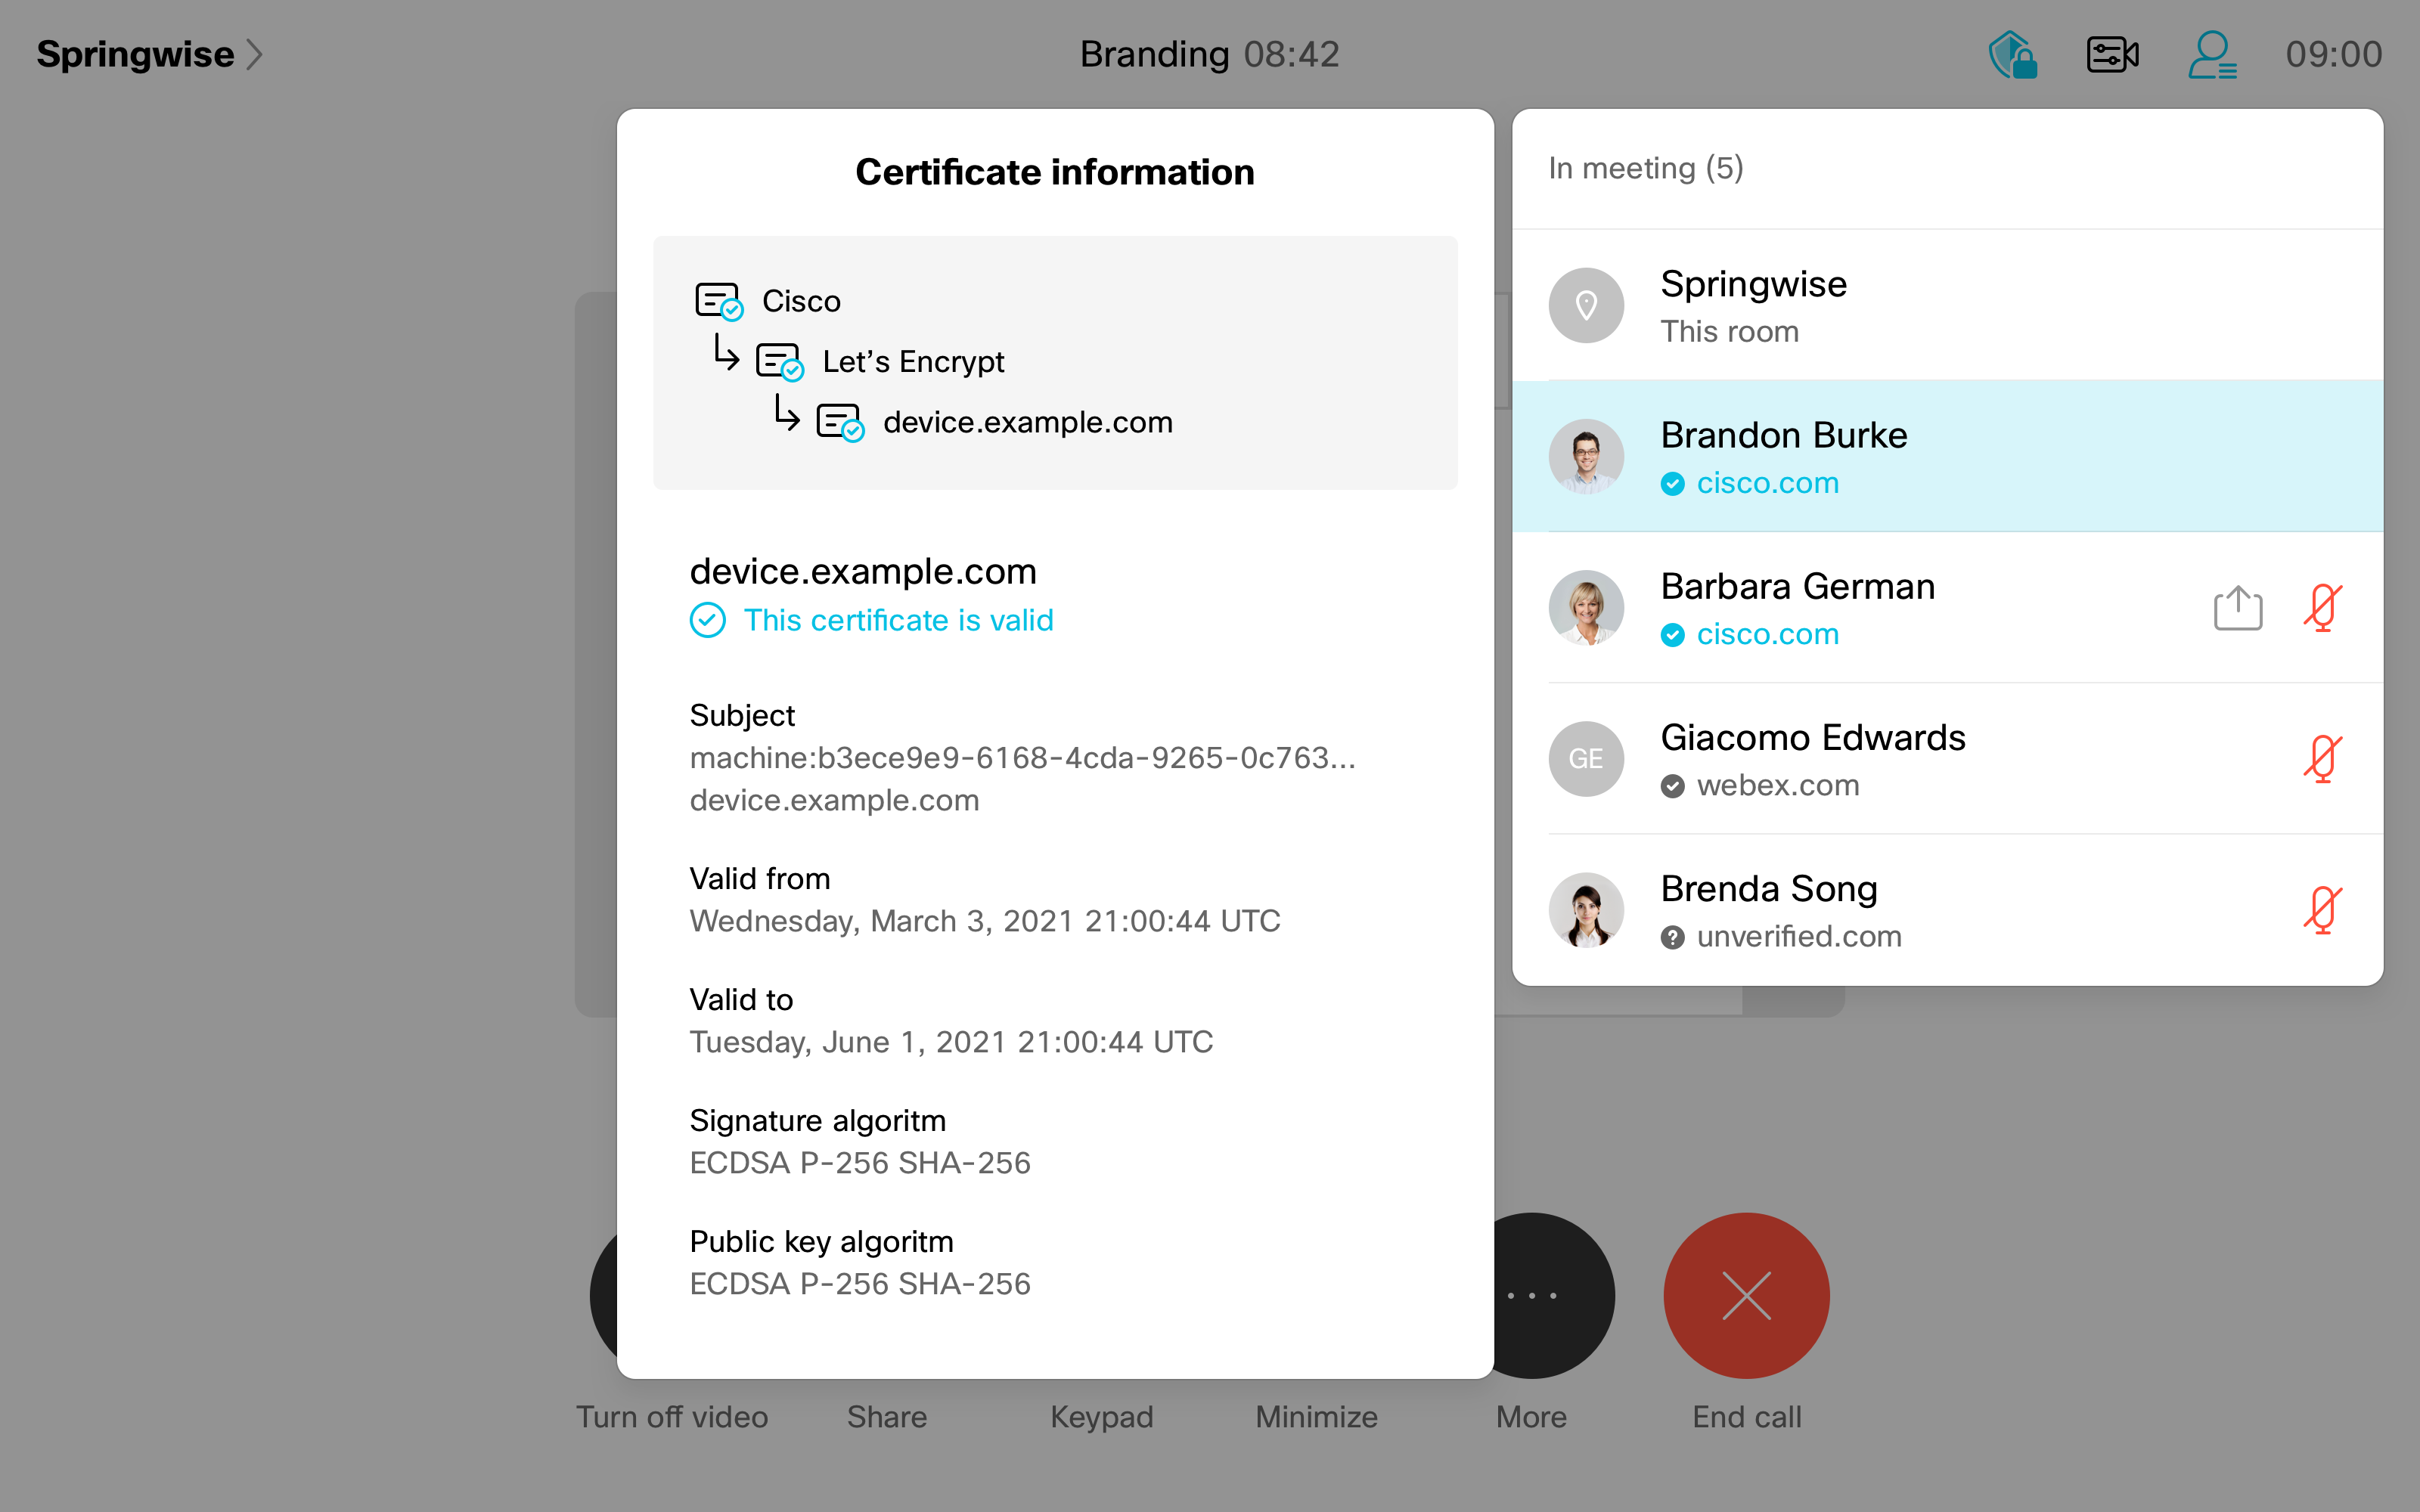
I deltagarlistan kan du se information om autentiseringsstatus för varje deltagare: verifierad eller ej verifierad.
-
 Deltagarens identitet har verifierats externt av en Webex Partner Certificate Authority (CA). Detta kräver att du konfigurerar ett externt certifikat på din personliga enhet.
-
 Deltagarens identitet har verifierats internt av Webex CA.
-
 — Deltagarens identitet är obekräftad.
Mer detaljerad information om certifikatleverantören finns genom att trycka på en deltagares namn och välja Visa certifikat.
Användarupplevelse för Webex Calling
Användar upplevelsen för Webex Calling E2EE överensstämmer med och bygger på E2EE-användarupplevelsen implementerad för Meeting. När ett Webex Calling samtal är End-to-end-krypterat visar Webex-appen (dator och mobil) tydliga visuella indikatorer. Användare får också tydliga visuella och ljudvarningar för övergångar mellan SRTP och E2EE under ett samtal.