
感谢您的反馈。
 反馈?
比较 Webex 端到端加密和零信任端到端加密
Webex Suite提供两种类型的端到端加密 (E2EE):
-
Webex 端到端加密 — 标准会议中共享的用户生成内容的默认安全性和. Webex Messaging
-
零信任端到端加密 — 增强了 Webex 端到端加密会议中媒体和用户生成内容的安全性。 本文主要关注零信任端到端加密。
两种类型的端到端加密都提供了额外的加密层,可以保护数据免受拦截攻击,但它们提供的保密级别不同。
Webex 端 到端加密
Webex 端到端加密使用 Webex 密钥管理系统* (KMS) 来生成和管理加密密钥。 这些 Webex KMS 密钥用于加密由 Webex 应用程序和思科视频设备创建的聊天消息、文件、白板和注释。 Webex 端到端加密最初与一起使用Webex Messaging,现在还用于在会议平台Webex Meetings上以标准方式加密用户生成的内容。Webex Suite 使用 Webex 端到端加密:
-
数据在传输和静态时都经过加密。
-
Webex 应用程序和思科设备对所有用户生成的内容(例如消息、文件、注释和白板)进行加密,然后再通过加密 TLS 进行传输。
-
这些加密内容存储在 Webex 云中的加密内容服务器上。
这一额外的安全层可保护传输中的用户数据免受 TLS 拦截攻击,并保护存储的用户数据免受 Webex 云中潜在不良行为者的侵害。
默认情况下,我们基于云的 KMS 会生成和分发加密密钥。 您还可以选择 Webex 混合数据安全 (HDS) 来管理自己的本地版本的密钥管理系统。 有关更多详细信息,请参阅 Webex 混合数据安全部署指南。
Webex 云可以访问和使用 KMS 加密密钥,但只能根据核心服务的要求解密数据,例如:
- 搜索功能的消息索引
- 数据丢失防护
- 文件转码
- 发掘
- 数据存档
有关基于 Webex KMS 的端到端加密的更多信息,请参阅Webex Messaging安全技术论文。
零信任端到端加密
Webex 使用零信任端到端加密为 Webex 端到端加密会议中的媒体和用户生成的内容(聊天、文件、白板和注释)提供更高级别的安全性和机密性。
零信任端到端加密使用消息层安全 (MLS) 协议来交换信息,这样 Webex 会议的参与者就可以创建通用的会议加密密钥。
只有会议参与者才能访问会议加密密钥。 Webex 服务无法访问会议密钥,因此是 “零信任”。
零信任安全的范围 Webex Meetings
零信任端到端加密 Webex 会议支持以下内容:
-
基于标准的协议(MLS、SFrame),采用经过正式验证的加密技术。
- 适用于 Windows、macOS 和 Linux 的 Webex 桌面应用程序。
- 适用于 iOS 和安卓的 Webex 移动应用程序。
-
思科视频设备(房间系列、桌面系列和 Webex 主板)。
-
个人会议室会议中的端到端加密 (E2EE)。
-
为已安排的会议提供端到端加密 (E2EE)。
-
一个安全图标,可让所有会议参与者一目了然地知道他们的会议 是安全的,以及何时为会议启用了端到端加密。
-
使用新的安全验证 码对与会者进行口头验证。
-
最多 1000 名参与者。
-
本地录制。
-
会议中聊天、文件传输、白板和注释。
-
远程桌面控制。
-
在 Webex 应用程序中,您只能使用计算机音频加入会议(不支持基于 PSTN 的呼叫我/通话)。
零信任安全不支持会议中的以下内容:
-
较旧的 Webex 设备,例如 SX、DX 和 MX 系列。
-
基于 Web 浏览器的 Webex 应用程序 (web.webex.com)。
-
保存会议聊天、文件、白板和注释。
-
将会话数据、笔录和会议记录保存到云端。
-
思科云服务提供的需要访问解密媒体的功能,包括:
-
基于网络的录制功能 (NBR)
-
媒体转码
-
会议中的 Webex AI 助手
-
自动隐藏字幕
-
转录等
-
-
拨入和拨出公共交换电话网 (PSTN) 的呼叫
-
与 SIP 设备之间的呼叫
-
Webex 呼叫的端到端加密
Webex 为 1:1 通信提供业界领先的安全性,确保只有参与者才能解密媒体内容。 通过采用零信任方法,Webex 确保通信保持私密性,即使是服务提供商也无法访问。
支持的 1:1 呼叫类型
可以通过控制中心为两种主要呼叫类型的所有用户启用 E2EE:
-
Webex Calling: 使用Webex Calling服务(基于 SIP)通过 Webex 应用程序进行 1:1 通话。
-
在 Webex 上呼叫:在 Webex 应用程序和 Webex RoomOS 设备之间进行 1:1 通话(基于 HTTP)。
“Call on Webex” 的动态安全
“Call on Webex” 功能允许用户无缝地向 1:1 通话添加参与者,而无需升级到正式会议。 由于参与者可以动态加入和离开,因此通话的安全状态会实时更新:
-
机会主义 E2EE:当所有设备都支持 E2EE 时,通话会自动使用 E2EE。 如果参与者使用仅支持 SRTP 的设备加入,则呼叫会动态调整以保持连接。
-
实时安全指标:随着安全状态的变化,Webex 应用程序会提供透明的通知。
-
零信任安全:当所有参与者都支持 E2EE 时激活。
-
强大的安全性:如果一个或多个参与者使用仅限 SRTP 的端点,则处于活动状态。
-
全面的媒体和协作保护
-
媒体和消息:音频、视频和屏幕共享受 Zero Trust E2EE 保护。 通话期间创建的任何聊天或白板都将使用 Webex E2EE 保存在 1:1 的消息空间中。
-
高级架构:Webex 利用安全 TLS 信令,正在向会议的 MLS(消息层安全)过渡。 这些技术为后量子密码学 (PQC) 提供了必不可少的基础,可确保您的通信保持安全,以应对未来的加密挑战。
端到端加密 Webex Calling
Webex Calling目前使用媒体的安全实时传输协议 (SRTP) 对呼叫进行加密。 随着 Webex Calling E2EE 的推出,Webex 平台 扩展了其强大的端到端加密功能,确保只有通信 参与者才能解密其内容,即使是服务提供商也无法解密其内容。 这种增强 对于安全要求高的市场尤其相关。 Webex CallingE2EE 是机会主义 运作的。 这意味着:
-
机会主义参与 — 呼叫从 SRTP 媒体开始,当客户支持且没有任何条件阻止 E2EE 时,会自动升级 到 E2EE。
-
动态降级 —如果通话期间条件发生变化(例如, 调用了需要 Webex 服务进行媒体处理的功能),则呼叫可以暂时 降级为 SRTP。
-
用户通知 —Webex 应用程序会通知用户在 SRTP 和 E2EE 状态之间的过渡,从而确保透明度。
当Webex Calling呼叫升级为 Webex 会议时,最初的 E2EE 呼叫会话将终止,呼叫将转换到 Webex 会议环境。 这意味着机会主义呼叫E2EE不再有效, 通话中的所有参与者都将重新连接到会议。 E2EE 在会议中的可用性取决于 客户配置的默认会议类型。
如果Webex Calling通话引入了会议混音器,例如三向通话或 n 向通话,那么机会主义的 E2EE 也无法维持。
该电话会议包括组织外部的参与者。
至少有一名参与者没有使用支持 E2EE 的 Webex 应用程序。
该Webex Calling服务引入了媒体功能,例如临时 会议或通话录音。
Webex Calling不为某些呼叫类型启用 E2EE,例如一对一 PSTN 呼 叫(包括组织间呼叫)和一对一本地中继(混合)呼叫。
当 Webex 服务需要处理媒体时,它会禁用 E2EE。 这适用于自动总机、呼叫队列(尽管代理 连接后系统可能会启用 E2EE)和语音门户(例如语音信箱存款或检索)等功能 。 该系统 也不支持 E2EE 来预先回复早期媒体。 如果隐私设置或政策屏蔽或 隐藏远程方的身份,例如使用 Connected Line 身份隐私,或者当 助理为管理人员接听时,Webex 将无法启用 E2EE。
E2EE 仅适用于主线路,不适用于共享线路或虚拟线路。
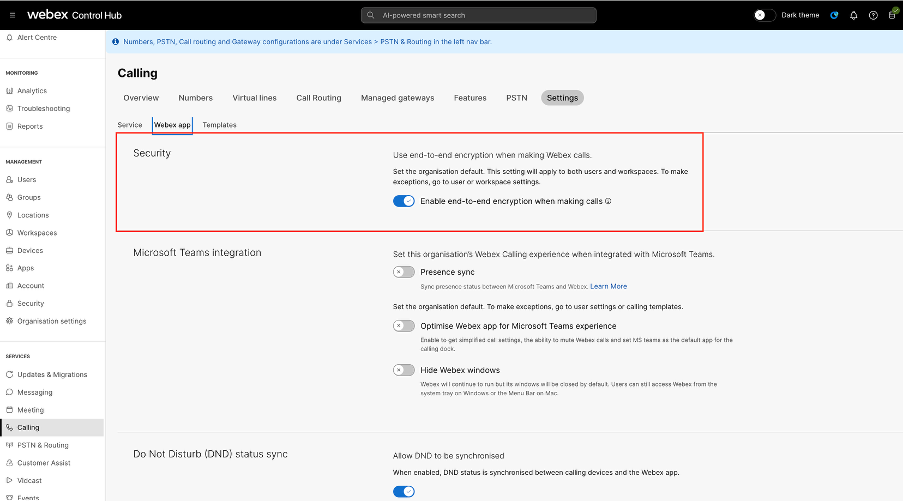
为 Webex 呼叫启用端到端加密
默认情况下,Webex 呼叫的 E2EE 处于禁用状态。 启用 E2EE for Webex Calls 以保护组织内的用户通信。
本部分适用于参加全功能会议的客户。
要从您的 Webex 董事会、会议室或桌面设备加入 E2EE 会议,请点击加入 Webex 并输入邀请中列出的会议号码。Webex Meetings 然后,点击 “加入” 以加入会议。
在会议中,您可以通过查看标题中的盾牌图标来检查会议是否进行了端到端加密。
-
 - 会议已进行端到端加密。
-
 — 您的 Webex 桌面应用程序和 Webex 服务器之间的连接是安全的,但会议未进行端到端加密。
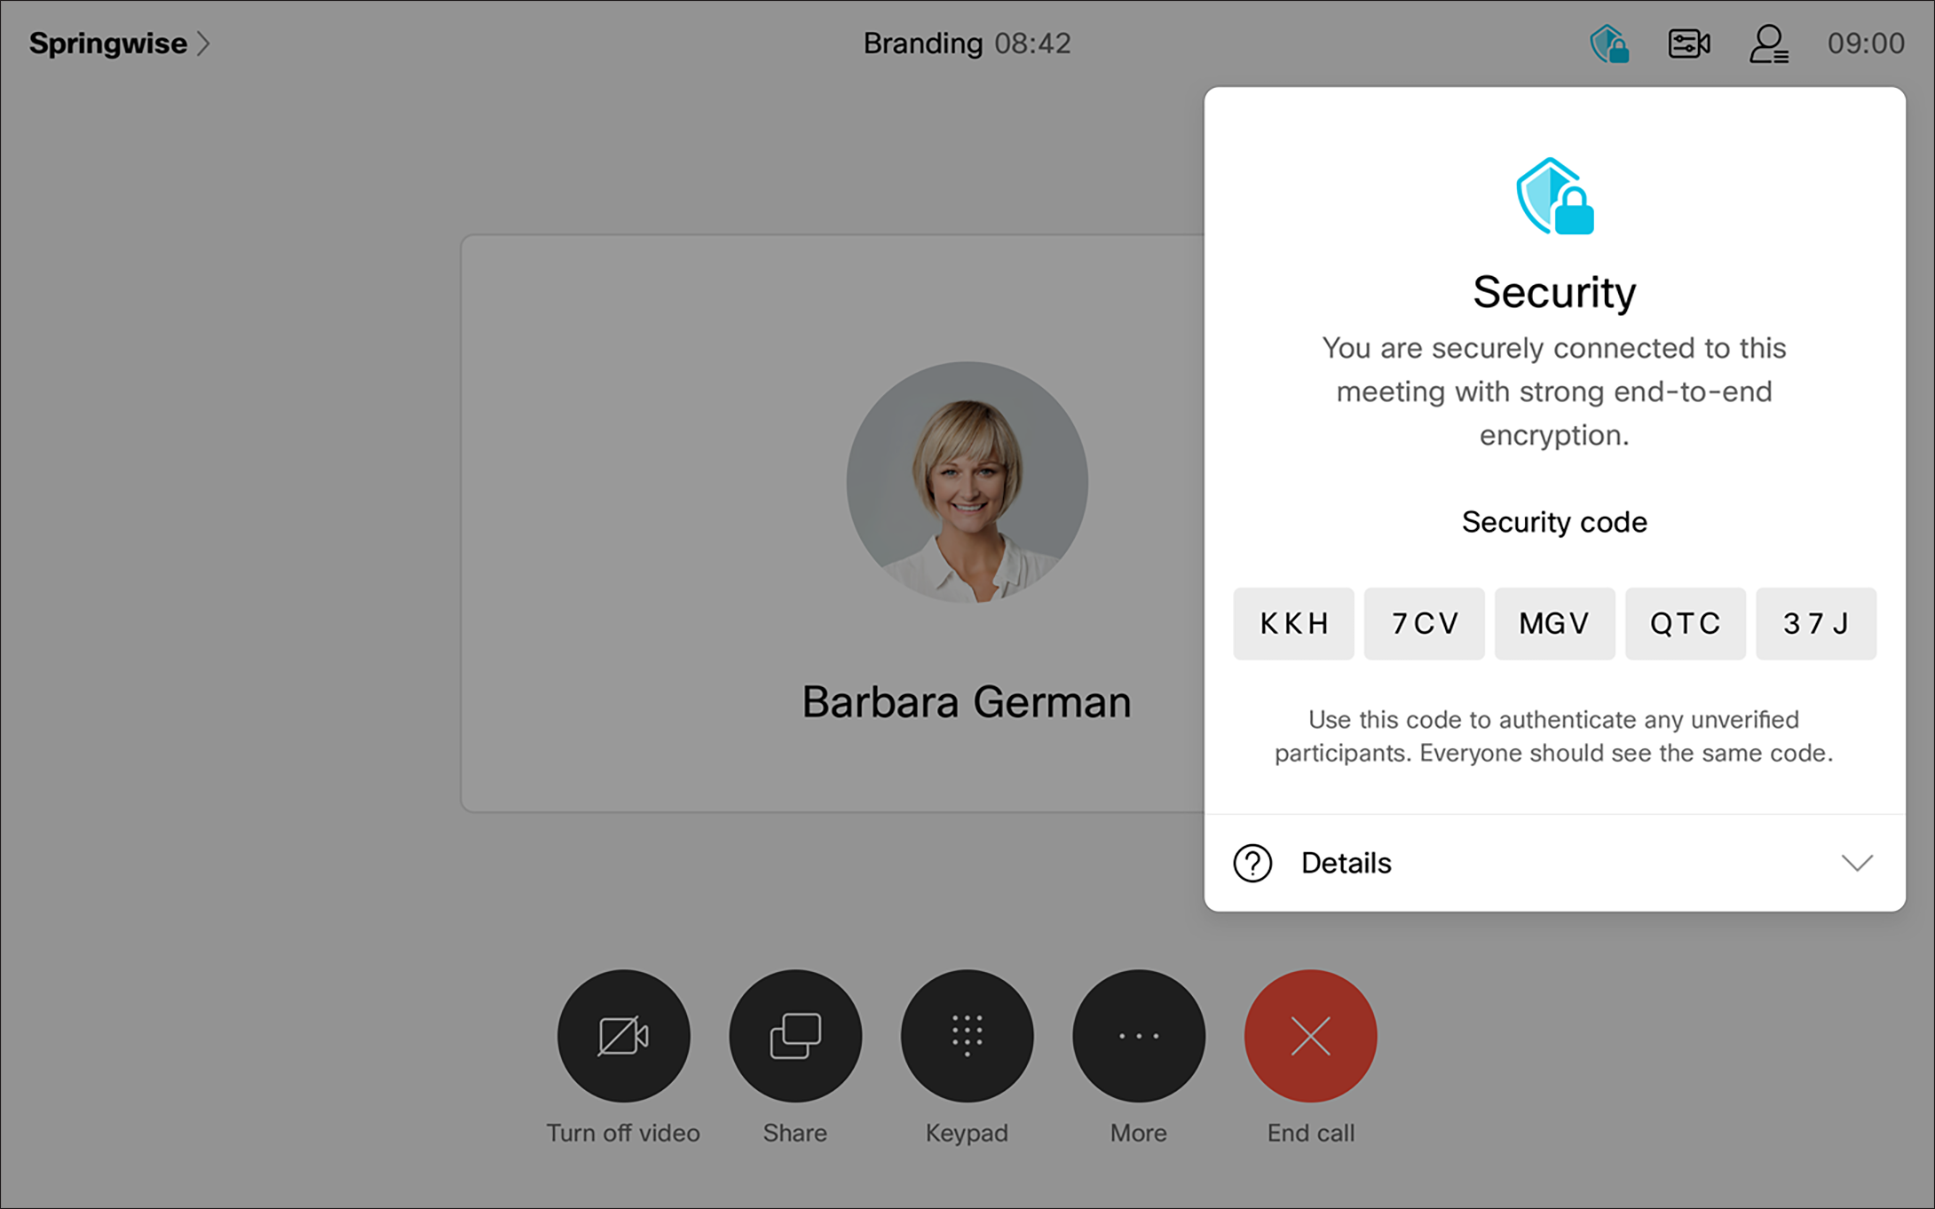
提供了安全码,允许参与者验证其连接是否安全。
点按该图标可查看会议的安全代码和其他安全信息。 每次参与者进入会议时,安全码都会更改。
所有会议参与者都应看到相同的安全码。 如果一个人看到不同的安全码,则他们的连接不安全。
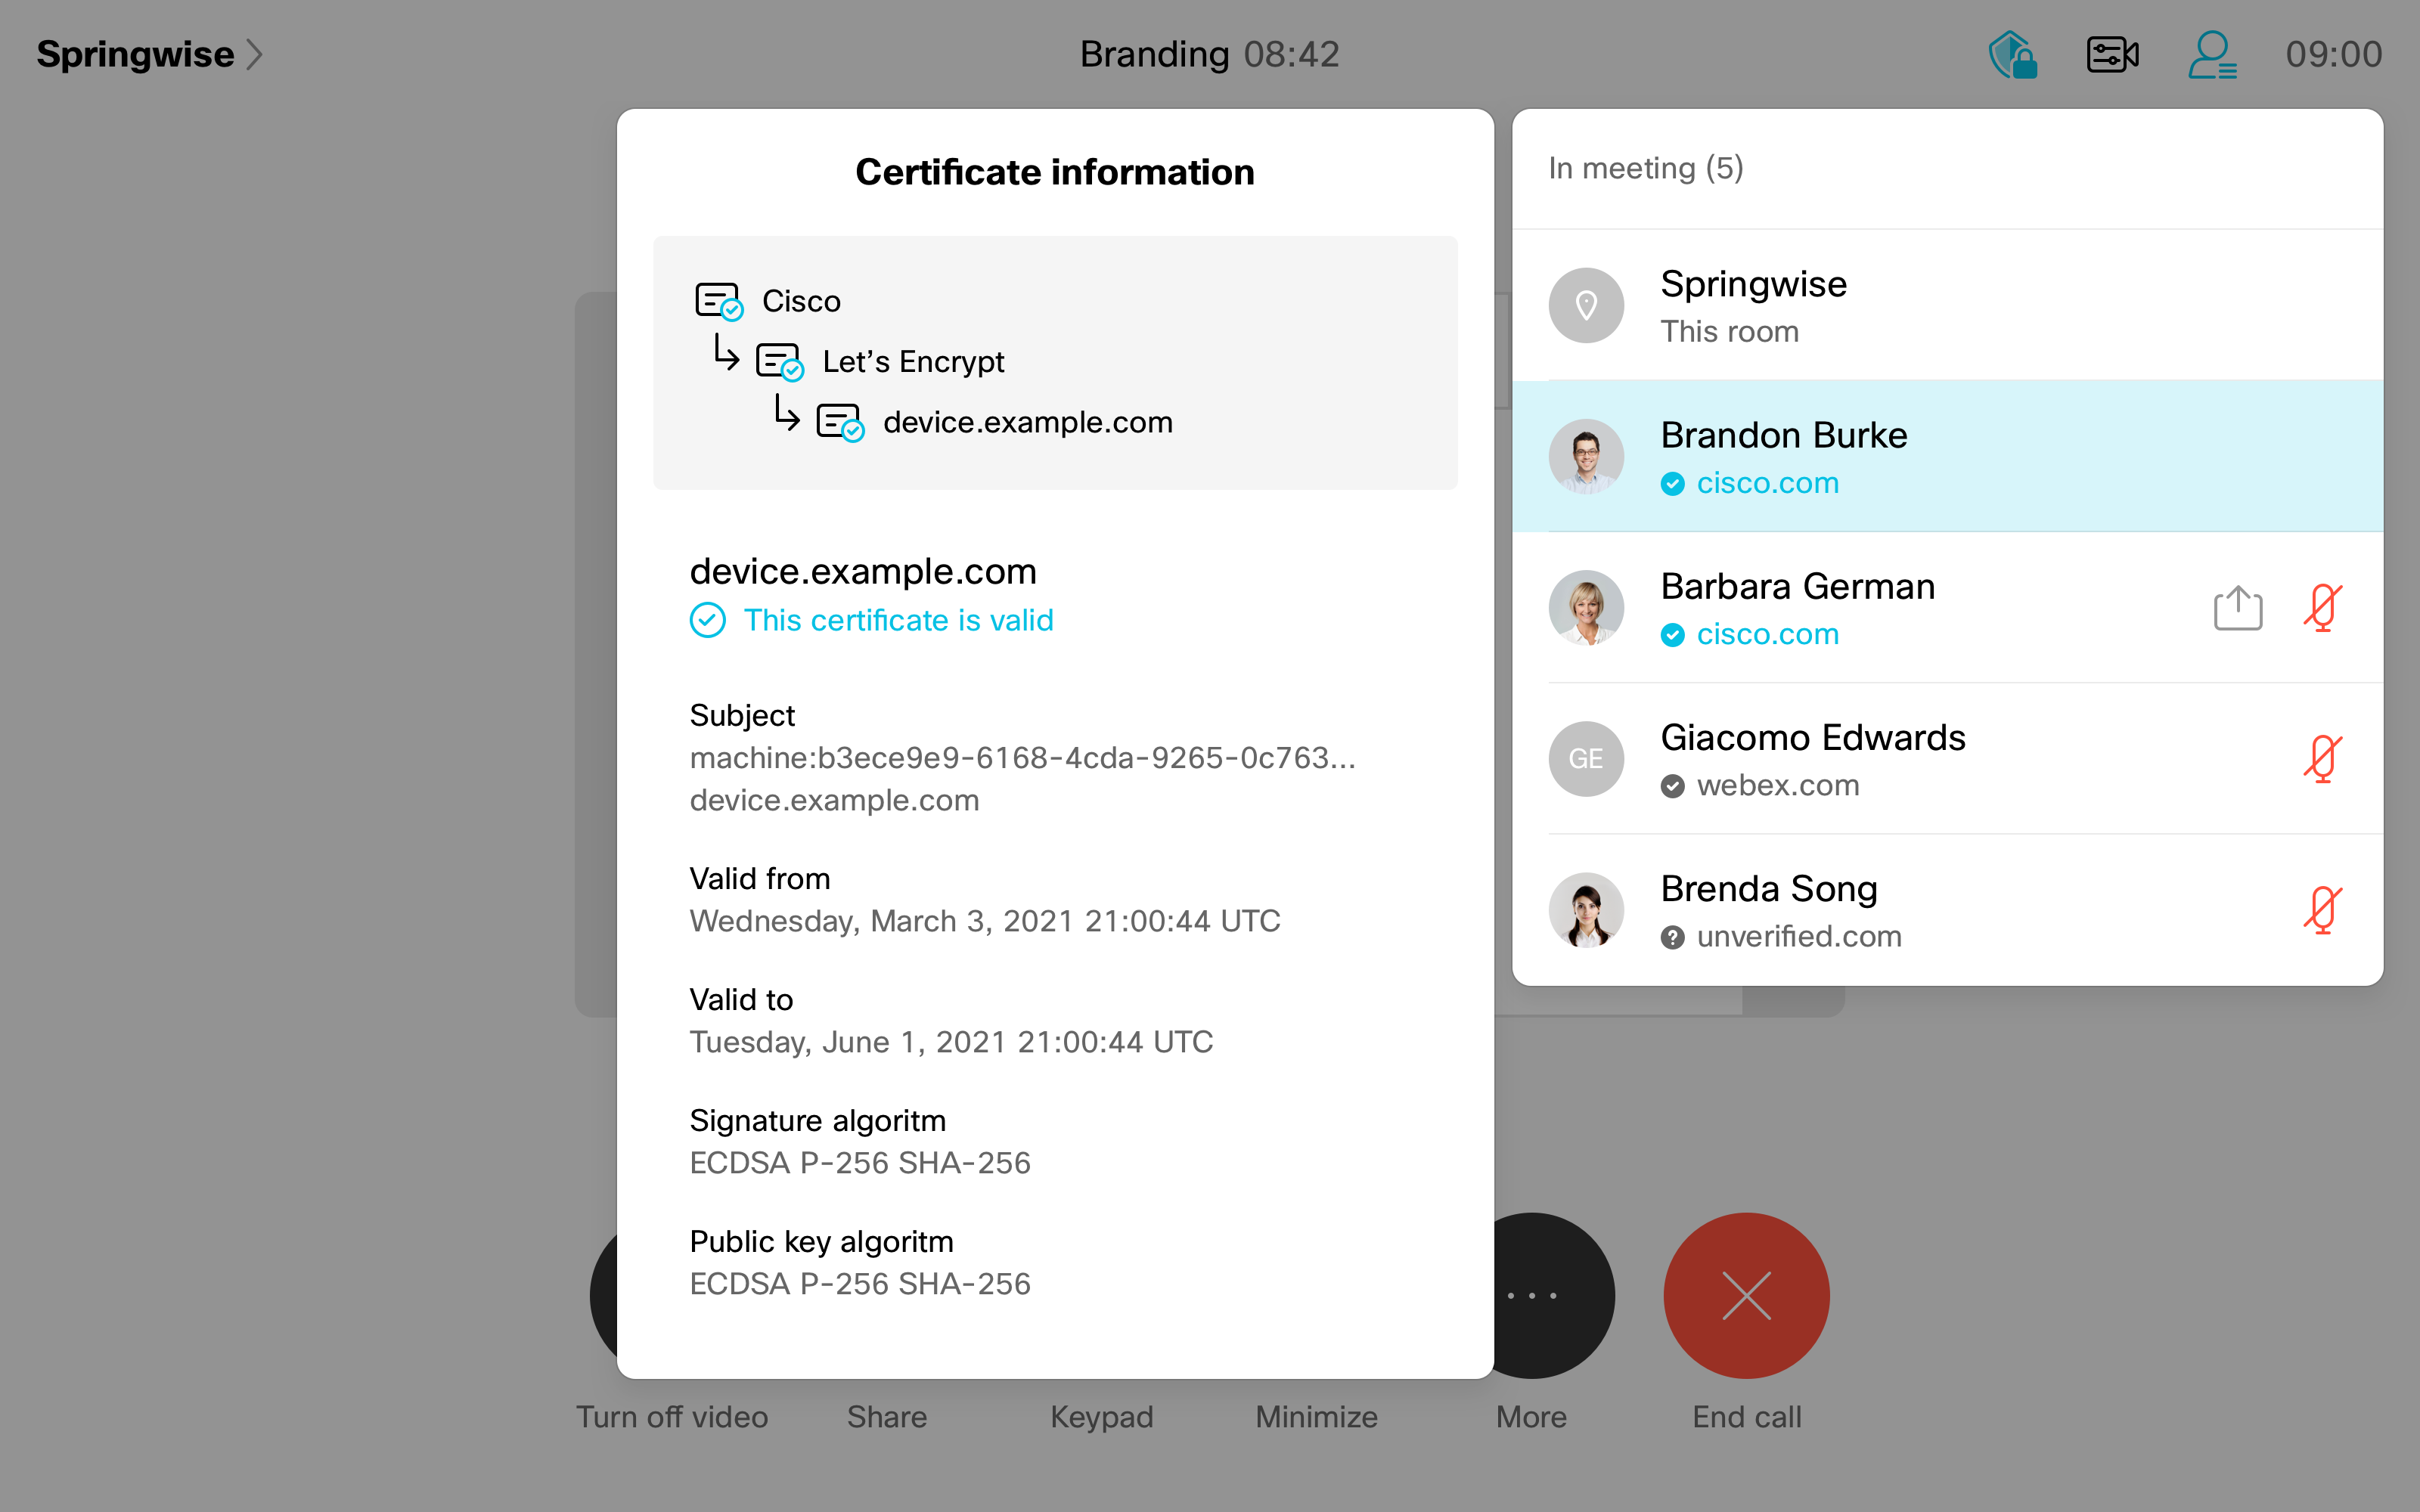
在参与者列表中,您可以看到有关每个参与者的身份验证状态的信息:已验证或未验证。
-
 — 参与者的身份已由 Webex 合作伙伴 Certificate Authority (CA) 外部验证。 这需要在您的个人设备上配置外部证书。
-
 — 参与者的身份已由 Webex CA 内部验证。
-
 - 参加者的身份未验证。
点击参与者的姓名并选择 “显示证书”,即可获得有关证书提供商的更多详细信息。
的用户体验 Webex Calling
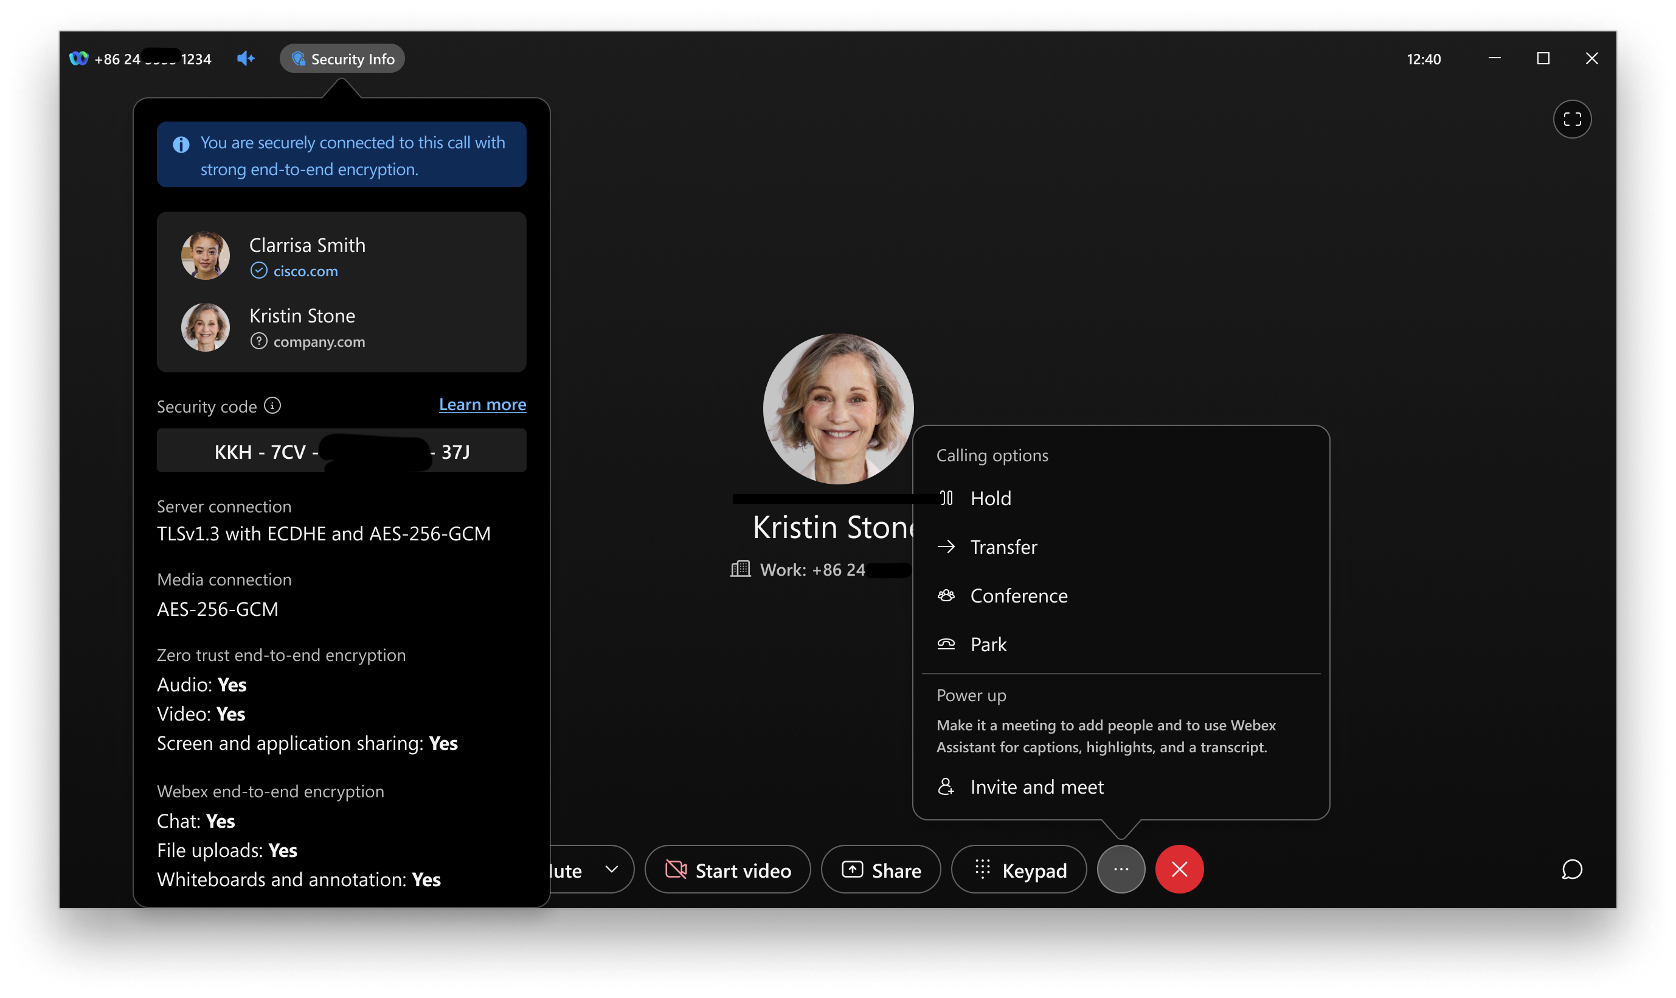
Webex CallingE2EE 的用户 体验与 Meeting 实现的 E2EE 用户体验相一致并建立在这些用户体验之上。 当Webex Calling呼叫采用端到端加密时,Webex 应用程序 (桌面和移动设备)会显示清晰的视觉指示器。 在通话期间,用户还会在SRTP 和E2EE之间的转换时收到不同的视觉和音频警报。
-
Webex | 加入会议(适用于非全功能会议)


