感謝您的意見回饋。
 意見回饋?
比較 Webex 端對端加密和零信任端對端加密
它提Webex Suite供兩種類型的端對端加密(E2EE):
-
Webex 端對端加密 — 在標準會議中共用的使用者生成內容的預設安全性。Webex Messaging
-
零信任端對端加密 — 針對 Webex 端對端加密會議中的媒體和使用者產生內容的增強安全性。 本文主要關注零信任端對端加密。
這兩種端對端加密類型都提供額外的加密層,可保護資料免受攔截攻擊的侵害,但它們在提供的機密程度上有所不同。
Webex 端對端加密
Webex 端對端加密使用 Webex 金鑰管理系統 * (KMS) 來產生和管理加密金鑰。 這些 Webex KMS 金鑰用於加密由 Webex 應用程式和 Cisco 視訊裝置建立的聊天訊息、檔案、白板和註釋。 最初使用的 Webex Messaging Webex 端對端加密,現在也可以在Webex Suite會議平台Webex Meetings上標準加密使用者生成的內容。 使用 Webex 端對端加密:
-
數據在傳輸和靜止時被加密。
-
Webex 應用程式和 Cisco 裝置會加密所有使用者產生的內容 (例如訊息、檔案、註釋和白板),然後透過加密的 TLS 傳輸。
-
此加密內容儲存在 Webex 雲端中的加密內容伺服器上。
這個額外的安全層可保護傳輸中的使用者資料免受 TLS 攔截攻擊的侵害,以及從 Webex 雲端中潛在惡意參與者儲存的使用者資料。
根據預設,我們的雲端 KMS 會產生和分發加密金鑰。 您也可以使用 Webex 混合資料安全性 (HDS) 選項來管理您自己的內部部署金鑰管理系統版本。 如需詳細資訊,請參閱 Webex 混合資料安全部署指南。
Webex 雲端可以存取和使用 KMS 加密金鑰,但只能根據核心服務的需求解密資料,例如:
- 搜尋功能的訊息索引
- 資料損失預防
- 檔案轉碼
- eDiscovery
- 資料歸檔
如需有關以 Webex KMS 為基礎的端對端加密的詳細資訊,請參閱Webex Messaging安全技術文件。
零信任端對端加密
Webex 使用零信任端對端加密技術,為 Webex 端對端加密會議中的媒體和使用者產生的內容 (聊天、檔案、白板和註釋) 提供更高級別的安全性和保密性。
零信任端對端加密使用訊息層安全性 (MLS) 通訊協定來交換資訊,以便 Webex 會議的參與者可以建立通用會議加密金鑰。
只有會議的參與者才能存取會議加密金鑰。 Webex 服務無法存取會議金鑰,因此「零信任」。
零信任安全的範圍 Webex Meetings
零信任端對端加密的 Webex 會議支援下列項目:
-
基於標準的通訊協定(MLS,SFrame),具有正式驗證的密碼。
- 適用於 Windows、macOS 和 Linux 的 Webex 桌面應用程式。
- 適用於 iOS 和安卓的 Webex 行動應用程序。
-
思科視訊裝置(房間系列、桌面系列和 Webex 主機板)。
-
個人會議室會議中的端對端加密 (E2EE)。
-
針對排定會議的端對端加密 (E2EE)。
-
安全性圖示,讓所有會議參與者一目了然地知道他們的會議 是否安全,以及何時為會議啟用端對端加密。
-
使用新的安全驗證 碼對會議與會者進行口頭驗證。
-
最多 1000 名參與者。
-
本地錄製。
-
會議內聊天、檔案傳輸、白板和註釋。
-
遠端桌面控制。
-
在 Webex 應用程式中,您只能使用電腦音訊加入會議(不支援基於 PSTN 的呼叫我/呼叫)。
零信任安全性不支援會議中以下內容:
-
較舊的 Webex 裝置,例如 SX、DX 和 MX 系列。
-
基於網頁瀏覽器的 Webex 應用程式 (web.webex.com)。
-
儲存會議聊天、檔案、白板和註釋。
-
將會話資料、成績單和會議筆記儲存到雲端。
-
Cisco 雲端服務所提供的功能需要存取已解密媒體,包括:
-
網路型錄製 (NBR)
-
轉碼媒體
-
會議中的 Webex AI 助手
-
自動化隱藏式字幕
-
轉錄等
-
-
往返公共交換電話網絡(PSTN)的呼叫
-
來往 SIP 裝置的通話
-
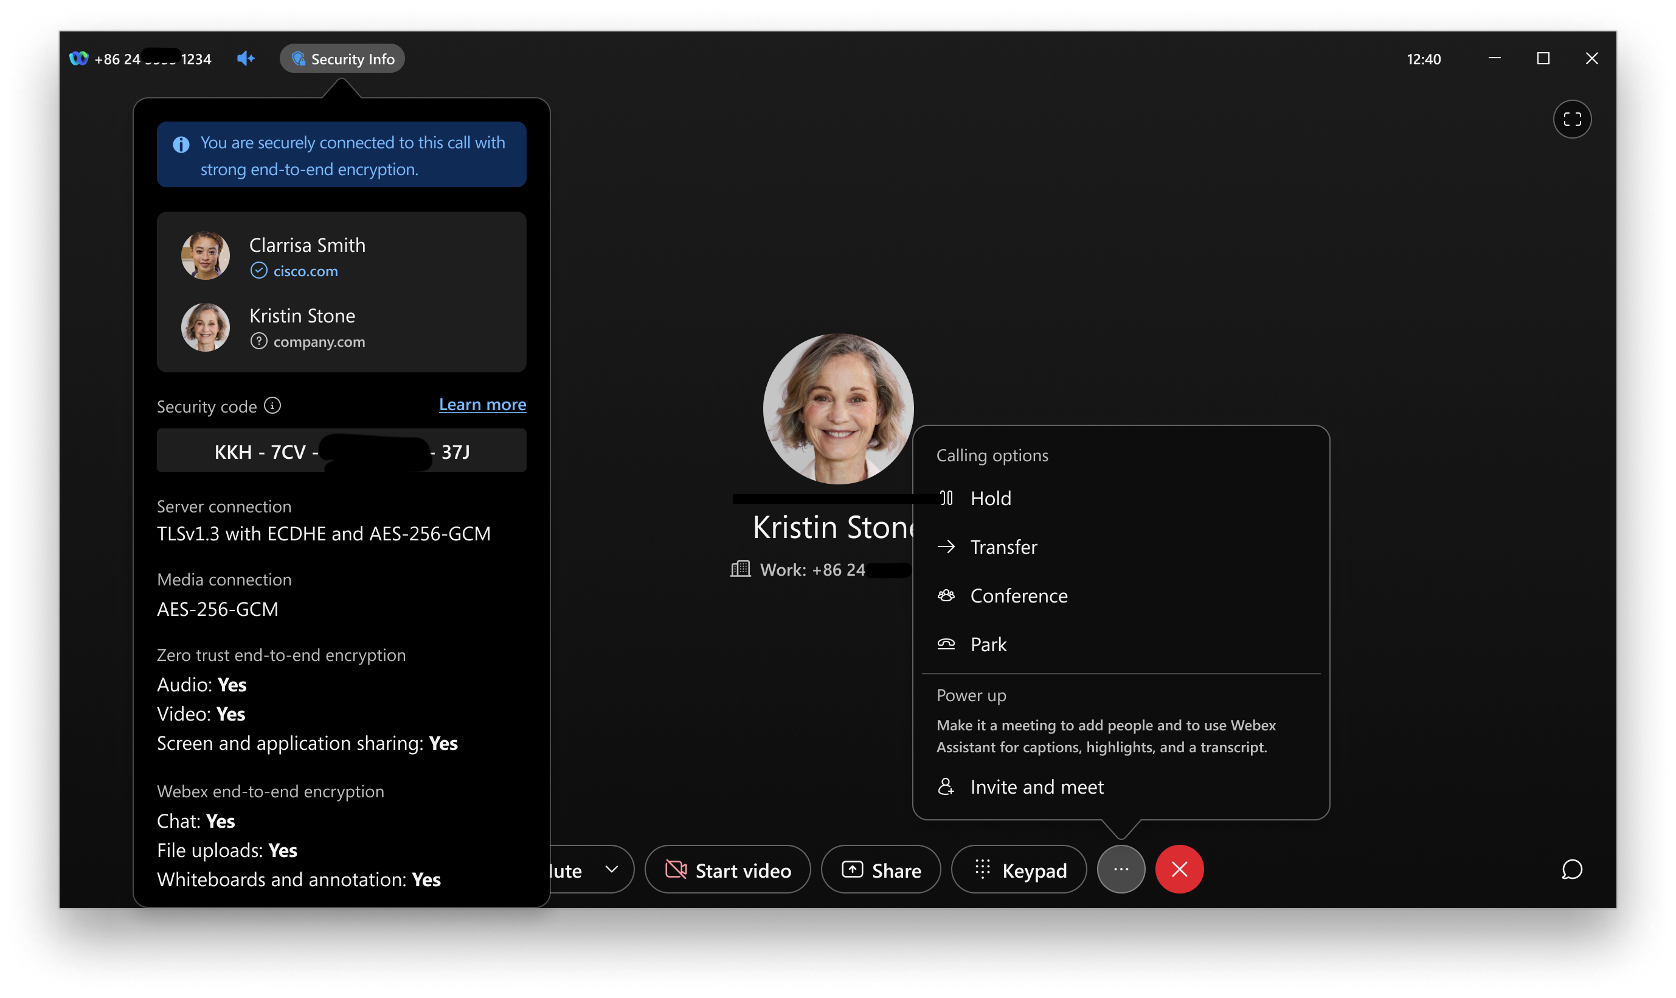
Webex 通話的端對端加密
Webex 為 1:1 通訊提供業界領先的安全性,確保只有參與者才能解密媒體內容。 透過採用零信任方法,Webex 確保通訊保持私密,即使是服務供應商也無法存取。
支援的 1:1 通話類型
E2EE 可透過控制中心為兩種主要通話類型的所有使用者啟用:
-
Webex Calling:使用Webex Calling服務 (基於 SIP) 透過 Webex 應用程式進行 1:1 呼叫。
-
呼叫 Webex:Webex 應用程式與 Webex RoomOS 裝置之間的 1:1 呼叫(基於 HTTP)。
「呼叫 Webex」的動態安全性
「在 Webex 上呼叫」功能允許用戶無縫地將參與者添加到一對一通話,而無需升級到正式會議。 由於參與者可以動態加入和離開,因此通話的安全狀態即時更新:
-
機會性 E2EE:當所有設備支持時,通話會自動使用 E2EE。 如果參與者從僅支援 SRTP 的裝置加入,則呼叫會動態調整以維持連線性。
-
即時安全指標:Webex 應用程式會在安全狀態變更時提供透明通知。
-
零信任安全性:當所有參與者支持 E2EE 時啟動。
-
強大的安全性:如果一個或多個參與者使用僅限 SRTP 的端點,則作用中。
-
全面的媒體與協作保護
-
媒體和消息傳遞:音頻,視頻和屏幕共享受零信任 E2EE 的保護。 通話期間建立的任何聊天或白板都會使用 Webex E2EE 保留在 1:1 訊息空間中。
-
進階架構:Webex 利用安全的 TLS 信號,並轉向 MLS (訊息層安全性) 進行會議。 這些技術為後量子密碼學 (PQC) 提供了基本基礎,確保您的通訊保持安全,避免未來的加密技術挑戰。
端對端加密 Webex Calling
Webex Calling目前使用媒體的安全即時傳輸通訊協定 (SRTP) 加密呼叫。 隨著 Webex Calling E2EE 的推出,Webex 平台 擴大其強大的端對端加密功能,確保只有通信的參與者才能解 密其內容,甚至服務提供商也不能解密。 這項增強 對安全需求高的市場特別適用。 Webex CallingE2EE 具有機會性的運 作。 這意味著:
-
機會參與 — 通話從 SRTP 媒體開始,並在用戶端支持它時自動升級 為 E2EE,而且沒有任何條件阻止 E2EE。
-
動態降級-如果在呼叫期間條件發生變化 (例如,呼叫需要 Webex 服務進 行媒體處理的功能),則呼叫可以暫時降級為 SRTP。
-
使用者通知 — Webex App 會通知使用者 SRTP 和 E2EE 狀態之間的過渡,確保透明度。
當通Webex Calling話升級到 Webex 會議時,會終止原始 E2EE 呼叫階段作業 ,並且通話會轉移到 Webex 會議環境。 這意味著機會性呼叫 E2EE 不再生效,並且通話中的所有參與者都將重 新連接到會議。 會議中 E2EE 的可用性取決於客戶設 定的預設會議類型。
如果通Webex Calling話引入會議混音器,例如三向或 n 向通話 ,則也無法維持機會性 E2EE。
通話包括組織外的參與者。
至少有一位參與者不使用支援 E2EE 的 Webex 應用程式。
該Webex Calling服務引入媒體功能,例如臨機會 議或通話記錄。
Webex Calling不會針對某些通話類型啟用 E2EE,例如一對一 PSTN 通話(包括組織之間 的通話)和一對一的內部部署中繼電(混合)呼叫。
當 Webex 服務需要處理媒體時,它會停用 E2EE。 這適用於自動語音 應答、呼叫佇列(儘管系統可能會在代理程式 連線後啟用 E2EE)和語音入口網站(例如語音信箱存入或擷取)等功能。 該系統也 不支持 E2EE 對於預答早期媒體。 如果隱私設定或原則封鎖或隱 藏遠端對方的身分,例如使用「連線路身分識別隱私權」,或當 助理解答高管時,Webex 將不啟用 E2EE。
E2EE 僅在主線上工作,而不適用於共用或虛擬線路。
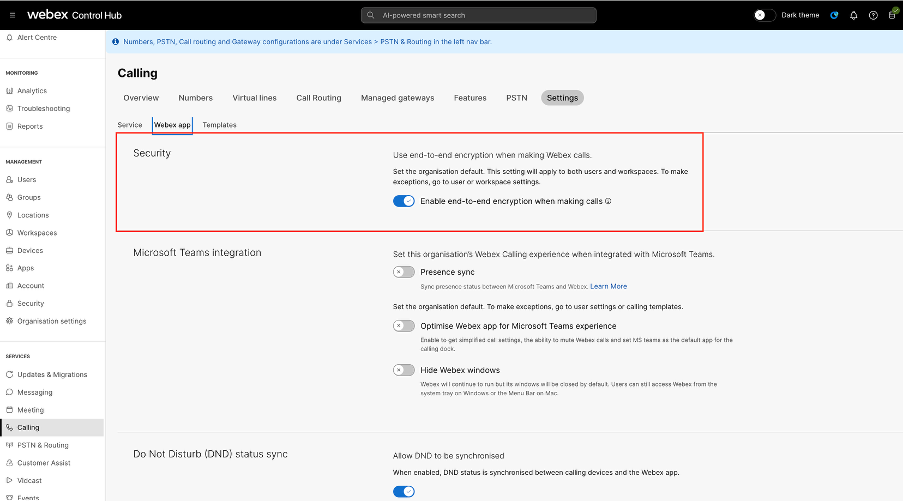
為 Webex 呼叫啟用端對端加密
依預設,適用於 Webex 呼叫的 E2EE 已停用。 啟用適用於 Webex 呼叫的 E2EE,以保護整個組織的使用者通訊。
此區段適用於具有全功能會議的客戶。
若要從您的 Webex Board、會議室或桌面裝置加入 E2EE 會議,請點選加入 Webex, 然後輸入邀請中列出的會議號碼。Webex Meetings 然後,點一下加入以加入會議。
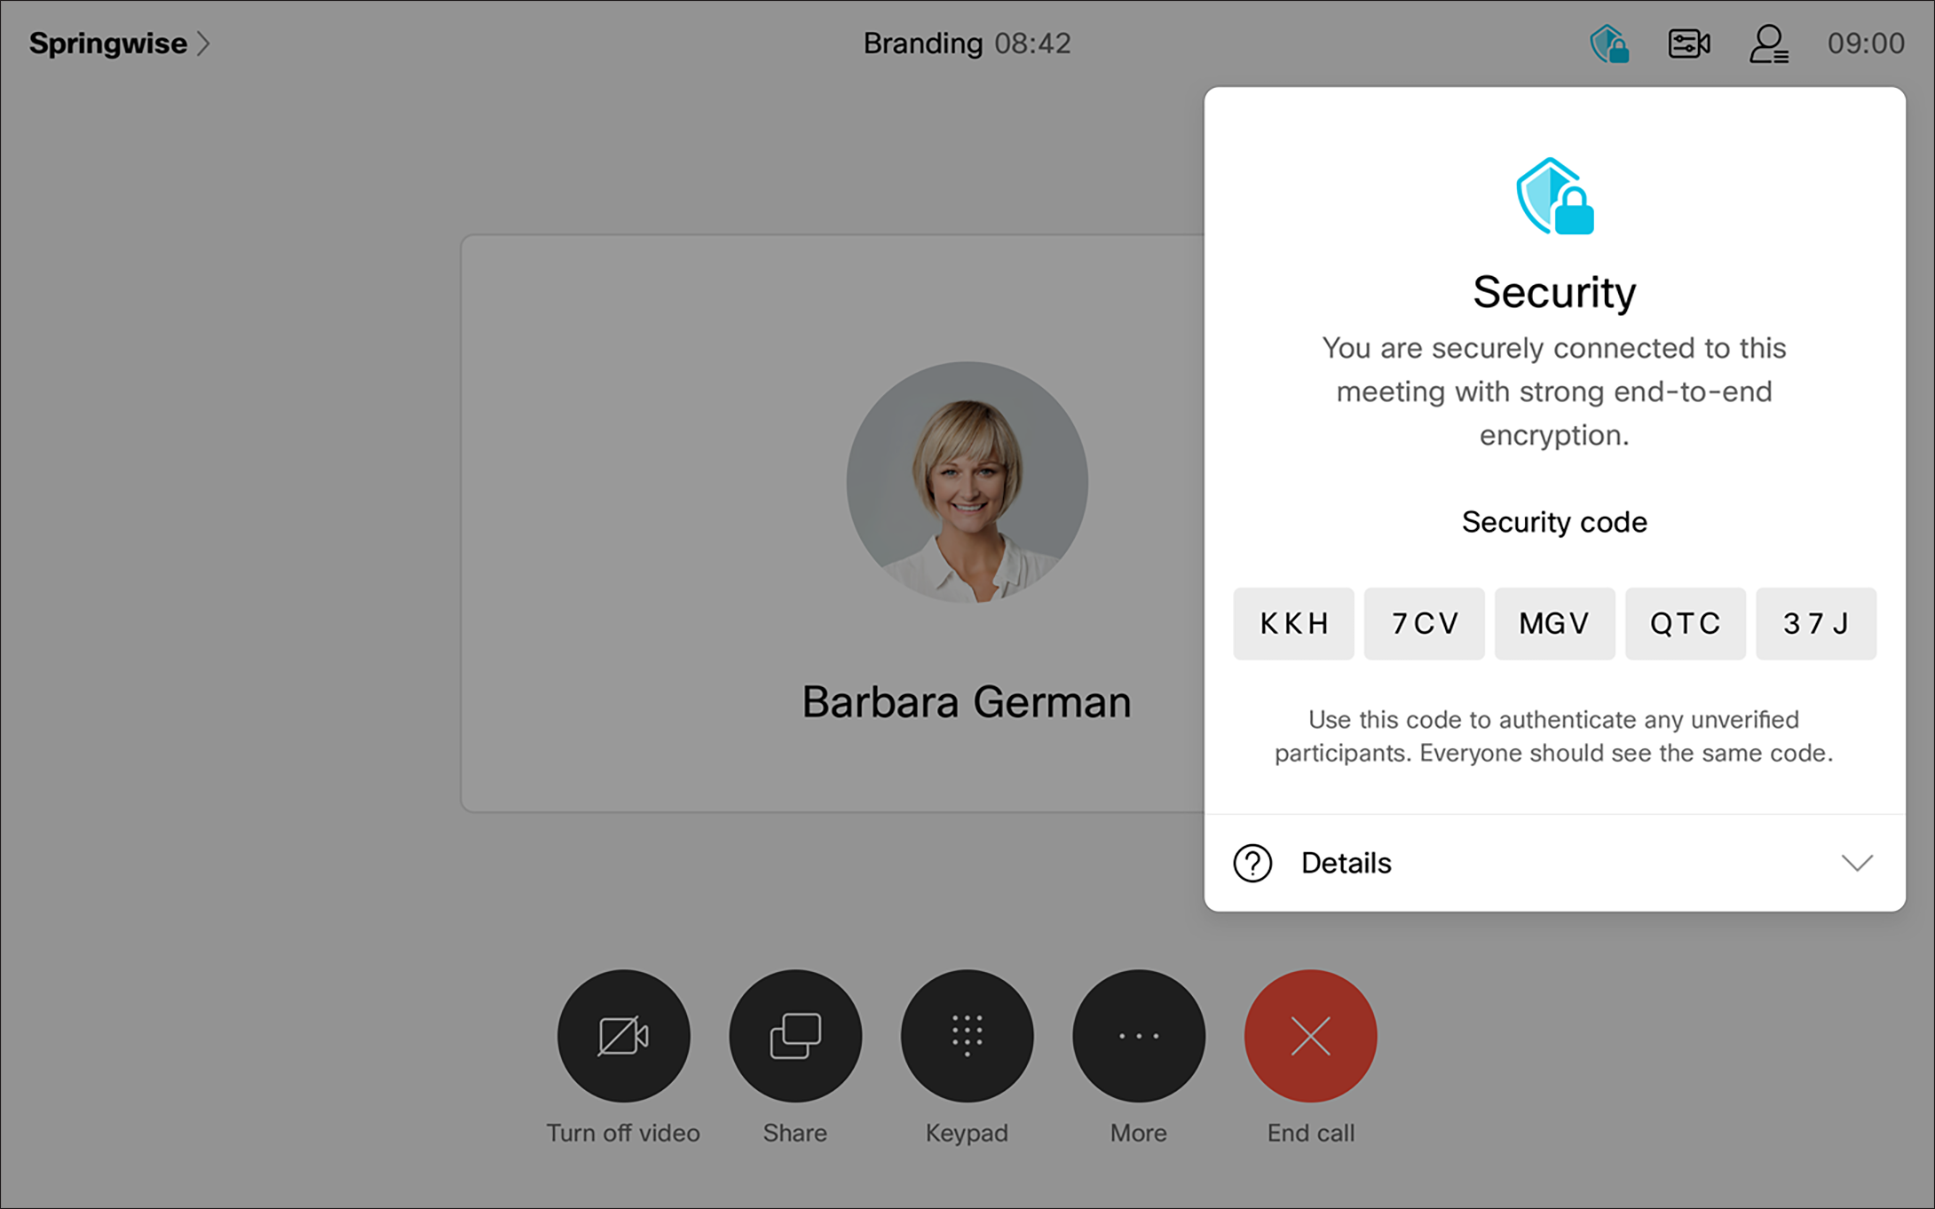
在會議中,您可以通過查看標題中的屏蔽圖標來檢查會議是否已被端到端加密。
-
 – 該會議已使用端對端加密。
-
 — 您的 Webex 桌面應用程式與 Webex 伺服器之間的連線是安全的,但會議並非端對端加密。
提供安全代碼,允許參與者驗證其連線是否安全。
點一下圖示以查看會議的安全碼和其他安全性資訊。 每次參與者進入會議時,安全性代碼都會變更。
所有會議參與者都應該看到相同的安全代碼。 如果一個人看到不同的安全碼,則他們的連接不安全。
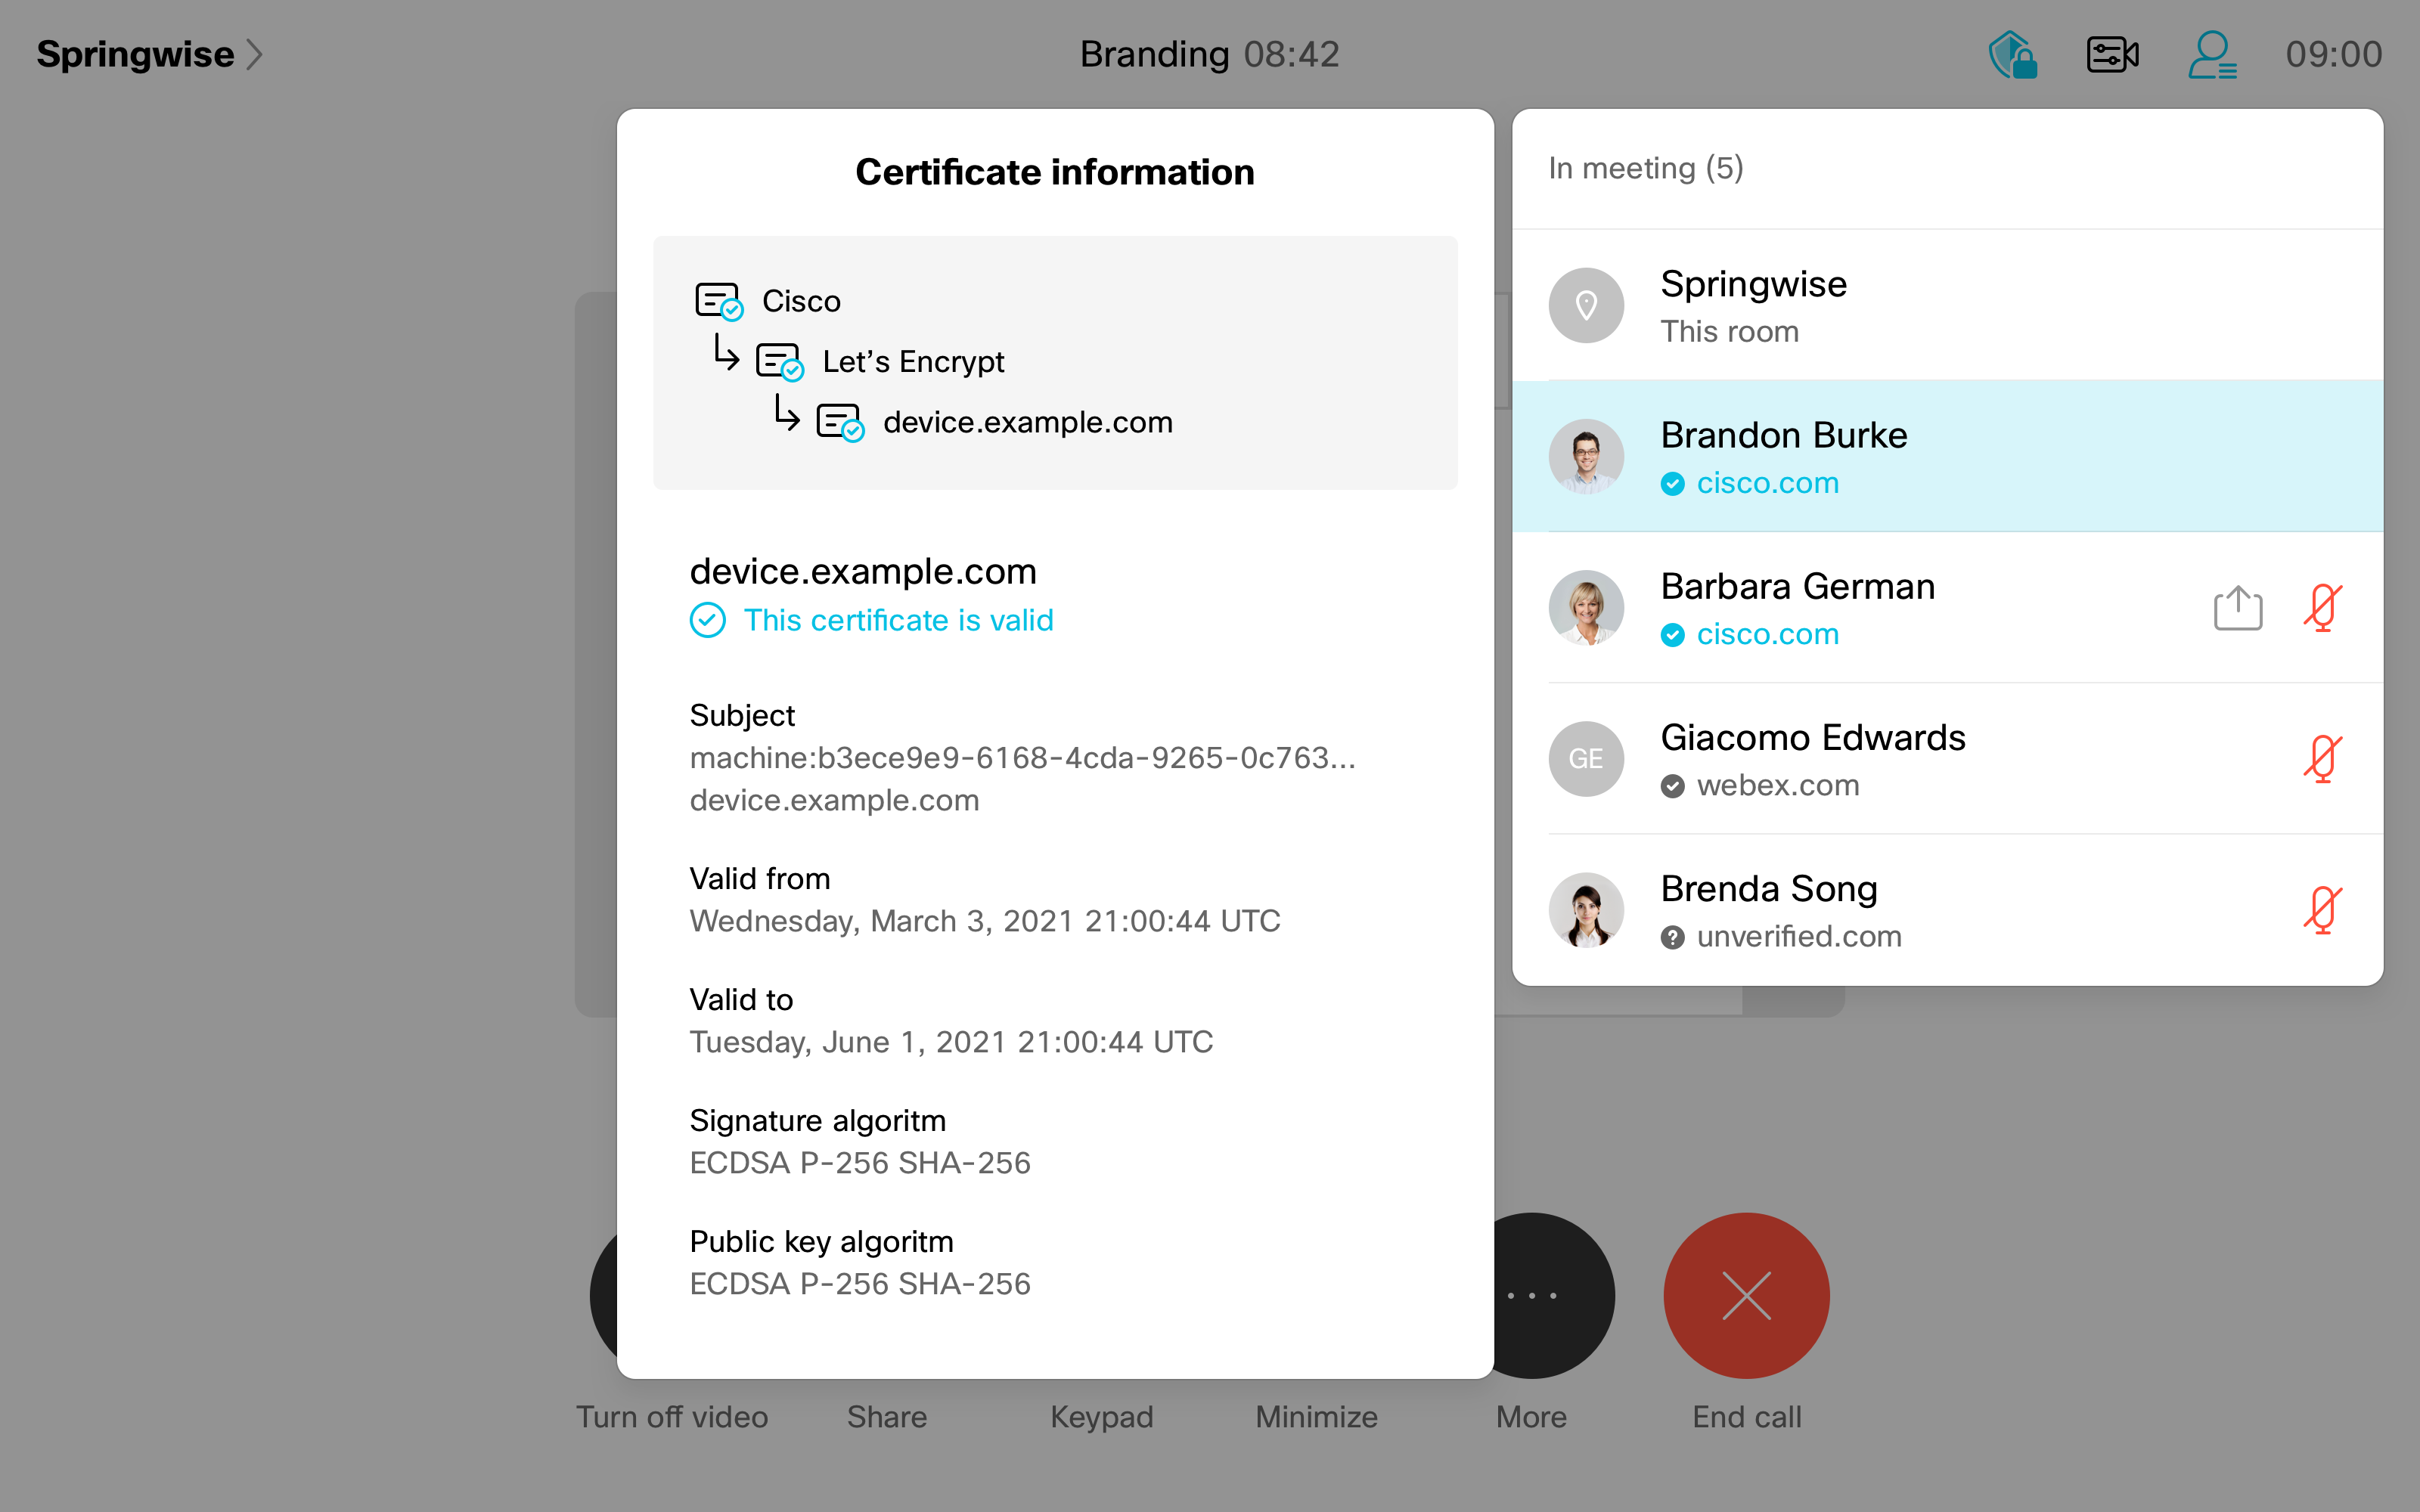
在參與者清單中,您可以查看有關每個參與者的身份驗證狀態的資訊:已驗證或未驗證。
-
 — 參與者的身份已經由 Webex 合作夥伴 Certificate Authority (CA) 在外部驗證。 這需要在您的個人裝置上設定外部憑證。
-
 — 參與者的身份已經由 Webex CA 內部驗證。
-
 – 參與者的身分尚未驗證。
點一下參與者名稱並選取「顯示憑證」,即可取得有關憑證提供者的更多詳細資訊。
用戶體驗 Webex Calling
E2EE 的使用者 體驗Webex Calling與為會議實作的 E2EE 使用者體驗一致,並建立在基礎上。 當通Webex Calling話進行端對端加密時,Webex App (桌上型電腦和行動裝置)會顯示清晰的視覺指標。 用戶還會在通話期間接 收到針對 SRTP 和 E2EE 之間的轉換不同的視覺和音頻警報。