- الرئيسية
- /
- المقال

شكرًا على ملاحظاتك.


 في هذه المقالة
 هل لديك ملاحظات؟
نظرة عامة على موصل الدليل
Directory Connector هو تطبيق محلي لمزامنة الهوية في السحابة. يمكنك تنزيل برنامج الموصل من Control Hub وتثبيته على جهازك المحلي.
باستخدام Directory Connector، يمكنك الاحتفاظ بحسابات المستخدمين والبيانات الخاصة بكActive Directory، بحيث Active Directory تصبح المصدر الوحيد للحقيقة. عندما تقوم بإجراء تغيير محلي، يتم نسخه إلى السحابة.
شاهد جميع الميزات والأوصاف والفوائد في الجدول:
| ميزة | الوصف والفائدة |
|---|---|
| لوحة تحكم سهلة الاستخدام | توفر لوحة المعلومات جدول المزامنة والملخص وحالة المزامنة وحالة موصل الدليل. يمكنك عرض لوحة المعلومات في أي وقت تقوم فيه بتسجيل الدخول. |
| التشغيل الجاف قبل المزامنة مع السحابة | قم بإجراء مجموعة جافة من التغييرات على الدليل قبل تنفيذها في السحابة. ثم قم بتشغيل تقرير للتأكد من أن التغييرات التي تريد إجراؤها هي ما تتوقعه. |
| المزامنة الكاملة والتدريجية | قم بمزامنة الدليل بأكمله. أو قم فقط بمزامنة التغييرات التدريجية لتوفير طاقة المعالجة وتقصير وقت المزامنة. |
|
قم بمزامنة نطاقات متعددة (غابة واحدة أو غابات متعددة) |
يدعم Directory Connector نطاقات متعددة إما ضمن غابة واحدة أو تحت غابات متعددة (دون الحاجة إلى AD LDS). بالنسبة للمؤسسات ذات Active Directory المجالات المتعددة، يمكنك تثبيت موصل الدليل لكل مجال، وربط كل مجال بمؤسستك، ثم مزامنة كل قاعدة مستخدم في Webex. يعكس Control Hub الحالة من خلال عرض حالة المزامنة لموصلات الدليل المتعددة، ويسمح لك بإيقاف المزامنة لمجال معين، وإلغاء تنشيط موصل الدليل في عملية نشر عالية التوفر. |
| المزامنة المجدولة | قم بتعيين جدول المزامنة حسب اليوم والساعة والدقيقة. |
| Lightweight Directory Access Protocolفلاتر (LDAP) | حدد معايير بحث LDAP ووفر عمليات استيراد فعالة. |
| Active Directoryرسم خرائط السمات | قم بتعيين Microsoft Active Directory السمات لسمات Webex السحابية المقابلة. يمكنك تعيين السمات ذات الصلة Active Directory بالتهيئة الخاصة بك وكذلك تحديد السمات المخصصة لتعيينها إلى السحابة. تشكل السمات من المبنى بيانات متنوعة في السحابة، مثل معلومات حساب المستخدم وأرقام هواتف المؤسسة في Webex Teams وعناوين SIP لموارد الغرفة وبيانات بطاقة اتصال المستخدم الأخرى (المسمى الوظيفي والقسم والمدير وما إلى ذلك). |
|
دليل الشركة لموارد الغرف الداخلية ومستخدمي Cisco Webex Calling (Cloud PSTN) وجهات اتصال المؤسسة بدون ترخيص Webex |
إذا كان جزء من مؤسستك يستخدم PSTN Cisco Webex Calling السحابي لخدمة المكالمات أو لديك أجهزة Room داخلية، فإن هذه الميزة تتيح للمستخدمين البحث في الدليل عن جهات اتصال المؤسسة من هواتف Cisco Webex Calling (Cloud PSTN) أو موارد الغرفة.
|
| عارض الأحداث | استخدم عارض الأحداث لتحديد ما إذا كانت هناك أية مشكلات في المزامنة. |
| أداة التشخيص واستكشاف الأخطاء وإصلاحها | يمكنك استخدام أداة التشخيص المضمنة لاستكشاف أخطاء نشر Cisco Directory Connector وإصلاحها. إذا لم تعمل المزامنة بشكل صحيح، فقد يكون
لديك خطأ في التكوين أو الشبكة. تختبر هذه الأداة
اتصالك حتى Active Directory تتمكن من تشخيص الأخطاء بنفسك
قبل الاتصال بالدعم. بمجرد تمكين استكشاف الأخطاء وإصلاحها في Directory Connector، تتم كتابة السجلات التي يمكن إرسالها إلى الدعم الفني. |
| ترقية تلقائية | بعد تثبيت Directory Connector، يتم إرسال إشعار إليك عندما يتوفر إصدار جديد من البرنامج. يمكنك إعداد ترقيات تلقائية بحيث تكون دائمًا على أحدث إصدار من البرنامج عند إصدار إصدار جديد. |
| توفر عالي | قم بتكوين موصلات متعددة بحيث تكون هناك نسخة احتياطية، في حالة تعطل الموصل الرئيسي أو الجهاز الذي يستضيفه. |
موصل الدليل مقسم إلى ثلاثة مجالات:
-
Control Hub هي الواجهة الوحيدة التي تتيح لك إدارة جميع جوانب مؤسسة Webex الخاصة بك: عرض المستخدمين وتعيين التراخيص وتنزيل Directory Connector وتكوين تسجيل الدخول الأحادي (SSO) إذا كنت تريد أن يقوم المستخدمون بالمصادقة من خلال موفر هوية المؤسسة الخاص بهم ولا تريد إرسال دعوات عبر البريد الإلكتروني لتطبيق Webex.
-
واجهة إدارة موصل الدليل هي البرنامج الذي تقوم بتنزيله من Control Hub وتثبيته على خادم Windows موثوق به. بالنسبة Active Directory للنطاقات المتعددة، يمكنك تثبيت لحظة واحدة من البرنامج لكل مجال تريد مزامنته. باستخدام البرنامج، يمكنك تشغيل المزامنة لجلب حسابات Active Directory المستخدمين الخاصة بك إلى Webex، وعرض حالة المزامنة ومراقبتها، وتكوين خدمات Directory Connector.
-
تستفسر خدمة مزامنة الدليل Active Directory عن استرداد المستخدمين والمجموعات للمزامنة مع خدمة الموصل وموصل الدليل.
راجع هذا الرسم التخطيطي لفهم بنية موصل الدليل:
متطلبات موصل الدليل
النوافذ Active Directory والمتطلبات
يمكنك تثبيت موصل الدليل على خوادم Windows المدعومة هذه:
-
ويندوز سيرفر 2025
-
خادم ويندوز 2022
-
ويندوز سيرفر 2019
-
ويندوز سيرفر 2016
لمعالجة مشكلة ملفات تعريف الارتباط، نوصي بترقية وحدة تحكم المجال الخاصة بك إلى إصدار يحتوي على الإصلاح - Windows Server 2012 R2 أو 2016.
موصل الدليل مدعوم Active Directory بالخدمات التالية:
-
Active Directory2025
(يتم دعم موصل الدليل عند استخدام أحدث إصدار من Active Directory Windows Server 2025)
-
Active Directory2016
(يتم دعم موصل الدليل عند استخدام أحدث إصدار من Active Directory Windows Server 2019)
-
Active Directory2012
-
Active Directory2008 آر 2
-
Active Directory2008
لاحظ المتطلبات الإضافية التالية:
-
يتطلب موصل الدليل TLS1.2. يجب تثبيت ما يلي:
-
.NET Framework v3.5 (مطلوب لتطبيق موصل الدليل. إذا واجهت أية مشكلات، استخدم التوجيهات في Enable .NET Framework 3.5 باستخدام معالج إضافة الأدوار والميزات.)
-
إطار عمل .NET v.4.5 (مطلوب لـ TLS1.2)
-
-
Active Directoryمطلوب المستوى الوظيفي للغابات 2 (نظام التشغيل Windows Server 2003) أو أعلى. (انظر ما هي المستويات Active Directory الوظيفية؟ لمزيد من المعلومات.)
متطلبات الأجهزة
يجب تثبيت Directory Connector على جهاز كمبيوتر يحتوي على الحد الأدنى من متطلبات الأجهزة:
-
8 غيغابايت من ذاكرة الوصول العشوائي
-
50 جيجا بايت من التخزين
-
لا يوجد حد أدنى لوحدة المعالجة المركزية
متطلبات الشبكة
إذا كانت شبكتك خلف جدار حماية، فتأكد من أن نظامك لديه وصول HTTPS (المنفذ 443) إلى الإنترنت.
متطلبات مؤسسة Webex
-
للوصول إلى برنامج Directory Connector من Control Hub، تحتاج إلى مؤسسة Webex مع إصدار تجريبي أو أي اشتراك مدفوع.
-
(اختياري) إذا كنت تريد أن تكون حسابات مستخدمي Webex App الجديدة نشطة قبل تسجيل الدخول لأول مرة، نوصيك بإجراء ما يلي:
-
قم بدمج تسجيل الدخول الأحادي (SSO) لمزود الهوية الخاص بك (IdP) مع مؤسسة Webex الخاصة بك.
-
قم بإيقاف دعوات البريد الإلكتروني التلقائية، حتى لا يتلقى المستخدمون الجدد دعوة البريد الإلكتروني التلقائية ويمكنك القيام بحملة البريد الإلكتروني الخاصة بك. (تتطلب هذه الميزة تكامل SSO.)
لمزيد من المعلومات، راجع حالات المستخدم والإجراءات في Control Hub.
متطلبات التثبيت
-
بالنسبة لبيئة المجالات المتعددة (إما غابة مفردة أو غابات متعددة)، يجب تثبيت موصل دليل واحد لكل Active Directory مجال. إذا كنت ترغب في مزامنة مجال جديد (B) مع الحفاظ على بيانات المستخدم المتزامنة على مجال موجود آخر (A)، فتأكد من وجود خادم Windows مدعوم منفصل لتثبيت Directory Connector لمزامنة المجال (B).
-
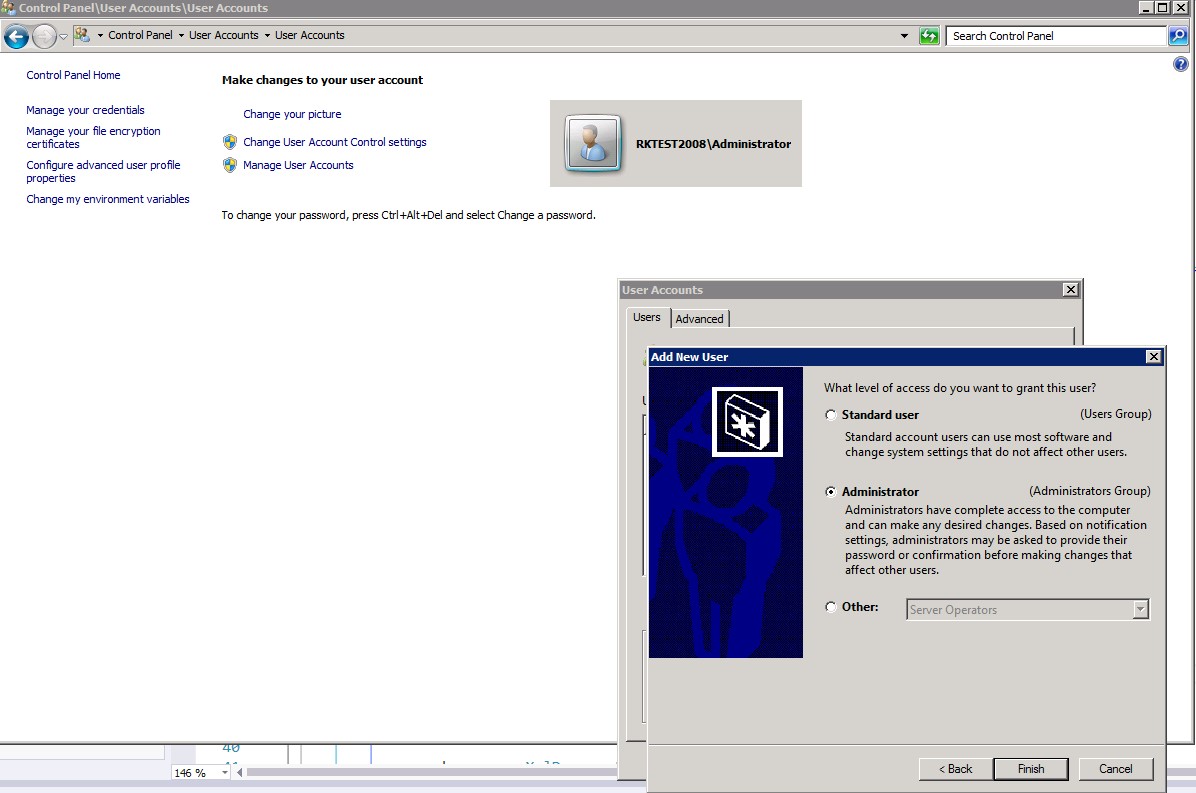
لتسجيل الدخول إلى الموصل، لا نطلب حسابًا إداريًا Active Directory. نطلب حساب مستخدم محلي هو نفس المستخدم كحساب مسؤول كامل في Control Hub.
يجب أن يتمتع هذا المستخدم المحلي بامتيازات على جهاز Windows هذا للاتصال بوحدة تحكم المجال وقراءة كائنات Active Directory المستخدم. يجب أن يكون حساب تسجيل الدخول إلى الجهاز مسؤول كمبيوتر يتمتع بامتيازات لتثبيت البرنامج على الجهاز المحلي. (تنطبق هذه المعلومات أيضًا على تسجيل الدخول إلى Virtual Machine.)
-
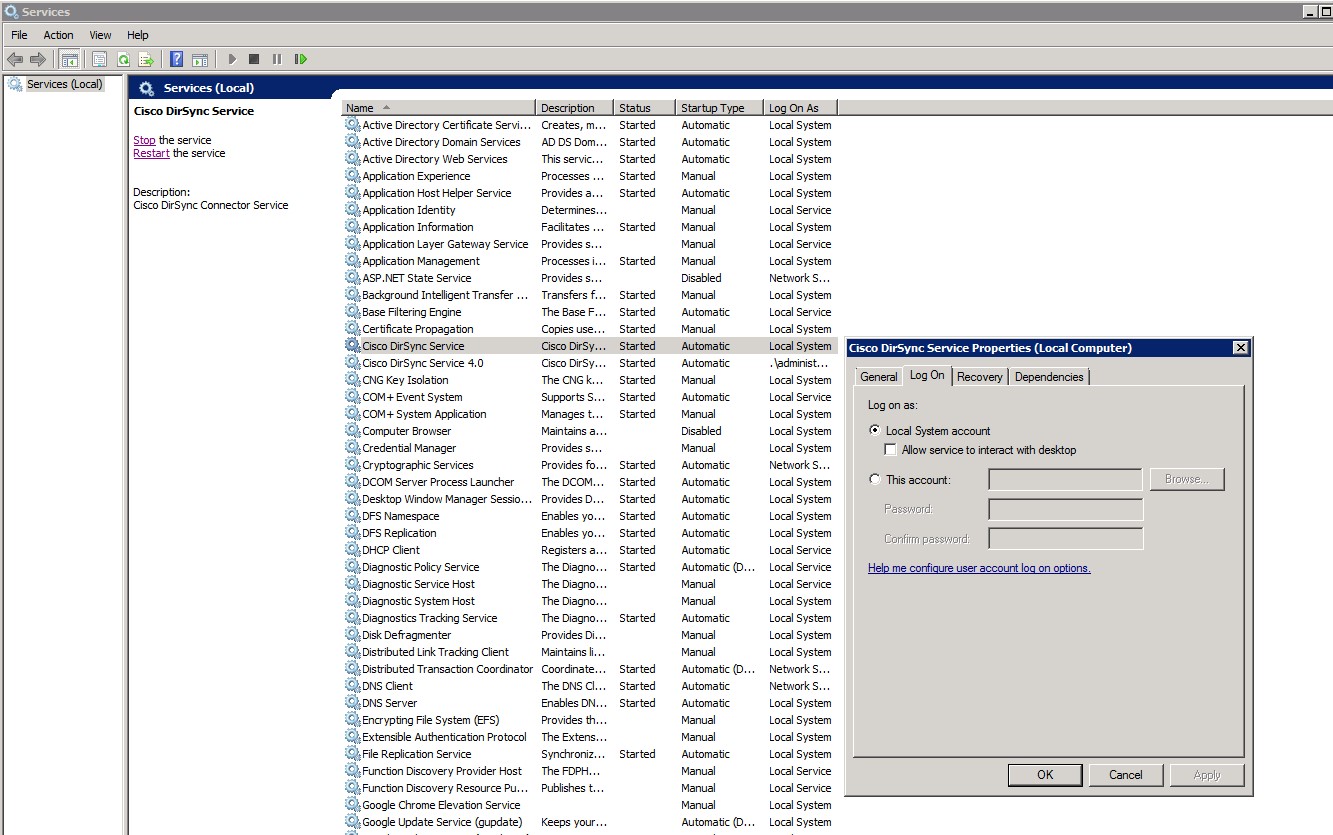
أثناء تسجيل الدخول إلى الموصل، يجب أن يكون حساب تسجيل الدخول هو نفس حساب المسؤول الكامل لـ Control Hub. افتراضيًا، يستخدم الموصل حساب النظام المحلي للوصولActive Directory. ومع ذلك، يمكنك استخدام خدمات Windows لتكوين حساب آخر للوصول إليهActive Directory. (تنطبق هذه المعلومات أيضًا على تسجيل الدخول إلى Virtual Machine.)
-
تأكد من تمكين وضع البحث في مكتبة الارتباطات الديناميكية لـ Windows Safe (DLL) باستخدام هذا الإجراء: تحقق من SafeDlSearchMode في سجل Windows.
-
إذا كنت تستخدم AD LDS لنطاقات متعددة في غابة واحدة، فإننا نوصي بتثبيت موصل الدليل وخدمة المجال/خدمات الدليل Active Directory الخفيف (AD DS/AD LDS) على أجهزة منفصلة. Active Directory
متطلبات المجال المتعددة
قبل متابعة المهام في تدفق مهام نشر موصل دليل Cisco، ضع المتطلبات والتوصيات التالية في الاعتبار إذا كنت ستقوم بمزامنة Active Directory المعلومات من نطاقات متعددة في السحابة:
-
يلزم وجود مثيل منفصل من Directory Connector لكل مجال.
-
يجب تشغيل برنامج Directory Connector على مضيف موجود في نفس المجال الذي سيقوم بمزامنته.
-
نوصي بالتحقق من نطاقاتك أو المطالبة بها في Control Hub. (راجع إضافة نطاقات والتحقق منها والمطالبة بها.)
-
إذا كنت ترغب في مزامنة أكثر من 50 نطاقًا، يجب عليك فتح تذكرة لنقل مؤسستك إلى قائمة مؤسسات كبيرة.
-
إذا كنت ترغب في ذلك، يمكنك مزامنة معلومات موارد الغرفة مع حسابات المستخدمين. (راجع مزامنة معلومات الغرفة الداخلية مع Webex Cloud.)
Active Directoryتوصيات المجموعة لتخصيص الترخيص التلقائي
Active Directoryيتم استخدام المجموعات لتجميع حسابات المستخدمين وحسابات الكمبيوتر والمجموعات الأخرى في وحدات يمكن إدارتها. يساعد العمل مع المجموعات بدلاً من المستخدمين الفرديين على تبسيط صيانة الشبكة وإدارتها.
هناك نوعان من المجموعات فيActive Directory:
-
مجموعات التوزيع —تُستخدم لإنشاء قوائم توزيع البريد الإلكتروني.
-
مجموعات الأمان —تُستخدم لتعيين أذونات للموارد المشتركة.
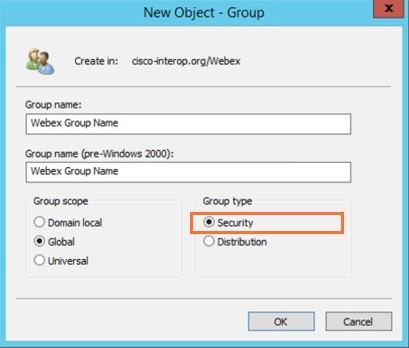
ضع في اعتبارك الإرشادات التالية عند إنشاء مجموعات فيActive Directory:
-
قم بإنشاء مجموعة عالمية لكل دور أو قسم أو خدمة (مثل المبيعات والتسويق والمديرين والمحاسبين وترخيص Webex وما إلى ذلك).
-
استخدم اصطلاحات التسمية القياسية عبر مؤسستك لتسهيل تحديد المعلومات المهمة حول المجموعة. يمكن أن تتضمن أسماء المجموعات تفاصيل حول المجموعة، مثل مستوى الوصول ونوع المورد ومستوى الأمان ونطاق المجموعة وإمكانية البريد وما إلى ذلك. على سبيل المثال، يشير اسم المجموعة «GSG_webex_licensing_emear» إلى مجموعة الأمان العالمية لمستخدمي Webex Licensing_EMEAR.
-
نظّم المجموعات بطريقة سهلة الفهم، مثل الجغرافيا أو التسلسل الهرمي الإداري. استخدم أوصاف المجموعة لوصف الغرض من المجموعة بشكل كامل.
-
قبل إضافة مستخدمين إلى المجموعات التي تم توفيرها حديثًا، حدد قالب مجموعة الترخيص التلقائي في Control Hub لتلك المجموعات. راجع إعداد قالب تعيين الترخيص التلقائي للحصول على مزيد من المعلومات.
معلومات المقاسات
يعمل موصل الدليل كجسر بين السحابة المحلية Active Directory وسحابة Webex. على هذا النحو، لا يحتوي الموصل على حد أعلى لعدد Active Directory الكائنات التي يمكن مزامنتها مع السحابة. يتم ربط أي قيود على كائنات الدليل الداخلي بالإصدار والمواصفات المحددة Active Directory للبيئة التي تتم مزامنتها مع السحابة، وليس الموصل نفسه.
يمكن أن تؤثر بعض العوامل على سرعة المزامنة:
-
إجمالي عدد Active Directory الكائنات. (لن تستغرق مهمة مزامنة 5000 مستخدم ما يصل إلى 50000.)
-
سرعة الشبكة وعرض النطاق الترددي.
-
عبء عمل النظام والمواصفات.
إذا كنت تقوم بمزامنة أكثر من 50000 مستخدم، فإننا نوصي بشدة باستخدام موصل ثانٍ لتجاوز الفشل والتكرار.
نظرًا لوجود عدة عوامل في المزامنة ولأن كل عملية نشر تختلف وفقًا للعوامل المذكورة أعلاه، لا يمكننا توفير قيم زمنية محددة للمدة التي ستستغرقها مزامنة الكائن.
تحقق من وضع بحث DLL الآمن في سجل Windows
يتم تعيين وضع البحث في مكتبة الارتباطات الديناميكية الآمنة (DLL) افتراضيًا في سجل Windows ويضع دليل المستخدم الحالي لاحقًا في ترتيب بحث DLL. إذا تم تعطيل هذا الوضع بطريقة أو بأخرى، يمكن للمهاجم وضع ملف DLL ضار (يسمى نفس ملف DLL المشار إليه والموجود في مجلد النظام) في دليل العمل الحالي للتطبيق.
عادةً ما يتم تمكين SafeDlSearchMode، ولكن استخدم هذا الإجراء للتحقق مرة أخرى من إعدادات التسجيل.
قبل أن تبدأ
يجب إجراء التغييرات على سجل Windows بحذر شديد. نوصي بعمل نسخة احتياطية من السجل الخاص بك قبل استخدام هذه الخطوات.
| 1 |
في بحث Windows أو نافذة التشغيل، اكتب regedit ثم اضغط على Enter. |
| 2 |
انتقل إلى HKEY_LOCAL_MACHINE\ النظام\ مجموعة التحكم الحالية\ التحكم\ إدارة الجلسة. |
| 3 |
اختر واحدة:
|
لمزيد من المعلومات، راجع ترتيب البحث في مكتبة الارتباطات الديناميكية.
تكامل بروكسي الويب
تكامل بروكسي الويب
إذا تم تمكين مصادقة وكيل الويب في بيئتك، فلا يزال بإمكانك استخدام Directory Connector.
إذا كانت مؤسستك تستخدم وكيل ويب شفاف، فإنها لا تدعم المصادقة. يقوم الموصل بتوصيل المستخدمين ومزامنتهم بنجاح.
يمكنك اتباع أحد هذه الأساليب:
-
من خلال وكيل الويب الصريح Internet Explorer (يرث الموصل إعدادات وكيل الويب)
-
وكيل ويب صريح من خلال ملف.pac (يرث الموصل إعدادات الوكيل الخاصة بالمؤسسة)
-
وكيل شفاف يعمل مع الموصل دون أي تغييرات
استخدم وكيل الويب من خلال المتصفح
يمكنك إعداد Directory Connector لاستخدام وكيل الويب من خلالهInternet Explorer.
إذا كانت خدمة Cisco DirSync تعمل من حساب مختلف عن المستخدم الذي قام بتسجيل الدخول حاليًا، فأنت بحاجة أيضًا إلى تسجيل الدخول باستخدام هذا الحساب وتكوين وكيل الويب.
| 1 |
منInternet Explorer، انتقل إلى ، ثم اختر إعدادات LAN. |
| 2 |
قم بتوجيه مثيل Windows إلى مكان تثبيت الموصل على وكيل الويب الخاص بك. يرث الموصل إعدادات بروكسي الويب هذه. |
| 3 |
إذا كانت بيئتك تستخدم مصادقة الوكيل، فأضف عناوين URL هذه إلى القائمة المسموح بها:
يمكنك تنفيذ هذا إما على مستوى الموقع (لجميع المضيفين) أو فقط للمضيف الذي يحتوي على الموصل. إذا أضفت عناوين URL هذه إلى قائمة مسموح بها لتجاوز وكيل الويب الخاص بك تمامًا، فتأكد من تحديث جدول ACL لجدار الحماية للسماح لمضيف الموصل بالوصول إلى عناوين URL مباشرةً. |
| 4 |
إذا كانت بيئتك بحاجة إلى طلب قوائم إبطال الشهادات من المراجع المصدقة، فأضف عناوين URL هذه إلى القائمة المسموح بها:
لمزيد من المعلومات، راجع هذه المقالة حول النطاقات وعناوين URL التي يجب الوصول إليها لخدمات Webex. |
تكوين وكيل الويب من خلال ملف PAC
يمكنك تكوين مستعرض عميل لاستخدام ملف.pac. يوفر هذا الملف عنوان وكيل الويب ومعلومات المنفذ. يرث Directory Connector تكوين وكيل الويب الخاص بالمؤسسة مباشرةً.
| 1 |
لكي يتمكن الموصل من توصيل معلومات المستخدم ومزامنتها بنجاح مع سحابة Webex، تأكد من تعطيل مصادقة الوكيل لـ |
| 2 |
إذا كانت بيئتك تستخدم مصادقة الوكيل، فأضف عناوين URL هذه إلى القائمة المسموح بها:
يمكنك تنفيذ هذا إما على مستوى الموقع (لجميع المضيفين) أو فقط للمضيف الذي يحتوي على الموصل. إذا أضفت عناوين URL هذه إلى قائمة مسموح بها لتجاوز وكيل الويب الخاص بك تمامًا، فتأكد من تحديث جدول ACL لجدار الحماية للسماح لمضيف الموصل بالوصول إلى عناوين URL مباشرةً. |
| 3 |
إذا كانت بيئتك بحاجة إلى طلب قوائم إبطال الشهادات من المراجع المصدقة، فأضف عناوين URL هذه إلى القائمة المسموح بها:
لمزيد من المعلومات، راجع هذه المقالة حول النطاقات وعناوين URL التي يجب الوصول إليها لخدمات Webex. |
بروكسي NTLM
يدعم موصل الدليل إدارة NT LAN (NTLM). NTLM هو أحد الأساليب لدعم مصادقة Windows بين أجهزة المجال وضمان أمانها.
تصميم NTLM
في معظم الحالات، يرغب المستخدم في الوصول إلى موارد محطة عمل أخرى من خلال كمبيوتر عميل، الأمر الذي قد يكون من الصعب القيام به بطريقة آمنة.
بشكل عام، يعتمد التصميم الفني لـ NTLM على آلية
التحدي والاستجابة
:
-
يقوم المستخدم بتسجيل الدخول إلى كمبيوتر عميل من خلال حساب Windows وكلمة المرور. لا يتم حفظ كلمة المرور محليًا. بدلاً من كلمة مرور ذات نص عادي، يتم تخزين قيمة التجزئة لكلمة المرور محليًا. عندما يقوم المستخدم بتسجيل الدخول من خلال كلمة المرور إلى العميل، يقوم نظام التشغيل Windows بمقارنة قيمة التجزئة المخزنة والقيمة المجزأة من كلمة مرور الإدخال. إذا كان كلاهما هو نفسه، يتم تمرير المصادقة.
عندما يريد المستخدم الوصول إلى أي مورد في خادم آخر، يرسل العميل طلبًا إلى الخادم مع اسم الحساب بنص عادي.
-
عندما يتلقى الخادم الطلب، يقوم الخادم بإنشاء مفتاح عشوائي 16 بت. المفتاح يسمى التحدي (أو Nonce). قبل أن يرسل الخادم مرة أخرى إلى العميل، يتم تخزين التحدي في الخادم. ثم يرسل الخادم التحدي إلى العميل بنص عادي.
-
بمجرد أن يتلقى العميل التحدي المرسل من الخادم، يقوم العميل بتشفير التحدي من خلال قيمة التجزئة التي تم ذكرها في الخطوة 1. بعد التشفير، يتم إرسال القيمة مرة أخرى إلى الخادم.
-
عندما يتلقى الخادم القيمة المشفرة من العميل، يرسلها الخادم إلى وحدة تحكم المجال للتحقق منها. يتضمن الطلب: اسم الحساب والتحدي المشفر الذي أرسله العميل والتحدي العادي الأصلي.
-
يمكن لوحدة تحكم المجال استرداد قيم التجزئة لكلمة المرور وفقًا لاسم الحساب. ومن ثم يمكن لوحدة التحكم بالمجال تشفير التحدي الأصلي. يمكن لوحدة تحكم المجال بعد ذلك المقارنة مع قيمة التجزئة المستلمة وقيمة التجزئة المشفرة. إذا كانت هي نفسها، يكون التحقق ناجحًا.
يحتوي Windows على مصادقة أمان مضمنة في نظام التشغيل، مما يسهل على التطبيقات دعم مصادقة الأمان. ونتيجة لذلك، لا تحتاج إلى إكمال المزيد من التكوين.
تكوين بروكسي شفاف
في هذا السيناريو، لا يدرك المستعرض أن وكيل الويب الشفاف يعترض طلبات http (المنفذ 80/المنفذ 443) ولا يلزم إجراء تكوين من جانب العميل.
| 1 |
قم بنشر بروكسي شفاف، حتى يتمكن الموصل من الاتصال بالمستخدمين ومزامنتهم. |
| 2 |
تأكد من نجاح الوكيل - سترى نافذة منبثقة لمصادقة المتصفح المتوقعة عند بدء تشغيل الموصل. |
تعيين مصادقة الوكيل
أضف عنوان URL
cloudconnector.webex.com إلى القائمة المسموح بها عن طريق إنشاء قائمة التحكم في الوصول.
على خادم جدار الحماية الخاص بالمؤسسة:
| 1 |
قم بتمكين بحث DNS إذا لم يكن ممكّنًا بالفعل. |
| 2 |
حدد عرض النطاق الترددي المقدر لهذا الاتصال (بمعدل 2 ميجابايت/ثانية تقريبًا أو أقل للموصل). قد لا يكون هذا مطلوبًا. |
| 3 |
قم بإنشاء قائمة التحكم في الوصول لتطبيقها على مضيف الموصل، وحدد
على سبيل المثال: قائمة الوصول 2000 ACL-داخل التصريح الموسع TCP [عنوان IP الخاص بالموصل] cloudconnector.webex.com eq https
|
| 4 |
قم بتطبيق قائمة ACL هذه على واجهة جدار الحماية المناسبة، والتي لا تنطبق إلا على مضيف الموصل الفردي هذا. |
| 5 |
تأكد من أن بقية المضيفين في مؤسستك لا يزالون مطالبين باستخدام وكيل الويب الخاص بك عن طريق تكوين عبارة الرفض الضمني المناسبة. |
تدفق مهام نشر موصل دليل Cisco
قبل أن تبدأ
| 1 |
يعرض Control Hub مبدئيًا مزامنة الدليل على أنها معطلة. لتشغيل مزامنة الدليل لمؤسستك، يجب تثبيت Directory Connector وتكوينه، ثم إجراء المزامنة الكاملة بنجاح. للحصول على تثبيت جديد لـ Directory Connector، انتقل دائمًا إلى Control Hub (https://admin.webex.com) للحصول على أحدث إصدار من البرنامج بحيث تستخدم أحدث الميزات وإصلاحات الأخطاء. بعد تثبيت البرنامج، يتم الإبلاغ عن الترقيات من خلال البرنامج ويتم تثبيتها تلقائيًا عند توفرها. |
| 2 |
قم بتسجيل الدخول باستخدام بيانات اعتماد مسؤول Webex الخاصة بك وقم بإجراء الإعداد الأولي. |
| 3 |
من المهم دائمًا إبقاء برنامج Directory Connector محدثًا إلى أحدث إصدار. نوصي باستخدام هذا الإجراء للسماح بتثبيت الترقيات التلقائية للبرنامج بصمت عندما تكون متاحة. |
| 4 |
اختر Active Directory كائنات لمزامنتها افتراضيًا، يقوم Directory Connector بمزامنة جميع المستخدمين الذين ليسوا أجهزة كمبيوتر وجميع المجموعات التي ليست كائنات نظام مهمة للمجال. لمزيد من التحكم في الكائنات التي تتم مزامنتها، يمكنك تحديد مستخدمين محددين لمزامنة فلاتر LDAP وتحديدها باستخدام صفحة تحديد الكائنات في موصل الدليل. |
| 5 |
يمكنك تعيين السمات من السمات المحلية Active Directory إلى السمات المقابلة في السحابة. الحقل الوحيد المطلوب هو *uid. |
| 6 |
قم بمزامنة الصور الرمزية للدليل باستخدام أحد الإجراءات التالية:
يمكنك مزامنة الصور الرمزية للمستخدمين مع السحابة بحيث تظهر الصورة الرمزية لكل مستخدم عند تسجيل الدخول إلى التطبيق. يمكنك مزامنة الصور الرمزية من Active Directory سمة أو خادم موارد. |
| 7 |
قم بمزامنة معلومات الغرفة الداخلية مع Webex Cloud استخدم هذا الإجراء لمزامنة معلومات الغرفة الداخلية من Active Directory سحابة Webex. بعد مزامنة معلومات الغرفة، تظهر أجهزة الغرفة الداخلية ذات عنوان SIP الذي تم تكوينه وتعيينه كإدخالات يمكن البحث فيها على أجهزة الغرفة المسجلة في السحابة، مثل جهاز Webex Room أو Cisco Webex Board |
| 8 |
لتزويد المستخدمين من Active Directory Into Control Hub، قم بتنفيذ الخطوات التالية:
اتبع هذا التسلسل لتزويد Active Directory المستخدمين بحسابات Webex App. يمكنك توفير مستخدمين من غابة متعددة أو Active Directory نشر نطاقات متعددة لـ Directory Connector 3.0 والإصدارات الأحدث. أثناء عملية دمج المستخدمين من نطاقات مختلفة، يجب أن تقرر ما إذا كنت تريد الاحتفاظ أو حذف كائنات المستخدم التي قد تكون موجودة بالفعل في سحابة Webex - على سبيل المثال، اختبار الحسابات من الإصدار التجريبي. الهدف هو الحصول على تطابق تام بين الأدلة النشطة وسحابة Webex. |
تثبيت موصل الدليل
يعرض Control Hub مبدئيًا مزامنة الدليل على أنها معطلة. لتشغيل مزامنة الدليل لمؤسستك، يجب تثبيت Directory Connector وتكوينه، ثم إجراء المزامنة الكاملة بنجاح.
يجب تثبيت موصل واحد لكل Active Directory مجال تريد مزامنته. يمكن لمثيل Directory Connector الفردي أن يخدم مجالًا واحدًا فقط. راجع الرسم التخطيطي التالي لفهم التدفق لمزامنة المجالات المتعددة:
قبل أن تبدأ
إذا قمت بالمصادقة من خلال خادم وكيل، فتأكد من أن لديك بيانات اعتماد الوكيل الخاصة بك:
-
بالنسبة للمصادقة الأساسية للوكيل، ستقوم بإدخال اسم المستخدم وكلمة المرور بعد تثبيت مثيل للموصل. Internet Explorerتكوين البروكسي مطلوب أيضًا للمصادقة الأساسية؛ راجع استخدام وكيل الويب من خلال المتصفح
-
بالنسبة للوكيل NTLM، قد ترى خطأ عند فتح الموصل لأول مرة. راجع استخدام وكيل الويب من خلال المتصفح.
| 1 |
في Control Hub، انتقل إلى ، واختر التالي. |
| 2 |
انقر فوق رابط التنزيل والتثبيت لحفظ أحدث إصدار من ملف .zip الخاص بتثبيت الموصل على خادم VMware أو Windows. يمكنك الحصول على ملف.zip مباشرة من هذا الرابط، ولكن يجب أن يكون لديك حق الوصول الإداري الكامل إلى مؤسسة Control Hub حتى يعمل هذا البرنامج. للحصول على تثبيت جديد، احصل على أحدث إصدار من البرنامج بحيث تستخدم أحدث الميزات وإصلاحات الأخطاء. بعد تثبيت البرنامج، يتم الإبلاغ عن الترقيات من خلال البرنامج ويتم تثبيتها تلقائيًا عند توفرها. |
| 3 |
على خادم VMware أو Windows، قم بفك ضغط الملف .msi وتشغيله في مجلد الإعداد لتشغيل معالج الإعداد. |
| 4 |
انقر فوق التالي، حدد المربع لقبول اتفاقية الترخيص، ثم انقر فوق التالي حتى ترى شاشة نوع الحساب. |
| 5 |
اختر نوع حساب الخدمة الذي تريد استخدامه وقم بإجراء التثبيت باستخدام حساب مسؤول:
لتجنب الأخطاء، تأكد من وجود الامتيازات التالية:
|
| 6 |
انقر فوق التثبيت. بعد تشغيل اختبار الشبكة، وإذا طُلب منك ذلك، أدخل بيانات اعتماد الوكيل الأساسية، وانقر فوق موافق، ثم انقر فوق إنهاء. |
ما يجب القيام به بعد ذلك
نوصي بإعادة تشغيل الخادم بعد التثبيت. لا يمكن لتقرير التشغيل الجاف إظهار النتيجة الصحيحة عندما لا يتم إصدار البيانات. أثناء إعادة تشغيل الكمبيوتر، يتم تحديث جميع البيانات لإظهار النتيجة الدقيقة في التقرير.
تسجيل الدخول إلى موصل الدليل
قبل أن تبدأ
تأكد من أن لديك بيانات اعتماد الوكيل الخاصة بك.
-
بالنسبة إلى proxy basic-auth، ستدخل اسم المستخدم وكلمة المرور بعد فتح الموصل لأول مرة.
-
بالنسبة للوكيل NTLM، افتحInternet Explorer، وانقر فوق رمز الترس، وانتقل إلى خيارات الإنترنت > الاتصالات > إعدادات LAN، وتأكد من إضافة معلومات الخادم الوكيل، ثم انقر فوق موافق. راجع استخدام وكيل الويب من خلال المتصفح.
| 1 |
افتح الرابط، ثم أضف
|
| 2 |
إذا طُلب منك ذلك، قم بتسجيل الدخول باستخدام بيانات اعتماد مصادقة الوكيل، ثم قم بتسجيل الدخول إلى Webex باستخدام حساب المشرف الخاص بك وانقر فوق التالي. |
| 3 |
قم بتأكيد مؤسستك ومجالك.
|
| 4 |
بعد ظهور شاشة تأكيد المؤسسة، انقر فوق تأكيد. إذا كنت قد ربطت AD DS/AD LDS بالفعل، فستظهر شاشة تأكيد المؤسسة. |
| 5 |
انقر فوق التأكيد. |
| 6 |
اختر واحدًا، استنادًا إلى عدد Active Directory المجالات التي تريد ربطها بـ Directory Connector:
|
ما يجب القيام به بعد ذلك
بعد تسجيل الدخول، ستتم مطالبتك بإجراء مزامنة التشغيل الجاف.
لوحة معلومات موصل الدليل
عند تسجيل الدخول لأول مرة إلى Directory Connector، تظهر لوحة المعلومات. يمكنك هنا عرض ملخص لجميع أنشطة المزامنة وعرض إحصائيات السحابة وإجراء مزامنة التشغيل الجاف وبدء المزامنة الكاملة أو التزايدية وتشغيل عرض الأحداث للاطلاع على معلومات الخطأ.
في حالة انتهاء مهلة الجلسة، قم بتسجيل الدخول مرة أخرى.
يمكنك تشغيل هذه المهام بسهولة من شريط أدوات الإجراءات أو قائمة الإجراءات.
|
المكون |
وصف |
|---|---|
|
المزامنة الحالية |
يعرض معلومات الحالة حول المزامنة الجارية حاليًا. عند عدم تشغيل المزامنة، يكون عرض الحالة خاملاً. |
|
المزامنة التالية |
يعرض عمليات المزامنة الكاملة والمتزايدة المجدولة التالية. في حالة عدم تعيين جدول، يتم عرض «غير مجدول». |
|
المزامنة الأخيرة |
يعرض حالة آخر مزامنتين تم إجراؤهما. |
|
حالة المزامنة الحالية |
يعرض الحالة العامة للمزامنة. |
|
المُوصلات |
يعرض الموصلات الداخلية الحالية المتوفرة للسحابة. |
|
إحصائيات السحابة |
يعرض الحالة العامة للمزامنة. |
|
جدول المزامنة |
يعرض جدول المزامنة للمزامنة التدريجية والكاملة. |
|
ملخص التكوين |
يسرد الإعدادات التي قمت بتغييرها في التكوين. على سبيل المثال، قد يتضمن
الملخص ما يلي:
|
| الإجراء | وصف |
|---|---|
| بدء المزامنة التزايدية |
بدء المزامنة التزايدية يدويًا يتم تعطيل هذا الإجراء عند إيقاف المزامنة مؤقتًا أو تعطيلها، أو إذا لم تكتمل المزامنة الكاملة، أو إذا كانت المزامنة قيد التقدم. |
|
سينك دراي ران |
قم بإجراء مزامنة التشغيل الجاف. |
|
تشغيل عارض الأحداث |
قم بتشغيل عارض أحداث Microsoft. |
|
تحديث |
قم بتحديث لوحة معلومات موصل دليل Cisco |
|
الإجراء |
وصف |
|---|---|
| قم بالمزامنة الآن |
ابدأ المزامنة الكاملة على الفور. |
|
وضع المزامنة |
حدد إما وضع المزامنة التزايدي أو الكامل. |
|
إعادة تعيين سر الموصل |
قم بتأسيس محادثة بين موصل دليل Cisco وخدمة الموصل. سيؤدي تحديد هذا الإجراء إلى إعادة تعيين السر في السحابة ثم حفظ السر محليًا. |
|
دراي ران |
قم بإجراء اختبار لعملية المزامنة. يجب إجراء عملية تجريبية قبل إجراء المزامنة الكاملة. |
|
استكشاف الأخطاء وإصلاحها |
قم بتشغيل/إيقاف استكشاف الأخطاء وإصلاحها. |
|
تحديث |
قم بتحديث الشاشة الرئيسية لموصل دليل Cisco. |
|
الخروج |
قم بإنهاء موصل دليل Cisco. |
|
تركيبة المفاتيح |
الإجراء |
|---|---|
|
البديل +A |
عرض قائمة الإجراءات |
|
|
المزامنة الآن |
|
|
إعادة تعيين سر الموصل |
|
|
الجري الجاف |
|
|
المزامنة التزايدية |
|
|
المزامنة الكاملة |
|
|
عرض قائمة المساعدة |
|
|
مساعدة |
|
|
حول |
|
|
FAQ |
تعيين الترقيات التلقائية
| 1 |
من موصل الدليل، انتقل إلى ، ثم تحقق من الترقية التلقائية إلى إصدار Cisco Directory Connector الجديد. |
| 2 |
انقر فوق «تطبيق» لحفظ التغييرات. |
يتم تثبيت الإصدارات الجديدة من الموصل تلقائيًا عندما تكون متاحة.
يمكنك إدارة الترقيات يدويًا، إذا كنت تفضل ذلك. راجع الترقية إلى أحدث إصدار من البرامج للحصول على مزيد من المعلومات.
اختر Active Directory كائنات لمزامنتها
افتراضيًا، يقوم Directory Connector بمزامنة جميع المستخدمين الذين ليسوا أجهزة كمبيوتر وجميع المجموعات التي ليست كائنات نظام مهمة للمجال. لمزيد من التحكم في الكائنات التي تتم مزامنتها، يمكنك تحديد مستخدمين محددين لمزامنة فلاتر LDAP وتحديدها باستخدام صفحة تحديد الكائنات في موصل الدليل.
مجموعات لتخصيص الترخيص التلقائي
يتيح لك Control Hub إدارة تعيينات الترخيص على أساس كل مجموعة. يمكنك إنشاء قوالب ترخيص وتعيينها Active Directory للمجموعات التي تقوم بمزامنتها مع السحابة. عند إنشاء المستخدم، يتحقق Webex من عضوية المستخدم وتخطيط قالب الترخيص التلقائي لهذا المستخدم الجديد.
نوصي باستخدام عامل تصفية LDAP لمزامنة المجموعات ذات الصلة فقط مع السحابة. على سبيل المثال، يمكنك ضبط عامل التصفية على:
(& (cn = مثال) (فئة الكائن = المجموعة)) *
يقوم عامل التصفية هذا بمزامنة جميع المجموعات داخل DN الأساسي حيث يبدأ الاسم بـ Example. يتم تعيين تراخيص للمستخدمين الذين لم يتم تعيينهم للمجموعات من قالب الترخيص التلقائي الافتراضي الذي قمت بتكوينه في Control Hub.
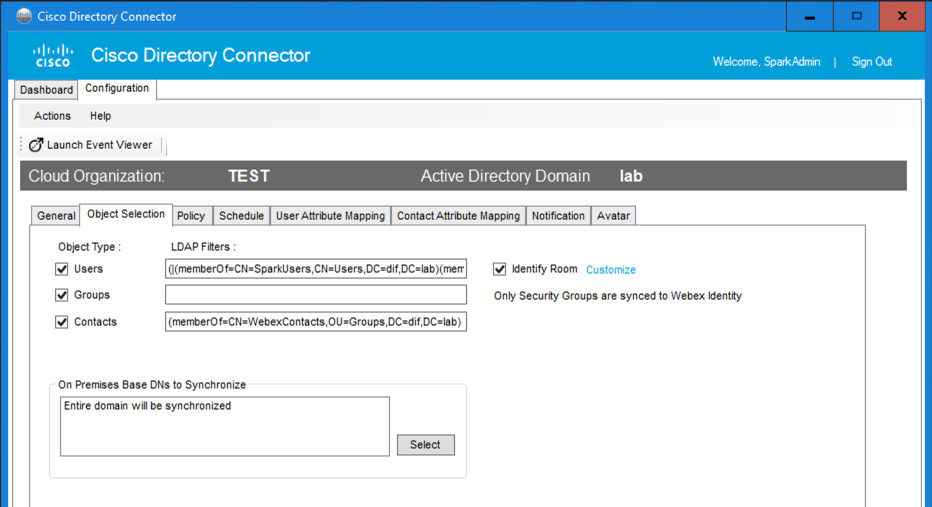
مجموعات لعمليات نشر أمان البيانات المختلطة
في Directory Connector، يجب التحقق من المجموعات إذا كنت تستخدم Hybrid Data Security لتكوين مجموعة تجريبية للمستخدمين التجريبيين. راجع دليل النشر لأمان البيانات المختلط للحصول على إرشادات. لا يؤثر إعداد Directory Connector هذا على مزامنة المستخدم الآخر في السحابة.
| 1 |
من موصل الدليل، انتقل إلى التكوين، ثم انقر فوق تحديد الكائن. |
| 2 |
في قسم نوع الكائن، تحقق من المستخدمين، وفكر في تحديد عدد الحاويات القابلة للبحث للمستخدمين. إذا كنت ترغب في مزامنة المستخدمين فقط في مجموعة معينة، على سبيل المثال، يجب إدخال عامل تصفية LDAP في حقل فلاتر LDAP للمستخدمين. إذا كنت ترغب في مزامنة المستخدمين الموجودين في مجموعة Example-manager، فاستخدم عامل تصفية مثل هذا:
|
| 3 |
تحقق من تحديد الغرفة لفصل بيانات الغرفة عن بيانات المستخدم. انقر فوق تخصيص إذا كنت تريد إعداد سمات إضافية لتعريف بيانات المستخدم كبيانات غرفة. استخدم هذا الإعداد إذا كنت تريد مزامنة معلومات الغرفة الداخلية من Active Directory سحابة Webex. بعد أن تقوم بمزامنة معلومات الغرفة، تظهر أجهزة الغرفة الداخلية التي تحتوي على عنوان SIP تم تكوينه وتعيينه كإدخالات قابلة للبحث على أجهزة الغرف المسجلة في السحابة. لمزيد من المعلومات، راجع مزامنة معلومات الغرفة الداخلية مع Webex Cloud. |
| 4 |
تحقق من المجموعات إذا كنت تريد مزامنة مجموعات Active Directory المستخدمين الخاصة بك مع السحابة. لا تقم بإضافة عامل تصفية LDAP لمزامنة المستخدم إلى حقل المجموعات. يجب عليك فقط استخدام حقل المجموعات لمزامنة بيانات المجموعة نفسها مع السحابة. افتراضيًا، لا تتم مزامنة المجموعات للعملاء الجدد. يجب تمكين مزامنة المجموعة. يجب عليك أيضًا مزامنة مجموعات الأمان. |
| 5 |
تحقق من جهات الاتصال إذا كنت تريد مزامنة معلومات الاتصال الخاصة بالمستخدمين إلى السحابة. يقوم Directory Connector بمزامنة جهات اتصال المستخدم فقط عندما تكون كائنات
مع فئة كائن يقوم Directory Connector بإدارة جهات الاتصال المتزامنة بواسطة الموصل فقط. إذا كانت هناك جهات اتصال بالفعل في Control Hub، فإن المزامنة لا تحذف جهات الاتصال. في حالة إزالة جهات الاتصال من نطاق المزامنة، ستتم أيضًا إزالة معلومات جهات الاتصال الخاصة بالمستخدمين في Control Hub. |
| 6 |
قم بتكوين عوامل تصفية LDAP. يمكنك إضافة عوامل تصفية موسعة من خلال توفير عامل تصفية LDAP صالح. راجع هذه المقالة لمزيد من المعلومات حول تكوين عوامل تصفية LDAP. |
| 7 |
حدد DNS الأساسي في المبنى لمزامنته بالنقر فوق تحديد لرؤية بنية الشجرة الخاصة بكActive Directory. من هنا، يمكنك تحديد أو إلغاء تحديد الحاويات التي تريد البحث عنها. |
| 8 |
تحقق من الكائنات التي تريد إضافتها لهذا التكوين، وانقر فوق تحديد. يمكنك تحديد حاويات فردية أو أصلية لاستخدامها في المزامنة. حدد حاوية رئيسية لتمكين جميع الحاويات الفرعية. إذا قمت بتحديد حاوية فرعية، فإن الحاوية الرئيسية تعرض علامة اختيار رمادية تشير إلى أنه تم فحص الطفل. يمكنك بعد ذلك النقر فوق تحديد لقبول Active Directory الحاويات التي قمت بفحصها. إذا قامت مؤسستك بوضع جميع المستخدمين والمجموعات في حاوية المستخدمين، فلن تحتاج إلى البحث في حاويات أخرى. إذا كانت مؤسستك مقسمة إلى وحدات تنظيمية، فتأكد من تحديد وحدات U. |
| 9 |
انقر فوق «تطبيق». اختر خيارًا:
للحصول على معلومات حول عمليات التشغيل الجافة، راجع إجراء مزامنة التشغيل الجاف على Active Directory المستخدمين لديك. لمزامنة المجموعة، يجب إجراء مزامنة كاملة: قم بمزامنة كاملة Active Directory للمستخدمين في السحابة. |
سمات مستخدم الخريطة
يمكنك تعيين السمات من السمات المحلية Active Directory إلى السمات المقابلة في السحابة. الحقل الوحيد المطلوب هو *uid، وهو معرف فريد لكل حساب مستخدم في خدمة الهوية السحابية.
يمكنك اختيار Active Directory السمة التي تريد تعيينها إلى السحابة - على سبيل المثال،
يمكنك تعيين الاسم الأول واسم العائلة Active Directory أو
تعبير سمة مخصص إلى DisplayName في السحابة.
Active Directoryيجب أن تحتوي الحسابات الواردة على عنوان بريد إلكتروني؛ يتم تعيين uid افتراضيًا إلى حقل الإعلان الخاص بالبريد (وليس SamAccountName).
إذا اخترت أن تأتي اللغة المفضلة من لغتكActive Directory، فهذا Active Directory هو المصدر الوحيد للحقيقة: لن يتمكن المستخدمون من تغيير إعداد لغتهم في إعدادات Webex ولن يتمكن المسؤولون من تغيير الإعداد في Control Hub.
| 1 |
من موصل الدليل، انقر فوق التكوين، ثم اختر تخطيط سمات المستخدم. تعرض هذه الصفحة أسماء السمات لـ Active Directory (على اليسار) وسحابة Webex (على اليمين). يتم تمييز جميع السمات المطلوبة بعلامة النجمة الحمراء. |
| 2 |
انتقل لأسفل إلى أسفل أسماء Active Directory السمات، ثم اختر إحدى هذه Active Directory السمات لتعيينها إلى معرف سمة السحابة:
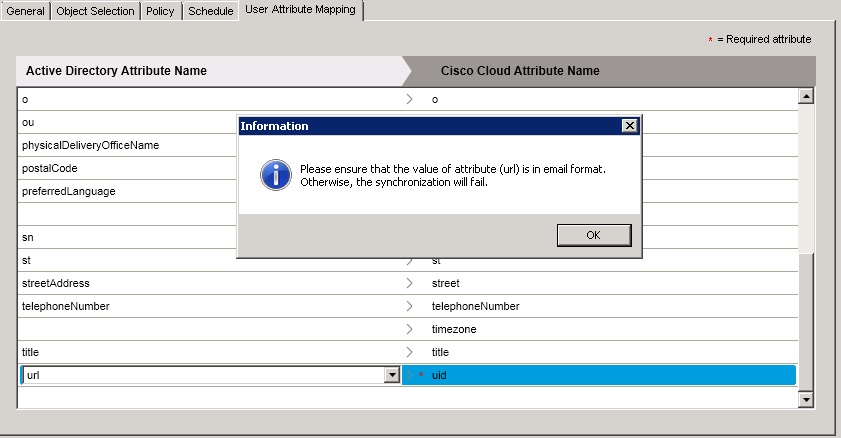
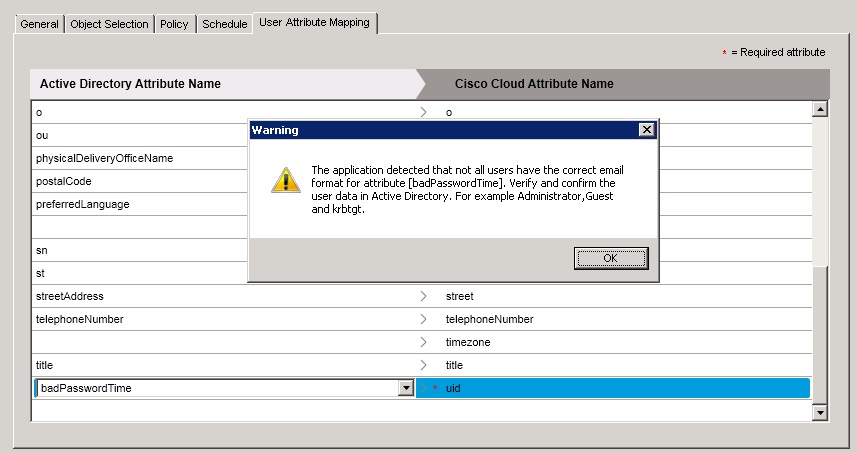
يمكنك تعيين أي من Active Directory السمات الأخرى إلى uid، لكننا نوصي باستخدام البريد أو userPrincipalName، كما هو موضح في الإرشادات أعلاه. في بعض الحالات، يتم استخدام UserPrincipalName لتسجيل الدخول، ولكن يتم استخدام عنوان البريد الإلكتروني للمستخدم لإدارة التقويم الخاص به. يجب عليك التأكد من عنوان البريد الإلكتروني لخرائط إدارة التقويم إلى حقل عنوان البريد الإلكتروني الأساسي في Webex. أضف UserPrincipalName كعنوان بريد إلكتروني بديل. لمعرفة السمات التي Active Directory تتوافق معها في السحابة، راجع تعيين Active Directory السمات في Directory Connector. لكي تعمل المزامنة، يجب التأكد من أن Active Directory السمة التي تختارها بصيغة البريد الإلكتروني. يعرض Directory Connector نافذة منبثقة لتذكيرك إذا لم تختر إحدى السمات الموصى بها. |
| 3 |
إذا كانت Active Directory السمات المحددة مسبقًا لا تعمل للنشر، فانقر فوق القائمة المنسدلة للسمة، وانتقل إلى الأسفل، ثم اختر تخصيص السمة لفتح نافذة تسمح لك بتعريف تعبير السمة. انقر فوق المساعدة للحصول على مزيد من المعلومات حول التعبيرات ومشاهدة أمثلة عن كيفية عمل التعبيرات. يمكنك أيضًا مشاهدة التعبيرات للسمات المخصصة لمزيد من المعلومات. في هذا المثال، لنقم بتعيين السمتين Active Directory
يتحقق Directory Connector من قيمة سمة uid في خدمة الهوية ويسترد 3 مستخدمين متاحين ضمن خيارات تصفية المستخدم الحالية. إذا كان لدى جميع هؤلاء المستخدمين الثلاثة تنسيق بريد إلكتروني صالح، فإن Cisco Directory Connector يعرض الرسالة التالية:
إذا تعذّر التحقق من السمة، فسترى التحذير التالي ويمكنك الرجوع إليها Active Directory للتحقق من بيانات المستخدم وإصلاحها:
|
| 4 |
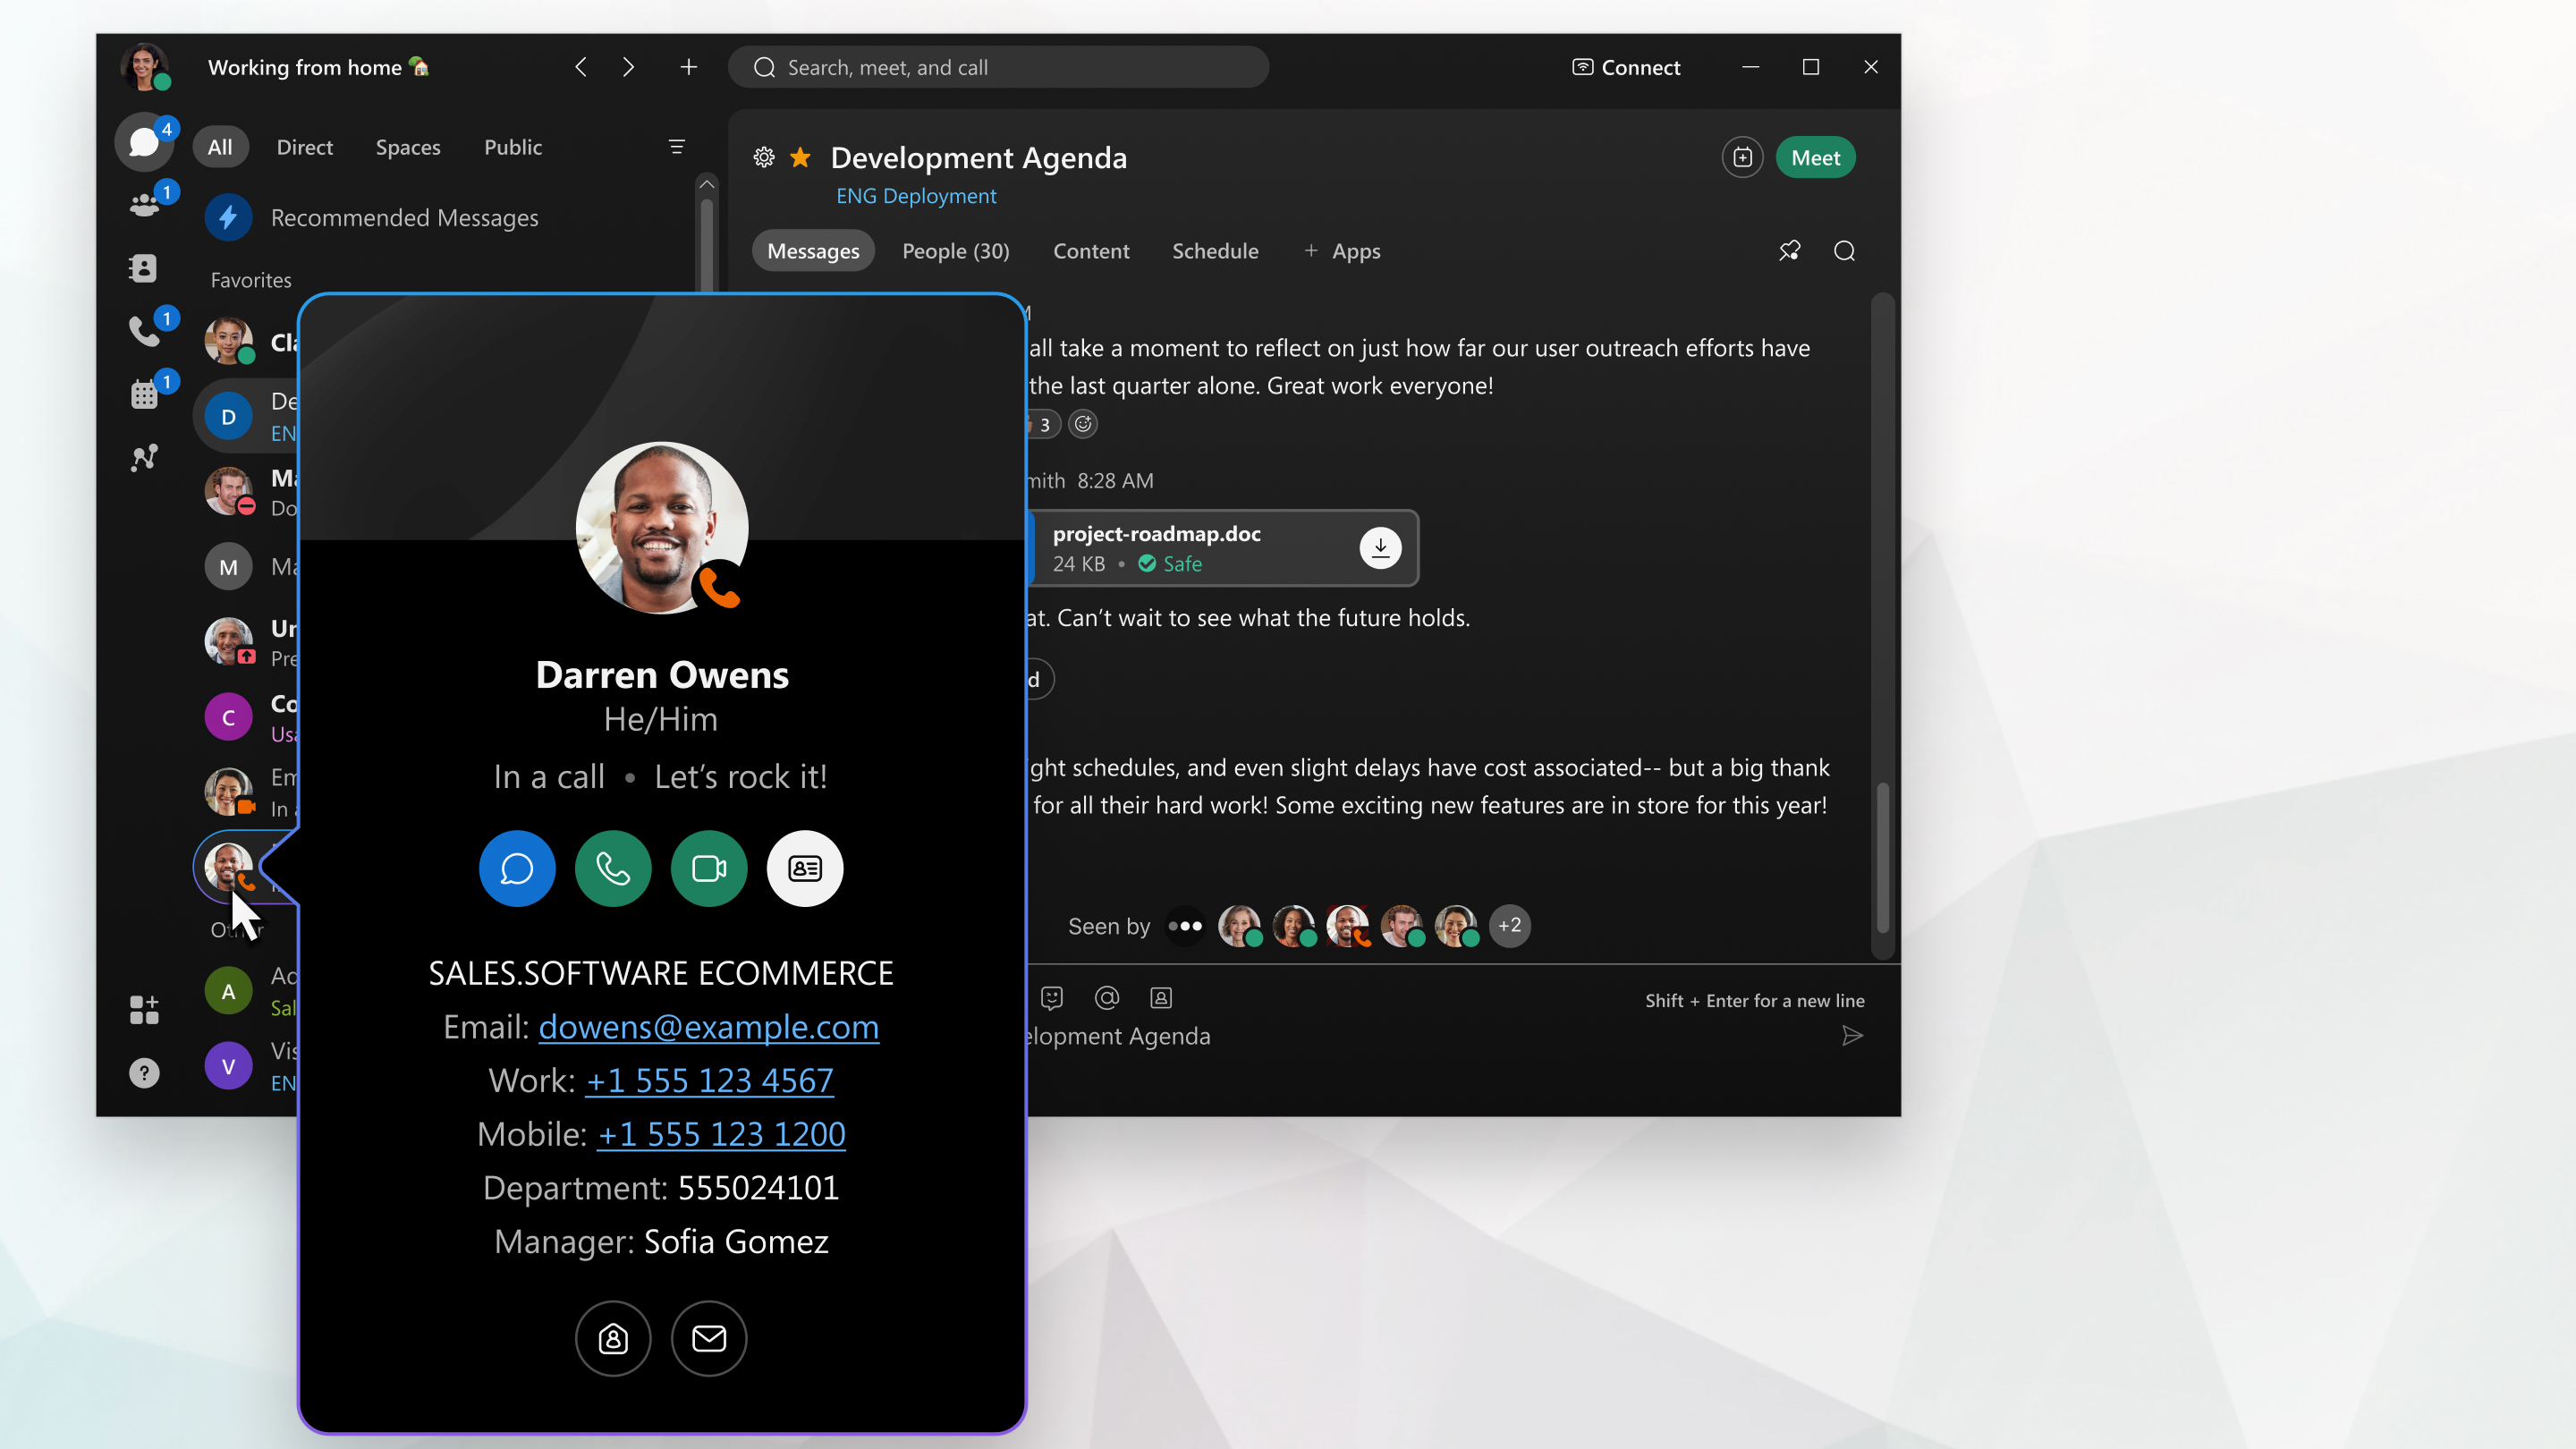
(اختياري) اختر تعيينات للجوال ورقم الهاتف إذا كنت تريد ظهور أرقام الهاتف المحمول وأرقام العمل، على سبيل المثال، في بطاقة جهة اتصال المستخدم في تطبيق Webex. تظهر بيانات رقم الهاتف في تطبيق Webex عندما يحوم المستخدم فوق صورة الملف الشخصي لمستخدم آخر. لمزيد من المعلومات حول الاتصال من بطاقة جهة اتصال المستخدم، راجع الاتصال في Webex (Unified CM) دليل النشر (admins). |
| 5 |
اختر تعيينات إضافية لمزيد من البيانات لتظهر في بطاقة جهة الاتصال:
بعد تعيين السمات، تظهر المعلومات عندما يحوم المستخدم فوق صورة ملف تعريف مستخدم آخر:
لمزيد من المعلومات حول بطاقة جهة الاتصال، راجع التحقق من هوية الشخص الذي تتصل به. بعد مزامنة هذه السمات مع كل حساب مستخدم، يمكنك أيضًا تشغيلها People Insights في Control Hub. تتيح هذه الميزة لمستخدمي Webex App مشاركة المزيد من المعلومات في ملفاتهم الشخصية ومعرفة المزيد عن بعضهم البعض. لمزيد من المعلومات حول الميزة وكيفية تمكينها، راجع People Insightsملفات التعريف لـ Webex وJabber Webex Meetings وWebex Events (جديد) في Control Hub |
| 6 |
بعد تحديد اختياراتك، انقر فوق «تطبيق». |
تستبدل أي بيانات مستخدم مضمنة Active Directory البيانات الموجودة في السحابة التي تتوافق مع هذا المستخدم. على سبيل المثال، إذا قمت بإنشاء مستخدم يدويًا في Control Hub، فيجب أن يكون عنوان البريد الإلكتروني للمستخدم مطابقًا للبريد الإلكتروني الواردActive Directory. يتم حذف أي مستخدم Active Directory ليس لديه عنوان بريد إلكتروني مطابق.
يتم الاحتفاظ بالمستخدمين المحذوفين في خدمة الهوية السحابية لمدة 7 أيام قبل حذفهم نهائيًا.
Active Directoryوسمات السحابة
يمكنك تعيين السمات من السمات المحلية Active Directory إلى السمات المقابلة في السحابة باستخدام علامة تبويب تخطيط سمات المستخدم.
يقارن هذا الجدول التخطيط بين أسماء Active Directory السمات وأسماء Cisco Cloud السمات. هذه القيم والتعيينات هي الإعداد الافتراضي في Directory Connector. يمكنك اختيار سمات مختلفة في القوائم Active Directory المنسدلة وتحديد السمة الداخلية التي تتزامن مع سمة السحابة.
فكر في سمات القائمة المنسدلة كإعدادات مسبقة. كبديل للقيم الموجودة في Active Directory الصف، يمكنك أيضًا تحديد سمة مخصصة، الإعداد المسبق الخاص بك، في Active Directory (تعبير بسمات متعددة) لتعيين سمة سحابة واحدة في الصف المقابل. بهذه الطريقة، تتمتع بالمرونة لتحديد أسماء العرض للمستخدمين - على سبيل المثال، يمكنك إضافة تعبير يقوم بإنشاء سمة مخصصة استنادًا إلى عنوان الموظف والاسم المحدد واللقب في. Active Directory
يمكنك أيضًا تحديد أي من Active Directory السمات لتعيينها لـ uid في السحابة. ومع ذلك، يجب التأكد من أن السمة الداخلية تتبع تنسيق بريد إلكتروني صالح.
يمكنك أيضًا استخدام عناوين بريد إلكتروني بديلة، إذا كنت تريد على سبيل المثال استخدام UserPrincipalName لتسجيل الدخول، ولكن يتم استخدام عنوان البريد الإلكتروني للمستخدم لإدارة التقويم الخاص به. في هذه الحالة، قم بتعيين عنوان بريد إلكتروني آخر لرسائل البريد الإلكتروني؛ سمة type-work. هذا هو البريد الإلكتروني المستخدم للمصادقة؛ لا يتم استخدامه لإدارة التقويم الخاص بك. يجب أن يكون عنوان البريد الإلكتروني الذي قمت بتعيينه من AD من نطاق تم التحقق منه داخل مؤسستك، ويجب أن يكون فريدًا وغير مخصص لمستخدم آخر.
|
Active Directoryأسماء السمات |
أسماء سمات سحابة Webex |
ملاحظات |
|---|---|---|
|
— |
اسم المبنى |
— |
|
ج |
ج |
تحدد هذه السمة اختصار بلد المستخدم. |
|
رقم القسم |
رقم القسم |
تُستخدم هذه السمة لرقم قسم المستخدم الذي يظهر في بطاقة جهة الاتصال وإحصاءات الأشخاص. |
|
اسم العرض |
اسم العرض |
تُستخدم هذه السمة لاسم عرض حساب المستخدم الذي يظهر في Control Hub وبطاقة جهة الاتصال وإحصاءات الأشخاص. |
|
التحكم في حساب المستخدم |
تم تعطيل حساب ds-pwp |
يتم استخدام هذه السمة لمزامنة المستخدم. تأكد من تعيين سمة UserAccountControl إلى ds-pwp-account-disabled وإلا لن تتم مزامنة المستخدمين بشكل صحيح. |
|
رقم الموظف |
رقم الموظف |
— |
|
رقم هاتف الفاكس |
رقم هاتف الفاكس |
— |
|
— |
جابري ريد |
ترتبط سمة السحابة هذه بعناوين IM (نوع XMPP) التي يستخدمها Jabber. هذه القيمة ليست نفس عناوين SIPAddresses. |
|
ل |
ل |
تحدد هذه السمة مدينة المستخدم. |
|
— |
محلي |
— |
|
مدير |
مدير |
تُستخدم هذه السمة لاسم مدير المستخدم الذي يظهر في بطاقة جهة الاتصال وإحصاءات الأشخاص. |
|
التليفون المحمول |
التليفون المحمول |
يتم استخدام هذه السمة كرقم الهاتف المحمول الذي يظهر للاتصال بالمستخدم من بطاقة جهة الاتصال. |
|
o |
o |
تحدد هذه السمة اسم الشركة أو المؤسسة وتظهر في بطاقة جهة الاتصال. |
|
أنت |
أنت |
تحدد هذه السمة اسم الوحدة التنظيمية. |
|
اسم مكتب التسليم المادي |
اسم مكتب التسليم المادي |
تحدد هذه السمة موقع مكتب المستخدم. |
|
الرمز البريدي |
الرمز البريدي |
تحدد هذه السمة الرمز البريدي أو الرمز البريدي للمستخدم لتسليم البريد الفعلي. |
|
اللغة المفضلة |
اللغة المفضلة |
تحدد هذه السمة اللغة المفضلة للمستخدم ويتم دعم التنسيقات التالية: xx_yy أو XX-yy. فيما يلي بعض الأمثلة: en_us، en_GB، fr-ca. إذا كنت تستخدم لغة غير مدعومة أو تنسيقًا غير صالح، فستتغير اللغة المفضلة للمستخدمين إلى مجموعة اللغات للمؤسسة. |
|
MSRTCSIP - عنوان المستخدم الأساسي آي فون |
عناوين SIP؛ النوع = المؤسسة |
يتم استخدام هذه السمة لمزامنة معلومات الغرفة الداخلية من Active Directory داخل السحابة. Cisco Webex |
|
شمس |
شمس |
تُستخدم هذه السمة للاسم الأخير لحساب المستخدم الذي يظهر في Control Hub وبطاقة جهة الاتصال وإحصاءات الأشخاص. |
|
شارع |
شارع |
تحدد هذه السمة ولاية أو مقاطعة المستخدم. |
|
عنوان الشارع |
شارع |
تحدد هذه السمة عنوان الشارع الخاص بالمستخدم لتسليم البريد الفعلي. |
|
رقم الهاتف |
رقم الهاتف |
تحدد هذه السمة رقم هاتف المستخدم الأساسي (العمل) المستخدم للاتصال بالمستخدم من بطاقة جهة الاتصال. |
|
— |
منطقة زمنية |
تحدد سمة السحابة هذه المنطقة الزمنية للمستخدم. |
|
عنوان |
عنوان |
تحدد هذه السمة عنوان المستخدم الذي يظهر في بطاقة جهة الاتصال وإحصاءات الأشخاص. |
|
نوع |
المؤسسة |
— |
|
*بريد * اسم المستخدم الرئيسي |
معرف المستخدم |
تعيين سمة إلزامي. بالنسبة لكل حساب مستخدم، يتم تعيين Active Directory القيمة إلى معرف فريد في السحابة. في بعض الحالات، يتم استخدام UserPrincipalName لتسجيل الدخول، ولكن يتم استخدام عنوان البريد الإلكتروني للمستخدم لإدارة التقويم الخاص به. يجب عليك التأكد من عنوان البريد الإلكتروني لخرائط إدارة التقويم إلى حقل عنوان البريد الإلكتروني الأساسي في Webex. أضف UserPrincipalName كعنوان بريد إلكتروني بديل. يمكن للمستخدم بعد ذلك استخدام أي من عناوين البريد الإلكتروني هذه لتسجيل الدخول، طالما أن تخطيط سمات SAML الصحيح موجود. راجع نموذج تخطيط السمات أدناه لمعرفة كيفية تعيين عنوان بريد إلكتروني بديل. |
|
* اسم المستخدم الرئيسي *بريد <custom attribute> |
رسائل البريد الإلكتروني؛ نوع العمل |
هذا التعيين اختياري، استخدمه إذا كنت تريد استخدام عناوين بريد إلكتروني بديلة. هذا هو البريد الإلكتروني المستخدم للمصادقة؛ لا يتم استخدامه لإدارة التقويم الخاص بك. يجب أن يكون عنوان البريد الإلكتروني الذي قمت بتعيينه من AD من نطاق تم التحقق منه داخل مؤسستك، ويجب أن يكون فريدًا وغير مخصص لمستخدم آخر. |
|
<New attribute for Azure user objectId> |
معرف خارجي |
قم بإنشاء Active Directory سمة جديدة للاحتفاظ بمستخدم Azure ObjectId، بحيث لا تتعارض مع سمة موجودة. ثم يتم تعيين هذه السمة إلى سمة ExternalID، مما يضمن أنه عندما يقوم مستخدمو Webex بإنشاء مجموعات في Microsoft 365، فإنهم يقومون تلقائيًا بإنشاء فرق في Webex. |
تخطيط عنوان البريد الإلكتروني البديل
التعبيرات للسمات المخصصة
|
المشغل |
الوصف والمثال |
|---|---|
|
% |
يزيل جميع الأحرف من بداية السلسلة إلى موضع الحرف أو وسيطة السلسلة، إذا تمت مطابقتها.
|
|
- |
يزيل الجزء الخلفي من سلسلة الإدخال من نهاية السلسلة المحددة.
|
|
+ |
يربط سلاسل الإدخال أو التعبيرات.
|
|
| |
يقوم بتقييم التعبيرات المنفصلة مقابل السلسلة الفارغة، ويحدد النتيجة الأولى غير الفارغة.
|
قم بمزامنة الصور الرمزية للدليل من Active Directory سمة إلى السحابة
يمكنك مزامنة الصور الرمزية لدليل المستخدمين مع السحابة بحيث تظهر كل صورة رمزية عند تسجيل الدخول إلى تطبيق Webex. استخدم هذا الإجراء لمزامنة بيانات الصورة الرمزية الأولية من Active Directory سمة.
| 1 |
من موصل الدليل، انتقل إلى التكوين، وانقر فوق الصورة الرمزية، ثم حدد تمكين. |
| 2 |
للحصول على الصورة الرمزية من، اختر سمة AD، ثم اختر سمة Avatar التي تحتوي على بيانات الصورة الرمزية الأولية التي تريد مزامنتها مع السحابة. |
| 3 |
للتحقق من الوصول إلى الصورة الرمزية بشكل صحيح، أدخل عنوان البريد الإلكتروني للمستخدم ثم انقر فوق الحصول على الصورة الرمزية للمستخدم. تظهر الصورة الرمزية على اليمين. |
| 4 |
بعد التحقق من ظهور الصورة الرمزية بشكل صحيح، انقر فوق تطبيق لحفظ التغييرات. |
-
تصبح الصور التي تتم مزامنتها الصورة الرمزية الافتراضية للمستخدمين في تطبيق Webex. لا يُسمح للمستخدمين بتعيين الصورة الرمزية الخاصة بهم بعد تمكين هذه الميزة من Directory Connector.
-
تتزامن الصور الرمزية للمستخدم مع كل من تطبيق Webex وأي حسابات مطابقة على موقع Webex.
ما يجب القيام به بعد ذلك
قم بإجراء المزامنة التجريبية؛ إذا لم تكن هناك مشكلات، فقم بإجراء مزامنة كاملة لجعل حسابات Active Directory المستخدمين والأفاتار تتزامن مع السحابة وتظهر في Control Hub.
قم بمزامنة الصور الرمزية للدليل من خادم الموارد إلى السحابة
يمكنك مزامنة الصور الرمزية لدليل المستخدمين مع السحابة بحيث تظهر كل صورة رمزية عند تسجيل الدخول إلى تطبيق Webex. استخدم هذا الإجراء لمزامنة الصور الرمزية من خادم الموارد.
قبل أن تبدأ
-
ومن الأمثلة على ذلك نمط URI والقيمة المتغيرة في هذا الإجراء. يجب عليك استخدام عناوين URL الفعلية حيث توجد الصور الرمزية للدليل.
-
يجب الوصول إلى نمط URI للصورة الرمزية والخادم حيث توجد الصور الرمزية من تطبيق Directory Connector. يحتاج الموصل إلى وصول http أو https إلى الصور، ولكن لا يلزم أن تكون الصور متاحة للجمهور على الإنترنت.
-
يتم فصل مزامنة بيانات الصورة الرمزية عن ملفات تعريف Active Directory المستخدمين. إذا قمت بتشغيل بروكسي، يجب التأكد من إمكانية الوصول إلى بيانات الصورة الرمزية من خلال مصادقة NTLM أو المصادقة الأساسية.
| 1 |
من موصل الدليل، انتقل إلى التكوين، وانقر فوق الصورة الرمزية، ثم حدد تمكين. |
| 2 |
للحصول على الصورة الرمزية من، اختر خادم الموارد ثم أدخل نمط URI للصورة الرمزية - على سبيل المثال، دعونا نلقي نظرة على كل جزء من نمط URI للأفاتار وما يعنيه:
|
| 3 |
(اختياري) إذا كان خادم الموارد الخاص بك يتطلب بيانات اعتماد، فحدد تعيين بيانات اعتماد المستخدم للصورة الرمزية، ثم اختر استخدام مستخدم تسجيل الدخول للخدمة الحالية أو استخدم هذا المستخدم وأدخل كلمة المرور. |
| 4 |
أدخل قيمة المتغير - على سبيل المثال: |
| 5 |
انقر فوق الاختبار للتأكد من أن نمط URI للصورة الرمزية يعمل بشكل صحيح. في هذا المثال، إذا كانت قيمة البريد لإدخال AD واحد هي |
| 6 |
بعد التحقق من معلومات URI وظهورها صحيحة، انقر فوق «تطبيق». للحصول على معلومات تفصيلية حول استخدام التعبيرات العادية، راجع المرجع السريع للغة التعبير العادي لـ Microsoft. |
-
تصبح الصور التي تتم مزامنتها الصورة الرمزية الافتراضية للمستخدمين في تطبيق Webex. لا يُسمح للمستخدمين بتعيين الصورة الرمزية الخاصة بهم بعد تمكين هذه الميزة من Directory Connector.
-
تتزامن الصور الرمزية للمستخدم مع كل من تطبيق Webex وأي حسابات مطابقة على موقع Webex.
ما يجب القيام به بعد ذلك
قم بإجراء المزامنة التجريبية؛ إذا لم تكن هناك مشكلات، فقم بإجراء مزامنة كاملة لجعل حسابات Active Directory المستخدمين والأفاتار تتزامن مع السحابة وتظهر في Control Hub.
قم بمزامنة معلومات الغرفة الداخلية مع Webex Cloud
استخدم هذا الإجراء لمزامنة معلومات الغرفة الداخلية من Active Directory سحابة Webex. بعد مزامنة معلومات الغرفة، تظهر أجهزة الغرفة الداخلية ذات عنوان SIP الذي تم تكوينه وتعيينه كإدخالات يمكن البحث فيها على أجهزة Webex المسجلة على السحابة (الغرفة والمكتب واللوحة).
| 1 |
من موصل الدليل، انتقل إلى المزامنة، انقر فوق المزيد |
| 2 |
تحقق من مزامنة معلومات الغرفة إلى السحابة لفصل بيانات الغرفة عن بيانات المستخدم أثناء المزامنة. عند تعطيل هذا الإعداد، يتم التعامل مع بيانات الغرفة بنفس الطريقة التي يتم بها التعامل مع البيانات المتزامنة من قبل المستخدم. |
| 3 |
انتقل إلى تخطيط السمات، ثم قم بتغيير تخطيط السمات للسمة السحابية SIPAddresses; type=enterprise. لاستخدام التحقق من القيمة، يجب أن تكون قيمة عنوان SIP هي
|
| 4 |
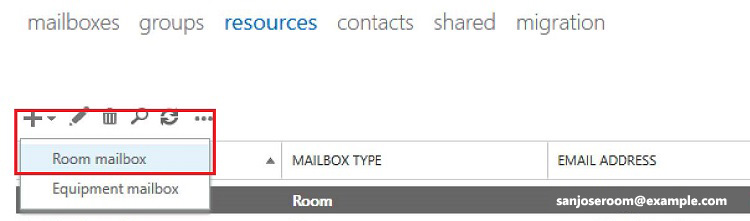
قم بإنشاء صندوق بريد لموارد الغرفة في Exchange. يؤدي هذا إلى إضافة البيانات الوصفية لـ MSExchResource:نوع المورد: سمة الغرفة التي يستخدمها الموصل بعد ذلك لتحديد الغرف.
|
| 5 |
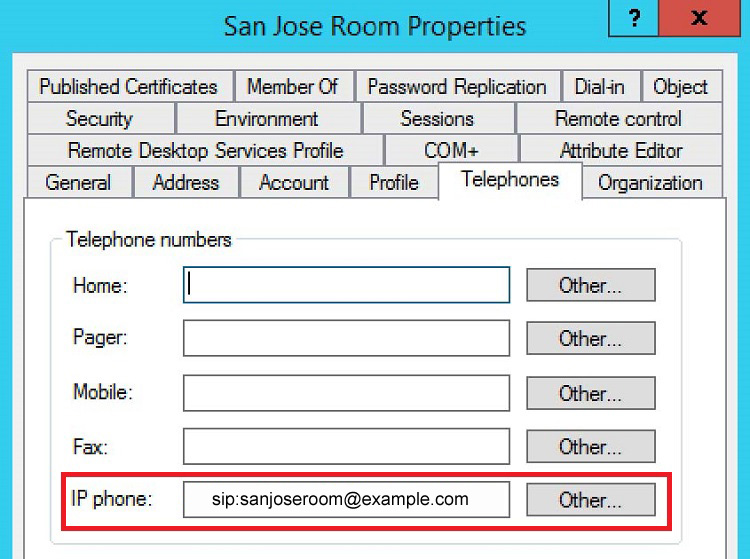
من Active Directory المستخدمين وأجهزة الكمبيوتر، انتقل إلى خصائص الغرفة وقم بتحريرها. أضف عنوان SIP URI المؤهل بالكامل مع بادئة sip:
|
| 6 |
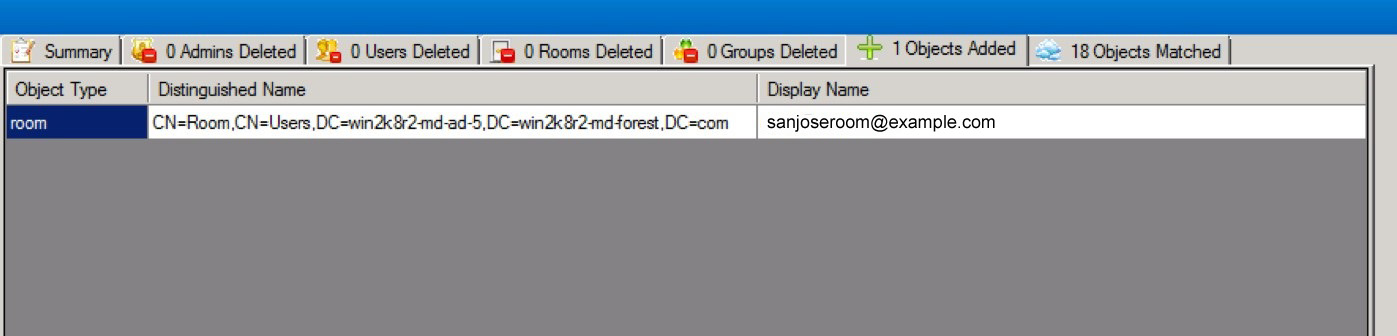
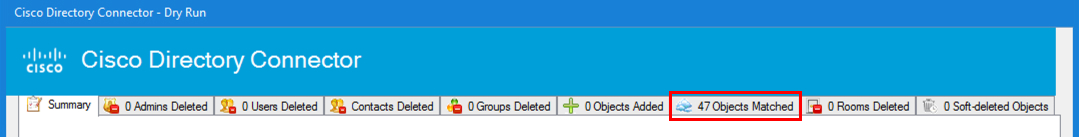
قم بإجراء المزامنة أثناء التشغيل الجاف ثم المزامنة الكاملة في الموصل. يتم سرد كائنات الغرفة الجديدة الكائنات المضافة وتظهر كائنات الغرفة المتطابقة في الكائنات المتطابقة في تقرير التشغيل الجاف. أي كائنات غرفة تم وضع علامة لحذفها تقع ضمن الغرف المحذوفة.
تعرض نتائج التشغيل الجاف أي موارد غرفة تمت مطابقتها.
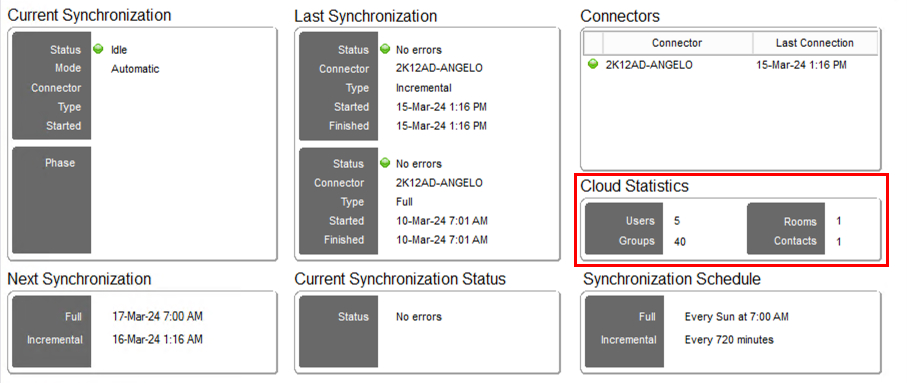
يفصل هذا الإعداد بيانات Active Directory الغرفة (بما في ذلك سمة الغرفة) عن بيانات المستخدم. بعد انتهاء المزامنة، تعرض إحصائيات السحابة على لوحة معلومات الموصل بيانات الغرفة التي تمت مزامنتها مع السحابة.
|
ما يجب القيام به بعد ذلك
الآن بعد الانتهاء من هذه الخطوات، عند إجراء بحث على جهاز Webex مسجل في السحابة، سترى إدخالات الغرفة المتزامنة التي تم تكوينها باستخدام عناوين SIP. عند إجراء مكالمة من جهاز Webex على هذا الإدخال، يتم إجراء مكالمة إلى عنوان SIP الذي تم تكوينه للغرفة.
من Control Hub، يمكنك استيراد الغرف تلقائيًا من الدليل وإنشاء مساحات عمل.
لا يمكن لنقطة النهاية تكرار المكالمة مرة أخرى إلى تطبيق Webex. بالنسبة لأجهزة الاتصال الاختباري، يجب تسجيل هذه الأجهزة باعتبارها SIP URI محليًا أو في مكان آخر غير تطبيق Webex. إذا كان نظام Active Directory الغرفة الذي تبحث عنه مسجلاً في Webex وكان عنوان البريد الإلكتروني نفسه موجودًا على جهاز Webex Room أو جهاز Desk أو Webex Board لخدمة التقويم، فلن تعرض نتائج البحث الإدخال المكرر. يتم الاتصال بجهاز الغرفة أو المكتب أو اللوحة مباشرة في تطبيق Webex، ولا يتم إجراء مكالمة SIP.
إرسال تقارير البريد الإلكتروني حول نتائج مزامنة الدليل
افتراضيًا، تتلقى جهات اتصال المؤسسة أو المسؤولون دائمًا إشعارات البريد الإلكتروني. باستخدام هذا الإعداد، يمكنك تخصيص من يجب أن يتلقى إشعارات البريد الإلكتروني التي تلخص تقارير مزامنة الدليل.
| 1 |
من موصل الدليل، انقر فوق الإعدادات، وبجوار مستقبل البريد الإلكتروني، قم بالتبديل إلى تمكين مزامنة التقرير. |
| 2 |
انقر فوق إضافة بريد إلكتروني ثم أدخل عنوان بريد إلكتروني. إذا أدخلت عنوان بريد إلكتروني بتنسيق غير صالح، فستظهر رسالة تخبرك بتصحيح المشكلة قبل أن تتمكن من حفظ التغييرات وتطبيقها. |
| 3 |
إذا كنت بحاجة إلى تحرير أي عناوين بريد إلكتروني أدخلتها، فانقر نقرًا مزدوجًا فوق إدخال البريد الإلكتروني في العمود الأيمن ثم قم بإجراء أي تغييرات تحتاج إليها. |
| 4 |
بعد إضافة جميع عناوين البريد الإلكتروني الصالحة، انقر فوق حفظ. |
ما يجب القيام به بعد ذلك
إذا قررت أنك تريد إزالة عناوين البريد الإلكتروني، يمكنك النقر فوق إزالة بجوار إدخالات عناوين بريد إلكتروني محددة.
تكوين إشعارات موصل الدليل في Control Hub
يمكنك استخدام الإشعارات في Control Hub لتسليم تقارير من Directory Connector حول الأخطاء في عملية المزامنة. يمكن لـ Control Hub تقديم إشعارات إلى قنوات التسليم المختلفة بما في ذلك البريد الإلكتروني ومساحات Webex.
ضع في اعتبارك أن تكوين الإشعارات في Directory Connector لا ينتقل تلقائيًا إلى الإشعارات. استخدم الإرشادات التالية لإضافة عناوين البريد الإلكتروني الصحيحة في الإشعارات لتلقي الإشعارات من Directory Connector.
ترسل الإشعارات دائمًا تنبيهًا للمزامنة الكاملة. لن تؤدي عمليات المزامنة التزايدية إلا إلى تشغيل تنبيه إذا كان هناك تحذير أو خطأ في التقرير.
| 1 |
قم بتسجيل الدخول إلى Control Hub وانتقل إلى . |
| 2 |
انقر فوق أحد الخيارات التالية:
|
| 3 |
انتقل لأسفل إلى قسم قناة التسليم وحدد طريقة التسليم المفضلة. يمكنك تلقي تحديثات الإشعارات عبر البريد الإلكتروني، أو في مساحة مخصصة لتطبيق Webex، أو من خلال Webhooks عند تمكينها على المستوى التنظيمي.
|
| 4 |
انقر فوق حفظ. |
توفير المستخدمين من Active Directory Into Control Hub
اتبع هذه الخطوات لتزويد Active Directory المستخدمين وإنشاء حسابات المستخدمين المقابلة في Control Hub. يمكنك توفير المستخدمين من خلال Active Directory نشر نطاقات متعددة (إما بغابة واحدة أو غابات متعددة) بعد تثبيت Directory Connector لكل مجال. أثناء عملية دمج المستخدمين من نطاقات مختلفة، يجب أن تقرر ما إذا كنت تريد الاحتفاظ أو حذف كائنات المستخدم التي قد تكون موجودة بالفعل في سحابة Webex - على سبيل المثال، اختبار الحسابات من الإصدار التجريبي. الهدف هو الحصول على تطابق تام بين الأدلة النشطة وسحابة Webex.
| 1 |
قم بإجراء المزامنة الجافة على Active Directory المستخدمين لديك قم بإجراء عملية تجريبية لمقارنة الكائنات الموجودة في أماكن العمل Active Directory والكائنات الموجودة في سحابة Webex. يتيح لك التشغيل التجريبي رؤية الكائنات التي ستتم إضافتها أو تعديلها أو حذفها قبل تشغيل المزامنة الكاملة أو التزايدية وتنفيذ التغييرات على السحابة. |
| 2 |
قم بمزامنة كاملة Active Directory للمستخدمين في السحابة عند تشغيل المزامنة الكاملة، ترسل خدمة الموصل جميع الكائنات التي تمت تصفيتها من Active Directory (AD) إلى السحابة. تقوم خدمة الموصل بعد ذلك بتحديث مخزن الهوية بإدخالات AD الخاصة بك. إذا قمت بإنشاء قالب ترخيص للتعيين التلقائي، يمكنك تعيين ذلك للمستخدمين الذين تمت مزامنتهم حديثًا. |
| 3 |
تعيين خدمات Webex لتوجيه المستخدمين المتزامنين في Control Hub بعد إكمال المزامنة الكاملة للمستخدم من Directory Connector إلى Control Hub، يمكنك تعيين تراخيص خدمة Webex باستخدام مجموعة متنوعة من الأساليب. نوصي بإعداد قالب ترخيص التعيين التلقائي قبل استخدامه على مستخدمي تطبيق Webex الجدد الذين قمت بالمزامنة منهم. Active Directory يمكنك أيضًا إجراء تغييرات فردية بعد هذه الخطوة الأولية. |
قم بإجراء المزامنة الجافة على Active Directory المستخدمين لديك
قم بإجراء عملية تجريبية لمقارنة الكائنات الموجودة في أماكن العمل Active Directory والكائنات الموجودة في سحابة Webex. يتيح لك التشغيل التجريبي رؤية الكائنات التي ستتم إضافتها أو تعديلها أو حذفها قبل تشغيل المزامنة الكاملة أو التزايدية وتنفيذ التغييرات على السحابة.
أثناء عملية دمج المستخدمين من نطاقات مختلفة، يجب أن تقرر ما إذا كنت تريد الاحتفاظ أو حذف كائنات المستخدم التي قد تكون موجودة بالفعل في سحابة Webex - على سبيل المثال، اختبار الحسابات من الإصدار التجريبي. باستخدام Directory Connector، يتمثل الهدف في الحصول على تطابق تام بين الأدلة النشطة وسحابة Webex.
إذا كانت لديك نطاقات متعددة في غابة واحدة أو غابات متعددة، فيجب عليك القيام بهذه الخطوة على كل مثيلات موصل دليل Cisco التي قمت بتثبيتها لكل Active Directory مجال.
قبل أن تبدأ
قد يكون لديك بالفعل بعض مستخدمي تطبيق Webex في Control Hub قبل استخدام موصل الدليل. ومن بين المستخدمين في السحابة، قد يطابق بعضهم Active Directory كائنًا داخليًا ويتم تخصيص تراخيص للخدمات. ولكن قد يكون البعض من مستخدمي الاختبار الذين تريد حذفهم أثناء إجراء المزامنة. يجب إنشاء تطابق تام بينك Active Directory وبين Control Hub.
| 1 |
اختر واحدة:
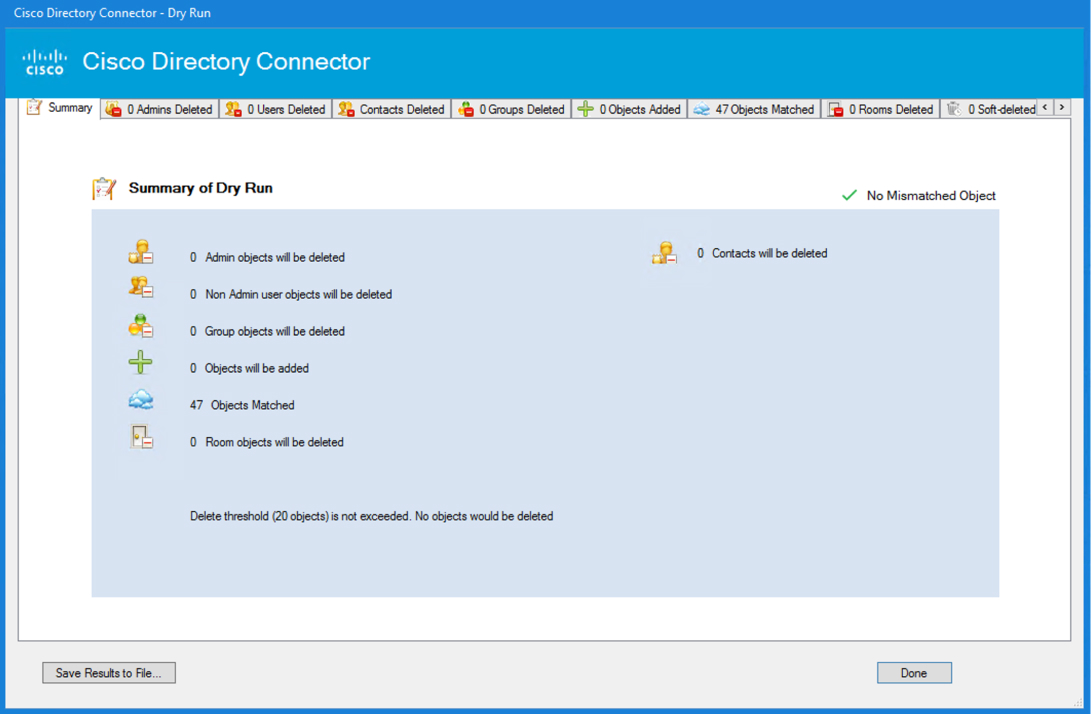
عند اكتمال التشغيل الجاف، سترى إحدى النتائج التالية:
يحتوي الملخص على معلومات حول مطابقة الكائنات:
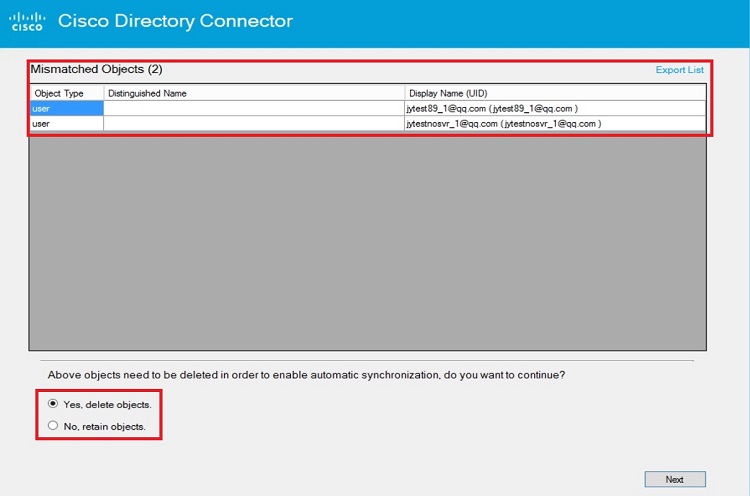
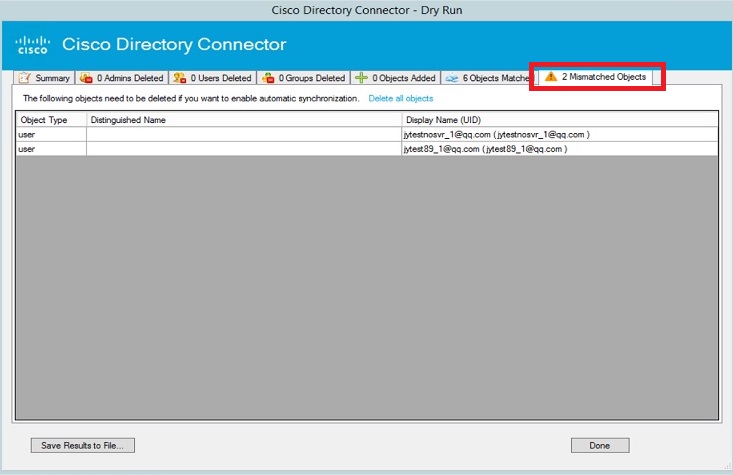
يحدد التشغيل التجريبي المستخدمين من خلال مقارنتهم بمستخدمي المجال. يمكن للتطبيق تحديد المستخدمين إذا كانوا ينتمون إلى المجال الحالي. في الخطوة التالية، يجب أن تقرر ما إذا كنت تريد حذف الكائنات أو الاحتفاظ بها. يتم تحديد الكائنات غير المتطابقة على أنها موجودة بالفعل في سحابة Webex ولكنها غير موجودة في الأماكن المحلية. Active Directory |
| 2 |
راجع نتائج التشغيل التجريبي ثم حدد خيارًا بناءً على ما إذا كنت تستخدم مجالًا واحدًا أو نطاقات متعددة:
|
| 3 |
في مطالبة Confirm Dry Run، انقر فوق نعم لإعادة مزامنة التشغيل الجاف وعرض لوحة المعلومات لمشاهدة النتائج. تظهر أي حسابات تمت مزامنتها بنجاح في التشغيل التجريبي ضمن Objects Matched. إذا لم يكن لدى مستخدم في السحابة مستخدم مطابق له نفس البريد الإلكتروني Active Directory، فسيتم إدراج الإدخال ضمن المستخدمين المحذوفين. لتجنب علامة الحذف هذه، يمكنك إضافة مستخدم Active Directory بنفس عنوان البريد الإلكتروني. لعرض تفاصيل العناصر التي تمت مزامنتها، انقر فوق علامة التبويب المقابلة لعناصر محددة أو كائنات مطابقة. لحفظ معلومات الملخص، انقر فوق حفظ النتائج إلى ملف. |
| 4 |
إذا كانت النتائج متوقعة، انتقل إلى ، ثم انقر فوق تمكين الآن لإجراء المزامنة اليدوية ووضع الوضع اليدوي في هذه المرحلة. بعد إجراء المزامنة على Active Directory المجال الأخير في نشر المجالات المتعددة، يجب تمكين الوضع التلقائي لـ Directory Connector. يمكنك تمكين الوضع التلقائي فقط عندما تكون الكائنات متطابقة تمامًا بين سحابة Webex وجميع الأدلة النشطة المحلية. |
ما يجب القيام به بعد ذلك
-
بالنسبة لأي كائنات مستخدم غير متطابقة احتفظت بها، يجب إضافتها إليها Active Directory حتى يكون هناك تطابق تام بين العناصر الداخلية والسحابة.
-
اختر نوع المزامنة:
-
قم بإجراء المزامنة الكاملة Active Directory للمستخدمين في السحابة عندما تقوم بمزامنة المستخدمين الجدد لأول مرة مع السحابة. يمكنك القيام بذلك من ، ثم تتم مزامنة المستخدمين من المجال الحالي.
-
قم بتعيين جدول الموصل وتشغيل المزامنة التزايدية بعد تشغيل المزامنة الكاملة وإذا كنت تريد التقاط التغييرات بعد المزامنة الأولية. يوصى بهذا النوع من المزامنة لالتقاط التغييرات الصغيرة التي تم إجراؤها على مصدر Active Directory المستخدم.
افتراضيًا، يتم تعيين المزامنة التزايدية بحيث تحدث كل 30 دقيقة (في الإصدارات 3.4 والإصدارات السابقة) أو كل 4 ساعات (في الإصدارات 3.5 والإصدارات الأحدث)، ولكن يمكنك تغيير هذه القيمة. لا تحدث المزامنة التزايدية حتى تقوم في البداية بإجراء المزامنة الكاملة.
-
-
إذا كانت لديك نطاقات متعددة، كرر هذه الخطوات على أي موصل دليل آخر قمت بتثبيته.
أشياء يجب وضعها في الاعتبار
-
قم بإجراء التشغيل الجاف قبل تمكين المزامنة الكاملة، أو عند تغيير معاملات المزامنة. في حالة بدء التشغيل الجاف من خلال تغيير التكوين، يمكنك حفظ الإعدادات بعد اكتمال التشغيل الجاف. إذا قمت بالفعل بإضافة مستخدمين يدويًا، فقد يؤدي إجراء Active Directory المزامنة إلى إزالة المستخدمين الذين تمت إضافتهم مسبقًا. يمكنك التحقق من تقارير Directory Connector Dry Run للتحقق من وجود جميع المستخدمين المتوقعين قبل المزامنة الكاملة مع السحابة.
-
إذا تم وضع علامة على المستخدمين المطابقين لحذفهم ولم تكن متأكدًا من كيفية المتابعة، فراجع معلومات استكشاف الأخطاء وإصلاحها وكيفية الاتصال بالدعم في استكشاف الأخطاء وإصلاحها والإصلاحات لموصل الدليل.
يتم الاحتفاظ بالمستخدمين المحذوفين في خدمة الهوية السحابية لمدة 7 أيام قبل حذفهم نهائيًا.
قم بمزامنة كاملة Active Directory للمستخدمين في السحابة
عند تشغيل المزامنة الكاملة، ترسل خدمة الموصل جميع الكائنات التي تمت تصفيتها من Active Directory (AD) إلى السحابة. تقوم خدمة الموصل بعد ذلك بتحديث مخزن الهوية بإدخالات AD الخاصة بك. إذا قمت بإنشاء قالب ترخيص للتعيين التلقائي، يمكنك تعيين ذلك للمستخدمين الذين تمت مزامنتهم حديثًا.
إذا كان لديك نطاقات متعددة، يجب تنفيذ هذه الخطوة على كل مثيلات Directory Connector التي قمت بتثبيتها لكل Active Directory مجال.
يقوم Directory Connector بمزامنة حالة حساب المستخدم - حيث Active Directory يظهر أي مستخدم تم وضع علامة عليه كمعطل أيضًا على أنه غير نشط في السحابة.
قبل أن تبدأ
-
إذا كنت تريد أن تكون حسابات مستخدمي Webex App في حالة نشطة بعد المزامنة الكاملة وقبل أن يقوم المستخدمون بتسجيل الدخول لأول مرة، يجب عليك القيام بهذه الخطوات لتجاوز التحقق من صحة البريد الإلكتروني:
-
قم بدمج تسجيل الدخول الأحادي مع مؤسسة Webex الخاصة بك. راجع
تسجيل الدخول الأحادي باستخدام Cisco Webex الخدمات وموفر هوية المؤسسة
للحصول على مزيد من المعلومات. -
استخدم Control Hub للتحقق من النطاقات المضمنة في عناوين البريد الإلكتروني والمطالبة بها اختياريًا. راجع
إضافة نطاقات والتحقق منها والمطالبة
بها. -
قم بتشغيل رسائل التنشيط الإلكترونية أو إيقاف تشغيلها في Control Hub، حتى لا يتلقى المستخدمون الجدد دعوة البريد الإلكتروني التلقائية إلى تطبيق Webex. (يمكنك القيام بحملة البريد الإلكتروني الخاصة بك.)
يظهر المستخدمون النشطون الذين لم يسجلوا الدخول بحالة التحقق في Control Hub. بعد تسجيل الدخول، تظهر على أنها نشطة. لمزيد من المعلومات حول حالات المستخدم، راجع حالات المستخدم والإجراءات في Cisco Webex Control Hub.
-
-
عندما تقوم بتمكين المزامنة، يطلب منك Directory Connector إجراء التشغيل الجاف أولاً. نوصي بإجراء عملية تجريبية قبل المزامنة الكاملة لاكتشاف أي أخطاء محتملة.
-
يجب إعداد قالب ترخيص التعيين التلقائي قبل استخدامه على مستخدمي تطبيق Webex الجدد الذين قمت بالمزامنة منهم. Active Directory
إذا كنت لا تستخدم قوالب ترخيص التعيين التلقائي، فسيحصل المستخدمون الذين تمت مزامنتهم حديثًا تلقائيًا على تراخيص مجانية. سيكون بإمكانهم استخدام نفس الميزات المجانية مثل تلك التي لديها حسابات مجانية.
| 1 |
اختر واحدة:
|
| 2 |
من موصل الدليل، انتقل إلى المزامنة، انقر فوق المزيد |
| 3 |
قم بتأكيد بداية المزامنة. بالنسبة لأي تغييرات تجريها على المستخدمين Active Directory (على سبيل المثال، اسم العرض)، يعكس Control Hub التغيير فورًا عند تحديث عرض المستخدم، ولكن تطبيق Webex يعكس التغييرات حتى 72 ساعة بعد إجراء المزامنة.
|
| 4 |
انقر فوق «تحديث» إذا كنت تريد تحديث حالة المزامنة. (تظهر العناصر المتزامنة ضمن إحصائيات السحابة.) |
| 5 |
للحصول على معلومات حول الأخطاء، حدد تشغيل عارض الأحداث من شريط أدوات الإجراءات لعرض سجلات الأخطاء. |
| 6 |
لتعيين جدول المزامنة للمزامنة التزايدية المستمرة مع السحابة، راجع تعيين جدول الموصل وتشغيل المزامنة التزايدية. |
-
بعد اكتمال المزامنة الكاملة، يتم تحديث حالة مزامنة الدليل من معطل إلى تشغيلي على صفحة الإعدادات في Control Hub.
-
عند مطابقة جميع البيانات بين البيانات المحلية والسحابة، يتغير Directory Connector من الوضع اليدوي إلى وضع المزامنة التلقائية.
-
ما لم تقم بدمج تسجيل الدخول الأحادي والتحقق من النطاقات والمطالبة اختياريًا بنطاقات لحسابات البريد الإلكتروني التي قمت بمزامنتها وحظر رسائل البريد الإلكتروني الآلية، تظل حسابات مستخدمي Webex App في حالة عدم التحقق حتى يقوم المستخدمون بتسجيل الدخول إلى تطبيق Webex لأول مرة لتأكيد حساباتهم. راجع قسم «قبل البدء» للحصول على إرشادات حول كيفية مزامنة الحسابات كمستخدمين نشطين.
-
إذا كانت لديك نطاقات متعددة، فقم بهذه الخطوة على أي موصل دليل آخر قمت بتثبيته. بعد المزامنة، يتم إدراج المستخدمين في جميع المجالات التي قمت بإضافتها في Control Hub.
-
إذا قمت بدمج Single Sign-On مع Webex وإشعارات البريد الإلكتروني المكبوتة، فلن يتم إرسال دعوات البريد الإلكتروني إلى المستخدمين الذين تمت مزامنتهم حديثًا.
-
لا يمكنك إضافة مستخدمين يدويًا في Control Hub بعد تمكين موصل الدليل. بمجرد التمكين، يتم تنفيذ إدارة المستخدم من موصل دليل Cisco Active Directory وهو المصدر الوحيد للحقيقة.
-
تظهر أي مجموعات قمت بمزامنتها في Control Hub ويمكنك تعيين قالب ترخيص بحيث يتم تعيين تراخيص للمستخدمين في هذه المجموعة.
ما يجب القيام به بعد ذلك
-
عند إزالة مستخدم منActive Directory، يتم حذف المستخدم بشكل ناعم بعد المزامنة التالية. يصبح المستخدم
غير نشطولكن يتم الاحتفاظ بملف تعريف الهوية السحابية لمدة سبعة أيام (للسماح بالتعافي من الحذف العرضي).عند التحقق من تعطيل الحسابActive Directory، يصبح المستخدم
غير نشطبعد المزامنة التالية. لا يتم حذف ملف تعريف الهوية السحابية بعد سبعة أيام، في حالة رغبتك في تمكين المستخدم مرة أخرى. -
لاحظ هذه الاستثناءات للمزامنة التزايدية (اتبع خطوات المزامنة الكاملة أعلاه بدلاً من ذلك):
-
في حالة الصورة الرمزية المحدثة دون تغيير أي سمة أخرى، لن تؤدي المزامنة التدريجية إلى تحديث الصورة الرمزية للمستخدم إلى السحابة.
-
تتطلب تغييرات التكوين في تعيين السمات وDN الأساسي والفلتر وإعداد الصورة الرمزية مزامنة كاملة.
-
تعيين خدمات Webex لتوجيه المستخدمين المتزامنين في Control Hub
بعد إكمال المزامنة الكاملة للمستخدم من موصل دليل Cisco إلى Control Hub، يمكنك استخدام Control Hub لتعيين نفس تراخيص خدمة Webex لجميع المستخدمين دفعة واحدة أو إضافة تراخيص إضافية للمستخدمين الجدد إذا قمت بالفعل بتكوين قالب ترخيص تم تعيينه تلقائيًا. يمكنك إجراء تغييرات على حساب المستخدم الفردي بعد هذه الخطوة الأولية.
بعد إكمال المزامنة الكاملة للمستخدم من Directory Connector إلى Control Hub، يمكنك استخدام الأساليب في Control Hub لتعيين تراخيص خدمة Webex عالميًا لجميع المستخدمين أو المستخدمين الفرديين من خلال قالب CSV المجمع أو تلقائيًا للمستخدمين الجدد إذا قمت بالفعل بتكوين قالب ترخيص التعيين التلقائي. يمكنك إجراء تغييرات على حساب المستخدم الفردي بعد هذه الخطوة الأولية.
عندما تقوم بتعيين ترخيص لمستخدم Webex App، يتلقى هذا المستخدم رسالة بريد إلكتروني تؤكد المهمة، افتراضيًا. يتم إرسال البريد الإلكتروني من خلال خدمة الإعلام في Control Hub. إذا قمت بدمج تسجيل الدخول الأحادي (SSO) مع مؤسسة Webex الخاصة بك، فيمكنك أيضًا منع إشعارات البريد الإلكتروني التلقائية هذه إذا كنت تفضل الاتصال بالمستخدمين مباشرة.
قبل أن تبدأ
-
يجب إعداد قالب ترخيص التعيين التلقائي قبل استخدامه على مستخدمي تطبيق Webex الجدد الذين قمت بالمزامنة منهم. Active Directory
-
قم بإجراء مزامنة التشغيل الجاف على Active Directory المستخدمين لديك.
-
بعد تأكيد نتائج التشغيل الجاف، قم بإجراء مزامنة كاملة Active Directory للمستخدمين.
في وقت المزامنة الكاملة، يتم إنشاء المستخدم في السحابة، ولا تتم إضافة أي مهام خدمة، ولا يتم إرسال بريد إلكتروني للتفعيل. إذا لم يتم حجب رسائل البريد الإلكتروني، فسيتلقى المستخدمون الجدد بريدًا إلكترونيًا للتفعيل عندما تقوم بتعيين الخدمات للمستخدمين من خلال طريقة إدارة المستخدم القياسية في Control Hub، مثل استيراد CSV أو التحديث اليدوي للمستخدم أو من خلال إكمال التعيين التلقائي بنجاح.
| 1 |
من عرض العميل في https://admin.webex.com، انتقل إلى ، انقر فوق إدارة المستخدمين، اختر تعديل جميع المستخدمين المزامنين، ثم انقر فوق التالي. |
| 2 |
اختر خيارًا:
|
ما يجب القيام به بعد ذلك
-
إذا لم يتم حظر رسائل البريد الإلكتروني، فسيتم إرسال بريد إلكتروني إلى كل مستخدم مع دعوة للانضمام إلى Webex وتنزيله.
-
إذا قمت بتحديد نفس خدمات Webex لجميع المستخدمين، يمكنك بعد ذلك تغيير الترخيص المعين بشكل فردي أو جماعي.
المشكلات المعروفة في موصل الدليل
-
تحتوي إصدارات Windows Server السابقة لـ 2012 R2 على مشكلة في ملفات تعريف الارتباط تؤثر على موصل الدليل. تم إصلاح هذه المشكلة في الإصدارات 2012 R2 و 2016.
-
بالنسبة لأي تغييرات تجريها على المستخدمين Active Directory (على سبيل المثال، اسم العرض)، يعكس Control Hub التغيير فورًا عند تحديث عرض المستخدم، ولكن تطبيق Webex يعكس التغييرات بعد 72 ساعة من إجراء المزامنة.
يمكنك محاولة مسح ذاكرة التخزين المؤقت المحلية لتطبيق Webex باتباع هذه التوجيهات: Windows أو Mac.
-
عندما يستخدم المستخدم تطبيق Webex على سطح المكتب أو الهاتف المحمول للبحث والاتصال بغرفة تحتوي فقط على SIP URI متزامن، فإن المكالمة ترن إلى أجل غير مسمى في هذا الوقت.
تشغيل المزامنة التزايدية
تقوم المزامنة التزايدية باستعلامك Active Directory والبحث عن التغييرات التي حدثت منذ المزامنة الأخيرة. تقوم هذه الخطوة بعد ذلك بتجميع هذه التغييرات وإرسالها إلى خدمة الموصل. تتضمن التغييرات تعديل إسناد المستخدمين وعند إضافة مستخدم أو حذفه.
لا تضع هذه المزامنة الكثير من العبء على الخوادم ولا تستغرق الكثير من الوقت مثل المزامنة الكاملة. بعد إجراء المزامنة الكاملة الأولية، نوصي بالخيار التزايدي للمزامنات اللاحقة.
قبل أن تبدأ
-
يجب إعداد قالب ترخيص التعيين التلقائي قبل استخدامه على مستخدمي تطبيق Webex الجدد الذين قمت بالمزامنة منهم. Active Directory
-
لاحظ هذه الاستثناءات التي لا تدعمها المزامنة المتزايدة (اتبع إجراء المزامنة الكاملة Active Directory للمستخدمين في السحابة بدلاً من ذلك):
-
في حالة الصورة الرمزية المحدثة دون تغيير أي سمة أخرى، لن تؤدي المزامنة التدريجية إلى تحديث الصورة الرمزية للمستخدم إلى السحابة.
-
بالنسبة لتغييرات التكوين الجديدة في تعيين السمات، وDN الأساسي، والفلتر، وإعداد الصورة الرمزية، لن تعمل المزامنة التزايدية وتتطلب هذه التغييرات مزامنة كاملة.
-
| 1 |
من موصل الدليل، انقر فوق لوحة المعلومات. عندما تقوم بتمكين المزامنة، يطلب منك Directory Connector إجراء التشغيل الجاف أولاً. |
| 2 |
من الإجراءات، انقر فوق وضع المزامنة > تمكين المزامنة إذا لم يتم تمكينها بالفعل. افتراضيًا، يتم تعيين المزامنة التزايدية بحيث تحدث كل 30 دقيقة (في الإصدارات 3.4 والإصدارات السابقة) أو كل 4 ساعات (في الإصدارات 3.5 والإصدارات الأحدث)، ولكن يمكنك تغيير هذه القيمة. لا تحدث المزامنة التزايدية حتى تقوم في البداية بإجراء المزامنة الكاملة. عند انتهاء فترة زمنية تدريجية جديدة، يتحقق البرنامج من التغييرات استنادًا إلى الطابع الزمني الأخير. |
| 3 |
من الإجراءات، انقر فوق المزامنة الآن > التزايدي. بالنسبة لأي تغييرات تجريها على المستخدمين Active Directory (على سبيل المثال، اسم العرض)، يعكس Control Hub التغيير فورًا عند تحديث عرض المستخدم، ولكن تطبيق Webex يعكس التغييرات بعد 72 ساعة من إجراء المزامنة.
|
| 4 |
للحصول على معلومات حول الأخطاء، انقر فوق تشغيل Event Viewer من شريط أدوات الإجراءات لعرض سجلات الأخطاء. |
ما يجب القيام به بعد ذلك
إذا كانت لديك نطاقات متعددة، فقم بهذه الخطوة على مثيلات Directory Connector الأخرى التي قمت بتثبيتها.
استعادة المستخدمين المحذوفين عن طريق الخطأ
يحتوي Directory Connector على عمليات تدقيق وموازين لمنع الحذف غير المقصود للمستخدمين. لسوء الحظ، تحدث الحوادث؛ ربما تكون قد قمت بتكوين فلتر LDAP بشكل غير صحيحActive Directory، مما أدى إلى حذف بعض المستخدمين عند مزامنته مع السحابة. يمكن أن تساعدك ميزة الحذف الناعم على التعافي من هذه الحوادث وإعادة إنشاء حسابات المستخدمين في Control Hub.
افتراضيًا، يتم تمكين هذه الوظيفة لكافة المؤسسات. عندما يتم حذف المستخدمين في السحابة، على سبيل المثال، بسبب مشكلة كائن غير متطابق بعد المزامنة من Directory Connector، يمكن استرداد المستخدمين. إذا رأيت إشعارًا بكائنات غير متطابقة أو لاحظت حذف المستخدمين، فقد تتمكن من استعادتها إذا تصرفت بسرعة.
يتم وضع علامة على المستخدمين على أنهم غير نشطين في Control Hub عندما يتم حذف الحسابات المقابلة فيهاActive Directory. تحتفظ خدمة السحابة الخلفية بالمستخدمين لمدة تصل إلى 7 أيام. وخلال هذه الفترة، لا يزال بإمكانك استخدام موصل Cisco Directory لاستعادة المستخدمين. نوصي باستعادة هؤلاء المستخدمين في أقرب وقت ممكن.
Active Directoryيتم أيضًا وضع علامة على المستخدمين الذين تم تعطيلهم على أنهم غير نشطين في Control Hub، ولكن لا يتم حذف حساب المستخدم بعد 7 أيام.
| 1 |
قم بتسجيل الدخول إلى مركز التحكم. |
| 2 |
انتقل إلى المستخدمين وتأكد مما إذا كان حساب مستخدم معين في حالة غير نشطة أو غير مدرج. لمزيد من المعلومات، راجع حالات المستخدم والإجراءات في Control Hub. |
| 3 |
إذا تم حذف المستخدمين في Control Hub أو لاحظت وجود مستخدمين في حالة غير نشطة، فانتقل إلىActive Directory، وأضف حسابات المستخدمين المفقودة، ثم قم بإجراء المزامنة التجريبية في Directory Connector. الهدف من Directory Connector هو إنشاء تطابق تام بين معلومات المستخدم في السحابة Active Directory وداخلها. |
| 4 |
قم بإجراء مزامنة كاملة لإعادة مزامنة حسابات المستخدمين المحذوفة مؤقتًا إلى Control Hub. يتم استرداد المستخدمين والانتقال إلى الحالة الأصلية، بما في ذلك حالة الحساب ومهام الخدمة. |
ما يجب القيام به بعد ذلك
ارجع إلى Control Hub، وانتقل إلى ، وتأكد من ظهور حسابات المستخدمين المحذوفة مسبقًا في قائمة المستخدمين.
حذف المستخدمين نهائيًا بعد الحذف الناعم
بعد إجراء التشغيل الجاف، يمكنك اختيار حذف المستخدمين الذين تم حذفهم بشكل ناعم في المزامنة التالية نهائيًا.
| 1 |
بعد اكتمال التشغيل الجاف، حدد الكائنات المحذوفة بشكل ناعم. |
| 2 |
حدد مربع الاختيار بجوار المستخدمين الذين تريد حذفهم. |
| 3 |
حدد تم. |
ما يجب القيام به بعد ذلك
في المزامنة التالية، سيتم حذف المستخدمين الذين قمت بفحصهم نهائيًا.
تغيير عنوان البريد الإلكتروني لتطبيق Webex
إذا كنت ترغب في تغيير عناوين البريد الإلكتروني للمستخدم وكانت مؤسستك تستخدم Directory Connector، يمكنك تغيير عناوين البريد الإلكتروني هذه فيActive Directory. يغطي هذا الإجراء كيفية تغيير عنوان البريد الإلكتروني لتطبيق Webex لنطاق واحد وعملية تغيير المجال. ضع في اعتبارك أنه في أي وقت تقوم فيه بتغيير عنوان البريد الإلكتروني للمستخدم، يحتاج المستخدم إلى إعادة مصادقة حسابه. تحتاج أيضًا إلى إعادة تعيين أي أجهزة مرتبطة بالمستخدم بعد تغيير عنوان البريد الإلكتروني.
إذا كنت ترغب فقط في تغيير البريد الإلكتروني أو بعض القيمة لمستخدم واحد، فلا تحذف المستخدم منه Active Directory ثم تعيد إنشاء بريد إلكتروني جديد بنفس البريد الإلكتروني. تقوم السحابة بتفسير هذا الإجراء كحساب مستخدم جديد وستفقد مساحات المستخدم والبيانات الأخرى في السحابة.
لا يحد موصل الدليل من تغيير مجال البريد الإلكتروني. ومع ذلك، عندما يقوم المستخدم بإعادة المزامنة مع السحابة، تعتمد حالة المستخدم على ما إذا كان المجال الجديد قد تم التحقق منه في مؤسستك. إذا لم يتم التحقق من المجال في مؤسستك، فستتغير حالة المستخدم إلى «معلق» بعد المزامنة الكاملة. لمزيد من المعلومات، راجع إدارة المجالات الخاصة بك.
إذا كانت مؤسستك لا تستخدم موصل الدليل، يمكنك تغيير عناوين البريد الإلكتروني لتطبيق Webex من خلال صفحة إعدادات الحساب. راجع تغيير عنوان البريد الإلكتروني لحسابك لمعرفة الخطوات التي يمكن للمستخدمين اتباعها لتغيير رسائل البريد الإلكتروني الخاصة بهم.
قم بتغيير Active Directory المجال
يمكنك استخدام هذا الإجراء لإنشاء نطاقات وعناوين بريد إلكتروني جديدة. تتزامن مع خدمة الهوية في السحابة.
| 1 |
قم بإعداد مجال جديد Active Directory (AD). |
| 2 |
قم بتعطيل عمليات المزامنة على جميع الموصلات الخاصة بك. |
| 3 |
قم بإلغاء تثبيت جميع الموصلات الخاصة بك. |
| 4 |
في تقديم الحالة، تأكد من طلب إزالة تكوين المجال وجميع سمات المزامنة في مؤسستك. قبل فتح حالة لتغيير المجال، تأكد من عدم تشغيل المزامنة. لا تقم بتغيير أي عناوين بريد إلكتروني للمستخدم Active Directory حتى يتم حل المشكلة. |
| 5 |
بعد حل القضية: قم بإجراء اختبار تشغيل باستخدام Directory Connector قبل إجراء المزامنة الفعلية. |
المطالبة بالنطاق
تحدث المطالبة بالنطاق إذا قمت بالمطالبة بنطاق بريد إلكتروني لمؤسسة بحيث يتم إنشاء أي حساب جانبي في مؤسسة العملاء المدفوعة وليس مؤسسة المستهلك المجانية. يمكنك فقط المطالبة بالنطاق من خلال حالة الدعم (انظر الرابط أدناه لمزيد من المعلومات).
إذا كان Directory Connector نشطًا وتمت المطالبة بالمجال، فلن يتم إنشاء حسابات جانبية سواء في مؤسسة العميل أو في مؤسسة المستهلك المجانية. يمكن فقط لموصل الدليل توفير حسابات للمؤسسة منActive Directory. المعلومات المخزنة Active Directory هي المصدر الأصلي. إذا حاولت حفظ حساب، فسيتلقى المستخدم المدعو خطأ. الطريقة الوحيدة لإضافة مستخدم مدعو إلى مساحة تطبيق Webex هي استخدام موصل الدليل أولاً لتوفير الحساب في Control Hub.
تحويل مستخدمي تطبيق Webex المجاني إلى مؤسسة متزامنة مع الدليل
يمكنك فقط استخدام عناوين بريد إلكتروني فريدة في دليل Webex App. إذا اشترك المستخدمون في الإصدار المجاني من تطبيق Webex، فإن حسابهم موجود في منظمة المستهلك المجانية. لإدارة المستخدمين في هذه المؤسسة باستخدام Directory Connector، قم بترحيلهم (تحويلهم) إلى مؤسسة العميل قبل تشغيل Directory Connector. ثم تقوم بإضافة المستخدمين إلى عنوان البريد الإلكتروني الدقيق ثم المزامنة Active Directory مع السحابة.
إذا لم تقم بتحويل الحسابات قبل التنشيط، قم بإيقاف تشغيل موصل الدليل لتحويلها.
إذا حاولت تحويل مستخدم أثناء تمكين مزامنة الدليل، <email address>تظهر رسالة الخطأ «تعذر تحويل
». لتجنب المشكلة، يمكنك استخدام هذه الخطوات كحل بديل.
قد يظهر بعض المستخدمين الذين تمت المطالبة بهم مع السمة movedfrom عند إجراء عملية تشغيل تجريبية. سيكون هؤلاء المستخدمون في قائمة الكائنات المحذوفة بدلاً من . ستحتاج إلى إضافة هؤلاء المستخدمين إلى قائمة الإعلانات الخاصة بك إذا كنت تريد نقلهم إلى مؤسستك. MisMatchedObject
إذا لم تقم بإضافة هؤلاء المستخدمين، فسيتم حذفهم جميعًا بجوار المزامنة مع السحابة.
| 1 |
قم بتعطيل مزامنة الدليل من موصل الدليل. |
| 2 |
اتبع إجراء تحويل المستخدمين غير المرخصين في Control Hub لتحويل المستخدم من مؤسسة المستهلك المجانية إلى مؤسسة المؤسسة. تضيف هذه الخطوة المستخدم إلى مؤسستك ويظهر الحساب في Control Hub. يُعد Directory Connector المصدر الوحيد للحقيقة لحسابات المستخدمين والهدف هو الحصول على تطابق تام Active Directory بين Control Hub. Active Directory تأكد من وجود مستخدمين مطابقين Active Directory لأي مستخدمين تم تحويلهم مؤخرًا قبل إعادة تمكين المزامنة. يمكن استخدام مزامنة Dry Run لضمان عدم وجود مستخدمين متبقين لا مثيل لهم. |
| 3 |
في موصل الدليل، قم بإجراء المزامنة أثناء التشغيل الجاف. عند اكتمال التشغيل الجاف، تحقق من علامة تبويب إضافة كائنات. تحقق من عدم حذف أي مستخدمين قمت بتحويلهم. يجب إجراء عملية تجريبية قبل إعادة تمكين المزامنة للتأكد من ظهور أي حسابات مستخدم محولة فيهاActive Directory. إذا قمت بتشغيل المزامنة وكانت الحسابات موجودة فقط في Control Hub، فسيكون Directory Connector حساسًا لحالة الأحرف ويحذف المستخدمين المحولين الذين يكتشفهم بعناوين بريد إلكتروني غير متطابقة (على سبيل المثال، user1@example.com و User1@example.com). إذا تم حذف أي مستخدم تم تحويله، فسيفقد جميع مساحات تطبيق Webex الخاصة بهم. |
| 4 |
عندما تكون متأكدًا من أن المزامنة التالية لن تزيل أية حسابات، قم بإعادة تمكين مزامنة الدليل من موصل الدليل. |
لا يتم تنشيط حسابات المستخدمين المحولة تلقائيًا إذا لم تقم بالتحقق من النطاق. على سبيل المثال، إذا قمت بتشغيل قالب ترخيص التعيين التلقائي ثم قمت بتشغيل Directory Connector بدون التحقق من المجال، فسيكون المستخدمون المحولون غير نشطين في الواجهة الخلفية للسحابة حتى يؤكدوا عناوين بريدهم الإلكتروني.
حسابات مستخدمي تطبيق Webex الجانبية
عندما تقوم بدعوة مستخدم آخر إلى مساحة في تطبيق Webex، إذا لم يكن لدى المستخدم المدعو حساب Webex App، يتم إنشاء حساب له («sideboard»). افتراضيًا، تتم إضافة الحسابات التي تم إنشاؤها بهذه الطريقة إلى مؤسسة المستهلك المجانية.
إذا كنت ترغب في إدارة الحساب الجانبي باستخدام Directory Connector، يجب عليك تحويل الحساب.
قم بتغيير تنسيق اسم مستخدم تطبيق Webex بعد مزامنة الدليل
افتراضيًا، يقوم موصل الدليل بتعيين سمة DisplayName Active Directory إلى سمة DisplayName في السحابة.
بعد إجراء مزامنة الدليل، قد تجد أسماء المستخدمين معروضة بالتنسيق <lastName, firstName>.
قد يظهر اسم المستخدم هذا إذا تم
تكوين سمة DisplayName بهذه الطريقة. Active Directory عندما يتم تعيين السمة إلى DisplayName في
السحابة، تظهر الأسماء بالتنسيق <lastName, firstName> في Control Hub.
لتغيير التنسيق، في شاشة تخطيط سمات موصل الدليل: قم بتعيين السمة givenName sn
 (أو sn givenName) إلى displayName في Cisco Cloud أسماء Active Directory السمات.
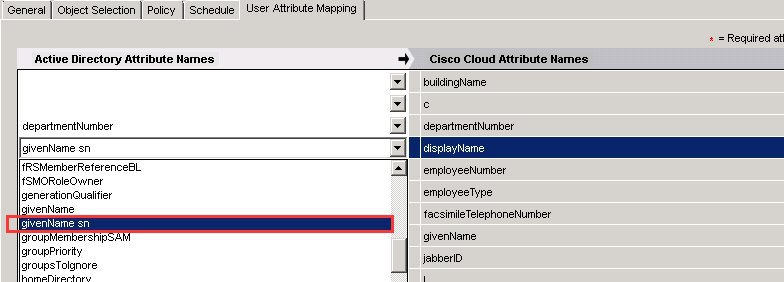
بدلاً من ذلك، قم بتعيين السمة sn givenName إلى
DisplayName:
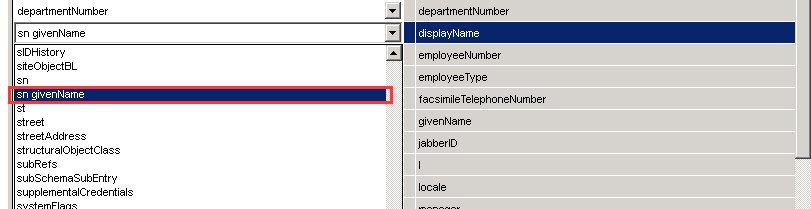
يمكنك أيضًا استخدام خيار تخصيص السمة، إذا كنت تريد تعيين
تعبير السمة المخصص الخاص بك إلى DisplayName.
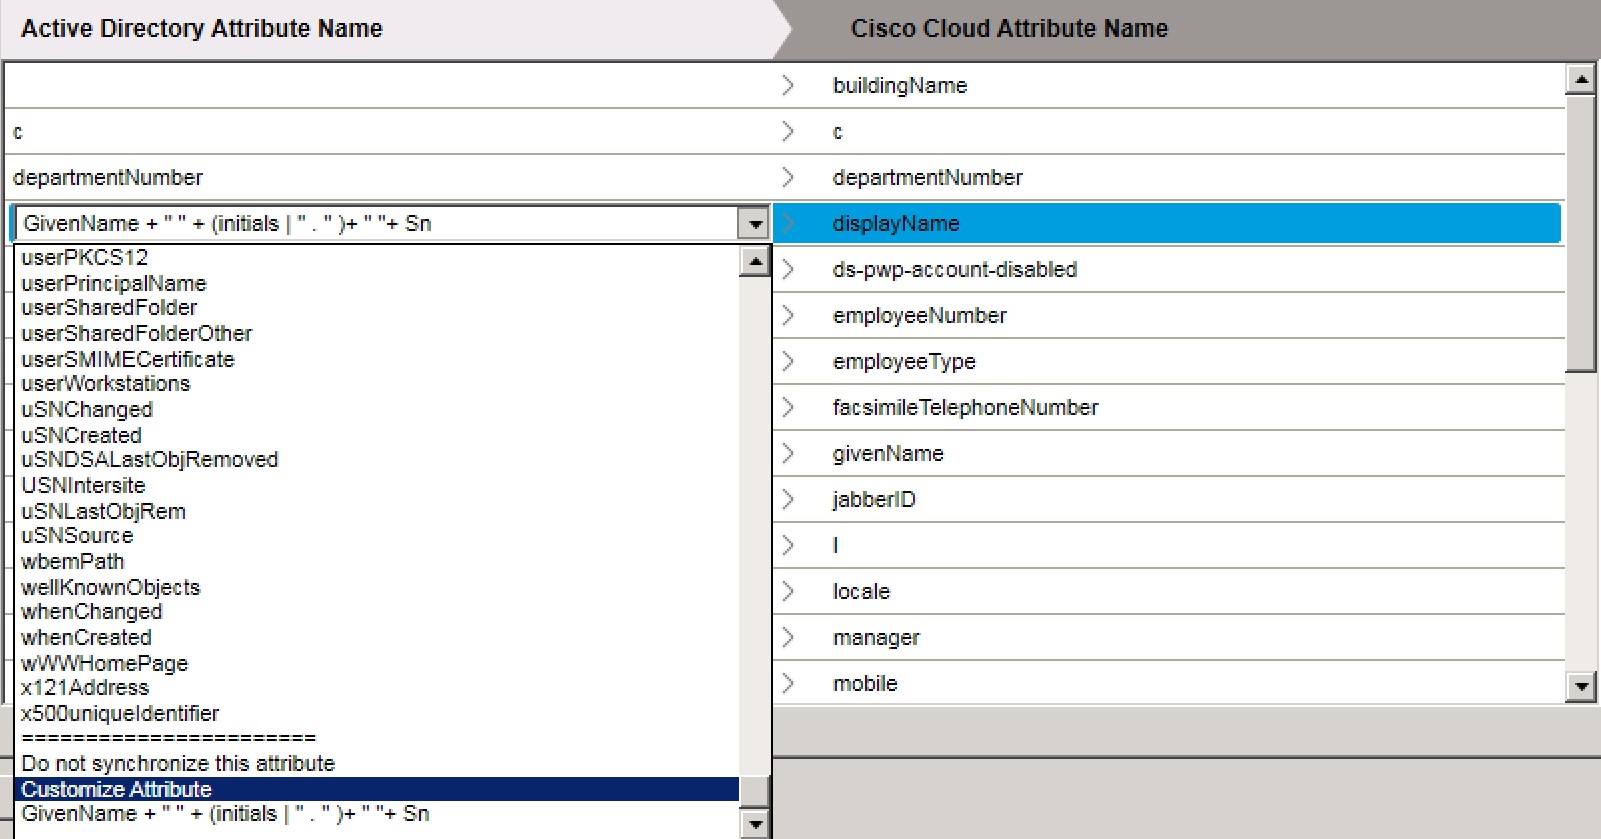
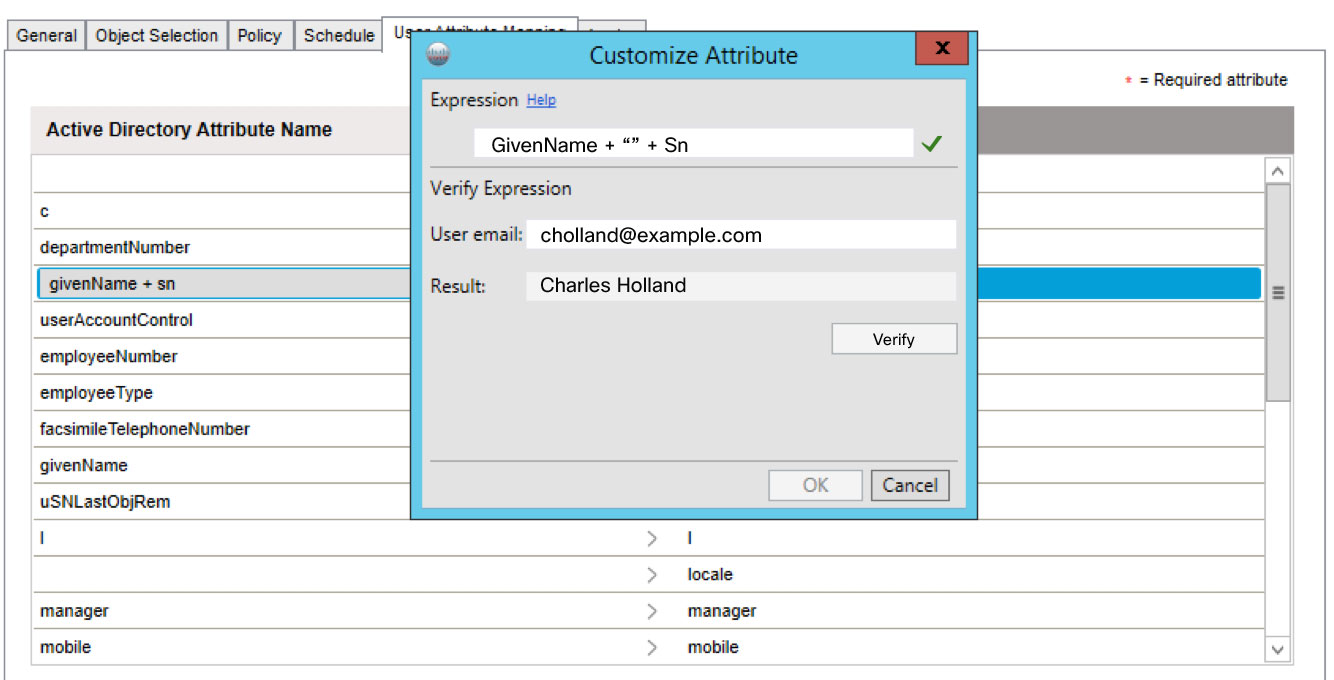
على سبيل المثال، أدخل givenName + «» + sn (الاسم الأول والمسافة والاسم الأخير)
كتعبير. يؤدي هذا إلى تعيين السمتين في Active Directory DisplayName
في السحابة.
السماح للمستخدمين بتغيير أسماء العرض في Webex Meetings
يمكنك إلغاء تعيين سمة DisplayName من المزامنة إلى السحابة في
Directory Connector إذا كنت تريد السماح للمستخدمين بتحرير أسماء العرض المفضلة لديهم. يمكن للمستخدمين إدخال
اسم عرض لعرضه أثناء اجتماعات Webex بدلاً من الاسم الأول والأخير.
يمكن للمسؤولين أيضًا تغيير اسم العرض للمستخدم يدويًا في Control
Hub.
| 1 |
من موصل الدليل، انقر فوق التكوين، ثم اختر تخطيط سمات المستخدم. |
| 2 |
حدد اسم العرض ضمن اسم Cisco Cloud السمة. |
| 3 |
حدد عدم مزامنة هذه السمة. |
ما يجب القيام به بعد ذلك
يمكن للمستخدمين الآن تحرير أسماء العرض الخاصة بهم من موقع Webex الخاص بهم.
قم بالترقية إلى أحدث إصدار من البرنامج
للحفاظ على امتثال النشر والحصول على أحدث الميزات والوظائف وإصلاحات الأخطاء وتحسينات الأمان، يجب عليك دائمًا الترقية إلى أحدث إصدار من Directory Connector. إذا لم تقم بالترقية إلى أحدث إصدار متاح، فقد تواجه مشكلات، مثل عدم مزامنة Directory Connector بشكل صحيح أو كونه على إصدار لا يدعم متطلبات TLS 1.2 الإلزامية.
يقوم Directory Connector بإعلامك تلقائيًا عند توفر إصدار جديد. قم دائمًا بالترقية إلى أحدث إصدار لتجنب المشاكل. يمكنك أيضًا رؤية إشعار في شريط مهام Windows.
على الرغم من أنه يمكنك تثبيت تحديثات برامج الموصل يدويًا، إلا أننا نوصي باتباع الخطوات الواردة في تعيين الترقيات التلقائية للسماح للتطبيق بإدارة الترقيات تلقائيًا.
| 1 |
إما أن تنقر على الإشعار في شريط مهام Windows، أو انقر بزر الماوس الأيمن على رمز Directory Connector في شريط مهام Windows لبدء عملية الترقية. |
| 2 |
اتبع التعليمات لإكمال الترقية. |
| 3 |
أعد تشغيل الموصل وقم بتسجيل الدخول باستخدام بيانات اعتماد المسؤول. |
| 4 |
تحقق من رقم إصدار البرنامج ضمن . |
ما يجب القيام به بعد ذلك
للحصول على تثبيت جديد لـ Directory Connector، يمكنك تنزيل الملف المضغوط ثم اتباع خطوات التثبيت في هذا الدليل.
تكوين الإعدادات العامة لموصل الدليل
استخدم هذا الإجراء لتكوين الإعدادات العامة، مثل اسم الخادم الذي يقوم بتشغيل Directory Connector ومستويات السجل والترقيات التلقائية والإعدادات المفضلة لوحدات تحكم المجال. يظهر اسم الموصل على لوحة المعلومات في قسم الموصلات، إلى جانب أي موصلات أخرى قيد التشغيل.
| 1 |
من موصل الدليل، انتقل إلى التكوين، ثم انقر فوق عام. |
| 2 |
أدخل اسم الموصل في حقل اسم الموصل. يعرض هذا الحقل فقط اسم الكمبيوتر الذي يقوم حاليًا بتشغيل الموصل. |
| 3 |
اختر مستوى السجل من القائمة المنسدلة. افتراضيًا، يتم تعيين مستوى السجل إلى معلومات. مستويات السجل المتاحة هي:
تؤثر هذه الإعدادات على تقرير المزامنة الذي يتم إرساله عبر البريد الإلكتروني. إذا قمت بتعيين مستوى السجل إلى خطأ، فسيتم الإبلاغ عن الأخطاء فقط في تقرير المزامنة؛ وفي حالة عدم وجود أخطاء، لن يتم إرسال تقرير المزامنة. قم بتغيير الإعداد إلى معلومات، ثم تتلقى تقارير المزامنة بعد المزامنة الكاملة. (ضع في اعتبارك أنه بالنسبة للمزامنة المتزايدة، لا يتم إرسال أي تقارير عند الإبلاغ عن أي أخطاء.) |
| 4 |
اختر وحدات تحكم المجال المفضلة لتعيين ترتيب وحدات تحكم المجال لمزامنة الهويات. يتم الوصول إلى وحدات تحكم المجال من أعلى إلى أسفل. إذا كانت وحدة التحكم العلوية غير متوفرة، فاختر وحدة التحكم الثانية في القائمة. في حالة عدم إدراج أي وحدة تحكم، يمكنك الوصول إلى وحدة التحكم الأساسية. |
| 5 |
تحقق من الترقية التلقائية إلى إصدار Cisco Directory Connector الجديد إذا كنت تريد إجراء ترقيات تلقائية. من المهم دائمًا الحفاظ على تحديث برنامج Cisco Directory Connector إلى أحدث إصدار. نوصي بالتحقق من هذا الإعداد للسماح بتثبيت الترقيات التلقائية للبرنامج بصمت عندما تكون متاحة. |
| 6 |
تحقق من LDAP عبر SSL لاستخدام LDAP الآمن (LDAPS) كبروتوكول اتصال. إذا لم تقم بفحص LDAP عبر SSL، فسيستمر موصل الدليل في استخدام بروتوكول اتصال LDAP. LDAP (بروتوكول تطبيق الدليل الخفيف) وLDAP الآمن (LDAPS) هما بروتوكولات الاتصال المستخدمة بين التطبيق ووحدة التحكم بالمجال داخل البنية الأساسية. اتصال LDAPS مشفر وآمن. |
تكوين سياسة الموصل
يمكنك تعيين الحد الأقصى لعدد عمليات الحذف التي يمكن أن تحدث أثناء المزامنة. لا يؤدي تشغيل المزامنة إلى حذف الكائنات من الأماكن الداخلية الخاصة بكActive Directory. يتم حذف جميع الكائنات فقط من السحابة.
على سبيل المثال، يمكنك تعيين 1 كقيمة مشغل عتبة الحذف. عند
إجراء المزامنة الكاملة أو التزايدية، إذا كان عدد المستخدمين الذين تريد حذفهم أكبر من
الإعداد، يعرض موصل الدليل تحذيرًا. إذا قمت بالنقر فوق تجاوز
الحد، يمكنك بدء المزامنة الكاملة أو التزايدية بنجاح، ولكن
سترى إشعار التجاوز هذا في المرة التالية التي تقوم فيها بتشغيل السياسة.
| 1 |
من موصل الدليل، انقر فوق التكوين، ثم اختر السياسة. |
| 2 |
حدد مربع تمكين مشغل حذف عتبة إذا كنت تريد إضافة مشغل الحد. يؤدي اختيار هذا الخيار إلى تشغيل تنبيه إذا تجاوز عدد عمليات الحذف الحد.
عندما يتجاوز حساب الحذف الحساب الذي تحدده، تفشل المزامنة.
|
| 3 |
أدخل الحد الأقصى لعدد عمليات الحذف التي تريدها. العدد الافتراضي هو 20. نوصي بعدم زيادة القيمة الافتراضية. |
| 4 |
انقر فوق «تطبيق». |
قم بتعيين جدول الموصل
قم بتعيين توقيت المزامنة في Active Directory. يتم استخدام ميزة تجاوز الفشل للتوافر العالي (HA). في حالة تعطل أحد الموصلات، ننتقل إلى موصل احتياطي آخر بعد الفاصل الزمني المحدد مسبقًا.
| 1 |
من موصل الدليل، انقر فوق التكوين، ثم اختر الجدول. |
| 2 |
حدد الفاصل الزمني للمزامنة التزايدية بالدقائق. افتراضيًا، يتم تعيين المزامنة التزايدية بحيث تحدث كل 30 دقيقة. لا تحدث المزامنة التزايدية الكاملة حتى تقوم في البداية بإجراء المزامنة الكاملة. |
| 3 |
قم بتغيير قيمة إرسال التقارير لكل... وقت إذا كنت تريد تغيير عدد مرات إرسال التقارير. |
| 4 |
تحقق من تمكين جدول المزامنة الكاملة لتحديد الأيام والأوقات التي تريد أن تحدث فيها المزامنة الكاملة. |
| 5 |
حدد الفاصل الزمني لتجاوز الفشل بالدقائق. |
| 6 |
انقر فوق «تطبيق». |
سيناريوهات المجال المتعددة
تعتمد المجالات المتعددة على أولوية المجال. بالنسبة للكائنات التي لها نفس قيمة المفتاح في مجالات مختلفة، بعد المزامنة، تقوم البيانات من المجال ذي الأولوية الأعلى بإعادة كتابة البيانات من المجال ذي الأولوية الأقل.
يتم ربط الكائنات التي لها نفس قيمة المفتاح بسجل واحد في قاعدة البيانات.
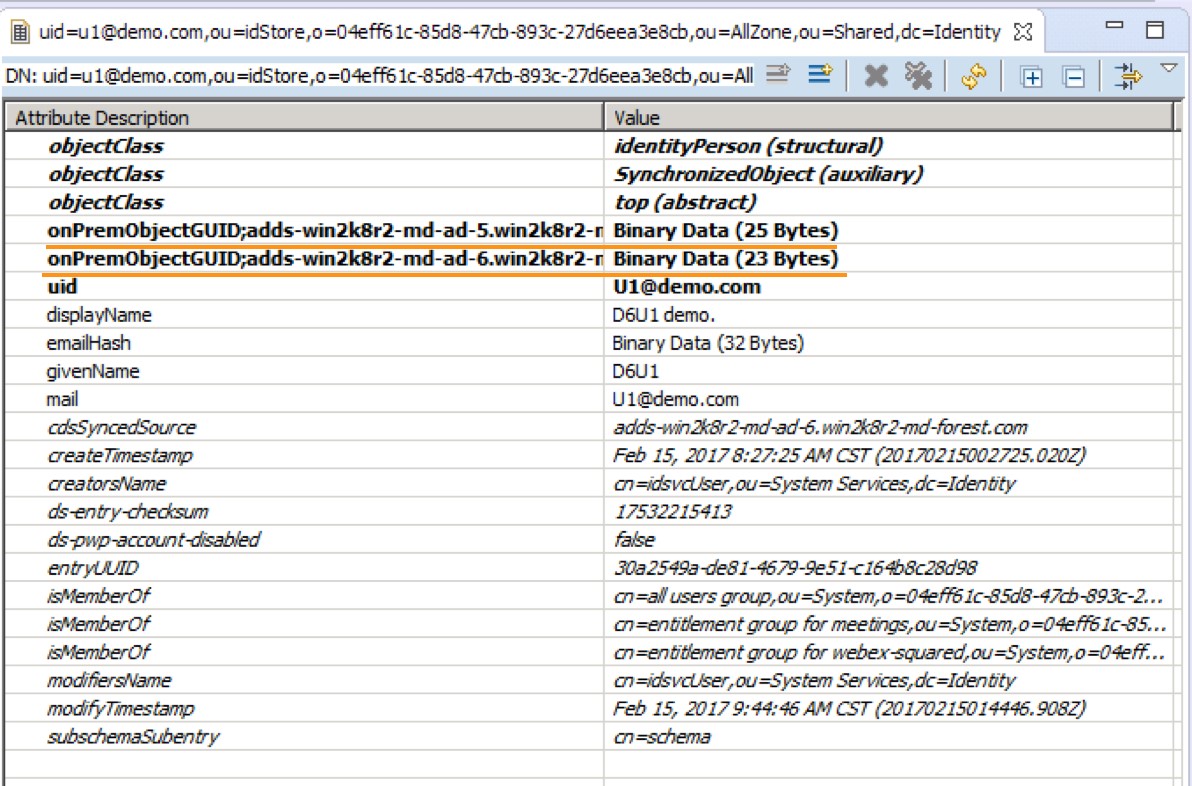
القيمة الأساسية لـ «المستخدم» هي عنوان البريد الإلكتروني؛ القيمة الأساسية لـ «المجموعة» هي اسم المجموعة.
مثال لحالة استخدام لنطاقات متعددة
يفترض هذا المثال وجود مؤسسة ذات نطاقين - example1.com وexample2.com، بترتيب الأولوية.
-
أضف المستخدم 1 (البريد الإلكتروني: user@example1.com) إلى Active Directory example1.com.
-
أضف group1 (اسم المجموعة: اختبار) إلى Active Directory example1.com.
-
أضف المستخدم 2 (البريد الإلكتروني: user@example2.com) إلى Active Directory example2.com.
-
أضف group2 (اسم المجموعة: اختبار) إلى Active Directory example2.com.
- المزامنة على example1.com
-
كحالة استخدام، تتم مزامنة user2 وgroup2 مع السحابة وتظهر في https://admin.webex.com، بينما لا تتم مزامنة user1 وgroup1.
في حالة إجراء المزامنة الكاملة أو التزايدية لـ example1.com، تتم مزامنة user1 وgroup1. أيضًا، يتم استبدال المستخدم 2 والمجموعة 2 بمعلومات المستخدم 1 والمجموعة 1.
يرتبط المستخدم 1 بالمستخدم 2 باعتباره نفس السجل في قاعدة البيانات؛ تربط group1 group2 بنفس السجل في قاعدة البيانات.
- المزامنة على example1.com وexample2.com
-
كحالة استخدام، تتم مزامنة user2 وgroup2 مع السحابة وتظهر في https://admin.webex.com، بينما لا تتم مزامنة user1 وgroup1.
خذ بعين الاعتبار هذه الخطوات:
- احذف المستخدم 1 والمجموعة 1 على سبيل المثال1.comActive Directory.
- قم بإجراء مزامنة كاملة أو تدريجية لـ example1.com.
النتيجة: لم يتم تغيير معلومات المستخدم في https://admin.webex.com. لا يرتبط المستخدم 2 بالمستخدم 1، والمجموعة 2 ليست مرتبطة بالمجموعة 1.
- قم بإجراء مزامنة تدريجية لـ example2.com.
النتيجة: لم يتم تغيير معلومات المستخدم في https://admin.webex.com.
- قم بإجراء مزامنة كاملة لـ example2.com.
النتيجة: يتم سرد معلومات المستخدم 2 والمجموعة 2 في https://admin.webex.com.
قم بمزامنة مجال جديد والحفاظ على مجال موجود
إذا كنت ترغب في مزامنة مجال جديد (B) مع الحفاظ على بيانات المستخدم المتزامنة على مجال موجود آخر (A)، فتأكد من تثبيت Directory Connector لمزامنة المجال (B) على خادم Windows مدعوم. يرتبط الموصل بالمجال الجديد بعد الإعداد الأولي، وتظل معلومات المستخدم ضمن المجال (A) غير متأثرة.
يجب أن يحتوي كل مجال على موصل نشط خاص به. ضع في اعتبارك مجالين بالإعداد التالي: المجال A مع الموصلات (ca1) و (ca2) للتوافر المحلي العالي (HA)؛ المجال B مع الموصل (cb1). (ca1) و (ca2) يخدمان المجال A. في هذا السيناريو، يكون أحد الموصلات نشطًا والآخر في وضع الاستعداد (HA). يحافظ هذا التصميم على مزامنة المجال، لأن أحد الموصلات يكون نشطًا دائمًا. لذلك، cb1 هو الموصل النشط للمجال B، لأن المجال A يحتوي بالفعل على موصل نشط (ca1 أو ca2).
قم بتعيين أولوية المجال
استخدم هذا الإجراء لتغيير أولوية Active Directory المجالات الخاصة بك. تتيح لك أولوية المجال تحديد المجال الأساسي والمجال الثانوي وما إلى ذلك. يساعد ذلك عندما يكون لدى اثنين من المستخدمين من مجالين مختلفين نفس قيمة البريد الإلكتروني المتزامنة مع مؤسسة واحدة.
لا تستخدم هذا الإجراء إذا كان لديك مجال واحد مدرج في Directory Connector. في حالة المحاولة، يعرض لك الموصل رسالة تفيد بأن أولوية المجال غير مطلوبة.
قبل أن تبدأ
لتجنب الأخطاء، قم بالتثبيت أو الترقية إلى أحدث إصدار من موصل دليل Cisco. يجب عليك تنزيله من https://admin.webex.com.
| 1 |
من موصل دليل Cisco، انقر فوق لوحة المعلومات. |
| 2 |
انتقل إلى الإجراءات، ثم انقر فوق تعيين أولوية المجال. |
| 3 |
قم بتمييز مجال واحد في القائمة، وانقر فوق لأعلى أو لأسفل لتغيير أولوية هذا المجال، ثم انقر فوق حفظ لحفظ هذا التغيير. يتم فرز المجالات حسب الأولوية من الأعلى إلى الأسفل. |
تبديل النطاقات
استخدم هذا الإجراء لإعادة ربط موصل دليل Cisco بمجال مختلف.
قبل أن تبدأ
-
تأكد من عدم تشغيل مهام المزامنة قبل تبديل المجالات.
-
لتجنب الأخطاء، قم بالتثبيت أو الترقية إلى أحدث إصدار من موصل دليل Cisco. يجب عليك تنزيله من Control Hub.
| 1 |
من موصل دليل Cisco، انقر فوق لوحة المعلومات. |
| 2 |
انتقل إلى الإجراءات، ثم انقر فوق تبديل المجال. |
| 3 |
بعد قراءة التحذير، إذا فهمت تأثير هذا التغيير على النشر الخاص بك وما زلت متأكدًا، فانقر فوق نعم. إذا قمت بتبديل المجال، فسيتم تسجيل خروجك من موصل دليل Cisco الحالي، وتكون المجالات الأخرى في الموصل غير مسجلة، ويتم حذف معلومات الموصل على هذا الكمبيوتر. |
| 4 |
قم بتسجيل الدخول مرة أخرى إلى موصل دليل Cisco وأعد ربط المجال. |
قم بإيقاف تشغيل مزامنة الدليل
إذا كنت بحاجة إلى إيقاف المزامنة من Directory Connector، فيمكنك إيقاف تشغيلها مؤقتًا من Control Hub.
| 1 |
من عرض العميل في https://admin.webex.com، انتقل إلى ، وانتقل إلى مزامنة الدليل، ثم اختر واحدًا:
|
| 2 |
بعد قراءة المطالبة، انقر فوق إيقاف التشغيل. تتوقف المزامنة حتى تقوم بإعادة تمكينها من موصل الدليل. |
إزالة تعيين سمات المستخدم
استخدم Directory Connector لإزالة التعيين Active Directory للسمات التي تم تعيينها مسبقًا إلى السحابة ومزامنتها مع Webex. بعد إزالة تعيين السمات، تتم إزالة قيم السمات من السحابة ولا تتم مزامنتها مع Webex. يمكن بعد ذلك تحرير هذه القيم يدويًا.
| 1 |
من موصل الدليل، انقر فوق لوحة المعلومات. |
| 2 |
انتقل إلى الإجراءات، ثم انقر فوق . |
| 3 |
حدد التخطيط لإزالته من قائمة اسم السمة. |
| 4 |
ضمن نطاق المستخدم المتأثر، حدد واحدًا مما يلي:
|
| 5 |
انقر فوق «تطبيق». |
إدارة صور الملف الشخصي
استخدم Directory Connector لتحديث صور ملف تعريف المستخدم أو لإزالة صور ملف تعريف المستخدم الفارغة.
| 1 |
من موصل الدليل، انقر فوق لوحة المعلومات. |
| 2 |
انتقل إلى الإجراءات، ثم انقر فوق . |
| 3 |
ضمن الإجراءات، حدد واحدًا مما يلي:
|
| 4 |
انقر فوق «تطبيق». |
قم بإلغاء تثبيت موصل الدليل وإلغاء تنشيطه
بعد إلغاء تثبيت مثيل لـ Directory Connector، يجب إلغاء تسجيله. قم بإزالة موصل الدليل تمامًا لأي من هذه السيناريوهات:
-
لا تريد استخدام مزامنة الدليل بعد الآن.
-
لا تريد استخدام أحد موصلات الدليل المتعددة ( التوفر العالي).
-
تريد تغيير المجال وتثبيت موصل آخر.
قبل أن تبدأ
-
قد يكون لديك مثيلات متعددة من Directory Connector تم إعدادها للتوافر العالي (HA) أو مزامنة المجالات المتعددة. قم بتعطيل المزامنة إذا كنت تقوم بإلغاء تثبيت المثيل الوحيد أو الأخير المتبقي من Directory Connector.
-
احفظ وأغلق أي عمل مهم قبل إلغاء تثبيت Directory Connector.
| 1 |
من جهاز Windows الخاص بك، انتقل إلى لوحة التحكم، ثم انقر فوق البرامج والميزات. |
| 2 |
من قائمة البرامج، انقر فوق موصل الدليل، واختر إلغاء التثبيت، ثم اتبع التعليمات. قد تضطر إلى إعادة تشغيل النظام لإكمال إلغاء التثبيت. |
| 3 |
من عرض العميل في https://admin.webex.com، انتقل إلى ، انتقل إلى مزامنة الدليل،
انقر فوق المزيد
|
| 4 |
بعد قراءة المطالبة، انقر فوق إلغاء التنشيط. ما لم يكن هناك موصل دليل آخر في عملية النشر عالية التوفر (HA)، فلن تتم مزامنة حسابات المستخدمين بعد الآن. |
قم بتشغيل أداة التشخيص
يمكنك استخدام أداة التشخيص المضمنة لاستكشاف أخطاء نشر Directory Connector وإصلاحها. تم تثبيت هذه الأداة كجزء من موصل الدليل 3.4 فصاعدًا.
إذا لم تعمل المزامنة بشكل صحيح، فقد يكون لديك خطأ في التكوين أو الشبكة. تختبر هذه الأداة اتصالك بـ LDAP حتى تتمكن من تشخيص الأخطاء بنفسك قبل الاتصال بالدعم. إذا قامت الأداة بإرجاع أي خطأ، يمكنك إرسال نتائج السجل التفصيلية إلى الدعم.
-
لإجراء اختبارات لخدمات Active Directory المجال:
-
لإجراء اختبارات لخدمات الدليل Active Directory الخفيف:
-
لتشغيل اختبارات لـ Lightweight Directory Access Protocol (LDAP):
استكشاف الأخطاء وإصلاحها وإصلاحات موصل الدليل
قد تواجه رسالة خطأ أو مشكلة أخرى في موصل الدليل. أيضًا، بعد أن يقوم Directory Connector بمزامنة معلومات المستخدم، قد يرسل لك الموصل تقريرًا بالبريد الإلكتروني يسرد أية مشكلات في المزامنة. راجع الأقسام التالية للمشكلات التي قد تنشأ والأسباب المحتملة والحلول المقترحة التي يمكنك تجربتها قبل الاتصال بالدعم.
قم بتثبيت
توقف موصل الدليل عن العمل
لقد تلقيت رسائل تنبيه إلكترونية لإعلامك بأن موصل الدليل الخاص بك لا يعمل.
-
قد لا يتم تثبيت موصل الدليل بشكل صحيح.
-
قد لا يكون موصل الدليل قيد التشغيل.
-
قد لا تكون الشبكة متاحة.
جرب ما يلي:
-
افتح . حدد موقع موصل الدليل. إذا لم يكن موجودًا، فقم بتنزيل أحدث إصدار من Control Hub وتثبيته.
-
افتح الخدمة وحدد موقع خدمة Cisco DirSync. تأكد من أنه يعرض الحالة على أنها بدأت. في حالة إيقاف الخدمة، انقر بزر الماوس الأيمن وحدد ابدأ لإعادة تشغيل الخدمة.
-
تأكد من أن الخادم الذي قمت بتثبيت Directory Connector عليه يمكنه الوصول إلى الإنترنت.
خطأ إعادة التثبيت
المشكلة —إذا قمت بتثبيت موصل جديد فورًا بعد إلغاء تثبيت موصل قديم، فقد ترى رسالة خطأ.
السبب المحتمل — في Windows Server 2012، يحتاج عميل إلغاء التثبيت إلى وقت لحذف حساب الخدمة من قائمة الخدمات.
الحل —بعد مرور بعض الوقت، حاول التثبيت مرة أخرى.
تسجيل الدخول
يتعطل موصل الدليل أثناء تسجيل الدخول إلى SSO
مشكلة
قد يتعطل موصل الدليل بعد إدخال عنوان بريد إلكتروني من صفحة تسجيل الدخول SSO.
الحل
جرب ما يلي:
قم بإجراء هذه الخطوات لتكوين سياسة مجموعة جديدة:
-
انتقل إلى وحدة تحكم المجال وافتح إدارة سياسة المجموعة (gpedit.msc).
-
انقر بزر الماوس الأيمن على OU أو مجال معين، وحدد إنشاء GPO في هذا المجال، واربطه هنا...
-
قم بتسمية السياسة، ثم انقر بزر الماوس الأيمن واختر تحرير.
قم بإجراء هذه الخطوات لتغيير السياسة على مستوى الجهاز:
-
انتقل إلى ، انقر بزر الماوس الأيمن فوق التسجيل، اختر جديد، ثم عنصر التسجيل.
-
بالنسبة لمسار المفاتيح، أدخل أو انتقل إلى HKEY_LOCAL_MACHINE\ SOFTWARE\ Microsoft\\ Main. Internet Explorer
-
أدخل
تعطيل مصحح البرنامج النصيللقيمة، وأدخللالبيانات القيمة.يجب أن تتطابق الإعدادات مع لقطة الشاشة هذه:
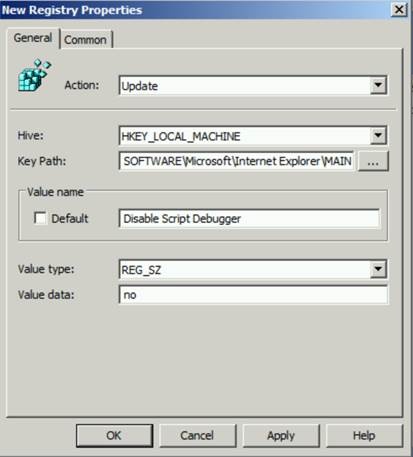
قم بهذه الخطوات لتغيير السياسة على مستوى المستخدم:
-
انتقل إلى ، انقر بزر الماوس الأيمن فوق التسجيل، اختر جديد، ثم عنصر التسجيل.
-
بالنسبة لمسار المفاتيح، أدخل أو انتقل إلى HKEY_CURRENT_USER\ SOFTWARE\ Microsoft\\ Main. Internet Explorer
-
أدخل
تعطيل مصحح البرنامج النصيللقيمة، وأدخللالبيانات القيمة.يجب أن تتطابق الإعدادات مع لقطة الشاشة هذه:
تسري التغييرات بعد تشغيل gpupdate
/force أو إعادة تشغيل الجهاز (
لتغييرات الجهاز) أو تسجيل المستخدم مرة أخرى (لتغييرات المستخدم).
تعذر تسجيل موصل خدمة Cisco DirSync
مشكلة
فشل تسجيل الدخول وتظهر هذه الرسالة: «تعذر تسجيل موصل خدمة Cisco DirSync.»
الحل
يجب أن يكون نظام Windows المثبت عليه Directory Connector عضوًا فيهActive Directory.
لا تظهر صفحة تسجيل الدخول
مشكلة
قمت بفتح Directory Connector ولم تظهر صفحة تسجيل الدخول.
الحل
جرب الخطوات التالية:
-
في Internet Explorer الداخل، انتقل إلى https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. جرب الرابط في متصفحات أخرى مثل Chrome و Firefox.
-
إذا لم Internet Explorer تتمكن من زيارة الرابط ولكن المتصفحات الأخرى يمكنها ذلك، فتحقق من Internet Explorer الإعدادات وحدد خانات الاختيار TLS 1.1 و 1.2. (استخدم تمكين TLS في Internet Explorer الإجراء.)
يظهر موجه تسجيل الدخول
مشكلة
تظهر مطالبة تطلب منك إدخال اسم المستخدم وكلمة المرور لتمرير المصادقة.
سبب محتمل
يقوم موصل الدليل بإكمال مصادقة أمان NTLM بصمت مع حساب تسجيل الدخول. في حالة فشل المصادقة، ينبثق مربع حوار لطلب اسم المستخدم وكلمة المرور للمصادقة.
الحل
عندما ترى نافذة تسجيل الدخول المنبثقة، تحتاج إلى توفير حساب صالح بمصادقة صحيحة لتمرير الأمان.
غير قادر على الاتصال بالخادم البعيد
مشكلة
أثناء التشغيل العادي، تظهر رسالة الخطأ: «غير قادر على الاتصال بالخادم البعيد.»
سبب محتمل
قد تكون لديك مشكلات في الوكيل تحتاج إلى حل.
الحل
راجع استكشاف مشكلات تسجيل الدخول إلى حساب الخدمة وإصلاحها لمزيد من معلومات استكشاف الأخطاء وإصلاحها.
غير قادر على تسجيل الموصل
مشكلة
ترى رسالة الخطأ «غير قادر على تسجيل الموصل. حدث استثناء عام.»
سبب محتمل
في معظم الحالات، تكمن المشكلة في أن موصل الدليل ليس لديه امتياز للاتصال بسياق جذر LDAP.
الحل
جرب ما يلي:
-
قم بتشغيل موجه الأوامر (cmd) ثم أدخل
ldp.exe. -
انقر فوق ، واختر الربط كمستخدم مسجل الدخول حاليًا، ثم انقر فوق موافق.
-
انقر فوق ، وأدخل
DC=اسم الشركة، DC=AD كـ basedN،ثم انقر فوق موافق. -
في حالة استمرار المشكلة، افتح حالة تحتوي على الدعم.
المزامنة
الصور الرمزية غير متزامنة
مشكلة
قام موصل دليل Cisco بمزامنة بيانات AD الخاصة بالمستخدم مع سحابة Webex. ولكن لم تتم مزامنة بيانات الصورة الرمزية بنجاح.
سبب محتمل
إذا قمت بإعادة استخدام خادم أفاتار موجود وتمت مزامنة الصور الرمزية للمستخدم بالفعل، فإن ذاكرة التخزين المؤقت المحلية تلتقطها وتتجنب إعادة الإرسال مرة أخرى لحفظ النطاق الترددي.
الحل
احذف ذاكرة التخزين المؤقت المحلية باتباع الخطوات التالية:
-
انتقل إلى C:\Program ملفات (x86)\Cisco Systems\ موصل دليل Cisco\ المكونات الإضافية\
-
حذف البرنامج المساعد dirSync في avatar.dll - cache.bin.
-
أعد تشغيل مزامنة الصورة الرمزية من موصل دليل Cisco.
حسابات البريد الإلكتروني للمستخدمين المتعارضة
مشكلة
قد تعرض نتائج المزامنة حسابات بريد إلكتروني متعارضة للمستخدمين.
-
إذا جرب المستخدمون الإصدار المجاني من Webex App، فإن عناوين بريدهم الإلكتروني موجودة في منظمة المستهلك المجانية.
-
إذا تمت مزامنة رسائل البريد الإلكتروني الخاصة بالمستخدم في مؤسسة أخرى.
-
في حالة وجود رسائل البريد الإلكتروني الخاصة بالمستخدم في نطاقات متعددة تنتمي إلى المؤسسة.
الحل
جرب ما يلي:
-
اتبع هذه الخطوات إذا كنت تحاول المطالبة بالمستخدمين:
-
تأكد من التحقق من النطاق في Control Hub.
-
قم بتعطيل موصل دليل Cisco مؤقتًا.
-
استخدم خيار المطالبة بالمستخدم في Control Hub للمطالبة بأي حسابات قد تكون موجودة في مؤسسة المستهلك المجانية. راجع مطالبة المستخدمين بمؤسستك (تحويل المستخدمين) لمزيد من المعلومات.
-
قم بإجراء التشغيل الجاف في موصل دليل Cisco، ثم أعد تمكين مزامنة الدليل
-
-
بالنسبة للحالة الأخيرة، تحقق جيدًا من بيانات المستخدم في Active Directory مصادرك.
تم وضع علامة على المستخدم المحول على أنه غير نشط
مشكلة
في بيئة الدليل المتزامنة، قمت بتحويل مستخدم مجاني (مؤسسة المستهلك) إلى مؤسسة مؤسستك، ولكن لا يمكن للمستخدم المحول تسجيل الدخول إلى تطبيق Webex.
سبب محتمل
عندما يتم تحويل المستخدم المجاني إلى مؤسسة المؤسسة، يتم وضع علامة على المستخدم كحالة غير نشطة لمدة 30 يومًا كإجراء للامتثال الأمني. خلال هذه الفترة، لا يمكن للمستخدم تسجيل الدخول إلى تطبيق Webex ويتم وضع علامة للحذف في نهاية فترة الثلاثين يومًا. تنشأ هذه الحالة بسبب عدم وجود معلومات المستخدم المجانيةActive Directory.
الحل
يجب اتخاذ إجراء إذا كنت لا تريد حذف حساب المستخدم. لحل هذه المشكلة، قم بإنشاء حساب مستخدم في مقر عملك Active Directory يتوافق مع حساب المستخدم المجاني المحول. ثم قم بإجراء المزامنة من موصل دليل Cisco. بعد ذلك، يمكن للمستخدم تسجيل الدخول إلى تطبيق Webex مرة أخرى ولن يتم حذف الحساب.
فشل المزامنة التزايدية
مشكلة
فشلت المزامنة التزايدية.
قد تحدث هذه المشكلة على ويندوز سيرفر 2008 R2 تحت الشروط التالية:
-
أنت تدعم تحديثات القيمة التزايدية.
-
يشير عامل التصفية الذي تستخدمه إلى سمة قيمة مرتبطة.
-
تم تحديث قيم نتائج هذه السمة منذ آخر مرة تم فيها إجراء المزامنة الكاملة.
الحل
يحتوي نظام التشغيل Windows Server 2008 R2 على خطأ مرتبط بهذه المشكلة. تم إصلاح الخطأ في 2012 R2 والإصدارات الأحدث. نوصي بترقية خادم Windows الخاص بك إلى 2012 R2 على الأقل.
قيمة غير صالحة للسمة
مشكلة
بالنسبة إلى [user dn (الاسم المميز)]، تحتوي السمة [اسم السمة] على القيمة غير الصالحة التالية [قيمة السمة].
سبب محتمل
بالنسبة إلى cn=b، ou=الموظفين، OU=C للمستخدمين، dc=c، dc=com، تحتوي السمة [رقم الهاتف] على القيمة غير الصالحة التالية: +. يجب أن تحتوي هذه السمة على رقم واحد على الأقل.
الحل
لا تحتوي سمة هذا المستخدم على قيمة صالحة. قم بإصلاح قيمتها وفقًا للوصف في رسالة التحذير. ثم قم بإجراء مزامنة أخرى.
المستخدمون المتطابقون المراد حذفهم
مشكلة
يتم وضع علامة على المستخدمين المطابقين ليتم حذفهم.
عند إجراء المزامنة التجريبية للتحقق من البيانات بين Active Directory السحابة والسحابة، قد ترى نفس عنوان البريد الإلكتروني في كليهما. ومع ذلك، يتم وضع علامة على المستخدم ككائن ليتم حذفه.
الحل
اختر الإصلاح المناسب:
-
إذا كان من المقبول حذف المستخدم وإعادة التراخيص بعد ذلك، يمكنك استخدام Directory Connector للإصلاح. قم بإجراء المزامنة لحذف المستخدم ثم قم بإجراء مزامنة أخرى لمزامنة المستخدم من AD المحلي إلى السحابة.
-
إذا لم تتمكن من حذف حساب المستخدم وإعادة إنشائه، فافتح حالة مع الدعم.
سمة مفقودة
مشكلة
السمة المطلوبة [attribute_name] عند إضافة إدخال داخلي [user dn (الاسم المميز)]. لا يتم إنشاء الإدخال في Control Hub حتى تحتوي جميع السمات المطلوبة على قيمة.
سبب محتمل
عنوان البريد الإلكتروني للسمة المطلوبة مفقود. عند إضافة إدخال داخلي [cn=مستخدم المبيعات، ou=engineers، OU=K، DC=k، DC=local]، لا يتم إنشاء الإدخال في Control Hub حتى تحصل كل السمات المطلوبة على قيمة.
الحل
إحدى السمات المطلوبة مفقودة للمستخدم [user_email_address]. قم بتوفير القيم المطلوبة لهذا المستخدم.
لن تتم مزامنة المجموعة المتداخلة
مشكلة
لا تتم مزامنة المستخدمين في Active Directory مجموعة متداخلة بشكل صحيح مع السحابة.
سبب محتمل
يتم استخدام عامل تصفية يتضمن كلاً من المجموعة الفرعية والمجموعة الأصلية، وهو غير مدعوم. على سبيل المثال: (عضو=cn = مجموعة الاختبار 1، CN= المستخدمون، DC=rktest2008، DC=org)
الحل
يجب إعادة تكوين عامل التصفية الذي يقوم بمزامنة المجموعات. على سبيل المثال: | (عضو=CN=مجموعة الاختبار 1، CN= المستخدمون، DC=rktest2008، DC=org) (عضو=CN=المجموعة الفرعية للاختبار، CN= المستخدمون، DC=rktest2008، DC=org)
تعارض تسمية المستخدم
مشكلة
يوجد تعارض في التسمية لـ [user dn] لكائن إدخال سحابي موجود بالاسم: [عنوان البريد الإلكتروني للمستخدم]، ونوع المستخدم [user_type].
سبب محتمل
يوجد مستخدم لديه عنوان البريد الإلكتروني هذا بالفعل في Control Hub.
الحل
قم بإنشاء مستخدم في حسابك بنفس عنوان البريد الإلكتروني الخاص Active Directory بالحساب الذي قمت بتسجيله من خلال Control Hub.
مركز التحكم
قائمة المستخدمين المفقودة في Control Hub
مشكلة
إذا كانت لديك مؤسسة Webex تضم أكثر من 1000 مستخدم متزامن، فقد لا ترى قائمة المستخدمين في Control Hub.
الحل
يمكنك استخدام وظيفة البحث للعثور على حساب مستخدم. في Control Hub، انتقل إلى المستخدمين، وانقر فوق البحث ، ثم أدخل معايير البحث لتحديد موقع مستخدم معين.
لن تتم مزامنة المجموعات إلى Control Hub
مشكلة
لن يقوم المستخدمون في مجموعة الدليل بالمزامنة بشكل صحيح مع Control Hub.
سبب محتمل
لم يتم وضع علامة على المجموعة باسم isCriticalSystemObject في. Active Directory
الحل
تأكد من تعيين السمة Active DirectoryisCriticalSystemObject إلى TRUE في.
تمكين استكشاف الأخطاء وإصلاحها لموصل الدليل
يمكنك تمكين استكشاف الأخطاء وإصلاحها للمساعدة في تشخيص أي أخطاء تواجهها في Directory Connector. تتيح لك عملية استكشاف الأخطاء وإصلاحها التقاط معلومات حركة مرور الشبكة وحفظها في ملف.
ملفات السجل التي هي:\Cisco Systems\Cisco Systems\ موصل دليل Cisco\ السجلات <Installation Location>
| 1 |
قم بتشغيل ملف |
| 2 |
قم بإعادة تشغيل الخدمة. راجع كيفية بدء الخدمات للحصول على إرشادات. |
| 3 |
في موصل الدليل، انقر فوق لوحة المعلومات. |
| 4 |
انتقل إلى الإجراءات، ثم انقر فوق . |
| 5 |
عند تمكين استكشاف الأخطاء وإصلاحها، كرر الإجراءات التي تسببت في حدوث خطأ؛ هذا يلتقط بيانات حركة المرور بحيث يمكن فحصها. |
| 6 |
افحص ملفات السجل: إذا كان الملف فارغًا، فتأكد من أن الحساب لديه امتيازات للوصول إلى AD DS أو AD LDS. يقوم مجلد السجل بحفظ الملفات للأيام الثلاثة الأخيرة فقط. يتوافق المحتوى الموجود في ملفات السجل مع إخراج سجل الأحداث إلى النظام. |
| 7 |
إذا لزم الأمر، أرسل ملف السجل إلى الدعم للحصول على المساعدة. |
| 8 |
قم بتعطيل ميزة استكشاف الأخطاء وإصلاحها عند الانتهاء. |
قم بتشغيل عارض الأحداث
لمشاهدة الأحداث التي حدثت أثناء المزامنة الكاملة أو التزايدية، قم بتشغيل Event Viewer. يعرض ملخصًا للأحداث الإدارية وسجلات الأخطاء.
| 1 |
من موصل الدليل، انتقل إلى لوحة المعلومات، ثم انقر فوق . يعرض مربع حوار خصائص الحدث تفاصيل حدث المزامنة وتفاصيل الخطأ. |
| 2 |
من عارض الأحداث، انتقل إلى .
|
| 3 |
ضمن الإجراءات، انقر فوق حفظ جميع الأحداث باسم لتصدير جميع السجلات كملف أحداث واحد (*.evtx) أو بتنسيق آخر مثل xml أو csv. |
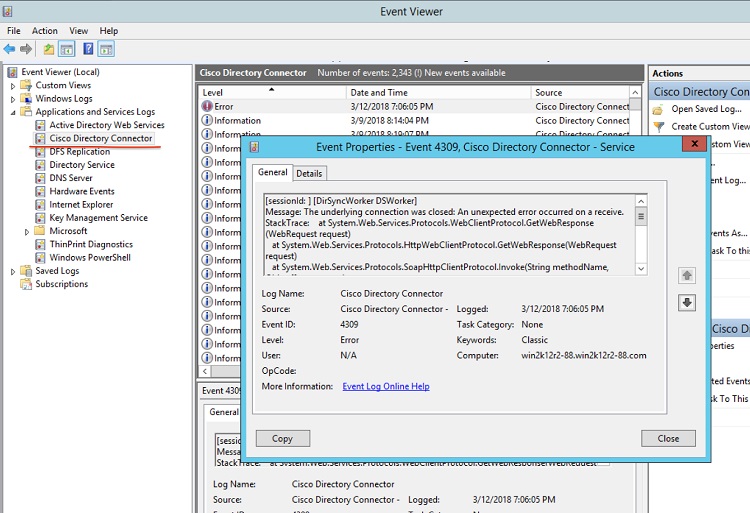
ما يجب القيام به بعد ذلك
إذا كنت بحاجة إلى فتح علبة، فاتصل بالدعم، وقم بوصف المشكلة في الموصل، ثم قم بإرفاق ملف الأحداث بحالتك.
تسجل سجلات الأحداث إجراءات المستخدم. للمساعدة في إدارة حركة مرور الشبكة، قم بتمكين استكشاف الأخطاء وإصلاحها على الموصل.
تمكين TLS في Internet Explorer
إذا قمت بالتبديل بين موفري تسجيل الدخول الأحادي (SSO)، فقد ترى رسائل الخطأ التالية من موصل دليل Cisco:
-
حدث خطأ أثناء تسجيل الدخول إلى الخدمة
-
حدث خطأ في البرنامج النصي على هذه الصفحة
إذا رأيت هذه الأخطاء، يجب تمكين إعداد TLS في متصفحك.
| 1 |
افتحInternet Explorer، ثم اختر الأدوات. حدد الآن مربعات إصدار TLS/SSL الذي تريد تمكينه. انقر فوق موافق أغلق المتصفح وافتحه مرة أخرى. |
| 2 |
انقر فوق خيارات الإنترنت، وانتقل إلى خيارات متقدمة، وانتقل إلى الأمان. |
| 3 |
حدد خانات الاختيار استخدام TLS 1.1 واستخدام TLS 1.2، ثم انقر فوق موافق.
|
| 4 |
أعد تشغيل النظام لتصبح التغييرات نافذة المفعول. |
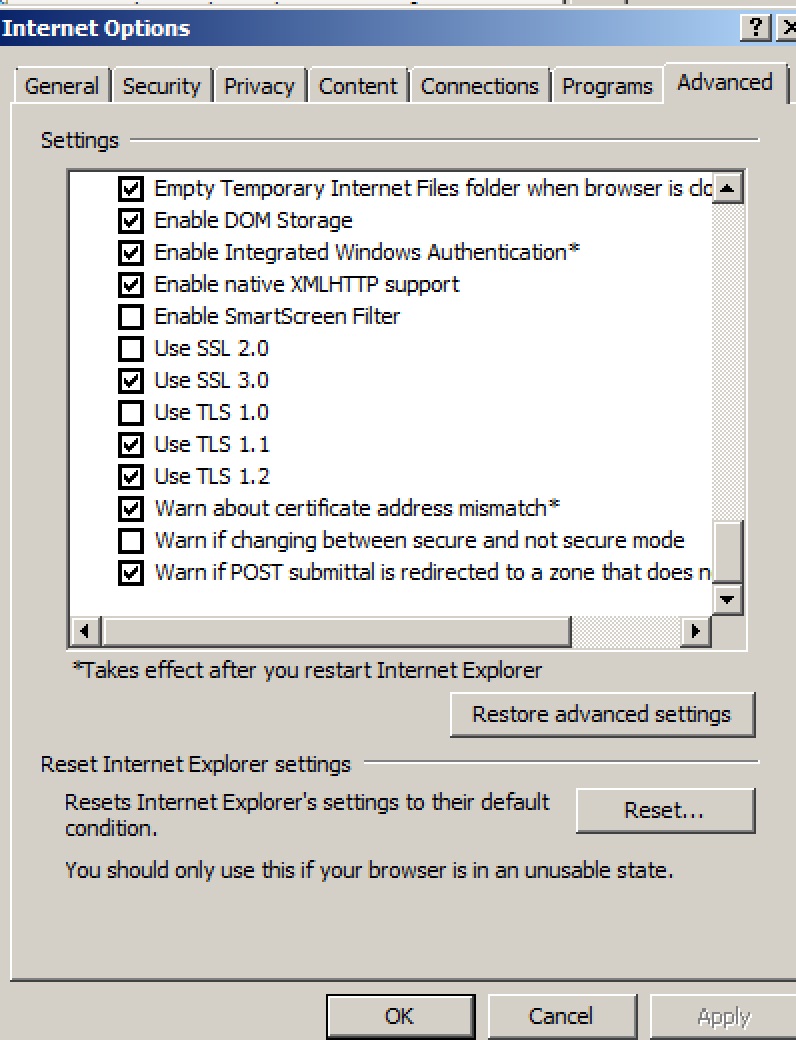
استكشاف مشكلات تسجيل الدخول إلى حساب الخدمة وإصلاحها
إذا لم تتمكن من تسجيل الدخول إلى موصل دليل Cisco أو لم تتمكن من تشغيل المزامنة، استخدم هذه الخطوات لمحاولة حل المشكلة قبل الاتصال بالدعم.
| 1 |
حاول زيارة https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL في متصفح الويب الخاص بك. |
| 2 |
اختر واحدة، اعتمادًا على النتائج:
|
| 3 |
كحد أدنى، تأكد من أن الحساب الذي تم تكوينه لخدمة Cisco DirSync (والذي يمكن العثور عليه في خدمات Windows) يتمتع بمستوى امتياز يتيح له الوصول إلى بيانات الصورة الرمزية وبيانات AD. افتراضيًا، تستفيد الخدمة من بيانات اعتماد حساب تسجيل الدخول إلى Windows والمصادقة. |
تحقق من وضع بحث DLL الآمن في سجل Windows
يتم تعيين وضع البحث في مكتبة الارتباطات الديناميكية الآمنة (DLL) افتراضيًا في سجل Windows ويضع دليل المستخدم الحالي لاحقًا في ترتيب بحث DLL. إذا تم تعطيل هذا الوضع بطريقة أو بأخرى، يمكن للمهاجم وضع ملف DLL ضار (يسمى نفس ملف DLL المشار إليه والموجود في مجلد النظام) في دليل العمل الحالي للتطبيق.
عادةً ما يتم تمكين SafeDlSearchMode، ولكن استخدم هذا الإجراء للتحقق مرة أخرى من إعدادات التسجيل.
قبل أن تبدأ
يجب إجراء التغييرات على سجل Windows بحذر شديد. نوصي بعمل نسخة احتياطية من السجل الخاص بك قبل استخدام هذه الخطوات.
| 1 |
في بحث Windows أو نافذة التشغيل، اكتب regedit ثم اضغط على Enter. |
| 2 |
انتقل إلى HKEY_LOCAL_MACHINE\ النظام\ مجموعة التحكم الحالية\ التحكم\ إدارة الجلسة. |
| 3 |
اختر واحدة:
|
لمزيد من المعلومات، راجع ترتيب البحث في مكتبة الارتباطات الديناميكية.


