- Domov
- /
- Članek

Hvala za povratne informacije.


 V tem članku
 Povratne informacije?
Pregled konektorja imenika
Directory Connector je krajevna aplikacija za sinhronizacijo identitete v oblak. Program sko opremo priključka prenesete iz Control Hub in jo namestite na lokalni stroj.
Z Directory Connector lahko vzdržujete svoje uporabniške račune in podatkeActive Directory, tako da Active Directory postane edini vir resnice. Ko spremembo naredite na krajevnem mestu, se ta pon ovi v oblak.
Oglejte si vse funkcije, opise in prednosti v tabeli:
| Funkcija | Opis in korist |
|---|---|
| Enostavna armaturna plošča | Armaturna plošča ponuja urnik sinhronizacije, povzetek in stanje sinhronizacije ter stanje povezovalnika imenika. Armaturno ploščo si lahko ogledate kadarkoli, ko se prijavite. |
| Pred sinhronizacijo z oblakom na suho vožnjo | Izvedite suhi niz sprememb v imeniku, preden se izvajajo v oblaku. Nato zaženite poročilo, da vidite, ali so spremembe, ki jih želite narediti, tisto, kar pričakujete. |
| Popolna in postopna sinhronizacija | Sinhronizirajte celoten imenik. Ali pa samo sinhronizirajte postopne spremembe, da prihranite pri procesorski moči in skrajšate čas sinhronizacije. |
|
Sinhronizacija več domen (en gozd ali več gozdov) |
Directory Connector podpira več domen bodisi pod enim gozdom bodisi pod več gozdovi (brez potrebe po AD LDS). Za podjetja z več Active Directory domenami lahko namestite konektor imenika za vsako domeno, vsako domeno povežete z organizacijo in nato sinhronizirate vsako bazo uporabnikov v Webex. Control Hub odraža stanje tako, da prikaže stanje sinhronizacije za več priključkov imenika, omogoča izklop sinhronizacije za določeno domeno in deaktiviranje priključka imenika pri uvajanju z visoko razpoložljivostjo. |
| Načrtovana sinhronizacija | Nastavite urnik sinhronizacije po dnevih, urah in minutah. |
| Lightweight Directory Access Protocol(LDAP) filtri | Določite merila za iskanje LDAP in zagotovite učinkovit uvoz. |
| Active Directorypreslikava atributov | Zemlje Microsoft Active Directory vidi atribute ustreznim atributom oblaka Webex. Lahko preslikate atribute, ki so pomembni za vašo Active Directory konfiguracijo, in določite tudi atribute po meri, ki jih želite preslikati v oblak. Atributi iz prostorov tvorijo različne podatke v oblaku, kot so informacije o uporabniškem računu, telefonske številke vnosa v Webex Teams, naslovi SIP virov sobe in drugi podatki o kontaktnih karticah uporabnikov (naziv delovnega mesta, oddelek, upravitelj itd.). |
|
Imenik podjetij za krajevne vire sobe in uporabnike Cisco Webex Calling (PSTN v oblaku) in poslovne stike brez Webex licenciranja |
Če del organizacije uporablja PSTN v Cisco Webex Calling oblaku za klicno storitev ali imate krajevne naprave Room, ta funkcija omogoča uporabnikom, da v imeniku iščejo stike podjetja iz svojih telefonov Cisco Webex Calling (v oblaku PSTN) ali virov sobe.
|
| Pregledovalnik dogodkov | Uporabite pregledovalnik dogodkov, da ugotovite, ali je prišlo do težav s sinhronizacijo. |
| Diagnostično orodje in odpravljanje težav | Z vgrajenim diagnostičnim orodjem lahko odpravite težave z uvajanjem Cisco Directory Connector. Če sinhronizacija ni delovala pravilno,
lahko pride do konfiguracije ali omrežne napake. To orodje preizkuša vašo
povezavo, Active Directory tako da lahko sami diagnosticirate napake,
preden se obrnete na podporo. Ko omogočite odpravljanje težav v Directory Connector, se zapišejo dnevniki, ki jih lahko pošljete tehnični podpori. |
| Samodejna nadgradnja | Ko namestite Directory Connector, vam bo poslano obvestilo, kadar je na voljo nova različica programske opreme. Samodejne nadgradnje lahko nastavite tako, da boste ob izdaji nove različice vedno uporabljali najnovejšo različico programske opreme. |
| Visoka razpoložljivost | Konfigurirajte več priključkov tako, da obstaja varnostna kopija, v primeru, da se glavni priključek ali naprava, ki ga gosti, ugasne. |
Directory Connector je razdeljen na tri področja:
-
Control Hub je enoten vmesnik, ki vam omogoča upravljanje vseh vidikov organizacije Webex: ogled uporabnikov, dodeljevanje licenc, prenos Directory Connector in konfiguriranje enojne prijave (SSO), če želite, da uporabniki preverjajo pristnost prek ponudnika identitete podjetja in ne želite pošiljati vabila e-pošte za aplikacijo Webex.
-
V@@ mesnik za upravljanje Directory Connector je programska oprema, ki jo prenesete iz Control Hub in namestite na zaupanja vreden strežnik Windows. Za več Active Directory domen lahko namestite en trenutek programske opreme za vsako domeno, ki jo želite sinhronizirati. S programsko opremo lahko zaženete sinhronizacijo, da svoje Active Directory uporabniške račune prenesete v Webex, si ogledate in spremljate stanje sinhronizacije ter konfigurirate storitve Directory Connector .
-
Storitev sinhronizacije imenika vas Active Directory zahteva, da pridobite uporabnike in skupine za sinhronizacijo s storitvijo priključkov in Directory Connector.
Glejte ta diagram, če želite razumeti arhitekturo Directory Connector:
Zahteve za konektor imenika
Okna in Active Directory zahteve
Directory Connector lahko namestite na te podprte strežnike Windows:
-
Windows strežnik 2025
-
Windows strežnik 2022
-
Windows strežnik 2019
-
Windows Server 2016
Če želite odpraviti težavo s piškotki, priporočamo, da krmilnik domene nadgradite na izdajo, ki vsebuje popravek — Windows Server 2012 R2 ali 2016.
Directory Connector je podprt z naslednjimi stor Active Directory itvami:
-
Active Directory2025
(Directory Connector je podprt pri uporabi najnovejše različ Active Directory ice sistema Windows Server 2025)
-
Active Directory2016
(Directory Connector je podprt pri uporabi najnovejše različ Active Directory ice sistema Windows Server 2019)
-
Active Directory2012
-
Active Directory2008 R2
-
Active Directory2008
Upoštevajte naslednje dodatne zahteve:
-
Directory Connector zahteva TLS1.2. Namestiti morate naslednje:
-
.NET Framework v3.5 (potreben za aplikacijo Directory Connector. Če naletite na kakršne koli težave, uporabite navodila v O mogoči.NET Framework 3.5 s čarovnikom za dodajanje v log in funkci j.)
-
.NET Framework v.4.5 (potrebno za TLS1.2)
-
-
Active Directorypotrebna je funkcionalna raven gozda 2 (Windows Server 2003) ali višja. (Glejte, kaj so Active Directory funkcionalne ravni? za več informacij.)
Zahteve za strojno opremo
Directory Connector morate namestiti v računalnik s temi minimalnimi zahtevami strojne opreme:
-
8 GB RAM-a
-
50 GB prostora za shranjevanje
-
Ni minimuma za CPU
Omrežne zahteve
Če je vaše omrežje za požarnim zidom, zagotovite, da ima vaš sistem dostop do interneta HTTPS (vrata 443).
Zahteve za organizacijo Webex
-
Za dostop do programske opreme Directory Connector iz Control Hub potrebujete organizacijo Webex s preskusno različico ali katero koli plačano naročnino.
-
(Neobvezno) Če želite, da so novi uporabniški računi aplikacije Webex aktivni, preden se prvič vpišejo, priporočamo, da storite naslednje:
-
Dodajanje, preverjanje in po želji uveljavljanje domen, ki vsebujejo uporabniške e-poštne naslove, ki jih želite sinhronizirati, v oblak.
-
Izvedite enkratno vpis (SSO) vašega ponudnika identitete (IdP) z vašo organizacijo Webex.
-
Zavijte samodejna vabila po e-poš ti, tako da novi uporabniki ne bodo prejeli samodejnega povabila po e-pošti in lahko sami izvedete svojo e-poštno kampanjo. (Ta funkcija zahteva integracijo SSO.)
-
Če želite več informacij, glejte Stanja uporabnikov in dejanja v nadzornem središču.
Zahteve za namestitev
-
Za okolje z več domenami (en gozd ali več gozdov) morate namestiti en Directory Connector za vsako Active Directory domeno. Če želite sinhronizirati novo domeno (B), hkrati pa ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), se prepričajte, da imate ločen podprt strežnik Windows za namestitev Directory Connector za sinhronizacijo domene (B).
-
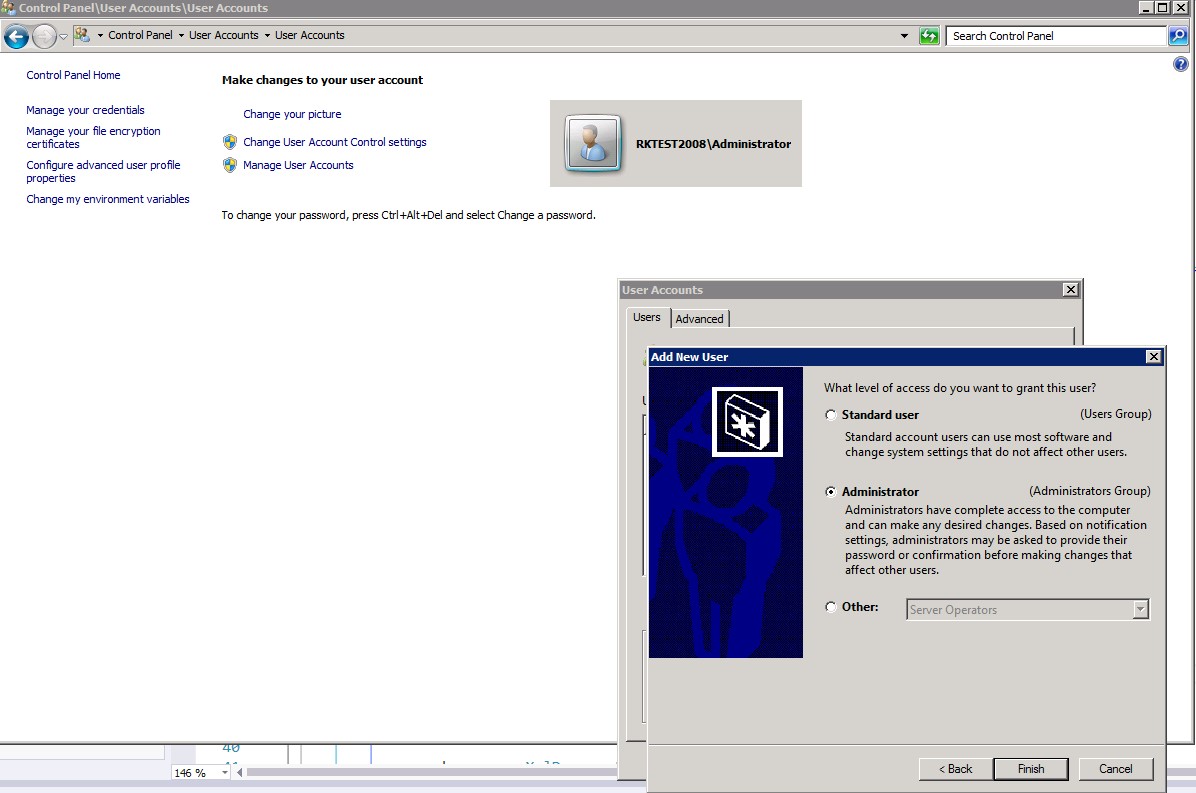
Za prijavo v priključek ne potrebujemo administrativnega računa Active Directory. Potrebujemo lokalni uporabniški račun, ki je enak uporabniku kot celoten skrbniški račun v nadzornem središču.
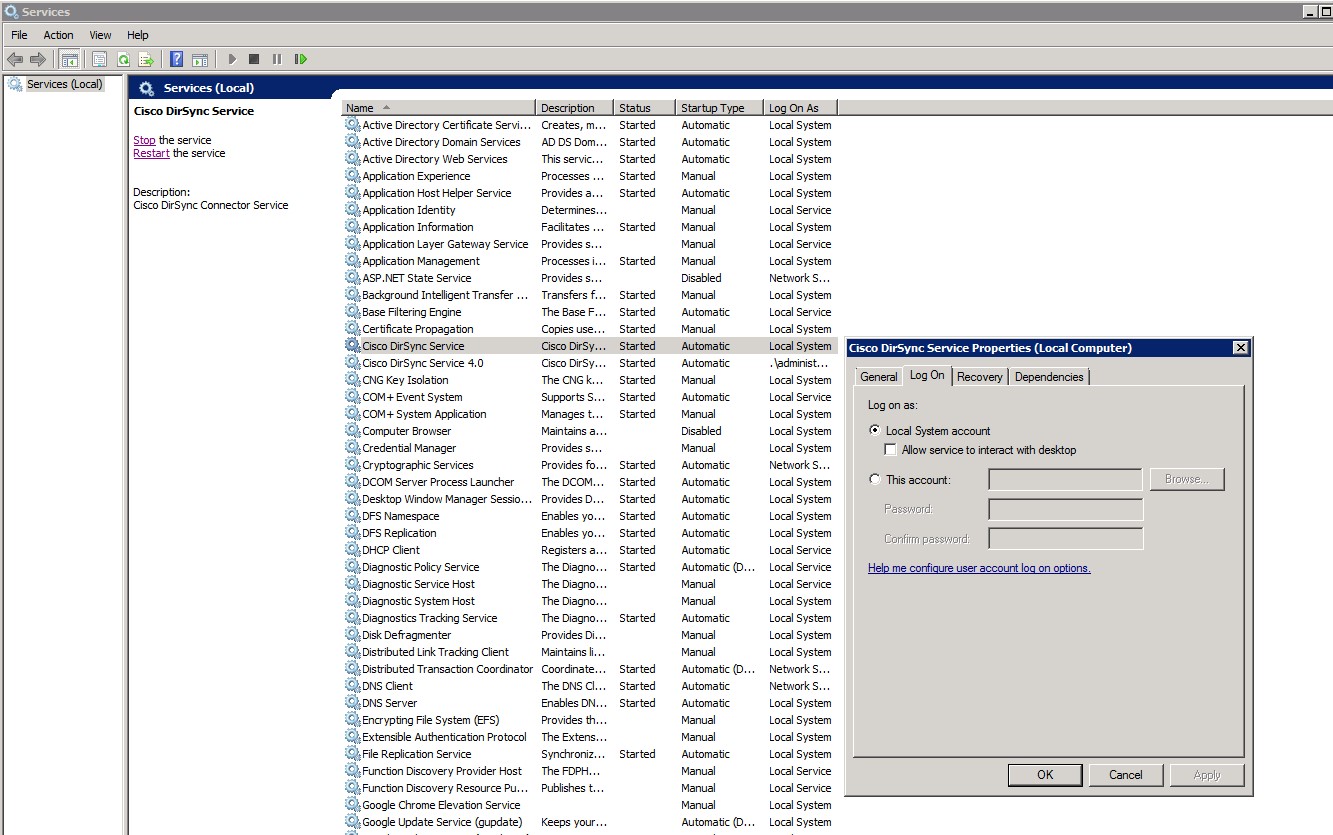
Ta lokalni uporabnik mora imeti na tem računalniku Windows privilegije za povezavo z krmilnikom domene in branje Active Directory uporabniških predmetov. Račun za prijavo v računalnik mora biti skrbnik računalnika s pravicami za namestitev programske opreme na lokalni stroj. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Med prijavo v priključek mora biti račun za prijavo enak celotnemu skrbni škemu računu za Control Hub. Priključek privzeto uporablja račun lokalnega sistema za dostopActive Directory. Vendar pa lahko s storitvami sistema Windows konfigurirate drug račun za dostopActive Directory. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Prepričajte se, da je način iskanja Windows Safe Dynamic Link Library (DLL) omogočen s tem postopkom: Preverite SafeDllSearchMode v registr u sistema Windows.
-
Če uporabljate AD LDS za več domen v enem gozdu, priporočamo, da namesti te Directory Connector in Active Directory Domain Service/ Light Active Directory weight Directory Services (AD DS/AD LDS) na ločene naprave.
Zahteve za več domen
Preden sledite nalogam v povezoval niku imenika Cisco Deployment Task Flow, upoštevajte naslednje zahteve in priporočila, če boste Active Directory podatke iz več domen sinhronizirali v oblak:
-
Za vsako domeno je potreben ločen primerek Directory Connector.
-
Programska oprema Directory Connector mora delovati na gostitelju, ki je v isti domeni, ki jo bo sinhronizirala.
-
Priporočamo, da preverite ali uveljavljate svoje domene v nadzornem središču. (Glejte Dodajanje, preverjanje in uveljavljanje domen.)
-
Če želite sinhronizirati več kot 50 domen, morate odpre ti vozovnico, da se organizacija premakne na velik seznam organizacij.
-
Po želji lahko sinhronizirate podatke o virih prostora skupaj z uporabniškimi računi. (Glejte Sinhronizacija krajevnih informacij o sobi z oblakom Webex.)
Active DirectoryPriporočila skupine za samodejno dodeljevanje licenc
Active Directoryskupine se uporabljajo za zbiranje uporabniških računov, računalniških računov in drugih skupin v upravljive enote. Delo s skupinami namesto s posameznimi uporabniki pomaga poenostaviti vzdrževanje in upravljanje omrežja.
Obstajata dve vrsti skupin vActive Directory:
-
Skupine distribucije — Uporablja se za ustvarjanje seznamov distribucije e-pošte.
-
Varnostne skupine — uporablja se za dodeljevanje dovoljenj virom v skupni rabi.
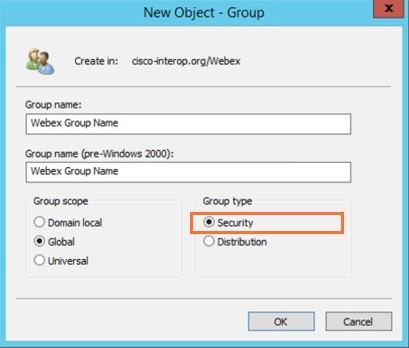
Upoštevajte naslednje smernice pri ustvarjanju skupin vActive Directory:
-
Ustvarite globalno skupino za vsako vlogo, oddelek ali storitev (kot so prodaja, trženje, menedžerji, računovodje, licenciranje Webex itd.).
-
Uporabite standardne konvencije o poimenovanju v vaši organizaciji, da boste lažje prepoznali pomembne informacije o skupini. Imena skupin lahko vključujejo podrobnosti o skupini, kot so raven dostopa, vrsta vira, raven varnosti, obseg skupine, zmogljivost pošte itd. Na primer, ime skupine »GSG_WEBEX_LICENSING_EMEAR« se nanaša na globalno varnostno skupino za uporabnike Webex Licensing EMEAR.
-
Organizirajte skupine na lahko razumljiv način, na primer po geografiji ali vodstveni hierarhiji. Uporabite opise skupin, da popolnoma opišete namen skupine.
-
Preden dodate uporabnike v novo dodeljene skupine, določite predlogo skupine samodejnih licenc v nadzornem središču za te skupine. Če želite več informacij, glejte Nastavitev predloge za samodejno dodeljevanje licen c.
Informacije o velikosti
Directory Connector deluje kot most med krajevnim Active Directory in oblakom We bex. Kot tak priključek nima zgornje meje za to, koliko Active Directory predmetov je mogoče sinhronizirati z ob lakom. Vse omejitve objektov imenika prostorov so vezane na določeno različico in specifikacije za Active Directory okolje, ki se sinhronizira z oblakom, in ne na sam priključek.
Na hitrost sinhronizacije lahko vpliva nekaj dejavnikov:
-
Skupno število Active Directory predmetov. (Naloga sinhronizacije 5000 uporabnikov ne bo trajala tako dolgo kot 50000.)
-
Hitrost omrežja in pasovna širina.
-
Delovna obremenitev sistema in specifikacije.
Če sinhronizirate več kot 50000 uporabnikov, toplo priporočamo, da uporabite drugi priključek za preklop in redundanco.
Ker je pri sinhronizaciji vključenih več dejavnikov in ker se vsaka uvajanje razlikuje glede na zgoraj navedene dejavnike, ne moremo zagotoviti določenih časovnih vrednosti za to, kako dolgo bo trajala sinhronizacija predmeta.
Preverite SafeDllSearchMode v registru sistema Windows
Način iskanja varne knjižnice dinamičnih povezav (DLL) je privzeto nastavljen v registru sistema Windows in pozneje postavi trenutni imenik uporabnika v vrstnem redu iskanja DLL. Če je bil ta način nekako onemogočen, lahko napadalec postavi zlonamerno DLL (imenovano enako kot referenčna datoteka DLL, ki se nahaja v sistemski mapi) v trenutni delovni imenik aplikacije.
Običajno je SafeDllSearchMode omogočen, vendar uporabite ta postopek, da dvakrat preverite nastavitve registra.
Preden začnete
Spremembe registra sistema Windows je treba izvajati zelo previdno. Pri poročamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskanju Windows ali v oknu Zaženi vnes ite regedit in pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\ System\ CurrentControlSet\ Control\ Upravitelj sej. |
| 3 |
Izberite enega:
|
Če želite več informacij, glejte Vrstni red iskanja v knjižnici dinamičnih poveza v.
Integracija spletnega proxyja
Integracija spletnega proxyja
Če je v vašem okolju omogočena preverjanje pristnosti spletnega proxyja, lahko še vedno uporabljate Directory Connector.
Če vaša organizacija uporablja pregleden spletni proxy, ne podpira preverjanja pristnosti. Priključek uspešno poveže in sinhronizira uporabnike.
Uporabite lahko enega od teh pristopov:
-
Eksplicitni spletni proxy prek Internet Explorer (priključek podeduje nastavitve spletnega proxyja)
-
Eksplicitni spletni proxy prek datoteke.pac (priključek podeduje nastavitve proxy, specifične za podjetje)
-
Transparentni proxy, ki deluje s priključkom brez kakršnih koli sprememb
Uporaba spletnega proxy prek brskalnika
Directory Connector lahko nastavite za uporabo spletnega proxyja prek njegaInternet Explorer.
Če storitev Cisco DirSync deluje iz drugega računa kot trenutno prijavljeni uporabnik, se morate tudi prijaviti s tem računom in konfigurirati spletni proxy.
| 1 |
V nadal Internet Explorer jevanju pojdite na in nato izberite Nastavitve LAN. |
| 2 |
Primerek sistema Windows usmerite na mesto, kjer je priključek nameščen na vašem spletnem proxyju. Priključek podeduje te nastavitve spletnega proxyja. |
| 3 |
Če vaše okolje uporablja preverjanje pristnosti proxy, dodajte te URL-je na seznam dovoljenih naslovov:
To lahko izvajate bodisi na celotnem spletnem mestu (za vse gostitelje) bodisi samo za gostitelja, ki ima priključek. Če dodate te URL-je na dovoljeni seznam, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelj priključka omogoči neposreden dostop do URL-jev. |
| 4 |
Če mora vaše okolje zahtevati sezname preklica certifikatov od organov za potrdila, dodajte te URL-je na dovoljeni seznam:
Če želite več informacij, glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Konfiguriranje spletnega proxyja prek datoteke PAC
Brskalnik odjemalca lahko konfigurirate tako, da uporablja datoteko.pac. Ta datoteka vsebuje naslov spletnega proxyja in informacije o vratih. Directory Connector neposredno podeduje konfiguracijo spletnega proxyja, specifično za podjetje.
| 1 |
Če želite priključek uspešno povezati in sinhronizirati uporabniške podatke z oblakom Webex, se prepričajte, da je preverjanje pristnosti proxy onemogočeno za |
| 2 |
Če vaše okolje uporablja preverjanje pristnosti proxy, dodajte te URL-je na seznam dovoljenih naslovov:
To lahko izvajate bodisi na celotnem spletnem mestu (za vse gostitelje) bodisi samo za gostitelja, ki ima priključek. Če dodate te URL-je na dovoljeni seznam, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelj priključka omogoči neposreden dostop do URL-jev. |
| 3 |
Če mora vaše okolje zahtevati sezname preklica certifikatov od organov za potrdila, dodajte te URL-je na dovoljeni seznam:
Če želite več informacij, glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
NTLM proxy
Directory Connector podpira NT LAN Manager (NTLM). NTLM je eden od pristopov za podporo preverjanja pristnosti sistema Windows med domenskimi napravami in zagotavljanje njihove varnosti.
Oblikovanje NTLM
V večini primerov želi uporabnik dostopati do drugih virov delovne postaje prek odjemalskega računalnika, kar je težko narediti na varen način.
Na splošno tehnična zasnova NTLM temelji na mehanizmu izzivov in odzi
va
:
-
Uporabnik se prijavi v odjemalski računalnik prek računa in gesla za Windows. Geslo se nikoli ne shrani lokalno. Namesto gesla z navadnim besedilom se lokalno shrani hash vrednost gesla. Ko se uporabnik prek gesla prijavi v odjemalca, operacijski sistem Windows primerja shranjeno vrednost hash in hashed vrednost iz vhodnega gesla. Če sta oba enaka, preverjanje pristnosti poteka.
Ko želi uporabnik dostopati do katerega koli vira v drugem strežniku, odjemalec pošlje zahtevo strežniku z imenom računa v navadnem besedilu.
-
Ko strežnik prejme zahtevo, strežnik ustvari 16-bitni naključni ključ. Ključ se imenuje Challenge (ali Nonce). Preden strežnik pošlje nazaj odjemalcu, je izziv shranjen v strežniku. In potem strežnik pošlje izziv odjemalcu v navadnem besedilu.
-
Takoj, ko odjemalec prejme izziv, poslan s strežnika, odjemalec šifrira izziv z vrednostjo hash, ki je bila omenjena v koraku 1. Po šifriranju se vrednost pošlje nazaj na strežnik.
-
Ko strežnik prejme šifrirano vrednost od odjemalca, jo strežnik pošlje krmilniku domene za preverjanje. Zahteva vključuje: ime računa, šifrirani izziv, ki ga je stranka poslala, in prvotni navaden izziv.
-
Krmilnik domene lahko pridobi hash vrednosti gesla glede na ime računa. In potem lahko krmilnik domene šifrira prvotni izziv. Krmilnik domana lahko nato primerja s prejeto vrednostjo hash in šifrirano vrednostjo hash. Če so enaki, je preverjanje uspešno.
Windows ima v operacijski sistem vgrajeno varnostno preverjanje pristnosti, kar aplikacijam olajša podporo varnostne preverjanja pristnosti. Posledično vam ni treba dokončati nadaljnje konfiguracije.
Konfiguriranje preglednega proxy
V tem primeru se brskalnik ne zaveda, da pregleden spletni proxy prestreže zahteve http (vrata 80/vrata 443) in konfiguracija na strani odjemalca ni potrebna.
| 1 |
Namestite pregleden proxy, tako da lahko priključek poveže in sinhronizira uporabnike. |
| 2 |
Potrdite, ali je proxy uspešen — ob zagonu priključka se prikaže pričakovano pojavno okno za preverjanje pristnosti brskalnika. |
Nastavite preverjanje pristnosti proxy
Dodajte URL
cloudconnector.webex.com na dovoljeni seznam tako, da ustvarite seznam za nadzor dostopa.
Na strežniku požarnega zidu podjetja:
| 1 |
Omogočite iskanje DNS, če še ni omogočeno. |
| 2 |
Določite ocenjeno pasovno širino za to povezavo (pri približno 2 mb/s ali manj za priključek). To morda ni potrebno. |
| 3 |
Ustvarite seznam nadzora dostopa, ki ga želite uporabiti za gostitelja priključka, in kot cilj, ki ga želite dodati na dovoljeni seznam, določite
Na primer: dostop-list 2000 acl-inside razširjeno dovoljenje TCP [IP priključka] cloudconnector.webex.com eq https
|
| 4 |
Uporabite ta ACL na ustrezen vmesnik požarnega zidu, ki velja samo za ta gostitelj enega samega priključka. |
| 5 |
Zagotovite, da bodo ostali gostitelji v vašem podjetju še vedno morali uporabljati vaš spletni proxy, tako da konfigurirate ustrezno implicitno izjavo o zavrnitvi. |
Priključek imenika Cisco Pretok opravil uvajanja
Preden začnete
| 1 |
Control Hub sprva prikazuje sinhronizacijo imenika kot onemogočeno. Če želite vklopiti sinhronizacijo imenika za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo. Za novo namestitev Directory Connector vedno pojdite na Control Hub (https://admin.webex.com), da dobite najnovejšo različico programske opreme, tako da uporabljate najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se posodobitve poročajo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 2 |
Prijavite se v Directory Connector Prijavite se s skrbniškimi poverilnicami Webex in izvedite začetno nastavitev. |
| 3 |
Nastavite samodejne nadgradnje Vedno je pomembno, da je programska oprema Directory Connector posodobljena z najnovejšo različico. Priporočamo, da uporabite ta postopek, da omogočite tiho namestitev samodejne nadgradnje programske opreme, ko so na voljo. |
| 4 |
Izberite Active Directory predmete za sinhronizacijo Directory Connector privzeto sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski predmeti za domeno. Če želite več nadzora nad tem, kateri predmeti se sinhronizirajo, lahko izberete določene uporabnike, ki jih želite sinhronizirati, in določite filtre LDAP s strani Izbira predmetov v povezovalniku imenika. |
| 5 |
Zemljevidi atributi uporabnika Atribute lahko preslikate iz lokalnih Active Directory na ustrezne atribute v oblaku. Edino obvezno polje je *uid. |
| 6 |
Sinhronizirajte avatarje imenika z enim od naslednjih postopkov:
Avatarje uporabnikov lahko sinhronizirate v oblak, tako da se avatar vsakega uporabnika prikaže, ko se prijavijo v aplikacijo. Avatarje lahko sinhronizirate iz Active Directory atributa ali strežnika virov. |
| 7 |
Sinhronizacija podatkov o krajevnih prostorih z oblakom Webex S tem postopkom sinhronizirate podatke o krajevnih prostorih Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se krajevne sobne naprave s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati v sobnih napravah, registriranih v oblaku, kot je naprava Webex Room ali Cisco Webex Board |
| 8 |
Če želite uporabnikom zagotoviti iz Active Directory kontrolnega središča, izvedite te korake:
Sledite temu zaporedju, če želite Active Directory uporabnikom zagotoviti račune aplikacije Webex. Uporabnikom lahko zagotovite iz uvajanja več gozdov ali več domen za Directory Connector 3.0 in Active Directory novejše različice. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste obdržali ali izbrisali uporabniške predmete, ki morda že obstajajo v oblaku Webex, na primer preizkusite račune iz preskusne različice. Cilj je natančno ujemati vaše aktivne imenike in oblak Webex. |
Namestite Directory Connector
Control Hub sprva prikazuje sinhronizacijo imenika kot onemogočeno. Če želite vklopiti sinhronizacijo imenika za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo.
Za vsako Active Directory domeno, ki jo želite sinhronizirati, morate namestiti en priključek. En sam primerek Directory Connector lahko služi samo eni domeni. Oglejte si naslednji diagram, če želite razum eti tok za sinhronizacijo več domen:
Preden začnete
Če preverite preverjanje pristnosti prek strežnika proxy, se prepričajte, da imate poverilnice proxy:
-
Za osnovno preverjanje pristnosti proxy boste po namestitvi primerka priključka vnes li uporabniško ime in geslo. Internet ExplorerKonfiguracija proxy je potrebna tudi za osnovno preverjanje pristnosti; glejte Uporaba spletnega proxyja prek brskalnika
-
Pri proxy NTLM se lahko prikaže napaka, ko prvič odprete priključek. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
V nadzornem središču pojdite na Uporab imenika in izberite Naprej. |
| 2 |
Kliknite povezavo Prenesi in namesti tev, da shranite najnovejšo različico namestitvene datoteke.zip priključka na strežnik VMware ali Windows. Datoteko.zip lahko dobite neposredno s te povez ave, vendar morate imeti popoln skrbniški dostop do organizacije Control Hub, da lahko ta programska oprema deluje. Za novo namestitev dobite najnovejšo različico programske opreme, tako da uporabljate najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se posodobitve poročajo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 3 |
Na strežniku VMware ali Windows razpakirajte in zaženite datoteko.msi v nastavitveni mapi, da zaženete čarovnika za namestitev. |
| 4 |
Kliknite Nap rej, potrdite polje, da sprejmete licenčno pogodbo, in nato kliknite Nap rej, dokler se ne prikaže zaslon vrste računa. |
| 5 |
Izberite vrsto storitvenega računa, ki ga želite uporabiti, in izvedite namestitev z skrbniškim računom:
Da bi se izognili napakam, se prepričajte, da so na voljo naslednji privilegiji:
|
| 6 |
Kliknite Namesti. Ko se preizkus omrežja zažene in če ste pozvani, vnesite osnovne poverilnice proxy, kliknite V redu in nato kliknite Dokončaj. |
Kaj storiti naprej
Priporočamo, da po namestitvi znova zaženete strežnik. Poročilo o suhem vožnji ne more prikazati pravilnega rezultata, če podatki niso bili objavljeni. Med ponovnim zagonom naprave se vsi podatki osvežejo, da se v poročilu prikaže natančen rezultat.
Prijavite se v Directory Connector
Preden začnete
Prepričajte se, da imate poverilnice proxy.
-
Za proxy basic-auth boste vnesli uporabniško ime in geslo, ko prvič odprete priključek.
-
Za proxy NTLM odprite, kliknite ikono zobnikaInternet Explorer, pojdite na Internetne možnosti > Povezave > Nastavitve LAN, preverite, da so dodane informacije o strežniku proxy, in kliknite V redu. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
Odprite priključek in nato dodajte
|
| 2 |
Če ste pozvani, se prijavite s poverilnicami za preverjanje pristnosti proxy, nato pa se z skrbniškim računom vpišite v Webex in kliknite Naprej. |
| 3 |
Potrdite svojo organizacijo in domeno.
|
| 4 |
Ko se prikaže zaslon Potrdi organiz acijo, kliknite Po trdi. Če ste že vezali LDS AD DS/AD, se prikaže zaslon Potrdi organizacijo. |
| 5 |
Kliknite Po trdi. |
| 6 |
Izberite eno, odvisno od števila Active Directory domen, ki jih želite povezati z Directory Connector:
|
Kaj storiti naprej
Ko se prijavite, boste pozvani, da izvedete sinhronizacijo s suhim tekom.
Nadzorna plošča za priključek za
Ko se prvič prijavite v Directory Connector, se prikaže nadzorna plošča. Tu si lahko ogledate povzetek vseh dejavnosti sinhronizacije, si ogledate statistiko v oblaku, izvedete sinhronizacijo s suhim izvajanjem, začnete popolno ali postopno sinhronizacijo in zaženete pogled dogodka, da si ogledate informacije o napakah.
Če se čas seje izteče, se znova prijavite.
Ta opravila lahko preprosto zaženete v orodni vrstici Dejanja ali meniju Dejanja.
|
Komponenta |
Opis |
|---|---|
|
Trenutna sinhronizacija |
Prikaže podatke o stanju sinhronizacije, ki je trenutno v teku. Ko se ne izvaja nobena sinhronizacija, je prikaz stanja v stanju mirovanja. |
|
Naslednja sinhronizacija |
Prikaže naslednje načrtovane polne in postopne sinhronizacije. Če ni nastavljen ur nik, se prikaže Not Nač rtovano. |
|
Zadnja sinhronizacija |
Prikaže stanje zadnjih dveh izvedenih sinhronizacij. |
|
Trenutno stanje sinhronizacije |
Prikaže splošno stanje sinhronizacije. |
|
Priključki |
Prikaže trenutne krajevne priključke, ki so na voljo v oblaku. |
|
Statistika v oblaku |
Prikaže splošno stanje sinhronizacije. |
|
Urnik sinhronizacije |
Prikaže urnik sinhronizacije za inkrementalno in popolno sinhronizacijo. |
|
Povzetek konfiguracije |
Navaja nastavitve, ki ste jih spremenili v konfiguraciji. Pov
zetek lahko na primer vključuje naslednje:
|
| Ukrep | Opis |
|---|---|
| Začnite postopno sinhronizacijo |
Ročno zaženite inkrementalno sinhronizacijo To dejanje je onemogočeno, ko zaustavite ali onemogočite sinhronizacijo, če popolna sinhronizacija ni bila zaključena ali če je sinhronizacija v teku. |
|
Sinhroniziraj Dry Run |
Izvedite sinhronizacijo suhega teka. |
|
Zaženi pregledovalnik dogodkov |
Zaženite Microsoftov pregledovalnik dogodkov. |
|
Osveži |
Osvežite nadzorno ploščo povezovalnika imenika Cisco |
|
Ukrep |
Opis |
|---|---|
| Sinhronizirajte zdaj |
Takoj začnite popolno sinhronizacijo. |
|
Način sinhronizacije |
Izberite inkrementalni ali polni način sinhronizacije. |
|
Ponastavite skrivnost konektorja |
Vzpostavite pogovor med priključkom imenika Cisco in storitvijo priključkov. Če izberete to dejanje, boste skrivnost ponastavili v oblaku in nato skrivnost shranili lokalno. |
|
Suhi tek |
Izvedite preizkus postopka sinhronizacije. Preden opravite popolno sinhronizacijo, morate oprav iti suhi tek. |
|
Odpravljanje težav |
Vklopi/izklopite odpravljanje težav. |
|
Osveži |
Osvežite glavni zaslon priključka imenika Cisco. |
|
Izhod |
Zapustite priključek imenika Cisco. |
|
Kombinacija tipk |
Ukrep |
|---|---|
|
Alt+A |
Prikaži meni Dejanja |
|
|
Sinhronizacija zdaj |
|
|
Ponastavite skrivnost konektorja |
|
|
Suhi tek |
|
|
Inkrementalna sinhronizacija |
|
|
Popolna sinhronizacija |
|
|
Prikaži meni Pomo č |
|
|
Pomoč |
|
|
O tem |
|
|
FAQ |
Nastavite samodejne nadgradnje
| 1 |
V razdelku Directory Connector pojdite na in nato potrdite Samo dejno nadgradite na novo različico Cisco Directory Connector. |
| 2 |
Kliknite Uporab i, da shranite spremembe. |
Nove različice priključka se samodejno namestijo, ko so na voljo.
Nadgradnje lahko upravljate ročno, če želite. Za več informacij glejte Nadgradnja na najnovejšo izdajo program ske opreme.
Izberite Active Directory Predmeti za sinhronizacijo
Directory Connector privzeto sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski predmeti za domeno. Če želite več nadzora nad tem, kateri predmeti se sinhronizirajo, lahko izberete določene uporabnike, ki jih želite sinhronizirati, in določite filtre LDAP s strani Izbira predmetov v povezovalniku imenika.
Skupine za samodejno dodeljevanje licenc
Control Hub vam omogoča upravljanje dodelitev licenc na podlagi posamezne skupine. Ustvarite lahko predloge licenc in jih preslikate v Active Directory skupine, ki jih sinhronizirate z oblakom. Na mestu ustvarjanja uporabnika Webex preveri uporabniško članstvo in samodejno preslikavo predlog licence za tega novega uporabnika.
Priporočamo, da uporabite filter LDAP za sinhronizacijo ustreznih skupin samo v oblaku. Filter lahko na primer nastavite na:
(& (CN = primer) (ObjectClass = skupina)) *
Ta filter sinhronizira vse skupine znotraj osnovnega DN, kjer se ime začne s primerom . Uporabnikom, ki niso dodeljeni skupinam, so dodeljene licence iz privzete predloge samodejne licence, ki ste jo konfigurirali v nadzornem središču.
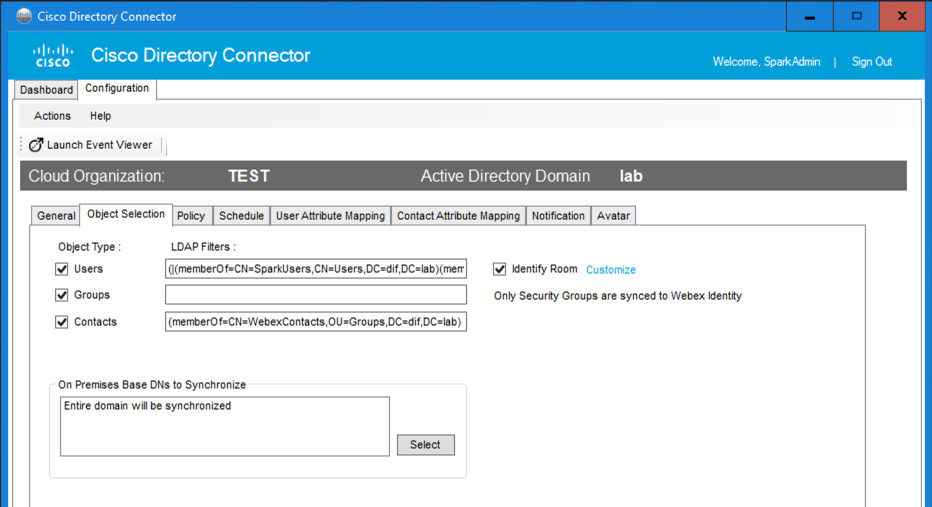
Skupine za hibridne namestitve varnosti podatkov
V razdelku Directory Connector morate preveriti Skup ine, če uporabljate hibridno varnost podatkov za konfiguriranje preskusne skupine za pilotne uporabnike. Za navodila gle jte Vodnik za uvajanje hibridne varnosti podatkov. Ta nastavitev Directory Connector ne vpliva na sinhronizacijo drugih uporabnikov v oblak.
| 1 |
V razdelku Directory Connector pojdite na Konfiguracija in nato kliknite Izbira predmeta. |
| 2 |
V razdelku Vrsta predmeta preverite Uporab niki in razmislite o omejevanju števila vsebnikov, ki jih je mogoče iskati za uporabnike. Če želite na primer sinhronizirati samo uporabnike v določeni skupini, morate v polje Uporab niki LDAP filtri vnesti filter LDAP. Če želite sinhronizirati uporabnike, ki so v skupini Upravitelj primerov, uporabite filter, kot je ta:
|
| 3 |
Če želite lo čiti podatke o sobi od uporabniških podatkov, preverite Prepoznajte sobo. Kliknite Prilag odi, če želite nastaviti dodatne atribute za identifikacijo uporabniških podatkov kot podatke o sobi. To nastavitev uporabite, če želite sinhronizirati podatke o krajevnih prostorih Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se krajevne sobne naprave s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati v sobnih napravah, registriranih v oblaku. Če želite več informacij, glejte Sinhronizacija krajevnih informacij o sobi z oblakom Webex. |
| 4 |
Če želite svoje Active Directory uporabniške skupine sinhronizirati v oblak, preverite Skupine. V polje Skupine ne dodajajte filtra LDAP za sinhronizacijo uporabnikov. Polje Skupine uporabite samo za sinhronizacijo podatkov skupine z oblakom. Skupine privzeto niso sinhronizirane za nove stranke. Omogočiti morate skupinsko sinhronizacijo. Sinhronizirati morate tudi varnostne skupine. |
| 5 |
Če želite sinhronizirati kontak tne podatke uporabnikov v oblak, preverite Stiki. Directory Connector sinhronizira uporabniške stike samo, kadar gre za predmete
z razredom Directory Connector upravlja samo stike, ki jih sinhronizira priključek. Če v nadzornem središču že obstajajo stiki, sinhronizacija stikov ne izbriše. Če so stiki odstranjeni iz ob sega sinhronizacije, bodo kontaktni podatki uporab nikov odstranjeni tudi v nadzornem središču. |
| 6 |
Konfigurirajte filtre LDAP. Razširjene filtre lahko dodate tako, da zagotovite veljaven filter LDAP. Za več informacij o konfiguriranju filtrov LDAP si oglejte ta član ek. |
| 7 |
Določite osnovni DNS v prostorih, ki ga želite sinhroniz irati, tako da kliknete Iz beri, da si ogledate drevesno strukturo vašegaActive Directory. Tu lahko izberete ali prekličete izbiro vsebnikov, v katerih želite iskati. |
| 8 |
Preverite, ali so predmeti, ki jih želite dodati za to konfiguracijo, in kliknite Izberi. Izberete lahko posamezne ali starševske vsebnike, ki jih želite uporabiti za sinhronizacijo. Izberite starševski vsebnik, da omogočite vse področne vsebnike. Če izberete področni vsebnik, se v starševskem vsebniku prikaže siva kljukica, ki označuje, da je bil otrok potrjen. Nato lahko kliknete Izberi, da sprejmete vsebnikeActive Directory, ki ste jih preverili. Če vaša organizacija umesti vse uporabnike in skupine v vsebnik Uporabniki, vam ni treba iskati drugih vsebnikov. Če je vaša organizacija razdeljena na organizacijske enote, se prepričajte, da ste izbr ali UM. |
| 9 |
Kliknite Uporab i. Izberite možnost:
Če želite informacije o suhih vožnjah, gle jte Sinhronizacija suhega zagona pri vaših Active Directory uporabnikih. Za skupinsko sinhronizacijo morate opraviti popolno sinhronizacijo: Izvedite popolno sinhronizacijo Active Directory uporabnikov v oblak. |
Zemljevidi atributi uporabnika
Atribute lahko preslikate iz lokalnih Active Directory na ustrezne atribute v oblaku. Edino zahtevano polje je *uid, edinstven identifikator za vsak uporabniški račun v storitvi identitete v oblaku.
Izberete lahko, kateri Active Directory atribut želite preslikati v oblak — na primer
lahko preslikate Pri imek FirstName Active Directory ali
izraz atributa po meri na Display Name v oblaku.
Računi Active Directory morajo imeti e-poštni naslov; uid privzeto preslika v og lasno polje pošte (ne SAMAccountName).
Če se odločite, da bo želeni jezik izhajal iz vašegaActive Directory, potem Active Directory je edini vir resnice: uporabniki ne bodo mogli spremeniti nastavitev jezika v nastavitvah Webexa, skrbniki pa ne bodo mogli spremeniti nastavitve v Control Hub.
| 1 |
V razdelku Priključek imenika kliknite Konfiguracija in nato izberite Preslik ava atributov uporabnika. Ta stran prikazuje imena atributov za Active Directory (na levi) in oblak Webex (na desni). Vsi zahtevani atributi so označeni z rdečo zvezdico. |
| 2 |
Pomaknite se navzdol do dna I mena Active Directory atribu tov in nato izberite enega od teh Active Directory atributov, ki ga želite preslikati na atribut obl aka uid:
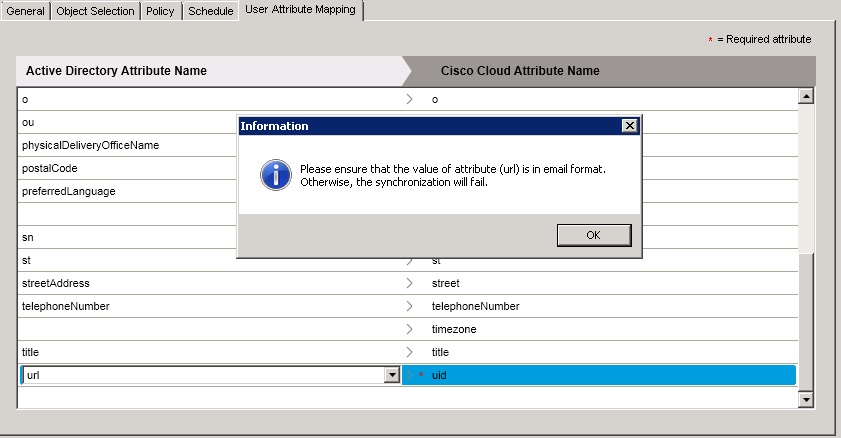
Kateri koli od drugih Active Directory atributov lahko preslikate na uid, vendar priporočamo, da uporabite pošto ali UserPrincipalName, kot je opisano v zgornjih smernicah. V nekaterih primerih se uporabniško ime uporablja za prijavo, uporabnikov e-poštni naslov pa se uporablja za upravljanje koledarja. E-poštni naslov za zemljevide upravljanja koledarja morate zagotoviti v polje primarnega e-poštnega naslova v Webexu. Kot alternativni e-poštni naslov dodajte UserPrincipalName. Če si želite ogledati, kateri atributi Active Directory ustrezajo v oblaku, glejte Active DirectoryAtributi preslikavanja v Directory Connector. Da bi sinhronizacija delovala, se morate prepričati, da je Active Directory atribut, ki ga izberete, v obliki e-pošte. Directory Connector prikaže pojavno okno, ki vas opomni, če ne izberete enega od priporočenih atributov. |
| 3 |
Če vnaprej določeni Active Directory atributi ne delujejo za vašo uvajanje, kliknite spustni gumb atribut, se pomaknite do dna in nato izberite Prilagodi atribut, da odprete okno, ki vam omogoča določitev izraza atributa. Kliknite Pomoč, če želite dobiti več informacij o izrazih in si ogledati primere delovanja izrazov. Za več informacij si lahko ogledate tudi Izrazi za prilagojene atribu te.
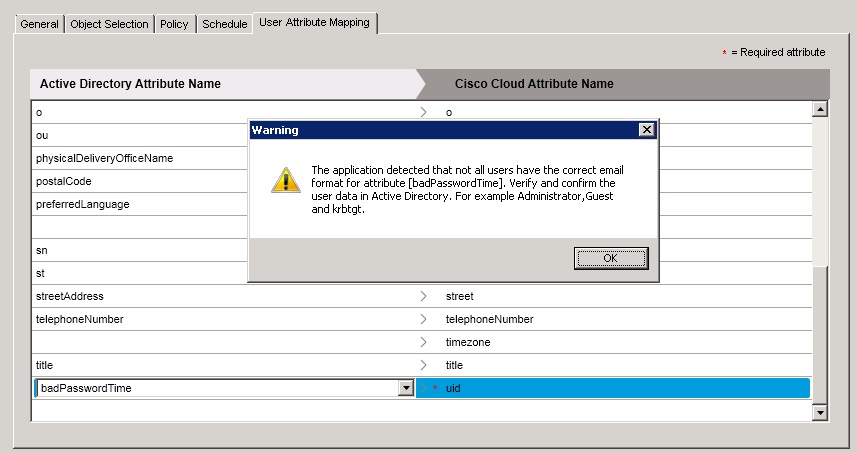
Directory Connector preveri vrednost atributa uid v storitvi identitete in pridobi 3 razpolož ljive uporabnike v trenutnih možnostih uporabniškega filtra. Če imajo vsi ti trije uporabniki veljavno e-poštno obliko, Cisco Directory Connector prikaže naslednje sporočilo:
Če atributa ni mogoče preveriti, boste videli naslednje opozorilo in se lahko vrnete, Active Directory da preverite in popravite uporabniške podatke:
|
| 4 |
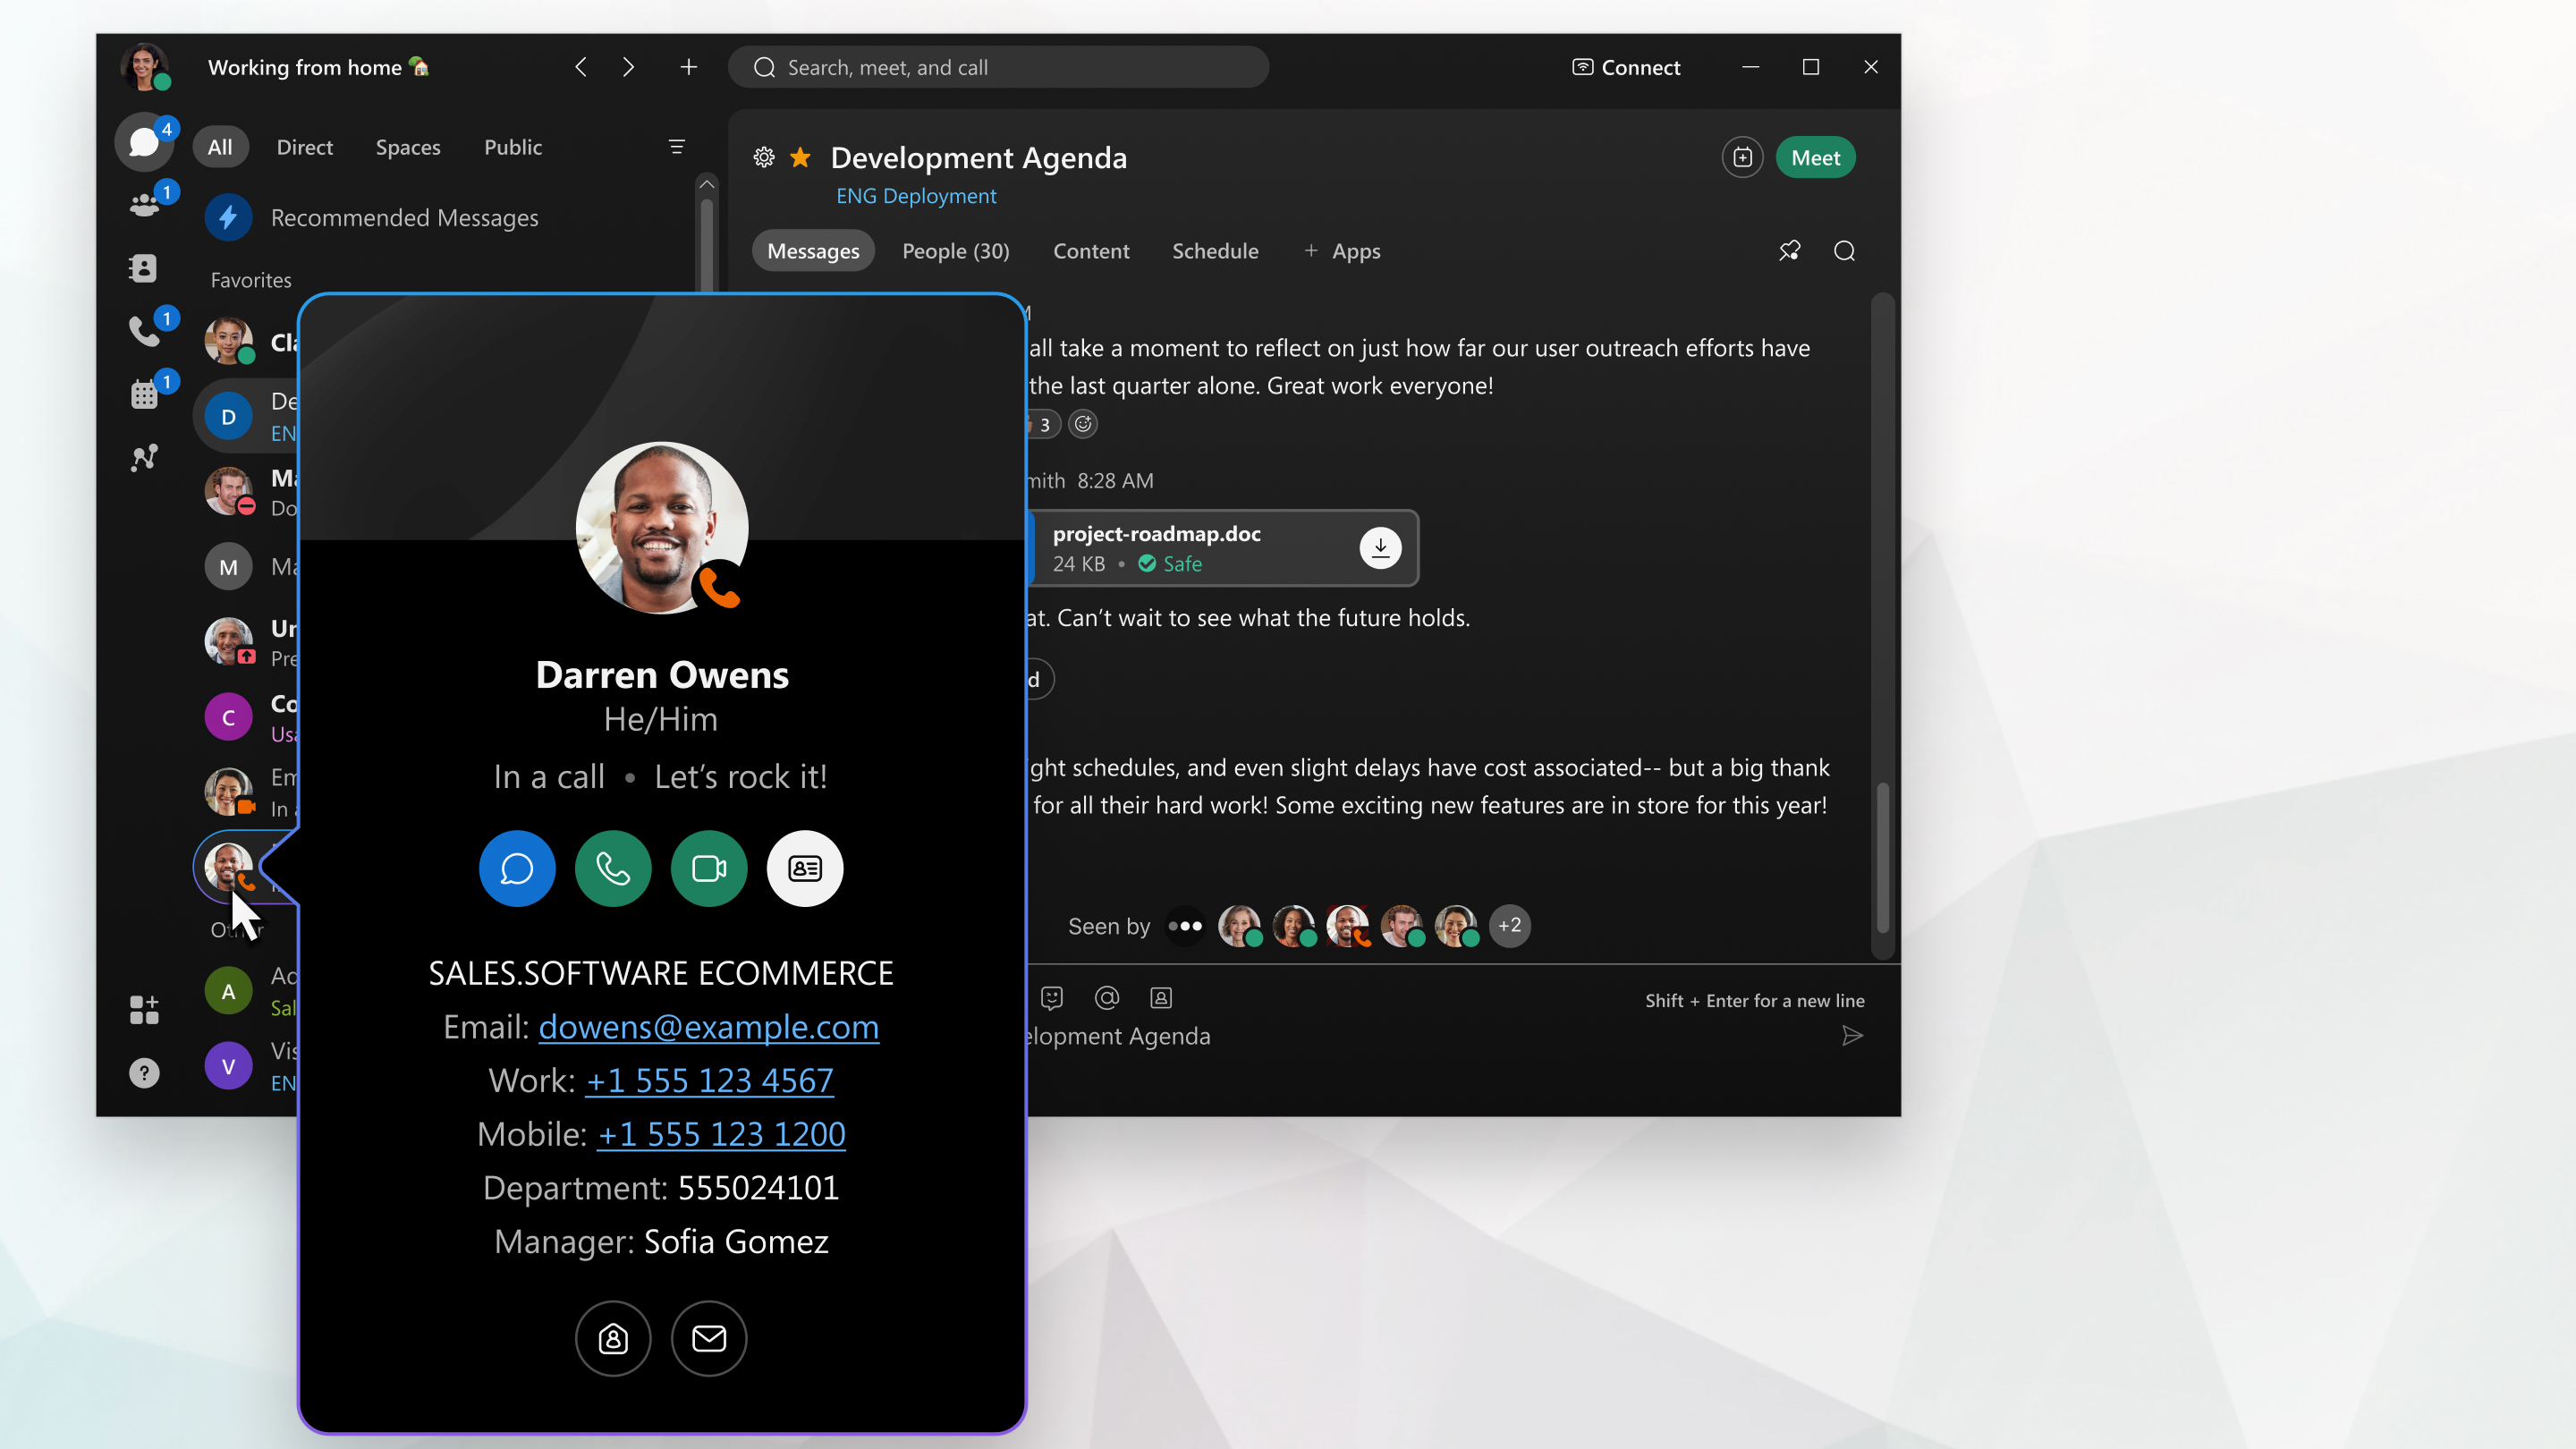
(Neobvezno) Izberite preslikave za mobilni telefon in telefonsko številko, če želite, da se mobilne in delovne številke prikazujejo na primer na uporabnikovi stični kartici v aplikaciji We bex. Podatki o telefonski številki se prikažejo v aplikaciji Webex, ko uporabnik premakne miškino kazalko nad sliko profila drugega uporabnika. Če želite več informacij o klicanju s stične kartice uporabnika, glejte Klicanje v Webexu (Unified CM) Vodnik za uvajanje (skrb niki). |
| 5 |
Izberite dodatne preslikave, če želite več podatkov prikazati na stični kartici:
Ko so atributi preslikani, se informacije prikažejo, ko uporabnik premakne kazalec nad sliko profila drugega uporabnika:
Če želite več informacij o stični kartici, glejte Pre verjanje, s kom se obrnete. Ko so ti atributi sinhronizirani z vsakim uporabniškim računom, jih lahko vklopite tudi People Insights v Control Hub. Ta funkcija omogoča uporabnikom aplikacije Webex, da delijo več informacij v svojih profilih in izvedejo več o drugem. Če želite več informacij o funkciji in kako jo omogočiti, glejte People InsightsProfili za dogodke Webex, Jabber in Webex (novo) v nadzornem središču Webex Meetings |
| 6 |
Ko se odločite, kliknite Uporab i. |
Vsi uporabniški podatki, ki jih vsebujejo, Active Directory prepišejo podatke v oblaku, ki ustrezajo temu uporabniku. Če ste na primer uporabnika ustvarili ročno v Control Hub, mora biti uporabnikov e-poštni naslov enak e-poštnemu naslovuActive Directory. Vsak uporabnik brez ustreznega e-poštnega naslova Active Directory se izbriše.
Izbrisani uporabniki se hranijo v storitvi identitete v oblaku 7 dni, preden so trajno izbrisani.
Active Directory in atributi oblaka
Atribute lahko preslikate iz lokalnih Active Directory na ustrezne atribute v oblaku z zavihkom Mapiranje atributov uporabnika.
Ta tabela primerja preslikavo med im Active Directory eni atributov in im Cisco Cloud eni atributov. Te vrednosti in preslikave so privzeta nastavitev v Directory Connector. V spustnih menih lahko izberete različne atribute in določ Active Directory ite, kateri krajevni atribut se sinhronizira s katerim atributom oblaka.
Pomislite na spustne atribute kot prednastavitve. Kot alternativo vrednostim v vr Active Directory stici lahko določite tudi prilagojeni atribut, svojo prednastavitev Active Directory (izraz z več atributi), ki ga želite preslikati na en sam atribut oblaka v ustrezni vrstici. Na ta način lahko določite prikazna imena uporabnikov — na primer lahko dodate izraz, ki ustvari prilagojeni atribut na podlagi naslova zaposlenega, imena in priimka. Active Directory
Določite lahko tudi kateri koli Active Directory atribut, ki ga želite preslikati na uid v oblaku. Vendar se morate prepričati, da krajevni atribut sledi veljavni obliki e-pošte.
Uporabite lahko tudi druge e-poštne naslove, če želite na primer uporabiti UserPrincipalName za prijavo, vendar se uporabnikov e-poštni naslov uporablja za upravljanje koledarja. V tem primeru na e-poštna sporočila preslikajte drug e-poštni naslov; atribut typework. To je e-poštno sporočilo, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje koledarja. E-poštni naslov, ki ga preslikate iz AD, mora biti iz preverjene domene v vaši organizaciji in mora biti edinstven in ni dodeljen drugemu uporabniku.
|
Active Directoryimena atributov |
Imena atributov oblaka Webex |
Opombe |
|---|---|---|
|
— |
Ime stavbe |
— |
|
c |
c |
Ta atribut določa uporabnikovo kratico države. |
|
Številka oddelka |
Številka oddelka |
Ta atribut se uporablja za številko oddelka uporabnika, ki je prikazana na stični kartici in v pogledi ljudi. |
|
PrikaziIme |
PrikaziIme |
Ta atribut se uporablja za prikazno ime uporabniškega računa, ki se prikaže v nadzornem središču, stični kartici in vpogle dih oseb. |
|
Nadzor uporabniškega računa |
ds-pwp-račun onemogočen |
Ta atribut se uporablja za sinhronizacijo uporabnikov. Prepričajte se, da je atribut UserAccountControl preslik an na ds-pwp-accoun t-disabled, sicer uporabniki ne bodo pravilno sinhronizirani. |
|
Število zaposlenih |
Število zaposlenih |
— |
|
FaksimiletElefoneŠtevilka |
FaksimiletElefoneŠtevilka |
— |
|
— |
JabberID |
Ta atribut oblaka se nanaša na naslove neposrednih sporočil (tip XMPP), ki jih uporablja Jabber. Ta vrednost ni enaka kot SipadDresses. |
|
l |
l |
Ta atribut določa mesto uporabnika. |
|
— |
lokalna |
— |
|
vodja |
vodja |
Ta atribut se uporablja za uporabnikovo ime upravitelja, ki se prikaže na stični kartici in v pogledi ljudi. |
|
mobilni |
mobilni |
Ta atribut se uporablja kot mobilna številka, ki se prikaže za klic uporabnika s kontaktne kartice. |
|
o |
o |
Ta atribut določa ime podjetja ali organizacije in se prikaže na kontaktni kartici. |
|
ali |
ali |
Ta atribut določa ime organizacijske enote. |
|
FizičnikaDostavaIme uradnika |
FizičnikaDostavaIme uradnika |
Ta atribut določa lokacijo uporabnikove pisarne. |
|
Poštna številka |
Poštna številka |
Ta atribut določa uporabnikovo poštno ali poštno številko za fizično dostavo pošte. |
|
Najljubši jezik |
Najljubši jezik |
Ta atribut določa uporabnikov želeni jezik in podprti so naslednji formati: xx_yy ali xx-yy. Tukaj je nekaj primerov: en_US, en_GB, fr-CA. Če uporabljate nepodprt jezik ali neveljavno obliko, se bo želeni jezik uporabnikov spremenil v jezik, nastavljen za organizacijo . |
|
MSRTCSIP-primaryUporabniški naslov IPtelefon |
SIPADobleke; tip = podjetje |
Ta atribut se uporablja za sinhronizacijo krajevnih informacij o sobi Active Directory v ob Cisco Webex lak. |
|
Sn |
Sn |
Ta atribut se uporablja za priimek uporabniškega računa, ki se prikaže v nadzornem središču, stični kartici in vpogle dih oseb. |
|
st |
st |
Ta atribut določa stanje ali provinco uporabnika. |
|
Naslov ulice |
ulica |
Ta atribut določa ulični naslov uporabnika za fizično dostavo pošte. |
|
Telefonska številka |
Telefonska številka |
Ta atribut določa uporabnikovo primarno (delovno) telefonsko številko, ki se uporablja za klic uporabnika s kontaktne kartice. |
|
— |
časovni pas |
Ta atribut oblaka določa uporabnikov časovni pas. |
|
naslov |
naslov |
Ta atribut določa uporabnikov naslov, ki se prikaže na stični kartici, in vpoglede oseb. |
|
tip |
podjetje |
— |
|
*pošta *Uporabniško glavno ime |
uid |
Obvezno preslikavanje atributov. Za vsak uporabniški račun se Active Directory vrednost preslika na edinstven uid v oblaku. V nekaterih primerih se uporabniško ime uporablja za prijavo, uporabnikov e-poštni naslov pa se uporablja za upravljanje koledarja. E-poštni naslov za zemljevide upravljanja koledarja morate zagotoviti v polje primarnega e-poštnega naslova v Webexu. Kot alternativni e-poštni naslov dodajte UserPrincipalName. Uporabnik lahko nato uporabi katerega koli od teh e-poštnih naslovov za prijavo, če je na voljo pravilna preslik ava atributov SAML. Oglejte si spodnjo vzorčno preslikavo atribu tov, kako lahko preslikate alternativni e-pošt ni naslov. |
|
*Uporabniško glavno ime *pošta <custom attribute> |
e-poštna sporočila; tipsko delo |
Ta preslikava ni obvezna, uporabite jo, če želite uporabiti druge e-poštne naslove. To je e-poštno sporočilo, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje koledarja. E-poštni naslov, ki ga preslikate iz AD, mora biti iz preverjene domene v vaši organizaciji in mora biti edinstven in ni dodeljen drugemu uporabniku. |
|
<New attribute for Azure user objectId> |
Zunanji ID |
Ustvarite nov Active Directory atribut za zadrževanje uporabniškega objektID Azure, tako da se ne nasprotuje z obstoječim. Ta atribut se nato preslika na atribut ExternalID in zagotavlja, da ko uporabniki Webexa ustvarijo skupine v Microsoft 365, samodejno ustvari jo ekipe v Webexu. |
Alternativno preslikavo e-poštnih naslovov
Izrazi za prilagojene atribute
|
Upravljavec |
Opis in primer |
|---|---|
|
% |
Odstrani vse znake od začetka niza do položaja znaka ali argumenta ni za, če se ujema.
|
|
- |
Odstrani zadnji del vhodnega niza s konca določenega niza.
|
|
+ |
Združuje vhodne nize ali izraze.
|
|
| |
Ocenjuje ločene izraze glede na prazen niz in izbere prvi neprazen rezultat .
|
Sinhronizacija avatarjev imenika iz atributa Active Directory v oblak
Avatarje imenika svojih uporabnikov lahko sinhronizirate v oblak, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom sinhronizirate surove podatke avatarja iz Active Directory atributa.
| 1 |
V razdelku Directory Connector pojdite na Konfiguracija, kliknite Avatar in nato potrdite O mogoči. |
| 2 |
Za Pridobi avatar izberite atribut AD in nato izberite atri but Avatar, ki vsebuje surove podatke avatarja, ki jih želite sinhronizirati z oblakom. |
| 3 |
Če želite preveriti pravilen dostop do avatarja, vnesite uporabnikov e-poštni naslov in kliknite Pri dobi uporabnikov avatar. Avatar se prikaže na desni. |
| 4 |
Ko preverite, ali je avatar pravilno prikazan, kliknite Uporab i, da shranite spremembe. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne smejo nastaviti lastnega avatarja, ko je ta funkcija omogočena v Directory Connector.
-
Uporabniški avatarji se sinhronizirajo tako z aplikacijo Webex kot z vsemi ujemajočimi se računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite sinhronizacijo na suhem zagonu; če ni težav, naredite popolno sinhronizacijo, da se Active Directory uporabniški računi in avatarji sinhronizirajo v oblak in se prikažejo v nadzornem središču.
Sinhronizirajte avatarje imenika iz strežnika virov v oblak
Avatarje imenika svojih uporabnikov lahko sinhronizirate v oblak, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. Ta postopek uporabite za sinhronizacijo avatarjev s strežnika virov.
Preden začnete
-
Vzorec URI in vrednost spremenljivke v tem postopku sta primeri. Uporabiti morate dejanske URL-je, kjer se nahajajo avatarji imenika.
-
Vzorec URI avatarja in strežnik, kjer se nahajajo avatarji, morata biti dostopni iz aplikacije Directory Connector. Priključek potrebuje dostop http ali https do slik, vendar slike ni treba biti javno dostopne na internetu.
-
Sinhronizacija podatkov avatarja je ločena od Active Directory uporabniških profilov. Če zaženete proxy, morate zagotoviti, da je do podatkov avatarja mogoče dostopati z avtentikacijo NTLM ali osnovno avto.
| 1 |
V razdelku Directory Connector pojdite na Konfiguracija, kliknite Avatar in nato potrdite O mogoči. |
| 2 |
Če želite Pridobite avatar iz, izberite Strežnik virov in nato vnesite vzorec URI Avat arja — Na primer Poglejmo vsak del vzorca URI avatarja in kaj pomenijo:
|
| 3 |
(Neobvezno) Če strežnik virov zahteva poverilnice, potrdite Nastavi uporabniško poverilnico za avatar, nato pa izberite Uporabi trenutnega uporabnika za prijavo v storitev ali Uporabi tega uporabnika in vnesite geslo. |
| 4 |
Vnesite vrednost spremenlji vke — na primer: |
| 5 |
Kliknite Test, da se prepričate, da vzorec URI avatarja deluje pravilno. Če je v tem primeru vrednost pošte za en vnos AD |
| 6 |
Ko so podatki URI preverjeni in izgledajo pravilno, kliknite Uporab i. Če želite podrobne informacije o uporabi regularnih izrazov, glejte Microsoftov hitri sklic jezika rednih izrazov. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne smejo nastaviti lastnega avatarja, ko je ta funkcija omogočena v Directory Connector.
-
Uporabniški avatarji se sinhronizirajo tako z aplikacijo Webex kot z vsemi ujemajočimi se računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite sinhronizacijo na suhem zagonu; če ni težav, naredite popolno sinhronizacijo, da se Active Directory uporabniški računi in avatarji sinhronizirajo v oblak in se prikažejo v nadzornem središču.
Sinhronizacija podatkov o krajevnih prostorih z oblakom Webex
S tem postopkom sinhronizirate podatke o krajevnih prostorih Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se krajevne sobne naprave s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati v napravah Webex, registriranih v oblaku (Room, Desk in Board).
| 1 |
V Directory Connector pojdite na Sinhronizira j, kliknite več |
| 2 |
Če želite med sinhronizacijo ločiti podatke o sobi od uporabniških podatkov, preverite Sinhronizirajte informacije o sobi z ob lakom. Ko je ta nastavitev onemogočena, se podatki v sobi obravnavajo enako kot uporabniško sinhroniz irani podatki. |
| 3 |
Pojdite na Mapiranje atribu tov in nato spremenite preslikavo atributov za atribut v oblaku SIPadDresses; type=enterprise. Če želite uporabiti preverjanje vrednosti, mora biti vrednost SIP naslova
|
| 4 |
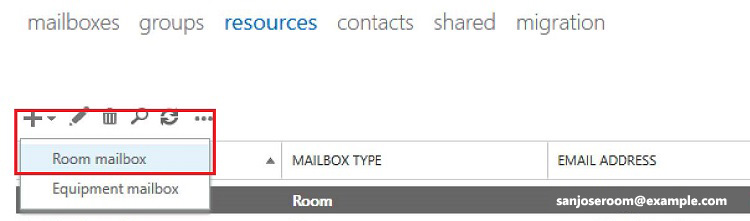
Ustvarite nabiralnik za vire prostora v Exchangeu. To doda atribut MSExchResourceMemeData; ResourceType:Room, ki ga priključek nato uporabi za prepoznavanje prostorov.
|
| 5 |
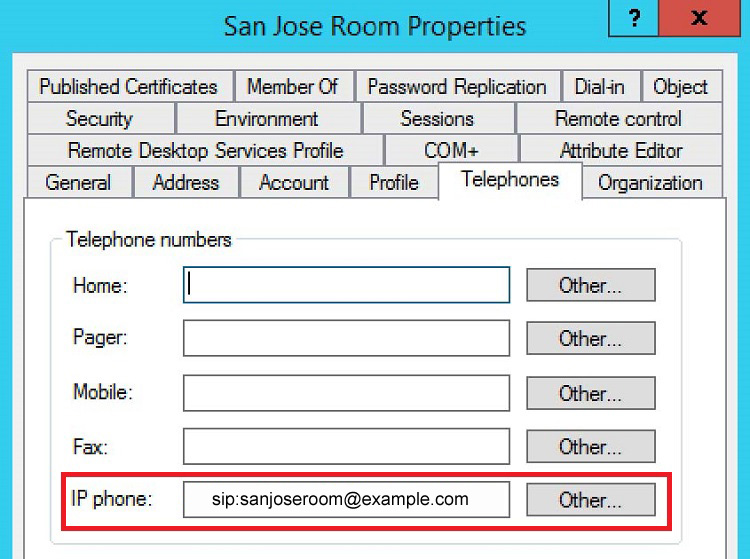
Od Active Directory uporabnikov in računalnikov se pomaknite do lastnosti sobe in jih urejajte. Dodajte popolnoma kvalificirani URI SIP s predpono sip:
|
| 6 |
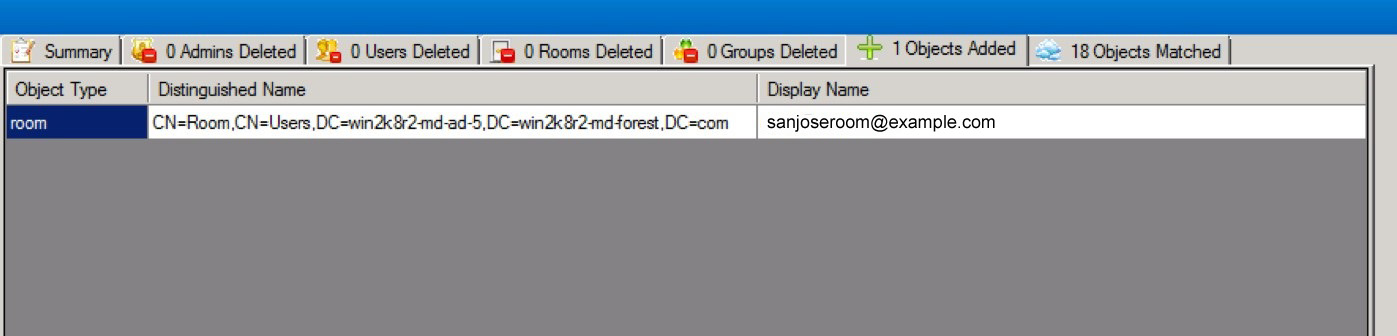
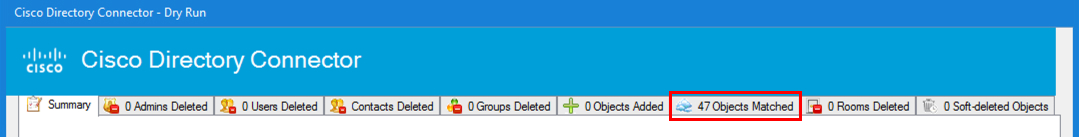
Izvedite sinhronizacijo suhega teka in nato popolno sinhronizacijo v priključku. Novi prostorski predmeti so na seznamu Pred meti Dodani, ujemajoči se prostorski predmeti pa se prikažejo v Ujemanju predmetov v poročilu o suhem poteku. Vsi prostorski predmeti, označeni za brisanje, so v razdelku Izbri sani prostori.
Rezultati suhega teka kažejo vse vire prostora, ki so bili ujemani.
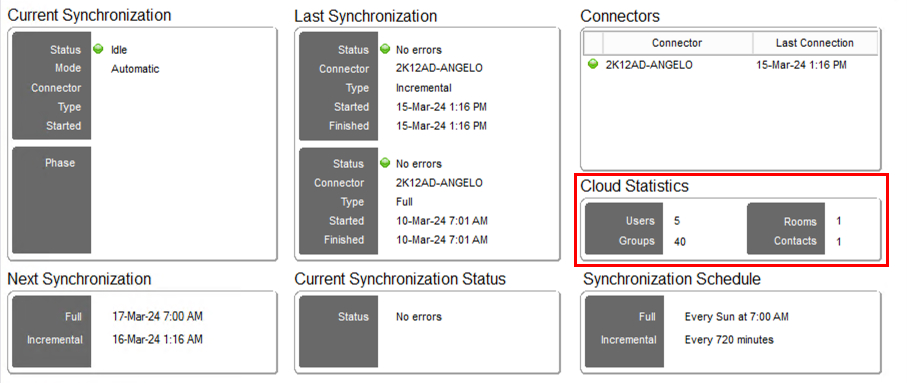
Ta nastavitev ločuje podatke o Active Directory sobi (vključno z atributom sobe) od uporabniških podatkov. Po končani sinhronizaciji statistika oblaka na armaturni plošči priključka prikazuje podatke o sobi, ki so bili sinhronizirani z oblakom.
|
Kaj storiti naprej
Zdaj, ko ste izvedli te korake, boste ob iskanju v napravi, registrirani v oblaku Webex, videli sinhronizirane vnose v sobi, ki so konfigurirani z naslovi SIP. Ko na ta vnos oddate klic iz naprave Webex, se klic odpre na naslov SIP, ki je bil konfiguriran za sobo.
V nadzornem središču lahko samodejno uvozite sobe iz imenika in ustvarite delovne prostore.
Končna točka ne more vzpostaviti klica nazaj v aplikacijo Webex. Za naprave za testno klicanje morajo biti te naprave registrirane kot URI SIP na krajevnem mestu ali kjer koli drugje kot v aplikaciji Webex. Če je sistem sob, ki ga iščete, registriran na Webexu in isti e-poštni naslov je na napravi Webex Room, Namizni napravi ali Webex Board for Calendar Service, rezultati iskanja ne bodo prikazali podvojenega vnosa. Active Directory Naprava Room, Desk ali Board je klicana neposredno v aplikaciji Webex, klica SIP pa ni izvedena.
Pošlji e-poštna poročila o rezultatih sinhronizacije imenika
Privzeto stiki ali skrbniki organizacije vedno prejemajo e-poštna obvestila. S to nastavitvijo lahko prilagodite, kdo naj prejema e-poštna obvestila, ki povzemajo poročila o sinhronizaciji imenika.
| 1 |
V razdelku Directory Connector kliknite Nastavitve in poleg možnosti Pre jemnik e-poš te preklopite na O mogoči sinhronizacijo poročila. |
| 2 |
Kliknite Dodaj e-pošto in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 3 |
Če želite urediti e-poštne naslove, ki ste jih vnesli, dvokliknite e-poštni vnos v levem stolpcu in nato naredite vse potrebne spremembe. |
| 4 |
Ko dodate vse veljavne e-poštne naslove, kliknite Sh rani. |
Kaj storiti naprej
Če ste se odločili, da želite odstraniti e-poštne naslove, lahko kliknete Od strani poleg vnosov določenih e-poštnih naslovov.
Konfigurirajte obvestila Directory Connector v nadzornem središču
Obvesti la v Control Hub lahko uporabite za pošiljanje poročil iz Directory Connector o napakah v postopku sinhronizacije. Control Hub lahko pošilja obvestila na različne kanale dostave, vključno z e-pošto in prostori Webex.
Upoštevajte, da se konfiguracija obvestil v Directory Connector ne preseli samodejno v Obvestila. Če želite prejemati obvestila iz Directory Connector, uporabite ta navodila za dodajanje pravilnih e-poštnih naslovov v Obvestila.
Obvestila vedno pošljejo opozorilo za popolno sinhronizacijo. Dodatne sinhronizacije bodo sprožile opozorilo le, če je v poročilu opozorilo ali napaka.
| 1 |
Prijavite se v Control Hub in pojdite na . |
| 2 |
Kliknite enega od naslednjih:
|
| 3 |
Pomaknite se navzdol do razdel ka Kanal dost ave in izberite želeni način dostave. Posodobitve obvestil lahko prejemate po e-pošti, v določenem prostoru za aplikacije Webex ali prek Webhook, ko jih omogočite na organizacijski ravni.
|
| 4 |
Kliknite Shrani. |
Zagotovite uporabnikom iz Active Directory v nadzorno središče
Sledite tem korakom, da zagoto Active Directory vite uporabnike in ustvarite ustrezne uporab niške račune v nadzornem središču. Uporabnikom lahko zagotovite uvajanje več domen Active Directory (z enim gozdom ali več gozdovi), ko namestite povezovalnik imenika na domeno. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste obdržali ali izbrisali uporabniške predmete, ki morda že obstajajo v oblaku Webex, na primer preizkusite račune iz preskusne različice. Cilj je natančno ujemati vaše aktivne imenike in oblak Webex.
| 1 |
Izvedite sinhronizacijo suhega zagona pri svojih Active Directory uporabnikih Izvedite suhi tek, da primerjate predmete v krajevnem prostoru Active Directory in predmete v oblaku Webex. Suha vožnja vam omogoča, da vidite, kateri predmeti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali postopno sinhronizacijo in prenesete spremembe v oblak. |
| 2 |
Izvedite popolno sinhroniz Active Directory acijo uporabnikov v oblak Ko zaženete popolno sinhronizacijo, storitev konektorja pošlje vse filtrirane predmete iz vašega Active Directory (AD) v oblak. Storitev priključkov nato posodobi shrambo identitete z vnosi AD. Če ste ustvarili predlogo licence za samodejno dodeljevanje, jo lahko dodelite novo sinhroniziranim uporabnikom. |
| 3 |
Dodelite storitve Webex sinhroniziranim uporabnikom z imeniki v nadzornem središču Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connector v Control Hub, lahko dodelite licence za storitve Webex z različnimi metodami. Priporočamo, da nastavite predlogo licence za samodejno dodel jevanje, preden jo uporabite pri novih uporabnikih aplikacije Webex, s katerimi ste sinhronizirali. Active Directory Po tem začetnem koraku lahko naredite tudi posamezne spremembe. |
Izvedite sinhronizacijo suhega zagona na svojih uporabnikih Active Directory
Izvedite suhi tek, da primerjate predmete v krajevnem prostoru Active Directory in predmete v oblaku Webex. Suha vožnja vam omogoča, da vidite, kateri predmeti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali postopno sinhronizacijo in prenesete spremembe v oblak.
Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste obdržali ali izbrisali uporabniške predmete, ki morda že obstajajo v oblaku Webex, na primer preizkusite račune iz preskusne različice. Cilj z Directory Connector je natančno ujemanje med aktivnimi imeniki in oblakom Webex.
Če imate več domen v enem gozdu ali več gozdovih, morate ta korak narediti na vsakem primeru povezovalnika imenika Cisco, ki ste ga namestili za vsako Active Directory domeno.
Preden začnete
Morda ste že imeli nekaj uporabnikov aplikacije Webex v Control Hub, preden ste uporabili Directory Connector. Med uporabniki v oblaku se lahko nekateri ujemajo s krajevnim Active Directory objektom in jim dodeljene licence za storitve. Nekateri pa so morda testni uporabniki, ki jih želite izbrisati med sinhronizacijo. Ustvariti morate natančno ujemanje med vašim Active Directory in nadzornim središčem.
| 1 |
Izberite enega:
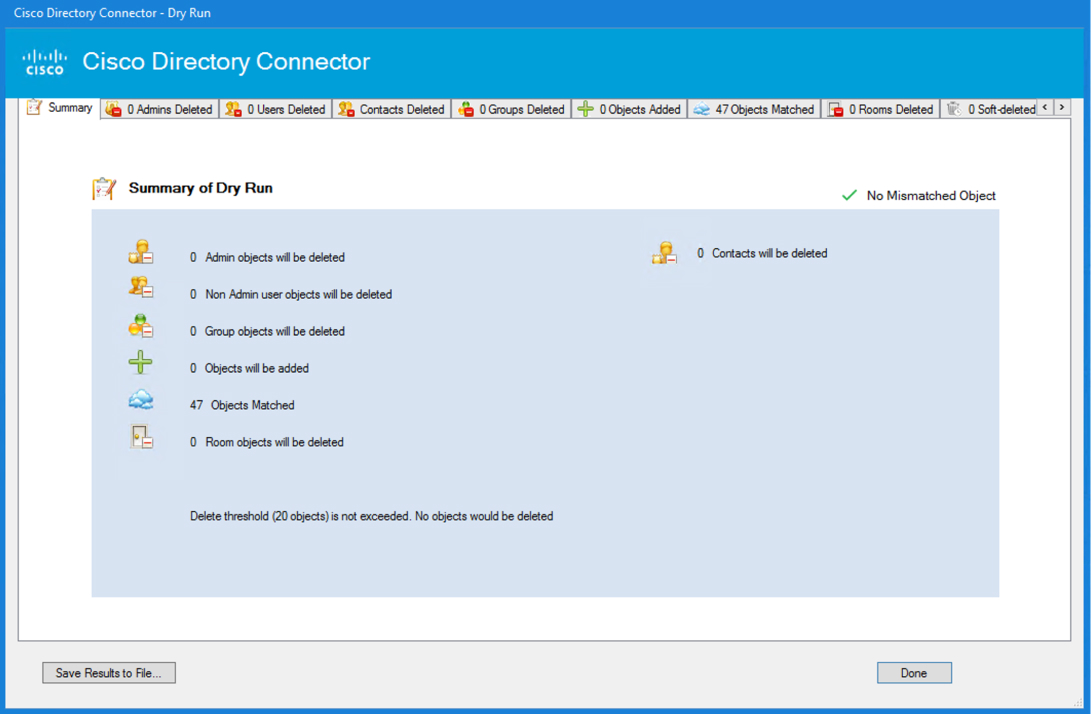
Ko se suha vožnja konča, boste videli enega od naslednjih rezultatov:
Povzetek vsebuje informacije o ujemanju predmetov:
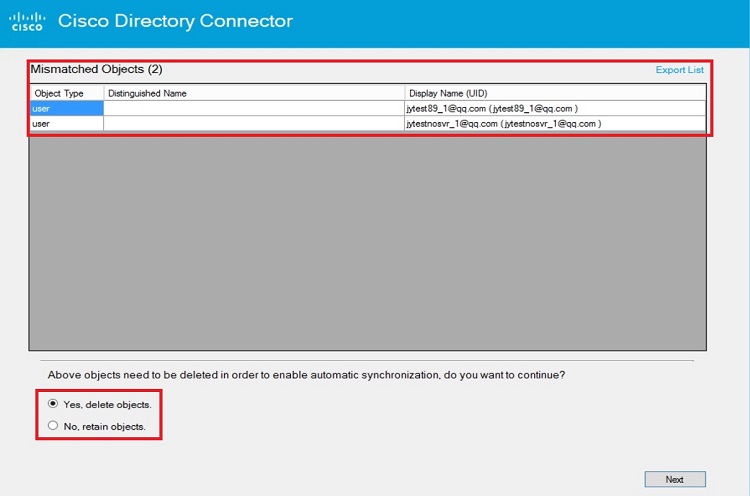
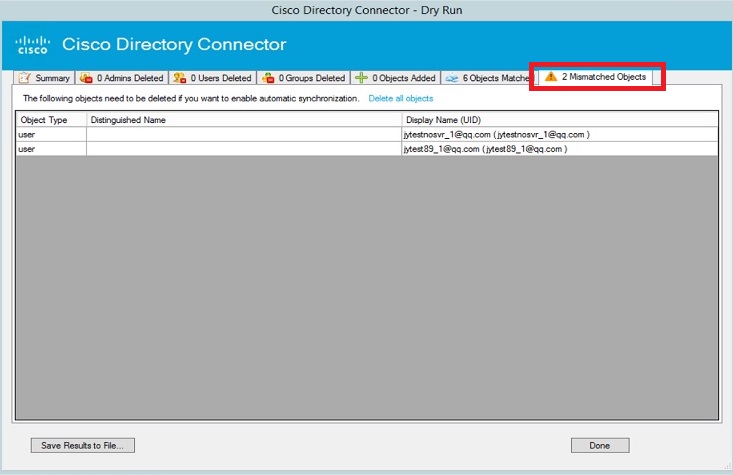
Suha vožnja identificira uporabnike tako, da jih primerja z uporabniki domene. Aplikacija lahko identificira uporabnike, če pripadajo trenutni domeni. V naslednjem koraku se morate odločiti, ali boste predmete izbrisali ali jih obdržali. Neusklajeni predmeti so identificirani kot že obstoječi v oblaku Webex, vendar ne obstajajo v krajevnem okolju. Active Directory |
| 2 |
Preglejte rezultate suhega teka in nato izberite možnost, odvisno od tega, ali uporabljate eno domeno ali več domen:
|
| 3 |
V pozivu Po trdi suhi zag on kliknite Da, da ponovite sinhronizacijo suhega teka in si oglejte ar maturno ploščo, da si ogledate rezultate. Vsi računi, ki so bili uspešno sinhronizirani v suhem teku, so prikazani pod Pred meti, ki se ujem ajo. Če uporabnik v oblaku nima ustreznega uporabnika z istim e-po štnim sporočilomActive Directory, je vnos naveden pod Uporab niki izbrisani. Če se želite izogniti tej zastavici za brisanje, lahko dodate uporabnika Active Directory z istim e-poštnim naslovom. Če si želite ogledati podrobnosti sinhroniziranih element ov, kliknite ustrezen zavihek za določene elemente ali Predmeti, ki se ujemajo. Če želite shraniti podatke o povzetku, kliknite Shrani rezultate v datoteko. |
| 4 |
Če so rezultati pričakovani, pojdite na De acijo in nato kliknite O mogoči zdaj, da opravite ročno sinhronizacijo in na tej točki postavite ročni način. Ko izvedete sinhronizacijo na zadnji Active Directory domeni v uvajanju več domen, morate omogočiti samodejni način za Directory Connector. Samodejni način lahko omogočite le, če se predmeti popolnoma ujemajo med oblakom Webex in vsemi krajevnimi aktivnimi imeniki. |
Kaj storiti naprej
-
Za vse neusklajene uporabniške predmete, ki ste jih ohranili, jih morate dodati Active Directory, da se natančno ujema med krajevnim in ob lakom.
-
Izberite vrsto sinhronizacije:
-
Izvedite popolno sinhronizacijo Active Directory uporabnikov v oblak, ko prvič sinhronizirate nove uporabnike v oblak. To storite v storitvi De no, nato pa se sinhronizirajo uporabniki iz trenutne domene.
-
Nastavite razpored priključkov in zaženite postopno sinhroniz acijo, ko zaženete popolno sinhronizacijo in če želite spremeniti spremembe po začetni sinhronizaciji. Ta vrsta sinhronizacije je priporočljiva za ugotavljanje majhnih sprememb Active Directory uporabniškega vira.
Privzeto je nastavljena inkrementalna sinhronizacija vsakih 30 minut (v različicah 3.4 in starejših) ali vsake 4 ure (v različicah 3.5 in novejših), vendar lahko to vrednost spremenite. Inkrementalna sinhronizacija se ne zgodi, dokler na začetku ne izvedete popolne sinhronizacije.
-
-
Če imate več domen, ponovite te korake na katerem koli drugem nameščenem povezovalniku imenika.
Stvari, ki jih je treba upoštevati
-
Izvedite suhi zagon, preden omogočite popolno sinhronizacijo ali ko spremenite paramet re sinhronizacije. Če je bila suha vožnja sprožena s spremembo konfiguracije, lahko nastavitve shranite po končanem suhem vož nji. Če ste uporabnike že dodali ročno, lahko Active Directory sinhronizacija povzroči odstranitev predhodno dodanih uporabnikov. V poročilih Directory Connector Dry Run Reports lahko preverite, ali so vsi pričakovani uporabniki prisotni, preden se popolnoma sinhronizirate z oblakom.
-
Če so usklajeni uporabniki označeni za brisanje in niste prepričani, kako nadaljevati, si oglejte informacije o odpravljanju težav in kako se obrniti na podporo v razdelku Odpravljanje težav in popravki za povezovalnik imen ika.
Izbrisani uporabniki se hranijo v storitvi identitete v oblaku 7 dni, preden so trajno izbrisani.
Izvedite popolno sinhronizacijo uporabnikov Active Directory v oblak
Ko zaženete popolno sinhronizacijo, storitev konektorja pošlje vse filtrirane predmete iz vašega Active Directory (AD) v oblak. Storitev priključkov nato posodobi shrambo identitete z vnosi AD. Če ste ustvarili predlogo licence za samodejno dodeljevanje, jo lahko dodelite novo sinhroniziranim uporabnikom.
Če imate več domen, morate ta korak narediti v vsakem primeru Directory Connector, ki ste ga namestili za vsako Active Directory domeno.
Directory Connector sinhronizira stanje uporabniškega računa. Vsi uporabnikiActive Directory, ki so označeni kot onemogočeni, so v oblaku prikazani tudi kot neaktivni.
Preden začnete
-
Če želite, da so uporabniški računi aplikacije Webex v stanju aktivnega po popolni sinhronizaciji in preden se uporabniki prvič vpišejo, morate storiti te korake, da zaobidete potrditev e-pošte:
-
Vključite enojno prijavo s svojo organizacijo Webex. Če želite več
informacij, glejte Enkratna Cisco Webex prijava s storitvami in ponudnikom identitete vaše organizacije
. -
Uporabite Control Hub za preverjanje in po želji uveljavljanje domen, ki jih vsebujejo e-poštni naslovi. Glejte
Dodajanje, preverjanje in uveljavljanje domen
. -
Vklopite ali izklopite aktivacijska e-poštna sporočila v Control Hub, tako da novi uporabniki ne bodo prejeli samodejnega e-poštnega pov abila v aplikacijo Webex. (Lahko naredite svojo e-poštno kampanjo.)
Aktivirani uporabniki, ki se niso prijavili, se prikažejo s status om Pre verjeno v nadzornem središču. Ko se vpišejo, so prikazani kot aktivni. Če želite več informacij o stanjih uporabnikov, glejte Stanja uporabnikov in dejanja v. Cisco Webex Control Hub
-
-
Ko omogočite sinhronizacijo, Directory Connector vas prosi, da najprej izvedete suhi zagon. Priporočamo, da pred popolno sinhronizacijo opravite suho vožnjo, da ugotovite morebitne napake.
-
Pred logo licence za samodejno dodeljevanje morate nastav iti, preden jo uporabite pri novih uporabnikih aplikacije Webex, s katerimi ste sinhronizirali. Active Directory
Če ne uporabljate predlog za samodejno dodeljevanje licenc, novo sinhronizirani uporabniki samodejno dobijo brezplačne licence. Uporabljali bodo lahko en ake brezplačne funkcije kot tiste z brezplačnimi računi.
| 1 |
Izberite enega:
|
| 2 |
V Directory Connector pojdite na Sinhronizira j, kliknite več |
| 3 |
Potrdite začetek sinhronizacije. Za vse spremembe, ki jih naredite uporabnikom Active Directory (na primer prikazno ime), Control Hub odraža spremembo takoj, ko osvežite uporabniški pogled, vendar aplikacija Webex odraža spremembe do 72 ur po izvedbi sinhronizacije .
|
| 4 |
Kliknite O sveži, če želite posodobiti stanje sinhronizacije. (Sinhronizirani elementi so prikazani v razdel ku Statistika v oblaku.) |
| 5 |
Če želite informacije o napakah, izberite Zaženi pregle dovalnik dogodkov v orodni vrstici De janja, da si ogledate dnevnike napak. |
| 6 |
Če želite nastaviti urnik sinhronizacije za tekočo inkrementalno sinhronizacijo v oblaku, glejte Nastavitev razporeda priključkov in zažen ite postopno sinhronizacijo. |
-
Po končani popolni sinhronizaciji se stanje posodobitev sinhronizacije imenika iz Onemogočeno na Oper ativno na strani Nastavitve v nadzornem središču prikaže stanje posodobitev sinhronizacije imenika.
-
Ko se vsi podatki ujemajo med krajevnim in oblakom, Directory Connector preide iz ročnega načina v način samodejne sinhronizacije.
-
Razen če vključite enkratno prijavo, preverite domene in po želji uveljavljate domene za e-poštne račune, ki ste jih sinhronizirali, ter preprečite avtomatizirana e-poštna sporočila, uporabniški računi aplikacije Webex ostanejo v stanju Nepreverjeno, dokler se uporabniki prvič ne prijavijo v aplikacijo Webex, da potrdijo svoje račune. Oglejte si razdelek Preden začnete, če želite navodila o sinhronizaciji računov kot aktivnih uporabnikov.
-
Če imate več domen, naredite ta korak na katerem koli drugem nameščenem povezovalniku imenika. Po sinhronizaciji so uporabniki vseh dodani h domen navedeni v nadzornem središču.
-
Če ste v Webex integrirali enojno prijavo in izbrisali e-poštna obvestila, e-po štna vabila ne bodo poslana novo sinhroniziranim uporabnikom.
-
Ko je priključek imenika omogočen, ne morete ročno dodati uporabnikov v Control Hub. Ko je omogočeno, se upravljanje uporabnikov izvaja iz povezovalnika imenika Cisco in Active Directory je edini vir resnice.
-
Vse skupine, ki ste jih sinhronizirali, se prikažejo v nadzornem središču in dodelite lahko predlogo licence, tako da bodo uporabnikom v tej skupini dodeljene licence.
Kaj storiti naprej
-
Ko odstranite uporabnika iz njegaActive Directory, je uporabnik po naslednji sinhronizaciji mehko izbrisan. Uporabnik postane
neaktiven, vendar se profil identitete v oblaku hrani sedem dni (da se omogoči obnovitev po nenamernem izbrisu).Ko preverite, da je Račun onemo go Active Directory čen, uporabnik po naslednji sinhronizaciji postane
neaktiven. Profil identitete v oblaku se po sedmih dneh ne izbriše, če želite uporabnika znova omogočiti. -
Upoštevajte te izjeme pri inkrementalni sinhronizaciji (namesto tega sledite zgornjim korakom celotne sinhronizacije):
-
V primeru posodobljenega avatarja, vendar nobene druge spremembe atributa, inkrementalna sinhronizacija uporabnikovega avatarja ne bo posodobila v oblak.
-
Spremembe konfiguracije pri preslikavi atributov, osnovnem DN, filtru in nastavitvi avatarja zahtevajo popolno sinhronizacijo.
-
Dodelite storitve Webex sinhroniziranim uporabnikom z imeniki v nadzornem središču
Ko dokončate popolno sinhronizacijo uporabnikov iz povezovalnika imenika Cisco v Control Hub, lahko uporabite Control Hub, da vsem uporabnikom hkrati dodelite iste licence za storitve Webex ali dodate dodatne licence novim uporabnikom, če ste že konfigurirali samodejno dodeljeno licenčno predlogo. Po tem začetnem koraku lahko spremenite posamezne uporabniške račune.
Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connector v Control Hub, lahko uporabite metode v Control Hub za globalno dodelitev licenc za storitve Webex vsem svojim uporabnikom, posameznim uporabnikom prek množične predloge CSV ali samodejno novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljevanje licence. Po tem začetnem koraku lahko spremenite posamezne uporabniške račune.
Ko dodelite licenco uporabniku aplikacije Webex, ta uporabnik privzeto prejme e-poštno sporočilo, ki potrjuje dodelitev. E-poštno sporočilo pošlje storitev obveščanja v nadzornem središču. Če ste v organizacijo Webex integrirali enojno prijavo (SSO), lahko ta samodejna e-poštna obvestila tudi onemogo čite, če želite neposredno stopiti v stik z uporabniki.
Preden začnete
-
Pred logo licence za samodejno dodeljevanje morate nastav iti, preden jo uporabite pri novih uporabnikih aplikacije Webex, s katerimi ste sinhronizirali. Active Directory
-
Izvedite sinhronizacijo suhega teka na svojih Active Directory uporabnikih.
-
Ko potrdite rezultate suhega teka, naredite popolno sinhronizacijo svojih Active Directory uporabnikov.
V času popolne sinhronizacije je uporabnik ustvarjen v oblaku, dodelitve storitev niso dodane in se ne pošlje nobeno aktivacijsko e-poštno sporočilo. Če e-poštna sporočila niso izbrisana, novi uporabniki prejmejo aktivacijsko e-poštno sporočilo, ko dodelite storitve uporabnikom s standardnim načinom upravljanja uporabnikov v nadzornem središču, kot je uvoz CSV, ročna posodobitev uporabnika ali uspešno dokončanje samodejnega dodeljevanja.
| 1 |
V pogledu strank na https://admin.webex.com pojdite na U , kliknite U pravljanje uporab nikov, izberite Spre meni vse sinhronizirane uporabnike in nato kliknite Naprej. |
| 2 |
Izberite možnost:
|
Kaj storiti naprej
-
Če e-poštna sporočila niso zatrta, se vsakemu uporabniku pošlje e-poštno sporočilo z povabilom, da se pridruži in prenese Webex.
-
Če ste izbrali iste storitve Webex za vse svoje uporabnike, lahko nato spremenite licenco, dodeljeno posamezno ali v velikem obsegu.
Znane težave z Directory Connector
-
Različice strežnika Windows Server pred 2012 R2 imajo težavo s piškotki , ki vpliva na Directory Connector. Ta težava je odpravljena v različic ah 2012 R2 in 2016.
-
Za vse spremembe, ki jih naredite uporabnikom Active Directory (na primer prikazno ime), Control Hub odraža spremembo takoj, ko osvež ite uporabniški pogled, vendar aplikacija Webex odraža spremembe 72 ur od trenutka sinhron izacije.
Lokalni predpomnilnik za aplikacijo Webex lahko poskusite počistiti tako, da sledite tem navodilom: Windows ali Mac.
-
Ko uporabnik uporablja aplikacijo Webex na namizju ali mobilnem telefonu za iskanje in klic v sobi, ki ima samo sinhroniziran URI SIP, klic v tem trenutku zazvoni za nedoločen čas.
Zaženite inkrementalno sinhronizacijo
Inkrementalna sinhronizacija poišče vaše spremembe Active Directory in išče spremembe, ki so se zgodile od zadnje sinhronizacije. Ta korak nato združuje te spremembe in jih pošlje v storitev priključkov. Spremembe vključujejo spremembo atribucije uporabnikov in kdaj je uporabnik dodan ali izbrisan.
Ta sinhronizacija ne obremenjuje strežnikov in ne traja toliko časa kot popolna sinhronizacija. Ko opravite začetno popolno sinhronizacijo, priporočamo inkrementalno možnost za nadaljnje sinhronizacije.
Preden začnete
-
Pred logo licence za samodejno dodeljevanje morate nastav iti, preden jo uporabite pri novih uporabnikih aplikacije Webex, s katerimi ste sinhronizirali. Active Directory
-
Upoštevajte te izjeme, ki jih inkrementalna sinhronizacija ne podpira (namesto tega sledite Popolna sinhronizacija Active Directory uporabnikov v oblak):
-
V primeru posodobljenega avatarja, vendar nobene druge spremembe atributa, inkrementalna sinhronizacija uporabnikovega avatarja ne bo posodobila v oblak.
-
Za nove konfiguracijske spremembe pri preslikavi atributov, osnovnem DN, filtru in nastavitvi avatarja inkrementalna sinhronizacija ne bo delovala, zato je potrebna popolna sinhronizacija.
-
| 1 |
V razdelku Directory Connector kliknite Nadzorna plo šča. Ko omogočite sinhronizacijo, Directory Connector vas prosi, da najprej izvedete suhi zagon. |
| 2 |
V razdel ku Dejanja kliknite Način sinhronizacije > Omogoči sinhroniz acijo, če še ni omogočeno. Privzeto je nastavljena inkrementalna sinhronizacija vsakih 30 minut (v različicah 3.4 in starejših) ali vsake 4 ure (v različicah 3.5 in novejših), vendar lahko to vrednost spremenite. Inkrementalna sinhronizacija se ne zgodi, dokler na začetku ne izvedete popolne sinhronizacije. Ko se izte če nov inkrementalni časovni interval, program preveri spremembe na podlagi zadnjega časovnega žiga. |
| 3 |
V razdel ku De janja kliknite Sinhroniziraj zdaj > Dodatno. Za vse spremembe, ki jih naredite uporabnikom Active Directory (na primer prikazno ime), Control Hub odraža spremembo takoj, ko osvež ite uporabniški pogled, vendar aplikacija Webex odraža spremembe 72 ur od trenutka sinhron izacije.
|
| 4 |
Če želite informacije o napakah, kliknite Zaženi pregledovalnik dogodkov v orodni vrstici De janja, da si ogledate dnevnike napak. |
Kaj storiti naprej
Če imate več domen, naredite ta korak v drugih primerkih Directory Connector, ki ste jih namestili.
Obnovite nenamerno izbrisane uporabnike
Directory Connector ima preglede in uravnoteženja, da prepreči nenamerno brisanje uporabnikov. Na žalost se zgodijo nesreče; morda ste napačno konfigurirali filter LDAPActive Directory, ki je izbrisal nekatere uporabnike, ko so sinhronizirali v oblak. Funkcija mehkega brisanja vam lahko pomaga okrevati po teh nesrečah in ponovno vzpostaviti uporabniške račune v nadzornem središču.
Ta funkcija je privzeto omogočena za vse organizacije. Ko so uporabniki izbrisani v oblaku, na primer zaradi težave s neusklajenim predmetom po sinhronizaciji iz Directory Connector, lahko uporabnike obnovite. Če ste videli obvestilo o neusklajenih predmetih ali opazili, da so bili uporabniki izbrisani, jih boste morda lahko obnovili, če ukrepate hitro.
Uporabniki so v nadzornem središču označeni kot neaktivni, ko so ustrezni računi izbrisaniActive Directory. Storitev v oblaku v ozadju ohrani uporabnike do 7 dni. V tem obdobju lahko še vedno uporabljate Cisco Directory Connector za obnovitev uporabnikov. Priporočamo, da te uporabnike čim prej obnovite.
Uporabniki, ki so onemogočeni, Active Directory so v nadzornem središču označeni tudi kot neaktivni, vendar se uporabniški račun po 7 dneh ne izbriše.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na Uporabniki in potrdite, ali je določen uporabniški račun v neaktivnem stanju ali ni na seznamu. Če želite več informacij, glejte Stanja uporabnikov in dejanja v nadzornem središču. |
| 3 |
Če so bili uporabniki izbrisani v nadzornem središču ali opazite uporabnike v neaktivnem stanju, poj dite naActive Directory, dodajte manjkajoče uporabniške račune in nato v Directory Connector izvedite sinhronizacijo suhega zagona. Cilj Directory Connector je ustvariti natančno ujemanje med uporabniškimi informacijami v oblaku Active Directory in v njem. |
| 4 |
Izvedite popolno sinhronizacijo, da začasno izbrisane uporabniške račune ponovno sinhronizirate v Control Hub. Uporabniki so obnovljeni in preidejo v prvotno stanje, vključno s statusom računa in dodelitvami storitev. |
Kaj storiti naprej
Vrnite se v Control Hub, pojdite na U in potrdite, da so predhodno izbrisani uporabniški računi prikazani na seznamu uporabnikov.
Trajno izbrišite uporabnike po mehkem brisanju
Po izvedbi suhega zagona lahko trajno izbrišete uporabnike, ki so bili mehko izbrisani pri naslednji sinhronizaciji.
| 1 |
Ko je suhi zagon končan, izberite Mehko izbrisani predmeti. |
| 2 |
Potrdite potrditveno polje poleg uporabnikov, ki jih želite izbrisati. |
| 3 |
Izberite Konč ano. |
Kaj storiti naprej
Pri naslednji sinhronizaciji bodo uporabniki, ki ste jih preverili, trajno izbrisani.
Spreminjanje e-poštnega naslova aplikacije Webex
Če želite spremeniti uporabniške e-poštne naslove in vaša organizacija uporablja Directory Connector, te e-poštne naslove spremenite vActive Directory. Ta postopek zajema, kako spremeniti e-poštni naslov aplikacije Webex za eno domeno in postopek spreminjanja domene. Upošte vajte, da mora uporabnik kadar koli spremenite uporabnikov e-poštni naslov, ponovno preveriti svoj račun. Prav tako morate po spremembi e-poštnega naslova ponovno dodeliti vse povezane naprave uporab niku.
Če želite spremeniti samo e-pošto ali neko vrednost za enega uporabnika, uporabnika ne brišite Active Directory in nato ustvarite novega z istim e-poštnim sporočilom. Ob lak to dejanje razlaga kot nov uporabniški račun in uporabniški prostori in drugi podatki v oblaku bodo izgubljeni.
Directory Connector ne omejuje spremembe domene e-pošte. Ko pa se uporabnik ponovno sinhronizira z oblakom, je stanje uporabnika odvisno od tega, ali je nova domena preverjena v vaši organizaciji. Če domena v vaši organizaciji ni preverjena, se stanje uporabnika po popolni sinhronizaciji spremeni v Čakanje. Če želite več informacij, gle jte Upravljanje domen.
Če vaša organizacija ne uporablja povezovalnika imenika, lahko e-poštne naslove aplikacije Webex spremenite na strani z nastavitvami računa. Glejte Spreminjanje e-poštnega naslova vašega računa za korake, ki jih lahko uporabniki upoštevajo, da spremenijo svoja e-poštna sporočila.
Spremenite domeno Active Directory
S tem postopkom lahko ustvarite nove domene in e-poštne naslove. Sinhronizirajo se s storitvijo identitete v oblaku.
| 1 |
Nastavite novo Active Directory (AD) domeno. |
| 2 |
Onemogočite sinhronizacijo na vseh priključkih. |
| 3 |
Odstranite vse priključke. |
| 4 |
Odprite primer za spremembo domene. V primeru predložitve obvezno zahtevajte odstranitev konfiguracije domene in vseh atributov sinhronizacije v vaši organizaciji. Preden odprete primer za spremembo domene, se prepričajte, da ni izvedena sinhronizacija. Ne spreminjajte nobenih uporabniških e-poštnih naslovov, Active Directory dokler se zadeva ne razreši. |
| 5 |
Ko je zadeva rešena: Preden opravite dejansko sinhronizacijo, izvedite preizkusni zagon z Directory Connector. |
Zahtevek za domeno
Zahtevek za domeno se pojavi, če uveljavljate e-poštno domeno za organizacijo, tako da je kateri koli stranski račun ustvarjen v plačljivi organizaciji strank in ne v brezplačni organizaciji potrošnikov. Zahtevek za domeno lahko opravite samo v primeru podpore (za več informacij glejte spodnjo povezavo).
Če je Directory Connector aktiven in je domena uveljavljena, se stranski računi ne ustvarjajo niti v organiz aciji strank niti v brezplačni organizaciji potrošnikov. Samo Directory Connector lahko zagotovi račune za organizacijo izActive Directory. Informacije, shranjene naActive Directory, so izvirni vir. Če poskušate vstaviti račun, povabljeni uporabnik prejme napako. Edini način, kako lahko povabljenega uporabnika dodate v prostor aplikacije Webex, je, da najprej uporabite Directory Connector za zagotovitev računa v Control Hub.
Pretvorite brezplačne uporabnike aplikacije Webex v organizacijo, sinhronizirano z imeniki
Edinstvene e-poštne naslove lahko uporabljate samo v imeniku Webex App. Če so se vaši uporabniki prijavili za brezplačno različico aplikacije Webex, njihov račun obstaja v brezplačni potrošniški organizaciji. Če želite upravljati uporabnike v tej organizaciji z Directory Connector, jih preselite (pretvorite) v organizacijo strank, preden vklopite Directory Connector. Nato dodate uporabnike z natan Active Directory čnim e-poštnim naslovom in nato sinhronizirate z oblakom.
Če računov pred aktiviranjem ne pretvorite, izklopite Directory Connector, da jih pretvorite.
Če poskusite pretvoriti uporabnika, medtem ko je omogočena sinhronizacija imenika, se prikaže sporočilo o napaki, ki ga ni mogoče pretvor
<email address>iti. Da bi se izognili težavi, lahko te korake uporabite kot rešitev.
Nekateri trditveni uporabniki se lahko med suhim tekom prikaž ejo z atributom moved from. Ti uporabniki bodo namesto MisMatched . Te uporabnike boste morali dodati na seznam oglasov, če jih želite premakniti v organizacijo. Object na se znamu Izbrisani predmeti
Če teh uporabnikov ne dodate, bodo vsi izbrisani ob sinhronizaciji v oblaku.
| 1 |
Onemogočite sinhronizacijo imenika iz Directory Connector. |
| 2 |
Sledite postop ku Pretvori nelicencirane uporabnike v nadzornem sredi šču, da uporabnika pretvorite iz brezplačne potrošniške organizacije v organizacijo podjetja. Ta korak doda uporabnika v vašo organizacijo in račun se prikaže v nadzornem središču. Directory Connector Active Directory je edini vir resnice za uporabniške račune, cilj pa je natančno ujemanje med nadzor Active Directory nim središčem. Preden ponovno omogočite sinhronizacijo, se prepričajte, da obstajajo ustrezni uporabniki Active Directory za vse nedavno pretvorjene uporabnike. S sinhronizacijo Dry Run lahko zagotovite, da ni preostalih neprimerljivih uporabnikov. |
| 3 |
V Directory Connector naredite sinhronizacijo na suhem zagonu. Ko se suhi tek konča, preverite zavihek Dodaj predmete. Preverite, ali uporabniki, ki ste jih pretvorili, niso izbrisani. Preden Active Directory ponovno omogočite sinhronizacijo, morate opraviti suho zagon, da se prepričate, da so v njem prikazani vsi pretvorjeni uporabniški računi. Če vklopite sinhronizacijo in se računi nahajajo samo v nadzornem središču, je Directory Connector občutljiv na velike in male črke in izbriše pretvorjene uporabnike, ki jih zazna z neusklajajočimi se e-poštnimi naslovi (na primer user1@example.com in User1@example.com). Če se kateri koli pretvorjeni uporabnik izbriše, izgubi vse svoje prostore v aplikaciji Webex. |
| 4 |
Ko ste prepričani, da naslednja sinhronizacija ne bo odstranila nobenega računa, ponovno omogočite sinhronizacijo imenika iz povezovalnika imenika. |
Pretvorjeni uporabniški računi se ne aktivirajo samodejno, če domene niste preverili. Če ste na primer vklopili predlogo licence za samodejno dodeljevanje in nato vklopili Directory Connector brez preverjanja domene, so pretvorjeni uporabniki neaktivni v ozadju v oblaku, dokler ne potrdijo svojih e-poštnih naslovov.
Uporabniški računi aplikacije Webex Sideboardi
Če povabite drugega uporabnika v prostor v aplikaciji Webex, če povabljeni uporabnik nima računa za Webex App, se zanj ustvari račun (»sideboarding«). Računi, ki so ustvarjeni na ta način, se privzeto dodajo brezplačni potrošniški organizaciji.
Če želite upravljati stranski račun s pomočjo Directory Connector, morate račun pretvor iti.
Spremenite obliko uporabniškega imena aplikacije Webex po sinhronizaciji imenika
Directory Connector privzeto preslika atribut displayName v Active Directory atribut DisplayName v ob laku.
<lastName, firstName>Po izvedbi sinhronizacije imenika boste morda ugotovili, da so uporabniška imena prikazana v obliki.
To uporabniško ime se lahko prikaže, če Active Directory je atribut DisplayName
konfiguriran na ta način. Ko je atribut preslikan na DisplayName v
oblaku, se imena prikažejo v obliki v nadzornem <lastName, firstName> središču.
Če želite spremeniti obliko, na zaslonu za preslikavo atributov Directory Connector: Active Directory atribut GivenName sn
(ali sn givenName) preslikajte na Imenih atributov. Cisco CloudDisplay Name v
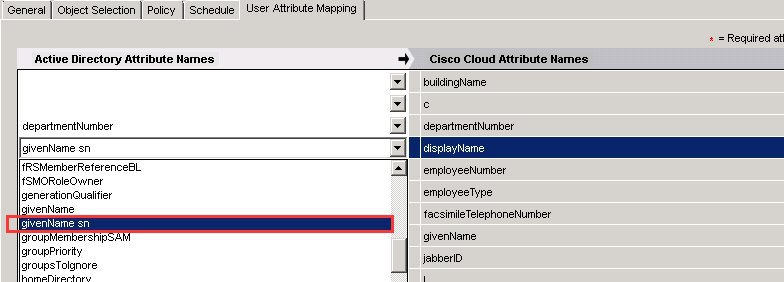
Druga možnost je, da atribut sn givenName preslikate v DisplayName:
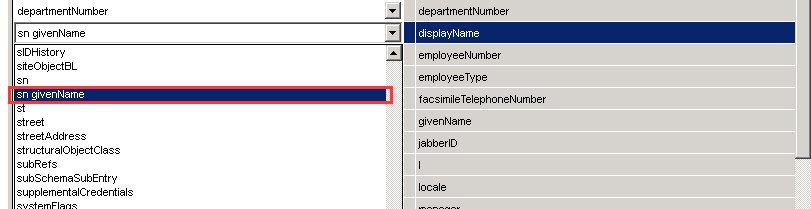
Uporabite lahko tudi možnost Prilagodi atribut, če želite svoj lastni
izraz atributa preslikati na DisplayName.
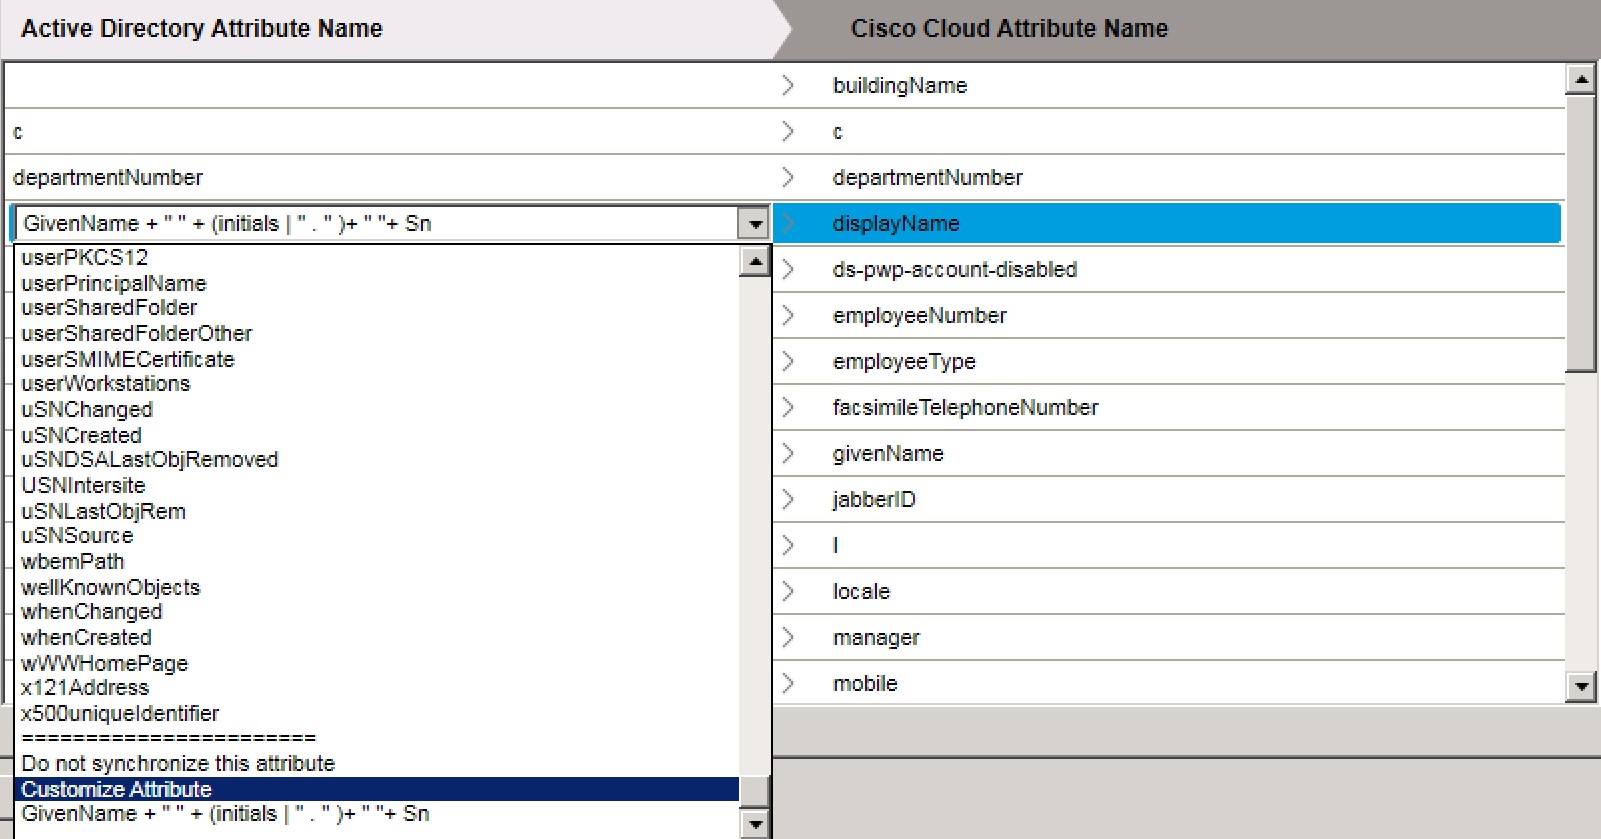
Kot izraz na primer vnesite GivenName + »« + sn (ime, presledek, priimek). Ta dva atributa preslika v Active Directory DisplayName
v oblaku.
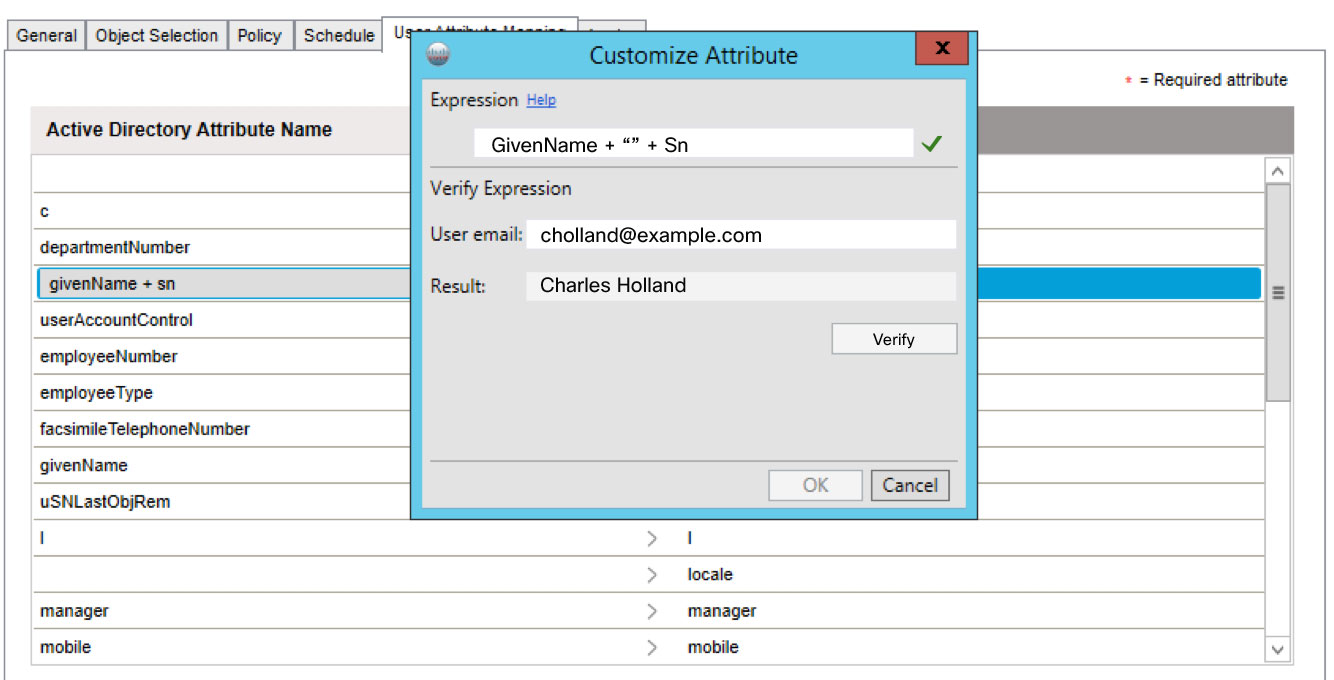
Dovoli uporabnikom spreminjanje prikaznih imen v Webex Meetings
Atribut DisplayName lahko odstranite iz sinhronizacije v oblaku v
Directory Connector, če želite uporabnikom omogočiti urejanje želenih prikaznih imen. Uporabniki lahko namesto
imena in priimka vnesejo prikazno ime, ki se prikaže med sestanki Webex.
Skrbniki lahko tudi ročno spremenijo prikazno ime uporabnika v Control
Hub.
| 1 |
V razdelku Priključek imenika kliknite Konfiguracija in nato izberite Preslik ava atributov uporabnika. |
| 2 |
V razdel ku Ime Cisco Cloud atributa izberite Display Name. |
| 3 |
Izberite Ne sinhroniziraj tega atributa. |
Kaj storiti naprej
Uporabniki lahko zdaj urejajo svoja prikazna imena s spletnega mesta Webex.
Nadgradnja na najnovejšo izdajo programske opreme
Če želite ohraniti skladnost z uvajanjem in pridobiti najnovejše funkcije, funkcionalnosti, popravke napak in varnostne izboljšave, morate vedno nadgraditi na najnovejšo različico Directory Connector. Če ne nadgradite na najnovejšo različico, ki je na voljo, se lahko pojavijo težave, na primer Directory Connector se ne sinhronizira več pravilno ali če uporabljate različico, ki ne podpira obvezne zahteve TLS 1.2.
Directory Connector vas samodejno obvesti, ko je na voljo nova različica. Vedno nadgradite na najnovejšo različico, da se izognete težavam. V opravilni vrstici sistema Windows se prikaže tudi obvestilo.
Čeprav lahko posodobitve za posodobitve programske opreme priključkov namestite ročno, priporočamo, da sledite korakom v razdelku Nastavi samodejne nadgrad nje, da aplikacija samodejno upravlja vaše nadgradnje.
| 1 |
Kliknite obvestilo v opravilni vrstici sistema Windows ali z desno miškino tipko kliknite ikono Directory Connector v opravilni vrstici sistema Windows, da začnete postopek nadgradnje. |
| 2 |
Sledite navodilom za dokončanje nadgradnje. |
| 3 |
Znova zaženite priključek in se prijavite s skrbniškimi poverilnicami. |
| 4 |
Preverite številko različice programske opreme v razdelku . |
Kaj storiti naprej
Za novo namestitev Directory Connector lahko prenesete datoteko zip in sledite korakom namestitve v tem priročniku.
Konfigurirajte splošne nastavitve za Directory Connector
S tem postopkom lahko konfigurirate splošne nastavitve, kot so ime strežnika, v katerem se izvaja Directory Connector, ravni dnevnika, samodejne nadgradnje in prednostne nastavitve za krmilnike domene . Ime priključka se prikaže na armaturni plošči v razdelku priključkov skupaj z vsemi drugimi priključki, ki delujejo.
| 1 |
V razdelku Directory Connector pojdite na Konfiguracija in nato kliknite S plošno. |
| 2 |
V polje Ime priključka vnesite ime priključ ka. To polje prikazuje samo ime računalnika, v katerem trenutno deluje priključek. |
| 3 |
V spustnem meniju izberite raven dnevnika. Privzeto je raven dnevnika nastavljena na Informacije. Razpoložljive ravni dnevnika so:
Te nastavitve vplivajo na poročilo o sinhronizaciji, ki se pošlje po e-pošti. Če raven dnevnika nastavite na Napaka, se v poročilu o sinhronizaciji poročajo le napake; če ni napak, poročilo o sinhronizaciji ne bo poslano. Spremenite nastavitev na Informacije, nato pa boste prejeli poročila o sinhronizaciji po popolni sinhronizaciji. (Upoštevajte, da se pri postopni sinhronizaciji poročila ne pošljejo, če ni prijavljenih napak.) |
| 4 |
Izberite prednostne krmilnike domene, da nastavite vrstni red krmilnikov domen za sinhronizacijo identitet. Krmilniki domene so dostopni od zgoraj navzdol. Če zgornji krmilnik ni na voljo, izberite drugi krmilnik na seznamu. Če nobenega krmilnika ni na seznamu, lahko dostopate do primarnega krmilnika. |
| 5 |
Če želite samodejne nadgradnje, preverite Samodejno nadgradite na novo različico Cisco Directory Connector. Vedno je pomembno, da je programska oprema Cisco Directory Connector posodobljena z najnovejšo različico. Priporočamo, da preverite to nastavitev, da omogočite, da se samodejne nadgradnje programske opreme namestijo tiho, ko so na voljo. |
| 6 |
Preverite LDAP prek SSL, če želite kot povezovalni protokol uporabiti varen LDAP (LDAPS). Če LDAP ne preverite prek SSL, Directory Connector še naprej uporablja protokol povezave LDAP. LDAP (Lightweight Directory Application Protocol) in Secure LDAP (LDAPS) sta povezovalna protokola, ki se uporabljajo med aplikacijo in krmilnikom domene znotraj infrastrukture. Komunikacija LDAPS je šifrirana in varna. |
Konfigurirajte pravilnik o priključkih
Nastavite lahko največje število izbrisov, ki se lahko pojavijo med sinhronizacijo. Zagon sinhronizacije ne izbriše predmetov iz krajevnih naprav. Active Directory Vsi predmeti se izbrišejo samo iz oblaka.
Na primer, nastavite 1 kot sprožilno vrednost praga brisanja. Ko opravite
popolno ali postopno sinhronizacijo, če je število uporabnikov, ki jih želite izbrisati, večje od
nastavitve, priključek imenika prikaže opozorilo. Če kliknete Preglasi
prag, lahko uspešno začnete popolno ali postopno sinhronizacijo, vendar se bo to obvestilo
o preglasitvi prikazalo ob naslednjem zagonu pravilnika.
| 1 |
V razdelku Directory Connector kliknite Konfiguracija in nato izberite Pravilnik. |
| 2 |
Če želite dodati sprožilec praga, potrdite polje Omogoči sprožilec pra ga za bri sanje. Če izberete to možnost, sproži opozorilo, če število izbrisov presega prag.
Ko račun za brisanje presega tisti, ki ste ga določili, sinhronizacija ne uspe.
|
| 3 |
Vnesite največje število izbrisov, ki jih želite. Privzeta vrednost je 20. Priporočamo, da privzete vrednosti ne povečate. |
| 4 |
Kliknite Uporab i. |
Nastavite razpored priključkov
Nastavite čas sinhronizacije Active Directory. Failover se uporablja za visoko razpoložljivost (HA). Če je en priključek izklopljen, po vnaprej določenem intervalu preklopimo na drug priključek v stanju pripravljenosti.
| 1 |
V razdelku Directory Connector kliknite Konfiguracija in nato izberite Urnik. |
| 2 |
Določite interval inkrementalne sinhronizacije v minutah. Privzeto je nastavljena inkrementalna sinhronizacija vsakih 30 minut. Popolna inkrementalna sinhronizacija se ne zgodi, dokler na začetku ne izvedete popolne sinhronizacije. |
| 3 |
Spremenite vrednost Pošlji poročila na... čas, če želite spremeniti pogo stost pošiljanja poročil. |
| 4 |
Če želite določiti dneve in ure, ko želite opraviti popolno sinhronizacijo , preverite Omogoči urnik popolne sinhronizacije. |
| 5 |
Določite interval preklopa v minutah. |
| 6 |
Kliknite Uporab i. |
Scenariji več domen
Več domen temelji na prioriteti domene. Za predmete, ki imajo enako ključno vrednost v različnih domenah, po sinhronizaciji podatki iz domene z višjo prednostnostjo prepišejo podatke iz domene nižje prioritete.
Predmeti, ki imajo enako ključno vrednost, so povezani v en zapis v zbirki podatkov.
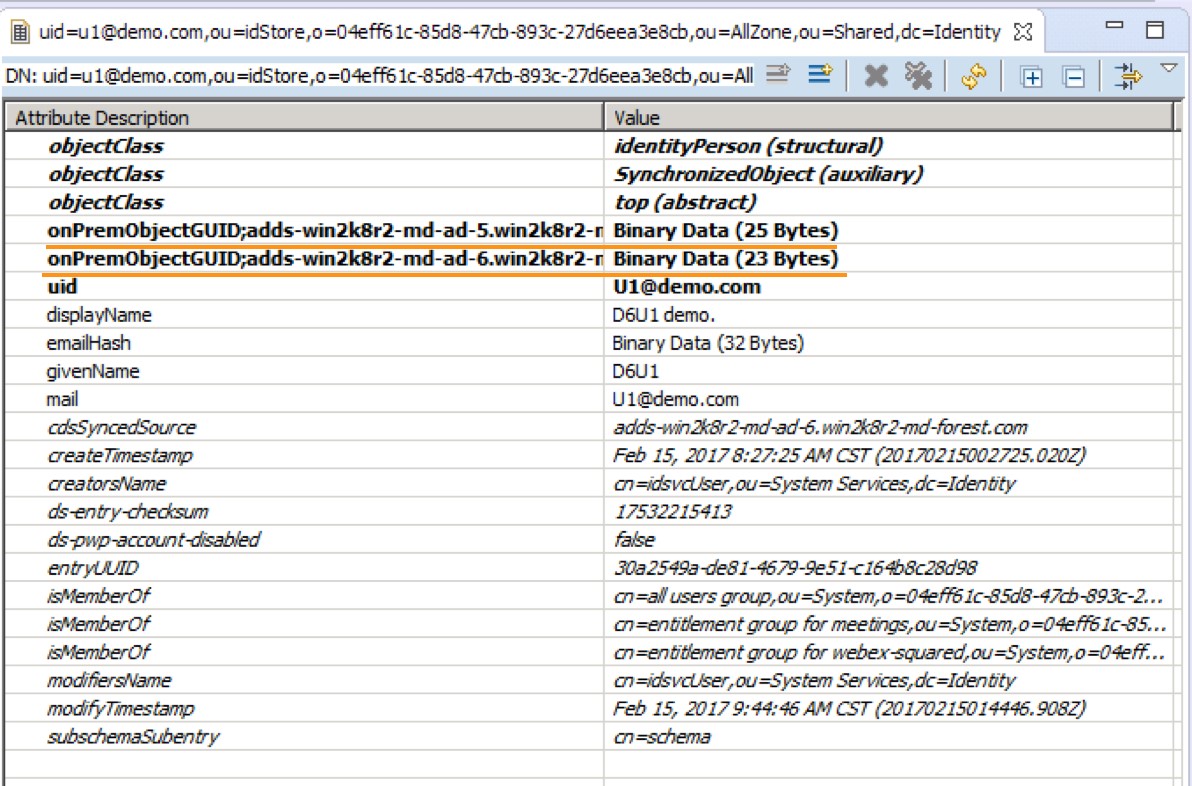
Ključna vrednost za« Uporabnik »je e-poštni naslov; ključna vrednost za« Skupina » je ime skupine.
Primer uporabe za več domen
Ta primer predvideva organizacijo z dvema domenama — example1.com in example2.com, po prednostnem vrstnem redu.
-
Dodajte uporabnika1 (e-pošta: user@example1.com) na example Active Directory 1.com.
-
Dodajte skupino1 (Ime skupine: Test) v example1. Active Directory com.
-
Dodajte uporabnika2 (e-pošta: user@example2.com) na spletno stran example2 Active Directory .com.
-
Dodajte skupino 2 (Ime skupine: Test) na spletno stran example2 Active Directory .com.
- Sinhronizacija na example1.com
-
Kot primer uporabe sta user2 in group2 sinhronizirana v oblak in se pojavita na https://admin.webex.com, uporabnik1 in skupina1 pa nista.
Če izvedete popolno ali inkrementalno sinhronizacijo za example1.com, sta user1 in group1 sinhronizirana. Prav tako uporabnika2 in skupina2 prepišeta informacije uporabnika1 in skupine1.
User1 povezuje uporabnika2 kot isti zapis v zbirki podatkov; skupina1 povezuje skupino 2 kot isti zapis v zbirki podatkov.
- Sinhronizacija na example1.com in example2.com
-
Kot primer uporabe sta user2 in group2 sinhronizirana v oblak in se pojavita na https://admin.webex.com, uporabnik1 in skupina1 pa nista.
Razmislite o teh korakih:
- Izbrišite uporabnika1 in skupino1 na for example1.comActive Directory.
- Izvedite popolno ali postopno sinhronizacijo za example1.com.
Rezultat: uporabnikovi podatki se ne spremenijo na https://admin.webex.com. User2 ni povezan z uporabnikom1 in skupina2 ni povezan s skupino1.
- Izvedite postopno sinhronizacijo za example2.com.
Rezultat: uporabnikovi podatki se ne spremenijo na https://admin.webex.com.
- Izvedite popolno sinhronizacijo za example2.com.
Rezultat: informacije uporabnika2 in skupine2 so navedene na https://admin.webex.com.
Sinhronizirajte novo domeno in ohranite obstoječo domeno
Če želite sinhronizirati novo domeno (B), hkrati pa ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), poskrbite, da namestite Directory Connector za sinhronizacijo domene (B) na podprtem strežniku Windows. Priključek se po začetni nastavitvi veže na novo domeno, uporabniški podatki v domeni (A) pa ostanejo ne vplivani.
Vsaka domena mora imeti svoj aktivni priključek. Razmislite o dveh domenih z naslednjo nastavitvijo: domena A s priključki (ca1) in (ca2) za lokalno visoko raz položljivost (HA); domena B s priključkom (cb1). (ca1) in (ca2) služijo domeni A. V tem scenariju je en priključek aktiven, drugi pa v stanju pripravljenosti (HA). Ta zasnova ohranja domeno sinhronizirano, ker je en priključek vedno aktiven. Torej, cb1 je aktivni priključek za domeno B, ker domena A že ima aktivni priključek (ca1 ali ca2).
Nastavite prednostno nalogo domene
S tem postopkom spremenite prednostno nalogo svojih Active Directory domen. Prednost domene vam omogoča določitev primar ne domene, sekundarne domene itd. To pomaga, če imata dva uporabnika iz dveh različnih domen enako e-po štno vrednost, sinhronizirano v eno organizacijo.
Tega postopka ne uporabljajte, če imate eno domeno, navedeno v povezovalniku imenika. Če poskusite, vam priključek prikaže sporočilo, da prednostna naloga domene ni potrebna.
Preden začnete
Da bi se izognili napakam, namestite ali nadgradite na najnovejšo različico priključka imenika Cisco. Prenesite ga s spletnega mesta https://admin.webex.com.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanja in nato kliknite Nastavi prednostno nalogo domene. |
| 3 |
Označite eno domeno na seznamu, kliknite gor ali dol, da spremenite prednostno nalogo te domene, nato pa kliknite Shrani, da shran ite to spremembo. Domene so razvrščene po prednostnih nalogah od zgoraj navzdol. |
Preklapljanje domen
S tem postopkom ponovno povežete priključek imenika Cisco na drugo domeno.
Preden začnete
-
Prepričajte se, da se sinhronizacijska opravila ne izvajajo, preden zamenjate domene.
-
Da bi se izognili napakam, namestite ali nadgradite na najnovejšo različico priključka imenika Cisco. Prenesite ga iz Control Hub.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanja in nato kliknite Pre klopi domeno. |
| 3 |
Ko preberete opozorilo, če razumete vpliv te spremembe na vašo uvajanje in ste še vedno prepričani, kliknite Da. Če zamenjate domeno, ste odjavljeni iz trenutnega priključka imenika Cisco, druge domene v priključku niso registrirane in informacije o priključku v tem računalniku se izbrišejo. |
| 4 |
Vpišite se nazaj v priključek imenika Cisco in ponovno povežite domeno. |
Izklopite sinhronizacijo imenika
Če morate ustaviti sinhronizacijo iz Directory Connector, jo lahko začasno izklopite v nadzornem središču.
| 1 |
V pogledu strank na https://admin.webex.com pojdite na U , pomaknite se do Sinhronizacija imenika in nato izberite eno:
|
| 2 |
Ko preberete poziv, kliknite Iz klopi. Sinhronizacija se ustavi, dokler je ne omogočite znova iz Directory Connector. |
Odstranite preslikavo atributov uporabnika
Uporabite Directory Connector, da odstranite preslikavo Active Directory atributov, ki so bili predhodno preslikani v oblak in sinhronizirani z Webexom. Ko odstranite preslikavo atributov, se vrednosti atributov odstranijo iz oblaka in se ne sinhronizirajo več z Webexom. Te vrednosti lahko nato urejate ročno.
| 1 |
V razdelku Directory Connector kliknite Nadzorna plo šča. |
| 2 |
Pojdite na Dejanja in nato kliknite Pri . |
| 3 |
Izberite preslikavo, ki jo želite odstraniti s se znama Ime atribu ta. |
| 4 |
V razdel ku Obseg prizadetih uporab nikov izberite eno od tega:
|
| 5 |
Kliknite Uporab i. |
Upravljanje profilnih slik
Uporabite Directory Connector, da posodobite slike uporabniškega profila ali odstranite prazne slike uporabniškega profila.
| 1 |
V razdelku Directory Connector kliknite Nadzorna plo šča. |
| 2 |
Pojdite na Dejanja in nato kliknite Pri . |
| 3 |
V razdel ku Dejanja izberite eno od naslednjih možnosti:
|
| 4 |
Kliknite Uporab i. |
Odstranite in deaktivirajte Directory Connector
Ko odstranite primerek Directory Connector, ga morate odjaviti. Popolnoma odstranite Directory Connector za katerega koli od teh scenarijev:
-
Ne želite več uporabljati sinhronizacije imenika.
-
Ne želite uporabljati enega od več priključkov imenika (visoka raz položljivost).
-
Želite spremeniti domeno in namestiti drug priključek.
Preden začnete
-
Morda imate nastavljenih več primerkov Directory Connector za visoko razpoložljivost (HA) ali sinhronizacijo več domen. Onemogočite sinhronizacijo, če odstranite edini ali zadnji preostali primerek Directory Connector.
-
Shranite in zaprite vsa pomembna dela, preden odstranite Directory Connector.
| 1 |
V računalniku z operacijskim sistemom Windows pojdite na Nadzorna plošča in nato kliknite Programi in funkcije. |
| 2 |
Na seznamu programov kliknite Directory Connector, iz berite Od strani in sledite pozivom. Morda boste morali znova zagnati sistem, da dokončate odstranitev. |
| 3 |
V pogledu stranke na https://admin.webex.com pojdite na Upravljanje , pomaknite se do Sinhronizacija imen ika,
kliknite več
|
| 4 |
Ko preberete poziv, kliknite Deaktiviraj. Uporabniški računi niso več sinhronizirani, razen če obstaja drug konektor imenika v uvajanju visoke razpoložljivosti (HA). |
Zaženite diagnostično orodje
Z vgrajenim diagnostičnim orodjem lahko odpravite težave pri uvajanju Directory Connector. To orodje je nameščeno kot del Directory Connector 3.4 naprej.
Če sinhronizacija ni delovala pravilno, lahko pride do konfiguracije ali omrežne napake. To orodje preizkuša vašo povezavo z LDAP, tako da lahko sami diagnosticirate napake, preden se obrnete na podporo. Če orodje vrne kakršno koli napako, lahko podrobne rezultate dnevnika pošljete podpori.
-
Za izvajanje testov za Active Directory domenske storitve:
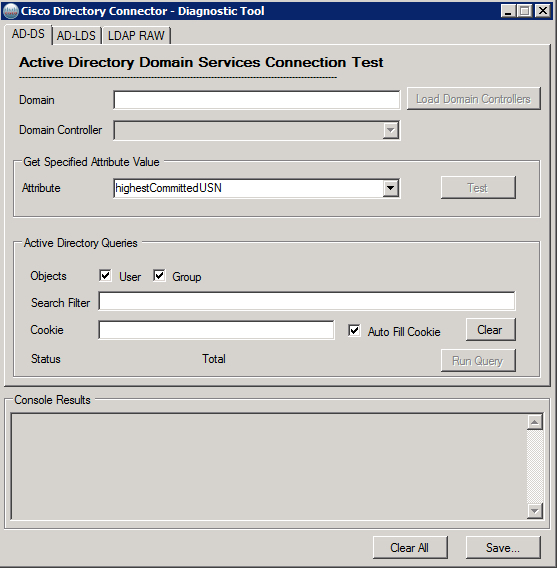
-
Za izvajanje testov za storitve Active Directory Lightweight Directory:
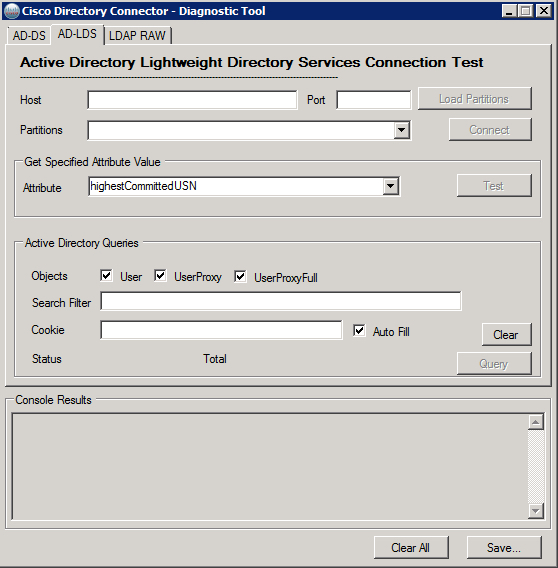
-
Za izvajanje testov za Lightweight Directory Access Protocol (LDAP):
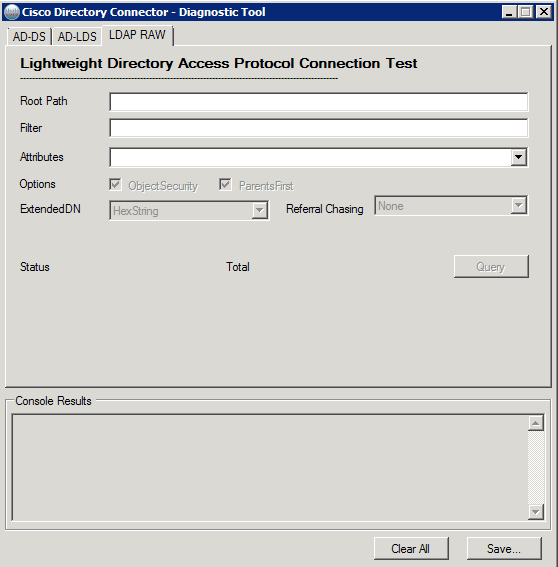
Odpravljanje težav in popravki za Directory Connector
V Directory Connector lahko naletite na sporočilo o napaki ali drugo težavo. Ko Directory Connector sinhronizira uporabniške podatke, vam lahko priključek pošlje e-poštno poročilo, v katerem so navedene morebitne težave s sinhronizacijo. Glejte naslednje razdelke za težave, ki se lahko pojavijo, možne vzroke in predlagane rešitve, ki jih lahko preizkusite, preden se obrnete na podporo.
Namestite
Konektor imenika je prenehal delovati
Prejeli ste opozorilna e-poštna sporočila, ki vas obvestijo, da vaš Directory Connector ne deluje.
-
Directory Connector morda ni pravilno nameščen.
-
Directory Connector morda ne deluje.
-
Omrežje morda ni na voljo.
Poskusite naslednje:
-
Odpr . Poiščite Directory Connector. Če ga ni, prenesite najnovejšo različico iz Control Hub in jo namestite.
-
Odpr ite storitev in poiščite storitev Cisco DirSync. Pre pričajte se, da je stanje prikazano kot Začeto. Če je storitev ustavljena, z desno tipko miške kliknite in izberite Start, da znova zaženete storitev.
-
Prepričajte se, da ima strežnik, na katerem ste namestili Directory Connector, dostop do interneta.
Napaka pri ponovni namestitvi
Te žava —Če takoj namestite nov priključek po odstranitvi starega, se lahko prikaže sporočilo o napaki.
Možen vzrok — V sistemu Windows Server 2012 odjemalec za odstranitev potrebuje čas, da izbriše račun storitve s seznama storitev.
Rešitev —Po določenem času poskusite znova namestiti.
Prijavite se
Priključek imenika se med prijavo SSO zruši
Težava
Directory Connector se lahko zruši, ko vnesete e-poštni naslov na strani za prijavo SSO.
Rešitev
Poskusite naslednje:
Če želite konfigurirati nov pravilnik skupine, naredite te korake:
-
Pojdite na krmilnik domene in odprite Upravljanje pravilnikov skupine (gpedit.msc).
-
Z desno miškino tipko kliknite določeno OU ali domeno in izberite Ustvari GPO v tej domeni in ga povežite tukaj...
-
Dajte pravilniku ime, nato z desno miškino tipko kliknite in izberite Uredi.
Če želite spremeniti pravilnik na ravni stroja, naredite te korake:
-
Pojdite na , z desno miškino tipko kliknite Register, izberite N ovo in nato Element registra.
-
Za pot ključa v nesite ali se pomaknite do HKEY_LOCAL_MACHINE\ SOFTWARE\ Microsoft\\ Main. Internet Explorer
-
Vnesite
Onemogoči odpravljalnik skriptov za vrednost in vnesiteneza podatke o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
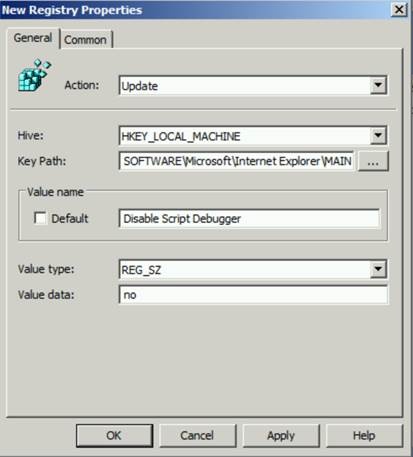
Če želite spremeniti pravilnik na uporabniški ravni, naredite te korake:
-
Pojdite na , z desno miškino tipko kliknite Register, izberite N ovo in nato Element registra.
-
Za pot ključa v nesite ali se pomaknite do HKEY_CURRENT_USER\ SOFTWARE\ Microsoft\\ Main. Internet Explorer
-
Vnesite
Onemogoči odpravljalnik skriptov za vrednost in vnesiteneza podatke o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
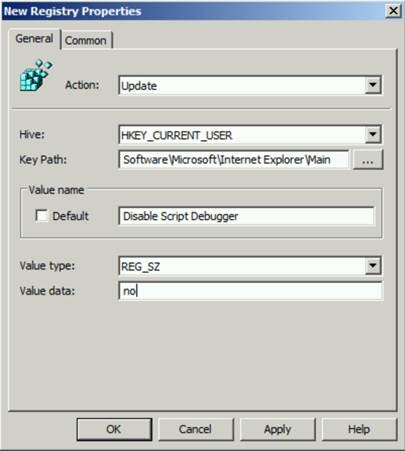
Spremembe začnejo veljati po zagonu gpupdat
e/force, ponovnem zagonu naprave (za
spremembe stroja) ali se uporabnik znova prijavi (za spremembe uporabnika).
Cisco DirSync Service Connector ni bilo mogoče registrirati
Težava
Prijava ni uspela in prikaže se to sporočilo: »Cisco DirSync Service Connector ni bilo mogoče registrirati.«
Rešitev
Sistem Windows, na katerem je nameščen Directory Connector, mora biti članActive Directory.
Ni prikazana stran za prijavo
Težava
Odprli ste Directory Connector in stran za prijavo se ni prikazala.
Rešitev
Poskusite z naslednjimi koraki:
-
V nadal Internet Explorer jevanju pojdite na https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Poskusite povezavo v drugih brskalnikih, kot sta Chrome in Firefox.
-
Če povez Internet Explorer ave ne morete obiskati, drugi brskalniki pa lahko, preverite Internet Explorer nastavitve in potrdite polja TLS 1.1 in 1.2. (Uporabite Internet Explorer postopek Omogoči TLS.)
Prikaže se poziv za prijavo
Težava
Prikaže se poziv, ki zahteva, da vnesete uporabniško ime in geslo za preverjanje pristnosti.
Možen vzrok
Directory Connector tiho dokonča varnostno preverjanje pristnosti NTLM z računom za prijavo. Če preverjanje pristnosti ne uspe, se prikaže pogovorno okno, ki zahteva uporabniško ime in geslo za preverjanje pristnosti.
Rešitev
Ko vidite pojavno okno za prijavo, morate zagotoviti veljaven račun s pravilno preverjanjem pristnosti za prenos varnosti.
Nemogoče se povezati z oddaljenim strežnikom
Težava
Med običajnim delovanjem se prikaže sporočilo o napaki: »Ni mogoče povezati z oddaljenim strežnikom.«
Možen vzrok
Morda imate težave s proxy, ki jih je treba rešiti.
Rešitev
Če želite več informacij o odpravljanju težav, glejte Odpravljanje težav z vpisom v servi snem računu.
Priključka ni mogoče registrirati
Težava
Prikaže se sporočilo o napaki« Priključka ni mogoče registrirati. Prišlo je do splošne izjeme.«
Možen vzrok
V večini primerov je težava v tem, da Directory Connector nima privilegija za povezavo s korenskim kontekstom LDAP.
Rešitev
Poskusite naslednje:
-
Zaženite ukazni poziv (cmd) in nato vnesite
ldp.exe. -
Kliknite Po ži, iz berite Poveži kot trenutno prijav ljenega uporabnika in nato kliknite V redu.
-
Kliknite , vnesite
DC=CompanyName, DC=ADkot BaseDN in nato kliknite V redu. -
Če se težava nadaljuje, odpr ite primer s podporo.
Sinhronizacija
Avatarji niso sinhronizirani
Težava
Ciscovi konektor imenika je sinhroniziral uporabniške podatke AD v oblak Webex. Toda noben podatek avatarja ni bil uspešno sinhroniziran.
Možen vzrok
Če ste ponovno uporabili obstoječi strežnik avatarjev in so bili uporabniški avatarji že sinhronizirani, jih lokalni predpomnilnik zajame in se izogne ponovnemu pošiljanju, da prihrani pasovno širino.
Rešitev
Izbrišite lokalni predpomnilnik, tako da sledite tem korakom:
-
Pojdite na C:\Program Files (x86)\Cisco Systems\ Cisco Directory Connector\ Plugins\
-
Izbrišite DirSyn cPluginAvatar.dll-Cache.bin.
-
Ponovno zaženite sinhronizacijo avatarja iz priključka imenika Cisco.
Nasprotni uporabniški e-poštni računi
Težava
Rezultati sinhronizacije lahko prikazujejo nasprotne uporabniške e-poštne račune.
-
Če so uporabniki preizkusili brezplačno različico aplikacije Webex, so njihovi e-poštni naslovi v brezplačni potrošniški organizaciji.
-
Če so bila uporabniška e-poštna sporočila kdaj sinhronizirana v drugi organizaciji.
-
Če uporabniška e-poštna sporočila obstajajo v več domenah, ki pripadajo organizaciji.
Rešitev
Poskusite naslednje:
-
Če poskušate zahtevati uporabnike, sledite tem korakom:
-
Prepričajte se, da ste prever ili domeno v nadzornem središču.
-
Začasno onemogočite Cisco Directory Connector.
-
Uporabite možnost Zahtevaj uporabnika v nadzornem središču za uveljavljanje vseh računov, ki lahko obstajajo v brezplačni potrošniški organizaciji. Če želite več informacij, glejte Uveljavljanje uporabnikov v organizacijo (Pretvarjanje uporabnikov).
-
Izvedite suho zagon v Cisco Directory Connector in nato znova omogočite sinhronizacijo imen ika
-
-
V zadnjem primeru dvakrat preverite uporabniške podatke v svojih Active Directory virih.
Pretvorjeni uporabnik označen kot neaktiven
Težava
V okolju, sinhroniziranem z imeniki, ste brezplačnega uporabnika (organizacije potrošnikov) pretvorili v organizacijo podjetja, vendar se pretvorjeni uporabnik ne more prijaviti v aplikacijo Webex.
Možen vzrok
Ko se brezplačni uporabnik pretvori v organizacijo podjetja, je uporabnik označen kot neaktiven status 30 dni kot ukrep varnostne skladnosti. V tem obdobju se uporabnik ne more prijaviti v aplikacijo Webex in je ob koncu 30-dnevnega obdobja označen za brisanje. Ta situacija nastane, ker brezplačni uporabniški podatki ne prebivajo v njemActive Directory.
Rešitev
Če ne želite izbrisati uporabniškega računa, morate ukrepati. Če želite odpraviti to težavo, ustvarite uporabniški račun v kraju, Active Directory ki ustreza pretvorjenemu brezplačnemu uporabniškemu računu. Nato izvedite sinhronizacijo iz Cisco Directory Connector. Nato se lahko uporabnik znova prijavi v aplikacijo Webex in račun ne bo izbrisan.
Inkrementalna sinhronizacija ne uspe
Težava
Inkrementalna sinhronizacija ne uspe.
Ta težava se lahko pojavi v sistemu Windows Server 2008 R2 pod naslednjimi pogoji:
-
Podpirate posodobitve z dodatnimi vrednostmi.
-
Filter, ki ga uporabljate, sklicuje na atribut povezane vrednosti.
-
Vrednosti rezultatov tega atributa so bile posodobljene od zadnje popolne sinhroniz acije.
Rešitev
Windows Server 2008 R2 ima napako, ki je povezana s to težavo. Napaka je odpravljena v letu 2012 R2 in kasneje. Priporočamo, da Windows Server nadgradite na vsaj 2012 R2.
Neveljavna vrednost za atribut
Težava
Za [user dn (ločeno ime)] ima atribut [ime atributa] naslednjo neveljavno vrednost [vrednost atributa].
Možen vzrok
Za CN=B, OU = zaposleni, OU=C uporabniki, DC=C, DC=com ima atribut [telefonska številka] naslednjo neveljavno vrednost: +. Ta atribut mora vsebovati vsaj eno številko.
Rešitev
Atribut za tega uporabnika nima veljavne vrednosti. Določite njegovo vrednost glede na opis v opozorilnem sporočilu. Nato naredite drugo sinhronizacijo.
Ustrezni uporabniki, ki jih je treba izbrisati
Težava
Ujemajoči se uporabniki so označeni za brisanje.
Ko izvajate sinhronizacijo suhega teka za preverjanje podatkov med oblakom Active Directory in oblakom, boste morda videli isti e-poštni naslov v obeh. Vendar pa je uporabnik označen kot predmet, ki ga je treba izbrisati.
Rešitev
Izberite ustrezno rešitev:
-
Če je v redu, da izbrišete uporabnika in nato ponovite licence, lahko za popravek uporabite Directory Connector. Izvedite sinhronizacijo, da izbrišete uporabnika, nato pa izvedite drugo sinhronizacijo za sinhronizacijo uporabnika iz krajevnega AD v oblak.
-
Če uporabniškega računa ne morete izbrisati in ponovno ustvariti, odprite ohišje s podporo.
Manjka atribut
Težava
Zahtevani atribut [atribute_name] pri dodajanju krajevnega vnosa [user dn (ločeno ime)]. Vnos ni ustvarjen v Control Hub, dokler vsi zahtevani atributi nimajo vrednosti.
Možen vzrok
Zahtevani atributni e-poštni naslov manjka. Ko dodate krajevni vnos [CN=Prodajni uporabnik, OU = inženirji, OU=K, DC=K, DC=lokalno], se vnos ne ustvari v Control Hub, dokler vsi zahtevani atributi nimajo vrednosti.
Rešitev
Za uporabnika manjka eden od zahtevanih atributov [user_email_address]. Navedite zahtevane vrednosti za tega uporabnika.
Ugnezdjena skupina se ne bo sinhronizirala
Težava
Uporabniki v ugnezdjeni Active Directory skupini niso pravilno sinhronizirani z oblakom.
Možen vzrok
Uporablja se filter, ki vključuje tako otroško skupino kot starševsko skupino, ki ni podprta. Na primer: (MemberOf = CN = TestGroup1, CN = Uporabniki, DC = RKTest2008, DC = org)
Rešitev
Ponovno morate konfigurirati filter, ki sinhronizira skupine. Na primer: | (MemberOf = CN = TestGroup1, CN = Uporabniki, DC = RKTest2008, DC = org) (MemberOf = CN = TestPodskupina, CN = Uporabniki, DC = RKT est2008, DC = org)
Konflikt poimenovanja uporabnikov
Težava
Obstaja konflikt poimenovanja za [user dn] za obstoječi objekt vnosa v oblak z imenom: [uporabniški e-poštni naslov] in uporabniškega tipa [user_type].
Možen vzrok
Uporabnik s tem e-poštnim naslovom že obstaja v nadzornem središču.
Rešitev
Ustvarite uporabnika Active Directory z istim e-poštnim naslovom kot račun, ki ste ga registrirali prek Control Hub.
Krmilno središče
Seznam uporabnikov manjka v nadzornem središču
Težava
Če imate organizacijo Webex z več kot 1000 sinhroniziranimi uporabniki, seznama uporabnikov v nadzornem središču morda ne boste videli.
Rešitev
S funkcijo iskanja lahko poiščete uporabniški račun. V nadzornem središču pojdite na Uporab niki, kliknite iskanje in nato vnesite iskalna merila , da poiščete določenega uporabnika.
Skupine se ne bodo sinhronizirale z nadzornim središčem
Težava
Uporabniki v skupini imenika se ne bodo pravilno sinhronizirali z nadzornim središčem.
Možen vzrok
Skupina ni označena kot isCriticalSystemObject v. Active Directory
Rešitev
Prepričajte se, da je atribut Active DirectoryisCriticalSystemObject nastavljen na TRUE v.
Omogoči odpravljanje težav za konektor imenika
Odpravljanje težav lahko omogočite, da boste lažje diagnosticirali morebitne napake, ki jih naletite v Directory Connector. Odpravljanje težav vam omogoča zajemanje informacij o omrežnem prometu in jih shranite v datoteko.
Datoteke dnevnika, ki so:\ Cisco SystemsCisco Systems\ Cisco Directory Connector\ Logs <Installation Location>
| 1 |
Zaženite datoteko |
| 2 |
Znova zaženite storitev. |
| 3 |
V razdelku Directory Connector kliknite Nadzorna plo šča. |
| 4 |
Pojdite na Dejanja in nato kliknite Pri . |
| 5 |
Če je omogočeno odpravljanje težav, ponovite dejanja, ki so povzročila napako; to zajame podatke o prometu, da jih je mogoče pregledati. |
| 6 |
Preglejte dnevniške datoteke: če je datoteka prazna, se prepričajte, da ima račun privilegije za dostop do storitve AD DS ali AD LDS. Mapa dnevnika shrani samo datoteke za zadnje 3 dni. Vsebina v dnevniških datotekah je skladna z izhodom dnevnika dogodkov v sistem. |
| 7 |
Po potrebi pošljite datoteko dnevnika v podporo za pomoč. |
| 8 |
Ko končate, onemogočite funkcijo odpravljanja težav. |
Zaženite pregledovalnik dogodkov
Če si želite ogledati dogodke, ki so se zgodili med popolno ali postopno sinhronizacijo, zaženite pregledovalnik dogodkov. Prikaže povzetek skrbniških dogodkov in dnevnikov napak.
| 1 |
V razdelku Directory Connector pojdite na Nad zorna plo šča in kliknite De . Pogovorno okno Lastnosti dogodka prikazuje podrobnosti dogodka sinhronizacije in podrobnosti napak. |
| 2 |
V pregledovalniku dogodkov pojdite na .
|
| 3 |
V razdel ku Dejanja kliknite Sh rani vse dogodke kot, če želite vse dnevnike izvoziti kot eno datoteko dogodkov (*.evtx) ali drugo obliko, kot sta xml ali csv. |
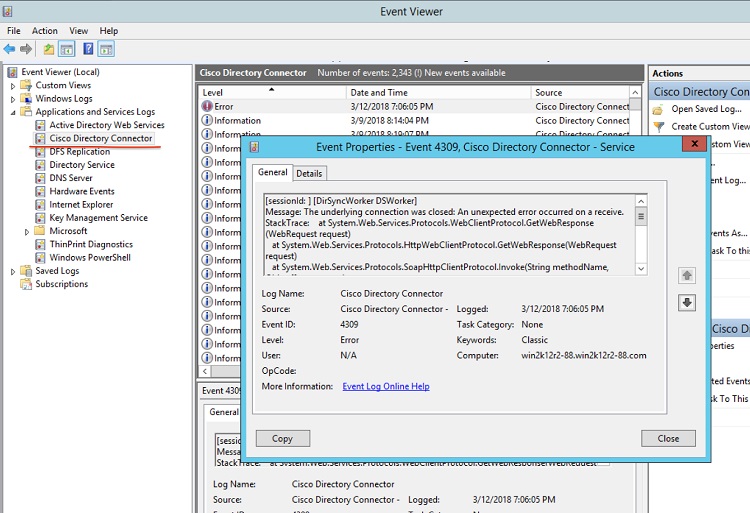
Kaj storiti naprej
Če morate odpreti ohišje, se ob rnite na podpor o, opišite težavo s priključkom in nato priložite datoteko Dogodki svojemu primeru.
Dnevniki dogodkov zajemajo uporabniška dejanja. Za pomoč pri upravljanju omrežnega prometa omogočite odpravljanje težav na priključku.
Omogoči TLS v Internet Explorer
Če ste zamenjali ponudnike enojne prijave (SSO), se lahko prikaže naslednja sporočila o napaki iz povezovalnika imenika Cisco:
-
Prišlo je do napake pri prijavi v storitev
-
V skriptu na tej strani je prišlo do napake
Če vidite te napake, morate v brskalniku omogočiti nastavitev TLS.
| 1 |
Odpr Internet Explorer ite in nato izberite O rod ja. Zdaj potrdite polja za različico TLS/SSL, ki jo želite omogočiti Kliknite V redu Zaprite brskalnik in ga znova odprite |
| 2 |
Kliknite Internetne možnosti, pojdite na Napredno, pomaknite se do Varnost. |
| 3 |
Potrdite polja Uporabi TLS 1.1 in Uporabi TLS 1.2 in nato kliknite V redu.
|
| 4 |
Znova zaženite sistem, da spremembe začnejo veljati. |
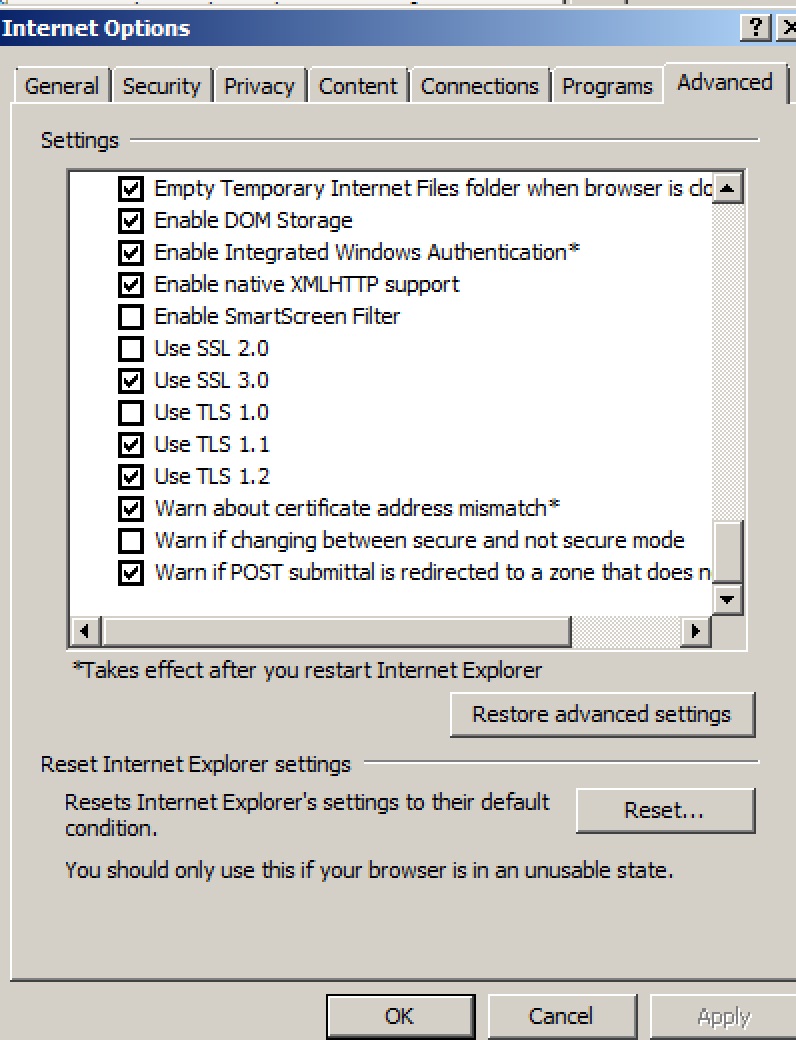
Odpravljanje težav s prijavo v storitveni račun
Če se ne morete prijaviti v povezovalnik imenika Cisco ali ne morete zagnati sinhronizacije, uporabite te korake, da poskusite odpraviti težavo, preden se obrnete na podporo.
| 1 |
Poskusite obiskati https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL v spletnem brskalniku. |
| 2 |
Izberite enega, odvisno od rezultatov:
|
| 3 |
Prepričajte se vsaj, da ima konfigurirani račun za storitev Cisco DirSync (ki jo najdete v storitvah Windows) raven privilegijev, ki mu omogoča dostop do podatkov avatarja in podatkov AD. Storitev privzeto uporablja poverilnice računa za prijavo v Windows in preverjanje pristnosti. |
Preverite SafeDllSearchMode v registru sistema Windows
Način iskanja varne knjižnice dinamičnih povezav (DLL) je privzeto nastavljen v registru sistema Windows in pozneje postavi trenutni imenik uporabnika v vrstnem redu iskanja DLL. Če je bil ta način nekako onemogočen, lahko napadalec postavi zlonamerno DLL (imenovano enako kot referenčna datoteka DLL, ki se nahaja v sistemski mapi) v trenutni delovni imenik aplikacije.
Običajno je SafeDllSearchMode omogočen, vendar uporabite ta postopek, da dvakrat preverite nastavitve registra.
Preden začnete
Spremembe registra sistema Windows je treba izvajati zelo previdno. Pri poročamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskanju Windows ali v oknu Zaženi vnes ite regedit in pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\ System\ CurrentControlSet\ Control\ Upravitelj sej. |
| 3 |
Izberite enega:
|
Če želite več informacij, glejte Vrstni red iskanja v knjižnici dinamičnih poveza v.
Pregled konektorja imenika
Directory Connector je krajevna aplikacija za sinhronizacijo identitete v oblak. Program sko opremo priključka prenesete iz Control Hub in jo namestite na lokalni stroj.
Z Directory Connector lahko vzdržujete svoje uporabniške račune in podatkeActive Directory, tako da Active Directory postane edini vir resnice. Ko spremembo naredite na krajevnem mestu, se ta pon ovi v oblak.
Oglejte si vse funkcije, opise in prednosti v tabeli:
| Funkcija | Opis in korist |
|---|---|
| Enostavna armaturna plošča | Armaturna plošča ponuja urnik sinhronizacije, povzetek in stanje sinhronizacije ter stanje povezovalnika imenika. Armaturno ploščo si lahko ogledate kadarkoli, ko se prijavite. |
| Pred sinhronizacijo z oblakom na suho vožnjo | Izvedite suhi niz sprememb v imeniku, preden se izvajajo v oblaku. Nato zaženite poročilo, da vidite, ali so spremembe, ki jih želite narediti, tisto, kar pričakujete. |
| Popolna in postopna sinhronizacija | Sinhronizirajte celoten imenik. Ali pa samo sinhronizirajte postopne spremembe, da prihranite pri procesorski moči in skrajšate čas sinhronizacije. |
|
Sinhronizacija več domen (en gozd ali več gozdov) |
Directory Connector podpira več domen bodisi pod enim gozdom bodisi pod več gozdovi (brez potrebe po AD LDS). Za podjetja z več Active Directory domenami lahko namestite konektor imenika za vsako domeno, vsako domeno povežete z organizacijo in nato sinhronizirate vsako bazo uporabnikov v Webex. Control Hub odraža stanje tako, da prikaže stanje sinhronizacije za več priključkov imenika, omogoča izklop sinhronizacije za določeno domeno in deaktiviranje priključka imenika pri uvajanju z visoko razpoložljivostjo. |
| Načrtovana sinhronizacija | Nastavite urnik sinhronizacije po dnevih, urah in minutah. |
| Lightweight Directory Access Protocol(LDAP) filtri | Določite merila za iskanje LDAP in zagotovite učinkovit uvoz. |
| Active Directorypreslikava atributov | Zemlje Microsoft Active Directory vidi atribute ustreznim atributom oblaka Webex. Lahko preslikate atribute, ki so pomembni za vašo Active Directory konfiguracijo, in določite tudi atribute po meri, ki jih želite preslikati v oblak. Atributi iz prostorov tvorijo različne podatke v oblaku, kot so informacije o uporabniškem računu, telefonske številke vnosa v Webex Teams, naslovi SIP virov sobe in drugi podatki o kontaktnih karticah uporabnikov (naziv delovnega mesta, oddelek, upravitelj itd.). |
|
Imenik podjetij za krajevne vire sobe in uporabnike Cisco Webex Calling (PSTN v oblaku) in poslovne stike brez Webex licenciranja |
Če del organizacije uporablja PSTN v Cisco Webex Calling oblaku za klicno storitev ali imate krajevne naprave Room, ta funkcija omogoča uporabnikom, da v imeniku iščejo stike podjetja iz svojih telefonov Cisco Webex Calling (v oblaku PSTN) ali virov sobe.
|
| Pregledovalnik dogodkov | Uporabite pregledovalnik dogodkov, da ugotovite, ali je prišlo do težav s sinhronizacijo. |
| Diagnostično orodje in odpravljanje težav | Z vgrajenim diagnostičnim orodjem lahko odpravite težave z uvajanjem Cisco Directory Connector. Če sinhronizacija ni delovala pravilno,
lahko pride do konfiguracije ali omrežne napake. To orodje preizkuša vašo
povezavo, Active Directory tako da lahko sami diagnosticirate napake,
preden se obrnete na podporo. Ko omogočite odpravljanje težav v Directory Connector, se zapišejo dnevniki, ki jih lahko pošljete tehnični podpori. |
| Samodejna nadgradnja | Ko namestite Directory Connector, vam bo poslano obvestilo, kadar je na voljo nova različica programske opreme. Samodejne nadgradnje lahko nastavite tako, da boste ob izdaji nove različice vedno uporabljali najnovejšo različico programske opreme. |
| Visoka razpoložljivost | Konfigurirajte več priključkov tako, da obstaja varnostna kopija, v primeru, da se glavni priključek ali naprava, ki ga gosti, ugasne. |
Directory Connector je razdeljen na tri področja:
-
Control Hub je enoten vmesnik, ki vam omogoča upravljanje vseh vidikov organizacije Webex: ogled uporabnikov, dodeljevanje licenc, prenos Directory Connector in konfiguriranje enojne prijave (SSO), če želite, da uporabniki preverjajo pristnost prek ponudnika identitete podjetja in ne želite pošiljati vabila e-pošte za aplikacijo Webex.
-
V@@ mesnik za upravljanje Directory Connector je programska oprema, ki jo prenesete iz Control Hub in namestite na zaupanja vreden strežnik Windows. Za več Active Directory domen lahko namestite en trenutek programske opreme za vsako domeno, ki jo želite sinhronizirati. S programsko opremo lahko zaženete sinhronizacijo, da svoje Active Directory uporabniške račune prenesete v Webex, si ogledate in spremljate stanje sinhronizacije ter konfigurirate storitve Directory Connector .
-
Storitev sinhronizacije imenika vas Active Directory zahteva, da pridobite uporabnike in skupine za sinhronizacijo s storitvijo priključkov in Directory Connector.
Glejte ta diagram, če želite razumeti arhitekturo Directory Connector:
Zahteve za konektor imenika
Okna in Active Directory zahteve
Directory Connector lahko namestite na te podprte strežnike Windows:
-
Windows strežnik 2025
-
Windows strežnik 2022
-
Windows strežnik 2019
-
Windows Server 2016
Če želite odpraviti težavo s piškotki, priporočamo, da krmilnik domene nadgradite na izdajo, ki vsebuje popravek — Windows Server 2012 R2 ali 2016.
Directory Connector je podprt z naslednjimi stor Active Directory itvami:
-
Active Directory2025
(Directory Connector je podprt pri uporabi najnovejše različ Active Directory ice sistema Windows Server 2025)
-
Active Directory2016
(Directory Connector je podprt pri uporabi najnovejše različ Active Directory ice sistema Windows Server 2019)
-
Active Directory2012
-
Active Directory2008 R2
-
Active Directory2008
Upoštevajte naslednje dodatne zahteve:
-
Directory Connector zahteva TLS1.2. Namestiti morate naslednje:
-
.NET Framework v3.5 (potreben za aplikacijo Directory Connector. Če naletite na kakršne koli težave, uporabite navodila v O mogoči.NET Framework 3.5 s čarovnikom za dodajanje v log in funkci j.)
-
.NET Framework v.4.5 (potrebno za TLS1.2)
-
-
Active Directorypotrebna je funkcionalna raven gozda 2 (Windows Server 2003) ali višja. (Glejte, kaj so Active Directory funkcionalne ravni? za več informacij.)
Zahteve za strojno opremo
Directory Connector morate namestiti v računalnik s temi minimalnimi zahtevami strojne opreme:
-
8 GB RAM-a
-
50 GB prostora za shranjevanje
-
Ni minimuma za CPU
Omrežne zahteve
Če je vaše omrežje za požarnim zidom, zagotovite, da ima vaš sistem dostop do interneta HTTPS (vrata 443).
Zahteve za organizacijo Webex
-
Za dostop do programske opreme Directory Connector iz Control Hub potrebujete organizacijo Webex s preskusno različico ali katero koli plačano naročnino.
-
(Neobvezno) Če želite, da so novi uporabniški računi aplikacije Webex aktivni, preden se prvič vpišejo, priporočamo, da storite naslednje:
-
Dodajanje, preverjanje in po želji uveljavljanje domen, ki vsebujejo uporabniške e-poštne naslove, ki jih želite sinhronizirati, v oblak.
-
Izvedite enkratno vpis (SSO) vašega ponudnika identitete (IdP) z vašo organizacijo Webex.
-
Zavijte samodejna vabila po e-poš ti, tako da novi uporabniki ne bodo prejeli samodejnega povabila po e-pošti in lahko sami izvedete svojo e-poštno kampanjo. (Ta funkcija zahteva integracijo SSO.)
-
Če želite več informacij, glejte Stanja uporabnikov in dejanja v nadzornem središču.
Zahteve za namestitev
-
Za okolje z več domenami (en gozd ali več gozdov) morate namestiti en Directory Connector za vsako Active Directory domeno. Če želite sinhronizirati novo domeno (B), hkrati pa ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), se prepričajte, da imate ločen podprt strežnik Windows za namestitev Directory Connector za sinhronizacijo domene (B).
-
Za prijavo v priključek ne potrebujemo administrativnega računa Active Directory. Potrebujemo lokalni uporabniški račun, ki je enak uporabniku kot celoten skrbniški račun v nadzornem središču.
Ta lokalni uporabnik mora imeti na tem računalniku Windows privilegije za povezavo z krmilnikom domene in branje Active Directory uporabniških predmetov. Račun za prijavo v računalnik mora biti skrbnik računalnika s pravicami za namestitev programske opreme na lokalni stroj. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Med prijavo v priključek mora biti račun za prijavo enak celotnemu skrbni škemu računu za Control Hub. Priključek privzeto uporablja račun lokalnega sistema za dostopActive Directory. Vendar pa lahko s storitvami sistema Windows konfigurirate drug račun za dostopActive Directory. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Prepričajte se, da je način iskanja Windows Safe Dynamic Link Library (DLL) omogočen s tem postopkom: Preverite SafeDllSearchMode v registr u sistema Windows.
-
Če uporabljate AD LDS za več domen v enem gozdu, priporočamo, da namesti te Directory Connector in Active Directory Domain Service/ Light Active Directory weight Directory Services (AD DS/AD LDS) na ločene naprave.
Zahteve za več domen
Preden sledite nalogam v povezoval niku imenika Cisco Deployment Task Flow, upoštevajte naslednje zahteve in priporočila, če boste Active Directory podatke iz več domen sinhronizirali v oblak:
-
Za vsako domeno je potreben ločen primerek Directory Connector.
-
Programska oprema Directory Connector mora delovati na gostitelju, ki je v isti domeni, ki jo bo sinhronizirala.
-
Priporočamo, da preverite ali uveljavljate svoje domene v nadzornem središču. (Glejte Dodajanje, preverjanje in uveljavljanje domen.)
-
Če želite sinhronizirati več kot 50 domen, morate odpre ti vozovnico, da se organizacija premakne na velik seznam organizacij.
-
Po želji lahko sinhronizirate podatke o virih prostora skupaj z uporabniškimi računi. (Glejte Sinhronizacija krajevnih informacij o sobi z oblakom Webex.)
Active DirectoryPriporočila skupine za samodejno dodeljevanje licenc
Active Directoryskupine se uporabljajo za zbiranje uporabniških računov, računalniških računov in drugih skupin v upravljive enote. Delo s skupinami namesto s posameznimi uporabniki pomaga poenostaviti vzdrževanje in upravljanje omrežja.
Obstajata dve vrsti skupin vActive Directory:
-
Skupine distribucije — Uporablja se za ustvarjanje seznamov distribucije e-pošte.
-
Varnostne skupine — uporablja se za dodeljevanje dovoljenj virom v skupni rabi.
Upoštevajte naslednje smernice pri ustvarjanju skupin vActive Directory:
-
Ustvarite globalno skupino za vsako vlogo, oddelek ali storitev (kot so prodaja, trženje, menedžerji, računovodje, licenciranje Webex itd.).
-
Uporabite standardne konvencije o poimenovanju v vaši organizaciji, da boste lažje prepoznali pomembne informacije o skupini. Imena skupin lahko vključujejo podrobnosti o skupini, kot so raven dostopa, vrsta vira, raven varnosti, obseg skupine, zmogljivost pošte itd. Na primer, ime skupine »GSG_WEBEX_LICENSING_EMEAR« se nanaša na globalno varnostno skupino za uporabnike Webex Licensing EMEAR.
-
Organizirajte skupine na lahko razumljiv način, na primer po geografiji ali vodstveni hierarhiji. Uporabite opise skupin, da popolnoma opišete namen skupine.
-
Preden dodate uporabnike v novo dodeljene skupine, določite predlogo skupine samodejnih licenc v nadzornem središču za te skupine. Če želite več informacij, glejte Nastavitev predloge za samodejno dodeljevanje licen c.
Informacije o velikosti
Directory Connector deluje kot most med krajevnim Active Directory in oblakom We bex. Kot tak priključek nima zgornje meje za to, koliko Active Directory predmetov je mogoče sinhronizirati z ob lakom. Vse omejitve objektov imenika prostorov so vezane na določeno različico in specifikacije za Active Directory okolje, ki se sinhronizira z oblakom, in ne na sam priključek.
Na hitrost sinhronizacije lahko vpliva nekaj dejavnikov:
-
Skupno število Active Directory predmetov. (Naloga sinhronizacije 5000 uporabnikov ne bo trajala tako dolgo kot 50000.)
-
Hitrost omrežja in pasovna širina.
-
Delovna obremenitev sistema in specifikacije.
Če sinhronizirate več kot 50000 uporabnikov, toplo priporočamo, da uporabite drugi priključek za preklop in redundanco.
Ker je pri sinhronizaciji vključenih več dejavnikov in ker se vsaka uvajanje razlikuje glede na zgoraj navedene dejavnike, ne moremo zagotoviti določenih časovnih vrednosti za to, kako dolgo bo trajala sinhronizacija predmeta.
Preverite SafeDllSearchMode v registru sistema Windows
Način iskanja varne knjižnice dinamičnih povezav (DLL) je privzeto nastavljen v registru sistema Windows in pozneje postavi trenutni imenik uporabnika v vrstnem redu iskanja DLL. Če je bil ta način nekako onemogočen, lahko napadalec postavi zlonamerno DLL (imenovano enako kot referenčna datoteka DLL, ki se nahaja v sistemski mapi) v trenutni delovni imenik aplikacije.
Običajno je SafeDllSearchMode omogočen, vendar uporabite ta postopek, da dvakrat preverite nastavitve registra.
Preden začnete
Spremembe registra sistema Windows je treba izvajati zelo previdno. Pri poročamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskanju Windows ali v oknu Zaženi vnes ite regedit in pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\ System\ CurrentControlSet\ Control\ Upravitelj sej. |
| 3 |
Izberite enega:
|
Če želite več informacij, glejte Vrstni red iskanja v knjižnici dinamičnih poveza v.
Integracija spletnega proxyja
Integracija spletnega proxyja
Če je v vašem okolju omogočena preverjanje pristnosti spletnega proxyja, lahko še vedno uporabljate Directory Connector.
Če vaša organizacija uporablja pregleden spletni proxy, ne podpira preverjanja pristnosti. Priključek uspešno poveže in sinhronizira uporabnike.
Uporabite lahko enega od teh pristopov:
-
Eksplicitni spletni proxy prek Internet Explorer (priključek podeduje nastavitve spletnega proxyja)
-
Eksplicitni spletni proxy prek datoteke.pac (priključek podeduje nastavitve proxy, specifične za podjetje)
-
Transparentni proxy, ki deluje s priključkom brez kakršnih koli sprememb
Uporaba spletnega proxy prek brskalnika
Directory Connector lahko nastavite za uporabo spletnega proxyja prek njegaInternet Explorer.
Če storitev Cisco DirSync deluje iz drugega računa kot trenutno prijavljeni uporabnik, se morate tudi prijaviti s tem računom in konfigurirati spletni proxy.
| 1 |
V nadal Internet Explorer jevanju pojdite na in nato izberite Nastavitve LAN. |
| 2 |
Primerek sistema Windows usmerite na mesto, kjer je priključek nameščen na vašem spletnem proxyju. Priključek podeduje te nastavitve spletnega proxyja. |
| 3 |
Če vaše okolje uporablja preverjanje pristnosti proxy, dodajte te URL-je na seznam dovoljenih naslovov:
To lahko izvajate bodisi na celotnem spletnem mestu (za vse gostitelje) bodisi samo za gostitelja, ki ima priključek. Če dodate te URL-je na dovoljeni seznam, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelj priključka omogoči neposreden dostop do URL-jev. |
| 4 |
Če mora vaše okolje zahtevati sezname preklica certifikatov od organov za potrdila, dodajte te URL-je na dovoljeni seznam:
Če želite več informacij, glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Konfiguriranje spletnega proxyja prek datoteke PAC
Brskalnik odjemalca lahko konfigurirate tako, da uporablja datoteko.pac. Ta datoteka vsebuje naslov spletnega proxyja in informacije o vratih. Directory Connector neposredno podeduje konfiguracijo spletnega proxyja, specifično za podjetje.
| 1 |
Če želite priključek uspešno povezati in sinhronizirati uporabniške podatke z oblakom Webex, se prepričajte, da je preverjanje pristnosti proxy onemogočeno za |
| 2 |
Če vaše okolje uporablja preverjanje pristnosti proxy, dodajte te URL-je na seznam dovoljenih naslovov:
To lahko izvajate bodisi na celotnem spletnem mestu (za vse gostitelje) bodisi samo za gostitelja, ki ima priključek. Če dodate te URL-je na dovoljeni seznam, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelj priključka omogoči neposreden dostop do URL-jev. |
| 3 |
Če mora vaše okolje zahtevati sezname preklica certifikatov od organov za potrdila, dodajte te URL-je na dovoljeni seznam:
Če želite več informacij, glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
NTLM proxy
Directory Connector podpira NT LAN Manager (NTLM). NTLM je eden od pristopov za podporo preverjanja pristnosti sistema Windows med domenskimi napravami in zagotavljanje njihove varnosti.
Oblikovanje NTLM
V večini primerov želi uporabnik dostopati do drugih virov delovne postaje prek odjemalskega računalnika, kar je težko narediti na varen način.
Na splošno tehnična zasnova NTLM temelji na mehanizmu izzivov in odzi
va
:
-
Uporabnik se prijavi v odjemalski računalnik prek računa in gesla za Windows. Geslo se nikoli ne shrani lokalno. Namesto gesla z navadnim besedilom se lokalno shrani hash vrednost gesla. Ko se uporabnik prek gesla prijavi v odjemalca, operacijski sistem Windows primerja shranjeno vrednost hash in hashed vrednost iz vhodnega gesla. Če sta oba enaka, preverjanje pristnosti poteka.
Ko želi uporabnik dostopati do katerega koli vira v drugem strežniku, odjemalec pošlje zahtevo strežniku z imenom računa v navadnem besedilu.
-
Ko strežnik prejme zahtevo, strežnik ustvari 16-bitni naključni ključ. Ključ se imenuje Challenge (ali Nonce). Preden strežnik pošlje nazaj odjemalcu, je izziv shranjen v strežniku. In potem strežnik pošlje izziv odjemalcu v navadnem besedilu.
-
Takoj, ko odjemalec prejme izziv, poslan s strežnika, odjemalec šifrira izziv z vrednostjo hash, ki je bila omenjena v koraku 1. Po šifriranju se vrednost pošlje nazaj na strežnik.
-
Ko strežnik prejme šifrirano vrednost od odjemalca, jo strežnik pošlje krmilniku domene za preverjanje. Zahteva vključuje: ime računa, šifrirani izziv, ki ga je stranka poslala, in prvotni navaden izziv.
-
Krmilnik domene lahko pridobi hash vrednosti gesla glede na ime računa. In potem lahko krmilnik domene šifrira prvotni izziv. Krmilnik domana lahko nato primerja s prejeto vrednostjo hash in šifrirano vrednostjo hash. Če so enaki, je preverjanje uspešno.
Windows ima v operacijski sistem vgrajeno varnostno preverjanje pristnosti, kar aplikacijam olajša podporo varnostne preverjanja pristnosti. Posledično vam ni treba dokončati nadaljnje konfiguracije.
Konfiguriranje preglednega proxy
V tem primeru se brskalnik ne zaveda, da pregleden spletni proxy prestreže zahteve http (vrata 80/vrata 443) in konfiguracija na strani odjemalca ni potrebna.
| 1 |
Namestite pregleden proxy, tako da lahko priključek poveže in sinhronizira uporabnike. |
| 2 |
Potrdite, ali je proxy uspešen — ob zagonu priključka se prikaže pričakovano pojavno okno za preverjanje pristnosti brskalnika. |
Nastavite preverjanje pristnosti proxy
Dodajte URL
cloudconnector.webex.com na dovoljeni seznam tako, da ustvarite seznam za nadzor dostopa.
Na strežniku požarnega zidu podjetja:
| 1 |
Omogočite iskanje DNS, če še ni omogočeno. |
| 2 |
Določite ocenjeno pasovno širino za to povezavo (pri približno 2 mb/s ali manj za priključek). To morda ni potrebno. |
| 3 |
Ustvarite seznam nadzora dostopa, ki ga želite uporabiti za gostitelja priključka, in kot cilj, ki ga želite dodati na dovoljeni seznam, določite
Na primer: dostop-list 2000 acl-inside razširjeno dovoljenje TCP [IP priključka] cloudconnector.webex.com eq https
|
| 4 |
Uporabite ta ACL na ustrezen vmesnik požarnega zidu, ki velja samo za ta gostitelj enega samega priključka. |
| 5 |
Zagotovite, da bodo ostali gostitelji v vašem podjetju še vedno morali uporabljati vaš spletni proxy, tako da konfigurirate ustrezno implicitno izjavo o zavrnitvi. |
Priključek imenika Cisco Pretok opravil uvajanja
Preden začnete
| 1 |
Control Hub sprva prikazuje sinhronizacijo imenika kot onemogočeno. Če želite vklopiti sinhronizacijo imenika za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo. Za novo namestitev Directory Connector vedno pojdite na Control Hub (https://admin.webex.com), da dobite najnovejšo različico programske opreme, tako da uporabljate najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se posodobitve poročajo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 2 |
Prijavite se v Directory Connector Prijavite se s skrbniškimi poverilnicami Webex in izvedite začetno nastavitev. |
| 3 |
Nastavite samodejne nadgradnje Vedno je pomembno, da je programska oprema Directory Connector posodobljena z najnovejšo različico. Priporočamo, da uporabite ta postopek, da omogočite tiho namestitev samodejne nadgradnje programske opreme, ko so na voljo. |
| 4 |
Izberite Active Directory predmete za sinhronizacijo Directory Connector privzeto sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski predmeti za domeno. Če želite več nadzora nad tem, kateri predmeti se sinhronizirajo, lahko izberete določene uporabnike, ki jih želite sinhronizirati, in določite filtre LDAP s strani Izbira predmetov v povezovalniku imenika. |
| 5 |
Zemljevidi atributi uporabnika Atribute lahko preslikate iz lokalnih Active Directory na ustrezne atribute v oblaku. Edino obvezno polje je *uid. |
| 6 |
Sinhronizirajte avatarje imenika z enim od naslednjih postopkov:
Avatarje uporabnikov lahko sinhronizirate v oblak, tako da se avatar vsakega uporabnika prikaže, ko se prijavijo v aplikacijo. Avatarje lahko sinhronizirate iz Active Directory atributa ali strežnika virov. |
| 7 |
Sinhronizacija podatkov o krajevnih prostorih z oblakom Webex S tem postopkom sinhronizirate podatke o krajevnih prostorih Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se krajevne sobne naprave s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati v sobnih napravah, registriranih v oblaku, kot je naprava Webex Room ali Cisco Webex Board |
| 8 |
Če želite uporabnikom zagotoviti iz Active Directory kontrolnega središča, izvedite te korake:
Sledite temu zaporedju, če želite Active Directory uporabnikom zagotoviti račune aplikacije Webex. Uporabnikom lahko zagotovite iz uvajanja več gozdov ali več domen za Directory Connector 3.0 in Active Directory novejše različice. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste obdržali ali izbrisali uporabniške predmete, ki morda že obstajajo v oblaku Webex, na primer preizkusite račune iz preskusne različice. Cilj je natančno ujemati vaše aktivne imenike in oblak Webex. |
Namestite Directory Connector
Control Hub sprva prikazuje sinhronizacijo imenika kot onemogočeno. Če želite vklopiti sinhronizacijo imenika za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo.
Za vsako Active Directory domeno, ki jo želite sinhronizirati, morate namestiti en priključek. En sam primerek Directory Connector lahko služi samo eni domeni. Oglejte si naslednji diagram, če želite razum eti tok za sinhronizacijo več domen:
Preden začnete
Če preverite preverjanje pristnosti prek strežnika proxy, se prepričajte, da imate poverilnice proxy:
-
Za osnovno preverjanje pristnosti proxy boste po namestitvi primerka priključka vnes li uporabniško ime in geslo. Internet ExplorerKonfiguracija proxy je potrebna tudi za osnovno preverjanje pristnosti; glejte Uporaba spletnega proxyja prek brskalnika
-
Pri proxy NTLM se lahko prikaže napaka, ko prvič odprete priključek. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
V nadzornem središču pojdite na Uporab imenika in izberite Naprej. |
| 2 |
Kliknite povezavo Prenesi in namesti tev, da shranite najnovejšo različico namestitvene datoteke.zip priključka na strežnik VMware ali Windows. Datoteko.zip lahko dobite neposredno s te povez ave, vendar morate imeti popoln skrbniški dostop do organizacije Control Hub, da lahko ta programska oprema deluje. Za novo namestitev dobite najnovejšo različico programske opreme, tako da uporabljate najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se posodobitve poročajo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 3 |
Na strežniku VMware ali Windows razpakirajte in zaženite datoteko.msi v nastavitveni mapi, da zaženete čarovnika za namestitev. |
| 4 |
Kliknite Nap rej, potrdite polje, da sprejmete licenčno pogodbo, in nato kliknite Nap rej, dokler se ne prikaže zaslon vrste računa. |
| 5 |
Izberite vrsto storitvenega računa, ki ga želite uporabiti, in izvedite namestitev z skrbniškim računom:
Da bi se izognili napakam, se prepričajte, da so na voljo naslednji privilegiji:
|
| 6 |
Kliknite Namesti. Ko se preizkus omrežja zažene in če ste pozvani, vnesite osnovne poverilnice proxy, kliknite V redu in nato kliknite Dokončaj. |
Kaj storiti naprej
Priporočamo, da po namestitvi znova zaženete strežnik. Poročilo o suhem vožnji ne more prikazati pravilnega rezultata, če podatki niso bili objavljeni. Med ponovnim zagonom naprave se vsi podatki osvežejo, da se v poročilu prikaže natančen rezultat.
Prijavite se v Directory Connector
Preden začnete
Prepričajte se, da imate poverilnice proxy.
-
Za proxy basic-auth boste vnesli uporabniško ime in geslo, ko prvič odprete priključek.
-
Za proxy NTLM odprite, kliknite ikono zobnikaInternet Explorer, pojdite na Internetne možnosti > Povezave > Nastavitve LAN, preverite, da so dodane informacije o strežniku proxy, in kliknite V redu. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
Odprite priključek in nato dodajte
|
| 2 |
Če ste pozvani, se prijavite s poverilnicami za preverjanje pristnosti proxy, nato pa se z skrbniškim računom vpišite v Webex in kliknite Naprej. |
| 3 |
Potrdite svojo organizacijo in domeno.
|
| 4 |
Ko se prikaže zaslon Potrdi organiz acijo, kliknite Po trdi. Če ste že vezali LDS AD DS/AD, se prikaže zaslon Potrdi organizacijo. |
| 5 |
Kliknite Po trdi. |
| 6 |
Izberite eno, odvisno od števila Active Directory domen, ki jih želite povezati z Directory Connector:
|
Kaj storiti naprej
Ko se prijavite, boste pozvani, da izvedete sinhronizacijo s suhim tekom.
Nadzorna plošča za priključek za
Ko se prvič prijavite v Directory Connector, se prikaže nadzorna plošča. Tu si lahko ogledate povzetek vseh dejavnosti sinhronizacije, si ogledate statistiko v oblaku, izvedete sinhronizacijo s suhim izvajanjem, začnete popolno ali postopno sinhronizacijo in zaženete pogled dogodka, da si ogledate informacije o napakah.
Če se čas seje izteče, se znova prijavite.
Ta opravila lahko preprosto zaženete v orodni vrstici Dejanja ali meniju Dejanja.
|
Komponenta |
Opis |
|---|---|
|
Trenutna sinhronizacija |
Prikaže podatke o stanju sinhronizacije, ki je trenutno v teku. Ko se ne izvaja nobena sinhronizacija, je prikaz stanja v stanju mirovanja. |
|
Naslednja sinhronizacija |
Prikaže naslednje načrtovane polne in postopne sinhronizacije. Če ni nastavljen ur nik, se prikaže Not Nač rtovano. |
|
Zadnja sinhronizacija |
Prikaže stanje zadnjih dveh izvedenih sinhronizacij. |
|
Trenutno stanje sinhronizacije |
Prikaže splošno stanje sinhronizacije. |
|
Priključki |
Prikaže trenutne krajevne priključke, ki so na voljo v oblaku. |
|
Statistika v oblaku |
Prikaže splošno stanje sinhronizacije. |
|
Urnik sinhronizacije |
Prikaže urnik sinhronizacije za inkrementalno in popolno sinhronizacijo. |
|
Povzetek konfiguracije |
Navaja nastavitve, ki ste jih spremenili v konfiguraciji. Pov
zetek lahko na primer vključuje naslednje:
|
| Ukrep | Opis |
|---|---|
| Začnite postopno sinhronizacijo |
Ročno zaženite inkrementalno sinhronizacijo To dejanje je onemogočeno, ko zaustavite ali onemogočite sinhronizacijo, če popolna sinhronizacija ni bila zaključena ali če je sinhronizacija v teku. |
|
Sinhroniziraj Dry Run |
Izvedite sinhronizacijo suhega teka. |
|
Zaženi pregledovalnik dogodkov |
Zaženite Microsoftov pregledovalnik dogodkov. |
|
Osveži |
Osvežite nadzorno ploščo povezovalnika imenika Cisco |
|
Ukrep |
Opis |
|---|---|
| Sinhronizirajte zdaj |
Takoj začnite popolno sinhronizacijo. |
|
Način sinhronizacije |
Izberite inkrementalni ali polni način sinhronizacije. |
|
Ponastavite skrivnost konektorja |
Vzpostavite pogovor med priključkom imenika Cisco in storitvijo priključkov. Če izberete to dejanje, boste skrivnost ponastavili v oblaku in nato skrivnost shranili lokalno. |
|
Suhi tek |
Izvedite preizkus postopka sinhronizacije. Preden opravite popolno sinhronizacijo, morate oprav iti suhi tek. |
|
Odpravljanje težav |
Vklopi/izklopite odpravljanje težav. |
|
Osveži |
Osvežite glavni zaslon priključka imenika Cisco. |
|
Izhod |
Zapustite priključek imenika Cisco. |
|
Kombinacija tipk |
Ukrep |
|---|---|
|
Alt+A |
Prikaži meni Dejanja |
|
|
Sinhronizacija zdaj |
|
|
Ponastavite skrivnost konektorja |
|
|
Suhi tek |
|
|
Inkrementalna sinhronizacija |
|
|
Popolna sinhronizacija |
|
|
Prikaži meni Pomo č |
|
|
Pomoč |
|
|
O tem |
|
|
FAQ |
Nastavite samodejne nadgradnje
| 1 |
V razdelku Directory Connector pojdite na in nato potrdite Samo dejno nadgradite na novo različico Cisco Directory Connector. |
| 2 |
Kliknite Uporab i, da shranite spremembe. |
Nove različice priključka se samodejno namestijo, ko so na voljo.
Nadgradnje lahko upravljate ročno, če želite. Za več informacij glejte Nadgradnja na najnovejšo izdajo program ske opreme.
Izberite Active Directory Predmeti za sinhronizacijo
Directory Connector privzeto sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski predmeti za domeno. Če želite več nadzora nad tem, kateri predmeti se sinhronizirajo, lahko izberete določene uporabnike, ki jih želite sinhronizirati, in določite filtre LDAP s strani Izbira predmetov v povezovalniku imenika.
Skupine za samodejno dodeljevanje licenc
Control Hub vam omogoča upravljanje dodelitev licenc na podlagi posamezne skupine. Ustvarite lahko predloge licenc in jih preslikate v Active Directory skupine, ki jih sinhronizirate z oblakom. Na mestu ustvarjanja uporabnika Webex preveri uporabniško članstvo in samodejno preslikavo predlog licence za tega novega uporabnika.
Priporočamo, da uporabite filter LDAP za sinhronizacijo ustreznih skupin samo v oblaku. Filter lahko na primer nastavite na:
(& (CN = primer) (ObjectClass = skupina)) *
Ta filter sinhronizira vse skupine znotraj osnovnega DN, kjer se ime začne s primerom . Uporabnikom, ki niso dodeljeni skupinam, so dodeljene licence iz privzete predloge samodejne licence, ki ste jo konfigurirali v nadzornem središču.
Skupine za hibridne namestitve varnosti podatkov
V razdelku Directory Connector morate preveriti Skup ine, če uporabljate hibridno varnost podatkov za konfiguriranje preskusne skupine za pilotne uporabnike. Za navodila gle jte Vodnik za uvajanje hibridne varnosti podatkov. Ta nastavitev Directory Connector ne vpliva na sinhronizacijo drugih uporabnikov v oblak.
| 1 |
V razdelku Directory Connector pojdite na Konfiguracija in nato kliknite Izbira predmeta. |
| 2 |
V razdelku Vrsta predmeta preverite Uporab niki in razmislite o omejevanju števila vsebnikov, ki jih je mogoče iskati za uporabnike. Če želite na primer sinhronizirati samo uporabnike v določeni skupini, morate v polje Uporab niki LDAP filtri vnesti filter LDAP. Če želite sinhronizirati uporabnike, ki so v skupini Upravitelj primerov, uporabite filter, kot je ta:
|
| 3 |
Če želite lo čiti podatke o sobi od uporabniških podatkov, preverite Prepoznajte sobo. Kliknite Prilag odi, če želite nastaviti dodatne atribute za identifikacijo uporabniških podatkov kot podatke o sobi. To nastavitev uporabite, če želite sinhronizirati podatke o krajevnih prostorih Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se krajevne sobne naprave s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati v sobnih napravah, registriranih v oblaku. Če želite več informacij, glejte Sinhronizacija krajevnih informacij o sobi z oblakom Webex. |
| 4 |
Če želite svoje Active Directory uporabniške skupine sinhronizirati v oblak, preverite Skupine. V polje Skupine ne dodajajte filtra LDAP za sinhronizacijo uporabnikov. Polje Skupine uporabite samo za sinhronizacijo podatkov skupine z oblakom. Skupine privzeto niso sinhronizirane za nove stranke. Omogočiti morate skupinsko sinhronizacijo. Sinhronizirati morate tudi varnostne skupine. |
| 5 |
Če želite sinhronizirati kontak tne podatke uporabnikov v oblak, preverite Stiki. Directory Connector sinhronizira uporabniške stike samo, kadar gre za predmete
z razredom Directory Connector upravlja samo stike, ki jih sinhronizira priključek. Če v nadzornem središču že obstajajo stiki, sinhronizacija stikov ne izbriše. Če so stiki odstranjeni iz ob sega sinhronizacije, bodo kontaktni podatki uporab nikov odstranjeni tudi v nadzornem središču. |
| 6 |
Konfigurirajte filtre LDAP. Razširjene filtre lahko dodate tako, da zagotovite veljaven filter LDAP. Za več informacij o konfiguriranju filtrov LDAP si oglejte ta član ek. |
| 7 |
Določite osnovni DNS v prostorih, ki ga želite sinhroniz irati, tako da kliknete Iz beri, da si ogledate drevesno strukturo vašegaActive Directory. Tu lahko izberete ali prekličete izbiro vsebnikov, v katerih želite iskati. |
| 8 |
Preverite, ali so predmeti, ki jih želite dodati za to konfiguracijo, in kliknite Izberi. Izberete lahko posamezne ali starševske vsebnike, ki jih želite uporabiti za sinhronizacijo. Izberite starševski vsebnik, da omogočite vse področne vsebnike. Če izberete področni vsebnik, se v starševskem vsebniku prikaže siva kljukica, ki označuje, da je bil otrok potrjen. Nato lahko kliknete Izberi, da sprejmete vsebnikeActive Directory, ki ste jih preverili. Če vaša organizacija umesti vse uporabnike in skupine v vsebnik Uporabniki, vam ni treba iskati drugih vsebnikov. Če je vaša organizacija razdeljena na organizacijske enote, se prepričajte, da ste izbr ali UM. |
| 9 |
Kliknite Uporab i. Izberite možnost:
Če želite informacije o suhih vožnjah, gle jte Sinhronizacija suhega zagona pri vaših Active Directory uporabnikih. Za skupinsko sinhronizacijo morate opraviti popolno sinhronizacijo: Izvedite popolno sinhronizacijo Active Directory uporabnikov v oblak. |
Zemljevidi atributi uporabnika
Atribute lahko preslikate iz lokalnih Active Directory na ustrezne atribute v oblaku. Edino zahtevano polje je *uid, edinstven identifikator za vsak uporabniški račun v storitvi identitete v oblaku.
Izberete lahko, kateri Active Directory atribut želite preslikati v oblak — na primer
lahko preslikate Pri imek FirstName Active Directory ali
izraz atributa po meri na Display Name v oblaku.
Računi Active Directory morajo imeti e-poštni naslov; uid privzeto preslika v og lasno polje pošte (ne SAMAccountName).
Če se odločite, da bo želeni jezik izhajal iz vašegaActive Directory, potem Active Directory je edini vir resnice: uporabniki ne bodo mogli spremeniti nastavitev jezika v nastavitvah Webexa, skrbniki pa ne bodo mogli spremeniti nastavitve v Control Hub.
| 1 |
V razdelku Priključek imenika kliknite Konfiguracija in nato izberite Preslik ava atributov uporabnika. Ta stran prikazuje imena atributov za Active Directory (na levi) in oblak Webex (na desni). Vsi zahtevani atributi so označeni z rdečo zvezdico. |
| 2 |
Pomaknite se navzdol do dna I mena Active Directory atribu tov in nato izberite enega od teh Active Directory atributov, ki ga želite preslikati na atribut obl aka uid:
Kateri koli od drugih Active Directory atributov lahko preslikate na uid, vendar priporočamo, da uporabite pošto ali UserPrincipalName, kot je opisano v zgornjih smernicah. V nekaterih primerih se uporabniško ime uporablja za prijavo, uporabnikov e-poštni naslov pa se uporablja za upravljanje koledarja. E-poštni naslov za zemljevide upravljanja koledarja morate zagotoviti v polje primarnega e-poštnega naslova v Webexu. Kot alternativni e-poštni naslov dodajte UserPrincipalName. Če si želite ogledati, kateri atributi Active Directory ustrezajo v oblaku, glejte Active DirectoryAtributi preslikavanja v Directory Connector. Da bi sinhronizacija delovala, se morate prepričati, da je Active Directory atribut, ki ga izberete, v obliki e-pošte. Directory Connector prikaže pojavno okno, ki vas opomni, če ne izberete enega od priporočenih atributov. |
| 3 |
Če vnaprej določeni Active Directory atributi ne delujejo za vašo uvajanje, kliknite spustni gumb atribut, se pomaknite do dna in nato izberite Prilagodi atribut, da odprete okno, ki vam omogoča določitev izraza atributa. Kliknite Pomoč, če želite dobiti več informacij o izrazih in si ogledati primere delovanja izrazov. Za več informacij si lahko ogledate tudi Izrazi za prilagojene atribu te.
Directory Connector preveri vrednost atributa uid v storitvi identitete in pridobi 3 razpolož ljive uporabnike v trenutnih možnostih uporabniškega filtra. Če imajo vsi ti trije uporabniki veljavno e-poštno obliko, Cisco Directory Connector prikaže naslednje sporočilo:
Če atributa ni mogoče preveriti, boste videli naslednje opozorilo in se lahko vrnete, Active Directory da preverite in popravite uporabniške podatke:
|
| 4 |
(Neobvezno) Izberite preslikave za mobilni telefon in telefonsko številko, če želite, da se mobilne in delovne številke prikazujejo na primer na uporabnikovi stični kartici v aplikaciji We bex. Podatki o telefonski številki se prikažejo v aplikaciji Webex, ko uporabnik premakne miškino kazalko nad sliko profila drugega uporabnika. Če želite več informacij o klicanju s stične kartice uporabnika, glejte Klicanje v Webexu (Unified CM) Vodnik za uvajanje (skrb niki). |
| 5 |
Izberite dodatne preslikave, če želite več podatkov prikazati na stični kartici:
Ko so atributi preslikani, se informacije prikažejo, ko uporabnik premakne kazalec nad sliko profila drugega uporabnika:
Če želite več informacij o stični kartici, glejte Pre verjanje, s kom se obrnete. Ko so ti atributi sinhronizirani z vsakim uporabniškim računom, jih lahko vklopite tudi People Insights v Control Hub. Ta funkcija omogoča uporabnikom aplikacije Webex, da delijo več informacij v svojih profilih in izvedejo več o drugem. Če želite več informacij o funkciji in kako jo omogočiti, glejte People InsightsProfili za dogodke Webex, Jabber in Webex (novo) v nadzornem središču Webex Meetings |
| 6 |
Ko se odločite, kliknite Uporab i. |
Vsi uporabniški podatki, ki jih vsebujejo, Active Directory prepišejo podatke v oblaku, ki ustrezajo temu uporabniku. Če ste na primer uporabnika ustvarili ročno v Control Hub, mora biti uporabnikov e-poštni naslov enak e-poštnemu naslovuActive Directory. Vsak uporabnik brez ustreznega e-poštnega naslova Active Directory se izbriše.
Izbrisani uporabniki se hranijo v storitvi identitete v oblaku 7 dni, preden so trajno izbrisani.
Active Directory in atributi oblaka
Atribute lahko preslikate iz lokalnih Active Directory na ustrezne atribute v oblaku z zavihkom Mapiranje atributov uporabnika.
Ta tabela primerja preslikavo med im Active Directory eni atributov in im Cisco Cloud eni atributov. Te vrednosti in preslikave so privzeta nastavitev v Directory Connector. V spustnih menih lahko izberete različne atribute in določ Active Directory ite, kateri krajevni atribut se sinhronizira s katerim atributom oblaka.
Pomislite na spustne atribute kot prednastavitve. Kot alternativo vrednostim v vr Active Directory stici lahko določite tudi prilagojeni atribut, svojo prednastavitev Active Directory (izraz z več atributi), ki ga želite preslikati na en sam atribut oblaka v ustrezni vrstici. Na ta način lahko določite prikazna imena uporabnikov — na primer lahko dodate izraz, ki ustvari prilagojeni atribut na podlagi naslova zaposlenega, imena in priimka. Active Directory
Določite lahko tudi kateri koli Active Directory atribut, ki ga želite preslikati na uid v oblaku. Vendar se morate prepričati, da krajevni atribut sledi veljavni obliki e-pošte.
Uporabite lahko tudi druge e-poštne naslove, če želite na primer uporabiti UserPrincipalName za prijavo, vendar se uporabnikov e-poštni naslov uporablja za upravljanje koledarja. V tem primeru na e-poštna sporočila preslikajte drug e-poštni naslov; atribut typework. To je e-poštno sporočilo, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje koledarja. E-poštni naslov, ki ga preslikate iz AD, mora biti iz preverjene domene v vaši organizaciji in mora biti edinstven in ni dodeljen drugemu uporabniku.
|
Active Directoryimena atributov |
Imena atributov oblaka Webex |
Opombe |
|---|---|---|
|
— |
Ime stavbe |
— |
|
c |
c |
Ta atribut določa uporabnikovo kratico države. |
|
Številka oddelka |
Številka oddelka |
Ta atribut se uporablja za številko oddelka uporabnika, ki je prikazana na stični kartici in v pogledi ljudi. |
|
PrikaziIme |
PrikaziIme |
Ta atribut se uporablja za prikazno ime uporabniškega računa, ki se prikaže v nadzornem središču, stični kartici in vpogle dih oseb. |
|
Nadzor uporabniškega računa |
ds-pwp-račun onemogočen |
Ta atribut se uporablja za sinhronizacijo uporabnikov. Prepričajte se, da je atribut UserAccountControl preslik an na ds-pwp-accoun t-disabled, sicer uporabniki ne bodo pravilno sinhronizirani. |
|
Število zaposlenih |
Število zaposlenih |
— |
|
FaksimiletElefoneŠtevilka |
FaksimiletElefoneŠtevilka |
— |
|
— |
JabberID |
Ta atribut oblaka se nanaša na naslove neposrednih sporočil (tip XMPP), ki jih uporablja Jabber. Ta vrednost ni enaka kot SipadDresses. |
|
l |
l |
Ta atribut določa mesto uporabnika. |
|
— |
lokalna |
— |
|
vodja |
vodja |
Ta atribut se uporablja za uporabnikovo ime upravitelja, ki se prikaže na stični kartici in v pogledi ljudi. |
|
mobilni |
mobilni |
Ta atribut se uporablja kot mobilna številka, ki se prikaže za klic uporabnika s kontaktne kartice. |
|
o |
o |
Ta atribut določa ime podjetja ali organizacije in se prikaže na kontaktni kartici. |
|
ali |
ali |
Ta atribut določa ime organizacijske enote. |
|
FizičnikaDostavaIme uradnika |
FizičnikaDostavaIme uradnika |
Ta atribut določa lokacijo uporabnikove pisarne. |
|
Poštna številka |
Poštna številka |
Ta atribut določa uporabnikovo poštno ali poštno številko za fizično dostavo pošte. |
|
Najljubši jezik |
Najljubši jezik |
Ta atribut določa uporabnikov želeni jezik in podprti so naslednji formati: xx_yy ali xx-yy. Tukaj je nekaj primerov: en_US, en_GB, fr-CA. Če uporabljate nepodprt jezik ali neveljavno obliko, se bo želeni jezik uporabnikov spremenil v jezik, nastavljen za organizacijo . |
|
MSRTCSIP-primaryUporabniški naslov IPtelefon |
SIPADobleke; tip = podjetje |
Ta atribut se uporablja za sinhronizacijo krajevnih informacij o sobi Active Directory v ob Cisco Webex lak. |
|
Sn |
Sn |
Ta atribut se uporablja za priimek uporabniškega računa, ki se prikaže v nadzornem središču, stični kartici in vpogle dih oseb. |
|
st |
st |
Ta atribut določa stanje ali provinco uporabnika. |
|
Naslov ulice |
ulica |
Ta atribut določa ulični naslov uporabnika za fizično dostavo pošte. |
|
Telefonska številka |
Telefonska številka |
Ta atribut določa uporabnikovo primarno (delovno) telefonsko številko, ki se uporablja za klic uporabnika s kontaktne kartice. |
|
— |
časovni pas |
Ta atribut oblaka določa uporabnikov časovni pas. |
|
naslov |
naslov |
Ta atribut določa uporabnikov naslov, ki se prikaže na stični kartici, in vpoglede oseb. |
|
tip |
podjetje |
— |
|
*pošta *Uporabniško glavno ime |
uid |
Obvezno preslikavanje atributov. Za vsak uporabniški račun se Active Directory vrednost preslika na edinstven uid v oblaku. V nekaterih primerih se uporabniško ime uporablja za prijavo, uporabnikov e-poštni naslov pa se uporablja za upravljanje koledarja. E-poštni naslov za zemljevide upravljanja koledarja morate zagotoviti v polje primarnega e-poštnega naslova v Webexu. Kot alternativni e-poštni naslov dodajte UserPrincipalName. Uporabnik lahko nato uporabi katerega koli od teh e-poštnih naslovov za prijavo, če je na voljo pravilna preslik ava atributov SAML. Oglejte si spodnjo vzorčno preslikavo atribu tov, kako lahko preslikate alternativni e-pošt ni naslov. |
|
*Uporabniško glavno ime *pošta <custom attribute> |
e-poštna sporočila; tipsko delo |
Ta preslikava ni obvezna, uporabite jo, če želite uporabiti druge e-poštne naslove. To je e-poštno sporočilo, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje koledarja. E-poštni naslov, ki ga preslikate iz AD, mora biti iz preverjene domene v vaši organizaciji in mora biti edinstven in ni dodeljen drugemu uporabniku. |
|
<New attribute for Azure user objectId> |
Zunanji ID |
Ustvarite nov Active Directory atribut za zadrževanje uporabniškega objektID Azure, tako da se ne nasprotuje z obstoječim. Ta atribut se nato preslika na atribut ExternalID in zagotavlja, da ko uporabniki Webexa ustvarijo skupine v Microsoft 365, samodejno ustvari jo ekipe v Webexu. |
Alternativno preslikavo e-poštnih naslovov
Izrazi za prilagojene atribute
|
Upravljavec |
Opis in primer |
|---|---|
|
% |
Odstrani vse znake od začetka niza do položaja znaka ali argumenta ni za, če se ujema.
|
|
- |
Odstrani zadnji del vhodnega niza s konca določenega niza.
|
|
+ |
Združuje vhodne nize ali izraze.
|
|
| |
Ocenjuje ločene izraze glede na prazen niz in izbere prvi neprazen rezultat .
|
Sinhronizacija avatarjev imenika iz atributa Active Directory v oblak
Avatarje imenika svojih uporabnikov lahko sinhronizirate v oblak, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom sinhronizirate surove podatke avatarja iz Active Directory atributa.
| 1 |
V razdelku Directory Connector pojdite na Konfiguracija, kliknite Avatar in nato potrdite O mogoči. |
| 2 |
Za Pridobi avatar izberite atribut AD in nato izberite atri but Avatar, ki vsebuje surove podatke avatarja, ki jih želite sinhronizirati z oblakom. |
| 3 |
Če želite preveriti pravilen dostop do avatarja, vnesite uporabnikov e-poštni naslov in kliknite Pri dobi uporabnikov avatar. Avatar se prikaže na desni. |
| 4 |
Ko preverite, ali je avatar pravilno prikazan, kliknite Uporab i, da shranite spremembe. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne smejo nastaviti lastnega avatarja, ko je ta funkcija omogočena v Directory Connector.
-
Uporabniški avatarji se sinhronizirajo tako z aplikacijo Webex kot z vsemi ujemajočimi se računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite sinhronizacijo na suhem zagonu; če ni težav, naredite popolno sinhronizacijo, da se Active Directory uporabniški računi in avatarji sinhronizirajo v oblak in se prikažejo v nadzornem središču.
Sinhronizirajte avatarje imenika iz strežnika virov v oblak
Avatarje imenika svojih uporabnikov lahko sinhronizirate v oblak, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. Ta postopek uporabite za sinhronizacijo avatarjev s strežnika virov.
Preden začnete
-
Vzorec URI in vrednost spremenljivke v tem postopku sta primeri. Uporabiti morate dejanske URL-je, kjer se nahajajo avatarji imenika.
-
Vzorec URI avatarja in strežnik, kjer se nahajajo avatarji, morata biti dostopni iz aplikacije Directory Connector. Priključek potrebuje dostop http ali https do slik, vendar slike ni treba biti javno dostopne na internetu.
-
Sinhronizacija podatkov avatarja je ločena od Active Directory uporabniških profilov. Če zaženete proxy, morate zagotoviti, da je do podatkov avatarja mogoče dostopati z avtentikacijo NTLM ali osnovno avto.
| 1 |
V razdelku Directory Connector pojdite na Konfiguracija, kliknite Avatar in nato potrdite O mogoči. |
| 2 |
Če želite Pridobite avatar iz, izberite Strežnik virov in nato vnesite vzorec URI Avat arja — Na primer Poglejmo vsak del vzorca URI avatarja in kaj pomenijo:
|
| 3 |
(Neobvezno) Če strežnik virov zahteva poverilnice, potrdite Nastavi uporabniško poverilnico za avatar, nato pa izberite Uporabi trenutnega uporabnika za prijavo v storitev ali Uporabi tega uporabnika in vnesite geslo. |
| 4 |
Vnesite vrednost spremenlji vke — na primer: |
| 5 |
Kliknite Test, da se prepričate, da vzorec URI avatarja deluje pravilno. Če je v tem primeru vrednost pošte za en vnos AD |
| 6 |
Ko so podatki URI preverjeni in izgledajo pravilno, kliknite Uporab i. Če želite podrobne informacije o uporabi regularnih izrazov, glejte Microsoftov hitri sklic jezika rednih izrazov. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne smejo nastaviti lastnega avatarja, ko je ta funkcija omogočena v Directory Connector.
-
Uporabniški avatarji se sinhronizirajo tako z aplikacijo Webex kot z vsemi ujemajočimi se računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite sinhronizacijo na suhem zagonu; če ni težav, naredite popolno sinhronizacijo, da se Active Directory uporabniški računi in avatarji sinhronizirajo v oblak in se prikažejo v nadzornem središču.
Sinhronizacija podatkov o krajevnih prostorih z oblakom Webex
S tem postopkom sinhronizirate podatke o krajevnih prostorih Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se krajevne sobne naprave s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati v napravah Webex, registriranih v oblaku (Room, Desk in Board).
| 1 |
V Directory Connector pojdite na Sinhronizira j, kliknite več |
| 2 |
Če želite med sinhronizacijo ločiti podatke o sobi od uporabniških podatkov, preverite Sinhronizirajte informacije o sobi z ob lakom. Ko je ta nastavitev onemogočena, se podatki v sobi obravnavajo enako kot uporabniško sinhroniz irani podatki. |
| 3 |
Pojdite na Mapiranje atribu tov in nato spremenite preslikavo atributov za atribut v oblaku SIPadDresses; type=enterprise. Če želite uporabiti preverjanje vrednosti, mora biti vrednost SIP naslova
|
| 4 |
Ustvarite nabiralnik za vire prostora v Exchangeu. To doda atribut MSExchResourceMemeData; ResourceType:Room, ki ga priključek nato uporabi za prepoznavanje prostorov.
|
| 5 |
Od Active Directory uporabnikov in računalnikov se pomaknite do lastnosti sobe in jih urejajte. Dodajte popolnoma kvalificirani URI SIP s predpono sip:
|
| 6 |
Izvedite sinhronizacijo suhega teka in nato popolno sinhronizacijo v priključku. Novi prostorski predmeti so na seznamu Pred meti Dodani, ujemajoči se prostorski predmeti pa se prikažejo v Ujemanju predmetov v poročilu o suhem poteku. Vsi prostorski predmeti, označeni za brisanje, so v razdelku Izbri sani prostori.
Rezultati suhega teka kažejo vse vire prostora, ki so bili ujemani.
Ta nastavitev ločuje podatke o Active Directory sobi (vključno z atributom sobe) od uporabniških podatkov. Po končani sinhronizaciji statistika oblaka na armaturni plošči priključka prikazuje podatke o sobi, ki so bili sinhronizirani z oblakom.
|
Kaj storiti naprej
Zdaj, ko ste izvedli te korake, boste ob iskanju v napravi, registrirani v oblaku Webex, videli sinhronizirane vnose v sobi, ki so konfigurirani z naslovi SIP. Ko na ta vnos oddate klic iz naprave Webex, se klic odpre na naslov SIP, ki je bil konfiguriran za sobo.
V nadzornem središču lahko samodejno uvozite sobe iz imenika in ustvarite delovne prostore.
Končna točka ne more vzpostaviti klica nazaj v aplikacijo Webex. Za naprave za testno klicanje morajo biti te naprave registrirane kot URI SIP na krajevnem mestu ali kjer koli drugje kot v aplikaciji Webex. Če je sistem sob, ki ga iščete, registriran na Webexu in isti e-poštni naslov je na napravi Webex Room, Namizni napravi ali Webex Board for Calendar Service, rezultati iskanja ne bodo prikazali podvojenega vnosa. Active Directory Naprava Room, Desk ali Board je klicana neposredno v aplikaciji Webex, klica SIP pa ni izvedena.
Pošlji e-poštna poročila o rezultatih sinhronizacije imenika
Privzeto stiki ali skrbniki organizacije vedno prejemajo e-poštna obvestila. S to nastavitvijo lahko prilagodite, kdo naj prejema e-poštna obvestila, ki povzemajo poročila o sinhronizaciji imenika.
| 1 |
V razdelku Directory Connector kliknite Nastavitve in poleg možnosti Pre jemnik e-poš te preklopite na O mogoči sinhronizacijo poročila. |
| 2 |
Kliknite Dodaj e-pošto in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 3 |
Če želite urediti e-poštne naslove, ki ste jih vnesli, dvokliknite e-poštni vnos v levem stolpcu in nato naredite vse potrebne spremembe. |
| 4 |
Ko dodate vse veljavne e-poštne naslove, kliknite Sh rani. |
Kaj storiti naprej
Če ste se odločili, da želite odstraniti e-poštne naslove, lahko kliknete Od strani poleg vnosov določenih e-poštnih naslovov.
Konfigurirajte obvestila Directory Connector v nadzornem središču
Obvesti la v Control Hub lahko uporabite za pošiljanje poročil iz Directory Connector o napakah v postopku sinhronizacije. Control Hub lahko pošilja obvestila na različne kanale dostave, vključno z e-pošto in prostori Webex.
Upoštevajte, da se konfiguracija obvestil v Directory Connector ne preseli samodejno v Obvestila. Če želite prejemati obvestila iz Directory Connector, uporabite ta navodila za dodajanje pravilnih e-poštnih naslovov v Obvestila.
Obvestila vedno pošljejo opozorilo za popolno sinhronizacijo. Dodatne sinhronizacije bodo sprožile opozorilo le, če je v poročilu opozorilo ali napaka.
| 1 |
Prijavite se v Control Hub in pojdite na . |
| 2 |
Kliknite enega od naslednjih:
|
| 3 |
Pomaknite se navzdol do razdel ka Kanal dost ave in izberite želeni način dostave. Posodobitve obvestil lahko prejemate po e-pošti, v določenem prostoru za aplikacije Webex ali prek Webhook, ko jih omogočite na organizacijski ravni.
|
| 4 |
Kliknite Shrani. |
Zagotovite uporabnikom iz Active Directory v nadzorno središče
Sledite tem korakom, da zagoto Active Directory vite uporabnike in ustvarite ustrezne uporab niške račune v nadzornem središču. Uporabnikom lahko zagotovite uvajanje več domen Active Directory (z enim gozdom ali več gozdovi), ko namestite povezovalnik imenika na domeno. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste obdržali ali izbrisali uporabniške predmete, ki morda že obstajajo v oblaku Webex, na primer preizkusite račune iz preskusne različice. Cilj je natančno ujemati vaše aktivne imenike in oblak Webex.
| 1 |
Izvedite sinhronizacijo suhega zagona pri svojih Active Directory uporabnikih Izvedite suhi tek, da primerjate predmete v krajevnem prostoru Active Directory in predmete v oblaku Webex. Suha vožnja vam omogoča, da vidite, kateri predmeti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali postopno sinhronizacijo in prenesete spremembe v oblak. |
| 2 |
Izvedite popolno sinhroniz Active Directory acijo uporabnikov v oblak Ko zaženete popolno sinhronizacijo, storitev konektorja pošlje vse filtrirane predmete iz vašega Active Directory (AD) v oblak. Storitev priključkov nato posodobi shrambo identitete z vnosi AD. Če ste ustvarili predlogo licence za samodejno dodeljevanje, jo lahko dodelite novo sinhroniziranim uporabnikom. |
| 3 |
Dodelite storitve Webex sinhroniziranim uporabnikom z imeniki v nadzornem središču Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connector v Control Hub, lahko dodelite licence za storitve Webex z različnimi metodami. Priporočamo, da nastavite predlogo licence za samodejno dodel jevanje, preden jo uporabite pri novih uporabnikih aplikacije Webex, s katerimi ste sinhronizirali. Active Directory Po tem začetnem koraku lahko naredite tudi posamezne spremembe. |
Izvedite sinhronizacijo suhega zagona na svojih uporabnikih Active Directory
Izvedite suhi tek, da primerjate predmete v krajevnem prostoru Active Directory in predmete v oblaku Webex. Suha vožnja vam omogoča, da vidite, kateri predmeti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali postopno sinhronizacijo in prenesete spremembe v oblak.
Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste obdržali ali izbrisali uporabniške predmete, ki morda že obstajajo v oblaku Webex, na primer preizkusite račune iz preskusne različice. Cilj z Directory Connector je natančno ujemanje med aktivnimi imeniki in oblakom Webex.
Če imate več domen v enem gozdu ali več gozdovih, morate ta korak narediti na vsakem primeru povezovalnika imenika Cisco, ki ste ga namestili za vsako Active Directory domeno.
Preden začnete
Morda ste že imeli nekaj uporabnikov aplikacije Webex v Control Hub, preden ste uporabili Directory Connector. Med uporabniki v oblaku se lahko nekateri ujemajo s krajevnim Active Directory objektom in jim dodeljene licence za storitve. Nekateri pa so morda testni uporabniki, ki jih želite izbrisati med sinhronizacijo. Ustvariti morate natančno ujemanje med vašim Active Directory in nadzornim središčem.
| 1 |
Izberite enega:
Ko se suha vožnja konča, boste videli enega od naslednjih rezultatov:
Povzetek vsebuje informacije o ujemanju predmetov:
Suha vožnja identificira uporabnike tako, da jih primerja z uporabniki domene. Aplikacija lahko identificira uporabnike, če pripadajo trenutni domeni. V naslednjem koraku se morate odločiti, ali boste predmete izbrisali ali jih obdržali. Neusklajeni predmeti so identificirani kot že obstoječi v oblaku Webex, vendar ne obstajajo v krajevnem okolju. Active Directory |
| 2 |
Preglejte rezultate suhega teka in nato izberite možnost, odvisno od tega, ali uporabljate eno domeno ali več domen:
|
| 3 |
V pozivu Po trdi suhi zag on kliknite Da, da ponovite sinhronizacijo suhega teka in si oglejte ar maturno ploščo, da si ogledate rezultate. Vsi računi, ki so bili uspešno sinhronizirani v suhem teku, so prikazani pod Pred meti, ki se ujem ajo. Če uporabnik v oblaku nima ustreznega uporabnika z istim e-po štnim sporočilomActive Directory, je vnos naveden pod Uporab niki izbrisani. Če se želite izogniti tej zastavici za brisanje, lahko dodate uporabnika Active Directory z istim e-poštnim naslovom. Če si želite ogledati podrobnosti sinhroniziranih element ov, kliknite ustrezen zavihek za določene elemente ali Predmeti, ki se ujemajo. Če želite shraniti podatke o povzetku, kliknite Shrani rezultate v datoteko. |
| 4 |
Če so rezultati pričakovani, pojdite na De acijo in nato kliknite O mogoči zdaj, da opravite ročno sinhronizacijo in na tej točki postavite ročni način. Ko izvedete sinhronizacijo na zadnji Active Directory domeni v uvajanju več domen, morate omogočiti samodejni način za Directory Connector. Samodejni način lahko omogočite le, če se predmeti popolnoma ujemajo med oblakom Webex in vsemi krajevnimi aktivnimi imeniki. |
Kaj storiti naprej
-
Za vse neusklajene uporabniške predmete, ki ste jih ohranili, jih morate dodati Active Directory, da se natančno ujema med krajevnim in ob lakom.
-
Izberite vrsto sinhronizacije:
-
Izvedite popolno sinhronizacijo Active Directory uporabnikov v oblak, ko prvič sinhronizirate nove uporabnike v oblak. To storite v storitvi De no, nato pa se sinhronizirajo uporabniki iz trenutne domene.
-
Nastavite razpored priključkov in zaženite postopno sinhroniz acijo, ko zaženete popolno sinhronizacijo in če želite spremeniti spremembe po začetni sinhronizaciji. Ta vrsta sinhronizacije je priporočljiva za ugotavljanje majhnih sprememb Active Directory uporabniškega vira.
Privzeto je nastavljena inkrementalna sinhronizacija vsakih 30 minut (v različicah 3.4 in starejših) ali vsake 4 ure (v različicah 3.5 in novejših), vendar lahko to vrednost spremenite. Inkrementalna sinhronizacija se ne zgodi, dokler na začetku ne izvedete popolne sinhronizacije.
-
-
Če imate več domen, ponovite te korake na katerem koli drugem nameščenem povezovalniku imenika.
Stvari, ki jih je treba upoštevati
-
Izvedite suhi zagon, preden omogočite popolno sinhronizacijo ali ko spremenite paramet re sinhronizacije. Če je bila suha vožnja sprožena s spremembo konfiguracije, lahko nastavitve shranite po končanem suhem vož nji. Če ste uporabnike že dodali ročno, lahko Active Directory sinhronizacija povzroči odstranitev predhodno dodanih uporabnikov. V poročilih Directory Connector Dry Run Reports lahko preverite, ali so vsi pričakovani uporabniki prisotni, preden se popolnoma sinhronizirate z oblakom.
-
Če so usklajeni uporabniki označeni za brisanje in niste prepričani, kako nadaljevati, si oglejte informacije o odpravljanju težav in kako se obrniti na podporo v razdelku Odpravljanje težav in popravki za povezovalnik imen ika.
Izbrisani uporabniki se hranijo v storitvi identitete v oblaku 7 dni, preden so trajno izbrisani.
Izvedite popolno sinhronizacijo uporabnikov Active Directory v oblak
Ko zaženete popolno sinhronizacijo, storitev konektorja pošlje vse filtrirane predmete iz vašega Active Directory (AD) v oblak. Storitev priključkov nato posodobi shrambo identitete z vnosi AD. Če ste ustvarili predlogo licence za samodejno dodeljevanje, jo lahko dodelite novo sinhroniziranim uporabnikom.
Če imate več domen, morate ta korak narediti v vsakem primeru Directory Connector, ki ste ga namestili za vsako Active Directory domeno.
Directory Connector sinhronizira stanje uporabniškega računa. Vsi uporabnikiActive Directory, ki so označeni kot onemogočeni, so v oblaku prikazani tudi kot neaktivni.
Preden začnete
-
Če želite, da so uporabniški računi aplikacije Webex v stanju aktivnega po popolni sinhronizaciji in preden se uporabniki prvič vpišejo, morate storiti te korake, da zaobidete potrditev e-pošte:
-
Vključite enojno prijavo s svojo organizacijo Webex. Če želite več
informacij, glejte Enkratna Cisco Webex prijava s storitvami in ponudnikom identitete vaše organizacije
. -
Uporabite Control Hub za preverjanje in po želji uveljavljanje domen, ki jih vsebujejo e-poštni naslovi. Glejte
Dodajanje, preverjanje in uveljavljanje domen
. -
Vklopite ali izklopite aktivacijska e-poštna sporočila v Control Hub, tako da novi uporabniki ne bodo prejeli samodejnega e-poštnega pov abila v aplikacijo Webex. (Lahko naredite svojo e-poštno kampanjo.)
Aktivirani uporabniki, ki se niso prijavili, se prikažejo s status om Pre verjeno v nadzornem središču. Ko se vpišejo, so prikazani kot aktivni. Če želite več informacij o stanjih uporabnikov, glejte Stanja uporabnikov in dejanja v. Cisco Webex Control Hub
-
-
Ko omogočite sinhronizacijo, Directory Connector vas prosi, da najprej izvedete suhi zagon. Priporočamo, da pred popolno sinhronizacijo opravite suho vožnjo, da ugotovite morebitne napake.
-
Pred logo licence za samodejno dodeljevanje morate nastav iti, preden jo uporabite pri novih uporabnikih aplikacije Webex, s katerimi ste sinhronizirali. Active Directory
Če ne uporabljate predlog za samodejno dodeljevanje licenc, novo sinhronizirani uporabniki samodejno dobijo brezplačne licence. Uporabljali bodo lahko en ake brezplačne funkcije kot tiste z brezplačnimi računi.
| 1 |
Izberite enega:
|
| 2 |
V Directory Connector pojdite na Sinhronizira j, kliknite več |
| 3 |
Potrdite začetek sinhronizacije. Za vse spremembe, ki jih naredite uporabnikom Active Directory (na primer prikazno ime), Control Hub odraža spremembo takoj, ko osvežite uporabniški pogled, vendar aplikacija Webex odraža spremembe do 72 ur po izvedbi sinhronizacije .
|
| 4 |
Kliknite O sveži, če želite posodobiti stanje sinhronizacije. (Sinhronizirani elementi so prikazani v razdel ku Statistika v oblaku.) |
| 5 |
Če želite informacije o napakah, izberite Zaženi pregle dovalnik dogodkov v orodni vrstici De janja, da si ogledate dnevnike napak. |
| 6 |
Če želite nastaviti urnik sinhronizacije za tekočo inkrementalno sinhronizacijo v oblaku, glejte Nastavitev razporeda priključkov in zažen ite postopno sinhronizacijo. |
-
Po končani popolni sinhronizaciji se stanje posodobitev sinhronizacije imenika iz Onemogočeno na Oper ativno na strani Nastavitve v nadzornem središču prikaže stanje posodobitev sinhronizacije imenika.
-
Ko se vsi podatki ujemajo med krajevnim in oblakom, Directory Connector preide iz ročnega načina v način samodejne sinhronizacije.
-
Razen če vključite enkratno prijavo, preverite domene in po želji uveljavljate domene za e-poštne račune, ki ste jih sinhronizirali, ter preprečite avtomatizirana e-poštna sporočila, uporabniški računi aplikacije Webex ostanejo v stanju Nepreverjeno, dokler se uporabniki prvič ne prijavijo v aplikacijo Webex, da potrdijo svoje račune. Oglejte si razdelek Preden začnete, če želite navodila o sinhronizaciji računov kot aktivnih uporabnikov.
-
Če imate več domen, naredite ta korak na katerem koli drugem nameščenem povezovalniku imenika. Po sinhronizaciji so uporabniki vseh dodani h domen navedeni v nadzornem središču.
-
Če ste v Webex integrirali enojno prijavo in izbrisali e-poštna obvestila, e-po štna vabila ne bodo poslana novo sinhroniziranim uporabnikom.
-
Ko je priključek imenika omogočen, ne morete ročno dodati uporabnikov v Control Hub. Ko je omogočeno, se upravljanje uporabnikov izvaja iz povezovalnika imenika Cisco in Active Directory je edini vir resnice.
-
Vse skupine, ki ste jih sinhronizirali, se prikažejo v nadzornem središču in dodelite lahko predlogo licence, tako da bodo uporabnikom v tej skupini dodeljene licence.
Kaj storiti naprej
-
Ko odstranite uporabnika iz njegaActive Directory, je uporabnik po naslednji sinhronizaciji mehko izbrisan. Uporabnik postane
neaktiven, vendar se profil identitete v oblaku hrani sedem dni (da se omogoči obnovitev po nenamernem izbrisu).Ko preverite, da je Račun onemo go Active Directory čen, uporabnik po naslednji sinhronizaciji postane
neaktiven. Profil identitete v oblaku se po sedmih dneh ne izbriše, če želite uporabnika znova omogočiti. -
Upoštevajte te izjeme pri inkrementalni sinhronizaciji (namesto tega sledite zgornjim korakom celotne sinhronizacije):
-
V primeru posodobljenega avatarja, vendar nobene druge spremembe atributa, inkrementalna sinhronizacija uporabnikovega avatarja ne bo posodobila v oblak.
-
Spremembe konfiguracije pri preslikavi atributov, osnovnem DN, filtru in nastavitvi avatarja zahtevajo popolno sinhronizacijo.
-
Dodelite storitve Webex sinhroniziranim uporabnikom z imeniki v nadzornem središču
Ko dokončate popolno sinhronizacijo uporabnikov iz povezovalnika imenika Cisco v Control Hub, lahko uporabite Control Hub, da vsem uporabnikom hkrati dodelite iste licence za storitve Webex ali dodate dodatne licence novim uporabnikom, če ste že konfigurirali samodejno dodeljeno licenčno predlogo. Po tem začetnem koraku lahko spremenite posamezne uporabniške račune.
Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connector v Control Hub, lahko uporabite metode v Control Hub za globalno dodelitev licenc za storitve Webex vsem svojim uporabnikom, posameznim uporabnikom prek množične predloge CSV ali samodejno novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljevanje licence. Po tem začetnem koraku lahko spremenite posamezne uporabniške račune.
Ko dodelite licenco uporabniku aplikacije Webex, ta uporabnik privzeto prejme e-poštno sporočilo, ki potrjuje dodelitev. E-poštno sporočilo pošlje storitev obveščanja v nadzornem središču. Če ste v organizacijo Webex integrirali enojno prijavo (SSO), lahko ta samodejna e-poštna obvestila tudi onemogo čite, če želite neposredno stopiti v stik z uporabniki.
Preden začnete
-
Pred logo licence za samodejno dodeljevanje morate nastav iti, preden jo uporabite pri novih uporabnikih aplikacije Webex, s katerimi ste sinhronizirali. Active Directory
-
Izvedite sinhronizacijo suhega teka na svojih Active Directory uporabnikih.
-
Ko potrdite rezultate suhega teka, naredite popolno sinhronizacijo svojih Active Directory uporabnikov.
V času popolne sinhronizacije je uporabnik ustvarjen v oblaku, dodelitve storitev niso dodane in se ne pošlje nobeno aktivacijsko e-poštno sporočilo. Če e-poštna sporočila niso izbrisana, novi uporabniki prejmejo aktivacijsko e-poštno sporočilo, ko dodelite storitve uporabnikom s standardnim načinom upravljanja uporabnikov v nadzornem središču, kot je uvoz CSV, ročna posodobitev uporabnika ali uspešno dokončanje samodejnega dodeljevanja.
| 1 |
V pogledu strank na https://admin.webex.com pojdite na U , kliknite U pravljanje uporab nikov, izberite Spre meni vse sinhronizirane uporabnike in nato kliknite Naprej. |
| 2 |
Izberite možnost:
|
Kaj storiti naprej
-
Če e-poštna sporočila niso zatrta, se vsakemu uporabniku pošlje e-poštno sporočilo z povabilom, da se pridruži in prenese Webex.
-
Če ste izbrali iste storitve Webex za vse svoje uporabnike, lahko nato spremenite licenco, dodeljeno posamezno ali v velikem obsegu.
Znane težave z Directory Connector
-
Različice strežnika Windows Server pred 2012 R2 imajo težavo s piškotki , ki vpliva na Directory Connector. Ta težava je odpravljena v različic ah 2012 R2 in 2016.
-
Za vse spremembe, ki jih naredite uporabnikom Active Directory (na primer prikazno ime), Control Hub odraža spremembo takoj, ko osvež ite uporabniški pogled, vendar aplikacija Webex odraža spremembe 72 ur od trenutka sinhron izacije.
Lokalni predpomnilnik za aplikacijo Webex lahko poskusite počistiti tako, da sledite tem navodilom: Windows ali Mac.
-
Ko uporabnik uporablja aplikacijo Webex na namizju ali mobilnem telefonu za iskanje in klic v sobi, ki ima samo sinhroniziran URI SIP, klic v tem trenutku zazvoni za nedoločen čas.
Zaženite inkrementalno sinhronizacijo
Inkrementalna sinhronizacija poišče vaše spremembe Active Directory in išče spremembe, ki so se zgodile od zadnje sinhronizacije. Ta korak nato združuje te spremembe in jih pošlje v storitev priključkov. Spremembe vključujejo spremembo atribucije uporabnikov in kdaj je uporabnik dodan ali izbrisan.
Ta sinhronizacija ne obremenjuje strežnikov in ne traja toliko časa kot popolna sinhronizacija. Ko opravite začetno popolno sinhronizacijo, priporočamo inkrementalno možnost za nadaljnje sinhronizacije.
Preden začnete
-
Pred logo licence za samodejno dodeljevanje morate nastav iti, preden jo uporabite pri novih uporabnikih aplikacije Webex, s katerimi ste sinhronizirali. Active Directory
-
Upoštevajte te izjeme, ki jih inkrementalna sinhronizacija ne podpira (namesto tega sledite Popolna sinhronizacija Active Directory uporabnikov v oblak):
-
V primeru posodobljenega avatarja, vendar nobene druge spremembe atributa, inkrementalna sinhronizacija uporabnikovega avatarja ne bo posodobila v oblak.
-
Za nove konfiguracijske spremembe pri preslikavi atributov, osnovnem DN, filtru in nastavitvi avatarja inkrementalna sinhronizacija ne bo delovala, zato je potrebna popolna sinhronizacija.
-
| 1 |
V razdelku Directory Connector kliknite Nadzorna plo šča. Ko omogočite sinhronizacijo, Directory Connector vas prosi, da najprej izvedete suhi zagon. |
| 2 |
V razdel ku Dejanja kliknite Način sinhronizacije > Omogoči sinhroniz acijo, če še ni omogočeno. Privzeto je nastavljena inkrementalna sinhronizacija vsakih 30 minut (v različicah 3.4 in starejših) ali vsake 4 ure (v različicah 3.5 in novejših), vendar lahko to vrednost spremenite. Inkrementalna sinhronizacija se ne zgodi, dokler na začetku ne izvedete popolne sinhronizacije. Ko se izte če nov inkrementalni časovni interval, program preveri spremembe na podlagi zadnjega časovnega žiga. |
| 3 |
V razdel ku De janja kliknite Sinhroniziraj zdaj > Dodatno. Za vse spremembe, ki jih naredite uporabnikom Active Directory (na primer prikazno ime), Control Hub odraža spremembo takoj, ko osvež ite uporabniški pogled, vendar aplikacija Webex odraža spremembe 72 ur od trenutka sinhron izacije.
|
| 4 |
Če želite informacije o napakah, kliknite Zaženi pregledovalnik dogodkov v orodni vrstici De janja, da si ogledate dnevnike napak. |
Kaj storiti naprej
Če imate več domen, naredite ta korak v drugih primerkih Directory Connector, ki ste jih namestili.
Obnovite nenamerno izbrisane uporabnike
Directory Connector ima preglede in uravnoteženja, da prepreči nenamerno brisanje uporabnikov. Na žalost se zgodijo nesreče; morda ste napačno konfigurirali filter LDAPActive Directory, ki je izbrisal nekatere uporabnike, ko so sinhronizirali v oblak. Funkcija mehkega brisanja vam lahko pomaga okrevati po teh nesrečah in ponovno vzpostaviti uporabniške račune v nadzornem središču.
Ta funkcija je privzeto omogočena za vse organizacije. Ko so uporabniki izbrisani v oblaku, na primer zaradi težave s neusklajenim predmetom po sinhronizaciji iz Directory Connector, lahko uporabnike obnovite. Če ste videli obvestilo o neusklajenih predmetih ali opazili, da so bili uporabniki izbrisani, jih boste morda lahko obnovili, če ukrepate hitro.
Uporabniki so v nadzornem središču označeni kot neaktivni, ko so ustrezni računi izbrisaniActive Directory. Storitev v oblaku v ozadju ohrani uporabnike do 7 dni. V tem obdobju lahko še vedno uporabljate Cisco Directory Connector za obnovitev uporabnikov. Priporočamo, da te uporabnike čim prej obnovite.
Uporabniki, ki so onemogočeni, Active Directory so v nadzornem središču označeni tudi kot neaktivni, vendar se uporabniški račun po 7 dneh ne izbriše.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na Uporabniki in potrdite, ali je določen uporabniški račun v neaktivnem stanju ali ni na seznamu. Če želite več informacij, glejte Stanja uporabnikov in dejanja v nadzornem središču. |
| 3 |
Če so bili uporabniki izbrisani v nadzornem središču ali opazite uporabnike v neaktivnem stanju, poj dite naActive Directory, dodajte manjkajoče uporabniške račune in nato v Directory Connector izvedite sinhronizacijo suhega zagona. Cilj Directory Connector je ustvariti natančno ujemanje med uporabniškimi informacijami v oblaku Active Directory in v njem. |
| 4 |
Izvedite popolno sinhronizacijo, da začasno izbrisane uporabniške račune ponovno sinhronizirate v Control Hub. Uporabniki so obnovljeni in preidejo v prvotno stanje, vključno s statusom računa in dodelitvami storitev. |
Kaj storiti naprej
Vrnite se v Control Hub, pojdite na U in potrdite, da so predhodno izbrisani uporabniški računi prikazani na seznamu uporabnikov.
Trajno izbrišite uporabnike po mehkem brisanju
Po izvedbi suhega zagona lahko trajno izbrišete uporabnike, ki so bili mehko izbrisani pri naslednji sinhronizaciji.
| 1 |
Ko je suhi zagon končan, izberite Mehko izbrisani predmeti. |
| 2 |
Potrdite potrditveno polje poleg uporabnikov, ki jih želite izbrisati. |
| 3 |
Izberite Konč ano. |
Kaj storiti naprej
Pri naslednji sinhronizaciji bodo uporabniki, ki ste jih preverili, trajno izbrisani.
Spreminjanje e-poštnega naslova aplikacije Webex
Če želite spremeniti uporabniške e-poštne naslove in vaša organizacija uporablja Directory Connector, te e-poštne naslove spremenite vActive Directory. Ta postopek zajema, kako spremeniti e-poštni naslov aplikacije Webex za eno domeno in postopek spreminjanja domene. Upošte vajte, da mora uporabnik kadar koli spremenite uporabnikov e-poštni naslov, ponovno preveriti svoj račun. Prav tako morate po spremembi e-poštnega naslova ponovno dodeliti vse povezane naprave uporab niku.
Če želite spremeniti samo e-pošto ali neko vrednost za enega uporabnika, uporabnika ne brišite Active Directory in nato ustvarite novega z istim e-poštnim sporočilom. Ob lak to dejanje razlaga kot nov uporabniški račun in uporabniški prostori in drugi podatki v oblaku bodo izgubljeni.
Directory Connector ne omejuje spremembe domene e-pošte. Ko pa se uporabnik ponovno sinhronizira z oblakom, je stanje uporabnika odvisno od tega, ali je nova domena preverjena v vaši organizaciji. Če domena v vaši organizaciji ni preverjena, se stanje uporabnika po popolni sinhronizaciji spremeni v Čakanje. Če želite več informacij, gle jte Upravljanje domen.
Če vaša organizacija ne uporablja povezovalnika imenika, lahko e-poštne naslove aplikacije Webex spremenite na strani z nastavitvami računa. Glejte Spreminjanje e-poštnega naslova vašega računa za korake, ki jih lahko uporabniki upoštevajo, da spremenijo svoja e-poštna sporočila.
Spremenite domeno Active Directory
S tem postopkom lahko ustvarite nove domene in e-poštne naslove. Sinhronizirajo se s storitvijo identitete v oblaku.
| 1 |
Nastavite novo Active Directory (AD) domeno. |
| 2 |
Onemogočite sinhronizacijo na vseh priključkih. |
| 3 |
Odstranite vse priključke. |
| 4 |
Odprite primer za spremembo domene. V primeru predložitve obvezno zahtevajte odstranitev konfiguracije domene in vseh atributov sinhronizacije v vaši organizaciji. Preden odprete primer za spremembo domene, se prepričajte, da ni izvedena sinhronizacija. Ne spreminjajte nobenih uporabniških e-poštnih naslovov, Active Directory dokler se zadeva ne razreši. |
| 5 |
Ko je zadeva rešena: Preden opravite dejansko sinhronizacijo, izvedite preizkusni zagon z Directory Connector. |
Zahtevek za domeno
Zahtevek za domeno se pojavi, če uveljavljate e-poštno domeno za organizacijo, tako da je kateri koli stranski račun ustvarjen v plačljivi organizaciji strank in ne v brezplačni organizaciji potrošnikov. Zahtevek za domeno lahko opravite samo v primeru podpore (za več informacij glejte spodnjo povezavo).
Če je Directory Connector aktiven in je domena uveljavljena, se stranski računi ne ustvarjajo niti v organiz aciji strank niti v brezplačni organizaciji potrošnikov. Samo Directory Connector lahko zagotovi račune za organizacijo izActive Directory. Informacije, shranjene naActive Directory, so izvirni vir. Če poskušate vstaviti račun, povabljeni uporabnik prejme napako. Edini način, kako lahko povabljenega uporabnika dodate v prostor aplikacije Webex, je, da najprej uporabite Directory Connector za zagotovitev računa v Control Hub.
Pretvorite brezplačne uporabnike aplikacije Webex v organizacijo, sinhronizirano z imeniki
Edinstvene e-poštne naslove lahko uporabljate samo v imeniku Webex App. Če so se vaši uporabniki prijavili za brezplačno različico aplikacije Webex, njihov račun obstaja v brezplačni potrošniški organizaciji. Če želite upravljati uporabnike v tej organizaciji z Directory Connector, jih preselite (pretvorite) v organizacijo strank, preden vklopite Directory Connector. Nato dodate uporabnike z natan Active Directory čnim e-poštnim naslovom in nato sinhronizirate z oblakom.
Če računov pred aktiviranjem ne pretvorite, izklopite Directory Connector, da jih pretvorite.
Če poskusite pretvoriti uporabnika, medtem ko je omogočena sinhronizacija imenika, se prikaže sporočilo o napaki, ki ga ni mogoče pretvor
<email address>iti. Da bi se izognili težavi, lahko te korake uporabite kot rešitev.
Nekateri trditveni uporabniki se lahko med suhim tekom prikaž ejo z atributom moved from. Ti uporabniki bodo namesto MisMatched . Te uporabnike boste morali dodati na seznam oglasov, če jih želite premakniti v organizacijo. Object na se znamu Izbrisani predmeti
Če teh uporabnikov ne dodate, bodo vsi izbrisani ob sinhronizaciji v oblaku.
| 1 |
Onemogočite sinhronizacijo imenika iz Directory Connector. |
| 2 |
Sledite postop ku Pretvori nelicencirane uporabnike v nadzornem sredi šču, da uporabnika pretvorite iz brezplačne potrošniške organizacije v organizacijo podjetja. Ta korak doda uporabnika v vašo organizacijo in račun se prikaže v nadzornem središču. Directory Connector Active Directory je edini vir resnice za uporabniške račune, cilj pa je natančno ujemanje med nadzor Active Directory nim središčem. Preden ponovno omogočite sinhronizacijo, se prepričajte, da obstajajo ustrezni uporabniki Active Directory za vse nedavno pretvorjene uporabnike. S sinhronizacijo Dry Run lahko zagotovite, da ni preostalih neprimerljivih uporabnikov. |
| 3 |
V Directory Connector naredite sinhronizacijo na suhem zagonu. Ko se suhi tek konča, preverite zavihek Dodaj predmete. Preverite, ali uporabniki, ki ste jih pretvorili, niso izbrisani. Preden Active Directory ponovno omogočite sinhronizacijo, morate opraviti suho zagon, da se prepričate, da so v njem prikazani vsi pretvorjeni uporabniški računi. Če vklopite sinhronizacijo in se računi nahajajo samo v nadzornem središču, je Directory Connector občutljiv na velike in male črke in izbriše pretvorjene uporabnike, ki jih zazna z neusklajajočimi se e-poštnimi naslovi (na primer user1@example.com in User1@example.com). Če se kateri koli pretvorjeni uporabnik izbriše, izgubi vse svoje prostore v aplikaciji Webex. |
| 4 |
Ko ste prepričani, da naslednja sinhronizacija ne bo odstranila nobenega računa, ponovno omogočite sinhronizacijo imenika iz povezovalnika imenika. |
Pretvorjeni uporabniški računi se ne aktivirajo samodejno, če domene niste preverili. Če ste na primer vklopili predlogo licence za samodejno dodeljevanje in nato vklopili Directory Connector brez preverjanja domene, so pretvorjeni uporabniki neaktivni v ozadju v oblaku, dokler ne potrdijo svojih e-poštnih naslovov.
Uporabniški računi aplikacije Webex Sideboardi
Če povabite drugega uporabnika v prostor v aplikaciji Webex, če povabljeni uporabnik nima računa za Webex App, se zanj ustvari račun (»sideboarding«). Računi, ki so ustvarjeni na ta način, se privzeto dodajo brezplačni potrošniški organizaciji.
Če želite upravljati stranski račun s pomočjo Directory Connector, morate račun pretvor iti.
Spremenite obliko uporabniškega imena aplikacije Webex po sinhronizaciji imenika
Directory Connector privzeto preslika atribut displayName v Active Directory atribut DisplayName v ob laku.
<lastName, firstName>Po izvedbi sinhronizacije imenika boste morda ugotovili, da so uporabniška imena prikazana v obliki.
To uporabniško ime se lahko prikaže, če Active Directory je atribut DisplayName
konfiguriran na ta način. Ko je atribut preslikan na DisplayName v
oblaku, se imena prikažejo v obliki v nadzornem <lastName, firstName> središču.
Če želite spremeniti obliko, na zaslonu za preslikavo atributov Directory Connector: Active Directory atribut GivenName sn
(ali sn givenName) preslikajte na Imenih atributov. Cisco CloudDisplay Name v
Druga možnost je, da atribut sn givenName preslikate v DisplayName:
Uporabite lahko tudi možnost Prilagodi atribut, če želite svoj lastni
izraz atributa preslikati na DisplayName.
Kot izraz na primer vnesite GivenName + »« + sn (ime, presledek, priimek). Ta dva atributa preslika v Active Directory DisplayName
v oblaku.
Dovoli uporabnikom spreminjanje prikaznih imen v Webex Meetings
Atribut DisplayName lahko odstranite iz sinhronizacije v oblaku v
Directory Connector, če želite uporabnikom omogočiti urejanje želenih prikaznih imen. Uporabniki lahko namesto
imena in priimka vnesejo prikazno ime, ki se prikaže med sestanki Webex.
Skrbniki lahko tudi ročno spremenijo prikazno ime uporabnika v Control
Hub.
| 1 |
V razdelku Priključek imenika kliknite Konfiguracija in nato izberite Preslik ava atributov uporabnika. |
| 2 |
V razdel ku Ime Cisco Cloud atributa izberite Display Name. |
| 3 |
Izberite Ne sinhroniziraj tega atributa. |
Kaj storiti naprej
Uporabniki lahko zdaj urejajo svoja prikazna imena s spletnega mesta Webex.
Nadgradnja na najnovejšo izdajo programske opreme
Če želite ohraniti skladnost z uvajanjem in pridobiti najnovejše funkcije, funkcionalnosti, popravke napak in varnostne izboljšave, morate vedno nadgraditi na najnovejšo različico Directory Connector. Če ne nadgradite na najnovejšo različico, ki je na voljo, se lahko pojavijo težave, na primer Directory Connector se ne sinhronizira več pravilno ali če uporabljate različico, ki ne podpira obvezne zahteve TLS 1.2.
Directory Connector vas samodejno obvesti, ko je na voljo nova različica. Vedno nadgradite na najnovejšo različico, da se izognete težavam. V opravilni vrstici sistema Windows se prikaže tudi obvestilo.
Čeprav lahko posodobitve za posodobitve programske opreme priključkov namestite ročno, priporočamo, da sledite korakom v razdelku Nastavi samodejne nadgrad nje, da aplikacija samodejno upravlja vaše nadgradnje.
| 1 |
Kliknite obvestilo v opravilni vrstici sistema Windows ali z desno miškino tipko kliknite ikono Directory Connector v opravilni vrstici sistema Windows, da začnete postopek nadgradnje. |
| 2 |
Sledite navodilom za dokončanje nadgradnje. |
| 3 |
Znova zaženite priključek in se prijavite s skrbniškimi poverilnicami. |
| 4 |
Preverite številko različice programske opreme v razdelku . |
Kaj storiti naprej
Za novo namestitev Directory Connector lahko prenesete datoteko zip in sledite korakom namestitve v tem priročniku.
Konfigurirajte splošne nastavitve za Directory Connector
S tem postopkom lahko konfigurirate splošne nastavitve, kot so ime strežnika, v katerem se izvaja Directory Connector, ravni dnevnika, samodejne nadgradnje in prednostne nastavitve za krmilnike domene . Ime priključka se prikaže na armaturni plošči v razdelku priključkov skupaj z vsemi drugimi priključki, ki delujejo.
| 1 |
V razdelku Directory Connector pojdite na Konfiguracija in nato kliknite S plošno. |
| 2 |
V polje Ime priključka vnesite ime priključ ka. To polje prikazuje samo ime računalnika, v katerem trenutno deluje priključek. |
| 3 |
V spustnem meniju izberite raven dnevnika. Privzeto je raven dnevnika nastavljena na Informacije. Razpoložljive ravni dnevnika so:
Te nastavitve vplivajo na poročilo o sinhronizaciji, ki se pošlje po e-pošti. Če raven dnevnika nastavite na Napaka, se v poročilu o sinhronizaciji poročajo le napake; če ni napak, poročilo o sinhronizaciji ne bo poslano. Spremenite nastavitev na Informacije, nato pa boste prejeli poročila o sinhronizaciji po popolni sinhronizaciji. (Upoštevajte, da se pri postopni sinhronizaciji poročila ne pošljejo, če ni prijavljenih napak.) |
| 4 |
Izberite prednostne krmilnike domene, da nastavite vrstni red krmilnikov domen za sinhronizacijo identitet. Krmilniki domene so dostopni od zgoraj navzdol. Če zgornji krmilnik ni na voljo, izberite drugi krmilnik na seznamu. Če nobenega krmilnika ni na seznamu, lahko dostopate do primarnega krmilnika. |
| 5 |
Če želite samodejne nadgradnje, preverite Samodejno nadgradite na novo različico Cisco Directory Connector. Vedno je pomembno, da je programska oprema Cisco Directory Connector posodobljena z najnovejšo različico. Priporočamo, da preverite to nastavitev, da omogočite, da se samodejne nadgradnje programske opreme namestijo tiho, ko so na voljo. |
| 6 |
Preverite LDAP prek SSL, če želite kot povezovalni protokol uporabiti varen LDAP (LDAPS). Če LDAP ne preverite prek SSL, Directory Connector še naprej uporablja protokol povezave LDAP. LDAP (Lightweight Directory Application Protocol) in Secure LDAP (LDAPS) sta povezovalna protokola, ki se uporabljajo med aplikacijo in krmilnikom domene znotraj infrastrukture. Komunikacija LDAPS je šifrirana in varna. |
Konfigurirajte pravilnik o priključkih
Nastavite lahko največje število izbrisov, ki se lahko pojavijo med sinhronizacijo. Zagon sinhronizacije ne izbriše predmetov iz krajevnih naprav. Active Directory Vsi predmeti se izbrišejo samo iz oblaka.
Na primer, nastavite 1 kot sprožilno vrednost praga brisanja. Ko opravite
popolno ali postopno sinhronizacijo, če je število uporabnikov, ki jih želite izbrisati, večje od
nastavitve, priključek imenika prikaže opozorilo. Če kliknete Preglasi
prag, lahko uspešno začnete popolno ali postopno sinhronizacijo, vendar se bo to obvestilo
o preglasitvi prikazalo ob naslednjem zagonu pravilnika.
| 1 |
V razdelku Directory Connector kliknite Konfiguracija in nato izberite Pravilnik. |
| 2 |
Če želite dodati sprožilec praga, potrdite polje Omogoči sprožilec pra ga za bri sanje. Če izberete to možnost, sproži opozorilo, če število izbrisov presega prag.
Ko račun za brisanje presega tisti, ki ste ga določili, sinhronizacija ne uspe.
|
| 3 |
Vnesite največje število izbrisov, ki jih želite. Privzeta vrednost je 20. Priporočamo, da privzete vrednosti ne povečate. |
| 4 |
Kliknite Uporab i. |
Nastavite razpored priključkov
Nastavite čas sinhronizacije Active Directory. Failover se uporablja za visoko razpoložljivost (HA). Če je en priključek izklopljen, po vnaprej določenem intervalu preklopimo na drug priključek v stanju pripravljenosti.
| 1 |
V razdelku Directory Connector kliknite Konfiguracija in nato izberite Urnik. |
| 2 |
Določite interval inkrementalne sinhronizacije v minutah. Privzeto je nastavljena inkrementalna sinhronizacija vsakih 30 minut. Popolna inkrementalna sinhronizacija se ne zgodi, dokler na začetku ne izvedete popolne sinhronizacije. |
| 3 |
Spremenite vrednost Pošlji poročila na... čas, če želite spremeniti pogo stost pošiljanja poročil. |
| 4 |
Če želite določiti dneve in ure, ko želite opraviti popolno sinhronizacijo , preverite Omogoči urnik popolne sinhronizacije. |
| 5 |
Določite interval preklopa v minutah. |
| 6 |
Kliknite Uporab i. |
Scenariji več domen
Več domen temelji na prioriteti domene. Za predmete, ki imajo enako ključno vrednost v različnih domenah, po sinhronizaciji podatki iz domene z višjo prednostnostjo prepišejo podatke iz domene nižje prioritete.
Predmeti, ki imajo enako ključno vrednost, so povezani v en zapis v zbirki podatkov.
Ključna vrednost za« Uporabnik »je e-poštni naslov; ključna vrednost za« Skupina » je ime skupine.
Primer uporabe za več domen
Ta primer predvideva organizacijo z dvema domenama — example1.com in example2.com, po prednostnem vrstnem redu.
-
Dodajte uporabnika1 (e-pošta: user@example1.com) na example Active Directory 1.com.
-
Dodajte skupino1 (Ime skupine: Test) v example1. Active Directory com.
-
Dodajte uporabnika2 (e-pošta: user@example2.com) na spletno stran example2 Active Directory .com.
-
Dodajte skupino 2 (Ime skupine: Test) na spletno stran example2 Active Directory .com.
- Sinhronizacija na example1.com
-
Kot primer uporabe sta user2 in group2 sinhronizirana v oblak in se pojavita na https://admin.webex.com, uporabnik1 in skupina1 pa nista.
Če izvedete popolno ali inkrementalno sinhronizacijo za example1.com, sta user1 in group1 sinhronizirana. Prav tako uporabnika2 in skupina2 prepišeta informacije uporabnika1 in skupine1.
User1 povezuje uporabnika2 kot isti zapis v zbirki podatkov; skupina1 povezuje skupino 2 kot isti zapis v zbirki podatkov.
- Sinhronizacija na example1.com in example2.com
-
Kot primer uporabe sta user2 in group2 sinhronizirana v oblak in se pojavita na https://admin.webex.com, uporabnik1 in skupina1 pa nista.
Razmislite o teh korakih:
- Izbrišite uporabnika1 in skupino1 na for example1.comActive Directory.
- Izvedite popolno ali postopno sinhronizacijo za example1.com.
Rezultat: uporabnikovi podatki se ne spremenijo na https://admin.webex.com. User2 ni povezan z uporabnikom1 in skupina2 ni povezan s skupino1.
- Izvedite postopno sinhronizacijo za example2.com.
Rezultat: uporabnikovi podatki se ne spremenijo na https://admin.webex.com.
- Izvedite popolno sinhronizacijo za example2.com.
Rezultat: informacije uporabnika2 in skupine2 so navedene na https://admin.webex.com.
Sinhronizirajte novo domeno in ohranite obstoječo domeno
Če želite sinhronizirati novo domeno (B), hkrati pa ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), poskrbite, da namestite Directory Connector za sinhronizacijo domene (B) na podprtem strežniku Windows. Priključek se po začetni nastavitvi veže na novo domeno, uporabniški podatki v domeni (A) pa ostanejo ne vplivani.
Vsaka domena mora imeti svoj aktivni priključek. Razmislite o dveh domenih z naslednjo nastavitvijo: domena A s priključki (ca1) in (ca2) za lokalno visoko raz položljivost (HA); domena B s priključkom (cb1). (ca1) in (ca2) služijo domeni A. V tem scenariju je en priključek aktiven, drugi pa v stanju pripravljenosti (HA). Ta zasnova ohranja domeno sinhronizirano, ker je en priključek vedno aktiven. Torej, cb1 je aktivni priključek za domeno B, ker domena A že ima aktivni priključek (ca1 ali ca2).
Nastavite prednostno nalogo domene
S tem postopkom spremenite prednostno nalogo svojih Active Directory domen. Prednost domene vam omogoča določitev primar ne domene, sekundarne domene itd. To pomaga, če imata dva uporabnika iz dveh različnih domen enako e-po štno vrednost, sinhronizirano v eno organizacijo.
Tega postopka ne uporabljajte, če imate eno domeno, navedeno v povezovalniku imenika. Če poskusite, vam priključek prikaže sporočilo, da prednostna naloga domene ni potrebna.
Preden začnete
Da bi se izognili napakam, namestite ali nadgradite na najnovejšo različico priključka imenika Cisco. Prenesite ga s spletnega mesta https://admin.webex.com.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanja in nato kliknite Nastavi prednostno nalogo domene. |
| 3 |
Označite eno domeno na seznamu, kliknite gor ali dol, da spremenite prednostno nalogo te domene, nato pa kliknite Shrani, da shran ite to spremembo. Domene so razvrščene po prednostnih nalogah od zgoraj navzdol. |
Preklapljanje domen
S tem postopkom ponovno povežete priključek imenika Cisco na drugo domeno.
Preden začnete
-
Prepričajte se, da se sinhronizacijska opravila ne izvajajo, preden zamenjate domene.
-
Da bi se izognili napakam, namestite ali nadgradite na najnovejšo različico priključka imenika Cisco. Prenesite ga iz Control Hub.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanja in nato kliknite Pre klopi domeno. |
| 3 |
Ko preberete opozorilo, če razumete vpliv te spremembe na vašo uvajanje in ste še vedno prepričani, kliknite Da. Če zamenjate domeno, ste odjavljeni iz trenutnega priključka imenika Cisco, druge domene v priključku niso registrirane in informacije o priključku v tem računalniku se izbrišejo. |
| 4 |
Vpišite se nazaj v priključek imenika Cisco in ponovno povežite domeno. |
Izklopite sinhronizacijo imenika
Če morate ustaviti sinhronizacijo iz Directory Connector, jo lahko začasno izklopite v nadzornem središču.
| 1 |
V pogledu strank na https://admin.webex.com pojdite na U , pomaknite se do Sinhronizacija imenika in nato izberite eno:
|
| 2 |
Ko preberete poziv, kliknite Iz klopi. Sinhronizacija se ustavi, dokler je ne omogočite znova iz Directory Connector. |
Odstranite preslikavo atributov uporabnika
Uporabite Directory Connector, da odstranite preslikavo Active Directory atributov, ki so bili predhodno preslikani v oblak in sinhronizirani z Webexom. Ko odstranite preslikavo atributov, se vrednosti atributov odstranijo iz oblaka in se ne sinhronizirajo več z Webexom. Te vrednosti lahko nato urejate ročno.
| 1 |
V razdelku Directory Connector kliknite Nadzorna plo šča. |
| 2 |
Pojdite na Dejanja in nato kliknite Pri . |
| 3 |
Izberite preslikavo, ki jo želite odstraniti s se znama Ime atribu ta. |
| 4 |
V razdel ku Obseg prizadetih uporab nikov izberite eno od tega:
|
| 5 |
Kliknite Uporab i. |
Upravljanje profilnih slik
Uporabite Directory Connector, da posodobite slike uporabniškega profila ali odstranite prazne slike uporabniškega profila.
| 1 |
V razdelku Directory Connector kliknite Nadzorna plo šča. |
| 2 |
Pojdite na Dejanja in nato kliknite Pri . |
| 3 |
V razdel ku Dejanja izberite eno od naslednjih možnosti:
|
| 4 |
Kliknite Uporab i. |
Odstranite in deaktivirajte Directory Connector
Ko odstranite primerek Directory Connector, ga morate odjaviti. Popolnoma odstranite Directory Connector za katerega koli od teh scenarijev:
-
Ne želite več uporabljati sinhronizacije imenika.
-
Ne želite uporabljati enega od več priključkov imenika (visoka raz položljivost).
-
Želite spremeniti domeno in namestiti drug priključek.
Preden začnete
-
Morda imate nastavljenih več primerkov Directory Connector za visoko razpoložljivost (HA) ali sinhronizacijo več domen. Onemogočite sinhronizacijo, če odstranite edini ali zadnji preostali primerek Directory Connector.
-
Shranite in zaprite vsa pomembna dela, preden odstranite Directory Connector.
| 1 |
V računalniku z operacijskim sistemom Windows pojdite na Nadzorna plošča in nato kliknite Programi in funkcije. |
| 2 |
Na seznamu programov kliknite Directory Connector, iz berite Od strani in sledite pozivom. Morda boste morali znova zagnati sistem, da dokončate odstranitev. |
| 3 |
V pogledu stranke na https://admin.webex.com pojdite na Upravljanje , pomaknite se do Sinhronizacija imen ika,
kliknite več
|
| 4 |
Ko preberete poziv, kliknite Deaktiviraj. Uporabniški računi niso več sinhronizirani, razen če obstaja drug konektor imenika v uvajanju visoke razpoložljivosti (HA). |
Zaženite diagnostično orodje
Z vgrajenim diagnostičnim orodjem lahko odpravite težave pri uvajanju Directory Connector. To orodje je nameščeno kot del Directory Connector 3.4 naprej.
Če sinhronizacija ni delovala pravilno, lahko pride do konfiguracije ali omrežne napake. To orodje preizkuša vašo povezavo z LDAP, tako da lahko sami diagnosticirate napake, preden se obrnete na podporo. Če orodje vrne kakršno koli napako, lahko podrobne rezultate dnevnika pošljete podpori.
-
Za izvajanje testov za Active Directory domenske storitve:
-
Za izvajanje testov za storitve Active Directory Lightweight Directory:
-
Za izvajanje testov za Lightweight Directory Access Protocol (LDAP):
Odpravljanje težav in popravki za Directory Connector
V Directory Connector lahko naletite na sporočilo o napaki ali drugo težavo. Ko Directory Connector sinhronizira uporabniške podatke, vam lahko priključek pošlje e-poštno poročilo, v katerem so navedene morebitne težave s sinhronizacijo. Glejte naslednje razdelke za težave, ki se lahko pojavijo, možne vzroke in predlagane rešitve, ki jih lahko preizkusite, preden se obrnete na podporo.
Namestite
Konektor imenika je prenehal delovati
Prejeli ste opozorilna e-poštna sporočila, ki vas obvestijo, da vaš Directory Connector ne deluje.
-
Directory Connector morda ni pravilno nameščen.
-
Directory Connector morda ne deluje.
-
Omrežje morda ni na voljo.
Poskusite naslednje:
-
Odpr . Poiščite Directory Connector. Če ga ni, prenesite najnovejšo različico iz Control Hub in jo namestite.
-
Odpr ite storitev in poiščite storitev Cisco DirSync. Pre pričajte se, da je stanje prikazano kot Začeto. Če je storitev ustavljena, z desno tipko miške kliknite in izberite Start, da znova zaženete storitev.
-
Prepričajte se, da ima strežnik, na katerem ste namestili Directory Connector, dostop do interneta.
Napaka pri ponovni namestitvi
Te žava —Če takoj namestite nov priključek po odstranitvi starega, se lahko prikaže sporočilo o napaki.
Možen vzrok — V sistemu Windows Server 2012 odjemalec za odstranitev potrebuje čas, da izbriše račun storitve s seznama storitev.
Rešitev —Po določenem času poskusite znova namestiti.
Prijavite se
Priključek imenika se med prijavo SSO zruši
Težava
Directory Connector se lahko zruši, ko vnesete e-poštni naslov na strani za prijavo SSO.
Rešitev
Poskusite naslednje:
Če želite konfigurirati nov pravilnik skupine, naredite te korake:
-
Pojdite na krmilnik domene in odprite Upravljanje pravilnikov skupine (gpedit.msc).
-
Z desno miškino tipko kliknite določeno OU ali domeno in izberite Ustvari GPO v tej domeni in ga povežite tukaj...
-
Dajte pravilniku ime, nato z desno miškino tipko kliknite in izberite Uredi.
Če želite spremeniti pravilnik na ravni stroja, naredite te korake:
-
Pojdite na , z desno miškino tipko kliknite Register, izberite N ovo in nato Element registra.
-
Za pot ključa v nesite ali se pomaknite do HKEY_LOCAL_MACHINE\ SOFTWARE\ Microsoft\\ Main. Internet Explorer
-
Vnesite
Onemogoči odpravljalnik skriptov za vrednost in vnesiteneza podatke o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Če želite spremeniti pravilnik na uporabniški ravni, naredite te korake:
-
Pojdite na , z desno miškino tipko kliknite Register, izberite N ovo in nato Element registra.
-
Za pot ključa v nesite ali se pomaknite do HKEY_CURRENT_USER\ SOFTWARE\ Microsoft\\ Main. Internet Explorer
-
Vnesite
Onemogoči odpravljalnik skriptov za vrednost in vnesiteneza podatke o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Spremembe začnejo veljati po zagonu gpupdat
e/force, ponovnem zagonu naprave (za
spremembe stroja) ali se uporabnik znova prijavi (za spremembe uporabnika).
Cisco DirSync Service Connector ni bilo mogoče registrirati
Težava
Prijava ni uspela in prikaže se to sporočilo: »Cisco DirSync Service Connector ni bilo mogoče registrirati.«
Rešitev
Sistem Windows, na katerem je nameščen Directory Connector, mora biti članActive Directory.
Ni prikazana stran za prijavo
Težava
Odprli ste Directory Connector in stran za prijavo se ni prikazala.
Rešitev
Poskusite z naslednjimi koraki:
-
V nadal Internet Explorer jevanju pojdite na https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Poskusite povezavo v drugih brskalnikih, kot sta Chrome in Firefox.
-
Če povez Internet Explorer ave ne morete obiskati, drugi brskalniki pa lahko, preverite Internet Explorer nastavitve in potrdite polja TLS 1.1 in 1.2. (Uporabite Internet Explorer postopek Omogoči TLS.)
Prikaže se poziv za prijavo
Težava
Prikaže se poziv, ki zahteva, da vnesete uporabniško ime in geslo za preverjanje pristnosti.
Možen vzrok
Directory Connector tiho dokonča varnostno preverjanje pristnosti NTLM z računom za prijavo. Če preverjanje pristnosti ne uspe, se prikaže pogovorno okno, ki zahteva uporabniško ime in geslo za preverjanje pristnosti.
Rešitev
Ko vidite pojavno okno za prijavo, morate zagotoviti veljaven račun s pravilno preverjanjem pristnosti za prenos varnosti.
Nemogoče se povezati z oddaljenim strežnikom
Težava
Med običajnim delovanjem se prikaže sporočilo o napaki: »Ni mogoče povezati z oddaljenim strežnikom.«
Možen vzrok
Morda imate težave s proxy, ki jih je treba rešiti.
Rešitev
Če želite več informacij o odpravljanju težav, glejte Odpravljanje težav z vpisom v servi snem računu.
Priključka ni mogoče registrirati
Težava
Prikaže se sporočilo o napaki« Priključka ni mogoče registrirati. Prišlo je do splošne izjeme.«
Možen vzrok
V večini primerov je težava v tem, da Directory Connector nima privilegija za povezavo s korenskim kontekstom LDAP.
Rešitev
Poskusite naslednje:
-
Zaženite ukazni poziv (cmd) in nato vnesite
ldp.exe. -
Kliknite Po ži, iz berite Poveži kot trenutno prijav ljenega uporabnika in nato kliknite V redu.
-
Kliknite , vnesite
DC=CompanyName, DC=ADkot BaseDN in nato kliknite V redu. -
Če se težava nadaljuje, odpr ite primer s podporo.
Sinhronizacija
Avatarji niso sinhronizirani
Težava
Ciscovi konektor imenika je sinhroniziral uporabniške podatke AD v oblak Webex. Toda noben podatek avatarja ni bil uspešno sinhroniziran.
Možen vzrok
Če ste ponovno uporabili obstoječi strežnik avatarjev in so bili uporabniški avatarji že sinhronizirani, jih lokalni predpomnilnik zajame in se izogne ponovnemu pošiljanju, da prihrani pasovno širino.
Rešitev
Izbrišite lokalni predpomnilnik, tako da sledite tem korakom:
-
Pojdite na C:\Program Files (x86)\Cisco Systems\ Cisco Directory Connector\ Plugins\
-
Izbrišite DirSyn cPluginAvatar.dll-Cache.bin.
-
Ponovno zaženite sinhronizacijo avatarja iz priključka imenika Cisco.
Nasprotni uporabniški e-poštni računi
Težava
Rezultati sinhronizacije lahko prikazujejo nasprotne uporabniške e-poštne račune.
-
Če so uporabniki preizkusili brezplačno različico aplikacije Webex, so njihovi e-poštni naslovi v brezplačni potrošniški organizaciji.
-
Če so bila uporabniška e-poštna sporočila kdaj sinhronizirana v drugi organizaciji.
-
Če uporabniška e-poštna sporočila obstajajo v več domenah, ki pripadajo organizaciji.
Rešitev
Poskusite naslednje:
-
Če poskušate zahtevati uporabnike, sledite tem korakom:
-
Prepričajte se, da ste prever ili domeno v nadzornem središču.
-
Začasno onemogočite Cisco Directory Connector.
-
Uporabite možnost Zahtevaj uporabnika v nadzornem središču za uveljavljanje vseh računov, ki lahko obstajajo v brezplačni potrošniški organizaciji. Če želite več informacij, glejte Uveljavljanje uporabnikov v organizacijo (Pretvarjanje uporabnikov).
-
Izvedite suho zagon v Cisco Directory Connector in nato znova omogočite sinhronizacijo imen ika
-
-
V zadnjem primeru dvakrat preverite uporabniške podatke v svojih Active Directory virih.
Pretvorjeni uporabnik označen kot neaktiven
Težava
V okolju, sinhroniziranem z imeniki, ste brezplačnega uporabnika (organizacije potrošnikov) pretvorili v organizacijo podjetja, vendar se pretvorjeni uporabnik ne more prijaviti v aplikacijo Webex.
Možen vzrok
Ko se brezplačni uporabnik pretvori v organizacijo podjetja, je uporabnik označen kot neaktiven status 30 dni kot ukrep varnostne skladnosti. V tem obdobju se uporabnik ne more prijaviti v aplikacijo Webex in je ob koncu 30-dnevnega obdobja označen za brisanje. Ta situacija nastane, ker brezplačni uporabniški podatki ne prebivajo v njemActive Directory.
Rešitev
Če ne želite izbrisati uporabniškega računa, morate ukrepati. Če želite odpraviti to težavo, ustvarite uporabniški račun v kraju, Active Directory ki ustreza pretvorjenemu brezplačnemu uporabniškemu računu. Nato izvedite sinhronizacijo iz Cisco Directory Connector. Nato se lahko uporabnik znova prijavi v aplikacijo Webex in račun ne bo izbrisan.
Inkrementalna sinhronizacija ne uspe
Težava
Inkrementalna sinhronizacija ne uspe.
Ta težava se lahko pojavi v sistemu Windows Server 2008 R2 pod naslednjimi pogoji:
-
Podpirate posodobitve z dodatnimi vrednostmi.
-
Filter, ki ga uporabljate, sklicuje na atribut povezane vrednosti.
-
Vrednosti rezultatov tega atributa so bile posodobljene od zadnje popolne sinhroniz acije.
Rešitev
Windows Server 2008 R2 ima napako, ki je povezana s to težavo. Napaka je odpravljena v letu 2012 R2 in kasneje. Priporočamo, da Windows Server nadgradite na vsaj 2012 R2.
Neveljavna vrednost za atribut
Težava
Za [user dn (ločeno ime)] ima atribut [ime atributa] naslednjo neveljavno vrednost [vrednost atributa].
Možen vzrok
Za CN=B, OU = zaposleni, OU=C uporabniki, DC=C, DC=com ima atribut [telefonska številka] naslednjo neveljavno vrednost: +. Ta atribut mora vsebovati vsaj eno številko.
Rešitev
Atribut za tega uporabnika nima veljavne vrednosti. Določite njegovo vrednost glede na opis v opozorilnem sporočilu. Nato naredite drugo sinhronizacijo.
Ustrezni uporabniki, ki jih je treba izbrisati
Težava
Ujemajoči se uporabniki so označeni za brisanje.
Ko izvajate sinhronizacijo suhega teka za preverjanje podatkov med oblakom Active Directory in oblakom, boste morda videli isti e-poštni naslov v obeh. Vendar pa je uporabnik označen kot predmet, ki ga je treba izbrisati.
Rešitev
Izberite ustrezno rešitev:
-
Če je v redu, da izbrišete uporabnika in nato ponovite licence, lahko za popravek uporabite Directory Connector. Izvedite sinhronizacijo, da izbrišete uporabnika, nato pa izvedite drugo sinhronizacijo za sinhronizacijo uporabnika iz krajevnega AD v oblak.
-
Če uporabniškega računa ne morete izbrisati in ponovno ustvariti, odprite ohišje s podporo.
Manjka atribut
Težava
Zahtevani atribut [atribute_name] pri dodajanju krajevnega vnosa [user dn (ločeno ime)]. Vnos ni ustvarjen v Control Hub, dokler vsi zahtevani atributi nimajo vrednosti.
Možen vzrok
Zahtevani atributni e-poštni naslov manjka. Ko dodate krajevni vnos [CN=Prodajni uporabnik, OU = inženirji, OU=K, DC=K, DC=lokalno], se vnos ne ustvari v Control Hub, dokler vsi zahtevani atributi nimajo vrednosti.
Rešitev
Za uporabnika manjka eden od zahtevanih atributov [user_email_address]. Navedite zahtevane vrednosti za tega uporabnika.
Ugnezdjena skupina se ne bo sinhronizirala
Težava
Uporabniki v ugnezdjeni Active Directory skupini niso pravilno sinhronizirani z oblakom.
Možen vzrok
Uporablja se filter, ki vključuje tako otroško skupino kot starševsko skupino, ki ni podprta. Na primer: (MemberOf = CN = TestGroup1, CN = Uporabniki, DC = RKTest2008, DC = org)
Rešitev
Ponovno morate konfigurirati filter, ki sinhronizira skupine. Na primer: | (MemberOf = CN = TestGroup1, CN = Uporabniki, DC = RKTest2008, DC = org) (MemberOf = CN = TestPodskupina, CN = Uporabniki, DC = RKT est2008, DC = org)
Konflikt poimenovanja uporabnikov
Težava
Obstaja konflikt poimenovanja za [user dn] za obstoječi objekt vnosa v oblak z imenom: [uporabniški e-poštni naslov] in uporabniškega tipa [user_type].
Možen vzrok
Uporabnik s tem e-poštnim naslovom že obstaja v nadzornem središču.
Rešitev
Ustvarite uporabnika Active Directory z istim e-poštnim naslovom kot račun, ki ste ga registrirali prek Control Hub.
Krmilno središče
Seznam uporabnikov manjka v nadzornem središču
Težava
Če imate organizacijo Webex z več kot 1000 sinhroniziranimi uporabniki, seznama uporabnikov v nadzornem središču morda ne boste videli.
Rešitev
S funkcijo iskanja lahko poiščete uporabniški račun. V nadzornem središču pojdite na Uporab niki, kliknite iskanje in nato vnesite iskalna merila, da poiščete določenega uporabnika.
Skupine se ne bodo sinhronizirale z nadzornim središčem
Težava
Uporabniki v skupini imenika se ne bodo pravilno sinhronizirali z nadzornim središčem.
Možen vzrok
Skupina ni označena kot isCriticalSystemObject v. Active Directory
Rešitev
Prepričajte se, da je atribut Active DirectoryisCriticalSystemObject nastavljen na TRUE v.
Omogoči odpravljanje težav za konektor imenika
Odpravljanje težav lahko omogočite, da boste lažje diagnosticirali morebitne napake, ki jih naletite v Directory Connector. Odpravljanje težav vam omogoča zajemanje informacij o omrežnem prometu in jih shranite v datoteko.
Datoteke dnevnika, ki so:\ Cisco SystemsCisco Systems\ Cisco Directory Connector\ Logs <Installation Location>
| 1 |
Zaženite datoteko |
| 2 |
Znova zaženite storitev. |
| 3 |
V razdelku Directory Connector kliknite Nadzorna plo šča. |
| 4 |
Pojdite na Dejanja in nato kliknite Pri . |
| 5 |
Če je omogočeno odpravljanje težav, ponovite dejanja, ki so povzročila napako; to zajame podatke o prometu, da jih je mogoče pregledati. |
| 6 |
Preglejte dnevniške datoteke: če je datoteka prazna, se prepričajte, da ima račun privilegije za dostop do storitve AD DS ali AD LDS. Mapa dnevnika shrani samo datoteke za zadnje 3 dni. Vsebina v dnevniških datotekah je skladna z izhodom dnevnika dogodkov v sistem. |
| 7 |
Po potrebi pošljite datoteko dnevnika v podporo za pomoč. |
| 8 |
Ko končate, onemogočite funkcijo odpravljanja težav. |
Zaženite pregledovalnik dogodkov
Če si želite ogledati dogodke, ki so se zgodili med popolno ali postopno sinhronizacijo, zaženite pregledovalnik dogodkov. Prikaže povzetek skrbniških dogodkov in dnevnikov napak.
| 1 |
V razdelku Directory Connector pojdite na Nad zorna plo šča in kliknite De . Pogovorno okno Lastnosti dogodka prikazuje podrobnosti dogodka sinhronizacije in podrobnosti napak. |
| 2 |
V pregledovalniku dogodkov pojdite na .
|
| 3 |
V razdel ku Dejanja kliknite Sh rani vse dogodke kot, če želite vse dnevnike izvoziti kot eno datoteko dogodkov (*.evtx) ali drugo obliko, kot sta xml ali csv. |
Kaj storiti naprej
Če morate odpreti ohišje, se ob rnite na podpor o, opišite težavo s priključkom in nato priložite datoteko Dogodki svojemu primeru.
Dnevniki dogodkov zajemajo uporabniška dejanja. Za pomoč pri upravljanju omrežnega prometa omogočite odpravljanje težav na priključku.
Omogoči TLS v Internet Explorer
Če ste zamenjali ponudnike enojne prijave (SSO), se lahko prikaže naslednja sporočila o napaki iz povezovalnika imenika Cisco:
-
Prišlo je do napake pri prijavi v storitev
-
V skriptu na tej strani je prišlo do napake
Če vidite te napake, morate v brskalniku omogočiti nastavitev TLS.
| 1 |
Odpr Internet Explorer ite in nato izberite O rod ja. Zdaj potrdite polja za različico TLS/SSL, ki jo želite omogočiti Kliknite V redu Zaprite brskalnik in ga znova odprite |
| 2 |
Kliknite Internetne možnosti, pojdite na Napredno, pomaknite se do Varnost. |
| 3 |
Potrdite polja Uporabi TLS 1.1 in Uporabi TLS 1.2 in nato kliknite V redu.
|
| 4 |
Znova zaženite sistem, da spremembe začnejo veljati. |
Odpravljanje težav s prijavo v storitveni račun
Če se ne morete prijaviti v povezovalnik imenika Cisco ali ne morete zagnati sinhronizacije, uporabite te korake, da poskusite odpraviti težavo, preden se obrnete na podporo.
| 1 |
Poskusite obiskati https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL v spletnem brskalniku. |
| 2 |
Izberite enega, odvisno od rezultatov:
|
| 3 |
Prepričajte se vsaj, da ima konfigurirani račun za storitev Cisco DirSync (ki jo najdete v storitvah Windows) raven privilegijev, ki mu omogoča dostop do podatkov avatarja in podatkov AD. Storitev privzeto uporablja poverilnice računa za prijavo v Windows in preverjanje pristnosti. |
Preverite SafeDllSearchMode v registru sistema Windows
Način iskanja varne knjižnice dinamičnih povezav (DLL) je privzeto nastavljen v registru sistema Windows in pozneje postavi trenutni imenik uporabnika v vrstnem redu iskanja DLL. Če je bil ta način nekako onemogočen, lahko napadalec postavi zlonamerno DLL (imenovano enako kot referenčna datoteka DLL, ki se nahaja v sistemski mapi) v trenutni delovni imenik aplikacije.
Običajno je SafeDllSearchMode omogočen, vendar uporabite ta postopek, da dvakrat preverite nastavitve registra.
Preden začnete
Spremembe registra sistema Windows je treba izvajati zelo previdno. Pri poročamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskanju Windows ali v oknu Zaženi vnes ite regedit in pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\ System\ CurrentControlSet\ Control\ Upravitelj sej. |
| 3 |
Izberite enega:
|
Če želite več informacij, glejte Vrstni red iskanja v knjižnici dinamičnih poveza v.
Pregled priključka imenika Cisco
Pregled priključka imenika
Directory Connector je lokalna aplikacija za sinhronizacijo identitet v oblaku. Programsko opremo za povezovanje prenesete iz Control Huba in jo namestite v lokalni računalnik.
Z Directory Connector lahko vzdržujete svoje uporabniške račune in podatke v imeniku Active Directory, tako da Active Directory postane edini vir resničnih informacij. Ko spremembo naredite lokalno, se ta replicira v oblak.
Vse lastnosti, opise in prednosti si oglejte v tabeli:
| Funkcija | Opis in korist |
|---|---|
| Enostavna nadzorna plošča | Nadzorna plošča ponuja urnik sinhronizacije, povzetek in stanje sinhronizacije ter stanje povezovalnika imenika. Nadzorno ploščo si lahko ogledate kadar koli se prijavite. |
| Poskusni zagon pred sinhronizacijo z oblakom | Preden se spremembe v imeniku implementirajo v oblaku, jih preizkusite. Nato zaženite poročilo, da vidite, ali so spremembe, ki jih želite narediti, takšne, kot pričakujete. |
| Popolna in inkrementalna sinhronizacija | Sinhronizirajte celoten imenik. Ali pa preprosto sinhronizirajte inkrementalne spremembe, da prihranite pri procesorski moči in skrajšate čas sinhronizacije. |
|
Sinhronizacija več domen (en gozd ali več gozdov) |
Povezovalnik imenikov podpira več domen v enem gozdu ali v več gozdovih (brez potrebe po AD LDS). Za podjetja z več domenami Active Directory lahko namestite Directory Connector za vsako domeno, vsako domeno povežete s svojo organizacijo in nato vsako uporabniško bazo sinhronizirate z Webexom. Nadzorno središče odraža stanje tako, da prikazuje stanje sinhronizacije za več povezovalnikov imenika, omogoča izklop sinhronizacije za določeno domeno in deaktivacijo povezovalnika imenika v visoko razpoložljivi uvedbi. |
| Načrtovana sinhronizacija | Nastavite urnik sinhronizacije po dnevu, uri in minuti. |
| Filtri protokola LDAP (Lightweight Directory Access Protocol) | Določite iskalne kriterije LDAP in zagotovite učinkovit uvoz. |
| Preslikava atributov imenika Active Directory | Preslikajte atribute imenika Microsoft Active Directory na ustrezne atribute oblaka Webex. Preslikate lahko atribute, ki so pomembni za vašo konfiguracijo imenika Active Directory, in definirate lahko tudi atribute po meri za preslikavo v oblak. Atributi iz prostorov tvorijo različne podatke v oblaku, kot so podatki o uporabniških računih, telefonske številke podjetij v storitvi Webex Teams, naslovi SIP virov sob in drugi podatki o kontaktnih karticah uporabnikov (delovno mesto, oddelek, vodja itd.). |
|
Imenik podjetja za vire sob na lokaciji in uporabnike Cisco Webex Calling (Cloud PSTN) ter poslovne stike brez licenciranja Webex |
Če del vaše organizacije uporablja Cisco Webex Calling v oblaku PSTN za klicno storitev ali če imate naprave Room na lokaciji, ta funkcija uporabnikom omogoča iskanje stikov v podjetju v imeniku iz njihovih telefonov Cisco Webex Calling (oblačni PSTN) ali virov Room.
|
| Pregledovalnik dogodkov | Z pregledovalnikom dogodkov ugotovite, ali je prišlo do težav s sinhronizacijo. |
| Diagnostično orodje in odpravljanje težav | Vgrajeno diagnostično orodje lahko uporabite za odpravljanje težav z uvedbo Cisco Directory Connector. Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z imenikom Active Directory, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Ko omogočite odpravljanje težav v orodju Directory Connector, se zapišejo dnevniki, ki jih je mogoče poslati tehnični podpori. |
| Samodejna nadgradnja | Ko namestite Directory Connector, boste prejeli obvestilo vsakič, ko je na voljo nova različica programske opreme. Nastavite lahko samodejne nadgradnje, tako da boste vedno imeli najnovejšo različico programske opreme, ko je izdana nova različica. |
| Visoka razpoložljivost | Konfigurirajte več konektorjev, da bo na voljo rezerva, če glavni konektor ali računalnik, na katerem je nameščen, izpade. |
Povezovalnik imenikov je razdeljen na tri področja:
-
Control Hub je enotni vmesnik, ki vam omogoča upravljanje vseh vidikov vaše organizacije Webex: ogled uporabnikov, dodelitev licenc, prenos programa Directory Connector in konfiguriranje enotne prijave (SSO), če želite, da se vaši uporabniki overijo prek ponudnika identitete v podjetju in ne želite pošiljati e-poštnih povabil za aplikacijo Webex.
-
Vmesnik za upravljanje Directory Connectorja je programska oprema, ki jo prenesete iz Control Huba in namestite na zaupanja vreden strežnik Windows. Za več domen Active Directory lahko namestite eno različico programske opreme za vsako domeno, ki jo želite sinhronizirati. S programsko opremo lahko zaženete sinhronizacijo, da prenesete svoje uporabniške račune Active Directory v Webex, si ogledate in spremljate stanje sinhronizacije ter konfigurirate storitve Directory Connector.
-
Storitev sinhronizacije imenikov poizveduje v imeniku Active Directory, da pridobi uporabnike in skupine za sinhronizacijo s storitvijo povezovalnika in povezovalnikom imenika.
Za razumevanje arhitekture povezovalnika imenika si oglejte ta diagram:
Pripravite svoje okolje za povezovalnik imenika
Zahteve za povezovalnik imenika
Zahteve sistema Windows in Active Directory
Povezovalnik imenika lahko namestite na te podprte strežnike Windows:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Za odpravo težave s piškotki priporočamo, da nadgradite krmilnik domene na izdajo, ki vsebuje popravek – Windows Server 2012 R2 ali 2016.
Povezovalnik imenika podpirajo naslednje storitve Active Directory:
-
Aktivni imenik 2016
(Povezovalnik imenika je podprt pri uporabi najnovejše različice imenika Active Directory v sistemu Windows Server 2019)
-
Aktivni imenik 2012
-
Active Directory 2008 R2
-
Aktivni imenik 2008
Upoštevajte naslednje dodatne zahteve:
-
Povezovalnik imenika zahteva TLS1.2. Namestiti morate naslednje:
-
.NET Framework v3.5 (zahtevan za aplikacijo Directory Connector. Če naletite na kakršne koli težave, sledite navodilom v Omogočanje .NET Framework 3.5 z uporabo čarovnika za dodajanje vlog in funkcij.)
-
.NET Framework različice 4.5 (zahtevano za TLS1.2)
-
-
Zahtevana je funkcionalna raven 2 gozda Active Directory (Windows Server 2003) ali višja. (Za več informacij glejte Kaj so funkcionalne ravni imenika Active Directory?.)
Zahteve strojne opreme
Program Directory Connector morate namestiti v računalnik s temi minimalnimi strojnimi zahtevami:
-
8 GB RAM-a
-
50 GB prostora za shranjevanje
-
Ni minimalne vrednosti za CPU
Omrežne zahteve
Če je vaše omrežje za požarnim zidom, se prepričajte, da ima vaš sistem dostop do interneta prek HTTPS (vrata 443).
Zahteve organizacije Webex
-
Za dostop do programske opreme Directory Connector iz Control Huba potrebujete organizacijo Webex s preskusno ali plačljivo naročnino.
-
(Neobvezno) Če želite, da so novi uporabniški računi aplikacije Webex aktivni, preden se prvič prijavijo, priporočamo, da storite naslednje:
-
Dodajte, preverite in po želji zahtevajte domene, ki vsebujejo e-poštne naslove uporabnikov, ki jih želite sinhronizirati v oblak.
-
Izvedite integracijo enotne prijave (SSO) vašega ponudnika identitete (IdP) z vašo organizacijo Webex.
-
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila in da boste lahko izvedli svojo lastno e-poštno kampanjo. (Ta funkcija zahteva integracijo SSO.)
-
Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu.
Zahteve za namestitev
-
Za okolje z več domenami (z enim ali več gozdovi) morate namestiti en povezovalnik imenika za vsako domeno Active Directory. Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), se prepričajte, da imate ločen podprt strežnik Windows za namestitev Directory Connectorja za sinhronizacijo domene (B).
-
Za prijavo v konektor ne potrebujemo skrbniškega računa v imeniku Active Directory. Potrebujemo lokalni uporabniški račun, ki je isti kot polnopravni skrbniški račun v Control Hubu.
Ta lokalni uporabnik mora imeti pravice na tem računalniku s sistemom Windows za povezavo s krmilnikom domene in branje uporabniških objektov imenika Active Directory. Račun za prijavo v računalnik mora biti skrbniški račun računalnika s pravicami za nameščanje programske opreme v lokalni računalnik. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Pri prijavi v konektor mora biti prijavni račun enak kot polni skrbniški račun za Control Hub. Privzeto povezovalnik za dostop do imenika Active Directory uporablja lokalni sistemski račun. Vendar pa lahko s storitvami sistema Windows konfigurirate drug račun za dostop do imenika Active Directory. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Prepričajte se, da je način iskanja v varni dinamični povezovalni knjižnici (DLL) sistema Windows omogočen s tem postopkom: Preverite SafeDllSearchMode v registru sistema Windows.
-
Če uporabljate AD LDS za več domen v enem gozdu, priporočamo, da namestite Directory Connector in Active Directory Domain. Service/Active Lahke imeniške storitve (AD) DS/AD LDS) na ločenih strojih.
Zahteve za več domen
Preden sledite nalogam v Potek naloge uvajanja konektorja imenika Cisco, upoštevajte naslednje zahteve in priporočila, če boste sinhronizirali podatke imenika Active Directory iz več domen v oblak:
-
Za vsako domeno je potreben ločen primerek programa Directory Connector.
-
Programska oprema Directory Connector se mora izvajati na gostitelju, ki je v isti domeni, s katero se bo sinhronizirala.
-
Priporočamo, da svoje domene preverite ali uveljavite v storitvi Control Hub. (Glejte Dodajanje, preverjanje in uveljavljanje domen.)
-
Če želite sinhronizirati več kot 50 domen, morate odpreti zahtevo, da se vaša organizacija premakne na velik seznam organizacij.
-
Po želji lahko sinhronizirate podatke o virih sobe skupaj z uporabniškimi računi. (Glejte Sinhronizacija podatkov o sobi na lokaciji z oblakom Webex.)
Priporočila skupin Active Directory za samodejno dodeljevanje licenc
Skupine Active Directory se uporabljajo za zbiranje uporabniških računov, računalniških računov in drugih skupin v obvladljive enote. Delo s skupinami namesto s posameznimi uporabniki poenostavi vzdrževanje in upravljanje omrežja.
V Active obstajata dve vrsti skupin Directory:
-
Distribucijske skupine– Uporabljajo se za ustvarjanje seznamov za prejem e-pošte.
-
Varnostne skupine– Uporabljajo se za dodeljevanje dovoljenj virom v skupni rabi.
Pri ustvarjanju skupin v imeniku Active Directory upoštevajte naslednje smernice:
-
Ustvarite globalno skupino za vsako vlogo, oddelek ali storitev (kot so prodaja, trženje, vodje, računovodje, licenciranje Webexa itd.).
-
Za lažje prepoznavanje pomembnih informacij o skupini uporabite standardne konvencije poimenovanja v celotni organizaciji. Imena skupin lahko vključujejo podrobnosti o skupini, kot so raven dostopa, vrsta vira, raven varnosti, obseg skupine, zmogljivost pošte in tako naprej. Na primer, ime skupine »GSG_Webex_Licensing_EMEAR« se nanaša na globalno varnostno skupino za uporabnike Webex Licensing EMEAR.
-
Skupine organizirajte na lahko razumljiv način, na primer po geografskem območju ali vodstveni hierarhiji. Za popoln opis namena skupine uporabite opise skupin.
-
Preden dodate uporabnike v novo omogočene skupine, v Control Hub določite predlogo skupine za samodejno licenciranje za te skupine. Za več informacij glejte Nastavitev predloge za samodejno dodelitev licence.
Informacije o velikosti
Povezovalnik imenika deluje kot most med lokalnim imenikom Active Directory in oblakom Webex. Zato povezovalnik nima zgornje omejitve za število objektov Active Directory, ki jih je mogoče sinhronizirati z oblakom. Vse omejitve objektov imenika na lokaciji so vezane na specifično različico in specifikacije okolja Active Directory, ki se sinhronizira z oblakom, ne na sam povezovalnik.
Na hitrost sinhronizacije lahko vpliva nekaj dejavnikov:
-
Skupno število objektov Active Directory. (Opravilo sinhronizacije 5000 uporabnikov ne bo trajalo tako dolgo kot 50000.)
-
Hitrost in pasovna širina omrežja.
-
Delovna obremenitev in specifikacije sistema.
Če sinhronizirate več kot 50.000 uporabnikov, vam toplo priporočamo, da uporabite drugi konektor za preklop v primeru okvare in redundanco.
Ker je pri sinhronizaciji vključenih več dejavnikov in ker se vsaka uvedba razlikuje glede na zgoraj navedene dejavnike, ne moremo navesti natančnih časovnih vrednosti, koliko časa bo trajala sinhronizacija objektov.
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Integracija spletnega proxyja
Integracija spletnega proxyja
Če je v vašem okolju omogočeno preverjanje pristnosti spletnega proxyja, lahko še vedno uporabljate Directory Connector.
Če vaša organizacija uporablja pregleden spletni proxy, ta ne podpira preverjanja pristnosti. Priključek uspešno poveže in sinhronizira uporabnike.
Lahko uporabite enega od teh pristopov:
-
Eksplicitni spletni proxy prek Internet Explorerja (povezovalnik podeduje nastavitve spletnega proxyja)
-
Eksplicitni spletni proxy prek datoteke .pac (povezovalnik podeduje nastavitve proxyja, specifične za podjetje)
-
Transparentni proxy, ki deluje s konektorjem brez kakršnih koli sprememb
Uporabite spletni proxy prek brskalnika
Povezovalnik imenikov lahko nastavite tako, da uporablja spletni proxy prek brskalnika Internet Explorer.
Če storitev Cisco DirSync deluje iz drugega računa kot trenutno prijavljeni uporabnik, se morate prijaviti tudi s tem računom in konfigurirati spletni proxy.
| 1 |
V Internet Explorerju pojdite na in nato izberite Nastavitve lokalnega omrežja. |
| 2 |
Usmerite primerek sistema Windows tja, kjer je nameščen konektor na vašem spletnem proxyju. Priključek podeduje te nastavitve spletnega proxyja. |
| 3 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 4 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Konfigurirajte spletni proxy prek datoteke PAC
Brskalnik odjemalca lahko konfigurirate za uporabo datoteke .pac. Ta datoteka vsebuje naslov in informacije o vratih spletnega proxyja. Povezovalnik imenika neposredno podeduje konfiguracijo spletnega proxyja, specifično za podjetje.
| 1 |
Da se bo povezovalnik uspešno povezal in sinhroniziral uporabniške podatke z oblakom Webex, se prepričajte, da je v konfiguraciji datoteke .pac za gostitelja, kjer je nameščen povezovalnik, onemogočeno preverjanje pristnosti posredniškega strežnika za |
| 2 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 3 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Proxy NTLM
Priključek imenika podpira NT LAN Manager (NTLM). NTLM je eden od pristopov za podporo preverjanja pristnosti sistema Windows med domenskimi napravami in zagotavljanje njihove varnosti.
Oblikovanje NTLM
V večini primerov želi uporabnik dostopati do virov druge delovne postaje prek odjemalskega računalnika, kar je lahko težko storiti na varen način.
Na splošno tehnična zasnova NTLM temelji na mehanizmu izziva
in odgovora
:
-
Uporabnik se prijavi v odjemalski računalnik z računom in geslom za Windows. Geslo se nikoli ne shrani lokalno. Namesto gesla v obliki navadnega besedila se lokalno shrani zgoščena vrednost gesla. Ko se uporabnik prijavi v odjemalca z geslom, operacijski sistem Windows primerja shranjeno zgoščeno vrednost in zgoščeno vrednost iz vnesenega gesla. Če sta oba enaka, je overjanje uspešno.
Ko želi uporabnik dostopati do katerega koli vira na drugem strežniku, odjemalec pošlje zahtevo strežniku z imenom računa v navadnem besedilu.
-
Ko strežnik prejme zahtevo, ustvari 16-bitni naključni ključ. Ključ se imenuje Izziv (ali Nonce). Preden strežnik pošlje nazaj odjemalcu, se izziv shrani v strežniku. In nato strežnik pošlje izziv odjemalcu v navadnem besedilu.
-
Takoj ko odjemalec prejme izziv, poslan s strežnika, ga šifrira z zgoščevalno vrednostjo, ki je bila omenjena v 1. koraku. Po šifriranju se vrednost pošlje nazaj na strežnik.
-
Ko strežnik prejme šifrirano vrednost od odjemalca, jo pošlje krmilniku domene v preverjanje. Zahteva vključuje: ime računa, šifriran izziv, ki ga je poslala stranka, in izvirni navadni izziv.
-
Krmilnik domene lahko pridobi zgoščene vrednosti gesla glede na ime računa. In nato lahko krmilnik domene šifrira prvotni izziv. Krmilnik domene lahko nato primerja prejeto zgoščevalno vrednost in šifrirano zgoščevalno vrednost. Če sta enaka, je preverjanje uspešno.
Windows ima v operacijski sistem vgrajeno varnostno preverjanje pristnosti, kar aplikacijam olajša podporo varnostnega preverjanja pristnosti. Posledično vam ni treba dokončati nadaljnje konfiguracije.
Konfiguriraj prozoren proxy
V tem primeru brskalnik ne ve, da prozoren spletni posredniški strežnik prestreza zahteve http (port 80/port 443) in ni potrebna nobena konfiguracija na strani odjemalca.
| 1 |
Namestite pregleden posredniški strežnik, da se lahko povezovalnik poveže in sinhronizira uporabnike. |
| 2 |
Potrdite, da je posredniški strežnik uspešen – ob zagonu povezovalnika se prikaže pričakovano pojavno okno za preverjanje pristnosti brskalnika. |
Nastavitev preverjanja pristnosti posrednika
Dodajte URL cloudconnector.webex.com na seznam dovoljenih URL-jev tako, da ustvarite seznam za nadzor dostopa.
Na strežniku požarnega zidu vašega podjetja:
| 1 |
Omogočite iskanje DNS, če še ni omogočeno. |
| 2 |
Določite ocenjeno pasovno širino za to povezavo (približno 2 mb/s ali manj za priključek). To morda ni potrebno. |
| 3 |
Ustvarite seznam za nadzor dostopa, ki bo veljal za gostitelja povezovalnika, in kot cilj, ki ga želite dodati na seznam dovoljenih, določite Na primer: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Ta ACL uporabite za ustrezen vmesnik požarnega zidu, ki velja samo za tega gostitelja z enim samim priključkom. |
| 5 |
Zagotovite, da morajo ostali gostitelji v vašem podjetju še vedno uporabljati vaš spletni proxy, tako da konfigurirate ustrezno implicitno izjavo o zavrnitvi. |
Uvajanje povezovalnika imenika
Potek naloge uvajanja konektorja imenika Cisco
Preden začnete
| 1 |
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo. Za novo namestitev programa Directory Connector vedno obiščite Control Hub ( https://admin.webex.com), da dobite najnovejšo različico programske opreme, da boste lahko uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 2 |
Prijava v povezovalnik imenika Prijavite se s skrbniškimi poverilnicami za Webex in izvedite začetno nastavitev. |
| 3 |
Nastavitev samodejnih nadgradenj Vedno je pomembno, da programsko opremo Directory Connector posodabljate na najnovejšo različico. Priporočamo, da uporabite ta postopek, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 4 |
Izberite objekte Active Directory za sinhronizacijo Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika. |
| 5 |
Atributi uporabnikov zemljevida Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid. |
| 6 |
Sinhronizirajte avatarje imenika z enim od naslednjih postopkov:
Avatarje uporabnikov lahko sinhronizirate z oblakom, tako da se avatar vsakega uporabnika prikaže, ko se prijavi v aplikacijo. Avatarje lahko sinhronizirate iz atributa Active Directory ali strežnika virov. |
| 7 |
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, na napravah v sobi, registriranih v oblaku, kot sta naprava Webex Room Device ali Cisco Webex Board. |
| 8 |
Če želite omogočiti uporabnike iz imenika Active Directory v središče Control Hub, sledite tem korakom:
Za dodelitev uporabnikov imenika Active Directory za račune aplikacije Webex sledite temu zaporedju. Uporabnike lahko dodelite iz več gozdov ali več domenskih uvedb imenika Active Directory za Directory Connector 3.0 in novejše različice. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex. |
Namestite priključek imenika
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo.
Za vsako domeno Active Directory, ki jo želite sinhronizirati, morate namestiti en konektor. En sam primerek Directory Connector lahko služi samo eni domeni. Za razumevanje poteka sinhronizacije več domen si oglejte naslednji diagram:
Preden začnete
Če se overjate prek posredniškega strežnika, se prepričajte, da imate poverilnice za posredniški strežnik:
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po namestitvi primerka povezovalnika. Za osnovno preverjanje pristnosti je potrebna tudi konfiguracija proxyja v Internet Explorerju; glejte Uporaba spletnega proxyja prek brskalnika
-
Pri proxyju NTLM se lahko pri prvem odpiranju konektorja prikaže napaka. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
V Nadzornem središčupojdite na in izberi Naprej. |
| 2 |
Kliknite povezavo Prenesi in namesti, da shranite najnovejšo različico namestitvene datoteke .zip za konektor na strežnik VMware ali Windows. Datoteko .zip lahko dobite neposredno s te povezave, vendar morate imeti za delovanje te programske opreme poln skrbniški dostop do organizacije Control Hub. Za novo namestitev pridobite najnovejšo različico programske opreme, da boste uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 3 |
Na strežniku VMware ali Windows razpakirajte in zaženite datoteko .msi v mapi z nastavitvami, da zaženete čarovnika za namestitev. |
| 4 |
Kliknite Naprej, potrdite polje, da sprejmete licenčno pogodbo, in nato klikajte Naprej, dokler se ne prikaže zaslon za vrsto računa. |
| 5 |
Izberite vrsto storitvenega računa, ki ga želite uporabiti, in izvedite namestitev s skrbniškim računom:
Da bi se izognili napakam, se prepričajte, da imate naslednje pravice:
|
| 6 |
Kliknite Namesti. Po izvedbi omrežnega preizkusa in če ste pozvani, vnesite osnovne poverilnice za proxy, kliknite V reduin nato kliknite Dokončaj. |
Kaj storiti naprej
Priporočamo, da po namestitvi znova zaženete strežnik. Poročilo o poskusnem izvajanju ne more prikazati pravilnega rezultata, če podatki niso bili objavljeni. Med ponovnim zagonom naprave se vsi podatki osvežijo, da se v poročilu prikaže natančen rezultat.
Prijava v povezovalnik imenika
Preden začnete
Prepričajte se, da imate poverilnice za posrednika.
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po prvem odprtju konektorja.
-
Za proxy NTLM odprite Internet Explorer, kliknite ikono zobnika, pojdite na Internetne možnosti > Povezave > Nastavitve lokalnega omrežja, preverite, ali so dodani podatki o strežniku proxy, in nato kliknite V redu. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
Odprite povezovalnik in nato dodajte |
| 2 |
Če ste pozvani, se prijavite s svojimi poverilnicami za preverjanje pristnosti posredniškega strežnika, nato pa se prijavite v Webex s skrbniškim računom in kliknite Naprej. |
| 3 |
Potrdite svojo organizacijo in domeno.
|
| 4 |
Ko se prikaže zaslon Potrdi organizacijo, kliknite Potrdi. Če ste že vezali AD DS/AD LDS, se prikaže zaslon Potrdi organizacijo. |
| 5 |
Kliknite Potrdi. |
| 6 |
Izberite eno, odvisno od števila domen Active Directory, ki jih želite povezati s povezovalnikom imenika:
|
Kaj storiti naprej
Ko se prijavite, boste pozvani k izvedbi poskusne sinhronizacije.
Nadzorna plošča povezovalnika imenika
Ko se prvič prijavite v Directory Connector, se prikaže nadzorna plošča. Tukaj si lahko ogledate povzetek vseh sinhronizacijskih dejavnosti, statistiko oblaka, izvedete poskusno sinhronizacijo, zaženete popolno ali inkrementalno sinhronizacijo in odprete pogled dogodkov za ogled informacij o napakah.
Če seja poteče, se znova prijavite.
Ta opravila lahko preprosto zaženete iz orodne vrstice Dejanja ali iz menija Dejanja.
|
Komponenta |
Opis |
|---|---|
|
Trenutna sinhronizacija |
Prikaže informacije o stanju sinhronizacije, ki trenutno poteka. Ko se sinhronizacija ne izvaja, je prikaz stanja nedejaven. |
|
Naslednja sinhronizacija |
Prikaže naslednje načrtovane polne in inkrementalne sinhronizacije. Če urnik ni nastavljen, se prikaže Ni načtovano . |
|
Zadnja sinhronizacija |
Prikaže stanje zadnjih dveh izvedenih sinhronizacij. |
|
Trenutno stanje sinhronizacije |
Prikaže splošno stanje sinhronizacije. |
|
Priključki |
Prikaže trenutne lokalne povezovalnike, ki so na voljo za oblak. |
|
Statistika v oblaku |
Prikaže splošno stanje sinhronizacije. |
|
Urnik sinhronizacije |
Prikaže urnik sinhronizacije za inkrementalno in polno sinhronizacijo. |
|
Povzetek konfiguracije |
Navaja nastavitve, ki ste jih spremenili v konfiguraciji. Povzetek lahko na primer vključuje naslednje:
|
| Dejanje | Opis |
|---|---|
| Začni inkrementalno sinhronizacijo |
Ročni zagon inkrementalne sinhronizacije To dejanje je onemogočeno, ko začasno ustavite ali onemogočite sinhronizacijo, če popolna sinhronizacija ni bila dokončana ali če sinhronizacija še poteka. |
|
Sinhronizacija poskusnega zagona |
Izvedite poskusno sinhronizacijo. |
|
Zaženi pregledovalnik dogodkov |
Zaženite pregledovalnik dogodkov Microsoft. |
|
Osveži |
Osveži nadzorno ploščo konektorja imenika Cisco |
|
Dejanje |
Opis |
|---|---|
| Sinhroniziraj zdaj |
Takoj začnite popolno sinhronizacijo. |
|
Način sinhronizacije |
Izberite način inkrementalne ali polne sinhronizacije. |
|
Ponastavi skrivnost konektorja |
Vzpostavite pogovor med konektorjem imenika Cisco in storitvijo konektorja. Z izbiro tega dejanja boste ponastavili skrivnost v oblaku in jo nato shranili lokalno. |
|
Poskusni zagon |
Izvedite preizkus postopka sinhronizacije. Pred popolno sinhronizacijo morate opraviti poskusni zagon. |
|
Odpravljanje težav |
Obrnite on/off odpravljanje težav. |
|
Osveži |
Osvežite glavni zaslon priključka imenika Cisco. |
|
Zapri |
Zaprite konektor imenika Cisco. |
|
Kombinacija tipk |
Dejanje |
|---|---|
|
Alternativno +A |
Prikaži meni Dejanja |
|
|
Sinhronizacija zdaj |
|
|
Ponastavi skrivnost konektorja |
|
|
Suhi tek |
|
|
Inkrementalna sinhronizacija |
|
|
Popolna sinhronizacija |
|
|
Prikaži meniPomoč |
|
|
Pomoč |
|
|
Vizitka |
|
|
Pogosta vprašanja |
Nastavitev samodejnih nadgradenj
| 1 |
V povezovalniku imenika pojdite na in nato označite Samodejno nadgradi na novo različico Cisco Directory Connector. |
| 2 |
Kliknite Uporabi, da shranite spremembe. |
Nove različice konektorja se samodejno namestijo, ko so na voljo.
Nadgradnje lahko po želji upravljate ročno. Za več informacij glejte Nadgradnja na najnovejšo različico programske opreme.
Izberite objekte Active Directory za sinhronizacijo
Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika.
Skupine za samodejno dodelitev licenc
Control Hub vam omogoča upravljanje dodelitev licenc za posamezne skupine. Ustvarite lahko predloge licenc in jih preslikate v skupine Active Directory, ki jih sinhronizirate z oblakom. Ob ustvarjanju uporabnika Webex preveri članstvo uporabnika in samodejno preslikavo predloge licenc za tega novega uporabnika.
Priporočamo, da uporabite filter LDAP, da z oblakom sinhronizirate le ustrezne skupine. Filter lahko na primer nastavite na:
(&(cn=Example)(objectclass=Group))*
Ta filter sinhronizira vse skupine znotraj osnovnega DN, kjer se ime začne z Example. Uporabnikom, ki niso dodeljeni skupinam, se dodelijo licence iz privzete predloge za samodejno licenco, ki ste jo konfigurirali v Control Hubu.
Skupine za hibridne uvedbe varnosti podatkov
V povezovalniku imenika morate označiti Skupine, če uporabljate hibridno varnost podatkov za konfiguriranje poskusne skupine za pilotne uporabnike. Za navodila glejte Vodnik za uvajanje hibridne varnosti podatkov. Ta nastavitev povezovalnika imenika ne vpliva na sinhronizacijo drugih uporabnikov v oblaku.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Izbira objekta. |
| 2 |
V razdelku Vrsta objekta označite Uporabnikiin razmislite o omejitvi števila iskalnih vsebnikov za uporabnike. Če želite na primer sinhronizirati samo uporabnike v določeni skupini, morate v polje Filtri LDAP Uporabniki vnesti filter LDAP. Če želite sinhronizirati uporabnike, ki so v skupini Example-manager, uporabite filter, kot je ta:
|
| 3 |
Označite Identificiraj sobo, da ločite podatke o sobi od uporabniških podatkov. Kliknite Prilagodi, če želite nastaviti dodatne atribute za prepoznavanje uporabniških podatkov kot podatkov o sobi. To nastavitev uporabite, če želite sinhronizirati podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah v sobi, registriranih v oblaku. Za več informacij glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex. |
| 4 |
Označite Skupine, če želite sinhronizirati uporabniške skupine Active Directory z oblakom. V polje Skupine ne dodajajte filtra LDAP za sinhronizacijo uporabnikov. Polje Skupine uporabite samo za sinhronizacijo podatkov skupine z oblakom. Skupine za nove stranke privzeto niso sinhronizirane. Omogočiti morate sinhronizacijo skupine. Prav tako morate sinhronizirati varnostne skupine. |
| 5 |
Označite Stiki, če želite sinhronizirati kontaktne podatke uporabnikov z oblakom. Povezovalnik imenika upravlja samo stike, ki jih sinhronizira povezovalnik. Če so v Control Hubu že stiki, sinhronizacija ne izbriše stikov. Če so stiki odstranjeni iz obsega sinhronizacije, bodo kontaktni podatki uporabnikov odstranjeni tudi v središču Control Hub. |
| 6 |
Konfigurirajte filtre LDAP. Razširjene filtre lahko dodate tako, da navedete veljaven filter LDAP. Za več informacij o konfiguriranju filtrov LDAP glejte ta članek. |
| 7 |
Določite osnovna DN-ja na lokaciji, ki jih želite sinhronizirati, tako da kliknete Izberi, da si ogledate drevesno strukturo imenika Active Directory. Tukaj lahko izberete ali prekličete izbiro, po katerih vsebnikih želite iskati. |
| 8 |
Preverite, ali so objekti, ki jih želite dodati za to konfiguracijo, izbrani, in kliknite Izberi. Za sinhronizacijo lahko izberete posamezne ali nadrejene vsebnike. Izberite nadrejeni vsebnik, da omogočite vse podrejene vsebnike. Če izberete podrejeni vsebnik, se v nadrejenem vsebniku prikaže siva kljukica, ki označuje, da je bil podrejeni vsebnik označen. Nato lahko kliknete Izberi , da sprejmete označene vsebnike Active Directory. Če vaša organizacija vse uporabnike in skupine postavi v vsebnik Uporabniki, vam ni treba iskati drugih vsebnikov. Če je vaša organizacija razdeljena na organizacijske enote, izberite OU. |
| 9 |
Kliknite Uporabi. Izberite možnost:
Za informacije o poskusnih zagonih glejte Sinhronizacija poskusnega zagona uporabnikov imenika Active Directory. Za sinhronizacijo skupine morate izvesti popolno sinhronizacijo: Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak. |
Atributi uporabnikov zemljevida
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid, enolični identifikator za vsak uporabniški račun v storitvi identitete v oblaku.
Izberete lahko, kateri atribut imenika Active Directory želite preslikati v oblak – na primer, lahko preslikate firstName lastName v imeniku Active Directory ali izraz atributa po meri v displayName v oblaku.
Računi v imeniku Active Directory morajo imeti e-poštni naslov; uid se privzeto preslika v polje ad v e-pošti (ne v polje sAMAccountName).
Če izberete želeni jezik iz imenika Active Directory, potem je Active Directory edini vir resnice: Uporabniki ne bodo mogli spremeniti jezikovnih nastavitev v nastavitvah Webexa, skrbniki pa ne bodo mogli spremeniti nastavitev v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. Ta stran prikazuje imena atributov za Active Directory (na levi) in oblak Webex (na desni). Vsi obvezni atributi so označeni z rdečo zvezdico. |
| 2 |
Pomaknite se navzdol do dna razdelka Imena atributov Active Directoryin nato izberite enega od teh atributov Active Directory, ki ga želite preslikati v atribut oblaka uid:
Kateri koli drug atribut Active Directory lahko preslikate v uid, vendar priporočamo, da uporabite mail ali userPrincipalName, kot je opisano v zgornjih smernicah. V nekaterih primerih se za prijavo uporablja uporabniško ime_glavnega_uporabnika, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Če si želite ogledati, kateri atributi v imeniku Active Directory ustrezajo v oblaku, glejte Preslikava atributov imenika Active Directory v povezovalniku imenika. Da sinhronizacija deluje, morate zagotoviti, da je izbrani atribut Active Directory v obliki e-pošte. Povezovalnik imenikov prikaže pojavno okno, ki vas opomni, če ne izberete enega od priporočenih atributov. |
| 3 |
Če vnaprej določeni atributi imenika Active Directory ne delujejo za vašo uvedbo, kliknite spustni meni atributov, se pomaknite na dno in nato izberite Prilagodi atribut, da odprete okno, v katerem lahko definirate izraz atributa. Kliknite Pomoč, če želite dobiti več informacij o izrazih in si ogledati primere delovanja izrazov. Za več informacij si lahko ogledate tudi Izrazi za prilagojene atribute. V tem primeru preslikajmo atributa Active Directory
Povezovalnik imenikov preveri vrednost atributa uid v storitvi identitete in pridobi 3 razpoložljive uporabnike v okviru trenutnih možnosti filtra uporabnikov. Če imajo vsi trije uporabniki veljavno obliko e-pošte, Cisco Directory Connector prikaže naslednje sporočilo:
Če atributa ni mogoče preveriti, se bo prikazalo naslednje opozorilo in se boste lahko vrnili v Active Directory, da preverite in popravite uporabniške podatke:
|
| 4 |
(Neobvezno) Izberite preslikave za mobile in telephoneNumber, če želite, da se mobilne in službene številke prikažejo na primer v uporabnikovi vizitki v aplikaciji Webex. Podatki o telefonski številki se v aplikaciji Webex prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika. Za več informacij o klicanju iz uporabniške kartice stika glejte Vodnik za uvajanje klicanja v Webexu (Unified CM) (skrbniki). |
| 5 |
Izberite dodatne preslikave, da se v vizitki prikaže več podatkov:
Ko so atributi preslikani, se podatki prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika:
Za več informacij o vizitki glejte Preverite, s kom se obrnete. Ko so ti atributi sinhronizirani z vsakim uporabniškim računom, lahko vklopite tudi funkcijo People Insights v središču Control Hub. Ta funkcija uporabnikom aplikacije Webex omogoča, da v svojih profilih delijo več informacij in se tako več naučijo drug o drugem. Za več informacij o funkciji in o tem, kako jo omogočite, glejte Profili People Insights za Webex, Jabber, Webex Meetings in Webex Events (novo) v Control Hubu |
| 6 |
Ko izberete želene možnosti, kliknite Uporabi. |
Vsi uporabniški podatki, ki so shranjeni v imeniku Active Directory, prepišejo podatke v oblaku, ki ustrezajo temu uporabniku. Če ste na primer uporabnika ročno ustvarili v Control Hubu, mora biti e-poštni naslov uporabnika enak e-poštnemu naslovu v imeniku Active Directory. Vsak uporabnik brez ustreznega e-poštnega naslova v imeniku Active Directory se izbriše.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Atributi imenika Active Directory in oblaka
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku z uporabo zavihka Preslikava uporabniških atributov.
Ta tabela primerja preslikavo med imeni atributov Active Directory in imeni atributov Cisco Cloud. Te vrednosti in preslikave so privzeta nastavitev v povezovalniku imenika. V spustnih menijih Active Directory lahko izberete različne atribute in določite, kateri atribut na mestu uporabe se sinhronizira s katerim atributom v oblaku.
Predstavljajte si spustne atribute kot prednastavitve. Kot alternativo vrednostim v vrstici Active Directory lahko v Active Directory določite tudi prilagojen atribut, svojo prednastavitev (izraz z več atributi), ki ga preslikate v en sam atribut oblaka v ustrezni vrstici. Na ta način imate možnost določiti prikazana imena svojih uporabnikov – na primer, lahko dodate izraz, ki ustvari prilagojen atribut na podlagi naziva, imena in priimka zaposlenega v imeniku Active Directory.
Določite lahko tudi kateri koli atribut imenika Active Directory, ki ga želite preslikati v uid v oblaku. Vendar pa morate zagotoviti, da atribut na lokaciji sledi veljavni obliki e-pošte.
Uporabite lahko tudi alternativne e-poštne naslove, če na primer želite za prijavo uporabiti uporabniško_ime_glavnega_uporabnika, e-poštni naslov uporabnika pa se uporablja za upravljanje njegovega koledarja. V tem primeru preslikajte drug e-poštni naslov na emails;type-work Atribut. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz storitve AD, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku.
|
Imena atributov imenika Active Directory |
Imena atributov v oblaku Webex |
Opombe |
|---|---|---|
|
— |
Ime stavbe |
— |
|
c |
c |
Ta atribut določa kratico države uporabnika. |
|
Številka oddelka |
Številka oddelka |
Ta atribut se uporablja za številko oddelka uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
prikaznoIme |
prikaznoIme |
Ta atribut se uporablja za prikazno ime uporabniškega računa, ki se prikaže v Control Hubu, na kartici stikain v vpogledih v ljudi . |
|
Nadzor uporabniškega računa |
račun-ds-pwp-onemogočen |
Ta atribut se uporablja za sinhronizacijo uporabnikov. Prepričajte se, da je atribut userAccountControl preslikan na ds-pwp-account-disabled, sicer uporabniki ne bodo pravilno sinhronizirani. |
|
številka zaposlenega |
številka zaposlenega |
— |
|
faksimileTelefonska številka |
faksimileTelefonska številka |
— |
|
— |
jabberID |
Ta atribut oblaka se nanaša na naslove za neposredno sporočanje (tip XMPP), ki jih uporablja Jabber. Ta vrednost ni enaka kot sipAddresses. |
|
l |
l |
Ta atribut določa mesto uporabnika. |
|
— |
kraj |
— |
|
vodja |
vodja |
Ta atribut se uporablja za ime vodje uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
mobilno |
mobilno |
Ta atribut se uporablja kot mobilna številka, ki se prikaže za klic uporabnika iz vizitke. |
|
o |
o |
Ta atribut določa ime podjetja ali organizacije in se prikaže v vizitki. |
|
ti |
ti |
Ta atribut določa ime organizacijske enote. |
|
Ime fizične dostavne pisarne |
Ime fizične dostavne pisarne |
Ta atribut določa lokacijo uporabnikove pisarne. |
|
poštna številka |
poštna številka |
Ta atribut določa uporabnikovo poštno številko za dostavo fizične pošte. |
|
želeni jezik |
želeni jezik |
Ta atribut nastavi uporabnikov želeni jezik in podprte so naslednje oblike zapisa: xx_YY ali xx-YY. Tukaj je nekaj primerov: en_ZDA, en_VB, fr-CA. Če uporabite nepodprt jezik ali neveljavno obliko, se bo želeni jezik uporabnikov spremenil v jezik, nastavljen za organizacijo. |
|
MSRTCSIP – primarni uporabniški naslov ipPhone |
SipAddresses;type=enterprise |
Ta atribut se uporablja za sinhronizacijo informacij o sobah na lokaciji iz imenika Active Directory v oblak Cisco Webex. |
|
sn |
sn |
Ta atribut se uporablja za priimek uporabniškega računa, ki se prikaže v Control Hubu, na kartici stikain v vpogledih v ljudi . |
|
sv. |
sv. |
Ta atribut določa državo ali provinco uporabnika. |
|
ulicaNaslov |
ulica |
Ta atribut določa naslov ulice uporabnika za dostavo fizične pošte. |
|
telefonska številka |
telefonska številka |
Ta atribut določa uporabnikovo primarno (službeno) telefonsko številko, ki se uporablja za klicanje uporabnika iz kartice stika. |
|
— |
časovni pas |
Ta atribut oblaka določa uporabnikov časovni pas. |
|
naslov |
naslov |
Ta atribut določa naziv uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
vrsta |
podjetje |
— |
|
*userPrincipalName |
UID |
Obvezno preslikavanje atributov. Za vsak uporabniški račun se vrednost Active Directory preslika v edinstven UID v oblaku. V nekaterih primerih se za prijavo uporablja uporabniško ime_userPrincipalName, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Uporabnik se lahko nato prijavi s katerim koli od teh e-poštnih naslovov, če je nastavljeno pravilno preslikavo atributov SAML. Za način preslikave alternativnega e-poštnega naslova si oglejte vzorec preslikave atributov spodaj. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
To preslikavanje je neobvezno, uporabite ga, če želite uporabljati alternativne e-poštne naslove. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz storitve AD, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku. |
|
<New attribute for Azure user objectId> |
zunanjiId |
Ustvarite nov atribut Active Directory, ki bo vseboval ID uporabnika Azure, da ne bo prišlo do konflikta z obstoječim. Ta atribut se nato preslika v atribut externalId, kar zagotavlja, da ko uporabniki Webexa ustvarijo skupine v storitvi Microsoft 365, samodejno ustvarijo tudi ekipe v Webexu. |
Alternativno preslikavanje e-poštnih naslovov
Izrazi za prilagojene atribute
|
Operater |
Opis in primer |
|---|---|
|
% |
Odstrani vse znake od začetka niza do položaja argumenta znaka ali niza, če se ujema.
|
|
- |
Odstrani zadnji del vhodnega niza od konca določenega niza.
|
|
+ |
Združi vhodne nize ali izraze.
|
|
| |
Ločene izraze ovrednoti glede na prazen niz in izbere prvi neprazen rezultat.
|
Sinhronizacija avatarjev imenika iz atributa Active Directory v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom lahko sinhronizirate surove podatke avatarja iz atributa imenika Active Directory.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite atribut ADin nato izberite atribut avatarja, ki vsebuje surove podatke avatarja, ki jih želite sinhronizirati z oblakom. |
| 3 |
Če želite preveriti, ali je do avatarja pravilno dostopno, vnesite e-poštni naslov uporabnika in nato kliknite Pridobi avatar uporabnika. Avatar se prikaže na desni. |
| 4 |
Ko preverite, ali se je avatar pravilno prikazal, kliknite Uporabi, da shranite spremembe. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ustreznimi računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija avatarjev imenika iz strežnika virov v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom sinhronizirajte avatarje s strežnika virov.
Preden začnete
-
Vzorec URI in vrednost spremenljivke v tem postopku sta primera. Uporabiti morate dejanske URL-je, kjer se nahajajo vaši avatarji iz imenika.
-
Vzorec URI-ja avatarja in strežnik, kjer se avatarji nahajajo, morata biti dosegljiva iz aplikacije Directory Connector. Priključek potrebuje dostop do slik prek protokola http ali https, vendar slike niso nujno javno dostopne na internetu.
-
Sinhronizacija podatkov avatarjev je ločena od uporabniških profilov Active Directory. Če uporabljate posredniški strežnik, morate zagotoviti, da je do podatkov avatarja mogoče dostopati z overjanjem NTLM ali osnovnim overjanjem.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite Strežnik virov in nato vnesite Vzorec URI avatarja– Na primer, Oglejmo si vsak del vzorca URI avatarja in kaj pomeni:
|
| 3 |
(Neobvezno) Če vaš strežnik virov zahteva poverilnice, označite Nastavi poverilnice uporabnika za avatar, nato izberite Uporabi trenutnega uporabnika za prijavo v storitev ali Uporabi tega uporabnika in vnesite geslo. |
| 4 |
Vnesite vrednost spremenljivke– na primer: |
| 5 |
Kliknite Preizkus, da se prepričate, da vzorec URI-ja avatarja deluje pravilno. V tem primeru, če je vrednost pošte za en vnos v oglasni vrstici |
| 6 |
Ko so podatki o URI-ju preverjeni in so videti pravilni, kliknite Uporabi. Za podrobne informacije o uporabi regularnih izrazov glejte Kratek priročnik o jeziku Microsoft Regular Expression Language. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ustreznimi računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex
S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah Webex, registriranih v oblaku (soba, miza in tabla).
| 1 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 2 |
Označite Sinhroniziraj podatke o sobah z oblakom, da med sinhronizacijo ločite podatke o sobah od uporabniških podatkov. Ko je ta nastavitev onemogočena, se podatki o sobah obravnavajo enako kot podatki, ki jih sinhronizira uporabnik. |
| 3 |
Pojdite na Preslikava atributovin nato spremenite preslikavo atributov za atribut oblaka sipAddresses;type=enterprise. Za uporabo preverjanja vrednosti mora biti vrednost naslova SIP
|
| 4 |
Ustvarite poštni nabiralnik virov sobe v storitvi Exchange. To doda msExchResourceMetaData;ResourceType:Room atribut, ki ga konektor nato uporabi za identifikacijo sob.
|
| 5 |
V razdelku Uporabniki in računalniki imenika Active Directory se pomaknite do lastnosti sobe in jih uredite. Dodajte popolnoma kvalificiran URI SIP s predpono sip:
|
| 6 |
V priključku izvedite poskusno sinhronizacijo in nato popolno sinhronizacijo. Novi objekti sob so navedeni Dodani objekti, ujemajoči se objekti sob pa se prikažejo v poročilu o preizkusu v razdelku Ujemajoči se objekti. Vsi objekti sob, označeni za brisanje, so pod Sobe izbrisane.
Rezultati poskusnega preizkusa prikazujejo vse ujemajoče se vire prostora.
Ta nastavitev loči podatke sobe Active Directory (vključno z atributom sobe) od uporabniških podatkov. Ko je sinhronizacija končana, statistika oblaka na nadzorni plošči konektorja prikazuje podatke o sobah, ki so bile sinhronizirane z oblakom.
|
Kaj storiti naprej
Zdaj, ko ste izvedli te korake, boste pri iskanju v napravi, registrirani v oblaku Webex, videli sinhronizirane vnose sob, ki so konfigurirani z naslovi SIP. Ko z naprave Webex opravite klic na tem vnosu, se klic vzpostavi na naslov SIP, ki je bil konfiguriran za sobo.
Iz Control Huba lahko samodejno uvozite sobe iz svojega imenika in ustvarite delovne prostore.
Končna točka ne more vrniti klica nazaj v aplikacijo Webex. Za naprave za testno klicanje morajo biti te naprave registrirane kot SIP URI na lokaciji ali drugje kot v aplikaciji Webex. Če je sistem za sobe Active Directory, ki ga iščete, registriran v Webexu in je isti e-poštni naslov na napravi za sobe Webex, namizni napravi ali tabli Webex Board za storitev koledarja, potem rezultati iskanja ne bodo prikazali podvojenega vnosa. Naprava v sobi, mizi ali na okencu se pokliče neposredno v aplikaciji Webex in klic SIP se ne opravi.
Pošlji e-poštna poročila o rezultatih sinhronizacije imenikov
Stiki ali skrbniki organizacije privzeto vedno prejemajo e-poštna obvestila. S to nastavitvijo lahko prilagodite, kdo naj prejema e-poštna obvestila, ki povzemajo poročila o sinhronizaciji imenikov.
| 1 |
V povezovalniku imenika kliknite Nastavitvein poleg možnosti Prejemnik e-poštevklopite Omogoči sinhronizacijo poročila. |
| 2 |
Kliknite Dodaj e-pošto in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, ki vas prosi, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 3 |
Če želite urediti vnesene e-poštne naslove, dvokliknite vnos e-pošte v levem stolpcu in nato opravite potrebne spremembe. |
| 4 |
Ko dodate vse veljavne e-poštne naslove, kliknite Shrani. |
Kaj storiti naprej
Če se odločite, da želite odstraniti e-poštne naslove, lahko kliknete Odstrani poleg določenih vnosov e-poštnih naslovov.
Konfigurirajte obvestila povezovalnika imenika v Control Hubu
Za pošiljanje poročil iz povezovalnika imenika o napakah v procesu sinhronizacije lahko uporabite Center za opozorila v nadzornem središču. Control Hub lahko pošilja obvestila na različne dostavne kanale, vključno z e-pošto in prostori Webex.
Upoštevajte, da se konfiguracija obvestil v povezovalniku imenika ne prenese samodejno v center za opozorila. Za dodajanje pravilnih e-poštnih naslovov v središče za opozorila, na katere boste prejemali obvestila od povezovalnika imenika, uporabite naslednja navodila.
Center za opozorila vedno pošlje opozorilo za popolne sinhronizacije. Inkrementalne sinhronizacije bodo sprožile opozorilo le, če je v poročilu opozorilo ali napaka.
| 1 |
Prijavite se v Control Hub in pojdite v . |
| 2 |
Kliknite na eno od naslednjih možnosti:
|
| 3 |
Pomaknite se navzdol do razdelka Dostavni kanal in izberite želeni način dostave. Obvestila lahko prejemate po e-pošti, v določenem prostoru aplikacije Webex ali prek spletnih kavljev, če so omogočeni na ravni organizacije.
|
| 4 |
Kliknite Shrani. |
Dodelitev uporabnikov iz imenika Active Directory v središče za upravljanje
Sledite tem korakom za dodelitev uporabnikov imenika Active Directory in ustvarjanje ustreznih uporabniških računov v središču Control Hub. Uporabnike lahko zagotovite iz večdomenske uvedbe imenika Active Directory (z enim ali več gozdovi), potem ko namestite povezovalnik imenika za vsako domeno. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
| 1 |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku. |
| 2 |
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom. |
| 3 |
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko licence za storitve Webex dodelite z različnimi metodami. Priporočamo, da nastavite predlogo za samodejno dodeljevanje licenc, preden jo uporabite za nove uporabnike aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory. Po tem začetnem koraku lahko izvedete tudi individualne spremembe. |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory
Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku.
Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj Directory Connectorja je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
Če imate več domen v enem gozdu ali več gozdovih, morate ta korak izvesti v vsakem od primerkov Cisco Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Preden začnete
Morda imate v Control Hubu že nekaj uporabnikov aplikacije Webex, preden ste uporabili Directory Connector. Med uporabniki v oblaku se nekateri lahko ujemajo z objektom Active Directory na lokaciji in jim dodelijo licence za storitve. Nekateri pa so morda testni uporabniki, ki jih želite med sinhronizacijo izbrisati. Ustvariti morate natančno ujemanje med vašim Active Directory in Control Hub.
| 1 |
Izberite eno:
Ko je poskusni zagon končan, boste videli enega od naslednjih rezultatov:
Povzetek vsebuje informacije o ujemanju objektov:
Poskusni zagon identificira uporabnike tako, da jih primerja z uporabniki domene. Aplikacija lahko prepozna uporabnike, če pripadajo trenutni domeni. V naslednjem koraku se morate odločiti, ali boste objekte izbrisali ali jih obdržali. Neujemajoči se objekti so prepoznani kot že obstoječi v oblaku Webex, vendar ne obstajajo v lokalnem imeniku Active Directory. |
| 2 |
Preglejte rezultate poskusnega preizkusa in nato izberite možnost, odvisno od tega, ali uporabljate eno domeno ali več domen:
|
| 3 |
V pozivu Potrdi poskusni zagon kliknite Da, da ponovite sinhronizacijo poskusnega zagona in si ogledate nadzorno ploščo z rezultati. Vsi računi, ki so bili uspešno sinhronizirani med poskusnim izvajanjem, so prikazani pod Ujemajoči se objekti. Če uporabnik v oblaku nima ustreznega uporabnika z istim e-poštnim naslovom v imeniku Active Directory, je vnos naveden pod Izbrisani uporabniki. Če se želite izogniti tej zastavici brisanja, lahko v imenik Active Directory dodate uporabnika z istim e-poštnim naslovom. Če si želite ogledati podrobnosti o sinhroniziranih elementih, kliknite ustrezni zavihek za določene elemente ali Ujemajoči se objekti. Če želite shraniti povzetek podatkov, kliknite Shrani rezultate v datoteko. |
| 4 |
Če so rezultati pričakovani, pojdite na in nato kliknite Omogoči zdaj, da izvedete ročno sinhronizacijo in na tej točki preklopite v ročni način. Po sinhronizaciji zadnje domene Active Directory v vaši uvedbi z več domenami morate omogočiti samodejni način za Directory Connector. Samodejni način lahko omogočite le, če so objekti v oblaku Webex in vseh lokalnih imenikih Active Directory popolnoma usklajeni. |
Kaj storiti naprej
-
Vse neujemajoče se uporabniške objekte, ki ste jih ohranili, morate dodati v imenik Active Directory, da se bo med lokalnimi in oblakovnimi objekti natančno ujemalo.
-
Izberite vrsto sinhronizacije:
-
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak, ko prvič sinhronizirate nove uporabnike v oblak. To storite iz , nato pa se uporabniki iz trenutne domene sinhronizirajo.
-
Nastavite razpored povezovalnika in zaženite inkrementalno sinhronizacijo po izvedbi celotne sinhronizacije in če želite spremembe ujeti po začetni sinhronizaciji. Ta vrsta sinhronizacije je priporočljiva za zaznavanje manjših sprememb, narejenih v viru uporabnikov imenika Active Directory.
Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvede vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejše), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije.
-
-
Če imate več domen, ponovite te korake na katerem koli drugem nameščenem povezovalniku imenikov.
Stvari, ki jih je treba upoštevati
-
Preden omogočite popolno sinhronizacijo ali ko spremenite parametre sinhronizacije, izvedite poskusni zagon. Če je bil poskusni zagon sprožen s spremembo konfiguracije, lahko nastavitve shranite po zaključku poskusnega zagona. Če ste uporabnike že ročno dodali, lahko s sinhronizacijo imenika Active Directory povzročite odstranitev predhodno dodanih uporabnikov. Pred popolno sinhronizacijo z oblakom lahko preverite poročila o preizkusu povezovalnika imenika, da se prepričate, da so prisotni vsi pričakovani uporabniki.
-
Če so ujemajoči se uporabniki označeni za brisanje in niste prepričani, kako nadaljevati, si oglejte informacije o odpravljanju težav in o tem, kako se obrniti na podporo v Odpravljanje težav in popravki za Directory Connector.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak
Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom.
Če imate več domen, morate ta korak izvesti v vsakem od primerkov Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Povezovalnik imenika sinhronizira stanje uporabniškega računa – v imeniku Active Directory so vsi uporabniki, ki so označeni kot onemogočeni, v oblaku prikazani kot neaktivni.
Preden začnete
-
Če želite, da so uporabniški računi aplikacije Webex po popolni sinhronizaciji in preden se uporabniki prvič prijavijo v aktivno stanje, morate storiti naslednje, da se izognete preverjanju e-pošte:
-
Integrirajte enotno prijavo s svojo organizacijo Webex. Za več informacij glejte
Enotna prijava s storitvami Cisco Webex in ponudnikom identitete vaše organizacije
. -
Uporabite Control Hub za preverjanje in po želji zahtevanje domen, ki jih vsebujejo e-poštni naslovi. Glejte
Dodajanje, preverjanje in uveljavljanje domen
. -
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila v aplikacijo Webex. (Lahko ustvarite svojo lastno e-poštno kampanjo.)
Aktivirani uporabniki, ki se niso prijavili, imajo v Control Hubu stanje Preverjeno. Ko se prijavijo, so prikazani kot Aktivni. Za več informacij o statusih uporabnikov glejte Stanja in dejanja uporabnikov v Cisco Webex Control Hub.
-
-
Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. Priporočamo, da pred popolno sinhronizacijo opravite poskusni zagon, da odkrijete morebitne napake.
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
Če ne uporabljate predlog za samodejno dodeljevanje licenc, bodo novo sinhronizirani uporabniki samodejno dobili brezplačne licence. Uporabljali bodo lahko iste brezplačne funkcije kot tisti z brezplačnimi računi.
| 1 |
Izberite eno:
|
| 2 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 3 |
Potrdite začetek sinhronizacije. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembo, ko osvežite pogled uporabnika, vendar aplikacija Webex spremembe odraža do 72 ur po izvedbi sinhronizacije.
|
| 4 |
Kliknite Osveži, če želite posodobiti stanje sinhronizacije. (Sinhronizirani elementi so prikazani pod Statistika oblaka.) |
| 5 |
Za informacije o napakah izberite Zaženi pregledovalnik dogodkov v orodni vrstici Dejanja, da si ogledate dnevnike napak. |
| 6 |
Če želite nastaviti urnik sinhronizacije za tekoče inkrementalne sinhronizacije z oblakom, glejte Nastavitev urnika povezovalnika in Zagon inkrementalne sinhronizacije. |
-
Ko je popolna sinhronizacija končana, se stanje sinhronizacije imenikov na strani Nastavitve v Control Hubu posodobi iz Onemogočeno v Deluje [].
-
Ko se vsi podatki med lokalnimi in oblačnimi shrambami ujemajo, se Directory Connector preklopi iz ročnega načina v način samodejne sinhronizacije.
-
Razen če integrirate enotno prijavo, preverite domene in po želji zahtevate domene za e-poštne račune, ki ste jih sinhronizirali, ter preprečite samodejna e-poštna sporočila, uporabniški računi aplikacije Webex ostanejo v stanju »Ni preverjeno«, dokler se uporabniki prvič ne prijavijo v aplikacijo Webex, da potrdijo svoje račune. Za navodila o sinhronizaciji računov kot aktivnih uporabnikov glejte razdelek Preden začnete.
-
Če imate več domen, ta korak izvedite v katerem koli drugem nameščenem povezovalniku imenikov. Po sinhronizaciji so uporabniki vseh domen, ki ste jih dodali, navedeni v Control Hubu.
-
Če ste enotno prijavo integrirali z Webexom in onemogočili e-poštna obvestila, se e-poštna vabila ne pošljejo na novo sinhroniziranim uporabnikom.
-
Ko je omogočen Directory Connector, uporabnikov v Control Hub ni mogoče ročno dodajati. Ko je omogočeno, se upravljanje uporabnikov izvaja prek konektorja imenika Cisco, Active Directory pa je edini vir informacij.
-
Vse skupine, ki ste jih sinhronizirali, se prikažejo v Control Hubu in jim lahko dodelite predlogo licence, tako da bodo uporabnikom v tej skupini dodeljene licence.
Kaj storiti naprej
-
Ko uporabnika odstranite iz imenika Active Directory, se po naslednji sinhronizaciji samodejno izbriše. Uporabnik postane
Inactive, vendar se profil identitete v oblaku hrani sedem dni (da se omogoči obnovitev po nenamernem brisanju).Ko v imeniku Active Directory označite Račun je onemogočen, uporabnik po naslednji sinhronizaciji postane
Inactive. Profil identitete v oblaku se po sedmih dneh ne izbriše, če želite uporabnika ponovno omogočiti. -
Upoštevajte te izjeme pri inkrementalni sinhronizaciji (namesto tega sledite zgornjim korakom za celotno sinhronizacijo):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja zahtevajo popolno sinhronizacijo.
-
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču
Ko dokončate popolno sinhronizacijo uporabnikov iz Cisco directory connector v Control Hub, lahko s Control Hub dodelite iste licence za storitev Webex vsem uporabnikom hkrati ali dodate dodatne licence novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljene licence. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko z metodami v Control Hub globalno dodelite licence za storitve Webex vsem svojim uporabnikom, posameznim uporabnikom, prek predloge CSV v velikem obsegu ali samodejno novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljevanje licenc. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko uporabniku aplikacije Webex dodelite licenco, ta uporabnik privzeto prejme e-poštno sporočilo s potrditvijo dodelitve. E-poštno sporočilo pošlje storitev obveščanja v Control Hubu. Če ste v svojo organizacijo Webex integrirali enotno prijavo (SSO), lahko ta samodejna e-poštna obvestila tudi onemogočite, če želite, da se z uporabniki obrnete neposredno.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
-
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory.
-
Ko potrdite rezultate poskusnega zagona, izvedite popolno sinhronizacijo uporabnikov imenika Active Directory.
Ob popolni sinhronizaciji je uporabnik ustvarjen v oblaku, niso dodane nobene dodelitve storitev in ni poslano nobeno aktivacijsko e-poštno sporočilo. Če e-poštna sporočila niso blokirana, novi uporabniki prejmejo aktivacijsko e-pošto, ko uporabnikom dodelite storitve s standardno metodo upravljanja uporabnikov v Control Hubu, kot je uvoz CSV, ročna posodobitev uporabnikov ali z uspešnim dokončanjem samodejne dodelitve.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , kliknite Upravljanje uporabnikov, izberite Spremeni vse sinhronizirane uporabnikein nato kliknite Naprej. |
| 2 |
Izberite možnost:
|
Kaj storiti naprej
-
Če e-poštna sporočila niso blokirana, se vsakemu uporabniku pošlje e-poštno sporočilo s povabilom za pridružitev in prenos storitve Webex.
-
Če ste za vse uporabnike izbrali iste storitve Webex, lahko pozneje spremenite dodeljene licence posamično ali v skupini.
Znane težave s povezovalnikom imenika
-
Različice sistema Windows Server pred letom 2012 R2 imajo težavo s piškotki, ki vpliva na povezovalnik imenika. Ta težava je odpravljena v različicah 2012 R2 in 2016.
-
Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
Lokalni predpomnilnik za aplikacijo Webex lahko poskusite počistiti tako, da sledite tem navodilom: Windows ali Mac.
-
Ko uporabnik uporablja aplikacijo Webex na namiznem ali mobilnem telefonu za iskanje in klic sobe, ki ima samo sinhroniziran SIP URI, klic v tem času zvoni za nedoločen čas.
Upravljanje uporabnikov aplikacije Webex
Zaženite inkrementalno sinhronizacijo
Inkrementalna sinhronizacija poizveduje v imeniku Active Directory in išče spremembe, ki so se zgodile od zadnje sinhronizacije. Ta korak nato združi te spremembe in jih pošlje storitvi povezovalnika. Spremembe vključujejo spremembo atribucije uporabnikov in kdaj je uporabnik dodan ali izbrisan.
Ta sinhronizacija ne obremenjuje strežnikov toliko in ne traja toliko časa kot popolna sinhronizacija. Ko izvedete začetno popolno sinhronizacijo, priporočamo možnost postopnega sinhroniziranja za nadaljnje sinhronizacije.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
-
Upoštevajte te izjeme, ki jih inkrementalna sinhronizacija ne podpira (namesto tega sledite navodilom Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak ):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Za nove spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja inkrementalna sinhronizacija ne bo delovala in te zahtevajo popolno sinhronizacijo.
-
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. |
| 2 |
V razdelku Dejanjakliknite Način sinhronizacije > Omogoči sinhronizacijo, če še ni omogočena. Privzeto je inkrementalna sinhronizacija nastavljena na vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejših), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije. Ko se izteče nov inkrementalni časovni interval, program preveri spremembe na podlagi zadnjega časovnega žiga. |
| 3 |
V razdelku Dejanjakliknite Sinhroniziraj zdaj > Inkrementalno. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
|
| 4 |
Za informacije o napakah kliknite Zaženi pregledovalnik dogodkov v orodni vrstici Dejanja, da si ogledate dnevnike napak. |
Kaj storiti naprej
Če imate več domen, ta korak izvedite tudi v drugih nameščenih primerkih programa Directory Connector.
Obnovite pomotoma izbrisane uporabnike
Povezovalnik imenikov ima nadzorne mehanizme, ki preprečujejo nenamerno brisanje uporabnikov. Žal se nesreče dogajajo; morda ste v imeniku Active Directory napačno konfigurirali filter LDAP, zaradi česar so nekateri uporabniki izbrisani pri sinhronizaciji z oblakom. Funkcija mehkega brisanja vam lahko pomaga pri okrevanju po teh nesrečah in ponovni vzpostavitvi uporabniških računov v Control Hubu.
Ta funkcija je privzeto omogočena za vse organizacije. Ko so uporabniki izbrisani v oblaku, na primer zaradi težave z neusklajenim objektom po sinhronizaciji iz Directory Connectorja, jih je mogoče obnoviti. Če ste opazili obvestilo o neusklajenih objektih ali da so bili uporabniki izbrisani, jih boste morda lahko obnovili, če boste ukrepali hitro.
Uporabniki so v Control Hubu označeni kot neaktivni, ko so ustrezni računi izbrisani v imeniku Active Directory. Storitev v oblaku v ozadju ohranja uporabnike do 7 dni. V tem obdobju lahko še vedno uporabljate Cisco Directory Connector za obnovitev uporabnikov. Priporočamo, da te uporabnike čim prej obnovite.
Uporabniki, ki so onemogočeni v imeniku Active Directory, so v središču Control Hub označeni tudi kot neaktivni, vendar se uporabniški račun po 7 dneh ne izbriše.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na Uporabniki in potrdite, ali je določen uporabniški račun v neaktivnem stanju ali ni na seznamu. Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu. |
| 3 |
Če so bili uporabniki izbrisani v Control Hub ali če opazite uporabnike v neaktivnem stanju, pojdite v Active Directory, dodajte manjkajoče uporabniške račune in nato izvedite poskusno sinhronizacijo v Directory Connectorju. Cilj Directory Connectorja je ustvariti natančno ujemanje med uporabniškimi podatki v imeniku Active Directory in v oblaku. |
| 4 |
Izvedite popolno sinhronizacijo, da ponovno sinhronizirate začasno izbrisane uporabniške račune s Control Hubom. Uporabniki so obnovljeni in se vrnejo v prvotno stanje, vključno s stanjem računa in dodelitvami storitev. |
Kaj storiti naprej
Vrnite se v nadzorno središče in pojdite na in potrdite, da se prej izbrisani uporabniški računi prikazujejo na seznamu uporabnikov.
Trajno brisanje uporabnikov po mehkem brisanju
Po izvedbi poskusnega zagona lahko trajno izbrišete uporabnike, ki so bili pri naslednji sinhronizaciji mehko izbrisani.
| 1 |
Ko je poskusni zagon končan, izberite Mehko izbrisani objekti. |
| 2 |
Označite potrditveno polje poleg uporabnikov, ki jih želite izbrisati. |
| 3 |
Izberite Končano. |
Kaj storiti naprej
Ob naslednji sinhronizaciji bodo uporabniki, ki ste jih označili, trajno izbrisani.
Sprememba e-poštnega naslova aplikacije Webex
Če želite spremeniti e-poštne naslove uporabnikov in vaša organizacija uporablja Directory Connector, te e-poštne naslove spremenite v imeniku Active Directory. Ta postopek zajema, kako spremeniti e-poštni naslov aplikacije Webex za eno domeno in postopek za spremembo domene.
Če želite spremeniti e-poštni naslov ali neko vrednost samo za enega uporabnika, uporabnika ne izbrišite iz imenika Active Directory in nato ne ustvarite novega z istim e-poštnim naslovom. Oblak to dejanje interpretira kot nov uporabniški račun, uporabnikovi prostori in drugi podatki v oblaku pa bodo izgubljeni.
Povezovalnik imenikov ne omejuje spremembe e-poštne domene. Ko pa se uporabnik ponovno sinhronizira z oblakom, je stanje uporabnika odvisno od tega, ali je nova domena preverjena v vaši organizaciji. Če domena v vaši organizaciji ni preverjena, se stanje uporabnika po popolni sinhronizaciji spremeni v »V teku«. Za več informacij glejte Upravljanje domen.
Če vaša organizacija ne uporablja Directory Connectorja, lahko spremenite e-poštne naslove aplikacije Webex na strani z nastavitvami računa. Za korake, ki jih lahko uporabniki upoštevajo pri spreminjanju svojih e-poštnih naslovov, glejte Sprememba e-poštnega naslova za vaš račun.
Spremenite domeno Active Directory
Ta postopek lahko uporabite za ustvarjanje novih domen in e-poštnih naslovov. Sinhronizirajo se s storitvijo identitete v oblaku.
| 1 |
Nastavite novo domeno Active Directory (AD). |
| 2 |
Onemogočite sinhronizacije na vseh povezovalnikih. |
| 3 |
Odstranite vse priključke. |
| 4 |
Odprite primer za spremembo domene. V oddaji primera obvezno zahtevajte odstranitev konfiguracije domene in vseh atributov sinhronizacije v vaši organizaciji. Preden odprete primer za spremembo domene, se prepričajte, da nimate zagnane sinhronizacije. Ne spreminjajte e-poštnih naslovov uporabnikov v imeniku Active Directory, dokler se primer ne reši. |
| 5 |
Po rešitvi primera: Pred dejansko sinhronizacijo izvedite testni zagon s povezovalnikom imenika. |
Zahtevek domene
Do zahtevka domene pride, če zahtevate e-poštno domeno za organizacijo, tako da se morebitni stranski račun ustvari v plačljivi organizaciji stranke in ne v brezplačni organizaciji potrošnika. Domeno lahko zahtevate le prek primera za podporo (za več informacij glejte spodnjo povezavo).
Če je povezovalnik imenika aktiven in je domena zahtevana, stranski računi niso ustvarjeni niti v organizaciji stranke niti v brezplačni organizaciji potrošnika. Samo povezovalnik imenika lahko zagotovi račune za organizacijo iz imenika Active Directory. Informacije, shranjene v imeniku Active Directory, so izvirni vir. Če poskušate stransko vnesti račun, povabljeni uporabnik prejme napako. Povabljenega uporabnika je mogoče dodati v prostor aplikacije Webex le tako, da najprej z uporabo povezovalnika imenika omogočite račun v središču Control Hub.
Pretvorite brezplačne uporabnike aplikacije Webex v organizacijo, sinhronizirano z imenikom
V imeniku aplikacije Webex lahko uporabljate samo edinstvene e-poštne naslove. Če so se vaši uporabniki prijavili za brezplačno različico aplikacije Webex, njihov račun obstaja v brezplačni organizaciji potrošnikov. Če želite upravljati uporabnike v tej organizaciji z uporabo Directory Connector, jih migrirajte (pretvorite) v organizacijo stranke, preden vklopite Directory Connector. Nato uporabnike dodate v Active Directory z natančnim e-poštnim naslovom in jih nato sinhronizirate z oblakom.
Če računov pred aktivacijo ne pretvorite, izklopite povezovalnik imenika, da jih pretvorite.
Če poskušate pretvoriti uporabnika, medtem ko je sinhronizacija imenikov omogočena, se prikaže sporočilo o napaki <email address> ni bilo mogoče pretvoriti
. Da bi se izognili težavi, lahko te korake uporabite kot rešitev.
Nekateri navedeni uporabniki se lahko med poskusnim izvajanjem prikažejo z atributom movedfrom. Ti uporabniki bodo na seznamu Deleted Object namesto MismatchedObject. Te uporabnike boste morali dodati na seznam oglasnih iger, če jih želite premakniti v svojo organizacijo.
Če teh uporabnikov ne dodate, bodo vsi izbrisani, ko jih boste naslednjič sinhronizirali z oblakom.
| 1 |
Onemogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
| 2 |
Sledite postopku Pretvorba nelicenciranih uporabnikov v Control Hub, da pretvorite uporabnika iz brezplačne organizacije potrošnikov v organizacijo podjetja. S tem korakom boste uporabnika dodali v svojo organizacijo in račun se bo prikazal v središču Control Hub. Povezovalnik imenika omogoča, da je Active Directory edini vir resnice za uporabniške račune, cilj pa je doseči natančno ujemanje med Active Directory in Control Hub. Preden ponovno omogočite sinhronizacijo, se prepričajte, da so v imeniku Active Directory ustrezni uporabniki za vse nedavno pretvorjene uporabnike. S poskusno sinhronizacijo se lahko zagotovi, da ni preostalih neujemajočih se uporabnikov. |
| 3 |
V povezovalniku imenika izvedite poskusno sinhronizacijo. Ko je poskusni zagon končan, preverite zavihek Dodaj objekte. Preverite, da niso izbrisani nobeni uporabniki, ki ste jih pretvorili. Preden ponovno omogočite sinhronizacijo, morate izvesti poskusni zagon, da se prepričate, da se vsi pretvorjeni uporabniški računi prikažejo v imeniku Active Directory. Če vklopite sinhronizacijo in so računi shranjeni samo v Control Hubu, Directory Connector razlikuje med velikimi in malimi črkami in izbriše pretvorjene uporabnike, ki jih zazna z neujemajočimi se e-poštnimi naslovi (na primer user1@example.com in User1@example.com). Če so kateri koli pretvorjeni uporabniki izbrisani, izgubijo vse svoje prostore v aplikaciji Webex. |
| 4 |
Ko ste prepričani, da naslednja sinhronizacija ne bo odstranila nobenih računov, znova omogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
Pretvorjeni uporabniški računi se ne aktivirajo samodejno, če niste preverili domene. Če ste na primer vklopili predlogo za samodejno dodeljevanje licenc in nato vklopili povezovalnik imenika brez preverjanja domene, so pretvorjeni uporabniki v zalednem sistemu v oblaku neaktivni, dokler ne potrdijo svojih e-poštnih naslovov.
Uporabniški računi aplikacije Webex, ki so bili ločeni
Ko v prostor v aplikaciji Webex povabite drugega uporabnika in ta nima računa v aplikaciji Webex, se zanj ustvari račun (»dodano na stranski seznam«). Računi, ustvarjeni na ta način, so privzeto dodani brezplačni organizaciji potrošnikov.
Če želite upravljati stranski račun z uporabo povezovalnika imenika, morate pretvoriti račun.
Spremeni obliko uporabniškega imena aplikacije Webex po sinhronizaciji imenika
Privzeto povezovalnik imenika preslika atribut displayName v imeniku Active Directory na atribut displayName v oblaku.
Po sinhronizaciji imenikov boste morda ugotovili, da so uporabniška imena prikazana v obliki <lastName, firstName>.
To uporabniško ime se lahko prikaže, če je atribut displayName v imeniku Active Directory konfiguriran na ta način. Ko je atribut v oblaku preslikan na displayName, se imena v Control Hubu prikažejo v obliki <lastName, firstName>.
Če želite spremeniti obliko zapisa, na zaslonu za preslikavo atributov povezovalnika imenika: preslikajte atribut Active Directory givenName sn (ali sn givenName) v displayName v imenih atributov Cisco Cloud.
Lahko pa atribut sn givenName preslikate v displayName:
Uporabite lahko tudi možnost Prilagodi atribut, če želite preslikati svoj izraz atributa po meri v displayName.
Na primer, kot izraz vnesite givenName + "" + sn (ime, presledek, priimek). To preslika dva atributa v imeniku Active Directory v displayName v oblaku.
Dovoli uporabnikom spreminjanje prikazanih imen v storitvi Webex Meetings
Atribut displayName lahko v povezovalniku imenika prekličete iz sinhronizacije z oblakom, če želite uporabnikom omogočiti urejanje želenih prikaznih imen. Uporabniki lahko namesto imena in priimka vnesejo prikazno ime, ki se bo prikazovalo med sestanki Webex. Skrbniki lahko prikazno ime uporabnika spremenijo tudi ročno v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. |
| 2 |
Izberite displayName pod Cisco Cloud Attribute Name. |
| 3 |
Izberite Ne sinhroniziraj tega atributa. |
Kaj storiti naprej
Uporabniki lahko zdaj urejajo svoja prikazna imena na svojem spletnem mestu Webex.
Odpravljanje težav s povezovalnikom imenika
Nadgradite na najnovejšo izdajo programske opreme
Če želite, da bo vaša uvedba skladna s predpisi in da boste imeli na voljo najnovejše funkcije, funkcionalnost, popravke napak in varnostne izboljšave, morate vedno nadgraditi na najnovejšo različico programa Directory Connector. Če ne nadgradite na najnovejšo razpoložljivo različico, lahko pride do težav, na primer, da se Directory Connector ne sinhronizira več pravilno ali da uporabljate različico, ki ne podpira obvezne zahteve TLS 1.2.
Povezovalnik imenikov vas samodejno obvesti, ko je na voljo nova različica. Vedno nadgradite na najnovejšo različico, da se izognete težavam. Obvestilo se prikaže tudi v opravilni vrstici sistema Windows.
Čeprav lahko posodobitve programske opreme priključka namestite ročno, priporočamo, da sledite korakom v razdelku Nastavitev samodejnih nadgradenj, da bo aplikacija samodejno upravljala vaše nadgradnje.
| 1 |
Kliknite obvestilo v opravilni vrstici sistema Windows ali z desno tipko miške kliknite ikono Directory Connector v opravilni vrstici sistema Windows, da začnete postopek nadgradnje. |
| 2 |
Sledite navodilom za dokončanje nadgradnje. |
| 3 |
Znova zaženite povezovalnik in se prijavite s skrbniškimi poverilnicami. |
| 4 |
Preverite številko različice programske opreme v razdelku . |
Kaj storiti naprej
Za novo namestitev programa Directory Connector lahko prenesete zip datoteko in nato sledite korakom namestitve v tem priročniku.
Konfigurirajte splošne nastavitve za povezovalnik imenika
S tem postopkom lahko konfigurirate splošne nastavitve, kot so ime strežnika, na katerem se izvaja Directory Connector, ravni dnevnikov, samodejne nadgradnje in želene nastavitve za krmilnike domen. Ime priključka se prikaže na nadzorni plošči v razdelku s priključki, skupaj z vsemi drugimi priključki, ki so aktivni.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Splošno. |
| 2 |
V polje Ime priključka vnesite ime priključka. To polje prikazuje samo ime računalnika, v katerem se trenutno izvaja povezovalnik. |
| 3 |
V spustnem meniju izberite raven dnevnika. Privzeto je raven dnevnika nastavljena na Info. Razpoložljive ravni dnevnika so:
Te nastavitve vplivajo na poročilo o sinhronizaciji, ki se pošlje po e-pošti. Če raven dnevnika nastavite na Napaka, se v poročilu o sinhronizaciji poročajo samo o napakah; če napak ni, se poročilo o sinhronizaciji ne pošlje. Spremenite nastavitev na Informacije, nato pa boste po popolni sinhronizaciji prejeli poročila o sinhronizaciji. (Upoštevajte, da se pri inkrementalni sinhronizaciji poročila ne pošiljajo, če ni sporočenih nobenih napak.) |
| 4 |
Izberite Prednostni krmilniki domen, da nastavite vrstni red krmilnikov domen za sinhronizacijo identitet. Do krmilnikov domen se dostopa od zgoraj navzdol. Če zgornji krmilnik ni na voljo, izberite drugi krmilnik na seznamu. Če ni na seznamu nobenega krmilnika, lahko dostopate do primarnega krmilnika. |
| 5 |
Označite Samodejno nadgradi na novo različico Cisco Directory Connector, če želite, da se nadgradnje izvajajo samodejno. Vedno je pomembno, da programsko opremo Cisco Directory Connector posodabljate na najnovejšo različico. Priporočamo, da to nastavitev označite, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 6 |
Označite LDAP prek SSL, da kot protokol povezave uporabite varni LDAP (LDAPS). Če ne označite LDAP prek SSL, bo Directory Connector še naprej uporabljal protokol povezave LDAP. LDAP (Lightweight Directory Application Protocol) in Secure LDAP (LDAPS) sta protokola za povezavo, ki se uporabljata med aplikacijo in krmilnikom domene znotraj infrastrukture. Komunikacija LDAPS je šifrirana in varna. |
Konfigurirajte pravilnik priključka
Nastavite lahko največje število izbrisov, ki se lahko zgodijo med sinhronizacijo. Sinhronizacija ne izbriše objektov iz lokalnega imenika Active Directory. Vsi predmeti se izbrišejo samo iz oblaka.
Na primer, kot sprožilno vrednost praga brisanja nastavite 1. Ko izvedete popolno ali inkrementalno sinhronizacijo in je število uporabnikov, ki jih želite izbrisati, večje od nastavitve, povezovalnik imenika prikaže opozorilo. Če kliknete Preglasi prag, lahko uspešno zaženete polno ali inkrementalno sinhronizacijo, vendar boste to obvestilo o preglasitvi videli naslednjič, ko boste zagnali pravilnik.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Pravilnik. |
| 2 |
Označite polje Omogoči sprožilec praga za brisanje, če želite dodati sprožilec praga. Če izberete to možnost, se sproži opozorilo, če število izbrisov preseže prag. Ko število računov za brisanje preseže število, ki ga določite, sinhronizacija ne uspe.
|
| 3 |
Vnesite največje število izbrisov, ki jih želite. Privzeta vrednost je 20. Priporočamo, da ne povečate privzete vrednosti. |
| 4 |
Kliknite Uporabi. |
Nastavitev razporeda povezovalnika
Nastavite čas sinhronizacije v imeniku Active Directory. Preklop na rezervni način se uporablja za visoko razpoložljivost (HA). Če en konektor ne deluje, po vnaprej določenem intervalu preklopimo na drug rezervni konektor.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Razpored. |
| 2 |
Določite interval inkrementalne sinhronizacije v minutah. Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvaja vsakih 30 minut. Popolna inkrementalna sinhronizacija se ne izvede, dokler ne izvedete prvotne popolne sinhronizacije. |
| 3 |
Spremenite vrednost Pošlji poročila na…, če želite spremeniti pogostost pošiljanja poročil. |
| 4 |
Označite Omogoči urnik popolne sinhronizacije, da določite dneve in ure, ko želite, da se izvede popolna sinhronizacija. |
| 5 |
Določite interval preklopa ob okvari v minutah. |
| 6 |
Kliknite Uporabi. |
Scenariji z več domenami
Več domen temelji na prioriteti domene. Za objekte, ki imajo enako ključno vrednost v različnih domenah, se po sinhronizaciji podatki iz domene z višjo prioriteto prepišejo s podatki iz domene z nižjo prioriteto.
Objekti z enako ključno vrednostjo so v bazi podatkov povezani v en zapis.
Ključna vrednost za »Uporabnik« je E-poštni naslov; Ključna vrednost za »Skupino« je ime skupine.
Primer uporabe za več domen
Ta primer predpostavlja organizacijo z dvema domenama – example1.com in example2.com, po vrstnem redu prioritete.
-
Dodaj uporabnika1 (e-pošta: user@example1.com) v imenik Active Directory za example1.com.
-
Dodaj skupino1 (ime skupine: Test) v imenik Active Directory za example1.com.
-
Dodaj uporabnika2 (e-pošta: user@example2.com) v imenik Active Directory za example2.com.
-
Dodaj skupino2 (ime skupine: Test) v imenik Active Directory za example2.com.
- Sinhronizacija na example1.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Če izvedete popolno ali inkrementalno sinhronizacijo za example1.com, se sinhronizirata uporabnik1 in skupina1. Prav tako sta uporabnik2 in skupina2 prepisana s podatki uporabnika1 in skupine1.
Uporabnik1 se povezuje z uporabnikom2 kot z istim zapisom v bazi podatkov; skupina1 se povezuje s skupino2 kot z istim zapisom v bazi podatkov.
- Sinhronizacija na example1.com in example2.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Razmislite o teh korakih:
- Izbrišite uporabnika1 in skupino1 v imeniku Active Directory, na primer example1.com.
- Izvedite popolno ali inkrementalno sinhronizacijo za example1.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo. Uporabnik2 ni povezan z uporabnikom1 in skupina2 ni povezana s skupino1.
- Izvedite inkrementalno sinhronizacijo za example2.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo.
- Izvedite popolno sinhronizacijo za example2.com.
Rezultat: Informacije o uporabniku2 in skupini2 so navedene v https://admin.webex.com.
Sinhronizirajte novo domeno in ohranite obstoječo domeno
Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), namestite Directory Connector za sinhronizacijo domene (B) na podprt strežnik Windows. Povezovalnik se po začetni nastavitvi poveže z novo domeno, uporabniški podatki v domeni (A) pa ostanejo nespremenjeni.
Vsaka domena mora imeti svoj aktivni konektor. Razmislite o dveh domenah z naslednjo nastavitvijo: domena A s konektorji (ca1) in (ca2) za lokalno visoko razpoložljivost (HA); domena B s konektorjem (cb1). (ca1) in (ca2) služita domeni A. V tem scenariju je en konektor aktiven, drugi pa v stanju pripravljenosti (HA). Ta zasnova ohranja domeno sinhronizirano, ker je en konektor vedno aktiven. Torej je cb1 aktivni konektor za domeno B, ker domena A že ima aktivni konektor (ca1 ali ca2).
Nastavite prioriteto domene
S tem postopkom spremenite prioriteto domen Active Directory. Prednost domene vam omogoča, da določite primarno domeno, sekundarno domeno itd. To pomaga, kadar imata dva uporabnika iz dveh različnih domen isto vrednost e-pošte, sinhronizirano z eno organizacijo.
Tega postopka ne uporabljajte, če imate v povezovalniku imenika navedeno samo eno domeno. Če poskusite, vam konektor prikaže sporočilo, da prednost domene ni potrebna.
Preden začnete
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate z https://admin.webex.com.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Nastavi prioriteto domene. |
| 3 |
Na seznamu označite eno domeno, kliknite Gor ali Navpično, da spremenite prioriteto te domene, in nato kliknite Shrani, da shranite to spremembo. Domene so razvrščene po prioriteti od zgoraj navzdol. |
Preklop domen
S tem postopkom ponovno povežite konektor imenika Cisco z drugo domeno.
Preden začnete
-
Preden preklopite domeno, se prepričajte, da se ne izvajajo nobena sinhronizacijska opravila.
-
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate iz Control Hub.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Preklopi domeno. |
| 3 |
Če po branju opozorila razumete vpliv te spremembe na vašo uvedbo in ste še vedno prepričani, kliknite Da. Če zamenjate domeno, ste odjavljeni iz trenutnega konektorja imenika Cisco, druge domene v konektorju so odregistrirane in podatki o konektorju v tem računalniku so izbrisani. |
| 4 |
Ponovno se prijavite v konektor imenika Cisco in ponovno povežite domeno. |
Izklopi sinhronizacijo imenikov
Če morate ustaviti sinhronizacijo iz Directory Connectorja, jo lahko začasno izklopite v Control Hubu.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , se pomaknite do Sinhronizacija imenikovin nato izberite eno od možnosti:
|
| 2 |
Ko preberete poziv, kliknite Izklopi. Sinhronizacija se ustavi, dokler je ponovno ne omogočite v povezovalniku imenika. |
Odstrani preslikavo uporabniških atributov
Z uporabo Directory Connector odstranite preslikavo atributov Active Directory, ki so bili predhodno preslikani v oblak in sinhronizirani z Webexom. Ko odstranite preslikavo atributov, se vrednosti atributov odstranijo iz oblaka in niso več sinhronizirane z Webexom. Te vrednosti je nato mogoče ročno urediti.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
Izberite preslikavo, ki jo želite odstraniti, s seznama Ime atributa. |
| 4 |
V razdelku Obseg prizadetih uporabnikovizberite eno od naslednjega:
|
| 5 |
Kliknite Uporabi. |
Upravljanje profilnih slik
Za posodobitev slik uporabniških profilov ali za odstranitev praznih slik uporabniških profilov uporabite povezovalnik imenika.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
V razdelku Dejanjaizberite eno od naslednjega:
|
| 4 |
Kliknite Uporabi. |
Odstranitev in deaktivacija povezovalnika imenika
Ko odstranite primerek programa Directory Connector, ga morate odregistrirati. V katerem koli od teh scenarijev popolnoma odstranite povezovalnik imenika:
-
Ne želite več uporabljati sinhronizacije imenikov.
-
Ne želite uporabiti enega ali več povezovalnikov imenikov (visoka razpoložljivost).
-
Želite spremeniti domeno in namestiti drug konektor.
Preden začnete
-
Morda imate nastavljenih več primerkov Directory Connector za visoko razpoložljivost (HA) ali sinhronizacijo več domen. Onemogočite sinhronizacijo, če odstranjujete edini ali zadnji preostali primerek programa Directory Connector.
-
Preden odstranite program Directory Connector, shranite in zaprite vse pomembno delo.
| 1 |
V računalniku z operacijskim sistemom Windows pojdite na nadzorno ploščo in nato kliknite Programi in funkcije. |
| 2 |
Na seznamu programov kliknite Directory Connector, izberite Uninstallin nato sledite pozivom. Za dokončanje odstranitve boste morda morali znova zagnati sistem. |
| 3 |
Iz pogleda stranke v https://admin.webex.compojdite na , pomaknite se do Sinhronizacija imenikov, kliknite več |
| 4 |
Ko preberete poziv, kliknite Deaktiviraj. Razen če v uvedbi z visoko razpoložljivostjo (HA) ni še enega povezovalnika imenika, uporabniški računi niso več sinhronizirani. |
Zaženite diagnostično orodje
Za odpravljanje težav z uvedbo programa Directory Connector lahko uporabite vgrajeno diagnostično orodje. To orodje je nameščeno kot del programa Directory Connector od različice 3.4 naprej.
Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z LDAP, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Če orodje vrne kakršno koli napako, lahko podrobne rezultate dnevnika pošljete podpori.
-
Če želite izvesti teste za storitve domene Active Directory:
-
Če želite izvesti teste za storitve Active Directory Lightweight Directory:
-
Če želite izvesti teste za protokol LDAP (Lightweight Directory Access Protocol):
Odpravljanje težav v povezovalniku imenika Ciso
Odpravljanje težav in popravki za povezovalnik imenika
V povezovalniku imenika se lahko prikaže sporočilo o napaki ali druga težava. Ko povezovalnik imenika sinhronizira uporabniške podatke, vam lahko pošlje tudi e-poštno poročilo s seznamom morebitnih težav s sinhronizacijo. Preden se obrnete na podporo, si oglejte naslednje razdelke za težave, ki se lahko pojavijo, možne vzroke in predlagane rešitve, ki jih lahko poskusite.
Namesti
Povezovalnik imenika je prenehal delovati
Prejeli ste opozorilna e-poštna sporočila, ki vas obveščajo, da vaš povezovalnik imenika ne deluje.
-
Povezovalnik imenika morda ni pravilno nameščen.
-
Povezovalnik imenika morda ne deluje.
-
Omrežje morda ni na voljo.
Poskusite naslednje:
-
Odpri . Poiščite povezovalnik imenika. Če je ni, prenesite najnovejšo različico iz Control Huba in jo namestite.
-
Odprite Storitev in poiščite storitev Cisco DirSync. Prepričajte se, da je stanje prikazano kot Začeto. Če je storitev ustavljena, kliknite z desno tipko miške in izberite Zaženi, da jo znova zaženete.
-
Prepričajte se, da ima strežnik, na katerem ste namestili Directory Connector, dostop do interneta.
Napaka pri ponovni namestitvi
Težava– Če po odstranitvi starega takoj namestite nov konektor, se lahko prikaže sporočilo o napaki.
Možen vzrok– V sistemu Windows Server 2012 odjemalec za odstranitev potrebuje čas za brisanje računa storitve s seznama storitev.
Rešitev– Čez nekaj časa poskusite znova namestiti.
Vpis
Zruši se povezovalnik imenika med prijavo v sistem SSO
Težava
Povezovalnik imenika se lahko sesuje, ko vnesete e-poštni naslov s strani za prijavo v sistem SSO.
Rešitev
Poskusite naslednje:
Za konfiguracijo novega pravilnika skupine sledite tem korakom:
-
Pojdite v krmilnik domene in odprite Upravljanje pravilnikov skupine (gpedit.msc).
-
Z desno miškino tipko kliknite določeno organizacijsko enoto ali domeno in izberite Ustvari GPO v tej domeniin Poveži ga tukaj…
-
Poimenujte pravilnik, nato kliknite z desno miškino tipko in izberite Uredi.
Za spremembo pravilnika na ravni računalnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Key Pathvnesite ali se pomaknite do HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Za spremembo pravilnika na ravni uporabnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Pot ključavnesite ali se pomaknite do HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Spremembe začnejo veljati po zagonu ukaza gpupdate
/force, ponovnem zagonu računalnika (za spremembe računalnika) ali po ponovni prijavi uporabnika (za spremembe uporabnikov).
Priključka za storitev Cisco DirSync ni bilo mogoče registrirati
Težava
Prijava ni uspešna in prikaže se to sporočilo: »Priključka za storitev Cisco DirSync ni bilo mogoče registrirati.«
Rešitev
Sistem Windows, v katerem je nameščen Directory Connector, mora biti član imenika Active Directory.
Stran za prijavo se ne prikaže
Težava
Odprli ste Directory Connector in stran za prijavo se ni prikazala.
Rešitev
Poskusite naslednje korake:
-
V Internet Explorerju pojdite na https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Poskusite povezavo v drugih brskalnikih, kot sta Chrome in Firefox.
-
Če Internet Explorer ne more obiskati povezave, drugi brskalniki pa jo lahko, preverite nastavitve Internet Explorerja in potrdite polji TLS 1.1 in 1.2. (Uporabite postopek Omogoči TLS v Internet Explorerju.)
Prikaže se poziv za prijavo
Težava
Prikaže se poziv, ki vas prosi, da vnesete uporabniško ime in geslo za uspešno preverjanje pristnosti.
Možen vzrok
Povezovalnik imenika tiho izvede varnostno preverjanje pristnosti NTLM z računom za prijavo. Če preverjanje pristnosti ne uspe, se prikaže pogovorno okno, ki zahteva uporabniško ime in geslo za preverjanje pristnosti.
Rešitev
Ko se prikaže pojavno okno za prijavo, morate za uspešno varnostno preverjanje navesti veljaven račun s pravilno overitvijo.
Ni mogoče vzpostaviti povezave z oddaljenim strežnikom
Težava
Med normalnim delovanjem se prikaže sporočilo o napaki: »Povezava z oddaljenim strežnikom ni mogoča.«
Možen vzrok
Morda imate težave s proxyjem, ki jih je treba odpraviti.
Rešitev
Za več informacij o odpravljanju težav glejte Odpravljanje težav s prijavo v račun storitve.
Priključka ni mogoče registrirati
Težava
Prikaže se sporočilo o napaki »Povezovalnika ni mogoče registrirati.« Prišlo je do splošne izjeme."
Možen vzrok
V večini primerov je težava v tem, da povezovalnik imenika nima pravic za povezavo s korenskim kontekstom LDAP.
Rešitev
Poskusite naslednje:
-
Zaženite ukazni poziv (cmd) in nato vnesite
ldp.exe. -
Kliknite , izberite Poveži kot trenutno prijavljenega uporabnikain nato kliknite V redu.
-
Kliknite , vnesite
DC=companyname,DC=adkot BaseDN in nato kliknite V redu. -
Če se težava nadaljuje, odprite primer s podporo.
Sinhronizacija
Avatarji niso sinhronizirani
Težava
Cisco directory connector je sinhroniziral uporabniške podatke AD v oblak Webex. Vendar nobeni podatki avatarja niso bili uspešno sinhronizirani.
Možen vzrok
Če ste ponovno uporabili obstoječi strežnik avatarjev in so bili uporabniški avatarji že sinhronizirani, jih lokalni predpomnilnik zajame in se izogne ponovnemu pošiljanju, da prihrani pasovno širino.
Rešitev
Lokalni predpomnilnik izbrišite tako, da sledite tem korakom:
-
Pojdi na C:\Program Datoteke (x86)\Cisco Systems\Cisco Imenik Connector\Plugins\
-
Izbriši DirSyncPluginAvatar.dll-cache.bin.
-
Ponovno zaženite sinhronizacijo avatarja iz priključka imenika Cisco.
Konfliktni uporabniški e-poštni računi
Težava
Rezultati sinhronizacije lahko prikažejo nasprotujoče si uporabniške e-poštne račune.
-
Če so uporabniki preizkusili brezplačno različico aplikacije Webex, so njihovi e-poštni naslovi shranjeni v brezplačni organizaciji potrošnikov.
-
Če so bila uporabniška e-poštna sporočila kdaj sinhronizirana v drugi organizaciji.
-
Če uporabniški e-poštni naslovi obstajajo v več domenah, ki pripadajo organizaciji.
Rešitev
Poskusite naslednje:
-
Če želite zahtevati uporabnike, sledite tem korakom:
-
Prepričajte se, da ste preverili domeno v Control Hubu.
-
Začasno onemogočite Cisco Directory Connector.
-
Za uveljavljanje morebitnih računov, ki obstajajo v brezplačni potrošniški organizaciji, uporabite možnost Zahtevaj uporabnika v Control Hubu. Za več informacij glejte Zahtevajte uporabnike za svojo organizacijo (pretvorite uporabnike).
-
Izvedite poskusni zagon v programu Cisco Directory Connector in nato ponovno omogočite sinhronizacijo imenikov.
-
-
V zadnjem primeru dvakrat preverite uporabniške podatke v virih imenika Active Directory.
Uporabnik, ki je izvedel konverzijo, je označen kot neaktiven
Težava
V okolju, sinhroniziranem z imeniki, ste brezplačnega uporabnika (potrošniška organizacija) pretvorili v organizacijo podjetja, vendar se pretvorjeni uporabnik ne more prijaviti v aplikacijo Webex.
Možen vzrok
Ko se brezplačni uporabnik pretvori v poslovno organizacijo, je uporabnik zaradi varnostne skladnosti 30 dni označen kot neaktiven. V tem obdobju se uporabnik ne more prijaviti v aplikacijo Webex in je po 30-dnevnem obdobju označen za izbris. Do te situacije pride, ker brezplačni uporabniški podatki niso shranjeni v imeniku Active Directory.
Rešitev
Če ne želite, da se uporabniški račun izbriše, morate ukrepati. Če želite odpraviti to težavo, ustvarite uporabniški račun v lokalnem imeniku Active Directory, ki ustreza pretvorjenemu brezplačnemu uporabniškemu računu. Nato izvedite sinhronizacijo iz Cisco Directory Connector. Nato se lahko uporabnik znova prijavi v aplikacijo Webex in račun ne bo izbrisan.
Postopna sinhronizacija ne uspe
Težava
Postopna sinhronizacija ne uspe.
Do te težave lahko pride v sistemu Windows Server 2008 R2 pod naslednjimi pogoji:
-
Podpirate postopno posodabljanje vrednosti.
-
Filter, ki ga uporabljate, se sklicuje na atribut povezane vrednosti.
-
Vrednosti rezultata tega atributa so bile posodobljene od zadnje izvedbe popolne sinhronizacije.
Rešitev
V sistemu Windows Server 2008 R2 je napaka, povezana s to težavo. Napaka je odpravljena v različici 2012 R2 in novejših. Priporočamo, da nadgradite svoj Windows Server vsaj na različico 2012 R2.
Neveljavna vrednost za atribut
Težava
Za [user dn (razločen name)], atribut [attribute [ime] ima naslednjo neveljavno vrednost [attribute value].
Možen vzrok
Za CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atribut [telephone številka] ima naslednjo neveljavno vrednost: +. Ta atribut mora vsebovati vsaj eno številko.
Rešitev
Atribut za tega uporabnika nima veljavne vrednosti. Vrednost popravite v skladu z opisom v opozorilnem sporočilu. Nato izvedite še eno sinhronizacijo.
Ujemajoči se uporabniki, ki bodo izbrisani
Težava
Ujemajoči se uporabniki so označeni za izbris.
Pri izvajanju poskusne sinhronizacije za preverjanje podatkov med imenikom Active Directory in oblakom se lahko v obeh prikaže isti e-poštni naslov. Vendar je uporabnik označen kot objekt, ki ga je treba izbrisati.
Rešitev
Izberite ustrezno rešitev:
-
Če je v redu izbrisati uporabnika in nato ponovno ustvariti licence, lahko za popravilo uporabite Directory Connector. Izvedite sinhronizacijo za brisanje uporabnika in nato izvedite še eno sinhronizacijo za sinhronizacijo uporabnika iz lokalnega AD v oblak.
-
Če ne morete izbrisati in ponovno ustvariti uporabniškega računa, odprite primer s podporo.
Manjkajoči atribut
Težava
Zahtevani atribut [attribute_name] pri dodajanju lokalnega vnosa [user dn (razločen name)]. Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Možen vzrok
Manjka zahtevani atribut e-poštni naslov. Pri dodajanju lokalnega vnosa [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Rešitev
Uporabniku manjka eden od zahtevanih atributov. [user_email_address]. Navedite zahtevane vrednosti za tega uporabnika.
Vgnezdena skupina se ne sinhronizira
Težava
Uporabniki v ugnezdeni skupini Active Directory niso pravilno sinhronizirani z oblakom.
Možen vzrok
Uporablja se filter, ki vključuje tako podrejeno kot nadrejeno skupino, kar ni podprto. Na primer: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Rešitev
Ponovno morate konfigurirati filter, ki sinhronizira skupine. Na primer: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Konflikt poimenovanja uporabnikov
Težava
Obstaja konflikt poimenovanja za [user dn] za obstoječi objekt vnosa v oblak z imenom: [user e-pošta address], in tipa uporabnika [user_type].
Možen vzrok
Uporabnik s tem e-poštnim naslovom že obstaja v Control Hubu.
Rešitev
V imeniku Active Directory ustvarite uporabnika z istim e-poštnim naslovom kot račun, ki ste ga registrirali prek Control Huba.
Control Hub
Seznam uporabnikov manjka v nadzornem središču
Težava
Če imate organizacijo Webex z več kot 1000 sinhroniziranimi uporabniki, seznama uporabnikov morda ne boste videli v središču Control Hub.
Rešitev
Za iskanje uporabniškega računa lahko uporabite funkcijo iskanja. V Control Hub pojdite na Uporabniki, kliknite iskanje in nato vnesite iskalne kriterije, da poiščete določenega uporabnika.
Skupine se ne sinhronizirajo s Control Hubom
Težava
Uporabniki v skupini imenikov se ne bodo pravilno sinhronizirali s Control Hubom.
Možen vzrok
Skupina v imeniku Active Directory ni označena kot isCriticalSystemObject.
Rešitev
Prepričajte se, da je atribut isCriticalSystemObject v imeniku Active Directory nastavljen na TRUE.
Omogočanje odpravljanja težav za povezovalnik imenika
Odpravljanje težav lahko omogočite, da pomagate diagnosticirati morebitne napake, na katere naletite v povezovalniku imenika. Odpravljanje težav vam omogoča zajemanje informacij o omrežnem prometu in njihovo shranjevanje v datoteko.
Dnevniške datoteke, ki so :
| 1 |
Zaženite datoteko |
| 2 |
Znova zaženite storitev. Za navodila glejte Kako zagnati storitve. |
| 3 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 4 |
Pojdite na Dejanjain nato kliknite . |
| 5 |
Ko je odpravljanje težav omogočeno, ponovite dejanja, ki so povzročala napako; s tem se zajamejo podatki o prometu, da jih je mogoče pregledati. |
| 6 |
Preglejte datoteke dnevnika: Če je datoteka prazna, preverite, ali ima račun pravice za dostop do vašega AD DS ali AD LDS. Mapa dnevnika shranjuje samo datoteke za zadnje 3 dni. Vsebina dnevniških datotek je skladna z izhodom dnevnika dogodkov v sistem. |
| 7 |
Po potrebi pošljite dnevniško datoteko podpori za pomoč. |
| 8 |
Ko končate, onemogočite funkcijo za odpravljanje težav. |
Zaženite pregledovalnik dogodkov
Če si želite ogledati dogodke, ki so se zgodili med popolno ali inkrementalno sinhronizacijo, zaženite pregledovalnik dogodkov. Prikaže povzetek skrbniških dogodkov in dnevnikov napak.
| 1 |
V povezovalniku imenika pojdite na Nadzorna ploščain nato kliknite . V pogovornem oknu Lastnosti dogodka so prikazane podrobnosti o dogodku sinhronizacije in podrobnosti o napaki. |
| 2 |
V pregledovalniku dogodkov pojdite na .
|
| 3 |
V razdelku Dejanjakliknite Shrani vse dogodke kot, da izvozite vse dnevnike kot eno samo datoteko dogodkov (*.evtx) ali drugi obliki, kot je xml ali csv. |
Kaj storiti naprej
Če morate odpreti primer, se obrnite na podporo, opišite težavo s konektorjem in nato priložite datoteko z dogodki svojemu primeru.
Dnevniki dogodkov beležijo dejanja uporabnikov. Za pomoč pri upravljanju omrežnega prometa omogočite odpravljanje težav na konektorju.
Omogočanje TLS v Internet Explorerju
Če ste zamenjali ponudnika enotne prijave (SSO), se lahko v povezovalniku imenika Cisco prikažejo naslednja sporočila o napakah:
-
Pri prijavi v storitev je prišlo do napake
-
V skriptu na tej strani je prišlo do napake
Če vidite te napake, morate v brskalniku omogočiti nastavitev TLS.
| 1 |
Odprite Internet Explorer in nato izberite Orodja. Zdaj označite polja za TLS/SSL različico, ki jo želite omogočiti Kliknite V redu Zaprite brskalnik in ga znova odprite |
| 2 |
Kliknite Internetne možnosti, pojdite na Dodatno in se pomaknite do Varnost. |
| 3 |
Označite potrditveni polji Uporabi TLS 1.1 in Uporabi TLS 1.2 in nato kliknite V redu.
|
| 4 |
Znova zaženite sistem, da spremembe začnejo veljati. |
Odpravljanje težav s prijavo v račun storitve
Če se ne morete prijaviti v Cisco Directory Connector ali ne morete zagnati sinhronizacije, poskusite težavo odpraviti s temi koraki, preden se obrnete na podporo.
| 1 |
Poskusite obiskati https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL v svojem spletnem brskalniku. |
| 2 |
Izberite eno možnost, odvisno od rezultatov:
|
| 3 |
Vsaj poskrbite, da ima konfiguriran račun za storitev Cisco DirSync (ki jo najdete v storitvah sistema Windows) raven pravic, ki mu omogoča dostop do podatkov avatarja in podatkov AD. Storitev privzeto uporablja poverilnice in preverjanje pristnosti za prijavo v sistem Windows. |
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Pregled priključka imenika Cisco
Pregled priključka imenika
Priključek imenika je aplikacija v podjetju za sinhronizacijo identitete v oblaku. Programsko opremo priključka prenesete iz Control Hub in jo namestite v lokalni stroj.
S priključkom imenika lahko ohranite svoje uporabniške račune in podatke v imeniku Active Directory, tako da Active Directory postane edini vir resnice. Ko opravite spremembo v podjetju, se ta kopira v oblaku.
Oglejte si vse funkcije, opise in prednosti v tabeli:
| Funkcija | Opis in koristi |
|---|---|
| Nadzorna plošča, ki je enostavna za uporabo | Nadzorna plošča zagotavlja urnik sinhronizacije, povzetek in stanje sinhronizacije ter stanje priključka imenika. Nadzorno ploščo si lahko kadarkoli ogledate. |
| Vaja pred sinhronizacijo z oblakom | Izvedite vajo sprememb imenika, preden se izvedejo v oblaku. Nato zaženite poročilo, da vidite, da so spremembe, ki jih želite izvesti, to, kar pričakujete. |
| Popolna in postopna sinhronizacija | Sinhroniziraj celoten imenik. Ali pa samo sinhronizirajte postopne spremembe, da shranite na moč obdelave in skrajšate čas sinhronizacije. |
|
Sinhronizirajte več domen (en gozd ali več gozdov) |
Priključek imenika podpira več domen v enem gozdu ali v več gozdovih (brez potrebe po AD LDS). Za podjetja z več domenami Active Directory lahko namestite priključek imenika za vsako domeno, povežete vsako domeno s svojo organizacijo in nato sinhronizirate vsako bazo uporabnikov v Webex. Control Hub odraža stanje tako, da prikazuje stanje sinhronizacije za več priključkov imenika, vam omogoča, da izklopite sinhronizacijo za določeno domeno in deaktivirate priključek imenika v uvajanju z visoko razpoložljivostjo. |
| Načrtovana sinhronizacija | Nastavite urnik sinhronizacije po dnevu, uri in minuti. |
| Lahki filtri protokola za dostop do imenika (LDAP) | Določite merila iskanja LDAP in zagotovite učinkovit uvoz. |
| Mapiranje atributov imenika Active Directory | Preslikajte atribute Microsoft Active Directory na ustrezne atribute v oblaku Webex. Lahko preslikate atribute, ki so pomembni za vašo konfiguracijo Active Directory, in določite tudi atribute po meri za preslikavo v oblak. Atributi iz prostora tvorijo različne podatke v oblaku, kot so informacije o uporabniških računih, telefonske številke podjetij v Webex Teams, naslovi SIP virov sobe in drugi podatki kartice s stiki uporabnikov (delovno mesto, oddelek, vodja itd.). |
|
Imenik podjetja za vire prostorov v podjetju in uporabnike Cisco Webex Calling (PSTN v oblaku) in poslovne stike brez licence Webex |
Če del vaše organizacije uporablja PSTN v oblaku Cisco Webex Calling za klicno storitev ali imate sobne naprave v podjetju, ta funkcija uporabnikom omogoča iskanje v imeniku za stike podjetja iz njihovih telefonov Cisco Webex Calling (PSTN v oblaku) ali sobnih virov.
|
| Pregledovalnik dogodkov | S pregledovalnikom dogodkov ugotovite, ali je prišlo do težav s sinhronizacijo. |
| Diagnostično orodje in odpravljanje napak | Za odpravljanje težav pri uvajanju priključka imenika Cisco lahko uporabite vgrajeno diagnostično orodje. Če sinhronizacija ni delovala pravilno, imate morda konfiguracijo ali napako v omrežju. To orodje preizkusi vašo povezavo z imenikom Active Directory, da lahko sami diagnosticirate napake, preden stopite v stik s podporo. Ko omogočite odpravljanje težav v priključku imenika, se zapišejo dnevniki, ki jih je mogoče poslati tehnični podpori. |
| Samodejna nadgradnja | Po namestitvi priključka imenika boste prejeli obvestilo, ko bo na voljo nova različica programske opreme. Samodejne nadgradnje lahko nastavite, da boste vedno na najnovejšo različico programske opreme, ko bo izdana nova različica. |
| Visoka razpoložljivost | Konfigurirajte več priključkov tako, da obstaja varnostna kopija, če se glavni priključek ali stroj za gostovanje ne spusti. |
Priključek imenika je razdeljen na tri področja:
-
Control Hub je edini vmesnik, ki vam omogoča upravljanje vseh vidikov vaše organizacije Webex: si oglejte uporabnike, dodelite licence, prenesite priključek imenika in konfigurirajte enotni vpis (SSO) , če želite, da se pristnost vaših uporabnikov preveri prek ponudnika identitete podjetja in ne želite poslati e-poštnih povabil za aplikacijo Webex.
-
Vmesnik za upravljanje priključka imenika je programska oprema, ki jo prenesete iz Control Hub in jo namestite v zaupanja vreden strežnik Windows. Za več domen Active Directory lahko namestite en trenutek programske opreme za vsako domeno, ki jo želite sinhronizirati. Z uporabo programske opreme lahko zaženete sinhronizacijo, da prenesete svoje uporabniške račune Active Directory v Webex, si ogledate in spremljate stanje sinhronizacije ter konfigurirate storitve priključka imenika.
-
Storitev sinhronizacije imenika pozove vaš Active Directory, da pridobi uporabnike in skupine za sinhronizacijo s storitvijo priključka in priključkom imenika.
Oglejte si ta diagram, če želite razumeti arhitekturo priključka imenika:
Pripravite okolje za priključek imenika
Zahteve za priključek imenika
Zahteve za Windows in Active Directory
Priključek imenika lahko namestite na te podprte strežnike sistema Windows:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Če želite odpraviti težavo s piškotkom, vam priporočamo nadgradnjo krmilnika domene na izdajo, ki vsebuje popravilo – Windows Server 2012 R2 ali 2016.
Priključek imenika je podprt z naslednjimi storitvami Active Directory:
-
Active Directory 2016
(Priključek imenika je podprt pri uporabi najnovejše različice Active Directory v sistemu Windows Server 2019)
-
Active Directory 2012
-
Active Directory 2008 R2
-
Active Directory 2008
Upoštevajte naslednje dodatne zahteve:
-
Priključek imenika zahteva TLS1.2. Namestiti morate naslednje:
-
.NET Framework v3.5 (zahtevano za aplikacijo priključka imenika. Če naletite na težave, uporabite usmeritve v razdelku Omogoči .NET Framework 3.5 z čarovnikom za dodajanje vlog in funkcij.)
-
.NET Framework v.4.5 (zahtevano za TLS1.2)
-
-
Zahtevan je raven gozdnega funkcijskega nivoja Active Directory 2 (Windows Server 2003) ali višje. (Za več informacij glejte Kaj so funkcionalni nivoji imenika Active Directory? .)
Zahteve glede strojne opreme
Priključek imenika morate namestiti v računalnik s temi minimalnimi zahtevami glede strojne opreme:
-
8 GB RAM-a
-
50 GB prostora za shranjevanje
-
Ni minimuma za CPU
Omrežne zahteve
Če je vaše omrežje za požarnim zidom, zagotovite, da ima vaš sistem dostop do interneta HTTPS (vrata 443).
Zahteve organizacije Webex
-
Za dostop do programske opreme priključka imenika iz Control Hub potrebujete organizacijo Webex s preizkusno ali morebitno plačljivo naročnino.
-
(Izbirno) Če želite, da so novi uporabniški računi aplikacije Webex Aktivni, preden se prvič vpišejo, vam priporočamo, da storite naslednje:
-
Dodajte, preverite in izbirno prevzemite domene , ki vsebujejo e-poštne naslove uporabnikov, ki jih želite sinhronizirati v oblak.
-
Dokončajte integracijo svojega ponudnika identitete (IdP) z organizacijo Webex.
-
Odpravite samodejna e-poštna vabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega vabila in lahko opravite svojo e-poštno kampanjo. (Ta funkcija zahteva integracijo SSO.)
-
Za več informacij glejte Stanja in dejanja uporabnikov v zvezdišču Control Hub.
Zahteve za namestitev
-
Za okolje z več domenami (en gozd ali več gozdov) morate namestiti en priključek imenika za vsako domeno Active Directory. Če želite sinhronizirati novo domeno (B), medtem ko ohranite sinhronizirane uporabniške podatke na drugo obstoječo domeno (A), se prepričajte, da imate ločen podprt strežnik Windows za namestitev priključka imenika za sinhronizacijo domene (B).
-
Za vpis v priključek ne potrebujemo skrbniškega računa v imeniku Active Directory. Potrebujemo lokalni uporabniški račun, ki je isti uporabnik kot polni skrbniški račun v Control Hub.
Ta lokalni uporabnik mora imeti pravice na tem stroju Windows za povezavo z krmilnikom domene in branje predmetov uporabnika Active Directory. Račun za prijavo stroja mora biti skrbnik računalnika s pravicami za namestitev programske opreme na lokalni stroj. (Ti podatki veljajo tudi za prijavo v virtualni stroj.)
-
Med vpisom v priključek mora biti račun za vpis enak polnemu skrbniškemu računu za Control Hub. Priključek privzeto uporablja račun lokalnega sistema za dostop do imenika Active Directory. Storitve Windows lahko uporabite za konfiguracijo drugega računa za dostop do imenika Active Directory. (Ti podatki veljajo tudi za prijavo v virtualni stroj.)
-
S tem postopkom se prepričajte, da je način iskanja dinamične knjižnice povezav (DLL) Windows Safe omogočen: Preverite SafeDllSearchMode v registru Windows.
-
Če AD LDS uporabljate za več domen v enem gozdu, vam priporočamo, da namestite priključek imenika in storitev domene Active Directory/Active Directory Lightweight Directory Services (AD DS/AD LDS) na ločenih strojih.
Več zahtev za domeno
Preden sledite opravilom v toku uvajanja priključka imenika Cisco, upoštevajte naslednje zahteve in priporočila, če boste sinhronizirali informacije Active Directory iz več domen v oblak:
-
Za vsako domeno je potreben ločen primerek priključka imenika.
-
Programska oprema za priključek imenika se mora izvajati na gostitelju, ki je v isti domeni, ki jo bo sinhroniziral.
-
Priporočamo, da preverite ali prevzamete svoje domene v zvezdišču Control Hub. (Glejte Dodajanje, preverjanje in prevzemanje domen.)
-
Če želite sinhronizirati več kot 50 domen, morate odpreti vstopnico , da premaknete svojo organizacijo na velik seznam organizacij.
-
Po želji lahko sinhronizirate informacije o virih sobe skupaj z uporabniškimi računi. (Glejte Sinhroniziraj informacije o sobi v podjetju z oblakom Webex.)
Priporočila skupine Active Directory za samodejno dodelitev licenc
Skupine Active Directory se uporabljajo za zbiranje uporabniških računov, računalniških računov in drugih skupin v upravljljive enote. Delo s skupinami namesto s posameznimi uporabniki pomaga poenostaviti vzdrževanje in upravljanje omrežja.
V imeniku Active Directory obstajata dve vrsti skupin:
-
Skupine distribucije– Uporabljajo se za ustvarjanje seznamov distribucije e-pošte.
-
Varnostne skupine– Uporabljajo se za dodeljevanje dovoljenj v skupni rabi.
Pri ustvarjanju skupin v imeniku Active Directory upoštevajte naslednje smernice:
-
Ustvarite globalno skupino za vsako vlogo, oddelek ali storitev (na primer za prodajo, trženje, vodje, računovodje, licenciranje Webex itd.).
-
Uporabite standardne konvencije poimenovanja v svoji organizaciji, da olajšate prepoznavanje pomembnih informacij o skupini. Imena skupine lahko vključujejo podrobnosti o skupini, kot so raven dostopa, vrsta vira, raven varnosti, obseg skupine, zmožnost pošte in tako naprej. Ime skupine »GSG_Webex_Licensing_EMEAR« se na primer nanaša na globalno varnostno skupino za uporabnike EMEAR z licenciranjem Webex.
-
Skupine organizirajte na razumljiv način, na primer po geografiji ali vodstveni hierarhiji. Uporabite opise skupine za popoln opis namena skupine.
-
Preden dodate uporabnike v skupine z novo omogočeno uporabo, določite predlogo skupine samodejnih licenc v zvezdišču Control Hub za te skupine. Za več informacij glejte Nastavitev predloge za samodejno dodelitev licenc .
Informacije o velikostih
Priključek imenika deluje kot most med imenikom Active Directory v podjetju in oblakom Webex. Priključek kot tak nima zgornje meje, koliko predmetov Active Directory je mogoče sinhronizirati z oblakom. Vse omejitve predmetov imenika prostorov so povezane s točno določeno različico in specifikacijami za okolje Active Directory, ki se sinhronizira z oblakom, ne pa s samim priključkom.
Na hitrost sinhronizacije lahko vpliva nekaj dejavnikov:
-
Skupno število predmetov Active Directory. (Opravilo sinhronizacije 5000 uporabnikov ne bo trajalo tako dolgo kot 50000.)
-
Hitrost in pasovna širina omrežja.
-
Delovna obremenitev sistema in specifikacije.
Če sinhronizirate več kot 50.000 uporabnikov, vam močno priporočamo, da za nadomestno uporabo in redundanco uporabite drugi priključek.
Ker je s sinhronizacijo vključenih več dejavnikov in ker se vsako uvajanje razlikuje glede na zgornje dejavnike, ne moremo zagotoviti točno določenih časovnih vrednosti za trajanje sinhronizacije predmeta.
Preverite SafeDllSearchMode v registru Windows
Način iskanja Safe Dynamic Link Library (DLL) je privzeto nastavljen v registru sistema Windows in pozneje postavi trenutni imenik uporabnika v vrstni red iskanja DLL. Če je bil ta način nekako onemogočen, lahko napadalec postavi zlonameren DLL (imenovan enako kot datoteka DLL s sklicem, ki se nahaja v sistemski mapi) v trenutni delovni imenik aplikacije.
Običajno je omogočen SafeDllSearchMode, vendar uporabite ta postopek, če želite znova preveriti nastavitve registra.
Preden začnete
Spremembe registra sistema Windows je treba opraviti zelo previdno. Priporočamo, da pred uporabo teh korakov varnostno kopirate svoj register.
| 1 |
V iskanju sistema Windows ali v oknu Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Obiščite HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Izberite eno:
|
Za več informacij glejte naročilo iskanja dinamične povezave v knjižnici.
Integracija spletnega proxy
Integracija spletnega proxy
Če je v vašem okolju omogočeno preverjanje pristnosti spletnega proxy, lahko še vedno uporabljate Priključek imenika.
Če vaša organizacija uporablja pregleden spletni proxy, ne podpira preverjanja pristnosti. Priključek uspešno poveže in sinhronizira uporabnike.
Lahko uporabite enega od teh pristopov:
-
Eksplicitni spletni proxy prek brskalnika Internet Explorer (priključek podeduje nastavitve spletnega proxy)
-
Eksplicitni spletni proxy prek datoteke .pac (priključek podeduje nastavitve proxy, ki so specifične za podjetje)
-
Pregleden proxy, ki deluje s priključkom brez sprememb
Uporabite Spletni Proxy Prek Brskalnika
Priključek imenika lahko nastavite za uporabo spletnega proxy prek brskalnika Internet Explorer.
Če se storitev Cisco DirSync izvaja iz drugega računa, kot je trenutno vpisan uporabnik, se morate prijaviti tudi s tem računom in konfigurirati spletni proxy.
| 1 |
V brskalniku Internet Explorer pojdite v in nato izberite Nastavitve omrežja LAN. |
| 2 |
Pokažite primerek sistema Windows na mesto, kjer je priključek nameščen na vašem spletnem proxy. Priključek podeduje te nastavitve spletnega proxy. |
| 3 |
Če vaše okolje uporablja preverjanje pristnosti proxy, na seznam dovoljenih dodajte te URL-je:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo za gostitelja, ki ima priključek. Če dodate te URL-je na seznam dovoljenih, da popolnoma zaobidete spletni proxy, se prepričajte, da je vaša tabela ACL požarnega zidu posodobljena, da gostitelju priključka dovoli neposreden dostop do URL-jev. |
| 4 |
Če mora vaše okolje zahtevati sezname preklicev potrdil od organov za potrdila, dodajte te URL-je na svoj seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Konfigurirajte spletni proxy Prek datoteke PAC
Odjemalski brskalnik lahko konfigurirate za uporabo datoteke .pac. Ta datoteka vsebuje naslov spletnega proxy in informacije o vratih. Priključek imenika neposredno podeduje konfiguracijo spletnega proxy, ki je značilna za podjetje.
| 1 |
Če želite priključek uspešno povezati in sinhronizirati podatke uporabnikov z oblakom Webex, se prepričajte, da je preverjanje pristnosti v proxyju za |
| 2 |
Če vaše okolje uporablja preverjanje pristnosti proxy, na seznam dovoljenih dodajte te URL-je:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo za gostitelja, ki ima priključek. Če dodate te URL-je na seznam dovoljenih, da popolnoma zaobidete spletni proxy, se prepričajte, da je vaša tabela ACL požarnega zidu posodobljena, da gostitelju priključka dovoli neposreden dostop do URL-jev. |
| 3 |
Če mora vaše okolje zahtevati sezname preklicev potrdil od organov za potrdila, dodajte te URL-je na svoj seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Proxy NTLM
Priključek imenika podpira NT LAN Manager (NTLM). NTLM je en pristop, ki podpira preverjanje pristnosti sistema Windows med domenskimi napravami in zagotavlja njihovo varnost.
Oblikovanje NTLM
V večini primerov želi uporabnik dostop do drugih virov delovne postaje prek odjemalskega računalnika, kar je lahko težko varno.
Na splošno tehnična zasnova NTLM temelji na mehanizmu izziva
in odziva
:
-
Uporabnik se prijavi v odjemalski računalnik prek računa sistema Windows in gesla. Geslo ni nikoli shranjeno lokalno. Namesto navadnega besedilnega gesla se lokalno shrani vrednost lojtrice gesla. Ko se uporabnik prijavi z geslom v odjemalca, sistem Windows OS primerja shranjeno vrednost lojtrice in vrednost lojtrice iz vnesenega gesla. Če sta obe enaki, preverjanje pristnosti poteka.
Ko uporabnik potrebuje dostop do katerega koli vira na drugem strežniku, odjemalec strežniku pošlje zahtevo z imenom računa v navadnem besedilu.
-
Ko strežnik prejme zahtevo, strežnik ustvari 16-bitni naključni ključ. Ključ se imenuje Challenge (ali Nonce). Preden strežnik pošlje nazaj odjemalcu, se izziv shrani v strežniku. Nato strežnik pošlje izziv odjemalcu v navadnem besedilu.
-
Takoj, ko odjemalec prejme izziv, poslan s strežnika, odjemalec šifrira izziv z vrednostjo lojtrice, ki je bila omenjena v 1. koraku. Po šifriranju se vrednost pošlje nazaj v strežnik.
-
Ko strežnik od odjemalca prejme šifrirano vrednost, jo pošlje krmilniku domene v preverjanje. Zahteva vključuje: ime računa, šifriran izziv, ki ga je odjemalec poslal, in izvirni enostaven izziv.
-
Krmilnik domene lahko pridobi vrednosti lojtrice gesla glede na ime računa. In potem lahko krmilnik domene šifrira na izvirnem izzivu. V magistrskem delu smo se osredotočili na različne načine, s katerimi smo se ukvarjali s športom. Če sta enaka, je preverjanje uspešno.
Windows ima varnostno preverjanje pristnosti vgrajeno v operacijski sistem, zaradi česar aplikacije lažje podpirajo varnostno preverjanje pristnosti. Posledično vam ni treba dokončati dodatne konfiguracije.
Konfiguriraj pregleden proxy
V tem primeru brskalnik ne ve, da pregleden spletni proxy prestreže zahteve http (vrata 80/vrata 443) in da konfiguracija na strani odjemalca ni potrebna.
| 1 |
Namestite pregleden proxy, da lahko priključek poveže in sinhronizira uporabnike. |
| 2 |
Potrdite, da je proxy uspešen – ob zagonu priključka boste videli pričakovano pojavno okno za preverjanje pristnosti brskalnika. |
Nastavi proxy preverjanje pristnosti
Dodajte URL cloudconnector.webex.com na svoj seznam dovoljenih tako, da ustvarite seznam za nadzor dostopa.
Na strežniku požarnega zidu vašega podjetja:
| 1 |
Omogočite iskanje DNS, če ni že omogočeno. |
| 2 |
Določite ocenjeno pasovno širino za to povezavo (pri približno 2 mb/s ali manj za priključek). To morda ni potrebno. |
| 3 |
Ustvarite seznam za nadzor dostopa, ki ga želite uporabiti za gostitelja priključka, in določite Na primer: seznam za dostop 2000 acl-znotraj razširjenega dovoljenja TCP [IP priključka] cloudconnector.webex.com eq https |
| 4 |
Uporabite ta ACL za ustrezen vmesnik požarnega zidu, ki velja samo za tega gostitelja priključka. |
| 5 |
Zagotovite, da morajo drugi gostitelji v vašem podjetju še vedno uporabljati vaš spletni proxy tako, da konfigurirate ustrezno implicitno izjavo o zavrnitvi. |
Upravljanje uporabnikov aplikacije Webex
Zaženi postopno sinhronizacijo
Postopna sinhronizacija pozove vaš Active Directory in išče spremembe, ki so se zgodile od zadnje sinhronizacije. Ta korak nato združuje te spremembe in jih pošlje v storitev priključka. Spremembe vključujejo spremembo dodelitve uporabnikov in kdaj je uporabnik dodan ali izbrisan.
Ta sinhronizacija ne nalaga toliko nalaganja na strežnikih in ne traja toliko časa kot polna sinhronizacija. Ko opravite začetno popolno sinhronizacijo, priporočamo možnost po korakih za naslednje sinhronizacije.
Preden začnete
-
Nastaviti morate predlogo licence za samodejno dodelitev , preden jo uporabite v novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory.
-
Upoštevajte te izjeme, ki jih zaporedna sinhronizacija ne podpira (namesto tega upoštevajte možnost Naredi popolno sinhronizacijo uporabnikov Active Directory v oblak ):
-
V primeru posodobljenega avatarja, vendar nobene druge spremembe atributa, zaporedna sinhronizacija ne bo posodobila avatarja uporabnika v oblak.
-
Za nove spremembe konfiguracije pri preslikavi atributov, osnovni DN, filtru in nastavitvi avatarja zaporedna sinhronizacija ne bo delovala in te zahtevajo popolno sinhronizacijo.
-
| 1 |
V priključku imenika kliknite Nadzorna plošča. Ko omogočite sinhronizacijo, vas priključek imenika najprej pozove, da opravite vajo vajo. |
| 2 |
Iz Dejanja, kliknite Način sinhronizacije > Omogoči sinhronizacijo , če ni že omogočeno. Zaporedna sinhronizacija je privzeto nastavljena na vsakih 30 minut (različice 3.4 in novejše različice) ali vsake 4 ure (različice 3.5 in novejše različice), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne zgodi, dokler na začetku ne izvedete popolne sinhronizacije. Ko zapade nov inkrementalni časovni interval, program preveri spremembe na podlagi zadnjega časovnega žiga. |
| 3 |
V razdelku Dejanja kliknite Sinhroniziraj zdaj > Postopno. Za vse spremembe, ki jih opravite uporabnikom v Active Directory (na primer prikazano ime), Control Hub odraža spremembo takoj, ko osvežite pogled uporabnika, aplikacija Webex pa odraža spremembe 72 ur od takrat, ko opravite sinhronizacijo.
|
| 4 |
Za informacije o napakah kliknite Zaženi pregledovalnik dogodkov v orodni vrstici Dejanja , da si ogledate dnevnike napak. |
Kaj storiti naslednje
Če imate več domen, naredite ta korak na drugih primerkih priključka imenika, ki ste jih namestili.
Obnovite naključno izbrisane uporabnike
Priključek imenika ima preverjanja in ravnotežja, ki preprečujejo nenamerno brisanje uporabnikov. Na žalost se zgodijo nesreče; morda ste v imeniku Active Directory nepravilno konfigurirali filter LDAP, ki je izbrisal nekatere uporabnike, ko so sinhronizirani v oblak. Funkcija mehkega brisanja vam lahko pomaga okrevati po teh nesrečah in znova vzpostaviti uporabniške račune v zvezdišču Control Hub.
Ta funkcija je privzeto omogočena za vse organizacije. Ko so uporabniki izbrisani v oblaku na primer zaradi neujemajoče težave s predmetom po sinhronizaciji iz priključka imenika, je mogoče uporabnike obnoviti. Če ste videli opombo neujemajočih se predmetov ali opazili, da so bili uporabniki izbrisani, jih boste morda lahko povrnili, če hitro ukrepate.
Uporabniki so v zvezdišču Control Hub označeni kot neaktivni, ko so ustrezni računi izbrisani v imeniku Active Directory. Storitev v oblaku v ozadju ohrani uporabnike največ 7 dni. V tem obdobju lahko še vedno uporabljate priključek imenika Cisco za obnovitev uporabnikov. Priporočamo vam, da te uporabnike čim prej obnovite.
Uporabniki, ki so onemogočeni v Active Directory, so v Control Hub označeni tudi kot neaktivni, vendar uporabniški račun po 7 dneh ne bo izbrisan.
| 1 |
Vpišite se v Control Hub. |
| 2 |
Pojdite v zavihek Uporabniki in potrdite, ali je določen uporabniški račun v stanju neaktivnega ali ni na seznamu. Za več informacij glejte Stanja in dejanja uporabnikov v zvezdišču Control Hub. |
| 3 |
Če so bili uporabniki izbrisani v zvezdišču Control Hub ali pa uporabnike opazite v neaktivnem stanju, pojdite v Active Directory, dodajte manjkajoče uporabniške račune in nato izvedite vajo sinhronizacijo v priključku imenika. Cilj s Priključkom imenika je ustvariti natančno ujemanje med podatki uporabnika v Active Directory in v oblaku. |
| 4 |
Opravite popolno sinhronizacijo za vnovično sinhronizacijo začasno izbrisanih uporabniških računov v Control Hub. Uporabniki so izterjani in gredo v izvirno stanje, vključno s stanjem njihovega računa in dodelitvami storitev. |
Kaj storiti naslednje
Vrnite se v Control Hub, pojdite v in potrdite, da se na seznamu uporabnikov pojavljajo predhodno izbrisani uporabniški računi.
Trajno izbrišite uporabnike po mehkem izbrisu
Po izvajanju vaje lahko izberete trajno brisanje uporabnikov, ki so bili pri naslednji sinhronizaciji mehko izbrisani.
| 1 |
Ko je vaja dokončana, izberite Mehko izbrisani predmeti. |
| 2 |
Označite potrditveno polje poleg uporabnikov, ki jih želite izbrisati. |
| 3 |
Izberite Končano. |
Kaj storiti naslednje
Pri naslednji sinhronizaciji bodo uporabniki, ki ste jih preverili, trajno izbrisani.
Spremeni e-poštni naslov aplikacije Webex
Če želite spremeniti e-poštne naslove uporabnikov in vaša organizacija uporablja priključek imenika, spremenite te e-poštne naslove v Active Directory. Ta postopek zajema spreminjanje e-poštnega naslova aplikacije Webex za eno domeno in postopek spreminjanja domene.
Če želite spremeniti samo e-poštni naslov ali neko vrednost za enega uporabnika, ne izbrišite uporabnika iz imenika Active Directory in nato znova ustvarite novega z istim e-poštnim naslovom. Oblak to dejanje razlaga kot nov uporabniški račun in prostori uporabnika in drugi podatki v oblaku bodo izgubljeni.
Priključek imenika ne omejuje spremembe e-poštne domene. Ko pa se uporabnik znova sinhronizira z oblakom, je stanje uporabnika odvisno od tega, ali je nova domena preverjena v vaši organizaciji. Če domena ni preverjena v vaši organizaciji, se stanje uporabnika po popolni sinhronizaciji spremeni v stanje na čakanju. Za več informacij glejte Upravljanje svojih domen.
Če vaša organizacija ne uporablja priključka imenika, lahko spremenite svoje e-poštne naslove aplikacije Webex prek strani z nastavitvami računa. Glejte Spreminjanje e-poštnega naslova za svoj račun za korake, ki jih lahko uporabniki izvedejo pri spremembi svojih e-poštnih sporočil.
Spremeni domeno Active Directory
S tem postopkom lahko ustvarite nove domene in e-poštne naslove. Sinhronizirajo se s storitvijo identitete v oblaku.
| 1 |
Nastavite novo domeno Active Directory (AD). |
| 2 |
Onemogočite sinhronizacije na vseh svojih priključkih. |
| 3 |
Odstranite vse svoje priključke. |
| 4 |
Odprite primer, da spremenite domeno. V primeru pošiljanja se prepričajte, da zahtevate odstranitev konfiguracije domene in vseh atributov sinhronizacije v vaši organizaciji. Preden odprete primer za spremembo domene, se prepričajte, da nimate vzpostavljene sinhronizacije. Ne spreminjajte nobenih e-poštnih naslovov uporabnikov v Active Directory, dokler primer ne razreši. |
| 5 |
Ko je primer rešen: Pred dejansko sinhronizacijo izvedite preskus s priključkom imenika. |
Prevzem domene
Prevzem domene nastopi, če prevzamete e-poštno domeno za organizacijo, tako da je kateri koli stranski račun ustvarjen v plačljivi organizaciji stranke in ne v brezplačni potrošniški organizaciji. Prevzem domene lahko opravite samo prek primera podpore (za več informacij glejte spodnjo povezavo).
Če je priključek imenika aktiven in je domena prevzeta, stranski računi niso ustvarjeni niti v organizaciji stranke niti v brezplačni potrošniški organizaciji. Samo priključek imenika lahko omogoči uporabo računov za organizacijo iz Active Directory. Informacije, shranjene v imeniku Active Directory, so izvirni vir. Če poskušate odklopiti račun, povabljeni uporabnik prejme napako. Povabljenega uporabnika je mogoče dodati v prostor aplikacije Webex samo tako, da najprej uporabite priključek imenika za omogočanje uporabe računa v Control Hub.
Pretvorite brezplačne uporabnike aplikacije Webex v organizacijo, sinhronizirano z imenikom
Edinstvene e-poštne naslove lahko uporabljate samo v imeniku aplikacije Webex. Če so se vaši uporabniki prijavili za brezplačno različico aplikacije Webex, njihov račun obstaja v brezplačni potrošniški organizaciji. Če želite upravljati uporabnike v tej organizaciji prek Priključka imenika, jih preselite (pretvorite) v organizacijo stranke, preden vklopite Priključek imenika. Nato uporabnike dodate v Active Directory z natančnim e-poštnim naslovom in jih nato sinhronizirate v oblak.
Če računov ne pretvorite pred aktivacijo, izklopite priključek imenika, da jih pretvorite.
Če poskušate pretvoriti uporabnika, ko je sinhronizacija imenika omogočena, se prikaže sporočilo o napaki ni bilo mogoče pretvoriti
. Da bi se izognili težavi, lahko te korake uporabite kot delovni krog.
Nekateri prevzeti uporabniki se lahko med vajo prikažejo atribut premikanje. Ti uporabniki bodo na seznamu Izbrisan predmet namesto NeumatchedObject. Tiste uporabnike boste morali dodati na seznam AD, če jih želite premakniti v svojo organizacijo.
Če teh uporabnikov ne dodate, bodo vsi izbrisani takoj, ko se sinhronizirate z oblakom.
| 1 |
Onemogočite sinhronizacijo imenika iz priključka imenika. |
| 2 |
Upoštevajte postopek Pretvori nelicencirane uporabnike v zvezdišču Control Hub , če želite pretvoriti uporabnika iz brezplačne potrošniške organizacije v organizacijo podjetja. Ta korak doda uporabnika v vašo organizacijo in račun se prikaže v zvezdišču Control Hub. Priključek imenika naredi Active Directory edini vir resnice za uporabniške račune, cilj pa je natančno ujemanje med imenikom Active Directory in zvezdiščem Control Hub. Pred vnovičnim omogočanjem sinhronizacije se prepričajte, da so v imeniku Active Directory ujemajoči se uporabniki za vse nedavno pretvorjene uporabnike. Sinhronizacijo vaj lahko uporabite, da zagotovite, da ni preostalih neujemajočih se uporabnikov. |
| 3 |
Na priključku imenika izvedite vajo sinhronizacijo. Ko je vaja končana, preverite zavihek Dodaj predmete. Preverite, ali vsi uporabniki, ki ste jih pretvorili, niso izbrisani. Pred vnovičnim omogočanjem sinhronizacije morate opraviti vajo, da se prepričate, da so vsi pretvorjeni uporabniški računi prikazani v imeniku Active Directory. Če vklopite sinhronizacijo in računi prebivajo samo v zvezdišču Control Hub, je priključek imenika občutljiv na velikost črk in izbriše spreobrnjene uporabnike, ki jih zazna z neujemajočimi se e-poštnimi naslovi (na primer user1@example.com in User1@example.com). Če so kateri koli pretvorjeni uporabniki izbrisani, bodo izgubili vse svoje prostore aplikacije Webex. |
| 4 |
Ko ste prepričani, da naslednja sinhronizacija ne bo odstranila nobenih računov, znova omogočite sinhronizacijo imenika iz priključka imenika. |
Pretvorjeni uporabniški računi niso samodejno aktivirani, če niste preverili domene. Če ste na primer vklopili predlogo licence za samodejno dodelitev in nato vklopili Priključek imenika brez preverjanja domene, so pretvorjeni uporabniki neaktivni v zaledju v oblaku, dokler ne potrdijo svojih e-poštnih naslovov.
Stranski uporabniški računi aplikacije Webex
Ko povabite drugega uporabnika v prostor v aplikaciji Webex in povabljeni uporabnik nima računa aplikacije Webex, se za njega ustvari račun ("stranski boarded"). Tako ustvarjeni računi so privzeto dodani v brezplačno potrošniško organizacijo.
Če želite upravljati stranski račun s priključkom imenika, morate pretvoriti račun.
Spremenite obliko uporabniškega imena aplikacije Webex po sinhronizaciji imenika
Priključek imenika privzeto preslika atribut displayName v imeniku Active Directory v atribut displayName v oblaku.
Po sinhronizaciji imenika boste morda ugotovili, da so uporabniška imena prikazana v obliki zapisa .
To uporabniško ime se lahko prikaže, če je atribut displayName v Active Directory konfiguriran na ta način. Ko je atribut preslikan v displayName v oblaku, so imena prikazana v obliki zapisa v Control Hub.
Če želite spremeniti obliko, na zaslonu za preslikavo atributov priključka imenika: preslikajte atribut Active Directory givenName sn (ali sn givenName) za displayName v imenih atributov Cisco v oblaku.
Ali pa preslikajte atribut ni danoName v prikazName:
Uporabite lahko tudi možnost Prilagodi atribut, če želite preslikati lasten izraz atributa po meri na displayName.
Na primer, vnesite givenName + "" + sn (ime, presledek, priimek) kot izraz. S tem preslikate dva atributa v imeniku Active Directory za prikazName v oblaku.
Omogočite uporabnikom, da spremenijo prikazana imena v Webex Meetings
Atribut displayName lahko odstranite iz sinhronizacije v oblak v priključku imenika, če želite uporabnikom omogočiti urejanje njihovih želenih prikazanih imen. Uporabniki lahko vnesejo prikazano ime, ki se prikaže med sestanki Webex namesto imena in priimka. Skrbniki lahko tudi ročno spremenijo prikazano ime uporabnika v zvezdišču Control Hub.
| 1 |
V priključku imenika kliknite Konfiguracija in nato izberite Mapiranje atributov uporabnika. |
| 2 |
Izberite displayName v imenu atributa Cisco v oblaku. |
| 3 |
Izberite možnost Ne sinhroniziraj tega atributa. |
Kaj storiti naslednje
Uporabniki lahko zdaj uredijo svoja prikazana imena s svojega spletnega mesta Webex.
Odpravljanje težav s priključkom imenika
Nadgradite na najnovejšo izdajo programske opreme
Če želite ohraniti skladnost svojega uvajanja in pridobiti najnovejše funkcije, funkcionalnosti, popravke napak in varnostne izboljšave, morate vedno nadgraditi na najnovejšo različico priključka imenika. Če ne nadgradite na najnovejšo različico, ki je na voljo, boste morda naleteli na težave, na primer, da se priključek imenika ne sinhronizira več pravilno ali da uporablja različico, ki ne podpira obvezne zahteve TLS 1.2.
Priključek imenika vas samodejno obvesti, ko je na voljo nova različica. Da se izognete težavam, vedno nadgradite na najnovejšo različico. V opravilni vrstici sistema Windows vidite tudi obvestilo.
Čeprav lahko ročno namestite posodobitve programske opreme priključka, vam priporočamo, da sledite korakom v Nastavi samodejne nadgradnje , da lahko aplikacija samodejno upravlja svoje nadgradnje.
| 1 |
Kliknite obvestilo v opravilni vrstici sistema Windows ali z desno tipko miške kliknite ikono priključka imenika v opravilni vrstici sistema Windows, da začnete postopek nadgradnje. |
| 2 |
Upoštevajte navodila, da dokončate nadgradnjo. |
| 3 |
Znova zaženite priključek in se vpišite s poverilnicami skrbnika. |
| 4 |
Preverite številko različice programske opreme v razdelku . |
Kaj storiti naslednje
Za svežo namestitev priključka imenika lahko prenesete datoteko zip in nato sledite korakom namestitve v tem vodniku.
Konfigurirajte splošne nastavitve za priključek imenika
Ta postopek uporabite za konfiguracijo splošnih nastavitev, kot so ime strežnika, ki izvaja priključek imenika, ravni dnevnika, samodejne nadgradnje in želene nastavitve za nadzornike domene. Ime priključka se prikaže na nadzorni plošči v razdelku priključkov, skupaj z vsemi drugimi priključki, ki delujejo.
| 1 |
V priključku imenika pojdite v Konfiguracija in nato kliknite Splošno. |
| 2 |
V polje Ime priključka vnesite ime priključka. To polje prikazuje samo ime računalnika, ki trenutno uporablja priključek. |
| 3 |
V spustnem seznamu izberite raven dnevnika. Privzeto je raven dnevnika nastavljena na Informacije. Razpoložljive ravni dnevnika so:
Te nastavitve vplivajo na poročilo o sinhronizaciji, ki je poslano po e-pošti. Če raven dnevnika nastavite na »Napaka«, se v poročilu o sinhronizaciji poročajo samo o napakah; če ni napak, se poročilo o sinhronizaciji ne pošlje. Spremenite nastavitev v Informacije, nato boste po polni sinhronizaciji prejeli poročila o sinhronizaciji. (Upoštevajte, da za postopno sinhronizacijo niso poslana poročila, ko niso sporočene napake.) |
| 4 |
Izberite želene nadzornike domene , da nastavite vrstni red nadzornikov domene za sinhronizacijo identitet. Do krmilnikov domene lahko dostopate od vrha do dna. Če zgornji krmilnik ni na voljo, izberite drugega krmilnika na seznamu. Če ni na seznamu nobenega krmilnika, imate dostop do primarnega krmilnika. |
| 5 |
Preverite možnost Samodejna nadgradnja na novo različico priključka imenika Cisco , če želite, da se zgodijo samodejne nadgradnje. Vedno je pomembno, da vaša programska oprema priključka imenika Cisco posodablja z najnovejšo različico. Priporočamo, da označite to nastavitev, da omogočite tiho namestitev samodejnih nadgradnj programske opreme, ko bodo na voljo. |
| 6 |
Preverite protokol LDAP prek protokola SSL , če želite kot protokol povezave uporabiti varen LDAP (LDAPS). Če LDAP ne preverite prek SSL, bo priključek imenika še naprej uporabljal protokol povezave LDAP. LDAP (Lightweight Directory Application Protocol) in Secure LDAP (LDAPS) sta protokol povezave, ki se uporablja med aplikacijami in krmilnikom domene znotraj infrastrukture. Komunikacija LDAPS je šifrirana in varna. |
Konfigurirajte pravilnik za priključke
Nastavite lahko največje število izbrisov, ki se lahko pojavijo med sinhronizacijo. Izvajanje sinhronizacije ne izbriše predmetov iz vašega Active Directory v podjetju. Vsi predmeti so izbrisani samo iz oblaka.
Na primer nastavite 1 kot vrednost sprožitve praga izbrisa. Ko opravite popolno ali zaporedno sinhronizacijo in če je število uporabnikov, ki jih želite izbrisati, večje od nastavitve, prikaže priključek imenika opozorilo. Če kliknete Preglasitev praga, lahko uspešno začnete polno ali zaporedno sinhronizacijo, vendar boste to obvestilo o preglasitvi videli, ko naslednjič zaženete pravilnik.
| 1 |
V Priključku imenika kliknite Konfiguracija in nato izberite Pravilnik. |
| 2 |
Označite polje Omogoči izbris sprožilnika praga , če želite dodati sprožilnik praga. Če izberete to možnost, se sproži opozorilo, če število izbrisov presega prag. Ko račun za brisanje presega tistega, ki ga določite, sinhronizacija ni uspela.
|
| 3 |
Vnesite največje število želenih izbrisov. Privzeta vrednost je 20. Priporočamo vam, da ne povečate privzete vrednosti. |
| 4 |
Kliknite Uporabi. |
Nastavi urnik priključka
Nastavite čas sinhronizacije v Active Directory. Preklopnik se uporablja za visoko razpoložljivost (HA). Če en priključek ne deluje, po vnaprej določenem intervalu preklopimo na drug priključek v stanju pripravljenosti.
| 1 |
V priključku imenika kliknite Konfiguracija in nato izberite Urnik. |
| 2 |
Določite interval sinhronizacije v minutah. Zaporedna sinhronizacija je privzeto nastavljena, da se zgodi vsakih 30 minut. Popolna zaporedna sinhronizacija se ne zgodi, dokler na začetku ne izvedete popolne sinhronizacije. |
| 3 |
Spremenite vrednost Pošlji poročila na čas , če želite spremeniti, kako pogosto so poročila poslana. |
| 4 |
Označite možnost Omogoči polno sinhronizacijo , da določite dneve in ure, ko želite, da se doseže popolna sinhronizacija. |
| 5 |
Določite interval preklopa v minutah. |
| 6 |
Kliknite Uporabi. |
Več scenarijev domen
Več domen temelji na prioriteti domene. Za predmete, ki imajo enako ključno vrednost v različnih domenah, po sinhronizaciji podatki iz domene višje prioritete pretvorijo podatke iz domene nižje prioritete.
Predmeti, ki imajo enako ključno vrednost, so povezani v en zapis v zbirki podatkov.
Ključna vrednost za »Uporabnik« je e-poštni naslov; ključna vrednost za »Skupina« je ime skupine.
Primer uporabe primera za več domen
Ta primer predvideva organizacijo z dvema domenoma – example1.com in example2.com, v vrstnem redu prednosti.
-
Dodaj uporabnika1 (e-poštni naslov: user@primer1.com) do Active Directory example1.com.
-
Dodaj skupino1 (ime skupine: Test) na Active Directory na primer1.com.
-
Dodaj uporabnika2 (e-poštni naslov: user@example2.com) do Active Directory example2.com.
-
Dodaj skupino2 (ime skupine: Test) na Active Directory example2.com.
- Sinhronizacija na primer1.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana v oblak in prikazana v https://admin.webex.com, uporabnik1 in skupina1 pa nista.
Če opravite popolno ali zaporedno sinhronizacijo na primer1.com, sta uporabnik1 in skupina1 sinhronizirana. Poleg tega se uporabnik2 in skupina2 prepišejo z informacijami uporabnika1 in skupine1.
Uporabnik1 se poveže z uporabnikom2 kot enakim zapisom v zbirki podatkov; skupina1 povezuje skupino2 kot enak zapis v zbirki podatkov.
- Sinhronizacija na primer1.com in example2.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana v oblak in prikazana v https://admin.webex.com, uporabnik1 in skupina1 pa nista.
Upoštevajte te korake:
- Izbrišite uporabnika1 in skupino1 v imeniku Active Directory na primer1.com.
- Naredite popolno ali zaporedno sinhronizacijo na primer1.com.
Rezultat: podatki uporabnika se ne spremenijo v https://admin.webex.com. Uporabnik2 ni povezan z uporabnikom1 in skupina2 ni povezana s skupino1.
- Naredite postopno sinhronizacijo na primer2.com.
Rezultat: podatki uporabnika se ne spremenijo v https://admin.webex.com.
- Opravite popolno sinhronizacijo na primer2.com.
Rezultat: Informacije o uporabniku2 in skupini2 so navedene v https://admin.webex.com.
Sinhronizirajte Novo Domeno In ohranite Obstoječo Domeno
Če želite sinhronizirati novo domeno (B), medtem ko ohranite sinhronizirane uporabniške podatke na drugo obstoječo domeno (A), se prepričajte, da namestite priključek imenika za sinhronizacijo domene (B) v podprtem strežniku Windows. Priključek se po začetni nastavitvi veže na novo domeno in na informacije o uporabniku pod domeno (A) ostanejo nespremenjene.
Vsaka domena mora imeti svoj aktivni priključek. Razmislite o dveh domenah z naslednjo nastavitvijo: domena A s priključki (ca1) in (ca2) za lokalno visoko razpoložljivost (HA); domena B s priključkom (cb1). (ca1)in (ca2) služi domeni A. V tem primeru je en priključek aktiven, drugi pa v stanju pripravljenosti (HA). S to zasnovo je domena sinhronizirana, ker je en priključek vedno aktiven. Torej, cb1 je aktivni priključek za domeno B, ker ima domena A že aktiven priključek (ca1 ali ca2).
Nastavite prednost domene
Uporabite ta postopek, če želite spremeniti prednost svojih domen Active Directory. Prioriteta domene vam omogoča določiti primarno domeno, sekundarno domeno itd. To pomaga, ko imata dva uporabnika iz dveh različnih domen enako e-poštno vrednost, sinhronizirano v eno organizacijo.
Tega postopka ne uporabite, če imate v priključku imenika navedeno samo eno domeno. Če poskusite, vam priključek prikaže sporočilo, v katerem je navedeno, da prioriteta domene ni potrebna.
Preden začnete
Če se želite izogniti napakam, namestite ali nadgradite na najnovejšo različico priključka imenika Cisco. Prenesti jo morate iz https://admin.webex.com.
| 1 |
V priključku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite v Dejanja in nato kliknite Nastavi prednost domene. |
| 3 |
Označite eno domeno na seznamu, kliknite Gor ali Dol , da spremenite prednost te domene, in nato kliknite Shrani , da shranite to spremembo. Domene so razvrščene po prednosti od vrha do dna. |
Preklopi domene
Uporabite ta postopek, če želite ponovno povezati priključek imenika Cisco z drugo domeno.
Preden začnete
-
Prepričajte se, da ne potekajo opravila sinhronizacije, preden preklopite domene.
-
Če se želite izogniti napakam, namestite ali nadgradite na najnovejšo različico priključka imenika Cisco. Prenesti jo morate iz Control Hub.
| 1 |
V priključku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite v Dejanja in nato kliknite Preklopi domeno. |
| 3 |
Če po branju opozorila razumete vpliv te spremembe na vaše uvajanje, in ste še vedno prepričani, kliknite Da. Če preklopite domeno, ste izpisani iz trenutnega priključka imenika Cisco, druge domene v priključku niso registrirane in informacije o priključku v tem računalniku bodo izbrisane. |
| 4 |
Znova se vpišite v priključek imenika Cisco in znova vežite domeno. |
Izklopi sinhronizacijo imenika
Če morate zaustaviti sinhronizacijo v priključku imenika, jo lahko začasno izklopite v Control Hub.
| 1 |
Iz pogleda stranke v https://admin.webex.com, pojdite v , se pomaknite na sinhronizacijo imenika in nato izberite eno:
|
| 2 |
Ko preberete poziv, kliknite Izklopi. Sinhronizacija se ustavi, dokler je ne ponovno omogočite v priključku imenika. |
Odstrani preslikavo atributov uporabnika
Uporabite priključek imenika, da odstranite preslikavo za atribute imenika Active Directory, ki so bili predhodno preslikani v oblak in sinhronizirani z aplikacijo Webex. Ko odstranite preslikavo atributa, so vrednosti atributov odstranjene iz oblaka in niso več sinhronizirane z aplikacijo Webex. Te vrednosti lahko nato uredite ročno.
| 1 |
V priključku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite v Dejanja in nato kliknite . |
| 3 |
Izberite preslikavo, ki jo želite odstraniti s seznama imena atributa . |
| 4 |
V obsegu prizadetega uporabnika izberite nekaj od tega:
|
| 5 |
Kliknite Uporabi. |
Upravljaj profilne slike
Uporabite priključek imenika, da posodobite slike uporabniških profilov ali odstranite prazne slike uporabniških profilov.
| 1 |
V priključku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite v Dejanja in nato kliknite . |
| 3 |
V razdelku Dejanja izberite nekaj od tega:
|
| 4 |
Kliknite Uporabi. |
Odstrani in deaktiviraj priključek imenika
Ko odstranite primerek priključka imenika, ga morate odjaviti. Popolnoma odstranite priključek imenika za katerega koli od teh scenarijev:
-
Ne želite več uporabljati sinhronizacije imenika.
-
Ne želite uporabiti enega od več priključkov imenika (visoka razpoložljivost).
-
Želite spremeniti domeno in namestiti drug priključek.
Preden začnete
-
Lahko imate več primerkov priključka imenika nastavljenega za visoko razpoložljivost (HA) ali za sinhronizacijo več domen. Onemogočite sinhronizacijo, če odstranjujete edini ali zadnji preostali primerek priključka imenika.
-
Shranite in zaprite vsa pomembna dela, preden odstranite priključek imenika.
| 1 |
V napravi Windows pojdite na Nadzorno ploščo in nato kliknite Programi in funkcije. |
| 2 |
Na seznamu programov kliknite Priključek imenika, izberite Odstrani in nato sledite pozivom. Za dokončanje odstranitve boste morda morali ponovno zagnati sistem. |
| 3 |
Iz pogleda stranke v https://admin.webex.com, pojdite v , pomaknite se v sinhronizacijo imenika, kliknite več |
| 4 |
Ko preberete poziv, kliknite Deaktiviraj. Če ni drugega priključka imenika v uvajanju z visoko razpoložljivostjo (HA), uporabniški računi niso več sinhronizirani. |
Zaženi diagnostično orodje
Za odpravljanje težav pri uvajanju priključka imenika lahko uporabite vgrajeno diagnostično orodje. To orodje je nameščeno kot del priključka imenika 3.4 dalje.
Če sinhronizacija ni delovala pravilno, imate morda konfiguracijo ali napako v omrežju. To orodje preizkusi vašo povezavo z LDAP, da lahko sami diagnosticirate napake, preden stopite v stik s podporo. Če orodje vrne kakršno koli napako, lahko pošljete podrobne rezultate dnevnika v podporo.
-
Za izvajanje preskusov za storitve domene Active Directory:
-
Če želite izvajati preskuse za storitve imenika Active Directory Light:
-
Za izvajanje preskusov protokola LDAP (Light Directory Access Protocol):
Odpravljanje težav v priključku imenika Ciso
Odpravljanje težav in popravki za priključek imenika
Morda boste naleteli na sporočilo o napaki ali drugo težavo v priključku imenika. Prav tako, ko Priključek imenika sinhronizira podatke o uporabniku, vam lahko priključek pošlje e-poštno poročilo, v katerem so navedene morebitne težave s sinhronizacijo. V naslednjih razdelkih poiščite težave, ki se lahko pojavijo, možni vzroki in predlagane rešitve, ki jih lahko poskusite, preden stopite v stik s podporo.
Namesti
Priključek imenika je prenehal delovati
Prejeli ste e-poštna sporočila z opozorili, da vaš priključek imenika ne deluje.
-
Priključek imenika morda ni bil pravilno nameščen.
-
Priključek imenika morda ne deluje.
-
Omrežje morda ni na voljo.
Poskusite naslednje:
-
Odprite . Poiščite priključek imenika. Če ga ni, prenesite najnovejšo različico iz Control Hub in jo namestite.
-
Odprite storitev in poiščite storitev Cisco DirSync. Prepričajte se, da prikazuje stanje kot Začeto. Če je storitev ustavljena, z desno tipko miške kliknite in izberite Začni, da znova zaženete storitev.
-
Strežnik, na katerem ste namestili priključek imenika, mora imeti dostop do interneta.
Napaka pri vnovični namestitvi
Težava– Če takoj namestite nov priključek po odstranitvi starega, boste morda videli sporočilo o napaki.
Možen vzrok– V strežniku Windows Server 2012 odjemalec za odstranjevanje potrebuje čas, da izbriše račun storitve s seznama storitev.
Rešitev– Po določenem času poskusite znova namestiti.
Vpis
Priključek imenika se zruši med vpisom SSO
Težava
Priključek imenika se lahko zruši po vnosu e-poštnega naslova s strani za vpis SSO.
Rešitev
Poskusite naslednje:
Izvedite te korake za konfiguriranje novega pravilnika skupine:
-
Pojdite v krmilnik domene in odprite upravljanje pravilnika skupine (gpedit.msc).
-
Z desno tipko miške kliknite določen OU ali domeno in izberite Ustvari GPO v tej domeni in ga Povežite tukaj
-
Poimenujte pravilnik, nato z desno tipko miške kliknite in izberite Uredi.
Naredite te korake za spremembo pravilnika na strojni ravni:
-
Pojdite v , z desno tipko miške kliknite Register, izberite Novo, nato pa Element registra.
-
Za pot ključa vnesite ali pojdite v HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Onemogoči razhroščevalnik skriptaza Vrednost in vnesiteneza podatke o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Izvedite te korake, da spremenite pravilnik na ravni uporabnika:
-
Pojdite v , z desno tipko miške kliknite Register, izberite Novo, nato pa Element registra.
-
Za pot ključa vnesite ali pojdite v HKEY_TRENUTNI_UPORABNIK\PROGRAMSKA OPREMA\Microsoft\Internet Explorer\Main.
-
Vnesite
Onemogoči razhroščevalnik skriptaza Vrednost in vnesiteneza podatke o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Spremembe začnejo veljati, ko zaženete program gpupdate /force, se naprava ponovno zažene (za spremembe naprave) ali se uporabnik ponovno prijavi (za spremembe uporabnika).
Priključka storitve Cisco DirSync ni bilo mogoče registrirati
Težava
Vpis ni uspel in prikaže se to sporočilo: "Priključka storitve Cisco DirSync ni bilo mogoče registrirati".
Rešitev
Sistem Windows, na katerem je nameščen Priključek imenika, mora biti član Active Directory.
Nobena stran za vpis ne bo prikazana
Težava
Odprli ste priključek imenika in stran za vpis se ni prikazala.
Rešitev
Poskusite naslednje korake:
-
V brskalniku Internet Explorer obiščite https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Poskusite povezavo v drugih brskalnikih, kot sta Chrome in Firefox.
-
Če Internet Explorer ne more obiskati povezave, lahko pa drugi brskalniki, preverite nastavitve Internet Explorer in označite potrditvena polja TLS 1.1 in 1.2. (Uporabite postopek Omogoči TLS v brskalniku Internet Explorer .)
Pojavi se poziv za vpis
Težava
Pojavi se poziv, ki od vas zahteva, da vnesete uporabniško ime in geslo za preverjanje pristnosti.
Možen vzrok
Priključek imenika tiho zaključi varnostno preverjanje pristnosti NTLM z računom za vpis. Če preverjanje pristnosti ne uspe, se prikaže pogovorno okno, ki vas vpraša za uporabniško ime in geslo za preverjanje pristnosti.
Rešitev
Ko vidite pojavno okno za vpis, morate zagotoviti veljaven račun s pravilnim preverjanjem pristnosti za posredovanje varnosti.
Povezave z oddaljenim strežnikom ni mogoče vzpostaviti
Težava
Med običajnim delovanjem se prikaže sporočilo o napaki: »Ni mogoče vzpostaviti povezave z oddaljenim strežnikom«.
Možen vzrok
Morda imate težave s strežnikom proxy, ki jih je treba razrešiti.
Rešitev
Glejte Odpravljanje težav pri vpisu storitvenega računa za več informacij o odpravljanju težav.
Registracija priključka ni bila mogoča
Težava
Vidite sporočilo o napaki »Registracija priključka ni mogoča. Prišlo je do splošne izjeme."
Možen vzrok
V večini primerov je težava v tem, da priključek imenika nima privilegijev za povezavo s korenskim kontekstom LDAP.
Rešitev
Poskusite naslednje:
-
Zaženite ukazni poziv (cmd) in nato vnesite ldp.exe.
-
Kliknite , izberite Veži, kot je trenutno prijavljen pri uporabniku, in nato kliknite V redu.
-
Kliknite , vnesite DC=arbonneintl,DC=ad kot BaseDN in nato kliknite V redu.
-
Če se težava nadaljuje, odprite primer s podporo.
Sinhronizacija
Avatarji niso sinhronizirani
Težava
Priključek imenika Cisco je sinhroniziral podatke AD uporabnika v oblak Webex. Toda nobeni podatki avatarja niso bili uspešno sinhronizirani.
Možen vzrok
Če ste znova uporabili obstoječi strežnik avatarja in so bili avatarji uporabnikov že sinhronizirani, jih lokalni predpomnilnik zajame in se izogne vnovičnemu pošiljanju, da bi shranili pasovno širino.
Rešitev
Izbrišite lokalni predpomnilnik, tako da sledite tem korakom:
-
Pojdite v C:\Programske datoteke (x86)\Cisco Systems\Cisco Directory Connector\Plugins\
-
Izbriši DirSyncPluginAvatar.dll-cache.bin.
-
Znova zaženite sinhronizacijo avatarja iz priključka imenika Cisco.
Nasprotujoči si e-poštni računi uporabnikov
Težava
Rezultati sinhronizacije lahko prikazujejo nasprotujoče si e-poštne račune uporabnikov.
-
Če so uporabniki poskusili brezplačno različico aplikacije Webex, njihovi e-poštni naslovi prebivajo v brezplačni potrošniški organizaciji.
-
Če so bila uporabniška e-poštna sporočila kdaj sinhronizirana v drugi organizaciji.
-
Če obstajajo e-poštni naslovi uporabnikov v več domenah, ki pripadajo organizaciji.
Rešitev
Poskusite naslednje:
-
Če poskušate prevzeti uporabnike, sledite tem korakom:
-
Preverite, ali ste preverili domeno v zvezdišču Control Hub.
-
Začasno onemogoči priključek imenika Cisco.
-
Uporabite možnost Zahtevaj uporabnika v zvezdišču Control Hub, če želite prevzeti vse račune, ki morda obstajajo v brezplačni potrošniški organizaciji. Za več informacij glejte Prevzemi uporabnike v svoji organizaciji (pretvarjanje uporabnikov) .
-
Izvedite vajo v priključku imenika Cisco in nato znova omogočite sinhronizacijo imenika
-
-
V zadnjem primeru dvakrat preverite uporabniške podatke v svojih virih Active Directory.
Pretvorjeni uporabnik označen kot neaktiven
Težava
V okolju, sinhroniziranem s svojim imenikom, ste brezplačno (potrošniško organizacijo) pretvorili v svojo organizacijo podjetja, vendar se pretvorjeni uporabnik ne more vpisati v aplikacijo Webex.
Možen vzrok
Ko je brezplačni uporabnik pretvorjen v organizacijo podjetja, je uporabnik kot ukrep varnostne skladnosti 30 dni označen kot neaktiven. V tem obdobju se uporabnik ne more vpisati v aplikacijo Webex in je ob koncu 30-dnevnega obdobja označen za izbris. To se zgodi, ker brezplačni podatki uporabnika ne prebivajo v imeniku Active Directory.
Rešitev
Če ne želite, da se uporabniški račun izbriše, morate ukrepati. Če želite razrešiti to težavo, ustvarite uporabniški račun v imeniku Active Directory v podjetju, ki ustreza pretvorjenemu brezplačnemu uporabniškemu računu. Nato izvedite sinhronizacijo iz priključka imenika Cisco. Nato se lahko uporabnik znova vpiše v aplikacijo Webex in račun ne bo izbrisan.
Zaporedna sinhronizacija ni uspela
Težava
Zaporedna sinhronizacija ni uspela.
Do te težave lahko pride v sistemu Windows Server 2008 R2 pod naslednjimi pogoji:
-
Podpirate posodobitve naraščajoče vrednosti.
-
Filter, ki ga uporabljate, se sklicuje na povezan atribut vrednosti.
-
Vrednosti rezultatov za ta atribut so bile posodobljene od zadnjič, ko je bila izvedena popolna sinhronizacija.
Rešitev
Windows Server 2008 R2 ima napako, ki je povezana s to težavo. Hrošč je določen leta 2012 R2 in kasneje. Priporočamo vam, da strežnik Windows nadgradite na vsaj različico 2012 R2.
Neveljavna vrednost za atribut
Težava
Za [user dn (distinguished name)] ima atribut [attribute name] naslednjo neveljavno vrednost [vrednost atributa].
Možen vzrok
Za CN=b,OU=Zaposleni,OU=C Uporabniki,DC=c,DC=com ima atribut [telefonska številka] naslednjo neveljavno vrednost: +. Ta atribut mora vsebovati vsaj eno številko.
Rešitev
Atribut za tega uporabnika nima veljavne vrednosti. Popravite njegovo vrednost v skladu z opisom v opozorilnem sporočilu. Nato izvedite drugo sinhronizacijo.
Ujemajoči se uporabniki za brisanje
Težava
Ujemajoči se uporabniki so označeni kot izbrisani.
Med izvajanjem sinhronizacije za preverjanje podatkov med imenikom Active Directory in oblakom boste lahko v obeh primerih videli isti e-poštni naslov. Vendar je uporabnik označen kot predmet, ki ga je treba izbrisati.
Rešitev
Izberite ustrezen popravek:
-
Če je v redu, da uporabnika izbrišete in po tem znova opravite licence, lahko za popravilo uporabite Priključek imenika. Izvedite sinhronizacijo, da izbrišete uporabnika, in nato izvedite drugo sinhronizacijo, da sinhronizirate uporabnika iz AD v podjetju v oblak.
-
Če uporabniškega računa ne morete izbrisati in znova ustvariti, odprite primer s podporo.
Manjkajoči atribut
Težava
Zahtevani atribut [attribute_name] pri dodajanju vnosa v podjetju [user DN (distinguished name)]. Vnos ni ustvarjen v zvezdišču Control Hub, dokler vsi zahtevani atributi nimajo vrednosti.
Možen vzrok
Manjka zahtevani e-poštni naslov atributa. Ko dodajate vnos v podjetju [CN=Prodajni uporabnik,OU=Inženirji,OU=K,DC=k,DC=lokalno], vnos ni ustvarjen v zvezdišču Control Hub, dokler vsi zahtevani atributi nimajo vrednosti.
Rešitev
Za uporabnika manjka eden od zahtevanih atributov [user_email_address]. Navedite zahtevane vrednosti za tega uporabnika.
Ugnezdena skupina se ne bo sinhronizirala
Težava
Uporabniki v ugnezdeni skupini Active Directory niso ustrezno sinhronizirani z oblakom.
Možen vzrok
Uporabljen je filter, ki vključuje tako skupino otrok kot matično skupino, ki ni podprta. Na primer: (člana=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Rešitev
Znova morate konfigurirati filter, ki sinhronizira skupine. Na primer: |(memberof=CN=testGroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Spor pri poimenovanju uporabnika
Težava
Prišlo je do konflikta poimenovanja za [user dn] za obstoječi predmet vstopa v oblak z imenom: [user email address] in vrste uporabnika [user_type].
Možen vzrok
Uporabnik s tem e-poštnim naslovom že obstaja v zvezdišču Control Hub.
Rešitev
Ustvarite uporabnika v svojem Active Directory z istim e-poštnim naslovom kot račun, ki ste ga registrirali prek Control Hub.
Nadzorno središče
Seznam uporabnikov manjka v zvezdišču Control Hub
Težava
Če imate organizacijo Webex z več kot 1000 sinhroniziranimi uporabniki, morda ne boste videli seznama uporabnikov v zvezdišču Control Hub.
Rešitev
Uporabniški račun lahko najdete s funkcijo iskanja. V zvezdišču Control Hub pojdite v zavihek Uporabniki, kliknite iskanje in nato vnesite pogoje iskanja, da najdete točno določenega uporabnika.
Skupine se ne bodo sinhronizirale z zvezdiščem Control Hub
Težava
Uporabniki v skupini imenikov se ne bodo ustrezno sinhronizirali z Control Hub.
Možen vzrok
Skupina ni označena kot isCriticalSystemObject v Active Directory.
Rešitev
Atribut isCriticalSystemObject mora biti v imeniku Active Directory nastavljen na TRUE .
Omogoči odpravljanje težav za priključek imenika
Omogočite lahko odpravljanje težav, da pomagate diagnosticirati morebitne napake, ki jih naletite v priključku imenika. Z odpravljanjem težav lahko zajamete informacije o omrežnem prometu in jih shranite v datoteko.
Dnevniške datoteke, ki so: \Cisco Systems\Cisco Systems\Cisco Directory Connector\Dnevniki
| 1 |
Zaženite datoteko |
| 2 |
Znova zaženite storitev. Za napotke glejte Kako začeti storitve . |
| 3 |
V priključku imenika kliknite Nadzorna plošča. |
| 4 |
Pojdite v Dejanja in nato kliknite . |
| 5 |
Z omogočenim odpravljanjem težav ponovite dejanja, ki so povzročila napako. To zajame podatke o prometu, da jih je mogoče pregledati. |
| 6 |
Preglejte dnevniške datoteke: če je datoteka prazna, se prepričajte, da ima račun pravice do dostopa do vašega AD DS ali AD LDS. Dnevniška mapa shrani datoteke samo zadnjih 3 dni. Vsebina v dnevniških datotekah je skladna z izpisom dnevnika dogodkov v sistem. |
| 7 |
Po potrebi pošljite dnevniško datoteko v podporo za pomoč. |
| 8 |
Onemogočite funkcijo odpravljanja težav, ko končate. |
Zaženi pregledovalnik dogodkov
Če si želite ogledati dogodke, ki so se zgodili med popolno ali zaporedno sinhronizacijo, zaženite pregledovalnik dogodkov. Prikazuje povzetek upravnih dogodkov in dnevnikov napak.
| 1 |
Iz priključka imenika pojdite na nadzorno ploščo in nato kliknite . Pogovorno okno lastnosti dogodka prikaže podrobnosti o dogodku sinhronizacije in podrobnosti o napaki. |
| 2 |
Iz pregledovalnika dogodkov pojdite v .
|
| 3 |
V razdelku Dejanja kliknite Shrani vse dogodke , če želite izvoziti vse dnevnike kot eno datoteko Dogodkov (*.evtx) ali drugo obliko zapisa, kot sta xml ali csv. |
Kaj storiti naslednje
Če morate odpreti primer, stopite v stik s podporo, opišite težavo s priključkom in nato svojemu primeru priložite datoteko Dogodki.
Dnevniki dogodkov zajem dejanja uporabnika. Za pomoč pri upravljanju omrežnega prometa omogočite odpravljanje težav na priključku.
Omogoči TLS v Internet Explorerju
Če ste preklopili ponudnike enotnega vpisa (SSO), boste morda videli naslednja sporočila o napakah priključka imenika Cisco:
-
Med prijavo v storitev je prišlo do napake
-
Prišlo je do napake v skriptu na tej strani
Če vidite te napake, morate v svojem brskalniku omogočiti nastavitev TLS.
| 1 |
Odprite Internet Explorer in nato izberite Orodja. Sedaj označite polja za različico TLS/SSL, ki jo želite omogočiti. Kliknite V redu Zaprite brskalnik in ga znova odprite. |
| 2 |
Kliknite Internetne možnosti , pojdite v Napredno , se pomaknite na Varnost. |
| 3 |
Označite potrditvena polja Uporabi TLS 1.1 in Uporabi TLS 1.2 in nato kliknite V redu.
|
| 4 |
Znova zaženite svoj sistem, da potrdijo spremembe. |
Odpravljanje težav pri vpisu storitvenega računa
Če se ne morete vpisati v priključek imenika Cisco ali ne morete zagnati sinhronizacije, s temi koraki poskusite odpraviti težavo, preden se obrnete na podporo.
| 1 |
Poskusite obiskati https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL v spletnem brskalniku. |
| 2 |
Izberite eno, odvisno od rezultatov:
|
| 3 |
Prepričajte se, da ima konfigurirani račun za storitev Cisco DirSync (ki je na voljo v storitvah Windows) raven pravice, ki mu omogoča dostop do avatarskih podatkov in podatkov AD. Storitev privzeto izkoristi poverilnice za prijavo v račun sistema Windows in preverjanje pristnosti. |
Preverite SafeDllSearchMode v registru Windows
Način iskanja Safe Dynamic Link Library (DLL) je privzeto nastavljen v registru sistema Windows in pozneje postavi trenutni imenik uporabnika v vrstni red iskanja DLL. Če je bil ta način nekako onemogočen, lahko napadalec postavi zlonameren DLL (imenovan enako kot datoteka DLL s sklicem, ki se nahaja v sistemski mapi) v trenutni delovni imenik aplikacije.
Običajno je omogočen SafeDllSearchMode, vendar uporabite ta postopek, če želite znova preveriti nastavitve registra.
Preden začnete
Spremembe registra sistema Windows je treba opraviti zelo previdno. Priporočamo, da pred uporabo teh korakov varnostno kopirate svoj register.
| 1 |
V iskanju sistema Windows ali v oknu Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Obiščite HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Izberite eno:
|
Za več informacij glejte naročilo iskanja dinamične povezave v knjižnici.
Pregled priključka imenika Cisco
Pregled priključka imenika
Directory Connector je lokalna aplikacija za sinhronizacijo identitet v oblaku. Programsko opremo za povezovanje prenesete iz Control Huba in jo namestite na svoj lokalni računalnik.
Z Directory Connector lahko vzdržujete svoje uporabniške račune in podatke v imeniku Active Directory, tako da Active Directory postane edini vir resničnih podatkov. Ko spremembo naredite lokalno, se ta replicira v oblak.
Vse lastnosti, opise in prednosti si oglejte v tabeli:
| Funkcija | Opis in korist |
|---|---|
| Enostavna nadzorna plošča | Nadzorna plošča ponuja urnik sinhronizacije, povzetek in stanje sinhronizacije ter stanje povezovalnika imenika. Nadzorno ploščo si lahko ogledate kadar koli se prijavite. |
| Poskusni zagon pred sinhronizacijo z oblakom | Preden se spremembe v imeniku implementirajo v oblaku, jih preizkusite. Nato zaženite poročilo, da vidite, ali so spremembe, ki jih želite narediti, takšne, kot pričakujete. |
| Popolna in inkrementalna sinhronizacija | Sinhronizirajte celoten imenik. Ali pa preprosto sinhronizirajte inkrementalne spremembe, da prihranite pri procesorski moči in skrajšate čas sinhronizacije. |
|
Sinhronizacija več domen (en gozd ali več gozdov) |
Povezovalnik imenikov podpira več domen v enem gozdu ali v več gozdovih (brez potrebe po AD LDS). Za podjetja z več domenami Active Directory lahko namestite Directory Connector za vsako domeno, vsako domeno povežete s svojo organizacijo in nato vsako uporabniško bazo sinhronizirate z Webexom. Nadzorno središče odraža stanje tako, da prikazuje stanje sinhronizacije za več povezovalnikov imenika, omogoča izklop sinhronizacije za določeno domeno in deaktivacijo povezovalnika imenika v visoko razpoložljivi uvedbi. |
| Načrtovana sinhronizacija | Nastavite urnik sinhronizacije po dnevu, uri in minuti. |
| Filtri protokola LDAP (Lightweight Directory Access Protocol) | Določite iskalne kriterije LDAP in zagotovite učinkovit uvoz. |
| Preslikava atributov imenika Active Directory | Preslikajte atribute imenika Microsoft Active Directory na ustrezne atribute oblaka Webex. Preslikate lahko atribute, ki so pomembni za vašo konfiguracijo imenika Active Directory, in definirate lahko tudi atribute po meri za preslikavo v oblak. Atributi iz prostorov tvorijo različne podatke v oblaku, kot so podatki o uporabniških računih, telefonske številke podjetij v storitvi Webex Teams, naslovi SIP virov sob in drugi podatki o kontaktnih karticah uporabnikov (delovno mesto, oddelek, vodja itd.). |
|
Imenik podjetja za vire sob na lokaciji in uporabnike Cisco Webex Calling (Cloud PSTN) ter poslovne stike brez licenciranja Webex |
Če del vaše organizacije uporablja Cisco Webex Calling v oblaku PSTN za klicno storitev ali če imate naprave Room na lokaciji, ta funkcija uporabnikom omogoča iskanje stikov v podjetju v imeniku iz njihovih telefonov Cisco Webex Calling (oblačni PSTN) ali virov Room.
|
| Pregledovalnik dogodkov | Z pregledovalnikom dogodkov ugotovite, ali je prišlo do težav s sinhronizacijo. |
| Diagnostično orodje in odpravljanje težav | Vgrajeno diagnostično orodje lahko uporabite za odpravljanje težav z uvedbo Cisco Directory Connector. Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z imenikom Active Directory, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Ko omogočite odpravljanje težav v orodju Directory Connector, se zapišejo dnevniki, ki jih je mogoče poslati tehnični podpori. |
| Samodejna nadgradnja | Ko namestite Directory Connector, boste prejeli obvestilo vsakič, ko je na voljo nova različica programske opreme. Nastavite lahko samodejne nadgradnje, tako da boste vedno imeli najnovejšo različico programske opreme, ko je izdana nova različica. |
| Visoka razpoložljivost | Konfigurirajte več konektorjev, da bo na voljo rezerva, če glavni konektor ali računalnik, na katerem je nameščen, izpade. |
Povezovalnik imenikov je razdeljen na tri področja:
-
Control Hub je enotni vmesnik, ki vam omogoča upravljanje vseh vidikov vaše organizacije Webex: ogled uporabnikov, dodelitev licenc, prenos programa Directory Connector in konfiguriranje enotne prijave (SSO), če želite, da se vaši uporabniki overijo prek ponudnika identitete v podjetju in ne želite pošiljati e-poštnih povabil za aplikacijo Webex.
-
Vmesnik za upravljanje Directory Connectorja je programska oprema, ki jo prenesete iz Control Huba in namestite na zaupanja vreden strežnik Windows. Za več domen Active Directory lahko namestite eno različico programske opreme za vsako domeno, ki jo želite sinhronizirati. S programsko opremo lahko zaženete sinhronizacijo, da prenesete svoje uporabniške račune Active Directory v Webex, si ogledate in spremljate stanje sinhronizacije ter konfigurirate storitve Directory Connector.
-
Storitev sinhronizacije imenikov poizveduje v imeniku Active Directory, da pridobi uporabnike in skupine za sinhronizacijo s storitvijo povezovalnika in povezovalnikom imenika.
Za razumevanje arhitekture povezovalnika imenika si oglejte ta diagram:
Pripravite svoje okolje za povezovalnik imenika
Zahteve za povezovalnik imenika
Zahteve sistema Windows in Active Directory
Povezovalnik imenika lahko namestite na te podprte strežnike Windows:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Za odpravo težave s piškotki priporočamo, da nadgradite krmilnik domene na izdajo, ki vsebuje popravek – Windows Server 2012 R2 ali 2016.
Povezovalnik imenika podpirajo naslednje storitve Active Directory:
-
Aktivni imenik 2016
(Povezovalnik imenika je podprt pri uporabi najnovejše različice imenika Active Directory v sistemu Windows Server 2019)
-
Aktivni imenik 2012
-
Active Directory 2008 R2
-
Aktivni imenik 2008
Upoštevajte naslednje dodatne zahteve:
-
Povezovalnik imenika zahteva TLS1.2. Namestiti morate naslednje:
-
.NET Framework v3.5 (zahtevan za aplikacijo Directory Connector. Če naletite na kakršne koli težave, sledite navodilom v Omogočanje .NET Framework 3.5 z uporabo čarovnika za dodajanje vlog in funkcij.)
-
.NET Framework različice 4.5 (zahtevano za TLS1.2)
-
-
Zahtevana je funkcionalna raven 2 gozda Active Directory (Windows Server 2003) ali višja. (Za več informacij glejte Kaj so funkcionalne ravni imenika Active Directory?.)
Zahteve strojne opreme
Program Directory Connector morate namestiti v računalnik s temi minimalnimi strojnimi zahtevami:
-
8 GB RAM-a
-
50 GB prostora za shranjevanje
-
Ni minimalne vrednosti za CPU
Omrežne zahteve
Če je vaše omrežje za požarnim zidom, se prepričajte, da ima vaš sistem dostop do interneta prek HTTPS (vrata 443).
Zahteve organizacije Webex
-
Za dostop do programske opreme Directory Connector iz Control Huba potrebujete organizacijo Webex s preskusno ali plačljivo naročnino.
-
(Neobvezno) Če želite, da so novi uporabniški računi aplikacije Webex aktivni, preden se prvič prijavijo, priporočamo, da storite naslednje:
-
Dodajte, preverite in po želji zahtevajte domene, ki vsebujejo e-poštne naslove uporabnikov, ki jih želite sinhronizirati v oblak.
-
Izvedite integracijo enotne prijave (SSO) vašega ponudnika identitete (IdP) z vašo organizacijo Webex.
-
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila in da boste lahko izvedli svojo lastno e-poštno kampanjo. (Ta funkcija zahteva integracijo SSO.)
-
Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu.
Zahteve za namestitev
-
Za okolje z več domenami (z enim ali več gozdovi) morate namestiti en povezovalnik imenika za vsako domeno Active Directory. Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), se prepričajte, da imate ločen podprt strežnik Windows za namestitev Directory Connectorja za sinhronizacijo domene (B).
-
Za prijavo v konektor ne potrebujemo skrbniškega računa v imeniku Active Directory. Potrebujemo lokalni uporabniški račun, ki je isti kot polnopravni skrbniški račun v Control Hubu.
Ta lokalni uporabnik mora imeti pravice na tem računalniku s sistemom Windows za povezavo s krmilnikom domene in branje uporabniških objektov imenika Active Directory. Račun za prijavo v računalnik mora biti skrbniški račun računalnika s pravicami za nameščanje programske opreme v lokalni računalnik. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Pri prijavi v konektor mora biti prijavni račun enak kot polni skrbniški račun za Control Hub. Privzeto povezovalnik za dostop do imenika Active Directory uporablja lokalni sistemski račun. Vendar pa lahko s storitvami sistema Windows konfigurirate drug račun za dostop do imenika Active Directory. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Prepričajte se, da je način iskanja v varni dinamični povezovalni knjižnici (DLL) sistema Windows omogočen s tem postopkom: Preverite SafeDllSearchMode v registru sistema Windows.
-
Če uporabljate AD LDS za več domen v enem gozdu, priporočamo, da namestite Directory Connector in Active Directory Domain. Service/Active Lahke imeniške storitve (AD) DS/AD LDS) na ločenih strojih.
Zahteve za več domen
Preden sledite nalogam v Potek naloge uvajanja konektorja imenika Cisco, upoštevajte naslednje zahteve in priporočila, če boste sinhronizirali podatke imenika Active Directory iz več domen v oblak:
-
Za vsako domeno je potreben ločen primerek programa Directory Connector.
-
Programska oprema Directory Connector se mora izvajati na gostitelju, ki je v isti domeni, s katero se bo sinhronizirala.
-
Priporočamo, da svoje domene preverite ali uveljavite v storitvi Control Hub. (Glejte Dodajanje, preverjanje in uveljavljanje domen.)
-
Če želite sinhronizirati več kot 50 domen, morate odpreti zahtevo, da se vaša organizacija premakne na velik seznam organizacij.
-
Po želji lahko sinhronizirate podatke o virih sobe skupaj z uporabniškimi računi. (Glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex.)
Priporočila skupin Active Directory za samodejno dodeljevanje licenc
Skupine Active Directory se uporabljajo za zbiranje uporabniških računov, računalniških računov in drugih skupin v obvladljive enote. Delo s skupinami namesto s posameznimi uporabniki poenostavi vzdrževanje in upravljanje omrežja.
V Active obstajata dve vrsti skupin Directory:
-
Distribucijske skupine– Uporabljajo se za ustvarjanje seznamov za prejem e-pošte.
-
Varnostne skupine– Uporabljajo se za dodeljevanje dovoljenj virom v skupni rabi.
Pri ustvarjanju skupin v imeniku Active Directory upoštevajte naslednje smernice:
-
Ustvarite globalno skupino za vsako vlogo, oddelek ali storitev (kot so prodaja, trženje, vodje, računovodje, licenciranje Webexa itd.).
-
Za lažje prepoznavanje pomembnih informacij o skupini uporabite standardne konvencije poimenovanja v celotni organizaciji. Imena skupin lahko vključujejo podrobnosti o skupini, kot so raven dostopa, vrsta vira, raven varnosti, obseg skupine, zmogljivost pošte in tako naprej. Na primer, ime skupine »GSG_Webex_Licensing_EMEAR« se nanaša na globalno varnostno skupino za uporabnike Webex Licensing EMEAR.
-
Skupine organizirajte na lahko razumljiv način, na primer po geografskem območju ali vodstveni hierarhiji. Za popoln opis namena skupine uporabite opise skupin.
-
Preden dodate uporabnike v novo omogočene skupine, v Control Hub določite predlogo skupine za samodejno licenciranje za te skupine. Za več informacij glejte Nastavitev predloge za samodejno dodelitev licence.
Informacije o velikosti
Povezovalnik imenika deluje kot most med lokalnim imenikom Active Directory in oblakom Webex. Zato povezovalnik nima zgornje omejitve za število objektov Active Directory, ki jih je mogoče sinhronizirati z oblakom. Vse omejitve objektov imenika na lokaciji so vezane na specifično različico in specifikacije okolja Active Directory, ki se sinhronizira z oblakom, ne na sam povezovalnik.
Na hitrost sinhronizacije lahko vpliva nekaj dejavnikov:
-
Skupno število objektov Active Directory. (Opravilo sinhronizacije 5000 uporabnikov ne bo trajalo tako dolgo kot 50000.)
-
Hitrost in pasovna širina omrežja.
-
Delovna obremenitev in specifikacije sistema.
Če sinhronizirate več kot 50.000 uporabnikov, vam toplo priporočamo, da uporabite drugi konektor za preklop v primeru okvare in redundanco.
Ker je pri sinhronizaciji vključenih več dejavnikov in ker se vsaka uvedba razlikuje glede na zgoraj navedene dejavnike, ne moremo navesti natančnih časovnih vrednosti, koliko časa bo trajala sinhronizacija objektov.
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Integracija spletnega proxyja
Integracija spletnega proxyja
Če je v vašem okolju omogočeno preverjanje pristnosti spletnega proxyja, lahko še vedno uporabljate Directory Connector.
Če vaša organizacija uporablja pregleden spletni proxy, ta ne podpira preverjanja pristnosti. Priključek uspešno poveže in sinhronizira uporabnike.
Lahko uporabite enega od teh pristopov:
-
Eksplicitni spletni proxy prek Internet Explorerja (povezovalnik podeduje nastavitve spletnega proxyja)
-
Eksplicitni spletni proxy prek datoteke .pac (povezovalnik podeduje nastavitve proxyja, specifične za podjetje)
-
Transparentni proxy, ki deluje s konektorjem brez kakršnih koli sprememb
Uporabite spletni proxy prek brskalnika
Povezovalnik imenikov lahko nastavite tako, da uporablja spletni proxy prek brskalnika Internet Explorer.
Če storitev Cisco DirSync deluje iz drugega računa kot trenutno prijavljeni uporabnik, se morate prijaviti tudi s tem računom in konfigurirati spletni proxy.
| 1 |
V Internet Explorerju pojdite na in nato izberite Nastavitve lokalnega omrežja. |
| 2 |
Usmerite primerek sistema Windows tja, kjer je nameščen konektor na vašem spletnem proxyju. Priključek podeduje te nastavitve spletnega proxyja. |
| 3 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 4 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Konfigurirajte spletni proxy prek datoteke PAC
Brskalnik odjemalca lahko konfigurirate za uporabo datoteke .pac. Ta datoteka vsebuje naslov in informacije o vratih spletnega proxyja. Povezovalnik imenika neposredno podeduje konfiguracijo spletnega proxyja, specifično za podjetje.
| 1 |
Da se bo povezovalnik uspešno povezal in sinhroniziral uporabniške podatke z oblakom Webex, se prepričajte, da je v konfiguraciji datoteke .pac za gostitelja, kjer je nameščen povezovalnik, onemogočeno preverjanje pristnosti posredniškega strežnika za |
| 2 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 3 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Proxy NTLM
Priključek imenika podpira NT LAN Manager (NTLM). NTLM je eden od pristopov za podporo preverjanja pristnosti sistema Windows med domenskimi napravami in zagotavljanje njihove varnosti.
Oblikovanje NTLM
V večini primerov želi uporabnik dostopati do virov druge delovne postaje prek odjemalskega računalnika, kar je lahko težko storiti na varen način.
Na splošno tehnična zasnova NTLM temelji na mehanizmu izziva
in odgovora
:
-
Uporabnik se prijavi v odjemalski računalnik z računom in geslom za Windows. Geslo se nikoli ne shrani lokalno. Namesto gesla v obliki navadnega besedila se lokalno shrani zgoščena vrednost gesla. Ko se uporabnik prijavi v odjemalca z geslom, operacijski sistem Windows primerja shranjeno zgoščeno vrednost in zgoščeno vrednost iz vnesenega gesla. Če sta oba enaka, je overjanje uspešno.
Ko želi uporabnik dostopati do katerega koli vira na drugem strežniku, odjemalec pošlje zahtevo strežniku z imenom računa v navadnem besedilu.
-
Ko strežnik prejme zahtevo, ustvari 16-bitni naključni ključ. Ključ se imenuje Izziv (ali Nonce). Preden strežnik pošlje nazaj odjemalcu, se izziv shrani v strežniku. In nato strežnik pošlje izziv odjemalcu v navadnem besedilu.
-
Takoj ko odjemalec prejme izziv, poslan s strežnika, ga šifrira z zgoščevalno vrednostjo, ki je bila omenjena v 1. koraku. Po šifriranju se vrednost pošlje nazaj na strežnik.
-
Ko strežnik prejme šifrirano vrednost od odjemalca, jo pošlje krmilniku domene v preverjanje. Zahteva vključuje: ime računa, šifriran izziv, ki ga je poslala stranka, in izvirni navadni izziv.
-
Krmilnik domene lahko pridobi zgoščene vrednosti gesla glede na ime računa. In nato lahko krmilnik domene šifrira prvotni izziv. Krmilnik domene lahko nato primerja prejeto zgoščevalno vrednost in šifrirano zgoščevalno vrednost. Če sta enaka, je preverjanje uspešno.
Windows ima v operacijski sistem vgrajeno varnostno preverjanje pristnosti, kar aplikacijam olajša podporo varnostnega preverjanja pristnosti. Posledično vam ni treba dokončati nadaljnje konfiguracije.
Konfiguriraj prozoren proxy
V tem primeru brskalnik ne ve, da prozoren spletni posredniški strežnik prestreza zahteve http (port 80/port 443) in ni potrebna nobena konfiguracija na strani odjemalca.
| 1 |
Namestite pregleden posredniški strežnik, da se lahko povezovalnik poveže in sinhronizira uporabnike. |
| 2 |
Potrdite, da je posredniški strežnik uspešen – ob zagonu povezovalnika se prikaže pričakovano pojavno okno za preverjanje pristnosti brskalnika. |
Nastavitev preverjanja pristnosti posrednika
Dodajte URL cloudconnector.webex.com na seznam dovoljenih URL-jev tako, da ustvarite seznam za nadzor dostopa.
Na strežniku požarnega zidu vašega podjetja:
| 1 |
Omogočite iskanje DNS, če še ni omogočeno. |
| 2 |
Določite ocenjeno pasovno širino za to povezavo (približno 2 mb/s ali manj za priključek). To morda ni potrebno. |
| 3 |
Ustvarite seznam za nadzor dostopa, ki bo veljal za gostitelja povezovalnika, in kot cilj, ki ga želite dodati na seznam dovoljenih, določite Na primer: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Ta ACL uporabite za ustrezen vmesnik požarnega zidu, ki velja samo za tega gostitelja z enim samim priključkom. |
| 5 |
Zagotovite, da morajo ostali gostitelji v vašem podjetju še vedno uporabljati vaš spletni proxy, tako da konfigurirate ustrezno implicitno izjavo o zavrnitvi. |
Uvajanje povezovalnika imenika
Potek naloge uvajanja konektorja imenika Cisco
Preden začnete
| 1 |
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo. Za novo namestitev programa Directory Connector vedno obiščite Control Hub ( https://admin.webex.com), da dobite najnovejšo različico programske opreme, da boste lahko uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 2 |
Prijava v povezovalnik imenika Prijavite se s skrbniškimi poverilnicami za Webex in izvedite začetno nastavitev. |
| 3 |
Nastavitev samodejnih nadgradenj Vedno je pomembno, da programsko opremo Directory Connector posodabljate na najnovejšo različico. Priporočamo, da uporabite ta postopek, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 4 |
Izberite objekte Active Directory za sinhronizacijo Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika. |
| 5 |
Atributi uporabnikov zemljevida Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid. |
| 6 |
Sinhronizirajte avatarje imenika z enim od naslednjih postopkov:
Avatarje uporabnikov lahko sinhronizirate z oblakom, tako da se avatar vsakega uporabnika prikaže, ko se prijavi v aplikacijo. Avatarje lahko sinhronizirate iz atributa Active Directory ali strežnika virov. |
| 7 |
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, na napravah v sobi, registriranih v oblaku, kot sta naprava Webex Room Device ali Cisco Webex Board. |
| 8 |
Če želite omogočiti uporabnike iz imenika Active Directory v središče Control Hub, sledite tem korakom:
Za dodelitev uporabnikov imenika Active Directory za račune aplikacije Webex sledite temu zaporedju. Uporabnike lahko dodelite iz več gozdov ali več domenskih uvedb imenika Active Directory za Directory Connector 3.0 in novejše različice. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex. |
Namestite priključek imenika
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo.
Za vsako domeno Active Directory, ki jo želite sinhronizirati, morate namestiti en konektor. En sam primerek Directory Connector lahko služi samo eni domeni. Za razumevanje poteka sinhronizacije več domen si oglejte naslednji diagram:
Preden začnete
Če se overjate prek posredniškega strežnika, se prepričajte, da imate poverilnice za posredniški strežnik:
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po namestitvi primerka povezovalnika. Za osnovno preverjanje pristnosti je potrebna tudi konfiguracija proxyja v Internet Explorerju; glejte Uporaba spletnega proxyja prek brskalnika
-
Pri proxyju NTLM se lahko pri prvem odpiranju konektorja prikaže napaka. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
V Nadzornem središčupojdite na in izberi Naprej. |
| 2 |
Kliknite povezavo Prenesi in namesti, da shranite najnovejšo različico namestitvene datoteke .zip za konektor na strežnik VMware ali Windows. Datoteko .zip lahko dobite neposredno s te povezave, vendar morate imeti za delovanje te programske opreme poln skrbniški dostop do organizacije Control Hub. Za novo namestitev pridobite najnovejšo različico programske opreme, da boste uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 3 |
Na strežniku VMware ali Windows razpakirajte in zaženite datoteko .msi v mapi za nastavitev, da zaženete čarovnika za namestitev. |
| 4 |
Kliknite Naprej, potrdite polje, da sprejmete licenčno pogodbo, in nato klikajte Naprej, dokler se ne prikaže zaslon za vrsto računa. |
| 5 |
Izberite vrsto storitvenega računa, ki ga želite uporabiti, in izvedite namestitev s skrbniškim računom:
Da bi se izognili napakam, se prepričajte, da imate naslednje pravice:
|
| 6 |
Kliknite Namesti. Po izvedbi omrežnega preizkusa in če ste pozvani, vnesite osnovne poverilnice za proxy, kliknite V reduin nato kliknite Dokončaj. |
Kaj storiti naprej
Priporočamo, da po namestitvi znova zaženete strežnik. Poročilo o poskusnem izvajanju ne more prikazati pravilnega rezultata, če podatki niso bili objavljeni. Med ponovnim zagonom naprave se vsi podatki osvežijo, da se v poročilu prikaže natančen rezultat.
Prijava v povezovalnik imenika
Preden začnete
Prepričajte se, da imate poverilnice za posrednika.
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po prvem odprtju konektorja.
-
Za proxy NTLM odprite Internet Explorer, kliknite ikono zobnika, pojdite na Internetne možnosti > Povezave > Nastavitve lokalnega omrežja, preverite, ali so dodani podatki o strežniku proxy, in nato kliknite V redu. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
Odprite povezovalnik in nato dodajte |
| 2 |
Če ste pozvani, se prijavite s svojimi poverilnicami za preverjanje pristnosti posredniškega strežnika, nato pa se prijavite v Webex s skrbniškim računom in kliknite Naprej. |
| 3 |
Potrdite svojo organizacijo in domeno.
|
| 4 |
Ko se prikaže zaslon Potrdi organizacijo, kliknite Potrdi. Če ste že vezali AD DS/AD LDS, se prikaže zaslon Potrdi organizacijo. |
| 5 |
Kliknite Potrdi. |
| 6 |
Izberite eno, odvisno od števila domen Active Directory, ki jih želite povezati s povezovalnikom imenika:
|
Kaj storiti naprej
Ko se prijavite, boste pozvani k izvedbi poskusne sinhronizacije.
Nadzorna plošča povezovalnika imenika
Ko se prvič prijavite v Directory Connector, se prikaže nadzorna plošča. Tukaj si lahko ogledate povzetek vseh sinhronizacijskih dejavnosti, statistiko oblaka, izvedete poskusno sinhronizacijo, zaženete popolno ali inkrementalno sinhronizacijo in odprete pogled dogodkov za ogled informacij o napakah.
Če seja poteče, se znova prijavite.
Ta opravila lahko preprosto zaženete iz orodne vrstice Dejanja ali iz menija Dejanja.
|
Komponenta |
Opis |
|---|---|
|
Trenutna sinhronizacija |
Prikaže informacije o stanju sinhronizacije, ki trenutno poteka. Ko se sinhronizacija ne izvaja, je prikaz stanja nedejaven. |
|
Naslednja sinhronizacija |
Prikaže naslednje načrtovane polne in inkrementalne sinhronizacije. Če urnik ni nastavljen, se prikaže Ni načtovano . |
|
Zadnja sinhronizacija |
Prikaže stanje zadnjih dveh izvedenih sinhronizacij. |
|
Trenutno stanje sinhronizacije |
Prikaže splošno stanje sinhronizacije. |
|
Priključki |
Prikaže trenutne lokalne povezovalnike, ki so na voljo za oblak. |
|
Statistika v oblaku |
Prikaže splošno stanje sinhronizacije. |
|
Urnik sinhronizacije |
Prikaže urnik sinhronizacije za inkrementalno in polno sinhronizacijo. |
|
Povzetek konfiguracije |
Navaja nastavitve, ki ste jih spremenili v konfiguraciji. Povzetek lahko na primer vključuje naslednje:
|
| Dejanje | Opis |
|---|---|
| Začni inkrementalno sinhronizacijo |
Ročni zagon inkrementalne sinhronizacije To dejanje je onemogočeno, ko začasno ustavite ali onemogočite sinhronizacijo, če popolna sinhronizacija ni bila dokončana ali če sinhronizacija še poteka. |
|
Sinhronizacija poskusnega zagona |
Izvedite poskusno sinhronizacijo. |
|
Zaženi pregledovalnik dogodkov |
Zaženite pregledovalnik dogodkov Microsoft. |
|
Osveži |
Osveži nadzorno ploščo konektorja imenika Cisco |
|
Dejanje |
Opis |
|---|---|
| Sinhroniziraj zdaj |
Takoj začnite popolno sinhronizacijo. |
|
Način sinhronizacije |
Izberite način inkrementalne ali polne sinhronizacije. |
|
Ponastavi skrivnost konektorja |
Vzpostavite pogovor med konektorjem imenika Cisco in storitvijo konektorja. Z izbiro tega dejanja boste ponastavili skrivnost v oblaku in jo nato shranili lokalno. |
|
Poskusni zagon |
Izvedite preizkus postopka sinhronizacije. Pred popolno sinhronizacijo morate opraviti poskusni zagon. |
|
Odpravljanje težav |
Obrnite se on/off odpravljanje težav. |
|
Osveži |
Osvežite glavni zaslon priključka imenika Cisco. |
|
Zapri |
Zaprite konektor imenika Cisco. |
|
Kombinacija tipk |
Dejanje |
|---|---|
|
Alternativno +A |
Prikaži meni Dejanja |
|
|
Sinhronizacija zdaj |
|
|
Ponastavi skrivnost konektorja |
|
|
Suhi tek |
|
|
Inkrementalna sinhronizacija |
|
|
Popolna sinhronizacija |
|
|
Prikaži meniPomoč |
|
|
Pomoč |
|
|
Vizitka |
|
|
Pogosta vprašanja |
Nastavitev samodejnih nadgradenj
| 1 |
V povezovalniku imenika pojdite na in nato označite Samodejno nadgradi na novo različico Cisco Directory Connector. |
| 2 |
Kliknite Uporabi, da shranite spremembe. |
Nove različice konektorja se samodejno namestijo, ko so na voljo.
Nadgradnje lahko po želji upravljate ročno. Za več informacij glejte Nadgradnja na najnovejšo različico programske opreme.
Izberite objekte Active Directory za sinhronizacijo
Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika.
Skupine za samodejno dodelitev licenc
Control Hub vam omogoča upravljanje dodelitev licenc za posamezne skupine. Ustvarite lahko predloge licenc in jih preslikate v skupine Active Directory, ki jih sinhronizirate z oblakom. Ob ustvarjanju uporabnika Webex preveri članstvo uporabnika in samodejno preslikavo predloge licenc za tega novega uporabnika.
Priporočamo, da uporabite filter LDAP, da z oblakom sinhronizirate le ustrezne skupine. Filter lahko na primer nastavite na:
(&(cn=Example)(objectclass=Group))*
Ta filter sinhronizira vse skupine znotraj osnovnega DN, kjer se ime začne z Example. Uporabnikom, ki niso dodeljeni skupinam, se dodelijo licence iz privzete predloge za samodejno licenco, ki ste jo konfigurirali v Control Hubu.
Skupine za hibridne uvedbe varnosti podatkov
V povezovalniku imenika morate označiti Skupine, če uporabljate hibridno varnost podatkov za konfiguriranje poskusne skupine za pilotne uporabnike. Za navodila glejte Vodnik za uvajanje hibridne varnosti podatkov. Ta nastavitev povezovalnika imenika ne vpliva na sinhronizacijo drugih uporabnikov v oblaku.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Izbira objekta. |
| 2 |
V razdelku Vrsta objekta označite Uporabnikiin razmislite o omejitvi števila iskalnih vsebnikov za uporabnike. Če želite na primer sinhronizirati samo uporabnike v določeni skupini, morate v polje Filtri LDAP Uporabniki vnesti filter LDAP. Če želite sinhronizirati uporabnike, ki so v skupini Example-manager, uporabite filter, kot je ta:
|
| 3 |
Označite Identificiraj sobo, da ločite podatke o sobi od uporabniških podatkov. Kliknite Prilagodi, če želite nastaviti dodatne atribute za prepoznavanje uporabniških podatkov kot podatkov o sobi. To nastavitev uporabite, če želite sinhronizirati podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah v sobi, registriranih v oblaku. Za več informacij glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex. |
| 4 |
Označite Skupine, če želite sinhronizirati uporabniške skupine Active Directory z oblakom. V polje Skupine ne dodajajte filtra LDAP za sinhronizacijo uporabnikov. Polje Skupine uporabite samo za sinhronizacijo podatkov skupine z oblakom. Skupine za nove stranke privzeto niso sinhronizirane. Omogočiti morate sinhronizacijo skupine. Prav tako morate sinhronizirati varnostne skupine. |
| 5 |
Označite Stiki, če želite sinhronizirati kontaktne podatke uporabnikov z oblakom. Povezovalnik imenika upravlja samo stike, ki jih sinhronizira povezovalnik. Če so v Control Hubu že stiki, sinhronizacija ne izbriše stikov. Če so stiki odstranjeni iz obsega sinhronizacije, bodo kontaktni podatki uporabnikov prav tako odstranjeni v središču Control Hub. |
| 6 |
Konfigurirajte filtre LDAP. Razširjene filtre lahko dodate tako, da navedete veljaven filter LDAP. Za več informacij o konfiguriranju filtrov LDAP glejte ta članek. |
| 7 |
Določite osnovna DN-ja na lokaciji, ki jih želite sinhronizirati, tako da kliknete Izberi, da si ogledate drevesno strukturo imenika Active Directory. Tukaj lahko izberete ali prekličete izbiro, po katerih vsebnikih želite iskati. |
| 8 |
Preverite, ali so objekti, ki jih želite dodati za to konfiguracijo, izbrani, in kliknite Izberi. Za sinhronizacijo lahko izberete posamezne ali nadrejene vsebnike. Izberite nadrejeni vsebnik, da omogočite vse podrejene vsebnike. Če izberete podrejeni vsebnik, se v nadrejenem vsebniku prikaže siva kljukica, ki označuje, da je bil podrejeni vsebnik označen. Nato lahko kliknete Izberi , da sprejmete označene vsebnike Active Directory. Če vaša organizacija vse uporabnike in skupine postavi v vsebnik Uporabniki, vam ni treba iskati drugih vsebnikov. Če je vaša organizacija razdeljena na organizacijske enote, izberite OU. |
| 9 |
Kliknite Uporabi. Izberite možnost:
Za informacije o poskusnih zagonih glejte Sinhronizacija poskusnega zagona uporabnikov imenika Active Directory. Za sinhronizacijo skupine morate izvesti popolno sinhronizacijo: Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak. |
Atributi uporabnikov zemljevida
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid, enolični identifikator za vsak uporabniški račun v storitvi identitete v oblaku.
Izberete lahko, kateri atribut imenika Active Directory želite preslikati v oblak – na primer, lahko preslikate firstName lastName v imeniku Active Directory ali izraz atributa po meri v displayName v oblaku.
Računi v imeniku Active Directory morajo imeti e-poštni naslov; uid se privzeto preslika v polje ad v e-pošti (ne v polje sAMAccountName).
Če izberete želeni jezik iz imenika Active Directory, potem je Active Directory edini vir resnice: Uporabniki ne bodo mogli spremeniti jezikovnih nastavitev v nastavitvah Webexa, skrbniki pa ne bodo mogli spremeniti nastavitev v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. Ta stran prikazuje imena atributov za Active Directory (na levi) in oblak Webex (na desni). Vsi obvezni atributi so označeni z rdečo zvezdico. |
| 2 |
Pomaknite se navzdol do dna razdelka Imena atributov Active Directoryin nato izberite enega od teh atributov Active Directory, ki ga želite preslikati v atribut oblaka uid:
Kateri koli drug atribut Active Directory lahko preslikate v uid, vendar priporočamo, da uporabite mail ali userPrincipalName, kot je opisano v zgornjih smernicah. V nekaterih primerih se za prijavo uporablja uporabniško ime_glavnega_uporabnika, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Če si želite ogledati, kateri atributi v imeniku Active Directory ustrezajo v oblaku, glejte Preslikava atributov imenika Active Directory v povezovalniku imenika. Da sinhronizacija deluje, morate zagotoviti, da je izbrani atribut Active Directory v obliki e-pošte. Povezovalnik imenikov prikaže pojavno okno, ki vas opomni, če ne izberete enega od priporočenih atributov. |
| 3 |
Če vnaprej določeni atributi imenika Active Directory ne delujejo za vašo uvedbo, kliknite spustni meni atributov, se pomaknite na dno in nato izberite Prilagodi atribut, da odprete okno, v katerem lahko definirate izraz atributa. Kliknite Pomoč, če želite dobiti več informacij o izrazih in si ogledati primere delovanja izrazov. Za več informacij si lahko ogledate tudi Izrazi za prilagojene atribute. V tem primeru preslikajmo atributa Active Directory
Povezovalnik imenikov preveri vrednost atributa uid v storitvi identitete in pridobi 3 razpoložljive uporabnike v okviru trenutnih možnosti filtra uporabnikov. Če imajo vsi trije uporabniki veljavno obliko e-pošte, Cisco Directory Connector prikaže naslednje sporočilo:
Če atributa ni mogoče preveriti, se bo prikazalo naslednje opozorilo in se boste lahko vrnili v Active Directory, da preverite in popravite uporabniške podatke:
|
| 4 |
(Neobvezno) Izberite preslikave za mobile in telephoneNumber, če želite, da se mobilne in službene številke prikažejo na primer v uporabnikovi vizitki v aplikaciji Webex. Podatki o telefonski številki se v aplikaciji Webex prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika. Za več informacij o klicanju iz uporabniške kartice stika glejte Vodnik za uvajanje klicanja v Webexu (Unified CM) (skrbniki). |
| 5 |
Izberite dodatne preslikave, da se v vizitki prikaže več podatkov:
Ko so atributi preslikani, se podatki prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika:
Za več informacij o vizitki glejte Preverite, s kom se obrnete. Ko so ti atributi sinhronizirani z vsakim uporabniškim računom, lahko vklopite tudi funkcijo People Insights v središču Control Hub. Ta funkcija uporabnikom aplikacije Webex omogoča, da v svojih profilih delijo več informacij in se tako več naučijo drug o drugem. Za več informacij o funkciji in o tem, kako jo omogočite, glejte Profili People Insights za Webex, Jabber, Webex Meetings in Webex Events (novo) v Control Hubu |
| 6 |
Ko izberete želene možnosti, kliknite Uporabi. |
Vsi uporabniški podatki, ki so shranjeni v imeniku Active Directory, prepišejo podatke v oblaku, ki ustrezajo temu uporabniku. Če ste na primer uporabnika ročno ustvarili v Control Hubu, mora biti e-poštni naslov uporabnika enak e-poštnemu naslovu v imeniku Active Directory. Vsak uporabnik brez ustreznega e-poštnega naslova v imeniku Active Directory se izbriše.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Atributi imenika Active Directory in oblaka
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku z uporabo zavihka Preslikava uporabniških atributov.
Ta tabela primerja preslikavo med imeni atributov Active Directory in imeni atributov Cisco Cloud. Te vrednosti in preslikave so privzeta nastavitev v povezovalniku imenika. V spustnih menijih Active Directory lahko izberete različne atribute in določite, kateri atribut na mestu uporabe se sinhronizira s katerim atributom v oblaku.
Predstavljajte si spustne atribute kot prednastavitve. Kot alternativo vrednostim v vrstici Active Directory lahko v Active Directory določite tudi prilagojen atribut, svojo prednastavitev (izraz z več atributi), ki ga preslikate v en sam atribut oblaka v ustrezni vrstici. Na ta način imate možnost določiti prikazana imena svojih uporabnikov – na primer, lahko dodate izraz, ki ustvari prilagojen atribut na podlagi naziva, imena in priimka zaposlenega v imeniku Active Directory.
Določite lahko tudi kateri koli atribut imenika Active Directory, ki ga želite preslikati v uid v oblaku. Vendar pa morate zagotoviti, da atribut na lokaciji sledi veljavni obliki e-pošte.
Uporabite lahko tudi alternativne e-poštne naslove, če na primer želite za prijavo uporabiti uporabniško_ime_glavnega_uporabnika, e-poštni naslov uporabnika pa se uporablja za upravljanje njegovega koledarja. V tem primeru preslikajte drug e-poštni naslov na emails;type-work Atribut. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz storitve AD, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku.
|
Imena atributov imenika Active Directory |
Imena atributov v oblaku Webex |
Opombe |
|---|---|---|
|
— |
Ime stavbe |
— |
|
c |
c |
Ta atribut določa kratico države uporabnika. |
|
Številka oddelka |
Številka oddelka |
Ta atribut se uporablja za številko oddelka uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
prikaznoIme |
prikaznoIme |
Ta atribut se uporablja za prikazno ime uporabniškega računa, ki se prikaže v Control Hubu, na kartici stikain v vpogledih v ljudi . |
|
Nadzor uporabniškega računa |
račun-ds-pwp-onemogočen |
Ta atribut se uporablja za sinhronizacijo uporabnikov. Prepričajte se, da je atribut userAccountControl preslikan na ds-pwp-account-disabled, sicer uporabniki ne bodo pravilno sinhronizirani. |
|
številka zaposlenega |
številka zaposlenega |
— |
|
faksimileTelefonska številka |
faksimileTelefonska številka |
— |
|
— |
jabberID |
Ta atribut oblaka se nanaša na naslove za neposredno sporočanje (tip XMPP), ki jih uporablja Jabber. Ta vrednost ni enaka kot sipAddresses. |
|
l |
l |
Ta atribut določa mesto uporabnika. |
|
— |
kraj |
— |
|
vodja |
vodja |
Ta atribut se uporablja za ime vodje uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
mobilno |
mobilno |
Ta atribut se uporablja kot mobilna številka, ki se prikaže za klic uporabnika iz vizitke. |
|
o |
o |
Ta atribut določa ime podjetja ali organizacije in se prikaže v vizitki. |
|
ti |
ti |
Ta atribut določa ime organizacijske enote. |
|
Ime fizične dostavne pisarne |
Ime fizične dostavne pisarne |
Ta atribut določa lokacijo uporabnikove pisarne. |
|
poštna številka |
poštna številka |
Ta atribut določa uporabnikovo poštno številko za dostavo fizične pošte. |
|
prednostni jezik |
prednostni jezik |
Ta atribut nastavi uporabnikov želeni jezik in podprte so naslednje oblike zapisa: xx_YY ali xx-YY. Tukaj je nekaj primerov: en_ZDA, en_VB, fr-CA. Če uporabite nepodprt jezik ali neveljavno obliko, se bo želeni jezik uporabnikov spremenil v jezik, nastavljen za organizacijo. |
|
MSRTCSIP – primarni uporabniški naslov ipPhone |
SipAddresses;type=enterprise |
Ta atribut se uporablja za sinhronizacijo informacij o sobah na lokaciji iz imenika Active Directory v oblak Cisco Webex. |
|
sn |
sn |
Ta atribut se uporablja za priimek uporabniškega računa, ki se prikaže v Control Hubu, na kartici stikain v vpogledih v ljudi . |
|
sv. |
sv. |
Ta atribut določa državo ali provinco uporabnika. |
|
ulicaNaslov |
ulica |
Ta atribut določa naslov ulice uporabnika za dostavo fizične pošte. |
|
telefonska številka |
telefonska številka |
Ta atribut določa uporabnikovo primarno (službeno) telefonsko številko, ki se uporablja za klicanje uporabnika iz kartice stika. |
|
— |
časovni pas |
Ta atribut oblaka določa uporabnikov časovni pas. |
|
naslov |
naslov |
Ta atribut določa naziv uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
vrsta |
podjetje |
— |
|
*userPrincipalName |
UID |
Obvezno preslikavanje atributov. Za vsak uporabniški račun se vrednost Active Directory preslika v edinstven UID v oblaku. V nekaterih primerih se za prijavo uporablja uporabniško ime_glavnega_uporabnika, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Uporabnik se lahko nato prijavi s katerim koli od teh e-poštnih naslovov, če je nastavljeno pravilno preslikavo atributov SAML. Za način preslikave alternativnega e-poštnega naslova si oglejte vzorec preslikave atributov spodaj. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
To preslikavanje je neobvezno, uporabite ga, če želite uporabljati alternativne e-poštne naslove. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz Active Directoryja, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku. |
|
<New attribute for Azure user objectId> |
zunanjiId |
Ustvarite nov atribut Active Directory, ki bo vseboval ID uporabnika Azure, da ne bo prišlo do konflikta z obstoječim. Ta atribut se nato preslika v atribut externalId, kar zagotavlja, da ko uporabniki Webexa ustvarijo skupine v storitvi Microsoft 365, samodejno ustvarijo tudi ekipe v Webexu. |
Alternativno preslikavanje e-poštnih naslovov
Izrazi za prilagojene atribute
|
Operater |
Opis in primer |
|---|---|
|
% |
Odstrani vse znake od začetka niza do položaja argumenta znaka ali niza, če se ujema.
|
|
- |
Odstrani zadnji del vhodnega niza od konca določenega niza.
|
|
+ |
Združi vhodne nize ali izraze.
|
|
| |
Ločene izraze ovrednoti glede na prazen niz in izbere prvi neprazen rezultat.
|
Sinhronizacija avatarjev imenika iz atributa Active Directory v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom lahko sinhronizirate surove podatke avatarja iz atributa imenika Active Directory.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite atribut ADin nato izberite atribut avatarja, ki vsebuje surove podatke avatarja, ki jih želite sinhronizirati z oblakom. |
| 3 |
Če želite preveriti, ali je do avatarja pravilno dostopno, vnesite e-poštni naslov uporabnika in nato kliknite Pridobi avatar uporabnika. Avatar se prikaže na desni. |
| 4 |
Ko preverite, ali se je avatar pravilno prikazal, kliknite Uporabi, da shranite spremembe. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ustreznimi računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija avatarjev imenika iz strežnika virov v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom sinhronizirajte avatarje s strežnika virov.
Preden začnete
-
Vzorec URI in vrednost spremenljivke v tem postopku sta primera. Uporabiti morate dejanske URL-je, kjer se nahajajo vaši avatarji iz imenika.
-
Vzorec URI-ja avatarja in strežnik, kjer se avatarji nahajajo, morata biti dosegljiva iz aplikacije Directory Connector. Priključek potrebuje dostop do slik prek protokola http ali https, vendar slike niso nujno javno dostopne na internetu.
-
Sinhronizacija podatkov avatarjev je ločena od uporabniških profilov Active Directory. Če uporabljate posredniški strežnik, morate zagotoviti, da je do podatkov avatarja mogoče dostopati z overjanjem NTLM ali osnovnim overjanjem.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite Strežnik virov in nato vnesite Vzorec URI avatarja– Na primer, Oglejmo si vsak del vzorca URI avatarja in kaj pomeni:
|
| 3 |
(Neobvezno) Če vaš strežnik virov zahteva poverilnice, označite Nastavi poverilnice uporabnika za avatar, nato izberite Uporabi trenutnega uporabnika za prijavo v storitev ali Uporabi tega uporabnika in vnesite geslo. |
| 4 |
Vnesite vrednost spremenljivke– na primer: |
| 5 |
Kliknite Preizkus, da se prepričate, da vzorec URI-ja avatarja deluje pravilno. V tem primeru, če je vrednost pošte za en vnos v oglasni vrstici |
| 6 |
Ko so podatki o URI-ju preverjeni in so videti pravilni, kliknite Uporabi. Za podrobne informacije o uporabi regularnih izrazov glejte Kratek priročnik o jeziku Microsoft Regular Expression Language. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ustreznimi računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex
S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah Webex, registriranih v oblaku (soba, miza in tabla).
| 1 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 2 |
Označite Sinhroniziraj podatke o sobah z oblakom, da med sinhronizacijo ločite podatke o sobah od uporabniških podatkov. Ko je ta nastavitev onemogočena, se podatki o sobah obravnavajo enako kot podatki, ki jih sinhronizira uporabnik. |
| 3 |
Pojdite na Preslikava atributovin nato spremenite preslikavo atributov za atribut oblaka sipAddresses;type=enterprise. Za uporabo preverjanja vrednosti mora biti vrednost naslova SIP
|
| 4 |
Ustvarite poštni nabiralnik virov sobe v storitvi Exchange. To doda msExchResourceMetaData;ResourceType:Room atribut, ki ga konektor nato uporabi za identifikacijo sob.
|
| 5 |
V razdelku Uporabniki in računalniki imenika Active Directory se pomaknite do lastnosti sobe in jih uredite. Dodajte popolnoma kvalificiran URI SIP s predpono sip:
|
| 6 |
V priključku izvedite poskusno sinhronizacijo in nato popolno sinhronizacijo. Novi objekti sob so navedeni Dodani objekti, ujemajoči se objekti sob pa se prikažejo v poročilu o preizkusu v razdelku Ujemajoči se objekti. Vsi objekti sob, označeni za brisanje, so pod Sobe izbrisane.
Rezultati poskusnega preizkusa prikazujejo vse ujemajoče se vire prostora.
Ta nastavitev loči podatke sobe Active Directory (vključno z atributom sobe) od uporabniških podatkov. Ko je sinhronizacija končana, statistika oblaka na nadzorni plošči konektorja prikazuje podatke o sobah, ki so bile sinhronizirane z oblakom.
|
Kaj storiti naprej
Zdaj, ko ste izvedli te korake, boste pri iskanju v napravi, registrirani v oblaku Webex, videli sinhronizirane vnose sob, ki so konfigurirani z naslovi SIP. Ko z naprave Webex opravite klic na tem vnosu, se klic vzpostavi na naslov SIP, ki je bil konfiguriran za sobo.
Iz Control Huba lahko samodejno uvozite sobe iz svojega imenika in ustvarite delovne prostore.
Končna točka ne more vrniti klica nazaj v aplikacijo Webex. Za naprave za testno klicanje morajo biti te naprave registrirane kot SIP URI na lokaciji ali drugje kot v aplikaciji Webex. Če je sistem za sobe Active Directory, ki ga iščete, registriran v Webexu in je isti e-poštni naslov na napravi za sobe Webex, namizni napravi ali tabli Webex Board za storitev koledarja, potem rezultati iskanja ne bodo prikazali podvojenega vnosa. Naprava v sobi, mizi ali na okencu se pokliče neposredno v aplikaciji Webex in klic SIP se ne opravi.
Pošlji e-poštna poročila o rezultatih sinhronizacije imenikov
Stiki ali skrbniki organizacije privzeto vedno prejemajo e-poštna obvestila. S to nastavitvijo lahko prilagodite, kdo naj prejema e-poštna obvestila, ki povzemajo poročila o sinhronizaciji imenikov.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Obvestilo. |
| 2 |
V povezovalniku imenika kliknite Nastavitvein poleg možnosti Prejemnik e-poštevklopite Omogoči sinhronizacijo poročila. |
| 3 |
Označite Omogoči obveščanje, če želite preglasiti privzeto vedenje obveščanja in dodati enega ali več prejemnikov e-pošte. |
| 4 |
Kliknite Dodaj in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, ki vas prosi, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 5 |
Kliknite Dodaj e-pošto in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, ki vas prosi, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 6 |
Če želite urediti vnesene e-poštne naslove, dvokliknite vnos e-pošte v levem stolpcu in nato opravite potrebne spremembe. |
| 7 |
Ko dodate vse veljavne e-poštne naslove, kliknite Uporabi. |
| 8 |
Ko dodate vse veljavne e-poštne naslove, kliknite Shrani. |
Kaj storiti naprej
Če se odločite, da želite odstraniti e-poštne naslove, lahko kliknete e-poštni naslov, da ga označite, in nato kliknete Odstrani.
Če se odločite, da želite odstraniti e-poštne naslove, lahko kliknete Odstrani poleg določenih vnosov e-poštnih naslovov.
Konfigurirajte obvestila povezovalnika imenika v Control Hubu
Za pošiljanje poročil iz Directory Connector lahko uporabite Center za opozorila v Control Hubu. Control Hub lahko pošilja obvestila na različne dostavne kanale, vključno z e-pošto in prostori Webex. Obvestila v Control Hubu se preslikajo v obstoječa obvestila poročila Directory Connectorja, vključno z:
-
Informacije (privzeto) – Prikaže informativna sporočila, ki poudarjajo napredek aplikacije na visoki ravni. To nastavitev uporabite, če želite prejemati poročila po vseh popolnih sinhronizacijah.
-
Opozorilo– Prikazuje potencialno nevarne situacije.
-
Napaka– Prikaže dogodke napak, ki bi lahko še vedno omogočili nadaljnje izvajanje aplikacije. Ko izberete to možnost, se poročila o sinhronizaciji pošljejo le, če so sporočene napake.
Upoštevajte, da se e-poštna obvestila iz programa Directory Connector ne bodo spremenila, če je ta funkcija omogočena v središču za opozorila. Onemogočite obvestila v povezovalniku imenika, da se izognete podvajanju opozoril za isti dogodek.
Prav tako se konfiguracija obvestil v povezovalniku imenika ne prenese samodejno v središče za opozorila. Za prejemanje obvestil se prepričajte, da ste v Centru za opozorila dodali želene e-poštne naslove.
| 1 |
Prijavite se v Control Hub in kliknite na Alerts. |
| 2 |
Izberite . |
| 3 |
V spustnem seznamu Vrsta izberite Cisco Directory Connector. |
| 4 |
Izberite želeno resnost. Privzeto je resnost nastavljena na Visoka. Opozorila se sprožijo za primere, ki ustrezajo ali presegajo resnost pravila.
|
| 5 |
Vnesite naslov za novo opozorilo. |
| 6 |
Izberite želeni način dostave za opozorilo. Posodobitve opozoril lahko prejemate po e-pošti, v določenem prostoru aplikacije Webex ali prek spletnih kavljev, če so omogočeni na ravni organizacije.
|
| 7 |
Kliknite Shrani. |
Dodelitev uporabnikov iz imenika Active Directory v središče za upravljanje
Sledite tem korakom za dodelitev uporabnikov imenika Active Directory in ustvarjanje ustreznih uporabniških računov v središču Control Hub. Uporabnike lahko zagotovite iz večdomenske uvedbe imenika Active Directory (z enim ali več gozdovi), potem ko namestite povezovalnik imenika za vsako domeno. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
| 1 |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku. |
| 2 |
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom. |
| 3 |
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko licence za storitve Webex dodelite z različnimi metodami. Priporočamo, da nastavite predlogo za samodejno dodeljevanje licenc, preden jo uporabite za nove uporabnike aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory. Po tem začetnem koraku lahko izvedete tudi individualne spremembe. |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory
Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku.
Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj Directory Connectorja je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
Če imate več domen v enem gozdu ali več gozdovih, morate ta korak izvesti v vsakem od primerkov Cisco Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Preden začnete
Morda imate v Control Hubu že nekaj uporabnikov aplikacije Webex, preden ste uporabili Directory Connector. Med uporabniki v oblaku se nekateri lahko ujemajo z objektom Active Directory na lokaciji in jim dodelijo licence za storitve. Nekateri pa so morda testni uporabniki, ki jih želite med sinhronizacijo izbrisati. Ustvariti morate natančno ujemanje med vašim Active Directory in Control Hub.
| 1 |
Izberite eno:
Ko je poskusni zagon končan, boste videli enega od naslednjih rezultatov:
Povzetek vsebuje informacije o ujemanju objektov:
Poskusni zagon identificira uporabnike tako, da jih primerja z uporabniki domene. Aplikacija lahko prepozna uporabnike, če pripadajo trenutni domeni. V naslednjem koraku se morate odločiti, ali boste objekte izbrisali ali jih obdržali. Neujemajoči se objekti so prepoznani kot že obstoječi v oblaku Webex, vendar ne obstajajo v lokalnem imeniku Active Directory. |
| 2 |
Preglejte rezultate poskusnega preizkusa in nato izberite možnost, odvisno od tega, ali uporabljate eno domeno ali več domen:
|
| 3 |
V pozivu Potrdi poskusni zagon kliknite Da, da ponovite sinhronizacijo poskusnega zagona in si ogledate nadzorno ploščo z rezultati. Vsi računi, ki so bili uspešno sinhronizirani med poskusnim izvajanjem, so prikazani pod Ujemajoči se objekti. Če uporabnik v oblaku nima ustreznega uporabnika z istim e-poštnim naslovom v imeniku Active Directory, je vnos naveden pod Izbrisani uporabniki. Če se želite izogniti tej zastavici brisanja, lahko v imenik Active Directory dodate uporabnika z istim e-poštnim naslovom. Če si želite ogledati podrobnosti o sinhroniziranih elementih, kliknite ustrezni zavihek za določene elemente ali Ujemajoči se objekti. Če želite shraniti povzetek podatkov, kliknite Shrani rezultate v datoteko. |
| 4 |
Če so rezultati pričakovani, pojdite na in nato kliknite Omogoči zdaj, da izvedete ročno sinhronizacijo in na tej točki preklopite v ročni način. Po sinhronizaciji zadnje domene Active Directory v vaši uvedbi z več domenami morate omogočiti samodejni način za Directory Connector. Samodejni način lahko omogočite le, če so objekti v oblaku Webex in vseh lokalnih imenikih Active Directory popolnoma usklajeni. |
Kaj storiti naprej
-
Vse neujemajoče se uporabniške objekte, ki ste jih ohranili, morate dodati v imenik Active Directory, da se bo med lokalnimi in oblakovnimi objekti natančno ujemalo.
-
Izberite vrsto sinhronizacije:
-
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak, ko prvič sinhronizirate nove uporabnike v oblak. To storite iz , nato pa se uporabniki iz trenutne domene sinhronizirajo.
-
Nastavite razpored povezovalnika in Zaženite inkrementalno sinhronizacijo po izvedbi celotne sinhronizacije in če želite spremembe ujeti po začetni sinhronizaciji. Ta vrsta sinhronizacije je priporočljiva za zaznavanje manjših sprememb, narejenih v viru uporabnikov imenika Active Directory.
Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvede vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejše), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije.
-
-
Če imate več domen, ponovite te korake na katerem koli drugem nameščenem povezovalniku imenikov.
Stvari, ki jih je treba upoštevati
-
Preden omogočite popolno sinhronizacijo ali ko spremenite parametre sinhronizacije, izvedite poskusni zagon. Če je bil poskusni zagon sprožen s spremembo konfiguracije, lahko nastavitve shranite po zaključku poskusnega zagona. Če ste uporabnike že ročno dodali, lahko s sinhronizacijo imenika Active Directory povzročite odstranitev predhodno dodanih uporabnikov. Pred popolno sinhronizacijo z oblakom lahko preverite poročila o preizkusu povezovalnika imenika, da preverite, ali so prisotni vsi pričakovani uporabniki.
-
Če so ujemajoči se uporabniki označeni za brisanje in niste prepričani, kako nadaljevati, si oglejte informacije o odpravljanju težav in o tem, kako se obrniti na podporo v Odpravljanje težav in popravki za Directory Connector.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak
Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom.
Če imate več domen, morate ta korak izvesti v vsakem od primerkov Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Povezovalnik imenika sinhronizira stanje uporabniškega računa – v imeniku Active Directory so vsi uporabniki, ki so označeni kot onemogočeni, prikazani kot neaktivni tudi v oblaku.
Preden začnete
-
Če želite, da so uporabniški računi aplikacije Webex po popolni sinhronizaciji in preden se uporabniki prvič prijavijo v aktivno stanje, morate storiti naslednje, da se izognete preverjanju e-pošte:
-
Integrirajte enotno prijavo s svojo organizacijo Webex. Za več informacij glejte
Enotna prijava s storitvami Cisco Webex in ponudnikom identitete vaše organizacije
. -
Uporabite Control Hub za preverjanje in po želji zahtevanje domen, ki jih vsebujejo e-poštni naslovi. Glejte
Dodajanje, preverjanje in uveljavljanje domen
. -
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila v aplikacijo Webex. (Lahko ustvarite svojo lastno e-poštno kampanjo.)
Aktivirani uporabniki, ki se niso prijavili, imajo v Control Hubu stanje Preverjeno. Ko se prijavijo, so prikazani kot Aktivni. Za več informacij o statusih uporabnikov glejte Stanja in dejanja uporabnikov v Cisco Webex Control Hub.
-
-
Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. Priporočamo, da pred popolno sinhronizacijo opravite poskusni zagon, da odkrijete morebitne napake.
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo .
Če ne uporabljate predlog za samodejno dodeljevanje licenc, bodo novo sinhronizirani uporabniki samodejno dobili brezplačne licence. Uporabljali bodo lahko iste brezplačne funkcije kot tisti z brezplačnimi računi.
| 1 |
Izberite eno:
|
| 2 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 3 |
Potrdite začetek sinhronizacije. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembo, ko osvežite pogled uporabnika, vendar aplikacija Webex spremembe odraža do 72 ur po izvedbi sinhronizacije.
|
| 4 |
Kliknite Osveži, če želite posodobiti stanje sinhronizacije. (Sinhronizirani elementi so prikazani pod Statistika oblaka.) |
| 5 |
Za informacije o napakah izberite Zaženi pregledovalnik dogodkov v orodni vrstici [ Dejanja, da si ogledate dnevnike napak. |
| 6 |
Če želite nastaviti urnik sinhronizacije za tekoče inkrementalne sinhronizacije z oblakom, glejte Nastavitev urnika povezovalnika in Zagon inkrementalne sinhronizacije. |
-
Ko je popolna sinhronizacija končana, se stanje sinhronizacije imenikov na strani Nastavitve v Control Hubu posodobi iz [ Onemogočeno v Deluje [].
-
Ko se vsi podatki med lokalnimi in oblačnimi shrambami ujemajo, se Directory Connector preklopi iz ročnega načina v način samodejne sinhronizacije.
-
Razen če integrirate enotno prijavo, preverite domene in po želji zahtevate domene za e-poštne račune, ki ste jih sinhronizirali, ter preprečite samodejna e-poštna sporočila, uporabniški računi aplikacije Webex ostanejo v stanju »Ni preverjeno«, dokler se uporabniki prvič ne prijavijo v aplikacijo Webex, da potrdijo svoje račune. Za navodila o sinhronizaciji računov kot aktivnih uporabnikov glejte razdelek Preden začnete.
-
Če imate več domen, ta korak izvedite v katerem koli drugem nameščenem povezovalniku imenikov. Po sinhronizaciji so uporabniki vseh domen, ki ste jih dodali, navedeni v Control Hubu.
-
Če ste enotno prijavo integrirali z Webexom in onemogočili e-poštna obvestila, se e-poštna vabila ne pošljejo na novo sinhroniziranim uporabnikom.
-
Ko je omogočen Directory Connector, uporabnikov v Control Hub ni mogoče ročno dodajati. Ko je omogočeno, se upravljanje uporabnikov izvaja prek konektorja imenika Cisco, Active Directory pa je edini vir informacij.
-
Vse skupine, ki ste jih sinhronizirali, se prikažejo v Control Hubu in jim lahko dodelite predlogo licence, tako da bodo uporabnikom v tej skupini dodeljene licence.
Kaj storiti naprej
-
Ko uporabnika odstranite iz imenika Active Directory, se po naslednji sinhronizaciji samodejno izbriše. Uporabnik postane
Inactive, vendar se profil identitete v oblaku hrani sedem dni (da se omogoči obnovitev po nenamernem brisanju).Ko v imeniku Active Directory označite Račun je onemogočen, uporabnik po naslednji sinhronizaciji postane
Inactive. Profil identitete v oblaku se po sedmih dneh ne izbriše, če želite uporabnika ponovno omogočiti. -
Upoštevajte te izjeme pri inkrementalni sinhronizaciji (namesto tega sledite zgornjim korakom za celotno sinhronizacijo):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja zahtevajo popolno sinhronizacijo.
-
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču
Ko dokončate popolno sinhronizacijo uporabnikov iz Cisco directory connector v Control Hub, lahko s Control Hub dodelite iste licence za storitev Webex vsem uporabnikom hkrati ali dodate dodatne licence novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljene licence. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko z metodami v Control Hub globalno dodelite licence za storitve Webex vsem svojim uporabnikom, posameznim uporabnikom, prek predloge CSV v velikem obsegu ali samodejno novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljevanje licenc. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko uporabniku aplikacije Webex dodelite licenco, ta uporabnik privzeto prejme e-poštno sporočilo s potrditvijo dodelitve. E-poštno sporočilo pošlje storitev obveščanja v Control Hubu. Če ste v svojo organizacijo Webex integrirali enotno prijavo (SSO), lahko ta samodejna e-poštna obvestila tudi onemogočite, če želite, da se z uporabniki obrnete neposredno.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo .
-
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory.
-
Ko potrdite rezultate poskusnega zagona, izvedite popolno sinhronizacijo uporabnikov imenika Active Directory.
Ob popolni sinhronizaciji je uporabnik ustvarjen v oblaku, niso dodane nobene dodelitve storitev in ni poslano nobeno aktivacijsko e-poštno sporočilo. Če e-poštna sporočila niso blokirana, novi uporabniki prejmejo aktivacijsko e-pošto, ko uporabnikom dodelite storitve s standardno metodo upravljanja uporabnikov v Control Hubu, kot je uvoz CSV, ročna posodobitev uporabnikov ali z uspešnim dokončanjem samodejne dodelitve.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , kliknite Upravljanje uporabnikov, izberite Spremeni vse sinhronizirane uporabnikein nato kliknite Naprej. |
| 2 |
Izberite možnost:
|
Kaj storiti naprej
-
Če e-poštna sporočila niso blokirana, se vsakemu uporabniku pošlje e-poštno sporočilo s povabilom za pridružitev in prenos storitve Webex.
-
Če ste za vse uporabnike izbrali iste storitve Webex, lahko pozneje spremenite dodeljene licence posamično ali v skupini.
Znane težave s povezovalnikom imenika
-
Različice sistema Windows Server pred letom 2012 R2 imajo težavo s piškotki, ki vpliva na povezovalnik imenika. Ta težava je odpravljena v različicah 2012 R2 in 2016.
-
Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
Lokalni predpomnilnik za aplikacijo Webex lahko poskusite počistiti tako, da sledite tem navodilom: Windows ali Mac.
-
Ko uporabnik uporablja aplikacijo Webex na namiznem ali mobilnem telefonu za iskanje in klic sobe, ki ima samo sinhroniziran SIP URI, klic v tem času zvoni za nedoločen čas.
Upravljanje uporabnikov aplikacije Webex
Zaženite inkrementalno sinhronizacijo
Inkrementalna sinhronizacija poizveduje v imeniku Active Directory in išče spremembe, ki so se zgodile od zadnje sinhronizacije. Ta korak nato združi te spremembe in jih pošlje storitvi povezovalnika. Spremembe vključujejo spremembo atribucije uporabnikov in kdaj je uporabnik dodan ali izbrisan.
Ta sinhronizacija ne obremenjuje strežnikov toliko in ne traja toliko časa kot popolna sinhronizacija. Ko izvedete začetno popolno sinhronizacijo, priporočamo možnost postopnega sinhroniziranja za nadaljnje sinhronizacije.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo .
-
Upoštevajte te izjeme, ki jih inkrementalna sinhronizacija ne podpira (namesto tega sledite navodilom Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak ):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Za nove spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja inkrementalna sinhronizacija ne bo delovala in te zahtevajo popolno sinhronizacijo.
-
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. |
| 2 |
V razdelku Dejanjakliknite Način sinhronizacije > Omogoči sinhronizacijo, če še ni omogočena. Privzeto je inkrementalna sinhronizacija nastavljena na vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejših), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije. Ko se izteče nov inkrementalni časovni interval, program preveri spremembe na podlagi zadnjega časovnega žiga. |
| 3 |
V razdelku Dejanjakliknite Sinhroniziraj zdaj > Inkrementalno. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
|
| 4 |
Za informacije o napakah kliknite Zaženi pregledovalnik dogodkov v orodni vrstici [ Dejanja, da si ogledate dnevnike napak. |
Kaj storiti naprej
Če imate več domen, ta korak izvedite tudi v drugih nameščenih primerkih programa Directory Connector.
Obnovite pomotoma izbrisane uporabnike
Povezovalnik imenikov ima nadzorne mehanizme, ki preprečujejo nenamerno brisanje uporabnikov. Žal se nesreče dogajajo; morda ste v imeniku Active Directory napačno konfigurirali filter LDAP, zaradi česar so nekateri uporabniki izbrisani pri sinhronizaciji z oblakom. Funkcija mehkega brisanja vam lahko pomaga pri okrevanju po teh nesrečah in ponovni vzpostavitvi uporabniških računov v Control Hubu.
Ta funkcija je privzeto omogočena za vse organizacije. Ko so uporabniki izbrisani v oblaku, na primer zaradi težave z neusklajenim objektom po sinhronizaciji iz Directory Connectorja, jih je mogoče obnoviti. Če ste opazili obvestilo o neusklajenih objektih ali da so bili uporabniki izbrisani, jih boste morda lahko obnovili, če boste ukrepali hitro.
Uporabniki so v Control Hubu označeni kot neaktivni, ko so ustrezni računi izbrisani v imeniku Active Directory. Storitev v oblaku v ozadju ohranja uporabnike do 7 dni. V tem obdobju lahko še vedno uporabljate Cisco Directory Connector za obnovitev uporabnikov. Priporočamo, da te uporabnike čim prej obnovite.
Uporabniki, ki so onemogočeni v imeniku Active Directory, so v središču Control Hub označeni tudi kot neaktivni, vendar se uporabniški račun po 7 dneh ne izbriše.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na Uporabniki in potrdite, ali je določen uporabniški račun v neaktivnem stanju ali ni na seznamu. Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu. |
| 3 |
Če so bili uporabniki izbrisani v Control Hub ali če opazite uporabnike v neaktivnem stanju, pojdite v Active Directory, dodajte manjkajoče uporabniške račune in nato izvedite poskusno sinhronizacijo v Directory Connectorju. Cilj Directory Connectorja je ustvariti natančno ujemanje med uporabniškimi podatki v imeniku Active Directory in v oblaku. |
| 4 |
Izvedite popolno sinhronizacijo, da ponovno sinhronizirate začasno izbrisane uporabniške račune s Control Hubom. Uporabniki so obnovljeni in se vrnejo v prvotno stanje, vključno s stanjem računa in dodelitvami storitev. |
Kaj storiti naprej
Vrnite se v nadzorno središče in pojdite na in potrdite, da se prej izbrisani uporabniški računi prikazujejo na seznamu uporabnikov.
Trajno brisanje uporabnikov po mehkem brisanju
Po izvedbi poskusnega zagona lahko trajno izbrišete uporabnike, ki so bili pri naslednji sinhronizaciji mehko izbrisani.
| 1 |
Ko je poskusni zagon končan, izberite Mehko izbrisani objekti. |
| 2 |
Označite potrditveno polje poleg uporabnikov, ki jih želite izbrisati. |
| 3 |
Izberite Končano. |
Kaj storiti naprej
Ob naslednji sinhronizaciji bodo uporabniki, ki ste jih označili, trajno izbrisani.
Sprememba e-poštnega naslova aplikacije Webex
Če želite spremeniti e-poštne naslove uporabnikov in vaša organizacija uporablja Directory Connector, te e-poštne naslove spremenite v imeniku Active Directory. Ta postopek zajema, kako spremeniti e-poštni naslov aplikacije Webex za eno domeno in postopek za spremembo domene.
Če želite spremeniti e-poštni naslov ali neko vrednost samo za enega uporabnika, uporabnika ne izbrišite iz imenika Active Directory in nato ne ustvarite novega z istim e-poštnim naslovom. Oblak to dejanje interpretira kot nov uporabniški račun, uporabnikovi prostori in drugi podatki v oblaku pa bodo izgubljeni.
Povezovalnik imenikov ne omejuje spremembe e-poštne domene. Ko pa se uporabnik ponovno sinhronizira z oblakom, je stanje uporabnika odvisno od tega, ali je nova domena preverjena v vaši organizaciji. Če domena v vaši organizaciji ni preverjena, se stanje uporabnika po popolni sinhronizaciji spremeni v »V teku«. Za več informacij glejte Upravljanje domen.
Če vaša organizacija ne uporablja Directory Connectorja, lahko spremenite e-poštne naslove aplikacije Webex na strani z nastavitvami računa. Za korake, ki jih lahko uporabniki upoštevajo pri spreminjanju svojih e-poštnih naslovov, glejte Sprememba e-poštnega naslova za vaš račun.
Spremenite domeno Active Directory
Ta postopek lahko uporabite za ustvarjanje novih domen in e-poštnih naslovov. Sinhronizirajo se s storitvijo identitete v oblaku.
| 1 |
Nastavite novo domeno Active Directory (AD). |
| 2 |
Onemogočite sinhronizacije na vseh povezovalnikih. |
| 3 |
Odstranite vse priključke. |
| 4 |
Odprite primer za spremembo domene. V oddaji primera obvezno zahtevajte odstranitev konfiguracije domene in vseh atributov sinhronizacije v vaši organizaciji. Preden odprete primer za spremembo domene, se prepričajte, da nimate zagnane sinhronizacije. Ne spreminjajte e-poštnih naslovov uporabnikov v imeniku Active Directory, dokler se primer ne reši. |
| 5 |
Po rešitvi primera: Pred dejansko sinhronizacijo izvedite testni zagon s povezovalnikom imenika. |
Zahtevek domene
Do zahtevka domene pride, če zahtevate e-poštno domeno za organizacijo, tako da se morebitni stranski račun ustvari v plačljivi organizaciji stranke in ne v brezplačni organizaciji potrošnika. Domeno lahko zahtevate le prek primera za podporo (za več informacij glejte spodnjo povezavo).
Če je povezovalnik imenika aktiven in je domena zahtevana, stranski računi niso ustvarjeni niti v organizaciji stranke niti v brezplačni organizaciji potrošnika. Samo povezovalnik imenika lahko zagotovi račune za organizacijo iz imenika Active Directory. Informacije, shranjene v imeniku Active Directory, so izvirni vir. Če poskušate stransko vnesti račun, povabljeni uporabnik prejme napako. Povabljenega uporabnika je mogoče dodati v prostor aplikacije Webex le tako, da najprej z uporabo povezovalnika imenika omogočite račun v središču Control Hub.
Pretvorite brezplačne uporabnike aplikacije Webex v organizacijo, sinhronizirano z imenikom
V imeniku aplikacije Webex lahko uporabljate samo edinstvene e-poštne naslove. Če so se vaši uporabniki prijavili za brezplačno različico aplikacije Webex, njihov račun obstaja v brezplačni organizaciji potrošnikov. Če želite upravljati uporabnike v tej organizaciji z uporabo Directory Connector, jih migrirajte (pretvorite) v organizacijo stranke, preden vklopite Directory Connector. Nato uporabnike dodate v Active Directory z natančnim e-poštnim naslovom in jih nato sinhronizirate z oblakom.
Če računov pred aktivacijo ne pretvorite, izklopite povezovalnik imenika, da jih pretvorite.
Če poskušate pretvoriti uporabnika, medtem ko je sinhronizacija imenikov omogočena, se prikaže sporočilo o napaki <email address> ni bilo mogoče pretvoriti
. Da bi se izognili težavi, lahko te korake uporabite kot rešitev.
Nekateri navedeni uporabniki se lahko med poskusnim izvajanjem prikažejo z atributom movedfrom. Ti uporabniki bodo na seznamu Deleted Object namesto MismatchedObject. Te uporabnike boste morali dodati na seznam oglasnih iger, če jih želite premakniti v svojo organizacijo.
Če teh uporabnikov ne dodate, bodo vsi izbrisani, ko jih boste naslednjič sinhronizirali z oblakom.
| 1 |
Onemogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
| 2 |
Sledite postopku Pretvorba nelicenciranih uporabnikov v Control Hub, da pretvorite uporabnika iz brezplačne organizacije potrošnikov v organizacijo podjetja. S tem korakom boste uporabnika dodali v svojo organizacijo in račun se bo prikazal v središču Control Hub. Povezovalnik imenika omogoča, da je Active Directory edini vir resnice za uporabniške račune, cilj pa je doseči natančno ujemanje med Active Directory in Control Hub. Preden ponovno omogočite sinhronizacijo, se prepričajte, da so v imeniku Active Directory ustrezni uporabniki za vse nedavno pretvorjene uporabnike. S poskusno sinhronizacijo se lahko zagotovi, da ni preostalih neujemajočih se uporabnikov. |
| 3 |
V povezovalniku imenika izvedite poskusno sinhronizacijo. Ko je poskusni zagon končan, preverite zavihek Dodaj objekte. Preverite, da niso izbrisani nobeni uporabniki, ki ste jih pretvorili. Preden ponovno omogočite sinhronizacijo, morate izvesti poskusni zagon, da se prepričate, da se vsi pretvorjeni uporabniški računi prikažejo v imeniku Active Directory. Če vklopite sinhronizacijo in so računi shranjeni samo v Control Hubu, Directory Connector razlikuje med velikimi in malimi črkami in izbriše pretvorjene uporabnike, ki jih zazna z neujemajočimi se e-poštnimi naslovi (na primer user1@example.com in User1@example.com). Če so kateri koli pretvorjeni uporabniki izbrisani, izgubijo vse svoje prostore v aplikaciji Webex. |
| 4 |
Ko ste prepričani, da naslednja sinhronizacija ne bo odstranila nobenih računov, znova omogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
Pretvorjeni uporabniški računi se ne aktivirajo samodejno, če niste preverili domene. Če ste na primer vklopili predlogo za samodejno dodeljevanje licenc in nato vklopili povezovalnik imenika brez preverjanja domene, so pretvorjeni uporabniki v zalednem sistemu v oblaku neaktivni, dokler ne potrdijo svojih e-poštnih naslovov.
Uporabniški računi aplikacije Webex, ločeni s stransko ploščo
Ko v prostor v aplikaciji Webex povabite drugega uporabnika in ta nima računa v aplikaciji Webex, se zanj ustvari račun (»dodano na stran«). Računi, ustvarjeni na ta način, so privzeto dodani brezplačni organizaciji potrošnikov.
Če želite upravljati stranski račun z uporabo povezovalnika imenika, morate pretvoriti račun.
Spremeni obliko uporabniškega imena aplikacije Webex po sinhronizaciji imenika
Privzeto povezovalnik imenika preslika atribut displayName v imeniku Active Directory na atribut displayName v oblaku.
Po sinhronizaciji imenikov boste morda ugotovili, da so uporabniška imena prikazana v obliki <lastName, firstName>.
To uporabniško ime se lahko prikaže, če je atribut displayName v imeniku Active Directory konfiguriran na ta način. Ko je atribut v oblaku preslikan na displayName, se imena v Control Hubu prikažejo v obliki <lastName, firstName>.
Če želite spremeniti obliko zapisa, na zaslonu za preslikavo atributov povezovalnika imenika: preslikajte atribut Active Directory givenName sn (ali sn givenName) v displayName v imenih atributov Cisco Cloud.
Lahko pa atribut sn givenName preslikate v displayName:
Uporabite lahko tudi možnost Prilagodi atribut, če želite preslikati svoj izraz atributa po meri v displayName.
Na primer, kot izraz vnesite givenName + "" + sn (ime, presledek, priimek). To preslika dva atributa v imeniku Active Directory v displayName v oblaku.
Dovoli uporabnikom spreminjanje prikazanih imen v storitvi Webex Meetings
Atribut displayName lahko v povezovalniku imenika prekličete iz sinhronizacije z oblakom, če želite uporabnikom omogočiti urejanje želenih prikaznih imen. Uporabniki lahko namesto imena in priimka vnesejo prikazno ime, ki se bo prikazovalo med sestanki Webex. Skrbniki lahko prikazno ime uporabnika spremenijo tudi ročno v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. |
| 2 |
Izberite displayName pod Cisco Cloud Attribute Name. |
| 3 |
Izberite Ne sinhroniziraj tega atributa. |
Kaj storiti naprej
Uporabniki lahko zdaj urejajo svoja prikazna imena na svojem spletnem mestu Webex.
Odpravljanje težav s povezovalnikom imenika
Nadgradite na najnovejšo izdajo programske opreme
Če želite, da bo vaša uvedba skladna s predpisi in da boste imeli na voljo najnovejše funkcije, funkcionalnost, popravke napak in varnostne izboljšave, morate vedno nadgraditi na najnovejšo različico programa Directory Connector. Če ne nadgradite na najnovejšo razpoložljivo različico, lahko pride do težav, na primer, da se Directory Connector ne sinhronizira več pravilno ali da uporabljate različico, ki ne podpira obvezne zahteve TLS 1.2.
Povezovalnik imenikov vas samodejno obvesti, ko je na voljo nova različica. Vedno nadgradite na najnovejšo različico, da se izognete težavam. Obvestilo se prikaže tudi v opravilni vrstici sistema Windows.
Čeprav lahko posodobitve programske opreme priključka namestite ročno, priporočamo, da sledite korakom v razdelku Nastavitev samodejnih nadgradenj, da bo aplikacija samodejno upravljala vaše nadgradnje.
| 1 |
Kliknite obvestilo v opravilni vrstici sistema Windows ali z desno tipko miške kliknite ikono Directory Connector v opravilni vrstici sistema Windows, da začnete postopek nadgradnje. |
| 2 |
Sledite navodilom za dokončanje nadgradnje. |
| 3 |
Znova zaženite povezovalnik in se prijavite s skrbniškimi poverilnicami. |
| 4 |
Preverite številko različice programske opreme v razdelku . |
Kaj storiti naprej
Za novo namestitev programa Directory Connector lahko prenesete zip datoteko in nato sledite korakom namestitve v tem priročniku.
Konfigurirajte splošne nastavitve za povezovalnik imenika
S tem postopkom lahko konfigurirate splošne nastavitve, kot so ime strežnika, na katerem se izvaja Directory Connector, ravni dnevnikov, samodejne nadgradnje in želene nastavitve za krmilnike domen. Ime priključka se prikaže na nadzorni plošči v razdelku s priključki, skupaj z vsemi drugimi priključki, ki so aktivni.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Splošno. |
| 2 |
V polje Ime priključka vnesite ime priključka. To polje prikazuje samo ime računalnika, v katerem se trenutno izvaja povezovalnik. |
| 3 |
V spustnem meniju izberite raven dnevnika. Privzeto je raven dnevnika nastavljena na Info. Razpoložljive ravni dnevnika so:
Te nastavitve vplivajo na poročilo o sinhronizaciji, ki se pošlje po e-pošti. Če raven dnevnika nastavite na Napaka, se v poročilu o sinhronizaciji poročajo samo o napakah; če napak ni, se poročilo o sinhronizaciji ne pošlje. Spremenite nastavitev na Informacije, nato pa boste po popolni sinhronizaciji prejeli poročila o sinhronizaciji. (Upoštevajte, da se pri inkrementalni sinhronizaciji poročila ne pošiljajo, če ni sporočenih nobenih napak.) |
| 4 |
Izberite Prednostni krmilniki domen, da nastavite vrstni red krmilnikov domen za sinhronizacijo identitet. Do krmilnikov domen se dostopa od zgoraj navzdol. Če zgornji krmilnik ni na voljo, izberite drugi krmilnik na seznamu. Če ni na seznamu nobenega krmilnika, lahko dostopate do primarnega krmilnika. |
| 5 |
Označite Samodejno nadgradi na novo različico Cisco Directory Connector, če želite, da se nadgradnje izvajajo samodejno. Vedno je pomembno, da programsko opremo Cisco Directory Connector posodabljate na najnovejšo različico. Priporočamo, da to nastavitev označite, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 6 |
Označite LDAP prek SSL, da kot protokol povezave uporabite varni LDAP (LDAPS). Če ne označite LDAP prek SSL, bo Directory Connector še naprej uporabljal protokol povezave LDAP. LDAP (Lightweight Directory Application Protocol) in Secure LDAP (LDAPS) sta protokola za povezavo, ki se uporabljata med aplikacijo in krmilnikom domene znotraj infrastrukture. Komunikacija LDAPS je šifrirana in varna. |
Konfigurirajte pravilnik priključka
Nastavite lahko največje število izbrisov, ki se lahko zgodijo med sinhronizacijo. Sinhronizacija ne izbriše objektov iz lokalnega imenika Active Directory. Vsi predmeti se izbrišejo samo iz oblaka.
Na primer, kot sprožilno vrednost praga brisanja nastavite 1. Ko izvedete popolno ali inkrementalno sinhronizacijo in je število uporabnikov, ki jih želite izbrisati, večje od nastavitve, povezovalnik imenika prikaže opozorilo. Če kliknete Preglasi prag, lahko uspešno zaženete polno ali inkrementalno sinhronizacijo, vendar boste to obvestilo o preglasitvi videli naslednjič, ko boste zagnali pravilnik.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Pravilnik. |
| 2 |
Označite polje Omogoči sprožilec praga za brisanje, če želite dodati sprožilec praga. Če izberete to možnost, se sproži opozorilo, če število izbrisov preseže prag. Ko število računov za brisanje preseže število, ki ga določite, sinhronizacija ne uspe.
|
| 3 |
Vnesite največje število izbrisov, ki jih želite. Privzeta vrednost je 20. Priporočamo, da ne povečate privzete vrednosti. |
| 4 |
Kliknite Uporabi. |
Nastavitev razporeda povezovalnika
Nastavite čas sinhronizacije v imeniku Active Directory. Preklop na rezervni način se uporablja za visoko razpoložljivost (HA). Če en konektor ne deluje, po vnaprej določenem intervalu preklopimo na drug rezervni konektor.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Razpored. |
| 2 |
Določite interval inkrementalne sinhronizacije v minutah. Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvaja vsakih 30 minut. Popolna inkrementalna sinhronizacija se ne izvede, dokler ne izvedete prvotne popolne sinhronizacije. |
| 3 |
Spremenite vrednost Pošlji poročila na…, če želite spremeniti pogostost pošiljanja poročil. |
| 4 |
Označite Omogoči urnik popolne sinhronizacije, da določite dneve in ure, ko želite, da se izvede popolna sinhronizacija. |
| 5 |
Določite interval preklopa ob okvari v minutah. |
| 6 |
Kliknite Uporabi. |
Scenariji z več domenami
Več domen temelji na prioriteti domene. Za objekte, ki imajo enako ključno vrednost v različnih domenah, se po sinhronizaciji podatki iz domene z višjo prioriteto prepišejo s podatki iz domene z nižjo prioriteto.
Objekti z enako ključno vrednostjo so v bazi podatkov povezani v en zapis.
Ključna vrednost za »Uporabnik« je E-poštni naslov; Ključna vrednost za »Skupino« je ime skupine.
Primer uporabe za več domen
Ta primer predpostavlja organizacijo z dvema domenama – example1.com in example2.com, po vrstnem redu prioritete.
-
Dodaj uporabnika1 (e-pošta: user@example1.com) v imenik Active Directory za example1.com.
-
Dodaj skupino1 (ime skupine: Test) v imenik Active Directory za example1.com.
-
Dodaj uporabnika2 (e-pošta: user@example2.com) v imenik Active Directory za example2.com.
-
Dodaj skupino2 (ime skupine: Test) v imenik Active Directory za example2.com.
- Sinhronizacija na example1.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Če izvedete popolno ali inkrementalno sinhronizacijo za example1.com, se sinhronizirata uporabnik1 in skupina1. Prav tako sta uporabnik2 in skupina2 prepisana s podatki uporabnika1 in skupine1.
Uporabnik1 se povezuje z uporabnikom2 kot z istim zapisom v bazi podatkov; skupina1 se povezuje s skupino2 kot z istim zapisom v bazi podatkov.
- Sinhronizacija na example1.com in example2.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Razmislite o teh korakih:
- Izbrišite uporabnika1 in skupino1 v imeniku Active Directory, na primer example1.com.
- Izvedite popolno ali inkrementalno sinhronizacijo za example1.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo. Uporabnik2 ni povezan z uporabnikom1 in skupina2 ni povezana s skupino1.
- Izvedite inkrementalno sinhronizacijo za example2.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo.
- Izvedite popolno sinhronizacijo za example2.com.
Rezultat: Informacije o uporabniku2 in skupini2 so navedene v https://admin.webex.com.
Sinhronizirajte novo domeno in ohranite obstoječo domeno
Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), namestite Directory Connector za sinhronizacijo domene (B) na podprt strežnik Windows. Povezovalnik se po začetni nastavitvi poveže z novo domeno, uporabniški podatki v domeni (A) pa ostanejo nespremenjeni.
Vsaka domena mora imeti svoj aktivni konektor. Razmislite o dveh domenah z naslednjo nastavitvijo: domena A s konektorji (ca1) in (ca2) za lokalno visoko razpoložljivost (HA); domena B s konektorjem (cb1). (ca1) in (ca2) služita domeni A. V tem scenariju je en konektor aktiven, drugi pa v stanju pripravljenosti (HA). Ta zasnova ohranja domeno sinhronizirano, ker je en konektor vedno aktiven. Torej je cb1 aktivni konektor za domeno B, ker domena A že ima aktivni konektor (ca1 ali ca2).
Nastavite prioriteto domene
S tem postopkom spremenite prioriteto domen Active Directory. Prednost domene vam omogoča, da določite primarno domeno, sekundarno domeno itd. To pomaga, kadar imata dva uporabnika iz dveh različnih domen isto vrednost e-pošte, sinhronizirano z eno organizacijo.
Tega postopka ne uporabljajte, če imate v povezovalniku imenika navedeno samo eno domeno. Če poskusite, vam konektor prikaže sporočilo, da prednost domene ni potrebna.
Preden začnete
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate z https://admin.webex.com.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Nastavi prioriteto domene. |
| 3 |
Na seznamu označite eno domeno, kliknite Gor ali Navpično, da spremenite prioriteto te domene, in nato kliknite Shrani, da shranite to spremembo. Domene so razvrščene po prioriteti od zgoraj navzdol. |
Preklop domen
S tem postopkom ponovno povežite konektor imenika Cisco z drugo domeno.
Preden začnete
-
Preden preklopite domeno, se prepričajte, da se ne izvajajo nobena sinhronizacijska opravila.
-
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate iz Control Hub.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Preklopi domeno. |
| 3 |
Če po branju opozorila razumete vpliv te spremembe na vašo uvedbo in ste še vedno prepričani, kliknite Da. Če zamenjate domeno, ste odjavljeni iz trenutnega konektorja imenika Cisco, druge domene v konektorju so odregistrirane in podatki o konektorju v tem računalniku so izbrisani. |
| 4 |
Ponovno se prijavite v konektor imenika Cisco in ponovno povežite domeno. |
Izklopi sinhronizacijo imenikov
Če morate ustaviti sinhronizacijo iz Directory Connectorja, jo lahko začasno izklopite v Control Hubu.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , se pomaknite do Sinhronizacija imenikovin nato izberite eno od možnosti:
|
| 2 |
Ko preberete poziv, kliknite Izklopi. Sinhronizacija se ustavi, dokler je ponovno ne omogočite v povezovalniku imenika. |
Odstrani preslikavo uporabniških atributov
Z uporabo Directory Connector odstranite preslikavo atributov Active Directory, ki so bili predhodno preslikani v oblak in sinhronizirani z Webexom. Ko odstranite preslikavo atributov, se vrednosti atributov odstranijo iz oblaka in niso več sinhronizirane z Webexom. Te vrednosti je nato mogoče ročno urediti.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
Izberite preslikavo, ki jo želite odstraniti, s seznama Ime atributa. |
| 4 |
V razdelku Obseg prizadetih uporabnikovizberite eno od naslednjega:
|
| 5 |
Kliknite Uporabi. |
Upravljanje profilnih slik
Za posodobitev slik uporabniških profilov ali za odstranitev praznih slik uporabniških profilov uporabite povezovalnik imenika.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
V razdelku Dejanjaizberite eno od naslednjega:
|
| 4 |
Kliknite Uporabi. |
Odstranitev in deaktivacija povezovalnika imenika
Ko odstranite primerek programa Directory Connector, ga morate odregistrirati. V katerem koli od teh scenarijev popolnoma odstranite povezovalnik imenika:
-
Ne želite več uporabljati sinhronizacije imenikov.
-
Ne želite uporabiti enega ali več povezovalnikov imenikov (visoka razpoložljivost).
-
Želite spremeniti domeno in namestiti drug konektor.
Preden začnete
-
Morda imate nastavljenih več primerkov Directory Connector za visoko razpoložljivost (HA) ali sinhronizacijo več domen. Onemogočite sinhronizacijo, če odstranjujete edini ali zadnji preostali primerek programa Directory Connector.
-
Preden odstranite program Directory Connector, shranite in zaprite vse pomembno delo.
| 1 |
V računalniku z operacijskim sistemom Windows pojdite na nadzorno ploščo in nato kliknite Programi in funkcije. |
| 2 |
Na seznamu programov kliknite Directory Connector, izberite Uninstallin nato sledite pozivom. Za dokončanje odstranitve boste morda morali znova zagnati sistem. |
| 3 |
Iz pogleda stranke v https://admin.webex.compojdite na , pomaknite se do Sinhronizacija imenikov, kliknite več |
| 4 |
Ko preberete poziv, kliknite Deaktiviraj. Razen če v uvedbi z visoko razpoložljivostjo (HA) ni še enega povezovalnika imenika, uporabniški računi niso več sinhronizirani. |
Zaženite diagnostično orodje
Za odpravljanje težav z uvedbo programa Directory Connector lahko uporabite vgrajeno diagnostično orodje. To orodje je nameščeno kot del programa Directory Connector od različice 3.4 naprej.
Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z LDAP, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Če orodje vrne kakršno koli napako, lahko podrobne rezultate dnevnika pošljete podpori.
-
Če želite izvesti teste za storitve domene Active Directory:
-
Če želite izvesti teste za storitve Active Directory Lightweight Directory:
-
Če želite izvesti teste za protokol LDAP (Lightweight Directory Access Protocol):
Odpravljanje težav v povezovalniku imenika Ciso
Odpravljanje težav in popravki za povezovalnik imenika
V povezovalniku imenika se lahko prikaže sporočilo o napaki ali druga težava. Ko povezovalnik imenika sinhronizira uporabniške podatke, vam lahko pošlje tudi e-poštno poročilo s seznamom morebitnih težav s sinhronizacijo. Preden se obrnete na podporo, si oglejte naslednje razdelke za težave, ki se lahko pojavijo, možne vzroke in predlagane rešitve, ki jih lahko poskusite.
Namesti
Povezovalnik imenika je prenehal delovati
Prejeli ste opozorilna e-poštna sporočila, ki vas obveščajo, da vaš povezovalnik imenika ne deluje.
-
Povezovalnik imenika morda ni pravilno nameščen.
-
Povezovalnik imenika morda ne deluje.
-
Omrežje morda ni na voljo.
Poskusite naslednje:
-
Odpri . Poiščite povezovalnik imenika. Če je ni, prenesite najnovejšo različico iz Control Huba in jo namestite.
-
Odprite Storitev in poiščite storitev Cisco DirSync. Prepričajte se, da je stanje prikazano kot Začeto. Če je storitev ustavljena, kliknite z desno tipko miške in izberite Zaženi, da jo znova zaženete.
-
Prepričajte se, da ima strežnik, na katerem ste namestili Directory Connector, dostop do interneta.
Napaka pri ponovni namestitvi
Težava– Če po odstranitvi starega takoj namestite nov konektor, se lahko prikaže sporočilo o napaki.
Možen vzrok– V sistemu Windows Server 2012 odjemalec za odstranitev potrebuje čas za brisanje računa storitve s seznama storitev.
Rešitev– Čez nekaj časa poskusite znova namestiti.
Vpis
Zruši se povezovalnik imenika med prijavo v sistem SSO
Težava
Povezovalnik imenika se lahko sesuje, ko vnesete e-poštni naslov s strani za prijavo v sistem SSO.
Rešitev
Poskusite naslednje:
Za konfiguracijo novega pravilnika skupine sledite tem korakom:
-
Pojdite v krmilnik domene in odprite Upravljanje pravilnikov skupine (gpedit.msc).
-
Z desno miškino tipko kliknite določeno organizacijsko enoto ali domeno in izberite Ustvari GPO v tej domeniin Poveži ga tukaj…
-
Poimenujte pravilnik, nato kliknite z desno miškino tipko in izberite Uredi.
Za spremembo pravilnika na ravni računalnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Key Pathvnesite ali se pomaknite do HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Za spremembo pravilnika na ravni uporabnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Pot ključavnesite ali se pomaknite do HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Spremembe začnejo veljati po zagonu ukaza gpupdate
/force, ponovnem zagonu računalnika (za spremembe računalnika) ali po ponovni prijavi uporabnika (za spremembe uporabnikov).
Priključka za storitev Cisco DirSync ni bilo mogoče registrirati
Težava
Prijava ni uspešna in prikaže se to sporočilo: »Priključka za storitev Cisco DirSync ni bilo mogoče registrirati.«
Rešitev
Sistem Windows, v katerem je nameščen Directory Connector, mora biti član imenika Active Directory.
Stran za prijavo se ne prikaže
Težava
Odprli ste Directory Connector in stran za prijavo se ni prikazala.
Rešitev
Poskusite naslednje korake:
-
V Internet Explorerju pojdite na https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Poskusite povezavo v drugih brskalnikih, kot sta Chrome in Firefox.
-
Če Internet Explorer ne more obiskati povezave, drugi brskalniki pa jo lahko, preverite nastavitve Internet Explorerja in potrdite polji TLS 1.1 in 1.2. (Uporabite postopek Omogoči TLS v Internet Explorerju.)
Prikaže se poziv za prijavo
Težava
Prikaže se poziv, ki vas prosi, da vnesete uporabniško ime in geslo za uspešno preverjanje pristnosti.
Možen vzrok
Povezovalnik imenika tiho izvede varnostno preverjanje pristnosti NTLM z računom za prijavo. Če preverjanje pristnosti ne uspe, se prikaže pogovorno okno, ki zahteva uporabniško ime in geslo za preverjanje pristnosti.
Rešitev
Ko se prikaže pojavno okno za prijavo, morate za uspešno varnostno preverjanje navesti veljaven račun s pravilno overitvijo.
Ni mogoče vzpostaviti povezave z oddaljenim strežnikom
Težava
Med normalnim delovanjem se prikaže sporočilo o napaki: »Povezava z oddaljenim strežnikom ni mogoča.«
Možen vzrok
Morda imate težave s proxyjem, ki jih je treba odpraviti.
Rešitev
Za več informacij o odpravljanju težav glejte Odpravljanje težav s prijavo v račun storitve.
Priključka ni mogoče registrirati
Težava
Prikaže se sporočilo o napaki »Povezovalnika ni mogoče registrirati.« Prišlo je do splošne izjeme."
Možen vzrok
V večini primerov je težava v tem, da povezovalnik imenika nima pravic za povezavo s korenskim kontekstom LDAP.
Rešitev
Poskusite naslednje:
-
Zaženite ukazni poziv (cmd) in nato vnesite ldp.exe.
-
Kliknite , izberite Poveži kot trenutno prijavljenega uporabnikain nato kliknite V redu.
-
Kliknite , vnesite DC=arbonneintl,DC=ad kot BaseDN in nato kliknite V redu.
-
Če se težava nadaljuje, odprite primer s podporo.
Sinhronizacija
Avatarji niso sinhronizirani
Težava
Cisco directory connector je sinhroniziral uporabniške podatke AD v oblak Webex. Vendar nobeni podatki avatarja niso bili uspešno sinhronizirani.
Možen vzrok
Če ste ponovno uporabili obstoječi strežnik avatarjev in so bili uporabniški avatarji že sinhronizirani, jih lokalni predpomnilnik zajame in se izogne ponovnemu pošiljanju, da prihrani pasovno širino.
Rešitev
Izbrišite lokalni predpomnilnik tako, da sledite tem korakom:
-
Pojdi na C:\Program Datoteke (x86)\Cisco Systems\Cisco Imenik Connector\Plugins\
-
Izbriši DirSyncPluginAvatar.dll-cache.bin.
-
Ponovno zaženite sinhronizacijo avatarja iz priključka imenika Cisco.
Konfliktni uporabniški e-poštni računi
Težava
Rezultati sinhronizacije lahko prikažejo nasprotujoče si uporabniške e-poštne račune.
-
Če so uporabniki preizkusili brezplačno različico aplikacije Webex, so njihovi e-poštni naslovi shranjeni v brezplačni organizaciji potrošnikov.
-
Če so bila uporabniška e-poštna sporočila kdaj sinhronizirana v drugi organizaciji.
-
Če uporabniški e-poštni naslovi obstajajo v več domenah, ki pripadajo organizaciji.
Rešitev
Poskusite naslednje:
-
Če želite zahtevati uporabnike, sledite tem korakom:
-
Prepričajte se, da ste domeno preverili v Control Hubu.
-
Začasno onemogočite Cisco Directory Connector.
-
Za uveljavljanje morebitnih računov, ki obstajajo v brezplačni potrošniški organizaciji, uporabite možnost Zahtevaj uporabnika v Control Hubu. Za več informacij glejte Zahtevajte uporabnike za svojo organizacijo (pretvorite uporabnike).
-
Izvedite poskusni zagon v programu Cisco Directory Connector in nato ponovno omogočite sinhronizacijo imenikov.
-
-
V zadnjem primeru dvakrat preverite uporabniške podatke v virih imenika Active Directory.
Uporabnik, ki je izvedel konverzijo, je označen kot neaktiven
Težava
V okolju, sinhroniziranem z imeniki, ste brezplačnega uporabnika (potrošniška organizacija) pretvorili v organizacijo podjetja, vendar se pretvorjeni uporabnik ne more prijaviti v aplikacijo Webex.
Možen vzrok
Ko se brezplačni uporabnik pretvori v poslovno organizacijo, je uporabnik zaradi varnostne skladnosti 30 dni označen kot neaktiven. V tem obdobju se uporabnik ne more prijaviti v aplikacijo Webex in je po 30-dnevnem obdobju označen za izbris. Do te situacije pride, ker brezplačni uporabniški podatki niso shranjeni v imeniku Active Directory.
Rešitev
Če ne želite, da se uporabniški račun izbriše, morate ukrepati. Če želite odpraviti to težavo, ustvarite uporabniški račun v lokalnem imeniku Active Directory, ki ustreza pretvorjenemu brezplačnemu uporabniškemu računu. Nato izvedite sinhronizacijo iz Cisco Directory Connector. Nato se lahko uporabnik znova prijavi v aplikacijo Webex in račun ne bo izbrisan.
Postopna sinhronizacija ne uspe
Težava
Postopna sinhronizacija ne uspe.
Do te težave lahko pride v sistemu Windows Server 2008 R2 pod naslednjimi pogoji:
-
Podpirate postopno posodabljanje vrednosti.
-
Filter, ki ga uporabljate, se sklicuje na atribut povezane vrednosti.
-
Vrednosti rezultata tega atributa so bile posodobljene od zadnje izvedbe popolne sinhronizacije.
Rešitev
V sistemu Windows Server 2008 R2 je napaka, povezana s to težavo. Napaka je odpravljena v različici 2012 R2 in novejših. Priporočamo, da nadgradite svoj Windows Server vsaj na različico 2012 R2.
Neveljavna vrednost za atribut
Težava
Za [user dn (razločen name)], atribut [attribute [ime] ima naslednjo neveljavno vrednost [attribute value].
Možen vzrok
Za CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atribut [telephone številka] ima naslednjo neveljavno vrednost: +. Ta atribut mora vsebovati vsaj eno številko.
Rešitev
Atribut za tega uporabnika nima veljavne vrednosti. Vrednost popravite v skladu z opisom v opozorilnem sporočilu. Nato izvedite še eno sinhronizacijo.
Ujemajoči se uporabniki, ki bodo izbrisani
Težava
Ujemajoči se uporabniki so označeni za izbris.
Pri izvajanju poskusne sinhronizacije za preverjanje podatkov med imenikom Active Directory in oblakom se lahko v obeh prikaže isti e-poštni naslov. Vendar je uporabnik označen kot objekt, ki ga je treba izbrisati.
Rešitev
Izberite ustrezno rešitev:
-
Če je v redu izbrisati uporabnika in nato ponovno ustvariti licence, lahko za popravilo uporabite Directory Connector. Izvedite sinhronizacijo za brisanje uporabnika in nato izvedite še eno sinhronizacijo za sinhronizacijo uporabnika iz lokalnega AD v oblak.
-
Če ne morete izbrisati in ponovno ustvariti uporabniškega računa, odprite primer s podporo.
Manjkajoči atribut
Težava
Zahtevani atribut [attribute_name] pri dodajanju lokalnega vnosa [user dn (razločen name)]. Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Možen vzrok
Manjka zahtevani atribut e-poštni naslov. Pri dodajanju lokalnega vnosa [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Rešitev
Uporabniku manjka eden od zahtevanih atributov. [user_email_address]. Navedite zahtevane vrednosti za tega uporabnika.
Vgnezdena skupina se ne sinhronizira
Težava
Uporabniki v ugnezdeni skupini Active Directory niso pravilno sinhronizirani z oblakom.
Možen vzrok
Uporablja se filter, ki vključuje tako podrejeno kot nadrejeno skupino, kar ni podprto. Na primer: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Rešitev
Ponovno morate konfigurirati filter, ki sinhronizira skupine. Na primer: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Konflikt poimenovanja uporabnikov
Težava
Obstaja konflikt poimenovanja za [user dn] za obstoječi objekt vnosa v oblak z imenom: [user e-pošta address], in tipa uporabnika [user_type].
Možen vzrok
Uporabnik s tem e-poštnim naslovom že obstaja v Control Hubu.
Rešitev
V imeniku Active Directory ustvarite uporabnika z istim e-poštnim naslovom kot račun, ki ste ga registrirali prek Control Huba.
Nadzorno središče
Seznam uporabnikov manjka v središču za upravljanje
Težava
Če imate organizacijo Webex z več kot 1000 sinhroniziranimi uporabniki, seznama uporabnikov morda ne boste videli v središču Control Hub.
Rešitev
Za iskanje uporabniškega računa lahko uporabite funkcijo iskanja. V Control Hub pojdite na Uporabniki, kliknite iskanje in nato vnesite iskalne kriterije, da poiščete določenega uporabnika.
Skupine se ne sinhronizirajo s Control Hubom
Težava
Uporabniki v skupini imenikov se ne bodo pravilno sinhronizirali s Control Hubom.
Možen vzrok
Skupina v imeniku Active Directory ni označena kot isCriticalSystemObject.
Rešitev
Prepričajte se, da je atribut isCriticalSystemObject v imeniku Active Directory nastavljen na TRUE.
Omogočanje odpravljanja težav za povezovalnik imenika
Odpravljanje težav lahko omogočite, da pomagate diagnosticirati morebitne napake, na katere naletite v povezovalniku imenika. Odpravljanje težav vam omogoča zajemanje informacij o omrežnem prometu in njihovo shranjevanje v datoteko.
Dnevniške datoteke, ki so :
| 1 |
Zaženite datoteko |
| 2 |
Znova zaženite storitev. Za navodila glejte Kako zagnati storitve. |
| 3 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 4 |
Pojdite na Dejanjain nato kliknite . |
| 5 |
Ko je odpravljanje težav omogočeno, ponovite dejanja, ki so povzročala napako; s tem se zajamejo podatki o prometu, da jih je mogoče pregledati. |
| 6 |
Preglejte datoteke dnevnika: Če je datoteka prazna, preverite, ali ima račun pravice za dostop do vašega AD DS ali AD LDS. Mapa dnevnika shranjuje samo datoteke za zadnje 3 dni. Vsebina dnevniških datotek je skladna z izhodom dnevnika dogodkov v sistem. |
| 7 |
Po potrebi pošljite dnevniško datoteko podpori za pomoč. |
| 8 |
Ko končate, onemogočite funkcijo za odpravljanje težav. |
Zaženite pregledovalnik dogodkov
Če si želite ogledati dogodke, ki so se zgodili med popolno ali inkrementalno sinhronizacijo, zaženite pregledovalnik dogodkov. Prikaže povzetek skrbniških dogodkov in dnevnikov napak.
| 1 |
V povezovalniku imenika pojdite na Nadzorna ploščain nato kliknite . V pogovornem oknu Lastnosti dogodka so prikazane podrobnosti o dogodku sinhronizacije in podrobnosti o napaki. |
| 2 |
V pregledovalniku dogodkov pojdite na .
|
| 3 |
V razdelku Dejanjakliknite Shrani vse dogodke kot, da izvozite vse dnevnike kot eno samo datoteko dogodkov (*.evtx) ali drugi obliki, kot je xml ali csv. |
Kaj storiti naprej
Če morate odpreti primer, se obrnite na podporo, opišite težavo s konektorjem in nato priložite datoteko z dogodki svojemu primeru.
Dnevniki dogodkov beležijo dejanja uporabnikov. Za pomoč pri upravljanju omrežnega prometa omogočite odpravljanje težav na konektorju.
Omogočanje TLS v Internet Explorerju
Če ste zamenjali ponudnika enotne prijave (SSO), se lahko v povezovalniku imenika Cisco prikažejo naslednja sporočila o napakah:
-
Pri prijavi v storitev je prišlo do napake
-
V skriptu na tej strani je prišlo do napake
Če vidite te napake, morate v brskalniku omogočiti nastavitev TLS.
| 1 |
Odprite Internet Explorer in nato izberite Orodja. Zdaj označite polja za TLS/SSL različico, ki jo želite omogočiti Kliknite V redu Zaprite brskalnik in ga znova odprite |
| 2 |
Kliknite Internetne možnosti, pojdite na Dodatno in se pomaknite do Varnost. |
| 3 |
Označite potrditveni polji Uporabi TLS 1.1 in Uporabi TLS 1.2 in nato kliknite V redu.
|
| 4 |
Znova zaženite sistem, da spremembe začnejo veljati. |
Odpravljanje težav s prijavo v račun storitve
Če se ne morete prijaviti v Cisco Directory Connector ali ne morete zagnati sinhronizacije, poskusite težavo odpraviti s temi koraki, preden se obrnete na podporo.
| 1 |
Poskusite obiskati https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL v svojem spletnem brskalniku. |
| 2 |
Izberite eno možnost, odvisno od rezultatov:
|
| 3 |
Vsaj poskrbite, da ima konfiguriran račun za storitev Cisco DirSync (ki jo najdete v storitvah sistema Windows) raven pravic, ki mu omogoča dostop do podatkov avatarja in podatkov AD. Storitev privzeto uporablja poverilnice in preverjanje pristnosti za prijavo v sistem Windows. |
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Pregled priključka imenika Cisco
Pregled priključka imenika
Directory Connector je lokalna aplikacija za sinhronizacijo identitet v oblaku. Programsko opremo za povezovanje prenesete iz Control Huba in jo namestite v lokalni računalnik.
Z Directory Connector lahko vzdržujete svoje uporabniške račune in podatke v imeniku Active Directory, tako da Active Directory postane edini vir resničnih podatkov. Ko spremembo naredite lokalno, se ta replicira v oblak.
Vse lastnosti, opise in prednosti si oglejte v tabeli:
| Funkcija | Opis in korist |
|---|---|
| Enostavna nadzorna plošča | Nadzorna plošča ponuja urnik sinhronizacije, povzetek in stanje sinhronizacije ter stanje povezovalnika imenika. Nadzorno ploščo si lahko ogledate kadar koli se prijavite. |
| Poskusni zagon pred sinhronizacijo z oblakom | Preden se spremembe v imeniku implementirajo v oblaku, jih preizkusite. Nato zaženite poročilo, da vidite, ali so spremembe, ki jih želite narediti, takšne, kot pričakujete. |
| Popolna in inkrementalna sinhronizacija | Sinhronizirajte celoten imenik. Ali pa preprosto sinhronizirajte inkrementalne spremembe, da prihranite pri procesorski moči in skrajšate čas sinhronizacije. |
|
Sinhronizacija več domen (en gozd ali več gozdov) |
Povezovalnik imenikov podpira več domen v enem gozdu ali v več gozdovih (brez potrebe po AD LDS). Za podjetja z več domenami Active Directory lahko namestite Directory Connector za vsako domeno, vsako domeno povežete s svojo organizacijo in nato vsako uporabniško bazo sinhronizirate z Webexom. Nadzorno središče odraža stanje tako, da prikazuje stanje sinhronizacije za več povezovalnikov imenika, omogoča izklop sinhronizacije za določeno domeno in deaktivacijo povezovalnika imenika v visoko razpoložljivi uvedbi. |
| Načrtovana sinhronizacija | Nastavite urnik sinhronizacije po dnevu, uri in minuti. |
| Filtri protokola LDAP (Lightweight Directory Access Protocol) | Določite iskalne kriterije LDAP in zagotovite učinkovit uvoz. |
| Preslikava atributov imenika Active Directory | Preslikajte atribute imenika Microsoft Active Directory na ustrezne atribute oblaka Webex. Preslikate lahko atribute, ki so pomembni za vašo konfiguracijo imenika Active Directory, in definirate lahko tudi atribute po meri za preslikavo v oblak. Atributi iz prostorov tvorijo različne podatke v oblaku, kot so podatki o uporabniških računih, telefonske številke podjetij v storitvi Webex Teams, naslovi SIP virov sob in drugi podatki o kontaktnih karticah uporabnikov (delovno mesto, oddelek, vodja itd.). |
|
Imenik podjetja za vire sob na lokaciji in uporabnike Cisco Webex Calling (Cloud PSTN) ter poslovne stike brez licenciranja Webex |
Če del vaše organizacije uporablja Cisco Webex Calling v oblaku PSTN za klicno storitev ali če imate naprave Room na lokaciji, ta funkcija uporabnikom omogoča iskanje stikov v podjetju v imeniku iz njihovih telefonov Cisco Webex Calling (oblačni PSTN) ali virov Room.
|
| Pregledovalnik dogodkov | Z pregledovalnikom dogodkov ugotovite, ali je prišlo do težav s sinhronizacijo. |
| Diagnostično orodje in odpravljanje težav | Vgrajeno diagnostično orodje lahko uporabite za odpravljanje težav z uvedbo Cisco Directory Connector. Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z imenikom Active Directory, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Ko omogočite odpravljanje težav v orodju Directory Connector, se zapišejo dnevniki, ki jih je mogoče poslati tehnični podpori. |
| Samodejna nadgradnja | Ko namestite Directory Connector, boste prejeli obvestilo vsakič, ko je na voljo nova različica programske opreme. Nastavite lahko samodejne nadgradnje, tako da boste vedno imeli najnovejšo različico programske opreme, ko je izdana nova različica. |
| Visoka razpoložljivost | Konfigurirajte več konektorjev, da bo na voljo rezerva, če glavni konektor ali računalnik, na katerem je nameščen, izpade. |
Povezovalnik imenikov je razdeljen na tri področja:
-
Control Hub je enotni vmesnik, ki vam omogoča upravljanje vseh vidikov vaše organizacije Webex: ogled uporabnikov, dodelitev licenc, prenos programa Directory Connector in konfiguriranje enotne prijave (SSO), če želite, da se vaši uporabniki overijo prek ponudnika identitete v podjetju in ne želite pošiljati e-poštnih povabil za aplikacijo Webex.
-
Vmesnik za upravljanje Directory Connectorja je programska oprema, ki jo prenesete iz Control Huba in namestite na zaupanja vreden strežnik Windows. Za več domen Active Directory lahko namestite eno različico programske opreme za vsako domeno, ki jo želite sinhronizirati. S programsko opremo lahko zaženete sinhronizacijo, da prenesete svoje uporabniške račune Active Directory v Webex, si ogledate in spremljate stanje sinhronizacije ter konfigurirate storitve Directory Connector.
-
Storitev sinhronizacije imenikov poizveduje v imeniku Active Directory, da pridobi uporabnike in skupine za sinhronizacijo s storitvijo povezovalnika in povezovalnikom imenika.
Za razumevanje arhitekture povezovalnika imenika si oglejte ta diagram:
Pripravite svoje okolje za povezovalnik imenika
Zahteve za povezovalnik imenika
Zahteve sistema Windows in Active Directory
Povezovalnik imenika lahko namestite na te podprte strežnike Windows:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Za odpravo težave s piškotki priporočamo, da nadgradite krmilnik domene na izdajo, ki vsebuje popravek – Windows Server 2012 R2 ali 2016.
Povezovalnik imenika podpirajo naslednje storitve Active Directory:
-
Aktivni imenik 2016
(Povezovalnik imenikov je podprt pri uporabi najnovejše različice imenika Active Directory v sistemu Windows Server 2019)
-
Aktivni imenik 2012
-
Active Directory 2008 R2
-
Aktivni imenik 2008
Upoštevajte naslednje dodatne zahteve:
-
Povezovalnik imenika zahteva TLS1.2. Namestiti morate naslednje:
-
.NET Framework v3.5 (zahtevan za aplikacijo Directory Connector. Če naletite na kakršne koli težave, sledite navodilom v Omogočanje .NET Framework 3.5 z uporabo čarovnika za dodajanje vlog in funkcij.)
-
.NET Framework različice 4.5 (zahtevano za TLS1.2)
-
-
Zahtevana je funkcionalna raven 2 gozda Active Directory (Windows Server 2003) ali višja. (Za več informacij glejte Kaj so funkcionalne ravni imenika Active Directory?.)
Zahteve strojne opreme
Program Directory Connector morate namestiti v računalnik s temi minimalnimi strojnimi zahtevami:
-
8 GB RAM-a
-
50 GB prostora za shranjevanje
-
Ni minimalne vrednosti za CPU
Omrežne zahteve
Če je vaše omrežje za požarnim zidom, se prepričajte, da ima vaš sistem dostop do interneta prek HTTPS (vrata 443).
Zahteve organizacije Webex
-
Za dostop do programske opreme Directory Connector iz Control Huba potrebujete organizacijo Webex s preskusno ali plačljivo naročnino.
-
(Neobvezno) Če želite, da so novi uporabniški računi aplikacije Webex aktivni, preden se prvič prijavijo, priporočamo, da storite naslednje:
-
Dodajte, preverite in po želji zahtevajte domene, ki vsebujejo e-poštne naslove uporabnikov, ki jih želite sinhronizirati v oblak.
-
Izvedite integracijo enotne prijave (SSO) vašega ponudnika identitete (IdP) z vašo organizacijo Webex.
-
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila in da boste lahko izvedli svojo lastno e-poštno kampanjo. (Ta funkcija zahteva integracijo SSO.)
-
Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu.
Zahteve za namestitev
-
Za okolje z več domenami (z enim ali več gozdovi) morate namestiti en povezovalnik imenika za vsako domeno Active Directory. Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), se prepričajte, da imate ločen podprt strežnik Windows za namestitev Directory Connectorja za sinhronizacijo domene (B).
-
Za prijavo v konektor ne potrebujemo skrbniškega računa v imeniku Active Directory. Potrebujemo lokalni uporabniški račun, ki je isti kot polnopravni skrbniški račun v Control Hubu.
Ta lokalni uporabnik mora imeti pravice na tem računalniku s sistemom Windows za povezavo s krmilnikom domene in branje uporabniških objektov imenika Active Directory. Prijavni račun računalnika mora biti skrbniški račun računalnika s pravicami za nameščanje programske opreme v lokalni računalnik. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Pri prijavi v konektor mora biti prijavni račun enak kot polni skrbniški račun za Control Hub. Privzeto povezovalnik za dostop do imenika Active Directory uporablja lokalni sistemski račun. Vendar pa lahko s storitvami sistema Windows konfigurirate drug račun za dostop do imenika Active Directory. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Prepričajte se, da je način iskanja v varni dinamični povezovalni knjižnici (DLL) sistema Windows omogočen s tem postopkom: Preverite SafeDllSearchMode v registru sistema Windows.
-
Če uporabljate AD LDS za več domen v enem gozdu, priporočamo, da namestite Directory Connector in Active Directory Domain. Service/Active Imenik Lahke imeniške storitve (AD) DS/AD LDS) na ločenih strojih.
Zahteve za več domen
Preden sledite nalogam v Potek naloge uvajanja konektorja imenika Cisco, upoštevajte naslednje zahteve in priporočila, če boste sinhronizirali podatke imenika Active Directory iz več domen v oblak:
-
Za vsako domeno je potreben ločen primerek programa Directory Connector.
-
Programska oprema Directory Connector se mora izvajati na gostitelju, ki je v isti domeni, s katero se bo sinhronizirala.
-
Priporočamo, da svoje domene preverite ali uveljavite v storitvi Control Hub. (Glejte Dodajanje, preverjanje in uveljavljanje domen.)
-
Če želite sinhronizirati več kot 50 domen, morate odpreti zahtevo, da se vaša organizacija premakne na velik seznam organizacij.
-
Po želji lahko sinhronizirate podatke o virih sobe skupaj z uporabniškimi računi. (Glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex.)
Priporočila skupin Active Directory za samodejno dodeljevanje licenc
Skupine Active Directory se uporabljajo za zbiranje uporabniških računov, računalniških računov in drugih skupin v obvladljive enote. Delo s skupinami namesto s posameznimi uporabniki poenostavi vzdrževanje in upravljanje omrežja.
V Active obstajata dve vrsti skupin Directory:
-
Distribucijske skupine– Uporabljajo se za ustvarjanje seznamov za prejem e-pošte.
-
Varnostne skupine– Uporabljajo se za dodeljevanje dovoljenj virom v skupni rabi.
Pri ustvarjanju skupin v imeniku Active Directory upoštevajte naslednje smernice:
-
Ustvarite globalno skupino za vsako vlogo, oddelek ali storitev (kot so prodaja, trženje, vodje, računovodje, licenciranje Webexa itd.).
-
Za lažje prepoznavanje pomembnih informacij o skupini uporabite standardne konvencije poimenovanja v celotni organizaciji. Imena skupin lahko vključujejo podrobnosti o skupini, kot so raven dostopa, vrsta vira, raven varnosti, obseg skupine, zmogljivost pošte in tako naprej. Na primer, ime skupine »GSG_Webex_Licensing_EMEAR« se nanaša na globalno varnostno skupino za uporabnike Webex Licensing EMEAR.
-
Skupine organizirajte na lahko razumljiv način, na primer po geografskem območju ali vodstveni hierarhiji. Za popoln opis namena skupine uporabite opise skupin.
-
Preden dodate uporabnike v novo omogočene skupine, v Control Hub določite predlogo skupine za samodejno licenciranje za te skupine. Za več informacij glejte Nastavitev predloge za samodejno dodelitev licence.
Informacije o velikosti
Povezovalnik imenika deluje kot most med lokalnim imenikom Active Directory in oblakom Webex. Zato povezovalnik nima zgornje omejitve za število objektov Active Directory, ki jih je mogoče sinhronizirati z oblakom. Vse omejitve objektov imenika na lokaciji so vezane na specifično različico in specifikacije okolja Active Directory, ki se sinhronizira z oblakom, ne na sam povezovalnik.
Na hitrost sinhronizacije lahko vpliva nekaj dejavnikov:
-
Skupno število objektov Active Directory. (Opravilo sinhronizacije 5000 uporabnikov ne bo trajalo tako dolgo kot 50000.)
-
Hitrost in pasovna širina omrežja.
-
Delovna obremenitev in specifikacije sistema.
Če sinhronizirate več kot 50.000 uporabnikov, vam toplo priporočamo, da uporabite drugi konektor za preklop v primeru okvare in redundanco.
Ker je pri sinhronizaciji vključenih več dejavnikov in ker se vsaka uvedba razlikuje glede na zgoraj navedene dejavnike, ne moremo navesti natančnih časovnih vrednosti, koliko časa bo trajala sinhronizacija objektov.
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Integracija spletnega proxyja
Integracija spletnega proxyja
Če je v vašem okolju omogočeno preverjanje pristnosti spletnega proxyja, lahko še vedno uporabljate Directory Connector.
Če vaša organizacija uporablja pregleden spletni proxy, ta ne podpira preverjanja pristnosti. Priključek uspešno poveže in sinhronizira uporabnike.
Lahko uporabite enega od teh pristopov:
-
Eksplicitni spletni proxy prek Internet Explorerja (povezovalnik podeduje nastavitve spletnega proxyja)
-
Eksplicitni spletni proxy prek datoteke .pac (povezovalnik podeduje nastavitve proxyja, specifične za podjetje)
-
Transparentni proxy, ki deluje s konektorjem brez kakršnih koli sprememb
Uporabite spletni proxy prek brskalnika
Povezovalnik imenikov lahko nastavite tako, da uporablja spletni proxy prek brskalnika Internet Explorer.
Če storitev Cisco DirSync deluje iz drugega računa kot trenutno prijavljeni uporabnik, se morate prijaviti tudi s tem računom in konfigurirati spletni proxy.
| 1 |
V Internet Explorerju pojdite na in nato izberite Nastavitve lokalnega omrežja. |
| 2 |
Usmerite primerek sistema Windows tja, kjer je nameščen konektor na vašem spletnem proxyju. Priključek podeduje te nastavitve spletnega proxyja. |
| 3 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 4 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Konfigurirajte spletni proxy prek datoteke PAC
Brskalnik odjemalca lahko konfigurirate za uporabo datoteke .pac. Ta datoteka vsebuje naslov in informacije o vratih spletnega proxyja. Povezovalnik imenika neposredno podeduje konfiguracijo spletnega proxyja, specifično za podjetje.
| 1 |
Da se bo povezovalnik uspešno povezal in sinhroniziral uporabniške podatke z oblakom Webex, se prepričajte, da je v konfiguraciji datoteke .pac za gostitelja, kjer je nameščen povezovalnik, onemogočeno preverjanje pristnosti posredniškega strežnika za |
| 2 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 3 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Proxy NTLM
Priključek imenika podpira NT LAN Manager (NTLM). NTLM je eden od pristopov za podporo preverjanja pristnosti sistema Windows med domenskimi napravami in zagotavljanje njihove varnosti.
Oblikovanje NTLM
V večini primerov želi uporabnik dostopati do virov druge delovne postaje prek odjemalskega računalnika, kar je lahko težko storiti na varen način.
Na splošno tehnična zasnova NTLM temelji na mehanizmu izziva
in odgovora
:
-
Uporabnik se prijavi v odjemalski računalnik z računom in geslom za Windows. Geslo se nikoli ne shrani lokalno. Namesto gesla v obliki navadnega besedila se lokalno shrani zgoščena vrednost gesla. Ko se uporabnik prijavi v odjemalca z geslom, operacijski sistem Windows primerja shranjeno zgoščeno vrednost in zgoščeno vrednost iz vnesenega gesla. Če sta oba enaka, je overjanje uspešno.
Ko želi uporabnik dostopati do katerega koli vira na drugem strežniku, odjemalec pošlje zahtevo strežniku z imenom računa v navadnem besedilu.
-
Ko strežnik prejme zahtevo, ustvari 16-bitni naključni ključ. Ključ se imenuje Izziv (ali Nonce). Preden strežnik pošlje nazaj odjemalcu, se izziv shrani v strežniku. In nato strežnik pošlje izziv odjemalcu v navadnem besedilu.
-
Takoj ko odjemalec prejme izziv, poslan s strežnika, ga šifrira z zgoščevalno vrednostjo, ki je bila omenjena v 1. koraku. Po šifriranju se vrednost pošlje nazaj na strežnik.
-
Ko strežnik prejme šifrirano vrednost od odjemalca, jo pošlje krmilniku domene v preverjanje. Zahteva vključuje: ime računa, šifriran izziv, ki ga je poslala stranka, in izvirni navadni izziv.
-
Krmilnik domene lahko pridobi zgoščene vrednosti gesla glede na ime računa. In nato lahko krmilnik domene šifrira prvotni izziv. Krmilnik domene lahko nato primerja prejeto zgoščevalno vrednost in šifrirano zgoščevalno vrednost. Če sta enaka, je preverjanje uspešno.
Windows ima v operacijski sistem vgrajeno varnostno preverjanje pristnosti, kar aplikacijam olajša podporo varnostnega preverjanja pristnosti. Posledično vam ni treba dokončati nadaljnje konfiguracije.
Konfiguriraj prozoren proxy
V tem primeru brskalnik ne ve, da prozoren spletni posredniški strežnik prestreza zahteve http (port 80/port 443) in ni potrebna nobena konfiguracija na strani odjemalca.
| 1 |
Namestite pregleden posredniški strežnik, da se lahko povezovalnik poveže in sinhronizira uporabnike. |
| 2 |
Potrdite, da je posredniški strežnik uspešen – ob zagonu povezovalnika se prikaže pričakovano pojavno okno za preverjanje pristnosti brskalnika. |
Nastavitev preverjanja pristnosti posrednika
Dodajte URL cloudconnector.webex.com na seznam dovoljenih URL-jev tako, da ustvarite seznam za nadzor dostopa.
Na strežniku požarnega zidu vašega podjetja:
| 1 |
Omogočite iskanje DNS, če še ni omogočeno. |
| 2 |
Določite ocenjeno pasovno širino za to povezavo (približno 2 mb/s ali manj za priključek). To morda ni potrebno. |
| 3 |
Ustvarite seznam za nadzor dostopa, ki bo veljal za gostitelja povezovalnika, in kot cilj, ki ga želite dodati na seznam dovoljenih, določite Na primer: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Ta ACL uporabite za ustrezen vmesnik požarnega zidu, ki velja samo za tega gostitelja z enim samim priključkom. |
| 5 |
Zagotovite, da morajo ostali gostitelji v vašem podjetju še vedno uporabljati vaš spletni proxy, tako da konfigurirate ustrezno implicitno izjavo o zavrnitvi. |
Uvajanje povezovalnika imenika
Potek naloge uvajanja konektorja imenika Cisco
Preden začnete
| 1 |
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo. Za novo namestitev programa Directory Connector vedno obiščite Control Hub ( https://admin.webex.com), da dobite najnovejšo različico programske opreme, da boste lahko uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 2 |
Prijava v povezovalnik imenika Prijavite se s skrbniškimi poverilnicami za Webex in izvedite začetno nastavitev. |
| 3 |
Nastavitev samodejnih nadgradenj Vedno je pomembno, da programsko opremo Directory Connector posodabljate na najnovejšo različico. Priporočamo, da uporabite ta postopek, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 4 |
Izberite objekte Active Directory za sinhronizacijo Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika. |
| 5 |
Atributi uporabnikov zemljevida Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid. |
| 6 |
Sinhronizirajte avatarje imenika z enim od naslednjih postopkov:
Avatarje uporabnikov lahko sinhronizirate z oblakom, tako da se avatar vsakega uporabnika prikaže, ko se prijavi v aplikacijo. Avatarje lahko sinhronizirate iz atributa Active Directory ali strežnika virov. |
| 7 |
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, na napravah v sobi, registriranih v oblaku, kot sta naprava Webex Room Device ali Cisco Webex Board. |
| 8 |
Če želite omogočiti uporabnike iz imenika Active Directory v središče Control Hub, sledite tem korakom:
Za dodelitev uporabnikov imenika Active Directory za račune aplikacije Webex sledite temu zaporedju. Uporabnike lahko dodelite iz več gozdov ali več domenskih uvedb imenika Active Directory za Directory Connector 3.0 in novejše različice. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex. |
Namestite priključek imenika
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo.
Za vsako domeno Active Directory, ki jo želite sinhronizirati, morate namestiti en konektor. En sam primerek Directory Connector lahko služi samo eni domeni. Za razumevanje poteka sinhronizacije več domen si oglejte naslednji diagram:
Preden začnete
Če se overjate prek posredniškega strežnika, se prepričajte, da imate poverilnice za posredniški strežnik:
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po namestitvi primerka povezovalnika. Za osnovno preverjanje pristnosti je potrebna tudi konfiguracija proxyja v Internet Explorerju; glejte Uporaba spletnega proxyja prek brskalnika
-
Pri proxyju NTLM se lahko pri prvem odpiranju konektorja prikaže napaka. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
V Nadzornem središčupojdite na in izberi Naprej. |
| 2 |
Kliknite povezavo Prenesi in namesti, da shranite najnovejšo različico namestitvene datoteke .zip za konektor na strežnik VMware ali Windows. Datoteko .zip lahko dobite neposredno s te povezave, vendar morate imeti za delovanje te programske opreme poln skrbniški dostop do organizacije Control Hub. Za novo namestitev pridobite najnovejšo različico programske opreme, da boste uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 3 |
Na strežniku VMware ali Windows razpakirajte in zaženite datoteko .msi v mapi za nastavitev, da zaženete čarovnika za namestitev. |
| 4 |
Kliknite Naprej, potrdite polje, da sprejmete licenčno pogodbo, in nato klikajte Naprej, dokler se ne prikaže zaslon za vrsto računa. |
| 5 |
Izberite vrsto storitvenega računa, ki ga želite uporabiti, in izvedite namestitev s skrbniškim računom:
Da bi se izognili napakam, se prepričajte, da imate naslednje pravice:
|
| 6 |
Kliknite Namesti. Po izvedbi omrežnega preizkusa in če ste pozvani, vnesite osnovne poverilnice za proxy, kliknite V reduin nato kliknite Dokončaj. |
Kaj storiti naprej
Priporočamo, da po namestitvi znova zaženete strežnik. Poročilo o poskusnem izvajanju ne more prikazati pravilnega rezultata, če podatki niso bili objavljeni. Med ponovnim zagonom naprave se vsi podatki osvežijo, da se v poročilu prikaže natančen rezultat.
Prijava v povezovalnik imenika
Preden začnete
Prepričajte se, da imate poverilnice za posrednika.
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po prvem odprtju konektorja.
-
Za proxy NTLM odprite Internet Explorer, kliknite ikono zobnika, pojdite na Internetne možnosti > Povezave > Nastavitve lokalnega omrežja, preverite, ali so dodani podatki o strežniku proxy, in nato kliknite V redu. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
Odprite povezovalnik in nato dodajte |
| 2 |
Če ste pozvani, se prijavite s svojimi poverilnicami za preverjanje pristnosti posredniškega strežnika, nato pa se prijavite v Webex s skrbniškim računom in kliknite Naprej. |
| 3 |
Potrdite svojo organizacijo in domeno.
|
| 4 |
Ko se prikaže zaslon Potrdi organizacijo, kliknite Potrdi. Če ste že vezali AD DS/AD LDS, se prikaže zaslon Potrdi organizacijo. |
| 5 |
Kliknite Potrdi. |
| 6 |
Izberite eno, odvisno od števila domen Active Directory, ki jih želite povezati s povezovalnikom imenika:
|
Kaj storiti naprej
Ko se prijavite, boste pozvani k izvedbi poskusne sinhronizacije.
Nadzorna plošča povezovalnika imenika
Ko se prvič prijavite v Directory Connector, se prikaže nadzorna plošča. Tukaj si lahko ogledate povzetek vseh sinhronizacijskih dejavnosti, statistiko oblaka, izvedete poskusno sinhronizacijo, zaženete popolno ali inkrementalno sinhronizacijo in odprete pogled dogodkov za ogled informacij o napakah.
Če seja poteče, se znova prijavite.
Ta opravila lahko preprosto zaženete iz orodne vrstice Dejanja ali iz menija Dejanja.
|
Komponenta |
Opis |
|---|---|
|
Trenutna sinhronizacija |
Prikaže informacije o stanju sinhronizacije, ki trenutno poteka. Ko se sinhronizacija ne izvaja, je prikaz stanja nedejaven. |
|
Naslednja sinhronizacija |
Prikaže naslednje načrtovane polne in inkrementalne sinhronizacije. Če urnik ni nastavljen, se prikaže Ni načtovano . |
|
Zadnja sinhronizacija |
Prikaže stanje zadnjih dveh izvedenih sinhronizacij. |
|
Trenutno stanje sinhronizacije |
Prikaže splošno stanje sinhronizacije. |
|
Priključki |
Prikaže trenutne lokalne povezovalnike, ki so na voljo za oblak. |
|
Statistika v oblaku |
Prikaže splošno stanje sinhronizacije. |
|
Urnik sinhronizacije |
Prikaže urnik sinhronizacije za inkrementalno in polno sinhronizacijo. |
|
Povzetek konfiguracije |
Navaja nastavitve, ki ste jih spremenili v konfiguraciji. Povzetek lahko na primer vključuje naslednje:
|
| Dejanje | Opis |
|---|---|
| Začni inkrementalno sinhronizacijo |
Ročni zagon inkrementalne sinhronizacije To dejanje je onemogočeno, ko začasno ustavite ali onemogočite sinhronizacijo, če popolna sinhronizacija ni bila dokončana ali če sinhronizacija še poteka. |
|
Sinhronizacija poskusnega zagona |
Izvedite poskusno sinhronizacijo. |
|
Zaženi pregledovalnik dogodkov |
Zaženite pregledovalnik dogodkov Microsoft. |
|
Osveži |
Osveži nadzorno ploščo konektorja imenika Cisco |
|
Dejanje |
Opis |
|---|---|
| Sinhroniziraj zdaj |
Takoj začnite popolno sinhronizacijo. |
|
Način sinhronizacije |
Izberite način inkrementalne ali polne sinhronizacije. |
|
Ponastavi skrivnost konektorja |
Vzpostavite pogovor med konektorjem imenika Cisco in storitvijo konektorja. Z izbiro tega dejanja boste ponastavili skrivnost v oblaku in jo nato shranili lokalno. |
|
Poskusni zagon |
Izvedite preizkus postopka sinhronizacije. Pred popolno sinhronizacijo morate opraviti poskusni zagon. |
|
Odpravljanje težav |
Obrnite on/off odpravljanje težav. |
|
Osveži |
Osvežite glavni zaslon priključka imenika Cisco. |
|
Zapri |
Zaprite konektor imenika Cisco. |
|
Kombinacija tipk |
Dejanje |
|---|---|
|
Alternativno +A |
Prikaži meni Dejanja |
|
|
Sinhronizacija zdaj |
|
|
Ponastavi skrivnost konektorja |
|
|
Suhi tek |
|
|
Inkrementalna sinhronizacija |
|
|
Popolna sinhronizacija |
|
|
Prikaži meniPomoč |
|
|
Pomoč |
|
|
Vizitka |
|
|
Pogosta vprašanja |
Nastavitev samodejnih nadgradenj
| 1 |
V povezovalniku imenika pojdite na in nato označite Samodejno nadgradi na novo različico Cisco Directory Connector. |
| 2 |
Kliknite Uporabi, da shranite spremembe. |
Nove različice konektorja se samodejno namestijo, ko so na voljo.
Nadgradnje lahko po želji upravljate ročno. Za več informacij glejte Nadgradnja na najnovejšo različico programske opreme.
Izberite objekte Active Directory za sinhronizacijo
Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika.
Skupine za samodejno dodelitev licenc
Control Hub vam omogoča upravljanje dodelitev licenc za posamezne skupine. Ustvarite lahko predloge licenc in jih preslikate v skupine Active Directory, ki jih sinhronizirate z oblakom. Ob ustvarjanju uporabnika Webex preveri članstvo uporabnika in samodejno preslikavo predloge licenc za tega novega uporabnika.
Priporočamo, da uporabite filter LDAP, da z oblakom sinhronizirate le ustrezne skupine. Filter lahko na primer nastavite na:
(&(cn=Example)(objectclass=Group))*
Ta filter sinhronizira vse skupine znotraj osnovnega DN, kjer se ime začne z Example. Uporabnikom, ki niso dodeljeni skupinam, se dodelijo licence iz privzete predloge za samodejno licenco, ki ste jo konfigurirali v Control Hubu.
Skupine za hibridne uvedbe varnosti podatkov
V povezovalniku imenika morate označiti Skupine, če uporabljate hibridno varnost podatkov za konfiguriranje poskusne skupine za pilotne uporabnike. Za navodila glejte Vodnik za uvajanje hibridne varnosti podatkov. Ta nastavitev povezovalnika imenika ne vpliva na sinhronizacijo drugih uporabnikov v oblaku.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Izbira objekta. |
| 2 |
V razdelku Vrsta objekta označite Uporabnikiin razmislite o omejitvi števila iskalnih vsebnikov za uporabnike. Če želite na primer sinhronizirati samo uporabnike v določeni skupini, morate v polje Filtri LDAP Uporabniki vnesti filter LDAP. Če želite sinhronizirati uporabnike, ki so v skupini Example-manager, uporabite filter, kot je ta:
|
| 3 |
Označite Identificiraj sobo, da ločite podatke o sobi od uporabniških podatkov. Kliknite Prilagodi, če želite nastaviti dodatne atribute za prepoznavanje uporabniških podatkov kot podatkov o sobi. To nastavitev uporabite, če želite sinhronizirati podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah v sobi, registriranih v oblaku. Za več informacij glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex. |
| 4 |
Označite Skupine, če želite sinhronizirati uporabniške skupine Active Directory z oblakom. V polje Skupine ne dodajajte filtra LDAP za sinhronizacijo uporabnikov. Polje Skupine uporabite samo za sinhronizacijo podatkov skupine z oblakom. Skupine za nove stranke privzeto niso sinhronizirane. Omogočiti morate sinhronizacijo skupine. Prav tako morate sinhronizirati varnostne skupine. |
| 5 |
Označite Stiki, če želite sinhronizirati kontaktne podatke uporabnikov z oblakom. Povezovalnik imenika upravlja samo stike, ki jih sinhronizira povezovalnik. Če so v Control Hubu že stiki, sinhronizacija ne izbriše stikov. Če so stiki odstranjeni iz obsega sinhronizacije, bodo kontaktni podatki uporabnikov odstranjeni tudi v središču Control Hub. |
| 6 |
Konfigurirajte filtre LDAP. Razširjene filtre lahko dodate tako, da navedete veljaven filter LDAP. Za več informacij o konfiguriranju filtrov LDAP glejte ta članek. |
| 7 |
Določite osnovna DN-ja na lokaciji, ki jih želite sinhronizirati, tako da kliknete Izberi, da si ogledate drevesno strukturo imenika Active Directory. Tukaj lahko izberete ali prekličete izbiro, po katerih vsebnikih želite iskati. |
| 8 |
Preverite, ali so objekti, ki jih želite dodati za to konfiguracijo, izbrani, in kliknite Izberi. Za sinhronizacijo lahko izberete posamezne ali nadrejene vsebnike. Izberite nadrejeni vsebnik, da omogočite vse podrejene vsebnike. Če izberete podrejeni vsebnik, se v nadrejenem vsebniku prikaže siva kljukica, ki označuje, da je bil podrejeni vsebnik označen. Nato lahko kliknete Izberi , da sprejmete označene vsebnike Active Directory. Če vaša organizacija vse uporabnike in skupine postavi v vsebnik Uporabniki, vam ni treba iskati drugih vsebnikov. Če je vaša organizacija razdeljena na organizacijske enote, izberite OU. |
| 9 |
Kliknite Uporabi. Izberite možnost:
Za informacije o poskusnih zagonih glejte Sinhronizacija poskusnega zagona uporabnikov imenika Active Directory. Za sinhronizacijo skupine morate izvesti popolno sinhronizacijo: Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak. |
Atributi uporabnikov zemljevida
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid, enolični identifikator za vsak uporabniški račun v storitvi identitete v oblaku.
Izberete lahko, kateri atribut imenika Active Directory želite preslikati v oblak – na primer, lahko preslikate firstName lastName v imeniku Active Directory ali izraz atributa po meri v displayName v oblaku.
Računi v imeniku Active Directory morajo imeti e-poštni naslov; uid se privzeto preslika v polje ad v e-pošti (ne v polje sAMAccountName).
Če izberete želeni jezik iz imenika Active Directory, potem je Active Directory edini vir resnice: Uporabniki ne bodo mogli spremeniti jezikovnih nastavitev v nastavitvah Webexa, skrbniki pa ne bodo mogli spremeniti nastavitev v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. Ta stran prikazuje imena atributov za Active Directory (na levi) in oblak Webex (na desni). Vsi obvezni atributi so označeni z rdečo zvezdico. |
| 2 |
Pomaknite se navzdol do dna razdelka Imena atributov Active Directoryin nato izberite enega od teh atributov Active Directory, ki ga želite preslikati v atribut oblaka uid:
Kateri koli drug atribut Active Directory lahko preslikate v uid, vendar priporočamo, da uporabite mail ali userPrincipalName, kot je opisano v zgornjih smernicah. V nekaterih primerih se za prijavo uporablja uporabniško ime_glavnega_uporabnika, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Če si želite ogledati, kateri atributi v imeniku Active Directory ustrezajo v oblaku, glejte Preslikava atributov imenika Active Directory v povezovalniku imenika. Da sinhronizacija deluje, morate zagotoviti, da je izbrani atribut Active Directory v obliki e-pošte. Povezovalnik imenikov prikaže pojavno okno, ki vas opomni, če ne izberete enega od priporočenih atributov. |
| 3 |
Če vnaprej določeni atributi imenika Active Directory ne delujejo za vašo uvedbo, kliknite spustni meni atributov, se pomaknite na dno in nato izberite Prilagodi atribut, da odprete okno, v katerem lahko definirate izraz atributa. Kliknite Pomoč, če želite dobiti več informacij o izrazih in si ogledati primere delovanja izrazov. Za več informacij si lahko ogledate tudi Izrazi za prilagojene atribute. V tem primeru preslikajmo atributa Active Directory
Povezovalnik imenikov preveri vrednost atributa uid v storitvi identitete in pridobi 3 razpoložljive uporabnike v okviru trenutnih možnosti filtra uporabnikov. Če imajo vsi trije uporabniki veljavno obliko e-pošte, Cisco Directory Connector prikaže naslednje sporočilo:
Če atributa ni mogoče preveriti, se bo prikazalo naslednje opozorilo in se boste lahko vrnili v Active Directory, da preverite in popravite uporabniške podatke:
|
| 4 |
(Neobvezno) Izberite preslikave za mobile in telephoneNumber, če želite, da se mobilne in službene številke prikažejo na primer v uporabnikovi vizitki v aplikaciji Webex. Podatki o telefonski številki se v aplikaciji Webex prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika. Za več informacij o klicanju iz uporabniške kartice stika glejte Vodnik za uvajanje klicanja v Webexu (Unified CM) (skrbniki). |
| 5 |
Izberite dodatne preslikave, da se v vizitki prikaže več podatkov:
Ko so atributi preslikani, se podatki prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika:
Za več informacij o vizitki glejte Preverite, s kom vzpostavljate stik. Ko so ti atributi sinhronizirani z vsakim uporabniškim računom, lahko vklopite tudi funkcijo People Insights v središču Control Hub. Ta funkcija uporabnikom aplikacije Webex omogoča, da v svojih profilih delijo več informacij in se tako več naučijo drug o drugem. Za več informacij o funkciji in o tem, kako jo omogočite, glejte Profili People Insights za Webex, Jabber, Webex Meetings in Webex Events (novo) v Control Hubu |
| 6 |
Ko izberete želene možnosti, kliknite Uporabi. |
Vsi uporabniški podatki, ki so shranjeni v imeniku Active Directory, prepišejo podatke v oblaku, ki ustrezajo temu uporabniku. Če ste na primer uporabnika ročno ustvarili v Control Hubu, mora biti e-poštni naslov uporabnika enak e-poštnemu naslovu v imeniku Active Directory. Vsak uporabnik brez ustreznega e-poštnega naslova v imeniku Active Directory se izbriše.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Atributi imenika Active Directory in oblaka
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku z uporabo zavihka Preslikava uporabniških atributov.
Ta tabela primerja preslikavo med imeni atributov Active Directory in imeni atributov Cisco Cloud. Te vrednosti in preslikave so privzeta nastavitev v povezovalniku imenika. V spustnih menijih Active Directory lahko izberete različne atribute in določite, kateri atribut na mestu uporabe se sinhronizira s katerim atributom v oblaku.
Predstavljajte si spustne atribute kot prednastavitve. Kot alternativo vrednostim v vrstici Active Directory lahko v Active Directory določite tudi prilagojen atribut, svojo prednastavitev (izraz z več atributi), ki ga preslikate v en sam atribut oblaka v ustrezni vrstici. Na ta način imate možnost določiti prikazana imena svojih uporabnikov – na primer, lahko dodate izraz, ki ustvari prilagojen atribut na podlagi naziva, imena in priimka zaposlenega v imeniku Active Directory.
Določite lahko tudi kateri koli atribut imenika Active Directory, ki ga želite preslikati v uid v oblaku. Vendar pa morate zagotoviti, da atribut na lokaciji sledi veljavni obliki e-pošte.
Uporabite lahko tudi alternativne e-poštne naslove, če na primer želite za prijavo uporabiti uporabniško_ime_glavnega_uporabnika, e-poštni naslov uporabnika pa se uporablja za upravljanje njegovega koledarja. V tem primeru preslikajte drug e-poštni naslov na emails;type-work Atribut. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz Active Directoryja, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku.
|
Imena atributov imenika Active Directory |
Imena atributov v oblaku Webex |
Opombe |
|---|---|---|
|
— |
Ime stavbe |
— |
|
c |
c |
Ta atribut določa kratico države uporabnika. |
|
Številka oddelka |
Številka oddelka |
Ta atribut se uporablja za številko oddelka uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
prikaznoIme |
prikaznoIme |
Ta atribut se uporablja za prikazno ime uporabniškega računa, ki se prikaže v Control Hubu, na kartici stikain v vpogledih v ljudi . |
|
Nadzor uporabniškega računa |
račun-ds-pwp-onemogočen |
Ta atribut se uporablja za sinhronizacijo uporabnikov. Prepričajte se, da je atribut userAccountControl preslikan na ds-pwp-account-disabled, sicer uporabniki ne bodo pravilno sinhronizirani. |
|
številka zaposlenega |
številka zaposlenega |
— |
|
faksimileTelefonska številka |
faksimileTelefonska številka |
— |
|
— |
jabberID |
Ta atribut oblaka se nanaša na naslove za neposredno sporočanje (tip XMPP), ki jih uporablja Jabber. Ta vrednost ni enaka kot sipAddresses. |
|
l |
l |
Ta atribut določa mesto uporabnika. |
|
— |
kraj |
— |
|
vodja |
vodja |
Ta atribut se uporablja za ime vodje uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
mobilno |
mobilno |
Ta atribut se uporablja kot mobilna številka, ki se prikaže za klic uporabnika iz vizitke. |
|
o |
o |
Ta atribut določa ime podjetja ali organizacije in se prikaže v vizitki. |
|
ti |
ti |
Ta atribut določa ime organizacijske enote. |
|
Ime fizične dostavne pisarne |
Ime fizične dostavne pisarne |
Ta atribut določa lokacijo uporabnikove pisarne. |
|
poštna številka |
poštna številka |
Ta atribut določa uporabnikovo poštno številko za dostavo fizične pošte. |
|
želeni jezik |
želeni jezik |
Ta atribut nastavi uporabnikov želeni jezik in podprte so naslednje oblike zapisa: xx_YY ali xx-YY. Tukaj je nekaj primerov: en_ZDA, en_VB, fr-CA. Če uporabite nepodprt jezik ali neveljavno obliko, se bo želeni jezik uporabnikov spremenil v jezik, nastavljen za organizacijo. |
|
MSRTCSIP – primarni uporabniški naslov ipPhone |
SipAddresses;type=enterprise |
Ta atribut se uporablja za sinhronizacijo informacij o sobah na lokaciji iz imenika Active Directory v oblak Cisco Webex. |
|
sn |
sn |
Ta atribut se uporablja za priimek uporabniškega računa, ki se prikaže v Control Hubu, na kartici stikain v vpogledih v ljudi . |
|
sv. |
sv. |
Ta atribut določa državo ali provinco uporabnika. |
|
ulicaNaslov |
ulica |
Ta atribut določa naslov ulice uporabnika za dostavo fizične pošte. |
|
telefonska številka |
telefonska številka |
Ta atribut določa uporabnikovo primarno (službeno) telefonsko številko, ki se uporablja za klicanje uporabnika iz kartice stika. |
|
— |
časovni pas |
Ta atribut oblaka določa uporabnikov časovni pas. |
|
naslov |
naslov |
Ta atribut določa naziv uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
vrsta |
podjetje |
— |
|
*userPrincipalName |
UID |
Obvezno preslikavanje atributov. Za vsak uporabniški račun se vrednost Active Directory preslika v edinstven UID v oblaku. V nekaterih primerih se za prijavo uporablja uporabniško ime_glavnega_uporabnika, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Uporabnik se lahko nato prijavi s katerim koli od teh e-poštnih naslovov, če je nastavljeno pravilno preslikavo atributov SAML. Za način preslikave alternativnega e-poštnega naslova si oglejte vzorec preslikave atributov spodaj. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
To preslikavanje je neobvezno, uporabite ga, če želite uporabljati alternativne e-poštne naslove. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz storitve AD, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku. |
|
<New attribute for Azure user objectId> |
zunanjiId |
Ustvarite nov atribut Active Directory, ki bo vseboval ID uporabnika Azure, da ne bo prišlo do konflikta z obstoječim. Ta atribut se nato preslika v atribut externalId, kar zagotavlja, da uporabniki Webexa , ko ustvarijo skupine v storitvi Microsoft 365, samodejno ustvarijo tudi ekipe v Webexu. |
Alternativno preslikavanje e-poštnih naslovov
Izrazi za prilagojene atribute
|
Operater |
Opis in primer |
|---|---|
|
% |
Odstrani vse znake od začetka niza do položaja argumenta znaka ali niza, če se ujema.
|
|
- |
Odstrani zadnji del vhodnega niza od konca določenega niza.
|
|
+ |
Združi vhodne nize ali izraze.
|
|
| |
Ločene izraze ovrednoti glede na prazen niz in izbere prvi neprazen rezultat.
|
Sinhronizacija avatarjev imenika iz atributa Active Directory v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom lahko sinhronizirate surove podatke avatarja iz atributa imenika Active Directory.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite atribut ADin nato izberite atribut avatarja, ki vsebuje surove podatke avatarja, ki jih želite sinhronizirati z oblakom. |
| 3 |
Če želite preveriti, ali je do avatarja pravilno dostopno, vnesite e-poštni naslov uporabnika in nato kliknite Pridobi avatar uporabnika. Avatar se prikaže na desni. |
| 4 |
Ko preverite, ali se je avatar pravilno prikazal, kliknite Uporabi, da shranite spremembe. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ujemajočimi se računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija avatarjev imenika iz strežnika virov v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom sinhronizirajte avatarje s strežnika virov.
Preden začnete
-
Vzorec URI in vrednost spremenljivke v tem postopku sta primera. Uporabiti morate dejanske URL-je, kjer se nahajajo vaši avatarji iz imenika.
-
Vzorec URI-ja avatarja in strežnik, kjer se avatarji nahajajo, morata biti dosegljiva iz aplikacije Directory Connector. Priključek potrebuje dostop do slik prek protokola http ali https, vendar slike niso nujno javno dostopne na internetu.
-
Sinhronizacija podatkov avatarjev je ločena od uporabniških profilov Active Directory. Če uporabljate posredniški strežnik, morate zagotoviti, da je do podatkov avatarja mogoče dostopati z overjanjem NTLM ali osnovnim overjanjem.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite Strežnik virov in nato vnesite Vzorec URI avatarja– Na primer, Oglejmo si vsak del vzorca URI avatarja in kaj pomeni:
|
| 3 |
(Neobvezno) Če vaš strežnik virov zahteva poverilnice, označite Nastavi poverilnice uporabnika za avatar, nato izberite Uporabi trenutnega uporabnika za prijavo v storitev ali Uporabi tega uporabnika in vnesite geslo. |
| 4 |
Vnesite vrednost spremenljivke– na primer: |
| 5 |
Kliknite Preizkus, da se prepričate, da vzorec URI-ja avatarja deluje pravilno. V tem primeru, če je vrednost pošte za en vnos v oglasni vrstici |
| 6 |
Ko so podatki o URI-ju preverjeni in so videti pravilni, kliknite Uporabi. Za podrobne informacije o uporabi regularnih izrazov glejte Kratek priročnik o jeziku Microsoft Regular Expression Language. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ujemajočimi se računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex
S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah Webex, registriranih v oblaku (soba, miza in tabla).
| 1 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 2 |
Označite Sinhroniziraj podatke o sobah z oblakom, da med sinhronizacijo ločite podatke o sobah od uporabniških podatkov. Ko je ta nastavitev onemogočena, se podatki o sobah obravnavajo enako kot podatki, ki jih sinhronizira uporabnik. |
| 3 |
Pojdite na Preslikava atributovin nato spremenite preslikavo atributov za atribut oblaka sipAddresses;type=enterprise. Za uporabo preverjanja vrednosti mora biti vrednost naslova SIP
|
| 4 |
Ustvarite poštni nabiralnik virov sobe v storitvi Exchange. To doda msExchResourceMetaData;ResourceType:Room atribut, ki ga konektor nato uporabi za identifikacijo sob.
|
| 5 |
V razdelku Uporabniki in računalniki imenika Active Directory se pomaknite do lastnosti sobe in jih uredite. Dodajte popolnoma kvalificiran URI SIP s predpono sip:
|
| 6 |
V priključku izvedite poskusno sinhronizacijo in nato popolno sinhronizacijo. Novi objekti sob so navedeni Dodani objekti, ujemajoči se objekti sob pa se prikažejo v poročilu o preizkusu v razdelku Ujemajoči se objekti. Vsi objekti sob, označeni za brisanje, so pod Sobe izbrisane.
Rezultati poskusnega preizkusa prikazujejo vse ujemajoče se vire prostora.
Ta nastavitev loči podatke sobe Active Directory (vključno z atributom sobe) od uporabniških podatkov. Ko je sinhronizacija končana, statistika oblaka na nadzorni plošči konektorja prikazuje podatke o sobah, ki so bile sinhronizirane z oblakom.
|
Kaj storiti naprej
Zdaj, ko ste izvedli te korake, boste pri iskanju v napravi, registrirani v oblaku Webex, videli sinhronizirane vnose sob, ki so konfigurirani z naslovi SIP. Ko z naprave Webex opravite klic na tem vnosu, se klic vzpostavi na naslov SIP, ki je bil konfiguriran za sobo.
Iz Control Huba lahko samodejno uvozite sobe iz svojega imenika in ustvarite delovne prostore.
Končna točka ne more vrniti klica nazaj v aplikacijo Webex. Za naprave za testno klicanje morajo biti te naprave registrirane kot SIP URI na lokaciji ali drugje kot v aplikaciji Webex. Če je sistem za sobe Active Directory, ki ga iščete, registriran v Webexu in je isti e-poštni naslov na napravi za sobe Webex, namizni napravi ali tabli Webex Board za storitev koledarja, potem rezultati iskanja ne bodo prikazali podvojenega vnosa. Naprava v sobi, mizi ali na okencu se pokliče neposredno v aplikaciji Webex in klic SIP se ne opravi.
Pošlji e-poštna poročila o rezultatih sinhronizacije imenikov
Stiki ali skrbniki organizacije privzeto vedno prejemajo e-poštna obvestila. S to nastavitvijo lahko prilagodite, kdo naj prejema e-poštna obvestila, ki povzemajo poročila o sinhronizaciji imenikov.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Obvestilo. |
| 2 |
V povezovalniku imenika kliknite Nastavitvein poleg možnosti Prejemnik e-poštevklopite Omogoči sinhronizacijo poročila. |
| 3 |
Označite Omogoči obveščanje, če želite preglasiti privzeto vedenje obveščanja in dodati enega ali več prejemnikov e-pošte. |
| 4 |
Kliknite Dodaj in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, ki vas prosi, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 5 |
Kliknite Dodaj e-pošto in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, ki vas prosi, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 6 |
Če želite urediti vnesene e-poštne naslove, dvokliknite vnos e-pošte v levem stolpcu in nato opravite potrebne spremembe. |
| 7 |
Ko dodate vse veljavne e-poštne naslove, kliknite Uporabi. |
| 8 |
Ko dodate vse veljavne e-poštne naslove, kliknite Shrani. |
Kaj storiti naprej
Če se odločite, da želite odstraniti e-poštne naslove, lahko kliknete e-poštni naslov, da ga označite, in nato kliknete Odstrani.
Če se odločite, da želite odstraniti e-poštne naslove, lahko kliknete Odstrani poleg določenih vnosov e-poštnih naslovov.
Konfigurirajte obvestila povezovalnika imenika v Control Hubu
Za pošiljanje poročil iz Directory Connector lahko uporabite Center za opozorila v Control Hubu. Control Hub lahko pošilja obvestila na različne dostavne kanale, vključno z e-pošto in prostori Webex. Obvestila v Control Hubu se preslikajo v obstoječa obvestila poročila Directory Connectorja, vključno z:
-
Informacije (privzeto) – Prikaže informativna sporočila, ki poudarjajo napredek aplikacije na visoki ravni. To nastavitev uporabite, če želite prejemati poročila po vseh popolnih sinhronizacijah.
-
Opozorilo– Prikazuje potencialno nevarne situacije.
-
Napaka– Prikaže dogodke napak, ki bi lahko še vedno omogočili nadaljnje izvajanje aplikacije. Ko izberete to možnost, se poročila o sinhronizaciji pošljejo le, če so sporočene napake.
Upoštevajte, da se e-poštna obvestila iz programa Directory Connector ne bodo spremenila, če je ta funkcija omogočena v središču za opozorila. Onemogočite obvestila v povezovalniku imenika, da se izognete podvajanju opozoril za isti dogodek.
Prav tako se konfiguracija obvestil v povezovalniku imenika ne prenese samodejno v središče za opozorila. Za prejemanje obvestil se prepričajte, da ste v Centru za opozorila dodali želene e-poštne naslove.
| 1 |
Prijavite se v Control Hub in kliknite na Alerts. |
| 2 |
Izberite . |
| 3 |
V spustnem seznamu Vrsta izberite Cisco Directory Connector. |
| 4 |
Izberite želeno resnost. Privzeto je resnost nastavljena na Visoka. Opozorila se sprožijo za primere, ki ustrezajo ali presegajo resnost pravila.
|
| 5 |
Vnesite naslov za novo opozorilo. |
| 6 |
Izberite želeni način dostave za opozorilo. Posodobitve opozoril lahko prejemate po e-pošti, v določenem prostoru aplikacije Webex ali prek spletnih kavljev, če so omogočeni na ravni organizacije.
|
| 7 |
Kliknite Shrani. |
Dodelitev uporabnikov iz imenika Active Directory v središče za upravljanje
Sledite tem korakom za dodelitev uporabnikov imenika Active Directory in ustvarjanje ustreznih uporabniških računov v središču Control Hub. Uporabnike lahko zagotovite iz večdomenske uvedbe imenika Active Directory (z enim ali več gozdovi), potem ko namestite povezovalnik imenika za vsako domeno. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
| 1 |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku. |
| 2 |
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom. |
| 3 |
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko licence za storitve Webex dodelite z različnimi metodami. Priporočamo, da nastavite predlogo za samodejno dodeljevanje licenc, preden jo uporabite za nove uporabnike aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory. Po tem začetnem koraku lahko izvedete tudi individualne spremembe. |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory
Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku.
Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj Directory Connectorja je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
Če imate več domen v enem gozdu ali več gozdovih, morate ta korak izvesti v vsakem od primerkov Cisco Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Preden začnete
Morda imate v Control Hubu že nekaj uporabnikov aplikacije Webex, preden ste uporabili Directory Connector. Med uporabniki v oblaku se nekateri lahko ujemajo z objektom Active Directory na lokaciji in jim dodelijo licence za storitve. Nekateri pa so morda testni uporabniki, ki jih želite med sinhronizacijo izbrisati. Ustvariti morate natančno ujemanje med vašim Active Directory in Control Hub.
| 1 |
Izberite eno:
Ko je poskusni zagon končan, boste videli enega od naslednjih rezultatov:
Povzetek vsebuje informacije o ujemanju objektov:
Poskusni zagon identificira uporabnike tako, da jih primerja z uporabniki domene. Aplikacija lahko prepozna uporabnike, če pripadajo trenutni domeni. V naslednjem koraku se morate odločiti, ali boste objekte izbrisali ali jih obdržali. Neujemajoči se objekti so prepoznani kot že obstoječi v oblaku Webex, vendar ne obstajajo v lokalnem imeniku Active Directory. |
| 2 |
Preglejte rezultate poskusnega preizkusa in nato izberite možnost, odvisno od tega, ali uporabljate eno domeno ali več domen:
|
| 3 |
V pozivu Potrdi poskusni zagon kliknite Da, da ponovite sinhronizacijo poskusnega zagona in si ogledate nadzorno ploščo z rezultati. Vsi računi, ki so bili uspešno sinhronizirani med poskusnim izvajanjem, so prikazani pod Ujemajoči se objekti. Če uporabnik v oblaku nima ustreznega uporabnika z istim e-poštnim naslovom v imeniku Active Directory, je vnos naveden pod Izbrisani uporabniki. Če se želite izogniti tej zastavici brisanja, lahko v imenik Active Directory dodate uporabnika z istim e-poštnim naslovom. Če si želite ogledati podrobnosti o sinhroniziranih elementih, kliknite ustrezni zavihek za določene elemente ali Ujemajoči se objekti. Če želite shraniti povzetek podatkov, kliknite Shrani rezultate v datoteko. |
| 4 |
Če so rezultati pričakovani, pojdite na in nato kliknite Omogoči zdaj, da izvedete ročno sinhronizacijo in na tej točki preklopite v ročni način. Po sinhronizaciji zadnje domene Active Directory v vaši uvedbi z več domenami morate omogočiti samodejni način za Directory Connector. Samodejni način lahko omogočite le, če so objekti v oblaku Webex in vseh lokalnih imenikih Active Directory popolnoma usklajeni. |
Kaj storiti naprej
-
Vse neujemajoče se uporabniške objekte, ki ste jih ohranili, morate dodati v imenik Active Directory, da se bo med lokalnimi in oblakovnimi objekti natančno ujemalo.
-
Izberite vrsto sinhronizacije:
-
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak, ko prvič sinhronizirate nove uporabnike v oblak. To storite iz , nato pa se uporabniki iz trenutne domene sinhronizirajo.
-
Nastavite razpored povezovalnika in Zaženite inkrementalno sinhronizacijo po izvedbi celotne sinhronizacije in če želite spremembe ujeti po začetni sinhronizaciji. Ta vrsta sinhronizacije je priporočljiva za zaznavanje manjših sprememb, narejenih v viru uporabnikov imenika Active Directory.
Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvede vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejše), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije.
-
-
Če imate več domen, ponovite te korake na katerem koli drugem nameščenem povezovalniku imenikov.
Stvari, ki jih je treba upoštevati
-
Preden omogočite popolno sinhronizacijo ali ko spremenite parametre sinhronizacije, izvedite poskusni zagon. Če je bil poskusni zagon sprožen s spremembo konfiguracije, lahko nastavitve shranite po zaključku poskusnega zagona. Če ste uporabnike že ročno dodali, lahko s sinhronizacijo imenika Active Directory povzročite odstranitev predhodno dodanih uporabnikov. Pred popolno sinhronizacijo z oblakom lahko preverite poročila o preizkusu povezovalnika imenika, da preverite, ali so prisotni vsi pričakovani uporabniki.
-
Če so ujemajoči se uporabniki označeni za brisanje in niste prepričani, kako nadaljevati, si oglejte informacije o odpravljanju težav in o tem, kako se obrniti na podporo v Odpravljanje težav in popravki za povezovalnik imenika.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak
Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom.
Če imate več domen, morate ta korak izvesti v vsakem od primerkov Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Povezovalnik imenika sinhronizira stanje uporabniškega računa – v imeniku Active Directory so vsi uporabniki, ki so označeni kot onemogočeni, prikazani kot neaktivni tudi v oblaku.
Preden začnete
-
Če želite, da so uporabniški računi aplikacije Webex po popolni sinhronizaciji in preden se uporabniki prvič prijavijo v aktivno stanje, morate storiti naslednje, da se izognete preverjanju e-pošte:
-
Integrirajte enotno prijavo s svojo organizacijo Webex. Za več informacij glejte
Enotna prijava s storitvami Cisco Webex in ponudnikom identitete vaše organizacije
. -
Uporabite Control Hub za preverjanje in po želji zahtevanje domen, ki jih vsebujejo e-poštni naslovi. Glejte
Dodajanje, preverjanje in uveljavljanje domen
. -
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila v aplikacijo Webex. (Lahko ustvarite svojo lastno e-poštno kampanjo.)
Aktivirani uporabniki, ki se niso prijavili, imajo v Control Hubu stanje Preverjeno. Ko se prijavijo, so prikazani kot Aktivni. Za več informacij o statusih uporabnikov glejte Stanja in dejanja uporabnikov v Cisco Webex Control Hub.
-
-
Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. Priporočamo, da pred popolno sinhronizacijo opravite poskusni zagon, da odkrijete morebitne napake.
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo .
Če ne uporabljate predlog za samodejno dodeljevanje licenc, bodo novo sinhronizirani uporabniki samodejno dobili brezplačne licence. Uporabljali bodo lahko iste brezplačne funkcije kot tisti z brezplačnimi računi.
| 1 |
Izberite eno:
|
| 2 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 3 |
Potrdite začetek sinhronizacije. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembo, ko osvežite pogled uporabnika, vendar aplikacija Webex spremembe odraža do 72 ur po izvedbi sinhronizacije.
|
| 4 |
Kliknite Osveži, če želite posodobiti stanje sinhronizacije. (Sinhronizirani elementi so prikazani pod Statistika oblaka.) |
| 5 |
Za informacije o napakah izberite Zaženi pregledovalnik dogodkov v orodni vrstici [ Dejanja, da si ogledate dnevnike napak. |
| 6 |
Če želite nastaviti urnik sinhronizacije za tekoče inkrementalne sinhronizacije z oblakom, glejte Nastavitev urnika povezovalnika in Zagon inkrementalne sinhronizacije. |
-
Ko je popolna sinhronizacija končana, se stanje sinhronizacije imenikov na strani Nastavitve v Control Hubu posodobi iz [ Onemogočeno v Deluje [].
-
Ko se vsi podatki med lokalnimi in oblačnimi shrambami ujemajo, se Directory Connector preklopi iz ročnega načina v način samodejne sinhronizacije.
-
Razen če integrirate enotno prijavo, preverite domene in po želji zahtevate domene za e-poštne račune, ki ste jih sinhronizirali, ter preprečite samodejna e-poštna sporočila, uporabniški računi aplikacije Webex ostanejo v stanju »Ni preverjeno«, dokler se uporabniki prvič ne prijavijo v aplikacijo Webex, da potrdijo svoje račune. Za navodila o sinhronizaciji računov kot aktivnih uporabnikov glejte razdelek Preden začnete.
-
Če imate več domen, ta korak izvedite v katerem koli drugem nameščenem povezovalniku imenikov. Po sinhronizaciji so uporabniki vseh domen, ki ste jih dodali, navedeni v Control Hubu.
-
Če ste enotno prijavo integrirali z Webexom in onemogočili e-poštna obvestila, se e-poštna vabila ne pošljejo na novo sinhroniziranim uporabnikom.
-
Ko je omogočen Directory Connector, uporabnikov v Control Hub ni mogoče ročno dodajati. Ko je omogočeno, se upravljanje uporabnikov izvaja prek konektorja imenika Cisco, Active Directory pa je edini vir informacij.
-
Vse skupine, ki ste jih sinhronizirali, se prikažejo v Control Hubu in jim lahko dodelite predlogo licence, tako da bodo uporabnikom v tej skupini dodeljene licence.
Kaj storiti naprej
-
Ko uporabnika odstranite iz imenika Active Directory, se po naslednji sinhronizaciji samodejno izbriše. Uporabnik postane
Inactive, vendar se profil identitete v oblaku hrani sedem dni (da se omogoči obnovitev po nenamernem brisanju).Ko v imeniku Active Directory označite Račun je onemogočen, uporabnik po naslednji sinhronizaciji postane
Inactive. Profil identitete v oblaku se po sedmih dneh ne izbriše, če želite uporabnika ponovno omogočiti. -
Upoštevajte te izjeme pri inkrementalni sinhronizaciji (namesto tega sledite zgornjim korakom za celotno sinhronizacijo):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja zahtevajo popolno sinhronizacijo.
-
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču
Ko dokončate popolno sinhronizacijo uporabnikov iz Cisco directory connector v Control Hub, lahko s Control Hub dodelite iste licence za storitev Webex vsem uporabnikom hkrati ali dodate dodatne licence novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljene licence. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko z metodami v Control Hub globalno dodelite licence za storitve Webex vsem svojim uporabnikom, posameznim uporabnikom, prek predloge CSV v velikem obsegu ali samodejno novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljevanje licenc. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko uporabniku aplikacije Webex dodelite licenco, ta uporabnik privzeto prejme e-poštno sporočilo s potrditvijo dodelitve. E-poštno sporočilo pošlje storitev obveščanja v Control Hubu. Če ste v svojo organizacijo Webex integrirali enotno prijavo (SSO), lahko ta samodejna e-poštna obvestila tudi onemogočite, če želite, da se z uporabniki obrnete neposredno.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo .
-
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory.
-
Ko potrdite rezultate poskusnega zagona, izvedite popolno sinhronizacijo uporabnikov imenika Active Directory.
Ob popolni sinhronizaciji je uporabnik ustvarjen v oblaku, niso dodane nobene dodelitve storitev in ni poslano nobeno aktivacijsko e-poštno sporočilo. Če e-poštna sporočila niso blokirana, novi uporabniki prejmejo aktivacijsko e-pošto, ko uporabnikom dodelite storitve s standardno metodo upravljanja uporabnikov v Control Hubu, kot je uvoz CSV, ročna posodobitev uporabnikov ali z uspešnim dokončanjem samodejne dodelitve.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , kliknite Upravljanje uporabnikov, izberite Spremeni vse sinhronizirane uporabnikein nato kliknite Naprej. |
| 2 |
Izberite možnost:
|
Kaj storiti naprej
-
Če e-poštna sporočila niso blokirana, se vsakemu uporabniku pošlje e-poštno sporočilo s povabilom za pridružitev in prenos storitve Webex.
-
Če ste za vse uporabnike izbrali iste storitve Webex, lahko pozneje spremenite dodeljene licence posamično ali v skupini.
Znane težave s povezovalnikom imenika
-
Različice sistema Windows Server pred letom 2012 R2 imajo težavo s piškotki, ki vpliva na povezovalnik imenika. Ta težava je odpravljena v različicah 2012 R2 in 2016.
-
Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
Lokalni predpomnilnik za aplikacijo Webex lahko poskusite počistiti tako, da sledite tem navodilom: Windows ali Mac.
-
Ko uporabnik uporablja aplikacijo Webex na namiznem ali mobilnem telefonu za iskanje in klic sobe, ki ima samo sinhroniziran SIP URI, klic v tem času zvoni za nedoločen čas.
Upravljanje uporabnikov aplikacije Webex
Zaženite inkrementalno sinhronizacijo
Inkrementalna sinhronizacija poizveduje v imeniku Active Directory in išče spremembe, ki so se zgodile od zadnje sinhronizacije. Ta korak nato združi te spremembe in jih pošlje storitvi povezovalnika. Spremembe vključujejo spremembo atribucije uporabnikov in kdaj je uporabnik dodan ali izbrisan.
Ta sinhronizacija ne obremenjuje strežnikov toliko in ne traja toliko časa kot popolna sinhronizacija. Ko izvedete začetno popolno sinhronizacijo, za nadaljnje sinhronizacije priporočamo možnost postopnega sinhroniziranja.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo .
-
Upoštevajte te izjeme, ki jih inkrementalna sinhronizacija ne podpira (namesto tega sledite navodilom Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak ):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Za nove spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja inkrementalna sinhronizacija ne bo delovala in te zahtevajo popolno sinhronizacijo.
-
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. |
| 2 |
V razdelku Dejanjakliknite Način sinhronizacije > Omogoči sinhronizacijo, če še ni omogočena. Privzeto je inkrementalna sinhronizacija nastavljena na vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejših), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije. Ko se izteče nov inkrementalni časovni interval, program preveri spremembe na podlagi zadnjega časovnega žiga. |
| 3 |
V razdelku Dejanjakliknite Sinhroniziraj zdaj > Inkrementalno. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
|
| 4 |
Za informacije o napakah kliknite Zaženi pregledovalnik dogodkov v orodni vrstici [ Dejanja, da si ogledate dnevnike napak. |
Kaj storiti naprej
Če imate več domen, ta korak izvedite tudi v drugih nameščenih primerkih programa Directory Connector.
Obnovite pomotoma izbrisane uporabnike
Povezovalnik imenikov ima nadzorne mehanizme, ki preprečujejo nenamerno brisanje uporabnikov. Žal se nesreče dogajajo; morda ste v imeniku Active Directory napačno konfigurirali filter LDAP, zaradi česar so nekateri uporabniki izbrisani pri sinhronizaciji z oblakom. Funkcija mehkega brisanja vam lahko pomaga pri okrevanju po teh nesrečah in ponovni vzpostavitvi uporabniških računov v Control Hubu.
Ta funkcija je privzeto omogočena za vse organizacije. Ko so uporabniki izbrisani v oblaku, na primer zaradi težave z neusklajenim objektom po sinhronizaciji iz Directory Connectorja, jih je mogoče obnoviti. Če ste opazili obvestilo o neusklajenih objektih ali da so bili uporabniki izbrisani, jih boste morda lahko obnovili, če boste ukrepali hitro.
Uporabniki so v Control Hubu označeni kot neaktivni, ko so ustrezni računi izbrisani v imeniku Active Directory. Storitev v oblaku v ozadju ohranja uporabnike do 7 dni. V tem obdobju lahko še vedno uporabljate Cisco Directory Connector za obnovitev uporabnikov. Priporočamo, da te uporabnike čim prej obnovite.
Uporabniki, ki so onemogočeni v imeniku Active Directory, so v središču Control Hub označeni tudi kot neaktivni, vendar se uporabniški račun po 7 dneh ne izbriše.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na Uporabniki in potrdite, ali je določen uporabniški račun v neaktivnem stanju ali ni na seznamu. Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu. |
| 3 |
Če so bili uporabniki izbrisani v Control Hub ali če opazite uporabnike v neaktivnem stanju, pojdite v Active Directory, dodajte manjkajoče uporabniške račune in nato izvedite poskusno sinhronizacijo v Directory Connectorju. Cilj Directory Connectorja je ustvariti natančno ujemanje med uporabniškimi podatki v imeniku Active Directory in v oblaku. |
| 4 |
Izvedite popolno sinhronizacijo, da ponovno sinhronizirate začasno izbrisane uporabniške račune s Control Hubom. Uporabniki so obnovljeni in se vrnejo v prvotno stanje, vključno s stanjem računa in dodelitvami storitev. |
Kaj storiti naprej
Vrnite se v nadzorno središče in pojdite na in potrdite, da se prej izbrisani uporabniški računi prikazujejo na seznamu uporabnikov.
Trajno brisanje uporabnikov po mehkem brisanju
Po izvedbi poskusnega zagona lahko trajno izbrišete uporabnike, ki so bili pri naslednji sinhronizaciji mehko izbrisani.
| 1 |
Ko je poskusni zagon končan, izberite Mehko izbrisani objekti. |
| 2 |
Označite potrditveno polje poleg uporabnikov, ki jih želite izbrisati. |
| 3 |
Izberite Končano. |
Kaj storiti naprej
Ob naslednji sinhronizaciji bodo uporabniki, ki ste jih označili, trajno izbrisani.
Sprememba e-poštnega naslova aplikacije Webex
Če želite spremeniti e-poštne naslove uporabnikov in vaša organizacija uporablja Directory Connector, te e-poštne naslove spremenite v imeniku Active Directory. Ta postopek zajema, kako spremeniti e-poštni naslov aplikacije Webex za eno domeno in postopek za spremembo domene.
Če želite spremeniti e-poštni naslov ali neko vrednost samo za enega uporabnika, uporabnika ne izbrišite iz imenika Active Directory in nato ne ustvarite novega z istim e-poštnim naslovom. Oblak to dejanje interpretira kot nov uporabniški račun, uporabnikovi prostori in drugi podatki v oblaku pa bodo izgubljeni.
Povezovalnik imenikov ne omejuje spremembe e-poštne domene. Ko pa se uporabnik ponovno sinhronizira z oblakom, je stanje uporabnika odvisno od tega, ali je nova domena preverjena v vaši organizaciji. Če domena v vaši organizaciji ni preverjena, se stanje uporabnika po popolni sinhronizaciji spremeni v »V teku«. Za več informacij glejte Upravljanje domen.
Če vaša organizacija ne uporablja Directory Connectorja, lahko spremenite e-poštne naslove aplikacije Webex na strani z nastavitvami računa. Za korake, ki jih lahko uporabniki upoštevajo pri spreminjanju svojih e-poštnih naslovov, glejte Sprememba e-poštnega naslova za vaš račun.
Spremenite domeno Active Directory
Ta postopek lahko uporabite za ustvarjanje novih domen in e-poštnih naslovov. Sinhronizirajo se s storitvijo identitete v oblaku.
| 1 |
Nastavite novo domeno Active Directory (AD). |
| 2 |
Onemogočite sinhronizacije na vseh povezovalnikih. |
| 3 |
Odstranite vse priključke. |
| 4 |
Odprite primer za spremembo domene. V oddaji primera obvezno zahtevajte odstranitev konfiguracije domene in vseh atributov sinhronizacije v vaši organizaciji. Preden odprete primer za spremembo domene, se prepričajte, da nimate zagnane sinhronizacije. Ne spreminjajte e-poštnih naslovov uporabnikov v imeniku Active Directory, dokler se primer ne reši. |
| 5 |
Po rešitvi primera: Pred dejansko sinhronizacijo izvedite testni zagon s povezovalnikom imenika. |
Zahtevek domene
Do zahtevka domene pride, če zahtevate e-poštno domeno za organizacijo, tako da se morebitni stranski račun ustvari v plačljivi organizaciji stranke in ne v brezplačni organizaciji potrošnika. Domeno lahko zahtevate le prek primera za podporo (za več informacij glejte spodnjo povezavo).
Če je povezovalnik imenika aktiven in je domena zahtevana, stranski računi niso ustvarjeni niti v organizaciji stranke niti v brezplačni organizaciji potrošnika. Samo povezovalnik imenika lahko zagotovi račune za organizacijo iz imenika Active Directory. Informacije, shranjene v imeniku Active Directory, so izvirni vir. Če poskušate stransko vnesti račun, povabljeni uporabnik prejme napako. Povabljenega uporabnika je mogoče dodati v prostor aplikacije Webex le tako, da najprej z uporabo povezovalnika imenika omogočite račun v središču Control Hub.
Pretvorite brezplačne uporabnike aplikacije Webex v organizacijo, sinhronizirano z imenikom
V imeniku aplikacije Webex lahko uporabljate samo edinstvene e-poštne naslove. Če so se vaši uporabniki prijavili za brezplačno različico aplikacije Webex, njihov račun obstaja v brezplačni organizaciji potrošnikov. Če želite upravljati uporabnike v tej organizaciji z uporabo Directory Connector, jih migrirajte (pretvorite) v organizacijo stranke, preden vklopite Directory Connector. Nato uporabnike dodate v Active Directory z natančnim e-poštnim naslovom in jih nato sinhronizirate z oblakom.
Če računov pred aktivacijo ne pretvorite, izklopite povezovalnik imenika, da jih pretvorite.
Če poskušate pretvoriti uporabnika, medtem ko je sinhronizacija imenikov omogočena, se prikaže sporočilo o napaki <email address> ni bilo mogoče pretvoriti
. Da bi se izognili težavi, lahko te korake uporabite kot rešitev.
Nekateri navedeni uporabniki se lahko med poskusnim izvajanjem prikažejo z atributom movedfrom. Ti uporabniki bodo na seznamu Deleted Object namesto MismatchedObject. Te uporabnike boste morali dodati na seznam oglasnih iger, če jih želite premakniti v svojo organizacijo.
Če teh uporabnikov ne dodate, bodo vsi izbrisani, ko jih boste naslednjič sinhronizirali z oblakom.
| 1 |
Onemogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
| 2 |
Sledite postopku Pretvorba nelicenciranih uporabnikov v Control Hub, da pretvorite uporabnika iz brezplačne organizacije potrošnikov v organizacijo podjetja. S tem korakom boste uporabnika dodali v svojo organizacijo in račun se bo prikazal v središču Control Hub. Povezovalnik imenika omogoča, da je Active Directory edini vir resnice za uporabniške račune, cilj pa je doseči natančno ujemanje med Active Directory in Control Hub. Preden ponovno omogočite sinhronizacijo, se prepričajte, da so v imeniku Active Directory ustrezni uporabniki za vse nedavno pretvorjene uporabnike. S poskusno sinhronizacijo se lahko zagotovi, da ni preostalih neujemajočih se uporabnikov. |
| 3 |
V povezovalniku imenika izvedite poskusno sinhronizacijo. Ko je poskusni zagon končan, preverite zavihek Dodaj objekte. Preverite, da niso izbrisani nobeni uporabniki, ki ste jih pretvorili. Preden ponovno omogočite sinhronizacijo, morate izvesti poskusni zagon, da se prepričate, da se vsi pretvorjeni uporabniški računi prikažejo v imeniku Active Directory. Če vklopite sinhronizacijo in so računi shranjeni samo v Control Hubu, Directory Connector razlikuje med velikimi in malimi črkami in izbriše pretvorjene uporabnike, ki jih zazna z neujemajočimi se e-poštnimi naslovi (na primer user1@example.com in User1@example.com). Če so kateri koli pretvorjeni uporabniki izbrisani, izgubijo vse svoje prostore v aplikaciji Webex. |
| 4 |
Ko ste prepričani, da naslednja sinhronizacija ne bo odstranila nobenih računov, znova omogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
Pretvorjeni uporabniški računi se ne aktivirajo samodejno, če niste preverili domene. Če ste na primer vklopili predlogo za samodejno dodeljevanje licenc in nato vklopili povezovalnik imenika brez preverjanja domene, so pretvorjeni uporabniki v zalednem sistemu v oblaku neaktivni, dokler ne potrdijo svojih e-poštnih naslovov.
Uporabniški računi aplikacije Webex, ki so bili ločeni
Ko v prostor v aplikaciji Webex povabite drugega uporabnika in ta nima računa v aplikaciji Webex, se zanj ustvari račun (»dodano na stranski seznam«). Računi, ustvarjeni na ta način, so privzeto dodani brezplačni organizaciji potrošnikov.
Če želite upravljati stranski račun z uporabo povezovalnika imenika, morate pretvoriti račun.
Spremeni obliko uporabniškega imena aplikacije Webex po sinhronizaciji imenika
Privzeto povezovalnik imenika preslika atribut displayName v imeniku Active Directory na atribut displayName v oblaku.
Po sinhronizaciji imenikov boste morda ugotovili, da so uporabniška imena prikazana v obliki <lastName, firstName>.
To uporabniško ime se lahko prikaže, če je atribut displayName v imeniku Active Directory konfiguriran na ta način. Ko je atribut v oblaku preslikan na displayName, se imena v Control Hubu prikažejo v obliki <lastName, firstName>.
Če želite spremeniti obliko zapisa, na zaslonu za preslikavo atributov povezovalnika imenika: preslikajte atribut Active Directory givenName sn (ali sn givenName) v displayName v imenih atributov Cisco Cloud.
Lahko pa atribut sn givenName preslikate v displayName:
Uporabite lahko tudi možnost Prilagodi atribut, če želite preslikati svoj izraz atributa po meri v displayName.
Na primer, kot izraz vnesite givenName + "" + sn (ime, presledek, priimek). To preslika dva atributa v imeniku Active Directory v displayName v oblaku.
Dovoli uporabnikom spreminjanje prikazanih imen v storitvi Webex Meetings
Atribut displayName lahko v povezovalniku imenika prekličete iz sinhronizacije z oblakom, če želite uporabnikom omogočiti urejanje želenih prikaznih imen. Uporabniki lahko namesto imena in priimka vnesejo prikazno ime, ki se bo prikazovalo med sestanki Webex. Skrbniki lahko prikazno ime uporabnika spremenijo tudi ročno v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. |
| 2 |
Izberite displayName pod Cisco Cloud Attribute Name. |
| 3 |
Izberite Ne sinhroniziraj tega atributa. |
Kaj storiti naprej
Uporabniki lahko zdaj urejajo svoja prikazna imena na svojem spletnem mestu Webex.
Odpravljanje težav s povezovalnikom imenika
Nadgradite na najnovejšo izdajo programske opreme
Če želite, da bo vaša uvedba skladna s predpisi in da boste imeli na voljo najnovejše funkcije, funkcionalnost, popravke napak in varnostne izboljšave, morate vedno nadgraditi na najnovejšo različico programa Directory Connector. Če ne nadgradite na najnovejšo razpoložljivo različico, lahko pride do težav, na primer, da se Directory Connector ne sinhronizira več pravilno ali da uporabljate različico, ki ne podpira obvezne zahteve TLS 1.2.
Povezovalnik imenikov vas samodejno obvesti, ko je na voljo nova različica. Vedno nadgradite na najnovejšo različico, da se izognete težavam. Obvestilo se prikaže tudi v opravilni vrstici sistema Windows.
Čeprav lahko posodobitve programske opreme priključka namestite ročno, priporočamo, da sledite korakom v razdelku Nastavitev samodejnih nadgradenj, da bo aplikacija samodejno upravljala vaše nadgradnje.
| 1 |
Kliknite obvestilo v opravilni vrstici sistema Windows ali z desno tipko miške kliknite ikono Directory Connector v opravilni vrstici sistema Windows, da začnete postopek nadgradnje. |
| 2 |
Sledite navodilom za dokončanje nadgradnje. |
| 3 |
Znova zaženite povezovalnik in se prijavite s skrbniškimi poverilnicami. |
| 4 |
Preverite številko različice programske opreme v razdelku . |
Kaj storiti naprej
Za novo namestitev programa Directory Connector lahko prenesete zip datoteko in nato sledite korakom namestitve v tem priročniku.
Konfigurirajte splošne nastavitve za povezovalnik imenika
S tem postopkom lahko konfigurirate splošne nastavitve, kot so ime strežnika, na katerem se izvaja Directory Connector, ravni dnevnikov, samodejne nadgradnje in želene nastavitve za krmilnike domen. Ime priključka se prikaže na nadzorni plošči v razdelku s priključki, skupaj z vsemi drugimi priključki, ki so aktivni.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Splošno. |
| 2 |
V polje Ime priključka vnesite ime priključka. To polje prikazuje samo ime računalnika, v katerem se trenutno izvaja povezovalnik. |
| 3 |
V spustnem meniju izberite raven dnevnika. Privzeto je raven dnevnika nastavljena na Info. Razpoložljive ravni dnevnika so:
Te nastavitve vplivajo na poročilo o sinhronizaciji, ki se pošlje po e-pošti. Če raven dnevnika nastavite na Napaka, se v poročilu o sinhronizaciji poročajo samo o napakah; če napak ni, se poročilo o sinhronizaciji ne pošlje. Spremenite nastavitev na Informacije, nato pa boste po popolni sinhronizaciji prejeli poročila o sinhronizaciji. (Upoštevajte, da se pri inkrementalni sinhronizaciji poročila ne pošiljajo, če ni sporočenih nobenih napak.) |
| 4 |
Izberite Prednostni krmilniki domen, da nastavite vrstni red krmilnikov domen za sinhronizacijo identitet. Do krmilnikov domen se dostopa od zgoraj navzdol. Če zgornji krmilnik ni na voljo, izberite drugi krmilnik na seznamu. Če ni na seznamu nobenega krmilnika, lahko dostopate do primarnega krmilnika. |
| 5 |
Označite Samodejno nadgradi na novo različico Cisco Directory Connector, če želite, da se nadgradnje izvajajo samodejno. Vedno je pomembno, da programsko opremo Cisco Directory Connector posodabljate na najnovejšo različico. Priporočamo, da to nastavitev označite, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 6 |
Označite LDAP prek SSL, da kot protokol povezave uporabite varni LDAP (LDAPS). Če ne označite LDAP prek SSL, bo Directory Connector še naprej uporabljal protokol povezave LDAP. LDAP (Lightweight Directory Application Protocol) in Secure LDAP (LDAPS) sta protokola za povezavo, ki se uporabljata med aplikacijo in krmilnikom domene znotraj infrastrukture. Komunikacija LDAPS je šifrirana in varna. |
Konfigurirajte pravilnik priključka
Nastavite lahko največje število izbrisov, ki se lahko zgodijo med sinhronizacijo. Sinhronizacija ne izbriše objektov iz lokalnega imenika Active Directory. Vsi predmeti se izbrišejo samo iz oblaka.
Na primer, kot sprožilno vrednost praga brisanja nastavite 1. Ko izvedete popolno ali inkrementalno sinhronizacijo in je število uporabnikov, ki jih želite izbrisati, večje od nastavitve, povezovalnik imenika prikaže opozorilo. Če kliknete Preglasi prag, lahko uspešno zaženete polno ali inkrementalno sinhronizacijo, vendar boste to obvestilo o preglasitvi videli naslednjič, ko boste zagnali pravilnik.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Pravilnik. |
| 2 |
Označite polje Omogoči sprožilec praga za brisanje, če želite dodati sprožilec praga. Če izberete to možnost, se sproži opozorilo, če število izbrisov preseže prag. Ko število računov za brisanje preseže število, ki ga določite, sinhronizacija ne uspe.
|
| 3 |
Vnesite največje število izbrisov, ki jih želite. Privzeta vrednost je 20. Priporočamo, da ne povečate privzete vrednosti. |
| 4 |
Kliknite Uporabi. |
Nastavitev razporeda povezovalnika
Nastavite čas sinhronizacije v imeniku Active Directory. Preklop na rezervni način se uporablja za visoko razpoložljivost (HA). Če en konektor ne deluje, po vnaprej določenem intervalu preklopimo na drug rezervni konektor.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Razpored. |
| 2 |
Določite interval inkrementalne sinhronizacije v minutah. Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvaja vsakih 30 minut. Popolna inkrementalna sinhronizacija se ne izvede, dokler ne izvedete prvotne popolne sinhronizacije. |
| 3 |
Spremenite vrednost Pošlji poročila na…, če želite spremeniti pogostost pošiljanja poročil. |
| 4 |
Označite Omogoči urnik popolne sinhronizacije, da določite dneve in ure, ko želite, da se izvede popolna sinhronizacija. |
| 5 |
Določite interval preklopa ob okvari v minutah. |
| 6 |
Kliknite Uporabi. |
Scenariji z več domenami
Več domen temelji na prioriteti domene. Za objekte, ki imajo enako ključno vrednost v različnih domenah, se po sinhronizaciji podatki iz domene z višjo prioriteto prepišejo s podatki iz domene z nižjo prioriteto.
Objekti z enako ključno vrednostjo so v bazi podatkov povezani v en zapis.
Ključna vrednost za »Uporabnik« je E-poštni naslov; Ključna vrednost za »Skupino« je ime skupine.
Primer uporabe za več domen
Ta primer predpostavlja organizacijo z dvema domenama – example1.com in example2.com, po vrstnem redu prioritete.
-
Dodaj uporabnika1 (e-pošta: user@example1.com) v imenik Active Directory za example1.com.
-
Dodaj skupino1 (ime skupine: Test) v imenik Active Directory za example1.com.
-
Dodaj uporabnika2 (e-pošta: user@example2.com) v imenik Active Directory za example2.com.
-
Dodaj skupino2 (ime skupine: Test) v imenik Active Directory za example2.com.
- Sinhronizacija na example1.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Če izvedete popolno ali inkrementalno sinhronizacijo za example1.com, se sinhronizirata uporabnik1 in skupina1. Prav tako sta uporabnik2 in skupina2 prepisana s podatki uporabnika1 in skupine1.
Uporabnik1 se povezuje z uporabnikom2 kot z istim zapisom v bazi podatkov; skupina1 se povezuje s skupino2 kot z istim zapisom v bazi podatkov.
- Sinhronizacija na example1.com in example2.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Razmislite o teh korakih:
- Izbrišite uporabnika1 in skupino1 v imeniku Active Directory, na primer example1.com.
- Izvedite popolno ali inkrementalno sinhronizacijo za example1.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo. Uporabnik2 ni povezan z uporabnikom1 in skupina2 ni povezana s skupino1.
- Izvedite inkrementalno sinhronizacijo za example2.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo.
- Izvedite popolno sinhronizacijo za example2.com.
Rezultat: Informacije o uporabniku2 in skupini2 so navedene v https://admin.webex.com.
Sinhronizirajte novo domeno in ohranite obstoječo domeno
Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), namestite Directory Connector za sinhronizacijo domene (B) na podprt strežnik Windows. Povezovalnik se po začetni nastavitvi poveže z novo domeno, uporabniški podatki v domeni (A) pa ostanejo nespremenjeni.
Vsaka domena mora imeti svoj aktivni konektor. Razmislite o dveh domenah z naslednjo nastavitvijo: domena A s konektorji (ca1) in (ca2) za lokalno visoko razpoložljivost (HA); domena B s konektorjem (cb1). (ca1) in (ca2) služita domeni A. V tem scenariju je en konektor aktiven, drugi pa v stanju pripravljenosti (HA). Ta zasnova ohranja domeno sinhronizirano, ker je en konektor vedno aktiven. Torej je cb1 aktivni konektor za domeno B, ker domena A že ima aktivni konektor (ca1 ali ca2).
Nastavite prioriteto domene
S tem postopkom spremenite prioriteto domen Active Directory. Prednost domene vam omogoča, da določite primarno domeno, sekundarno domeno itd. To pomaga, kadar imata dva uporabnika iz dveh različnih domen isto vrednost e-pošte, sinhronizirano z eno organizacijo.
Tega postopka ne uporabljajte, če imate v povezovalniku imenika navedeno samo eno domeno. Če poskusite, vam konektor prikaže sporočilo, da prednost domene ni potrebna.
Preden začnete
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate z https://admin.webex.com.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Nastavi prioriteto domene. |
| 3 |
Na seznamu označite eno domeno, kliknite Gor ali Navpično, da spremenite prioriteto te domene, in nato kliknite Shrani, da shranite to spremembo. Domene so razvrščene po prioriteti od zgoraj navzdol. |
Preklop domen
S tem postopkom ponovno povežite konektor imenika Cisco z drugo domeno.
Preden začnete
-
Preden preklopite domeno, se prepričajte, da se ne izvajajo nobena sinhronizacijska opravila.
-
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate iz Control Hub.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Preklopi domeno. |
| 3 |
Če po branju opozorila razumete vpliv te spremembe na vašo uvedbo in ste še vedno prepričani, kliknite Da. Če zamenjate domeno, ste odjavljeni iz trenutnega konektorja imenika Cisco, druge domene v konektorju so odregistrirane in podatki o konektorju v tem računalniku so izbrisani. |
| 4 |
Ponovno se prijavite v konektor imenika Cisco in ponovno povežite domeno. |
Izklopi sinhronizacijo imenikov
Če morate ustaviti sinhronizacijo iz Directory Connectorja, jo lahko začasno izklopite v Control Hubu.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , se pomaknite do Sinhronizacija imenikovin nato izberite eno od možnosti:
|
| 2 |
Ko preberete poziv, kliknite Izklopi. Sinhronizacija se ustavi, dokler je ponovno ne omogočite v povezovalniku imenika. |
Odstrani preslikavo uporabniških atributov
Z uporabo Directory Connector odstranite preslikavo atributov Active Directory, ki so bili predhodno preslikani v oblak in sinhronizirani z Webexom. Ko odstranite preslikavo atributov, se vrednosti atributov odstranijo iz oblaka in niso več sinhronizirane z Webexom. Te vrednosti je nato mogoče ročno urediti.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
Izberite preslikavo, ki jo želite odstraniti, s seznama Ime atributa. |
| 4 |
V razdelku Obseg prizadetih uporabnikovizberite eno od naslednjega:
|
| 5 |
Kliknite Uporabi. |
Upravljanje profilnih slik
Za posodobitev slik uporabniških profilov ali za odstranitev praznih slik uporabniških profilov uporabite povezovalnik imenika.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
V razdelku Dejanjaizberite eno od naslednjega:
|
| 4 |
Kliknite Uporabi. |
Odstranitev in deaktivacija povezovalnika imenika
Ko odstranite primerek programa Directory Connector, ga morate odregistrirati. V katerem koli od teh scenarijev popolnoma odstranite povezovalnik imenika:
-
Ne želite več uporabljati sinhronizacije imenikov.
-
Ne želite uporabiti enega ali več povezovalnikov imenikov (visoka razpoložljivost).
-
Želite spremeniti domeno in namestiti drug konektor.
Preden začnete
-
Morda imate nastavljenih več primerkov Directory Connector za visoko razpoložljivost (HA) ali sinhronizacijo več domen. Onemogočite sinhronizacijo, če odstranjujete edini ali zadnji preostali primerek programa Directory Connector.
-
Preden odstranite program Directory Connector, shranite in zaprite vse pomembno delo.
| 1 |
V računalniku z operacijskim sistemom Windows pojdite na nadzorno ploščo in nato kliknite Programi in funkcije. |
| 2 |
Na seznamu programov kliknite Directory Connector, izberite Uninstallin nato sledite pozivom. Za dokončanje odstranitve boste morda morali znova zagnati sistem. |
| 3 |
Iz pogleda stranke v https://admin.webex.compojdite na , se pomaknite do Sinhronizacija imenikov, kliknite več |
| 4 |
Ko preberete poziv, kliknite Deaktiviraj. Razen če v uvedbi z visoko razpoložljivostjo (HA) ni še enega povezovalnika imenika, uporabniški računi niso več sinhronizirani. |
Zaženite diagnostično orodje
Za odpravljanje težav z uvedbo programa Directory Connector lahko uporabite vgrajeno diagnostično orodje. To orodje je nameščeno kot del programa Directory Connector od različice 3.4 naprej.
Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z LDAP, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Če orodje vrne kakršno koli napako, lahko podrobne rezultate dnevnika pošljete podpori.
-
Če želite izvesti teste za storitve domene Active Directory:
-
Če želite izvesti teste za storitve Active Directory Lightweight Directory:
-
Če želite izvesti teste za protokol LDAP (Lightweight Directory Access Protocol):
Odpravljanje težav v povezovalniku imenika Ciso
Odpravljanje težav in popravki za povezovalnik imenika
V povezovalniku imenika se lahko prikaže sporočilo o napaki ali druga težava. Ko povezovalnik imenika sinhronizira uporabniške podatke, vam lahko pošlje tudi e-poštno poročilo s seznamom morebitnih težav s sinhronizacijo. Preden se obrnete na podporo, si oglejte naslednje razdelke za težave, ki se lahko pojavijo, možne vzroke in predlagane rešitve, ki jih lahko poskusite.
Namesti
Povezovalnik imenika je prenehal delovati
Prejeli ste opozorilna e-poštna sporočila, ki vas obveščajo, da vaš povezovalnik imenika ne deluje.
-
Povezovalnik imenika morda ni pravilno nameščen.
-
Povezovalnik imenika morda ne deluje.
-
Omrežje morda ni na voljo.
Poskusite naslednje:
-
Odpri . Poiščite povezovalnik imenika. Če je ni, prenesite najnovejšo različico iz Control Huba in jo namestite.
-
Odprite Storitev in poiščite storitev Cisco DirSync. Prepričajte se, da je stanje prikazano kot Začeto. Če je storitev ustavljena, kliknite z desno tipko miške in izberite Zaženi, da jo znova zaženete.
-
Prepričajte se, da ima strežnik, na katerem ste namestili Directory Connector, dostop do interneta.
Napaka pri ponovni namestitvi
Težava– Če po odstranitvi starega takoj namestite nov konektor, se lahko prikaže sporočilo o napaki.
Možen vzrok– V sistemu Windows Server 2012 odjemalec za odstranitev potrebuje čas za brisanje računa storitve s seznama storitev.
Rešitev– Čez nekaj časa poskusite znova namestiti.
Vpis
Zruši se povezovalnik imenika med prijavo v sistem SSO
Težava
Povezovalnik imenika se lahko sesuje, ko vnesete e-poštni naslov s strani za prijavo v sistem SSO.
Rešitev
Poskusite naslednje:
Za konfiguracijo novega pravilnika skupine sledite tem korakom:
-
Pojdite v krmilnik domene in odprite Upravljanje pravilnikov skupine (gpedit.msc).
-
Z desno miškino tipko kliknite določeno organizacijsko enoto ali domeno in izberite Ustvari GPO v tej domeniin Poveži ga tukaj…
-
Poimenujte pravilnik, nato kliknite z desno miškino tipko in izberite Uredi.
Za spremembo pravilnika na ravni računalnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Key Pathvnesite ali se pomaknite do HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Za spremembo pravilnika na ravni uporabnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Pot ključavnesite ali se pomaknite do HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Spremembe začnejo veljati po zagonu ukaza gpupdate
/force, ponovnem zagonu računalnika (za spremembe računalnika) ali po ponovni prijavi uporabnika (za spremembe uporabnikov).
Priključka za storitev Cisco DirSync ni bilo mogoče registrirati
Težava
Prijava ni uspešna in prikaže se to sporočilo: »Priključka za storitev Cisco DirSync ni bilo mogoče registrirati.«
Rešitev
Sistem Windows, v katerem je nameščen Directory Connector, mora biti član imenika Active Directory.
Stran za prijavo se ne prikaže
Težava
Odprli ste Directory Connector in stran za prijavo se ni prikazala.
Rešitev
Poskusite naslednje korake:
-
V Internet Explorerju pojdite na https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Poskusite povezavo v drugih brskalnikih, kot sta Chrome in Firefox.
-
Če Internet Explorer ne more obiskati povezave, drugi brskalniki pa jo lahko, preverite nastavitve Internet Explorerja in potrdite polji TLS 1.1 in 1.2. (Uporabite postopek Omogoči TLS v Internet Explorerju.)
Prikaže se poziv za prijavo
Težava
Prikaže se poziv, ki vas prosi, da vnesete uporabniško ime in geslo za uspešno preverjanje pristnosti.
Možen vzrok
Povezovalnik imenika tiho izvede varnostno preverjanje pristnosti NTLM z računom za prijavo. Če preverjanje pristnosti ne uspe, se prikaže pogovorno okno, ki zahteva uporabniško ime in geslo za preverjanje pristnosti.
Rešitev
Ko se prikaže pojavno okno za prijavo, morate za uspešno varnostno preverjanje navesti veljaven račun s pravilno overitvijo.
Ni mogoče vzpostaviti povezave z oddaljenim strežnikom
Težava
Med normalnim delovanjem se prikaže sporočilo o napaki: »Povezava z oddaljenim strežnikom ni mogoča.«
Možen vzrok
Morda imate težave s proxyjem, ki jih je treba odpraviti.
Rešitev
Za več informacij o odpravljanju težav glejte Odpravljanje težav s prijavo v račun storitve.
Priključka ni mogoče registrirati
Težava
Prikaže se sporočilo o napaki »Povezovalnika ni mogoče registrirati.« Prišlo je do splošne izjeme."
Možen vzrok
V večini primerov je težava v tem, da povezovalnik imenika nima pravic za povezavo s korenskim kontekstom LDAP.
Rešitev
Poskusite naslednje:
-
Zaženite ukazni poziv (cmd) in nato vnesite
ldp.exe. -
Kliknite , izberite Poveži kot trenutno prijavljenega uporabnikain nato kliknite V redu.
-
Kliknite , vnesite
DC=companyname,DC=adkot BaseDN in nato kliknite V redu. -
Če se težava nadaljuje, odprite primer s podporo.
Sinhronizacija
Avatarji niso sinhronizirani
Težava
Cisco directory connector je sinhroniziral uporabniške podatke AD v oblak Webex. Vendar nobeni podatki avatarja niso bili uspešno sinhronizirani.
Možen vzrok
Če ste ponovno uporabili obstoječi strežnik avatarjev in so bili uporabniški avatarji že sinhronizirani, jih lokalni predpomnilnik zajame in se izogne ponovnemu pošiljanju, da prihrani pasovno širino.
Rešitev
Izbrišite lokalni predpomnilnik tako, da sledite tem korakom:
-
Pojdi na C:\Program Datoteke (x86)\Cisco Systems\Cisco Imenik Connector\Plugins\
-
Izbriši DirSyncPluginAvatar.dll-cache.bin.
-
Ponovno zaženite sinhronizacijo avatarja iz priključka imenika Cisco.
Konfliktni uporabniški e-poštni računi
Težava
Rezultati sinhronizacije lahko prikažejo nasprotujoče si uporabniške e-poštne račune.
-
Če so uporabniki preizkusili brezplačno različico aplikacije Webex, so njihovi e-poštni naslovi shranjeni v brezplačni organizaciji potrošnikov.
-
Če so bila uporabniška e-poštna sporočila kdaj sinhronizirana v drugi organizaciji.
-
Če uporabniški e-poštni naslovi obstajajo v več domenah, ki pripadajo organizaciji.
Rešitev
Poskusite naslednje:
-
Če želite zahtevati uporabnike, sledite tem korakom:
-
Prepričajte se, da ste preverili domeno v Control Hubu.
-
Začasno onemogočite Cisco Directory Connector.
-
Za uveljavljanje morebitnih računov, ki obstajajo v brezplačni potrošniški organizaciji, uporabite možnost Zahtevaj uporabnika v Control Hubu. Za več informacij glejte Zahtevajte uporabnike za svojo organizacijo (pretvorite uporabnike).
-
Izvedite poskusni zagon v programu Cisco Directory Connector in nato ponovno omogočite sinhronizacijo imenikov.
-
-
V zadnjem primeru dvakrat preverite uporabniške podatke v virih imenika Active Directory.
Uporabnik, ki je izvedel konverzijo, je označen kot neaktiven
Težava
V okolju, sinhroniziranem z imeniki, ste brezplačnega uporabnika (potrošniška organizacija) pretvorili v organizacijo podjetja, vendar se pretvorjeni uporabnik ne more prijaviti v aplikacijo Webex.
Možen vzrok
Ko se brezplačni uporabnik pretvori v poslovno organizacijo, je uporabnik zaradi varnostne skladnosti 30 dni označen kot neaktiven. V tem obdobju se uporabnik ne more prijaviti v aplikacijo Webex in je po 30-dnevnem obdobju označen za izbris. Do te situacije pride, ker brezplačni uporabniški podatki niso shranjeni v imeniku Active Directory.
Rešitev
Če ne želite, da se uporabniški račun izbriše, morate ukrepati. Če želite odpraviti to težavo, ustvarite uporabniški račun v lokalnem imeniku Active Directory, ki ustreza pretvorjenemu brezplačnemu uporabniškemu računu. Nato izvedite sinhronizacijo iz Cisco Directory Connector. Nato se lahko uporabnik znova prijavi v aplikacijo Webex in račun ne bo izbrisan.
Postopna sinhronizacija ne uspe
Težava
Postopna sinhronizacija ne uspe.
Do te težave lahko pride v sistemu Windows Server 2008 R2 pod naslednjimi pogoji:
-
Podpirate postopno posodabljanje vrednosti.
-
Filter, ki ga uporabljate, se sklicuje na atribut povezane vrednosti.
-
Vrednosti rezultata tega atributa so bile posodobljene od zadnje izvedbe popolne sinhronizacije.
Rešitev
V sistemu Windows Server 2008 R2 je napaka, povezana s to težavo. Napaka je odpravljena v različici 2012 R2 in novejših. Priporočamo, da nadgradite svoj Windows Server vsaj na različico 2012 R2.
Neveljavna vrednost za atribut
Težava
Za [user dn (razločen name)], atribut [attribute [ime] ima naslednjo neveljavno vrednost [attribute value].
Možen vzrok
Za CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atribut [telephone številka] ima naslednjo neveljavno vrednost: +. Ta atribut mora vsebovati vsaj eno številko.
Rešitev
Atribut za tega uporabnika nima veljavne vrednosti. Vrednost popravite v skladu z opisom v opozorilnem sporočilu. Nato izvedite še eno sinhronizacijo.
Ujemajoči se uporabniki, ki bodo izbrisani
Težava
Ujemajoči se uporabniki so označeni za izbris.
Pri izvajanju poskusne sinhronizacije za preverjanje podatkov med imenikom Active Directory in oblakom se lahko v obeh prikaže isti e-poštni naslov. Vendar je uporabnik označen kot objekt, ki ga je treba izbrisati.
Rešitev
Izberite ustrezno rešitev:
-
Če je v redu izbrisati uporabnika in nato ponovno ustvariti licence, lahko za popravilo uporabite Directory Connector. Izvedite sinhronizacijo za brisanje uporabnika in nato izvedite še eno sinhronizacijo za sinhronizacijo uporabnika iz lokalnega AD v oblak.
-
Če ne morete izbrisati in ponovno ustvariti uporabniškega računa, odprite primer s podporo.
Manjkajoči atribut
Težava
Zahtevani atribut [attribute_name] pri dodajanju lokalnega vnosa [user dn (razločen name)]. Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Možen vzrok
Manjka zahtevani atribut e-poštni naslov. Pri dodajanju lokalnega vnosa [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Rešitev
Uporabniku manjka eden od zahtevanih atributov. [user_email_address]. Navedite zahtevane vrednosti za tega uporabnika.
Vgnezdena skupina se ne sinhronizira
Težava
Uporabniki v ugnezdeni skupini Active Directory niso pravilno sinhronizirani z oblakom.
Možen vzrok
Uporablja se filter, ki vključuje tako podrejeno kot nadrejeno skupino, kar ni podprto. Na primer: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Rešitev
Ponovno morate konfigurirati filter, ki sinhronizira skupine. Na primer: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Konflikt poimenovanja uporabnikov
Težava
Obstaja konflikt poimenovanja za [user dn] za obstoječi objekt vnosa v oblak z imenom: [user e-pošta address], in tipa uporabnika [user_type].
Možen vzrok
Uporabnik s tem e-poštnim naslovom že obstaja v Control Hubu.
Rešitev
V imeniku Active Directory ustvarite uporabnika z istim e-poštnim naslovom kot račun, ki ste ga registrirali prek Control Huba.
Nadzorno središče
Seznam uporabnikov manjka v nadzornem središču
Težava
Če imate organizacijo Webex z več kot 1000 sinhroniziranimi uporabniki, seznama uporabnikov morda ne boste videli v središču Control Hub.
Rešitev
Za iskanje uporabniškega računa lahko uporabite funkcijo iskanja. V Control Hub pojdite na Uporabniki, kliknite iskanje in nato vnesite iskalne kriterije, da poiščete določenega uporabnika.
Skupine se ne sinhronizirajo s Control Hubom
Težava
Uporabniki v skupini imenikov se ne bodo pravilno sinhronizirali s Control Hubom.
Možen vzrok
Skupina v imeniku Active Directory ni označena kot isCriticalSystemObject.
Rešitev
Prepričajte se, da je atribut isCriticalSystemObject v imeniku Active Directory nastavljen na TRUE.
Omogočanje odpravljanja težav za povezovalnik imenika
Odpravljanje težav lahko omogočite, da pomagate diagnosticirati morebitne napake, na katere naletite v povezovalniku imenika. Odpravljanje težav vam omogoča zajemanje informacij o omrežnem prometu in njihovo shranjevanje v datoteko.
Dnevniške datoteke, ki so :
| 1 |
Zaženite datoteko |
| 2 |
Znova zaženite storitev. Za navodila glejte Kako zagnati storitve. |
| 3 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 4 |
Pojdite na Dejanjain nato kliknite . |
| 5 |
Ko je odpravljanje težav omogočeno, ponovite dejanja, ki so povzročala napako; s tem se zajamejo podatki o prometu, da jih je mogoče pregledati. |
| 6 |
Preglejte datoteke dnevnika: Če je datoteka prazna, preverite, ali ima račun pravice za dostop do vašega AD DS ali AD LDS. Mapa dnevnika shranjuje samo datoteke za zadnje 3 dni. Vsebina dnevniških datotek je skladna z izhodom dnevnika dogodkov v sistem. |
| 7 |
Po potrebi pošljite dnevniško datoteko podpori za pomoč. |
| 8 |
Ko končate, onemogočite funkcijo za odpravljanje težav. |
Zaženite pregledovalnik dogodkov
Če si želite ogledati dogodke, ki so se zgodili med popolno ali inkrementalno sinhronizacijo, zaženite pregledovalnik dogodkov. Prikaže povzetek skrbniških dogodkov in dnevnikov napak.
| 1 |
V povezovalniku imenika pojdite na Nadzorna ploščain nato kliknite . V pogovornem oknu Lastnosti dogodka so prikazane podrobnosti o dogodku sinhronizacije in podrobnosti o napaki. |
| 2 |
V pregledovalniku dogodkov pojdite na .
|
| 3 |
V razdelku Dejanjakliknite Shrani vse dogodke kot, da izvozite vse dnevnike kot eno samo datoteko dogodkov (*.evtx) ali drugi obliki, kot je xml ali csv. |
Kaj storiti naprej
Če morate odpreti primer, se obrnite na podporo, opišite težavo s konektorjem in nato priložite datoteko z dogodki svojemu primeru.
Dnevniki dogodkov beležijo dejanja uporabnikov. Za pomoč pri upravljanju omrežnega prometa omogočite odpravljanje težav na konektorju.
Omogočanje TLS v Internet Explorerju
Če ste zamenjali ponudnika enotne prijave (SSO), se lahko v povezovalniku imenika Cisco prikažejo naslednja sporočila o napakah:
-
Pri prijavi v storitev je prišlo do napake
-
V skriptu na tej strani je prišlo do napake
Če vidite te napake, morate v brskalniku omogočiti nastavitev TLS.
| 1 |
Odprite Internet Explorer in nato izberite Orodja. Zdaj označite polja za TLS/SSL različico, ki jo želite omogočiti Kliknite V redu Zaprite brskalnik in ga znova odprite |
| 2 |
Kliknite Internetne možnosti, pojdite na Dodatno in se pomaknite do Varnost. |
| 3 |
Označite potrditveni polji Uporabi TLS 1.1 in Uporabi TLS 1.2 in nato kliknite V redu.
|
| 4 |
Znova zaženite sistem, da spremembe začnejo veljati. |
Odpravljanje težav s prijavo v račun storitve
Če se ne morete prijaviti v Cisco Directory Connector ali ne morete zagnati sinhronizacije, poskusite težavo odpraviti s temi koraki, preden se obrnete na podporo.
| 1 |
Poskusite obiskati https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL v svojem spletnem brskalniku. |
| 2 |
Izberite eno možnost, odvisno od rezultatov:
|
| 3 |
Vsaj poskrbite, da ima konfiguriran račun za storitev Cisco DirSync (ki jo najdete v storitvah sistema Windows) raven pravic, ki mu omogoča dostop do podatkov avatarja in podatkov AD. Storitev privzeto uporablja poverilnice in preverjanje pristnosti za prijavo v sistem Windows. |
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Pregled priključka imenika Cisco
Pregled priključka imenika
Directory Connector je lokalna aplikacija za sinhronizacijo identitet v oblaku. Programsko opremo za povezovanje prenesete iz Control Huba in jo namestite na svoj lokalni računalnik.
Z Directory Connector lahko vzdržujete svoje uporabniške račune in podatke v imeniku Active Directory, tako da Active Directory postane edini vir resničnih podatkov. Ko spremembo naredite lokalno, se ta replicira v oblak.
Vse lastnosti, opise in prednosti si oglejte v tabeli:
| Funkcija | Opis in korist |
|---|---|
| Enostavna nadzorna plošča | Nadzorna plošča ponuja urnik sinhronizacije, povzetek in stanje sinhronizacije ter stanje povezovalnika imenika. Nadzorno ploščo si lahko ogledate kadar koli se prijavite. |
| Poskusni zagon pred sinhronizacijo z oblakom | Preden se spremembe v imeniku implementirajo v oblaku, jih preizkusite. Nato zaženite poročilo, da vidite, ali so spremembe, ki jih želite narediti, takšne, kot pričakujete. |
| Popolna in inkrementalna sinhronizacija | Sinhronizirajte celoten imenik. Ali pa preprosto sinhronizirajte inkrementalne spremembe, da prihranite pri procesorski moči in skrajšate čas sinhronizacije. |
|
Sinhronizacija več domen (en gozd ali več gozdov) |
Povezovalnik imenikov podpira več domen v enem gozdu ali v več gozdovih (brez potrebe po AD LDS). Za podjetja z več domenami Active Directory lahko namestite Directory Connector za vsako domeno, vsako domeno povežete s svojo organizacijo in nato vsako uporabniško bazo sinhronizirate z Webexom. Nadzorno središče odraža stanje tako, da prikazuje stanje sinhronizacije za več povezovalnikov imenika, omogoča izklop sinhronizacije za določeno domeno in deaktivacijo povezovalnika imenika v visoko razpoložljivi uvedbi. |
| Načrtovana sinhronizacija | Nastavite urnik sinhronizacije po dnevu, uri in minuti. |
| Filtri protokola LDAP (Lightweight Directory Access Protocol) | Določite iskalne kriterije LDAP in zagotovite učinkovit uvoz. |
| Preslikava atributov imenika Active Directory | Preslikajte atribute imenika Microsoft Active Directory na ustrezne atribute oblaka Webex. Preslikate lahko atribute, ki so pomembni za vašo konfiguracijo imenika Active Directory, in definirate lahko tudi atribute po meri za preslikavo v oblak. Atributi iz prostorov tvorijo različne podatke v oblaku, kot so podatki o uporabniških računih, telefonske številke podjetij v storitvi Webex Teams, naslovi SIP virov sob in drugi podatki o kontaktnih karticah uporabnikov (delovno mesto, oddelek, vodja itd.). |
|
Imenik podjetja za vire sob na lokaciji in uporabnike Cisco Webex Calling (Cloud PSTN) ter poslovne stike brez licenciranja Webex |
Če del vaše organizacije uporablja Cisco Webex Calling v oblaku PSTN za klicno storitev ali če imate naprave Room na lokaciji, ta funkcija uporabnikom omogoča iskanje stikov v podjetju v imeniku iz njihovih telefonov Cisco Webex Calling (oblačni PSTN) ali virov Room.
|
| Pregledovalnik dogodkov | Z pregledovalnikom dogodkov ugotovite, ali je prišlo do težav s sinhronizacijo. |
| Diagnostično orodje in odpravljanje težav | Vgrajeno diagnostično orodje lahko uporabite za odpravljanje težav z uvedbo Cisco Directory Connector. Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z imenikom Active Directory, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Ko omogočite odpravljanje težav v orodju Directory Connector, se zapišejo dnevniki, ki jih je mogoče poslati tehnični podpori. |
| Samodejna nadgradnja | Ko namestite Directory Connector, boste prejeli obvestilo vsakič, ko je na voljo nova različica programske opreme. Nastavite lahko samodejne nadgradnje, tako da boste vedno imeli najnovejšo različico programske opreme, ko je izdana nova različica. |
| Visoka razpoložljivost | Konfigurirajte več konektorjev, da bo na voljo rezerva, če glavni konektor ali računalnik, na katerem je nameščen, izpade. |
Povezovalnik imenikov je razdeljen na tri področja:
-
Control Hub je enotni vmesnik, ki vam omogoča upravljanje vseh vidikov vaše organizacije Webex: ogled uporabnikov, dodelitev licenc, prenos programa Directory Connector in konfiguriranje enotne prijave (SSO), če želite, da se vaši uporabniki overijo prek ponudnika identitete v podjetju in ne želite pošiljati e-poštnih povabil za aplikacijo Webex.
-
Vmesnik za upravljanje Directory Connectorja je programska oprema, ki jo prenesete iz Control Huba in namestite na zaupanja vreden strežnik Windows. Za več domen Active Directory lahko namestite eno različico programske opreme za vsako domeno, ki jo želite sinhronizirati. S programsko opremo lahko zaženete sinhronizacijo, da prenesete svoje uporabniške račune Active Directory v Webex, si ogledate in spremljate stanje sinhronizacije ter konfigurirate storitve Directory Connector.
-
Storitev sinhronizacije imenikov poizveduje v imeniku Active Directory, da pridobi uporabnike in skupine za sinhronizacijo s storitvijo povezovalnika in povezovalnikom imenika.
Za razumevanje arhitekture povezovalnika imenika si oglejte ta diagram:
Pripravite svoje okolje za povezovalnik imenika
Zahteve za povezovalnik imenika
Zahteve sistema Windows in Active Directory
Povezovalnik imenika lahko namestite na te podprte strežnike Windows:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Za odpravo težave s piškotki priporočamo, da nadgradite krmilnik domene na izdajo, ki vsebuje popravek – Windows Server 2012 R2 ali 2016.
Povezovalnik imenika podpirajo naslednje storitve Active Directory:
-
Aktivni imenik 2016
(Povezovalnik imenika je podprt pri uporabi najnovejše različice imenika Active Directory v sistemu Windows Server 2019)
-
Aktivni imenik 2012
-
Active Directory 2008 R2
-
Aktivni imenik 2008
Upoštevajte naslednje dodatne zahteve:
-
Povezovalnik imenika zahteva TLS1.2. Namestiti morate naslednje:
-
.NET Framework v3.5 (zahtevan za aplikacijo Directory Connector. Če naletite na kakršne koli težave, sledite navodilom v Omogočanje .NET Framework 3.5 z uporabo čarovnika za dodajanje vlog in funkcij.)
-
.NET Framework različice 4.5 (zahtevano za TLS1.2)
-
-
Zahtevana je funkcionalna raven 2 gozda Active Directory (Windows Server 2003) ali višja. (Za več informacij glejte Kaj so funkcionalne ravni imenika Active Directory?.)
Zahteve strojne opreme
Program Directory Connector morate namestiti v računalnik s temi minimalnimi strojnimi zahtevami:
-
8 GB RAM-a
-
50 GB prostora za shranjevanje
-
Ni minimalne vrednosti za CPU
Omrežne zahteve
Če je vaše omrežje za požarnim zidom, se prepričajte, da ima vaš sistem dostop do interneta prek HTTPS (vrata 443).
Zahteve organizacije Webex
-
Za dostop do programske opreme Directory Connector iz Control Huba potrebujete organizacijo Webex s preskusno ali plačljivo naročnino.
-
(Neobvezno) Če želite, da so novi uporabniški računi aplikacije Webex aktivni, preden se prvič prijavijo, priporočamo, da storite naslednje:
-
Dodajte, preverite in po želji zahtevajte domene, ki vsebujejo e-poštne naslove uporabnikov, ki jih želite sinhronizirati v oblak.
-
Izvedite integracijo enotne prijave (SSO) vašega ponudnika identitete (IdP) z vašo organizacijo Webex.
-
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila in da boste lahko izvedli svojo lastno e-poštno kampanjo. (Ta funkcija zahteva integracijo SSO.)
-
Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu.
Zahteve za namestitev
-
Za okolje z več domenami (z enim ali več gozdovi) morate namestiti en povezovalnik imenika za vsako domeno Active Directory. Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), se prepričajte, da imate ločen podprt strežnik Windows za namestitev Directory Connectorja za sinhronizacijo domene (B).
-
Za prijavo v konektor ne potrebujemo skrbniškega računa v imeniku Active Directory. Potrebujemo lokalni uporabniški račun, ki je isti kot polnopravni skrbniški račun v Control Hubu.
Ta lokalni uporabnik mora imeti pravice na tem računalniku s sistemom Windows za povezavo s krmilnikom domene in branje uporabniških objektov imenika Active Directory. Račun za prijavo v računalnik mora biti skrbniški račun računalnika s pravicami za nameščanje programske opreme v lokalni računalnik. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Pri prijavi v konektor mora biti prijavni račun enak kot polni skrbniški račun za Control Hub. Privzeto povezovalnik za dostop do imenika Active Directory uporablja lokalni sistemski račun. Vendar pa lahko s storitvami sistema Windows konfigurirate drug račun za dostop do imenika Active Directory. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Prepričajte se, da je način iskanja v varni dinamični povezovalni knjižnici (DLL) sistema Windows omogočen s tem postopkom: Preverite SafeDllSearchMode v registru sistema Windows.
-
Če uporabljate AD LDS za več domen v enem gozdu, priporočamo, da namestite Directory Connector in Active Directory Domain. Service/Active Lahke imeniške storitve (AD) DS/AD LDS) na ločenih strojih.
Zahteve za več domen
Preden sledite nalogam v Potek naloge uvajanja konektorja imenika Cisco, upoštevajte naslednje zahteve in priporočila, če boste sinhronizirali podatke imenika Active Directory iz več domen v oblak:
-
Za vsako domeno je potreben ločen primerek programa Directory Connector.
-
Programska oprema Directory Connector se mora izvajati na gostitelju, ki je v isti domeni, s katero se bo sinhronizirala.
-
Priporočamo, da svoje domene preverite ali uveljavite v storitvi Control Hub. (Glejte Dodajanje, preverjanje in uveljavljanje domen.)
-
Če želite sinhronizirati več kot 50 domen, morate odpreti zahtevo, da se vaša organizacija premakne na velik seznam organizacij.
-
Po želji lahko sinhronizirate podatke o virih sobe skupaj z uporabniškimi računi. (Glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex.)
Priporočila skupin Active Directory za samodejno dodeljevanje licenc
Skupine Active Directory se uporabljajo za zbiranje uporabniških računov, računalniških računov in drugih skupin v obvladljive enote. Delo s skupinami namesto s posameznimi uporabniki poenostavi vzdrževanje in upravljanje omrežja.
V Active obstajata dve vrsti skupin Directory:
-
Distribucijske skupine– Uporabljajo se za ustvarjanje seznamov prejemnikov e-pošte.
-
Varnostne skupine– Uporabljajo se za dodeljevanje dovoljenj virom v skupni rabi.
Pri ustvarjanju skupin v imeniku Active Directory upoštevajte naslednje smernice:
-
Ustvarite globalno skupino za vsako vlogo, oddelek ali storitev (kot so prodaja, trženje, vodje, računovodje, licenciranje Webexa itd.).
-
Za lažje prepoznavanje pomembnih informacij o skupini uporabite standardne konvencije poimenovanja v celotni organizaciji. Imena skupin lahko vključujejo podrobnosti o skupini, kot so raven dostopa, vrsta vira, raven varnosti, obseg skupine, zmogljivost pošte in tako naprej. Na primer, ime skupine »GSG_Webex_Licensing_EMEAR« se nanaša na globalno varnostno skupino za uporabnike Webex Licensing EMEAR.
-
Skupine organizirajte na lahko razumljiv način, na primer po geografskem območju ali vodstveni hierarhiji. Za popoln opis namena skupine uporabite opise skupin.
-
Preden dodate uporabnike v novo omogočene skupine, v Control Hub določite predlogo skupine za samodejno licenciranje za te skupine. Za več informacij glejte Nastavitev predloge za samodejno dodelitev licence.
Informacije o velikosti
Povezovalnik imenika deluje kot most med lokalnim imenikom Active Directory in oblakom Webex. Zato povezovalnik nima zgornje omejitve za število objektov Active Directory, ki jih je mogoče sinhronizirati z oblakom. Vse omejitve objektov imenika na lokaciji so vezane na specifično različico in specifikacije okolja Active Directory, ki se sinhronizira z oblakom, ne na sam povezovalnik.
Na hitrost sinhronizacije lahko vpliva nekaj dejavnikov:
-
Skupno število objektov Active Directory. (Opravilo sinhronizacije 5000 uporabnikov ne bo trajalo tako dolgo kot 50000.)
-
Hitrost in pasovna širina omrežja.
-
Delovna obremenitev in specifikacije sistema.
Če sinhronizirate več kot 50.000 uporabnikov, vam toplo priporočamo, da uporabite drugi konektor za preklop v primeru okvare in redundanco.
Ker je pri sinhronizaciji vključenih več dejavnikov in ker se vsaka uvedba razlikuje glede na zgoraj navedene dejavnike, ne moremo navesti natančnih časovnih vrednosti, koliko časa bo trajala sinhronizacija objektov.
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Integracija spletnega proxyja
Integracija spletnega proxyja
Če je v vašem okolju omogočeno preverjanje pristnosti spletnega proxyja, lahko še vedno uporabljate Directory Connector.
Če vaša organizacija uporablja pregleden spletni proxy, ta ne podpira preverjanja pristnosti. Priključek uspešno poveže in sinhronizira uporabnike.
Lahko uporabite enega od teh pristopov:
-
Eksplicitni spletni proxy prek Internet Explorerja (povezovalnik podeduje nastavitve spletnega proxyja)
-
Eksplicitni spletni proxy prek datoteke .pac (povezovalnik podeduje nastavitve proxyja, specifične za podjetje)
-
Transparentni proxy, ki deluje s konektorjem brez kakršnih koli sprememb
Uporabite spletni proxy prek brskalnika
Povezovalnik imenikov lahko nastavite tako, da uporablja spletni proxy prek brskalnika Internet Explorer.
Če storitev Cisco DirSync deluje iz drugega računa kot trenutno prijavljeni uporabnik, se morate prijaviti tudi s tem računom in konfigurirati spletni proxy.
| 1 |
V Internet Explorerju pojdite na in nato izberite Nastavitve lokalnega omrežja. |
| 2 |
Usmerite primerek sistema Windows tja, kjer je nameščen konektor na vašem spletnem proxyju. Priključek podeduje te nastavitve spletnega proxyja. |
| 3 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 4 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Konfigurirajte spletni proxy prek datoteke PAC
Brskalnik odjemalca lahko konfigurirate za uporabo datoteke .pac. Ta datoteka vsebuje naslov in informacije o vratih spletnega proxyja. Povezovalnik imenika neposredno podeduje konfiguracijo spletnega proxyja, specifično za podjetje.
| 1 |
Da se bo povezovalnik uspešno povezal in sinhroniziral uporabniške podatke z oblakom Webex, se prepričajte, da je v konfiguraciji datoteke .pac za gostitelja, kjer je nameščen povezovalnik, onemogočeno preverjanje pristnosti posredniškega strežnika za |
| 2 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 3 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Proxy NTLM
Priključek imenika podpira NT LAN Manager (NTLM). NTLM je eden od pristopov za podporo preverjanja pristnosti sistema Windows med domenskimi napravami in zagotavljanje njihove varnosti.
Oblikovanje NTLM
V večini primerov želi uporabnik dostopati do virov druge delovne postaje prek odjemalskega računalnika, kar je lahko težko storiti na varen način.
Na splošno tehnična zasnova NTLM temelji na mehanizmu izziva
in odgovora
:
-
Uporabnik se prijavi v odjemalski računalnik z računom in geslom za Windows. Geslo se nikoli ne shrani lokalno. Namesto gesla v obliki navadnega besedila se lokalno shrani zgoščena vrednost gesla. Ko se uporabnik prijavi v odjemalca z geslom, operacijski sistem Windows primerja shranjeno zgoščeno vrednost in zgoščeno vrednost iz vnesenega gesla. Če sta oba enaka, je overjanje uspešno.
Ko želi uporabnik dostopati do katerega koli vira na drugem strežniku, odjemalec pošlje zahtevo strežniku z imenom računa v navadnem besedilu.
-
Ko strežnik prejme zahtevo, ustvari 16-bitni naključni ključ. Ključ se imenuje Izziv (ali Nonce). Preden strežnik pošlje nazaj odjemalcu, se izziv shrani v strežniku. In nato strežnik pošlje izziv odjemalcu v navadnem besedilu.
-
Takoj ko odjemalec prejme izziv, poslan s strežnika, ga šifrira z zgoščevalno vrednostjo, ki je bila omenjena v 1. koraku. Po šifriranju se vrednost pošlje nazaj na strežnik.
-
Ko strežnik prejme šifrirano vrednost od odjemalca, jo pošlje krmilniku domene v preverjanje. Zahteva vključuje: ime računa, šifriran izziv, ki ga je poslala stranka, in izvirni navadni izziv.
-
Krmilnik domene lahko pridobi zgoščene vrednosti gesla glede na ime računa. In nato lahko krmilnik domene šifrira prvotni izziv. Krmilnik domene lahko nato primerja prejeto zgoščevalno vrednost in šifrirano zgoščevalno vrednost. Če sta enaka, je preverjanje uspešno.
Windows ima v operacijski sistem vgrajeno varnostno preverjanje pristnosti, kar aplikacijam olajša podporo varnostnega preverjanja pristnosti. Posledično vam ni treba dokončati nadaljnje konfiguracije.
Konfiguriraj prozoren proxy
V tem primeru brskalnik ne ve, da prozoren spletni posredniški strežnik prestreza zahteve http (port 80/port 443) in ni potrebna nobena konfiguracija na strani odjemalca.
| 1 |
Namestite pregleden posredniški strežnik, da se lahko povezovalnik poveže in sinhronizira uporabnike. |
| 2 |
Potrdite, da je posredniški strežnik uspešen – ob zagonu povezovalnika se prikaže pričakovano pojavno okno za preverjanje pristnosti brskalnika. |
Nastavitev preverjanja pristnosti posrednika
Dodajte URL cloudconnector.webex.com na seznam dovoljenih URL-jev tako, da ustvarite seznam za nadzor dostopa.
Na strežniku požarnega zidu vašega podjetja:
| 1 |
Omogočite iskanje DNS, če še ni omogočeno. |
| 2 |
Določite ocenjeno pasovno širino za to povezavo (približno 2 mb/s ali manj za priključek). To morda ni potrebno. |
| 3 |
Ustvarite seznam za nadzor dostopa, ki bo veljal za gostitelja povezovalnika, in kot cilj, ki ga želite dodati na seznam dovoljenih, določite Na primer: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Ta ACL uporabite za ustrezen vmesnik požarnega zidu, ki velja samo za tega gostitelja z enim samim priključkom. |
| 5 |
Zagotovite, da morajo ostali gostitelji v vašem podjetju še vedno uporabljati vaš spletni proxy, tako da konfigurirate ustrezno implicitno izjavo o zavrnitvi. |
Uvajanje povezovalnika imenika
Potek naloge uvajanja konektorja imenika Cisco
Preden začnete
| 1 |
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo. Za novo namestitev programa Directory Connector vedno obiščite Control Hub ( https://admin.webex.com), da dobite najnovejšo različico programske opreme, da boste lahko uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 2 |
Prijava v povezovalnik imenika Prijavite se s skrbniškimi poverilnicami za Webex in izvedite začetno nastavitev. |
| 3 |
Nastavitev samodejnih nadgradenj Vedno je pomembno, da programsko opremo Directory Connector posodabljate na najnovejšo različico. Priporočamo, da uporabite ta postopek, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 4 |
Izberite objekte Active Directory za sinhronizacijo Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika. |
| 5 |
Atributi uporabnikov zemljevida Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid. |
| 6 |
Sinhronizirajte avatarje imenika z enim od naslednjih postopkov:
Avatarje uporabnikov lahko sinhronizirate z oblakom, tako da se avatar vsakega uporabnika prikaže, ko se prijavi v aplikacijo. Avatarje lahko sinhronizirate iz atributa Active Directory ali strežnika virov. |
| 7 |
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, na napravah v sobi, registriranih v oblaku, kot sta naprava Webex Room Device ali Cisco Webex Board. |
| 8 |
Če želite omogočiti uporabnike iz imenika Active Directory v središče Control Hub, sledite tem korakom:
Za dodelitev uporabnikov imenika Active Directory za račune aplikacije Webex sledite temu zaporedju. Uporabnike lahko dodelite iz več gozdov ali več domenskih uvedb imenika Active Directory za Directory Connector 3.0 in novejše različice. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex. |
Namestite priključek imenika
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo.
Za vsako domeno Active Directory, ki jo želite sinhronizirati, morate namestiti en konektor. En sam primerek Directory Connector lahko služi samo eni domeni. Za razumevanje poteka sinhronizacije več domen si oglejte naslednji diagram:
Preden začnete
Če se overjate prek posredniškega strežnika, se prepričajte, da imate poverilnice za posredniški strežnik:
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po namestitvi primerka povezovalnika. Za osnovno preverjanje pristnosti je potrebna tudi konfiguracija proxyja v Internet Explorerju; glejte Uporaba spletnega proxyja prek brskalnika
-
Pri proxyju NTLM se lahko pri prvem odpiranju konektorja prikaže napaka. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
V Nadzornem središčupojdite na in izberi Naprej. |
| 2 |
Kliknite povezavo Prenesi in namesti, da shranite najnovejšo različico namestitvene datoteke .zip za konektor na strežnik VMware ali Windows. Datoteko .zip lahko dobite neposredno s te povezave, vendar morate imeti za delovanje te programske opreme poln skrbniški dostop do organizacije Control Hub. Za novo namestitev pridobite najnovejšo različico programske opreme, da boste uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 3 |
Na strežniku VMware ali Windows razpakirajte in zaženite datoteko .msi v mapi za nastavitev, da zaženete čarovnika za namestitev. |
| 4 |
Kliknite Naprej, potrdite polje, da sprejmete licenčno pogodbo, in nato klikajte Naprej, dokler se ne prikaže zaslon za vrsto računa. |
| 5 |
Izberite vrsto storitvenega računa, ki ga želite uporabiti, in izvedite namestitev s skrbniškim računom:
Da bi se izognili napakam, se prepričajte, da imate naslednje pravice:
|
| 6 |
Kliknite Namesti. Po izvedbi omrežnega preizkusa in če ste pozvani, vnesite osnovne poverilnice za proxy, kliknite V reduin nato kliknite Dokončaj. |
Kaj storiti naprej
Priporočamo, da po namestitvi znova zaženete strežnik. Poročilo o poskusnem izvajanju ne more prikazati pravilnega rezultata, če podatki niso bili objavljeni. Med ponovnim zagonom naprave se vsi podatki osvežijo, da se v poročilu prikaže natančen rezultat.
Prijava v povezovalnik imenika
Preden začnete
Prepričajte se, da imate poverilnice za posrednika.
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po prvem odprtju konektorja.
-
Za proxy NTLM odprite Internet Explorer, kliknite ikono zobnika, pojdite na Internetne možnosti > Povezave > Nastavitve lokalnega omrežja, preverite, ali so dodani podatki o strežniku proxy, in nato kliknite V redu. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
Odprite povezovalnik in nato dodajte |
| 2 |
Če ste pozvani, se prijavite s svojimi poverilnicami za preverjanje pristnosti posredniškega strežnika, nato pa se prijavite v Webex s skrbniškim računom in kliknite Naprej. |
| 3 |
Potrdite svojo organizacijo in domeno.
|
| 4 |
Ko se prikaže zaslon Potrdi organizacijo, kliknite Potrdi. Če ste že vezali AD DS/AD LDS, se prikaže zaslon Potrdi organizacijo. |
| 5 |
Kliknite Potrdi. |
| 6 |
Izberite eno, odvisno od števila domen Active Directory, ki jih želite povezati s povezovalnikom imenika:
|
Kaj storiti naprej
Ko se prijavite, boste pozvani k izvedbi poskusne sinhronizacije.
Nadzorna plošča povezovalnika imenika
Ko se prvič prijavite v Directory Connector, se prikaže nadzorna plošča. Tukaj si lahko ogledate povzetek vseh sinhronizacijskih dejavnosti, statistiko oblaka, izvedete poskusno sinhronizacijo, zaženete popolno ali inkrementalno sinhronizacijo in odprete pogled dogodkov za ogled informacij o napakah.
Če seja poteče, se znova prijavite.
Ta opravila lahko preprosto zaženete iz orodne vrstice Dejanja ali iz menija Dejanja.
|
Komponenta |
Opis |
|---|---|
|
Trenutna sinhronizacija |
Prikaže informacije o stanju sinhronizacije, ki trenutno poteka. Ko se sinhronizacija ne izvaja, je prikaz stanja nedejaven. |
|
Naslednja sinhronizacija |
Prikaže naslednje načrtovane polne in inkrementalne sinhronizacije. Če urnik ni nastavljen, se prikaže Ni načtovano . |
|
Zadnja sinhronizacija |
Prikaže stanje zadnjih dveh izvedenih sinhronizacij. |
|
Trenutno stanje sinhronizacije |
Prikaže splošno stanje sinhronizacije. |
|
Priključki |
Prikaže trenutne lokalne povezovalnike, ki so na voljo za oblak. |
|
Statistika v oblaku |
Prikaže splošno stanje sinhronizacije. |
|
Urnik sinhronizacije |
Prikaže urnik sinhronizacije za inkrementalno in polno sinhronizacijo. |
|
Povzetek konfiguracije |
Navaja nastavitve, ki ste jih spremenili v konfiguraciji. Povzetek lahko na primer vključuje naslednje:
|
| Dejanje | Opis |
|---|---|
| Začni inkrementalno sinhronizacijo |
Ročni zagon inkrementalne sinhronizacije To dejanje je onemogočeno, ko začasno ustavite ali onemogočite sinhronizacijo, če popolna sinhronizacija ni bila dokončana ali če sinhronizacija še poteka. |
|
Sinhronizacija poskusnega zagona |
Izvedite poskusno sinhronizacijo. |
|
Zaženi pregledovalnik dogodkov |
Zaženite pregledovalnik dogodkov Microsoft. |
|
Osveži |
Osveži nadzorno ploščo konektorja imenika Cisco |
|
Dejanje |
Opis |
|---|---|
| Sinhroniziraj zdaj |
Takoj začnite popolno sinhronizacijo. |
|
Način sinhronizacije |
Izberite način inkrementalne ali polne sinhronizacije. |
|
Ponastavi skrivnost konektorja |
Vzpostavite pogovor med konektorjem imenika Cisco in storitvijo konektorja. Z izbiro tega dejanja boste ponastavili skrivnost v oblaku in jo nato shranili lokalno. |
|
Poskusni zagon |
Izvedite preizkus postopka sinhronizacije. Pred popolno sinhronizacijo morate opraviti poskusni zagon. |
|
Odpravljanje težav |
Obrnite on/off odpravljanje težav. |
|
Osveži |
Osvežite glavni zaslon priključka imenika Cisco. |
|
Zapri |
Zaprite konektor imenika Cisco. |
|
Kombinacija tipk |
Dejanje |
|---|---|
|
Alternativno +A |
Prikaži meni Dejanja |
|
|
Sinhronizacija zdaj |
|
|
Ponastavi skrivnost konektorja |
|
|
Suhi tek |
|
|
Inkrementalna sinhronizacija |
|
|
Popolna sinhronizacija |
|
|
Prikaži meniPomoč |
|
|
Pomoč |
|
|
Vizitka |
|
|
Pogosta vprašanja |
Nastavitev samodejnih nadgradenj
| 1 |
V povezovalniku imenika pojdite na in nato označite Samodejno nadgradi na novo različico Cisco Directory Connector. |
| 2 |
Kliknite Uporabi, da shranite spremembe. |
Nove različice konektorja se samodejno namestijo, ko so na voljo.
Nadgradnje lahko po želji upravljate ročno. Za več informacij glejte Nadgradnja na najnovejšo različico programske opreme.
Izberite objekte Active Directory za sinhronizacijo
Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika.
Skupine za samodejno dodelitev licenc
Control Hub vam omogoča upravljanje dodelitev licenc za posamezne skupine. Ustvarite lahko predloge licenc in jih preslikate v skupine Active Directory, ki jih sinhronizirate z oblakom. Ob ustvarjanju uporabnika Webex preveri članstvo uporabnika in samodejno preslikavo predloge licenc za tega novega uporabnika.
Priporočamo, da uporabite filter LDAP, da z oblakom sinhronizirate le ustrezne skupine. Filter lahko na primer nastavite na:
(&(cn=Example)(objectclass=Group))*
Ta filter sinhronizira vse skupine znotraj osnovnega DN, kjer se ime začne z Example. Uporabnikom, ki niso dodeljeni skupinam, se dodelijo licence iz privzete predloge za samodejno licenco, ki ste jo konfigurirali v Control Hubu.
Skupine za hibridne uvedbe varnosti podatkov
V povezovalniku imenika morate označiti Skupine, če uporabljate hibridno varnost podatkov za konfiguriranje poskusne skupine za pilotne uporabnike. Za navodila glejte Vodnik za uvajanje hibridne varnosti podatkov. Ta nastavitev povezovalnika imenika ne vpliva na sinhronizacijo drugih uporabnikov v oblaku.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Izbira objekta. |
| 2 |
V razdelku Vrsta objekta označite Uporabnikiin razmislite o omejitvi števila iskalnih vsebnikov za uporabnike. Če želite na primer sinhronizirati samo uporabnike v določeni skupini, morate v polje Filtri LDAP Uporabniki vnesti filter LDAP. Če želite sinhronizirati uporabnike, ki so v skupini Example-manager, uporabite filter, kot je ta:
|
| 3 |
Označite Identificiraj sobo, da ločite podatke o sobi od uporabniških podatkov. Kliknite Prilagodi, če želite nastaviti dodatne atribute za prepoznavanje uporabniških podatkov kot podatkov o sobi. To nastavitev uporabite, če želite sinhronizirati podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah v sobi, registriranih v oblaku. Za več informacij glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex. |
| 4 |
Označite Skupine, če želite sinhronizirati uporabniške skupine Active Directory z oblakom. V polje Skupine ne dodajajte filtra LDAP za sinhronizacijo uporabnikov. Polje Skupine uporabite samo za sinhronizacijo podatkov skupine z oblakom. Skupine za nove stranke privzeto niso sinhronizirane. Omogočiti morate sinhronizacijo skupine. Prav tako morate sinhronizirati varnostne skupine. |
| 5 |
Označite Stiki, če želite sinhronizirati kontaktne podatke uporabnikov z oblakom. Povezovalnik imenika upravlja samo stike, ki jih sinhronizira povezovalnik. Če so v Control Hubu že stiki, sinhronizacija ne izbriše stikov. Če so stiki odstranjeni iz obsega sinhronizacije, bodo kontaktni podatki uporabnikov prav tako odstranjeni v središču Control Hub. |
| 6 |
Konfigurirajte filtre LDAP. Razširjene filtre lahko dodate tako, da navedete veljaven filter LDAP. Za več informacij o konfiguriranju filtrov LDAP glejte ta članek. |
| 7 |
Določite osnovna DN-ja na lokaciji, ki jih želite sinhronizirati, tako da kliknete Izberi, da si ogledate drevesno strukturo imenika Active Directory. Tukaj lahko izberete ali prekličete izbiro, po katerih vsebnikih želite iskati. |
| 8 |
Preverite, ali so objekti, ki jih želite dodati za to konfiguracijo, izbrani, in kliknite Izberi. Za sinhronizacijo lahko izberete posamezne ali nadrejene vsebnike. Izberite nadrejeni vsebnik, da omogočite vse podrejene vsebnike. Če izberete podrejeni vsebnik, se v nadrejenem vsebniku prikaže siva kljukica, ki označuje, da je bil podrejeni vsebnik označen. Nato lahko kliknete Izberi , da sprejmete označene vsebnike Active Directory. Če vaša organizacija vse uporabnike in skupine postavi v vsebnik Uporabniki, vam ni treba iskati drugih vsebnikov. Če je vaša organizacija razdeljena na organizacijske enote, izberite OU. |
| 9 |
Kliknite Uporabi. Izberite možnost:
Za informacije o poskusnih zagonih glejte Sinhronizacija poskusnega zagona uporabnikov imenika Active Directory. Za sinhronizacijo skupine morate izvesti popolno sinhronizacijo: Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak. |
Atributi uporabnikov zemljevida
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid, enolični identifikator za vsak uporabniški račun v storitvi identitete v oblaku.
Izberete lahko, kateri atribut imenika Active Directory želite preslikati v oblak – na primer, lahko preslikate firstName lastName v imeniku Active Directory ali izraz atributa po meri v displayName v oblaku.
Računi v imeniku Active Directory morajo imeti e-poštni naslov; uid se privzeto preslika v polje ad v e-pošti (ne v polje sAMAccountName).
Če izberete želeni jezik iz imenika Active Directory, potem je Active Directory edini vir resnice: Uporabniki ne bodo mogli spremeniti jezikovnih nastavitev v nastavitvah Webexa, skrbniki pa ne bodo mogli spremeniti nastavitev v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. Ta stran prikazuje imena atributov za Active Directory (na levi) in oblak Webex (na desni). Vsi obvezni atributi so označeni z rdečo zvezdico. |
| 2 |
Pomaknite se navzdol do dna razdelka Imena atributov Active Directoryin nato izberite enega od teh atributov Active Directory, ki ga želite preslikati v atribut oblaka uid:
Kateri koli drug atribut Active Directory lahko preslikate v uid, vendar priporočamo, da uporabite mail ali userPrincipalName, kot je opisano v zgornjih smernicah. V nekaterih primerih se za prijavo uporablja uporabniško ime_glavnega_uporabnika, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Če si želite ogledati, kateri atributi v imeniku Active Directory ustrezajo v oblaku, glejte Preslikava atributov imenika Active Directory v povezovalniku imenika. Da sinhronizacija deluje, morate zagotoviti, da je izbrani atribut Active Directory v obliki e-pošte. Povezovalnik imenikov prikaže pojavno okno, ki vas opomni, če ne izberete enega od priporočenih atributov. |
| 3 |
Če vnaprej določeni atributi imenika Active Directory ne delujejo za vašo uvedbo, kliknite spustni meni atributov, se pomaknite na dno in nato izberite Prilagodi atribut, da odprete okno, v katerem lahko definirate izraz atributa. Kliknite Pomoč, če želite dobiti več informacij o izrazih in si ogledati primere delovanja izrazov. Za več informacij si lahko ogledate tudi Izrazi za prilagojene atribute. V tem primeru preslikajmo atributa Active Directory
Povezovalnik imenikov preveri vrednost atributa uid v storitvi identitete in pridobi 3 razpoložljive uporabnike v okviru trenutnih možnosti filtra uporabnikov. Če imajo vsi trije uporabniki veljavno obliko e-pošte, Cisco Directory Connector prikaže naslednje sporočilo:
Če atributa ni mogoče preveriti, se bo prikazalo naslednje opozorilo in se boste lahko vrnili v Active Directory, da preverite in popravite uporabniške podatke:
|
| 4 |
(Neobvezno) Izberite preslikave za mobile in telephoneNumber, če želite, da se mobilne in službene številke prikažejo na primer v uporabnikovi vizitki v aplikaciji Webex. Podatki o telefonski številki se v aplikaciji Webex prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika. Za več informacij o klicanju iz uporabniške kartice stika glejte Vodnik za uvajanje klicanja v Webexu (Unified CM) (skrbniki). |
| 5 |
Izberite dodatne preslikave, da se v vizitki prikaže več podatkov:
Ko so atributi preslikani, se podatki prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika:
Za več informacij o vizitki glejte Preverite, s kom se obrnete. Ko so ti atributi sinhronizirani z vsakim uporabniškim računom, lahko vklopite tudi funkcijo People Insights v središču Control Hub. Ta funkcija uporabnikom aplikacije Webex omogoča, da v svojih profilih delijo več informacij in se tako več naučijo drug o drugem. Za več informacij o funkciji in o tem, kako jo omogočite, glejte Profili People Insights za Webex, Jabber, Webex Meetings in Webex Events (novo) v Control Hubu |
| 6 |
Ko izberete želene možnosti, kliknite Uporabi. |
Vsi uporabniški podatki, ki so shranjeni v imeniku Active Directory, prepišejo podatke v oblaku, ki ustrezajo temu uporabniku. Če ste na primer uporabnika ročno ustvarili v Control Hubu, mora biti e-poštni naslov uporabnika enak e-poštnemu naslovu v imeniku Active Directory. Vsak uporabnik brez ustreznega e-poštnega naslova v imeniku Active Directory se izbriše.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Atributi imenika Active Directory in oblaka
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku z uporabo zavihka Preslikava uporabniških atributov.
Ta tabela primerja preslikavo med imeni atributov Active Directory in imeni atributov Cisco Cloud. Te vrednosti in preslikave so privzeta nastavitev v povezovalniku imenika. V spustnih menijih Active Directory lahko izberete različne atribute in določite, kateri atribut na mestu uporabe se sinhronizira s katerim atributom v oblaku.
Predstavljajte si spustne atribute kot prednastavitve. Kot alternativo vrednostim v vrstici Active Directory lahko v Active Directory določite tudi prilagojen atribut, svojo prednastavitev (izraz z več atributi), ki ga preslikate v en sam atribut oblaka v ustrezni vrstici. Na ta način imate možnost določiti prikazana imena svojih uporabnikov – na primer, lahko dodate izraz, ki ustvari prilagojen atribut na podlagi naziva, imena in priimka zaposlenega v imeniku Active Directory.
Določite lahko tudi kateri koli atribut imenika Active Directory, ki ga želite preslikati v uid v oblaku. Vendar pa morate zagotoviti, da atribut na lokaciji sledi veljavni obliki e-pošte.
Uporabite lahko tudi alternativne e-poštne naslove, če na primer želite za prijavo uporabiti uporabniško_ime_glavnega_uporabnika, e-poštni naslov uporabnika pa se uporablja za upravljanje njegovega koledarja. V tem primeru preslikajte drug e-poštni naslov na emails;type-work Atribut. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz Active Directoryja, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku.
|
Imena atributov imenika Active Directory |
Imena atributov v oblaku Webex |
Opombe |
|---|---|---|
|
— |
Ime stavbe |
— |
|
c |
c |
Ta atribut določa kratico države uporabnika. |
|
Številka oddelka |
Številka oddelka |
Ta atribut se uporablja za številko oddelka uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
prikaznoIme |
prikaznoIme |
Ta atribut se uporablja za prikazno ime uporabniškega računa, ki se prikaže v Control Hubu, na kartici stikain v vpogledih v ljudi . |
|
Nadzor uporabniškega računa |
račun-ds-pwp-onemogočen |
Ta atribut se uporablja za sinhronizacijo uporabnikov. Prepričajte se, da je atribut userAccountControl preslikan na ds-pwp-account-disabled, sicer uporabniki ne bodo pravilno sinhronizirani. |
|
številka zaposlenega |
številka zaposlenega |
— |
|
faksimileTelefonska številka |
faksimileTelefonska številka |
— |
|
— |
jabberID |
Ta atribut oblaka se nanaša na naslove za neposredno sporočanje (tip XMPP), ki jih uporablja Jabber. Ta vrednost ni enaka kot sipAddresses. |
|
l |
l |
Ta atribut določa mesto uporabnika. |
|
— |
kraj |
— |
|
vodja |
vodja |
Ta atribut se uporablja za ime vodje uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
mobilno |
mobilno |
Ta atribut se uporablja kot mobilna številka, ki se prikaže za klic uporabnika iz vizitke. |
|
o |
o |
Ta atribut določa ime podjetja ali organizacije in se prikaže v vizitki. |
|
ti |
ti |
Ta atribut določa ime organizacijske enote. |
|
Ime fizične dostavne pisarne |
Ime fizične dostavne pisarne |
Ta atribut določa lokacijo uporabnikove pisarne. |
|
poštna številka |
poštna številka |
Ta atribut določa uporabnikovo poštno številko za dostavo fizične pošte. |
|
želeni jezik |
želeni jezik |
Ta atribut nastavi uporabnikov želeni jezik in podprte so naslednje oblike zapisa: xx_YY ali xx-YY. Tukaj je nekaj primerov: en_ZDA, en_VB, fr-CA. Če uporabite nepodprt jezik ali neveljavno obliko, se bo želeni jezik uporabnikov spremenil v jezik, nastavljen za organizacijo. |
|
MSRTCSIP – primarni uporabniški naslov ipPhone |
SipAddresses;type=enterprise |
Ta atribut se uporablja za sinhronizacijo informacij o sobah na lokaciji iz imenika Active Directory v oblak Cisco Webex. |
|
sn |
sn |
Ta atribut se uporablja za priimek uporabniškega računa, ki se prikaže v Control Hubu, na kartici stikain v vpogledih v ljudi . |
|
sv. |
sv. |
Ta atribut določa državo ali provinco uporabnika. |
|
ulicaNaslov |
ulica |
Ta atribut določa naslov ulice uporabnika za dostavo fizične pošte. |
|
telefonska številka |
telefonska številka |
Ta atribut določa uporabnikovo primarno (službeno) telefonsko številko, ki se uporablja za klicanje uporabnika iz kartice stika. |
|
— |
časovni pas |
Ta atribut oblaka določa uporabnikov časovni pas. |
|
naslov |
naslov |
Ta atribut določa naziv uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
vrsta |
podjetje |
— |
|
*userPrincipalName |
UID |
Obvezno preslikavanje atributov. Za vsak uporabniški račun se vrednost Active Directory preslika v edinstven UID v oblaku. V nekaterih primerih se za prijavo uporablja uporabniško ime_glavnega_uporabnika, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Uporabnik se lahko nato prijavi s katerim koli od teh e-poštnih naslovov, če je nastavljeno pravilno preslikavo atributov SAML. Za način preslikave alternativnega e-poštnega naslova si oglejte vzorec preslikave atributov spodaj. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
To preslikavanje je neobvezno, uporabite ga, če želite uporabljati alternativne e-poštne naslove. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz Active Directoryja, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku. |
|
<New attribute for Azure user objectId> |
zunanjiId |
Ustvarite nov atribut Active Directory, ki bo vseboval ID uporabnika Azure, da ne bo prišlo do konflikta z obstoječim. Ta atribut se nato preslika v atribut externalId, kar zagotavlja, da ko uporabniki Webexa ustvarijo skupine v storitvi Microsoft 365, samodejno ustvarijo tudi ekipe v Webexu. |
Alternativno preslikavanje e-poštnih naslovov
Izrazi za prilagojene atribute
|
Operater |
Opis in primer |
|---|---|
|
% |
Odstrani vse znake od začetka niza do položaja argumenta znaka ali niza, če se ujema.
|
|
- |
Odstrani zadnji del vhodnega niza od konca določenega niza.
|
|
+ |
Združi vhodne nize ali izraze.
|
|
| |
Ločene izraze ovrednoti glede na prazen niz in izbere prvi neprazen rezultat.
|
Sinhronizacija avatarjev imenika iz atributa Active Directory v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom lahko sinhronizirate surove podatke avatarja iz atributa imenika Active Directory.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite atribut ADin nato izberite atribut avatarja, ki vsebuje surove podatke avatarja, ki jih želite sinhronizirati z oblakom. |
| 3 |
Če želite preveriti, ali je do avatarja pravilno dostopno, vnesite e-poštni naslov uporabnika in nato kliknite Pridobi avatar uporabnika. Avatar se prikaže na desni. |
| 4 |
Ko preverite, ali se je avatar pravilno prikazal, kliknite Uporabi, da shranite spremembe. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ustreznimi računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija avatarjev imenika iz strežnika virov v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom sinhronizirajte avatarje s strežnika virov.
Preden začnete
-
Vzorec URI in vrednost spremenljivke v tem postopku sta primera. Uporabiti morate dejanske URL-je, kjer se nahajajo vaši avatarji iz imenika.
-
Vzorec URI-ja avatarja in strežnik, kjer se avatarji nahajajo, morata biti dosegljiva iz aplikacije Directory Connector. Priključek potrebuje dostop do slik prek protokola http ali https, vendar slike niso nujno javno dostopne na internetu.
-
Sinhronizacija podatkov avatarjev je ločena od uporabniških profilov Active Directory. Če uporabljate posredniški strežnik, morate zagotoviti, da je do podatkov avatarja mogoče dostopati z overjanjem NTLM ali osnovnim overjanjem.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite Strežnik virov in nato vnesite Vzorec URI avatarja– Na primer, Oglejmo si vsak del vzorca URI avatarja in kaj pomeni:
|
| 3 |
(Neobvezno) Če vaš strežnik virov zahteva poverilnice, označite Nastavi poverilnice uporabnika za avatar, nato izberite Uporabi trenutnega uporabnika za prijavo v storitev ali Uporabi tega uporabnika in vnesite geslo. |
| 4 |
Vnesite vrednost spremenljivke– na primer: |
| 5 |
Kliknite Preizkus, da se prepričate, da vzorec URI-ja avatarja deluje pravilno. V tem primeru, če je vrednost pošte za en vnos v oglasni vrstici |
| 6 |
Ko so podatki o URI-ju preverjeni in so videti pravilni, kliknite Uporabi. Za podrobne informacije o uporabi regularnih izrazov glejte Kratek priročnik o jeziku Microsoft Regular Expression Language. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ustreznimi računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex
S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah Webex, registriranih v oblaku (soba, miza in tabla).
| 1 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 2 |
Označite Sinhroniziraj podatke o sobah z oblakom, da med sinhronizacijo ločite podatke o sobah od uporabniških podatkov. Ko je ta nastavitev onemogočena, se podatki o sobah obravnavajo enako kot podatki, ki jih sinhronizira uporabnik. |
| 3 |
Pojdite na Preslikava atributovin nato spremenite preslikavo atributov za atribut oblaka sipAddresses;type=enterprise. Za uporabo preverjanja vrednosti mora biti vrednost naslova SIP
|
| 4 |
Ustvarite poštni nabiralnik virov sobe v storitvi Exchange. To doda msExchResourceMetaData;ResourceType:Room atribut, ki ga konektor nato uporabi za identifikacijo sob.
|
| 5 |
V razdelku Uporabniki in računalniki imenika Active Directory se pomaknite do lastnosti sobe in jih uredite. Dodajte popolnoma kvalificiran URI SIP s predpono sip:
|
| 6 |
V priključku izvedite poskusno sinhronizacijo in nato popolno sinhronizacijo. Novi objekti sob so navedeni Dodani objekti, ujemajoči se objekti sob pa se prikažejo v poročilu o preizkusu v razdelku Ujemajoči se objekti. Vsi objekti sob, označeni za brisanje, so pod Sobe izbrisane.
Rezultati poskusnega preizkusa prikazujejo vse ujemajoče se vire prostora.
Ta nastavitev loči podatke sobe Active Directory (vključno z atributom sobe) od uporabniških podatkov. Ko je sinhronizacija končana, statistika oblaka na nadzorni plošči konektorja prikazuje podatke o sobah, ki so bile sinhronizirane z oblakom.
|
Kaj storiti naprej
Zdaj, ko ste izvedli te korake, boste pri iskanju v napravi, registrirani v oblaku Webex, videli sinhronizirane vnose sob, ki so konfigurirani z naslovi SIP. Ko z naprave Webex opravite klic na tem vnosu, se klic vzpostavi na naslov SIP, ki je bil konfiguriran za sobo.
Iz Control Huba lahko samodejno uvozite sobe iz svojega imenika in ustvarite delovne prostore.
Končna točka ne more vrniti klica nazaj v aplikacijo Webex. Za naprave za testno klicanje morajo biti te naprave registrirane kot SIP URI na lokaciji ali drugje kot v aplikaciji Webex. Če je sistem za sobe Active Directory, ki ga iščete, registriran v Webexu in je isti e-poštni naslov na napravi za sobe Webex, namizni napravi ali tabli Webex Board za storitev koledarja, potem rezultati iskanja ne bodo prikazali podvojenega vnosa. Naprava v sobi, mizi ali na okencu se pokliče neposredno v aplikaciji Webex in klic SIP se ne opravi.
Pošlji e-poštna poročila o rezultatih sinhronizacije imenikov
Stiki ali skrbniki organizacije privzeto vedno prejemajo e-poštna obvestila. S to nastavitvijo lahko prilagodite, kdo naj prejema e-poštna obvestila, ki povzemajo poročila o sinhronizaciji imenikov.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Obvestilo. |
| 2 |
V povezovalniku imenika kliknite Nastavitvein poleg možnosti Prejemnik e-poštevklopite Omogoči sinhronizacijo poročila. |
| 3 |
Označite Omogoči obvestila, če želite preglasiti privzeto vedenje obvestil in dodati enega ali več prejemnikov e-pošte. |
| 4 |
Kliknite Dodaj in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, ki vas prosi, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 5 |
Kliknite Dodaj e-pošto in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, ki vas prosi, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 6 |
Če želite urediti vnesene e-poštne naslove, dvokliknite vnos e-pošte v levem stolpcu in nato opravite potrebne spremembe. |
| 7 |
Ko dodate vse veljavne e-poštne naslove, kliknite Uporabi. |
| 8 |
Ko dodate vse veljavne e-poštne naslove, kliknite Shrani. |
Kaj storiti naprej
Če se odločite, da želite odstraniti e-poštne naslove, lahko kliknete e-poštni naslov, da ga označite, in nato kliknete Odstrani.
Če se odločite, da želite odstraniti e-poštne naslove, lahko kliknete Odstrani poleg določenih vnosov e-poštnih naslovov.
Konfigurirajte obvestila povezovalnika imenika v Control Hubu
Za pošiljanje poročil iz Directory Connector lahko uporabite Alerts Center v Control Hubu. Control Hub lahko pošilja obvestila na različne dostavne kanale, vključno z e-pošto in prostori Webex. Obvestila v Control Hubu se preslikajo v obstoječa obvestila poročila Directory Connectorja, vključno z:
-
Informacije (privzeto) – Prikaže informativna sporočila, ki poudarjajo napredek aplikacije na visoki ravni. To nastavitev uporabite, če želite prejemati poročila po vseh popolnih sinhronizacijah.
-
Opozorilo– Prikazuje potencialno nevarne situacije.
-
Napaka– Prikaže dogodke napak, ki bi lahko še vedno omogočili nadaljnje izvajanje aplikacije. Ko izberete to možnost, se poročila o sinhronizaciji pošljejo le, če so sporočene napake.
Upoštevajte, da se e-poštna obvestila iz programa Directory Connector ne bodo spremenila, če je ta funkcija omogočena v središču za opozorila. Onemogočite obvestila v povezovalniku imenika, da se izognete podvajanju opozoril za isti dogodek.
Prav tako se konfiguracija obvestil v povezovalniku imenika ne prenese samodejno v središče za opozorila. Za prejemanje obvestil se prepričajte, da ste v Centru za opozorila dodali želene e-poštne naslove.
| 1 |
Prijavite se v Control Hub in kliknite na Alerts. |
| 2 |
Izberite . |
| 3 |
V spustnem seznamu Vrsta [] izberite Cisco Directory Connector. |
| 4 |
Izberite želeno resnost. Privzeto je resnost nastavljena na Visoka. Opozorila se sprožijo za primere, ki ustrezajo ali presegajo resnost pravila.
|
| 5 |
Vnesite naslov za novo opozorilo. |
| 6 |
Izberite želeni način dostave za opozorilo. Posodobitve opozoril lahko prejemate po e-pošti, v določenem prostoru aplikacije Webex ali prek spletnih kavljev, če so omogočeni na ravni organizacije.
|
| 7 |
Kliknite Shrani. |
Dodelitev uporabnikov iz imenika Active Directory v središče za upravljanje
Sledite tem korakom za dodelitev uporabnikov imenika Active Directory in ustvarjanje ustreznih uporabniških računov v središču Control Hub. Uporabnike lahko zagotovite iz večdomenske uvedbe imenika Active Directory (z enim ali več gozdovi), potem ko namestite povezovalnik imenika za vsako domeno. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
| 1 |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku. |
| 2 |
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom. |
| 3 |
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko licence za storitve Webex dodelite z različnimi metodami. Priporočamo, da nastavite predlogo za samodejno dodeljevanje licenc, preden jo uporabite za nove uporabnike aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory. Po tem začetnem koraku lahko izvedete tudi individualne spremembe. |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory
Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku.
Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj Directory Connectorja je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
Če imate več domen v enem gozdu ali več gozdovih, morate ta korak izvesti v vsakem od primerkov Cisco Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Preden začnete
Morda imate v Control Hubu že nekaj uporabnikov aplikacije Webex, preden ste uporabili Directory Connector. Med uporabniki v oblaku se nekateri lahko ujemajo z objektom Active Directory na lokaciji in jim dodelijo licence za storitve. Nekateri pa so morda testni uporabniki, ki jih želite med sinhronizacijo izbrisati. Ustvariti morate natančno ujemanje med vašim Active Directory in Control Hub.
| 1 |
Izberite eno:
Ko je poskusni zagon končan, boste videli enega od naslednjih rezultatov:
Povzetek vsebuje informacije o ujemanju objektov:
Poskusni zagon identificira uporabnike tako, da jih primerja z uporabniki domene. Aplikacija lahko prepozna uporabnike, če pripadajo trenutni domeni. V naslednjem koraku se morate odločiti, ali boste objekte izbrisali ali jih obdržali. Neujemajoči se objekti so prepoznani kot že obstoječi v oblaku Webex, vendar ne obstajajo v lokalnem imeniku Active Directory. |
| 2 |
Preglejte rezultate poskusnega preizkusa in nato izberite možnost, odvisno od tega, ali uporabljate eno domeno ali več domen:
|
| 3 |
V pozivu Potrdi poskusni zagon kliknite Da, da ponovite sinhronizacijo poskusnega zagona in si ogledate nadzorno ploščo z rezultati. Vsi računi, ki so bili uspešno sinhronizirani med poskusnim zagonom, so prikazani pod Ujemajoči se objekti. Če uporabnik v oblaku nima ustreznega uporabnika z istim e-poštnim naslovom v imeniku Active Directory, je vnos naveden pod Izbrisani uporabniki. Če se želite izogniti tej zastavici brisanja, lahko v imenik Active Directory dodate uporabnika z istim e-poštnim naslovom. Če si želite ogledati podrobnosti o sinhroniziranih elementih, kliknite ustrezni zavihek za določene elemente ali Ujemajoči se objekti. Če želite shraniti povzetek podatkov, kliknite Shrani rezultate v datoteko. |
| 4 |
Če so rezultati pričakovani, pojdite na in nato kliknite Omogoči zdaj, da izvedete ročno sinhronizacijo in na tej točki preklopite v ročni način. Po sinhronizaciji zadnje domene Active Directory v vaši uvedbi z več domenami morate omogočiti samodejni način za Directory Connector. Samodejni način lahko omogočite le, če so objekti v oblaku Webex in vseh lokalnih imenikih Active Directory popolnoma usklajeni. |
Kaj storiti naprej
-
Vse neujemajoče se uporabniške objekte, ki ste jih ohranili, morate dodati v imenik Active Directory, da se bo med lokalnimi in oblakovnimi objekti natančno ujemalo.
-
Izberite vrsto sinhronizacije:
-
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak, ko prvič sinhronizirate nove uporabnike v oblak. To storite iz , nato pa se uporabniki iz trenutne domene sinhronizirajo.
-
Nastavite razpored povezovalnika in Zaženite inkrementalno sinhronizacijo po izvedbi celotne sinhronizacije in če želite spremembe ujeti po začetni sinhronizaciji. Ta vrsta sinhronizacije je priporočljiva za zaznavanje manjših sprememb, narejenih v viru uporabnikov imenika Active Directory.
Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvede vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejše), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije.
-
-
Če imate več domen, ponovite te korake na katerem koli drugem nameščenem povezovalniku imenikov.
Stvari, ki jih je treba upoštevati
-
Preden omogočite popolno sinhronizacijo ali ko spremenite parametre sinhronizacije, izvedite poskusni zagon. Če je bil poskusni zagon sprožen s spremembo konfiguracije, lahko nastavitve shranite po zaključku poskusnega zagona. Če ste uporabnike že ročno dodali, lahko s sinhronizacijo imenika Active Directory povzročite odstranitev predhodno dodanih uporabnikov. Pred popolno sinhronizacijo z oblakom lahko preverite poročila o preizkusu povezovalnika imenika, da preverite, ali so prisotni vsi pričakovani uporabniki.
-
Če so ujemajoči se uporabniki označeni za brisanje in niste prepričani, kako nadaljevati, si oglejte informacije o odpravljanju težav in o tem, kako se obrniti na podporo v Odpravljanje težav in popravki za povezovalnik imenika.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak
Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom.
Če imate več domen, morate ta korak izvesti v vsakem od primerkov Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Povezovalnik imenika sinhronizira stanje uporabniškega računa – v imeniku Active Directory so vsi uporabniki, ki so označeni kot onemogočeni, prikazani kot neaktivni tudi v oblaku.
Preden začnete
-
Če želite, da so uporabniški računi aplikacije Webex po popolni sinhronizaciji in preden se uporabniki prvič prijavijo v aktivno stanje, morate storiti naslednje, da se izognete preverjanju e-pošte:
-
Integrirajte enotno prijavo s svojo organizacijo Webex. Za več informacij glejte
Enotna prijava s storitvami Cisco Webex in ponudnikom identitete vaše organizacije
. -
Uporabite Control Hub za preverjanje in po želji zahtevanje domen, ki jih vsebujejo e-poštni naslovi. Glejte
Dodajanje, preverjanje in uveljavljanje domen
. -
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila v aplikacijo Webex. (Lahko ustvarite svojo lastno e-poštno kampanjo.)
Aktivirani uporabniki, ki se niso prijavili, imajo v Control Hubu stanje Preverjeno. Ko se prijavijo, so prikazani kot Aktivni. Za več informacij o statusih uporabnikov glejte Stanja in dejanja uporabnikov v Cisco Webex Control Hub.
-
-
Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. Priporočamo, da pred popolno sinhronizacijo opravite poskusni zagon, da odkrijete morebitne napake.
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
Če ne uporabljate predlog za samodejno dodeljevanje licenc, bodo novo sinhronizirani uporabniki samodejno dobili brezplačne licence. Uporabljali bodo lahko iste brezplačne funkcije kot tisti z brezplačnimi računi.
| 1 |
Izberite eno:
|
| 2 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 3 |
Potrdite začetek sinhronizacije. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembo, ko osvežite pogled uporabnika, vendar aplikacija Webex spremembe odraža do 72 ur po izvedbi sinhronizacije.
|
| 4 |
Kliknite Osveži, če želite posodobiti stanje sinhronizacije. (Sinhronizirani elementi so prikazani pod Statistika oblaka.) |
| 5 |
Za informacije o napakah izberite Zaženi pregledovalnik dogodkov v orodni vrstici Dejanja, da si ogledate dnevnike napak. |
| 6 |
Če želite nastaviti urnik sinhronizacije za tekoče inkrementalne sinhronizacije z oblakom, glejte Nastavitev urnika povezovalnika in Zagon inkrementalne sinhronizacije. |
-
Ko je popolna sinhronizacija končana, se stanje sinhronizacije imenikov na strani Nastavitve v Control Hubu posodobi iz ] Onemogočeno v Deluje [].
-
Ko se vsi podatki med lokalnimi in oblačnimi shrambami ujemajo, se Directory Connector preklopi iz ročnega načina v način samodejne sinhronizacije.
-
Razen če integrirate enotno prijavo, preverite domene in po želji zahtevate domene za e-poštne račune, ki ste jih sinhronizirali, ter preprečite samodejna e-poštna sporočila, uporabniški računi aplikacije Webex ostanejo v stanju »Ni preverjeno«, dokler se uporabniki prvič ne prijavijo v aplikacijo Webex, da potrdijo svoje račune. Za navodila o sinhronizaciji računov kot aktivnih uporabnikov glejte razdelek Preden začnete.
-
Če imate več domen, ta korak izvedite v katerem koli drugem nameščenem povezovalniku imenikov. Po sinhronizaciji so uporabniki vseh domen, ki ste jih dodali, navedeni v Control Hubu.
-
Če ste enotno prijavo integrirali z Webexom in onemogočili e-poštna obvestila, se e-poštna vabila ne pošljejo na novo sinhroniziranim uporabnikom.
-
Ko je omogočen Directory Connector, uporabnikov v Control Hub ni mogoče ročno dodajati. Ko je omogočeno, se upravljanje uporabnikov izvaja prek konektorja imenika Cisco, Active Directory pa je edini vir informacij.
-
Vse skupine, ki ste jih sinhronizirali, se prikažejo v Control Hubu in jim lahko dodelite predlogo licence, tako da bodo uporabnikom v tej skupini dodeljene licence.
Kaj storiti naprej
-
Ko uporabnika odstranite iz imenika Active Directory, se po naslednji sinhronizaciji samodejno izbriše. Uporabnik postane
Inactive, vendar se profil identitete v oblaku hrani sedem dni (da se omogoči obnovitev po nenamernem brisanju).Ko v imeniku Active Directory označite Račun je onemogočen, uporabnik po naslednji sinhronizaciji postane
Inactive. Profil identitete v oblaku se po sedmih dneh ne izbriše, če želite uporabnika ponovno omogočiti. -
Upoštevajte te izjeme pri inkrementalni sinhronizaciji (namesto tega sledite zgornjim korakom za celotno sinhronizacijo):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja zahtevajo popolno sinhronizacijo.
-
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču
Ko dokončate popolno sinhronizacijo uporabnikov iz Cisco directory connector v Control Hub, lahko s Control Hub dodelite iste licence za storitev Webex vsem uporabnikom hkrati ali dodate dodatne licence novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljene licence. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko z metodami v Control Hub globalno dodelite licence za storitve Webex vsem svojim uporabnikom, posameznim uporabnikom, prek predloge CSV v velikem obsegu ali samodejno novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljevanje licenc. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko uporabniku aplikacije Webex dodelite licenco, ta uporabnik privzeto prejme e-poštno sporočilo s potrditvijo dodelitve. E-poštno sporočilo pošlje storitev obveščanja v Control Hubu. Če ste v svojo organizacijo Webex integrirali enotno prijavo (SSO), lahko ta samodejna e-poštna obvestila tudi onemogočite, če želite, da se z uporabniki obrnete neposredno.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
-
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory.
-
Ko potrdite rezultate poskusnega zagona, izvedite popolno sinhronizacijo uporabnikov imenika Active Directory.
Ob popolni sinhronizaciji je uporabnik ustvarjen v oblaku, niso dodane nobene dodelitve storitev in ni poslano nobeno aktivacijsko e-poštno sporočilo. Če e-poštna sporočila niso blokirana, novi uporabniki prejmejo aktivacijsko e-pošto, ko uporabnikom dodelite storitve s standardno metodo upravljanja uporabnikov v Control Hubu, kot je uvoz CSV, ročna posodobitev uporabnikov ali z uspešnim dokončanjem samodejne dodelitve.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , kliknite Upravljanje uporabnikov, izberite Spremeni vse sinhronizirane uporabnikein nato kliknite Naprej. |
| 2 |
Izberite možnost:
|
Kaj storiti naprej
-
Če e-poštna sporočila niso blokirana, se vsakemu uporabniku pošlje e-poštno sporočilo s povabilom za pridružitev in prenos storitve Webex.
-
Če ste za vse uporabnike izbrali iste storitve Webex, lahko pozneje spremenite dodeljene licence posamično ali v skupini.
Znane težave s povezovalnikom imenika
-
Različice sistema Windows Server pred letom 2012 R2 imajo težavo s piškotki, ki vpliva na povezovalnik imenika. Ta težava je odpravljena v različicah 2012 R2 in 2016.
-
Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
Lokalni predpomnilnik za aplikacijo Webex lahko poskusite počistiti tako, da sledite tem navodilom: Windows ali Mac.
-
Ko uporabnik uporablja aplikacijo Webex na namiznem ali mobilnem telefonu za iskanje in klic sobe, ki ima samo sinhroniziran SIP URI, klic v tem času zvoni za nedoločen čas.
Upravljanje uporabnikov aplikacije Webex
Zaženite inkrementalno sinhronizacijo
Inkrementalna sinhronizacija poizveduje v imeniku Active Directory in išče spremembe, ki so se zgodile od zadnje sinhronizacije. Ta korak nato združi te spremembe in jih pošlje storitvi povezovalnika. Spremembe vključujejo spremembo atribucije uporabnikov in kdaj je uporabnik dodan ali izbrisan.
Ta sinhronizacija ne obremenjuje strežnikov toliko in ne traja toliko časa kot popolna sinhronizacija. Ko izvedete začetno popolno sinhronizacijo, za nadaljnje sinhronizacije priporočamo možnost postopnega sinhroniziranja.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
-
Upoštevajte te izjeme, ki jih inkrementalna sinhronizacija ne podpira (namesto tega sledite navodilom Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak ):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Za nove spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja inkrementalna sinhronizacija ne bo delovala in te zahtevajo popolno sinhronizacijo.
-
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. |
| 2 |
V razdelku Dejanjakliknite Način sinhronizacije > Omogoči sinhronizacijo, če še ni omogočena. Privzeto je inkrementalna sinhronizacija nastavljena na vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejših), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije. Ko se izteče nov inkrementalni časovni interval, program preveri spremembe na podlagi zadnjega časovnega žiga. |
| 3 |
V razdelku Dejanjakliknite Sinhroniziraj zdaj > Inkrementalno. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
|
| 4 |
Za informacije o napakah kliknite Zaženi pregledovalnik dogodkov v orodni vrstici Dejanja, da si ogledate dnevnike napak. |
Kaj storiti naprej
Če imate več domen, ta korak izvedite tudi v drugih nameščenih primerkih programa Directory Connector.
Obnovite pomotoma izbrisane uporabnike
Povezovalnik imenikov ima nadzorne mehanizme, ki preprečujejo nenamerno brisanje uporabnikov. Žal se nesreče dogajajo; morda ste v imeniku Active Directory napačno konfigurirali filter LDAP, zaradi česar so nekateri uporabniki izbrisani pri sinhronizaciji z oblakom. Funkcija mehkega brisanja vam lahko pomaga pri okrevanju po teh nesrečah in ponovni vzpostavitvi uporabniških računov v Control Hubu.
Ta funkcija je privzeto omogočena za vse organizacije. Ko so uporabniki izbrisani v oblaku, na primer zaradi težave z neusklajenim objektom po sinhronizaciji iz Directory Connectorja, jih je mogoče obnoviti. Če ste opazili obvestilo o neusklajenih objektih ali da so bili uporabniki izbrisani, jih boste morda lahko obnovili, če boste ukrepali hitro.
Uporabniki so v Control Hubu označeni kot neaktivni, ko so ustrezni računi izbrisani v imeniku Active Directory. Storitev v oblaku v ozadju ohranja uporabnike do 7 dni. V tem obdobju lahko še vedno uporabljate Cisco Directory Connector za obnovitev uporabnikov. Priporočamo, da te uporabnike čim prej obnovite.
Uporabniki, ki so onemogočeni v imeniku Active Directory, so v središču Control Hub označeni tudi kot neaktivni, vendar se uporabniški račun po 7 dneh ne izbriše.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na Uporabniki in potrdite, ali je določen uporabniški račun v neaktivnem stanju ali ni na seznamu. Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu. |
| 3 |
Če so bili uporabniki izbrisani v Control Hub ali če opazite uporabnike v neaktivnem stanju, pojdite v Active Directory, dodajte manjkajoče uporabniške račune in nato izvedite poskusno sinhronizacijo v Directory Connectorju. Cilj Directory Connectorja je ustvariti natančno ujemanje med uporabniškimi podatki v imeniku Active Directory in v oblaku. |
| 4 |
Izvedite popolno sinhronizacijo, da ponovno sinhronizirate začasno izbrisane uporabniške račune s Control Hubom. Uporabniki so obnovljeni in se vrnejo v prvotno stanje, vključno s stanjem računa in dodelitvami storitev. |
Kaj storiti naprej
Vrnite se v nadzorno središče in pojdite na in potrdite, da se prej izbrisani uporabniški računi prikazujejo na seznamu uporabnikov.
Trajno brisanje uporabnikov po mehkem brisanju
Po izvedbi poskusnega zagona lahko trajno izbrišete uporabnike, ki so bili pri naslednji sinhronizaciji mehko izbrisani.
| 1 |
Ko je poskusni zagon končan, izberite Mehko izbrisani objekti. |
| 2 |
Označite potrditveno polje poleg uporabnikov, ki jih želite izbrisati. |
| 3 |
Izberite Končano. |
Kaj storiti naprej
Ob naslednji sinhronizaciji bodo uporabniki, ki ste jih označili, trajno izbrisani.
Sprememba e-poštnega naslova aplikacije Webex
Če želite spremeniti e-poštne naslove uporabnikov in vaša organizacija uporablja Directory Connector, te e-poštne naslove spremenite v imeniku Active Directory. Ta postopek zajema, kako spremeniti e-poštni naslov aplikacije Webex za eno domeno in postopek za spremembo domene.
Če želite spremeniti e-poštni naslov ali neko vrednost samo za enega uporabnika, uporabnika ne izbrišite iz imenika Active Directory in nato ne ustvarite novega z istim e-poštnim naslovom. Oblak to dejanje interpretira kot nov uporabniški račun, uporabnikovi prostori in drugi podatki v oblaku pa bodo izgubljeni.
Povezovalnik imenikov ne omejuje spremembe e-poštne domene. Ko pa se uporabnik ponovno sinhronizira z oblakom, je stanje uporabnika odvisno od tega, ali je nova domena preverjena v vaši organizaciji. Če domena v vaši organizaciji ni preverjena, se stanje uporabnika po popolni sinhronizaciji spremeni v »V teku«. Za več informacij glejte Upravljanje domen.
Če vaša organizacija ne uporablja Directory Connectorja, lahko spremenite e-poštne naslove aplikacije Webex na strani z nastavitvami računa. Za korake, ki jih lahko uporabniki upoštevajo pri spreminjanju svojih e-poštnih naslovov, glejte Sprememba e-poštnega naslova za vaš račun.
Spremenite domeno Active Directory
Ta postopek lahko uporabite za ustvarjanje novih domen in e-poštnih naslovov. Sinhronizirajo se s storitvijo identitete v oblaku.
| 1 |
Nastavite novo domeno Active Directory (AD). |
| 2 |
Onemogočite sinhronizacije na vseh povezovalnikih. |
| 3 |
Odstranite vse priključke. |
| 4 |
Odprite primer za spremembo domene. V oddaji primera obvezno zahtevajte odstranitev konfiguracije domene in vseh atributov sinhronizacije v vaši organizaciji. Preden odprete primer za spremembo domene, se prepričajte, da nimate zagnane sinhronizacije. Ne spreminjajte e-poštnih naslovov uporabnikov v imeniku Active Directory, dokler se primer ne reši. |
| 5 |
Po rešitvi primera: Pred dejansko sinhronizacijo izvedite testni zagon s povezovalnikom imenika. |
Zahtevek domene
Do zahtevka domene pride, če zahtevate e-poštno domeno za organizacijo, tako da se morebitni stranski račun ustvari v plačljivi organizaciji stranke in ne v brezplačni organizaciji potrošnika. Domeno lahko zahtevate le prek primera za podporo (za več informacij glejte spodnjo povezavo).
Če je povezovalnik imenika aktiven in je domena zahtevana, stranski računi niso ustvarjeni niti v organizaciji stranke niti v brezplačni organizaciji potrošnika. Samo povezovalnik imenika lahko zagotovi račune za organizacijo iz imenika Active Directory. Informacije, shranjene v imeniku Active Directory, so izvirni vir. Če poskušate stransko vnesti račun, povabljeni uporabnik prejme napako. Povabljenega uporabnika je mogoče dodati v prostor aplikacije Webex le tako, da najprej z uporabo povezovalnika imenika omogočite račun v središču Control Hub.
Pretvorite brezplačne uporabnike aplikacije Webex v organizacijo, sinhronizirano z imenikom
V imeniku aplikacije Webex lahko uporabljate samo edinstvene e-poštne naslove. Če so se vaši uporabniki prijavili za brezplačno različico aplikacije Webex, njihov račun obstaja v brezplačni organizaciji potrošnikov. Če želite upravljati uporabnike v tej organizaciji z uporabo Directory Connector, jih migrirajte (pretvorite) v organizacijo stranke, preden vklopite Directory Connector. Nato uporabnike dodate v Active Directory z natančnim e-poštnim naslovom in jih nato sinhronizirate z oblakom.
Če računov pred aktivacijo ne pretvorite, izklopite povezovalnik imenika, da jih pretvorite.
Če poskušate pretvoriti uporabnika, medtem ko je sinhronizacija imenikov omogočena, se prikaže sporočilo o napaki <email address> ni bilo mogoče pretvoriti
. Da bi se izognili težavi, lahko te korake uporabite kot rešitev.
Nekateri navedeni uporabniki se lahko med poskusnim izvajanjem prikažejo z atributom movedfrom. Ti uporabniki bodo na seznamu Deleted Object namesto MismatchedObject. Te uporabnike boste morali dodati na seznam oglasnih iger, če jih želite premakniti v svojo organizacijo.
Če teh uporabnikov ne dodate, bodo vsi izbrisani, ko jih boste naslednjič sinhronizirali z oblakom.
| 1 |
Onemogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
| 2 |
Sledite postopku Pretvorba nelicenciranih uporabnikov v Control Hub, da pretvorite uporabnika iz brezplačne organizacije potrošnikov v organizacijo podjetja. S tem korakom boste uporabnika dodali v svojo organizacijo in račun se bo prikazal v središču Control Hub. Povezovalnik imenika omogoča, da je Active Directory edini vir resnice za uporabniške račune, cilj pa je doseči natančno ujemanje med Active Directory in Control Hub. Preden ponovno omogočite sinhronizacijo, se prepričajte, da so v imeniku Active Directory ustrezni uporabniki za vse nedavno pretvorjene uporabnike. S poskusno sinhronizacijo se lahko zagotovi, da ni preostalih neujemajočih se uporabnikov. |
| 3 |
V povezovalniku imenika izvedite poskusno sinhronizacijo. Ko je poskusni zagon končan, preverite zavihek Dodaj objekte. Preverite, da niso izbrisani nobeni uporabniki, ki ste jih pretvorili. Preden ponovno omogočite sinhronizacijo, morate izvesti poskusni zagon, da se prepričate, da se vsi pretvorjeni uporabniški računi prikažejo v imeniku Active Directory. Če vklopite sinhronizacijo in so računi shranjeni samo v Control Hubu, Directory Connector razlikuje med velikimi in malimi črkami in izbriše pretvorjene uporabnike, ki jih zazna z neujemajočimi se e-poštnimi naslovi (na primer user1@example.com in User1@example.com). Če so kateri koli pretvorjeni uporabniki izbrisani, izgubijo vse svoje prostore v aplikaciji Webex. |
| 4 |
Ko ste prepričani, da naslednja sinhronizacija ne bo odstranila nobenih računov, znova omogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
Pretvorjeni uporabniški računi se ne aktivirajo samodejno, če niste preverili domene. Če ste na primer vklopili predlogo za samodejno dodeljevanje licenc in nato vklopili povezovalnik imenika brez preverjanja domene, so pretvorjeni uporabniki v zalednem sistemu v oblaku neaktivni, dokler ne potrdijo svojih e-poštnih naslovov.
Uporabniški računi aplikacije Webex, ločeni s stransko ploščo
Ko v prostor v aplikaciji Webex povabite drugega uporabnika in ta nima računa v aplikaciji Webex, se zanj ustvari račun (»dodano na stranski seznam«). Računi, ustvarjeni na ta način, so privzeto dodani brezplačni organizaciji potrošnikov.
Če želite upravljati stranski račun z uporabo povezovalnika imenika, morate pretvoriti račun.
Spremeni obliko uporabniškega imena aplikacije Webex po sinhronizaciji imenika
Privzeto povezovalnik imenika preslika atribut displayName v imeniku Active Directory na atribut displayName v oblaku.
Po sinhronizaciji imenikov boste morda ugotovili, da so uporabniška imena prikazana v obliki <lastName, firstName>.
To uporabniško ime se lahko prikaže, če je atribut displayName v imeniku Active Directory konfiguriran na ta način. Ko je atribut v oblaku preslikan na displayName, se imena v Control Hubu prikažejo v obliki <lastName, firstName>.
Če želite spremeniti obliko zapisa, na zaslonu za preslikavo atributov povezovalnika imenika: preslikajte atribut Active Directory givenName sn (ali sn givenName) v displayName v imenih atributov Cisco Cloud.
Lahko pa atribut sn givenName preslikate v displayName:
Uporabite lahko tudi možnost Prilagodi atribut, če želite preslikati svoj izraz atributa po meri v displayName.
Na primer, kot izraz vnesite givenName + "" + sn (ime, presledek, priimek). To preslika dva atributa v imeniku Active Directory v displayName v oblaku.
Dovoli uporabnikom spreminjanje prikazanih imen v storitvi Webex Meetings
Atribut displayName lahko v povezovalniku imenika prekličete iz sinhronizacije z oblakom, če želite uporabnikom omogočiti urejanje želenih prikaznih imen. Uporabniki lahko namesto imena in priimka vnesejo prikazno ime, ki se bo prikazovalo med sestanki Webex. Skrbniki lahko prikazno ime uporabnika spremenijo tudi ročno v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. |
| 2 |
Izberite displayName pod Cisco Cloud Attribute Name. |
| 3 |
Izberite Ne sinhroniziraj tega atributa. |
Kaj storiti naprej
Uporabniki lahko zdaj urejajo svoja prikazna imena na svojem spletnem mestu Webex.
Odpravljanje težav s povezovalnikom imenika
Nadgradite na najnovejšo izdajo programske opreme
Če želite, da bo vaša uvedba skladna s predpisi in da boste imeli na voljo najnovejše funkcije, funkcionalnost, popravke napak in varnostne izboljšave, morate vedno nadgraditi na najnovejšo različico programa Directory Connector. Če ne nadgradite na najnovejšo razpoložljivo različico, lahko pride do težav, na primer, da se Directory Connector ne sinhronizira več pravilno ali da uporabljate različico, ki ne podpira obvezne zahteve TLS 1.2.
Povezovalnik imenikov vas samodejno obvesti, ko je na voljo nova različica. Vedno nadgradite na najnovejšo različico, da se izognete težavam. Obvestilo se prikaže tudi v opravilni vrstici sistema Windows.
Čeprav lahko posodobitve programske opreme priključka namestite ročno, priporočamo, da sledite korakom v razdelku Nastavitev samodejnih nadgradenj, da bo aplikacija samodejno upravljala vaše nadgradnje.
| 1 |
Kliknite obvestilo v opravilni vrstici sistema Windows ali z desno tipko miške kliknite ikono Directory Connector v opravilni vrstici sistema Windows, da začnete postopek nadgradnje. |
| 2 |
Sledite navodilom za dokončanje nadgradnje. |
| 3 |
Znova zaženite povezovalnik in se prijavite s skrbniškimi poverilnicami. |
| 4 |
Preverite številko različice programske opreme v razdelku . |
Kaj storiti naprej
Za novo namestitev programa Directory Connector lahko prenesete zip datoteko in nato sledite korakom namestitve v tem priročniku.
Konfigurirajte splošne nastavitve za povezovalnik imenika
S tem postopkom lahko konfigurirate splošne nastavitve, kot so ime strežnika, na katerem se izvaja Directory Connector, ravni dnevnikov, samodejne nadgradnje in želene nastavitve za krmilnike domen. Ime priključka se prikaže na nadzorni plošči v razdelku s priključki, skupaj z vsemi drugimi priključki, ki so aktivni.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Splošno. |
| 2 |
V polje Ime priključka vnesite ime priključka. To polje prikazuje samo ime računalnika, v katerem se trenutno izvaja povezovalnik. |
| 3 |
V spustnem meniju izberite raven dnevnika. Privzeto je raven dnevnika nastavljena na Info. Razpoložljive ravni dnevnika so:
Te nastavitve vplivajo na poročilo o sinhronizaciji, ki se pošlje po e-pošti. Če raven dnevnika nastavite na Napaka, se v poročilu o sinhronizaciji poročajo samo o napakah; če napak ni, se poročilo o sinhronizaciji ne pošlje. Spremenite nastavitev na Informacije, nato pa boste po popolni sinhronizaciji prejeli poročila o sinhronizaciji. (Upoštevajte, da se pri inkrementalni sinhronizaciji poročila ne pošiljajo, če ni sporočenih nobenih napak.) |
| 4 |
Izberite Prednostni krmilniki domen, da nastavite vrstni red krmilnikov domen za sinhronizacijo identitet. Do krmilnikov domen se dostopa od zgoraj navzdol. Če zgornji krmilnik ni na voljo, izberite drugi krmilnik na seznamu. Če ni na seznamu nobenega krmilnika, lahko dostopate do primarnega krmilnika. |
| 5 |
Označite Samodejno nadgradi na novo različico Cisco Directory Connector, če želite, da se nadgradnje izvajajo samodejno. Vedno je pomembno, da programsko opremo Cisco Directory Connector posodabljate na najnovejšo različico. Priporočamo, da to nastavitev označite, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 6 |
Označite LDAP prek SSL, da kot protokol povezave uporabite varni LDAP (LDAPS). Če ne označite LDAP prek SSL, bo Directory Connector še naprej uporabljal protokol povezave LDAP. LDAP (Lightweight Directory Application Protocol) in Secure LDAP (LDAPS) sta protokola za povezavo, ki se uporabljata med aplikacijo in krmilnikom domene znotraj infrastrukture. Komunikacija LDAPS je šifrirana in varna. |
Konfigurirajte pravilnik priključka
Nastavite lahko največje število izbrisov, ki se lahko zgodijo med sinhronizacijo. Sinhronizacija ne izbriše objektov iz lokalnega imenika Active Directory. Vsi predmeti se izbrišejo samo iz oblaka.
Na primer, kot sprožilno vrednost praga brisanja nastavite 1. Ko izvedete popolno ali inkrementalno sinhronizacijo in je število uporabnikov, ki jih želite izbrisati, večje od nastavitve, povezovalnik imenika prikaže opozorilo. Če kliknete Preglasi prag, lahko uspešno zaženete polno ali inkrementalno sinhronizacijo, vendar boste to obvestilo o preglasitvi videli naslednjič, ko boste zagnali pravilnik.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Pravilnik. |
| 2 |
Označite polje Omogoči sprožilec praga za brisanje, če želite dodati sprožilec praga. Če izberete to možnost, se sproži opozorilo, če število izbrisov preseže prag. Ko število računov za brisanje preseže število, ki ga določite, sinhronizacija ne uspe.
|
| 3 |
Vnesite največje število izbrisov, ki jih želite. Privzeta vrednost je 20. Priporočamo, da ne povečate privzete vrednosti. |
| 4 |
Kliknite Uporabi. |
Nastavitev razporeda povezovalnika
Nastavite čas sinhronizacije v imeniku Active Directory. Preklop na rezervni način se uporablja za visoko razpoložljivost (HA). Če en konektor ne deluje, po vnaprej določenem intervalu preklopimo na drug rezervni konektor.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Razpored. |
| 2 |
Določite interval inkrementalne sinhronizacije v minutah. Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvaja vsakih 30 minut. Popolna inkrementalna sinhronizacija se ne izvede, dokler ne izvedete prvotne popolne sinhronizacije. |
| 3 |
Spremenite vrednost Pošlji poročila na…, če želite spremeniti pogostost pošiljanja poročil. |
| 4 |
Označite Omogoči urnik popolne sinhronizacije, da določite dneve in ure, ko želite, da se izvede popolna sinhronizacija. |
| 5 |
Določite Interval preklopa ob okvari v minutah. |
| 6 |
Kliknite Uporabi. |
Scenariji z več domenami
Več domen temelji na prioriteti domene. Za objekte, ki imajo enako ključno vrednost v različnih domenah, se po sinhronizaciji podatki iz domene z višjo prioriteto prepišejo s podatki iz domene z nižjo prioriteto.
Objekti z enako ključno vrednostjo so v bazi podatkov povezani v en zapis.
Ključna vrednost za »Uporabnik« je E-poštni naslov; Ključna vrednost za »Skupino« je ime skupine.
Primer uporabe za več domen
Ta primer predpostavlja organizacijo z dvema domenama – example1.com in example2.com, po vrstnem redu prioritete.
-
Dodaj uporabnika1 (e-pošta: user@example1.com) v imenik Active Directory za example1.com.
-
Dodaj skupino1 (ime skupine: Test) v imenik Active Directory za example1.com.
-
Dodaj uporabnika2 (e-pošta: user@example2.com) v imenik Active Directory za example2.com.
-
Dodaj skupino2 (ime skupine: Test) v imenik Active Directory za example2.com.
- Sinhronizacija na example1.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Če izvedete popolno ali inkrementalno sinhronizacijo za example1.com, se sinhronizirata uporabnik1 in skupina1. Prav tako sta uporabnik2 in skupina2 prepisana s podatki uporabnika1 in skupine1.
Uporabnik1 se povezuje z uporabnikom2 kot z istim zapisom v bazi podatkov; skupina1 se povezuje s skupino2 kot z istim zapisom v bazi podatkov.
- Sinhronizacija na example1.com in example2.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Razmislite o teh korakih:
- Izbrišite uporabnika1 in skupino1 v imeniku Active Directory, na primer example1.com.
- Izvedite popolno ali inkrementalno sinhronizacijo za example1.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo. Uporabnik2 ni povezan z uporabnikom1 in skupina2 ni povezana s skupino1.
- Izvedite inkrementalno sinhronizacijo za example2.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo.
- Izvedite popolno sinhronizacijo za example2.com.
Rezultat: Informacije o uporabniku2 in skupini2 so navedene v https://admin.webex.com.
Sinhronizirajte novo domeno in ohranite obstoječo domeno
Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), namestite Directory Connector za sinhronizacijo domene (B) na podprt strežnik Windows. Povezovalnik se po začetni nastavitvi poveže z novo domeno, uporabniški podatki v domeni (A) pa ostanejo nespremenjeni.
Vsaka domena mora imeti svoj aktivni konektor. Razmislite o dveh domenah z naslednjo nastavitvijo: domena A s konektorji (ca1) in (ca2) za lokalno visoko razpoložljivost (HA); domena B s konektorjem (cb1). (ca1) in (ca2) služita domeni A. V tem scenariju je en konektor aktiven, drugi pa v stanju pripravljenosti (HA). Ta zasnova ohranja domeno sinhronizirano, ker je en konektor vedno aktiven. Torej je cb1 aktivni konektor za domeno B, ker domena A že ima aktivni konektor (ca1 ali ca2).
Nastavite prioriteto domene
S tem postopkom spremenite prioriteto domen Active Directory. Prednost domene vam omogoča, da določite primarno domeno, sekundarno domeno itd. To pomaga, kadar imata dva uporabnika iz dveh različnih domen isto vrednost e-pošte, sinhronizirano z eno organizacijo.
Tega postopka ne uporabljajte, če imate v povezovalniku imenika navedeno samo eno domeno. Če poskusite, vam konektor prikaže sporočilo, da prednost domene ni potrebna.
Preden začnete
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate z https://admin.webex.com.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Nastavi prioriteto domene. |
| 3 |
Na seznamu označite eno domeno, kliknite Gor ali Navpično, da spremenite prioriteto te domene, in nato kliknite Shrani, da shranite to spremembo. Domene so razvrščene po prioriteti od zgoraj navzdol. |
Preklop domen
S tem postopkom ponovno povežite konektor imenika Cisco z drugo domeno.
Preden začnete
-
Preden preklopite domeno, se prepričajte, da se ne izvajajo nobena sinhronizacijska opravila.
-
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate iz Control Hub.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Preklopi domeno. |
| 3 |
Če po branju opozorila razumete vpliv te spremembe na vašo uvedbo in ste še vedno prepričani, kliknite Da. Če zamenjate domeno, ste odjavljeni iz trenutnega konektorja imenika Cisco, druge domene v konektorju so odregistrirane in podatki o konektorju v tem računalniku so izbrisani. |
| 4 |
Ponovno se prijavite v konektor imenika Cisco in ponovno povežite domeno. |
Izklopi sinhronizacijo imenikov
Če morate ustaviti sinhronizacijo iz Directory Connectorja, jo lahko začasno izklopite v Control Hubu.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , se pomaknite do Sinhronizacija imenikovin nato izberite eno od možnosti:
|
| 2 |
Ko preberete poziv, kliknite Izklopi. Sinhronizacija se ustavi, dokler je ponovno ne omogočite v povezovalniku imenika. |
Odstrani preslikavo uporabniških atributov
Z uporabo Directory Connector odstranite preslikavo atributov Active Directory, ki so bili predhodno preslikani v oblak in sinhronizirani z Webexom. Ko odstranite preslikavo atributov, se vrednosti atributov odstranijo iz oblaka in niso več sinhronizirane z Webexom. Te vrednosti je nato mogoče ročno urediti.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
Izberite preslikavo, ki jo želite odstraniti, s seznama Ime atributa. |
| 4 |
V razdelku Obseg prizadetih uporabnikovizberite eno od naslednjega:
|
| 5 |
Kliknite Uporabi. |
Upravljanje profilnih slik
Za posodobitev slik uporabniških profilov ali za odstranitev praznih slik uporabniških profilov uporabite povezovalnik imenika.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
V razdelku Dejanjaizberite eno od naslednjega:
|
| 4 |
Kliknite Uporabi. |
Odstranitev in deaktivacija povezovalnika imenika
Ko odstranite primerek programa Directory Connector, ga morate odregistrirati. V katerem koli od teh scenarijev popolnoma odstranite povezovalnik imenika:
-
Ne želite več uporabljati sinhronizacije imenikov.
-
Ne želite uporabiti enega ali več povezovalnikov imenikov (visoka razpoložljivost).
-
Želite spremeniti domeno in namestiti drug konektor.
Preden začnete
-
Morda imate nastavljenih več primerkov Directory Connector za visoko razpoložljivost (HA) ali sinhronizacijo več domen. Onemogočite sinhronizacijo, če odstranjujete edini ali zadnji preostali primerek programa Directory Connector.
-
Preden odstranite program Directory Connector, shranite in zaprite vse pomembno delo.
| 1 |
V računalniku z operacijskim sistemom Windows pojdite na nadzorno ploščo in nato kliknite Programi in funkcije. |
| 2 |
Na seznamu programov kliknite Directory Connector, izberite Uninstallin nato sledite pozivom. Za dokončanje odstranitve boste morda morali znova zagnati sistem. |
| 3 |
Iz pogleda stranke v https://admin.webex.compojdite na , pomaknite se do Sinhronizacija imenikov, kliknite več |
| 4 |
Ko preberete poziv, kliknite Deaktiviraj. Razen če v uvedbi z visoko razpoložljivostjo (HA) ni še enega povezovalnika imenika, uporabniški računi niso več sinhronizirani. |
Zaženite diagnostično orodje
Za odpravljanje težav z uvedbo programa Directory Connector lahko uporabite vgrajeno diagnostično orodje. To orodje je nameščeno kot del programa Directory Connector od različice 3.4 naprej.
Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z LDAP, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Če orodje vrne kakršno koli napako, lahko podrobne rezultate dnevnika pošljete podpori.
-
Če želite izvesti teste za storitve domene Active Directory:
-
Če želite izvesti teste za storitve Active Directory Lightweight Directory:
-
Če želite izvesti teste za protokol LDAP (Lightweight Directory Access Protocol):
Odpravljanje težav v povezovalniku imenika Ciso
Odpravljanje težav in popravki za povezovalnik imenika
V povezovalniku imenika se lahko prikaže sporočilo o napaki ali druga težava. Ko povezovalnik imenika sinhronizira uporabniške podatke, vam lahko pošlje tudi e-poštno poročilo s seznamom morebitnih težav s sinhronizacijo. Preden se obrnete na podporo, si oglejte naslednje razdelke za težave, ki se lahko pojavijo, možne vzroke in predlagane rešitve, ki jih lahko poskusite.
Namesti
Povezovalnik imenika je prenehal delovati
Prejeli ste opozorilna e-poštna sporočila, ki vas obveščajo, da vaš povezovalnik imenika ne deluje.
-
Povezovalnik imenika morda ni pravilno nameščen.
-
Povezovalnik imenika morda ne deluje.
-
Omrežje morda ni na voljo.
Poskusite naslednje:
-
Odpri . Poiščite povezovalnik imenika. Če je ni, prenesite najnovejšo različico iz Control Huba in jo namestite.
-
Odprite Storitev in poiščite storitev Cisco DirSync. Prepričajte se, da je stanje prikazano kot Začeto. Če je storitev ustavljena, kliknite z desno tipko miške in izberite Zaženi, da jo znova zaženete.
-
Prepričajte se, da ima strežnik, na katerem ste namestili Directory Connector, dostop do interneta.
Napaka pri ponovni namestitvi
Težava– Če po odstranitvi starega takoj namestite nov konektor, se lahko prikaže sporočilo o napaki.
Možen vzrok– V sistemu Windows Server 2012 odjemalec za odstranitev potrebuje čas za brisanje računa storitve s seznama storitev.
Rešitev– Čez nekaj časa poskusite znova namestiti.
Vpis
Zruši se povezovalnik imenika med prijavo v sistem SSO
Težava
Povezovalnik imenika se lahko sesuje, ko vnesete e-poštni naslov s strani za prijavo v sistem SSO.
Rešitev
Poskusite naslednje:
Za konfiguracijo novega pravilnika skupine sledite tem korakom:
-
Pojdite v krmilnik domene in odprite Upravljanje pravilnikov skupine (gpedit.msc).
-
Z desno miškino tipko kliknite določeno organizacijsko enoto ali domeno in izberite Ustvari GPO v tej domeniin Poveži ga tukaj…
-
Poimenujte pravilnik, nato kliknite z desno miškino tipko in izberite Uredi.
Za spremembo pravilnika na ravni računalnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Key Pathvnesite ali se pomaknite do HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Za spremembo pravilnika na ravni uporabnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Pot ključavnesite ali se pomaknite do HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Spremembe začnejo veljati po zagonu ukaza gpupdate
/force, ponovnem zagonu računalnika (za spremembe računalnika) ali po ponovni prijavi uporabnika (za spremembe uporabnikov).
Priključka za storitev Cisco DirSync ni bilo mogoče registrirati
Težava
Prijava ni uspešna in prikaže se to sporočilo: »Priključka za storitev Cisco DirSync ni bilo mogoče registrirati.«
Rešitev
Sistem Windows, v katerem je nameščen Directory Connector, mora biti član imenika Active Directory.
Stran za prijavo se ne prikaže
Težava
Odprli ste Directory Connector in stran za prijavo se ni prikazala.
Rešitev
Poskusite naslednje korake:
-
V Internet Explorerju pojdite na https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Poskusite povezavo v drugih brskalnikih, kot sta Chrome in Firefox.
-
Če Internet Explorer ne more obiskati povezave, drugi brskalniki pa jo lahko, preverite nastavitve Internet Explorerja in potrdite polji TLS 1.1 in 1.2. (Uporabite postopek Omogoči TLS v Internet Explorerju.)
Prikaže se poziv za prijavo
Težava
Prikaže se poziv, ki vas prosi, da vnesete uporabniško ime in geslo za uspešno preverjanje pristnosti.
Možen vzrok
Povezovalnik imenika tiho izvede varnostno preverjanje pristnosti NTLM z računom za prijavo. Če preverjanje pristnosti ne uspe, se prikaže pogovorno okno, ki zahteva uporabniško ime in geslo za preverjanje pristnosti.
Rešitev
Ko se prikaže pojavno okno za prijavo, morate za uspešno varnostno preverjanje navesti veljaven račun s pravilno overitvijo.
Ni mogoče vzpostaviti povezave z oddaljenim strežnikom
Težava
Med normalnim delovanjem se prikaže sporočilo o napaki: »Povezava z oddaljenim strežnikom ni mogoča.«
Možen vzrok
Morda imate težave s proxyjem, ki jih je treba odpraviti.
Rešitev
Za več informacij o odpravljanju težav glejte Odpravljanje težav s prijavo v račun storitve.
Priključka ni mogoče registrirati
Težava
Prikaže se sporočilo o napaki »Povezovalnika ni mogoče registrirati.« Prišlo je do splošne izjeme."
Možen vzrok
V večini primerov je težava v tem, da povezovalnik imenika nima pravic za povezavo s korenskim kontekstom LDAP.
Rešitev
Poskusite naslednje:
-
Zaženite ukazni poziv (cmd) in nato vnesite
ldp.exe. -
Kliknite , izberite Poveži kot trenutno prijavljenega uporabnikain nato kliknite V redu.
-
Kliknite , vnesite
DC=companyname,DC=adkot BaseDN in nato kliknite V redu. -
Če se težava nadaljuje, odprite primer s podporo.
Sinhronizacija
Avatarji niso sinhronizirani
Težava
Cisco directory connector je sinhroniziral uporabniške podatke AD v oblak Webex. Vendar nobeni podatki avatarja niso bili uspešno sinhronizirani.
Možen vzrok
Če ste ponovno uporabili obstoječi strežnik avatarjev in so bili uporabniški avatarji že sinhronizirani, jih lokalni predpomnilnik zajame in se izogne ponovnemu pošiljanju, da prihrani pasovno širino.
Rešitev
Lokalni predpomnilnik izbrišite tako, da sledite tem korakom:
-
Pojdi na C:\Program Datoteke (x86)\Cisco Systems\Cisco Imenik Connector\Plugins\
-
Izbriši DirSyncPluginAvatar.dll-cache.bin.
-
Ponovno zaženite sinhronizacijo avatarja iz priključka imenika Cisco.
Konfliktni uporabniški e-poštni računi
Težava
Rezultati sinhronizacije lahko prikažejo nasprotujoče si uporabniške e-poštne račune.
-
Če so uporabniki preizkusili brezplačno različico aplikacije Webex, so njihovi e-poštni naslovi shranjeni v brezplačni organizaciji potrošnikov.
-
Če so bila uporabniška e-poštna sporočila kdaj sinhronizirana v drugi organizaciji.
-
Če uporabniški e-poštni naslovi obstajajo v več domenah, ki pripadajo organizaciji.
Rešitev
Poskusite naslednje:
-
Če želite zahtevati uporabnike, sledite tem korakom:
-
Prepričajte se, da ste preverili domeno v Control Hubu.
-
Začasno onemogočite Cisco Directory Connector.
-
Za uveljavljanje morebitnih računov, ki obstajajo v brezplačni potrošniški organizaciji, uporabite možnost Zahtevaj uporabnika v Control Hubu. Za več informacij glejte Zahtevajte uporabnike za svojo organizacijo (pretvorite uporabnike).
-
Izvedite poskusni zagon v programu Cisco Directory Connector in nato ponovno omogočite sinhronizacijo imenikov.
-
-
V zadnjem primeru dvakrat preverite uporabniške podatke v virih imenika Active Directory.
Uporabnik, ki je izvedel konverzijo, je označen kot neaktiven
Težava
V okolju, sinhroniziranem z imeniki, ste brezplačnega uporabnika (potrošniška organizacija) pretvorili v organizacijo podjetja, vendar se pretvorjeni uporabnik ne more prijaviti v aplikacijo Webex.
Možen vzrok
Ko se brezplačni uporabnik pretvori v poslovno organizacijo, je uporabnik zaradi varnostne skladnosti 30 dni označen kot neaktiven. V tem obdobju se uporabnik ne more prijaviti v aplikacijo Webex in je po 30-dnevnem obdobju označen za izbris. Do te situacije pride, ker brezplačni uporabniški podatki niso shranjeni v imeniku Active Directory.
Rešitev
Če ne želite, da se uporabniški račun izbriše, morate ukrepati. Če želite odpraviti to težavo, ustvarite uporabniški račun v lokalnem imeniku Active Directory, ki ustreza pretvorjenemu brezplačnemu uporabniškemu računu. Nato izvedite sinhronizacijo iz Cisco Directory Connector. Nato se lahko uporabnik znova prijavi v aplikacijo Webex in račun ne bo izbrisan.
Postopna sinhronizacija ne uspe
Težava
Postopna sinhronizacija ne uspe.
Do te težave lahko pride v sistemu Windows Server 2008 R2 pod naslednjimi pogoji:
-
Podpirate postopno posodabljanje vrednosti.
-
Filter, ki ga uporabljate, se sklicuje na atribut povezane vrednosti.
-
Vrednosti rezultata tega atributa so bile posodobljene od zadnje izvedbe popolne sinhronizacije.
Rešitev
V sistemu Windows Server 2008 R2 je napaka, povezana s to težavo. Napaka je odpravljena v različici 2012 R2 in novejših. Priporočamo, da nadgradite svoj Windows Server vsaj na različico 2012 R2.
Neveljavna vrednost za atribut
Težava
Za [user dn (razločen name)], atribut [attribute [ime] ima naslednjo neveljavno vrednost [attribute value].
Možen vzrok
Za CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atribut [telephone številka] ima naslednjo neveljavno vrednost: +. Ta atribut mora vsebovati vsaj eno številko.
Rešitev
Atribut za tega uporabnika nima veljavne vrednosti. Vrednost popravite v skladu z opisom v opozorilnem sporočilu. Nato izvedite še eno sinhronizacijo.
Ujemajoči se uporabniki, ki bodo izbrisani
Težava
Ujemajoči se uporabniki so označeni za izbris.
Pri izvajanju poskusne sinhronizacije za preverjanje podatkov med imenikom Active Directory in oblakom se lahko v obeh prikaže isti e-poštni naslov. Vendar je uporabnik označen kot objekt, ki ga je treba izbrisati.
Rešitev
Izberite ustrezno rešitev:
-
Če je v redu izbrisati uporabnika in nato ponovno ustvariti licence, lahko za popravilo uporabite Directory Connector. Izvedite sinhronizacijo za brisanje uporabnika in nato izvedite še eno sinhronizacijo za sinhronizacijo uporabnika iz lokalnega AD v oblak.
-
Če ne morete izbrisati in ponovno ustvariti uporabniškega računa, odprite primer s podporo.
Manjkajoči atribut
Težava
Zahtevani atribut [attribute_name] pri dodajanju lokalnega vnosa [user dn (razločen name)]. Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Možen vzrok
Manjka zahtevani atribut e-poštni naslov. Pri dodajanju lokalnega vnosa [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Rešitev
Uporabniku manjka eden od zahtevanih atributov. [user_email_address]. Navedite zahtevane vrednosti za tega uporabnika.
Vgnezdena skupina se ne sinhronizira
Težava
Uporabniki v ugnezdeni skupini Active Directory niso pravilno sinhronizirani z oblakom.
Možen vzrok
Uporablja se filter, ki vključuje tako podrejeno kot nadrejeno skupino, kar ni podprto. Na primer: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Rešitev
Ponovno morate konfigurirati filter, ki sinhronizira skupine. Na primer: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Konflikt poimenovanja uporabnikov
Težava
Obstaja konflikt poimenovanja za [user dn] za obstoječi objekt vnosa v oblak z imenom: [user e-pošta address], in tipa uporabnika [user_type].
Možen vzrok
Uporabnik s tem e-poštnim naslovom že obstaja v Control Hubu.
Rešitev
V imeniku Active Directory ustvarite uporabnika z istim e-poštnim naslovom kot račun, ki ste ga registrirali prek Control Huba.
Nadzorno središče
Seznam uporabnikov manjka v središču za upravljanje
Težava
Če imate organizacijo Webex z več kot 1000 sinhroniziranimi uporabniki, seznama uporabnikov morda ne boste videli v središču Control Hub.
Rešitev
Za iskanje uporabniškega računa lahko uporabite funkcijo iskanja. V Control Hub pojdite na Uporabniki, kliknite iskanje in nato vnesite iskalne kriterije, da poiščete določenega uporabnika.
Skupine se ne sinhronizirajo s Control Hubom
Težava
Uporabniki v skupini imenikov se ne bodo pravilno sinhronizirali s Control Hubom.
Možen vzrok
Skupina v imeniku Active Directory ni označena kot isCriticalSystemObject.
Rešitev
Prepričajte se, da je atribut isCriticalSystemObject v imeniku Active Directory nastavljen na TRUE.
Omogočanje odpravljanja težav za povezovalnik imenika
Odpravljanje težav lahko omogočite, da pomagate diagnosticirati morebitne napake, na katere naletite v povezovalniku imenika. Odpravljanje težav vam omogoča zajemanje informacij o omrežnem prometu in njihovo shranjevanje v datoteko.
Dnevniške datoteke, ki so :
| 1 |
Zaženite datoteko |
| 2 |
Znova zaženite storitev. Za navodila glejte Kako zagnati storitve. |
| 3 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 4 |
Pojdite na Dejanjain nato kliknite . |
| 5 |
Ko je odpravljanje težav omogočeno, ponovite dejanja, ki so povzročala napako; s tem se zajamejo podatki o prometu, da jih je mogoče pregledati. |
| 6 |
Preglejte datoteke dnevnika: Če je datoteka prazna, preverite, ali ima račun pravice za dostop do vašega AD DS ali AD LDS. Mapa dnevnika shranjuje samo datoteke za zadnje 3 dni. Vsebina dnevniških datotek je skladna z izhodom dnevnika dogodkov v sistem. |
| 7 |
Po potrebi pošljite dnevniško datoteko podpori za pomoč. |
| 8 |
Ko končate, onemogočite funkcijo za odpravljanje težav. |
Zaženite pregledovalnik dogodkov
Če si želite ogledati dogodke, ki so se zgodili med popolno ali inkrementalno sinhronizacijo, zaženite pregledovalnik dogodkov. Prikaže povzetek skrbniških dogodkov in dnevnikov napak.
| 1 |
V povezovalniku imenika pojdite na Nadzorna ploščain nato kliknite . V pogovornem oknu Lastnosti dogodka so prikazane podrobnosti o dogodku sinhronizacije in podrobnosti o napaki. |
| 2 |
V pregledovalniku dogodkov pojdite na .
|
| 3 |
V razdelku Dejanjakliknite Shrani vse dogodke kot, da izvozite vse dnevnike kot eno samo datoteko dogodkov (*.evtx) ali drugi obliki, kot je xml ali csv. |
Kaj storiti naprej
Če morate odpreti primer, se obrnite na podporo, opišite težavo s konektorjem in nato priložite datoteko z dogodki svojemu primeru.
Dnevniki dogodkov beležijo uporabniška dejanja. Za pomoč pri upravljanju omrežnega prometa omogočite odpravljanje težav na konektorju.
Omogočanje TLS v Internet Explorerju
Če ste zamenjali ponudnika enotne prijave (SSO), se lahko v povezovalniku imenika Cisco prikažejo naslednja sporočila o napakah:
-
Pri prijavi v storitev je prišlo do napake
-
V skriptu na tej strani je prišlo do napake
Če vidite te napake, morate v brskalniku omogočiti nastavitev TLS.
| 1 |
Odprite Internet Explorer in nato izberite Orodja. Zdaj označite polja za TLS/SSL različico, ki jo želite omogočiti Kliknite V redu Zaprite brskalnik in ga znova odprite |
| 2 |
Kliknite Internetne možnosti, pojdite na Dodatno in se pomaknite do Varnost. |
| 3 |
Označite potrditveni polji Uporabi TLS 1.1 in Uporabi TLS 1.2 in nato kliknite V redu.
|
| 4 |
Znova zaženite sistem, da spremembe začnejo veljati. |
Odpravljanje težav s prijavo v račun storitve
Če se ne morete prijaviti v Cisco Directory Connector ali ne morete zagnati sinhronizacije, poskusite težavo odpraviti s temi koraki, preden se obrnete na podporo.
| 1 |
Poskusite obiskati https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL v svojem spletnem brskalniku. |
| 2 |
Izberite eno možnost, odvisno od rezultatov:
|
| 3 |
Vsaj poskrbite, da ima konfiguriran račun za storitev Cisco DirSync (ki jo najdete v storitvah sistema Windows) raven pravic, ki mu omogoča dostop do podatkov avatarja in podatkov AD. Storitev privzeto uporablja poverilnice in preverjanje pristnosti za prijavo v sistem Windows. |
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Pregled priključka imenika Cisco
Pregled priključka imenika
Directory Connector je lokalna aplikacija za sinhronizacijo identitet v oblaku. Programsko opremo za povezovanje prenesete iz Control Huba in jo namestite na svoj lokalni računalnik.
Z Directory Connector lahko vzdržujete svoje uporabniške račune in podatke v imeniku Active Directory, tako da Active Directory postane edini vir resničnih podatkov. Ko spremembo naredite lokalno, se ta replicira v oblak.
Vse lastnosti, opise in prednosti si oglejte v tabeli:
| Funkcija | Opis in korist |
|---|---|
| Enostavna nadzorna plošča | Nadzorna plošča ponuja urnik sinhronizacije, povzetek in stanje sinhronizacije ter stanje povezovalnika imenika. Nadzorno ploščo si lahko ogledate kadar koli se prijavite. |
| Poskusni zagon pred sinhronizacijo z oblakom | Preden se spremembe v imeniku implementirajo v oblaku, jih preizkusite. Nato zaženite poročilo, da vidite, ali so spremembe, ki jih želite narediti, takšne, kot pričakujete. |
| Popolna in inkrementalna sinhronizacija | Sinhronizirajte celoten imenik. Ali pa preprosto sinhronizirajte inkrementalne spremembe, da prihranite pri procesorski moči in skrajšate čas sinhronizacije. |
|
Sinhronizacija več domen (en gozd ali več gozdov) |
Povezovalnik imenikov podpira več domen v enem gozdu ali v več gozdovih (brez potrebe po AD LDS). Za podjetja z več domenami Active Directory lahko namestite Directory Connector za vsako domeno, vsako domeno povežete s svojo organizacijo in nato vsako uporabniško bazo sinhronizirate z Webexom. Nadzorno središče odraža stanje tako, da prikazuje stanje sinhronizacije za več povezovalnikov imenika, omogoča izklop sinhronizacije za določeno domeno in deaktivacijo povezovalnika imenika v visoko razpoložljivi uvedbi. |
| Načrtovana sinhronizacija | Nastavite urnik sinhronizacije po dnevu, uri in minuti. |
| Filtri protokola LDAP (Lightweight Directory Access Protocol) | Določite iskalne kriterije LDAP in zagotovite učinkovit uvoz. |
| Preslikava atributov imenika Active Directory | Preslikajte atribute imenika Microsoft Active Directory na ustrezne atribute oblaka Webex. Preslikate lahko atribute, ki so pomembni za vašo konfiguracijo imenika Active Directory, in definirate lahko tudi atribute po meri za preslikavo v oblak. Atributi iz prostorov tvorijo različne podatke v oblaku, kot so podatki o uporabniških računih, telefonske številke podjetij v storitvi Webex Teams, naslovi SIP virov sob in drugi podatki o kontaktnih karticah uporabnikov (delovno mesto, oddelek, vodja itd.). |
|
Imenik podjetja za vire sob na lokaciji in uporabnike Cisco Webex Calling (Cloud PSTN) ter poslovne stike brez licenciranja Webex |
Če del vaše organizacije uporablja Cisco Webex Calling v oblaku PSTN za klicno storitev ali če imate naprave Room na lokaciji, ta funkcija uporabnikom omogoča iskanje stikov v podjetju v imeniku iz njihovih telefonov Cisco Webex Calling (oblačni PSTN) ali virov Room.
|
| Pregledovalnik dogodkov | Z pregledovalnikom dogodkov ugotovite, ali je prišlo do težav s sinhronizacijo. |
| Diagnostično orodje in odpravljanje težav | Vgrajeno diagnostično orodje lahko uporabite za odpravljanje težav z uvedbo Cisco Directory Connector. Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z imenikom Active Directory, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Ko omogočite odpravljanje težav v orodju Directory Connector, se zapišejo dnevniki, ki jih je mogoče poslati tehnični podpori. |
| Samodejna nadgradnja | Ko namestite Directory Connector, boste prejeli obvestilo vsakič, ko je na voljo nova različica programske opreme. Nastavite lahko samodejne nadgradnje, tako da boste vedno imeli najnovejšo različico programske opreme, ko je izdana nova različica. |
| Visoka razpoložljivost | Konfigurirajte več konektorjev, da bo na voljo rezerva, če glavni konektor ali računalnik, na katerem je nameščen, izpade. |
Povezovalnik imenikov je razdeljen na tri področja:
-
Control Hub je enotni vmesnik, ki vam omogoča upravljanje vseh vidikov vaše organizacije Webex: ogled uporabnikov, dodelitev licenc, prenos programa Directory Connector in konfiguriranje enotne prijave (SSO), če želite, da se vaši uporabniki overijo prek ponudnika identitete v podjetju in ne želite pošiljati e-poštnih povabil za aplikacijo Webex.
-
Vmesnik za upravljanje Directory Connectorja je programska oprema, ki jo prenesete iz Control Huba in namestite na zaupanja vreden strežnik Windows. Za več domen Active Directory lahko namestite eno različico programske opreme za vsako domeno, ki jo želite sinhronizirati. S programsko opremo lahko zaženete sinhronizacijo, da prenesete svoje uporabniške račune Active Directory v Webex, si ogledate in spremljate stanje sinhronizacije ter konfigurirate storitve Directory Connector.
-
Storitev sinhronizacije imenikov poizveduje v imeniku Active Directory, da pridobi uporabnike in skupine za sinhronizacijo s storitvijo povezovalnika in povezovalnikom imenika.
Za razumevanje arhitekture povezovalnika imenika si oglejte ta diagram:
Pripravite svoje okolje za povezovalnik imenika
Zahteve za povezovalnik imenika
Zahteve sistema Windows in Active Directory
Povezovalnik imenika lahko namestite na te podprte strežnike Windows:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Za odpravo težave s piškotki priporočamo, da nadgradite krmilnik domene na izdajo, ki vsebuje popravek – Windows Server 2012 R2 ali 2016.
Povezovalnik imenika podpirajo naslednje storitve Active Directory:
-
Aktivni imenik 2016
(Povezovalnik imenika je podprt pri uporabi najnovejše različice imenika Active Directory v sistemu Windows Server 2019)
-
Aktivni imenik 2012
-
Active Directory 2008 R2
-
Aktivni imenik 2008
Upoštevajte naslednje dodatne zahteve:
-
Povezovalnik imenika zahteva TLS1.2. Namestiti morate naslednje:
-
.NET Framework v3.5 (zahtevan za aplikacijo Directory Connector. Če naletite na kakršne koli težave, sledite navodilom v Omogočanje .NET Framework 3.5 z uporabo čarovnika za dodajanje vlog in funkcij.)
-
.NET Framework različice 4.5 (zahtevano za TLS1.2)
-
-
Zahtevana je funkcionalna raven 2 gozda Active Directory (Windows Server 2003) ali višja. (Za več informacij glejte Kaj so funkcionalne ravni imenika Active Directory?.)
Zahteve strojne opreme
Program Directory Connector morate namestiti v računalnik s temi minimalnimi strojnimi zahtevami:
-
8 GB RAM-a
-
50 GB prostora za shranjevanje
-
Ni minimalne vrednosti za CPU
Omrežne zahteve
Če je vaše omrežje za požarnim zidom, se prepričajte, da ima vaš sistem dostop do interneta prek HTTPS (vrata 443).
Zahteve organizacije Webex
-
Za dostop do programske opreme Directory Connector iz Control Huba potrebujete organizacijo Webex s preskusno ali plačljivo naročnino.
-
(Neobvezno) Če želite, da so novi uporabniški računi aplikacije Webex aktivni, preden se prvič prijavijo, priporočamo, da storite naslednje:
-
Dodajte, preverite in po želji zahtevajte domene, ki vsebujejo e-poštne naslove uporabnikov, ki jih želite sinhronizirati v oblak.
-
Izvedite integracijo enotne prijave (SSO) vašega ponudnika identitete (IdP) z vašo organizacijo Webex.
-
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila in da boste lahko izvedli svojo lastno e-poštno kampanjo. (Ta funkcija zahteva integracijo SSO.)
-
Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu.
Zahteve za namestitev
-
Za okolje z več domenami (z enim ali več gozdovi) morate namestiti en povezovalnik imenika za vsako domeno Active Directory. Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), se prepričajte, da imate ločen podprt strežnik Windows za namestitev programa Directory Connector za sinhronizacijo domene (B).
-
Za prijavo v konektor ne potrebujemo skrbniškega računa v imeniku Active Directory. Potrebujemo lokalni uporabniški račun, ki je isti kot polnopravni skrbniški račun v Control Hubu.
Ta lokalni uporabnik mora imeti pravice na tem računalniku s sistemom Windows za povezavo s krmilnikom domene in branje uporabniških objektov imenika Active Directory. Račun za prijavo v računalnik mora biti skrbniški račun računalnika s pravicami za nameščanje programske opreme v lokalni računalnik. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Pri prijavi v konektor mora biti prijavni račun enak kot polni skrbniški račun za Control Hub. Privzeto povezovalnik za dostop do imenika Active Directory uporablja lokalni sistemski račun. Vendar pa lahko s storitvami sistema Windows konfigurirate drug račun za dostop do imenika Active Directory. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Prepričajte se, da je način iskanja v varni dinamični povezovalni knjižnici (DLL) sistema Windows omogočen s tem postopkom: Preverite SafeDllSearchMode v registru sistema Windows.
-
Če uporabljate AD LDS za več domen v enem gozdu, priporočamo, da namestite Directory Connector in Active Directory Domain. Service/Active Lahke imeniške storitve (AD) DS/AD LDS) na ločenih strojih.
Zahteve za več domen
Preden sledite nalogam v Potek naloge uvajanja konektorja imenika Cisco, upoštevajte naslednje zahteve in priporočila, če boste sinhronizirali podatke imenika Active Directory iz več domen v oblak:
-
Za vsako domeno je potreben ločen primerek programa Directory Connector.
-
Programska oprema Directory Connector se mora izvajati na gostitelju, ki je v isti domeni, s katero se bo sinhronizirala.
-
Priporočamo, da svoje domene preverite ali uveljavite v storitvi Control Hub. (Glejte Dodajanje, preverjanje in uveljavljanje domen.)
-
Če želite sinhronizirati več kot 50 domen, morate odpreti zahtevo, da se vaša organizacija premakne na velik seznam organizacij.
-
Po želji lahko sinhronizirate podatke o virih sobe skupaj z uporabniškimi računi. (Glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex.)
Priporočila skupin Active Directory za samodejno dodeljevanje licenc
Skupine Active Directory se uporabljajo za zbiranje uporabniških računov, računalniških računov in drugih skupin v obvladljive enote. Delo s skupinami namesto s posameznimi uporabniki poenostavi vzdrževanje in upravljanje omrežja.
V Active obstajata dve vrsti skupin Directory:
-
Distribucijske skupine– Uporabljajo se za ustvarjanje seznamov za prejem e-pošte.
-
Varnostne skupine– Uporabljajo se za dodeljevanje dovoljenj virom v skupni rabi.
Pri ustvarjanju skupin v imeniku Active Directory upoštevajte naslednje smernice:
-
Ustvarite globalno skupino za vsako vlogo, oddelek ali storitev (kot so prodaja, trženje, vodje, računovodje, licenciranje Webexa itd.).
-
Za lažje prepoznavanje pomembnih informacij o skupini uporabite standardne konvencije poimenovanja v celotni organizaciji. Imena skupin lahko vključujejo podrobnosti o skupini, kot so raven dostopa, vrsta vira, raven varnosti, obseg skupine, zmogljivost pošte in tako naprej. Na primer, ime skupine »GSG_Webex_Licensing_EMEAR« se nanaša na globalno varnostno skupino za uporabnike Webex Licensing EMEAR.
-
Skupine organizirajte na lahko razumljiv način, na primer po geografskem območju ali vodstveni hierarhiji. Za popoln opis namena skupine uporabite opise skupin.
-
Preden dodate uporabnike v novo omogočene skupine, v Control Hub določite predlogo skupine za samodejno licenciranje za te skupine. Za več informacij glejte Nastavitev predloge za samodejno dodelitev licence.
Informacije o velikosti
Povezovalnik imenika deluje kot most med lokalnim imenikom Active Directory in oblakom Webex. Zato povezovalnik nima zgornje omejitve za število objektov Active Directory, ki jih je mogoče sinhronizirati z oblakom. Vse omejitve objektov imenika na lokaciji so vezane na specifično različico in specifikacije okolja Active Directory, ki se sinhronizira z oblakom, ne na sam povezovalnik.
Na hitrost sinhronizacije lahko vpliva nekaj dejavnikov:
-
Skupno število objektov Active Directory. (Opravilo sinhronizacije 5000 uporabnikov ne bo trajalo tako dolgo kot 50000.)
-
Hitrost in pasovna širina omrežja.
-
Delovna obremenitev in specifikacije sistema.
Če sinhronizirate več kot 50.000 uporabnikov, vam toplo priporočamo, da uporabite drugi konektor za preklop v primeru okvare in redundanco.
Ker je pri sinhronizaciji vključenih več dejavnikov in ker se vsaka uvedba razlikuje glede na zgoraj navedene dejavnike, ne moremo navesti natančnih časovnih vrednosti, koliko časa bo trajala sinhronizacija objektov.
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Integracija spletnega proxyja
Integracija spletnega proxyja
Če je v vašem okolju omogočeno preverjanje pristnosti spletnega proxyja, lahko še vedno uporabljate Directory Connector.
Če vaša organizacija uporablja pregleden spletni proxy, ta ne podpira preverjanja pristnosti. Priključek uspešno poveže in sinhronizira uporabnike.
Lahko uporabite enega od teh pristopov:
-
Eksplicitni spletni proxy prek Internet Explorerja (povezovalnik podeduje nastavitve spletnega proxyja)
-
Eksplicitni spletni proxy prek datoteke .pac (povezovalnik podeduje nastavitve proxyja, specifične za podjetje)
-
Transparentni proxy, ki deluje s konektorjem brez kakršnih koli sprememb
Uporabite spletni proxy prek brskalnika
Povezovalnik imenikov lahko nastavite tako, da uporablja spletni proxy prek brskalnika Internet Explorer.
Če storitev Cisco DirSync deluje iz drugega računa kot trenutno prijavljeni uporabnik, se morate prijaviti tudi s tem računom in konfigurirati spletni proxy.
| 1 |
V Internet Explorerju pojdite na in nato izberite Nastavitve lokalnega omrežja. |
| 2 |
Usmerite primerek sistema Windows tja, kjer je nameščen konektor na vašem spletnem proxyju. Priključek podeduje te nastavitve spletnega proxyja. |
| 3 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 4 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Konfigurirajte spletni proxy prek datoteke PAC
Brskalnik odjemalca lahko konfigurirate za uporabo datoteke .pac. Ta datoteka vsebuje naslov in informacije o vratih spletnega proxyja. Povezovalnik imenika neposredno podeduje konfiguracijo spletnega proxyja, specifično za podjetje.
| 1 |
Da se bo povezovalnik uspešno povezal in sinhroniziral uporabniške podatke z oblakom Webex, se prepričajte, da je v konfiguraciji datoteke .pac za gostitelja, kjer je nameščen povezovalnik, onemogočeno preverjanje pristnosti posredniškega strežnika za |
| 2 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 3 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Proxy NTLM
Priključek imenika podpira NT LAN Manager (NTLM). NTLM je eden od pristopov za podporo preverjanja pristnosti sistema Windows med domenskimi napravami in zagotavljanje njihove varnosti.
Oblikovanje NTLM
V večini primerov želi uporabnik dostopati do virov druge delovne postaje prek odjemalskega računalnika, kar je lahko težko storiti na varen način.
Na splošno tehnična zasnova NTLM temelji na mehanizmu izziva
in odgovora
:
-
Uporabnik se prijavi v odjemalski računalnik z računom in geslom za Windows. Geslo se nikoli ne shrani lokalno. Namesto gesla v obliki navadnega besedila se lokalno shrani zgoščena vrednost gesla. Ko se uporabnik prijavi v odjemalca z geslom, operacijski sistem Windows primerja shranjeno zgoščeno vrednost in zgoščeno vrednost iz vnesenega gesla. Če sta oba enaka, je overjanje uspešno.
Ko želi uporabnik dostopati do katerega koli vira na drugem strežniku, odjemalec pošlje zahtevo strežniku z imenom računa v navadnem besedilu.
-
Ko strežnik prejme zahtevo, ustvari 16-bitni naključni ključ. Ključ se imenuje Izziv (ali Nonce). Preden strežnik pošlje nazaj odjemalcu, se izziv shrani v strežniku. In nato strežnik pošlje izziv odjemalcu v navadnem besedilu.
-
Takoj ko odjemalec prejme izziv, poslan s strežnika, ga šifrira z zgoščevalno vrednostjo, ki je bila omenjena v 1. koraku. Po šifriranju se vrednost pošlje nazaj na strežnik.
-
Ko strežnik prejme šifrirano vrednost od odjemalca, jo pošlje krmilniku domene v preverjanje. Zahteva vključuje: ime računa, šifriran izziv, ki ga je poslala stranka, in izvirni navadni izziv.
-
Krmilnik domene lahko pridobi zgoščene vrednosti gesla glede na ime računa. In nato lahko krmilnik domene šifrira prvotni izziv. Krmilnik domene lahko nato primerja prejeto zgoščevalno vrednost in šifrirano zgoščevalno vrednost. Če sta enaka, je preverjanje uspešno.
Windows ima v operacijski sistem vgrajeno varnostno preverjanje pristnosti, kar aplikacijam olajša podporo varnostnega preverjanja pristnosti. Posledično vam ni treba dokončati nadaljnje konfiguracije.
Konfiguriraj prozoren proxy
V tem primeru brskalnik ne ve, da prozoren spletni posredniški strežnik prestreza zahteve http (port 80/port 443) in ni potrebna nobena konfiguracija na strani odjemalca.
| 1 |
Namestite pregleden posredniški strežnik, da se lahko povezovalnik poveže in sinhronizira uporabnike. |
| 2 |
Potrdite, da je posredniški strežnik uspešen – ob zagonu povezovalnika se prikaže pričakovano pojavno okno za preverjanje pristnosti brskalnika. |
Nastavitev preverjanja pristnosti posrednika
Dodajte URL cloudconnector.webex.com na seznam dovoljenih URL-jev tako, da ustvarite seznam za nadzor dostopa.
Na strežniku požarnega zidu vašega podjetja:
| 1 |
Omogočite iskanje DNS, če še ni omogočeno. |
| 2 |
Določite ocenjeno pasovno širino za to povezavo (približno 2 mb/s ali manj za priključek). To morda ni potrebno. |
| 3 |
Ustvarite seznam za nadzor dostopa, ki bo veljal za gostitelja povezovalnika, in kot cilj, ki ga želite dodati na seznam dovoljenih, določite Na primer: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Ta ACL uporabite za ustrezen vmesnik požarnega zidu, ki velja samo za tega gostitelja z enim samim priključkom. |
| 5 |
Zagotovite, da morajo ostali gostitelji v vašem podjetju še vedno uporabljati vaš spletni proxy, tako da konfigurirate ustrezno implicitno izjavo o zavrnitvi. |
Uvajanje povezovalnika imenika
Potek naloge uvajanja konektorja imenika Cisco
Preden začnete
| 1 |
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo. Za novo namestitev programa Directory Connector vedno obiščite Control Hub ( https://admin.webex.com), da dobite najnovejšo različico programske opreme, da boste lahko uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 2 |
Prijava v povezovalnik imenika Prijavite se s skrbniškimi poverilnicami za Webex in izvedite začetno nastavitev. |
| 3 |
Nastavitev samodejnih nadgradenj Vedno je pomembno, da programsko opremo Directory Connector posodabljate na najnovejšo različico. Priporočamo, da uporabite ta postopek, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 4 |
Izberite objekte Active Directory za sinhronizacijo Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika. |
| 5 |
Atributi uporabnikov zemljevida Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid. |
| 6 |
Sinhronizirajte avatarje imenika z enim od naslednjih postopkov:
Avatarje uporabnikov lahko sinhronizirate z oblakom, tako da se avatar vsakega uporabnika prikaže, ko se prijavi v aplikacijo. Avatarje lahko sinhronizirate iz atributa Active Directory ali strežnika virov. |
| 7 |
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, na napravah v sobi, registriranih v oblaku, kot sta naprava Webex Room Device ali Cisco Webex Board. |
| 8 |
Če želite omogočiti uporabnike iz imenika Active Directory v središče Control Hub, sledite tem korakom:
Za dodelitev uporabnikov imenika Active Directory za račune aplikacije Webex sledite temu zaporedju. Uporabnike lahko dodelite iz več gozdov ali več domenskih uvedb imenika Active Directory za Directory Connector 3.0 in novejše različice. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex. |
Namestite priključek imenika
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo.
Za vsako domeno Active Directory, ki jo želite sinhronizirati, morate namestiti en konektor. En sam primerek Directory Connector lahko služi samo eni domeni. Za razumevanje poteka sinhronizacije več domen si oglejte naslednji diagram:
Preden začnete
Če se overjate prek posredniškega strežnika, se prepričajte, da imate poverilnice za posredniški strežnik:
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po namestitvi primerka povezovalnika. Za osnovno preverjanje pristnosti je potrebna tudi konfiguracija proxyja v Internet Explorerju; glejte Uporaba spletnega proxyja prek brskalnika
-
Pri proxyju NTLM se lahko pri prvem odpiranju konektorja prikaže napaka. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
V Nadzornem središčupojdite na in izberi Naprej. |
| 2 |
Kliknite povezavo Prenesi in namesti, da shranite najnovejšo različico namestitvene datoteke .zip za konektor na strežnik VMware ali Windows. Datoteko .zip lahko dobite neposredno s te povezave, vendar morate imeti za delovanje te programske opreme poln skrbniški dostop do organizacije Control Hub. Za novo namestitev pridobite najnovejšo različico programske opreme, da boste uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 3 |
Na strežniku VMware ali Windows razpakirajte in zaženite datoteko .msi v mapi za nastavitev, da zaženete čarovnika za namestitev. |
| 4 |
Kliknite Naprej, potrdite polje, da sprejmete licenčno pogodbo, in nato klikajte Naprej, dokler se ne prikaže zaslon za vrsto računa. |
| 5 |
Izberite vrsto storitvenega računa, ki ga želite uporabiti, in izvedite namestitev s skrbniškim računom:
Da bi se izognili napakam, se prepričajte, da imate naslednje pravice:
|
| 6 |
Kliknite Namesti. Po izvedbi omrežnega preizkusa in če ste pozvani, vnesite osnovne poverilnice za proxy, kliknite V reduin nato kliknite Dokončaj. |
Kaj storiti naprej
Priporočamo, da po namestitvi znova zaženete strežnik. Poročilo o poskusnem izvajanju ne more prikazati pravilnega rezultata, če podatki niso bili objavljeni. Med ponovnim zagonom naprave se vsi podatki osvežijo, da se v poročilu prikaže natančen rezultat.
Prijava v povezovalnik imenika
Preden začnete
Prepričajte se, da imate poverilnice za posrednika.
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po prvem odprtju konektorja.
-
Za proxy NTLM odprite Internet Explorer, kliknite ikono zobnika, pojdite na Internetne možnosti > Povezave > Nastavitve lokalnega omrežja, preverite, ali so dodani podatki o strežniku proxy, in nato kliknite V redu. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
Odprite povezovalnik in nato dodajte |
| 2 |
Če ste pozvani, se prijavite s svojimi poverilnicami za preverjanje pristnosti posredniškega strežnika, nato pa se prijavite v Webex s skrbniškim računom in kliknite Naprej. |
| 3 |
Potrdite svojo organizacijo in domeno.
|
| 4 |
Ko se prikaže zaslon Potrdi organizacijo, kliknite Potrdi. Če ste že vezali AD DS/AD LDS, se prikaže zaslon Potrdi organizacijo. |
| 5 |
Kliknite Potrdi. |
| 6 |
Izberite eno, odvisno od števila domen Active Directory, ki jih želite povezati s povezovalnikom imenika:
|
Kaj storiti naprej
Ko se prijavite, boste pozvani k izvedbi poskusne sinhronizacije.
Nadzorna plošča povezovalnika imenika
Ko se prvič prijavite v Directory Connector, se prikaže nadzorna plošča. Tukaj si lahko ogledate povzetek vseh sinhronizacijskih dejavnosti, statistiko oblaka, izvedete poskusno sinhronizacijo, zaženete popolno ali inkrementalno sinhronizacijo in odprete pogled dogodkov za ogled informacij o napakah.
Če seja poteče, se znova prijavite.
Ta opravila lahko preprosto zaženete iz orodne vrstice Dejanja ali iz menija Dejanja.
|
Komponenta |
Opis |
|---|---|
|
Trenutna sinhronizacija |
Prikaže informacije o stanju sinhronizacije, ki trenutno poteka. Ko se sinhronizacija ne izvaja, je prikaz stanja nedejaven. |
|
Naslednja sinhronizacija |
Prikaže naslednje načrtovane polne in inkrementalne sinhronizacije. Če urnik ni nastavljen, se prikaže Ni načtovano . |
|
Zadnja sinhronizacija |
Prikaže stanje zadnjih dveh izvedenih sinhronizacij. |
|
Trenutno stanje sinhronizacije |
Prikaže splošno stanje sinhronizacije. |
|
Priključki |
Prikaže trenutne lokalne povezovalnike, ki so na voljo za oblak. |
|
Statistika v oblaku |
Prikaže splošno stanje sinhronizacije. |
|
Urnik sinhronizacije |
Prikaže urnik sinhronizacije za inkrementalno in polno sinhronizacijo. |
|
Povzetek konfiguracije |
Navaja nastavitve, ki ste jih spremenili v konfiguraciji. Povzetek lahko na primer vključuje naslednje:
|
| Dejanje | Opis |
|---|---|
| Začni inkrementalno sinhronizacijo |
Ročni zagon inkrementalne sinhronizacije To dejanje je onemogočeno, ko začasno ustavite ali onemogočite sinhronizacijo, če popolna sinhronizacija ni bila dokončana ali če sinhronizacija še poteka. |
|
Sinhronizacija poskusnega zagona |
Izvedite poskusno sinhronizacijo. |
|
Zaženi pregledovalnik dogodkov |
Zaženite pregledovalnik dogodkov Microsoft. |
|
Osveži |
Osveži nadzorno ploščo konektorja imenika Cisco |
|
Dejanje |
Opis |
|---|---|
| Sinhroniziraj zdaj |
Takoj začnite popolno sinhronizacijo. |
|
Način sinhronizacije |
Izberite način inkrementalne ali polne sinhronizacije. |
|
Ponastavi skrivnost konektorja |
Vzpostavite pogovor med konektorjem imenika Cisco in storitvijo konektorja. Z izbiro tega dejanja boste ponastavili skrivnost v oblaku in jo nato shranili lokalno. |
|
Poskusni zagon |
Izvedite preizkus postopka sinhronizacije. Pred popolno sinhronizacijo morate opraviti poskusni zagon. |
|
Odpravljanje težav |
Obrnite on/off odpravljanje težav. |
|
Osveži |
Osvežite glavni zaslon priključka imenika Cisco. |
|
Zapri |
Zaprite konektor imenika Cisco. |
|
Kombinacija tipk |
Dejanje |
|---|---|
|
Alternativno +A |
Prikaži meni Dejanja |
|
|
Sinhronizacija zdaj |
|
|
Ponastavi skrivnost konektorja |
|
|
Suhi tek |
|
|
Inkrementalna sinhronizacija |
|
|
Popolna sinhronizacija |
|
|
Prikaži meniPomoč |
|
|
Pomoč |
|
|
Vizitka |
|
|
Pogosta vprašanja |
Nastavitev samodejnih nadgradenj
| 1 |
V povezovalniku imenika pojdite na in nato označite Samodejno nadgradi na novo različico Cisco Directory Connector. |
| 2 |
Kliknite Uporabi, da shranite spremembe. |
Nove različice konektorja se samodejno namestijo, ko so na voljo.
Nadgradnje lahko po želji upravljate ročno. Za več informacij glejte Nadgradnja na najnovejšo različico programske opreme.
Izberite objekte Active Directory za sinhronizacijo
Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika.
Skupine za samodejno dodelitev licenc
Control Hub vam omogoča upravljanje dodelitev licenc za posamezne skupine. Ustvarite lahko predloge licenc in jih preslikate v skupine Active Directory, ki jih sinhronizirate z oblakom. Ob ustvarjanju uporabnika Webex preveri članstvo uporabnika in samodejno preslikavo predloge licenc za tega novega uporabnika.
Priporočamo, da uporabite filter LDAP, da z oblakom sinhronizirate le ustrezne skupine. Filter lahko na primer nastavite na:
(&(cn=Example)(objectclass=Group))*
Ta filter sinhronizira vse skupine znotraj osnovnega DN, kjer se ime začne z Example. Uporabnikom, ki niso dodeljeni skupinam, se dodelijo licence iz privzete predloge za samodejno licenco, ki ste jo konfigurirali v Control Hubu.
Skupine za hibridne uvedbe varnosti podatkov
V povezovalniku imenika morate označiti Skupine, če uporabljate hibridno varnost podatkov za konfiguriranje poskusne skupine za pilotne uporabnike. Za navodila glejte Vodnik za uvajanje hibridne varnosti podatkov. Ta nastavitev povezovalnika imenika ne vpliva na sinhronizacijo drugih uporabnikov v oblaku.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Izbira objekta. |
| 2 |
V razdelku Vrsta objekta označite Uporabnikiin razmislite o omejitvi števila iskalnih vsebnikov za uporabnike. Če želite na primer sinhronizirati samo uporabnike v določeni skupini, morate v polje Filtri LDAP Uporabniki vnesti filter LDAP. Če želite sinhronizirati uporabnike, ki so v skupini Example-manager, uporabite filter, kot je ta:
|
| 3 |
Označite Identificiraj sobo, da ločite podatke o sobi od uporabniških podatkov. Kliknite Prilagodi, če želite nastaviti dodatne atribute za prepoznavanje uporabniških podatkov kot podatkov o sobi. To nastavitev uporabite, če želite sinhronizirati podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah v sobi, registriranih v oblaku. Za več informacij glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex. |
| 4 |
Označite Skupine, če želite sinhronizirati uporabniške skupine Active Directory z oblakom. V polje Skupine ne dodajajte filtra LDAP za sinhronizacijo uporabnikov. Polje Skupine uporabite samo za sinhronizacijo podatkov skupine z oblakom. Skupine za nove stranke privzeto niso sinhronizirane. Omogočiti morate sinhronizacijo skupine. Prav tako morate sinhronizirati varnostne skupine. |
| 5 |
Označite Stiki, če želite sinhronizirati kontaktne podatke uporabnikov z oblakom. Povezovalnik imenika sinhronizira uporabniške stike le, če so objekti z objektnim razredom Povezovalnik imenika upravlja samo stike, ki jih sinhronizira povezovalnik. Če so v Control Hubu že stiki, sinhronizacija ne izbriše stikov. Če so stiki odstranjeni iz obsega sinhronizacije, bodo kontaktni podatki uporabnikov odstranjeni tudi v središču Control Hub. |
| 6 |
Konfigurirajte filtre LDAP. Razširjene filtre lahko dodate tako, da navedete veljaven filter LDAP. Za več informacij o konfiguriranju filtrov LDAP glejte ta članek. |
| 7 |
Določite osnovna DN-ja na lokaciji, ki jih želite sinhronizirati, tako da kliknete Izberi, da si ogledate drevesno strukturo imenika Active Directory. Tukaj lahko izberete ali prekličete izbiro, po katerih vsebnikih želite iskati. |
| 8 |
Preverite, ali so objekti, ki jih želite dodati za to konfiguracijo, izbrani, in kliknite Izberi. Za sinhronizacijo lahko izberete posamezne ali nadrejene vsebnike. Izberite nadrejeni vsebnik, da omogočite vse podrejene vsebnike. Če izberete podrejeni vsebnik, se v nadrejenem vsebniku prikaže siva kljukica, ki označuje, da je bil podrejeni vsebnik označen. Nato lahko kliknete Izberi , da sprejmete označene vsebnike Active Directory. Če vaša organizacija vse uporabnike in skupine postavi v vsebnik Uporabniki, vam ni treba iskati drugih vsebnikov. Če je vaša organizacija razdeljena na organizacijske enote, izberite OU. |
| 9 |
Kliknite Uporabi. Izberite možnost:
Za informacije o poskusnih zagonih glejte Sinhronizacija poskusnega zagona uporabnikov imenika Active Directory. Za sinhronizacijo skupine morate izvesti popolno sinhronizacijo: Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak. |
Atributi uporabnikov zemljevida
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid, enolični identifikator za vsak uporabniški račun v storitvi identitete v oblaku.
Izberete lahko, kateri atribut imenika Active Directory želite preslikati v oblak – na primer, lahko preslikate firstName lastName v imeniku Active Directory ali izraz atributa po meri v displayName v oblaku.
Računi v imeniku Active Directory morajo imeti e-poštni naslov; uid se privzeto preslika v polje ad v e-pošti (ne v polje sAMAccountName).
Če izberete želeni jezik iz imenika Active Directory, potem je Active Directory edini vir resnice: Uporabniki ne bodo mogli spremeniti jezikovnih nastavitev v nastavitvah Webexa, skrbniki pa ne bodo mogli spremeniti nastavitev v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. Ta stran prikazuje imena atributov za Active Directory (na levi) in oblak Webex (na desni). Vsi obvezni atributi so označeni z rdečo zvezdico. |
| 2 |
Pomaknite se navzdol do dna razdelka Imena atributov Active Directoryin nato izberite enega od teh atributov Active Directory, ki ga želite preslikati v atribut oblaka uid:
Kateri koli drug atribut Active Directory lahko preslikate v uid, vendar priporočamo, da uporabite mail ali userPrincipalName, kot je opisano v zgornjih smernicah. V nekaterih primerih se za prijavo uporablja uporabniško ime_glavnega_uporabnika, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Če si želite ogledati, kateri atributi v imeniku Active Directory ustrezajo v oblaku, glejte Preslikava atributov imenika Active Directory v povezovalniku imenika. Da sinhronizacija deluje, morate zagotoviti, da je izbrani atribut Active Directory v obliki e-pošte. Povezovalnik imenikov prikaže pojavno okno, ki vas opomni, če ne izberete enega od priporočenih atributov. |
| 3 |
Če vnaprej določeni atributi imenika Active Directory ne delujejo za vašo uvedbo, kliknite spustni meni atributov, se pomaknite na dno in nato izberite Prilagodi atribut, da odprete okno, v katerem lahko definirate izraz atributa. Kliknite Pomoč, če želite dobiti več informacij o izrazih in si ogledati primere delovanja izrazov. Za več informacij si lahko ogledate tudi Izrazi za prilagojene atribute. V tem primeru preslikajmo atributa Active Directory
Povezovalnik imenikov preveri vrednost atributa uid v storitvi identitete in pridobi 3 razpoložljive uporabnike v okviru trenutnih možnosti filtra uporabnikov. Če imajo vsi trije uporabniki veljavno obliko e-pošte, Cisco Directory Connector prikaže naslednje sporočilo:
Če atributa ni mogoče preveriti, se bo prikazalo naslednje opozorilo in se boste lahko vrnili v Active Directory, da preverite in popravite uporabniške podatke:
|
| 4 |
(Neobvezno) Izberite preslikave za mobile in telephoneNumber, če želite, da se mobilne in službene številke prikažejo na primer v uporabnikovi vizitki v aplikaciji Webex. Podatki o telefonski številki se v aplikaciji Webex prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika. Za več informacij o klicanju iz uporabniške kartice stika glejte Vodnik za uvajanje klicanja v Webexu (Unified CM) (skrbniki). |
| 5 |
Izberite dodatne preslikave, da se v vizitki prikaže več podatkov:
Ko so atributi preslikani, se podatki prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika:
Za več informacij o vizitki glejte Preverite, s kom vzpostavljate stik. Ko so ti atributi sinhronizirani z vsakim uporabniškim računom, lahko vklopite tudi funkcijo People Insights v središču Control Hub. Ta funkcija uporabnikom aplikacije Webex omogoča, da v svojih profilih delijo več informacij in se tako več naučijo drug o drugem. Za več informacij o funkciji in o tem, kako jo omogočite, glejte Profili People Insights za Webex, Jabber, Webex Meetings in Webex Events (novo) v Control Hubu |
| 6 |
Ko izberete želene možnosti, kliknite Uporabi. |
Vsi uporabniški podatki, ki so shranjeni v imeniku Active Directory, prepišejo podatke v oblaku, ki ustrezajo temu uporabniku. Če ste na primer uporabnika ročno ustvarili v Control Hubu, mora biti e-poštni naslov uporabnika enak e-poštnemu naslovu v imeniku Active Directory. Vsak uporabnik brez ustreznega e-poštnega naslova v imeniku Active Directory se izbriše.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Atributi imenika Active Directory in oblaka
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku z uporabo zavihka Preslikava uporabniških atributov.
Ta tabela primerja preslikavo med imeni atributov Active Directory in imeni atributov Cisco Cloud. Te vrednosti in preslikave so privzeta nastavitev v povezovalniku imenika. V spustnih menijih Active Directory lahko izberete različne atribute in določite, kateri atribut na mestu uporabe se sinhronizira s katerim atributom v oblaku.
Predstavljajte si spustne atribute kot prednastavitve. Kot alternativo vrednostim v vrstici Active Directory lahko v Active Directory določite tudi prilagojen atribut, svojo prednastavitev (izraz z več atributi), ki ga preslikate v en sam atribut oblaka v ustrezni vrstici. Na ta način imate možnost določiti prikazana imena svojih uporabnikov – na primer, lahko dodate izraz, ki ustvari prilagojen atribut na podlagi naziva, imena in priimka zaposlenega v imeniku Active Directory.
Določite lahko tudi kateri koli atribut imenika Active Directory, ki ga želite preslikati v uid v oblaku. Vendar pa morate zagotoviti, da atribut na lokaciji sledi veljavni obliki e-pošte.
Uporabite lahko tudi alternativne e-poštne naslove, če na primer želite za prijavo uporabiti uporabniško_ime_glavnega_uporabnika, e-poštni naslov uporabnika pa se uporablja za upravljanje njegovega koledarja. V tem primeru preslikajte drug e-poštni naslov na emails;type-work Atribut. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz Active Directoryja, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku.
|
Imena atributov imenika Active Directory |
Imena atributov v oblaku Webex |
Opombe |
|---|---|---|
|
— |
Ime stavbe |
— |
|
c |
c |
Ta atribut določa kratico države uporabnika. |
|
Številka oddelka |
Številka oddelka |
Ta atribut se uporablja za številko oddelka uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
prikaznoIme |
prikaznoIme |
Ta atribut se uporablja za prikazno ime uporabniškega računa, ki se prikaže v Control Hubu, na kartici stika in v vpogledih v ljudi . |
|
Nadzor uporabniškega računa |
račun-ds-pwp-onemogočen |
Ta atribut se uporablja za sinhronizacijo uporabnikov. Prepričajte se, da je atribut userAccountControl preslikan na ds-pwp-account-disabled, sicer uporabniki ne bodo pravilno sinhronizirani. |
|
številka zaposlenega |
številka zaposlenega |
— |
|
faksimileTelefonska številka |
faksimileTelefonska številka |
— |
|
— |
jabberID |
Ta atribut oblaka se nanaša na naslove za neposredno sporočanje (tip XMPP), ki jih uporablja Jabber. Ta vrednost ni enaka kot sipAddresses. |
|
l |
l |
Ta atribut določa mesto uporabnika. |
|
— |
kraj |
— |
|
vodja |
vodja |
Ta atribut se uporablja za ime vodje uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
mobilno |
mobilno |
Ta atribut se uporablja kot mobilna številka, ki se prikaže za klic uporabnika iz vizitke. |
|
o |
o |
Ta atribut določa ime podjetja ali organizacije in se prikaže v vizitki. |
|
ti |
ti |
Ta atribut določa ime organizacijske enote. |
|
Ime fizične dostavne pisarne |
Ime fizične dostavne pisarne |
Ta atribut določa lokacijo uporabnikove pisarne. |
|
poštna številka |
poštna številka |
Ta atribut določa uporabnikovo poštno številko za dostavo fizične pošte. |
|
želeni jezik |
želeni jezik |
Ta atribut nastavi uporabnikov želeni jezik in podprte so naslednje oblike zapisa: xx_YY ali xx-YY. Tukaj je nekaj primerov: en_ZDA, en_VB, fr-CA. Če uporabite nepodprt jezik ali neveljavno obliko, se bo želeni jezik uporabnikov spremenil v jezik, nastavljen za organizacijo. |
|
MSRTCSIP – primarni uporabniški naslov ipPhone |
SipAddresses;type=enterprise |
Ta atribut se uporablja za sinhronizacijo informacij o sobah na lokaciji iz imenika Active Directory v oblak Cisco Webex. |
|
sn |
sn |
Ta atribut se uporablja za priimek uporabniškega računa, ki se prikaže v Control Hubu, na kartici stika in v vpogledih v ljudi . |
|
sv. |
sv. |
Ta atribut določa državo ali provinco uporabnika. |
|
ulicaNaslov |
ulica |
Ta atribut določa naslov ulice uporabnika za dostavo fizične pošte. |
|
telefonska številka |
telefonska številka |
Ta atribut določa uporabnikovo primarno (službeno) telefonsko številko, ki se uporablja za klicanje uporabnika iz kartice stika. |
|
— |
časovni pas |
Ta atribut oblaka določa uporabnikov časovni pas. |
|
naslov |
naslov |
Ta atribut določa naziv uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
vrsta |
podjetje |
— |
|
*userPrincipalName |
UID |
Obvezno preslikavanje atributov. Za vsak uporabniški račun se vrednost Active Directory preslika v edinstven UID v oblaku. V nekaterih primerih se za prijavo uporablja uporabniško ime_glavnega_uporabnika, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Uporabnik se lahko nato prijavi s katerim koli od teh e-poštnih naslovov, če je nastavljeno pravilno preslikavo atributov SAML. Za način preslikave alternativnega e-poštnega naslova si oglejte vzorec preslikave atributov spodaj. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
To preslikavanje je neobvezno, uporabite ga, če želite uporabljati alternativne e-poštne naslove. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz Active Directoryja, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku. |
|
<New attribute for Azure user objectId> |
zunanjiId |
Ustvarite nov atribut Active Directory, ki bo vseboval ID uporabnika Azure, da ne bo prišlo do konflikta z obstoječim. Ta atribut se nato preslika v atribut externalId, kar zagotavlja, da ko uporabniki Webexa ustvarijo skupine v storitvi Microsoft 365, samodejno ustvarijo tudi ekipe v Webexu. |
Alternativno preslikavanje e-poštnih naslovov
Izrazi za prilagojene atribute
|
Operater |
Opis in primer |
|---|---|
|
% |
Odstrani vse znake od začetka niza do položaja argumenta znaka ali niza, če se ujema.
|
|
- |
Odstrani zadnji del vhodnega niza od konca določenega niza.
|
|
+ |
Združi vhodne nize ali izraze.
|
|
| |
Ločene izraze ovrednoti glede na prazen niz in izbere prvi neprazen rezultat.
|
Sinhronizacija avatarjev imenika iz atributa Active Directory v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom lahko sinhronizirate surove podatke avatarja iz atributa imenika Active Directory.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite atribut ADin nato izberite atribut avatarja, ki vsebuje surove podatke avatarja, ki jih želite sinhronizirati z oblakom. |
| 3 |
Če želite preveriti, ali je do avatarja pravilno dostopno, vnesite e-poštni naslov uporabnika in nato kliknite Pridobi avatar uporabnika. Avatar se prikaže na desni. |
| 4 |
Ko preverite, ali se je avatar pravilno prikazal, kliknite Uporabi, da shranite spremembe. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ustreznimi računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija avatarjev imenika iz strežnika virov v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom sinhronizirajte avatarje s strežnika virov.
Preden začnete
-
Vzorec URI in vrednost spremenljivke v tem postopku sta primera. Uporabiti morate dejanske URL-je, kjer se nahajajo vaši avatarji iz imenika.
-
Vzorec URI-ja avatarja in strežnik, kjer se avatarji nahajajo, morata biti dosegljiva iz aplikacije Directory Connector. Priključek potrebuje dostop do slik prek protokola http ali https, vendar slike niso nujno javno dostopne na internetu.
-
Sinhronizacija podatkov avatarjev je ločena od uporabniških profilov Active Directory. Če uporabljate posredniški strežnik, morate zagotoviti, da je do podatkov avatarja mogoče dostopati z overjanjem NTLM ali osnovnim overjanjem.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite Strežnik virov in nato vnesite Vzorec URI avatarja– Na primer, Oglejmo si vsak del vzorca URI avatarja in kaj pomeni:
|
| 3 |
(Neobvezno) Če vaš strežnik virov zahteva poverilnice, označite Nastavi poverilnice uporabnika za avatar, nato izberite Uporabi trenutnega uporabnika za prijavo v storitev ali Uporabi tega uporabnika in vnesite geslo. |
| 4 |
Vnesite vrednost spremenljivke– na primer: |
| 5 |
Kliknite Preizkus, da se prepričate, da vzorec URI-ja avatarja deluje pravilno. V tem primeru, če je vrednost pošte za en vnos v oglasni vrstici |
| 6 |
Ko so podatki o URI-ju preverjeni in so videti pravilni, kliknite Uporabi. Za podrobne informacije o uporabi regularnih izrazov glejte Kratek priročnik o jeziku Microsoft Regular Expression Language. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ustreznimi računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex
S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah Webex, registriranih v oblaku (soba, miza in tabla).
| 1 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 2 |
Označite Sinhroniziraj podatke o sobah z oblakom, da med sinhronizacijo ločite podatke o sobah od uporabniških podatkov. Ko je ta nastavitev onemogočena, se podatki o sobah obravnavajo enako kot podatki, ki jih sinhronizira uporabnik. |
| 3 |
Pojdite na Preslikava atributovin nato spremenite preslikavo atributov za atribut oblaka sipAddresses;type=enterprise. Za uporabo preverjanja vrednosti mora biti vrednost naslova SIP
|
| 4 |
Ustvarite poštni nabiralnik virov sobe v storitvi Exchange. To doda msExchResourceMetaData;ResourceType:Room atribut, ki ga konektor nato uporabi za identifikacijo sob.
|
| 5 |
V razdelku Uporabniki in računalniki imenika Active Directory se pomaknite do lastnosti sobe in jih uredite. Dodajte popolnoma kvalificiran URI SIP s predpono sip:
|
| 6 |
V priključku izvedite poskusno sinhronizacijo in nato popolno sinhronizacijo. Novi objekti sob so navedeni Dodani objekti, ujemajoči se objekti sob pa se prikažejo v poročilu o preizkusu v razdelku Ujemajoči se objekti. Vsi objekti sob, označeni za brisanje, so pod Sobe izbrisane.
Rezultati poskusnega preizkusa prikazujejo vse ujemajoče se vire prostora.
Ta nastavitev loči podatke sobe Active Directory (vključno z atributom sobe) od uporabniških podatkov. Ko je sinhronizacija končana, statistika oblaka na nadzorni plošči konektorja prikazuje podatke o sobah, ki so bile sinhronizirane z oblakom.
|
Kaj storiti naprej
Zdaj, ko ste izvedli te korake, boste pri iskanju v napravi, registrirani v oblaku Webex, videli sinhronizirane vnose sob, ki so konfigurirani z naslovi SIP. Ko z naprave Webex opravite klic na tem vnosu, se klic vzpostavi na naslov SIP, ki je bil konfiguriran za sobo.
Iz Control Huba lahko samodejno uvozite sobe iz svojega imenika in ustvarite delovne prostore.
Končna točka ne more vrniti klica nazaj v aplikacijo Webex. Za naprave za testno klicanje morajo biti te naprave registrirane kot SIP URI na lokaciji ali drugje kot v aplikaciji Webex. Če je sistem za sobe Active Directory, ki ga iščete, registriran v Webexu in je isti e-poštni naslov na napravi za sobe Webex, namizni napravi ali tabli Webex Board za storitev koledarja, potem rezultati iskanja ne bodo prikazali podvojenega vnosa. Naprava v sobi, mizi ali na okencu se pokliče neposredno v aplikaciji Webex in klic SIP se ne opravi.
Pošlji e-poštna poročila o rezultatih sinhronizacije imenikov
Stiki ali skrbniki organizacije privzeto vedno prejemajo e-poštna obvestila. S to nastavitvijo lahko prilagodite, kdo naj prejema e-poštna obvestila, ki povzemajo poročila o sinhronizaciji imenikov.
| 1 |
V povezovalniku imenika kliknite Nastavitvein poleg možnosti Prejemnik e-poštevklopite Omogoči sinhronizacijo poročila. |
| 2 |
Kliknite Dodaj e-pošto in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, ki vas prosi, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 3 |
Če želite urediti vnesene e-poštne naslove, dvokliknite vnos e-pošte v levem stolpcu in nato opravite potrebne spremembe. |
| 4 |
Ko dodate vse veljavne e-poštne naslove, kliknite Shrani. |
Kaj storiti naprej
Če se odločite, da želite odstraniti e-poštne naslove, lahko kliknete Odstrani poleg določenih vnosov e-poštnih naslovov.
Konfigurirajte obvestila povezovalnika imenika v Control Hubu
Za pošiljanje poročil iz povezovalnika imenika o napakah v procesu sinhronizacije lahko uporabite Center za opozorila v nadzornem središču. Control Hub lahko pošilja obvestila na različne dostavne kanale, vključno z e-pošto in prostori Webex.
Upoštevajte, da se konfiguracija obvestil v povezovalniku imenika ne prenese samodejno v center za opozorila. Za dodajanje pravilnih e-poštnih naslovov v središče za opozorila, na katere boste prejemali obvestila od povezovalnika imenika, uporabite naslednja navodila.
Center za opozorila vedno pošlje opozorilo za popolne sinhronizacije. Inkrementalne sinhronizacije bodo sprožile opozorilo le, če je v poročilu opozorilo ali napaka.
| 1 |
Prijavite se v Control Hub in pojdite v . |
| 2 |
Kliknite na eno od naslednjih možnosti:
|
| 3 |
Pomaknite se navzdol do razdelka Dostavni kanal in izberite želeni način dostave. Obvestila lahko prejemate po e-pošti, v določenem prostoru aplikacije Webex ali prek spletnih kavljev, če so omogočeni na ravni organizacije.
|
| 4 |
Kliknite Shrani. |
Dodelitev uporabnikov iz imenika Active Directory v središče za upravljanje
Sledite tem korakom za dodelitev uporabnikov imenika Active Directory in ustvarjanje ustreznih uporabniških računov v središču Control Hub. Uporabnike lahko zagotovite iz večdomenske uvedbe imenika Active Directory (z enim ali več gozdovi), potem ko namestite povezovalnik imenika za vsako domeno. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
| 1 |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku. |
| 2 |
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom. |
| 3 |
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko licence za storitve Webex dodelite z različnimi metodami. Priporočamo, da nastavite predlogo za samodejno dodeljevanje licenc, preden jo uporabite za nove uporabnike aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory. Po tem začetnem koraku lahko izvedete tudi individualne spremembe. |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory
Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku.
Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj Directory Connectorja je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
Če imate več domen v enem gozdu ali več gozdovih, morate ta korak izvesti v vsakem od primerkov Cisco Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Preden začnete
Morda imate v Control Hubu že nekaj uporabnikov aplikacije Webex, preden ste uporabili Directory Connector. Med uporabniki v oblaku se nekateri lahko ujemajo z objektom Active Directory na lokaciji in jim dodelijo licence za storitve. Nekateri pa so morda testni uporabniki, ki jih želite med sinhronizacijo izbrisati. Ustvariti morate natančno ujemanje med vašim Active Directory in Control Hub.
| 1 |
Izberite eno:
Ko je poskusni zagon končan, boste videli enega od naslednjih rezultatov:
Povzetek vsebuje informacije o ujemanju objektov:
Poskusni zagon identificira uporabnike tako, da jih primerja z uporabniki domene. Aplikacija lahko prepozna uporabnike, če pripadajo trenutni domeni. V naslednjem koraku se morate odločiti, ali boste objekte izbrisali ali jih obdržali. Neujemajoči se objekti so prepoznani kot že obstoječi v oblaku Webex, vendar ne obstajajo v lokalnem imeniku Active Directory. |
| 2 |
Preglejte rezultate poskusnega preizkusa in nato izberite možnost, odvisno od tega, ali uporabljate eno domeno ali več domen:
|
| 3 |
V pozivu Potrdi poskusni zagon kliknite Da, da ponovite sinhronizacijo poskusnega zagona in si ogledate nadzorno ploščo z rezultati. Vsi računi, ki so bili uspešno sinhronizirani med poskusnim izvajanjem, so prikazani pod Ujemajoči se objekti. Če uporabnik v oblaku nima ustreznega uporabnika z istim e-poštnim naslovom v imeniku Active Directory, je vnos naveden pod Izbrisani uporabniki. Če se želite izogniti tej zastavici brisanja, lahko v imenik Active Directory dodate uporabnika z istim e-poštnim naslovom. Če si želite ogledati podrobnosti o sinhroniziranih elementih, kliknite ustrezni zavihek za določene elemente ali Ujemajoči se objekti. Če želite shraniti povzetek podatkov, kliknite Shrani rezultate v datoteko. |
| 4 |
Če so rezultati pričakovani, pojdite na in nato kliknite Omogoči zdaj, da izvedete ročno sinhronizacijo in na tej točki preklopite v ročni način. Po sinhronizaciji zadnje domene Active Directory v vaši uvedbi z več domenami morate omogočiti samodejni način za Directory Connector. Samodejni način lahko omogočite le, če so objekti v oblaku Webex in vseh lokalnih imenikih Active Directory popolnoma usklajeni. |
Kaj storiti naprej
-
Vse neujemajoče se uporabniške objekte, ki ste jih ohranili, morate dodati v imenik Active Directory, da se bo med lokalnimi in oblakovnimi objekti natančno ujemalo.
-
Izberite vrsto sinhronizacije:
-
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak, ko prvič sinhronizirate nove uporabnike v oblak. To storite iz , nato pa se uporabniki iz trenutne domene sinhronizirajo.
-
Nastavite razpored povezovalnika in Zaženite inkrementalno sinhronizacijo po izvedbi celotne sinhronizacije in če želite spremembe ujeti po začetni sinhronizaciji. Ta vrsta sinhronizacije je priporočljiva za zaznavanje manjših sprememb, narejenih v viru uporabnikov imenika Active Directory.
Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvede vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejše), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije.
-
-
Če imate več domen, ponovite te korake na katerem koli drugem nameščenem povezovalniku imenikov.
Stvari, ki jih je treba upoštevati
-
Preden omogočite popolno sinhronizacijo ali ko spremenite parametre sinhronizacije, izvedite poskusni zagon. Če je bil poskusni zagon sprožen s spremembo konfiguracije, lahko nastavitve shranite po zaključku poskusnega zagona. Če ste uporabnike že ročno dodali, lahko s sinhronizacijo imenika Active Directory povzročite odstranitev predhodno dodanih uporabnikov. Pred popolno sinhronizacijo z oblakom lahko preverite poročila o preizkusu povezovalnika imenika, da preverite, ali so prisotni vsi pričakovani uporabniki.
-
Če so ujemajoči se uporabniki označeni za brisanje in niste prepričani, kako nadaljevati, si oglejte informacije o odpravljanju težav in o tem, kako se obrniti na podporo v Odpravljanje težav in popravki za povezovalnik imenika.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak
Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom.
Če imate več domen, morate ta korak izvesti v vsakem od primerkov Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Povezovalnik imenika sinhronizira stanje uporabniškega računa – v imeniku Active Directory so vsi uporabniki, ki so označeni kot onemogočeni, prikazani kot neaktivni tudi v oblaku.
Preden začnete
-
Če želite, da so uporabniški računi aplikacije Webex po popolni sinhronizaciji in preden se uporabniki prvič prijavijo v aktivno stanje, morate storiti naslednje, da se izognete preverjanju e-pošte:
-
Integrirajte enotno prijavo s svojo organizacijo Webex. Za več informacij glejte
Enotna prijava s storitvami Cisco Webex in ponudnikom identitete vaše organizacije
. -
Uporabite Control Hub za preverjanje in po želji zahtevanje domen, ki jih vsebujejo e-poštni naslovi. Glejte
Dodajanje, preverjanje in uveljavljanje domen
. -
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila v aplikacijo Webex. (Lahko ustvarite svojo lastno e-poštno kampanjo.)
Aktivirani uporabniki, ki se niso prijavili, imajo v Control Hubu stanje Preverjeno. Ko se prijavijo, so prikazani kot Aktivni. Za več informacij o statusih uporabnikov glejte Stanja in dejanja uporabnikov v Cisco Webex Control Hub.
-
-
Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. Priporočamo, da pred popolno sinhronizacijo opravite poskusni zagon, da odkrijete morebitne napake.
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
Če ne uporabljate predlog za samodejno dodeljevanje licenc, bodo novo sinhronizirani uporabniki samodejno dobili brezplačne licence. Uporabljali bodo lahko iste brezplačne funkcije kot tisti z brezplačnimi računi.
| 1 |
Izberite eno:
|
| 2 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 3 |
Potrdite začetek sinhronizacije. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembo, ko osvežite pogled uporabnika, vendar aplikacija Webex spremembe odraža do 72 ur po izvedbi sinhronizacije.
|
| 4 |
Kliknite Osveži, če želite posodobiti stanje sinhronizacije. (Sinhronizirani elementi so prikazani pod Statistika oblaka.) |
| 5 |
Za informacije o napakah izberite Zaženi pregledovalnik dogodkov v orodni vrstici Dejanja, da si ogledate dnevnike napak. |
| 6 |
Če želite nastaviti urnik sinhronizacije za tekoče inkrementalne sinhronizacije z oblakom, glejte Nastavitev urnika povezovalnika in Zagon inkrementalne sinhronizacije. |
-
Ko je popolna sinhronizacija končana, se stanje sinhronizacije imenikov na strani [] Nastavitve v Control Hubu posodobi iz Onemogočeno [ v Deluje.
-
Ko se vsi podatki med lokalnimi in oblačnimi shrambami ujemajo, se Directory Connector preklopi iz ročnega načina v način samodejne sinhronizacije.
-
Razen če integrirate enotno prijavo, preverite domene in po želji zahtevate domene za e-poštne račune, ki ste jih sinhronizirali, ter preprečite samodejna e-poštna sporočila, uporabniški računi aplikacije Webex ostanejo v stanju »Ni preverjeno«, dokler se uporabniki prvič ne prijavijo v aplikacijo Webex, da potrdijo svoje račune. Za navodila o sinhronizaciji računov kot aktivnih uporabnikov glejte razdelek Preden začnete.
-
Če imate več domen, ta korak izvedite v katerem koli drugem nameščenem povezovalniku imenikov. Po sinhronizaciji so uporabniki vseh domen, ki ste jih dodali, navedeni v Control Hubu.
-
Če ste enotno prijavo integrirali z Webexom in onemogočili e-poštna obvestila, se e-poštna vabila ne pošljejo na novo sinhroniziranim uporabnikom.
-
Ko je omogočen Directory Connector, uporabnikov v Control Hub ni mogoče ročno dodajati. Ko je omogočeno, se upravljanje uporabnikov izvaja prek konektorja imenika Cisco, Active Directory pa je edini vir informacij.
-
Vse skupine, ki ste jih sinhronizirali, se prikažejo v Control Hubu in jim lahko dodelite predlogo licence, tako da bodo uporabnikom v tej skupini dodeljene licence.
Kaj storiti naprej
-
Ko uporabnika odstranite iz imenika Active Directory, se po naslednji sinhronizaciji samodejno izbriše. Uporabnik postane
Inactive, vendar se profil identitete v oblaku hrani sedem dni (da se omogoči obnovitev po nenamernem brisanju).Ko v imeniku Active Directory označite Račun je onemogočen, uporabnik po naslednji sinhronizaciji postane
Inactive. Profil identitete v oblaku se po sedmih dneh ne izbriše, če želite uporabnika ponovno omogočiti. -
Upoštevajte te izjeme pri inkrementalni sinhronizaciji (namesto tega sledite zgornjim korakom za celotno sinhronizacijo):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja zahtevajo popolno sinhronizacijo.
-
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču
Ko dokončate popolno sinhronizacijo uporabnikov iz Cisco directory connector v Control Hub, lahko s Control Hub dodelite iste licence za storitev Webex vsem uporabnikom hkrati ali dodate dodatne licence novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljene licence. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko z metodami v Control Hub globalno dodelite licence za storitve Webex vsem svojim uporabnikom, posameznim uporabnikom, prek predloge CSV v velikem obsegu ali samodejno novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljevanje licenc. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko uporabniku aplikacije Webex dodelite licenco, ta uporabnik privzeto prejme e-poštno sporočilo s potrditvijo dodelitve. E-poštno sporočilo pošlje storitev obveščanja v Control Hubu. Če ste v svojo organizacijo Webex integrirali enotno prijavo (SSO), lahko ta samodejna e-poštna obvestila tudi onemogočite, če želite, da se z uporabniki obrnete neposredno.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
-
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory.
-
Ko potrdite rezultate poskusnega zagona, izvedite popolno sinhronizacijo uporabnikov imenika Active Directory.
Ob popolni sinhronizaciji je uporabnik ustvarjen v oblaku, niso dodane nobene dodelitve storitev in ni poslano nobeno aktivacijsko e-poštno sporočilo. Če e-poštna sporočila niso blokirana, novi uporabniki prejmejo aktivacijsko e-pošto, ko uporabnikom dodelite storitve s standardno metodo upravljanja uporabnikov v Control Hubu, kot je uvoz CSV, ročna posodobitev uporabnikov ali z uspešnim dokončanjem samodejne dodelitve.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , kliknite Upravljanje uporabnikov, izberite Spremeni vse sinhronizirane uporabnikein nato kliknite Naprej. |
| 2 |
Izberite možnost:
|
Kaj storiti naprej
-
Če e-poštna sporočila niso blokirana, se vsakemu uporabniku pošlje e-poštno sporočilo s povabilom za pridružitev in prenos storitve Webex.
-
Če ste za vse uporabnike izbrali iste storitve Webex, lahko pozneje spremenite dodeljene licence posamično ali v skupini.
Znane težave s povezovalnikom imenika
-
Različice sistema Windows Server pred letom 2012 R2 imajo težavo s piškotki, ki vpliva na povezovalnik imenika. Ta težava je odpravljena v različicah 2012 R2 in 2016.
-
Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
Lokalni predpomnilnik za aplikacijo Webex lahko poskusite počistiti tako, da sledite tem navodilom: Windows ali Mac.
-
Ko uporabnik uporablja aplikacijo Webex na namiznem ali mobilnem telefonu za iskanje in klic sobe, ki ima samo sinhroniziran SIP URI, klic v tem času zvoni za nedoločen čas.
Upravljanje uporabnikov aplikacije Webex
Zaženite inkrementalno sinhronizacijo
Inkrementalna sinhronizacija poizveduje v imeniku Active Directory in išče spremembe, ki so se zgodile od zadnje sinhronizacije. Ta korak nato združi te spremembe in jih pošlje storitvi povezovalnika. Spremembe vključujejo spremembo atribucije uporabnikov in kdaj je uporabnik dodan ali izbrisan.
Ta sinhronizacija ne obremenjuje strežnikov toliko in ne traja toliko časa kot popolna sinhronizacija. Ko izvedete začetno popolno sinhronizacijo, za nadaljnje sinhronizacije priporočamo možnost postopnega sinhroniziranja.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
-
Upoštevajte te izjeme, ki jih inkrementalna sinhronizacija ne podpira (namesto tega sledite navodilom Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak ):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Za nove spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja inkrementalna sinhronizacija ne bo delovala in te zahtevajo popolno sinhronizacijo.
-
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. |
| 2 |
V razdelku Dejanjakliknite Način sinhronizacije > Omogoči sinhronizacijo, če še ni omogočena. Privzeto je inkrementalna sinhronizacija nastavljena na vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejših), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije. Ko se izteče nov inkrementalni časovni interval, program preveri spremembe na podlagi zadnjega časovnega žiga. |
| 3 |
V razdelku Dejanjakliknite Sinhroniziraj zdaj > Inkrementalno. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
|
| 4 |
Za informacije o napakah kliknite Zaženi pregledovalnik dogodkov v orodni vrstici Dejanja, da si ogledate dnevnike napak. |
Kaj storiti naprej
Če imate več domen, ta korak izvedite tudi v drugih nameščenih primerkih programa Directory Connector.
Obnovite pomotoma izbrisane uporabnike
Povezovalnik imenikov ima nadzorne mehanizme, ki preprečujejo nenamerno brisanje uporabnikov. Žal se nesreče dogajajo; morda ste v imeniku Active Directory napačno konfigurirali filter LDAP, zaradi česar so nekateri uporabniki izbrisani pri sinhronizaciji z oblakom. Funkcija mehkega brisanja vam lahko pomaga pri okrevanju po teh nesrečah in ponovni vzpostavitvi uporabniških računov v Control Hubu.
Ta funkcija je privzeto omogočena za vse organizacije. Ko so uporabniki izbrisani v oblaku, na primer zaradi težave z neusklajenim objektom po sinhronizaciji iz Directory Connectorja, jih je mogoče obnoviti. Če ste opazili obvestilo o neusklajenih objektih ali da so bili uporabniki izbrisani, jih boste morda lahko obnovili, če boste ukrepali hitro.
Uporabniki so v Control Hubu označeni kot neaktivni, ko so ustrezni računi izbrisani v imeniku Active Directory. Storitev v oblaku v ozadju ohranja uporabnike do 7 dni. V tem obdobju lahko še vedno uporabljate Cisco Directory Connector za obnovitev uporabnikov. Priporočamo, da te uporabnike čim prej obnovite.
Uporabniki, ki so onemogočeni v imeniku Active Directory, so v središču Control Hub označeni tudi kot neaktivni, vendar se uporabniški račun po 7 dneh ne izbriše.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na Uporabniki in potrdite, ali je določen uporabniški račun v neaktivnem stanju ali ni na seznamu. Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu. |
| 3 |
Če so bili uporabniki izbrisani v Control Hub ali če opazite uporabnike v neaktivnem stanju, pojdite v Active Directory, dodajte manjkajoče uporabniške račune in nato izvedite poskusno sinhronizacijo v Directory Connectorju. Cilj Directory Connectorja je ustvariti natančno ujemanje med uporabniškimi podatki v imeniku Active Directory in v oblaku. |
| 4 |
Izvedite popolno sinhronizacijo, da ponovno sinhronizirate začasno izbrisane uporabniške račune s Control Hubom. Uporabniki so obnovljeni in se vrnejo v prvotno stanje, vključno s stanjem računa in dodelitvami storitev. |
Kaj storiti naprej
Vrnite se v nadzorno središče in pojdite na in potrdite, da se prej izbrisani uporabniški računi prikazujejo na seznamu uporabnikov.
Trajno brisanje uporabnikov po mehkem brisanju
Po izvedbi poskusnega zagona lahko trajno izbrišete uporabnike, ki so bili pri naslednji sinhronizaciji mehko izbrisani.
| 1 |
Ko je poskusni zagon končan, izberite Mehko izbrisani objekti. |
| 2 |
Označite potrditveno polje poleg uporabnikov, ki jih želite izbrisati. |
| 3 |
Izberite Končano. |
Kaj storiti naprej
Ob naslednji sinhronizaciji bodo uporabniki, ki ste jih označili, trajno izbrisani.
Sprememba e-poštnega naslova aplikacije Webex
Če želite spremeniti e-poštne naslove uporabnikov in vaša organizacija uporablja Directory Connector, te e-poštne naslove spremenite v imeniku Active Directory. Ta postopek zajema, kako spremeniti e-poštni naslov aplikacije Webex za eno domeno in postopek za spremembo domene.
Če želite spremeniti e-poštni naslov ali neko vrednost samo za enega uporabnika, uporabnika ne izbrišite iz imenika Active Directory in nato ne ustvarite novega z istim e-poštnim naslovom. Oblak to dejanje interpretira kot nov uporabniški račun, uporabnikovi prostori in drugi podatki v oblaku pa bodo izgubljeni.
Povezovalnik imenikov ne omejuje spremembe e-poštne domene. Ko pa se uporabnik ponovno sinhronizira z oblakom, je stanje uporabnika odvisno od tega, ali je nova domena preverjena v vaši organizaciji. Če domena v vaši organizaciji ni preverjena, se stanje uporabnika po popolni sinhronizaciji spremeni v »V teku«. Za več informacij glejte Upravljanje domen.
Če vaša organizacija ne uporablja Directory Connectorja, lahko spremenite e-poštne naslove aplikacije Webex na strani z nastavitvami računa. Za korake, ki jih lahko uporabniki upoštevajo pri spreminjanju svojih e-poštnih naslovov, glejte Sprememba e-poštnega naslova za vaš račun.
Spremenite domeno Active Directory
Ta postopek lahko uporabite za ustvarjanje novih domen in e-poštnih naslovov. Sinhronizirajo se s storitvijo identitete v oblaku.
| 1 |
Nastavite novo domeno Active Directory (AD). |
| 2 |
Onemogočite sinhronizacije na vseh povezovalnikih. |
| 3 |
Odstranite vse priključke. |
| 4 |
Odprite primer za spremembo domene. V oddaji primera obvezno zahtevajte odstranitev konfiguracije domene in vseh atributov sinhronizacije v vaši organizaciji. Preden odprete primer za spremembo domene, se prepričajte, da nimate zagnane sinhronizacije. Ne spreminjajte e-poštnih naslovov uporabnikov v imeniku Active Directory, dokler se primer ne reši. |
| 5 |
Po rešitvi primera: Pred dejansko sinhronizacijo izvedite testni zagon s povezovalnikom imenika. |
Zahtevek domene
Do zahtevka domene pride, če zahtevate e-poštno domeno za organizacijo, tako da se morebitni stranski račun ustvari v plačljivi organizaciji stranke in ne v brezplačni organizaciji potrošnika. Domeno lahko zahtevate le prek primera za podporo (za več informacij glejte spodnjo povezavo).
Če je povezovalnik imenika aktiven in je domena zahtevana, stranski računi niso ustvarjeni niti v organizaciji stranke niti v brezplačni organizaciji potrošnika. Samo povezovalnik imenika lahko zagotovi račune za organizacijo iz imenika Active Directory. Informacije, shranjene v imeniku Active Directory, so izvirni vir. Če poskušate stransko vnesti račun, povabljeni uporabnik prejme napako. Povabljenega uporabnika je mogoče dodati v prostor aplikacije Webex le tako, da najprej z uporabo povezovalnika imenika omogočite račun v središču Control Hub.
Pretvorite brezplačne uporabnike aplikacije Webex v organizacijo, sinhronizirano z imenikom
V imeniku aplikacije Webex lahko uporabljate samo edinstvene e-poštne naslove. Če so se vaši uporabniki prijavili za brezplačno različico aplikacije Webex, njihov račun obstaja v brezplačni organizaciji potrošnikov. Če želite upravljati uporabnike v tej organizaciji z uporabo Directory Connector, jih migrirajte (pretvorite) v organizacijo stranke, preden vklopite Directory Connector. Nato uporabnike dodate v Active Directory z natančnim e-poštnim naslovom in jih nato sinhronizirate z oblakom.
Če računov pred aktivacijo ne pretvorite, izklopite povezovalnik imenika, da jih pretvorite.
Če poskušate pretvoriti uporabnika, medtem ko je sinhronizacija imenikov omogočena, se prikaže sporočilo o napaki <email address> ni bilo mogoče pretvoriti
. Da bi se izognili težavi, lahko te korake uporabite kot rešitev.
Nekateri navedeni uporabniki se lahko med poskusnim izvajanjem prikažejo z atributom movedfrom. Ti uporabniki bodo na seznamu Deleted Object namesto MismatchedObject. Te uporabnike boste morali dodati na seznam oglasnih iger, če jih želite premakniti v svojo organizacijo.
Če teh uporabnikov ne dodate, bodo vsi izbrisani, ko jih boste naslednjič sinhronizirali z oblakom.
| 1 |
Onemogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
| 2 |
Sledite postopku Pretvorba nelicenciranih uporabnikov v Control Hub, da pretvorite uporabnika iz brezplačne organizacije potrošnikov v organizacijo podjetja. S tem korakom boste uporabnika dodali v svojo organizacijo in račun se bo prikazal v središču Control Hub. Povezovalnik imenika omogoča, da je Active Directory edini vir resnice za uporabniške račune, cilj pa je doseči natančno ujemanje med Active Directory in Control Hub. Preden ponovno omogočite sinhronizacijo, se prepričajte, da so v imeniku Active Directory ustrezni uporabniki za vse nedavno pretvorjene uporabnike. S poskusno sinhronizacijo se lahko zagotovi, da ni preostalih neujemajočih se uporabnikov. |
| 3 |
V povezovalniku imenika izvedite poskusno sinhronizacijo. Ko je poskusni zagon končan, preverite zavihek Dodaj objekte. Preverite, da niso izbrisani nobeni uporabniki, ki ste jih pretvorili. Preden ponovno omogočite sinhronizacijo, morate izvesti poskusni zagon, da se prepričate, da se vsi pretvorjeni uporabniški računi prikažejo v imeniku Active Directory. Če vklopite sinhronizacijo in so računi shranjeni samo v Control Hubu, Directory Connector razlikuje med velikimi in malimi črkami in izbriše pretvorjene uporabnike, ki jih zazna z neujemajočimi se e-poštnimi naslovi (na primer user1@example.com in User1@example.com). Če so kateri koli pretvorjeni uporabniki izbrisani, izgubijo vse svoje prostore v aplikaciji Webex. |
| 4 |
Ko ste prepričani, da naslednja sinhronizacija ne bo odstranila nobenih računov, znova omogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
Pretvorjeni uporabniški računi se ne aktivirajo samodejno, če niste preverili domene. Če ste na primer vklopili predlogo za samodejno dodeljevanje licenc in nato vklopili povezovalnik imenika brez preverjanja domene, so pretvorjeni uporabniki v zalednem sistemu v oblaku neaktivni, dokler ne potrdijo svojih e-poštnih naslovov.
Uporabniški računi aplikacije Webex, ki so bili ločeni
Ko v prostor v aplikaciji Webex povabite drugega uporabnika in ta nima računa v aplikaciji Webex, se zanj ustvari račun (»dodano na stranski seznam«). Računi, ustvarjeni na ta način, so privzeto dodani brezplačni organizaciji potrošnikov.
Če želite upravljati stranski račun z uporabo povezovalnika imenika, morate pretvoriti račun.
Spremeni obliko uporabniškega imena aplikacije Webex po sinhronizaciji imenika
Privzeto povezovalnik imenika preslika atribut displayName v imeniku Active Directory na atribut displayName v oblaku.
Po sinhronizaciji imenikov boste morda ugotovili, da so uporabniška imena prikazana v obliki <lastName, firstName>.
To uporabniško ime se lahko prikaže, če je atribut displayName v imeniku Active Directory konfiguriran na ta način. Ko je atribut v oblaku preslikan na displayName, se imena v Control Hubu prikažejo v obliki <lastName, firstName>.
Če želite spremeniti obliko zapisa, na zaslonu za preslikavo atributov povezovalnika imenika: preslikajte atribut Active Directory givenName sn (ali sn givenName) v displayName v imenih atributov Cisco Cloud.
Lahko pa atribut sn givenName preslikate v displayName:
Uporabite lahko tudi možnost Prilagodi atribut, če želite preslikati svoj izraz atributa po meri v displayName.
Na primer, kot izraz vnesite givenName + "" + sn (ime, presledek, priimek). To preslika dva atributa v imeniku Active Directory v displayName v oblaku.
Dovoli uporabnikom spreminjanje prikazanih imen v storitvi Webex Meetings
Atribut displayName lahko v povezovalniku imenika prekličete iz sinhronizacije z oblakom, če želite uporabnikom omogočiti urejanje želenih prikaznih imen. Uporabniki lahko namesto imena in priimka vnesejo prikazno ime, ki se bo prikazovalo med sestanki Webex. Skrbniki lahko prikazno ime uporabnika spremenijo tudi ročno v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. |
| 2 |
Izberite displayName pod Cisco Cloud Attribute Name. |
| 3 |
Izberite Ne sinhroniziraj tega atributa. |
Kaj storiti naprej
Uporabniki lahko zdaj urejajo svoja prikazna imena na svojem spletnem mestu Webex.
Odpravljanje težav s povezovalnikom imenika
Nadgradite na najnovejšo izdajo programske opreme
Če želite, da bo vaša uvedba skladna s predpisi in da boste imeli na voljo najnovejše funkcije, funkcionalnost, popravke napak in varnostne izboljšave, morate vedno nadgraditi na najnovejšo različico programa Directory Connector. Če ne nadgradite na najnovejšo razpoložljivo različico, lahko pride do težav, na primer, da se Directory Connector ne sinhronizira več pravilno ali da uporabljate različico, ki ne podpira obvezne zahteve TLS 1.2.
Povezovalnik imenikov vas samodejno obvesti, ko je na voljo nova različica. Vedno nadgradite na najnovejšo različico, da se izognete težavam. Obvestilo se prikaže tudi v opravilni vrstici sistema Windows.
Čeprav lahko posodobitve programske opreme priključka namestite ročno, priporočamo, da sledite korakom v razdelku Nastavitev samodejnih nadgradenj, da bo aplikacija samodejno upravljala vaše nadgradnje.
| 1 |
Kliknite obvestilo v opravilni vrstici sistema Windows ali z desno tipko miške kliknite ikono Directory Connector v opravilni vrstici sistema Windows, da začnete postopek nadgradnje. |
| 2 |
Sledite navodilom za dokončanje nadgradnje. |
| 3 |
Znova zaženite povezovalnik in se prijavite s skrbniškimi poverilnicami. |
| 4 |
Preverite številko različice programske opreme v razdelku . |
Kaj storiti naprej
Za novo namestitev programa Directory Connector lahko prenesete zip datoteko in nato sledite korakom namestitve v tem priročniku.
Konfigurirajte splošne nastavitve za povezovalnik imenika
S tem postopkom lahko konfigurirate splošne nastavitve, kot so ime strežnika, na katerem se izvaja Directory Connector, ravni dnevnikov, samodejne nadgradnje in želene nastavitve za krmilnike domen. Ime priključka se prikaže na nadzorni plošči v razdelku s priključki, skupaj z vsemi drugimi priključki, ki so aktivni.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Splošno. |
| 2 |
V polje Ime priključka vnesite ime priključka. To polje prikazuje samo ime računalnika, v katerem se trenutno izvaja povezovalnik. |
| 3 |
V spustnem meniju izberite raven dnevnika. Privzeto je raven dnevnika nastavljena na Info. Razpoložljive ravni dnevnika so:
Te nastavitve vplivajo na poročilo o sinhronizaciji, ki se pošlje po e-pošti. Če raven dnevnika nastavite na Napaka, se v poročilu o sinhronizaciji poročajo samo o napakah; če napak ni, se poročilo o sinhronizaciji ne pošlje. Spremenite nastavitev na Informacije, nato pa boste po popolni sinhronizaciji prejeli poročila o sinhronizaciji. (Upoštevajte, da se pri inkrementalni sinhronizaciji poročila ne pošiljajo, če ni sporočenih nobenih napak.) |
| 4 |
Izberite Prednostni krmilniki domen, da nastavite vrstni red krmilnikov domen za sinhronizacijo identitet. Do krmilnikov domen se dostopa od zgoraj navzdol. Če zgornji krmilnik ni na voljo, izberite drugi krmilnik na seznamu. Če ni na seznamu nobenega krmilnika, lahko dostopate do primarnega krmilnika. |
| 5 |
Označite Samodejno nadgradi na novo različico Cisco Directory Connector, če želite, da se nadgradnje izvajajo samodejno. Vedno je pomembno, da programsko opremo Cisco Directory Connector posodabljate na najnovejšo različico. Priporočamo, da to nastavitev označite, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 6 |
Označite LDAP prek SSL, da kot protokol povezave uporabite varni LDAP (LDAPS). Če ne označite LDAP prek SSL, bo Directory Connector še naprej uporabljal protokol povezave LDAP. LDAP (Lightweight Directory Application Protocol) in Secure LDAP (LDAPS) sta protokola za povezavo, ki se uporabljata med aplikacijo in krmilnikom domene znotraj infrastrukture. Komunikacija LDAPS je šifrirana in varna. |
Konfigurirajte pravilnik priključka
Nastavite lahko največje število izbrisov, ki se lahko zgodijo med sinhronizacijo. Sinhronizacija ne izbriše objektov iz lokalnega imenika Active Directory. Vsi predmeti se izbrišejo samo iz oblaka.
Na primer, kot sprožilno vrednost praga brisanja nastavite 1. Ko izvedete popolno ali inkrementalno sinhronizacijo in je število uporabnikov, ki jih želite izbrisati, večje od nastavitve, povezovalnik imenika prikaže opozorilo. Če kliknete Preglasi prag, lahko uspešno zaženete polno ali inkrementalno sinhronizacijo, vendar boste to obvestilo o preglasitvi videli naslednjič, ko boste zagnali pravilnik.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Pravilnik. |
| 2 |
Označite polje Omogoči sprožilec praga za brisanje, če želite dodati sprožilec praga. Če izberete to možnost, se sproži opozorilo, če število izbrisov preseže prag. Ko število računov za brisanje preseže število, ki ga določite, sinhronizacija ne uspe.
|
| 3 |
Vnesite največje število izbrisov, ki jih želite. Privzeta vrednost je 20. Priporočamo, da ne povečate privzete vrednosti. |
| 4 |
Kliknite Uporabi. |
Nastavitev razporeda povezovalnika
Nastavite čas sinhronizacije v imeniku Active Directory. Preklop na rezervni način se uporablja za visoko razpoložljivost (HA). Če en konektor ne deluje, po vnaprej določenem intervalu preklopimo na drug rezervni konektor.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Razpored. |
| 2 |
Določite interval inkrementalne sinhronizacije v minutah. Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvaja vsakih 30 minut. Popolna inkrementalna sinhronizacija se ne izvede, dokler ne izvedete prvotne popolne sinhronizacije. |
| 3 |
Spremenite vrednost Pošlji poročila na…, če želite spremeniti pogostost pošiljanja poročil. |
| 4 |
Označite Omogoči urnik popolne sinhronizacije, da določite dneve in ure, ko želite, da se izvede popolna sinhronizacija. |
| 5 |
Določite interval preklopa ob okvari v minutah. |
| 6 |
Kliknite Uporabi. |
Scenariji z več domenami
Več domen temelji na prioriteti domene. Za objekte, ki imajo enako ključno vrednost v različnih domenah, se po sinhronizaciji podatki iz domene z višjo prioriteto prepišejo s podatki iz domene z nižjo prioriteto.
Objekti z enako ključno vrednostjo so v bazi podatkov povezani v en zapis.
Ključna vrednost za »Uporabnik« je E-poštni naslov; Ključna vrednost za »Skupino« je ime skupine.
Primer uporabe za več domen
Ta primer predpostavlja organizacijo z dvema domenama – example1.com in example2.com, po vrstnem redu prioritete.
-
Dodaj uporabnika1 (e-pošta: user@example1.com) v imenik Active Directory za example1.com.
-
Dodaj skupino1 (ime skupine: Test) v imenik Active Directory za example1.com.
-
Dodaj uporabnika2 (e-pošta: user@example2.com) v imenik Active Directory za example2.com.
-
Dodaj skupino2 (ime skupine: Test) v imenik Active Directory za example2.com.
- Sinhronizacija na example1.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Če izvedete popolno ali inkrementalno sinhronizacijo za example1.com, se sinhronizirata uporabnik1 in skupina1. Prav tako sta uporabnik2 in skupina2 prepisana s podatki uporabnika1 in skupine1.
Uporabnik1 se povezuje z uporabnikom2 kot z istim zapisom v bazi podatkov; skupina1 se povezuje s skupino2 kot z istim zapisom v bazi podatkov.
- Sinhronizacija na example1.com in example2.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Razmislite o teh korakih:
- Izbrišite uporabnika1 in skupino1 v imeniku Active Directory, na primer example1.com.
- Izvedite popolno ali inkrementalno sinhronizacijo za example1.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo. Uporabnik2 ni povezan z uporabnikom1 in skupina2 ni povezana s skupino1.
- Izvedite inkrementalno sinhronizacijo za example2.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo.
- Izvedite popolno sinhronizacijo za example2.com.
Rezultat: Informacije o uporabniku2 in skupini2 so navedene v https://admin.webex.com.
Sinhronizirajte novo domeno in ohranite obstoječo domeno
Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), namestite Directory Connector za sinhronizacijo domene (B) na podprt strežnik Windows. Povezovalnik se po začetni nastavitvi poveže z novo domeno, uporabniški podatki v domeni (A) pa ostanejo nespremenjeni.
Vsaka domena mora imeti svoj aktivni konektor. Razmislite o dveh domenah z naslednjo nastavitvijo: domena A s konektorji (ca1) in (ca2) za lokalno visoko razpoložljivost (HA); domena B s konektorjem (cb1). (ca1) in (ca2) služita domeni A. V tem scenariju je en konektor aktiven, drugi pa v stanju pripravljenosti (HA). Ta zasnova ohranja domeno sinhronizirano, ker je en konektor vedno aktiven. Torej je cb1 aktivni konektor za domeno B, ker domena A že ima aktivni konektor (ca1 ali ca2).
Nastavite prioriteto domene
S tem postopkom spremenite prioriteto domen Active Directory. Prednost domene vam omogoča, da določite primarno domeno, sekundarno domeno itd. To pomaga, kadar imata dva uporabnika iz dveh različnih domen isto vrednost e-pošte, sinhronizirano z eno organizacijo.
Tega postopka ne uporabljajte, če imate v povezovalniku imenika navedeno samo eno domeno. Če poskusite, vam konektor prikaže sporočilo, da prednost domene ni potrebna.
Preden začnete
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate z https://admin.webex.com.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Nastavi prioriteto domene. |
| 3 |
Na seznamu označite eno domeno, kliknite Gor ali Navpično, da spremenite prioriteto te domene, in nato kliknite Shrani, da shranite to spremembo. Domene so razvrščene po prioriteti od zgoraj navzdol. |
Preklop domen
S tem postopkom ponovno povežite konektor imenika Cisco z drugo domeno.
Preden začnete
-
Preden preklopite domeno, se prepričajte, da se ne izvajajo nobena sinhronizacijska opravila.
-
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate iz Control Hub.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Preklopi domeno. |
| 3 |
Če po branju opozorila razumete vpliv te spremembe na vašo uvedbo in ste še vedno prepričani, kliknite Da. Če zamenjate domeno, ste odjavljeni iz trenutnega konektorja imenika Cisco, druge domene v konektorju so odregistrirane in podatki o konektorju v tem računalniku so izbrisani. |
| 4 |
Ponovno se prijavite v konektor imenika Cisco in ponovno povežite domeno. |
Izklopi sinhronizacijo imenikov
Če morate ustaviti sinhronizacijo iz Directory Connectorja, jo lahko začasno izklopite v Control Hubu.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , se pomaknite do Sinhronizacija imenikovin nato izberite eno od možnosti:
|
| 2 |
Ko preberete poziv, kliknite Izklopi. Sinhronizacija se ustavi, dokler je ponovno ne omogočite v povezovalniku imenika. |
Odstrani preslikavo uporabniških atributov
Z uporabo Directory Connector odstranite preslikavo atributov Active Directory, ki so bili predhodno preslikani v oblak in sinhronizirani z Webexom. Ko odstranite preslikavo atributov, se vrednosti atributov odstranijo iz oblaka in niso več sinhronizirane z Webexom. Te vrednosti je nato mogoče ročno urediti.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
Izberite preslikavo, ki jo želite odstraniti, s seznama Ime atributa. |
| 4 |
V razdelku Obseg prizadetih uporabnikovizberite eno od naslednjega:
|
| 5 |
Kliknite Uporabi. |
Upravljanje profilnih slik
Za posodobitev slik uporabniških profilov ali za odstranitev praznih slik uporabniških profilov uporabite povezovalnik imenika.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
V razdelku Dejanjaizberite eno od naslednjega:
|
| 4 |
Kliknite Uporabi. |
Odstranitev in deaktivacija povezovalnika imenika
Ko odstranite primerek programa Directory Connector, ga morate odregistrirati. V katerem koli od teh scenarijev popolnoma odstranite povezovalnik imenika:
-
Ne želite več uporabljati sinhronizacije imenikov.
-
Ne želite uporabiti enega ali več povezovalnikov imenikov (visoka razpoložljivost).
-
Želite spremeniti domeno in namestiti drug konektor.
Preden začnete
-
Morda imate nastavljenih več primerkov Directory Connector za visoko razpoložljivost (HA) ali sinhronizacijo več domen. Onemogočite sinhronizacijo, če odstranjujete edini ali zadnji preostali primerek programa Directory Connector.
-
Preden odstranite program Directory Connector, shranite in zaprite vse pomembno delo.
| 1 |
V računalniku z operacijskim sistemom Windows pojdite na nadzorno ploščo in nato kliknite Programi in funkcije. |
| 2 |
Na seznamu programov kliknite Directory Connector, izberite Uninstallin nato sledite pozivom. Za dokončanje odstranitve boste morda morali znova zagnati sistem. |
| 3 |
Iz pogleda stranke v https://admin.webex.compojdite na , pomaknite se do Sinhronizacija imenikov, kliknite več |
| 4 |
Ko preberete poziv, kliknite Deaktiviraj. Razen če v uvedbi z visoko razpoložljivostjo (HA) ni še enega povezovalnika imenika, uporabniški računi niso več sinhronizirani. |
Zaženite diagnostično orodje
Za odpravljanje težav z uvedbo programa Directory Connector lahko uporabite vgrajeno diagnostično orodje. To orodje je nameščeno kot del programa Directory Connector od različice 3.4 naprej.
Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z LDAP, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Če orodje vrne kakršno koli napako, lahko podrobne rezultate dnevnika pošljete podpori.
-
Če želite izvesti teste za storitve domene Active Directory:
-
Če želite izvesti teste za storitve Active Directory Lightweight Directory:
-
Če želite izvesti teste za protokol LDAP (Lightweight Directory Access Protocol):
Odpravljanje težav v povezovalniku imenika Ciso
Odpravljanje težav in popravki za povezovalnik imenika
V povezovalniku imenika se lahko prikaže sporočilo o napaki ali druga težava. Ko povezovalnik imenika sinhronizira uporabniške podatke, vam lahko pošlje tudi e-poštno poročilo s seznamom morebitnih težav s sinhronizacijo. Preden se obrnete na podporo, si oglejte naslednje razdelke za težave, ki se lahko pojavijo, možne vzroke in predlagane rešitve, ki jih lahko poskusite.
Namesti
Povezovalnik imenika je prenehal delovati
Prejeli ste opozorilna e-poštna sporočila, ki vas obveščajo, da vaš povezovalnik imenika ne deluje.
-
Povezovalnik imenika morda ni pravilno nameščen.
-
Povezovalnik imenika morda ne deluje.
-
Omrežje morda ni na voljo.
Poskusite naslednje:
-
Odpri . Poiščite povezovalnik imenika. Če je ni, prenesite najnovejšo različico iz Control Huba in jo namestite.
-
Odprite Storitev in poiščite storitev Cisco DirSync. Prepričajte se, da je stanje prikazano kot Začeto. Če je storitev ustavljena, kliknite z desno tipko miške in izberite Zaženi, da jo znova zaženete.
-
Prepričajte se, da ima strežnik, na katerem ste namestili Directory Connector, dostop do interneta.
Napaka pri ponovni namestitvi
Težava– Če po odstranitvi starega takoj namestite nov konektor, se lahko prikaže sporočilo o napaki.
Možen vzrok– V sistemu Windows Server 2012 odjemalec za odstranitev potrebuje čas za brisanje računa storitve s seznama storitev.
Rešitev– Čez nekaj časa poskusite znova namestiti.
Vpis
Zruši se povezovalnik imenika med prijavo v sistem SSO
Težava
Povezovalnik imenika se lahko sesuje, ko vnesete e-poštni naslov s strani za prijavo v sistem SSO.
Rešitev
Poskusite naslednje:
Za konfiguracijo novega pravilnika skupine sledite tem korakom:
-
Pojdite v krmilnik domene in odprite Upravljanje pravilnikov skupine (gpedit.msc).
-
Z desno miškino tipko kliknite določeno organizacijsko enoto ali domeno in izberite Ustvari GPO v tej domeniin Poveži ga tukaj…
-
Poimenujte pravilnik, nato kliknite z desno miškino tipko in izberite Uredi.
Za spremembo pravilnika na ravni računalnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Key Pathvnesite ali se pomaknite do HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Za spremembo pravilnika na ravni uporabnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Pot ključavnesite ali se pomaknite do HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Spremembe začnejo veljati po zagonu ukaza gpupdate
/force, ponovnem zagonu računalnika (za spremembe računalnika) ali po ponovni prijavi uporabnika (za spremembe uporabnikov).
Priključka za storitev Cisco DirSync ni bilo mogoče registrirati
Težava
Prijava ni uspešna in prikaže se to sporočilo: »Priključka za storitev Cisco DirSync ni bilo mogoče registrirati.«
Rešitev
Sistem Windows, v katerem je nameščen Directory Connector, mora biti član imenika Active Directory.
Stran za prijavo se ne prikaže
Težava
Odprli ste Directory Connector in stran za prijavo se ni prikazala.
Rešitev
Poskusite naslednje korake:
-
V Internet Explorerju pojdite na https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Poskusite povezavo v drugih brskalnikih, kot sta Chrome in Firefox.
-
Če Internet Explorer ne more obiskati povezave, drugi brskalniki pa jo lahko, preverite nastavitve Internet Explorerja in potrdite polji TLS 1.1 in 1.2. (Uporabite postopek Omogoči TLS v Internet Explorerju.)
Prikaže se poziv za prijavo
Težava
Prikaže se poziv, ki vas prosi, da vnesete uporabniško ime in geslo za uspešno preverjanje pristnosti.
Možen vzrok
Povezovalnik imenika tiho izvede varnostno preverjanje pristnosti NTLM z računom za prijavo. Če preverjanje pristnosti ne uspe, se prikaže pogovorno okno, ki zahteva uporabniško ime in geslo za preverjanje pristnosti.
Rešitev
Ko se prikaže pojavno okno za prijavo, morate za uspešno varnostno preverjanje navesti veljaven račun s pravilno overitvijo.
Ni mogoče vzpostaviti povezave z oddaljenim strežnikom
Težava
Med normalnim delovanjem se prikaže sporočilo o napaki: »Povezava z oddaljenim strežnikom ni mogoča.«
Možen vzrok
Morda imate težave s proxyjem, ki jih je treba odpraviti.
Rešitev
Za več informacij o odpravljanju težav glejte Odpravljanje težav s prijavo v račun storitve.
Priključka ni mogoče registrirati
Težava
Prikaže se sporočilo o napaki »Povezovalnika ni mogoče registrirati.« Prišlo je do splošne izjeme."
Možen vzrok
V večini primerov je težava v tem, da povezovalnik imenika nima pravic za povezavo s korenskim kontekstom LDAP.
Rešitev
Poskusite naslednje:
-
Zaženite ukazni poziv (cmd) in nato vnesite
ldp.exe. -
Kliknite , izberite Poveži kot trenutno prijavljenega uporabnikain nato kliknite V redu.
-
Kliknite , vnesite
DC=companyname,DC=adkot BaseDN in nato kliknite V redu. -
Če se težava nadaljuje, odprite primer s podporo.
Sinhronizacija
Avatarji niso sinhronizirani
Težava
Cisco directory connector je sinhroniziral uporabniške podatke AD v oblak Webex. Vendar nobeni podatki avatarja niso bili uspešno sinhronizirani.
Možen vzrok
Če ste ponovno uporabili obstoječi strežnik avatarjev in so bili uporabniški avatarji že sinhronizirani, jih lokalni predpomnilnik zajame in se izogne ponovnemu pošiljanju, da prihrani pasovno širino.
Rešitev
Lokalni predpomnilnik izbrišite tako, da sledite tem korakom:
-
Pojdi na C:\Program Datoteke (x86)\Cisco Systems\Cisco Imenik Connector\Plugins\
-
Izbriši DirSyncPluginAvatar.dll-cache.bin.
-
Ponovno zaženite sinhronizacijo avatarja iz priključka imenika Cisco.
Konfliktni uporabniški e-poštni računi
Težava
Rezultati sinhronizacije lahko prikažejo nasprotujoče si uporabniške e-poštne račune.
-
Če so uporabniki preizkusili brezplačno različico aplikacije Webex, so njihovi e-poštni naslovi shranjeni v brezplačni organizaciji potrošnikov.
-
Če so bila uporabniška e-poštna sporočila kdaj sinhronizirana v drugi organizaciji.
-
Če uporabniški e-poštni naslovi obstajajo v več domenah, ki pripadajo organizaciji.
Rešitev
Poskusite naslednje:
-
Če želite zahtevati uporabnike, sledite tem korakom:
-
Prepričajte se, da ste domeno preverili v Control Hubu.
-
Začasno onemogočite Cisco Directory Connector.
-
Za uveljavljanje morebitnih računov, ki obstajajo v brezplačni potrošniški organizaciji, uporabite možnost Zahtevaj uporabnika v Control Hubu. Za več informacij glejte Zahtevajte uporabnike za svojo organizacijo (pretvorite uporabnike).
-
Izvedite poskusni zagon v programu Cisco Directory Connector in nato ponovno omogočite sinhronizacijo imenikov.
-
-
V zadnjem primeru dvakrat preverite uporabniške podatke v virih imenika Active Directory.
Uporabnik, ki je izvedel konverzijo, je označen kot neaktiven
Težava
V okolju, sinhroniziranem z imeniki, ste brezplačnega uporabnika (potrošniška organizacija) pretvorili v organizacijo podjetja, vendar se pretvorjeni uporabnik ne more prijaviti v aplikacijo Webex.
Možen vzrok
Ko se brezplačni uporabnik pretvori v poslovno organizacijo, je uporabnik zaradi varnostne skladnosti 30 dni označen kot neaktiven. V tem obdobju se uporabnik ne more prijaviti v aplikacijo Webex in je po 30-dnevnem obdobju označen za izbris. Do te situacije pride, ker brezplačni uporabniški podatki niso shranjeni v imeniku Active Directory.
Rešitev
Če ne želite, da se uporabniški račun izbriše, morate ukrepati. Če želite odpraviti to težavo, ustvarite uporabniški račun v lokalnem imeniku Active Directory, ki ustreza pretvorjenemu brezplačnemu uporabniškemu računu. Nato izvedite sinhronizacijo iz Cisco Directory Connector. Nato se lahko uporabnik znova prijavi v aplikacijo Webex in račun ne bo izbrisan.
Postopna sinhronizacija ne uspe
Težava
Postopna sinhronizacija ne uspe.
Do te težave lahko pride v sistemu Windows Server 2008 R2 pod naslednjimi pogoji:
-
Podpirate postopno posodabljanje vrednosti.
-
Filter, ki ga uporabljate, se sklicuje na atribut povezane vrednosti.
-
Vrednosti rezultata tega atributa so bile posodobljene od zadnje izvedbe popolne sinhronizacije.
Rešitev
V sistemu Windows Server 2008 R2 je napaka, povezana s to težavo. Napaka je odpravljena v različici 2012 R2 in novejših. Priporočamo, da nadgradite svoj Windows Server vsaj na različico 2012 R2.
Neveljavna vrednost za atribut
Težava
Za [user dn (razločen name)], atribut [attribute [ime] ima naslednjo neveljavno vrednost [attribute value].
Možen vzrok
Za CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atribut [telephone številka] ima naslednjo neveljavno vrednost: +. Ta atribut mora vsebovati vsaj eno številko.
Rešitev
Atribut za tega uporabnika nima veljavne vrednosti. Vrednost popravite v skladu z opisom v opozorilnem sporočilu. Nato izvedite še eno sinhronizacijo.
Ujemajoči se uporabniki, ki bodo izbrisani
Težava
Ujemajoči se uporabniki so označeni za izbris.
Pri izvajanju poskusne sinhronizacije za preverjanje podatkov med imenikom Active Directory in oblakom se lahko v obeh prikaže isti e-poštni naslov. Vendar je uporabnik označen kot objekt, ki ga je treba izbrisati.
Rešitev
Izberite ustrezno rešitev:
-
Če je v redu izbrisati uporabnika in nato ponovno ustvariti licence, lahko za popravilo uporabite Directory Connector. Izvedite sinhronizacijo za brisanje uporabnika in nato izvedite še eno sinhronizacijo za sinhronizacijo uporabnika iz lokalnega AD v oblak.
-
Če ne morete izbrisati in ponovno ustvariti uporabniškega računa, odprite primer s podporo.
Manjkajoči atribut
Težava
Zahtevani atribut [attribute_name] pri dodajanju lokalnega vnosa [user dn (razločen name)]. Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Možen vzrok
Manjka zahtevani atribut e-poštni naslov. Pri dodajanju lokalnega vnosa [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Rešitev
Uporabniku manjka eden od zahtevanih atributov. [user_email_address]. Navedite zahtevane vrednosti za tega uporabnika.
Vgnezdena skupina se ne sinhronizira
Težava
Uporabniki v ugnezdeni skupini Active Directory niso pravilno sinhronizirani z oblakom.
Možen vzrok
Uporablja se filter, ki vključuje tako podrejeno kot nadrejeno skupino, kar ni podprto. Na primer: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Rešitev
Ponovno morate konfigurirati filter, ki sinhronizira skupine. Na primer: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Konflikt poimenovanja uporabnikov
Težava
Obstaja konflikt poimenovanja za [user dn] za obstoječi objekt vnosa v oblak z imenom: [user e-pošta address], in tipa uporabnika [user_type].
Možen vzrok
Uporabnik s tem e-poštnim naslovom že obstaja v Control Hubu.
Rešitev
V imeniku Active Directory ustvarite uporabnika z istim e-poštnim naslovom kot račun, ki ste ga registrirali prek Control Huba.
Control Hub
Seznam uporabnikov manjka v nadzornem središču
Težava
Če imate organizacijo Webex z več kot 1000 sinhroniziranimi uporabniki, seznama uporabnikov morda ne boste videli v središču Control Hub.
Rešitev
Za iskanje uporabniškega računa lahko uporabite funkcijo iskanja. V Control Hub pojdite na Uporabniki, kliknite iskanje in nato vnesite iskalne kriterije, da poiščete določenega uporabnika.
Skupine se ne sinhronizirajo s Control Hubom
Težava
Uporabniki v skupini imenikov se ne bodo pravilno sinhronizirali s Control Hubom.
Možen vzrok
Skupina v imeniku Active Directory ni označena kot isCriticalSystemObject.
Rešitev
Prepričajte se, da je atribut isCriticalSystemObject v imeniku Active Directory nastavljen na TRUE.
Omogočanje odpravljanja težav za povezovalnik imenika
Odpravljanje težav lahko omogočite, da pomagate diagnosticirati morebitne napake, na katere naletite v povezovalniku imenika. Odpravljanje težav vam omogoča zajemanje informacij o omrežnem prometu in njihovo shranjevanje v datoteko.
Dnevniške datoteke, ki so :
| 1 |
Zaženite datoteko |
| 2 |
Znova zaženite storitev. Za navodila glejte Kako zagnati storitve. |
| 3 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 4 |
Pojdite na Dejanjain nato kliknite . |
| 5 |
Ko je odpravljanje težav omogočeno, ponovite dejanja, ki so povzročala napako; s tem se zajamejo podatki o prometu, da jih je mogoče pregledati. |
| 6 |
Preglejte datoteke dnevnika: Če je datoteka prazna, preverite, ali ima račun pravice za dostop do vašega AD DS ali AD LDS. Mapa dnevnika shranjuje samo datoteke za zadnje 3 dni. Vsebina dnevniških datotek je skladna z izhodom dnevnika dogodkov v sistem. |
| 7 |
Po potrebi pošljite dnevniško datoteko podpori za pomoč. |
| 8 |
Ko končate, onemogočite funkcijo za odpravljanje težav. |
Zaženite pregledovalnik dogodkov
Če si želite ogledati dogodke, ki so se zgodili med popolno ali inkrementalno sinhronizacijo, zaženite pregledovalnik dogodkov. Prikaže povzetek skrbniških dogodkov in dnevnikov napak.
| 1 |
V povezovalniku imenika pojdite na Nadzorna ploščain nato kliknite . V pogovornem oknu Lastnosti dogodka so prikazane podrobnosti o dogodku sinhronizacije in podrobnosti o napaki. |
| 2 |
V pregledovalniku dogodkov pojdite na .
|
| 3 |
V razdelku Dejanjakliknite Shrani vse dogodke kot, da izvozite vse dnevnike kot eno samo datoteko dogodkov (*.evtx) ali drugi obliki, kot je xml ali csv. |
Kaj storiti naprej
Če morate odpreti primer, se obrnite na podporo, opišite težavo s konektorjem in nato priložite datoteko z dogodki svojemu primeru.
Dnevniki dogodkov beležijo dejanja uporabnikov. Za pomoč pri upravljanju omrežnega prometa omogočite odpravljanje težav na konektorju.
Omogočanje TLS v Internet Explorerju
Če ste zamenjali ponudnika enotne prijave (SSO), se lahko v povezovalniku imenika Cisco prikažejo naslednja sporočila o napakah:
-
Pri prijavi v storitev je prišlo do napake
-
V skriptu na tej strani je prišlo do napake
Če vidite te napake, morate v brskalniku omogočiti nastavitev TLS.
| 1 |
Odprite Internet Explorer in nato izberite Orodja. Zdaj označite polja za TLS/SSL različico, ki jo želite omogočiti Kliknite V redu Zaprite brskalnik in ga znova odprite |
| 2 |
Kliknite Internetne možnosti, pojdite na Dodatno in se pomaknite do Varnost. |
| 3 |
Označite potrditveni polji Uporabi TLS 1.1 in Uporabi TLS 1.2 in nato kliknite V redu.
|
| 4 |
Znova zaženite sistem, da spremembe začnejo veljati. |
Odpravljanje težav s prijavo v račun storitve
Če se ne morete prijaviti v Cisco Directory Connector ali ne morete zagnati sinhronizacije, poskusite težavo odpraviti s temi koraki, preden se obrnete na podporo.
| 1 |
Poskusite obiskati https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL v svojem spletnem brskalniku. |
| 2 |
Izberite eno možnost, odvisno od rezultatov:
|
| 3 |
Vsaj poskrbite, da ima konfiguriran račun za storitev Cisco DirSync (ki jo najdete v storitvah sistema Windows) raven pravic, ki mu omogoča dostop do podatkov avatarja in podatkov AD. Storitev privzeto uporablja poverilnice in preverjanje pristnosti za prijavo v sistem Windows. |
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Pregled priključka imenika Cisco
Pregled priključka imenika
Directory Connector je lokalna aplikacija za sinhronizacijo identitet v oblaku. Programsko opremo za povezovanje prenesete iz Control Huba in jo namestite na svoj lokalni računalnik.
Z Directory Connector lahko vzdržujete svoje uporabniške račune in podatke v imeniku Active Directory, tako da Active Directory postane edini vir resničnih podatkov. Ko spremembo naredite lokalno, se ta replicira v oblak.
Vse lastnosti, opise in prednosti si oglejte v tabeli:
| Funkcija | Opis in korist |
|---|---|
| Enostavna nadzorna plošča | Nadzorna plošča ponuja urnik sinhronizacije, povzetek in stanje sinhronizacije ter stanje povezovalnika imenika. Nadzorno ploščo si lahko ogledate kadar koli se prijavite. |
| Poskusni zagon pred sinhronizacijo z oblakom | Preden se spremembe v imeniku implementirajo v oblaku, jih preizkusite. Nato zaženite poročilo, da vidite, ali so spremembe, ki jih želite narediti, takšne, kot pričakujete. |
| Popolna in inkrementalna sinhronizacija | Sinhronizirajte celoten imenik. Ali pa preprosto sinhronizirajte inkrementalne spremembe, da prihranite pri procesorski moči in skrajšate čas sinhronizacije. |
|
Sinhronizacija več domen (en gozd ali več gozdov) |
Povezovalnik imenikov podpira več domen v enem gozdu ali v več gozdovih (brez potrebe po AD LDS). Za podjetja z več domenami Active Directory lahko namestite Directory Connector za vsako domeno, vsako domeno povežete s svojo organizacijo in nato vsako uporabniško bazo sinhronizirate z Webexom. Nadzorno središče odraža stanje tako, da prikazuje stanje sinhronizacije za več povezovalnikov imenika, omogoča izklop sinhronizacije za določeno domeno in deaktivacijo povezovalnika imenika v visoko razpoložljivi uvedbi. |
| Načrtovana sinhronizacija | Nastavite urnik sinhronizacije po dnevu, uri in minuti. |
| Filtri protokola LDAP (Lightweight Directory Access Protocol) | Določite iskalne kriterije LDAP in zagotovite učinkovit uvoz. |
| Preslikava atributov imenika Active Directory | Preslikajte atribute imenika Microsoft Active Directory na ustrezne atribute oblaka Webex. Preslikate lahko atribute, ki so pomembni za vašo konfiguracijo imenika Active Directory, in definirate lahko tudi atribute po meri za preslikavo v oblak. Atributi iz prostorov tvorijo različne podatke v oblaku, kot so podatki o uporabniških računih, telefonske številke podjetij v storitvi Webex Teams, naslovi SIP virov sob in drugi podatki o kontaktnih karticah uporabnikov (delovno mesto, oddelek, vodja itd.). |
|
Imenik podjetja za vire sob na lokaciji in uporabnike Cisco Webex Calling (Cloud PSTN) ter poslovne stike brez licenciranja Webex |
Če del vaše organizacije uporablja Cisco Webex Calling v oblaku PSTN za klicno storitev ali če imate naprave Room na lokaciji, ta funkcija uporabnikom omogoča iskanje stikov v podjetju v imeniku iz njihovih telefonov Cisco Webex Calling (oblačni PSTN) ali virov Room.
|
| Pregledovalnik dogodkov | Z pregledovalnikom dogodkov ugotovite, ali je prišlo do težav s sinhronizacijo. |
| Diagnostično orodje in odpravljanje težav | Vgrajeno diagnostično orodje lahko uporabite za odpravljanje težav z uvedbo Cisco Directory Connector. Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z imenikom Active Directory, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Ko omogočite odpravljanje težav v orodju Directory Connector, se zapišejo dnevniki, ki jih je mogoče poslati tehnični podpori. |
| Samodejna nadgradnja | Ko namestite Directory Connector, boste prejeli obvestilo vsakič, ko je na voljo nova različica programske opreme. Nastavite lahko samodejne nadgradnje, tako da boste vedno imeli najnovejšo različico programske opreme, ko je izdana nova različica. |
| Visoka razpoložljivost | Konfigurirajte več konektorjev, da bo na voljo rezerva, če glavni konektor ali računalnik, na katerem je nameščen, izpade. |
Povezovalnik imenikov je razdeljen na tri področja:
-
Control Hub je enotni vmesnik, ki vam omogoča upravljanje vseh vidikov vaše organizacije Webex: ogled uporabnikov, dodelitev licenc, prenos programa Directory Connector in konfiguriranje enotne prijave (SSO), če želite, da se vaši uporabniki overijo prek ponudnika identitete v podjetju in ne želite pošiljati e-poštnih povabil za aplikacijo Webex.
-
Vmesnik za upravljanje Directory Connectorja je programska oprema, ki jo prenesete iz Control Huba in namestite na zaupanja vreden strežnik Windows. Za več domen Active Directory lahko namestite eno različico programske opreme za vsako domeno, ki jo želite sinhronizirati. S programsko opremo lahko zaženete sinhronizacijo, da prenesete svoje uporabniške račune Active Directory v Webex, si ogledate in spremljate stanje sinhronizacije ter konfigurirate storitve Directory Connector.
-
Storitev sinhronizacije imenikov poizveduje v imeniku Active Directory, da pridobi uporabnike in skupine za sinhronizacijo s storitvijo povezovalnika in povezovalnikom imenika.
Za razumevanje arhitekture povezovalnika imenika si oglejte ta diagram:
Pripravite svoje okolje za povezovalnik imenika
Zahteve za povezovalnik imenika
Zahteve sistema Windows in Active Directory
Povezovalnik imenika lahko namestite na te podprte strežnike Windows:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Za odpravo težave s piškotki priporočamo, da nadgradite krmilnik domene na izdajo, ki vsebuje popravek – Windows Server 2012 R2 ali 2016.
Povezovalnik imenika podpirajo naslednje storitve Active Directory:
-
Aktivni imenik 2016
(Povezovalnik imenikov je podprt pri uporabi najnovejše različice imenika Active Directory v sistemu Windows Server 2019)
-
Aktivni imenik 2012
-
Active Directory 2008 R2
-
Aktivni imenik 2008
Upoštevajte naslednje dodatne zahteve:
-
Povezovalnik imenika zahteva TLS1.2. Namestiti morate naslednje:
-
.NET Framework v3.5 (zahtevan za aplikacijo Directory Connector. Če naletite na kakršne koli težave, sledite navodilom v Omogočanje .NET Framework 3.5 z uporabo čarovnika za dodajanje vlog in funkcij.)
-
.NET Framework različice 4.5 (zahtevano za TLS1.2)
-
-
Zahtevana je funkcionalna raven 2 gozda Active Directory (Windows Server 2003) ali višja. (Za več informacij glejte Kaj so funkcionalne ravni imenika Active Directory?.)
Zahteve strojne opreme
Program Directory Connector morate namestiti v računalnik s temi minimalnimi strojnimi zahtevami:
-
8 GB RAM-a
-
50 GB prostora za shranjevanje
-
Ni minimalne vrednosti za CPU
Omrežne zahteve
Če je vaše omrežje za požarnim zidom, se prepričajte, da ima vaš sistem dostop do interneta prek HTTPS (vrata 443).
Zahteve organizacije Webex
-
Za dostop do programske opreme Directory Connector iz Control Huba potrebujete organizacijo Webex s preskusno ali plačljivo naročnino.
-
(Neobvezno) Če želite, da so novi uporabniški računi aplikacije Webex aktivni, preden se prvič prijavijo, priporočamo, da storite naslednje:
-
Dodajte, preverite in po želji zahtevajte domene, ki vsebujejo e-poštne naslove uporabnikov, ki jih želite sinhronizirati v oblak.
-
Izvedite integracijo enotne prijave (SSO) vašega ponudnika identitete (IdP) z vašo organizacijo Webex.
-
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila in da boste lahko izvedli svojo lastno e-poštno kampanjo. (Ta funkcija zahteva integracijo SSO.)
-
Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu.
Zahteve za namestitev
-
Za okolje z več domenami (z enim ali več gozdovi) morate namestiti en povezovalnik imenika za vsako domeno Active Directory. Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), se prepričajte, da imate ločen podprt strežnik Windows za namestitev Directory Connectorja za sinhronizacijo domene (B).
-
Za prijavo v konektor ne potrebujemo skrbniškega računa v imeniku Active Directory. Potrebujemo lokalni uporabniški račun, ki je isti kot polnopravni skrbniški račun v Control Hubu.
Ta lokalni uporabnik mora imeti pravice na tem računalniku s sistemom Windows za povezavo s krmilnikom domene in branje uporabniških objektov imenika Active Directory. Prijavni račun računalnika mora biti skrbniški račun računalnika s pravicami za nameščanje programske opreme v lokalni računalnik. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Pri prijavi v konektor mora biti prijavni račun enak kot polni skrbniški račun za Control Hub. Privzeto povezovalnik za dostop do imenika Active Directory uporablja lokalni sistemski račun. Vendar pa lahko s storitvami sistema Windows konfigurirate drug račun za dostop do imenika Active Directory. (Te informacije veljajo tudi za prijavo v virtualni stroj.)
-
Prepričajte se, da je način iskanja v varni dinamični povezovalni knjižnici (DLL) sistema Windows omogočen s tem postopkom: Preverite SafeDllSearchMode v registru sistema Windows.
-
Če uporabljate AD LDS za več domen v enem gozdu, priporočamo, da namestite Directory Connector in Active Directory Domain. Service/Active Lahke imeniške storitve (AD) DS/AD LDS) na ločenih strojih.
Zahteve za več domen
Preden sledite nalogam v Potek naloge uvajanja konektorja imenika Cisco, upoštevajte naslednje zahteve in priporočila, če boste sinhronizirali podatke imenika Active Directory iz več domen v oblak:
-
Za vsako domeno je potreben ločen primerek programa Directory Connector.
-
Programska oprema Directory Connector se mora izvajati na gostitelju, ki je v isti domeni, s katero se bo sinhronizirala.
-
Priporočamo, da svoje domene preverite ali uveljavite v storitvi Control Hub. (Glejte Dodajanje, preverjanje in uveljavljanje domen.)
-
Če želite sinhronizirati več kot 50 domen, morate odpreti zahtevo, da se vaša organizacija premakne na velik seznam organizacij.
-
Po želji lahko sinhronizirate podatke o virih sobe skupaj z uporabniškimi računi. (Glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex.)
Priporočila skupin Active Directory za samodejno dodeljevanje licenc
Skupine Active Directory se uporabljajo za zbiranje uporabniških računov, računalniških računov in drugih skupin v obvladljive enote. Delo s skupinami namesto s posameznimi uporabniki poenostavi vzdrževanje in upravljanje omrežja.
V Active obstajata dve vrsti skupin Directory:
-
Distribucijske skupine– Uporabljajo se za ustvarjanje seznamov za prejem e-pošte.
-
Varnostne skupine– Uporabljajo se za dodeljevanje dovoljenj virom v skupni rabi.
Pri ustvarjanju skupin v imeniku Active Directory upoštevajte naslednje smernice:
-
Ustvarite globalno skupino za vsako vlogo, oddelek ali storitev (kot so prodaja, trženje, vodje, računovodje, licenciranje Webexa itd.).
-
Za lažje prepoznavanje pomembnih informacij o skupini uporabite standardne konvencije poimenovanja v celotni organizaciji. Imena skupin lahko vključujejo podrobnosti o skupini, kot so raven dostopa, vrsta vira, raven varnosti, obseg skupine, zmogljivost pošte in tako naprej. Na primer, ime skupine »GSG_Webex_Licensing_EMEAR« se nanaša na globalno varnostno skupino za uporabnike Webex Licensing EMEAR.
-
Skupine organizirajte na lahko razumljiv način, na primer po geografskem območju ali vodstveni hierarhiji. Za popoln opis namena skupine uporabite opise skupin.
-
Preden dodate uporabnike v novo omogočene skupine, v Control Hub določite predlogo skupine za samodejno licenciranje za te skupine. Za več informacij glejte Nastavitev predloge za samodejno dodelitev licence.
Informacije o velikosti
Povezovalnik imenika deluje kot most med lokalnim imenikom Active Directory in oblakom Webex. Zato povezovalnik nima zgornje omejitve za število objektov Active Directory, ki jih je mogoče sinhronizirati z oblakom. Vse omejitve objektov imenika na lokaciji so vezane na specifično različico in specifikacije okolja Active Directory, ki se sinhronizira z oblakom, ne na sam povezovalnik.
Na hitrost sinhronizacije lahko vpliva nekaj dejavnikov:
-
Skupno število objektov Active Directory. (Opravilo sinhronizacije 5000 uporabnikov ne bo trajalo tako dolgo kot 50000.)
-
Hitrost in pasovna širina omrežja.
-
Delovna obremenitev in specifikacije sistema.
Če sinhronizirate več kot 50.000 uporabnikov, vam toplo priporočamo, da uporabite drugi konektor za preklop v primeru okvare in redundanco.
Ker je pri sinhronizaciji vključenih več dejavnikov in ker se vsaka uvedba razlikuje glede na zgoraj navedene dejavnike, ne moremo navesti natančnih časovnih vrednosti, koliko časa bo trajala sinhronizacija objektov.
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.
Integracija spletnega proxyja
Integracija spletnega proxyja
Če je v vašem okolju omogočeno preverjanje pristnosti spletnega proxyja, lahko še vedno uporabljate Directory Connector.
Če vaša organizacija uporablja pregleden spletni proxy, ta ne podpira preverjanja pristnosti. Priključek uspešno poveže in sinhronizira uporabnike.
Lahko uporabite enega od teh pristopov:
-
Eksplicitni spletni proxy prek Internet Explorerja (povezovalnik podeduje nastavitve spletnega proxyja)
-
Eksplicitni spletni proxy prek datoteke .pac (povezovalnik podeduje nastavitve proxyja, specifične za podjetje)
-
Transparentni proxy, ki deluje s konektorjem brez kakršnih koli sprememb
Uporabite spletni proxy prek brskalnika
Povezovalnik imenikov lahko nastavite tako, da uporablja spletni proxy prek brskalnika Internet Explorer.
Če storitev Cisco DirSync deluje iz drugega računa kot trenutno prijavljeni uporabnik, se morate prijaviti tudi s tem računom in konfigurirati spletni proxy.
| 1 |
V Internet Explorerju pojdite na in nato izberite Nastavitve lokalnega omrežja. |
| 2 |
Usmerite primerek sistema Windows tja, kjer je nameščen konektor na vašem spletnem proxyju. Priključek podeduje te nastavitve spletnega proxyja. |
| 3 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 4 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Konfigurirajte spletni proxy prek datoteke PAC
Brskalnik odjemalca lahko konfigurirate za uporabo datoteke .pac. Ta datoteka vsebuje naslov in informacije o vratih spletnega proxyja. Povezovalnik imenika neposredno podeduje konfiguracijo spletnega proxyja, specifično za podjetje.
| 1 |
Da se bo povezovalnik uspešno povezal in sinhroniziral uporabniške podatke z oblakom Webex, se prepričajte, da je v konfiguraciji datoteke .pac za gostitelja, kjer je nameščen povezovalnik, onemogočeno preverjanje pristnosti posredniškega strežnika za |
| 2 |
Če vaše okolje uporablja preverjanje pristnosti posrednika, dodajte te URL-je na seznam dovoljenih:
To lahko izvedete na celotnem spletnem mestu (za vse gostitelje) ali samo na gostitelju, ki ima konektor. Če te URL-je dodate na seznam dovoljenih URL-jev, da popolnoma zaobidete spletni proxy, se prepričajte, da je tabela ACL požarnega zidu posodobljena, da gostitelju konektorja omogoči neposreden dostop do URL-jev. |
| 3 |
Če mora vaše okolje od overiteljev potrdil zahtevati sezname preklicanih potrdil, dodajte te URL-je na seznam dovoljenih:
Za več informacij glejte ta članek o domenah in URL-jih, do katerih je treba dostopati za storitve Webex. |
Proxy NTLM
Priključek imenika podpira NT LAN Manager (NTLM). NTLM je eden od pristopov za podporo preverjanja pristnosti sistema Windows med domenskimi napravami in zagotavljanje njihove varnosti.
Oblikovanje NTLM
V večini primerov želi uporabnik dostopati do virov druge delovne postaje prek odjemalskega računalnika, kar je lahko težko storiti na varen način.
Na splošno tehnična zasnova NTLM temelji na mehanizmu izziva
in odgovora
:
-
Uporabnik se prijavi v odjemalski računalnik z računom in geslom za Windows. Geslo se nikoli ne shrani lokalno. Namesto gesla v obliki navadnega besedila se lokalno shrani zgoščena vrednost gesla. Ko se uporabnik prijavi v odjemalca z geslom, operacijski sistem Windows primerja shranjeno zgoščeno vrednost in zgoščeno vrednost iz vnesenega gesla. Če sta oba enaka, je overjanje uspešno.
Ko želi uporabnik dostopati do katerega koli vira na drugem strežniku, odjemalec pošlje zahtevo strežniku z imenom računa v navadnem besedilu.
-
Ko strežnik prejme zahtevo, ustvari 16-bitni naključni ključ. Ključ se imenuje Izziv (ali Nonce). Preden strežnik pošlje nazaj odjemalcu, se izziv shrani v strežniku. In nato strežnik pošlje izziv odjemalcu v navadnem besedilu.
-
Takoj ko odjemalec prejme izziv, poslan s strežnika, ga šifrira z zgoščevalno vrednostjo, ki je bila omenjena v 1. koraku. Po šifriranju se vrednost pošlje nazaj na strežnik.
-
Ko strežnik prejme šifrirano vrednost od odjemalca, jo pošlje krmilniku domene v preverjanje. Zahteva vključuje: ime računa, šifriran izziv, ki ga je poslala stranka, in izvirni navadni izziv.
-
Krmilnik domene lahko pridobi zgoščene vrednosti gesla glede na ime računa. In nato lahko krmilnik domene šifrira prvotni izziv. Krmilnik domene lahko nato primerja prejeto zgoščevalno vrednost in šifrirano zgoščevalno vrednost. Če sta enaka, je preverjanje uspešno.
Windows ima v operacijski sistem vgrajeno varnostno preverjanje pristnosti, kar aplikacijam olajša podporo varnostnega preverjanja pristnosti. Posledično vam ni treba dokončati nadaljnje konfiguracije.
Konfiguriraj prozoren proxy
V tem primeru brskalnik ne ve, da prozoren spletni posredniški strežnik prestreza zahteve http (port 80/port 443) in ni potrebna nobena konfiguracija na strani odjemalca.
| 1 |
Namestite pregleden posredniški strežnik, da se lahko povezovalnik poveže in sinhronizira uporabnike. |
| 2 |
Potrdite, da je posredniški strežnik uspešen – ob zagonu povezovalnika se prikaže pričakovano pojavno okno za preverjanje pristnosti brskalnika. |
Nastavitev preverjanja pristnosti posrednika
Dodajte URL cloudconnector.webex.com na seznam dovoljenih URL-jev tako, da ustvarite seznam za nadzor dostopa.
Na strežniku požarnega zidu vašega podjetja:
| 1 |
Omogočite iskanje DNS, če še ni omogočeno. |
| 2 |
Določite ocenjeno pasovno širino za to povezavo (približno 2 mb/s ali manj za priključek). To morda ni potrebno. |
| 3 |
Ustvarite seznam za nadzor dostopa, ki bo veljal za gostitelja povezovalnika, in kot cilj, ki ga želite dodati na seznam dovoljenih, določite Na primer: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Ta ACL uporabite za ustrezen vmesnik požarnega zidu, ki velja samo za tega gostitelja z enim samim priključkom. |
| 5 |
Zagotovite, da morajo ostali gostitelji v vašem podjetju še vedno uporabljati vaš spletni proxy, tako da konfigurirate ustrezno implicitno izjavo o zavrnitvi. |
Uvajanje povezovalnika imenika
Potek naloge uvajanja konektorja imenika Cisco
Preden začnete
| 1 |
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo. Za novo namestitev programa Directory Connector vedno obiščite Control Hub ( https://admin.webex.com), da dobite najnovejšo različico programske opreme, da boste lahko uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 2 |
Prijava v povezovalnik imenika Prijavite se s skrbniškimi poverilnicami za Webex in izvedite začetno nastavitev. |
| 3 |
Nastavitev samodejnih nadgradenj Vedno je pomembno, da programsko opremo Directory Connector posodabljate na najnovejšo različico. Priporočamo, da uporabite ta postopek, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 4 |
Izberite objekte Active Directory za sinhronizacijo Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika. |
| 5 |
Atributi uporabnikov zemljevida Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid. |
| 6 |
Sinhronizirajte avatarje imenika z enim od naslednjih postopkov:
Avatarje uporabnikov lahko sinhronizirate z oblakom, tako da se avatar vsakega uporabnika prikaže, ko se prijavi v aplikacijo. Avatarje lahko sinhronizirate iz atributa Active Directory ali strežnika virov. |
| 7 |
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, na napravah v sobi, registriranih v oblaku, kot sta naprava Webex Room Device ali Cisco Webex Board. |
| 8 |
Če želite omogočiti uporabnike iz imenika Active Directory v središče Control Hub, sledite tem korakom:
Za dodelitev uporabnikov imenika Active Directory za račune aplikacije Webex sledite temu zaporedju. Uporabnike lahko dodelite iz več gozdov ali več domenskih uvedb imenika Active Directory za Directory Connector 3.0 in novejše različice. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex. |
Namestite priključek imenika
Control Hub sprva prikazuje sinhronizacijo imenikov kot onemogočeno. Če želite vklopiti sinhronizacijo imenikov za svojo organizacijo, morate namestiti in konfigurirati Directory Connector ter nato uspešno izvesti popolno sinhronizacijo.
Za vsako domeno Active Directory, ki jo želite sinhronizirati, morate namestiti en konektor. En sam primerek Directory Connector lahko služi samo eni domeni. Za razumevanje poteka sinhronizacije več domen si oglejte naslednji diagram:
Preden začnete
Če se overjate prek posredniškega strežnika, se prepričajte, da imate poverilnice za posredniški strežnik:
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po namestitvi primerka povezovalnika. Za osnovno preverjanje pristnosti je potrebna tudi konfiguracija proxyja v Internet Explorerju; glejte Uporaba spletnega proxyja prek brskalnika
-
Pri proxyju NTLM se lahko pri prvem odpiranju konektorja prikaže napaka. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
V Nadzornem središčupojdite na in izberi Naprej. |
| 2 |
Kliknite povezavo Prenesi in namesti, da shranite najnovejšo različico namestitvene datoteke .zip za konektor na strežnik VMware ali Windows. Datoteko .zip lahko dobite neposredno s te povezave, vendar morate imeti za delovanje te programske opreme poln skrbniški dostop do organizacije Control Hub. Za novo namestitev pridobite najnovejšo različico programske opreme, da boste uporabljali najnovejše funkcije in popravke napak. Ko namestite programsko opremo, se nadgradnje sporočijo prek programske opreme in se samodejno namestijo, ko so na voljo. |
| 3 |
Na strežniku VMware ali Windows razpakirajte in zaženite datoteko .msi v mapi za nastavitev, da zaženete čarovnika za namestitev. |
| 4 |
Kliknite Naprej, potrdite polje, da sprejmete licenčno pogodbo, in nato klikajte Naprej, dokler se ne prikaže zaslon za vrsto računa. |
| 5 |
Izberite vrsto storitvenega računa, ki ga želite uporabiti, in izvedite namestitev s skrbniškim računom:
Da bi se izognili napakam, se prepričajte, da imate naslednje pravice:
|
| 6 |
Kliknite Namesti. Po izvedbi omrežnega preizkusa in če ste pozvani, vnesite osnovne poverilnice za proxy, kliknite V reduin nato kliknite Dokončaj. |
Kaj storiti naprej
Priporočamo, da po namestitvi znova zaženete strežnik. Poročilo o poskusnem izvajanju ne more prikazati pravilnega rezultata, če podatki niso bili objavljeni. Med ponovnim zagonom naprave se vsi podatki osvežijo, da se v poročilu prikaže natančen rezultat.
Prijava v povezovalnik imenika
Preden začnete
Prepričajte se, da imate poverilnice za posrednika.
-
Za osnovno preverjanje pristnosti prek proxyja boste uporabniško ime in geslo vnesli po prvem odprtju konektorja.
-
Za proxy NTLM odprite Internet Explorer, kliknite ikono zobnika, pojdite na Internetne možnosti > Povezave > Nastavitve lokalnega omrežja, preverite, ali so dodani podatki o strežniku proxy, in nato kliknite V redu. Glejte Uporaba spletnega proxyja prek brskalnika.
| 1 |
Odprite povezovalnik in nato dodajte |
| 2 |
Če ste pozvani, se prijavite s svojimi poverilnicami za preverjanje pristnosti posredniškega strežnika, nato pa se prijavite v Webex s skrbniškim računom in kliknite Naprej. |
| 3 |
Potrdite svojo organizacijo in domeno.
|
| 4 |
Ko se prikaže zaslon Potrdi organizacijo, kliknite Potrdi. Če ste že vezali AD DS/AD LDS, se prikaže zaslon Potrdi organizacijo. |
| 5 |
Kliknite Potrdi. |
| 6 |
Izberite eno, odvisno od števila domen Active Directory, ki jih želite povezati s povezovalnikom imenika:
|
Kaj storiti naprej
Ko se prijavite, boste pozvani k izvedbi poskusne sinhronizacije.
Nadzorna plošča povezovalnika imenika
Ko se prvič prijavite v Directory Connector, se prikaže nadzorna plošča. Tukaj si lahko ogledate povzetek vseh sinhronizacijskih dejavnosti, statistiko oblaka, izvedete poskusno sinhronizacijo, zaženete popolno ali inkrementalno sinhronizacijo in odprete pogled dogodkov za ogled informacij o napakah.
Če seja poteče, se znova prijavite.
Ta opravila lahko preprosto zaženete iz orodne vrstice Dejanja ali iz menija Dejanja.
|
Komponenta |
Opis |
|---|---|
|
Trenutna sinhronizacija |
Prikaže informacije o stanju sinhronizacije, ki trenutno poteka. Ko se sinhronizacija ne izvaja, je prikaz stanja nedejaven. |
|
Naslednja sinhronizacija |
Prikaže naslednje načrtovane polne in inkrementalne sinhronizacije. Če urnik ni nastavljen, se prikaže Ni načtovano . |
|
Zadnja sinhronizacija |
Prikaže stanje zadnjih dveh izvedenih sinhronizacij. |
|
Trenutno stanje sinhronizacije |
Prikaže splošno stanje sinhronizacije. |
|
Priključki |
Prikaže trenutne lokalne povezovalnike, ki so na voljo za oblak. |
|
Statistika v oblaku |
Prikaže splošno stanje sinhronizacije. |
|
Urnik sinhronizacije |
Prikaže urnik sinhronizacije za inkrementalno in polno sinhronizacijo. |
|
Povzetek konfiguracije |
Navaja nastavitve, ki ste jih spremenili v konfiguraciji. Povzetek lahko na primer vključuje naslednje:
|
| Dejanje | Opis |
|---|---|
| Začni inkrementalno sinhronizacijo |
Ročni zagon inkrementalne sinhronizacije To dejanje je onemogočeno, ko začasno ustavite ali onemogočite sinhronizacijo, če popolna sinhronizacija ni bila dokončana ali če sinhronizacija še poteka. |
|
Sinhronizacija poskusnega zagona |
Izvedite poskusno sinhronizacijo. |
|
Zaženi pregledovalnik dogodkov |
Zaženite pregledovalnik dogodkov Microsoft. |
|
Osveži |
Osveži nadzorno ploščo konektorja imenika Cisco |
|
Dejanje |
Opis |
|---|---|
| Sinhroniziraj zdaj |
Takoj začnite popolno sinhronizacijo. |
|
Način sinhronizacije |
Izberite način inkrementalne ali polne sinhronizacije. |
|
Ponastavi skrivnost konektorja |
Vzpostavite pogovor med konektorjem imenika Cisco in storitvijo konektorja. Z izbiro tega dejanja boste ponastavili skrivnost v oblaku in jo nato shranili lokalno. |
|
Poskusni zagon |
Izvedite preizkus postopka sinhronizacije. Pred popolno sinhronizacijo morate opraviti poskusni zagon. |
|
Odpravljanje težav |
Obrnite on/off odpravljanje težav. |
|
Osveži |
Osvežite glavni zaslon priključka imenika Cisco. |
|
Zapri |
Zaprite konektor imenika Cisco. |
|
Kombinacija tipk |
Dejanje |
|---|---|
|
Alternativno +A |
Prikaži meni Dejanja |
|
|
Sinhronizacija zdaj |
|
|
Ponastavi skrivnost konektorja |
|
|
Suhi tek |
|
|
Inkrementalna sinhronizacija |
|
|
Popolna sinhronizacija |
|
|
Prikaži meniPomoč |
|
|
Pomoč |
|
|
Vizitka |
|
|
Pogosta vprašanja |
Nastavitev samodejnih nadgradenj
| 1 |
V povezovalniku imenika pojdite na in nato označite Samodejno nadgradi na novo različico Cisco Directory Connector. |
| 2 |
Kliknite Uporabi, da shranite spremembe. |
Nove različice konektorja se samodejno namestijo, ko so na voljo.
Nadgradnje lahko po želji upravljate ročno. Za več informacij glejte Nadgradnja na najnovejšo različico programske opreme.
Izberite objekte Active Directory za sinhronizacijo
Privzeto Directory Connector sinhronizira vse uporabnike, ki niso računalniki, in vse skupine, ki niso kritični sistemski objekti za domeno. Za večji nadzor nad tem, kateri objekti se sinhronizirajo, lahko izberete določene uporabnike za sinhronizacijo in določite filtre LDAP na strani Izbira objektov v povezovalniku imenika.
Skupine za samodejno dodelitev licenc
Control Hub vam omogoča upravljanje dodelitev licenc za posamezne skupine. Ustvarite lahko predloge licenc in jih preslikate v skupine Active Directory, ki jih sinhronizirate z oblakom. Ob ustvarjanju uporabnika Webex preveri članstvo uporabnika in samodejno preslikavo predloge licenc za tega novega uporabnika.
Priporočamo, da uporabite filter LDAP, da z oblakom sinhronizirate le ustrezne skupine. Filter lahko na primer nastavite na:
(&(cn=Example)(objectclass=Group))*
Ta filter sinhronizira vse skupine znotraj osnovnega DN, kjer se ime začne z Example. Uporabnikom, ki niso dodeljeni skupinam, se dodelijo licence iz privzete predloge za samodejno licenco, ki ste jo konfigurirali v Control Hubu.
Skupine za hibridne uvedbe varnosti podatkov
V povezovalniku imenika morate označiti Skupine, če uporabljate hibridno varnost podatkov za konfiguriranje poskusne skupine za pilotne uporabnike. Za navodila glejte Vodnik za uvajanje hibridne varnosti podatkov. Ta nastavitev povezovalnika imenika ne vpliva na sinhronizacijo drugih uporabnikov v oblaku.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Izbira objekta. |
| 2 |
V razdelku Vrsta objekta označite Uporabnikiin razmislite o omejitvi števila iskalnih vsebnikov za uporabnike. Če želite na primer sinhronizirati samo uporabnike v določeni skupini, morate v polje Filtri LDAP Uporabniki vnesti filter LDAP. Če želite sinhronizirati uporabnike, ki so v skupini Example-manager, uporabite filter, kot je ta:
|
| 3 |
Označite Identificiraj sobo, da ločite podatke o sobi od uporabniških podatkov. Kliknite Prilagodi, če želite nastaviti dodatne atribute za prepoznavanje uporabniških podatkov kot podatkov o sobi. To nastavitev uporabite, če želite sinhronizirati podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah v sobi, registriranih v oblaku. Za več informacij glejte Sinhronizacija informacij o sobi na lokaciji z oblakom Webex. |
| 4 |
Označite Skupine, če želite sinhronizirati uporabniške skupine Active Directory z oblakom. V polje Skupine ne dodajajte filtra LDAP za sinhronizacijo uporabnikov. Polje Skupine uporabite samo za sinhronizacijo podatkov skupine z oblakom. Skupine za nove stranke privzeto niso sinhronizirane. Omogočiti morate sinhronizacijo skupine. Prav tako morate sinhronizirati varnostne skupine. |
| 5 |
Označite Stiki, če želite sinhronizirati kontaktne podatke uporabnikov z oblakom. Povezovalnik imenika sinhronizira uporabniške stike le, če so objekti z objektnim razredom Povezovalnik imenika upravlja samo stike, ki jih sinhronizira povezovalnik. Če so v Control Hubu že stiki, sinhronizacija ne izbriše stikov. Če so stiki odstranjeni iz obsega sinhronizacije, bodo kontaktni podatki uporabnikov odstranjeni tudi v središču Control Hub. |
| 6 |
Konfigurirajte filtre LDAP. Razširjene filtre lahko dodate tako, da navedete veljaven filter LDAP. Za več informacij o konfiguriranju filtrov LDAP glejte ta članek. |
| 7 |
Določite osnovna DN-ja na lokaciji, ki jih želite sinhronizirati, tako da kliknete Izberi, da si ogledate drevesno strukturo imenika Active Directory. Tukaj lahko izberete ali prekličete izbiro, po katerih vsebnikih želite iskati. |
| 8 |
Preverite, ali so objekti, ki jih želite dodati za to konfiguracijo, izbrani, in kliknite Izberi. Za sinhronizacijo lahko izberete posamezne ali nadrejene vsebnike. Izberite nadrejeni vsebnik, da omogočite vse podrejene vsebnike. Če izberete podrejeni vsebnik, se v nadrejenem vsebniku prikaže siva kljukica, ki označuje, da je bil podrejeni vsebnik označen. Nato lahko kliknete Izberi , da sprejmete označene vsebnike Active Directory. Če vaša organizacija vse uporabnike in skupine postavi v vsebnik Uporabniki, vam ni treba iskati drugih vsebnikov. Če je vaša organizacija razdeljena na organizacijske enote, izberite OU. |
| 9 |
Kliknite Uporabi. Izberite možnost:
Za informacije o poskusnih zagonih glejte Sinhronizacija poskusnega zagona uporabnikov imenika Active Directory. Za sinhronizacijo skupine morate izvesti popolno sinhronizacijo: Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak. |
Atributi uporabnikov zemljevida
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku. Edino obvezno polje je *uid, enolični identifikator za vsak uporabniški račun v storitvi identitete v oblaku.
Izberete lahko, kateri atribut imenika Active Directory želite preslikati v oblak – na primer, lahko preslikate firstName lastName v imeniku Active Directory ali izraz atributa po meri v displayName v oblaku.
Računi v imeniku Active Directory morajo imeti e-poštni naslov; uid se privzeto preslika v polje ad v e-pošti (ne v polje sAMAccountName).
Če izberete želeni jezik iz imenika Active Directory, potem je Active Directory edini vir resnice: Uporabniki ne bodo mogli spremeniti jezikovnih nastavitev v nastavitvah Webexa, skrbniki pa ne bodo mogli spremeniti nastavitev v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. Ta stran prikazuje imena atributov za Active Directory (na levi) in oblak Webex (na desni). Vsi obvezni atributi so označeni z rdečo zvezdico. |
| 2 |
Pomaknite se navzdol do dna razdelka Imena atributov Active Directoryin nato izberite enega od teh atributov Active Directory, ki ga želite preslikati v atribut oblaka uid:
Kateri koli drug atribut Active Directory lahko preslikate v uid, vendar priporočamo, da uporabite mail ali userPrincipalName, kot je opisano v zgornjih smernicah. V nekaterih primerih se za prijavo uporablja uporabniško ime_glavnega_uporabnika, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Če si želite ogledati, kateri atributi v imeniku Active Directory ustrezajo v oblaku, glejte Preslikava atributov imenika Active Directory v povezovalniku imenika. Da sinhronizacija deluje, morate zagotoviti, da je izbrani atribut Active Directory v obliki e-pošte. Povezovalnik imenikov prikaže pojavno okno, ki vas opomni, če ne izberete enega od priporočenih atributov. |
| 3 |
Če vnaprej določeni atributi imenika Active Directory ne delujejo za vašo uvedbo, kliknite spustni meni atributov, se pomaknite na dno in nato izberite Prilagodi atribut, da odprete okno, v katerem lahko definirate izraz atributa. Kliknite Pomoč, če želite dobiti več informacij o izrazih in si ogledati primere delovanja izrazov. Za več informacij si lahko ogledate tudi Izrazi za prilagojene atribute. V tem primeru preslikajmo atributa Active Directory
Povezovalnik imenikov preveri vrednost atributa uid v storitvi identitete in pridobi 3 razpoložljive uporabnike v okviru trenutnih možnosti filtra uporabnikov. Če imajo vsi trije uporabniki veljavno obliko e-pošte, Cisco Directory Connector prikaže naslednje sporočilo:
Če atributa ni mogoče preveriti, se bo prikazalo naslednje opozorilo in se boste lahko vrnili v Active Directory, da preverite in popravite uporabniške podatke:
|
| 4 |
(Neobvezno) Izberite preslikave za mobile in telephoneNumber, če želite, da se mobilne in službene številke prikažejo na primer v uporabnikovi vizitki v aplikaciji Webex. Podatki o telefonski številki se v aplikaciji Webex prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika. Za več informacij o klicanju iz uporabniške kartice stika glejte Vodnik za uvajanje klicanja v Webexu (Unified CM) (skrbniki). |
| 5 |
Izberite dodatne preslikave, da se v vizitki prikaže več podatkov:
Ko so atributi preslikani, se podatki prikažejo, ko uporabnik premakne miško nad sliko profila drugega uporabnika:
Za več informacij o vizitki glejte Preverite, s kom se obrnete. Ko so ti atributi sinhronizirani z vsakim uporabniškim računom, lahko vklopite tudi funkcijo People Insights v središču Control Hub. Ta funkcija uporabnikom aplikacije Webex omogoča, da v svojih profilih delijo več informacij in se tako več naučijo drug o drugem. Za več informacij o funkciji in o tem, kako jo omogočite, glejte Profili People Insights za Webex, Jabber, Webex Meetings in Webex Events (novo) v Control Hubu |
| 6 |
Ko izberete želene možnosti, kliknite Uporabi. |
Vsi uporabniški podatki, ki so shranjeni v imeniku Active Directory, prepišejo podatke v oblaku, ki ustrezajo temu uporabniku. Če ste na primer uporabnika ročno ustvarili v Control Hubu, mora biti e-poštni naslov uporabnika enak e-poštnemu naslovu v imeniku Active Directory. Vsak uporabnik brez ustreznega e-poštnega naslova v imeniku Active Directory se izbriše.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Atributi imenika Active Directory in oblaka
Atribute iz lokalnega imenika Active Directory lahko preslikate v ustrezne atribute v oblaku z uporabo zavihka Preslikava uporabniških atributov.
Ta tabela primerja preslikavo med imeni atributov Active Directory in imeni atributov Cisco Cloud. Te vrednosti in preslikave so privzeta nastavitev v povezovalniku imenika. V spustnih menijih Active Directory lahko izberete različne atribute in določite, kateri atribut na mestu uporabe se sinhronizira s katerim atributom v oblaku.
Predstavljajte si spustne atribute kot prednastavitve. Kot alternativo vrednostim v vrstici Active Directory lahko v Active Directory določite tudi prilagojen atribut, svojo prednastavitev (izraz z več atributi), ki ga preslikate v en sam atribut oblaka v ustrezni vrstici. Na ta način imate možnost določiti prikazana imena svojih uporabnikov – na primer, lahko dodate izraz, ki ustvari prilagojen atribut na podlagi naziva, imena in priimka zaposlenega v imeniku Active Directory.
Določite lahko tudi kateri koli atribut imenika Active Directory, ki ga želite preslikati v uid v oblaku. Vendar pa morate zagotoviti, da atribut na lokaciji sledi veljavni obliki e-pošte.
Uporabite lahko tudi alternativne e-poštne naslove, če na primer želite za prijavo uporabiti uporabniško_ime_glavnega_uporabnika, e-poštni naslov uporabnika pa se uporablja za upravljanje njegovega koledarja. V tem primeru preslikajte drug e-poštni naslov na emails;type-work Atribut. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz Active Directoryja, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku.
|
Imena atributov imenika Active Directory |
Imena atributov v oblaku Webex |
Opombe |
|---|---|---|
|
— |
Ime stavbe |
— |
|
c |
c |
Ta atribut določa kratico države uporabnika. |
|
Številka oddelka |
Številka oddelka |
Ta atribut se uporablja za številko oddelka uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
prikaznoIme |
prikaznoIme |
Ta atribut se uporablja za prikazno ime uporabniškega računa, ki se prikaže v Control Hubu, na kartici stika in v vpogledih v ljudi . |
|
Nadzor uporabniškega računa |
račun-ds-pwp-onemogočen |
Ta atribut se uporablja za sinhronizacijo uporabnikov. Prepričajte se, da je atribut userAccountControl preslikan na ds-pwp-account-disabled, sicer uporabniki ne bodo pravilno sinhronizirani. |
|
številka zaposlenega |
številka zaposlenega |
— |
|
faksimileTelefonska številka |
faksimileTelefonska številka |
— |
|
— |
jabberID |
Ta atribut oblaka se nanaša na naslove za neposredno sporočanje (tip XMPP), ki jih uporablja Jabber. Ta vrednost ni enaka kot sipAddresses. |
|
l |
l |
Ta atribut določa mesto uporabnika. |
|
— |
kraj |
— |
|
vodja |
vodja |
Ta atribut se uporablja za ime vodje uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
mobilno |
mobilno |
Ta atribut se uporablja kot mobilna številka, ki se prikaže za klic uporabnika iz vizitke. |
|
o |
o |
Ta atribut določa ime podjetja ali organizacije in se prikaže v vizitki. |
|
ti |
ti |
Ta atribut določa ime organizacijske enote. |
|
Ime fizične dostavne pisarne |
Ime fizične dostavne pisarne |
Ta atribut določa lokacijo uporabnikove pisarne. |
|
poštna številka |
poštna številka |
Ta atribut določa uporabnikovo poštno številko za dostavo fizične pošte. |
|
želeni jezik |
želeni jezik |
Ta atribut nastavi uporabnikov želeni jezik in podprte so naslednje oblike zapisa: xx_YY ali xx-YY. Tukaj je nekaj primerov: en_ZDA, en_VB, fr-CA. Če uporabite nepodprt jezik ali neveljavno obliko, se bo želeni jezik uporabnikov spremenil v jezik, nastavljen za organizacijo. |
|
MSRTCSIP – primarni uporabniški naslov ipPhone |
SipAddresses;type=enterprise |
Ta atribut se uporablja za sinhronizacijo informacij o sobah na lokaciji iz imenika Active Directory v oblak Cisco Webex. |
|
sn |
sn |
Ta atribut se uporablja za priimek uporabniškega računa, ki se prikaže v Control Hubu, na kartici stika in v vpogledih v ljudi . |
|
sv. |
sv. |
Ta atribut določa državo ali provinco uporabnika. |
|
ulicaNaslov |
ulica |
Ta atribut določa naslov ulice uporabnika za dostavo fizične pošte. |
|
telefonska številka |
telefonska številka |
Ta atribut določa uporabnikovo primarno (službeno) telefonsko številko, ki se uporablja za klicanje uporabnika iz kartice stika. |
|
— |
časovni pas |
Ta atribut oblaka določa uporabnikov časovni pas. |
|
naslov |
naslov |
Ta atribut določa naziv uporabnika, ki se prikaže v kartici stika in v vpogledih v ljudi. |
|
vrsta |
podjetje |
— |
|
*userPrincipalName |
UID |
Obvezno preslikavanje atributov. Za vsak uporabniški račun se vrednost Active Directory preslika v edinstven UID v oblaku. V nekaterih primerih se za prijavo uporablja uporabniško ime_userPrincipalName, za upravljanje koledarja pa se uporablja uporabnikov e-poštni naslov. Zagotoviti morate, da se e-poštni naslov za upravljanje koledarja preslika v polje za primarni e-poštni naslov v Webexu. Dodajte userPrincipalName kot alternativni e-poštni naslov. Uporabnik se lahko nato prijavi s katerim koli od teh e-poštnih naslovov, če je nastavljeno pravilno preslikavo atributov SAML. Za način preslikave alternativnega e-poštnega naslova si oglejte vzorec preslikave atributov spodaj. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
To preslikavanje je neobvezno, uporabite ga, če želite uporabljati alternativne e-poštne naslove. To je e-poštni naslov, ki se uporablja za preverjanje pristnosti; ne uporablja se za upravljanje vašega koledarja. E-poštni naslov, ki ga preslikate iz Active Directoryja, mora biti iz preverjene domene znotraj vaše organizacije, mora biti edinstven in ne sme biti dodeljen drugemu uporabniku. |
|
<New attribute for Azure user objectId> |
zunanjiId |
Ustvarite nov atribut Active Directory, ki bo vseboval ID uporabnika Azure, da ne bo prišlo do konflikta z obstoječim. Ta atribut se nato preslika v atribut externalId, kar zagotavlja, da ko uporabniki Webexa ustvarijo skupine v storitvi Microsoft 365, samodejno ustvarijo tudi ekipe v Webexu. |
Alternativno preslikavanje e-poštnih naslovov
Izrazi za prilagojene atribute
|
Operater |
Opis in primer |
|---|---|
|
% |
Odstrani vse znake od začetka niza do položaja argumenta znaka ali niza, če se ujema.
|
|
- |
Odstrani zadnji del vhodnega niza od konca določenega niza.
|
|
+ |
Združi vhodne nize ali izraze.
|
|
| |
Ločene izraze ovrednoti glede na prazen niz in izbere prvi neprazen rezultat.
|
Sinhronizacija avatarjev imenika iz atributa Active Directory v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom lahko sinhronizirate surove podatke avatarja iz atributa imenika Active Directory.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite atribut ADin nato izberite atribut avatarja, ki vsebuje surove podatke avatarja, ki jih želite sinhronizirati z oblakom. |
| 3 |
Če želite preveriti, ali je do avatarja pravilno dostopno, vnesite e-poštni naslov uporabnika in nato kliknite Pridobi avatar uporabnika. Avatar se prikaže na desni. |
| 4 |
Ko preverite, ali se je avatar pravilno prikazal, kliknite Uporabi, da shranite spremembe. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ustreznimi računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija avatarjev imenika iz strežnika virov v oblak
Avatarje imenikov svojih uporabnikov lahko sinhronizirate z oblakom, tako da se vsak avatar prikaže, ko se prijavijo v aplikacijo Webex. S tem postopkom sinhronizirajte avatarje s strežnika virov.
Preden začnete
-
Vzorec URI in vrednost spremenljivke v tem postopku sta primera. Uporabiti morate dejanske URL-je, kjer se nahajajo vaši avatarji iz imenika.
-
Vzorec URI-ja avatarja in strežnik, kjer se avatarji nahajajo, morata biti dosegljiva iz aplikacije Directory Connector. Priključek potrebuje dostop do slik prek protokola http ali https, vendar slike niso nujno javno dostopne na internetu.
-
Sinhronizacija podatkov avatarjev je ločena od uporabniških profilov Active Directory. Če uporabljate posredniški strežnik, morate zagotoviti, da je do podatkov avatarja mogoče dostopati z overjanjem NTLM ali osnovnim overjanjem.
| 1 |
V povezovalniku imenika pojdite na Konfiguracija, kliknite Avatarin nato označite Omogoči. |
| 2 |
Za Pridobi avatar izizberite Strežnik virov in nato vnesite Vzorec URI avatarja– Na primer, Oglejmo si vsak del vzorca URI avatarja in kaj pomeni:
|
| 3 |
(Neobvezno) Če vaš strežnik virov zahteva poverilnice, označite Nastavi poverilnice uporabnika za avatar, nato izberite Uporabi trenutnega uporabnika za prijavo v storitev ali Uporabi tega uporabnika in vnesite geslo. |
| 4 |
Vnesite vrednost spremenljivke– na primer: |
| 5 |
Kliknite Preizkus, da se prepričate, da vzorec URI-ja avatarja deluje pravilno. V tem primeru, če je vrednost pošte za en vnos v oglasni vrstici |
| 6 |
Ko so podatki o URI-ju preverjeni in so videti pravilni, kliknite Uporabi. Za podrobne informacije o uporabi regularnih izrazov glejte Kratek priročnik o jeziku Microsoft Regular Expression Language. |
-
Sinhronizirane slike postanejo privzeti avatar za uporabnike v aplikaciji Webex. Uporabniki ne morejo nastaviti svojega avatarja, ko je ta funkcija omogočena v povezovalniku imenika.
-
Uporabniški avatarji se sinhronizirajo z aplikacijo Webex in vsemi ustreznimi računi na spletnem mestu Webex.
Kaj storiti naprej
Izvedite poskusno sinhronizacijo; če ni težav, izvedite popolno sinhronizacijo, da se vaši uporabniški računi in avatarji Active Directory sinhronizirajo v oblak in prikažejo v Control Hubu.
Sinhronizacija informacij o sobah na lokaciji z oblakom Webex
S tem postopkom sinhronizirajte podatke o sobah na lokaciji iz imenika Active Directory v oblak Webex. Ko sinhronizirate podatke o sobi, se naprave v sobi na mestu uporabe s konfiguriranim, preslikanim naslovom SIP prikažejo kot vnosi, ki jih je mogoče iskati, v napravah Webex, registriranih v oblaku (soba, miza in tabla).
| 1 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 2 |
Označite Sinhroniziraj podatke o sobah z oblakom, da med sinhronizacijo ločite podatke o sobah od uporabniških podatkov. Ko je ta nastavitev onemogočena, se podatki o sobah obravnavajo enako kot podatki, ki jih sinhronizira uporabnik. |
| 3 |
Pojdite na Preslikava atributovin nato spremenite preslikavo atributov za atribut oblaka sipAddresses;type=enterprise. Za uporabo preverjanja vrednosti mora biti vrednost naslova SIP
|
| 4 |
Ustvarite poštni nabiralnik virov sobe v storitvi Exchange. To doda msExchResourceMetaData;ResourceType:Room atribut, ki ga konektor nato uporabi za identifikacijo sob.
|
| 5 |
V razdelku Uporabniki in računalniki imenika Active Directory se pomaknite do lastnosti sobe in jih uredite. Dodajte popolnoma kvalificiran URI SIP s predpono sip:
|
| 6 |
V priključku izvedite poskusno sinhronizacijo in nato popolno sinhronizacijo. Novi objekti sob so navedeni Dodani objekti, ujemajoči se objekti sob pa se prikažejo v poročilu o preizkusu v razdelku Ujemajoči se objekti. Vsi objekti sob, označeni za brisanje, so pod Sobe izbrisane.
Rezultati poskusnega preizkusa prikazujejo vse ujemajoče se vire prostora.
Ta nastavitev loči podatke sobe Active Directory (vključno z atributom sobe) od uporabniških podatkov. Ko je sinhronizacija končana, statistika oblaka na nadzorni plošči konektorja prikazuje podatke o sobah, ki so bile sinhronizirane z oblakom.
|
Kaj storiti naprej
Zdaj, ko ste izvedli te korake, boste pri iskanju v napravi, registrirani v oblaku Webex, videli sinhronizirane vnose sob, ki so konfigurirani z naslovi SIP. Ko z naprave Webex opravite klic na tem vnosu, se klic vzpostavi na naslov SIP, ki je bil konfiguriran za sobo.
Iz Control Huba lahko samodejno uvozite sobe iz svojega imenika in ustvarite delovne prostore.
Končna točka ne more vrniti klica nazaj v aplikacijo Webex. Za naprave za testno klicanje morajo biti te naprave registrirane kot SIP URI na lokaciji ali drugje kot v aplikaciji Webex. Če je sistem za sobe Active Directory, ki ga iščete, registriran v Webexu in je isti e-poštni naslov na napravi za sobe Webex, namizni napravi ali tabli Webex Board za storitev koledarja, potem rezultati iskanja ne bodo prikazali podvojenega vnosa. Naprava v sobi, mizi ali na okencu se pokliče neposredno v aplikaciji Webex in klic SIP se ne opravi.
Pošlji e-poštna poročila o rezultatih sinhronizacije imenikov
Stiki ali skrbniki organizacije privzeto vedno prejemajo e-poštna obvestila. S to nastavitvijo lahko prilagodite, kdo naj prejema e-poštna obvestila, ki povzemajo poročila o sinhronizaciji imenikov.
| 1 |
V povezovalniku imenika kliknite Nastavitvein poleg možnosti Prejemnik e-poštevklopite Omogoči sinhronizacijo poročila. |
| 2 |
Kliknite Dodaj e-pošto in nato vnesite e-poštni naslov. Če vnesete e-poštni naslov z neveljavno obliko, se prikaže sporočilo, ki vas prosi, da odpravite težavo, preden lahko shranite in uporabite spremembe. |
| 3 |
Če želite urediti vnesene e-poštne naslove, dvokliknite vnos e-pošte v levem stolpcu in nato opravite potrebne spremembe. |
| 4 |
Ko dodate vse veljavne e-poštne naslove, kliknite Shrani. |
Kaj storiti naprej
Če se odločite, da želite odstraniti e-poštne naslove, lahko kliknete Odstrani poleg določenih vnosov e-poštnih naslovov.
Konfigurirajte obvestila povezovalnika imenika v Control Hubu
Za pošiljanje poročil iz povezovalnika imenika o napakah v procesu sinhronizacije lahko uporabite Center za opozorila v nadzornem središču. Control Hub lahko pošilja obvestila na različne dostavne kanale, vključno z e-pošto in prostori Webex.
Upoštevajte, da se konfiguracija obvestil v povezovalniku imenika ne prenese samodejno v center za opozorila. Za dodajanje pravilnih e-poštnih naslovov v središče za opozorila, na katere boste prejemali obvestila od povezovalnika imenika, uporabite naslednja navodila.
Center za opozorila vedno pošlje opozorilo za popolne sinhronizacije. Inkrementalne sinhronizacije bodo sprožile opozorilo le, če je v poročilu opozorilo ali napaka.
| 1 |
Prijavite se v Control Hub in pojdite v . |
| 2 |
Kliknite na eno od naslednjih možnosti:
|
| 3 |
Pomaknite se navzdol do razdelka Dostavni kanal in izberite želeni način dostave. Obvestila lahko prejemate po e-pošti, v določenem prostoru aplikacije Webex ali prek spletnih kavljev, če so omogočeni na ravni organizacije.
|
| 4 |
Kliknite Shrani. |
Dodelitev uporabnikov iz imenika Active Directory v središče za upravljanje
Sledite tem korakom za dodelitev uporabnikov imenika Active Directory in ustvarjanje ustreznih uporabniških računov v središču Control Hub. Uporabnike lahko zagotovite iz večdomenske uvedbe imenika Active Directory (z enim ali več gozdovi), potem ko namestite povezovalnik imenika za vsako domeno. Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
| 1 |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku. |
| 2 |
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom. |
| 3 |
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko licence za storitve Webex dodelite z različnimi metodami. Priporočamo, da nastavite predlogo za samodejno dodeljevanje licenc, preden jo uporabite za nove uporabnike aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory. Po tem začetnem koraku lahko izvedete tudi individualne spremembe. |
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory
Izvedite poskusno delovanje, da primerjate objekte v lokalnem imeniku Active Directory in objekte v oblaku Webex. Poskusni zagon vam omogoča, da vidite, kateri objekti bodo dodani, spremenjeni ali izbrisani, preden zaženete popolno ali inkrementalno sinhronizacijo in potrdite spremembe v oblaku.
Med postopkom vključevanja uporabnikov iz različnih domen se morate odločiti, ali boste ohranili ali izbrisali uporabniške objekte, ki morda že obstajajo v oblaku Webex – na primer testne račune iz preizkusne različice. Cilj Directory Connectorja je doseči natančno ujemanje med vašimi imeniki Active Directory in oblakom Webex.
Če imate več domen v enem gozdu ali več gozdovih, morate ta korak izvesti v vsakem od primerkov Cisco Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Preden začnete
Morda imate v Control Hubu že nekaj uporabnikov aplikacije Webex, preden ste uporabili Directory Connector. Med uporabniki v oblaku se nekateri lahko ujemajo z objektom Active Directory na lokaciji in jim dodelijo licence za storitve. Nekateri pa so morda testni uporabniki, ki jih želite med sinhronizacijo izbrisati. Ustvariti morate natančno ujemanje med vašim Active Directory in Control Hub.
| 1 |
Izberite eno:
Ko je poskusni zagon končan, boste videli enega od naslednjih rezultatov:
Povzetek vsebuje informacije o ujemanju objektov:
Poskusni zagon identificira uporabnike tako, da jih primerja z uporabniki domene. Aplikacija lahko prepozna uporabnike, če pripadajo trenutni domeni. V naslednjem koraku se morate odločiti, ali boste objekte izbrisali ali jih obdržali. Neujemajoči se objekti so prepoznani kot že obstoječi v oblaku Webex, vendar ne obstajajo v lokalnem imeniku Active Directory. |
| 2 |
Preglejte rezultate poskusnega preizkusa in nato izberite možnost, odvisno od tega, ali uporabljate eno domeno ali več domen:
|
| 3 |
V pozivu Potrdi poskusni zagon kliknite Da, da ponovite sinhronizacijo poskusnega zagona in si ogledate nadzorno ploščo z rezultati. Vsi računi, ki so bili uspešno sinhronizirani med poskusnim izvajanjem, so prikazani pod Ujemajoči se objekti. Če uporabnik v oblaku nima ustreznega uporabnika z istim e-poštnim naslovom v imeniku Active Directory, je vnos naveden pod Izbrisani uporabniki. Če se želite izogniti tej zastavici brisanja, lahko v imenik Active Directory dodate uporabnika z istim e-poštnim naslovom. Če si želite ogledati podrobnosti o sinhroniziranih elementih, kliknite ustrezni zavihek za določene elemente ali Ujemajoči se objekti. Če želite shraniti povzetek podatkov, kliknite Shrani rezultate v datoteko. |
| 4 |
Če so rezultati pričakovani, pojdite na in nato kliknite Omogoči zdaj, da izvedete ročno sinhronizacijo in na tej točki preklopite v ročni način. Po sinhronizaciji zadnje domene Active Directory v vaši uvedbi z več domenami morate omogočiti samodejni način za Directory Connector. Samodejni način lahko omogočite le, če so objekti v oblaku Webex in vseh lokalnih imenikih Active Directory popolnoma usklajeni. |
Kaj storiti naprej
-
Vse neujemajoče se uporabniške objekte, ki ste jih ohranili, morate dodati v imenik Active Directory, da se bo med lokalnimi in oblakovnimi objekti natančno ujemalo.
-
Izberite vrsto sinhronizacije:
-
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak, ko prvič sinhronizirate nove uporabnike v oblak. To storite iz , nato pa se uporabniki iz trenutne domene sinhronizirajo.
-
Nastavite razpored povezovalnika in Zaženite inkrementalno sinhronizacijo po izvedbi celotne sinhronizacije in če želite spremembe ujeti po začetni sinhronizaciji. Ta vrsta sinhronizacije je priporočljiva za zaznavanje manjših sprememb, narejenih v viru uporabnikov imenika Active Directory.
Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvede vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejše), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije.
-
-
Če imate več domen, ponovite te korake na katerem koli drugem nameščenem povezovalniku imenikov.
Stvari, ki jih je treba upoštevati
-
Preden omogočite popolno sinhronizacijo ali ko spremenite parametre sinhronizacije, izvedite poskusni zagon. Če je bil poskusni zagon sprožen s spremembo konfiguracije, lahko nastavitve shranite po zaključku poskusnega zagona. Če ste uporabnike že ročno dodali, lahko s sinhronizacijo imenika Active Directory povzročite odstranitev predhodno dodanih uporabnikov. Pred popolno sinhronizacijo z oblakom lahko preverite poročila o preizkusu povezovalnika imenika, da preverite, ali so prisotni vsi pričakovani uporabniki.
-
Če so ujemajoči se uporabniki označeni za brisanje in niste prepričani, kako nadaljevati, si oglejte informacije o odpravljanju težav in o tem, kako se obrniti na podporo v Odpravljanje težav in popravki za Directory Connector.
Izbrisani uporabniki so v storitvi za identifikacijo v oblaku shranjeni 7 dni, preden so trajno izbrisani.
Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak
Ko zaženete popolno sinhronizacijo, storitev povezovalnika pošlje vse filtrirane objekte iz imenika Active Directory (AD) v oblak. Storitev povezovalnika nato posodobi shrambo identitet z vašimi vnosi v oglasih. Če ste ustvarili predlogo za samodejno dodeljevanje licenc, jo lahko dodelite na novo sinhroniziranim uporabnikom.
Če imate več domen, morate ta korak izvesti v vsakem od primerkov Directory Connector, ki ste jih namestili za vsako domeno Active Directory.
Povezovalnik imenika sinhronizira stanje uporabniškega računa – v imeniku Active Directory so vsi uporabniki, ki so označeni kot onemogočeni, prikazani kot neaktivni tudi v oblaku.
Preden začnete
-
Če želite, da so uporabniški računi aplikacije Webex po popolni sinhronizaciji in preden se uporabniki prvič prijavijo v aktivno stanje, morate storiti naslednje, da se izognete preverjanju e-pošte:
-
Integrirajte enotno prijavo s svojo organizacijo Webex. Za več informacij glejte
Enotna prijava s storitvami Cisco Webex in ponudnikom identitete vaše organizacije
. -
Uporabite Control Hub za preverjanje in po želji zahtevanje domen, ki jih vsebujejo e-poštni naslovi. Glejte
Dodajanje, preverjanje in uveljavljanje domen
. -
Onemogočite samodejna e-poštna povabila, da novi uporabniki ne bodo prejeli samodejnega e-poštnega povabila v aplikacijo Webex. (Lahko ustvarite svojo lastno e-poštno kampanjo.)
Aktivirani uporabniki, ki se niso prijavili, imajo v Control Hubu stanje Preverjeno. Ko se prijavijo, so prikazani kot Aktivni. Za več informacij o statusih uporabnikov glejte Stanja in dejanja uporabnikov v Cisco Webex Control Hub.
-
-
Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. Priporočamo, da pred popolno sinhronizacijo opravite poskusni zagon, da odkrijete morebitne napake.
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
Če ne uporabljate predlog za samodejno dodeljevanje licenc, bodo novo sinhronizirani uporabniki samodejno dobili brezplačne licence. Uporabljali bodo lahko iste brezplačne funkcije kot tisti z brezplačnimi računi.
| 1 |
Izberite eno:
|
| 2 |
V povezovalniku imenika pojdite na Sinhroniziraj, kliknite več |
| 3 |
Potrdite začetek sinhronizacije. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembo, ko osvežite pogled uporabnika, vendar aplikacija Webex spremembe odraža do 72 ur po izvedbi sinhronizacije.
|
| 4 |
Kliknite Osveži, če želite posodobiti stanje sinhronizacije. (Sinhronizirani elementi so prikazani pod Statistika oblaka.) |
| 5 |
Za informacije o napakah izberite Zaženi pregledovalnik dogodkov v orodni vrstici Dejanja, da si ogledate dnevnike napak. |
| 6 |
Če želite nastaviti urnik sinhronizacije za tekoče inkrementalne sinhronizacije z oblakom, glejte Nastavitev urnika povezovalnika in Zagon inkrementalne sinhronizacije. |
-
Ko je popolna sinhronizacija končana, se stanje sinhronizacije imenikov na strani [] Nastavitve v Control Hubu posodobi iz Onemogočeno [ v Deluje.
-
Ko se vsi podatki med lokalnimi in oblačnimi shrambami ujemajo, se Directory Connector preklopi iz ročnega načina v način samodejne sinhronizacije.
-
Razen če integrirate enotno prijavo, preverite domene in po želji zahtevate domene za e-poštne račune, ki ste jih sinhronizirali, ter preprečite samodejna e-poštna sporočila, uporabniški računi aplikacije Webex ostanejo v stanju »Ni preverjeno«, dokler se uporabniki prvič ne prijavijo v aplikacijo Webex, da potrdijo svoje račune. Za navodila o sinhronizaciji računov kot aktivnih uporabnikov glejte razdelek Preden začnete.
-
Če imate več domen, ta korak izvedite v katerem koli drugem nameščenem povezovalniku imenikov. Po sinhronizaciji so uporabniki vseh domen, ki ste jih dodali, navedeni v Control Hubu.
-
Če ste enotno prijavo integrirali z Webexom in onemogočili e-poštna obvestila, se e-poštna vabila ne pošljejo na novo sinhroniziranim uporabnikom.
-
Ko je omogočen Directory Connector, uporabnikov v Control Hub ni mogoče ročno dodajati. Ko je omogočeno, se upravljanje uporabnikov izvaja prek konektorja imenika Cisco, Active Directory pa je edini vir informacij.
-
Vse skupine, ki ste jih sinhronizirali, se prikažejo v Control Hubu in jim lahko dodelite predlogo licence, tako da bodo uporabnikom v tej skupini dodeljene licence.
Kaj storiti naprej
-
Ko uporabnika odstranite iz imenika Active Directory, se po naslednji sinhronizaciji samodejno izbriše. Uporabnik postane
Inactive, vendar se profil identitete v oblaku hrani sedem dni (da se omogoči obnovitev po nenamernem brisanju).Ko v imeniku Active Directory označite Račun je onemogočen, uporabnik po naslednji sinhronizaciji postane
Inactive. Profil identitete v oblaku se po sedmih dneh ne izbriše, če želite uporabnika ponovno omogočiti. -
Upoštevajte te izjeme pri inkrementalni sinhronizaciji (namesto tega sledite zgornjim korakom za celotno sinhronizacijo):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja zahtevajo popolno sinhronizacijo.
-
Dodelitev storitev Webex uporabnikom, sinhroniziranim iz imenika, v nadzornem središču
Ko dokončate popolno sinhronizacijo uporabnikov iz Cisco directory connector v Control Hub, lahko s Control Hub dodelite iste licence za storitev Webex vsem uporabnikom hkrati ali dodate dodatne licence novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljene licence. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko dokončate popolno sinhronizacijo uporabnikov iz Directory Connectorja v Control Hub, lahko z metodami v Control Hub globalno dodelite licence za storitve Webex vsem svojim uporabnikom, posameznim uporabnikom, prek predloge CSV v velikem obsegu ali samodejno novim uporabnikom, če ste že konfigurirali predlogo za samodejno dodeljevanje licenc. Po tem začetnem koraku lahko izvedete spremembe posameznih uporabniških računov.
Ko uporabniku aplikacije Webex dodelite licenco, ta uporabnik privzeto prejme e-poštno sporočilo s potrditvijo dodelitve. E-poštno sporočilo pošlje storitev obveščanja v Control Hubu. Če ste v svojo organizacijo Webex integrirali enotno prijavo (SSO), lahko ta samodejna e-poštna obvestila tudi onemogočite, če želite, da se z uporabniki obrnete neposredno.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
-
Izvedite poskusno sinhronizacijo uporabnikov imenika Active Directory.
-
Ko potrdite rezultate poskusnega zagona, izvedite popolno sinhronizacijo uporabnikov imenika Active Directory.
Ob popolni sinhronizaciji je uporabnik ustvarjen v oblaku, niso dodane nobene dodelitve storitev in ni poslano nobeno aktivacijsko e-poštno sporočilo. Če e-poštna sporočila niso blokirana, novi uporabniki prejmejo aktivacijsko e-pošto, ko uporabnikom dodelite storitve s standardno metodo upravljanja uporabnikov v Control Hubu, kot je uvoz CSV, ročna posodobitev uporabnikov ali z uspešnim dokončanjem samodejne dodelitve.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , kliknite Upravljanje uporabnikov, izberite Spremeni vse sinhronizirane uporabnikein nato kliknite Naprej. |
| 2 |
Izberite možnost:
|
Kaj storiti naprej
-
Če e-poštna sporočila niso blokirana, se vsakemu uporabniku pošlje e-poštno sporočilo s povabilom za pridružitev in prenos storitve Webex.
-
Če ste za vse uporabnike izbrali iste storitve Webex, lahko pozneje spremenite dodeljene licence posamično ali v skupini.
Znane težave s povezovalnikom imenika
-
Različice sistema Windows Server pred letom 2012 R2 imajo težavo s piškotki, ki vpliva na povezovalnik imenika. Ta težava je odpravljena v različicah 2012 R2 in 2016.
-
Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
Lokalni predpomnilnik za aplikacijo Webex lahko poskusite počistiti tako, da sledite tem navodilom: Windows ali Mac.
-
Ko uporabnik uporablja aplikacijo Webex na namiznem ali mobilnem telefonu za iskanje in klic sobe, ki ima samo sinhroniziran SIP URI, klic v tem času zvoni za nedoločen čas.
Upravljanje uporabnikov aplikacije Webex
Zaženite inkrementalno sinhronizacijo
Inkrementalna sinhronizacija poizveduje v imeniku Active Directory in išče spremembe, ki so se zgodile od zadnje sinhronizacije. Ta korak nato združi te spremembe in jih pošlje storitvi povezovalnika. Spremembe vključujejo spremembo atribucije uporabnikov in kdaj je uporabnik dodan ali izbrisan.
Ta sinhronizacija ne obremenjuje strežnikov toliko in ne traja toliko časa kot popolna sinhronizacija. Ko izvedete začetno popolno sinhronizacijo, za nadaljnje sinhronizacije priporočamo možnost postopnega sinhroniziranja.
Preden začnete
-
Preden uporabite predlogo za samodejno dodelitev licence pri novih uporabnikih aplikacije Webex, ki ste jih sinhronizirali iz imenika Active Directory, morate nastaviti predlogo.
-
Upoštevajte te izjeme, ki jih inkrementalna sinhronizacija ne podpira (namesto tega sledite navodilom Izvedite popolno sinhronizacijo uporabnikov imenika Active Directory v oblak ):
-
V primeru posodobljenega avatarja, vendar brez spremembe drugih atributov, inkrementalna sinhronizacija ne bo posodobila uporabnikovega avatarja v oblaku.
-
Za nove spremembe konfiguracije preslikave atributov, osnovnega DN-ja, filtra in nastavitve avatarja inkrementalna sinhronizacija ne bo delovala in te zahtevajo popolno sinhronizacijo.
-
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. Ko omogočite sinhronizacijo, vas Directory Connector najprej pozove, da izvedete poskusni zagon. |
| 2 |
V razdelku Dejanjakliknite Način sinhronizacije > Omogoči sinhronizacijo, če še ni omogočena. Privzeto je inkrementalna sinhronizacija nastavljena na vsakih 30 minut (v različicah 3.4 in starejših) ali vsakih 4 ure (v različicah 3.5 in novejših), vendar lahko to vrednost spremenite. Postopna sinhronizacija se ne izvede, dokler ne izvedete popolne sinhronizacije. Ko se izteče nov inkrementalni časovni interval, program preveri spremembe na podlagi zadnjega časovnega žiga. |
| 3 |
V razdelku Dejanjakliknite Sinhroniziraj zdaj > Inkrementalno. Spremembe, ki jih naredite pri uporabnikih v imeniku Active Directory (na primer prikazano ime), Control Hub takoj odražajo spremembe, ko osvežite pogled uporabnika, aplikacija Webex pa spremembe odraža 72 ur po izvedbi sinhronizacije.
|
| 4 |
Za informacije o napakah kliknite Zaženi pregledovalnik dogodkov v orodni vrstici Dejanja, da si ogledate dnevnike napak. |
Kaj storiti naprej
Če imate več domen, ta korak izvedite tudi v drugih nameščenih primerkih programa Directory Connector.
Obnovite pomotoma izbrisane uporabnike
Povezovalnik imenikov ima nadzorne mehanizme, ki preprečujejo nenamerno brisanje uporabnikov. Žal se nesreče dogajajo; morda ste v imeniku Active Directory napačno konfigurirali filter LDAP, zaradi česar so nekateri uporabniki izbrisani pri sinhronizaciji z oblakom. Funkcija mehkega brisanja vam lahko pomaga pri okrevanju po teh nesrečah in ponovni vzpostavitvi uporabniških računov v Control Hubu.
Ta funkcija je privzeto omogočena za vse organizacije. Ko so uporabniki izbrisani v oblaku, na primer zaradi težave z neusklajenim objektom po sinhronizaciji iz Directory Connectorja, jih je mogoče obnoviti. Če ste opazili obvestilo o neusklajenih objektih ali da so bili uporabniki izbrisani, jih boste morda lahko obnovili, če boste ukrepali hitro.
Uporabniki so v Control Hubu označeni kot neaktivni, ko so ustrezni računi izbrisani v imeniku Active Directory. Storitev v oblaku v ozadju ohranja uporabnike do 7 dni. V tem obdobju lahko še vedno uporabljate Cisco Directory Connector za obnovitev uporabnikov. Priporočamo, da te uporabnike čim prej obnovite.
Uporabniki, ki so onemogočeni v imeniku Active Directory, so v središču Control Hub označeni tudi kot neaktivni, vendar se uporabniški račun po 7 dneh ne izbriše.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na Uporabniki in potrdite, ali je določen uporabniški račun v neaktivnem stanju ali ni na seznamu. Za več informacij glejte Stanja in dejanja uporabnikov v Control Hubu. |
| 3 |
Če so bili uporabniki izbrisani v Control Hub ali če opazite uporabnike v neaktivnem stanju, pojdite v Active Directory, dodajte manjkajoče uporabniške račune in nato izvedite poskusno sinhronizacijo v Directory Connectorju. Cilj Directory Connectorja je ustvariti natančno ujemanje med uporabniškimi podatki v imeniku Active Directory in v oblaku. |
| 4 |
Izvedite popolno sinhronizacijo, da ponovno sinhronizirate začasno izbrisane uporabniške račune s Control Hubom. Uporabniki so obnovljeni in se vrnejo v prvotno stanje, vključno s stanjem računa in dodelitvami storitev. |
Kaj storiti naprej
Vrnite se v nadzorno središče in pojdite na in potrdite, da se prej izbrisani uporabniški računi prikazujejo na seznamu uporabnikov.
Trajno brisanje uporabnikov po mehkem brisanju
Po izvedbi poskusnega zagona lahko trajno izbrišete uporabnike, ki so bili pri naslednji sinhronizaciji mehko izbrisani.
| 1 |
Ko je poskusni zagon končan, izberite Mehko izbrisani objekti. |
| 2 |
Označite potrditveno polje poleg uporabnikov, ki jih želite izbrisati. |
| 3 |
Izberite Končano. |
Kaj storiti naprej
Ob naslednji sinhronizaciji bodo uporabniki, ki ste jih označili, trajno izbrisani.
Sprememba e-poštnega naslova aplikacije Webex
Če želite spremeniti e-poštne naslove uporabnikov in vaša organizacija uporablja Directory Connector, te e-poštne naslove spremenite v imeniku Active Directory. Ta postopek zajema, kako spremeniti e-poštni naslov aplikacije Webex za eno domeno in postopek za spremembo domene. Upoštevajte, da mora uporabnik vsakič, ko spremenite njegov e-poštni naslov, ponovno overiti svoj račun. Po spremembi e-poštnega naslova morate uporabniku ponovno dodeliti tudi vse povezane naprave.
Če želite spremeniti e-poštni naslov ali neko vrednost samo za enega uporabnika, uporabnika ne izbrišite iz imenika Active Directory in nato ne ustvarite novega z istim e-poštnim naslovom. Oblak to dejanje interpretira kot nov uporabniški račun, uporabnikovi prostori in drugi podatki v oblaku pa bodo izgubljeni.
Povezovalnik imenikov ne omejuje spremembe e-poštne domene. Ko pa se uporabnik ponovno sinhronizira z oblakom, je stanje uporabnika odvisno od tega, ali je nova domena preverjena v vaši organizaciji. Če domena v vaši organizaciji ni preverjena, se stanje uporabnika po popolni sinhronizaciji spremeni v »V teku«. Za več informacij glejte Upravljanje domen.
Če vaša organizacija ne uporablja Directory Connectorja, lahko spremenite e-poštne naslove aplikacije Webex na strani z nastavitvami računa. Za korake, ki jih lahko uporabniki upoštevajo pri spreminjanju svojih e-poštnih naslovov, glejte Sprememba e-poštnega naslova za vaš račun.
Spremenite domeno Active Directory
Ta postopek lahko uporabite za ustvarjanje novih domen in e-poštnih naslovov. Sinhronizirajo se s storitvijo identitete v oblaku.
| 1 |
Nastavite novo domeno Active Directory (AD). |
| 2 |
Onemogočite sinhronizacije na vseh povezovalnikih. |
| 3 |
Odstranite vse priključke. |
| 4 |
Odprite primer za spremembo domene. V oddaji primera obvezno zahtevajte odstranitev konfiguracije domene in vseh atributov sinhronizacije v vaši organizaciji. Preden odprete primer za spremembo domene, se prepričajte, da nimate zagnane sinhronizacije. Ne spreminjajte e-poštnih naslovov uporabnikov v imeniku Active Directory, dokler se primer ne reši. |
| 5 |
Po rešitvi primera: Pred dejansko sinhronizacijo izvedite testni zagon s povezovalnikom imenika. |
Zahtevek domene
Do zahtevka domene pride, če zahtevate e-poštno domeno za organizacijo, tako da se morebitni stranski račun ustvari v plačljivi organizaciji stranke in ne v brezplačni organizaciji potrošnika. Domeno lahko zahtevate le prek primera za podporo (za več informacij glejte spodnjo povezavo).
Če je povezovalnik imenika aktiven in je domena zahtevana, stranski računi niso ustvarjeni niti v organizaciji stranke niti v brezplačni organizaciji potrošnika. Samo povezovalnik imenika lahko zagotovi račune za organizacijo iz imenika Active Directory. Informacije, shranjene v imeniku Active Directory, so izvirni vir. Če poskušate stransko vnesti račun, povabljeni uporabnik prejme napako. Povabljenega uporabnika je mogoče dodati v prostor aplikacije Webex le tako, da najprej z uporabo povezovalnika imenika omogočite račun v središču Control Hub.
Pretvorite brezplačne uporabnike aplikacije Webex v organizacijo, sinhronizirano z imenikom
V imeniku aplikacije Webex lahko uporabljate samo edinstvene e-poštne naslove. Če so se vaši uporabniki prijavili za brezplačno različico aplikacije Webex, njihov račun obstaja v brezplačni organizaciji potrošnikov. Če želite upravljati uporabnike v tej organizaciji z uporabo Directory Connector, jih migrirajte (pretvorite) v organizacijo stranke, preden vklopite Directory Connector. Nato uporabnike dodate v Active Directory z natančnim e-poštnim naslovom in jih nato sinhronizirate z oblakom.
Če računov pred aktivacijo ne pretvorite, izklopite povezovalnik imenika, da jih pretvorite.
Če poskušate pretvoriti uporabnika, medtem ko je sinhronizacija imenikov omogočena, se prikaže sporočilo o napaki <email address> ni bilo mogoče pretvoriti
. Da bi se izognili težavi, lahko te korake uporabite kot rešitev.
Nekateri navedeni uporabniki se lahko med poskusnim izvajanjem prikažejo z atributom movedfrom. Ti uporabniki bodo na seznamu Deleted Object namesto MismatchedObject. Te uporabnike boste morali dodati na seznam oglasnih iger, če jih želite premakniti v svojo organizacijo.
Če teh uporabnikov ne dodate, bodo vsi izbrisani, ko jih boste naslednjič sinhronizirali z oblakom.
| 1 |
Onemogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
| 2 |
Sledite postopku Pretvorba nelicenciranih uporabnikov v Control Hub, da pretvorite uporabnika iz brezplačne organizacije potrošnikov v organizacijo podjetja. S tem korakom boste uporabnika dodali v svojo organizacijo in račun se bo prikazal v središču Control Hub. Povezovalnik imenika omogoča, da je Active Directory edini vir resnice za uporabniške račune, cilj pa je doseči natančno ujemanje med Active Directory in Control Hub. Preden ponovno omogočite sinhronizacijo, se prepričajte, da so v imeniku Active Directory ustrezni uporabniki za vse nedavno pretvorjene uporabnike. S poskusno sinhronizacijo se lahko zagotovi, da ni preostalih neujemajočih se uporabnikov. |
| 3 |
V povezovalniku imenika izvedite poskusno sinhronizacijo. Ko je poskusni zagon končan, preverite zavihek Dodaj objekte. Preverite, da niso izbrisani nobeni uporabniki, ki ste jih pretvorili. Preden ponovno omogočite sinhronizacijo, morate izvesti poskusni zagon, da se prepričate, da se vsi pretvorjeni uporabniški računi prikažejo v imeniku Active Directory. Če vklopite sinhronizacijo in so računi shranjeni samo v Control Hubu, Directory Connector razlikuje med velikimi in malimi črkami in izbriše pretvorjene uporabnike, ki jih zazna z neujemajočimi se e-poštnimi naslovi (na primer user1@example.com in User1@example.com). Če so kateri koli pretvorjeni uporabniki izbrisani, izgubijo vse svoje prostore v aplikaciji Webex. |
| 4 |
Ko ste prepričani, da naslednja sinhronizacija ne bo odstranila nobenih računov, znova omogočite sinhronizacijo imenikov iz povezovalnika imenikov. |
Pretvorjeni uporabniški računi se ne aktivirajo samodejno, če niste preverili domene. Če ste na primer vklopili predlogo za samodejno dodeljevanje licenc in nato vklopili povezovalnik imenika brez preverjanja domene, so pretvorjeni uporabniki v zalednem sistemu v oblaku neaktivni, dokler ne potrdijo svojih e-poštnih naslovov.
Uporabniški računi aplikacije Webex, ki so bili ločeni
Ko v prostor v aplikaciji Webex povabite drugega uporabnika in ta nima računa v aplikaciji Webex, se zanj ustvari račun (»dodano na stranski seznam«). Računi, ustvarjeni na ta način, so privzeto dodani brezplačni organizaciji potrošnikov.
Če želite upravljati stranski račun z uporabo povezovalnika imenika, morate pretvoriti račun.
Spremeni obliko uporabniškega imena aplikacije Webex po sinhronizaciji imenika
Privzeto povezovalnik imenika preslika atribut displayName v imeniku Active Directory na atribut displayName v oblaku.
Po sinhronizaciji imenikov boste morda ugotovili, da so uporabniška imena prikazana v obliki <lastName, firstName>.
To uporabniško ime se lahko prikaže, če je atribut displayName v imeniku Active Directory konfiguriran na ta način. Ko je atribut v oblaku preslikan na displayName, se imena v Control Hubu prikažejo v obliki <lastName, firstName>.
Če želite spremeniti obliko zapisa, na zaslonu za preslikavo atributov povezovalnika imenika: preslikajte atribut Active Directory givenName sn (ali sn givenName) v displayName v imenih atributov Cisco Cloud.
Lahko pa atribut sn givenName preslikate v displayName:
Uporabite lahko tudi možnost Prilagodi atribut, če želite preslikati svoj izraz atributa po meri v displayName.
Na primer, kot izraz vnesite givenName + "" + sn (ime, presledek, priimek). To preslika dva atributa v imeniku Active Directory v displayName v oblaku.
Dovoli uporabnikom spreminjanje prikazanih imen v storitvi Webex Meetings
Atribut displayName lahko v povezovalniku imenika prekličete iz sinhronizacije z oblakom, če želite uporabnikom omogočiti urejanje želenih prikaznih imen. Uporabniki lahko namesto imena in priimka vnesejo prikazno ime, ki se bo prikazovalo med sestanki Webex. Skrbniki lahko prikazno ime uporabnika spremenijo tudi ročno v Control Hubu.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Preslikava atributov uporabnika. |
| 2 |
Izberite displayName pod Cisco Cloud Attribute Name. |
| 3 |
Izberite Ne sinhroniziraj tega atributa. |
Kaj storiti naprej
Uporabniki lahko zdaj urejajo svoja prikazna imena na svojem spletnem mestu Webex.
Odpravljanje težav s povezovalnikom imenika
Nadgradite na najnovejšo izdajo programske opreme
Če želite, da bo vaša uvedba skladna s predpisi in da boste imeli na voljo najnovejše funkcije, funkcionalnost, popravke napak in varnostne izboljšave, morate vedno nadgraditi na najnovejšo različico programa Directory Connector. Če ne nadgradite na najnovejšo razpoložljivo različico, lahko pride do težav, na primer, da se Directory Connector ne sinhronizira več pravilno ali da uporabljate različico, ki ne podpira obvezne zahteve TLS 1.2.
Povezovalnik imenikov vas samodejno obvesti, ko je na voljo nova različica. Vedno nadgradite na najnovejšo različico, da se izognete težavam. Obvestilo se prikaže tudi v opravilni vrstici sistema Windows.
Čeprav lahko posodobitve programske opreme priključka namestite ročno, priporočamo, da sledite korakom v razdelku Nastavitev samodejnih nadgradenj, da bo aplikacija samodejno upravljala vaše nadgradnje.
| 1 |
Kliknite obvestilo v opravilni vrstici sistema Windows ali z desno tipko miške kliknite ikono Directory Connector v opravilni vrstici sistema Windows, da začnete postopek nadgradnje. |
| 2 |
Sledite navodilom za dokončanje nadgradnje. |
| 3 |
Znova zaženite povezovalnik in se prijavite s skrbniškimi poverilnicami. |
| 4 |
Preverite številko različice programske opreme v razdelku . |
Kaj storiti naprej
Za novo namestitev programa Directory Connector lahko prenesete zip datoteko in nato sledite korakom namestitve v tem priročniku.
Konfigurirajte splošne nastavitve za povezovalnik imenika
S tem postopkom lahko konfigurirate splošne nastavitve, kot so ime strežnika, na katerem se izvaja Directory Connector, ravni dnevnikov, samodejne nadgradnje in želene nastavitve za krmilnike domen. Ime priključka se prikaže na nadzorni plošči v razdelku s priključki, skupaj z vsemi drugimi priključki, ki so aktivni.
| 1 |
V povezovalniku imenika pojdite na Konfiguracijain nato kliknite Splošno. |
| 2 |
V polje Ime priključka vnesite ime priključka. To polje prikazuje samo ime računalnika, v katerem se trenutno izvaja povezovalnik. |
| 3 |
V spustnem meniju izberite raven dnevnika. Privzeto je raven dnevnika nastavljena na Info. Razpoložljive ravni dnevnika so:
Te nastavitve vplivajo na poročilo o sinhronizaciji, ki se pošlje po e-pošti. Če raven dnevnika nastavite na Napaka, se v poročilu o sinhronizaciji poročajo samo o napakah; če napak ni, se poročilo o sinhronizaciji ne pošlje. Spremenite nastavitev na Informacije, nato pa boste po popolni sinhronizaciji prejeli poročila o sinhronizaciji. (Upoštevajte, da se pri inkrementalni sinhronizaciji poročila ne pošiljajo, če ni sporočenih nobenih napak.) |
| 4 |
Izberite Prednostni krmilniki domen, da nastavite vrstni red krmilnikov domen za sinhronizacijo identitet. Do krmilnikov domen se dostopa od zgoraj navzdol. Če zgornji krmilnik ni na voljo, izberite drugi krmilnik na seznamu. Če ni na seznamu nobenega krmilnika, lahko dostopate do primarnega krmilnika. |
| 5 |
Označite Samodejno nadgradi na novo različico Cisco Directory Connector, če želite, da se nadgradnje izvajajo samodejno. Vedno je pomembno, da programsko opremo Cisco Directory Connector posodabljate na najnovejšo različico. Priporočamo, da to nastavitev označite, da omogočite tiho namestitev samodejnih nadgradenj programske opreme, ko so na voljo. |
| 6 |
Označite LDAP prek SSL, da kot protokol povezave uporabite varni LDAP (LDAPS). Če ne označite LDAP prek SSL, bo Directory Connector še naprej uporabljal protokol povezave LDAP. LDAP (Lightweight Directory Application Protocol) in Secure LDAP (LDAPS) sta protokola za povezavo, ki se uporabljata med aplikacijo in krmilnikom domene znotraj infrastrukture. Komunikacija LDAPS je šifrirana in varna. |
Konfigurirajte pravilnik priključka
Nastavite lahko največje število izbrisov, ki se lahko zgodijo med sinhronizacijo. Sinhronizacija ne izbriše objektov iz lokalnega imenika Active Directory. Vsi predmeti se izbrišejo samo iz oblaka.
Na primer, kot sprožilno vrednost praga brisanja nastavite 1. Ko izvedete popolno ali inkrementalno sinhronizacijo in je število uporabnikov, ki jih želite izbrisati, večje od nastavitve, povezovalnik imenika prikaže opozorilo. Če kliknete Preglasi prag, lahko uspešno zaženete polno ali inkrementalno sinhronizacijo, vendar boste to obvestilo o preglasitvi videli naslednjič, ko boste zagnali pravilnik.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Pravilnik. |
| 2 |
Označite polje Omogoči sprožilec praga za brisanje, če želite dodati sprožilec praga. Če izberete to možnost, se sproži opozorilo, če število izbrisov preseže prag. Ko število računov za brisanje preseže število, ki ga določite, sinhronizacija ne uspe.
|
| 3 |
Vnesite največje število izbrisov, ki jih želite. Privzeta vrednost je 20. Priporočamo, da ne povečate privzete vrednosti. |
| 4 |
Kliknite Uporabi. |
Nastavitev razporeda povezovalnika
Nastavite čas sinhronizacije v imeniku Active Directory. Preklop na rezervni način se uporablja za visoko razpoložljivost (HA). Če en konektor ne deluje, po vnaprej določenem intervalu preklopimo na drug rezervni konektor.
| 1 |
V povezovalniku imenika kliknite Konfiguracijain nato izberite Razpored. |
| 2 |
Določite interval inkrementalne sinhronizacije v minutah. Privzeto je inkrementalna sinhronizacija nastavljena tako, da se izvaja vsakih 30 minut. Popolna inkrementalna sinhronizacija se ne izvede, dokler ne izvedete prvotne popolne sinhronizacije. |
| 3 |
Spremenite vrednost Pošlji poročila na…, če želite spremeniti pogostost pošiljanja poročil. |
| 4 |
Označite Omogoči urnik popolne sinhronizacije, da določite dneve in ure, ko želite, da se izvede popolna sinhronizacija. |
| 5 |
Določite Interval preklopa ob okvari v minutah. |
| 6 |
Kliknite Uporabi. |
Scenariji z več domenami
Več domen temelji na prioriteti domene. Za objekte, ki imajo enako ključno vrednost v različnih domenah, se po sinhronizaciji podatki iz domene z višjo prioriteto prepišejo s podatki iz domene z nižjo prioriteto.
Objekti z enako ključno vrednostjo so v bazi podatkov povezani v en zapis.
Ključna vrednost za »Uporabnik« je E-poštni naslov; Ključna vrednost za »Skupino« je ime skupine.
Primer uporabe za več domen
Ta primer predpostavlja organizacijo z dvema domenama – example1.com in example2.com, po vrstnem redu prioritete.
-
Dodaj uporabnika1 (e-pošta: user@example1.com) v imenik Active Directory za example1.com.
-
Dodaj skupino1 (ime skupine: Test) v imenik Active Directory za example1.com.
-
Dodaj uporabnika2 (e-pošta: user@example2.com) v imenik Active Directory za example2.com.
-
Dodaj skupino2 (ime skupine: Test) v imenik Active Directory za example2.com.
- Sinhronizacija na example1.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Če izvedete popolno ali inkrementalno sinhronizacijo za example1.com, se sinhronizirata uporabnik1 in skupina1. Prav tako sta uporabnik2 in skupina2 prepisana s podatki uporabnika1 in skupine1.
Uporabnik1 se povezuje z uporabnikom2 kot z istim zapisom v bazi podatkov; skupina1 se povezuje s skupino2 kot z istim zapisom v bazi podatkov.
- Sinhronizacija na example1.com in example2.com
-
Kot primer uporabe sta uporabnik2 in skupina2 sinhronizirana z oblakom in prikazana v https://admin.webex.com, medtem ko uporabnik1 in skupina1 nista.
Razmislite o teh korakih:
- Izbrišite uporabnika1 in skupino1 v imeniku Active Directory, na primer example1.com.
- Izvedite popolno ali inkrementalno sinhronizacijo za example1.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo. Uporabnik2 ni povezan z uporabnikom1 in skupina2 ni povezana s skupino1.
- Izvedite inkrementalno sinhronizacijo za example2.com.
Rezultat: podatki o uporabniku se v https://admin.webex.comne spremenijo.
- Izvedite popolno sinhronizacijo za example2.com.
Rezultat: Informacije o uporabniku2 in skupini2 so navedene v https://admin.webex.com.
Sinhronizirajte novo domeno in ohranite obstoječo domeno
Če želite sinhronizirati novo domeno (B) in hkrati ohraniti sinhronizirane uporabniške podatke v drugi obstoječi domeni (A), namestite Directory Connector za sinhronizacijo domene (B) na podprt strežnik Windows. Povezovalnik se po začetni nastavitvi poveže z novo domeno, uporabniški podatki v domeni (A) pa ostanejo nespremenjeni.
Vsaka domena mora imeti svoj aktivni konektor. Razmislite o dveh domenah z naslednjo nastavitvijo: domena A s konektorji (ca1) in (ca2) za lokalno visoko razpoložljivost (HA); domena B s konektorjem (cb1). (ca1) in (ca2) služita domeni A. V tem scenariju je en konektor aktiven, drugi pa v stanju pripravljenosti (HA). Ta zasnova ohranja domeno sinhronizirano, ker je en konektor vedno aktiven. Torej je cb1 aktivni konektor za domeno B, ker domena A že ima aktivni konektor (ca1 ali ca2).
Nastavite prioriteto domene
S tem postopkom spremenite prioriteto domen Active Directory. Prednost domene vam omogoča, da določite primarno domeno, sekundarno domeno itd. To pomaga, kadar imata dva uporabnika iz dveh različnih domen isto vrednost e-pošte, sinhronizirano z eno organizacijo.
Tega postopka ne uporabljajte, če imate v povezovalniku imenika navedeno samo eno domeno. Če poskusite, vam konektor prikaže sporočilo, da prednost domene ni potrebna.
Preden začnete
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate z https://admin.webex.com.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Nastavi prioriteto domene. |
| 3 |
Na seznamu označite eno domeno, kliknite Gor ali Navpično, da spremenite prioriteto te domene, in nato kliknite Shrani, da shranite to spremembo. Domene so razvrščene po prioriteti od zgoraj navzdol. |
Preklop domen
S tem postopkom ponovno povežite konektor imenika Cisco z drugo domeno.
Preden začnete
-
Preden preklopite domeno, se prepričajte, da se ne izvajajo nobena sinhronizacijska opravila.
-
Da se izognete napakam, namestite ali nadgradite na najnovejšo različico konektorja imenika Cisco. Prenesti ga morate iz Control Hub.
| 1 |
V povezovalniku imenika Cisco kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite Preklopi domeno. |
| 3 |
Če po branju opozorila razumete vpliv te spremembe na vašo uvedbo in ste še vedno prepričani, kliknite Da. Če zamenjate domeno, ste odjavljeni iz trenutnega konektorja imenika Cisco, druge domene v konektorju so odregistrirane in podatki o konektorju v tem računalniku so izbrisani. |
| 4 |
Ponovno se prijavite v konektor imenika Cisco in ponovno povežite domeno. |
Izklopi sinhronizacijo imenikov
Če morate ustaviti sinhronizacijo iz Directory Connectorja, jo lahko začasno izklopite v Control Hubu.
| 1 |
Iz pogleda stranke v https://admin.webex.compojdite na , se pomaknite do Sinhronizacija imenikovin nato izberite eno od možnosti:
|
| 2 |
Ko preberete poziv, kliknite Izklopi. Sinhronizacija se ustavi, dokler je ponovno ne omogočite v povezovalniku imenika. |
Odstrani preslikavo uporabniških atributov
Z uporabo Directory Connector odstranite preslikavo atributov Active Directory, ki so bili predhodno preslikani v oblak in sinhronizirani z Webexom. Ko odstranite preslikavo atributov, se vrednosti atributov odstranijo iz oblaka in niso več sinhronizirane z Webexom. Te vrednosti je nato mogoče ročno urediti.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
Izberite preslikavo, ki jo želite odstraniti, s seznama Ime atributa. |
| 4 |
V razdelku Obseg prizadetih uporabnikovizberite eno od naslednjega:
|
| 5 |
Kliknite Uporabi. |
Upravljanje profilnih slik
Za posodobitev slik uporabniških profilov ali za odstranitev praznih slik uporabniških profilov uporabite povezovalnik imenika.
| 1 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 2 |
Pojdite na Dejanjain nato kliknite . |
| 3 |
V razdelku Dejanjaizberite eno od naslednjega:
|
| 4 |
Kliknite Uporabi. |
Odstranitev in deaktivacija povezovalnika imenika
Ko odstranite primerek programa Directory Connector, ga morate odregistrirati. V katerem koli od teh scenarijev popolnoma odstranite povezovalnik imenika:
-
Ne želite več uporabljati sinhronizacije imenikov.
-
Ne želite uporabiti enega ali več povezovalnikov imenikov (visoka razpoložljivost).
-
Želite spremeniti domeno in namestiti drug konektor.
Preden začnete
-
Morda imate nastavljenih več primerkov Directory Connector za visoko razpoložljivost (HA) ali sinhronizacijo več domen. Onemogočite sinhronizacijo, če odstranjujete edini ali zadnji preostali primerek programa Directory Connector.
-
Preden odstranite program Directory Connector, shranite in zaprite vse pomembno delo.
| 1 |
V računalniku z operacijskim sistemom Windows pojdite na nadzorno ploščo in nato kliknite Programi in funkcije. |
| 2 |
Na seznamu programov kliknite Directory Connector, izberite Uninstallin nato sledite pozivom. Za dokončanje odstranitve boste morda morali znova zagnati sistem. |
| 3 |
Iz pogleda stranke v https://admin.webex.compojdite na , pomaknite se do Sinhronizacija imenikov, kliknite več |
| 4 |
Ko preberete poziv, kliknite Deaktiviraj. Razen če v uvedbi z visoko razpoložljivostjo (HA) ni še enega povezovalnika imenika, uporabniški računi niso več sinhronizirani. |
Zaženite diagnostično orodje
Za odpravljanje težav z uvedbo programa Directory Connector lahko uporabite vgrajeno diagnostično orodje. To orodje je nameščeno kot del programa Directory Connector od različice 3.4 naprej.
Če sinhronizacija ni delovala pravilno, je morda prišlo do napake v konfiguraciji ali omrežju. To orodje preizkusi vašo povezavo z LDAP, da lahko sami diagnosticirate napake, preden se obrnete na podporo. Če orodje vrne kakršno koli napako, lahko podrobne rezultate dnevnika pošljete podpori.
-
Če želite izvesti teste za storitve domene Active Directory:
-
Če želite izvesti teste za storitve Active Directory Lightweight Directory:
-
Če želite izvesti teste za protokol LDAP (Lightweight Directory Access Protocol):
Odpravljanje težav v povezovalniku imenika Ciso
Odpravljanje težav in popravki za povezovalnik imenika
V povezovalniku imenika se lahko prikaže sporočilo o napaki ali druga težava. Ko povezovalnik imenika sinhronizira uporabniške podatke, vam lahko pošlje tudi e-poštno poročilo s seznamom morebitnih težav s sinhronizacijo. Preden se obrnete na podporo, si oglejte naslednje razdelke za težave, ki se lahko pojavijo, možne vzroke in predlagane rešitve, ki jih lahko poskusite.
Namesti
Povezovalnik imenika je prenehal delovati
Prejeli ste opozorilna e-poštna sporočila, ki vas obveščajo, da vaš povezovalnik imenika ne deluje.
-
Povezovalnik imenika morda ni pravilno nameščen.
-
Povezovalnik imenika morda ne deluje.
-
Omrežje morda ni na voljo.
Poskusite naslednje:
-
Odpri . Poiščite povezovalnik imenika. Če je ni, prenesite najnovejšo različico iz Control Huba in jo namestite.
-
Odprite Storitev in poiščite storitev Cisco DirSync. Prepričajte se, da je stanje prikazano kot Začeto. Če je storitev ustavljena, kliknite z desno tipko miške in izberite Zaženi, da jo znova zaženete.
-
Prepričajte se, da ima strežnik, na katerem ste namestili Directory Connector, dostop do interneta.
Napaka pri ponovni namestitvi
Težava– Če po odstranitvi starega takoj namestite nov konektor, se lahko prikaže sporočilo o napaki.
Možen vzrok– V sistemu Windows Server 2012 odjemalec za odstranitev potrebuje čas za brisanje računa storitve s seznama storitev.
Rešitev– Čez nekaj časa poskusite znova namestiti.
Vpis
Zruši se povezovalnik imenika med prijavo v sistem SSO
Težava
Povezovalnik imenika se lahko sesuje, ko vnesete e-poštni naslov s strani za prijavo v sistem SSO.
Rešitev
Poskusite naslednje:
Za konfiguracijo novega pravilnika skupine sledite tem korakom:
-
Pojdite v krmilnik domene in odprite Upravljanje pravilnikov skupine (gpedit.msc).
-
Z desno miškino tipko kliknite določeno organizacijsko enoto ali domeno in izberite Ustvari GPO v tej domeniin Poveži ga tukaj…
-
Poimenujte pravilnik, nato kliknite z desno miškino tipko in izberite Uredi.
Za spremembo pravilnika na ravni računalnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Key Pathvnesite ali se pomaknite do HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Za spremembo pravilnika na ravni uporabnika sledite tem korakom:
-
Pojdite na , z desno tipko miške kliknite Register, izberite Novoin nato Element registra.
-
Za Pot ključavnesite ali se pomaknite do HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Vnesite
Disable Script Debuggerza Vrednostin vnesitenoza Podatki o vrednosti.Nastavitve se morajo ujemati s tem posnetkom zaslona:
Spremembe začnejo veljati po zagonu ukaza gpupdate
/force, ponovnem zagonu računalnika (za spremembe računalnika) ali po ponovni prijavi uporabnika (za spremembe uporabnikov).
Priključka za storitev Cisco DirSync ni bilo mogoče registrirati
Težava
Prijava ni uspešna in prikaže se to sporočilo: »Priključka za storitev Cisco DirSync ni bilo mogoče registrirati.«
Rešitev
Sistem Windows, v katerem je nameščen Directory Connector, mora biti član imenika Active Directory.
Stran za prijavo se ne prikaže
Težava
Odprli ste Directory Connector in stran za prijavo se ni prikazala.
Rešitev
Poskusite naslednje korake:
-
V Internet Explorerju pojdite na https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Poskusite povezavo v drugih brskalnikih, kot sta Chrome in Firefox.
-
Če Internet Explorer ne more obiskati povezave, drugi brskalniki pa jo lahko, preverite nastavitve Internet Explorerja in potrdite polji TLS 1.1 in 1.2. (Uporabite postopek Omogoči TLS v Internet Explorerju.)
Prikaže se poziv za prijavo
Težava
Prikaže se poziv, ki vas prosi, da vnesete uporabniško ime in geslo za uspešno preverjanje pristnosti.
Možen vzrok
Povezovalnik imenika tiho izvede varnostno preverjanje pristnosti NTLM z računom za prijavo. Če preverjanje pristnosti ne uspe, se prikaže pogovorno okno, ki zahteva uporabniško ime in geslo za preverjanje pristnosti.
Rešitev
Ko se prikaže pojavno okno za prijavo, morate za uspešno varnostno preverjanje navesti veljaven račun s pravilno overitvijo.
Ni mogoče vzpostaviti povezave z oddaljenim strežnikom
Težava
Med normalnim delovanjem se prikaže sporočilo o napaki: »Povezava z oddaljenim strežnikom ni mogoča.«
Možen vzrok
Morda imate težave s proxyjem, ki jih je treba odpraviti.
Rešitev
Za več informacij o odpravljanju težav glejte Odpravljanje težav s prijavo v račun storitve.
Priključka ni mogoče registrirati
Težava
Prikaže se sporočilo o napaki »Povezovalnika ni mogoče registrirati.« Prišlo je do splošne izjeme."
Možen vzrok
V večini primerov je težava v tem, da povezovalnik imenika nima pravic za povezavo s korenskim kontekstom LDAP.
Rešitev
Poskusite naslednje:
-
Zaženite ukazni poziv (cmd) in nato vnesite
ldp.exe. -
Kliknite , izberite Poveži kot trenutno prijavljenega uporabnikain nato kliknite V redu.
-
Kliknite , vnesite
DC=companyname,DC=adkot BaseDN in nato kliknite V redu. -
Če se težava nadaljuje, odprite primer s podporo.
Sinhronizacija
Avatarji niso sinhronizirani
Težava
Cisco directory connector je sinhroniziral uporabniške podatke AD v oblak Webex. Vendar nobeni podatki avatarja niso bili uspešno sinhronizirani.
Možen vzrok
Če ste ponovno uporabili obstoječi strežnik avatarjev in so bili uporabniški avatarji že sinhronizirani, jih lokalni predpomnilnik zajame in se izogne ponovnemu pošiljanju, da prihrani pasovno širino.
Rešitev
Izbrišite lokalni predpomnilnik tako, da sledite tem korakom:
-
Pojdi na C:\Program Datoteke (x86)\Cisco Systems\Cisco Imenik Connector\Plugins\
-
Izbriši DirSyncPluginAvatar.dll-cache.bin.
-
Ponovno zaženite sinhronizacijo avatarja iz priključka imenika Cisco.
Konfliktni uporabniški e-poštni računi
Težava
Rezultati sinhronizacije lahko prikažejo nasprotujoče si uporabniške e-poštne račune.
-
Če so uporabniki preizkusili brezplačno različico aplikacije Webex, so njihovi e-poštni naslovi shranjeni v brezplačni organizaciji potrošnikov.
-
Če so bila uporabniška e-poštna sporočila kdaj sinhronizirana v drugi organizaciji.
-
Če uporabniški e-poštni naslovi obstajajo v več domenah, ki pripadajo organizaciji.
Rešitev
Poskusite naslednje:
-
Če želite zahtevati uporabnike, sledite tem korakom:
-
Prepričajte se, da ste preverili domeno v Control Hubu.
-
Začasno onemogočite Cisco Directory Connector.
-
Za uveljavljanje morebitnih računov, ki obstajajo v brezplačni potrošniški organizaciji, uporabite možnost Zahtevaj uporabnika v Control Hubu. Za več informacij glejte Zahtevajte uporabnike za svojo organizacijo (pretvorite uporabnike).
-
Izvedite poskusni zagon v programu Cisco Directory Connector in nato ponovno omogočite sinhronizacijo imenikov.
-
-
V zadnjem primeru dvakrat preverite uporabniške podatke v virih imenika Active Directory.
Uporabnik, ki je izvedel konverzijo, je označen kot neaktiven
Težava
V okolju, sinhroniziranem z imeniki, ste brezplačnega uporabnika (potrošniška organizacija) pretvorili v organizacijo podjetja, vendar se pretvorjeni uporabnik ne more prijaviti v aplikacijo Webex.
Možen vzrok
Ko se brezplačni uporabnik pretvori v poslovno organizacijo, je uporabnik zaradi varnostne skladnosti 30 dni označen kot neaktiven. V tem obdobju se uporabnik ne more prijaviti v aplikacijo Webex in je po 30-dnevnem obdobju označen za izbris. Do te situacije pride, ker brezplačni uporabniški podatki niso shranjeni v imeniku Active Directory.
Rešitev
Če ne želite, da se uporabniški račun izbriše, morate ukrepati. Če želite odpraviti to težavo, ustvarite uporabniški račun v lokalnem imeniku Active Directory, ki ustreza pretvorjenemu brezplačnemu uporabniškemu računu. Nato izvedite sinhronizacijo iz Cisco Directory Connector. Nato se lahko uporabnik znova prijavi v aplikacijo Webex in račun ne bo izbrisan.
Postopna sinhronizacija ne uspe
Težava
Postopna sinhronizacija ne uspe.
Do te težave lahko pride v sistemu Windows Server 2008 R2 pod naslednjimi pogoji:
-
Podpirate postopno posodabljanje vrednosti.
-
Filter, ki ga uporabljate, se sklicuje na atribut povezane vrednosti.
-
Vrednosti rezultata tega atributa so bile posodobljene od zadnje izvedbe popolne sinhronizacije.
Rešitev
V sistemu Windows Server 2008 R2 je napaka, povezana s to težavo. Napaka je odpravljena v različici 2012 R2 in novejših. Priporočamo, da nadgradite svoj Windows Server vsaj na različico 2012 R2.
Neveljavna vrednost za atribut
Težava
Za [user dn (razločen name)], atribut [attribute [ime] ima naslednjo neveljavno vrednost [attribute value].
Možen vzrok
Za CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atribut [telephone številka] ima naslednjo neveljavno vrednost: +. Ta atribut mora vsebovati vsaj eno številko.
Rešitev
Atribut za tega uporabnika nima veljavne vrednosti. Vrednost popravite v skladu z opisom v opozorilnem sporočilu. Nato izvedite še eno sinhronizacijo.
Ujemajoči se uporabniki, ki bodo izbrisani
Težava
Ujemajoči se uporabniki so označeni za izbris.
Pri izvajanju poskusne sinhronizacije za preverjanje podatkov med imenikom Active Directory in oblakom se lahko v obeh prikaže isti e-poštni naslov. Vendar je uporabnik označen kot objekt, ki ga je treba izbrisati.
Rešitev
Izberite ustrezno rešitev:
-
Če je v redu izbrisati uporabnika in nato ponovno ustvariti licence, lahko za popravilo uporabite Directory Connector. Izvedite sinhronizacijo za brisanje uporabnika in nato izvedite še eno sinhronizacijo za sinhronizacijo uporabnika iz lokalnega AD v oblak.
-
Če ne morete izbrisati in ponovno ustvariti uporabniškega računa, odprite primer s podporo.
Manjkajoči atribut
Težava
Zahtevani atribut [attribute_name] pri dodajanju lokalnega vnosa [user dn (razločen name)]. Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Možen vzrok
Manjka zahtevani atribut e-poštni naslov. Pri dodajanju lokalnega vnosa [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Vnos se v Control Hub ne ustvari, dokler vsi zahtevani atributi nimajo vrednosti.
Rešitev
Uporabniku manjka eden od zahtevanih atributov. [user_email_address]. Navedite zahtevane vrednosti za tega uporabnika.
Vgnezdena skupina se ne sinhronizira
Težava
Uporabniki v ugnezdeni skupini Active Directory niso pravilno sinhronizirani z oblakom.
Možen vzrok
Uporablja se filter, ki vključuje tako podrejeno kot nadrejeno skupino, kar ni podprto. Na primer: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Rešitev
Ponovno morate konfigurirati filter, ki sinhronizira skupine. Na primer: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Konflikt poimenovanja uporabnikov
Težava
Obstaja konflikt poimenovanja za [user dn] za obstoječi objekt vnosa v oblak z imenom: [user e-pošta address], in tipa uporabnika [user_type].
Možen vzrok
Uporabnik s tem e-poštnim naslovom že obstaja v Control Hubu.
Rešitev
V imeniku Active Directory ustvarite uporabnika z istim e-poštnim naslovom kot račun, ki ste ga registrirali prek Control Huba.
Control Hub
Seznam uporabnikov manjka v središču za upravljanje
Težava
Če imate organizacijo Webex z več kot 1000 sinhroniziranimi uporabniki, seznama uporabnikov morda ne boste videli v središču Control Hub.
Rešitev
Za iskanje uporabniškega računa lahko uporabite funkcijo iskanja. V Control Hub pojdite na Uporabniki, kliknite iskanje in nato vnesite iskalne kriterije, da poiščete določenega uporabnika.
Skupine se ne sinhronizirajo s Control Hubom
Težava
Uporabniki v skupini imenikov se ne bodo pravilno sinhronizirali s Control Hubom.
Možen vzrok
Skupina v imeniku Active Directory ni označena kot isCriticalSystemObject.
Rešitev
Prepričajte se, da je atribut isCriticalSystemObject v imeniku Active Directory nastavljen na TRUE.
Omogočanje odpravljanja težav za povezovalnik imenika
Odpravljanje težav lahko omogočite, da pomagate diagnosticirati morebitne napake, na katere naletite v povezovalniku imenika. Odpravljanje težav vam omogoča zajemanje informacij o omrežnem prometu in njihovo shranjevanje v datoteko.
Dnevniške datoteke, ki so :
| 1 |
Zaženite datoteko |
| 2 |
Znova zaženite storitev. Za navodila glejte Kako zagnati storitve. |
| 3 |
V povezovalniku imenika kliknite Nadzorna plošča. |
| 4 |
Pojdite na Dejanjain nato kliknite . |
| 5 |
Ko je odpravljanje težav omogočeno, ponovite dejanja, ki so povzročala napako; s tem se zajamejo podatki o prometu, da jih je mogoče pregledati. |
| 6 |
Preglejte datoteke dnevnika: Če je datoteka prazna, preverite, ali ima račun pravice za dostop do vašega AD DS ali AD LDS. Mapa dnevnika shranjuje samo datoteke za zadnje 3 dni. Vsebina dnevniških datotek je skladna z izhodom dnevnika dogodkov v sistem. |
| 7 |
Po potrebi pošljite dnevniško datoteko podpori za pomoč. |
| 8 |
Ko končate, onemogočite funkcijo za odpravljanje težav. |
Zaženite pregledovalnik dogodkov
Če si želite ogledati dogodke, ki so se zgodili med popolno ali inkrementalno sinhronizacijo, zaženite pregledovalnik dogodkov. Prikaže povzetek skrbniških dogodkov in dnevnikov napak.
| 1 |
V povezovalniku imenika pojdite na Nadzorna ploščain nato kliknite . V pogovornem oknu Lastnosti dogodka so prikazane podrobnosti o dogodku sinhronizacije in podrobnosti o napaki. |
| 2 |
V pregledovalniku dogodkov pojdite na .
|
| 3 |
V razdelku Dejanjakliknite Shrani vse dogodke kot, da izvozite vse dnevnike kot eno samo datoteko dogodkov (*.evtx) ali drugi obliki, kot je xml ali csv. |
Kaj storiti naprej
Če morate odpreti primer, se obrnite na podporo, opišite težavo s konektorjem in nato priložite datoteko z dogodki svojemu primeru.
Dnevniki dogodkov beležijo uporabniška dejanja. Za pomoč pri upravljanju omrežnega prometa omogočite odpravljanje težav na konektorju.
Omogočanje TLS v Internet Explorerju
Če ste zamenjali ponudnika enotne prijave (SSO), se lahko v povezovalniku imenika Cisco prikažejo naslednja sporočila o napakah:
-
Pri prijavi v storitev je prišlo do napake
-
V skriptu na tej strani je prišlo do napake
Če vidite te napake, morate v brskalniku omogočiti nastavitev TLS.
| 1 |
Odprite Internet Explorer in nato izberite Orodja. Zdaj označite polja za TLS/SSL različico, ki jo želite omogočiti Kliknite V redu Zaprite brskalnik in ga znova odprite |
| 2 |
Kliknite Internetne možnosti, pojdite na Dodatno in se pomaknite do Varnost. |
| 3 |
Označite potrditveni polji Uporabi TLS 1.1 in Uporabi TLS 1.2 in nato kliknite V redu.
|
| 4 |
Znova zaženite sistem, da spremembe začnejo veljati. |
Odpravljanje težav s prijavo v račun storitve
Če se ne morete prijaviti v Cisco Directory Connector ali ne morete zagnati sinhronizacije, poskusite težavo odpraviti s temi koraki, preden se obrnete na podporo.
| 1 |
Poskusite obiskati https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL v svojem spletnem brskalniku. |
| 2 |
Izberite eno možnost, odvisno od rezultatov:
|
| 3 |
Vsaj poskrbite, da ima konfiguriran račun za storitev Cisco DirSync (ki jo najdete v storitvah sistema Windows) raven pravic, ki mu omogoča dostop do podatkov avatarja in podatkov AD. Storitev privzeto uporablja poverilnice in preverjanje pristnosti za prijavo v sistem Windows. |
Preverite SafeDllSearchMode v registru sistema Windows
Varen način iskanja v dinamični povezovalni knjižnici (DLL) je privzeto nastavljen v registru sistema Windows in trenutni imenik uporabnika postavi pozneje v vrstnem redu iskanja DLL. Če bi bil ta način nekako onemogočen, bi lahko napadalec v trenutni delovni imenik aplikacije namestil zlonamerno datoteko DLL (z enakim imenom kot sklicevana datoteka DLL, ki se nahaja v sistemski mapi).
Običajno je SafeDllSearchMode omogočen, vendar s tem postopkom dvakrat preverite nastavitve registra.
Preden začnete
Spremembe v registru sistema Windows je treba izvajati zelo previdno. Priporočamo, da pred uporabo teh korakov naredite varnostno kopijo registra.
| 1 |
V iskalnik sistema Windows ali v okno Zaženi vnesite regedit in nato pritisnite Enter. |
| 2 |
Pojdite na HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Vodja. |
| 3 |
Izberite eno:
|
Za več informacij glejte Vrstni red iskanja v knjižnici dinamičnih povezav.


