
תודה על המשוב.
ניהול הגדרות מדיניות גישה לאפליקציות ואסימון ב- Control Hub
 משוב?
מנהלי מערכת יכולים לאפשר או לדחות גישה ללקוחות אינטרנט, ניידים או שולחניים. מנהלי מערכת יכולים להגדיר לאילו לקוחות ניתן לגשת בארגון שלהם.
מנהלי מערכת יכולים ליצור מדיניות אסימונים מותאמת אישית עבור אפליקציית Webex שלך עבור משתמשי אינטרנט, ניידים או שולחניים. מדיניות אסימונים מותאמת אישית מעניקה לך שליטה על הדברים הבאים:
-
הפעלה או כיבוי אסימון הרענון של הארכה אוטומטית
-
ציין את זמן החיה (TTL) של אסימון האינטרנט JSON (JWT)
-
ציין את ה- TTL של אסימון הרענון
בעזרת תכונות אלה, אתה יכול לשלוט באיזו תדירות המשתמשים נדרשים להיכנס ללקוחות ניידים, שולחניים או באינטרנט. כדרישת תאימות, ייתכן שתרצה שהמשתמשים שלך יא מתו מחדש כדי לוודא שהם משתמשים במדיניות האבטחה העדכנית ביותר בארגון שלך.
הארגון המנוהל על ידי מרכז הבקרה שלך חייב להיות מופעל עבור Pro Pack. אם אינך מנוי ל- Pro Pack, הגדרות מדיניות האסימון יהיו אפ ורות בעת גישה להגדרות הארגון ב- Control Hub.
באפשרותך לאפשר או לדחות גישה ללקוחות Webex למכשירים ניידים, למחשבים שולחניים ולקוחות אינטרנט. באפשרותך להגדיר לאילו סוגי לקוחות ניתן לגשת בתוך הארגון שלך. סוגי הלקוחות הבאים נתמכים:
- נייד (iOS ואנדרואיד)
- שולחן עבודה (MAC ו- Windows)
- לקוח אינטרנט
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
גלול למקטע גישה לאפליקציות ומדיניות אסי מונים. |
| 4 |
לחץ על ק ביעת תצ ורה. |
| 5 |
עבור אל סוג הלקוח הנדרש והפ על את הגישה ללקוח כדי לאפשר גישה לאפליקציה. |
| 6 |
לחץ על שמור. |
מה לעשות הלאה
אתה יכול להתאים אישית את הרענון והגישה לאסימון TTL. עיין בסעיפים הבאים למידע נוסף.
בעזרת הגדרות אלה, באפשרותך לציין באופן ידני את מרווחי הרענון והגישה לאסימון.
הגדרת ברירת המחדל היא שהרחבה אוטומטית של אסימוני רענון מושבתת. שנה הגדרה זו רק אם ברצונך לציין ידנית את זמן החידוש (TTL) עבור אסימוני הרענון ואסימוני הגישה למשתמשים בארגון שלך.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
גלול למקטע גישה לאפליקציות ומדיניות אסי מונים. |
| 4 |
לחץ על ק ביעת תצ ורה. |
| 5 |
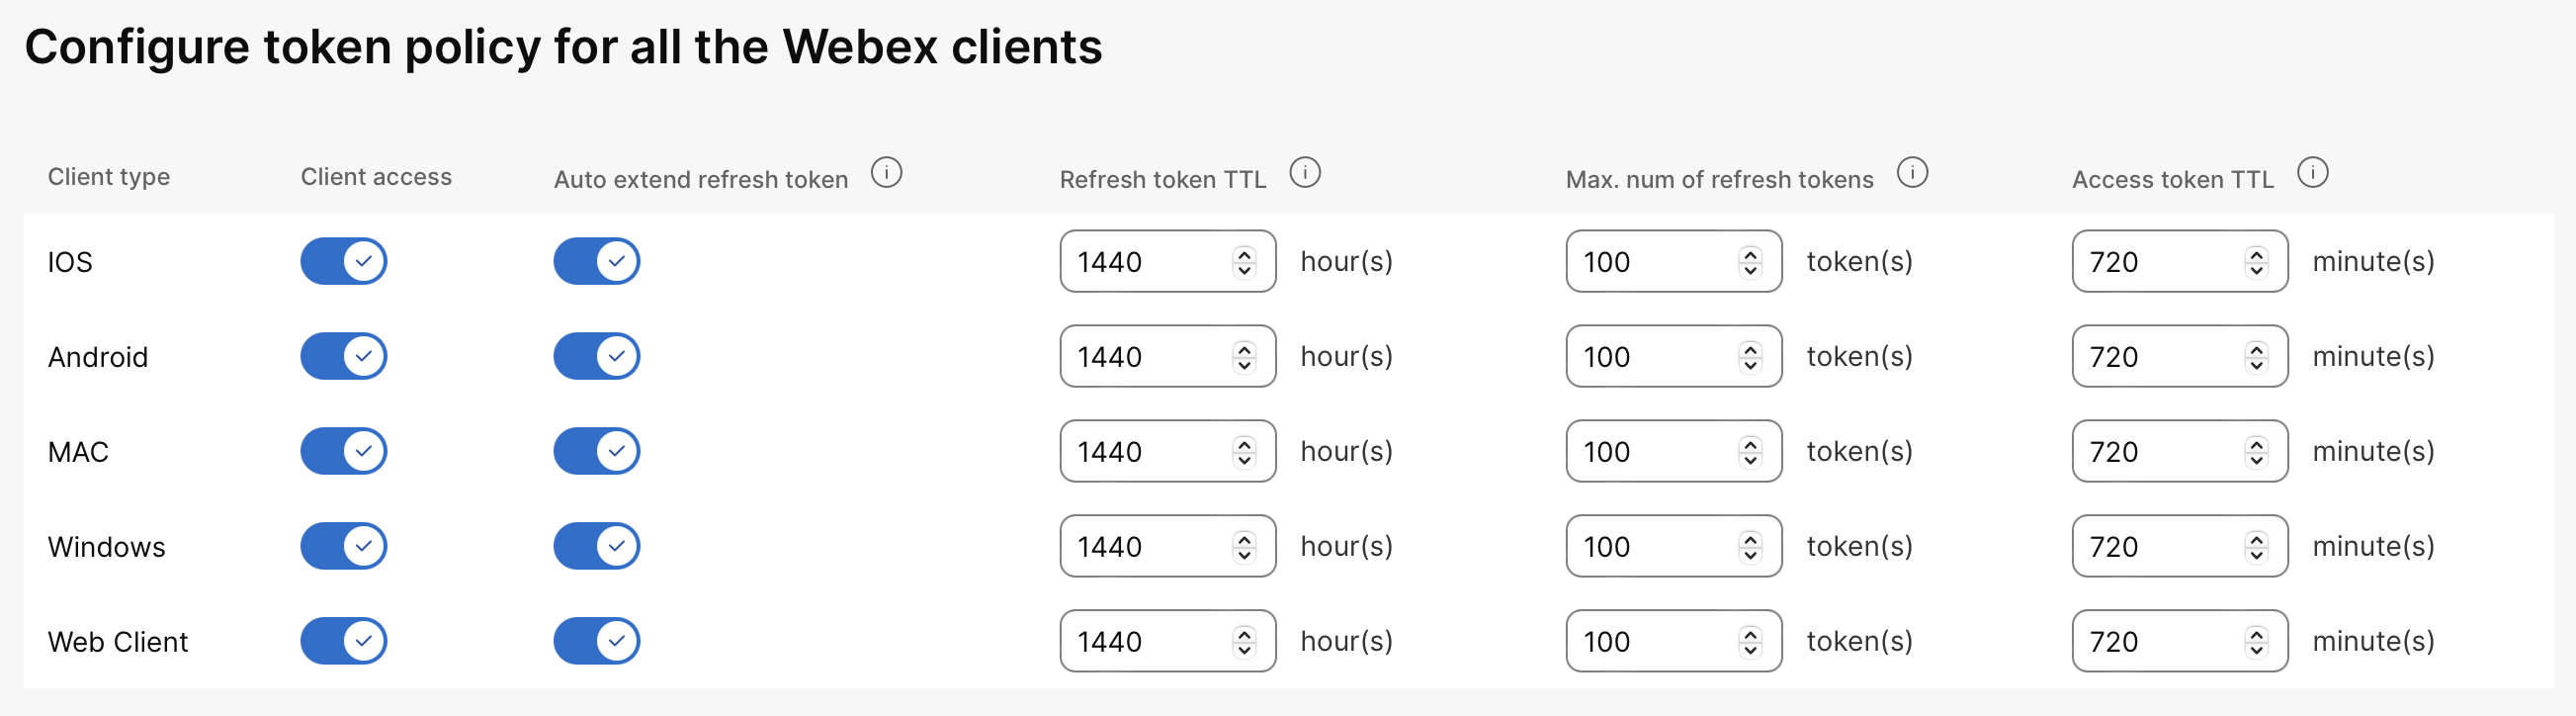
עבור אל סוג הלקוח הספציפי והפעל את הגישה ללקו ח. |
| 6 |
הפעל את הארכה אוטומטית של אסימון רענון עבור סוג הלקוח. הגדרה זו מעניקה זמן חיים חדש (TTL) לאסימון הרענון. שינוי הגדרה זו משנה את ה- TTL בפעם הבאה שהונפק למשתמש אסימון רענון. כל עוד חשבונות משתמש אינם מבוטלים בספרייה שלך, המשתמשים מקבלים אסימון רענון חדש ושומרים על הפעלה חוקית . |
| 7 |
ציין ערך עבור אסימון רענון TTL. הגדרה זו שולטת בזמן שבו אסימון הרענון תקף, ומאפשרת ליצור אסימוני גישה חדשים למשתמשים. הטווח התקף הוא 24—1440 שעות. |
| 8 |
ציין ערך עבור אסימון גישה TTL. אם אסימון הרענון תקף, נוצר אסימון גישה בתוך מגבלת הזמן ש הגדרת. הטווח התקף הוא 360—1080 דקות. |
| 9 |
לחץ על שמור. ההגדרות מיושמות בפעם הבאה שמשתמש משתמש בלקוח נייד או מחשב שולח ני. |
הגדר הגדרה זו אם ברצונך לקבוע כמה אסימוני רענון ניתן להנפיק לכל משתמש ללקוח. לדוגמה, ייתכן שתרצה למזער את ההתחברות בו זמנית לצורך תאימות או למקסם את ההתחברות עבור משתמשים שצריכים לבצע אימות במספר מכשירים ניידים או תחנות עבודה שולחניות.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
גלול למקטע גישה לאפליקציות ומדיניות אסי מונים. |
| 4 |
לחץ על ק ביעת תצ ורה. |
| 5 |
עבור אל סוג הלקוח הנדרש והפעל את הגישה ללקו ח. |
| 6 |
ציין ערך עבור מספר מקסימלי של אסימוני רענון. הטווח התקף הוא 10—100 מפגשים. |
| 7 |
לחץ על שמור. |
מה לעשות הלאה
משתמש שמאמת בהצלחה מלקוח החורג ממספר אסימוני הר ענון, אחד האסימונים הקיימים שלו בוטל לאחר האימות. אם תוקף הא סימון יפוג, המשתמשים נאלצים לאמת מחדש.


