
Takk for tilbakemeldingen.
Administrer innstillinger for apptilgang og tokenpolicy i Control Hub
 Tilbakemelding?
Administratorer kan tillate eller nekte tilgang til nett-, mobil- eller stasjonære klienter. Administratorer kan definere hvilke klienter som kan nås i organisasjonen.
Administratorer kan opprette en egendefinert tokenpolicy for Webex-appen din for nett-, mobil- eller stasjonære brukere. En egendefinert tokenpolicy gir deg kontroll over følgende:
-
Slå på eller av automatisk utvidelse av oppdateringstoken
-
Angi tid-til-live (TTL) for JSON-webtoken (JWT)
-
Angi TTL for oppdateringstokenet
Med disse funksjonene kan du kontrollere hvor ofte brukere må logge på på mobil-, st asjonær- eller nettklienter. Som et samsvarskrav kan det være lurt at brukerne skal autentisere på nytt for å sikre at de bruker de nyeste sikkerhetspolicyene i organisasjonen.
Din Control Hub-administrerte organisasjon må være aktivert for Pro Pack. Hvis du ikke abonnerer på Pro Pack, blir policyinnstillingene for token nedton et når du åpner organisasjonsinnstillinger i Control Hub.
Du kan tillate eller nekte tilgang til Webex mobil-, stasjonær- og webklienter. Du kan definere hvilke klienttyper du kan få tilgang til i organisasjonen. Følgende klienttyper støttes:
- Mobil (iOS og Android)
- Desktop (MAC og Windows)
- Webklient
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Bla til delen Apptilgang og tokenpolicy. |
| 4 |
Klikk på Konfigurer. |
| 5 |
Gå til ønsket klienttype, og slå klient tilgang på for å tillate apptilgang. |
| 6 |
Klikk på Lagre. |
Hva du skal gjøre videre
Du kan tilpasse oppdaterings- og tilgangstoken-TTL-ene. Se de neste seksjonene for mer informasjon.
Med disse innstillingene kan du manuelt angi oppdaterings- og tilgangstokenintervallene.
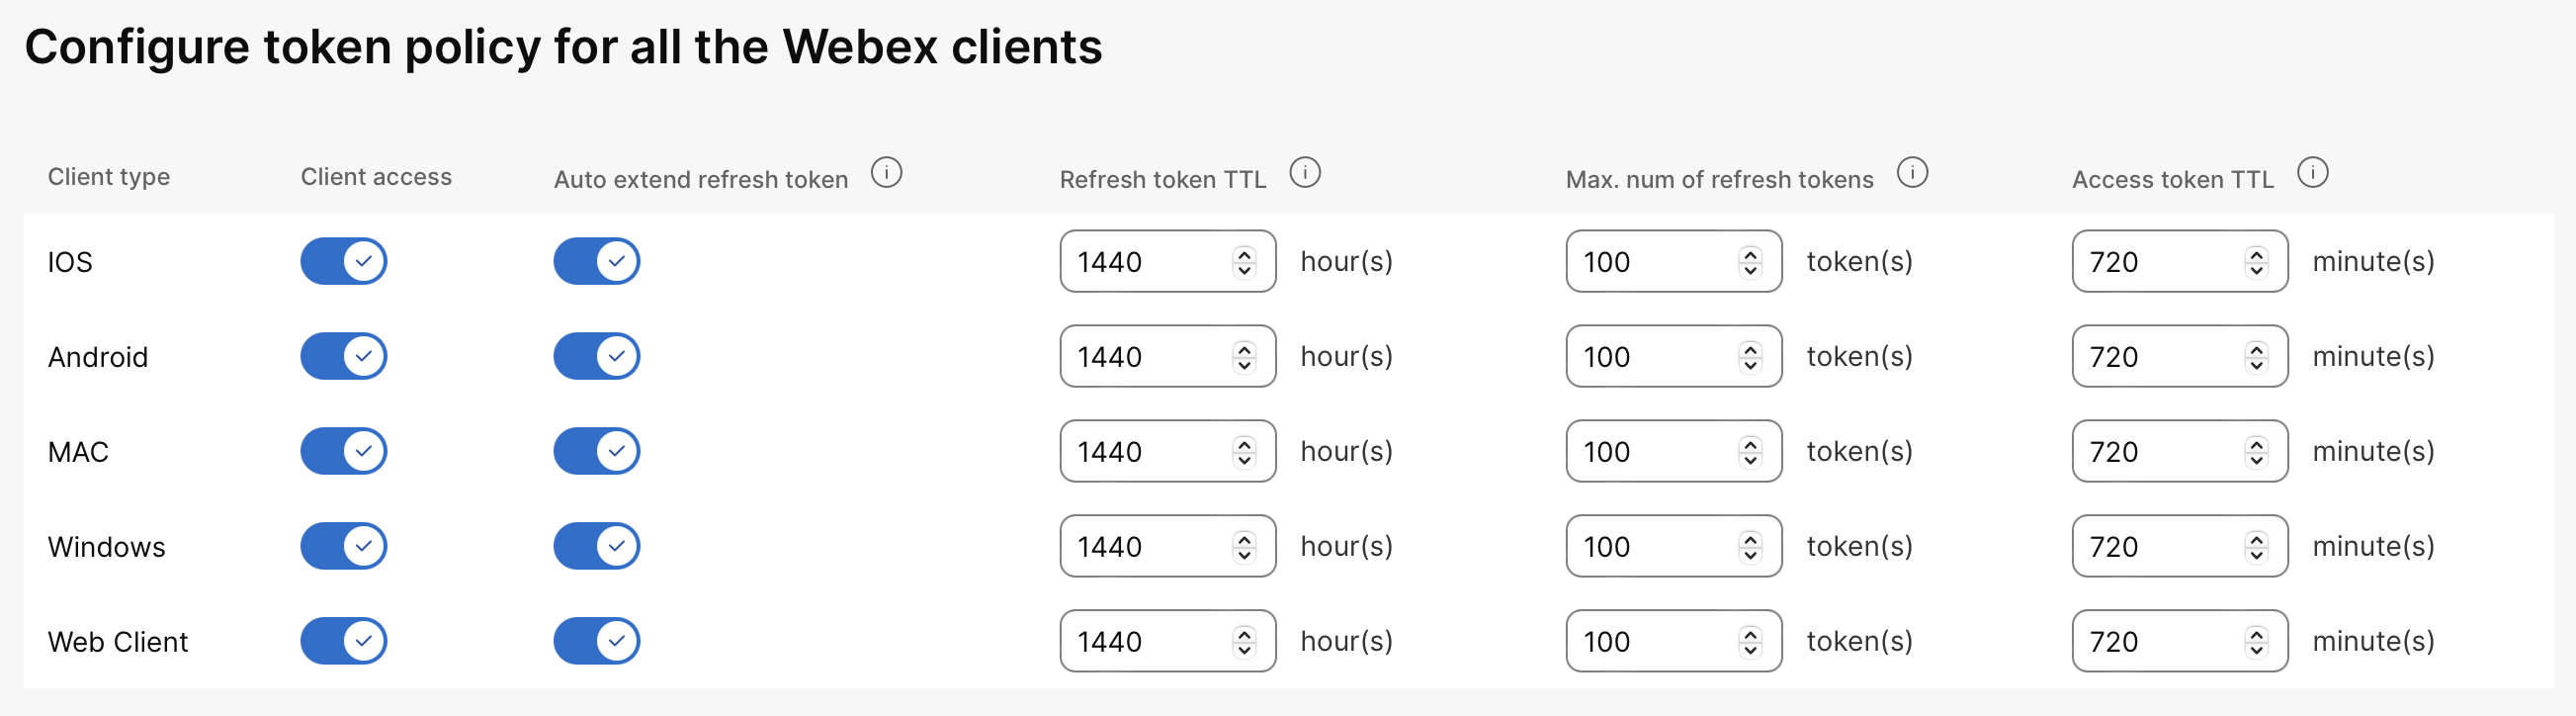
Standardinnstillingen er at automatisk utvidelse av oppdateringstokener er deaktivert. Endre bare denne innstillingen hvis du vil angi Time-to-Live (TTL) manuelt for oppdateringstokener og tilgangstokener for brukere i organisasjonen.
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Bla til delen Apptilgang og tokenpolicy. |
| 4 |
Klikk på Konfigurer. |
| 5 |
Gå til den spesifikke klienttypen, og slå klient tilgang på. |
| 6 |
Slå Auto-utvid oppdateringstok en på for klienttypen. Denne innstillingen gir en ny Time-to-Live (TTL) for oppdateringstokenet. Hvis du endrer denne innstillingen, endres TTL neste gang en bruker får utstedt et oppdateringstoken. Så lenge bruker kontoer ikke tilbakekalles i katalogen din, får brukerne et nytt oppdateringstoken og opprettholder en gyldig økt. |
| 7 |
Angi en verdi for Opp dater token TTL. Denne innstillingen styrer tiden oppdateringstokenet er gyldig, slik at nye tilgang stokener kan opprettes for brukere. Det gyldige området er 24—1440 timer. |
| 8 |
Angi en verdi for til gangstoken TTL. Hvis oppdateringstokenet er gyldig, opprettes et tilgangstoken innen tidsgrensen du angir. Det gyldige området er 360—1080 minutter. |
| 9 |
Klikk på Lagre. Innstillingene brukes neste gang en bruker bruker en mobil- eller stasjonær klient. |
Konfigurer denne innstillingen hvis du vil kontrollere hvor mange oppdateringstokener som kan utstedes per bruker per klient. Det kan for eksempel være lurt å minimere samtidige pålogginger for samsvar eller maksimere påloggingen for brukere som trenger å autentisere på flere mobile enheter eller stasjonære arbeidsstasjoner.
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Bla til delen Apptilgang og tokenpolicy. |
| 4 |
Klikk på Konfigurer. |
| 5 |
Gå til ønsket klienttype, og slå klient tilgang på. |
| 6 |
Angi en verdi for Maks. antall oppdateringstokener. Det gyldige området er 10—100 økter. |
| 7 |
Klikk på Lagre. |
Hva du skal gjøre videre
En bruker som lykkes med å autentisere fra en klient som overstiger antall oppdateringstokener, får en av sine eksisterende tokens tilbakekalt etter godkjenning. Hvis tokenet utløper, blir brukerne tvunget til å autentisere på nytt.


