
Köszönjük visszajelzését.
CTI interfész konfiguráció a Webex integrációhoz
 Visszajelzés?
CTI interfész és kapcsolódó konfiguráció
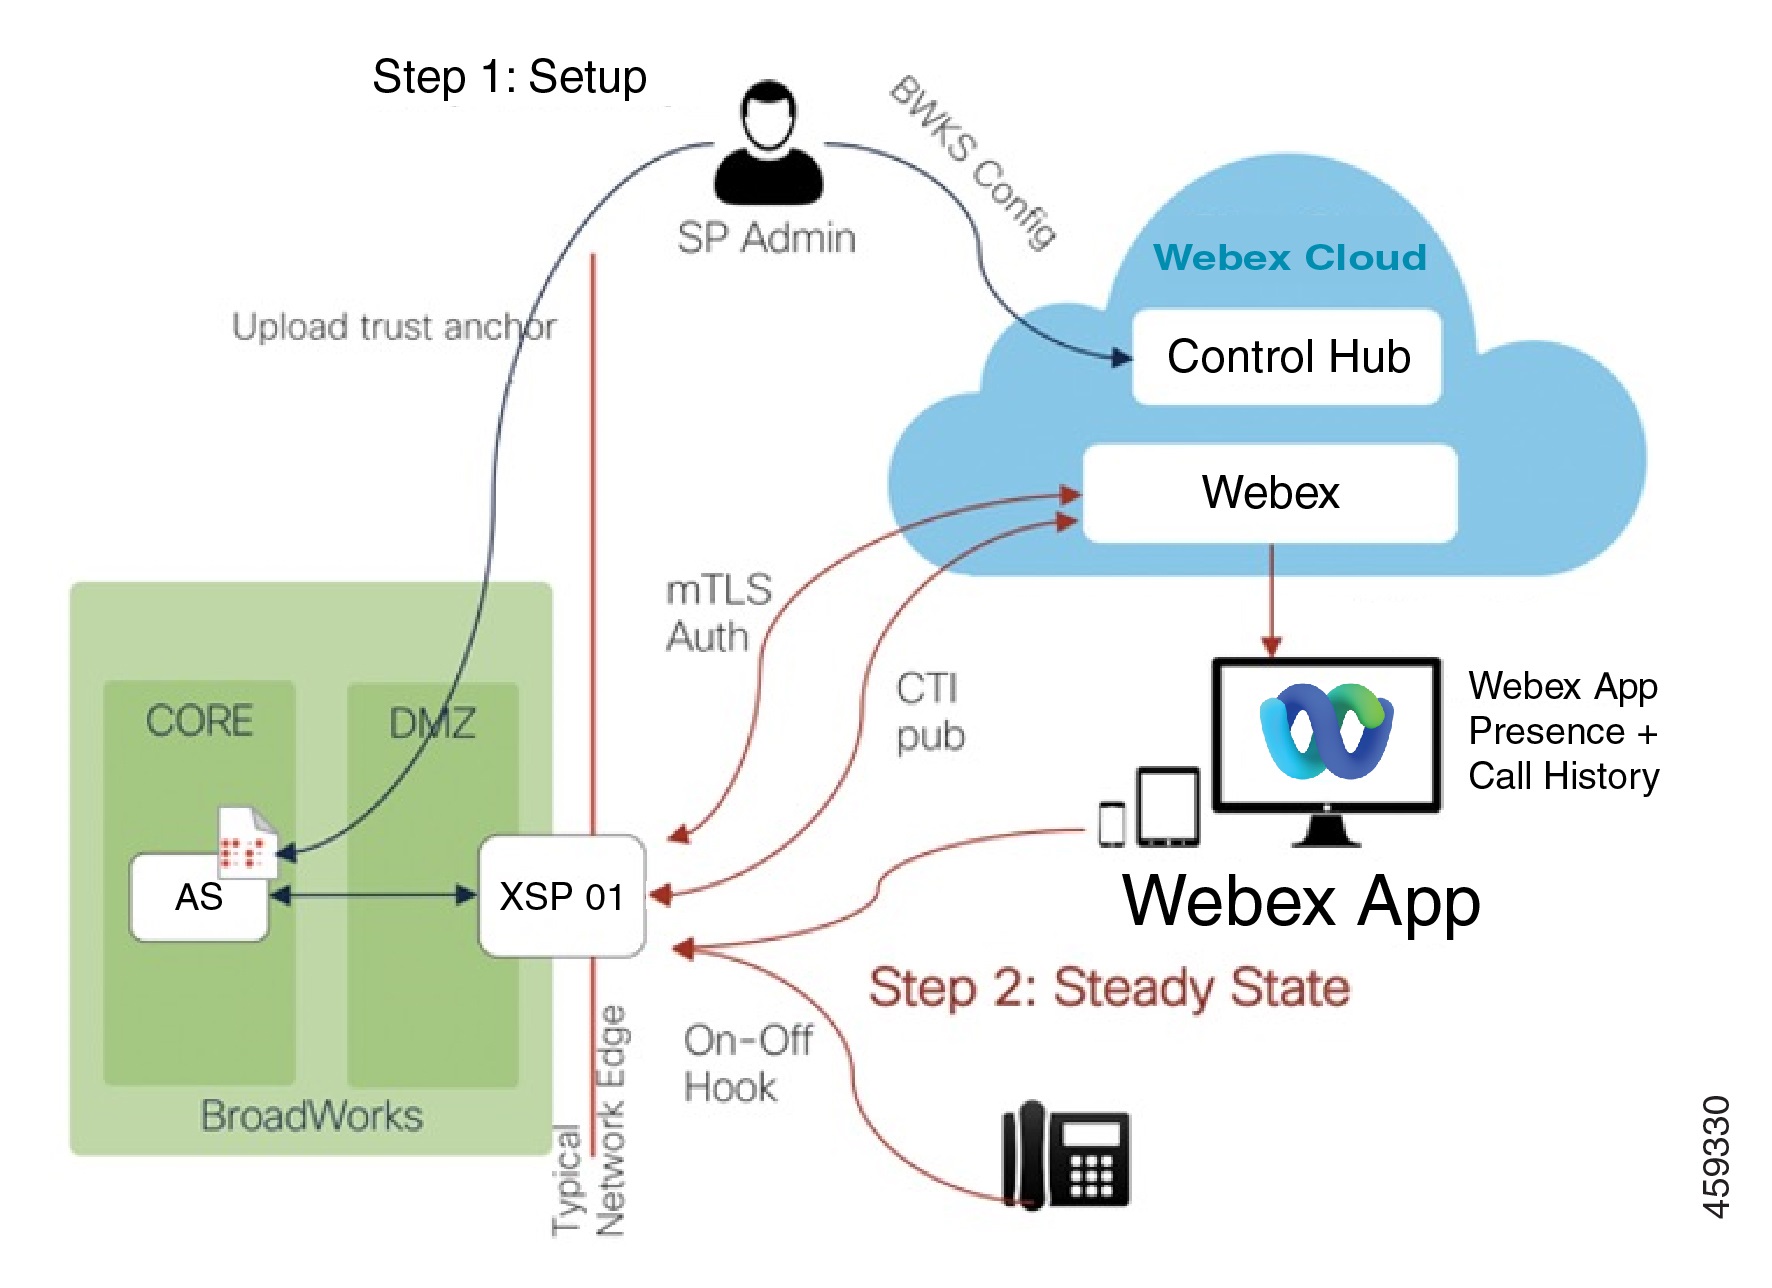
Az alábbiakban felsoroljuk a „legbelső és legkülső” konfigurációs sorrendet. Ennek a rendelésnek a követése nem kötelező.
-
Alkalmazáskiszolgáló konfigurálása CTI-előfizetésekhez
-
XSP|ADP-k konfigurálása MTL-hitelesített CTI-előfizetésekhez
-
Nyissa meg a bejövő portokat a biztonságos CTI interfészhez
-
Iratkozzon fel Webex szervezetére a BroadWorks CTI eseményekre
Alkalmazáskiszolgáló konfigurálása CTI-előfizetésekhez
Frissítse a ClientIdentity alkalmazáskiszolgálón a Webex for Cisco BroadWorks CTI ügyféltanúsítvány általános nevével (CN).
Minden egyes Webex alkalmazáskiszolgáló esetében adja hozzá a tanúsítvány azonosítóját a ClientIdentity-hez az alábbiak szerint:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
A Webex for Cisco BroadWorks ügyféltanúsítvány általános neve. bwcticlient.webex.com
Konfigurálja a TLS-t és a titkosításokat a CTI interfészen
Az XSP|ADP CTI interfész konfigurálhatóságának szintje a következő:
Legáltalánosabb = Rendszer > Szállítás > CTI interfészek > CTI interfész = Legspecifikusabb
A különböző SSL beállítások megtekintéséhez vagy módosításához használt CLI-összefüggések a következők:
|
Sajátosság |
CLI kontextus |
|---|---|
|
Rendszer (globális) (R22 és újabb) |
XSP| /System/SSLCommonSettings/JSSE/Titkosítók > ADP_CLI XSP| /Rendszer/SSLcommonSettings/JSSE/protokollok > ADP_CLI |
|
Szállítási protokollok ehhez a rendszerhez (R22 és újabb) |
XSP| /Rendszer/SSLCommonSettings/OpenSSL/Titkosítók > ADP_CLI XSP| /Rendszer/SSLCommonSettings/OpenSSL/Protokollok > ADP_CLI |
|
Az összes CTI interfész ezen a rendszeren (R22 és újabb) |
XSP| /Interfész/CTI/SSLCommonSettings/Titkosítások > ADP_CLI XSP| /Interfész/CTI/SSLCommonSettings/Protokollok > ADP_CLI |
|
Egy speciális CTI interfész ezen a rendszeren (R22 és újabb) |
XSP| /Interfész/CTI/CTIServer/SSLBeállítások/Titkosítások > ADP_CLI XSP| ADP_CLI /Interfész/CTI/CTIServersSLSettings/Protocolok > |
Új telepítésnél a következő titkosítók alapértelmezés szerint telepítve vannak rendszerszinten. Ha az interfész szintjén semmi nincs konfigurálva (például a CTI vagy a HTTP interfészen), akkor ez a titkosítási lista érvényes. Ne feledje, hogy ez a lista idővel változhat:
-
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_CBC_SHA256
A CTI TLS interfész konfigurációjának olvasása az XSP|ADP rendszeren
-
Jelentkezzen be az XSP|ADP-be, és keresse meg a
XSP|ADP_CLI/Interface/CTI/CTIServer> Írja be a par
getancsot, és olvassa el az eredményeket. Látnia kell az interfészeket (IP-címeket), és mindegyiknél, hogy szükségük van-e szervertanúsítványra, és szükségük van-e ügyfélhitelesítésre.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
TLS 1.2 protokoll hozzáadása a CTI interfészhez
A Webex Clouddal kölcsönhatásba lépő XSP|ADP CTI interfészt konfigurálni kell a TLS v1.2 verzióhoz. A felhő nem tárgyalja a TLS protokoll korábbi verzióit.
A TLSv1.2 protokoll konfigurálása a CTI felületen:
-
Jelentkezzen be az XSP|ADP-be, és keresse meg a
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols> -
Írja be
get <interfaceIp>a parancsot, hogy megnézze, mely protokollokat már használják ezen a felületen. -
Írja be a parancsot,
add <interfaceIp> TLSv1.2hogy biztosítsa, hogy a felület használhassa a TLS 1.2-t a felhővel való kommunikáció során.
TLS titkosítók konfigurációjának szerkesztése a CTI interfészen
A szükséges titkosítók konfigurálása a CTI felületen:
-
Jelentkezzen be az XSP|ADP-be, és keresse meg a
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> -
Írja be a
getparancsot, hogy megnézze, mely titkosítók használatosak már ezen a felületen. A Cisco által ajánlott csomagok közül legalább egynek kell lennie (lásd az XSP|ADP azonosítási és biztonsági követelményeit az Áttekintés rész ben). -
Írja be
add <interfaceIp> <cipherName>a parancsot, hogy titkosítást adjon hozzá a CTI felülethez.Az XSP|ADP CLI-hez az IANA szabványos titkosító csomag neve szükséges, nem pedig az OpenSSL titkosító csomag neve. Például az OpenSSL titkosítás hozzáadásához a CTI inter
ECDHE-ECDSA-CHACHA20-POLY1305fészhez a következőket használhatja :XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305A csomag bármelyik név alapján megtalálásához lásd a https://ciphersuite.info/ címet.
Bizalmi horgonyok CTI interfészhez (R22 és újabb)
Ez az eljárás feltételezi, hogy az XSP|ADP-k vagy internetre néznek, vagy átjáró proxy segítségével néznek szembe az internettel. A tanúsítvány konfigurációja eltérő az áthidaló proxy esetében (lásd: TLS-Bridge Proxy TLS-tanúsítványkövetelménye i).
Az infrastruktúra minden XSP|ADP esetében, amely CTI eseményeket tesz közzé a Webex számára, tegye a következőket:
-
Jelentkezzen be a Partner Hubba.
-
Lépjen a Sz olgáltat ások > További hivatkozások men üpontra, majd kattintson a Webex CA tanúsítvány letöltése gom bra a helyi
CombinedCertChain2023.txtszámítógépre való bejutáshoz.Ezek a fájlok két tanúsítványból álló készletet tartalmaznak. A fájlokat fel kell osztania, mielőtt feltöltené őket az XSP|ADP-be. Minden fájl szükséges.
-
Ossza fel a tanúsítványláncot két tanúsítványra -
combinedcertchain2023.txt-
Nyissa
combinedcertchain2023.txtmeg egy szövegszerkesztőben. -
Jelölje ki és vágja le az első szövegblokkot, beleértve
-----BEGIN CERTIFICATE-----a sorokat-----END CERTIFICATE-----, és illessze be a szövegblokkot egy új fájlba. -
Mentse az új fájlt a következőként
root2023.txt. -
Mentse az eredeti fájlt a következőként
issuing2023.txt. Az eredeti fájlnak most csak egy szövegblokknak kell lennie, amelyet a sorok vesznek körül-----BEGIN CERTIFICATE-----és-----END CERTIFICATE-----.
-
-
Másolja mindkét szövegfájlt a biztonságos XSP|ADP ideiglenes helyére, pl.
/var/broadworks/tmp/root2023.txt/var/broadworks/tmp/issuing2023.txt -
Jelentkezzen be az XSP|ADP-be, és keresse meg a
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> -
(Opcionális) Futtassa
help updateTrusta paraméterek és a parancsformátum megtekintéséhez. -
A tanúsítványfájlok feltöltése új megbízhatósági horgonyokra - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>
                            updateTrust webexclientroot2023
                            /var/broadworks/tmp/root2023.txt
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtMinden álnévnek más névvel kell rendelkeznie.
webexclientroot2023és példawebexclientissuing2023álnevei a bizalmi horgonyok számára; használhatja a sajátját, amennyiben minden bejegyzés egyedi. -
Ellenőrizze, hogy a horgonyok frissültek:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>
                            get
Alias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed] -
Engedélyezze az ügyfelek hitelesítését tanúsítványokkal:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Adjon hozzá CTI interfészt és engedélyezze az MTL-eket
-
Adja hozzá a CTI SSL felületet.
A CLI-kontextus a BroadWorks verziójától függ. A parancs egy önaláírt kiszolgálótanúsítványt hoz létre az interfészen, és arra kényszeríti az interfészt, hogy ügyféltanúsítványt igényeljen.
-
A BroadWorks R22 és R23 készülékeken:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface
                                    IP> 8012 true true true
-
-
Cserélje ki a kiszolgáló tanúsítványát és kulcsát az XSP|ADP CTI interfészein. Ehhez szüksége van a CTI interfész IP-címére, amelyet a következő kontextusból olvashatja el:
-
A BroadWorks R22 és R23 készülékeken:
XSP|ADP_CLI/Interface/CTI/CTIServer> getEzután futtassa a következő parancsokat az interfész önaláírt tanúsítványának helyettesítéséhez saját tanúsítvánnyal és privát kulccsal:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates>
                                    sslUpdate <interface IP> keyFile</path/to/certificate
                                    key file> certificateFile </path/to/server certificate>
                                    chainFile</path/to/chain file>
-
-
Indítsa újra az XSP|ADP-t.
Hozzáférés engedélyezése a BroadWorks CTI eseményekhez a Webex-en
A CTI felületet hozzá kell adnia és érvényesítenie kell, amikor a Partner Hubban konfigurálja a klasztereket. A részletes utasítások ért lásd: Partnerszervezet konfigurálása a Partnerközpontban.
-
Adja meg azt a CTI címet, amellyel a Webex feliratkozhat a BroadWorks CTI eseményekre.
-
A CTI-előfizetések előfizetőnkénti alapon történnek, és csak akkor hoznak létre és karbantartják őket, amíg az előfizetőt a Webex for Cisco BroadWorks számára biztosítják.


