- Home
- /
- Articolo

Grazie per il feedback.


Collocazione del gateway locale e della sopravvivenza del sito sui gateway gestiti Cisco IOS
 In questo articolo
 Feedback?
In qualità di amministratore, usi questo articolo per conoscere la colocazione dei servizi Local Gateway e Survivability Gateway sui gateway gestiti Cisco IOS.
Panoramica
Webex Callingsupporta la colocazione di un Survivability Gateway con un Local Gateway sullo stesso Cisco IOS gateway gestito. Cioè, può usare lo stesso dispositivo Cisco IOS gateway per configurare i servizi Local Gateway e Survivability Gateway. Quindi, non è necessario che Lei abbia due gateway Cisco IOS gestiti diversi assegnati come Survivability Gateway e Local Gateway.
Questo articolo discute le considerazioni sulla colocazione dei servizi Local Gateway e Survivability Gateway rispetto all'implementazione autonoma di questi servizi.
-
Per informazioni sui servizi Local Gateway autonomi, vedere Configurare Local Gateway su Cisco IOS XE Webex Calling e Registrare i gateway Cisco IOS gestiti su Webex Cloud.
-
Per informazioni sui servizi autonomi di Survivability Gateway, vedere Site Survivability per. Webex Calling
-
Il numero totale di registrazioni supportate da una piattaforma è la somma delle registrazioni telefoniche e del trunk. Inoltre, non sono previste registrazioni simultanee di linea e trunk. Quindi, la colocazione di queste funzioni su un singolo dispositivo non influisce sui numeri di scala di Survivability Gateway o Local Gateway.
A causa delle vulnerabilità rilevate, Webex Calling deprecherà lo schema di crittografia RSAES-PKCS1-v1_5 utilizzato dalla soluzione Site Survivability il 1° settembre 2024. Oltre questa data, lo schema di crittografia RSAES-OAEP è obbligatorio.
Per garantire il funzionamento continuo con questo schema di crittografia, aggiorni i suoi Site Survivability Gateways a Cisco IOS XE Dublin 17.12.3 prima del 1° settembre 2024. Non sono necessarie modifiche alla configurazione per utilizzare il nuovo schema di crittografia dopo questo aggiornamento.
Prerequisiti
Cisco IOSXE Dublin 17.12.3 e versioni successive.
Limitazioni e restrizioni
Le seguenti sono le limitazioni note per la colocazione dei servizi nei gateway Cisco IOS gestiti:
-
L'alta disponibilità non è supportata per i gateway locali.
-
La convalida della configurazione non è supportata per i gateway locali.
-
In Control Hub, il gateway deve essere fornito come servizio Survivability Gateway.
-
Se il cliente ha effettuato il provisioning del gateway come gateway locale, deve annullare l'assegnazione e quindi riassegnare il servizio come Survivability Gateway.
-
La colocation è specifica per Cisco IOS Gateway. I clienti che utilizzano Local Gateway di terze parti devono implementare Survivability Gateway separatamente.
-
La colocation per Local Gateway distribuito dai partner e condivisa tra più clienti non è applicabile.
Per le limitazioni e le restrizioni specifiche dei servizi gateway autonomi, vedere Registrare i gateway Cisco IOS gestiti a Webex Cloud and Site Survivability per. Webex Calling
Considerazioni sul routing delle chiamate per la colocation
L'instradamento delle chiamate per la colocation si basa su una strategia di routing che prevede una combinazione di gruppi dial peer (DPG) e un routing regolare basato su modelli di destinazione. Questo è diverso dalle strategie di routing delle chiamate utilizzate per i servizi gateway Cisco IOS gestiti autonomi. Un servizio Local Gateway autonomo utilizza una strategia di routing delle chiamate basata su DPG. Survivability Gateway standalone indirizza le chiamate utilizzando schemi di destinazione.
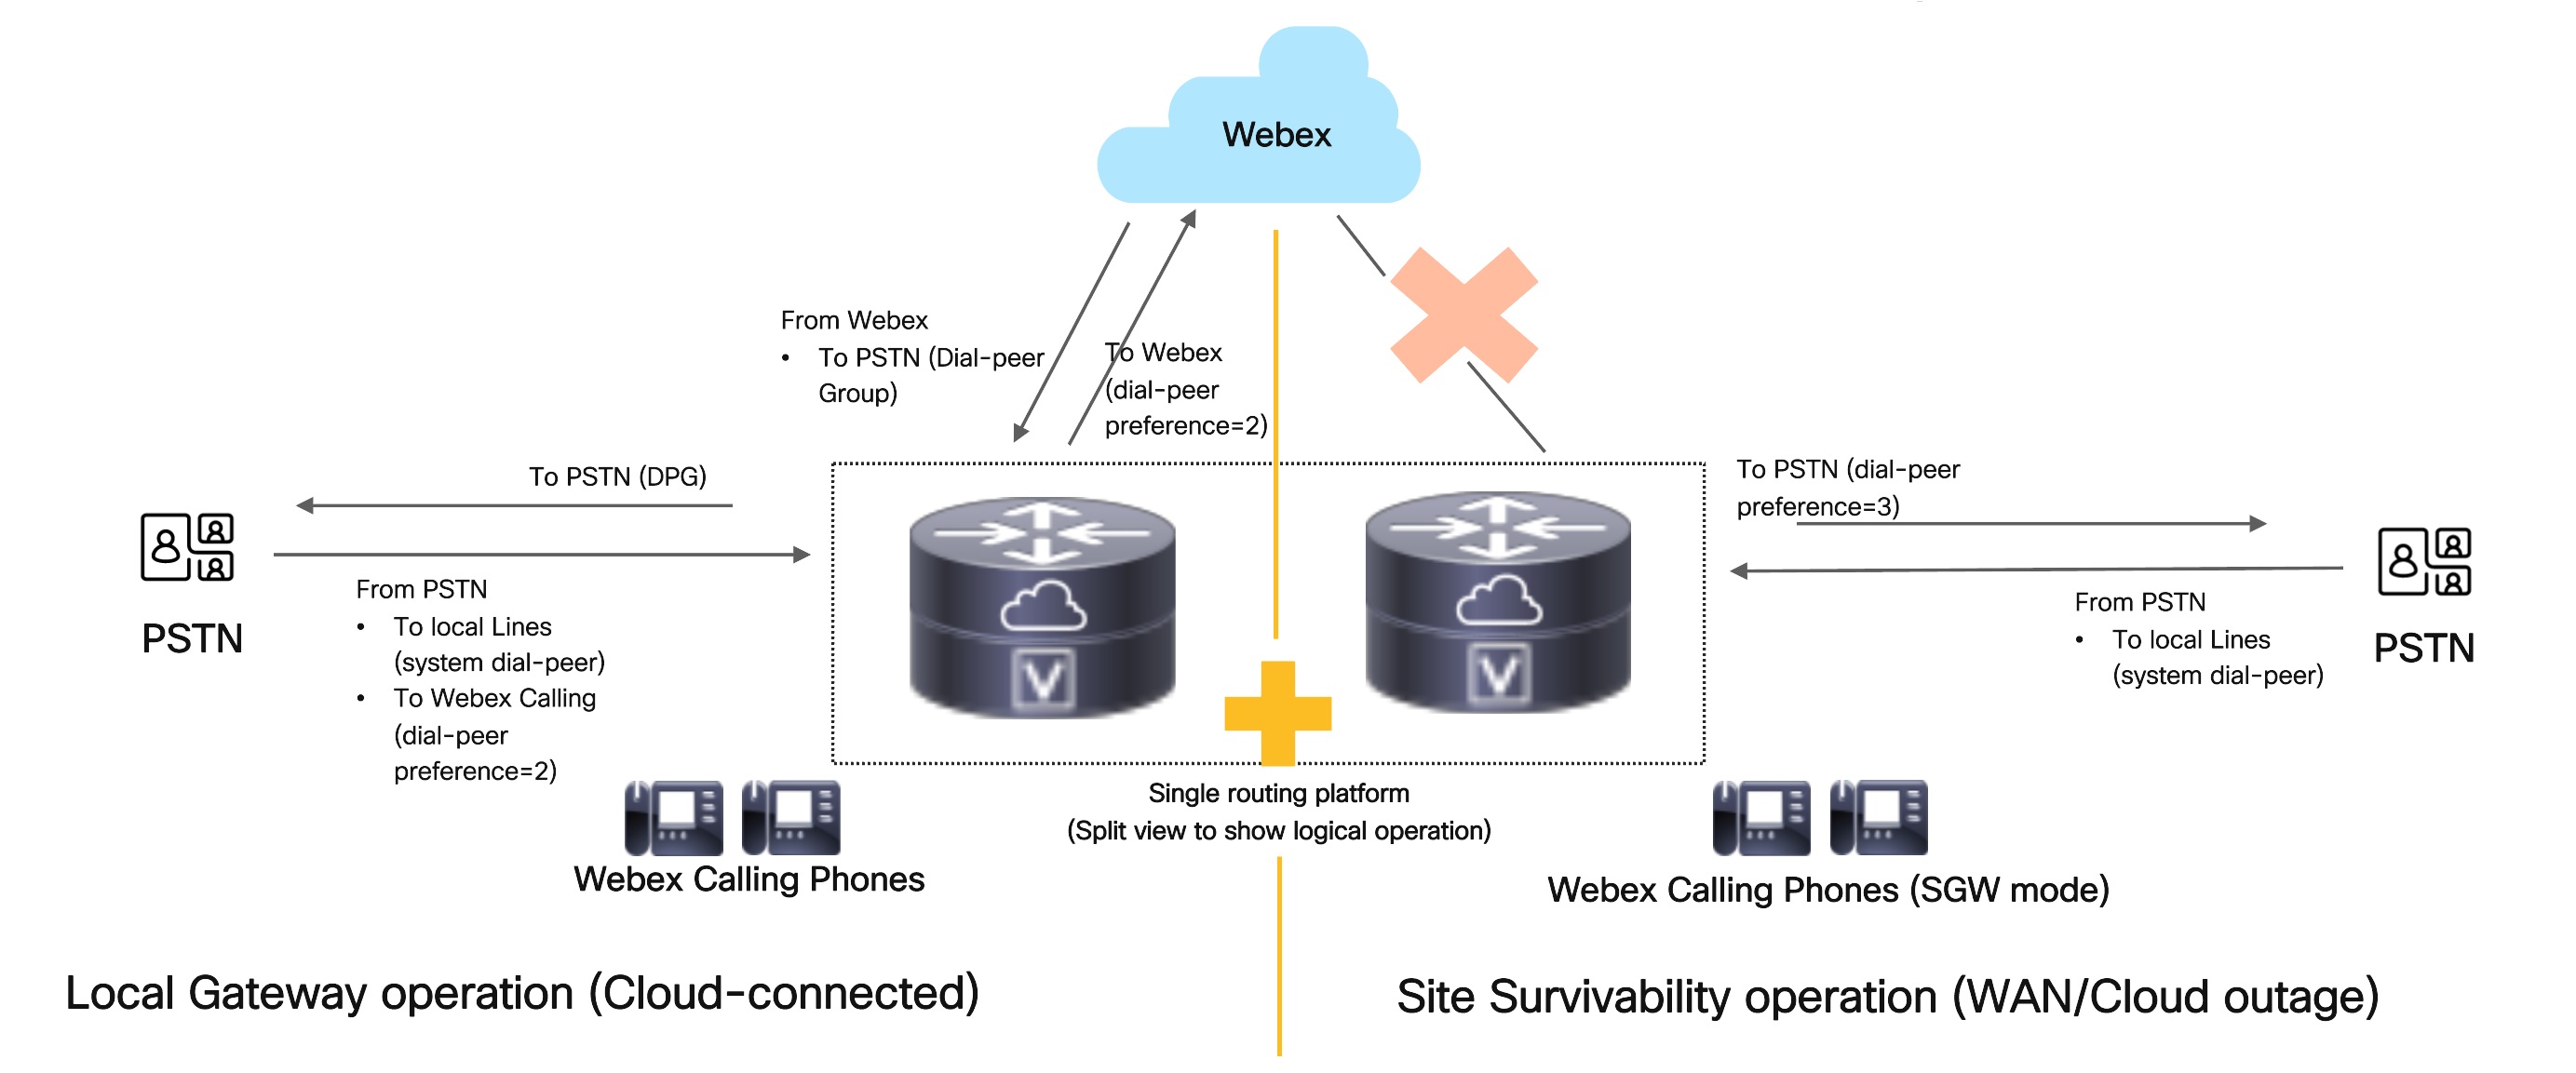
Consideri quanto segue quando configura il routing delle chiamate per gli scenari di colocation:
-
Per le chiamate daWebex Calling: il dial-peer in entrata da Webex Calling viene abbinato in base al nome host del Local Gateway o al parametro DTG nell'URI. Il dial-peer in entrata è collegato a un DPG con PSTN. La chiamata viene quindi indirizzata a PSTN. In breve, non vi è alcuna modifica nel routing delle chiamate rispetto alla strategia di routing di Local Gateway esistente.
-
Per le chiamate da PSTN: rimuova l'instradamento delle chiamate in base ai gruppi dial-peer. Indirizza le chiamate utilizzando un normale routing basato su modelli di destinazione. Cioè, un dial-peer in entrata non è legato a un DPG in questa strategia. Il dial-peer in entrata da PSTN viene abbinato in base all'indirizzo IP PSTN in Via URI. Verrebbe effettuata una normale ricerca dial-peer e una chiamata verrebbe indirizzata in base alle preferenze del dial-peer. La chiamata viene indirizzata a un endpoint registrato localmente per la modalità sopravvivenza o Webex Calling per la modalità attiva.
-
Per le chiamate da endpoint registrati localmente (applicabile per la modalità di sopravvivenza del sito durante le interruzioni della rete WAN): instrada le chiamate utilizzando un normale routing basato su modelli di destinazione. In questa strategia, un dial-peer in entrata viene abbinato a un dial-peer laterale. Viene eseguita una normale ricerca dial-peer e una chiamata viene indirizzata in base alle preferenze del dial-peer. La chiamata viene indirizzata a un endpoint registrato localmente, PSTN, o. Webex Calling
-
È possibile definire una preferenza per ogni dial-peer in uscita. Questa preferenza viene utilizzata per decidere l'ordine di selezione dei dial-peer per l'impostazione di una chiamata in uscita. Più basso è il valore, maggiore è la preferenza. Per l'instradamento delle chiamate in colocation, la preferenza dial-peer è impostata come segue:
-
Preferenza predefinita pari a 0 per indirizzare le chiamate agli endpoint registrati localmente
-
Preferenza di 2 per indirizzare le chiamate verso Webex Calling trunk
-
Preferenza 3 per indirizzare le chiamate al trunk PSTN
-
La tabella seguente riassume il comportamento di instradamento delle chiamate per tutte le chiamate in entrata e in uscita Webex Calling che comporta la colocazione di servizi gateway gestiti: Cisco IOS
| In arrivo da | In uscita verso |
Servizio Gateway |
Routing delle chiamate |
Informazioni aggiuntive |
|---|---|---|---|---|
|
PSTN |
Webex Calling |
Collocazione di Local Gateway e Survivability Gateway |
Basato sul modello di destinazione (.T) Dial-peer con preferenza 2 |
|
|
PSTN |
Endpoint locali |
Collocazione di Local Gateway e Survivability Gateway |
Basato sul modello di destinazione |
Utilizzando i dial-peer dinamici creati in base alle registrazioni. Nessuna configurazione da eseguire su questi dial-peer di sistema. Avrebbe automaticamente la precedenza più alta. |
|
Endpoint locali |
PSTN |
Collocazione di Local Gateway e Survivability Gateway |
Basato sul modello di destinazione Dial-peer con preferenza 3 |
|
|
Endpoint locali |
Webex Calling |
Collocazione di Local Gateway e Survivability Gateway |
Basato sul modello di destinazione (.T) Dial-peer con preferenza 2 |
Questo è applicabile solo se il trunk di Local Gateway verso Webex Calling è ancora attivo anche in modalità Survivability Gateway. |
|
Webex Calling |
PSTN |
Gateway locale |
Basato su un gruppo dial-peer |
Connessione inchiodata a PSTN |
|
Endpoint locali |
Endpoint locali |
Survivability Gateway |
Basato sul modello di destinazione |
Utilizzando i dial-peer dinamici creati in base alle registrazioni. Non sono necessarie ulteriori modifiche alla configurazione dei dial-peer su questi dial-peer di sistema. |
Configurare la colocazione dei servizi
Se deve assegnare un nuovo gateway Cisco IOS gestito per la colocazione di Local Gateway e dei servizi di sopravvivenza del sito, assegni il suo gateway come Survivability Gateway sul Control Hub. Per informazioni sull'assegnazione del Gateway come Survivability Gateway, vedere Registrare i gateway Cisco IOS gestiti su Webex Cloud per aggiungere il gateway a Control Hub.
A seconda del tipo di trunking utilizzato, può configurare la colocation utilizzando uno dei seguenti:
Configurare la colocation per il trunking basato sulla registrazione
| 1 |
Configurare i certificati. È obbligatorio che Lei utilizzi certificati firmati da un fidatoCertificate Authority. Per ulteriori informazioni su come richiedere e creare certificati, vedere Configurare i certificati. |
| 2 |
Configura i comandi vocali globali. La configurazione vocale include impostazioni comuni relative ai servizi Local Gateway e Survivability Gateway. Quello che segue è un esempio di configurazione vocale globale: |
| 3 |
Configurazione specifica per Survivability Gateway. Configura le preferenze globali del registro vocale, del pool e del codec per la registrazione degli endpoint su Survivability Gateway. Quello che segue è un esempio di configurazione specifico per Survivability Gateway: |
| 4 |
Configurazione specifica per Local Gateway. Per ulteriori informazioni, vedere Gateway locale basato sulla registrazione. Include la configurazione del tenant utilizzato per registrare il trunk Local GatewayWebex Calling, i profili SIP associati e le preferenze dei codec. Quello che segue è un esempio di configurazione specifico per Local Gateway: |
| 5 |
Configurazione specifica per PSTN. Include la configurazione del tenant per PSTN e dei profili SIP associati (se presenti) e delle preferenze relative ai codec. Quello che segue è un esempio di configurazione specifico per PSTN: |
| 6 |
Configurare dial-peer PSTN in entrata. Include la selezione dial-peer per le chiamate PSTN in arrivo in base alla corrispondenza delle intestazioni. Di seguito è riportato un esempio di configurazione per il dial-peer PSTN in entrata: |
| 7 |
Configurare il Webex Calling dial-peer in uscita. Include la selezione dial-peer per il Webex Calling trunk in uscita in base al gruppo dial-peer. Di seguito è riportato un esempio di configurazione per Webex Calling dial-peer in uscita: |
| 8 |
Configurare Webex Calling dial-peer in entrata. Include la selezione dial-peer per le Webex Calling chiamate in arrivo in base alla corrispondenza del parametro DPG nell'intestazione Request-URI. Dial-peer Group viene utilizzato per indirizzare le chiamate direttamente al PSTN in uscita. Quella che segue è una configurazione di esempio per il Webex Calling dial-peer in entrata: |
| 9 |
Configurare dial-peer PSTN in uscita. Viene utilizzato per instradare le chiamate PSTN nelle modalità Local Gateway e Survivability Gateway. Modificare lo schema di destinazione dal BAD corrente a uno schema adatto alle chiamate PSTN. Ciò è necessario per il routing delle chiamate PSTN da endpoint registrati localmente. Può farlo direttamente utilizzando destination-pattern o tramite E164 pattern-map. Quella che segue è una configurazione di esempio per il dial-peer PSTN in uscita: |
| 10 |
Configura i dial-peer PSTN in uscita per le chiamate di emergenza in modalità sopravvivenza. Viene utilizzato per la selezione dial-peer in base alla corrispondenza del modello E164. Questi dial-peer vengono abbinati solo per le chiamate provenienti da endpoint registrati direttamente su Survivability Gateway in modalità Survivability. Fornire uno o più dial-peer in base al dial plan supportato in modalità sopravvivenza e alle autorizzazioni di chiamata associate. Di seguito è riportato un esempio di configurazione per dial-peer PSTN in uscita per le chiamate di emergenza in modalità sopravvivenza: |
| 11 |
Configura la ricerca con dial-peer. Viene utilizzato per selezionare i dial-peer per il routing in base alle preferenze impostate sui dial-peer. |
Configurare la colocation per il trunking basato su certificati
Prima che Lei cominci
La configurazione della colocation per il trunking basato su certificati è simile al trunking basato sulla registrazione, ad eccezione di quelli specifici del trunk e dei tenant di Local Gateway.
| 1 |
Configurare i certificati. È obbligatorio che Lei utilizzi certificati firmati da un fidatoCertificate Authority. Per ulteriori informazioni su come richiedere e creare certificati, vedere Configurare i certificati. |
| 2 |
Configura i comandi vocali globali. La configurazione vocale include impostazioni comuni relative ai servizi Local Gateway e Survivability Gateway. Quello che segue è un esempio di configurazione vocale globale: |
| 3 |
Configurazione specifica per Survivability Gateway. Configura le preferenze globali del registro vocale, del pool e del codec per la registrazione degli endpoint su Survivability Gateway. Quello che segue è un esempio di configurazione specifico per Survivability Gateway: |
| 4 |
Configurazione specifica per Local Gateway. Per ulteriori informazioni, vedere Trunking basato su certificati. Include la configurazione del trunk e del tenant necessari per eseguire lo scambio di certificati nel Local Gateway, i profili SIP associati e le preferenze dei codec. Quello che segue è un esempio di configurazione specifico per Local Gateway: |
| 5 |
Configurazione specifica per PSTN. Include la configurazione del tenant per PSTN e dei profili SIP associati (se presenti) e delle preferenze relative ai codec. Quello che segue è un esempio di configurazione specifico per PSTN: |
| 6 |
Configurare dial-peer PSTN in entrata. Include la selezione dial-peer per le chiamate PSTN in arrivo in base alla corrispondenza delle intestazioni. Di seguito è riportato un esempio di configurazione per il dial-peer PSTN in entrata: |
| 7 |
Configurare il Webex Calling dial-peer in uscita. Include la selezione dial-peer per il Webex Calling trunk in uscita in base al gruppo dial-peer. Di seguito è riportato un esempio di configurazione per Webex Calling dial-peer in uscita: |
| 8 |
Configurare Webex Calling dial-peer in entrata. Include la selezione dial-peer per le Webex Calling chiamate in arrivo in base alla corrispondenza del parametro DPG nell'intestazione Request-URI. Dial-peer Group viene utilizzato per indirizzare le chiamate direttamente al PSTN in uscita. Quella che segue è una configurazione di esempio per il Webex Calling dial-peer in entrata: |
| 9 |
Configurare dial-peer PSTN in uscita. Viene utilizzato per instradare le chiamate PSTN nelle modalità Local Gateway e Survivability Gateway. Modificare lo schema di destinazione dall'attuale modello BAD a uno schema adatto alle chiamate PSTN. Ciò è necessario per il routing delle chiamate PSTN da endpoint registrati localmente. Può farlo direttamente utilizzando destination-pattern o tramite E164 pattern-map. Quella che segue è una configurazione di esempio per il dial-peer PSTN in uscita: |
| 10 |
Configura i dial-peer PSTN in uscita per le chiamate di emergenza in modalità sopravvivenza. Viene utilizzato per la selezione dial-peer in base alla corrispondenza del modello E164. Questi dial-peer vengono abbinati solo per le chiamate provenienti da endpoint registrati direttamente su Survivability Gateway in modalità Survivability. Fornire uno o più dial-peer in base al dial plan supportato in modalità sopravvivenza e alle autorizzazioni di chiamata associate. Di seguito è riportato un esempio di configurazione per dial-peer PSTN in uscita per le chiamate di emergenza in modalità sopravvivenza: |
| 11 |
Configura la ricerca con dial-peer. Viene utilizzato per selezionare i dial-peer per il routing in base alle preferenze impostate sui dial-peer. |


