- Startseite
- /
- Artikel

Danke für Ihr Feedback.


Colocation von Local Gateway und Site Survivability auf Cisco IOS Managed Gateways
 In diesem Artikel
 Feedback?
Verwenden Sie als Administrator diesen Artikel, um mehr über die Colocation der Local Gateway- und Survivability Gateway-Dienste auf Cisco IOS Managed Gateways zu erfahren.
Übersicht
Webex Calling unterstützt die Colocation eines Survivability Gateways mit einem lokalen Gateway auf demselben von Cisco IOS verwalteten Gateway. Das heißt, Sie können dasselbe Cisco IOS-Gateway-Gerät verwenden, um lokale Gateway- und Survivability-Gateway-Dienste zu konfigurieren. Daher müssen Sie nicht zwei verschiedene von Cisco IOS verwaltete Gateways als Survivability Gateway und lokales Gateway zugewiesen haben.
In diesem Artikel werden die Überlegungen für die Kolocation von lokalen Gateway- und Survivability Gateway-Diensten im Vergleich zur eigenständigen Bereitstellung dieser Dienste erörtert.
-
Informationen zu eigenständigen lokalen Gateway-Diensten finden Sie unter Konfigurieren des lokalen Gateways in Cisco IOS XE für Webex Calling und Anmelden von verwalteten Cisco IOS-Gateways in der Webex Cloud.
-
Informationen zu eigenständigen Survivability Gateway-Diensten finden Sie unter Survivability der Site für Webex Calling.
-
Die Gesamtzahl der von einer Plattform unterstützten Registrierungen ist die Summe von Telefon- und Trunk-Registrierungen. Darüber hinaus werden gleichzeitige Registrierungen von Leitungen und Übertragungswegen nicht erwartet. Daher hat die Colocation dieser Funktionen auf einem einzelnen Gerät keine Auswirkungen auf die Skalierung der Nummern des Survivability Gateways oder des lokalen Gateways.
Aufgrund der erkannten Schwachstellen wird Webex Calling das RSAES-PKCS1-v1 _ 5-Verschlüsselungsschema, das von der Site Survivability-Lösung am 1. September 2024 verwendet wird, verwerfen. Nach diesem Datum ist das RSAES-OAEP-Verschlüsselungsschema obligatorisch.
Um den weiteren Betrieb mit diesem Verschlüsselungsschema sicherzustellen, aktualisieren Sie Ihre Site Survivability Gateways vor dem 1. September 2024 auf Cisco IOS XE Dublin 17.12.3. Für die Verwendung des neuen Verschlüsselungsschemas nach diesem Upgrade sind keine Konfigurationsänderungen erforderlich.
Voraussetzungen
Cisco IOS XE Dublin 17.12.3 und höher.
Einschränkungen und Einschränkungen
Im Folgenden finden Sie die bekannten Einschränkungen für die Colocation von Diensten in von Cisco IOS verwalteten Gateways:
-
Hochverfügbarkeit wird für lokale Gateways nicht unterstützt.
-
Konfigurationsüberprüfung wird für lokale Gateways nicht unterstützt.
-
In Control Hub muss das Gateway als Survivability-Gateway-Dienst bereitgestellt werden.
-
Wenn der Kunde das Gateway als lokales Gateway bereitgestellt hat, muss er die Zuweisung aufheben und den Dienst dann als Survivability Gateway zuweisen.
-
Colocation ist spezifisch für das Cisco IOS-Gateway. Kunden, die ein lokales Gateway eines Drittanbieters verwenden, müssen das Survivability Gateway separat bereitstellen.
-
Eine Colocation für ein vom Partner bereitgestelltes lokales Gateway, das mehreren Kunden gemeinsam genutzt wird, ist nicht zutreffend.
Einschränkungen und Einschränkungen für die eigenständigen Gateway-Dienste finden Sie unter Anmelden von von Cisco IOS verwalteten Gateways in der Webex Cloud und Site-Survivability für Webex Calling.
Überlegungen zur Anrufverteilung für Mitstandorte
Das Anruf-Routing für Colocation basiert auf einer Routing-Strategie, die eine Kombination aus Dial-Peer-Gruppen (DPG) und dem regulären Routing basierend auf Zielmustern umfasst. Dies unterscheidet sich von den Anrufweiterleitungsstrategien, die für eigenständige Cisco IOS-verwaltete Gateway-Dienste verwendet werden. Ein eigenständiger lokaler Gateway-Dienst verwendet eine DPG-basierte Anruf-Routing-Strategie. Eigenständiges Survivability Gateway leitet Anrufe anhand von Zielmustern weiter.
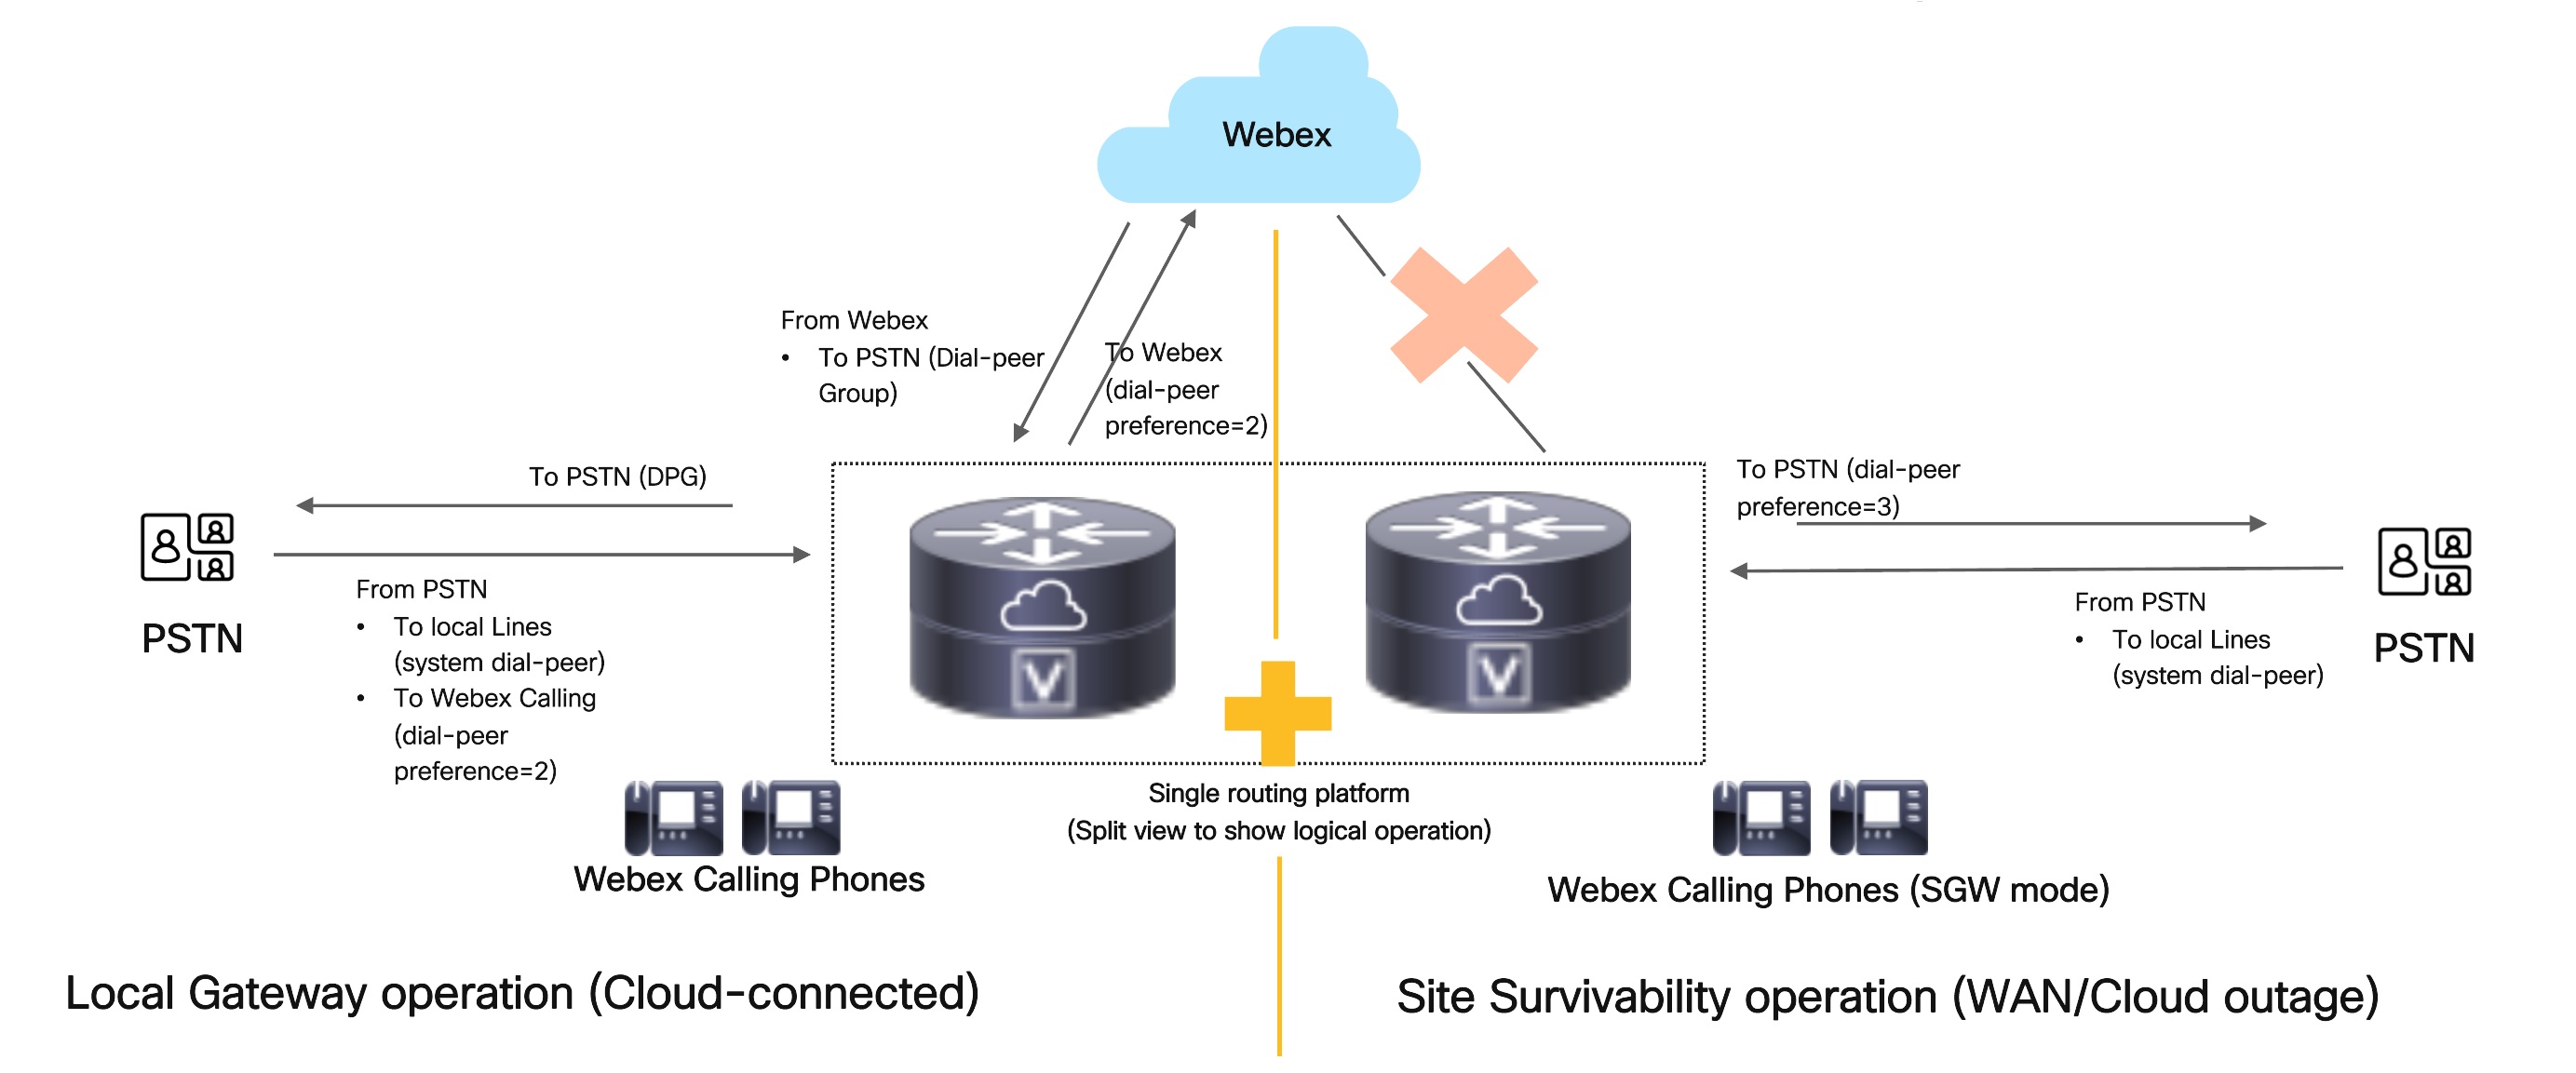
Berücksichtigen Sie Folgendes, wenn Sie die Anrufverteilung für Colocation-Szenarien konfigurieren:
-
Für Anrufe von Webex Calling: Der eingehende Dial-Peer von Webex Calling wird basierend auf dem Host-Namen des lokalen Gateways oder dem DTG-Parameter in der URI zugeordnet. Der eingehende Dial-Peer ist an ein DPG mit PSTN gebunden. Der Anruf wird dann an das PSTN weitergeleitet. Kurz gesagt, die vorhandene Routing-Strategie des lokalen Gateways ändert sich nicht an der Anrufweiterleitung.
-
Für Anrufe aus dem PSTN: Entfernen Sie das Anruf-Routing basierend auf Dial-Peer-Gruppen. Leiten Sie die Anrufe mithilfe des regulären Zielmuster-basierten Routings weiter. Das heißt, ein eingehender Dial-Peer ist in dieser Strategie nicht an eine DPG gebunden. Der eingehende Dial-Peer von PSTN wird basierend auf der PSTN-IP-Adresse in Via URI zugeordnet. Es wird eine regelmäßige Wahl-Peer-Suche durchgeführt, und ein Anruf wird basierend auf der Wahl-Peer-Präferenz weitergeleitet. Der Anruf wird an einen lokal registrierten Endpunkt für den Survivability-Modus oder an Webex Calling für den aktiven Modus weitergeleitet.
-
Für Anrufe von lokal registrierten Endpunkten (gilt für den Site-Survivability-Modus bei WAN-Ausfällen) – Leiten Sie die Anrufe mithilfe des regulären Zielmuster-basierten Routings weiter. In dieser Strategie wird ein eingehender Wahl-Peer einem leitungsseitigen Wahl-Peer zugeordnet. Es wird eine regelmäßige Wahl-Peer-Suche durchgeführt, und ein Anruf wird basierend auf der Wahl-Peer-Präferenz weitergeleitet. Der Anruf wird an einen lokal registrierten Endpunkt, PSTN oder Webex Calling weitergeleitet.
-
Für jeden ausgehenden Dial-Peer kann eine Einstellung definiert werden. Diese Einstellung wird verwendet, um die Reihenfolge der Auswahl der Dial-Peers für die Einrichtung eines ausgehenden Anrufs zu bestimmen. Senken Sie den Wert, höher ist die Präferenz. Für die Anrufweiterleitung in Colocation wird die Dial-Peer-Einstellung wie folgt festgelegt:
-
Standardeinstellung von 0, um Anrufe an lokal registrierte Endpunkte weiterzuleiten
-
Präferenz von 2, um Anrufe an Webex Calling-Übertragungsweg weiterzuleiten
-
Präferenz von 3, um Anrufe an PSTN-Übertragungsweg weiterzuleiten
-
In der folgenden Tabelle wird das Verhalten der Anrufverteilung für alle eingehenden und ausgehenden Anrufe in Webex Calling zusammengefasst, bei denen die Cisco IOS-verwaltete Gateway-Dienste gemeinsam platziert werden:
| Eingehend von | Ausgehend an |
Gateway-Dienst |
Anrufweiterleitung |
Zusätzliche Informationen |
|---|---|---|---|---|
|
PSTN |
Webex Calling |
Kolocation von lokalem Gateway und Survivability Gateway |
Zielmuster (.T)-basiert Dial-Peer mit Präferenz 2 |
|
|
PSTN |
Lokale Endpunkte |
Kolocation von lokalem Gateway und Survivability Gateway |
Zielmuster-basiert |
Verwendung der dynamischen Dial-Peers, die basierend auf Registrierungen erstellt wurden. Keine Konfigurationen für diese System-Wahl-Peers. Es würde automatisch die höchste Priorität haben. |
|
Lokale Endpunkte |
PSTN |
Kolocation von lokalem Gateway und Survivability Gateway |
Zielmuster-basiert Dial-Peer mit Präferenz 3 |
|
|
Lokale Endpunkte |
Webex Calling |
Kolocation von lokalem Gateway und Survivability Gateway |
Zielmuster (.T)-basiert Dial-Peer mit Präferenz 2 |
Dies gilt nur, wenn der Trunk des lokalen Gateways zu Webex Calling auch im Survivability Gateway-Modus immer noch aktiv ist. |
|
Webex Calling |
PSTN |
Lokales Gateway |
Dial-Peer-Gruppen-basiert |
Festnetzverbindung mit PSTN |
|
Lokale Endpunkte |
Lokale Endpunkte |
Survivability Gateway |
Zielmuster-basiert |
Verwendung der dynamischen Dial-Peers, die basierend auf Registrierungen erstellt wurden. Auf diesen System-Dial-Peers sind keine zusätzlichen Änderungen an der Dial-Peer-Konfiguration erforderlich. |
Detaillierte Informationen zu Überlegungen zur Anrufverteilung für die Kolocation von Cisco IOS-verwalteten Gateway-Diensten finden Sie unter Bevorzugte Webex Calling-Architektur.
Colocation von Diensten konfigurieren
Wenn Sie ein neues von Cisco IOS verwaltetes Gateway für die Colocation des lokalen Gateways und Site Survivability-Dienste zuweisen müssen, weisen Sie Ihr Gateway im Control Hub als Survivability-Gateway zu. Informationen zum Zuweisen des Gateways als Survivability Gateway finden Sie unter Anmelden von Cisco IOS Managed Gateways in der Webex Cloud , um das Gateway zu Control Hub hinzuzufügen.
Je nach verwendetem Trunking können Sie die Colocation mithilfe einer der folgenden Optionen konfigurieren:
Colocation für registrierungsbasiertes Trunking konfigurieren
| 1 |
Zertifikate konfigurieren. Sie müssen Zertifikate verwenden, die von einer vertrauenswürdigen Zertifizierungsstelle signiert wurden. Weitere Informationen zum Anfordern und Erstellen von Zertifikaten finden Sie unter Zertifikate konfigurieren. |
| 2 |
Konfigurieren Sie globale Sprachbefehle. Die Sprachkonfiguration umfasst allgemeine Einstellungen für das lokale Gateway und die Survivability Gateway-Dienste. Es folgt eine Beispiel-Konfiguration für globale Sprachanrufe: |
| 3 |
Konfiguration spezifisch für Survivability Gateway. Richten Sie die Einstellungen für die globale Sprachregistrierung, den Pool und den Codec für Endpunkte ein, die sich am Survivability Gateway registrieren. Im Folgenden finden Sie eine Beispielkonfiguration, die für das Survivability Gateway spezifisch ist: |
| 4 |
Konfiguration für das lokale Gateway. Weitere Informationen finden Sie unter Registrierungsbasiertes lokales Gateway. Sie umfasst die Konfiguration des Tenants, der für die Registrierung des lokalen Gateway-Trunks bei Webex Calling verwendet wird, die zugehörigen SIP-Profile und Codec-Einstellungen. Im Folgenden sehen Sie eine Beispielkonfiguration für das lokale Gateway: |
| 5 |
PSTN-spezifische Konfiguration. Sie umfasst die Einrichtung des Mandanten für PSTN und die zugehörigen SIP-Profile (falls vorhanden) sowie für Codec-Einstellungen. Im Folgenden finden Sie eine Beispielkonfiguration, die für PSTN spezifisch ist: |
| 6 |
Konfigurieren Sie den eingehenden PSTN-Dial-Peer. Sie umfasst die Wahl-Peer-Auswahl für eingehende PSTN-Anrufe basierend auf der Kopfzeilenabstimmung. Im Folgenden finden Sie eine Beispielkonfiguration für eingehende PSTN-Dial-Peers: |
| 7 |
Konfigurieren Sie den ausgehenden Webex Calling-Dial-Peer. Es umfasst die Wahl-Peer-Auswahl für ausgehende Webex Calling-Übertragungswege basierend auf der Wahl-Peer-Gruppe. Im Folgenden finden Sie eine Beispielkonfiguration für den ausgehenden Dial-Peer von Webex Calling: |
| 8 |
Konfigurieren Sie den eingehenden Webex Calling-Dial-Peer. Sie umfasst die Wahl-Peer-Auswahl für eingehende Webex Calling-Anrufe basierend auf dem Abgleich mit dem DPG-Parameter im Anforderungs-URI-Header. Dial-Peer-Gruppe wird für die Weiterleitung der Anrufe direkt an das ausgehende PSTN verwendet. Im Folgenden finden Sie eine Beispielkonfiguration für eingehende Webex Calling-Dial-Peers: |
| 9 |
Konfigurieren Sie ausgehende PSTN-Dial-Peers. Es wird für die Weiterleitung von PSTN-Anrufen im lokalen Gateway- und Survivability-Gateway-Modus verwendet. Ändern Sie das Zielmuster vom aktuellen BAD zu einem für PSTN-Anrufe geeigneten Muster. Dies ist für das Routing von PSTN-Anrufen von lokal registrierten Endpunkten erforderlich. Sie können dies entweder direkt über das Zielmuster oder über die E164-Musterkarte tun. Im Folgenden finden Sie eine Beispielkonfiguration für ausgehende PSTN-Dial-Peers: |
| 10 |
Konfigurieren Sie ausgehende PSTN-Dial-Peers für Notrufe im Survivability-Modus. Er wird zur Wahl-Peer-Auswahl basierend auf der E164-Musterübereinstimmung verwendet. Diese Dial-Peers werden nur für Anrufe zugeordnet, die von Endpunkten stammen, die direkt am Survivability Gateway im Survivability-Modus registriert sind. Stellen Sie einen oder mehrere Dial-Peers basierend auf dem unterstützten Wählplan im Survivability-Modus und den zugehörigen Anrufberechtigungen bereit. Im Folgenden finden Sie eine Beispielkonfiguration für ausgehende PSTN-Dial-Peers für Notrufe im Survivability-Modus: |
| 11 |
Konfigurieren Sie die Wahl-Peer-Suche. Sie wird verwendet, um Dial-Peers für das Routing basierend auf der Einstellung für Dial-Peers auszuwählen. |
Colocation für zertifikatsbasiertes Trunking konfigurieren
Vorbereitungen
Die Konfiguration der Colocation für zertifikatsbasiertes Trunking ähnelt der registrierungsbasierten Trunking, mit Ausnahme solcher, die für den Trunk des lokalen Gateways und Tenants spezifisch sind.
| 1 |
Zertifikate konfigurieren. Sie müssen Zertifikate verwenden, die von einer vertrauenswürdigen Zertifizierungsstelle signiert wurden. Weitere Informationen zum Anfordern und Erstellen von Zertifikaten finden Sie unter Zertifikate konfigurieren. |
| 2 |
Konfigurieren Sie globale Sprachbefehle. Die Sprachkonfiguration umfasst allgemeine Einstellungen für das lokale Gateway und die Survivability Gateway-Dienste. Es folgt eine Beispiel-Konfiguration für globale Sprachanrufe: |
| 3 |
Konfiguration spezifisch für Survivability Gateway. Richten Sie die globalen Sprachregister-, Pool- und Codec-Einstellungen für Endpunkte ein, die sich am Survivability Gateway registrieren. Im Folgenden finden Sie eine Beispielkonfiguration, die für das Survivability Gateway spezifisch ist: |
| 4 |
Konfiguration für das lokale Gateway. Weitere Informationen finden Sie unter Zertifikatsbasiertes Trunking. Sie umfasst die Konfiguration des Übertragungswegs und des Mandanten, die für den Zertifikatsaustausch im lokalen Gateway erforderlich sind, sowie die zugehörigen SIP-Profile und Codec-Einstellungen. Im Folgenden sehen Sie eine Beispielkonfiguration für das lokale Gateway: |
| 5 |
PSTN-spezifische Konfiguration. Sie umfasst die Einrichtung des Mandanten für PSTN und die zugehörigen SIP-Profile (falls vorhanden) sowie für Codec-Einstellungen. Im Folgenden finden Sie eine Beispielkonfiguration, die für PSTN spezifisch ist: |
| 6 |
Konfigurieren Sie den eingehenden PSTN-Dial-Peer. Sie umfasst die Wahl-Peer-Auswahl für eingehende PSTN-Anrufe basierend auf der Kopfzeilenabstimmung. Im Folgenden finden Sie eine Beispielkonfiguration für eingehende PSTN-Dial-Peers: |
| 7 |
Konfigurieren Sie den ausgehenden Webex Calling-Dial-Peer. Es umfasst die Wahl-Peer-Auswahl für ausgehende Webex Calling-Übertragungswege basierend auf der Wahl-Peer-Gruppe. Im Folgenden finden Sie eine Beispielkonfiguration für den ausgehenden Dial-Peer von Webex Calling: |
| 8 |
Konfigurieren Sie den eingehenden Webex Calling-Dial-Peer. Sie umfasst die Wahl-Peer-Auswahl für eingehende Webex Calling-Anrufe basierend auf dem Abgleich mit dem DPG-Parameter im Anforderungs-URI-Header. Dial-Peer-Gruppe wird für die Weiterleitung der Anrufe direkt an das ausgehende PSTN verwendet. Im Folgenden finden Sie eine Beispielkonfiguration für eingehende Webex Calling-Dial-Peers: |
| 9 |
Konfigurieren Sie ausgehende PSTN-Dial-Peers. Es wird für die Weiterleitung von PSTN-Anrufen im lokalen Gateway- und Survivability-Gateway-Modus verwendet. Ändern Sie das Zielmuster von „aktuell schlecht“ zu einem für PSTN-Anrufe geeigneten Muster. Dies ist für das Routing von PSTN-Anrufen von lokal registrierten Endpunkten erforderlich. Sie können dies entweder direkt über das Zielmuster oder über die E164-Musterkarte tun. Im Folgenden finden Sie eine Beispielkonfiguration für ausgehende PSTN-Dial-Peers: |
| 10 |
Konfigurieren Sie ausgehende PSTN-Dial-Peers für Notrufe im Survivability-Modus. Er wird zur Wahl-Peer-Auswahl basierend auf der E164-Musterübereinstimmung verwendet. Diese Dial-Peers werden nur für Anrufe zugeordnet, die von Endpunkten stammen, die direkt am Survivability Gateway im Survivability-Modus registriert sind. Stellen Sie einen oder mehrere Dial-Peers basierend auf dem unterstützten Wählplan im Survivability-Modus und den zugehörigen Anrufberechtigungen bereit. Im Folgenden finden Sie eine Beispielkonfiguration für ausgehende PSTN-Dial-Peers für Notrufe im Survivability-Modus: |
| 11 |
Konfigurieren Sie die Wahl-Peer-Suche. Sie wird verwendet, um Dial-Peers für das Routing basierend auf der Einstellung für Dial-Peers auszuwählen. |


