- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


Dedikert instansnettverk og sikkerhetskrav
 I denne artikkelen
 Tilbakemelding?
Nettverks- og sikkerhetskrav for Dedicated Instance-løsningen er den lagdelte tilnærmingen til funksjonene og funksjonaliteten som gir sikker fysisk tilgang, nettverk, endepunkter og Cisco UC -applikasjoner. Den beskriver nettverkskravene og viser adressene, portene og protokollene som brukes til å koble endepunktene til tjenestene.
Nettverkskrav for dedikert forekomst
Webex CallingDedikert forekomst er en del av Cisco Cloud Calling-porteføljen, drevet av Cisco Unified Communications Manager (Cisco Unified CM) samarbeidsteknologien. Dedicated Instance tilbyr tale-, video-, meldings- og mobilitetsløsninger med funksjonene og fordelene til Ciscos IP-telefoner, mobile enheter og stasjonære klienter som kobles sikkert til den dedikerte instansen.
Denne artikkelen er ment for nettverksadministratorer, spesielt brannmur- og proxy-sikkerhetsadministratorer som ønsker å bruke dedikert forekomst i organisasjonen.
Sikkerhetsoversikt: Sikkerhet i lag
Dedikert forekomst bruker en lagdelt tilnærming for sikkerhet. Lagene inkluderer:
-
Fysisk tilgang
-
Nettverk
-
Endepunkter
-
UC-applikasjoner
De følgende avsnittene beskriver sikkerhetslagene i distribusjoner av dedikert forekomst.
Fysisk sikkerhet
Det er viktig å gi fysisk sikkerhet til Equinix Meet-Me Room-lokasjoner og Cisco Dedicated Instance Data Center-fasiliteter. Når fysisk sikkerhet er kompromittert, kan enkle angrep som tjenesteavbrudd ved å slå av strømmen til en kundes svitsjer initieres. Med fysisk tilgang kan angripere få tilgang til serverenheter, tilbakestille passord og få tilgang til brytere. Fysisk tilgang muliggjør også mer sofistikerte angrep som man-in-the-middle angrep, og det er grunnen til at det andre sikkerhetslaget, nettverkssikkerheten, er kritisk.
Selvkrypterende stasjoner brukes i datasentre for dedikerte forekomster som er vert for UC-applikasjoner.
Hvis du vil ha mer informasjon om generell sikkerhetspraksis, kan du se dokumentasjonen på følgende sted: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Nettverkssikkerhet
Partnere må sørge for at alle nettverkselementene er sikret i Dedicated Instance-infrastruktur (som kobles via Equinix). Det er partnerens ansvar å sikre beste sikkerhetspraksis, for eksempel:
-
Separat VLAN for tale og data
-
Aktiver portsikkerhet som begrenser antall MAC-adresser som er tillatt per port, mot oversvømmelse av CAM-tabeller
-
IP-kildebeskyttelse mot falske IP-adresser
-
Dynamisk ARP Inspection (DAI) undersøker adresseoppløsningsprotokoll (ARP) og gratis ARP (GARP) for brudd (mot ARP-spoofing)
-
802.1x begrenser nettverkstilgangen for å autentisere enheter på tildelte VLAN-er (telefoner støtter 802.1x)
-
Konfigurasjon av tjenestekvalitet (QoS) for passende merking av talepakker
-
Brannmurportkonfigurasjoner for å blokkere annen trafikk
Endepunktssikkerhet
Cisco-endepunkter støtter standard sikkerhetsfunksjoner som signert fastvare, sikker oppstart (utvalgte modeller), produsentinstallert sertifikat (MIC) og signerte konfigurasjonsfiler, som gir et visst sikkerhetsnivå for endepunkter.
I tillegg kan en partner eller kunde aktivere ekstra sikkerhet, for eksempel:
-
Krypter IP-telefontjenester (via HTTPS) for tjenester som Extension Mobility
-
Utstede lokalt signifikante sertifikater (LSC) fra sertifiseringsmyndighetens proxy-funksjon (CAPF) eller en offentlig sertifikatmyndighet (CA)
-
Krypter konfigurasjonsfiler
-
Krypter medier og signalering
-
Deaktiver disse innstillingene hvis de ikke brukes: PC-port, PC Voice VLAN-tilgang, Gratis ARP, Web Access, Innstillinger-knapp, SSH, konsoll
Implementering av sikkerhetsmekanismer i den dedikerte instansen forhindrer identitetstyveri av telefonene og Unified CM serveren, manipulering av data og manipulering av anropssignalering/mediestrøm.
Dedikert forekomst over nettverket:
-
Etablerer og vedlikeholder godkjente kommunikasjonsstrømmer
-
Signerer filer digitalt før du overfører filen til telefonen
-
Krypterer mediestrømmer og anropssignalering mellom Cisco Unified IP-telefoner
Sikkerhet gir som standard følgende automatiske sikkerhetsfunksjoner for Cisco Unified IP-telefoner:
-
Signering av telefonkonfigurasjonsfilene
-
Støtte for telefonkonfigurasjonsfilkryptering
-
HTTPS med Tomcat og andre webtjenester (MIDlets)
For Unified CM versjon 8.0 senere leveres disse sikkerhetsfunksjonene som standard uten å kjøre CTL-klienten (Certificate Trust List).
TillitsverifiseringstjenesteFordi det er et stort antall telefoner i et nettverk og IP-telefoner har begrenset minne, Cisco Unified CM fungerer det som et eksternt klareringslager gjennom klareringsverifiseringstjenesten (TVS), slik at det ikke trenger å plasseres et sertifikatklareringslager på hver telefon. Cisco IP-telefonene kontakter TVS-serveren for bekreftelse fordi de ikke kan bekrefte en signatur eller et sertifikat gjennom CTL- eller ITL-filer. Å ha en sentral klareringsbutikk er enklere å administrere enn å ha klareringslageret på hver Cisco Unified IP-telefon.
TVS gjør det mulig for Cisco Unified IP-telefoner å autentisere applikasjonsservere, for eksempel EM-tjenester, katalog og MIDlet, under HTTPS-etablering.
Innledende tillitslisteITL-filen (Initial Trust List) brukes til den første sikkerheten, slik at sluttpunktene kan stole på. Cisco Unified CM ITL trenger ikke at noen sikkerhetsfunksjoner skal aktiveres eksplisitt. ITL-filen opprettes automatisk når klyngen er installert. Unified CMTrivial File Transfer Protocol (TFTP) -serverens private nøkkel brukes til å signere ITL- filen.
Når kl Cisco Unified CM yngen eller serveren er i ikke-sikker modus, last es ITL-filen ned på alle støttede Cisco IP-telefoner. En partner kan se innholdet i en ITL-fil ved hjelp av CLI-kommandoen, ad min:show itl.
Som standard får partneradministratoren nivå 1-tilgang for CLI. Se Om CLI for mer informasjon og for å se hvilke kommandoer som er tillatt på nivå 1.
Cisco IP-telefoner trenger ITL-filen for å utføre følgende oppgaver:
-
Kommuniser sikkert til CAPF, en forutsetning for å støtte konfigurasjonsfilkryptering
-
Autentisere konfigurasjonsfilsignaturen
-
Autentiser applikasjonsservere, for eksempel EM-tjenester, katalog og MIDlet under HTTPS-etablering ved hjelp av TVS
Enhets-, fil- og signalgodkjenning er avhengig av opprettelsen av CTL-filen (Certificate Trust List), som opprettes når partneren eller kunden installerer og konfigurerer Cisco Certificate Trust List Client.
CTL-filen inneholder oppføringer for følgende servere eller sikkerhetstokener:
-
Systemadministrator sikkerhetstoken (SAST)
-
Cisco CallManagerog Cisco TFTP-tjenester som kjører på samme server
-
Certificate AuthorityProxy-funksjon (CAPF)
-
TFTP-server (er)
-
ASA brannmur
CTL-filen inneholder et serversertifikat, offentlig nøkkel, serienummer, signatur, utstedernavn, emnenavn, serverfunksjon, DNS-navn og IP-adresse for hver server.
Telefonsikkerhet med CTL gir følgende funksjoner:
-
Autentisering av TFTP-nedlastede filer (konfigurasjon, lokalitet, ringeliste osv.) ved hjelp av en signeringsnøkkel
-
Kryptering av TFTP-konfigurasjonsfiler ved hjelp av en signeringsnøkkel
-
Kryptert anropssignalering for IP-telefoner
-
Kryptert samtalelyd (media) for IP-telefoner
Dedikert forekomst gir endepunktregistrering og anropsbehandling. Signalering mellom Cisco Unified CM og endepunkter er basert på Secure Skinny Client Control Protocol (SCCP) eller Session Initiation Protocol (SIP) og kan krypteres ved hjelp av Transport Layer Security (TLS). Mediene fra/til endepunktene er basert på RTP (Real-time Transport Protocol) og kan også krypteres ved hjelp av Secure RTP (SRTP).
Aktivering av blandet modus på Unified CM muliggjør kryptering av signalering og medietrafikk fra og til Cisco-endepunktene.
Sikre UC-applikasjoner
Aktivere blandet modus i dedikert forekomstBlandet modus er aktivert som standard i Dedikert forekomst.
Aktivering av blandet modus i dedikert forekomst gjør det mulig å utføre kryptering av signalering og medietrafikk fra og til Cisco-endepunktene.
Fra Cisco Unified CM utgivelse 12.5 (1) ble et nytt alternativ for å aktivere kryptering av signalering og media basert på SIP OAuth i stedet for blandet modus/CTL lagt til for Jabber- og Webex-klienter. Derfor, i Unified CM utgivelse 12.5 (1), kan SIP OAuth og SRTP brukes til å aktivere kryptering for signalering og media for Jabber- eller Webex-klienter. Aktivering av blandet modus er fortsatt nødvendig for Cisco IP-telefoner og andre Cisco-endepunkter på dette tidspunktet. Det er en plan om å legge til støtte for SIP OAuth i 7800/8800 ende punkter i en fremtidig utgivelse.
Sikkerhet for SRST, trunker, gateways, CUBE/SBC
En Cisco Unified Survidable Remote Site Telephony (SRST) -aktivert gateway gir begrensede anropsbehandlingsoppgaver hvis den dedikerte inst Cisco Unified CM ansen ikke kan fullføre samtalen.
Sikre SRST-aktiverte gateways inneholder et selvsignert sertifikat. Når en partner utfører SRST-konfigurasjonsoppgaver iUnified CM Administration, Unified CM bruker en TLS-tilkobling til å autentisere med sertifikatleverandørtjenesten i den SRST-aktiverte gatewayen. Unified CMhenter deretter sertifikatet fra den SRST-aktiverte gatewayen og legger sertifikatet til databasen. Unified CM
Etter at partneren har tilbakestilt de avhengige enhetene iUnified CM Administration, legger TFTP-serveren til det SRST-aktiverte gateway-sertifikatet i telefonfilen cnf.xml og sender filen til telefonen. En sikker telefon bruker deretter en TLS-tilkobling for å samhandle med den SRST-aktiverte gatewayen.
Det anbefales å ha sikre trunker for anropet som kommer fra Cisco Unified CM til gatewayen for utgående PSTN-anrop eller kryssing gjennom (CUBE). Cisco Unified Border Element
SIP-trunker kan støtte sikre anrop både for signalering så vel som media; TLS gir signalkryptering og SRTP gir mediekryptering.
Sikre kommunikasjon mellom Cisco Unified CM og CUBE
For sikker kommunikasjon mellom Cisco Unified CM og CUBE må partnere/kunder bruke enten selvsignerte sertifikater eller CA-signerte sertifikater.
For selvsignerte sertifikater:
-
CUBE og Cisco Unified CM generer selvsignerte sertifikater
-
CUBE eksporterer sertifikat til Cisco Unified CM
-
Cisco Unified CMeksporterer sertifikat til CUBE
For CA-signerte sertifikater:
-
Klienten genererer et nøkkelpar og sender en forespørsel om sertifikatsignering (CSR) til (CA) Certificate Authority
-
CA signerer den med sin private nøkkel, og oppretter et identitetssertifikat
-
Klienten installerer listen over klarerte CA-rot- og mellomsertifikater og identitetssertifikatet
Sikkerhet for eksterne endepunkter
Med mobile og Remote Access (MRA) endepunkter krypteres signalering og media alltid mellom MRA-endepunktene og Expressway-nodene. Hvis ICE-protokollen (Interactive Connectivity Establishment) brukes for MRA-endepunkter, er signalering og mediekryptering av MRA-endepunktene nødvendig. Kryptering av signalering og media mellom Expressway-C og de interne Unified CM serverne, interne endepunkter eller andre interne enheter krever imidlertid blandet modus eller SIP OAuth.
Cisco Expresswaygir sikker brannmurkryssing og linjesidestøtte for Unified CM registreringer. Unified CMgir anropskontroll for både mobile og lokale endepunkter. Signalering krysser Expressway-løsningen mellom det eksterne endepunktet og. Unified CM Media krysser Expressway-løsningen og videresendes direkte mellom endepunkter. Alle medier er kryptert mellom Expressway-C og det mobile endepunktet.
Enhver MRA-løsning krever Expressway ogUnified CM, med MRA-kompatible myke klienter og/eller faste endepunkter. Løsningen kan eventuelt inkludere IM- og tilstedeværelsestjenesten og Unity Connection.
Protokollsammendrag
Tabellen nedenfor viser protokollene og tilknyttede tjenester som brukes i Unified CM løsningen.
|
Protokoll |
Sikkerhet |
Tjeneste |
|---|---|---|
|
SIP |
TLS |
Sesjonsetablering: Registrer deg, inviter osv. |
|
HTTPS |
TLS |
Pålogging, Klargjøring/konfigurasjon, Katalog, Visuell telefonsvarer |
|
Medier |
SRTP |
Media: Lyd, video, innholdsdeling |
|
XMPP |
TLS |
Direktemeldinger, Tilstedeværelse, Føderasjon |
Hvis du vil ha mer informasjon om MRA-konfigurasjon, kan du se delen MRA-distribusjonsscenarier i Mobile and Through Cisco Expressway Deployment Remote Access Guide.
Konfigurasjonsalternativer
Den dedikerte instansen gir partneren fleksibilitet til å tilpasse tjenester for sluttbrukere gjennom full kontroll over konfigurasjoner fra dag to. Som et resultat er partneren alene ansvarlig for riktig konfigurering av tjenesten Dedicated Instance for sluttbrukerens miljø. Dette inkluderer, men ikke begrenset til:
-
Velge sikre/usikre samtaler, sikre/usikre protokoller som SIP/SSIP, http/https osv og forstå eventuelle tilknyttede risikoer.
-
For alle MAC-adresser som ikke er konfigurert som Secure-SIP i dedikert forekomst, kan en angriper sende SIP-registermelding ved hjelp av den MAC-adressen og kunne foreta SIP-anrop, noe som resulterer i bompengesvindel. Forutsetningen er at angriperen kan registrere sin SIP-enhet/programvare til Dedicated Instance uten autorisasjon hvis de kjenner MAC-adressen til en enhet registrert i Dedicated Instance.
-
Expressway-E-samtalepolicyer, transformasjons- og søkeregler bør konfigureres for å forhindre bompengesvindel. For mer informasjon om forebygging av bompengesvindel ved bruk av motorveier, se Sikkerhet for Expressway C og Expressway-E-delen av Collaboration SRND.
-
Konfigurasjon av oppringingsplan for å sikre at brukere bare kan ringe destinasjoner som er tillatt, f.eks. forby nasjonal/internasjonal oppringing, nødanrop rutes riktig osv.
Hvis du vil ha mer informasjon om hvordan du bruker begrensninger ved bruk av nummerplan for Cisco Unified Communications Manager 12.x og nyere, kan du se delen Op pringningsplan i Samarbeid SRND.
Hvis du vil ha mer informasjon om testede og anbefalte distribusjonsmodeller, kan du se Preferred Architecture for Cisco Collaboration Rel ease 15 Lokale distribusjoner.
Sertifikatkrav for sikre tilkoblinger i dedikert forekomst
For dedikert forekomst vil Cisco levere domenet og signere alle sertifikatene for UC-applikasjonene ved hjelp av en offentlig Certificate Authority (CA).
Dedikert forekomst — portnumre og protokoller
Tabellene nedenfor beskriver portene og protokollene som støttes i Dedicated Instance. Porter som brukes for en gitt kunde avhenger av kundens distribusjon og løsning. Protokoller avhenger av kundens preferanser (SCCP vs SIP), eksisterende lokale enheter og hvilket sikkerhetsnivå for å bestemme hvilke porter som skal brukes i hver distribusjon.
Dedikert forekomst tillater ikke NAT (Network Address Translation) mellom endepunkter, og Unified CM fordi noen av anropsflytfunksjonene ikke fungerer, for eksempel midtsamtalefunksjonen.
Dedikert forekomst — kundeporter
Portene som er tilgjengelige for kunder - mellom den lokale kunden og den dedikerte instansen er vist i tabell 1 Kundeporter for dedikerte forekomster. Alle portene som er oppført nedenfor er for kundetrafikk som krysser peeringkoblingene.
SNMP-porten er åpen som standard bare for Cisco Emergency Responder å støtte funksjonaliteten. Siden vi ikke støtter partnere eller kunder som overvåker UC-programmene som er distribuert i skyen for dedikert forekomst, tillater vi ikke åpning av SNMP-port for andre UC-applikasjoner.
SNMP-porten er aktivert for Singlewire (Informacast) -applikasjonen (bare for applikasjon). Unified CM Når du sender inn en forespørsel, må du sørge for at IP-adressene knyttet til Singlewire-applikasjonen er eksplisitt nevnt i delen Grun n til å tillate i forespørselen. Se Raise Service Request for mer informasjon.
Porter i området 5063—5080 er reservert av Cisco for andre skyintegrasjoner. Partner eller kundeadministratorer anbefales ikke å bruke disse portene i konfigurasjonene.
|
Protokoll |
TCP/UDP |
Kilde |
Bestemmelsessted |
Kildeport |
Destinasjonsport |
Formål |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
UC-applikasjoner Ikke tillatt for Cisco Expressway applikasjoner. |
Større enn 1023 |
22 |
Administrasjon |
|
TFTP |
UDP |
Endepunkt |
Unified CM |
Større enn 1023 |
69 |
Støtte for eldre endepunkter |
|
LDAP |
TCP |
UC-applikasjoner |
Ekstern katalog |
Større enn 1023 |
389 |
Katalogsynkronisering til kundens LDAP |
|
HTTPS |
TCP |
Nettleser |
UC-applikasjoner |
Større enn 1023 |
443 |
Netttilgang for egenomsorg og administrative grensesnitt |
|
Utgående post (SECURE) |
TCP |
UC-applikasjon |
CuCxN |
Større enn 1023 |
587 |
Brukes til å komponere og sende sikre meldinger til utpekte mottakere |
|
LDAP (SECURE) |
TCP |
UC-applikasjoner |
Ekstern katalog |
Større enn 1023 |
636 |
Katalogsynkronisering til kundens LDAP |
|
H323 |
TCP |
Portalen |
Unified CM |
Større enn 1023 |
1720 |
Anropssignalering |
|
H323 |
TCP |
Unified CM |
Unified CM |
Større enn 1023 |
1720 |
Anropssignalering |
|
SCCP |
TCP |
Endepunkt |
Unified CM, CuCxN |
Større enn 1023 |
2000 |
Anropssignalering |
|
SCCP |
TCP |
Unified CM |
Unified CM, Gateway |
Større enn 1023 |
2000 |
Anropssignalering |
|
MGCP |
UDP |
Portalen |
Portalen |
Større enn 1023 |
2427 |
Anropssignalering |
|
MGCP Backhaul |
TCP |
Portalen |
Unified CM |
Større enn 1023 |
2428 |
Anropssignalering |
|
SCCP (SECURE) |
TCP |
Endepunkt |
Unified CM, CuCxN |
Større enn 1023 |
2443 |
Anropssignalering |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Større enn 1023 |
2443 |
Anropssignalering |
|
Tillitsbekreftelse |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
2445 |
Tilbyr tillitsverifiseringstjeneste til endepunkter |
|
CTI |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
2748 |
Tilkobling mellom CTI-applikasjoner (JTAPI/TSP) og CTIManager |
|
Sikker CTI |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
2749 |
Sikker tilkobling mellom CTI-applikasjoner (JTAPI/TSP) og CTIManager |
|
LDAP Global Katalog |
TCP |
UC-applikasjoner |
Ekstern katalog |
Større enn 1023 |
3268 |
Katalogsynkronisering til kundens LDAP |
|
LDAP Global Katalog |
TCP |
UC-applikasjoner |
Ekstern katalog |
Større enn 1023 |
3269 |
Katalogsynkronisering til kundens LDAP |
|
CAPF-tjeneste |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
3804 |
Certificate AuthorityProxy-funksjon (CAPF) lytteport for utstedelse av lokalt signifikante sertifikater (LSC) til IP-telefoner |
|
SIP |
TCP |
Endepunkt |
Unified CM, CuCxN |
Større enn 1023 |
5060 |
Anropssignalering |
|
SIP |
TCP |
Unified CM |
Unified CM, Gateway |
Større enn 1023 |
5060 |
Anropssignalering |
|
SIP (SECURE) |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
5061 |
Anropssignalering |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Større enn 1023 |
5061 |
Anropssignalering |
|
SIP (OAUTH) |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
5090 |
Anropssignalering |
|
XMPP |
TCP |
Jabber-klient |
Cisco IM&P |
Større enn 1023 |
5222 |
Direktemeldinger og tilstedeværelse |
|
HTTP |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
6970 |
Laste ned konfigurasjon og bilder til endepunkter |
|
HTTPS |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
6971 |
Laste ned konfigurasjon og bilder til endepunkter |
|
HTTPS |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
6972 |
Laste ned konfigurasjon og bilder til endepunkter |
|
HTTP |
TCP |
Jabber-klient |
CuCxN |
Større enn 1023 |
7080 |
Telefonsvarsler |
|
HTTPS |
TCP |
Jabber-klient |
CuCxN |
Større enn 1023 |
7443 |
Sikre telefonsvarsler |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Større enn 1023 |
7501 |
Brukes av Intercluster Lookup Service (ILS) for sertifikatbasert autentisering |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Større enn 1023 |
7502 |
Brukes av ILS for passordbasert godkjenning |
|
IMAP |
TCP |
Jabber-klient |
CuCxN |
Større enn 1023 |
7993 |
IMAP over TLS |
|
HTTP |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
8080 |
Katalog-URI for støtte for eldre endepunkter |
|
HTTPS |
TCP |
Nettleser, endepunkt |
UC-applikasjoner |
Større enn 1023 |
8443 |
Netttilgang for egenomsorg og administrative grensesnitt, UDS |
|
HTTPS |
TCP |
Telefonen |
Unified CM |
Større enn 1023 |
9443 |
Autentisert kontaktsøk |
|
HTTPs |
TCP |
Endepunkt |
Unified CM |
Større enn 1023 |
9444 |
Funksjon for styring av hodesett |
|
Sikker RTP/SRTP |
UDP |
Unified CM |
Telefonen |
16384 til 32767 * |
16384 til 32767 * |
Media (lyd) - Music On Vent, Annunciator, Software Conference Bridge (Åpen basert på anropssignalering) |
|
Sikker RTP/SRTP |
UDP |
Telefonen |
Unified CM |
16384 til 32767 * |
16384 til 32767 * |
Media (lyd) - Music On Vent, Annunciator, Software Conference Bridge (Åpen basert på anropssignalering) |
|
COBRAS |
TCP |
Klient |
CuCxN |
Større enn 1023 |
20532 |
Sikkerhetskopier og gjenopprett applikasjonspakke |
|
ICMP |
ICMP |
Endepunkt |
UC-applikasjoner |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
UC-applikasjoner |
Endepunkt |
n/a |
n/a |
Ping |
| DNS | UDP og TCP |
DNS-speditør |
DNS-servere for dedikert forekomst |
Større enn 1023 |
53 |
Kundepremiss DNS-videresendere til DNS-servere for dedikert forekomst. Se DNS-krav for mer informasjon. |
|
* Enkelte spesielle tilfeller kan bruke et større utvalg. |
||||||
Dedikert forekomst - OTT-porter
Følgende port kan brukes av oppsett av kunder og partnere for mobil og Remote Access (MRA):
|
Protokoll |
TCP/UCP |
Kilde |
Bestemmelsessted |
Kildeport |
Destinasjonsport |
Formål |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Motorvei C |
Klient |
Større enn 1023 |
36000-59999 |
Sikre medier for MRA- og B2B-samtaler |
Interoperativ SIP-trunk mellom flerleietaker og dedikert forekomst (bare for registreringsbasert trunk)
Følgende liste over porter må tillates på kundens brannmur for den registrerings baserte SIP-trunken som kobler mellom Multi-Tenant og Dedicated Instance.
|
Protokoll |
TCP/UCP |
Kilde |
Bestemmelsessted |
Kildeport |
Destinasjonsport |
Formål |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingFlerleietaker |
Klient |
Større enn 1023 |
8000-48198 |
Media fra Webex Calling Multi-Tenant |
Dedikert forekomst — UCCX-porter
Følgende liste over porter kan brukes av kunder og partnere for å konfigurere UCCX.
|
Protokoll |
TCP / UCP |
Kilde |
Bestemmelsessted |
Kildeport |
Destinasjonsport |
Formål |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
UCCX |
Større enn 1023 |
22 |
SFTP og SSH |
|
Informix |
TCP |
Klient eller server |
UCCX |
Større enn 1023 |
1504 |
Contact Center Express-databaseport |
|
SIP |
UDP og TCP |
SIP GW- eller MCRP-server |
UCCX |
Større enn 1023 |
5065 |
Kommunikasjon til eksterne GW- og MCRP-noder |
|
XMPP |
TCP |
Klient |
UCCX |
Større enn 1023 |
5223 |
Sikker XMPP-tilkobling mellom Finesse-serveren og tilpassede tredjepartsapplikasjoner |
|
CVD |
TCP |
Klient |
UCCX |
Større enn 1023 |
6999 |
Editor til CCX-applikasjoner |
|
HTTPS |
TCP |
Klient |
UCCX |
Større enn 1023 |
7443 |
Sikker BOSH-forbindelse mellom Finesse-serveren og agent- og veilederstasjonære skrivebord for kommunikasjon over HTTPS |
|
HTTP |
TCP |
Klient |
UCCX |
Større enn 1023 |
8080 |
Live-datarapporteringsklienter kobler seg til en Socket.io-server |
|
HTTP |
TCP |
Klient |
UCCX |
Større enn 1023 |
8081 |
Klientnettleser prøver å få tilgang til Cisco Unified Intelligence Center webgrensesnittet |
|
HTTP |
TCP |
Klient |
UCCX |
Større enn 1023 |
8443 |
Admin GUI, RTMT, DB-tilgang over SOAP |
|
HTTPS |
TCP |
Klient |
UCCX |
Større enn 1023 |
8444 |
Cisco Unified Intelligence Centerwebgrensesnitt |
|
HTTPS |
TCP |
Nettleser og REST-klienter |
UCCX |
Større enn 1023 |
8445 |
Sikker port for Finesse |
|
HTTPS |
TCP |
Klient |
UCCX |
Større enn 1023 |
8447 |
HTTPS - Internett-hjelp for Unified Intelligence Center |
|
HTTPS |
TCP |
Klient |
UCCX |
Større enn 1023 |
8553 |
Enkelt påloggingskomponenter (SSO) får tilgang til dette grensesnittet for å kjenne driftsstatusen til Cisco ID-er. |
|
HTTP |
TCP |
Klient |
UCCX |
Større enn 1023 |
9080 |
Klienter som prøver å få tilgang til HTTP-utløsere eller dokumenter/prompter/grammatikk/live data. |
|
HTTPS |
TCP |
Klient |
UCCX |
Større enn 1023 |
9443 |
Sikker port som brukes til å svare på klienter som prøver å få tilgang til HTTPS-utløsere |
|
TCP |
TCP |
Klient |
UCCX |
Større enn 1023 |
12014 |
Dette er porten der live-datarapporteringsklienter kan koble seg til Socket.io-serveren |
|
TCP |
TCP |
Klient |
UCCX |
Større enn 1023 |
12015 |
Dette er porten der live-datarapporteringsklienter kan koble seg til Socket.io-serveren |
|
CTI |
TCP |
Klient |
UCCX |
Større enn 1023 |
12028 |
Tredjeparts CTI-klient til CCX |
|
RTP (media) |
TCP |
Endepunkt |
UCCX |
Større enn 1023 |
Større enn 1023 |
Medieporten åpnes dynamisk etter behov |
|
RTP (media) |
TCP |
Klient |
Endepunkt |
Større enn 1023 |
Større enn 1023 |
Medieporten åpnes dynamisk etter behov |
Klientsikkerhet
Sikre Jabber og Webex med SIP OAuth
Jabber- og Webex-klienter autentiseres gjennom et OAuth-token i stedet for et lokalt signifikant sertifikat (LSC), som ikke krever aktivering av sertifiseringsautoritetens proxy-funksjon (CAPF) (også for MRA). SIP OAuth som arbeider med eller uten blandet modus ble introdusert i Cisco Unified CM 12.5 (1) og senere, Jabber 12.5 og nyere, og Expressway X12.5.
I Cisco Unified CM 12.5 og senere har vi et nytt alternativ i Phone Security Profile som muliggjør kryptering uten LSC/CAPF, ved hjelp av single Transport Layer Security (TLS) + OAuth-token i SIP REGISTER. Expressway-C-noder bruker AXL (Administrative XML Web Service) API til å informere om Cisco Unified CM SN/SAN i sertifikatet. Cisco Unified CMbruker denne informasjonen til å validere Exp-C-sertifikatet når du oppretter en gjensidig TLS-tilkobling.
SIP OAuth muliggjør media- og signalkryptering uten et endepunktssertifikat (LSC).
Cisco Jabberbruker Ephemeral-porter og sikre porter 6971 og 6972 porter via HTTPS-tilkobling til TFTP-serveren for å laste ned konfigurasjonsfilene. Port 6970 er en ikke-sikker port for nedlasting via HTTP.
Flere detaljer om SIP OAuth-konfigurasjon: SIP O Auth-modus.
DNS-krav
<customer>For dedikert forekomst tilbyr Cisco FQDN for tjenesten i hver region med følgende format. <region>.wxc-di.webex.com for eksempel xyz.amer.wxc-di.webex.com.
Kundeverdien oppgis av administratoren som en del av veiviseren for første oppsett (FTSW). Hvis du vil ha mer informasjon, kan du se Aktivering av dedikert forekomsttjeneste.
DNS-poster for dette FQDN må kunne løses fra kundens interne DNS-server for å støtte lokale enheter som kobler til den dedikerte forekomsten. For å lette løsningen må kunden konfigurere en betinget videresender, for dette FQDN, på DNS-serveren som peker på DNS-tjenesten for dedikert forekomst. DNS-tjenesten for dedikert forekomst er regional og kan nås, via peering til dedikert forekomst, ved å bruke følgende IP-adresser som nevnt i tabellen nedenfor Ded icated Instance DNS Service IP-adresse.
|
Region/DC | Dedikert instans DNS-tjeneste IP-adresse |
Eksempel på betinget videresending |
|---|---|---|
|
AMER |
<customer>.amer.wxc-de.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-de.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-de.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-de.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.fr.wxc-de.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-de.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sv.wxc-de.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Ping-alternativet er deaktivert for ovennevnte DNS-server-IP-adresser av sikkerhetsmessige årsaker.
Inntil den betingede videresending er på plass, vil enheter ikke kunne registrere seg til den dedikerte instansen fra kundens interne nettverk via peering-koblingene. Betinget videresending er ikke nødvendig for registrering via Mobile og Remote Access (MRA), ettersom alle nødvendige eksterne DNS-poster for å lette MRA vil bli forhåndsbestemt av Cisco.
Når du bruker Webex-programmet som en oppkallende myk klient på dedikert forekomst, må det konfigureres en UC Manager-profil i Control Hub for hver regions taletjenestedomene (VSD). For mer informasjon, se UC Manager-profiler i Cisco Webex Control Hub. Webex-applikasjonen vil automatisk kunne løse kundens Expressway Edge uten inngrep fra sluttbrukeren.
Taletjenestedomenet vil bli gitt til kunden som en del av partnertilgangsdokumentet når aktiveringen av tjenesten er fullført.
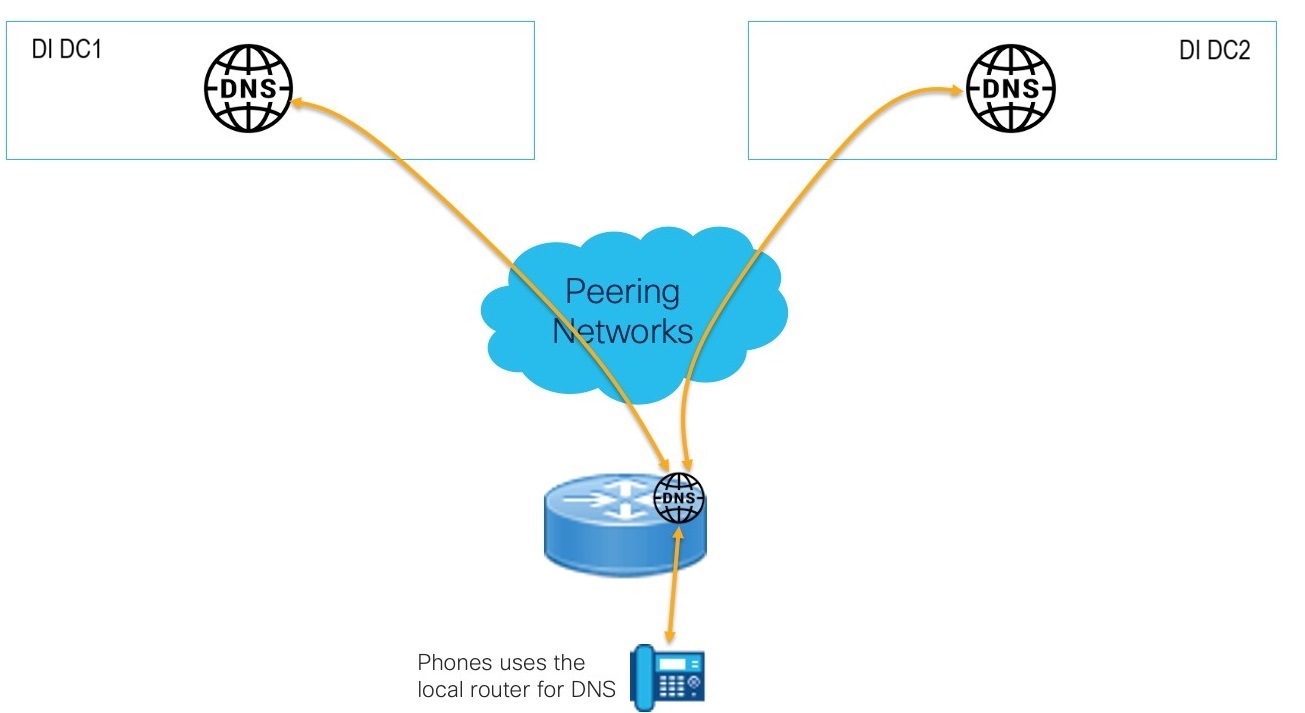
Bruk en lokal ruter for telefonens DNS-oppløsning
For telefoner som ikke har tilgang til bedriftens DNS-servere, er det mulig å bruke en lokal Cisco-ruter til å videresende DNS-forespørsler til Dedicated Instance-skyen DNS. Dette fjerner behovet for å distribuere en lokal DNS-server og gir full DNS-støtte inkludert hurtigbufring.
Eksempel konfigurasjon :
!
ip dns-server
ip-navn-server <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
DNS-bruken i denne distribusjonsmodellen er spesifikk for telefoner og kan bare brukes til å løse FQDN-er med domenet fra kundens dedikerte forekomst.