- Domov
- /
- Članek

Hvala za povratne informacije.


Namenskega omrežja in varnostne zahteve
 V tem članku
 Povratne informacije?
Omrežne in varnostne zahteve za rešitev namenskih primerkov so večplastni pristop k funkcijam in funkcionalnostim, ki zagotavljajo varen fizični dostop, omrežje, končne točke in aplikacije Cisco UC. Opisuje omrežne zahteve in navaja naslove, vrata in protokole, ki se uporabljajo za povezovanje končnih točk s storitvami.
Omrežne zahteve za namenski primer
Webex CallingDedicated Instance je del portfel Cisco Cloud ja Calling, ki ga pogan Cisco Unified Communications Manager ja tehnologija Cisco Unified CM sodelovanja (). Dedicated Instance ponuja rešitve za glasovno, video, sporočanje in mobilnost s funkcijami in prednostmi Ciscovih telefonov IP, mobilnih naprav in namiznih odjemalcev, ki se varno povežejo z namenskim primerkom.
Ta članek je namenjen skrbnikom omrežja, zlasti skrbnikom za varnost požarnega zidu in proxy, ki želijo uporabljati namenski primerek v svoji organizaciji.
Pregled varnosti: Varnost v plasteh
Namenski primer uporablja večplastni pristop za varnost. Plasti vključujejo:
-
Fizični dostop
-
Omrežje
-
Končne točke
-
UC aplikacije
Naslednji razdelki opisujejo sloje varnosti pri uvajanju namenskih primerkov.
Fizična varnost
Pomembno je zagotoviti fizično varnost lokacij Equinix Meet-Me Room in objektov Cisco namenskega podatkovnega centra. Kadar je fizična varnost ogrožena, se lahko sprožijo preprosti napadi, kot so motnje v storitvah z izklopom napajanja strankovih stikal. S fizičnim dostopom lahko napadalci dostopajo do strežniških naprav, ponastavijo gesla in pridobijo dostop do stikal. Fizični dostop olajša tudi bolj izpopolnjene napade, kot so napadi človek-in-the-middle, zato je drugi varnostni sloj, varnost omrežja, ključnega pomena.
Samošifrirajoči pogoni se uporabljajo v podatkovnih centrih namenskih primerkov, ki gostijo aplikacije UC.
Za več informacij o splošnih varnostnih praksah glejte dokumentacijo na naslednji lokaciji: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Omrežna varnost
Partnerji morajo zagotoviti, da so vsi omrežni elementi zaščiteni v infrastrukturi namenskih primerkov (ki se povezuje prek Equinixa). Partner je odgovoren za zagotavljanje najboljših varnostnih praks, kot so:
-
Ločen VLAN za glas in podatke
-
Omogoči varnost vrat, ki omejuje število dovoljenih naslovov MAC na vrata, proti poplavljanju tabele CAM
-
Zaščita vira IP pred lažnimi naslovi IP
-
Dynamic ARP Inspection (DAI) preučuje protokol za reševanje naslovov (ARP) in brezplačni ARP (GARP) zaradi kršitev (proti lažnemu ARP)
-
802.1x omejuje dostop do omrežja za preverjanje pristnosti naprav na dodeljenih VLAN omrežjih (telefoni podpirajo 802.1x)
-
Konfiguracija kakovosti storitve (QoS) za ustrezno označevanje glasovnih paketov
-
Konfiguracije vrat požarnega zidu za blokiranje kakršnega koli drugega prometa
Varnost končnih točk
Ciscove končne točke podpirajo privzete varnostne funkcije, kot so podpisana vdelana programska oprema, varen zagon (izbrani modeli), certifikat, nameščen proizvajalec (MIC) in podpisane konfiguracijske datoteke, ki zagotavljajo določeno raven varnosti za končne točke.
Poleg tega lahko partner ali stranka omogoči dodatno varnost, kot so:
-
Šifrirajte storitve IP telefona (prek HTTPS) za storitve, kot so Extension Mobility
-
Izdaja lokalno pomembnih certifikatov (LSC) iz funkcije pooblaščenega organa za certificiranje (CAPF) ali javnega organa za potrjevanje (CA)
-
Šifriranje konfiguracijskih datotek
-
Šifriranje medijev in signalizacije
-
Onemogočite te nastavitve, če se ne uporabljajo: vrata računalnika, PC Voice VLAN Access, Brezplačen ARP, spletni dostop, gumb za nastavitve, SSH, konzola
Uvedba varnostnih mehanizmov v namenski instanci preprečuje krajo identitete telefonov in Unified CM strežnika, poseganje podatkov in signalizacijo klica/poseganje medijskih tokov.
Namenski primerek prek omrežja:
-
Vzpostavlja in vzdržuje pristne komunikacijske tokove
-
Digitalno podpiše datoteke, preden datoteko prenesete v telefon
-
Šifrira medijske tokove in signalizacijo klicev med Cisco Unified IP telefoni
Varnost privzeto zagotavlja naslednje samodejne varnostne funkcije za telefone Cisco Unified IP:
-
Podpis konfiguracijskih datotek telefona
-
Podpora za šifriranje konfiguracijskih datotek telefona
-
HTTPS s Tomcatom in drugimi spletnimi storitvami (MIDLets)
Za no Unified CM vejšo izdajo 8.0 so te varnostne funkcije privzeto na voljo brez zagona odjemalca Certificate Trust List (CTL).
Storitev preverjanja zaupanjaKer je v omrežju veliko telefonov in imajo telefoni IP omejen pomnilnik, Cisco Unified CM deluje kot oddaljena trgovina zaupanja prek storitve preverjanja zaupanja (TVS), tako da na vsak telefon ni treba namestiti skladišča zaupanja s certifikati. Ciscovi IP telefoni se obrnejo na strežnik TVS za preverjanje, ker ne morejo preveriti podpisa ali potrdila prek datotek CTL ali ITL. Imeti osrednjo trgovino zaupanja je lažje upravljati kot imeti trgovino zaupanja v vsakem telefonu Cisco Unified IP.
TVS omogoča Cisco Unified IP telefonom, da med vzpostavitvijo HTTPS preverjajo pristnost aplikacijskih strežnikov, kot so storitve EM, imenik in MIDlet.
Začetni seznam zaupanjaDatoteka začetnega lista zaupanja (ITL) se uporablja za začetno varnost, tako da lahko končne točke zaupajo. Cisco Unified CM ITL ne potrebuje nobenih varnostnih funkcij, da bi bile izrecno omogočene. Datoteka ITL se samodejno ustvari, ko je grozd nameščen. Zasebni ključ strežnika Unified CM Trivial File Transfer Protocol (TFTP) se uporablja za podpis datoteke ITL.
Ko je Cisco Unified CM grozd ali strežnik v nevarnem načinu, se datoteka ITL prenese na vsak podprt telefon Cisco IP. Partner si lahko ogle da vsebino datoteke ITL z ukazom CLI admin: show itl.
Partnerski skrbnik ima privzeto dostop do stopnje 1 za CLI. Za več informacij in preverite, kateri ukazi so dovoljeni na ravni 1, glejte razdelek O CLI.
Cisco IP telefoni potrebujejo datoteko ITL za izvajanje naslednjih nalog:
-
Varno komunicirajte s CAPF, kar je predpogoj za podporo šifriranja konfiguracijske datoteke
-
Preverite podpis konfiguracijske datoteke
-
Med vzpostavitvijo HTTPS z uporabo TVS preverite pristnost aplikacijskih strežnikov, kot so storitve EM, imenik in MIDlet
Preverjanje pristnosti naprav, datotek in signalov temelji na ustvarjanju datoteke CTL (Certificate Trust List List), ki se ustvari, ko partner ali stranka namesti in konfigurira odjemalca Cisco Certificate Trust List.
Datoteka CTL vsebuje vnose za naslednje strežnike ali varnostne žetone:
-
Varnostni žeton sistemskega skrbnika (SAST)
-
Cisco CallManagerin Cisco TFTP storitve, ki delujejo na istem strežniku
-
Certificate AuthorityFunkcija proxy (CAPF)
-
TFTP strežnik (i)
-
Požarni zid ASA
Datoteka CTL vsebuje potrdilo strežnika, javni ključ, serijsko številko, podpis, ime izdajatelja, ime predmeta, funkcijo strežnika, ime DNS in naslov IP za vsak strežnik.
Varnost telefona s CTL zagotavlja naslednje funkcije:
-
Preverjanje pristnosti prenesenih datotek TFTP (konfiguracija, lokalna nastavitev, seznam zvonjenja itd.) s tipko za podpisovanje
-
Šifriranje konfiguracijskih datotek TFTP z uporabo podpisnega ključa
-
Šifrirana signalizacija klicev za IP telefone
-
Šifrirani zvok klicev (medij) za telefone IP
Namenski primerek omogoča registracijo končnih točk in obdelavo klicev. Signalizacija med Cisco Unified CM in končnimi točkami temelji na protokolu Secure Skinny Client Control Protocol (SCCP) ali protokolu za iniciacijo seje (SIP) in se lahko šifrira s pomočjo Transport Layer Security (TLS). Mediji od/do končnih točk temeljijo na Real-Time Transport Protocol (RTP) in jih je mogoče šifrirati tudi s pomočjo Secure RTP (SRTP).
Omogočanje mešanega načina Unified CM omogoča šifriranje signalnega in medijskega prometa od in do končnih točk Cisco.
Varne aplikacije UC
Omogočanje mešanega načina v namenskem primeruMešani način je privzeto omogočen v namenskem primeru.
Omogočanje mešanega načina v namenski instanci omogoča šifriranje signalnega in medijskega prometa od in do končnih točk Cisco.
Od Cisco Unified CM izdaje 12.5 (1) je bila za odjemalce Jabber in Webex dodana nova možnost za omogočanje šifriranja signalizacije in medijev, ki temeljijo na SIP OAuth namesto mešanega načina/CTL. Zato se lahko v Unified CM izdaji 12.5 (1) SIP OAuth in SRTP uporabita za omogočanje šifriranja za signalizacijo in medije za odjemalce Jabber ali Webex. Omogočanje mešanega načina je trenutno še vedno potrebno za telefone Cisco IP in druge Ciscove kon čne točke. Obstaja načrt za dodajanje podpore za SIP OAuth v končnih točkah 7800/8800 v prihodnji izdaji.
Varnost za SRST, kovčke, prehode, CUBE/SBC
Prehod, ki podpira Cisco Unified Survisible Remote Site Telephony (SRST), omogoča omejene naloge obdelave klicev, če vklopljeni namenski primerek ne Cisco Unified CM more dokončati klica.
Varni prehodi, ki podpirajo SRST, vsebujejo samopodpisano potrdilo. Ko partner izvede opravila konfiguracije SRST vUnified CM Administration, Unified CM uporabi povezavo TLS za preverjanje pristnosti s storitvijo ponudnika potrdil v prehodu, ki podpira SRST. Unified CMnato pridobi potrdilo iz prehoda, ki podpira SRST, in doda potrdilo v zbirko podatkov. Unified CM
Ko partner ponastavi odvisne napraveUnified CM Administration, strežnik TFTP doda potrdilo o prehodu, ki podpira SRST, v datoteko cnf.xml telefona in jo pošlje v telefon. Varni telefon nato uporabi povezavo TLS za interakcijo s prehodom, ki podpira SRST.
Priporočljivo je imeti varne mreže za klic, ki izvira od prehoda Cisco Unified CM do prehoda za izhodne klice PSTN ali prehod skozi (CUBE). Cisco Unified Border Element
SIP prtljažniki lahko podpirajo varne klice tako za signalizacijo kot za medije; TLS zagotavlja šifriranje signalov, SRTP pa zagotavlja šifriranje medijev.
Zaščita komunikacije med Cisco Unified CM in CUBE
Za varno komunikacijo med podjet Cisco Unified CM jem CUBE morajo partnerji/stranke uporabljati samopodpisano potrdilo ali potrdila, podpisana CA.
Za samopodpisana potrdila:
-
CUBE in Cisco Unified CM ustvarite samopodpisana potrdila
-
CUBE izvozi certifikat v Cisco Unified CM
-
Cisco Unified CMizvozno potrdilo v CUBE
Za potrdila s podpisom CA:
-
Odjemalec ustvari par ključev in pošlje zahtevo za podpisovanje potrdil (CSR) podjetju (CACertificate Authority)
-
CA ga podpiše s svojim zasebnim ključem in ustvari potrdilo o identiteti
-
Naročnik namesti seznam zaupanja vrednih certifikatov o korenskih in posredniških certifikatih ter potrdilo o identiteti
Varnost za oddaljene končne točke
Pri mobilnih in Remote Access (MRA) končnih točkah so signalizacija in mediji vedno šifrirani med končnimi točkami MRA in vozlišči Expressway. Če se za končne točke MRA uporablja protokol Interactive Connectivity Establishment (ICE), je potrebno signaliziranje in šifriranje medijev končnih točk MRA. Vendar šifriranje signalizacije in medijev med ExpressWay-C in notranjimi Unified CM strežniki, notranjimi končnimi točkami ali drugimi notranjimi napravami zahteva mešani način ali SIP OAuth.
Cisco Expresswayzagotavlja varno prehod požarnega zidu in linijsko podporo za registracije. Unified CM Unified CMomogoča nadzor klicev tako za mobilne kot krajevne končne točke. Signalizacija poteka po rešitvi hitre ceste med oddaljeno končno točko in. Unified CM Mediji prečkajo rešitev hitre ceste in se neposredno prenašajo med končnimi točkami. Vsi mediji so šifrirani med Expressway-C in mobilno končno točko.
Za vsako rešitev MRA je potrebna hitra cesta in mehke odjemalceUnified CM, združljive z MRA, in/ali fiksnimi končnimi točkami. Rešitev lahko po želji vključuje storitev IM in prisotnosti ter povezavo Unity.
Povzetek protokola
Naslednja tabela prikazuje protokole in povezane storitve, uporabljene v Unified CM rešitvi.
|
Protokol |
Varnost |
Storitev |
|---|---|---|
|
SIP |
TLS |
Vzpostavitev seje: Registracija, povabi itd. |
|
HTTPS |
TLS |
Prijava, Zagotavljanje/Konfiguracija, Imenik, Vizualna glasovna pošta |
|
Mediji |
SRTP |
Mediji: avdio, video, skupna raba vsebine |
|
XMPP |
TLS |
Takojšnje sporočanje, Prisotnost, Federacija |
Če želite več informacij o konfiguraciji MRA, glejte: Razdelek Scenariji uvajanja MRA v Vodniku za mobilno uporabo in Remote Access prek uporabe Cisco Expressway .
Možnosti konfiguracije
Namenska instanca partnerju omogoča prilagodljivost pri prilagajanju storitev za končne uporabnike s popolnim nadzorom nad konfiguracijami drugega dne. Posledično je partner izključno odgovoren za pravilno konfiguracijo storitve namenskih primerkov za okolje končnega uporabnika. To vključuje, vendar ne omejeno na:
-
Izbira varnih/nevarnih klicev, varnih/nevarnih protokolov, kot so SIP/SSIP, http/https itd. in razumevanje morebitnih povezanih tveganj.
-
Za vse naslove MAC, ki niso konfigurirani kot varni SIP v namenskem primeru, lahko napadalec pošlje sporočilo SIP Register s tem naslovom MAC in lahko kliče SIP, kar ima za posledico goljufije s cestninami. Predpogoj je, da lahko napadalec svojo napravo/programsko opremo SIP registrira v namenski instanci brez dovoljenja, če pozna MAC naslov naprave, registrirane v namenskem primerku.
-
Pravilniki za klicanje Expressway-E, pravila za preoblikovanje in iskanje morajo biti konfigurirani za preprečevanje goljufij s cestninami. Za več informacij o preprečevanju goljufij s cestninami na hitrih cestah glejte razdelek Varnost za hitri cesto C in Expressway-E v razdelku Sodelovanje SRND.
-
Konfiguracija paketa klicanja, ki zagotavlja, da lahko uporabniki klicajo samo ciljne destinacije, ki so dovoljene, npr. prepoved nacionalno/mednarodnega klicanja, pravilno usmerjeni klici v sili itd.
Če želite več informacij o uporabi omejitev z uporabo načrta klicanja za Cisco Unified Communications Manager 12.x ali več, glejte razdelek Nač rt klicanja v programu Sodelovanje SRND.
Za več informacij o preizkušenih in priporočenih modelih uvajanja glejte Preferirana arhitektura za Cisco Collaboration R elease 15 On-krajevne uvajanja.
Zahteve za certifikate za varne povezave v namenskem primerku
Za namenski primer bo Cisco zagotovil domeno in podpisal vsa potrdila za aplikacije UC z uporabo javnega Certificate Authority (CA).
Namenski primer — številke vrat in protokoli
V naslednjih preglednicah so opisana vrata in protokoli, ki so podprti v namenskem primerku. Vrata, ki se uporabljajo za določeno stranko, so odvisna od uporabnikove namestitve in rešitve. Protokoli so odvisni od želje stranke (SCCP proti SIP), obstoječih kra jevnih naprav in stopnje varnosti za določitev, katera vrata bodo uporabljena pri vsaki uvaj anju.
Namenski primerek ne dovoljuje prevajanja omrežnih naslovov (NAT) med končnimi točkami in Unified CM ker nekatere funkcije toka klicev ne bodo delovale, na primer funkcija srednjega klica.
Namenski primer — pristanišča za stranke
Vrata, ki so na voljo strankam — med krajevnim in namenskim primerkom stranke, so prikazana v tabeli 1 Vrata za stranke namenskih primerkov. Vsa spodaj navedena vrata so namenjena prometu strank, ki prečkajo povezave med partnerskimi povezavami.
Vrata SNMP so privzeto odprta samo za podpor Cisco Emergency Responder o njegove funkcionalnosti. Ker ne podpiramo partnerjev ali strank, ki spremljajo aplikacije UC, nameščene v oblaku namenskih primerkov, ne dovoljujemo odpiranja vrat SNMP za nobene druge aplikacije UC.
Vrata SNMP so omogočena za aplikacijo Singlewire (Informacast) (samo za aplikacijo). Unified CM Ko pošiljate zahtevo, se prepričajte, da so naslovi IP, povezani z aplikacijo Singlewire, izrecno navedeni v razdelku Razlog za dovol jenje zahteve. Za več informacij glejte Povpreti zahte vo za storitev.
Cisco rezervira vrata v območju 5063—5080 za druge integracije v oblaku, partnerjem ali skrbnikom strank priporočamo, da teh vrat ne uporabljajo v svojih konfiguracijah.
|
Protokol |
TCP/UDP |
Vir |
Destinacija |
Izvorna vrata |
Ciljno pristanišče |
Namen |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Naročnik |
UC aplikacije Ni dovoljeno za Cisco Expressway aplikacije. |
Več kot 1023 |
22 |
Uprava |
|
TFTP |
UDP |
krajišče |
Unified CM |
Več kot 1023 |
69 |
Podpora za starejše končne točke |
|
LDAP |
TCP |
UC aplikacije |
Zunanji imenik |
Več kot 1023 |
389 |
Sinhronizacija imenika z LDAP stranke |
|
HTTPS |
TCP |
Brskalnik |
UC aplikacije |
Več kot 1023 |
443 |
Spletni dostop za samooskrbovalne in administrativne vmesnike |
|
Odhodna pošta (VARNA) |
TCP |
Aplikacija UC |
CuCxN |
Več kot 1023 |
587 |
Uporablja se za sestavljanje in pošiljanje varnih sporočil vsem imenovanim prejemnikom |
|
LDAP (SECURE) |
TCP |
UC aplikacije |
Zunanji imenik |
Več kot 1023 |
636 |
Sinhronizacija imenika z LDAP stranke |
|
H323 |
TCP |
Prehod |
Unified CM |
Več kot 1023 |
1720 |
Signalizacija klica |
|
H323 |
TCP |
Unified CM |
Unified CM |
Več kot 1023 |
1720 |
Signalizacija klica |
|
SCCP |
TCP |
krajišče |
Unified CM, CuCxN |
Več kot 1023 |
2000 |
Signalizacija klica |
|
SCCP |
TCP |
Unified CM |
Unified CM, Prehod |
Več kot 1023 |
2000 |
Signalizacija klica |
|
MGCP |
UDP |
Prehod |
Prehod |
Več kot 1023 |
2427 |
Signalizacija klica |
|
MGCP povratna vožnja |
TCP |
Prehod |
Unified CM |
Več kot 1023 |
2428 |
Signalizacija klica |
|
SCCP (SECURE) |
TCP |
krajišče |
Unified CM, CuCxN |
Več kot 1023 |
2443 |
Signalizacija klica |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Prehod |
Več kot 1023 |
2443 |
Signalizacija klica |
|
Preverjanje zaupanja |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
2445 |
Zagotavljanje storitve preverjanja zaupanja končnim točkam |
|
CTI |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
2748 |
Povezava med aplikacijami CTI (JTAPI/TSP) in CTIManager |
|
Varni CTI |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
2749 |
Varna povezava med CTI aplikacijami (JTAPI/TSP) in CTIManager |
|
Globalni katalog LDAP |
TCP |
UC aplikacije |
Zunanji imenik |
Več kot 1023 |
3268 |
Sinhronizacija imenika z LDAP stranke |
|
Globalni katalog LDAP |
TCP |
UC aplikacije |
Zunanji imenik |
Več kot 1023 |
3269 |
Sinhronizacija imenika z LDAP stranke |
|
Storitev CAPF |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
3804 |
Certificate AuthoritySlušalna vrata s funkcijo proxy (CAPF) za izdajo lokalno pomembnih certifikatov (LSC) telefonom IP |
|
SIP |
TCP |
krajišče |
Unified CM, CuCxN |
Več kot 1023 |
5060 |
Signalizacija klica |
|
SIP |
TCP |
Unified CM |
Unified CM, Prehod |
Več kot 1023 |
5060 |
Signalizacija klica |
|
SIP (SECURE) |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
5061 |
Signalizacija klica |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Prehod |
Več kot 1023 |
5061 |
Signalizacija klica |
|
SIP (OAUTH) |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
5090 |
Signalizacija klica |
|
XMPP |
TCP |
Naročnik Jabber |
Cisco IM&P |
Več kot 1023 |
5222 |
Takojšnje sporočanje in prisotnost |
|
HTTP |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
6970 |
Prenos konfiguracije in slik na končne točke |
|
HTTPS |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
6971 |
Prenos konfiguracije in slik na končne točke |
|
HTTPS |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
6972 |
Prenos konfiguracije in slik na končne točke |
|
HTTP |
TCP |
Naročnik Jabber |
CuCxN |
Več kot 1023 |
7080 |
Obvestila o glasovni pošti |
|
HTTPS |
TCP |
Naročnik Jabber |
CuCxN |
Več kot 1023 |
7443 |
Varna obvestila o glasovni pošti |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Več kot 1023 |
7501 |
Uporablja ga Intercluster Lookup Service (ILS) za preverjanje pristnosti na podlagi potrdil |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Več kot 1023 |
7502 |
Uporablja ga ILS za preverjanje pristnosti na podlagi gesla |
|
IMAP |
TCP |
Naročnik Jabber |
CuCxN |
Več kot 1023 |
7993 |
IMAP preko TLS |
|
HTTP |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
8080 |
URI imenika za podporo za starejše končne točke |
|
HTTPS |
TCP |
Brskalnik, končna točka |
UC aplikacije |
Več kot 1023 |
8443 |
Spletni dostop za samooskrbovalne in administrativne vmesnike, UDS |
|
HTTPS |
TCP |
Telefon |
Unified CM |
Več kot 1023 |
9443 |
Preverjeno iskanje stikov |
|
HTTPs |
TCP |
krajišče |
Unified CM |
Več kot 1023 |
9444 |
Funkcija upravljanja slušalk |
|
Varni RTP/SRTP |
UDP |
Unified CM |
Telefon |
16384 do 32767 * |
16384 do 32767 * |
Mediji (avdio) - glasba na čakanju, oznanjevalec, programski konferenčni most (odprt na podlagi signalizacije klicev) |
|
Varni RTP/SRTP |
UDP |
Telefon |
Unified CM |
16384 do 32767 * |
16384 do 32767 * |
Mediji (avdio) - glasba na čakanju, oznanjevalec, programski konferenčni most (odprt na podlagi signalizacije klicev) |
|
COBRAS |
TCP |
Naročnik |
CuCxN |
Več kot 1023 |
20532 |
Varnostno kopiranje in obnovitev paketa aplikacij |
|
ICMP |
ICMP |
krajišče |
UC aplikacije |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
UC aplikacije |
krajišče |
n/a |
n/a |
Ping |
| DNS | UDP in TCP |
DNS pošiljatelj |
Namenski DNS strežniki Instance |
Več kot 1023 |
53 |
Posredovalci DNS za domene stranke na strežnike DNS namenskih primerkov. Za več informacij glejte zahteve DNS. |
|
* Nekateri posebni primeri lahko uporabljajo večji razpon. |
||||||
Namenski primer - vrata OTT
Stranke in partnerji lahko uporabljajo naslednja vrata za mobilne naprave in Remote Access (MRA) nastavitve:
|
Protokol |
TCP/UCP |
Vir |
Destinacija |
Izvorna vrata |
Ciljno pristanišče |
Namen |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Hitra cesta C |
Naročnik |
Več kot 1023 |
36000-59999 |
Varni mediji za klice MRA in B2B |
Interoperativni sistem SIP med več najemnikom in namenskim primerkom (samo za registracijski sistem)
Naslednji seznam vrat mora biti dovoljen na požarnem zidu stranke za sistem SIP, ki temelji na registraciji, ki povezuje med več najemnikom in namenskim primerkom.
|
Protokol |
TCP/UCP |
Vir |
Destinacija |
Izvorna vrata |
Ciljno pristanišče |
Namen |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingVeč najemnikov |
Naročnik |
Več kot 1023 |
8000-48198 |
Mediji podjetja Webex Calling Multi-Tenent |
Namenski primer — vrata UCCX
Naslednji seznam vrat lahko uporabijo stranke in partnerji za konfiguriranje UCCX.
|
Protokol |
TCP / UCP |
Vir |
Destinacija |
Izvorna vrata |
Ciljno pristanišče |
Namen |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
22 |
SFTP in SSH |
|
Informix |
TCP |
Odjemalec ali strežnik |
UCCX |
Več kot 1023 |
1504 |
Vrata zbirke podatkov Contact Center Express |
|
SIP |
UDP in TCP |
SIP GW ali MCRP strežnik |
UCCX |
Več kot 1023 |
5065 |
Komunikacija z oddaljenimi vozlišči GW in MCRP |
|
XMPP |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
5223 |
Varna povezava XMPP med strežnikom Finesse in aplikacijami drugih proizvajalcev po meri |
|
CVD |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
6999 |
Urejevalnik aplikacij CCX |
|
HTTPS |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
7443 |
Varna povezava BOSH med strežnikom Finesse in namiznimi računalniki agenta in nadzornika za komunikacijo prek HTTPS |
|
HTTP |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
8080 |
Odjemalci za poročanje podatkov v živo se povežejo s strežnikom Socket.io |
|
HTTP |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
8081 |
Odjemalski brskalnik poskuša dostopati do Cisco Unified Intelligence Center spletnega vmesnika |
|
HTTP |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
8443 |
Admin GUI, RTMT, dostop do DB prek SOAP |
|
HTTPS |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
8444 |
Cisco Unified Intelligence Centerspletni vmesnik |
|
HTTPS |
TCP |
Odjemalci brskalnika in REST |
UCCX |
Več kot 1023 |
8445 |
Varna vrata za Finesse |
|
HTTPS |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
8447 |
HTTPS - spletna pomoč enotnega obveščevalnega centra |
|
HTTPS |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
8553 |
Komponente enojne prijave (SSO) dostopajo do tega vmesnika in poznajo stanje delovanja ID-jev Cisco. |
|
HTTP |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
9080 |
Stranke, ki poskušajo dostopati do sprožilcev HTTP ali dokumentov/pozivih/gramatike/podatkov v živo. |
|
HTTPS |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
9443 |
Varna vrata, ki se uporabljajo za odzivanje na stranke, ki poskušajo dostopati do sprožilcev HTTPS |
|
TCP |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
12014 |
To je vrata, kjer se lahko odjemalci za poročanje podatkov v živo povežejo s strežnikom Socket.io |
|
TCP |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
12015 |
To je vrata, kjer se lahko odjemalci za poročanje podatkov v živo povežejo s strežnikom Socket.io |
|
CTI |
TCP |
Naročnik |
UCCX |
Več kot 1023 |
12028 |
Tretji odjemalec CTI za CCX |
|
RTP (mediji) |
TCP |
krajišče |
UCCX |
Več kot 1023 |
Več kot 1023 |
Medijska vrata se po potrebi dinamično odprejo |
|
RTP (mediji) |
TCP |
Naročnik |
krajišče |
Več kot 1023 |
Več kot 1023 |
Medijska vrata se po potrebi dinamično odprejo |
Varnost strank
Zaščita Jabber in Webex s SIP OAuth
Odjemalci Jabber in Webex se overjajo prek žetona OAuth namesto lokalno pomembnega certifikata (LSC), ki ne zahteva omogočanja funkcije proxy certifikata (CAPF) (tudi za MRA). SIP OAuth, ki deluje z mešanim načinom ali brez njega, je bil uveden v Cisco Unified CM 12.5 (1) in kasnejših, Jabber 12.5 in novejših ter Expressway X12.5.
V Cisco Unified CM 12.5 in novejših različicah imamo v telefonu varnostni profil novo možnost, ki omogoča šifriranje brez LSC/CAPF z uporabo enega žetona Transport Layer Security (TLS) + OAuth v registru SIP. Vozlišča Expressway-C uporabljajo API Administrative XML Web Service (AXL) za obveščanje o SN/SAN v Cisco Unified CM svojem potrdilu. Cisco Unified CMuporablja te podatke za potrditev certifikata Exp-C pri vzpostavljanju medsebojne povezave TLS.
SIP OAuth omogoča šifriranje medijev in signalov brez certifikata končne točke (LSC).
Cisco Jabberuporablja efemerna vrata in varna vrata 6971 in 6972 prek povezave HTTPS s strežnikom TFTP za prenos konfiguracijskih datotek. Vrata 6970 so nevarna vrata za prenos prek HTTP.
Več podrobnosti o konfiguraciji SIP OAuth: SIP O Auth način.
DNS zahteve
<customer>Za namenski primer Cisco ponuja FQDN za storitev v vsaki regiji z naslednjo obliko. <region>.wxc-di.webex.com na primer, xyz.amer.wxc-di.webex.com.
Vrednost 'stranka' zagotovi skrbnik kot del čarovnika za prvo namestitev (FTSW). Za več informacij glejte Aktivacija storitve namenskih primerkov.
Zapise DNS za ta FQDN je treba rešiti iz uporabnikovega notranjega strežnika DNS, da podpirajo lokalne naprave, ki se povezujejo z namenskim primerkom. Za lažjo ločljivost mora stranka konfigurirati pogojni posredovalnik za ta FQDN na svojem strežniku DNS, ki kaže na storitev DNS namenskih primerkov. Storitev DNS namenskih primerkov je regionalna in do nje je mogoče doseči prek peeringa v namenski primerek z uporabo naslednjih naslovov IP, kot je navedeno v spodnji tabeli Naslov IP storitve namenskih primerkov DNS.
|
Regija/DC | Naslov IP storitve DNS namenskega primera |
Primer pogojnega posredovanja |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Možnost ping je onemogočena za zgoraj omenjene IP naslove strežnika DNS iz varnostnih razlogov.
Dokler ne pride do pogojnega posredovanja, se naprave ne bodo mogle registrirati v namenski primerki iz notranjega omrežja strank prek povezav za povezavo. Pogojno posredovanje ni potrebno za registracijo prek mobilnega telefona in Remote Access (MRA), saj bo Cisco predhodno zagotovil vse potrebne zunanje zapise DNS za olajšanje MRA.
Ko uporabljate aplikacijo Webex kot odjemalca za klice v namenski primerki, je treba v nadzornem središču konfigurirati profil UC Manager za domeno glasovnih storitev (VSD) vsake regije. Za več informacij glejte U C Manager Profili v Cisco Webex Control Hub. Aplikacija Webex bo lahko brez posredovanja končnega uporabnika samodejno razrešila brzob kupca Expressway Edge.
Domena glasovne storitve bo stranki zagotovljena kot del dokumenta o dostopu partnerja, ko bo aktivacija storitve končana.
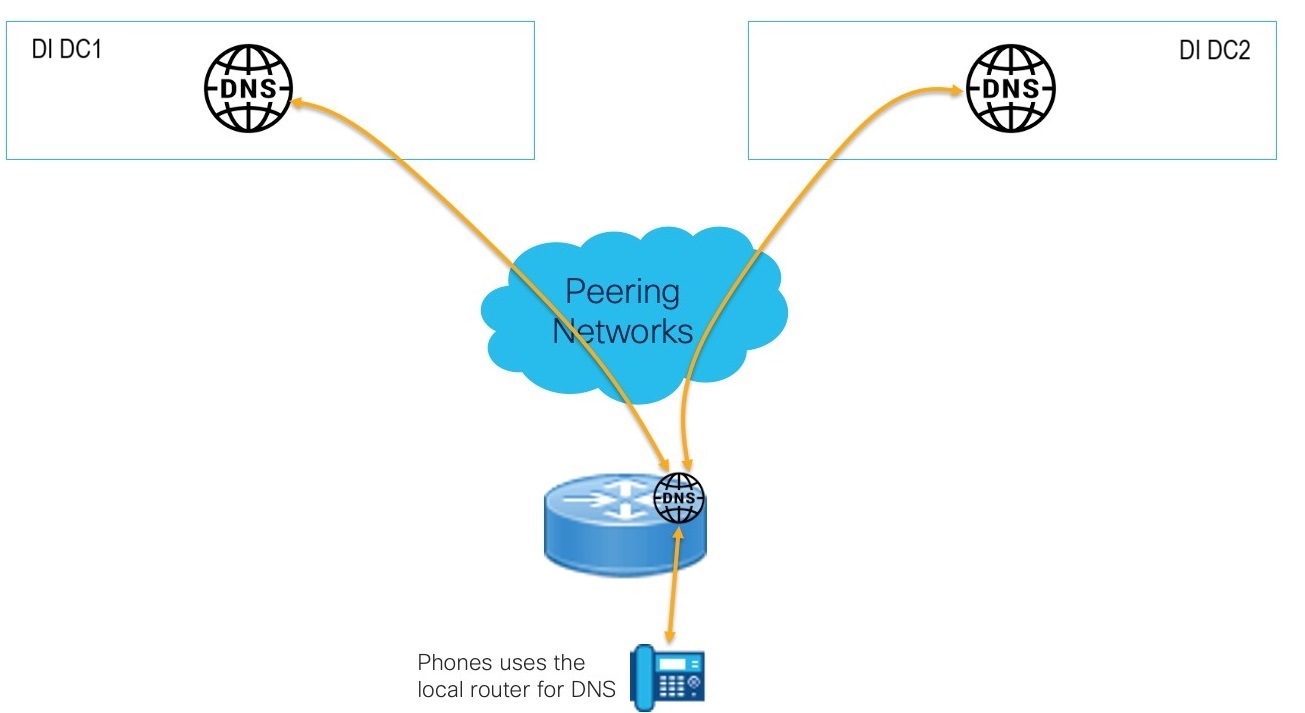
Uporabite lokalni usmerjevalnik za ločljivost DNS telefona
Za telefone, ki nimajo dostopa do korporativnih strežnikov DNS, je mogoče uporabiti lokalni usmerjevalnik Cisco za posredovanje zahtev DNS DNS v oblaku namenskih primerkov. To odpravlja potrebo po namestitvi lokalnega strežnika DNS in zagotavlja popolno podporo DNS, vključno s predpomnilnikom.
Primer konfiguracije :
!
IP DNS strežnik
strežnik z imenom ip <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Uporaba DNS v tem modelu uvajanja je specifična za telefone in jo je mogoče uporabiti samo za reševanje FQDN-jev z domeno iz namenskega primerka strank.