- Početak
- /
- Članak

Hvala na povratnim informacijama.


Namjenska instanca mreže i bezbednosni zahtevi
 U ovom članku
 Povratne informacije?
Mrežni i bezbednosni zahtevi za rešenje namenske instance su slojeviti pristup karakteristikama i funkcionalnostima koje pružaju siguran fizički pristup, mreži, krajnjim tačkama i Cisco UC aplikacijama. Opisuje mrežne zahteve i navodi adrese, portove i protokole koji se koriste za povezivanje krajnjih tačaka sa uslugama.
Mrežni zahtevi za namensku instancu
Webex CallingNamenska instanca je deo portfel Cisco Cloud ja Calling, pokretanog tehnologi Cisco Unified Communications Manager jom sar Cisco Unified CM adnje (). Dedicated Instance nudi rešenja za glas, video, razmenu poruka i mobilnost sa karakteristikama i prednostima Cisco IP telefona, mobilnih uređaja i desktop klijenata koji se bezbedno povezuju sa namenskom instancom.
Ovaj članak je namenjen mrežnim administratorima, posebno zaštitnim zidovima i proksi-bezbednosnim administratorima koji žele da koriste namensku instancu u svojoj organizaciji.
Pregled bezbednosti: Bezbednost u slojevima
Namjenska instanca koristi slojeviti pristup za sigurnost. Slojevi uključuju:
-
Fizički pristup
-
Mreža
-
Krajnje tačke
-
UC aplikacije
Sledeći odeljci opisuju slojeve bezbednosti u raspoređivanjima namenske instance.
Fizička sigurnost
Važno je obezbediti fizičku sigurnost lokacijama Ekuinik Meet-Me Room i objektima Cisco namenskog centra podataka. Kada je fizička sigurnost ugrožena, mogu se pokrenuti jednostavni napadi kao što je prekid usluge isključivanjem napajanja prekidača kupca. Uz fizički pristup, napadači bi mogli dobiti pristup serverskim uređajima, resetovati lozinke i dobiti pristup prekidačima. Fizički pristup takođe olakšava sofisticiranije napade kao što su napadi čovek-in-the-middle, zbog čega je drugi bezbednosni sloj, mrežna bezbednost, kritičan.
Diskovi koji se samošifriraju koriste se u centrima podataka namenskih instanci koji hostuju UC aplikacije.
Za više informacija o opštim bezbednosnim praksama pogledajte dokumentaciju na sledećoj lokaciji: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Bezbednost mreže
Partneri moraju da obezbede da svi mrežni elementi budu obezbeđeni u infrastrukturi namenske instance (koja se povezuje preko Ekuinik-a). Odgovornost partnera je da obezbedi najbolje bezbednosne prakse kao što su:
-
Odvojeni VLAN za glas i podatke
-
Omogućite bezbednost porta koja ograničava broj dozvoljenih MAC adresa po portu, protiv poplave CAM tabele
-
Zaštita IP izvora od lažnih IP adresa
-
Dinamička ARP inspekcija (DAI) ispituje protokol za rešavanje adresa (ARP) i besplatni ARP (GARP) zbog kršenja (protiv lažiranja ARP -a)
-
802.1k ograničava pristup mreži za autentifikaciju uređaja na dodeljenim VLAN-ovima (telefoni podržavaju 802.1k)
-
Konfiguracija kvaliteta usluge (KoS) za odgovarajuće obeležavanje glasovnih paketa
-
Konfiguracije portova zaštitnog zida za blokiranje bilo kog drugog saobraćaja
Bezbednost krajnjih tačaka
Cisco krajnje tačke podržavaju podrazumevane bezbednosne funkcije kao što su potpisani firmver, sigurno pokretanje (odabrani modeli), sertifikat instaliran proizvođač (MIC) i potpisane konfiguracione datoteke, koje pružaju određeni nivo sigurnosti za krajnje tačke.
Pored toga, partner ili kupac može omogućiti dodatnu sigurnost, kao što su:
-
Šifrirajte IP telefonske usluge (putem HTTPS-a) za usluge kao što su Extension Mobility
-
Izdavanje lokalno značajnih sertifikata (LSC) iz funkcije punomoćnika autoriteta sertifikata (CAPF) ili javnog organa za sertifikate (CA)
-
Šifrirajte konfiguracione datoteke
-
Šifrirajte medije i signalizaciju
-
Onemogućite ova podešavanja ako se ne koriste: PC port, PC Voice VLAN pristup, Besplatni ARP, Veb pristup, dugme za podešavanja, SSH, konzola
Implementacija sigurnosnih mehanizama u namenskoj instanci sprečava krađu identiteta telefona i Unified CM servera, manipulaciju podacima i signalizaciju poziva/neovlašćivanje medijskog toka.
Namenska instanca preko mreže:
-
Uspostavlja i održava autentifikovane komunikacione tokove
-
Digitalno potpisuje datoteke pre prenosa datoteke na telefon
-
Šifrira medijske tokove i signalizaciju poziva između Cisco Unified IP telefona
Bezbednost podrazumevano pruža sledeće automatske bezbednosne funkcije za Cisco Unified IP telefone:
-
Potpisivanje konfiguracionih datoteka telefona
-
Podrška za šifrovanje konfiguracionih datoteka telefona
-
HTTPS sa Tomcatom i drugim veb uslugama (MIDLets)
Za Unified CM izdanje 8.0 kasnije, ove bezbednosne funkcije su podrazumevano obezbeđene bez pokretanja klijenta Certificate Trust List (CTL).
Usluga verifikacije poverenjaBudući da postoji veliki broj telefona u mreži i IP telefoni imaju ograničenu memoriju, Cisco Unified CM deluje kao udaljena prodavnica poverenja putem usluge verifikacije poverenja (TVS) tako da prodavnica poverenja sertifikata ne mora biti postavljena na svaki telefon. Cisco IP telefoni kontaktiraju TVS server radi verifikacije jer ne mogu da verifikuju potpis ili sertifikat putem CTL ili ITL datoteka. Imati centralnu prodavnicu poverenja lakše je upravljati nego imati prodavnicu poverenja na svakom Cisco Unified IP telefonu.
TVS omogućava Cisco Unified IP telefonima da verifikuju autentifikaciju servera aplikacija, kao što su EM usluge, direktorijum i MIDlet, tokom uspostavljanja HTTPS-a.
Početna lista poverenjaDatoteka početne liste poverenja (ITL) koristi se za počet nu sigurnost, tako da krajnje tačke mogu da veruju. Cisco Unified CM ITL-u nisu potrebne nikak ve bezbednosne funkcije da bi bile eksplicitno omogućene. ITL datoteka se automatski kreira kada je klaster instaliran. Privatni ključ servera Unified CM Trivijalni protokol za prenos datoteka (TFTP) koristi se za potpisivanje ITL datoteke.
Kada su Cisco Unified CM klaster ili server u nesigurnom režimu, ITL datoteka se preuzima na svaki podržani Cisco IP telefon. Partner može da pregleda sadržaj ITL datoteke koristeći CLI naredbu, admin: show itl.
Podrazumevano, partnerskom administratoru je dodeljen pristup nivoa 1 za CLI. Pogledajte O CLI-ju za više informacija i da biste videli koje su komande dozvoljene na nivou 1.
Cisco IP telefonima je potrebna ITL datoteka za obavljanje sledećih zadataka:
-
Sigurno komunicirajte sa CAPF-om, preduslov za podršku šifrovanja konfiguracione datoteke
-
Potvrdite autentifikaciju potpisa konfiguracione datoteke
-
Potvrdite autentifikaciju servera aplikacija, kao što su EM usluge, direktorijum i MIDlet tokom uspostavljanja HTTPS-a pomoću TVS-a
Autentifikacija uređaja, datoteka i signalizacije oslanjaju se na kreiranje datoteke liste poverenja sertifikata (CTL), koja se kreira kada partner ili kupac instalira i konfiguriše klijent liste poverenja Cisco sertifikata.
CTL datoteka sadrži unose za sledeće servere ili sigurnosne tokene:
-
Bezbednosni token administratora sistema (SAST)
-
Cisco CallManageri Cisco TFTP usluge koje rade na istom serveru
-
Certificate AuthorityProksi funkcija (CAPF)
-
TFTP server (i)
-
ASA zaštitni zid
CTL datoteka sadrži sertifikat servera, javni ključ, serijski broj, potpis, ime izdavaoca, ime subjekta, funkciju servera, DNS ime i IP adresu za svaki server.
Bezbednost telefona sa CTL-om pruža sledeće funkcije:
-
Autentifikacija preuzetih datoteka TFTP (konfiguracija, lokalizacija, lista zvona itd.) pomoću ključa za potpisivanje
-
Šifrovanje TFTP konfiguracionih datoteka pomoću ključa za potpisivanje
-
Šifrovana signalizacija poziva za IP telefone
-
Šifrovani zvuk poziva (mediji) za IP telefone
Namjenska instanca omogućava registraciju krajnjih tačaka i obradu poziva. Signalizacija između Cisco Unified CM i krajnjih tačaka zasniva se na Secure Skinny Client Control Protocol (SCCP) ili Protokolu inicijacije sesije (SIP) i može se šifrovati pomoću bezbednosti transportnog sloja (TLS). Mediji od/do krajnjih tačaka zasnovani su na protokolu transporta u realnom vremenu (RTP) i takođe se mogu šifrovati pomoću Secure RTP (SRTP).
Omogućavanje mešovitog rež Unified CM ima omogućava šifrovanje signalizacije i medijskog saobraćaja od i do Cisco krajnjih tačaka.
Sigurne UC aplikacije
Omogućavanje mešovitog režima u namenskoj instanciMešoviti režim je podrazumevano omogućen u namenskoj instanci.
Omogućavanje mešovitog režima u namenskoj instanci omogućava mogućnost šifrovanja signalizacije i medijskog saobraćaja od i do Cisco krajnjih tačaka.
Od Cisco Unified CM izdanja 12.5 (1), nova opcija za omogućavanje šifrovanja signalizacije i medija zasnovanih na SIP OAuth umesto mešovitog režima/CTL dodata je za Jabber i Vebek klijente. Stoga, u Unified CM izdanju 12.5 (1), SIP OAuth i SRTP mogu da se koriste za omogućavanje šifrovanja za signalizaciju i medije za Jabber ili Vebek klijente. Omogućavanje meš ovitog režima i dalje je potrebno za Cisco IP telefone i druge Cisco krajnje tačke u ovom trenutku. Postoji plan dodavanja podrške za SIP OAuth u 7800/8800 krajnjih tačaka u budućem izdanju.
Bezbednost za SRST, sanduke, kapije, CUBE/SBC
Cisco Unified Survisible Remote Site Telephony (SRST) omoguć Cisco Unified CM en mrežni prolaz pruža ograničene zadatke obrade poziva ako uključena namenska instanca ne može da završi poziv.
Sigurni pristupnici sa omogućenim SRST sadrže samopotpisani sertifikat. Nakon što partner izvrši zadatke konfiguracije SRSTUnified CM Administration, Unified CM koristi TLS vezu za potvrdu autentičnosti sa uslugom provajdera sertifikata u mrežnom prolazu sa omogućenim SRST. Unified CMzatim preuzima sertifikat sa mrežnog prolaza sa omogućenim SRST i dodaje sertifikat u bazu podataka. Unified CM
Nakon što partner resetuje zavisne uređajeUnified CM Administration, TFTP server dodaje sertifikat mrežnog prolaza sa omogućenim SRST u datoteku cnf.xml telefona i šalje datoteku na telefon. Sigurni telefon tada koristi TLS vezu za interakciju sa mrežnim prolazom sa omogućenim SRST.
Preporučuje se da imate sigurne trake za poziv koji potiče od Cisco Unified CM prolaza za odlazne PSTN pozive ili prelaze kroz (CUBE). Cisco Unified Border Element
SIP trupci mogu podržati sigurne pozive kako za signalizaciju tako i za medije; TLS obezbeđuje šifrovanje signalizacije, a SRTP obezbeđuje šifrovanje medija.
Osiguravanje komunikacije između Cisco Unified CM i CUBE
Za sigurnu komunikaciju između Cisco Unified CM i CUBE, partneri/kupci moraju da koriste ili samopotpisani sertifikat ili sertifikate potpisane CA.
Za samopotpisane sertifikate:
-
CUBE i Cisco Unified CM generišite samopotpisane sertifikate
-
CUBE izvozi sertifikat u Cisco Unified CM
-
Cisco Unified CMizvozni sertifikat u CUBE
Za sertifikate potpisane CA:
-
Klijent generiše par ključeva i šalje zahtev za potpisivanje sertifikata (CSR) (CA) Certificate Authority
-
CA ga potpisuje svojim privatnim ključem, stvarajući potvrdu o identitetu
-
Klijent instalira listu pouzdanih CA root i posredničkih sertifikata i sertifikat o identitetu
Bezbednost za udaljene krajnje tačke
Sa mobilnim i Remote Access (MRA) krajnjim tačkama, signalizacija i mediji su uvek šifrovani između krajnjih tačaka MRA i čvorova brze ceste. Ako se za krajnje tačke MRA koristi protokol Interactive Connectivity Establishment (ICE), potrebna je signalizacija i šifrovanje medija MRA krajnjih tačaka. Međutim, šifrovanje signalizacije i medija između Ekpressvai-C i unutrašnjih Unified CM servera, unutrašnjih krajnjih tačaka ili drugih unutrašnjih uređaja zahteva mešoviti režim ili SIP OAuth.
Cisco Expresswaypruža siguran prelazak zaštitnog zida i linijsku podršku za registracije. Unified CM Unified CMpruža kontrolu poziva i za mobilne i za lokalne krajnje tačke. Signalizacija prelazi rešenje brze ceste između udaljene krajnje tačke i. Unified CM Mediji prelaze rešenje brze ceste i direktno se prenose između krajnjih tačaka. Svi mediji su šifrovani između Ekpressvai-C i mobilne krajnje tačke.
Svako MRA rešenje zahteva brzi put iUnified CM, sa mekim klijentima kompatibilnim sa MRA i/ili fiksnim krajnjim tačkama. Rešenje može opciono uključivati uslugu IM i prisustva i Uniti Connection.
Rezime protokola
Sledeća tabela prikazuje protokole i povezane usluge koje se koriste u Unified CM rešenju.
|
Protokol |
Bezbednost |
Servis |
|---|---|---|
|
SIP |
TLS |
Osnivanje sesije: Registrujte se, pozovite itd. |
|
HTTPS |
TLS |
Prijava, Pružanje/Konfiguracija, Direktorijum, Vizuelna govorna pošta |
|
Mediji |
SRTP |
Mediji: Audio, Video, Deljenje sadržaja |
|
XMPP |
TLS |
Instant poruke, Prisustvo, Federacija |
Za više informacija o konfiguraciji MRA pogledajte: Scenariji implementacije MRA odel jak Vodi č za mobilnu upotrebu i Remote Access kroz upotrebu Cisco Expressway .
Opcije konfiguracije
Namjenska instanca pruža partneru fleksibilnost za prilagođavanje usluga krajnjim korisnicima kroz potpunu kontrolu konfiguracija drugog dana. Kao rezultat toga, partner je isključivo odgovoran za pravilnu konfiguraciju usluge namenske instance za okruženje krajnjeg korisnika. Ovo uključuje, ali ne ograničavajući se na:
-
Odabir sigurnih/nesigurnih poziva, sigurnih/nesigurnih protokola kao što su SIP/SSIP, http/https itd i razumevanje svih povezanih rizika.
-
Za sve MAC adrese koje nisu konfigurisane kao sigurne SIP u namenskoj instanci, napadač može poslati poruku SIP registra koristeći tu MAC adresu i biti u mogućnosti da upućuje SIP pozive, što rezultira prevarom sa putarinom. Preduslov je da napadač može da registruje svoj SIP uređaj/softver u namenskoj instanci bez odobrenja ako zna MAC adresu uređaja registrovanog u namenskoj instanci.
-
Ekpressvai-E politike poziva, pravila za transformaciju i pretragu treba da budu konfigurisana kako bi se sprečila prevara sa putarinama. Za više informacija o sprečavanju prevare sa putarinama putem brzih puteva pogledajte odeljak Bezbednost za brzi put C i Ekpressvai-E u saradnji SRND.
-
Konfiguracija plana biranja kako bi se osiguralo da korisnici mogu birati samo odredišta koja su dozvoljena, npr. Zabraniti nacionalno/međunarodno biranje, hitni pozivi se pravilno usmeravaju itd .
Za više informacija o primeni ograničenja korišćenjem plana biranja za Cisco Unified Communications Manager 12.k i više, pogledajte odeljak Plan biranja u sar adnji SRND.
Više informacija o testiranim i preporučenim modelima implementacije potražite u odeljku Preferirana arhitektura za Cisco Collaboration R elease 15 Lokalne implementacije.
Zahtevi za sertifikat za sigurne veze u namenskoj instanci
Za namensku instancu, Cisco će obezbediti domen i potpisati sve sertifikate za UC aplikacije koristeći jav Certificate Authority ni (CA).
Namenska instanca - brojevi portova i protokoli
Sledeće tabele opisuju portove i protokole koji su podržani u namenskoj instanci. Portovi koji se koriste za određenog kupca zavise od implementacije i rešenja Kupca. Protokoli zavise od preferencija kupca (SCCP naspram SIP), postojećih lokalnih uređaja i nivoa sigurnosti kako bi se utvrdilo koji portovi će se koristiti u svakoj implementaciji.
Namjenska instanca ne dozvoljava prevođenje mrežnih adresa (NAT) između krajnjih tačaka i po Unified CM što neke funkcije toka poziva neće raditi, na primer funkcija srednjeg poziva.
Namenska instanca - Portovi za korisnike
Portovi dostupni za kupce - između lokalnog klijenta i namenske instance prikazani su u tabeli 1 namenski korisnički portovi. Svi dolje navedeni portovi namenjeni su saobraćaju kupaca koji prelaze peering veze.
SNMP port je podrazumevano otvoren samo Cisco Emergency Responder za podršku njegove funkcionalnosti. Kako ne podržavamo partnere ili kupce koji nadgledaju UC aplikacije raspoređene u oblaku namenske instance, ne dozvoljavamo otvaranje SNMP porta za bilo koju drugu UC aplikaciju.
SNMP port je omogućen za aplikaciju Singlewire (Informacast) (samo za aplikaciju). Unified CM Kada podnosite zahtev, uverite se da su IP adrese povezane sa aplikacijom Singlewire eksplicitno navedene u odeljku Razlog za dozvol javanje zahteva. Pogledajte Poveć anje zahteva za uslugu za više informacija.
Portove u opsegu 5063—5080 Cisco rezervira za druge integracije u oblaku, partnerskim ili korisničkim administratorima se preporučuje da ne koriste ove portove u svojim konfiguracijama.
|
Protokol |
TCP/UDP |
Izvor |
Destinacija |
Izvorni port |
Odredišna luka |
Svrha |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klijent |
UC aplikacije Nije dozvoljeno za Cisco Expressway prijave. |
Više od 1023 |
22 |
Administracija |
|
TFTP |
UDP |
Krajnja tačka |
Unified CM |
Više od 1023 |
69 |
Podrška za nasleđe krajnje tačke |
|
LDAP |
TCP |
UC aplikacije |
Spoljni direktorijum |
Više od 1023 |
389 |
Sinhronizacija direktorijuma sa korisničkim LDAP |
|
HTTPS |
TCP |
pregledač |
UC aplikacije |
Više od 1023 |
443 |
Veb pristup za brigu o sebi i administrativne interfejse |
|
Odlazna pošta (SIGURNA) |
TCP |
UC aplikacija |
CuCKSn |
Više od 1023 |
587 |
Koristi se za sastavljanje i slanje sigurnih poruka bilo kojim određenim primaocima |
|
LDAP (SECURE) |
TCP |
UC aplikacije |
Spoljni direktorijum |
Više od 1023 |
636 |
Sinhronizacija direktorijuma sa korisničkim LDAP |
|
H323 |
TCP |
Gateway |
Unified CM |
Više od 1023 |
1720 |
Signalizacija poziva |
|
H323 |
TCP |
Unified CM |
Unified CM |
Više od 1023 |
1720 |
Signalizacija poziva |
|
SCCP |
TCP |
Krajnja tačka |
Unified CM, CuCKSn |
Više od 1023 |
2000 |
Signalizacija poziva |
|
SCCP |
TCP |
Unified CM |
Unified CM, Gateway |
Više od 1023 |
2000 |
Signalizacija poziva |
|
MGCP |
UDP |
Gateway |
Gateway |
Više od 1023 |
2427 |
Signalizacija poziva |
|
MGCP Backhaul |
TCP |
Gateway |
Unified CM |
Više od 1023 |
2428 |
Signalizacija poziva |
|
SCCP (SECURE) |
TCP |
Krajnja tačka |
Unified CM, CuCKSn |
Više od 1023 |
2443 |
Signalizacija poziva |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Više od 1023 |
2443 |
Signalizacija poziva |
|
Verifikacija poverenja |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
2445 |
Pružanje usluge verifikacije poverenja krajnjim tačkama |
|
CTI |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
2748 |
Veza između CTI aplikacija (JTAPI/TSP) i CTIManager |
|
Sigurni CTI |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
2749 |
Sigurna veza između CTI aplikacija (JTAPI/TSP) i CTIManager |
|
LDAP Globalni katalog |
TCP |
UC aplikacije |
Spoljni direktorijum |
Više od 1023 |
3268 |
Sinhronizacija direktorijuma sa korisničkim LDAP |
|
LDAP Globalni katalog |
TCP |
UC aplikacije |
Spoljni direktorijum |
Više od 1023 |
3269 |
Sinhronizacija direktorijuma sa korisničkim LDAP |
|
CAPF servis |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
3804 |
Certificate AuthorityPort za slušanje proki funkcije (CAPF) za izdavanje lokalno značajnih sertifikata (LSC) na IP telefone |
|
SIP |
TCP |
Krajnja tačka |
Unified CM, CuCKSn |
Više od 1023 |
5060 |
Signalizacija poziva |
|
SIP |
TCP |
Unified CM |
Unified CM, Gateway |
Više od 1023 |
5060 |
Signalizacija poziva |
|
SIP (SECURE) |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
5061 |
Signalizacija poziva |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Više od 1023 |
5061 |
Signalizacija poziva |
|
SIP (OAUTH) |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
5090 |
Signalizacija poziva |
|
XMPP |
TCP |
Jabber klijent |
Cisco IM&P |
Više od 1023 |
5222 |
Instant poruke i prisustvo |
|
HTTP |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
6970 |
Preuzimanje konfiguracije i slika na krajnje tačke |
|
HTTPS |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
6971 |
Preuzimanje konfiguracije i slika na krajnje tačke |
|
HTTPS |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
6972 |
Preuzimanje konfiguracije i slika na krajnje tačke |
|
HTTP |
TCP |
Jabber klijent |
CuCKSn |
Više od 1023 |
7080 |
Obaveštenja govorne pošte |
|
HTTPS |
TCP |
Jabber klijent |
CuCKSn |
Više od 1023 |
7443 |
Sigurna obaveštenja o govornoj pošti |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Više od 1023 |
7501 |
Koristi ga Intercluster Lookup Service (ILS) za autentifikaciju zasnovanu na sertifikatima |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Više od 1023 |
7502 |
Koristi ILS za autentifikaciju zasnovanu na lozinci |
|
IMAP |
TCP |
Jabber klijent |
CuCKSn |
Više od 1023 |
7993 |
IMAP preko TLS-a |
|
HTTP |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
8080 |
URI direktorijuma za podršku za nasleđe krajnje tačke |
|
HTTPS |
TCP |
Preglednik, krajnja tačka |
UC aplikacije |
Više od 1023 |
8443 |
Veb pristup za brigu o sebi i administrativne interfejse, UDS |
|
HTTPS |
TCP |
Telefon |
Unified CM |
Više od 1023 |
9443 |
Pretraživanje autentičnog kontakta |
|
HTTPs |
TCP |
Krajnja tačka |
Unified CM |
Više od 1023 |
9444 |
Funkcija upravljanja slušalicama |
|
Sigurni RTP/SRTP |
UDP |
Unified CM |
Telefon |
16384 do 32767 * |
16384 do 32767 * |
Mediji (audio) - Muzika na čekanju, Anunciator, Softverski konferencijski most (otvoren na osnovu signalizacije poziva) |
|
Sigurni RTP/SRTP |
UDP |
Telefon |
Unified CM |
16384 do 32767 * |
16384 do 32767 * |
Mediji (audio) - Muzika na čekanju, Anunciator, Softverski konferencijski most (otvoren na osnovu signalizacije poziva) |
|
COBRAS |
TCP |
Klijent |
CuCKSn |
Više od 1023 |
20532 |
Napravite rezervne kopije i vratite paket aplikacija |
|
ICMP |
ICMP |
Krajnja tačka |
UC aplikacije |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
UC aplikacije |
Krajnja tačka |
n/a |
n/a |
Ping |
| DNS | UDP i TCP |
DNS špediter |
Namjenski DNS serveri instance |
Više od 1023 |
53 |
DNS prosleđivači korisničke postavke na DNS servere namenske instance. Pogledajte DNS zahteve za više informacija. |
|
* Određeni posebni slučajevi mogu koristiti veći domet. |
||||||
Namjenska instanca - OTT portovi
Sledeći port mogu da koriste kupci i partneri za podešavanje mobilnih uređaja i Remote Access (MRA):
|
Protokol |
TCP/UCP |
Izvor |
Destinacija |
Izvorni port |
Odredišna luka |
Svrha |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Brzi put C |
Klijent |
Više od 1023 |
36000-59999 |
Sigurni mediji za MRA i B2B pozive |
Inter-OP SIP trunk između višestrukog stanara i namenske instance (samo za magistralni sistem zasnovan na registraciji)
Sledeća lista portova mora biti dozvoljena na zaštitnom zidu korisnika za SIP magistralni sistem zasnovan na registraciji koji se povezuje između višestrukog stanara i namenske instance.
|
Protokol |
TCP/UCP |
Izvor |
Destinacija |
Izvorni port |
Odredišna luka |
Svrha |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingVišestruki stanari |
Klijent |
Više od 1023 |
8000-48198 |
Mediji od Webex Calling Multi-Tenant |
Namjenska instanca - UCCKS portovi
Sledeću listu portova mogu da koriste kupci i partneri za konfigurisanje UCCKS-a.
|
Protokol |
TCP / UCP |
Izvor |
Destinacija |
Izvorni port |
Odredišna luka |
Svrha |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klijent |
UCCX |
Više od 1023 |
22 |
SFTP i SSH |
|
Informik |
TCP |
Klijent ili server |
UCCX |
Više od 1023 |
1504 |
Port baze podataka kontakt centra Ekpress |
|
SIP |
UDP i TCP |
SIP GV ili MCRP server |
UCCX |
Više od 1023 |
5065 |
Komunikacija sa udaljenim GV i MCRP čvorovima |
|
XMPP |
TCP |
Klijent |
UCCX |
Više od 1023 |
5223 |
Sigurna KSMPP veza između Finesse servera i prilagođenih aplikacija trećih strana |
|
CVD |
TCP |
Klijent |
UCCX |
Više od 1023 |
6999 |
Urednik CCKS aplikacija |
|
HTTPS |
TCP |
Klijent |
UCCX |
Više od 1023 |
7443 |
Sigurna BOSH veza između Finesse servera i radnih površina agenta i supervizora za komunikaciju preko HTTPS-a |
|
HTTP |
TCP |
Klijent |
UCCX |
Više od 1023 |
8080 |
Klijenti za izveštavanje podataka uživo povezuju se sa Socket.io serverom |
|
HTTP |
TCP |
Klijent |
UCCX |
Više od 1023 |
8081 |
Klijentski pregledač pokušava da pristupi Cisco Unified Intelligence Center veb interfejsu |
|
HTTP |
TCP |
Klijent |
UCCX |
Više od 1023 |
8443 |
Administratorski GUI, RTMT, DB pristup preko SOAP-a |
|
HTTPS |
TCP |
Klijent |
UCCX |
Više od 1023 |
8444 |
Cisco Unified Intelligence Centerveb interfejs |
|
HTTPS |
TCP |
Pretraživač i REST klijenti |
UCCX |
Više od 1023 |
8445 |
Sigurni port za Finesse |
|
HTTPS |
TCP |
Klijent |
UCCX |
Više od 1023 |
8447 |
HTTPS - Pomoć na mreži Jedinstvenog obaveštajnog centra |
|
HTTPS |
TCP |
Klijent |
UCCX |
Više od 1023 |
8553 |
Komponente za jednokratnu prijavu (SSO) pristupaju ovom interfejsu da bi znale radni status Cisco ID-a. |
|
HTTP |
TCP |
Klijent |
UCCX |
Više od 1023 |
9080 |
Klijenti koji pokušavaju da pristupe HTTP okidačima ili dokumentima/uptima/gramatike/podacima uživo. |
|
HTTPS |
TCP |
Klijent |
UCCX |
Više od 1023 |
9443 |
Sigurni port koji se koristi za odgovor na klijente koji pokušavaju da pristupe HTTPS okidačima |
|
TCP |
TCP |
Klijent |
UCCX |
Više od 1023 |
12014 |
Ovo je port gde se klijenti za prijavljivanje podataka uživo mogu povezati sa Socket.io serverom |
|
TCP |
TCP |
Klijent |
UCCX |
Više od 1023 |
12015 |
Ovo je port gde se klijenti za prijavljivanje podataka uživo mogu povezati sa Socket.io serverom |
|
CTI |
TCP |
Klijent |
UCCX |
Više od 1023 |
12028 |
CTI klijent treće strane za CCKS |
|
RTP (mediji) |
TCP |
Krajnja tačka |
UCCX |
Više od 1023 |
Više od 1023 |
Media port se dinamički otvara po potrebi |
|
RTP (mediji) |
TCP |
Klijent |
Krajnja tačka |
Više od 1023 |
Više od 1023 |
Media port se dinamički otvara po potrebi |
Bezbednost klijenta
Osiguravanje Jabbera i Vebek-a pomoću SIP OAuth
Jabber i Vebek klijenti se autentifikuju putem OAuth tokena umesto lokalno značajnog sertifikata (LSC), koji ne zahteva omogućavanje funkcije proksi autoriteta sertifikata (CAPF) (takođe za MRA). SIP OAuth koji radi sa ili bez mešovitog režima uveden je u Cisco Unified CM 12.5 (1) i kasnije, Jabber 12.5 i noviji, i Ekspusput Ks12.5.
U Cisco Unified CM 12.5 i novijim verzijama imamo novu opciju u Profilu bezbednosti telefona koja omogućava šifrovanje bez LSC/CAPF, koristeći jedan zaštitni sloj transportnog sloja (TLS) +OAuth token u SIP REGISTRU. Ekpressvai-C čvorovi koriste API administrativnog XML veb servisa (AKSL) da bi informisali o SN/SAN u Cisco Unified CM svom sertifikatu. Cisco Unified CMkoristi ove informacije za potvrdu Ekp-C certifikata prilikom uspostavljanja međusobne T LS veze.
SIP OAuth omogućava šifrovanje medija i signalizacije bez sertifikata krajnje tačke (LSC).
Cisco Jabberkoristi efemerne portove i sigurne portove 6971 i 6972 portove preko HTTPS veze sa TFTP serverom za preuzimanje konfiguracionih datoteka. Port 6970 je nesiguran port za preuzimanje putem HTTP-a.
Više detalja o SIP OAuth konfiguraciji: SIP O Auth režim.
DNS zahtevi
<customer>Za namensku instancu Cisco pruža FKDN za uslugu u svakom regionu sa sledećim formatom. .vkc-di.vebek.com na primer, kiz.amer.vkc-di.vebek.com. <region>
Vrednost 'klijent' daje administrator kao deo čarobnjaka za prvo podešavanje (FTSV). Za više informacija pogledajte odeljak Aktivacija namenske instance usluge.
DNS zapisi za ovaj FKDN moraju biti rešljivi sa internog DNS servera klijenta kako bi podržali lokalne uređaje koji se povezuju sa namenskom instancom. Da bi olakšao rezoluciju, kupac treba da konfiguriše uslovni prosleđivač, za ovaj FKDN, na svom DNS serveru koji pokazuje na DNS uslugu namenske instance. DNS usluga namenske instance je regionalna i do nje se može doći, putem peeringa na namensku instancu, koristeći sledeće IP adrese kako je navedeno u tabeli ispod IP adrese DNS usluge namenske instance.
|
Region/DC | IP adresa DNS usluge namenske instance |
Primer uslovnog prosleđivanja |
|---|---|---|
|
AMER |
<customer>.amer.vkc-di.vebek.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.vkc-di.vebek.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.vkc-di.vebek.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.vkc-di.vebek.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.vkc-di.vebek.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.vkc-di.vebek.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.vkc-di.vebek.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Opcija ping je onemogućena za gore navedene IP adrese DNS servera iz bezbednosnih razloga.
Dok se uslovno prosleđivanje ne uspostavi, uređaji se neće moći registrovati na namensku instancu iz interne mreže kupaca putem peering veza. Uslovno prosleđivanje nije potrebno za registraciju putem mobilnog uređaja i Remote Access (MRA), jer će Cisco unapred obezbediti sve potrebne eksterne DNS zapise za olakšavanje MRA.
Kada koristite aplikaciju Vebek kao softverski klijent za pozivanje na namenskoj instanci, profil UC menadžera treba da se konfiguriše u Control Hubu za domen glasovnih usluga (VSD) svakog regiona. Za više informacija pogledajte UC menadžerski profili u Cisco Webex Control Hub. Aplikacija Vebek će moći automatski da reši kupčev brzi put Edge bez ikakve intervencije krajnjeg korisnika.
Domen govorne usluge biće obezbeđen kupcu kao deo dokumenta za pristup partneru nakon završetka aktivacije usluge.
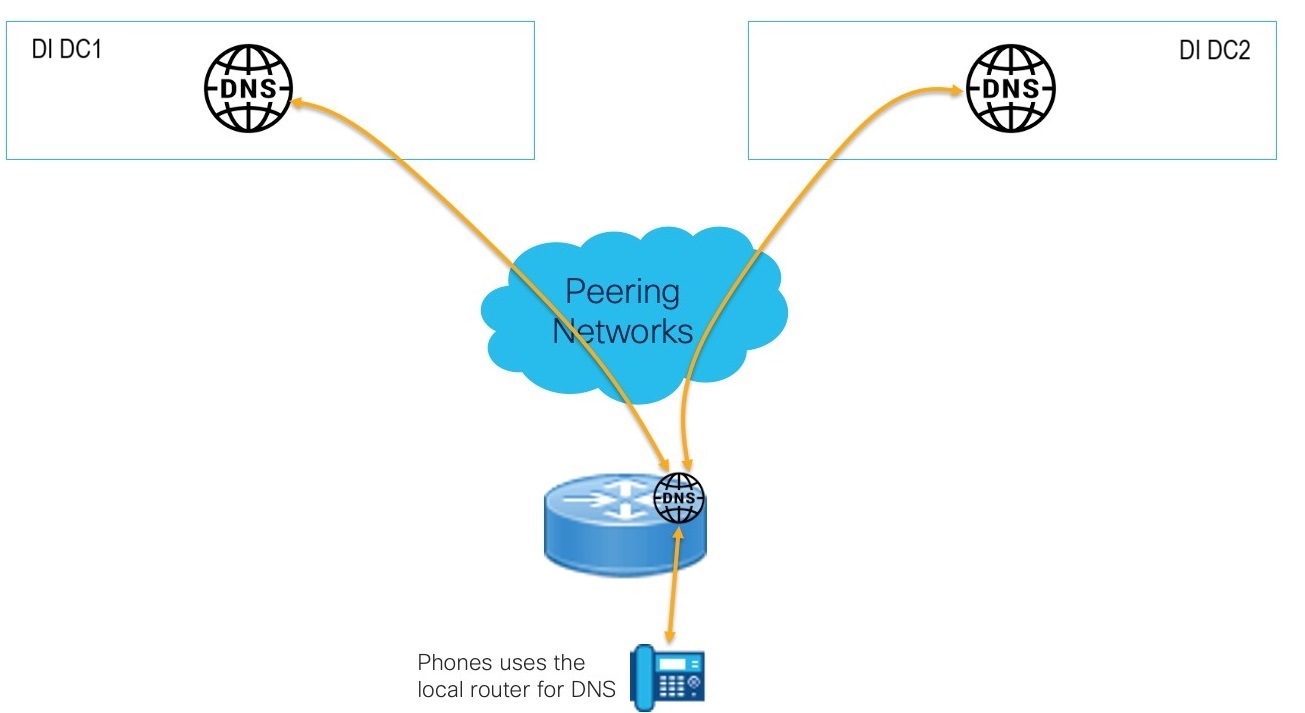
Koristite lokalni ruter za DNS rezoluciju telefona
Za telefone koji nemaju pristup korporativnim DNS serverima, moguće je koristiti lokalni Cisco ruter za prosleđivanje DNS zahteva na DNS u oblaku namenske instance. Ovo uklanja potrebu za postavljanjem lokalnog DNS servera i pruža potpunu DNS podršku uključujući keširanje.
Primer konfiguracije :
!
ip dns server
ip ime-server <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Upotreba DNS-a u ovom modelu primene specifična je za telefone i može se koristiti samo za rešavanje FKDN-ova sa domenom iz namenske instance korisnika.
Reference
-
Dizajn referentne mreže rešenja (SRND), Cisco Collaboration 12.k i novije verzije.
-
Preferirana arhitektura za Cisco Col laboration Release 15 lokalnih implementacija.


