- Ana Sayfa
- /
- Makale

Geri bildiriminiz için teşekkürler.


Özel Bulut Sunucusu ağı ve güvenlik gereksinimleri
 Bu makalede
 Geri Bildirim?
Adanmış Bulut Sunucusu çözümü için ağ ve güvenlik gereksinimleri, güvenli fiziksel erişim, ağ, uç noktalar ve Cisco UC uygulamaları sağlayan özellik ve işlevselliğe katmanlı yaklaşımdır. Ağ gereksinimlerini açıklar ve uç noktalarınızı hizmetlere bağlamak için kullanılan adresleri, bağlantı noktalarını ve protokolleri listeler.
Özel Bulut Sunucusu için ağ gereksinimleri
Webex CallingAdanmış Bulut Sunucu, Cisco Unified Communications Manager (Cisco Unified CM) işbirliği teknolojisi tarafından desteklenen Çağrı portföyünün bir parçasıdır. Cisco Cloud Özel Bulut Sunucu, Adanmış Bulut Sunucusuna güvenli bir şekilde bağlanan Cisco IP telefonlarının, mobil cihazların ve masaüstü istemcilerinin özellikleri ve avantajlarıyla ses, video, mesajlaşma ve mobilite çözümleri sunar.
Bu makale ağ yöneticilerine, özellikle kuruluşlarında Özel Bulut Sunucusunu kullanmak isteyen güvenlik duvarı ve proxy güvenlik yöneticilerine yöneliktir.
Güvenliğe genel bakış: Katmanlarda güvenlik
Özel Bulut Sunucusu, güvenlik için katmanlı bir yaklaşım kullanır. Katmanlar şunları içerir:
-
Fiziksel erişim
-
Ağ
-
Bitiş noktaları
-
UC uygulamaları
Aşağıdaki bölümlerde Özel Bulut Sunucusu dağıtımlarındaki güvenlik katmanları açıklanmaktadır.
Fiziksel güvenlik
Equinix Meet-Me Room konumlarına ve Cisco Özel Bulut Sunucusu Veri Merkezi tesislerine fiziksel güvenlik sağlamak önemlidir. Fiziksel güvenlik tehlikeye girdiğinde, müşterinin anahtarlarına giden gücü kapatarak hizmet kesintisi gibi basit saldırılar başlatılabilir. Fiziksel erişimle saldırganlar sunucu cihazlarına erişebilir, şifreleri sıfırlayabilir ve anahtarlara erişebilir. Fiziksel erişim ayrıca orta adam saldırıları gibi daha karmaşık saldırıları kolaylaştırır, bu nedenle ikinci güvenlik katmanı olan ağ güvenliği kritiktir.
Kendi Kendini Şifreleyen sürücüler, UC uygulamalarını barındıran Özel Bulut Sunucu Veri Merkezlerinde kullanılır.
Genel güvenlik uygulamaları hakkında daha fazla bilgi için aşağıdaki konumdaki belgelere bakın: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Ağ güvenliği
İş ortaklarının tüm ağ öğelerinin Adanmış Bulut Sunucu altyapısında (Equinix üzerinden bağlanan) güvence altına alınmasını sağlamaları gerekir. Aşağıdakiler gibi en iyi güvenlik uygulamalarını sağlamak iş ortağının sorumluluğundadır:
-
Ses ve veri için ayrı VLAN
-
CAM tablo taşmasına karşı bağlantı noktası başına izin verilen MAC adresi sayısını sınırlayan Bağlantı Noktası Güvenliğini Etkinleştir
-
Sahte IP adreslerine karşı IP Kaynak Koruması
-
Dinamik ARP Denetimi (DAI), adres çözümleme protokolünü (ARP) ve ücretsiz ARP'yi (GARP) ihlaller için inceler (ARP sahtekarlığına karşı)
-
802.1x, atanmış VLAN'lardaki aygıtları doğrulamak için ağ erişimini sınırlar (telefonlar 802.1x'i destekler)
-
Ses paketlerinin uygun şekilde işaretlenmesi için hizmet kalitesi (QoS) konfigürasyonu
-
Diğer trafiği engellemek için güvenlik duvarı bağlantı noktası yapılandırmaları
Uç nokta güvenliği
Cisco uç noktaları, imzalı ürün yazılımı, güvenli önyükleme (seçilen modeller), üretici tarafından yüklenen sertifika (MIC) ve uç noktalar için belirli bir güvenlik seviyesi sağlayan imzalı yapılandırma dosyaları gibi varsayılan güvenlik özelliklerini destekler.
Buna ek olarak, bir iş ortağı veya müşteri aşağıdakiler gibi ek güvenlik etkinleştirebilir:
-
Gibi hizmetler için IP telefon hizmetlerini (HTTPS aracılığıyla) şifreleyin Extension Mobility
-
Sertifika yetkilisi proxy işlevinden (CAPF) veya genel sertifika yetkilisinden (CA) yerel olarak önemli sertifikalar (LSC'ler) verin
-
Yapılandırma dosyalarını şifreleyin
-
Medyayı ve sinyallemeyi şifreleyin
-
Kullanılmazlarsa bu ayarları devre dışı bırakın: PC bağlantı noktası, PC Ses VLAN Erişimi, Ücretsiz ARP, Web Erişimi, Ayarlar düğmesi, SSH, konsol
Özel Bulut Sunucusunda güvenlik mekanizmaları uygulamak, telefonların ve Unified CM sunucunun kimlik hırsızlığını, veri kurcalamasını ve çağrı sinyalizasyonu/medya akışı kurcalamasını önler.
Ağ üzerinden Özel Bulut Sunucusu:
-
Kimliği doğrulanmış iletişim akışlarını oluşturur ve korur
-
Dosyayı telefona aktarmadan önce dosyaları dijital olarak imzalar
-
Cisco Unified IP telefonları arasındaki medya akışlarını ve çağrı sinyallerini şifreler
Varsayılan olarak güvenlik, Cisco Unified IP telefonları için aşağıdaki otomatik güvenlik özelliklerini sağlar:
-
Telefon yapılandırma dosyalarının imzalanması
-
Telefon yapılandırma dosyası şifreleme desteği
-
Tomcat ve diğer Web servisleri (MIDlets) ile HTTPS
Unified CMSürüm 8.0 sonrası için, bu güvenlik özellikleri, Sertifika Güven Listesi (CTL) istemcisini çalıştırmadan varsayılan olarak sağlanır.
Güven doğrulama hizmetiBir ağda çok sayıda telefon bulunduğundan ve IP telefonların sınırlı belleği olduğundan, Güven Doğrulama Hizmeti (TVS) aracılığıyla uzak bir güven deposu Cisco Unified CM görevi görür, böylece her telefona bir sertifika güven deposu yerleştirilmesi gerekmez. Cisco IP telefonları, CTL veya ITL dosyaları aracılığıyla bir imza veya sertifikayı doğrulayamadıkları için doğrulama için TVS sunucusuna başvurur. Merkezi bir güven deposuna sahip olmak, her Cisco Unified IP telefonunda güven deposuna sahip olmaktan daha kolaydır.
TVS, Cisco Unified IP telefonlarının HTTPS kurulumu sırasında EM hizmetleri, dizin ve MIDlet gibi uygulama sunucularını doğrulamasını sağlar.
İlk güven listesiBaşlangıç Güven Listesi (ITL) dosyası, uç noktal arın güvenebilmesi için ilk güvenlik için kullanılır. Cisco Unified CM ITL'nin açıkça etkinleştirilmesi için herhangi bir güvenlik özelliğine ihtiyacı yoktur. Küme yüklendiğinde ITL dosyası otomatik olarak oluşturulur. Unified CMTrivial File Transfer Protocol (TFTP) sunucusunun özel anahtarı ITL dosyasını imzalamak için kullanılır.
Cisco Unified CMKüme veya sunucu güvenli olmayan moddayken, ITL dosyası desteklenen her Cisco IP telefonuna indirilir. İş ortağı, admin: show itl ad min:show itl komutunu kullanarak bir ITL dosyasının içeriğini görüntüleyebilir.
Varsayılan olarak, iş ortağı yöneticisine CLI için Seviye 1 erişimi verilir. Daha fazla bilgi için ve Se viye 1'de hangi komut lara izin verildiğini görmek için CLI Hakkında bölümüne bakın.
Cisco IP telefonları aşağıdaki görevleri gerçekleştirmek için ITL dosyasına ihtiyaç duyar:
-
Yapıl andırma dosyası şifrelemesini desteklemek için bir ön koşul olan CAPF ile güvenli bir şekilde iletişim kurun
-
Yapılandırma dosyası imzasını doğrulayın
-
TVS kullanarak HTTPS kurulumu sırasında EM hizmetleri, dizin ve MIDlet gibi uygulama sunucularını doğrulayın
Aygıt, dosya ve sinyal kimlik doğrulaması, iş ortağı veya müşteri Cisco Sertifika Güven Listesi İstemcisini yükleyip yapılandırdığında oluşturulan Sertifika Güven Listesi (CTL) dosyasının oluşturulmasına dayanır.
CTL dosyası aşağıdaki sunucular veya güvenlik belirteçleri için girişler içerir:
-
Sistem Yöneticisi Güvenlik Simgesi (SAST)
-
Cisco CallManagerve aynı sunucuda çalışan Cisco TFTP hizmetleri
-
Certificate AuthorityProxy İşlevi (CAPF)
-
TFTP sunucu (lar)
-
ASA güvenlik duvarı
CTL dosyası, her sunucu için bir sunucu sertifikası, ortak anahtar, seri numarası, imza, yayıncı adı, konu adı, sunucu işlevi, DNS adı ve IP adresi içerir.
CTL ile telefon güvenliği aşağıdaki işlevleri sağlar:
-
Bir imzalama anahtarı kullanarak TFTP indirilen dosyaların (yapılandırma, yerel ayar, zil listesi vb.) Kimlik doğrulaması
-
İmzalama anahtarı kullanarak TFTP yapılandırma dosyalarının şifrelenmesi
-
IP telefonlar için şifreli çağrı sinyali
-
IP telefonlar için şifreli arama sesi (medya)
Özel Bulut Sunucusu, uç nokta kaydı ve çağrı işleme sağlar. Uç noktalar Cisco Unified CM arasındaki sinyal, Secure Skinny Client Control Protocol (SCCP) veya Session Initiation Protocol (SIP) temel alır ve Aktarım Katmanı Güvenliği (TLS) kullanılarak şifrelenebilir. Uç noktalardan gelen medya Gerçek Zamanlı Aktarım Protokolü'ne (RTP) dayanır ve Güvenli RTP (SRTP) kullanılarak şifrelenebilir.
Karışık modun etkinleştiril Unified CM mesi, Cisco uç noktalarından gelen ve giden sinyal ve medya trafiğinin şifrelenmesini sağlar.
Güvenli UC uygulamaları
Özel Bulut Sunucunda karışık modu etkinleştirmeKarışık mod, Özel Bulut Sunucunda varsayılan olarak etkindir.
Özel Bulut Sunucunda karışık modun etkinleştirilmesi, Cisco uç noktalarından gelen ve Cisco uç noktalarına giden sinyal ve medya tra fiğinin şifrelenmesini gerçekleştirme olanağı sağlar.
12.5 (1) sürümünden itibaren, Jabber ve Webex istemcileri için karma mod/CTL yerine SIP OAuth tabanlı sinyal ve ortamın şifrelenmesini etkinleştirmek için yeni bir seçenek eklendi. Cisco Unified CM Bu nedenle, 12.5 (1) Unified CM sürüm ünde, Jabber veya Webex istemcileri için sinyal ve ortam için şifrelemeyi etkinleştirmek için SIP OAuth ve SRTP kullanılabilir. Şu anda Cisco IP telefonları ve diğer Cisco uç noktal arı için karma modun etkinleştirilmesi gerekli olmaya devam ediyor. Gelecekteki bir sürümde 7800/8800 uç noktalarında SIP OAuth desteği eklemek için bir plan var.
SRST, Trunks, Ağ Geçitleri, CUBE/SBC için güvenlik
Cisco Unified Survisible Remote Site Telephony (SRST) özellikli ağ geçidi, Adanmış Bulut Sunucusu aramayı tamamlayamazsa sınırlı ç Cisco Unified CM ağrı işleme görevleri sağlar.
Güvenli SRST özellikli ağ geçitleri kendi kendine imzalanan bir sertifika içerir. Bir iş ortağı SRST yapılandırma görevlerini gerçekleştirdikten sonraUnified CM Administration, SRST Unified CM özellikli ağ geçidindeki Sertifika Sağlayıcı hizmetiyle kimlik doğrulaması yapmak için bir TLS bağlantısı kullanır. Unified CMdaha sonra SRST özellikli ağ geçidinden sertifikayı alır ve sertifikayı veritabanına ekler. Unified CM
İş ortağı bağımlı aygıtları sıfırladıktan sonraUnified CM Administration, TFTP sunucusu telefon cnf.xml dosyasına SRST özellikli ağ geçidi sertifikasını ekler ve dosyayı telefona gönderir. Güvenli bir telefon daha sonra SRST özellikli ağ geçidi ile etkileşim kurmak için bir TLS bağlantısı kullanır.
Giden PSTN çağrıları veya (CUBE) üzerinden Cisco Unified CM geçmek için ağ geçidinden gelen çağrı için güvenli kanalların olması önerilir. Cisco Unified Border Element
SIP trunkleri hem sinyal hem de medya için güvenli çağrıları destekleyebilir; TLS sinyal şifrelemesi sağlar ve SRTP medya şifrelemesi sağlar.
CUBE arasındaki iletişimi güven Cisco Unified CM ce altına almak
CUBE arasındaki güvenli iletişim için iş ortak Cisco Unified CM larının/müşterilerin kendi imzalı sertifika veya CA imzalı sertifikaları kullanmaları gerekir.
Kendi kendine imzalanan sertifikalar için:
-
CUBE ve kendinden im Cisco Unified CM zalı sertifikalar oluşturun
-
CUBE sertifikasını ihraç eder Cisco Unified CM
-
Cisco Unified CMCUBE'ye ihraç sertifikası
CA imzalı sertifikalar için:
-
İstemci bir anahtar çifti oluşturur ve (CA) Sertifika İmzalama İsteği (CSR) gönderir Certificate Authority
-
CA, özel anahtarıyla imzalayarak bir Kimlik Sertifikası oluşturur
-
İstemci, güvenilir CA Kök ve Aracı Sertifikaların listesini ve Kimlik Sertifikasını yükler
Uzak uç noktalar için güvenlik
Mobil ve Remote Access (MRA) uç noktaları ile sinyal ve ortam her zaman MRA uç noktaları ve Expressway düğümleri arasında şifrelenir. MRA uç noktaları için Etkileşimli Bağlantı Kuruluşu (ICE) protokolü kullanılıyorsa, MRA uç noktalarının sinyalizasyonu ve ortam şifrelemesi gerekir. Ancak, Expressway-C ile dahili Unified CM sunucular, dahili uç noktalar veya diğer dahili cihazlar arasındaki sinyal ve ortamın şifrelenmesi karma mod veya SIP OAuth gerektirir.
Cisco Expresswaykayıtlar için güvenli güvenlik duvarı geçişi ve hat tarafı desteği Unified CM sağlar. Unified CMhem mobil hem de şirket içi uç noktalar için çağrı kontrolü sağlar. Sinyalizasyon, uzak uç nokta ile arasındaki Expressway çözümünü geçer. Unified CM Medya, Expressway çözümünü geçer ve doğrudan uç noktalar arasında aktarılır. Tüm medya Expressway-C ile mobil uç nokta arasında şifrelenir.
Herhangi bir MRA çözümü Expressway ve MRA uyumlu Unified CM yazılım istemcileri ve/veya sabit uç noktaları gerektirir. Çözüm isteğe bağlı olarak IM ve Varlık Hizmeti ve Unity Bağlantısını içerebilir.
Protokol özeti
Aşağıdaki tabloda çözümde kullanılan protokoller ve ilişkili hizmetler gösteril Unified CM mektedir.
|
Protokol |
Güvenlik |
Hizmet |
|---|---|---|
|
SIP |
TLS |
Oturum Kurulumu: Kayıt, Davet Etme, vb. |
|
HTTPS |
TLS |
Oturum Açma, Sağlama/Yapılandırma, Dizin, Görsel Sesli Posta |
|
Medya |
SRTP |
Medya: Ses, Video, İçerik Paylaşımı |
|
XMPP |
TLS |
Anlık Mesajlaşma, Varlık, Federasyon |
MRA yapılandırması hakkında daha fazla bilgi için bkz. Mobil ve Dağıtım Kılavuzu'nun MRA Dağıtım Senaryol Remote Access arı bölümü Cisco Expressway .
Yapılandırma seçenekleri
Özel Bulut Sunucusu, İş Ortağına ikinci gün yapılandırmalarının tam denetimi sayesinde son kullanıcılar için hizmetleri özelleştirme esnekliği sağlar. Sonuç olarak, İş Ortağı, son kullanıcının ortamı için Adanmış Bulut Sunucusu hizmetinin uygun şekilde yapılandırılmasından yalnızca sorumludur. Buna şunlar dahildir, ancak bunlarla sınırlı değildir:
-
Güvenli/güvensiz aramaları, SIP/SSIP, http/https gibi güvenli/güvensiz protokolleri seçmek ve ilgili riskleri anlamak.
-
Özel Bulut Sunucunda Güvenli SIP olarak yapılandırılmamış tüm MAC adresleri için, bir saldırgan bu MAC adresini kullanarak SIP Kayıt mesajı gönderebilir ve SIP aramaları yapabilir, bu da geçiş ücreti dolandırıcılığına neden olabilir. Bunun şart, saldırganın, Dedicated Instance'da kayıtlı bir aygıtın MAC adresini biliyorsa, SIP aygıtını/yazılımını Yetkilendirilmeden Özel Bulut Sunucusuna kaydedebilmesidir.
-
Expressway-E arama politikaları, dönüştürme ve arama kuralları, geçiş ücreti dolandırıcılığını önlemek için yapılandırılmalıdır. Otoyolları kullanarak geçiş ücreti dolandırıcılığının önlenmesi hakkında daha fazla bilgi için Collaboration SRND"nin Expressway-C ve Expressway-E Güvenliği bölümüne bakın..
-
Kullanıcıların yalnızca izin verilen hedefleri arayabilmesini sağlamak için arama planı yapılandırması, örneğin ulusal/uluslararası aramayı yasaklama, acil çağrıların doğru yönlendirilmesi vb.
Cisco Unified Communications Manager12.x ve üzeri arama planını kullanarak kısıtlamaları uygulama hakkında daha fazla bilgi için İşbirliği SRND 'nin Arama Plan ı bölümüne bakın.
Test edilen ve önerilen dağıtım modelleri hakkında daha fazla bilgi için Cisco Collaboration Rel ease 15 Şirket İçi Dağıtımlar için Tercih Edilen Mimari bölümüne bakın.
Özel Bulut Sunucusunda güvenli bağlantılar için sertifika gereksinimleri
Adanmış Bulut Sunucusu için Cisco, ortak Certificate Authority (CA) kullanarak UC Uygulamaları için etki alanını sağlar ve tüm sertifikaları imzalar.
Özel Bulut Sunucusu - port numaraları ve protokolleri
Aşağıdaki tablolarda Özel Bulut Sunucusunda desteklenen bağlantı noktaları ve protokoller açıkl anmaktadır. Belirli bir müşteri için kullanılan bağlantı noktaları, Müşterinin dağıtımına ve çözümüne bağlıdır. Protokoller müşterinin tercihine (SCCP vs SIP), mevcut şirket içi aygıtlara ve her dağıtımda hangi bağlantı noktalarının kullanıl acağını belirlemek için hangi güvenlik düzeyine bağlıdır.
Özel Bulut Sunucusu, uç noktalar arasında Ağ Adresi Çevirisine (NAT) izin vermez ve Unified CM çağrı akışı özelliklerinden bazıları çalışmaz, örneğin çağrı ortasında özellik.
Özel Bulut Sunucusu - Müşteri Bağlantı Noktaları
Şirket içi Müşteri ile Özel Bulut Sunucusu arasındaki müşteriler için kullanılabilen bağlantı noktaları Tablo 1 Ayrılmış Bulut Sunucusu Müşteri Bağlantı Noktaları'nda gösterilmektedir. Aşağıda listelenen tüm bağlantı noktaları, eşleme bağlantılarından geçen müşteri trafiği içindir.
SNMP bağlantı noktası varsayılan olarak yalnızca işlevselliğini destek Cisco Emergency Responder lemek için açıktır. Özel Bulut Sunucusu bulutunda dağıtılan UC uygulamalarını izleyen iş ortaklarını veya müşterilerini desteklemediğimiz için, diğer UC uygulamaları için SNMP bağlantı noktasının açılmasına izin vermiyoruz.
SNMP bağlantı noktası Singlewire (Informacast) uygulaması için etkinleştirilmiştir (yalnızca uygulama için). Unified CM Bir istek gönderirken, Singlewire uygulamasıyla ilişkili IP adreslerinin isteğin İzin Verme Nedeni bölümünde açıkça belirtildiğinden emin olun. Daha fazla bilgi için Hizmet Talebi Yük seltme bölümüne bakın.
5063-5080 aralığındaki bağlantı noktaları Cisco tarafından diğer bulut entegrasyonları için ayrılmıştır, iş ortağı veya müşteri yöneticilerinin bu bağlantı noktalarını yapılandırmalarında kullanmamaları önerilir.
|
Protokol |
TCP/UDP |
Kaynak |
Hedef |
Kaynak Bağlantı Noktası |
Hedef Limanı |
Amaç |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
İstemci |
UC uygulamaları Uygulamalar için izin veril Cisco Expressway mez. |
1023'ten büyük |
22 |
İdare |
|
TFTP |
UDP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
69 |
Eski Uç Nokta Desteği |
|
LDAP |
TCP |
UC uygulamaları |
Harici Dizin |
1023'ten büyük |
389 |
Müşteri LDAP ile dizin senkronizasyonu |
|
HTTPS |
TCP |
tarayıcı |
UC uygulamaları |
1023'ten büyük |
443 |
Kişisel bakım ve yönetim arayüzleri için web erişimi |
|
Giden Posta (GÜVENLİ) |
TCP |
UC Uygulaması |
CuCxN |
1023'ten büyük |
587 |
Belirlenen alıcılara güvenli mesajlar oluşturmak ve göndermek için kullanılır |
|
LDAP (SECURE) |
TCP |
UC uygulamaları |
Harici Dizin |
1023'ten büyük |
636 |
Müşteri LDAP ile dizin senkronizasyonu |
|
H323 |
TCP |
geçit |
Unified CM |
1023'ten büyük |
1720 |
Çağrı sinyali |
|
H323 |
TCP |
Unified CM |
Unified CM |
1023'ten büyük |
1720 |
Çağrı sinyali |
|
SCCP |
TCP |
Bitiş noktası |
Unified CM, CuCxN |
1023'ten büyük |
2000 |
Çağrı sinyali |
|
SCCP |
TCP |
Unified CM |
Unified CM, Ağ Geçidi |
1023'ten büyük |
2000 |
Çağrı sinyali |
|
MGCP |
UDP |
geçit |
geçit |
1023'ten büyük |
2427 |
Çağrı sinyali |
|
MGCP Backhaul |
TCP |
geçit |
Unified CM |
1023'ten büyük |
2428 |
Çağrı sinyali |
|
SCCP (SECURE) |
TCP |
Bitiş noktası |
Unified CM, CuCxN |
1023'ten büyük |
2443 |
Çağrı sinyali |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Ağ Geçidi |
1023'ten büyük |
2443 |
Çağrı sinyali |
|
Güven Doğrulaması |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
2445 |
Uç noktalara güven doğrulama hizmeti sağlama |
|
CTI |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
2748 |
CTI uygulamaları (JTAPI/TSP) ve CTIManager arasındaki bağlantı |
|
Güvenli CTI |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
2749 |
CTI uygulamaları (JTAPI/TSP) ve CTIManager arasında güvenli bağlantı |
|
LDAP Global Katalog |
TCP |
UC Uygulamaları |
Harici Dizin |
1023'ten büyük |
3268 |
Müşteri LDAP ile dizin senkronizasyonu |
|
LDAP Global Katalog |
TCP |
UC Uygulamaları |
Harici Dizin |
1023'ten büyük |
3269 |
Müşteri LDAP ile dizin senkronizasyonu |
|
CAPF Hizmeti |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
3804 |
Certificate AuthorityIP telefonlara Yerel Olarak Önemli Sertifikalar (LSC) vermek için Proxy Fonksiyonu (CAPF) dinleme portu |
|
SIP |
TCP |
Bitiş noktası |
Unified CM, CuCxN |
1023'ten büyük |
5060 |
Çağrı sinyali |
|
SIP |
TCP |
Unified CM |
Unified CM, Ağ Geçidi |
1023'ten büyük |
5060 |
Çağrı sinyali |
|
SIP (SECURE) |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
5061 |
Çağrı sinyali |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Ağ Geçidi |
1023'ten büyük |
5061 |
Çağrı sinyali |
|
SIP (OAUTH) |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
5090 |
Çağrı sinyali |
|
XMPP |
TCP |
Jabber İstemcisi |
Cisco IM&P |
1023'ten büyük |
5222 |
Anlık Mesajlaşma ve Varlık |
|
HTTP |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
6970 |
Yapılandırma ve görüntüleri uç noktalara indirme |
|
HTTPS |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
6971 |
Yapılandırma ve görüntüleri uç noktalara indirme |
|
HTTPS |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
6972 |
Yapılandırma ve görüntüleri uç noktalara indirme |
|
HTTP |
TCP |
Jabber İstemcisi |
CuCxN |
1023'ten büyük |
7080 |
Sesli mesaj bildirimleri |
|
HTTPS |
TCP |
Jabber İstemcisi |
CuCxN |
1023'ten büyük |
7443 |
Güvenli sesli mesaj bildirimleri |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
1023'ten büyük |
7501 |
Sertifika tabanlı kimlik doğrulama için Intercluster Lookup Service (ILS) tarafından kullanılır |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
1023'ten büyük |
7502 |
ILS tarafından şifre tabanlı kimlik doğrulama için kullanılır |
|
IMAP |
TCP |
Jabber İstemcisi |
CuCxN |
1023'ten büyük |
7993 |
TLS üzerinden IMAP |
|
HTTP |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
8080 |
Eski Uç Nokta Desteği için Dizin URI'si |
|
HTTPS |
TCP |
Tarayıcı, Bitiş Noktası |
UC uygulamaları |
1023'ten büyük |
8443 |
Kişisel bakım ve idari arayüzler için web erişimi, UDS |
|
HTTPS |
TCP |
Telefon |
Unified CM |
1023'ten büyük |
9443 |
Kimliği doğrulanmış kişi araması |
|
HTTPS |
TCP |
Bitiş noktası |
Unified CM |
1023'ten büyük |
9444 |
Kulaklık Yönetimi Özelliği |
|
Güvenli RTP/SRTP |
UDP |
Unified CM |
Telefon |
16384 ila 32767 * |
16384 ila 32767 * |
Medya (ses) - Müzik Beklemede, Annunciator, Yazılım Konferans Köprüsü (Çağrı sinyallemesine göre açık) |
|
Güvenli RTP/SRTP |
UDP |
Telefon |
Unified CM |
16384 ila 32767 * |
16384 ila 32767 * |
Medya (ses) - Müzik Beklemede, Annunciator, Yazılım Konferans Köprüsü (Çağrı sinyallemesine göre açık) |
|
COBRAS |
TCP |
İstemci |
CuCxN |
1023'ten büyük |
20532 |
Uygulama Paketini Yedekleme ve Geri Yükleme |
|
ICMP |
ICMP |
Bitiş noktası |
UC uygulamaları |
yok |
yok |
Ping |
|
ICMP |
ICMP |
UC uygulamaları |
Bitiş noktası |
yok |
yok |
Ping |
| DNS | UDP ve TCP |
DNS iletici |
Özel Bulut Sunucusu DNS sunucuları |
1023'ten büyük |
53 |
Özel Bulut Sunucusu DNS sunucularına Müşteri Tesisi DNS ileticileri. Daha fazla bilgi için bkz. DNS gereksinimleri. |
|
* Bazı özel durumlar daha geniş bir aralık kullanabilir. |
||||||
Özel Bulut Sunucusu - OTT bağlantı noktaları
Aşağıdaki bağlantı noktası Mobil ve Remote Access (MRA) kurulumları için Müşteriler ve İş Ortakları tarafından kullanılabilir:
|
Protokol |
TCP/UCP |
Kaynak |
Hedef |
Kaynak Bağlantı Noktası |
Hedef Limanı |
Amaç |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Otoyol C |
İstemci |
1023'ten büyük |
36000-59999 |
MRA ve B2B çağrıları için Güvenli Medya |
Çoklu Kiracı ve Özel Bulut Sunucusu arasındaki operasyonlar arası SIP aktarımı (yalnızca kayıt tabanlı ana bağlantı için)
Çoklu Kiracı ve Özel Bulut Sunucusu arasında kayıt tabanlı SIP ana aktarımı için müşterinin güvenlik duvarında aşağıdaki bağlantı noktaları listesine izin verilmesi gerekir.
|
Protokol |
TCP/UCP |
Kaynak |
Hedef |
Kaynak Bağlantı Noktası |
Hedef Limanı |
Amaç |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingÇok Kiracılı |
İstemci |
1023'ten büyük |
8000-48198 |
Webex CallingMulti-Tenant medyası |
Özel Bulut Sunucusu - UCCX bağlantı noktaları
Aşağıdaki bağlantı noktaları listesi, UCCX'i yapılandırmak için Müşteriler ve İş Ortakları tarafından kullanılabilir.
|
Protokol |
TCP / UCP |
Kaynak |
Hedef |
Kaynak Bağlantı Noktası |
Hedef Limanı |
Amaç |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
İstemci |
UCCX |
1023'ten büyük |
22 |
SFTP ve SSH |
|
Informix |
TCP |
İstemci veya Sunucu |
UCCX |
1023'ten büyük |
1504 |
Contact Center Express veritabanı bağlantı noktası |
|
SIP |
UDP ve TCP |
SIP GW veya MCRP sunucusu |
UCCX |
1023'ten büyük |
5065 |
Uzak GW ve MCRP düğümlerine iletişim |
|
XMPP |
TCP |
İstemci |
UCCX |
1023'ten büyük |
5223 |
Finesse sunucusu ve özel üçüncü taraf uygulamaları arasında güvenli XMPP bağlantısı |
|
CVD |
TCP |
İstemci |
UCCX |
1023'ten büyük |
6999 |
CCX uygulamaları için editör |
|
HTTPS |
TCP |
İstemci |
UCCX |
1023'ten büyük |
7443 |
HTTPS üzerinden iletişim için Finesse sunucusu ile temsilci ve yönetici masaüstleri arasında güvenli BOSH bağlantısı |
|
HTTP |
TCP |
İstemci |
UCCX |
1023'ten büyük |
8080 |
Canlı veri raporlama istemcileri bir Socket.io sunucusuna bağlanır |
|
HTTP |
TCP |
İstemci |
UCCX |
1023'ten büyük |
8081 |
Cisco Unified Intelligence CenterWeb arayüzüne erişmeye çalışan istemci tarayıcısı |
|
HTTP |
TCP |
İstemci |
UCCX |
1023'ten büyük |
8443 |
Yönetici GUI, RTMT, SOAP üzerinden DB erişimi |
|
HTTPS |
TCP |
İstemci |
UCCX |
1023'ten büyük |
8444 |
Cisco Unified Intelligence Centerweb arayüzü |
|
HTTPS |
TCP |
Tarayıcı ve REST istemcileri |
UCCX |
1023'ten büyük |
8445 |
Finesse için güvenli bağlantı noktası |
|
HTTPS |
TCP |
İstemci |
UCCX |
1023'ten büyük |
8447 |
HTTPS - Birleşik İstihbarat Merkezi çevrimiçi yardım |
|
HTTPS |
TCP |
İstemci |
UCCX |
1023'ten büyük |
8553 |
Tek oturum açma (SSO) bileşenleri, Cisco ID'lerinin çalışma durumunu bilmek için bu arayüze erişir. |
|
HTTP |
TCP |
İstemci |
UCCX |
1023'ten büyük |
9080 |
HTTP tetikleyicilerine veya belgelere/istemleri/grammars/canlı verilere erişmeye çalışan istemciler. |
|
HTTPS |
TCP |
İstemci |
UCCX |
1023'ten büyük |
9443 |
HTTPS tetikleyicilerine erişmeye çalışan istemcilere yanıt vermek için kullanılan güvenli bağlantı noktası |
|
TCP |
TCP |
İstemci |
UCCX |
1023'ten büyük |
12014 |
Bu, canlı veri raporlama istemcilerinin Socket.io sunucusuna bağlanabileceği bağlantı noktasıdır |
|
TCP |
TCP |
İstemci |
UCCX |
1023'ten büyük |
12015 |
Bu, canlı veri raporlama istemcilerinin Socket.io sunucusuna bağlanabileceği bağlantı noktasıdır |
|
CTI |
TCP |
İstemci |
UCCX |
1023'ten büyük |
12028 |
CCX'e üçüncü taraf CTI istemcisi |
|
RTP (Medya) |
TCP |
Bitiş noktası |
UCCX |
1023'ten büyük |
1023'ten büyük |
Medya portu gerektiğinde dinamik olarak açılır |
|
RTP (Medya) |
TCP |
İstemci |
Bitiş noktası |
1023'ten büyük |
1023'ten büyük |
Medya portu gerektiğinde dinamik olarak açılır |
İstemci güvenliği
Jabber ve Webex'i SIP OAuth ile Güvenceye Alma
Jabber ve Webex istemcilerinin kimliği, sertifika yetkilisi proxy işlevi (CAPF) etkinleştirme gerektirmeyen yerel olarak önemli bir sertifika (LSC) yerine bir OAuth belirteci aracılığıyla doğrulanır (MRA için de). Karışık modlu veya modsuz çalışan SIP OAuth Cisco Unified CM 12.5 (1) ve sonraki sürümlerde, Jabber 12.5 ve sonraki sürümlerde ve Expressway X12.5 sürümlerinde tanıtıldı.
Cisco Unified CM12.5 ve sonraki sürümlerde, Telefon Güvenlik Profilinde, SIP REGISTER'de tek Aktarım Katmanı Güven liği (TLS) + OAuth belirteci kullanarak LSC/CAPF olmadan şifrelemeyi sağlayan yeni bir seçeneğimiz var. Expressway-C düğümleri, sertifikalarındaki SN/SAN hakkında bilgi vermek için Yönetimsel XML Web Hizmeti (AXL) API'sini kullanır. Cisco Unified CM Cisco Unified CMkarşılıklı bir TLS bağlantısı kurarken Exp-C sertifikasını doğrulamak için bu bilgileri kullanır.
SIP OAuth, uç nokta sertifikası (LSC) olmadan medya ve sinyal şifrelemesini sağlar.
Cisco JabberYapılandırma dosyalarını indirmek için TFTP sunucusuna HTTPS bağlantısı üzerinden Geçici bağlantı noktaları ve 6971 ve 6972 güvenli bağlantı noktaları kullanır. Port 6970, HTTP üzerinden indirmek için güvenli olmayan bir bağlantı noktasıdır.
SIP OAuth yapılandırması hakkında daha fazla ayrıntı: SIP O Auth Modu.
DNS gereksinimleri
<customer>Adanmış Bulut Sunucusu için Cisco, her bölgedeki hizmet için FQDN'yi aşağıdaki formatta sağlar. <region>.wxc-di.webex.com örneğin, xyz.amer.wxc-di.webex.com.
'Müşteri' değeri yönetici tarafından İlk Kez Kurulum Sihirbazı'nın (FTSW) bir parçası olarak sağlanır. Daha fazla bilgi için Adanmış Bulut Sun ucusu Hizmeti Etkinleştirme bölümüne bakın.
Bu FQDN için DNS kayıtlarının, Özel Bulut Sunucusuna bağlanan şirket içi aygıtları desteklemek için müşterinin dahili DNS sunucusundan çözümlenebilir olması gerekir. Çözümü kolaylaştırmak için müşterinin bu FQDN için DNS sunucusunda Özel Bulut Sunucusu DNS hizmetini işaret eden bir Koşullu İletici yapılandırması gerekir. Adanmış Bulut Sunucusu DNS hizmeti bölgeseldir ve aşağıdaki tabloda Adanmış Bulut Sunucusu DNS Hizmeti IP Adresi tablosunda belirtildiği gibi aşağıdaki IP adreslerini kullanarak Özel Bulut Sunucusuna eşleştirme yoluyla ulaşılabilir.
|
Bölge/DC | Özel Bulut Sunucusu DNS Hizmeti IP Adresi |
Koşullu Yönlendirme Örneği |
|---|---|---|
|
AMER |
<customer>.amer.wxc-tr.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-tr.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-tr.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-tr.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.fr.wxc-tr.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.tr.wxc-tr.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.tr.wxc-tr.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Güvenlik nedeniyle yukarıda belirtilen DNS sunucusu IP adresleri için ping seçeneği devre dışı bırakılmıştır.
Koşullu yönlendirme sağlanana kadar cihazlar, eşleme bağlantıları aracılığıyla müşterilerin dahili ağından Özel Bulut Sunucusuna kaydolamaz. Mobil ve Remote Access (MRA) üzerinden kayıt için koşullu yönlendirme gerekli değildir, çünkü MRA'yı kolaylaştırmak için gerekli tüm harici DNS kayıtları Cisco tarafından önceden sağlanacaktır.
Webex uygulamasını Adanmış Bulut Sunucunda arayan yazılım istemciniz olarak kullanırken, Control Hub'da her bölgenin Ses Hizmeti Etki Alanı (VSD) için bir UC Yöneticisi Profilinin yapılandırılması gerekir. Daha fazla bilgi için UC Yöneticisi Profilleri"ne bakın Cisco Webex Control Hub.. Webex uygulaması, herhangi bir son kullanıcı müdahalesi olmadan müşterinin Expressway Edge'i otomatik olarak çözebilecektir.
Ses Hizmeti Etki Alanı, hizmet aktivasyonu tamamlandıktan sonra iş ortağı erişim belgesinin bir parçası olarak müşteriye sağlanacaktır.
Telefon DNS çözünürlüğü için yerel bir yönlendirici kullanın
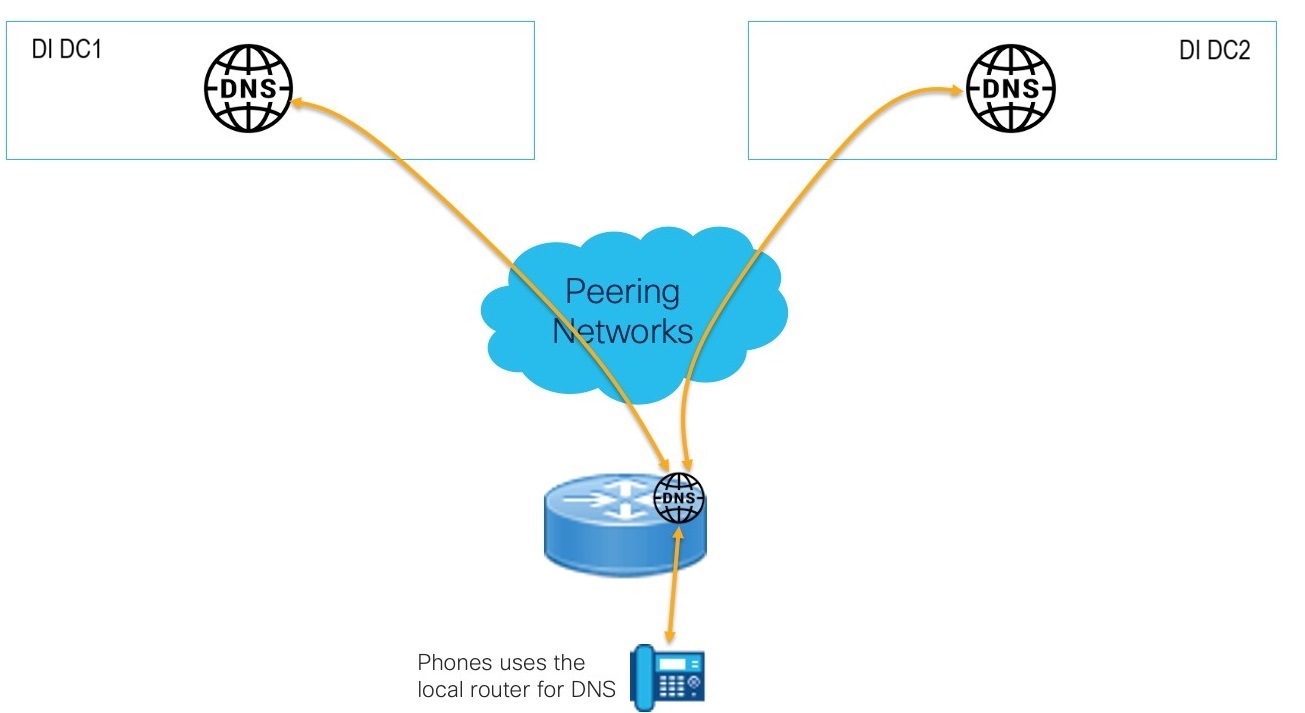
Kurumsal DNS sunucularına erişimi olmayan telefonlar için, DNS isteklerini Özel Bulut Bulut DNS'ye iletmek için yerel bir Cisco yönlendiricisi kullanmak mümkündür. Bu, yerel bir DNS sunucusunu dağıtma ihtiyacını ortadan kaldırır ve önbelleğe alma dahil tam DNS desteği sağlar.
Örnek yapılandırma :
!
ip dns sunucusu
ip ad sunucusu <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Bu dağıtım modelindeki DNS kullanımı telefonlara özeldir ve yalnızca müşterilerin Adanmış Bulut Sunucusundan alan adıyla FQDN'leri çözmek için kullanılabilir.