- Página inicial
- /
- Artigo

Obrigado pelos seus comentários.


Requisitos de segurança e rede de instâncias dedicadas
 Neste artigo
 Comentários?
Os requisitos de rede e segurança para a solução de instância dedicada são a abordagem em camadas dos recursos e funcionalidades que fornecem acesso físico seguro, rede, endpoints e aplicativos Cisco UC. Ele descreve os requisitos de rede e lista os endereços, portas e protocolos usados para conectar seus endpoints aos serviços.
Requisitos de rede para instância dedicada
Webex CallingA instância dedicada faz parte do portfólio de Cisco Cloud chamadas, alimentado pela tecnologia de colaboração Cisco Unified Communications Manager (Cisco Unified CM). A Instância Dedicada oferece soluções de voz, vídeo, mensagens e mobilidade com os recursos e benefícios dos telefones IP, dispositivos móveis e clientes de desktop da Cisco que se conectam com segurança à Instância Dedicada.
Este artigo é destinado a administradores de rede, especialmente administradores de segurança de firewall e proxy que desejam usar a Instância Dedicada em sua organização.
Visão geral da segurança: Segurança em camadas
A instância dedicada usa uma abordagem em camadas para segurança. As camadas incluem:
-
Acesso físico
-
Rede
-
Pontos finais
-
Aplicações de UC
As seções a seguir descrevem as camadas de segurança nas implantações de instâncias dedicadas.
Segurança física
É importante fornecer segurança física às salas Meet-Me da Equinix e às instalações do Cisco Dedicated Instance Data Center. Quando a segurança física é comprometida, ataques simples, como interrupção do serviço ao desligar a energia dos switches de um cliente, podem ser iniciados. Com o acesso físico, os invasores poderiam acessar os dispositivos do servidor, redefinir senhas e obter acesso aos switches. O acesso físico também facilita ataques mais sofisticados, como ataques man-in-the-middle, e é por isso que a segunda camada de segurança, a segurança da rede, é fundamental.
As unidades com autocriptografia são usadas em data centers de instâncias dedicadas que hospedam aplicativos de UC.
Para obter mais informações sobre práticas gerais de segurança, consulte a documentação no seguinte local: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Segurança de rede
Os parceiros precisam garantir que todos os elementos da rede estejam protegidos na infraestrutura de instância dedicada (que se conecta via Equinix). É responsabilidade do parceiro garantir as melhores práticas de segurança, como:
-
VLAN separada para voz e dados
-
Ative a segurança de porta, que limita o número de endereços MAC permitidos por porta, contra inundação de tabelas CAM
-
IP Source Guard contra endereços IP falsificados
-
A inspeção dinâmica de ARP (DAI) examina o protocolo de resolução de endereços (ARP) e o ARP gratuito (GARP) em busca de violações (contra falsificação de ARP)
-
802.1x limita o acesso à rede para autenticar dispositivos em VLANs atribuídas (os telefones suportam 802.1x)
-
Configuração da qualidade de serviço (QoS) para marcação adequada de pacotes de voz
-
Configurações de portas de firewall para bloquear qualquer outro tráfego
Segurança de endpoints
Os endpoints da Cisco suportam recursos de segurança padrão, como firmware assinado, inicialização segura (modelos selecionados), certificado instalado pelo fabricante (MIC) e arquivos de configuração assinados, que fornecem um certo nível de segurança para os endpoints.
Além disso, um parceiro ou cliente pode ativar segurança adicional, como:
-
Criptografe serviços de telefone IP (via HTTPS) para serviços como Extension Mobility
-
Emita certificados localmente significativos (LSCs) da função de proxy da autoridade de certificação (CAPF) ou de uma autoridade de certificação pública (CA)
-
Criptografar arquivos de configuração
-
Criptografar mídia e sinalização
-
Desative essas configurações se elas não forem usadas: porta para PC, acesso à VLAN de voz para PC, ARP gratuito, acesso à Web, botão de configurações, SSH, console
A implementação de mecanismos de segurança na instância dedicada evita o roubo de identidade dos telefones e do Unified CM servidor, a adulteração de dados e a sinalização de chamadas/adulteração de fluxo de mídia.
Instância dedicada pela rede:
-
Estabelece e mantém fluxos de comunicação autenticados
-
Assina digitalmente os arquivos antes de transferi-los para o telefone
-
Criptografa fluxos de mídia e sinalização de chamadas entre telefones IP Cisco Unified
A segurança, por padrão, fornece os seguintes recursos de segurança automática para telefones IP Cisco Unified:
-
Assinatura dos arquivos de configuração do telefone
-
Suporte para criptografia de arquivos de configuração do telefone
-
HTTPS com Tomcat e outros serviços da Web (MIDlets)
Para a Unified CM versão 8.0 posterior, esses recursos de segurança são fornecidos por padrão sem executar o cliente Certificate Trust List (CTL).
Serviço de verificação de confiançaComo há um grande número de telefones em uma rede e os telefones IP têm memória limitada, Cisco Unified CM atua como um armazenamento confiável remoto por meio do Serviço de Verificação de Confiança (TVS) para que um repositório confiável de certificados não precise ser colocado em cada telefone. Os telefones IP Cisco entram em contato com o servidor TVS para verificação porque não podem verificar uma assinatura ou certificado por meio de arquivos CTL ou ITL. Ter um armazenamento confiável central é mais fácil de gerenciar do que ter o armazenamento confiável em cada telefone IP Cisco Unified.
O TVS permite que os telefones IP Cisco Unified autentiquem servidores de aplicativos, como serviços EM, diretórios e MIDlets, durante o estabelecimento de HTTPS.
Lista de confiança inicialO arquivo Initial Trust List (ITL) é usado para a segurança inicial, para que os endpoints possam confiar. Cisco Unified CM O ITL não precisa que nenhum recurso de segurança seja ativado explicitamente. O arquivo ITL é criado automaticamente quando o cluster é instalado. A chave privada do servidor Unified CM Trivial File Transfer Protocol (TFTP) é usada para assinar o arquivo ITL.
Quando o Cisco Unified CM cluster ou servidor está no modo não seguro, o arquivo ITL é baixado em todos os telefones IP Cisco compatíveis. Um parceiro pode visualizar o conteúdo de um arquivo ITL usando o comando CLI, admin:show itl.
Por padrão, o administrador do parceiro recebe acesso de Nível 1 para CLI. Consulte Sobre a CLI para obter mais informações e ver quais comandos são permitidos no Nível 1.
Os telefones IP Cisco precisam do arquivo ITL para realizar as seguintes tarefas:
-
Comunique-se com segurança com o CAPF, um pré-requisito para oferecer suporte à criptografia do arquivo de configuração
-
Autenticar a assinatura do arquivo de configuração
-
Autentique servidores de aplicativos, como serviços EM, diretórios e MIDlets, durante o estabelecimento de HTTPS usando TVS
A autenticação de dispositivos, arquivos e sinalização depende da criação do arquivo Certificate Trust List (CTL), que é criado quando o parceiro ou cliente instala e configura o Cisco Certificate Trust List Client.
O arquivo CTL contém entradas para os seguintes servidores ou tokens de segurança:
-
Token de segurança do administrador do sistema (SAST)
-
Cisco CallManagere serviços Cisco TFTP que estão sendo executados no mesmo servidor
-
Certificate AuthorityFunção de proxy (CAPF)
-
Servidor (es) TFTP
-
Firewall ASA
O arquivo CTL contém um certificado de servidor, chave pública, número de série, assinatura, nome do emissor, nome do assunto, função do servidor, nome DNS e endereço IP para cada servidor.
A segurança do telefone com CTL fornece as seguintes funções:
-
Autenticação de arquivos TFTP baixados (configuração, localidade, lista de chamadas etc.) usando uma chave de assinatura
-
Criptografia de arquivos de configuração TFTP usando uma chave de assinatura
-
Sinalização de chamada criptografada para telefones IP
-
Áudio de chamada criptografado (mídia) para telefones IP
A Instância Dedicada fornece registro de terminais e processamento de chamadas. A sinalização entre terminais Cisco Unified CM e terminais é baseada no Secure Skinny Client Control Protocol (SCCP) ou no Session Initiation Protocol (SIP) e pode ser criptografada usando o Transport Layer Security (TLS). A mídia de/para os endpoints é baseada no Protocolo de Transporte em Tempo Real (RTP) e também pode ser criptografada usando o Secure RTP (SRTP).
A ativação do modo misto Unified CM ativa a criptografia da sinalização e do tráfego de mídia de e para os endpoints da Cisco.
Aplicativos seguros de UC
Habilitando o modo misto na instância dedicadaO modo misto é ativado por padrão na Instância dedicada.
A ativação do modo misto na instância dedicada permite realizar a criptografia da sinalização e do tráfego de mídia de e para os endpoints Cisco.
A partir da Cisco Unified CM versão 12.5 (1), uma nova opção para habilitar a criptografia de sinalização e mídia com base no SIP OAuth em vez do modo misto/CTL foi adicionada para clientes Jabber e Webex. Portanto, na Unified CM versão 12.5 (1), o SIP OAuth e o SRTP podem ser usados para habilitar a criptografia para sinalização e mídia para clientes Jabber ou Webex. A ativação do modo misto continua sendo necessária para telefones IP Cisco e outros endpoints da Cisco no momento. Há um plano para adicionar suporte ao SIP OAuth nos endpoints 7800/8800 em uma versão futura.
Segurança para SRST, troncos, gateways, CUBE/SBC
Um gateway habilitado para Cisco Unified Survivable Remote Site Telephony (SRST) fornece tarefas limitadas de processamento de chamadas se a instância dedicada não conseguir concluir a Cisco Unified CM chamada.
Os gateways seguros habilitados para SRST contêm um certificado autoassinado. Depois que um parceiro executa as tarefas de configuração do SRST noUnified CM Administration, Unified CM usa uma conexão TLS para se autenticar com o serviço do provedor de certificados no gateway habilitado para SRST. Unified CMem seguida, recupera o certificado do gateway habilitado para SRST e adiciona o certificado ao banco de dados. Unified CM
Depois que o parceiro redefine os dispositivos dependentesUnified CM Administration, o servidor TFTP adiciona o certificado de gateway habilitado para SRST ao arquivo cnf.xml do telefone e envia o arquivo para o telefone. Em seguida, um telefone seguro usa uma conexão TLS para interagir com o gateway habilitado para SRST.
É recomendável ter troncos seguros para a chamada originada do gateway Cisco Unified CM para chamadas PSTN de saída ou atravessando o (CUBE). Cisco Unified Border Element
Os troncos SIP podem suportar chamadas seguras tanto para sinalização quanto para mídia; o TLS fornece criptografia de sinalização e o SRTP fornece criptografia de mídia.
Protegendo as comunicações entre Cisco Unified CM e o CUBE
Para comunicações seguras entre Cisco Unified CM e o CUBE, os parceiros/clientes precisam usar certificados autoassinados ou certificados assinados pela CA.
Para certificados autoassinados:
-
CUBE e Cisco Unified CM gere certificados autoassinados
-
CUBE exporta certificado para Cisco Unified CM
-
Cisco Unified CMexporta certificado para CUBE
Para certificados assinados pela CA:
-
O cliente gera um par de chaves e envia uma Solicitação de Assinatura de Certificado (CSR) para a Certificate Authority (CA)
-
A CA o assina com sua chave privada, criando um certificado de identidade
-
O cliente instala a lista de certificados raiz e intermediários confiáveis da CA e o certificado de identidade
Segurança para endpoints remotos
Com endpoints móveis e Remote Access (MRA), a sinalização e a mídia são sempre criptografadas entre os endpoints MRA e os nós do Expressway. Se o protocolo Interactive Connectivity Establishment (ICE) for usado para endpoints MRA, será necessária a sinalização e a criptografia de mídia dos endpoints MRA. No entanto, a criptografia da sinalização e da mídia entre o Expressway-C e os Unified CM servidores internos, endpoints internos ou outros dispositivos internos exige modo misto ou SIP OAuth.
Cisco Expresswayfornece suporte seguro de passagem de firewall e de linha para registros. Unified CM Unified CMfornece controle de chamadas para endpoints móveis e locais. A sinalização atravessa a solução Expressway entre o endpoint remoto e. Unified CM A mídia atravessa a solução Expressway e é retransmitida diretamente entre os endpoints. Todas as mídias são criptografadas entre o Expressway-C e o endpoint móvel.
Qualquer solução de MRA requer Expressway eUnified CM, com clientes de software e/ou terminais fixos compatíveis com MRA. Opcionalmente, a solução pode incluir o serviço de IM and Presence e o Unity Connection.
Resumo do protocolo
A tabela a seguir mostra os protocolos e serviços associados usados na Unified CM solução.
|
Protocolo |
Segurança |
Serviço |
|---|---|---|
|
SIP |
TLS |
Estabelecimento da sessão: cadastre-se, convide, etc. |
|
HTTPS |
TLS |
Logon, provisionamento/configuração, diretório, correio de voz visual |
|
Mídia |
SRTP |
Mídia: áudio, vídeo, compartilhamento de conteúdo |
|
XMPP |
TLS |
Mensagens instantâneas, presença, federação |
Para obter mais informações sobre a configuração do MRA, consulte: seção Cenários de implantação do MRA do Guia de Implantação Móvel e Remote Access Contínua Cisco Expressway .
Opções de configuração
A instância dedicada oferece ao parceiro flexibilidade para personalizar serviços para usuários finais por meio do controle total das configurações do segundo dia. Como resultado, o parceiro é o único responsável pela configuração adequada do serviço de instância dedicada para o ambiente do usuário final. Isso inclui, mas não se limita a:
-
Escolher chamadas seguras/não seguras, protocolos seguros/não seguros, como SIP/SSIP, http/https etc. e compreender os riscos associados.
-
Para todos os endereços MAC não configurados como Secure-SIP em Instância Dedicada, um invasor pode enviar uma mensagem de registro SIP usando esse endereço MAC e fazer chamadas SIP, resultando em fraude de pedágio. O requisito é que o invasor possa registrar seu dispositivo/software SIP na Instância Dedicada sem autorização se souber o endereço MAC de um dispositivo registrado na Instância Dedicada.
-
As políticas de chamadas, as regras de transformação e pesquisa do Expressway-E devem ser configuradas para evitar fraudes de pedágio. Para obter mais informações sobre como evitar fraudes de pedágio usando o Expressways, consulte a seção Segurança para Expressway C e Expressway-E do Collaboration SRND.
-
Configuração do plano de discagem para garantir que os usuários só possam discar para destinos permitidos, por exemplo, proibir a discagem nacional/internacional, as chamadas de emergência sejam roteadas corretamente, etc.
Para obter mais informações sobre como aplicar restrições usando o plano de discagem para Cisco Unified Communications Manager 12.x e superior, consulte a seção Plano de discagem do Collaboration SRND.
Para obter mais informações sobre modelos de implantação testados e recomendados, consulte Arquitetura preferida para implantações locais do Cisco Collaboration Release 15.
Requisitos de certificado para conexões seguras em Instância Dedicada
Para Instância Dedicada, a Cisco fornecerá o domínio e assinará todos os certificados para os aplicativos de UC usando um público Certificate Authority (CA).
Instância dedicada — números de porta e protocolos
As tabelas a seguir descrevem as portas e os protocolos compatíveis com a Instância Dedicada. As portas usadas por um determinado cliente dependem da implantação e da solução do cliente. Os protocolos dependem da preferência do cliente (SCCP versus SIP), dos dispositivos locais existentes e do nível de segurança para determinar quais portas devem ser usadas em cada implantação.
A instância dedicada não permite a tradução de endereços de rede (NAT) entre endpoints, Unified CM pois alguns dos recursos de fluxo de chamadas não funcionarão, por exemplo, o recurso intermediário de chamada.
Instância dedicada — Portas do cliente
As portas disponíveis para os clientes — entre a Instância Local e a Instância Dedicada do Cliente — são mostradas na Tabela 1 Portas do Cliente da Instância Dedicada. Todas as portas listadas abaixo são para o tráfego de clientes que atravessa os links de peering.
A porta SNMP está aberta por padrão somente Cisco Emergency Responder para suportar sua funcionalidade. Como não oferecemos suporte a parceiros ou clientes que monitoram os aplicativos de UC implantados na nuvem de instância dedicada, não permitimos a abertura da porta SNMP para nenhum outro aplicativo de UC.
A porta SNMP está habilitada para o aplicativo Singlewire (Informacast) (somente para o aplicativo). Unified CM Ao enviar uma solicitação, certifique-se de que os endereços IP associados ao aplicativo Singlewire estejam explicitamente mencionados na seção Motivo da permissão da solicitação. Consulte Raise Service Request para obter mais informações.
As portas no intervalo 5063—5080 são reservadas pela Cisco para outras integrações de nuvem. Recomenda-se que os administradores de parceiros ou clientes não usem essas portas em suas configurações.
|
Protocolo |
TCP/UDP |
Fonte |
Destino |
Porta de origem |
Porto de destino |
Propósito |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Cliente |
Aplicações de UC Não permitido para Cisco Expressway inscrições. |
Maior que 1023 |
22 |
Administração |
|
TFTP |
UDP |
Ponto final |
Unified CM |
Maior que 1023 |
69 |
Suporte antigo para endpoints |
|
LDAP |
TCP |
Aplicações de UC |
Diretório externo |
Maior que 1023 |
389 |
Sincronização de diretórios com o LDAP do cliente |
|
HTTPS |
TCP |
Navegador |
Aplicações de UC |
Maior que 1023 |
443 |
Acesso à web para interfaces administrativas e de autocuidado |
|
Correio de saída (SEGURO) |
TCP |
Aplicação UC |
CuCxN |
Maior que 1023 |
587 |
Usado para compor e enviar mensagens seguras para qualquer destinatário designado |
|
LDAP (SECURE) |
TCP |
Aplicações de UC |
Diretório externo |
Maior que 1023 |
636 |
Sincronização de diretórios com o LDAP do cliente |
|
H323 |
TCP |
Gateway |
Unified CM |
Maior que 1023 |
1720 |
Sinalização de chamadas |
|
H323 |
TCP |
Unified CM |
Unified CM |
Maior que 1023 |
1720 |
Sinalização de chamadas |
|
SCCP |
TCP |
Ponto final |
Unified CM, CuCxN |
Maior que 1023 |
2000 |
Sinalização de chamadas |
|
SCCP |
TCP |
Unified CM |
Unified CM, Porta de entrada |
Maior que 1023 |
2000 |
Sinalização de chamadas |
|
MGCP |
UDP |
Gateway |
Gateway |
Maior que 1023 |
2427 |
Sinalização de chamadas |
|
Backhaul MGCP |
TCP |
Gateway |
Unified CM |
Maior que 1023 |
2428 |
Sinalização de chamadas |
|
SCCP (SECURE) |
TCP |
Ponto final |
Unified CM, CuCxN |
Maior que 1023 |
2443 |
Sinalização de chamadas |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Porta de entrada |
Maior que 1023 |
2443 |
Sinalização de chamadas |
|
Verificação de confiança |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
2445 |
Fornecendo serviço de verificação de confiança para endpoints |
|
CTI |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
2748 |
Conexão entre aplicativos CTI (JTAPI/TSP) e CTIManager |
|
CTI segura |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
2749 |
Conexão segura entre aplicativos CTI (JTAPI/TSP) e CTIManager |
|
Catálogo global do LDAP |
TCP |
Aplicações de UC |
Diretório externo |
Maior que 1023 |
3268 |
Sincronização de diretórios com o LDAP do cliente |
|
Catálogo global do LDAP |
TCP |
Aplicações de UC |
Diretório externo |
Maior que 1023 |
3269 |
Sincronização de diretórios com o LDAP do cliente |
|
Serviço CAPF |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
3804 |
Certificate AuthorityPorta de escuta com função de proxy (CAPF) para emissão de certificados localmente significativos (LSC) para telefones IP |
|
SIP |
TCP |
Ponto final |
Unified CM, CuCxN |
Maior que 1023 |
5060 |
Sinalização de chamadas |
|
SIP |
TCP |
Unified CM |
Unified CM, Porta de entrada |
Maior que 1023 |
5060 |
Sinalização de chamadas |
|
SIP (SECURE) |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
5061 |
Sinalização de chamadas |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Porta de entrada |
Maior que 1023 |
5061 |
Sinalização de chamadas |
|
SIP (OAUTH) |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
5090 |
Sinalização de chamadas |
|
XMPP |
TCP |
Cliente Jabber |
Cisco IM&P |
Maior que 1023 |
5222 |
Mensagens instantâneas e presença |
|
HTTP |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
6970 |
Baixando configurações e imagens para endpoints |
|
HTTPS |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
6971 |
Baixando configurações e imagens para endpoints |
|
HTTPS |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
6972 |
Baixando configurações e imagens para endpoints |
|
HTTP |
TCP |
Cliente Jabber |
CuCxN |
Maior que 1023 |
7080 |
Notificações de correio de voz |
|
HTTPS |
TCP |
Cliente Jabber |
CuCxN |
Maior que 1023 |
7443 |
Notificações seguras de correio de voz |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Maior que 1023 |
7501 |
Usado pelo Intercluster Lookup Service (ILS) para autenticação baseada em certificados |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Maior que 1023 |
7502 |
Usado pelo ILS para autenticação baseada em senha |
|
IMAP |
TCP |
Cliente Jabber |
CuCxN |
Maior que 1023 |
7993 |
IMAP sobre TLS |
|
HTTP |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
8080 |
URI de diretório para suporte a endpoints antigos |
|
HTTPS |
TCP |
Navegador, endpoint |
Aplicações de UC |
Maior que 1023 |
8443 |
Acesso à web para interfaces administrativas e de autocuidado, UDS |
|
HTTPS |
TCP |
Telefone |
Unified CM |
Maior que 1023 |
9443 |
Pesquisa de contato autenticada |
|
HTTPs |
TCP |
Ponto final |
Unified CM |
Maior que 1023 |
9444 |
Recurso de gerenciamento de fone de ouvido |
|
RTP/SRTP seguro |
UDP |
Unified CM |
Telefone |
16384 a 32767* |
16384 a 32767* |
Mídia (áudio) - Music On Hold, Annunciator, Software Conference Bridge (aberto com base na sinalização de chamadas) |
|
RTP/SRTP seguro |
UDP |
Telefone |
Unified CM |
16384 a 32767* |
16384 a 32767* |
Mídia (áudio) - Music On Hold, Annunciator, Software Conference Bridge (aberto com base na sinalização de chamadas) |
|
COBRAS |
TCP |
Cliente |
CuCxN |
Maior que 1023 |
20532 |
Faça backup e restaure o conjunto de aplicativos |
|
ICMP |
ICMP |
Ponto final |
Aplicações de UC |
n/a |
n/a |
Latência |
|
ICMP |
ICMP |
Aplicações de UC |
Ponto final |
n/a |
n/a |
Latência |
| DNS | UDP e TCP |
Encaminhador de DNS |
Servidores DNS de instância dedicada |
Maior que 1023 |
53 |
Encaminhadores de DNS no local do cliente para servidores DNS de instância dedicada. Consulte os requisitos de DNS para obter mais informações. |
|
* Alguns casos especiais podem usar um alcance maior. |
||||||
Instância dedicada — portas OTT
A porta a seguir pode ser usada por clientes e parceiros para configuração móvel e Remote Access (MRA):
|
Protocolo |
TCP/UCP |
Fonte |
Destino |
Porta de origem |
Porto de destino |
Propósito |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Via expressa C |
Cliente |
Maior que 1023 |
36000-59999 |
Mídia segura para chamadas MRA e B2B |
Tronco SIP interoperacional entre multilocatário e instância dedicada (somente para tronco baseado em registro)
A lista de portas a seguir precisa ser permitida no firewall do cliente para o tronco SIP baseado em registro que se conecta entre a Instância Multilocatária e a Instância Dedicada.
|
Protocolo |
TCP/UCP |
Fonte |
Destino |
Porta de origem |
Porto de destino |
Propósito |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingMultilocatário |
Cliente |
Maior que 1023 |
8000-48198 |
Mídia de Webex Calling vários locatários |
Instância dedicada — portas UCCX
A seguinte lista de portas pode ser usada por clientes e parceiros para configurar o UCCX.
|
Protocolo |
TCP / UCP |
Fonte |
Destino |
Porta de origem |
Porto de destino |
Propósito |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Cliente |
UCCX |
Maior que 1023 |
22 |
SFTP e SSH |
|
Informix |
TCP |
Cliente ou servidor |
UCCX |
Maior que 1023 |
1504 |
Porta de banco de dados do Contact Center Express |
|
SIP |
UDP e TCP |
Servidor SIP GW ou MCRP |
UCCX |
Maior que 1023 |
5065 |
Comunicação com nós GW e MCRP remotos |
|
XMPP |
TCP |
Cliente |
UCCX |
Maior que 1023 |
5223 |
Conexão XMPP segura entre o servidor Finesse e aplicativos personalizados de terceiros |
|
CVD |
TCP |
Cliente |
UCCX |
Maior que 1023 |
6999 |
Editor para aplicativos CCX |
|
HTTPS |
TCP |
Cliente |
UCCX |
Maior que 1023 |
7443 |
Conexão BOSH segura entre o servidor Finesse e os desktops do agente e do supervisor para comunicação via HTTPS |
|
HTTP |
TCP |
Cliente |
UCCX |
Maior que 1023 |
8080 |
Clientes de relatórios de dados em tempo real se conectam a um servidor Socket.IO |
|
HTTP |
TCP |
Cliente |
UCCX |
Maior que 1023 |
8081 |
Navegador do cliente tentando acessar a interface Cisco Unified Intelligence Center da web |
|
HTTP |
TCP |
Cliente |
UCCX |
Maior que 1023 |
8443 |
GUI de administração, RTMT, acesso ao banco de dados via SOAP |
|
HTTPS |
TCP |
Cliente |
UCCX |
Maior que 1023 |
8444 |
Cisco Unified Intelligence Centerinterface web |
|
HTTPS |
TCP |
Navegador e clientes REST |
UCCX |
Maior que 1023 |
8445 |
Porta segura para Finesse |
|
HTTPS |
TCP |
Cliente |
UCCX |
Maior que 1023 |
8447 |
HTTPS - Ajuda on-line do Unified Intelligence Center |
|
HTTPS |
TCP |
Cliente |
UCCX |
Maior que 1023 |
8553 |
Os componentes de logon único (SSO) acessam essa interface para conhecer o status operacional dos Cisco IDs. |
|
HTTP |
TCP |
Cliente |
UCCX |
Maior que 1023 |
9080 |
Clientes tentando acessar gatilhos HTTP ou documentos/prompts/gramáticas/dados ativos. |
|
HTTPS |
TCP |
Cliente |
UCCX |
Maior que 1023 |
9443 |
Porta segura usada para responder a clientes que tentam acessar gatilhos HTTPS |
|
TCP |
TCP |
Cliente |
UCCX |
Maior que 1023 |
12014 |
Essa é a porta na qual os clientes de relatórios de dados ao vivo podem se conectar ao servidor Socket.IO |
|
TCP |
TCP |
Cliente |
UCCX |
Maior que 1023 |
12015 |
Essa é a porta na qual os clientes de relatórios de dados ao vivo podem se conectar ao servidor Socket.IO |
|
CTI |
TCP |
Cliente |
UCCX |
Maior que 1023 |
12028 |
Cliente CTI de terceiros para CCX |
|
RTP (Mídia) |
TCP |
Ponto final |
UCCX |
Maior que 1023 |
Maior que 1023 |
A porta de mídia é aberta dinamicamente conforme necessário |
|
RTP (Mídia) |
TCP |
Cliente |
Ponto final |
Maior que 1023 |
Maior que 1023 |
A porta de mídia é aberta dinamicamente conforme necessário |
Segurança do cliente
Protegendo o Jabber e o Webex com SIP OAuth
Os clientes Jabber e Webex são autenticados por meio de um token OAuth em vez de um certificado localmente significativo (LSC), que não exige a ativação da função proxy de autoridade de certificação (CAPF) (também para MRA). O SIP OAuth trabalhando com ou sem o modo misto foi introduzido no Cisco Unified CM 12.5 (1) e posterior, no Jabber 12.5 e posterior e no Expressway X12.5 .
Na Cisco Unified CM versão 12.5 e posterior, temos uma nova opção no Phone Security Profile que permite a criptografia sem LSC/CAPF, usando um único token TLS (Transport Layer Security) + OAuth no SIP REGISTER. Os nós Expressway-C usam a API Administrative XML Web Service (AXL) para informar sobre o SN/SAN em seu Cisco Unified CM certificado. Cisco Unified CMusa essas informações para validar o certificado Exp-C ao estabelecer uma conexão TLS mútua.
O SIP OAuth permite a criptografia de mídia e sinalização sem um certificado de endpoint (LSC).
Cisco Jabberusa portas efêmeras e portas seguras 6971 e 6972 via conexão HTTPS com o servidor TFTP para baixar os arquivos de configuração. A porta 6970 é uma porta não segura para download via HTTP.
Mais detalhes sobre a configuração SIP OAuth: Modo SIP OAuth.
Requisitos de DNS
<customer>Para Instância Dedicada, a Cisco fornece o FQDN para o serviço em cada região com o seguinte formato. <region>.wxc-di.webex.com por exemplo, xyz.amer.wxc-di.webex.com.
O valor “cliente” é fornecido pelo administrador como parte do First Time Setup Wizard (FTSW). Para obter mais informações, consulte Ativação do Serviço de Instância Dedicada.
Os registros DNS desse FQDN precisam ser resolvidos no servidor DNS interno do cliente para oferecer suporte aos dispositivos locais que se conectam à Instância Dedicada. Para facilitar a resolução, o cliente precisa configurar um encaminhador condicional, para esse FQDN, em seu servidor DNS apontando para o serviço DNS de instância dedicada. O serviço DNS da Instância Dedicada é regional e pode ser acessado, por meio do peering para a Instância Dedicada, usando os seguintes endereços IP, conforme mencionado na tabela abaixo: Endereço IP do Serviço DNS da Instância Dedicada.
|
Região/DC | Endereço IP do serviço DNS de instância dedicada |
Exemplo de encaminhamento condicional |
|---|---|---|
|
AMER |
<customer>.amer.wxc-pt.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-pt.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-pt.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-pt.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-pt.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-pt.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.br.wxc-pt.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
A opção ping está desativada para os endereços IP do servidor DNS mencionados acima por motivos de segurança.
Até que o encaminhamento condicional esteja em vigor, os dispositivos não poderão se registrar na Instância Dedicada a partir da rede interna do cliente por meio dos links de peering. O encaminhamento condicional não é necessário para o registro via Mobile and Remote Access (MRA), pois todos os registros DNS externos necessários para facilitar o MRA serão pré-provisionados pela Cisco.
Ao usar o aplicativo Webex como seu software de chamada em uma instância dedicada, um perfil de gerente de UC precisa ser configurado no Control Hub para o domínio de serviço de voz (VSD) de cada região. Para obter mais informações, consulte Perfis do UC Manager em Cisco Webex Control Hub. O aplicativo Webex poderá resolver automaticamente o Expressway Edge do cliente sem qualquer intervenção do usuário final.
O Voice Service Domain será fornecido ao cliente como parte do documento de acesso do parceiro quando a ativação do serviço for concluída.
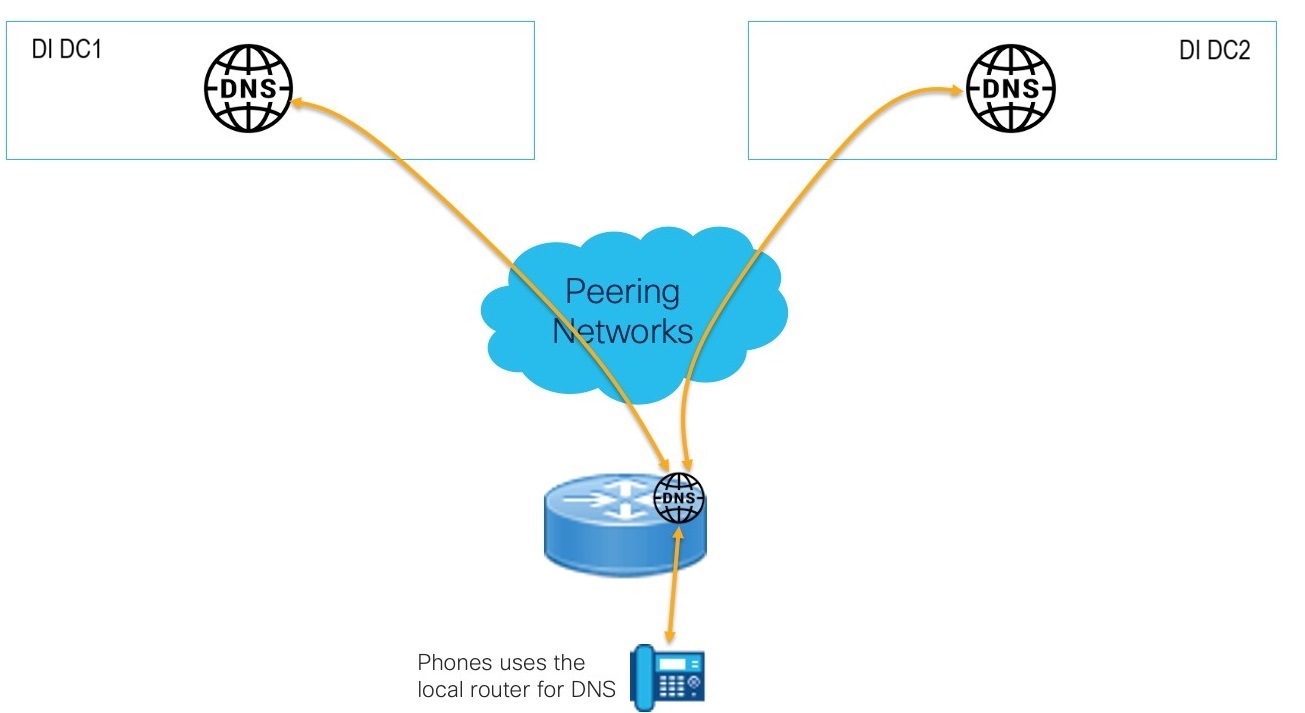
Use um roteador local para resolução de DNS do telefone
Para telefones que não têm acesso aos servidores DNS corporativos, é possível usar um roteador Cisco local para encaminhar solicitações de DNS para o DNS na nuvem da Instância Dedicada. Isso elimina a necessidade de implantar um servidor DNS local e fornece suporte DNS completo, incluindo armazenamento em cache.
Exemplo de configuração :
!
servidor dns ip
servidor de nomes IP <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
O uso de DNS nesse modelo de implantação é específico para telefones e só pode ser usado para resolver FQDNs com o domínio da Instância Dedicada do cliente.