- Главная
- /
- Статья

Благодарим вас за обратную связь.


Требования к сети и безопасности выделенных инстансов
 В этой статье
 Отправить обратную связь?
Требования к сети и безопасности для решения Dedicated Instance — это многоуровневый подход к функциям и возможностям, обеспечивающим безопасный физический доступ, сеть, конечные точки и приложения Cisco UC. В нем описаны требования к сети и перечислены адреса, порты и протоколы, используемые для подключения конечных точек к сервисам.
Требования к сети для выделенного инстанса
Webex CallingВыделенный инстанс входит в портфель продуктов Cisco Cloud Calling, основанных на технологии совместной работы Cisco Unified Communications Manager (Cisco Unified CM). Dedicated Instance предлагает решения для голосовой связи, видео, обмена сообщениями и мобильности с функциями и преимуществами IP-телефонов Cisco, мобильных устройств и настольных клиентов, которые безопасно подключаются к выделенному инстансу.
Эта статья предназначена для сетевых администраторов, в частности администраторов безопасности брандмауэров и прокси-серверов, которые хотят использовать выделенный инстанс в своей организации.
Обзор безопасности: многоуровневая защита
В выделенном инстансе используется многоуровневый подход к обеспечению безопасности. Эти уровни включают в себя:
-
Физический доступ
-
Сеть
-
Конечные точки
-
Приложения унифицированных коммуникаций
В следующих разделах описываются уровни безопасности при развертывании выделенных инстансов.
Физическая безопасность
Важно обеспечить физическую безопасность помещений Equinix Meet-Me Room и центров обработки данных Cisco с выделенными инстансами. При нарушении физической безопасности могут быть предприняты простые атаки, такие как перебои в обслуживании в результате отключения питания коммутаторов клиента. Используя физический доступ, злоумышленники могут получить доступ к серверным устройствам, сбросить пароли и получить доступ к коммутаторам. Физический доступ также способствует более сложным атакам, таким как атаки типа «человек посередине», поэтому второй уровень безопасности — сетевая безопасность — имеет решающее значение.
Диски с самошифрованием используются в специализированных центрах обработки данных, в которых размещаются приложения UC.
Сетевая безопасность
Партнеры должны обеспечить безопасность всех сетевых элементов в инфраструктуре выделенных инстансов (которая подключается через Equinix). Партнер несет ответственность за внедрение передовых методов обеспечения безопасности, таких как:
-
Отдельная сеть VLAN для передачи голоса и данных
-
Включите функцию Port Security, которая ограничивает количество MAC-адресов, разрешенных для каждого порта, на случай переполнения таблиц CAM
-
Защита источника IP от поддельных IP-адресов
-
Динамическая проверка ARP (DAI) проверяет протокол разрешения адресов (ARP) и необоснованный ARP (GARP) на предмет нарушений (против подделки ARP)
-
802.1x ограничивает доступ к сети для аутентификации устройств в назначенных VLAN (телефоны поддерживают 802.1x)
-
Настройка качества обслуживания (QoS) для надлежащей маркировки голосовых пакетов
-
Конфигурации портов брандмауэра для блокировки любого другого трафика
Безопасность конечных точек
Конечные точки Cisco поддерживают стандартные функции безопасности, такие как подписанное микропрограммное обеспечение, безопасная загрузка (некоторые модели), установленный производителем сертификат (MIC) и подписанные файлы конфигурации, которые обеспечивают определенный уровень безопасности конечных точек.
Кроме того, партнер или заказчик могут обеспечить дополнительную защиту, например:
-
Зашифруйте услуги IP-телефонии (по протоколу HTTPS) для таких сервисов, как Extension Mobility
-
Выпускайте локально значимые сертификаты (LSC) через прокси-функцию центра сертификации (CAPF) или в публичном центре сертификации (CA)
-
Зашифруйте файлы конфигурации
-
Зашифруйте носители и сигналы
-
Отключите эти настройки, если они не используются: порт ПК, голосовой доступ к VLAN с ПК, бесплатный ARP, доступ в Интернет, кнопка настроек, SSH, консоль
Внедрение механизмов безопасности в выделенном инстансе предотвращает кражу личных данных телефонов и Unified CM сервера, фальсификацию данных, передачу сигналов о вызовах/медиапотоках.
Выделенный инстанс в сети:
-
Устанавливает и поддерживает аутентифицированные потоки связи
-
Цифровая подпись файлов перед их передачей на телефон
-
Шифрует медиапотоки и сигнализацию вызовов между IP-телефонами Cisco Unified
Система безопасности по умолчанию предоставляет следующие автоматические функции безопасности для IP-телефонов Cisco Unified:
-
Подписание файлов конфигурации телефона
-
Поддержка шифрования файлов конфигурации телефона
-
HTTPS с Tomcat и другими веб-сервисами (MidLets)
В более поздней Unified CM версии 8.0 эти функции безопасности предоставляются по умолчанию без запуска клиента списка доверенных сертификатов (CTL).
Служба проверки доверияПоскольку в сети подключено большое количество телефонов, а IP-телефоны имеют ограниченный объем памяти, она Cisco Unified CM выступает в качестве удаленного хранилища доверия через Службу верификации доверия (TVS), поэтому нет необходимости размещать хранилище доверия сертификатов на каждом телефоне. IP-телефоны Cisco обращаются к серверу TVS для проверки, поскольку они не могут проверить подпись или сертификат с помощью файлов CTL или ITL. Управлять центральным доверительным хранилищем проще, чем доверительным хранилищем на каждом IP-телефоне Cisco Unified.
TVS позволяет IP-телефонам Cisco Unified аутентифицировать серверы приложений, такие как службы EM, каталоги и MidLet, во время создания протокола HTTPS.
Первоначальный список доверияФайл первоначального списка доверия (ITL) используется для первоначальной защиты, чтобы конечные точки могли доверять. Cisco Unified CM ITL не требует явного включения каких-либо функций безопасности. Файл ITL автоматически создается при установке кластера. Для подписи файла ITL используется закрытый ключ сервера TFTP. Unified CM
Когда Cisco Unified CM кластер или сервер находятся в небезопасном режиме, файл ITL загружается на все поддерживаемые IP-телефоны Cisco. Партнер может просматривать содержимое файла ITL с помощью команды командной строки admin:show itl.
По умолчанию администратору партнера предоставляется доступ к интерфейсу командной строки уровня 1. Дополнительные сведения и сведения о том, какие команды разрешены на уровне 1, см. в разделе О интерфейсе командной строки.
Телефоны Cisco IP нуждаются в файле ITL для выполнения следующих задач:
-
Безопасная связь с CAPF — необходимое условие для поддержки шифрования конфигурационных файлов
-
Аутентифицируйте подпись файла конфигурации
-
Аутентифицируйте серверы приложений, такие как службы EM, каталоги и MidLet, во время создания HTTPS с помощью TVS
Аутентификация устройств, файлов и сигналов основана на создании файла списка доверия сертификатов (CTL), который создается, когда партнер или заказчик устанавливает и настраивает клиент списка доверия сертификатов Cisco.
Файл CTL содержит записи для следующих серверов или токенов безопасности:
-
Токен безопасности системного администратора (SAST)
-
Cisco CallManagerи службы Cisco TFTP, работающие на одном сервере
-
Certificate AuthorityФункция прокси-сервера (CAPF)
-
Сервер (ы) TFTP
-
Межсетевой экран ASA
Файл CTL содержит сертификат сервера, открытый ключ, серийный номер, подпись, имя эмитента, имя субъекта, функцию сервера, DNS-имя и IP-адрес каждого сервера.
Защита телефона с помощью CTL обеспечивает следующие функции:
-
Аутентификация загруженных файлов по протоколу TFTP (конфигурация, локаль, ринглист и т. д.) с помощью ключа подписи
-
Шифрование файлов конфигурации TFTP с помощью ключа подписи
-
Зашифрованная сигнализация вызовов для IP-телефонов
-
Зашифрованный звук вызовов (медиафайлы) для IP-телефонов
Выделенный инстанс обеспечивает регистрацию конечных точек и обработку вызовов. Передача сигналов между конечными точками Cisco Unified CM и конечными точками основана на протоколе Secure Skinny Client Control Protocol (SCCP) или протоколе инициации сеанса (SIP) и может быть зашифрована с помощью протокола TLS. Мультимедийные данные, передаваемые с конечных точек и обратно, основаны на протоколе передачи данных в реальном времени (RTP), а также могут быть зашифрованы с помощью Secure RTP (SRTP).
Включение смешанного режима Unified CM позволяет шифровать сигналы и медиатрафик от и до конечных точек Cisco.
Защищенные приложения UC
Включение смешанного режима в выделенном инстансеСмешанный режим по умолчанию включен в выделенном инстансе.
Включение смешанного режима в выделенном инстансе позволяет выполнять шифрование сигнального и мультимедийного трафика от конечных точек Cisco и до конечных точек Cisco.
В Cisco Unified CM версии 12.5 (1) для клиентов Jabber и Webex была добавлена новая опция шифрования сигналов и мультимедиа на основе SIP OAuth вместо смешанного режима /CTL. Поэтому в Unified CM версии 12.5 (1) SIP OAuth и SRTP можно использовать для шифрования сигналов и мультимедиа для клиентов Jabber или Webex. В настоящее время поддержка смешанного режима по-прежнему необходима для IP-телефонов Cisco и других конечных точек Cisco. В будущем выпуске планируется добавить поддержку SIP OAuth в конечных точках 7800/8800.
Безопасность SRST, магистралей, шлюзов, CUBE/SBC
Шлюз с поддержкой Cisco Unified Survivable Remote Site Telephony (SRST) позволяет выполнять ограниченные задачи по обработке вызовов, если выделенный инстанс не может выполнить вызов. Cisco Unified CM
Защищенные шлюзы с поддержкой SRST содержат самозаверяющий сертификат. После выполнения партнером задач по настройке SRST Unified CM он использует соединение TLS для аутентификации в Unified CM Administration службе поставщика сертификатов на шлюзе с поддержкой SRST. Unified CMзатем извлекает сертификат из шлюза с поддержкой SRST и добавляет сертификат в базу данных. Unified CM
После того как партнер перезагрузит зависимые устройстваUnified CM Administration, TFTP-сервер добавляет сертификат шлюза с поддержкой SRST в файл cnf.xml телефона и отправляет этот файл на телефон. Затем защищенный телефон использует соединение TLS для взаимодействия со шлюзом с поддержкой SRST.
Рекомендуется использовать защищенные транки для звонков, исходящих от Cisco Unified CM шлюза, для исходящих вызовов PSTN или проходящих через шлюз (CUBE). Cisco Unified Border Element
Транки SIP могут поддерживать защищенные вызовы как для передачи сигналов, так и для передачи данных; протокол TLS обеспечивает шифрование сигналов, а SRTP обеспечивает шифрование мультимедийных данных.
Защита связи между CUBE и CUBE Cisco Unified CM
Для безопасной связи между CUBE Cisco Unified CM и CUBE партнерам/клиентам необходимо использовать самозаверенный сертификат или сертификаты, подписанные центром сертификации.
Для самозаверенных сертификатов:
-
CUBE и Cisco Unified CM генерируйте самозаверяющие сертификаты
-
CUBE экспортирует сертификат в Cisco Unified CM
-
Cisco Unified CMэкспортирует сертификат в CUBE
Для сертификатов, подписанных CA:
-
Клиент создает пару ключей и отправляет запрос на подписание сертификата (CSR) в (CA) Certificate Authority
-
Центр сертификации подписывает документ своим закрытым ключом, создавая удостоверение личности
-
Клиент устанавливает список доверенных корневых и промежуточных сертификатов CA и удостоверение личности
Безопасность удаленных конечных точек
При использовании мобильных устройств и конечных точек Remote Access (MRA) сигналы и медиаданные между конечными точками MRA и узлами Expressway всегда шифруются. Если для конечных точек MRA используется протокол Interactive Connectivity Establishment (ICE), требуется передача сигналов и шифрование носителя конечных точек MRA. Однако для шифрования сигналов и медиаданных между Expressway-C и внутренними Unified CM серверами, внутренними конечными точками или другими внутренними устройствами требуется смешанный режим или SIP OAuth.
Cisco Expresswayобеспечивает безопасный обход брандмауэра и поддержку регистрации на стороне канала. Unified CM Unified CMобеспечивает управление вызовами как для мобильных, так и для локальных конечных точек. Передача сигналов осуществляется через решение Expressway между удаленной конечной точкой и. Unified CM Мультимедиа проходит через решение Expressway и напрямую передается между конечными точками. Все медиафайлы между Expressway-C и мобильной конечной точкой зашифрованы.
Для любого решения MRA требуется Expressway и совместимые с MRA программные клиенты и/или Unified CM стационарные конечные точки. Опционально решение может включать службу мгновенных сообщений и присутствия и соединение Unity.
Краткое описание протокола
В следующей таблице приведены протоколы и связанные с ними сервисы, используемые в Unified CM решении.
|
протокол |
Охрана |
Услуга |
|---|---|---|
|
SIP |
TLS |
Создание сеанса: регистрация, приглашение и т. д. |
|
HTTPS |
TLS |
Вход в систему, предоставление/настройка, каталог, визуальная голосовая почта |
|
СМИ |
SRTP |
Медиа: аудио, видео, обмен контентом |
|
XMPP |
TLS |
Обмен мгновенными сообщениями, присутствие, федерация |
Дополнительные сведения о конфигурации MRA см. в разделе «Сценарии развертывания MRA» руководства по мобильному и Remote Access сквозному Cisco Expressway развертыванию.
Опции конфигурации
Выделенный экземпляр позволяет партнеру гибко настраивать сервисы для конечных пользователей, полностью контролируя конфигурации на второй день. В результате партнер несет полную ответственность за правильную настройку службы выделенного инстанса для среды конечного пользователя. Это включает в себя, помимо прочего, следующее:
-
Выбор безопасных/небезопасных вызовов, безопасных/небезопасных протоколов, таких как SIP/SSIP, http/https и т. д., и понимание любых связанных с этим рисков.
-
Для всех MAC-адресов, которые не настроены как безопасные SIP в выделенном инстансе, злоумышленник может отправить сообщение SIP Register, используя этот MAC-адрес, и совершать звонки по протоколу SIP, что приводит к мошенничеству при оплате проезда. Условием является то, что злоумышленник может зарегистрировать свое SIP-устройство/программное обеспечение на выделенном инстансе без авторизации, если ему известен MAC-адрес устройства, зарегистрированного в выделенном инстансе.
-
Политики вызовов Expressway-E, правила преобразования и поиска должны быть настроены таким образом, чтобы предотвратить мошенничество с платными тарифами. Дополнительные сведения о предотвращении мошенничества с использованием скоростных автомагистралей см. в разделе «Безопасность скоростных автомагистралей C и Expressway-E» документа Collaboration SRND.
-
Настройка тарифного плана, позволяющая пользователям звонить только в разрешенные пункты назначения, например, запретить национальные и международные звонки, правильно маршрутизировать экстренные вызовы и т. д.
Дополнительные сведения о применении ограничений при использовании телефонного плана для номеров Cisco Unified Communications Manager 12.x и выше см. в разделе «Тарифные планы» документа Collaboration SRND.
Дополнительные сведения о протестированных и рекомендуемых моделях развертывания см. в разделе «Предпочтительная архитектура для локальных развертываний Cisco Collaboration Release 15».
Требования к сертификатам для безопасных подключений в выделенном инстансе
В случае выделенного инстанса Cisco предоставит домен и подпишет все сертификаты для приложений унифицированных коммуникаций с использованием публичного сертификата Certificate Authority (CA).
Выделенный инстанс — номера портов и протоколы
В следующих таблицах описаны порты и протоколы, поддерживаемые выделенным инстансом. Порты, используемые данным клиентом, зависят от развертывания и решения Заказчика. Протоколы зависят от предпочтений клиента (SCCP или SIP), существующих локальных устройств и уровня безопасности при определении того, какие порты следует использовать в каждом развертывании.
Выделенный инстанс не поддерживает трансляцию сетевых адресов (NAT) между конечными точками, Unified CM так как некоторые функции обработки вызовов, например функция во время вызова, не будут работать.
Выделенный инстанс — порты клиентов
Доступные клиентам порты между локальным и выделенным инстансами клиента приведены в таблице 1. Порты клиентов выделенных инстансов. Все перечисленные ниже порты предназначены для трафика клиентов по пиринговым ссылкам.
Порт SNMP открыт по умолчанию только для поддержки его Cisco Emergency Responder функциональности. Поскольку мы не поддерживаем партнеров или клиентов, осуществляющих мониторинг приложений UC, развернутых в облаке выделенных инстансов, мы не разрешаем открывать порт SNMP для любых других приложений UC.
Порт SNMP включен для приложения Singlewire (Informacast) (только для приложения). Unified CM При отправке запроса убедитесь, что IP-адреса, связанные с приложением Singlewire, явно указаны в разделе « Причина разрешения» запроса. Дополнительные сведения см. в разделе Запрос на обслуживание Raise.
Порты в диапазоне 5063—5080 зарезервированы Cisco для других облачных интеграций. Администраторам партнеров или клиентов рекомендуется не использовать эти порты в своих конфигурациях.
|
протокол |
TCP/UDP |
Источник |
Место назначения |
Исходный порт |
Порт назначения |
Назначение |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Клиент |
Приложения унифицированных коммуникаций Запрещено для Cisco Expressway приложений. |
Больше 1023 |
22 |
Администрирование |
|
TFTP |
UDP |
Конечная точка |
Unified CM |
Больше 1023 |
69 |
Поддержка устаревших конечных точек |
|
LDAP |
TCP |
Приложения унифицированных коммуникаций |
Внешний каталог |
Больше 1023 |
389 |
Синхронизация каталога с клиентским LDAP |
|
HTTPS |
TCP |
Браузер |
Приложения унифицированных коммуникаций |
Больше 1023 |
443 |
Доступ в Интернет для самостоятельного обслуживания и административных интерфейсов |
|
Исходящая почта (БЕЗОПАСНО) |
TCP |
Приложение UC |
cucXN |
Больше 1023 |
587 |
Используется для составления и отправки защищенных сообщений любым назначенным получателям |
|
LDAP (SECURE) |
TCP |
Приложения унифицированных коммуникаций |
Внешний каталог |
Больше 1023 |
636 |
Синхронизация каталога с клиентским LDAP |
|
H323 |
TCP |
шлюз |
Unified CM |
Больше 1023 |
1720 |
Сигнализация звонков |
|
H323 |
TCP |
Unified CM |
Unified CM |
Больше 1023 |
1720 |
Сигнализация звонков |
|
SCCP |
TCP |
Конечная точка |
Unified CM, cucXN |
Больше 1023 |
2000 |
Сигнализация звонков |
|
SCCP |
TCP |
Unified CM |
Unified CM, Шлюз |
Больше 1023 |
2000 |
Сигнализация звонков |
|
MGCP |
UDP |
шлюз |
шлюз |
Больше 1023 |
2427 |
Сигнализация звонков |
|
Транзитная передача данных MGCP |
TCP |
шлюз |
Unified CM |
Больше 1023 |
2428 |
Сигнализация звонков |
|
SCCP (SECURE) |
TCP |
Конечная точка |
Unified CM, cucXN |
Больше 1023 |
2443 |
Сигнализация звонков |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Шлюз |
Больше 1023 |
2443 |
Сигнализация звонков |
|
Подтверждение доверия |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
2445 |
Предоставление услуг по проверке доверия конечным точкам |
|
CTI |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
2748 |
Связь между приложениями CTI (JTAPI/TSP) и CTIManager |
|
Безопасный CTI |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
2749 |
Безопасное соединение между приложениями CTI (JTAPI/TSP) и CTIManager |
|
Глобальный каталог LDAP |
TCP |
Приложения UC |
Внешний каталог |
Больше 1023 |
3268 |
Синхронизация каталога с клиентским LDAP |
|
Глобальный каталог LDAP |
TCP |
Приложения UC |
Внешний каталог |
Больше 1023 |
3269 |
Синхронизация каталога с клиентским LDAP |
|
Сервис CAPF |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
3804 |
Certificate AuthorityПорт прослушивания с функцией прокси-сервера (CAPF) для выдачи локально значимых сертификатов (LSC) IP-телефонам |
|
SIP |
TCP |
Конечная точка |
Unified CM, cucXN |
Больше 1023 |
5060 |
Сигнализация звонков |
|
SIP |
TCP |
Unified CM |
Unified CM, Шлюз |
Больше 1023 |
5060 |
Сигнализация звонков |
|
SIP (SECURE) |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
5061 |
Сигнализация звонков |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Шлюз |
Больше 1023 |
5061 |
Сигнализация звонков |
|
SIP (OAUTH) |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
5090 |
Сигнализация звонков |
|
XMPP |
TCP |
Клиент Jabber |
IM&P Cisco |
Больше 1023 |
5222 |
Мгновенный обмен сообщениями и присутствие |
|
HTTP |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
6970 |
Загрузка конфигурации и образов на конечные точки |
|
HTTPS |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
6971 |
Загрузка конфигурации и образов на конечные точки |
|
HTTPS |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
6972 |
Загрузка конфигурации и образов на конечные точки |
|
HTTP |
TCP |
Клиент Jabber |
cucXN |
Больше 1023 |
7080 |
Уведомления по голосовой почте |
|
HTTPS |
TCP |
Клиент Jabber |
cucXN |
Больше 1023 |
7443 |
Уведомления по защищенной голосовой почте |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Больше 1023 |
7501 |
Используется Intercluster Lookup Service (ILS) для аутентификации на основе сертификатов |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Больше 1023 |
7502 |
Используется ILS для аутентификации на основе пароля |
|
IMAP |
TCP |
Клиент Jabber |
cucXN |
Больше 1023 |
7993 |
IMAP через TLS |
|
HTTP |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
8080 |
URI каталога для поддержки устаревших конечных точек |
|
HTTPS |
TCP |
Браузер, конечная точка |
Приложения унифицированных коммуникаций |
Больше 1023 |
8443 |
Доступ в Интернет для интерфейсов самообслуживания и администрирования, UDS |
|
HTTPS |
TCP |
Телефон |
Unified CM |
Больше 1023 |
9443 |
Поиск аутентифицированных контактов |
|
HTTPS |
TCP |
Конечная точка |
Unified CM |
Больше 1023 |
9444 |
Функция управления гарнитурой |
|
Безопасный RTP/SRTP |
UDP |
Unified CM |
Телефон |
от 16384 до 32767 * |
от 16384 до 32767 * |
Медиа (аудио): музыка в режиме ожидания, оповещатель, программное обеспечение Conference Bridge (открытое на основе сигнала вызова) |
|
Безопасный RTP/SRTP |
UDP |
Телефон |
Unified CM |
от 16384 до 32767 * |
от 16384 до 32767 * |
Медиа (аудио): музыка в режиме ожидания, оповещатель, программное обеспечение Conference Bridge (открытое на основе сигнала вызова) |
|
COBRAS |
TCP |
Клиент |
cucXN |
Больше 1023 |
20532 |
Пакет приложений для резервного копирования и восстановления |
|
ICMP |
ICMP |
Конечная точка |
Приложения унифицированных коммуникаций |
n/a |
n/a |
Пинг |
|
ICMP |
ICMP |
Приложения унифицированных коммуникаций |
Конечная точка |
n/a |
n/a |
Пинг |
| DNS | UDP и TCP |
DNS-переадресатор |
DNS-серверы выделенных инстансов |
Больше 1023 |
53 |
Локальные DNS-серверы заказчика на выделенные DNS-серверы. Дополнительные сведения см. в разделе Требования к DNS. |
|
* В некоторых особых случаях может использоваться больший диапазон. |
||||||
Выделенный экземпляр — порты OTT
Следующий порт может использоваться клиентами и партнерами для настройки мобильных устройств и Remote Access (MRA):
|
протокол |
TCP/UCP |
Источник |
Место назначения |
Исходный порт |
Порт назначения |
Назначение |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Скоростная автомагистраль C |
Клиент |
Больше 1023 |
36000-59999 |
Защищенные носители информации для звонков MRA и B2B |
Межоперационная магистраль SIP между мультиарендатором и выделенным инстансом (только для магистрали, основанной на регистрации)
Для магистрали SIP на основе регистрации, соединяющей мультиарендатор и выделенный инстанс, на брандмауэре клиента должен быть разрешен следующий список портов.
|
протокол |
TCP/UCP |
Источник |
Место назначения |
Исходный порт |
Порт назначения |
Назначение |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingМультиарендатор |
Клиент |
Больше 1023 |
8000-48198 |
Медиа от мультиарендатора Webex Calling |
Выделенный экземпляр — порты UCCX
Следующий список портов может использоваться клиентами и партнерами для настройки UCCX.
|
протокол |
TCP / UCP |
Источник |
Место назначения |
Исходный порт |
Порт назначения |
Назначение |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Клиент |
UCCX |
Больше 1023 |
22 |
SFTP и SSH |
|
Informix |
TCP |
Клиент или сервер |
UCCX |
Больше 1023 |
1504 |
Порт базы данных «Контакт-центр Экспресс» |
|
SIP |
UDP и TCP |
Сервер SIP, GW или MCRP |
UCCX |
Больше 1023 |
5065 |
Связь с удаленными узлами GW и MCRP |
|
XMPP |
TCP |
Клиент |
UCCX |
Больше 1023 |
5223 |
Безопасное соединение XMPP между сервером Finesse и пользовательскими сторонними приложениями |
|
CVD |
TCP |
Клиент |
UCCX |
Больше 1023 |
6999 |
Редактор приложений CCX |
|
HTTPS |
TCP |
Клиент |
UCCX |
Больше 1023 |
7443 |
Безопасное соединение BOSH между сервером Finesse и рабочими столами агентов и супервизоров для связи по протоколу HTTPS |
|
HTTP |
TCP |
Клиент |
UCCX |
Больше 1023 |
8080 |
Клиенты, передающие данные в реальном времени, подключаются к серверу Socket.io |
|
HTTP |
TCP |
Клиент |
UCCX |
Больше 1023 |
8081 |
Браузер клиента пытается получить доступ к веб-интерфейсу Cisco Unified Intelligence Center |
|
HTTP |
TCP |
Клиент |
UCCX |
Больше 1023 |
8443 |
Графический интерфейс администратора, RTMT, доступ к базе данных через SOAP |
|
HTTPS |
TCP |
Клиент |
UCCX |
Больше 1023 |
8444 |
Cisco Unified Intelligence Centerвеб-интерфейс |
|
HTTPS |
TCP |
Браузер и клиенты REST |
UCCX |
Больше 1023 |
8445 |
Защищенный порт для Finesse |
|
HTTPS |
TCP |
Клиент |
UCCX |
Больше 1023 |
8447 |
HTTPS — онлайн-справка по Единому разведывательному центру |
|
HTTPS |
TCP |
Клиент |
UCCX |
Больше 1023 |
8553 |
Компоненты системы единого входа (SSO) получают доступ к этому интерфейсу для получения информации о рабочем состоянии идентификаторов Cisco ID. |
|
HTTP |
TCP |
Клиент |
UCCX |
Больше 1023 |
9080 |
Клиенты, пытающиеся получить доступ к триггерам HTTP или документам, подсказкам, грамматикам и оперативным данным. |
|
HTTPS |
TCP |
Клиент |
UCCX |
Больше 1023 |
9443 |
Защищенный порт, используемый для ответа клиентам, пытающимся получить доступ к триггерам HTTPS |
|
TCP |
TCP |
Клиент |
UCCX |
Больше 1023 |
12014 |
Это порт, через который клиенты, передающие данные в реальном времени, могут подключаться к серверу Socket.io |
|
TCP |
TCP |
Клиент |
UCCX |
Больше 1023 |
12015 |
Это порт, через который клиенты, передающие данные в реальном времени, могут подключаться к серверу Socket.io |
|
CTI |
TCP |
Клиент |
UCCX |
Больше 1023 |
12028 |
Сторонний клиент CTI для CCX |
|
RTP (мультимедиа) |
TCP |
Конечная точка |
UCCX |
Больше 1023 |
Больше 1023 |
Порт мультимедиа открывается динамически по мере необходимости |
|
RTP (мультимедиа) |
TCP |
Клиент |
Конечная точка |
Больше 1023 |
Больше 1023 |
Порт мультимедиа открывается динамически по мере необходимости |
Безопасность клиентов
Защита Jabber и Webex с помощью SIP OAuth
Аутентификация клиентов Jabber и Webex осуществляется с помощью токена OAuth, а не локально значимого сертификата (LSC), для чего не требуется включать функцию прокси-сервера центра сертификации (CAPF) (также для MRA). SIP OAuth, работающий в смешанном режиме или без него, был представлен в версии Cisco Unified CM 12.5 (1) и более поздних версиях, Jabber 12.5 и более поздних версиях и Expressway X12.5.
В версии Cisco Unified CM 12.5 и более поздних версиях в профиле безопасности телефона появилась новая опция, позволяющая шифровать данные без LSC/CAPF с использованием единого токена TLS + OAuth в SIP REGISTER. Узлы Expressway-C используют API административной веб-службы XML (AXL) для информирования о SN/SAN в своем сертификате. Cisco Unified CM Cisco Unified CMиспользует эту информацию для проверки сертификата Exp-C при установлении взаимного соединения TLS.
SIP OAuth обеспечивает шифрование носителей и сигналов без сертификата конечной точки (LSC).
Cisco Jabberиспользует эфемерные порты и защищенные порты 6971 и 6972 через HTTPS-соединение с сервером TFTP для загрузки файлов конфигурации. Порт 6970 является незащищенным портом для загрузки по протоколу HTTP.
Требования к DNS
<customer>Для выделенного экземпляра Cisco предоставляет полное доменное имя для службы в каждом регионе в следующем формате. <region>.wxc-di.webex.com, например, xyz.amer.wxc-di.webex.com.
Значение «клиент» задается администратором в мастере первоначальной настройки (FTSW). Дополнительные сведения см. в разделе Активация службы выделенных инстансов.
Для поддержки локальных устройств, подключаемых к выделенному инстансу, записи DNS для этого полного доменного имени должны быть доступны для обработки с внутреннего DNS-сервера клиента. Чтобы упростить решение проблемы, заказчику необходимо настроить условный переадресатор для этого полного доменного имени на своем DNS-сервере, указывающем на службу DNS для выделенных инстансов. Служба DNS выделенного инстанса является региональной, и с ней можно связаться, подключившись к выделенному инстансу, используя следующие IP-адреса, указанные в таблице ниже, IP-адрес службы DNS выделенного инстанса.
|
Регион/округ Колумбия | IP-адрес службы DNS выделенного экземпляра |
Пример условной пересылки |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Опция ping отключена для вышеупомянутых IP-адресов DNS-серверов из соображений безопасности.
Пока не будет введена условная переадресация, устройства не смогут зарегистрироваться на выделенном инстансе из внутренней сети клиента по пиринговым ссылкам. Условная переадресация не требуется для регистрации через мобильные устройства и Remote Access (MRA), поскольку все внешние записи DNS, необходимые для упрощения MRA, будут предварительно предоставлены Cisco.
При использовании приложения Webex в качестве программного клиента для звонков на выделенном инстансе необходимо настроить профиль UC Manager в Control Hub для домена голосовой связи (VSD) каждого региона. Дополнительные сведения см. в разделе Профили UC Manager в. Cisco Webex Control Hub Приложение Webex сможет автоматически разрешать проблемы Expressway Edge клиента без вмешательства конечного пользователя.
Домен голосовой службы будет предоставлен клиенту как часть документа о доступе к партнерскому сервису после завершения активации услуги.
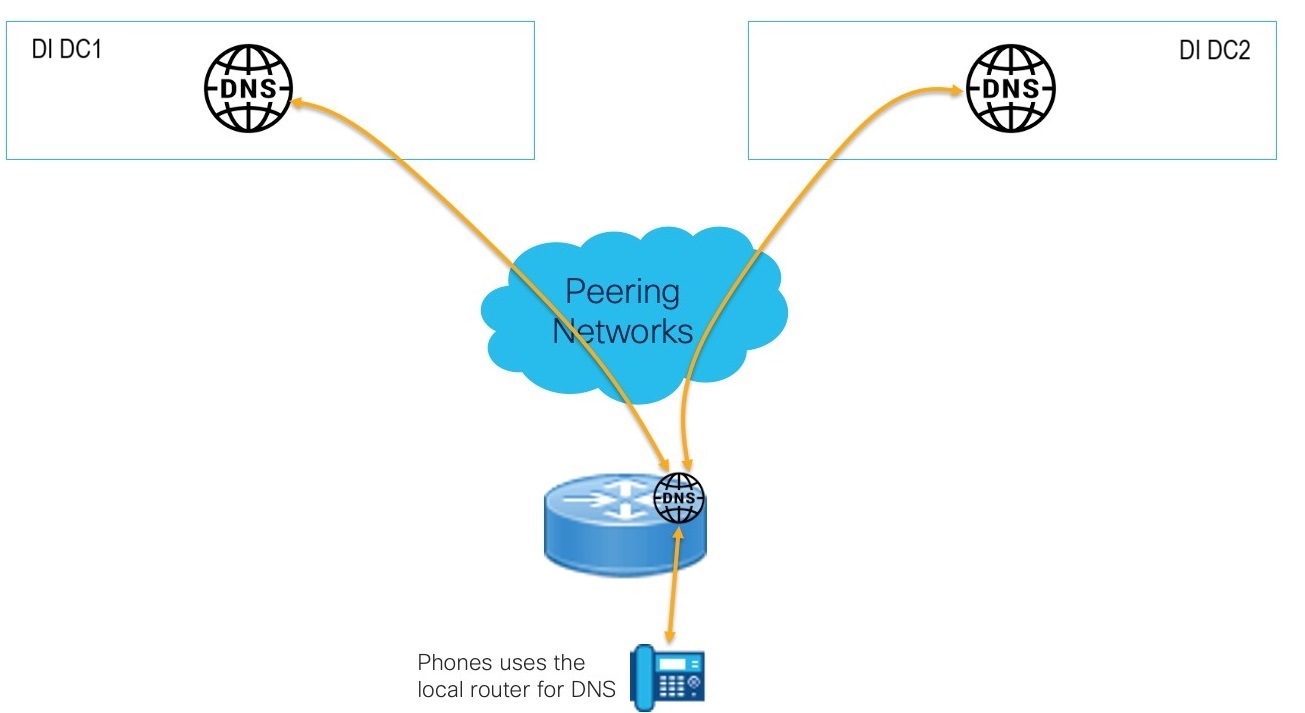
Используйте локальный маршрутизатор для разрешения DNS телефона
Для телефонов, у которых нет доступа к корпоративным DNS-серверам, можно использовать локальный маршрутизатор Cisco для пересылки DNS-запросов в облако DNS выделенного инстанса. Это устраняет необходимость в развертывании локального DNS-сервера и обеспечивает полную поддержку DNS, включая кэширование.
Пример конфигурации :
!
DNS-сервер ip
ip-сервер имён <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Использование DNS в этой модели развертывания специфично для телефонов и может использоваться только для разрешения полных доменных имен с доменом, полученным от выделенного инстанса клиента.