- Start
- /
- Artikel

Tack för din feedback.


 I den här artikeln
 Har du feedback?
Du kan lägga till WiFi-802.1x/802.1x eller HTTPS-certifikat till enskilda enheter och anslutna kringutrustning.
Du kan lägga till certifikat från enhetens lokala webbgränssnitt. Alternativt kan du lägga till certifikat genom att köra API-kommandon. Om du vill se vilka kommandon du kan lägga till certifikat finns på roomos .cisco.com.
Servicecertifikat och pålitliga certifikatutfärdare
Certifikatvalidering kan krävas när TLS (Transport Layer Security) används. En server eller klient kan kräva att enheten presenterar ett giltigt certifikat för dem innan kommunikationen konfigureras.
Certifikaten är textfiler som verifierar enhetens äkthet. Dessa certifikat måste signeras av en betrodd certifikatutfärdare (CA). För att verifiera certifikatens signatur måste en lista över betrodda certifikatutfärdare finnas på enheten. Listan måste innehålla alla certifikatutfärdare som behövs för att verifiera certifikat för både granskningsloggning och andra anslutningar.
Certifikat används för följande tjänster: HTTPS-server, SIP, IEEE 802.1X och granskningsloggning. Du kan lagra flera certifikat på enheten, men bara ett certifikat är aktiverat för varje tjänst åt gången.
På RoomOS oktober 2023 och senare, när du lägger till ett CA-certifikat på en enhet, tillämpas det också på en Room Navigator om ett är anslutet. Om du vill synkronisera de tidigare tillagda CA-certifikaten till en ansluten Room Navigator måste du starta om enheten. Om du inte vill att kringutrustningen ska få samma certifikat som enheten den är ansluten till ställer du konfigurationen Säkerhetscertifikat för kringutrustning SyncToPeripher als till False.
Tidigare lagrade certifikat raderas inte automatiskt. Posterna i en ny fil med CA-certifikat läggs till i den befintliga listan.
För Wi-Fi-anslutning
Vi rekommenderar att du lägger till ett pålitligt certifikatutfärdarcertifikat för varje enhet i Board, Desk eller Room Series-enheten om nätverket använder WPA-EAP-autentisering. Du måste göra detta individuellt för varje enhet och innan du ansluter till Wi-Fi.
Certifikat och nyckelformat som stöds
-
Detta system accepterar certifikatfiler i antingen PEM- eller binärt format.
-
PEM-filer kan innehålla både certifikatet och den privata nyckeln i samma fil.
-
Den privata nyckeln måste vara i samma format som certifikatet; det vill säga båda måste vara antingen PEM eller binära.
-
Binära certifikatformat som stöds inkluderar X.509-filer med filändelsen .der, .cer eller.crt och PKCS7-filer med filändelsen.p7b.
-
Binära privata nyckelformat som stöds inkluderar RSA- eller DSA-krypterade nycklar, vanligtvis med tillägget.key, .der eller .p8.
Certifikatet och den privata nyckeln lagras i samma fil på enheten. Om autentiseringen misslyckas kommer anslutningen inte att upprättas.
Certifikatet och dess privata nyckel tillämpas inte på anslutna kringutrustning.
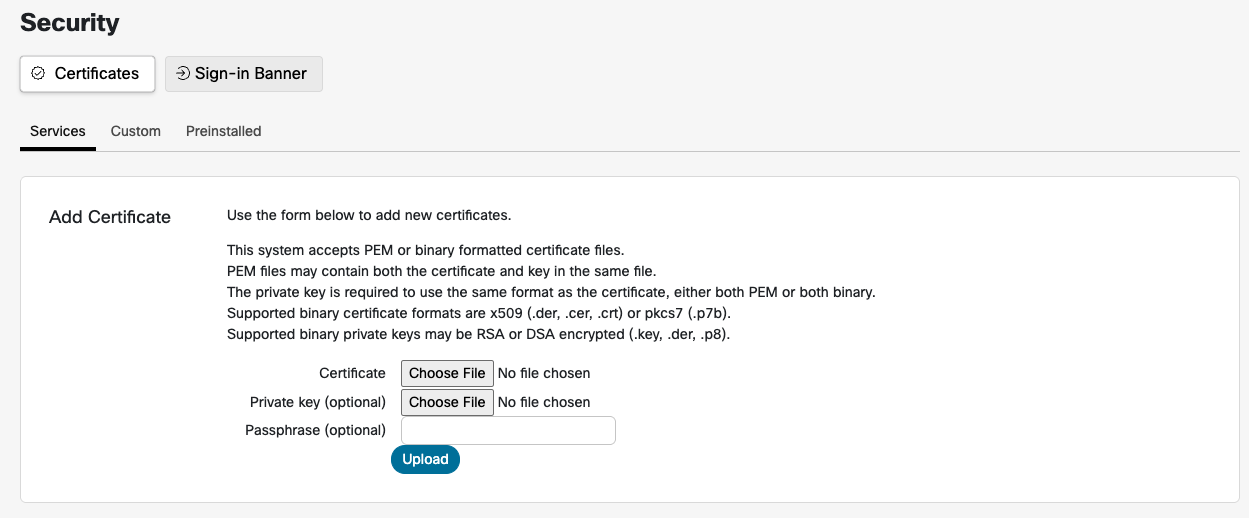
Lägg till certifikat på enheter i Board-, Desk- och Room Series-enheter
| 1 |
Från kundvyn på https://admin.webex.com går du till sidan Enh eter och väljer din enhet i listan. Gå till Support och starta Local Device Controls. <endpoint ip or hostname>Om du har konfigurerat en lokal administratör sanvändare på enheten kan du komma åt webbgränssnittet direkt genom att öppna en webbläsare och skriva in http (s) ://. |
| 2 |
Navigera till och ladda upp certifikatutfärdarens rotcertifikat. |
| 3 |
Generera en privat nyckel och certifikatförfrågan på openssl. Kopiera innehållet i certifikatbegäran. Klistra sedan in det för att begära servercertifikatet från certifikatutfärdaren (CA). |
| 4 |
Hämta servercertifikatet som signerats av certifikatutfärdaren. |
| 5 |
Navigera till och ladda upp den privata nyckeln och servercertifikatet. |
| 6 |
Aktivera de tjänster som du vill använda för certifikatet du just lagt till. |
Skapa begäran om certifikatsignering (CSR)
Administratörer måste generera en begäran om certifikatsignering (CSR) från Control Hub för en molnregistrerad Board, Desk eller Room Series-enhet.
Följ dessa steg för att skapa en CSR och ladda upp ett signerat certifikat till din enhet:
- Från kundvyn i Control Hub går du till sidan Enheter och väljer din enhet i listan.
- Navigera till Åtgärder > Kör XCommand > Säkerhet > Certifikat > CSR > Skapa.
- Ange önskad certifikatinformation och välj Execute.
- Kopiera all text mellan ----BEGIN CERTIFICATE REQUEST---- och ----END CERTIFICATE REQUEST----.
- Använd en Certificate Authority (CA) efter eget val för att underteckna CSR.
- Exportera det signerade certifikatet i PEM-format (Base64-kodat).
- Öppna den signerade certifikatfilen i en textredigerare (t.ex. Notepad) och kopiera all text mellan ----BEGIN CERTIFICATE---- och ----END CERTIFICATE----.
- I Control Hub navigerar du till Enheter > välj din enhet > Åtgärder > Kör XCommand > Säkerhet > Certifikat > CSR > Länk.
- Klistra in det kopierade certifikatinnehållet i avsnittet Innehåll och välj Kör.
- Uppdatera sidan för att kontrollera att certifikatet visas under Befintligt certifikat.
Enkelt protokoll för certifikatregistrering (SCEP)
SCEP (Simple Certificate Enrollment Protocol) tillhandahåller en automatiserad mekanism för registrering och uppdatering av certifikat som används till exempel 802.1X- autentisering på enheter. SCEP låter dig behålla enhetens åtkomst till säkra nätverk utan manuell ingripande.
-
När enheten är ny eller har fabriksåterställts behöver den nätverksåtkomst för att nå SCEP-webbadressen. Enheten ska anslutas till nätverket utan 802.1X för att få en IP-adress.
-
Om du använder en SSID för trådlös registrering går du igenom onboarding-skärmarna för att konfigurera anslutningen till nätverket.
-
När du är ansluten till etableringsnätverket behöver enheten inte vara på en viss onboarding-skärm.
-
För att passa alla distributioner lagrar XAPI:erna för SCEP-registrering inte certifikatet som användes för att signera enhetscertifikatet. För serverautentisering måste certifikatutfärdarcertifikatet som används för att validera serverns certifikat läggas till med XCommand Security Certificates CA Add.
Förutsättningar
Du behöver följande information:
-
SCEP-serverns URL.
-
Fingeravtryck av det signerande CA (Certificate Authority) -certifikatet.
-
Information om certifikatet för att registrera sig. Detta utgör certifik atets ämnesnamn.
-
Vanligt namn
-
Landets namn
-
Namn på delstat eller provins
-
Namn på ort
-
Organisationsnamn
-
Organisationsenhet
-
- Ämnesnamnet kommer att ordnas som /C = /ST = /L = /O = /OU = /CN =
-
SCEP-serverns utmaningslösenord om du har konfigurerat SCEP-servern för att tillämpa en OTP eller delad hemlighet.
Du kan ange önskad nyckelstorlek för nyckelparet för certifikatbegäran med hjälp av följande kommando. Standard är 2048.
xConfiguration Security Enrollment KeySize: <2048, 3072, 4096>Vi skickar en certifikatbegäran som är giltig i ett år för certifikatets upphörande. Principen på serversidan kan ändra utgångsdatumet under certifikatsignering.
Ethernet-anslutning
När en enhet är ansluten till ett nätverk, se till att den kan komma åt SCEP-servern. Enheten ska anslutas till ett nätverk utan 802.1x för att få en IP-adress. Enhetens MAC-adress kan behöva tillhandahållas till provisioneringsnätverket för att få en IP-adress. MAC-adressen finns på användargränssnittet eller på etiketten på baksidan av enheten.
När enheten är ansluten till nätverket kan du SSH till enheten som administr atör för att komma åt TSH och sedan köra följande kommando för att skicka SCEP-förfrågan för registrering:
xCommand Security Certificates Services Enrollment SCEP Request När SCEP-servern returnerar det signerade enhetscertifikatet aktiverar du 802.1X.
Aktivera det signerade certifikatet:
xCommand Security Certificates Services Activate Starta om enheten efter att ha aktiverat certifikatet.
Trådlös anslutning
När en enhet är ansluten till ett trådlöst nätverk, se till att den kan komma åt SCEP-servern.
När enheten är ansluten till nätverket kan du SSH till enheten som administr atör för att komma åt TSH och sedan köra följande kommando för att skicka SCEP-förfrågan för registrering:
xCommand Security Certificates Services Enrollment SCEP Request Enheten tar emot det signerade certifikatet från SCEP-servern.
Aktivera det signerade certifikatet:
xCommand Security Certificates Services ActivateNär du har aktiverat måste du konfigurera Wi-Fi-nätverket med EAP-TLS-autentisering.
xCommand Network Wifi Configure Som standard hoppar Wi-Fi-konfigurationen över servervalideringskontroller. Om endast enkelriktad autentisering krävs behåller du AllowMissingCA som standard True.
Om du vill tvinga servervalidering kontrollerar du att den valfria parametern allowMissingCA är inställd på False. Om en anslutning inte kan upprättas på grund av servicevalideringsfel kontrollerar du att rätt certifikatutfärdare har lagts till för att verifiera servercertifikatet som kan vara annorlunda än enhetscertifikatet.
API-beskrivningar
Roll: Admin, Integrator
xCommand Security Certificates Services Enrollment SCEP RequestSkickar en CSR till en given SCEP-server för signering. CSR SubjectName-parametrarna kommer att konstru eras i följande ordning: C, ST, L, O, OU, CN.
Parametrar:
-
URL (r): <S: 0, 256>
URL-adressen till SCEP-servern.
-
Fingeravtryck (r): <S: 0, 128>
CA-certifikatfingeravtryck som kommer att underteckna SCEP-begäran CSR.
-
Gemensamt namn (r): <S: 0, 64>
Lägger till ”/CN =” i CSR-ämnesnamnet.
-
UtmaningLösenord: <S: 0, 256>
OTP eller Shared Secret från SCEP-servern för åtkomst till signering.
-
Landsnamn: <S: 0, 2>
Lägger till ”/C =” i CSR-ämnesnamnet.
-
Statens eller provinsnamn: <S: 0, 64>
Lägger till ”/ST =” i CSR-ämnesnamnet.
-
Lokalitetnamn: <S: 0, 64>
Lägger till ”/L =” i CSR-ämnesnamnet.
-
Organisationsnamn: <S: 0, 64>
Lägger till ”/O =” i CSR-ämnesnamnet.
-
Organisationsenhet [5]: <S: 0, 64>
Lägger till upp till 5 ”/OU =” -parametrar till CSR-ämnesnamnet.
-
SANDN [5]: <S: 0, 64>
Lägger till upp till 5 DNS-parametrar till CSR-ämnesalternativnamnet.
-
SaneMail [5]: <S: 0, 64>
Lägger till upp till 5 E-postparametrar till CSR-ämnesalternativnamnet.
-
SaniP [5]: <S: 0, 64>
Lägger till upp till 5 Ip-parametrar till CSR-ämnesalternativnamnet.
-
SanUri [5]: <S: 0, 64>
Lägger till upp till 5 Uri-parametrar till CSR-ämnesalternativnamnet.
xCommand Security Certificates Services Enrollment Profiles DeleteTar bort en registreringsprofil för att inte längre förnya certifikat.
Parametrar:
-
Fingeravtryck (r): <S: 0, 128>
CA-certifikatets fingeravtryck som identifierar profilen du vill ta bort. Du kan se tillgängliga profiler att ta bort genom att köra:
xCommand Security Certificates Services Enrollment Profiles List
xCommand Security Certificates Services Enrollment Profiles ListVisar registreringsprofiler för förnyelse av certifikat.
xCommand Security Certificates Services Enrollment SCEP Profiles Set
    Fingerprint(r): <S: 0, 128>
    URL(r): <S: 0, 256>
Lägg till en registreringsprofil för certifikat som utfärdats av certifikatutfärdarens fingeravtryck för att använda den angivna SCEP-webbadressen för förnyelse.
Förnyelse
xCommand Security Certificates Services Enrollment SCEP Profiles SetFör att automatiskt förnya certifikatet måste enheten kunna komma åt SCEP-webbadressen som kan avbryta certifikatet.
En gång dagligen kommer enheten att söka efter certifikat som löper ut efter 45 dagar. Enheten försöker sedan förnya certifikatet om deras utfärdare matchar en profil.
OBS: Alla enhetscertifikat kontrolleras för förnyelse, även om certifikatet inte ursprungligen registrerades med SCEP.
Navigator
-
Direktparad: Registrerade certifikat kan aktiveras som ”Parning” -certifikat.
-
Fjärrparad: Berätta för navigatören att registrera ett nytt SCEP-certifikat med kringutrustningens ID:
xCommand Peripherals Security Certificates Services Enrollment SCEP RequestRegistreringsprofiler synkroniseras automatiskt till par ad navigator.
-
Fristående Navigator: Samma som codec-registrering
Konfigurera 802.1x-autentisering på Room Navigator
Du kan ställa in 802.1x-autentisering direkt från menyn Room Navigator Inställningar.
802.1x-autentiseringsstandarden är särskilt viktig för Ethernet-nätverk, och den säkerställer att endast auktoriserade enheter får åtkomst till nätverksresurserna.
Olika inloggningsalternativ är tillgängliga baserat på den EAP-metod som konfigurerats i nätverket. Till exempel:
- TLS: Användarnamn och lösenord används inte.
- PEAP: Certifikat används inte.
- TTLS: Både användarnamn/lösenord och certifikat krävs; inget av dem är valfritt.
Det finns flera sätt att få klientcertifikatet på en enhet:
- Ladda upp PEM: Använd funktionen Lägg till säkerhetscertifikattjänster.
- Skapa CSR: Skapa en begäran om certifikatsignering (CSR), signera den och länka den med säkerhetscertifikat CSR Create/Link.
- SCEP: Använd SCEP-begäran om registrering av säkerhetscertifikattjänster.
- DHCP-alternativ 43: Konfigurera certifikatleveransen med det här alternativet.
Konfigurera och uppdatera certifikaten för 802.1x bör göras innan du kopplar ihop det Room Navigator till ett system, eller efter fabriksåterställning av. Room Navigator
Standarduppgifter är admin och tomt lösenord. Mer information om hur du lägger till certifikat genom att öppna API:et finns i den senaste versionen av API-guiden.
- Öppna kontrollpanelen på Navigator genom att trycka på knappen i det övre högra hörnet eller svepa från höger sida. Tryck sedan på Enhetsinställningar.
- Gå till N ätverksanslutning och välj Ethernet.
- Slå på Använd IEEE 802.1X.
- Om autentisering är konfigurerad med autentiseringsuppgifter anger du användaridentiteten och lösenfrasen. Du kan också ange en anonym identitet: det här är ett valfritt fält som ger ett sätt att skilja den faktiska användarens identitet från den ursprungliga autentiseringsbegäran.
- Du kan stänga av eller aktivera TLS- verifiering. När TLS-verifiering är aktiverat verifierar klienten aktivt äktheten av serverns certifikat under TLS-handskakningen. När TLS-verifiering är AVSTÄNGD utför klienten inte aktiv verifiering av serverns certifikat.
- Om du har laddat upp ett klientcertifikat genom att öppna API:et aktiverar du Använd klientcertifikat.
- Växla mellan EAP-metoder (Extensible Authentication Protocol) som du vill använda. Valet av EAP-metod beror på de specifika säkerhetskraven, infrastrukturen och klientfunktionerna. EAP-metoder är avgörande för att möjliggöra säker och autentiserad nätverksåtkomst.
SUDI-stöd över Wi-Fi för 802.1x-autentisering
Cisco stöder nu användning av de inbyggda Secure Unique Device Identifier (SUDI- certifikaten) för trådlös 802.1x-autentisering. Tidigare stöddes SUDI-certifikat endast för Wired/LAN 802.1x-autentisering.
Den här funktionen är tillgänglig från och med RoomOS 26.7.1.7. Alla enheter som kör RoomOS 26 stöder den här funktionen, medan den inte stöds på RoomOS 11.
För att aktivera den här funktionen måste Cisco Identity Services Engine (ISE) för Wi-Fi-nätverket lägga till följande certifikatutfärdarcertifikat i ISE TrustStore:
- https://www.cisco.com/security/pki/certs/ACT2SUDICA.cer
- https://www.cisco.com/security/pki/certs/hasudi.cer
Du kan aktivera SUDI-certifikatet med hjälp av enhetens webbgränssnitt genom att välja alternativet att använda SUDI-certifikatet för 802.1x-autentisering.
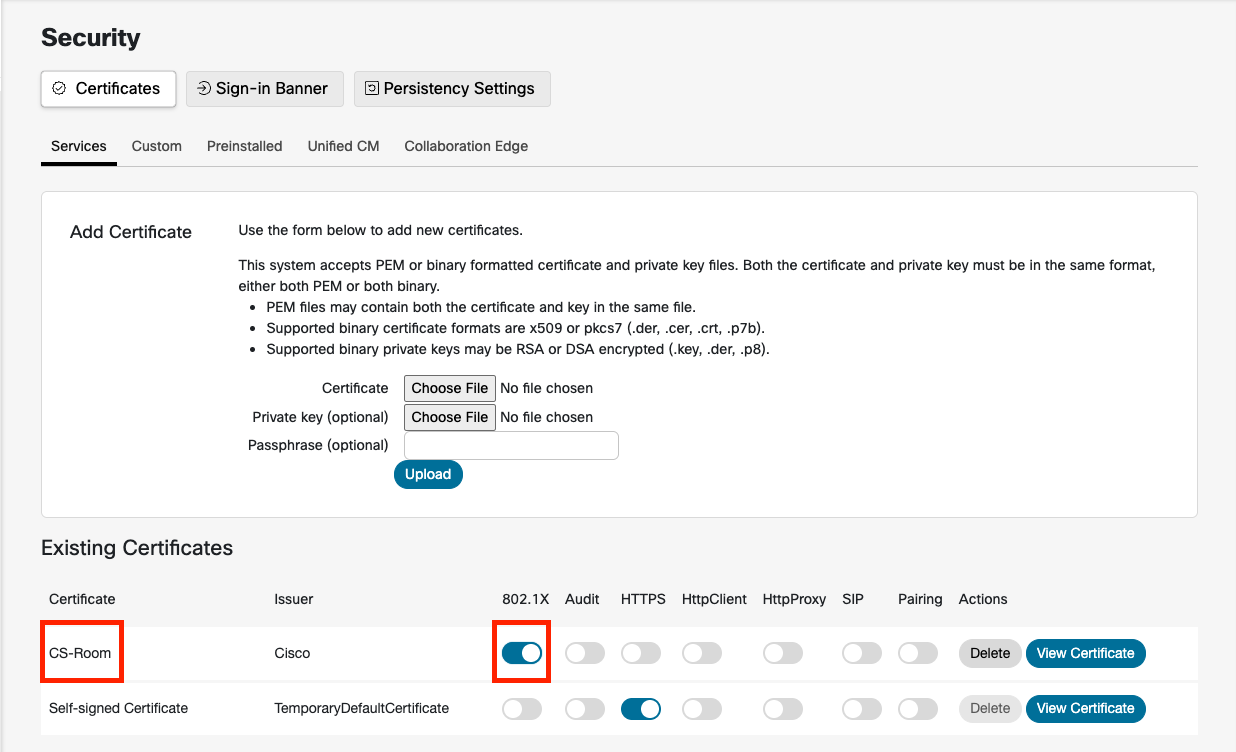
Alternativt kan du använda följande kommando:
xCommand Security Certificates Services Activate Purpose: 802.1X fingerprint: <sudi_fingerprint>För att hitta SUDI-fingeravtrycket, kör:
xCommand Security Certificates Services ShowOm finger avtrycket aktiveras framgångsrikt kommer du att se poster som liknar följande i händelseloggen/ auditloggen:
2026-07-15T18:52:18.245+00:00 auditlog[2184]: user=remotesupport host=10.47.36.175/root/vega-xmlapi Command about to execute '/Security/Certificates/Services/Activate Fingerprint: dff7c9bf506a0f73351b5f285ab759abc2c4ba6a Purpose: 802.1x'.
2026-07-15T18:52:18.247+00:00 auditlog[2184]: user=remotesupport host=10.47.36.175/root/vega-xmlapi Command successfully executed '/Security/Certificates/Services/Activate Fingerprint: dff7c9bf506a0f73351b5f285ab759abc2c4ba6a Purpose: 802.1x'.
När du har aktiverat SUDI-certifikatet konfigurerar du Wi-Fi-nätverket för att använda EAP-TLS-autentisering. Detta kan göras från enhetens pekskärm eller skärm genom att välja autentisering smetod som EAP-TLS.
Konfiguration av SCEP-parametrar med DHCP-alternativ 43
Du kan använda DHCP Option 43 för att automatiskt leverera SCEP-parametrar, vilket underlättar effektiv och säker registrering av 802.1X-enhetscertifikat. DHCP-alternativ 43 är förkonfigurerat med SCEP-parametrarna, vilket gör att enheten kan hämta dessa parametrar från DHCP-servern och automatiskt utföra SCEP-certifikatregistreringen.
Eftersom DHCP-alternativdata inte är skyddade rekommenderar vi att du använder det här alternativet endast i betrodda och säkra distributionsmiljöer för att förhindra obehöriga enheter från att komma åt data.
Certifikatet som registrerats med DHCP-alternativet förnyas automatiskt, med en förnyelseprofil som genereras automatiskt baserat på de DHCP-alternativ som konfigurerats för SCEP.
Så här registrerar du ett SCEP-certifikat genom att konfigurera SCEP-parametrarna i DHCP-alternativ 43:
- Förbered SCEP-miljön.
För detaljerad vägledning om hur du konfigurerar din SCEP- miljö, se dokumentationen för SCEP-servern.
-
Konfigurera DHCP-alternativ 43.
Ställ in DHCP-alternativ 43 enligt det leverantörsspecifika informationsformatet som definieras i avsnitt 8.4 i RFC 2 132.
Delalternativen 11 till 14 är särskilt reserverade för att specificera metoden:
| Parametrar | Delalternativ | Typ | Längd (byte) | Obligatorisk |
|---|---|---|---|---|
| SCEP-serveradress | 11 | sträng | Variabel längd | Javisst |
| Signera CA-fingeravtryck | 12 | binär | 20 eller 32 | Javisst |
| Utmaningslösenord | 13 | sträng | Variabel längd | Nej |
| Aktivera 802.1X-autentisering | 14 | booleska | 1 | Javisst |
Den totala längden på alla parametrar får inte överstiga längden på alternativ 43, vilket är 255 byte. Om parametern Aktivera 802.1X-autentisering är inaktiverad (inställd på false) kommer certifikatregistrering inte att ske.
Följande tabell ger ett exempel på konfiguration av DHCP-alternativ 43, som specifikt beskriver underalternativen 11 till 14.
|
Delalternativ decimal/hex | Värdelängd (byte) decimal/hex | Värde | Hexvärde |
|---|---|---|---|
| 11/0b | 18/12 | http://10.79.57.91 | 687474703a2f2f31302e37392e35372e3931 |
| 12/0c | 20/14 | 12040870625C5B755D73F5925285F8F5FF5D55AF | 12040870625C5B755D73F5925285F8F5FF5D55AF |
| 13/0d | 16/10 | D233CCF9B9952A15 | 44323333434346394239393532413135 |
| 14/0e | 1/01 | 1 (0: Nej; 1: Ja) | 01 |
Sammanfattning av parametervärdena:
- Server = http://10.79.57.91
- Root CA fingeravtryck = 12040870625C5B755D73F5925285F8F5FF5D55AF
- Utmaningslösenord = D233CCF9B9952A15
- Aktivera 802.1X-autentisering = Ja
Syntaxen för det slutliga hexadecimala värdet är:
{<suboption><length><value>}...
Enligt parametervärdena ovan är det slutliga hexadecimala värdet enligt följande:
0b12687474703a2f2f31302e37392e35372e39310c1412040870625C5B755D73F5925285F8F5FF5D55AF0d10443233334343463942393935324131350e0101


