- Inicio
- /
- Artículo

Gracias por sus comentarios.


 En este artículo
 ¿Comentarios?
Puede agregar certificados WIFI-802.1x/802.1x o HTTPS a dispositivos individuales y periféricos conectados.
Puede agregar certificados desde la interfaz web local del dispositivo. Alternativamente, puede agregar certificados ejecutando comandos API. Para ver qué comandos le permiten agregar certificados, consulte roomos.cisco.com.
Certificados de servicio y CA de confianza
Es posible que se requiera la validación del certificado cuando se utiliza TLS (Transport Layer Security). Un servidor o cliente puede requerir que el dispositivo les presente un certificado válido antes de configurar la comunicación.
Los certificados son archivos de texto que verifican la autenticidad del dispositivo. Estos certificados deben estar firmados por una autoridad de certificación (CA) de confianza. Para verificar la firma de los certificados, debe haber una lista de CA de confianza en el dispositivo. La lista debe incluir todas las CA necesarias para verificar los certificados tanto para el registro de auditoría como para otras conexiones.
Los certificados se utilizan para los siguientes servicios: servidor HTTPS, SIP, IEEE 802.1X y registro de auditoría. Puede almacenar varios certificados en el dispositivo, pero solo se habilita un certificado para cada servicio a la vez.
En RoomOS octubre de 2023 y más tarde, cuando agrega un certificado de CA a un dispositivo, también se aplica a un Room Navigator si uno está conectado. Para sincronizar los certificados de CA previamente agregados a un dispositivo conectadoRoom Navigator, debe reiniciar el dispositivo. Si no desea que los periféricos obtengan los mismos certificados que el dispositivo al que está conectado, establezca la configuración Periféricos Certificados de seguridad SynctoPeripherals en False.
Los certificados almacenados anteriormente no se eliminan automáticamente. Las entradas en un nuevo archivo con certificados de CA se anexan a la lista existente.
Para conexión Wi-Fi
Le recomendamos que agregue un certificado de CA de confianza para cada dispositivo de la serie Board, Desktop o Room, si su red utiliza autenticación WPA-EAP. Debe hacer esto individualmente para cada dispositivo y antes de conectarse a Wi-Fi.
Certificados y formatos clave admitidos
-
Este sistema acepta archivos de certificado en formato PEM o binario.
-
Los archivos PEM pueden contener tanto el certificado como la clave privada dentro del mismo archivo.
-
La clave privada debe tener el mismo formato que el certificado; es decir, ambos deben ser PEM o binarios.
-
Los formatos de certificados binarios admitidos incluyen archivos X.509 con extensiones .der, .cer o.crt y archivos PKCS7 con la extensión.p7b.
-
Los formatos de clave privada binaria admitidos incluyen claves cifradas RSA o DSA, generalmente con las extensiones .key, .der o.p8.
El certificado y la clave privada se almacenan en el mismo archivo en el dispositivo. Si falla la autenticación, no se establecerá la conexión.
El certificado y su clave privada no se aplican a periféricos conectados.
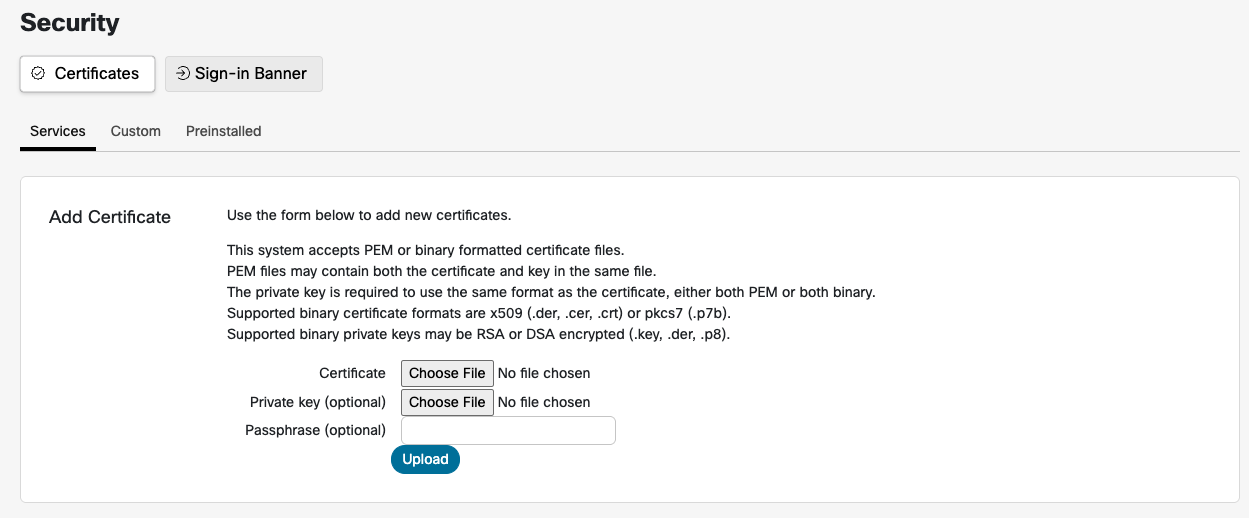
Agregar certificados en dispositivos de las series Board, Desktop y Room
| 1 |
Desde la vista del cliente en https://admin.webex.com, vaya a la página Dispositivos y seleccione su dispositivo en la lista. Vaya a Soporte e inicie Controles de dispositivos locales. <endpoint ip or hostname>Si ha configurado un usuario administrador local en el dispositivo, puede acceder a la interfaz web directamente abriendo un navegador web y escribiendo http (s) ://. |
| 2 |
Vaya a y cargue su (s) certificado (s) raíz (s) de CA. |
| 3 |
En openssl, genere una clave privada y una solicitud de certificado. Copie el contenido de la solicitud de certificado. Luego péguelo para solicitar el certificado del servidor a su autoridad de certificación (CA). |
| 4 |
Descargue el certificado de servidor firmado por su CA. |
| 5 |
Vaya a y cargue la clave privada y el certificado del servidor. |
| 6 |
Habilite los servicios que desea utilizar para el certificado que acaba de agregar. |
Generar solicitud de firma de certificado (CSR)
Los administradores deben generar una solicitud de firma de certificado (CSR) desde el Centro de control para un dispositivo de la serie Board, Desktop o Room registrado en la nube.
Siga estos pasos para generar una CSR y cargar un certificado firmado en su dispositivo:
- Desde la vista del cliente en Control Hub, vaya a la página Dispositivos y seleccione su dispositivo de la lista.
- Vaya a Acciones > Ejecutar XCommand > Seguridad > Certificados > CSR > Crear.
- Introduzca los detalles del certificado requeridos y seleccione Ejecutar.
- Copie todo el texto entre ----INICIAR SOLICITUD DE CERTIFICADO---- y ----FINALIZAR SOLICITUD DE CERTIFICADO----.
- Utilice una Certificate Authority (CA) de su elección para firmar la CSR.
- Exporte el certificado firmado en formato PEM (codificado en Base64).
- Abra el archivo de certificado firmado en un editor de texto (por ejemplo, Bloc de notas) y copie todo el texto entre ----BEGIN CERTIFICATE---- y ----END CERTIFICATE----.
- En Control Hub, vaya a Dispositivos > seleccione su dispositivo > Acciones > Ejecutar XCommand > Seguridad > Certificados > CSR > Enlace.
- Pegue el contenido del certificado copiado en la sección Cuerpo y seleccione Ejecutar.
- Actualice la página para verificar que el certificado aparece en Certificado existente.
Protocolo simple de inscripción de certificados (SCEP)
El Protocolo simple de inscripción de certificados (SCEP) proporciona un mecanismo automatizado para la inscripción y actualización de certificados que se utilizan, por ejemplo, la autenticación 802.1X en los dispositivos. SCEP le permite mantener el acceso del dispositivo a redes seguras sin intervención manual.
-
Cuando el dispositivo es nuevo o se ha restablecido de fábrica, necesita acceso a la red para llegar a la dirección URL de SCEP. El dispositivo debe estar conectado a la red sin 802.1X para obtener una dirección IP.
-
Si utiliza un SSID de inscripción inalámbrica, pase por las pantallas de incorporación para configurar la conexión con la red.
-
Una vez que esté conectado a la red de aprovisionamiento, el dispositivo no necesita estar en una pantalla de incorporación en particular.
-
Para adaptarse a todas las implementaciones, las XAPI de inscripción SCEP no almacenarán el certificado de CA utilizado para firmar el certificado del dispositivo. Para la autenticación del servidor, el certificado de CA utilizado para validar el certificado del servidor debe agregarse con XCommand Security Certificates CA Add.
Prerrequisitos
Necesita la siguiente información:
-
URL del servidor SCEP.
-
Huella digital del certificado de firma CA (Certificate Authority).
-
Información del certificado para inscribirse. Esto constituye el nombre del sujeto del certificado.
-
Nombre común
-
Nombre del país
-
Nombre del estado o provincia
-
Nombre de la localidad
-
Nombre de la organización
-
Unidad organizativa
-
- El nombre del asunto se ordenará como /C = /ST = /L = /O = /OU = /CN =
-
Contraseña de desafío del servidor SCEP si ha configurado el servidor SCEP para hacer cumplir una OTP o un secreto compartido.
Puede establecer el tamaño de clave requerido para el par de claves de solicitud de certificado mediante el siguiente comando. El valor predeterminado es 2048.
xConfiguration Security Enrollment KeySize: <2048, 3072, 4096>Enviamos una solicitud de certificado que es válida por un año para el vencimiento del certificado. La política del lado del servidor puede cambiar la fecha de caducidad durante la firma del certificado.
Conexión Ethernet
Cuando un dispositivo esté conectado a una red, asegúrese de que pueda acceder al servidor SCEP. El dispositivo debe estar conectado a una red sin 802.1x para obtener una dirección IP. Es posible que sea necesario proporcionar la dirección MAC del dispositivo a la red de aprovisionamiento para obtener una dirección IP. La dirección MAC se puede encontrar en la interfaz de usuario o en la etiqueta en la parte posterior del dispositivo.
Una vez que el dispositivo esté conectado a la red, puede SSH al dispositivo como administrador para acceder a TSH y, a continuación, ejecutar el siguiente comando para enviar la solicitud SCEP de inscripción:
xCommand Security Certificates Services Enrollment SCEP Request Una vez que el servidor SCEP devuelva el certificado de dispositivo firmado, active 802.1X.
Active el certificado firmado:
xCommand Security Certificates Services Activate Reinicie el dispositivo después de activar el certificado.
Conexión inalámbrica
Cuando un dispositivo está conectado a una red inalámbrica, asegúrese de que pueda acceder al servidor SCEP.
Una vez que el dispositivo esté conectado a la red, puede SSH al dispositivo como administrador para acceder a TSH y, a continuación, ejecutar el siguiente comando para enviar la solicitud SCEP de inscripción:
xCommand Security Certificates Services Enrollment SCEP Request El dispositivo recibe el certificado firmado del servidor SCEP.
Active el certificado firmado:
xCommand Security Certificates Services ActivateDespués de activar, necesita configurar la red Wi-Fi con autenticación EAP-TLS.
xCommand Network Wifi Configure De forma predeterminada, la configuración de Wi-Fi omite las comprobaciones de validación del servidor. Si solo se requiere autenticación unidireccional, mantenga AllowMissingCA predeterminado en True.
Para forzar la validación del servidor, asegúrese de que el parámetro opcional AllowMissingCA esté establecido en False. Si no se puede establecer una conexión debido a errores de validación del servicio, verifique que se haya agregado la CA correcta para verificar el certificado del servidor que puede ser diferente del certificado del dispositivo.
Descripciones de API
Rol: Administrador, Integrador
xCommand Security Certificates Services Enrollment SCEP RequestEnvía una CSR a un servidor SCEP determinado para su firma. Los parámetros CSR SubjectName se construirán en el siguiente orden: C, ST, L, O, OU, CN.
Parámetros:
-
URL (r): <S: 0, 256>
La dirección URL del servidor SCEP.
-
Huella digital (r): <S: 0, 128>
Huella digital del certificado CA que firmará la solicitud de CSR de SCEP.
-
Nombre común (r): <S: 0, 64>
Agrega “/CN=” al nombre del sujeto CSR.
-
Desafío Contraseña: <S: 0, 256>
OTP o secreto compartido del servidor SCEP para acceder a la firma.
-
Nombre del país: <S: 0, 2>
Agrega “/C=” al nombre del sujeto de CSR.
-
Nombre del estado o de la provincia: <S: 0, 64>
Agrega “/ST=” al nombre del sujeto de CSR.
-
LocalidadNombre: <S: 0, 64>
Agrega “/L=” al nombre del sujeto de CSR.
-
Nombre de la organización: <S: 0, 64>
Agrega “/O=” al nombre del sujeto de CSR.
-
Unidad organizativa [5]: <S: 0, 64>
Agrega hasta 5 parámetros “/OU=” al nombre del sujeto de CSR.
-
SandNS [5]: <S: 0, 64>
Agrega hasta 5 parámetros Dns al nombre alternativo del sujeto CSR.
-
SAN Correo electrónico [5]: <S: 0, 64>
Agrega hasta 5 parámetros de correo electrónico al nombre alternativo del asunto CSR.
-
SaniP [5]: <S: 0, 64>
Agrega hasta 5 parámetros IP al nombre alternativo del sujeto CSR.
-
SaNuri [5]: <S: 0, 64>
Agrega hasta 5 parámetros Uri al nombre alternativo del sujeto CSR.
xCommand Security Certificates Services Enrollment Profiles DeleteElimina un perfil de inscripción para que ya no se renueven los certificados.
Parámetros:
-
Huella digital (r): <S: 0, 128>
La huella digital del certificado de CA que identifica el perfil que desea eliminar. Puede ver los perfiles disponibles para eliminar ejecutando:
xCommand Security Certificates Services Enrollment Profiles List
xCommand Security Certificates Services Enrollment Profiles ListEnumera los perfiles de inscripción para la renovación del certificado.
xCommand Security Certificates Services Enrollment SCEP Profiles Set
    Fingerprint(r): <S: 0, 128>
    URL(r): <S: 0, 256>
Agregue un perfil de inscripción para los certificados emitidos por la huella digital de CA para usar la URL de SCEP dada para la renovación.
Renovación
xCommand Security Certificates Services Enrollment SCEP Profiles SetPara renovar automáticamente el certificado, el dispositivo debe poder acceder a la URL de SCEP que puede renunciar al certificado.
Una vez al día, el dispositivo verificará si hay certificados que vencerán en 45 días. Luego, el dispositivo intentará renovar este certificado si su emisor coincide con un perfil.
NOTA: Todos los certificados de dispositivos serán revisados para su renovación, incluso si el certificado no se inscribió originalmente usando SCEP.
Navegador
-
Directo emparejado: Los certificados inscritos se pueden activar como certificado de “emparejamiento”.
-
Remoto emparejado: dígale al navegador que inscriba un nuevo certificado SCEP utilizando el ID del periférico:
xCommand Peripherals Security Certificates Services Enrollment SCEP RequestLos perfiles de inscripción se sincronizan automáticamente con el navegador emparejado.
-
Navegador independiente: Igual que la inscripción de códecs
Configure la autenticación 802.1x en Room Navigator
Puede configurar la autenticación 802.1x directamente desde el Room Navigator menú Configuración.
El estándar de autenticación 802.1x es particularmente importante para las redes Ethernet y garantiza que solo los dispositivos autorizados tengan acceso a los recursos de la red.
Hay diferentes opciones de inicio de sesión disponibles según el método EAP configurado en su red. Por ejemplo:
- TLS: El nombre de usuario y la contraseña no se utilizan.
- PEAP: Los certificados no se utilizan.
- TTLS: Se requieren tanto el nombre de usuario/contraseña como los certificados; ninguno es opcional.
Hay varias maneras de obtener el certificado de cliente en un dispositivo:
- Cargue el PEM: Utilice la función Agregar servicios de certificados de seguridad.
- Cree la CSR: genere una solicitud de firma de certificado (CSR), firmarla y vincularla mediante Certificados de seguridad CSR Create/Link.
- SCEP: Utilice la solicitud SCEP de inscripción en los servicios de certificados de seguridad.
- Opción 43 de DHCP: Configure la entrega del certificado mediante esta opción.
La configuración y actualización de los certificados para 802.1x debe realizarse antes de emparejarlos Room Navigator a un sistema, o después de restablecer la configuración de fábrica. Room Navigator
Las credenciales predeterminadas son admin y contraseña en blanco. Para obtener más información sobre cómo agregar certificados accediendo a la API, consulte la versión más reciente de la guía API.
- Abra el panel de control en el Navegador tocando el botón en la esquina superior derecha o deslizando el dedo desde el lado derecho. A continuación, toque Configuración del dispositivo.
- Vaya a Conexión de red y seleccione Ethernet.
- Activa la opción Usar IEEE 802.1X.
- Si la autenticación se configura con credenciales, introduzca la identidad de usuario y la frase de contraseña. También puede introducir una identidad anónima: este es un campo opcional que proporciona una manera de separar la identidad real del usuario de la solicitud de autenticación inicial.
- Puede activar o desactivar TLS Verify. Cuando la verificación TLS está activada, el cliente verifica activamente la autenticidad del certificado del servidor durante el protocolo de enlace TLS. Cuando la verificación TLS está desactivada, el cliente no realiza una verificación activa del certificado del servidor.
- Si ha subido un certificado de cliente accediendo a la API, activa Usar certificado de cliente.
- Alternar los métodos del Protocolo de autenticación extensible (EAP) que desea utilizar. La elección del método EAP depende de los requisitos de seguridad específicos, la infraestructura y las capacidades del cliente. Los métodos EAP son cruciales para permitir un acceso seguro y autenticado a la red.
Soporte SUDI a través de Wi-Fi para la autenticación 802.1x
Cisco ahora admite el uso de los certificados SECURE UNIQUE DEVICE IDENTIFIER (SUDI) integrados para la autenticación inalámbrica 802.1x. Anteriormente, los certificados SUDI solo se admitían para la autenticación 802.1x por cable/LAN.
Esta función está disponible a partir de RoomOS 26.7.1.7. Todos los dispositivos que ejecutan RoomOS 26 admiten esta función, mientras que no es compatible con RoomOS 11.
Para habilitar esta función, Cisco Identity Services Engine (ISE) para la red Wi-Fi debe agregar los siguientes certificados de CA a ISE TrustStore:
- https://www.cisco.com/security/pki/certs/ACT2SUDICA.cer
- https://www.cisco.com/security/pki/certs/hasudi.cer
Puede activar el certificado SUDI mediante la interfaz web del dispositivo seleccionando la opción de usar el certificado SUDI para la autenticación 802.1x.
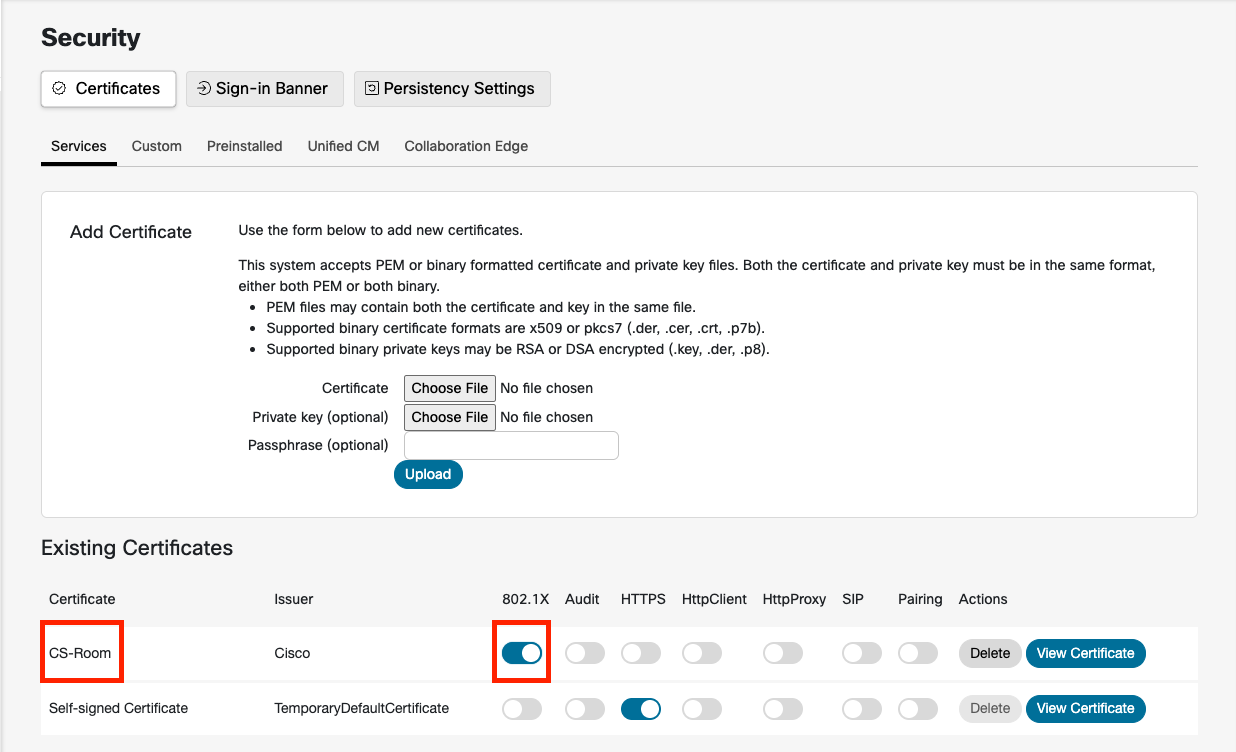
Alternativamente, utilice el siguiente comando:
xCommand Security Certificates Services Activate Purpose: 802.1X fingerprint: <sudi_fingerprint>Para encontrar la huella digital de SUDI, ejecute:
xCommand Security Certificates Services ShowSi la huella digital se activa correctamente, verá entradas similares a las siguientes en el eventlog/auditlog:
2026-07-15T18:52:18.245+00:00 auditlog[2184]: user=remotesupport host=10.47.36.175/root/vega-xmlapi Command about to execute '/Security/Certificates/Services/Activate Fingerprint: dff7c9bf506a0f73351b5f285ab759abc2c4ba6a Purpose: 802.1x'.
2026-07-15T18:52:18.247+00:00 auditlog[2184]: user=remotesupport host=10.47.36.175/root/vega-xmlapi Command successfully executed '/Security/Certificates/Services/Activate Fingerprint: dff7c9bf506a0f73351b5f285ab759abc2c4ba6a Purpose: 802.1x'.
Después de activar el certificado SUDI, configure la red Wi-Fi para usar la autenticación EAP-TLS. Esto se puede hacer desde el panel táctil o la pantalla del dispositivo seleccionando el método de autenticación como EAP-TLS.
Configuración de parámetros SCEP con DHCP Opción 43
Puede utilizar DHCP Opción 43 para entregar automáticamente parámetros SCEP, lo que facilita la inscripción eficiente y segura de certificados de dispositivos 802.1X. La opción 43 de DHCP está preconfigurada con los parámetros SCEP, lo que permite que el dispositivo recupere estos parámetros del servidor DHCP y realice automáticamente la inscripción del certificado SCEP.
Dado que los datos de la opción DHCP no están protegidos, recomendamos usar esta opción solo en entornos de implementación seguros y confiables para evitar que dispositivos no autorizados accedan a los datos.
El certificado inscrito mediante la opción DHCP se renovará automáticamente, con un perfil de renovación generado automáticamente en función de las opciones DHCP configuradas para SCEP.
Para inscribir un certificado SCEP mediante la configuración de los parámetros SCEP en la opción 43 de DHCP, siga estos pasos :
- Prepare el entorno SCEP.
Para obtener orientación detallada sobre la configuración de su entorno SCEP, consulte la documentación de su servidor SCEP.
-
Configure la opción 43 de DHCP.
Configure la opción 43 de DHCP de acuerdo con el formato de información específica del proveedor definido en la sección 8.4 de RFC 2132.
Las suboopciones numeradas del 11 al 14 están específicamente reservadas para especificar el método:
| Parámetros | Subopcion | Tipo | Longitud (byte) | Obligatorio |
|---|---|---|---|---|
| URL del servidor SCEP | 11 | cadena | Longitud variable | Sí |
| Firma de CA Fingerprint | 12 | binario | 20 o 32 | Sí |
| Desafío Contraseña | 13 | cadena | Longitud variable | No |
| Habilitar la autenticación 802.1X | 14 | booleano | 1 | Sí |
La longitud total de todos los parámetros no debe exceder la longitud de la opción 43, que es 255 bytes. Si el parámetro 'Habilitar autenticación 802.1X' está deshabilitado (establecido en falso), no se producirá la inscripción del certificado.
La siguiente tabla proporciona un ejemplo de configuración de DHCP Opción 43, detallando específicamente las subopciones 11 a 14.
|
Subopcion decimal/hexadecimal | Longitud del valor (byte) decimal/hexadecimal | Valor | Valor hexadecimal |
|---|---|---|---|
| 11/0b | 18/12 | http://10.79.57.91 | 687474703a2f2f31302e37392e35372e3931 |
| 12/0c | 20/14 | 12040870625C5B755D73F5925285F8F5FF5D55AF | 12040870625C5B755D73F5925285F8F5FF5D55AF |
| 13/0d | 16/10 | D233CCF9B9952A15 | 44323333434346394239393532413135 |
| 14/0e | 1/01 | 1 (0: No; 1: Sí) | 01 |
Resumen de los valores de los parámetros:
- Server = http://10.79.57.91
- Huella digital de CA raíz = 12040870625C5B755D73F5925285F8F5FF5D55AF
- Contraseña del desafío = D233CCF9B9952A15
- Habilitar autenticación 802.1X = Sí
La sintaxis del valor hexadecimal final es:
{<suboption><length><value>}...
De acuerdo con los valores de los parámetros anteriores, el valor hexadecimal final es el siguiente:
0b12687474703a2f2f31302e37392e35372e39310c1412040870625C5B755D73F5925285F8F5FF5D55AF0d10443233334343463942393935324131350e0101


