- Головна
- /
- Стаття

Дякуємо за відгук.


 У цій статті
 Надіслати відгук?
Ця стаття призначена для адміністраторів мережі, зокрема брандмауера, та адміністраторів безпеки проксі-сервера, які використовують служби Webex Calling у своїй організації. Він описує вимоги до мережі та перераховує адреси, порти та протоколи, які використовуються для підключення ваших телефонів, програми Webex та шлюзів до служб Webex Calling.
Правильно налаштований брандмауер і проксі-сервер необхідні для успішного розгортання виклику. Webex Callingвикористовує SIP та HTTPS для сигналізації викликів та пов'язані з ними адреси та порти для медіа, мережевого з'єднання та підключення шлюзу, як глоб Webex Calling альна служба.
Не всі конфігурації брандмауера вимагають, щоб порти були відкритими. Однак, якщо ви використовуєте правила зсередини назовні, вам потрібно відкрити порти для необхідних протоколів для випуску служб.
Переклад мережевих адрес (NAT)
Функції перекладу мережевих адрес (NAT) та перекладу адрес порту (PAT) застосовуються на кордоні між двома мережами для перекладу адресних просторів або запобігання зіткненню IP-адресних просторів.
Організації використовують шлюзові технології, такі як брандмауери та проксі-сервери, які надають послуги NAT або PAT для надання доступу до Інтернету до програм Webex App або пристроїв Webex, які знаходяться на приватному просторі IP-адрес. Ці шлюзи призводять до того, що трафік з внутрішніх додатків або пристроїв до Інтернету надходить з однієї або декількох загальнодоступних IP-адрес.
-
При розгортанні NAT відкривати вхідний порт на брандмауері не обов'язково.
-
Перевірте розмір пулу NAT, необхідний для підключення до програми або пристроїв, коли кілька користувачів додатків і пристроїв отримують доступ до служ Webex Calling б і відомостей Webex за допомогою NAT або PAT. Переконайтеся, що пулам NAT присвоєно належні загальнодоступні IP-адреси, щоб запобігти вичерпанню портів. Вичерпання портів сприяє тому, що внутрішні користувачі та пристрої не можуть підключитися до служ Webex Calling б і Webex Aware.
-
Якщо декілька Webex Calling пристроїв мають спільну IP-адресу через NAT або PAT, пере конайтеся, що пристрій NAT може переводити перекриваються вихідні порти в унікальні перекладені вихід ні порти. Webex Callingпристрої можуть використовувати той самий порт джерела сигналізації SIP в діапазоні 5060—5280. Уникайте суворих конфігурацій збереження вихідного пор ту, які не дозволяють пристрою NAT переводити вихідний порт, коли виникає конфлікт, оскільки ці конфігурації можуть спричинити збої в реєстрації пристрою.
-
Визначте розумні періоди прив'язки та уникайте маніпулювання SIP на пристрої NAT.
-
Налаштуйте мінімальний тайм-аут NAT для забезпечення належної роботи пристроїв. Приклад: телефони Cisco надсилають повідомлення про оновлення реєстру кожні 1-2 хвилини.
-
Якщо ваша мережа реалізує NAT або SPI, то встановіть більший тайм-аут (не менше 30 хвилин) для з'єднань. Цей тайм-аут забезпечує надійне підключення, зменшуючи споживання акумулятора мобільних пристроїв користувачів.
Шлюз рівня SIP-додатків
Якщо маршрутизатор або брандмауер є протоколом SIP Aware, що означає, що ввімкнено SIP Application Layer Gateway (ALG) або подібний, радимо відключити цю функцію для точної роботи служби. Хоча весь Webex Calling трафік зашифрований, певні реалізації SIP ALG можуть спричинити проблеми з об'їздом брандмауера. Тому ми рекомендуємо вимкнути SIP ALG для забезпечення високої якості обслуговування.
Перевірте відповідну документацію виробника, щоб дізнатися про кроки щодо відключення SIP ALG на певних пристроях.
Підтримка проксі-сервера Webex Calling
Організації розгортають інтернет-брандмауер або інтернет-проксі та брандмауер для перевірки, обмеження та контролю HTTP-трафіку, який виходить і надходить у їхню мережу. Таким чином захищаючи свою мережу від різних форм кібератак.
Організації часто налаштовують проксі-сервери як єдиний маршрут для переадресації інтернет-трафіку на основі HTTP до корпоративного брандмауера. Ця конфігурація дозволяє брандмауеру обмежувати вихідний інтернет-трафік, дозволяючи лише трафік, який походить від проксі-сервера
Проксі виконують кілька функцій безпеки, таких як:
-
Дозволити або заблокувати доступ до певних URL-адрес.
-
Аутентифікація користувача
-
IP-адреса/домен/ім'я хоста/пошук репутації URI
-
Розшифровка та перевірка трафіку
При налаштуванні функції проксі вона застосовується до всіх програм, які використовують протокол HTTP.
Додаток Webex і пристрої Webex включають наступне:
-
Послуги Webex
-
Процедури активації пристрою клієнта (CDA) за допомогою плат Cisco Cloud форми забезпечення, таких як GDS, активація пристрою EDOS, забезпечення та включення до хмари Webex.
-
Перевірка сертифіката
-
Оновлення прошивки
-
Звіти про стан
-
Завантаження PRT
-
Послуги XSI
Не змінюйте та не видаляйте значення заголовків HTTP, коли вони проходять через ваш проксі -сервер або брандмауер, якщо це не дозволено цими вказівками щодо зміни значень заголов ків. Зміна або видалення заголовків HTTP за межами цих правил може вплинути на доступ до служб Webex Calling і служб, що відповідають вимогам Webex, а також може призвести до втрати доступу до програм і пристроїв Webex.
Якщо налаштована адреса проксі-сервера, то на проксі-сервер надсилається тільки сигнальний трафік (HTTP/HTTPS). Клієнти, які використовують SIP для реєстрації в Webex Calling службі та пов'язаних носіях, не надсилаються на проксі-сервер. Тому дозвольте цим клієнтам безпосередньо пройти через брандмауер.
Підтримувані параметри проксі, конфігурація та типи аутентифікації
Підтримувані типи проксі:
-
Явний проксі-сервер (перевіряє або не перевіряє) — Налаштуйте клієнтам додаток або пристрій за допомогою явного проксі-сервера, щоб вказати сервер для використання.
-
Прозорий проксі-сервер (без перевірки) — Клієнти не налаштовані на використання певної адреси проксі-сервера і не потребують змін для роботи з проксі-сервером, який не перевіряє.
-
Прозорий проксі-сервер (перевірка) — Клієнти не налаштовані на використання певної адреси проксі-сервера. Зміни конфігурації HTTP не потрібні; однак вашим клієнтам або програмам або пристроям потрібен кореневий сертифікат, щоб вони довіряли проксі-серверу. ІТ-команда використовує перевіряючі проксі-сервери для забезпечення політики щодо веб-сайтів для відвідування та типів вмісту, які заборонені.
Налаштуйте адреси проксі-сервера вручну для пристроїв Cisco та програми Webex за допомогою:
-
Платформа ОС
-
Інтерфейс пристрою
-
Автоматично виявлено за допомогою механізмів веб-проксі, таких як:
-
Автоматичне виявлення веб-проксі (WPAD) - Протокол автоматичного виявлення веб-проксі
-
Файли автоматичної конфігурації проксі (PAC) - файли автоматичної конфігурації проксі
-
Під час налаштування бажаних типів продуктів виберіть із наведених нижче конфігурацій проксі-сервера та типів автентифікації в таблиці:
|
Продукт |
Конфігурація проксі |
Тип аутентифікації |
|---|---|---|
|
Webex для Mac |
Інструкція, WPAD, PAC |
Без автентифікації, базовий, NTLM, † |
|
Webex для Windows |
Інструкція, WPAD, PAC, GPO |
Без авторизації, базових, NTLM, †, домовленості† |
|
Вебекс для iOS |
Інструкція, WPAD, PAC |
Без авторизації, базового, дайджесту, NTLM |
|
Webex для Андроїд |
Інструкція, PAC |
Без авторизації, базового, дайджесту, NTLM |
|
Вебекс Web App |
Підтримується через ОС |
Без автентифікації, базового, дайджесту, NTLM, переговорів† |
|
Пристрої Webex |
WPAD, PAC або ручний |
Без авторизації, базового, дайджесту |
|
IP-телефони Cisco |
Інструкція, WPAD, PAC |
Без авторизації, базового, дайджесту |
|
Вузол відеосітки Webex |
Посібник |
Без авторизації, базового, дайджесту, NTLM |
Для легенд в таблиці:
-
† Mac NTLM Auth - Машина не повинна входити в домен, користувач запитує пароль
-
† Windows NTLM Auth - Підтримується лише в тому випадку, якщо комп'ютер ввійшов у домен
-
Переговори † - Керберос з резервною автентифікацією NTLM.
-
Щоб підключити пристрійCisco Webex Board, Desk або Room Series до проксі-сервера, див. розділ Підключення пристрою Board, Desk або Room Series до проксі-сервера.
-
Для IP-телефонів Cisco див. розділ Н алаштування проксі-сервера як приклад налаштування проксі-сервера та налаштувань.
Для цього No Authenticationналаштуйте клієнта з адресою проксі-сервера, яка не підтримує автентифікацію. Під час використання налаш Proxy Authenticationтуйте з дійсними обліковими даними. Проксі-сервери, які перевіряють веб-трафік, можуть перешкоджати з'єднанню веб-сокетів. Якщо ця проблема виникає, обхід неперевірки трафіку на *.webex.com може вирішити проблему. Якщо ви вже бачите інші записи, додайте крапку з комою після останнього запису, а потім введіть виняток Webex.
Налаштування проксі для ОС Windows
Microsoft Windowsпідтримка двох мережевих бібліотек для HTTP-трафіку (WinInet і WinHTTP), які дозволяють конфігурацію проксі.WinINET є супернабором WinHTTP.
-
WiniNet призначений для однокористувацьких, настільних клієнтських додатків
-
WinHTTP призначений насамперед для багатокористувацьких, серверних додатків
Вибираючи між двома, виберіть WinINet для налаштувань конфігурації проксі-сервера. Детальніше див. wininet-vs- winhttp.
Щоб дізнатися більше про наступне, див. розділ Налаштування списку дозволених доменів для доступу до Webex у вашій корпоративній мережі.
-
Забезпечити, щоб користувачі входили в додатки лише за допомогою облікових записів із попередньо визначеного списку доменів.
-
Використовуйте проксі-сервер для перехоплення запитів і обмеження доменів, які дозволені.
Перевірка довіреної особи та закріплення сертифікатів
Додаток і пристрої Webex перевіряють сертифікати серверів під час встановлення сеансів TLS. Сертифікат перевіряє, чи видавець сертифіката та цифровий підпис залежать від перевірки ланцюжка сертифікатів аж до кореневого сертифіката. Щоб виконати перевірку перевірки, програма і пристрої Webex використовують набір надійних кореневих сертифікатів CA, встановлених у сховищі довіри операційної системи.
Якщо ви розгорнули проксі-сервер, що перевіряє TLS для перехоплення, розшифровки та перевірки трафіку. Webex Calling Переконайтеся, що сертифікат, який представляє Проксі-сервер (замість сертифіката служби Webex), підписаний органом сертифікатів, а кореневий сертифікат встановлений у сховищі довіри вашого додатка Webex або пристрою Webex.
-
Для програми Webex - встановіть сертифікат CA, який використовується для підписання сертифіката проксі-сервером в операційній системі пристрою.
-
Для пристроїв Webex Room та багатоплатформних IP-телефонів Cisco - Відкрийте запит на обслуговування з командою TAC для встановлення сертифіката CA.
У цій таблиці показано додаток Webex і пристрої Webex, які підтримують перевірку TLS проксі-серверами
|
Продукт |
Підтримує користувальницькі довірені CA для перевірки TLS |
|---|---|
|
Додаток Webex (Windows, Mac, iOS, Андроїд, Інтернет) |
Так |
|
Пристрої для кімнат Webex |
Так |
|
Мультиплатформенні телефони Cisco IP (MPP) |
Так |
налаштування брандмауера
Cisco підтримує служби Webex Calling Webex Aware у захищених центрах обробки даних Cisco та Amazon Web Services (AWS). Amazon зарезервував свої IP-підмережі для єдиного використання Cisco та забезпечив послуги, розташовані в цих підмережах, у віртуальній приватній хмарі AWS.
Налаштуйте брандмауер, щоб дозволити спілкуватися з ваших пристроїв, додатків та служб, що працюють в Інтернеті, щоб належним чином виконувати свої функції. Ця конфігурація дозволяє отримати доступ до всіх підтримуваних Webex Calling і хмарних служб Webex Aware, доменних імен, IP-адрес, портів і протоколів.
Додайте білий список або відкрийте доступ до наведених нижче, щоб служби Webex Calling і Webex Aware працювали коректно.
-
URL/домени, зазначені в розділі До мени та URL-адреси для Webex Calling Слу жб, а також підмережі, порти та протоколи IP, перелічені в розділі Підмережі IP для Webex Calling служб, використовуються для багатьох цілей, включаючи сигналізацію викликів, медіа-трафік до та зWebex Calling, синхронізацію протоколу часу мережі (NTP) та тестування готовності мережі CScan для цих під мереж IP.
-
Якщо ваша організація використовує служби хмар Webex Suite ної співпраці, зокрема, обмін повідомленнямиWebex Meetings, консоль Webex Attendant Console, підключення приватної мережі Webex edge до магістральної мережі Webex та інші пов'язані служби, переконайтеся, що IP-підмережі, домени та URL-адреси, зазначені у статтях Вимоги до мережі для служб Webex, Під Webex Edge клю чення та Мережеві вимоги для консолі Attendant, дозволені через вашу мере жу. Це необхідно для забезпечення належного підключення та функціональності цих служб Webex.
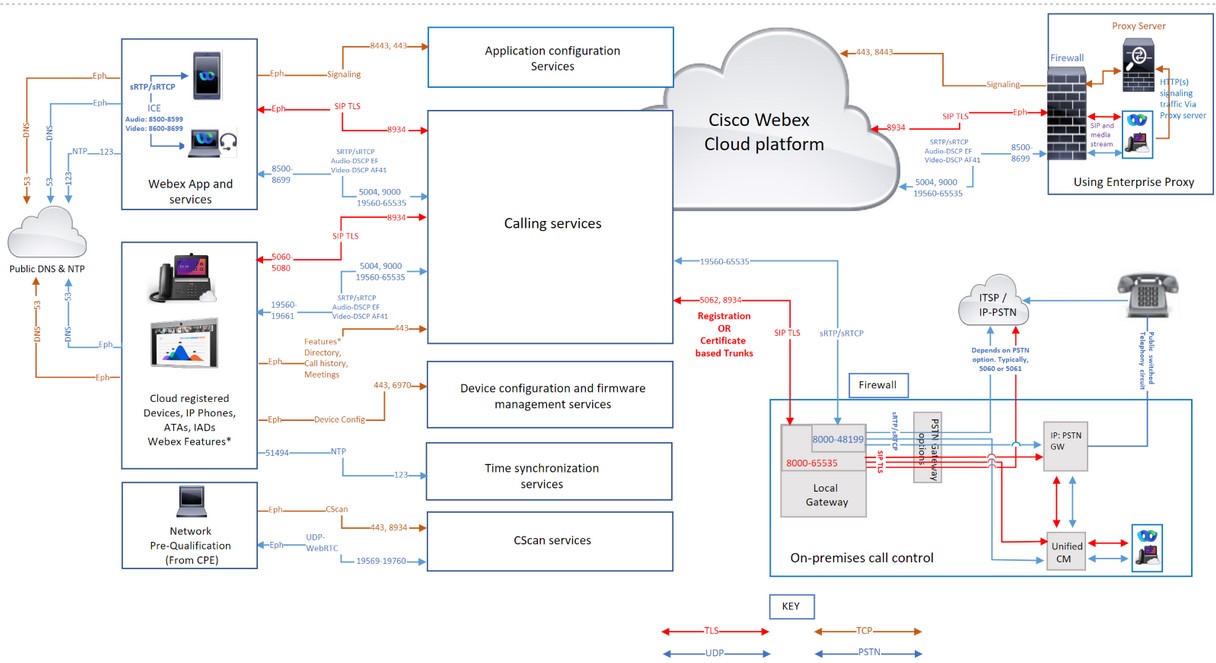
Webex Callingтрафік через проксі та брандмауери
Якщо ви використовуєте лише брандмауер, філь Webex Calling трація трафіку лише за допомогою IP-адрес не підтримується, оскільки деякі пули IP-адрес є динамічними та можуть змінюватися в будь-який час. Cisco не підтримує фільтрацію підмножини IP-адрес на основі певного географічного регіону або постачальника хмарних послуг. Фільтрування за регіонами може призвести до серйозного погіршення стану виклику.
Cisco не підтримує динамічно змінювані пули IP-адрес, тому його не вказано в цій статті. Регулярно оновлюйте свої правила, якщо ви не оновлюєте список правил брандмауера, це може вплинути на роботу користувачів.
Якщо ваш брандмауер не підтримує фільтрацію домену/URL-адрес, скористайтеся параметром Проксі-сервер підприємства. Цей параметр фільтруєть/дозволяє за URL/доменом сигналізувати трафік HTTPs до служб Webex Aware на вашому проксі-сервер Webex Calling і перед пересиланням на ваш брандмауер.
Використовуючи опцію корпоративного проксі-сервера для фільтрації домену/URL-адрес, зверніть увагу, що він не призначений для обробки інтерактивного аудіо та відео, він призначений лише для сигнального трафіку HTTPS. Завжди використовуйте:
-
Фільтрація на основі портів та IP-підмереж для сигналізації викликів та медіа
-
Фільтрація домену/URL-адрес призначена для сигналізації трафіку HTTP (s)
Для цього Webex Calling UDP є кращим транспортним протоколом Cisco для носіїв, і він рекомендує використовувати лише SRTP над UDP. TCP і TLS як транспортні протоколи для носіїв не підтримуються у виробничих середови Webex Calling щах. Природа цих протоколів, орієнтована на з'єднання, впливає на якість медіа через втрату мережі. Якщо у вас виникли запитання щодо транспортного протоколу, підніміть квиток підтримки.
Домени та URL-адреси для Webex Calling служб
*, що відображається на початку URL-адреси (наприклад, *.webex.com), вказує на те, що служби домену верхнього рівня та всіх піддоменів доступні.
|
Домен/URL-адреса |
Опис |
Програми та пристрої Webex, що використовують ці домени/URL-адреси |
|---|---|---|
|
Cisco Webex Callingта сервіси Webex Aware | ||
|
*.broadcloudpbx.com |
Мікросервіси авторизації Webex для перехресного запуску з Центру керування до порталу адміністратора виклику. |
Контрольний хаб |
|
*.broadcloud.com.au |
Webex CallingПослуги в Австралії. |
Всі |
|
*.broadcloud.eu |
Webex CallingПослуги в Європі. |
Всі |
|
*.broadcloudpbx.net |
Виклик служб конфігурації та управління клієнтами. |
Програми Webex |
|
*.вебекс.com *.cisco.com |
Основні серві Webex Calling си та служби Webex Aware
Коли телефон підключається до мережі вперше або після скидання до заводських налаштувань без встановлених параметрів DHCP, він зв'язується з сервером активації пристрою для забезпечення нульового забезпечення дотиком. Нові телефони використовують activate.cisco.com, а телефони з випуском прошивки раніше 11.2 (1), продовжують використовувати webapps.cisco.com для забезпечення. Завантажте прошивку пристрою та оновлення локалі з binari es.webex.com. Дозвольте багатоплатформним телефонам Cisco (MPP) старше версії 12.0.3 отримувати доступ до sudirenewal.cisco.com через порт 80, щоб поновити встановлений виробником сертифікат (MIC) та мати безпечний унікальний ідентифікатор пристрою (SUDI). Докладніше див. у розділі Поле повідомлення. Якщо ви не використовуєте проксі-сервер і використовуєте лише брандмауер для фільтрування URL-адрес,
додайте, |
Всі |
|
*.ucmgmt.cisco.com |
Webex Callingпослуги |
Контрольний хаб |
|
*.wbx2.com та *.ciscospark.com |
Використовується для хмарної обізнаності, щоб зв'язатися зі Webex Calling службами & Webex Aware під час та після впровадження. Ці послуги необхідні для
|
Всі |
|
*.webexapis.com |
Мікросервіси Webex, які керують додатками Webex App та пристроями Webex.
|
Всі |
|
*.веб-контент.com |
Webex Messagingпослуги, пов'язані із загальним зберіганням файлів, включаючи:
|
Служби обміну повідомленнями Webex Apps. Зберігання файлів за допомогою webexcontent.com замінено на clouddrive.com у жовтні 2019 року |
|
*.accompany.com |
Інтеграція людських ідей |
Програми Webex |
|
Додаткові послуги, пов'язані з Webex (сторонні домени) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
Відстеження продуктивності, фіксація помилок та збоїв, метрики сеансів. |
Додаток Webex, веб-додаток Webex |
|
*.sipflash.com |
Послуги управління пристроями. Оновлення прошивки та безпечна інтеграція. |
Програми Webex |
|
*.walkme.com *.walkmeusercontent.com |
Клієнт керівництва користувача Webex. Забезпечує ознайомлення та екскурсії для нових користувачів. Для отримання додаткової інформації про WalkMe натисніть тут. |
Програми Webex |
|
*.google.com *.googleapis.com |
Сповіщення про додатки Webex на мобільних пристроях (Приклад: нове повідомлення, коли відповідь на дзвінок) Для IP-підмереж зверніться до цих посилань Служба хмарних повідомлень Google Firebase (FCM) Служба push-повідомлень Apple (APNS) Для APNS Apple перераховує підмережі IP для цієї служби. | Додаток Webex |
|
api.wxc.e911cloud.com wxc.e911cloud.com |
911 (E911) екстрена служба (RedSky) інтеграція з Webex Calling Телефон і клієнт Webex зв'язуються зі службою RedSky за допомогою порту 443 Детальніше див. У статті інтеграція сервісу e911 з Webex Calling. |
Додаток Webex, пристрої |
|
*.quovadisglobal.com *.digicert.com *.identrust.com *.godaddy.com |
Це використовується для перевірки «Список відкликання сертифікатів» для сертифікатів безпеки. Список відкликання сертифікатів гарантує, що жодні компрометовані сертифікати не можуть бути використані для перехоплення безпечного трафіку Webex. що відбувається на порту TCP 80. Webex Callingпідтримує як скріплення CRL, так і OCSP для визначення статусу відкликання серти фіката. Хоча скріплення OCSP зменшує потребу програми Webex у контакті з сертифікатами; пристрої все одно можуть зв'язуватися безпосередньо з органами сертифікації. Цей процес перевіряє ідентичність обладнання, виконує автентифікацію мережі 802.1X або завантажує CRL, якщо закріплена відповідь недоступна або недійсна. | Всі |
Підмережі IP для служб Webex Calling
Сигналізація HTTPS - створення сеансу для Webex Calling служб Webex Aware ба зується на URL-адресах, а не на IP-адресах. Мережеві брандмауери/проксі також повинні дозволяти доступ до доменів /URL-адрес, а не лише до діапазону IP.
|
IP-підмережі для Webex Calling служб * † | ||
|---|---|---|
|
(1) Сигналізація викликів, медіа, NTP та CScan | ||
|
23.89.0.0/16 |
62.109.192.0/18 |
85.119.56.0/23 |
|
128.177.14.0/24 |
128.177.36.0/24 |
135.84.168.0/21 |
|
139.177.64.0/21 |
139.177.72.0/23 |
144.196.0.0/16 |
|
150.253.128.0/17 |
163.129.0.0/17 |
170.72.0.0/16 |
|
170.133.128.0/18 |
185.115.196.0/22 |
199.19.196.0/23 |
|
199.19.199.0/24 |
199.59.64.0/21 | |
|
(2) Конфігурація пристрою та управління прошивкою (пристрої Cisco) | ||
|
3.14.211.49 |
3.20.185.219 |
3.130.87.169 |
|
3.134.166.179 |
52.26.82.54 |
62.109.192.0/18 |
|
72.163.10.96/27 |
72.163.15.64/26 |
72.163.15.128/26 |
|
72.163.24.0/23 |
72.163.10.128/25 |
173.37.146.128/25 |
|
173.36.127.0/26 |
173.36.127.128/26 |
173.37.26.0/23 |
|
173.37.149.96/27 |
192.133.220.0/26 |
192.133.220.64/26 |
|
(3) Конфігурація програми Webex | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
Призначення підключення | Вихідні адреси | Порти джерела |
Протокол | Адреси призначення | Порти призначення | Примітки |
|---|---|---|---|---|---|---|
| Сигналізація викли Webex Calling ку (SIP TLS) | Локальний шлюз зовнішній (NIC) | 8000-65535 | TCP | Зверніться до підмереж IP для Webex Calling служб (1). | 5062, 8934 |
Ці IP-адреси/порти потрібні для вихідної сигналізації викликів SIP-TLS від локальних шлюзів, пристроїв та програм Webex App (джерело) до хмари (призначення). Webex Calling Порт 5062 (необхідний для магістралі на основі сертифікатів). І порт 8934 (необхідний для магістралі на основі реєстрації |
| Пристрої | 5060-5280 | 8934 | ||||
| Серія кімнат | Ефемерний | |||||
| Додаток Webex | Ефемерний (залежить від ОС) | |||||
| Сигналізація викли Webex Calling ку з (SIP TLS) до локального шлюзу |
Webex Callingдіапазон адрес. Зверніться до IP-підмереж для Webex Calling послуг (1) | 8934 | TCP | Діапазони IP або IP, вибрані клієнтом для свого локального шлюзу | Порт або діапазон портів, обраний замовником для свого локального шлюзу |
Застосовується до локальних шлюзів на основі сертифікатів. Він необхідний для встановлення з'єднання з лок Webex Calling альним шлюзом. Локальний шлюз на основі реєстрації працює над повторним використанням з'єднання, створеного з локального шлюзу. Порт призначення обраний клієнтом Н алаштувати магістралі |
| Виклик носія до Webex Calling (СТУН, SRTP/SRTCP, T38, DTLS) | Локальний шлюз зовнішня NIC | 8000-48199†* | UDP | Зверніться до підмереж IP для Webex Calling служб (1). |
5004, 9000, 8500—8699, 19560—65535 (СРТП через УДП) |
|
| Прист рої† * | 19560-19661 | |||||
| Кімнатна серія † * | Аудіо 52050-52099 Відео52200-52299 | |||||
|
Пристрої VG400 ATA | 19560-19849 | |||||
| Додаток Webex † * |
Аудіо: 8500-8599 Відео: 8600-8699 | |||||
|
WebRTC | Ефемерний (Відповідно до політики браузера) | |||||
| ЗМІ виклику з Webex Calling (SRTP/SRTCP, T38) |
Webex Callingдіапазон адрес. Зверніться до IP-підмереж для Webex Calling послуг (1) | 19560-65535 (СРТП через УДП) | UDP | Діапазон IP або IP, обраний клієнтом для свого локального шлюзу | Діапазон медіапортів, обраний замовником для свого локального шлюзу |
Застосовується до локальних шлюзів на основі сертифікатів |
| Сигналізація виклику на шлюз PSTN (SIP TLS) | Внутрішня NIC локального шлюзу | 8000-65535 | TCP | Ваш ІТСП ПСТН ГВ або Unified CM | Залежить від варіанту PSTN (наприклад, зазвичай 5060 або 5061 для) Unified CM | |
| Виклик носія до шлюзу PSTN (SRTP/SRTCP) | Внутрішня NIC локального шлюзу | 8000-48199†* | UDP | Ваш ІТСП ПСТН ГВ або Unified CM | Залежить від варіанту PSTN (наприклад, зазвичай 5060 або 5061 для) Unified CM | |
| Конфігурація пристрою та управління прошивкою (пристрої Cisco) | Webex Callingприлади | Ефемерний |
TCP |
Зверніться до IP-підмереж для Webex Calling послуг (2) | 443, 6970, 80 |
Потрібно з наступних причин: Перехід з корпоративних телефонів (Cisco Unified CM) наWebex Calling. Докладніші відомості див. на сайті upgrade.cisco.com. Cloudupgrader.webex.com використовує порти: 6970 443 для процесу міграції мікропрограми. Оновлення прошивки та безпечна інтеграція пристроїв (MPP та телефони Room або Desk) за допомогою 16-значного коду активації (GDS) Для CDA/EDOS - забезпечення на основі MAC-адрес. Використовується пристроями (MPP-телефони, ATA та SPA ATA) з новішою прошивкою. Для Cisco ATA переконайтеся, що пристрої знаходяться на мінімальній прошивці 11.1.0MSR3-9. Коли телефон підключається до мережі вперше або після скидання до заводських налаштувань без параметрів DHCP, він зв'язується з сервером активації пристрою для забезпечення нульового забезпечення дотиком. Нові телефони використовують activate.cisco.com замість webapps.cisco.com для забезпечення. Телефони з прошивкою, випу щеною раніше 11.2 (1), продовжують використовувати web apps.cisco.com. Рекомендується дозволити всі ці підмережі IP. Дозвольте багатоплатформним телефонам Cisco (MPP) старше версії 12.0.3 отримувати доступ до sudirenewal.cisco.com через порт 80 для оновлення сертифіката встановленого виробником (MIC) та мати безпечний унікальний ідентифікатор пристрою (SUDI). Для отримання детальної інформації див. Поле повідомлення |
| Налаштування програми Webex | Програми Webex | Ефемерний | TCP |
Зверніться до IP-підмереж для Webex Calling послуг (3) | 443, 8443 | Використовується для автентифікації брокера Id, служб конфігурації Webex App для клієнтів, веб-доступу на основі браузера для самообслуговування ТА доступу до адміністративного інтерфейсу. Порт TCP 8443 використовується програмою Webex під час Cisco Unified CM налаштування для завантаження конфігурації. Відкрити порт Webex Calling повинні лише клієнти, які використовують налаштування для підключення. |
| Синхронізація часу пристрою (NTP) | Webex Callingприлади | Ефемерний | UDP | Зверніться до підмереж IP для Webex Calling служб (1). | 123 †* | Ці IP-адреси потрібні для синхронізації часу для пристроїв (MPP-телефони, ATA та SPA ATA) |
|
Роздільна здатність системи доменних імен (DNS) | Webex Callingпристрої, додаток Webex і пристрої Webex | Ефемерний | УДП і ПТС | Визначений хостом | 53†* | Використовується для пошуку DNS для виявлення IP-адрес Webex Calling служб у хмарі. Незважаючи на те, що типові пошуки DNS виконуються через UDP, деякі можуть вимагати TCP, якщо відповіді на запит не можуть вмістити його в пакети UDP. |
| Мережевий протокол часу (NTP) | Додаток Webex і пристрої Webex | 123 | UDP | Визначений хостом | 123 | Синхронізація часу |
| cScan | Веб-заснований на Мережевій готовності Інструмент попередньої кваліфікації для Webex Calling | Ефемерний | TCP | Зверніться до підмереж IP для Webex Calling служб (1). | 8934 та 443 | Інструмент передкваліфікації для веб-готовності до мережі дляWebex Calling. Для отримання додаткової інформації перей діть на сайт cscan.webex.com. |
| UDP | 19569-19760 | |||||
| Додаткові Webex Calling служби та служби Webex Aware (тре ті сторони) | ||||||
| Послуги Push повідомлень APNS і FCM | Webex CallingЗастосування | Ефемерний | TCP |
Зверніться до IP-підмереж, згаданих під посиланнями | 443, 2197, 5228, 5229, 5230, 5223 | Сповіщення для програм Webex на мобільних пристроях (Приклад: коли ви отримуєте нове повідомлення або коли відповідь на дзвінок) |
-
† * Діа пазон медіапортів локального шлюзу налаштовується з діапазоном rtp- портів.
-
† * Ме діа-порти для пристроїв і додатків, які динамічно призначаються в пор ті SRTP вирує. Порти SRTP - це парні пронумеровані порти, а відповідний порт SRTCP виділяється послідовним непарним номерованим портом.
-
Якщо для ваших програм і пристроїв налаштовано адресу проксі-сервера, сигнальний трафік надсилається на проксі-сервер. Медіа, що передається SRTP через UDP, надходить безпосередньо до вашого брандмауера замість проксі-сервера.
-
Якщо ви використовуєте служби NTP та DNS у вашій корпоративній мережі, вам все одно потрібно дозволити вихідний трафік DNS (UDP/TCP 53) та NTP (UDP 123) через брандмауер для служб і служб Webex Aware. Webex Calling У той час як внутрішній DNS обробляє локальні пошу кові записи, для служб Webex; пристрої та програми повинні вирішувати записи зовнішніх служб FQDNS та SRV. Такі пристрої, як IP-телефони, часто досягають загальнодоступних серверів NTP або Webex Calling власних серверів часу, щоб підтримувати синхронізацію внутрішніх годинників, що має вирішальне значення для безпеки та реєстрації дзвінків.
Розмір MTU для служб Webex Calling & Webex Aware
Максимальна трансмісивна одиниця (MTU) - це найбільший розмір, який IP-пакет може передавати через мережеву ланку без необхідності фрагментації. Проблеми можуть виникнути, якщо MTU не встановлено значення за замовчуванням. Webex Callingрадить підтримувати розмір MTU за замовчуванням 1500 байт для всіх IP-пакетів у вашій мережі.
Для служ Webex Calling б і служб Webex Aware, якщо пакет потребує фрагментації, встановіть біт Не фрагментувати (DF) для необхідності зв'язку ICMP.
Якість обслуговування (QoS) /Тип послуги (ToS)
Дозволяє включити позначення пакетів з локального пристрою або клієнта на Webex Calling хмарну платформу. QoS дозволяє визначити пріоритет трафіку в режимі реального часу над іншим трафіком даних. Увімкнення цього параметра змінює позначення QoS для програм і пристроїв, які використовують сигналізацію SIP та носії інформації.
| Вихідні адреси | Тип трафіку | Адреси призначення | Порти джерела | Порти призначення | Клас і значення DSCP |
|---|---|---|---|---|---|
| Додаток Webex | Аудіо |
Зверніть увагу на IP-підмережі, домени та URL-адреси для служб Webex Calling | 8500-8599 | 8500-8599, 19560-65535 | Прискорене пересилання (46) |
| Додаток Webex | Відео | 8600-8699 | 8600-8699, 19560-65535 | Гарантована експедирування 41 (34) | |
| Додаток Webex | Сигналізація | Ефемерний (залежить від ОС) | 8934 | CS0 (0) | |
| Пристрої Webex (MPP та кімнати) | Аудіо та відео | 19560-19661 | 19560-65535 |
Прискорене пересилання (46) & Гарантована експедирування 41 (34) | |
| Пристрої Webex | Сигналізація | 5060-5280 | 8934 | Селектор класу 3 (24) |
-
Створіть окремий профіль QoS для аудіо та відео/спільного доступу, оскільки вони мають різний діапазон вихідних портів, щоб по-різному позначити трафік.
-
Для клієнтів Windows. Щоб увімкнути розмежування вихідних портів UDP для вашої організації, зв'яжіться з місцевою командою облікових записів. Без увімкнення ви не можете розрізняти аудіо та відео/спільний доступ за допомогою політики QoS Windows (GPO), оскільки вихідні порти однакові для аудіо/відео/спільного доступу. Докладніші відомості див. у розділі Увімкнення діапазонів портів джерел медіа для програми Webex
-
Для пристроїв Webex налаштуйте зміни параметрів QoS у налаштуваннях пристрою Control Hub. Докладніші відомості див. у розділі Налаштування та зміна налаштувань пристрою в Webex-Calling
Webex Meetings /Обмін повідомленнями - Мережеві вимоги
Для клієнтів, які використовують хмарні служби Webex Suite співпраці, продукти, зареєстровані у хмарі Webex, вбудовують пристрої MPP у хмару Webex для таких служб, як Історія дзвінків, Пошук каталогів, Зустрічі та обмін повідомленнями. Переконайтеся, що домени/URL/IP-адреси/порти, згадані в цій статті, є відкритими Мережеві вимоги для служб Webex.
Мережеві вимоги для Webex для уряду
Для клієнтів, яким потрібен список доменів, URL-адрес, діапазонів IP-адрес і портів для служб Webex for Government, інформацію можна знайти тут: Вимо ги до мережі для Webex for Government
Мережеві вимоги до консолі Webex Attendant
Початок роботи з Webex Calling локальним шлюзом
Посилання
Щоб дізнатися, що новогоWebex Calling, див. розділ Новинки Webex Calling
Вимоги до безпеки Webex Calling див. статтю
Webex CallingСтаття про оптимізацію медіа за допомогою встановлення інтерактивного зв'язку (ICE)
Історія перегляду документа
|
Дата |
Ми внесли наступні зміни в цю статтю |
|---|---|
|
07 вересня 2026 |
Розширено діапазон вихідних портів телефону з 5060-5080 до 5060-5280, щоб вмістити оновлену функцію Cisco, дозволяючи підтримувати до 130 ліній. |
|
Серпень 13, 2026 |
Оновлено процедуру перевірки розміру пулу NAT, необхідного для програми або пристроїв. |
|
Березень 28, 2026 |
Оновлено посилання на документацію Firebase Cloud Messaging (FCM). |
|
4 березня 2026 |
Змінено вихідний порт для синхронізації часу пристрою (NTP) з 51494 на Ефемерний у розділі Підмережі IP для служб. Webex Calling |
|
Лютого 23, 2026 |
Мета деталей підключення оновлюється в межах підмережі IP для Webex Calling Включено такі додаткові сторонні URL-адреси:
Редакційні оновлення для покращення статті для кращої читабельності |
|
05 Грудня, 2025 |
Додано використання підмереж IP, портів і протоколів, перелічених у розділі Під мережі IP для Webex Calling служб. |
|
Жовтень 24, 2025 |
Покращено якість зображення та виправлено несправне посилання на службу хмарних повідомлень Google Firebase (FCM) |
|
Вересень 15, 2025 |
|
|
Квітень 10, 2025 |
Включений текст для підкреслення розміру MTU для служб Webex Calling Webex Aware |
|
Березень 27, 2025 |
Оновлено підмережу IP для Webex Calling послуг 62.109.192.0/18, щоб забезпечити розширення Webex Calling ринку для регіону Саудівської Аравії. |
|
Січень 21, 2025 |
Додані деталі щодо використання шлюзу SIP-рівня додатків. |
|
Січень 8, 2025 |
Переміщено адресу підмережі IP, пов'язану з конфігурацією пристрою та конфігурацією програми Webex, до розділу Підмережі IP для служб Webex Calling |
|
Грудень 17, 2024 |
Додана підтримка WebRTC для специфікації Webex Calling медіа. |
|
Листопад 14, 2024 |
Оновлено підтримуваний діапазон портів для но Webex Calling сіїв виклику для пристрою ATA серії VG400 |
|
Листопад 11, 2024 |
Додано підтримуваний діапазон портів для но Webex Calling сіїв виклику для пристрою ATA серії VG400 |
|
Липень 25, 2024 |
Додано IP-підмережу 52.26.82.54, як це потрібно для конфігурації пристрою Cisco ATA та управління прошивкою. |
|
Липень 18, 2024 |
Оновлено з наступними деталями:
|
|
Червень 28, 2024 |
Оновлено використання обох діапазонів портів SRTP/ SRTCP для специфікації Media. Webex Calling |
|
Червень 11, 2024 |
Видалено домен «huron-dev.com», оскільки він не використовується. |
|
06 трав. 2024 р. |
Оновлено використання обох діапазонів портів SRTP/ SRTCP для специфікації Media. Webex Calling |
|
Квітень 03, 2024 | Оновлено підмережі IP для Webex Calling послуг з 163.129.0.0/17, щоб забезпечити розширення ринку для регіону Індії. Webex Calling |
|
Грудень 18, 2023 |
Включено URL-адре су sudirenewal.cisco.com та вимогу до порту 80 для конфігурації пристрою та управління прошивкою оновлення мікрофона телефону Cisco MPP. |
|
Грудень 11, 2023 |
Оновлено IP-підмережі для Webex Calling служб, щоб включати більший набір IP-адрес. 150.253.209.128/25 — змінено на 150.253.128.0/17 |
|
Листопад 29, 2023 |
Оновлено IP-підмережі для Webex Calling послуг, щоб включати більший набір IP-адрес, щоб забезпечити розширення Webex Calling регіону для майбутнього зростання. 144.196.33.0/25 — змінено на 144.196.0.0/16 Розділи IP-підмережі для Webex Calling служб у розділах Webex Calling (SIP TLS) та Call media to Webex Calling (STUN, SRTP) оновлено для наочності щодо транкінгу на основі сертифікатів та вимог до брандмауера для локального шлюзу. |
|
Серпень 14, 2023 |
Ми додали наступні IP-адреси 144.196.33.0/25 та 150.253.156.128/25 для підтримки підвищених вимог до ємності для Edge та служб. Webex Calling Цей діапазон IP-адрес підтримується лише в регіоні США. |
|
Липень 5, 2023 |
Додано посилання https://binaries.webex.com для установки прошивки Cisco MPP. |
|
Березень 7, 2023 |
Ми переглянули всю статтю, щоб включити:
|
|
Березень 5, 2023 |
Оновлення статті, щоб включити наступне:
|
|
Листопад 15, 2022 |
Ми додали такі IP-адреси для конфігурації пристроїв і управління мікропрограмним забезпеченням (пристрої Cisco):
Ми видалили такі IP-адреси з конфігурації пристрою та керування мікропрограмним забезпеченням (пристрої Cisco):
|
|
Листопад 14, 2022 |
Додана IP-підмережа 170.72.242.0/24 для сервісу. Webex Calling |
|
Вересень 08, 2022 |
Мікропрограма Cisco MPP переходить на використання https://binaries.webex.com як URL-адреси хоста для оновлення мікропрограмного забезпечення MPP у всіх регіонів. Ця зміна покращує продуктивність оновлення мікропрограми. |
|
Серпень 30, 2022 |
Вилучено посилання на порт 80 з конфігурації пристрою та управління мікропрограмним забезпеченням (пристрої Cisco), конфігурації додатків та рядків CScan у таблиці Портів, оскільки немає залежності. |
|
Серпень 18, 2022 |
Ніяких змін в розчині. Оновлено порти призначення 5062 (необхідний для магістралі на основі сертифікатів), 8934 (необхідний для магістралі на основі реєстрації) для сигналізації виклику (SIP TLS). Webex Calling |
|
Липень 26, 2022 |
Додана IP-адреса 54.68.1.225, яка необхідна для оновлення прошивки пристроїв Cisco 840/860. |
|
Липень 21, 2022 |
Оновлено порти призначення 5062, 8934 для сигналізації виклику Webex Calling (SIP TLS). |
|
Липень 14, 2022 |
Додані URL-адреси, які підтримують повну функцію служб Webex Aware. Додана IP-підмережа 23.89.154.0/25 для сервісу. Webex Calling |
|
Червень 27, 2022 |
Оновлено домен і URL-адреси для Webex Calling сервісів: *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
Червень 15, 2022 |
Додані наступні порти і протоколи під IP-адреси і порти для Webex Calling служб:
Оновлена інформація в розділі Webex Meetings/Messaging - Мережеві вимоги |
|
Травень 24, 2022 |
Додана підмережа IP 52.26.82.54/24 до 52.26.82.54/32 для обслуговування Webex Calling |
|
6 трав. 2022 |
Додана підмережа IP 52.26.82.54/24 для обслуговування Webex Calling |
|
Квітень 7, 2022 |
Оновлено діапазон внутрішніх і зовнішніх портів UDP локального шлюзу до 8000-48198† |
|
Квітень 5, 2022 |
Додані наступні IP-підмережі для Webex Calling обслуговування:
|
|
Березень 29, 2022 |
Додані наступні IP-підмережі для Webex Calling обслуговування:
|
|
Вересень 20, 2021 |
Додано 4 нових IP підмережі для Webex Calling обслуговування:
|
|
Квітень 2, 2021 |
Додано *.ciscospark.com у розділі До мени та URL-адреси для Webex Calling Служб для підтримки випадків Webex Calling використання у програмі Webex. |
|
Березень 25, 2021 |
Додано 6 нових діапазонів IP для activate.cisco.com, який діє з 8 травня 2021 року.
|
|
Березень 4, 2021 |
Замі Webex Calling нено дискретні IP-адреси та менші діапазони IP на спрощені діапазони в окремій таблиці для зручності розуміння конфігурації брандмауера. |
|
Лютий 26, 2021 |
Додано 5004 як порт призначення для носіїв виклику Webex Calling (STUN, SRTP) для підтримки встановлення інтерактивного підключення (ICE), який буде доступний Webex Calling у квітні 2021 року. |
|
Лютого 22, 2021 |
Домени та URL-адреси тепер перераховані в окремій таблиці. Таблиця IP-адрес і портів коригується для групування IP-адрес для тих самих служб. Додавання стовпця «Примітки» до таблиці IP-адреси та порти, що допомагає зрозуміти вимоги. Переміщення наступних IP-адрес до спрощених діапазонів для конфігурації пристроїв і управління мікропрограмним забезпеченням (пристрої Cisco):
Додавання наступних IP-адрес для конфігурації програми, оскільки Cisco Webex клієнт вказує на новішу DNS SRV в Австралії в березні 2021 року.
|
|
Січень 21, 2021 |
Ми додали такі IP-адреси до конфігурації пристроїв і управління мікропрограмним забезпеченням (пристрої Cisco):
Ми видалили такі IP-адреси з конфігурації пристрою та керування мікропрограмним забезпеченням (пристрої Cisco):
Ми додали наступні IP-адреси до конфігурації програми:
Ми видалили такі IP-адреси з конфігурації програми:
Ми видалили наступні номери портів з конфігурації програми:
Ми додали наступні домени до конфігурації програми:
|
|
Грудень 23, 2020 |
Додано нові IP-адреси конфігурації додатків до образів посилань порту. |
|
Грудень 22, 2020 |
Оновлено рядок Конфігурація програми в таблицях, щоб включити такі IP-адреси: 135.84.171.154 та 135.84.172.154. Сховали мережеві діаграми до тих пір, поки ці IP-адреси не будуть додані. |
|
Грудень 11, 2020 |
Оновлено конфігурацію пристрою та управління мікропрограмним забезпеченням (пристрої Cisco) та рядки конфігурації додатків для підтримуваних канадських доменів. |
|
Жовтень 16, 2020 |
Оновлено сигналізацію викликів і записи носіїв з наступними IP-адресами:
|
|
Вересень 23, 2020 |
За допомогою CScan замінено 199.59.64.156 на 199.59.64.197. |
|
Серпень 14, 2020 |
Додано більше IP-адрес для підтримки впровадження центрів обробки даних в Канаді: Сигналізація виклику на Webex Calling (SIP TLS) —135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
Серпень 12, 2020 |
Додано більше IP-адрес для підтримки впровадження центрів обробки даних в Канаді:
|
|
Липень 22, 2020 |
Додано наступну IP-адресу для підтримки впровадження центрів обробки даних в Канаді: 135.84.173.146 |
|
Червень 9, 2020 |
Ми внесли наступні зміни до запису cScan:
|
|
Березень 11, 2020 |
До конфігурації програми ми додали наступні доменні та IP-адреси:
Ми оновили наступні домени з додатковими IP-адресами для конфігурації пристрою та управління прошивкою:
|
|
Лютий 27, 2020 |
Ми додали наступні домени та порти для конфігурації пристрою та управління прошивкою: хмародупградер.вебекс.com—443, 6970 |


