- Domů
- /
- Článek

Děkujeme za vaši zpětnou vazbu.


Dedikovaná instance-virtuální připojení
 V tomto článku
 Zpětná vazba?
Virtuální připojení je další doplňková možnost pro Cloud Connectivity k Webex Calling Dedicated Instance. Virtual Connect umožňuje zákazníkům bezpečně rozšířit svou privátní síť přes internet pomocí tunelů IP VPN point-to-point. Zde diskutujeme o objednávce, aktivaci a konfiguraci pro Virtual Connect.
Úvod
Virtuální připojení je další doplňková možnost pro připojení cloudu k vyhrazené instanci pro Webex Calling (Dedicated Instance). Virtual Connect umožňuje zákazníkům bezpečně rozšířit svou privátní síť přes internet pomocí tunelů IP VPN point-to-point. Tato možnost připojení umožňuje rychlé navázání privátního síťového připojení pomocí stávajícího zařízení zákazníka (CPE) a připojení k internetu.
Společnost Cisco hostí, spravuje a zajišťuje redundantní tunely IP VPN a požadovaný přístup k internetu v oblastech datového centra Cisco Dedicated Instance, kde je služba vyžadována. Podobně, Správce odpovídá za jejich odpovídající CPE a internetové služby, které jsou potřebné pro založení Virtual Connect.
Každá objednávka Virtual Connect v konkrétní oblasti vyhrazené instance by zahrnovala dva tunely obecného směrovacího zapouzdření (GRE) chráněné šifrováním IPsec (GRE přes IPsec), jeden do každého datového centra společnosti Cisco ve vybrané oblasti.
Virtual Connect má limit šířky pásma 250 Mbps na tunel a doporučuje se pro menší nasazení. Vzhledem k tomu, že se používají dva tunely VPN typu point-to-point, musí veškerý provoz do cloudu procházet zákaznickým headendem CPE, a proto nemusí být vhodný tam, kde je mnoho vzdálených webů. Další alternativní možnosti peeringu najdete v tématu Cloud Connectivity.
Před odesláním požadavku na peering pro virtuální připojení se ujistěte, že je v dané oblasti aktivována služba Dedicated Instance.
Předpoklady
Předpoklady pro vytvoření Virtual Connect zahrnují:
-
Zákazník poskytuje
-
Připojení k internetu s dostatečnou dostupnou šířkou pásma pro podporu nasazení
-
Veřejná IP adresa (y) pro dva tunely IPsec
-
Přepravní IP adresy GRE na straně zákazníka pro dva tunely GRE
-
-
Partner a zákazník
-
Spolupracujte na vyhodnocení požadavků na šířku pásma
-
Zajistěte, aby síťová zařízení podporovala směrování protokolu BGP (Border Gateway Protocol) a návrh tunelu GRE přes IPsec
-
-
Partner nebo zákazník poskytuje
-
Síťový tým se znalostmi tunelových technologií VPN typu site-to-site
-
Síťový tým se znalostí BGP, eBGP a obecných principů směrování
-
-
Cisco
-
Cisco přiřadila soukromá autonomní systémová čísla (ASN) a přechodné IP adresování pro rozhraní tunelu GRE
-
Cisco přiřadila veřejnou, ale nikoli směrovatelnou síť třídy C (/24) pro adresování cloudu dedikovaných instancí
-
Pokud má zákazník pouze jedno zařízení CPE, pak dva tunely směřující k datovým centrům Cisco (DC1 a DC2) v každé oblasti budou z tohoto CPE zařízení. Zákazník má také možnost pro 2 zařízení CPE, pak by se každé zařízení CPE mělo připojit pouze k 1 tunelu směrem k datovým centrům Cisco (DC1 a DC2) v každé oblasti. Další redundanci lze dosáhnout ukončením každého tunelu na samostatném fyzickém místě v rámci infrastruktury zákazníka.
Technické detaily
Model nasazení
Virtual Connect používá dvouvrstvou architekturu headend, kde směrování a řídicí roviny GRE jsou poskytovány jedním zařízením a řídicí rovina IPsec je poskytována jiným zařízením.
Po dokončení připojení Virtual Connect budou vytvořeny dva tunely GRE přes IPsec mezi podnikovou sítí zákazníka a datovými centry Cisco Ded icated Instance. Jeden do každého redundantního datového centra v rámci příslušného regionu. Další síťové prvky potřebné pro peering jsou partnerem nebo zákazníkem vyměněny společností Cisco prostřednictvím aktivačního formuláře Control Hub Virtual Connect.
Níže uvedený obrázek ukazuje příklad modelu nasazení virtuálního připojení pro možnost 2-koncentrátoru na straně zákazníka.
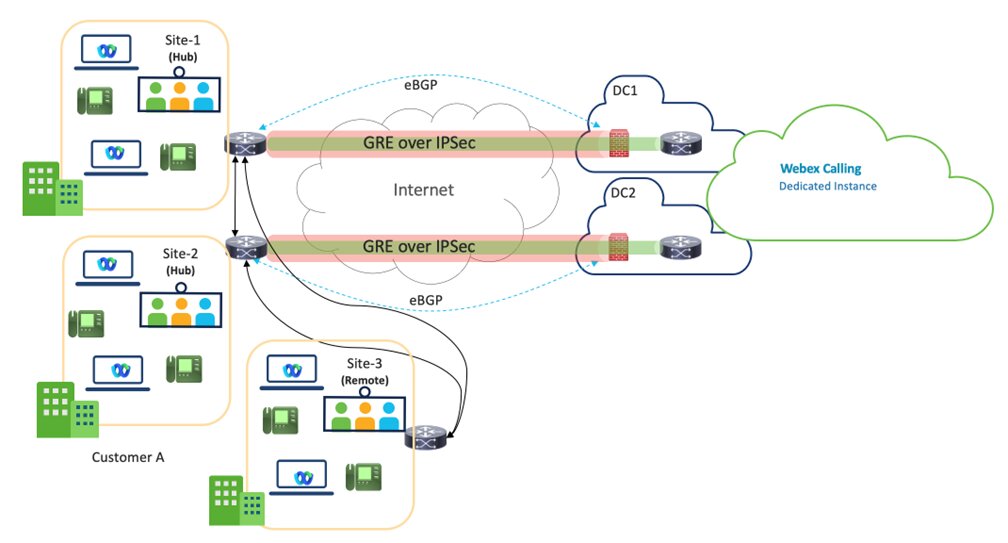
Virtual Connect - VPN je design centra, kde jsou Hubové stránky zákazníka připojeny k DC1 a DC2 datových center dedikované instance v určité oblasti.
Pro lepší redundanci se doporučují dvě lokality Hub, ale podporovaným modelem nasazení je také lokalita One Hub se dvěma tunely.
Šířka pásma na tunel je omezena na 250 Mbps. Aby bylo zajištěno efektivní převzetí služeb při selhání, nesmí kombinovaný provoz v obou tunelech překročit 250 Mbps, protože vešker ý provoz bude směrován jedním tunelem v případě poruchy.
Vzdálené lokality zákazníka ve stejné oblasti by se musely připojit zpět k místům Hubu prostřednictvím sítě WAN zákazníka a společnost Cisco za toto připojení není odpovědná.
Očekává se, že partneři budou úzce spolupracovat se zákazníky a zajistit, aby byla vybr ána nejoptimálnější cesta pro oblast služeb Virtual Connect.
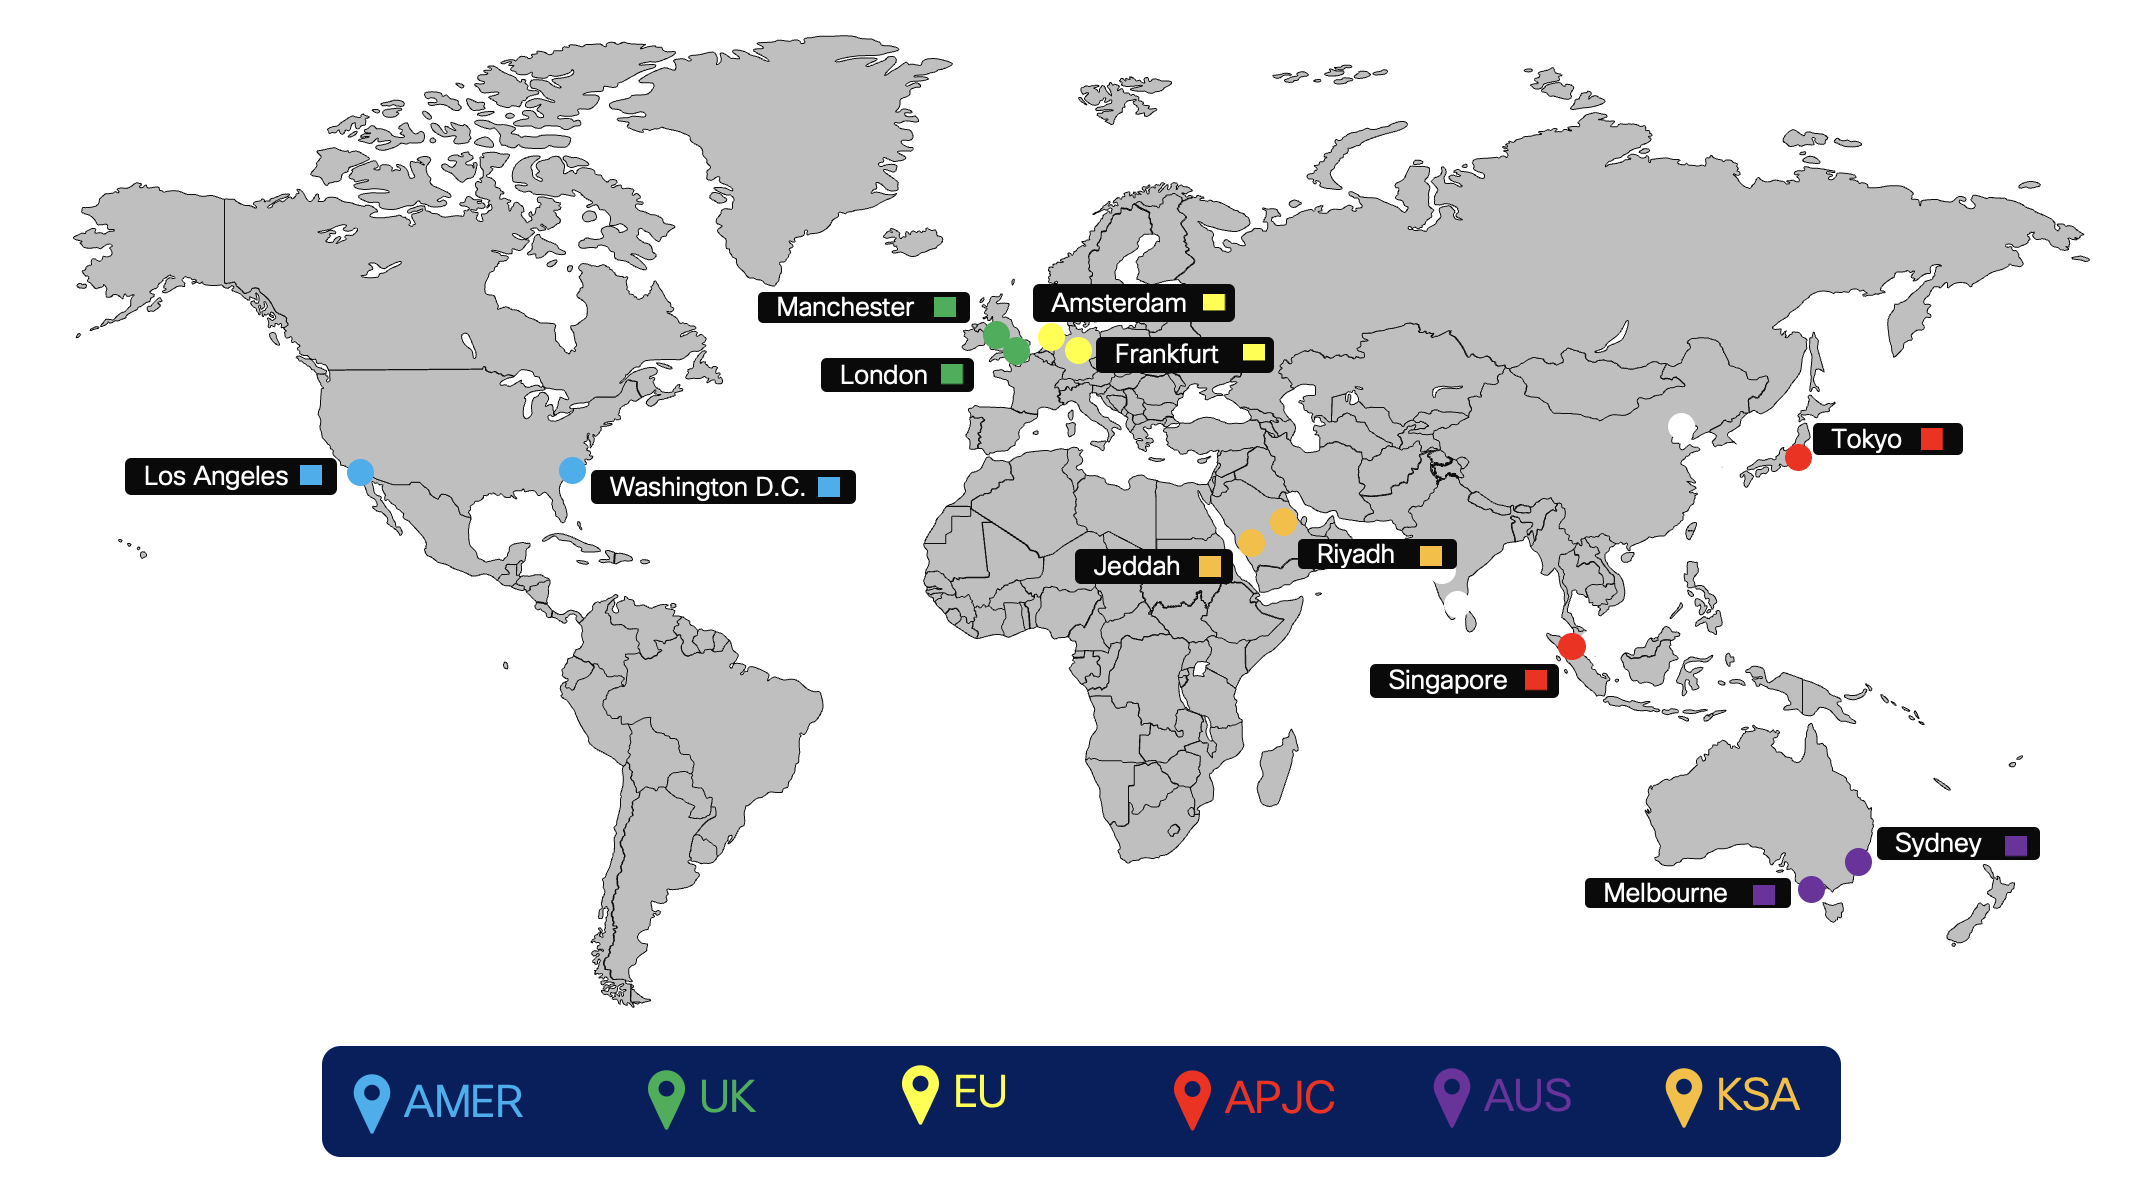
Níže uvedený obrázek ukazuje oblasti peering cloudového připojení Dedicated Instance.
Směrování
Směrování pro doplněk Virtual Connect je implementováno pomocí externího BGP (eBGP) mezi Dedicated Instance a Customer Premise Equipment (CPE). Společnost Cisco bude inzerovat svou příslušnou síť pro každý redundantní DC v rámci regionu na CPE zákazníka a CPE je povinen inzerovat výchozí trasu do společnosti Cisco.
-
Cisco udržuje a přiřazuje
-
Adresování IP rozhraní tunelu (přechodné spojení pro směrování) Cisco přiřadí z určeného sdíleného adresního prostoru (neveřejně směrovatelný)
-
Desitinační adresa pro tunelovou dopravu (strana Cisco)
-
Privátní autonomní systémová čísla (ASN) pro konfiguraci směrování BGP zákazníka
-
Cisco přiřazuje z určeného rozsahu soukromého použití: 64512 až 65534
-
-
-
EBGP slouží k výměně tras mezi dedikovanou instancí a CPE
-
Cisco rozdělí přiřazenou síť /24 na 2 /25 pro každý DC v příslušné oblasti
-
Ve Virtual Connect je každá síť /25 inzerována zpět na CPE společností Cisco přes příslušné tunely VPN point-to-point (přechodné spojení)
-
CPE musí být nakonfigurován s příslušnými sousedy eBGP. Pokud používáte jeden CPE, použijí se dva sousedé eBGP, jeden směřující ke každému vzdálenému tunelu. Pokud používáte dva CPE, pak každý CPE bude mít jednoho souseda eBGP, který se připojuje k jedinému vzdálenému tunelu pro CPE.
-
Strana Cisco každého tunelu GRE (IP rozhraní tunelu) je nakonfigurována jako soused BGP na CPE
-
CPE je vyžadován pro inzerci výchozí trasy přes každý z tunelů
-
CPE je podle potřeby odpovědný za přerozdělování naučených tras v podnikové síti zákazníka.
-
-
V případě selhání spojení bez selhání bude mít jeden CPE dva aktivní/aktivní tunely. U dvou uzlů CPE bude mít každý CPE jeden aktivní tunel a oba uzly CPE by měly být aktivní a procházející provozem. Při scénáři bez selhání se provoz musí rozdělit na dva tunely směřující ke správným cílům /25, pokud jeden z tunelů spadne, zbývající tunel může nést provoz pro oba. V takovém scénáři selhání, když je síť /25 mimo provoz, použije se síť /24 jako záložní cesta. Cisco posílá zákaznický provoz prostřednictvím své interní sítě WAN směrem k DC, který ztratil konektivitu.
Dopravní tok virtuálního připojení
Dopravní tok, když jsou oba tunely nahoře
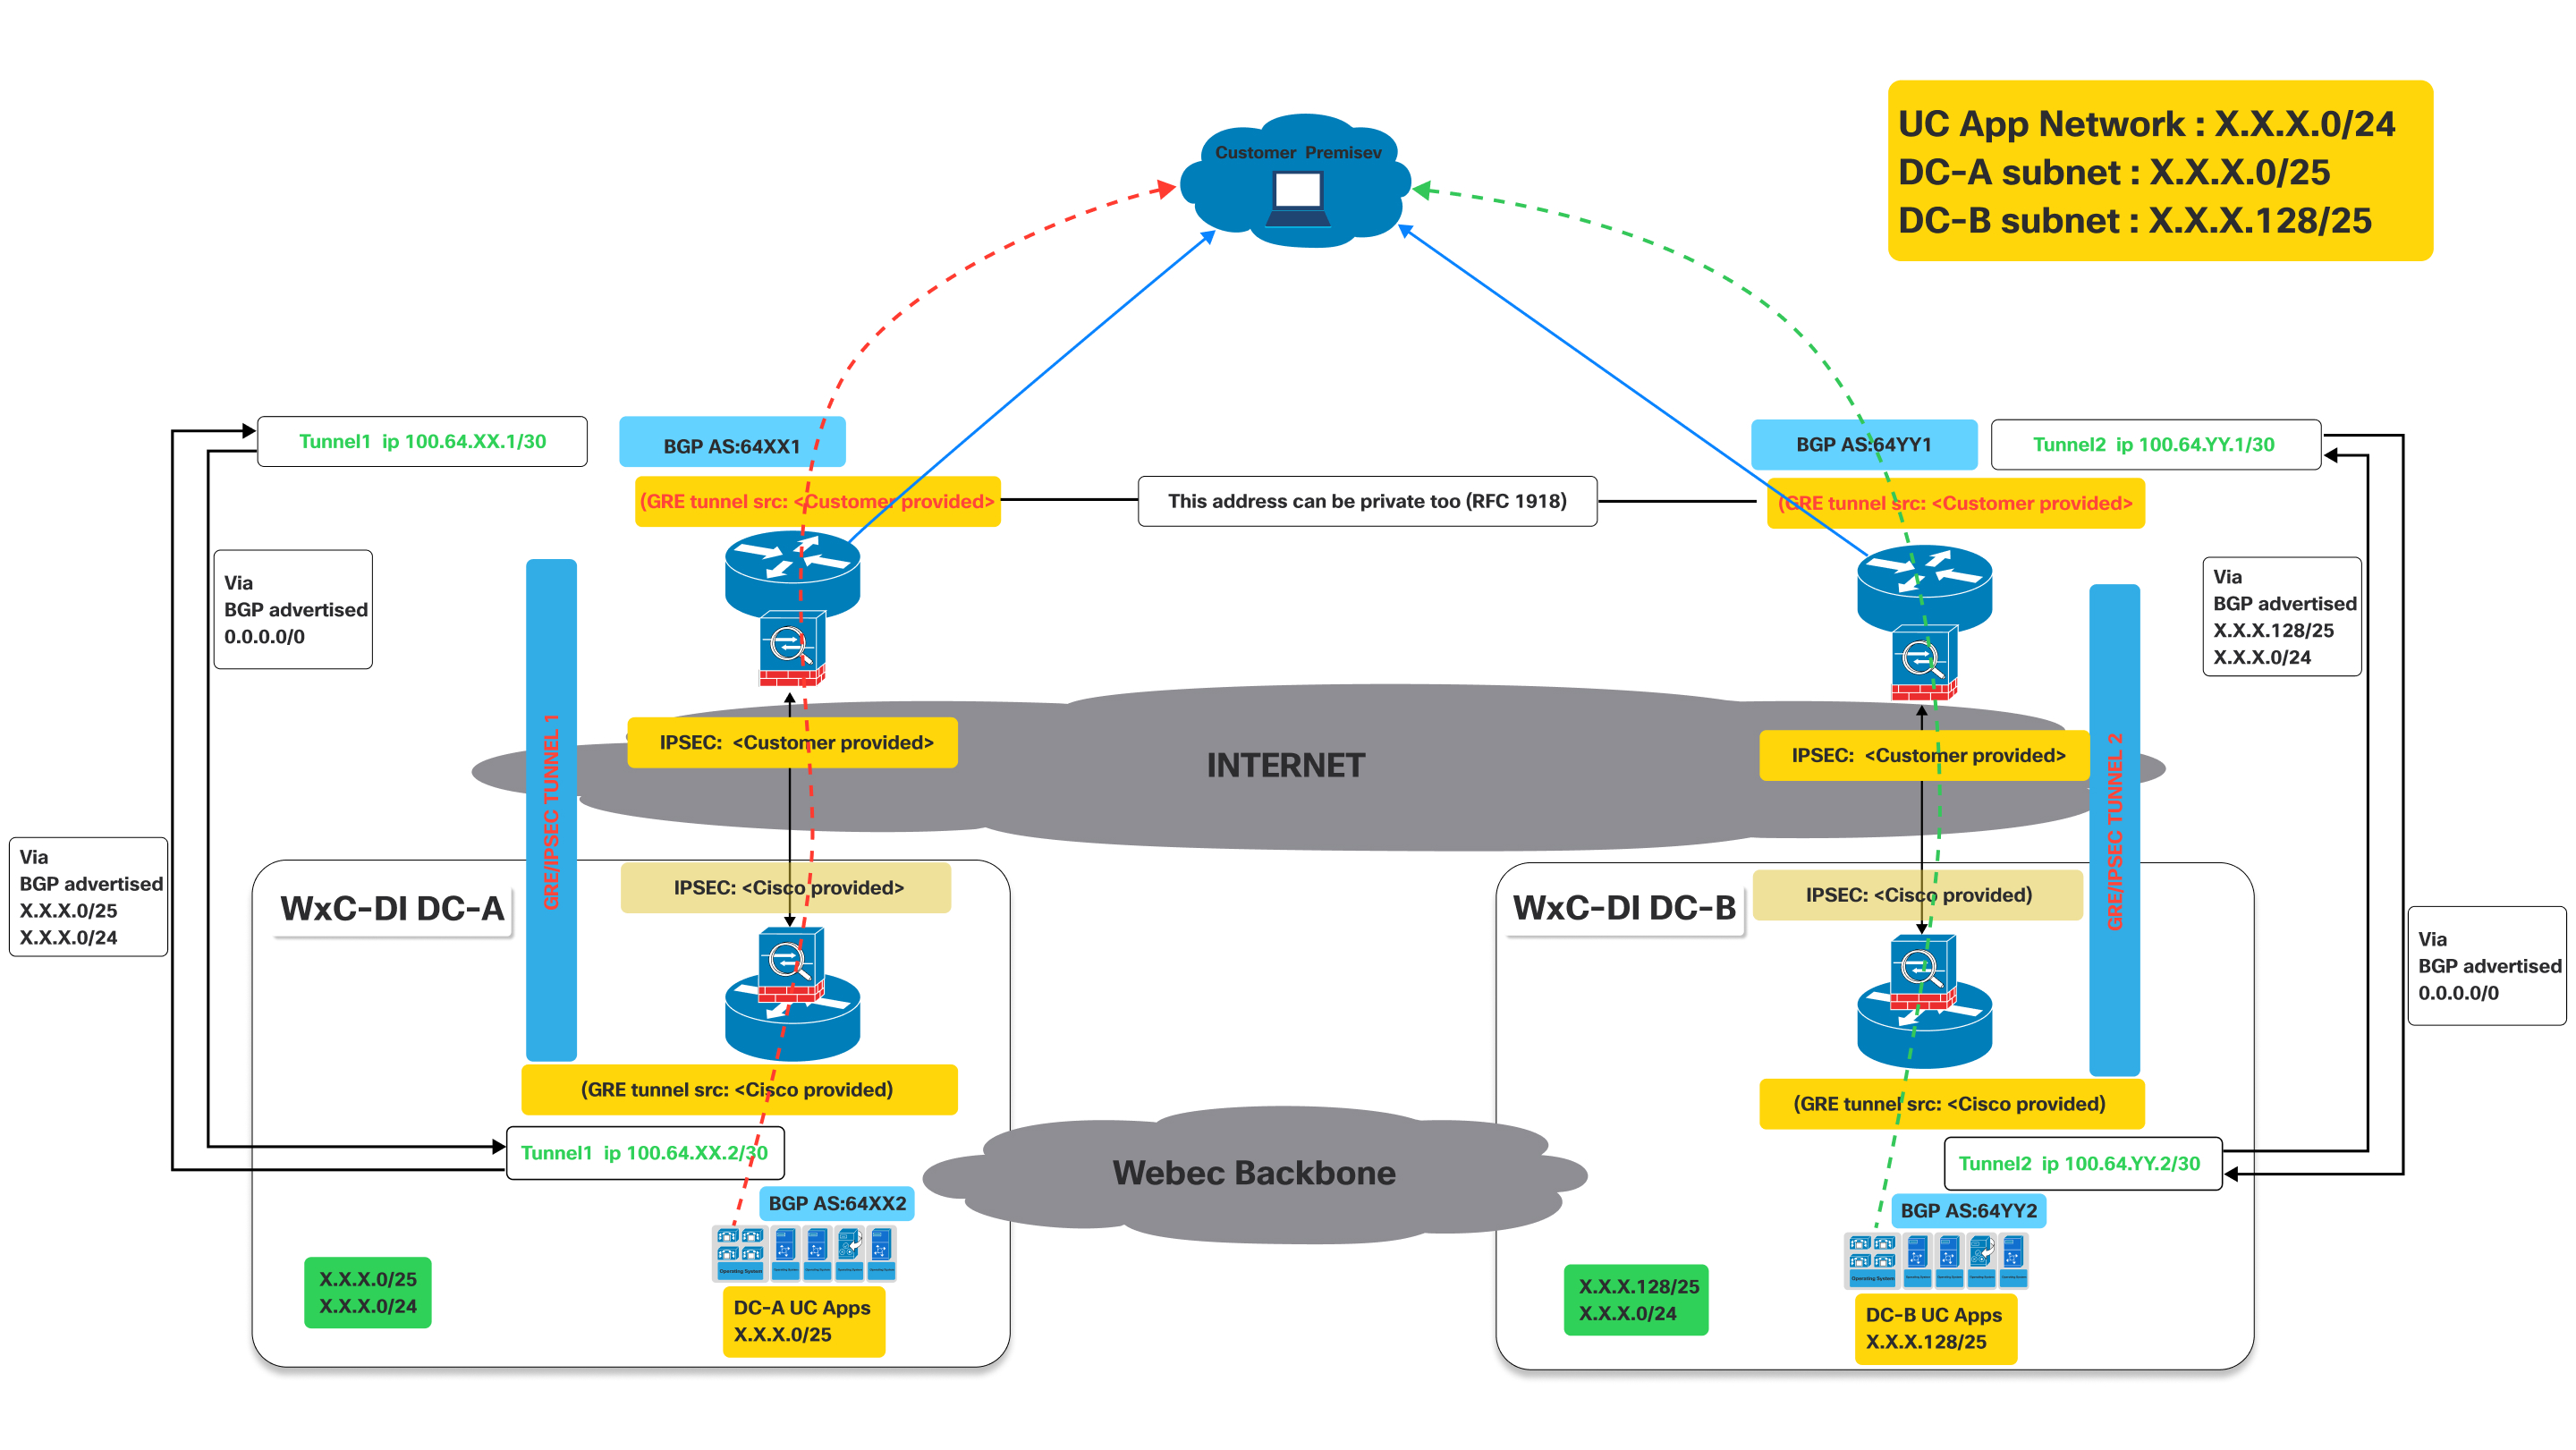
Tento obrázek ilustruje síťovou architek turu Virtual Connect, podrobně popisující tok provozu, když jsou primární i sekundární tunely v provozu.
Představuje model aktivního připojení pro zákazníka pro přístup k aplikacím UC hostovaným v datových centrech společnosti Cisco, využívající duální tunely GRE/IPSEC přes internet s BGP pro výměnu tras.
Definice:
- Předpoklad zákazníka:
- Jedná se o síť zákazníka na místě, kde se nacházejí uživatelé a jejich zařízení (např. IP telefony, počítače s klienty UC).
- Provoz pocházející odtud musí dosáhnout aplikací UC hostovaných v datových centrech společnosti Cisco.
- Cisco Webex CallingDatová centra vyhrazených instancí (vyhrazená instance) (WXC-DI DC-
A a WXC-DI DC-B):
- Jedná se o datová centra společnosti Cisco hostující aplikace UC.
- DC-A a DC-B jsou geograficky odlišné a poskytují redundanci.
- Každé datové centrum má svou vlastní podsíť pro aplikace UC:
- Podsíť DC-A: X.X.X.0/25
- Podsíť DC-B: X.X.X.128/25
- Tunely GRE/IPsec (tunel 1 a tunel 2):
- Jedná se o zabezpečená šifrovaná spojení mezi zákaznickým prostorem a datovým centrem společnosti Cisco přes veřejný internet.
- GRE (Generic Routing Encapsulation): Tento protokol se používá k zapouzdření různých protokolů síťové vrstvy uvnitř virtuálních spojů point-to-point. Umožňuje směrovací protokoly, jako je BGP, pracovat přes tunel.
- IPsec (Internet Protocol Security): Tato sada protokolů poskytuje kryptografické bezpečnostní služby (autentizace, integrita, důvěrnost) pro komunikaci IP . Šifruje provoz zapouzdřený GRE-Encapsulated a zajišťuje bezpečný přenos dat přes internet.
- Protokol hraniční brány (BGP):
- BGP je směrovací protokol používaný k výměně směrovacích informací mezi zákaznickým provozem a dat ovými centry společnosti Cisco.
Jak je znázorněno na výše uvedeném diagramu, zařízení nasazená v prostorách zákazníka musí vytvořit dva tunely GRE/IPSEC.
Konvence pojmenování použité níže pro XX/YY, DC-A DC-B jsou obecné pro všechny oblasti, kde je nabízena vyhrazená instance. Tyto hodnoty budou jedinečné pro každou oblast a skutečné hodnoty pro každou oblast. Konkrétní hodnoty jsou poskytovány během aktivace virtuálního připojení.
Na straně Cisco budou tunely IPsec a GRE ukončeny na různých zařízeních. Zákaz ník se tedy musí ujistit, že na zařízeních odpovídajícím způsobem nakonfiguroval cílové IP IPsec a GRE cílové adresy. Zákazníci mohou používat stejnou IP pro GRE a IPSEC, pokud je podporována na jejich zařízeních. Viz výše uvedený diagram. Hodnoty související s IP adresou jsou poskyto vány při aktivaci virtuálního připojení na portálu.
- Tunel 1: Připojuje zákaznický prostor k „Dedicated Instance DC-A“ (Datové centrum A) přes internet. Tento tunel používá BGP AS:64XX1 na straně zákazníka a BGP AS: 64XX2 na straně vyhrazené instance DC-A. Konfigurace zdrojů tunelů IPSEC a GRE jsou rozděleny mezi podrobnosti poskytnuté zákazníkem a údaje poskytnuté společností Cisco.
- Tunel 2: Připojuje zákaznický prostor k „Dedicated Instance DC-B“ (Datové centrum B) přes internet. Tento tunel používá BGP AS:64YY1 na straně zákazníka a BGP AS: 64YY2 na straně vyhrazené instance DC-B. Stejně jako tunel 1 jsou konfigurace zdrojů tunelů IPSEC a GRE sdíleny mezi zákazníkem a společností Cisco.
V BGP AS: 64XX a BGP AS: 64YY, XX a YY jsou specifické pro konkrétní oblast.
Jakmile jsou tunely GRE/IPSEC zřízeny do datových center vyhraz Webex Calling ených instancí (A a B), zákazník by měl obdržet následující trasy inzerované od společnosti Cisco v rámci odpovídajících relací BGP.
- Pro DC-A: Trasy inzerované od společnosti Cisco budou X.X.0/25 a X.X.0/24. Volitelně, pokud je IaaS požadován a nakonfigurován pro zákaznické trasy, bude YY.Y.0/25 a Y.Y.0/24 inzerován společností Cisco.
- Pro DC-B: Trasy inzerované od společnosti Cisco budou X.X.128/25 a X.X.0/24. Volitelně, pokud je IaaS požadován a nakonfigurován pro zákaznické trasy, bude YY.Y.128/25 a Y.Y.0/24 inzerován společností Cisco .
- Zákazník musí inzerovat trasu 0.0.0./0 do Cisco prostřednictvím obou připojení (tunelů)
- Zákazník musí sledovat nejdelší trasy s předponou (/25), aby odesílal provoz společnosti Cisco přes příslušné tunely, když jsou oba tunely v provozu.
- Cisco vrátí provoz přes stejné tunely, aby provoz zůstal symetrický.
Dopravní tok:
- Provoz určený pro „DC-A UC Apps“ (X.X.X.0/25) z provozovny zákazníka protéká tunelem 1.
- Provoz určený pro „DC-B UC Apps“ (X.X.128/25) z provozovny zákazníka protéká tunelem 2.
Scénář selhání: dopravní tok, když je jeden z tunelů mimo provoz
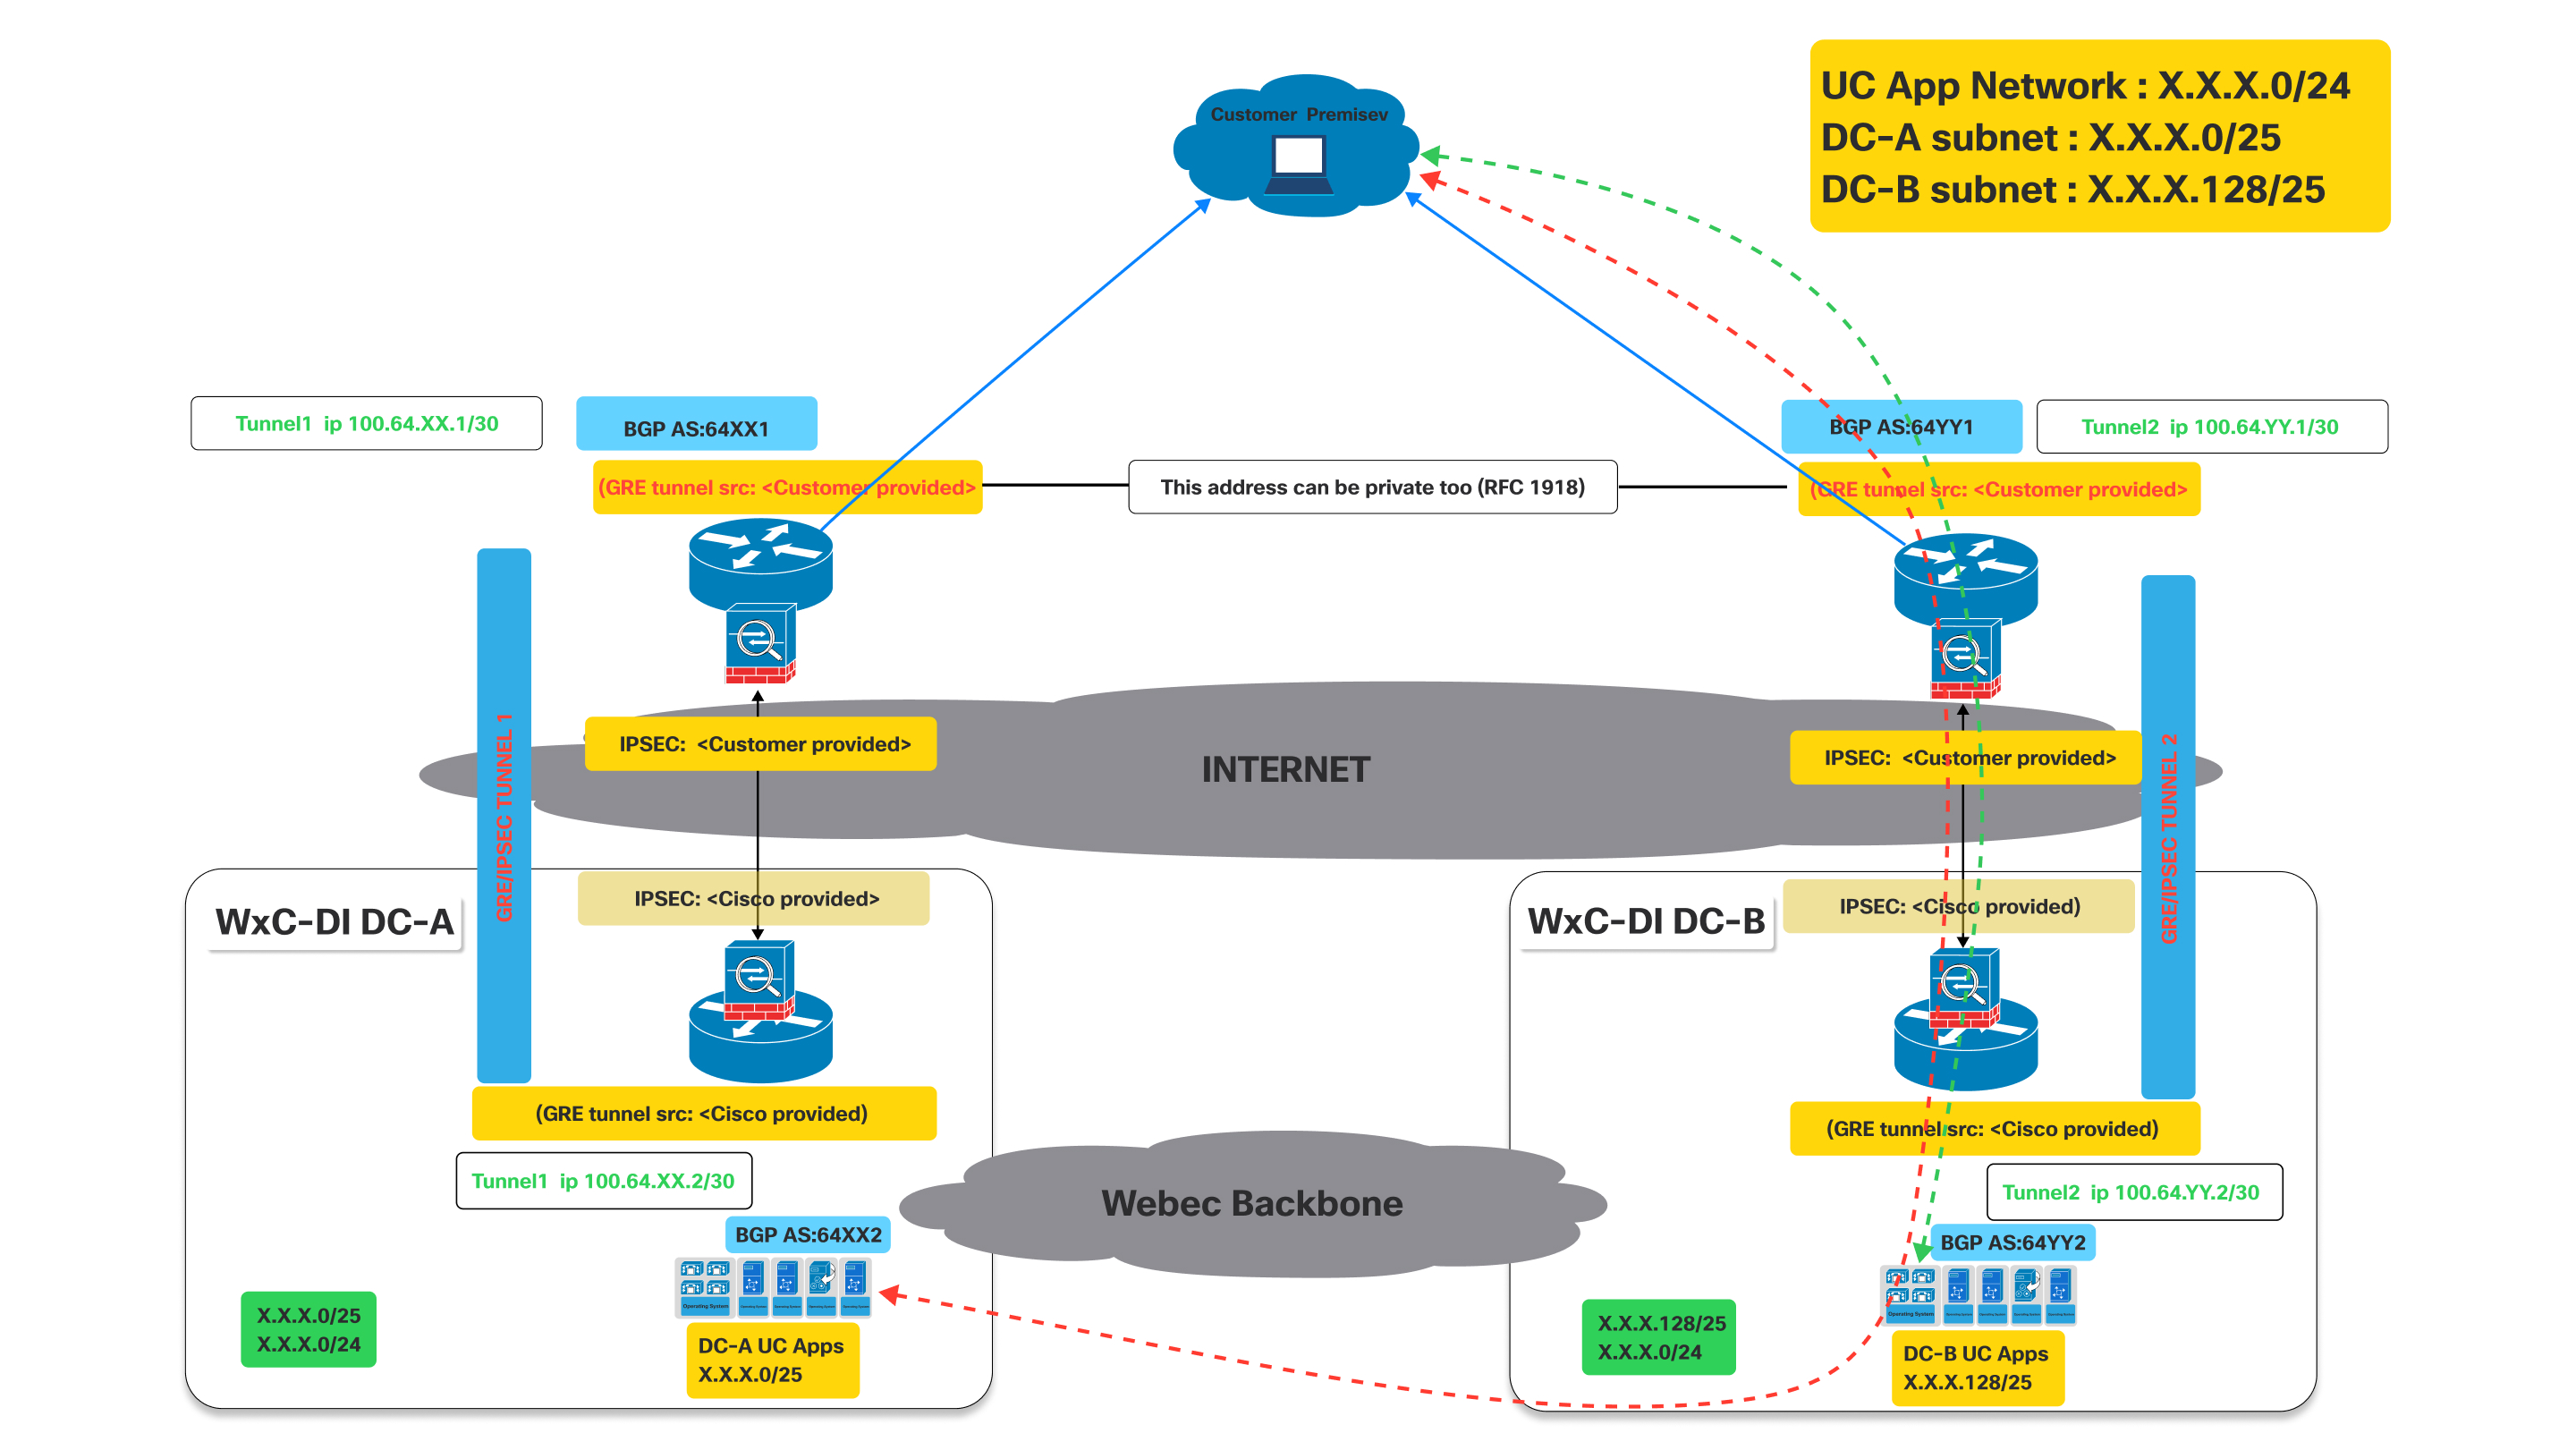
Jak je znázorněno na výše uvedeném diagramu, když je tunel do DC-A dolů, bgp vytvořený tunelem do DC-A půjde dolů.
Dopad na BGP: Když tunel 1 spadne, sestoupí také relace BGP přes tento tunel. V důsledku toho společnost DC-A již nebude moci inzerovat své trasy (konkrétně X. X.0/25) zákazníkovi touto cestou. Zákaznický router proto detekuje cestu jako nedosa žitelnou.
Nyní, když je Tunel 1 nefunkční, zákaznický router v provozovně zákazníka automaticky odstraní trasy naučené prostřednictvím tunelu 1 ze své směrovací tabulky nebo je označí jako nedosa žitelné.
- Provoz určený pro UC App Network (X.X.0/24) nebo podsíť DC-A (X.X.0/25) bude poté přesměrován pracovním tunelem směrem k DC-B, který nadále propaguje X.X.X.0/24, který zahrnuje síť X.X.0/25.
- Podobné chování bude vidět, pokud je tunel do DC-B nefunkční, zatímco tunel do DC-A je stále nahoře.
Proces připojení
| 1 | |
| 2 | |
| 3 | |
| 4 |
Krok 1: Objednávka CCW
Virtual Connect je doplněk pro dedikovanou instanci v CCW.
| 1 |
Přejděte na web pro objednávání CCW a poté kliknutím na Přihlásit se přihlaste na web: |
| 2 |
Vytvořit odhad. |
| 3 |
Přidejte SKU „A-FLEX-3". |
| 4 |
Vyberte možnost Upravit možnosti. |
| 5 |
Na kartě předplatného, která se zobrazí, vyberte Možnosti a doplňky. |
| 6 |
V části Další doplňky zaškrtněte políčko „Virtuální připojení pro vyhrazenou instanci“. Název SKU je „A-FLEX-DI-VC“. |
| 7 |
Zadejte množství a počet oblastí, ve kterých je vyžadováno virtuální připojení. Množství virtuálního připojení by nemělo přesáhnout celkový počet oblastí zakoupených pro dedikovanou instanci. V každé oblasti je také povolena pouze jedna objednávka Virtual Connect. |
| 8 |
Když jste se svými výběry spokojeni, klikněte na Ověřit a uložit v pravé horní části stránky. |
| 9 |
Kliknutím na Uložit a pokračovat dokončete objednávku. Vaše dokončená objednávka se nyní objeví v mřížce objednávek. |
Krok 2: Aktivace Virtual Connect v Control Hubu
| 1 |
Přihlaste se do ovládacího centra https://admin.webex.com/login. |
| 2 |
V části Služby přejděte na Volání > Dedicated Instacnce > Cloud Connectivity. |
| 3 |
Na kartě Virtual Connect je uvedeno zakoupené množství služby Virtual Connect. Správce nyní může kliknout na Aktivovat a zahájit aktivaci Virtual Connect. 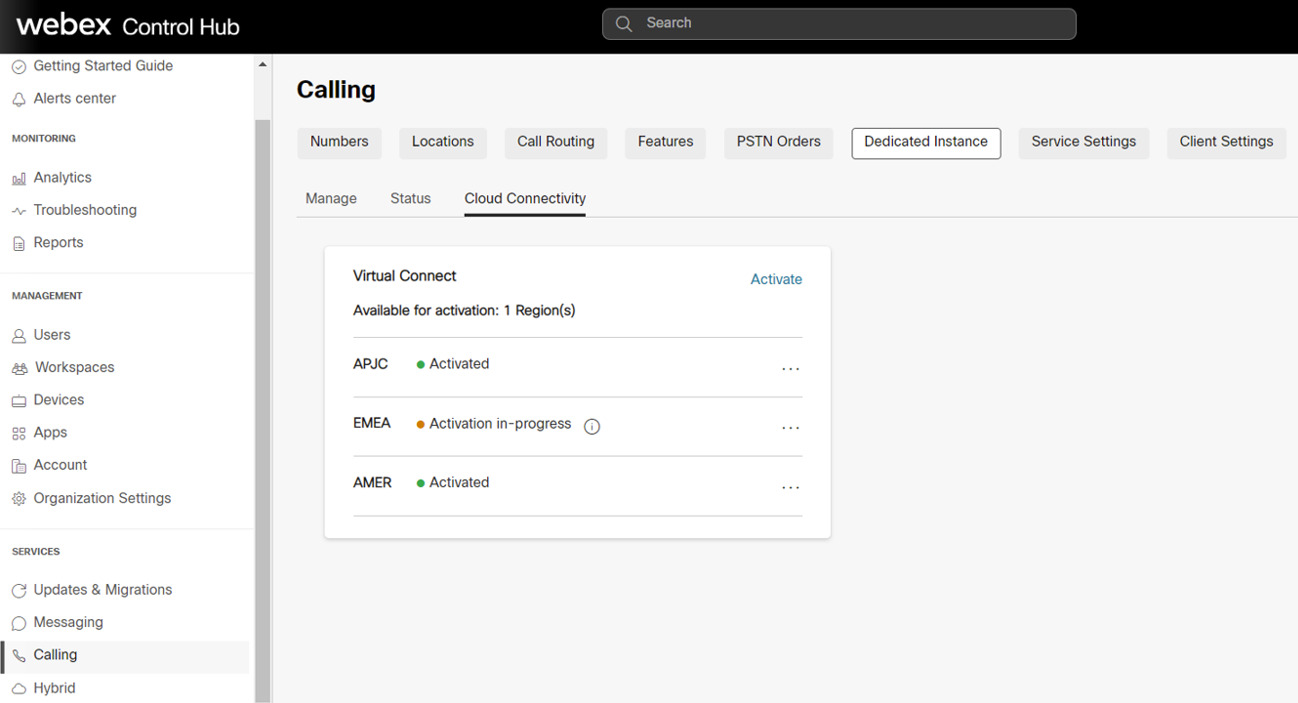
Proces aktivace mohou spustit pouze administrátoři s rolí „Úplný správce zákazníka“. Správce s rolí „Správce zákazníka pouze pro čtení“ může zobrazit pouze stav. |
| 4 |
Po kliknutí na tlačítko Aktiv ovat se zobrazí formulář Aktivovat virtuální připojení, aby správce poskytl technické podrobnosti Virtual Connect potřebné pro konfigurace peeringu na straně Cisco. Formulář také poskytuje statické informace na straně společnosti Cisco na základě vybrané oblasti. Tyto informace budou užitečné pro správce zákazníků při konfiguraci CPE na své straně pro vytvoření připojení. |
| 5 |
Po vyplnění všech povinných polí klikněte na tlačítko Aktiv ovat. |
| 6 |
Po vyplnění formuláře Virtual Connect Activation pro konkrétní region může zákazník exportovat aktivační formulář z Control Hub, Volání > Dedicated Instance > Cloud Connectivity a kliknout na Exportovat nastavení. 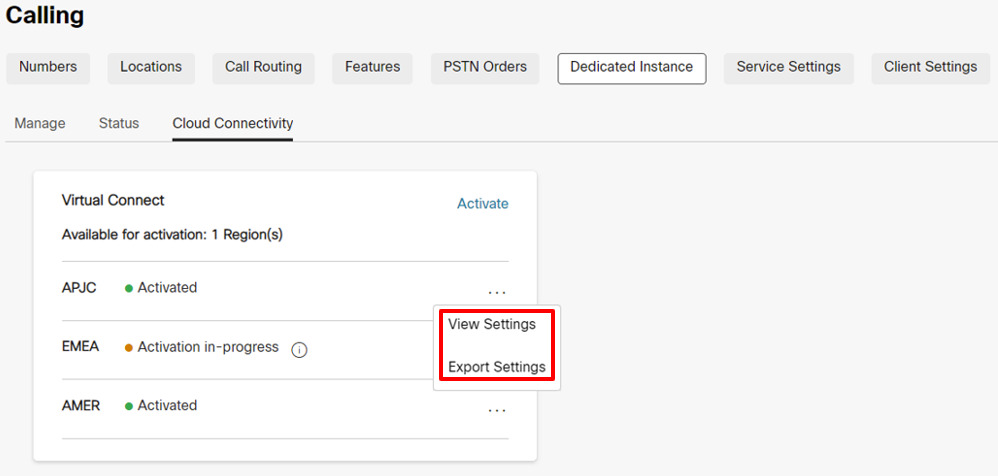
Z bezpečnostních důvodů nebude ověřování a heslo BGP v exportovaném dokumentu k dispozici, ale správce si je může zobrazit v Control Hubu kliknutím na Zobrazit nastavení v části Control Hub, Volání > Dedicated Instance > Cloud Connectivity. |
Krok 3: Cisco provádí konfiguraci sítě
| 1 |
Po vyplnění formuláře Aktivace virtuálního připojení se stav aktualizuje na Probíhá aktivace v části Volání > Dedikovaná instance > Cloud Connectivity Virtual Connect karta. |
| 2 |
Společnost Cisco dokončí požadované konfigurace na bočním zařízení společnosti Cisco do 5 pracovních dnů. Po úspěšném dokončení bude stav aktualizován na „Aktivováno“ pro danou oblast v Control Hubu. |
Krok 4: Zákazník provádí konfiguraci sítě
|
Stav se změní na „Aktivováno“, aby bylo oznámeno správci zákazníka, že konfigurace sítě Cisco pro připojení IP VPN byla dokončena na základě vstupů poskytnutých zákazníkem. Očekává se však, že správce zákazníka dokončí svou stranu konfigurací na CPE a otestuje trasy připojení pro tunel Virtual Connect, aby byl online. V případě jakýchkoli problémů, se kterými se vyskytnou v době konfigurace nebo připojení, zákazník se může obrátit Cisco TAC na pomoc. |
Odstraňování problémů
Řešení problémů a ověření IPsec První fáze (vyjednávání IKEv2)
Vyjednávání tunelu IPsec zahrnuje dvě fáze, fázi IKEv2 a fázi IPsec. Pokud se vyjednávání fáze IKEv2 nedokončí, nedojde k zahájení druhé fáze IPsec. Nejprve vydejte příkaz „show crypto ikev2 sa“ (na zařízení Cisco) nebo podobný příkaz na zařízení třetí strany, abyste ověřili, zda je relace IKEv2 aktivní. Pokud relace IKEv2 není aktivní, potenciální důvody mohou být:
-
Zajímavý provoz nespustí tunel IPsec.
-
Seznam přístupu k tunelu IPsec je nesprávně nakonfigurován.
-
Mezi zákazníkem a IP koncového bodu tunelu IPsec dedikované instance neexistuje žádná konektivita.
-
Parametry relace IKEv2 se neshodují mezi stranou vyhrazené instance a stranou zákazníka.
-
Firewall blokuje pakety UDP IKEv2.
Nejprve zkontrolujte protokoly IPsec, zda neobsahují zprávy, které ukazují průběh vyjednávání tunelu IKEv2. Protokoly mohou naznačovat, kde je problém s vyjednáváním IKEv2. Nedostatek protokolovacích zpráv může také znamenat, že relace IKEv2 není aktivována.
Některé běžné chyby při vyjednávání IKEv2 jsou:
-
Nastavení pro IKEv2 na straně CPE neodpovídají straně Cisco, znovu zkontrolujte uvedená nastavení:
-
Zkontrolujte, zda je verze IKE verze 2.
-
Ověřte, zda parametry šifrování a ověřování odpovídají očekávanému šifrování na straně vyhrazené instance.
Když se používá šifra „GCM“, protokol GCM zpracovává autentizaci a nastaví parametr ověřování na NULL.
-
Ověřte nastavení životnosti.
-
Ověřte skupinu modulů Diffie Hellmana.
-
Ověřte nastavení Pseudo Random Function.
-
-
Přístupový seznam pro krypto mapu není nastaven na:
-
Povolit GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255.255" (nebo ekvivalentní příkaz)
Přístupový seznam musí být specificky pro protokol „GRE“ a protokol „IP“ nebude fungovat.
-
Pokud zprávy protokolu nezobrazují žádnou vyjednávací aktivitu pro fázi IKEv2, pak může být zapotřebí zachycení paketů.
Na straně vyhrazené instance nemusí vždy zahájit výměnu IKEv2 a někdy může očekávat, že iniciátorem bude strana CPE zákazníka.
Zkontrolujte konfiguraci na straně CPE pro následující předpoklady pro zahájení relace IKEv2:
-
Zkontrolujte seznam kryptopřístupu IPsec pro přenos GRE (protokol 50) z přenosové IP tunelu CPE na přenosovou IP tunelu vyhrazené instance.
-
Ujistěte se, že rozhraní tunelu GRE je povoleno pro GRE keepalives, pokud zařízení nepodporuje GRE keepalives, pak je Cisco upozorněno, protože GRE keepalives budou ve výchozím nastavení povoleny na straně vyhrazené instance.
-
Ujistěte se, že je BGP povoleno a nakonfigurováno s sousední adresou IP tunelu vyhrazené instance.
Při správné konfiguraci začne tunel IPsec a vyjednávání IKEv2 první fáze:
-
GRE se pohybuje od rozhraní tunelu GRE na straně CPE do rozhraní tunelu GRE na straně vyhrazené instance.
-
Relace TCP sousedního BGP od souseda BGP na straně CPE k sousedovi BGP na straně Dedicated Instance.
-
Ping z IP adresy bočního tunelu CPE na IP adresu tunelu na straně vyhrazené instance.
Ping nemůže být IP přenosu tunelu na IP přenosu tunelu, musí to být IP tunelu do IP tunelu.
Pokud je pro přenos IKEv2 zapotřebí trasování paketů, nastavte filtr pro UDP a buď port 500 (pokud není uprostřed koncových bodů protokolu IPsec žádné zařízení NAT), nebo port 4500 (když je zařízení NAT vloženo uprostřed koncových bodů IPsec).
Ověřte, zda jsou pakety IKEv2 UDP s portem 500 nebo 4500 odesílány a přijímány na IP adresu DI IPsec a z ní.
Datové centrum vyhrazené instance nemusí vždy spustit první paket IKEv2. Požadavkem je, aby zařízení CPE bylo schopno iniciovat první paket IKEv2 směrem ke straně vyhrazené instance.
Pokud to místní firewall umožňuje, zkuste také ping na vzdálenou adresu IPsec. Pokud není ping úspěšný z místní na vzdálenou adresu IPsec, proveďte trasu trasy, která vám pomůže, a určete, kde je paket odložen.
Některé firewally a internetová zařízení nemusí umožňovat trasování trasy.
Řešení problémů a ověřování druhé fáze protokolu IPsec (vyjednávání IPsec)
Před řešením potíží s druhou fází protokolu IPsec ověřte, zda je aktivní první fáze IPsec (tj. přidružení zabezpečení IKEv2). Proveďte příkaz „show crypto ikev2 sa“ nebo ekvivalentní příkaz k ověření relace IKEv2. Ve výstupu ověřte, zda relace IKEv2 byla spuštěna déle než několik sekund a že se neodráží. Provozní doba relace se ve výstupu zobrazuje jako „Aktivní čas“ relace nebo ekvivalent relace.
Jakmile se relace IKEv2 ověří jako aktivní, prozkoumejte relaci IPsec. Stejně jako u relace IKEv2 proveďte příkaz „show crypto ipsec sa“ nebo ekvivalentní příkaz k ověření relace IPsec. Před vytvořením tunelu GRE musí být aktivní relace IKEv2 i relace IPsec. Pokud se relace IPsec nezobrazí jako aktivní, zkontrolujte protokoly IPsec, zda neobsahují chybové zprávy nebo chyby vyjednávání.
Některé z častějších problémů, se kterými se mohou během jednání IPsec setkat, jsou:
Nastavení na straně CPE neodpovídají straně Dedicated Instance, znovu zkontrolujte nastavení:
-
Ověřte, zda parametry šifrování a ověřování odpovídají nastavením na straně vyhrazené instance.
-
Ověřte nastavení Perfect Forward Secrecy a zda se shodují nastavení na straně Dedicated Instance.
-
Ověřte nastavení životnosti.
-
Ověřte, zda byl protokol IPsec nakonfigurován v režimu tunelu.
-
Ověřte zdrojovou a cílovou adresu IPsec.
Řešení potíží s rozhraním tunelu a ověřování
Když jsou relace IPSec a IKEv2 ověřeny jako aktivní, pakety tunelu GRE keepalive mohou proudit mezi koncovými body tunelu Dedicated Instance a CPE tunelu. Pokud rozhraní tunelu nezobrazuje stav, některé běžné problémy jsou následující:
-
VRF přenosu rozhraní tunelu neodpovídá VRF rozhraní zpětné smyčky (pokud je na rozhraní tunelu použita konfigurace VRF).
Pokud není v rozhraní tunelu použita konfigurace VRF, lze tuto kontrolu ignorovat.
-
Keepalives nejsou povoleny na rozhraní bočního tunelu CPE
Pokud nejsou na zařízení CPE podporovány keepalives, musí být Cisco upozorněno, aby byly deaktivovány také výchozí keepalives na straně vyhrazené instance.
Pokud jsou podporovány keepalives, ověřte, zda jsou povoleny keepalives.
-
Maska nebo IP adresa rozhraní tunelu není správná a neodpovídá očekávaným hodnotám vyhrazené instance.
-
Adresa přenosu zdrojového nebo cílového tunelu není správná a neodpovídá očekávaným hodnotám vyhrazené instance.
-
Firewall blokuje pakety GRE odeslané do tunelu IPsec nebo přijaté z tunelu IPsec (tunel GRE je přenášen přes tunel IPsec)
Test ping by měl ověřit, zda je rozhraní místního tunelu v provozu a zda je připojení k rozhraní vzdáleného tunelu dobré. Proveďte kontrolu ping z IP tunelu (nikoli přenosové IP) na vzdálenou IP tunelu.
Kryptopřístupový seznam pro tunel IPsec, který přenáší provoz tunelu GRE, umožňuje křížení pouze paketů GRE. V důsledku toho nebudou ping fungovat z IP přenosu tunelu do IP vzdáleného přenosu tunelu.
Výsledkem kontroly ping je paket GRE, který je generován z IP přenosu zdrojového tunelu do IP přenosu cílového tunelu, zatímco užitečným zatížením paketu GRE (vnitřní IP) bude zdrojová a cílová IP tunelu.
Pokud test ping není úspěšný a předchozí položky jsou ověřeny, pak může být vyžadováno zachycení paketu, aby se zajistilo, že ping icmp vede k paketu GRE, který je poté zapouzdřen do paketu IPsec a poté odeslán ze zdrojové adresy IPsec na cílovou adresu IPsec. Čítače na rozhraní tunelu GRE a čítače relací IPsec mohou také pomoci zobrazit. pokud jsou pakety odesílání a přijímání přírůstků.
Kromě provozu ping by zachycení mělo také zobrazovat pakety keepalive GRE i během nečinného provozu. Nakonec, pokud je nakonfigurován BGP, pakety BGP keepalive by měly být také odesílány jako pakety GRE zapouzdřené v paketech IPSEC také přes VPN.
Řešení problémů a ověření BGP
Zasedání BGP
Jako směrovací protokol přes VPN IPsec tunel je vyžadován protokol BGP. Místní soused BGP by měl navázat relaci eBGP se sousedem BGP vyhrazené instance. Sousední IP adresy eBGP jsou stejné jako lokální a vzdálené IP adresy tunelu. Nejprve zkontrolujte, zda je relace BGP spuštěna, a poté ověřte, zda jsou přijímány správné trasy z vyhrazené instance a že je do vyhrazené instance odeslána správná výchozí trasa.
Pokud je tunel GRE spuštěn, ověřte, zda je ping úspěšný mezi lokální a vzdálenou IP tunelu GRE. Pokud je ping úspěšný, ale relace BGP se neobjeví, pak prověřte v protokolu BGP chyby při vytváření BGP.
Některé z běžnějších problémů vyjednávání BGP jsou:
-
Číslo vzdáleného AS neodpovídá číslu AS, které je nakonfigurováno na straně vyhrazené instance, znovu zkontrolujte konfiguraci sousedního AS.
-
Místní číslo AS neodpovídá tomu, co strana vyhrazené instance očekává. Ověřte, zda místní číslo AS odpovídá očekávaným parametrům vyhrazené instance.
-
Firewall blokuje odesílání paketů BGP TCP zapouzdřených v paketech GRE do tunelu IPsec nebo přijímání z tunelu IPSEC
-
Vzdálená sousední IP BGP neodpovídá vzdálené IP tunelu GRE.
Výměna tras BGP
Jakmile je relace BGP ověřena pro oba tunely, ujistěte se, že jsou odesílány a přijímány správné trasy ze strany vyhrazené instance.
Řešení Dedicated Instance VPN očekává, že budou vytvořeny dva tunely ze strany zákazníka/partnera. První tunel ukazuje na datové centrum Dedicated Instance A a druhý tunel směřuje k datovému centru Dedicated Instance B. Oba tunely musí být v aktivním stavu a řešení vyžaduje aktivní/aktivní nasazení. Každé datové centrum vyhrazené instance bude inzerovat svou lokální trasu /25 a také trasu zálohování /24. Při kontrole příchozích tras BGP z vyhrazené instance se ujistěte, že relace BGP přidružená k tunelu směřujícímu na datové centrum Dedicated Instance A přijímá místní trasu datového centra Dedicated Instance A/25 a také trasu zálohování /24. Kromě toho se ujistěte, že tunel směřující k datovému centru Dedicated Instance B přijímá lokální trasu datacentra B /25 Dedicated Instance a zálohovací trasu /24. Všimněte si, že cesta zálohování /24 bude stejná jako trasa inzerovaná z datového centra Dedicated Instance A a datacentra Dedicated Instance B.
Redundance je poskytována datovému centru dedikované instance, pokud dojde k selhání rozhraní tunelu k danému datovému centru. Pokud dojde ke ztrátě připojení k datovému centru Dedicated Instance A, bude přenos přesměrován z datového centra Dedicated Instance B do datového centra A. V tomto scénáři použije tunel do datového centra B trasu B /25 datového centra k odesílání provozu do datového centra B a tunel do datového centra B použije trasu zálohování/24 k odeslání provozu do datového centra A přes datové centrum B.
Je důležité, že když jsou oba tunely aktivní, tunel datového centra A se nepoužívá k odesílání provozu do datového centra B a naopak. V tomto scénáři, pokud je přenos odeslán do datového centra A s cílem datového centra B, datové centrum A přesměruje provoz do datového centra B a poté se datové centrum B pokusí odeslat provoz zpět ke zdroji prostřednictvím tunelu datového centra B. To bude mít za následek neoptimální směrování a může také narušit provoz procházející firewally. Proto je důležité, aby oba tunely byly během normálního provozu v aktivní/aktivní konfiguraci.
Trasa 0.0.0.0/0 musí být inzerována ze strany zákazníka na stranu datového centra vyhrazené instance. Konkrétnější trasy nebudou akceptovány stranou vyhrazené instance. Ujistěte se, že trasa 0.0.0.0/0 je inzerována jak z tunelu datového centra Dedicated Instance A, tak z tunelu B datového centra vyhrazené instance.
Konfigurace MTU
Na straně Dedicated Instance jsou povoleny dvě funkce, které dynamicky upravují MTU pro velké velikosti paketů. Tunel GRE přidává další hlavičky k paketům IP protékajícím relací VPN. Tunel IPsec přidává další záhlaví na záhlaví GRE, což dále sníží největší povolenou MTU nad tunelem.
Tunel GRE upravuje funkci MSS a cesta tunelu GRE ve funkci zjišťování MTU je povolena na straně Dedicated Instance. Nakonfigurujte „ip tcp just-mss 1350" nebo ekvivalentní příkaz, jakož i „tunnel path\ u0002mtu-discovery“ nebo ekvivalentní příkaz na straně zákazníka, abyste pomohli s dynamickým nastavením MTU provozu tunelem VPN.


