- Accueil
- /
- Article

Merci pour votre commentaire.


Instance dédiée : connexion virtuelle
 Dans cet article
 Un commentaire ?
Virtual Connect est une option complémentaire permettant de connecter le cloud à l'instance dédiée Webex Calling. Virtual Connect permet aux clients d'étendre leur réseau privé sur Internet en toute sécurité à l'aide de tunnels VPN IP point à point. Nous discutons ici de la commande, de l'activation et de la configuration de Virtual Connect.
Présentation
Virtual Connect est une option supplémentaire pour la connectivité cloud à une instance dédiée pour Webex Calling (instance dédiée). Virtual Connect permet aux clients d'étendre leur réseau privé sur Internet en toute sécurité à l'aide de tunnels VPN IP point à point. Cette option de connectivité permet d'établir rapidement une connexion au réseau privé en utilisant l'équipement du site client (CPE) existant et la connectivité Internet.
Cisco héberge, gère et garantit des tunnels VPN IP redondants et l'accès Internet requis dans les régions du centre de données des instances dédiées de Cisco où le service est requis. De même, l'administrateur est responsable du CPE et des services Internet correspondants, nécessaires à la mise en place de Virtual Connect.
Chaque commande Virtual Connect dans une région d'instance dédiée particulière inclurait deux tunnels d'encapsulation de routage générique (GRE) protégés par un cryptage IPsec (GRE sur IPsec), un vers chaque centre de données Cisco de la région sélectionnée.
Virtual Connect a une limite de bande passante de 250 Mbit/s par tunnel et est recommandé pour les petits déploiements. Comme deux tunnels VPN point à point sont utilisés, tout le trafic vers le cloud doit passer par le CPE de la tête de réseau du client. Il se peut donc que cela ne soit pas adapté aux sites distants. Pour d'autres options de peering alternatives, reportez-vous à Cloud Connectivity.
Avant de soumettre la demande de peering pour Virtual Connect, assurez-vous que le service d'instance dédiée est activé dans la région concernée.
Prérequis
Les prérequis pour établir Virtual Connect sont les suivants :
-
Le client fournit
-
Connexion Internet avec une bande passante disponible suffisante pour permettre le déploiement
-
Adresse (s) IP publique (s) de deux tunnels IPsec
-
Adresses IP de transport GRE côté client pour les deux tunnels GRE
-
-
Partenaire et client
-
Travaillez ensemble pour évaluer les besoins en bande passante
-
Assurez-vous que les périphériques réseau prennent en charge le routage BGP (Border Gateway Protocol) et la conception d'un tunnel GRE sur IPsec
-
-
Le partenaire ou le client fournit
-
Une équipe réseau qui connaît les technologies des tunnels VPN de site à site
-
Une équipe réseau qui connaît le BGP, l'eBGP et les principes généraux de routage
-
-
Cisco
-
Cisco a attribué des numéros de système autonomes privés (ASN) et un adressage IP transitoire aux interfaces de tunnel GRE
-
Cisco a attribué un réseau de classe C (/24) public mais non routable sur Internet pour l'adressage d'instances dédiées dans le cloud
-
Si un client ne possède qu'un seul appareil CPE, les deux tunnels vers les centres de données Cisco (DC1 et DC2) dans chaque région proviendront de cet appareil CPE. Le client a également la possibilité d'utiliser 2 appareils CPE, puis chaque appareil CPE doit se connecter à un tunnel uniquement vers les centres de données Cisco (DC1 et DC2) de chaque région. Une redondance supplémentaire peut être obtenue en terminant chaque tunnel sur un site/un emplacement physique distinct au sein de l'infrastructure du client.
Détails techniques
Modèle de déploiement
Virtual Connect utilise une architecture de tête de réseau à deux niveaux, dans laquelle le routage et les plans de contrôle GRE sont fournis par un appareil et le plan de contrôle IPsec par un autre.
Une fois la connectivité Virtual Connect terminée, deux tunnels GRE sur IPsec seront créés entre le réseau d'entreprise du client et les centres de données Cisco dédiés à l' instance. Un pour chaque centre de données redondant de la région concernée. Les éléments réseau supplémentaires requis pour le peering sont échangés par le partenaire ou le client avec Cisco via le formulaire d'activation de Control Hub Virtual Connect.
La figure ci-dessous montre l'exemple du modèle de déploiement de connexion virtuelle pour l'option à 2 concentrateurs côté client.
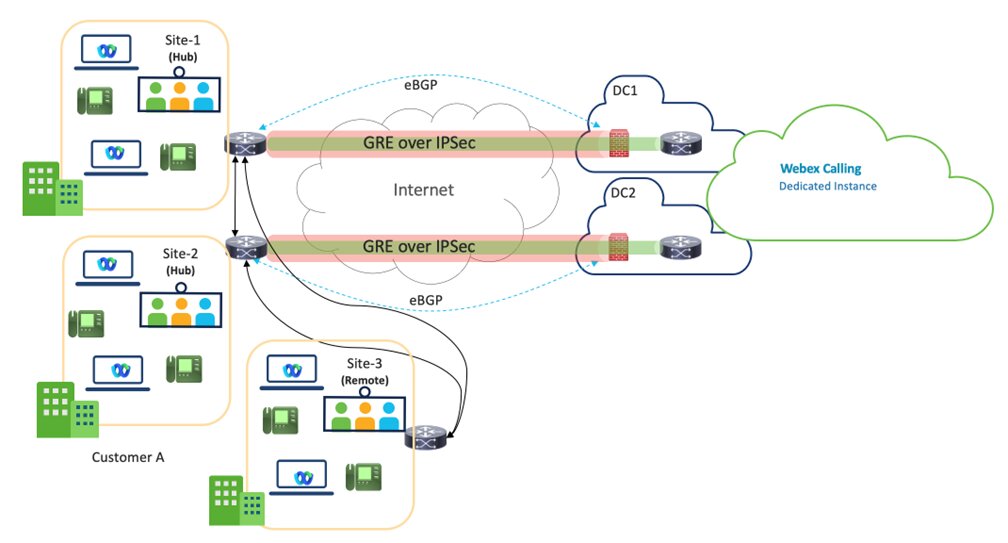
Connexion virtuelle - Le VPN est un hub conçu dans le cadre duquel les sites hubs du client sont connectés aux centres de données DC1 et DC2 des instances dédiées d'une région donnée.
Deux sites Hub sont recommandés pour une meilleure redondance, mais un site One Hub avec deux tunnels est également un modèle de déploiement pris en charge.
La bande passante par tunnel est limitée à 250 Mbit/s. Pour garantir un basculement efficace, le trafic combiné des deux tunnels ne doit pas dépasser 250 Mbit/s, car tout le trafic sera acheminé par un seul tunnel en cas de panne.
Les sites distants du client situés dans la même région devraient se reconnecter au (x) site (s) hub via le réseau WAN du client et Cisco n'est pas responsable de cette connectivité.
Les partenaires sont censés travailler en étroite collaboration avec les clients, en veillant à choisir le chemin le plus optimal pour la région de service Virtual Connect.
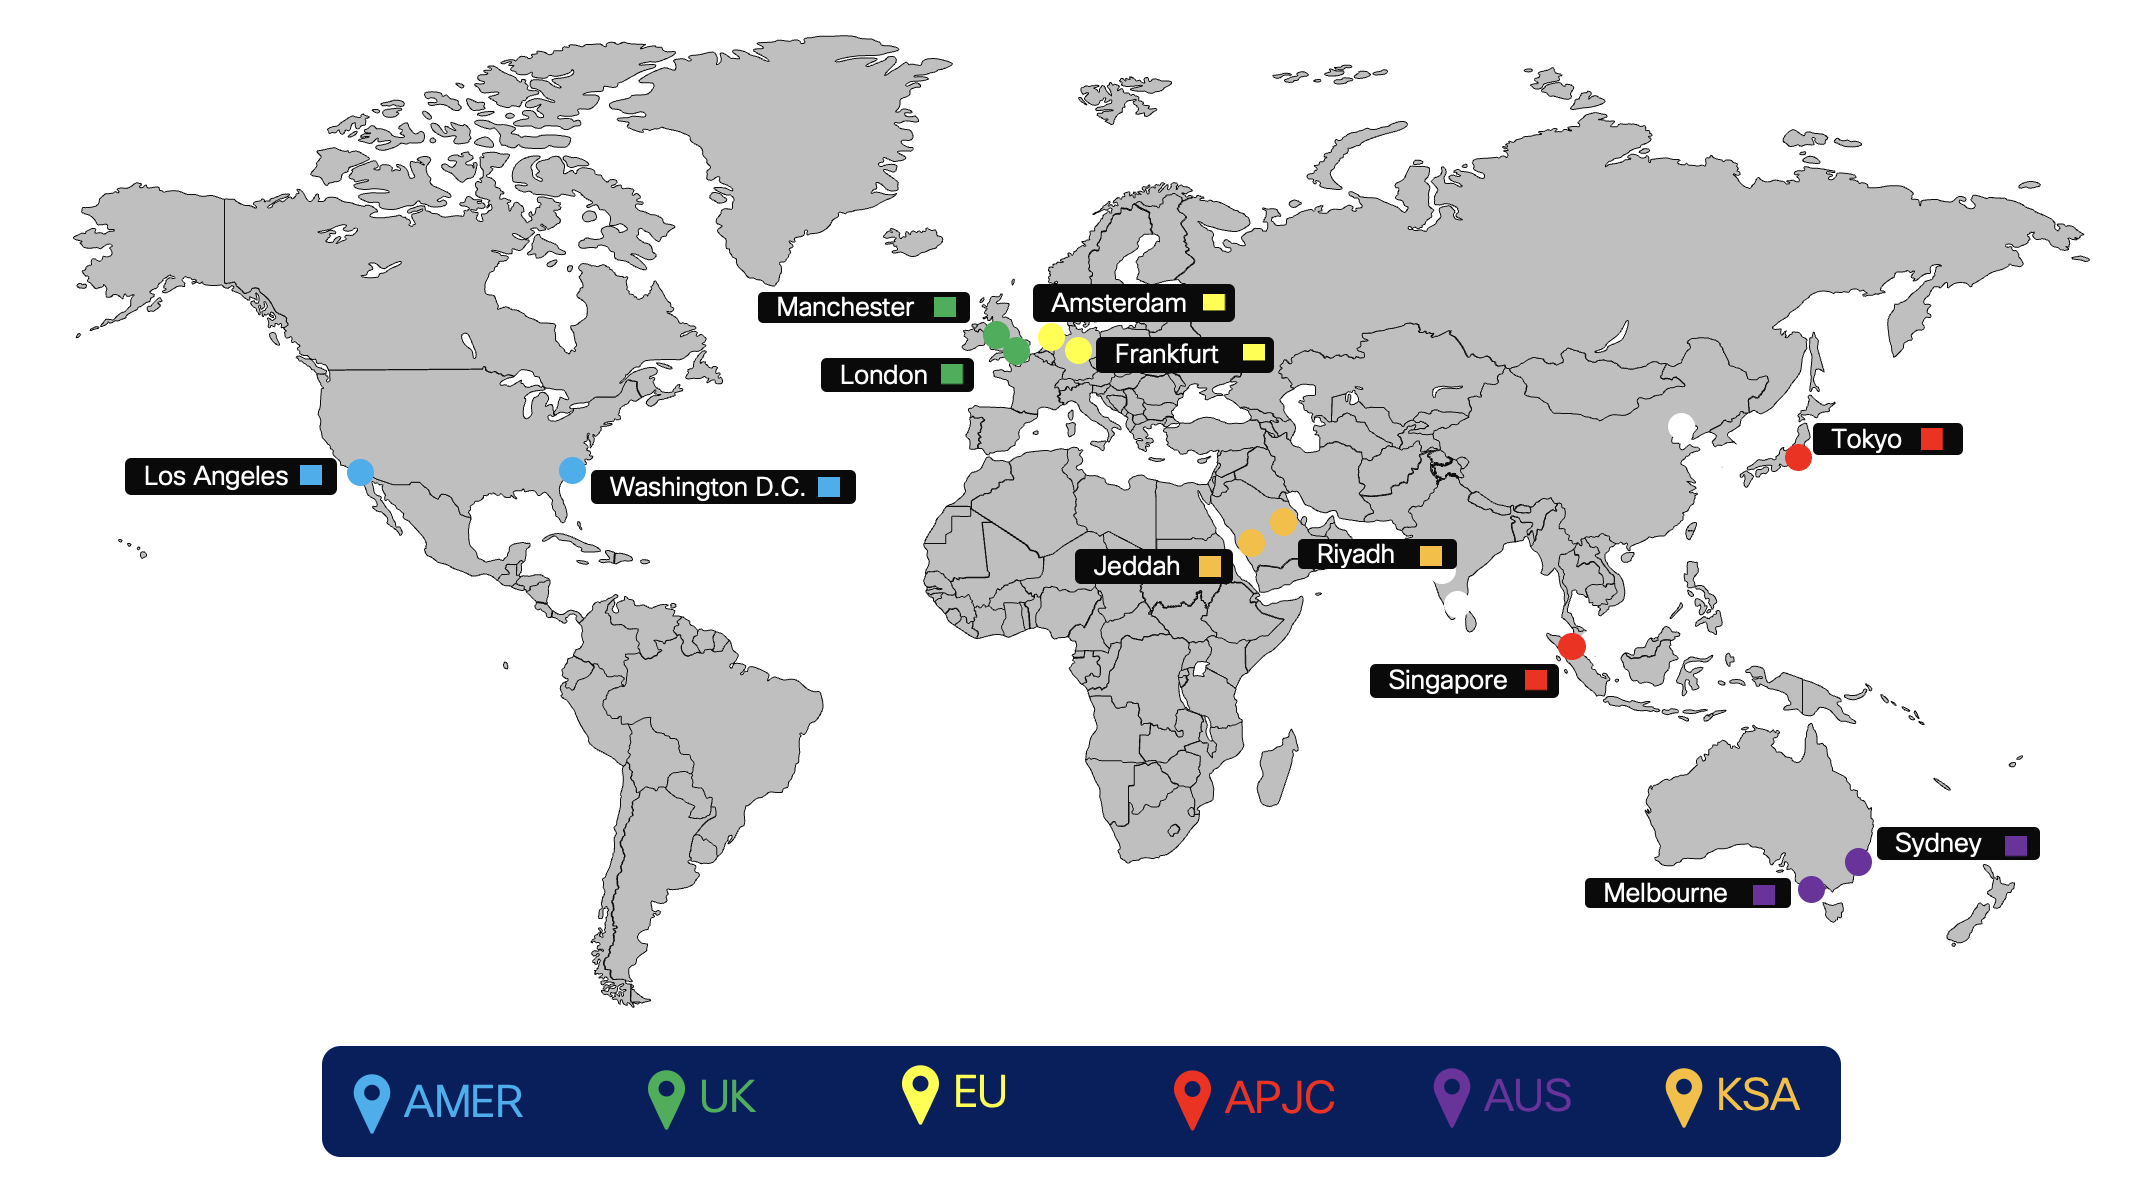
La figure ci-dessous montre les régions de peering de connectivité cloud des instances dédiées.
Routage
Le module complémentaire Routing for Virtual Connect est implémenté à l'aide d'un BGP externe (eBGP) entre l'instance dédiée et l'équipement sur site du client (CPE). Cisco fera la promotion de son réseau respectif pour chaque DC redondant d'une région auprès du CPE du client, qui est tenu de proposer un itinéraire par défaut à Cisco.
-
Cisco gère et attribue
-
Adressage IP de l'interface tunnel (lien transitoire pour le routage) que Cisco attribue à partir d'un espace d'adressage partagé désigné (non routable publiquement)
-
Adresse de destination du transport par tunnel (côté Cisco)
-
Numéros de système autonomes privés (ASN) pour la configuration du routage BGP des clients
-
Cisco assigne à partir de la plage d'utilisation privée désignée : 64512 à 65534
-
-
-
eBGP était utilisé pour échanger des itinéraires entre une instance dédiée et un CPE
-
Cisco divisera le réseau /24 assigné en 2/25, un pour chaque centre de distribution de la région concernée
-
Dans Virtual Connect, chaque réseau /25 est redirigé vers le CPE par Cisco via les tunnels VPN point à point correspondants (liaison transitoire)
-
Le CPE doit être configuré avec les voisins eBGP appropriés. Si vous utilisez un CPE, deux voisins eBGP seront utilisés, l'un pointant vers chaque tunnel distant. Si vous utilisez deux CPE, chaque CPE aura un voisin eBGP pointant vers le tunnel distant unique du CPE.
-
Le côté Cisco de chaque tunnel GRE (interface IP du tunnel) est configuré comme voisin BGP sur le CPE
-
Le CPE est tenu de publier un itinéraire par défaut pour chacun des tunnels
-
Le CPE est chargé de redistribuer, selon les besoins, les itinéraires appris au sein du réseau d'entreprise du client.
-
-
En cas de défaillance de la liaison sans défaillance, un seul CPE aura deux tunnels actifs/actifs. Pour deux nœuds CPE, chaque CPE aura un tunnel actif et les deux nœuds CPE devraient être actifs et transmettre du trafic. Dans un scénario sans panne, le trafic doit être divisé en deux tunnels vers les bonnes destinations /25. Si l'un des tunnels tombe en panne, le tunnel restant peut transporter le trafic des deux. Dans un tel scénario de panne, lorsque le réseau /25 est en panne, le réseau /24 est utilisé comme route de secours. Cisco enverra le trafic de ses clients via son réseau étendu interne vers le centre de distribution qui a perdu la connectivité.
Flux de trafic Virtual Connect
Circulation lorsque les deux tunnels sont en place
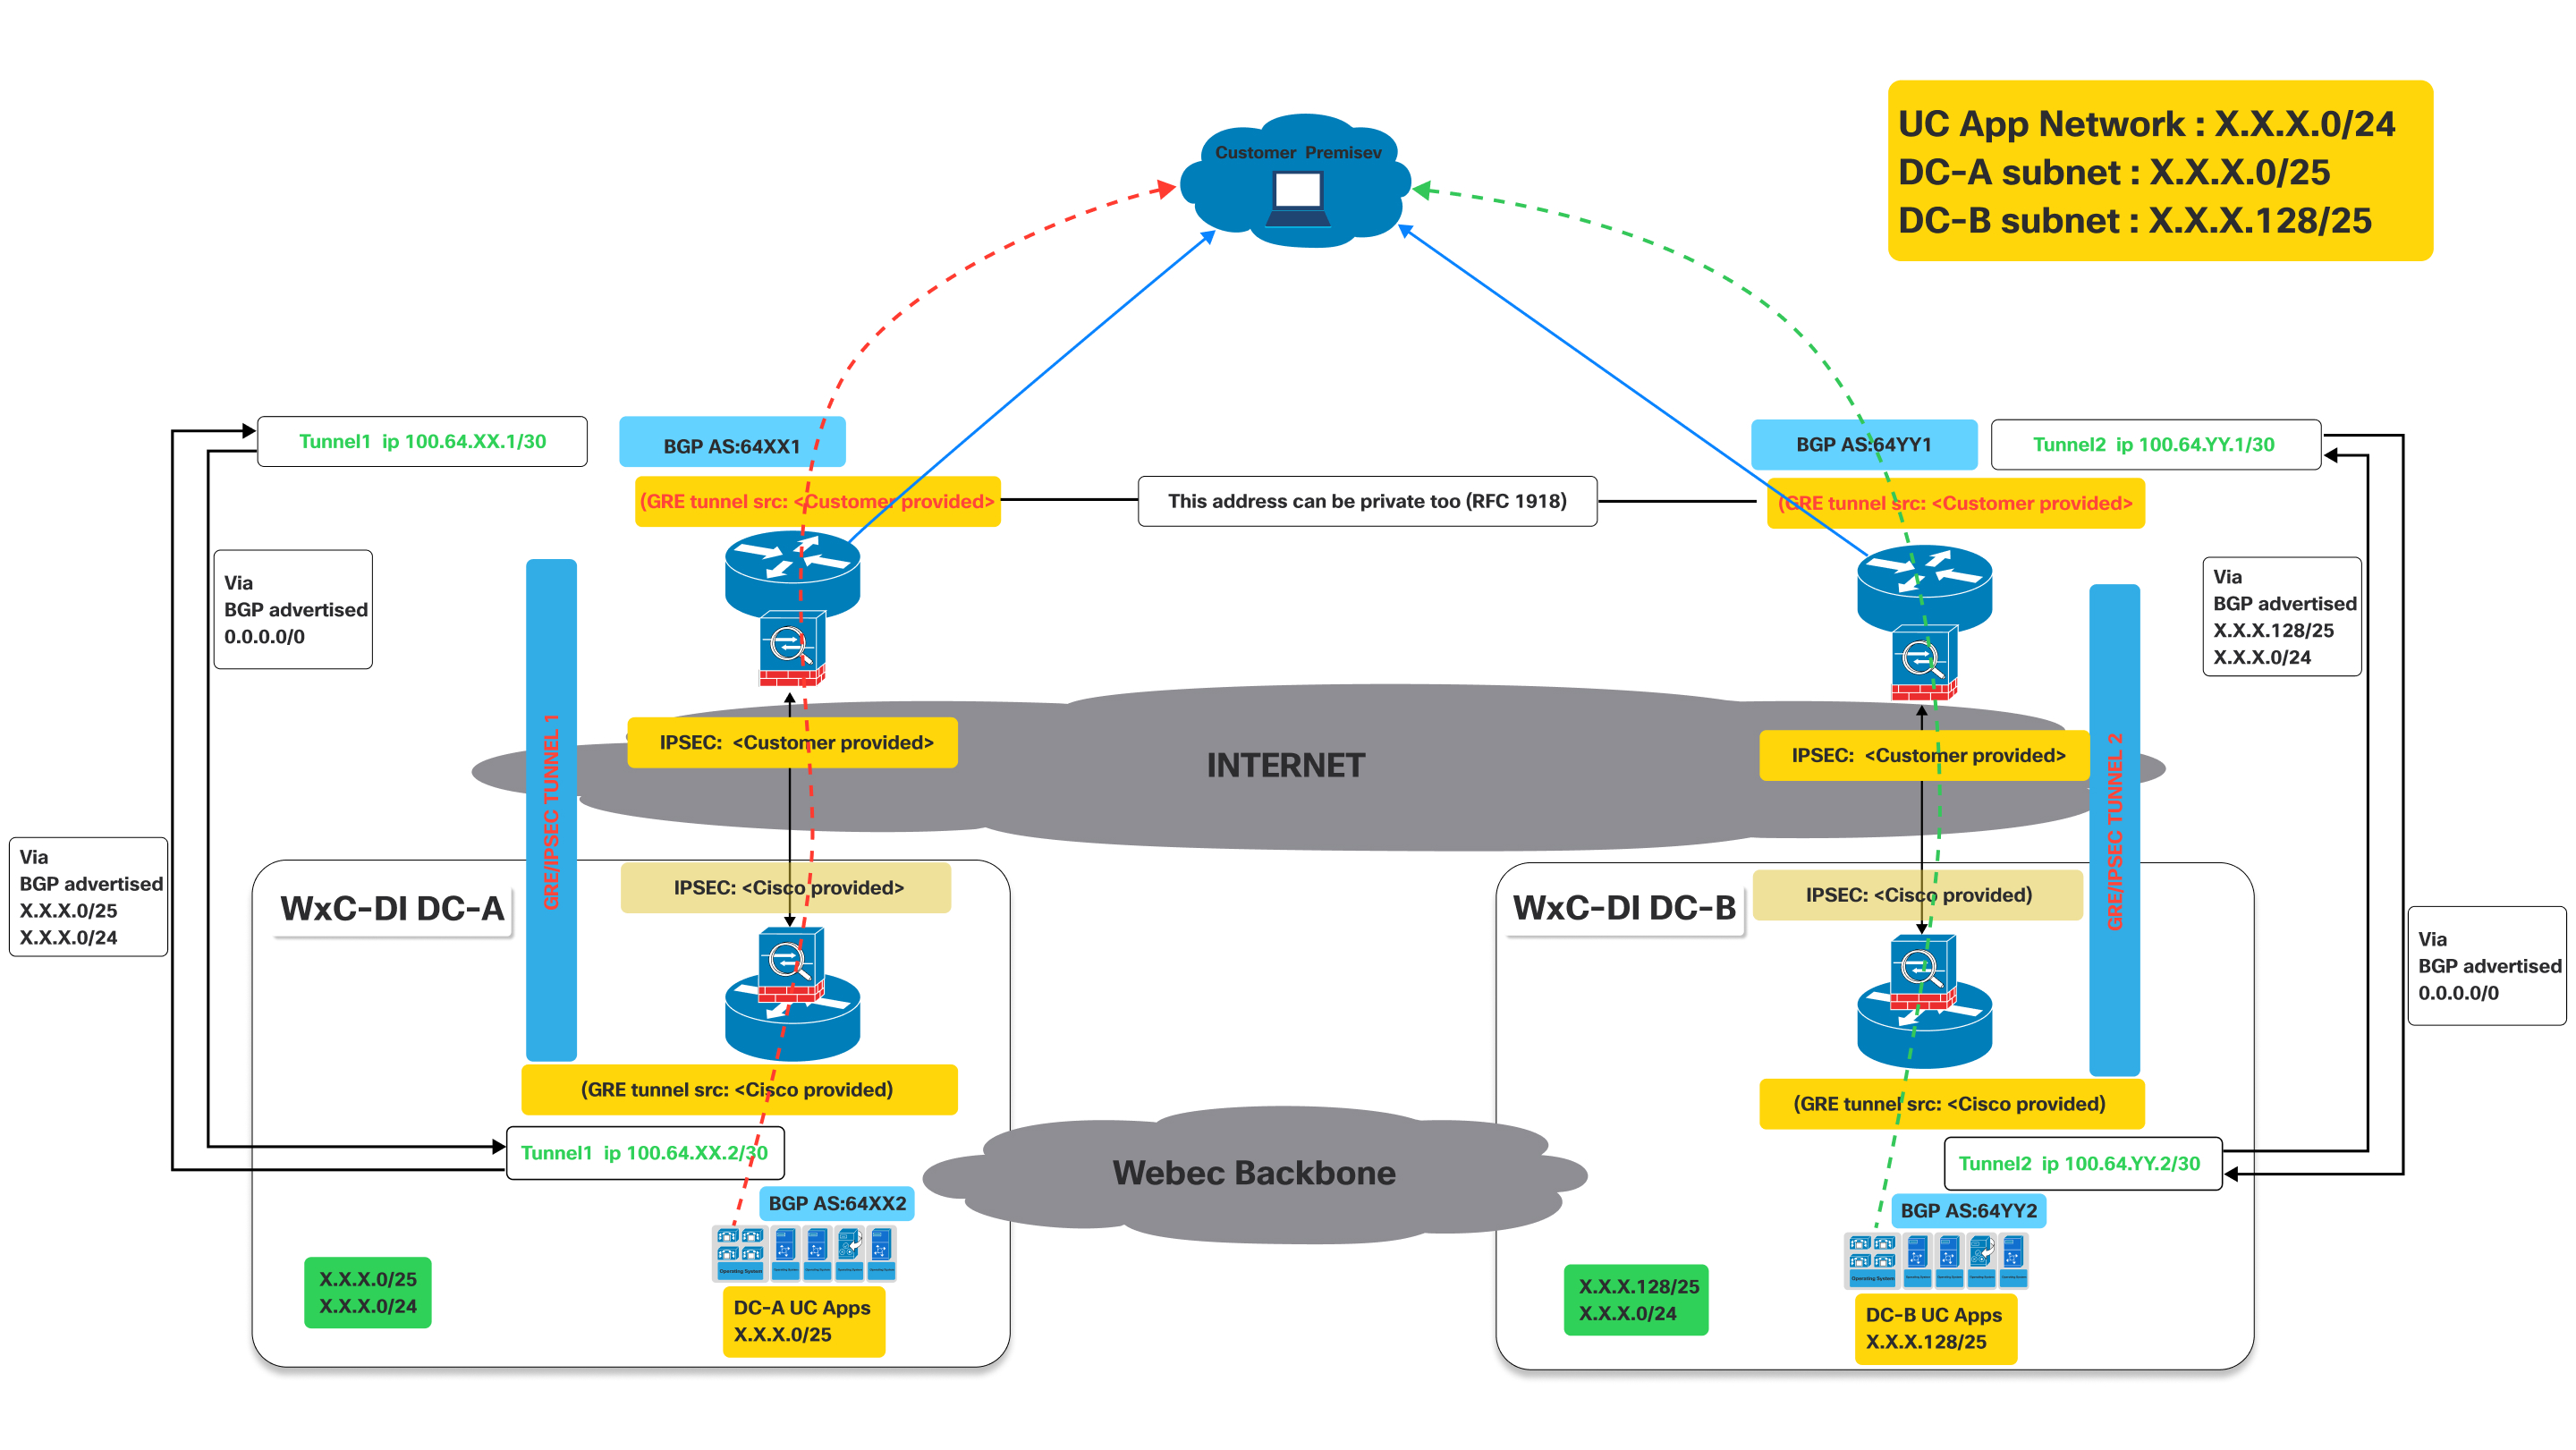
Cette image illustre une architecture réseau Virtual Connect, détaillant le flux de trafic lorsque les tunnels principal et secondaire sont opérationnels.
Il représente un modèle de connectivité actif permettant à un client d'accéder aux applications de communications unifiées hébergées dans les centres de données de Cisco, en tirant parti de deux tunnels GRE/IPSEC sur Internet et du BGP pour l'échange de routes.
Définitions :
- Site du client :
- Cela représente le réseau sur site du client, où se trouvent les utilisateurs et leurs appareils (téléphones IP, ordinateurs exécutant des clients UC, par exemple).
- Le trafic en provenance d'ici doit atteindre les applications de communications unifiées hébergées dans les centres de données de Cisco.
- Cisco Webex CallingCentres de données d'instance dédiée (instance dédiée) (WxC-Di DC-A et WxC-Di
DC-B) :
- Ce sont les centres de données de Cisco qui hébergent les applications UC.
- Le DC-A et le DC-B sont géographiquement distincts, ce qui assure la redondance.
- Chaque centre de données possède son propre sous-réseau pour les applications UC :
- Sous-réseau DC-A : x.x.x.0/25
- Sous-réseau DC-B : x.x.x.128/25
- Tunnels GRE/IPsec (tunnel 1 et tunnel 2) :
- Il s'agit des connexions sécurisées et cryptées entre les locaux du client et le centre de données Cisco via Internet public.
- GRE (Generic Routing Encapsulation) : Ce protocole est utilisé pour encapsuler différents protocoles de couche réseau dans des liens point à point virtuels. Cela permet à des protocoles de routage tels que le BGP de fonctionner via le tunnel.
- IPsec (Internet Protocol Security) : cette suite de protocoles fournit des services de sécurité cryptographique (authentification, intégrité, confidentialité) pour les communications IP . Il chiffre le trafic encapsulé GRE, garantissant ainsi une transmission sécurisée des données sur Internet.
- Protocole Border Gateway (BGP) :
- Le BGP est le protocole de routage utilisé pour échanger des informations de routage entre les locaux du client et les centres de données Cisco.
Comme le montre le schéma ci-dessus, les appareils déployés chez le client doivent établir deux tunnels GRE/IPSEC.
Les conventions de dénomination utilisées ci-dessous avec XX/YY, DC-A, DC-B sont génériques pour toutes les régions où une instance dédiée est proposée. Ces valeurs seront uniques pour chaque région et les valeurs réelles pour chaque région. Les valeurs spécifiques sont fournies lors de l'activation de la connexion virtuelle.
Du côté de Cisco, les tunnels IPSec et GRE seront interrompus sur différents appareils. Le client doit donc s'assurer de configurer les adresses IP de destination IPsec et GRE sur les appareils en conséquence. Les clients peuvent utiliser la même adresse IP pour le GRE et l'IPSEC si elle est prise en charge sur leurs appareils. Reportez-vous au schéma ci-dessus. Les valeurs relatives à l'adresse IP sont fournies lors de l' activation de la connexion virtuelle sur le portail.
- Tunnel 1 : connecte les locaux du client à une « instance dédiée DC-A » (centre de données A) via Internet. Ce tunnel utilise le BGP AS:64XX1 côté client et le BGP AS:64XX2 du côté de l'instance dédiée DC-A. Les configurations des sources des tunnels IPSEC et GRE sont réparties entre les informations fournies par le client et celles fournies par Cisco.
- Tunnel 2 : connecte les locaux du client à une « instance dédiée DC-B » (centre de données B) via Internet. Ce tunnel utilise BGP AS:64YY1 côté client et BGP AS:64YY2 côté instance dédiée DC-B. Comme dans le tunnel 1, les configurations des sources des tunnels IPSEC et GRE sont partagées entre le client et Cisco.
Dans BGP AS:64XX et BGP AS:64YY, XX et YY sont spécifiques à une région en particulier.
Une fois les tunnels GRE/IPSEC établis vers les centres de données d'instances Webex Calling dédiées (A et B), le client devrait recevoir les itinéraires suivants annoncés par Cisco lors des sessions BGP correspondantes.
- Pour le DC-A : les itinéraires annoncés par Cisco seront X.X.X.0/25 et X.X.X.0/24. Facultativement, si l'IaaS est demandé et configuré pour les itinéraires clients, Y.Y.Y.0/25 et Y.Y.Y.0/24 seront annoncés par Cisco.
- Pour le DC-B : les itinéraires annoncés par Cisco seront X.X.X.128/25 et X.X.X.0/24. Facultativement, si l'IaaS est demandé et configuré pour les itinéraires clients, Y.Y.Y.128/25 et Y.Y.Y.0/24 seront annoncés par Cisco .
- Le client doit annoncer la route 0.0.0./0 vers Cisco via les deux connexions (tunnels)
- Le client doit suivre les itinéraires avec le préfixe le plus long (/25) pour envoyer du trafic à Cisco via les tunnels correspondants lorsque les deux tunnels sont en service.
- Cisco va renvoyer le trafic par les mêmes tunnels afin de maintenir la symétrie du trafic.
Flux de trafic :
- Le trafic destiné aux « applications DC-A UC » (X.X.X.0/25) depuis les locaux du client passe par le tunnel 1.
- Le trafic destiné aux « applications DC-B UC » (X.X.X.128/25) depuis les locaux du client passe par le tunnel 2.
Scénario d'échec : circulation lorsque l'un des tunnels est en panne
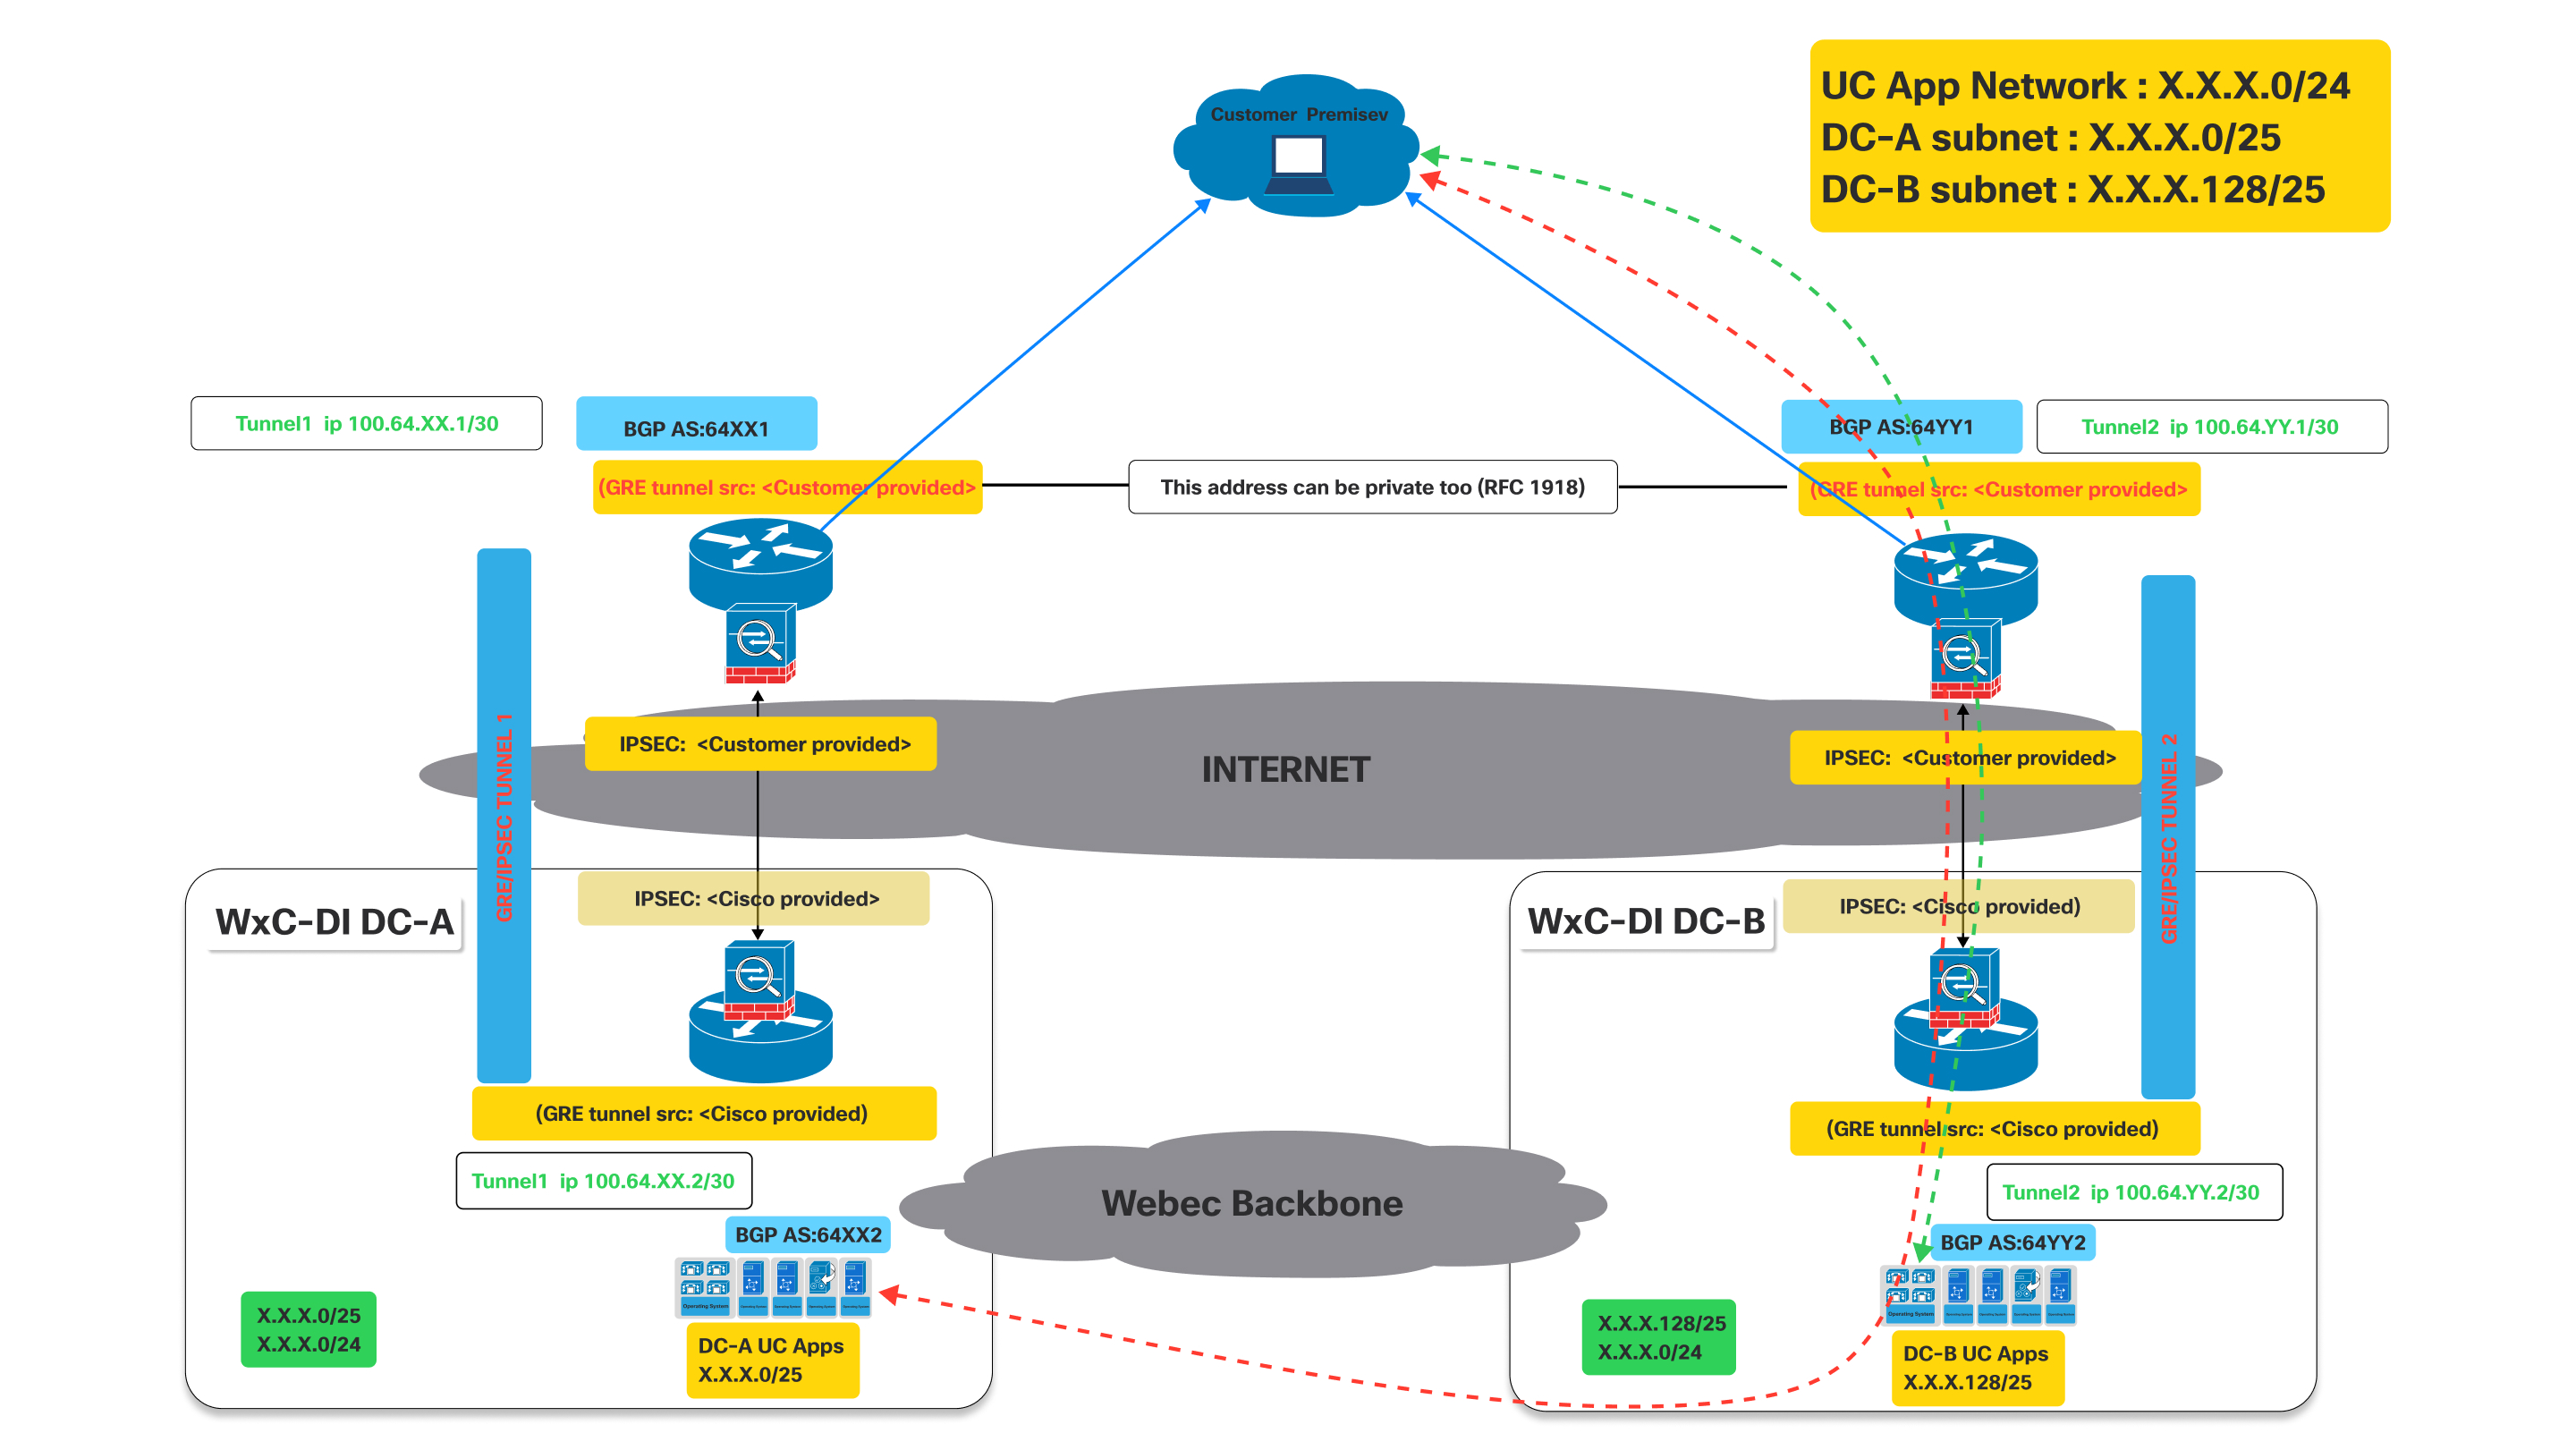
Comme le montre le schéma ci-dessus, lorsque le tunnel vers le DC-A est en panne, le BGP établi par le tunnel vers le DC-A sera détruit.
Impact sur le BGP : Lorsque le tunnel 1 tombe en panne, la session BGP au-dessus de ce tunnel sera également interrompue . Par conséquent, DC-A ne sera plus en mesure de publier ses itinéraires (en particulier X.X.X.0/25) auprès des clients par ce biais. Le routeur du client détectera donc le chemin comme étant inaccessible.
Maintenant que le tunnel 1 est en panne, le routeur du client dans les locaux du client supprime automatiquement les itinéraires appris via le tunnel 1 de sa table de routage ou les marque comme inaccessibles.
- Le trafic destiné à l'UC App Network (X.X.X.0/24) ou au sous-réseau DC-A (X.X.X.0/25) sera ensuite redirigé via le tunnel de travail vers DC-B qui continue de faire la promotion du X.X.X.0/24 qui inclut le réseau X.X.X.0/25.
- Un comportement similaire sera observé si le tunnel vers le DC-B est en panne alors que le tunnel vers le DC-A est toujours ouvert.
Processus de connectivité
| 1 | |
| 2 | |
| 3 | |
| 4 |
Étape 1 : Ordre CCW
Virtual Connect est un module complémentaire pour Dedicated Instance dans CCW.
| 1 |
Accédez au site de commande de la CCW, puis cliquez sur Se connecter pour vous connecter au site : |
| 2 |
Créer une estimation. |
| 3 |
Ajoutez le SKU « A-FLEX-3 ». |
| 4 |
Sélectionnez les options d'édition. |
| 5 |
Dans l'onglet Abonnement qui apparaît, sélectionnez Options et modules complémentaires. |
| 6 |
Dans la section Modules complémentaires, cochez la case à côté de « Virtual Connect for Dedicated Instance ». Le nom du SKU est « A-FLEX-DI-VC ». |
| 7 |
Entrez la quantité et le nombre de régions dans lesquelles Virtual Connect est requise. La quantité de Virtual Connect ne doit pas dépasser le nombre total de régions achetées pour Dedicated Instance. De plus, une seule commande Virtual Connect est autorisée par région. |
| 8 |
Lorsque vous êtes satisfaite de vos choix, cliquez sur Vérifier et enregistrer en haut à droite de la page. |
| 9 |
Cliquez sur Enregistrer et continuer pour finaliser votre commande. Votre commande finalisée apparaît désormais dans la grille de commande. |
Étape 2 : Activation de Virtual Connect dans Control Hub
| 1 |
Connectez-vous à Control Hub https://admin.webex.com/login. |
| 2 |
Dans la section Services, accédez à Appels > Instance dédiée > Connectivité au cloud. |
| 3 |
Sur la carte Virtual Connect, la quantité de Virtual Connect achetée est indiquée. L'administrateur peut désormais cliquer sur Activer pour lancer l'activation de Virtual Connect. 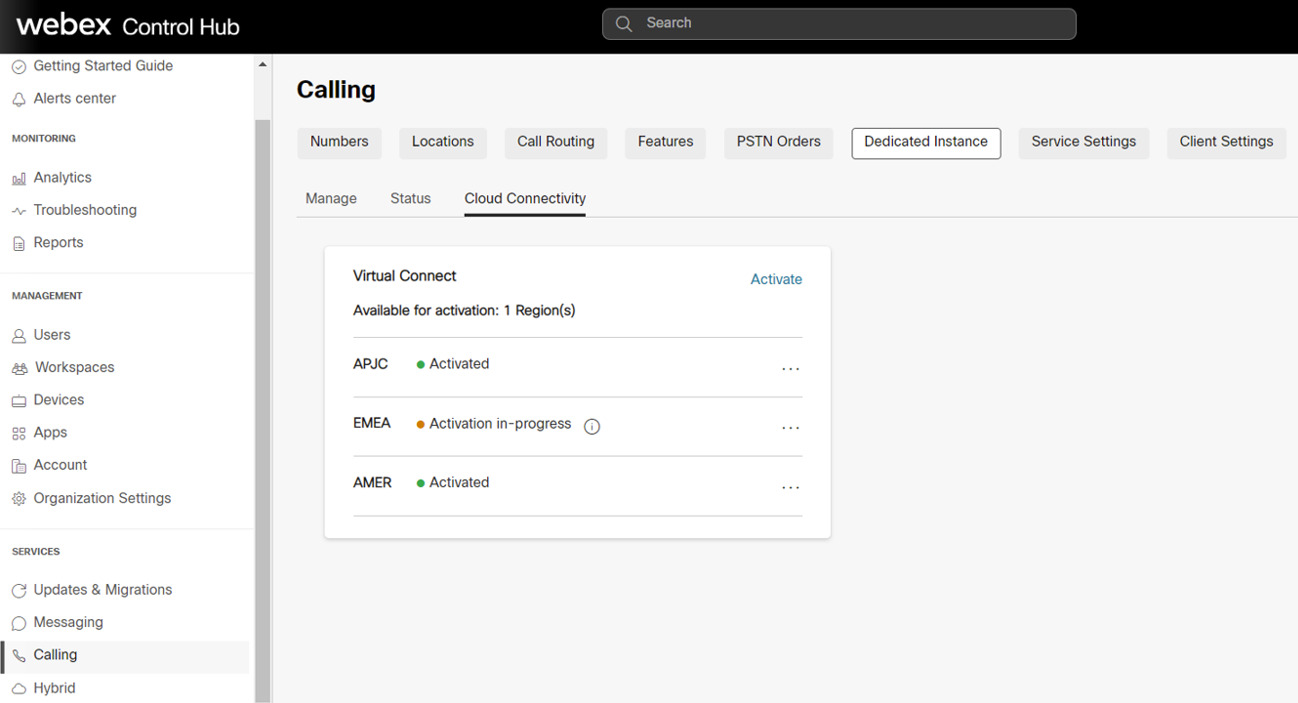
Le processus d'activation ne peut être déclenché que par les administrateurs ayant le rôle d' « administrateur complet du client ». Alors qu'un administrateur ayant le rôle « Administrateur en lecture seule pour les clients » ne peut que consulter le statut. |
| 4 |
En cliquant sur le bouton Activer, le formulaire Activate Virtual Connect s'affiche pour que l'administrateur fournisse les informations techniques de Virtual Connect requises pour les configurations de peering côté Cisco. Le formulaire fournit également des informations statiques du côté de Cisco, en fonction de la région sélectionnée. Ces informations seront utiles aux administrateurs des clients pour configurer le CPE de leur côté afin d'établir la connectivité. |
| 5 |
Cliquez sur le bouton Activer une fois que tous les champs obligatoires sont remplis. |
| 6 |
Une fois le formulaire d'activation de Virtual Connect rempli pour une région en particulier, le client peut l'exporter depuis Control Hub, Calling > Instance dédiée > onglet Cloud Connectivity et cliquer sur Exporter les paramètres. 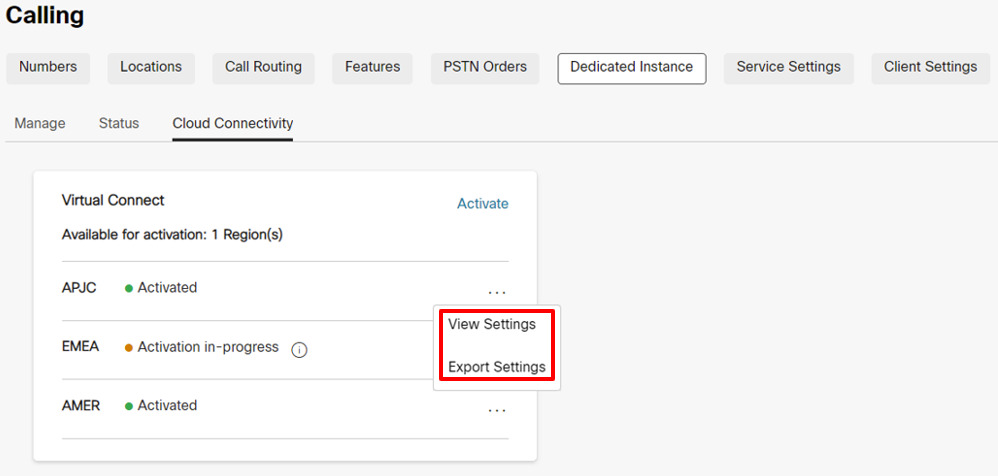
Pour des raisons de sécurité, l'authentification et le mot de passe BGP ne seront pas disponibles dans le document exporté, mais l'administrateur pourra les consulter dans Control Hub en cliquant sur Afficher les paramètres sous Control Hub, en appelant > Instance dédiée > onglet Cloud Connectivité. |
Étape 3 : Cisco effectue la configuration du réseau
| 1 |
Une fois le formulaire d'activation de Virtual Connect rempli, le statut passera à Activation en cours dans Appel > Instance dédiée > Carte de connexion virtuelle Cloud Connectivity. |
| 2 |
Cisco achèvera les configurations requises sur l'équipement annexe de Cisco dans les 5 jours ouvrables. En cas de réussite, le statut passera à « Activé » pour cette région en particulier dans Control Hub. |
Étape 4 : Le client effectue la configuration du réseau
|
Le statut passe à « Activé » pour informer l'administrateur du client que les configurations de Cisco pour la connectivité VPN IP sont terminées sur la base des entrées fournies par le client. Mais l'administrateur du client est censé terminer sa version des configurations sur les CPE et tester les itinéraires de connectivité pour que le tunnel Virtual Connect soit en ligne. En cas de problème au moment de la configuration ou de la connectivité, le client peut Cisco TAC demander de l'aide. |
Résolution des problèmes
Résolution des problèmes et validation de la première phase d'IPSec (négociation IKEv2)
La négociation du tunnel IPsec comprend deux phases, la phase IKEv2 et la phase IPsec. Si la négociation de la phase IKEv2 n'est pas terminée, il n'y a pas de lancement d'une deuxième phase IPsec. Tout d'abord, lancez la commande « show crypto ikev2 sa » (sur un équipement Cisco) ou une commande similaire sur un équipement tiers pour vérifier si la session IKEv2 est active. Si la session IKEv2 n'est pas active, cela peut être dû aux raisons suivantes :
-
Un trafic intéressant ne déclenche pas le tunnel IPsec.
-
La liste d'accès au tunnel IPsec est mal configurée.
-
Il n'y a aucune connectivité entre le client et l'adresse IP du point de terminaison du tunnel IPsec de l'instance dédiée.
-
Les paramètres de session IKEv2 ne correspondent pas entre le côté instance dédiée et le côté client.
-
Un pare-feu bloque les paquets UDP IKEv2.
Tout d'abord, consultez les journaux IPsec pour détecter tout message indiquant la progression de la négociation du tunnel IKEv2. Les journaux peuvent indiquer un problème lors de la négociation IKEv2. L'absence de messages de journalisation peut également indiquer que la session IKEv2 n'est pas activée.
Les erreurs les plus courantes liées à la négociation IKEv2 sont les suivantes :
-
Les paramètres de l'IKEv2 côté CPE ne correspondent pas à ceux du côté Cisco, revérifiez les paramètres mentionnés :
-
Vérifiez que la version IKE est la version 2.
-
Vérifiez que les paramètres de cryptage et d'authentification correspondent au cryptage attendu du côté de l'instance dédiée.
Lorsque le chiffrement « GCM » est utilisé, le protocole GCM gère l'authentification et définit le paramètre d'authentification sur NULL.
-
Vérifiez le réglage de la durée de vie.
-
Vérifiez le groupe de modules de Diffie Hellman.
-
Vérifiez les paramètres de la fonction pseudo-aléatoire.
-
-
La liste d'accès à la carte cryptographique n'est pas définie comme suit :
-
Autorisez GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255.255 pouces (ou commande équivalente)
La liste d'accès doit être spécifique au protocole « GRE » et le protocole « IP » ne fonctionnera pas.
-
Si les messages du journal ne révèlent aucune activité de négociation pendant la phase IKEv2, une capture de paquets peut être nécessaire.
Le côté instance dédiée ne lance pas toujours l'échange IKEv2 et peut parfois s'attendre à ce que le côté CPE du client soit l'initiateur.
Vérifiez la configuration côté CPE pour connaître les prérequis suivants pour le lancement de la session IKEv2 :
-
Consultez la liste d'accès cryptée IPsec pour le trafic GRE (protocole 50), depuis l'adresse IP de transport par tunnel CPE vers l'adresse IP de transport par tunnel de l'instance dédiée.
-
Assurez-vous que l'interface du tunnel GRE est activée pour les keepalives GRE. Si l'équipement ne prend pas en charge les keepalives GRE, Cisco en sera informée car les keepalives GRE seront activés par défaut du côté des instances dédiées.
-
Assurez-vous que le BGP est activé et configuré avec l'adresse voisine de l'adresse IP du tunnel d'instance dédiée.
Une fois configuré correctement, le tunnel IPsec et la première phase de négociation IKEv2 démarrent comme suit :
-
Le GRE passe de l'interface tunnel GRE côté CPE à l'interface tunnel GRE côté instance dédiée.
-
Session TCP voisine BGP entre le voisin BGP côté CPE et le voisin BGP côté instance dédiée.
-
Envoyez un ping depuis l'adresse IP du tunnel côté CPE vers l'adresse IP du tunnel côté instance dédiée.
Ping ne peut pas être une adresse IP de transport par tunnel, mais une adresse IP par tunnel.
Si un suivi des paquets est nécessaire pour le trafic IKEv2, configurez le filtre pour UDP et soit le port 500 (lorsqu'aucun périphérique NAT ne se trouve au milieu des points de terminaison IPsec) soit le port 4500 (lorsqu'un périphérique NAT est inséré au milieu des points de terminaison IPsec).
Vérifiez que les paquets UDP IKEv2 avec le port 500 ou 4500 sont envoyés et reçus depuis et vers l'adresse IP IP DI IPsec.
Le centre de données de l'instance dédiée ne lance pas toujours le premier paquet IKEv2. L'exigence est que l'appareil CPE soit capable d'initier le premier paquet IKEv2 vers l'instance dédiée.
Si le pare-feu local le permet, essayez également d'envoyer un ping à l'adresse IPsec distante. Si le ping échoue entre une adresse IPsec locale et une adresse IPSec distante, effectuez un itinéraire de suivi pour vous aider et déterminez où le paquet a été déposé.
Certains pare-feux et équipements Internet peuvent ne pas autoriser le traçage.
Résolution des problèmes et validation de la deuxième phase d'IPSec (négociation IPsec)
Vérifiez que la première phase d'IPsec (c'est-à-dire l'association de sécurité IKEv2) est active avant de résoudre les problèmes liés à la deuxième phase d'IPsec. Exécutez une commande « show crypto ikev2 sa » ou une commande équivalente pour vérifier la session IKEv2. Sur le résultat, vérifiez que la session IKEv2 est active depuis plus de quelques secondes et qu'elle ne rebondit pas. La durée de disponibilité de la session s'affiche sous la forme d'une « durée active » de la session ou équivalent en sortie.
Une fois que la session IKEv2 aura été vérifiée et active, examinez la session IPSec. Comme pour la session IKEv2, exécutez une commande « show crypto ipsec sa » ou une commande équivalente pour vérifier la session IPsec. La session IKEv2 et la session IPsec doivent être actives pour que le tunnel GRE soit établi. Si la session IPsec n'apparaît pas comme active, consultez les journaux IPsec pour détecter les messages d'erreur ou les erreurs de négociation.
Les problèmes les plus courants qui peuvent être rencontrés lors des négociations IPsec sont les suivants :
Les paramètres côté CPE ne correspondent pas à ceux de l'instance dédiée, revérifiez les paramètres :
-
Vérifiez que les paramètres de cryptage et d'authentification correspondent à ceux de l'instance dédiée.
-
Vérifiez les paramètres Perfect Forward Secrecy et les paramètres correspondants du côté de l'instance dédiée.
-
Vérifiez les paramètres de durée de vie.
-
Vérifiez que l'IPsec a été configuré en mode tunnel.
-
Vérifiez les adresses IPsec source et de destination.
Résolution des problèmes et validation de l'interface du tunnel
Lorsque les sessions IPSec et IKEv2 sont vérifiées comme étant actives, le tunnel GRE permet aux paquets de circuler entre l'instance dédiée et les points de terminaison du tunnel CPE. Si l'interface du tunnel n'affiche pas d'état, les problèmes les plus courants sont les suivants :
-
Le VRF de transport par interface tunnel ne correspond pas au VRF de l'interface de bouclage (si la configuration VRF est utilisée sur l'interface tunnel).
Si la configuration VRF n'est pas utilisée sur l'interface du tunnel, cette vérification peut être ignorée.
-
Keepalives n'est pas activé sur l'interface du tunnel latéral du CPE
Si les keepalives ne sont pas pris en charge sur l'équipement CPE, Cisco doit en être informée afin que les keepalives par défaut du côté de l'instance dédiée soient également désactivés.
Si les keepalives sont pris en charge, vérifiez que les keepalives sont activés.
-
Le masque ou l'adresse IP de l'interface du tunnel ne sont pas corrects et ne correspondent pas aux valeurs attendues de l'instance dédiée.
-
L'adresse de transport du tunnel source ou de destination n'est pas correcte et ne correspond pas aux valeurs attendues de l'instance dédiée.
-
Un pare-feu empêche l'envoi de paquets GRE dans le tunnel IPsec ou leur réception depuis le tunnel IPsec (le tunnel GRE est transporté via le tunnel IPsec)
Un test ping devrait vérifier que l'interface du tunnel local est opérationnelle et que la connectivité avec l'interface du tunnel distant est bonne. Effectuez le ping check depuis l'adresse IP du tunnel (et non celle du transport) vers l'adresse IP du tunnel distant.
La liste d'accès cryptée au tunnel IPsec qui achemine le trafic du tunnel GRE n'autorise que les paquets GRE à traverser. Par conséquent, les pings ne fonctionneront pas d'une adresse IP de transport par tunnel à une adresse IP de transport par tunnel distante.
Le ping check donne lieu à un paquet GRE généré depuis l'adresse IP de transport du tunnel source vers l'adresse IP de transport par tunnel de destination, tandis que la charge utile du paquet GRE (l'adresse IP interne) sera l'adresse IP du tunnel source et de destination.
Si le test de ping échoue et que les éléments précédents sont vérifiés, une capture de paquets peut être nécessaire pour s'assurer que le ping ICMP donne lieu à un paquet GRE qui est ensuite encapsulé dans un paquet IPsec puis envoyé de l'adresse IPsec source à l'adresse IPsec de destination. Les compteurs de l'interface du tunnel GRE et les compteurs de session IPsec peuvent également aider à indiquer si les paquets d'envoi et de réception s'incrémentent.
Outre le trafic ping, la capture devrait également afficher les paquets GRE Keepalive, même en cas de trafic inactif. Enfin, si le BGP est configuré, les paquets BGP keepalive devraient également être envoyés sous forme de paquets GRE encapsulés dans des paquets IPSEC, également via le VPN.
Résolution des problèmes et validation du BGP
Sessions BGP
Le BGP est requis comme protocole de routage sur le tunnel VPN IPsec. Le voisin BGP local doit établir une session eBGP avec le voisin BGP de l'instance dédiée. Les adresses IP voisines eBGP sont les mêmes que les adresses IP des tunnels locaux et distants. Assurez-vous d'abord que la session BGP est ouverte, puis vérifiez que les bons itinéraires sont reçus depuis l'instance dédiée et que le bon itinéraire par défaut est envoyé vers l'instance dédiée.
Si le tunnel GRE est actif, vérifiez qu'un ping a bien été envoyé entre l'adresse IP locale et l'adresse IP du tunnel GRE distant. Si le ping aboutit mais que la session BGP n'arrive pas, examinez le journal BGP pour détecter les erreurs d'établissement du BGP.
Les problèmes les plus courants liés à la négociation du BGP sont les suivants :
-
Le numéro AS de la télécommande ne correspond pas au numéro AS configuré côté instance dédiée, revérifiez la configuration AS du voisin.
-
Le numéro AS local ne correspond pas à ce que l'instance dédiée attend. Vérifiez que le numéro AS local correspond aux paramètres d'instance dédiée attendus.
-
Un pare-feu empêche les paquets TCP BGP encapsulés dans des paquets GRE d'être envoyés dans le tunnel IPsec ou d'être reçus depuis le tunnel IPSEC
-
L'adresse IP du voisin BGP distant ne correspond pas à l'adresse IP du tunnel GRE distant.
Échange de routes BGP
Une fois la session BGP vérifiée pour les deux tunnels, assurez-vous que les bons itinéraires sont envoyés et reçus depuis l'instance dédiée.
La solution VPN d'instance dédiée prévoit la mise en place de deux tunnels côté client/partenaire. Le premier tunnel pointe vers le centre de données de l'instance dédiée A et le second vers le centre de données de l'instance dédiée B. Les deux tunnels doivent être actifs et la solution nécessite un déploiement actif/actif. Chaque centre de données d'instance dédiée annoncera son itinéraire local /25 ainsi qu'un itinéraire de sauvegarde /24. Lorsque vous vérifiez les routes BGP entrantes depuis une instance dédiée, assurez-vous que la session BGP associée au tunnel pointant vers le centre de données de l'instance dédiée A reçoit la route locale /25 du centre de données de l'instance dédiée A ainsi que la route de sauvegarde /24. En outre, assurez-vous que le tunnel pointant vers le centre de données de l'instance dédiée B reçoit la route locale /25 du centre de données de l'instance dédiée ainsi que la route de sauvegarde /24. Notez que l'itinéraire de sauvegarde /24 sera le même que celui annoncé depuis le centre de données de l'instance dédiée A et le centre de données de l'instance dédiée B.
La redondance est assurée au centre de données d'une instance dédiée si l'interface du tunnel vers ce centre de données tombe en panne. Si la connectivité au centre de données A de l'instance dédiée est perdue, le trafic sera transféré du centre de données de l'instance dédiée B au centre de données A. Dans ce scénario, le tunnel vers le centre de données B utilisera la route B /25 pour envoyer le trafic vers le centre de données B et le tunnel vers le centre de données B utilisera la route de secours /24 pour envoyer le trafic vers le centre de données A via le centre de données B.
Lorsque les deux tunnels sont actifs, il est important que le tunnel du centre de données A ne soit pas utilisé pour envoyer du trafic vers le centre de données B et vice versa. Dans ce scénario, si le trafic est envoyé vers le centre de données A à destination du centre de données B, le centre de données A le redirigera vers le centre de données B, puis le centre de données B essaiera de renvoyer le trafic à la source via le tunnel du centre de données B. Cela se traduira par un routage sous-optimal et pourrait également interrompre le trafic traversant les pare-feux. Il est donc important que les deux tunnels soient dans une configuration active/active pendant leur fonctionnement normal.
L'itinéraire 0.0.0.0/0 doit être annoncé du côté client vers le centre de données de l'instance dédiée. Les itinéraires plus spécifiques ne seront pas acceptés par l'instance dédiée. Assurez-vous que la route 0.0.0.0/0 est annoncée à la fois depuis le tunnel A du centre de données de l'instance dédiée et depuis le tunnel B du centre de données de l'instance dédiée.
Configuration MTU
Du côté des instances dédiées, deux fonctionnalités sont activées pour ajuster dynamiquement le MTU pour les gros paquets. Le tunnel GRE ajoute des en-têtes aux paquets IP qui transitent par la session VPN. Le tunnel IPsec ajoute des en-têtes supplémentaires au-dessus des en-têtes GRE afin de réduire encore le plus grand MTU autorisé sur le tunnel.
Le tunnel GRE ajuste la fonction MSS et le chemin du tunnel GRE dans la fonction de découverte des MTU est activé côté instance dédiée. Configurez « ip tcp ajust-mss 1350 » ou une commande équivalente ainsi que « tunnel path \ u0002mtu-discovery » ou une commande équivalente côté client pour vous aider à ajuster dynamiquement la MTU du trafic via le tunnel VPN.


