- Domov
- /
- Članek

Hvala za povratne informacije.


Namenska instance-virtualna povezava
 V tem članku
 Povratne informacije?
Virtual Connect je dodatna možnost za povezljivost v oblaku z Webex Calling namenskim primerkom. Virtual Connect strankam omogoča varno razširitev zasebnega omrežja prek interneta z uporabo predorov IP VPN od točke do točke. Tukaj razpravljamo o naročanju, aktivaciji in konfiguraciji za Virtual Connect.
Uvod
Navidezna povezava je dodatna možnost za povezljivost v oblaku z namenskim primerkom za Webex Calling (namenski primer). Virtual Connect strankam omogoča varno razširitev zasebnega omrežja prek interneta z uporabo tunelov IP VPN od točke do točke. Ta možnost povezljivosti omogoča hitro vzpostavitev povezave zasebnega omrežja z uporabo obstoječe opreme za stranke (CPE) in internetne povezave.
Cisco gosti, upravlja in zagotavlja odvečne predore IP VPN ter zahtevani dostop do interneta v Ciscovih regijah podatkovnih centrov namenskih primerkov, kjer je storitev potrebna. Prav tako je administrator odgovoren za ustrezne CPE in internetne storitve, ki so potrebne za vzpostavitev Virtual Connect.
Vsak vrstni red virtualne povezave v določeni regiji namenskih primerkov bi vključeval dva predora za generično enkapsulacijo usmerjanja (GRE), zaščitena s šifriranjem IPsec (GRE prek IPsec), po enega v vsak Ciscov podatkovni center v izbrani regiji.
Virtual Connect ima omejitev pasovne širine 250 Mbps na predor in je priporočljiv za manjše uvajanje. Ker se uporabljata dva predora VPN od točke do točke, mora ves promet v oblak iti skozi glavno stranko CPE, zato morda ni primeren tam, kjer je veliko oddaljenih spletnih mest. Za druge alternativne možnosti peeringa glejte Povezljivost v oblaku.
Preden pošljete zahtevo za peering za navidezno povezavo, se prepričajte, da je v zadevni regiji aktivirana storitev namenskih primerkov.
Predpogoji
Predpogoji za vzpostavitev Virtual Connect vključujejo:
-
Stranka zagotavlja
-
Internetna povezava z dovolj razpoložljive pasovne širine za podporo uvajanju
-
Javni naslovi IP za dva predora IPsec
-
Naslovi IP za transport GRE na strani stranke za dva predora GRE
-
-
Partner in stranka
-
Sodelujte pri ocenjevanju zahtev za pasovno širino
-
Zagotovite, da omrežne naprave podpirajo usmerjanje Border Gateway Protocol (BGP) in zasnovo predora GRE prek IPsec
-
-
Partner ali stranka zagotavlja
-
Omrežna ekipa s poznavanjem tehnologij tunela VPN od spletnega mesta do mesta
-
Mrežna ekipa s poznavanjem BGP, eBGP in splošnih načel usmerjanja
-
-
Cisco
-
Cisco je dodelil zasebne avtonomne sistemske številke (ASN) in prehodno naslovanje IP za predorske vmesnike GRE
-
Cisco je dodelil javno, vendar ne internetno usmerljivo omrežje razreda C (/24) za naslovanje namenskih primerkov v oblaku
-
Če ima stranka samo eno napravo CPE, bosta dva predora proti Ciscovim podatkovnim centrom (DC1 in DC2) v vsaki regiji iz te naprave CPE. Stranka ima tudi možnost za 2 CPE napravi, nato pa se mora vsaka CPE naprava povezati z enim tunelom samo proti Ciscovim podatkovnim centrom (DC1 in DC2) v vsaki regiji. Dodatno odveščanje je mogoče doseči tako, da vsak predor zaključimo na ločenem fizičnem lokaciji/lokaciji znotraj infrastrukture stranke.
Tehnične podrobnosti
Model uvajanja
Virtual Connect uporablja dvostopenjsko arhitekturo glavnega konca, kjer ravnine usmerjanja in krmilne ravnine GRE zagotavljata ena naprava, krmilno ravnino IPsec pa druga.
Po zaključku povezljivosti Virtual Connect bosta ustvarjena dva predora GRE prek IPsec med podjetniškim omrežjem stranke in Ciscojevim podatkovnim centrom namen ske primere. Po en za vsak odvečni podatkovni center znotraj ustrezne regije. Dodatne mrežne elemente, potrebne za peering, partner ali stranka izmenjuje Cisco prek aktivacijskega obrazca Control Hub Virtual Connect.
Spodnja slika prikazuje primer modela uvajanja virtualne povezave za možnost 2-koncentratorja na strani stranke.
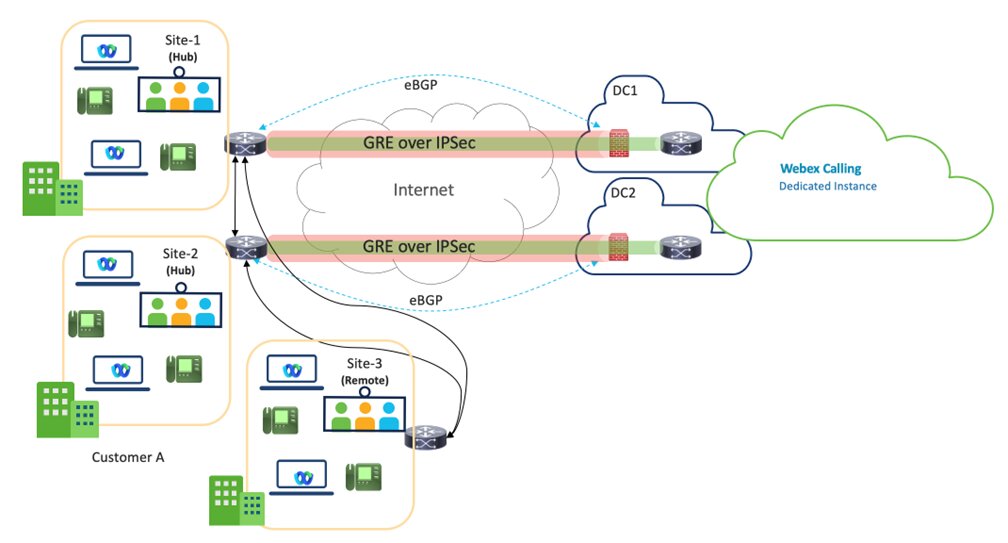
Virtual Connect - VPN je zasnova središča, kjer so spletna mesta strank povezana z DC1 in DC2 podatkovnih centrov namenske instance znotraj določene regije.
Za boljšo redundanco priporočamo dve lokaciji Hub, vendar je mesto One Hub z dvema predoroma tudi podprt model uvajanja.
Pasovna širina na predor je omejena na 250 Mbps. Za zagotovitev učinkovitega preklopa preklopa kombinirani promet po obeh predorih ne sme presegati 250 Mbps, saj bo ves promet v primeru okvare usmerjen skozi en predor.
Strankova oddaljena spletna mesta znotraj iste regije bi se morala ponovno povezati s spletnimi mesti (-imi) središča prek omrežja WAN stranke in za to povezljivost ni odgovoren Cisco.
Od partnerjev se pričakuje, da bodo tesno sodelovali s strankami in tako zagotovili, da je izbrana najbolj optimalna pot za regi jo storitev Virtual Connect.
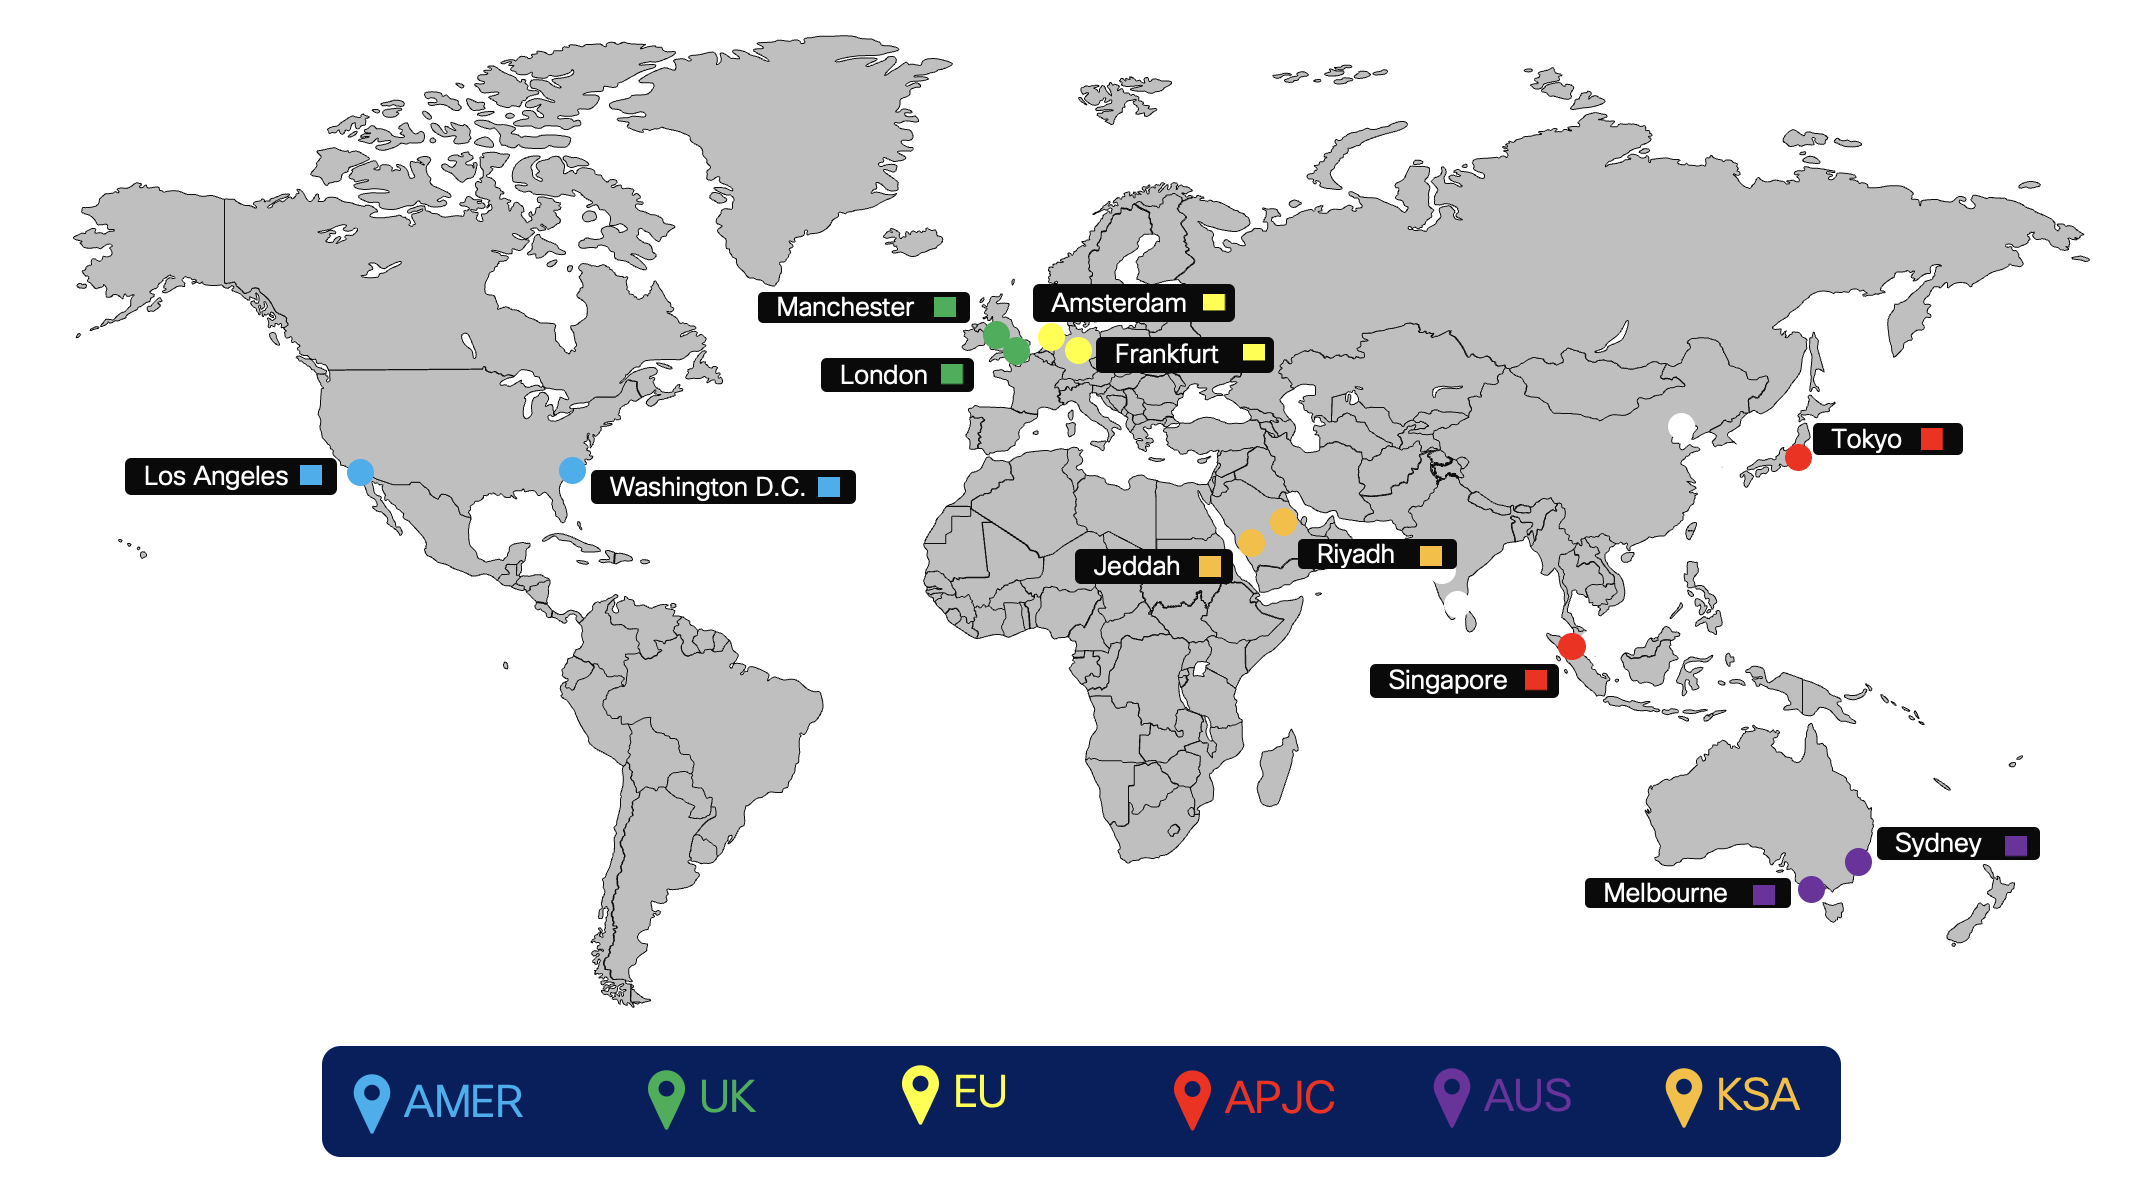
Spodnja slika prikazuje medsebojne regije povezljivosti v oblaku namenskih primerkov.
Usmerjanje
Dodatek Routing for Virtual Connect se izvaja z uporabo zunanjega BGP (eBGP) med namenskim primerkom in opremo kupcev (CPE). Cisco bo za vsak odvečni DC znotraj regije oglaševal svoje omrežje CPE stranke, CPE pa mora oglaševati privzeto pot Cisco.
-
Cisco vzdržuje in dodeljuje
-
Naslov IP vmesnika tunel (prehodna povezava za usmerjanje) Cisco dodeli iz določenega naslovnega prostora v skupni rabi (javno usmerljiv)
-
Naslov želitve prevoza v predoru (Ciscova stran)
-
Zasebne avtonomne sistemske številke (ASN) za konfiguracijo usmerjanja BGP strank
-
Cisco dodeli iz določenega območja zasebne uporabe: 64512 do 65534
-
-
-
eBGP se uporablja za izmenjavo poti med namenskim instancem in CPE
-
Cisco bo dodeljeno omrežje /24 razdelil na 2 /25 enega za vsak DC v ustrezni regiji
-
V programu Virtual Connect vsako omrežje /25 oglašuje nazaj v CPE s strani Cisco prek ustreznih predorov VPN od točke do točke (prehodna povezava)
-
CPE mora biti konfiguriran z ustreznimi sosedi eBGP. Če uporabljate en CPE, bosta uporabljena dva soseda eBGP, eden kaže na vsak oddaljeni predor. Če uporabljate dva CPE, bo vsak CPE imel enega soseda eBGP, ki se pridruži enemu oddaljenemu predoru za CPE.
-
Ciscova stran vsakega predora GRE (predorski vmesnik IP) je konfigurirana kot sosed BGP na CPE
-
CPE mora oglaševati privzeto pot po vsakem od predorov
-
CPE je mogoče odgovoriti za prerazporeditev naučenih poti po potrebi znotraj poslovnega omrežja kupca.
-
-
V pogojih okvare povezave brez okvare bo en sam CPE imel dva aktivna/aktivna predora. Za dve CPE vozlišči bo vsak CPE imel en aktivni predor in obe vozlišči CPE morata biti aktivna in prehodna prometa. V scenariju brez okvare se mora promet razdeliti na dva predora, ki gredo do pravilnih /25 ciljev, če se eden od predorov spusti, lahko preostali predor prepelje promet za oba. V takšnem scenariju okvare, ko je omrežje /25 izključeno, se omrežje /24 uporablja kot varnostna pot. Cisco bo prek notranjega omrežja WAN pošiljal promet strank proti enosmernemu omrežju, ki je izgubil povezljivost.
Navidezni pretok prometa
Prometni tok, ko sta oba predora navzgor
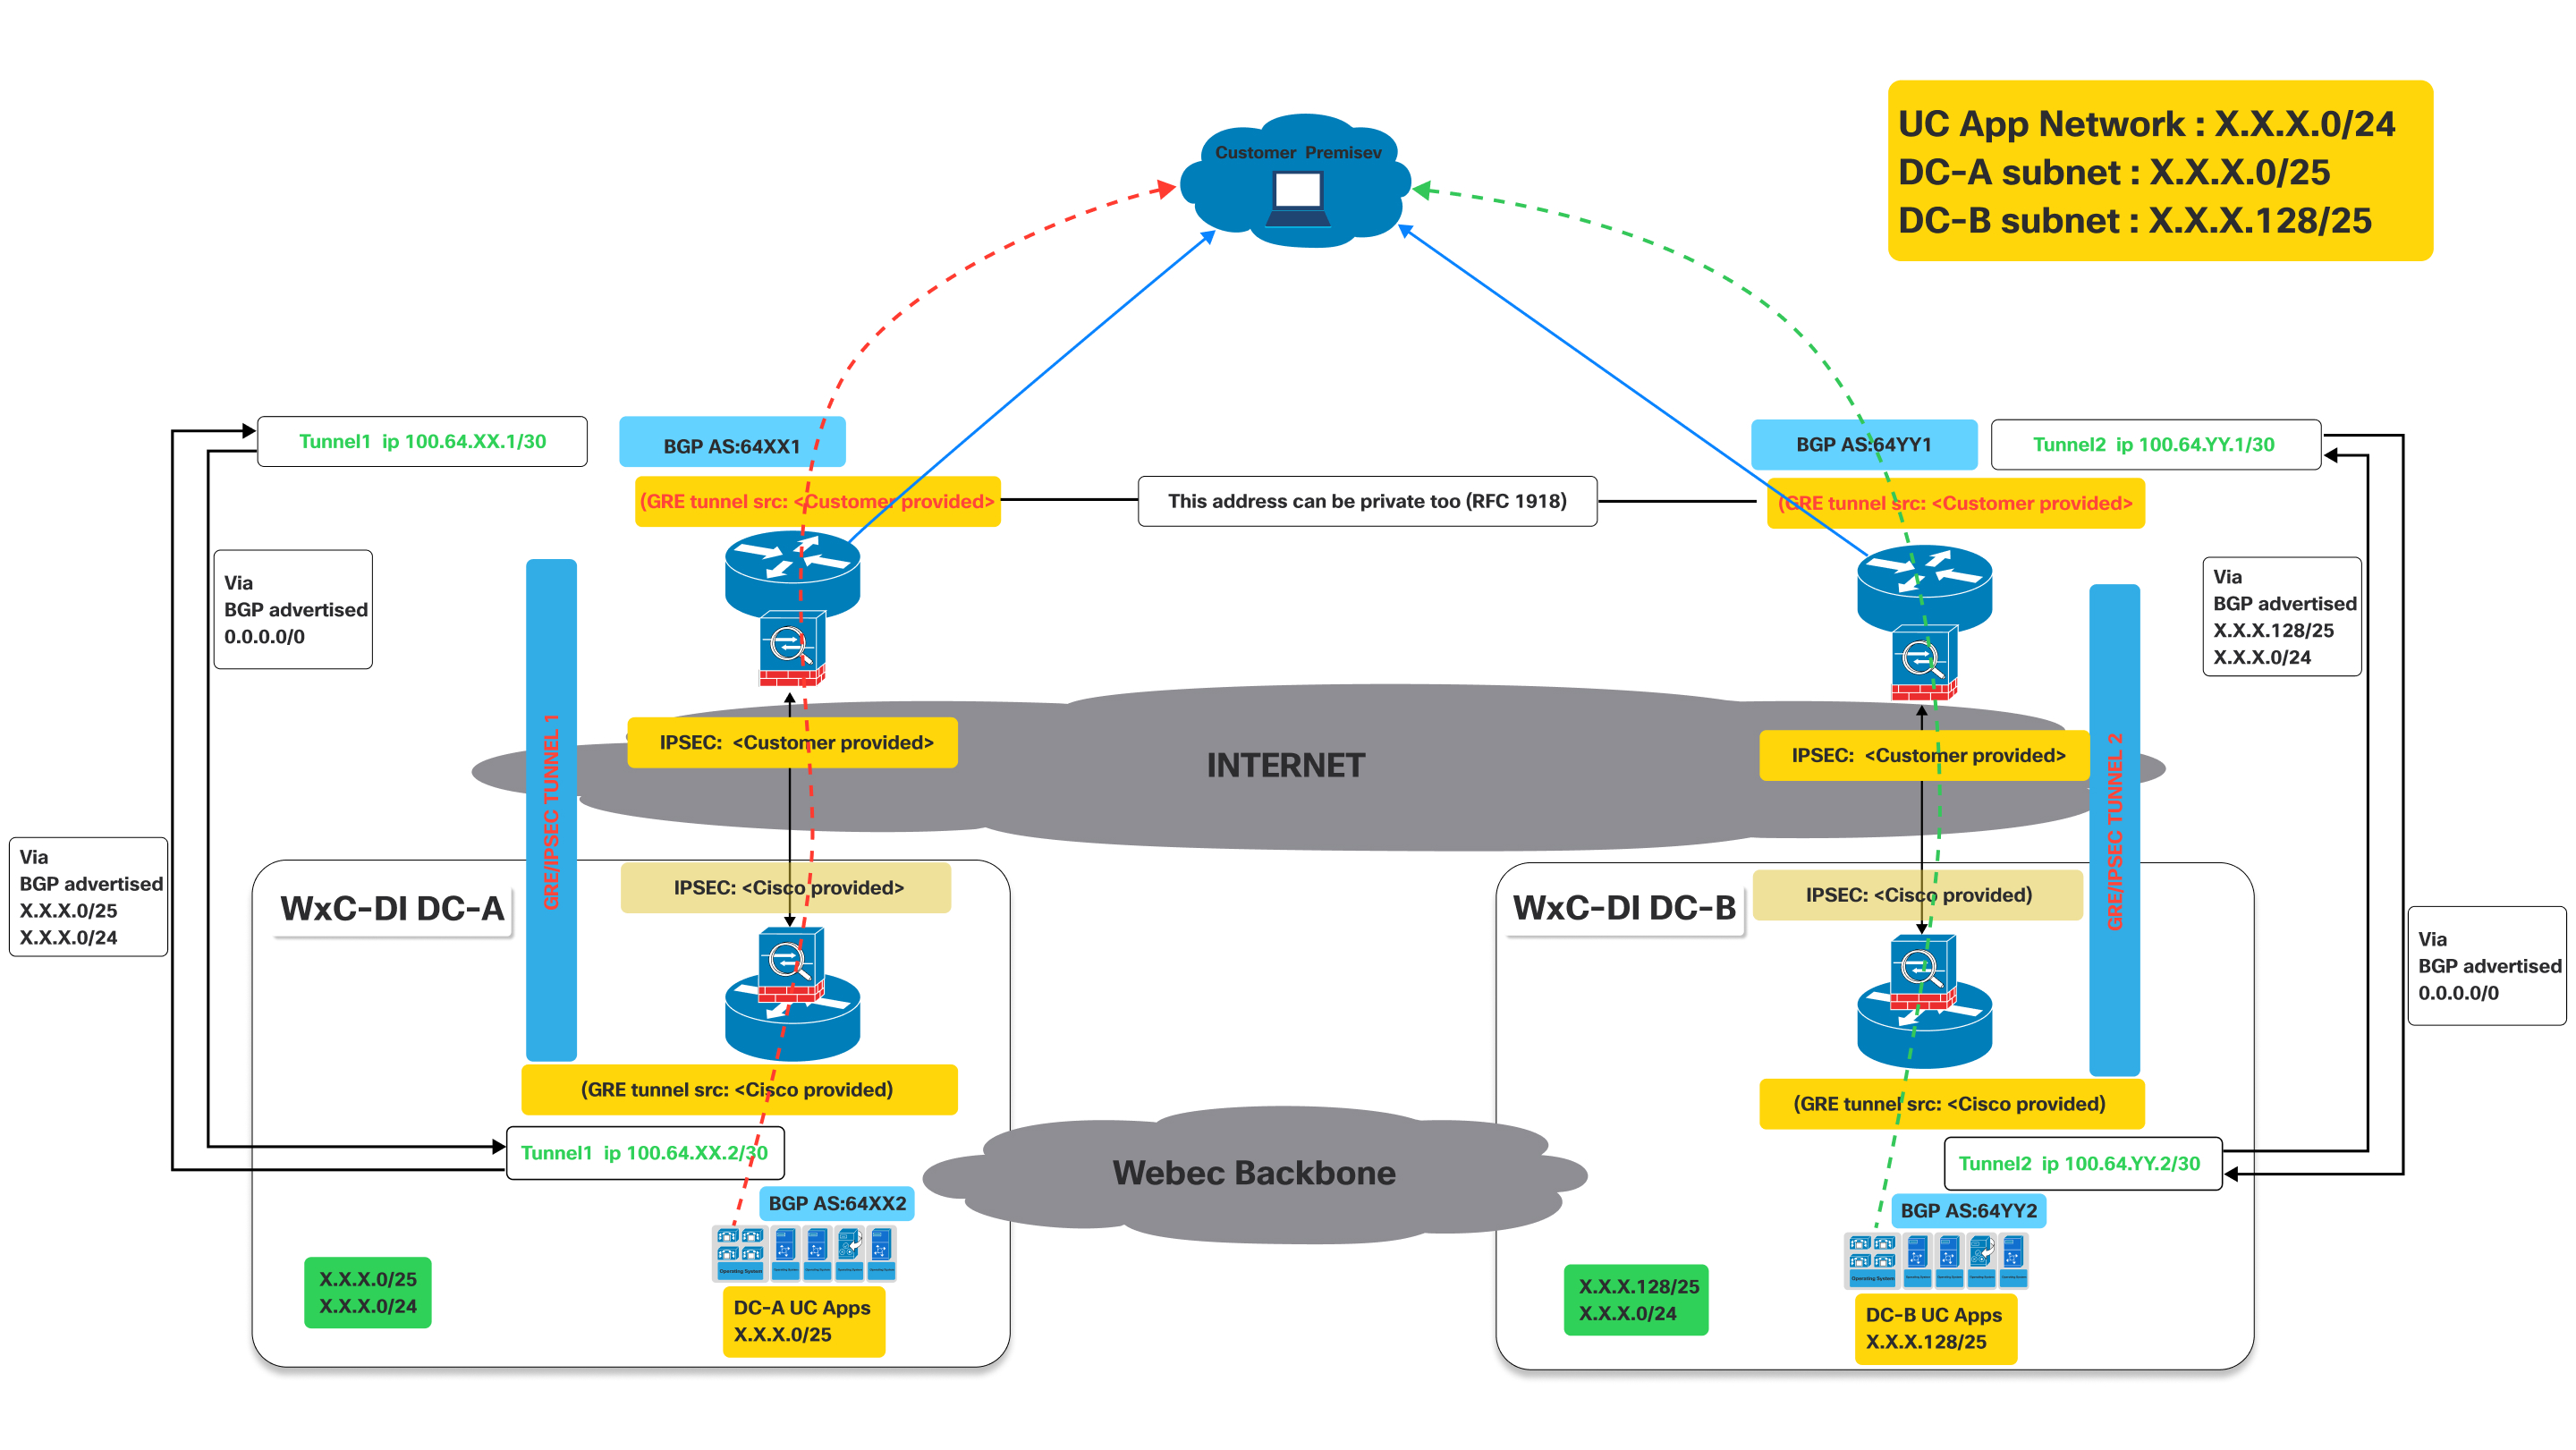
Ta slika prikazuje arhitekturo omrežja Virtual Connect, ki podrobno opisuje tok prometa, ko delujejo primarni in sekundarni predori.
Predstavlja aktivni model povezljivosti za stranke za dostop do aplikacij UC, ki gostujejo v Ciscovih podatkovnih centrih, pri čemer uporablja dvojne predore GRE/IPSEC prek interneta z BGP za izmenjavo poti.
Opredelitve:
- Prostor za stranke:
- To predstavlja omrežje stranke na kraju samem, kjer se nahajajo uporabniki in njihove naprave (npr. IP telefoni, računalniki z odjemalci UC).
- Promet, ki izvira od tu, mora doseči aplikacije UC, ki gostujejo v Ciscovih podatkovnih centrih.
- Cisco Webex CallingPodatkovni centri namenskih primerkov (namenski primer) (WXC-Di
DC-A in WXC-Di DC-B):
- To so Ciscovi podatkovni centri, ki gostujejo aplikacije UC.
- DC-A in DC-B sta geografsko ločena in zagotavljata redundanco.
- Vsak podatkovni center ima svoje podomrežje za aplikacije UC:
- Podomrežje DC-A: X.X.X.0/25
- Podomrežje DC-B: X.X.X.128/25
- Predori GRE/IPsec (predor 1 in predor 2):
- To so varne, šifrirane povezave med prostorom stranke in Ciscovim podatkovnim centrom prek javnega interneta.
- GRE (Generic Routing Encapsulation): Ta protokol se uporablja za inkapsuliranje različnih protokolov omrežnih plasti znotraj virtualnih povezav od točke do točke. Omogoča, da protokoli za usmerjanje, kot je BGP, delujejo čez predor.
- IPsec (Internet Protocol Security): Ta paket protokolov ponuja storitve kriptografske varnosti (preverjanje prist nosti, celovitost, zaupnost) za komunikacije IP. Šifrira promet z GRE in zagotavlja varen prenos podatkov prek interneta.
- Protokol mejnega prehoda (BGP):
- BGP je protokol za usmerjanje, ki se uporablja za izmenjavo informacij o usmerjanju med prostorom stranke in podat kovnimi centri Cisco.
Kot je prikazano na zgornjem diagramu, morajo naprave, nameščene v prostorih strank, vzpostaviti dva predora GRE/IPSEC.
Spodnje konvencije poimenovanja, uporabljene pri XX/ YY, DC-A DC-B, so splošne za vse regije, kjer je na voljo namenski primerek. Te vrednosti bodo edinstvene za vsako regijo in dejanske vrednosti za vsako regijo. Posebne vrednosti so navedene med aktiviranjem virtualne povezave.
Na strani Cisca bodo predori IPsec in GRE prekinjeni na različnih napravah. Zato mora stranka poskrbeti, da bo na napravah ustrezno konfigurirala ciljni IPsec in ciljni IP GRE. Stranke lahko uporabljajo isti IP za GRE in IPSEC, če je podprt v njihovih napravah. Glej zgornji diagram. Vrednosti, povezane z IP, so zagotovl jene med aktiviranjem virtualne povezave na portalu.
- Predor 1: prek interneta poveže prostor stranke z »namenskim primerkom DC-A« (podatkov ni center A). Ta predor uporablja BGP AS:64XX1 na strani stranke in BGP AS:64XX2 na strani namenskega primerka DC- A. Konfiguracije virov predora IPSEC in GRE so razdeljene med podrobnosti, ki jih zagotovi stranka, in podrobnosti, ki jih zagotovi Cisco.
- Tunel 2: prek interneta poveže prostor stranke z »namenskim primerkom DC-B« (podatkov ni center B). Ta predor uporablja BGP AS:64YY1 na strani stranke in BGP AS:64YY2 na strani namenskega primerka DC-B . Tako kot Tunel 1 sta tudi konfiguracije vira predorov IPSEC in GRE v skupni rabi med stranko in Cisco.
V BGP AS:64XX in BGP AS:64YY sta XX in YY značilna za določeno regijo.
Ko so predori GRE/IPSEC vzpostavljeni v podatkovna središča Webex Calling namenskih primerkov (A in B), mora stranka prejeti naslednje poti, ki jih je objavil Cisco v ustreznih sejah BGP.
- Za DC-A: Poti, ki jih oglašuje Cisco, bodo X.X.X.0/25 in X.X.X.0/24. Po želji, če je IaaS zahtevan in konfiguriran za poti strank, bo podjetje Cisco oglaševalo Y.Y.0/25 in Y.Y.0/24.
- Za DC-B: Poti, ki jih oglašuje Cisco, bodo X.X.X.128/25 in X.X.x.0/24. Po želji, če je IaaS zahtevan in konfiguriran za poti strank, bo podjetje Cisco oglaševalo Y.Y.128/25 in Y.Y.0/24.
- Stranka mora oglaševati pot 0.0.0./0 do Cisca prek obeh povezav (predorov)
- Stranka mora slediti najdaljšim predponam (/25) poti, da pošlje promet Ciscu skozi ustrezne predore, ko sta oba predora vzpostavljena.
- Cisco bo promet vrnil skozi iste predore, da bo promet ostal simetričen.
Prometni tok:
- Promet, namenjen za »DC-A UC Apps« (X.X.X.0/25) iz prostora stranke, poteka skozi predor 1.
- Promet, namenjen za »DC-B UC Apps« (X.X.X.128/25) iz prostora stranke, poteka skozi predor 2.
Scenarij neuspeha: pretok prometa, ko je eden od predorov padel
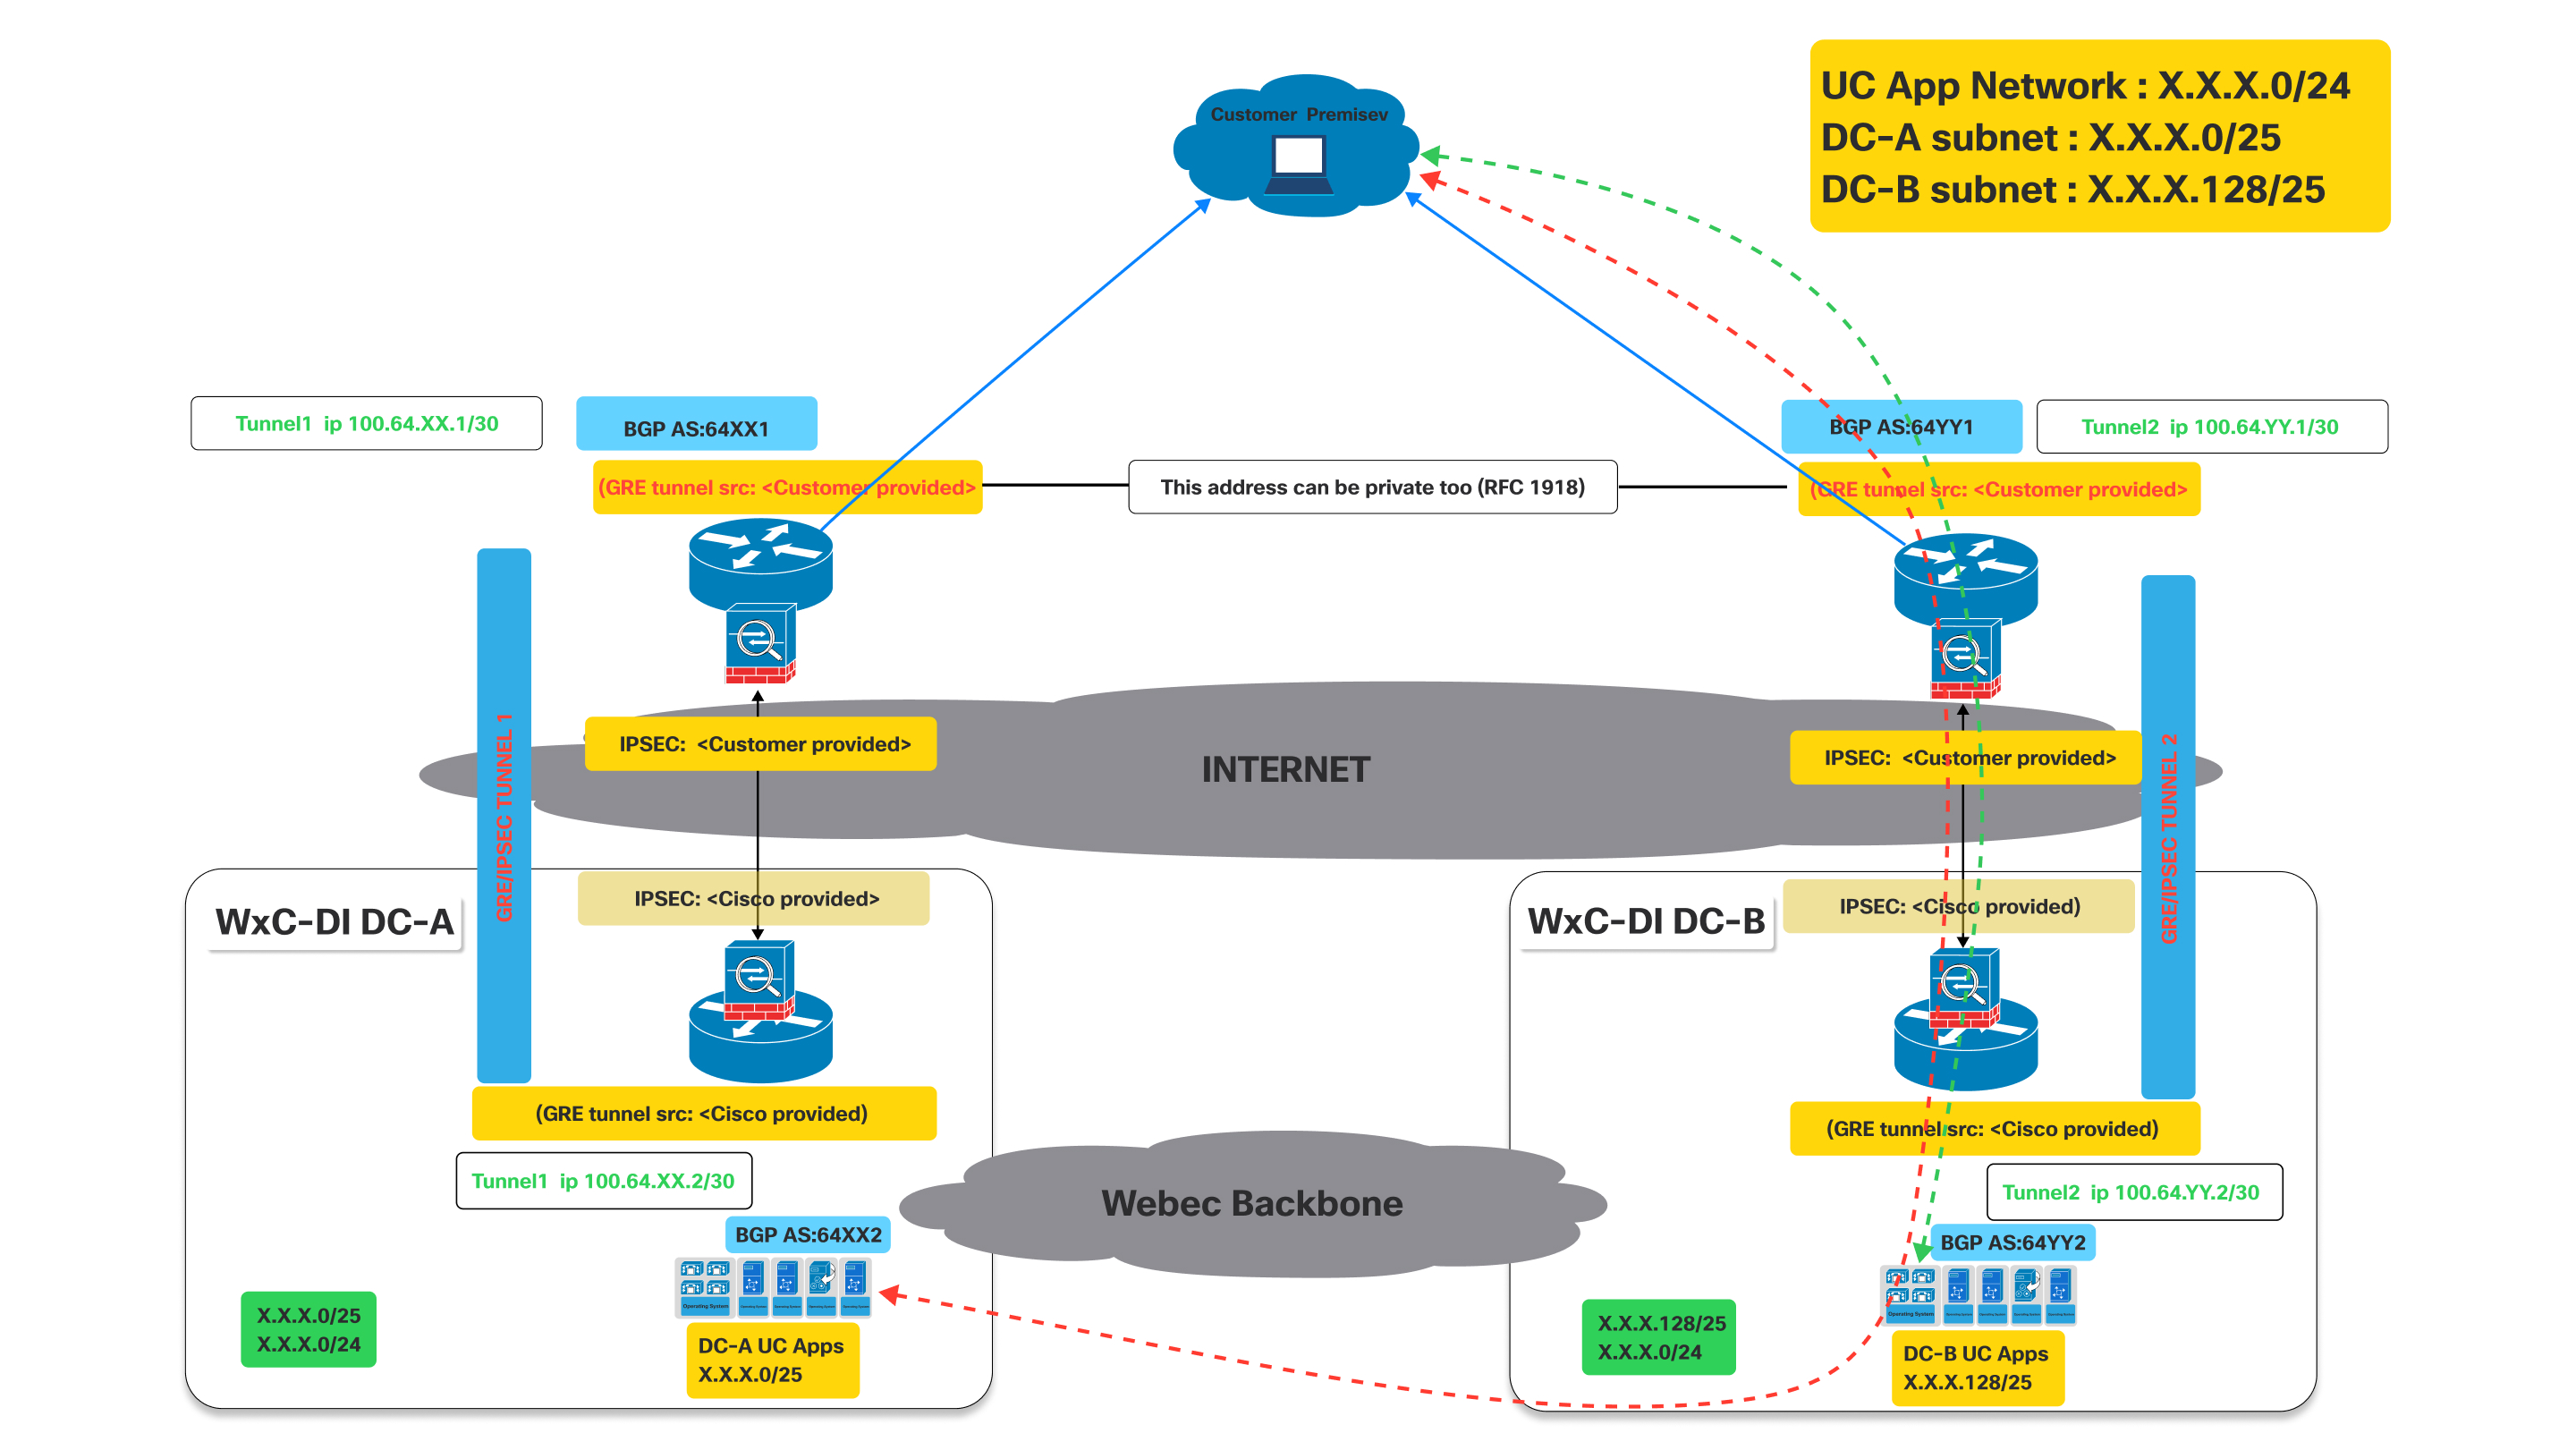
Kot je prikazano na zgornjem diagramu, ko je predor do DC-A navzdol, se bo bgp, vzpostavljen skozi predor do DC-A, spus til navzdol.
Vpliv na BGP: Ko se predor 1 spusti, se bo končala tudi seja BGP nad tem predorom . Zato DC-A ne bo več mogel oglaševati svojih poti (zlasti X.X.X.0/25) stranki po tej poti. Zato bo usmerjevalnik stranke zaznal pot kot nedostopno.
Ker tunel 1 ne deluje, bo usmerjevalnik strank v prostoru stranke samodejno odstr anil poti, naučene prek tunela 1, iz svoje tabele usmerjanja ali jih označil kot nedostopne.
- Promet, namenjen omrežju UC App Network (X.X.X.0/24) ali podomrežju DC-A (X.X.X.0/25), bo nato preusmerjen skozi delovni predor proti DC-B, ki še naprej oglašuje X.X.X.0/24, ki vključuje omrežje X.X.X.0/25.
- Podobno vedenje bo opazno, če je predor do DC-B navzdol, medtem ko je predor do DC-A še vedno navzgor.
Postopek povezljivosti
| 1 | |
| 2 | |
| 3 | |
| 4 |
1. korak: Naročilo CCW
Virtual Connect je dodatek za namenski primer v CCW.
| 1 |
Pomaknite se na spletno mesto za naročanje CCW in nato kliknite Prijava, da se prijavite na spletno mesto: |
| 2 |
Ustvari oceno. |
| 3 |
Dodajte SKU »A-FLEX-3". |
| 4 |
Izberite Možnosti urejanja. |
| 5 |
Na zavihku naročnine, ki se prikaže, izberite Možnosti in dodatke. |
| 6 |
V razdelku Dodatni dodatki potrdite potrditveno polje poleg« Navidezna povezava za namenski primer«. Ime SKU je »A-FLEX-DI-VC«. |
| 7 |
Vnesite količino in število regij, v katerih je potrebna virtualna povezava. Količina virtualne povezave ne sme presegati skupnega števila regij, kupljenih za namenski primer. Prav tako je dovoljeno samo eno naročilo Virtual Connect na regijo. |
| 8 |
Ko ste zadovoljni s svojimi izbirami, kliknite Preveri in Shrani v zgornjem desnem delu strani. |
| 9 |
Kliknite Shrani in nadaljuj, da dokončate naročilo. Vaše dokončno naročilo je zdaj prikazano v mreži naročil. |
2. korak: Aktiviranje virtualne povezave v nadzornem središču
| 1 |
Prijavite se v Control Hub https://admin.webex.com/login. |
| 2 |
V razdelku Stor itve pom aknite se na Klicanje > Namenski Instacnce > Povezljivost v oblaku. |
| 3 |
Na kartici Virtual Connect je navedena kupljena količina Virtual Connect. Skrbnik lahko zdaj klikne Aktiviraj, da sproži aktivacijo Virtual Connect. 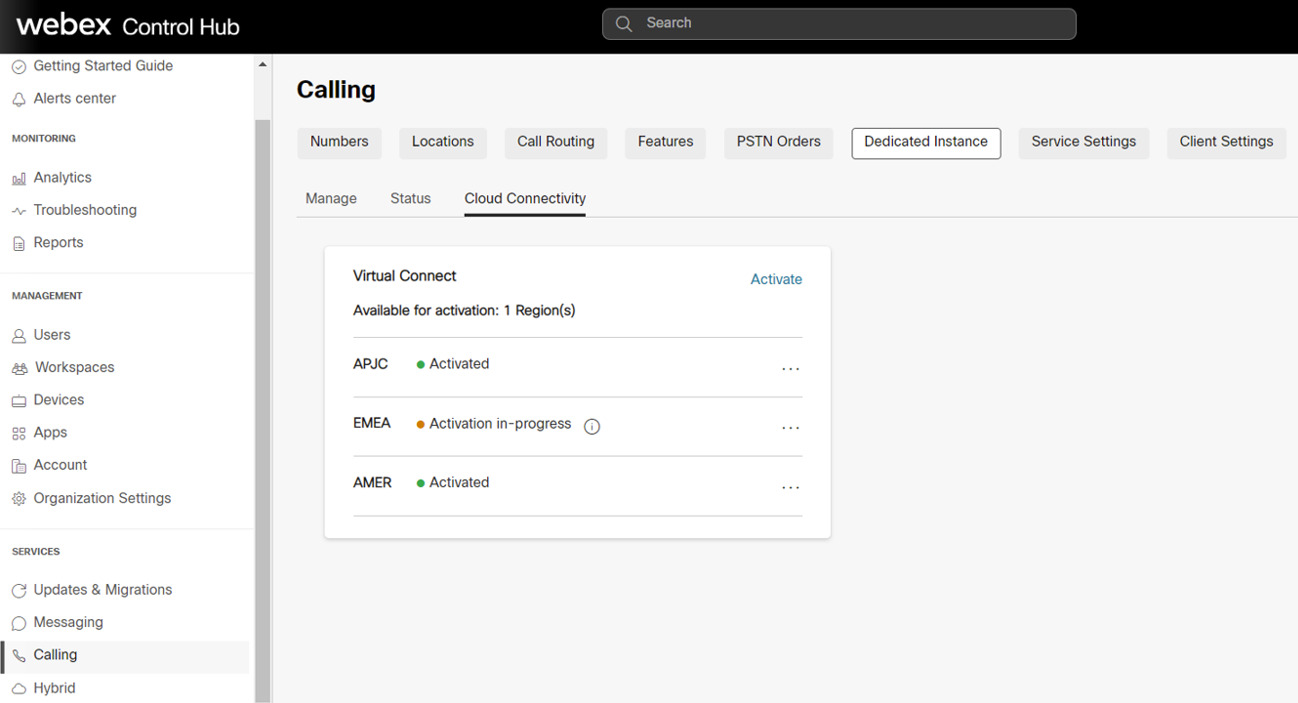
Postopek aktivacije lahko sprožijo samo skrbniki z vlogo« Customer Full admin«. Medtem ko lahko skrbnik z vlogo« Skrbnik za branje samo za branje »vidi samo stanje. |
| 4 |
Ko kliknete gumb Aktivi raj, se prikaže obrazec Aktiviraj navidezno povez avo, kjer skrbnik zagotovi tehnične podrobnosti Virtual Connect, potrebne za konfiguracije peeringa na Ciscovi strani. Obrazec vsebuje tudi statične informacije na Ciscovi strani, ki temeljijo na izbrani regiji. Te informacije bodo uporabne za skrbnike strank, da konfigurirajo CPE na njihovi strani za vzpostavitev povezljivosti. |
| 5 |
Ko so izpolnjena vsa obvezna polja, kliknite gumb Aktivi raj. |
| 6 |
Ko je obrazec za aktiviranje navidezne povezave izpolnjen za določeno regijo, lahko stranka izvozi obrazec za aktiviranje iz Control Hub, Klicanje > Namenski primerek > zavihek Povezljivost v oblaku in klikne na Izvozi nastavitve. 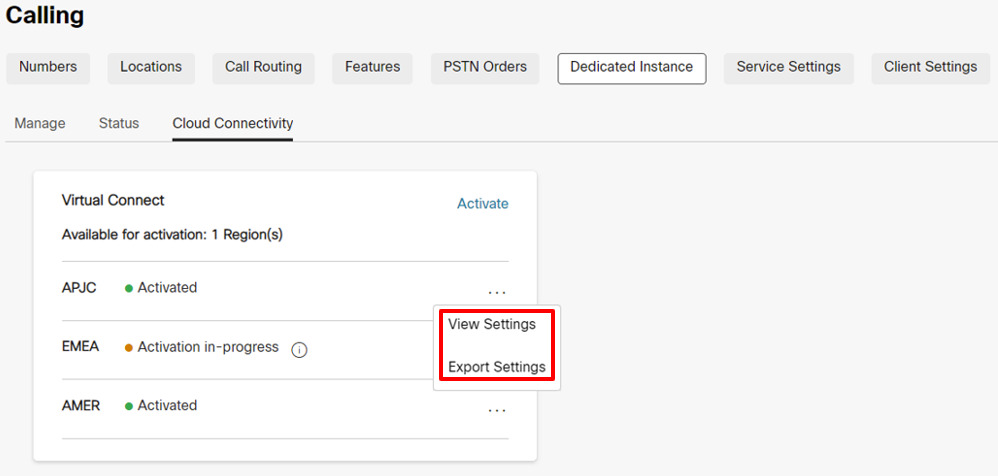
Zaradi varnostnih razlogov preverjanje pristnosti in geslo BGP ne bosta na voljo v izvoženem dokumentu, vendar si lahko skrbnik isto ogleda v Control Hub tako, da klikne Nastavitve pogle da v razdelku Control Hub, Klicanje > Namenski primerek > zavihek Povezljivost v oblaku. |
3. korak: Cisco izvaja konfiguracijo omrežja
| 1 |
Ko je obrazec za aktiviranje navidezne povezave izpolnjen, bo stanje posodobljeno na Aktivacija v teku v razdelku K licanje > Namenski primerek > Kartica Virtual Connect v oblaku. |
| 2 |
Cisco bo zahtevane konfiguracije na Ciscovi stranski opremi dokončal v peti h delovnih dneh. Po uspešnem zaključku bo stanje posodobljeno na« Aktivirano »za to določeno regijo v nadzornem središču. |
4. korak: Stranka izvaja konfiguracijo omrežja
|
Stanje se spremeni v« Aktivirano », da skrbnika stranke obvesti, da je Ciscova stran konfiguracij za povezljivost IP VPN zaključena na podlagi vhodov, ki jih zagotovi stranka. Toda skrbnik strank naj bi dokončal svojo stran konfiguracij na CPE in preizkusil poti povezljivosti, da bo tunel Virtual Connect Online. V primeru kakršnih koli težav, s katerimi se soočajo v času konfiguracije ali povezljivosti, se lahko stranka obr Cisco TAC ne za pomoč. |
Odpravljanje težav
Prva faza IPsec (pogajanja IKEv2) Odpravljanje težav in preverjanje veljavnosti
Pogajanja o predoru IPsec vključujejo dve fazi, fazo IKEv2 in fazo IPsec. Če se pogajanja o fazi IKEv2 ne zaključijo, potem ne pride do začetka druge faze IPsec. Najprej izdajte ukaz »show crypto ikev2 sa« (na Ciscovi opremi) ali podoben ukaz na opremi tretje osebe, da preverite, ali je seja IKEv2 aktivna. Če seja IKEv2 ni aktivna, so možni razlogi lahko naslednji:
-
Zanimiv promet ne sproži predora IPsec.
-
Seznam dostopa do predora IPsec je napačno konfiguriran.
-
Med stranko in IP končne točke predora IPsec namenske instance ni povezljivosti.
-
Parametri seje IKEv2 se ne ujemajo med stranjo namenskega primerka in stranko stranko.
-
Požarni zid blokira pakete IKEv2 UDP.
Najprej preverite dnevnike IPsec za vsa sporočila, ki kažejo napredek pogajanj o predoru IKEv2. Dnevniki lahko kažejo, kje je težava pri pogajanjih IKEv2. Pomanjkanje sporočil za beleženje lahko pomeni tudi, da seja IKEv2 ni aktivirana.
Nekatere pogoste napake pri pogajanjih IKEv2 so:
-
Nastavitve IKEv2 na strani CPE se ne ujemajo s strani Cisco, ponovno preverite omenjene nastavitve:
-
Preverite, ali je različica IKE različica 2.
-
Preverite, ali se parametri šifriranja in preverjanja pristnosti ujemajo s pričakovanim šifriranjem na strani namenskega primerka.
Ko je šifra »GCM« v uporabi, protokol GCM obravnava preverjanje pristnosti in parameter preverjanja pristnosti nastavi na NULL.
-
Preverite nastavitev življenjske dobe.
-
Preverite skupino modula Diffie Hellman.
-
Preverite nastavitve psevdo naključne funkcije.
-
-
Seznam dostopa za kripto zemljevid ni nastavljen na:
-
Dovoljenje GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255" (ali enakovreden ukaz)
Seznam dostopa mora biti posebej za protokol »GRE« in protokol »IP« ne bo deloval.
-
Če dnevniška sporočila ne kažejo nobene pogajalske dejavnosti za fazo IKEv2, bo morda potreben zajem paketov.
Stran namenskega primerka morda ne začne vedno izmenjave IKEv2 in včasih lahko pričakuje, da bo stranka CPE stran pobudnika.
Preverite konfiguracijo strani CPE za naslednje predpogoje za začetek seje IKEv2:
-
Preverite seznam za dostop do kriptovalut IPsec za promet GRE (protokol 50) od IP prevoza predora CPE do IP prevoza predora namenskih primerkov.
-
Prepričajte se, da je vmesnik tunela GRE omogočen za pomnilnike GRE. Če oprema ne podpira pomnilnikov GRE, bo Cisco obveščen, ker bodo ključne alive GRE privzeto omogočene na strani namenskega primerka.
-
Prepričajte se, da je BGP omogočen in konfiguriran s sosednjim naslovom IP predora namenske instance.
Ko je pravilno konfiguriran, se začne predor IPsec in prva faza pogajanj IKEv2:
-
GRE se ohranja od stranskega vmesnika predora GRE CPE do vmesnika predora GRE na strani namenskega instanca.
-
BGP sosednja seja TCP od soseda BGP strani CPE do soseda BGP na strani namenske instance.
-
Ping iz naslova IP stranskega predora CPE na naslov IP predora na stranski predor namenske instance.
Ping ne more biti IP prevoza predora do IP prevoza v predor, temveč mora biti IP tunela do IP tunela.
Če je za promet IKEv2 potrebna sledenja paketov, nastavite filter za UDP in vrata 500 (kadar nobena naprava NAT ni na sredini končnih točk IPsec) ali vrata 4500 (ko je naprava NAT vstavljena na sredino končnih točk IPsec).
Preverite, ali so paketi IKEv2 UDP s vrati 500 ali 4500 poslani in prejeti na IP naslov DI IPsec in z njega.
Podatkovni center namenskih primerkov morda ne bo vedno začel prvega paketa IKEv2. Zahteva je, da je naprava CPE sposobna sprožiti prvi paket IKEv2 proti strani namenskega primerka.
Če lokalni požarni zid to dovoljuje, poskusite tudi ping na oddaljeni naslov IPsec. Če ping ni uspešen od lokalnega do oddaljenega naslova IPsec, potem izvedite pot sledenja, da vam pomaga, in ugotovite, kje se paket spusti.
Nekateri požarni zidovi in internetna oprema morda ne omogočajo sledenja poti.
Druga faza IPsec (pogajanja o IPsec) Odpravljanje težav in preverjanje veljavnosti
Pred odpravljanjem težav z drugo fazo IPsec preverite, ali je prva faza IPsec (to je varnostna povezava IKEv2) aktivna. Izvedite »show crypto ikev2 sa« ali enakovreden ukaz, da preverite sejo IKEv2. V izhodu preverite, ali je seja IKEv2 potekala več kot nekaj sekund in da ne odskakuje. Čas delovanja seje je prikazan kot seja »Aktivni čas« ali enakovreden v izhodu.
Ko se seja IKEv2 preveri, da je odprta in aktivna, raziščite sejo IPsec. Tako kot pri seji IKEv2 izvedite »show crypto ipsec sa« ali enakovreden ukaz za preverjanje seje IPsec. Tako seja IKEv2 kot seja IPsec morata biti aktivna, preden se vzpostavi predor GRE. Če se seja IPsec ne prikaže kot aktivna, v dnevnikih IPsec preverite sporočila o napakah ali napake pri pogajanjih.
Nekatera najpogostejša vprašanja, s katerimi se lahko srečamo med pogajanji o IPsec, so:
Nastavitve na strani CPE se ne ujemajo s strani namenskega primerka, ponovno preverite nastavitve:
-
Preverite, ali se parametri šifriranja in preverjanja pristnosti ujemajo z nastavitvami na strani namenskega primerka.
-
Preverite nastavitve Perfect Forward Secretity in ali se nastavitve ujemajo na strani namenskega primerka.
-
Preverite nastavitve življenjske dobe.
-
Preverite, ali je IPsec konfiguriran v predorskem načinu.
-
Preverite izvorne in ciljne naslove IPsec.
Odpravljanje težav in preverjanje vmesnika predora
Ko se seji IPsec in IKEv2 preverita, da so odprte in aktivne, lahko paketi tunela GRE ohranijo žive med končnimi točkami namenskega instanca in predora CPE. Če se vmesnik predora ne prikazuje stanja, so nekatere pogoste težave:
-
VRF transportnega vmesnika v predoru se ne ujema z VRF vmesnika za povratno zanko (če se na vmesniku tunela uporablja konfiguracija VRF).
Če konfiguracija VRF ni uporabljena na vmesniku tunela, je to preverjanje mogoče prezreti.
-
Na vmesniku stranskega predora CPE niso omogočeni Keepalives
Če oprema CPE ni podprta, morate o tem obvestiti Cisco, tako da so privzeti pomnilniki na strani namenskega primerka onemogočeni.
Če so pomnilniki podprti, preverite, ali so pomnilniki omogočeni.
-
Maska ali naslov IP vmesnika predora nista pravilna in se ne ujema s pričakovanimi vrednostmi namenskega primerka.
-
Naslov za prevoz izvornega ali ciljnega predora ni pravilen in se ne ujema s pričakovanimi vrednostmi namenskega primerka.
-
Požarni zid blokira pošiljanje paketov GRE v predor IPsec ali prejem iz predora IPsec (predor GRE se prevaža čez predor IPsec)
Test ping mora preveriti, ali je lokalni vmesnik predora vklopljen in da je povezljivost dobra z oddaljenim vmesnikom predora. Izvedite preverjanje ping od IP predora (ne transportnega IP) do IP oddaljenega predora.
Seznam kripto dostopa za predor IPsec, ki prenaša promet tunela GRE, omogoča prečkanje samo paketov GRE. Posledično pingi ne bodo delovali od IP prevoza v predor do IP prevoza na oddaljeni predor.
Preverjanje ping ima za posledico paket GRE, ki se ustvari iz IP prevoza izvornega predora do IP prevoza ciljnega predora, medtem ko bo koristna obremenitev paketa GRE (notranji IP) izvorni in ciljni tunel IP.
Če ping test ni uspešen in so prejšnji elementi preverjeni, bo morda potreben zajem paketov, da se zagotovi, da icmp ping povzroči paket GRE, ki se nato inkapsulira v paket IPsec in nato pošlje iz izvornega naslova IPsec na ciljni naslov IPsec. Tudi števci na vmesniku tunela GRE in števci sej IPsec lahko pomagajo prikazati, če se paketi za pošiljanje in prejem povečujejo.
Poleg ping prometa bi moral zajem prikazovati tudi pakete Keepalive GRE tudi med prometom v prostem teku. Končno, če je konfiguriran BGP, je treba pakete BGP keepalive poslati tudi kot pakete GRE, kapsulirane v pakete IPSEC, pa tudi prek VPN.
BGP Odpravljanje težav in preverjanje
BGP seje
BGP je potreben kot protokol usmerjanja preko tunela VPN IPsec. Lokalni sosed BGP bi moral vzpostaviti sejo eBGP s sosedom BGP namenske instance. Naslovi IP sosednjih eBGP so enaki naslovom IP lokalnega in oddaljenega predora. Najprej se prepričajte, da je seja BGP končana, nato pa preverite, ali so pravilne poti prejete iz namenskega primerka, pravilna privzeta pot pa je poslana v namenski primer.
Če je predor GRE navzgor, preverite, ali je ping uspešen med lokalnim in oddaljenim IP predora GRE. Če je ping uspešen, vendar seja BGP ne prihaja, raziščite dnevnik BGP za napake pri vzpostavitvi BGP.
Nekatera najpogostejša vprašanja pogajanj o BGP so:
-
Oddaljena številka AS se ne ujema s številko AS, ki je konfigurirana na strani namenskega primerka, ponovno preverite sosednjo konfiguracijo AS.
-
Lokalna številka AS se ne ujema s tistim, kar pričakuje stran Dedictaed Instance, preverite, ali se lokalna številka AS ujema s pričakovanimi parametri namenskega primerka.
-
Požarni zid blokira pošiljanje paketov BGP TCP, zaprtih v pakete GRE, v predor IPsec ali prejem iz predora IPSEC
-
IP oddaljenega soseda BGP se ne ujema z IP oddaljenega predora GRE.
Izmenjava poti BGP
Ko je seja BGP preverjena za oba predora, se prepričajte, da se s strani namenske instance pošiljajo in prejemajo pravilne poti.
Rešitev VPN za namensko instanco pričakuje, da bosta vzpostavljena dva predora s strani stranka/partnerja. Prvi predor kaže na podatkovni center namenskih primerkov A, drugi predor pa na podatkovni center namenskih primerkov B. Oba predora morata biti v aktivnem stanju in rešitev zahteva aktivno/aktivno uvajanje. Vsak podatkovni center namenskih primerkov bo oglaševal svojo lokalno pot /25 in varnostno pot /24. Ko preverjate vhodne poti BGP iz namenske instance, se prepričajte, da seja BGP, povezana s predorom, ki kaže na podatkovni center namenskega primerka A, prejme lokalno pot podatkovnega centra namenskega primerka A/25 in varnostno pot /24. Poleg tega zagotovite, da predor, ki kaže na namenski podatkovni center B, prejme lokalno pot namenskega primerka podatkovnega centra B/25 ter varnostno pot /24. Upoštevajte, da bo varnostna pot /24 ista pot, ki se oglašuje iz podatkovnega centra namenskega primerka A in podatkovnega centra namenskega primerka B.
Redundanca je zagotovljena podatkovnemu centru namenskega primerka, če se vmesnik tunela do tega podatkovnega centra prekine. Če je povezljivost z namenskim primerkom podatkovnega centra A izgubljena, se promet posreduje iz podatkovnega centra B namenskega primerka v podatkovni center A. V tem scenariju bo predor do podatkovnega centra B uporabil pot podatkovnega centra B/25 za pošiljanje prometa v podatkovni center B, predor v podatkovni center B pa bo uporabil varnostno kopijo /24 za pošiljanje prometa v podatkovni center A prek podatkovnega centra B.
Pomembno je, da, ko sta oba predora aktivna, se tunel podatkovnega centra A ne uporablja za pošiljanje prometa v podatkovni center B in obratno. V tem primeru, če se promet pošlje v podatkovni center A s ciljem podatkovnega centra B, bo podatkovni center A posredoval promet v podatkovni center B, nato pa bo podatkovni center B poskušal poslati promet nazaj v vir prek tunela podatkovnega centra B. To bo povzročilo neoptimalno usmerjanje in lahko tudi pokvari požarne zidove, ki prehajajo promet. Zato je pomembno, da sta oba predora med normalnim delovanjem v aktivni/aktivni konfiguraciji.
Pot 0.0.0.0/0 mora biti oglaševana od strani stranke do strani podatkovnega centra namenske primerke. Natančnejših poti ne bo sprejela stran namenske instancije. Zagotovite, da je pot 0.0.0.0/0 oglaševana tako iz predora podatkovnega centra namenskih primerkov A kot iz predora podatkovnega centra B namenskega primerka.
Konfiguracija MTU
Na strani namenskega primerka sta omogočeni dve funkciji za dinamično prilagajanje MTU za velike velikosti paketov. Predor GRE doda več glav paketom IP, ki tečejo skozi sejo VPN. Predor IPsec doda dodatne glave na vrhu glave GRE, kar bo še dodatno zmanjšalo največji dovoljeni MTU nad predorom.
Predor GRE prilagaja funkcijo MSS in pot predora GRE v funkciji odkrivanja MTU je omogočena na strani namenskega primerka. Konfigurirajte »ip tcp ajust-mss 1350" ali enakovreden ukaz ter »tunnel path\ u0002mtu-Discovery« ali enakovreden ukaz na strani stranke za pomoč pri dinamičnem prilagajanju MTU prometa skozi tunel VPN.


