- Página inicial
- /
- Artigo

Obrigado pelos seus comentários.


Instância dedicada — Conexão virtual
 Neste artigo
 Comentários?
O Virtual Connect é uma opção adicional para conectividade em nuvem com a instância dedicada Webex Calling. O Virtual Connect permite que os clientes estendam com segurança sua rede privada pela Internet usando túneis VPN IP ponto a ponto. Aqui, discutimos sobre pedidos, ativação e configuração do Virtual Connect.
Introdução
O Virtual Connect é uma opção adicional para conectividade em nuvem com instância dedicada para Webex Calling (instância dedicada). O Virtual Connect permite que os clientes estendam com segurança sua rede privada pela Internet usando túneis VPN IP ponto a ponto. Essa opção de conectividade fornece um rápido estabelecimento de conexão de rede privada usando o equipamento existente no local do cliente (CPE) e a conectividade com a Internet.
A Cisco hospeda, gerencia e garante túneis VPN IP redundantes e o acesso necessário à Internet nas regiões do datacenter de instância dedicada da Cisco em que o serviço é necessário. Da mesma forma, o administrador é responsável pelos serviços correspondentes de CPE e Internet, necessários para o estabelecimento do Virtual Connect.
Cada pedido de conexão virtual em uma determinada região de instância dedicada incluiria dois túneis de encapsulamento de roteamento genérico (GRE) protegidos por criptografia IPsec (GRE sobre IPsec), um para cada datacenter da Cisco na região selecionada.
O Virtual Connect tem um limite de largura de banda de 250 Mbps por túnel e é recomendado para implantações menores. Como dois túneis VPN ponto a ponto são usados, todo o tráfego para a nuvem precisa passar pelo CPE do headend do cliente e, portanto, pode não ser adequado quando há muitos sites remotos. Para outras opções alternativas de emparelhamento, consulte Conectividade em nuvem.
Antes de enviar a solicitação de emparelhamento para o Virtual Connect, certifique-se de que o serviço de Instância Dedicada esteja ativado na respectiva região.
Pré-requisitos
Os pré-requisitos para estabelecer o Virtual Connect incluem:
-
O cliente fornece
-
Conexão à Internet com largura de banda disponível suficiente para suportar a implantação
-
Endereços IP públicos para dois túneis IPsec
-
Endereços IP de transporte GRE do lado do cliente para os dois túneis GRE
-
-
Parceiro e cliente
-
Trabalhe em conjunto para avaliar os requisitos de largura de banda
-
Garanta que os dispositivos de rede suportem o roteamento do Border Gateway Protocol (BGP) e um design de túnel GRE sobre IPsec
-
-
O parceiro ou o cliente fornecem
-
Equipe de rede com conhecimento das tecnologias de túnel VPN site a site
-
Equipe de rede com conhecimento de BGP, eBGP e princípios gerais de roteamento
-
-
Cisco
-
A Cisco atribuiu números de sistema autônomos privados (ASNs) e endereçamento IP transitório para interfaces de túnel GRE
-
A Cisco atribuiu uma rede de classe C (/24) pública, mas não roteável pela Internet, para endereçamento de nuvem de instância dedicada
-
Se um cliente tiver apenas 1 dispositivo CPE, os 2 túneis para os datacenters da Cisco (DC1 e DC2) em cada região serão desse dispositivo CPE. O cliente também tem a opção de 2 dispositivos CPE, então cada dispositivo CPE deve se conectar a 1 túnel somente para os data centers da Cisco (DC1 e DC2) em cada região. É possível obter redundância adicional terminando cada túnel em um local/local físico separado dentro da infraestrutura do Cliente.
Detalhes técnicos
Modelo de implantação
O Virtual Connect usa uma arquitetura de headend de camada dupla, na qual os planos de roteamento e controle GRE são fornecidos por um dispositivo e o plano de controle IPsec é fornecido por outro.
Após a conclusão da conectividade do Virtual Connect, dois túneis GRE sobre IPsec serão criados entre a rede corporativa do Cliente e os datacenters da Instância Dedicada da Cisco. Um para cada datacenter redundante na respectiva região. Elementos de rede adicionais necessários para o emparelhamento são trocados pelo parceiro ou cliente com a Cisco por meio do formulário de ativação do Control Hub Virtual Connect.
A figura abaixo mostra o exemplo do modelo de implantação de conexão virtual para a opção de 2 concentradores no lado do cliente.
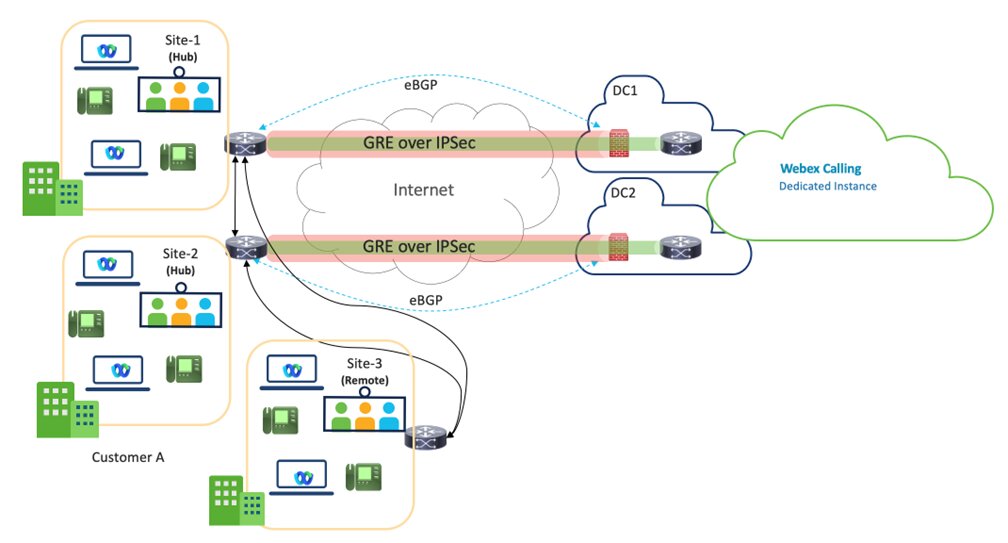
Conexão virtual - VPN é um design de hub, em que os sites de hub do cliente são conectados aos datacenters DC1 e DC2 da Instância Dedicada em uma região específica.
Dois sites de hub são recomendados para uma melhor redundância, mas um site de hub com dois túneis também é um modelo de implantação compatível.
A largura de banda por túnel é limitada a 250 Mbps. Para garantir um failover efetivo, o tráfego combinado entre os dois túneis não deve exceder 250 Mbps, pois todo o tráfego será roteado por um túnel em caso de falha.
Os locais remotos do Cliente na mesma região precisariam se conectar novamente aos sites do Hub pela WAN do Cliente e não é responsabilidade da Cisco por essa conectividade.
Espera-se que os parceiros trabalhem em estreita colaboração com os clientes, garantindo que o caminho ideal seja escolhido para a região de serviço do Virtual Connect.
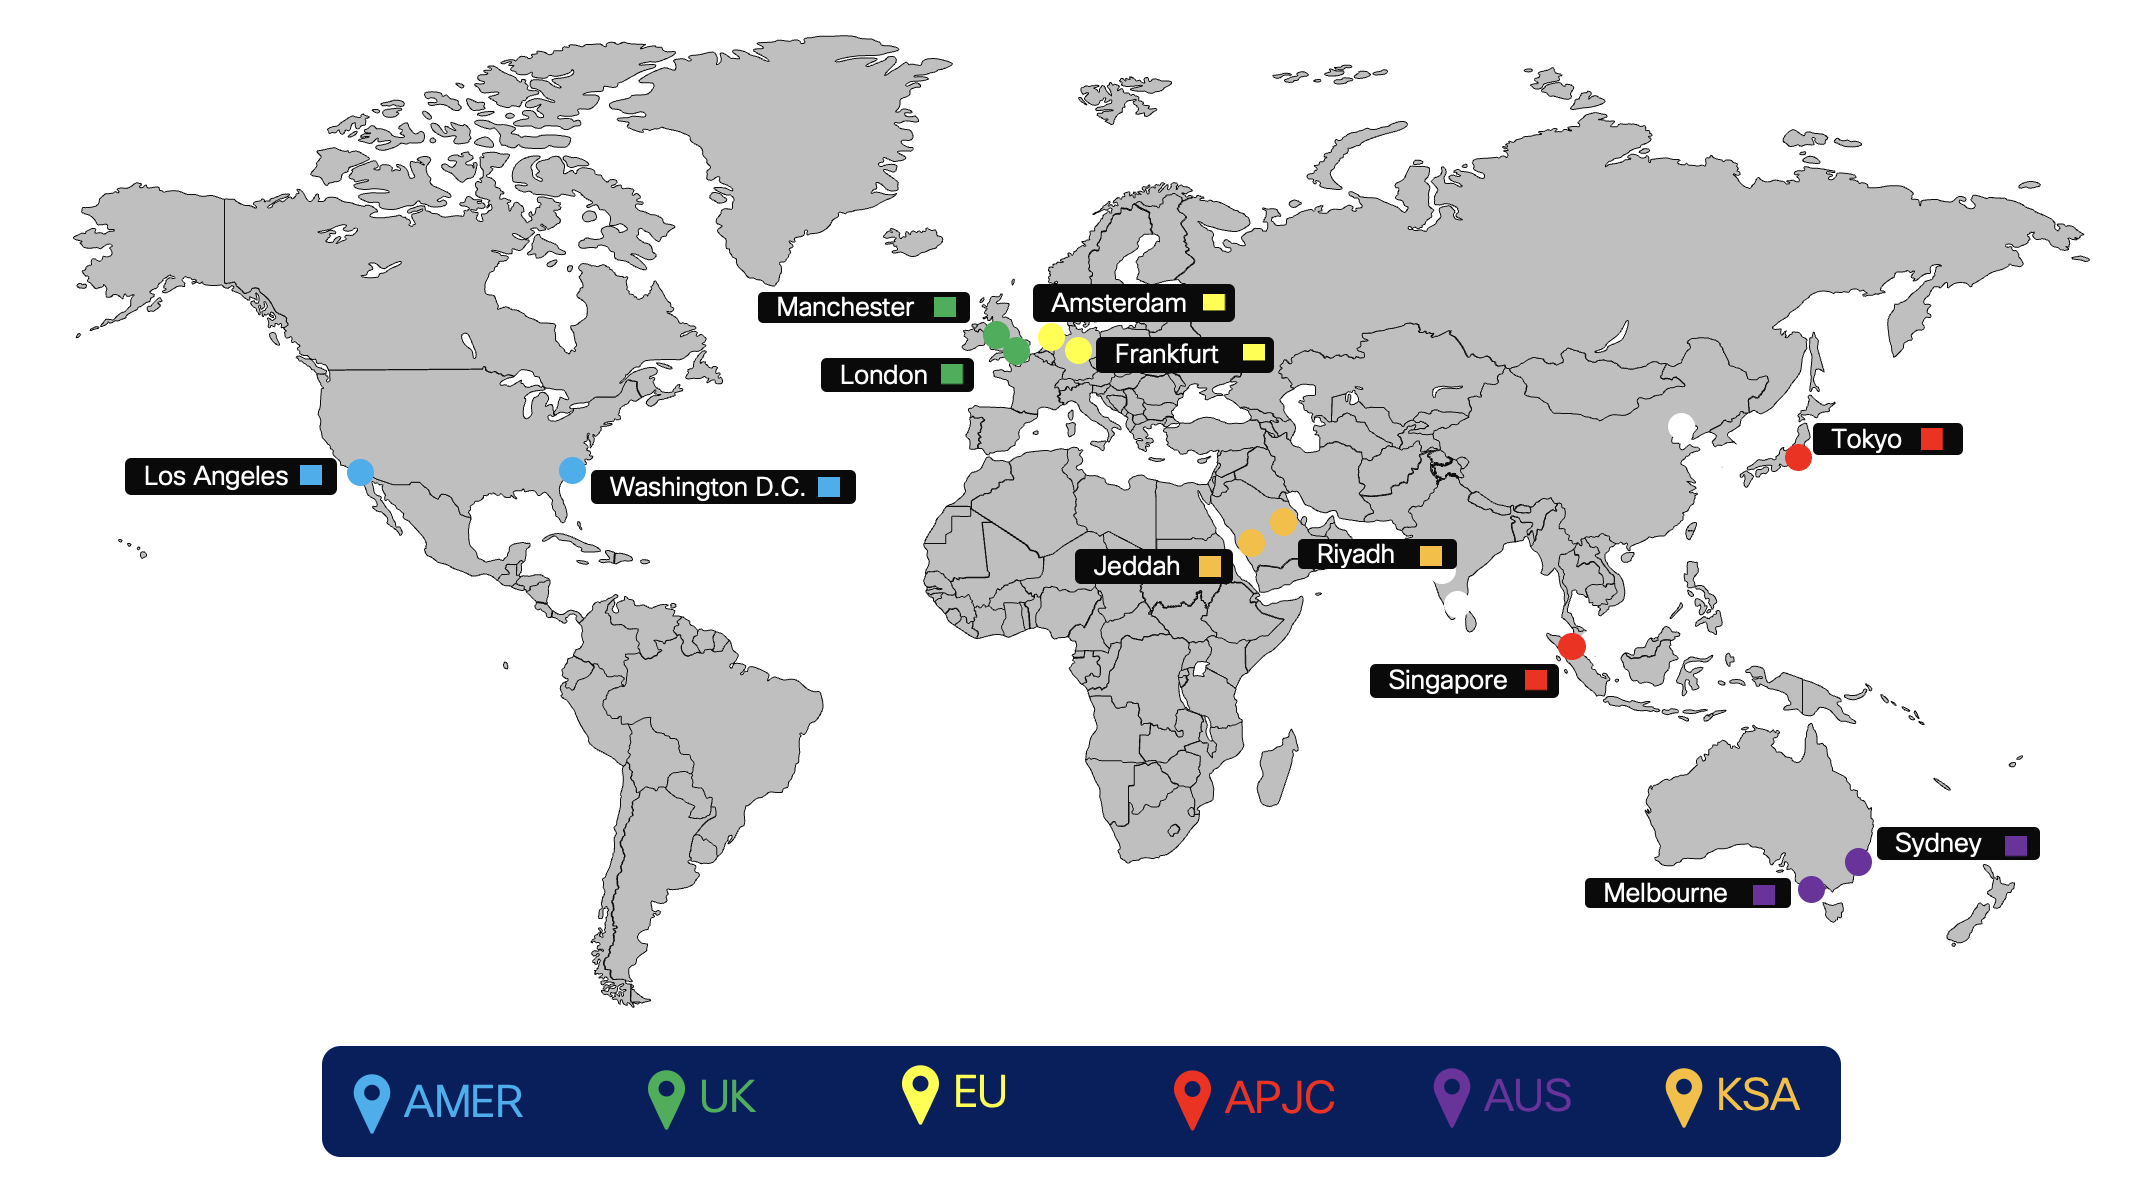
A figura abaixo mostra as regiões de emparelhamento de conectividade de nuvem da Instância Dedicada.
Roteamento
O complemento de roteamento para Virtual Connect é implementado usando BGP externo (eBGP) entre a Instância Dedicada e o Equipamento Local do Cliente (CPE). A Cisco anunciará sua respectiva rede para cada DC redundante em uma região para o CPE do Cliente e o CPE deverá anunciar uma rota padrão para a Cisco.
-
A Cisco mantém e atribui
-
Endereçamento IP da interface de túnel (link transitório para roteamento) que a Cisco atribui a partir de um espaço de endereço compartilhado designado (não roteável publicamente)
-
Endereço de destino do transporte em túnel (lado da Cisco)
-
Números de sistema autônomo (ASNs) privados para configuração de roteamento BGP do cliente
-
A Cisco atribui a partir da faixa de uso privado designada: 64512 a 65534
-
-
-
O eBGP usado para trocar rotas entre a instância dedicada e o CPE
-
A Cisco dividirá a rede /24 atribuída em 2/25 uma para cada DC na respectiva região
-
No Virtual Connect, cada rede /25 é anunciada de volta ao CPE pela Cisco nos respectivos túneis VPN ponto a ponto (link transitório)
-
O CPE deve ser configurado com os vizinhos eBGP apropriados. Se estiver usando um CPE, dois vizinhos eBGP serão usados, um apontando para cada túnel remoto. Se estiver usando dois CPE, cada CPE terá um vizinho eBGP apontando para o único túnel remoto do CPE.
-
O lado Cisco de cada túnel GRE (IP da interface de túnel) é configurado como o vizinho do BGP no CPE
-
O CPE é necessário para anunciar uma rota padrão em cada um dos túneis
-
O CPE é responsável por redistribuir, conforme necessário, as rotas aprendidas na rede corporativa do cliente.
-
-
Em condições de falha de link sem falha, um único CPE terá dois túneis ativos/ativos. Para dois nós CPE, cada CPE terá um túnel ativo e os dois nós CPE devem estar ativos e transmitir tráfego. Em um cenário sem falha, o tráfego deve ser dividido em dois túneis indo para os destinos /25 corretos. Se um dos túneis cair, o túnel restante poderá transportar o tráfego para ambos. Nesse cenário de falha, quando a rede /25 está inativa, a rede /24 é usada como uma rota de backup. A Cisco enviará tráfego de clientes por meio de sua WAN interna para o DC, que perdeu a conectividade.
Fluxo de tráfego de conexão virtual
Fluxo de tráfego quando os dois túneis estão abertos
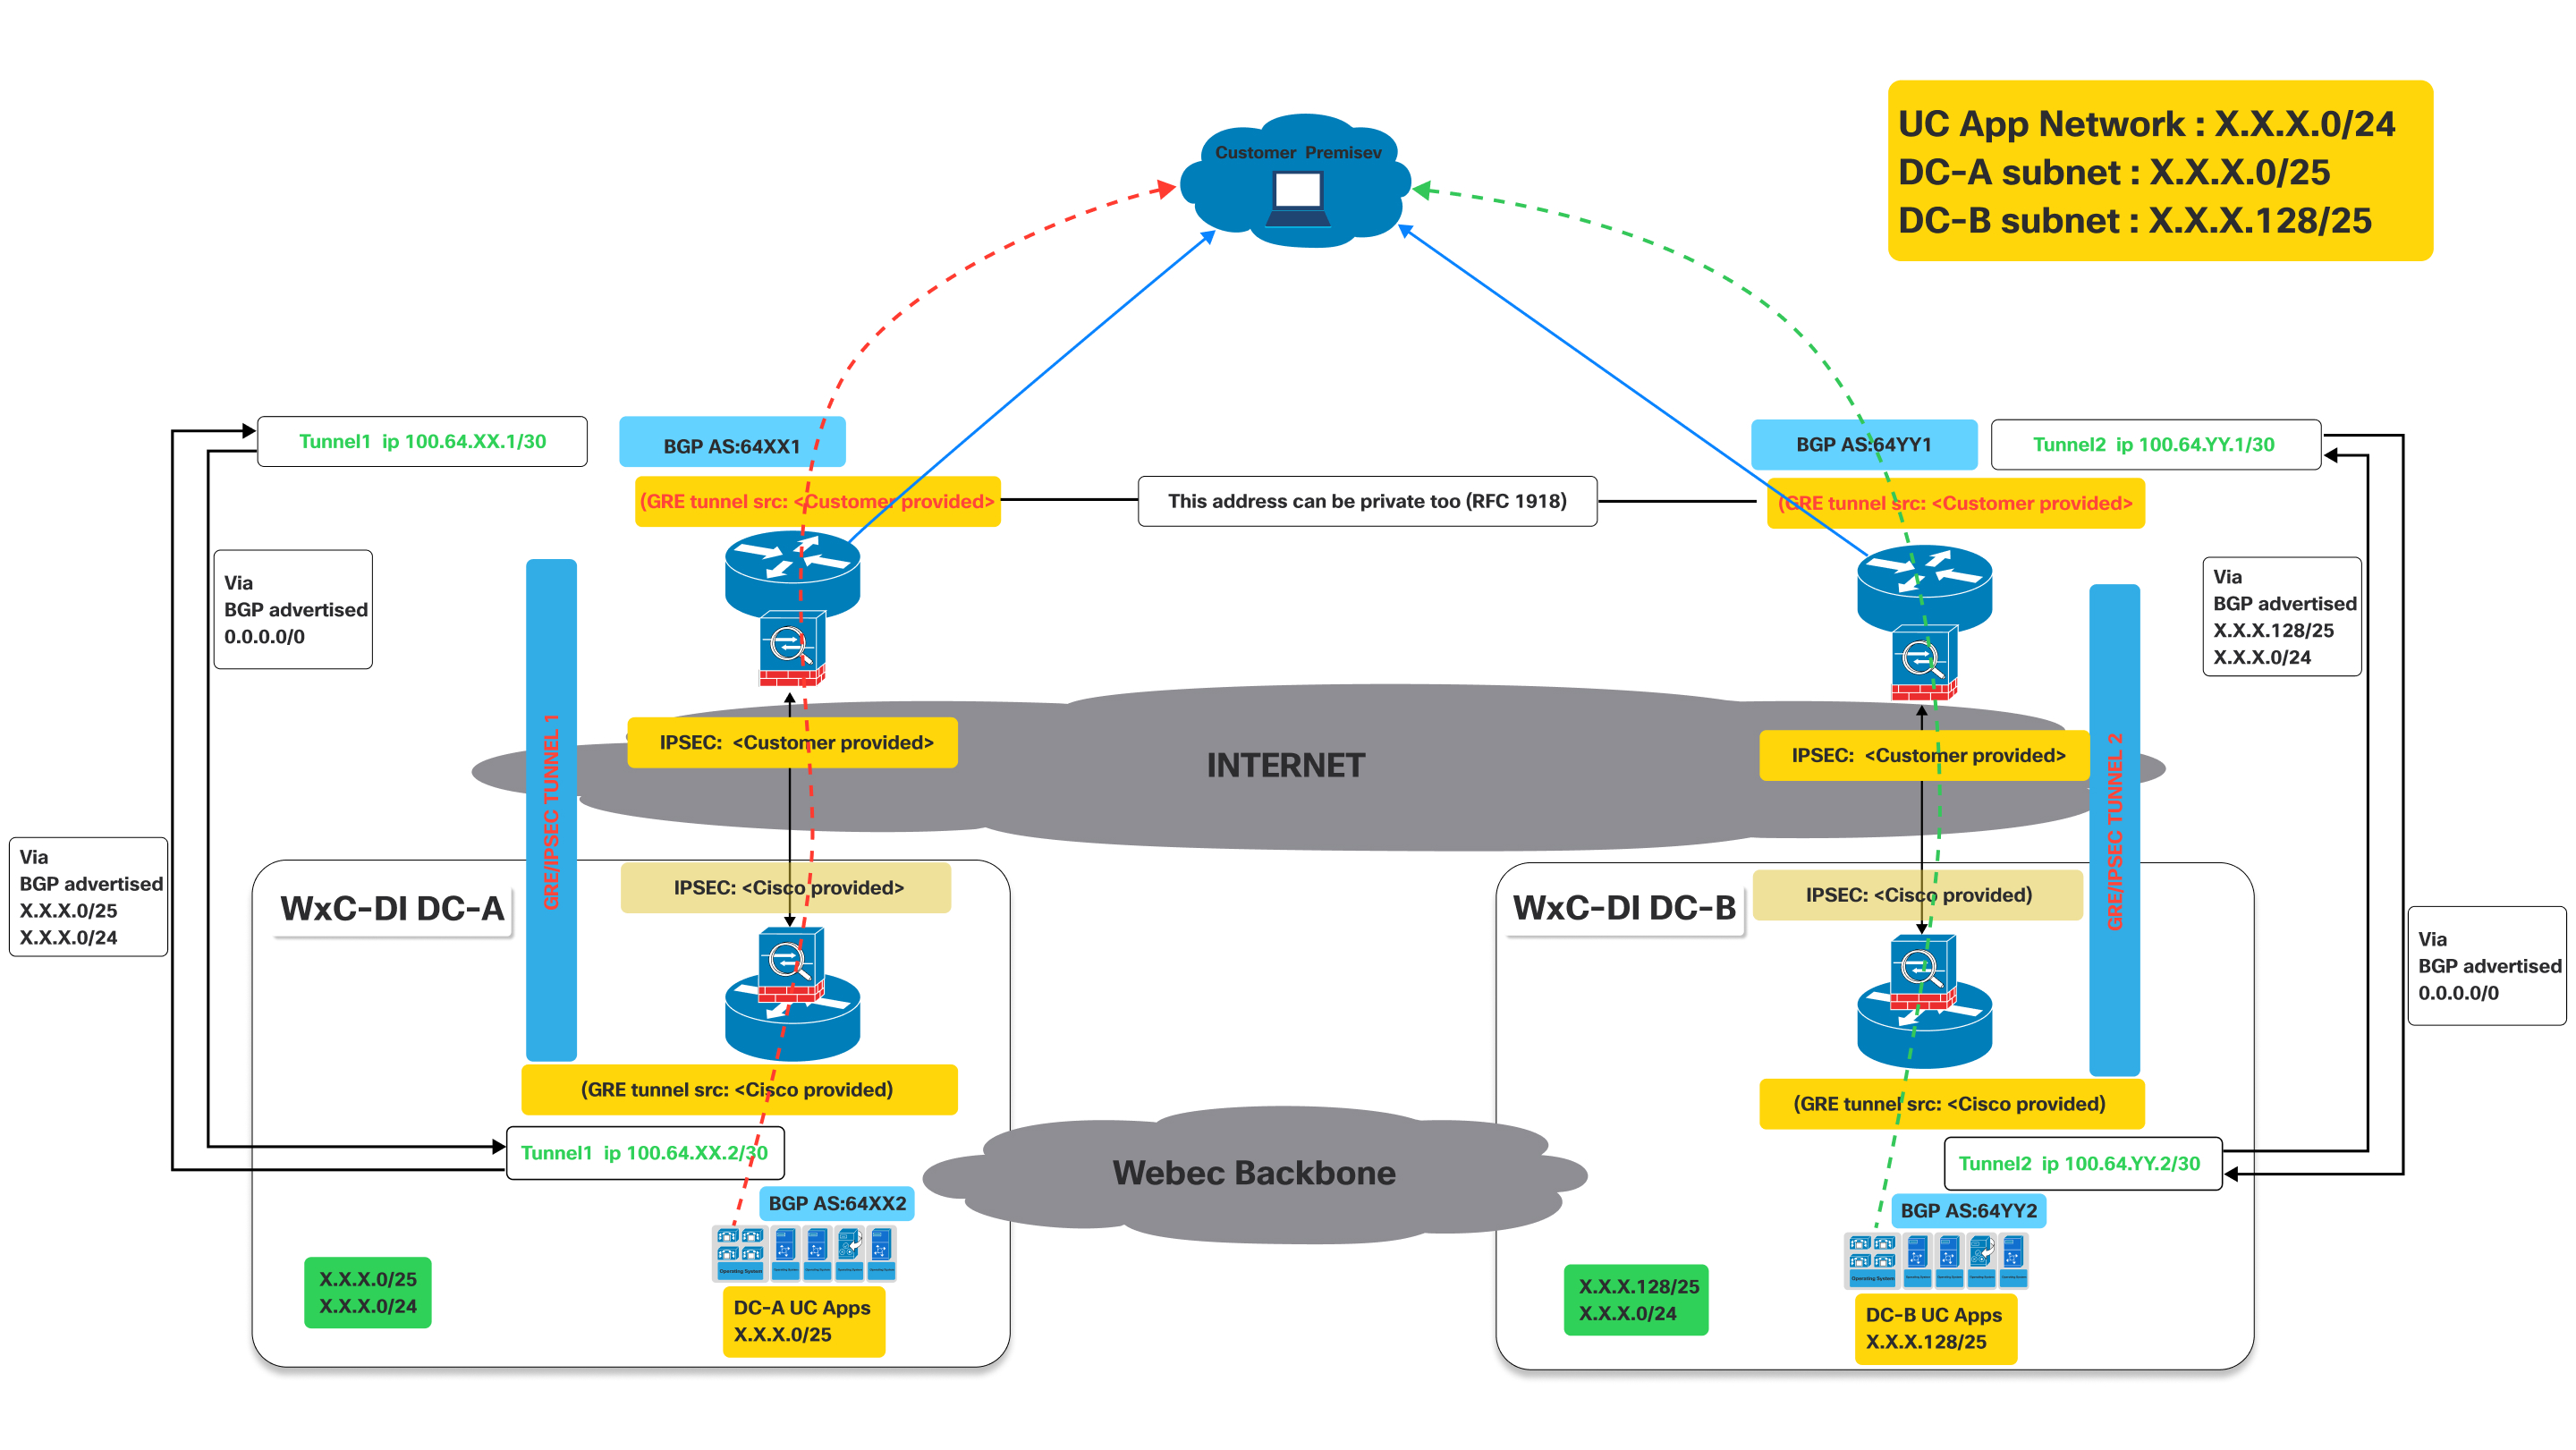
Esta imagem ilustra uma arquitetura de rede Virtual Connect, detalhando o fluxo de tráfego quando os túneis primário e secundário estão operacionais.
Ele representa um modelo de conectividade ativo para um cliente acessar aplicativos de UC hospedados nos datacenters da Cisco, aproveitando túneis GRE/IPSEC duplos pela Internet com BGP para troca de rotas.
Definições:
- Premissa do cliente:
- Isso representa a rede local do cliente, onde os usuários e seus dispositivos (por exemplo, telefones IP, computadores executando clientes de UC) estão localizados.
- O tráfego originado daqui precisa alcançar os aplicativos de UC hospedados nos datacenters da Cisco.
- Cisco Webex CallingDatacenters de instância dedicada (instância dedicada) (WXC-Di DC-A e WXC-di
DC-B):
- Esses são os datacenters da Cisco que hospedam os aplicativos de UC.
- O DC-A e o DC-B são geograficamente distintos, fornecendo redundância.
- Cada datacenter tem sua própria sub-rede para aplicativos de UC:
- Sub-rede DC-A: x.x.x.0/25
- Sub-rede DC-B: x.x.x.128/25
- Túneis GRE/IPsec (túnel 1 e túnel 2):
- Essas são as conexões seguras e criptografadas entre as instalações do cliente e o datacenter da Cisco pela Internet pública.
- GRE (Encapsulamento de Roteamento Genérico): Esse protocolo é usado para encapsular vários protocolos de camada de rede dentro de links virtuais ponto a ponto. Ele permite que protocolos de roteamento como o BGP operem no túnel.
- IPsec (Internet Protocol Security): Esse conjunto de protocolos fornece serviços de segurança criptográfica (autenticação, integridade, confidencialidade) para comunicações IP. Ele criptografa o tráfego encapsulado em GRE, garantindo a transmissão segura de dados pela Internet.
- Protocolo Border Gateway (BGP):
- O BGP é o protocolo de roteamento usado para trocar informações de roteamento entre as instalações do cliente e os datacenters da Cisco.
Conforme mostrado no diagrama acima, os dispositivos implantados nas instalações do cliente precisam estabelecer dois túneis GRE/IPSEC.
As convenções de nomenclatura usadas abaixo com XX/YY, DC-A, DC-B são genéricas para todas as regiões em que a Instância Dedicada é oferecida. Esses valores serão exclusivos para cada região e os valores reais para cada região. Os valores específicos são fornecidos durante a ativação da conexão virtual.
No lado da Cisco, os túneis IPsec e GRE serão encerrados em dispositivos diferentes. Portanto, o cliente precisa se certificar de configurar adequadamente os IPs de destino IPsec e GRE nos dispositivos. Os clientes podem usar o mesmo IP para GRE e IPSEC se houver suporte em seus dispositivos. Consulte o diagrama acima. Os valores relacionados ao IP são fornecidos durante a ativação da conexão virtual no portal.
- Túnel 1: conecta a premissa do cliente à “Instância Dedicada DC-A” (Data Center A) pela Internet. Esse túnel usa o BGP AS:64XX1 no lado do cliente e o BGP AS:64XX2 no lado da Instância Dedicada DC-A. As configurações de origem do túnel IPSEC e GRE são divididas entre detalhes fornecidos pelo cliente e fornecidos pela Cisco.
- Túnel 2: conecta a premissa do cliente à “Instância Dedicada DC-B” (Data Center B) pela Internet. Esse túnel usa BGP AS:64YY1 no lado do cliente e BGP AS:64YY2 no lado DC-B da instância dedicada. Assim como o túnel 1, as configurações de origem do túnel IPSEC e GRE são compartilhadas entre o cliente e a Cisco.
No BGP AS:64XX e no BGP AS:64YY, XX e YY são específicos para uma determinada região.
Depois que os túneis GRE/IPSEC forem estabelecidos nos datacenters de instância Webex Calling dedicada (A e B), o cliente deverá receber as seguintes rotas anunciadas pela Cisco nas sessões de BGP correspondentes.
- Para DC-A: As rotas anunciadas pela Cisco serão X.X.X.0/25 e X.X.x.0/24. Opcionalmente, se o IaaS for solicitado e configurado para o cliente, as rotas Y.Y.Y.0/25 e Y.Y.Y.0/24 serão anunciadas pela Cisco.
- Para DC-B: As rotas anunciadas pela Cisco serão X.X.X.128/25 e X.x.x.0/24. Opcionalmente, se o IaaS for solicitado e configurado para o cliente, as rotas Y.Y.Y.128/25 e Y.Y.Y.0/24 serão anunciadas pela Cisco.
- O cliente precisa anunciar a rota 0.0.0./0 para a Cisco por meio de ambas as conexões (túneis)
- O cliente precisa seguir as rotas de prefixo mais longas (/25) para enviar tráfego para a Cisco pelos respectivos túneis quando os dois túneis estão ativos.
- A Cisco retornará o tráfego pelos mesmos túneis para manter o tráfego simétrico.
Fluxo de tráfego:
- O tráfego destinado a “DC-A UC Apps” (X.X.X.0/25) das instalações do cliente flui pelo túnel 1.
- O tráfego destinado a “DC-B UC Apps” (X.X.X.128/25) das instalações do cliente flui pelo Túnel 2.
Cenário de failover: fluxo de tráfego quando um dos túneis está desativado
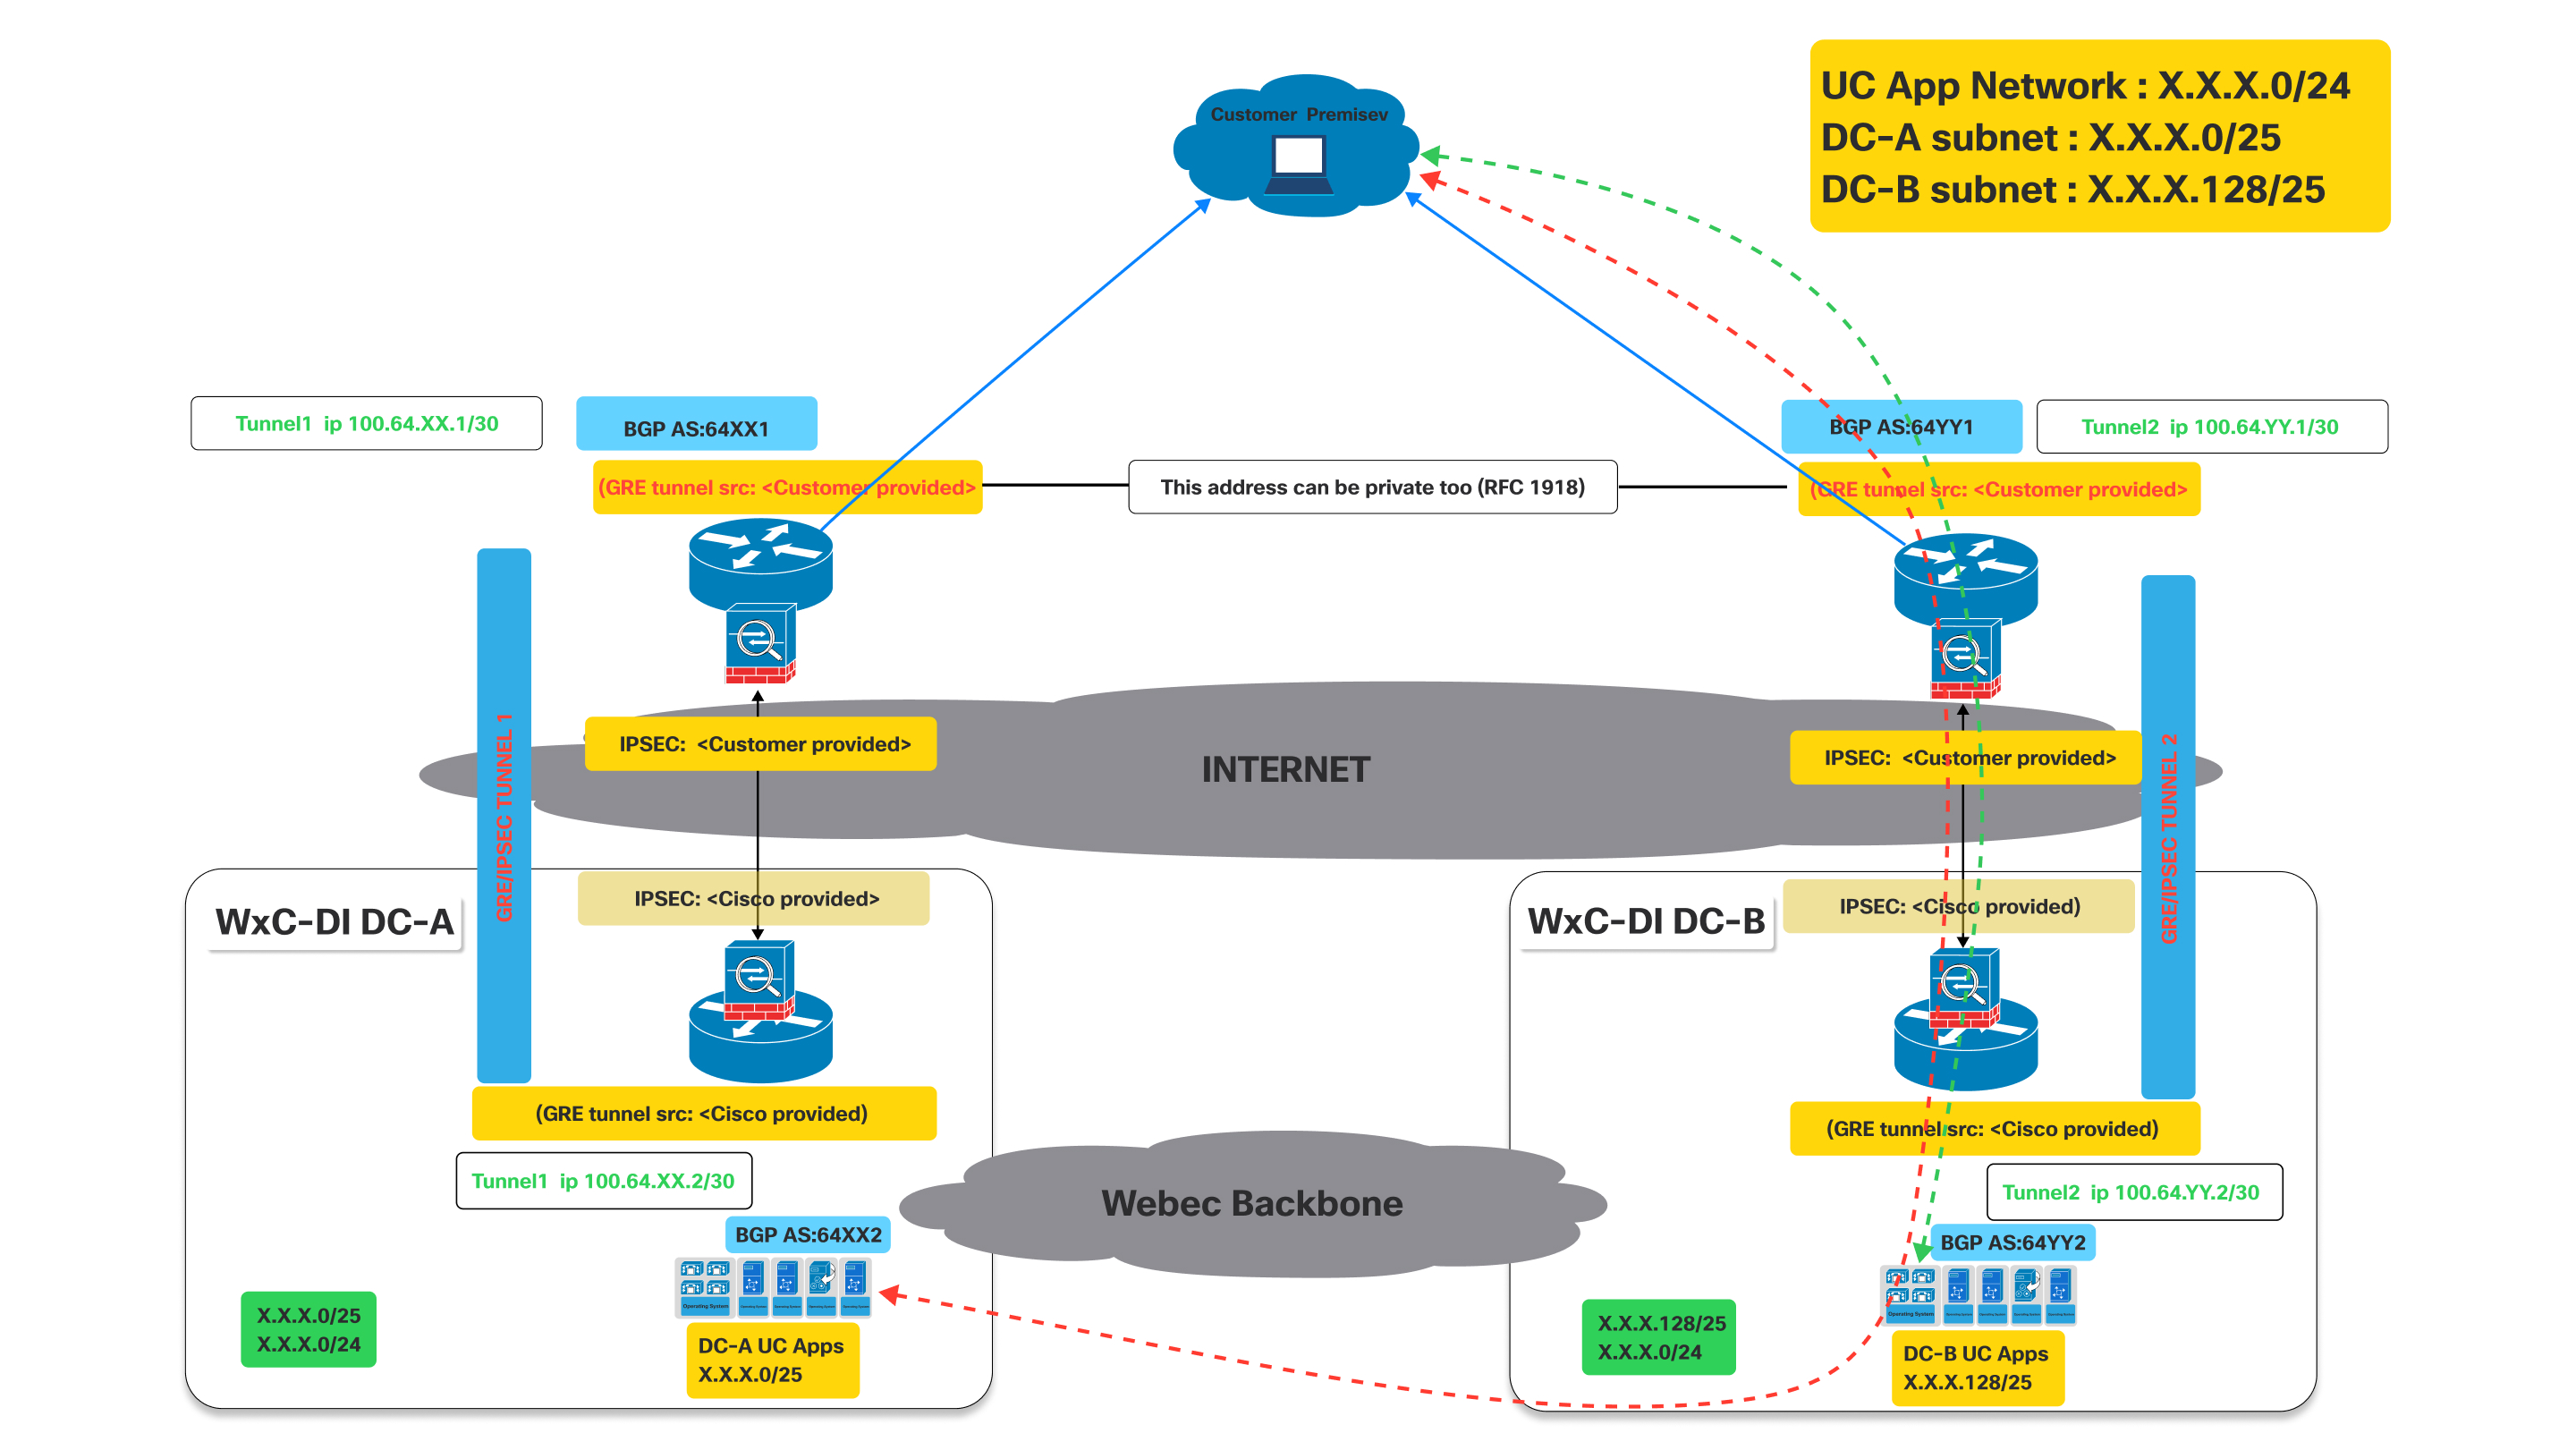
Conforme mostrado no diagrama acima, quando o túnel para DC-A estiver desativado, o bgp estabelecido através do túnel para DC-A descerá.
Impacto no BGP: Quando o túnel 1 fica inativo, a sessão do BGP sobre esse túnel também fica inativa. Consequentemente, o DC-A não poderá mais anunciar suas rotas (especificamente X.X.X.0/25) para o cliente por meio desse caminho. Portanto, o roteador do cliente detectará o caminho como inacessível.
Agora, como o túnel 1 está inativo, o roteador do cliente nas instalações do cliente removerá automaticamente as rotas aprendidas pelo túnel 1 de sua tabela de roteamento ou as marcará como inacessíveis.
- O tráfego destinado à UC App Network (X.X.X.0/24) ou à sub-rede DC-A (X.X.X.0/25) será então redirecionado pelo túnel de trabalho em direção ao DC-B, que continua anunciando o X.X.X.0/24 que inclui a rede X.X.X.0/25.
- Um comportamento semelhante será observado se o túnel para DC-B estiver desativado enquanto o túnel para DC-A ainda estiver ativo.
Processo de conectividade
| 1 | |
| 2 | |
| 3 | |
| 4 |
Etapa 1: Pedido CCW
O Virtual Connect é um complemento para Instância Dedicada no CCW.
| 1 |
Navegue até o site de pedidos da CCW e clique em Login para entrar no site: |
| 2 |
Crie uma estimativa. |
| 3 |
Adicione o SKU “A-FLEX-3". |
| 4 |
Selecione Editar opções. |
| 5 |
Na guia de assinatura exibida, selecione Opções e complementos. |
| 6 |
Em Complementos adicionais, marque a caixa de seleção ao lado de “Conexão virtual para instância dedicada”. O nome do SKU é “A-FLEX-DI-VC”. |
| 7 |
Insira a quantidade e o número de regiões nas quais o Virtual Connect é necessário. A quantidade do Virtual Connect não deve exceder o número total de regiões compradas para a Instância Dedicada. Além disso, somente um pedido do Virtual Connect é permitido por região. |
| 8 |
Quando estiver satisfeito com suas seleções, clique em Verificar e Salvar na parte superior direita da página. |
| 9 |
Clique em Salvar e continuar para finalizar seu pedido. Seu pedido finalizado agora aparece na grade de pedidos. |
Etapa 2: Ativação do Virtual Connect no Control Hub
| 1 |
Faça login no Control Hub https://admin.webex.com/login. |
| 2 |
Na seção Serviços, navegue até Chamadas > Instância dedicada > Conectividade em nuvem. |
| 3 |
No cartão Virtual Connect, a quantidade comprada do Virtual Connect está listada. Agora, o administrador pode clicar em Ativar para iniciar a ativação do Virtual Connect. 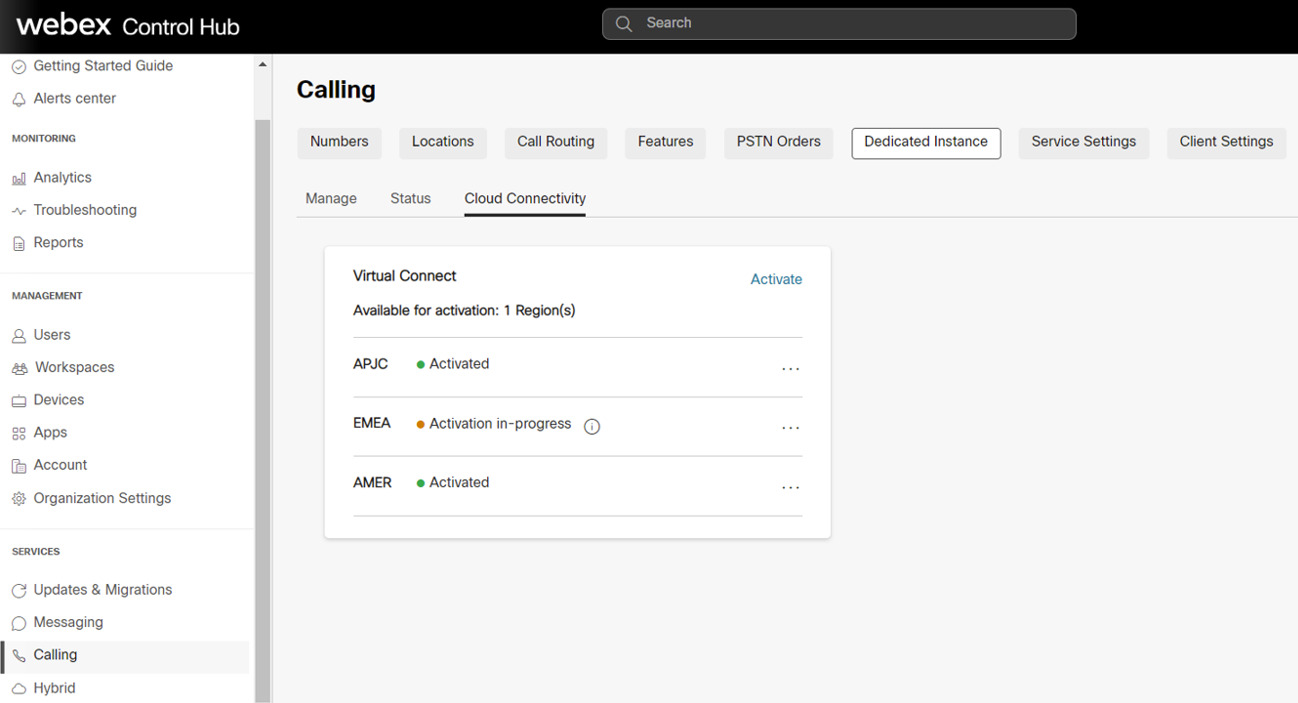
O processo de ativação só pode ser acionado por administradores com a função “Administrador completo do cliente”. Por outro lado, um administrador com a função “Administrador somente para leitura do cliente” só pode visualizar o status. |
| 4 |
Ao clicar no botão Ativar, o formulário Ativar Conexão Virtual é exibido para que o administrador forneça os detalhes técnicos do Virtual Connect necessários para as configurações de emparelhamento do lado da Cisco. O formulário também fornece informações estáticas do lado da Cisco, com base na região selecionada. Essas informações serão úteis para que os administradores do cliente configurem o CPE por sua parte para estabelecer a conectividade. |
| 5 |
Clique no botão Ativar quando todos os campos obrigatórios forem preenchidos. |
| 6 |
Depois que o formulário de ativação do Virtual Connect for preenchido para uma região específica, o cliente poderá exportar o formulário de ativação da guia Control Hub, Chamada > Instância dedicada > Conectividade em nuvem e clicar em Exportar configurações. 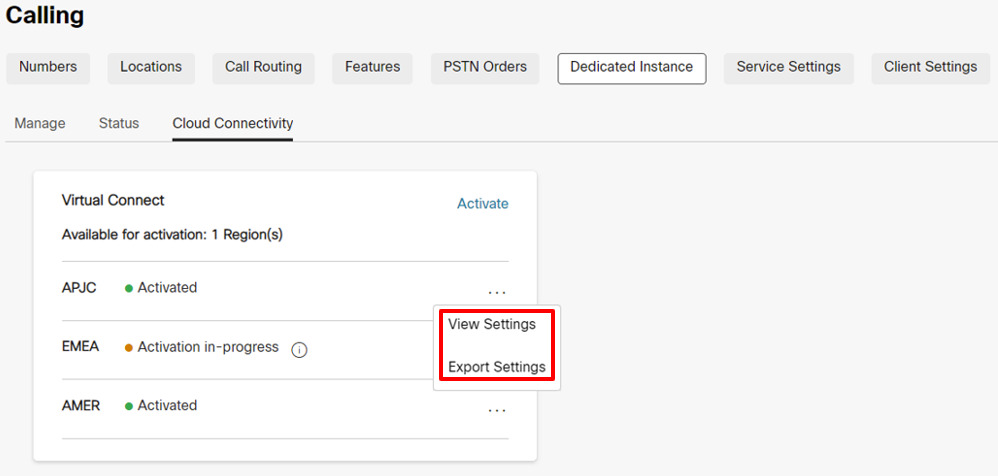
Por motivos de segurança, a autenticação e a senha do BGP não estarão disponíveis no documento exportado, mas o administrador poderá visualizá-las no Control Hub clicando em Exibir configurações no Control Hub, na guia Chamadas > Instância dedicada > Conectividade na nuvem. |
Etapa 3: Cisco executa a configuração de rede
| 1 |
Depois que o formulário de ativação do Virtual Connect for preenchido, o status será atualizado para Ativação em andamento no cartão Calling > Dedicated Instance > Cloud Connectivity Virtual Connection. |
| 2 |
A Cisco concluirá as configurações necessárias no equipamento lateral da Cisco em 5 dias úteis. Após a conclusão bem-sucedida, o status será atualizado para “Ativado” para essa região específica no Control Hub. |
Etapa 4: O cliente executa a configuração de rede
|
O status é alterado para “Ativado” para notificar o administrador do cliente de que as configurações da Cisco para a conectividade IP VPN foram concluídas com base nas entradas fornecidas pelo cliente. Porém, espera-se que o administrador do cliente conclua sua parte das configurações nos CPEs e teste as rotas de conectividade para que o túnel Virtual Connect esteja on-line. Em caso de problemas enfrentados no momento da configuração ou da conectividade, o cliente pode entrar em contato Cisco TAC para obter assistência. |
Solução de problemas
Solução de problemas e validação da primeira fase do IPsec (negociação IKEv2)
A negociação do túnel IPsec envolve duas fases, a fase IKEv2 e a fase IPsec. Se a negociação da fase IKEv2 não for concluída, não haverá início de uma segunda fase IPsec. Primeiro, emita o comando “show crypto ikev2 sa” (no equipamento Cisco) ou um comando similar no equipamento de terceiros para verificar se a sessão IKEv2 está ativa. Se a sessão IKEv2 não estiver ativa, os possíveis motivos podem ser:
-
O tráfego interessante não aciona o túnel IPsec.
-
A lista de acesso ao túnel IPsec está configurada incorretamente.
-
Não há conectividade entre o cliente e o IP do endpoint do túnel IPsec da Instância Dedicada.
-
Os parâmetros da sessão IKEv2 não coincidem entre o lado da Instância Dedicada e o lado do cliente.
-
Um firewall está bloqueando os pacotes UDP IKEv2.
Primeiro, verifique os registros IPsec para ver se há mensagens que mostrem o progresso da negociação do túnel IKEv2. Os registros podem indicar onde há um problema com a negociação IKEv2. A falta de mensagens de registro também pode indicar que a sessão IKEv2 não está sendo ativada.
Alguns erros comuns na negociação do IKEv2 são:
-
As configurações do IKEv2 no lado do CPE não coincidem com as da Cisco, verifique novamente as configurações mencionadas:
-
Verifique se a versão do IKE é a versão 2.
-
Verifique se os parâmetros de criptografia e autenticação correspondem à criptografia esperada no lado da instância dedicada.
Quando a cifra “GCM” está em uso, o protocolo GCM manipula a autenticação e define o parâmetro de autenticação como NULL.
-
Verifique a configuração de vida útil.
-
Verifique o grupo de módulos Diffie Hellman.
-
Verifique as configurações da função pseudo-aleatória.
-
-
A lista de acesso para o mapa criptográfico não está definida para:
-
Permissão GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255.255" (ou comando equivalente)
A lista de acesso deve ser específica para o protocolo “GRE” e o protocolo “IP” não funcionará.
-
Se as mensagens de log não mostrarem nenhuma atividade de negociação para a fase IKEv2, talvez seja necessária uma captura de pacote.
O lado da instância dedicada nem sempre inicia a troca de IKEv2 e, às vezes, pode esperar que o lado do CPE do cliente seja o iniciador.
Verifique a configuração do lado do CPE para ver os seguintes pré-requisitos para o início da sessão IKEv2:
-
Verifique se há uma lista de acesso criptográfico IPsec para tráfego GRE (protocolo 50) do IP de transporte do túnel CPE para o IP de transporte do túnel da instância dedicada.
-
Certifique-se de que a interface do túnel GRE esteja habilitada para keepalives GRE. Se o equipamento não suportar keepalives GRE, a Cisco será notificada porque os keepalives GRE serão habilitados no lado da Instância Dedicada por padrão.
-
Certifique-se de que o BGP esteja ativado e configurado com o endereço vizinho do IP do túnel de instância dedicada.
Quando configurado corretamente, o seguinte inicia o túnel IPsec e a primeira fase da negociação IKEv2:
-
O GRE se mantém ativo da interface do túnel GRE do lado do CPE para a interface do túnel GRE do lado da Instância Dedicada.
-
Sessão TCP vizinha do BGP do vizinho BGP do lado do CPE ao vizinho do BGP do lado da Instância Dedicada.
-
Faça ping do endereço IP do túnel lateral do CPE para o endereço IP do túnel lateral da instância dedicada.
O ping não pode ser o IP de transporte de túnel para o IP de transporte de túnel, ele deve ser IP de túnel para IP de túnel.
Se for necessário um rastreamento de pacotes para o tráfego IKEv2, defina o filtro para UDP e a porta 500 (quando nenhum dispositivo NAT estiver no meio dos endpoints IPsec) ou a porta 4500 (quando um dispositivo NAT for inserido no meio dos endpoints IPsec).
Verifique se os pacotes UDP IKEv2 com porta 500 ou 4500 são enviados e recebidos de e para o endereço IP IPsec DI.
O datacenter da Instância Dedicada nem sempre pode iniciar o primeiro pacote IKEv2. O requisito é que o dispositivo CPE seja capaz de iniciar o primeiro pacote IKEv2 no lado da instância dedicada.
Se o firewall local permitir, tente também executar um ping no endereço IPsec remoto. Se o ping não for bem-sucedido do endereço IPsec local para o remoto, execute uma rota de rastreamento para ajudar e determine onde o pacote será descartado.
Alguns firewalls e equipamentos de Internet podem não permitir o rastreamento de rotas.
Solução de problemas e validação da segunda fase do IPsec (negociação IPsec)
Verifique se a primeira fase do IPsec (ou seja, a associação de segurança IKEv2) está ativa antes de solucionar o problema da segunda fase do IPsec. Execute um comando “show crypto ikev2 sa” ou equivalente para verificar a sessão IKEv2. Na saída, verifique se a sessão IKEv2 está ativa há mais de alguns segundos e se não está saltando. O tempo de atividade da sessão é exibido como o “Tempo ativo” da sessão ou equivalente na saída.
Depois que a sessão IKEv2 for verificada como ativa e ativa, investigue a sessão IPsec. Assim como na sessão IKEv2, execute um comando “show crypto ipsec sa” ou equivalente para verificar a sessão IPsec. Tanto a sessão IKEv2 quanto a sessão IPsec devem estar ativas antes que o túnel GRE seja estabelecido. Se a sessão IPsec não for exibida como ativa, verifique se há mensagens de erro ou erros de negociação nos registros IPsec.
Alguns dos problemas mais comuns que podem ser encontrados durante as negociações de IPsec são:
As configurações no lado do CPE não coincidem com o lado da Instância Dedicada. Verifique novamente as configurações:
-
Verifique se os parâmetros de criptografia e autenticação correspondem às configurações no lado da instância dedicada.
-
Verifique as configurações do Perfect Forward Secrecy e se elas correspondem às configurações do lado da Instância Dedicada.
-
Verifique as configurações de vida útil.
-
Verifique se o IPsec foi configurado no modo de túnel.
-
Verifique os endereços IPsec de origem e destino.
Solução de problemas e validação da interface de túnel
Quando as sessões IPsec e IKEv2 são verificadas como ativas e ativas, os pacotes do túnel GRE mantêm ativos o fluxo entre os terminais da Instância Dedicada e do túnel CPE. Se a interface do túnel não estiver exibindo o status, alguns problemas comuns são:
-
O VRF de transporte da interface de túnel não corresponde ao VRF da interface de loopback (se a configuração VRF for usada na interface de túnel).
Se a configuração VRF não for usada na interface do túnel, essa verificação poderá ser ignorada.
-
Keepalives não estão habilitados na interface de túnel lateral do CPE
Se os keepalives não forem suportados no equipamento CPE, a Cisco deverá ser notificada para que os keepalives padrão no lado da Instância Dedicada também sejam desativados.
Se os keepalives forem suportados, verifique se os keepalives estão habilitados.
-
A máscara ou o endereço IP da interface do túnel não estão corretos e não correspondem aos valores esperados da Instância Dedicada.
-
O endereço de transporte do túnel de origem ou destino não está correto e não corresponde aos valores esperados da Instância Dedicada.
-
Um firewall está impedindo que pacotes GRE sejam enviados para o túnel IPsec ou recebidos do túnel IPsec (o túnel GRE é transportado pelo túnel IPsec)
Um teste de ping deve verificar se a interface do túnel local está ativa e se a conectividade está boa com a interface do túnel remoto. Execute a verificação de ping do IP do túnel (não o IP de transporte) para o IP do túnel remoto.
A lista de acesso criptográfico para o túnel IPsec que transporta o tráfego do túnel GRE permite que somente pacotes GRE se cruzem. Como resultado, os pings não funcionarão do IP de transporte de túnel para o IP de transporte de túnel remoto.
A verificação de ping resulta em um pacote GRE que é gerado do IP de transporte do túnel de origem para o IP de transporte do túnel de destino, enquanto a carga útil do pacote GRE (o IP interno) será o IP do túnel de origem e destino.
Se o teste de ping não for bem-sucedido e os itens anteriores forem verificados, talvez seja necessária uma captura de pacote para garantir que o ping icmp esteja resultando em um pacote GRE que é encapsulado em um pacote IPsec e enviado do endereço IPsec de origem para o endereço IPsec de destino. Os contadores na interface do túnel GRE e os contadores de sessão IPsec também podem ajudar a mostrar se os pacotes de envio e recebimento estão aumentando.
Além do tráfego de ping, a captura também deve mostrar pacotes GRE de manutenção de atividade, mesmo durante o tráfego ocioso. Finalmente, se o BGP estiver configurado, os pacotes BGP keepalive também devem ser enviados como pacotes GRE encapsulados em pacotes IPSEC, bem como pela VPN.
Solução de problemas e validação do BGP
Sessões do BGP
O BGP é necessário como protocolo de roteamento pelo túnel IPsec VPN. O vizinho do BGP local deve estabelecer uma sessão do eBGP com o vizinho do BGP da Instância Dedicada. Os endereços IP vizinhos do eBGP são iguais aos endereços IP do túnel local e remoto. Primeiro, certifique-se de que a sessão do BGP esteja ativa e, em seguida, verifique se as rotas corretas estão sendo recebidas da Instância Dedicada e se a rota padrão correta está enviada para a Instância Dedicada.
Se o túnel GRE estiver ativo, verifique se um ping foi bem-sucedido entre o IP do túnel GRE local e remoto. Se o ping for bem-sucedido, mas a sessão do BGP não estiver chegando, investigue o log do BGP em busca de erros de estabelecimento do BGP.
Alguns dos problemas mais comuns de negociação do BGP são:
-
O número AS remoto não corresponde ao número AS configurado no lado da Instância Dedicada. Verifique novamente a configuração do AS vizinho.
-
O número do AS local não corresponde ao que o lado da Instância Dedicada espera. Verifique se o número do AS local corresponde aos parâmetros esperados da Instância Dedicada.
-
Um firewall está impedindo que pacotes BGP TCP encapsulados em pacotes GRE sejam enviados para o túnel IPsec ou recebidos do túnel IPsec
-
O IP do vizinho remoto do BGP não corresponde ao IP do túnel GRE remoto.
Troca de rotas BGP
Depois que a sessão do BGP for verificada em ambos os túneis, verifique se as rotas corretas estão sendo enviadas e recebidas do lado da instância dedicada.
A solução VPN de instância dedicada espera que dois túneis sejam estabelecidos do lado do cliente/parceiro. O primeiro túnel aponta para o datacenter A da Instância Dedicada e o segundo túnel aponta para o datacenter da Instância Dedicada B. Ambos os túneis devem estar no estado ativo e a solução requer uma implantação ativa/ativa. Cada datacenter de instância dedicada anunciará sua rota local /25, bem como uma rota de backup /24. Ao verificar as rotas BGP de entrada da Instância Dedicada, certifique-se de que a sessão BGP associada ao túnel apontando para o datacenter A da Instância Dedicada receba a rota local do datacenter A /25 da Instância Dedicada, bem como a rota de backup /24. Além disso, certifique-se de que o túnel apontando para o datacenter B da Instância Dedicada receba a rota local do datacenter B /25 da Instância Dedicada, bem como a rota de backup /24. Observe que a rota de backup /24 será a mesma rota anunciada a partir do datacenter A da Instância Dedicada e do datacenter da Instância Dedicada B.
A redundância é fornecida a um datacenter de instância dedicada se a interface do túnel para esse datacenter ficar inativa. Se a conectividade com o datacenter A da Instância Dedicada for perdida, o tráfego será encaminhado do datacenter B da Instância Dedicada para o datacenter A. Nesse cenário, o túnel para o datacenter B usará a rota do datacenter B /25 para enviar tráfego para o datacenter B e o túnel para o datacenter B usará a rota de backup /24 para enviar tráfego ao datacenter A via datacenter B.
É importante que, quando os dois túneis estiverem ativos, o túnel do datacenter A não seja usado para enviar tráfego para o datacenter B e vice-versa. Nesse cenário, se o tráfego for enviado para o datacenter A com destino ao datacenter B, o datacenter A encaminhará o tráfego para o datacenter B e, em seguida, o datacenter B tentará enviar o tráfego de volta à origem por meio do túnel B do datacenter. Isso resultará em um roteamento abaixo do ideal e também poderá interromper o tráfego que atravessa os firewalls. Portanto, é importante que os dois túneis estejam em uma configuração ativa/ativa durante a operação normal.
A rota 0.0.0.0/0 deve ser anunciada do lado do cliente para o lado do datacenter da Instância Dedicada. Rotas mais específicas não serão aceitas pelo lado da Instância Dedicada. Certifique-se de que a rota 0.0.0.0/0 seja anunciada a partir do túnel A do datacenter da Instância Dedicada e do túnel B do datacenter da Instância Dedicada.
Configuração MTU
No lado da Instância Dedicada, dois recursos são habilitados para ajustar dinamicamente a MTU para pacotes grandes. O túnel GRE adiciona mais cabeçalhos aos pacotes IP que fluem pela sessão VPN. O túnel IPsec adiciona cabeçalhos adicionais aos cabeçalhos GRE e reduzirá ainda mais a maior MTU permitida no túnel.
O túnel GRE ajusta o recurso MSS e o caminho do túnel GRE no recurso de descoberta de MTU é ativado no lado da Instância Dedicada. Configure “ip tcp adjust-mss 1350" ou comando equivalente, bem como “tunnel path\ u0002mtu-discovery” ou comando equivalente no lado do cliente para ajudar no ajuste dinâmico da MTU do tráfego através do túnel VPN.


