- Hjem
- /
- Artikel

Tak for din feedback.


Dedikeret instance-Virtual Connect
 I denne artikel
 Har du feedback?
Virtual Connect er en ekstra tilføjelsesmulighed for Cloud Connectivity til Webex Calling Dedicated Instance. Virtual Connect gør det muligt for kunder at udvide deres private netværk sikkert over internettet ved hjælp af punkt-til-punkt IP VPN-tunneler. Her diskuterer vi om bestilling, aktivering, og konfiguration til Virtual Connect.
Introduktion
Virtual Connect er en ekstra tilføjelsesmulighed for Cloud Connectivity to Dedicated Instance for Webex Calling (Dedikeret Instans). Virtual Connect gør det muligt for kunder at udvide deres private netværk sikkert over internettet ved hjælp af punkt-til-punkt IP VPN-tunneler. Denne tilslutningsmulighed giver en hurtig etablering af privat netværksforbindelse ved hjælp af det eksisterende CPE (Customer Premise Equipment) og internetforbindelse.
Cisco hoster, administrerer og sikrer redundante IP-VPN-tunneler og den nødvendige internetadgang i Ciscos Dedicated Instance-datacenterregion (er), hvor tjenesten er påkrævet. Tilsvarende er administratoren ansvarlig for deres tilsvarende CPE- og internettjenester, som er nødvendige for etablering af Virtual Connect.
Hver Virtual Connect-ordre i en bestemt Dedikeret Instance-region vil omfatte to generiske indkapslingstunneler (GRE), der er beskyttet af IPsec-kryptering (GRE over IPsec), en til hvert Ciscos datacenter i den valgte region.
Virtual Connect har en båndbreddegrænse på 250 Mbps pr. tunnel og anbefales til mindre implementeringer. Da der bruges to punkt-til-punkt-VPN-tunneler, skal al trafik til skyen gå gennem kundens hovedend CPE, og derfor er det muligvis ikke egnet, hvor der er mange eksterne websteder. For andre alternative peering-muligheder henvises til Cloud Connectivity.
Før du sender peering-anmodningen om Virtual Connect, skal du sørge for, at tjenesten Dedikeret forekomst er aktiveret i det pågældende område.
Forudsætninger
Forudsætningerne for etablering af Virtual Connect omfatter:
-
Kunden leverer
-
Internetforbindelse med tilstrækkelig tilgængelig båndbredde til at understøtte implementeringen
-
Offentlige IP-adresser for to IPsec-tunneler
-
Kundesiden GRE-transport IP-adresser til de to GRE-tunneler
-
-
Partner og kunde
-
Arbejd sammen om at evaluere båndbreddekrav
-
Sørg for, at netværksenheder understøtter BGP-routing (Border Gateway Protocol) og et GRE over IPsec-tunneldesign
-
-
Partner eller kunde leverer
-
Netværksteam med viden om site-to-site VPN-tunnelteknologier
-
Netværksteam med kendskab til BGP, eBGP og generelle routingprincipper
-
-
Cisco
-
Cisco tildelte private autonome systemnumre (ASN'er) og forbigående IP-adressering til GRE-tunnelgrænseflader
-
Cisco tildelte offentligt, men ikke internetroutbart klasse C (/24) netværk til dedikeret instans Cloud-adressering
-
Hvis en kunde kun har 1 CPE-enhed, vil de 2 tunneler mod Ciscos datacentre (DC1 og DC2) i hver region komme fra den pågældende CPE-enhed. Kunden har også mulighed for 2 CPE-enheder, så skal hver CPE-enhed kun oprette forbindelse til 1 tunnel mod Ciscos datacentre (DC1 og DC2) i hver region. Yderligere redundans kan opnås ved at afslutte hver tunnel på et separat fysisk sted/sted inden for kundens infrastruktur.
Tekniske detaljer
Implementeringsmodel
Virtual Connect bruger en headend-arkitektur med to niveauer, hvor routing- og GRE-kontrol planerne leveres af en enhed, og IPsec-kontrolplanet leveres af en anden.
Når Virtual Connec t-forbindelsen er afsluttet, oprettes to GRE over IPsec-tunneler mellem kundens virksomhedsnetværk og Ciscos datacentre med dedikeret instans. Én til hvert redundant datacenter inden for den respektive region. Yderligere netværkselementer, der kræves til peering, udveksles af partneren eller kunden til Cisco via aktiveringsformularen Control Hub Virtual Connect.
Nedenstående figur viser eksemplet på den virtuelle forbindelsesimplementeringsmodel for 2-koncentratorindstillingen på kundesiden.
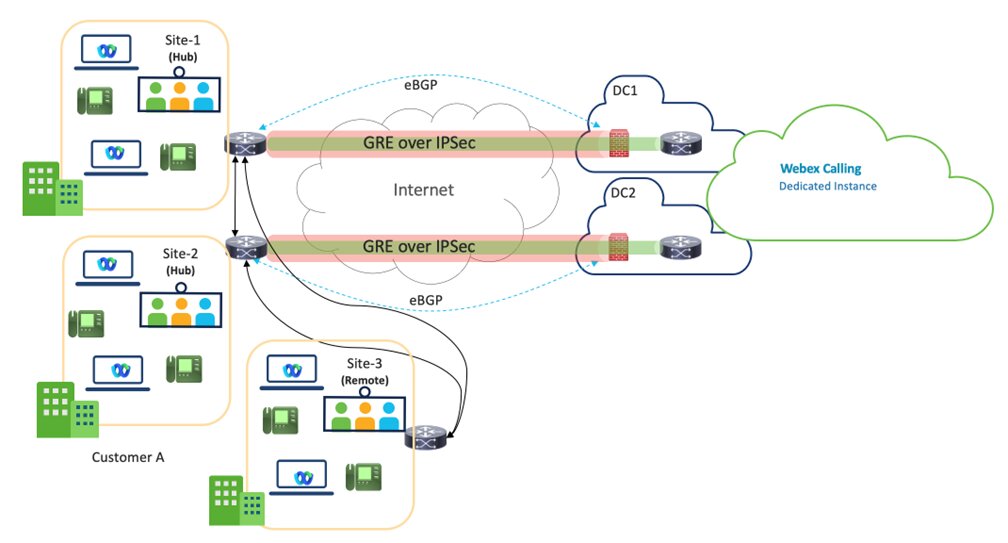
Virtual Connect - VPN er et hub-design, hvor kundens hub-websteder er forbundet til DC1 og DC2 i Dedicated Instances datacentre inden for en bestemt region.
To hub-steder anbefales for bedre redundans, men One Hub-websted med to tunneler er også en understøttet implementeringsmodel.
Båndbredden pr. tunnel er begrænset til 250 Mbps. For at sikre effektiv failover må den samlede trafik på tværs af begge tunneler ikke overstige 250 Mbps, da al trafik vil blive dirigeret gennem en tunnel i tilfælde af svigt.
Kundens eksterne websteder inden for samme region skal oprette forbindelse tilbage til hubstedet/stederne via kundens WAN, og det er ikke Ciscos ansvar for denne forbindelse.
Partnere forventes at arbejde tæt sammen med kunderne for at sikre, at den mest optimale vej vælges til Virtual Connect- serviceområdet.
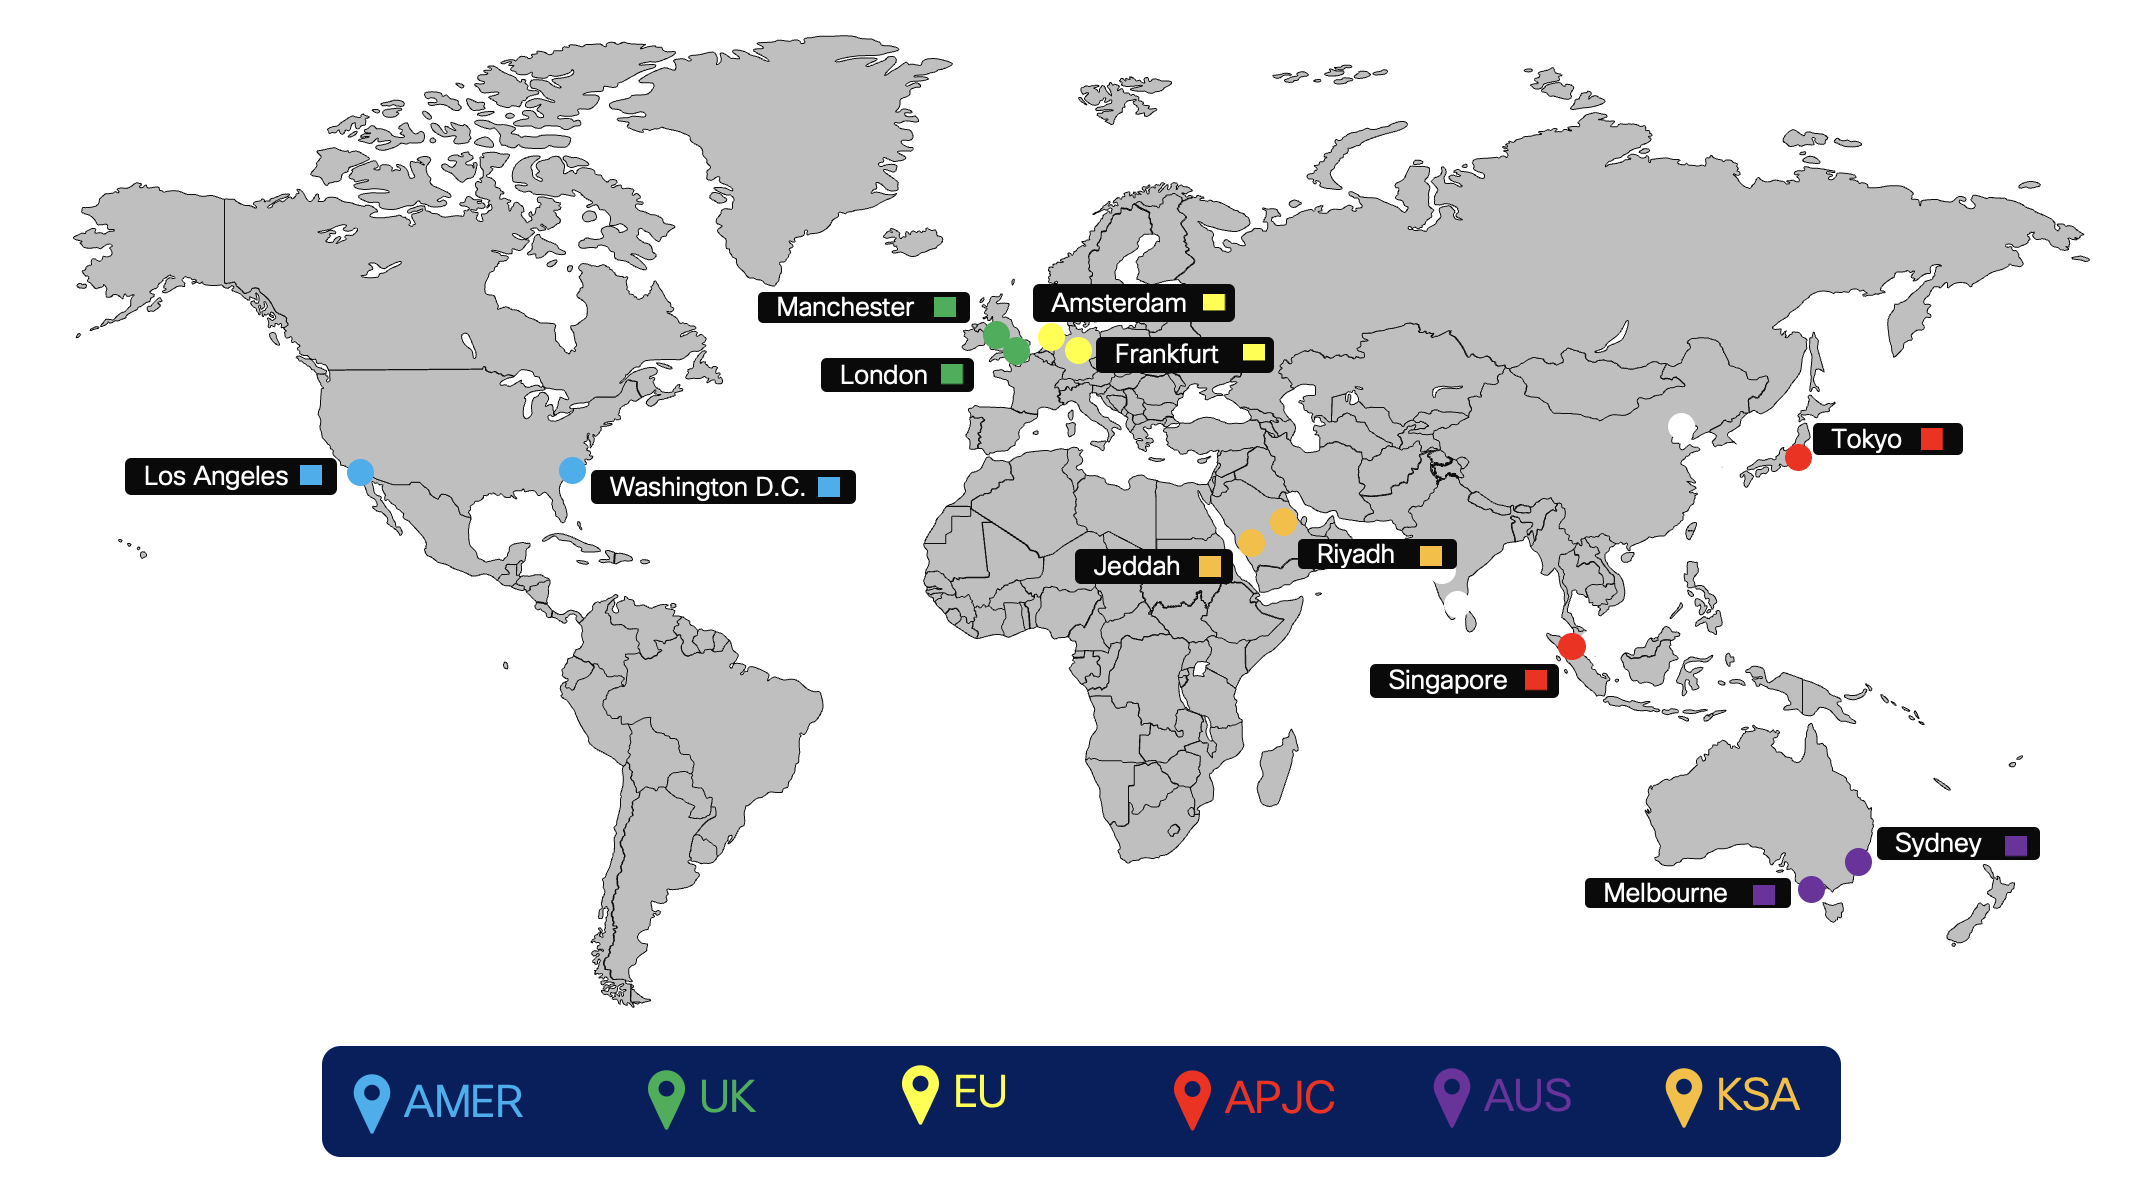
Nedenstående figur viser peeringsområderne for cloudforbindelse med dedikerede instanser.
Routning
Routing for Virtual Connect-tilføjelsen implementeres ved hjælp af ekstern BGP (eBGP) mellem Dedicated Instance og Customer Premise Equipment (CPE). Cisco vil annoncere deres respektive netværk for hver redundant DC inden for en region til kundens CPE, og CPE er forpligtet til at annoncere en standardrute til Cisco.
-
Cisco vedligeholder og tildeler
-
Tunnelgrænseflade IP-adressering (transient link til routing) Cisco tildeler fra et udpeget delt adresseområde (ikke-offentligt routbart)
-
Adresse til tunneltransport (Ciscos side)
-
Private autonome systemnumre (ASN'er) til kundens BGP-routingkonfiguration
-
Cisco tildeler fra det udpegede område til privat brug: 64512 til 65534
-
-
-
EBGP bruges til at udveksle ruter mellem Dedicated Instance og CPE
-
Cisco opdeler det tildelte /24-netværk i 2/25 et for hver DC i den respektive region
-
I Virtual Connect annonceres hvert /25-netværk tilbage til CPE af Cisco over de respektive punkt-til-punkt VPN-tunneler (transient link)
-
CPE skal konfigureres med de relevante EBgP-naboer. Hvis du bruger en CPE, bruges to eBgP-naboer, hvoraf en peger på hver fjerntunnel. Hvis du bruger to CPE, vil hver CPE have en eBgP-nabo, der peger på den enkelte fjerntunnel til CPE.
-
Cisco-siden af hver GRE-tunnel (tunnelgrænseflade IP) er konfigureret som BGP-nabo på CPE
-
CPE er forpligtet til at annoncere en standardrute over hver af tunnelerne
-
CPE er ansvarlig for omfordeling, efter behov, de indlærte ruter inden for kundens virksomhedsnetværk.
-
-
Hvis forbindelsen ikke svigter, vil en enkelt CPE have to aktive/aktive tunneler. For to CPE-noder vil hver CPE have en aktiv tunnel, og begge CPE-noder skal være aktive og passere trafik. I tilfælde af ikke-svigt scenarie skal trafikken deles i to tunneler, der går til de korrekte /25 destinationer, hvis en af tunnelerne går ned, kan den resterende tunnel bære trafikken for begge. Under et sådant fejlscenario, når /25-netværket er nede, bruges /24-netværket som en backup-rute. Cisco sender kundetrafik via sit interne WAN til DC, der mistede forbindelsen.
Virtuel forbindelsestrafikflow
Trafikken flyder, når begge tunneler er oppe
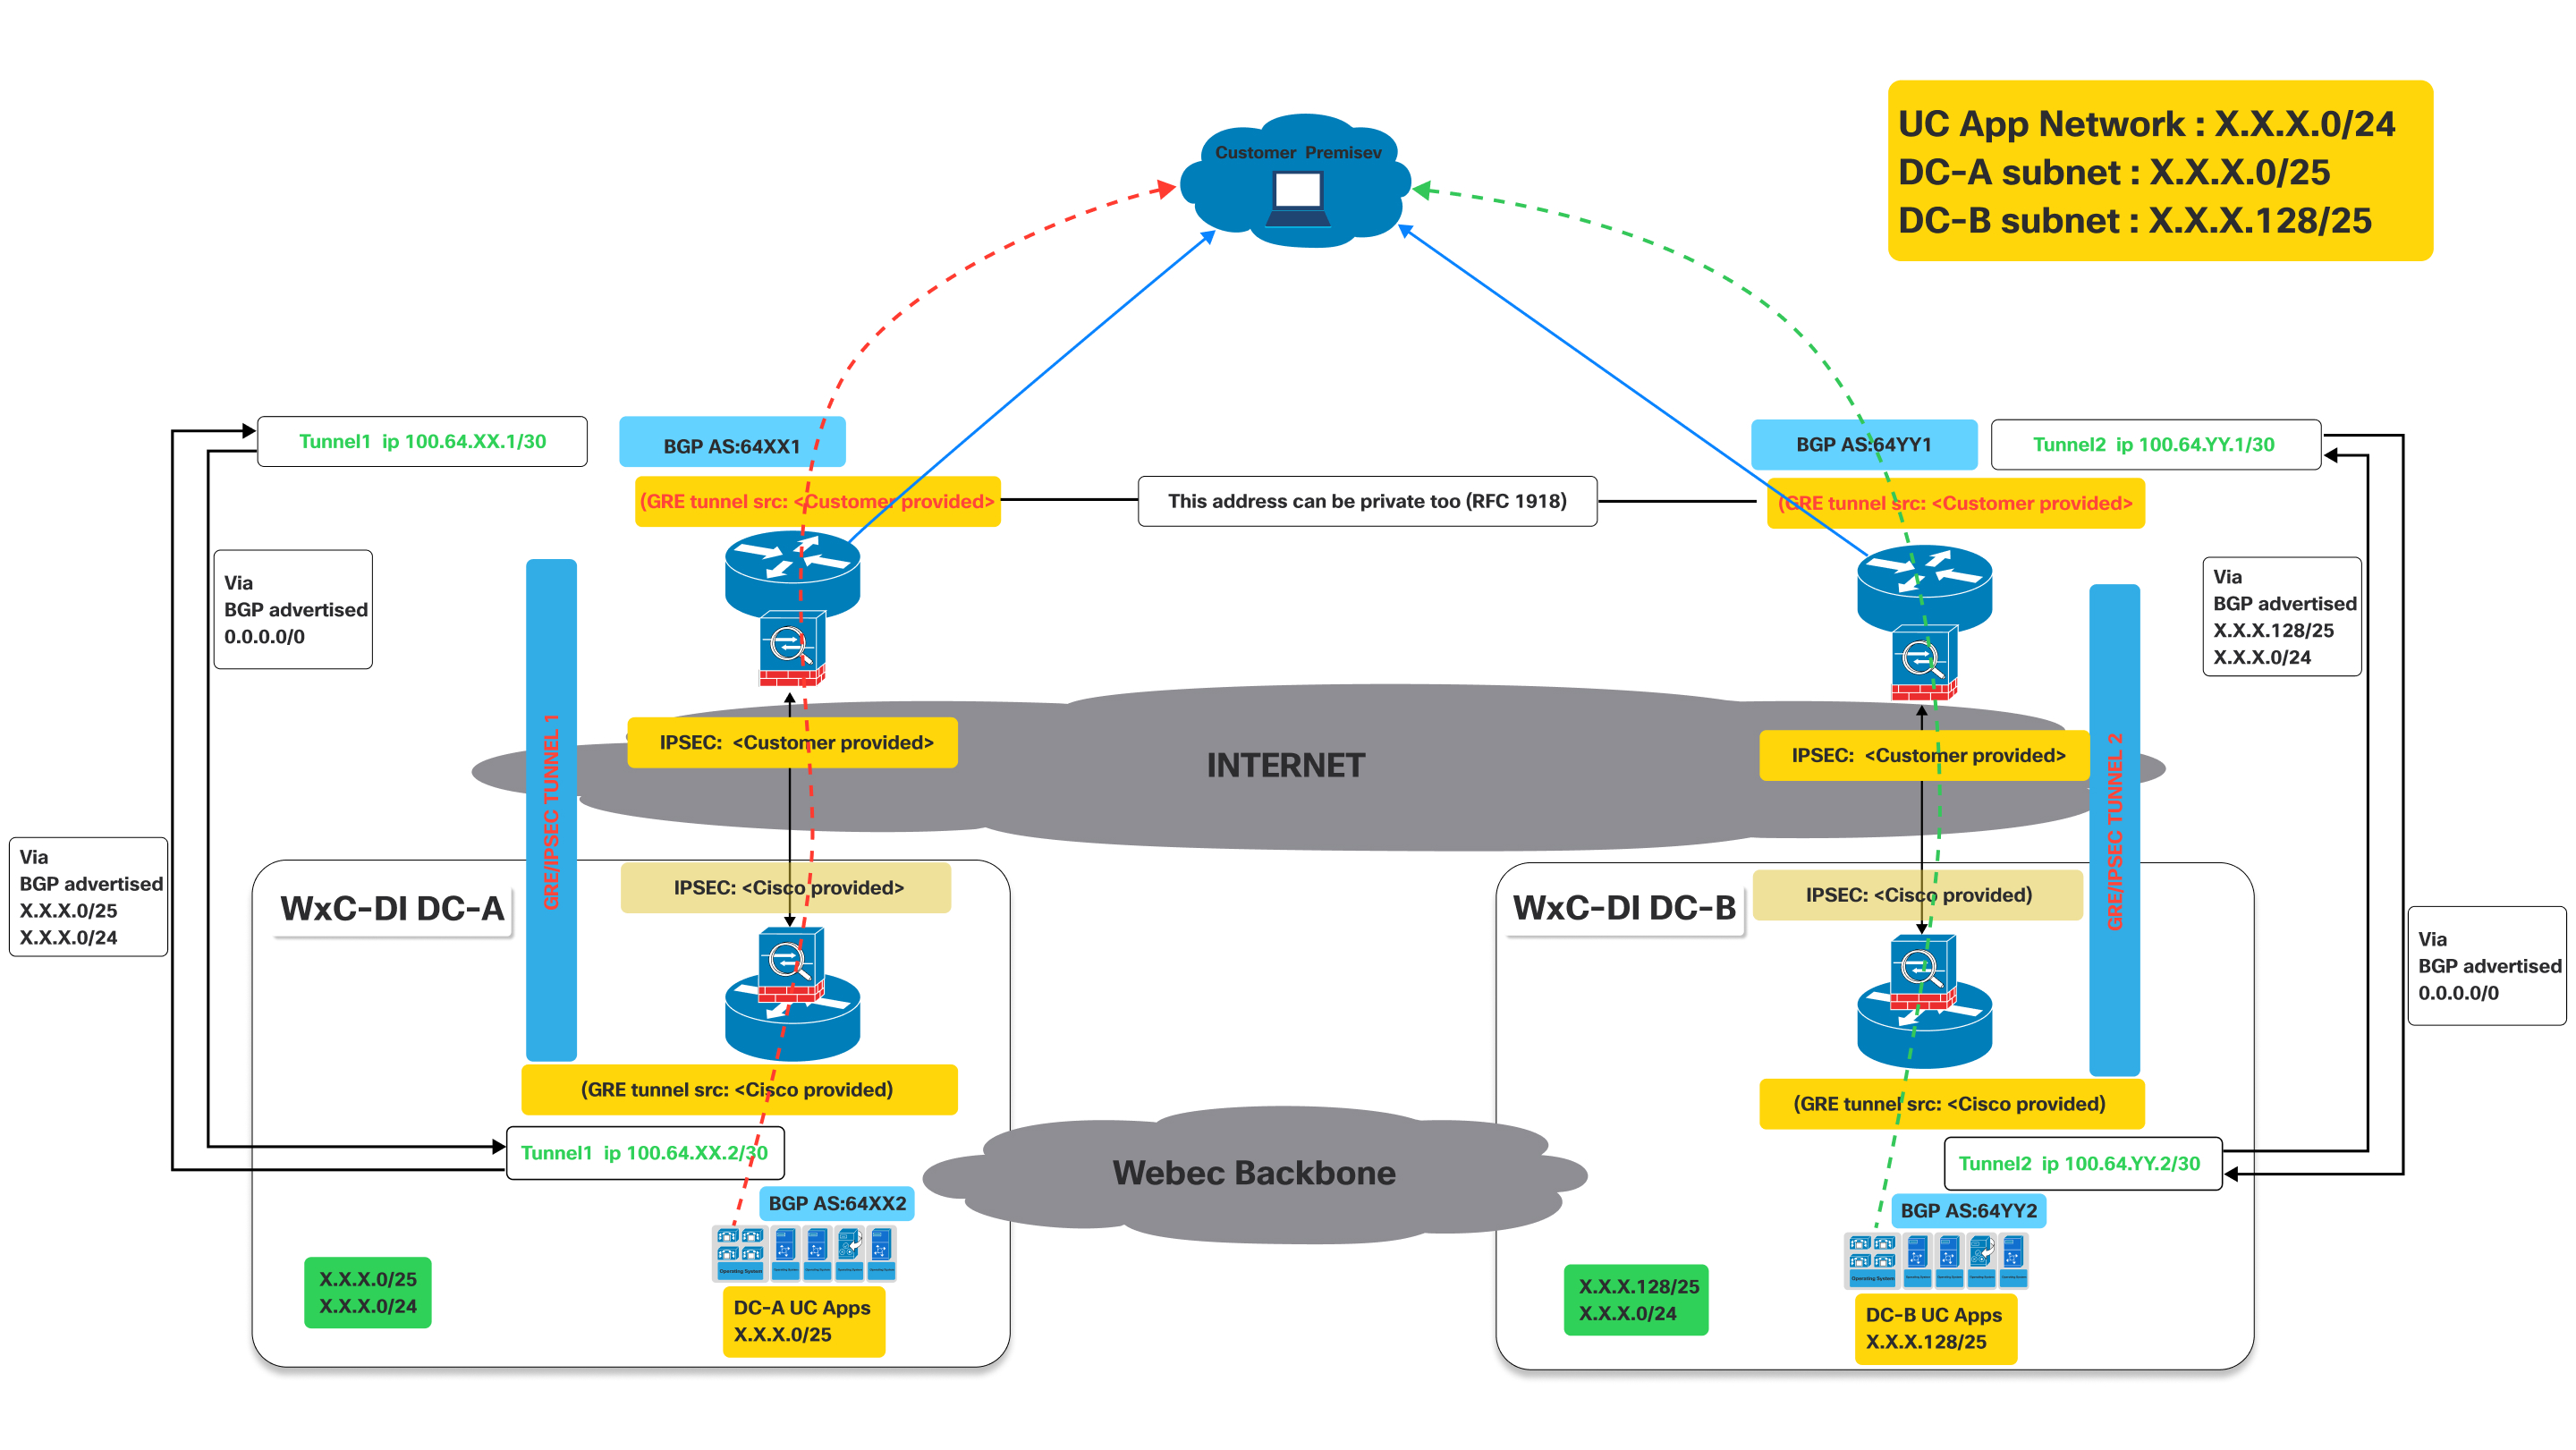
Dette billede illustrerer en Virtual Connect- netværksarkitektur, der beskriver trafik strømmen, når både primære og sekundære tunneler er i drift.
Det repræsenterer en aktiv forbindelsesmodel for en kunde til at få adgang til UC-applikationer, der er hostet i Ciscos datacentre, og udnytter to GRE/IPSEC-tunneler over internettet med BGP til ruteudveksling.
Definitioner:
- Kundeforudsætning:
- Dette repræsenterer kundens netværk på stedet, hvor brugere og deres enheder (f.eks. IP-telefoner, computere, der kører UC-klienter) er placeret.
- Trafik, der stammer herfra, skal nå de UC-applikationer, der hostes i Ciscos datacentre.
- Cisco Webex CallingD@@ edikeret instans (dedikeret instans) datacentre (WXC-Di DC-
A og wxC-Di DC-B):
- Dette er Ciscos datacentre, der er vært for UC-applikationerne.
- DC-A og DC-B er geografisk adskilte, hvilket giver redundans.
- Hvert datacenter har sit eget undernet til UC-applikationer:
- DC-A-undernet: X.X.X.0/25
- DC-B-undernet: X.X.X.128/25
- GRE/IPsec-tunneler (tunnel 1 og tunnel 2):
- Dette er de sikre, krypterede forbindelser mellem kundens præmis og Ciscos datacenter over det offentlige internet.
- GRE (Generic Routing Encapsulation): Denne protokol bruges til at indkapsle forskellige netværkslagsprotokoller inde i virtuelle punkt-til-punkt-links. Det gør det muligt for routing protokoller som BGP at fungere over tunnelen.
- IPsec (Internet Protocol Security): Denne pakke af protokoller leverer kryptografiske sikkerhedstjenester (godkendelse, integritet, fortrolighed) til IP- kommunikation. Det krypterer den GRE-indkapslede trafik, hvilket sikrer sikker data overførsel over internettet.
- Grænsegateway-protokol (BGP):
- BGP er den routingprotokol, der bruges til at udveksle routingoplysninger mellem kundens præmis og Cisco-datacentre.
Som vist i ovenstående diagram skal enheder, der er implementeret i kundens lokaler, etablere to GRE/IPSEC-tunneler.
Navngivningskonventionerne nedenfor med XX/YY, DC-A DC-B er generiske for alle regioner, hvor dedikeret forekomst tilbydes. Disse værdier vil være unikke for hver region og de faktiske værdier for hver region. De specifikke værdier leveres under aktiveringen af den virtuelle forbindelse.
På Cisco-siden afsluttes IPsec- og GRE-tunnelerne på forskellige enheder. Så kunden skal sørge for at konfigurere IPsec-destination og GRE-destinations-IP'er på enhederne i overensstemmelse hermed. Kunder kan bruge den samme IP til GRE og IPSEC, hvis den understøttes på deres enheder. Se diagrammet ovenfor. De IP-relaterede værdier leveres under aktivering af den virtuelle forbindelse på portalen.
- Tunnel 1: Forbinder kundens præmis til „Dedikeret instans DC-A“ (datacenter A) via internettet. Denne tunnel bruger BGP AS:64XX1 på kundesiden og BGP AS: 64XX2 på DC-A-siden med dedikeret instans. IPSEC- og GRE-tunnelkildekonfigurationer er opdelt mellem kundeleverede og Cisco-leverede detaljer.
- Tunnel 2: Forbinder kundens præmis til „Dedicated Instance DC-B“ (datacenter B) via internettet. Denne tunnel bruger BGP AS: 64YY1 på kundesiden og BGP AS: 64YY2 på DC-B-siden med dedikeret instans. Ligesom Tunnel 1 deles IPSEC- og GRE-tunnelkilde konfigurationer mellem kunden og Cisco.
I BGP AS: 64XX og BGP AS: 64YY, XX og YY er specifikke for en bestemt region.
Når GRE/IPSEC-tunnelerne er etableret til datacentre med Webex Calling dedikerede instanser (A og B), skal kunden modtage følgende ruter, der annonceres fra Cisco over de tilsvarende BGP-sessioner.
- For DC-A: Ruter annonceret fra Cisco vil være X.X.0/25 og X.X.0/24. Valgfrit, hvis IaaS anmodes om og konfigureres til kunderuterne, vil YY.Y.0/25 og Y.Y.0/24 blive annonceret fra Cisco.
- For DC-B: Ruter annonceret fra Cisco vil være X.X.128/25 og X.X.X.0/24. Valgfrit, hvis IaaS anmodes om og konfigureres til kunderuterne, vil YY.Y.128/25 og Y.Y.0/24 blive annonceret fra Cisco .
- Kunden skal annoncere ruten 0.0.0./0 til Cisco gennem begge forbindelser (tunneler)
- Kunden skal følge de længste præfiksruter (/25) for at sende trafik til Cisco gennem de respektive tunneler, når begge tunneler er oppe.
- Cisco returnerer trafikken gennem de samme tunneler for at holde trafikken symmetrisk.
Trafikstrøm:
- Trafik bestemt til „DC-A UC Apps“ (X.X.0/25) fra kundens lokaler strømmer gennem Tunnel 1.
- Trafik bestemt til „DC-B UC Apps“ (X.X.128/25) fra kundens lokaler strømmer gennem Tunnel 2.
Mislykket scenario: trafikstrøm, når en af tunnelerne er nede
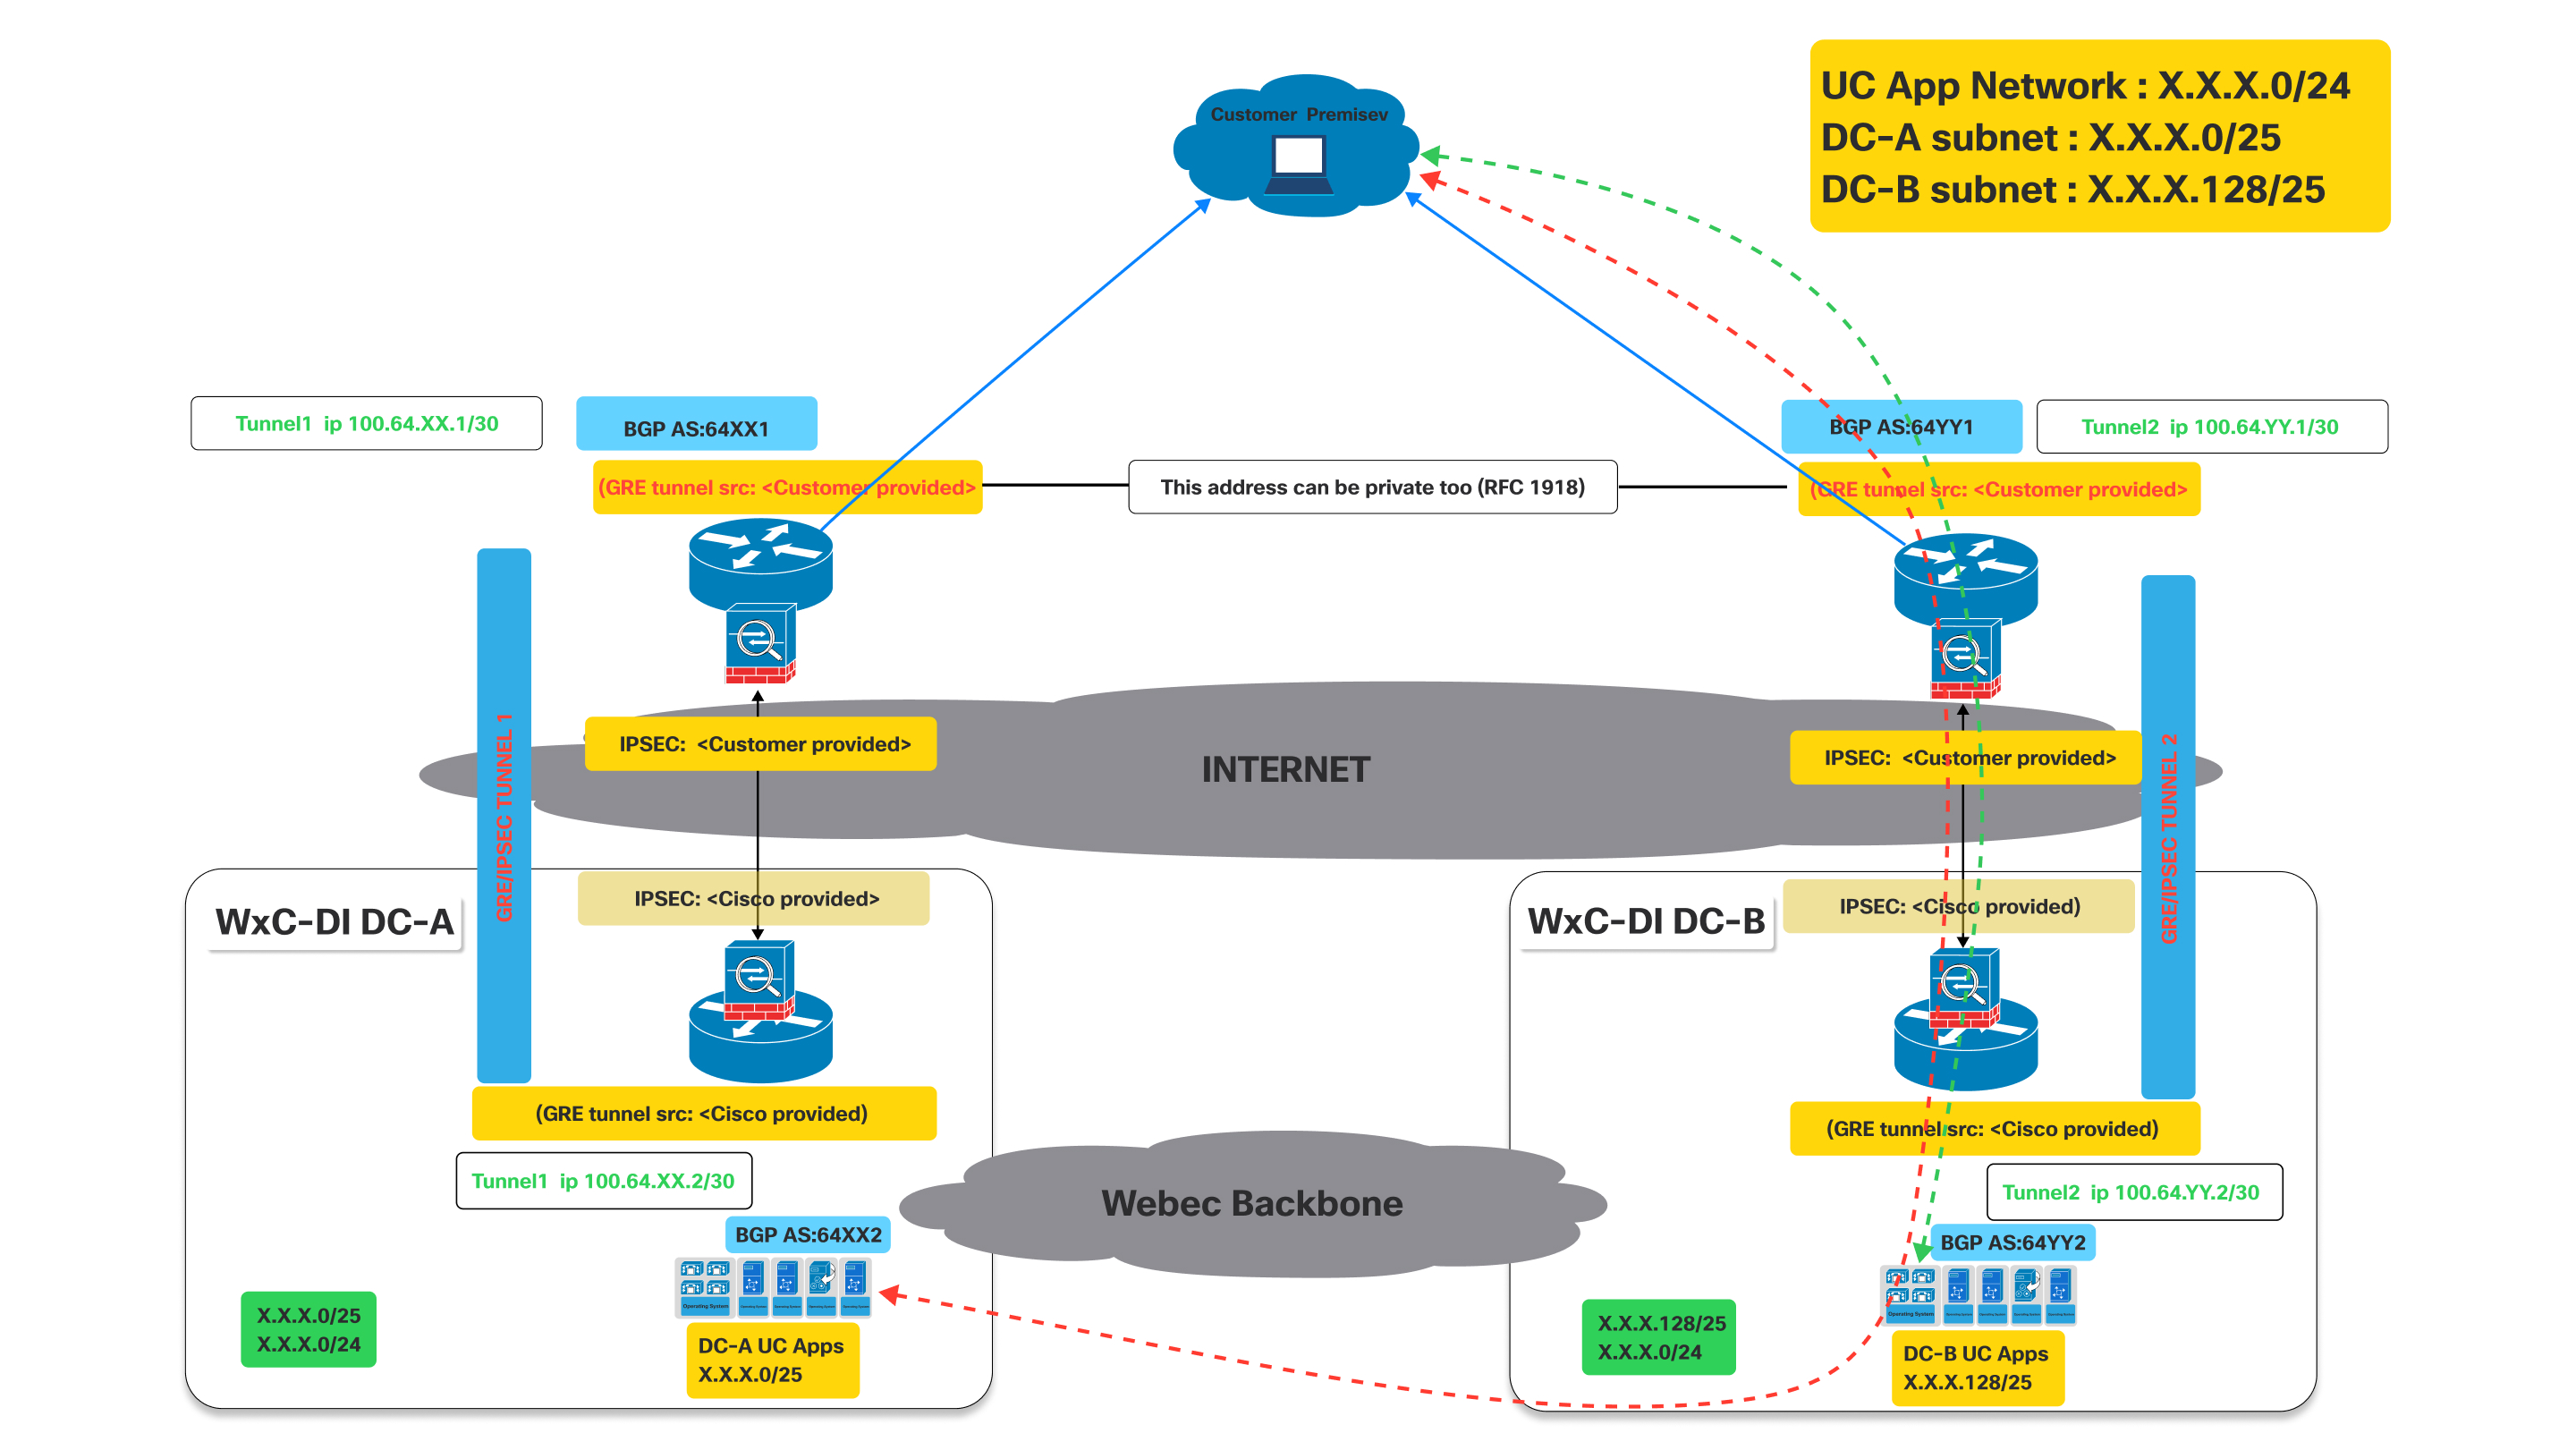
Som vist i ovenstående diagram, når tunnelen til DC-A er nede, vil bgp etableret gennem tunnelen til DC-A gå ned.
Indvirkning på BGP: Når Tunnel 1 går ned, vil BGP-sessionen over tunnelen også gå ned. Derfor vil DC-A ikke længere være i stand til at annoncere sine ruter (specifikt X. X.0/25) til kunden via denne sti. Derfor registrerer kunderouteren stien som utilgæng elig.
Da Tunnel 1 nu er nede, fjerner kunderouteren hos kunden automatisk de ruter, der er lært via Tunnel 1, fra sin routingtabel eller markerer dem som utilgængelige.
- Trafik bestemt til UC App-netværket (X.X.0/24) eller DC-A-undernettet (X.X.0/25) omdirigeres derefter gennem arbejdstunnelen mod DC-B, der fortsætter med at reklamere for X.X.X.0/24, der inkluderer X.X.0/25-netværket.
- Lignende adfærd vil ses, hvis tunnelen til DC-B er nede, mens tunnelen til DC-A stadig er oppe.
Forbindelsesproces
| 1 | |
| 2 | |
| 3 | |
| 4 |
Trin 1: CCW-ordre
Virtual Connect er en tilføjelse til dedikeret instans i CCW.
| 1 |
Naviger til CCW-bestillingswebstedet, og klik derefter på Log ind for at logge på webstedet: |
| 2 |
Opret estimat. |
| 3 |
Tilføj „A-FLEX-3" SKU. |
| 4 |
Vælg Rediger indstillinger. |
| 5 |
Vælg Indstillinger og tilføjelsesprogrammer på fanen Abonnement, der vises. |
| 6 |
Markér afkrydsningsfeltet ud for „Virtuel forbindelse til dedikeret forekomst“ under Yderligere tilføjelsesprogrammer. SKU navnet er „A-FLEX-DI-VC“. |
| 7 |
Angiv antallet og antallet af regioner, hvor Virtual Connect er påkrævet. Antallet af Virtual Connect må ikke overstige det samlede antal regioner, der er købt til Dedikeret Instans. Der er også kun tilladt én Virtual Connect-ordre pr. region. |
| 8 |
Når du er tilfreds med dine valg, skal du klikke på Bekræft og gem øverst til højre på siden. |
| 9 |
Klik på Gem og fortsæt for at afslutte din ordre. Din endelige ordre vises nu i ordregitteret. |
Trin 2: Aktivering af Virtual Connect i Control Hub
| 1 |
Log ind på Control Hub https://admin.webex.com/login. |
| 2 |
I afsnittet T jenester skal du navigere til Op kald > Dedikeret Instacnce > Cloud-forbindelse. |
| 3 |
På Virtual Connect-kortet vises den købte Virtual Connect-mængde. Administratoren kan nu klikke på Aktiver for at starte Virtual Connect-aktiveringen. 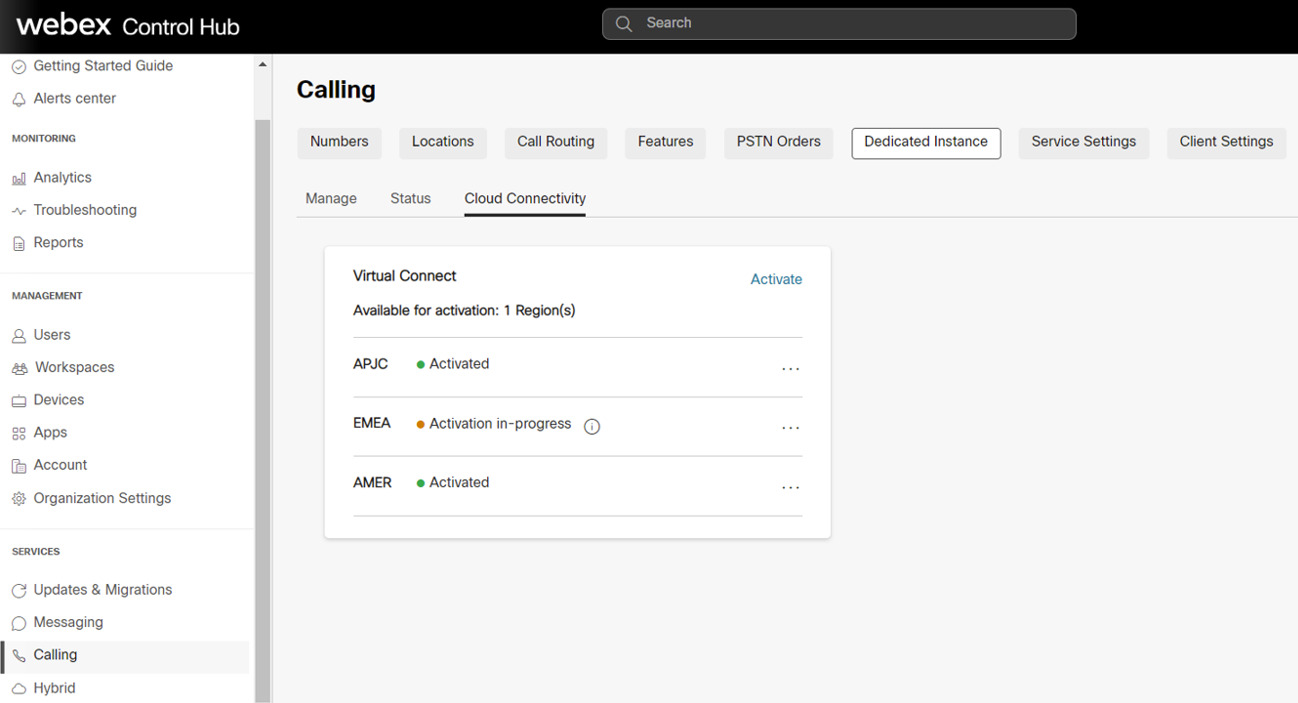
Aktiveringsprocessen kan kun udløses af administratorer med rollen „Fuld kunde administrator“. Mens en administrator med rollen „Kundeadministrator skrivebeskyttet“ kun kan se status. |
| 4 |
Når du klikker på knappen Akti ver, vises formularen Aktivér virtuel forbindelse, så administratoren kan give de tekniske detaljer om Virtual Connect, der kræves til peering-konfigurationerne på Ciscos side. Formularen indeholder også statiske oplysninger på Ciscos side, baseret på den valgte region. Disse oplysninger vil være nyttige for kundeadministratorer til at konfigurere CPE på deres side for at etablere forbindelsen. |
| 5 |
Klik på knappen Aktiver, når alle de obligatoriske felter er udfyldt. |
| 6 |
Når formularen Virtual Connect Activation er udfyldt for en bestemt region, kan kunden eksportere aktiveringsformularen fra Control Hub, Calling > Dedicated Instance > Cloud Connectivity fanen og klikke på Eksporter indstillinger. 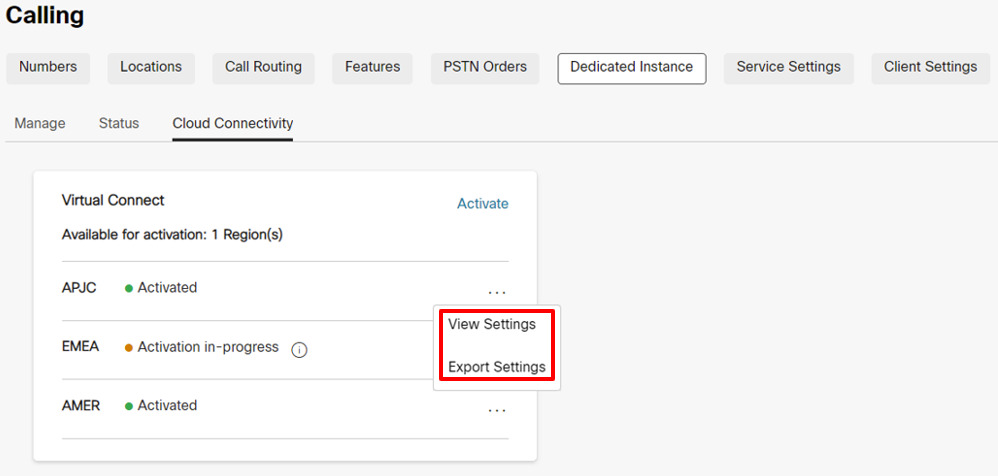
Af sikkerhedsmæssige årsager vil godkendelsen og BGP-adgangskoden ikke være tilgængelig i det eksporterede dokument, men administratoren kan se det samme i Control Hub ved at klikke på Vis indstillinger under Control Hub, Opkald > Dedikeret forekomst > fanen Cloud Connectivity. |
Trin 3: Cisco udfører netværkskonfiguration
| 1 |
Når formularen Virtual Connect-aktivering er udfyldt, opdateres status til Aktivering i gang i Opkald > D edikeret forekomst > Cloud Connectivity Virtual Connect-kort. |
| 2 |
Cisco gennemfører de nødvendige konfigurationer på Ciscos sideudstyr inden for 5 arbejdsdage. Når den er gennemført, opdateres status til „Aktiveret“ for den pågældende region i Control Hub. |
Trin 4: Kunden udfører netværkskonfiguration
|
Status ændres til „Aktiveret“ for at underrette Kundeadministratoren om, at Ciscos side af konfigurationer for IP VPN-forbindelsen er afsluttet baseret på input leveret af kunden. Men kundeadministratoren forventes at fuldføre deres side af konfigurationerne på CPE'erne og teste forbindelsesruterne for, at Virtual Connect-tunnelen skal være online. Hvis der opstår problemer på tidspunktet for konfiguration eller tilslutning, kan kunden kontakte Cisco TAC for at få hjælp. |
Fejlfinding
Fejlfinding og validering af IPsec første fase (IKEv2-forhandling)
IPsec-tunnelforhandlingen involverer to faser, IKEv2-fasen og IPsec-fasen. Hvis IKEv2-faseforhandlingen ikke fuldføres, er der ingen igangsættelse af en anden IPsec-fase. Udsted først kommandoen „vis crypto ikev2 sa“ (på Cisco-udstyr) eller lignende kommando på tredjepartsudstyret for at kontrollere, om IKEv2-sessionen er aktiv. Hvis IKEv2-sessionen ikke er aktiv, kan de potentielle årsager være:
-
Interessant trafik udløser ikke IPsec-tunnelen.
-
IPsec-tunneladgangslisten er forkert konfigureret.
-
Der er ingen forbindelse mellem kunden og IPsec-tunnelslutpunkts-IP-adressen for dedikeret instans.
-
IKEv2-sessionsparametrene stemmer ikke overens mellem siden Dedikeret Instans og kundesiden.
-
En firewall blokerer IKEv2 UDP-pakkerne.
Kontroller først IPsec-logfilerne for meddelelser, der viser forløbet af IKEv2-tunnelforhandlingen. Logfilerne kan indikere, hvor der er et problem med IKEv2-forhandlingen. Manglende logningsmeddelelser kan også indikere, at IKEv2-sessionen ikke aktiveres.
Nogle almindelige fejl med IKEv2-forhandlingen er:
-
Indstillingerne for IKEv2 på CPE-siden stemmer ikke overens med Cisco-siden, kontroller de nævnte indstillinger igen:
-
Kontroller, at IKE-versionen er version 2.
-
Kontroller, at krypterings- og godkendelsesparametrene stemmer overens med den forventede kryptering på siden Dedikeret forekomst.
Når „GCM“ -krypteringen er i brug, håndterer GCM-protokollen godkendelsen og indstiller godkendelsesparameteren til NULL.
-
Kontroller levetidsindstillingen.
-
Bekræft Diffie Hellman-modulusgruppen.
-
Bekræft indstillingerne for Pseudo Random Function.
-
-
Adgangslisten for kryptokortet er ikke indstillet til:
-
Tilladelse GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255.255" (eller tilsvarende kommando)
Adgangslisten skal være specifikt til „GRE“ -protokollen, og „IP“ -protokollen fungerer ikke.
-
Hvis logmeddelelserne ikke viser nogen forhandlingsaktivitet for IKEv2-fasen, kan en pakkeindsamling være nødvendig.
Dedikeret instansside starter muligvis ikke altid IKEv2-udvekslingen og kan undertiden forvente, at kundens CPE-side er initiativtager.
Kontroller CPE-sidekonfigurationen for følgende forudsætninger for IKEv2-sessionsinitiering:
-
Søg efter en IPsec-krypto-adgangsliste for GRE-trafik (protokol 50) fra CPE-tunneltransport-IP'en til den dedikerede instans-tunneltransport-IP.
-
Sørg for, at GRE-tunnelgrænsefladen er aktiveret til GRE keepalives, hvis udstyret ikke understøtter GRE keepalives, får Cisco besked, fordi GRE keepalives vil blive aktiveret på Dedicated Instance-siden som standard.
-
Sørg for, at BGP er aktiveret og konfigureret med nabo-adressen for den dedikerede instans-tunnel IP.
Når den er konfigureret korrekt, starter følgende IPsec-tunnelen og IKEv2-forhandlingen i første fase:
-
GRE holder fra GRE-tunnelgrænsefladen på CPE-siden til GRE-tunnelgrænsefladen på dedikeret instans.
-
BGP-nabo-TCP-session fra CPE-siden BGP-nabo til BGP-nabo på Dedikeret Instance side.
-
Ping fra CPE-sidetunnelens IP-adresse til den dedikerede instans sidetunnel IP-adresse.
Ping kan ikke være tunneltransport-IP til tunneltransport IP, det skal være tunnel IP til tunnel IP.
Hvis der er brug for en pakkesporing til IKEv2-trafikken, skal du indstille filteret for UDP og enten port 500 (når der ikke er nogen NAT-enhed midt i IPsec-slutpunkterne) eller port 4500 (når en NAT-enhed indsættes midt i IPsec-slutpunkterne).
Kontroller, at IKEv2 UDP-pakker med port 500 eller 4500 sendes og modtages til og fra DI IPsec-IP-adressen.
Datacentret med dedikeret forekomst starter muligvis ikke altid den første IKEv2-pakke. Kravet er, at CPE-enheden er i stand til at starte den første IKEv2-pakke mod siden med dedikeret forekomst.
Hvis den lokale firewall tillader det, skal du også prøve at pinge til den eksterne IPsec-adresse. Hvis ping ikke lykkes fra lokal IPsec-adresse til ekstern IPsec-adresse, skal du udføre en sporingsrute for at hjælpe og bestemme, hvor pakken er droppet.
Nogle firewalls og internetudstyr tillader muligvis ikke sporingsrute.
Fejlfinding og validering af anden fase af IPsec (IPsec-forhandling)
Kontroller, at IPsecs første fase (dvs. IKEv2-sikkerhedstilknytningen) er aktiv, før du foretager fejlfinding i anden fase af IPsec. Udfør en „show crypto ikev2 sa“ eller tilsvarende kommando for at bekræfte IKEv2-sessionen. I output skal du kontrollere, at IKEv2-sessionen har været oppe i mere end et par sekunder, og at den ikke hopper. Sessionens oppetid vises som sessionen „Aktiv tid“ eller tilsvarende i output.
Når IKEv2-sessionen er bekræftet som aktiv, skal du undersøge IPsec-sessionen. Som med IKEv2-sessionen skal du udføre en „show crypto ipsec sa“ eller tilsvarende kommando for at bekræfte IPsec-sessionen. Både IKEv2-sessionen og IPsec-sessionen skal være aktive, før GRE-tunnelen etableres. Hvis IPsec-sessionen ikke vises som aktiv, skal du kontrollere IPsec-logfilerne for fejlmeddelelser eller forhandlingsfejl.
Nogle af de mere almindelige problemer, der kan opstå under IPsec-forhandlingerne, er:
Indstillingerne på CPE-siden stemmer ikke overens med siden Dedikeret forekomst. Kontroller indstillingerne igen:
-
Kontroller, at krypterings- og godkendelsesparametrene stemmer overens med indstillingerne på siden Dedikeret forekomst.
-
Kontroller indstillingerne for Perfect Forward Secrecy, og at indstillingerne matcher på siden Dedikeret forekomst.
-
Kontroller levetidsindstillingerne.
-
Kontroller, at IPsec er konfigureret i tunneltilstand.
-
Bekræft kilde- og destinations-IPsec-adresserne.
Fejlfinding og validering af tunnelgrænseflade
Når IPsec- og IKEv2-sessionerne verificeres som oppe og aktive, kan GRE-tunnelens keepalive-pakker flyde mellem Dedicated Instance og CPE-tunnelslutpunkterne. Hvis tunnelgrænsefladen ikke viser status, er nogle almindelige problemer:
-
VRF for tunnelgrænsefladetransport svarer ikke til VRF'en for loopback-grænsefladen (hvis VRF-konfiguration anvendes på tunnelgrænsefladen).
Hvis VRF-konfigurationen ikke bruges på tunnelgrænsefladen, kan denne kontrol ignoreres.
-
Keepalives er ikke aktiveret på CPE-sidetunnelgrænsefladen
Hvis keepalives ikke understøttes på CPE-udstyret, skal Cisco underrettes, så standard keepalives på siden med dedikeret forekomst også er deaktiveret.
Hvis keepalives understøttes, skal du kontrollere, at keepalives er aktiveret.
-
Masken eller IP-adressen for tunnelgrænsefladen er ikke korrekt og svarer ikke til de forventede værdier for dedikeret instans.
-
Kilde- eller destinationstunneltransportadressen er ikke korrekt og svarer ikke til de forventede værdier for dedikeret instans.
-
En firewall blokerer GRE-pakker fra at blive sendt ind i IPsec-tunnelen eller modtaget fra IPsec-tunnelen (GRE-tunnelen transporteres over IPsec-tunnelen)
En ping-test skal kontrollere, at den lokale tunnelgrænseflade er oppe, og forbindelsen er god til fjerntunnelgrænsefladen. Udfør ping-kontrollen fra tunnelens IP (ikke transport-IP) til fjerntunnelens IP.
Kryptoadgangslisten til IPsec-tunnelen, der bærer GRE-tunneltrafikken, tillader kun GRE-pakker at krydse. Som følge heraf fungerer pings ikke fra tunneltransport IP til fjerntunneltransport IP.
Ping-kontrollen resulterer i en GRE-pakke, der genereres fra kildetunneltransport-IP til destinationstunneltransport-IP, mens nyttelasten af GRE-pakken (den indvendige IP) vil være kilde- og destinationstunnelens IP.
Hvis ping-testen ikke lykkes, og de foregående emner verificeres, kan det være nødvendigt med en pakkeoptagelse for at sikre, at icmp-ping resulterer i en GRE-pakke, som derefter indkapsles i en IPsec-pakke og derefter sendes fra kilde-IPsec-adressen til destinationens IPsec-adresse. Tællere på GRE-tunnelgrænsefladen og IPsec-sessionstællerne kan også hjælpe med at vise. hvis send- og modtagepakkerne øges.
Ud over ping-trafikken skal optagelsen også vise keepalive GRE-pakker selv under inaktiv trafik. Endelig, hvis BGP er konfigureret, skal BGP keepalive-pakker også sendes som GRE-pakker indkapslet i IPSEC-pakker såvel over VPN.
Fejlfinding og validering af BGP
BGP-sessioner
BGP kræves som routingprotokol over VPN IPsec-tunnelen. Den lokale BGP-nabo skal oprette en eBGP-session med naboen Dedicated Instance BGP. EBgP-nabo-IP-adresserne er de samme som de lokale og eksterne tunnel-IP-adresser. Sørg først for, at BGP-sessionen er oppe, og kontroller derefter, at de korrekte ruter modtages fra Dedicated Instance, og at den korrekte standardrute sendes til Dedicated Instance.
Hvis GRE-tunnelen er oppe, skal du kontrollere, at en ping er vellykket mellem den lokale og den eksterne GRE-tunnel IP. Hvis pingen er vellykket, men BGP-sessionen ikke kommer op, skal du undersøge BGP-loggen for BGP-etableringsfejl.
Nogle af de mere almindelige BGP-forhandlingsproblemer er:
-
Fjern-AS-nummeret stemmer ikke overens med det AS-nummer, der er konfigureret på siden med dedikeret instans. Kontroller nabo-AS-konfigurationen igen.
-
Det lokale AS-nummer svarer ikke til, hvad siden med dedikeret forekomst forventer. Kontroller, at det lokale AS-nummer svarer til de forventede parametre for dedikeret forekomst.
-
En firewall blokerer BGP TCP-pakker indkapslet i GRE-pakker fra at blive sendt ind i IPsec-tunnelen eller modtages fra IPSEC-tunnelen
-
Den eksterne BGP-nabo-IP matcher ikke den eksterne GRE-tunnel-IP.
BGP-ruteudveksling
Når BGP-sessionen er verificeret for begge tunneler, skal du sikre dig, at de korrekte ruter sendes og modtages fra den dedikerede instansside.
VPN-løsningen med dedikeret instans forventer, at der etableres to tunneler fra kunde/partnersiden. Den første tunnel peger på datacentret Dedicated Instance A, og den anden tunnel peger på datacentret Dedicated Instance B. Begge tunneler skal være i aktiv tilstand, og løsningen kræver en aktiv/aktiv implementering. Hvert datacenter med dedikeret instans vil annoncere for sin lokale /25-rute samt en /24-backup-rute. Når du kontrollerer de indgående BGP-ruter fra Dedicated Instance, skal du sikre dig, at den BGP-session, der er knyttet til tunnelen, der peger på datacenter A for dedikeret forekomst, modtager den lokale rute for datacenter A /25 samt backup-ruten /24. Derudover skal du sikre dig, at tunnelen, der peger på Dedicated Instance-datacenter B /25, modtager den lokale rute for Dedicated Instance datacenter B /25 samt backup-ruten /24. Bemærk, at /24-backup-ruten vil være den samme rute, der annonceres ud af datacenter A for dedikeret instans og datacenter B for dedikeret forekomst.
Redundans leveres til et dedikeret instansdatacenter, hvis tunnelgrænsefladen til det pågældende datacenter går ned. Hvis forbindelsen til Dedicated Instance-datacenter A går tabt, videresendes trafikken fra datacenter B til datacenter A. I dette scenarie bruger tunnelen til datacenter B ruten datacenter B/25 til at sende trafik til datacenter B, og tunnelen til datacenter B bruger backup-ruten /24 til at sende trafik til datacenter A via datacenter B.
Det er vigtigt, at når begge tunneler er aktive, bruges datacenter A-tunnel ikke til at sende trafik til datacenter B og omvendt. I dette scenarie, hvis trafik sendes til datacenter A med en destination for datacenter B, videresender datacenter A trafikken til datacenter B, og datacenter B vil derefter forsøge at sende trafik tilbage til kilden via datacenter B-tunnelen. Dette vil resultere i suboptimal routing og kan også ødelægge trafik, der krydser firewalls. Derfor er det vigtigt, at begge tunneler er i en aktiv/aktiv konfiguration under normal drift.
Ruten 0.0.0.0/0 skal annonceres fra kundesiden til datacentersiden med dedikeret instans. Mere specifikke ruter accepteres ikke af siden med dedikeret instans. Sørg for, at ruten 0.0.0.0/0 annonceres ud af både Dedikeret Instance-datacenter A-tunnel og Dedikeret Instance-datacenter B-tunnel.
MTU-konfiguration
På siden Dedicated Instance er to funktioner aktiveret til dynamisk at justere MTU til store pakkestørrelser. GRE-tunnelen tilføjer flere overskrifter til IP-pakkerne, der strømmer gennem VPN-sessionen. IPsec-tunnelen tilføjer de ekstra overskrifter oven på GRE-overskrifterne, hvilket yderligere reducerer den største tilladte MTU over tunnelen.
GRE-tunnelen justerer MSS-funktionen, og GRE-tunnelbanen i MTU-opdagelsesfunktionen er aktiveret på siden Dedicated Instance. Konfigurer „ip tcp just-mss 1350" eller tilsvarende kommando samt „tunnel path\ u0002mtu-discovery“ eller tilsvarende kommando på kundesiden for at hjælpe med den dynamiske justering af MTU af trafik gennem VPN-tunnelen.


