- Domov
- /
- Článok

Ďakujeme za vašu spätnú väzbu.


Vyhradené inštančné virtuálne pripojenie
 V tomto článku
 Spätná väzba?
Virtuálne pripojenie je doplnková možnosť pripojenia k cloudu k Webex Calling dedikovanej inštancii. Virtual Connect umožňuje zákazníkom bezpečne rozšíriť svoju súkromnú sieť cez internet pomocou tunelov IP VPN typu point-to-point. Tu diskutujeme o objednávaní, aktivácii a konfigurácii pre Virtual Connect.
Úvod
Virtuálne pripojenie je ďalšia možnosť doplnku pre pripojenie cloudu k dedikovanej inštancii pre Webex Calling (dedikovanú inštanciu). Virtual Connect umožňuje zákazníkom bezpečne rozšíriť svoju súkromnú sieť cez internet pomocou tunelov IP VPN typu point-to-point. Táto možnosť pripojenia umožňuje rýchle nadviazanie pripojenia súkromnej siete pomocou existujúceho zariadenia zákazníckeho priestoru (CPE) a pripojenia na internet.
Spoločnosť Cisco hosťuje, spravuje a zabezpečuje redundantné tunely IP VPN a požadovaný prístup na internet v regiónoch dátových centier Cisco s dedikovanou inštanciou, kde je služba požadovaná. Podobne je správca zodpovedný za zodpovedajúce CPE a internetové služby, ktoré sú potrebné na založenie Virtual Connect.
Každé poradie virtuálneho pripojenia v konkrétnej oblasti vyhradenej inštancie by obsahovalo dva všeobecné tunely smerovania enkapsulácie (GRE) chránené šifrovaním IPsec (GRE cez IPsec), jeden do každého dátového centra Cisco vo vybranom regióne.
Virtual Connect má limit šírky pásma 250 Mbps na tunel a odporúča sa pre menšie nasadenia. Pretože sa používajú dva tunely VPN typu point-to-point, všetka prevádzka do cloudu musí prechádzať cez zákaznícky headend CPE, a preto nemusí byť vhodný tam, kde je veľa vzdialených lokalít. Ďalšie alternatívne možnosti peeringu nájdete v téme Cloud Connectivity.
Pred odoslaním žiadosti o peering pre virtuálne pripojenie skontrolujte, či je v danej oblasti aktivovaná služba Dedikovaná inštancia.
Predpoklady
Predpoklady na vytvorenie virtuálneho pripojenia zahŕňajú:
-
Zákazník poskytuje
-
Internetové pripojenie s dostatočnou dostupnou šírkou pásma na podporu nasadenia
-
Verejná IP adresa (y) pre dva IPsec tunely
-
Prepravné IP adresy GRE na strane zákazníka pre dva tunely GRE
-
-
Partner a zákazník
-
Spolupracujte pri hodnotení požiadaviek na šírku pásma
-
Zabezpečte, že sieťové zariadenia podporujú smerovanie protokolu Border Gateway Protocol (BGP) a dizajn tunela GRE cez IPsec
-
-
Partner alebo zákazník poskytuje
-
Sieťový tím so znalosťami technológií tunelov VPN typu site-to-site
-
Sieťový tím so znalosťami BGP, eBGP a všeobecných princípov smerovania
-
-
Cisco
-
Spoločnosť Cisco priradila súkromné autonómne systémové čísla (ASN) a prechodné IP adresovanie pre tunelové rozhrania GRE
-
Spoločnosť Cisco priradila verejnú, ale nie internetovú smerovateľnú sieť triedy C (/24) pre adresovanie Dedicated Instance Cloud
-
Ak má zákazník iba 1 CPE zariadenie, potom 2 tunely smerujúce k dátovým centrám Cisco (DC1 a DC2) v každom regióne budú z tohto CPE zariadenia. Zákazník má tiež možnosť pre 2 CPE zariadenia, potom by sa každé CPE zariadenie malo pripojiť k 1 tunelu iba smerom k dátovým centrám Cisco (DC1 a DC2) v každom regióne. Dodatočnú redundanciu je možné dosiahnuť ukončením každého tunela na samostatnej fyzickej lokalite/mieste v rámci infraštruktúry zákazníka.
Technické detaily
Model nasadenia
Virtual Connect využíva dvojúrovňovú architektúru headend, kde smerovacie a riadiace ro viny GRE poskytujú jedno zariadenie a riadiacu rovinu IPsec poskytuje iné.
Po dokončení pripojenia Virtual Connect sa vytvoria dva tunely GRE over IPsec medzi podnikovou sieťou zákazníka a dátovými centrami Cisco s dedikovanou inštanciou. Jeden do každého nadbytočného dátového centra v príslušnom regióne. Ďalšie sieťové prvky potrebné pre peering si Partner alebo Zákazník vymieňa spoločnosti Cisco prostredníctvom aktivačného formulára Control Hub Virtual Connect.
Nasledujúci obrázok ukazuje príklad modelu nasadenia virtuálneho pripojenia pre možnosť 2-koncentrátora na strane zákazníka.
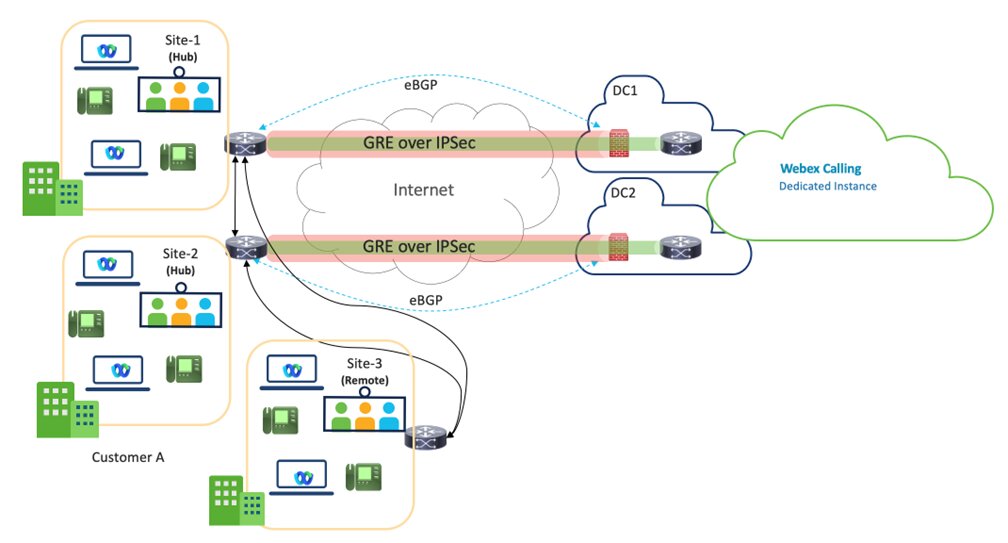
Virtual Connect - VPN je dizajn Hub, kde sú stránky zákazníckeho centra pripojené k DC1 a DC2 dátových centier dedikovanej inštancie v rámci konkrétneho regiónu.
Pre lepšiu redundanciu sa odporúčajú dve lokality Hub, ale One Hub site s dvoma tunelmi je tiež podporovaným modelom nasadenia.
Šírka pásma na tunel je obmedzená na 250 Mbps. Aby sa zabezpečilo efektívne zlyhanie, kombinovaná prevádzka v oboch tuneloch nesmie presiahnuť 250 Mbps, pretože v prípade poruchy bude všetka prevádzka smerovaná jedným tunelom.
Vzdialené lokality zákazníka v rovnakom regióne by sa museli späť pripojiť k lokalite Hub cez WAN zákazníka a za toto pripojenie nie je zodpovednosťou spoločnosti Cisco.
Od partnerov sa očakáva, že budú úzko spolupracovať so zákazníkmi a zabezpečiť, aby bola zvol ená najoptimálnejšia cesta pre oblasť služieb Virtual Connect.
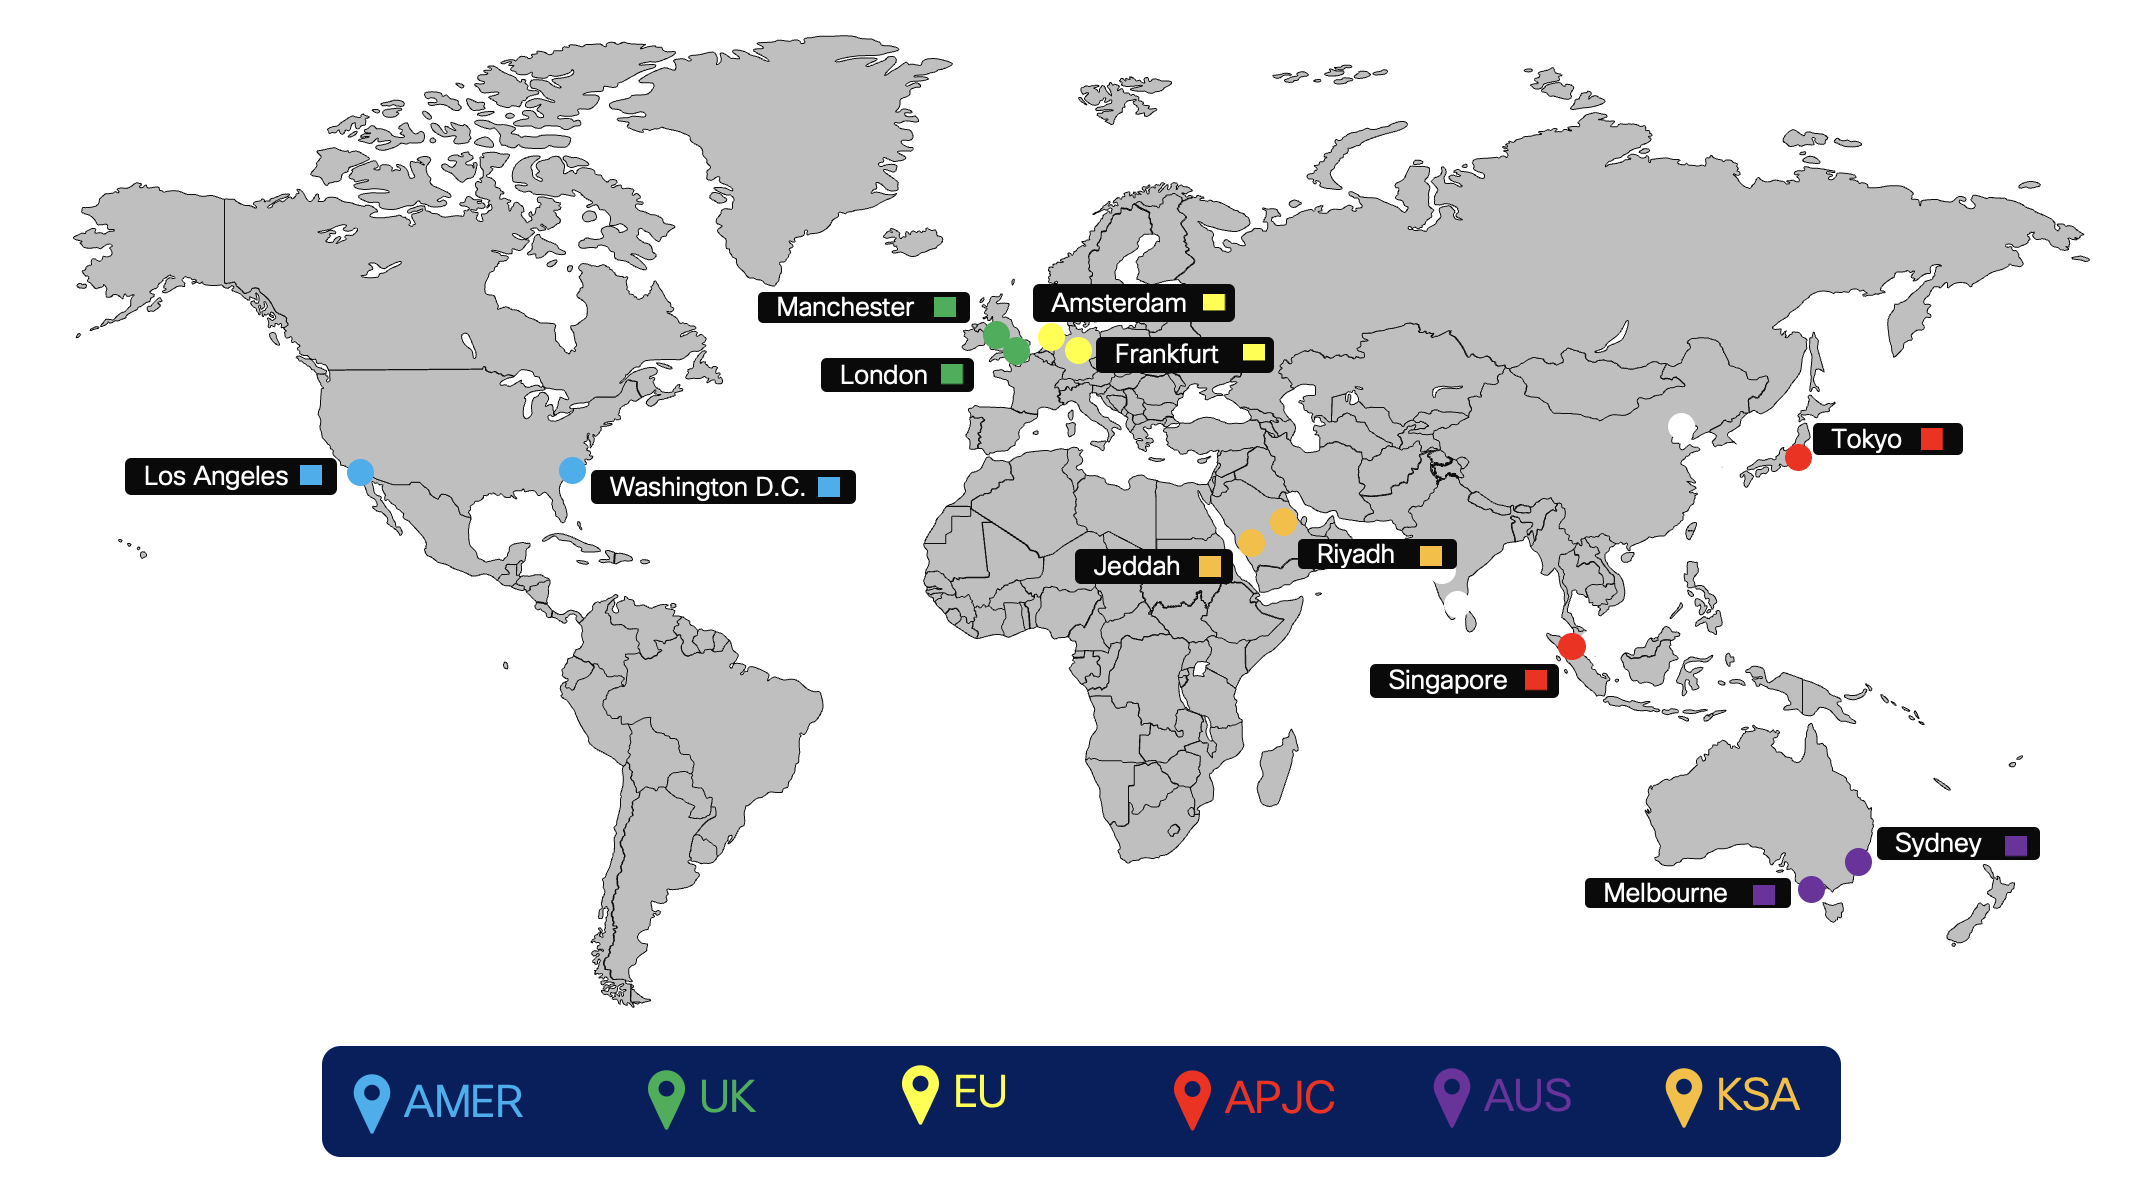
Nasledujúci obrázok zobrazuje partnerské oblasti cloudového pripojenia k dedikovanej inštancii.
Smerovanie
Doplnok Routing for Virtual Connect je implementovaný pomocou externého BGP (eBGP) medzi dedikovanou inštanciou a zariadením Customer Premise Equipment (CPE). Spoločnosť Cisco bude inzerovať svoju príslušnú sieť pre každý redundantný DC v rámci regiónu CPE zákazníka a CPE je povinný inzerovať predvolenú trasu do spoločnosti Cisco.
-
Cisco udržiava a priraďuje
-
Adresovanie IP tunelového rozhrania (prechodné prepojenie na smerovanie) Cisco priraďuje z určeného zdieľaného adresného priestoru (nie je verejne smerovateľné)
-
Adresa želania dopravy tunelov (strana spoločnosti Cisco)
-
Súkromné autonómne systémové čísla (ASN) pre zákaznícku konfiguráciu smerovania BGP
-
Spoločnosť Cisco priraďuje z určeného rozsahu súkromného použitia: 64512 až 65534
-
-
-
eBGP používaný na výmenu trás medzi dedikovanou inštanciou a CPE
-
Cisco rozdelí priradenú sieť /24 na 2 /25 pre každý DC v príslušnom regióne
-
Vo Virtual Connect je každá sieť /25 inzerovaná späť do CPE spoločnosťou Cisco prostredníctvom príslušných tunelov VPN typu point-to-point (prechodné spojenie)
-
CPE musí byť nakonfigurovaný s príslušnými susedmi eBGP. Ak použijete jeden CPE, použijú sa dvaja susedia eBGP, jeden smeruje na každý vzdialený tunel. Ak používate dva CPE, potom každý CPE bude mať jedného suseda eBGP, ktorý sa nachádza na jedinom vzdialenom tuneli pre CPE.
-
Cisco strana každého tunela GRE (tunelové rozhranie IP) je nakonfigurovaná ako suseda BGP na CPE
-
CPE je povinný inzerovať predvolenú trasu cez každý z tunelov
-
CPE je možné odpovedať na prerozdeľovanie naučených trás podľa potreby v rámci podnikovej siete zákazníka.
-
-
V podmienkach poruchy spojenia bez poruchy bude mať jeden CPE dva aktívne/aktívne tunely. Pre dva uzly CPE bude mať každý CPE jeden aktívny tunel a oba uzly CPE by mali byť aktívne a prechádzajúce premávky. Podľa scenára bez zlyhania sa doprava musí rozdeliť do dvoch tunelov smerujúcich do správnych /25 cieľov, ak jeden z tunelov klesne, zostávajúci tunel môže viesť dopravu pre obe. Pri takomto zlyhaní, keď je sieť /25 prerušená, potom sa sieť /24 použije ako záložná trasa. Cisco bude posielať zákaznícky prenos prostredníctvom svojej internej WAN smerom k DC, ktorý stratil pripojenie.
Prevádzkový tok virtuálneho pripojenia
Dopravný tok, keď sú oba tunely hore
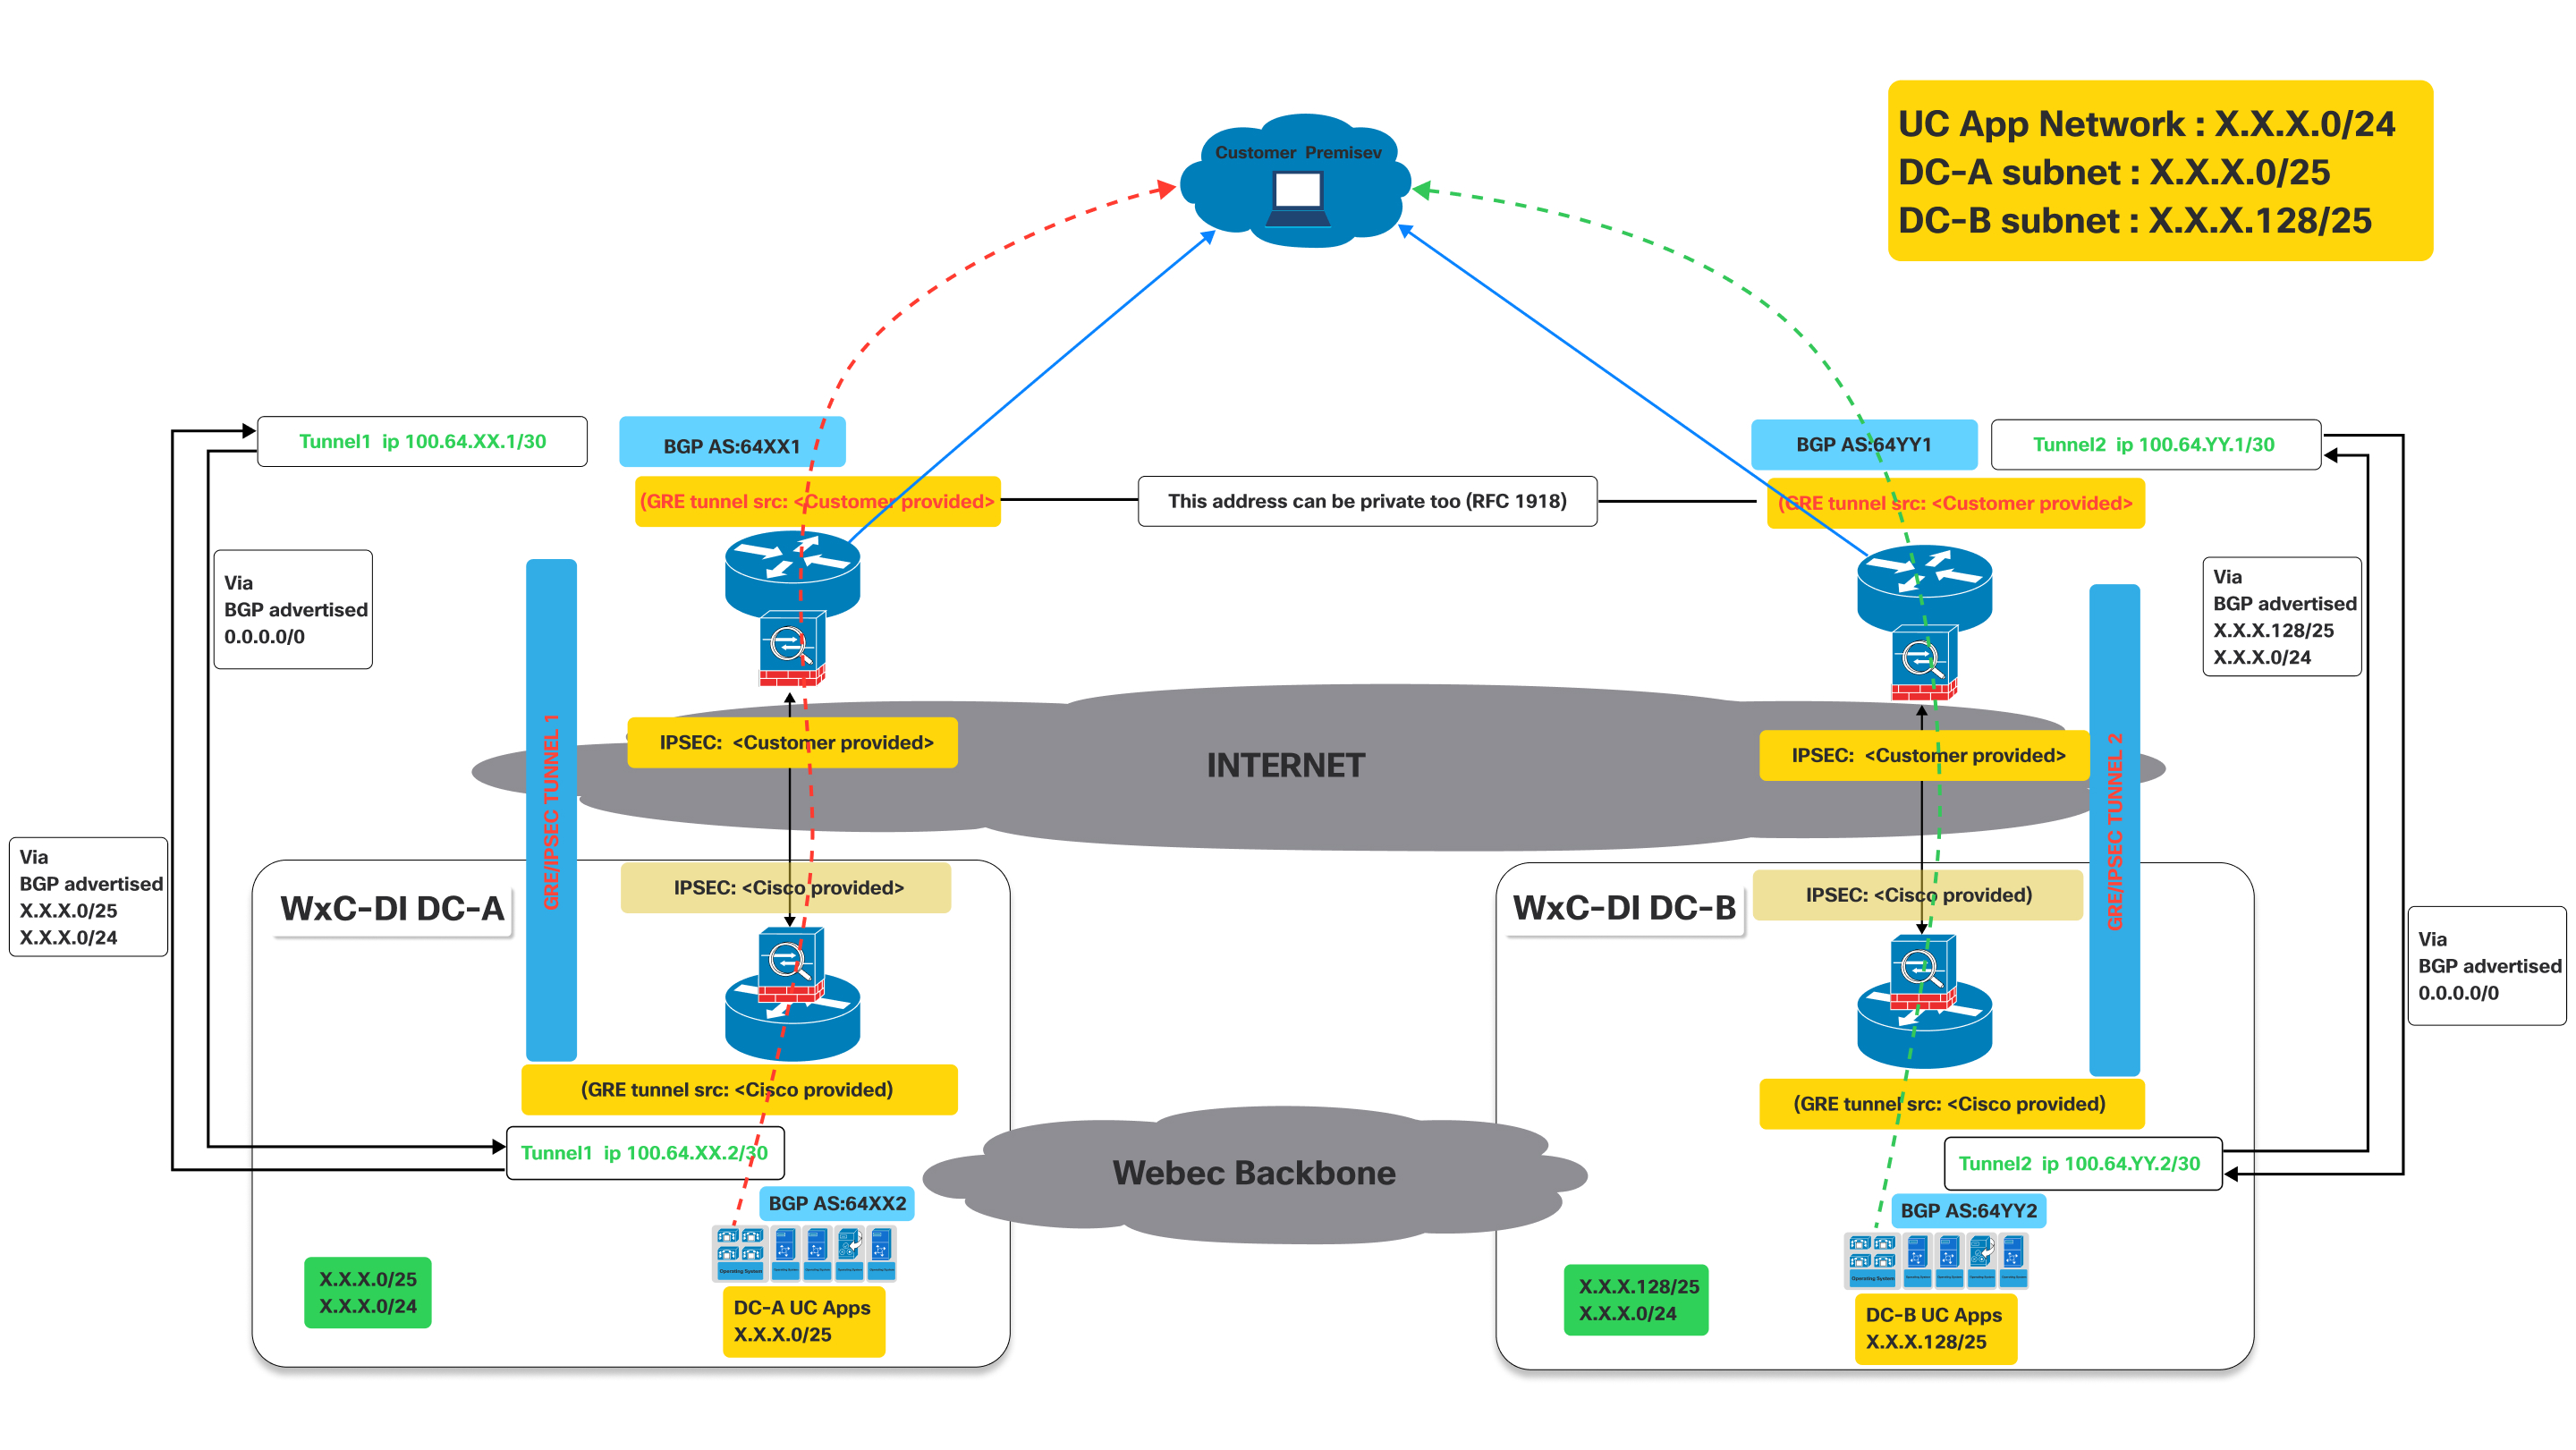
Tento obrázok ilustruje sieťovú architektúru Virtual Connect, ktorá podrobne opisuje tok dopravy pri prevádzke primárnych aj sekundárnych tunelov.
Predstavuje aktívny model pripojenia pre zákazníka na prístup k aplikáciám UC hosteným v dátových centrách Cisco a využíva duálne tunely GRE/IPSEC cez internet s BGP na výmenu trás.
Vymedzenie pojmov:
- Zákaznícky priestor:
- Predstavuje sieť zákazníka na mieste, kde sa nachádzajú používatelia a ich zariadenia (napr. IP telefóny, počítače s klientmi UC).
- Prevádzka, ktorá pochádza odtiaľto, sa musí dostať do aplikácií UC hostených v dátových centrách Cisco.
- Cisco Webex CallingDátové centrá vyhradenej inštancie (Dedikovaná inštancia) (WXC-Di
DC-A a WXC-Di D C-B):
- Toto sú dátové centrá spoločnosti Cisco, ktoré hostia aplikácie UC.
- DC-A a DC-B sú geograficky odlišné a poskytujú redundanciu.
- Každé dátové centrum má vlastnú podsieť pre aplikácie UC:
- Podsieť DC-A: X.X.X.0/25
- Podsieť DC-B: X.X.X.128/25
- Tunely GRE/IPsec (tunel 1 a tunel 2):
- Ide o bezpečné, šifrované spojenia medzi zákazníckym priestor om a dá tovým centrom Cisco cez verejný internet.
- GRE (Generic Routing Encapsulation): Tento protokol sa používa na zapuzdrenie rôznych protokolov sieťových vrstiev vo virtuálnych odkazoch point-to-point. Umožňuje smerovacie protokoly, ako je BGP, fungovať cez tunel.
- IPsec (Internet Protocol Security): Táto sada protokolov poskytuje kryptografické bezpečnostné služby (autentifikácia, integrita, dôvernosť) pre IP komunikáciu. Šifruje prevádzku zapuzdrenú GRE a zabezpečuje bezpečný prenos dát cez internet.
- Protokol hraničnej brány (BGP):
- BGP je smerovací protokol používaný na výmenu informácií o smerovaní medzi zákazníckym priestorom a dátovými centr ami Cisco.
Ako je znázornené na vyššie uvedenom diagrame, zariadenia nasadené v priestoroch zákazníka musia vytvoriť dva tunely GRE/IPSEC.
Konvencie pomenovania použité nižšie s XX/ YY, DC-A DC-B sú všeobecné pre všetky regióny, kde je ponúkaná dedikovaná inštancia. Tieto hodnoty budú jedinečné pre každý región a skutočné hodnoty pre každý región. Konkrétne hodnoty sú uvedené počas aktivácie virtuálneho pripojenia.
Na strane Cisco budú tunely IPsec a GRE ukončené na rôznych zariadeniach. Zákaz ník sa preto musí uistiť, že na zariad eniach zodpovedajúcim spôsobom nakonfiguroval cieľové adresy IPsec a cieľové adresy IP GRE. Zákazníci môžu používať rovnakú IP pre GRE a IPSEC, ak je podporovaná na ich zariadeniach. Pozrite sa na obrázok vyššie. Hodnoty súvisiace s IP sú poskyto vané počas aktivácie virtuálneho pripojenia na portáli.
- Tunel 1: Pri pája zákaznícky priestor s „dedikovanou inštanciou DC-A“ (dátové centrum A) prostredníctvom internetu. Tento tunel používa BGP AS:64XX1 na strane zákazníka a BGP AS:64XX2 na strane dedikovanej inštancie DC- A. Konfigurácie zdroja tunela IPSEC a GRE sú rozdelené medzi podrobnosti poskytnuté zákazníkom a podrobnosti poskytnuté Cisco.
- Tunel 2: Pri pája zákaznícky priestor s „dedikovanou inštanciou DC-B“ (dátové centrum B) prostredníctvom internetu. Tento tunel používa BGP AS:64YY1 na strane zákazníka a BGP AS:64YY2 na strane dedikovanej inštancie DC-B . Rovnako ako Tunel 1, konfigurácie zdroja tunela IPSEC a GRE sú zdieľané medzi zákazníkom a Cisco.
V BGP AS:64XX a BGP AS:64YY, XX a YY sú špecifické pre konkrétny región.
Po vytvorení tunelov GRE/IPSEC pre Webex Calling dedikované inštančné dátové centrá (A a B) by zákazník mal dostať nasledujúce trasy inzerované od spoločnosti Cisco prostredníctvom príslušných relácií BGP.
- Pre DC-A: Trasy inzerované spoločnosťou Cisco budú X.X.X.0/25 a X.X.x.0/24. Voliteľne, ak je IaaS požadovaný a nakonfigurovaný pre zákaznícke trasy, budú Y.Y.0/25 a Y.Y.0/24 inzerované od spoločnosti Cisco.
- Pre DC-B: Trasy inzerované spoločnosťou Cisco budú X.X.X.128/25 a X.X.x.0/24. Voliteľne, ak je IaaS požadovaný a nakonfigurovaný pre zákaznícke trasy, budú Y.Y.128/25 a Y.Y.0/24 inzerované od spoločnosti Cisco.
- Zákazník musí inzerovať trasu 0.0.0./0 do Cisco prostredníctvom oboch spojení (tunelov)
- Zákazník musí nasledovať najdlhšie trasy predpony (/25), aby odosielal prevádzku do spoločnosti Cisco cez príslušné tunely, keď sú oba tunely v prevádzke.
- Cisco vráti dopravu cez rovnaké tunely, aby bola doprava symetrická.
Tok dopravy:
- Premávka určená pre „DC-A UC Apps“ (X.X.X.0/25) zo zákazníckeho priestoru prechádza cez tunel 1.
- Premávka určená pre „DC-B UC Apps“ (X.X.X.128/25) zo zákazníckeho priestoru prechádza cez tunel 2.
Scenár zlyhania: tok dopravy, keď je jeden z tunelov dole
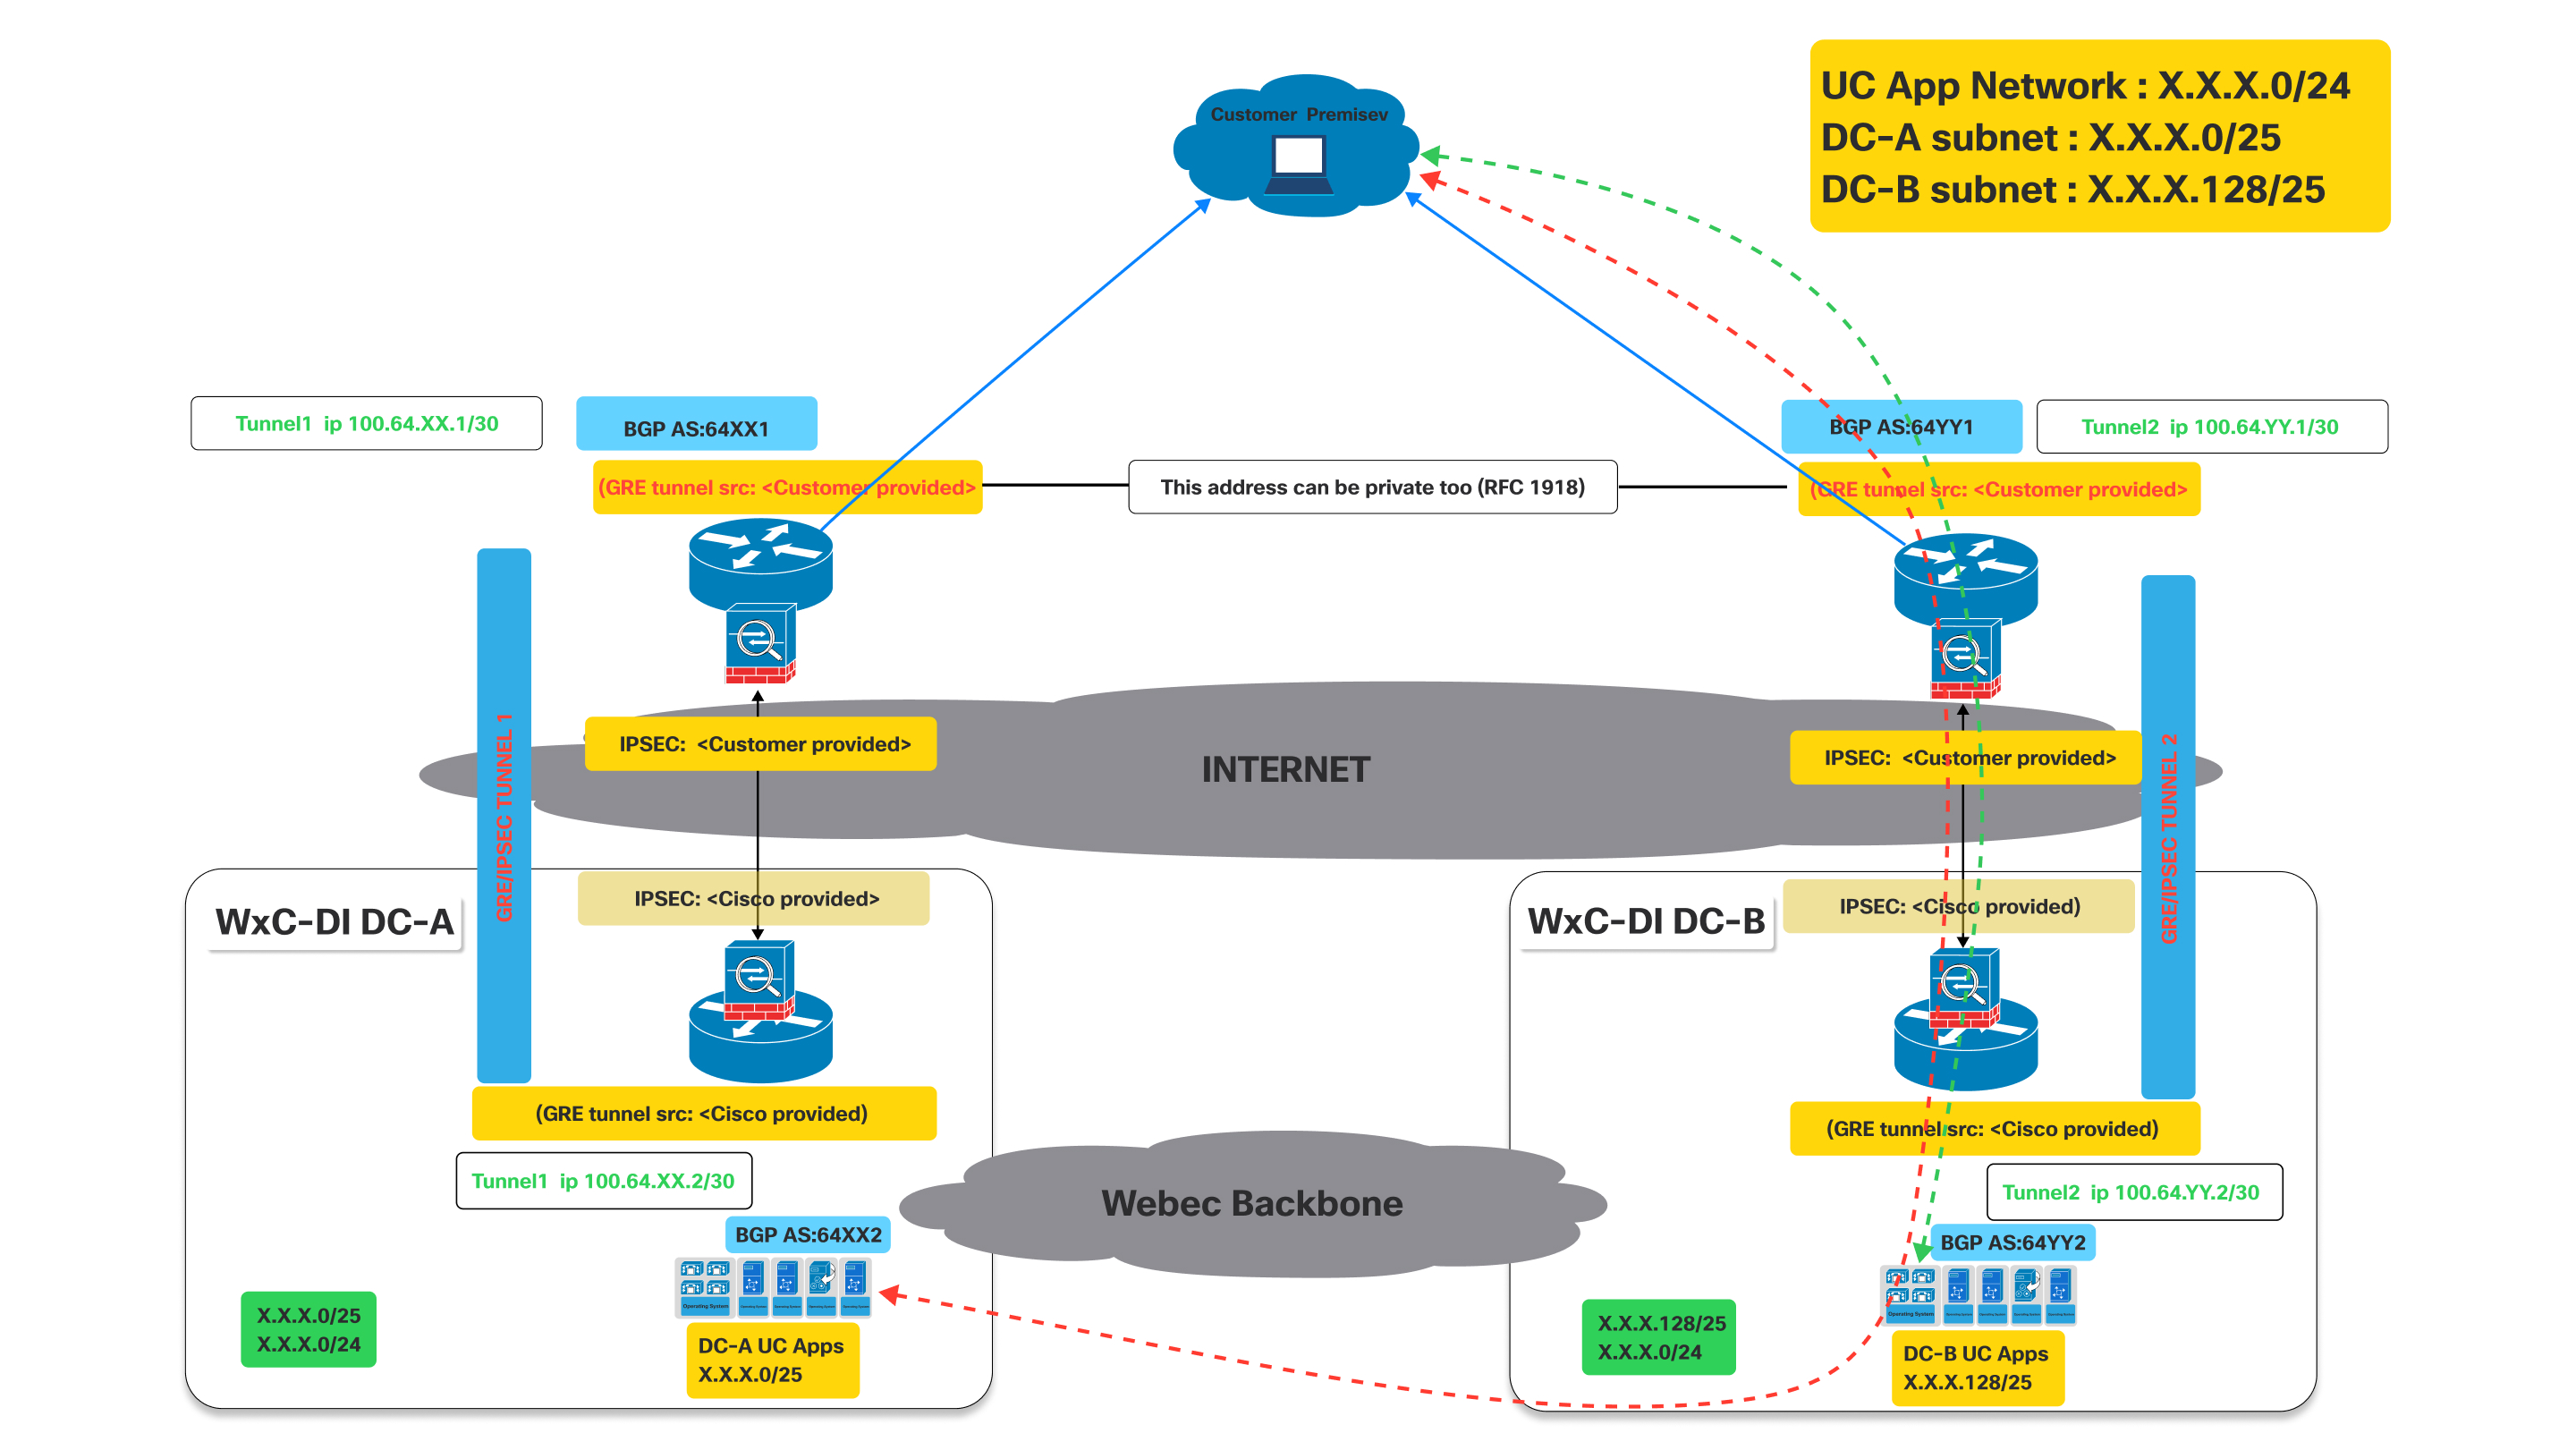
Ako je znázornené na vyššie uvedenom diagrame, keď je tunel do DC-A dole, bgp vytvorený cez tunel do DC-A klesne.
Vplyv na BGP: Keď tunel 1 klesne, klesne aj relácia BGP nad týmto tunelom . V dôsledku toho DC-A už nebude môcť prostredníctvom tejto cesty inzerovať svoje trasy (konkrétne X.X.X.0/25) zákazníkovi. Preto zákaznícky smerovač zistí cestu ako nedosiahnuteľnú.
Keďže tunel 1 nie je spustený, zákaznícky smerovač v zákazníckom priestore automaticky odstráni trasy naučené prostredníctvom tunela 1 zo svojej smerovacej tabuľky alebo ich označí ako nedosiahnuteľné.
- Prevádzka určená pre sieť aplikácií UC (X.X.X.0/24) alebo podsieť DC-A (X.X.X.0/25) bude potom presmerovaná cez pracovný tunel smerom k DC-B, ktorá naďalej inzeruje X.X.X.0/24, ktorá zahŕňa sieť X.X.X.0/25.
- Podobné správanie sa prejaví, ak je tunel do DC-B dole, zatiaľ čo tunel do DC-A je stále hore.
Proces pripojenia
| 1 | |
| 2 | |
| 3 | |
| 4 |
Krok 1: Objednávka CCW
Virtual Connect je doplnok pre dedikovanú inštanciu v CCW.
| 1 |
Prejdite na objednávkovú stránku CCW a potom kliknite na Prihlásiť sa, aby ste sa prihlásili na stránku: |
| 2 |
Vytvorte odhad. |
| 3 |
Pridajte SKU „A-FLEX-3". |
| 4 |
Vyberte položku Upraviť možnosti. |
| 5 |
Na zobrazenej karte predplatné vyberte položku Možnosti a doplnky. |
| 6 |
V časti Ďalšie doplnky začiarknite políčko vedľa položky „Virtuálne pripojenie pre vyhradenú inštanciu“. Názov SKU je „A-FLEX-DI-VC“. |
| 7 |
Zadajte množstvo a počet oblastí, v ktorých je potrebné virtuálne pripojenie. Množstvo Virtual Connect by nemalo presiahnuť celkový počet regiónov zakúpených pre vyhradenú inštanciu. V každom regióne je povolená iba jedna objednávka Virtual Connect. |
| 8 |
Ak ste spokojní so svojimi výbermi, kliknite na tlačidlo Overovať a Uložiť v pravej hornej časti stránky. |
| 9 |
Kliknutím na položku Uložiť a Pokračovať dokončite objednávku. Vaša dokončená objednávka sa teraz zobrazuje v mriežke objednávok. |
Krok 2: Aktivácia virtuálneho pripojenia v Control Hub
| 1 |
Prihláste sa do Control Hub https://admin.webex.com/login. |
| 2 |
V sekcii Služby prejdite na položky Volanie > Dedicated Instacnce > Cloud Connectivity. |
| 3 |
Na karte Virtual Connect je uvedené zakúpené množstvo Virtual Connect. Správca môže teraz kliknúť na Ak tivovať a aktivovať aktiváciu virtuálneho pripojenia. 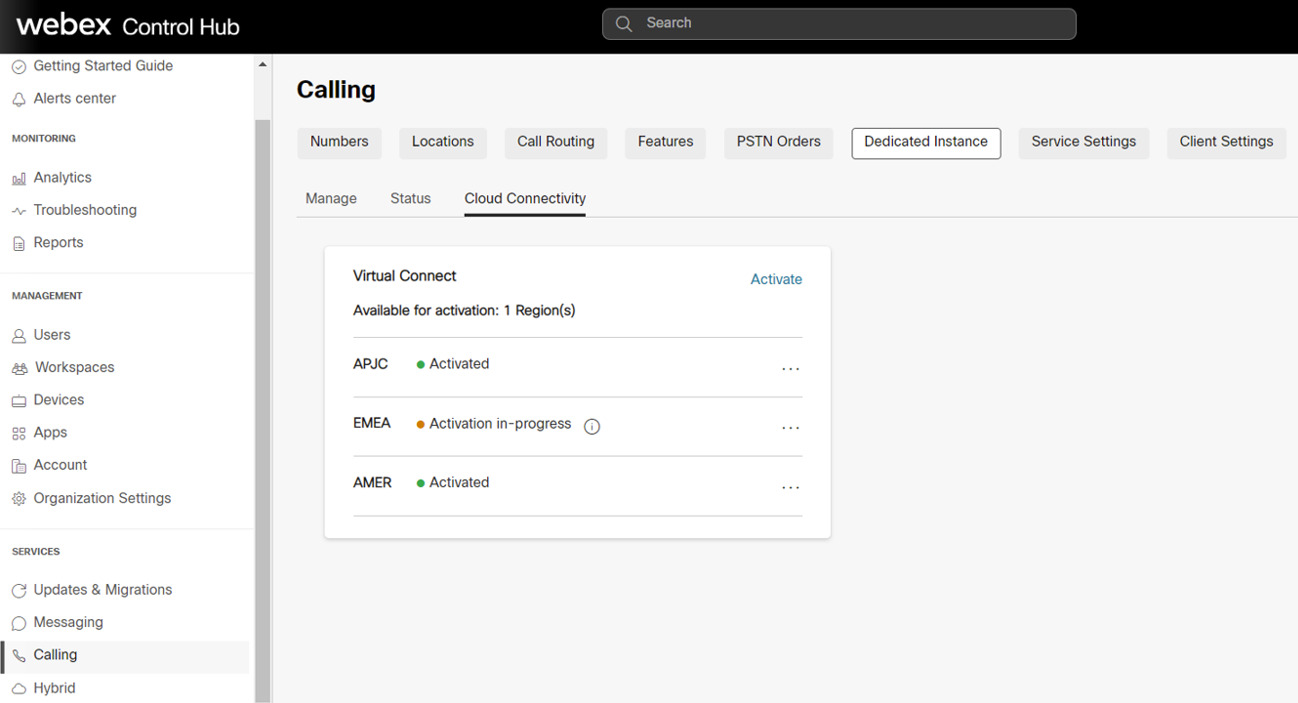
Aktivačný proces môžu spustiť iba správcovia s úlohou „Customer Full admin“. Zatiaľ čo správca s úlohou „Customer read-only admin“ môže zobraziť iba stav. |
| 4 |
Po kliknutí na tlačidlo Ak tivovať sa zobrazí formulár Aktiv ovať virtuálne pripojen ie, aby správca poskytol technické podrobnosti týkajúce sa virtuálneho pripojenia potrebné pre konfigurácie peeringu na strane spoločnosti Cisco. Formulár tiež poskytuje statické informácie na strane spoločnosti Cisco na základe vybraného regiónu. Tieto informácie budú užitočné pre správcov zákazníkov, aby mohli nakonfigurovať CPE na svojej strane na vytvorenie konektivity. |
| 5 |
Po vyplnení všetkých povinných polí kliknite na tlačidlo Ak tivovať. |
| 6 |
Po vyplnení formulára aktivácie virtuálneho pripojenia pre konkrétny región môže zákazník exportovať aktivačný formulár z ovládacieho centra, Volanie > Vyhradená inštancia > Cloudová konektivita a kliknúť na položku Exportovať nastavenia. 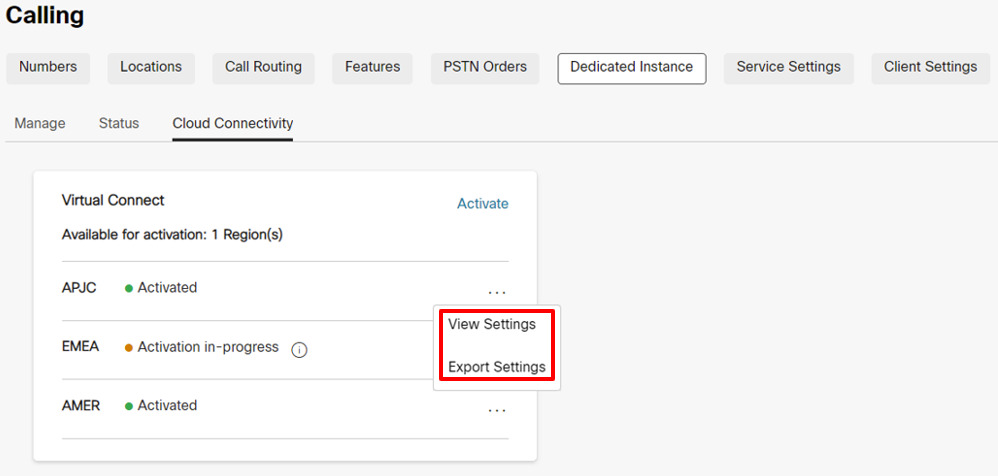
Z bezpečnostných dôvodov autentifikácia a heslo BGP nebudú k dispozícii v exportovanom dokumente, ale správca môže zobraziť to isté v Control Hub kliknutím na položku Nastavenia zobrazenia v časti Control Hub, Volanie > Vyhradená inštancia > karta Cloud Connectivity. |
Krok 3: Cisco vykonáva konfiguráciu siete
| 1 |
Po vyplnení formulára Aktivácia virtuálneho pripojenia sa stav aktualizuje na Aktivácia v časti Vol anie > Vyhradená inštancia > Karta Cloud Connectivity Virtual Connect. |
| 2 |
Spoločnosť Cisco dokončí požadované konfigurácie na bočnom zariadení Cisco do 5 pracovných dní. Po úspešnom dokončení sa stav aktualizuje na „Aktivované“ pre daný konkrétny región v Control Hub. |
Krok 4: Zákazník vykonáva konfiguráciu siete
|
Stav sa zmení na „Aktivovaný“ s cieľom upozorniť správcu zákazníka, že strana konfigurácií pre pripojenie IP VPN spoločnosti Cisco bola dokončená na základe vstupov poskytnutých zákazníkom. Od správcu zákazníka sa však očakáva, že dokončí svoju stranu konfigurácií na CPE a otestuje trasy pripojenia, aby bol tunel Virtual Connect online. V prípade akýchkoľvek problémov, ktorým sa vyskytnú v čase konfigurácie alebo pripojenia, môže zákazník kontak Cisco TAC tovať o pomoc. |
Riešenie problémov
Prvá fáza IPsec (vyjednávanie IKEv2) Riešenie problémov a overenie
Rokovania o tuneli IPsec zahŕňajú dve fázy, fázu IKEv2 a fázu IPsec. Ak sa rokovania o fáze IKEv2 nedokončia, nedôjde k iniciácii druhej fázy IPsec. Najprv vydajte príkaz „show crypto ikev2 sa“ (na zariadení Cisco) alebo podobný príkaz na zariadení tretej strany, aby ste overili, či je relácia IKEv2 aktívna. Ak relácia IKEv2 nie je aktívna, možné dôvody môžu byť:
-
Zaujímavá prevádzka nespúšťa tunel IPsec.
-
Zoznam prístupových tunelov IPsec je nesprávne nakonfigurovaný.
-
Neexistuje žiadna konektivita medzi zákazníkom a IP koncového bodu tunela IPsec pre dedikovanú inštanciu.
-
Parametre relácie IKEv2 sa nezhodujú medzi stranou vyhradenej inštancie a stranou zákazníka.
-
Firewall blokuje pakety IKEv2 UDP.
Najprv skontrolujte protokoly IPsec, či neobsahujú správy, ktoré ukazujú priebeh rokovaní o tuneli IKEv2. Protokoly môžu naznačovať, kde sa vyskytol problém s rokovaním IKEv2. Nedostatok hlásených správ môže tiež naznačovať, že relácia IKEv2 nie je aktivovaná.
Niektoré bežné chyby pri vyjednávaní IKEv2 sú:
-
Nastavenia IKEv2 na strane CPE sa nezhodujú so stranou Cisco, znova skontrolujte uvedené nastavenia:
-
Skontrolujte, či je verzia IKE verzia 2.
-
Skontrolujte, či parametre šifrovania a autentifikácie zodpovedajú očakávanému šifrovaniu na strane vyhradenej inštancie.
Keď sa používa šifra „GCM“, protokol GCM spracuje autentifikáciu a nastaví parameter autentifikácie na NULL.
-
Skontrolujte nastavenie životnosti.
-
Overte skupinu modulov Diffie Hellman.
-
Skontrolujte nastavenia Pseudo Random Function.
-
-
Prístupový zoznam pre krypto mapu nie je nastavený na:
-
Povolenie GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255" (alebo ekvivalentný príkaz)
Zoznam prístupov musí byť špeciálne pre protokol „GRE“ a protokol „IP“ nebude fungovať.
-
Ak správy denníka nezobrazujú žiadnu rokovaciu činnosť pre fázu IKEv2, môže byť potrebné zachytenie paketov.
Strana dedikovanej inštancie nemusí vždy začať výmenu IKEv2 a niekedy môže očakávať, že iniciátorom bude strana CPE zákazníka.
Skontrolujte konfiguráciu strany CPE pre spustenie relácie IKEv2 nasledujúce predpoklady:
-
Skontrolujte zoznam kryptomenového prístupu IPsec pre prenos GRE (protokol 50) z IP prenosu tunela CPE do IP prenosu tunela dedikovanej inštancie.
-
Uistite sa, že rozhranie tunela GRE je povolené pre pamäťové systémy GRE. Ak zariadenie nepodporuje pamäťové systémy GRE, Cisco je upozornené, pretože GRE keepalives budú predvolene povolené na strane Dedikovanej inštancie.
-
Uistite sa, že BGP je povolená a nakonfigurovaná so susednou adresou IP tunela vyhradenej inštancie.
Po správnom nakonfigurovaní sa spustí tunel IPsec a prvá fáza rokovania IKEv2:
-
GRE prechádza z rozhrania tunela GRE bočného CPE po bočné rozhranie tunela GRE na strane dedikovanej inštancie.
-
Relácia TCP suseda BGP od suseda BGP na strane CPE k susedovi BGP na strane dedikovanej inštancie.
-
Ping z IP adresy bočného tunela CPE na adresu IP bočného tunela vyhradenej inštancie.
Ping nemôže byť IP prenosu tunela do tunelovej dopravy IP, musí to byť tunelová IP na tunelovú IP.
Ak je potrebné sledovanie paketov pre prenos IKEv2, nastavte filter pre UDP a buď port 500 (ak nie je v strede koncových bodov IPsec žiadne zariadenie NAT) alebo port 4500 (keď je do stredu koncových bodov IPsec vložené zariadenie NAT).
Overte, či sú IKEv2 UDP pakety s portom 500 alebo 4500 odosielané a prijímané na IP adresu DI IPsec a z nej.
Datacenter dedikovanej inštancie nemusí vždy spustiť prvý paket IKEv2. Požiadavkou je, aby zariadenie CPE bolo schopné iniciovať prvý paket IKEv2 smerom na stranu dedikovanej inštancie.
Ak to lokálny firewall umožňuje, skúste aj ping na vzdialenú adresu IPsec. Ak nie je ping úspešný z lokálnej na vzdialenú adresu IPsec, vykonajte trasu sledovania, aby ste pomohli, a určte, kde sa paket vypustí.
Niektoré firewally a internetové zariadenia nemusia umožniť sledovanie trasy.
Druhá fáza IPsec (rokovania o IPsec) Riešenie problémov a overenie
Pred riešením problémov s druhou fázou IPsec skontrolujte, či je aktívna prvá fáza IPsec (to znamená asociácia zabezpečenia IKEv2). Vykonajte príkaz „show crypto ikev2 sa“ alebo ekvivalentný príkaz na overenie relácie IKEv2. Na výstupe skontrolujte, či relácia IKEv2 bola spustená dlhšie ako niekoľko sekúnd a či sa neodskakuje. Doba prevádzkyschopnosti relácie sa zobrazuje ako relácia „Aktívny čas“ alebo ekvivalent vo výstupe.
Akonáhle sa relácia IKEv2 overí, že je spustená a aktívna, Preskúmajte reláciu IPsec. Rovnako ako v prípade relácie IKEv2 vykonajte príkaz „show crypto ipsec sa“ alebo ekvivalentný príkaz na overenie relácie IPsec. Pred vytvorením tunela GRE musia byť aktívne relácia IKEv2 aj relácia IPsec. Ak sa relácia IPsec nezobrazuje ako aktívna, skontrolujte chybové hlásenia alebo chyby vyjednávania v protokoloch IPsec.
Niektoré z najčastejších problémov, ktoré sa môžu vyskytnúť počas rokovaní o IPsec, sú:
Nastavenia na strane CPE sa nezhodujú so stranou vyhradenej inštancie, znova skontrolujte nastavenia:
-
Skontrolujte, či parametre šifrovania a autentifikácie zodpovedajú nastaveniam na strane vyhradenej inštancie.
-
Skontrolujte nastavenia Perfect Forward Secretity a či sa nastavenia zhodujú na strane vyhradenej inštancie.
-
Overte nastavenia životnosti.
-
Skontrolujte, či bol protokol IPsec nakonfigurovaný v tunelovom režime.
-
Overte zdrojovú a cieľovú adresu IPsec.
Riešenie problémov a overenie rozhrania tunela
Keď sú relácie IPsec a IKEv2 overené ako otvorené a aktívne, tunel GRE udržuje aktívne pakety schopné prúdiť medzi koncovými bodmi Dedikovanou inštanciou a CPE tunelom. Ak sa stav rozhrania tunela nezobrazuje, niektoré bežné problémy sú:
-
VRF pre transport tunelového rozhrania sa nezhoduje s VRF spätného rozhrania (ak sa na tunelovom rozhraní používa konfigurácia VRF).
Ak sa konfigurácia VRF nepoužíva na rozhraní tunela, túto kontrolu je možné ignorovať.
-
Keepalives nie sú povolené na rozhraní bočného tunela CPE
Ak nie sú na zariadení CPE podporované pamäťové súbory, musí byť Cisco upozornený, aby boli zakázané aj predvolené pamätníky na strane Dedikovanej inštancie.
Ak sú podporované pamätníky, skontrolujte, či sú pamätníky povolené.
-
Maska alebo adresa IP rozhrania tunela nie je správna a nezodpovedá očakávaným hodnotám vyhradenej inštancie.
-
Zdrojová alebo cieľová adresa prepravy tunela nie je správna a nezodpovedá očakávaným hodnotám vyhradenej inštancie.
-
Firewall blokuje odosielanie paketov GRE do tunela IPsec alebo prijímanie z tunela IPsec (tunel GRE sa prepravuje cez tunel IPsec)
Test ping by mal overiť, či je rozhranie miestneho tunela funkčné a či je pripojenie dobré k rozhraniu vzdialeného tunela. Vykonajte kontrolu ping z IP tunela (nie prepravnej IP) na IP vzdialeného tunela.
Zoznam kryptomien pre tunel IPsec, ktorý prenáša prenos tunela GRE, umožňuje prechod iba paketov GRE. Výsledkom je, že pingy nebudú fungovať od IP prepravy tunela až po IP na diaľkovú prepravu tunela.
Výsledkom kontroly ping je paket GRE, ktorý sa generuje z IP dopravy zdrojového tunela do IP prepravy cieľového tunela, zatiaľ čo užitočná záťaž paketu GRE (vnútorná IP) bude zdrojovou a cieľovou tunelovou IP.
Ak test ping nie je úspešný a predchádzajúce položky sú overené, môže byť potrebné zachytenie paketov, aby sa zabezpečilo, že icmp ping vedie k GRE paketu, ktorý je potom zapuzdrený do paketu IPsec a potom odoslaný zo zdrojovej adresy IPsec na cieľovú adresu IPsec. Počítadlá na rozhraní tunela GRE a počítadlá relácií IPsec môžu tiež pomôcť zobraziť, ak sa zvyšujú pakety odosielania a prijímania.
Okrem prenosu ping by snímanie malo zobrazovať aj pakety Keepalive GRE aj počas nečinnej prevádzky. Nakoniec, ak je nakonfigurovaný BGP, pakety BGP keepalive by sa mali posielať aj ako pakety GRE zapuzdrené v paketoch IPSEC, ako aj cez VPN.
BGP Riešenie problémov a overenie
Stretnutia BGP
BGP je potrebný ako smerovací protokol cez tunel VPN IPsec. Miestny sused BGP by mal vytvoriť reláciu eBGP so susedom Dedikovanej inštancie BGP. IP adresy suseda eBGP sú rovnaké ako IP adresy miestneho a vzdialeného tunela. Najprv skontrolujte, či je relácia BGP ukončená, a potom skontrolujte, či sú z dedikovanej inštancie prijímané správne trasy a správna predvolená trasa je odoslaná do vyhradenej inštancie.
Ak je tunel GRE hore, overte, či je ping úspešný medzi miestnou a vzdialenou IP tunela GRE. Ak je ping úspešný, ale relácia BGP sa neobjaví, preskúmajte v protokole BGP chyby pri vytváraní BGP.
Niektoré z bežnejších problémov vyjednávania BGP sú:
-
Vzdialené číslo AS sa nezhoduje s číslom AS, ktoré je nakonfigurované na strane vyhradenej inštancie, znova skontrolujte konfiguráciu susedného AS.
-
Miestne číslo AS sa nezhoduje s očakávanými parametrami Dedikovanej inštancie. Skontrolujte, či lokálne číslo AS zodpovedá očakávaným parametrom dedikovanej inštancie.
-
Firewall blokuje odosielanie paketov BGP TCP zapuzdrených v paketoch GRE do tunela IPsec alebo prijímanie z tunela IPSEC
-
IP vzdialeného suseda BGP nezodpovedá IP vzdialeného tunela GRE.
Výmena trás BGP
Po overení relácie BGP pre oba tunely sa uistite, že sú odosielané a prijímané správne trasy zo strany vyhradenej inštancie.
Riešenie Dedicated Instance VPN očakáva vytvorenie dvoch tunelov zo strany zákazníka/partnera. Prvý tunel ukazuje na dátové centrum vyhradenej inštancie A a druhý tunel smeruje na dátové centrum vyhradenej inštancie B. Oba tunely musia byť v aktívnom stave a riešenie si vyžaduje aktívne/aktívne nasadenie. Každé dátové centrum dedikovanej inštancie bude inzerovať svoju lokálnu trasu /25, ako aj záložnú trasu /24. Pri kontrole prichádzajúcich trás BGP z vyhradenej inštancie sa uistite, že relácia BGP spojená s tunelom smerujúcim na dátové centrum vyhradenej inštancie A prijíma lokálnu trasu dátového centra dedikovanej inštancie A/25, ako aj záložnú trasu /24. Okrem toho sa uistite, že tunel smerujúci na Dedikované inštančné dátové centrum B prijíma lokálnu trasu dátového centra dedikovanej inštancie B/25, ako aj záložnú trasu /24. Upozorňujeme, že zálohová cesta /24 bude rovnakou trasou inzerovanou z dátového centra dedikovanej inštancie A a dátového centra dedikovanej inštancie B.
Redundancia sa poskytuje dátovému centru vyhradenej inštancie, ak sa rozhranie tunela k tomuto dátovému centru zlyhá. Ak dôjde k strate pripojenia k dátovému centru Dedikovanej inštancie A, prenos sa presmeruje z dátového centra vyhradenej inštancie B do dátového centra A. V tomto scenári bude tunel do dátového centra B používať trasu datacentra B/25 na odoslanie prevádzky do dátového centra B a tunel do datacentra B použije záložnú trasu /24 na odoslanie prevádzky do dátového centra A cez dátové centrum B.
Je dôležité, aby keď sú oba tunely aktívne, tunel dátového centra A nebol použitý na odosielanie prevádzky do dátového centra B a naopak. V tomto prípade, ak je prevádzka odoslaná do dátového centra A s cieľom dátového centra B, dátové centrum A prenesie prevádzku do datacentra B a potom sa datacenter B pokúsi odoslať prevádzku späť do zdroja cez tunel datacenter B. To bude mať za následok neoptimálne smerovanie a môže tiež prerušiť firewally prechádzajúce premávkou. Preto je dôležité, aby oba tunely boli počas normálnej prevádzky v aktívnej/aktívnej konfigurácii.
Trasa 0.0.0.0/0 musí byť inzerovaná zo strany zákazníka na stranu dátového centra vyhradenej inštancie. Konkrétnejšie trasy nebudú akceptované na strane vyhradenej inštancie. Zabezpečte, aby sa trasa 0.0.0.0/0 inzerovala mimo tunela dátového centra A dedikovanej inštancie a tunela dátového centra B pre dedikovanú inštanciu.
Konfigurácia MTU
Na strane Dedikovanej inštancie sú povolené dve funkcie na dynamické nastavenie MTU pre veľké veľkosti paketov. Tunel GRE pridáva ďalšie hlavičky do paketov IP pretekajúcich cez reláciu VPN. Tunel IPsec pridáva ďalšie hlavičky na vrch hlavičiek GRE, čo ešte viac zníži najväčší MTU povolený nad tunelom.
Tunel GRE upravuje funkciu MSS a cesta tunela GRE v funkcii zisťovania MTU je povolená na strane dedikovanej inštancie. Nakonfigurujte „ip tcp ajust-mss 1350" alebo ekvivalentný príkaz, ako aj „tunnel path\ u0002mtu-Discovery“ alebo ekvivalentný príkaz na strane zákazníka, aby ste pomohli s dynamickým nastavením MTU prevádzky cez tunel VPN.


