
Děkujeme za vaši zpětnou vazbu.
Spravujte svůj vlastní zákaznický hlavní klíč
 Zpětná vazba?
Tato funkce není podporována pro Webex for Government.
V rámci našeho závazku k zabezpečení typu end-to-end drží Webex hlavní klíč jménem každé organizace. Říkáme tomu hlavní klíč, protože nešifruje obsah přímo, ale používá se k šifrování ostatních klíčů vaší organizace, které šifrují obsah. Základní úroveň hierarchie klíčů se nazývá obsahový klíč (CK) a střední úrovně klíčů se nazý vají šifrovací klíče klíčů (KEK).
Uvědomujeme si, že některé organizace dávají přednost správě vlastního zabezpečení, proto vám dáváme možnost spravovat svůj vlastní zákaznický hlavní klíč (CMK). To znamená, že přebí ráte odpovědnost za vytvoření a otáčení (přešifrování) hlavního klíče, který Webex používá k šifrování šifrovacích klíčů obsahu.
Pokud není uvedeno jinak, klíč odkazuje na CMK.
Jak to funguje
-
Webex uchovává vaše CMK v modulu zabezpečení hardwaru (HSM), takže služby Webex nemají přístup k hodnotě CMK.
-
Řídicí centrum zobrazuje vaši aktuálně aktivní nebo zrušenou CMK a všechny čekající CMK uložené v HSM. Když potřebujete otočit (znovu zašifrovat) CMK, vygenerujete nový CMK a zašifrujete jej veřej ným klíčem HSM, takže jej může dešifrovat a uložit pouze HSM.
-
Poté nahrajete a aktivujete novou CMK v Control Hubu. Webex okamžitě začne používat nový CMK pro šifrování klíčů obsahu. Webex uchovává staré CMK, ale pouze do té doby, než si bude jisté, že vaše šifrovací klíče obsahu jsou zabezpeč eny novým CMK.
Nešifrujeme zpětně veškerý existující obsah. Jakmile aktivujete svůj CMK, veškerý nový obsah (prostory a schůzky) je znovu šifrován a chráněn.
Uvědomujeme si, že některé organizace dávají přednost správě vlastního klíče mimo Webex. Proto vám nabízíme možnost spravovat vlastní CMK ve službě Amazon Web Services (AWS) Key Management Service (KMS). To znamená, že jste zodpovědní za správu svých klíčů v AWS KMS. Webex autorizujete šifrování a dešifrování pomocí klíče AWS KMS prostřednictvím konzoly AWS. Místo CMK poskytnete Webex ID klíče AWS KMS. To znamená, že přebíráte odpovědnost za vytvoření a rotaci (přešifrování) klíče AWS KMS, který Webex používá k šifrování šifrovacích klíčů obsahu v cloudu.
Jak to funguje
-
Vytvoříte klíč pomocí AWS. AWS KMS se používá ke správě vašeho klíče a ukládá klíč do modulu zabezpečení hardwaru (HSM).
-
Webex poskytuje přístup k použití klíče AWS KMS prostřednictvím konzoly AWS.
To znamená, že místo nahrávání CMK do Control Hub poskytujete Webex přístup k klíči AWS KMS. Klíč AWS KMS neopustí váš AWS KMS a služby Webex nemají přístup k materiálu klíče AWS KMS.
Řídicí centrum zobrazuje váš aktuálně aktivní nebo zrušený klíč AWS KMS a veškerý nevyřízený klíč AWS KMS, který je uložen v AWS KMS. Když potřebujete otočit klíč AWS KMS, vygenerujete nový klíč AWS KMS pomocí konzoly AWS KMS.
-
Poté přidáte a aktivujete nový klíč AWS KMS v Control Hub a poskytnete mu Amazon Resource Name (ARN) nového klíče AWS KMS. Webex okamžitě začne používat nový klíč AWS KMS pro šifrování klíčů obsahu. Webex již nevyžaduje starý klíč AWS KMS. Starý klíč AWS KMS zmizí z Control Hub poté, co budou vaše šifrovací klíče obsahu otočeny a zabezpečeny novým klíčem AWS KMS. Webex neodstraní klíč AWS KMS z AWS KMS. Správce zákazníka může ode brat klíč z AWS KMS.
Klíčový životní cyklus
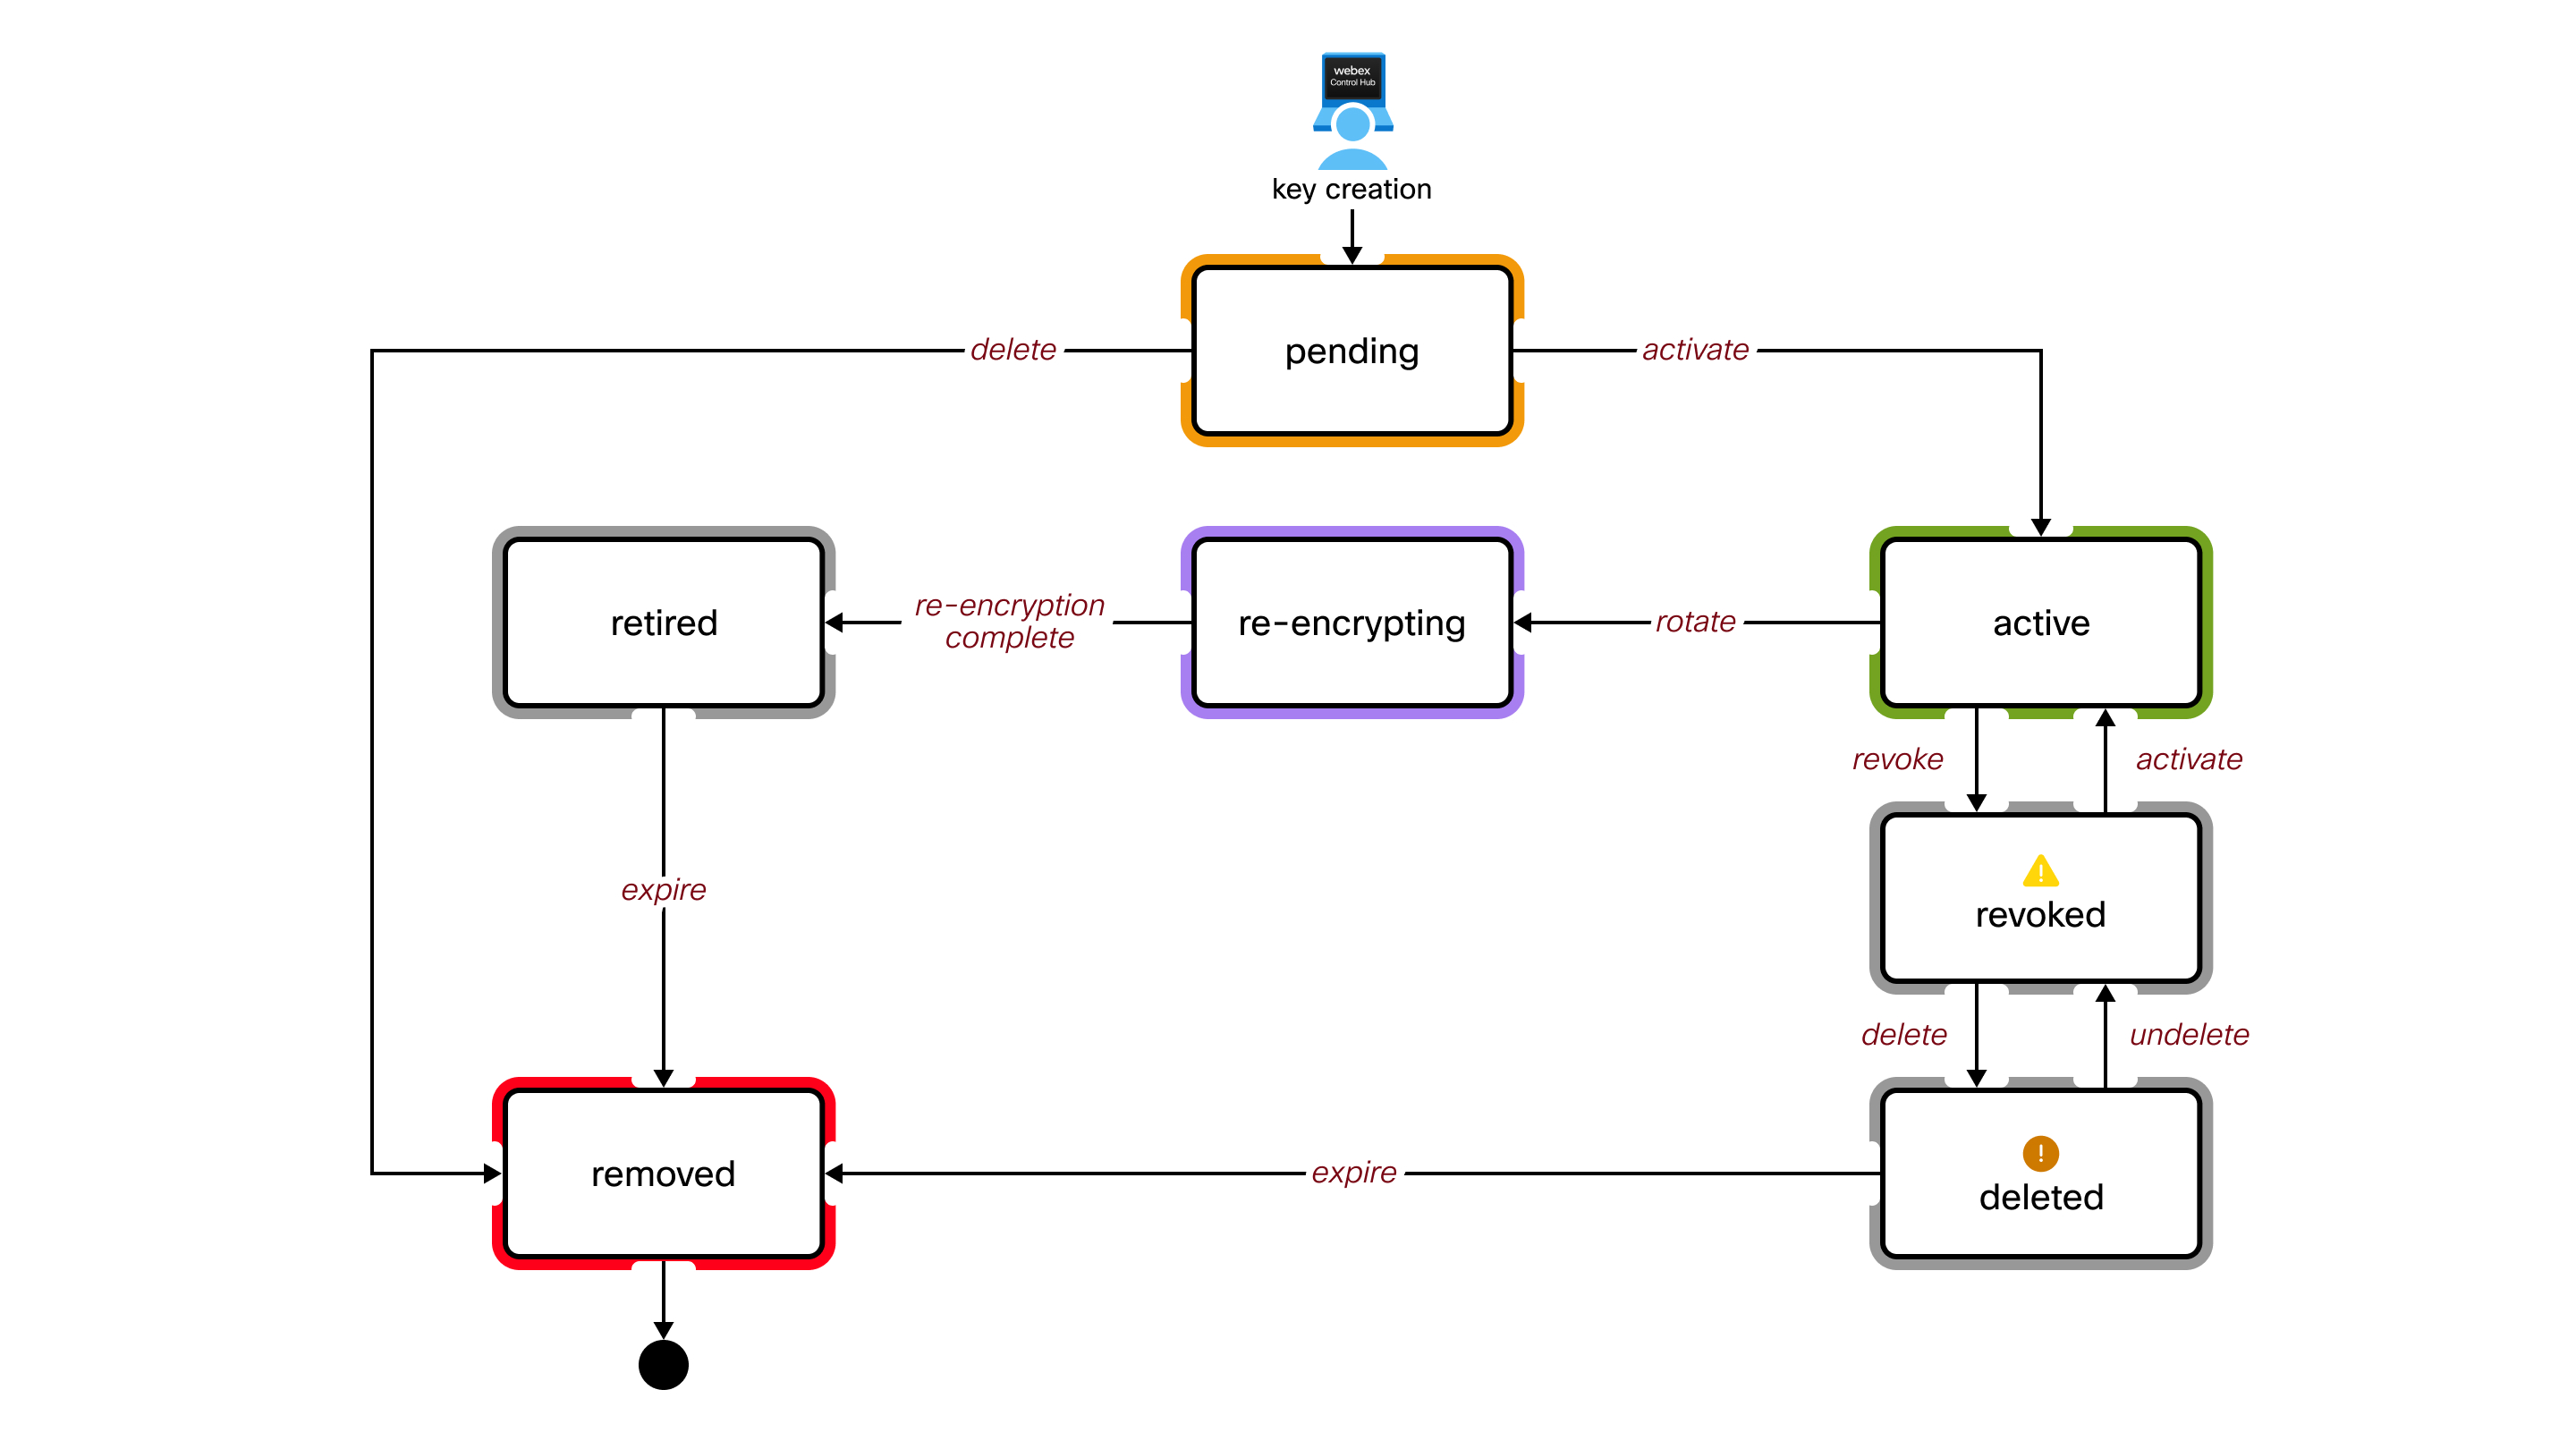
Definice klíčových stavů
- Čeká
-
Klíč v tomto stavu je uložen v HSM, ale zatím není použit pro šifrování. Webex nepoužívá tento CMK pro šifrování.
V tomto stavu může být pouze jeden klíč.
- Aktivní
-
Webex v současné době používá tento CMK k šifrování dalších klíčů pro vaši organizaci.
V tomto stavu může být pouze jeden klíč.
- Rotace
-
Webex dočasně používá tento CMK. Webex to potřebuje k dešifrování vašich dat a klíčů, které byly dříve šifrovány tímto klíčem. Tento klíč je vyřazen po dokončení rotace (přešifrování).
V tomto stavu může být více kláves, pokud je aktivován nový klíč před dokončením rotace.
- Důchodce
-
Webex nepoužívá tento CMK. Tento klíč se již nepoužívá pro šifrování. Je nastavena doba trvání klí če, po které je tento klíč odstraněn z HSM.
- Zrušeno
-
Webex nepoužívá tento CMK. I když existují data a klíče, které byly zašifrovány tímto klíčem, Webex je nemůže použít k dešifrování dat a klíčů.
- Aktivní klíč musíte zrušit pouze v případě, že máte podezření, že je kompromitován. Jedná se o vážné rozhodnutí, protože brání správnému chování mnoha operací. Například nebudete moci vytvářet nové prostory a nebudete moci dešifrovat žádný obsah v klientovi Webex.
- V tomto stavu může být pouze jeden klíč. Chcete-li nový klíč otočit (znovu zašifrovat), musíte tento klíč znovu aktivovat.
- Tento CMK lze smazat, ale nemusíte jej mazat. Po vyřešení podezření na narušení zabezpečení jej možná budete chtít ponechat pro dešifrování/opětovné šifrování.
- Vymazáno
-
Webex nepoužívá tento CMK. Chování v tomto stavu je stejné jako ve stavu Zrušeno, kromě toho, že je nastavena doba životnosti klíče, po které je tento klíč odstraněn z HSM.
- Pokud odstraněná CMK přejde do stavu Odstraněno, je nutné obnovit původní klíč, abyste obnovili funkčnost organizace.
- Doporučujeme ponechat si záložní kopii původního klíče, jinak vaše organizace již nebude funkční.
- Odstraněno
-
To je logický stav. Webex nemá tuto CMK uloženou v HSM. V ovládacím centru se nezobrazuje.
Vlastnictví
Převzetím vlastnictví vašeho CMK musíte:
- Převezměte odpovědnost za bezpečné vytváření a zálohování klíčů
- Pochopte důsledky ztráty klíčů
- Znovu zašifrujte aktivní CMK alespoň jednou ročně jako osvědčený postup
Tvorba klíčů
Pomocí těchto parametrů musíte vytvořit vlastní CMK. Váš klíč musí být:
- 256 bitů (32 bajtů) dlouhé
- Šifrováno pomocí schématu RSA-OAEP
- Šifrováno veřejným klíčem Webex cloud HSM
Váš software pro generování klíčů musí být schopen:
- SHA-256 hashovací funkce
- Funkce generování masky MGF1
- PKCS #1 OAEP polstrování
Viz Pří klad: Vytvoření a šifrování klíčů pomocí OpenSSL na kartě Zdroje v tomto článku.
Autorizace
Musíte mít přístup ke své organizaci Webex v Řídicím centru. Abyste mohli spravovat svůj CMK, musíte být úplným správ cem.
| 1 |
Přihlaste se do Control Hub. |
| 2 |
Přejděte do . Chcete-li povolit BYOK, zapněte přepí nač Bring Your Own Key (BYOK). Pokud zak ážete BYOK, společný výchozí klíč Webex se stane hlavním klíč em pro vaši organizaci. |
| 3 |
Vyberte možnost Nahrát vlastní klíč a klikněte na tlačítko Další. |
| 4 |
Klikněte na Stáhnout veřejný klíč. Uložte veřejný klíč Webex HSM do souboru.pem v místním systému. |
| 5 |
Vytvořte kryptograficky zabezpečený 256bitový (32bajtový) náhodný klíč pomocí softwaru pro správu klíčů. |
| 6 |
K zašifrování nového klíče použijte veřejný klíč Webex HSM. Požadované parametry šifrování jsou:
Viz Pří klad: Vytvoření a šifrování klíčů pomocí OpenSSL na kartě Zdroje v
tomto článku.
|
| 7 |
Přetáhněte zašifrovaný klíč ze systému souborů a přesuňte jej do oblasti nahrávání rozhraní ovládacího centra nebo klikněte na Vybrat soubor. |
| 8 |
Klepněte na tlačítko Další. Webex nahraje váš klíč do HSM, kde je dešifrován a ověřen. Poté vám Control Hub zobrazí ID vaší nové CMK a ID aktuálně aktivní CMK, pokud existuje. Pokud je toto vaše první CMK, aktuálně aktivním klíčem je společný výchozí klíč Webex (ten, který aktuálně používáme pro šifrování klíčů vaší organizace). |
| 9 |
Vyberte, jak chcete aktivovat klíč:
|
Co dělat dál
Nešifrujeme zpětně veškerý existující obsah. Jakmile aktivujete svůj CMK, veškerý nový obsah (prostory a schůzky) bude znovu zašifrován a chráněn.
| 1 |
Přihlaste se do Control Hub. |
| 2 |
Přejděte do . |
| 3 |
Přejděte na aktivní CMK. |
| 4 |
Klepněte na tlačítko |
| 5 |
Vytvořte a zašifrujte nový klíč (pokud jste to ještě neučinili). Postup je popsán v článku Vytvoření a aktivace hlavního klíče zákazníka v
tomto článku.
|
| 6 |
Přetáhněte nový klíč ze systému souborů a přesuňte jej do ovládacího centra. |
| 7 |
Klikněte na Aktivovat nový klíč. Nový klíč, který jste nahráli, přejde do stavu Aktivní. Starý CMK zůstává v rotaci (stav přešifrování), dokud Webex nedokončí šifrování veškerého svého obsahu pomocí nového aktivního CMK. Po opětovném zašifrování se klíč přesune do stavu Vyřazeno. Webex poté odstraní staré CMK. |
 a vyberte možnost
| 1 |
Přihlaste se do Control Hub. |
| 2 |
Přejděte do . |
| 3 |
Přejděte na aktivní klíč. |
| 4 |
Klepněte na tlačítko |
| 5 |
Potvrďte odvolání klíče. Úplné odvolání klíče může trvat až 10 minut.
|
| 1 |
Přihlaste se do Control Hub. |
| 2 |
Přejděte do . |
| 3 |
Přejděte na aktuálně zrušený klíč. |
| 4 |
Klepněte na tlačítko |
| 5 |
Potvrďte aktivaci klíče. Dříve zrušený klíč přejde do aktivního stavu.
|
| 1 |
Přihlaste se do Control Hub. |
| 2 |
Přejděte do . |
| 3 |
Přejděte na zrušený klíč. |
| 4 |
Klepněte na tlačítko |
| 5 |
Potvrďte odstranění klíče. Po odstranění máte možnost obnovit klíč do 30 dnů.
|
| 1 |
Přihlaste se do Control Hub. |
| 2 |
Přejděte do . |
| 3 |
Přejděte na odstraněný klíč. |
| 4 |
Klepněte na tlačítko |
| 5 |
Potvrďte obnovení klíče. Po obnovení Control Hub zobrazí klíč ve stavu Zrušeno před jeho odstraněním. Pokud například
odstraníte odvolaný klíč a poté jej obnovíte, Control Hub zobrazí obnovený klíč ve stavu Zrušeno.
|
Vlastnictví
Převzetím vlastnictví klíče AWS KMS musíte:
- Převezměte odpovědnost za bezpečné vytváření a zálohování klíčů AWS KMS.
- Pochopte důsledky ztráty klíčů AWS KMS.
- Jako osvědčený postup znovu zašifrujte aktivní klíč AMS KMS alespoň jednou ročně.
Autorizace
- Musíte být oprávněni vytvářet a spravovat klíče v AWS KMS pro vaši organizaci Webex.
- Musíte mít přístup ke své organizaci Webex v Řídicím centru. Abyste mohli spravovat klíč AWS KMS, musíte být úplným správ cem.
| 1 |
Přihlaste se do AWS a přejděte na konzolu AWS KMS. |
| 2 |
Vyberte K líče spravované zákaz níkem a potom klikněte na Vytvořit klíč. |
| 3 |
Vytvořte klíč s následujícími atributy:
|
| 4 |
Klepněte na tlačítko Další. |
| 5 |
Zkontrolujte nastavení a klikněte na tlačítko Dok ončit. Váš klíč AWS KMS je vytvořen.
|
| 6 |
Přejděte na Klí če spravované zákaz níkem a kliknutím na Alias nebo ID klíče zobrazte ARN. |
Co dělat dál
Doporučujeme ponechat si dočasnou kopii ARN. Tento ARN se používá k přidání a aktivaci klíče AWS KMS v Control Hub.
Doporučujeme také vytvořit záložní klíč, abyste zajistili dostupnost a odolnost dat. To umožňuje přístup k šifrovaným datům i během regionálních výpadků. Další informace naleznete v článku Vytvoření záložního klíče AWS KMS v tomto článku.
Než začnete
Před vytvořením záložního klíče se ujistěte, že jste vytvořili klíč pro více oblastí. Další informace naleznete v článku Vytvoření klíče AWS KMS v tomto článku.
| 1 |
Přihlaste se do AWS a přejděte na konzolu AWS KMS. |
| 2 |
Vyberte nově vytvořený klíč pro více oblastí. |
| 3 |
V části Regionalita klikněte na Vytvořit nové klíče replik. |
| 4 |
Vyberte oblast zálohování ze seznamu oblastí AWS a klikněte na tlačítko Další. Pokud byl například klíč vytvořen v USA West (us-west-1), zvažte vytvoření záložního klíče na
US East (us-east-1).
|
| 5 |
Vytvořte klíč s následujícími atributy:
|
| 6 |
Klepněte na tlačítko Další. |
| 7 |
Zkontrolujte nastavení, zaškrtněte potvrzovací pole a klikněte na Vytvořit nové klíče repliky. |
Cisco KMS můžete autorizovat k přístupu k vašemu klíči AWS KMS vytvořením grantu KMS nebo konfigur ací role IAM. Vyberte možnost, která nejlépe vyhovuje potřebám vaší organizace, abyste zajistili bezpečnou a flexibilní integraci správy klíčů.
Použití grantu KMS
Tato metoda zahrnuje přímé udělení oprávnění Cisco KMS k provádění kryptografických operací na vašem klíči AWS KMS.
| 1 |
Přihlaste se do AWS a přejděte na konzolu AWS CloudShell. |
| 2 |
Spusťte KM |
Použití role IAM
Vytvořte zásadu IAM s potřebnými oprávněními KMS a poté ji připojte k roli IAM, kterou může převzít Cisco KMS, což umožní bezpečnou a centralizovanou správu přístupu.
Konfigurace zásad IAM
| 1 |
Přihlaste se do AWS a přejděte na konzolu AWS KMS. |
| 2 |
Přejděte na . |
| 3 |
V levém navigačním podokně vyberte Zá sady a potom klikněte na Vytvořit zásadu. |
| 4 |
V části Editor zásad vyberte možnost JSON. |
| 5 |
Zkopírujte a vložte následující dokument zásad. Nah |
| 6 |
Klepněte na tlačítko Další. |
| 7 |
Zadejte název zásady a volitelný popis. |
| 8 |
Klepněte na tlačítko Vytvořit zásad u. |
Konfigurace role IAM
| 1 |
Přihlaste se do AWS a přejděte na konzolu AWS KMS. |
| 2 |
Přejděte na . |
| 3 |
V levém navigačním podokně vyberte Role a klikněte na Vytvořit roli. |
| 4 |
V části Důvěryhodný typ entity vyberte Účet AWS. |
| 5 |
Vyberte Jiný účet AWS. |
| 6 |
Do pole ID účtu zadejte ID účtu AWS uvedené v rozhraní Control Hub. Toto je stejné ID účtu, které je součástí |
| 7 |
Klepněte na tlačítko Další. |
| 8 |
V části Přidat oprávnění vyhledejte a vyberte zásady IAM, které jste právě vytvořili. |
| 9 |
Klepněte na tlačítko Další. |
| 10 |
Zadejte název role a volitelný popis. |
| 11 |
Zkontrolujte nastavení a klikněte na Vytvořit roli. |
Než začnete
Před aktivací v Control Hub musíte vytvořit klíč AWS KMS. Viz Vytvoření klíče AWS KMS v tomto článku.
Musíte poskytnout Webex přístup k klíči AWS KMS. Viz Autorizace Cisco KMS s přístupem k klíči AWS KMS v tomto článku.
| 1 |
Přihlaste se do Control Hub. |
| 2 |
Přejděte do čů a zap něte možnost Přineste si vlastní klíč (BYOK). Pokud zak ážete BYOK, společný výchozí klíč Webex se stane hlavním klíč em pro vaši organizaci. |
| 3 |
Vyberte Přidat klíč AWS KMS a klikněte na tlačítko Další. |
| 4 |
Získejte následující ARN z konzoly AWS:
|
| 5 |
V ovládacím centru zadejte primá rní klíč ARN. Pokud je to vhodné, zadejte do příslušných pol í také Záložní klíč ARN a Role IAM ARN. Poté klikněte na Přidat. Váš primární klíč ARN se nahraje do Cisco KMS, kde je ověřen přístup k klíči. Poté vám Control Hub zobrazí ID klíče Cisco KMS vašeho nového klíče AWS KMS a aktuálně aktivní ID klíče Cisco KMS, pokud existuje. Pokud se jedná o váš první klíč AWS KMS, aktuálně aktivním klíčem je společný výchozí klíč Webex (ten, který aktuálně používáme pro šifrování klíčů vaší organizace ). |
| 6 |
Vyberte, jak chcete aktivovat klíč:
|
| 1 |
Přihlaste se do ovlá dac ího centra a přejděte do . |
| 2 |
Přejděte na aktivní klíč AWS KMS. |
| 3 |
Klepněte na tlačítko |
| 4 |
Zadejte svůj nový klíč AWS KMS a nový ARN a klikněte na Přidat. Tento proces je popsán v článku Přidání a aktivace klíče AMS KMS v tomto článku.
|
| 5 |
Klikněte na tlačítko Aktivovat. Nový klíč AWS KMS, který jste nahráli, přejde do aktivního stavu. Starý klíč AWS KMS zůstává ve stavu Rotující, dokud Webex nedokončí šifrování veškerého svého obsahu novým klíčem Active AWS KMS. Po opětovném šifrování starý klíč AWS KMS automaticky zmizí z Control Hub. |
| 1 |
Přihlaste se do ovlá dac ího centra a přejděte do . |
| 2 |
Klikněte na Přidat další klíč. |
| 3 |
Zadejte svůj nový klíč AWS KMS a klikněte na Přidat. Řídicí centrum zobrazuje ID klíče Cisco KMS vašeho nového klíče AWS KMS a ID aktu álně aktivního ID klíče Cisco KMS. Tento proces je popsán v článku Přidání a aktivace klíče AMS KMS v tomto článku. |
| 4 |
Klikněte na tlačítko Aktivovat. Nový klíč AWS KMS, který jste nahráli, přejde do aktivního stavu. Starý klíč AWS KMS zůstává ve stavu Rotující, dokud Webex nedokončí šifrování veškerého svého obsahu novým klíčem Active AWS KMS. Po opětovném šifrování starý klíč AWS KMS automaticky zmizí z Control Hub. |
| 1 |
Přihlaste se do ovlá dac ího centra a přejděte do . |
| 2 |
Přejděte na aktuálně aktivní klíč AWS KMS. |
| 3 |
Klepněte na tlačítko |
| 4 |
Potvrďte odvolání klíče. Úplné odvolání klíče může trvat až 10 minut.
Klíč AWS KMS přejde do místně zrušeného stavu.
|
Pokud správce zákazníka zruší klíč z konzoly AWS KMS, zobrazí se klíč AWS KMS ve stavu Zrušeno Amazonem v ovládacím centru.
| 1 |
Přihlaste se do ovlá dac ího centra a přejděte do . |
| 2 |
Přejděte na zrušený klíč AWS KMS. |
| 3 |
Klepněte na tlačítko |
| 4 |
Potvrďte odstranění klíče. Po smazání můžete klíč obnovit do 30 dnů. |
Před odstraněním CMK z konzoly AWS doporučujeme nejprve odstranit klíč AWS KMS z Control Hub. Pokud odstraníte CMK z konzoly AWS před odstraněním klíče AWS KMS v Control Hub, můžete narazit na problémy.
Před odstraněním CMK z konzoly AWS se ujistěte, že klíč AWS KMS již není v Control Hub viditelný.
| 1 |
Přihlaste se do ovlá dac ího centra a přejděte do . |
| 2 |
Přejděte na odstraněný klíč AWS KMS. |
| 3 |
Klepněte na tlačítko |
| 4 |
Potvrďte obnovení klíče. Po obnovení Control Hub zobrazí klíč ve stavu Zrušeno. |
Pokud narazíte na problémy s klíčem AWS KMS, použijte následující informace k jeho řešení.
-
Klíč AWS KMS ARN. Například
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
Stav klíče AWS KMS. Například klíč AWS KMS je zakázán.
Tento příklad používá nástroje příkazového řádku OpenSSL verze 3.0. Další informace o těchto nástrojích najdete v OpenSSL.
| 1 |
Přihlaste se do Control Hub. |
| 2 |
Přejděte do . |
| 3 |
Klikněte na Stáhnout veřejný klíč. Veřejný klíč Webex HSM získáte v souboru.pem v místním systému. |
| 4 |
Vytvořte 256bitový (32 bajtů) klíč: Příklad používá název souboru main_key.bin pro váš nešifrovaný nový klíč. Alternativně můžete vygenerovat 32bajtovou náhodnou hodnotu pomocí Hex dump, Pythonu nebo online generátorů. Můžete také vytvořit a spravovat svůj klíč AWS KMS. |
| 5 |
K zašifrování nového klíče použijte veřejný klíč Webex HSM:
Příklad používá název souboru main_key_encrypted.bin pro šifrovaný výstupní klíč a cestu k názvu souboru/do /public.pem pro veřej ný klíč Webex. Šifrovaný klíč je připraven k nahrání do Control Hub. |


