
Hvala na povratnim informacijama.
Upravljajte glavnim ključem korisnika
 Povratne informacije?
Ova funkcija nije podržana za Vebek za vladu.
Kao deo naše posvećenosti sigurnosti od kraja do kraja, Vebek drži glavni ključ u ime svake organizacije. Nazivamo ga glavnim ključem jer ne šifruje sadržaj direktno, već se koristi za šifro vanje drugih ključeva vaše organizacije koji šifruju sadržaj. Osnovni nivo hijerarhije ključeva naziva se ključ sadržaja (CK), a srednji nivoi ključeva nazivaju se ključevi za šifrovanje ključeva (KEK).
Prepoznajemo da neke organizacije radije upravljaju sopstvenom bezbednošću, pa vam daj emo mogućnost da upravljate svojim glavnim ključem kupca (CMK). To znači da preuzimate odgovornost za kreiranje i rotiranje (ponovno šifrovanje) glavnog ključa koji Vebek koristi za šifrovanje ključeva za šifrovanje sadržaja.
U budućnosti, ključ se odnosi na CMK ako nije drugačije određeno.
Kako to funkcioniše
-
Vebek drži vaš CMK u hardverskom sigurnosnom modulu (HSM) tako da Vebek usluge nemaju pristup CMK vrednosti.
-
Control Hub prikazuje vaš trenutno aktivni ili opozvani CMK i sve CMK na čekanju koji se čuvaju u HSM-u. Kada treba da rotirate (ponovo šifrujete) CMK, generišete svoj novi CMK i šifrujete ga jav nim ključem HSM-a, tako da ga samo HSM može dešifrovati i čuvati.
-
Zatim otpremite i aktivirate novi CMK u Control Hub. Vebek odmah počinje da koristi novi CMK za šifrovanje ključeva sadržaja. Vebek zadržava stari CMK, ali samo dok ne bude siguran da su vaši ključevi za šifrovanje sadržaja zaštićeni novim CMK- om.
Mi retroaktivno ne šifriramo sav postojeći sadržaj. Jednom kada aktivirate svoj CMK, sav novi sadržaj (prostori i sastanci) se ponovo šifrira i štiti.
Prepoznajemo da neke organizacije radije upravljaju sopstvenim ključem izvan Vebek-a. Zato vam dajemo mogućnost da upravljate sopstvenim CMK-om u usluzi za upravljanje ključevima Amazon Veb Services (AVS) (KMS). To podrazumeva da ste odgovorni za upravljanje ključevima u AVS KMS-u. Ovlašćujete Vebek da šifruje i dešifruje pomoću vašeg AVS KMS ključa preko AVS konzole. Vebek-u dajete svoj AVS KMS ID ključa umesto vašeg CMK. To znači da preuzimate odgovornost za kreiranje i rotiranje (ponovno šifrovanje) AVS KMS ključa koji Vebek koristi za šifrovanje ključeva za šifrovanje sadržaja u oblaku.
Kako to funkcioniše
-
Kreirate ključ sa AVS-om. AVS KMS se koristi za upravljanje vašim ključem i čuva ključ u hardverski bezbednosni modul (HSM).
-
Vebek-u pružate pristup za korišćenje AVS KMS ključa preko AVS konzole.
To znači da umesto da otpremite svoj CMK u Control Hub, pružate Vebek-u pristup AVS KMS ključu. AVS KMS ključ ne napušta vaš AVS KMS, a Vebek usluge nemaju pristup AVS KMS ključnom materijalu.
Control Hub prikazuje vaš trenutno aktivni ili opozvani AVS KMS ključ i bilo koji AVS KMS ključ na čekanju koji se čuva u AVS KMS-u. Kada trebate da rotirate AVS KMS ključ, generišete svoj novi AVS KMS ključ pomoću AVS KMS konzole.
-
Zatim dodajete i aktivirate novi AVS KMS ključ u Control Hub-u, pružajući mu Amazon Resource Name (ARN) novog AVS KMS ključa. Vebek odmah počinje da koristi novi AVS KMS ključ za šifrovanje ključeva sadržaja. Vebek više ne zahteva stari AVS KMS ključ. Stari AVS KMS ključ će nestati iz Control Hub-a nakon što se ključevi za šifrovanje sadržaja rotiraju i obezbede novim AVS KMS ključem. Vebek ne briše AVS KMS ključ iz AVS KMS-a. Vaš administrator korisnika može ukloniti klju č iz AVS KMS-a.
Ključni životni ciklus
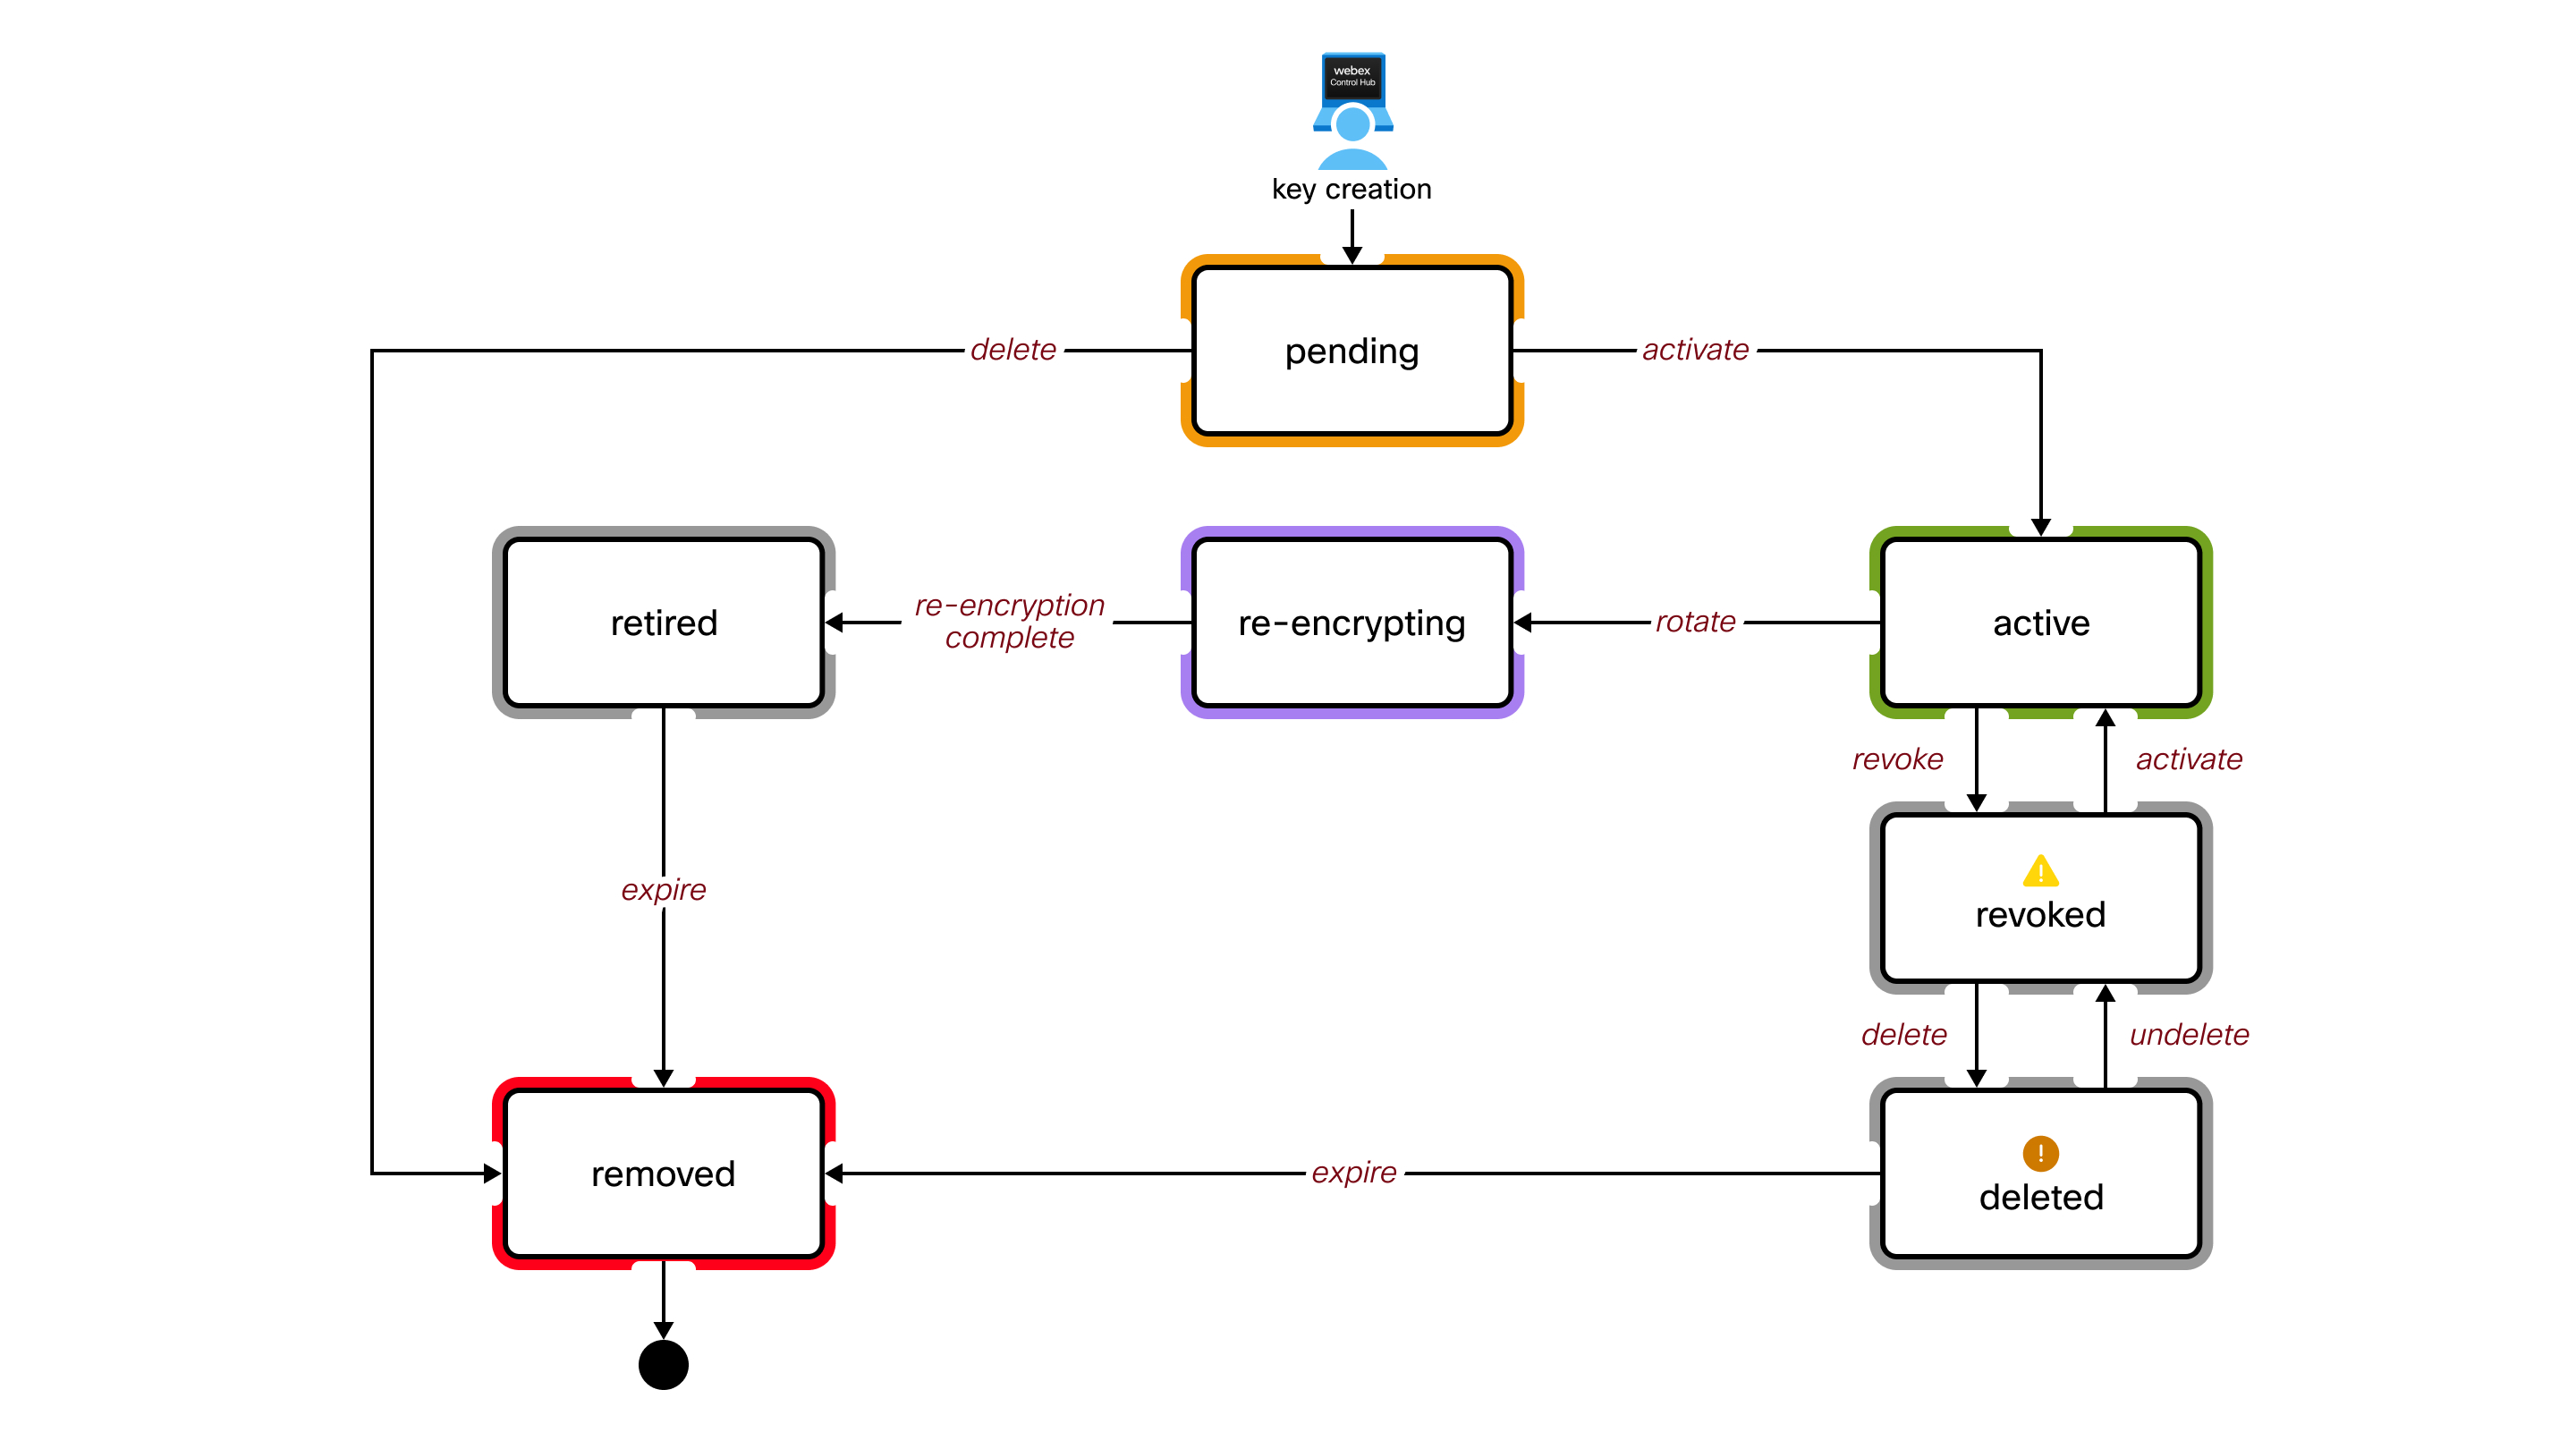
Ključne definicije stanja
- Na čekanju
-
Ključ u ovom stanju se čuva u HSM-u, ali se još ne koristi za šifrovanje. Vebek ne koristi ovaj CMK za šifrovanje.
Samo jedan ključ može biti u ovom stanju.
- Aktivan
-
Vebek trenutno koristi ovaj CMK za šifrovanje drugih ključeva za vašu organizaciju.
Samo jedan ključ može biti u ovom stanju.
- Rotacija
-
Vebek privremeno koristi ovaj CMK. Vebek-u je potreban da dešifruje vaše podatke i ključeve koji su prethodno šifrovani ovim ključem. Ovaj ključ se povlači kada je rotacija (ponovno šifrovanje) završena.
Više tastera može biti u ovom stanju ako se novi ključ aktivira pre završetka rotacije.
- Penzionisan
-
Vebek ne koristi ovaj CMK. Ovaj ključ se više ne koristi za šifrovanje. Postavlja se ključ vremena za život, nakon čega se ovaj ključ uklanja iz HSM-a.
- Opozvan
-
Vebek ne koristi ovaj CMK. Čak i ako postoje podaci i ključevi koji su šifrovani ovim ključem, Vebek ne može da ga koristi za dešifrovanje podataka i ključeva.
- Potrebno je da opozovete aktivni ključ samo ako sumnjate da je ugrožen. Ovo je ozbiljna odluka jer sprečava mnoge operacije da se pravilno ponašaju. Na primer, nećete moći da kreirate nove prostore i nećete moći da dešifrujete bilo koji sadržaj u Vebek klijentu.
- Samo jedan ključ može biti u ovom stanju. Morate ponovo aktivirati ovaj ključ da biste rotirali (ponovo šifrovali) novi ključ.
- Ovaj CMK se može izbrisati, ali ne morate da ga brišete. Možda ćete želeti da ga zadržite za dešifrovanje/ponovno šifrovanje nakon što rešite sumnju na kršenje bezbednosti.
- Izbrisano
-
Vebek ne koristi ovaj CMK. Ponašanje u ovom stanju je isto kao i stanje Opozvano, osim što je postavljeno ključ vremena za život, nakon čega se ovaj ključ uklanja iz HSM-a.
- Ako izbrisani CMK pređe u stanje Uklonjeno, morate vratiti originalni ključ da biste vratili funkcionalnost organizaciji.
- Preporučujemo da zadržite rezervnu kopiju originalnog ključa, inače vaša organizacija više neće biti funkcionalna.
- Uklonjeno
-
Ovo je logično stanje. Vebek nema ovaj CMK uskladišteni u HSM-u. Nije prikazan u kontrolnom čvorištu.
Vlasništvo
Preuzimanjem vlasništva nad vašim CMK-om morate:
- Preuzmite odgovornost za sigurno kreiranje i pravljenje rezervnih kopija ključeva
- Shvatite implikacije gubitka ključeva
- Ponovo šifrirajte svoj aktivni CMK najmanje jednom godišnje kao najbolju praksu
Stvaranje ključeva
Morate kreirati sopstveni CMK koristeći ove parametre. Vaš ključ mora biti:
- 256 bita (32 bajta) dužine
- Šifrovano sa RSA-OAEP šemom
- Šifrovano javnim ključem Vebek cloud HSM
Vaš softver za generisanje ključeva mora biti sposoban za:
- SHA-256 heš funkcija
- Funkcija generisanja maske MGF1
- PKCS #1 OAEP podstava
Pogledajte Primer: Kreirajte i šifrirajte ključeve pomoću OpenSSL-a na kartici Resursi u ovom članku.
Ovlašćenje
Morate imati pristup svojoj Vebek organizaciji u Control Hubu. Morate biti potpuni administrator da biste upravljali svojim CMK-om.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na Po . Da biste omogućili BIOK, uključite Don esi svoj ključ (BIOK). Ako onemogućite BIOK, zajed nički podrazumevani ključ Vebek postaje glavni ključ za vašu organizaciju. |
| 3 |
Izaberite Otpremi prilagođeni ključ i kliknite na dugme Dal je. |
| 4 |
Kliknite na Preuzmi javni ključ. Sačuvajte Vebek HSM javni ključ u.pem datoteci na vašem lokalnom sistemu. |
| 5 |
Kreirajte kriptografski siguran 256-bitni (32 bajt) slučajni ključ pomoću softvera za upravljanje ključevima. |
| 6 |
Koristite javni ključ Vebek HSM da biste šifrovali svoj novi ključ. Potrebni parametri šifrovanja su:
Pogledajte Primer: Kreirajte i šifrirajte ključeve pomoću OpenSSL-a na kartici Resursi u
ovom članku.
|
| 7 |
Prevucite šifrovani ključ iz sistema datoteka i ispustite ga u oblast za otpremanje interfejsa Control Hub ili kliknite na dugme I zaberite datoteku. |
| 8 |
Kliknite na dug me Dal je. Vebek prenosi vaš ključ na HSM, gde se dešifruje i potvrđuje. Zatim Control Hub prikazuje ID vašeg novog CMK-a i ID trenutno aktivnog CMK -a, ako ga ima. Ako je ovo vaš prvi CMK, trenutno aktivni ključ je zajed nički podrazumevani ključ Vebek (onaj koji trenutno koristimo za šifrovanje ključ eva vaše organizacije). |
| 9 |
Izaberite kako želite da aktivirate ključ:
|
Šta dalje raditi
Mi retroaktivno ne šifriramo sav postojeći sadržaj. Jednom kada aktivirate svoj CMK, sav novi sadržaj (prostori i sastanci) biće ponovo šifriran i zaštićen.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na Po . |
| 3 |
Idite na aktivni CMK. |
| 4 |
Kliknite |
| 5 |
Kreirajte i šifrirajte novi ključ (ako to još niste uradili). Proces je opisan u K reirajte i aktivirajte glavni ključ kup ca u
ovom članku.
|
| 6 |
Prevucite novi ključ iz sistema datoteka i ispustite ga u Control Hub. |
| 7 |
Kliknite na dug me Aktiviraj novi ključ. Novi ključ koji ste otpremili prelazi u stanje Aktivno. Stari CMK ostaje u rotaciji (stanje ponovnog šifrovanja) sve dok Vebek ne završi šifrovanje celog svog sadržaja novim Active CMK-om. Nakon ponovnog šifrovanja, ključ prelazi u penzionisano stanje. Vebek zatim briše stari CMK. |
 i izaberite Ro
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na Po . |
| 3 |
Idite na aktivni taster. |
| 4 |
Kliknite |
| 5 |
Potvrdite opoziv ključa. Može potrajati do 10 minuta da u potpunosti opozovete ključ.
|
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na Po . |
| 3 |
Idite na trenutno opozvani ključ. |
| 4 |
Kliknite |
| 5 |
Potvrdite aktivaciju ključa. Prethodno opozvani ključ prelazi u stanje Aktivno.
|
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na Po . |
| 3 |
Idite na opozvani ključ. |
| 4 |
Kliknite |
| 5 |
Potvrdite brisanje ključa. Nakon brisanja imate mogućnost da vratite ključ u roku od 30 dana.
|
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na Po . |
| 3 |
Idite na izbrisani ključ. |
| 4 |
Kliknite |
| 5 |
Potvrdite obnovu ključa. Nakon vraćanja, Control Hub vam prikazuje ključ u stanju Opozvano pre nego što je izbrisan. Na primer, ako
izbrišete opozvani ključ, a zatim ga vratite, Control Hub prikazuje obnovljeni ključ u stanju Opozvano.
|
Vlasništvo
Preuzimanjem vlasništva nad vašim AVS KMS ključem, morate:
- Preuzmite odgovornost za sigurno kreiranje i pravljenje rezervnih kopija vaših AVS KMS ključeva.
- Shvatite implikacije gubitka AVS KMS ključeva.
- Ponovo šifrirajte svoj aktivni AMS KMS ključ najmanje jednom godišnje kao najbolju praksu.
Ovlašćenje
- Morate biti ovlašćeni da kreirate i upravljate ključevima u AVS KMS-u za vašu Vebek organizaciju.
- Morate imati pristup svojoj Vebek organizaciji u Control Hubu. Morate biti potpuni administrator da biste upravljali svojim AVS KMS ključem.
| 1 |
Prijavite se na AVS i idite na AVS KMS konzolu. |
| 2 |
Izaberite Ključevi kojima upravlja kup cem, a zatim kliknite na dug me Kreiraj ključ |
| 3 |
Kreirajte ključ sa sledećim atributima:
|
| 4 |
Kliknite na dug me Dal je. |
| 5 |
Pregledajte podešavanja i kliknite na Završi. Vaš AVS KMS ključ je kreiran.
|
| 6 |
Idite na Klju čevi kojima se upravlja kup cem i kliknite na Alias ili ID ključa da biste videli ARN. |
Šta dalje raditi
Preporučujemo vam da zadržite privremenu kopiju ARN -a. Ovaj ARN se koristi za dodavanje i aktiviranje vašeg AVS KMS ključa u Control Hub.
Takođe preporučujemo da napravite rezervni ključ kako biste osigurali dostupnost i otpornost podataka. Ovo omogućava pristup šifrovanim podacima čak i tokom regionalnih prekida rada. Za više informacija pogledajte K reirajte rezervnu kopiju AVS KMS ključa u ovom članku.
Pre nego što počnete
Uverite se da ste kreirali ključ sa više regija pre nego što nastavite sa kreiranjem rezervnog ključa. Za više informacija pogledajte Kreirajte AVS KMS ključ u ovom članku.
| 1 |
Prijavite se na AVS i idite na AVS KMS konzolu. |
| 2 |
Izaberite novokreirani ključ sa više regiona. |
| 3 |
U odelj ku Regionalnost kliknite na K reiraj nove replike ključeva. |
| 4 |
Izaberite rezervnu regiju sa liste AVS regiona i kliknite na Dal je. Na primer, ako je ključ stvoren na američkom zapadu (us-zapad-1), razmislite o stvaranju
rezervnog ključa na istoku SAD (us-istok-1).
|
| 5 |
Kreirajte ključ sa sledećim atributima:
|
| 6 |
Kliknite na dug me Dal je. |
| 7 |
Pregledajte svoja podešavanja, označite polje za potvrdu i kliknite na K reiraj nove replike tastera. |
Možete ovlastiti Cisco KMS-u da pristupi vašem AVS KMS ključu kreiranjem KMS granta ili konfiguri sanjem IAM uloge. Izaberite opciju koja najbolje odgovara potrebama vaše organizacije kako biste osigurali sigurnu i fleksibilnu integraciju upravljanja ključevima.
Korišćenje KMS granta
Ova metoda uključuje direktno davanje Cisco KMS dozvola za obavljanje kriptografskih operacija na vašem AVS KMS ključu.
| 1 |
Prijavite se na AVS i idite na AVS CloudShell konzolu. |
| 2 |
Pokrenite
|
Korišćenje IAM uloge
Napravite IAM politiku sa potrebnim KMS dozvolama, a zatim je priložite na IAM ulogu koju Cisco KMS može da preuzme, omogućavajući sigurno i centralizovano upravljanje pristupom.
Konfigurišite IAM smernicu
| 1 |
Prijavite se na AVS i idite na AVS KMS konzolu. |
| 2 |
Idite na . |
| 3 |
U levom oknu za navigaciju izaberite Smernice, a zatim kliknite na dugme K reiraj politiku. |
| 4 |
U odeljku Uređ ivač smernica izaberite opciju JSON. |
| 5 |
Kopirajte i zalepite sledeći dokument sa smernicama. Zamenite |
| 6 |
Kliknite na dug me Dal je. |
| 7 |
Unesite naziv politike i opcioni opis. |
| 8 |
Kliknite na K reiraj politiku. |
Konfigurišite IAM ulogu
| 1 |
Prijavite se na AVS i idite na AVS KMS konzolu. |
| 2 |
Idite na . |
| 3 |
U levom oknu za navigaciju izaberite Ulo ge, a zatim kliknite na dugme K reiraj ulogu. |
| 4 |
U od eljku Tip pouzdanog enti teta izaberite AVS nalog. |
| 5 |
Izaberite Drugi AVS nalog. |
| 6 |
U polje ID naloga unesite ID AVS naloga dat u interfejsu Control Hub. Ovo je isti ID naloga koji je deo |
| 7 |
Kliknite na dug me Dal je. |
| 8 |
U od eljku Dodaj dozvol e potražite i izaberite IAM politiku koju ste upravo kreirali. |
| 9 |
Kliknite na dug me Dal je. |
| 10 |
Unesite ime uloge i opci oni opis. |
| 11 |
Pregledajte svoja podešavanja i kliknite na K reiraj ulogu. |
Pre nego što počnete
Morate kreirati AVS KMS ključ pre nego što ga aktivirate u Control Hubu. Pogledajte Krei rajte AVS KMS ključ u ovom članku.
Morate da obezbedite Vebek-u pristup AVS KMS ključu. Pogledajte Ovla šćivanje Cisco KMS pristupa AVS KMS ključ u u ovom članku.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na evima i uključ ite Unesite svoj ključ (BIOK). Ako onemogućite BIOK, zajed nički podrazumevani ključ Vebek postaje glavni ključ za vašu organizaciju. |
| 3 |
Izaberite Dodaj AVS KMS ključ i kliknite Dal je. |
| 4 |
Nabavite sledeće ARN-ove sa AVS konzole:
|
| 5 |
U Control Hub unesite primarni taster ARN. Ako je primenljivo, unesite i rezervni ključ ARN i IAM Role ARN u njihova odgovarajuća polja. Zatim kliknite na Dodaj. Vaš primarni ključ ARN se otvara u Cisco KMS, gde je pristup ključu potvrđen. Zatim Control Hub prikazuje Cisco KMS ključ vašeg novog AVS KMS ključa i trenutno aktivni Cisco KMS ID ključa, ako ga ima. Ako je ovo vaš prvi AVS KMS ključ, trenutno aktivni ključ je zajed nički podrazumevani ključ Ve bek (onaj koji trenutno koristimo za šifrovanje ključeva vaše organizacije). |
| 6 |
Izaberite kako želite da aktivirate ključ:
|
| 1 |
Prijavite se u Control Hub i idite na Podeš . |
| 2 |
Idite na aktivni AVS KMS ključ. |
| 3 |
Kliknite |
| 4 |
Unesite svoj novi AVS KMS ključ i novi ARN i kliknite na Dodaj. Proces je opisan u odelj ku Dodaj i aktiviraj svoj AMS KMS ključ u ovom članku.
|
| 5 |
Kliknite na dug me Aktivi raj. Novi AVS KMS ključ koji ste otpremili prelazi u stanje Aktivno. Stari AVS KMS ključ ostaje u rotirajućem stanju sve dok Vebek ne završi šifrovanje celog svog sadržaja novim aktivnim AVS KMS ključem. Nakon ponovnog šifrovanja, stari AVS KMS ključ automatski nestaje iz Control Hub-a. |
| 1 |
Prijavite se u Control Hub i idite na Podeš . |
| 2 |
Kliknite Dodaj još jedan ključ. |
| 3 |
Unesite svoj novi AVS KMS ključ i kliknite na Dodaj. Control Hub prikazuje Cisco KMS ključ vašeg novog AVS KMS ključa i ID trenutno aktivnog Cisco KMS ključa. Proces je opisan u odelj ku Dodaj i aktiviraj svoj AMS KMS ključ u ovom članku. |
| 4 |
Kliknite na dug me Aktivi raj. Novi AVS KMS ključ koji ste otpremili prelazi u stanje Aktivno. Stari AVS KMS ključ ostaje u rotirajućem stanju sve dok Vebek ne završi šifrovanje celog svog sadržaja novim aktivnim AVS KMS ključem. Nakon ponovnog šifrovanja, stari AVS KMS ključ automatski nestaje iz Control Hub-a. |
| 1 |
Prijavite se u Control Hub i idite na Podeš . |
| 2 |
Idite na trenutno aktivni AVS KMS ključ. |
| 3 |
Kliknite |
| 4 |
Potvrdite opoziv ključa. Može potrajati do 10 minuta da u potpunosti opozovete ključ.
AVS KMS ključ prelazi u lokalno opozvano stanje.
|
Ako vaš korisnički administrator opozove ključ sa AVS KMS konzole, onda se AVS KMS ključ prikazuje u državi Opozvano od strane Amazona u Control Hubu.
| 1 |
Prijavite se u Control Hub i idite na Podeš . |
| 2 |
Idite na opozvani AVS KMS ključ. |
| 3 |
Kliknite |
| 4 |
Potvrdite brisanje ključa. Jednom izbrisan, ključ možete oporaviti u roku od 30 dana. |
Preporučujemo da prvo izbrišete AVS KMS ključ iz Control Hub-a pre nego što izbrišete CMK sa AVS konzole. Ako izbrišete svoj CMK sa AVS konzole pre nego što izbrišete AVS KMS ključ u Control Hubu, možda ćete naići na probleme.
Uverite se da AVS KMS ključ više nije vidljiv u Control Hubu pre nego što izbrišete CMK sa AVS konzole.
| 1 |
Prijavite se u Control Hub i idite na Podeš . |
| 2 |
Idite na izbrisani AVS KMS ključ. |
| 3 |
Kliknite |
| 4 |
Potvrdite obnovu ključa. Nakon vraćanja, Control Hub vam prikazuje ključ u stanju Opozvano. |
Ako naiđete na probleme sa svojim AVS KMS ključem, koristite sledeće informacije da biste ga reš ili.
-
AVS KMS ključ ARN. Na primer,
arn:avs:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
Ključno stanje AVS KMS. Na primer, AVS KMS ključ je onemogućen.
Ovaj primer koristi verziju 3.0 alata komandne linije OpenSSL. Pogledajte OpenSSL za više informacija o ovim alatima.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na Po . |
| 3 |
Kliknite na Preuzmi javni ključ. Vebek HSM javni ključ dobijate u.pem datoteci na vašem lokalnom sistemu. |
| 4 |
Napravite 256-bitni (32 bajt) ključ: Primer koristi ime datoteke main_key.bin za vaš nešifrovani novi ključ. Alternativno, možete da generišete slučajnu vrednost od 32 bajta koristeći Hek dump, Pithon ili mrežne generatore. Takođe možete da kreirate i upravljate svojim AVS KMS ključem. |
| 5 |
Koristite javni ključ Vebek HSM da biste šifrovali svoj novi ključ:
Primer koristi ime datoteke main_key_encrypted.bin za šifrovani izlazni ključ i naziv datoteke path/do/public.pem za Vebek javni ključ. Šifrovani ključ je spreman za otpremanje u Control Hub. |


