
Hvala za povratne informacije.
Upravljajte svoj glavni ključ stranke
 Povratne informacije?
Ta funkcija ni podprta za Webex for Government.
Kot del naše zaveze k varnosti od konca do konca ima Webex glavni ključ v imenu vsake organizacije. Imenujemo ga glavni ključ, ker vsebine ne šifrira neposredno, ampak se uporablja za šifri ranje drugih ključev vaše organizacije, ki šifrirajo vsebino. Osnovna raven hierarhije ključev se imenuje vsebinski ključ (CK), vmesne ravni ključev pa ključi za šifriranje ključev (KEK).
Zavedamo se, da nekatere organizacije raje upravljajo svojo varnost, zato vam pon ujamo možnost upravljanja lastnega glavnega ključa stranke (CMK). To pomeni, da prevzamete odgovornost za ustvarjanje in vrtenje (ponovno šifriranje) glavnega ključa, ki ga Webex uporablja za šifriranje vaših šifrirnih ključev vsebine.
V prihodnosti se ključ nanaša na CMK, razen če ni določeno drugače.
Kako deluje
-
Webex hrani vaš CMK v varnostnem modulu strojne opreme (HSM), tako da storitve Webex nimajo dostopa do vrednosti CMK.
-
Kontrolno središče prikazuje trenutno aktiven ali preklican CMK in vse čakajoče CMK, ki so shranjene v HSM. Ko morate zasukati (ponovno šifrirati) CMK, ustvarite svoj novi CMK in ga šifrirate z jav nim ključem HSM, tako da ga lahko samo HSM dešifrira in shrani.
-
Nato naložite in aktivirate nov CMK v Control Hub. Webex takoj začne uporabljati nov CMK za šifriranje vaših vsebinskih ključev. Webex ohranja stari CMK, vendar le dokler ni prepričan, da so ključi za šifriranje vsebine zaščiteni z novim CMK.
Vse obstoječe vsebine ne ponovno šifriramo retroaktivno. Ko aktivirate CMK, se vsa nova vsebina (prostori in srečanja) ponovno šifrira in zaščiti.
Zavedamo se, da nekatere organizacije raje upravljajo svoj ključ zunaj Webexa. Zato vam ponujamo možnost upravljanja lastnega CMK v storitvi za upravljanje ključev Amazon Web Services (AWS) (KMS). To pomeni, da ste odgovorni za upravljanje ključev v AWS KMS. Webex pooblaščate za šifriranje in dešifriranje s ključem AWS KMS prek konzole AWS. Webexu namesto CMK zagotovite ID ključa AWS KMS. To pomeni, da prevzamete odgovornost za ustvarjanje in vrtenje (ponovno šifriranje) ključa AWS KMS, ki ga Webex uporablja za šifriranje vaših šifrirnih ključev vsebine v oblaku.
Kako deluje
-
Ustvarite ključ z AWS. AWS KMS se uporablja za upravljanje vašega ključa in ključ shrani v varnostni modul strojne opreme (HSM).
-
Webexu omogočite dostop do uporabe ključa AWS KMS prek konzole AWS.
To pomeni, da namesto nalaganja CMK v Control Hub omogočite Webexu dostop do ključa AWS KMS. Ključ AWS KMS ne zapusti vašega AWS KMS in storitve Webex nimajo dostopa do gradiva ključa AWS KMS.
Control Hub prikazuje trenutno aktiven ali preklicani ključ AWS KMS in vse čakajoče ključe AWS KMS, ki je shranjen v AWS KMS. Ko morate zasukati ključ AWS KMS, ustvarite svoj novi ključ AWS KMS s konzolo AWS KMS.
-
Nato dodate in aktivirate nov ključ AWS KMS v Control Hub in mu zagotovite Amazon Resource Name (ARN) novega ključa AWS KMS. Webex takoj začne uporabljati nov ključ AWS KMS za šifriranje vaših vsebinskih ključev. Webex ne potrebuje več starega ključa AWS KMS. Stari ključ AWS KMS bo izginil iz Control Hub, potem ko bodo ključi za šifriranje vsebine zasukani in zaščiteni z novim ključem AWS KMS. Webex ne izbriše ključa AWS KMS iz AWS KMS. Vaš skrbnik stranke lahko ključ odstrani iz AWS KMS.
Ključni življenjski cikel
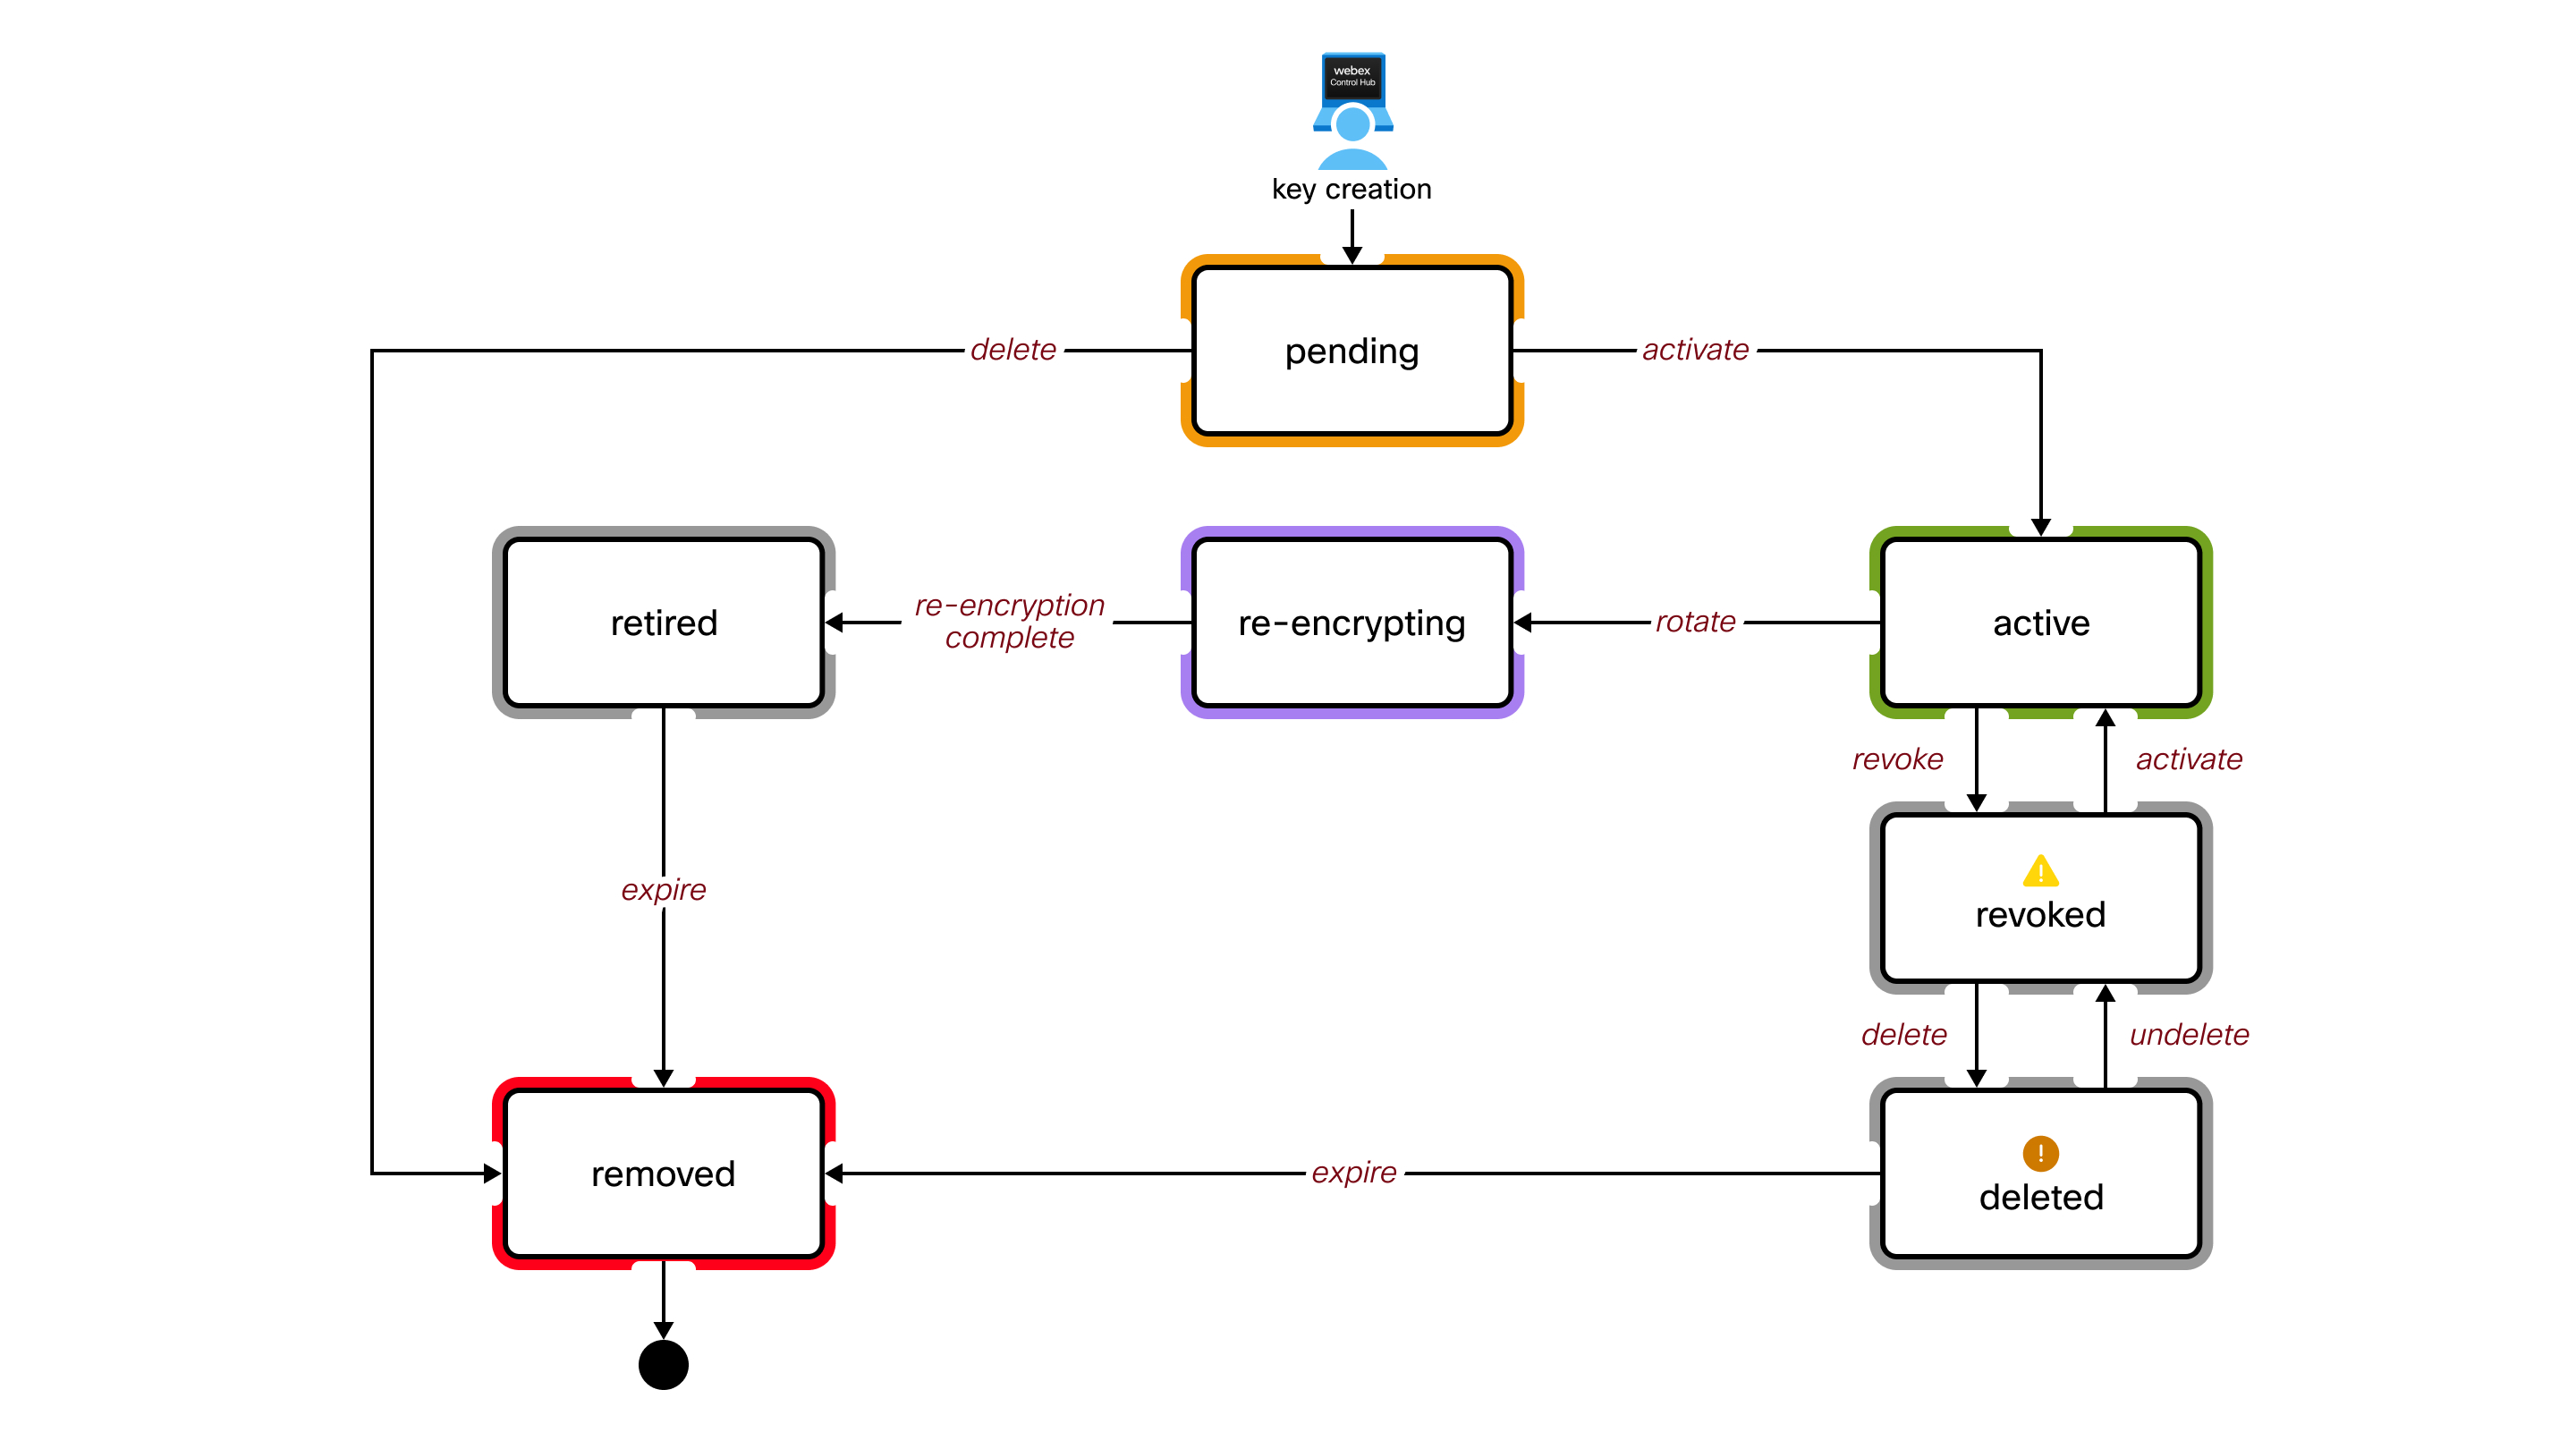
Opredelitve ključnih držav
- Čakajoči
-
Ključ v tem stanju je shranjen v HSM, vendar se še ne uporablja za šifriranje. Webex tega CMK ne uporablja za šifriranje.
V tem stanju je lahko samo en ključ.
- Aktivno
-
Webex trenutno uporablja ta CMK za šifriranje drugih ključev za vašo organizacijo.
V tem stanju je lahko samo en ključ.
- Vrtenje
-
Webex začasno uporablja ta CMK. Webex ga potrebuje za dešifriranje vaših podatkov in ključev, ki jih je bil prej šifriran s tem ključem. Ta ključ se umakne, ko je vrtenje (ponovno šifriranje) končano.
Več tipk je lahko v tem stanju, če je pred koncem vrtenja aktiviran nov klju č.
- Upokojeni
-
Webex ne uporablja tega CMK. Ta ključ se ne uporablja več za šifriranje. Nastavi se ključni čas življenja, po katerem se ta ključ odstrani iz HSM.
- Preklican
-
Webex ne uporablja tega CMK. Tudi če obstajajo podatki in ključi, ki so bili šifrirani s tem ključem, ga Webex ne more uporabiti za dešifriranje podatkov in ključev.
- Aktivni ključ morate preklicati le, če sumite, da je ogrožen. To je resna odločitev, ker preprečuje pravilno obnašanje številnih operacij. Na primer, ne boste mogli ustvariti novih prostorov in ne boste mogli dešifrirati no bene vsebine v odjemalcu Webex.
- V tem stanju je lahko samo en ključ. Ta ključ morate znova aktivirati, če želite zasukati (ponovno šifrirati) nov ključ.
- Ta CMK je mogoče izbrisati, vendar vam ga ni treba izbrisati. Morda ga boste želeli obdržati za dešifriranje/ponovno šifriranje, potem ko odpravite domnevno kršitev varnosti.
- Izbrisano
-
Webex ne uporablja tega CMK. Obnašanje v tem stanju je enako stanju preklicano, le da je nastavljen ključni čas življenja, nato pa se ta ključ odstrani iz HSM.
- Če izbrisani CMK napreduje v stanje Odstranjeno, morate obnoviti prvotni ključ, da obnovite funkcionalnost organizacije.
- Priporočamo, da shranite varnostno kopijo izvirnega ključa, sicer vaša organizacija ne bo več delovala.
- Odstranjeno
-
To je logično stanje. Webex nima tega CMK shranjenega v HSM. V nadzornem središču ni prikazan.
Lastništvo
Če prevzamete lastništvo svojega CMK, morate:
- Prevzemite odgovornost za varno ustvarjanje in varnostno kopiranje ključev
- Razumejte posledice izgube ključev
- Ponovno šifrirajte svoj aktivni CMK vsaj enkrat na leto kot najboljša praksa
Ustvarjanje ključev
S temi parametri morate ustvariti svoj CMK. Vaš ključ mora biti:
- 256 bitov (32 bajtov)
- Šifrirano s shemo RSA-OAEP
- Šifrirano z javnim ključem HSM v oblaku Webex
Programska oprema za ustvarjanje ključev mora biti sposobna:
- SHA-256 hash funkcija
- Funkcija generiranja maske MGF1
- PKCS #1 OAEP oblazinjenje
Glej Primer: Ustvarjanje in šifriranje ključev z OpenSSL na zavihku Viri v tem članku.
Pooblastilo
V nadzornem središču morate imeti dostop do organizacije Webex. Za upravljanje CMK morate biti polni skrb nik.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na . Če želite omogočiti BYOK, vklopite B ring Your Own Key (BYOK). Če onemogočite BYOK, postane skupni privzeti ključ Webex glavni ključ za vašo organizacijo. |
| 3 |
Izberite Naloži ključ po meri in kliknite Naprej. |
| 4 |
Kliknite Prenesi javni ključ. Shranite javni ključ Webex HSM v datoteko.pem v lokalnem sistemu. |
| 5 |
Ustvarite kriptografsko varen 256-bitni (32-bajtni) naključni ključ s programsko opremo za upravljanje ključev. |
| 6 |
Uporabite javni ključ Webex HSM za šifriranje novega ključa. Zahtevani parametri šifriranja so:
Glej Primer: Ustvarjanje in šifriranje ključev z OpenSSL na zavihku Viri v
tem članku.
|
| 7 |
Povlecite šifrirani ključ iz datotečnega sistema in ga spustite v območje za nalaganje vmesnika Control Hub ali kliknite Izberi datoteko. |
| 8 |
Kliknite Naprej. Webex naloži vaš ključ v HSM, kjer se dešifrira in potrdi. Nato vam Control Hub prikaže ID vašega novega CMK in ID trenutno aktivnega CMK, če obstaja. Če je to vaš prvi CMK, je trenutno aktivni ključ skupni privzeti ključ Webex (tisti, ki ga trenutno uporabljamo za šifriranje ključ ev vaše organizacije). |
| 9 |
Izberite, kako želite aktivirati ključ:
|
Kaj storiti naprej
Vse obstoječe vsebine ne ponovno šifriramo retroaktivno. Ko aktivirate CMK, bo vsa nova vsebina (prostori in srečanja) ponovno šifrirana in zaščitena.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na . |
| 3 |
Pojdite na aktivni CMK. |
| 4 |
Klikni |
| 5 |
Ustvarite in šifrirajte nov ključ (če tega še niste storili). Postopek je opisan v razdel ku Ustvari in aktiviraj glavni ključ stranke v
tem članku.
|
| 6 |
Povlecite nov ključ iz datotečnega sistema in ga spustite v Control Hub. |
| 7 |
Kliknite Aktiviraj nov ključ. Novi ključ, ki ste ga naložili, gre v stanje Aktivno. Stari CMK ostane v rotaciji (stanje ponovnega šifriranja), dokler Webex ne konča šifriranja vse svoje vsebine z novim Active CMK. Po ponovnem šifriranju se ključ premakne v upokojeno stanje. Webex nato izbriše stari CMK. |
 in izberite Zav
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na . |
| 3 |
Pojdite na aktivni ključ. |
| 4 |
Klikni |
| 5 |
Potrdite preklic ključa. Za popoln preklic ključa lahko traja do 10 minut.
|
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na . |
| 3 |
Pojdite na trenutno preklicani ključ. |
| 4 |
Klikni |
| 5 |
Potrdite aktivacijo ključa. Prej preklicani ključ preide v stanje Aktivno.
|
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na . |
| 3 |
Pojdite na preklicani ključ. |
| 4 |
Klikni |
| 5 |
Potrdite brisanje ključa. Ko ga izbrišete, lahko ključ obnovite v 30 dneh.
|
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na . |
| 3 |
Pojdite na izbrisani ključ. |
| 4 |
Klikni |
| 5 |
Potrdite obnovitev ključa. Ko je obnovljen, vam Control Hub prikaže ključ v stanju preklicano, preden je bil izbrisan. Če na primer
izbrišete preklicani ključ in ga nato obnovite, Control Hub prikaže obnovljeni ključ v stanju preklicano.
|
Lastništvo
Če prevzamete lastništvo vašega ključa AWS KMS, morate:
- Prevzemite odgovornost za varno ustvarjanje in varnostno kopiranje ključev AWS KMS.
- Razumejte posledice izgube ključev AWS KMS.
- Vsaj enkrat letno ponovno šifrirajte aktivni ključ AMS KMS kot najboljša praksa.
Pooblastilo
- Morate biti pooblaščeni za ustvarjanje in upravljanje ključev v AWS KMS za vašo organizacijo Webex.
- V nadzornem središču morate imeti dostop do organizacije Webex. Za upravljanje vašega ključa AWS KMS morate biti polni skrb nik.
| 1 |
Prijavite se v AWS in pojdite na konzolo AWS KMS. |
| 2 |
Izberite Ključi, ki jih upravl ja stranka, in nato kliknite Ustvari ključ. |
| 3 |
Ustvarite ključ z naslednjimi atributi:
|
| 4 |
Kliknite Naprej. |
| 5 |
Preglejte svoje nastavitve in kliknite Dokončaj. Ustvarjen je vaš AWS KMS ključ.
|
| 6 |
Pojdite na Klju či, ki jih upravl ja stranka, in kliknite vzdevek ali ID ključa, da si ogledate ARN. |
Kaj storiti naprej
Priporočamo, da hranite začasno kopijo ARN. Ta ARN se uporablja za dodajanje in aktiviranje ključa AWS KMS v Control Hub.
Priporočamo tudi, da ustvarite varnostni ključ, da zagotovite razpoložljivost in odpornost podatkov. To omogoča dostop do šifriranih podatkov tudi med regionalnimi izpadi. Za več informacij glejte U stvarjanje varnostnega ključa AWS KMS v tem članku.
Preden začnete
Prepričajte se, da ste ustvarili ključ z več regijami, preden nadaljujete z ustvarjanjem varnostnega ključa. Za več informacij glejte U stvarjanje ključa AWS KMS v tem članku.
| 1 |
Prijavite se v AWS in pojdite na konzolo AWS KMS. |
| 2 |
Izberite novo ustvarjeni ključ za več regij. |
| 3 |
V razdel ku Regionalnost kliknite Ustvari nove replike tipk. |
| 4 |
Na seznamu regij AWS izberite območje varnostne kopije in kliknite Naprej. Če je bil ključ na primer ustvarjen na ameriškem zahodu (us-zahod-1), razmislite o ustvarjanju
varnostnega ključa na vzhodu ZDA (us-east-1).
|
| 5 |
Ustvarite ključ z naslednjimi atributi:
|
| 6 |
Kliknite Naprej. |
| 7 |
Preglejte svoje nastavitve, potrdite potrditveno polje in kliknite Ustvari nove replike tipk. |
Cisco KMS lahko pooblastite za dostop do vašega ključa AWS KMS tako, da ustvarite dodelitev KMS ali konfiguri rate vlogo IAM. Izberite možnost, ki najbolje ustreza potrebam vaše organizacije, da zagotovite varno in prilagodljivo integracijo upravljanja ključev.
Uporaba nepovratnih sredstev KMS
Ta metoda vključuje neposredno podelitev dovoljenj Cisco KMS za izvajanje kriptografskih operacij na vašem AWS KMS ključu.
| 1 |
Prijavite se v AWS in pojdite na konzolo AWS CloudShell. |
| 2 |
Zažen
|
Uporaba vloge IAM
Ustvarite pravilnik IAM s potrebnimi dovoljenji KMS in ga nato priložite vlogi IAM, ki jo lahko prevzame Cisco KMS, kar omogoča varno in centralizirano upravljanje dostopa.
Konfiguriranje pravilnika IAM
| 1 |
Prijavite se v AWS in pojdite na konzolo AWS KMS. |
| 2 |
Pojdite na . |
| 3 |
V levem podoknu za krmarjenje iz berite Pravilniki in kliknite Ustvari pravilnik. |
| 4 |
V razdelku Urejevalnik pravilnikov izberite možnost JSON. |
| 5 |
Kopirajte in prilepite naslednji dokument pravilnika. Zamen |
| 6 |
Kliknite Naprej. |
| 7 |
Vnesite ime pravilnika in neobvez en opis. |
| 8 |
Kliknite Ustvari pravilnik. |
Konfiguriranje vloge IAM
| 1 |
Prijavite se v AWS in pojdite na konzolo AWS KMS. |
| 2 |
Pojdite na . |
| 3 |
V levem podoknu za krmarjenje izberite Vloge in nato kliknite Ustvari vlogo. |
| 4 |
V razdelku Vrsta zaupanja vredne enti tete izberite Račun AWS. |
| 5 |
Izberite drug račun AWS. |
| 6 |
V polje ID računa vnesite ID računa AWS, ki je naveden v vmesniku Control Hub. To je isti ID računa, ki je del |
| 7 |
Kliknite Naprej. |
| 8 |
V razdel ku Dodaj dovoljenja poiščite in izberite pravilnik IAM, ki ste ga pravkar ustvarili. |
| 9 |
Kliknite Naprej. |
| 10 |
Vnesite ime vlo ge in izbirni opis. |
| 11 |
Preglejte svoje nastavitve in kliknite Ustvari vlogo. |
Preden začnete
Ustvariti morate ključ AWS KMS, preden ga aktivirate v Control Hub. Glejte U stvarjanje ključa AWS KMS v tem članku.
Webexu morate zagotoviti dostop do ključa AWS KMS. Glejte Av torizacija Cisco KMS z dostopom do ključa AWS KMS v tem članku.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na ev in vklopite B ring Your Own Key (BYOK). Če onemogočite BYOK, postane skupni privzeti ključ Webex glavni ključ za vašo organizacijo. |
| 3 |
Izberite Dodaj tipko AWS KMS in kliknite Nap rej. |
| 4 |
Pridobite naslednje ARN iz konzole AWS:
|
| 5 |
V Control Hub vnesite primarni ključ ARN. Če je primerno, v svoja polja vnesite tudi varnostni ključ ARN in IAM Role AR N. Nato kliknite Dodaj. Vaš primarni ključ ARN se naloži v Cisco KMS, kjer je dostop do ključa potrjen. Nato vam Control Hub pokaže ID ključa Cisco KMS vašega novega ključa AWS KMS in trenutno aktiven ID ključa Cisco KMS, če obstaja. Če je to vaš prvi ključ AWS KMS, je trenutno aktivni ključ skupni privzeti ključ Webex (tisti, ki ga trenutno uporabljamo za šifriranje ključ ev vaše organizacije). |
| 6 |
Izberite, kako želite aktivirati ključ:
|
| 1 |
Vpišite se v Control Hub in pojdite na . |
| 2 |
Pojdite na aktivni AWS KMS ključ. |
| 3 |
Klikni |
| 4 |
Vnesite svoj novi ključ AWS KMS in nov ARN ter kliknite Dodaj. Postopek je opisan v razdel ku Dodaj in aktiviraj ključ AMS KMS v tem članku.
|
| 5 |
Kliknite Aktiviraj. Novi ključ AWS KMS, ki ste ga naložili, gre v stanje aktivno. Stari ključ AWS KMS ostane v stanju vrtenja, dokler Webex ne konča šifriranja vse svoje vsebine z novim ključem Active AWS KMS. Po ponovnem šifriranju stari ključ AWS KMS samodejno izgine iz Control Hub. |
| 1 |
Vpišite se v Control Hub in pojdite na . |
| 2 |
Kliknite Dodaj drugo tipko. |
| 3 |
Vnesite svoj novi AWS KMS ključ in kliknite Dodaj. Control Hub vam prikaže ID ključa Cisco KMS vašega novega ključa AWS KMS in ID trenutno aktivnega ID-ja ključa Cisco KMS. Postopek je opisan v razdel ku Dodaj in aktiviraj ključ AMS KMS v tem članku. |
| 4 |
Kliknite Aktiviraj. Novi ključ AWS KMS, ki ste ga naložili, gre v stanje aktivno. Stari ključ AWS KMS ostane v stanju vrtenja, dokler Webex ne konča šifriranja vse svoje vsebine z novim ključem Active AWS KMS. Po ponovnem šifriranju stari ključ AWS KMS samodejno izgine iz Control Hub. |
| 1 |
Vpišite se v Control Hub in pojdite na . |
| 2 |
Pojdite na trenutno aktivni AWS KMS ključ. |
| 3 |
Klikni |
| 4 |
Potrdite preklic ključa. Za popoln preklic ključa lahko traja do 10 minut.
Ključ AWS KMS preide v stanje lokalno preklicane.
|
Če vaš skrbnik stranke prekliče ključ iz konzole AWS KMS, se ključ AWS KMS prikaže v stanju Preklican by Amazon v nadzornem središču.
| 1 |
Vpišite se v Control Hub in pojdite na . |
| 2 |
Pojdite na preklicani ključ AWS KMS. |
| 3 |
Klikni |
| 4 |
Potrdite brisanje ključa. Ko ga izbrišete, lahko ključ obnovite v 30 dneh. |
Priporočamo, da ključ AWS KMS najprej izbrišete iz Control Hub, preden izbrišete CMK iz konzole AWS. Če izbrišete svoj CMK iz konzole AWS, preden izbrišete ključ AWS KMS v Control Hub, boste morda naleteli na težave.
Pred brisanjem CMK iz konzole AWS se prepričajte, da ključ AWS KMS ni več viden v nadzornem središču.
| 1 |
Vpišite se v Control Hub in pojdite na . |
| 2 |
Pojdite na izbrisani ključ AWS KMS. |
| 3 |
Klikni |
| 4 |
Potrdite obnovitev ključa. Ko je obnovljen, vam Control Hub prikaže ključ v stanju preklicano. |
Če naletite na težave s ključem AWS KMS, uporabite naslednje informacije za odpravljanje težav.
-
AWS KMS ključ ARN. Na primer,
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
Stanje ključa AWS KMS. Na primer, ključ AWS KMS je onemogočen.
Ta primer uporablja različico 3.0 orodij ukazne vrstice OpenSSL. Za več informacij o teh orodjih glejte OpenSSL.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na . |
| 3 |
Kliknite Prenesi javni ključ. Javni ključ Webex HSM dobite v datoteki.pem v lokalnem sistemu. |
| 4 |
Ustvarite 256-bitni (32-bajtni) ključ: Primer uporablja ime datoteke main_key.bin za vaš nešifrirani novi ključ. Lahko pa ustvarite 32-bajtno naključno vrednost z uporabo Hex dump, Pythona ali spletnih generatorjev. Prav tako lahko ustvarite in upravljate svoj ključ AWS KMS. |
| 5 |
Uporabite javni ključ Webex HSM za šifriranje novega ključa:
Primer uporablja ime datoteke main_key_encrypted.bin za šifrirani izhodni ključ in ime datoteke path/to/public .pem za javni ključ Webex. Šifrirani ključ je pripravljen za nalaganje v Control Hub. |


