
Dziękujemy za opinię.
Zarządzaj kluczem głównym klienta
 Opinia?
Ta funkcja nie jest obsługiwana w Webex for Government.
W ramach naszego zaangażowania na rzecz kompleksowego bezpieczeństwa, Webex ma główny klucz w imieniu każdej organizacji. Nazywamy go kluczem głównym, ponieważ nie szyfruje treści bezpośrednio, ale służy do szyfrowania innych kluczy organizacji, które szyfrują zawartość. Podstawowy poziom hierarchii kluczy nazywany jest kluczem treści (CK), a poziomy pośrednie kluczy nazywane są kluczami szyfrowania kluczy (KEK).
Zdajemy sobie sprawę, że niektóre organizacje wolą zarządzać własnym bezpieczeństwem, dlatego dajemy Ci możliwość zarządzania własnym kluczem głównym klienta (CMK). Oznacza to, że bierzesz odpowiedzialność za tworzenie i obracanie (ponowne szyfrowanie) klucza głównego, którego Webex używa do szyfrowania kluczy szyfrowania treści.
W przyszłości klucz odnosi się do CMK, chyba że określono inaczej.
Jak to działa
-
Webex przechowuje CMK w sprzętowym module zabezpieczeń (HSM), dzięki czemu usługi Webex nie mają dostępu do wartości CMK.
-
Control Hub wyświetla aktualnie aktywne lub odwołane CMK oraz wszelkie oczekujące CMK, które są przechowywane w HSM. Kiedy musisz obrócić (ponownie zaszyfrować) CMK, generujesz nowy CMK i szyfrujesz go kluczem publicz nym HSM, aby tylko HSM mógł go odszyfrować i przechowywać.
-
Następnie przesyłasz i aktywujesz nowy CMK w Control Hub. Webex natychmiast zaczyna używać nowego CMK do szyfrowania kluczy treści. Webex zachowuje stary CMK, ale tylko dopóki nie będzie pewny, że klucze szyfrowania treści są zabezpieczone przez nowy CMK.
Nie szyfrujemy z mocą wsteczną wszystkich istniejących treści. Po aktywacji CMK wszystkie nowe treści (Przestrzenie i spotkania) są ponownie szyfrowane i chronione.
Zdajemy sobie sprawę, że niektóre organizacje wolą zarządzać własnym kluczem poza Webex. Dlatego dajemy Ci możliwość zarządzania własnym CMK w usłudze zarządzania kluczami Amazon Web Services (AWS) (KMS). Oznacza to, że jesteś odpowiedzialny za zarządzanie kluczami w AWS KMS. Upoważniasz Webex do szyfrowania i odszyfrowywania za pomocą klucza AWS KMS za pośrednictwem konsoli AWS. Podajesz Webex swój identyfikator klucza AWS KMS zamiast CMK. Oznacza to, że bierzesz odpowiedzialność za tworzenie i obracanie (ponowne szyfrowanie) klucza AWS KMS, którego Webex używa do szyfrowania kluczy szyfrowania treści w chmurze.
Jak to działa
-
Tworzysz klucz za pomocą AWS. AWS KMS służy do zarządzania kluczem i przechowuje klucz w sprzętowym module bezpieczeństwa (HSM).
-
Zapewniasz Webex dostęp do korzystania z klucza AWS KMS za pośrednictwem konsoli AWS.
Oznacza to, że zamiast przesyłać CMK do Control Hub, zapewniasz Webex dostęp do klucza AWS KMS. Klucz AWS KMS nie opuszcza Twojego AWS KMS, a usługi Webex nie mają dostępu do materiału klucza AWS KMS.
Control Hub pokazuje aktualnie aktywny lub odwołany klucz AWS KMS oraz wszelkie oczekujące klucze AWS KMS przechowywane w AWS KMS. Gdy musisz obrócić klucz AWS KMS, generujesz nowy klucz AWS KMS za pomocą konsoli AWS KMS.
-
Następnie dodajesz i aktywujesz nowy klucz AWS KMS w Control Hub, nadając mu nazwę zasobu Amazon (ARN) nowego klucza AWS KMS. Webex natychmiast zaczyna używać nowego klucza AWS KMS do szyfrowania kluczy treści. Webex nie wymaga już starego klucza AWS KMS. Stary klucz AWS KMS zniknie z Control Hub po obróceniu kluczy szyfrowania treści i zabezpieczeniu przez nowy klucz AWS KMS. Webex nie usuwa klucza AWS KMS z AWS KMS. Administrator klienta może usunąć klucz z AWS KMS.
Kluczowy cykl życia
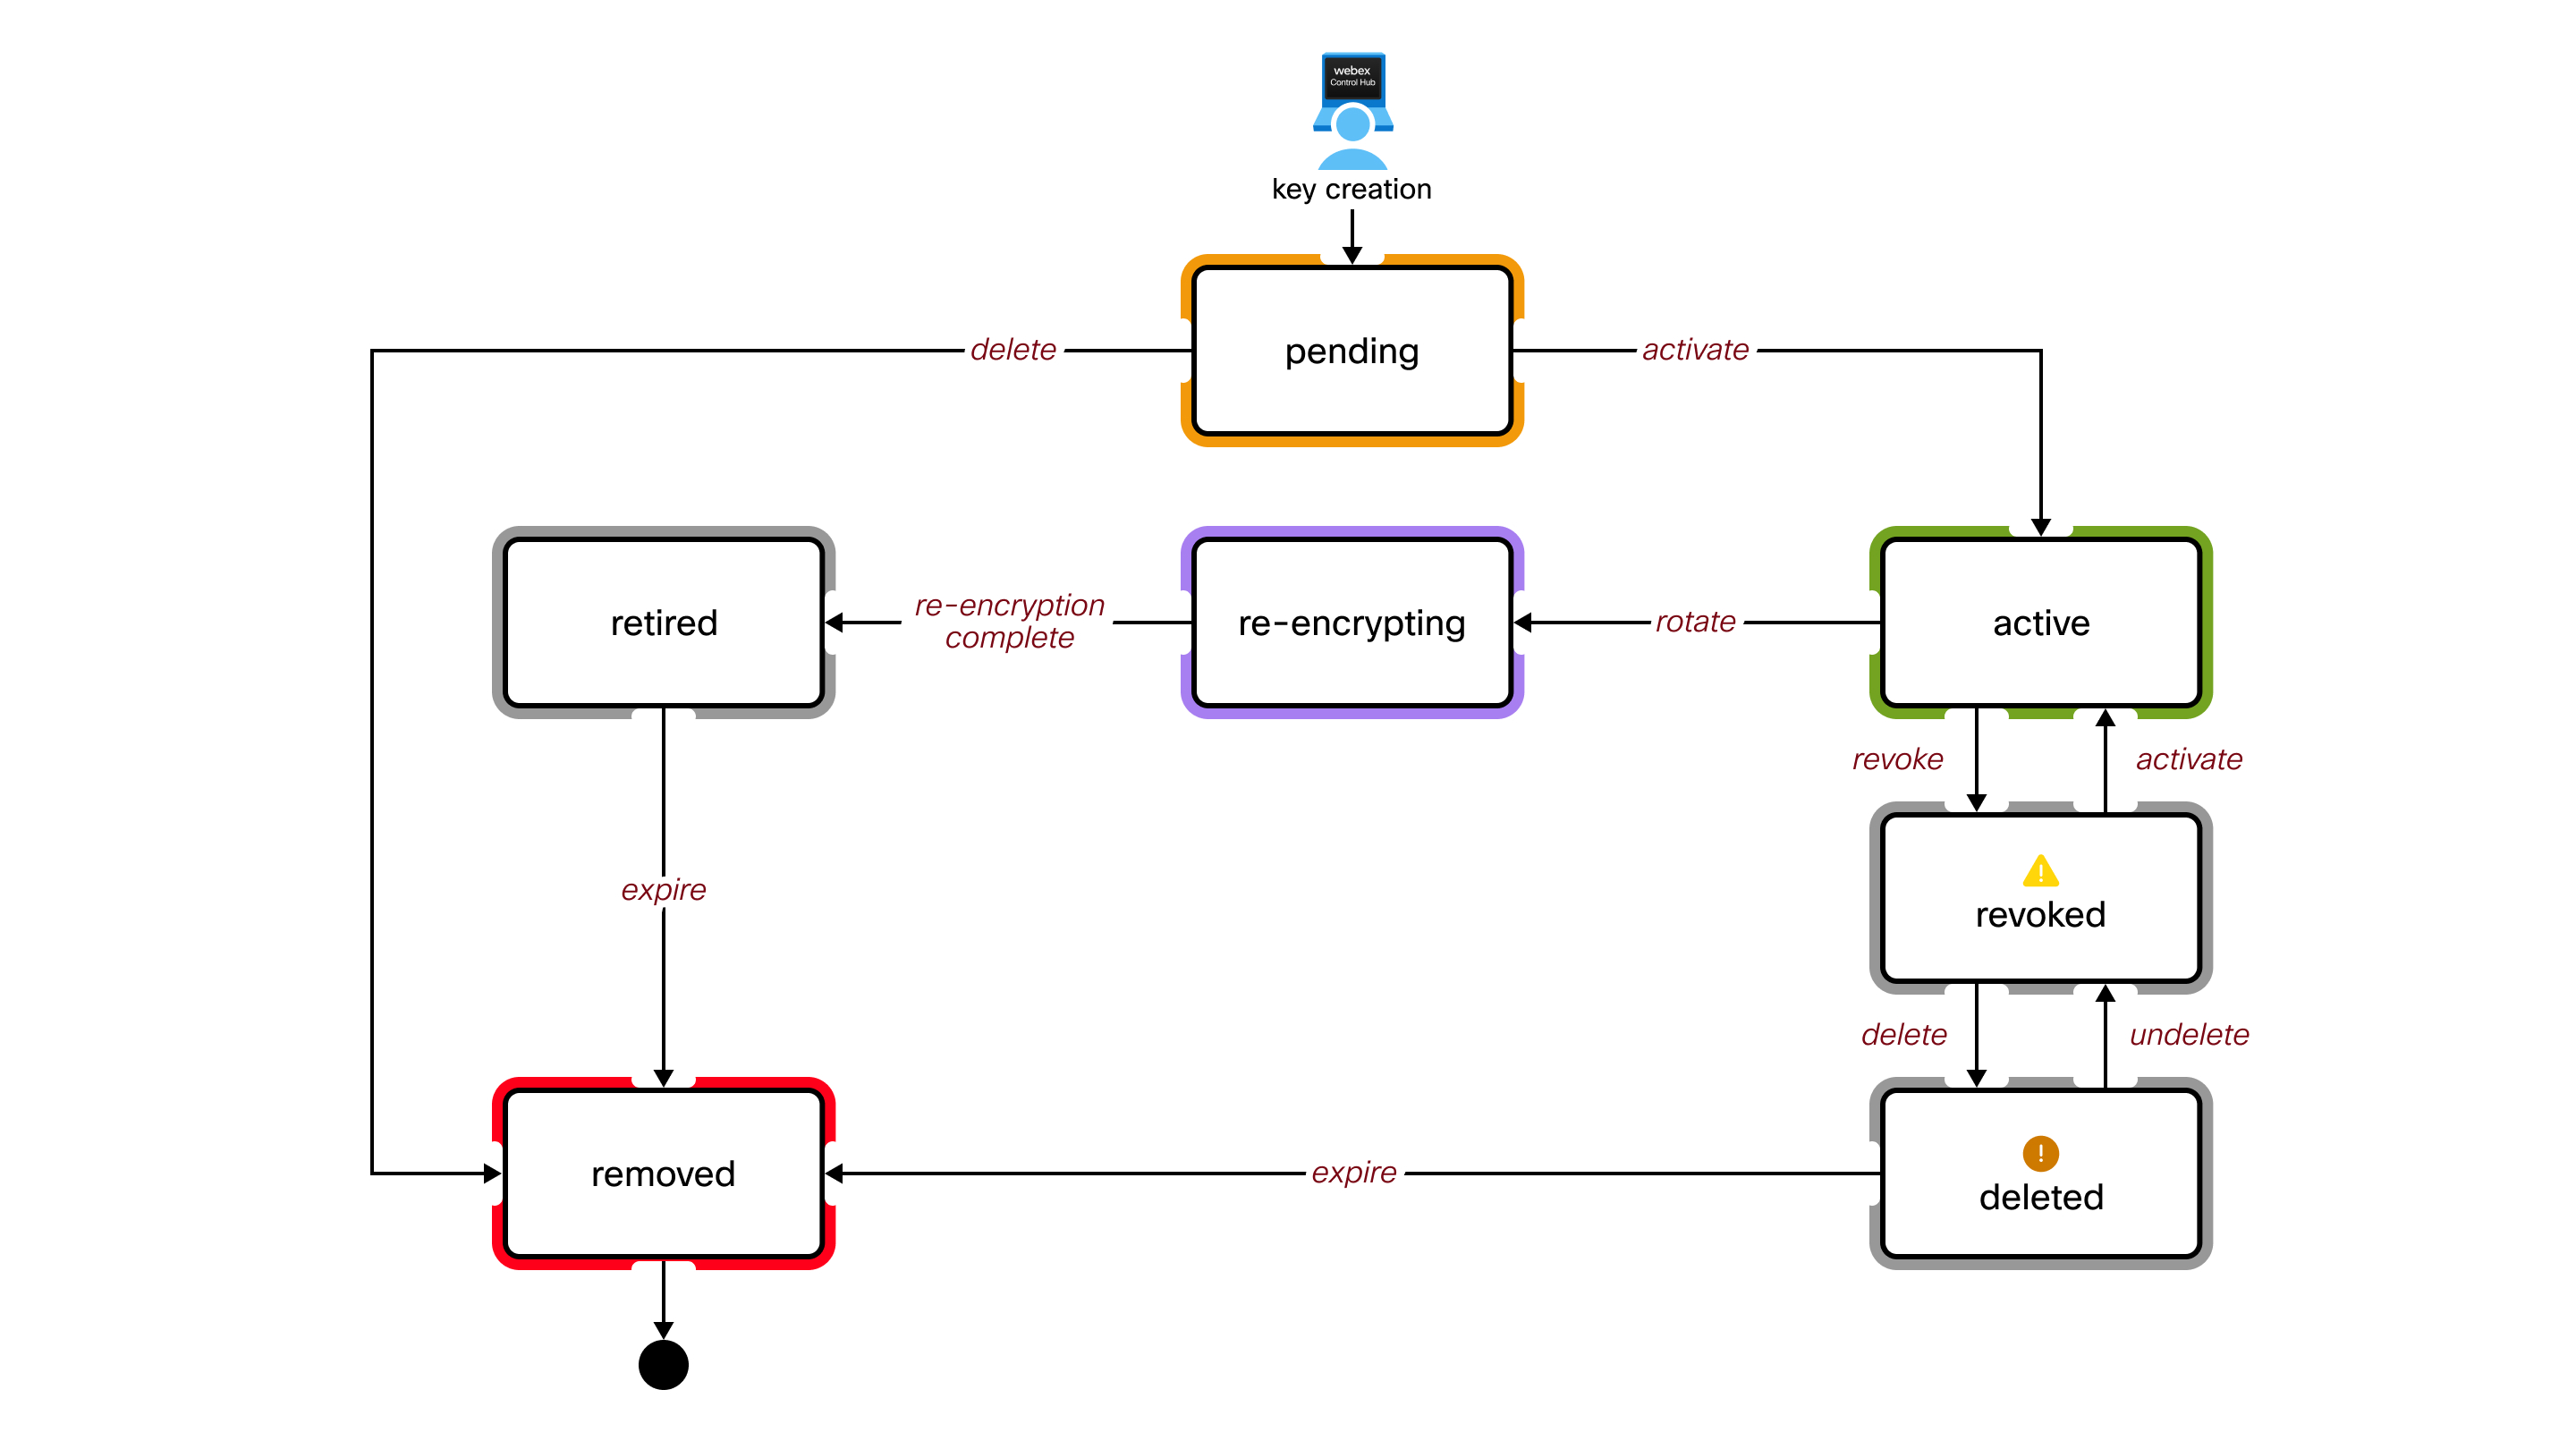
Kluczowe definicje stanów
- Oczekiwanie
-
Klucz w tym stanie jest przechowywany w HSM, ale nie jest jeszcze używany do szyfrowania. Webex nie używa tego CMK do szyfrowania.
Tylko jeden klucz może znajdować się w tym stanie.
- Aktywny
-
Webex używa obecnie tego CMK do szyfrowania innych kluczy dla Twojej organizacji.
Tylko jeden klucz może znajdować się w tym stanie.
- Rotacja
-
Webex tymczasowo korzysta z tego CMK. Webex potrzebuje go do odszyfrowania danych i kluczy, które były wcześniej zaszyfrowane przez ten klucz. Ten klucz jest wycofywany po zakończeniu rotacji (ponownego szyfrowania).
Wiele klawiszy może znajdować się w tym stanie, jeśli nowy klucz zostanie aktywowany przed zakończeniem rotacji.
- Emerytowany
-
Webex nie używa tego CMK. Ten klucz nie jest już używany do szyfrowania. Ustawiany jest klucz czasowy do życia, po którym klucz ten jest usuwany z HSM.
- Odwołany
-
Webex nie używa tego CMK. Nawet jeśli istnieją dane i klucze, które zostały zaszyfrowane tym kluczem, Webex nie może go używać do odszyfrowania danych i kluczy.
- Musisz tylko cofnąć aktywny klucz, jeśli podejrzewasz, że został on naruszony. Jest to poważna decyzja, ponieważ uniemożliwia prawidłowe zachowanie wielu operacji. Na przykład nie będziesz mógł tworzyć nowych przestrzeni i nie będziesz mógł odszyfrować żadnej zawartości w Webe x Client.
- Tylko jeden klucz może znajdować się w tym stanie. Musisz ponownie aktywować ten klucz, aby obrócić (ponownie zaszyfrować) nowy klucz.
- Ten CMK można usunąć, ale nie musisz go usuwać. Możesz zachować go do odszyfrowyw ania/ponownego szyfrowania po rozwiązaniu podejrzanego naruszenia bezpieczeństwa.
- Usunięto
-
Webex nie używa tego CMK. Zachowanie w tym stanie jest takie samo jak stan Odwołany, z wyjątkiem tego, że ustawiony jest klucz czasowy do życia, po czym ten klucz jest usuwany z HSM.
- Jeśli usunięty CMK przejdzie do stanu Usunięto, należy odzyskać oryginalny klucz, aby przywrócić funkcjonalność organizacji.
- Zalecamy zachowanie kopii zapasowej oryginalnego klucza, w przeciwnym razie organizacja przestanie działać.
- Usunięto
-
To jest stan logiczny. Webex nie ma tego CMK przechowywanego w HSM. Nie jest wyświetlany w Control Hub.
Własność
Przejmując własność swojego CMK, musisz:
- Weź odpowiedzialność za bezpieczne tworzenie i tworzenie kopii zapasowych kluczy
- Zrozum konsekwencje utraty kluczy
- Ponowne szyfrowanie aktywnego CMK co najmniej raz w roku jako najlepsza praktyka
Tworzenie kluczy
Musisz utworzyć własny CMK przy użyciu tych parametrów. Twój klucz musi być:
- 256 bitów (32 bajty) długości
- Szyfrowane za pomocą schematu RSA-OAEP
- Szyfrowane kluczem publicznym HSM w chmurze Webex
Oprogramowanie do generowania kluczy musi być zdolne do:
- Funkcja skrótu SHA-256
- Funkcja generowania masek MGF1
- PKCS #1 OAEP wyściółka
Zobacz Przy kład: Tworzenie i szyfrowanie kluczy za pomocą OpenSSL na karcie Zasoby w tym artykule.
Autoryzacja
Musisz mieć dostęp do swojej organizacji Webex w Control Hub. Musisz być pełnym administratorem, aby zarządzać CMK.
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do . Aby włączyć funkcję BYOK, włącz opcję B ring Your Own Key (BYOK). Jeśli wyłączysz BYOK, wspólny klucz domyślny Webex stanie się kluczem głównym dla Twojej organizacji. |
| 3 |
Wybierz opcję Prześlij klucz niestandardowy i kliknij przycisk Dalej. |
| 4 |
Kliknij Pobierz klucz publiczny. Zapisz klucz publiczny Webex HSM w pliku.pem w systemie lokalnym. |
| 5 |
Utwórz kryptograficznie bezpieczny 256-bitowy (32-bajtowy) klucz losowy za pomocą oprogramowania do zarządzania kluczami. |
| 6 |
Użyj klucza publicznego Webex HSM, aby zaszyfrować nowy klucz. Wymagane parametry szyfrowania to:
Zobacz Przy kład: Tworzenie i szyfrowanie kluczy za pomocą OpenSSL na karcie Zasoby w
tym artykule.
|
| 7 |
Przeciągnij zaszyfrowany klucz z systemu plików i upuść go w obszarze przesyłania interfejsu Control Hub lub kliknij Wybierz plik. |
| 8 |
Kliknij przycisk Dalej. Webex przesyła klucz do HSM, gdzie jest odszyfrowany i sprawdzany. Następnie Control Hub wyświetli identyfikator nowego CMK i identyfikator aktualnie aktywnego CMK, jeśli taki istnieje. Jeśli jest to Twój pierwszy CMK, aktualnie aktywnym kluczem jest wspólny klu cz domyślny Webex (ten, którego obecnie używamy do szyfrowania kluczy Twojej organizacji). |
| 9 |
Wybierz sposób aktywacji klucza:
|
Co robić dalej
Nie szyfrujemy z mocą wsteczną wszystkich istniejących treści. Po aktywacji CMK wszystkie nowe treści (Przestrzenie i spotkania) zostaną ponownie zaszyfrowane i chronione.
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do . |
| 3 |
Przejdź do aktywnego CMK. |
| 4 |
Kliknij |
| 5 |
Utwórz i zaszyfruj nowy klucz (jeśli jeszcze tego nie zrobiłeś). Proces ten jest opisany w sekcji Utwórz i aktywuj główny klucz klienta w
tym artykule.
|
| 6 |
Przeciągnij nowy klucz z systemu plików i upuść go w Control Hub. |
| 7 |
Kliknij Aktywuj nowy klucz. Nowy przesłany klucz przechodzi w stan Aktywny. Stary CMK pozostaje w rotacji (stan ponownego szyfrowania), dopóki Webex nie zakończy szyfrowania całej zawartości za pomocą nowego Active CMK. Po ponownym zaszyfrowaniu klucz przechodzi do stanu wycofany. Webex następnie usuwa stary CMK. |
 i wybierz
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do . |
| 3 |
Przejdź do aktywnego klawisza. |
| 4 |
Kliknij |
| 5 |
Potwierdź cofnięcie klucza. Całkowite cofnięcie klucza może trwać do 10 minut.
|
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do . |
| 3 |
Przejdź do aktualnie cofniętego klucza. |
| 4 |
Kliknij |
| 5 |
Potwierdź aktywację klucza. Uprzednio cofnięty klucz przechodzi w stan Aktywny.
|
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do . |
| 3 |
Przejdź do cofniętego klucza. |
| 4 |
Kliknij |
| 5 |
Potwierdź usunięcie klucza. Po usunięciu masz możliwość przywrócenia klucza w ciągu 30 dni.
|
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do . |
| 3 |
Przejdź do usuniętego klucza. |
| 4 |
Kliknij |
| 5 |
Potwierdź przywrócenie klucza. Po przywróceniu Control Hub wyświetla klucz w stanie Odwołany przed jego usunięciem. Na przykład, jeśli
usuniesz cofnięty klucz, a następnie przywrócisz klucz, Control Hub wyświetli przywrócony klucz w stanie Odwołany.
|
Własność
Przejmując własność klucza AWS KMS, musisz:
- Weź odpowiedzialność za bezpieczne tworzenie i tworzenie kopii zapasowych kluczy AWS KMS.
- Poznaj konsekwencje utraty kluczy AWS KMS.
- Ponownie szyfruj aktywny klucz AMS KMS co najmniej raz w roku jako najlepsza praktyka.
Autoryzacja
- Musisz mieć uprawnienia do tworzenia kluczy i zarządzania nimi w AWS KMS dla swojej organizacji Webex.
- Musisz mieć dostęp do swojej organizacji Webex w Control Hub. Musisz być pełnym administratorem, aby zarządzać kluczem AWS KMS.
| 1 |
Zaloguj się do AWS i przejdź do konsoli AWS KMS. |
| 2 |
Wybierz pozycję Klucze zarządzane przez klienta, a następnie kliknij przycisk Utwórz klucz. |
| 3 |
Utwórz klucz z następującymi atrybutami:
|
| 4 |
Kliknij przycisk Dalej. |
| 5 |
Przejrzyj ustawienia i kliknij Zako ńcz. Twój klucz AWS KMS został utworzony.
|
| 6 |
Przejdź do sekcji Klucze zarządzane przez klienta i kliknij Alias lub Identyfikator klucza, aby wyświet lić ARN. |
Co robić dalej
Zalecamy zachowanie tymczasowej kopii ARN. Ten ARN służy do dodawania i aktywacji klucza AWS KMS w Control Hub.
Zalecamy również utworzenie klucza kopii zapasowej, aby zapewnić dostępność i odporność danych. Umożliwia to dostęp do zaszyfrowanych danych nawet podczas przerw regionalnych. Aby uzyskać więcej informacji, zapoz naj się z sek cją Tworzenie kopii zapasowej klucza AWS KMS w tym artykule.
Zanim zaczniesz
Przed przystąpieniem do tworzenia klucza kopii zapasowej upewnij się, że utworzono klucz wieloregionowy. Aby uzyskać więcej informacji, zapoznaj się z sekcją Tworzenie klucza AWS KMS w tym artykule.
| 1 |
Zaloguj się do AWS i przejdź do konsoli AWS KMS. |
| 2 |
Wybierz nowo utworzony klucz wieloregionowy. |
| 3 |
W obszarze Regionalność kliknij opcję Utwórz nowe klucze repliki. |
| 4 |
Wybierz region kopii zapasowej z listy regionów AWS i kliknij Dalej. Na przykład, jeśli klucz został utworzony w US West (us-west-1), rozważ utworzenie klucza kopii
zapasowej w US East (us-wschod-1).
|
| 5 |
Utwórz klucz z następującymi atrybutami:
|
| 6 |
Kliknij przycisk Dalej. |
| 7 |
Przejrzyj ustawienia, zaznacz pole potwierdzenia i kliknij Utwórz nowe klu cze repliki. |
Możesz upoważnić Cisco KMS do dostępu do klucza AWS KMS, tworząc grant KMS lub konfigur ując rolę IAM. Wybierz opcję, która najlepiej odpowiada potrzebom Twojej organizacji, aby zapewnić bezpieczną i elastyczną integrację zarządzania kluczami.
Korzystanie z grantu KMS
Ta metoda polega na bezpośrednim przyznaniu uprawnień Cisco KMS do wykonywania operacji kryptograficznych na kluczu AWS KMS.
| 1 |
Zaloguj się do AWS i przejdź do konsoli AWS CloudShell. |
| 2 |
Uruchom
|
Korzystanie z roli IAM
Utwórz zasadę IAM z niezbędnymi uprawnieniami KMS, a następnie dołącz ją do roli IAM, którą może przejąć Cisco KMS, umożliwiając bezpieczne i scentralizowane zarządzanie dostępem.
Konfigurowanie zasad IAM
| 1 |
Zaloguj się do AWS i przejdź do konsoli AWS KMS. |
| 2 |
Przejdź do . |
| 3 |
W lewym okienku nawigacji wybierz pozycję Zasady, a następnie kliknij przycisk Utwórz zasadę. |
| 4 |
W sekcji Edytor zasad wybierz opcję JSON. |
| 5 |
Skopiuj i wklej następujący dokument zasad. Zastą |
| 6 |
Kliknij przycisk Dalej. |
| 7 |
Wprowadź nazwę polityki i opcjonalny opis. |
| 8 |
Kliknij opcję Utwórz zasadę. |
Konfigurowanie roli IAM
| 1 |
Zaloguj się do AWS i przejdź do konsoli AWS KMS. |
| 2 |
Przejdź do . |
| 3 |
W lewym okienku nawigacji wybierz Role, a następnie kliknij Utwórz rolę. |
| 4 |
W obszarze Typ zaufanego podmiotu wybierz Konto AWS. |
| 5 |
Wybierz Inne konto AWS. |
| 6 |
W polu I dentyfikator konta wprowadź identyfikator konta AWS podany w interfejsie Control Hub. Jest to ten sam identyfikator konta, który jest częścią |
| 7 |
Kliknij przycisk Dalej. |
| 8 |
W obszarze Dodaj uprawnienia wyszukaj i wybierz właśnie utworzoną politykę IAM. |
| 9 |
Kliknij przycisk Dalej. |
| 10 |
Wprowadź nazwę roli i opcjonalny opis. |
| 11 |
Przejrzyj ustawienia i kliknij U twórz rolę. |
Zanim zaczniesz
Musisz utworzyć klucz AWS KMS przed aktywacją go w Control Hub. Zapoznaj się z sekcją Tworzenie klucza AWS KMS w tym artykule.
Musisz zapewnić Webex dostęp do klucza AWS KMS. Zapoznaj się z artykułem Autoryzuj Cisco KMS z dostępem do klu cza AWS KMS.
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do ami i włącz opcję Przynieś swój własny klucz (BYOK). Jeśli wyłączysz BYOK, wspólny klucz domyślny Webex stanie się kluczem głównym dla Twojej organizacji. |
| 3 |
Wybierz Dodaj klucz AWS KMS i kliknij Dal ej. |
| 4 |
Pobierz następujące ARN z konsoli AWS:
|
| 5 |
W Control Hub wprowadź klucz podstawowy ARN. W stosownych przypadkach wprowadź również klucz kopii zapasowej ARN i IAM Role ARN w odpowiednich polach. Następnie kliknij Dodaj. K lucz podstawowy ARN zostanie przesłany do Cisco KMS, gdzie dostęp do klucza jest sprawdzany. Następnie Control Hub pokazuje identyfikator klucza Cisco KMS nowego klucza AWS KMS oraz aktualnie aktywny identyfikator klucza Cisco KMS, jeśli taki istnieje. Jeśli jest to Twój pierwszy klucz AWS KMS, aktualnie aktywnym kluczem jest wspólny klucz domyślny Webex (ten, którego obecnie używamy do szyfrowania kluczy Twojej organizacji). |
| 6 |
Wybierz sposób aktywacji klucza:
|
| 1 |
Zaloguj się do Centrum sterowania i przejdź do . |
| 2 |
Przejdź do aktywnego klawisza AWS KMS. |
| 3 |
Kliknij |
| 4 |
Wprowadź nowy klucz AWS KMS i nowy ARN i kliknij Dodaj. Proces ten został opisany w sekcji Dodaj i aktywuj klucz AMS KMS w tym artykule.
|
| 5 |
Kliknij Aktywuj. Nowy przesłany klucz AWS KMS przechodzi w stan aktywny. Stary klucz AWS KMS pozostaje w stanie obrotowym, dopóki Webex nie zakończy szyfrowania całej zawartości za pomocą nowego klucza Active AWS KMS. Po ponownym zaszyfrowaniu stary klucz AWS KMS automatycznie znika z Control Hub. |
| 1 |
Zaloguj się do Centrum sterowania i przejdź do . |
| 2 |
Kliknij Dodaj kolejny klucz. |
| 3 |
Wprowadź nowy klucz AWS KMS i kliknij Dodaj. Control Hub pokazuje identyfikator klucza Cisco KMS nowego klucza AWS KMS oraz identyfikator aktualnie aktywnego identyfikatora klucza Cisco KMS. Proces ten został opisany w sekcji Dodaj i aktywuj klucz AMS KMS w tym artykule. |
| 4 |
Kliknij Aktywuj. Nowy przesłany klucz AWS KMS przechodzi w stan aktywny. Stary klucz AWS KMS pozostaje w stanie obrotowym, dopóki Webex nie zakończy szyfrowania całej zawartości za pomocą nowego klucza Active AWS KMS. Po ponownym zaszyfrowaniu stary klucz AWS KMS automatycznie znika z Control Hub. |
| 1 |
Zaloguj się do Centrum sterowania i przejdź do . |
| 2 |
Przejdź do aktualnie aktywnego klucza AWS KMS. |
| 3 |
Kliknij |
| 4 |
Potwierdź cofnięcie klucza. Całkowite cofnięcie klucza może trwać do 10 minut.
Klucz AWS KMS przechodzi do stanu lokalnie odwołanego.
|
Jeśli administrator klienta cofa klucz z konsoli AWS KMS, klucz AWS KMS jest wyświetlany w stanie Odwołane przez Amazon w Centrum sterowania.
| 1 |
Zaloguj się do Centrum sterowania i przejdź do . |
| 2 |
Przejdź do cofniętego klucza AWS KMS. |
| 3 |
Kliknij |
| 4 |
Potwierdź usunięcie klucza. Po usunięciu klucz można odzyskać w ciągu 30 dni. |
Zalecamy, aby najpierw usunąć klucz AWS KMS z Control Hub przed usunięciem CMK z konsoli AWS. Jeśli usuniesz CMK z konsoli AWS przed usunięciem klucza AWS KMS w Control Hub, możesz napotkać problemy.
Przed usunięciem CMK z konsoli AWS upewnij się, że klucz AWS KMS nie jest już widoczny w Centrum sterowania.
| 1 |
Zaloguj się do Centrum sterowania i przejdź do . |
| 2 |
Przejdź do usuniętego klucza AWS KMS. |
| 3 |
Kliknij |
| 4 |
Potwierdź przywrócenie klucza. Po przywróceniu Control Hub wyświetli klucz w stanie Odwołany. |
Jeśli napotkasz problemy z kluczem AWS KMS, skorzystaj z poniższych informacji, aby rozwiązać ten problem.
-
Klucz AWS KMS ARN. Na przykład
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
Stan klucza AWS KMS. Na przykład klucz AWS KMS jest wyłączony.
W tym przykładzie użyto wersji 3.0 narzędzi wiersza poleceń OpenSSL. Zobacz OpenSSL, aby uzyskać więcej informacji o tych narzędziach.
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do . |
| 3 |
Kliknij Pobierz klucz publiczny. Klucz publiczny Webex HSM otrzymujesz w pliku.pem w systemie lokalnym. |
| 4 |
Utwórz 256-bitowy (32-bajtowy) klucz: W przykładzie użyto nazwy pliku main_key.bin dla niezas zyfrowanego nowego klucza. Alternatywnie możesz wygenerować 32-bajtową wartość losową za pomocą generatorów Hex dump, Python lub generatorów online. Możesz także tworzyć klucz AWS KMS i zarządzać nim. |
| 5 |
Użyj klucza publicznego Webex HSM, aby zaszyfrować nowy klucz:
Przykład wykorzystuje nazwę pliku main_key_encrypted.bin dla zaszyfrowanego klucza wyjściowego i nazwę pliku path/to/public.pem dla klucza publicz nego Webex. Zaszyfrowany klucz jest gotowy do przesłania do Control Hub. |


