
Tak for din feedback.
Administrer din egen kundehovednøgle
 Har du feedback?
Denne funktion understøttes ikke af Webex for Government.
Som en del af vores forpligtelse til ende-til-ende-sikkerhed har Webex en hovednøgle på vegne af hver organisation. Vi kalder det en hovednøgle, fordi det ikke krypterer indhold direkte, men det bruges til at kryptere din organisations andre nøgler, der krypterer indholdet. Basisniveauet i nøgle hierarkiet kaldes indholdsnøglen (CK), og de mellemliggende niveauer af nøglerne kaldes nøglekrypteringsnøgler (KEK).
Vi erkender, at nogle organisationer foretrækker at styre deres egen sikkerhed, så vi giver dig mulighed for at administrere din egen kundehovednøgle (CMK). Det betyder, at du tager ansvar for at oprette og rotere (genkryptere) hovednøglen, som Webex bruger til at kryptere dine indholdskrypteringsnøgler.
Fremadrettet henviser en nøgle til CMK, medmindre andet er angivet.
Sådan fungerer det
-
Webex opbevarer din CMK i et hardwaresikkerhedsmodul (HSM), så Webex-tjenesterne ikke har adgang til CMK-værdien.
-
Control Hub viser din aktuelt aktive eller tilbagekaldte CMK og eventuelle ventende CMK, der er gemt i HSM. Når du har brug for at rotere (genkryptere) CMK, genererer du din nye CMK og krypterer den med HSM's offentlige nøgle, så kun HSM kan dekryptere og gemme den.
-
Derefter uploader og aktiverer du den nye CMK i Control Hub. Webex begynder straks at bruge den nye CMK til kryptering af dine indholdsnøgler. Webex beholder den gamle CMK, men kun indtil det er sikkert, at dine indholdskrypteringsnøgler er sikret af den nye CMK.
Vi genkrypterer ikke alt eksisterende indhold med tilbagevirkende kraft. Når du har aktiveret din CMK, genkrypteres og beskyttes alt nyt indhold (rum og møder).
Vi anerkender, at nogle organisationer foretrækker at administrere deres egen nøgle uden for Webex. Derfor giver vi dig mulighed for at administrere din egen CMK i Amazon Web Services (AWS) Key Management Service (KMS). Dette indebærer, at du er ansvarlig for at administrere dine nøgler i AWS KMS. Du autoriserer Webex til at kryptere og dekryptere ved hjælp af din AWS KMS-nøgle via AWS-konsollen. Du giver Webex dit AWS KMS-nøgle-id i stedet for din CMK. Det betyder, at du tager ansvar for at oprette og rotere (genkryptere) AWS KMS-nøglen, som Webex bruger til at kryptere dine indholdskrypteringsnøgler i skyen.
Sådan fungerer det
-
Du opretter en nøgle med AWS. AWS KMS bruges til at administrere din nøgle og gemmer nøglen i et hardwaresikkerhedsmodul (HSM).
-
Du giver Webex adgang til at bruge AWS KMS-nøglen via AWS-konsollen.
Dette betyder, at i stedet for at uploade din CMK til Control Hub, giver du Webex adgang til AWS KMS-nøglen. AWS KMS-nøglen forlader ikke din AWS KMS, og Webex-tjenester har ikke adgang til AWS KMS-nøglematerialet.
Control Hub viser din aktuelt aktive eller tilbagekaldte AWS KMS-nøgle og enhver afventende AWS KMS-nøgle, der er gemt i AWS KMS. Når du har brug for at rotere AWS KMS-nøglen, genererer du din nye AWS KMS-nøgle med AWS KMS-konsollen.
-
Derefter tilføjer og aktiverer du den nye AWS KMS-nøgle i Control Hub og giver den Amazon Resource Name (ARN) for den nye AWS KMS-nøgle. Webex begynder straks at bruge den nye AWS KMS-nøgle til kryptering af dine indholdsnøgler. Webex kræver ikke længere den gamle AWS KMS-nøgle. Den gamle AWS KMS-nøgle forsvinder fra Control Hub, når dine indholdskrypteringsnøgler er roteret og sikret med den nye AWS KMS-nøgle. Webex sletter ikke AWS KMS-nøglen fra AWS KMS. Din kundeadministrator kan fjerne nø glen fra AWS KMS.
Nøglens livscyklus
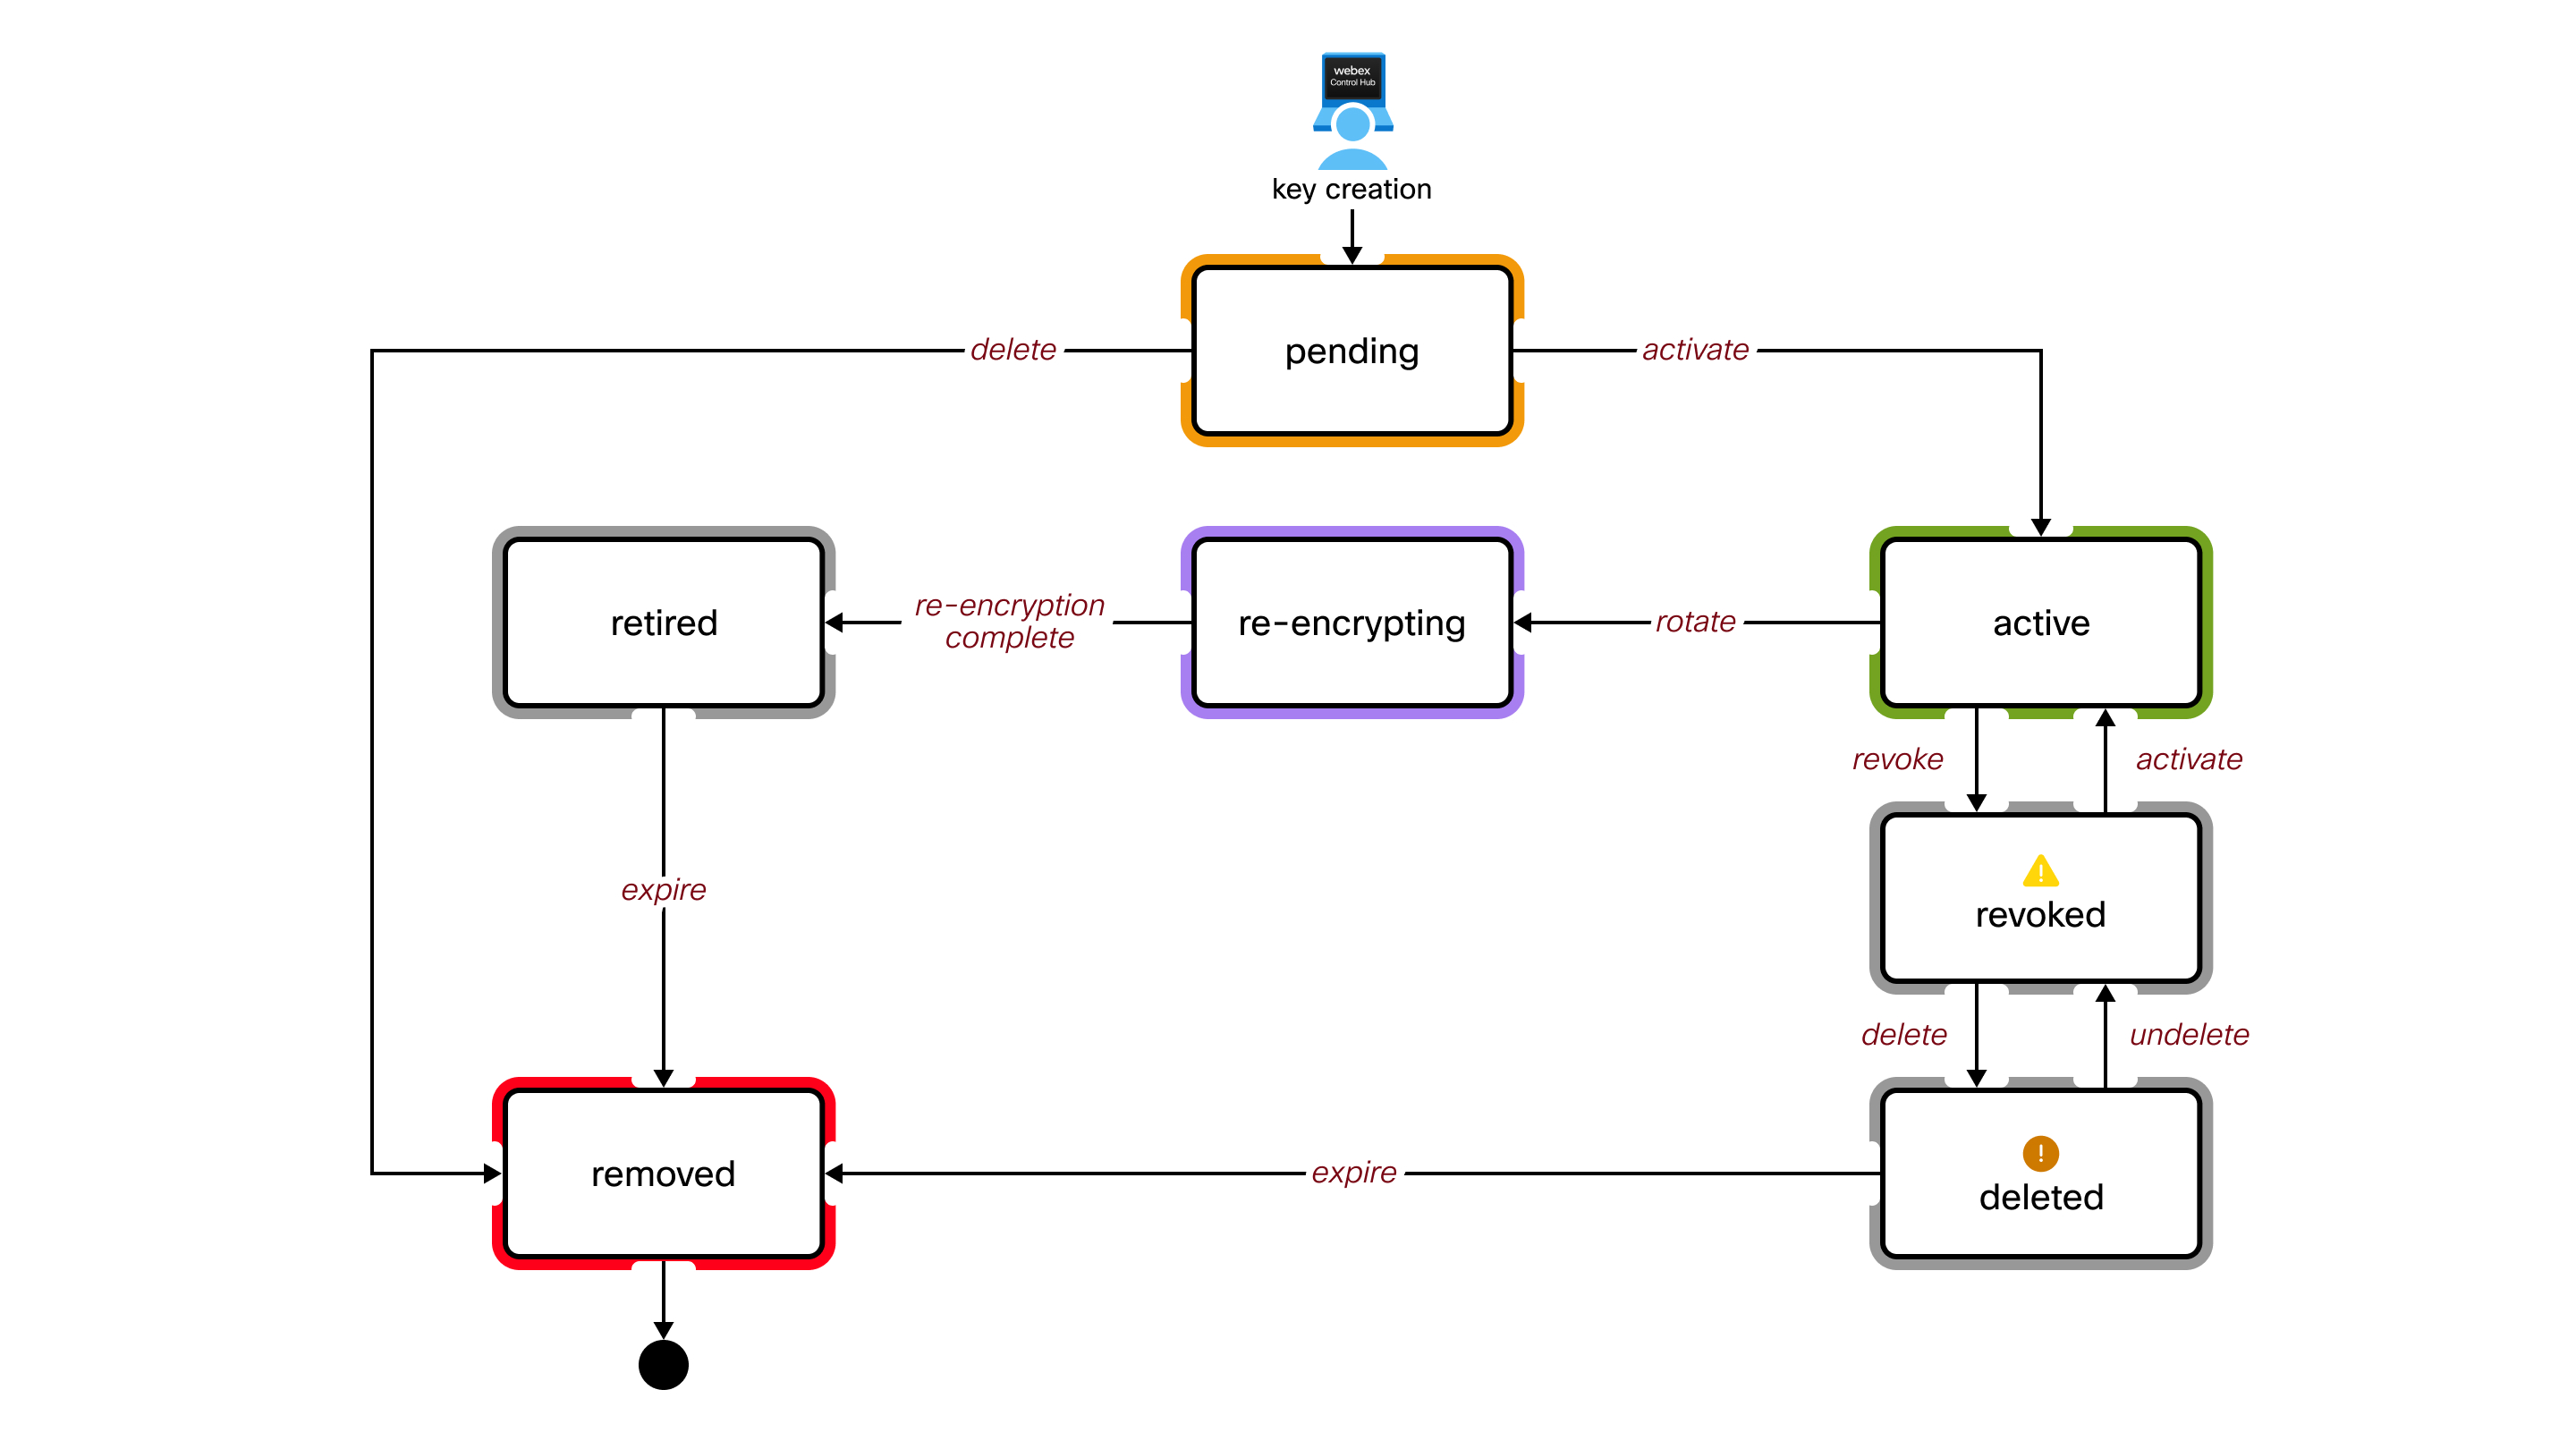
Definitioner af nøglestater
- Afventer
-
En nøgle i denne tilstand gemmes i HSM, men den bruges endnu ikke til kryptering. Webex bruger ikke denne CMK til kryptering.
Kun en nøgle kan være i denne tilstand.
- Aktiv
-
Webex bruger i øjeblikket denne CMK til at kryptere andre nøgler til din organisation.
Kun en nøgle kan være i denne tilstand.
- Rotation
-
Webex bruger midlertidigt denne CMK. Webex har brug for det til at dekryptere dine data og nøgler, der tidligere blev krypteret af denne nøgle. Denne nøgle fjernes, når rotationen (genkryptering) er fuldført.
Flere nøgler kan være i denne tilstand, hvis en ny nøgle aktiveres, før rotationen er afsluttet.
- Pensioneret
-
Webex bruger ikke denne CMK. Denne nøgle bruges ikke længere til kryptering. Der indstilles en nøgletid-til- levetid, hvorefter denne nøgle fjernes fra HSM.
- Tilbagekaldt
-
Webex bruger ikke denne CMK. Selvom der er data og nøgler, der blev krypteret med denne nøgle, kan Webex ikke bruge dem til at dekryptere data og nøgler.
- Du behøver kun at tilbagekalde en aktiv nøgle, hvis du har mistanke om, at den er kompromitteret. Dette er en seriøs beslutning, fordi det forhindrer mange operationer i at opføre sig korrekt. For eksempel vil du ikke være i stand til at oprette nye rum, og du vil ikke være i stand til at dekryptere noget indhold i Webex Client.
- Kun en nøgle kan være i denne tilstand. Du skal genaktivere denne nøgle for at rotere (genkryptere) en ny nøgle.
- Denne CMK kan slettes, men du behøver ikke slette den. Det kan være en god idé at beholde det til dekryptering/ genkryptering, når du har løst det formodede sikkerhedsbrud.
- Slettet
-
Webex bruger ikke denne CMK. Funktionen i denne tilstand er den samme som tilstanden Tilbagekaldt, bortset fra at der er indstillet en nøgletid til levetid, hvorefter denne nøgle fjernes fra HSM.
- Hvis en slettet CMK fortsætter til tilstanden Fjernet, skal du gendanne den oprindelige nøgle for at gendanne funktionaliteten til organisationen.
- Vi anbefaler, at du opbevarer en sikkerhedskopi af din originale nøgle, ellers fungerer din organisation ikke længere.
- Fjernet
-
Dette er en logisk tilstand. Webex har ikke denne CMK gemt i HSM. Det vises ikke i Control Hub.
Ejerskab
Ved at tage ejerskab af din CMK skal du:
- Tag ansvar for sikker oprettelse og sikkerhedskopiering af dine nøgler
- Forstå konsekvenserne af at miste dine nøgler
- Genkrypter din aktive CMK mindst en gang om året som en bedste praksis
Nøgleoprettelse
Du skal oprette din egen CMK ved hjælp af disse parametre. Din nøgle skal være:
- 256 bit (32 bytes) lang
- Krypteret med RSA-OAEP-ordningen
- Krypteret med den offentlige Webex cloud HSM-nøgle
Din nøglegenereringssoftware skal være i stand til:
- SHA-256 hashfunktion
- MGF1 maskegenereringsfunktion
- PKCS #1 OAEP polstring
Se Eksempel: Opret og krypter nøgler med OpenSSL under fanen Ressourcer i denne artikel.
Tilladelse
Du skal have adgang til din Webex-organisation i Control Hub. Du skal være en fuld administrator for at administrere din CMK.
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . For at aktivere BYOK skal du slå B ring Your Own Key (BYOK) til. Hvis du deaktiverer BYOK, bliver Webex fælles standardnøgle hovednøglen for din organisation. |
| 3 |
Vælg Upload en brugerdefineret nøgle, og klik på Næste. |
| 4 |
Klik på Download offentlig nøgle. Gem den offentlige Webex HSM nøgle i en.pem-fil på dit lokale system. |
| 5 |
Opret en kryptografisk sikker 256-bit (32 byte) tilfældig nøgle ved hjælp af din nøgle håndteringssoftware. |
| 6 |
Brug den offentlige Webex HSM-nøgle til at kryptere din nye nøgle. De nødvendige krypteringsparametre er:
Se Eksempel: Opret og krypter nøgler med OpenSSL under fanen Ressourcer i
denne artikel.
|
| 7 |
Træk den krypterede nøgle fra dit filsystem, og slip den i uploadområdet i Control Hub-grænsefladen, eller klik på Vælg en fil. |
| 8 |
Klik på Næste. Webex uploader din nøgle til HSM, hvor den bliver dekrypteret og valideret. Derefter viser Control Hub dig id'et for din nye CMK, og id'et for den aktuelt aktive CMK, hvis nogen. Hvis dette er din første CMK, er den aktuelt aktive nøgle Webex fælles standard nø gle (den, vi i øjeblikket bruger til at kryptere din organisations nøgler). |
| 9 |
Vælg, hvordan du vil aktivere din nøgle:
|
Hvad skal man gøre næste
Vi genkrypterer ikke alt eksisterende indhold med tilbagevirkende kraft. Når du har aktiveret din CMK, vil alt nyt indhold (rum og møder) blive genkrypteret og beskyttet.
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til den aktive CMK. |
| 4 |
Klik |
| 5 |
Opret og krypter en ny nøgle (hvis du endnu ikke har gjort det). Processen er beskrevet i Opret og aktiver din kundes hovednøgle i
denne artikel.
|
| 6 |
Træk den nye nøgle fra dit filsystem, og slip den i Control Hub. |
| 7 |
Klik på Aktivér ny nøgle. Den nye nøgle, du har uploadet, går i tilstanden Aktiv. Den gamle CMK forbliver i rotation (genkrypteringstilstand), indtil Webex er færdig med at kryptere alt sit indhold med den nye Active CMK. Efter genkryptering flyttes nøglen til tilstanden Udgået. Webex sletter derefter den gamle CMK. |
 og vælg
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til den aktive nøgle. |
| 4 |
Klik |
| 5 |
Bekræft tilbagekaldelsen af nøglen. Det kan op til 10 minutter at tilbagekalde din nøgle fuldt ud.
|
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til den aktuelt tilbagekaldte nøgle. |
| 4 |
Klik |
| 5 |
Bekræft nøgleaktiveringen. Den tidligere tilbagekaldte nøgle går i aktiv tilstand.
|
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til den tilbagekaldte nøgle. |
| 4 |
Klik |
| 5 |
Bekræft sletningen af nøglen. Når den er slettet, har du mulighed for at gendanne nøglen inden for 30 dage.
|
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til den slettede nøgle. |
| 4 |
Klik |
| 5 |
Bekræft nøgleredannelsen. Når den er gendannet, viser Control Hub nøglen i tilstanden Tilbagekaldt, før den blev slettet. Hvis du f.eks.
sletter en tilbagekaldt nøgle og derefter gendanner nøglen, viser Control Hub den gendannede nøgle i tilstanden Tilbagekaldt.
|
Ejerskab
Ved at tage ejerskab af din AWS KMS-nøgle skal du:
- Tag ansvar for sikker oprettelse og sikkerhedskopiering af dine AWS KMS-nøgler.
- Forstå konsekvenserne af at miste dine AWS KMS-nøgler.
- Genkrypter din aktive AMS KMS-nøgle mindst en gang om året som en bedste praksis.
Tilladelse
- Du skal være autoriseret til at oprette og administrere dine nøgler i AWS KMS for din Webex-organisation.
- Du skal have adgang til din Webex-organisation i Control Hub. Du skal være en fuld administrator for at administrere din AWS KMS-nøgle.
| 1 |
Log ind på AWS, og gå til AWS KMS-konsollen. |
| 2 |
Vælg Kundeadministrerede nøgler, og klik derefter på Opret nøgle. |
| 3 |
Opret nøglen med følgende attributter:
|
| 4 |
Klik på Næste. |
| 5 |
Gennemgå dine indstillinger, og klik på Udfør. Din AWS KMS-nøgle oprettes.
|
| 6 |
Gå til Kundeadministrerede nøgler, og klik på Alias eller Nøgleid for at se ARN. |
Hvad skal man gøre næste
Vi anbefaler, at du opbevarer en midlertidig kopi af ARN. Denne ARN bruges til at tilføje og aktivere din AWS KMS-nøgle i Control Hub.
Vi anbefaler også, at du opretter en sikkerhedskopinøgle for at sikre datatilgængelighed og modstandsdygtighed. Dette giver adgang til krypterede data selv under regionale afbrydelser. Du kan finde flere oplysninger i Oprette en sikkerhedskopi af AWS KMS-nøgle i denne artikel.
Før du begynder
Sørg for, at du har oprettet en multiregionsnøgle, før du fortsætter med at oprette en sikkerhedskopinøgle. Du kan finde flere oplysninger i Opret en AWS KMS-nøgle i denne artikel.
| 1 |
Log ind på AWS, og gå til AWS KMS-konsollen. |
| 2 |
Vælg den nyoprettede multiregionsnøgle. |
| 3 |
Klik på Opret nye replika nøgler under Regionalitet. |
| 4 |
Vælg en sikkerhedskopieringsregion på listen over AWS-regioner, og klik på Næste. Hvis nøglen f.eks. blev oprettet i US West (us-west-1), kan du overveje at oprette
sikkerhedskopinøglen i US East (us-east-1).
|
| 5 |
Opret nøglen med følgende attributter:
|
| 6 |
Klik på Næste. |
| 7 |
Gennemgå dine indstillinger, markér bekræftelsesboksen, og klik på Opret nye replika nøgler. |
Du kan autorisere Cisco KMS til at få adgang til din AWS KMS-nøgle ved at oprette en KMS-bevilling eller konfigurere en IAM-rolle. Vælg den mulighed, der bedst passer til din organisations behov for at sikre sikker og fleksibel integration af nøgleadministration.
Brug af et KMS-tilskud
Denne metode indebærer direkte tildeling af Cisco KMS-tilladelser til at udføre kryptografiske operationer på din AWS KMS-nøgle.
| 1 |
Log ind på AWS, og gå til AWS CloudShell-konsollen. |
| 2 |
Kør KM |
Brug af en IAM-rolle
Opret en IAM-politik med de nødvendige KMS-tilladelser, og vedhæft den derefter til en IAM-rolle, som Cisco KMS kan påtage sig, hvilket muliggør sikker og centraliseret adgangsstyring.
Konfigurere en IAM-politik
| 1 |
Log ind på AWS, og gå til AWS KMS-konsollen. |
| 2 |
Gå til . |
| 3 |
Vælg Politikker i navigationsruden til venstre, og klik derefter på Opret politik. |
| 4 |
I afsnittet Politikeditor skal du vælge JSON- indstillingen. |
| 5 |
Kopier og indsæt følgende politikdokument. Udskift |
| 6 |
Klik på Næste. |
| 7 |
Angiv et politiknavn og en valgfri beskrivelse. |
| 8 |
Klik på Opret politik. |
Konfigurere en IAM-rolle
| 1 |
Log ind på AWS, og gå til AWS KMS-konsollen. |
| 2 |
Gå til . |
| 3 |
Vælg Rol ler i navigationsruden til venstre, og klik derefter på Opret rolle. |
| 4 |
Vælg AWS-konto under Pålidelig objekt type. |
| 5 |
Vælg En anden AWS-konto. |
| 6 |
I feltet Konto-id skal du indtaste det AWS-konto-id, der er angivet i Control Hub-grænsefladen. Dette er det samme konto-id, som er en del af |
| 7 |
Klik på Næste. |
| 8 |
Søg efter og vælg den IAM-politik, du lige har oprettet, under Tilføj tilladelser. |
| 9 |
Klik på Næste. |
| 10 |
Angiv et rollenavn og en valgfri beskrivelse. |
| 11 |
Gennemgå dine indstillinger, og klik på Opret rolle. |
Før du begynder
Du skal oprette en AWS KMS-nøgle, før du aktiverer den i Control Hub. Se Opret en AWS KMS-nøgle i denne artikel.
Du skal give Webex adgang til AWS KMS-nøglen. Se God kend Cisco KMS med adgang til AWS KMS-nøglen i denne artikel.
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til , og slå B ring Your Own Key (BYOK) til. Hvis du deaktiverer BYOK, bliver Webex fælles standardnøgle hovednøglen for din organisation. |
| 3 |
Vælg Tilføj AWS KMS-nøgle, og klik på Næste. |
| 4 |
Hent følgende ARN'er fra AWS-konsollen:
|
| 5 |
Indtast Primærnøglen ARN i Control Hub. Hvis det er relevant, skal du også indtaste sikkerhedskopieringsnøglen ARN og IAM-rollen ARN i deres respektive felter. Klik derefter på Tilføj. Din primære nøgle ARN uploades til Cisco KMS, hvor ad gangen til nøglen valideres. Derefter viser Control Hub dig Cisco KMS-nøgle-id'et for din nye AWS KMS-nøgle og det aktuelt aktive Cisco KMS-nøgle-id, hvis et sådant findes. Hvis dette er din første AWS KMS-nøgle, er den aktuelt aktive nøgle Webex fælles standardnø gle (den, vi i øjeblikket bruger til kryptering af din organisations nøgler). |
| 6 |
Vælg, hvordan du vil aktivere din nøgle:
|
| 1 |
Log på Control Hub, og gå til . |
| 2 |
Gå til den aktive AWS KMS-nøgle. |
| 3 |
Klik |
| 4 |
Indtast din nye AWS KMS-nøgle og nye ARN, og klik på Tilføj. Processen er beskrevet i Tilføj og aktiver din AMS KMS-nøgle i denne artikel.
|
| 5 |
Klik på Aktiver. Den nye AWS KMS-nøgle, du uploadede, går i aktiv tilstand. Den gamle AWS KMS-nøgle forbliver i roterende tilstand, indtil Webex er færdig med at kryptere alt sit indhold med den nye Active AWS KMS-nøgle. Efter genkryptering forsvinder den gamle AWS KMS-nøgle automatisk fra Control Hub. |
| 1 |
Log på Control Hub, og gå til . |
| 2 |
Klik på Tilføj en anden nøgle. |
| 3 |
Indtast din nye AWS KMS-nøgle, og klik på Tilføj. Control Hub viser dig Cisco KMS-nøgle-id'et for din nye AWS KMS-nøgle og id'et for det aktuelt aktive Cisco KMS-nøgle-id. Processen er beskrevet i Tilføj og aktiver din AMS KMS-nøgle i denne artikel. |
| 4 |
Klik på Aktiver. Den nye AWS KMS-nøgle, du uploadede, går i aktiv tilstand. Den gamle AWS KMS-nøgle forbliver i roterende tilstand, indtil Webex er færdig med at kryptere alt sit indhold med den nye Active AWS KMS-nøgle. Efter genkryptering forsvinder den gamle AWS KMS-nøgle automatisk fra Control Hub. |
| 1 |
Log på Control Hub, og gå til . |
| 2 |
Gå til den aktuelt aktive AWS KMS-nøgle. |
| 3 |
Klik |
| 4 |
Bekræft tilbagekaldelsen af nøglen. Det kan op til 10 minutter at tilbagekalde din nøgle fuldt ud.
AWS KMS-nøglen går i tilstanden Lokalt tilbagekaldt.
|
Hvis din kundeadministrator tilbagekalder nøglen fra AWS KMS-konsollen, vises AWS KMS-nøglen i tilstanden Tilbagekaldt af Amazon i Control Hub.
| 1 |
Log på Control Hub, og gå til . |
| 2 |
Gå til den tilbagekaldte AWS KMS-nøgle. |
| 3 |
Klik |
| 4 |
Bekræft sletningen af nøglen. Når den er slettet, kan du gendanne nøglen inden for 30 dage. |
Vi anbefaler, at du først sletter AWS KMS-nøglen fra Control Hub, før du sletter din CMK fra AWS-konsollen. Hvis du sletter din CMK fra AWS-konsollen, før du sletter AWS KMS-nøglen i Control Hub, kan du løbe ind i problemer.
Sørg for, at AWS KMS-nøglen ikke længere er synlig i Control Hub, før du sletter din CMK fra AWS-konsollen.
| 1 |
Log på Control Hub, og gå til . |
| 2 |
Gå til den slettede AWS KMS-nøgle. |
| 3 |
Klik |
| 4 |
Bekræft nøgleredannelsen. Når den er gendannet, viser Control Hub dig nøglen i tilstanden Tilbagekaldt. |
Hvis du støder på problemer med din AWS KMS-nøgle, skal du bruge følgende oplysninger til at foretage fejlfinding.
-
AWS KMS-nøgle ARN. For eksempel
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
AWS KMS nøgletilstand. For eksempel er AWS KMS-nøglen deaktiveret.
Dette eksempel bruger version 3.0 af OpenSSL-kommandolinjeværktøjerne. Se OpenSSL for mere om disse værktøjer.
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . |
| 3 |
Klik på Download offentlig nøgle. Du får den offentlige Webex HSM nøgle i en.pem-fil på dit lokale system. |
| 4 |
Opret en 256-bit (32 byte) nøgle: Eksemplet bruger filnavnet main_key.bin til din ukrypterede nye nøgle. Alternativt kan du generere en 32-byte tilfældig værdi ved hjælp af Hex dump, Python eller online generatorer. Du kan også oprette og administrere din AWS KMS-nøgle. |
| 5 |
Brug den offentlige Webex HSM-nøgle til at kryptere din nye nøgle:
Eksemplet bruger filnavnet main_key_encrypted.bin til den krypterede output nøgle og filnavnestien/til /public.pem til den offentlige Webex nøgle. Den krypterede nøgle er klar til, at du kan uploade til Control Hub. |


