
Kiitos palautteestasi.
Määritä Expressway keskinäistä TLS-todennusta varten
 Onko sinulla palautetta?
Jos haluat isännö Webex Meetings idä ilman PIN-koodia paikallisissa laitteissa, -E-laitte Cisco Expressway esi on tarjottava allekirjoitettuja varmenteita luotetulta päävarmenteviranomaiselta (RCA) keskinäisille TLS-yhteyksille (MTL). Tässä artikkelissa on luettelo Ciscon luottamista pääasijoittaj ista . Sallimme vain yhteydet, joilla on kelvolliset allekirjoitetut varmenteet.
| 1 |
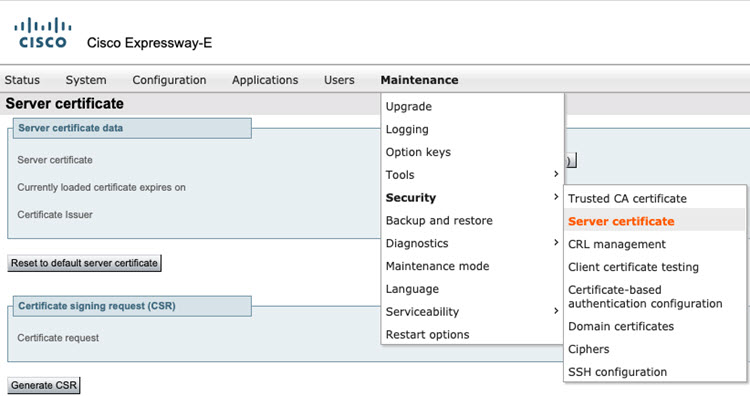
Valitse Yllä .
 |
| 2 |
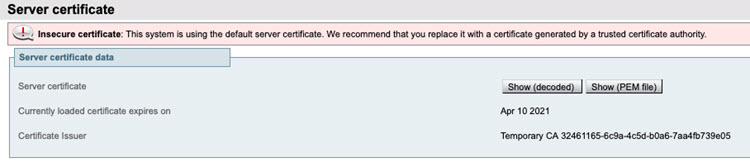
Tarkista, onko nykyinen Expressway-sertifikaatti olemassa ja onko se tarkka.
 |
| 3 |
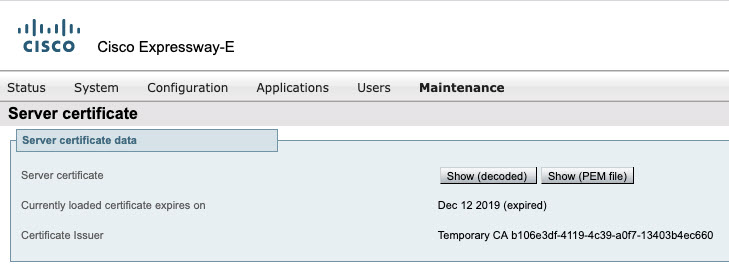
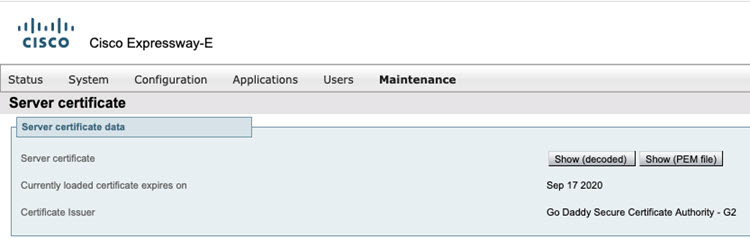
Jos varmenne on asennettu, tarkista varmenteen viimeinen voimassaolopäiv ä ja korvaa se voimassa olevalla varmenteella.
 |
| 4 |
Tarkista, mikä päävarmentaja on allekirjoittanut tämän varmenteen, ja varmista, että nimi on lueteltu Yrityksen käyttöönotto-oppaassa. 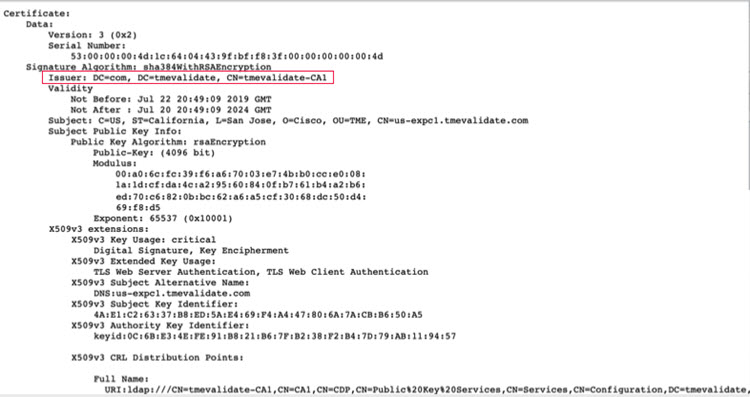
Lisätietoja on artikkelissa Mitä päävarmenteiden viranomaisia tuetaan ääni Cisco Webex - ja video alustoille lähetettävissä puheluissa. |
| 5 |
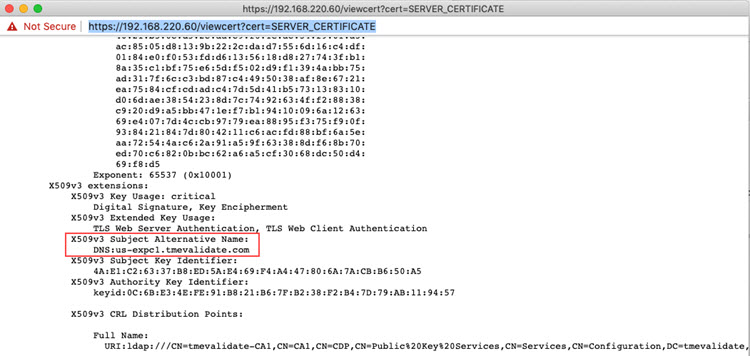
Tarkista, onko varmenteessa määritetty oikea SAN (Subject Alternative Name), joka vastaa organisaation asetuksia.
 |
| 6 |
Soita henkilökohtaiseen huoneeseesi videolaitteen avulla. Jos pystyt muodostamaan yhteyden , yhteys onnistuu. |
| 7 |
Kun olet suorittanut määritykset, siirry seuraavaan osaan. |
Jos jokin seuraavista on totta, luo sitten CSR.
-
Jos sinulla ei ole Expressway-palvelinvarmennetta
-
Jos todistus on vanhentunut
-
Jos SAN on päivitettävä, SAN-nimi ei vastaa SIP-käyttäjänimeä
| 1 |
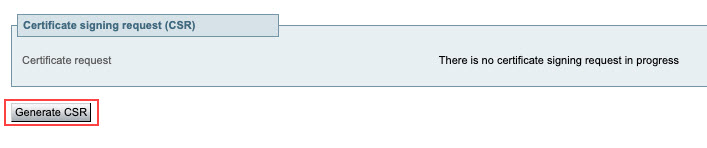
Luo CSR-prosessi (Certificate Signing Request).
 |
| 2 |
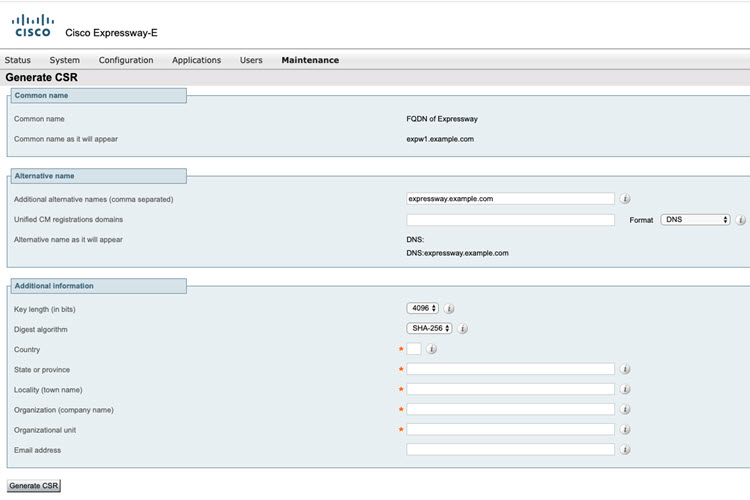
Varmista, että varmenteessa tarvittava SAN on lueteltu Vaihtoehtoinen lisänimi -kentässä.
 |
| 3 |
Lähetä CSR valitsemallesi päävaltuutetulle CA:lle. Valitse CA tuetusta luettelosta. Katso Ciscon yrit ystason käyttöönotto-oppaan kohdasta Varmenteen allekirjoit us Webex Meetings pyynnön luominen videolaitekokouksia varten. |
| 4 |
Hanki varmenne allekirjoitettuna päävarmentajalta. |
| 5 |
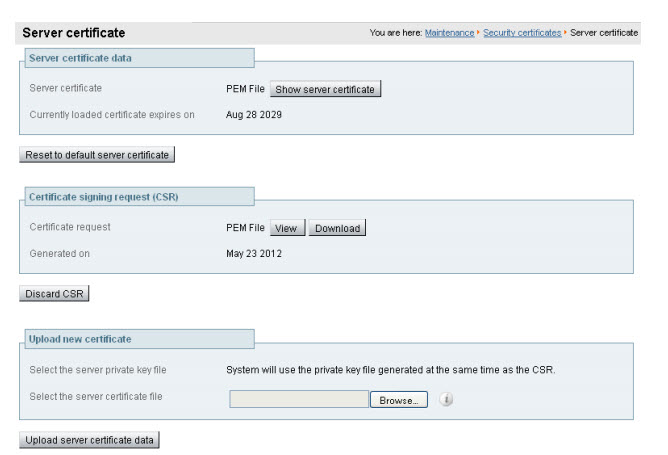
Jos käytit CSR:n luomiseen ulkoista järjestelmää, sinun on myös ladattava palvelimen yksityisen avaimen PEM-tiedosto, jota käytettiin palvelinvarmenteen salaamiseen. (Yksityisen avaimen tiedosto on luotu ja tallennettu automaattisesti aiemmin, jos Expresswaytä käytettiin tämän palvelinvarmenteen CSR:n tuottamiseen.)
|
| 6 |
Valitse Lataa palvelimen varmenteen tiedot.
 |
| 7 |
Kun olet suorittanut määritykset, siirry seuraavaan osaan. |
| 1 |
Lataa IdenTrust Commercial Root CA
1 ja tallenna se paikallisesti tiedostonimellä
|
| 2 |
Siirry kaikkiin hybridipalveluihin käytetyillä pikateillä kohtaan Yllä . |
| 3 |
Siirry kohtaan Selaa, lataa |
| 4 |
Varmista, että varmenne on ladattu onnistuneesti ja että se on Expressway Trust Storessa. |
-
Tarkista, onko Expresswayllä määritetty Domain Name System (DNS) -vyöhyke.
-
Kaksi DNS-puhelutyyppiä ovat B2B-puhelut (olemassa olevat) ja Webex-puhelut. Jos B2B-puhelut on jo määritetty, suosittelemme Webex-puheluille ainutlaatuista DNS-vyöhykettä, joka pakottaa sen käyttämään MTL:itä.
Käytä Expressway-versioissa X8.10 tai uudemmissa DNS-vyöhykkeen muokkaamiseen ja luomiseen ohjeita.
Ennen kuin jatkat pikatiekokoonpanoja, ota varmuuskopio olemassa olevista asetuksista, jotta voit aina palauttaa asetukset ja palata toimintatilaan.
| 1 |
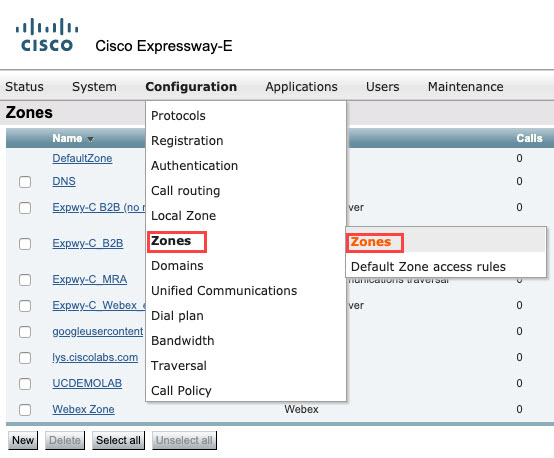
Valitse Asetukset > V
 |
| 2 |
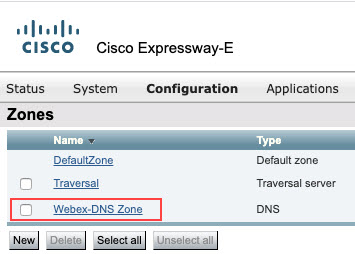
Jos sinulla on olemassa oleva DNS-vyöhyke, valitse vyöhyke ja muokkaa sitä.
 |
| 3 |
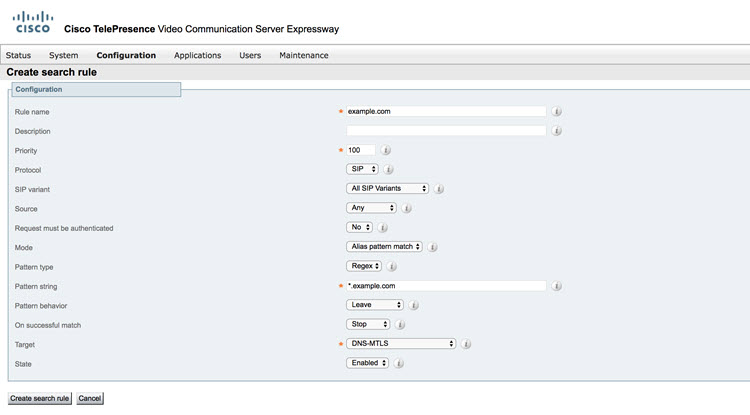
Jos DNS-vyöhykettä ei ole olemassa, suorita seuraavat vaiheet:
|
| 4 |
Varmista, että puhelut on vahvistettu ja että B2B-puhelut eivät vaikuta niihin. Voit välttää DNS-ratkaisukysymykset napsa uttamalla tätä. |
| 5 |
Kun olet suorittanut määritykset, siirry seuraavaan osaan. |
Määritä verkkokomponenttien palomuuri niin, että saat korkealaatuisen Webex-kokemuksen tietokoneillasi, mobiililaitteillasi ja videolaitteillasi.
-
Tarkista videolaitteiden käyttämät mediaporttialueet.
Nämä portit annetaan viitteenä. Katso täydelliset tiedot käyttöönotto-oppaasta ja valmistajan suosituksesta.
Taulukko 1. Videoyhteistyölaitteiden käyttämät oletusportit Pöytäkirja
Porttinumero (t)
Suunta
Pääsytyyppi
Kommentit
TCP
5060-5070
Lähtevä
SIP-signalointi
Webex-mediareuna kuuntelee 5060 - 5070. Lisätietoja on käytetyn palvelun määritysoppaassa: Cisco Webex Meetings Enterprise Deployment Guide for Video Device Enabled Meetings.
TCP
5060, 5061 ja 5062
Saapuva
SIP-signalointi
Saapuva SIP-signaaliikenne pilvestä Cisco Webex
TCP / UDP
Lyhytaikaiset portit 36000-59999
Saapuvat ja lähtevät
Mediaportit
Jos käytät aCisco Expressway, media-alueiksi on asetettava 36000-59999. Jos käytät kolmannen osapuolen videolaitetta tai puhelunhallintaa, ne on määritettävä käyttämään tätä aluetta.
Lisätietoja palomuuri-asetuksista on ohjeaiheessa Miten Webex Meetings sallin liikenteen verkossa.


