
Hvala na povratnim informacijama.
Konfigurišite brzi put za međusobnu TLS autentifikaciju
 Povratne informacije?
Da biste hostirali Webex Meetings bez PIN-a na lokalnim uređajima, vaš Cisco Expressway -E mora da nudi potpisane sertifikate od pouzdanih autoriteta osnovnih sertifikata (RCA) za međusobne TLS (MTL) veze. U ovom članku možete pronaći listu osnovnih CA kojima Cisco veruje. Dozvoljavamo samo veze koje imaju važeće potpisane sertifikate.
| 1 |
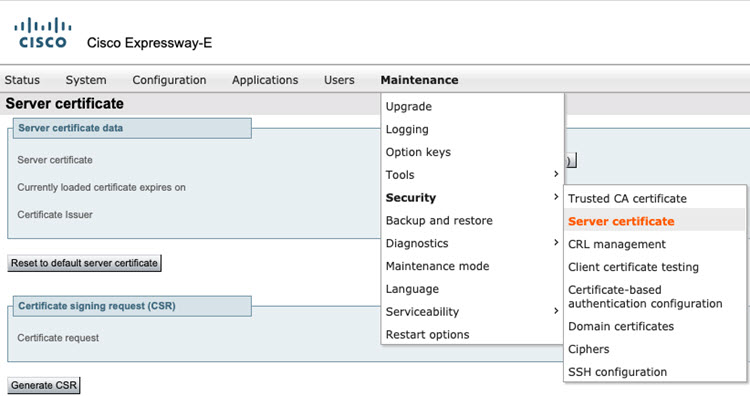
Idite na O .
 |
| 2 |
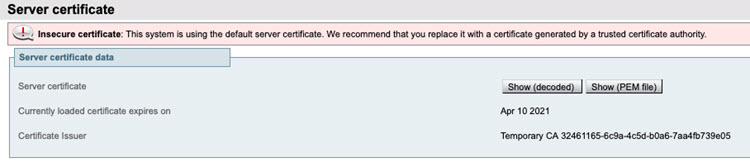
Proverite da li trenutni sertifikat za brzi put postoji i da li je tačan.
 |
| 3 |
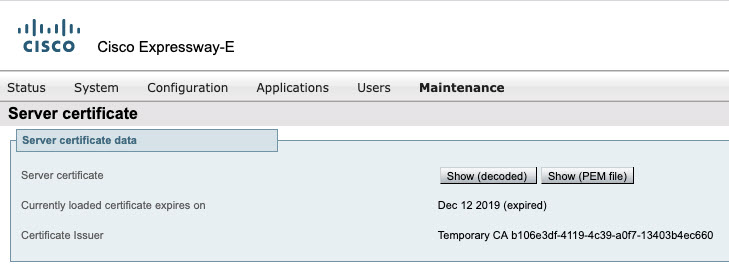
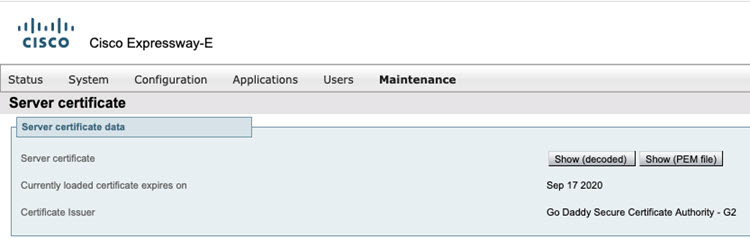
Ako je sertifikat instaliran, proverite datum isteka sertifikata da biste videli da li je validan ili ne i zamenite ga važećim sertifikatom.
 |
| 4 |
Proverite koji je osnovni CA potpisao ovaj sertifikat i uverite se da je ime navedeno u Vodiču za implementaciju preduzeća. 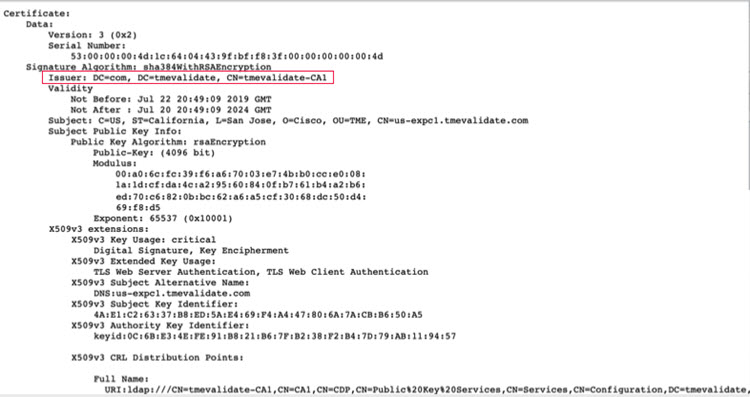
Više informacija potražite u odeljku Koji su autori za osnovni sertifikat podržani za pozive na Cisco Webex audio i video platforme. |
| 5 |
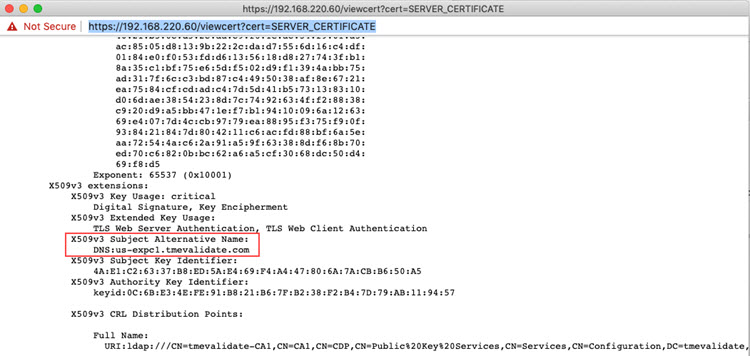
Proverite da li je u sertifikatu konfigurisan odgovarajući SAN (Alternativno ime predmeta) koji odgovara podešavanjima organizacije.
 |
| 6 |
Pomoću video uređaja pozovite u svoju ličnu sobu. Ako ste u mogućnosti da se povežete, veza je uspešna. |
| 7 |
Nakon što završite konfiguracije, pređite na sledeći odeljak. |
Ako je bilo šta od sledećeg tačno, onda generišite CSR.
-
Ako nemate sertifikat servera za brzi put
-
Ako je sertifikat istekao
-
Ako SAN treba da se ažurira, to znači da se ime SAN ne podudara sa SIP korisničkim imenom
| 1 |
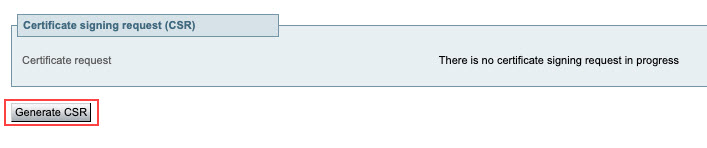
Generišite postupak CSR (zahtev za potpisivanje sertifikata).
 |
| 2 |
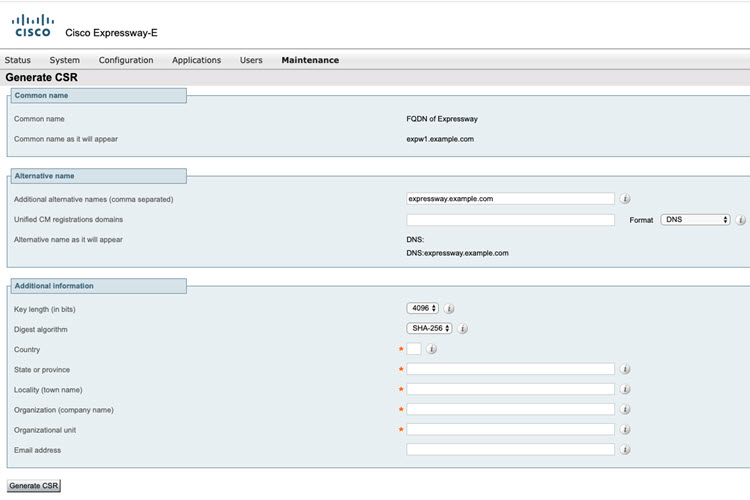
Uverite se da je SAN koji vam je potreban u sertifikatu naveden u polju Dodatno alternativno ime.
 |
| 3 |
Pošaljite svoj CSR korenskom CA po vašem izboru. Izaberite CA sa podržane liste. Pogledajte odeljak Generisanje zahteva za potpisivanje sertifik ata u V odiču za implementaciju Webex Meetings kompanije Cisco Enterprise za sastanke sa omogućenim video uređajima. |
| 4 |
Nabavite sertifikat potpisan iz korena CA. |
| 5 |
Ako ste koristili spoljni sistem za generisanje CSR-a, takođe morate da otpremite PEM datoteku privatnog ključa servera koja je korišćena za šifrovanje sertifikata servera. (Datoteka privatnog ključa biće automatski generisana i sačuvana ranije ako je brzi put korišćen za izradu CSR za ovaj sertifikat servera.)
|
| 6 |
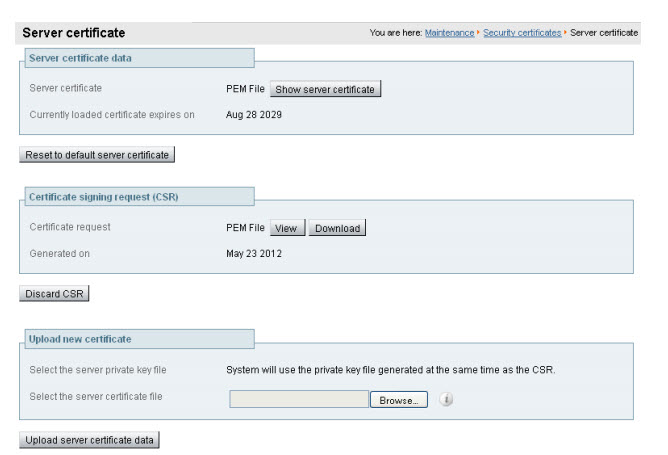
Kliknite na Otpremi podatke o sertifikatu servera.
 |
| 7 |
Nakon što završite konfiguracije, pređite na sledeći odeljak. |
| 1 |
Preuzmite IDEntrust Commercial Root CA
1 |
| 2 |
Na svim brzim putevima koji se koriste za hibridne usluge idite na O . |
| 3 |
Idite na Pregledaj, otpremite
datoteku |
| 4 |
Proverite da li je sertifikat uspešno otpremljen i da li je prisutan u prodavnici Ekpressvai Trust Store. |
-
Proverite da li imate na brzoj cesti konfigurisanu zonu sistema imena domena (DNS).
-
Dve vrste poziva koji koriste DNS su B2B (postojeći) i Vebek pozivi. Ako su B2B pozivi već postavljeni, preporučujemo jedinstvenu DNS zonu za Vebek pozive koji ga prisiljavaju da koristi MTL-ove.
Na verzijama brze ceste Ks8.10 i novijim, koristite korake za izmenu i kreiranje DNS zone.
Pre nego što nastavite sa konfiguracijama brze ceste, napravite rezervnu kopiju postojećih postavki, tako da uvek možete da vratite podešavanja i vratite se u operativno stanje.
| 1 |
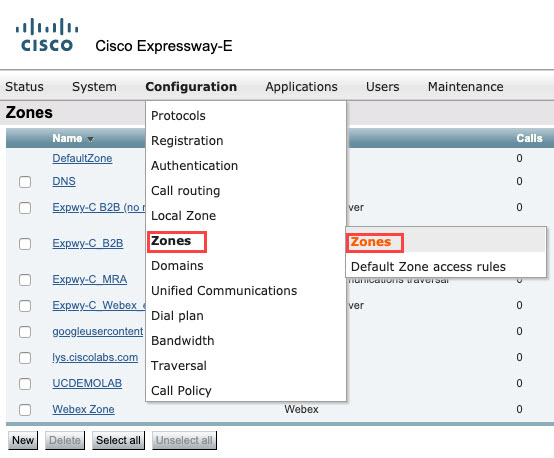
Idite na
 |
| 2 |
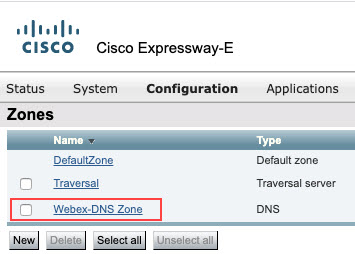
Ako imate postojeću DNS zonu, izaberite zonu i uredite je.
 |
| 3 |
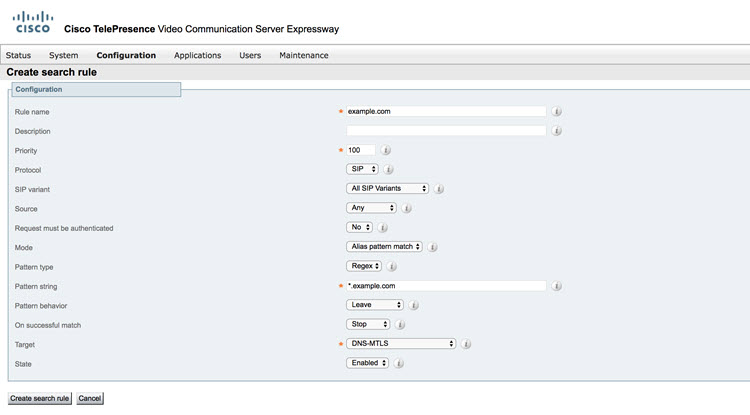
Ako DNS zona ne postoji, izvršite sledeće korake:
|
| 4 |
Uverite se da su pozivi potvrđeni i da B2B pozivi nisu pogođeni. Da biste izbegli probleme sa rešavanjem DNS-a, kliknite ovde. |
| 5 |
Nakon što završite konfiguracije, pređite na sledeći odeljak. |
Konfigurišite zaštitni zid za svoje mrežne komponente tako da dobijete najkvalitetnije Vebek iskustvo na računarima, mobilnim uređajima i video uređajima.
-
Proverite opsege medijskih portova koje koriste video uređaji.
Ovi portovi su dati kao referenca. Za sve detalje pogledajte vodič za implementaciju i preporuku proizvođača.
Tabela 1. Podrazumevani portovi koje koriste uređaji za video saradnju Protokol
Broj porta (i)
Pravac
Tip pristupa
Komentari
TCP
5060-5070
Odlazni
SIP signalizacija
Vebek media edge sluša na 5060 - 5070. Za više informacija pogledajte vodič za konfiguraciju određene usluge koja se koristi: Vodič za implementaciju Cisco Webex Meetings Enterprise za sastanke sa omogućenim video uređajima.
TCP
5060, 5061 i 5062
Ulazni
SIP signalizacija
Ulazni SIP signalni saobraćaj iz oblaka Cisco Webex
TCP / UDP
Efemerni portovi 36000-59999
Ulazni i odlazni
Medijski portovi
Ako koristite aCisco Expressway, opseg medija treba da bude podešen na 36000-59999. Ako koristite video uređaj treće strane ili kontrolu poziva, oni moraju biti konfigurisani da koriste ovaj opseg.
Više informacija o podešavanjima zaštitnog zida potražite u od eljku Kako dozvoliti Webex Meetings saobraćaj na mojoj mreži.


