
Tack för din feedback.
Konfigurera Expressway för ömsesidig TLS-autentisering
 Har du feedback?
Om du vill Webex Meetings vara värd utan PIN-kod på lokala enheter måste din Cisco Expressway -E erbjuda signerade certifikat från en betrodd rotcertifikatmyndighet (RCA) för ömsesidiga TLS-anslutningar (MTL). Du hittar listan över rotcertifikatutfärdare som Cisco litar på i den här artikeln. Vi tillåter endast anslutningar som har giltiga signerade certifikat.
| 1 |
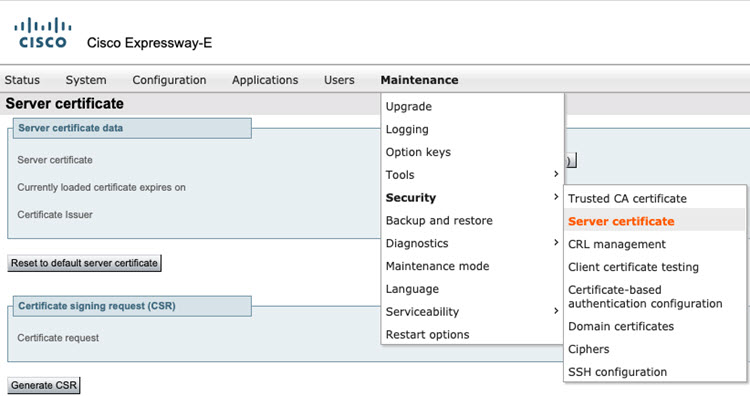
Gå till Under .
 |
| 2 |
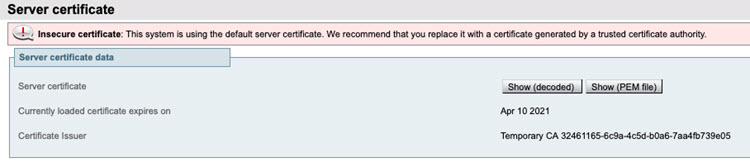
Kontrollera om det aktuella Expressway-certifikatet finns och är korrekt.
 |
| 3 |
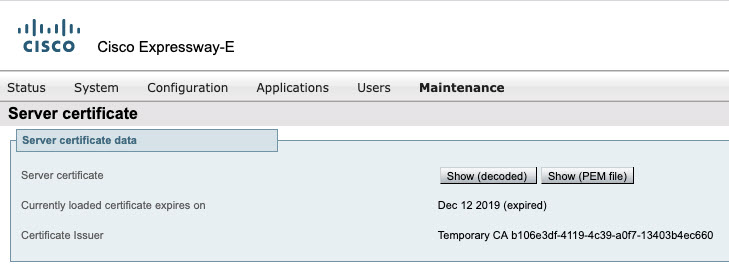
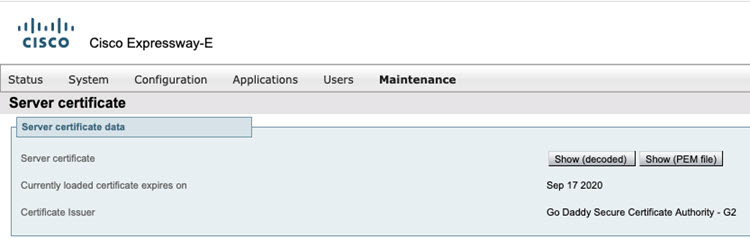
Om certifikatet är installerat, kontrollera certifikatets utgångsdatum för att se om det är giltigt eller inte och ersätt det med ett giltigt certifikat.
 |
| 4 |
Kontrollera vilken rotcertifikatutfärdare som signerat certifikatet och se till att namnet anges i Enterprise Deployment Guide. 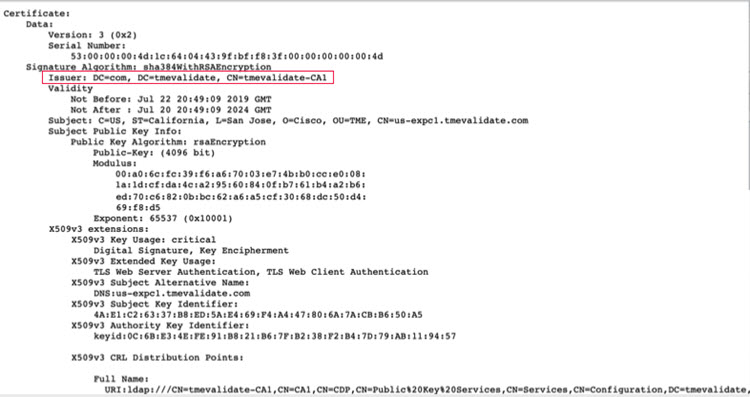
Mer information finns i Vilka rotcertifikatutfärdare som stöds för samtal till Cisco Webex ljud- och videopl attformar. |
| 5 |
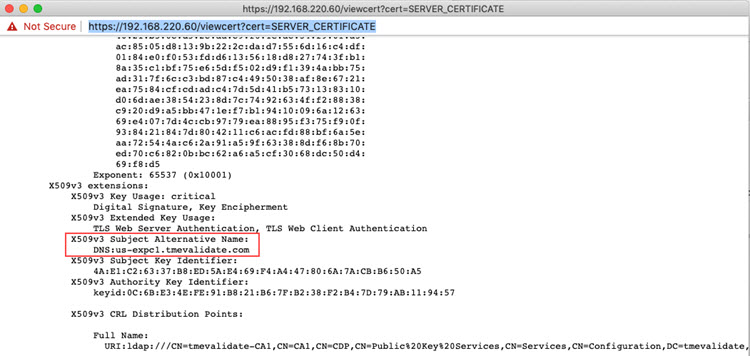
Kontrollera om certifikatet har rätt SAN (Subject Alternative Name) konfigurerat som matchar organisationsinställningarna.
 |
| 6 |
Använd en videoenhet, ring in i ditt personliga rum. Om du kan ansluta är anslut ningen framgångsrik. |
| 7 |
När du har slutfört konfigurationerna går du till nästa avsnitt. |
Om något av följande är sant, generera sedan en CSR.
-
Om du inte har ett Expressway-servercertifikat
-
Om certifikatet har löpt ut
-
Om SAN-nätverket behöver uppdateras matchar SAN-namnet inte SIP-användarnamnet
| 1 |
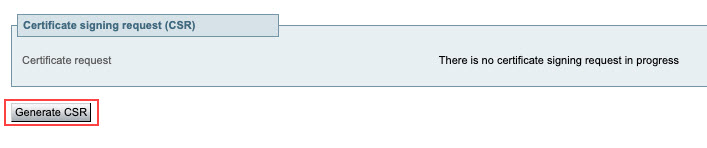
Generera CSR-processen (Certificate Signing Request).
 |
| 2 |
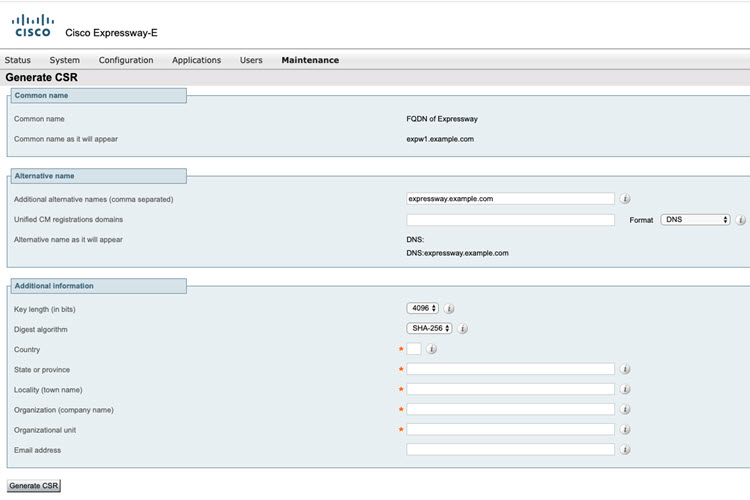
Se till att det SAN som du behöver i certifikatet visas i fältet Ytterligare alternativt namn.
 |
| 3 |
Skicka in din CSR till den root CA du väljer. Välj en certifikatutfärdare från listan som stöds. Se avsnittet Generera begäran om certifikatsignering i Cisco Webex Meetings Enterprise Deployment Guide for Video Device-Entified Meetings. |
| 4 |
Få certifikatet signerat från rotcertifikatutfärdaren. |
| 5 |
Om du använde ett externt system för att generera CSR måste du också ladda upp den PEM-fil med serverns privata nyckel som användes för att kryptera servercertifikatet. (Den privata nyckelfilen kommer automatiskt att ha genererats och lagrats tidigare om Expressway användes för att producera CSR för detta servercertifikat.)
|
| 6 |
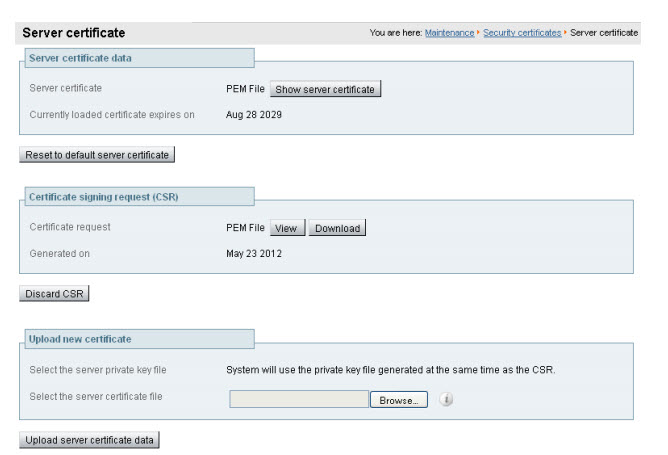
Klicka på Ladda upp servercertifikatdata.
 |
| 7 |
När du har slutfört konfigurationerna går du till nästa avsnitt. |
| 1 |
Ladda ner IdenTrust Commercial Root CA
1 och spara den lokalt med filnamnet
|
| 2 |
På alla dina motorvägar som används för hybridtjänster navigerar du till Underhåll > Säker . |
| 3 |
Gå till Bläddra, ladda upp
filen |
| 4 |
Kontrollera att certifikatet har laddats upp och finns i Expressway Trust Store. |
-
Kontrollera om du har en DNS-zon (Domain Name System) konfigurerad på din Expressway.
-
Två typer av samtal som använder DNS är B2B (befintliga) och Webex-samtal. Om B2B-samtalen redan är inställda rekommenderar vi en unik DNS-zon för Webex-samtal som tvingar den att använda MTL.
På Expressway version X8.10 och senare använder du stegen för att ändra och skapa en DNS-zon.
Innan du går vidare med motorvägskonfigurationerna, ta en säkerhetskopia av dina befintliga inställningar, så att du alltid kan återställa dina inställningar och gå tillbaka till ett drifttillstånd.
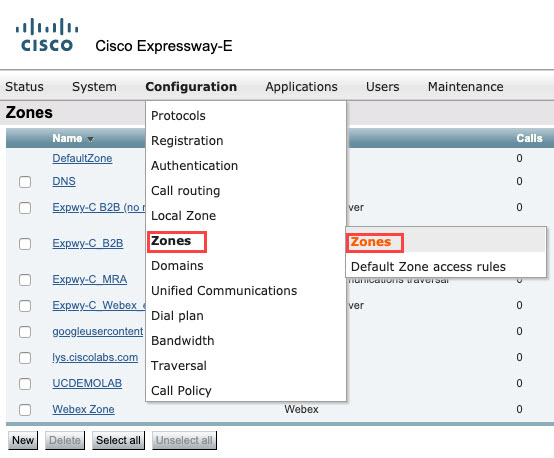
| 1 |
Gå till
 |
| 2 |
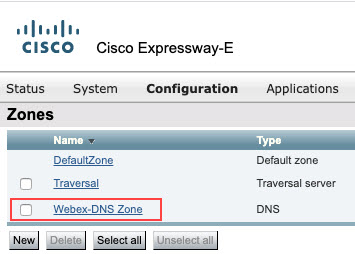
Om du har en befintlig DNS-zon väljer du zonen och redigerar den.
 |
| 3 |
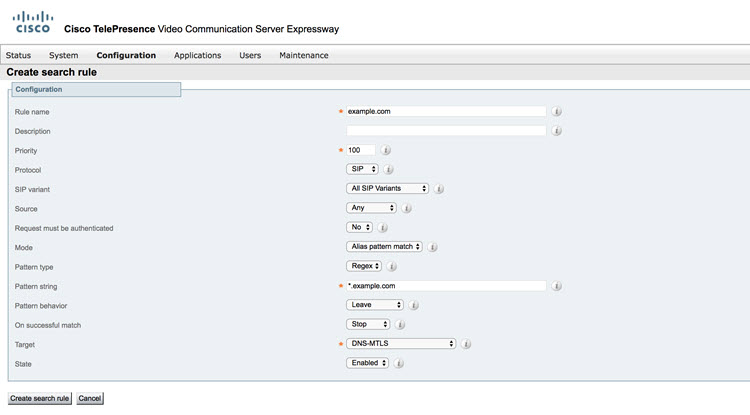
Om det inte finns någon DNS-zon utför du stegen nedan:
|
| 4 |
Se till att samtalen är validerade och att B2B-samtalen inte påverkas. För att undvika problem med DNS-upplösning, klicka här. |
| 5 |
När du har slutfört konfigurationerna går du till nästa avsnitt. |
Konfigurera brandväggen för dina nätverkskomponenter så att du får Webex-upplevelsen av högsta kvalitet på dina datorer, mobila enheter och videoenheter.
-
Kontrollera de medieportintervall som används av videoenheter.
Dessa portar tillhandahålls som referens. Se distributionsguiden och tillverkarens rekommendation för fullständig information.
Tabell 1. Standardportar som används av videosamarbetsenheter Protokoll
Portnummer
Riktning
Åtkomsttyp
Kommentarer
TCP
5060-5070
Utgående
SIP-signalering
Webex media edge lyssnar på 5060 - 5070. För mer information, se konfigurationsguiden för den specifika tjänsten som används: Cisco Webex Meetings Enterprise Deployment Guide for Video Device-Enabled Meetings.
TCP
5060, 5061 och 5062
Inkommande
SIP-signalering
Inkommande SIP-signalering av trafik från molnet Cisco Webex
TCP / UDP
Flyktiga portar 36000-59999
Inkommande och utgående
Medieportar
Om du använder en Cisco Expressway måste medieintervallen ställas in på 36000-59999. Om du använder en videoenhet eller samtalskontroll från tredje part måste de konfigureras för att använda det här intervallet.
Mer information om brandväggsinställningar finns i Hur tillåter jag Webex Meetings trafik på mitt nätverk.


