- בית
- /
- מאמר

תודה על המשוב.

שיטות עבודה מומלצות של Webex לפגישות מאובטחות: ניהול אתרים
 במאמר זה
 משוב?
עקוב אחר שיטות העבודה המומלצות הבאות כדי להבטיח אבטחה עבור פגישות, הדרכות ואירועים של Webex.
סקירה כללית של אבטחת Webex
הסו Webex Meetings ויטה מסייעת לאפשר לעובדים גלובליים ולצוותים וירטואליים להיפגש ולשתף פעולה בזמן אמת כאילו הם עובדים באותו חדר. עסקים, מוסדות וסוכנויות ממשלתיות ברחבי העולם מסתמכים על Webex. Webex מסייע לפשט תהליכים עסקיים ולשפר תוצאות עבור צוותי מכירות, שיווק, הדרכה, ניהול פרויקטים ותמיכה.
עבור כל הארגונים והמשתמשים שלהם, אבטחה היא דאגה בסיסית. שיתוף פעולה מקוון חייב לספק רמות אבטחה מרובות, מתזמון פגישות ועד אימות משתתפים לשיתוף תוכן.
Webex מספקת סביבה מאובטחת שתוכל להגדיר כמקום פתוח לשיתוף פעולה. הבנת תכונות האבטחה כמנהלי אתרים ומשתמשי קצה יכולה לאפשר לך להתאים את אתר Webex שלך לצרכים העסקיים שלך.
לקבלת מידע נוסף, עיין במאמר הט כני של Webex בנושא אבטחה.
שיטות עבודה מומלצות עבור מנהלי Webex
אבטחה אפקטיבית מתחילה בניהול אתר Webex; המאפשר למנהלי מערכת לנהל ולאכוף מדיניות אבטחה עבור הרשאות מארח ומציג. לדוגמה, מנהל מערכת מורשה יכול להתאים אישית תצורות הפעלה כדי להשבית את יכולתו של המציג לשתף יישומים, או להעביר קבצים לפי אתר או למשתמש.
אנו ממליצים בהחלט לשמור על מספר המנהלים שלך למינימום. פחות מנהלי מערכת פירושו פחות הזדמנויות לשגיאות הגדרת אתר.
לאחר שתבדוק את השיטות המומלצות למנהלי אתרים, הקפד לעיין בשיטות העבודה המו מלצות לפגישות מאובטחות למארחים.
אנו ממליצים להשתמש בתכונות הבאות להגנה על הפגישות שלך:
מתוזמן Webex Meetings
פגישות Webex מתוזמנות הן סוג הפגישה המומלץ שלנו כאשר האבטחה חשובה לך או לארגון שלך. פגישות מתוזמנות הן פגישות חד פעמיות המוגנות באמצעות סיסמה וכוללות מגוון רחב של תכונות אבטחה בבק רות תכונות פגישות ובבקרות משתתפים. כמנהל מערכת אתה יכול לשלוט בתכונות הא בטחה עבור כל הפגישות המתוזמנות באתר Webex שלך. מארחים יכולים גם להגדיר אבטחת פגישה, אפשרויות פגישה והרשאות משתתפים בעת קביעת פגישה.
ישיבות בחדר אישי
Webex Meetingsחדרים אישיים הם סוג של פגישת Webex הזמינים באופן רציף למארח הפגישה. מארח הפגישה מפעיל את החדר האישי שלו כאשר הוא מצטרף ומבטל את חדר הישיבות כאשר הוא עוזב. Webex Meetingsחדרים אישיים נועדו לספק דרך מהירה ונוחה לפגישה של משתתפים מהימנים, ולכן יש להם קבוצה מוגבלת של תכונות אבטחה הניתנות להגדרה. אם אבטחת פגישות היא הדאגה העיקרית שלך, אנו ממליצים להשתמש בפגישות Webex מתוזמנות הכוללות מערך מקיף של תכונות אבטחה הניתנות להגדרה.
ניתן להפעיל או להשבית פגישות בחדר אישי עבור כל המשתמשים באתר Webex שלך. אם הם מופעלים עבור אתר Webex שלך, הם יכולים להיות מופעלים או מושבתים עבור משתמשים בודדים.
כדי להפעיל פגישות בחדר אישי
| 1 |
היכנס אל ניהול אתרים ועבור אל |
| 2 |
במקטע אפשרויות אתר, סמן הפעל חדר אישי (כאשר אפשרות זו מופעלת, באפשרותך להפעיל או לכבות זאת עבור משתמשים בודדים). |
| 3 |
בחר עדכון. |
נעילת פגישות Webex משפיעה על התנהגות הזנת הפגישה עבור כל המשתמשים. כאשר הפגישה מתחילה, המשתתפים ממוקמים בלובי כברירת מחדל, עד שהמארח מודה בהם.
הגדרות נעילת פגישות נפרדות זמינות לפגישות מתוזמנות ופ גישות חדרים אישיות באתר Webex שלך.
פקדי נעילת הפגישה מאפשרים למנהל לבצע את הפעולות הבאות:
-
נעילה אוטומטית של הפגישה 0, 5, 10, 15 או 20 דקות לאחר תחילת הפגישה
-
הגדר את התנהגות הזנת הפגישה כאשר הפגישה נעולה:
-
כולם מחכים בלובי עד שהמארח יודה בהם
-
אף אחד לא יכול להצטרף לפגישה
-
הגדרת ברירת המחדל כאשר פגישה נעולה היא כולם מחכים בלובי עד שהמארח יקבל אותם.
כמנהל מערכת, באפשרותך לאלץ מארחי פגישות להשתמש בהגדרות ברירת המחדל של נעילת הפגישה בכל האתר, או לאפשר למארח להגדיר את מספר הדקות לאחר תחילת הפגישה כאשר היא ננעלת. אנו ממליצים לאכוף נעילה אוטומטית של פגישות לאחר זמן מוגדר. מארחי פגישות יכולים תמיד להשתמש בפקדים בפגישה כדי לנעול ולבטל את הפגישה שלהם בזמן שהיא מתנהלת.
| 1 |
היכנס אל ניהול אתרים ונווט אל . |
| 2 |
במקטעים אבטחת פגישות Webex ואבטחת חדרים אישיים, החל ף את האפשרות 'נעילת הפגישה אוטומטית' לאחר תחילת הפגישה ובחר את מספר הדקות מהתפריט. אם תגדיר את מספר הדקות ל- 0, הפגישה שלך ננעלת עם תחילתה. |
| 3 |
(אופציונלי) הפעל את האפשרות אפשר למשתמשים לשנות הגדרות אלה כדי לאפשר למשתמשים לשנות את ההגדרות. |
| 4 |
בחר שמור. |
הלובי מופעל כברירת מחדל עבור כל פגישות Webex. עם הגדרת ברירת מחדל זו, כאשר פגישה מתחילה והפגישה אינה נעולה, כל המשתמשים האורחים ממוקמים בלובי, עד שהמארח יקבל אותם.
משתמש אורח מסווג לקבוצות המשתמשים הבאות:
-
משתמשים לא מאומתים — משתמשים שלא התחברו וזהותם אינה מאומתת .
-
משתמשים חיצוניים מאומתים — משתמשים שנכנסו, אך שייכים לא רגון חיצוני.
לכל קבוצת משתמשים יש בקרות לובי נפרדות ועצמאיות. הבחנה בין משתמשים חיצוניים לא מאומתים למשתמשים חיצוניים מאומתים מאפשרת לך לשפר את אבטחת הפגישות על ידי החלת בקרות כניסות מחמירות יותר לפגישות עבור משתמשים שלא מאומתים. לדוגמה, משתמשים לא מאומתים אינם יכולים להצטרף לפגישה בזמן שמשתמשים חיצוניים מאומתים ממוקמים בלובי, או משתמשים לא מאומתים ממוקמים בלובי בעוד שמשתמשים חיצוניים מאומתים יכולים להצטרף ישירות לפגישה.
עם הגדרת ברירת המחדל "הם ממתינים בלובי עד שהמארח יקבל אותם", כאשר הפגישה נעולה, משתמשים בארגון שלך שנכנסו באמצעות חשבון Webex באמצעות רישיון מארח או משתתף עוקפים את הלובי ומצטרפים ישירות לפגישה.
מארח הפגישה יכול לראות רשימה של משתתפים הממתינים בלובי. כאשר משתמשים ממוקמים בלובי של פגישה, הם מסווגים לשלוש קבוצות כדי לפשט את סינון המשתמשים ואת אפשרויות הכניסה לפגישה:
-
משתמשים פנימיים (משתמשים מאומתים בארגון שלך)
-
משתמשים חיצוניים (משתמשים מאומתים בארגונים חיצוניים)
-
משתמשים לא מאומתים (משתמשים שלא נכנסו ואינם מאומתים)
משתמשים מאומתים פנימיים וחיצוניים נכנסו ואימתו את זהותם. לא ניתן להניח כי זהותם של משתמשים לא מאומתים (משתמשים שלא התחברו) נכונה מכיוון שהם לא אומתו.
משתמשים יכולים להתקבל לפגישה, או להסיר מהלובי בנפרד או כקבוצה.
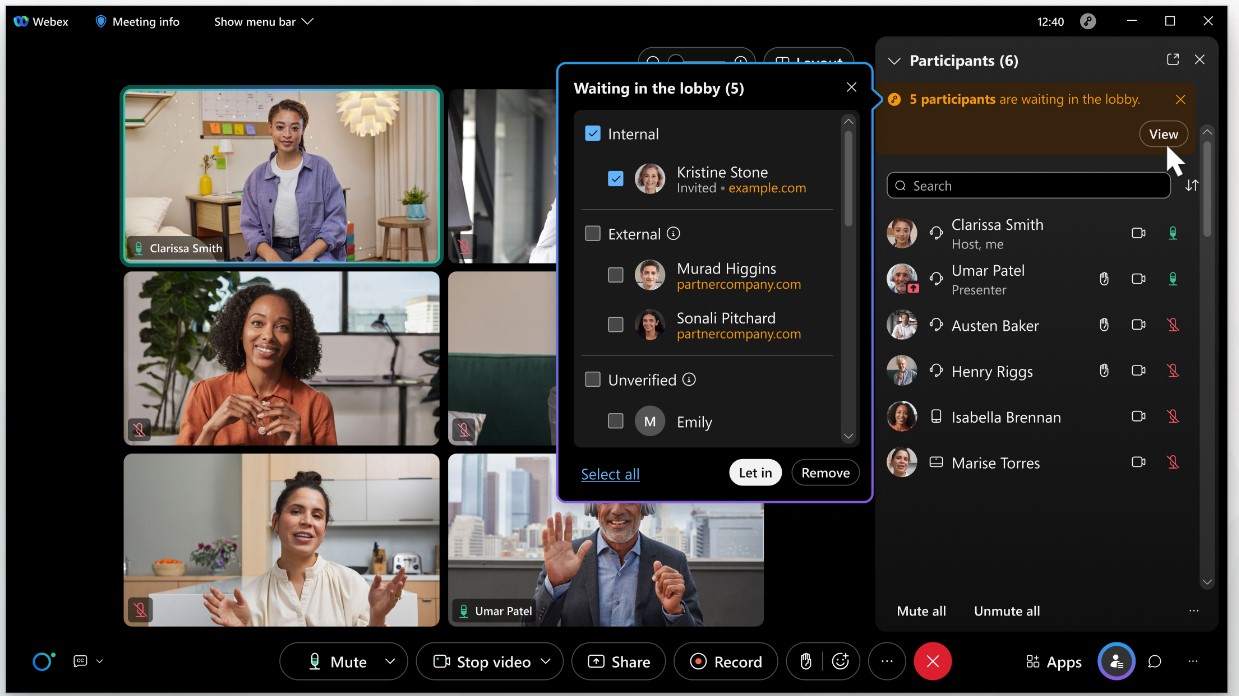
לקבלת מידע נוסף על פקדי לובי, ראה לדעת את מי אתה מכניס לפגישת Webex שלך.
כדי לשנות את הגדרות הלובי עבור פגישות מתוזמנות ופגישות בחדר אישי
| 1 |
היכנס אל ניהול אתרים ועבור אל . |
| 2 |
בקטע Webex Meetingsאבטחה ואבטחת חדר אישי תחת הקטע כאשר פגישה אינה נעולה, בחר אחת מהאפשרויות הבאות עבור משתמשים לא מאומתים ומשתמשים חיצוניים מאומתים:
|
| 3 |
בחר עדכון. |
אנו ממליצים לאכוף דרישת סיסמה על משתמשים המצטרפים לפגישות מתוזמנות ממערכות שיחות ועידה טלפונית או וידאו. המערכת מייצרת אוטומטית סיסמה מספרית בת שמונה ספרות למשתתפי מערכת שיחות ועידה בטלפון ווידאו ומוסיפה אותה להזמנה לפגישה. אמצעי זה מבטיח שרק אנשים עם הזמנה יוכלו להצטרף לפגישה בעת שימוש במערכת שיחות ועידה בטלפון או בווידיאו.
| 1 |
היכנס אל ניהול אתרים ונווט אל . |
| 2 |
בקטע Webex:
אם אחת מהאפשרויות הללו אינה זמינה, פ נה לתמיכה של Webex כדי לאפשר אותן. |
| 3 |
בחר עדכון. |
אנו ממליצים למנוע ממשתתפים להצטרף לפני המארח, אלא אם כן אתה מבין היטב את סיכון האבטחה ודורש פונקציונליות זו.
שקול להשבית את אפשרויות ההצטרפות לפני מארח באתר שלך, במיוחד עבור פגישות רשומות. אחרת, משתתפים חיצוניים יכולים למנף פגישות מתוזמנות למטרות שלהם, ללא ידיעת המארח או הסכמתו.
באופן דומה, אם אתה מאפשר למשתתפים להצטרף לפני המארח, שקול לא לאפשר להם להצטרף לאודיו לפני המארח. אם הפגישה שלך רשומה באתר שלך או שאינה מוגנת באמצעות סיסמה, משתמשים לא מורשים עשויים לקבל גישה וליזום שיחות יקרות ללא ידיעתו או הסכמתו של המארח.
עבור פגישות ועידה אישיות (PCN Meetings), אנו ממליצים להשבית את האפשרות הצטרף לאודיו לפני מארח. על המארח לחייג למספר הגישה של Webex עבור גשר השמע ולאחר מכן להזן את קוד הגישה של המארח ואת קוד ה- PIN של המארח, לפני שהמשתתפים יוכלו להצטרף לפגישה.
| 1 |
היכנס אל ניהול אתרים ונווט אל . |
| 2 |
כדי למנוע ממשתתפים להצטרף לפני המארח, בטל את הסימון בתיבות הבאות:
|
| 3 |
בחר עדכון. |
בנוסף לשימוש בלובי הפגישות ותכונות נעילת הפגישות לפגישות בחדר אישי, אתה יכול להשתמש ב- CAPTCHA כדי לזהות ולחסום תוקפים באמצעות רובוטים וסקריפטים כדי לקבל גישה מרמה לפגישות בחדר האישיות שלך. כאשר מופעל, CAPTCHA חל על אורחים המצטרפים לפגישה בחדר האישי שלך.
משתמש אורח מוגדר כדלקמן:
-
לא מחובר (הזהות אינה מאומתת)
-
מחובר, אך שייך לארגון חיצוני
| 1 |
היכנס אל ניהול אתרים ועבור אל . |
| 2 |
במקטע אבטחת חדר אישי, סמן את התיבה לצד הצג CAPTCHA כאשר המשתתפים נכנסים לחדר האישי של המארח. |
| 3 |
בחר עדכון. |
הונאת התקשרות חוזרת בטלפוניה יכולה להתרחש כאשר מישהו מצטרף לאחת הפגישות שלך ומשתמש בשיחה חוזרת כדי להתקשר למספרי טלפון חשודים ממדינות שונות, מה שעולה לארגון שלך כסף. מספרי טלפון חשודים אלה יכולים להגיע מכל מקום בעולם. עם זאת, ראינו שאחוז גבוה יותר של הונאה מקורו במיקומים הבאים:
-
בלגיה
-
קוסטה ריקה
-
אקוודור
-
מצרים
-
אתיופיה
-
צרפת
-
מולדובה
-
ניז'ר
-
פנמה
-
הפיליפינים
-
פורטוגל
-
ערב הסעודית
-
דרום אפריקה
-
סרי לנקה
-
טייוואן
-
טורקיה
-
אוקראינה
-
איחוד האמירויות הערביות
-
הממלכה המאוחדת
-
וייטנאם
כדי לסייע בהפחתת הונאה, אנו ממליצים שלא לאפשר מדינות מסוימות ברשימה מדינות מותרות להתקשרות חוזרת של Webex. לדוגמה, תוכל להוסיף מדינות שאינך עושה איתן עסקים, או שמהן קיבלת שיחות הונאה או חשודות.
| 1 |
היכנס אל ניהול אתר ועבור אל . |
| 2 |
במקטע מדינות שיחה חוזרת מותרות של Webex, סמן או בטל את הסימון של תיבת הסימון המתאימה למדינה או לאזור כדי להפעיל או להשבית אותם. עליך להשאיר לפחות מדינה או אזור אחד מופעלים להתקשרות חוזרת. |
| 3 |
לאחר שתסיים לבצע שינויים, לחץ על ש מור. ייתכן שיחלוף עד 30 דקות לעדכון השינויים באפליקציה. |
אפילו כותרות פגישות יכולות לחשוף מידע רגיש. לדוגמה, לפגישה שכותרתה "דון ברכישת חברה A" יכולות להיות השפעות כספיות, אם תיחשף מבעוד מועד. יצירת פגישות לא רשומות שומרת על אבטחת מידע רגיש.
עבור פגישות רשומות, נושא הפגישה ופרטים אחרים מופיעים באתר Webex שלך כדי לראות משתמשים מאומתים, כמו גם משתמשים ואורחים לא מאומתים. אנו ממליצים לסמן את כל הפגישות כלא רשומות, אלא אם כן לארגון שלך יש צורך עסקי ספציפי להציג כותרות ומידע של פגישות בפומבי.
| 1 |
היכנס אל ניהול אתרים ונווט אל . |
| 2 |
תחת אפשרויות אבטחה במקטע Webex:
|
| 3 |
בחר עדכון. |
באפשרותך להתאים אישית סוגי הפעלות כדי לשלוט בשיתוף תוכן ותכונות Webex אחרות, כגון העברת קבצים. לקבלת מידע נוסף, ראה יצירת סוגי הפעלה מותאמים אישית עבור Cisco Webex האתר שלך, במנהל אתרים.
אם אתה מתיר שיתוף תוכן ברמת האתר, מארחי פגישות יכולים לבחור אם לאפשר לכל המשתתפים לשתף. אם לא תאפשר את האפשרות, תוכל להקצות את תפקיד המציג לבחירת משתתפים או משתתפים. לקבלת מידע נוסף, ראה לאפשר למשתתפים לשתף במהלך פגישות.
אם הארגון שלך עובד עם מידע רגיש, מומלץ לדרוש מכל המשתמשים שיהיה להם חשבון באתר Webex שלך. כאשר מופעל, Webex מבקש מכל המארחים והמשתתפים לספק את האישורים שלהם כאשר הם מצטרפים לפגישה, אירוע או אימון.
בנוסף, מומלץ לדרוש מהמשתתפים להיכנס בעת חיוג מטלפון. דרישה זו מונעת ממישהו להיכנס לפגישה או לאימון ללא אישורים מתאימים.
משתתפים המצטרפים באמצעות יישום Webex חייבים לאמת, כך ש- Webex לא ינחה אותם לאמת כאשר הם מתחברים לשמע. לפיכך, הגבלה זו משפיעה על משתמשים המצטרפים רק בטלפון.
כמו כן, שקול להגביל מערכות ועידת וידאו לחיוג לפגישה המחייבת את המשתתפים להיכנס. לקבלת מידע נוסף, ראה פ גישות מתוזמנות: אכיפת סיסמת פגישה בעת הצטרפות ממערכות שיחות ועידה בטלפון או וידאו.
זכור כי שימוש באפשרות זו מגביל את הפגישה, האירוע או ההפעלה שלך למשתתפים פנימיים (משתמשים עם חשבון באתר Webex שלך). אפשרות זו היא דרך מצוינת לשמור על בטיחות הפגישות שלך, אך יכולה להיות מגבילה אם המארח צריך לקבל אורח חיצוני.
| 1 |
היכנס אל ניהול אתרים ונווט אל . |
| 2 |
בקטע Webex, ס מן דרוש כניסה לפני גישה לאתר (Webex Meetings, אירועי Webex, הדרכה של Webex). |
| 3 |
כדי לדרוש כניסה, בעת הצטרפות לפגישה או אימון בטלפון, סמן את התיבות הבאות:
כאשר הסימון מסומן והמארח דורש כניסה, המשתתפים חייבים להיכנס מהטלפונים שלהם. המשתתפים חייבים להוסיף מספר טלפון ו- PIN להגדרות הפרופיל שלהם כדי לעשות זאת. |
| 4 |
בחר עדכון. |
הסתרת קישורי פגישות ואירועים בפגישות מרתיעה את המשתתפים מלהזמין אורחים לא רצויים בכך שהיא הופכת את הקישורים לפחות נוחים להעתקה ושיתוף. זה לא מונע מהמשתתפים להעתיק ולשתף קישורי פגישות מהזמנות הדואר האלקטרוני שלהם.
| 1 |
היכנס לניהול Webex ועבור אל . |
| 2 |
גלול מטה וסמן הס תר קישור לפגישה מתצוגת המשתתפים בפגישות (פגישות ואירועים). אפשרות זו אינה מסומנת כברירת מחדל. כאשר מוסתרת, האפשרות הע תק קישור לפגישה מופיעה עמומה עבור המשתתפים בחלון פרטי פגישה, בתפריט אפשרויות נוספות ובתפריט פ גישה. מארחים עדיין יכולים לשתף קישורי פגישות בתוך פגישות. |
כברירת מחדל, כל משתמשי macOS יכולים להשתמש במצלמות וירטואליות של צד שלישי. מצלמות וירטואליות של צד שלישי דורשות מ- Webex לטעון את הספריות שלהן ולאפשר גישה למצלמה. דרישה זו מבטיחה שמצלמות וירטואליות יורשות את כל ההרשאות שאתה מעניק למשתתפים, כגון מיקרופון ולכידת מסך. אם תשבית את השימוש במצלמות וירטואליות של צד שלישי עבור האתר שלך, רק Webex תוכל לגשת להרשאות אלה.
כדי להגביר את האבטחה לפגישות באתר שלך, תוכל למנוע טעינת מצלמות וירטואליות של צד שלישי Webex Meetings.
תוכל למצוא את ההגדרות הבאות בניהול אתר Webex: .
האפשרויות המסומנות בכוכבית (*) זמינות רק לאתרים המנוהלים במנהל אתרים שאינם מאפשרים כניסה יחידה.
ניהול חשבונות
-
* נעל חשבון לאחר מספר הניתן להגדרה של ניסיונות כניסה כושלים
-
ביטול חשבון לאחר מספר הניתן להגדרה של ימים לא פעילים
הרשמה לחשבון
-
*הוסף בדיקת אבטחה CAPTCHA בטופס ההרשמה המחייבת משתמשים חדשים להקליד את האותיות או הספרות של תמונה מעוותת שמופיעה על המסך
-
*דרוש אישור דוא"ל של חשבונות חדשים
ניהול סיסמאות לחשבון משתמש
-
דרוש כללים ספציפיים לפורמט סיסמה, אורך ושימוש חוזר
-
צור רשימה של סיסמאות אסורות (לדוגמה, "סיסמה")
הזדקנות סיסמא
-
* לאלץ משתמשים לשנות סיסמה במרווחי זמן קבועים
-
הגדר מרווח זמן מינימלי שבו משתמשים יכולים לשנות את הסיסמה שלהם
דרוש סיסמאות חזקות לפגישות (כלול סיסמאות לרישום ופאנל)
-
דרוש כללים ספציפיים לפורמט סיסמה, אורך ושימוש חוזר
-
צור רשימה של סיסמאות אסורות (לדוגמה, "סיסמה")


