- בית
- /
- מאמר

תודה על המשוב.


 במאמר זה
 משוב?
סקירה כללית של מחבר ספרייה
Directory Connector הוא יישום מקומי לסנכרון זהות בענן. אתה מוריד את תוכנת המחבר מ- Control Hub ומתקין אותה במחשב המקומי שלך.
עם Directory Connector, אתה יכול לשמור על חשבונות המשתמש והנתונים שלך ב Active Directory -, כך Active Directory הופך למקור היחיד של אמת. כאשר אתה מבצע שינוי מקומי, הוא משוכ פל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור והטבה |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומ צב הסנכרון, ואת הסטטוס של מחבר הספרייה. אתה יכול להציג את לוח המחוונים בכל פעם שאתה נכנס. |
| הפעלה יבשה לפני הסנכרון לענן | בצע ריצה יבשה של שינויים בספרייה לפני שהם מיושמים בענן. לאחר מכן הפעל דוח כדי לראות שהשינויים שאתה רוצה לבצע הם מה שאתה מצפה. |
| סנכרון מלא ומצטבר | סנכרן את כל הספרייה. או פשוט לסנכרן את הש ינויים המצטברים כדי לחסוך בכוח העיבוד ולקצר את זמן הסנכרון. |
|
סנכרון תחומים מרובים (יער יחיד או יערות מרובים) |
מחבר ספריות תומך בתחומים מרובים תחת יער יחיד או תחת יערות מרובים (ללא צורך ב- AD LDS). עבור ארגונים עם ת Active Directory חומים מרובים, באפשרותך להתקין מחבר ספרייה עבור כל תחום, לאגד כל תחום לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמשים לתוך Webex. Control Hub משקף את המצב על-ידי הצגת מצב הסנכרון עבור מחברי ספריות מרובים, מאפשר לך לבטל את הס נכרון עבור תחום מסוים ולבטל את מחבר הספרייה בפריסה בזמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| Lightweight Directory Access Protocol(LDAP) מסנני | הגדר קריטריונים לחיפוש LDAP וספק יבוא יעיל. |
| Active Directoryמיפוי תכונות | מפות Microsoft Active Directory תכונות לתכונות ענן Webex מתאימות. ניתן למפות תכונות הרלוונטיות לת Active Directory צורה שלך וגם להגדיר תכונות מותאמות אישית למי פוי לענן. התכונות מהמקום יוצרות נתונים שונים בע נן, כגון פרטי חשבון משתמש, מספרי טלפון של חברות ב- Webex Teams, כתובות SIP של משאבי חדר ונת וני כרטיס איש קשר אחרים של המשתמש (כותרת עבודה, מחלקה, מנהל וכן הלאה). |
|
מדריך תאגידי למשאבי חדר מקומיים ומשתמשי Cisco Webex Calling (PSTN בענן) ואנשי קשר ארגוניים ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב- PSTN בע Cisco Webex Calling נן עבור שירות שיחות או שיש לך התקני Room מקומיים, תכונה זו מאפשרת למשתמשים לחפש בספריה אנשי קשר ארגוניים מהטלפונים שלהם Cisco Webex Calling (PSTN בענן) או ממשאבי Room.
|
| מציג אירועים | השתמש במציג האירועים כדי לקבוע אם היו בעיות בס נכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור את פריסת מחבר הספרייה של Cisco. אם הסנכרון לא פעל כראוי,
ייתכן שיש לך שגיאת תצורה או רשת. כלי זה בודק את
החיבור שלך Active Directory כדי שתוכל לאבחן שגיאות בעצמך
לפני פנייה לתמיכה. לאחר הפעלת פתרון בעיות ב- Directory Connector, יומנים נכתבים שניתן לשלוח לתמיכה טכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, נשלחת הודעה בכל פעם שגירסה חדשה של התוכנה זמינה. אתה יכול להגדיר שדרוגים אוטומטיים כך שתהיה תמיד בגיר סה העדכנית ביותר של התוכנה כאשר גרסה חדשה משוחר רת. |
| זמינות גבוהה | הגדר מספר מחברים כך שיהיה גיבוי, למקרה שהמחבר הראשי או המכונה המארחת אותו יורדים. |
מחבר הספרייה מחולק לשלושה תחומים:
-
Control Hub הוא הממשק היחיד המאפשר לך לנהל את כל ההיבטים של ארגון Webex שלך: להציג משתמשים, להקצות רישיונות, להוריד מחבר ספריות וקביעת תצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאמתו באמצעות ספק הזהות הארגונית שלהם ואינך רוצה לשלוח הזמנות בדוא"ל עבור אפליקציית Webex.
-
ממשק ניהול מחבר ספ ריות הוא התוכנה שאתה מוריד מ- Control Hub ומתקין בשרת Windows מהימן. עבור ת Active Directory חומים מרובים, באפשרותך להתקין רגע אחד של התוכנה עבור כל תחום שברצ ונך לסנכרן. באמצעות התוכנה, באפשרותך להפעיל סנכרון כדי להביא את חשבונות Active Directory המשתמש שלך ל- Webex, להציג ולפקח על מצב הסנכרון ולהגדיר את התצורה של שירותי מחבר ספריות.
-
שירות סנכרון ספריות מבק Active Directory ש ממך לאחזר משתמשים וקבוצות לסנכרון עם שירות המחברים ומחבר המדריך.
עיין בתרשים זה כדי להבין את ארכיטקטורת מחבר הספריות:
דרישות עבור מחבר ספרייה
חלונות וד Active Directory רישות
באפשרותך להתקין את מחבר הספרייה בשרתי Windows הנתמכים הבאים:
-
שרת חלונות 2025
-
שרת חלונות 2022
-
שרת חלונות 2019
-
שרת חלונות 2016
כדי לטפל בבעיית עוגיות, מומלץ לשדרג את בקר התחום שלך למהדורה המכילה את התיקון - Windows Server 2012 R2 או 2016.
מחבר הספרייה נתמך בשי Active Directory רותים הבאים:
-
Active Directory2025
(מחבר ספריות נתמך בעת שימוש בגירסה העדכנית Active Directory ביותר של Windows Server 2025)
-
Active Directory2016
(מחבר ספריות נתמך בעת שימוש בגירסה העדכנית Active Directory ביותר של Windows Server 2019)
-
Active Directory2012
-
Active Directory2008 ר2
-
Active Directory2008
שים לב לדרישות הנוספות הבאות:
-
מחבר ספרייה דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework v3.5 (נדרש ליישום מחבר ספריות. אם אתה נתקל בבעיות כלשהן, השתמש בהוראות ב הפעלת.NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework v.4.5 (נדרש עבור TLS1.2)
-
-
Active Directoryנדרשת רמת פונקציונליות היער 2 (Windows Server 2003) ומעלה. (ראה מהן רמות Active Directory פונקציונליות? למידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 ג'יגה-בייט זיכרון RAM
-
שטח אחסון של 50 ג'יגה-בייט
-
אין מינימום למעבד
דרישות רשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישה HTTPS (יציאה 443) לאינטרנט.
דרישות הארגון של Webex
-
כדי לגשת לתוכנת Directory Connector מ- Control Hub, אתה זקוק לארגון Webex עם ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמשים חדשים של Webex App יהיו פעילים לפני שהם נכנסים בפעם הראשונה, מומלץ לבצע את הפעולות הבאות:
-
הוסף, ודא ותבע באופן אופציונלי תחומים המכי לים את כתובות הדואר האלקטרוני של המשתמש שברצונך לסנכרן בענן.
-
בצע שילוב כניסה יחידה (SSO) של ספק הז הות שלך (IdP) עם ארגון Webex שלך.
-
בטל הזמנות דוא"ל אוטומ טיות, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכל לבצע קמפיין דוא"ל משלך. (תכונה זו דורשת שילוב SSO.)
-
לקבלת מידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה.
דרישות התקנה
-
עבור סביבת תחום מרובה (יער בודד או יערות מרובים), עליך להתקין מחבר ספרייה אחד עבור כל ת Active Directory חום. אם ברצונך לסנכרן תחום חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בתחום קיים אחר (A), ודא שיש לך שרת Windows נתמך נפרד להתקנת מחבר ספ ריות לסנכרון תחום (B).
-
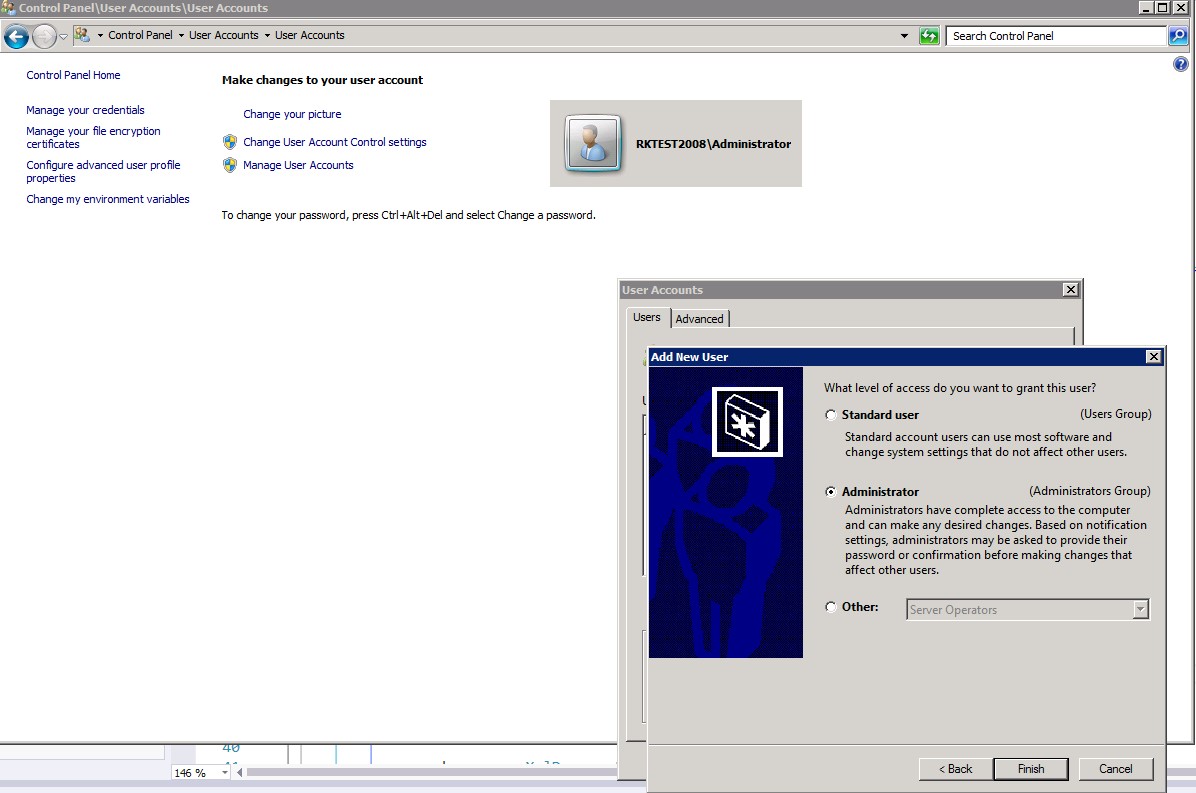
לצורך כניסה למחבר, איננו דורשים חשבון מנהלי Active Directory. אנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מלא ב- Control Hub.
למשתמש מקומי זה יש הרשאות במחשב Windows זה כדי להתחבר לבקר התחום ולקרוא אובייקטים Active Directory של משתמש. חשבון הכניסה למחשב צריך להיות מנהל מחשב עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
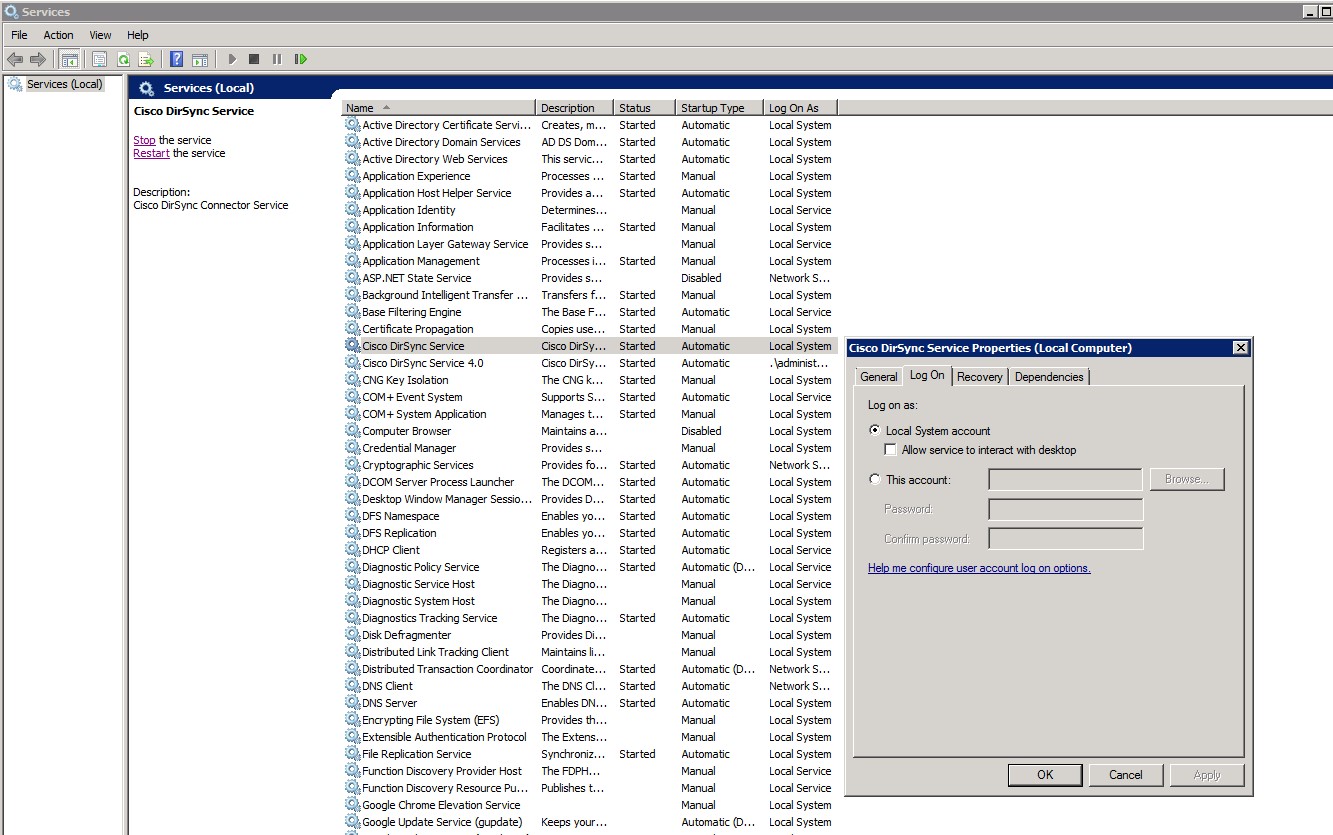
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון הניהול המלא של Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשתActive Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי להגדיר חשבון אחר לגישהActive Directory. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
ודא שמצב החיפוש של ספריית קישורים דינמיים בטוחים של Windows (DLL) מופעל באמצעות הליך זה: בדוק את SafeDLLSearchMode ברישום Windows.
-
אם אתה משתמש ב- AD LDS עבור תחומים מרובים ביער יחיד, מומלץ להתקין מחבר ספריות ו שירות תחומי/ שירותי Active Directory ספריות קלים Active Directory (AD DS/AD LDS) במחשבים נפרדים.
דרישות דומיין מרובות
לפני שתבצע את המשימות ב - Cisco Directory Connector Deployment Task Flow, זכור את הדרישות וההמלצות הבאות אם אתה מתכוון לסנכרן Active Directory מידע מתחומים מרובים לענן:
-
מופע נפרד של מחבר ספריות נדרש עבור כל תחום.
-
תוכנת מחבר המדריך חייבת לפעול במארח שנמצא באותו תחום שהוא תס נכרן.
-
אנו ממליצים לאמת או לתבוע את הדומיינים שלך ב-Control Hub. (ראה הו ספה, אימות ותביעה של תחומים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח כרטיס כדי להעביר את הארגון לרשימת ארגונים גדולה.
-
אם תרצה, באפשרותך לסנכרן מידע על משאבי החדר יחד עם חשבונות משתמש. (ראה ס נכרון פרטי חדר מקומי לענן Webex).
Active Directoryהמלצות קבוצתיות להקצאת רישיון אוטומטי
Active Directoryקבוצות משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים מסייעת לפשט את תחזוקת הרשת וניהול.
ישנם שני סוגים של קבוצות בActive Directory:
-
קבוצות תפוצה —משמש ליצירת רשימות תפוצה של דואר אלקטרוני.
-
קבוצות אבטחה — מש משות להקצאת הרשאות למשאבים משותפים.
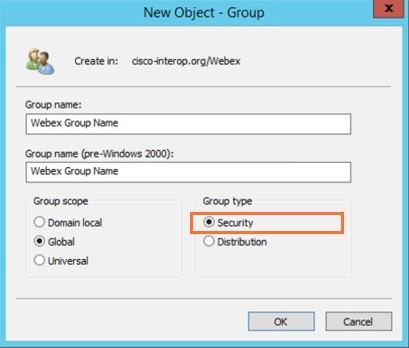
שקול את ההנחיות הבאות בעת יצירת קבוצות בActive Directory:
-
צור קבוצה גלובלית עבור כל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמש במוסכמות שמות סטנדרטיות ברחבי הארגון שלך כדי להקל על זיהוי מידע חשוב אודות קבוצה. שמות קבוצות יכולים לכלול פרטים אודות הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_emear" מתייחס לקבוצת אבטחה גלובלית עבור משתמשי Webex רישוי EMEAR.
-
ארגן קבוצות בצורה קלה להבנה, כגון לפי גיאוגרפיה או היררכיה ניהולית. השתמש בתיאורים קבוצתיים כדי לתאר לחלוטין את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות שהוצגו לאחרונה, הגדר את תבנית קבוצת רישיון אוטומטי במרכז הבקרה עבור קבוצות אלה. לקבלת מידע נוסף, ראה הגדרת תבנית הקצאת הרישיון האוטומטית שלך.
מידע על גודל
מחבר ספריות פועל כגשר בין הענן המקומי Active Directory לבין הענן Webex. ככזה, למחבר אין גבול עליון לכמה Active Directory אובייקטים ניתן לסנכר ן לענן. כל מגבלות על אובייקטים של ספריות מקומיות קש ורות לגירסה הספציפית ולמפרטים של Active Directory הסביבה המסונכרנת לענן, ולא למח בר עצמו.
כמה גורמים יכולים להשפיע על מהירות הסנכרון:
-
המספר הכולל של Active Directory אובייקטים. (עבודת סנכרון של 5000 משתמשים לא תארך עד 50000.)
-
מהירות רשת ורוחב פס.
-
עומס עבודה ומפרטים של המערכת.
אם אתה מסנכרן יותר מ- 50000 משתמשים, אנו ממליצים בחום להשתמש במחבר שני לצורך מעבר כשל ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים לעיל, איננו יכולים לספק ערכי זמן ספציפיים לכמה זמן ייקח סנכרון אובייקטים.
בדוק את מצב החיפוש המאובטח ברישום של Windows
מצב החיפוש של ספריית קישורים דינמיים בטוחים (DLL) מוגדר כברירת מחדל ברישום Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר החיפוש של DLL. אם מצב זה היה מושבת איכשהו, תוקף יכול למקם DLL זדוני (בשם זהה לקובץ DLL שהוזכר שנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDLLSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
שינויים ברישום Windows צריכים להיעשות בזהירות רבה. אנו ממליצים לבצע גיבוי של הרישום שלך לפני שתשתמש ב שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן הק ש על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\ מערכת\ CurrentControlSet\ בקרה\ מנהל הפעלות. |
| 3 |
בחר אחד:
|
לקבלת מידע נוסף, ראה סדר חיפוש בספריית קישורים דינמיים.
שילוב פרוקסי אינטרנט
שילוב פרוקסי אינטרנט
אם אימות פרוקסי אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש ב- Directory Connector.
אם הארגון שלך משתמש בפרוקסי אינטרנט שקוף, הוא אינו תומך באימות. המחבר מתחבר ומסנכרן משתמשים בהצלחה.
אתה יכול לנקוט באחת מהגישות הבאות:
-
פרוקסי אינטרנט מפורש דרך Internet Explorer (המחבר יורש את הגדרות פרוקסי האינטרנט)
-
פרוקסי אינטרנט מפורש דרך קובץ.pac (המחבר יורש הגדרות פרוקסי ספציפיות לארגון)
-
פרוקסי שקוף שעובד עם המחבר ללא שינויים
השתמש בפרוקסי אינטרנט דרך הדפדפן
באפשרותך להגדיר מחבר ספרייה לשימוש בפרוקסי אינטרנט באמצעותInternet Explorer.
אם שירות Cisco DirSync פועל מחשבון שונה מהמשתמש המחובר כרגע, עליך גם להיכנס באמצעות חשבון זה ולהגדיר פרוקסי אינטרנט.
| 1 |
מתוךInternet Explorer, עבור אל ולאחר מכן בחר הגדרות LAN. |
| 2 |
הפנה את מופע Windows למקום בו מותקן המחבר ב- proxy האינטרנט שלך. המחבר יורש הגדרות פרוקסי אינטרנט אלה. |
| 3 |
אם הסביבה שלך משתמשת באימות proxy, הוסף כתובות URL אלה לרשימה המותרת שלך:
אתה יכול לבצע זאת בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימה מותרת כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת ה- ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר לגשת ישירות לכתובות URL. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות האישורים, הוסף כתובות URL אלה לרשימה המותרת שלך:
לקבלת מידע נוסף, עיין במאמר זה אודות תחומים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
קביעת תצורה של פרוקסי אינטרנט באמצעות קובץ PAC
באפשרותך להגדיר דפדפן לקוח לשימוש בקובץ.pac. קובץ זה מספק את כתובת ה - proxy האינטרנט ואת פרטי היציאה. מחבר הספרייה יורש ישירות את תצורת ה- proxy האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר בהצלחה ויסנכרן פרטי משתמש לענן Webex, ודא כי אימות ה- proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות proxy, הוסף כתובות URL אלה לרשימה המותרת שלך:
אתה יכול לבצע זאת בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימה מותרת כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת ה- ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר לגשת ישירות לכתובות URL. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות האישורים, הוסף כתובות URL אלה לרשימה המותרת שלך:
לקבלת מידע נוסף, עיין במאמר זה אודות תחומים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר ספרייה תומך במנהל LAN NT (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בין התקני הדומיין ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, דבר שיכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, העיצוב הטכני של NTLM מבוסס על מנגנון של אתגר ות
גובה:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמת טקסט רגיל, ערך hash של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס דרך הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה- hash המאוחסן ואת ערך ה- hash מסיסמת הקלט. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, השרת מייצר מפתח אקראי של 16 סיביות. המפתח נקרא אתגר (או Nonce). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט רגיל.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר לפי ערך ה- hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח בחזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר התחום לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן ששלח הלקוח והאתגר הפשוט המקורי.
-
בקר התחום יכול לאחזר את ערכי ה- hash של הסיסמה לפי שם החשבון. ואז בקר התחום יכול להצפין את האתגר המקורי. בקר doman יכול לאחר מכן להשוות עם ערך ה- hash שהתקבל וערך ה- hash המוצפן. אם הם זהים, האימות מוצלח.
ל- Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אינך צריך להשלים תצורה נוספת.
הגדר פרוקסי שקוף
בתרחיש זה, הדפדפן אינו מודע לכך שפרוקסי אינטרנט שקוף מיירט בקשות http (יציאה 80/יציאה 443) ואין צורך בתצורה בצד הלקוח.
| 1 |
פרוס פרוקסי שקוף, כך שהמחבר יוכל להתחבר ולסנכרן משתמשים. |
| 2 |
ודא שהפרוקסי מצליח - אתה רואה חלון קופץ לאימות דפדפן צפוי בעת הפעלת המחבר. |
הגדר אימות פרוקסי
הוסף את כתובת האתר
cloudconnector.webex.com לרשימה המותרת שלך על ידי יצירת רשימת בקרת גישה.
בשרת חומת האש הארגונית שלך:
| 1 |
הפעל חיפוש DNS אם עדיין לא מופעל. |
| 2 |
קבע רוחב פס משוער עבור חיבור זה (בערך 2 מגהבייט/שניות או פחות עבור המחבר). זה לא יכול להיות נדרש. |
| 3 |
צור רשימת בקרת גישה כדי להחיל על מארח המחברים, וציין
לדוגמה: רשימת גישה 2000 ACL-בפנים אישור מורחב TCP [כתובת IP של המחבר] cloudconnector.webex.com eq https
|
| 4 |
החל ACL זה על ממשק חומת האש המתאים, אשר ישים רק עבור מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש בפרוקסי האינטרנט שלך על ידי קביעת התצורה המתאימה להצהרת הכחשה המרומזת. |
זרימת משימות פריסת מחבר ספריות של סיסקו
לפני שתתחיל
| 1 |
רכזת הבקרה מציגה בתחילה את סנכרון הספריות כמושבת. כדי להפעיל את ס נכרון הספריות עבור הארגון שלך, עליך להתקין ולהג דיר את התצורה של מחבר ספריות ולאחר מכן לבצע בהצלחה סנכרון מלא. להת קנה חדשה של Directory Connector, עבור תמיד אל Control Hub (https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה, כך שאתה משתמש בתכונות העדכניות ביותר ובתיקוני באגים. לאחר התקנת התוכנה, שדרוגים מדוו חים באמצעות התוכנה ומתקינים אוטומטית כאשר הם זמינים. |
| 2 |
היכנס באמצעות אישורי מנהל המערכת שלך ב- Webex ובצע את ההתקנה הראשונית. |
| 3 |
חשוב תמיד לשמור על תוכנת מחבר המדריך שלך מעודכנת בגירסה העדכנית ביותר. אנו ממליצים להשתמש ב הליך זה כדי לאפשר התקנת שדרוגים אוטומטיים לתוכנה בשקט כאשר הם זמינים. |
| 4 |
בחירת Active Directory אובייקטים לסנכרון כברירת מחדל, Directory Connector מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטים מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר באילו אובייקטים מסונכרנים, באפשרותך לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות הדף בחירת אובייקטים במחבר המדריך. |
| 5 |
אתה יכול למפות תכונות מהמקומי שלך Active Directory לתכונות מתאימות בענן. השדה הנדרש היחיד הוא ה-*uid. |
| 6 |
סנכרן אווטרים של ספריות באמצעות אחד מההליכים הבאים: אתה יכול לסנכרן את האווטרים של המשתמשים שלך לענן כך שהדמות של כל משתמש יופיע כאשר הם נכנסים ליישום. ניתן לסנכרן אווטרים מת Active Directory כונה או משרת משאבים. |
| 7 |
סנכרון פרטי חדר מקומי לענן Webex השתמש בהליך זה כדי לסנכרן מידע חדרים מקומי Active Directory אל הענן Webex. לאחר שתסנכרן את פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יוצגו כערכים הניתנים לחיפוש במכשירי חדרים רשומים בענן, כגון התקן חדר Webex או Cisco Webex Board |
| 8 |
כדי לספק משתמשים מ- In Active Directory to Control Hub, בצע את הפעולות הבאות:
בצע רצף זה כדי לספק Active Directory משתמשים עבור חשבונות Webex App. באפשרותך לספק משתמשים מיער מרובה או מפריסת תחום מרובה עבור Directory Connector 3.0 ואילך. Active Directory במהלך תהליך הקמת משתמשים מת חומים שונים, עליך להחליט אם לשמור או למחוק את אובייקטים המשתמשים ש עשויים כבר להתקיים בענן Webex - לדוגמה, לבדוק חשבונות מניסיון. המטרה היא לקבל התאמה מדויקת בין המדריכים הפעילים שלך לענן Webex. |
התקן מחבר ספרייה
רכזת הבקרה מציגה בתחילה את סנכרון הספריות כמושבת. כדי להפעיל את ס נכרון הספריות עבור הארגון שלך, עליך להתקין ולהג דיר את התצורה של מחבר ספריות ולאחר מכן לבצע בהצלחה סנכרון מלא.
עליך להתקין מחבר אחד עבור כל ת Active Directory חום שברצונך לס נכרן. מופע מחבר ספרייה יחיד יכול לשרת תחום יחיד בלבד. עיין בתרשים הבא כדי להבין את הזרימה לסנכרון תחומים מרובים:
לפני שתתחיל
אם אתה מבצע אימות באמצעות שרת proxy, ודא שיש לך את אישורי ה- proxy שלך:
-
עבור אימות בסיסי של proxy, תזן את שם המשתמש והסיסמה לאחר התקנת מופע של המחבר. Internet Explorerתצורת פרוקסי נדרשת גם לצורך אימות בסיסי; ראה שימוש בפרוקסי אינטרנט דרך הדפדפן
-
עבור proxy NTLM, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
ב - Control Hub, עבור אל ספריות ובחר הבא. |
| 2 |
לחץ על הקישור הורד והתקן כדי לשמור את הגירסה העדכנית ביותר של קובץ .zip להתקנת המחבר בשרת VMware או Windows שלך. באפשרותך להשיג את קובץ.zip ישירות מ קישור זה, אך עליך להיות בעל גישה ניהולית מלאה לארגון Control Hub כדי שתוכנה זו תפעל. להתקנה חדשה, קבל את הגרסה העדכנית ביותר של התוכנה כך שתשתמש בתכונות העדכניות ביותר ובתיקוני באגים. לאחר התקנת התוכנה, שדרוגים מדוו חים באמצעות התוכנה ומתקינים אוטומטית כאשר הם זמינים. |
| 3 |
בשרת VMware או Windows, פתח את קובץ ה- MSI והפעל אותו בתיקיית ההתקנה כדי להפעיל את אשף ההתקנה. |
| 4 |
לחץ על הבא, סמן את התיבה כדי לקבל את הסכם הרישיון ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. |
| 5 |
בחר את סוג חשבון השירות שבו ברצונך להשתמש ובצע את ההתקנה באמצעות חשבון מנהל מערכת:
כדי למנוע שגיאות, ודא שהרשאות הבאות קיימות:
|
| 6 |
לחץ על התקן. לאחר הפעלת בדיקת הרשת ואם תתבקש, הזן את אישורי ה- proxy הבסיסיים שלך, לחץ על אישור ולאחר מכן לחץ על סיום. |
מה לעשות הלאה
אנו ממליצים לאתחל את השרת לאחר ההתקנה. דוח הריצה היבשה אינו יכול להציג את התוצאה הנכונה כאשר הנתונים לא פורסמו. בעת אתחול המחשב, כל הנתונים מתרעננים כדי להציג תוצאה מדויקת בדוח.
היכנס למחבר המדריך
לפני שתתחיל
ודא שיש לך את אישורי ה- proxy שלך.
-
עבור proxy basic-auth, תזן את שם המשתמש והסיסמה לאחר פתיחת המחבר בפעם הראשונה.
-
עבור proxy NTLM, פתחInternet Explorer, לחץ על סמל גלגל השיניים, עבור אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שמידע שרת ה- proxy נוסף ולאחר מכן לחץ על אישור. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
פתח את המחבר ולאחר מכן הוסף את
|
| 2 |
אם תתבקש, היכנס עם אישורי אימות ה- proxy שלך ולאחר מכן היכנס ל- Webex באמצעות חשבון הניהול שלך ולחץ על הבא. |
| 3 |
אשר את הארגון והדומיין שלך.
|
| 4 |
לאחר הופעת המסך אישור ארגון, לחץ על אישור. אם כבר קשרת AD DS/AD LDS, יופיע המסך אישור ארגון. |
| 5 |
לחץ על אישור. |
| 6 |
בחר אחד, בהתאם למספר הת Active Directory חומים שברצונך לאגד למחבר ספריות:
|
מה לעשות הלאה
לאחר הכניסה, תתבקש לבצע סנכרון הפעלה יבשה.
לוח מחוונים של מחבר ספריות
כאשר אתה נכנס לראשונה למחבר המדריך, לוח המחוונים מופיע. כאן תוכל להציג סיכום של כל פעילויות הסנכרון, להציג נתונים סטטיסטיים בענן, לבצע סנכרון הפעלה יבשה, להתחיל סנכרון מלא או מצטבר ולהפעיל את תצוגת האירוע כדי לראות מידע שגיאה.
אם הפסקת הזמן לפגישה שלך, היכנס שוב.
באפשרותך להפעיל משימות אלה בקלות מסרגל הכלים 'פעולות' או מתפריט הפעולות.
|
רכיב |
תיאור |
|---|---|
|
סנכרון נוכחי |
מציג את פרטי המצב אודות הסנכרון המתנהל כעת. כאשר אין סנכרון מופעל, תצוגת המצב אינה פעילה. |
|
הסנכרון הבא |
הצגת הסנכרון המלא והמצטבר המתוזמן הבא. אם לא נק בע לוח זמנים, מוצג לא מתו זמן. |
|
סנכרון אחרון |
הצגת הסטטוס של שני הסנכרונים האחרונים שבוצעו. |
|
מצב סנכרון נוכחי |
הצגת המצב הכללי של הסנכרון. |
|
מחברים |
הצגת המחברים המקומיים הנוכחיים הזמינים לענן. |
|
סטטיסטיקות ענן |
הצגת המצב הכללי של הסנכרון. |
|
לוח זמנים לסנכרון |
הצגת לוח הזמנים לסנכרון לסנכרון מצטבר וסנכרון מלא. |
|
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסי
כום עשוי לכלול את הדברים הבאים:
|
| פעולה | תיאור |
|---|---|
| התחל סנכרון מצטבר |
התחל באופן ידני סנכרון מצטבר פעולה זו מושבתת בעת השהייה או השבתת הסנכרון, אם ס נכרון מלא לא הושלם או אם מתבצע סנכרון. |
|
סנכרון ריצה יבשה |
בצע סנכרון ריצה יבשה. |
|
הפעל את מציג האירועים |
הפעל את מציג האירועים של מיקרוסופט. |
|
רענן |
רענן את לוח המחוונים של מחבר הספריות של סיסקו |
|
פעולה |
תיאור |
|---|---|
| סנכרן עכשיו |
התחל סנכרון מלא באופן מיידי. |
|
מצב סנכרון |
בחר מצב סינכרון מצטבר או מלא. |
|
איפוס סוד מחבר |
צור שיחה בין מחבר הספריות של סיסקו לשירות המחברים. בחירה בפעולה זו תאפס את הסוד בע נן ואז תשמור את הסוד באופן מקומי. |
|
ריצה יבשה |
בצע בדיקה של תהליך הסנכרון. עליך לבצע ריצה יבשה לפני שתבצע סנכרון מלא. |
|
פתרון בעיות |
הפעל/כיבוי פתרון בעיות. |
|
רענן |
רענן את המסך הראשי של מחבר הספרייה של סיסקו. |
|
יציאה |
צא ממחבר הספרייה של סיסקו. |
|
שילוב מקשים |
פעולה |
|---|---|
|
אלטרנט+א |
הצג את תפריט הפעולות |
|
|
סנכרון עכשיו |
|
|
איפוס סוד מחבר |
|
|
ריצה יבשה |
|
|
סנכרון מצטבר |
|
|
סנכרון מלא |
|
|
הצג תפריט עזרה |
|
|
עזרה |
|
|
אודות |
|
|
FAQ |
הגדר שדרוגים אוטומטיים
| 1 |
ממחבר ספריות, עבור אל ולאחר מכן בדוק ש דרוג אוטומטי לגירסת מחבר הספ רייה החדשה של Cisco. |
| 2 |
לחץ על החל כדי לשמור את השינויים. |
גרסאות חדשות של המחבר מותקנות אוטומטית כאשר הן זמינות.
אתה יכול לנהל באופן ידני שדרוגים, אם אתה מעדיף. ראה ש דרוג למהדורת התוכנה העד כנית ביותר לקבלת מידע נוסף.
בחירת Active Directory אובייקטים לסנכרון
כברירת מחדל, Directory Connector מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטים מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר באילו אובייקטים מסונכרנים, באפשרותך לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות הדף בחירת אובייקטים במחבר המדריך.
קבוצות להקצאת רישיונות אוטומטית
Control Hub מאפשר לך לנהל הקצאות רישיונות על בסיס קבוצתי. באפשרותך ליצור תבניות רישיון ולמפות אותן Active Directory לקבוצות שאתה מס נכרן לענן. בנקודת יצירת המשתמש, Webex בודק חברות משתמש ומיפוי תבנית רישיון אוטומטי עבור אותו משתמש חדש.
אנו ממליצים להשתמש במסנן LDAP כדי לסנכרן קבוצות רלוונטיות לענן בלבד. לדוגמה, באפשרותך להגדיר את המסנן ל:
(& (CN = דוגמה) (אובייקטקלאס = קבוצה)) *
מסנן זה מסנכרן את כל הקבוצות בתוך DN הבסיס שבו השם מתחיל ב דוגמה. משתמשים שאינם מוקצים לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית המו גדרת כברירת מחדל שהגדרת ב- Control Hub.
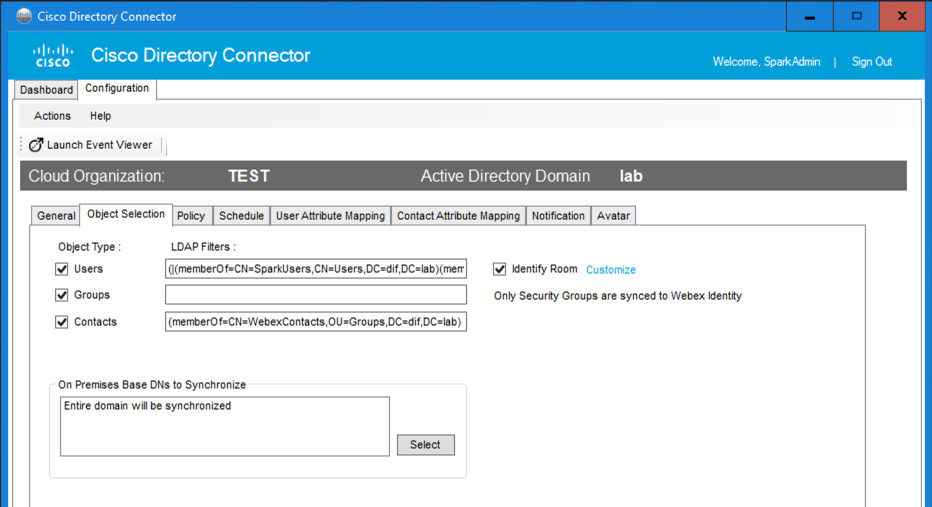
קבוצות לפריסות אבטחת נתונים היברידיות
ב- Directory Connector, עליך לבדוק קבוצות אם אתה משתמש באבטחת נתונים היברידית כדי להגדיר קבוצת ניסיון עבור משתמשי פיילוט. עיין במד ריך הפריסה לאבטחת נתונים היברידיים לקבלת הנחיות. הגדרה זו של מחבר ספריות אינה משפיעה על סנכרון משתמשים אחרים בענן.
| 1 |
מתוך מחבר ספרייה, עבור אל תצורה ולאחר מכן לחץ על בחירת אובייקט. |
| 2 |
במקטע סוג אובייקט, סמן משתמשים וש קול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להכניס מסנן LDAP בשדה מסנני LDAP משתמשים. אם ברצונך לסנכרן משתמשים שנמצאים בקבוצה מנהל דוגמאות, השתמש במסנן כמו זה:
|
| 3 |
סמן זיהוי חדר כדי להפריד בין נתוני החדר לנתוני המשתמש. לחץ על התאמה אישית אם ברצונך להגדיר תכונות נוספות לזיהוי נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן פרטי חדרים מקומיים Active Directory אל הענן Webex. לאחר שתסנכרן את פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יוצגו כערכים הניתנים לחיפוש במכשירי חדרים רשומים בענן. לקבלת מידע נוסף, ראה ס נכרון מידע חדר מקומי לענן Webex. |
| 4 |
בדוק קבוצות אם ברצונך לסנכרן את קבוצות Active Directory המשתמשים שלך לענן. אל תוסיף מסנן LDAP לסנכרון משתמש לשדה קבוצות. עליך להשתמש רק בשדה קבוצות כדי לסנכרן את נתוני הקבוצה עצמם לענן. כברירת מחדל, קבוצות אינן מסונכרנות עבור לקוחות חדשים. עליך לאפשר סנכרון קבוצתי. עליך גם לסנכרן קבוצות אבטחה. |
| 5 |
בדוק אנשי קשר אם ברצונך לסנכרן פרטי קשר של משתמשים לענן. Directory Connector מסנכרן אנשי קשר של משתמשים רק כאשר הם אובייקטים
עם מחלקת אובייקטים מחבר ספרייה מנהל רק אנשי קשר המסונכרנים על ידי המחבר. אם יש כבר אנשי קשר ב- Control Hub, הסנכרון אינו מוחק את אנשי הקשר. אם אנשי קשר יוסרו מת חום הסנכרון, פרטי הקשר של המשתמשים יוסרו גם ב- Control Hub. |
| 6 |
הגדר את מסנ ני LDAP. ניתן להוסיף מסננים מורחבים על-ידי מתן מסנן LDAP חוקי. עיין במאמר זה לקבלת מידע נוסף אודות הגדרת מסנני LDAP. |
| 7 |
ציין את DNs הבסיס המקומי לסנכרון על-ידי לחיצה על Sel ect כדי לראות את מבנה העץ של המחשב שלךActive Directory. מכאן, אתה יכול לבחור או לבטל את הבחירה באילו מכולות לחפש. |
| 8 |
בדוק שהאובייקטים שברצונך להוסיף לתצורה זו ולחץ על בחר. ניתן לבחור מכולות בודדות או מכולות אב לשימוש לסנכרון. בחר מיכל אב כדי לאפשר את כל מיכלי הילדים. אם תבחר מיכל ילד, מיכל האב מציג סימן ביקורת אפור המציין שילד נבדק. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את Active Directory המכולות שסימנת. אם הארגון שלך ממקם את כל המשתמשים והקבוצות במיכל המשתמשים, אינך צריך לחפש במיכלים אחרים. אם הארגון שלך מחולק ליחידות ארגון, ודא שאתה בוחר OU. |
| 9 |
לחץ על החל. בחר אפשרות:
לקבלת מידע על ריצות יבשות, ראה ביצוע סנכרון הפעלה יבשה על Active Directory המשתמשים שלך. לסנכרון קבוצתי, עליך לבצע סנכרון מלא: בצע סנכרון מלא של Active Directory משתמשים לענן. |
תכונות משתמש במפה
אתה יכול למפות תכונות מהמקומי שלך Active Directory לתכונות מתאימות בענן. השדה הנדרש היחיד הוא *uid, מזהה ייחודי לכל חשבון משתמש בשירות הזהות בענן.
באפשרותך לבחור איזו Active Directory תכונה למפות לענן — לדוגמה, ניתן למפות את First
Name LastName Active Directory או
ביטוי תכונה מותאם אישית ל- Display Name בענן.
לחשבונות ב Active Directory חייבים להיות כתובת דוא"ל; ה- uid ממפה כברירת מחדל לשדה המו דעה של הדואר (לא SamAccountName).
אם תבחר שהשפה המועדפת תגיע משלךActive Directory, Active Directory זהו מקור האמת היחיד: משתמשים לא יוכלו לשנות את הגדרת השפה שלהם בהגדרות Webex ומנהלי מערכת לא יוכלו לשנות את ההגדרה ב- Control Hub.
| 1 |
מתוך מחבר ספרייה, לחץ על תצ ורה ולאחר מכן בחר מיפוי תכונות משתמש. דף זה מציג את שמות התכונות עבור Active Directory (משמאל) וע נן Webex (מימין). כל התכונות הנדרשות מסומנות ב כוכבית אדומה. |
| 2 |
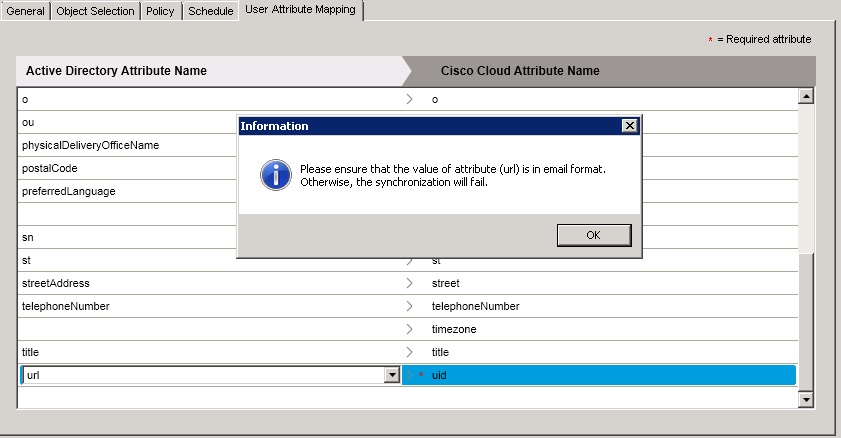
גלול מטה לתחתית Active Directoryשמות התכונות ולאחר מכן בחר אחת מהת Active Directory כונות הבאות למיפוי לתכונת הענן uid:
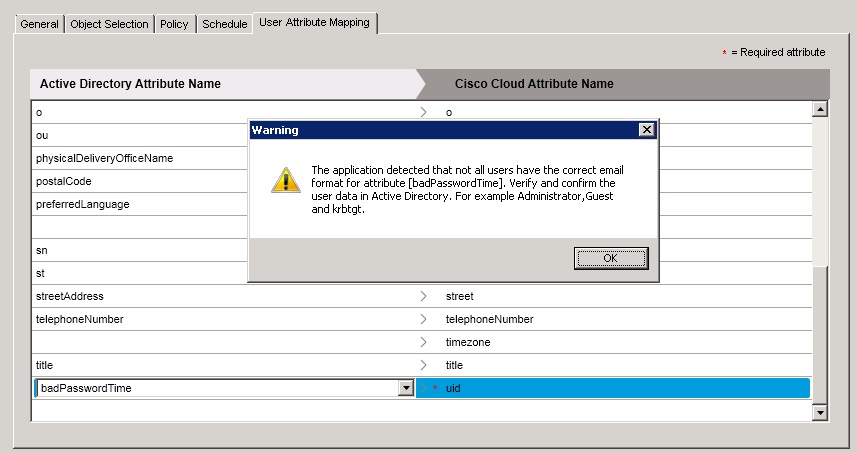
ניתן למפות כל אחת מהת Active Directory כונות האחרות ל- uid, אך אנו ממליצים להשתמש בדואר או ב- userPrincipalName, כמפורט בהנחיות לעיל. במקרים מסוימים, UserPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול לוח השנה שלו. עליך לוודא שכתובת הדואר האלקטרוני לניהול לוח שנה ממופה לשדה כתובת הדואר האלקטרוני הראשי ב- Webex. הוסף את UserPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות Active Directory תואמות בענן, ראה מיפוי Active Directory תכונות במחבר ספריות. כדי שהסנכרון יעבוד, עליך לוודא שהת Active Directory כונה שתבחר היא בפורמט דואר אלקטרוני. מחבר הספרייה מציג חלון קופץ כדי להזכיר לך אם לא תבחר באחת מהתכונות המומלצות. |
| 3 |
אם התכונות המוגד Active Directory רות מראש אינן פועלות עבור הפריסה שלך, לחץ על התכונה הנפתחת, גלול לתחתית ולאחר מכן בחר התאמה אישית של תכונה כדי לפתוח חלון המאפשר לך להגדיר ביטוי תכונה. לחץ על עזרה כדי לקבל מידע נוסף על הביטויים ולראות דוגמאות לאופן הפעולה של ביטויים. ניתן גם לראות ביטויים לתכונות מותאמות אישית לקבלת מידע נוסף. בדוגמה זו, בואו למפות את Active Directory התכונות
מחבר ספרייה מאמת את ערך התכונה של uid בשירות הזהות ואחזר 3 משתמשים זמינים תחת אפשרויות סינון המשתמשים הנוכחיות. אם לכל 3 המשתמשים הללו יש פורמט דואר אלקטרוני חוקי, מחבר הספרייה של סיסקו מציג את ההודעה הבאה:
אם לא ניתן לאמת את התכונה, תראה את האזהרה הבאה ותוכל לחזור אליה Active Directory כדי לבדוק ולתקן את נתוני המשתמש:
|
| 4 |
(אופציונלי) בחר מיפויים עבור מספר טלפון נייד וטלפון אם ברצונך שמספרי נייד ועבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש באפליקציית Webex. נתוני מספר הטלפון מופיעים ביישום Webex כאשר משתמש מעביר את העכבר מעל תמונת הפרופיל של משתמש אחר. לקבלת מידע נוסף על שיחות מכרטיס איש קשר של משתמש, ראה קריאה ב- Webex (Unified CM) מדריך פריסה (מנה לי מערכת). |
| 5 |
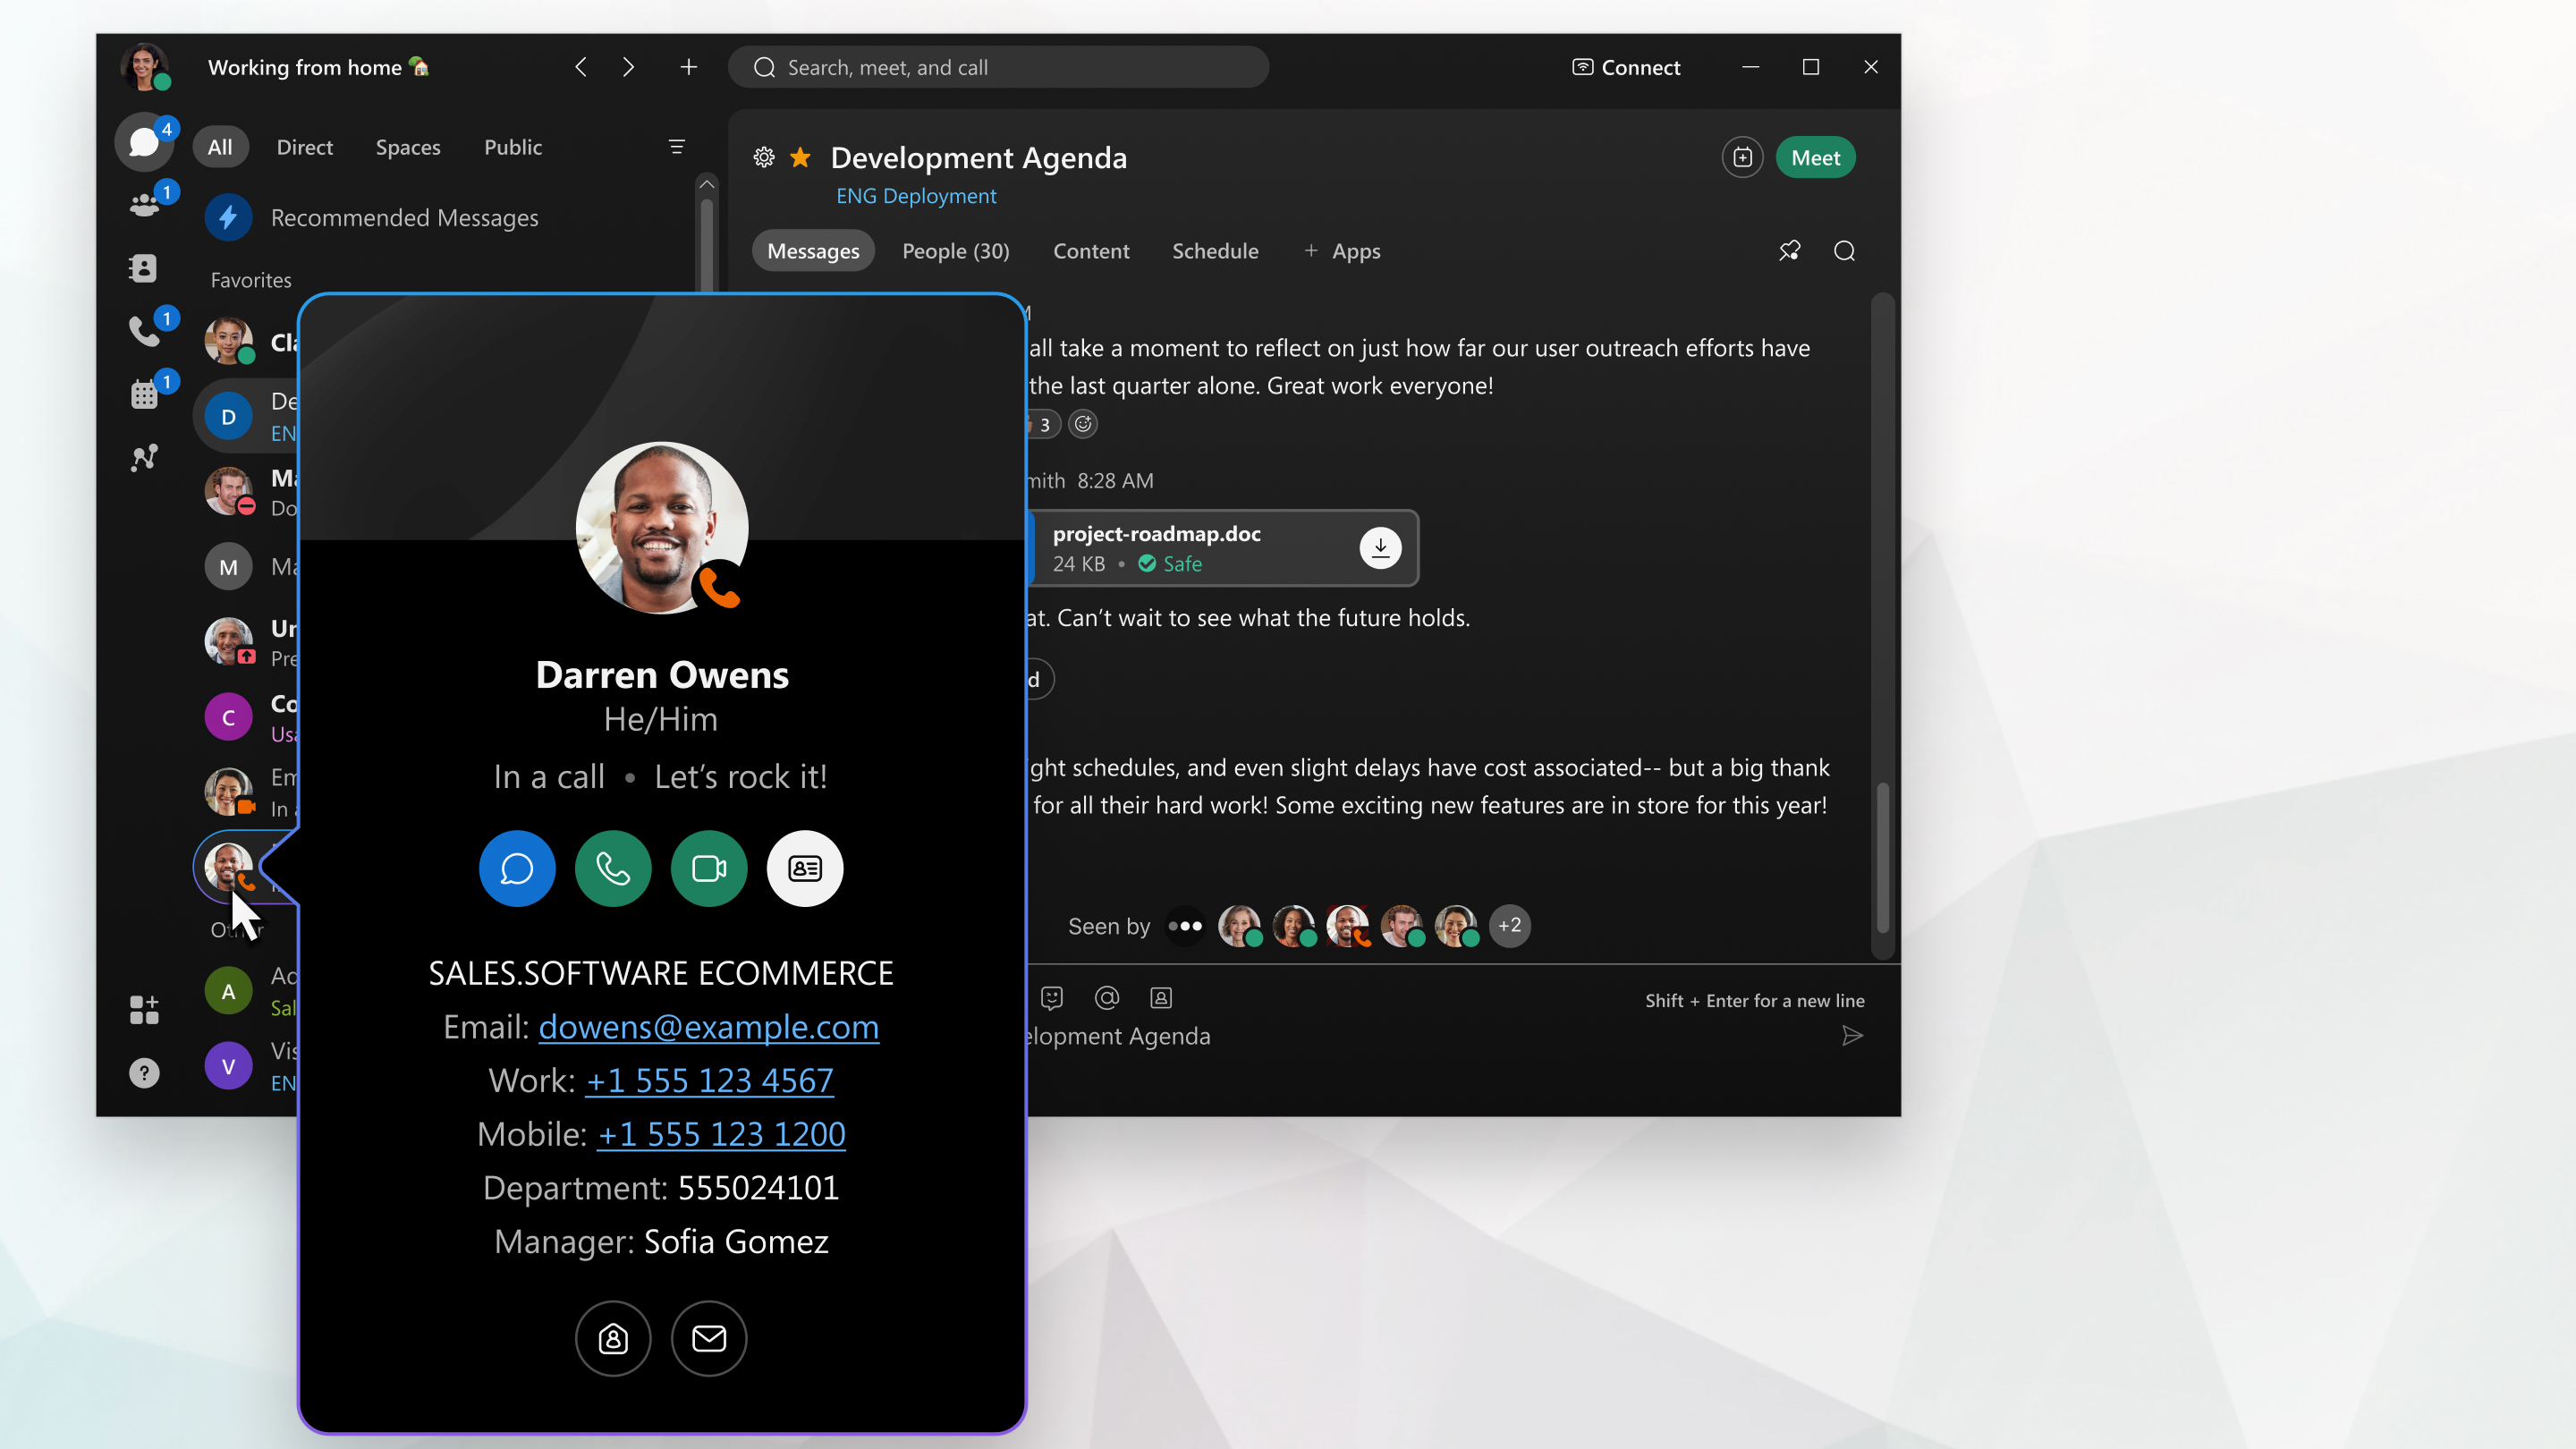
בחר מיפויים נוספים כדי שהנתונים יופיעו בכרטיס איש הקשר:
לאחר מיפוי התכונות, המידע מופיע כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר:
לקבלת מידע נוסף אודות כרטיס איש הקשר, ראה אימות למי אתה יוצר קשר. לאחר שתכונות אלה מסונכרנות עם כל חשבון משתמש, ניתן להפעיל גם People Insights ב- Control Hub. תכונה זו מאפשרת למשתמשי Webex App לשתף מידע נוסף בפרופילים שלהם וללמוד עוד אחד על השני. לקבלת מידע נוסף אודות התכונה וכיצד להפעיל אותה, ראה People Insightsפרופילים עבור אירועי Webex, Jabber ו Webex Meetings - Webex (חדש) במרכז הבקרה |
| 6 |
לאחר שתבצע את הבחירות שלך, לחץ על החל. |
כל נתוני משתמש הכלולים ב- Active Directory מחליפים את הנתונים בענן המתאימים לאותו משתמש. לדוגמה, אם יצרת משתמש באופן ידני ב- Control Hub, כתובת הדואר האלקטרוני של המשתמש חייבת להיות זהה לדוא"ל ב-Active Directory. כל משתמש ללא כתובת דוא"ל מתאימה Active Directory נמחק.
משתמשים שנמחקו נשמרים בשירות הזהות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
Active Directoryותכונות ענן
ניתן למפות תכונות מקומיות Active Directory לתכונות מתאימות בענן באמצעות הכרטיסייה מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי Active Directory בין שמות התכונות לבין Cisco Cloud שמות התכונות. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב- Directory Connector. באפשרותך לבחור תכונות שונות בתפריטים הנפתחים ול Active Directory קבוע איזו תכונה מקומ ית מסונכרנת לאיזו תכונת ענן.
חשבו על התכונות הנפתחות כהגדרות קבועות מראש. כחלופה לערכים בש Active Directory ורה, ניתן גם לציין תכונה מותאמת אישית, קביעה מוגדרת מראש משלך, ב Active Directory (ביטוי עם תכונות מרובות) למיפוי לתכונה ענן אחת בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, תוכל להוסיף ביטוי שיוצר תכונה מותאמת אישית המבוססת על כותרת העובד, שם נתון ושם משפחה ב-. Active Directory
ניתן גם לציין כל אחת מהת Active Directory כונות למיפוי ל- uid בענן. עם זאת, עליך לוודא שהתכונה המקומית עומדת בתבנית דואר אלקטרוני חוקית.
ניתן גם להשתמש בכתובות דואר אלקטרוני חלופיות, לדוגמה, אם ברצונך להשתמש ב- UserPrincipalName לצורך כניסה, אך כתובת הדואר האלקטרוני של משתמש משמשת לניהול לוח השנה שלו. במקרה זה, מפה כתובת דוא"ל אחרת להודעות הדוא "ל; תכונת הקלדת עבודה. זהו הדוא"ל המשמש לאימות; הוא אינו משמש לניהול לוח השנה שלך. כתובת הדואר האלקטרוני שאתה ממפה מ-AD חייבת להיות מתחום מאומת בתוך הארגון שלך, והיא חייבת להיות ייחודית ולא מוקצה למשתמש אחר.
|
Active Directoryשמות תכונות |
שמות תכונות ענן Webex |
הערות |
|---|---|---|
|
— |
שם בניין |
— |
|
ג |
ג |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
|
מספר המחלקה |
מספר המחלקה |
תכונה זו משמשת למספר המחלקה של המשתמש המופיע בכר טיס איש הקשר וב תובנות של אנשים. |
|
שם תצוגה |
שם תצוגה |
תכונה זו משמשת לשם התצוגה של חשבון המשתמש המופיע ב - Control Hub, בכר טיס איש הקשר וב תובנות אנשים. |
|
בקרת חשבון משתמש |
חשבון ds-pwp-מושבת |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה UserAccountControl ממופה ל- ds-pwp-accoun t-disabled או שהמשתמשים לא יסונכרנו כראוי. |
|
מספר עובדים |
מספר עובדים |
— |
|
פקסימילמספר האלפון |
פקסימילמספר האלפון |
— |
|
— |
ג'אבריד |
תכונת ענן זו מתייחסת לכתובות IM (סוג XMPP) המש משות את Jabber. ערך זה אינו זהה ל- SIPAddresses. |
|
ל |
ל |
תכונה זו מציינת את עיר המשתמש. |
|
— |
מקום |
— |
|
מנהל |
מנהל |
תכונה זו משמשת לשם מנהל המשתמש המופיע בכר טיס איש הקשר וב תובנות של אנשים. |
|
נייד |
נייד |
תכונה זו משמשת כמספר הנייד המופיע להת קשרות למשתמש מכרטיס איש הקשר. |
|
או |
או |
תכונה זו מציינת את שם החברה או הארגון ומופיעה בכר טיס איש הקשר. |
|
או |
או |
תכונה זו מציינת את שם היחידה הארגונית. |
|
משלוח פיזיםשם המשרד |
משלוח פיזיםשם המשרד |
תכונה זו מציינת את מיקום המשרד של המשתמש. |
|
קוד דואר |
קוד דואר |
תכונה זו מציינת את המיקוד או המיקוד של המשתמש למשלוח דואר פיזי. |
|
שפה מועדפת |
שפה מועדפת |
תכונה זו מגדירה את השפה המועדפת על המשתמש והתבניות הבאות נתמכ ות: xx_YY או xx-YY. הנה כמה דוגמאות: en_US, en_GB, fr-CA. אם אתה משתמש בשפה שאינה נתמכת או בתבנית לא חוקית, השפה המועדפת של המשתמשים תשתנה לשפה שנקבעה עבור הארגון. |
|
MSRTCSIP-כתובת משתמש ראשיתכתובת אייפפון |
כתובות SIP; סוג = ארגוני |
תכונה זו משמשת לסנכרון מידע חדרים מקומי Active Directory אל הע Cisco Webex נן. |
|
sn |
sn |
תכונה זו משמשת לשם המשפחה של חשבון המשתמש המופיע ב- Control Hub, בכר טיס איש הקשר וב תובנות של אנשים. |
|
רחוב |
רחוב |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
|
כתובת רחוב |
רחוב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
|
מספר טלפון |
מספר טלפון |
תכונה זו מציינת את מספר הטלפון הראשי (העבודה) של המשתמש המשמש להת קשרות למשתמש מכרטיס איש הקשר. |
|
— |
אזור זמן |
תכונת ענן זו מציינת את אזור הזמן של המשתמש. |
|
כותרת |
כותרת |
תכונה זו מציינת את כותרת המשתמש המופיעה בכר טיס איש הקשר וב תובנות של אנשים. |
|
הקלד |
יוזמה |
— |
|
*דואר *שם משתמש ראשי |
uid |
מיפוי תכונה חובה. עבור כל חשבון משתמש, Active Directory הערך ממופה ל- uid ייחודי בענן. במקרים מסוימים, UserPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול לוח השנה שלו. עליך לוודא שכתובת הדואר האלקטרוני לניהול לוח שנה ממופה לשדה כתובת הדואר האלקטרוני הראשי ב- Webex. הוסף את UserPrincipalName ככתובת דוא"ל חלופית. לאחר מכן המשתמש יכול להשתמש באחת מכתובות הדוא "ל הללו כדי להיכנס, כל עוד מיפוי התכונות הנכון של SAML קיים. עיין במי פוי התכונות לדוגמה של הלן כיצד תוכל למפות כתובת דוא"ל חלופית. |
|
*שם משתמש ראשי *דואר <custom attribute> |
הודעות דוא"ל; עבודת הקלדה |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלו פיות. זהו הדוא"ל המשמש לאימות; הוא אינו משמש לניהול לוח השנה שלך. כתובת הדואר האלקטרוני שאתה ממפה מ-AD חייבת להיות מתחום מאומת בתוך הארגון שלך, והיא חייבת להיות ייחודית ולא מוקצה למשתמש אחר. |
|
<New attribute for Azure user objectId> |
מזהה חיצוני |
צור Active Directory תכונה חדשה כדי להחזיק את ObjectID של המשתמש Azure, כך שהיא לא תתנגש עם תכונה קיימת. תכונה זו ממופה לתכונה ExternalId, ומבטיחה ש כאשר משתמשי Webex יוצרים קבוצות ב- Microsoft 365 הם יוצרים צוותים באופן אוטומטי ב- Webex. |
מיפוי כתובות דוא"ל חלופיות
ביטויים לתכונות מותאמות אישית
|
מפעיל |
תיאור ודוגמה |
|---|---|
|
% |
מסיר את כל התווים מתחילת המחרוזת למיקום הארגומנט של התו או המחרוזת, אם תואמים.
|
|
- |
מפשיט את החלק האחורי של מחרוזת הקלט מקצה המחרוזת שצוינה.
|
|
+ |
משרשרת מחרוזות קלט או ביטויים.
|
|
| |
מעריך את הביטויים המופרדים מול המחרוזת הריקה ובוחר את התוצאה הראשונה שאינה ריקה.
|
סנכרון אווטרים של Active Directory ספריות מתכונה לענן
באפשרותך לסנכרן את אווטרי הספרייה של המשתמשים שלך לענן כך שכל או וטאר יופיע כאשר הם נכנסים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מת Active Directory כונה.
| 1 |
מתוך מחבר ספרייה, עבור אל תצורה, לחץ על או וט אר ולאחר מכן סמן הפעל. |
| 2 |
עבור קבל אווטאר מ, בחר תכונה AD ולאחר מכן בחר את התכונה או וטאר המכילה את נתוני האווטאר הגולמיים שברצונך לסנכרן לענן. |
| 3 |
כדי לוודא שהגישה לאווטאר נגישה כהלכה, הזן את כתובת הדוא"ל של המשתמש ולאחר מכן לחץ על קבל את הדמות של המשתמש. האווטאר מופיע מימין. |
| 4 |
לאחר שתוודא שהדמות הופיעה כהלכה, לחץ על Ap ply כדי לשמור את השינויים שלך. |
-
התמונות המסונכרנות הופכות לאווטאר המוגדר כברירת מחדל עבור משתמשים באפליק ציית Webex. משתמשים אינם רשאים להגדיר אווטאר משלהם לאחר שתכונה זו מופעלת מ - Directory Connector.
-
האווטרים של המשתמשים מסונכרנים הן לאפליקציית Webex והן לחשבונות התואמים באתר Webex.
מה לעשות הלאה
בצע סנכרון הפעלה יבשה; אם אין בעיות, בצע סנכרון מלא כדי לגרום לחשבונות Active Directory המשתמש והאווטרים שלך לסנכרן בענן ויופיעו ב- Control Hub.
סנכרון אווטרים של ספריות משרת משאבים לענן
באפשרותך לסנכרן את אווטרי הספרייה של המשתמשים שלך לענן כך שכל או וטאר יופיע כאשר הם נכנסים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן אווטרים משרת משאבים.
לפני שתתחיל
-
תבנית ה- URI וערך המשתנה בהליך זה הם דוגמאות. עליך להשתמש בכתובות URL בפועל שבהן נמצאים אווטרי הספרייה שלך.
-
דפוס ה-URI של האווטאר והשרת שבו נמצאים האווטרים חייבים להיות נגישים מיישום מחבר המדריך. המחבר זקוק לגישה http או https לתמונות, אך התמונות אינן צריכות להיות נגישות לציבור באינטרנט.
-
סנכרון נתוני האווטאר מופרד מפרופילי Active Directory המשתמש. אם אתה מפעיל פרוקסי, עליך לוודא שניתן לגשת לנתוני אווטאר באמצעות אימות NTLM או אימות בסיסי.
| 1 |
מתוך מחבר ספרייה, עבור אל תצורה, לחץ על או וט אר ולאחר מכן סמן הפעל. |
| 2 |
עבור קבל אווטאר מ, בחר שרת משאבים ולאחר מכן הזן את ת בנית URI האווט אר —לדוגמה, בואו נסתכל על כל חלק של תבנית URI האווטאר ומה הם מתכוונים:
|
| 3 |
(אופציונלי) אם שרת המשאבים שלך דורש אישורים, סמן את הגדר אישורי משתמש עבור אווט אר, ולאחר מכן בחר השתמש במשתמש כניסה לשירות נוכ חי או השתמש במשתמש זה והזן את הסיסמה. |
| 4 |
הזן את ערך המשת נה - לדוגמה: |
| 5 |
לחץ על Test כדי לוודא שתבנית URI האווטאר עובדת כהלכה. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 |
לאחר אימות פרטי ה- URI ונראה נכון, לחץ על החל. לקבלת מידע מפורט אודות השימוש בביטויים רגילים, עיין בהפניה המ הירה של Microsoft Regular Expression Language. |
-
התמונות המסונכרנות הופכות לאווטאר המוגדר כברירת מחדל עבור משתמשים באפליק ציית Webex. משתמשים אינם רשאים להגדיר אווטאר משלהם לאחר שתכונה זו מופעלת מ - Directory Connector.
-
האווטרים של המשתמשים מסונכרנים הן לאפליקציית Webex והן לחשבונות התואמים באתר Webex.
מה לעשות הלאה
בצע סנכרון הפעלה יבשה; אם אין בעיות, בצע סנכרון מלא כדי לגרום לחשבונות Active Directory המשתמש והאווטרים שלך לסנכרן בענן ויופיעו ב- Control Hub.
סנכרון פרטי חדר מקומי לענן Webex
השתמש בהליך זה כדי לסנכרן מידע חדרים מקומי Active Directory אל הענן Webex. לאחר שתסנכרן את פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יוצגו כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (Room, Desk ו-Board).
| 1 |
מתוך מחבר ספרייה, עבור אל ס נכרן, לחץ על עוד |
| 2 |
בדוק סנכרון פרטי חדר לענן כדי להפריד בין נתוני החדר לנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, נתוני החדר מטופלים באותו אופן כמו נתונים מסונכרנים של המשתמש. |
| 3 |
עבור אל מיפוי תכונות ולאחר מכן שנה את מיפוי התכונות עבור תכונת הענן SIPAddresses; type=enterprise. כדי להשתמש באימות ערך, הערך של כתובת SIP צריך להיות
|
| 4 |
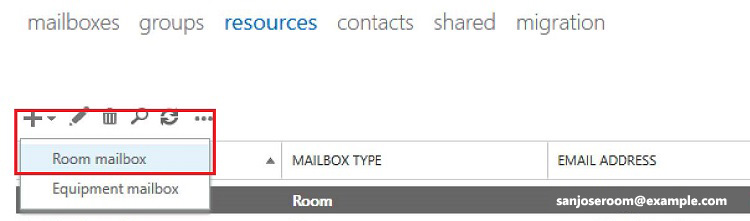
צור תיבת דואר של משאבי חדר ב- Exchange. פעולה זו מוסיפה את התכונה MSEschResourceMetadata; ResourceType: Room שבה המחבר משתמש לאחר מכן כדי לזהות חדרים.
|
| 5 |
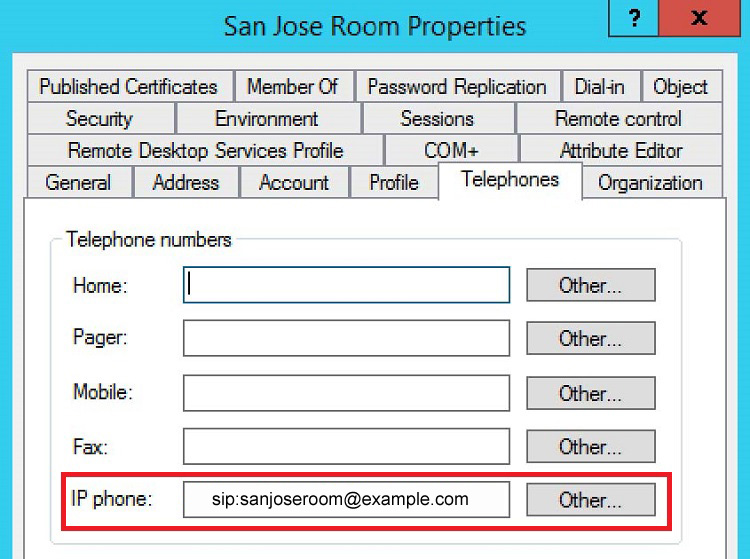
מ Active Directory משתמשים וממחשבים, נווט אל המאפיינים של החדר וערוך אותם. הוסף את ה- URI SIP המוסמך במלואו עם קידומת של sip:
|
| 6 |
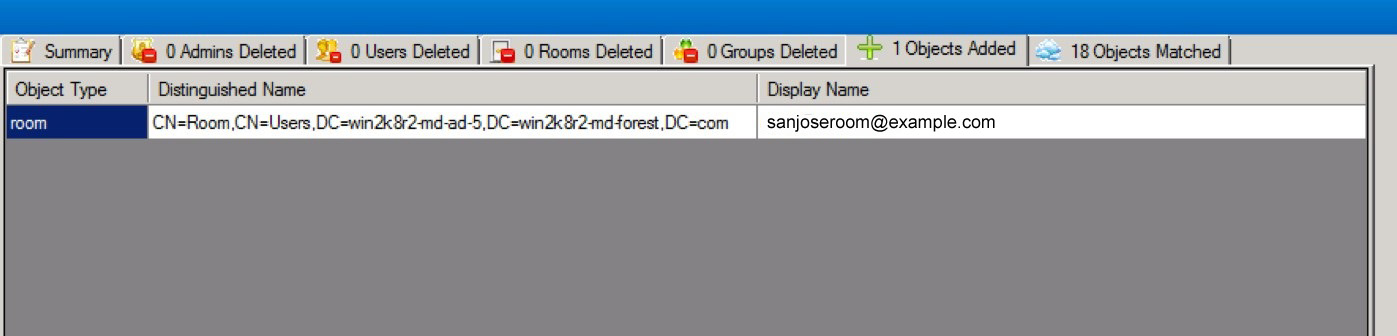
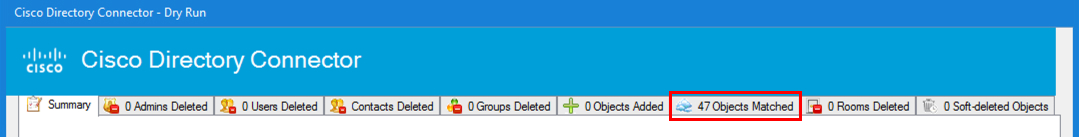
בצע סנכרון הפעלה יבשה ולאחר מכן סנכרון הפעלה מלאה במחבר. אובייקטים החדשים של החדר מופיעים ברשימה Obj ects Added ואובייקטים בחדר תואמים מופיעים בדוח 'אובייקטים מותאמים' בדוח הפעלה יבשה. כל אובייקטים בחדר המסומנים למחיקה נמצאים תחת חדרים שנמחקו.
תוצאות הריצה היבשה מציגות את כל משאבי החדר שהותאמו.
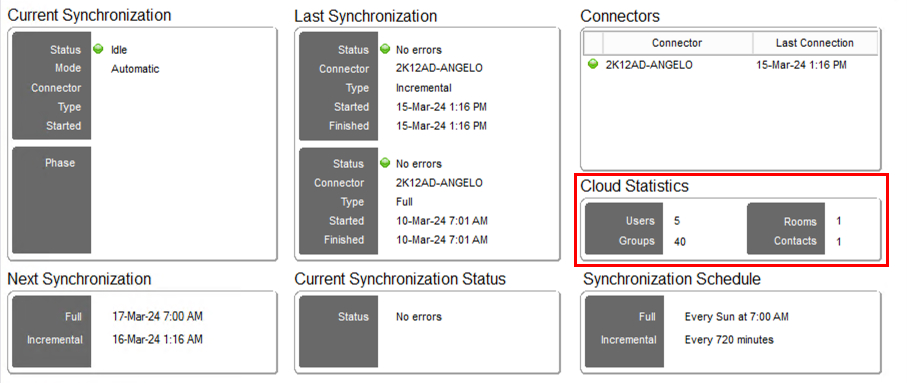
הגדרה זו מפרידה בין Active Directory נתוני החדר (כולל התכונה של החדר) מנתוני המשתמש. לאחר סיום הסנכרון, הנתונים הסטטיסטיים של הענן בלוח המחוונים של המחבר מציגים נתוני חדרים שסונכרנו לענן.
|
מה לעשות הלאה
כעת, לאחר שביצעת את השלבים האלה, כאשר אתה מבצע חיפוש במכשיר רשום בענן Webex, תראה את ערכי החדר המסונכרנים המוגדרים עם כתובות SIP. כאשר אתה מבצע שיחה ממכשיר Webex על ערך זה, מתבצעת שיחה לכתובת SIP שהוגדרה עבור החדר.
מ- Control Hub, באפשרותך ליי בא חדרים מהספרייה שלך באופן אוטומטי ולי צור סביבות עבודה.
נקודת הקצה אינה יכולה לבצע שיחה חזרה לאפליקציית Webex. עבור התקני חיוג בדיקה, התקנים אלה חייבים להיות רשומים כ- URI SIP מקומי או במקום אחר שאינו Webex App. אם מערכת Active Directory החדרים אותה אתה מחפש רשומה ב- Webex ואותה כתובת דוא"ל נמצאת בהתקן חדר Webex, במכשיר שולחן העבודה או ב- Webex Board for Calendar Service, תוצאות החיפוש לא יציגו את הערך הכפול. המכשיר Room, Desk או Board מחייגים ישירות באפליקציית Webex ולא מתבצעת שיחת SIP.
שלח דוחות דוא"ל על תוצאות סנכרון ספריות
כברירת מחדל, אנשי הקשר של הארגון או מנהלי המערכת מקבלים תמיד התראות בדוא"ל. בעזרת הגדרה זו, באפשרותך להתאים אישית מי אמור לקבל הודעות דואר אלקטרוני המסכמות דוחות סנכרון ספריות.
| 1 |
מתוך מחבר ספרייה, לחץ על הגדרות, ולצד מקלט דואר אלקטרוני, הפ על את האפשרות אפשר סנכרון של דוח. |
| 2 |
לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם אתה מזן כתובת דוא"ל בתבנית לא חוקית, תופיע הודעה המציינת אותך לתקן את הבעיה לפני שתוכל לשמור ולהחיל את השינויים. |
| 3 |
אם עליך לערוך כתובות דוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את השינויים הדרושים לך. |
| 4 |
לאחר הוספת כל כתובות הדואר האלקטרוני החוקיות, לחץ על שמור. |
מה לעשות הלאה
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הס ר לצד ערכי כתובת דוא"ל ספציפיים.
קביעת תצורה של התראות מחבר ספריות ברכזת הבקרה
באפשרותך להשתמש ב הודעות במרכז הבקרה כדי להעביר דוחות מ-Directory Connector אודות שגיאות בתהליך הס נכרון. רכזת הבקרה יכולה לספק התראות לערוצי מסירה שונים , כולל דואר אלקטרוני וחללי Webex.
זכור שתצורת ההתראות ב- Directory Connector אינה עוב רת אוטומטית להודעות. השתמש בהוראות הבאות כדי להוסיף את כתובות הדואר האלקטרוני הנכונות בהודעות כדי לקבל התראות מ- Directory Connector.
התראות תמיד שולחות התראה לסנכרון מלא. סנכרון מצטבר יפעיל התראה רק אם יש אזהרה או שגיאה בדוח.
| 1 |
היכנס לרכ זת הבקרה ועבור אל . |
| 2 |
לחץ על אחת מהאפשרויות הבאות:
|
| 3 |
גלול מטה לקטע ערוץ המסי רה ובחר את שיטת המ סירה המועדפת. באפשרותך לקבל עדכוני התראות באמצעות דואר אלקטרוני, במרחב ייעודי של Webex App או דרך Webhooks כאשר הפעלתם אותם ברמה הארגונית.
|
| 4 |
לחץ על שמור. |
אספקת משתמשים Active Directory אל מרכז הבקרה
בצע את השלבים הבאים כדי Active Directory לספק משתמשים וליצור חשבונות משתמשים מתאימים ב- Control Hub. באפשרותך לספק משתמשים מפריסת תחום Active Directory מרובה (עם יער יחיד או יערות מרובים) לאחר התקנת מחבר ספרייה לכל תחום. במהלך תהליך הקמת משתמשים מת חומים שונים, עליך להחליט אם לשמור או למחוק את אובייקטים המשתמשים ש עשויים כבר להתקיים בענן Webex - לדוגמה, לבדוק חשבונות מניסיון. המטרה היא לקבל התאמה מדויקת בין המדריכים הפעילים שלך לענן Webex.
| 1 |
בצע סנכרון הפעלה יבשה על Active Directory המשתמשים שלך בצע ריצה יבשה כדי להשוות בין אובייקטים במקום Active Directory לבין אובייקטים בענן Webex. הפעלה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתפעיל סנכרון מלא או מצטבר ותבצע את השינויים לענן. |
| 2 |
בצע סנכרון מלא של Active Directory משתמשים בענן בעת הפעלת סנכרון מלא, שירות המחברים שולח את כל האובייקטים המסונ Active Directory נים מ- AD שלך לענן. לאחר מכן שירות המחברים מעדכן את חנות הזהויות עם ערכי AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים המסונכרנים החדשים. |
| 3 |
הקצאת שירותי Webex למשתמשים מסונכרנים בספרייה במרכז הבקרה לאחר השלמת סנכרון מלא של משתמשים מ- Directory Connector אל Control Hub, באפשרותך להקצות רישיונות שירות Webex במגוון שיטות. מומלץ להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שמהם סינכרון. Active Directory ניתן גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
בצע סנכרון הפעלה יבשה על Active Directory המשתמשים שלך
בצע ריצה יבשה כדי להשוות בין אובייקטים במקום Active Directory לבין אובייקטים בענן Webex. הפעלה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתפעיל סנכרון מלא או מצטבר ותבצע את השינויים לענן.
במהלך תהליך הקמת משתמשים מת חומים שונים, עליך להחליט אם לשמור או למחוק את אובייקטים המשתמשים ש עשויים כבר להתקיים בענן Webex - לדוגמה, לבדוק חשבונות מניסיון. עם מחבר ספריות, המטרה היא לקבל התאמה מדויקת בין המדריכים הפעילים שלך לענן Webex.
אם יש לך תחומים מרובים ביער יחיד או ביערות מרובים, עליך לבצע שלב זה בכל אחד מהמופעים של מחבר הספריות של Cisco שהתקנת עבור כל ת Active Directory חום.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי יישום Webex במרכז הבקרה לפני שהשתמשת במחבר ספריות. בין המשתמשים בענן, חלקם עשויים להתאים לאו Active Directory בייקט מקומי ולהקצות להם רישיונות לשירותים. אך חלקם עשויים להיות משתמשי בדיקה שברצ ונך למחוק בזמן ביצוע סנכרון. עליך ליצור התאמה מדויקת בין רכ Active Directory זת הבקרה שלך.
| 1 |
בחר אחד:
לאחר השלמת הריצה היבשה, תראה אחת מהתוצאות הבאות:
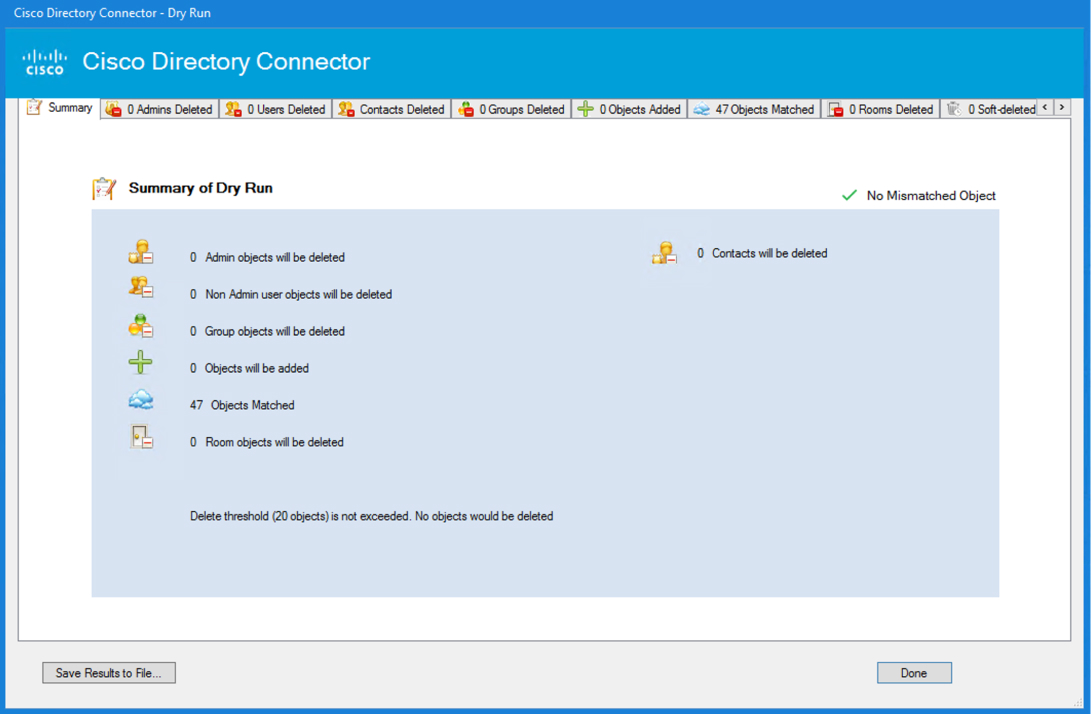
הסיכום מכיל מידע על התאמת אובייקטים:
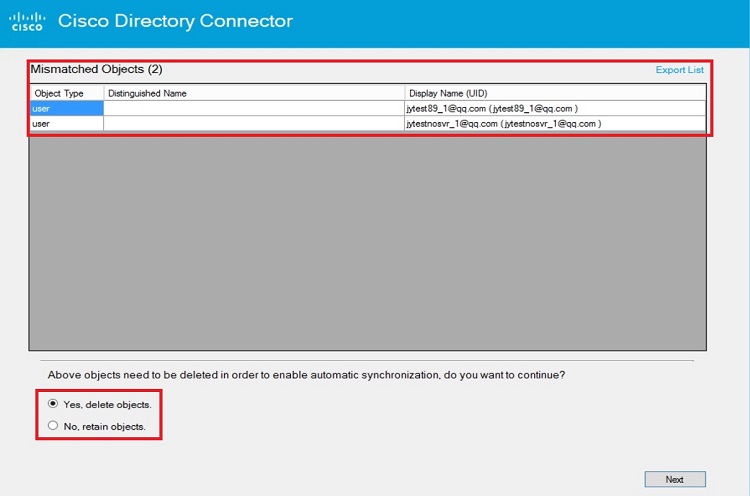
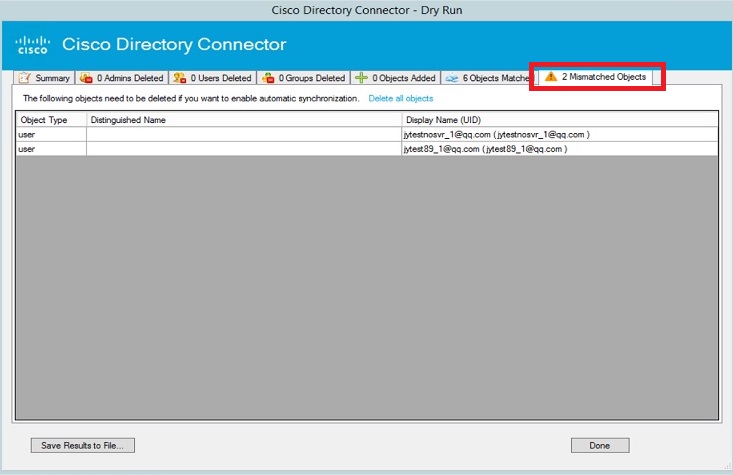
הריצה היבשה מזהה את המשתמשים על ידי השוואתם עם משתמשי דומיין. היישום יכול לזהות את המשתמשים אם הם שייכים לתחום הנוכחי. בשלב הבא, עליך להחליט אם למחוק את האובייקטים או לשמור אותם. האובייקטים הלא תואמים מזוהים כקיימים כבר בענן Webex אך אינם קיימים באתר המקומי. Active Directory |
| 2 |
סקור את תוצאות ההפעלה היבשה ולאחר מכן בחר אפשרות בהתאם אם אתה משתמש בדומיין יחיד או במספר תחומים:
|
| 3 |
בהנחיה אישור הפעלה יבשה, לחץ על כן כדי לבצע מחדש את סנכרון ההפעלה היבשה ולהציג את לוח המחוונים כדי לראות את התוצאות. כל החשבונות שסונכרנו בהצלחה בריצה היבשה מופיעים תחת Obj ects Matching. אם למשתמש בענן אין משתמש מתאים עם אותו דוא"לActive Directory, הערך מופיע תחת משתמשים שנמחקו. כדי להימנע מדגל מחיקה זה, באפשרותך להוסיף משתמש Active Directory עם אותה כתובת דוא"ל. כדי להציג את הפרטים של הפריטים שסונכרנו, לחץ על הכרטיסייה המתאימה עבור פריטים ספציפיים או אובייקטים מותאמים. לשמירת פרטי הסי כום, לחץ על שמור תוצאות בקובץ. |
| 4 |
אם התוצאות צפויות, עבור אל ולאחר מכן לחץ על הפעל כעת כדי לבצע ס נכרון ידני ולהעביר למצב ידני בשלב זה. לאחר ביצוע סנכרון על הת Active Directory חום האחרון בפריסת התחומים המרובים שלך, עליך להפעיל מצב אוטומטי עבור מחבר ספריות. באפשרותך להפעיל מצב אוטומטי רק כאשר האובייקטים מות אמים לחלוטין בין ענן Webex לבין כל המדריכים הפעילים המקומיים. |
מה לעשות הלאה
-
עבור כל אובייקטים של משתמש שאינם תואמים ששמרת, עליך להוסיף אותם אליהם Active Directory כדי שתהיה התאמה מדויקת בין המקום המק ומי לענן.
-
בחר סוג סנכרון:
-
בצע סנכרון מלא של Active Directory משתמשים בענן כאשר אתה מסנכרן משתמשים חדשים לענן לראשונה. אתה עושה זאת מ ולאחר מכן משתמשים מהתחום הנוכחי מסונכרנים.
-
הגדר את לוח הזמ נים של המחברים והפעל סנכרון מצט בר לאחר הפעלת סנכרון מלא ואם ברצונך לאסוף שינויים לאחר הס נכרון הראשוני. סוג זה של סנכרון מומלץ לא סוף שינויים קטנים שבוצעו במקור Active Directory המשתמש.
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 ואילך) או כל 4 שעות (בגירסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הס נכרון המצטבר אינו מתרחש עד שתבצע ס נכרון מלא בתחילה.
-
-
אם יש לך מספר תחומים, חזור על שלבים אלה בכל מחבר ספרייה אחר שהתקנת.
דברים שכדאי לזכור
-
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמט רי הסנכרון. אם ההפעלה היבשה החלה על ידי שינוי תצורה, באפשרותך לשמור את ההגדרות לאחר השלמת ההפעלה היב שה. אם כבר הוספת משתמשים באופן ידני, ביצוע ס Active Directory נכרון עלול לגרום להסרת משתמשים שנוספו בעבר. באפשרותך לבדוק את דוחות ההפעלה היבשה של מחבר המדריך כדי לוודא שכל המשתמשים הצפויים נוכחים לפני שתסנכרן באופן מלא לענן.
-
אם משתמשים תואמים מסומנים למחיקה ואינך בטוח כיצד להמשיך, עיין במידע על פתרון בעיות וכיצד ליצור קשר עם התמיכה ב פתרון בעיות ותיקונים עבור מחבר ספריות.
משתמשים שנמחקו נשמרים בשירות הזהות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
בצע סנכרון מלא של Active Directory משתמשים בענן
בעת הפעלת סנכרון מלא, שירות המחברים שולח את כל האובייקטים המסונ Active Directory נים מ- AD שלך לענן. לאחר מכן שירות המחברים מעדכן את חנות הזהויות עם ערכי AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים המסונכרנים החדשים.
אם יש לך מספר תחומים, עליך לבצע שלב זה בכל אחד מהמופעים של מחבר הספריות שהתקנת עבור כל ת Active Directory חום.
Directory Connector מסנכרן את מצב חשבון המשתמש — בתוךActive Directory, כל המשתמשים המס ומנים כמושבתים מופיעים גם כלא פעילים בענן.
לפני שתתחיל
-
אם ברצונך שחשבונות המשתמש של Webex App יהיו במצב פעיל לאחר הסנכרון המלא ולפני שמשתמשים נכנסים בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
-
שילוב כניסה יחידה עם ארגון Webex שלך. לקבלת מידע
נוסף, ראה כני Cisco Webex סה יחי דה עם שירותים וספק הזהות של הארגון שלך
. -
השתמש ב- Control Hub כדי לאמת ולתבוע באופן אופציונלי תחומים הכלולים בכתו בות הדואר האלקטרוני. ראה הו
ספה , אימות ותביעה של תחומים
. -
הפעל או כבה הודעות דוא"ל הפעלה ב- Control Hub, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית לדוא"ל ל- Webex App. (אתה יכול לעשות קמפיין דוא"ל משלך.)
משתמשים מופעלים שלא נכנסו מופיעים עם סטטוס מאו מת במרכז הבקרה. לאחר שהם נכנסים, הם מופיעים כ פעילים. לקבלת מידע נוסף אודות סטטוסים של משתמשים, ראה סטטוסים ופעולות של משתמשים ב-. Cisco Webex Control Hub
-
-
כאשר אתה מפעיל סנכרון, מחבר הספרייה מבקש ממך לבצע תחילה הפעלה יבשה. אנו ממליצים לבצע ריצה יבשה לפני סנכרון מלא כדי לתפוס שגיאות אפשריות.
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שת שתמש בה על משתמשי Webex App חדשים שמהם סינכרון. Active Directory
אם אינך משתמש בתבניות רישיון להקצאה אוטומטית, משתמשים חדשים שסונכרנו מקבלים אוטומטית רישיונות בחינם. הם יוכלו להשתמש באותן תכונות חינמיות כמו אלה עם חשבונות בחינם.
| 1 |
בחר אחד:
|
| 2 |
מתוך מחבר ספרייה, עבור אל ס נכרן, לחץ על עוד |
| 3 |
אשר את תחילת הסנכרון. עבור כל שינוי שתבצע למשתמשים ב Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים עד 72 שעות לאחר ביצוע הס נכרון.
|
| 4 |
לחץ על רע נן אם ברצונך לעדכן את מצב הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקות ענן.) |
| 5 |
לקבלת מידע אודות שגיאות, בחר באפשרות 'הפעל מציג האירועים' מסרגל הכלים 'פעולות' כדי להציג את יומני הש גיאות. |
| 6 |
כדי להגדיר לוח זמנים לסנכרון לסנכרון מצטבר מתמשך לענן, ראה הגדרת לוח הזמנים של המחברים והפעלת סנכ רון מצטבר. |
-
לאחר השלמת הסנכרון המלא, הסטטוס של סנכרון הספריות מתעדכן מ-Dis abled ל- Oper ational בדף הגדרות ב- Control Hub.
-
כאשר כל הנתונים מותאמים בין מקומי לענן, מחבר הספרייה משתנה ממצב ידני למצב סנכרון אוטומטי.
-
אלא אם כן תשלב כניסה יחי דה, אימות תחומים ותביעה אופציונלית לדומיינים עבור חשבונות הדואר האלקטרוני שסנכרנת, ותדכא הודעות דוא"ל אוטומ טיות, חשבונות המשתמש של Webex App יישארו במצב לא מאומת עד שמשתמשים נכנסים לאפליקציית Webex בפעם הראשונה כדי לאשר את חשבונותיהם. עיין בסעיף לפני שתתחיל לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
-
אם יש לך מספר תחומים, בצע את הצעד הזה בכל מחבר ספרייה אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל התחומים שהוספת מופיעים ברשימה במרכז הבקרה.
-
אם שילבת כניסה יחידה עם Webex והדחקת הודעות דואר אלקטרוני, הה זמנות לדוא"ל לא יישלחו למשתמשים המסונכרנים החדשים.
-
לא ניתן להוסיף משתמשים באופן ידני ב- Control Hub לאחר הפעלת מחבר הספרייה. לאחר ההפעלה, ניהול המשתמשים מתבצע ממחבר הספריות של סיסקו Active Directory והוא המקור היחיד לאמת.
-
כל הקבוצות שסנכרנת מופיעות ב- Control Hub וניתן להקצות תבנית רישיון כך שלמשתמשים בקבוצה זו יוקצו רישיונות.
מה לעשות הלאה
-
בעת הסרת משתמשActive Directory, המשתמש נמחק ברכה לאחר הסנכרון הבא. המשתמש הופך להיות
לא פעילאך פרופיל הזהות בענן נשמר במשך שבעה ימים (כדי לאפשר התאוששות ממחיקה בשוגג).כאשר אתה מסמן חשבון מושבת ב -Active Directory, המשתמש הופך להיות
לא פעיללאחר הסנכרון הבא. פרופיל זהות הענן לא נמחק לאחר שבעה ימים, למקרה שתרצה להפעיל את המשתמש שוב. -
שים לב לחריגים אלה לסנכרון מצטבר (בצע את שלבי הסנכרון המלאים שלמעלה במקום זאת):
-
במקרה של אווטאר מעודכן אך ללא שינוי מאפיין אחר, סנכרון מצטבר לא יעדכן את הדמות של המשתמש לענן.
-
שינויים בתצורה במיפוי תכונות, DN בסיסי, מסנן והגדרת אווטאר דורשים סנכרון מלא.
-
הקצאת שירותי Webex למשתמשים מסונכרנים בספרייה במרכז הבקרה
לאחר השלמת סנכרון מלא של משתמשים ממחבר הספריות של Cisco אל Control Hub, באפשרותך להשתמש ב- Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בבת אחת או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון שהוקצתה אוטומטית. באפשרותך לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
לאחר השלמת סנכרון מלא של משתמשים מ- Directory Connector אל Control Hub, באפשרותך להשתמש בשיטות ב- Control Hub כדי להקצות באופן גלובלי רישיונות שירות Webex לכל המשתמשים שלך, למשתמשים בודדים, דרך תבנית CSV בכמות גדולה, או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. באפשרותך לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
כאשר אתה מקצה רישיון למשתמש של Webex App, משתמש זה מקבל דוא"ל המאשר את ההקצאה, כברירת מחדל. הדוא"ל נשלח על ידי שירות התראות ב- Control Hub. אם שילבת כניסה יחידה (SSO) בארגון Webex שלך, תוכל גם לדכא הודעות דוא"ל אוטומטיות אלה אם אתה מעדיף ליצור קשר ישירות עם המשתמשים שלך.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שת שתמש בה על משתמשי Webex App חדשים שמהם סינכרון. Active Directory
-
בצע סנכרון הפעלה יבשה על Active Directory המשתמשים שלך.
-
לאחר אישור תוצאות הריצה היבשה, בצע סנכרון מלא על Active Directory המשתמשים שלך.
בזמן הסנכרון המלא, המשתמש נוצר בענן, לא מתווספות הקצאות שירות ולא נשלח דוא"ל הפעלה. אם הודעות הדואר האלקטרוני אינן מודחקות, המשתמשים החדשים מקבלים הודעת דוא"ל הפעלה כאשר אתה מקצה שירותים למשתמשים בשיטת ניהול משתמשים רגילה ב- Control Hub, כגון ייבוא CSV, עדכון משתמש ידני או השלמה מוצלחת של הקצאה אוטומטית.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , לחץ על נ הל משתמשים, בחר שנה את כל המשתמשים המסונכר נים ולאחר מכן לחץ על הבא. |
| 2 |
בחר אפשרות:
|
מה לעשות הלאה
-
אם הודעות דוא"ל אינן מודחקות, דוא"ל נשלח לכל משתמש עם הזמנה להצטרף ולהוריד Webex.
-
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות רישיון שהוקצה בנפרד או בכמות גדולה.
בעיות ידועות עם מחבר ספרייה
-
בגירסאות Windows Server לפני 2012 R2 יש בעיית עוגיות המשפיעה על מחבר הספריות. בעיה זו תוקנה בגירסאות 2012 R2 ו - 2016.
-
עבור כל שינוי שתבצע למשתמשים ב Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים 72 שעות מרגע ביצוע הסנכרון.
באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: Windows או Mac.
-
כאשר משתמש משתמש באפליקציית Webex במחשב שולחני או בנייד כדי לחפש ולהתקשר לחדר שיש לו רק URI SIP מסונכרן, השיחה מצלצלת ללא הגבלת זמן בשלב זה.
הפעלת סנכרון מצטבר
סנכרון מצטבר שואל אותך Active Directory ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. לאחר מכן שלב זה מצרף את השינויים הללו ושולח אותם לשירות המחברים. השינויים כוללים שינוי ייחוס משתמשים וכאשר משתמש נוסף או נמחק.
סנכרון זה אינו מעמיד עומס רב על השרתים ואינו לוקח זמן רב כמו סנכרון מלא. לאחר שתבצע את הסנכרון המלא הראשוני שלך, אנו ממליצים על האפשרות המצטברת לסנכרון הבא.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שת שתמש בה על משתמשי Webex App חדשים שמהם סינכרון. Active Directory
-
שים לב לחריגים אלה שהסנכרון המצטבר אינו תומך בהם (בצע סנכרון מלא של Active Directory משתמשים בענן במקום זאת):
-
במקרה של אווטאר מעודכן אך ללא שינוי מאפיין אחר, סנכרון מצטבר לא יעדכן את הדמות של המשתמש לענן.
-
עבור שינויים חדשים בתצורה במיפוי תכונות, DN בסיסי, מסנן והגדרת האווטאר, סנכרון מצטבר לא יעבוד ואלו דורשים סנכרון מלא.
-
| 1 |
מתוך מחבר ספריות, לחץ על לוח מחוונים. כאשר אתה מפעיל סנכרון, מחבר הספרייה מבקש ממך לבצע תחילה הפעלה יבשה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > אפשר ס נכרון אם עדיין לא מופעל. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 ואילך) או כל 4 שעות (בגירסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הס נכרון המצטבר אינו מתרחש עד שתבצע ס נכרון מלא בתחילה. כאשר מרווח זמן מצטבר חדש מסתיים, התוכנית בודקת את השינויים בהתבסס על חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על ס נכרן עכשיו > מצטבר. עבור כל שינוי שתבצע למשתמשים ב Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים 72 שעות מרגע ביצוע הסנכרון.
|
| 4 |
לקבלת מידע אודות שגיאות, לחץ על הפעל מציג אירועים מסרגל הכלים פעולות כדי להציג את יומני הש גיאות. |
מה לעשות הלאה
אם יש לך מספר תחומים, בצע שלב זה במופעים אחרים של מחבר ספריות שהתקנת.
שחזור משתמשים שנמחקו בטעות
ל- Directory Connector יש בדיקות ואיזונים למניעת מחיקה לא מכוונת של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAPActive Directory, אשר מחק חלק מהמשתמשים כאשר הם מסונכרנים לענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה ולהקים מחדש את חשבונות המשתמש ב- Control Hub.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בע נן, לדוגמה, בגלל בעיית אובייקט לא תואם לאחר סנכרון מ- Directory Connector, ניתן לשחזר את המשתמשים. אם ראית הודעה על אובייקטים שאינם תואמים או שמ ת לב שמשתמשים נמחקו, ייתכן שתוכל לשחזר אותם אם תפעל במהירות.
משתמשים מסומנים כלא פעילים ב- Control Hub כאשר החשבונות המתאימים נמחקיםActive Directory. שירות ענן הרקע שומר על המשתמשים עד 7 ימים. במהלך תקופה זו, אתה עדיין יכול להשתמש בסיסקו Directory Connector כדי לשחזר משתמשים. אנו ממליצים לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים שמושבתים ב- מס Active Directory ומנים גם כלא פעילים ב- Control Hub, אך חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל משתמשים ואשר אם חשבון משתמש ספציפי נמצא במצב לא פעיל או אינו מופיע ברשימה. לקבלת מידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה. |
| 3 |
אם משתמשים נמחקו ב- Control Hub או אם אתה מבחין במשתמשים במצב לא פעיל, עבור אלActive Directory, הוסף את חשבונות המשתמש החסרים ולאחר מכן בצע ס נכרון הפעלה יבשה ב- Directory Connector. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש בענן Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו באופן זמני ל- Control Hub. המשתמשים מתאוששים ועוברים לסטטוס המקורי, כולל מצב החשבון והקצאות השירות שלהם. |
מה לעשות הלאה
חזור אל מרכז הבקרה, עבור אל ואשר שחשבונות המשתמש שנמחקו בעבר מופיעים ברשימת המשתמשים.
מחק משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, באפשרותך לבחור למחוק לצמיתות משתמשים שנמחקו באופן רך בסנכרון הבא.
| 1 |
לאחר השלמת ריצה יבשה, בחר אובייקטים שנ מחקו ברכות. |
| 2 |
סמן את תיבת הסימון לצד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע. |
מה לעשות הלאה
בסנכרון הבא, המשתמשים שבדקת יימחקו לצמיתות.
שינוי כתובת דוא"ל של אפליקציית Webex
אם ברצונך לשנות כתובות דואר אלקטרוני של משתמשים והארגון שלך משתמש ב- Directory Connector, אתה משנה את כתובות הדואר האלקטרוני האלה ב-Active Directory. הליך זה מכסה כיצד לשנות כתובת דוא"ל של Webex App עבור תחום יחיד ותהליך לשינוי התחום. זכור כי בכל פעם שתשנה את כתובת הדוא"ל של המשתמש, המשתמש צריך לאמת מחדש את חשבונו. כמו כן, עליך להקצות מחדש את ההתקנים המשויכים למשתמש לאחר שינוי כתובת דוא"ל.
אם ברצונך לשנות דואר אלקטרוני או ערך כלשהו עבור משתמש אחד בלבד, אל תמחק את המשתמש Active Directory ולאחר מכן צור מחדש משתמש חדש עם אותו דוא"ל. הע נן מפרש פעולה זו כחשבון משתמש חדש ומרחבי המשתמש ונתונים אחרים בענן יאבדו.
מחבר הספרייה אינו מגביל את שינוי תחום הדואר האלקטרוני. עם זאת, כאשר המשתמש מסנכרן מחדש לענן, מצב המשתמש תלוי אם התחום החדש מאומת בארגון שלך. אם התחום אינו מאומת בארגון שלך, מצב המשתמש ישתנה ל'מ מתינה 'לאחר הסנכרון המלא. לקבלת מידע נוסף, ראה ניהול התחומים שלך.
אם הארגון שלך אינו משתמש ב- Directory Connector, באפשרותך לשנות את כתובות הדואר האלקטרוני של Webex App דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל של חשבונך לקבלת שלבים שמשתמשים יכולים לבצע כדי לשנות את הודעות הדוא "ל שלהם.
שנה את הדומיין Active Directory
באפשרותך להשתמש בהליך זה כדי ליצור דומיינים וכתובות דואר אלקטרוני חדשים. הם מסונכרנים עם שירות הזהות בענן.
| 1 |
הגדר תחום חדש Active Directory (AD). |
| 2 |
השבת סנכרון בכל המחברים שלך. |
| 3 |
הסר את כל המחברים שלך. |
| 4 |
בהגשת המקרה, הקפד לבקש את הסרת תצורת התחום וכל תכונות הסנכרון בארגון שלך. לפני פתיחת תיק לשינוי התחום, ודא שאין לך סנכרון פועל. אל תשנה כתובות דוא"ל של משתמשים Active Directory עד שהתיק ייפתר. |
| 5 |
לאחר שהתיק נפתר: בצע ריצת בדיקה עם מחבר הספרייה לפני ביצוע הסנכרון בפועל. |
תביעת דומיין
תביעת תחום מתרחשת אם אתה תובע דומיין דואר אלקטרוני עבור ארגון, כך שכל חשבון מזנון נוצר בארגון הלקוחות בתשלום ולא בארגון הצרכנים החינמי. אתה יכול להגיש תביעת דומיין רק באמצעות תיק תמיכה (עיין בקישור למטה למידע נוסף).
אם מחבר המדריך פעיל והדומיין נתבע, חשבונות מזנונים לא נוצרים בארגון הלקוחות ולא בארגון הצרכנים החינמי. רק מחבר המדריך רשאי לספק חשבונות עבור הארגון מActive Directory. המידע המאו חסן Active Directory הוא המקור המקורי. אם תנסה להעתיק חשבון, המשתמש המוזמן מקבל שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן לחלל יישום Webex היא על ידי שימוש תחילה ב- Directory Connector כדי לספק את החשבון לרכזת הבקרה.
המרת משתמשי אפליקציית Webex בחינם בארגון מסונכרן של ספריות
ניתן להשתמש בכתובות דואר אלקטרוני ייחודיות רק בספריית Webex App. אם המשתמשים שלך נרשמו לגרסה החינמית של Webex App, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בא רגון זה באמצעות מחבר ספריות, העבר (המר) אותם לארגון הלקוח לפני הפעלת מחבר המדריך. לאחר מכן אתה מוסיף את המשתמשים Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מס נכרן לענן.
אם לא תמיר את החשבונות לפני ההפעלה, כבה את מחבר הספרייה כדי להמיר אותם.
אם תנסה להמיר משתמש בזמן שסנכרון ספריות מופעל, הודעת השגיאה לא ניתן להמיר תו
<email address>פיע. כדי להימנע מהבעיה, באפשרותך להשתמש בשלבים אלה כפתרון לעקיפת הבעיה.
חלק מהמשתמשים הנטענים עשויים להופיע עם התכונה movedfrom בעת ביצוע ריצה יבשה. משתמשים אלה יהיו ברשימת האובי יקט שנמחק במקום Mismatch edObject. יהיה עליך להוסיף משתמשים אלה לרשימת המודעות שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף משתמשים אלה, כולם יימחקו בסינכרון הסינכרון שלך לענן.
| 1 |
השבת את סנכרון הספריות ממחבר הספרייה. |
| 2 |
בצע את ההליך המרת משתמשים ללא רישיון ב- Control Hub כדי להמיר את המשתמש מארגון הצרכנים החינמי לארגון הארגוני. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע ב- Control Hub. Directory Connector הופך Active Directory את מקור האמת היחיד לחשבונות משתמשים והמטרה היא לקבל התאמה מדויקת בין Active Directory לבין רכזת הבקרה. ודא שיש משתמשים תואמים Active Directory עבור משתמשים שהומרו לאחרונה לפני שתפעיל מחדש את הסנכרון. ניתן להשתמש בסנכרון הפעלה יבשה כדי להבטיח שלא נותרו משתמשים ללא תחרות. |
| 3 |
במחבר המדריך, בצע סנכרון הפעלה יבשה. לאחר השלמת הריצה היבשה, סמן את הכרטיסייה הוסף אובייקטים. ודא שהמשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלת הסנכרון מחדש כדי לוודא שחשבונות משתמש שהומרו מופיעים ב Active Directory -. אם תפעיל את הס נכרון וחשבונות נמצאים רק ב- Control Hub, Directory Connector רגיש לאותיות רישיות ומוחק משתמשים שהומרו שהוא מזהה עם כתובות דואר אלקטרוני שאינן תואמות (לדוגמה, user1@example.com ו- User1@example.com). אם משתמשים שהומרו נמחקים, הם מאבדים את כל מרחבי היישום Webex שלהם. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות כלשהם, הפעל מחדש את סנכרון הספריות ממחבר הספריות. |
חשבונות משתמש שהומרו אינם מופעלים באופן אוטומטי אם לא אימתת ת חום. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את מחבר הספרייה ללא אימות תחום, משתמשים שהומרו אינם פעילים בקצה האחורי של הענן עד שהם יאשרו את כתובות הדואר האלקטרוני שלהם.
חשבונות משתמש באפליקציית Webex מזנון
כאשר אתה מזמין משתמש אחר לחלל באפליקציית Webex, אם למשתמש המוזמן אין חשבון Webex App, נוצר עבורו חשבון ("מזנון"). כברירת מחדל, חשבונות שנוצרים בדרך זו מתווספים לארגון הצרכנים החינמי.
אם ברצונך לנהל את החשבון המזנון באמצעות מחבר הספרייה, עליך להמי ר את החשבון.
שנה את תבנית שם המשתמש של אפליקציית Webex לאחר סנכרון ספריות
כברירת מחדל, מחבר ספרייה ממפה את התכונה DisplayName Active Directory לתכונה DisplayName בענן.
<lastName, firstName>לאחר ביצוע סנכרון ספריות, ייתכן שתמצא ששמות משתמש מוצגים בתבנית.
שם משתמש זה עשוי להופיע אם הת כונה DisplayName Active Directory
מוגדרת כך. כאשר התכונה ממופה ל- DisplayName בע
נן, שמות מופיעים בתבנית ב- <lastName, firstName> Control Hub.
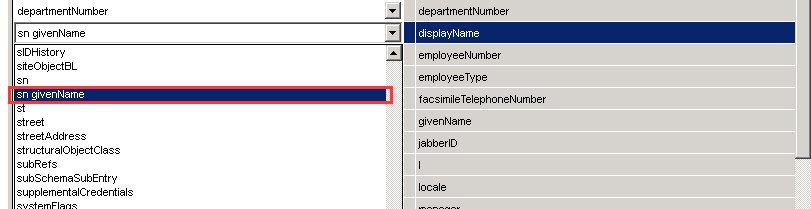
כדי לשנות את התבנית, במסך מיפוי תכונות מחבר ספרייה: מיפו את הת Active Directory כונה GivenName sn
(או sn GivenName) ל - DisplayName ב Cisco Cloud שמות תכונות.
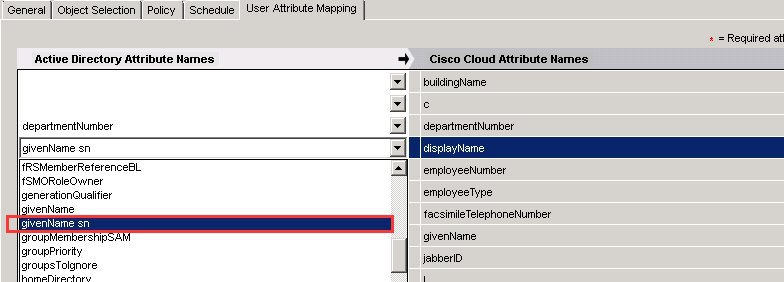
לחלופין, מפה את התכונה sn GivenName ל-
DisplayName:
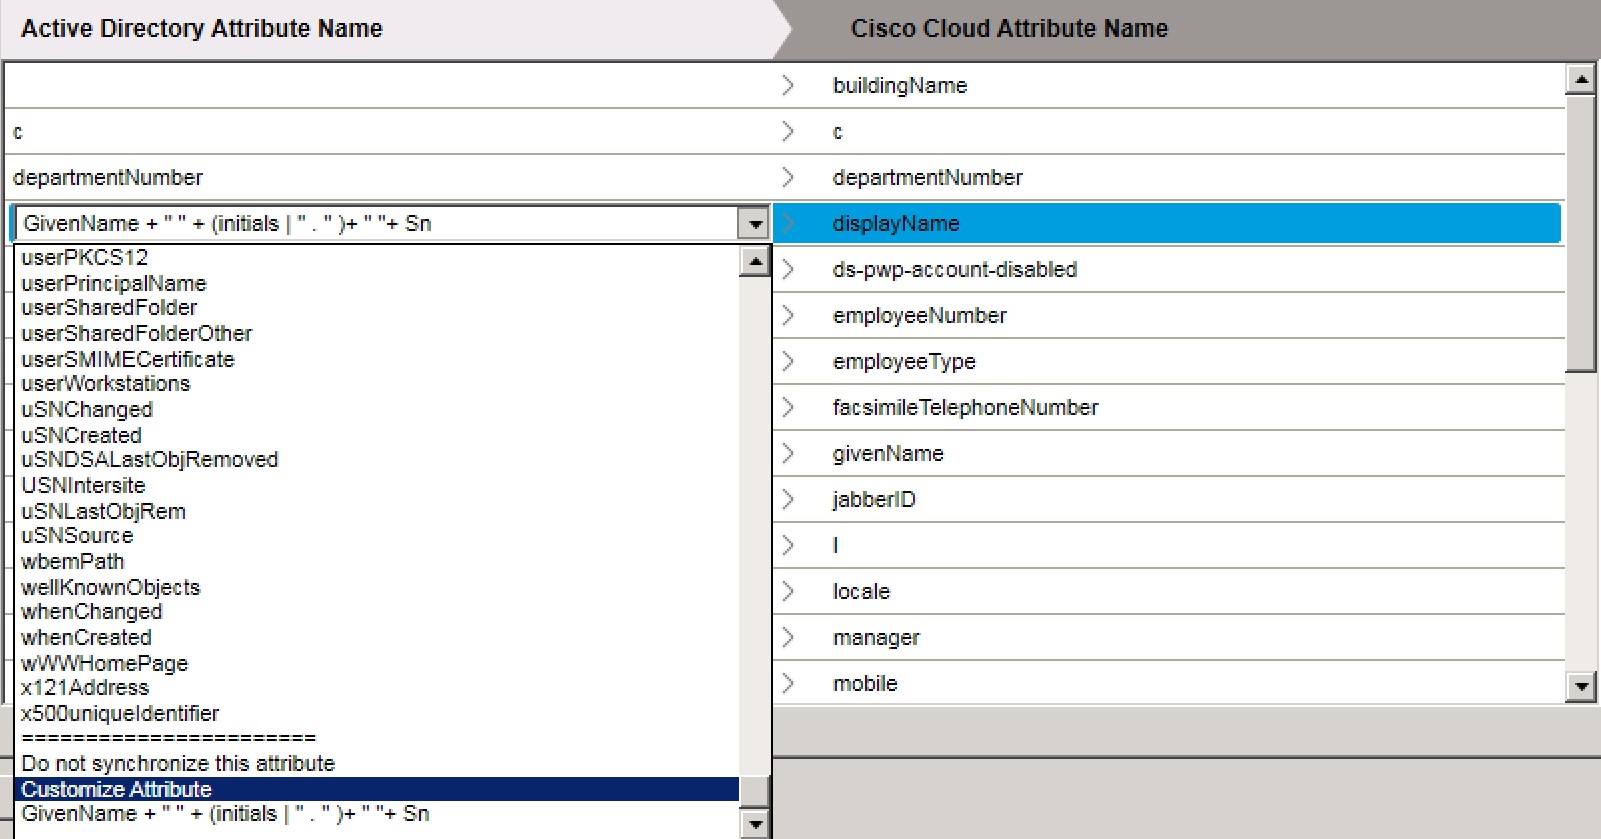
ניתן גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות
ביטוי תכונה מותאם אישית משלך ל- DisplayName.
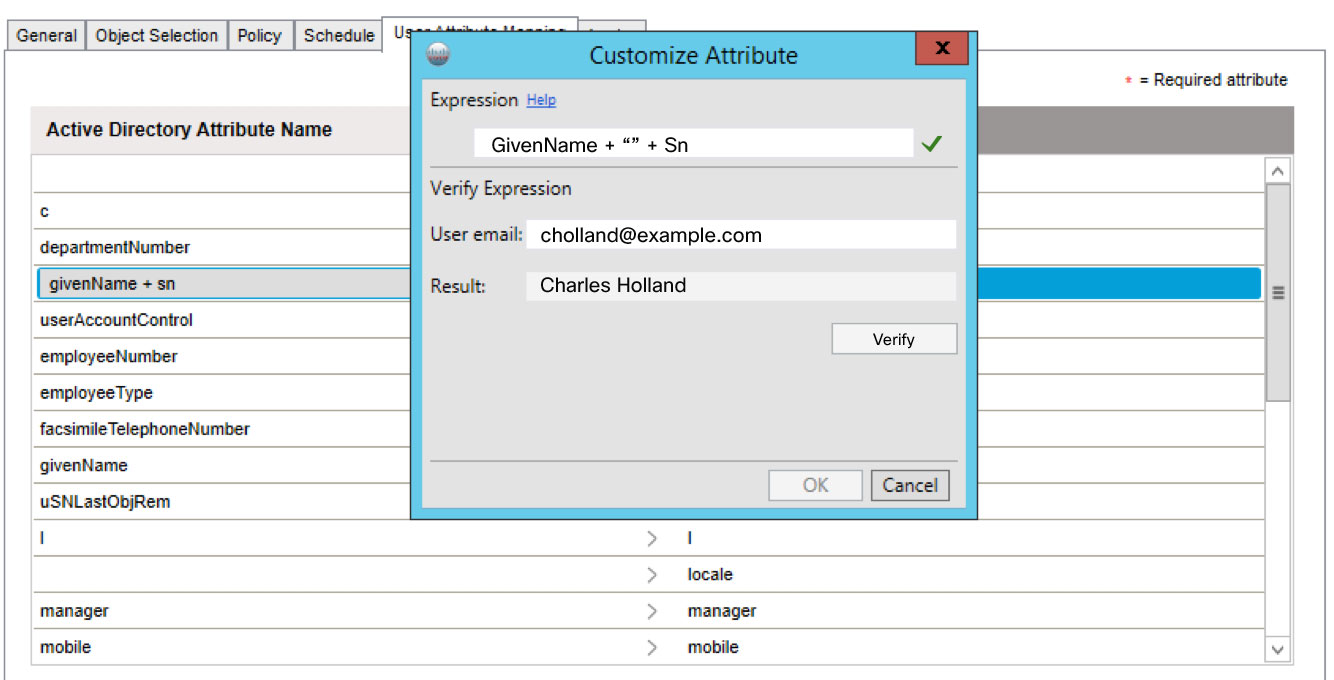
לדוגמה, הזן GivenName + "" + sn (שם פרטי, רווח, שם משפחה) כ
ביטוי. זה ממפה את שתי התכונות Active Directory ל- DisplayName
בענן.
אפשר למשתמשים לשנות שמות תצוגה ב- Webex Meetings
באפשרותך לבטל את מיפוי הת כונה DisplayName מסנכרון לענן ב-
Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים עליהם. משתמשים יכולים לה
כניס שם תצוגה להצגה במהלך פגישות Webex במקום שם פרטי ושם משפחה.
מנהלי מערכת יכולים גם לשנות את שם התצוגה של משתמש באופן ידני ב- Control
Hub.
| 1 |
מתוך מחבר ספרייה, לחץ על תצ ורה ולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר DisplayName תחת שם Cisco Cloud תכונה. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה לעשות הלאה
משתמשים יכולים כעת לע רוך את שמות התצוגה שלהם מאתר Webex שלהם.
שדרג למהדורת התוכנה האחרונה
כדי לשמור על תאימות הפריסה שלך ולקבל את התכונות העדכניות ביותר, הפונקציונליות, תיקוני הבאגים ושיפורי האבטחה, עליך תמיד לשדרג לגירסה העדכנית ביותר של Directory Connector. אם לא תשדרג לגירסה העדכנית ביותר הזמינה, ייתכן שתיתקל בבעיות, כגון מחבר הספרייה אינו מסנכרן עוד כראוי או גירסה שאינה תומכת בדרישת חובה של TLS 1.2.
מחבר הספרייה מודיע לך באופן אוטומטי כאשר גרסה חדשה זמינה. שדרג תמיד ל גרסה העדכנית ביותר כדי למנוע בעיות. אתה רואה גם הודעה בשורת המשימות של Windows.
למרות שאתה יכול להתקין ידנית עדכוני תוכנת מחבר, אנו ממליצים לבצע את השלבים בסעיף הגדרת ש דרוגים אוטומטיים כדי לאפשר לאפליקציה לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההודעה בשורת המשימות של Windows, או לחץ באמצעות לחצן העכבר הימני על סמל מחבר הספרייה בשורת המשימות של Windows כדי להתחיל בתהליך השדרוג. |
| 2 |
בצע את ההוראות להשלמת השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות אישורי מנהל המערכת שלך. |
| 4 |
בדוק את מספר הגירסה של התוכנה תחת . |
מה לעשות הלאה
להתקנה חדשה של Directory Connector, באפשרותך להוריד את קובץ ה- zip ולאחר מכן בצע את שלבי ההתקנה במדריך זה.
קביעת תצורה של הגדרות כלליות עבור מחבר ספריות
השתמש בהליך זה כדי להגדיר הגדרות כלליות, כגון שם השרת שבו פועל Directory Connector, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי התחום. שם המחבר מופיע בלוח המחוונים בקטע המחברים, יחד עם כל המחברים האחרים הפועלים.
| 1 |
מתוך מחבר ספרייה, עבור אל תצ ורה ולאחר מכן לחץ על כללי. |
| 2 |
הזן את שם המחבר בשדה שם המחבר. שדה זה מציג רק את שם המחשב שמפעיל כעת את המחבר. |
| 3 |
בחר את רמת היומן מהתפריט הנפתח. כברירת מחדל, רמת היומן מוגדרת ל מידע. רמות היומן הזמינות הן:
הגדרות אלה משפיעות על דוח הסנכרון שנשלח בדוא"ל. אם תגדיר את רמת היומן לשגיאה, דווח רק על שגיאות בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה למידע, ואז תקבל דוחות סנכרון לאחר סנכרון מלא. (זכור כי עבור סנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחים על שגיאות.) |
| 4 |
בחר בקרי תחום מועדפים כדי להגדיר את סדר בקרי התחום לסנכרון זהויות. ניתן לגשת לבקרי התחום מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא מופיע בקר ברשימה, באפשרותך לגשת לבקר הראשי. |
| 5 |
בדוק ש דרוג אוטומטי לגירסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לשמור על תוכנת Cisco Directory Connector שלך מעודכנת בגירסה העדכנית ביותר. מומלץ לבדוק הגדרה זו כדי לאפשר התקנת שדרוגים אוטומטיים לתוכנה בשקט כאשר הם זמינים. |
| 6 |
בדוק את LDAP מעל SSL כדי להשתמש ב- LDAP המאובטח (LDAPS) כפרוטוקול החיבור. אם לא תבדוק את LDAP באמצעות SSL, מחבר המדריך ימשיך להשתמש בפרוטוקול החיבור LDAP. LDAP (פרוטוקול יישומי מדריך קל משקל) ו- LDAP מאובטח (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבין בקר התחום בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
קביעת תצורה של מדיניות המחברים
באפשרותך להגדיר את המספר המרבי של מחיקות שיכולות להתרחש במהלך הסנכרון. הפעלת סנכרון אינה מוחקת אובייקטים מהמקומי שלך. Active Directory כל האובייקטים נמחקים רק מהענן.
לדוגמה, אתה מגדיר 1 כערך מפעיל סף המחיקה. בעת
ביצוע סנכרון מלא או מצטבר, אם מספר המשתמשים שברצונך למחוק גדול מה
הגדרה, מחבר הספרייה מציג אזהרה. אם תלחץ על עקו
ף סף, תוכל להתחיל בהצלחה בסנכרון מלא או מצטבר, אך תופיע הודעת
עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מתוך מחבר ספריות, לחץ על תצ ורה ולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה אפשר הפעלת סף מחי קה אם ברצונך להוסיף מפעיל סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקות חורג מהסף.
כאשר חשבון המחיקה עולה על זה שהגדרת, הסנכרון נכשל.
|
| 3 |
הזן את המספר המרבי של מחיקות הרצויות. ברירת המחדל היא 20. אנו ממליצים שלא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדר את לוח הזמנים של המחברים
הגדר את תזמון הסנכרון Active Directory. גיבוי כשל משמש לזמינות גבוהה (HA). אם מחבר אחד כבוי, אנו עוברים למחבר המתנה אחר לאחר המרווח שהוגדר מראש.
| 1 |
מתוך מחבר ספרייה, לחץ על תצ ורה ולאחר מכן בחר לוח זמנים. |
| 2 |
ציין את מרווח הסנכרון המצטבר בדקות. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המצטבר המלא אינו מתרחש עד שתבצע ס נכרון מלא בתחילה. |
| 3 |
שנה את ערך הזמן שלח דוחות לפי... אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
ס מן את האפשרות אפשר סנכרון מלא כדי לציין את הימים והש עות שבהם ברצונך לבצע סנכרון מלא. |
| 5 |
ציין את מרווח המעבר לכישלון בדקות. |
| 6 |
לחץ על החל. |
תרחישי תחום מרובים
תחומים מרובים מבוססים על עדיפות תחום. עבור אובייקטים בעלי ערך מפתח זהה בתחומים שונים, לאחר הסנכרון, הנתונים מתחום העדיפות הגבוהה יותר משכתבים את הנתונים מתחום עדיפות נמוכה יותר.
אובייקטים בעלי ערך מפתח זהה מקו שרים לרשומה אחת במסד הנתונים.
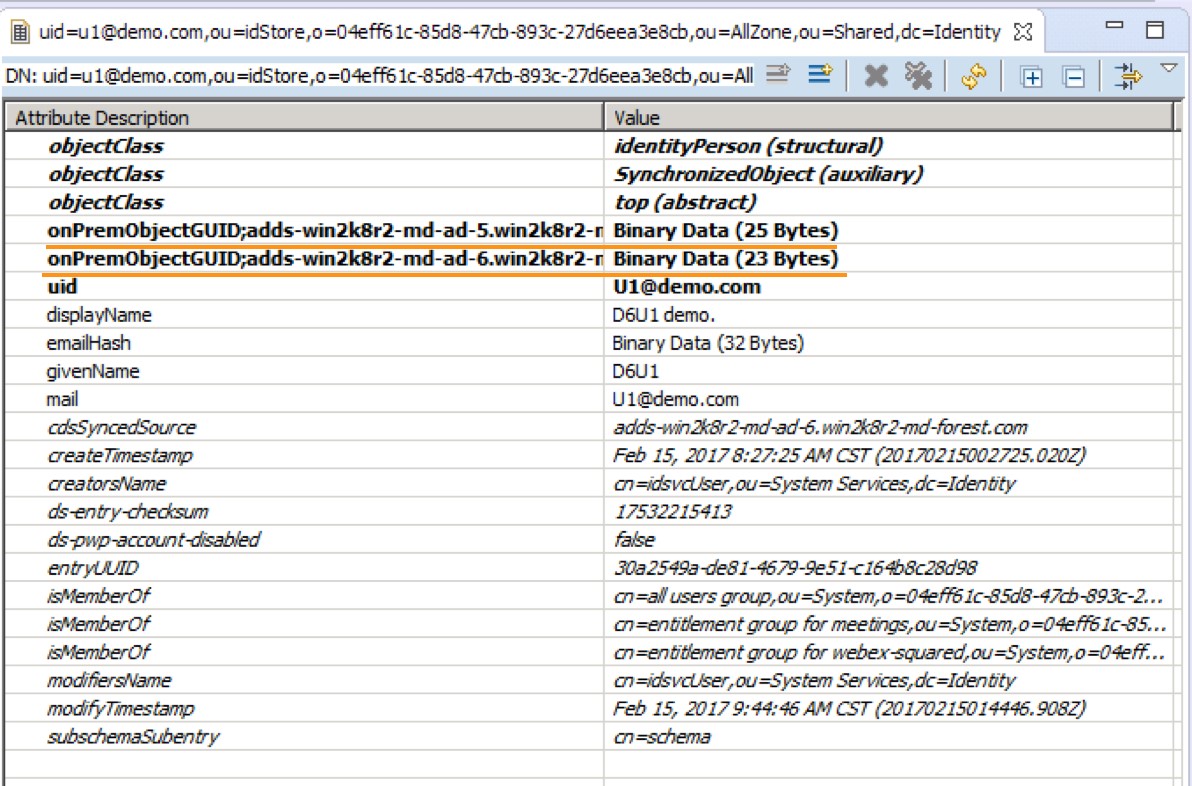
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
מקרה שימוש לדוגמה עבור דומיינים מרובים
דוגמה זו מניחה ארגון עם שני תחומים - example1.com ו- example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) ל- example Active Directory 1.com.
-
הוסף קבוצה1 (שם קבוצה: מבחן) ל- example Active Directory 1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) ל- example Active Directory 2.com.
-
הוסף קבוצה2 (שם קבוצה: מבחן) ל- example Active Directory 2.com.
- סנכרון ב- example1.com
-
כמקרה שימוש, משתמש2 וקבוצה2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד שמשתמש1 וקבוצה1 אינם.
אם אתה מבצע סנכרון מלא או מצטבר עבור example1.com, משתמש1 וקבוצה1 מסונכרנים. כמו כן, משתמש2 וקבוצה2 מוחלפים על ידי המידע של משתמש1 וקבוצה1.
משתמש1 מקשר למשתמש2 כאותה רשומה במסד הנתונים; קבוצה1 מקשרת בין קבוצה2 לאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com ו- example2.com
-
כמקרה שימוש, משתמש2 וקבוצה2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד שמשתמש1 וקבוצה1 אינם.
שקול את הצעדים הבאים:
- מחק את משתמש1 וקבוצה1 ב- Active Directory for example1.com.
- בצע סנכרון מלא או מצטבר עבור example1.com.
תוצאה: פרטי המשתמש לא השתנו ב- https://admin.webex.com. משתמש2 אינו מקושר למשתמש1, וקבוצה2 אינה מקושרת לקבוצה1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא השתנו ב- https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של משתמש2 וקבוצה2 מופיע ב https://admin.webex.com.
סנכרון דומיין חדש ושמירה על תחום קיים
אם ברצונך לסנכרן תחום חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בתחום קיים אחר (A), ודא שהתקנת מחבר ספרייה לסנכרון תחום (B) בשרת Windows נתמך. המחבר נקשר לתחום החדש לאחר ההתקנה הראשונית, ומידע המשתמש תחת תחום (A) לא יו שפע.
לכל תחום חייב להיות מחבר פעיל משלו. שקול שני תחומים עם ה הגדרה הבאה: תחום A עם מחברים (ca1) ו- (ca2) ל זמינות גבוהה מקומית (HA); תחום B עם מחבר (cb1). (ca1) ו- (ca2) משרתים תחום A. בת רחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על סנכרון התחום, מכיוון שמחבר אחד פעיל תמיד. אז, cb1 הוא המחבר הפעיל עבור תחום B, מכיוון שלתחום A יש כבר מחבר פעיל (ca1 או ca2).
הגדר את עדיפות הדומיין
השתמש בהליך זה כדי לשנות את העדיפות של הד Active Directory ומיינים שלך. עדיפות תחום מאפשרת לך לקבוע את הת חום הראשי, התחום המשני וכן הלאה. זה עוזר כאשר שני משתמשים משני תחומים שונים מסונכר נים את אותו ערך דוא"ל לארגון אחד.
אל תשתמש בהליך זה אם ברשותך תחום יחיד ברשימה במחבר המדריך. אם תנסה, המחבר מציג לך הודעה המציינת כי עדיפות תחום אינה נדרשת.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגירסה העדכנית ביותר של מחבר הספריות של סיסקו. עליך להוריד אותו מ- https://admin.webex.com.
| 1 |
ממחבר הספרייה של סיסקו, לחץ על לוח המחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על הג דר עדיפות תחום. |
| 3 |
סמן תחום אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את העדיפות של תחום זה ולאחר מכן לחץ על שמור כדי לשמור שינוי זה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלף דומיינים
השתמש בהליך זה כדי לאגד מחדש את מחבר הספרייה של Cisco לתחום אחר.
לפני שתתחיל
-
ודא שלא פועלות משימות סנכרון לפני החלפת תחומים.
-
כדי למנוע שגיאות, התקן או שדרג לגירסה העדכנית ביותר של מחבר הספריות של סיסקו. עליך להוריד אותו ממרכז הבקרה.
| 1 |
ממחבר הספרייה של סיסקו, לחץ על לוח המחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על החלף ת חום. |
| 3 |
לאחר קריאת האזהרה, אם אתה מבין את ההשפעה שיש לשינוי זה על הפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף תחום, אתה מנותק ממחבר הספרייה הנוכחי של Cisco, תחומים אחרים במחבר אינם רשומים ומידע המחבר במחשב זה נמחק. |
| 4 |
היכנס שוב למחבר הספרייה של סיסקו וקשר מחדש את התחום. |
כבה את סנכרון הספריות
אם עליך להפסיק את הסנכרון ממחבר הספרייה, באפשרותך לכבות אותו באופן זמני מ- Control Hub.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל ס נכרון ספ ריות ולאחר מכן בחר אחת מהן:
|
| 2 |
לאחר קריאת ההנחיה, לחץ על כבה. הסנכרון נפסק עד שתפעיל אותו מחדש ממחבר הספרייה. |
הסר מיפוי תכונות משתמש
השתמש ב- Directory Connector כדי להסיר את המיפוי עבור Active Directory תכונות שמופו בעבר לענן וסונכרנו ל- Webex. לאחר הסרת מיפוי התכונות, ערכי התכונה יוסרו מהענן ואינם מסונכרנים עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
מתוך מחבר ספריות, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על כלי ע . |
| 3 |
בחר את המיפוי להסרה מהרשימה שם תכונה. |
| 4 |
תחת היקף המשתמש המו שפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
ניהול תמונות פרופיל
השתמש ב- Directory Connector כדי לעדכן תמונות פרופיל משתמש או כדי להסיר תמונות פרופיל משתמש ריקות.
| 1 |
מתוך מחבר ספריות, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על כלי ע . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסר את ההתקנה והבטל את מחבר הספרייה
לאחר הסרת התקנה של מופע של Directory Connector, עליך לבטל את הרישום שלו. הסר לחלוטין מחבר ספרייה עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש יותר בסנכרון ספריות.
-
אינך רוצה להשתמש באחד ממחברי ספריות מרובים ( זמינות גבוהה).
-
ברצונך לשנות את התחום ולהתקין מחבר אחר.
לפני שתתחיל
-
ייתכן שמוגדרים מספר מופעים של מחבר ספריות לסנכרון זמינות גבוהה (HA) או סנכרון תחומים מרובים. בטל את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של מחבר ספריות.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של מחבר המדריך.
| 1 |
ממחשב Windows שלך, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספרייה, בחר הסר התקנה ולאחר מכן פעל לפי ההנחיות. ייתכן שיהיה עליך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל ס נכרון ספריות,
לחץ על עוד
|
| 4 |
לאחר קריאת ההנחיה, לחץ על ביטול הש בתה. אלא אם כן קיים מחבר ספרייה אחר בפריסה של זמינות גבוהה (HA), חשבונות משתמשים אינם מסונכרנים יותר. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור את פריסת מחבר המדריך שלך. כלי זה מותקן כחלק ממחבר הספרייה 3.4 ואילך.
אם הסנכרון לא פעל כראוי, ייתכן שיש לך שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל- LDAP כדי שתוכל לאבחן שגיאות בעצמך לפני פנייה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות היומן המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory תחום:
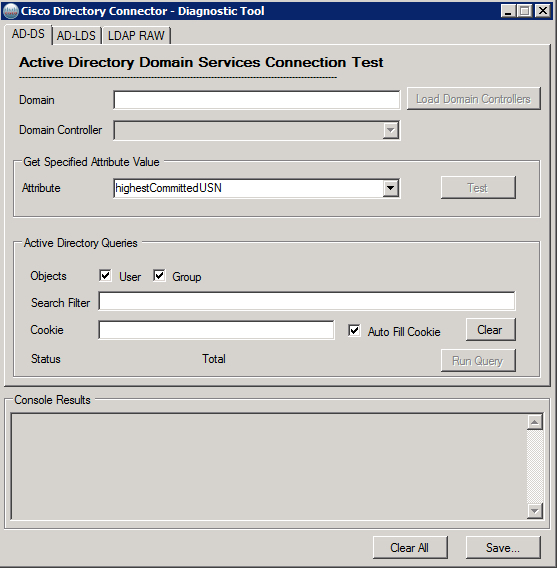
-
כדי להפעיל בדיקות עבור שירותי Active Directory מדריך קל משקל:
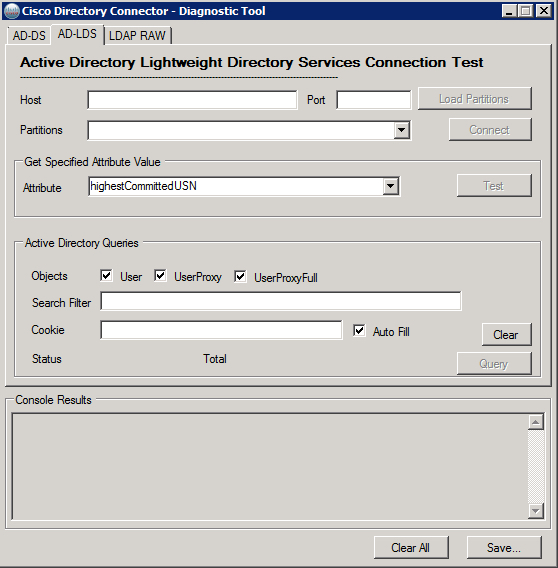
-
כדי להפעיל בדיקות עבור Lightweight Directory Access Protocol (LDAP):
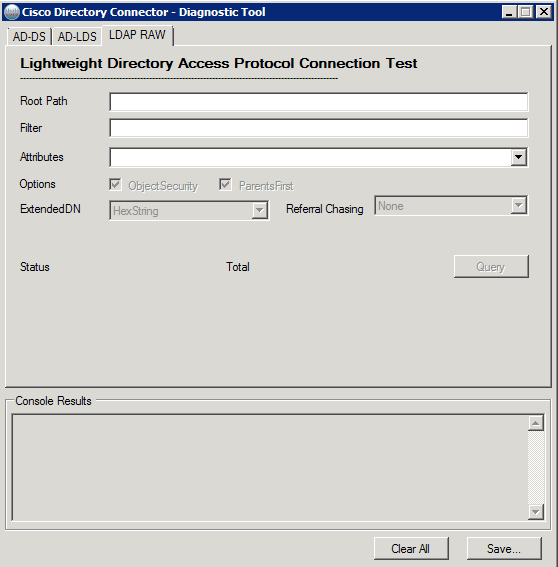
פתרון בעיות ותיקונים עבור מחבר ספריות
ייתכן שתיתקל בהודעת שגיאה או בעיה אחרת ב- Directory Connector. כמו כן, לאחר ש- Directory Connector מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דואר אלקטרוני המפרט בעיות כלשהן בסנכרון. עיין בסעיפים הבאים לבעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני פנייה לתמיכה.
להתקין
מחבר הספרייה הפסיק לעבוד
קיבלת הודעות דוא"ל התראה המודיעות לך כי מחבר המדריך שלך אינו פועל.
-
ייתכן שמחבר הספרייה אינו מותקן כהלכה.
-
ייתכן שמחבר הספרייה אינו פועל.
-
ייתכן שהרשת לא תהיה זמינה.
נסה את הפעולות הבאות:
-
פתח את . אתר את מחבר הספרייה. אם זה לא שם, הורד את הגרסה האחרונה מ- Control Hub והתקן אותה.
-
פתח את השירות וא תר את שירות DirSync של סיסקו. ודא שהוא מציג את הסטטוס בתור התח ל. אם השירות מופ סק, לחץ באמצעות לחצן העכבר הימני ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את מחבר הספרייה יש גישה לאינטרנט.
שגיאת התקנה מחדש
בעיה - אם תתקין מיד מחבר חדש לאחר הסרת ההתקנה של מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית —ב- Windows Server 2012, לקוח הסרת ההתקנה זקוק לזמן כדי למחוק את חשבון השירות מרשימת השירות.
פתרון - לאחר זמן מה, נסה שוב את ההתקנה.
התחבר
מחבר הספרייה קורס במהלך כניסה ל- SSO
בעיה
מחבר הספרייה עלול לקרוס לאחר הזנת כתובת דואר אלקטרוני מדף כניסה של SSO.
פתרון
נסה את הפעולות הבאות:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצתית חדשה:
-
עבור אל בקר התחום ופתח את ניהול המדיניות הקבוצתית (gpedit.msc).
-
לחץ באמצעות לחצן העכבר הימני על OU או תחום ספציפי, ובחר צור GPO בתחום זה, ו קשר אותו לכאן...
-
תן שם למדיניות, לחץ באמצעות לחצן העכבר הימני ובחר ערוך.
בצע את הפעולות הבאות כדי לשנות את המדיניות ברמת המחשב:
-
עבור אל , לחץ באמצעות לחצן העכבר הימני על הרישום, בחר חדש ולאחר מכן פריט רישום.
-
עבור נ תיב מפתח, הזן או נווט אל HKEY_LOCAL_MACHINE\ תוכנה\ מיקרוסופט\\ ראשי. Internet Explorer
-
הזן
השבת את ניפוי הבאגים של סקריפט עבור ערך והזןלאעבור נתוני ערך.ההגדרות צריכות להתאים לצילום מסך זה:
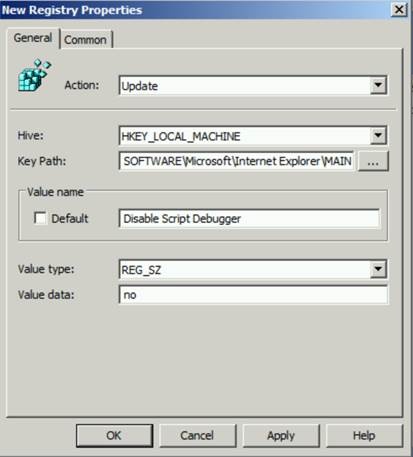
בצע את הפעולות הבאות כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ באמצעות לחצן העכבר הימני על הרישום, בחר חדש ולאחר מכן פריט רישום.
-
עבור נ תיב מפתח, הזן או נווט אל HKEY_CURRENT_USER\ תוכנה\ מיקרוסופט\\ ראשי. Internet Explorer
-
הזן
השבת את ניפוי הבאגים של סקריפט עבור ערך והזןלאעבור נתוני ערך.ההגדרות צריכות להתאים לצילום מסך זה:
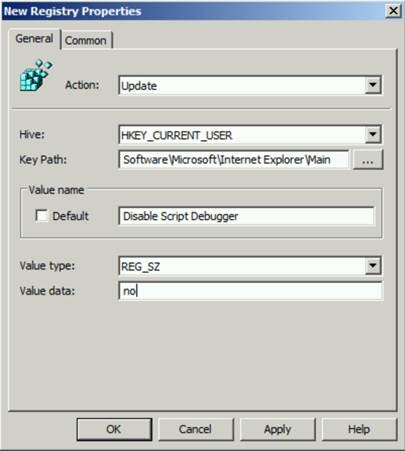
השינויים ייכנסו לתוקף לאחר הפעלת gpupdate
/force, ההפעלה מחדש של המחשב (לשינויי מחשב)
או שהמשתמש נכנס שוב (לשינויי משתמש).
לא ניתן היה לרשום את מחבר השירות DirSync של סיסקו
בעיה
הכניסה נכשלת והודעה זו מופיעה: "לא ניתן היה לרשום את מחבר השירות של Cisco DirSync."
פתרון
מערכת Windows שבה מותקן מחבר הספרייה חייבת להיות חברה בהActive Directory.
לא מופיע דף כניסה
בעיה
פתחת את מחבר הספרייה ודף הכניסה לא הופיע.
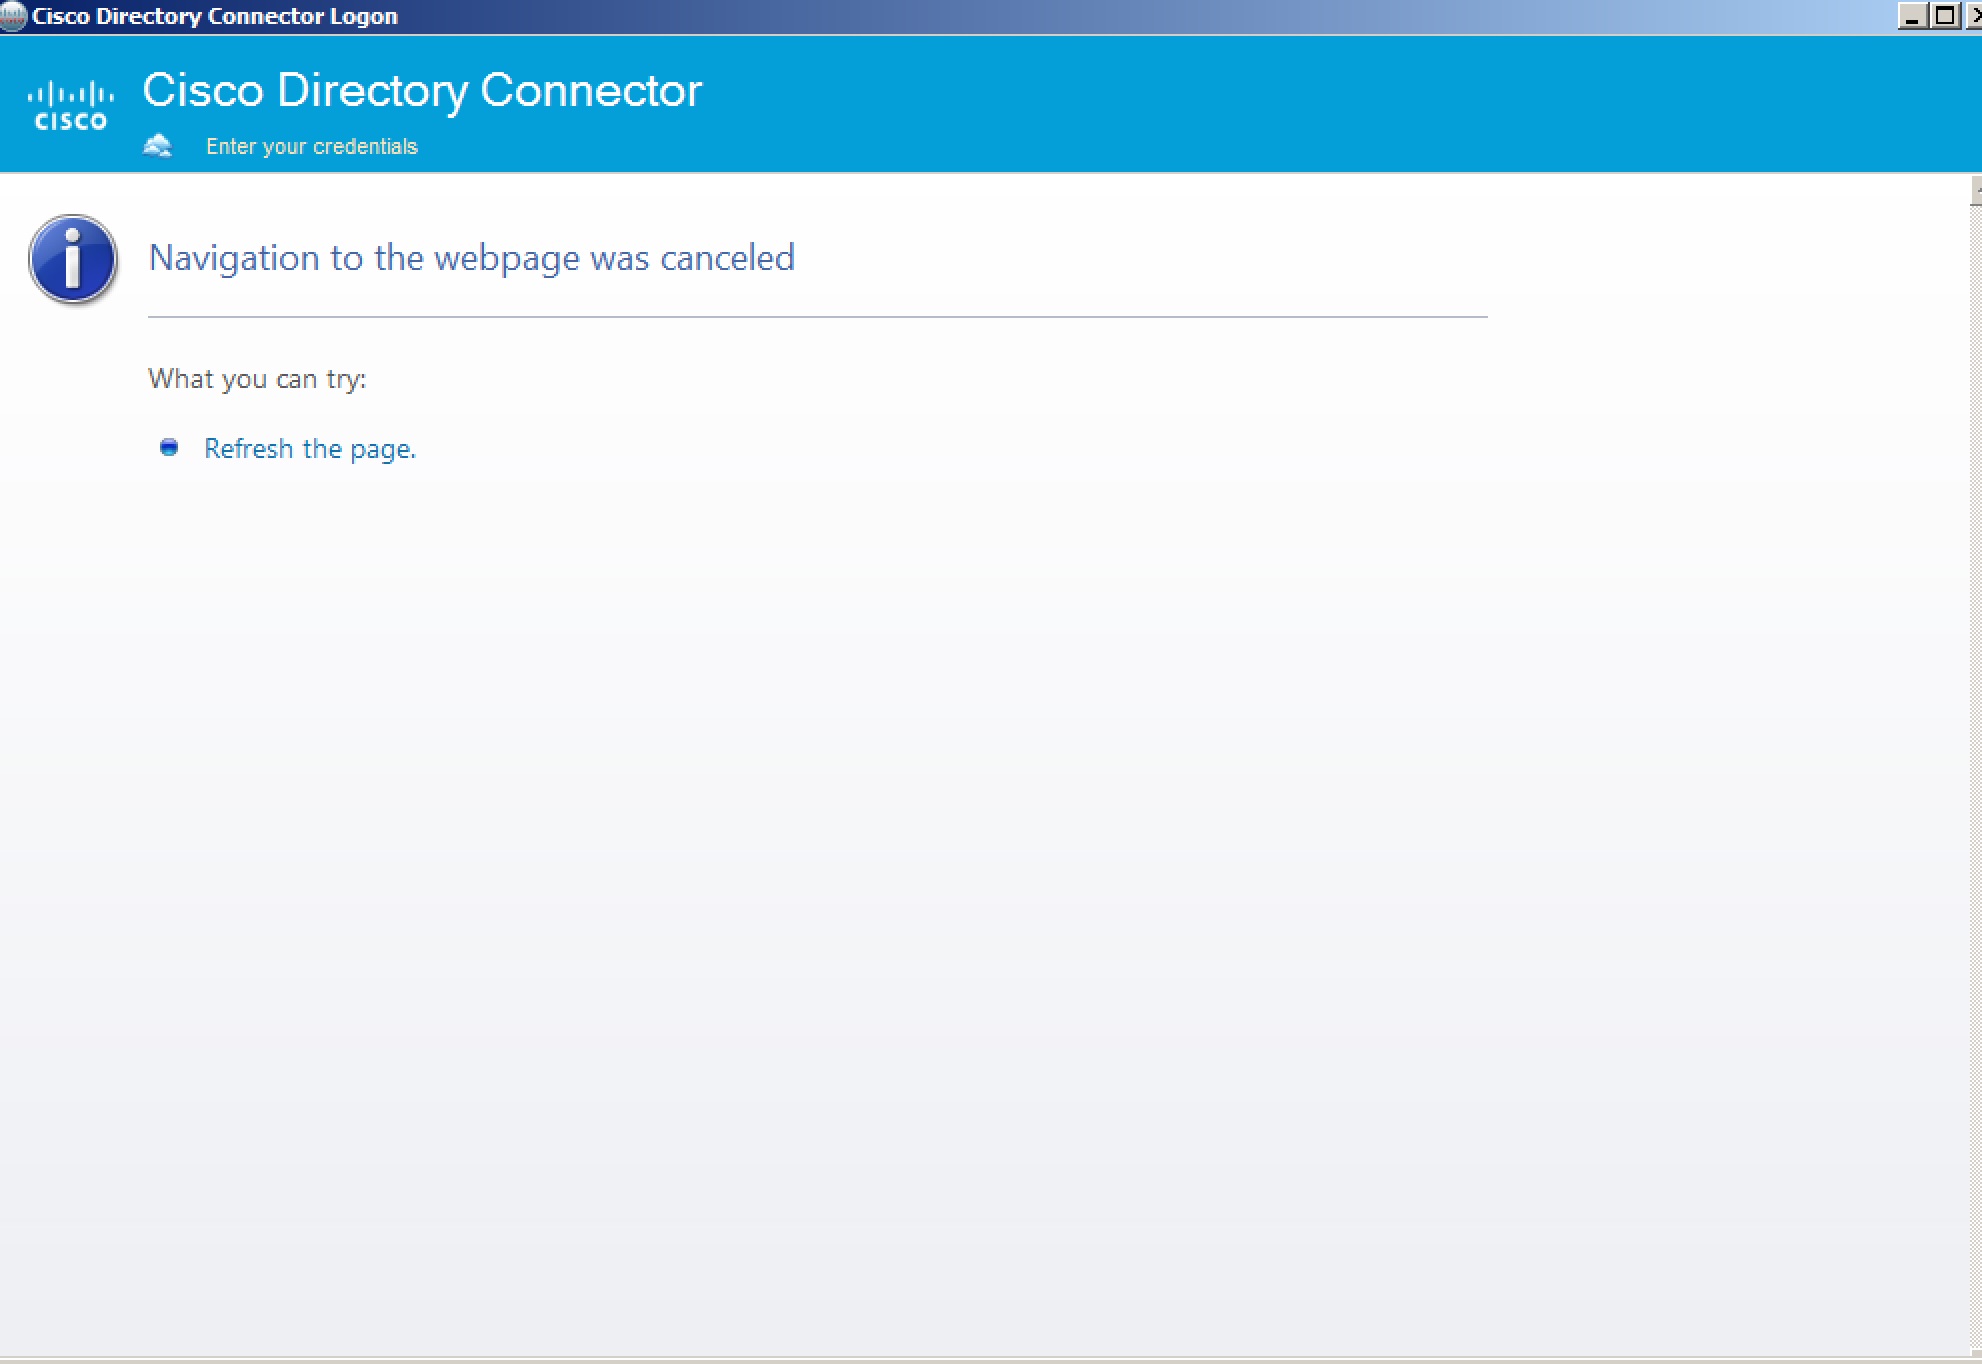
פתרון
נסה את השלבים הבאים:
-
פני Internet Explorer מה, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו Chrome ו- Firefox.
-
אם לא Internet Explorer ניתן לבקר בקישור אך דפדפנים אחרים יכולים, סמן Internet Explorer הגדרות וסמן את תיבות הסימון TLS 1.1 ו- 1.2. (השתמש בהליך הפעל TLS ב Internet Explorer הליך.)
הופיעה הנחת כניסה
בעיה
מופיעה הנחיה המבקשת ממך להכניס את שם המשתמש והסיסמה כדי להעביר את האימות.
סיבה אפשרית
מחבר הספרייה משלים את אימות האבטחה של NTLM בשקט עם חשבון הכניסה. אם האי מות נכשל, קופצת תיבת דו-שיח שתבקש את שם המשתמש וה סיסמה של האימות.
פתרון
כאשר אתה רואה את חלון הכניסה הקופץ, עליך לספק חשבון חוקי עם אימות נכון להעברת אבטחה.
אין אפשרות להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, הודעת השגיאה מופיעה: "לא ניתן להתחבר לש רת המרוחק."
סיבה אפשרית
ייתכן שיש לך בעיות פרוקסי שיש לפתור.
פתרון
לקבלת מידע נוסף על פתרון בעיות, ראה פתרון בעיות כניסה לחשבון שירות.
אין אפשרות לרשום את המחבר
בעיה
אתה רואה את הודעת השגיאה "לא ניתן לרשום את המחבר. התרחש חריג כללי".
סיבה אפשרית
ברוב המקרים, הבעיה היא כי למחבר המדריך אין הרשאה להתחבר להקשר שורש LDAP.
פתרון
נסה את הפעולות הבאות:
-
הפעל שורת פקודה (cmd) ולאחר מכן הזן
ldp.exe. -
לחץ על גד, בחר באפשרות לאגד כ משתמש מחו בר כעת ולאחר מכן לחץ על אישור.
-
לחץ על , הזן
DC=שם חברה, DC=ADכ- BaseDN ולאחר מכן לחץ על אישור. -
אם הבעיה נמשכת, פתח תיק עם תמיכה.
סנכרון
אווטרים לא מסונכרנים
בעיה
מחבר הספריות של סיסקו מסנכרן את נתוני AD המשתמש לענן Webex. אבל שום נתוני אווטאר לא סונכרנו בהצלחה.
סיבה אפשרית
אם עשית שימוש חוזר בשרת אווטאר קיים והאווטרים של המשתמשים כבר היו מסונכרנים, המטמון המקומי לוכד אותם ונמנע משליחה מחדש כדי לחסוך ברוחב הפס.
פתרון
מחק את המטמון המקומי על-ידי ביצוע השלבים הבאים:
-
עבור אל C:\Program Files (x86)\Cisco Systems\ מחבר ספריות סיסקו\ תוספים\
-
מחק את DirSyn cPluginAvatar.dll-מטמון. bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר הספרייה של סיסקו.
חשבונות דואר אלקטרוני של משתמשים מתנגשים
בעיה
תוצאות הסנכרון עשויות להציג חשבונות דואר אלקטרוני של משתמשים מתנגשים.
-
אם משתמשים ניסו את הגרסה החינמית של Webex App, כתובות הדוא"ל שלהם נמצאות בארגון הצרכנים החינמי.
-
אם הודעות דוא"ל של משתמשים היו מסונכרנות אי פעם בארגון אחר.
-
אם הודעות דוא"ל של משתמשים קיימות במספר תחומים השייכים לארגון.
פתרון
נסה את הפעולות הבאות:
-
בצע את השלבים הבאים אם אתה מנסה לתבוע משתמשים:
-
ודא שאימתם את הדומיין ב- Control Hub.
-
להשבית זמנית את מחבר הספרייה של סיסקו.
-
השתמש באפשרות תביעת משתמש במרכז הבקרה כדי לתבוע חשבונות ש עשויים להתקיים בארגון הצרכנים החינמי. לקבלת מידע נוסף, ראה תביעת משתמשים לארגון שלך (המרת משתמשים).
-
בצע הפעלה יבשה במחבר הספריות של סיסקו ולאחר מכן הפעל מחדש את סנכרון הספ ריות
-
-
במקרה האחרון, בדוק שוב את נתוני המשתמש במק Active Directory ורות שלך.
משתמש שהומר מסומן כלא פעיל
בעיה
בסביבה המסונכרנת של ספריות, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגוני שלך, אך המשתמש שהומר אינו יכול להיכנס ל- Webex App.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון הארגוני, המשתמש מסומן כמצב לא פעיל למשך 30 יום כאמצעי תאימות אבטחה. במהלך תקופה זו, המשתמש אינו יכול להיכנס לאפליקציית Webex והוא מסומן למחיקה בתום תקופת 30 הימים. מצב זה מתעורר מכיוון שמידע המשתמש החינמי אינו שוכן בוActive Directory.
פתרון
עליך לנקוט פעולה אם אינך רוצה שחשבון המשתמש יימחק. כדי לפתור בעיה זו, צור חשבון משתמש במקום המקומי המתאים לח Active Directory שבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון ממחבר הספרייה של סיסקו. לאחר מכן, המשתמש יכול להיכנס שוב לאפליקציית Webex והחשבון לא יימחק.
סנכרון מצטבר נכשל
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב- Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטברים.
-
המסנן שבו אתה משתמש מתייחס לתכונה של ערך מקושר.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבה בו צע סנכרון מלא.
פתרון
ל- Windows Server 2008 R2 יש באג שקשור לבעיה זו. הבאג תוקן ב 2012 R2 ואילך. אנו ממליצים לשדרג את שרת Windows שלך לפחות ל- 2012 R2.
ערך לא חוקי עבור תכונה
בעיה
עבור [user dn (שם מובחן)], לתכונה [שם תכונה] יש את הערך הלא חוקי הבא [ערך תכונה].
סיבה אפשרית
עבור CN = b, OU = עובדים, OU = C משתמשים, DC = C, DC = COM, לתכונה [מספר טלפון] יש את הערך הלא חוקי הבא: +. תכונה זו חייבת להכיל מספר אחד לפחות.
פתרון
לתכונה עבור משתמש זה אין ערך חוקי. תקן את ערכו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים שיש למחוק
בעיה
המשתמשים התואמים מסומנים למחיקה.
בעת ביצוע סנכרון הפעלה יבשה כדי לבדוק את הנתונים בין Active Directory לבין הענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובי יקט למחיקה.
פתרון
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, תוכל להשתמש ב- Directory Connector לתיקון. בצע סנכרון למחיקת המשתמש ולאחר מכן בצע סנכרון נוסף לסנכרון המשתמש מ- AD מקומי לענן.
-
אם אינך יכול למחוק ולשחזר את חשבון המשתמש מחדש, פתח תיק עם תמיכה.
תכונה חסרה
בעיה
התכונה הנדרשת [שם מאפיין] בעת הוספת ערך מקומי [שם משתמש (שם מובחן)]. הערך לא נוצר ב- Control Hub עד שלכל התכונות הנדרשות יש ערך.
סיבה אפשרית
כתובת הדוא"ל של התכונה הנדרשת חסרה. בעת הוספת ערך מקומי [CN = משתמש מכירות, OU = מהנדסים, OU = K, DC = k, DC = מקומי], הערך לא נוצר ב- Control Hub עד שכל התכונות הנדרשות יקבלו ערך.
פתרון
אחת התכונות הנדרשות חסרה למשתמש [user_email_address]. ספק את הערכים הנדרשים עבור אותו משתמש.
קבוצה מקוננת לא תסנכרן
בעיה
משתמשים בקבוצה מקוננת Active Directory אינם מסונכרנים כראוי לענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל הן את קבוצת הילדים והן את קבוצת ההורים, שאינה נתמכת. לדוגמה: (חבר = CN = קבוצת מבח1, CN = משתמשים, DC = RKTest2008, DC = אורג)
פתרון
עליך להגדיר מחדש את המסנן המסנכרן קבוצות. לדוגמה: | (חבר = CN = קבוצת מבח1, CN = משתמשים, DC = RKTest2008, DC = org) (חבר = CN = קבוצת משנה מבחן, CN = משתמשים, DC = RKTest2008, DC = אורג)
קונפליקט שמות משתמשים
בעיה
קיימת התנגשות שמות עבור [user dn] עבור אובייקט הזנת ענן קיים עם השם: [כתובת דוא"ל משתמש], וסוג משתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים ב- Control Hub.
פתרון
צור משתמש שלך Active Directory עם אותה כתובת דוא"ל כמו החשבון שרשמת באמצעות Control Hub.
רכזת בקרה
רשימת משתמשים חסרה במרכז הבקרה
בעיה
אם יש לך ארגון Webex עם יותר מ- 1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים ב- Control Hub.
פתרון
באפשרותך להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב- Control Hub, עבור אל משתמשים, לחץ על  חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו לרכזת בקרה
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם רכזת הבקרה.
סיבה אפשרית
הקבוצה אינה מתויגת כ- isCritical SystemObject ב-. Active Directory
פתרון
ודא שהתכונה Active DirectoryIsCriticalSystemObject מוגדרת ל- TRUE ב-.
הפעל פתרון בעיות עבור מחבר ספריות
באפשרותך להפעיל פתרון בעיות כדי לסייע באבחון שגיאות שבהן אתה נתקל ב- Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קובצי היומן שהם:\\ Cisco SystemsCisco Systems\ מחבר ספריית סיסקו\ יומנים <Installation Location>
| 1 |
הפעל את |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
במחבר ספריות, לחץ על לוח מחוונים. |
| 4 |
עבור אל פעולות ולאחר מכן לחץ על כלי ע . |
| 5 |
כאשר פתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; זה לוכד את נתוני התנועה כך שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קובצי היומן: אם הקובץ ריק, ודא שלחשבון יש הרשאות גישה ל- AD DS או AD LDS שלך. תיקיית היומן שומרת קבצים רק בשלושת הימים האחרונים. התוכן בקבצי היומן עולה בקנה אחד עם פלט יומן האירועים למערכת. |
| 7 |
במידת הצורך, שלח את קובץ היומן לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות בסיום. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או מצטבר, הפעל את מציג האירועים. הוא מציג סיכום של אירועי הניהול ויומני השגיאות.
| 1 |
מתוך מחבר ספריות, עבור אל לוח המחוונים ולאחר מכן לחץ על . תיבת הדו-שיח מאפייני אירוע מציגה את פרטי אירוע הסנכרון ופרטי הש גיאה. |
| 2 |
במציג האירועים, עבור אל יו .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל היומנים כקובץ אירועים יחיד (*.evtx) או כפורמט אחר כגון xml או csv. |
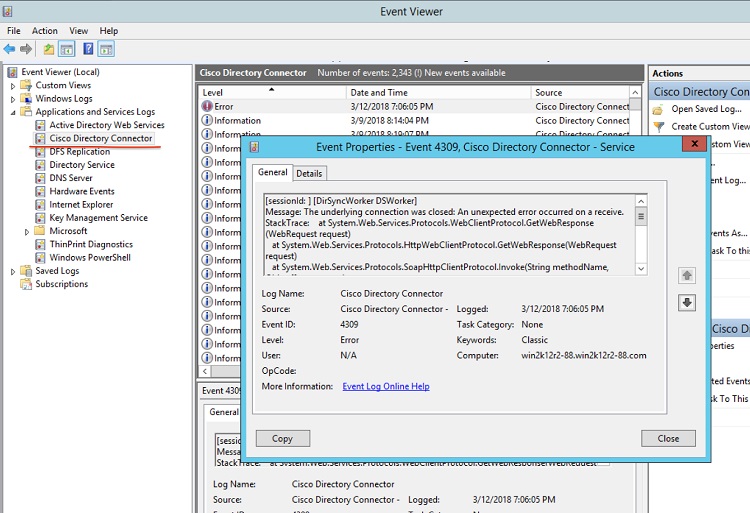
מה לעשות הלאה
אם עליך לפתוח תיק, פנה לת מיכה, תאר את הבעיה במחבר ולאחר מכן צרף את קובץ האירועים למקרה שלך.
יומני אירועים לוכדים פעולות משתמש. לקבלת עזרה בניהול תעבורת רשת, הפעל פתרון בעיות במחבר.
הפעל את ה- TLS ב- Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר הספריות של Cisco:
-
אירעה שגיאה בעת כניסה לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם אתה רואה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח Internet Explorer ולאחר מכן בחר כלים. כעת סמן את התיבות עבור גרסת TLS/SSL שברצונך להפעיל לחץ על אישור סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט, עבור אל מתקדם, גלול אל הא בטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב- TLS 1.1 והשתמש ב- TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
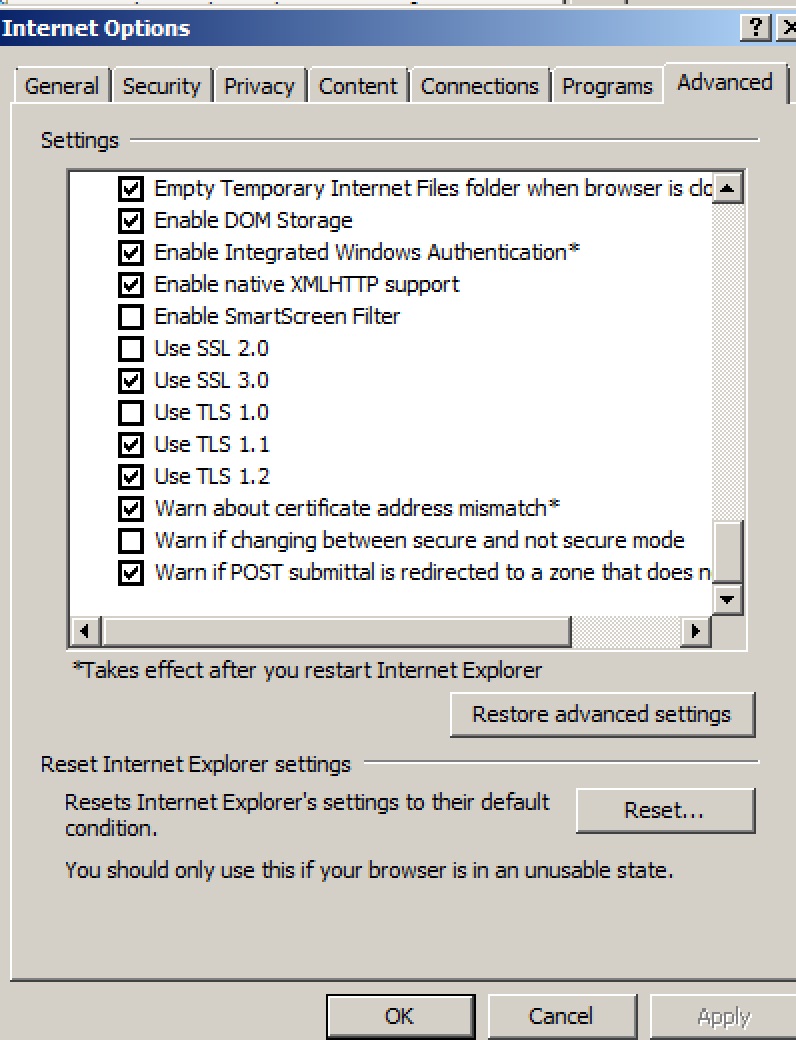
פתרון בעיות כניסה לחשבון שירות
אם אינך מצליח להיכנס למחבר הספריות של Cisco או אם אינך מצליח להפעיל סנכרון, השתמש בשלבים הבאים כדי לנסות לפתור את הבעיה לפני יצירת קשר עם התמיכה.
| 1 |
נסה לבקר https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בד פדפן האינטרנט שלך. |
| 2 |
בחר אחד, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שלחשבון המוגדר עבור שירות Cisco DirSync (שניתן למצוא בשירותי Windows) יש רמת הרשאות המאפשרת לו לגשת לנתוני אווטאר ונתוני AD. כברירת מחדל, השירות ממנף את אישורי חשבון הכניסה והאימות של Windows. |
בדוק את מצב החיפוש המאובטח ברישום של Windows
מצב החיפוש של ספריית קישורים דינמיים בטוחים (DLL) מוגדר כברירת מחדל ברישום Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר החיפוש של DLL. אם מצב זה היה מושבת איכשהו, תוקף יכול למקם DLL זדוני (בשם זהה לקובץ DLL שהוזכר שנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDLLSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
שינויים ברישום Windows צריכים להיעשות בזהירות רבה. אנו ממליצים לבצע גיבוי של הרישום שלך לפני שתשתמש ב שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן הק ש על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\ מערכת\ CurrentControlSet\ בקרה\ מנהל הפעלות. |
| 3 |
בחר אחד:
|
לקבלת מידע נוסף, ראה סדר חיפוש בספריית קישורים דינמיים.
סקירה כללית של מחבר ספרייה
Directory Connector הוא יישום מקומי לסנכרון זהות בענן. אתה מוריד את תוכנת המחבר מ- Control Hub ומתקין אותה במחשב המקומי שלך.
עם Directory Connector, אתה יכול לשמור על חשבונות המשתמש והנתונים שלך ב Active Directory -, כך Active Directory הופך למקור היחיד של אמת. כאשר אתה מבצע שינוי מקומי, הוא משוכ פל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור והטבה |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומ צב הסנכרון, ואת הסטטוס של מחבר הספרייה. אתה יכול להציג את לוח המחוונים בכל פעם שאתה נכנס. |
| הפעלה יבשה לפני הסנכרון לענן | בצע ריצה יבשה של שינויים בספרייה לפני שהם מיושמים בענן. לאחר מכן הפעל דוח כדי לראות שהשינויים שאתה רוצה לבצע הם מה שאתה מצפה. |
| סנכרון מלא ומצטבר | סנכרן את כל הספרייה. או פשוט לסנכרן את הש ינויים המצטברים כדי לחסוך בכוח העיבוד ולקצר את זמן הסנכרון. |
|
סנכרון תחומים מרובים (יער יחיד או יערות מרובים) |
מחבר ספריות תומך בתחומים מרובים תחת יער יחיד או תחת יערות מרובים (ללא צורך ב- AD LDS). עבור ארגונים עם ת Active Directory חומים מרובים, באפשרותך להתקין מחבר ספרייה עבור כל תחום, לאגד כל תחום לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמשים לתוך Webex. Control Hub משקף את המצב על-ידי הצגת מצב הסנכרון עבור מחברי ספריות מרובים, מאפשר לך לבטל את הס נכרון עבור תחום מסוים ולבטל את מחבר הספרייה בפריסה בזמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| Lightweight Directory Access Protocol(LDAP) מסנני | הגדר קריטריונים לחיפוש LDAP וספק יבוא יעיל. |
| Active Directoryמיפוי תכונות | מפות Microsoft Active Directory תכונות לתכונות ענן Webex מתאימות. ניתן למפות תכונות הרלוונטיות לת Active Directory צורה שלך וגם להגדיר תכונות מותאמות אישית למי פוי לענן. התכונות מהמקום יוצרות נתונים שונים בע נן, כגון פרטי חשבון משתמש, מספרי טלפון של חברות ב- Webex Teams, כתובות SIP של משאבי חדר ונת וני כרטיס איש קשר אחרים של המשתמש (כותרת עבודה, מחלקה, מנהל וכן הלאה). |
|
מדריך תאגידי למשאבי חדר מקומיים ומשתמשי Cisco Webex Calling (PSTN בענן) ואנשי קשר ארגוניים ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב- PSTN בע Cisco Webex Calling נן עבור שירות שיחות או שיש לך התקני Room מקומיים, תכונה זו מאפשרת למשתמשים לחפש בספריה אנשי קשר ארגוניים מהטלפונים שלהם Cisco Webex Calling (PSTN בענן) או ממשאבי Room.
|
| מציג אירועים | השתמש במציג האירועים כדי לקבוע אם היו בעיות בס נכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור את פריסת מחבר הספרייה של Cisco. אם הסנכרון לא פעל כראוי,
ייתכן שיש לך שגיאת תצורה או רשת. כלי זה בודק את
החיבור שלך Active Directory כדי שתוכל לאבחן שגיאות בעצמך
לפני פנייה לתמיכה. לאחר הפעלת פתרון בעיות ב- Directory Connector, יומנים נכתבים שניתן לשלוח לתמיכה טכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, נשלחת הודעה בכל פעם שגירסה חדשה של התוכנה זמינה. אתה יכול להגדיר שדרוגים אוטומטיים כך שתהיה תמיד בגיר סה העדכנית ביותר של התוכנה כאשר גרסה חדשה משוחר רת. |
| זמינות גבוהה | הגדר מספר מחברים כך שיהיה גיבוי, למקרה שהמחבר הראשי או המכונה המארחת אותו יורדים. |
מחבר הספרייה מחולק לשלושה תחומים:
-
Control Hub הוא הממשק היחיד המאפשר לך לנהל את כל ההיבטים של ארגון Webex שלך: להציג משתמשים, להקצות רישיונות, להוריד מחבר ספריות וקביעת תצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאמתו באמצעות ספק הזהות הארגונית שלהם ואינך רוצה לשלוח הזמנות בדוא"ל עבור אפליקציית Webex.
-
ממשק ניהול מחבר ספ ריות הוא התוכנה שאתה מוריד מ- Control Hub ומתקין בשרת Windows מהימן. עבור ת Active Directory חומים מרובים, באפשרותך להתקין רגע אחד של התוכנה עבור כל תחום שברצ ונך לסנכרן. באמצעות התוכנה, באפשרותך להפעיל סנכרון כדי להביא את חשבונות Active Directory המשתמש שלך ל- Webex, להציג ולפקח על מצב הסנכרון ולהגדיר את התצורה של שירותי מחבר ספריות.
-
שירות סנכרון ספריות מבק Active Directory ש ממך לאחזר משתמשים וקבוצות לסנכרון עם שירות המחברים ומחבר המדריך.
עיין בתרשים זה כדי להבין את ארכיטקטורת מחבר הספריות:
דרישות עבור מחבר ספרייה
חלונות וד Active Directory רישות
באפשרותך להתקין את מחבר הספרייה בשרתי Windows הנתמכים הבאים:
-
שרת חלונות 2025
-
שרת חלונות 2022
-
שרת חלונות 2019
-
שרת חלונות 2016
כדי לטפל בבעיית עוגיות, מומלץ לשדרג את בקר התחום שלך למהדורה המכילה את התיקון - Windows Server 2012 R2 או 2016.
מחבר הספרייה נתמך בשי Active Directory רותים הבאים:
-
Active Directory2025
(מחבר ספריות נתמך בעת שימוש בגירסה העדכנית Active Directory ביותר של Windows Server 2025)
-
Active Directory2016
(מחבר ספריות נתמך בעת שימוש בגירסה העדכנית Active Directory ביותר של Windows Server 2019)
-
Active Directory2012
-
Active Directory2008 ר2
-
Active Directory2008
שים לב לדרישות הנוספות הבאות:
-
מחבר ספרייה דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework v3.5 (נדרש ליישום מחבר ספריות. אם אתה נתקל בבעיות כלשהן, השתמש בהוראות ב הפעלת.NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework v.4.5 (נדרש עבור TLS1.2)
-
-
Active Directoryנדרשת רמת פונקציונליות היער 2 (Windows Server 2003) ומעלה. (ראה מהן רמות Active Directory פונקציונליות? למידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 ג'יגה-בייט זיכרון RAM
-
שטח אחסון של 50 ג'יגה-בייט
-
אין מינימום למעבד
דרישות רשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישה HTTPS (יציאה 443) לאינטרנט.
דרישות הארגון של Webex
-
כדי לגשת לתוכנת Directory Connector מ- Control Hub, אתה זקוק לארגון Webex עם ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמשים חדשים של Webex App יהיו פעילים לפני שהם נכנסים בפעם הראשונה, מומלץ לבצע את הפעולות הבאות:
-
הוסף, ודא ותבע באופן אופציונלי תחומים המכי לים את כתובות הדואר האלקטרוני של המשתמש שברצונך לסנכרן בענן.
-
בצע שילוב כניסה יחידה (SSO) של ספק הז הות שלך (IdP) עם ארגון Webex שלך.
-
בטל הזמנות דוא"ל אוטומ טיות, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכל לבצע קמפיין דוא"ל משלך. (תכונה זו דורשת שילוב SSO.)
-
לקבלת מידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה.
דרישות התקנה
-
עבור סביבת תחום מרובה (יער בודד או יערות מרובים), עליך להתקין מחבר ספרייה אחד עבור כל ת Active Directory חום. אם ברצונך לסנכרן תחום חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בתחום קיים אחר (A), ודא שיש לך שרת Windows נתמך נפרד להתקנת מחבר ספ ריות לסנכרון תחום (B).
-
לצורך כניסה למחבר, איננו דורשים חשבון מנהלי Active Directory. אנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מלא ב- Control Hub.
למשתמש מקומי זה יש הרשאות במחשב Windows זה כדי להתחבר לבקר התחום ולקרוא אובייקטים Active Directory של משתמש. חשבון הכניסה למחשב צריך להיות מנהל מחשב עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון הניהול המלא של Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשתActive Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי להגדיר חשבון אחר לגישהActive Directory. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
ודא שמצב החיפוש של ספריית קישורים דינמיים בטוחים של Windows (DLL) מופעל באמצעות הליך זה: בדוק את SafeDLLSearchMode ברישום Windows.
-
אם אתה משתמש ב- AD LDS עבור תחומים מרובים ביער יחיד, מומלץ להתקין מחבר ספריות ו שירות תחומי/ שירותי Active Directory ספריות קלים Active Directory (AD DS/AD LDS) במחשבים נפרדים.
דרישות דומיין מרובות
לפני שתבצע את המשימות ב - Cisco Directory Connector Deployment Task Flow, זכור את הדרישות וההמלצות הבאות אם אתה מתכוון לסנכרן Active Directory מידע מתחומים מרובים לענן:
-
מופע נפרד של מחבר ספריות נדרש עבור כל תחום.
-
תוכנת מחבר המדריך חייבת לפעול במארח שנמצא באותו תחום שהוא תס נכרן.
-
אנו ממליצים לאמת או לתבוע את הדומיינים שלך ב-Control Hub. (ראה הו ספה, אימות ותביעה של תחומים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח כרטיס כדי להעביר את הארגון לרשימת ארגונים גדולה.
-
אם תרצה, באפשרותך לסנכרן מידע על משאבי החדר יחד עם חשבונות משתמש. (ראה ס נכרון פרטי חדר מקומי לענן Webex).
Active Directoryהמלצות קבוצתיות להקצאת רישיון אוטומטי
Active Directoryקבוצות משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים מסייעת לפשט את תחזוקת הרשת וניהול.
ישנם שני סוגים של קבוצות בActive Directory:
-
קבוצות תפוצה —משמש ליצירת רשימות תפוצה של דואר אלקטרוני.
-
קבוצות אבטחה — מש משות להקצאת הרשאות למשאבים משותפים.
שקול את ההנחיות הבאות בעת יצירת קבוצות בActive Directory:
-
צור קבוצה גלובלית עבור כל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמש במוסכמות שמות סטנדרטיות ברחבי הארגון שלך כדי להקל על זיהוי מידע חשוב אודות קבוצה. שמות קבוצות יכולים לכלול פרטים אודות הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_emear" מתייחס לקבוצת אבטחה גלובלית עבור משתמשי Webex רישוי EMEAR.
-
ארגן קבוצות בצורה קלה להבנה, כגון לפי גיאוגרפיה או היררכיה ניהולית. השתמש בתיאורים קבוצתיים כדי לתאר לחלוטין את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות שהוצגו לאחרונה, הגדר את תבנית קבוצת רישיון אוטומטי במרכז הבקרה עבור קבוצות אלה. לקבלת מידע נוסף, ראה הגדרת תבנית הקצאת הרישיון האוטומטית שלך.
מידע על גודל
מחבר ספריות פועל כגשר בין הענן המקומי Active Directory לבין הענן Webex. ככזה, למחבר אין גבול עליון לכמה Active Directory אובייקטים ניתן לסנכר ן לענן. כל מגבלות על אובייקטים של ספריות מקומיות קש ורות לגירסה הספציפית ולמפרטים של Active Directory הסביבה המסונכרנת לענן, ולא למח בר עצמו.
כמה גורמים יכולים להשפיע על מהירות הסנכרון:
-
המספר הכולל של Active Directory אובייקטים. (עבודת סנכרון של 5000 משתמשים לא תארך עד 50000.)
-
מהירות רשת ורוחב פס.
-
עומס עבודה ומפרטים של המערכת.
אם אתה מסנכרן יותר מ- 50000 משתמשים, אנו ממליצים בחום להשתמש במחבר שני לצורך מעבר כשל ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים לעיל, איננו יכולים לספק ערכי זמן ספציפיים לכמה זמן ייקח סנכרון אובייקטים.
בדוק את מצב החיפוש המאובטח ברישום של Windows
מצב החיפוש של ספריית קישורים דינמיים בטוחים (DLL) מוגדר כברירת מחדל ברישום Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר החיפוש של DLL. אם מצב זה היה מושבת איכשהו, תוקף יכול למקם DLL זדוני (בשם זהה לקובץ DLL שהוזכר שנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDLLSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
שינויים ברישום Windows צריכים להיעשות בזהירות רבה. אנו ממליצים לבצע גיבוי של הרישום שלך לפני שתשתמש ב שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן הק ש על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\ מערכת\ CurrentControlSet\ בקרה\ מנהל הפעלות. |
| 3 |
בחר אחד:
|
לקבלת מידע נוסף, ראה סדר חיפוש בספריית קישורים דינמיים.
שילוב פרוקסי אינטרנט
שילוב פרוקסי אינטרנט
אם אימות פרוקסי אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש ב- Directory Connector.
אם הארגון שלך משתמש בפרוקסי אינטרנט שקוף, הוא אינו תומך באימות. המחבר מתחבר ומסנכרן משתמשים בהצלחה.
אתה יכול לנקוט באחת מהגישות הבאות:
-
פרוקסי אינטרנט מפורש דרך Internet Explorer (המחבר יורש את הגדרות פרוקסי האינטרנט)
-
פרוקסי אינטרנט מפורש דרך קובץ.pac (המחבר יורש הגדרות פרוקסי ספציפיות לארגון)
-
פרוקסי שקוף שעובד עם המחבר ללא שינויים
השתמש בפרוקסי אינטרנט דרך הדפדפן
באפשרותך להגדיר מחבר ספרייה לשימוש בפרוקסי אינטרנט באמצעותInternet Explorer.
אם שירות Cisco DirSync פועל מחשבון שונה מהמשתמש המחובר כרגע, עליך גם להיכנס באמצעות חשבון זה ולהגדיר פרוקסי אינטרנט.
| 1 |
מתוךInternet Explorer, עבור אל ולאחר מכן בחר הגדרות LAN. |
| 2 |
הפנה את מופע Windows למקום בו מותקן המחבר ב- proxy האינטרנט שלך. המחבר יורש הגדרות פרוקסי אינטרנט אלה. |
| 3 |
אם הסביבה שלך משתמשת באימות proxy, הוסף כתובות URL אלה לרשימה המותרת שלך:
אתה יכול לבצע זאת בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימה מותרת כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת ה- ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר לגשת ישירות לכתובות URL. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות האישורים, הוסף כתובות URL אלה לרשימה המותרת שלך:
לקבלת מידע נוסף, עיין במאמר זה אודות תחומים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
קביעת תצורה של פרוקסי אינטרנט באמצעות קובץ PAC
באפשרותך להגדיר דפדפן לקוח לשימוש בקובץ.pac. קובץ זה מספק את כתובת ה - proxy האינטרנט ואת פרטי היציאה. מחבר הספרייה יורש ישירות את תצורת ה- proxy האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר בהצלחה ויסנכרן פרטי משתמש לענן Webex, ודא כי אימות ה- proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות proxy, הוסף כתובות URL אלה לרשימה המותרת שלך:
אתה יכול לבצע זאת בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימה מותרת כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת ה- ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר לגשת ישירות לכתובות URL. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות האישורים, הוסף כתובות URL אלה לרשימה המותרת שלך:
לקבלת מידע נוסף, עיין במאמר זה אודות תחומים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר ספרייה תומך במנהל LAN NT (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בין התקני הדומיין ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, דבר שיכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, העיצוב הטכני של NTLM מבוסס על מנגנון של אתגר ות
גובה:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמת טקסט רגיל, ערך hash של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס דרך הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה- hash המאוחסן ואת ערך ה- hash מסיסמת הקלט. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, השרת מייצר מפתח אקראי של 16 סיביות. המפתח נקרא אתגר (או Nonce). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט רגיל.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר לפי ערך ה- hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח בחזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר התחום לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן ששלח הלקוח והאתגר הפשוט המקורי.
-
בקר התחום יכול לאחזר את ערכי ה- hash של הסיסמה לפי שם החשבון. ואז בקר התחום יכול להצפין את האתגר המקורי. בקר doman יכול לאחר מכן להשוות עם ערך ה- hash שהתקבל וערך ה- hash המוצפן. אם הם זהים, האימות מוצלח.
ל- Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אינך צריך להשלים תצורה נוספת.
הגדר פרוקסי שקוף
בתרחיש זה, הדפדפן אינו מודע לכך שפרוקסי אינטרנט שקוף מיירט בקשות http (יציאה 80/יציאה 443) ואין צורך בתצורה בצד הלקוח.
| 1 |
פרוס פרוקסי שקוף, כך שהמחבר יוכל להתחבר ולסנכרן משתמשים. |
| 2 |
ודא שהפרוקסי מצליח - אתה רואה חלון קופץ לאימות דפדפן צפוי בעת הפעלת המחבר. |
הגדר אימות פרוקסי
הוסף את כתובת האתר
cloudconnector.webex.com לרשימה המותרת שלך על ידי יצירת רשימת בקרת גישה.
בשרת חומת האש הארגונית שלך:
| 1 |
הפעל חיפוש DNS אם עדיין לא מופעל. |
| 2 |
קבע רוחב פס משוער עבור חיבור זה (בערך 2 מגהבייט/שניות או פחות עבור המחבר). זה לא יכול להיות נדרש. |
| 3 |
צור רשימת בקרת גישה כדי להחיל על מארח המחברים, וציין
לדוגמה: רשימת גישה 2000 ACL-בפנים אישור מורחב TCP [כתובת IP של המחבר] cloudconnector.webex.com eq https
|
| 4 |
החל ACL זה על ממשק חומת האש המתאים, אשר ישים רק עבור מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש בפרוקסי האינטרנט שלך על ידי קביעת התצורה המתאימה להצהרת הכחשה המרומזת. |
זרימת משימות פריסת מחבר ספריות של סיסקו
לפני שתתחיל
| 1 |
רכזת הבקרה מציגה בתחילה את סנכרון הספריות כמושבת. כדי להפעיל את ס נכרון הספריות עבור הארגון שלך, עליך להתקין ולהג דיר את התצורה של מחבר ספריות ולאחר מכן לבצע בהצלחה סנכרון מלא. להת קנה חדשה של Directory Connector, עבור תמיד אל Control Hub (https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה, כך שאתה משתמש בתכונות העדכניות ביותר ובתיקוני באגים. לאחר התקנת התוכנה, שדרוגים מדוו חים באמצעות התוכנה ומתקינים אוטומטית כאשר הם זמינים. |
| 2 |
היכנס באמצעות אישורי מנהל המערכת שלך ב- Webex ובצע את ההתקנה הראשונית. |
| 3 |
חשוב תמיד לשמור על תוכנת מחבר המדריך שלך מעודכנת בגירסה העדכנית ביותר. אנו ממליצים להשתמש ב הליך זה כדי לאפשר התקנת שדרוגים אוטומטיים לתוכנה בשקט כאשר הם זמינים. |
| 4 |
בחירת Active Directory אובייקטים לסנכרון כברירת מחדל, Directory Connector מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטים מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר באילו אובייקטים מסונכרנים, באפשרותך לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות הדף בחירת אובייקטים במחבר המדריך. |
| 5 |
אתה יכול למפות תכונות מהמקומי שלך Active Directory לתכונות מתאימות בענן. השדה הנדרש היחיד הוא ה-*uid. |
| 6 |
סנכרן אווטרים של ספריות באמצעות אחד מההליכים הבאים: אתה יכול לסנכרן את האווטרים של המשתמשים שלך לענן כך שהדמות של כל משתמש יופיע כאשר הם נכנסים ליישום. ניתן לסנכרן אווטרים מת Active Directory כונה או משרת משאבים. |
| 7 |
סנכרון פרטי חדר מקומי לענן Webex השתמש בהליך זה כדי לסנכרן מידע חדרים מקומי Active Directory אל הענן Webex. לאחר שתסנכרן את פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יוצגו כערכים הניתנים לחיפוש במכשירי חדרים רשומים בענן, כגון התקן חדר Webex או Cisco Webex Board |
| 8 |
כדי לספק משתמשים מ- In Active Directory to Control Hub, בצע את הפעולות הבאות:
בצע רצף זה כדי לספק Active Directory משתמשים עבור חשבונות Webex App. באפשרותך לספק משתמשים מיער מרובה או מפריסת תחום מרובה עבור Directory Connector 3.0 ואילך. Active Directory במהלך תהליך הקמת משתמשים מת חומים שונים, עליך להחליט אם לשמור או למחוק את אובייקטים המשתמשים ש עשויים כבר להתקיים בענן Webex - לדוגמה, לבדוק חשבונות מניסיון. המטרה היא לקבל התאמה מדויקת בין המדריכים הפעילים שלך לענן Webex. |
התקן מחבר ספרייה
רכזת הבקרה מציגה בתחילה את סנכרון הספריות כמושבת. כדי להפעיל את ס נכרון הספריות עבור הארגון שלך, עליך להתקין ולהג דיר את התצורה של מחבר ספריות ולאחר מכן לבצע בהצלחה סנכרון מלא.
עליך להתקין מחבר אחד עבור כל ת Active Directory חום שברצונך לס נכרן. מופע מחבר ספרייה יחיד יכול לשרת תחום יחיד בלבד. עיין בתרשים הבא כדי להבין את הזרימה לסנכרון תחומים מרובים:
לפני שתתחיל
אם אתה מבצע אימות באמצעות שרת proxy, ודא שיש לך את אישורי ה- proxy שלך:
-
עבור אימות בסיסי של proxy, תזן את שם המשתמש והסיסמה לאחר התקנת מופע של המחבר. Internet Explorerתצורת פרוקסי נדרשת גם לצורך אימות בסיסי; ראה שימוש בפרוקסי אינטרנט דרך הדפדפן
-
עבור proxy NTLM, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
ב - Control Hub, עבור אל ספריות ובחר הבא. |
| 2 |
לחץ על הקישור הורד והתקן כדי לשמור את הגירסה העדכנית ביותר של קובץ .zip להתקנת המחבר בשרת VMware או Windows שלך. באפשרותך להשיג את קובץ.zip ישירות מ קישור זה, אך עליך להיות בעל גישה ניהולית מלאה לארגון Control Hub כדי שתוכנה זו תפעל. להתקנה חדשה, קבל את הגרסה העדכנית ביותר של התוכנה כך שתשתמש בתכונות העדכניות ביותר ובתיקוני באגים. לאחר התקנת התוכנה, שדרוגים מדוו חים באמצעות התוכנה ומתקינים אוטומטית כאשר הם זמינים. |
| 3 |
בשרת VMware או Windows, פתח את קובץ ה- MSI והפעל אותו בתיקיית ההתקנה כדי להפעיל את אשף ההתקנה. |
| 4 |
לחץ על הבא, סמן את התיבה כדי לקבל את הסכם הרישיון ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. |
| 5 |
בחר את סוג חשבון השירות שבו ברצונך להשתמש ובצע את ההתקנה באמצעות חשבון מנהל מערכת:
כדי למנוע שגיאות, ודא שהרשאות הבאות קיימות:
|
| 6 |
לחץ על התקן. לאחר הפעלת בדיקת הרשת ואם תתבקש, הזן את אישורי ה- proxy הבסיסיים שלך, לחץ על אישור ולאחר מכן לחץ על סיום. |
מה לעשות הלאה
אנו ממליצים לאתחל את השרת לאחר ההתקנה. דוח הריצה היבשה אינו יכול להציג את התוצאה הנכונה כאשר הנתונים לא פורסמו. בעת אתחול המחשב, כל הנתונים מתרעננים כדי להציג תוצאה מדויקת בדוח.
היכנס למחבר המדריך
לפני שתתחיל
ודא שיש לך את אישורי ה- proxy שלך.
-
עבור proxy basic-auth, תזן את שם המשתמש והסיסמה לאחר פתיחת המחבר בפעם הראשונה.
-
עבור proxy NTLM, פתחInternet Explorer, לחץ על סמל גלגל השיניים, עבור אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שמידע שרת ה- proxy נוסף ולאחר מכן לחץ על אישור. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
פתח את המחבר ולאחר מכן הוסף את
|
| 2 |
אם תתבקש, היכנס עם אישורי אימות ה- proxy שלך ולאחר מכן היכנס ל- Webex באמצעות חשבון הניהול שלך ולחץ על הבא. |
| 3 |
אשר את הארגון והדומיין שלך.
|
| 4 |
לאחר הופעת המסך אישור ארגון, לחץ על אישור. אם כבר קשרת AD DS/AD LDS, יופיע המסך אישור ארגון. |
| 5 |
לחץ על אישור. |
| 6 |
בחר אחד, בהתאם למספר הת Active Directory חומים שברצונך לאגד למחבר ספריות:
|
מה לעשות הלאה
לאחר הכניסה, תתבקש לבצע סנכרון הפעלה יבשה.
לוח מחוונים של מחבר ספריות
כאשר אתה נכנס לראשונה למחבר המדריך, לוח המחוונים מופיע. כאן תוכל להציג סיכום של כל פעילויות הסנכרון, להציג נתונים סטטיסטיים בענן, לבצע סנכרון הפעלה יבשה, להתחיל סנכרון מלא או מצטבר ולהפעיל את תצוגת האירוע כדי לראות מידע שגיאה.
אם הפסקת הזמן לפגישה שלך, היכנס שוב.
באפשרותך להפעיל משימות אלה בקלות מסרגל הכלים 'פעולות' או מתפריט הפעולות.
|
רכיב |
תיאור |
|---|---|
|
סנכרון נוכחי |
מציג את פרטי המצב אודות הסנכרון המתנהל כעת. כאשר אין סנכרון מופעל, תצוגת המצב אינה פעילה. |
|
הסנכרון הבא |
הצגת הסנכרון המלא והמצטבר המתוזמן הבא. אם לא נק בע לוח זמנים, מוצג לא מתו זמן. |
|
סנכרון אחרון |
הצגת הסטטוס של שני הסנכרונים האחרונים שבוצעו. |
|
מצב סנכרון נוכחי |
הצגת המצב הכללי של הסנכרון. |
|
מחברים |
הצגת המחברים המקומיים הנוכחיים הזמינים לענן. |
|
סטטיסטיקות ענן |
הצגת המצב הכללי של הסנכרון. |
|
לוח זמנים לסנכרון |
הצגת לוח הזמנים לסנכרון לסנכרון מצטבר וסנכרון מלא. |
|
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסי
כום עשוי לכלול את הדברים הבאים:
|
| פעולה | תיאור |
|---|---|
| התחל סנכרון מצטבר |
התחל באופן ידני סנכרון מצטבר פעולה זו מושבתת בעת השהייה או השבתת הסנכרון, אם ס נכרון מלא לא הושלם או אם מתבצע סנכרון. |
|
סנכרון ריצה יבשה |
בצע סנכרון ריצה יבשה. |
|
הפעל את מציג האירועים |
הפעל את מציג האירועים של מיקרוסופט. |
|
רענן |
רענן את לוח המחוונים של מחבר הספריות של סיסקו |
|
פעולה |
תיאור |
|---|---|
| סנכרן עכשיו |
התחל סנכרון מלא באופן מיידי. |
|
מצב סנכרון |
בחר מצב סינכרון מצטבר או מלא. |
|
איפוס סוד מחבר |
צור שיחה בין מחבר הספריות של סיסקו לשירות המחברים. בחירה בפעולה זו תאפס את הסוד בע נן ואז תשמור את הסוד באופן מקומי. |
|
ריצה יבשה |
בצע בדיקה של תהליך הסנכרון. עליך לבצע ריצה יבשה לפני שתבצע סנכרון מלא. |
|
פתרון בעיות |
הפעל/כיבוי פתרון בעיות. |
|
רענן |
רענן את המסך הראשי של מחבר הספרייה של סיסקו. |
|
יציאה |
צא ממחבר הספרייה של סיסקו. |
|
שילוב מקשים |
פעולה |
|---|---|
|
אלטרנט+א |
הצג את תפריט הפעולות |
|
|
סנכרון עכשיו |
|
|
איפוס סוד מחבר |
|
|
ריצה יבשה |
|
|
סנכרון מצטבר |
|
|
סנכרון מלא |
|
|
הצג תפריט עזרה |
|
|
עזרה |
|
|
אודות |
|
|
FAQ |
הגדר שדרוגים אוטומטיים
| 1 |
ממחבר ספריות, עבור אל ולאחר מכן בדוק ש דרוג אוטומטי לגירסת מחבר הספ רייה החדשה של Cisco. |
| 2 |
לחץ על החל כדי לשמור את השינויים. |
גרסאות חדשות של המחבר מותקנות אוטומטית כאשר הן זמינות.
אתה יכול לנהל באופן ידני שדרוגים, אם אתה מעדיף. ראה ש דרוג למהדורת התוכנה העד כנית ביותר לקבלת מידע נוסף.
בחירת Active Directory אובייקטים לסנכרון
כברירת מחדל, Directory Connector מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטים מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר באילו אובייקטים מסונכרנים, באפשרותך לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות הדף בחירת אובייקטים במחבר המדריך.
קבוצות להקצאת רישיונות אוטומטית
Control Hub מאפשר לך לנהל הקצאות רישיונות על בסיס קבוצתי. באפשרותך ליצור תבניות רישיון ולמפות אותן Active Directory לקבוצות שאתה מס נכרן לענן. בנקודת יצירת המשתמש, Webex בודק חברות משתמש ומיפוי תבנית רישיון אוטומטי עבור אותו משתמש חדש.
אנו ממליצים להשתמש במסנן LDAP כדי לסנכרן קבוצות רלוונטיות לענן בלבד. לדוגמה, באפשרותך להגדיר את המסנן ל:
(& (CN = דוגמה) (אובייקטקלאס = קבוצה)) *
מסנן זה מסנכרן את כל הקבוצות בתוך DN הבסיס שבו השם מתחיל ב דוגמה. משתמשים שאינם מוקצים לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית המו גדרת כברירת מחדל שהגדרת ב- Control Hub.
קבוצות לפריסות אבטחת נתונים היברידיות
ב- Directory Connector, עליך לבדוק קבוצות אם אתה משתמש באבטחת נתונים היברידית כדי להגדיר קבוצת ניסיון עבור משתמשי פיילוט. עיין במד ריך הפריסה לאבטחת נתונים היברידיים לקבלת הנחיות. הגדרה זו של מחבר ספריות אינה משפיעה על סנכרון משתמשים אחרים בענן.
| 1 |
מתוך מחבר ספרייה, עבור אל תצורה ולאחר מכן לחץ על בחירת אובייקט. |
| 2 |
במקטע סוג אובייקט, סמן משתמשים וש קול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להכניס מסנן LDAP בשדה מסנני LDAP משתמשים. אם ברצונך לסנכרן משתמשים שנמצאים בקבוצה מנהל דוגמאות, השתמש במסנן כמו זה:
|
| 3 |
סמן זיהוי חדר כדי להפריד בין נתוני החדר לנתוני המשתמש. לחץ על התאמה אישית אם ברצונך להגדיר תכונות נוספות לזיהוי נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן פרטי חדרים מקומיים Active Directory אל הענן Webex. לאחר שתסנכרן את פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יוצגו כערכים הניתנים לחיפוש במכשירי חדרים רשומים בענן. לקבלת מידע נוסף, ראה ס נכרון מידע חדר מקומי לענן Webex. |
| 4 |
בדוק קבוצות אם ברצונך לסנכרן את קבוצות Active Directory המשתמשים שלך לענן. אל תוסיף מסנן LDAP לסנכרון משתמש לשדה קבוצות. עליך להשתמש רק בשדה קבוצות כדי לסנכרן את נתוני הקבוצה עצמם לענן. כברירת מחדל, קבוצות אינן מסונכרנות עבור לקוחות חדשים. עליך לאפשר סנכרון קבוצתי. עליך גם לסנכרן קבוצות אבטחה. |
| 5 |
בדוק אנשי קשר אם ברצונך לסנכרן פרטי קשר של משתמשים לענן. Directory Connector מסנכרן אנשי קשר של משתמשים רק כאשר הם אובייקטים
עם מחלקת אובייקטים מחבר ספרייה מנהל רק אנשי קשר המסונכרנים על ידי המחבר. אם יש כבר אנשי קשר ב- Control Hub, הסנכרון אינו מוחק את אנשי הקשר. אם אנשי קשר יוסרו מת חום הסנכרון, פרטי הקשר של המשתמשים יוסרו גם ב- Control Hub. |
| 6 |
הגדר את מסנ ני LDAP. ניתן להוסיף מסננים מורחבים על-ידי מתן מסנן LDAP חוקי. עיין במאמר זה לקבלת מידע נוסף אודות הגדרת מסנני LDAP. |
| 7 |
ציין את DNs הבסיס המקומי לסנכרון על-ידי לחיצה על Sel ect כדי לראות את מבנה העץ של המחשב שלךActive Directory. מכאן, אתה יכול לבחור או לבטל את הבחירה באילו מכולות לחפש. |
| 8 |
בדוק שהאובייקטים שברצונך להוסיף לתצורה זו ולחץ על בחר. ניתן לבחור מכולות בודדות או מכולות אב לשימוש לסנכרון. בחר מיכל אב כדי לאפשר את כל מיכלי הילדים. אם תבחר מיכל ילד, מיכל האב מציג סימן ביקורת אפור המציין שילד נבדק. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את Active Directory המכולות שסימנת. אם הארגון שלך ממקם את כל המשתמשים והקבוצות במיכל המשתמשים, אינך צריך לחפש במיכלים אחרים. אם הארגון שלך מחולק ליחידות ארגון, ודא שאתה בוחר OU. |
| 9 |
לחץ על החל. בחר אפשרות:
לקבלת מידע על ריצות יבשות, ראה ביצוע סנכרון הפעלה יבשה על Active Directory המשתמשים שלך. לסנכרון קבוצתי, עליך לבצע סנכרון מלא: בצע סנכרון מלא של Active Directory משתמשים לענן. |
תכונות משתמש במפה
אתה יכול למפות תכונות מהמקומי שלך Active Directory לתכונות מתאימות בענן. השדה הנדרש היחיד הוא *uid, מזהה ייחודי לכל חשבון משתמש בשירות הזהות בענן.
באפשרותך לבחור איזו Active Directory תכונה למפות לענן — לדוגמה, ניתן למפות את First
Name LastName Active Directory או
ביטוי תכונה מותאם אישית ל- Display Name בענן.
לחשבונות ב Active Directory חייבים להיות כתובת דוא"ל; ה- uid ממפה כברירת מחדל לשדה המו דעה של הדואר (לא SamAccountName).
אם תבחר שהשפה המועדפת תגיע משלךActive Directory, Active Directory זהו מקור האמת היחיד: משתמשים לא יוכלו לשנות את הגדרת השפה שלהם בהגדרות Webex ומנהלי מערכת לא יוכלו לשנות את ההגדרה ב- Control Hub.
| 1 |
מתוך מחבר ספרייה, לחץ על תצ ורה ולאחר מכן בחר מיפוי תכונות משתמש. דף זה מציג את שמות התכונות עבור Active Directory (משמאל) וע נן Webex (מימין). כל התכונות הנדרשות מסומנות ב כוכבית אדומה. |
| 2 |
גלול מטה לתחתית Active Directoryשמות התכונות ולאחר מכן בחר אחת מהת Active Directory כונות הבאות למיפוי לתכונת הענן uid:
ניתן למפות כל אחת מהת Active Directory כונות האחרות ל- uid, אך אנו ממליצים להשתמש בדואר או ב- userPrincipalName, כמפורט בהנחיות לעיל. במקרים מסוימים, UserPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול לוח השנה שלו. עליך לוודא שכתובת הדואר האלקטרוני לניהול לוח שנה ממופה לשדה כתובת הדואר האלקטרוני הראשי ב- Webex. הוסף את UserPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות Active Directory תואמות בענן, ראה מיפוי Active Directory תכונות במחבר ספריות. כדי שהסנכרון יעבוד, עליך לוודא שהת Active Directory כונה שתבחר היא בפורמט דואר אלקטרוני. מחבר הספרייה מציג חלון קופץ כדי להזכיר לך אם לא תבחר באחת מהתכונות המומלצות. |
| 3 |
אם התכונות המוגד Active Directory רות מראש אינן פועלות עבור הפריסה שלך, לחץ על התכונה הנפתחת, גלול לתחתית ולאחר מכן בחר התאמה אישית של תכונה כדי לפתוח חלון המאפשר לך להגדיר ביטוי תכונה. לחץ על עזרה כדי לקבל מידע נוסף על הביטויים ולראות דוגמאות לאופן הפעולה של ביטויים. ניתן גם לראות ביטויים לתכונות מותאמות אישית לקבלת מידע נוסף. בדוגמה זו, בואו למפות את Active Directory התכונות
מחבר ספרייה מאמת את ערך התכונה של uid בשירות הזהות ואחזר 3 משתמשים זמינים תחת אפשרויות סינון המשתמשים הנוכחיות. אם לכל 3 המשתמשים הללו יש פורמט דואר אלקטרוני חוקי, מחבר הספרייה של סיסקו מציג את ההודעה הבאה:
אם לא ניתן לאמת את התכונה, תראה את האזהרה הבאה ותוכל לחזור אליה Active Directory כדי לבדוק ולתקן את נתוני המשתמש:
|
| 4 |
(אופציונלי) בחר מיפויים עבור מספר טלפון נייד וטלפון אם ברצונך שמספרי נייד ועבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש באפליקציית Webex. נתוני מספר הטלפון מופיעים ביישום Webex כאשר משתמש מעביר את העכבר מעל תמונת הפרופיל של משתמש אחר. לקבלת מידע נוסף על שיחות מכרטיס איש קשר של משתמש, ראה קריאה ב- Webex (Unified CM) מדריך פריסה (מנה לי מערכת). |
| 5 |
בחר מיפויים נוספים כדי שהנתונים יופיעו בכרטיס איש הקשר:
לאחר מיפוי התכונות, המידע מופיע כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר:
לקבלת מידע נוסף אודות כרטיס איש הקשר, ראה אימות למי אתה יוצר קשר. לאחר שתכונות אלה מסונכרנות עם כל חשבון משתמש, ניתן להפעיל גם People Insights ב- Control Hub. תכונה זו מאפשרת למשתמשי Webex App לשתף מידע נוסף בפרופילים שלהם וללמוד עוד אחד על השני. לקבלת מידע נוסף אודות התכונה וכיצד להפעיל אותה, ראה People Insightsפרופילים עבור אירועי Webex, Jabber ו Webex Meetings - Webex (חדש) במרכז הבקרה |
| 6 |
לאחר שתבצע את הבחירות שלך, לחץ על החל. |
כל נתוני משתמש הכלולים ב- Active Directory מחליפים את הנתונים בענן המתאימים לאותו משתמש. לדוגמה, אם יצרת משתמש באופן ידני ב- Control Hub, כתובת הדואר האלקטרוני של המשתמש חייבת להיות זהה לדוא"ל ב-Active Directory. כל משתמש ללא כתובת דוא"ל מתאימה Active Directory נמחק.
משתמשים שנמחקו נשמרים בשירות הזהות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
Active Directoryותכונות ענן
ניתן למפות תכונות מקומיות Active Directory לתכונות מתאימות בענן באמצעות הכרטיסייה מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי Active Directory בין שמות התכונות לבין Cisco Cloud שמות התכונות. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב- Directory Connector. באפשרותך לבחור תכונות שונות בתפריטים הנפתחים ול Active Directory קבוע איזו תכונה מקומ ית מסונכרנת לאיזו תכונת ענן.
חשבו על התכונות הנפתחות כהגדרות קבועות מראש. כחלופה לערכים בש Active Directory ורה, ניתן גם לציין תכונה מותאמת אישית, קביעה מוגדרת מראש משלך, ב Active Directory (ביטוי עם תכונות מרובות) למיפוי לתכונה ענן אחת בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, תוכל להוסיף ביטוי שיוצר תכונה מותאמת אישית המבוססת על כותרת העובד, שם נתון ושם משפחה ב-. Active Directory
ניתן גם לציין כל אחת מהת Active Directory כונות למיפוי ל- uid בענן. עם זאת, עליך לוודא שהתכונה המקומית עומדת בתבנית דואר אלקטרוני חוקית.
ניתן גם להשתמש בכתובות דואר אלקטרוני חלופיות, לדוגמה, אם ברצונך להשתמש ב- UserPrincipalName לצורך כניסה, אך כתובת הדואר האלקטרוני של משתמש משמשת לניהול לוח השנה שלו. במקרה זה, מפה כתובת דוא"ל אחרת להודעות הדוא "ל; תכונת הקלדת עבודה. זהו הדוא"ל המשמש לאימות; הוא אינו משמש לניהול לוח השנה שלך. כתובת הדואר האלקטרוני שאתה ממפה מ-AD חייבת להיות מתחום מאומת בתוך הארגון שלך, והיא חייבת להיות ייחודית ולא מוקצה למשתמש אחר.
|
Active Directoryשמות תכונות |
שמות תכונות ענן Webex |
הערות |
|---|---|---|
|
— |
שם בניין |
— |
|
ג |
ג |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
|
מספר המחלקה |
מספר המחלקה |
תכונה זו משמשת למספר המחלקה של המשתמש המופיע בכר טיס איש הקשר וב תובנות של אנשים. |
|
שם תצוגה |
שם תצוגה |
תכונה זו משמשת לשם התצוגה של חשבון המשתמש המופיע ב - Control Hub, בכר טיס איש הקשר וב תובנות אנשים. |
|
בקרת חשבון משתמש |
חשבון ds-pwp-מושבת |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה UserAccountControl ממופה ל- ds-pwp-accoun t-disabled או שהמשתמשים לא יסונכרנו כראוי. |
|
מספר עובדים |
מספר עובדים |
— |
|
פקסימילמספר האלפון |
פקסימילמספר האלפון |
— |
|
— |
ג'אבריד |
תכונת ענן זו מתייחסת לכתובות IM (סוג XMPP) המש משות את Jabber. ערך זה אינו זהה ל- SIPAddresses. |
|
ל |
ל |
תכונה זו מציינת את עיר המשתמש. |
|
— |
מקום |
— |
|
מנהל |
מנהל |
תכונה זו משמשת לשם מנהל המשתמש המופיע בכר טיס איש הקשר וב תובנות של אנשים. |
|
נייד |
נייד |
תכונה זו משמשת כמספר הנייד המופיע להת קשרות למשתמש מכרטיס איש הקשר. |
|
או |
או |
תכונה זו מציינת את שם החברה או הארגון ומופיעה בכר טיס איש הקשר. |
|
או |
או |
תכונה זו מציינת את שם היחידה הארגונית. |
|
משלוח פיזיםשם המשרד |
משלוח פיזיםשם המשרד |
תכונה זו מציינת את מיקום המשרד של המשתמש. |
|
קוד דואר |
קוד דואר |
תכונה זו מציינת את המיקוד או המיקוד של המשתמש למשלוח דואר פיזי. |
|
שפה מועדפת |
שפה מועדפת |
תכונה זו מגדירה את השפה המועדפת על המשתמש והתבניות הבאות נתמכ ות: xx_YY או xx-YY. הנה כמה דוגמאות: en_US, en_GB, fr-CA. אם אתה משתמש בשפה שאינה נתמכת או בתבנית לא חוקית, השפה המועדפת של המשתמשים תשתנה לשפה שנקבעה עבור הארגון. |
|
MSRTCSIP-כתובת משתמש ראשיתכתובת אייפפון |
כתובות SIP; סוג = ארגוני |
תכונה זו משמשת לסנכרון מידע חדרים מקומי Active Directory אל הע Cisco Webex נן. |
|
sn |
sn |
תכונה זו משמשת לשם המשפחה של חשבון המשתמש המופיע ב- Control Hub, בכר טיס איש הקשר וב תובנות של אנשים. |
|
רחוב |
רחוב |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
|
כתובת רחוב |
רחוב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
|
מספר טלפון |
מספר טלפון |
תכונה זו מציינת את מספר הטלפון הראשי (העבודה) של המשתמש המשמש להת קשרות למשתמש מכרטיס איש הקשר. |
|
— |
אזור זמן |
תכונת ענן זו מציינת את אזור הזמן של המשתמש. |
|
כותרת |
כותרת |
תכונה זו מציינת את כותרת המשתמש המופיעה בכר טיס איש הקשר וב תובנות של אנשים. |
|
הקלד |
יוזמה |
— |
|
*דואר *שם משתמש ראשי |
uid |
מיפוי תכונה חובה. עבור כל חשבון משתמש, Active Directory הערך ממופה ל- uid ייחודי בענן. במקרים מסוימים, UserPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול לוח השנה שלו. עליך לוודא שכתובת הדואר האלקטרוני לניהול לוח שנה ממופה לשדה כתובת הדואר האלקטרוני הראשי ב- Webex. הוסף את UserPrincipalName ככתובת דוא"ל חלופית. לאחר מכן המשתמש יכול להשתמש באחת מכתובות הדוא "ל הללו כדי להיכנס, כל עוד מיפוי התכונות הנכון של SAML קיים. עיין במי פוי התכונות לדוגמה של הלן כיצד תוכל למפות כתובת דוא"ל חלופית. |
|
*שם משתמש ראשי *דואר <custom attribute> |
הודעות דוא"ל; עבודת הקלדה |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלו פיות. זהו הדוא"ל המשמש לאימות; הוא אינו משמש לניהול לוח השנה שלך. כתובת הדואר האלקטרוני שאתה ממפה מ-AD חייבת להיות מתחום מאומת בתוך הארגון שלך, והיא חייבת להיות ייחודית ולא מוקצה למשתמש אחר. |
|
<New attribute for Azure user objectId> |
מזהה חיצוני |
צור Active Directory תכונה חדשה כדי להחזיק את ObjectID של המשתמש Azure, כך שהיא לא תתנגש עם תכונה קיימת. תכונה זו ממופה לתכונה ExternalId, ומבטיחה ש כאשר משתמשי Webex יוצרים קבוצות ב- Microsoft 365 הם יוצרים צוותים באופן אוטומטי ב- Webex. |
מיפוי כתובות דוא"ל חלופיות
ביטויים לתכונות מותאמות אישית
|
מפעיל |
תיאור ודוגמה |
|---|---|
|
% |
מסיר את כל התווים מתחילת המחרוזת למיקום הארגומנט של התו או המחרוזת, אם תואמים.
|
|
- |
מפשיט את החלק האחורי של מחרוזת הקלט מקצה המחרוזת שצוינה.
|
|
+ |
משרשרת מחרוזות קלט או ביטויים.
|
|
| |
מעריך את הביטויים המופרדים מול המחרוזת הריקה ובוחר את התוצאה הראשונה שאינה ריקה.
|
סנכרון אווטרים של Active Directory ספריות מתכונה לענן
באפשרותך לסנכרן את אווטרי הספרייה של המשתמשים שלך לענן כך שכל או וטאר יופיע כאשר הם נכנסים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מת Active Directory כונה.
| 1 |
מתוך מחבר ספרייה, עבור אל תצורה, לחץ על או וט אר ולאחר מכן סמן הפעל. |
| 2 |
עבור קבל אווטאר מ, בחר תכונה AD ולאחר מכן בחר את התכונה או וטאר המכילה את נתוני האווטאר הגולמיים שברצונך לסנכרן לענן. |
| 3 |
כדי לוודא שהגישה לאווטאר נגישה כהלכה, הזן את כתובת הדוא"ל של המשתמש ולאחר מכן לחץ על קבל את הדמות של המשתמש. האווטאר מופיע מימין. |
| 4 |
לאחר שתוודא שהדמות הופיעה כהלכה, לחץ על Ap ply כדי לשמור את השינויים שלך. |
-
התמונות המסונכרנות הופכות לאווטאר המוגדר כברירת מחדל עבור משתמשים באפליק ציית Webex. משתמשים אינם רשאים להגדיר אווטאר משלהם לאחר שתכונה זו מופעלת מ - Directory Connector.
-
האווטרים של המשתמשים מסונכרנים הן לאפליקציית Webex והן לחשבונות התואמים באתר Webex.
מה לעשות הלאה
בצע סנכרון הפעלה יבשה; אם אין בעיות, בצע סנכרון מלא כדי לגרום לחשבונות Active Directory המשתמש והאווטרים שלך לסנכרן בענן ויופיעו ב- Control Hub.
סנכרון אווטרים של ספריות משרת משאבים לענן
באפשרותך לסנכרן את אווטרי הספרייה של המשתמשים שלך לענן כך שכל או וטאר יופיע כאשר הם נכנסים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן אווטרים משרת משאבים.
לפני שתתחיל
-
תבנית ה- URI וערך המשתנה בהליך זה הם דוגמאות. עליך להשתמש בכתובות URL בפועל שבהן נמצאים אווטרי הספרייה שלך.
-
דפוס ה-URI של האווטאר והשרת שבו נמצאים האווטרים חייבים להיות נגישים מיישום מחבר המדריך. המחבר זקוק לגישה http או https לתמונות, אך התמונות אינן צריכות להיות נגישות לציבור באינטרנט.
-
סנכרון נתוני האווטאר מופרד מפרופילי Active Directory המשתמש. אם אתה מפעיל פרוקסי, עליך לוודא שניתן לגשת לנתוני אווטאר באמצעות אימות NTLM או אימות בסיסי.
| 1 |
מתוך מחבר ספרייה, עבור אל תצורה, לחץ על או וט אר ולאחר מכן סמן הפעל. |
| 2 |
עבור קבל אווטאר מ, בחר שרת משאבים ולאחר מכן הזן את ת בנית URI האווט אר —לדוגמה, בואו נסתכל על כל חלק של תבנית URI האווטאר ומה הם מתכוונים:
|
| 3 |
(אופציונלי) אם שרת המשאבים שלך דורש אישורים, סמן את הגדר אישורי משתמש עבור אווט אר, ולאחר מכן בחר השתמש במשתמש כניסה לשירות נוכ חי או השתמש במשתמש זה והזן את הסיסמה. |
| 4 |
הזן את ערך המשת נה - לדוגמה: |
| 5 |
לחץ על Test כדי לוודא שתבנית URI האווטאר עובדת כהלכה. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 |
לאחר אימות פרטי ה- URI ונראה נכון, לחץ על החל. לקבלת מידע מפורט אודות השימוש בביטויים רגילים, עיין בהפניה המ הירה של Microsoft Regular Expression Language. |
-
התמונות המסונכרנות הופכות לאווטאר המוגדר כברירת מחדל עבור משתמשים באפליק ציית Webex. משתמשים אינם רשאים להגדיר אווטאר משלהם לאחר שתכונה זו מופעלת מ - Directory Connector.
-
האווטרים של המשתמשים מסונכרנים הן לאפליקציית Webex והן לחשבונות התואמים באתר Webex.
מה לעשות הלאה
בצע סנכרון הפעלה יבשה; אם אין בעיות, בצע סנכרון מלא כדי לגרום לחשבונות Active Directory המשתמש והאווטרים שלך לסנכרן בענן ויופיעו ב- Control Hub.
סנכרון פרטי חדר מקומי לענן Webex
השתמש בהליך זה כדי לסנכרן מידע חדרים מקומי Active Directory אל הענן Webex. לאחר שתסנכרן את פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יוצגו כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (Room, Desk ו-Board).
| 1 |
מתוך מחבר ספרייה, עבור אל ס נכרן, לחץ על עוד |
| 2 |
בדוק סנכרון פרטי חדר לענן כדי להפריד בין נתוני החדר לנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, נתוני החדר מטופלים באותו אופן כמו נתונים מסונכרנים של המשתמש. |
| 3 |
עבור אל מיפוי תכונות ולאחר מכן שנה את מיפוי התכונות עבור תכונת הענן SIPAddresses; type=enterprise. כדי להשתמש באימות ערך, הערך של כתובת SIP צריך להיות
|
| 4 |
צור תיבת דואר של משאבי חדר ב- Exchange. פעולה זו מוסיפה את התכונה MSEschResourceMetadata; ResourceType: Room שבה המחבר משתמש לאחר מכן כדי לזהות חדרים.
|
| 5 |
מ Active Directory משתמשים וממחשבים, נווט אל המאפיינים של החדר וערוך אותם. הוסף את ה- URI SIP המוסמך במלואו עם קידומת של sip:
|
| 6 |
בצע סנכרון הפעלה יבשה ולאחר מכן סנכרון הפעלה מלאה במחבר. אובייקטים החדשים של החדר מופיעים ברשימה Obj ects Added ואובייקטים בחדר תואמים מופיעים בדוח 'אובייקטים מותאמים' בדוח הפעלה יבשה. כל אובייקטים בחדר המסומנים למחיקה נמצאים תחת חדרים שנמחקו.
תוצאות הריצה היבשה מציגות את כל משאבי החדר שהותאמו.
הגדרה זו מפרידה בין Active Directory נתוני החדר (כולל התכונה של החדר) מנתוני המשתמש. לאחר סיום הסנכרון, הנתונים הסטטיסטיים של הענן בלוח המחוונים של המחבר מציגים נתוני חדרים שסונכרנו לענן.
|
מה לעשות הלאה
כעת, לאחר שביצעת את השלבים האלה, כאשר אתה מבצע חיפוש במכשיר רשום בענן Webex, תראה את ערכי החדר המסונכרנים המוגדרים עם כתובות SIP. כאשר אתה מבצע שיחה ממכשיר Webex על ערך זה, מתבצעת שיחה לכתובת SIP שהוגדרה עבור החדר.
מ- Control Hub, באפשרותך ליי בא חדרים מהספרייה שלך באופן אוטומטי ולי צור סביבות עבודה.
נקודת הקצה אינה יכולה לבצע שיחה חזרה לאפליקציית Webex. עבור התקני חיוג בדיקה, התקנים אלה חייבים להיות רשומים כ- URI SIP מקומי או במקום אחר שאינו Webex App. אם מערכת Active Directory החדרים אותה אתה מחפש רשומה ב- Webex ואותה כתובת דוא"ל נמצאת בהתקן חדר Webex, במכשיר שולחן העבודה או ב- Webex Board for Calendar Service, תוצאות החיפוש לא יציגו את הערך הכפול. המכשיר Room, Desk או Board מחייגים ישירות באפליקציית Webex ולא מתבצעת שיחת SIP.
שלח דוחות דוא"ל על תוצאות סנכרון ספריות
כברירת מחדל, אנשי הקשר של הארגון או מנהלי המערכת מקבלים תמיד התראות בדוא"ל. בעזרת הגדרה זו, באפשרותך להתאים אישית מי אמור לקבל הודעות דואר אלקטרוני המסכמות דוחות סנכרון ספריות.
| 1 |
מתוך מחבר ספרייה, לחץ על הגדרות, ולצד מקלט דואר אלקטרוני, הפ על את האפשרות אפשר סנכרון של דוח. |
| 2 |
לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם אתה מזן כתובת דוא"ל בתבנית לא חוקית, תופיע הודעה המציינת אותך לתקן את הבעיה לפני שתוכל לשמור ולהחיל את השינויים. |
| 3 |
אם עליך לערוך כתובות דוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את השינויים הדרושים לך. |
| 4 |
לאחר הוספת כל כתובות הדואר האלקטרוני החוקיות, לחץ על שמור. |
מה לעשות הלאה
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הס ר לצד ערכי כתובת דוא"ל ספציפיים.
קביעת תצורה של התראות מחבר ספריות ברכזת הבקרה
באפשרותך להשתמש ב הודעות במרכז הבקרה כדי להעביר דוחות מ-Directory Connector אודות שגיאות בתהליך הס נכרון. רכזת הבקרה יכולה לספק התראות לערוצי מסירה שונים , כולל דואר אלקטרוני וחללי Webex.
זכור שתצורת ההתראות ב- Directory Connector אינה עוב רת אוטומטית להודעות. השתמש בהוראות הבאות כדי להוסיף את כתובות הדואר האלקטרוני הנכונות בהודעות כדי לקבל התראות מ- Directory Connector.
התראות תמיד שולחות התראה לסנכרון מלא. סנכרון מצטבר יפעיל התראה רק אם יש אזהרה או שגיאה בדוח.
| 1 |
היכנס לרכ זת הבקרה ועבור אל . |
| 2 |
לחץ על אחת מהאפשרויות הבאות:
|
| 3 |
גלול מטה לקטע ערוץ המסי רה ובחר את שיטת המ סירה המועדפת. באפשרותך לקבל עדכוני התראות באמצעות דואר אלקטרוני, במרחב ייעודי של Webex App או דרך Webhooks כאשר הפעלתם אותם ברמה הארגונית.
|
| 4 |
לחץ על שמור. |
אספקת משתמשים Active Directory אל מרכז הבקרה
בצע את השלבים הבאים כדי Active Directory לספק משתמשים וליצור חשבונות משתמשים מתאימים ב- Control Hub. באפשרותך לספק משתמשים מפריסת תחום Active Directory מרובה (עם יער יחיד או יערות מרובים) לאחר התקנת מחבר ספרייה לכל תחום. במהלך תהליך הקמת משתמשים מת חומים שונים, עליך להחליט אם לשמור או למחוק את אובייקטים המשתמשים ש עשויים כבר להתקיים בענן Webex - לדוגמה, לבדוק חשבונות מניסיון. המטרה היא לקבל התאמה מדויקת בין המדריכים הפעילים שלך לענן Webex.
| 1 |
בצע סנכרון הפעלה יבשה על Active Directory המשתמשים שלך בצע ריצה יבשה כדי להשוות בין אובייקטים במקום Active Directory לבין אובייקטים בענן Webex. הפעלה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתפעיל סנכרון מלא או מצטבר ותבצע את השינויים לענן. |
| 2 |
בצע סנכרון מלא של Active Directory משתמשים בענן בעת הפעלת סנכרון מלא, שירות המחברים שולח את כל האובייקטים המסונ Active Directory נים מ- AD שלך לענן. לאחר מכן שירות המחברים מעדכן את חנות הזהויות עם ערכי AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים המסונכרנים החדשים. |
| 3 |
הקצאת שירותי Webex למשתמשים מסונכרנים בספרייה במרכז הבקרה לאחר השלמת סנכרון מלא של משתמשים מ- Directory Connector אל Control Hub, באפשרותך להקצות רישיונות שירות Webex במגוון שיטות. מומלץ להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שמהם סינכרון. Active Directory ניתן גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
בצע סנכרון הפעלה יבשה על Active Directory המשתמשים שלך
בצע ריצה יבשה כדי להשוות בין אובייקטים במקום Active Directory לבין אובייקטים בענן Webex. הפעלה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתפעיל סנכרון מלא או מצטבר ותבצע את השינויים לענן.
במהלך תהליך הקמת משתמשים מת חומים שונים, עליך להחליט אם לשמור או למחוק את אובייקטים המשתמשים ש עשויים כבר להתקיים בענן Webex - לדוגמה, לבדוק חשבונות מניסיון. עם מחבר ספריות, המטרה היא לקבל התאמה מדויקת בין המדריכים הפעילים שלך לענן Webex.
אם יש לך תחומים מרובים ביער יחיד או ביערות מרובים, עליך לבצע שלב זה בכל אחד מהמופעים של מחבר הספריות של Cisco שהתקנת עבור כל ת Active Directory חום.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי יישום Webex במרכז הבקרה לפני שהשתמשת במחבר ספריות. בין המשתמשים בענן, חלקם עשויים להתאים לאו Active Directory בייקט מקומי ולהקצות להם רישיונות לשירותים. אך חלקם עשויים להיות משתמשי בדיקה שברצ ונך למחוק בזמן ביצוע סנכרון. עליך ליצור התאמה מדויקת בין רכ Active Directory זת הבקרה שלך.
| 1 |
בחר אחד:
לאחר השלמת הריצה היבשה, תראה אחת מהתוצאות הבאות:
הסיכום מכיל מידע על התאמת אובייקטים:
הריצה היבשה מזהה את המשתמשים על ידי השוואתם עם משתמשי דומיין. היישום יכול לזהות את המשתמשים אם הם שייכים לתחום הנוכחי. בשלב הבא, עליך להחליט אם למחוק את האובייקטים או לשמור אותם. האובייקטים הלא תואמים מזוהים כקיימים כבר בענן Webex אך אינם קיימים באתר המקומי. Active Directory |
| 2 |
סקור את תוצאות ההפעלה היבשה ולאחר מכן בחר אפשרות בהתאם אם אתה משתמש בדומיין יחיד או במספר תחומים:
|
| 3 |
בהנחיה אישור הפעלה יבשה, לחץ על כן כדי לבצע מחדש את סנכרון ההפעלה היבשה ולהציג את לוח המחוונים כדי לראות את התוצאות. כל החשבונות שסונכרנו בהצלחה בריצה היבשה מופיעים תחת Obj ects Matching. אם למשתמש בענן אין משתמש מתאים עם אותו דוא"לActive Directory, הערך מופיע תחת משתמשים שנמחקו. כדי להימנע מדגל מחיקה זה, באפשרותך להוסיף משתמש Active Directory עם אותה כתובת דוא"ל. כדי להציג את הפרטים של הפריטים שסונכרנו, לחץ על הכרטיסייה המתאימה עבור פריטים ספציפיים או אובייקטים מותאמים. לשמירת פרטי הסי כום, לחץ על שמור תוצאות בקובץ. |
| 4 |
אם התוצאות צפויות, עבור אל ולאחר מכן לחץ על הפעל כעת כדי לבצע ס נכרון ידני ולהעביר למצב ידני בשלב זה. לאחר ביצוע סנכרון על הת Active Directory חום האחרון בפריסת התחומים המרובים שלך, עליך להפעיל מצב אוטומטי עבור מחבר ספריות. באפשרותך להפעיל מצב אוטומטי רק כאשר האובייקטים מות אמים לחלוטין בין ענן Webex לבין כל המדריכים הפעילים המקומיים. |
מה לעשות הלאה
-
עבור כל אובייקטים של משתמש שאינם תואמים ששמרת, עליך להוסיף אותם אליהם Active Directory כדי שתהיה התאמה מדויקת בין המקום המק ומי לענן.
-
בחר סוג סנכרון:
-
בצע סנכרון מלא של Active Directory משתמשים בענן כאשר אתה מסנכרן משתמשים חדשים לענן לראשונה. אתה עושה זאת מ ולאחר מכן משתמשים מהתחום הנוכחי מסונכרנים.
-
הגדר את לוח הזמ נים של המחברים והפעל סנכרון מצט בר לאחר הפעלת סנכרון מלא ואם ברצונך לאסוף שינויים לאחר הס נכרון הראשוני. סוג זה של סנכרון מומלץ לא סוף שינויים קטנים שבוצעו במקור Active Directory המשתמש.
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 ואילך) או כל 4 שעות (בגירסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הס נכרון המצטבר אינו מתרחש עד שתבצע ס נכרון מלא בתחילה.
-
-
אם יש לך מספר תחומים, חזור על שלבים אלה בכל מחבר ספרייה אחר שהתקנת.
דברים שכדאי לזכור
-
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמט רי הסנכרון. אם ההפעלה היבשה החלה על ידי שינוי תצורה, באפשרותך לשמור את ההגדרות לאחר השלמת ההפעלה היב שה. אם כבר הוספת משתמשים באופן ידני, ביצוע ס Active Directory נכרון עלול לגרום להסרת משתמשים שנוספו בעבר. באפשרותך לבדוק את דוחות ההפעלה היבשה של מחבר המדריך כדי לוודא שכל המשתמשים הצפויים נוכחים לפני שתסנכרן באופן מלא לענן.
-
אם משתמשים תואמים מסומנים למחיקה ואינך בטוח כיצד להמשיך, עיין במידע על פתרון בעיות וכיצד ליצור קשר עם התמיכה ב פתרון בעיות ותיקונים עבור מחבר ספריות.
משתמשים שנמחקו נשמרים בשירות הזהות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
בצע סנכרון מלא של Active Directory משתמשים בענן
בעת הפעלת סנכרון מלא, שירות המחברים שולח את כל האובייקטים המסונ Active Directory נים מ- AD שלך לענן. לאחר מכן שירות המחברים מעדכן את חנות הזהויות עם ערכי AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים המסונכרנים החדשים.
אם יש לך מספר תחומים, עליך לבצע שלב זה בכל אחד מהמופעים של מחבר הספריות שהתקנת עבור כל ת Active Directory חום.
Directory Connector מסנכרן את מצב חשבון המשתמש — בתוךActive Directory, כל המשתמשים המס ומנים כמושבתים מופיעים גם כלא פעילים בענן.
לפני שתתחיל
-
אם ברצונך שחשבונות המשתמש של Webex App יהיו במצב פעיל לאחר הסנכרון המלא ולפני שמשתמשים נכנסים בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
-
שילוב כניסה יחידה עם ארגון Webex שלך. לקבלת מידע
נוסף, ראה כני Cisco Webex סה יחי דה עם שירותים וספק הזהות של הארגון שלך
. -
השתמש ב- Control Hub כדי לאמת ולתבוע באופן אופציונלי תחומים הכלולים בכתו בות הדואר האלקטרוני. ראה הו
ספה , אימות ותביעה של תחומים
. -
הפעל או כבה הודעות דוא"ל הפעלה ב- Control Hub, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית לדוא"ל ל- Webex App. (אתה יכול לעשות קמפיין דוא"ל משלך.)
משתמשים מופעלים שלא נכנסו מופיעים עם סטטוס מאו מת במרכז הבקרה. לאחר שהם נכנסים, הם מופיעים כ פעילים. לקבלת מידע נוסף אודות סטטוסים של משתמשים, ראה סטטוסים ופעולות של משתמשים ב-. Cisco Webex Control Hub
-
-
כאשר אתה מפעיל סנכרון, מחבר הספרייה מבקש ממך לבצע תחילה הפעלה יבשה. אנו ממליצים לבצע ריצה יבשה לפני סנכרון מלא כדי לתפוס שגיאות אפשריות.
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שת שתמש בה על משתמשי Webex App חדשים שמהם סינכרון. Active Directory
אם אינך משתמש בתבניות רישיון להקצאה אוטומטית, משתמשים חדשים שסונכרנו מקבלים אוטומטית רישיונות בחינם. הם יוכלו להשתמש באותן תכונות חינמיות כמו אלה עם חשבונות בחינם.
| 1 |
בחר אחד:
|
| 2 |
מתוך מחבר ספרייה, עבור אל ס נכרן, לחץ על עוד |
| 3 |
אשר את תחילת הסנכרון. עבור כל שינוי שתבצע למשתמשים ב Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים עד 72 שעות לאחר ביצוע הס נכרון.
|
| 4 |
לחץ על רע נן אם ברצונך לעדכן את מצב הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקות ענן.) |
| 5 |
לקבלת מידע אודות שגיאות, בחר באפשרות 'הפעל מציג האירועים' מסרגל הכלים 'פעולות' כדי להציג את יומני הש גיאות. |
| 6 |
כדי להגדיר לוח זמנים לסנכרון לסנכרון מצטבר מתמשך לענן, ראה הגדרת לוח הזמנים של המחברים והפעלת סנכ רון מצטבר. |
-
לאחר השלמת הסנכרון המלא, הסטטוס של סנכרון הספריות מתעדכן מ-Dis abled ל- Oper ational בדף הגדרות ב- Control Hub.
-
כאשר כל הנתונים מותאמים בין מקומי לענן, מחבר הספרייה משתנה ממצב ידני למצב סנכרון אוטומטי.
-
אלא אם כן תשלב כניסה יחי דה, אימות תחומים ותביעה אופציונלית לדומיינים עבור חשבונות הדואר האלקטרוני שסנכרנת, ותדכא הודעות דוא"ל אוטומ טיות, חשבונות המשתמש של Webex App יישארו במצב לא מאומת עד שמשתמשים נכנסים לאפליקציית Webex בפעם הראשונה כדי לאשר את חשבונותיהם. עיין בסעיף לפני שתתחיל לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
-
אם יש לך מספר תחומים, בצע את הצעד הזה בכל מחבר ספרייה אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל התחומים שהוספת מופיעים ברשימה במרכז הבקרה.
-
אם שילבת כניסה יחידה עם Webex והדחקת הודעות דואר אלקטרוני, הה זמנות לדוא"ל לא יישלחו למשתמשים המסונכרנים החדשים.
-
לא ניתן להוסיף משתמשים באופן ידני ב- Control Hub לאחר הפעלת מחבר הספרייה. לאחר ההפעלה, ניהול המשתמשים מתבצע ממחבר הספריות של סיסקו Active Directory והוא המקור היחיד לאמת.
-
כל הקבוצות שסנכרנת מופיעות ב- Control Hub וניתן להקצות תבנית רישיון כך שלמשתמשים בקבוצה זו יוקצו רישיונות.
מה לעשות הלאה
-
בעת הסרת משתמשActive Directory, המשתמש נמחק ברכה לאחר הסנכרון הבא. המשתמש הופך להיות
לא פעילאך פרופיל הזהות בענן נשמר במשך שבעה ימים (כדי לאפשר התאוששות ממחיקה בשוגג).כאשר אתה מסמן חשבון מושבת ב -Active Directory, המשתמש הופך להיות
לא פעיללאחר הסנכרון הבא. פרופיל זהות הענן לא נמחק לאחר שבעה ימים, למקרה שתרצה להפעיל את המשתמש שוב. -
שים לב לחריגים אלה לסנכרון מצטבר (בצע את שלבי הסנכרון המלאים שלמעלה במקום זאת):
-
במקרה של אווטאר מעודכן אך ללא שינוי מאפיין אחר, סנכרון מצטבר לא יעדכן את הדמות של המשתמש לענן.
-
שינויים בתצורה במיפוי תכונות, DN בסיסי, מסנן והגדרת אווטאר דורשים סנכרון מלא.
-
הקצאת שירותי Webex למשתמשים מסונכרנים בספרייה במרכז הבקרה
לאחר השלמת סנכרון מלא של משתמשים ממחבר הספריות של Cisco אל Control Hub, באפשרותך להשתמש ב- Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בבת אחת או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון שהוקצתה אוטומטית. באפשרותך לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
לאחר השלמת סנכרון מלא של משתמשים מ- Directory Connector אל Control Hub, באפשרותך להשתמש בשיטות ב- Control Hub כדי להקצות באופן גלובלי רישיונות שירות Webex לכל המשתמשים שלך, למשתמשים בודדים, דרך תבנית CSV בכמות גדולה, או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. באפשרותך לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
כאשר אתה מקצה רישיון למשתמש של Webex App, משתמש זה מקבל דוא"ל המאשר את ההקצאה, כברירת מחדל. הדוא"ל נשלח על ידי שירות התראות ב- Control Hub. אם שילבת כניסה יחידה (SSO) בארגון Webex שלך, תוכל גם לדכא הודעות דוא"ל אוטומטיות אלה אם אתה מעדיף ליצור קשר ישירות עם המשתמשים שלך.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שת שתמש בה על משתמשי Webex App חדשים שמהם סינכרון. Active Directory
-
בצע סנכרון הפעלה יבשה על Active Directory המשתמשים שלך.
-
לאחר אישור תוצאות הריצה היבשה, בצע סנכרון מלא על Active Directory המשתמשים שלך.
בזמן הסנכרון המלא, המשתמש נוצר בענן, לא מתווספות הקצאות שירות ולא נשלח דוא"ל הפעלה. אם הודעות הדואר האלקטרוני אינן מודחקות, המשתמשים החדשים מקבלים הודעת דוא"ל הפעלה כאשר אתה מקצה שירותים למשתמשים בשיטת ניהול משתמשים רגילה ב- Control Hub, כגון ייבוא CSV, עדכון משתמש ידני או השלמה מוצלחת של הקצאה אוטומטית.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , לחץ על נ הל משתמשים, בחר שנה את כל המשתמשים המסונכר נים ולאחר מכן לחץ על הבא. |
| 2 |
בחר אפשרות:
|
מה לעשות הלאה
-
אם הודעות דוא"ל אינן מודחקות, דוא"ל נשלח לכל משתמש עם הזמנה להצטרף ולהוריד Webex.
-
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות רישיון שהוקצה בנפרד או בכמות גדולה.
בעיות ידועות עם מחבר ספרייה
-
בגירסאות Windows Server לפני 2012 R2 יש בעיית עוגיות המשפיעה על מחבר הספריות. בעיה זו תוקנה בגירסאות 2012 R2 ו - 2016.
-
עבור כל שינוי שתבצע למשתמשים ב Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים 72 שעות מרגע ביצוע הסנכרון.
באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: Windows או Mac.
-
כאשר משתמש משתמש באפליקציית Webex במחשב שולחני או בנייד כדי לחפש ולהתקשר לחדר שיש לו רק URI SIP מסונכרן, השיחה מצלצלת ללא הגבלת זמן בשלב זה.
הפעלת סנכרון מצטבר
סנכרון מצטבר שואל אותך Active Directory ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. לאחר מכן שלב זה מצרף את השינויים הללו ושולח אותם לשירות המחברים. השינויים כוללים שינוי ייחוס משתמשים וכאשר משתמש נוסף או נמחק.
סנכרון זה אינו מעמיד עומס רב על השרתים ואינו לוקח זמן רב כמו סנכרון מלא. לאחר שתבצע את הסנכרון המלא הראשוני שלך, אנו ממליצים על האפשרות המצטברת לסנכרון הבא.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שת שתמש בה על משתמשי Webex App חדשים שמהם סינכרון. Active Directory
-
שים לב לחריגים אלה שהסנכרון המצטבר אינו תומך בהם (בצע סנכרון מלא של Active Directory משתמשים בענן במקום זאת):
-
במקרה של אווטאר מעודכן אך ללא שינוי מאפיין אחר, סנכרון מצטבר לא יעדכן את הדמות של המשתמש לענן.
-
עבור שינויים חדשים בתצורה במיפוי תכונות, DN בסיסי, מסנן והגדרת האווטאר, סנכרון מצטבר לא יעבוד ואלו דורשים סנכרון מלא.
-
| 1 |
מתוך מחבר ספריות, לחץ על לוח מחוונים. כאשר אתה מפעיל סנכרון, מחבר הספרייה מבקש ממך לבצע תחילה הפעלה יבשה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > אפשר ס נכרון אם עדיין לא מופעל. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 ואילך) או כל 4 שעות (בגירסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הס נכרון המצטבר אינו מתרחש עד שתבצע ס נכרון מלא בתחילה. כאשר מרווח זמן מצטבר חדש מסתיים, התוכנית בודקת את השינויים בהתבסס על חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על ס נכרן עכשיו > מצטבר. עבור כל שינוי שתבצע למשתמשים ב Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים 72 שעות מרגע ביצוע הסנכרון.
|
| 4 |
לקבלת מידע אודות שגיאות, לחץ על הפעל מציג אירועים מסרגל הכלים פעולות כדי להציג את יומני הש גיאות. |
מה לעשות הלאה
אם יש לך מספר תחומים, בצע שלב זה במופעים אחרים של מחבר ספריות שהתקנת.
שחזור משתמשים שנמחקו בטעות
ל- Directory Connector יש בדיקות ואיזונים למניעת מחיקה לא מכוונת של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAPActive Directory, אשר מחק חלק מהמשתמשים כאשר הם מסונכרנים לענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה ולהקים מחדש את חשבונות המשתמש ב- Control Hub.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בע נן, לדוגמה, בגלל בעיית אובייקט לא תואם לאחר סנכרון מ- Directory Connector, ניתן לשחזר את המשתמשים. אם ראית הודעה על אובייקטים שאינם תואמים או שמ ת לב שמשתמשים נמחקו, ייתכן שתוכל לשחזר אותם אם תפעל במהירות.
משתמשים מסומנים כלא פעילים ב- Control Hub כאשר החשבונות המתאימים נמחקיםActive Directory. שירות ענן הרקע שומר על המשתמשים עד 7 ימים. במהלך תקופה זו, אתה עדיין יכול להשתמש בסיסקו Directory Connector כדי לשחזר משתמשים. אנו ממליצים לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים שמושבתים ב- מס Active Directory ומנים גם כלא פעילים ב- Control Hub, אך חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל משתמשים ואשר אם חשבון משתמש ספציפי נמצא במצב לא פעיל או אינו מופיע ברשימה. לקבלת מידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה. |
| 3 |
אם משתמשים נמחקו ב- Control Hub או אם אתה מבחין במשתמשים במצב לא פעיל, עבור אלActive Directory, הוסף את חשבונות המשתמש החסרים ולאחר מכן בצע ס נכרון הפעלה יבשה ב- Directory Connector. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש בענן Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו באופן זמני ל- Control Hub. המשתמשים מתאוששים ועוברים לסטטוס המקורי, כולל מצב החשבון והקצאות השירות שלהם. |
מה לעשות הלאה
חזור אל מרכז הבקרה, עבור אל ואשר שחשבונות המשתמש שנמחקו בעבר מופיעים ברשימת המשתמשים.
מחק משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, באפשרותך לבחור למחוק לצמיתות משתמשים שנמחקו באופן רך בסנכרון הבא.
| 1 |
לאחר השלמת ריצה יבשה, בחר אובייקטים שנ מחקו ברכות. |
| 2 |
סמן את תיבת הסימון לצד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע. |
מה לעשות הלאה
בסנכרון הבא, המשתמשים שבדקת יימחקו לצמיתות.
שינוי כתובת דוא"ל של אפליקציית Webex
אם ברצונך לשנות כתובות דואר אלקטרוני של משתמשים והארגון שלך משתמש ב- Directory Connector, אתה משנה את כתובות הדואר האלקטרוני האלה ב-Active Directory. הליך זה מכסה כיצד לשנות כתובת דוא"ל של Webex App עבור תחום יחיד ותהליך לשינוי התחום. זכור כי בכל פעם שתשנה את כתובת הדוא"ל של המשתמש, המשתמש צריך לאמת מחדש את חשבונו. כמו כן, עליך להקצות מחדש את ההתקנים המשויכים למשתמש לאחר שינוי כתובת דוא"ל.
אם ברצונך לשנות דואר אלקטרוני או ערך כלשהו עבור משתמש אחד בלבד, אל תמחק את המשתמש Active Directory ולאחר מכן צור מחדש משתמש חדש עם אותו דוא"ל. הע נן מפרש פעולה זו כחשבון משתמש חדש ומרחבי המשתמש ונתונים אחרים בענן יאבדו.
מחבר הספרייה אינו מגביל את שינוי תחום הדואר האלקטרוני. עם זאת, כאשר המשתמש מסנכרן מחדש לענן, מצב המשתמש תלוי אם התחום החדש מאומת בארגון שלך. אם התחום אינו מאומת בארגון שלך, מצב המשתמש ישתנה ל'מ מתינה 'לאחר הסנכרון המלא. לקבלת מידע נוסף, ראה ניהול התחומים שלך.
אם הארגון שלך אינו משתמש ב- Directory Connector, באפשרותך לשנות את כתובות הדואר האלקטרוני של Webex App דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל של חשבונך לקבלת שלבים שמשתמשים יכולים לבצע כדי לשנות את הודעות הדוא "ל שלהם.
שנה את הדומיין Active Directory
באפשרותך להשתמש בהליך זה כדי ליצור דומיינים וכתובות דואר אלקטרוני חדשים. הם מסונכרנים עם שירות הזהות בענן.
| 1 |
הגדר תחום חדש Active Directory (AD). |
| 2 |
השבת סנכרון בכל המחברים שלך. |
| 3 |
הסר את כל המחברים שלך. |
| 4 |
בהגשת המקרה, הקפד לבקש את הסרת תצורת התחום וכל תכונות הסנכרון בארגון שלך. לפני פתיחת תיק לשינוי התחום, ודא שאין לך סנכרון פועל. אל תשנה כתובות דוא"ל של משתמשים Active Directory עד שהתיק ייפתר. |
| 5 |
לאחר שהתיק נפתר: בצע ריצת בדיקה עם מחבר הספרייה לפני ביצוע הסנכרון בפועל. |
תביעת דומיין
תביעת תחום מתרחשת אם אתה תובע דומיין דואר אלקטרוני עבור ארגון, כך שכל חשבון מזנון נוצר בארגון הלקוחות בתשלום ולא בארגון הצרכנים החינמי. אתה יכול להגיש תביעת דומיין רק באמצעות תיק תמיכה (עיין בקישור למטה למידע נוסף).
אם מחבר המדריך פעיל והדומיין נתבע, חשבונות מזנונים לא נוצרים בארגון הלקוחות ולא בארגון הצרכנים החינמי. רק מחבר המדריך רשאי לספק חשבונות עבור הארגון מActive Directory. המידע המאו חסן Active Directory הוא המקור המקורי. אם תנסה להעתיק חשבון, המשתמש המוזמן מקבל שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן לחלל יישום Webex היא על ידי שימוש תחילה ב- Directory Connector כדי לספק את החשבון לרכזת הבקרה.
המרת משתמשי אפליקציית Webex בחינם בארגון מסונכרן של ספריות
ניתן להשתמש בכתובות דואר אלקטרוני ייחודיות רק בספריית Webex App. אם המשתמשים שלך נרשמו לגרסה החינמית של Webex App, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בא רגון זה באמצעות מחבר ספריות, העבר (המר) אותם לארגון הלקוח לפני הפעלת מחבר המדריך. לאחר מכן אתה מוסיף את המשתמשים Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מס נכרן לענן.
אם לא תמיר את החשבונות לפני ההפעלה, כבה את מחבר הספרייה כדי להמיר אותם.
אם תנסה להמיר משתמש בזמן שסנכרון ספריות מופעל, הודעת השגיאה לא ניתן להמיר תו
<email address>פיע. כדי להימנע מהבעיה, באפשרותך להשתמש בשלבים אלה כפתרון לעקיפת הבעיה.
חלק מהמשתמשים הנטענים עשויים להופיע עם התכונה movedfrom בעת ביצוע ריצה יבשה. משתמשים אלה יהיו ברשימת האובי יקט שנמחק במקום Mismatch edObject. יהיה עליך להוסיף משתמשים אלה לרשימת המודעות שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף משתמשים אלה, כולם יימחקו בסינכרון הסינכרון שלך לענן.
| 1 |
השבת את סנכרון הספריות ממחבר הספרייה. |
| 2 |
בצע את ההליך המרת משתמשים ללא רישיון ב- Control Hub כדי להמיר את המשתמש מארגון הצרכנים החינמי לארגון הארגוני. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע ב- Control Hub. Directory Connector הופך Active Directory את מקור האמת היחיד לחשבונות משתמשים והמטרה היא לקבל התאמה מדויקת בין Active Directory לבין רכזת הבקרה. ודא שיש משתמשים תואמים Active Directory עבור משתמשים שהומרו לאחרונה לפני שתפעיל מחדש את הסנכרון. ניתן להשתמש בסנכרון הפעלה יבשה כדי להבטיח שלא נותרו משתמשים ללא תחרות. |
| 3 |
במחבר המדריך, בצע סנכרון הפעלה יבשה. לאחר השלמת הריצה היבשה, סמן את הכרטיסייה הוסף אובייקטים. ודא שהמשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלת הסנכרון מחדש כדי לוודא שחשבונות משתמש שהומרו מופיעים ב Active Directory -. אם תפעיל את הס נכרון וחשבונות נמצאים רק ב- Control Hub, Directory Connector רגיש לאותיות רישיות ומוחק משתמשים שהומרו שהוא מזהה עם כתובות דואר אלקטרוני שאינן תואמות (לדוגמה, user1@example.com ו- User1@example.com). אם משתמשים שהומרו נמחקים, הם מאבדים את כל מרחבי היישום Webex שלהם. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות כלשהם, הפעל מחדש את סנכרון הספריות ממחבר הספריות. |
חשבונות משתמש שהומרו אינם מופעלים באופן אוטומטי אם לא אימתת ת חום. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את מחבר הספרייה ללא אימות תחום, משתמשים שהומרו אינם פעילים בקצה האחורי של הענן עד שהם יאשרו את כתובות הדואר האלקטרוני שלהם.
חשבונות משתמש באפליקציית Webex מזנון
כאשר אתה מזמין משתמש אחר לחלל באפליקציית Webex, אם למשתמש המוזמן אין חשבון Webex App, נוצר עבורו חשבון ("מזנון"). כברירת מחדל, חשבונות שנוצרים בדרך זו מתווספים לארגון הצרכנים החינמי.
אם ברצונך לנהל את החשבון המזנון באמצעות מחבר הספרייה, עליך להמי ר את החשבון.
שנה את תבנית שם המשתמש של אפליקציית Webex לאחר סנכרון ספריות
כברירת מחדל, מחבר ספרייה ממפה את התכונה DisplayName Active Directory לתכונה DisplayName בענן.
<lastName, firstName>לאחר ביצוע סנכרון ספריות, ייתכן שתמצא ששמות משתמש מוצגים בתבנית.
שם משתמש זה עשוי להופיע אם הת כונה DisplayName Active Directory
מוגדרת כך. כאשר התכונה ממופה ל- DisplayName בע
נן, שמות מופיעים בתבנית ב- <lastName, firstName> Control Hub.
כדי לשנות את התבנית, במסך מיפוי תכונות מחבר ספרייה: מיפו את הת Active Directory כונה GivenName sn
(או sn GivenName) ל - DisplayName ב Cisco Cloud שמות תכונות.
לחלופין, מפה את התכונה sn GivenName ל-
DisplayName:
ניתן גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות
ביטוי תכונה מותאם אישית משלך ל- DisplayName.
לדוגמה, הזן GivenName + "" + sn (שם פרטי, רווח, שם משפחה) כ
ביטוי. זה ממפה את שתי התכונות Active Directory ל- DisplayName
בענן.
אפשר למשתמשים לשנות שמות תצוגה ב- Webex Meetings
באפשרותך לבטל את מיפוי הת כונה DisplayName מסנכרון לענן ב-
Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים עליהם. משתמשים יכולים לה
כניס שם תצוגה להצגה במהלך פגישות Webex במקום שם פרטי ושם משפחה.
מנהלי מערכת יכולים גם לשנות את שם התצוגה של משתמש באופן ידני ב- Control
Hub.
| 1 |
מתוך מחבר ספרייה, לחץ על תצ ורה ולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר DisplayName תחת שם Cisco Cloud תכונה. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה לעשות הלאה
משתמשים יכולים כעת לע רוך את שמות התצוגה שלהם מאתר Webex שלהם.
שדרג למהדורת התוכנה האחרונה
כדי לשמור על תאימות הפריסה שלך ולקבל את התכונות העדכניות ביותר, הפונקציונליות, תיקוני הבאגים ושיפורי האבטחה, עליך תמיד לשדרג לגירסה העדכנית ביותר של Directory Connector. אם לא תשדרג לגירסה העדכנית ביותר הזמינה, ייתכן שתיתקל בבעיות, כגון מחבר הספרייה אינו מסנכרן עוד כראוי או גירסה שאינה תומכת בדרישת חובה של TLS 1.2.
מחבר הספרייה מודיע לך באופן אוטומטי כאשר גרסה חדשה זמינה. שדרג תמיד ל גרסה העדכנית ביותר כדי למנוע בעיות. אתה רואה גם הודעה בשורת המשימות של Windows.
למרות שאתה יכול להתקין ידנית עדכוני תוכנת מחבר, אנו ממליצים לבצע את השלבים בסעיף הגדרת ש דרוגים אוטומטיים כדי לאפשר לאפליקציה לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההודעה בשורת המשימות של Windows, או לחץ באמצעות לחצן העכבר הימני על סמל מחבר הספרייה בשורת המשימות של Windows כדי להתחיל בתהליך השדרוג. |
| 2 |
בצע את ההוראות להשלמת השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות אישורי מנהל המערכת שלך. |
| 4 |
בדוק את מספר הגירסה של התוכנה תחת . |
מה לעשות הלאה
להתקנה חדשה של Directory Connector, באפשרותך להוריד את קובץ ה- zip ולאחר מכן בצע את שלבי ההתקנה במדריך זה.
קביעת תצורה של הגדרות כלליות עבור מחבר ספריות
השתמש בהליך זה כדי להגדיר הגדרות כלליות, כגון שם השרת שבו פועל Directory Connector, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי התחום. שם המחבר מופיע בלוח המחוונים בקטע המחברים, יחד עם כל המחברים האחרים הפועלים.
| 1 |
מתוך מחבר ספרייה, עבור אל תצ ורה ולאחר מכן לחץ על כללי. |
| 2 |
הזן את שם המחבר בשדה שם המחבר. שדה זה מציג רק את שם המחשב שמפעיל כעת את המחבר. |
| 3 |
בחר את רמת היומן מהתפריט הנפתח. כברירת מחדל, רמת היומן מוגדרת ל מידע. רמות היומן הזמינות הן:
הגדרות אלה משפיעות על דוח הסנכרון שנשלח בדוא"ל. אם תגדיר את רמת היומן לשגיאה, דווח רק על שגיאות בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה למידע, ואז תקבל דוחות סנכרון לאחר סנכרון מלא. (זכור כי עבור סנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחים על שגיאות.) |
| 4 |
בחר בקרי תחום מועדפים כדי להגדיר את סדר בקרי התחום לסנכרון זהויות. ניתן לגשת לבקרי התחום מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא מופיע בקר ברשימה, באפשרותך לגשת לבקר הראשי. |
| 5 |
בדוק ש דרוג אוטומטי לגירסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לשמור על תוכנת Cisco Directory Connector שלך מעודכנת בגירסה העדכנית ביותר. מומלץ לבדוק הגדרה זו כדי לאפשר התקנת שדרוגים אוטומטיים לתוכנה בשקט כאשר הם זמינים. |
| 6 |
בדוק את LDAP מעל SSL כדי להשתמש ב- LDAP המאובטח (LDAPS) כפרוטוקול החיבור. אם לא תבדוק את LDAP באמצעות SSL, מחבר המדריך ימשיך להשתמש בפרוטוקול החיבור LDAP. LDAP (פרוטוקול יישומי מדריך קל משקל) ו- LDAP מאובטח (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבין בקר התחום בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
קביעת תצורה של מדיניות המחברים
באפשרותך להגדיר את המספר המרבי של מחיקות שיכולות להתרחש במהלך הסנכרון. הפעלת סנכרון אינה מוחקת אובייקטים מהמקומי שלך. Active Directory כל האובייקטים נמחקים רק מהענן.
לדוגמה, אתה מגדיר 1 כערך מפעיל סף המחיקה. בעת
ביצוע סנכרון מלא או מצטבר, אם מספר המשתמשים שברצונך למחוק גדול מה
הגדרה, מחבר הספרייה מציג אזהרה. אם תלחץ על עקו
ף סף, תוכל להתחיל בהצלחה בסנכרון מלא או מצטבר, אך תופיע הודעת
עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מתוך מחבר ספריות, לחץ על תצ ורה ולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה אפשר הפעלת סף מחי קה אם ברצונך להוסיף מפעיל סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקות חורג מהסף.
כאשר חשבון המחיקה עולה על זה שהגדרת, הסנכרון נכשל.
|
| 3 |
הזן את המספר המרבי של מחיקות הרצויות. ברירת המחדל היא 20. אנו ממליצים שלא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדר את לוח הזמנים של המחברים
הגדר את תזמון הסנכרון Active Directory. גיבוי כשל משמש לזמינות גבוהה (HA). אם מחבר אחד כבוי, אנו עוברים למחבר המתנה אחר לאחר המרווח שהוגדר מראש.
| 1 |
מתוך מחבר ספרייה, לחץ על תצ ורה ולאחר מכן בחר לוח זמנים. |
| 2 |
ציין את מרווח הסנכרון המצטבר בדקות. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המצטבר המלא אינו מתרחש עד שתבצע ס נכרון מלא בתחילה. |
| 3 |
שנה את ערך הזמן שלח דוחות לפי... אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
ס מן את האפשרות אפשר סנכרון מלא כדי לציין את הימים והש עות שבהם ברצונך לבצע סנכרון מלא. |
| 5 |
ציין את מרווח המעבר לכישלון בדקות. |
| 6 |
לחץ על החל. |
תרחישי תחום מרובים
תחומים מרובים מבוססים על עדיפות תחום. עבור אובייקטים בעלי ערך מפתח זהה בתחומים שונים, לאחר הסנכרון, הנתונים מתחום העדיפות הגבוהה יותר משכתבים את הנתונים מתחום עדיפות נמוכה יותר.
אובייקטים בעלי ערך מפתח זהה מקו שרים לרשומה אחת במסד הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
מקרה שימוש לדוגמה עבור דומיינים מרובים
דוגמה זו מניחה ארגון עם שני תחומים - example1.com ו- example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) ל- example Active Directory 1.com.
-
הוסף קבוצה1 (שם קבוצה: מבחן) ל- example Active Directory 1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) ל- example Active Directory 2.com.
-
הוסף קבוצה2 (שם קבוצה: מבחן) ל- example Active Directory 2.com.
- סנכרון ב- example1.com
-
כמקרה שימוש, משתמש2 וקבוצה2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד שמשתמש1 וקבוצה1 אינם.
אם אתה מבצע סנכרון מלא או מצטבר עבור example1.com, משתמש1 וקבוצה1 מסונכרנים. כמו כן, משתמש2 וקבוצה2 מוחלפים על ידי המידע של משתמש1 וקבוצה1.
משתמש1 מקשר למשתמש2 כאותה רשומה במסד הנתונים; קבוצה1 מקשרת בין קבוצה2 לאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com ו- example2.com
-
כמקרה שימוש, משתמש2 וקבוצה2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד שמשתמש1 וקבוצה1 אינם.
שקול את הצעדים הבאים:
- מחק את משתמש1 וקבוצה1 ב- Active Directory for example1.com.
- בצע סנכרון מלא או מצטבר עבור example1.com.
תוצאה: פרטי המשתמש לא השתנו ב- https://admin.webex.com. משתמש2 אינו מקושר למשתמש1, וקבוצה2 אינה מקושרת לקבוצה1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא השתנו ב- https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של משתמש2 וקבוצה2 מופיע ב https://admin.webex.com.
סנכרון דומיין חדש ושמירה על תחום קיים
אם ברצונך לסנכרן תחום חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בתחום קיים אחר (A), ודא שהתקנת מחבר ספרייה לסנכרון תחום (B) בשרת Windows נתמך. המחבר נקשר לתחום החדש לאחר ההתקנה הראשונית, ומידע המשתמש תחת תחום (A) לא יו שפע.
לכל תחום חייב להיות מחבר פעיל משלו. שקול שני תחומים עם ה הגדרה הבאה: תחום A עם מחברים (ca1) ו- (ca2) ל זמינות גבוהה מקומית (HA); תחום B עם מחבר (cb1). (ca1) ו- (ca2) משרתים תחום A. בת רחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על סנכרון התחום, מכיוון שמחבר אחד פעיל תמיד. אז, cb1 הוא המחבר הפעיל עבור תחום B, מכיוון שלתחום A יש כבר מחבר פעיל (ca1 או ca2).
הגדר את עדיפות הדומיין
השתמש בהליך זה כדי לשנות את העדיפות של הד Active Directory ומיינים שלך. עדיפות תחום מאפשרת לך לקבוע את הת חום הראשי, התחום המשני וכן הלאה. זה עוזר כאשר שני משתמשים משני תחומים שונים מסונכר נים את אותו ערך דוא"ל לארגון אחד.
אל תשתמש בהליך זה אם ברשותך תחום יחיד ברשימה במחבר המדריך. אם תנסה, המחבר מציג לך הודעה המציינת כי עדיפות תחום אינה נדרשת.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגירסה העדכנית ביותר של מחבר הספריות של סיסקו. עליך להוריד אותו מ- https://admin.webex.com.
| 1 |
ממחבר הספרייה של סיסקו, לחץ על לוח המחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על הג דר עדיפות תחום. |
| 3 |
סמן תחום אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את העדיפות של תחום זה ולאחר מכן לחץ על שמור כדי לשמור שינוי זה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלף דומיינים
השתמש בהליך זה כדי לאגד מחדש את מחבר הספרייה של Cisco לתחום אחר.
לפני שתתחיל
-
ודא שלא פועלות משימות סנכרון לפני החלפת תחומים.
-
כדי למנוע שגיאות, התקן או שדרג לגירסה העדכנית ביותר של מחבר הספריות של סיסקו. עליך להוריד אותו ממרכז הבקרה.
| 1 |
ממחבר הספרייה של סיסקו, לחץ על לוח המחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על החלף ת חום. |
| 3 |
לאחר קריאת האזהרה, אם אתה מבין את ההשפעה שיש לשינוי זה על הפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף תחום, אתה מנותק ממחבר הספרייה הנוכחי של Cisco, תחומים אחרים במחבר אינם רשומים ומידע המחבר במחשב זה נמחק. |
| 4 |
היכנס שוב למחבר הספרייה של סיסקו וקשר מחדש את התחום. |
כבה את סנכרון הספריות
אם עליך להפסיק את הסנכרון ממחבר הספרייה, באפשרותך לכבות אותו באופן זמני מ- Control Hub.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל ס נכרון ספ ריות ולאחר מכן בחר אחת מהן:
|
| 2 |
לאחר קריאת ההנחיה, לחץ על כבה. הסנכרון נפסק עד שתפעיל אותו מחדש ממחבר הספרייה. |
הסר מיפוי תכונות משתמש
השתמש ב- Directory Connector כדי להסיר את המיפוי עבור Active Directory תכונות שמופו בעבר לענן וסונכרנו ל- Webex. לאחר הסרת מיפוי התכונות, ערכי התכונה יוסרו מהענן ואינם מסונכרנים עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
מתוך מחבר ספריות, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על כלי ע . |
| 3 |
בחר את המיפוי להסרה מהרשימה שם תכונה. |
| 4 |
תחת היקף המשתמש המו שפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
ניהול תמונות פרופיל
השתמש ב- Directory Connector כדי לעדכן תמונות פרופיל משתמש או כדי להסיר תמונות פרופיל משתמש ריקות.
| 1 |
מתוך מחבר ספריות, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על כלי ע . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסר את ההתקנה והבטל את מחבר הספרייה
לאחר הסרת התקנה של מופע של Directory Connector, עליך לבטל את הרישום שלו. הסר לחלוטין מחבר ספרייה עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש יותר בסנכרון ספריות.
-
אינך רוצה להשתמש באחד ממחברי ספריות מרובים ( זמינות גבוהה).
-
ברצונך לשנות את התחום ולהתקין מחבר אחר.
לפני שתתחיל
-
ייתכן שמוגדרים מספר מופעים של מחבר ספריות לסנכרון זמינות גבוהה (HA) או סנכרון תחומים מרובים. בטל את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של מחבר ספריות.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של מחבר המדריך.
| 1 |
ממחשב Windows שלך, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספרייה, בחר הסר התקנה ולאחר מכן פעל לפי ההנחיות. ייתכן שיהיה עליך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל ס נכרון ספריות,
לחץ על עוד
|
| 4 |
לאחר קריאת ההנחיה, לחץ על ביטול הש בתה. אלא אם כן קיים מחבר ספרייה אחר בפריסה של זמינות גבוהה (HA), חשבונות משתמשים אינם מסונכרנים יותר. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור את פריסת מחבר המדריך שלך. כלי זה מותקן כחלק ממחבר הספרייה 3.4 ואילך.
אם הסנכרון לא פעל כראוי, ייתכן שיש לך שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל- LDAP כדי שתוכל לאבחן שגיאות בעצמך לפני פנייה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות היומן המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory תחום:
-
כדי להפעיל בדיקות עבור שירותי Active Directory מדריך קל משקל:
-
כדי להפעיל בדיקות עבור Lightweight Directory Access Protocol (LDAP):
פתרון בעיות ותיקונים עבור מחבר ספריות
ייתכן שתיתקל בהודעת שגיאה או בעיה אחרת ב- Directory Connector. כמו כן, לאחר ש- Directory Connector מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דואר אלקטרוני המפרט בעיות כלשהן בסנכרון. עיין בסעיפים הבאים לבעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני פנייה לתמיכה.
להתקין
מחבר הספרייה הפסיק לעבוד
קיבלת הודעות דוא"ל התראה המודיעות לך כי מחבר המדריך שלך אינו פועל.
-
ייתכן שמחבר הספרייה אינו מותקן כהלכה.
-
ייתכן שמחבר הספרייה אינו פועל.
-
ייתכן שהרשת לא תהיה זמינה.
נסה את הפעולות הבאות:
-
פתח את . אתר את מחבר הספרייה. אם זה לא שם, הורד את הגרסה האחרונה מ- Control Hub והתקן אותה.
-
פתח את השירות וא תר את שירות DirSync של סיסקו. ודא שהוא מציג את הסטטוס בתור התח ל. אם השירות מופ סק, לחץ באמצעות לחצן העכבר הימני ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את מחבר הספרייה יש גישה לאינטרנט.
שגיאת התקנה מחדש
בעיה - אם תתקין מיד מחבר חדש לאחר הסרת ההתקנה של מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית —ב- Windows Server 2012, לקוח הסרת ההתקנה זקוק לזמן כדי למחוק את חשבון השירות מרשימת השירות.
פתרון - לאחר זמן מה, נסה שוב את ההתקנה.
התחבר
מחבר הספרייה קורס במהלך כניסה ל- SSO
בעיה
מחבר הספרייה עלול לקרוס לאחר הזנת כתובת דואר אלקטרוני מדף כניסה של SSO.
פתרון
נסה את הפעולות הבאות:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצתית חדשה:
-
עבור אל בקר התחום ופתח את ניהול המדיניות הקבוצתית (gpedit.msc).
-
לחץ באמצעות לחצן העכבר הימני על OU או תחום ספציפי, ובחר צור GPO בתחום זה, ו קשר אותו לכאן...
-
תן שם למדיניות, לחץ באמצעות לחצן העכבר הימני ובחר ערוך.
בצע את הפעולות הבאות כדי לשנות את המדיניות ברמת המחשב:
-
עבור אל , לחץ באמצעות לחצן העכבר הימני על הרישום, בחר חדש ולאחר מכן פריט רישום.
-
עבור נ תיב מפתח, הזן או נווט אל HKEY_LOCAL_MACHINE\ תוכנה\ מיקרוסופט\\ ראשי. Internet Explorer
-
הזן
השבת את ניפוי הבאגים של סקריפט עבור ערך והזןלאעבור נתוני ערך.ההגדרות צריכות להתאים לצילום מסך זה:
בצע את הפעולות הבאות כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ באמצעות לחצן העכבר הימני על הרישום, בחר חדש ולאחר מכן פריט רישום.
-
עבור נ תיב מפתח, הזן או נווט אל HKEY_CURRENT_USER\ תוכנה\ מיקרוסופט\\ ראשי. Internet Explorer
-
הזן
השבת את ניפוי הבאגים של סקריפט עבור ערך והזןלאעבור נתוני ערך.ההגדרות צריכות להתאים לצילום מסך זה:
השינויים ייכנסו לתוקף לאחר הפעלת gpupdate
/force, ההפעלה מחדש של המחשב (לשינויי מחשב)
או שהמשתמש נכנס שוב (לשינויי משתמש).
לא ניתן היה לרשום את מחבר השירות DirSync של סיסקו
בעיה
הכניסה נכשלת והודעה זו מופיעה: "לא ניתן היה לרשום את מחבר השירות של Cisco DirSync."
פתרון
מערכת Windows שבה מותקן מחבר הספרייה חייבת להיות חברה בהActive Directory.
לא מופיע דף כניסה
בעיה
פתחת את מחבר הספרייה ודף הכניסה לא הופיע.
פתרון
נסה את השלבים הבאים:
-
פני Internet Explorer מה, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו Chrome ו- Firefox.
-
אם לא Internet Explorer ניתן לבקר בקישור אך דפדפנים אחרים יכולים, סמן Internet Explorer הגדרות וסמן את תיבות הסימון TLS 1.1 ו- 1.2. (השתמש בהליך הפעל TLS ב Internet Explorer הליך.)
הופיעה הנחת כניסה
בעיה
מופיעה הנחיה המבקשת ממך להכניס את שם המשתמש והסיסמה כדי להעביר את האימות.
סיבה אפשרית
מחבר הספרייה משלים את אימות האבטחה של NTLM בשקט עם חשבון הכניסה. אם האי מות נכשל, קופצת תיבת דו-שיח שתבקש את שם המשתמש וה סיסמה של האימות.
פתרון
כאשר אתה רואה את חלון הכניסה הקופץ, עליך לספק חשבון חוקי עם אימות נכון להעברת אבטחה.
אין אפשרות להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, הודעת השגיאה מופיעה: "לא ניתן להתחבר לש רת המרוחק."
סיבה אפשרית
ייתכן שיש לך בעיות פרוקסי שיש לפתור.
פתרון
לקבלת מידע נוסף על פתרון בעיות, ראה פתרון בעיות כניסה לחשבון שירות.
אין אפשרות לרשום את המחבר
בעיה
אתה רואה את הודעת השגיאה "לא ניתן לרשום את המחבר. התרחש חריג כללי".
סיבה אפשרית
ברוב המקרים, הבעיה היא כי למחבר המדריך אין הרשאה להתחבר להקשר שורש LDAP.
פתרון
נסה את הפעולות הבאות:
-
הפעל שורת פקודה (cmd) ולאחר מכן הזן
ldp.exe. -
לחץ על גד, בחר באפשרות לאגד כ משתמש מחו בר כעת ולאחר מכן לחץ על אישור.
-
לחץ על , הזן
DC=שם חברה, DC=ADכ- BaseDN ולאחר מכן לחץ על אישור. -
אם הבעיה נמשכת, פתח תיק עם תמיכה.
סנכרון
אווטרים לא מסונכרנים
בעיה
מחבר הספריות של סיסקו מסנכרן את נתוני AD המשתמש לענן Webex. אבל שום נתוני אווטאר לא סונכרנו בהצלחה.
סיבה אפשרית
אם עשית שימוש חוזר בשרת אווטאר קיים והאווטרים של המשתמשים כבר היו מסונכרנים, המטמון המקומי לוכד אותם ונמנע משליחה מחדש כדי לחסוך ברוחב הפס.
פתרון
מחק את המטמון המקומי על-ידי ביצוע השלבים הבאים:
-
עבור אל C:\Program Files (x86)\Cisco Systems\ מחבר ספריות סיסקו\ תוספים\
-
מחק את DirSyn cPluginAvatar.dll-מטמון. bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר הספרייה של סיסקו.
חשבונות דואר אלקטרוני של משתמשים מתנגשים
בעיה
תוצאות הסנכרון עשויות להציג חשבונות דואר אלקטרוני של משתמשים מתנגשים.
-
אם משתמשים ניסו את הגרסה החינמית של Webex App, כתובות הדוא"ל שלהם נמצאות בארגון הצרכנים החינמי.
-
אם הודעות דוא"ל של משתמשים היו מסונכרנות אי פעם בארגון אחר.
-
אם הודעות דוא"ל של משתמשים קיימות במספר תחומים השייכים לארגון.
פתרון
נסה את הפעולות הבאות:
-
בצע את השלבים הבאים אם אתה מנסה לתבוע משתמשים:
-
ודא שאימתם את הדומיין ב- Control Hub.
-
להשבית זמנית את מחבר הספרייה של סיסקו.
-
השתמש באפשרות תביעת משתמש במרכז הבקרה כדי לתבוע חשבונות ש עשויים להתקיים בארגון הצרכנים החינמי. לקבלת מידע נוסף, ראה תביעת משתמשים לארגון שלך (המרת משתמשים).
-
בצע הפעלה יבשה במחבר הספריות של סיסקו ולאחר מכן הפעל מחדש את סנכרון הספ ריות
-
-
במקרה האחרון, בדוק שוב את נתוני המשתמש במק Active Directory ורות שלך.
משתמש שהומר מסומן כלא פעיל
בעיה
בסביבה המסונכרנת של ספריות, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגוני שלך, אך המשתמש שהומר אינו יכול להיכנס ל- Webex App.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון הארגוני, המשתמש מסומן כמצב לא פעיל למשך 30 יום כאמצעי תאימות אבטחה. במהלך תקופה זו, המשתמש אינו יכול להיכנס לאפליקציית Webex והוא מסומן למחיקה בתום תקופת 30 הימים. מצב זה מתעורר מכיוון שמידע המשתמש החינמי אינו שוכן בוActive Directory.
פתרון
עליך לנקוט פעולה אם אינך רוצה שחשבון המשתמש יימחק. כדי לפתור בעיה זו, צור חשבון משתמש במקום המקומי המתאים לח Active Directory שבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון ממחבר הספרייה של סיסקו. לאחר מכן, המשתמש יכול להיכנס שוב לאפליקציית Webex והחשבון לא יימחק.
סנכרון מצטבר נכשל
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב- Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטברים.
-
המסנן שבו אתה משתמש מתייחס לתכונה של ערך מקושר.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבה בו צע סנכרון מלא.
פתרון
ל- Windows Server 2008 R2 יש באג שקשור לבעיה זו. הבאג תוקן ב 2012 R2 ואילך. אנו ממליצים לשדרג את שרת Windows שלך לפחות ל- 2012 R2.
ערך לא חוקי עבור תכונה
בעיה
עבור [user dn (שם מובחן)], לתכונה [שם תכונה] יש את הערך הלא חוקי הבא [ערך תכונה].
סיבה אפשרית
עבור CN = b, OU = עובדים, OU = C משתמשים, DC = C, DC = COM, לתכונה [מספר טלפון] יש את הערך הלא חוקי הבא: +. תכונה זו חייבת להכיל מספר אחד לפחות.
פתרון
לתכונה עבור משתמש זה אין ערך חוקי. תקן את ערכו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים שיש למחוק
בעיה
המשתמשים התואמים מסומנים למחיקה.
בעת ביצוע סנכרון הפעלה יבשה כדי לבדוק את הנתונים בין Active Directory לבין הענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובי יקט למחיקה.
פתרון
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, תוכל להשתמש ב- Directory Connector לתיקון. בצע סנכרון למחיקת המשתמש ולאחר מכן בצע סנכרון נוסף לסנכרון המשתמש מ- AD מקומי לענן.
-
אם אינך יכול למחוק ולשחזר את חשבון המשתמש מחדש, פתח תיק עם תמיכה.
תכונה חסרה
בעיה
התכונה הנדרשת [שם מאפיין] בעת הוספת ערך מקומי [שם משתמש (שם מובחן)]. הערך לא נוצר ב- Control Hub עד שלכל התכונות הנדרשות יש ערך.
סיבה אפשרית
כתובת הדוא"ל של התכונה הנדרשת חסרה. בעת הוספת ערך מקומי [CN = משתמש מכירות, OU = מהנדסים, OU = K, DC = k, DC = מקומי], הערך לא נוצר ב- Control Hub עד שכל התכונות הנדרשות יקבלו ערך.
פתרון
אחת התכונות הנדרשות חסרה למשתמש [user_email_address]. ספק את הערכים הנדרשים עבור אותו משתמש.
קבוצה מקוננת לא תסנכרן
בעיה
משתמשים בקבוצה מקוננת Active Directory אינם מסונכרנים כראוי לענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל הן את קבוצת הילדים והן את קבוצת ההורים, שאינה נתמכת. לדוגמה: (חבר = CN = קבוצת מבח1, CN = משתמשים, DC = RKTest2008, DC = אורג)
פתרון
עליך להגדיר מחדש את המסנן המסנכרן קבוצות. לדוגמה: | (חבר = CN = קבוצת מבח1, CN = משתמשים, DC = RKTest2008, DC = org) (חבר = CN = קבוצת משנה מבחן, CN = משתמשים, DC = RKTest2008, DC = אורג)
קונפליקט שמות משתמשים
בעיה
קיימת התנגשות שמות עבור [user dn] עבור אובייקט הזנת ענן קיים עם השם: [כתובת דוא"ל משתמש], וסוג משתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים ב- Control Hub.
פתרון
צור משתמש שלך Active Directory עם אותה כתובת דוא"ל כמו החשבון שרשמת באמצעות Control Hub.
רכזת בקרה
רשימת משתמשים חסרה במרכז הבקרה
בעיה
אם יש לך ארגון Webex עם יותר מ- 1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים ב- Control Hub.
פתרון
באפשרותך להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב- Control Hub, עבור אל משתמשים, לחץ על חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו לרכזת בקרה
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם רכזת הבקרה.
סיבה אפשרית
הקבוצה אינה מתויגת כ- isCritical SystemObject ב-. Active Directory
פתרון
ודא שהתכונה Active DirectoryIsCriticalSystemObject מוגדרת ל- TRUE ב-.
הפעל פתרון בעיות עבור מחבר ספריות
באפשרותך להפעיל פתרון בעיות כדי לסייע באבחון שגיאות שבהן אתה נתקל ב- Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קובצי היומן שהם:\\ Cisco SystemsCisco Systems\ מחבר ספריית סיסקו\ יומנים <Installation Location>
| 1 |
הפעל את |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
במחבר ספריות, לחץ על לוח מחוונים. |
| 4 |
עבור אל פעולות ולאחר מכן לחץ על כלי ע . |
| 5 |
כאשר פתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; זה לוכד את נתוני התנועה כך שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קובצי היומן: אם הקובץ ריק, ודא שלחשבון יש הרשאות גישה ל- AD DS או AD LDS שלך. תיקיית היומן שומרת קבצים רק בשלושת הימים האחרונים. התוכן בקבצי היומן עולה בקנה אחד עם פלט יומן האירועים למערכת. |
| 7 |
במידת הצורך, שלח את קובץ היומן לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות בסיום. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או מצטבר, הפעל את מציג האירועים. הוא מציג סיכום של אירועי הניהול ויומני השגיאות.
| 1 |
מתוך מחבר ספריות, עבור אל לוח המחוונים ולאחר מכן לחץ על . תיבת הדו-שיח מאפייני אירוע מציגה את פרטי אירוע הסנכרון ופרטי הש גיאה. |
| 2 |
במציג האירועים, עבור אל יו .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל היומנים כקובץ אירועים יחיד (*.evtx) או כפורמט אחר כגון xml או csv. |
מה לעשות הלאה
אם עליך לפתוח תיק, פנה לת מיכה, תאר את הבעיה במחבר ולאחר מכן צרף את קובץ האירועים למקרה שלך.
יומני אירועים לוכדים פעולות משתמש. לקבלת עזרה בניהול תעבורת רשת, הפעל פתרון בעיות במחבר.
הפעל את ה- TLS ב- Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר הספריות של Cisco:
-
אירעה שגיאה בעת כניסה לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם אתה רואה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח Internet Explorer ולאחר מכן בחר כלים. כעת סמן את התיבות עבור גרסת TLS/SSL שברצונך להפעיל לחץ על אישור סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט, עבור אל מתקדם, גלול אל הא בטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב- TLS 1.1 והשתמש ב- TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתרון בעיות כניסה לחשבון שירות
אם אינך מצליח להיכנס למחבר הספריות של Cisco או אם אינך מצליח להפעיל סנכרון, השתמש בשלבים הבאים כדי לנסות לפתור את הבעיה לפני יצירת קשר עם התמיכה.
| 1 |
נסה לבקר https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בד פדפן האינטרנט שלך. |
| 2 |
בחר אחד, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שלחשבון המוגדר עבור שירות Cisco DirSync (שניתן למצוא בשירותי Windows) יש רמת הרשאות המאפשרת לו לגשת לנתוני אווטאר ונתוני AD. כברירת מחדל, השירות ממנף את אישורי חשבון הכניסה והאימות של Windows. |
בדוק את מצב החיפוש המאובטח ברישום של Windows
מצב החיפוש של ספריית קישורים דינמיים בטוחים (DLL) מוגדר כברירת מחדל ברישום Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר החיפוש של DLL. אם מצב זה היה מושבת איכשהו, תוקף יכול למקם DLL זדוני (בשם זהה לקובץ DLL שהוזכר שנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDLLSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
שינויים ברישום Windows צריכים להיעשות בזהירות רבה. אנו ממליצים לבצע גיבוי של הרישום שלך לפני שתשתמש ב שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן הק ש על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\ מערכת\ CurrentControlSet\ בקרה\ מנהל הפעלות. |
| 3 |
בחר אחד:
|
לקבלת מידע נוסף, ראה סדר חיפוש בספריית קישורים דינמיים.
סקירת מחבר ספר טלפונים
Directory Connector הוא יישום מקומי לסנכרון זהות בענן. אתה מוריד את תוכנת המחבר מ-Control Hub ומתקין אותה במחשב המקומי שלך.
באמצעות Directory Connector, באפשרותך לשמור על חשבונות המשתמש והנתונים שלך ב-Active Directory, כך ש-Active Directory הופך למקור יחיד של אמת. כשאתה מבצע שינוי מקומי, הוא משוכפל לענן.
ראה את כל התכונות, התיאורים וההטבות בטבלה:
| תכונה | תיאור ותועלת |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומצב הסנכרון, ומצב Directory Connector. באפשרותך להציג את לוח המחוונים בכל עת שתיכנס. |
| הפעלה יבשה לפני הסנכרון לענן | בצע הפעלה יבשה של שינויים בספרייה לפני שהם מיושמים בענן. לאחר מכן הפעל דוח כדי לראות שהשינויים שברצונך לבצע הם מה שאתה מצפה. |
| סנכרון מלא ומצטבר | סנכרן את כל הספריה. או פשוט לסנכרן את השינויים הדרגתיים כדי לשמור על כוח העיבוד ולקצר את זמן הסינכרון. |
סנכרן דומיינים מרובים (יער יחיד או יערות מרובים) |
Directory Connector תומך במספר דומיינים תחת יער יחיד או תחת מספר יערות (ללא צורך ב-AD LDS). עבור ארגונים עם דומיינים מרובים של Active Directory, באפשרותך להתקין מחבר ספר טלפונים עבור כל דומיין, לקשר כל דומיין לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמש ב-Webex. Control Hub משקף את המצב על-ידי הצגת מצב הסנכרון עבור מחברי Directory Connector מרובים, מאפשר לך לכבות את הסנכרון עבור דומיין ספציפי, ולהשבית מחבר Directory בפריסת זמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| מסנני Lightweight Directory Access Protocol (LDAP) | הגדר קריטריוני חיפוש LDAP וספק יבוא יעיל. |
| מיפוי תכונה של Active Directory | מפה תכונות Microsoft Active Directory לתכונות ענן Webex תואמות. באפשרותך למפות תכונות הרלוונטיות לתצורת Active Directory שלך וגם להגדיר תכונות מותאמות אישית למפות בענן. התכונות מהסביבה המקומית יוצרות נתונים שונים בענן, כגון פרטי חשבון משתמש, כוללות מספרי טלפון ב-Webex Teams, כתובות SIP של משאבים בחדר ונתוני כרטיס איש קשר אחר של המשתמש (כותרת עבודה, מחלקה, מנהל וכן הלאה). |
ספר טלפונים ארגוני עבור משאבי חדר מקומיים ומשתמשי Cisco Webex Calling (Cloud PSTN) ואנשי קשר ארגוניים ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב-PSTN בענן של Cisco Webex Calling עבור שירות שיחות או במכשירים מקומיים של Room, תכונה זו מאפשרת למשתמשים לחפש בספר הטלפונים של אנשי קשר ארגוניים ממכשירי Cisco Webex Calling (ענן PSTN) או במשאבי חדר.
|
| מציג אירועים | השתמש במציג האירועים כדי לקבוע אם היו בעיות בסינכרון. |
| כלי אבחון ופתרון בעיות | אתה יכול להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת Cisco Directory Connector שלך. אם הסנכרון לא פעל כראוי, ייתכן שתהיה לך תצורה או שגיאת רשת. כלי זה בודק את החיבור שלך ל-Active Directory כך שתוכל לאבחן שגיאות בעצמך לפני יצירת קשר עם התמיכה. לאחר הפעלת פתרון בעיות ב-Directory Connector, יומני הרישום נכתבים שניתן לשלוח לתמיכה הטכנית. |
| שדרוג אוטומטי | לאחר שתתקין את Directory Connector, תישלח התראה בכל פעם שגרסה חדשה של התוכנה זמינה. באפשרותך להגדיר שדרוגים אוטומטיים כך שאתה תמיד יהיה בגרסה העדכנית ביותר של התוכנה כאשר גרסה חדשה תשוחרר. |
| זמינות גבוהה | קבע תצורה של מחברים מרובים כך שיש גיבוי, במקרה שהמחבר הראשי או המחשב המארח אותו יורד. |
מחבר ספר הטלפונים מחולק לשלושה תחומים:
Control Hub הוא הממשק היחיד שמאפשר לך לנהל את כל ההיבטים של ארגון Webex שלך: הצג משתמשים, הקצה רישיונות, הורד את Directory Connector וקבע כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יבצעו אימות באמצעות ספק הזהויות הארגוני שלהם ואינך רוצה לשלוח הזמנות בדוא"ל עבור יישום Webex.
ממשק ניהול Directory Connector הוא התוכנה שאתה מוריד מ-Control Hub ומתקין בשרת Windows מהימן. עבור דומיינים מרובים של Active Directory, באפשרותך להתקין מיידית אחת של התוכנה עבור כל דומיין שברצונך לסנכרן. באמצעות התוכנה, באפשרותך להפעיל סנכרון כדי להביא את חשבונות המשתמש שלך ב-Active Directory ל-Webex, להציג ולפקח על מצב הסנכרון ולקבוע את התצורה של שירותי Directory Connector.
שירות סנכרון ספר טלפונים מבקש מ-Active Directory לאחזור משתמשים וקבוצות כדי לסנכרן עם שירות המחבר ומחבר ספר הטלפונים.
עיין בדיאגרמה זו כדי להבין את ארכיטקטורת מחבר ספר הטלפונים:
דרישות עבור מחבר ספר טלפונים
דרישות Windows ו-Active Directory
באפשרותך להתקין את Directory Connector בשרתי Windows נתמכים אלה:
Windows Server 2012
Windows Server 2019
Windows Server 2016
 | כדי לטפל בבעיה בעוגיות, אנו ממליצים לשדרג את בקר הדומיין שלך למהדורה שמכילה את התיקון - Windows Server 2012 R2 או 2016. |
Directory Connector נתמך עם שירותי Active Directory הבאים:
נוכחות פעילה 2016
(Directory Connector נתמך בעת שימוש בגרסה האחרונה של Active Directory ב-Windows Server 2019)
נוכחות פעילה 2012
מדריך פעיל 2008 R2
Active Directory 2008
שים לב לדרישות הנוספות הבאות:
מחבר ספר טלפונים דורש TLS1.2. עליך להתקין את הפריטים הבאים:
.NET Framework v3.5 (נדרש עבור יישום מחבר ספר הטלפונים. אם אתה נתקל בבעיות כלשהן, השתמש בכיוונים הפעל .NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
.NET מסגרת V.4.5 (נדרש עבור TLS1.2)
Active Directory forest functional level 2 (Windows Server 2003) או גבוה יותר נדרש. (ראה מה הן רמות פונקציונליות של Active Directory? לקבלת מידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
8 GB של זיכרון RAM
אחסון של 50 ג'יגה בייט
אין מינימום למעבד
דרישות הרשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישת HTTPS (יציאה 443) לאינטרנט.
דרישות ארגון Webex
כדי לגשת לתוכנת Directory Connector מ-Control Hub, אתה דורש ארגון Webex עם גרסת ניסיון או כל מנוי בתשלום.
(אופציונלי) אם אתה רוצה שחשבונות משתמש חדשים של יישום Webex יהיו פעילים לפני שהם ייכנסו בפעם הראשונה, מומלץ לבצע את הפעולות הבאות:
הוסף, אמת וטען דומיינים שמכילים את כתובות הדוא"ל של המשתמש שברצונך לסנכרן לתוך הענן.
בצע שילוב של כניסה יחידה (SSO) של ספק הזהויות (IdP) שלך עם ארגון Webex.
השתק הזמנות בדוא"ל אוטומטי, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכל לבצע קמפיין בדוא"ל משלך. (תכונה זו דורשת שילוב SSO.)
| למידע נוסף, ראה מצבים ופעולות של משתמשים ב-Control Hub. |
דרישות התקנה
עבור סביבת דומיין מרובה (יער יחיד או יערות מרובים), עליך להתקין מחבר ספר אחד עבור כל דומיין Active Directory. אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שיש לך שרת חלונות נתמך נפרד להתקנת סנכרון ספר טלפונים עבור הסנכרון של דומיין (B).
כדי להיכנס למחבר, אנחנו לא דורשים חשבון ניהול ב-Active Directory. אנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מערכת מלא ב-Control Hub.
למשתמש מקומי זה חייב להיות הרשאות במחשב Windows כדי להתחבר לבקר הדומיין ולקרוא אובייקטי משתמש של Active Directory. חשבון ההתחברות של המכונה צריך להיות מנהל מחשב עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על כניסה למכונה וירטואלית.)
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון מנהל המערכת המלא של Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשת ל-Active Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי להגדיר חשבון אחר כדי לגשת אל Active Directory. (מידע זה חל גם על כניסה למכונה וירטואלית.)
ודא שמצב החיפוש של ספריית קישורים דינמית בטוחה (DLL) מופעל באמצעות הליך זה: בדוק את SafeDllSearchMode ב-Windows Registry.
אם אתה משתמש ב-AD LDS עבור דומיינים מרובים ביער יחיד, מומלץ להתקין Directory Connector ו-Active Directory Domain Service/Active Directory Lightweight Directory Services (AD DS/AD LDS) במכונות נפרדות.
דרישות דומיין מרובות
לפני שתבצע את המשימות בזרימת המשימה של מחבר ספר הטלפונים של Cisco Directory Connector, זכור את הדרישות והמלצות הבאות אם אתה מתכוון לסנכרן מידע Active Directory מדומיינים מרובים בענן:
נדרש מופע נפרד של Directory Connector עבור כל דומיין.
תוכנת Directory Connector חייבת לפעול על מארח שנמצא באותו תחום שהוא יסונכרן.
מומלץ שתאמת או תדרוש בעלות על הדומיינים שלך ב-Control Hub. (ראה דומיינים, אמת ותבע עליהם בעלות.)
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח כרטיס כדי להעביר את הארגון שלך לרשימת ארגונים גדולה.
אם תרצה, תוכל לסנכרן את פרטי משאב החדר יחד עם חשבונות משתמש. (ראה סנכרון פרטי חדר מקומי לענן Webex.)
המלצות קבוצת Active Directory להקצאת רישיונות אוטומטית
קבוצות Active Directory משמשות לאיסוף חשבונות משתמש, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים עוזרת לפשט את תחזוקת הרשת ואת הניהול.
ישנם שני סוגים של קבוצות ב-Active Directory:
קבוצות תפוצה – משמשות ליצירת רשימות תפוצה בדוא"ל.
קבוצות אבטחה – משמשות להקצאת הרשאות למשאבים משותפים.
שקול את ההנחיות הבאות בעת יצירת קבוצות ב-Active Directory:
צור קבוצה גלובלית עבור כל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
השתמש במוסכמות מתן שמות סטנדרטיות ברחבי הארגון שלך כדי להקל על זיהוי מידע חשוב אודות קבוצה. שמות קבוצה יכולים לכלול פרטים על הקבוצה, כגון רמת הגישה, סוג המשאבים, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_EMEAR" מתייחס לקבוצת אבטחה גלובלית עבור משתמשי Webex Licensing EMEAR.
לארגן קבוצות בדרך קלה להבנה, כמו על ידי גיאוגרפיה או היררכיה ניהולית. השתמש בתיאורי הקבוצות כדי לתאר באופן מלא את מטרת הקבוצה.
לפני הוספת משתמשים לקבוצות חדשות שהוקצו, הגדר את תבנית קבוצת הרישיון האוטומטית ב-Control Hub עבור קבוצות אלה. למידע נוסף, הגדרת תבנית הקצאת הרישיונות האוטומטית שלך.
מידע היקף
מחבר ספר הטלפונים פועל כגשר בין Active Directory המקומי לבין ענן Webex. ככזה, למחבר אין גבול עליון עבור מספר האובייקטים ב-Active Directory שניתן לסנכרן עם הענן. כל מגבלות על אובייקטים של ספר טלפונים מקומי קשורות לגירסה הספציפית של ומפרטים עבור סביבת Active Directory המסונכרנת לענן, ולא המחבר עצמו.
מספר גורמים יכולים להשפיע על מהירות הסנכרון:
המספר הכולל של אובייקטי Active Directory. (משימת סינכרון של 5000 משתמשים לא תימשך עד 50000.)
מהירות רשת ורוחב פס.
עומס עבודה ומפרטים במערכת.
 | אם אתה מסנכרן יותר מ-50,000 משתמשים, אנו ממליצים בחום להשתמש במחבר שני עבור יתירות כשל ויתירות. |
| מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים שלעיל, איננו יכולים לספק ערכי זמן ספציפיים למשך משך הסנכרון של האובייקט. |
בדוק SafeDllSearchMode ב-Windows Registry
מצב חיפוש של ספריית קישורים דינמית בטוחה (DLL) מוגדר כברירת מחדל ברישום של חלונות ומציב את הספרייה הנוכחית של המשתמש בהמשך בהזמנת החיפוש של DLL. אם מצב זה הושבת איכשהו, התוקף יכול למקם DLL זדוני (בעל שם זהה לקובץ DLL המוזכר בתיקיית המערכת) לתוך תיקיית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אבל השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
 | יש לבצע שינויים ברישום Windows בזהירות רבה. מומלץ לבצע גיבוי של הרישום שלך לפני שתשתמש בשלבים אלה. |
| 1 | בחיפוש Windows או בחלון 'הפעל', הקלד regedit ולאחר מכן הקש Enter. |
| 2 | עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 | בחר אחד:
|
למידע נוסף, ראה הזמנת חיפוש בספריית קישורים דינמיים.
שילוב Web Proxy
שילוב Web Proxy
אם אימות Proxy אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש ב-Directory Connector.
אם הארגון שלך משתמש ב-Proxy אינטרנט שקוף, הוא אינו תומך באימות. המחבר מתחבר ומסתנכרן בהצלחה משתמשים.
אפשר לקחת אחת מהגישות הבאות:
פרוקסי אינטרנט מפורש באמצעות Internet Explorer (המחבר יורש את הגדרות פרוקסי האינטרנט)
פרוקסי אינטרנט מפורש באמצעות קובץ .pac (המחבר יורש את הגדרות ה-proxy הספציפיות הארגוניות)
Proxy שקוף שעובד עם המחבר ללא שינויים כלשהם
השתמש ב-Web Proxy דרך הדפדפן
באפשרותך להגדיר את Directory Connector כדי להשתמש ב-Proxy אינטרנט באמצעות Internet Explorer.
אם שירות Cisco DirSync פועל מחשבון אחר מהמשתמש החתום כעת, עליך גם להיכנס עם חשבון זה ולקבוע תצורה של proxy אינטרנט.
| 1 | מ-Internet Explorer, עבור אל אפשרויות אינטרנט, לחץ על חיבורים, ולאחר מכן בחר הגדרות LAN. | ||
| 2 | כוון את מופע Windows שבו המחבר מותקן ב-Proxy האינטרנט שלך. המחבר יורש את הגדרות פרוקסי האינטרנט האלה. | ||
| 3 | אם הסביבה שלך משתמשת באימות proxy, הוסף כתובות URL אלה לרשימת ההיתרים שלך:
אתה רשאי לבצע את זה בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר.
| ||
| 4 | אם הסביבה שלך צריכה לבקש רשימות ביטול תעודות מרשויות התעודות, הוסף כתובות URL אלה לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה על דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
הגדרת Web Proxy דרך קובץ PAC
באפשרותך להגדיר דפדפן לקוח כדי להשתמש בקובץ .pac. קובץ זה מספק את כתובת ה-Proxy באינטרנט ואת המידע על היציאה. Directory Connector יורש ישירות את תצורת ה-Proxy של האינטרנט הספציפי הארגוני.
| 1 | כדי שהמחבר יתחבר ויסנכרן בהצלחה את פרטי המשתמש לענן Webex, ודא שאימות ה-Proxy מושבת עבור | ||
| 2 | אם הסביבה שלך משתמשת באימות proxy, הוסף כתובות URL אלה לרשימת ההיתרים שלך:
אתה רשאי לבצע את זה בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר.
| ||
| 3 | אם הסביבה שלך צריכה לבקש רשימות ביטול תעודות מרשויות התעודות, הוסף כתובות URL אלה לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה על דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
Proxy NTLM
מחבר ספר טלפונים תומך ב-NT LAN Manager (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בין התקני התחום ולהבטחת אבטחתם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבים אחרים בתחנת עבודה דרך מחשב לקוח, דבר שעלול להיות קשה לביצוע בצורה מאובטחת.
באופן כללי, העיצוב הטכני של NTLM מבוסס על מנגנון של אתגר
ותגובה
:
משתמש נכנס למחשב לקוח דרך חשבון וסיסמה של Windows. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמת טקסט פשוטה, ערך גיבוב של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס דרך הסיסמה ללקוח, Windows OS משווה את ערך ה-hash המאוחסן ואת ערך ה-hashed מסיסמת הקלט. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת לכל משאב בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
כאשר השרת מקבל את הבקשה, השרת יוצר מפתח אקראי של 16 סיביות. המפתח נקרא Challenge (או Nonce). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט רגיל.
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר באמצעות ערך הגיבוב שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח בחזרה לשרת.
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר הדומיין לצורך אימות. הבקשה כוללת: שם החשבון, אתגר מוצפן שהלקוח שלח, והאתגר הפשוט המקורי.
בקר הדומיין יכול לאחזר את ערכי הגיבוב של הסיסמה בהתאם לשם החשבון. ואז בקר הדומיין יכול להצפין את האתגר המקורי. בקר דומן יכול לאחר מכן להשוות עם ערך הגיבוב שהתקבל וערך הגיבוב המוצפן. אם הם זהים, האימות מצליח.
| ל-Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אין צורך להשלים תצורה נוספת. |
הגדרת תצורת Proxy שקוף
בתרחיש זה, הדפדפן אינו מודע לכך ש-Proxy אינטרנט שקוף מיירט בקשות http (port 80/port 443) ולא נדרשת תצורה של צד לקוח.
| 1 | פרוס proxy שקוף, כך שהמחבר יוכל לחבר ולסנכרן משתמשים. |
| 2 | אשר ש-proxy מוצלח - אתה רואה חלון קופץ של אימות דפדפן בעת הפעלת המחבר. |
הגדר אימות Proxy
הוסף את ה-URL cloudconnector.webex.com לרשימת ההיתרים שלך על-ידי יצירת רשימת בקרת גישה.
בשרת חומת האש הארגונית שלך:
| 1 | אפשר בדיקת מידע של DNS אם עדיין לא מופעלת. |
| 2 | קבע רוחב פס מוערך עבור חיבור זה (בסביבות 2 mb/s או פחות עבור המחבר). ייתכן שזה לא יהיה נחוץ. |
| 3 | צור רשימת בקרת גישה כדי להחיל על מארח המחבר, וציין לדוגמה: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https
|
| 4 | החל ACL זה על ממשק חומת האש המתאים, שישים רק עבור מארח מחבר יחיד זה. |
| 5 | ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש ב-Proxy האינטרנט שלך על-ידי קביעת התצורה של הצהרת הכחשה משתמעת המתאימה. |
זרימת משימה של פריסה של מחבר ספר הטלפונים של Cisco
לפני שתתחיל
| 1 |
Control Hub מציג בתחילה סנכרון ספר טלפונים כמבוטל. כדי להפעיל סנכרון ספר טלפונים עבור הארגון שלך, עליך להתקין ולקבוע תצורה של Directory Connector, ולאחר מכן לבצע בהצלחה סנכרון מלא. עבור התקנה חדשה של Directory Connector, עבור תמיד אל Control Hub ( https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה כך שאתה משתמש בתכונות האחרונות ותיקוני באגים. לאחר התקנת התוכנה, שדרוגים מדווחים באמצעות התוכנה ומתקינים אוטומטית כאשר הם זמינים. |
| 2 |
היכנס עם פרטי הכניסה של מנהל המערכת של Webex ובצע את ההגדרה הראשונית. |
| 3 |
תמיד חשוב להשאיר את תוכנת Directory Connector מעודכנת לגרסה העדכנית ביותר. מומלץ להשתמש בהליך זה כדי לאפשר שדרוגים אוטומטיים לתוכנה להתקנה בשקט כאשר הם זמינים. |
| 4 | בחר אובייקטי Active Directory לסינכרון כברירת מחדל, Directory Connector מסנכרן את כל המשתמשים שאינם מחשבים וכל הקבוצות שאינן אובייקטי מערכת קריטיים עבור דומיין. לקבלת שליטה נוספת על אילו אובייקטים מסונכרנים, באפשרותך לבחור משתמשים ספציפיים לסנכרן ולציין מסנני LDAP באמצעות דף בחירת האובייקטים ב-Directory Connector. |
| 5 |
באפשרותך למפות תכונות מה-Active Directory המקומי שלך לתכונות מתאימות בענן. השדה הנדרש היחיד הוא ה-*uid. |
| 6 | סנכרן אווטארים בספר הטלפונים באמצעות אחד מההליכים הבאים:
באפשרותך לסנכרן את האווטאר של המשתמשים שלך לענן כך שהאווטאר של כל משתמש יופיע כאשר הוא ייכנס ליישום. באפשרותך לסנכרן אווטארים מתכונת Active Directory או משרת משאבים. |
| 7 | סנכרן פרטי חדר מקומי לענן Webex השתמש בהליך זה כדי לסנכרן את פרטי החדר המקומי מ-Active Directory לענן Webex. לאחר שתסנכרן את פרטי החדר, מכשירי החדר המקומיים עם כתובת SIP מוגדרת ממופה מופיעים כרשומות הניתנות לחיפוש במכשירי חדר הרשומים בענן, כגון מכשיר WEBEX Room או Cisco Webex Board |
| 8 | כדי להקצות משתמשים מ-Active Directory ל-Control Hub, בצע את הפעולות הבאות:
פעל בהתאם לרצף זה כדי להקצות משתמשי Active Directory עבור חשבונות יישום Webex. באפשרותך להקצות משתמשים מפריסה של מספר יערות או פריסה של דומיין Active Directory עבור Directory Connector 3.0 ואילך. במהלך התהליך כדי לצרף משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שאולי כבר קיימים בענן Webex - לדוגמה, לבדוק חשבונות מגרסת ניסיון. המטרה היא ליצור התאמה מדויקת בין הספריות הפעילות שלך לבין ענן Webex. |
התקן מחבר ספר טלפונים
Control Hub מציג בתחילה סנכרון ספר טלפונים כמבוטל. כדי להפעיל סנכרון ספר טלפונים עבור הארגון שלך, עליך להתקין ולקבוע תצורה של Directory Connector, ולאחר מכן לבצע בהצלחה סנכרון מלא.
עליך להתקין מחבר אחד עבור כל דומיין של Active Directory שברצונך לסנכרן. מופע של Directory Connector יחיד יכול לשרת דומיין אחד בלבד. עיין בדיאגרמה הבאה כדי להבין את הזרימה לסנכרון דומיינים מרובים:
לפני שתתחיל
אם אתה מבצע אימות באמצעות שרת Proxy, ודא שיש לך את אישורי ה-Proxy שלך:
עבור אימות בסיסי של Proxy, הזן את שם המשתמש והסיסמה לאחר שתתקין מופע של המחבר. תצורת פרוקסי של Internet Explorer נדרשת גם עבור אימות בסיסי; ראה שימוש ב-Proxy אינטרנט דרך הדפדפן
עבור Proxy NTLM, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש ב-Web Proxy דרך הדפדפן.
| 1 | ב-Control Hub, עבור אל , ובחר את הבא. | ||
| 2 | לחץ על הקישור 'הורד והתקן ' כדי לשמור את הגרסה האחרונה של קובץ .zip התקנת המחבר לשרת VMware או Windows שלך. באפשרותך להשיג את קובץ ה-.zip ישירות מהקישור הזה, אך דרושה לך גישה ניהולית מלאה לארגון Control Hub כדי שהתוכנה הזו תעבוד.
| ||
| 3 | בשרת VMware או Windows, פתח והפעל את קובץ ה- .msi בתיקיית ההתקנה כדי להפעיל את אשף ההגדרה. | ||
| 4 | לחץ על Next, סמן את התיבה כדי לקבל את הסכם הרישיון, ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. | ||
| 5 | בחר את סוג חשבון השירות שברצונך להשתמש ולבצע את ההתקנה עם חשבון מנהל מערכת:
כדי להימנע משגיאות, ודא שההרשאות הבאות קיימות:
| ||
| 6 | לחץ על התקן. לאחר שמבחן הרשת פועל ואם תתבקש, הזן את האישורים הבסיסיים של ה-Proxy שלך, לחץ על אישור, ולאחר מכן לחץ על סיום. |
מה הלאה?
מומלץ לאתחל את השרת לאחר ההתקנה. דוח ההפעלה היבשה לא יכול להציג את התוצאה הנכונה כאשר הנתונים לא פורסמו. בזמן האתחול מחדש של המכונה, כל הנתונים רעננים כדי להראות תוצאה מדויקת בדוח.
היכנס למחבר ספר הטלפונים
לפני שתתחיל
ודא שיש לך את אישורי ה-Proxy שלך.
לקבלת אימות בסיסי של Proxy, הזן את שם המשתמש והסיסמה לאחר שתפתח את המחבר בפעם הראשונה.
עבור Proxy NTLM, פתח את Internet Explorer, לחץ על סמל גלגל השיניים, עבור אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שפרטי שרת ה-proxy מתווספים ולאחר מכן לחץ על אישור. ראה שימוש ב-Web Proxy דרך הדפדפן.
| 1 | פתח את המחבר ולאחר מכן הוסף | ||||
| 2 | אם תתבקש, היכנס באמצעות אישורי אימות ה-Proxy שלך, והיכנס אל Webex באמצעות חשבון מנהל המערכת שלך ולחץ על Next. | ||||
| 3 | אשר את הארגון והדומיין שלך.
| ||||
| 4 | לאחר שמופיע מסך אישור הארגון , לחץ על אשר. אם כבר קיבלת את AD DS/AD LDS, מסך אישור הארגון מופיע. | ||||
| 5 | לחץ אשר . | ||||
| 6 | בחר אחד, בהתאם למספר הדומיינים של Active Directory שברצונך לאגד ל-Directory Connector:
|
מה הלאה?
לאחר שתיכנס, תתבקש לבצע סנכרון הפעלה יבשה.
לוח מחוונים של מחבר ספר טלפונים
כשאתה נכנס לראשונה ל-Directory Connector, לוח המחוונים מופיע. כאן באפשרותך להציג סיכום של כל פעילויות הסנכרון, להציג סטטיסטיקת ענן, לבצע סנכרון הפעלה יבשה, להתחיל סנכרון מלא או מצטבר ולהפעיל את תצוגת האירוע כדי לראות מידע על שגיאה.
| אם הזמן של המפגש שלך הסתיים, היכנס שוב. |
באפשרותך להפעיל בקלות את המשימות האלה מסרגל הכלים או מתפריט הפעולות.
רכיב | תיאור |
|---|---|
סנכרון נוכחי |
מציג את פרטי המצב אודות הסנכרון שנמצא כרגע בעיצומו. כאשר לא מתבצעת סינכרון, תצוגת המצב אינה פעילה. |
הסנכרון הבא |
מציג את הסינכרון המלא וההדרגתי הבא. אם לא הוגדר לוח זמנים, לא תוזמן יוצג. |
סנכרון אחרון |
הצגת המצב של שני הסנכרון האחרונים שבוצעו. |
מצב סינכרון נוכחי |
מציג את המצב הכללי של הסנכרון. |
מחברים |
מציג את המחברים המקומיים הנוכחיים הזמינים לענן. |
סטטיסטיקת ענן |
מציג את המצב הכללי של הסנכרון. |
לוח זמנים לסנכרון |
מציג את לוח הזמנים של הסנכרון לסינכרון הדרגתי ומלא. |
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסיכום עשוי לכלול את הפרטים הבאים:
|
| פעולה | תיאור | ||
|---|---|---|---|
| התחל סינכרון מתווסף | התחל באופן ידני סינכרון מצטבר
|
||
סנכרן הפעלה יבשה |
בצע סנכרון הפעלה יבשה. |
||
הפעל מציג אירועים |
הפעל את מציג האירועים של Microsoft. |
||
רענן |
רענן את לוח המחוונים של מחבר ספר הטלפונים של Cisco |
פעולה | תיאור |
|---|---|
| סנכרן עכשיו | התחל סנכרון מלא באופן מיידי. |
מצב סינכרון |
בחר מצב סינכרון מצטבר או מצב סינכרון מלא. |
אפס את סוד המחבר |
צור שיחה בין מחבר ספר הטלפונים של Cisco ושירות המחבר. בחירה באפשרות זו תאפס את הסוד בענן ואז תשמור את הסוד באופן מקומי. |
הרצה יבשה |
בצע בדיקה של תהליך הסינכרון. עליך לבצע הפעלה יבשה לפני שתבצע סנכרון מלא. |
פתרון בעיות |
הפעלה/כיבוי של פתרון בעיות. |
רענן |
רענן את המסך הראשי של מחבר ספר הטלפונים של Cisco. |
יציאה |
צא ממחבר ספר הטלפונים של Cisco. |
שילוב מקשים | פעולה |
|---|---|
אלט + א' |
הצג את תפריט הפעולות |
|
סנכרון עכשיו |
|
אפס את סוד המחבר |
|
הרצה יבשה |
|
סנכרון הדרגתי |
|
סנכרון מלא |
|
הצגתפריט עזרה |
|
עזרה |
|
אודות |
|
שאלות נפוצות |
הגדר שדרוגים אוטומטיים
| 1 | מ-Directory Connector, עבור אל , ולאחר מכן בדוק שדרג אוטומטית לגרסת Cisco Directory Connector החדשה. |
| 2 | לחץ על החל כדי לשמור את השינויים. |
גרסאות חדשות של המחבר מותקנות באופן אוטומטי כאשר הן זמינות.
| באפשרותך לנהל שדרוגים באופן ידני, אם אתה מעדיף. ראה שדרוג למהדורת התוכנה האחרונה לקבלת מידע נוסף. |
בחר אובייקטי Active Directory לסינכרון
כברירת מחדל, Directory Connector מסנכרן את כל המשתמשים שאינם מחשבים וכל הקבוצות שאינן אובייקטי מערכת קריטיים עבור דומיין. לקבלת שליטה נוספת על אילו אובייקטים מסונכרנים, באפשרותך לבחור משתמשים ספציפיים לסנכרן ולציין מסנני LDAP באמצעות דף בחירת האובייקטים ב-Directory Connector.
קבוצות להקצאת רישיונות אוטומטית
Control Hub מאפשר לך לנהל הקצאות רישיונות על בסיס לכל קבוצה. באפשרותך ליצור תבניות רישיון ולמפות אותן לקבוצות Active Directory שתסנכרן עם הענן. בשלב יצירת המשתמש, Webex בודק את חברות המשתמשים ומיפוי תבנית רישיון אוטומטי עבור המשתמש החדש הזה.
מומלץ להשתמש במסנן LDAP כדי לסנכרן רק קבוצות רלוונטיות לענן. לדוגמה, ניתן להגדיר את המסנן כך:
(&(cn=Example)(objectclass=Group))*
מסנן זה מסנכרן את כל הקבוצות בתוך ה-DN של הבסיס שבו השם מתחיל בדוגמה. למשתמשים שלא מוקצים לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית המוגדרת כברירת מחדל ב-Control Hub.
קבוצות לפריסות אבטחת נתונים היברידיים
ב-Directory Connector, עליך לבדוק קבוצות אם אתה משתמש באבטחת נתונים היברידיים כדי להגדיר קבוצת ניסיון עבור משתמשי פיילוט. עיין ב-מדריך הפריסה עבור אבטחת נתונים היברידית לקבלת הדרכה. הגדרה זו של Directory Connector אינה משפיעה על סנכרון משתמשים אחרים בענן.
| 1 | מ-Directory Connector, עבור אל תצורה, ולאחר מכן לחץ על בחירת אובייקט. | ||
| 2 | בקטע סוג אובייקט , בדוק משתמשים, ושקול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להזין מסנן LDAP בשדה מסנני משתמשים LDAP. אם ברצונך לסנכרן משתמשים בקבוצת Example-Manager, השתמש במסנן כמו זה:
| ||
| 3 | בדוק את זיהוי חדר כדי להפריד נתוני חדר מנתוני משתמש. לחץ על התאמה אישית אם ברצונך להגדיר תכונות נוספות כדי לזהות נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן פרטי חדר מקומי מ-Active Directory לענן Webex. לאחר שתסנכרן את פרטי החדר, המכשירים לחדר המקומיים עם כתובת SIP מוגדרת ממופה מופיעים כערכים הניתנים לחיפוש במכשירי חדר הרשומים בענן. למידע נוסף, ראה סנכרון פרטי חדר מקומי לענן Webex. | ||
| 4 | סמן קבוצות אם ברצונך לסנכרן את קבוצות המשתמשים שלך ב-Active Directory בענן. אל תוסיף מסנן LDAP לסנכרון משתמש לשדה 'קבוצות'. עליך להשתמש רק בשדה 'קבוצות' כדי לסנכרן את נתוני הקבוצה עצמה לענן.
| ||
| 5 | בדוק את אנשי הקשר אם ברצונך לסנכרן פרטי קשר של משתמשים בענן.
| ||
| 6 | הגדר את מסנני LDAP . באפשרותך להוסיף מסננים מורחבים על-ידי אספקת מסנן LDAP חוקי. עיין במאמר זה לקבלת מידע נוסף על קביעת התצורה של מסנני LDAP. | ||
| 7 | ציין את ה-DN של הבסיס המקומי שיש לסנכרן על-ידי לחיצה על בחר כדי לראות את מבנה העץ של Active Directory שלך. מכאן, באפשרותך לבחור או לבטל את הבחירה של אילו מיכלים לחפש. | ||
| 8 | ודא שהאובייקטים שברצונך להוסיף לתצורה זו, ולחץ על בחר. באפשרותך לבחור קונטיינרים בודדים או הורים לשימוש בסנכרון. בחר מכל אב כדי להפעיל את כל מכולות הילדים. אם תבחר מיכל צאצא, מיכל האב יציג סימן סימון אפור המצביע על נבדק ילד. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את המכולות של Active Directory שבדקת. אם הארגון שלך מציב את כל המשתמשים והקבוצות במיכל המשתמשים, אין צורך לחפש במיכלים אחרים. אם הארגון שלך מחולק ליחידות ארגון, ודא שאתה בוחר ב-OU. | ||
| 9 | לחץ על החל. בחר אפשרות:
למידע על ריצות יבשות, ראה בצע סנכרון הפעלה יבשה ב-Active Directory Users. עבור סנכרון קבוצה, עליך לבצע סנכרון מלא: בצע סנכרון מלא של משתמשי Active Directory בענן. |
מפה תכונות משתמש
באפשרותך למפות תכונות מה-Active Directory המקומי שלך לתכונות מתאימות בענן. השדה הנדרש היחיד הוא ה-*uid, מזהה ייחודי לכל חשבון משתמש בשירות הזהויות בענן.
באפשרותך לבחור איזו תכונה של Active Directory למפות לענן - לדוגמה, באפשרותך למפות firstName lastName ב-Active Directory או ביטוי תכונה מותאם אישית ל- displayName בענן.
| לחשבונות ב-Active Directory חייבים להיות כתובת דוא"ל; למפות ה-uid כברירת מחדל |
אם תבחר שהשפה המועדפת תגיע מ-Active Directory שלך, Active Directory היא מקור האמת היחיד: המשתמשים לא יוכלו לשנות את הגדרת השפה שלהם ב'הגדרות Webex' ומנהלי מערכת לא יוכלו לשנות את ההגדרה ב-Control Hub.
| 1 | מ-Directory Connector, לחץ על תצורה, ולאחר מכן בחר מיפוי תכונת משתמש. דף זה מציג את שמות התכונות עבור Active Directory (משמאל) וענן Webex (מימין). כל התכונות הנדרשות מסומנות בכוכבית אדומה. | ||||
| 2 | גלול למטה לתחתית שמות התכונות של Active Directory, ולאחר מכן בחר אחת מתכונות Active Directory אלה למפות אל ה-uid של תכונת הענן :
באפשרותך למפות כל אחת מתכונות Active Directory האחרות ל-uid, אך אנו ממליצים להשתמש בדואר או ב-userPrincipalName, כפי שמתואר בהנחיות לעיל. במקרים מסוימים, userPrincipalName משמש לכניסה, אבל כתובת הדוא"ל של המשתמש משמשת לניהול לוח השנה שלו. עליך לוודא שכתובת הדואר האלקטרוני עבור ניהול לוח שנה ממפה לשדה כתובת הדואר האלקטרוני הראשית ב- Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות ב-Active Directory מתאימות בענן, עיין ב-מיפוי תכונות Active Directory ב-Directory Connector.
| ||||
| 3 | אם תכונות Active Directory המוגדרות מראש לא פועלות עבור הפריסה שלך, לחץ על התכונה הנפתחת, גלול לתחתית ולאחר מכן בחר התאם אישית תכונה כדי לפתוח חלון שמאפשר לך להגדיר ביטוי תכונה.
בדוגמה זו, בואו למפות את תכונות Active Directory
| ||||
| 4 | (אופציונלי) בחר מיפויים עבור מכשירים ניידים ו-phoneNumber אם ברצונך שמספרי מכשירים ניידים ועבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש ביישום Webex. נתוני מספר הטלפון מופיעים ביישום Webex כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר. לקבלת מידע נוסף על שיחות מכרטיס איש קשר של משתמש, ראה מדריך הפריסה של Webex (Unified CM) (מנהלי מערכת). | ||||
| 5 | בחר מיפויים נוספים שיופיעו בכרטיס איש הקשר:
לאחר שהתכונות ממופות, המידע מופיע כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר:
לקבלת מידע נוסף אודות כרטיס איש הקשר, ראה אמת מי אתה יוצר קשר. לאחר שתכונות אלה מסונכרנות לכל חשבון משתמש, תוכל גם להפעיל את 'תובנות על אנשים' ב-Control Hub. תכונה זו מאפשרת למשתמשי יישום Webex לשתף מידע נוסף בפרופילים שלהם, וללמוד יותר זה על זה. לקבלת מידע נוסף על התכונה וכיצד להפעיל אותה, ראה פרופילי תובנות על אנשים עבור Webex, Jabber, Webex Meetings ו-Webex Events (חדש) ב-Control Hub | ||||
| 6 | לחץ על החל. |
כל נתוני משתמש הכלולים ב-Active Directory מחליפים את הנתונים בענן שמתאימים למשתמש זה. לדוגמה, אם יצרת משתמש באופן ידני ב-Control Hub, כתובת הדוא"ל של המשתמש חייבת להיות זהה לדוא"ל ב-Active Directory. כל משתמש ללא כתובת דוא"ל תואמת ב-Active Directory נמחק.
| משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות. |
תכונות Active Directory וענן
באפשרותך למפות תכונות מה-Active Directory המקומי שלך לתכונות מתאימות בענן על-ידי שימוש בכרטיסיית מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי בין שמות תכונת Active Directory לבין שמות תכונת הענן של Cisco. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב-Directory Connector. באפשרותך לבחור תכונות שונות בתכונות הנפתחת של Active Directory ולקבוע אילו תכונות מקומיות מסנכרנות לאיזו תכונה בענן.
חשבו על התכונות הנפתחת כעל אפשרויות מוגדרות מראש. כחלופה לערכים בשורה Active Directory, באפשרותך גם לציין תכונה מותאמת אישית, מוגדר מראש משלך, ב-Active Directory (ביטוי עם מספר תכונות) כדי למפות לתכונת ענן יחידה בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, באפשרותך להוסיף ביטוי שיוצר תכונה מותאמת אישית בהתבסס על כותרת העובד, השם ושם המשפחה ב-Active Directory.
באפשרותך גם לציין כל אחת מתכונות Active Directory למיפוי ל-uid בענן. עם זאת, עליך לוודא שהתכונה המקומית תואמת לתבנית דוא"ל חוקית.
| באפשרותך גם להשתמש בכתובות דוא"ל חלופיות, אם לדוגמה ברצונך להשתמש ב-userPrincipalName לצורך כניסה, אך כתובת דוא"ל של משתמש משמשת לניהול לוח השנה שלו. במקרה זה, מיפה כתובת דוא"ל אחרת ל-הודעות הדוא"ל;type-work . זהו הדוא"ל המשמש לאימות; הוא אינו משמש לניהול לוח השנה שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, והיא חייבת להיות ייחודית ולא מוקצית למשתמש אחר. |
שמות תכונת Active Directory | שמות תכונת ענן Webex | הערות |
|---|---|---|
— |
בניית שם |
— |
ג' יח |
ג' יח |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
מספר מחלקה |
מספר מחלקה |
תכונה זו משמשת עבור מספר המחלקה של המשתמש המופיע בכרטיס איש הקשר ותובנות על אנשים. |
displayName |
displayName |
תכונה זו משמשת עבור שם התצוגה של חשבון המשתמש שמופיע ב-Control Hub, כרטיס איש הקשר, תובנות על אנשים. |
userAccountשליטה |
ds-pwp-account-disabled |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה userAccountControl ממופה ל-ds-pwp-account-disabled או שמשתמשים לא יסונכרנו כראוי. |
מספר עובד |
מספר עובד |
— |
מספר טלפון פקסימיליה |
מספר טלפון פקסימיליה |
— |
— |
מזהה jabberID |
תכונת ענן זו מתייחסת לכתובות IM (סוג XMPP) המשמשות את Jabber. ערך זה אינו זהה ל-sipAddresses. |
אִישׁ |
אִישׁ |
תכונה זו מציינת את העיר של המשתמש. |
— |
מקומי |
— |
מנהל |
מנהל |
תכונה זו משמשת לשם מנהל המשתמש שמופיע בכרטיס אנשי הקשר ותובנות על אנשים. |
נייד |
נייד |
תכונה זו משמשת כמספר הנייד שמופיע עבור התקשרות למשתמש מכרטיס איש הקשר. |
או |
או |
תכונה זו מציינת את שם החברה או הארגון והיא מופיעה בכרטיס איש הקשר. |
או |
או |
תכונה זו מציינת את שם היחידה הארגונית. |
פיסיםמסירת משרדשם |
פיסיםמסירת משרדשם |
תכונה זו מציינת את מיקום המשרד של המשתמש. |
מיקוד |
מיקוד |
תכונה זו מציינת את המיקוד של המשתמש או המיקוד עבור משלוח דואר פיזי. |
שפה מועדפת |
שפה מועדפת |
תכונה זו קובעת את השפה המועדפת של המשתמש והתבניות הבאות נתמכות: xx_YY או XX-YY. הנה כמה דוגמאות: en_ארה"ב, en_ג'יגה-בתים, fr-CA. אם אתה משתמש בשפה לא נתמכת או בתבנית לא חוקית, השפה המועדפת של המשתמשים תשתנה לשפה שהוגדרה עבור הארגון. |
MSRTCSIP-PrimaryUserAddress ipPhone |
SipAddresses;type=enterprise |
תכונה זו משמשת לסנכרון פרטי חדר מקומיים מ-Active Directory לענן Cisco Webex. |
סאונה |
סאונה |
תכונה זו משמשת עבור שם המשפחה של חשבון המשתמש שמופיע ב-Control Hub, כרטיס איש הקשר, ותובנות על אנשים. |
st |
st |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
כתובת רחוב |
רחוב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
מספר טלפון |
מספר טלפון |
תכונה זו מציינת את מספר הטלפון הראשי (העבודה) של המשתמש המשמש להתקשרות למשתמש מכרטיס איש הקשר. |
— |
אזור זמן |
תכונת ענן זו מציינת את אזור הזמן של המשתמש. |
כותרת |
כותרת |
תכונה זו מציינת את כותרת המשתמש שמופיעה בכרטיס אנשי הקשר ותובנות על אנשים. |
הקלד |
ארגון |
— |
*דואר *userPrincipalName |
uid |
מיפוי תכונה חובה. עבור כל חשבון משתמש, הערך של Active Directory ממפה ל-uid ייחודי בענן. במקרים מסוימים, userPrincipalName משמש לכניסה, אבל כתובת הדוא"ל של המשתמש משמשת לניהול לוח השנה שלו. עליך לוודא שכתובת הדואר האלקטרוני עבור ניהול לוח שנה ממפה לשדה כתובת הדואר האלקטרוני הראשית ב- Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. לאחר מכן המשתמש יכול להשתמש באחת מכתובות הדוא"ל האלה כדי להיכנס, כל עוד המיפוי הנכון של תכונת SAML מתקיים. עיין במיפוי המאפיין לדוגמה להלן עבור האופן שבו תוכל למפות כתובת דוא"ל חלופית. |
*userPrincipalName *דואר <custom attribute=""> |
הודעות דוא"ל;type Work |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלופיות. זהו הדוא"ל המשמש לאימות; הוא אינו משמש לניהול לוח השנה שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, והיא חייבת להיות ייחודית ולא מוקצית למשתמש אחר. |
<New attribute="" for="" Azure="" user="" objectId=""> |
זיהוי חיצוני |
צור תכונה חדשה של Active Directory כדי להחזיק את ה-objectId של משתמש Azure, כך שהוא לא יתנגש עם פריט קיים. תכונה זו ממפה לתכונה externalId, ומבטיחה שכאשר משתמשי Webex יוצרים קבוצות ב-Microsoft 365 הם יוצרים אוטומטית צוותים ב-Webex. |
מיפוי כתובת דוא"ל חלופית
ביטויים עבור תכונות מותאמות אישית
אופרטור | תיאור ודוגמה |
|---|---|
% | מסיר את כל התווים מתחילת המחרוזת למיקום התו או הארגומנט של המחרוזת, אם הם תואמים.
|
- | רצועה את החלק האחורי של מחרוזת הקלט מסוף המחרוזת שצוינה.
|
+ | שרשור מחרוזות קלט או ביטויים.
|
| | מעריך את הביטויים המופרדים מול המחרוזת הריקה, ובחר את התוצאה הלא ריקה הראשונה.
|
סנכרן אווטארים של Directory מתכונת Active Directory לענן
באפשרותך לסנכרן את אווטארים של ספר הטלפונים של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הוא ייכנס ליישום Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מתכונת Active Directory.
| 1 | מ-Directory Connector, עבור אל תצורה, לחץ על Avatar, ולאחר מכן סמן הפעל. |
| 2 | עבור קבל אווטאר מ, בחר תכונת AD, ולאחר מכן בחר את תכונת אווטאר שמכילה את נתוני האווטאר הגולמיים שברצונך לסנכרן עם הענן. |
| 3 | כדי לוודא שהגישה לאווטאר נכונה, הזן את כתובת הדוא"ל של המשתמש ולאחר מכן לחץ על קבל את האווטאר של המשתמש. האווטאר מופיע מימין. |
| 4 | לאחר שתוודא שהאווטאר הופיע כראוי, לחץ על החל כדי לשמור את השינויים שלך. |
התמונות המסונכרנות הופכות לאווטאר ברירת המחדל של משתמשים ביישום Webex. המשתמשים אינם מורשים להגדיר אווטאר משלהם לאחר שתכונה זו מופעלת מ-Directory Connector.
אווטארים של המשתמש מסנכרנים הן ליישום Webex והן לחשבונות תואמים באתר Webex.
מה הלאה?
בצע סנכרון הפעלה יבשה; אם אין בעיות, בצע סנכרון מלא כדי לקבל את חשבונות המשתמש והאווטארים של Active Directory כדי לסנכרן לתוך הענן ולהופיע ב-Control Hub.
סנכרן אווטארים של ספר טלפונים משרת משאבים לענן
באפשרותך לסנכרן את אווטארים של ספר הטלפונים של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הוא ייכנס ליישום Webex. השתמש בהליך זה כדי לסנכרן אווטארים משרת משאבים.
לפני שתתחיל
תבנית ה-URI והערך המשתנה בפרוצדורה זו הם דוגמאות. עליך להשתמש בכתובות URL ממשיות שבהן נמצאים האווטארים של ספר הטלפונים שלך.
תבנית ה-URI של האווטאר והשרת שבו מתגוררים האווטארים חייבים להיות נגישים מיישום Directory Connector. המחבר זקוק לגישה http או https לתמונות, אך התמונות לא צריכות להיות נגישות לציבור באינטרנט.
סנכרון נתוני האווטאר מופרד מפרופילי המשתמשים של Active Directory. אם אתה מפעיל Proxy, עליך להבטיח שניתן לגשת לנתוני אווטאר על-ידי אימות NTLM או אימות בסיסי.
| 1 | מ-Directory Connector, עבור אל תצורה, לחץ על Avatar, ולאחר מכן סמן הפעל. |
| 2 | עבור קבל אווטאר מ, בחר שרת משאבים ולאחר מכן הזן את תבנית URI של אווטאר—לדוגמה, בואו נסתכל על כל חלק של תבנית ה-URI של האווטאר ומה הם אומרים:
|
| 3 | (אופציונלי) אם שרת המשאבים שלך דורש אישורים, בדוק את הגדרת פרטי כניסה של משתמש עבור אווטאר, ולאחר מכן בחר השתמש במתכנת השירות הנוכחי או השתמש המשתמש זה והזן ת הסיסמה. |
| 4 | הקישו את ערך המשתנה - לדוגמה: |
| 5 | לחץ על בדיקה כדי לוודא שתבנית ה-URI של האווטאר פועלת כראוי. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 | לאחר אימות פרטי ה-URI והוא נראה נכון, לחץ על החל. לקבלת מידע מפורט אודות שימוש בביטויים רגולריים, עיין ב- Microsoft Regular Expression Language Quick Reference . |
התמונות המסונכרנות הופכות לאווטאר ברירת המחדל של משתמשים ביישום Webex. המשתמשים אינם מורשים להגדיר אווטאר משלהם לאחר שתכונה זו מופעלת מ-Directory Connector.
אווטארים של המשתמש מסנכרנים הן ליישום Webex והן לחשבונות תואמים באתר Webex.
מה הלאה?
בצע סנכרון הפעלה יבשה; אם אין בעיות, בצע סנכרון מלא כדי לקבל את חשבונות המשתמש והאווטארים של Active Directory כדי לסנכרן לתוך הענן ולהופיע ב-Control Hub.
סנכרן פרטי חדר מקומי לענן Webex
השתמש בהליך זה כדי לסנכרן את פרטי החדר המקומי מ-Active Directory לענן Webex. לאחר שתסנכרן את פרטי החדר, המכשירים בחדר המקומי עם כתובת SIP מוגדרת ממופה מופיעים כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (חדר, שולחן עבודה ולוח).
| 1 | מ-Directory Connector, עבור אל סנכרן, לחץ על 'עוד' | ||
| 2 | בדוק את פרטי החדר שלך בענן כדי להפריד את נתוני החדר מנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, מתייחסים לנתוני חדר באותו אופן כמו לנתונים מסונכרנים של המשתמש. | ||
| 3 | עבור אל מיפוי תכונה, ולאחר מכן שנה את מיפוי התכונות עבור תכונת sipAddresses;type=enterprise.
| ||
| 4 | צור תיבת דואר של משאבי חדר ב-Exchange. פעולה זו מוסיפה את msExchResourceMetaData;ResourceType:Room , אשר המחבר משתמש לאחר מכן כדי לזהות חדרים.
| ||
| 5 | ממשתמשים ומחשבים של Active Directory, נווט וערוך את המאפיינים של החדר. הוסף את SIP URI מוסמך מלא עם קידומת של sip:
| ||
| 6 | בצע סנכרון הפעלה יבשה ולאחר מכן סנכרון הפעלה מלא במחבר. אובייקטי החדר החדשים מוצגים אובייקטים שהוספו ואובייקטי חדר תואמים המופיעים באובייקטים המותאמים בדוח הריצה היבש. כל אובייקטי חדר המסומנים למחיקה נמצאים תחת חדרים נמחקו.
תוצאות ההפעלה היבשה מראות את כל משאבי החדר שהותאמו.
הגדרה זו מפרידה בין נתוני החדר של Active Directory (כולל התכונה של החדר) מנתוני המשתמש. לאחר סיום הסנכרון, סטטיסטיקת הענן בלוח המחוונים של המחבר מציגה את נתוני החדר שסונכרנו עם הענן.
|
מה הלאה?
כעת, לאחר שביצעת את השלבים האלה, כאשר תבצע חיפוש במכשיר הרשום בענן Webex, תראה את ערכי החדר המסונכרנים המוגדרים עם כתובות SIP. כאשר אתה מבצע שיחה ממכשיר Webex ברשומה זו, שיחה מועברת לכתובת ה-SIP שהוגדרה עבור החדר.
מ-Control Hub, תוכל לייבא אוטומטית חדרים מספר הטלפונים וליצור סביבות עבודה.
| נקודת הקצה לא יכולה להחזיר שיחה ליישום Webex לולאה. עבור מכשירי חיוג לבדיקות, יש לרשום מכשירים אלה כמכשיר SIP URI מקומי או במקום אחר מיישום Webex. אם מערכת החדר של Active Directory שאתה מחפש רשומה ב-Webex ואותה כתובת דוא"ל נמצאת במכשיר Webex Room, במכשיר שולחני או ב-Webex Board for Calendar Service, תוצאות החיפוש לא יציגו את הערך הכפול. מכשיר החדר, השולחן או הלוח חויג ישירות ביישום Webex, ולא מתבצעת שיחת SIP. |
שלח דוחות דוא"ל על תוצאות סנכרון ספר טלפונים
כברירת מחדל, אנשי הקשר או המנהלים של הארגון מקבלים תמיד התראות באימייל. עם הגדרה זו, באפשרותך להתאים אישית מי צריך לקבל התראות דוא"ל המסכמת דוחות סנכרון ספר טלפונים.
| 1 | מתוך Directory Connector, לחץ על תצורה, ולאחר מכן בחר התראה. |
| 2 | מ-Directory Connector, לחץ על הגדרות, וליד מקלט דוא"ל, הפעל סנכרון של דוח. |
| 3 | בחר באפשרות הפעל התראה אם ברצונך לעקוף את אופן ההתראה של ברירת המחדל והוסף נמען דוא"ל אחד או יותר. |
| 4 | לחץ על הוסף ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל עם תבנית לא חוקית, תוצג הודעה שתגיד לך לתקן את הבעיה לפני שתוכל לשמור ולהחיל את השינויים. |
| 5 | לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל עם תבנית לא חוקית, תוצג הודעה שתגיד לך לתקן את הבעיה לפני שתוכל לשמור ולהחיל את השינויים. |
| 6 | אם עליך לערוך את כתובות הדוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את כל השינויים הדרושים לך. |
| 7 | לאחר הוספת כל כתובות הדוא"ל החוקיות, לחץ על החל. |
| 8 | לאחר שהוספת את כל כתובות הדוא"ל החוקיות, לחץ על שמור. |
מה הלאה?
אם החלטת שברצונך להסיר כתובות דוא"ל, באפשרותך ללחוץ על דוא"ל כדי לסמן את הערך הזה ולאחר מכן ללחוץ על הסר.
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הסר לצד רשומות של כתובות דוא"ל ספציפיות.
הקצה משתמשים מ-Active Directory אל Control Hub
בצע את השלבים הבאים כדי להקצות משתמשים ב-Active Directory וליצור חשבונות משתמשים מתאימים ב-Control Hub. באפשרותך להקצות משתמשים מפריסה מרובה של דומיין Active Directory (עם יער יחיד או יערות מרובים) לאחר התקנת Directory Connector לכל דומיין. במהלך התהליך כדי לצרף משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שאולי כבר קיימים בענן Webex - לדוגמה, לבדוק חשבונות מגרסת ניסיון. המטרה היא ליצור התאמה מדויקת בין הספריות הפעילות שלך לבין ענן Webex.
| 1 | בצע סנכרון הפעלה יבשה במשתמשי Active Directory שלך בצע הפעלה יבשה כדי להשוות אובייקטים ב-Active Directory המקומי ואובייקטים בענן Webex. הפעלה יבשה מאפשרת לראות אילו אובייקטים יתווספו, ישתנו או יימחקו לפני שתפעיל סינכרון מלא או הדרגתי ותבצע את השינויים בענן. |
| 2 | בצע סנכרון מלא של משתמשי Active Directory בענן כאשר אתה מפעיל סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) לענן. לאחר מכן שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית הקצאה אוטומטית של רישיון, תוכל להקצות אותה למשתמשים החדשים המסונכרנים. |
| 3 | הקצה שירותי Webex למשתמשים מסונכרנים בספר הטלפונים ב-Control Hub לאחר השלמת סנכרון משתמש מלא מ-Directory Connector ל-Control Hub, תוכל להקצות רישיונות שירות של Webex באמצעות מגוון שיטות. מומלץ להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסינכרון מ-Active Directory. תוכל גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
בצע סנכרון הפעלה יבשה במשתמשי Active Directory שלך
בצע הפעלה יבשה כדי להשוות אובייקטים ב-Active Directory המקומי ואובייקטים בענן Webex. הפעלה יבשה מאפשרת לראות אילו אובייקטים יתווספו, ישתנו או יימחקו לפני שתפעיל סינכרון מלא או הדרגתי ותבצע את השינויים בענן.
במהלך התהליך כדי לצרף משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שאולי כבר קיימים בענן Webex - לדוגמה, לבדוק חשבונות מגרסת ניסיון. עם Directory Connector, המטרה היא להתאים במדויק בין ספריות Active Directory לענן Webex.
אם יש לך דומיינים מרובים ביער יחיד או ביערות מרובים, עליך לבצע שלב זה בכל אחד ממופעי מחבר ספר הטלפונים של Cisco שהתקנת עבור כל דומיין Active Directory.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי יישום Webex ב-Control Hub לפני שהשתמשת במחבר ספר הטלפונים. בין המשתמשים בענן, חלק עשויים להתאים לאובייקט מקומי של Active Directory ויוקצו רישיונות עבור שירותים. אבל ייתכן שחלק ממשתמשי הבדיקה שברצונך למחוק בעת ביצוע סנכרון. עליך ליצור התאמה מדויקת בין Active Directory ל-Control Hub.
| 1 | בחר אחד:
כשהריצה היבשה תושלם, תראה אחת מהתוצאות הבאות:
הסיכום מכיל מידע על התאמת אובייקטים:
ההפעלה היבשה מזהה את המשתמשים על-ידי השוואת המשתמשים שלהם למשתמשי דומיין. היישום יכול לזהות את המשתמשים אם הם שייכים לדומיין הנוכחי. בשלב הבא, עליך להחליט אם למחוק את האובייקטים או לשמור אותם. האובייקטים הלא תואמים מזוהים כקיימים כבר בענן Webex, אך אינם קיימים ב-Active Directory המקומי. | ||
| 2 | סקור את תוצאות ההפעלה היבשה ולאחר מכן בחר אפשרות בהתאם לשאלה אם אתה משתמש בדומיין יחיד או דומיינים מרובים:
| ||
| 3 | בהנחיית אישור הפעלה יבשה , לחץ על כן כדי לבצע שוב את סנכרון ההפעלה היבשה ולהציג את לוח המחוונים כדי לראות את התוצאות. כל חשבונות המסונכרנים בהצלחה בטווח היבש מופיעים תחת אובייקטים שתואמים. אם למשתמש בענן אין משתמש מתאים עם אותו דוא"ל ב-Active Directory, הערך רשום תחת משתמשים שנמחקו. כדי למנוע דגל מחיקה זה, באפשרותך להוסיף משתמש ב-Active Directory עם אותה כתובת דוא"ל. כדי להציג את פרטי הפריטים שסונכרנו, לחץ על הלשונית המתאימה עבור פריטים ספציפיים או אובייקטים שתואמים. כדי לשמור את פרטי הסיכום, לחץ על שמור תוצאות לקובץ. | ||
| 4 | אם התוצאות צפויות, עבור אל , ולאחר מכן לחץ על הפעל עכשיו כדי לבצע סנכרון ידני ולשים במצב ידני בשלב זה.
|
מה הלאה?
עבור כל אובייקטי משתמש לא תואמים ששמרת, עליך להוסיף אותם ל-Active Directory כך שיהיה התאמה מדויקת בין מקומי לענן.
בחר סוג סנכרון:
בצע סנכרון מלא של משתמשי Active Directory בענן כאשר אתה מסנכרן משתמשים חדשים לענן. אתה עושה זאת מ-, ולאחר מכן משתמשים מהדומיין הנוכחי מסונכרנים.
הגדר את לוח הזמנים של המחבר והפעל סנכרון מצטבר לאחר הפעלת סנכרון מלא ואם ברצונך לקלוט שינויים לאחר הסנכרון הראשוני. סוג זה של סנכרון מומלץ לקלוט שינויים קטנים שבוצעו במקור המשתמש של Active Directory.
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגרסאות 3.4 וגרסאות מוקדמות יותר) או כל 4 שעות (בגרסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הסנכרון ההדרגתי לא מתרחש עד שתבצע תחילה סנכרון מלא.
אם יש לך דומיינים מרובים, חזור על השלבים הבאים בכל מחבר ספר טלפונים אחר שהתקנת.
דברים שכדאי לזכור
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמטרי הסנכרון. אם ההפעלה היבשה הופעלה על-ידי שינוי תצורה, באפשרותך לשמור את ההגדרות לאחר השלמת ההפעלה היבשה. אם כבר הוספת משתמשים ידנית, ביצוע סנכרון Active Directory עשוי לגרום להסרת משתמשים שנוספו קודם לכן. באפשרותך לבדוק את דוחות ההפעלה היבשה של מחבר ספר הטלפונים כדי לוודא שכל המשתמשים הצפויים קיימים לפני שתסנכרן באופן מלא לענן.
אם משתמשים תואמים מסומנים להימחק ואינך בטוח כיצד להמשיך, ראה מידע לגבי פתרון בעיות וכיצד ליצור קשר עם התמיכה ב-פתרון בעיות ופתרונות עבור מחבר ספר הטלפונים.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
בצע סנכרון מלא של משתמשי Active Directory בענן
כאשר אתה מפעיל סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) לענן. לאחר מכן שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית הקצאה אוטומטית של רישיון, תוכל להקצות אותה למשתמשים החדשים המסונכרנים.
אם יש לך דומיינים מרובים, עליך לבצע שלב זה בכל אחד ממופעי Directory Connector שהתקנת עבור כל דומיין Active Directory.
Directory Connector מסנכרן את מצב חשבון המשתמש - ב-Active Directory, כל המשתמשים המסומנים כמושבתים מופיעים גם כבלתי פעילים בענן.
לפני שתתחיל
אם ברצונך שחשבונות המשתמש של יישום Webex יהיו במצב פעיל לאחר הסנכרון המלא ולפני שהמשתמשים ייכנסו בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
שלב כניסה יחידה עם ארגון Webex שלך. ראה
כניסה יחידה עם שירותי Cisco Webex וספק הזהויות של הארגון שלך
לקבלת מידע נוסף.השתמש ב-Control Hub כדי לאמת ולדרוש בעלות על דומיינים הכלולים בכתובות הדוא"ל. ראה דומיינים
הוספה, אימות ודרישת בעלות על דומיינים
.השתק הזמנות בדוא"ל אוטומטי, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל אל יישום Webex. (תוכל לבצע קמפיין בדוא"ל משלך.)
משתמשים מופעלים שלא נכנסו לחשבון מופיעים עם מצב מאומת ב-Control Hub. לאחר שהם להיכנס, הם מופיעים כפעילים. למידע נוסף על מצבי משתמש, ראה מצבי משתמש ופעולות משתמש ב-Cisco Webex Control Hub.
כשאתה מפעיל סנכרון, Directory Connector מבקש ממך לבצע תחילה הפעלה יבשה. מומלץ לבצע ריצה יבשה לפני סנכרון מלא כדי לתפוס שגיאות פוטנציאליות.
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסנכרן מ-Active Directory.
אם אינך משתמש בתבניות הקצאה אוטומטית של רישיון, משתמשים חדשים שסונכרנו מקבלים אוטומטית רישיונות בחינם. הם יוכלו להשתמש באותם תכונות חינמיות כמו אלה עם חשבונות חינמיים.
| 1 | בחר אחד:
| ||
| 2 | מ-Directory Connector, עבור אל סנכרן, לחץ על 'עוד' | ||
| 3 | אשר את תחילת הסנכרון. עבור כל שינוי שתבצע למשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים עד 72 שעות לאחר ביצוע הסנכרון.
| ||
| 4 | לחץ על רענן אם ברצונך לעדכן את מצב הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקת ענן.) | ||
| 5 | לקבלת מידע על שגיאות, בחר את מציג האירועים של ההשקה מסרגל הפעולות כדי להציג את יומני השגיאה. | ||
| 6 | כדי להגדיר לוח זמנים לסנכרון עבור סינכרון אינקרמנטלי מתמשך בענן, ראה הגדרת לוח הזמנים של המחבר והפעל סנכרון אינקרמנטלי. |
לאחר השלמת הסנכרון המלא, המצב של עדכוני סנכרון ספר טלפונים מ- 'מושבתים' לדף ההגדרות ב-Control Hub.
כאשר כל הנתונים תואמים בין מקומי לענן, מחבר ספר הטלפונים משתנה ממצב ידני למצב סנכרון אוטומטי.
אלא אם תשלב כניסה יחידה, תאמת דומיינים ותדרוש בעלות על דומיינים עבור חשבונות הדוא"ל שסנכרנת, ותעלם הודעות דוא"ל אוטומטיות, חשבונות המשתמשים של יישום Webex יישארו במצב לא מאומת עד שהמשתמשים ייכנסו ליישום Webex בפעם הראשונה כדי לאשר את החשבונות שלהם. עיין בסעיף לפני שתתחיל לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
אם יש לך דומיינים מרובים, בצע שלב זה על כל מחבר ספר טלפונים אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל הדומיינים שהוספת רשומים ב-Control Hub.
אם שילבת כניסה יחידה עם Webex והתראות מדוכאות בדוא"ל, ההזמנות בדוא"ל לא נשלחות למשתמשים המסונכרנים החדשים.
לא ניתן להוסיף משתמשים באופן ידני ב-Control Hub לאחר שמחבר ספר הטלפונים מופעל. כאשר האפשרות מופעלת, ניהול משתמשים מתבצע מ-Cisco directory Connector ו-Active Directory הוא מקור האמת היחיד.
כל קבוצות שסינכרון מופיעות ב-Control Hub ותוכל להקצות תבנית רישיון כך שהמשתמשים בקבוצה הזו יוקצו רישיונות.
מה הלאה?
כאשר תסיר משתמש מ-Active Directory, המשתמש יימחק בצורה רכה לאחר הסנכרון הבא. המשתמש הופך
Inactiveאבל פרופיל זהות הענן נשמר במשך שבעה ימים (כדי לאפשר התאוששות ממחיקה מקרית).כאשר אתה בודק את החשבון מושבת ב-Active Directory, המשתמש הופך
Inactiveלאחר הסנכרון הבא. פרופיל זהות הענן לא נמחק לאחר שבעה ימים, למקרה שתרצה להפעיל שוב את המשתמש.שים לב לחריגים אלה לסינכרון מצטבר (בצע את שלבי הסינכרון המלא לעיל במקום זאת):
במקרה של אווטאר מעודכן אך ללא שינוי בתכונה אחרת, סנכרון אינקרמנטלי לא יעדכן את האווטאר של המשתמש לענן.
שינויי תצורה במיפוי תכונות, DN בסיסי, מסנן והגדרת אווטאר דורשים סנכרון מלא.
הקצה שירותי Webex למשתמשים מסונכרנים בספר הטלפונים ב-Control Hub
לאחר השלמת סנכרון משתמשים מלא ממחבר ספר הטלפונים של Cisco ל-Control Hub, תוכל להשתמש ב-Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בבת אחת או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון מוקצית אוטומטית. תוכל לבצע שינויים בחשבון משתמש בודד לאחר שלב ראשוני זה.
לאחר שתשלים סנכרון משתמשים מלא מ-Directory Connector ל-Control Hub, תוכל להשתמש בשיטות ב-Control Hub כדי להקצות רישיונות שירות Webex באופן גלובלי לכל המשתמשים שלך, משתמשים בודדים, באמצעות תבנית ה-CSV בצובר, או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. תוכל לבצע שינויים בחשבון משתמש בודד לאחר שלב ראשוני זה.
כאשר אתה מקצה רישיון למשתמש של יישום Webex, משתמש זה מקבל הודעת דוא"ל המאשר את ההקצאה, כברירת מחדל. הדוא"ל נשלח על-ידי שירות התראות ב-Control Hub. אם שילבת כניסה יחידה (SSO) עם ארגון Webex שלך, תוכל גם לדכא את הודעות הדוא"ל האוטומטיות הללו אם אתה מעדיף ליצור קשר ישירות עם המשתמשים שלך.
לפני שתתחיל
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסנכרן מ-Active Directory.
בצע סנכרון הפעלה יבשה במשתמשי Active Directory שלך.
לאחר אישור תוצאות ההפעלה היבשה, בצע סנכרון מלא במשתמשי Active Directory שלך.
| בזמן הסנכרון המלא, המשתמש נוצר בענן, לא נוספו הקצאות שירות ולא יישלח דוא"ל הפעלה. אם הודעות דוא"ל אינן מדוכאות, המשתמשים החדשים מקבלים הודעת דוא"ל להפעלה כאשר אתה מקצה שירותים למשתמשים בשיטת ניהול משתמשים רגילה ב-Control Hub, כגון ייבוא CSV, עדכון משתמש ידני או באמצעות השלמת הקצאה אוטומטית מוצלחת. |
| 1 | מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , לחץ על ניהול משתמשים, בחר שנה את כל המשתמשים המסונכרנים, ולאחר מכן לחץ על Next. |
| 2 | בחר אפשרות:
|
מה הלאה?
אם הודעות דוא"ל אינן מדוכאות, הודעת דוא"ל נשלחת לכל משתמש עם הזמנה להצטרף ולהוריד את Webex.
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות את הרישיונות שהוקצו בנפרד או בצובר.
בעיות מוכרות עם מחבר ספר הטלפונים
לגרסאות Windows Server לפני 2012 R2 יש בעיה Cookie המשפיעה על Directory Connector. בעיה זו תוקנה בגרסאות 2012 R2 ו-2016.
עבור כל שינוי שתבצע למשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים 72 שעות לאחר ביצוע הסנכרון.
באפשרותך לנסות לנקות את המטמון המקומי עבור יישום Webex על-ידי ביצוע ההוראות הבאות: חלונות או Mac.
כאשר משתמש משתמש ביישום Webex במחשב שולחני או במכשיר נייד כדי לחפש ולהתקשר לחדר שיש לו SIP URI מסונכרן בלבד, השיחה מצלצלת ללא הגבלת זמן בשלב זה.
הפעל סנכרון מצטבר
סנכרון מצטבר בודק את Active Directory ומחפש שינויים שאירעו מאז הסנכרון האחרון. שלב זה אוגד את השינויים הללו ושולח אותם לשירות המחבר. השינויים כוללים שינוי ייחוס של משתמשים וכאשר משתמש מתווסף או נמחק.
סנכרון זה לא שם עומס רב על שרתים ולא לוקח הרבה זמן כמו סנכרון מלא. לאחר שתבצע את הסנכרון המלא הראשוני, אנו ממליצים על האפשרות המצטברת לסינכרון הבא.
לפני שתתחיל
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסנכרן מ-Active Directory.
שים לב לחריגים אלה שסנכרון מצטבר לא תומך (בצע סנכרון מלא של משתמשי Active Directory בענן במקום זאת):
במקרה של אווטאר מעודכן אך ללא שינוי בתכונה אחרת, סנכרון אינקרמנטלי לא יעדכן את האווטאר של המשתמש לענן.
עבור שינויי תצורה חדשים במיפוי תכונות, DN בסיסי, מסנן והגדרת האווטאר, סנכרון אינקרמנטלי לא יעבוד ואלה דורשים סנכרון מלא.
| 1 | מתוך Directory Connector, לחצו על Dashboard.
| ||
| 2 | מתוך פעולות, לחץ על מצב סנכרון > אפשר סנכרון אם עדיין לא מופעל. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגרסאות 3.4 וגרסאות מוקדמות יותר) או כל 4 שעות (בגרסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הסנכרון ההדרגתי לא מתרחש עד שתבצע תחילה סנכרון מלא. כאשר מרווח זמן מצטבר חדש מסתיים, התוכנית בודקת את השינויים בהתבסס על חותמת הזמן האחרונה. | ||
| 3 | מתוך פעולות, לחץ על סנכרן עכשיו > מתווסף. עבור כל שינוי שתבצע למשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים 72 שעות לאחר ביצוע הסנכרון.
| ||
| 4 | למידע על שגיאות, לחץ על הפעל מציג אירועים מסרגל הפעולות כדי להציג את יומני השגיאה. |
מה הלאה?
אם יש לך דומיינים מרובים, בצע שלב זה במופעי Directory Connector אחרים שהתקנת.
שחזר משתמשים שנמחקו בטעות
Directory Connector כולל בדיקות ואיזונים כדי למנוע מחיקה לא מכוונת של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרתם באופן שגוי מסנן LDAP ב- נוכחות פעילה, שמחק חלק מהמשתמשים בעת סנכרון לענן. תכונת מחיקה רכה יכולה לעזור לך להתאושש מתאונות אלה ולהקים מחדש את חשבונות המשתמש ב-Control Hub.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בענן, לדוגמה, עקב בעיית אובייקט לא תואמת לאחר סנכרון מ-Directory Connector, ניתן לשחזר את המשתמשים. אם ראיתם אובייקטים לא תואמים מבחינים או שמתם לב שהמשתמשים נמחקו, ייתכן שתוכל לשחזר אותם אם תפעל במהירות.
| המשתמשים מסומנים כלא פעילים ב-Control Hub כאשר החשבונות המתאימים נמחקים ב-Active Directory. שירות הענן ברקע שומר את המשתמשים למשך עד 7 ימים. במהלך תקופה זו, עדיין תוכל להשתמש ב-Cisco Directory Connector כדי לשחזר משתמשים. מומלץ לשחזר משתמשים אלה בהקדם האפשרי. משתמשים שמושבתים ב-Active Directory מסומנים גם כלא פעילים ב-Control Hub, אך חשבון המשתמש אינו נמחק לאחר 7 ימים. |
| 1 | היכנס אל רכזת בקרה . |
| 2 | עבור אל משתמשים ואשר אם חשבון משתמש ספציפי נמצא במצב לא פעיל או שאינו רשום. למידע נוסף, ראה מצבים ופעולות של משתמשים ב-Control Hub. |
| 3 | אם המשתמשים נמחקו ב-Control Hub או שאתה מבחין למשתמשים במצב לא פעיל, עבור אל Active Directory, הוסף את חשבונות המשתמש החסרים ולאחר מכן בצע סנכרון הפעלה יבשה ב-Directory Connector. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש ב-Active Directory והענן. |
| 4 | בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו זמנית ל-Control Hub. המשתמשים מוחזרים והולכים למצב המקורי, כולל מצב החשבון שלהם והקצאות השירות. |
מה הלאה?
חזור אל Control Hub, עבור אל , ואשר שחשבונות המשתמשים שנמחקו בעבר מופיעים ברשימת המשתמשים.
מחק משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, תוכל לבחור למחוק לצמיתות משתמשים שנמחקו בצורה רכה בסנכרון הבא.
| 1 | לאחר השלמת הפעלה יבשה, בחר אובייקטים שנמחקו רכה. |
| 2 | סמן את תיבת הסימון לצד המשתמשים שברצונך למחוק. |
| 3 | בחר בוצע . |
מה הלאה?
בסנכרון הבא, המשתמשים שבחרת יימחקו לצמיתות.
שינוי כתובת דוא"ל של יישום Webex
אם ברצונך לשנות את כתובות הדוא"ל של המשתמש והארגון שלך משתמש ב-Directory Connector, שנה את כתובות הדוא"ל האלה ב-Active Directory. הליך זה מכסה כיצד לשנות כתובת דוא"ל של יישום Webex עבור דומיין אחד ותהליך לשינוי הדומיין.
| אם ברצונך לשנות רק דוא"ל או ערך כלשהו עבור משתמש אחד, אל תמחק את המשתמש מ-Active Directory ולאחר מכן צור ערך חדש עם אותו דוא"ל. הענן מפרש את הפעולה הזו כחשבון משתמש חדש, והמרחבים של המשתמש ונתונים אחרים בענן יאבדו. |
כדי לשנות את כתובות הדוא"ל של המשתמש מבלי לשנות את הדומיין:
חדש את הסנכרון ב-Directory Connector.
לאחר הסנכרון הבא, השינויים מופיעים ברשימת המשתמשים שלך ב-Control Hub ועבור משתמשים ביישום Webex לאחר רענון המטמון.
אין אובדן נתונים או מרחבים באמצעות שיטה זו. המזהה הייחודי של המשתמש מוגדר בענן לאחר הסנכרון הראשון. כל הסנכרון הבא מבוסס על מזהה זה.
בפריסת דומיינים מרובים עם Directory Connector, כדי לשנות כתובות דוא"ל של משתמש תוך שינוי הדומיין (שקול ל- example1.com את הדומיין הישן ו- example2.com את הדומיין החדש):
במחבר ספר הטלפונים, חדש את הסנכרון עבור example2.com
לפני שתמשיך, ודא שחשבון user1@example2.com מסתנכרן עם Control Hub. אנו ממליצים לך להנחות את המשתמש לאמת את שינוי הדוא"ל ביישום Webex וכי כל הנתונים (מרחבים, הודעות, פגישות, קבצים וכן הלאה) נשמרים.
אין אובדן נתונים או מרחבים באמצעות השיטה הזו, אך בחשבון המשתמש החדש, עליך לוודא שתכונת Active Directory שממפה לתכונת uid של הענן נשמרת מחשבון המשתמש הישן. אם תשנה את ערך Active Directory, החשבון החדש לא ישמור את הנתונים מהחשבון הישן.
לאחר שתאמת את שינוי כתובת הדוא"ל והנתונים אינם שלמים, מחק את חשבון המשתמש הישן בכתובת example1.com ולאחר מכן השתמש ב-Directory Connector כדי לחדש את הסינכרון עבור example1.com.
בשלב זה, תוכל לעדכן בבטחה את כתובת הדוא"ל בדומיין החדש של Active Directory עבור user1@example2.com.
Directory Connector לא מגביל את שינוי דומיין הדוא"ל. עם זאת, כאשר המשתמש מסתנכרן מחדש לענן, מצב המשתמש תלוי אם הדומיין החדש מאומת בארגון שלך. אם הדומיין לא מאומת בארגון שלך, המצב של המשתמש ישתנה בהמתנה לאחר הסנכרון המלא. למידע נוסף, ראה ניהול הדומיינים שלך.
אם הארגון שלך לא משתמש במחבר ספר הטלפונים, תוכל לשנות את כתובות הדוא"ל של יישום Webex דרך דף הגדרות החשבון. ראו שינוי כתובת הדוא"ל עבור החשבון שלכם עבור השלבים שבהם המשתמשים יכולים לפעול כדי לשנות את הודעות הדוא"ל שלהם.
שינוי דומיין Active Directory
באפשרותך להשתמש בהליך זה כדי ליצור דומיינים וכתובות דוא"ל חדשות. הם מסתנכרנים עם שירות הזהויות בענן.
| 1 | הגדר דומיין חדש של Active Directory (AD). | ||
| 2 | השבת סנכרון בכל המחברים שלך. | ||
| 3 | הסר את ההתקנה של כל המחברים שלך. | ||
| 4 | פתח מקרה כדי לשנות את הדומיין. במקרה הגשת בקשה להסרת תצורת הדומיין וכל תכונות הסנכרון בארגון שלך.
| ||
| 5 | לאחר שהתיק נפתר: בצע בדיקת הפעלה עם Directory Connector לפני ביצוע הסנכרון בפועל. |
דרישת דומיין
דרישת דומיין מתרחשת אם אתה דורש בעלות על דומיין דוא"ל עבור ארגון כך שכל חשבון מעוגן נוצר בארגון הלקוח בתשלום ולא בארגון הצרכנים החינמי. באפשרותך לבצע דרישת בעלות על דומיין רק באמצעות מקרה תמיכה (עיין בקישור הבא לקבלת מידע נוסף).
אם מחבר ספר הטלפונים פעיל ובעלות על הדומיין, חשבונות מעוצבים לא נוצרים בארגון הלקוח או בארגון הצרכנים החינמי. רק מחבר ספר הטלפונים עשוי להקצות חשבונות עבור הארגון מ-Active Directory. המידע השמור ב-Active Directory הוא המקור המקורי. אם תנסה לצרף חשבון, המשתמש המוזמן מקבל שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן למרחב של יישום Webex היא על-ידי שימוש תחילה ב-Directory Connector כדי להקצות את החשבון ל-Control Hub.
המר משתמשי יישום Webex בחינם בארגון מסונכרן ספר טלפונים
באפשרותך להשתמש רק בכתובות דוא"ל ייחודיות בספר הטלפונים של יישום Webex. אם המשתמשים שלך נרשמו לגרסה החינמית של יישום Webex, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בארגון זה באמצעות Directory Connector, בצע הגירה (המר) שלהם לארגון הלקוח לפני שתפעיל את Directory Connector. לאחר מכן אתה מוסיף את המשתמשים ל-Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מסונכרן לענן.
אם לא תמיר את החשבונות לפני ההפעלה, כבה את מחבר ספר הטלפונים כדי להמיר אותם.
אם תנסה להמיר משתמש כאשר סנכרון ספר טלפונים מופעל, לא ניתן להמיר את הודעת השגיאה <email address=""> מופיעה הודעת השגיאה
. כדי למנוע את הבעיה, באפשרותך להשתמש בשלבים אלה כפתרון לעקיפת הבעיה.
| חלק מהמשתמשים שהוגשו עליהם דרישת בעלות עשויים להופיע עם אם לא תוסיף את המשתמשים האלה, כולם יימחקו בהמשך לסנכרון עם הענן. |
| 1 | השבת את סנכרון ספר הטלפונים מ-Directory Connector. | ||
| 2 | בצע את המרת משתמשים ללא רישיון ב-Control Hub כדי להמיר את המשתמש מארגון הצרכנים החינמי לארגון הארגוני. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע ב-Control Hub. Directory Connector הופך את Active Directory למקור האמת היחיד לחשבונות משתמש, והמטרה היא ליצור התאמה מדויקת בין Active Directory ל-Control Hub. ודא שישנם משתמשים תואמים ב - Active Directory עבור משתמשים שהומרו לאחרונה לפני הפעלה מחדש של הסנכרון. ניתן להשתמש בסינכרון הרצה יבשה כדי להבטיח שלא נותרו משתמשים ללא התאמה. | ||
| 3 | במחבר ספר הטלפונים, בצע סנכרון הפעלה יבשה. בסיום ההרצה היבשה, סמן את הכרטיסייה הוסף אובייקטים. ודא שהמשתמשים שהמרת לא נמחקים.
| ||
| 4 | כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות, הפעל מחדש את סנכרון ספר הטלפונים מ-Directory Connector. |
חשבונות משתמש שהומרו אינם מופעלים באופן אוטומטי אם לא אימתת דומיין. לדוגמה, אם הפעלת את תבנית הרישיון בהקצאה אוטומטית ולאחר מכן הפעלת ב-Directory Connector ללא אימות דומיין, משתמשים שהומרו אינם פעילים במנוע הענן עד שהם יאשר את כתובות הדוא"ל שלהם.
חשבונות משתמש של יישום Webex מעוצב
כאשר אתה מזמין משתמש אחר למרחב ביישום Webex, אם למשתמש המוזמן אין חשבון יישום Webex, נוצר עבורו חשבון ("sideboarded"). כברירת מחדל, חשבונות שנוצרו בדרך זו מתווספים לארגון הצרכנים החופשי.
אם ברצונך לנהל את החשבון המסייע באמצעות מחבר ספר הטלפונים, עליך להמיר את החשבון.
שנה את תבנית שם המשתמש של יישום Webex לאחר סנכרון ספר טלפונים
כברירת מחדל, Directory Connector ממפה את תכונת displayName ב-Active Directory לתכונת displayName בענן.
לאחר ביצוע סנכרון ספר טלפונים, ייתכן ששמות משתמשים יוצגו בתבנית <lastName, firstName="">.
שם משתמש זה עשוי להופיע אם displayName התכונה ב-Active Directory מוגדרת בדרך זו. כאשר התכונה ממופה אל displayName בענן, שמות מופיעים בתבנית <lastName, firstName=""> ב-Control Hub.
כדי לשנות את התבנית, במסך המיפוי של תכונת Directory Connector: מפה של תכונת Active Directory givenName sn(או sn givenName) אל displayName בשמות תכונת הענן של Cisco.
לחלופין, למפות את התכונה sn givenName עד displayName:
באפשרותך גם להשתמש באפשרות התכונה 'התאם אישית אישית', אם ברצונך למפות ביטוי תכונה מותאם אישית משלך אל displayName.
למשל, הזן givenName + "" + sn(שם פרטי, מרחב, שם משפחה) כביטוי. פעולה זו ממפה את שתי התכונות ב-Active Directory אל displayName בענן.
אפשר למשתמשים לשנות שמות תצוגה ב-Webex Meetings
ניתן לבטל את המפות של displayName תכונה מסינכרון לענן ב-Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים שלהם. המשתמשים יכולים להזין שם תצוגה שיוצג במהלך פגישות ב-Webex במקום השם הפרטי ושם המשפחה שלהם. מנהלי מערכת יכולים גם לשנות את שם התצוגה עבור משתמש באופן ידני ב-Control Hub.
| 1 | מ-Directory Connector, לחץ על תצורה, ולאחר מכן בחר מיפוי תכונת משתמש. |
| 2 | בחר שם תצוגה תחת שם תכונה בענן של Cisco. |
| 3 | בחר ב-אל תסנכרן תכונה זו. |
מה הלאה?
כעת המשתמשים יכולים לערוך את שמות התצוגה שלהם מאתר Webex שלהם.
שדרג למהדורת התוכנה האחרונה
כדי לשמור על הפריסה שלך תאימות ולקבל את התכונות, הפונקציונליות, תיקוני באגים ושיפורים באבטחה האחרונים, עליך תמיד לשדרג לגרסה האחרונה של Directory Connector. אם לא תשדרג לגרסה העדכנית ביותר הזמינה, ייתכן שתיתקל בבעיות, כגון Directory Connector שכבר אינן מסנכרנות כראוי או שהן בגרסה שאינה תומכת בדרישת TLS 1.2.
Directory Connector מודיע לך באופן אוטומטי כאשר ישנה גרסה חדשה זמינה. שדרג תמיד לגרסה האחרונה כדי למנוע בעיות. תראה גם התראה בסרגל המשימות של Windows.
| למרות שבאפשרותך להתקין עדכוני עדכוני תוכנת מחבר, אנו ממליצים לך לפעול על פי השלבים ב-הגדרת שדרוגים אוטומטיים כדי לאפשר ליישום לנהל את השדרוגים שלך באופן אוטומטי. |
| 1 | לחץ על ההודעה בשורת המשימות של Windows, או לחץ לחיצה ימנית על סמל מחבר ספר הטלפונים בשורת המשימות של Windows כדי להתחיל את תהליך השדרוג. |
| 2 | פעל בהתאם להוראות להשלמת השדרוג. |
| 3 | הפעל מחדש את המחבר והיכנס באמצעות פרטי הכניסה של מנהל המערכת שלך. |
| 4 | אמת את מספר הגרסה של התוכנה תחת . |
מה הלאה?
עבור התקנה חדשה של Directory Connector, באפשרותך להוריד את קובץ ה-zip ולאחר מכן לבצע את שלבי ההתקנה במדריך זה.
קבע תצורה של הגדרות כלליות עבור מחבר ספר הטלפונים
השתמש בהליך זה כדי לקבוע את התצורה של הגדרות כלליות, כגון שם השרת שמפעיל את מחבר ספר הטלפונים, רמות היומן, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי הדומיין. שם המחבר מופיע בלוח המחוונים במקטע המחברים, יחד עם כל מחברים אחרים שפועלים.
| 1 | מ-Directory Connector, עבור אל תצורה, ולאחר מכן לחץ על General. | ||
| 2 | בשדה שם המחבר, הזן את שם המחבר. שדה זה מציג רק את שם המחשב שמפעיל כעת את המחבר. | ||
| 3 | בחר את רמת הרישום מהרשימה הנפתחת. כברירת מחדל, רמת יומן הרישום מוגדרת כ-מידע. רמות הלוגריתם הזמינות הן:
| ||
| 4 | בחר את בקרי הדומיין המועדפים כדי להגדיר את הסדר של בקרי הדומיין עבור סנכרון זהויות. ניתן לגשת לבקרי הדומיין מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם אין בקר רשום, באפשרותך לגשת אל הבקר הראשי. | ||
| 5 | בדוק שדרוג אוטומטי לגרסת Cisco Directory Connector החדשה אם ברצונך שדרוגים אוטומטיים יתרחשו. חשוב תמיד לשמור את תוכנת Cisco Directory Connector מעודכנת לגרסה העדכנית ביותר. מומלץ לבדוק הגדרה זו כדי לאפשר התקנת שדרוגים אוטומטיים לתוכנה באופן שקט כאשר הם זמינים. | ||
| 6 | בדוק את LDAP מעל SSL כדי להשתמש ב-LDAP המאובטח (LDAPS) כפרוטוקול החיבור.
LDAP (ראשי תיבות של Lightweight Directory Application Protocol) ו-LDAP מאובטח (ראשי תיבות של Secure LDAPS) הם פרוטוקולי חיבור המשמשים בין יישום לבין בקר הדומיין בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
הגדרת תצורת מדיניות המחבר
באפשרותך להגדיר את המספר המרבי של מחיקות שעשויות להתרחש במהלך הסנכרון. הפעלת הסנכרון אינה מוחקת אובייקטים מ-Active Directory המקומי. כל האובייקטים נמחקים רק מהענן.
לדוגמה, אתה מגדיר 1 כערך הפעלת הסף המחיקה. כאשר אתה מבצע סנכרון מלא או מצטבר, אם מספר המשתמשים שברצונך למחוק גדול מההגדרה, מחבר ספר הטלפונים מציג אזהרה. אם תלחץ על סף עקיפה, תוכל להתחיל סנכרון מלא או סינכרון מצטבר בהצלחה, אך תוצג הודעת עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 | מ-Directory Connector, לחץ על תצורה, ולאחר מכן בחר מדיניות. | ||
| 2 | סמן את תיבת אפשר מחיקה של הפעלת הסף אם ברצונך להוסיף הפעלת סף. בחירה באפשרות זו תפעיל התראה אם מספר המחיקה חורג מהסף. כאשר חשבון המחיקה חורג מזו שאתה מגדיר, הסנכרון נכשל.
| ||
| 3 | הזן את המספר המרבי של מחיקת הרצוי. ברירת המחדל היא 20.
| ||
| 4 | לחץ על החל. |
הגדר את לוח הזמנים של המחבר
הגדר את תזמון הסנכרון ב-Active Directory. יתירות כשל משמשת עבור זמינות גבוהה (HA). אם מחבר אחד מושבת, אנו עוברים למחבר המתנה אחר לאחר המרווח המוגדר מראש.
| 1 | מ-Directory Connector, לחץ על תצורה, ולאחר מכן בחר תזמון. |
| 2 | ציין את מרווח הסינכרון המצטבר בדקות. כברירת מחדל, סינכרון מצטבר מוגדר שיתרחש כל 30 דקות. הסנכרון ההדרגתי המלא לא מתרחש עד שתבצע תחילה סנכרון מלא. |
| 3 | שנה את דו"חות שלח לכל... ערך זמן אם ברצונך לשנות את התדירות שבה יישלחו דו"חות. |
| 4 | סמן את הפעלת לוח הזמנים לסנכרון מלא כדי לציין את הימים והשעות בהם ברצונך שיתרחש סנכרון מלא. |
| 5 | ציין את מרווח יתירות יתירות כשל בדקות. |
| 6 | לחץ על החל. |
תרחישי דומיין מרובים
דומיינים מרובים מבוססים על עדיפות דומיין. עבור אובייקטים בעלי ערך מפתח זהה בדומיינים שונים, לאחר הסנכרון, הנתונים מתחום עדיפות גבוהה יותר משכתבים את הנתונים מתחום עדיפות נמוכה יותר.
אובייקטים בעלי ערך מפתח זהים מקושרים לרשומה אחת בבסיס הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת הדוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
מקרה שימוש לדוגמה עבור דומיינים מרובים
דוגמה זו מניחה ארגון עם שני דומיינים - example1.com ו-example2.com, לפי סדר העדיפויות.
הוסף משתמש1(דוא"ל: user@example1.com) ל-Active Directory של example1.com.
הוסף קבוצה1 (שם קבוצה: בדיקה) ל-Active Directory של example.com.
הוסף משתמש2( דוא" ל: user@example2.com) ל-Active Directory של example2.com.
הוסף קבוצה2( שם קבוצה: בדיקה) אל Active Directory של example2.com.
- סנכרון ב-example1.com
-
כמקרה שימוש, user2 ו-group2 מסונכרנים עם הענן ומופיעים ב-https://admin.webex.com, בעוד ש-user1 ו-group1 אינם.
אם תבצע סנכרון מלא או מצטבר עבור example1.com, user1 ו-group1 מסונכרנים. כמו כן, user2 ו-group2 מוחלפים על ידי המידע של user1 ו-group1.
User1 מקשר אל User2 כאל אותה רשומה במסד הנתונים; group1 מקשר בין קבוצה2 לזו של אותה רשומה במסד הנתונים.
- סנכרון ב- example1.com ו- example2.com
-
כמקרה שימוש, user2 ו-group2 מסונכרנים עם הענן ומופיעים ב-https://admin.webex.com, בעוד ש-user1 ו-group1 אינם.
שקול את השלבים הבאים:
- מחק את user1 ו-group1 ב-Active Directory לדוגמה1.com.
- בצע סנכרון מלא או מצטבר עבור example1.com.
תוצאה: פרטי המשתמש לא השתנו ב-https://admin.webex.com. User2 אינו מקושר ל-user1, וקבוצה2 אינה מקושרת ל-group1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא השתנו ב-https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של user2 ו-group2 נרשם ב-https://admin.webex.com.
סנכרן דומיין חדש ושמור דומיין קיים
אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שאתה מתקין סנכרון ספר טלפונים עבור סנכרון תחום (B) בשרת Windows נתמך. המחבר נקשר לדומיין החדש לאחר ההגדרה הראשונית, ומידע המשתמש תחת הדומיין (A) נשאר לא מושפע.
לכל דומיין חייב להיות מחבר פעיל משלו. שקול שני דומיינים עם ההגדרה הבאה: דומיין A עם מחברים (CA1) ו- (CA2) לזמינות מקומית גבוהה (HA); דומיין B עם מחבר (CB1). (CA1) ו- (CA2) משרתים דומיין A. בתרחיש זה, מחבר אחד פעיל והשני במצב המתנה (ha). עיצוב זה שומר על הסנכרון של הדומיין, מכיוון שמחבר אחד תמיד פעיל. אז, cb1 הוא המחבר הפעיל עבור תחום B, מכיוון שלתחום A כבר יש מחבר פעיל (ca1 או ca2).
הגדר את עדיפות הדומיין
השתמש בהליך זה כדי לשנות את העדיפות של הדומיינים שלך ב-Active Directory. עדיפות דומיין מאפשרת לך לקבוע את הדומיין הראשי, דומיין משני וכן הלאה. פעולה זו מסייעת כאשר לשני משתמשים משני דומיינים שונים יש את אותו ערך דוא"ל מסונכרן עם ארגון אחד.
אל תשתמש בהליך זה אם יש לך דומיין אחד המופיע ב-Directory Connector. אם תנסה, המחבר יציג לך הודעה, המציינת שעדיפות דומיין אינה נדרשת.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר ספר הטלפונים של Cisco. עליך להוריד אותה מ-https://admin.webex.com.
| 1 | ממחבר ספר הטלפונים של Cisco, לחץ על לוח מחוונים. | ||
| 2 | עבור אל פעולות, ולאחר מכן לחץ על הגדר עדיפות דומיין. | ||
| 3 | סמן דומיין אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את העדיפות של דומיין זה, ולאחר מכן לחץ על שמור כדי לשמור את השינוי הזה.
|
החלף דומיינים
השתמש בהליך זה כדי להחזיר את מחבר ספר הטלפונים של Cisco לדומיין אחר.
לפני שתתחיל
ודא שאין משימות סנכרון פועלות לפני החלפת דומיינים.
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר ספר הטלפונים של Cisco. עליך להוריד אותו מ-Control Hub.
| 1 | ממחבר ספר הטלפונים של Cisco, לחץ על לוח מחוונים. |
| 2 | עבור אל פעולות, ולאחר מכן לחץ על החלף דומיין. |
| 3 | לאחר קריאת האזהרה, אם אתה מבין את ההשפעה שיש לשינוי זה על הפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף דומיין, תצא ממחבר ספר הטלפונים הנוכחי של Cisco, דומיינים אחרים במחבר אינם רשומים ופרטי המחבר במחשב זה יימחקו. |
| 4 | היכנס בחזרה למחבר ספר הטלפונים של Cisco והרב את הדומיין. |
כבה סנכרון ספר טלפונים
אם עליך להפסיק את הסנכרון מ-Directory Connector, תוכל לכבות אותו זמנית מ-Control Hub.
| 1 | מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , גלול אל סנכרון ספר טלפונים, ולאחר מכן בחר אחד:
|
| 2 | לאחר שתקרא את ההודעה, לחץ על כבה. הסנכרון נעצר עד שתפעיל אותו מחדש מ-Directory Connector. |
הסר מיפוי תכונות משתמש
השתמש ב-Directory Connector כדי להסיר את המיפוי עבור תכונות Active Directory הממופות בעבר לענן ומסונכרנות עם Webex. לאחר שתסיר את מיפוי התכונות, ערכי התכונות יוסרו מהענן ואינם מסונכרנים עוד עם Webex. ניתן לערוך ערכים אלה באופן ידני.
| 1 | מתוך Directory Connector, לחצו על Dashboard. |
| 2 | עבור אל פעולות, ולאחר מכן לחץ על . |
| 3 | בחר את המיפוי שיש להסיר מרשימת שמות תכונה . |
| 4 | תחת היקף המשתמש המושפע, בחר אחת מהאפשרויות הבאות:
|
| 5 | לחץ על החל. |
נהל תמונות פרופיל
השתמש ב-Directory Connector כדי לעדכן תמונות פרופיל משתמש או כדי להסיר תמונות פרופיל משתמש ריקות.
| 1 | מתוך Directory Connector, לחצו על Dashboard. |
| 2 | עבור אל פעולות, ולאחר מכן לחץ על . |
| 3 | תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 | לחץ על החל. |
הסר התקנה והשבת מחבר ספר טלפונים
לאחר הסרת ההתקנה של מופע של Directory Connector, עליך לבטל את הרישום שלו. הסר לחלוטין מחבר ספר טלפונים עבור כל אחד מהתסריטים הבאים:
אינך רוצה להשתמש בסנכרון ספר טלפונים יותר.
אינך רוצה להשתמש באחד ממחברי ספר הטלפונים מרובים (זמינות גבוהה).
ברצונך לשנות את הדומיין ולהתקין מחבר אחר.
לפני שתתחיל
ייתכן שיש לך מופעים מרובים של Directory Connector שהוגדרו עבור זמינות גבוהה (HA) או סנכרון דומיינים מרובים. השבת את הסנכרון אם תבטל את ההתקנה של המופע היחיד או האחרון שנותר של Directory Connector.
שמור וסגור עבודה חשובה לפני הסרת ההתקנה של Directory Connector.
| 1 | ממכונת Windows שלך, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 | מהרשימה, לחץ על Directory Connector, בחר הסרת התקנה, ולאחר מכן בצע את ההנחיות. ייתכן שיהיה עליך לאתחל מחדש את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 | מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , גלול לסנכרון ספר טלפונים, לחץ על עוד |
| 4 | לאחר שתקרא את ההודעה, לחץ על בטל. אלא אם יש עוד מחבר ספר טלפונים בפריסה של זמינות גבוהה (HA), חשבונות משתמשים לא מסונכרנים יותר. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר ספר הטלפונים שלך. כלי זה מותקן כחלק מ-Directory Connector 3.4 ואילך.
אם הסנכרון לא פעל כראוי, ייתכן שתהיה לך תצורה או שגיאת רשת. כלי זה בודק את החיבור שלך ל- LDAP כדי שתוכל לאבחן שגיאות בעצמך לפני פנייה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, תוכל לשלוח את תוצאות יומן הרישום המפורטות כדי לתמוך.
כדי להפעיל בדיקות עבור שירותי דומיין של Active Directory:
כדי להפעיל בדיקות עבור שירותי Active Directory Lightweight Directory:
כדי להפעיל בדיקות עבור פרוטוקול Lightweight Directory Access Protocol (LDAP):
פתרון בעיות ופתרונות עבור מחבר ספר הטלפונים
ייתכן שתיתקל בהודעת שגיאה או בבעיה אחרת ב-Directory Connector. כמו כן, לאחר Directory Connector מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דוא"ל שמפרט בעיות בסנכרון. עיין בסעיפים הבאים לבעיות שעלולות להתעורר, גורמים אפשריים ופתרונות מוצעים שתוכל לנסות לפני יצירת קשר עם התמיכה.
התקנה
מחבר ספר הטלפונים הפסיק לעבוד
קיבלת הודעות דוא"ל של התראה שהודיעה לך שמחבר ספר הטלפונים שלך לא עובד.
ייתכן שמחבר ספר הטלפונים לא יותקן כהלכה.
ייתכן שמחבר ספר הטלפונים לא פועל.
ייתכן שהרשת לא תהיה זמינה.
נסה את הפעולות הבאות:
פתח . אתר מחבר ספר טלפונים. אם היא לא שם, הורד את הגרסה האחרונה מ-Control Hub והתקן אותה.
פתח שירות ואתר את שירות Cisco DirSync. ודא שהוא מציג את הסטטוס כ-התחיל. אם השירות נעצר, לחץ באמצעות לחצן העכבר הימני ובחר 'התחל' כדי להפעיל מחדש את השירות.
ודא שהשרת שבו התקנת את מחבר ספר הטלפונים יש את הגישה לאינטרנט.
שגיאת התקנה מחדש
בעיה – אם תתקין מיד מחבר חדש לאחר הסרת ההתקנה של מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית—ב-Windows Server 2012, לקוח הסרת ההתקנה צריך זמן כדי למחוק את חשבון השירות מרשימת השירותים.
פתרון – לאחר כמה זמן עובר, נסה שוב את ההתקנה.
כניסה
מחבר ספר הטלפונים קורס במהלך כניסה למערכת SSO
בעיה
מחבר ספר הטלפונים עשוי לקרוס לאחר שתזין כתובת דוא"ל מדף כניסה של SSO.
פתרון
נסה את הפעולות הבאות:
בצע שלבים אלה כדי להגדיר מדיניות קבוצה חדשה:
עבור אל בקר הדומיין ופתח את Group Policy Management (gpedit.msc).
לחץ לחיצה ימנית על OU או דומיין ספציפיים, ובחר צור GPO בדומיין זה, וקשר אותו כאן…
נא למסור שם למדיניות, ואז לחצו לחיצת עכבר ימנית ובחרו ב-Edit.
בצע שלבים אלה כדי לשנות את המדיניות ברמת המכונה:
עבור אל , לחץ לחיצה ימנית רישום, בחר חדש, ולאחר מכן Registry Item.
עבור נתיב מפתח, הזן או נווט אל היקי_מקומי_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main...
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
בצע שלבים אלה כדי לשנות את המדיניות ברמת המשתמש:
עבור אל , לחץ לחיצה ימנית רישום, בחר חדש, ולאחר מכן Registry Item.
עבור נתיב מקש, הזן או נווט אל HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
| השינויים ייכנסו לתוקף לאחר הרצת |
לא ניתן לרשום את מחבר השירות של Cisco DirSync
בעיה
הכניסה נכשלת והודעה זו מופיעה: "לא ניתן לרשום את מחבר השירות של Cisco DirSync."
פתרון
מערכת Windows שבה מותקן Directory Connector חייבת להיות חברה ב-Active Directory.
לא מופיע דף כניסה
בעיה
פתחת את Directory Connector והדף הכניסה לא הופיע.
פתרון
נסה את השלבים הבאים:
ב-Internet Explorer, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו Chrome ו-Firefox.
אם Internet Explorer לא יכול לבקר את הקישור אבל דפדפנים אחרים יכולים, לבדוק את הגדרות Internet Explorer ולבדוק את תיבות הסימון TLS 1.1 ו-1.2. (השתמש בהליך הפעלת TLS ב-Internet Explorer .)
הנחיה של כניסה מופיעה
בעיה
מופיעה הודעה שמבקשת ממך להזין את שם המשתמש והסיסמה כדי להעביר את האימות.
הגורם האפשרי
מחבר ספר הטלפונים משלים אימות אבטחה NTLM בשקט עם חשבון הכניסה. אם האימות נכשל, חלון קופץ כדי לבקש את שם המשתמש והסיסמה של האימות.
פתרון
כאשר תראה את החלון המוקפץ של הכניסה, עליך לספק חשבון חוקי עם אימות נכון להעברת האבטחה.
לא ניתן להתחבר לשרת המרוחק
בעיה
במהלך הפעולה הנורמלית, מופיעה הודעת השגיאה: "לא ניתן להתחבר לשרת המרוחק."
הגורם האפשרי
ייתכן שיש לך בעיות Proxy שיש לפתור.
פתרון
ראה פתרון בעיות בכניסה לחשבון שירות לקבלת מידע נוסף על פתרון בעיות.
לא ניתן לרשום את המחבר
בעיה
תראה את הודעת השגיאה "לא ניתן לרשום את המחבר. אירעה חריגה כללית".
הגורם האפשרי
ברוב המקרים, הבעיה היא משום שלמחבר ספר הטלפונים אין הרשאה להתחבר להקשר הבסיס של LDAP.
פתרון
נסה את הפעולות הבאות:
הפעל שורת פקודה (cmd) ולאחר מכן הזן ldp.exe.
לחצו על , בחר Bind כמחובר כעת למשתמש, ולחץ על אישור.
לחצו על , הזן DC=arbonneintl,DC=ad כ-BaseDN ולחץ על אישור.
אם הבעיה נמשכת, פתח מקרה עם תמיכה.
סנכרון
אווטארים לא מסונכרנים
בעיה
מחבר ספר הטלפונים של Cisco מסונכרן נתוני AD של משתמשים בענן Webex. אבל שום נתוני אווטאר לא סונכרנו בהצלחה.
הגורם האפשרי
אם השתמשת שוב בשרת אווטאר קיים ואווטארים של המשתמש כבר מסונכרנים, המטמון המקומי לוכד אותם ומונע שליחה מחדש כדי לחסוך ברוחב פס.
פתרון
מחק את המטמון המקומי על-ידי ביצוע השלבים הבאים:
עבור אל C:\Program Files (x86)\Cisco Systems\Cisco Directory Connector\Plugins\
מחק DirSyncPluginAvatar.dll-cache.bin.
הפעל מחדש את סנכרון האווטאר ממחבר ספר הטלפונים של Cisco.
חשבונות דוא"ל של משתמש מתנגשים
בעיה
תוצאות הסינכרון עשויות להציג חשבונות דוא"ל של משתמש סותרים.
אם משתמשים ניסו את הגרסה החינמית של יישום Webex, כתובות הדוא"ל שלהם נמצאות בארגון הצרכנים החינמי.
אם הודעות דוא"ל של משתמשים מסונכרנות אי פעם בארגון אחר.
אם הודעות דוא"ל של משתמשים קיימות בדומיינים מרובים ששייכים לארגון.
פתרון
נסה את הפעולות הבאות:
בצע את השלבים הבאים אם אתה מנסה לדרוש בעלות על משתמשים:
השבת זמנית את מחבר ספר הטלפונים של Cisco.
השתמש באפשרות 'דרישת בעלות' ב-Control Hub כדי לדרוש בעלות על כל חשבונות העלולים להתקיים בארגון הצרכנים החינמי. למידע נוסף, ראה דרישת בעלות על משתמשים לארגון שלך (המר משתמשים).
בצע הפעלה יבשה ב-Cisco Directory Connector, ולאחר מכן הפעל מחדש סנכרון ספר טלפונים
במקרה האחרון, בדוק שוב את נתוני המשתמש במקורות Active Directory שלך.
משתמש שהומר מסומן כלא פעיל
בעיה
בסביבה המסונכרנת בספר הטלפונים, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגון שלך, אך המשתמש המומר לא יכול להיכנס ליישום Webex.
הגורם האפשרי
כאשר המשתמש החופשי מומר לארגון הארגון, המשתמש מסומן כמצב לא פעיל למשך 30 יום כאמצעי תאימות לאבטחה. במהלך תקופה זו, המשתמש לא יכול להיכנס ליישום Webex ומסומן למחיקה בסוף תקופת 30 הימים. מצב זה נובע מכך שפרטי המשתמש החינמיים אינם נמצאים ב-Active Directory.
פתרון
עליך לפעול אם אינך מעוניין שחשבון המשתמש יימחק. כדי לפתור בעיה זו, צור חשבון משתמש ב-Active Directory המקומי שלך שמתאים לחשבון המשתמש בחינם שהומר. לאחר מכן, בצע סנכרון מ-Cisco Directory Connector. לאחר מכן, המשתמש יכול להיכנס שוב ליישום Webex והחשבון לא יימחק.
סינכרון מתווסף נכשל
בעיה
סינכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב-Windows Server 2008 R2 בתנאים הבאים:
אתה תומך בעדכוני ערכים מצטברים.
המסנן שבו אתה משתמש הפניות לתכונת ערך מקושרת.
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבה בוצע סנכרון מלא.
פתרון
Windows Server 2008 R2 מכיל באג הקשור לבעיה זו. הבאג תוקן ב-2012 R2 ואילך. מומלץ לשדרג את שרת Windows ל-2012 לפחות.
ערך לא חוקי עבור תכונה
בעיה
עבור [משתמש dn (שם מכובד)], לתכונה [שם תכונה] יש את הערך הלא חוקי הבא [ערך תכונה].
הגורם האפשרי
עבור CN=b,OU=עובדים,משתמשי OU=C,DC=c,DC=com, התכונה [מספר הטלפון] כוללת את הערך הלא חוקי הבא: +. התכונה הזו חייבת להכיל לפחות מספר אחד.
פתרון
לתכונה עבור משתמש זה אין ערך חוקי. תקן את הערך שלו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סינכרון נוסף.
משתמשים תואמים למחיקה
בעיה
המשתמשים התואמים מסומנים להימחק.
בעת ביצוע סנכרון הפעלה יבשה כדי לבדוק את הנתונים בין Active Directory לענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובייקט שיש למחוק.
פתרון
בחר תיקון מתאים:
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, תוכל להשתמש ב-Directory Connector עבור התיקון. בצע סנכרון כדי למחוק את המשתמש ולאחר מכן בצע סנכרון אחר כדי לסנכרן את המשתמש מ-AD מקומי לענן.
אם אינך יכול למחוק ולשחזר את חשבון המשתמש, פתח מקרה עם תמיכה.
תכונה חסרה
בעיה
התכונה הנדרשת [attribute_name] בעת הוספת ערך מקומי [שם משתמש (שם מכובד)]. הערך לא נוצר ב-Control Hub עד שלכל התכונות הדרושות יהיה ערך.
הגורם האפשרי
כתובת הדוא"ל של התכונה הנדרשת חסרה. בעת הוספת ערך מקומי [CN=משתמש מכירות, OU=מהנדסים, OU=K,DC=K,DC=local], הערך לא נוצר ב-Control Hub עד שלכל התכונות הדרושות יהיה ערך.
פתרון
אחת מהתכונות הנדרשות חסרה עבור המשתמש [user_email_address]. ספק את הערכים הנדרשים עבור המשתמש הזה.
קבוצה מקוננת לא תסונכרן
בעיה
משתמשים בקבוצה מקוננת Active Directory אינם מסונכרנים כראוי לענן.
הגורם האפשרי
נעשה שימוש במסנן הכולל גם את קבוצת הילדים וגם את קבוצת האב, שאינו נתמך. לדוגמה: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
פתרון
עליך להגדיר מחדש את המסנן המסנכרן קבוצות. לדוגמה: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
התנגשות מתן שמות משתמשים
בעיה
קיימת התנגשות מתן שמות עבור [user dn] עבור אובייקט קיים להזנת ענן עם השם: [כתובת דוא"ל של משתמש], ומסוג משתמש [user_type]
הגורם האפשרי
משתמש עם כתובת דוא"ל זו כבר קיים ב-Control Hub.
פתרון
צור משתמש ב-Active Directory עם אותה כתובת דוא"ל של החשבון שנרשמת דרך Control Hub.
Control Hub
רשימת המשתמשים חסרה ב-Control Hub
בעיה
אם יש לך ארגון Webex עם יותר מ-1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים ב-Control Hub.
פתרון
באפשרותך להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב-Control Hub, עבור אל משתמשים, לחץ על חיפוש , ולאחר מכן הזן קריטריונים לחיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו עם Control Hub
בעיה
משתמשים בקבוצת ספר טלפונים לא יסונכרנו כהלכה עם Control Hub.
הגורם האפשרי
הקבוצה לא מתויגת כ- isCriticalSystemObject ב-Active Directory.
פתרון
ודא שהתכונה הזו isCriticalSystemObject מוגדר אל TRUE ב-Active Directory.
הפעל פתרון בעיות עבור Directory Connector
באפשרותך לאפשר פתרון בעיות כדי לסייע באבחון השגיאות שבהן נתקלתם ב-Directory Connector. פתרון בעיות מאפשר לך ללכוד את מידע התעבורה ברשת ולשמור אותו בקובץ.
קובצי יומן הרישום שהם: <Installation Location>\Cisco Systems\Cisco Systems\Cisco Directory Connector\Logs
| 1 | הפעל את קובץ ההתקנה של | ||
| 2 | הפעל מחדש את השירות. ראו כיצד להתחיל שירותים לקבלת הדרכה. | ||
| 3 | במחבר ספר טלפונים, הקישו על לוח מחוונים. | ||
| 4 | עבור אל פעולות, ולאחר מכן לחץ על . | ||
| 5 | בפתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; פעולה זו לוכדת את נתוני התנועה כך שניתן יהיה לבדוק אותה. | ||
| 6 | בדוק את קובצי יומן הרישום: אם הקובץ ריק, ודא שלחשבון יש הרשאות לגשת ל-AD DS או AD LDS שלך.
| ||
| 7 | במידת הצורך, שלח את קובץ יומן הרישום כדי לתמוך בסיוע. | ||
| 8 | השבת את תכונת פתרון הבעיות כאשר תסיים. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או הדרגתי, הפעל את מציג האירועים. הוא מציג סיכום של האירועים המנהליים ויומני השגיאה.
| 1 | מ-Directory Connector, עבור אל לוח מחוונים, ולאחר מכן לחץ על . תיבת הדו-שיח 'מאפייני אירוע' מציגה את פרטי אירוע הסנכרון ואת פרטי השגיאה. |
| 2 | ממציג האירועים, עבור אל .
|
| 3 | תחת פעולות, לחץ על שמור את כל האירועים כ כדי לייצא את כל יומני הרישום כקובץ אירועים יחיד (*.evtx) או תבנית אחרת כגון xml או csv. |
מה הלאה?
אם עליך לפתוח מקרה, פנה לתמיכה, תאר את הבעיה עם המחבר ולאחר מכן צרף את קובץ ה-Events לתיק שלך.
| יומני רישום של אירועים לוכדים פעולות משתמש. לקבלת עזרה בניהול תעבורת הרשת, הפעל פתרון בעיות במחבר. |
הפעל TLS ב-Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר ספר הטלפונים של Cisco:
אירעה שגיאה בעת התחברות לשירות
אירעה שגיאה בתסריט בדף הזה
אם אתה רואה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 | פתח את Internet Explorer ולאחר מכן בחר כלים. כעת סמן את התיבות עבור גרסת TLS/SSL שברצונך להפעיל לחץ על אישור סגור את הדפדפן ופתח אותו שוב |
| 2 | לחץ על אפשרויות אינטרנט , עבור אל מתקדם , גלול אל האבטחה. |
| 3 | סמן את תיבות הסימון השתמש ב-TLS 1.1 והשתמש בתיבות הסימון TLS 1.2 ולחץ על אישור.
|
| 4 | הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתרון בעיות בכניסה לחשבון שירות
אם אינך יכול להיכנס למחבר ספר הטלפונים של Cisco או לא יכול להפעיל סנכרון, השתמש בשלבים אלה כדי לנסות לפתור את הבעיה לפני יצירת קשר עם התמיכה.
| 1 | נסו לבקר ב-https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בדפדפן האינטרנט שלכם. | ||
| 2 | בחר אחד, בהתאם לתוצאות:
| ||
| 3 | לכל הפחות, ודא שלחשבון המוגדר עבור שירות Cisco DirSync (שניתן למצוא בשירותי Windows) יש רמת הרשאות המאפשרת לו לגשת לנתוני אווטאר ולנתוני AD. כברירת מחדל, השירות ממנף את האישורים והאימות של חשבון ההתחברות של Windows. |
בדוק SafeDllSearchMode ב-Windows Registry
מצב חיפוש של ספריית קישורים דינמית בטוחה (DLL) מוגדר כברירת מחדל ברישום של חלונות ומציב את הספרייה הנוכחית של המשתמש בהמשך בהזמנת החיפוש של DLL. אם מצב זה הושבת איכשהו, התוקף יכול למקם DLL זדוני (בעל שם זהה לקובץ DLL המוזכר בתיקיית המערכת) לתוך תיקיית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אבל השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
| יש לבצע שינויים ברישום Windows בזהירות רבה. מומלץ לבצע גיבוי של הרישום שלך לפני שתשתמש בשלבים אלה. |
| 1 | בחיפוש Windows או בחלון 'הפעל', הקלד regedit ולאחר מכן הקש Enter. |
| 2 | עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 | בחר אחד:
|
למידע נוסף, ראה הזמנת חיפוש בספריית קישורים דינמיים.
סקירה כללית של מחבר הספריות של סיסקו
סקירה כללית של מחבר הספריות
מחבר מדריך (Directory Connector) הוא יישום מקומי לסנכרון זהויות בענן. אתה מוריד את תוכנת המחבר מ-Control Hub ומתקין אותה במחשב המקומי שלך.
בעזרת Directory Connector, תוכלו לתחזק את חשבונות המשתמש והנתונים שלכם ב-Active Directory, כך ש-Active Directory יהפוך למקור האמת היחיד. כאשר מבצעים שינוי מקומי, הוא משוכפל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור ותועלת |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומצב הסנכרון, ואת מצב מחבר הספריות. ניתן לצפות בלוח המחוונים בכל פעם שתיכנסו. |
| ניסיון יבש לפני סנכרון לענן | בצע ניסוי יבש של שינויים בספרייה לפני שהם מיושמים בענן. לאחר מכן, הפעל דוח כדי לראות שהשינויים שאתה רוצה לבצע הם מה שאתה מצפה להם. |
| סנכרון מלא ומצטבר | סנכרן את כל הספרייה. או פשוט לסנכרן את השינויים המצטברים כדי לחסוך בכוח עיבוד ולקצר את זמן הסנכרון. |
|
סנכרון דומיינים מרובים (יער בודד או יערות מרובים) |
מחבר הספריות תומך במספר תחומים, תחת יער יחיד או תחת יערות מרובים (ללא צורך ב-AD LDS). עבור ארגונים עם מספר דומיינים של Active Directory, ניתן להתקין מחבר ספריות עבור כל דומיין, לחבר כל דומיין לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמשים לתוך Webex. מרכז הבקרה משקף את המצב על ידי הצגת מצב הסנכרון עבור מחברי ספריות מרובים, מאפשר לך לבטל את הסנכרון עבור תחום ספציפי ולהשבית מחבר ספריות בפריסה בעלת זמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| מסנני LDAP (Lightweight Directory Access Protocol) | הגדירו קריטריוני חיפוש LDAP וספקו ייבוא יעיל. |
| מיפוי תכונות של Active Directory | מיפוי תכונות של Microsoft Active Directory לתכונות ענן תואמות של Webex. באפשרותך למפות תכונות הרלוונטיות לתצורת Active Directory שלך וגם להגדיר תכונות מותאמות אישית למיפוי לענן. המאפיינים מהמקום יוצרים נתונים שונים בענן, כגון פרטי חשבון משתמש, מספרי טלפון של ארגונים ב-Webex Teams, כתובות SIP של משאבי חדר ונתוני כרטיסי קשר אחרים של משתמשים (תואר תפקיד, מחלקה, מנהל וכן הלאה). |
|
מדריך ארגוני למשאבי חדר מקומיים ומשתמשי Cisco Webex Calling (Cloud PSTN) ואנשי קשר ארגוניים ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב-Cisco Webex Calling Cloud PSTN עבור שירות שיחות או שיש לך התקני חדר מקומיים, תכונה זו מאפשרת למשתמשים לחפש במדריך אנשי קשר של הארגון מטלפוני Cisco Webex Calling (ענן PSTN) או ממשאבי חדר.
|
| מציג אירועים | השתמש במציג האירועים כדי לקבוע אם היו בעיות כלשהן בסנכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות של Cisco. אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל-Active Directory כדי שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. לאחר הפעלת פתרון בעיות ב-Directory Connector, ייכתבו יומני רישום שניתן לשלוח לתמיכה הטכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, תישלח אליך הודעה בכל פעם שגרסה חדשה של התוכנה זמינה. ניתן להגדיר שדרוגים אוטומטיים כך שתמיד תהיה עם הגרסה העדכנית ביותר של התוכנה כשתצא גרסה חדשה. |
| זמינות גבוהה | הגדר מספר מחברים כך שיהיה גיבוי, למקרה שהמחבר הראשי או המכונה המארחת אותו יכשלו. |
מחבר הספריות מחולק לשלושה אזורים:
-
מרכז הבקרה הוא הממשק היחיד המאפשר לך לנהל את כל היבטי ארגון ה-Webex שלך: הצג משתמשים, הקצא רישיונות, הורד את מחבר הספריות ו קבע את התצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאותמו דרך ספק הזהות הארגוני שלהם ואינך רוצה לשלוח הזמנות דוא"ל עבור אפליקציית Webex.
-
ממשק ניהול מחבר ספריות הוא התוכנה שאתה מוריד מ-Control Hub ומתקין בשרת Windows מהימן. עבור מספר דומיינים של Active Directory, ניתן להתקין גרסה אחת של התוכנה עבור כל דומיין שברצונך לסנכרן. באמצעות התוכנה, ניתן להפעיל סנכרון כדי להביא את חשבונות המשתמשים של Active Directory שלך ל-Webex, להציג ולנטר את מצב הסנכרון ולהגדיר את שירותי מחבר הספריות.
-
שירות סנכרון ספריות מבצע שאילתה ב-Active Directory שלך כדי לאחזר משתמשים וקבוצות לסנכרון לשירות המחבר ולמחבר הספריות.
עיין בתרשים זה כדי להבין את ארכיטקטורת מחבר הספריות:
הכן את הסביבה שלך עבור מחבר הספריות
דרישות עבור מחבר ספריות
דרישות Windows ו-Active Directory
ניתן להתקין את Directory Connector בשרתי Windows הנתמכים הבאים:
-
שרת חלונות 2022
-
שרת חלונות 2019
-
Windows Server 2016
כדי לטפל בבעיית קובצי Cookie, אנו ממליצים לשדרג את בקר התחום שלך לגרסה המכילה את התיקון - Windows Server 2012 R2 או 2016.
מחבר הספריות נתמך עם שירותי Active Directory הבאים:
-
אקטיב מדריך 2016
(מחבר הספריות נתמך בעת שימוש בגרסה העדכנית ביותר של Active Directory ב-Windows Server 2019)
-
אקטיב מדריך 2012
-
אקטיב מדריך 2008 R2
-
אקטיב מדריך 2008
שימו לב לדרישות הנוספות הבאות:
-
מחבר ספריות דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework גרסה 3.5 (נדרש עבור יישום מחבר הספריות). אם נתקלת בבעיות כלשהן, השתמש בהוראות ב- הפעל את .NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework גרסה 4.5 (נדרש עבור TLS 1.2)
-
-
נדרשת רמה פונקציונלית 2 של יער Active Directory (Windows Server 2003) ומעלה. (ראה מהן רמות פונקציונליות של Active Directory? למידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 GB של זיכרון RAM
-
50 ג'יגה-בייט של אחסון
-
אין מינימום למעבד
דרישות הרשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישת HTTPS (פורט 443) לאינטרנט.
דרישות ארגון Webex
-
כדי לגשת לתוכנת מחבר הספריות ממרכז הבקרה, אתה זקוק לארגון Webex עם גרסת ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמש חדשים של אפליקציית Webex יהיו פעילים לפני שהם יתחברו בפעם הראשונה, אנו ממליצים לך לבצע את הפעולות הבאות:
-
הוסף, אמת ואפשר לתבוע דומיינים המכילים את כתובות הדוא"ל של המשתמשים שברצונך לסנכרן לענן.
-
בצע שילוב של כניסה יחידה (SSO) של ספק הזהויות (IdP) שלך עם ארגון Webex שלך.
-
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכלו לנהל קמפיין דוא"ל משלכם. (תכונה זו דורשת שילוב של SSO.)
-
למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה.
דרישות התקנה
-
עבור סביבה מרובת דומיינים (יער יחיד או יערות מרובים), עליך להתקין מחבר ספריות אחד עבור כל תחום של Active Directory. אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שיש לך שרת Windows נתמך נפרד כדי להתקין את מחבר הספריות עבור סנכרון דומיין (B).
-
כדי להיכנס למחבר, איננו דורשים חשבון ניהול ב-Active Directory. אנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מערכת מלא במרכז הבקרה.
למשתמש מקומי זה חייבות להיות הרשאות במחשב Windows זה כדי להתחבר לבקר התחום ולקרוא אובייקטי משתמש של Active Directory. חשבון הכניסה למחשב צריך להיות של מנהל מערכת עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון מנהל המערכת המלא עבור Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשת ל-Active Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי להגדיר חשבון אחר לגישה ל-Active Directory. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
ודא שמצב חיפוש ספריית קישורים דינמית (DLL) בטוחה של Windows מופעל באמצעות הליך זה: בדוק את SafeDllSearchMode ברישום של Windows.
-
אם אתה משתמש ב-AD LDS עבור מספר תחומים ביער יחיד, אנו ממליצים להתקין את Directory Connector ואת Active Directory Domain. Service/Active שירותי מדריך קלי משקל (AD) DS/AD LDS) במכונות נפרדות.
דרישות ריבוי דומיינים
לפני שתבצעו את המשימות ב- זרימת משימות פריסת מחבר מדריך כתובות של Cisco, קחו בחשבון את הדרישות וההמלצות הבאות אם אתם מתכוונים לסנכרן מידע מ-Active Directory מדומיינים מרובים לתוך הענן:
-
נדרש מופע נפרד של מחבר ספריות עבור כל דומיין.
-
תוכנת מחבר הספריות חייבת לפעול על מחשב מארח שנמצא באותו תחום שהוא יסנכרן.
-
אנו ממליצים לאמת או לתבוע את הדומיינים שלך ב-Control Hub. (ראה הוספה, אימות ותביעה על דומיינים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח פנייה כדי להעביר את הארגון שלך לרשימת ארגונים גדולה.
-
אם תרצו, תוכלו לסנכרן מידע על משאבי החדר יחד עם חשבונות משתמשים. (ראה סנכרון מידע על חדרים מקומיים עם Webex Cloud.)
המלצות לקבוצת Active Directory להקצאת רישיונות אוטומטית
קבוצות Active Directory משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים מסייעת לפשט את תחזוקת הרשת והניהול.
ישנם שני סוגי קבוצות ב-Active Directory:
-
קבוצות תפוצה— משמשות ליצירת רשימות תפוצה של דוא"ל.
-
קבוצות אבטחה— משמשות להקצאת הרשאות למשאבים משותפים.
יש לשקול את ההנחיות הבאות בעת יצירת קבוצות ב-Active Directory:
-
צור קבוצה גלובלית לכל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמשו במוסכמות סטנדרטיות למתן שמות ברחבי הארגון שלכם כדי להקל על זיהוי מידע חשוב אודות קבוצה. שמות קבוצות יכולים לכלול פרטים על הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_EMEAR" מתייחס לקבוצת אבטחה גלובלית עבור משתמשי רישוי Webex במדינות EMEAR.
-
ארגנו קבוצות בצורה קלה להבנה, כגון לפי גיאוגרפיה או היררכיה ניהולית. השתמשו בתיאורי קבוצות כדי לתאר באופן מלא את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות שהוקצו לאחרונה, הגדר את תבנית קבוצת הרישוי האוטומטי ב-Control Hub עבור קבוצות אלו. ראה הגדרת תבנית הקצאת רישיון אוטומטית למידע נוסף.
מידע על מידות
מחבר הספריות פועל כגשר בין Active Directory המקומי לענן Webex. ככזה, למחבר אין מגבלה עליונה למספר אובייקטי Active Directory שניתן לסנכרן עם הענן. כל מגבלה על אובייקטי ספריית מדריך מקומי קשורה לגרסה ולמפרטים הספציפיים של סביבת Active Directory המסונכרנת לענן, ולא למחבר עצמו.
מספר גורמים יכולים להשפיע על מהירות הסנכרון:
-
המספר הכולל של אובייקטי Active Directory. (עבודת סנכרון של 5000 משתמשים לא תיקח זמן רב כמו 50000.)
-
מהירות ורוחב פס של הרשת.
-
עומס עבודה ומפרטים של המערכת.
אם אתם מסנכרנים יותר מ-50,000 משתמשים, אנו ממליצים בחום להשתמש במחבר שני לצורך גיבוי לגיבוי ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים הנ"ל, איננו יכולים לספק ערכי זמן ספציפיים לגבי משך הזמן שייקח לסנכרון אובייקטים.
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
שילוב פרוקסי אינטרנט
שילוב פרוקסי אינטרנט
אם אימות פרוקסי אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש במחבר הספריות.
אם הארגון שלך משתמש בפרוקסי אינטרנט שקוף, הוא אינו תומך באימות. המחבר מחבר ומסנכרן בהצלחה משתמשים.
ניתן לנקוט באחת מהגישות הבאות:
-
פרוקסי אינטרנט מפורש דרך אינטרנט אקספלורר (המחבר יורש את הגדרות פרוקסי האינטרנט)
-
פרוקסי אינטרנט מפורש דרך קובץ .pac (המחבר יורש הגדרות פרוקסי ספציפיות לארגון)
-
פרוקסי שקוף שעובד עם המחבר ללא כל שינוי
השתמש בפרוקסי אינטרנט דרך הדפדפן
ניתן להגדיר את מחבר הספריות לשימוש בפרוקסי אינטרנט דרך אינטרנט אקספלורר.
אם שירות Cisco DirSync פועל מחשבון שונה מזה של המשתמש המחובר כעת, עליך גם להיכנס באמצעות חשבון זה ולהגדיר פרוקסי אינטרנט.
| 1 |
מאינטרנט אקספלורר, עבור אל ולאחר מכן בחר הגדרות LAN. |
| 2 |
הפנה את מופע Windows למקום שבו המחבר מותקן בפרוקסי האינטרנט שלך. המחבר יורש את הגדרות ה-proxy של האינטרנט. |
| 3 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
הגדרת פרוקסי אינטרנט באמצעות קובץ PAC
ניתן להגדיר דפדפן לקוח לשימוש בקובץ .pac. קובץ זה מספק את כתובת ה-proxy של האינטרנט ואת פרטי הפורט. מחבר הספריות יורש ישירות את תצורת פרוקסי האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר ויסנכרן בהצלחה את פרטי המשתמש לענן Webex, ודא שאימות proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר הספריות תומך ב- NT LAN Manager (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בקרב התקני התחום ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, דבר שיכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, התכנון הטכני של NTLM מבוסס על מנגנון של אתגר
ו תגובה
:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמה בטקסט רגיל, ערך גיבוב (hash) של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס באמצעות הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה-hash המאוחסן לבין ערך ה-hash מהסיסמה שהוזנה. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, הוא מייצר מפתח אקראי של 16 סיביות. המפתח נקרא אתגר (או נונס). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט רגיל.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר באמצעות ערך ה-hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח חזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר התחום לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן ששלח הלקוח והאתגר הפשוט המקורי.
-
בקר התחום יכול לאחזר את ערכי ה-hash של הסיסמה בהתאם לשם החשבון. ואז בקר התחום יכול להצפין באתגר המקורי. בקר הדומיין יכול לאחר מכן להשוות בין ערך ה-hash שהתקבל לערך ה-hash המוצפן. אם הם זהים, האימות הצליח.
ל-Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אינך צריך להשלים הגדרות נוספות.
הגדר פרוקסי שקוף
בתרחיש זה, הדפדפן אינו מודע לכך ששרת פרוקסי שקוף של האינטרנט מיירט בקשות http (port) 80/port 443) ואין צורך בתצורה בצד הלקוח.
| 1 |
פרוס פרוקסי שקוף, כך שהמחבר יוכל להתחבר ולסנכרן משתמשים. |
| 2 |
ודא שהפרוקסי הצליח - תראה חלון קופץ צפוי לאימות דפדפן בעת הפעלת המחבר. |
הגדר אימות פרוקסי
הוסף את כתובת ה-URL cloudconnector.webex.com לרשימת ההיתרים שלך על ידי יצירת רשימת בקרת גישה.
בשרת חומת האש של הארגון שלך:
| 1 |
הפעל חיפוש DNS אם עדיין לא מופעל. |
| 2 |
קבע רוחב פס משוער עבור חיבור זה (בכ-2 mb/s או פחות עבור המחבר). ייתכן שזה לא נדרש. |
| 3 |
צור רשימת בקרת גישה שתחול על מארח המחבר, וציין לדוגמה: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
החל ACL זה על ממשק חומת האש המתאים, אשר חל רק על מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש ב-proxy האינטרנט שלך על ידי הגדרת משפט ה-deny המשתמע המתאים. |
פריסת מחבר ספריות
זרימת משימות פריסה של מחבר ספריות של סיסקו
לפני שתתחיל
| 1 |
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא. עבור התקנה חדשה של מחבר מדריך הכתובות, עבור תמיד אל מרכז הבקרה ( https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה, כך שתוכל להשתמש בתכונות ובתיקוני באגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 2 |
היכנס באמצעות אישורי מנהל ה-Webex שלך ובצע את ההגדרה הראשונית. |
| 3 |
חשוב תמיד לעדכן את תוכנת מחבר הספריות שלך לגרסה העדכנית ביותר. אנו ממליצים להשתמש בהליך זה כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 4 |
בחירת אובייקטי Active Directory לסנכרון כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות. |
| 5 |
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid. |
| 6 |
סנכרנו אווטארים של ספריות באמצעות אחת מההליכים הבאים: ניתן לסנכרן את האווטארים של המשתמשים שלך לענן כך שהאווטאר של כל משתמש יופיע כשהם מתחברים לאפליקציה. ניתן לסנכרן אווטארים מתכונה של Active Directory או משרת משאבים. |
| 7 |
סנכרון מידע על חדרים מקומיים עם Webex Cloud השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי חדר רשומים בענן, כגון התקן חדר Webex או לוח Cisco Webex. |
| 8 |
כדי להקצות משתמשים מ-Active Directory ל-Control Hub, בצע את השלבים הבאים:
בצע רצף זה כדי להקצות משתמשי Active Directory עבור חשבונות Webex App. באפשרותך להקצות משתמשים מיער מרובה או פריסת Active Directory מרובת תחומים עבור Directory Connector 3.0 ואילך. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שכבר עשויים להיות קיימים בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex. |
התקן מחבר ספר טלפונים
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא.
עליך להתקין מחבר אחד עבור כל תחום של Active Directory שברצונך לסנכרן. מופע יחיד של מחבר ספריות יכול לשרת רק דומיין יחיד. עיין בתרשים הבא כדי להבין את הזרימה של סנכרון דומיינים מרובים:
לפני שתתחיל
אם אתם מבצעים אימות דרך שרת פרוקסי, ודאו שיש לכם את פרטי הפרוקסי שלכם:
-
עבור אימות בסיסי של פרוקסי, תזין את שם המשתמש והסיסמה לאחר התקנת מופע של המחבר. נדרשת גם הגדרת פרוקסי של Internet Explorer לאימות בסיסי; ראה שימוש בפרוקסי אינטרנט דרך הדפדפן
-
עבור פרוקסי NTLM, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
ב מרכז הבקרה, עבור אל ובחר הבא. |
| 2 |
לחץ על הקישור הורד והתקנה כדי לשמור את הגרסה העדכנית ביותר של קובץ ה-.zip של התקנת המחבר בשרת VMware או Windows שלך. ניתן להשיג את קובץ ה-.zip ישירות מקישור זה, אך עליך להיות בעל גישת ניהול מלאה לארגון Control Hub כדי שתוכנה זו תפעל. עבור התקנה חדשה, הורד את הגרסה העדכנית ביותר של התוכנה כדי שתוכל להשתמש בתכונות ובתיקוני הבאגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 3 |
בשרת VMware או Windows, פתחו את קובץ ה-.msi והפעילו אותו בתיקיית ההתקנה כדי להפעיל את אשף ההתקנה. |
| 4 |
לחץ על הבא, סמן את התיבה כדי לקבל את הסכם הרישיון ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. |
| 5 |
בחר את סוג חשבון השירות שברצונך להשתמש בו ובצע את ההתקנה באמצעות חשבון מנהל:
כדי למנוע שגיאות, ודא שההרשאות הבאות קיימות:
|
| 6 |
לחץ על התקן. לאחר ביצוע בדיקת הרשת, ואם תתבקש, הזן את פרטי הגישה הבסיסיים של שרת ה-proxy שלך, לחץ על אישורולאחר מכן לחץ על סיום. |
מה הלאה?
אנו ממליצים לאתחל את השרת לאחר ההתקנה. דוח הריצה היבשה אינו יכול להציג את התוצאה הנכונה כאשר הנתונים לא פורסמו. בעת אתחול המכונה, כל הנתונים מתרעננים כדי להציג תוצאה מדויקת בדוח.
כניסה למחבר ספרייה
לפני שתתחיל
ודא שיש לך את פרטי הפרוקסי שלך.
-
עבור proxy basic-auth, תזין את שם המשתמש והסיסמה לאחר פתיחת המחבר בפעם הראשונה.
-
עבור פרוקסי NTLM, פתחו את Internet Explorer, לחצו על סמל גלגל השיניים, עברו אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שפרטי שרת ה-proxy נוספו ולאחר מכן לחץ על אישור. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
פתח את המחבר ולאחר מכן הוסף את |
| 2 |
אם תתבקש, היכנס באמצעות אישורי אימות ה-proxy שלך, ולאחר מכן היכנס ל-Webex באמצעות חשבון מנהל המערכת שלך ולחץ על הבא. |
| 3 |
אשר את הארגון והדומיין שלך.
|
| 4 |
לאחר הופעת המסך אשר ארגון, לחץ על אשר. אם כבר קשרת את AD DS/AD LDS, יופיע המסך אשר ארגון. |
| 5 |
לחץ על אשר. |
| 6 |
בחר אחד, בהתאם למספר הדומיינים של Active Directory שברצונך לאגד למחבר Directory:
|
מה הלאה?
לאחר הכניסה, תתבקש לבצע סינכרון יבש.
לוח מחוונים של מחבר הספריות
כשאתה נכנס לראשונה ל-Directory Connector, מופיע לוח המחוונים. כאן תוכלו לצפות בסיכום של כל פעילויות הסנכרון, לצפות בסטטיסטיקות ענן, לבצע סנכרון יבש, להתחיל סנכרון מלא או מצטבר ולהפעיל את תצוגת האירועים כדי לראות מידע על שגיאה.
אם הזמן שנגמר לסשן שלך נגמר, התחבר שוב.
ניתן להפעיל משימות אלה בקלות מסרגל הכלים 'פעולות' או מתפריט 'פעולות'.
|
רכיב |
תיאור |
|---|---|
|
סנכרון נוכחי |
מציג את פרטי הסטטוס אודות הסנכרון שמתבצע כעת. כאשר לא מתבצע סנכרון, תצוגת המצב אינה פעילה. |
|
הסנכרון הבא |
מציג את הסינכרונים המלאים והמצטברים המתוזמנים הבאים. אם לא הוגדר לוח זמנים, יוצג לא מתוזמן . |
|
סנכרון אחרון |
מציג את הסטטוס של שני הסינכרונים האחרונים שבוצעו. |
|
סטטוס הסנכרון הנוכחי |
מציג את הסטטוס הכללי של הסנכרון. |
|
מחברים |
מציג את המחברים המקומיים הנוכחיים הזמינים לענן. |
|
סטטיסטיקות ענן |
מציג את הסטטוס הכללי של הסנכרון. |
|
לוח זמנים לסנכרון |
מציג את לוח הזמנים של הסנכרון עבור סנכרון הדרגתי וסנכרון מלא. |
|
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסיכום עשוי לכלול את הפרטים הבאים:
|
| פעולה | תיאור |
|---|---|
| התחלת סנכרון מצטבר |
התחל סינכרון מצטבר באופן ידני פעולה זו מושבתת בעת השהייה או השבתה של הסנכרון, אם סנכרון מלא לא הושלם, או אם סנכרון מתבצע. |
|
סינכרון ריצה יבשה |
בצע סנכרון ריצה יבשה. |
|
הפעל את מציג האירועים |
הפעל את מציג האירועים של מיקרוסופט. |
|
רענן |
רענן את לוח המחוונים של מחבר הספריות של סיסקו |
|
פעולה |
תיאור |
|---|---|
| סנכרן עכשיו |
התחל סנכרון מלא באופן מיידי. |
|
מצב סנכרון |
בחר מצב סנכרון מצטבר או מלא. |
|
איפוס סוד המחבר |
צור שיחה בין מחבר הספריות של Cisco לשירות המחברים. בחירה בפעולה זו תאפס את הסוד בענן ולאחר מכן תשמור את הסוד באופן מקומי. |
|
ריצה יבשה |
בצע בדיקה של תהליך הסנכרון. עליך לבצע ניסוי יבש לפני ביצוע סנכרון מלא. |
|
פתרון בעיות |
פִּנָה on/off פתרון בעיות. |
|
רענן |
רענן את המסך הראשי של מחבר הספריות של סיסקו. |
|
יציאה |
יציאה ממחבר הספריות של סיסקו. |
|
שילוב מקשים |
פעולה |
|---|---|
|
אלט +A |
הצג את תפריט הפעולות |
|
|
סנכרון עכשיו |
|
|
איפוס סוד המחבר |
|
|
ריצה יבשה |
|
|
סנכרון מצטבר |
|
|
סנכרון מלא |
|
|
הצג תפריטעזרה |
|
|
עזרה |
|
|
אודות |
|
|
שאלות נפוצות |
הגדר שדרוגים אוטומטיים
| 1 |
מ- Directory Connector, עבור אל ולאחר מכן סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector. |
| 2 |
לחץ על החל כדי לשמור את השינויים שלך. |
גרסאות חדשות של המחבר מותקנות אוטומטית כאשר הן זמינות.
באפשרותך לנהל שדרוגים באופן ידני, אם תרצה. ראה שדרוג לגרסת התוכנה האחרונה למידע נוסף.
בחירת אובייקטי Active Directory לסנכרון
כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות.
קבוצות להקצאת רישיונות אוטומטית
מרכז הבקרה מאפשר לך לנהל הקצאות רישיונות לפי כל קבוצה בנפרד. ניתן ליצור תבניות רישיון ולמפות אותן לקבוצות Active Directory שאתם מסנכרנים עם הענן. בנקודת יצירת המשתמש, Webex בודק את חברות המשתמש ואת מיפוי תבניות הרישיון האוטומטי עבור אותו משתמש חדש.
אנו ממליצים להשתמש במסנן LDAP כדי לסנכרן רק קבוצות רלוונטיות לענן. לדוגמה, ניתן להגדיר את המסנן ל:
(&(cn=Example)(objectclass=Group))*
מסנן זה מסנכרן את כל הקבוצות בתוך ה-DN הבסיסי כאשר השם מתחיל ב-Example. משתמשים שאינם מוקצים לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית המוגדרת כברירת מחדל שהגדרת ב-Control Hub.
קבוצות עבור פריסות אבטחת נתונים היברידיות
ב-Directory Connector, עליך לסמן את Groups אם אתה משתמש באבטחת נתונים היברידית כדי להגדיר קבוצת ניסיון עבור משתמשי פיילוט. עיין במדריך הפריסה לאבטחת נתונים היברידית לקבלת הדרכה. הגדרה זו של מחבר הספריות אינה משפיעה על סנכרון של משתמשים אחרים בענן.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על בחירת אובייקט. |
| 2 |
במקטע סוג אובייקט, סמן את משתמשיםושקול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להזין מסנן LDAP בשדה משתמשים מסנני LDAP. אם ברצונך לסנכרן משתמשים שנמצאים בקבוצת Example-manager, השתמש במסנן כמו זה:
|
| 3 |
סמן את זיהוי חדר כדי להפריד את נתוני החדר מנתוני המשתמש. לחץ על התאמה אישית אם ברצונך להגדיר מאפיינים נוספים לזיהוי נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש בהתקני חדר הרשומים בענן. למידע נוסף, ראה סנכרון מידע מחדר מקומי עם Webex Cloud. |
| 4 |
סמן את קבוצות אם ברצונך לסנכרן את קבוצות המשתמשים של Active Directory לענן. אין להוסיף מסנן LDAP לסנכרון משתמשים לשדה הקבוצות. עליך להשתמש בשדה 'קבוצות' רק כדי לסנכרן את נתוני הקבוצה עצמם לענן. כברירת מחדל, קבוצות אינן מסונכרנות עבור לקוחות חדשים. עליך להפעיל סנכרון קבוצות. עליך גם לסנכרן קבוצות אבטחה. |
| 5 |
סמן את אנשי קשר אם ברצונך לסנכרן את פרטי הקשר של משתמשים לענן. מחבר הספריות מנהל רק אנשי קשר שסונכרנו על ידי המחבר. אם כבר קיימים אנשי קשר במרכז הבקרה, הסנכרון אינו מוחק את אנשי הקשר. אם אנשי קשר יוסרו מטווח הסינכרון, פרטי הקשר של המשתמשיםיוסרו גם הם במרכז הבקרה. |
| 6 |
הגדר את מסנני LDAP. ניתן להוסיף מסננים מורחבים על ידי מתן מסנן LDAP תקף. ראה מאמר זה למידע נוסף על הגדרת מסנני LDAP. |
| 7 |
ציין את כתובות ה-DN הבסיסיות המקומיות לסנכרון על ידי לחיצה על בחר כדי לראות את מבנה העץ של Active Directory שלך. מכאן, תוכל לבחור או לבטל את הבחירה של אילו מכולות לחפש. |
| 8 |
בדוק את האובייקטים שברצונך להוסיף עבור תצורה זו, ולחץ על בחר. ניתן לבחור מכולות בודדות או מכולות אב לשימוש לסנכרון. בחר מיכל אב כדי להפעיל את כל מיכלי הצאצא. אם תבחרו מכל צאצא, מכל האב יציג סימן וי אפור המציין שסומן מכל צאצא. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את מכולות ה-Active Directory שסימנת. אם הארגון שלך מציב את כל המשתמשים והקבוצות במכולה של משתמשים, אינך צריך לחפש במכולות אחרות. אם הארגון שלך מחולק ליחידות ארגון, ודא שבחרת OUs. |
| 9 |
לחץ על החל. בחר אפשרות:
למידע על ניסויי ניסוי, ראה ביצוע סנכרון ניסוי ניסוי על משתמשי Active Directory שלך. עבור סנכרון קבוצתי, עליך לבצע סנכרון מלא: בצע סנכרון מלא של משתמשי Active Directory לתוך הענן. |
מיפוי תכונות משתמש
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid, מזהה ייחודי עבור כל חשבון משתמש בשירות זהות הענן.
ניתן לבחור איזה מאפיין של Active Directory למפות לענן - לדוגמה, ניתן למפות firstName lastName ב-Active Directory או ביטוי מאפיין מותאם אישית ל- displayName בענן.
חשבונות ב-Active Directory חייבים לכלול כתובת דוא"ל; ה-uid ממופה כברירת מחדל לשדה ad של mail (לא sAMAccountName).
אם תבחרו שהשפה המועדפת תגיע מ-Active Directory שלכם, אז Active Directory הוא מקור האמת היחיד: משתמשים לא יוכלו לשנות את הגדרת השפה שלהם בהגדרות Webex ומנהלי מערכת לא יוכלו לשנות את ההגדרה במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. דף זה מציג את שמות המאפיינים עבור Active Directory (משמאל) ועבור Webex Cloud (מימין). כל המאפיינים הנדרשים מסומנים בכוכבית אדומה. |
| 2 |
גלול מטה לתחתית Active Directory Attribute Namesולאחר מכן בחר אחת מתכונות Active Directory אלה כדי למפות לתכונת הענן uid:
ניתן למפות כל אחת מתכונות Active Directory האחרות ל-uid, אך אנו ממליצים להשתמש ב-mail או ב-userPrincipalName, כפי שמתואר בהנחיות לעיל. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות ב-Active Directory מתאימות בענן, ראה מיפוי תכונות Active Directory במחבר Directory. כדי שהסנכרון יפעל, עליך לוודא שתכונת Active Directory שבחרת היא בפורמט דוא"ל. מחבר הספריות מציג חלון קופץ כדי להזכיר לך אם לא תבחר באחת מהתכונות המומלצות. |
| 3 |
אם תכונות Active Directory המוגדרות מראש אינן פועלות עבור הפריסה שלך, לחץ על התפריט הנפתח של התכונות, גלול לתחתית ולאחר מכן בחר התאמה אישית של תכונה כדי לפתוח חלון המאפשר לך להגדיר ביטוי תכונה. לחץ על עזרה כדי לקבל מידע נוסף על הביטויים ולראות דוגמאות לאופן שבו ביטויים פועלים. ניתן גם לראות ביטויים עבור תכונות מותאמות אישית למידע נוסף. בדוגמה זו, בואו נמפה את מאפייני Active Directory
מחבר הספריות מאמת את ערך התכונה של uid בשירות הזהויות ומאחזר 3 משתמשים זמינים תחת אפשרויות הסינון הנוכחיות של המשתמשים. אם לכל שלושת המשתמשים הללו יש פורמט דוא"ל תקין, מחבר מדריך הכתובות של Cisco יציג את ההודעה הבאה:
אם לא ניתן לאמת את התכונה, תראה את האזהרה הבאה ותוכל לחזור ל-Active Directory כדי לבדוק ולתקן את נתוני המשתמש:
|
| 4 |
(אופציונלי) בחר מיפויים עבור נייד ו- מספר טלפון אם ברצונך שמספרי טלפון נייד ומספרי עבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש באפליקציית Webex. נתוני מספר הטלפון מופיעים באפליקציית Webex כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר. למידע נוסף על שיחה מכרטיס איש קשר של משתמש, ראה מדריך לפריסה של שיחה ב-Webex (Unified CM) (מנהלי מערכת). |
| 5 |
בחר מיפויים נוספים כדי שיופיעו נתונים נוספים בכרטיס איש הקשר:
לאחר מיפוי המאפיינים, המידע מופיע כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר:
למידע נוסף על כרטיס איש הקשר, ראו אימות עם מי אתם יוצרים קשר. לאחר סינכרון תכונות אלה לכל חשבון משתמש, ניתן גם להפעיל את People Insights במרכז הבקרה. תכונה זו מאפשרת למשתמשי אפליקציית Webex לשתף מידע נוסף בפרופילים שלהם, וללמוד עוד זה על זה. למידע נוסף על התכונה וכיצד להפעיל אותה, ראו פרופילי תובנות אנשים עבור Webex, Jabber, פגישות Webex ואירועי Webex (חדש) במרכז הבקרה |
| 6 |
לאחר שבחרתם, לחצו על החל. |
כל נתוני משתמש הכלולים ב-Active Directory דורסים את הנתונים בענן התואמים למשתמש זה. לדוגמה, אם יצרת משתמש באופן ידני ב-Control Hub, כתובת הדוא"ל של המשתמש חייבת להיות זהה לכתובת הדוא"ל ב-Active Directory. כל משתמש שאין לו כתובת דוא"ל תואמת ב-Active Directory נמחק.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
תכונות של Active Directory וענן
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות מתאימות בענן באמצעות הכרטיסייה מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי בין שמות המאפיינים של Active Directory לבין שמות המאפיינים של Cisco Cloud. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב- Directory Connector. באפשרותך לבחור תכונות שונות בתפריטים הנפתחים של Active Directory ולקבוע איזו תכונה מקומית מסתנכרנת לאיזו תכונת ענן.
חשבו על תכונות התפריט הנפתח כעל הגדרות קבועות מראש. כחלופה לערכים בשורת Active Directory, ניתן גם לציין תכונה מותאמת אישית, הגדרה קבועה מראש משלך, ב-Active Directory (ביטוי עם תכונות מרובות) כדי למפות אותה לתכונת ענן יחידה בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, תוכל להוסיף ביטוי שיוצר תכונה מותאמת אישית המבוססת על תפקיד העובד, שם פרטי ושם משפחה ב-Active Directory.
ניתן גם לציין כל אחת מתכונות Active Directory למיפוי ל-uid בענן. עם זאת, עליך לוודא שהתכונה המקומית עוקבת אחר פורמט דוא"ל חוקי.
ניתן גם להשתמש בכתובות דוא"ל חלופיות, אם לדוגמה ברצונך להשתמש ב-userPrincipalName לצורך כניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. במקרה זה, יש למפות כתובת דוא"ל נוספת אל emails;type-work תכונה. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר.
|
שמות מאפיינים של Active Directory |
שמות מאפייני ענן של Webex |
הערות |
|---|---|---|
|
— |
שם הבניין |
— |
|
c |
c |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
|
מספר מחלקה |
מספר מחלקה |
תכונה זו משמשת עבור מספר המחלקה של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
displayName |
displayName |
תכונה זו משמשת עבור שם התצוגה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשר[] ובתובנות אנשים . |
|
בקרת חשבון משתמש |
חשבון ds-pwp-disabled |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה userAccountControl ממופה ל- ds-pwp-account-disabled אחרת המשתמשים לא יסונכרנו כראוי. |
|
מספר עובד |
מספר עובד |
— |
|
פקסימיליהטלפוןמספר |
פקסימיליהטלפוןמספר |
— |
|
— |
ג'אבר-ID |
מאפיין ענן זה מתייחס לכתובות הודעות מיידיות (סוג XMPP) בהן משתמש Jabber. ערך זה אינו זהה ל-sipAddresses. |
|
l |
l |
מאפיין זה מציין את העיר של המשתמש. |
|
— |
מקום |
— |
|
מְנַהֵל |
מְנַהֵל |
תכונה זו משמשת עבור שם המנהל של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
נייד |
נייד |
מאפיין זה משמש כמספר הנייד שמופיע עבור התקשרות למשתמש מכרטיס איש הקשר. |
|
או |
או |
מאפיין זה מציין את שם החברה או הארגון ומופיע בכרטיס איש הקשר. |
|
או |
או |
מאפיין זה מציין את שם היחידה הארגונית. |
|
שם משרד משלוח פיזי |
שם משרד משלוח פיזי |
מאפיין זה מציין את מיקום המשרד של המשתמש. |
|
מיקוד |
מיקוד |
מאפיין זה מציין את המיקוד של המשתמש למשלוח דואר פיזי. |
|
שפה מועדפת |
שפה מועדפת |
תכונה זו קובעת את השפה המועדפת על המשתמש והפורמטים הבאים נתמכים: xx_YY או xx-YY. הנה כמה דוגמאות: en_ארה"ב, en_בריטניה, צרפת-קליפורניה. אם תשתמשו בשפה שאינה נתמכת או בפורמט לא חוקי, השפה המועדפת על המשתמשים תשתנה לשפה שנקבעה עבור הארגון. |
|
כתובת משתמש ראשית של MSRTCSIP אייפון |
SipAddresses;type=enterprise |
תכונה זו משמשת לסנכרון מידע על חדרים מקומיים מ-Active Directory לענן של Cisco Webex. |
|
ס.נ. |
ס.נ. |
תכונה זו משמשת עבור שם המשפחה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשר ] ובתובנות אנשים . |
|
st |
st |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
|
רחובאדרס |
רְחוֹב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
|
טלפוןמספר |
טלפוןמספר |
תכונה זו מציינת את מספר הטלפון הראשי (בעבודה) של המשתמש המשמש ל התקשרות למשתמש מכרטיס איש הקשר. |
|
— |
אזור זמן |
תכונת ענן זו מציינת את אזור הזמן של המשתמש. |
|
כותרת |
כותרת |
תכונה זו מציינת את תואר המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
הקלד |
ארגון |
— |
|
*userPrincipalName |
uID |
מיפוי מאפיינים חובה. עבור כל חשבון משתמש, ערך ה-Active Directory ממופה ל-uid ייחודי בענן. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. לאחר מכן, המשתמש יכול להשתמש בכל אחת מכתובות הדוא"ל הללו כדי להיכנס, כל עוד מיפוי המאפיינים הנכון של SAMLקיים . ראה את מיפוי המאפיינים לדוגמה למטה כדי לראות כיצד ניתן למפות כתובת דוא"ל חלופית. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלופיות. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר. |
|
<New attribute for Azure user objectId> |
externalId |
צור תכונה חדשה של Active Directory שתכיל את מזהה האובייקט של המשתמש ב-Azure, כך שהיא לא תתנגש עם מזהה אובייקט קיים. תכונה זו ממפה לאחר מכן לתכונה externalId, מה שמבטיח שכאשר משתמשי Webex יוצרים קבוצות ב-Microsoft 365 הם יצרו אוטומטית צוותים ב-Webex. |
מיפוי כתובת דוא"ל חלופית
ביטויים עבור תכונות מותאמות אישית
|
מפעיל |
תיאור ודוגמה |
|---|---|
|
% |
מסיר את כל התווים מתחילת המחרוזת ועד למיקום של התו או ארגומנט המחרוזת, אם תואם.
|
|
- |
מסיר את החלק האחורי של מחרוזת הקלט מסוף המחרוזת שצוינה.
|
|
+ |
משרשר מחרוזות קלט או ביטויים.
|
|
| |
מעריך את הביטויים המופרדים מול המחרוזת הריקה, ובוחר את התוצאה הראשונה שאינה ריקה.
|
סנכרון אווטארים של ספריות מתכונת Active Directory לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מתכונה של Active Directory.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר מאפיין ADולאחר מכן בחר את המאפיין אווטאר המכיל את נתוני האווטאר הגולמיים שברצונך לסנכרן עם הענן. |
| 3 |
כדי לוודא שהגישה לאוואטר מתבצעת כהלכה, הזן את כתובת הדוא"ל של המשתמש ולאחר מכן לחץ על קבל אווטאר של משתמש. האווטאר מופיע מימין. |
| 4 |
לאחר שתוודא שהאווטאר הופיע כהלכה, לחץ על החל כדי לשמור את השינויים שלך. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון אווטארים של ספריות משרת משאבים לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן אווטארים משרת משאבים.
לפני שתתחיל
-
תבנית ה-URI וערך המשתנה בהליך זה הן דוגמאות. עליך להשתמש בכתובות URL אמיתיות שבהן ממוקמים אווטארים של הספרייה שלך.
-
יש לגשת לתבנית ה-URI של האווטאר ולשרת שבו נמצאים האווטארים מיישום מחבר הספריות. המחבר זקוק לגישת http או https לתמונות, אך התמונות אינן צריכות להיות נגישות לציבור באינטרנט.
-
סנכרון נתוני האווטאר מופרד מפרופילי המשתמשים של Active Directory. אם אתם מפעילים פרוקסי, עליכם לוודא שניתן לגשת לנתוני אווטאר באמצעות אימות NTLM או basic-auth.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר שרת משאבים ולאחר מכן הזן את תבנית URI של אווטאר— לדוגמה, בואו נבחן כל חלק בתבנית URI של אווטאר ומה משמעותו:
|
| 3 |
(אופציונלי) אם שרת המשאבים שלך דורש אישורים, סמן את הגדר אישור משתמש עבור אווטאר, לאחר מכן בחר השתמש במשתמש כניסה לשירות הנוכחי או השתמש במשתמש זה והזן את הסיסמה. |
| 4 |
הזן את ערך המשתנה — לדוגמה: |
| 5 |
לחץ על בדיקה כדי לוודא שתבנית ה-URI של האווטאר פועלת כהלכה. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 |
לאחר אימות פרטי ה-URI ונראה נכון, לחץ על החל. למידע מפורט על שימוש בביטויים רגולריים, עיין ב מדריך מהיר לשפת ביטויים רגולריים של מיקרוסופט. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון מידע על חדרים מקומיים עם Webex Cloud
השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (חדר, שולחן עבודה ולוח).
| 1 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 2 |
סמן את סנכרן מידע חדר לענן כדי להפריד את נתוני החדר מנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, נתוני החדר מטופלים באותו אופן כמו נתונים שסונכרנו על ידי המשתמש. |
| 3 |
עבור אל מיפוי מאפייניםולאחר מכן שנה את מיפוי המאפיינים עבור תכונת הענן sipAddresses;type=enterprise. כדי להשתמש באימות ערכים, ערך כתובת ה-SIP צריך להיות
|
| 4 |
צור תיבת דואר של משאב חדר ב-Exchange. זה מוסיף את ה- msExchResourceMetaData;ResourceType:Room תכונה שבה המחבר משתמש לאחר מכן כדי לזהות חדרים.
|
| 5 |
ממשתמשי Active Directory וממחשבים, נווטו אל מאפייני החדר וערו אותם. הוסף את ה-URI המלא של SIP עם הקידומת sip:
|
| 6 |
בצע סנכרון יבש ולאחר מכן סנכרון הפעלה מלא במחבר. אובייקטי החדר החדשים מופיעים ב- אובייקטים שנוספו ואובייקטי החדר התואמים מופיעים ב- אובייקטים שתואמים בדוח הריצה היבשה. כל אובייקטי החדר שסומנו למחיקה נמצאים תחת חדרים שנמחקו.
תוצאות הריצה היבשה מציגות את כל משאבי החדר שתואמו.
הגדרה זו מפרידה בין נתוני החדר ב-Active Directory (כולל תכונת החדר) לבין נתוני המשתמש. לאחר סיום הסנכרון, סטטיסטיקות הענן בלוח המחוונים של המחבר מציגות נתוני חדר שסונכרנו לענן.
|
מה הלאה?
כעת, לאחר שביצעת את השלבים הללו, כאשר תבצע חיפוש במכשיר הרשום בענן של Webex, תראה את ערכי החדר המסונכרנים שתצורתם נקבעה עם כתובות SIP. כאשר אתה מבצע שיחה ממכשיר Webex בערך זה, שיחה מתבצעת לכתובת ה-SIP שהוגדרה עבור החדר.
מ-Control Hub, ניתן לייבא באופן אוטומטי חדרים מהספרייה שלך וליצור סביבות עבודה.
נקודת הקצה אינה יכולה לבצע לולאה של שיחה חזרה לאפליקציית Webex. עבור התקני חיוג לניסיון, התקנים אלה חייבים להיות רשומים כ-SIP URI מקומי או במקום אחר מלבד אפליקציית Webex. אם מערכת החדר של Active Directory שאתה מחפש רשומה ב-Webex ואותה כתובת דוא"ל נמצאת במכשיר חדר Webex, במכשיר שולחן העבודה או בלוח Webex עבור שירות לוח שנה, תוצאות החיפוש לא יציגו את הערך הכפול. מכשיר החדר, שולחן העבודה או הלוח מחויג ישירות באפליקציית Webex, ושיחת SIP לא מתבצעת.
שלח דוחות דוא"ל על תוצאות סנכרון ספריות
כברירת מחדל, אנשי הקשר של הארגון או מנהלי המערכת תמיד מקבלים הודעות דואר אלקטרוני. בעזרת הגדרה זו, ניתן להתאים אישית מי יקבל הודעות דוא"ל המסכמות דוחות סינכרון ספריות.
| 1 |
מתוך מחבר הספריות, לחץ על הגדרות, וליד מקבל דוא"ל, הפעל את הפעל סינכרון של דוח. |
| 2 |
לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל בפורמט לא תקין, תופיע הודעה שתבקש ממך לתקן את הבעיה לפני שתוכל לשמור וליישם את השינויים. |
| 3 |
אם עליך לערוך כתובות דוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את השינויים הדרושים. |
| 4 |
לאחר שהוספת את כל כתובות הדוא"ל התקפות, לחץ על שמור. |
מה הלאה?
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הסר ליד ערכי כתובות דוא"ל ספציפיות.
הגדרת הודעות מחבר ספריות במרכז הבקרה
באפשרותך להשתמש ב- Alert Center ב-Control Hub כדי לספק דוחות מ-Directory Connector אודות שגיאות בתהליך הסנכרון. מרכז הבקרה יכול לספק התראות לערוצי מסירה שונים, כולל דוא"ל וחללי Webex.
זכור שתצורת ההתראות ב-Directory Connector אינה עוברת אוטומטית למרכז ההתראות. השתמש בהוראות הבאות כדי להוסיף את כתובות הדוא"ל הנכונות במרכז ההתראות כדי לקבל התראות מ-Directory Connector.
מרכז ההתראות תמיד שולח התראה על סנכרון מלא. סנכרון מצטבר יפעיל התראה רק אם יש אזהרה או שגיאה בדוח.
| 1 |
היכנס ל- Control Hub ועבור אל . |
| 2 |
לחצו על אחת מהאפשרויות הבאות:
|
| 3 |
גלול מטה אל ערוץ משלוח ובחר את שיטת המשלוח המועדפת. ניתן לקבל עדכוני התראות בדוא"ל, במרחב ייעודי של אפליקציית Webex, או דרך Webhooks כאשר הם מופעלים ברמה הארגונית.
|
| 4 |
לחץ על שמור. |
הקצאת משתמשים מ-Active Directory ל-Control Hub
בצע את השלבים הבאים כדי להקצות משתמשי Active Directory וליצור חשבונות משתמש תואמים ב-Control Hub. ניתן להקצות משתמשים מפריסת Active Directory מרובת תחומים (עם יער יחיד או יערות מרובים) לאחר התקנת מחבר Directory לכל תחום. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שכבר עשויים להיות קיימים בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex.
| 1 |
בצע סינכרון יבש על משתמשי Active Directory שלך בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן. |
| 2 |
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה. |
| 3 |
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להקצות רישיונות שירות Webex באמצעות מגוון שיטות. אנו ממליצים לך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory. ניתן גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
בצע סינכרון יבש על משתמשי Active Directory שלך
בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן.
במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שכבר עשויים להיות קיימים בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. בעזרת מחבר הספריות, המטרה היא להשיג התאמה מדויקת בין Active Directorys שלך לענן Webex.
אם יש לך מספר דומיינים ביער יחיד או מספר יערות, עליך לבצע שלב זה בכל אחד ממופעי מחבר הספריות של Cisco שהתקנת עבור כל תחום של Active Directory.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי Webex App במרכז הבקרה לפני שהשתמשת במחבר הספריות. מבין המשתמשים בענן, חלקם עשויים להתאים לאובייקט Active Directory מקומי ולקבל רישיונות לשירותים. אבל ייתכן שחלקם יהיו משתמשי ניסיון שברצונך למחוק במהלך ביצוע סנכרון. עליך ליצור התאמה מדויקת בין Active Directory לבין Control Hub.
| 1 |
בחר אחד:
לאחר השלמת הריצה היבשה, תראו אחת מהתוצאות הבאות:
הסיכום מכיל מידע על התאמת אובייקטים:
הניסוי היבש מזהה את המשתמשים על ידי השוואתם למשתמשי הדומיין. האפליקציה יכולה לזהות את המשתמשים אם הם שייכים לדומיין הנוכחי. בשלב הבא, עליכם להחליט האם למחוק את האובייקטים או לשמור אותם. האובייקטים שאינם תואמים מזוהים כקיימים כבר בענן Webex אך אינם קיימים ב-Active Directory המקומי. |
| 2 |
סקור את תוצאות הריצה היבשה ולאחר מכן בחר אפשרות בהתאם לשימוש בדומיין יחיד או במספר דומיינים:
|
| 3 |
בשורת אשר הפעלה יבשה, לחץ על כן כדי לבצע שוב את סנכרון ההפעלה היבשה ולהציג את התוצאות בלוח המחוונים. כל החשבונות שסונכרנו בהצלחה בניסוי יופיעו תחת אובייקטים תואמים. אם למשתמש בענן אין משתמש תואם עם אותו כתובת דוא"ל ב-Active Directory, הערך מופיע תחת משתמשים שנמחקו. כדי להימנע מדגל המחיקה הזה, ניתן להוסיף משתמש ב-Active Directory עם אותה כתובת דוא"ל. כדי להציג את פרטי הפריטים שסונכרנו, לחצו על הכרטיסייה המתאימה עבור פריטים ספציפיים או על אובייקטים תואמים. כדי לשמור את מידע הסיכום, לחץ על שמור תוצאות לקובץ. |
| 4 |
אם התוצאות צפויות, עבור אל > הפעל סנכרוןולאחר מכן לחץ על הפעל כעת כדי לבצע סנכרון ידני ולהעביר את המכשיר למצב ידני בשלב זה. לאחר ביצוע סנכרון בדומיין Active Directory האחרון בפריסה מרובת הדומיינים שלך, עליך להפעיל מצב אוטומטי עבור מחבר הספריות. ניתן להפעיל מצב אוטומטי רק כאשר האובייקטים תואמים לחלוטין בין ענן Webex לבין כל מדריכי ה-Active Directory המקומיים. |
מה הלאה?
-
עבור כל אובייקט משתמש שאינו תואם ששמרת, עליך להוסיף אותו ל-Active Directory כך שתהיה התאמה מדויקת בין המערכת המקומית לענן.
-
בחר סוג סנכרון:
-
בצע סנכרון מלא של משתמשי Active Directory לענן עבור הסנכרון הראשון של משתמשים חדשים לענן. אתה עושה זאת מתוך , ולאחר מכן משתמשים מהדומיין הנוכחי יסונכרנו.
-
הגדר את לוח הזמנים של המחבר ואת הפעל סנכרון מצטבר לאחר הפעלת סנכרון מלא ואם ברצונך לאסוף שינויים לאחר הסנכרון הראשוני. מומלץ לסנכרון מסוג זה כדי לזהות שינויים קטנים שבוצעו במקור המשתמש של Active Directory.
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וקודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא.
-
-
אם יש לך מספר דומיינים, חזור על שלבים אלה בכל מחבר ספריות אחר שהתקנת.
דברים שכדאי לזכור
-
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמטרי הסנכרון. אם ההפעלה היבשה החלה עקב שינוי תצורה, ניתן לשמור את ההגדרות לאחר השלמתה. אם כבר הוספת משתמשים ידנית, ביצוע סנכרון Active Directory עשוי לגרום להסרת משתמשים שנוספו קודם לכן. באפשרותך לבדוק את דוחות הריצה היבשה של מחבר הספריות כדי לוודא שכל המשתמשים הצפויים נוכחים לפני ביצוע סנכרון מלא לענן.
-
אם משתמשים תואמים מסומנים למחיקה ואינך בטוח כיצד להמשיך, עיין במידע על פתרון בעיות וכיצד ליצור קשר עם התמיכה ב- פתרון בעיות ותיקונים עבור מחבר הספריות.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן
בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה.
אם יש לך מספר דומיינים, עליך לבצע שלב זה בכל אחד ממופעי Directory Connector שהתקנת עבור כל דומיין של Active Directory.
מחבר הספריות מסנכרן את מצב חשבון המשתמש - ב-Active Directory, כל משתמש המסומן כלא פעיל מופיע גם כלא פעיל בענן.
לפני שתתחיל
-
אם ברצונך שחשבונות המשתמשים של אפליקציית Webex יהיו במצב פעיל לאחר הסנכרון המלא ולפני שמשתמשים מתחברים בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
-
שלב כניסה יחידה עם ארגון Webex שלך. ראה
כניסה יחידה עם שירותי Cisco Webex וספק הזהויות של הארגון שלך
למידע נוסף. -
השתמש ב-Control Hub כדי לאמת ולבחור באופן אופציונלי דומיינים הכלולים בכתובות הדוא"ל. ראה
הוספה, אימות ותביעה על דומיינים
. -
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל לאפליקציית Webex. (אתה יכול לעשות קמפיין דוא"ל משלך.)
משתמשים מופעלים שלא נכנסו מופיעים עם סטטוס מאומת במרכז הבקרה. לאחר שהם מתחברים, הם מופיעים כ- פעילים. למידע נוסף על סטטוסי משתמשים, ראה סטטוסי משתמשים ופעולות ב-Cisco Webex Control Hub.
-
-
כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. אנו ממליצים לבצע ניסוי יבש לפני סנכרון מלא כדי לזהות שגיאות פוטנציאליות.
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
אם אינך משתמש בתבניות רישיון להקצאה אוטומטית, משתמשים שסונכרנו לאחרונה יקבלו אוטומטית רישיונות בחינם. הם יוכלו להשתמש באותן תכונות חינמיותכמו אלו עם חשבונות חינמיים.
| 1 |
בחר אחד:
|
| 2 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 3 |
אשר את תחילת הסנכרון. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים עד 72 שעות לאחר ביצוע הסנכרון.
|
| 4 |
לחץ על רענן אם ברצונך לעדכן את סטטוס הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקות ענן.) |
| 5 |
למידע על שגיאות, בחר את הפעל את מציג האירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
| 6 |
כדי להגדיר לוח זמנים לסנכרון עבור סנכרונים מצטברים מתמשכים לענן, ראו הגדרת לוח הזמנים של המחבר ו- הפעלת סנכרון מצטבר. |
-
לאחר השלמת הסנכרון המלא, הסטטוס של סנכרון ספריות יתעדכן מ- מושבת ל- פעיל בדף הגדרות ב-Control Hub.
-
כאשר כל הנתונים תואמים בין הנתונים המקומיים והענן, מחבר הספריות משתנה ממצב ידני למצב סנכרון אוטומטי.
-
אלא אם כן תשלב כניסה יחידה, תאמת דומיינים, ובאופן אופציונלי תבע דומיינים עבור חשבונות הדוא"ל שסינכרנת, ו תדכא דוא"ל אוטומטי, חשבונות המשתמשים של אפליקציית Webex יישארו במצב לא מאומת עד שמשתמשים יתחברו לאפליקציית Webex בפעם הראשונה כדי לאשר את חשבונותיהם. עיין בסעיף "לפני שתתחיל" לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
-
אם יש לך מספר דומיינים, בצע שלב זה בכל מחבר ספריות אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל הדומיינים שהוספת יופיעו במרכז הבקרה.
-
אם שילבת כניסה יחידה עם Webex ו דחקת התראות דוא"ל, הזמנות הדוא"ל לא יישלחו למשתמשים שסונכרנו לאחרונה.
-
לא ניתן להוסיף משתמשים באופן ידני במרכז הבקרה לאחר הפעלת מחבר הספריות. לאחר ההפעלה, ניהול המשתמשים מתבצע מ-Cisco directory connector ו-Active Directory הוא מקור האמת היחיד.
-
כל הקבוצות שסינכרנת מופיעות ב-Control Hub וניתן להקצות תבנית רישיון כך שמשתמשים בקבוצה זו יקבלו רישיונות.
מה הלאה?
-
בעת הסרת משתמש מ-Active Directory, המשתמש נמחק באופן רך לאחר הסנכרון הבא. המשתמש הופך ל-
Inactiveאך פרופיל הזהות בענן נשמר למשך שבעה ימים (כדי לאפשר שחזור ממחיקה בשוגג).כאשר תסמן את החשבון מושבת ב-Active Directory, המשתמש יהפוך ל-
Inactiveלאחר הסנכרון הבא. פרופיל הזהות של הענן לא נמחק לאחר שבעה ימים, במקרה שתרצו להפעיל את המשתמש שוב. -
שימו לב לחריגים הבאים לסנכרון מצטבר (במקום זאת, בצעו את שלבי הסנכרון המלאים שלמעלה):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
שינויי תצורה במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר דורשים סנכרון מלא.
-
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה
לאחר שתשלים סנכרון משתמשים מלא ממחבר הספריות של Cisco אל Control Hub, תוכל להשתמש ב-Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בו זמנית או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון שהוקצתה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להשתמש בשיטות ב- Control Hub כדי להקצות רישיונות שירות Webex באופן גלובלי לכל המשתמשים שלך, למשתמשים בודדים, דרך תבנית CSV בכמות גדולה, או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
כאשר אתה מקצה רישיון למשתמש של אפליקציית Webex, משתמש זה מקבל כברירת מחדל דוא"ל המאשר את ההקצאה. הדוא"ל נשלח על ידי שירות התראות במרכז הבקרה. אם שילבת כניסה יחידה (SSO) עם ארגון Webex שלך, תוכל גם להשתיק הודעות דוא"ל אוטומטיות אלה אם אתה מעדיף ליצור קשר ישיר עם המשתמשים שלך.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
בצע סינכרון יבש על משתמשי Active Directory שלך.
-
לאחר אישור תוצאות הריצה היבשה, בצע סנכרון מלא על משתמשי Active Directory שלך.
בזמן הסנכרון המלא, המשתמש נוצר בענן, לא מתווספות הקצאות שירות ולא נשלח דוא"ל הפעלה. אם הודעות דוא"ל אינן מושבתות, המשתמשים החדשים יקבלו הודעה על הפעלה בעת הקצאת שירותים למשתמשים באמצעות שיטת ניהול משתמשים סטנדרטית ב-Control Hub, כגון ייבוא CSV, עדכון משתמשים ידני או באמצעות השלמת הקצאה אוטומטית מוצלחת.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , לחץ על ניהול משתמשים, בחר שנה את כל המשתמשים המסונכרניםולאחר מכן לחץ על הבא. |
| 2 |
בחר פעולה:
|
מה הלאה?
-
אם הודעות דוא"ל אינן מושבתות, נשלחת לכל משתמש הודעה עם הזמנה להצטרף ולהוריד את Webex.
-
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות את הרישיון שהוקצה בנפרד או בכמות גדולה.
בעיות ידועות עם מחבר הספריות
-
גירסאות Windows Server לפני 2012 R2 סובלות מבעיית קובצי Cookie המשפיעה על מחבר הספריות. בעיה זו תוקנה בגרסאות 2012 R2 ו- 2016.
-
עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: חלונות או מק.
-
כאשר משתמש משתמש באפליקציית Webex במחשב שולחני או בנייד כדי לחפש ולהתקשר לחדר שיש בו רק SIP URI מסונכרן, השיחה מצלצלת ללא הגבלת זמן בשלב זה.
ניהול משתמשי אפליקציית Webex
הפעלת סנכרון מצטבר
סנכרון מצטבר מבצע שאילתה ב-Active Directory שלך ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. שלב זה אוסף את השינויים הללו ושולח אותם לשירות המחבר. השינויים כוללים שינוי ייחוס משתמשים ומתי משתמש נוסף או נמחק.
סנכרון זה אינו מפעיל עומס רב על השרתים ואינו לוקח זמן רב כמו סנכרון מלא. לאחר ביצוע הסנכרון המלא הראשוני, אנו ממליצים על האפשרות ההדרגתית לסנכרונים עתידיים.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
שימו לב לחריגים הבאים שסינכרון מצטבר אינו תומך בהם (במקום זאת, עקבו אחר בצע סנכרון מלא של משתמשי Active Directory לתוך הענן ):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
עבור שינויי תצורה חדשים במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר, סנכרון מצטבר לא יעבוד ואלה דורשים סנכרון מלא.
-
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > הפעל סנכרון אם הוא עדיין לא מופעל. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וגרסאות קודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא. כאשר מסתיים מרווח זמן מצטבר חדש, התוכנית בודקת את השינויים על סמך חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על סנכרן עכשיו > מצטבר. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
|
| 4 |
למידע על שגיאות, לחצו על הפעל את מציג האירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
מה הלאה?
אם יש לך מספר דומיינים, בצע שלב זה על מופעים אחרים של Directory Connector שהתקנת.
שחזור משתמשים שנמחקו בטעות
למחבר הספריות יש איזונים ובלמים כדי למנוע מחיקה לא מכוונה של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAP ב- Active Directory, שמחק משתמשים מסוימים כאשר סונכרנו עם הענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה וליצור מחדש את חשבונות המשתמשים במרכז הבקרה.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בענן, לדוגמה, עקב בעיית אובייקט לא תואם לאחר סנכרון מ- Directory Connector, ניתן לשחזר את המשתמשים. אם ראיתם הודעה על אובייקטים לא תואמים או שמתם לב שמשתמשים נמחקו, ייתכן שתוכלו לשחזר אותם אם תפעלו במהירות.
משתמשים מסומנים כלא פעילים ב-Control Hub כאשר החשבונות המתאימים נמחקים ב-Active Directory. שירות הענן ברקע שומר את המשתמשים עד 7 ימים. במהלך תקופה זו, עדיין ניתן להשתמש ב-Cisco Directory Connector כדי לשחזר משתמשים. אנו ממליצים לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים המושבתים ב-Active Directory מסומנים גם כלא פעילים ב-Control Hub, אך חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל משתמשים וודא אם חשבון משתמש ספציפי נמצא במצב לא פעיל או שאינו רשום. למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה. |
| 3 |
אם משתמשים נמחקו במרכז הבקרה או שאתה מבחין במשתמשים במצב לא פעיל, עבור אל Active Directory, הוסף את חשבונות המשתמש החסרים ולאחר מכן בצע סינכרון יבש במחבר הספריות. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש ב-Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו באופן זמני עם Control Hub. המשתמשים שוחזרו וחוזרים למצב המקורי, כולל סטטוס החשבון והקצאות השירות שלהם. |
מה הלאה?
חזור למרכז הבקרה, עבור אל , ואשר שחשבונות המשתמש שנמחקו בעבר מופיעים ברשימת המשתמשים.
מחיקת משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, ניתן לבחור למחוק לצמיתות משתמשים שנמחקו באופן רך בסנכרון הבא.
| 1 |
לאחר השלמת הריצה היבשה, בחר אובייקטים שנמחקו בעדינות. |
| 2 |
סמן את תיבת הסימון שליד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע . |
מה הלאה?
בסנכרון הבא, המשתמשים שסימנת יימחקו לצמיתות.
שינוי כתובת דוא"ל של אפליקציית Webex
אם ברצונך לשנות כתובות דוא"ל של משתמשים והארגון שלך משתמש ב-Directory Connector, עליך לשנות את כתובות הדוא"ל הללו ב-Active Directory. הליך זה מכסה כיצד לשנות כתובת דוא"ל של אפליקציית Webex עבור דומיין יחיד ותהליך לשינוי הדומיין.
אם ברצונך לשנות רק כתובת דוא"ל או ערך כלשהו עבור משתמש אחד, אל תמחק את המשתמש מ-Active Directory ולאחר מכן צור משתמש חדש עם אותה כתובת דוא"ל. הענן מפרש פעולה זו כחשבון משתמש חדש, והמרחבים של המשתמש ונתונים אחרים בענן יאבדו.
מחבר הספריות אינו מגביל את שינוי דומיין הדוא"ל. עם זאת, כאשר המשתמש מבצע סנכרון מחדש עם הענן, מצב המשתמש תלוי אם הדומיין החדש אומת בארגון שלך. אם הדומיין לא אומת בארגון שלך, סטטוס המשתמש ישתנה ל'ממתין' לאחר הסנכרון המלא. למידע נוסף, ראה ניהול הדומיינים שלך.
אם הארגון שלך אינו משתמש במחבר הספריות, תוכל לשנות את כתובות הדוא"ל שלך באפליקציית Webex דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל עבור חשבונך לקבלת שלבים שמשתמשים יכולים לבצע כדי לשנות את כתובת הדוא"ל שלהם.
שנה את הדומיין של Active Directory
באפשרותך להשתמש בהליך זה כדי ליצור דומיינים וכתובות דוא"ל חדשים. הם מסתנכרנים עם שירות הזהויות בענן.
| 1 |
הגדר דומיין חדש של Active Directory (AD). |
| 2 |
השבת סינכרון בכל המחברים שלך. |
| 3 |
הסר את כל המחברים שלך. |
| 4 |
בהגשת המקרה, ודא שאתה מבקש את הסרת תצורת הדומיין וכל מאפייני הסנכרון בארגון שלך. לפני פתיחת פנייה לשינוי הדומיין, ודא שאין לך סינכרון פועל. אל תשנה אף כתובות דוא"ל של משתמשים ב-Active Directory עד שהמקרה ייפתר. |
| 5 |
לאחר שהמקרה נפתר: בצע ריצת ניסיון עם מחבר הספריות לפני ביצוע הסנכרון בפועל. |
תביעת דומיין
תביעת דומיין מתרחשת אם אתה תובע דומיין דוא"ל עבור ארגון כך שכל חשבון צדדי נוצר בארגון הלקוח בתשלום ולא בארגון הצרכן החינמי. ניתן להגיש תביעת דומיין רק דרך פנייה לתמיכה (ראה קישור למטה למידע נוסף).
אם מחבר הספריות פעיל והדומיין נתבע, חשבונות צדדיים לא ייווצרו בארגון הלקוח ולא בארגון הצרכנים החינמי. רק מחבר הספריות רשאי להקצות חשבונות עבור הארגון מ-Active Directory. המידע המאוחסן ב-Active Directory הוא המקור המקורי. אם תנסה להוסיף חשבון ללוח צדדי, המשתמש שהוזמן יקבל הודעת שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן למרחב של אפליקציית Webex היא על ידי שימוש תחילה במחבר הספריות כדי להקצות את החשבון למרכז הבקרה.
המרת משתמשי אפליקציית Webex בחינם בארגון מסונכרן עם ספריות
ניתן להשתמש בכתובות דוא"ל ייחודיות בלבד בספריית אפליקציות Webex. אם המשתמשים שלך נרשמו לגרסה החינמית של אפליקציית Webex, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בארגון זה באמצעות מחבר הספריות, יש להעביר (להמיר) אותם לארגון הלקוח לפני הפעלת מחבר הספריות. לאחר מכן אתה מוסיף את המשתמשים ל-Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מסנכרן עם הענן.
אם לא תמירו את החשבונות לפני ההפעלה, כבו את מחבר הספריות כדי להמיר אותם.
אם תנסה להמיר משתמש כאשר סינכרון ספריות מופעל, תופיע הודעת השגיאה <email address> לא ניתן היה להמיר
. כדי להימנע מהבעיה, ניתן להשתמש בשלבים אלה כפתרון עוקף.
חלק מהמשתמשים הטוענים עשויים להופיע עם המאפיין movedfrom בעת ביצוע ניסוי. משתמשים אלה יופיעו ברשימה Deleted Object במקום ברשימה MismatchedObject. תצטרך להוסיף את המשתמשים האלה לרשימת המודעות שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף את המשתמשים האלה, כולם יימחקו ברגע שתסנכרן את המשתמשים לענן.
| 1 |
השבת את סנכרון הספריות ממחבר הספריות. |
| 2 |
בצע את ההליך המרת משתמשים ללא רישיון במרכז הבקרה כדי להמיר את המשתמש מארגון הצרכן החינמי לארגון הארגוני. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע במרכז הבקרה. מחבר הספריות הופך את Active Directory למקור האמת היחיד עבור חשבונות משתמשים והמטרה היא שתהיה התאמה מדויקת בין Active Directory ל-Control Hub. ודא שקיימים משתמשים תואמים ב- Active Directory עבור משתמשים שהומרו לאחרונה לפני סינכרון מחדש. ניתן להשתמש בסינכרון Dry Run כדי להבטיח שלא יישארו משתמשים ללא תחרות. |
| 3 |
במחבר הספריות, בצע סינכרון יבש. לאחר השלמת הריצה היבשה, בדוק את הכרטיסיה הוספת אובייקטים. ודא שכל המשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלה מחדש של הסנכרון כדי לוודא שכל חשבונות המשתמש שהומרו מופיעים ב-Active Directory. אם תפעיל סינכרון וחשבונות נמצאים רק במרכז הבקרה, מחבר הספריות יהיה תלוי רישיות וימחק משתמשים שהומרו שהוא מזהה עם כתובות דוא"ל לא תואמות (לדוגמה, user1@example.com ו User1@example.com). אם משתמשים שהומרו נמחקים, הם מאבדים את כל מרחבי המרחב שלהם באפליקציית Webex. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות כלשהם, הפעל מחדש את סנכרון הספריות ממחבר הספריות. |
חשבונות משתמש שהומרו לא יופעלו אוטומטית אם לא אימתת דומיין. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את מחבר הספריות ללא אימות דומיין, משתמשים שהומרו יהיו לא פעילים בקצה האחורי של הענן עד שהם יאשרו את כתובות הדוא"ל שלהם.
חשבונות משתמש של אפליקציית Webex עם לוחות צד
כאשר אתה מזמין משתמש אחר למרחב באפליקציית Webex, אם למשתמש המוזמן אין חשבון באפליקציית Webex, נוצר עבורו חשבון ("צדדי"). כברירת מחדל, חשבונות שנוצרים בדרך זו מתווספים לארגון הצרכנים החינמי.
אם ברצונך לנהל את החשבון הצדדי באמצעות מחבר הספריות, עליך להמיר את החשבון.
שינוי פורמט שם משתמש של אפליקציית Webex לאחר סנכרון ספריות
כברירת מחדל, מחבר הספריות ממפה את התכונה displayName ב-Active Directory לתכונה displayName בענן.
לאחר ביצוע סנכרון ספריות, ייתכן שתגלה ששמות משתמש מוצגים בפורמט <lastName, firstName>.
שם משתמש זה עשוי להופיע אם התכונה displayName ב-Active Directory מוגדרת כך. כאשר התכונה ממופה ל- displayName בענן, שמות מופיעים בפורמט <lastName, firstName> במרכז הבקרה.
כדי לשנות את הפורמט, במסך מיפוי המאפיינים של מחבר הספריות: מפה את התכונה של Active Directory givenName sn (או sn givenName) ל- displayName בשמות התכונות של Cisco Cloud.
לחלופין, ניתן למפות את התכונה sn givenName ל- displayName:
ניתן גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות ביטוי תכונה מותאם אישית משלך ל- displayName.
לדוגמה, הזינו givenName + "" + sn (שם פרטי, רווח, שם משפחה) כביטוי. פעולה זו ממפה את שתי התכונות ב-Active Directory ל- displayName בענן.
אפשר למשתמשים לשנות שמות תצוגה בפגישות Webex
ניתן לבטל את מיפוי התכונה displayName מסנכרון לענן ב-Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים עליהם. משתמשים יכולים להזין שם תצוגה שיוצג במהלך פגישות Webex במקום שם פרטי ושם משפחה. מנהלי מערכת יכולים גם לשנות את שם התצוגה עבור משתמש באופן ידני במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר displayName תחת שם תכונה של Cisco Cloud. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה הלאה?
משתמשים יכולים כעת לערוך את שמות התצוגה שלהם מאתר Webex שלהם.
פתרון בעיות מחבר ספריות
שדרגו לגרסה העדכנית ביותר של התוכנה
כדי לשמור על תאימות הפריסה שלך ולקבל את התכונות, הפונקציונליות, תיקוני הבאגים ושיפורי האבטחה העדכניים ביותר, עליך תמיד לשדרג לגרסה העדכנית ביותר של Directory Connector. אם לא תשדרגו לגרסה העדכנית ביותר הזמינה, אתם עשויים להיתקל בבעיות, כגון מחבר הספריות שאינו מסתנכרן כראוי או שאתם משתמשים בגרסה שאינה תומכת בדרישה המחייבת של TLS 1.2.
מחבר הספריות מודיע לך אוטומטית כאשר גרסה חדשה זמינה. תמיד עדכן לגרסה העדכנית ביותר כדי למנוע בעיות. תראה גם הודעה בשורת המשימות של Windows.
למרות שניתן להתקין עדכוני תוכנה של מחברים באופן ידני, אנו ממליצים לבצע את השלבים ב- הגדר שדרוגים אוטומטיים כדי לאפשר לאפליקציה לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההודעה בשורת המשימות של Windows, או לחץ לחיצה ימנית על סמל מחבר הספריות בשורת המשימות של Windows כדי להתחיל את תהליך השדרוג. |
| 2 |
פעל לפי ההוראות כדי להשלים את השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות פרטי מנהל המערכת שלך. |
| 4 |
בדוק את מספר הגרסה של התוכנה תחת . |
מה הלאה?
להתקנה חדשה של Directory Connector, ניתן להוריד את קובץ ה-zip ולאחר מכן לבצע את שלבי ההתקנה במדריך זה.
קבע את ההגדרות הכלליות עבור מחבר הספריות
השתמש בהליך זה כדי לקבוע את תצורת הגדרות כלליות, כגון שם השרת שבו פועל מחבר הספריות, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי התחום. שם המחבר מופיע בלוח המחוונים במקטע המחברים, יחד עם כל מחבר אחר שפועל.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על כללי. |
| 2 |
הזן את שם המחבר בשדה שם מחבר. שדה זה מציג רק את שם המחשב שבו מפעיל כעת את המחבר. |
| 3 |
בחר את רמת היומן מהתפריט הנפתח. כברירת מחדל, רמת הרישום מוגדרת ל- מידע. רמות הרישום הזמינות הן:
הגדרות אלו משפיעות על דוח הסנכרון שנשלח בדוא"ל. אם תגדיר את רמת היומן לשגיאה, רק שגיאות ידווחו בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה למידע, לאחר הסנכרון המלא תקבל דוחות סנכרון. (זכור שבסנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחות שגיאות.) |
| 4 |
בחר ב- בקרי תחום מועדפים כדי להגדיר את סדר בקרי התחום לסנכרון זהויות. הגישה לבקרי התחום מתבצעת מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא מופיע בקר, באפשרותך לגשת לבקר הראשי. |
| 5 |
סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לעדכן את תוכנת Cisco Directory Connector לגרסה העדכנית ביותר. אנו ממליצים לסמן הגדרה זו כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 6 |
סמן את האפשרות LDAP over SSL כדי להשתמש ב-LDAP מאובטח (LDAPS) כפרוטוקול החיבור. אם לא תסמן את LDAP over SSL, מחבר הספריות ימשיך להשתמש בפרוטוקול החיבור LDAP. LDAP (Lightweight Directory Application Protocol) ו-LDAP מאובטח (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבקר התחום בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
הגדרת מדיניות המחברים
ניתן להגדיר את מספר המחיקות המרבי שניתן למחוק במהלך הסנכרון. הפעלת סינכרון אינה מוחקת אובייקטים מ-Active Directory המקומי שלך. כל האובייקטים נמחקים רק מהענן.
לדוגמה, תגדיר 1 כערך ההפעלה של סף המחיקה. בעת ביצוע סנכרון מלא או מצטבר, אם מספר המשתמשים שברצונך למחוק גדול מההגדרה, מחבר הספריות מציג אזהרה. אם תלחץ על Override Threshold, תוכל להתחיל סנכרון מלא או מצטבר בהצלחה, אך תראה הודעת עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מתוך מחבר הספריות, לחץ על תצורהולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה הפעל טריגר סף מחיקה אם ברצונך להוסיף טריגר סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקות חורג מהסף. כאשר חשבון המחיקה חורג מזה שהגדרת, הסנכרון נכשל.
|
| 3 |
הזן את מספר המחיקות המרבי הרצוי. ברירת המחדל היא 20. אנו ממליצים לא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדר את לוח הזמנים של המחבר
הגדר את תזמון הסנכרון ב-Active Directory. מעבר לגיבוי (Failover) משמש לזמינות גבוהה (HA). אם מחבר אחד לא פעיל, נעבור למחבר המתנה אחר לאחר מרווח הזמן שהוגדר מראש.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר תזמון. |
| 2 |
ציין את מרווח הסינכרון המצטברבדקות . כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המלא והמצבי לא מתרחש עד שתבצעו לראשונה סנכרון מלא. |
| 3 |
שנה את הערך שלח דוחות ל… זמן אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
סמן את הפעל לוח זמנים לסנכרון מלא כדי לציין את הימים והשעות שבהם ברצונך שיתרחש סנכרון מלא. |
| 5 |
ציין את מרווח ה- לגיבוי בעת כשל בדקות. |
| 6 |
לחץ על החל. |
תרחישי דומיין מרובים
מספר דומיינים מבוססים על עדיפות דומיין. עבור אובייקטים בעלי ערך מפתח זהה בתחומים שונים, לאחר הסנכרון, הנתונים מהתחום בעל העדיפות הגבוהה יותר כותבים מחדש את הנתונים מהתחום בעל העדיפות הנמוכה יותר.
אובייקטים בעלי ערך מפתח זהה מקושרים לרשומה אחת במסד הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
דוגמה למצב שימוש עבור מספר דומיינים
דוגמה זו מניחה ארגון עם שני דומיינים - example1.com ו- example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) ל-Active Directory של example1.com.
-
הוסף קבוצה1 (שם הקבוצה: Test) ל-Active Directory של example1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) ל-Active Directory של example2.com.
-
הוסף קבוצה2 (שם הקבוצה: Test) ל-Active Directory של example2.com.
- סנכרון ב- example1.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
אם תבצעו סנכרון מלא או מצטבר עבור example1.com, user1 ו-group1 יסונכרנו. כמו כן, user2 ו-group2 מוחלפים על ידי המידע של user1 ו-group1.
משתמש1 מקשר למשתמש2 כאותה רשומה במסד הנתונים; קבוצה1 מקשר את קבוצה2 כאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com וב- example2.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
שקול את השלבים הבאים:
- מחק את user1 ו- group1 ב- Active Directory, לדוגמה: example1.com.
- בצע סנכרון מלא או הדרגתי עבור example1.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com. משתמש 2 אינו מקושר למשתמש 1, וקבוצה 2 אינה מקושרת לקבוצה 1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של משתמש2 וקבוצה2 מופיע ב- https://admin.webex.com.
סנכרון דומיין חדש ושמירה על דומיין קיים
אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שאתה מתקין את מחבר הספריות לסנכרון דומיין (B) בשרת Windows נתמך. המחבר נקשר לדומיין החדש לאחר ההתקנה הראשונית, ומידע המשתמש תחת דומיין (A) נשאר ללא שינוי.
לכל דומיין חייב להיות מחבר פעיל משלו. נבחן שני דומיינים עם ההגדרה הבאה: תחום A עם מחברים (ca1) ו-(ca2) עבור זמינות גבוהה מקומית (HA); תחום B עם מחבר (cb1). (ca1) ו-(ca2) משרתים את תחום A. בתרחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על סינכרון הדומיין, מכיוון שמחבר אחד תמיד פעיל. אז, cb1 הוא המחבר הפעיל עבור תחום B, מכיוון שלתחום A כבר יש מחבר פעיל (ca1 או ca2).
הגדר את עדיפות הדומיין
השתמש בהליך זה כדי לשנות את העדיפות של תחומי Active Directory שלך. עדיפות דומיין מאפשרת לך לקבוע את הדומיין הראשי, הדומיין המשני וכן הלאה. זה עוזר כאשר שני משתמשים משני דומיינים שונים מסנכרנים את אותו ערך דוא"ל לארגון אחד.
אל תשתמש בהליך זה אם יש לך דומיין יחיד המופיע במחבר הספריות. אם תנסה, המחבר יציג לך הודעה המציינת שאין צורך בעדיפות דומיין.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ https://admin.webex.com.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על הגדר עדיפות דומיין. |
| 3 |
סמן דומיין אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את סדר העדיפויות של דומיין זה, ולאחר מכן לחץ על שמור כדי לשמור שינוי זה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלפת דומיינים
השתמש בהליך זה כדי לחבר מחדש את מחבר הספריות של Cisco לתחום אחר.
לפני שתתחיל
-
ודא שאין משימות סנכרון הפועלות לפני שאתה עובר בין דומיינים.
-
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ- Control Hub.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על החלף דומיין. |
| 3 |
לאחר קריאת האזהרה, אם הבנת את ההשפעה של שינוי זה על הפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף דומיין, תתנתק ממחבר הספריות הנוכחי של Cisco, דומיינים אחרים במחבר לא רשומים ומידע המחבר במחשב זה יימחק. |
| 4 |
היכנס שוב למחבר הספריות של Cisco וקשר מחדש את הדומיין. |
כבה את סנכרון הספריות
אם עליך להפסיק את הסנכרון מ- Directory Connector, תוכל לבטל אותו באופן זמני מ- Control Hub.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריותולאחר מכן בחר אחת מהאפשרויות:
|
| 2 |
לאחר קריאת ההנחיה, לחץ על כבה. הסנכרון מופסק עד שתפעיל אותו מחדש מ- Directory Connector. |
הסר מיפוי תכונות משתמש
השתמש במחבר הספריות כדי להסיר את המיפוי עבור תכונות Active Directory שמופו בעבר לענן וסונכרנו עם Webex. לאחר הסרת מיפוי המאפיינים, ערכי המאפיינים יוסרו מהענן ולא יסונכרנו עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
בחר את המיפוי שברצונך להסיר מרשימת שם המאפיין. |
| 4 |
תחת היקף המשתמש המושפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
ניהול תמונות פרופיל
השתמש במחבר הספריות כדי לעדכן תמונות פרופיל משתמש או כדי להסיר תמונות פרופיל משתמש ריקות.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסר את ההתקנה והשבתת מחבר הספריות
לאחר הסרת ההתקנה של מופע של Directory Connector, עליך לבטל את רישומו. הסר לחלוטין מחבר ספריות עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש יותר בסינכרון ספריות.
-
אינך רוצה להשתמש באחד מכמה מחברי ספריות (זמינות גבוהה).
-
אתה רוצה לשנות את הדומיין ולהתקין מחבר נוסף.
לפני שתתחיל
-
ייתכן שיש לך מספר מופעים של מחבר ספריות מוגדרים עבור זמינות גבוהה (HA) או סינכרון של מספר תחומים. השבת את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של מחבר הספריות.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של מחבר הספריות.
| 1 |
ממחשב Windows שלך, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספריות, בחר הסר התקנהולאחר מכן פעל לפי ההנחיות. ייתכן שתצטרך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריות, לחץ על עוד |
| 4 |
לאחר קריאת ההנחיה, לחץ על בטל. אלא אם כן קיים מחבר ספריות נוסף בפריסה בעלת זמינות גבוהה (HA), חשבונות משתמשים אינם מסונכרנים עוד. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות שלך. כלי זה מותקן כחלק מ-Directory Connector גרסה 3.4 ואילך.
אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל- LDAP כך שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות היומן המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory Domain:
-
כדי להפעיל בדיקות עבור שירותי Active Directory Lightweight Directory:
-
כדי להריץ בדיקות עבור פרוטוקול LDAP (Lightweight Directory Access Protocol):
פתרון בעיות במחבר הספריות של Ciso
פתרון בעיות ותיקונים עבור מחבר הספריות
ייתכן שתיתקל בהודעת שגיאה או בבעיה אחרת במחבר הספריות. כמו כן, לאחר שמחבר הספריות מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דוא"ל המפרט את כל הבעיות בסנכרון. עיין בסעיפים הבאים לקבלת מידע על בעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני פנייה לתמיכה.
התקן
מחבר הספרייה הפסיק לעבוד
קיבלת התראות בדוא"ל המודיעות לך שמחבר הספריות שלך אינו פועל.
-
ייתכן שמחבר הספריות אינו מותקן כהלכה.
-
ייתכן שמחבר הספריות אינו פועל.
-
ייתכן שהרשת אינה זמינה.
נסה את הפתרון הבא:
-
פתח את . אתר את מחבר הספריות. אם הוא לא שם, הורד את הגרסה העדכנית ביותר מ-Control Hub והתקן אותה.
-
פתח את שירות ואתר את שירות Cisco DirSync. ודא שהמצב מוצג כ- התחיל. אם השירות נעצר, לחץ לחיצה ימנית ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את מחבר הספריות יש גישה לאינטרנט.
שגיאת התקנה מחדש
בעיה— אם תתקין מחבר חדש מיד לאחר הסרת התקנת מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית—ב-Windows Server 2012, לקוח הסרת ההתקנה זקוק לזמן כדי למחוק את חשבון השירות מרשימת השירותים.
פתרון—לאחר זמן מה, נסה להתקין שוב.
היכנס
קורס מחבר ספריות במהלך כניסה ל-SSO
בעיה
מחבר הספריות עלול לקרוס לאחר הזנת כתובת דוא"ל מדף כניסה של SSO.
תמיסה
נסה את הפתרון הבא:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצתית חדשה:
-
עבור לבקר התחום ופתח את ניהול מדיניות קבוצתית (gpedit.msc).
-
לחצו לחיצה ימנית על OU או דומיין ספציפיים, ובחרו צור GPO בדומיין זהובחרו קשר אותו כאן…
-
תן שם למדיניות, לאחר מכן לחץ לחיצה ימנית ובחר ערוך.
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המכונה:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
השינויים נכנסים לתוקף לאחר הפעלת gpupdate
/force, הפעלה מחדש של המחשב (עבור שינויים במכונה), או כניסה חוזרת של המשתמש (עבור שינויים במשתמש).
לא ניתן היה לרשום את מחבר השירות של Cisco DirSync
בעיה
הכניסה נכשלת ומופיעה ההודעה הזו: "לא ניתן היה לרשום את מחבר שירות Cisco DirSync."
תמיסה
מערכת ה-Windows שעליה מותקן Directory Connector חייבת להיות חברה ב-Active Directory.
לא מופיע דף כניסה
בעיה
פתחת את מחבר הספריות ודף הכניסה לא הופיע.
תמיסה
נסה את השלבים הבאים:
-
בדפדפן אינטרנט אקספלורר, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו כרום ופיירפוקס.
-
אם אינטרנט אקספלורר לא יכול לבקר בקישור אבל דפדפנים אחרים כן, בדוק את הגדרות אינטרנט אקספלורר וסמן את תיבות הסימון TLS 1.1 ו-1.2. (השתמשו בהליך הפעל TLS ב-Internet Explorer.)
מופיעה בקשת כניסה
בעיה
מופיעה בקשה שתבקש ממך להזין את שם המשתמש והסיסמה כדי לעבור את תהליך האימות.
סיבה אפשרית
מחבר הספריות משלים אימות אבטחה של NTLM בשקט עם חשבון הכניסה. אם האימות נכשל, תופיע חלון דו-שיח שתבקש את שם המשתמש והסיסמה לאימות.
תמיסה
כאשר תראה את חלון הכניסה הקופץ, עליך לספק חשבון תקף עם אימות תקין לצורך העברת אבטחה.
לא ניתן להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, מופיעה הודעת השגיאה: "לא ניתן להתחבר לשרת המרוחק".
סיבה אפשרית
ייתכן שיש לך בעיות פרוקסי שצריך לפתור.
תמיסה
ראה פתרון בעיות כניסה לחשבון שירות למידע נוסף על פתרון בעיות.
לא ניתן לרשום את המחבר
בעיה
אתה רואה את הודעת השגיאה "לא ניתן לרשום את המחבר". אירע חריג כללי."
סיבה אפשרית
ברוב המקרים, הבעיה נובעת מכך שלמחבר הספריות אין הרשאה להתחבר להקשר הבסיסי של LDAP.
תמיסה
נסה את הפתרון הבא:
-
הפעל שורת פקודה (cmd) ולאחר מכן הזן
ldp.exe. -
לחץ על , בחר איגוד כמשתמש המחובר כעתולאחר מכן לחץ על אישור.
-
לחץ על , הזן
DC=companyname,DC=adבתור BaseDN ולאחר מכן לחץ על אישור. -
אם הבעיה נמשכת, פתחו פנייה לתמיכה.
סנכרון
אווטארים לא מסונכרנים
בעיה
מחבר הספריות של סיסקו סנכרן נתוני AD של משתמשים לענן Webex. אבל אף נתוני אווטאר לא סונכרנו בהצלחה.
סיבה אפשרית
אם השתמשת שוב בשרת אווטאר קיים ואווטארים של המשתמש כבר סונכרנו, המטמון המקומי לוכד אותם ומונע שליחה חוזרת כדי לחסוך רוחב פס.
תמיסה
מחק את המטמון המקומי על ידי ביצוע השלבים הבאים:
-
עבור אל C:\Program קבצים (x86)\Cisco Systems\Cisco מַדרִיך Connector\Plugins\
-
מחק את DirSyncPluginAvatar.dll-cache.bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר הספריות של Cisco.
חשבונות דוא"ל של משתמשים מתנגשים
בעיה
תוצאות הסנכרון עשויות להראות חשבונות דוא"ל של משתמשים מתנגשים.
-
אם משתמשים ניסו את הגרסה החינמית של אפליקציית Webex, כתובות הדוא"ל שלהם נמצאות בארגון הצרכנים החינמי.
-
אם אי פעם סונכרנו הודעות דוא"ל של משתמשים בארגון אחר.
-
אם כתובות הדוא"ל של המשתמשים קיימות במספר דומיינים השייכים לארגון.
תמיסה
נסה את הפתרון הבא:
-
בצע את השלבים הבאים אם אתה מנסה לתבוע משתמשים:
-
השבת זמנית את מחבר הספריות של Cisco.
-
השתמש באפשרות תביעת משתמש במרכז הבקרה כדי לתבוע את כל החשבונות שעשויים להיות קיימים בארגון הצרכנים החינמי. ראה תביעת משתמשים לארגון שלך (המרת משתמשים) למידע נוסף.
-
בצע הפעלה יבשה ב-Cisco Directory Connector ולאחר מכן הפעל מחדש את סנכרון הספריות
-
במקרה האחרון, בדוק שוב את נתוני המשתמש במקורות Active Directory שלך.
משתמש שהומר סומן כלא פעיל
בעיה
בסביבת הסנכרון של ספריות הכתובות שלך, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגוני שלך, אך המשתמש שהומר אינו יכול להיכנס לאפליקציית Webex.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון ארגוני, המשתמש מסומן כלא פעיל למשך 30 יום כאמצעי תאימות אבטחה. במהלך תקופה זו, המשתמש לא יוכל להיכנס לאפליקציית Webex והוא מסומן למחיקה בתום תקופת 30 הימים. מצב זה נוצר מכיוון שפרטי המשתמש הפנוי אינם נמצאים ב-Active Directory.
תמיסה
עליך לנקוט פעולה אם אינך רוצה שחשבון המשתמש יימחק. כדי לפתור בעיה זו, צור חשבון משתמש ב-Active Directory המקומי שלך המתאים לחשבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון מ-Cisco Directory Connector. לאחר מכן, המשתמש יוכל להיכנס שוב לאפליקציית Webex והחשבון לא יימחק.
סנכרון מצטבר נכשל
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב-Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטברים.
-
המסנן שבו אתה משתמש מפנה לתכונת ערך מקושרת.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבוצע סנכרון מלא.
תמיסה
ל-Windows Server 2008 R2 יש באג הקשור לבעיה זו. הבאג תוקן ב-2012 R2 ואילך. אנו ממליצים לשדרג את שרת Windows שלך לגרסה 2012 R2 לפחות.
ערך לא חוקי עבור המאפיין
בעיה
עֲבוּר [user dn (מכובד name)], התכונה [attribute ל-name] יש את הערך הלא חוקי הבא [attribute value].
סיבה אפשרית
עֲבוּר CN=b,OU=Employees,OU=C Users,DC=c,DC=com, התכונה [telephone number] מכיל את הערך הלא חוקי הבא: +. מאפיין זה חייב להכיל לפחות מספר אחד.
תמיסה
לתכונה עבור משתמש זה אין ערך חוקי. תקן את ערכו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים למחיקה
בעיה
המשתמשים התואמים מסומנים למחיקה.
בעת ביצוע סינכרון יבש כדי לבדוק את הנתונים בין Active Directory לענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובייקט למחיקה.
תמיסה
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, ניתן להשתמש ב-Directory Connector לתיקון. בצע סנכרון כדי למחוק את המשתמש ולאחר מכן בצע סנכרון נוסף כדי לסנכרן את המשתמש מ-AD מקומי לענן.
-
אם אינך יכול למחוק וליצור מחדש את חשבון המשתמש, פתח פנייה לתמיכה.
מאפיין חסר
בעיה
התכונה הנדרשת [attribute_name] בעת הוספת ערך מקומי [user dn (מכובד name)]. הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
סיבה אפשרית
כתובת הדוא"ל של המאפיין הנדרש חסרה. בעת הוספת ערך מקומי [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
תמיסה
אחת התכונות הנדרשות חסרה עבור המשתמש [user_email_address]. ספק את הערכים הנדרשים עבור משתמש זה.
קבוצה מקוננת לא מסתנכרנת
בעיה
משתמשים בקבוצת Active Directory מקוננת אינם מסונכרנים כראוי עם הענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל גם את קבוצת הצאצא וגם את קבוצת האב, דבר שאינו נתמך. לדוגמה: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
תמיסה
עליך להגדיר מחדש את המסנן שמסנכרן קבוצות. לדוגמה: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
התנגשות בשמות משתמשים
בעיה
ישנה התנגשות בשמות עבור [user dn] עבור אובייקט כניסה לענן קיים בשם: [user אֶלֶקטרוֹנִי address], ומסוג המשתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים במרכז הבקרה.
תמיסה
צור משתמש ב-Active Directory שלך עם אותה כתובת דוא"ל כמו החשבון שרשמת דרך Control Hub.
Control Hub
רשימת משתמשים חסרה במרכז הבקרה
בעיה
אם יש לך ארגון Webex עם יותר מ-1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים במרכז הבקרה.
תמיסה
ניתן להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב-Control Hub, עבור אל משתמשים, לחץ על חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו עם מרכז הבקרה
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם מרכז הבקרה.
סיבה אפשרית
הקבוצה אינה מתויגת כ- isCriticalSystemObject ב-Active Directory.
תמיסה
ודא שהתכונה isCriticalSystemObject מוגדרת ל- TRUE ב-Active Directory.
הפעלת פתרון בעיות עבור מחבר הספריות
באפשרותך להפעיל פתרון בעיות כדי לסייע באבחון שגיאות שתיתקל בהן ב- Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קבצי הלוג שהם :
| 1 |
הפעל את הקובץ |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
במחבר הספריות, לחץ על לוח בקרה. |
| 4 |
עבור אל פעולותולאחר מכן לחץ על . |
| 5 |
לאחר שפתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; פעולה זו לוכדת את נתוני התנועה כדי שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קבצי היומן: אם הקובץ ריק, ודא שלחשבון יש הרשאות גישה ל-AD DS או ל-AD LDS שלך. תיקיית היומן שומרת קבצים רק משלושת הימים האחרונים. התוכן בקבצי היומן תואם את הפלט של יומן האירועים למערכת. |
| 7 |
במידת הצורך, שלח את קובץ היומן לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות לאחר שתסיים. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או מצטבר, הפעל את מציג האירועים. הוא מציג סיכום של אירועי ניהול ויומני שגיאות.
| 1 |
מ-Directory Connector, עבור אל Dashboardולאחר מכן לחץ על . תיבת הדו-שיח מאפייני אירוע מציגה את פרטי אירוע הסנכרון ופרטי השגיאה. |
| 2 |
ממציג האירועים, עבור אל .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל היומנים כקובץ אירועים יחיד. (*.evtx) או פורמט אחר כגון xml או csv. |
מה הלאה?
אם עליך לפתוח אירוע, צור קשר עם התמיכה, תאר את הבעיה עם המחבר ולאחר מכן צרף את קובץ האירועים לאירוע שלך.
יומני אירועים לוכדים פעולות של משתמשים. לקבלת עזרה בניהול תעבורת רשת, הפעל את פתרון הבעיות במחבר.
הפעלת TLS ב-Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר הספריות של Cisco:
-
אירעה שגיאה בעת כניסה לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם אתה רואה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח את אינטרנט אקספלורר ולאחר מכן בחר כלים. כעת סמנו את התיבות עבור TLS/SSL הגרסה שברצונך להפעיל לחץ על אישור סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט, עבור אל מתקדם, גלול אל אבטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב-TLS 1.1 ו- השתמש ב-TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתרון בעיות כניסה לחשבון שירות
אם אינך מצליח להיכנס למחבר הספריות של Cisco או שאינך מצליח להפעיל סנכרון, בצע את השלבים הבאים כדי לנסות לפתור את הבעיה לפני שתפנה לתמיכה.
| 1 |
נסה לבקר ב https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בדפדפן האינטרנט שלך. |
| 2 |
בחרו אחד, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שהחשבון שתצורתו נקבעה עבור שירות Cisco DirSync (אותו ניתן למצוא בשירותי Windows) כולל רמת הרשאה המאפשרת לו גישה לנתוני אווטאר ונתוני AD. כברירת מחדל, השירות ממנף את פרטי הכניסה והאימות של חשבון Windows. |
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
סקירה של מחבר ספר הטלפונים של Cisco
סקירת מחבר ספר טלפונים
Directory Connector הוא יישום מקומי לסנכרון זהות בענן. אתה מוריד את תוכנת המחבר מ-Control Hub ומתקין אותה במחשב המקומי שלך.
עם Directory Connector, תוכל לשמור על חשבונות המשתמש והנתונים שלך ב-Active Directory, כך ש-Active Directory הופך למקור האמת היחיד. כאשר אתה מבצע שינוי מקומי, הוא משוכפל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור והטבה |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומצב סנכרון, ומצב מחבר ספר הטלפונים. באפשרותך להציג את לוח המחוונים בכל פעם שתיכנס. |
| הרצה יבשה לפני הסנכרון עם הענן | בצע הרצה יבשה של שינויים בספרייה לפני שיושמו בענן. לאחר מכן הפעל דוח כדי לראות שהשינויים שברצונך לבצע הם מה שאתה מצפה מהם. |
| סנכרון מלא ומצטבר | סנכרן את ספר הטלפונים כולו. או פשוט סנכרן את השינויים המצטברים כדי לחסוך בכוח העיבוד ולקצר את זמן הסינכרון. |
|
סנכרן דומיינים מרובים (יער יחיד או יערות מרובים) |
Directory Connector תומך בדומיינים מרובים תחת יער יחיד או תחת יערות מרובים (ללא צורך ב-AD LDS). עבור ארגונים עם דומיינים מרובים של Active Directory, באפשרותך להתקין מחבר ספר טלפונים עבור כל דומיין, לקשור כל דומיין לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמש עם Webex. Control Hub משקף את המצב על-ידי הצגת מצב הסנכרון עבור מחברי ספר טלפונים מרובים, מאפשר לך לכבות את הסנכרון עבור דומיין ספציפי ולהשבית מחבר ספר טלפונים בפריסת זמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| מסנני Lightweight Directory Access Protocol (LDAP) | הגדר קריטריוני חיפוש של LDAP וספק יבוא יעיל. |
| מיפוי תכונות של Active Directory | מפה תכונות של Microsoft Active Directory לתכונות ענן Webex תואמות. באפשרותך למפות תכונות רלוונטיות לתצורת Active Directory שלך וגם להגדיר תכונות מותאמות אישית למפות לענן. התכונות המקומיות יוצרות נתונים שונים בענן, כגון פרטי חשבון משתמש, מספרי טלפון ב-Webex Teams, כתובות SIP של משאב חדר ונתוני כרטיס איש קשר אחרים של משתמש (תפקיד, מחלקה, מנהל וכן הלאה). |
|
ספר טלפונים ארגוני עבור משאבי חדר מקומיים ומשתמשים ואנשי קשר ארגוניים של Cisco Webex Calling (PSTN בענן) ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב-PSTN של ענן Cisco Webex Calling עבור שירות שיחות או שיש לך מכשירים לחדר מקומיים, תכונה זו מאפשרת למשתמשים לחפש בספריית אנשי קשר ארגוניים מטלפונים של Cisco Webex Calling (PSTN בענן) או במשאבי החדר שלהם.
|
| מציג אירועים | השתמש במציג האירוע כדי לקבוע אם אירעו בעיות בסנכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות של Cisco. אם הסנכרון לא פעל כראוי, ייתכן שיש לך תצורה או שגיאת רשת. כלי זה בודק את החיבור שלך ל-Active Directory כך שתוכל לאבחן שגיאות בעצמך לפני שתיצור קשר עם התמיכה. ברגע שתפעיל פתרון בעיות ב-Directory Connector, ייכתבו יומני רישום שניתן לשלוח לתמיכה הטכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, נשלחת לך התראה בכל פעם שגרסה חדשה של התוכנה זמינה. באפשרותך להגדיר שדרוגים אוטומטיים כך שתמיד תהיה בגרסה העדכנית ביותר של התוכנה כאשר גרסה חדשה משוחררת. |
| זמינות גבוהה | קבע תצורה של מחברים מרובים כך שיהיה גיבוי, במקרה שהמחבר הראשי או המחשב שמארח אותו יורידו. |
Directory Connector מחולק לשלושה אזורים:
-
Control Hub הוא הממשק היחיד שמאפשר לך לנהל את כל ההיבטים של ארגון Webex שלך: הצג משתמשים, הקצה רישיונות, הורד Directory Connector וקבע תצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאומתו באמצעות ספק הזהויות הארגוניות שלהם ואינך רוצה לשלוח הזמנות בדוא"ל עבור יישום Webex.
-
ממשק ניהול Directory Connector היא התוכנה שאתה מוריד מ-Control Hub ומתקין בשרת Windows מהימן. עבור דומיינים מרובים של Active Directory, באפשרותך להתקין רגע אחד של התוכנה עבור כל דומיין שברצונך לסנכרן. באמצעות התוכנה, באפשרותך להפעיל סנכרון כדי להביא את חשבונות המשתמש שלך ב-Active Directory אל Webex, להציג ולנטר את מצב הסנכרון ולקבוע את התצורה של שירותי מחבר ספר טלפונים.
-
שירות סנכרון ספר טלפונים מבקש מ-Active Directory לאחזר משתמשים וקבוצות לסנכרון עם שירות המחבר ומחבר ספר הטלפונים.
עיין בדיאגרמה זו כדי להבין את ארכיטקטורת מחבר ספר הטלפונים:
הכנת הסביבה שלך עבור Directory Connector
דרישות עבור Directory Connector
דרישות Windows ו-Active Directory
באפשרותך להתקין Directory Connector בשרתי Windows נתמכים אלה:
-
שרת Windows 2022
-
שרת חלונות 2019
-
Windows Server 2016
כדי לטפל בבעיית קובצי Cookie, מומלץ לשדרג את בקר הדומיין שלך למהדורה המכילה את התיקון - Windows Server 2012 R2 או 2016.
Directory Connector נתמך עם שירותי Active Directory הבאים:
-
ב-Active Directory 2016
(Directory Connector נתמך בעת שימוש בגרסה האחרונה של Active Directory ב-Windows Server 2019)
-
בActive Directory 2012
-
Active Directory 2008 R2
-
ב־Active Directory 2008
שים לב לדרישות הנוספות הבאות:
-
מחבר ספר הטלפונים דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework v3.5 (נדרש עבור יישום Directory Connector. אם תיתקל בבעיות כלשהן, השתמש בכיוונים ב- Enable .NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework v.4.5 (נדרש עבור TLS1.2)
-
-
נדרשת רמה פונקציונלית של יער Active Directory 2 (Windows Server 2003) ואילך. (ראה מהן רמות פונקציונליות של Active Directory? לקבלת מידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 GB של זיכרון RAM
-
אחסון של 50GB
-
אין מינימום ל-CPU
דרישות הרשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישת HTTPS (יציאה 443) לאינטרנט.
דרישות ארגון Webex
-
כדי לגשת לתוכנת Directory Connector מ-Control Hub, אתה זקוק לארגון Webex עם גרסת ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמש חדשים של יישום Webex יהיו פעילים לפני שהם נכנסים בפעם הראשונה, אנו ממליצים שתבצע את הפעולות הבאות:
-
הוסף, אמת וטען לבעלות על דומיינים שמכילים את כתובות הדוא"ל של המשתמש שברצונך לסנכרן בענן.
-
בצע שילוב כניסה יחידה (SSO) של ספק הזהויות (IdP) שלך עם ארגון Webex שלך.
-
הסתר הזמנות אוטומטיות בדוא"ל, כדי שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכל לבצע קמפיין בדוא"ל משלך. (תכונה זו דורשת שילוב SSO.)
-
למידע נוסף, ראה מצבים ופעולות של משתמשים ב-Control Hub.
דרישות התקנה
-
עבור סביבת דומיין מרובה (יער יחיד או יערות מרובים), עליך להתקין מחבר ספר טלפונים אחד עבור כל דומיין של Active Directory. אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שיש לך שרת WINDOWS נתמך נפרד להתקנת מחבר ספר טלפונים עבור סנכרון דומיין (B).
-
כדי להיכנס למחבר, איננו דורשים חשבון מנהל ב-Active Directory. אנחנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מערכת מלא ב-Control Hub.
למשתמש מקומי זה חייבות להיות הרשאות במחשב Windows הזה כדי להתחבר לבקר הדומיין ולקרוא אובייקטי משתמש של Active Directory. חשבון ההתחברות של המחשב צריך להיות מנהל מערכת של מחשב עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על התחברות למחשב וירטואלי.)
-
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון מנהל המערכת המלא עבור Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשת אל Active Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי לקבוע תצורה של חשבון אחר כדי לגשת אל Active Directory. (מידע זה חל גם על התחברות למחשב וירטואלי.)
-
ודא שמצב החיפוש של Windows Safe Dynamic Link Library (DLL) מופעל באמצעות הליך זה: בדוק את SafeDllSearchMode ברישום Windows.
-
אם אתה משתמש ב-AD LDS עבור דומיינים מרובים ביער אחד, מומלץ להתקין את Directory Connector ואת Active Directory Domain Service/Active Directory Lightweight Directory Services (AD DS/AD LDS) במחשבים נפרדים.
דרישות דומיין מרובות
לפני שתבצע את המשימות בזרימת משימת הפריסה של מחבר ספר הטלפונים של Cisco, זכור את הדרישות והמלצות הבאות אם ברצונך לסנכרן פרטי Active Directory ממספר דומיינים בענן:
-
נדרש מופע נפרד של Directory Connector עבור כל דומיין.
-
תוכנת Directory Connector חייבת לפעול במארח שנמצא באותו דומיין שבו היא תסנכרן.
-
מומלץ לאמת או לדרוש בעלות על הדומיינים שלך ב-Control Hub. (ראה הוספה, אימות ודרישת דומיינים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח כרטיס כדי להעביר את הארגון שלך לרשימת ארגונים גדולה.
-
אם תרצה, תוכל לסנכרן את פרטי משאב החדר יחד עם חשבונות משתמש. (ראה סנכרן מידע על חדר מקומי לענן Webex.)
המלצות של קבוצת Active Directory להקצאת רישיונות אוטומטית
קבוצות Active Directory משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים עוזרת לפשט את התחזוקה וניהול הרשת.
קיימים שני סוגים של קבוצות ב-Active Directory:
-
קבוצות תפוצה – משמשים ליצירת רשימות תפוצה בדוא"ל.
-
קבוצות אבטחה – משמשות להקצאת הרשאות למשאבים משותפים.
שקול את ההנחיות הבאות בעת יצירת קבוצות ב-Active Directory:
-
צור קבוצה גלובלית עבור כל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמש במוסכמות מתן שמות סטנדרטיות ברחבי הארגון כדי להקל על זיהוי מידע חשוב על קבוצה. שמות קבוצות יכולים לכלול פרטים על הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_EMEAR" מתייחס לקבוצת אבטחה גלובלית למשתמשי EMEAR של Webex.
-
ארגן קבוצות בצורה קלה להבנה, כגון על ידי גיאוגרפיה או היררכיה ניהולית. השתמש בתיאורי קבוצה כדי לתאר לחלוטין את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות חדשות שהוקצו, הגדר את תבנית קבוצת הרישיונות האוטומטיים ב-Control Hub עבור קבוצות אלה. למידע נוסף, ראה הגדרת תבנית הקצאת הרישיונות האוטומטית שלך .
מידע על הגדלה
Directory Connector פועל כגשר בין Active Directory המקומי לענן Webex. ככזה, למחבר אין מגבלה עליונה לגבי מספר אובייקטי Active Directory שניתן לסנכרן עם הענן. כל המגבלות באובייקטים בספר הטלפונים המקומי קשורות לגרסה הספציפית ולמפרטים עבור סביבת Active Directory המסונכרנת עם הענן, ולא המחבר עצמו.
כמה גורמים יכולים להשפיע על מהירות הסינכרון:
-
המספר הכולל של אובייקטי Active Directory. (משימת סנכרון של 5000 משתמשים לא תימשך עד 50000.)
-
מהירות רשת ורוחב פס.
-
עומס העבודה של המערכת ומפרטים.
אם אתה מסנכרן יותר מ-50,000 משתמשים, מומלץ מאוד להשתמש במחבר שני ליתירות כשל ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים שלעיל, אין לנו אפשרות לספק ערכי זמן ספציפיים למשך כמה זמן יימשך סנכרון אובייקט.
בדוק את SafeDllSearchMode ברישום Windows
מצב חיפוש Safe Dynamic Link Library (DLL) מוגדר כברירת מחדל ברישום Windows ומציב את הספריה הנוכחית של המשתמש מאוחר יותר בסדר החיפוש DLL. אם מצב זה היה מושבת איכשהו, תוקף יכול להציב DLL זדוני (הנקרא אותו שם כמו קובץ DLL מועבר שנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בנוהל זה כדי לבדוק פעמיים את הגדרות הרישום.
לפני שתתחיל
שינויים ברישום Windows צריכים להיעשות בזהירות רבה. מומלץ לגבות את הרישום שלך לפני שתשתמש בשלבים הבאים.
| 1 |
בחיפוש Windows או בחלון ההפעלה, הקלד regedit ולאחר מכן הקש Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה הזמנת חיפוש של ספריית קישורים דינמיים.
שילוב Web Proxy
שילוב Web Proxy
אם אימות Proxy אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש ב-Directory Connector.
אם הארגון שלך משתמש ב-Proxy אינטרנט שקוף, הוא אינו תומך באימות. המחבר מחבר ומסנכרן משתמשים בהצלחה.
ניתן לנקוט באחת מהגישות הבאות:
-
Web Proxy מפורש באמצעות Internet Explorer (המחבר יורש את הגדרות ה-Web Proxy)
-
Explicit Web Proxy באמצעות קובץ .pac (המחבר מקבל בירושה הגדרות Proxy ספציפיות לארגון)
-
Proxy שקוף שעובד עם המחבר ללא שינויים כלשהם
השתמש ב-Web Proxy דרך הדפדפן
באפשרותך להגדיר את Directory Connector לשימוש ב-proxy אינטרנט דרך Internet Explorer.
אם שירות Cisco DirSync פועל מחשבון אחר מהמשתמש המחובר כעת, עליך גם להיכנס באמצעות חשבון זה ולהגדיר את התצורה של proxy אינטרנט.
| 1 |
מ-Internet Explorer, עבור אל אפשרויות אינטרנט, לחץ על חיבורים ולאחר מכן בחר הגדרות LAN. |
| 2 |
הצבע על מופע Windows שבו המחבר מותקן ב-Proxy האינטרנט שלך. המחבר מקבל בירושה הגדרות Proxy אינטרנט אלה. |
| 3 |
אם הסביבה שלך משתמשת באימות Proxy, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
באפשרותך לבצע זאת בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף את כתובות ה-URL האלה לרשימת היתרים כדי לעקוף לחלוטין את ה-PROXY של האינטרנט שלך, ודא שטבלת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר לגשת לכתובות ה-URL ישירות. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות Certificate Authority, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
לקבלת מידע נוסף, עיין במאמר זה על דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
הגדרת תצורת Web Proxy באמצעות קובץ PAC
באפשרותך להגדיר דפדפן לקוח לשימוש בקובץ .pac. קובץ זה מספק את כתובת ה-Proxy באינטרנט ואת פרטי היציאה. Directory Connector מקבל בירושה ישירות את תצורת ה-Proxy האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר בהצלחה ויסנכרן פרטי משתמש עם ענן Webex, ודא שאימות Proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות Proxy, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
באפשרותך לבצע זאת בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף את כתובות ה-URL האלה לרשימת היתרים כדי לעקוף לחלוטין את ה-PROXY של האינטרנט שלך, ודא שטבלת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר לגשת לכתובות ה-URL ישירות. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות Certificate Authority, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
לקבלת מידע נוסף, עיין במאמר זה על דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר ספר הטלפונים תומך בNT LAN Manager (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בקרב התקני התחום ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, אשר יכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, העיצוב הטכני של ה-NTLM מבוסס על מנגנון של אתגר
ותגובה
:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמת טקסט רגילה, ערך ה-hash של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס באמצעות הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה-hash המאוחסן וערך ה-hashed מסיסמת הקלט. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, השרת מייצר מפתח אקראי בן 16 סיביות. המפתח נקרא אתגר (או Nonce). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט פשוט.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר באמצעות ערך ה-hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח בחזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר הדומיין לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן שהלקוח שלח, והאתגר הפשוט המקורי.
-
בקר הדומיין יכול לאחזר את ערכי ה-hash של הסיסמה בהתאם לשם החשבון. ואז בקר הדומיין יכול להצפין את האתגר המקורי. בקר ה-doman יכול לאחר מכן להשוות לערך ה-hash שהתקבל ולערך ה-hash המוצפן. אם הם זהים, האימות הצליח.
ל-Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אין צורך להשלים תצורה נוספת.
הגדרת תצורת Proxy שקוף
בתרחיש זה, הדפדפן אינו מודע לכך ש-Proxy אינטרנט שקוף מיירט בקשות HTTP (יציאה 80/יציאה 443) ולא נדרשת תצורה בצד הלקוח.
| 1 |
פרוס Proxy שקוף, כך שהמחבר יכול להתחבר ולסנכרן משתמשים. |
| 2 |
אשר שה-Proxy הצליח - תראה חלון קופץ צפוי של אימות דפדפן בעת הפעלת המחבר. |
הגדר אימות Proxy
הוסף את כתובת ה-URL cloudconnector.webex.com לרשימת ההיתרים שלך על-ידי יצירת רשימת בקרת גישה.
בשרת חומת האש הארגונית שלך:
| 1 |
הפעל בדיקת מידע של DNS אם היא לא מופעלת כבר. |
| 2 |
קבע רוחב פס משוער עבור החיבור הזה (בערך 2 MB/s או פחות עבור המחבר). ייתכן שלא יהיה צורך בכך. |
| 3 |
צור רשימת בקרת גישה כדי להחיל על מארח המחבר, וציין לדוגמה: רשימת גישה 2000 acl-inside של אישור מורחב TCP [IP של המחבר] cloudconnector.webex.com eq https |
| 4 |
החל את ה-ACL הזה על ממשק חומת האש המתאים, שיישים רק עבור מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש ב-Proxy האינטרנט שלך על-ידי קביעת התצורה של הצהרת הכחשה המשתמעת המתאימה. |
פרוס מחבר ספר טלפונים
זרימת משימת פריסה של מחבר ספר הטלפונים של Cisco
לפני שתתחיל
| 1 |
Control Hub מציג בתחילה סנכרון ספר טלפונים כמושבת. כדי להפעיל סנכרון ספר טלפונים עבור הארגון שלך, עליך להתקין ולקבוע את התצורה של מחבר ספר הטלפונים, ולאחר מכן לבצע סנכרון מלא בהצלחה. להתקנה חדשה של Directory Connector, עבור תמיד אל Control Hub (https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה כדי שתשתמש בתכונות ובתיקוני באגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים באמצעות התוכנה ומותקנים באופן אוטומטי כאשר זמינים. |
| 2 |
היכנס עם פרטי הכניסה של מנהל המערכת של Webex ובצע את ההגדרה הראשונית. |
| 3 |
חשוב תמיד לשמור על תוכנת Directory Connector מעודכנת לגרסה העדכנית ביותר. מומלץ להשתמש בנוהל זה כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 4 |
בחר אובייקטי Active Directory לסנכרון כברירת מחדל, מחבר ספר הטלפונים מסנכרן את כל המשתמשים שאינם מחשבים וכל הקבוצות שאינן אובייקטי מערכת קריטיים עבור דומיין. לקבלת שליטה נוספת על אילו אובייקטים מסונכרנים, באפשרותך לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות הדף 'בחירת אובייקטים' ב-Directory Connector. |
| 5 |
באפשרותך למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה הנדרש היחיד הוא ה-* uid. |
| 6 |
סנכרן אווטארים של ספר טלפונים באמצעות אחד מההליכים הבאים:
באפשרותך לסנכרן את האווטארים של המשתמשים שלך עם הענן כך שאווטאר של כל משתמש יופיע כאשר הוא נכנס ליישום. באפשרותך לסנכרן אווטארים מתכונה Active Directory או משרת משאבים. |
| 7 |
סנכרן מידע על החדר המקומי עם ענן Webex השתמש בהליך זה כדי לסנכרן פרטי חדר מקומיים מ-Active Directory לענן Webex. לאחר שתסנכרן את פרטי החדר, מכשירי החדר המקומיים עם כתובת SIP מוגדרת וממופה מופיעים כערכים הניתנים לחיפוש במכשירי חדר הרשומים בענן, כגון מכשיר Webex Room או Cisco Webex Board |
| 8 |
כדי להקצות משתמשים מ-Active Directory ל-Control Hub, בצע את השלבים הבאים:
עקוב אחר הרצף הזה כדי להקצות משתמשי Active Directory עבור חשבונות יישום Webex. באפשרותך להקצות משתמשים מפריסת Active Directory יער או דומיין מרובים עבור Directory Connector 3.0 ואילך. במהלך התהליך לצירוף משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שייתכן שכבר קיימים בענן Webex - לדוגמה, בדוק חשבונות מגרסת ניסיון. המטרה היא ליצור התאמה מדויקת בין ספרי הטלפונים הפעילים שלך לענן Webex. |
התקן מחבר ספר טלפונים
Control Hub מציג בתחילה סנכרון ספר טלפונים כמושבת. כדי להפעיל סנכרון ספר טלפונים עבור הארגון שלך, עליך להתקין ולקבוע את התצורה של מחבר ספר הטלפונים, ולאחר מכן לבצע סנכרון מלא בהצלחה.
עליך להתקין מחבר אחד עבור כל דומיין של Active Directory שברצונך לסנכרן. מופע יחיד של Directory Connector יכול לשרת רק דומיין אחד. עיין בדיאגרמה הבאה כדי להבין את הזרימה עבור סנכרון דומיינים מרובים:
לפני שתתחיל
אם אתה מבצע אימות באמצעות שרת Proxy, ודא שיש לך את אישורי ה-Proxy שלך:
-
עבור אימות בסיסי של Proxy, תזין את שם המשתמש והסיסמה לאחר שתתקין מופע של המחבר. תצורת ה-proxy של Internet Explorer נדרשת גם לאימות בסיסי; ראה שימוש ב-Proxy אינטרנט דרך הדפדפן
-
עבור NTLM Proxy, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש ב-Proxy אינטרנט דרך הדפדפן.
| 1 |
ב-Control Hub, עבור אל ובחר הבא. |
| 2 |
לחץ על הקישור הורד והתקן כדי לשמור את הגרסה האחרונה של קובץ התקנת המחבר .zip בשרת VMware או Windows שלך. באפשרותך להשיג את קובץ ה-.zip ישירות מקישור זה, אבל דרושה לך גישה ניהולית מלאה לארגון Control Hub כדי שהתוכנה הזו תפעל. להתקנה חדשה, קבל את הגרסה העדכנית ביותר של התוכנה כך שתשתמש בתכונות העדכניות ביותר ובתיקוני באגים. לאחר התקנת התוכנה, שדרוגים מדווחים באמצעות התוכנה ומותקנים באופן אוטומטי כאשר זמינים. |
| 3 |
בשרת VMware או Windows, בטל את zip והפעל את קובץ .msi בתיקיית ההגדרה כדי להפעיל את אשף ההגדרה. |
| 4 |
לחץ על הבא, סמן את התיבה כדי לקבל את הסכם הרישיון ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. |
| 5 |
בחר את סוג חשבון השירות שברצונך להשתמש בו ובצע את ההתקנה עם חשבון מנהל מערכת:
כדי למנוע שגיאות, ודא שההרשאות הבאות קיימות:
|
| 6 |
לחץ על התקן. לאחר הפעלת בדיקת הרשת ואם תתבקש, הזן את פרטי הכניסה הבסיסיים של ה-Proxy, לחץ על אישור ולאחר מכן לחץ על סיום. |
מה הלאה
מומלץ לאתחל מחדש את השרת לאחר ההתקנה. דוח ההפעלה היבשה לא יכול להציג את התוצאה הנכונה כאשר הנתונים לא הופצו. בעת אתחול המחשב, כל הנתונים מתעדכנים כדי להציג תוצאה מדויקת בדוח.
היכנס אל Directory Connector
לפני שתתחיל
ודא שיש לך את אישורי ה-Proxy שלך.
-
עבור אימות בסיסי של Proxy, תזין את שם המשתמש והסיסמה לאחר שתפתח את המחבר בפעם הראשונה.
-
עבור NTLM Proxy, פתח את Internet Explorer, לחץ על סמל ההילוך, עבור אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שפרטי שרת ה-Proxy מתווספים ולאחר מכן לחץ על אישור. ראה שימוש ב-Proxy אינטרנט דרך הדפדפן.
| 1 |
פתח את המחבר והוסף |
| 2 |
אם תתבקש, היכנס באמצעות אישורי אימות ה-Proxy שלך, ולאחר מכן היכנס ל-Webex באמצעות חשבון מנהל המערכת שלך ולחץ על הבא. |
| 3 |
אשר את הארגון והדומיין שלך.
|
| 4 |
לאחר שמסך אשר ארגון יופיע, לחץ על אשר. אם כבר קשרת AD DS/AD LDS, המסך אשר ארגון יופיע. |
| 5 |
לחץ על אשר. |
| 6 |
בחר אחד, בהתאם למספר הדומיינים של Active Directory שברצונך לשייך ל-Directory Connector:
|
מה הלאה
לאחר הכניסה, תתבקש לבצע סנכרון הפעלה יבשה.
לוח מחוונים של מחבר ספר טלפונים
כאשר תיכנס לראשונה אל Directory Connector, לוח המחוונים יופיע. כאן באפשרותך להציג סיכום של כל פעילויות הסנכרון, להציג סטטיסטיקה בענן, לבצע סנכרון הפעלה יבשה, להתחיל סנכרון מלא או הדרגתי והפעל את תצוגת האירוע כדי לראות פרטי שגיאה.
באפשרותך להפעיל משימות אלה בקלות מסרגל הכלים 'פעולות' או מתפריט 'פעולות'.
|
רכיב |
תיאור |
|---|---|
|
סנכרון נוכחי |
מציג את מידע המצב אודות הסנכרון שמופעל כעת. כאשר לא מתבצע סנכרון, תצוגת המצב לא פעילה. |
|
הסנכרון הבא |
מציג את הסינכרונים המלאים וההדרגתיים המתוזמנים הבאים. אם לא מוגדר לוח זמנים, לא מתוזמן מוצג. |
|
סנכרון אחרון |
מציג את המצב של שני הסנכרון האחרונים שבוצעו. |
|
מצב סנכרון נוכחי |
מציג את המצב הכולל של הסנכרון. |
|
מחברים |
מציג את המחברים המקומיים הנוכחיים הזמינים לענן. |
|
סטטיסטיקת ענן |
מציג את המצב הכולל של הסנכרון. |
|
לוח זמנים לסנכרון |
מציג את לוח הזמנים לסנכרון עבור סנכרון מצטבר ומלא. |
|
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסיכום עשוי לכלול את הדברים הבאים:
|
| פעולה | תיאור |
|---|---|
| התחל סנכרון מצטבר |
התחל באופן ידני סנכרון מצטבר פעולה זו מושבתת בעת השהה או השבתת סנכרון, אם סנכרון מלא לא הושלם, או אם מתבצע סנכרון. |
|
סנכרן הפעלה יבשה |
בצע סנכרון הפעלה יבשה. |
|
הפעל את מציג האירועים |
הפעל את מציג האירועים של Microsoft. |
|
רענן |
רענן את לוח המחוונים של מחבר ספר הטלפונים של Cisco |
|
פעולה |
תיאור |
|---|---|
| סנכרן עכשיו |
התחל סינכרון מלא באופן מיידי. |
|
מצב סנכרון |
בחר מצב סנכרון מצטבר או מצב סנכרון מלא. |
|
אפס סוד מחבר |
צור שיחה בין מחבר ספר הטלפונים של Cisco לשירות המחבר. בחירה באפשרות זו תאפס את הסוד בענן ולאחר מכן תשמור את הסוד באופן מקומי. |
|
הרצה יבשה |
בצע בדיקה של תהליך הסנכרון. עליך לבצע הפעלה יבשה לפני שתבצע סנכרון מלא. |
|
פתרון בעיות |
הפעל/כבה פתרון בעיות. |
|
רענן |
רענן את המסך הראשי של מחבר ספר הטלפונים של Cisco. |
|
צא |
צא ממחבר ספר הטלפונים של Cisco. |
|
שילוב מקשים |
פעולה |
|---|---|
|
אלט +A |
הצג את תפריט פעולות |
|
|
סנכרן כעת |
|
|
אפס סוד מחבר |
|
|
הרצה יבשה |
|
|
סנכרון מצטבר |
|
|
סנכרון מלא |
|
|
הצג תפריטעזרה |
|
|
עזרה |
|
|
אודות |
|
|
שאלות נפוצות |
הגדר שדרוגים אוטומטיים
| 1 |
מ-Directory Connector, עבור אל , ולאחר מכן סמן את האפשרות שדרוג אוטומטי לגרסה החדשה של Cisco Directory Connector. |
| 2 |
לחץ על החל כדי לשמור את השינויים שלך. |
גרסאות חדשות של המחבר מותקנות באופן אוטומטי כשהן זמינות.
באפשרותך לנהל שדרוגים באופן ידני, אם אתה מעדיף. ראה שדרוג למהדורת התוכנה האחרונה לקבלת מידע נוסף.
בחר אובייקטי Active Directory לסנכרון
כברירת מחדל, מחבר ספר הטלפונים מסנכרן את כל המשתמשים שאינם מחשבים וכל הקבוצות שאינן אובייקטי מערכת קריטיים עבור דומיין. לקבלת שליטה נוספת על אילו אובייקטים מסונכרנים, באפשרותך לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות הדף 'בחירת אובייקטים' ב-Directory Connector.
קבוצות להקצאת רישיונות אוטומטית
Control Hub מאפשר לך לנהל הקצאות רישיונות על בסיס כל קבוצה. באפשרותך ליצור תבניות רישיון ולמפות אותן לקבוצות Active Directory שתסנכרן עם הענן. בנקודת יצירת המשתמש, Webex בודק את החברות של המשתמש ואת מיפוי תבנית הרישיון האוטומטית עבור המשתמש החדש הזה.
מומלץ להשתמש במסנן LDAP כדי לסנכרן רק קבוצות רלוונטיות לענן. לדוגמה, ניתן להגדיר את המסנן ל:
(&(cn=דוגמה)(objectclass=Group))*
מסנן זה מסנכרן את כל הקבוצות בתוך ה-DN של הבסיס כאשר השם מתחיל ב-Example. משתמשים שלא הוקצו לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית של ברירת המחדל שהגדרת ב-Control Hub.
קבוצות עבור פריסות אבטחת נתונים היברידיים
ב-Directory Connector, עליך לבדוק את האפשרות קבוצות אם אתה משתמש באבטחת נתונים היברידיים כדי להגדיר קבוצת ניסיון עבור משתמשי ניסוי. עיין במדריך הפריסה לאבטחת נתונים היברידיים לקבלת הדרכה. ההגדרה הזו של Directory Connector לא משפיעה על סנכרון משתמשים אחר בענן.
| 1 |
מ-Directory Connector, עבור אל תצורה ולאחר מכן לחץ על בחירת אובייקטים. |
| 2 |
במקטע סוג אובייקט, סמן את משתמשים ושקול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להזין מסנן LDAP בשדה מסנני LDAP משתמשים. אם ברצונך לסנכרן משתמשים שנמצאים בקבוצת Example-Manager, השתמש במסנן כמו זה:
|
| 3 |
סמן את מזהה חדר כדי להפריד נתוני חדר מנתוני משתמש. לחץ על התאם אישית אם ברצונך להגדיר תכונות נוספות כדי לזהות נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן פרטי חדר מקומיים מ-Active Directory לענן Webex. לאחר שתסנכרן את פרטי החדר, מכשירי החדר המקומיים עם כתובת SIP מוגדרת וממופה מופיעים כערכים הניתנים לחיפוש במכשירי חדר הרשומים בענן. למידע נוסף, ראה סנכרן פרטי חדר מקומיים לענן Webex. |
| 4 |
בדוק את קבוצות אם ברצונך לסנכרן את קבוצות המשתמשים שלך ב-Active Directory עם הענן. אל תוסיף מסנן LDAP של סנכרון משתמשים לשדה 'קבוצות'. עליך להשתמש רק בשדה 'קבוצות' כדי לסנכרן את נתוני הקבוצה עצמם עם הענן. כברירת מחדל, קבוצות אינן מסונכרנות עבור לקוחות חדשים. עליך להפעיל סנכרון קבוצה. עליך גם לסנכרן קבוצות אבטחה. |
| 5 |
בדוק את אנשי הקשר אם ברצונך לסנכרן פרטי קשר של משתמשים עם הענן. מחבר ספר הטלפונים מנהל רק אנשי קשר מסונכרנים על-ידי המחבר. אם כבר יש אנשי קשר ב-Control Hub, הסנכרון לא ימחק את אנשי הקשר. אם אנשי קשר יוסרו מהיקף הסנכרון, פרטי הקשר של המשתמשים יוסרו גם ב-Control Hub. |
| 6 |
קבע את התצורה של מסנני LDAP. באפשרותך להוסיף מסננים מורחבים על-ידי מתן מסנן LDAP חוקי. עיין במאמר זה לקבלת מידע נוסף על קביעת התצורה של מסנני LDAP. |
| 7 |
ציין את מזהי ה-DN של בסיס מקומי לסנכרון על-ידי לחיצה על בחר כדי לראות את מבנה העץ של Active Directory שלך. מכאן באפשרותך לבחור או לבטל את הבחירה של אילו מכולות לחפש. |
| 8 |
בדוק שהאובייקטים שברצונך להוסיף לתצורה זו ולחץ על בחר. באפשרותך לבחור מכולות אישיות או אב לשימוש לסנכרון. בחר מיכל אב כדי להפעיל את כל מיכלי הילדים. אם תבחר מיכל לילד, מיכל ההורה יציג סימן ביקורת אפור המציין שילד סומן. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את מכולות Active Directory שבדקת. אם הארגון שלך מציב את כל המשתמשים והקבוצות בגורם המכיל של המשתמשים, אין צורך לחפש מיכלים אחרים. אם הארגון שלך מחולק ליחידות ארגון, הקפד לבחור או. |
| 9 |
לחץ על החל. בחר אפשרות:
לקבלת מידע על הפעלה יבשה, ראה בצע סנכרון הפעלה יבשה במשתמשי Active Directory שלך. עבור סנכרון קבוצה, עליך לבצע סנכרון מלא: בצע סנכרון מלא של משתמשי Active Directory לענן. |
מפה תכונות משתמש
באפשרותך למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה הנדרש היחיד הוא uid, מזהה ייחודי עבור כל חשבון משתמש בשירות הזהויות בענן.
באפשרותך לבחור איזו תכונה של Active Directory למפות לענן - לדוגמה, באפשרותך למפות את firstName lastName ב-Active Directory או ביטוי תכונה מותאם אישית לdisplayName בענן.
לחשבונות ב-Active Directory מוכרח להיות כתובת דוא"ל; ה-uid ממפה כברירת מחדל לשדה ad של הדואר (לא sAMAccountName).
אם תבחר שהשפה המועדפת תגיע מ-Active Directory שלך, Active Directory הוא המקור היחיד לאמת: המשתמשים לא יוכלו לשנות את הגדרת השפה שלהם בהגדרות Webex ומנהלי מערכת לא יוכלו לשנות את ההגדרה ב-Control Hub.
| 1 |
מ-Directory Connector, לחץ על תצורה ולאחר מכן בחר מיפוי תכונות משתמש. דף זה מציג את שמות התכונות עבור Active Directory (משמאל) וענן Webex (מימין). כל התכונות הנדרשות מסומנות בכוכבית אדומה. |
| 2 |
גלול לתחתית שמות תכונות של Active Directory, ולאחר מכן בחר אחת מתכונות Active Directory אלה כדי למפות לתכונת הענן uid:
ניתן למפות כל אחת מתכונות Active Directory האחרות ל-uid, אך מומלץ להשתמש ב-mail או ב-userPrincipalName, כפי שמכוסה בהנחיות לעיל. במקרים מסוימים, המשתמשPrincipalName משמש לכניסה, אבל כתובת הדוא"ל של המשתמש משמשת לניהול לוח השנה שלו. עליך להבטיח את כתובת הדוא"ל של ניהול לוח השנה למפות את שדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות ב-Active Directory תואמות בענן, ראה מיפוי תכונות Active Directory במחבר ספר הטלפונים. כדי שהסנכרון יפעל, עליך לוודא שהתכונה Active Directory שתבחר נמצאת בתבנית דוא"ל. מחבר ספר הטלפונים מציג חלון קופץ שיזכיר לך אם לא תבחר באחת מהתכונות המומלצות. |
| 3 |
אם תכונות Active Directory המוגדרות מראש אינן פועלות עבור הפריסה שלך, לחץ על הרשימה הנפתחת של התכונה, גלול לתחתית ולאחר מכן בחר התאם אישית תכונה כדי לפתוח חלון המאפשר לך להגדיר ביטוי תכונה. לחץ על עזרה כדי לקבל מידע נוסף על הביטויים ולראות דוגמאות לאופן שבו ביטויים פועלים. תוכל גם לראות ביטויים עבור תכונות מותאמות אישית לקבלת מידע נוסף. בדוגמה זו, בוא נמפה את תכונות Active Directory
מחבר ספר הטלפונים מאמת את ערך התכונה של uid בשירות הזהויות ומאחזר 3 משתמשים זמינים תחת אפשרויות סינון המשתמשים הנוכחיות. אם לכל 3 המשתמשים האלה יש תבנית דוא"ל חוקית, Cisco Directory Connector מציג את ההודעה הבאה:
אם לא ניתן לאמת את התכונה, תראה את האזהרה הבאה ותוכל לחזור אל Active Directory כדי לבדוק ולתקן את נתוני המשתמש:
|
| 4 |
(אופציונלי) בחר מיפויים עבור נייד וtelephoneNumber אם ברצונך שמספרי נייד ועבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש ביישום Webex. נתוני מספר הטלפון מופיעים ביישום Webex כאשר משתמש מרחף מעל תמונת פרופיל של משתמש אחר. לקבלת מידע נוסף על שיחות מכרטיס איש קשר של משתמש, ראה מדריך הפריסה של שיחות ב-Webex (Unified CM) (מנהלי מערכת). |
| 5 |
בחר מיפויים נוספים כדי שנתונים נוספים יופיעו בכרטיס איש הקשר:
לאחר מיפוי התכונות, המידע מופיע כאשר משתמש מרחף מעל תמונת פרופיל של משתמש אחר:
לקבלת מידע נוסף על כרטיס איש הקשר, ראה אמת עם מי אתה יוצר קשר. לאחר שתכונות אלה יסונכרנו עם כל חשבון משתמש, תוכל גם להפעיל את 'תובנות על אנשים' ב-Control Hub. תכונה זו מאפשרת למשתמשי יישום Webex לשתף מידע נוסף בפרופילים שלהם, וללמוד יותר זה על זה. למידע נוסף על התכונה וכיצד להפעיל אותה, ראה פרופילי תובנות על אנשים עבור Webex, Jabber, Webex Meetings ו-Webex Events (חדש) ב-Control Hub |
| 6 |
לאחר שתבצע את הבחירות שלך, לחץ על החל. |
כל נתוני המשתמש הכלולים ב-Active Directory מחלפים את הנתונים בענן התואמים למשתמש זה. לדוגמה, אם יצרת משתמש באופן ידני ב-Control Hub, כתובת הדוא"ל של המשתמש חייבת להיות זהה לכתובת הדוא"ל ב-Active Directory. כל משתמש ללא כתובת דוא"ל מתאימה ב-Active Directory נמחק.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקו לצמיתות.
תכונות Active Directory וענן
באפשרותך למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן באמצעות הלשונית מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי בין שמות התכונות של Active Directory לבין שמות התכונות של ענן Cisco. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב-Directory Connector. באפשרותך לבחור תכונות שונות בנפילות הנפתחות של Active Directory ולקבוע אילו תכונות מקומיות מסונכרנות עם אילו תכונות ענן.
חשבו על התכונות הנפתחות כמוגדרות מראש. כחלופה לערכים בשורה של Active Directory, באפשרותך גם לציין תכונה מותאמת אישית, מוגדרת מראש משלך, ב-Active Directory (ביטוי עם תכונות מרובות) למיפוי לתכונת ענן אחת בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, באפשרותך להוסיף ביטוי שיוצר תכונה מותאמת אישית המבוססת על כותרת העובד, שם נתון ושם משפחה ב-Active Directory.
באפשרותך גם לציין כל אחת מתכונות Active Directory למיפוי ל-uid בענן. עם זאת, עליך לוודא שהתכונה המקומית משתמשת בתבנית דוא"ל חוקית.
באפשרותך גם להשתמש בכתובות דוא"ל חלופיות, אם לדוגמה ברצונך להשתמש ב-userPrincipalName לכניסה, אבל כתובת דוא"ל של משתמש משמשת לניהול לוח השנה שלו. במקרה זה, מפה כתובת דוא"ל אחרת לתכונה הודעות דוא"ל;type-work. זהו הדוא"ל המשמש לאימות; הוא לא משמש לניהול לוח השנה שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר.
|
שמות תכונות של Active Directory |
שמות תכונות של ענן Webex |
הערות |
|---|---|---|
|
— |
בנייןName |
— |
|
ג' |
ג' |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
|
מספר מחלקה |
מספר מחלקה |
תכונה זו משמשת עבור מספר המחלקה של המשתמש שמופיע בכרטיס איש הקשר ובתובנות על אנשים. |
|
שם תצוגה |
שם תצוגה |
תכונה זו משמשת עבור שם התצוגה של חשבון המשתמש שמופיע ב-Control Hub, בכרטיס איש הקשר ובתובנות על אנשים. |
|
בקרת משתמש |
ds-pwp-account-מושבת |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה userAccountControl ממופה אל ds-pwp-account-disabled או שמשתמשים לא יסונכרנו כראוי. |
|
מספר עובד |
מספר עובד |
— |
|
פקסימיליהTelephoneNumber |
פקסימיליהTelephoneNumber |
— |
|
— |
מזהה Jabber |
תכונת הענן הזו מתייחסת לכתובות IM (סוג XMPP) המשמשות את Jabber. ערך זה אינו זהה ל-sipAddresses. |
|
ג'ורג'יה |
ג'ורג'יה |
תכונה זו מציינת את העיר של המשתמש. |
|
— |
מקומי |
— |
|
מנהל |
מנהל |
תכונה זו משמשת עבור שם מנהל המשתמש שמופיע בכרטיס איש הקשר ובתובנות על אנשים. |
|
נייד |
נייד |
תכונה זו משמשת כמספר הנייד שמופיע עבור התקשרות למשתמש מכרטיס איש הקשר. |
|
או |
או |
תכונה זו מציינת את שם החברה או הארגון ומופיעה בכרטיס איש הקשר. |
|
או |
או |
תכונה זו מציינת את שם היחידה הארגונית. |
|
משרד משלוחיםName |
משרד משלוחיםName |
תכונה זו מציינת את מיקום המשרד של המשתמש. |
|
מיקוד |
מיקוד |
תכונה זו מציינת את המיקוד או המיקוד של המשתמש למשלוח דואר פיזי. |
|
מועדף |
מועדף |
תכונה זו מגדירה את השפה המועדפת של המשתמש והתבניות הבאות נתמכות: xx_YY או XX-YY. הנה כמה דוגמאות: en_US, EN_GB, fr-CA. אם אתה משתמש בשפה לא נתמכת או בתבנית לא חוקית, השפה המועדפת של המשתמשים תשתנה לשפה המוגדרת עבור הארגון. |
|
כתובת MSRTCSIP-ראשי אייפון |
SipAddresses;type=ארגון |
תכונה זו משמשת לסנכרון פרטי חדר מקומיים מ-Active Directory לענן Cisco Webex. |
|
סנ' |
סנ' |
תכונה זו משמשת עבור שם המשפחה של חשבון המשתמש שמופיע ב-Control Hub, בכרטיס איש הקשר ובתובנות על אנשים. |
|
סנט |
סנט |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
|
כתובת רחוב |
רחוב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
|
מספר טלפון |
מספר טלפון |
תכונה זו מציינת את מספר הטלפון הראשי (בעבודה) של המשתמש המשמש להתקשר למשתמש מכרטיס איש הקשר. |
|
— |
אזור זמן |
תכונת הענן הזו מציינת את אזור הזמן של המשתמש. |
|
כותרת |
כותרת |
תכונה זו מציינת את כותרת המשתמש שמופיעה בכרטיס איש הקשר ובתובנות על אנשים. |
|
סוג |
ארגון |
— |
|
*דואר *userPrincipalName |
משתמש |
מיפוי תכונה הכרחית. עבור כל חשבון משתמש, ערך Active Directory ממפה ל-uid ייחודי בענן. במקרים מסוימים, המשתמשPrincipalName משמש לכניסה, אבל כתובת הדוא"ל של המשתמש משמשת לניהול לוח השנה שלו. עליך להבטיח את כתובת הדוא"ל של ניהול לוח השנה למפות את שדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. לאחר מכן המשתמש יכול להשתמש באחת מכתובות הדוא"ל האלה כדי להיכנס, כל עוד קיים מיפוי תכונות SAML הנכון. עיין במיפוי תכונות לדוגמה להלן כדי למפות כתובת דוא"ל חלופית. |
|
*userPrincipalName *דואר <תכונה מותאמת אישית> |
הודעות דוא"ל;סוג-עבודה |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלופיות. זהו הדוא"ל המשמש לאימות; הוא לא משמש לניהול לוח השנה שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר. |
|
<תכונה חדשה עבור אובייקט משתמש של Azure> |
מזהה חיצוני |
צור תכונה חדשה של Active Directory כדי להחזיק את אובייקט המשתמש של Azure, כך שהוא לא יתנגש עם אובייקט קיים. לאחר מכן התכונה הזו ממפה לתכונה externalId, ומבטיחה שכאשר משתמשי Webex יוצרים קבוצות ב-Microsoft 365 הם יוצרים צוותים ב-Webex באופן אוטומטי. |
מיפוי כתובת דוא"ל חלופית
ביטויים עבור תכונות מותאמות אישית
|
אופרטור |
תיאור ודוגמה |
|---|---|
|
% |
מסיר את כל התווים מתחילת המחרוזת למיקום התו או הארגומנט של המחרוזת, אם הם מתאימים.
|
|
- |
פס את החלק האחורי של מחרוזת הקלט מסוף המחרוזת שצוינה.
|
|
+ |
משלב מחרוזות קלט או ביטויים.
|
|
| |
מעריך את הביטויים המופרדים כנגד המחרוזת הריקה, ובוחר את התוצאה הלא ריקה הראשונה.
|
סנכרן אווטארים של ספר טלפונים מהתכונה של Active Directory לענן
באפשרותך לסנכרן את האווטארים של ספר הטלפונים של המשתמשים שלך עם הענן כך שכל אווטאר יופיע כשהוא נכנס ליישום Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מתכונה Active Directory.
| 1 |
מחבר ספר הטלפונים, עבור אל תצורה, לחץ על אווטאר ולאחר מכן סמן את האפשרות הפעל. |
| 2 |
עבור קבל אווטאר מ, בחר תכונת AD ולאחר מכן בחר את תכונת אווטאר שמכילה את נתוני האווטאר הגולמיים שברצונך לסנכרן עם הענן. |
| 3 |
כדי לוודא שהאווטאר ניגש כהלכה, הזן כתובת דוא"ל של משתמש ולאחר מכן לחץ על השג אווטאר של המשתמש. האווטאר מופיע מימין. |
| 4 |
לאחר שתאמת שהאווטאר הופיע כראוי, לחץ על החל כדי לשמור את השינויים. |
-
התמונות המסונכרנות הופכות לאווטאר ברירת המחדל עבור משתמשים ביישום Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר שהתכונה הזו מופעלת דרך מחבר ספר הטלפונים.
-
אוואטארים של המשתמש מסנכרנים עם יישום Webex ועם כל חשבונות תואמים באתר Webex.
מה הלאה
בצע סנכרון הפעלה יבשה; אם אין בעיות, בצע סנכרון מלא כדי לגרום לחשבונות המשתמש והאווטארים של Active Directory לסנכרן עם הענן ולהופיע ב-Control Hub.
סנכרן אווטארים של ספר טלפונים משרת משאבים לענן
באפשרותך לסנכרן את האווטארים של ספר הטלפונים של המשתמשים שלך עם הענן כך שכל אווטאר יופיע כשהוא נכנס ליישום Webex. השתמש בהליך זה כדי לסנכרן אווטארים משרת משאבים.
לפני שתתחיל
-
תבנית ה-URI והערך המשתנה בהליך זה הן דוגמאות. עליך להשתמש בכתובות URL ממשיות שבהן נמצאים אווטארים בספר הטלפונים שלך.
-
תבנית ה-URI של האווטאר והשרת שבו מתגוררים האווטארים חייבים להיות נגישים מיישום Directory Connector. המחבר צריך גישת http או https לתמונות, אבל התמונות לא צריכות להיות נגישות לציבור באינטרנט.
-
סנכרון נתוני האווטאר מופרדים מפרופילי המשתמשים של Active Directory. אם אתה מפעיל Proxy, עליך לוודא שניתן לגשת לנתוני אווטאר על ידי אימות NTLM או אימות בסיסי.
| 1 |
מחבר ספר הטלפונים, עבור אל תצורה, לחץ על אווטאר ולאחר מכן סמן את האפשרות הפעל. |
| 2 |
כדי לקבל אווטאר מ, בחר שרת משאבים ולאחר מכן הזן את תבנית URI של אווטאר – לדוגמה, בואו נסתכל על כל חלק של תבנית ה-URI של האווטאר ומה משמעותם:
|
| 3 |
(אופציונלי) אם שרת המשאבים שלך דורש אישורים, סמן את האפשרות הגדר פרטי כניסה של משתמש עבור אווטאר ולאחר מכן בחר השתמש משתמש זה בהתחברות לשירות או השתמש משתמש זה והזן את הסיסמה. |
| 4 |
הזן את ערך המשתנה – לדוגמה: |
| 5 |
לחץ על בדוק כדי לוודא שתבנית ה-URI של האווטאר פועלת כהלכה. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 |
לאחר שפרטי ה-URI מאומתים ונראים נכונים, לחץ על החל. לקבלת מידע מפורט אודות השימוש בביטויים קבועים, עיין בMicrosoft Regular Expression Language Quick Reference . |
-
התמונות המסונכרנות הופכות לאווטאר ברירת המחדל עבור משתמשים ביישום Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר שהתכונה הזו מופעלת דרך מחבר ספר הטלפונים.
-
אוואטארים של המשתמש מסנכרנים עם יישום Webex ועם כל חשבונות תואמים באתר Webex.
מה הלאה
בצע סנכרון הפעלה יבשה; אם אין בעיות, בצע סנכרון מלא כדי לגרום לחשבונות המשתמש והאווטארים של Active Directory לסנכרן עם הענן ולהופיע ב-Control Hub.
סנכרן מידע על החדר המקומי עם ענן Webex
השתמש בהליך זה כדי לסנכרן פרטי חדר מקומיים מ-Active Directory לענן Webex. לאחר שתסנכרן את פרטי החדר, מכשירי החדר המקומיים עם כתובת SIP מוגדרת וממופה מופיעים כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (Room, Desk ו-Board).
| 1 |
מ-Directory Connector, עבור אל סנכרן, לחץ על 'עוד' |
| 2 |
סמן את סנכרן פרטי חדר עם הענן כדי להפריד את נתוני החדר מנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, נתוני חדר מטופלים באותו אופן כמו נתונים מסונכרנים של משתמש. |
| 3 |
עבור אל מיפוי תכונות ולאחר מכן שנה את מיפוי התכונות עבור תכונת הענן sipAddresses;type=enterprise. כדי להשתמש באימות ערך, הערך של כתובת SIP צריך להיות Pattern.compile("^([^@])(.*)@(.*)$")
|
| 4 |
צור תיבת דואר של משאב חדר ב-Exchange. פעולה זו מוסיפה את התכונה msExchResourceMetaData;ResourceType:Room שבה המחבר משתמש לאחר מכן כדי לזהות חדרים.
|
| 5 |
ממשתמשים ומחשבים של Active Directory, נווט אל מאפייני החדר וערוך אותו. הוסף את ה-SIP URI המלא עם קידומת של sip:
|
| 6 |
בצע סנכרון הפעלה יבשה ולאחר מכן סנכרון הפעלה מלא במחבר. אובייקטי החדר החדשים מופיעים אובייקטים שנוספו ואובייקטי חדר תואמים מופיעים באובייקטים תואמים בדוח ההפעלה היבשה. כל אובייקטי החדר המסומנים למחיקה נמצאים תחת חדרים נמחקו.
תוצאות ההפעלה היבשה מראות את כל משאבי החדר שהותאמו.
הגדרה זו מפרידה את נתוני החדר של Active Directory (כולל התכונה של החדר) מנתוני המשתמש. לאחר סיום הסנכרון, הסטטיסטיקה בענן בלוח המחוונים של המחבר מציגה נתוני חדר שסונכרנו לענן.
|
מה הלאה
כעת, לאחר שביצעת את השלבים הבאים, בעת ביצוע חיפוש במכשיר הרשום בענן Webex, תראה את ערכי החדר המסונכרנים המוגדרים עם כתובות SIP. בעת ביצוע שיחה ממכשיר Webex ברישום זה, שיחה מועברת לכתובת ה-SIP שהוגדרה עבור החדר.
מ-Control Hub, באפשרותך לייבא חדרים מספר הטלפונים באופן אוטומטי וליצור סביבות עבודה.
נקודת הקצה לא יכולה להחזיר שיחה ליישום Webex. למכשירי חיוג לבדיקה, יש לרשום מכשירים אלה כ-SIP URI מקומי או במקום אחר מלבד יישום Webex. אם מערכת החדר של Active Directory שאתה מחפש רשומה ב-Webex ואותה כתובת דוא"ל נמצאת במכשיר Webex Room, במכשיר Desk או ב-Webex Board for Calendar, תוצאות החיפוש לא יציגו את הערך הכפול. מכשיר Room, Desk או Board מחויג ישירות ביישום Webex, ושיחת SIP לא מתבצעת.
שלח דוחות דוא"ל על תוצאות סנכרון ספר טלפונים
כברירת מחדל, אנשי הקשר או מנהלי המערכת של הארגון מקבלים תמיד התראות בדוא"ל. עם הגדרה זו, באפשרותך להתאים אישית מי צריך לקבל התראות דוא"ל המסכמים דוחות סנכרון ספר טלפונים.
| 1 |
מחבר ספר הטלפונים, לחץ על תצורה ולאחר מכן בחר התראה. |
| 2 |
מ-Directory Connector, לחץ על הגדרות, וליד מקבל דוא"ל, הפעל את האפשרות הפעל סנכרון דוח. |
| 3 |
סמן את האפשרות הפעל התראה אם ברצונך לעקוף את התנהגות ההתראה המוגדרת כברירת מחדל ולהוסיף נמען דוא"ל אחד או יותר. |
| 4 |
לחץ על הוסף ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל עם תבנית לא חוקית, תופיע הודעה שתגיד לך לתקן את הבעיה לפני שתוכל לשמור ולהחיל את השינויים. |
| 5 |
לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל עם תבנית לא חוקית, תופיע הודעה שתגיד לך לתקן את הבעיה לפני שתוכל לשמור ולהחיל את השינויים. |
| 6 |
אם עליך לערוך את כתובות הדוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את השינויים הדרושים. |
| 7 |
לאחר הוספת כל כתובות הדוא"ל החוקיות, לחץ על החל. |
| 8 |
לאחר הוספת כל כתובות הדוא"ל החוקיות, לחץ על שמור. |
מה הלאה
אם החלטת שברצונך להסיר כתובות דוא"ל, באפשרותך ללחוץ על דוא"ל כדי להדגיש את הערך הזה ולאחר מכן ללחוץ על הסר.
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הסר לצד ערכי כתובות דוא"ל ספציפיים.
הקצה משתמשים מ-Active Directory ל-Control Hub
בצע את השלבים הבאים כדי להקצות משתמשי Active Directory וליצור חשבונות משתמשים מתאימים ב-Control Hub. באפשרותך להקצות משתמשים מפריסת Active Directory מרובה תחומים (עם יער יחיד או יערות מרובים) לאחר התקנת Directory Connector לכל דומיין. במהלך התהליך לצירוף משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שייתכן שכבר קיימים בענן Webex - לדוגמה, בדוק חשבונות מגרסת ניסיון. המטרה היא ליצור התאמה מדויקת בין ספרי הטלפונים הפעילים שלך לענן Webex.
| 1 |
ביצוע סנכרון הפעלה יבשה במשתמשי Active Directory שלך בצע הפעלה יבשה כדי להשוות אובייקטים ב-Active Directory המקומי לאובייקטים בענן Webex. הפעלה יבשה מאפשרת לראות אילו אובייקטים יתווספו, ישתנו או יימחקו לפני שתפעיל סינכרון מלא או הדרגתי ותבצע את השינויים בענן. |
| 2 |
בצע סנכרון מלא של משתמשי Active Directory לענן בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) לענן. לאחר מכן שירות המחבר מעדכן את מאגר הזהויות עם ערכי AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים החדשים המסונכרנים. |
| 3 |
הקצה שירותי Webex למשתמשים מסונכרנים ספר טלפונים ב-Control Hub לאחר השלמת סנכרון משתמש מלא מ-Directory Connector ל-Control Hub, תוכל להקצות רישיונות שירות של Webex באמצעות מגוון שיטות. מומלץ להגדיר תבנית רישיון להקצאה אוטומטית לפני השימוש בה במשתמשי יישום Webex חדשים שסינכרון מ-Active Directory. ניתן גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
ביצוע סנכרון הפעלה יבשה במשתמשי Active Directory שלך
בצע הפעלה יבשה כדי להשוות אובייקטים ב-Active Directory המקומי לאובייקטים בענן Webex. הפעלה יבשה מאפשרת לראות אילו אובייקטים יתווספו, ישתנו או יימחקו לפני שתפעיל סינכרון מלא או הדרגתי ותבצע את השינויים בענן.
במהלך התהליך לצירוף משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שייתכן שכבר קיימים בענן Webex - לדוגמה, בדוק חשבונות מגרסת ניסיון. עם Directory Connector, המטרה היא ליצור התאמה מדויקת בין ספרי הטלפונים הפעילים שלך לענן Webex.
אם יש לך מספר דומיינים ביער אחד או ביערות מרובים, עליך לבצע שלב זה בכל אחד מהמופעים של מחבר ספר הטלפונים של Cisco שהתקנת עבור כל דומיין של Active Directory.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי יישום Webex ב-Control Hub לפני שהשתמשת ב-Directory Connector. בין המשתמשים בענן, חלקם עשויים להתאים לאובייקט Active Directory מקומי ולהוקצה להם רישיונות עבור שירותים. אבל חלקם עשויים להיות משתמשי בדיקה שברצונך למחוק בעת ביצוע סנכרון. עליך ליצור התאמה מדויקת בין Active Directory ל-Control Hub.
| 1 |
בחר אחד:
לאחר השלמת הרצה יבשה, תראה אחת מהתוצאות הבאות:
הסיכום מכיל מידע על התאמת האובייקט:
ההפעלה היבשה מזהה את המשתמשים על-ידי השוואתם למשתמשי דומיין. היישום יכול לזהות את המשתמשים אם הם שייכים לדומיין הנוכחי. בשלב הבא, עליך להחליט אם למחוק את האובייקטים או לשמור אותם. האובייקטים שאינם תואמים מזוהים כקיימים כבר בענן Webex אך אינם קיימים ב-Active Directory המקומי. |
| 2 |
סקור את תוצאות ההפעלה היבשה ולאחר מכן בחר אפשרות בהתאם לאם אתה משתמש בדומיין יחיד או בדומיינים מרובים:
|
| 3 |
בהנחיה אשר הפעלה יבשה, לחץ על כן כדי לבצע מחדש את סנכרון ההפעלה היבשה ולהציג את לוח המחוונים כדי לראות את התוצאות. כל החשבונות שסונכרנו בהצלחה בהפעלה היבשה מופיעים תחת אובייקטים תואמים. אם למשתמש בענן אין משתמש תואם עם אותו דוא"ל ב-Active Directory, הערך מופיע תחת משתמשים שנמחקו. כדי למנוע את דגל המחיקה הזה, באפשרותך להוסיף משתמש ב-Active Directory עם אותה כתובת דוא"ל. כדי להציג את הפרטים של הפריטים שסונכרנו, לחץ על הלשונית המתאימה עבור פריטים ספציפיים או על אובייקטים תואמים. כדי לשמור את פרטי הסיכום, לחץ על שמור תוצאות בקובץ. |
| 4 |
אם התוצאות צפויות, עבור אל , ולאחר מכן לחץ על הפעל כעת כדי לבצע סנכרון ידני והעבר אותו למצב ידני בשלב זה. לאחר ביצוע סנכרון בדומיין Active Directory האחרון בפריסת הדומיינים המרובה שלך, עליך להפעיל מצב אוטומטי עבור Directory Connector. באפשרותך להפעיל מצב אוטומטי רק כאשר האובייקטים מותאמים באופן מלא בין ענן Webex לכל ספרי הטלפונים הפעילים המקומיים. |
מה הלאה
-
עבור כל אובייקטי משתמש שאינם תואמים ששמרת, עליך להוסיף אותם ל-Active Directory כך שיש התאמה מדויקת בין הסביבה המקומית לענן.
-
בחר סוג סנכרון:
-
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגרסאות 3.4 ואילך) או כל 4 שעות (בגרסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הסנכרון המצטבר לא מתרחש עד שתבצע בתחילה סנכרון מלא.
-
אם יש לך דומיינים מרובים, חזור על השלבים האלה בכל מחבר ספר טלפונים אחר שהתקנת.
דברים שכדאי לזכור
-
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמטרי הסנכרון. אם ההפעלה היבשה התחילה באמצעות שינוי תצורה, באפשרותך לשמור את ההגדרות לאחר שההפעלה היבשה תושלם. אם כבר הוספת משתמשים באופן ידני, ביצוע סנכרון Active Directory עשוי לגרום להסרת משתמשים שנוספו קודם לכן. באפשרותך לבדוק את דוחות ההפעלה היבשה של מחבר ספר הטלפונים כדי לאמת שכל המשתמשים הצפויים קיימים לפני שתסנכרן באופן מלא עם הענן.
-
אם משתמשים תואמים מסומנים למחיקה ואינך בטוח כיצד להמשיך, ראה פרטי פתרון בעיות וכיצד ליצור קשר עם התמיכה בפתרון בעיות ותיקונים עבור מחבר ספר הטלפונים.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקו לצמיתות.
בצע סנכרון מלא של משתמשי Active Directory לענן
בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) לענן. לאחר מכן שירות המחבר מעדכן את מאגר הזהויות עם ערכי AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים החדשים המסונכרנים.
אם יש לך מספר דומיינים, עליך לבצע שלב זה בכל אחד מהמופעים של Directory Connector שהתקנת עבור כל דומיין של Active Directory.
Directory Connector מסנכרן את מצב חשבון המשתמש - ב-Active Directory, כל המשתמשים המסומנים כמושבתים מופיעים גם כלא פעילים בענן.
לפני שתתחיל
-
אם ברצונך שחשבונות המשתמש של יישום Webex יהיו במצב פעיל לאחר הסינכרון המלא ולפני שהמשתמשים ייכנסו בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
-
שלב כניסה יחידה עם ארגון Webex שלך. ראה
כניסה יחידה עם שירותי Cisco Webex וספק הזהויות של הארגון שלך
למידע נוסף. -
השתמש ב-Control Hub כדי לאמת ולדרוש בעלות על דומיינים הכלולים בכתובות הדוא"ל. ראה
הוספה, אימות ודרישת בעלות על דומיינים
. -
השתק הזמנות אוטומטיות בדוא"ל, כדי שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ליישום Webex. (יש לך אפשרות לבצע קמפיין בדוא"ל משלך.)
משתמשים מופעלים שלא נכנסו מופיעים עם מצב מאומת ב-Control Hub. לאחר הכניסה, הם מופיעים כפעילים. למידע נוסף על מצבי משתמש, ראה מצבי משתמש ופעולות ב-Cisco Webex Control Hub.
-
-
כאשר אתה מאפשר סנכרון, מחבר ספר הטלפונים מבקש ממך לבצע הפעלה יבשה תחילה. מומלץ לבצע הפעלה יבשה לפני סנכרון מלא כדי לתפוס שגיאות אפשריות.
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסינכרון מ-Active Directory.
אם אינך משתמש בתבניות רישיון להקצאה אוטומטית, משתמשים חדשים שסונכרנו יקבלו אוטומטית רישיונות בחינם. הם יוכלו להשתמש באותן תכונות חינמיות כמו אלה עם חשבונות חינמיים.
| 1 |
בחר אחד:
|
| 2 |
מ-Directory Connector, עבור אל סנכרן, לחץ על עוד |
| 3 |
אשר את תחילת הסנכרון. עבור כל שינוי שתבצע למשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי מיד בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים עד 72 שעות לאחר ביצוע הסנכרון. תוכל לנסות לנקות את המטמון המקומי של יישום Webex על-ידי ביצוע ההוראות הבאות: Windows או Mac.
|
| 4 |
לחץ על רענן אם ברצונך לעדכן את מצב הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקת ענן.) |
| 5 |
לקבלת מידע על שגיאות, בחר הפעל מציג אירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
| 6 |
כדי להגדיר לוח זמנים לסינכרון עבור סנכרון מצטבר מתמשך עם הענן, ראה הגדרת לוח הזמנים של המחבר והפעל סנכרון מצטבר. |
-
לאחר השלמת הסנכרון המלא, המצב עבור סנכרון ספר טלפונים מעדכן ממושבת לתפעולי בדף הגדרות ב-Control Hub.
-
כאשר כל הנתונים מותאמים בין נתונים מקומיים לענן, Directory Connector משתנה ממצב ידני למצב סנכרון אוטומטי.
-
אלא אם כן תשלב כניסה יחידה, תאמת דומיינים ותדרוש בעלות על דומיינים עבור חשבונות הדוא"ל שסינכרון ותדחה הודעות דוא"ל אוטומטיות, חשבונות המשתמש של יישום Webex יישארו במצב 'לא מאומת' עד שמשתמשים ייכנסו ליישום Webex בפעם הראשונה כדי לאשר את החשבונות שלהם. עיין במקטע 'לפני שתתחיל' לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
-
אם יש לך דומיינים מרובים, בצע את השלב הזה בכל מחבר ספר טלפונים אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל הדומיינים שהוספת מופיעים ב-Control Hub.
-
אם שילבת כניסה יחידה עם Webex והשתקת הודעות דוא"ל, ההזמנות בדוא"ל לא יישלחו למשתמשים החדשים המסונכרנים.
-
לא ניתן להוסיף משתמשים באופן ידני ב-Control Hub לאחר הפעלת Directory Connector. לאחר ההפעלה, ניהול המשתמשים מתבצע מתוך מחבר ספר הטלפונים של Cisco ו-Active Directory הוא המקור היחיד לאמת.
-
כל הקבוצות שסינכרון מופיעות ב-Control Hub ובאפשרותך להקצות תבנית רישיון כך שיוקצו למשתמשים בקבוצה הזו רישיונות.
מה הלאה
-
כשאתה מסיר משתמש מ-Active Directory, המשתמש נמחק זמנית לאחר הסנכרון הבא. המשתמש הופך ל-לא פעיל אבל פרופיל הזהות בענן נשמר למשך שבעה ימים (כדי לאפשר התאוששות ממחיקה בשוגג).
כאשר תסמן את האפשרות החשבון מושבת ב-Active Directory, המשתמש הופך ל-לא פעיל לאחר הסנכרון הבא. פרופיל הזהות בענן אינו נמחק לאחר שבעה ימים, במקרה שתרצה להפעיל שוב את המשתמש.
-
שים לב לחריגות אלה לסינכרון מצטבר (בצע את שלבי הסינכרון המלאים לעיל במקום זאת):
-
במקרה של אווטאר מעודכן אך ללא שינוי תכונה אחר, סנכרון מצטבר לא יעדכן את האווטאר של המשתמש לענן.
-
שינויי תצורה במיפוי תכונות, DN של בסיס, מסנן והגדרת אווטאר מחייבים סנכרון מלא.
-
הקצה שירותי Webex למשתמשים מסונכרנים ספר טלפונים ב-Control Hub
לאחר שתשלים סנכרון משתמש מלא מ-Cisco Directory Connector ל-Control Hub, תוכל להשתמש ב-Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בבת אחת או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון הקצאה אוטומטית. באפשרותך לבצע שינויים בחשבון המשתמש האישי לאחר השלב הראשוני הזה.
לאחר השלמת סנכרון משתמש מלא מ-Directory Connector ל-Control Hub, תוכל להשתמש בשיטות ב-Control Hub כדי להקצות רישיונות שירות של Webex באופן גלובלי לכל המשתמשים שלך, משתמשים בודדים, באמצעות תבנית ה-CSV בצובר או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. באפשרותך לבצע שינויים בחשבון המשתמש האישי לאחר השלב הראשוני הזה.
כאשר אתה מקצה רישיון למשתמש ביישום Webex, המשתמש הזה מקבל כברירת מחדל דוא"ל המאשר את ההקצאה. הדוא"ל נשלח על-ידי שירות התראות ב-Control Hub. אם שיתפת כניסה יחידה (SSO) עם ארגון Webex שלך, תוכל גם להסתיר התראות אוטומטיות אלה בדוא"ל אם אתה מעדיף ליצור קשר ישירות עם המשתמשים שלך.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסינכרון מ-Active Directory.
-
בצע סנכרון הפעלה יבשה במשתמשי Active Directory שלך.
-
לאחר אישור התוצאות של ההפעלה היבשה, בצע סנכרון מלא במשתמשי Active Directory שלך.
בזמן הסנכרון המלא, המשתמש נוצר בענן, לא נוספו הקצאות שירות ולא נשלח דוא"ל של הפעלה. אם הודעות דוא"ל לא מופסקות, המשתמשים החדשים מקבלים הודעת דוא"ל להפעלה כאשר אתה מקצה שירותים למשתמשים באמצעות שיטת ניהול משתמשים סטנדרטית ב-Control Hub, כגון ייבוא CSV, עדכון משתמש ידני או באמצעות השלמת הקצאה אוטומטית מוצלחת.
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , לחץ על ניהול משתמשים, בחר שנה את כל המשתמשים המסונכרנים ולאחר מכן לחץ על הבא. |
| 2 |
בחר אפשרות: |
מה הלאה
-
אם הודעות דוא"ל לא מופסקות, נשלח דוא"ל לכל משתמש עם הזמנה להצטרף ל-Webex ולהוריד אותו.
-
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות רישיון שהוקצה בנפרד או בצובר.
בעיות ידועות עם Directory Connector
-
לגרסאות Windows Server לפני 2012 R2 יש בעיית קובצי Cookie המשפיעה על Directory Connector. בעיה זו נפתרה בגרסאות 2012 R2 ו-2016.
-
עבור כל שינוי שתבצע למשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי מיד בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים ב-72 שעות ממועד ביצוע הסנכרון.
תוכל לנסות לנקות את המטמון המקומי של יישום Webex על-ידי ביצוע ההוראות הבאות: Windows או Mac.
-
כאשר משתמש משתמש ביישום Webex במחשב שולחני או במכשיר נייד כדי לחפש ולהתקשר לחדר שיש לו SIP URI מסונכרן בלבד, השיחה מצלצלת ללא הגבלה בשלב זה.
נהל משתמשי יישום Webex
הפעל סנכרון מצטבר
סנכרון מצטבר מבקש את Active Directory שלך ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. לאחר מכן שלב זה משלב את השינויים האלה ושולח אותם לשירות המחבר. השינויים כוללים שינוי של ייחוס משתמשים וכאשר משתמש נוסף או נמחק.
סנכרון זה לא מטיל עומס רב על שרתים ולא לוקח זמן רב כמו סנכרון מלא. לאחר שתבצע את הסנכרון המלא הראשוני שלך, אנו ממליצים על האפשרות המצטברת לסנכרון הבא.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסינכרון מ-Active Directory.
-
שים לב לחריגות אלה שלפיהם סנכרון מצטבר אינו תומך (בצע סנכרון מלא של משתמשי Active Directory בענן במקום זאת):
-
במקרה של אווטאר מעודכן אך ללא שינוי תכונה אחר, סנכרון מצטבר לא יעדכן את האווטאר של המשתמש לענן.
-
עבור שינויי תצורה חדשים במיפוי תכונות, DN של בסיס, מסנן והגדרת האווטאר, סינכרון הדרגתי לא יפעל והם דורשים סנכרון מלא.
-
| 1 |
מתוך מחבר ספר הטלפונים, לחץ על לוח מחוונים. כאשר אתה מאפשר סנכרון, מחבר ספר הטלפונים מבקש ממך לבצע הפעלה יבשה תחילה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > הפעל סנכרון אם הוא לא מופעל כבר. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגרסאות 3.4 ואילך) או כל 4 שעות (בגרסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הסנכרון המצטבר לא מתרחש עד שתבצע בתחילה סנכרון מלא. כאשר מרווח זמן מצטבר חדש מופעל, התוכנית בודקת את השינויים בהתבסס על חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על סנכרן עכשיו > הדרגתי. עבור כל שינוי שתבצע למשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי מיד בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים ב-72 שעות ממועד ביצוע הסנכרון.
|
| 4 |
לקבלת מידע על שגיאות, לחץ על הפעל מציג אירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
מה הלאה?
אם יש לך דומיינים מרובים, בצע שלב זה במופעים אחרים של Directory Connector שהתקנת.
שחזר משתמשים שנמחקו בטעות
Directory Connector כולל בדיקות ואיזונים כדי למנוע מחיקה לא מכוונת של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAP ב- Active Directory, שמחק משתמשים מסוימים כאשר סונכרנו עם הענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה ולהקים מחדש את חשבונות המשתמש ב-Control Hub.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בענן, לדוגמה, עקב בעיית אובייקט שאינה תואמת לאחר סנכרון מ-Directory Connector, ניתן לשחזר את המשתמשים. אם ראית הודעה על אובייקטים שאינם תואמים או שמת לב שמשתמשים נמחקו, ייתכן שתוכל לשחזר אותם אם תפעל במהירות.
משתמשים מסומנים כלא פעילים ב-Control Hub כאשר החשבונות המתאימים נמחקים ב-Active Directory. שירות הענן של הרקע שומר על המשתמשים למשך עד 7 ימים. במהלך תקופה זו, עדיין תוכל להשתמש ב-Cisco Directory Connector כדי לשחזר משתמשים. מומלץ לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים מושבתים ב-Active Directory מסומנים גם כלא פעילים ב-Control Hub, אבל חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל משתמשים ואשר אם חשבון משתמש ספציפי נמצא במצב לא פעיל או שהוא לא רשום. למידע נוסף, ראה מצבים ופעולות של משתמשים ב-Control Hub. |
| 3 |
אם משתמשים נמחקו ב-Control Hub או שאתה מבחין משתמשים במצב לא פעיל, עבור אל Active Directory, הוסף את חשבונות המשתמשים החסרים ולאחר מכן בצע סנכרון הפעלה יבשה ב-Directory Connector. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש ב-Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו זמנית עם Control Hub. המשתמשים משוחזרים ועוברים למצב המקורי, כולל מצב החשבון והקצאות השירות שלהם. |
מה הלאה?
חזור ל-Control Hub, עבור אל ואשר שחשבונות המשתמש שנמחקו קודם לכן מופיעים ברשימת המשתמשים.
מחק משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, תוכל לבחור למחוק לצמיתות משתמשים שנמחקו זמנית בסנכרון הבא.
| 1 |
לאחר השלמת הפעלה יבשה, בחר אובייקטים שנמחקו רכה. |
| 2 |
סמן את תיבת הסימון לצד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע . |
מה הלאה?
בסנכרון הבא, המשתמשים שסימנת יימחקו לצמיתות.
שינוי כתובת דוא"ל של יישום Webex
אם ברצונך לשנות את כתובות הדוא"ל של המשתמש והארגון שלך משתמש במחבר ספר הטלפונים, שנה את כתובות הדוא"ל האלה ב-Active Directory. הליך זה עוסק בשינוי כתובת דוא"ל של יישום Webex עבור דומיין יחיד ותהליך לשינוי הדומיין.
אם ברצונך לשנות רק דוא"ל או ערך מסוים עבור משתמש אחד, אל תמחק את המשתמש מ-Active Directory ולאחר מכן צור מחדש ערך חדש עם אותו דוא"ל. הענן מפרש פעולה זו כחשבון משתמש חדש והמרחבים של המשתמש ונתונים אחרים בענן יאבדו.
מחבר ספר הטלפונים לא מגביל את השינוי בדומיין הדוא"ל. עם זאת, כאשר המשתמש מסתנכרן מחדש לענן, מצב המשתמש תלוי באם הדומיין החדש מאומת בארגון שלך. אם הדומיין אינו מאומת בארגון שלך, מצב המשתמש משתנה ל'בהמתנה' לאחר הסינכרון המלא. למידע נוסף, ראה ניהול הדומיינים שלך.
אם הארגון שלך לא משתמש במחבר ספר הטלפונים, באפשרותך לשנות את כתובות הדוא"ל של יישום Webex דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל של החשבון שלך כדי לראות שלבים שמשתמשים יכולים לבצע כדי לשנות את כתובות הדוא"ל שלהם.
שינוי דומיין Active Directory
באפשרותך להשתמש בנוהל זה כדי ליצור דומיינים וכתובות דוא"ל חדשים. הם מסתנכרנים עם שירות הזהויות בענן.
| 1 |
הגדר דומיין חדש של Active Directory (AD). |
| 2 |
השבת סנכרון בכל המחברים שלך. |
| 3 |
הסר את ההתקנה של כל המחברים שלך. |
| 4 |
פתח מקרה כדי לשנות את הדומיין. במקרה של הגשה, הקפד לבקש את ההסרה של תצורת הדומיין ואת כל תכונות הסנכרון בארגון שלך. לפני שתפתח מקרה לשינוי הדומיין, ודא שאין לך סנכרון פועל. אל תשנה כתובות דוא"ל של משתמש ב-Active Directory עד שהתיק ייפתר. |
| 5 |
לאחר פתרון המקרה: בצע הפעלת בדיקה עם Directory Connector לפני ביצוע הסנכרון בפועל. |
דרישת בעלות על דומיין
דרישת בעלות על דומיין מתרחשת אם אתה דורש בעלות על דומיין דוא"ל עבור ארגון כך שכל חשבון צד נוצר בארגון הלקוח בתשלום ולא בארגון הצרכנים החינמי. באפשרותך לטעון בעלות על דומיין רק באמצעות מקרה תמיכה (ראה את הקישור הבא לקבלת מידע נוסף).
אם Directory Connector פעיל ונדרשת בעלות על הדומיין, חשבונות Sideboarded לא נוצרים בארגון הלקוח או בארגון הצרכן החופשי. רק מחבר ספר הטלפונים יכול להקצות חשבונות עבור הארגון מ-Active Directory. המידע המאוחסן ב-Active Directory הוא המקור המקורי. אם תנסה להתחבר לחשבון בצד, המשתמש המוזמן יקבל שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן למרחב של יישום Webex היא באמצעות תחילה שימוש ב-Directory Connector כדי להקצות את החשבון ל-Control Hub.
המר משתמשי יישום Webex בחינם לארגון ספר טלפונים מסונכרן
באפשרותך להשתמש רק בכתובות דוא"ל ייחודיות בספר הטלפונים של יישום Webex. אם המשתמשים שלך נרשמו לגרסה החינמית של יישום Webex, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בארגון זה באמצעות Directory Connector, בצע הגירה (המר) שלהם לארגון הלקוח לפני שתפעיל את Directory Connector. לאחר מכן אתה מוסיף את המשתמשים ל-Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מסנכרן עם הענן.
אם לא תמיר את החשבונות לפני ההפעלה, כבה את מחבר ספר הטלפונים כדי להמיר אותם.
אם תנסה להמיר משתמש בזמן שסנכרון ספר טלפונים מופעל, הודעת השגיאה לא ניתן להמיר
תופיע. כדי למנוע את הבעיה, אתה יכול להשתמש בשלבים אלה כדרך לעקיפת הבעיה.
משתמשים מסוימים שהוגשה עליהם דרישת בעלות עשויים להופיע עם התכונה movedfrom בעת ביצוע הפעלה יבשה. משתמשים אלה יהיו ברשימת אובייקטים שנמחקו במקום MismatchedObject. תצטרך להוסיף את המשתמשים האלה לרשימת ה-AD שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף משתמשים אלה, הם יימחקו כולם כאשר אתה מסנכרן עם הענן לידך.
| 1 |
השבת את סנכרון ספר הטלפונים ממחבר ספר הטלפונים. |
| 2 |
בצע את ההליך המר משתמשים לא מורשים ב-Control Hub כדי להמיר את המשתמש מארגון הצרכן החופשי לארגון הארגון. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע ב-Control Hub. Directory Connector הופך את Active Directory למקור האמת היחיד עבור חשבונות משתמשים והמטרה היא לקיים התאמה מדויקת בין Active Directory ל-Control Hub. ודא שקיימים משתמשים תואמים ב- Active Directory עבור משתמשים שהומרו לאחרונה לפני סינכרון מחדש. ניתן להשתמש בסינכרון Dry Run כדי להבטיח שלא יישארו משתמשים ללא תחרות. |
| 3 |
ב-Directory Connector, בצע סנכרון הפעלה יבשה. לאחר השלמת הריצה היבשה, בדוק את הכרטיסיה הוספת אובייקטים. ודא שכל המשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלת מחדש את הסנכרון כדי לוודא שחשבונות משתמש שהומרו מופיעים ב-Active Directory. אם תפעיל סינכרון וחשבונות מתגוררים רק ב-Control Hub, מחבר ספר הטלפונים יהיה רגיש לרישיות ומוחק משתמשים שהומרו שהוא מזהה עם כתובות דוא"ל לא תואמות (לדוגמה, user1@example.com ו-User1@example.com). אם משתמשים שהומרו יימחקו, הם יאבדו את כל מרחבי יישום Webex שלהם. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות, הפעל מחדש סנכרון ספר טלפונים מ-Directory Connector. |
חשבונות משתמשים שהומרו אינם מופעלים באופן אוטומטי אם לא אימתת דומיין. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את Directory Connector ללא אימות דומיין, משתמשים שהומרו לא פעילים במנוע הענן עד שיאשרו את כתובות הדוא"ל שלהם.
חשבונות משתמש של יישום Webex בעלי הרשאות צד
כשאתה מזמין משתמש אחר למרחב ביישום Webex, אם למשתמש המוזמן אין חשבון ביישום Webex, נוצר עבורו חשבון ("sideboarded"). כברירת מחדל, חשבונות שנוצרו בדרך זו מתווספים לארגון הצרכן החופשי.
אם ברצונך לנהל את החשבון המצורף באמצעות מחבר ספר הטלפונים, עליך להמיר את החשבון.
שנה את תבנית שם המשתמש של יישום Webex לאחר סנכרון ספר טלפונים
כברירת מחדל, Directory Connector ממפה את תכונת displayName ב-Active Directory לתכונת displayName בענן.
לאחר ביצוע סנכרון ספר טלפונים, ייתכן שתגלה ששמות משתמשים מוצגים בתבנית .
שם משתמש זה עשוי להופיע אם התכונה displayName ב-Active Directory מוגדרת כך. כאשר התכונה ממופה לdisplayName בענן, שמות מופיעים בתבנית ב-Control Hub.
כדי לשנות את התבנית, במסך המיפוי של תכונות Directory Connector: מפה את התכונה givenName sn (או sn givenName) לdisplayName בשמות התכונות של ענן Cisco.
לחלופין, מפה את התכונה sn givenName לdisplayName:
תוכל גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות את ביטוי התכונה המותאם אישית שלך לdisplayName.
לדוגמה, הזן givenName + "" + sn (שם פרטי, רווח, שם משפחה) כביטוי. פעולה זו ממפה את שתי התכונות ב-Active Directory אל displayName בענן.
אפשר למשתמשים לשנות שמות תצוגה ב-Webex Meetings
באפשרותך לבטל את המפה של התכונה displayName מסנכרון לענן ב-Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים שלהם. משתמשים יכולים להזין שם תצוגה שיוצג במהלך פגישות Webex במקום השם הפרטי ושם המשפחה שלהם. מנהלי מערכת יכולים גם לשנות את שם התצוגה של משתמש באופן ידני ב-Control Hub.
| 1 |
מ-Directory Connector, לחץ על תצורה ולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר displayName תחת שם תכונה של ענן Cisco. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה הלאה?
כעת המשתמשים יכולים לערוך את שמות התצוגה שלהם מאתר Webex שלהם.
פתרון בעיות של מחבר ספר טלפונים
שדרג למהדורת התוכנה האחרונה
כדי לשמור על הפריסה שלך בתאימות ולקבל את התכונות החדשות ביותר, הפונקציונליות, תיקוני באגים ושיפורים באבטחה, עליך תמיד לשדרג לגרסה העדכנית ביותר של Directory Connector. אם לא תשדרג לגרסה העדכנית ביותר הזמינה, ייתכן שתיתקל בבעיות, כגון Directory Connector אינו מסתנכרן עוד כראוי או שהוא נמצא בגרסה שאינה תומכת בדרישת TLS 1.2 הכרחית.
מחבר ספר הטלפונים מודיע לך באופן אוטומטי כאשר גרסה חדשה זמינה. שדרג תמיד לגרסה האחרונה כדי למנוע בעיות. אתה רואה גם התראה בשורת המשימות של Windows.
למרות שיש לך אפשרות להתקין ידנית עדכונים של תוכנת מחבר, מומלץ לבצע את השלבים בהגדר שדרוגים אוטומטיים כדי לאפשר ליישום לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההתראה בשורת המשימות של Windows, או לחץ לחיצה ימנית על הסמל Directory Connector בשורת המשימות של Windows כדי להתחיל את תהליך השדרוג. |
| 2 |
פעל בהתאם להוראות להשלמת השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות אישורי מנהל המערכת שלך. |
| 4 |
אמת את מספר הגרסה של התוכנה תחת . |
מה הלאה?
עבור התקנה חדשה של Directory Connector, באפשרותך להוריד את קובץ ה-zip ולאחר מכן לעקוב אחר שלבי ההתקנה במדריך זה.
קבע תצורה של הגדרות כלליות עבור מחבר ספר טלפונים
השתמש בהליך זה כדי לקבוע תצורה של הגדרות כלליות, כגון שם השרת שבו פועל Directory Connector, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי הדומיין. שם המחבר מופיע בלוח המחוונים בקטע המחברים, יחד עם כל מחבר אחר שפועל.
| 1 |
מ-Directory Connector, עבור אל תצורה ולאחר מכן לחץ על כללי. |
| 2 |
בשדה שם המחבר , הזן את שם המחבר. שדה זה מציג רק את שם המחשב שמפעיל כעת את המחבר. |
| 3 |
בחר את רמת יומן הרישום מהרשימה הנפתחת. כברירת מחדל, רמת יומן הרישום מוגדרת כמידע. רמות יומן הרישום הזמינות הן:
הגדרות אלה משפיעות על דוח הסינכרון שמתקבל בדוא"ל. אם תגדיר את רמת יומן הרישום ל-Error, רק שגיאות מדווחות בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה 'מידע', ולאחר מכן תקבל דוחות סנכרון לאחר סנכרון מלא. (זכור כי עבור סנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחים על שגיאות.) |
| 4 |
בחר את בקרי הדומיין המועדפים כדי להגדיר את הסדר של בקרי הדומיין לסנכרון זהויות. ניתן לגשת לבקרי הדומיין מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא רשום בקר, תוכל לגשת לבקר הראשי. |
| 5 |
סמן את האפשרות שדרוג אוטומטי לגרסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לשמור על תוכנת Cisco Directory Connector מעודכנת לגרסה העדכנית ביותר. מומלץ לבדוק הגדרה זו כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 6 |
בדוק את LDAP מעל SSL כדי להשתמש ב-LDAP המאובטח (LDAPS) כפרוטוקול החיבור. אם לא תסמן את LDAP באמצעות SSL, Directory Connector ימשיך להשתמש בפרוטוקול חיבור LDAP. LDAP (Lightweight Directory Application Protocol) ו-Secure LDAP (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבין בקר הדומיין בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
קבע את התצורה של מדיניות המחבר
באפשרותך להגדיר את מספר המחיקות המקסימלי שעשויות להתרחש במהלך הסנכרון. הפעלת סנכרון אינה מוחקת אובייקטים מ-Active Directory המקומי שלך. כל האובייקטים נמחקים רק מהענן.
לדוגמה, אתה מגדיר 1 כערך trigger של הסף המחיקה. בעת ביצוע סנכרון מלא או הדרגתי, אם מספר המשתמשים שברצונך למחוק גדול יותר מההגדרה, מחבר ספר הטלפונים מציג אזהרה. אם תלחץ על עקוף סף, תוכל להתחיל סנכרון מלא או הדרגתי בהצלחה, אך תראה הודעת עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מ-Directory Connector, לחץ על תצורה ולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה אפשר מחיקת גורם מפעיל סף אם ברצונך להוסיף גורם מפעיל סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקה חורג מהסף. כאשר חשבון המחיקה חורג מהמחיקה שאתה מגדיר, הסינכרון נכשל.
|
| 3 |
הזן את מספר המחיקות המקסימלי הרצוי. ברירת המחדל היא 20. מומלץ לא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדרת לוח הזמנים של המחבר
הגדר את תזמון הסנכרון ב-Active Directory. יתירות כשל משמשים עבור זמינות גבוהה (HA). אם מחבר אחד מושבת, אנחנו עוברים למחבר אחר במצב המתנה לאחר המרווח המוגדר מראש.
| 1 |
מחבר ספר הטלפונים, לחץ על תצורה ולאחר מכן בחר תזמן. |
| 2 |
ציין את מרווח הסנכרון המצטבר בדקות. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המשולב המלא לא מתרחש עד שתבצע תחילה סנכרון מלא. |
| 3 |
שנה את הערך שלח דוחות לפי… זמן אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
סמן את הפעל לוח זמנים לסינכרון מלא כדי לציין את הימים והשעות שבהם ברצונך לבצע סינכרון מלא. |
| 5 |
ציין את מרווח יתירות כשל בדקות. |
| 6 |
לחץ על החל. |
תרחישים מרובים של דומיין
דומיינים מרובים מבוססים על עדיפות הדומיין. עבור אובייקטים בעלי ערך מפתח זהה בדומיינים שונים, לאחר הסנכרון, הנתונים מהדומיין בעדיפות גבוהה משכתבים את הנתונים מהדומיין בעדיפות נמוכה יותר.
אובייקטים בעלי אותו ערך מפתח מקושרים לרשומה אחת במסד הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
דוגמה לשימוש ב-Case עבור דומיינים מרובים
דוגמה זו מניחה ארגון עם שני דומיינים - example1.com ו-example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) אל Active Directory of example1.com.
-
הוסף קבוצה1 (שם קבוצה: בדיקה) ל-Active Directory of example1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) אל Active Directory of example2.com.
-
הוסף קבוצה2 (שם קבוצה: בדיקה) ל-Active Directory of example2.com.
- סנכרון ב example1.com
-
כמקרה שימוש, user2 ו-group2 מסונכרנים עם הענן ומופיעים ב-https://admin.webex.com, בעוד ש-user1 ו-group1 אינם.
אם תבצע סנכרון מלא או הדרגתי לדוגמה1.com, user1 ו-group1 יסונכרנו. כמו כן, user2 ו-group2 מוחלפים על-ידי המידע של user1 ו-group1.
User1 מקשר אל user2 כאותה רשומה במסד הנתונים; group1 מקשר את group2 כאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com ו- example2.com
-
כמקרה שימוש, user2 ו-group2 מסונכרנים עם הענן ומופיעים ב-https://admin.webex.com, בעוד ש-user1 ו-group1 אינם.
שקול את השלבים הבאים:
- מחק את user1 ואת group1 ב-Active Directory לדוגמה1.com.
- בצע סנכרון מלא או הדרגתי עבור example1.com.
תוצאה: פרטי המשתמש לא השתנו ב-https://admin.webex.com. User2 אינו מקושר ל-user1, ו-group2 אינה מקושרת ל-group1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא השתנו ב-https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של user2 ו-group2 מופיע ב-https://admin.webex.com.
סנכרון דומיין חדש ושמור דומיין קיים
אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), הקפד להתקין את מחבר ספר הטלפונים עבור סנכרון דומיין (B) בשרת Windows נתמך. המחבר מתחבר לדומיין החדש לאחר ההגדרה הראשונית, ופרטי המשתמש תחת הדומיין (A) נשארים ללא פגע.
לכל דומיין חייב להיות מחבר פעיל משלו. שקול שני דומיינים עם ההגדרה הבאה: דומיין A עם מחברים (CA1) ו-(CA2) עבור זמינות גבוהה מקומית (HA); דומיין B עם מחבר (CB1). (CA1)ו-(CA2) משרתים את דומיין A. בתרחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על הדומיין מסונכרן, מכיוון שמחבר אחד תמיד פעיל. לכן, cb1 הוא המחבר הפעיל עבור דומיין B, מכיוון שלדומיין A כבר יש מחבר פעיל (CA1 או CA2).
הגדר את עדיפות הדומיין
השתמש בנוהל זה כדי לשנות את העדיפות של הדומיינים של Active Directory. עדיפות הדומיין מאפשרת לך לקבוע את הדומיין הראשי, הדומיין המשני וכן הלאה. זה עוזר כאשר לשני משתמשים משני דומיינים שונים יש את אותו ערך דוא"ל מסונכרן עם ארגון אחד.
אל תשתמש בנוהל זה אם יש לך דומיין יחיד רשום ב-Directory Connector. אם תנסה, המחבר יציג לך הודעה המציינת שעדיפות הדומיין אינה נדרשת.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של Cisco Directory Connector. עליך להוריד אותו מ-https://admin.webex.com.
| 1 |
מחבר ספר הטלפונים של Cisco, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על הגדר עדיפות דומיין. |
| 3 |
סמן דומיין אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את העדיפות של דומיין זה, ולאחר מכן לחץ על שמור כדי לשמור את השינוי הזה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלף דומיינים
השתמש בהליך זה כדי לחבר מחדש את מחבר ספר הטלפונים של Cisco לדומיין אחר.
לפני שתתחיל
-
ודא שלא פועלות משימות סנכרון לפני שתחליף דומיינים.
-
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של Cisco Directory Connector. עליך להוריד אותו מ-Control Hub.
| 1 |
מחבר ספר הטלפונים של Cisco, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על החלף דומיין. |
| 3 |
לאחר קריאת הזהירות, אם אתה מבין את ההשפעה של שינוי זה בפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף דומיין, יצאת ממחבר ספר הטלפונים של Cisco הנוכחי, דומיינים אחרים במחבר לא רשומים ופרטי המחבר במחשב זה נמחקים. |
| 4 |
היכנס בחזרה למחבר ספר הטלפונים של Cisco וחבר מחדש את הדומיין. |
בטל סנכרון ספר טלפונים
אם עליך להפסיק את הסנכרון מ-Directory Connector, תוכל לכבות אותו באופן זמני מ-Control Hub.
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , גלול אל סנכרון ספר טלפונים ולאחר מכן בחר אחד:
|
| 2 |
לאחר שתקרא את ההנחיה, לחץ על כבה. הסנכרון נפסק עד שתפעיל אותו מחדש מ-Directory Connector. |
הסר מיפוי תכונות משתמש
השתמש ב-Directory Connector כדי להסיר את המיפוי עבור תכונות Active Directory שמיפו בעבר לענן וסונכרנו עם Webex. לאחר שתסיר את מיפוי התכונות, ערכי התכונה יוסרו מהענן ולא יסונכרנו עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
מתוך מחבר ספר הטלפונים, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על . |
| 3 |
בחר את המיפוי להסרה מרשימת שם תכונה . |
| 4 |
תחת טווח משתמש מושפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
נהל תמונות פרופיל
השתמש ב-Directory Connector כדי לעדכן תמונות של פרופיל משתמש או כדי להסיר תמונות ריקות של פרופיל משתמש.
| 1 |
מתוך מחבר ספר הטלפונים, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסר התקנה והשבת מחבר ספר טלפונים
לאחר הסרת ההתקנה של מופע של Directory Connector, עליך לבטל את הרישום שלו. הסר לחלוטין מחבר ספר טלפונים עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש עוד בסנכרון ספר טלפונים.
-
אינך רוצה להשתמש באחד ממחברי ספר טלפונים מרובים (זמינות גבוהה).
-
ברצונך לשנות את הדומיין ולהתקין מחבר אחר.
לפני שתתחיל
-
ייתכן שיש לך מופעים מרובים של Directory Connector שהוגדרו עבור זמינות גבוהה (HA) או סנכרון דומיינים מרובים. השבת את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של Directory Connector.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של Directory Connector.
| 1 |
ממכונת Windows, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספר טלפונים, בחר הסר התקנה ולאחר מכן פעל בהתאם להנחיות. ייתכן שיהיה עליך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , גלול אל סנכרון ספר טלפונים, לחץ על עוד |
| 4 |
לאחר שתקרא את ההנחיה, לחץ על השבת. אלא אם כן קיים מחבר ספר טלפונים אחר בפריסת זמינות גבוהה (HA), חשבונות משתמש אינם מסונכרנים עוד. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת Directory Connector. כלי זה מותקן כחלק מ-Directory Connector 3.4 ואילך.
אם הסנכרון לא פעל כראוי, ייתכן שיש לך תצורה או שגיאת רשת. כלי זה בודק את החיבור שלך ל- LDAP כך שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות יומן הרישום המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory Domain:
-
כדי להפעיל בדיקות עבור שירותי Active Directory Lightweight Directory:
-
כדי להפעיל בדיקות עבור פרוטוקול Lightweight Directory Access Protocol (LDAP):
פתרון בעיות ב-Ciso Directory Connector
פתרון בעיות ותיקונים עבור מחבר ספר הטלפונים
ייתכן שתיתקל בהודעת שגיאה או בעיה אחרת ב-Directory Connector. כמו כן, לאחר ש-Directory Connector מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דוא"ל שמפרט כל בעיה בסנכרון. עיין בסעיפים הבאים לקבלת בעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני יצירת קשר עם התמיכה.
התקן
מחבר ספר הטלפונים הפסיק לעבוד
קיבלת הודעות דוא"ל של התראה שמחבר ספר הטלפונים שלך לא פועל.
-
ייתכן ש-Directory Connector לא יותקן כראוי.
-
ייתכן ש-Directory Connector לא פועל.
-
ייתכן שהרשת לא תהיה זמינה.
נסה את הפעולות הבאות:
-
פתח את . אתר מחבר ספר טלפונים. אם היא לא שם, הורד את הגרסה האחרונה מ-Control Hub והתקן אותה.
-
פתח את שירות ואתר את שירות Cisco DirSync. ודא שהוא מציג את המצב כהתחיל. אם השירות נעצר, לחץ לחיצה ימנית ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את Directory Connector יש גישה לאינטרנט.
שגיאה בהתקנה מחדש
בעיה – אם תתקין מיד מחבר חדש לאחר הסרת ההתקנה של מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית – ב-Windows Server 2012, לקוח הסרת ההתקנה צריך זמן למחיקת חשבון השירות מרשימת השירותים.
פתרון – לאחר זמן מה, נסה שוב את ההתקנה.
היכנס
קריסות מחבר ספר טלפונים במהלך כניסה ל-SSO
בעיה
מחבר ספר הטלפונים עלול לקרוס לאחר הזנת כתובת דוא"ל מדף כניסה של SSO.
תמיסה
נסה את הפעולות הבאות:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצה חדשה:
-
עבור אל בקר הדומיין ופתח את ניהול מדיניות הקבוצה (gpedit.msc).
-
לחץ לחיצה ימנית על OU או דומיין ספציפיים, ובחר צור GPO בדומיין זה, קשר אותו כאן…
-
תן שם למדיניות ולאחר מכן לחץ לחיצה ימנית ובחר ערוך.
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המכונה:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדש ולאחר מכן פריט רישום.
-
עבור נתיב מפתח, הזן או נווט אל HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
השבת מנפה שגיאות של סקריפטעבור ערך, והזןלאעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדש ולאחר מכן פריט רישום.
-
עבור נתיב מפתח, הזן או נווט אל HKEY_CURRENT_משתמש\תוכנה\Microsoft\Internet Explorer\ראשי.
-
הזן
השבת מנפה שגיאות של סקריפטעבור ערך, והזןלאעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
השינויים ייכנסו לתוקף לאחר הפעלת gpupdate /force, המחשב יופעל מחדש (עבור שינויי מחשב) או המשתמש נכנס שוב (עבור שינויי משתמשים).
לא ניתן לרשום את מחבר השירות של Cisco DirSync
בעיה
הכניסה נכשלת וההודעה הזו מופיעה: "לא ניתן לרשום את מחבר השירות Cisco DirSync."
תמיסה
מערכת Windows שבה מותקן Directory Connector חייבת להיות חברה ב-Active Directory.
לא מופיע דף כניסה
בעיה
פתחת את Directory Connector ודף הכניסה לא הופיע.
תמיסה
נסה את השלבים הבאים:
-
ב-Internet Explorer, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו Chrome ו-Firefox.
-
אם Internet Explorer לא יכול לבקר בקישור אבל דפדפנים אחרים יכולים, סמן את הגדרות Internet Explorer וסמן את תיבות הסימון TLS 1.1 ו-1.2. (השתמש בנוהל הפעל TLS ב-Internet Explorer .)
הנחיית כניסה מופיעה
בעיה
מופיעה בקשה המבקשת להזין את שם המשתמש והסיסמה כדי להעביר את האימות.
סיבה אפשרית
מחבר ספר הטלפונים משלים בשקט אימות אבטחת NTLM עם חשבון הכניסה. אם האימות נכשל, חלון קופץ כדי לבקש את שם המשתמש והסיסמה של האימות.
תמיסה
כאשר תראה את חלון הכניסה המוקפץ, עליך לספק חשבון חוקי עם אימות נכון כדי להעביר את האבטחה.
לא ניתן להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, מופיעה הודעת השגיאה: "לא ניתן להתחבר לשרת המרוחק".
סיבה אפשרית
ייתכן שיש לך בעיות Proxy שצריך לפתור.
תמיסה
ראה פתרון בעיות בכניסה לחשבון שירות לקבלת מידע נוסף על פתרון בעיות.
לא ניתן לרשום את המחבר
בעיה
תראה את הודעת השגיאה "לא ניתן לרשום את המחבר. אירעה חריגה כללית".
סיבה אפשרית
ברוב המקרים, הבעיה היא מכיוון שלמחבר ספר הטלפונים אין הרשאה להתחבר להקשר שורש LDAP.
תמיסה
נסה את הפעולות הבאות:
-
הפעל בקשת פקודה (cmd) ולאחר מכן הזן ldp.exe.
-
לחץ על , בחר איגוד כמחובר כעת למשתמש ולאחר מכן לחץ על אישור.
-
לחץ על , הזן DC=arbonneintl,DC=ad בתור BaseDN ולאחר מכן לחץ על אישור.
-
אם הבעיה נמשכת, פתח מקרה עם תמיכה.
סנכרון
אווטארים לא מסונכרנים
בעיה
מחבר ספר הטלפונים של Cisco סינכרן נתוני AD של משתמש עם ענן Webex. אבל שום נתוני אווטאר לא סונכרנו בהצלחה.
סיבה אפשרית
אם השתמשת מחדש בשרת אווטאר קיים והאווטארים של המשתמש כבר סונכרנו, המטמון המקומי לוכד אותם ומונע שליחה חוזרת כדי לחסוך ברוחב פס.
תמיסה
מחק את המטמון המקומי על-ידי ביצוע השלבים הבאים:
-
עבור אל C:\קובצי תוכנית (x86)\Cisco Systems\Cisco Directory Connector\Plugins\
-
מחק את DirSyncPluginAvatar.dll-cache.bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר ספר הטלפונים של Cisco.
חשבונות דוא"ל של משתמש מתנגשים
בעיה
תוצאות הסנכרון עשויות להציג חשבונות דוא"ל של משתמשים מתנגשים.
-
אם המשתמשים ניסו את הגרסה החינמית של יישום Webex, כתובות הדוא"ל שלהם נמצאות בארגון הצרכן החופשי.
-
אם הודעות דוא"ל של משתמשים סונכרנו אי פעם בארגון אחר.
-
אם הודעות דוא"ל של משתמשים קיימות בדומיינים מרובים ששייכים לארגון.
תמיסה
נסה את הפעולות הבאות:
-
בצע את השלבים הבאים אם אתה מנסה לדרוש בעלות על משתמשים:
-
השבת באופן זמני את Cisco Directory Connector.
-
השתמש באפשרות 'דרוש בעלות על משתמש' ב-Control Hub כדי לדרוש בעלות על כל חשבונות העשויים להתקיים בארגון הצרכן החופשי. למידע נוסף, ראה דרוש בעלות על משתמשים לארגון שלך (המר משתמשים) .
-
בצע הפעלה יבשה ב-Cisco Directory Connector, ולאחר מכן הפעל מחדש את סנכרון ספר הטלפונים
-
במקרה האחרון, בדוק פעמיים את נתוני המשתמש במקורות Active Directory שלך.
משתמש שהומר סומן כלא פעיל
בעיה
בסביבה המסונכרנת של ספר הטלפונים שלך, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגון שלך, אבל המשתמש שהומר לא יכול להיכנס ליישום Webex.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון הארגון, המשתמש מסומן כמצב לא פעיל למשך 30 יום כאמצעי תאימות לאבטחה. במהלך תקופה זו, המשתמש לא יכול להיכנס ליישום Webex והוא מסומן למחיקה בסוף התקופה בת 30 יום. מצב זה נובע מכיוון שפרטי המשתמש החינמיים אינם נמצאים ב-Active Directory.
תמיסה
עליך לנקוט פעולה אם אינך רוצה למחוק את חשבון המשתמש. כדי לפתור בעיה זו, צור חשבון משתמש ב-Active Directory המקומי שלך התואם לחשבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון מתוך מחבר ספר הטלפונים של Cisco. לאחר מכן, המשתמש יכול להיכנס שוב ליישום Webex והחשבון לא יימחק.
כשל סינכרון מצטבר
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב-Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטבר.
-
המסנן שבו אתה משתמש מפנה לתכונת ערך מקושר.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבוצע סנכרון מלא.
תמיסה
ל-Windows Server 2008 R2 יש באג הקשור לבעיה זו. הבאג תוקן ב-2012 R2 ואילך. מומלץ לשדרג את Windows Server ל-2012 R2 לפחות.
ערך לא חוקי עבור תכונה
בעיה
עבור [dn משתמש (שם מובחן)], לתכונה [שם תכונה] יש את הערך הלא חוקי הבא [value attribute].
סיבה אפשרית
עבור CN=b,OU=עובדים,OU=C משתמשי,DC=C,DC=com, לתכונה [מספר טלפון] יש את הערך הלא חוקי הבא: +. תכונה זו חייבת להכיל לפחות מספר אחד.
תמיסה
לתכונה עבור משתמש זה אין ערך חוקי. תקן את הערך שלו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים למחיקה
בעיה
המשתמשים המתאימים מסומנים למחיקה.
בעת ביצוע סנכרון הפעלה יבשה כדי לבדוק את הנתונים בין Active Directory לענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובייקט למחיקה.
תמיסה
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, תוכל להשתמש ב-Directory Connector לתיקון. בצע סנכרון כדי למחוק את המשתמש ולאחר מכן בצע סנכרון אחר כדי לסנכרן את המשתמש מ-AD מקומי לענן.
-
אם אינך יכול למחוק וליצור מחדש את חשבון המשתמש, פתח מקרה עם תמיכה.
תכונה חסרה
בעיה
התכונה הנדרשת [attribute_name] בעת הוספת ערך מקומי [dn משתמש (שם מובחן)]. הערך לא נוצר ב-Control Hub עד שלכל התכונות הנדרשות יש ערך.
סיבה אפשרית
כתובת הדוא"ל של התכונה הנדרשת חסרה. בעת הוספת ערך מקומי [CN=משתמש מכירות,OU=מהנדסים,OU=K,DC=k,DC=מקומי], הערך אינו נוצר ב-Control Hub עד שלכל התכונות הנדרשות יש ערך.
תמיסה
אחת מהתכונות הנדרשות חסרה עבור המשתמש [user_email_address]. ספק את הערכים הנדרשים עבור משתמש זה.
קבוצה מקוננת לא תסנכרן
בעיה
משתמשים בקבוצת Active Directory מקוננת אינם מסונכרנים כראוי עם הענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל הן את קבוצת הילדים והן את קבוצת ההורים, שאינה נתמכת. לדוגמה: (memberof=CN=testgroup1,CN=משתמשים,DC=RKTEST2008,DC=org)
תמיסה
עליך להגדיר מחדש את המסנן שמסנכרן קבוצות. לדוגמה: |(memberof=CN=testgroup1,CN=משתמשים,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=משתמשים,DC=rktest2008,DC=org)
התנגשות עם מתן שמות של משתמשים
בעיה
קיים התנגשות מתן שמות עבור [dn משתמש] עבור אובייקט הזנה קיים בענן בשם: [כתובת דוא"ל של משתמש], וסוג המשתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים ב-Control Hub.
תמיסה
צור משתמש ב-Active Directory שלך עם אותה כתובת דוא"ל כמו החשבון שרשמת דרך Control Hub.
Control Hub
רשימת משתמשים חסרה ב-Control Hub
בעיה
אם יש לך ארגון Webex עם יותר מ-1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים ב-Control Hub.
תמיסה
באפשרותך להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב-Control Hub, עבור אל משתמשים, לחץ על חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו עם Control Hub
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם Control Hub.
סיבה אפשרית
הקבוצה אינה מתויגת כ-isCriticalSystemObject ב-Active Directory.
תמיסה
ודא שהתכונה isCriticalSystemObject מוגדרת ל-TRUE ב-Active Directory.
הפעל פתרון בעיות עבור מחבר ספר הטלפונים
באפשרותך להפעיל פתרון בעיות כדי לעזור לאבחן שגיאות שאתה נתקל ב-Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קובצי יומן הרישום שהם : \Cisco Systems\Cisco Systems\Cisco Directory Connector\Logs
| 1 |
הפעל את הקובץ |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
ב-Directory Connector, לחץ על לוח מחוונים. |
| 4 |
עבור אל פעולות ולאחר מכן לחץ על . |
| 5 |
כאשר פתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; פעולה זו לוכדת את נתוני התעבורה כך שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קובצי יומן הרישום: אם הקובץ ריק, ודא שלחשבון יש הרשאות לגשת ל-AD DS או ל-AD LDS שלך. תיקיית יומן הרישום שומרת קבצים רק ב-3 הימים האחרונים. התוכן בקובצי יומן הרישום תואם לפלט יומן האירוע למערכת. |
| 7 |
במידת הצורך, שלח את קובץ יומן הרישום לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות כשתסיים. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או הדרגתי, הפעל את מציג האירועים. הוא מציג סיכום של אירועי הניהול ויומני השגיאות.
| 1 |
מ-Directory Connector, עבור אל לוח מחוונים ולאחר מכן לחץ על . תיבת הדו-שיח 'מאפייני אירוע' מציגה את פרטי אירוע הסנכרון ופרטי השגיאה. |
| 2 |
ממציג האירועים, עבור אל .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל יומני הרישום כקובץ Events יחיד (*.evtx) או בתבנית אחרת כמו xml או csv. |
מה הלאה?
אם עליך לפתוח מקרה, פנה לתמיכה, תאר את הבעיה עם המחבר ולאחר מכן צרף את קובץ האירועים למקרה שלך.
יומני האירוע לוכדים פעולות משתמש. לקבלת עזרה בניהול תעבורת הרשת, הפעל פתרון בעיות במחבר.
הפעל TLS ב-Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר ספר הטלפונים של Cisco:
-
אירעה שגיאה בהתחברות לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם תראה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח את Internet Explorer ולאחר מכן בחר כלים. עכשיו סמן את התיבות עבור גרסת TLS/SSL שברצונך להפעיל לחץ על 'אישור' סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט , עבור אל מתקדם , גלול אל אבטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב-TLS 1.1 והשתמש ב-TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתור בעיות בכניסה לחשבון שירות
אם אינך יכול להיכנס אל Cisco Directory Connector או שאינך יכול להפעיל סנכרון, השתמש בשלבים הבאים כדי לנסות לפתור את הבעיה לפני יצירת קשר עם התמיכה.
| 1 |
נסה לבקר https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בדפדפן האינטרנט שלך. |
| 2 |
בחר אחת, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שלחשבון שהוגדר עבור שירות Cisco DirSync (שניתן למצוא בשירותי Windows) יש רמת הרשאות המאפשרת לו לגשת לנתוני אווטאר ולנתוני AD. כברירת מחדל, השירות ממנף את אישורי חשבון הכניסה של Windows ואת האימות. |
בדוק את SafeDllSearchMode ברישום Windows
מצב חיפוש Safe Dynamic Link Library (DLL) מוגדר כברירת מחדל ברישום Windows ומציב את הספריה הנוכחית של המשתמש מאוחר יותר בסדר החיפוש DLL. אם מצב זה היה מושבת איכשהו, תוקף יכול להציב DLL זדוני (הנקרא אותו שם כמו קובץ DLL מועבר שנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בנוהל זה כדי לבדוק פעמיים את הגדרות הרישום.
לפני שתתחיל
שינויים ברישום Windows צריכים להיעשות בזהירות רבה. מומלץ לגבות את הרישום שלך לפני שתשתמש בשלבים הבאים.
| 1 |
בחיפוש Windows או בחלון ההפעלה, הקלד regedit ולאחר מכן הקש Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה הזמנת חיפוש של ספריית קישורים דינמיים.
סקירה של מחבר ספר הטלפונים של Cisco
סקירת מחבר ספר טלפונים
Directory Connector הוא יישום מקומי לסנכרון זהות בענן. אתה מוריד את תוכנת המחבר מ-Control Hub ומתקין אותה במחשב המקומי שלך.
עם Directory Connector, תוכל לשמור על חשבונות המשתמש והנתונים שלך ב-Active Directory, כך ש-Active Directory הופך למקור האמת היחיד. כאשר אתה מבצע שינוי מקומי, הוא משוכפל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור והטבה |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומצב סנכרון, ומצב מחבר ספר הטלפונים. באפשרותך להציג את לוח המחוונים בכל פעם שתיכנס. |
| הרצה יבשה לפני הסנכרון עם הענן | בצע הרצה יבשה של שינויים בספרייה לפני שיושמו בענן. לאחר מכן הפעל דוח כדי לראות שהשינויים שברצונך לבצע הם מה שאתה מצפה מהם. |
| סנכרון מלא ומצטבר | סנכרן את ספר הטלפונים כולו. או פשוט סנכרן את השינויים המצטברים כדי לחסוך בכוח העיבוד ולקצר את זמן הסינכרון. |
|
סנכרן דומיינים מרובים (יער יחיד או יערות מרובים) |
Directory Connector תומך בדומיינים מרובים תחת יער יחיד או תחת יערות מרובים (ללא צורך ב-AD LDS). עבור ארגונים עם דומיינים מרובים של Active Directory, באפשרותך להתקין מחבר ספר טלפונים עבור כל דומיין, לקשור כל דומיין לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמש עם Webex. Control Hub משקף את המצב על-ידי הצגת מצב הסנכרון עבור מחברי ספר טלפונים מרובים, מאפשר לך לכבות את הסנכרון עבור דומיין ספציפי ולהשבית מחבר ספר טלפונים בפריסת זמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| מסנני Lightweight Directory Access Protocol (LDAP) | הגדר קריטריוני חיפוש של LDAP וספק יבוא יעיל. |
| מיפוי תכונות של Active Directory | מפה תכונות של Microsoft Active Directory לתכונות ענן Webex תואמות. באפשרותך למפות תכונות רלוונטיות לתצורת Active Directory שלך וגם להגדיר תכונות מותאמות אישית למפות לענן. התכונות המקומיות יוצרות נתונים שונים בענן, כגון פרטי חשבון משתמש, מספרי טלפון ב-Webex Teams, כתובות SIP של משאב חדר ונתוני כרטיס איש קשר אחרים של משתמש (תפקיד, מחלקה, מנהל וכן הלאה). |
|
ספר טלפונים ארגוני עבור משאבי חדר מקומיים ומשתמשים ואנשי קשר ארגוניים של Cisco Webex Calling (PSTN בענן) ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב-PSTN של ענן Cisco Webex Calling עבור שירות שיחות או שיש לך מכשירים לחדר מקומיים, תכונה זו מאפשרת למשתמשים לחפש בספריית אנשי קשר ארגוניים מטלפונים של Cisco Webex Calling (PSTN בענן) או במשאבי החדר שלהם.
|
| מציג אירועים | השתמש במציג האירוע כדי לקבוע אם אירעו בעיות בסנכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות של Cisco. אם הסנכרון לא פעל כראוי, ייתכן שיש לך תצורה או שגיאת רשת. כלי זה בודק את החיבור שלך ל-Active Directory כך שתוכל לאבחן שגיאות בעצמך לפני שתיצור קשר עם התמיכה. ברגע שתפעיל פתרון בעיות ב-Directory Connector, ייכתבו יומני רישום שניתן לשלוח לתמיכה הטכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, נשלחת לך התראה בכל פעם שגרסה חדשה של התוכנה זמינה. באפשרותך להגדיר שדרוגים אוטומטיים כך שתמיד תהיה בגרסה העדכנית ביותר של התוכנה כאשר גרסה חדשה משוחררת. |
| זמינות גבוהה | קבע תצורה של מחברים מרובים כך שיהיה גיבוי, במקרה שהמחבר הראשי או המחשב שמארח אותו יורידו. |
Directory Connector מחולק לשלושה אזורים:
-
Control Hub הוא הממשק היחיד שמאפשר לך לנהל את כל ההיבטים של ארגון Webex שלך: הצג משתמשים, הקצה רישיונות, הורד Directory Connector וקבע תצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאומתו באמצעות ספק הזהויות הארגוניות שלהם ואינך רוצה לשלוח הזמנות בדוא"ל עבור יישום Webex.
-
ממשק ניהול Directory Connector היא התוכנה שאתה מוריד מ-Control Hub ומתקין בשרת Windows מהימן. עבור דומיינים מרובים של Active Directory, באפשרותך להתקין רגע אחד של התוכנה עבור כל דומיין שברצונך לסנכרן. באמצעות התוכנה, באפשרותך להפעיל סנכרון כדי להביא את חשבונות המשתמש שלך ב-Active Directory אל Webex, להציג ולנטר את מצב הסנכרון ולקבוע את התצורה של שירותי מחבר ספר טלפונים.
-
שירות סנכרון ספר טלפונים מבקש מ-Active Directory לאחזר משתמשים וקבוצות לסנכרון עם שירות המחבר ומחבר ספר הטלפונים.
עיין בדיאגרמה זו כדי להבין את ארכיטקטורת מחבר ספר הטלפונים:
הכנת הסביבה שלך עבור Directory Connector
דרישות עבור Directory Connector
דרישות Windows ו-Active Directory
באפשרותך להתקין את Directory Connector בשרתי Windows נתמכים אלה:
-
שרת Windows 2022
-
שרת חלונות 2019
-
Windows Server 2016
כדי לטפל בבעיית קובצי Cookie, מומלץ לשדרג את בקר הדומיין שלך למהדורה המכילה את התיקון - Windows Server 2012 R2 או 2016.
Directory Connector נתמך עם שירותי Active Directory הבאים:
-
ב-Active Directory 2016
(Directory Connector נתמך בעת שימוש בגרסה האחרונה של Active Directory ב-Windows Server 2019)
-
בActive Directory 2012
-
Active Directory 2008 R2
-
ב־Active Directory 2008
שים לב לדרישות הנוספות הבאות:
-
מחבר ספר הטלפונים דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework v3.5 (נדרש עבור יישום Directory Connector. אם תיתקל בבעיות כלשהן, השתמש בכיוונים ב- Enable .NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework v.4.5 (נדרש עבור TLS1.2)
-
-
נדרשת רמה פונקציונלית של יער Active Directory 2 (Windows Server 2003) ואילך. (ראה מהן רמות פונקציונליות של Active Directory? לקבלת מידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 GB של זיכרון RAM
-
אחסון של 50GB
-
אין מינימום ל-CPU
דרישות הרשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישת HTTPS (יציאה 443) לאינטרנט.
דרישות ארגון Webex
-
כדי לגשת לתוכנת Directory Connector מ-Control Hub, אתה זקוק לארגון Webex עם גרסת ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמש חדשים של יישום Webex יהיו פעילים לפני שהם נכנסים בפעם הראשונה, אנו ממליצים שתבצע את הפעולות הבאות:
-
הוסף, אמת וטען לבעלות על דומיינים שמכילים את כתובות הדוא"ל של המשתמש שברצונך לסנכרן בענן.
-
בצע שילוב כניסה יחידה (SSO) של ספק הזהויות (IdP) שלך עם ארגון Webex שלך.
-
הסתר הזמנות אוטומטיות בדוא"ל, כדי שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכל לבצע קמפיין בדוא"ל משלך. (תכונה זו דורשת שילוב SSO.)
-
למידע נוסף, ראה מצבים ופעולות של משתמשים ב-Control Hub.
דרישות התקנה
-
עבור סביבת דומיין מרובה (יער יחיד או יערות מרובים), עליך להתקין מחבר ספר טלפונים אחד עבור כל דומיין של Active Directory. אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שיש לך שרת WINDOWS נתמך נפרד להתקנת מחבר ספר טלפונים עבור סנכרון דומיין (B).
-
כדי להיכנס למחבר, איננו דורשים חשבון מנהל ב-Active Directory. אנחנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מערכת מלא ב-Control Hub.
למשתמש מקומי זה חייבות להיות הרשאות במחשב Windows הזה כדי להתחבר לבקר הדומיין ולקרוא אובייקטי משתמש של Active Directory. חשבון ההתחברות של המחשב צריך להיות מנהל מערכת של מחשב עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על התחברות למחשב וירטואלי.)
-
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון מנהל המערכת המלא עבור Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשת אל Active Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי לקבוע תצורה של חשבון אחר כדי לגשת אל Active Directory. (מידע זה חל גם על התחברות למחשב וירטואלי.)
-
ודא שמצב החיפוש של Windows Safe Dynamic Link Library (DLL) מופעל באמצעות הליך זה: בדוק את SafeDllSearchMode ברישום Windows.
-
אם אתה משתמש ב-AD LDS עבור דומיינים מרובים ביער אחד, מומלץ להתקין את Directory Connector ואת Active Directory Domain Service/Active Directory Lightweight Directory Services (AD DS/AD LDS) במחשבים נפרדים.
דרישות דומיין מרובות
לפני שתבצע את המשימות בזרימת משימת הפריסה של מחבר ספר הטלפונים של Cisco, זכור את הדרישות והמלצות הבאות אם ברצונך לסנכרן פרטי Active Directory ממספר דומיינים בענן:
-
נדרש מופע נפרד של Directory Connector עבור כל דומיין.
-
תוכנת Directory Connector חייבת לפעול במארח שנמצא באותו דומיין שבו היא תסנכרן.
-
מומלץ לאמת או לדרוש בעלות על הדומיינים שלך ב-Control Hub. (ראה הוספה, אימות ודרישת דומיינים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח כרטיס כדי להעביר את הארגון שלך לרשימת ארגונים גדולה.
-
אם תרצה, תוכל לסנכרן את פרטי משאב החדר יחד עם חשבונות משתמש. (ראה סנכרן מידע על חדר מקומי לענן Webex.)
המלצות של קבוצת Active Directory להקצאת רישיונות אוטומטית
קבוצות Active Directory משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים עוזרת לפשט את התחזוקה וניהול הרשת.
קיימים שני סוגים של קבוצות ב-Active Directory:
-
קבוצות תפוצה – משמשים ליצירת רשימות תפוצה בדוא"ל.
-
קבוצות אבטחה – משמשות להקצאת הרשאות למשאבים משותפים.
שקול את ההנחיות הבאות בעת יצירת קבוצות ב-Active Directory:
-
צור קבוצה גלובלית עבור כל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמש במוסכמות מתן שמות סטנדרטיות ברחבי הארגון כדי להקל על זיהוי מידע חשוב על קבוצה. שמות קבוצות יכולים לכלול פרטים על הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_EMEAR" מתייחס לקבוצת אבטחה גלובלית למשתמשי EMEAR של Webex.
-
ארגן קבוצות בצורה קלה להבנה, כגון על ידי גיאוגרפיה או היררכיה ניהולית. השתמש בתיאורי קבוצה כדי לתאר לחלוטין את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות חדשות שהוקצו, הגדר את תבנית קבוצת הרישיונות האוטומטיים ב-Control Hub עבור קבוצות אלה. למידע נוסף, ראה הגדרת תבנית הקצאת הרישיונות האוטומטית שלך .
מידע על הגדלה
Directory Connector פועל כגשר בין Active Directory המקומי לענן Webex. ככזה, למחבר אין מגבלה עליונה לגבי מספר אובייקטי Active Directory שניתן לסנכרן עם הענן. כל המגבלות באובייקטים בספר הטלפונים המקומי קשורות לגרסה הספציפית ולמפרטים עבור סביבת Active Directory המסונכרנת עם הענן, ולא המחבר עצמו.
כמה גורמים יכולים להשפיע על מהירות הסינכרון:
-
המספר הכולל של אובייקטי Active Directory. (משימת סנכרון של 5000 משתמשים לא תימשך עד 50000.)
-
מהירות רשת ורוחב פס.
-
עומס העבודה של המערכת ומפרטים.
אם אתה מסנכרן יותר מ-50,000 משתמשים, מומלץ מאוד להשתמש במחבר שני ליתירות כשל ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים שלעיל, אין לנו אפשרות לספק ערכי זמן ספציפיים למשך כמה זמן יימשך סנכרון אובייקט.
בדוק את SafeDllSearchMode ברישום Windows
מצב חיפוש Safe Dynamic Link Library (DLL) מוגדר כברירת מחדל ברישום Windows ומציב את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר החיפוש DLL. אם מצב זה היה מושבת איכשהו, תוקף יכול להציב DLL זדוני (הנקרא זהה לקובץ DLL מוזכר שנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בנוהל זה כדי לבדוק פעמיים את הגדרות הרישום.
לפני שתתחיל
שינויים ברישום Windows צריכים להיעשות בזהירות רבה. מומלץ לגבות את הרישום שלך לפני שתשתמש בשלבים הבאים.
| 1 |
בחיפוש Windows או בחלון ההפעלה, הקלד regedit ולאחר מכן הקש Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה הזמנת חיפוש של ספריית קישורים דינמיים.
שילוב Web Proxy
שילוב Web Proxy
אם אימות Proxy אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש ב-Directory Connector.
אם הארגון שלך משתמש ב-Proxy אינטרנט שקוף, הוא אינו תומך באימות. המחבר מחבר ומסנכרן משתמשים בהצלחה.
ניתן לנקוט באחת מהגישות הבאות:
-
Web Proxy מפורש באמצעות Internet Explorer (המחבר יורש את הגדרות ה-Web Proxy)
-
Explicit Web Proxy באמצעות קובץ .pac (המחבר מקבל בירושה הגדרות Proxy ספציפיות לארגון)
-
Proxy שקוף שעובד עם המחבר ללא שינויים כלשהם
השתמש ב-Web Proxy דרך הדפדפן
באפשרותך להגדיר את Directory Connector לשימוש ב-proxy אינטרנט דרך Internet Explorer.
אם שירות Cisco DirSync פועל מחשבון אחר מהמשתמש המחובר כעת, עליך גם להיכנס באמצעות חשבון זה ולהגדיר את התצורה של proxy אינטרנט.
| 1 |
מ-Internet Explorer, עבור אל אפשרויות אינטרנט, לחץ על חיבורים ולאחר מכן בחר הגדרות LAN. |
| 2 |
הצבע על מופע Windows שבו המחבר מותקן ב-Proxy האינטרנט שלך. המחבר מקבל בירושה הגדרות Proxy אינטרנט אלה. |
| 3 |
אם הסביבה שלך משתמשת באימות Proxy, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
באפשרותך לבצע זאת בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף את כתובות ה-URL האלה לרשימת היתרים כדי לעקוף לחלוטין את ה-PROXY של האינטרנט שלך, ודא שטבלת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר לגשת לכתובות ה-URL ישירות. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות Certificate Authority, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
לקבלת מידע נוסף, עיין במאמר זה על דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
הגדרת תצורת Web Proxy באמצעות קובץ PAC
באפשרותך להגדיר דפדפן לקוח לשימוש בקובץ .pac. קובץ זה מספק את כתובת ה-Proxy באינטרנט ואת פרטי היציאה. Directory Connector מקבל בירושה ישירות את תצורת ה-Proxy האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר בהצלחה ויסנכרן פרטי משתמש עם ענן Webex, ודא שאימות Proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות Proxy, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
באפשרותך לבצע זאת בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף את כתובות ה-URL האלה לרשימת היתרים כדי לעקוף לחלוטין את ה-PROXY של האינטרנט שלך, ודא שטבלת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר לגשת לכתובות ה-URL ישירות. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות Certificate Authority, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
לקבלת מידע נוסף, עיין במאמר זה על דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר ספר הטלפונים תומך בNT LAN Manager (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בקרב התקני התחום ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, אשר יכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, העיצוב הטכני של ה-NTLM מבוסס על מנגנון של אתגר
ותגובה
:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמת טקסט רגילה, ערך ה-hash של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס באמצעות הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה-hash המאוחסן וערך ה-hashed מסיסמת הקלט. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, השרת מייצר מפתח אקראי בן 16 סיביות. המפתח נקרא אתגר (או Nonce). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט פשוט.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר באמצעות ערך ה-hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח בחזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר הדומיין לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן שהלקוח שלח, והאתגר הפשוט המקורי.
-
בקר הדומיין יכול לאחזר את ערכי ה-hash של הסיסמה בהתאם לשם החשבון. ואז בקר הדומיין יכול להצפין את האתגר המקורי. בקר ה-doman יכול לאחר מכן להשוות לערך ה-hash שהתקבל ולערך ה-hash המוצפן. אם הם זהים, האימות הצליח.
ל-Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אין צורך להשלים תצורה נוספת.
הגדרת תצורת Proxy שקוף
בתרחיש זה, הדפדפן אינו מודע לכך ש-Proxy אינטרנט שקוף מיירט בקשות HTTP (יציאה 80/יציאה 443) ולא נדרשת תצורה בצד הלקוח.
| 1 |
פרוס Proxy שקוף, כך שהמחבר יכול להתחבר ולסנכרן משתמשים. |
| 2 |
אשר שה-Proxy הצליח - תראה חלון קופץ צפוי של אימות דפדפן בעת הפעלת המחבר. |
הגדר אימות Proxy
הוסף את כתובת ה-URL cloudconnector.webex.com לרשימת ההיתרים שלך על-ידי יצירת רשימת בקרת גישה.
בשרת חומת האש הארגונית שלך:
| 1 |
הפעל בדיקת מידע של DNS אם היא לא מופעלת כבר. |
| 2 |
קבע רוחב פס משוער עבור החיבור הזה (בערך 2 MB/s או פחות עבור המחבר). ייתכן שלא יהיה צורך בכך. |
| 3 |
צור רשימת בקרת גישה כדי להחיל על מארח המחבר, וציין לדוגמה: רשימת גישה 2000 acl-inside של אישור מורחב TCP [IP של המחבר] cloudconnector.webex.com eq https |
| 4 |
החל את ה-ACL הזה על ממשק חומת האש המתאים, שיישים רק עבור מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש ב-Proxy האינטרנט שלך על-ידי קביעת התצורה של הצהרת הכחשה המשתמעת המתאימה. |
פרוס מחבר ספר טלפונים
זרימת משימת פריסה של מחבר ספר הטלפונים של Cisco
לפני שתתחיל
| 1 |
Control Hub מציג בתחילה סנכרון ספר טלפונים כמושבת. כדי להפעיל סנכרון ספר טלפונים עבור הארגון שלך, עליך להתקין ולקבוע את התצורה של מחבר ספר הטלפונים, ולאחר מכן לבצע סנכרון מלא בהצלחה. להתקנה חדשה של Directory Connector, עבור תמיד אל Control Hub (https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה כדי שתשתמש בתכונות ובתיקוני באגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים באמצעות התוכנה ומותקנים באופן אוטומטי כאשר זמינים. |
| 2 |
היכנס עם פרטי הכניסה של מנהל המערכת של Webex ובצע את ההגדרה הראשונית. |
| 3 |
חשוב תמיד לשמור על תוכנת Directory Connector מעודכנת לגרסה העדכנית ביותר. מומלץ להשתמש בנוהל זה כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 4 |
בחר אובייקטי Active Directory לסנכרון כברירת מחדל, מחבר ספר הטלפונים מסנכרן את כל המשתמשים שאינם מחשבים וכל הקבוצות שאינן אובייקטי מערכת קריטיים עבור דומיין. לקבלת שליטה נוספת על אילו אובייקטים מסונכרנים, באפשרותך לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות הדף 'בחירת אובייקטים' ב-Directory Connector. |
| 5 |
באפשרותך למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה הנדרש היחיד הוא ה-* uid. |
| 6 |
סנכרן אווטארים של ספר טלפונים באמצעות אחד מההליכים הבאים:
באפשרותך לסנכרן את האווטארים של המשתמשים שלך עם הענן כך שאווטאר של כל משתמש יופיע כאשר הוא נכנס ליישום. באפשרותך לסנכרן אווטארים מתכונה Active Directory או משרת משאבים. |
| 7 |
סנכרן מידע על החדר המקומי עם ענן Webex השתמש בהליך זה כדי לסנכרן פרטי חדר מקומיים מ-Active Directory לענן Webex. לאחר שתסנכרן את פרטי החדר, מכשירי החדר המקומיים עם כתובת SIP מוגדרת וממופה מופיעים כערכים הניתנים לחיפוש במכשירי חדר הרשומים בענן, כגון מכשיר Webex Room או Cisco Webex Board |
| 8 |
כדי להקצות משתמשים מ-Active Directory ל-Control Hub, בצע את השלבים הבאים:
עקוב אחר הרצף הזה כדי להקצות משתמשי Active Directory עבור חשבונות יישום Webex. באפשרותך להקצות משתמשים מפריסת Active Directory יער או דומיין מרובים עבור Directory Connector 3.0 ואילך. במהלך התהליך לצירוף משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שייתכן שכבר קיימים בענן Webex - לדוגמה, בדוק חשבונות מגרסת ניסיון. המטרה היא ליצור התאמה מדויקת בין ספרי הטלפונים הפעילים שלך לענן Webex. |
התקן מחבר ספר טלפונים
Control Hub מציג בתחילה סנכרון ספר טלפונים כמושבת. כדי להפעיל סנכרון ספר טלפונים עבור הארגון שלך, עליך להתקין ולקבוע את התצורה של מחבר ספר הטלפונים, ולאחר מכן לבצע סנכרון מלא בהצלחה.
עליך להתקין מחבר אחד עבור כל דומיין של Active Directory שברצונך לסנכרן. מופע יחיד של Directory Connector יכול לשרת רק דומיין אחד. עיין בדיאגרמה הבאה כדי להבין את הזרימה עבור סנכרון דומיינים מרובים:
לפני שתתחיל
אם אתה מבצע אימות באמצעות שרת Proxy, ודא שיש לך את אישורי ה-Proxy שלך:
-
עבור אימות בסיסי של Proxy, תזין את שם המשתמש והסיסמה לאחר שתתקין מופע של המחבר. תצורת ה-proxy של Internet Explorer נדרשת גם לאימות בסיסי; ראה שימוש ב-Proxy אינטרנט דרך הדפדפן
-
עבור NTLM Proxy, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש ב-Proxy אינטרנט דרך הדפדפן.
| 1 |
ב-Control Hub, עבור אל ובחר הבא. |
| 2 |
לחץ על הקישור הורד והתקן כדי לשמור את הגרסה האחרונה של קובץ התקנת המחבר .zip בשרת VMware או Windows שלך. באפשרותך להשיג את קובץ ה-.zip ישירות מקישור זה, אבל דרושה לך גישה ניהולית מלאה לארגון Control Hub כדי שהתוכנה הזו תפעל. להתקנה חדשה, קבל את הגרסה העדכנית ביותר של התוכנה כך שתשתמש בתכונות העדכניות ביותר ובתיקוני באגים. לאחר התקנת התוכנה, שדרוגים מדווחים באמצעות התוכנה ומותקנים באופן אוטומטי כאשר זמינים. |
| 3 |
בשרת VMware או Windows, בטל את zip והפעל את קובץ .msi בתיקיית ההגדרה כדי להפעיל את אשף ההגדרה. |
| 4 |
לחץ על הבא, סמן את התיבה כדי לקבל את הסכם הרישיון ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. |
| 5 |
בחר את סוג חשבון השירות שברצונך להשתמש בו ובצע את ההתקנה עם חשבון מנהל מערכת:
כדי למנוע שגיאות, ודא שההרשאות הבאות קיימות:
|
| 6 |
לחץ על התקן. לאחר הפעלת בדיקת הרשת ואם תתבקש, הזן את פרטי הכניסה הבסיסיים של ה-Proxy, לחץ על אישור ולאחר מכן לחץ על סיום. |
מה הלאה?
מומלץ לאתחל מחדש את השרת לאחר ההתקנה. דוח ההפעלה היבשה לא יכול להציג את התוצאה הנכונה כאשר הנתונים לא הופצו. בעת אתחול המחשב, כל הנתונים מתעדכנים כדי להציג תוצאה מדויקת בדוח.
היכנס אל Directory Connector
לפני שתתחיל
ודא שיש לך את אישורי ה-Proxy שלך.
-
עבור אימות בסיסי של Proxy, תזין את שם המשתמש והסיסמה לאחר שתפתח את המחבר בפעם הראשונה.
-
עבור NTLM Proxy, פתח את Internet Explorer, לחץ על סמל ההילוך, עבור אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שפרטי שרת ה-Proxy מתווספים ולאחר מכן לחץ על אישור. ראה שימוש ב-Proxy אינטרנט דרך הדפדפן.
| 1 |
פתח את המחבר והוסף |
| 2 |
אם תתבקש, היכנס באמצעות אישורי אימות ה-Proxy שלך, ולאחר מכן היכנס ל-Webex באמצעות חשבון מנהל המערכת שלך ולחץ על הבא. |
| 3 |
אשר את הארגון והדומיין שלך.
|
| 4 |
לאחר שמסך אשר ארגון יופיע, לחץ על אשר. אם כבר קשרת AD DS/AD LDS, המסך אשר ארגון יופיע. |
| 5 |
לחץ על אשר. |
| 6 |
בחר אחד, בהתאם למספר הדומיינים של Active Directory שברצונך לשייך ל-Directory Connector:
|
מה הלאה?
לאחר הכניסה, תתבקש לבצע סנכרון הפעלה יבשה.
לוח מחוונים של מחבר ספר טלפונים
כאשר תיכנס לראשונה אל Directory Connector, לוח המחוונים יופיע. כאן באפשרותך להציג סיכום של כל פעילויות הסנכרון, להציג סטטיסטיקה בענן, לבצע סנכרון הפעלה יבשה, להתחיל סנכרון מלא או הדרגתי והפעל את תצוגת האירוע כדי לראות פרטי שגיאה.
אם מסתיים זמן ההפעלה, היכנס שוב.
באפשרותך להפעיל משימות אלה בקלות מסרגל הכלים 'פעולות' או מתפריט 'פעולות'.
|
רכיב |
תיאור |
|---|---|
|
סנכרון נוכחי |
מציג את מידע המצב אודות הסנכרון שמופעל כעת. כאשר לא מתבצע סנכרון, תצוגת המצב לא פעילה. |
|
הסנכרון הבא |
מציג את הסינכרונים המלאים וההדרגתיים המתוזמנים הבאים. אם לא מוגדר לוח זמנים, לא מתוזמן מוצג. |
|
סנכרון אחרון |
מציג את המצב של שני הסנכרון האחרונים שבוצעו. |
|
מצב סנכרון נוכחי |
מציג את המצב הכולל של הסנכרון. |
|
מחברים |
מציג את המחברים המקומיים הנוכחיים הזמינים לענן. |
|
סטטיסטיקת ענן |
מציג את המצב הכולל של הסנכרון. |
|
לוח זמנים לסנכרון |
מציג את לוח הזמנים לסנכרון עבור סנכרון מצטבר ומלא. |
|
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסיכום עשוי לכלול את הדברים הבאים:
|
| פעולה | תיאור |
|---|---|
| התחל סנכרון מצטבר |
התחל באופן ידני סנכרון מצטבר פעולה זו מושבתת בעת השהה או השבתת סנכרון, אם סנכרון מלא לא הושלם, או אם מתבצע סנכרון. |
|
סנכרן הפעלה יבשה |
בצע סנכרון הפעלה יבשה. |
|
הפעל את מציג האירועים |
הפעל את מציג האירועים של Microsoft. |
|
רענן |
רענן את לוח המחוונים של מחבר ספר הטלפונים של Cisco |
|
פעולה |
תיאור |
|---|---|
| סנכרן עכשיו |
התחל סינכרון מלא באופן מיידי. |
|
מצב סנכרון |
בחר מצב סנכרון מצטבר או מצב סנכרון מלא. |
|
אפס סוד מחבר |
צור שיחה בין מחבר ספר הטלפונים של Cisco לשירות המחבר. בחירה באפשרות זו תאפס את הסוד בענן ולאחר מכן תשמור את הסוד באופן מקומי. |
|
הרצה יבשה |
בצע בדיקה של תהליך הסנכרון. עליך לבצע הפעלה יבשה לפני שתבצע סנכרון מלא. |
|
פתרון בעיות |
הפעל/כבה פתרון בעיות. |
|
רענן |
רענן את המסך הראשי של מחבר ספר הטלפונים של Cisco. |
|
יציאה |
צא ממחבר ספר הטלפונים של Cisco. |
|
שילוב מקשים |
פעולה |
|---|---|
|
אלט +A |
הצג את תפריט פעולות |
|
|
סנכרן כעת |
|
|
אפס סוד מחבר |
|
|
הרצה יבשה |
|
|
סנכרון מצטבר |
|
|
סנכרון מלא |
|
|
הצג תפריטעזרה |
|
|
עזרה |
|
|
אודות |
|
|
שאלות נפוצות |
הגדר שדרוגים אוטומטיים
| 1 |
מ-Directory Connector, עבור אל , ולאחר מכן סמן את האפשרות שדרוג אוטומטי לגרסה החדשה של Cisco Directory Connector. |
| 2 |
לחץ על החל כדי לשמור את השינויים שלך. |
גרסאות חדשות של המחבר מותקנות באופן אוטומטי כשהן זמינות.
באפשרותך לנהל שדרוגים באופן ידני, אם אתה מעדיף. ראה שדרוג למהדורת התוכנה האחרונה לקבלת מידע נוסף.
בחר אובייקטי Active Directory לסנכרון
כברירת מחדל, מחבר ספר הטלפונים מסנכרן את כל המשתמשים שאינם מחשבים וכל הקבוצות שאינן אובייקטי מערכת קריטיים עבור דומיין. לקבלת שליטה נוספת על אילו אובייקטים מסונכרנים, באפשרותך לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות הדף 'בחירת אובייקטים' ב-Directory Connector.
קבוצות להקצאת רישיונות אוטומטית
Control Hub מאפשר לך לנהל הקצאות רישיונות על בסיס כל קבוצה. באפשרותך ליצור תבניות רישיון ולמפות אותן לקבוצות Active Directory שתסנכרן עם הענן. בנקודת יצירת המשתמש, Webex בודק את החברות של המשתמש ואת מיפוי תבנית הרישיון האוטומטית עבור המשתמש החדש הזה.
מומלץ להשתמש במסנן LDAP כדי לסנכרן רק קבוצות רלוונטיות לענן. לדוגמה, ניתן להגדיר את המסנן ל:
(&(cn=דוגמה)(objectclass=Group))*
מסנן זה מסנכרן את כל הקבוצות בתוך ה-DN של הבסיס כאשר השם מתחיל ב-Example. משתמשים שלא הוקצו לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית של ברירת המחדל שהגדרת ב-Control Hub.
קבוצות עבור פריסות אבטחת נתונים היברידיים
ב-Directory Connector, עליך לבדוק את האפשרות קבוצות אם אתה משתמש באבטחת נתונים היברידיים כדי להגדיר קבוצת ניסיון עבור משתמשי ניסוי. עיין במדריך הפריסה לאבטחת נתונים היברידיים לקבלת הדרכה. ההגדרה הזו של Directory Connector לא משפיעה על סנכרון משתמשים אחר בענן.
| 1 |
מ-Directory Connector, עבור אל תצורה ולאחר מכן לחץ על בחירת אובייקטים. |
| 2 |
במקטע סוג אובייקט, סמן את משתמשים ושקול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להזין מסנן LDAP בשדה מסנני LDAP משתמשים. אם ברצונך לסנכרן משתמשים שנמצאים בקבוצת Example-Manager, השתמש במסנן כמו זה:
|
| 3 |
סמן את מזהה חדר כדי להפריד נתוני חדר מנתוני משתמש. לחץ על התאם אישית אם ברצונך להגדיר תכונות נוספות כדי לזהות נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן פרטי חדר מקומיים מ-Active Directory לענן Webex. לאחר שתסנכרן את פרטי החדר, מכשירי החדר המקומיים עם כתובת SIP מוגדרת וממופה מופיעים כערכים הניתנים לחיפוש במכשירי חדר הרשומים בענן. למידע נוסף, ראה סנכרן פרטי חדר מקומיים לענן Webex. |
| 4 |
בדוק את קבוצות אם ברצונך לסנכרן את קבוצות המשתמשים שלך ב-Active Directory עם הענן. אל תוסיף מסנן LDAP של סנכרון משתמשים לשדה 'קבוצות'. עליך להשתמש רק בשדה 'קבוצות' כדי לסנכרן את נתוני הקבוצה עצמם עם הענן. כברירת מחדל, קבוצות אינן מסונכרנות עבור לקוחות חדשים. עליך להפעיל סנכרון קבוצה. עליך גם לסנכרן קבוצות אבטחה. |
| 5 |
בדוק את אנשי הקשר אם ברצונך לסנכרן פרטי קשר של משתמשים עם הענן. מחבר ספר הטלפונים מנהל רק אנשי קשר מסונכרנים על-ידי המחבר. אם כבר יש אנשי קשר ב-Control Hub, הסנכרון לא ימחק את אנשי הקשר. אם אנשי קשר יוסרו מהיקף הסנכרון, פרטי הקשר של המשתמשים יוסרו גם ב-Control Hub. |
| 6 |
קבע את התצורה של מסנני LDAP. באפשרותך להוסיף מסננים מורחבים על-ידי מתן מסנן LDAP חוקי. עיין במאמר זה לקבלת מידע נוסף על קביעת התצורה של מסנני LDAP. |
| 7 |
ציין את מזהי ה-DN של בסיס מקומי לסנכרון על-ידי לחיצה על בחר כדי לראות את מבנה העץ של Active Directory שלך. מכאן באפשרותך לבחור או לבטל את הבחירה של אילו מכולות לחפש. |
| 8 |
בדוק שהאובייקטים שברצונך להוסיף לתצורה זו ולחץ על בחר. באפשרותך לבחור מכולות אישיות או אב לשימוש לסנכרון. בחר מיכל אב כדי להפעיל את כל מיכלי הילדים. אם תבחר מיכל לילד, מיכל ההורה יציג סימן ביקורת אפור המציין שילד סומן. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את מכולות Active Directory שבדקת. אם הארגון שלך מציב את כל המשתמשים והקבוצות בגורם המכיל של המשתמשים, אין צורך לחפש מיכלים אחרים. אם הארגון שלך מחולק ליחידות ארגון, הקפד לבחור או. |
| 9 |
לחץ על החל. בחר אפשרות:
לקבלת מידע על הפעלה יבשה, ראה בצע סנכרון הפעלה יבשה במשתמשי Active Directory שלך. עבור סנכרון קבוצה, עליך לבצע סנכרון מלא: בצע סנכרון מלא של משתמשי Active Directory לענן. |
מפה תכונות משתמש
באפשרותך למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה הנדרש היחיד הוא uid, מזהה ייחודי עבור כל חשבון משתמש בשירות הזהויות בענן.
באפשרותך לבחור איזו תכונה של Active Directory למפות לענן - לדוגמה, באפשרותך למפות את firstName lastName ב-Active Directory או ביטוי תכונה מותאם אישית לdisplayName בענן.
לחשבונות ב-Active Directory מוכרח להיות כתובת דוא"ל; ה-uid ממפה כברירת מחדל לשדה ad של הדואר (לא sAMAccountName).
אם תבחר שהשפה המועדפת תגיע מ-Active Directory שלך, Active Directory הוא המקור היחיד לאמת: המשתמשים לא יוכלו לשנות את הגדרת השפה שלהם בהגדרות Webex ומנהלי מערכת לא יוכלו לשנות את ההגדרה ב-Control Hub.
| 1 |
מ-Directory Connector, לחץ על תצורה ולאחר מכן בחר מיפוי תכונות משתמש. דף זה מציג את שמות התכונות עבור Active Directory (משמאל) וענן Webex (מימין). כל התכונות הנדרשות מסומנות בכוכבית אדומה. |
| 2 |
גלול לתחתית שמות תכונות של Active Directory, ולאחר מכן בחר אחת מתכונות Active Directory אלה כדי למפות לתכונת הענן uid:
ניתן למפות כל אחת מתכונות Active Directory האחרות ל-uid, אך מומלץ להשתמש ב-mail או ב-userPrincipalName, כפי שמכוסה בהנחיות לעיל. במקרים מסוימים, המשתמשPrincipalName משמש לכניסה, אבל כתובת הדוא"ל של המשתמש משמשת לניהול לוח השנה שלו. עליך להבטיח את כתובת הדוא"ל של ניהול לוח השנה למפות את שדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות ב-Active Directory תואמות בענן, ראה מיפוי תכונות Active Directory במחבר ספר הטלפונים. כדי שהסנכרון יפעל, עליך לוודא שהתכונה Active Directory שתבחר נמצאת בתבנית דוא"ל. מחבר ספר הטלפונים מציג חלון קופץ שיזכיר לך אם לא תבחר באחת מהתכונות המומלצות. |
| 3 |
אם תכונות Active Directory המוגדרות מראש אינן פועלות עבור הפריסה שלך, לחץ על הרשימה הנפתחת של התכונה, גלול לתחתית ולאחר מכן בחר התאם אישית תכונה כדי לפתוח חלון המאפשר לך להגדיר ביטוי תכונה. לחץ על עזרה כדי לקבל מידע נוסף על הביטויים ולראות דוגמאות לאופן שבו ביטויים פועלים. תוכל גם לראות ביטויים עבור תכונות מותאמות אישית לקבלת מידע נוסף. בדוגמה זו, בוא נמפה את תכונות Active Directory
מחבר ספר הטלפונים מאמת את ערך התכונה של uid בשירות הזהויות ומאחזר 3 משתמשים זמינים תחת אפשרויות סינון המשתמשים הנוכחיות. אם לכל 3 המשתמשים האלה יש תבנית דוא"ל חוקית, Cisco Directory Connector מציג את ההודעה הבאה:
אם לא ניתן לאמת את התכונה, תראה את האזהרה הבאה ותוכל לחזור אל Active Directory כדי לבדוק ולתקן את נתוני המשתמש:
|
| 4 |
(אופציונלי) בחר מיפויים עבור נייד וtelephoneNumber אם ברצונך שמספרי נייד ועבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש ביישום Webex. נתוני מספר הטלפון מופיעים ביישום Webex כאשר משתמש מרחף מעל תמונת פרופיל של משתמש אחר. לקבלת מידע נוסף על שיחות מכרטיס איש קשר של משתמש, ראה מדריך הפריסה של שיחות ב-Webex (Unified CM) (מנהלי מערכת). |
| 5 |
בחר מיפויים נוספים כדי שנתונים נוספים יופיעו בכרטיס איש הקשר:
לאחר מיפוי התכונות, המידע מופיע כאשר משתמש מרחף מעל תמונת פרופיל של משתמש אחר:
לקבלת מידע נוסף על כרטיס איש הקשר, ראה אמת עם מי אתה יוצר קשר. לאחר שתכונות אלה יסונכרנו עם כל חשבון משתמש, תוכל גם להפעיל את 'תובנות על אנשים' ב-Control Hub. תכונה זו מאפשרת למשתמשי יישום Webex לשתף מידע נוסף בפרופילים שלהם, וללמוד יותר זה על זה. למידע נוסף על התכונה וכיצד להפעיל אותה, ראה פרופילי תובנות על אנשים עבור Webex, Jabber, Webex Meetings ו-Webex Events (חדש) ב-Control Hub |
| 6 |
לאחר שתבצע את הבחירות שלך, לחץ על החל. |
כל נתוני המשתמש הכלולים ב-Active Directory מחלפים את הנתונים בענן התואמים למשתמש זה. לדוגמה, אם יצרת משתמש באופן ידני ב-Control Hub, כתובת הדוא"ל של המשתמש חייבת להיות זהה לכתובת הדוא"ל ב-Active Directory. כל משתמש ללא כתובת דוא"ל מתאימה ב-Active Directory נמחק.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקו לצמיתות.
תכונות Active Directory וענן
באפשרותך למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן באמצעות הלשונית מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי בין שמות התכונות של Active Directory לבין שמות התכונות של ענן Cisco. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב-Directory Connector. באפשרותך לבחור תכונות שונות בנפילות הנפתחות של Active Directory ולקבוע אילו תכונות מקומיות מסונכרנות עם אילו תכונות ענן.
חשבו על התכונות הנפתחות כמוגדרות מראש. כחלופה לערכים בשורה של Active Directory, באפשרותך גם לציין תכונה מותאמת אישית, מוגדרת מראש משלך, ב-Active Directory (ביטוי עם תכונות מרובות) למיפוי לתכונת ענן אחת בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, באפשרותך להוסיף ביטוי שיוצר תכונה מותאמת אישית המבוססת על כותרת העובד, שם נתון ושם משפחה ב-Active Directory.
באפשרותך גם לציין כל אחת מתכונות Active Directory למיפוי ל-uid בענן. עם זאת, עליך לוודא שהתכונה המקומית משתמשת בתבנית דוא"ל חוקית.
באפשרותך גם להשתמש בכתובות דוא"ל חלופיות, אם לדוגמה ברצונך להשתמש ב-userPrincipalName לכניסה, אבל כתובת דוא"ל של משתמש משמשת לניהול לוח השנה שלו. במקרה זה, מפה כתובת דוא"ל אחרת לתכונה הודעות דוא"ל;type-work. זהו הדוא"ל המשמש לאימות; הוא לא משמש לניהול לוח השנה שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר.
|
שמות תכונות של Active Directory |
שמות תכונות של ענן Webex |
הערות |
|---|---|---|
|
— |
בנייןName |
— |
|
ג' |
ג' |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
|
מספר מחלקה |
מספר מחלקה |
תכונה זו משמשת עבור מספר המחלקה של המשתמש שמופיע בכרטיס איש הקשר ובתובנות על אנשים. |
|
שם תצוגה |
שם תצוגה |
תכונה זו משמשת עבור שם התצוגה של חשבון המשתמש שמופיע ב-Control Hub, בכרטיס איש הקשר ובתובנות על אנשים. |
|
בקרת משתמש |
ds-pwp-account-מושבת |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה userAccountControl ממופה אל ds-pwp-account-disabled או שמשתמשים לא יסונכרנו כראוי. |
|
מספר עובד |
מספר עובד |
— |
|
פקסימיליהTelephoneNumber |
פקסימיליהTelephoneNumber |
— |
|
— |
מזהה Jabber |
תכונת הענן הזו מתייחסת לכתובות IM (סוג XMPP) המשמשות את Jabber. ערך זה אינו זהה ל-sipAddresses. |
|
ג'ורג'יה |
ג'ורג'יה |
תכונה זו מציינת את העיר של המשתמש. |
|
— |
מקומי |
— |
|
מנהל |
מנהל |
תכונה זו משמשת עבור שם מנהל המשתמש שמופיע בכרטיס איש הקשר ובתובנות על אנשים. |
|
נייד |
נייד |
תכונה זו משמשת כמספר הנייד שמופיע עבור התקשרות למשתמש מכרטיס איש הקשר. |
|
או |
או |
תכונה זו מציינת את שם החברה או הארגון ומופיעה בכרטיס איש הקשר. |
|
או |
או |
תכונה זו מציינת את שם היחידה הארגונית. |
|
משרד משלוחיםName |
משרד משלוחיםName |
תכונה זו מציינת את מיקום המשרד של המשתמש. |
|
מיקוד |
מיקוד |
תכונה זו מציינת את המיקוד או המיקוד של המשתמש למשלוח דואר פיזי. |
|
מועדף |
מועדף |
תכונה זו מגדירה את השפה המועדפת של המשתמש והתבניות הבאות נתמכות: xx_YY או XX-YY. הנה כמה דוגמאות: en_US, EN_GB, fr-CA. אם אתה משתמש בשפה לא נתמכת או בתבנית לא חוקית, השפה המועדפת של המשתמשים תשתנה לשפה המוגדרת עבור הארגון. |
|
כתובת MSRTCSIP-ראשי אייפון |
SipAddresses;type=ארגון |
תכונה זו משמשת לסנכרון פרטי חדר מקומיים מ-Active Directory לענן Cisco Webex. |
|
סנ' |
סנ' |
תכונה זו משמשת עבור שם המשפחה של חשבון המשתמש שמופיע ב-Control Hub, בכרטיס איש הקשר ובתובנות על אנשים. |
|
st |
st |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
|
כתובת רחוב |
רחוב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
|
מספר טלפון |
מספר טלפון |
תכונה זו מציינת את מספר הטלפון הראשי (בעבודה) של המשתמש המשמש להתקשר למשתמש מכרטיס איש הקשר. |
|
— |
אזור זמן |
תכונת הענן הזו מציינת את אזור הזמן של המשתמש. |
|
כותרת |
כותרת |
תכונה זו מציינת את כותרת המשתמש שמופיעה בכרטיס איש הקשר ובתובנות על אנשים. |
|
הקלד |
ארגון |
— |
|
*דואר *userPrincipalName |
משתמש |
מיפוי תכונה הכרחית. עבור כל חשבון משתמש, ערך Active Directory ממפה ל-uid ייחודי בענן. במקרים מסוימים, המשתמשPrincipalName משמש לכניסה, אבל כתובת הדוא"ל של המשתמש משמשת לניהול לוח השנה שלו. עליך להבטיח את כתובת הדוא"ל של ניהול לוח השנה למפות את שדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. לאחר מכן המשתמש יכול להשתמש באחת מכתובות הדוא"ל האלה כדי להיכנס, כל עוד קיים מיפוי תכונות SAML הנכון. עיין במיפוי תכונות לדוגמה להלן כדי למפות כתובת דוא"ל חלופית. |
|
*userPrincipalName *דואר <תכונה מותאמת אישית> |
הודעות דוא"ל;סוג-עבודה |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלופיות. זהו הדוא"ל המשמש לאימות; הוא לא משמש לניהול לוח השנה שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר. |
|
<תכונה חדשה עבור אובייקט משתמש של Azure> |
מזהה חיצוני |
צור תכונה חדשה של Active Directory כדי להחזיק את אובייקט המשתמש של Azure, כך שהוא לא יתנגש עם אובייקט קיים. לאחר מכן התכונה הזו ממפה לתכונה externalId, ומבטיחה שכאשר משתמשי Webex יוצרים קבוצות ב-Microsoft 365 הם יוצרים צוותים ב-Webex באופן אוטומטי. |
מיפוי כתובת דוא"ל חלופית
ביטויים עבור תכונות מותאמות אישית
|
אופרטור |
תיאור ודוגמה |
|---|---|
|
% |
מסיר את כל התווים מתחילת המחרוזת למיקום התו או הארגומנט של המחרוזת, אם הם מתאימים.
|
|
- |
פס את החלק האחורי של מחרוזת הקלט מסוף המחרוזת שצוינה.
|
|
+ |
משלב מחרוזות קלט או ביטויים.
|
|
| |
מעריך את הביטויים המופרדים כנגד המחרוזת הריקה, ובוחר את התוצאה הלא ריקה הראשונה.
|
סנכרן אווטארים של ספר טלפונים מהתכונה של Active Directory לענן
באפשרותך לסנכרן את האווטארים של ספר הטלפונים של המשתמשים שלך עם הענן כך שכל אווטאר יופיע כשהוא נכנס ליישום Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מתכונה Active Directory.
| 1 |
מחבר ספר הטלפונים, עבור אל תצורה, לחץ על אווטאר ולאחר מכן סמן את האפשרות הפעל. |
| 2 |
עבור קבל אווטאר מ, בחר תכונת AD ולאחר מכן בחר את תכונת אווטאר שמכילה את נתוני האווטאר הגולמיים שברצונך לסנכרן עם הענן. |
| 3 |
כדי לוודא שהאווטאר ניגש כהלכה, הזן כתובת דוא"ל של משתמש ולאחר מכן לחץ על השג אווטאר של המשתמש. האווטאר מופיע מימין. |
| 4 |
לאחר שתאמת שהאווטאר הופיע כראוי, לחץ על החל כדי לשמור את השינויים. |
-
התמונות המסונכרנות הופכות לאווטאר ברירת המחדל עבור משתמשים ביישום Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר שהתכונה הזו מופעלת דרך מחבר ספר הטלפונים.
-
אוואטארים של המשתמש מסנכרנים עם יישום Webex ועם כל חשבונות תואמים באתר Webex.
מה הלאה?
בצע סנכרון הפעלה יבשה; אם אין בעיות, בצע סנכרון מלא כדי לגרום לחשבונות המשתמש והאווטארים של Active Directory לסנכרן עם הענן ולהופיע ב-Control Hub.
סנכרן אווטארים של ספר טלפונים משרת משאבים לענן
באפשרותך לסנכרן את האווטארים של ספר הטלפונים של המשתמשים שלך עם הענן כך שכל אווטאר יופיע כשהוא נכנס ליישום Webex. השתמש בהליך זה כדי לסנכרן אווטארים משרת משאבים.
לפני שתתחיל
-
תבנית ה-URI והערך המשתנה בהליך זה הן דוגמאות. עליך להשתמש בכתובות URL ממשיות שבהן נמצאים אווטארים בספר הטלפונים שלך.
-
תבנית ה-URI של האווטאר והשרת שבו מתגוררים האווטארים חייבים להיות נגישים מיישום Directory Connector. המחבר צריך גישת http או https לתמונות, אבל התמונות לא צריכות להיות נגישות לציבור באינטרנט.
-
סנכרון נתוני האווטאר מופרדים מפרופילי המשתמשים של Active Directory. אם אתה מפעיל Proxy, עליך לוודא שניתן לגשת לנתוני אווטאר על ידי אימות NTLM או אימות בסיסי.
| 1 |
מחבר ספר הטלפונים, עבור אל תצורה, לחץ על אווטאר ולאחר מכן סמן את האפשרות הפעל. |
| 2 |
כדי לקבל אווטאר מ, בחר שרת משאבים ולאחר מכן הזן את תבנית URI של אווטאר – לדוגמה, בואו נסתכל על כל חלק של תבנית ה-URI של האווטאר ומה משמעותם:
|
| 3 |
(אופציונלי) אם שרת המשאבים שלך דורש אישורים, סמן את האפשרות הגדר פרטי כניסה של משתמש עבור אווטאר ולאחר מכן בחר השתמש משתמש זה בהתחברות לשירות או השתמש משתמש זה והזן את הסיסמה. |
| 4 |
הזן את ערך המשתנה – לדוגמה: |
| 5 |
לחץ על בדוק כדי לוודא שתבנית ה-URI של האווטאר פועלת כהלכה. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 |
לאחר שפרטי ה-URI מאומתים ונראים נכונים, לחץ על החל. לקבלת מידע מפורט אודות השימוש בביטויים קבועים, עיין בMicrosoft Regular Expression Language Quick Reference . |
-
התמונות המסונכרנות הופכות לאווטאר ברירת המחדל עבור משתמשים ביישום Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר שהתכונה הזו מופעלת דרך מחבר ספר הטלפונים.
-
אוואטארים של המשתמש מסנכרנים עם יישום Webex ועם כל חשבונות תואמים באתר Webex.
מה הלאה?
בצע סנכרון הפעלה יבשה; אם אין בעיות, בצע סנכרון מלא כדי לגרום לחשבונות המשתמש והאווטארים של Active Directory לסנכרן עם הענן ולהופיע ב-Control Hub.
סנכרן מידע על החדר המקומי עם ענן Webex
השתמש בהליך זה כדי לסנכרן פרטי חדר מקומיים מ-Active Directory לענן Webex. לאחר שתסנכרן את פרטי החדר, מכשירי החדר המקומיים עם כתובת SIP מוגדרת וממופה מופיעים כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (Room, Desk ו-Board).
| 1 |
מ-Directory Connector, עבור אל סנכרן, לחץ על 'עוד' |
| 2 |
סמן את סנכרן פרטי חדר עם הענן כדי להפריד את נתוני החדר מנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, נתוני חדר מטופלים באותו אופן כמו נתונים מסונכרנים של משתמש. |
| 3 |
עבור אל מיפוי תכונות ולאחר מכן שנה את מיפוי התכונות עבור תכונת הענן sipAddresses;type=enterprise. כדי להשתמש באימות ערך, הערך של כתובת SIP צריך להיות Pattern.compile("^([^@])(.*)@(.*)$")
|
| 4 |
צור תיבת דואר של משאב חדר ב-Exchange. פעולה זו מוסיפה את התכונה msExchResourceMetaData;ResourceType:Room שבה המחבר משתמש לאחר מכן כדי לזהות חדרים.
|
| 5 |
ממשתמשים ומחשבים של Active Directory, נווט אל מאפייני החדר וערוך אותו. הוסף את ה-SIP URI המלא עם קידומת של sip:
|
| 6 |
בצע סנכרון הפעלה יבשה ולאחר מכן סנכרון הפעלה מלא במחבר. אובייקטי החדר החדשים מופיעים אובייקטים שנוספו ואובייקטי חדר תואמים מופיעים באובייקטים תואמים בדוח ההפעלה היבשה. כל אובייקטי החדר המסומנים למחיקה נמצאים תחת חדרים נמחקו.
תוצאות ההפעלה היבשה מראות את כל משאבי החדר שהותאמו.
הגדרה זו מפרידה את נתוני החדר של Active Directory (כולל התכונה של החדר) מנתוני המשתמש. לאחר סיום הסנכרון, הסטטיסטיקה בענן בלוח המחוונים של המחבר מציגה נתוני חדר שסונכרנו לענן.
|
מה הלאה?
כעת, לאחר שביצעת את השלבים הבאים, בעת ביצוע חיפוש במכשיר הרשום בענן Webex, תראה את ערכי החדר המסונכרנים המוגדרים עם כתובות SIP. בעת ביצוע שיחה ממכשיר Webex ברישום זה, שיחה מועברת לכתובת ה-SIP שהוגדרה עבור החדר.
מ-Control Hub, באפשרותך לייבא חדרים מספר הטלפונים באופן אוטומטי וליצור סביבות עבודה.
נקודת הקצה לא יכולה להחזיר שיחה ליישום Webex. למכשירי חיוג לבדיקה, יש לרשום מכשירים אלה כ-SIP URI מקומי או במקום אחר מלבד יישום Webex. אם מערכת החדר של Active Directory שאתה מחפש רשומה ב-Webex ואותה כתובת דוא"ל נמצאת במכשיר Webex Room, במכשיר Desk או ב-Webex Board for Calendar, תוצאות החיפוש לא יציגו את הערך הכפול. מכשיר Room, Desk או Board מחויג ישירות ביישום Webex, ושיחת SIP לא מתבצעת.
שלח דוחות דוא"ל על תוצאות סנכרון ספר טלפונים
כברירת מחדל, אנשי הקשר או מנהלי המערכת של הארגון מקבלים תמיד התראות בדוא"ל. עם הגדרה זו, באפשרותך להתאים אישית מי צריך לקבל התראות דוא"ל המסכמים דוחות סנכרון ספר טלפונים.
| 1 |
מחבר ספר הטלפונים, לחץ על תצורה ולאחר מכן בחר התראה. |
| 2 |
מ-Directory Connector, לחץ על הגדרות, וליד מקבל דוא"ל, הפעל את האפשרות הפעל סנכרון דוח. |
| 3 |
סמן את האפשרות הפעל התראה אם ברצונך לעקוף את התנהגות ההתראה המוגדרת כברירת מחדל ולהוסיף נמען דוא"ל אחד או יותר. |
| 4 |
לחץ על הוסף ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל עם תבנית לא חוקית, תופיע הודעה שתגיד לך לתקן את הבעיה לפני שתוכל לשמור ולהחיל את השינויים. |
| 5 |
לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל עם תבנית לא חוקית, תופיע הודעה שתגיד לך לתקן את הבעיה לפני שתוכל לשמור ולהחיל את השינויים. |
| 6 |
אם עליך לערוך את כתובות הדוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את השינויים הדרושים. |
| 7 |
לאחר הוספת כל כתובות הדוא"ל החוקיות, לחץ על החל. |
| 8 |
לאחר הוספת כל כתובות הדוא"ל החוקיות, לחץ על שמור. |
מה הלאה?
אם החלטת שברצונך להסיר כתובות דוא"ל, באפשרותך ללחוץ על דוא"ל כדי להדגיש את הערך הזה ולאחר מכן ללחוץ על הסר.
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הסר לצד ערכי כתובות דוא"ל ספציפיים.
הקצה משתמשים מ-Active Directory ל-Control Hub
בצע את השלבים הבאים כדי להקצות משתמשי Active Directory וליצור חשבונות משתמשים מתאימים ב-Control Hub. באפשרותך להקצות משתמשים מפריסת Active Directory מרובה תחומים (עם יער יחיד או יערות מרובים) לאחר התקנת Directory Connector לכל דומיין. במהלך התהליך לצירוף משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שייתכן שכבר קיימים בענן Webex - לדוגמה, בדוק חשבונות מגרסת ניסיון. המטרה היא ליצור התאמה מדויקת בין ספרי הטלפונים הפעילים שלך לענן Webex.
| 1 |
ביצוע סנכרון הפעלה יבשה במשתמשי Active Directory שלך בצע הפעלה יבשה כדי להשוות אובייקטים ב-Active Directory המקומי לאובייקטים בענן Webex. הפעלה יבשה מאפשרת לראות אילו אובייקטים יתווספו, ישתנו או יימחקו לפני שתפעיל סינכרון מלא או הדרגתי ותבצע את השינויים בענן. |
| 2 |
בצע סנכרון מלא של משתמשי Active Directory לענן בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) לענן. לאחר מכן שירות המחבר מעדכן את מאגר הזהויות עם ערכי AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים החדשים המסונכרנים. |
| 3 |
הקצה שירותי Webex למשתמשים מסונכרנים ספר טלפונים ב-Control Hub לאחר השלמת סנכרון משתמש מלא מ-Directory Connector ל-Control Hub, תוכל להקצות רישיונות שירות של Webex באמצעות מגוון שיטות. מומלץ להגדיר תבנית רישיון להקצאה אוטומטית לפני השימוש בה במשתמשי יישום Webex חדשים שסינכרון מ-Active Directory. ניתן גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
ביצוע סנכרון הפעלה יבשה במשתמשי Active Directory שלך
בצע הפעלה יבשה כדי להשוות אובייקטים ב-Active Directory המקומי לאובייקטים בענן Webex. הפעלה יבשה מאפשרת לראות אילו אובייקטים יתווספו, ישתנו או יימחקו לפני שתפעיל סינכרון מלא או הדרגתי ותבצע את השינויים בענן.
במהלך התהליך לצירוף משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שייתכן שכבר קיימים בענן Webex - לדוגמה, בדוק חשבונות מגרסת ניסיון. עם Directory Connector, המטרה היא ליצור התאמה מדויקת בין ספרי הטלפונים הפעילים שלך לענן Webex.
אם יש לך מספר דומיינים ביער אחד או ביערות מרובים, עליך לבצע שלב זה בכל אחד מהמופעים של מחבר ספר הטלפונים של Cisco שהתקנת עבור כל דומיין של Active Directory.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי יישום Webex ב-Control Hub לפני שהשתמשת ב-Directory Connector. בין המשתמשים בענן, חלקם עשויים להתאים לאובייקט Active Directory מקומי ולהוקצה להם רישיונות עבור שירותים. אבל חלקם עשויים להיות משתמשי בדיקה שברצונך למחוק בעת ביצוע סנכרון. עליך ליצור התאמה מדויקת בין Active Directory ל-Control Hub.
| 1 |
בחר אחד:
לאחר השלמת הרצה יבשה, תראה אחת מהתוצאות הבאות:
הסיכום מכיל מידע על התאמת האובייקט:
ההפעלה היבשה מזהה את המשתמשים על-ידי השוואתם למשתמשי דומיין. היישום יכול לזהות את המשתמשים אם הם שייכים לדומיין הנוכחי. בשלב הבא, עליך להחליט אם למחוק את האובייקטים או לשמור אותם. האובייקטים שאינם תואמים מזוהים כקיימים כבר בענן Webex אך אינם קיימים ב-Active Directory המקומי. |
| 2 |
סקור את תוצאות ההפעלה היבשה ולאחר מכן בחר אפשרות בהתאם לאם אתה משתמש בדומיין יחיד או בדומיינים מרובים:
|
| 3 |
בהנחיה אשר הפעלה יבשה, לחץ על כן כדי לבצע מחדש את סנכרון ההפעלה היבשה ולהציג את לוח המחוונים כדי לראות את התוצאות. כל החשבונות שסונכרנו בהצלחה בהפעלה היבשה מופיעים תחת אובייקטים תואמים. אם למשתמש בענן אין משתמש תואם עם אותו דוא"ל ב-Active Directory, הערך מופיע תחת משתמשים שנמחקו. כדי למנוע את דגל המחיקה הזה, באפשרותך להוסיף משתמש ב-Active Directory עם אותה כתובת דוא"ל. כדי להציג את הפרטים של הפריטים שסונכרנו, לחץ על הלשונית המתאימה עבור פריטים ספציפיים או על אובייקטים תואמים. כדי לשמור את פרטי הסיכום, לחץ על שמור תוצאות בקובץ. |
| 4 |
אם התוצאות צפויות, עבור אל , ולאחר מכן לחץ על הפעל כעת כדי לבצע סנכרון ידני והעבר אותו למצב ידני בשלב זה. לאחר ביצוע סנכרון בדומיין Active Directory האחרון בפריסת הדומיינים המרובה שלך, עליך להפעיל מצב אוטומטי עבור Directory Connector. באפשרותך להפעיל מצב אוטומטי רק כאשר האובייקטים מותאמים באופן מלא בין ענן Webex לכל ספרי הטלפונים הפעילים המקומיים. |
מה הלאה?
-
עבור כל אובייקטי משתמש שאינם תואמים ששמרת, עליך להוסיף אותם ל-Active Directory כך שיש התאמה מדויקת בין הסביבה המקומית לענן.
-
בחר סוג סנכרון:
-
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגרסאות 3.4 ואילך) או כל 4 שעות (בגרסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הסנכרון המצטבר לא מתרחש עד שתבצע בתחילה סנכרון מלא.
-
אם יש לך דומיינים מרובים, חזור על השלבים האלה בכל מחבר ספר טלפונים אחר שהתקנת.
דברים שכדאי לזכור
-
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמטרי הסנכרון. אם ההפעלה היבשה התחילה באמצעות שינוי תצורה, באפשרותך לשמור את ההגדרות לאחר שההפעלה היבשה תושלם. אם כבר הוספת משתמשים ידנית, ביצוע סנכרון Active Directory עשוי לגרום להסרת משתמשים שנוספו קודם לכן. באפשרותך לבדוק את דוחות ההפעלה היבשה של מחבר ספר הטלפונים כדי לאמת שכל המשתמשים הצפויים קיימים לפני שתסנכרן באופן מלא עם הענן.
-
אם משתמשים תואמים מסומנים למחיקה ואינך בטוח כיצד להמשיך, ראה פרטי פתרון בעיות וכיצד ליצור קשר עם התמיכה בפתרון בעיות ותיקונים עבור מחבר ספר הטלפונים.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקו לצמיתות.
בצע סנכרון מלא של משתמשי Active Directory לענן
בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) לענן. לאחר מכן שירות המחבר מעדכן את מאגר הזהויות עם ערכי AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים החדשים המסונכרנים.
אם יש לך מספר דומיינים, עליך לבצע שלב זה בכל אחד מהמופעים של Directory Connector שהתקנת עבור כל דומיין של Active Directory.
Directory Connector מסנכרן את מצב חשבון המשתמש - ב-Active Directory, כל המשתמשים המסומנים כמושבתים מופיעים גם כלא פעילים בענן.
לפני שתתחיל
-
אם ברצונך שחשבונות המשתמש של יישום Webex יהיו במצב פעיל לאחר הסינכרון המלא ולפני שהמשתמשים ייכנסו בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
-
שלב כניסה יחידה עם ארגון Webex שלך. ראה
כניסה יחידה עם שירותי Cisco Webex וספק הזהויות של הארגון שלך
לקבלת מידע נוסף. -
השתמש ב-Control Hub כדי לאמת ולדרוש בעלות על דומיינים הכלולים בכתובות הדוא"ל. ראה
הוסף דומיינים, אמת דומיינים ודרוש עליהם בעלות
. -
השתק הזמנות אוטומטיות בדוא"ל, כדי שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ליישום Webex. (יש לך אפשרות לבצע קמפיין בדוא"ל משלך.)
משתמשים מופעלים שלא נכנסו מופיעים עם מצב מאומת ב-Control Hub. לאחר הכניסה, הם מופיעים כפעילים. למידע נוסף על מצבי משתמש, ראה מצבי משתמש ופעולות ב-Cisco Webex Control Hub.
-
-
כאשר אתה מאפשר סנכרון, מחבר ספר הטלפונים מבקש ממך לבצע הפעלה יבשה תחילה. מומלץ לבצע הפעלה יבשה לפני סנכרון מלא כדי לתפוס שגיאות אפשריות.
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסינכרון מ-Active Directory.
אם אינך משתמש בתבניות רישיון להקצאה אוטומטית, משתמשים חדשים שסונכרנו יקבלו אוטומטית רישיונות בחינם. הם יוכלו להשתמש באותן תכונות חינמיות כמו אלה עם חשבונות חינמיים.
| 1 |
בחר אחד:
|
| 2 |
מ-Directory Connector, עבור אל סנכרן, לחץ על עוד |
| 3 |
אשר את תחילת הסנכרון. עבור כל שינוי שתבצע למשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי מיד בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים עד 72 שעות לאחר ביצוע הסנכרון. תוכל לנסות לנקות את המטמון המקומי של יישום Webex על-ידי ביצוע ההוראות הבאות: Windows או Mac.
|
| 4 |
לחץ על רענן אם ברצונך לעדכן את מצב הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקת ענן.) |
| 5 |
לקבלת מידע על שגיאות, בחר הפעל מציג אירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
| 6 |
כדי להגדיר לוח זמנים לסינכרון עבור סנכרון מצטבר מתמשך עם הענן, ראה הגדרת לוח הזמנים של המחבר והפעל סנכרון מצטבר. |
-
לאחר השלמת הסנכרון המלא, המצב עבור סנכרון ספר טלפונים מעדכן ממושבת לתפעולי בדף הגדרות ב-Control Hub.
-
כאשר כל הנתונים מותאמים בין נתונים מקומיים לענן, Directory Connector משתנה ממצב ידני למצב סנכרון אוטומטי.
-
אלא אם כן תשלב כניסה יחידה, תאמת דומיינים ותדרוש בעלות על דומיינים עבור חשבונות הדוא"ל שסינכרון ותדחה הודעות דוא"ל אוטומטיות, חשבונות המשתמש של יישום Webex יישארו במצב 'לא מאומת' עד שמשתמשים ייכנסו ליישום Webex בפעם הראשונה כדי לאשר את החשבונות שלהם. עיין במקטע 'לפני שתתחיל' לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
-
אם יש לך דומיינים מרובים, בצע את השלב הזה בכל מחבר ספר טלפונים אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל הדומיינים שהוספת מופיעים ב-Control Hub.
-
אם שילבת כניסה יחידה עם Webex והשתקת הודעות דוא"ל, ההזמנות בדוא"ל לא יישלחו למשתמשים החדשים המסונכרנים.
-
לא ניתן להוסיף משתמשים באופן ידני ב-Control Hub לאחר הפעלת Directory Connector. לאחר ההפעלה, ניהול המשתמשים מתבצע מתוך מחבר ספר הטלפונים של Cisco ו-Active Directory הוא המקור היחיד לאמת.
-
כל הקבוצות שסינכרון מופיעות ב-Control Hub ובאפשרותך להקצות תבנית רישיון כך שיוקצו למשתמשים בקבוצה הזו רישיונות.
מה הלאה?
-
כשאתה מסיר משתמש מ-Active Directory, המשתמש נמחק זמנית לאחר הסנכרון הבא. המשתמש הופך ל-לא פעיל אבל פרופיל הזהות בענן נשמר למשך שבעה ימים (כדי לאפשר התאוששות ממחיקה בשוגג).
כאשר תסמן את האפשרות החשבון מושבת ב-Active Directory, המשתמש הופך ל-לא פעיל לאחר הסנכרון הבא. פרופיל הזהות בענן אינו נמחק לאחר שבעה ימים, במקרה שתרצה להפעיל שוב את המשתמש.
-
שים לב לחריגות אלה לסינכרון מצטבר (בצע את שלבי הסינכרון המלאים לעיל במקום זאת):
-
במקרה של אווטאר מעודכן אך ללא שינוי תכונה אחר, סנכרון מצטבר לא יעדכן את האווטאר של המשתמש לענן.
-
שינויי תצורה במיפוי תכונות, DN של בסיס, מסנן והגדרת אווטאר מחייבים סנכרון מלא.
-
הקצה שירותי Webex למשתמשים מסונכרנים ספר טלפונים ב-Control Hub
לאחר שתשלים סנכרון משתמש מלא מ-Cisco Directory Connector ל-Control Hub, תוכל להשתמש ב-Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בבת אחת או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון הקצאה אוטומטית. באפשרותך לבצע שינויים בחשבון המשתמש האישי לאחר השלב הראשוני הזה.
לאחר השלמת סנכרון משתמש מלא מ-Directory Connector ל-Control Hub, תוכל להשתמש בשיטות ב-Control Hub כדי להקצות רישיונות שירות של Webex באופן גלובלי לכל המשתמשים שלך, משתמשים בודדים, באמצעות תבנית ה-CSV בצובר או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. באפשרותך לבצע שינויים בחשבון המשתמש האישי לאחר השלב הראשוני הזה.
כאשר אתה מקצה רישיון למשתמש ביישום Webex, המשתמש הזה מקבל כברירת מחדל דוא"ל המאשר את ההקצאה. הדוא"ל נשלח על-ידי שירות התראות ב-Control Hub. אם שיתפת כניסה יחידה (SSO) עם ארגון Webex שלך, תוכל גם להסתיר התראות אוטומטיות אלה בדוא"ל אם אתה מעדיף ליצור קשר ישירות עם המשתמשים שלך.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסינכרון מ-Active Directory.
-
בצע סנכרון הפעלה יבשה במשתמשי Active Directory שלך.
-
לאחר אישור התוצאות של ההפעלה היבשה, בצע סנכרון מלא במשתמשי Active Directory שלך.
בזמן הסנכרון המלא, המשתמש נוצר בענן, לא נוספו הקצאות שירות ולא נשלח דוא"ל הפעלה. אם הודעות דוא"ל לא מופסקות, המשתמשים החדשים מקבלים הודעת דוא"ל להפעלה כאשר אתה מקצה שירותים למשתמשים באמצעות שיטת ניהול משתמשים סטנדרטית ב-Control Hub, כגון ייבוא CSV, עדכון משתמש ידני או באמצעות השלמת הקצאה אוטומטית מוצלחת.
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , לחץ על ניהול משתמשים, בחר שנה את כל המשתמשים המסונכרנים ולאחר מכן לחץ על הבא. |
| 2 |
בחר אפשרות: |
מה הלאה?
-
אם הודעות דוא"ל לא מופסקות, נשלח דוא"ל לכל משתמש עם הזמנה להצטרף ל-Webex ולהוריד אותו.
-
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות רישיון שהוקצה בנפרד או בצובר.
בעיות ידועות עם Directory Connector
-
לגרסאות Windows Server לפני 2012 R2 יש בעיית קובצי Cookie המשפיעה על Directory Connector. בעיה זו נפתרה בגרסאות 2012 R2 ו-2016.
-
עבור כל שינוי שתבצע למשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי מיד בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים ב-72 שעות ממועד ביצוע הסנכרון.
תוכל לנסות לנקות את המטמון המקומי של יישום Webex על-ידי ביצוע ההוראות הבאות: Windows או Mac.
-
כאשר משתמש משתמש ביישום Webex במחשב שולחני או במכשיר נייד כדי לחפש ולהתקשר לחדר שיש לו SIP URI מסונכרן בלבד, השיחה מצלצלת ללא הגבלה בשלב זה.
נהל משתמשי יישום Webex
הפעל סנכרון מצטבר
סנכרון מצטבר מבקש את Active Directory שלך ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. לאחר מכן שלב זה משלב את השינויים האלה ושולח אותם לשירות המחבר. השינויים כוללים שינוי של ייחוס משתמשים וכאשר משתמש נוסף או נמחק.
סנכרון זה לא מטיל עומס רב על שרתים ולא לוקח זמן רב כמו סנכרון מלא. לאחר שתבצע את הסנכרון המלא הראשוני שלך, אנו ממליצים על האפשרות המצטברת לסנכרון הבא.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסינכרון מ-Active Directory.
-
שים לב לחריגות אלה שלפיהם סנכרון מצטבר אינו תומך (בצע סנכרון מלא של משתמשי Active Directory בענן במקום זאת):
-
במקרה של אווטאר מעודכן אך ללא שינוי תכונה אחר, סנכרון מצטבר לא יעדכן את האווטאר של המשתמש לענן.
-
עבור שינויי תצורה חדשים במיפוי תכונות, DN של בסיס, מסנן והגדרת האווטאר, סינכרון הדרגתי לא יפעל והם דורשים סנכרון מלא.
-
| 1 |
מתוך מחבר ספר הטלפונים, לחץ על לוח מחוונים. כאשר אתה מאפשר סנכרון, מחבר ספר הטלפונים מבקש ממך לבצע הפעלה יבשה תחילה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > הפעל סנכרון אם הוא לא מופעל כבר. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגרסאות 3.4 ואילך) או כל 4 שעות (בגרסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הסנכרון המצטבר לא מתרחש עד שתבצע בתחילה סנכרון מלא. כאשר מרווח זמן מצטבר חדש מופעל, התוכנית בודקת את השינויים בהתבסס על חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על סנכרן עכשיו > הדרגתי. עבור כל שינוי שתבצע למשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי מיד בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים ב-72 שעות ממועד ביצוע הסנכרון.
|
| 4 |
לקבלת מידע על שגיאות, לחץ על הפעל מציג אירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
מה הלאה?
אם יש לך דומיינים מרובים, בצע שלב זה במופעים אחרים של Directory Connector שהתקנת.
שחזר משתמשים שנמחקו בטעות
Directory Connector כולל בדיקות ואיזונים כדי למנוע מחיקה לא מכוונת של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAP ב- Active Directory, שמחק משתמשים מסוימים כאשר סונכרנו עם הענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה ולהקים מחדש את חשבונות המשתמש ב-Control Hub.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בענן, לדוגמה, עקב בעיית אובייקט שאינה תואמת לאחר סנכרון מ-Directory Connector, ניתן לשחזר את המשתמשים. אם ראית הודעה על אובייקטים שאינם תואמים או שמת לב שמשתמשים נמחקו, ייתכן שתוכל לשחזר אותם אם תפעל במהירות.
משתמשים מסומנים כלא פעילים ב-Control Hub כאשר החשבונות המתאימים נמחקים ב-Active Directory. שירות הענן של הרקע שומר על המשתמשים למשך עד 7 ימים. במהלך תקופה זו, עדיין תוכל להשתמש ב-Cisco Directory Connector כדי לשחזר משתמשים. מומלץ לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים מושבתים ב-Active Directory מסומנים גם כלא פעילים ב-Control Hub, אבל חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל משתמשים ואשר אם חשבון משתמש ספציפי נמצא במצב לא פעיל או שהוא לא רשום. למידע נוסף, ראה מצבים ופעולות של משתמשים ב-Control Hub. |
| 3 |
אם משתמשים נמחקו ב-Control Hub או שאתה מבחין משתמשים במצב לא פעיל, עבור אל Active Directory, הוסף את חשבונות המשתמשים החסרים ולאחר מכן בצע סנכרון הפעלה יבשה ב-Directory Connector. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש ב-Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו זמנית עם Control Hub. המשתמשים משוחזרים ועוברים למצב המקורי, כולל מצב החשבון והקצאות השירות שלהם. |
מה הלאה?
חזור ל-Control Hub, עבור אל ואשר שחשבונות המשתמש שנמחקו קודם לכן מופיעים ברשימת המשתמשים.
מחק משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, תוכל לבחור למחוק לצמיתות משתמשים שנמחקו זמנית בסנכרון הבא.
| 1 |
לאחר השלמת הפעלה יבשה, בחר אובייקטים שנמחקו רכה. |
| 2 |
סמן את תיבת הסימון לצד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע . |
מה הלאה?
בסנכרון הבא, המשתמשים שסימנת יימחקו לצמיתות.
שינוי כתובת דוא"ל של יישום Webex
אם ברצונך לשנות את כתובות הדוא"ל של המשתמש והארגון שלך משתמש במחבר ספר הטלפונים, שנה את כתובות הדוא"ל האלה ב-Active Directory. הליך זה עוסק בשינוי כתובת דוא"ל של יישום Webex עבור דומיין יחיד ותהליך לשינוי הדומיין.
אם ברצונך לשנות רק דוא"ל או ערך מסוים עבור משתמש אחד, אל תמחק את המשתמש מ-Active Directory ולאחר מכן צור מחדש ערך חדש עם אותו דוא"ל. הענן מפרש פעולה זו כחשבון משתמש חדש והמרחבים של המשתמש ונתונים אחרים בענן יאבדו.
מחבר ספר הטלפונים לא מגביל את השינוי בדומיין הדוא"ל. עם זאת, כאשר המשתמש מסתנכרן מחדש לענן, מצב המשתמש תלוי באם הדומיין החדש מאומת בארגון שלך. אם הדומיין אינו מאומת בארגון שלך, מצב המשתמש משתנה ל'בהמתנה' לאחר הסינכרון המלא. למידע נוסף, ראה ניהול הדומיינים שלך.
אם הארגון שלך לא משתמש במחבר ספר הטלפונים, באפשרותך לשנות את כתובות הדוא"ל של יישום Webex דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל של החשבון שלך כדי לראות שלבים שמשתמשים יכולים לבצע כדי לשנות את כתובות הדוא"ל שלהם.
שינוי דומיין Active Directory
באפשרותך להשתמש בנוהל זה כדי ליצור דומיינים וכתובות דוא"ל חדשים. הם מסתנכרנים עם שירות הזהויות בענן.
| 1 |
הגדר דומיין חדש של Active Directory (AD). |
| 2 |
השבת סנכרון בכל המחברים שלך. |
| 3 |
הסר את ההתקנה של כל המחברים שלך. |
| 4 |
פתח מקרה כדי לשנות את הדומיין. במקרה של הגשה, הקפד לבקש את ההסרה של תצורת הדומיין ואת כל תכונות הסנכרון בארגון שלך. לפני שתפתח מקרה לשינוי הדומיין, ודא שאין לך סנכרון פועל. אל תשנה כתובות דוא"ל של משתמש ב-Active Directory עד שהתיק ייפתר. |
| 5 |
לאחר פתרון המקרה: בצע הפעלת בדיקה עם Directory Connector לפני ביצוע הסנכרון בפועל. |
דרישת בעלות על דומיין
דרישת בעלות על דומיין מתרחשת אם אתה דורש בעלות על דומיין דוא"ל עבור ארגון כך שכל חשבון צד נוצר בארגון הלקוח בתשלום ולא בארגון הצרכנים החינמי. באפשרותך לטעון בעלות על דומיין רק באמצעות מקרה תמיכה (ראה את הקישור הבא לקבלת מידע נוסף).
אם Directory Connector פעיל ונדרשת בעלות על הדומיין, חשבונות Sideboarded לא נוצרים בארגון הלקוח או בארגון הצרכן החופשי. רק מחבר ספר הטלפונים יכול להקצות חשבונות עבור הארגון מ-Active Directory. המידע המאוחסן ב-Active Directory הוא המקור המקורי. אם תנסה להתחבר לחשבון בצד, המשתמש המוזמן יקבל שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן למרחב של יישום Webex היא באמצעות תחילה שימוש ב-Directory Connector כדי להקצות את החשבון ל-Control Hub.
המר משתמשי יישום Webex בחינם לארגון ספר טלפונים מסונכרן
באפשרותך להשתמש רק בכתובות דוא"ל ייחודיות בספר הטלפונים של יישום Webex. אם המשתמשים שלך נרשמו לגרסה החינמית של יישום Webex, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בארגון זה באמצעות Directory Connector, בצע הגירה (המר) שלהם לארגון הלקוח לפני שתפעיל את Directory Connector. לאחר מכן אתה מוסיף את המשתמשים ל-Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מסנכרן עם הענן.
אם לא תמיר את החשבונות לפני ההפעלה, כבה את מחבר ספר הטלפונים כדי להמיר אותם.
אם תנסה להמיר משתמש בזמן שסנכרון ספר טלפונים מופעל, הודעת השגיאה לא ניתן להמיר
תופיע. כדי למנוע את הבעיה, אתה יכול להשתמש בשלבים אלה כדרך לעקיפת הבעיה.
משתמשים מסוימים שהוגשה עליהם דרישת בעלות עשויים להופיע עם התכונה movedfrom בעת ביצוע הפעלה יבשה. משתמשים אלה יהיו ברשימת אובייקטים שנמחקו במקום MismatchedObject. תצטרך להוסיף את המשתמשים האלה לרשימת ה-AD שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף משתמשים אלה, הם יימחקו כולם כאשר אתה מסנכרן עם הענן לידך.
| 1 |
השבת את סנכרון ספר הטלפונים ממחבר ספר הטלפונים. |
| 2 |
בצע את ההליך המר משתמשים לא מורשים ב-Control Hub כדי להמיר את המשתמש מארגון הצרכן החופשי לארגון הארגון. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע ב-Control Hub. Directory Connector הופך את Active Directory למקור האמת היחיד עבור חשבונות משתמשים והמטרה היא לקיים התאמה מדויקת בין Active Directory ל-Control Hub. ודא שקיימים משתמשים תואמים ב- Active Directory עבור משתמשים שהומרו לאחרונה לפני סינכרון מחדש. ניתן להשתמש בסינכרון Dry Run כדי להבטיח שלא יישארו משתמשים ללא תחרות. |
| 3 |
ב-Directory Connector, בצע סנכרון הפעלה יבשה. לאחר השלמת הריצה היבשה, בדוק את הכרטיסיה הוספת אובייקטים. ודא שכל המשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלת מחדש את הסנכרון כדי לוודא שחשבונות משתמש שהומרו מופיעים ב-Active Directory. אם תפעיל סינכרון וחשבונות מתגוררים רק ב-Control Hub, מחבר ספר הטלפונים יהיה רגיש לרישיות ומוחק משתמשים שהומרו שהוא מזהה עם כתובות דוא"ל לא תואמות (לדוגמה, user1@example.com ו-User1@example.com). אם משתמשים שהומרו יימחקו, הם יאבדו את כל מרחבי יישום Webex שלהם. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות, הפעל מחדש סנכרון ספר טלפונים מ-Directory Connector. |
חשבונות משתמשים שהומרו אינם מופעלים באופן אוטומטי אם לא אימתת דומיין. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את Directory Connector ללא אימות דומיין, משתמשים שהומרו לא פעילים במנוע הענן עד שיאשרו את כתובות הדוא"ל שלהם.
חשבונות משתמש של יישום Webex בעלי הרשאות צד
כשאתה מזמין משתמש אחר למרחב ביישום Webex, אם למשתמש המוזמן אין חשבון ביישום Webex, נוצר עבורו חשבון ("sideboarded"). כברירת מחדל, חשבונות שנוצרו בדרך זו מתווספים לארגון הצרכן החופשי.
אם ברצונך לנהל את החשבון המצורף באמצעות מחבר ספר הטלפונים, עליך להמיר את החשבון.
שנה את תבנית שם המשתמש של יישום Webex לאחר סנכרון ספר טלפונים
כברירת מחדל, Directory Connector ממפה את תכונת displayName ב-Active Directory לתכונת displayName בענן.
לאחר ביצוע סנכרון ספר טלפונים, ייתכן שתגלה ששמות משתמשים מוצגים בתבנית .
שם משתמש זה עשוי להופיע אם התכונה displayName ב-Active Directory מוגדרת כך. כאשר התכונה ממופה לdisplayName בענן, שמות מופיעים בתבנית ב-Control Hub.
כדי לשנות את התבנית, במסך המיפוי של תכונות Directory Connector: מפה את התכונה givenName sn (או sn givenName) לdisplayName בשמות התכונות של ענן Cisco.
לחלופין, מפה את התכונה sn givenName לdisplayName:
תוכל גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות את ביטוי התכונה המותאם אישית שלך לdisplayName.
לדוגמה, הזן givenName + "" + sn (שם פרטי, רווח, שם משפחה) כביטוי. פעולה זו ממפה את שתי התכונות ב-Active Directory אל displayName בענן.
אפשר למשתמשים לשנות שמות תצוגה ב-Webex Meetings
באפשרותך לבטל את המפה של התכונה displayName מסנכרון לענן ב-Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים שלהם. משתמשים יכולים להזין שם תצוגה שיוצג במהלך פגישות Webex במקום השם הפרטי ושם המשפחה שלהם. מנהלי מערכת יכולים גם לשנות את שם התצוגה של משתמש באופן ידני ב-Control Hub.
| 1 |
מ-Directory Connector, לחץ על תצורה ולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר displayName תחת שם תכונה של ענן Cisco. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה הלאה?
כעת המשתמשים יכולים לערוך את שמות התצוגה שלהם מאתר Webex שלהם.
פתרון בעיות של מחבר ספר טלפונים
שדרג למהדורת התוכנה האחרונה
כדי לשמור על הפריסה שלך בתאימות ולקבל את התכונות החדשות ביותר, הפונקציונליות, תיקוני באגים ושיפורים באבטחה, עליך תמיד לשדרג לגרסה העדכנית ביותר של Directory Connector. אם לא תשדרג לגרסה העדכנית ביותר הזמינה, ייתכן שתיתקל בבעיות, כגון Directory Connector אינו מסתנכרן עוד כראוי או שהוא נמצא בגרסה שאינה תומכת בדרישת TLS 1.2 הכרחית.
מחבר ספר הטלפונים מודיע לך באופן אוטומטי כאשר גרסה חדשה זמינה. שדרג תמיד לגרסה האחרונה כדי למנוע בעיות. אתה רואה גם התראה בשורת המשימות של Windows.
למרות שיש לך אפשרות להתקין ידנית עדכונים של תוכנת מחבר, מומלץ לבצע את השלבים בהגדר שדרוגים אוטומטיים כדי לאפשר ליישום לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההתראה בשורת המשימות של Windows, או לחץ לחיצה ימנית על הסמל Directory Connector בשורת המשימות של Windows כדי להתחיל את תהליך השדרוג. |
| 2 |
פעל בהתאם להוראות להשלמת השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות אישורי מנהל המערכת שלך. |
| 4 |
אמת את מספר הגרסה של התוכנה תחת . |
מה הלאה?
עבור התקנה חדשה של Directory Connector, באפשרותך להוריד את קובץ ה-zip ולאחר מכן לעקוב אחר שלבי ההתקנה במדריך זה.
קבע תצורה של הגדרות כלליות עבור מחבר ספר טלפונים
השתמש בהליך זה כדי לקבוע תצורה של הגדרות כלליות, כגון שם השרת שבו פועל Directory Connector, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי הדומיין. שם המחבר מופיע בלוח המחוונים בקטע המחברים, יחד עם כל מחבר אחר שפועל.
| 1 |
מ-Directory Connector, עבור אל תצורה ולאחר מכן לחץ על כללי. |
| 2 |
בשדה שם המחבר , הזן את שם המחבר. שדה זה מציג רק את שם המחשב שמפעיל כעת את המחבר. |
| 3 |
בחר את רמת יומן הרישום מהרשימה הנפתחת. כברירת מחדל, רמת יומן הרישום מוגדרת כמידע. רמות יומן הרישום הזמינות הן:
הגדרות אלה משפיעות על דוח הסינכרון שמתקבל בדוא"ל. אם תגדיר את רמת יומן הרישום ל-Error, רק שגיאות מדווחות בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה 'מידע', ולאחר מכן תקבל דוחות סנכרון לאחר סנכרון מלא. (זכור כי עבור סנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחים על שגיאות.) |
| 4 |
בחר את בקרי הדומיין המועדפים כדי להגדיר את הסדר של בקרי הדומיין לסנכרון זהויות. ניתן לגשת לבקרי הדומיין מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא רשום בקר, תוכל לגשת לבקר הראשי. |
| 5 |
סמן את האפשרות שדרוג אוטומטי לגרסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לשמור על תוכנת Cisco Directory Connector מעודכנת לגרסה העדכנית ביותר. מומלץ לבדוק הגדרה זו כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 6 |
בדוק את LDAP מעל SSL כדי להשתמש ב-LDAP המאובטח (LDAPS) כפרוטוקול החיבור. אם לא תסמן את LDAP באמצעות SSL, Directory Connector ימשיך להשתמש בפרוטוקול חיבור LDAP. LDAP (Lightweight Directory Application Protocol) ו-Secure LDAP (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבין בקר הדומיין בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
קבע את התצורה של מדיניות המחבר
באפשרותך להגדיר את מספר המחיקות המקסימלי שעשויות להתרחש במהלך הסנכרון. הפעלת סנכרון אינה מוחקת אובייקטים מ-Active Directory המקומי שלך. כל האובייקטים נמחקים רק מהענן.
לדוגמה, אתה מגדיר 1 כערך trigger של הסף המחיקה. בעת ביצוע סנכרון מלא או הדרגתי, אם מספר המשתמשים שברצונך למחוק גדול יותר מההגדרה, מחבר ספר הטלפונים מציג אזהרה. אם תלחץ על עקוף סף, תוכל להתחיל סנכרון מלא או הדרגתי בהצלחה, אך תראה הודעת עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מ-Directory Connector, לחץ על תצורה ולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה אפשר מחיקת גורם מפעיל סף אם ברצונך להוסיף גורם מפעיל סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקה חורג מהסף. כאשר חשבון המחיקה חורג מהמחיקה שאתה מגדיר, הסינכרון נכשל.
|
| 3 |
הזן את מספר המחיקות המקסימלי הרצוי. ברירת המחדל היא 20. מומלץ לא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדרת לוח הזמנים של המחבר
הגדר את תזמון הסנכרון ב-Active Directory. יתירות כשל משמשים עבור זמינות גבוהה (HA). אם מחבר אחד מושבת, אנחנו עוברים למחבר אחר במצב המתנה לאחר המרווח המוגדר מראש.
| 1 |
מחבר ספר הטלפונים, לחץ על תצורה ולאחר מכן בחר תזמן. |
| 2 |
ציין את מרווח הסנכרון המצטבר בדקות. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המשולב המלא לא מתרחש עד שתבצע תחילה סנכרון מלא. |
| 3 |
שנה את הערך שלח דוחות לפי… זמן אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
סמן את הפעל לוח זמנים לסינכרון מלא כדי לציין את הימים והשעות שבהם ברצונך לבצע סינכרון מלא. |
| 5 |
ציין את מרווח יתירות כשל בדקות. |
| 6 |
לחץ על החל. |
תרחישים מרובים של דומיין
דומיינים מרובים מבוססים על עדיפות הדומיין. עבור אובייקטים בעלי ערך מפתח זהה בדומיינים שונים, לאחר הסנכרון, הנתונים מהדומיין בעדיפות גבוהה משכתבים את הנתונים מהדומיין בעדיפות נמוכה יותר.
אובייקטים בעלי אותו ערך מפתח מקושרים לרשומה אחת במסד הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
דוגמה לשימוש ב-Case עבור דומיינים מרובים
דוגמה זו מניחה ארגון עם שני דומיינים - example1.com ו-example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) אל Active Directory of example1.com.
-
הוסף קבוצה1 (שם קבוצה: בדיקה) ל-Active Directory of example1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) אל Active Directory of example2.com.
-
הוסף קבוצה2 (שם קבוצה: בדיקה) ל-Active Directory of example2.com.
- סנכרון ב example1.com
-
כמקרה שימוש, user2 ו-group2 מסונכרנים עם הענן ומופיעים ב-https://admin.webex.com, בעוד ש-user1 ו-group1 אינם.
אם תבצע סנכרון מלא או הדרגתי לדוגמה1.com, user1 ו-group1 יסונכרנו. כמו כן, user2 ו-group2 מוחלפים על-ידי המידע של user1 ו-group1.
User1 מקשר אל user2 כאותה רשומה במסד הנתונים; group1 מקשר את group2 כאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com ו- example2.com
-
כמקרה שימוש, user2 ו-group2 מסונכרנים עם הענן ומופיעים ב-https://admin.webex.com, בעוד ש-user1 ו-group1 אינם.
שקול את השלבים הבאים:
- מחק את user1 ואת group1 ב-Active Directory לדוגמה1.com.
- בצע סנכרון מלא או הדרגתי עבור example1.com.
תוצאה: פרטי המשתמש לא השתנו ב-https://admin.webex.com. User2 אינו מקושר ל-user1, ו-group2 אינה מקושרת ל-group1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא השתנו ב-https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של user2 ו-group2 מופיע ב-https://admin.webex.com.
סנכרון דומיין חדש ושמור דומיין קיים
אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), הקפד להתקין את מחבר ספר הטלפונים עבור סנכרון דומיין (B) בשרת Windows נתמך. המחבר מתחבר לדומיין החדש לאחר ההגדרה הראשונית, ופרטי המשתמש תחת הדומיין (A) נשארים ללא פגע.
לכל דומיין חייב להיות מחבר פעיל משלו. שקול שני דומיינים עם ההגדרה הבאה: דומיין A עם מחברים (CA1) ו-(CA2) עבור זמינות גבוהה מקומית (HA); דומיין B עם מחבר (CB1). (CA1)ו-(CA2) משרתים את דומיין A. בתרחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על הדומיין מסונכרן, מכיוון שמחבר אחד תמיד פעיל. לכן, cb1 הוא המחבר הפעיל עבור דומיין B, מכיוון שלדומיין A כבר יש מחבר פעיל (CA1 או CA2).
הגדר את עדיפות הדומיין
השתמש בנוהל זה כדי לשנות את העדיפות של הדומיינים של Active Directory. עדיפות הדומיין מאפשרת לך לקבוע את הדומיין הראשי, הדומיין המשני וכן הלאה. זה עוזר כאשר לשני משתמשים משני דומיינים שונים יש את אותו ערך דוא"ל מסונכרן עם ארגון אחד.
אל תשתמש בנוהל זה אם יש לך דומיין יחיד רשום ב-Directory Connector. אם תנסה, המחבר יציג לך הודעה המציינת שעדיפות הדומיין אינה נדרשת.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של Cisco Directory Connector. עליך להוריד אותו מ-https://admin.webex.com.
| 1 |
מחבר ספר הטלפונים של Cisco, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על הגדר עדיפות דומיין. |
| 3 |
סמן דומיין אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את העדיפות של דומיין זה, ולאחר מכן לחץ על שמור כדי לשמור את השינוי הזה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלף דומיינים
השתמש בהליך זה כדי לחבר מחדש את מחבר ספר הטלפונים של Cisco לדומיין אחר.
לפני שתתחיל
-
ודא שלא פועלות משימות סנכרון לפני שתחליף דומיינים.
-
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של Cisco Directory Connector. עליך להוריד אותו מ-Control Hub.
| 1 |
מחבר ספר הטלפונים של Cisco, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על החלף דומיין. |
| 3 |
לאחר קריאת הזהירות, אם אתה מבין את ההשפעה של שינוי זה בפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף דומיין, יצאת ממחבר ספר הטלפונים של Cisco הנוכחי, דומיינים אחרים במחבר לא רשומים ופרטי המחבר במחשב זה נמחקים. |
| 4 |
היכנס בחזרה למחבר ספר הטלפונים של Cisco וחבר מחדש את הדומיין. |
בטל סנכרון ספר טלפונים
אם עליך להפסיק את הסנכרון מ-Directory Connector, תוכל לכבות אותו באופן זמני מ-Control Hub.
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , גלול אל סנכרון ספר טלפונים ולאחר מכן בחר אחד:
|
| 2 |
לאחר שתקרא את ההנחיה, לחץ על כבה. הסנכרון נפסק עד שתפעיל אותו מחדש מ-Directory Connector. |
הסר מיפוי תכונות משתמש
השתמש ב-Directory Connector כדי להסיר את המיפוי עבור תכונות Active Directory שמיפו בעבר לענן וסונכרנו עם Webex. לאחר שתסיר את מיפוי התכונות, ערכי התכונה יוסרו מהענן ולא יסונכרנו עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
מתוך מחבר ספר הטלפונים, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על . |
| 3 |
בחר את המיפוי להסרה מרשימת שם תכונה . |
| 4 |
תחת טווח משתמש מושפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
נהל תמונות פרופיל
השתמש ב-Directory Connector כדי לעדכן תמונות של פרופיל משתמש או כדי להסיר תמונות ריקות של פרופיל משתמש.
| 1 |
מתוך מחבר ספר הטלפונים, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסר התקנה והשבת מחבר ספר טלפונים
לאחר הסרת ההתקנה של מופע של Directory Connector, עליך לבטל את הרישום שלו. הסר לחלוטין מחבר ספר טלפונים עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש עוד בסנכרון ספר טלפונים.
-
אינך רוצה להשתמש באחד ממחברי ספר טלפונים מרובים (זמינות גבוהה).
-
ברצונך לשנות את הדומיין ולהתקין מחבר אחר.
לפני שתתחיל
-
ייתכן שיש לך מופעים מרובים של Directory Connector שהוגדרו עבור זמינות גבוהה (HA) או סנכרון דומיינים מרובים. השבת את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של Directory Connector.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של Directory Connector.
| 1 |
ממכונת Windows, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספר טלפונים, בחר הסר התקנה ולאחר מכן פעל בהתאם להנחיות. ייתכן שיהיה עליך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , גלול אל סנכרון ספר טלפונים, לחץ על עוד |
| 4 |
לאחר שתקרא את ההנחיה, לחץ על השבת. אלא אם כן קיים מחבר ספר טלפונים אחר בפריסת זמינות גבוהה (HA), חשבונות משתמש אינם מסונכרנים עוד. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת Directory Connector. כלי זה מותקן כחלק מ-Directory Connector 3.4 ואילך.
אם הסנכרון לא פעל כראוי, ייתכן שיש לך תצורה או שגיאת רשת. כלי זה בודק את החיבור שלך ל- LDAP כך שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות יומן הרישום המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory Domain:
-
כדי להפעיל בדיקות עבור שירותי Active Directory Lightweight Directory:
-
כדי להפעיל בדיקות עבור פרוטוקול Lightweight Directory Access Protocol (LDAP):
פתרון בעיות ב-Ciso Directory Connector
פתרון בעיות ותיקונים עבור מחבר ספר הטלפונים
ייתכן שתיתקל בהודעת שגיאה או בעיה אחרת ב-Directory Connector. כמו כן, לאחר ש-Directory Connector מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דוא"ל שמפרט כל בעיה בסנכרון. עיין בסעיפים הבאים לקבלת בעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני יצירת קשר עם התמיכה.
התקן
מחבר ספר הטלפונים הפסיק לעבוד
קיבלת הודעות דוא"ל של התראה שמחבר ספר הטלפונים שלך לא פועל.
-
ייתכן ש-Directory Connector לא יותקן כראוי.
-
ייתכן ש-Directory Connector לא פועל.
-
ייתכן שהרשת לא תהיה זמינה.
נסה את הפעולות הבאות:
-
פתח את . אתר מחבר ספר טלפונים. אם היא לא שם, הורד את הגרסה האחרונה מ-Control Hub והתקן אותה.
-
פתח את שירות ואתר את שירות Cisco DirSync. ודא שהוא מציג את המצב כהתחיל. אם השירות נעצר, לחץ לחיצה ימנית ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את Directory Connector יש גישה לאינטרנט.
שגיאה בהתקנה מחדש
בעיה – אם תתקין מיד מחבר חדש לאחר הסרת ההתקנה של מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית – ב-Windows Server 2012, לקוח הסרת ההתקנה צריך זמן למחיקת חשבון השירות מרשימת השירותים.
פתרון – לאחר זמן מה, נסה שוב את ההתקנה.
היכנס
קריסות מחבר ספר טלפונים במהלך כניסה ל-SSO
בעיה
מחבר ספר הטלפונים עלול לקרוס לאחר הזנת כתובת דוא"ל מדף כניסה של SSO.
פתרון
נסה את הפעולות הבאות:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצה חדשה:
-
עבור אל בקר הדומיין ופתח את ניהול מדיניות הקבוצה (gpedit.msc).
-
לחץ לחיצה ימנית על OU או דומיין ספציפיים, ובחר צור GPO בדומיין זה, קשר אותו כאן…
-
תן שם למדיניות ולאחר מכן לחץ לחיצה ימנית ובחר ערוך.
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המכונה:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדש ולאחר מכן פריט רישום.
-
עבור נתיב מפתח, הזן או נווט אל HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
השבת מנפה שגיאות של סקריפטעבור ערך, והזןלאעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדש ולאחר מכן פריט רישום.
-
עבור נתיב מפתח, הזן או נווט אל HKEY_CURRENT_משתמש\תוכנה\Microsoft\Internet Explorer\ראשי.
-
הזן
השבת מנפה שגיאות של סקריפטעבור ערך, והזןלאעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
השינויים ייכנסו לתוקף לאחר הפעלת gpupdate /force, המחשב יופעל מחדש (עבור שינויי מחשב) או המשתמש נכנס שוב (עבור שינויי משתמשים).
לא ניתן לרשום את מחבר השירות של Cisco DirSync
בעיה
הכניסה נכשלת וההודעה הזו מופיעה: "לא ניתן לרשום את מחבר השירות Cisco DirSync."
פתרון
מערכת Windows שבה מותקן Directory Connector חייבת להיות חברה ב-Active Directory.
לא מופיע דף כניסה
בעיה
פתחת את Directory Connector ודף הכניסה לא הופיע.
פתרון
נסה את השלבים הבאים:
-
ב-Internet Explorer, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו Chrome ו-Firefox.
-
אם Internet Explorer לא יכול לבקר בקישור אבל דפדפנים אחרים יכולים, סמן את הגדרות Internet Explorer וסמן את תיבות הסימון TLS 1.1 ו-1.2. (השתמש בנוהל הפעל TLS ב-Internet Explorer .)
הנחיית כניסה מופיעה
בעיה
מופיעה בקשה המבקשת להזין את שם המשתמש והסיסמה כדי להעביר את האימות.
סיבה אפשרית
מחבר ספר הטלפונים משלים בשקט אימות אבטחת NTLM עם חשבון הכניסה. אם האימות נכשל, חלון קופץ כדי לבקש את שם המשתמש והסיסמה של האימות.
פתרון
כאשר תראה את חלון הכניסה המוקפץ, עליך לספק חשבון חוקי עם אימות נכון כדי להעביר את האבטחה.
לא ניתן להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, מופיעה הודעת השגיאה: "לא ניתן להתחבר לשרת המרוחק".
סיבה אפשרית
ייתכן שיש לך בעיות Proxy שצריך לפתור.
פתרון
ראה פתרון בעיות בכניסה לחשבון שירות לקבלת מידע נוסף על פתרון בעיות.
לא ניתן לרשום את המחבר
בעיה
תראה את הודעת השגיאה "לא ניתן לרשום את המחבר. אירעה חריגה כללית".
סיבה אפשרית
ברוב המקרים, הבעיה היא מכיוון שלמחבר ספר הטלפונים אין הרשאה להתחבר להקשר שורש LDAP.
פתרון
נסה את הפעולות הבאות:
-
הפעל בקשת פקודה (cmd) ולאחר מכן הזן ldp.exe.
-
לחץ על , בחר איגוד כמחובר כעת למשתמש ולאחר מכן לחץ על אישור.
-
לחץ על , הזן DC=arbonneintl,DC=ad בתור BaseDN ולאחר מכן לחץ על אישור.
-
אם הבעיה נמשכת, פתח מקרה עם תמיכה.
סנכרון
אווטארים לא מסונכרנים
בעיה
מחבר ספר הטלפונים של Cisco סינכרן נתוני AD של משתמש עם ענן Webex. אבל שום נתוני אווטאר לא סונכרנו בהצלחה.
סיבה אפשרית
אם השתמשת מחדש בשרת אווטאר קיים והאווטארים של המשתמש כבר סונכרנו, המטמון המקומי לוכד אותם ומונע שליחה חוזרת כדי לחסוך ברוחב פס.
פתרון
מחק את המטמון המקומי על-ידי ביצוע השלבים הבאים:
-
עבור אל C:\קובצי תוכנית (x86)\Cisco Systems\Cisco Directory Connector\Plugins\
-
מחק את DirSyncPluginAvatar.dll-cache.bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר ספר הטלפונים של Cisco.
חשבונות דוא"ל של משתמש מתנגשים
בעיה
תוצאות הסנכרון עשויות להציג חשבונות דוא"ל של משתמשים מתנגשים.
-
אם המשתמשים ניסו את הגרסה החינמית של יישום Webex, כתובות הדוא"ל שלהם נמצאות בארגון הצרכן החופשי.
-
אם הודעות דוא"ל של משתמשים סונכרנו אי פעם בארגון אחר.
-
אם הודעות דוא"ל של משתמשים קיימות בדומיינים מרובים ששייכים לארגון.
פתרון
נסה את הפעולות הבאות:
-
בצע את השלבים הבאים אם אתה מנסה לדרוש בעלות על משתמשים:
-
השבת באופן זמני את Cisco Directory Connector.
-
השתמש באפשרות 'דרוש בעלות על משתמש' ב-Control Hub כדי לדרוש בעלות על כל חשבונות העשויים להתקיים בארגון הצרכן החופשי. למידע נוסף, ראה דרוש בעלות על משתמשים לארגון שלך (המר משתמשים) .
-
בצע הפעלה יבשה ב-Cisco Directory Connector, ולאחר מכן הפעל מחדש את סנכרון ספר הטלפונים
-
במקרה האחרון, בדוק פעמיים את נתוני המשתמש במקורות Active Directory שלך.
משתמש שהומר סומן כלא פעיל
בעיה
בסביבה המסונכרנת של ספר הטלפונים שלך, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגון שלך, אבל המשתמש שהומר לא יכול להיכנס ליישום Webex.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון הארגון, המשתמש מסומן כמצב לא פעיל למשך 30 יום כאמצעי תאימות לאבטחה. במהלך תקופה זו, המשתמש לא יכול להיכנס ליישום Webex והוא מסומן למחיקה בסוף התקופה בת 30 יום. מצב זה נובע מכיוון שפרטי המשתמש החינמיים אינם נמצאים ב-Active Directory.
פתרון
עליך לנקוט פעולה אם אינך רוצה למחוק את חשבון המשתמש. כדי לפתור בעיה זו, צור חשבון משתמש ב-Active Directory המקומי שלך התואם לחשבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון מתוך מחבר ספר הטלפונים של Cisco. לאחר מכן, המשתמש יכול להיכנס שוב ליישום Webex והחשבון לא יימחק.
כשל סינכרון מצטבר
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב-Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטבר.
-
המסנן שבו אתה משתמש מפנה לתכונת ערך מקושר.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבוצע סנכרון מלא.
פתרון
ל-Windows Server 2008 R2 יש באג הקשור לבעיה זו. הבאג תוקן ב-2012 R2 ואילך. מומלץ לשדרג את Windows Server ל-2012 R2 לפחות.
ערך לא חוקי עבור תכונה
בעיה
עבור [dn משתמש (שם מובחן)], לתכונה [שם תכונה] יש את הערך הלא חוקי הבא [value attribute].
סיבה אפשרית
עבור CN=b,OU=עובדים,OU=C משתמשי,DC=C,DC=com, לתכונה [מספר טלפון] יש את הערך הלא חוקי הבא: +. תכונה זו חייבת להכיל לפחות מספר אחד.
פתרון
לתכונה עבור משתמש זה אין ערך חוקי. תקן את הערך שלו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים למחיקה
בעיה
המשתמשים המתאימים מסומנים למחיקה.
בעת ביצוע סנכרון הפעלה יבשה כדי לבדוק את הנתונים בין Active Directory לענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובייקט למחיקה.
פתרון
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, תוכל להשתמש ב-Directory Connector לתיקון. בצע סנכרון כדי למחוק את המשתמש ולאחר מכן בצע סנכרון אחר כדי לסנכרן את המשתמש מ-AD מקומי לענן.
-
אם אינך יכול למחוק וליצור מחדש את חשבון המשתמש, פתח מקרה עם תמיכה.
תכונה חסרה
בעיה
התכונה הנדרשת [attribute_name] בעת הוספת ערך מקומי [dn משתמש (שם מובחן)]. הערך לא נוצר ב-Control Hub עד שלכל התכונות הנדרשות יש ערך.
סיבה אפשרית
כתובת הדוא"ל של התכונה הנדרשת חסרה. בעת הוספת ערך מקומי [CN=משתמש מכירות,OU=מהנדסים,OU=K,DC=k,DC=מקומי], הערך אינו נוצר ב-Control Hub עד שלכל התכונות הנדרשות יש ערך.
פתרון
אחת מהתכונות הנדרשות חסרה עבור המשתמש [user_email_address]. ספק את הערכים הנדרשים עבור משתמש זה.
קבוצה מקוננת לא תסנכרן
בעיה
משתמשים בקבוצת Active Directory מקוננת אינם מסונכרנים כראוי עם הענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל הן את קבוצת הילדים והן את קבוצת ההורים, שאינה נתמכת. לדוגמה: (memberof=CN=testgroup1,CN=משתמשים,DC=rktest2008,DC=org)
פתרון
עליך להגדיר מחדש את המסנן שמסנכרן קבוצות. לדוגמה: |(memberof=CN=testgroup1,CN=משתמשים,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=משתמשים,DC=rktest2008,DC=org)
התנגשות עם מתן שמות של משתמשים
בעיה
קיים התנגשות מתן שמות עבור [dn משתמש] עבור אובייקט הזנה קיים בענן בשם: [כתובת דוא"ל של משתמש], וסוג המשתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים ב-Control Hub.
פתרון
צור משתמש ב-Active Directory שלך עם אותה כתובת דוא"ל כמו החשבון שרשמת דרך Control Hub.
Control Hub
רשימת משתמשים חסרה ב-Control Hub
בעיה
אם יש לך ארגון Webex עם יותר מ-1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים ב-Control Hub.
פתרון
באפשרותך להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב-Control Hub, עבור אל משתמשים, לחץ על חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו עם Control Hub
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם Control Hub.
סיבה אפשרית
הקבוצה אינה מתויגת כ-isCriticalSystemObject ב-Active Directory.
פתרון
ודא שהתכונה isCriticalSystemObject מוגדרת ל-TRUE ב-Active Directory.
הפעל פתרון בעיות עבור מחבר ספר הטלפונים
באפשרותך להפעיל פתרון בעיות כדי לעזור לאבחן שגיאות שאתה נתקל ב-Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קובצי יומן הרישום שהם : \Cisco Systems\Cisco Systems\Cisco Directory Connector\Logs
| 1 |
הפעל את הקובץ |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
ב-Directory Connector, לחץ על לוח מחוונים. |
| 4 |
עבור אל פעולות ולאחר מכן לחץ על . |
| 5 |
כאשר פתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; פעולה זו לוכדת את נתוני התעבורה כך שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קובצי יומן הרישום: אם הקובץ ריק, ודא שלחשבון יש הרשאות לגשת ל-AD DS או ל-AD LDS שלך. תיקיית יומן הרישום שומרת קבצים רק ב-3 הימים האחרונים. התוכן בקובצי יומן הרישום תואם לפלט יומן האירוע למערכת. |
| 7 |
במידת הצורך, שלח את קובץ יומן הרישום לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות כשתסיים. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או הדרגתי, הפעל את מציג האירועים. הוא מציג סיכום של אירועי הניהול ויומני השגיאות.
| 1 |
מ-Directory Connector, עבור אל לוח מחוונים ולאחר מכן לחץ על . תיבת הדו-שיח 'מאפייני אירוע' מציגה את פרטי אירוע הסנכרון ופרטי השגיאה. |
| 2 |
ממציג האירועים, עבור אל .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל יומני הרישום כקובץ Events יחיד (*.evtx) או בתבנית אחרת כמו xml או csv. |
מה הלאה?
אם עליך לפתוח מקרה, פנה לתמיכה, תאר את הבעיה עם המחבר ולאחר מכן צרף את קובץ האירועים למקרה שלך.
יומני האירוע לוכדים פעולות משתמש. לקבלת עזרה בניהול תעבורת הרשת, הפעל פתרון בעיות במחבר.
הפעל TLS ב-Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר ספר הטלפונים של Cisco:
-
אירעה שגיאה בהתחברות לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם תראה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח את Internet Explorer ולאחר מכן בחר כלים. עכשיו סמן את התיבות עבור גרסת TLS/SSL שברצונך להפעיל לחץ על 'אישור' סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט , עבור אל מתקדם , גלול אל אבטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב-TLS 1.1 והשתמש ב-TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתור בעיות בכניסה לחשבון שירות
אם אינך יכול להיכנס אל Cisco Directory Connector או שאינך יכול להפעיל סנכרון, השתמש בשלבים הבאים כדי לנסות לפתור את הבעיה לפני יצירת קשר עם התמיכה.
| 1 |
נסה לבקר https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בדפדפן האינטרנט שלך. |
| 2 |
בחר אחת, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שלחשבון שהוגדר עבור שירות Cisco DirSync (שניתן למצוא בשירותי Windows) יש רמת הרשאות המאפשרת לו לגשת לנתוני אווטאר ולנתוני AD. כברירת מחדל, השירות ממנף את אישורי חשבון הכניסה של Windows ואת האימות. |
בדוק את SafeDllSearchMode ברישום Windows
מצב חיפוש Safe Dynamic Link Library (DLL) מוגדר כברירת מחדל ברישום Windows ומציב את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר החיפוש DLL. אם מצב זה היה מושבת איכשהו, תוקף יכול להציב DLL זדוני (הנקרא זהה לקובץ DLL מוזכר שנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בנוהל זה כדי לבדוק פעמיים את הגדרות הרישום.
לפני שתתחיל
שינויים ברישום Windows צריכים להיעשות בזהירות רבה. מומלץ לגבות את הרישום שלך לפני שתשתמש בשלבים הבאים.
| 1 |
בחיפוש Windows או בחלון ההפעלה, הקלד regedit ולאחר מכן הקש Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה הזמנת חיפוש של ספריית קישורים דינמיים.
סקירה של מחבר ספר הטלפונים של Cisco
סקירת מחבר ספר טלפונים
Directory Connector הוא יישום מקומי לסנכרון זהות בענן. אתה מוריד את תוכנת המחבר מ-Control Hub ומתקין אותה במחשב המקומי שלך.
עם Directory Connector, תוכל לשמור על חשבונות המשתמש והנתונים שלך ב-Active Directory, כך ש-Active Directory הופך למקור האמת היחיד. כאשר אתה מבצע שינוי מקומי, הוא משוכפל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור והטבה |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומצב סנכרון, ומצב מחבר ספר הטלפונים. באפשרותך להציג את לוח המחוונים בכל פעם שתיכנס. |
| הרצה יבשה לפני הסנכרון עם הענן | בצע הרצה יבשה של שינויים בספרייה לפני שיושמו בענן. לאחר מכן הפעל דוח כדי לראות שהשינויים שברצונך לבצע הם מה שאתה מצפה מהם. |
| סנכרון מלא ומצטבר | סנכרן את ספר הטלפונים כולו. או פשוט סנכרן את השינויים המצטברים כדי לחסוך בכוח העיבוד ולקצר את זמן הסינכרון. |
|
סנכרן דומיינים מרובים (יער יחיד או יערות מרובים) |
Directory Connector תומך בדומיינים מרובים תחת יער יחיד או תחת יערות מרובים (ללא צורך ב-AD LDS). עבור ארגונים עם דומיינים מרובים של Active Directory, באפשרותך להתקין מחבר ספר טלפונים עבור כל דומיין, לקשור כל דומיין לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמש עם Webex. Control Hub משקף את המצב על-ידי הצגת מצב הסנכרון עבור מחברי ספר טלפונים מרובים, מאפשר לך לכבות את הסנכרון עבור דומיין ספציפי ולהשבית מחבר ספר טלפונים בפריסת זמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| מסנני Lightweight Directory Access Protocol (LDAP) | הגדר קריטריוני חיפוש של LDAP וספק יבוא יעיל. |
| מיפוי תכונות של Active Directory | מפה תכונות של Microsoft Active Directory לתכונות ענן Webex תואמות. באפשרותך למפות תכונות רלוונטיות לתצורת Active Directory שלך וגם להגדיר תכונות מותאמות אישית למפות לענן. התכונות המקומיות יוצרות נתונים שונים בענן, כגון פרטי חשבון משתמש, מספרי טלפון ב-Webex Teams, כתובות SIP של משאב חדר ונתוני כרטיס איש קשר אחרים של משתמש (תפקיד, מחלקה, מנהל וכן הלאה). |
|
ספר טלפונים ארגוני עבור משאבי חדר מקומיים ומשתמשים ואנשי קשר ארגוניים של Cisco Webex Calling (PSTN בענן) ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב-PSTN של ענן Cisco Webex Calling עבור שירות שיחות או שיש לך מכשירים לחדר מקומיים, תכונה זו מאפשרת למשתמשים לחפש בספריית אנשי קשר ארגוניים מטלפונים של Cisco Webex Calling (PSTN בענן) או במשאבי החדר שלהם.
|
| מציג אירועים | השתמש במציג האירוע כדי לקבוע אם אירעו בעיות בסנכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות של Cisco. אם הסנכרון לא פעל כראוי, ייתכן שיש לך תצורה או שגיאת רשת. כלי זה בודק את החיבור שלך ל-Active Directory כך שתוכל לאבחן שגיאות בעצמך לפני שתיצור קשר עם התמיכה. ברגע שתפעיל פתרון בעיות ב-Directory Connector, ייכתבו יומני רישום שניתן לשלוח לתמיכה הטכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, נשלחת לך התראה בכל פעם שגרסה חדשה של התוכנה זמינה. באפשרותך להגדיר שדרוגים אוטומטיים כך שתמיד תהיה בגרסה העדכנית ביותר של התוכנה כאשר גרסה חדשה משוחררת. |
| זמינות גבוהה | קבע תצורה של מחברים מרובים כך שיהיה גיבוי, במקרה שהמחבר הראשי או המחשב שמארח אותו יורידו. |
Directory Connector מחולק לשלושה אזורים:
-
Control Hub הוא הממשק היחיד שמאפשר לך לנהל את כל ההיבטים של ארגון Webex שלך: הצג משתמשים, הקצה רישיונות, הורד Directory Connector וקבע תצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאומתו באמצעות ספק הזהויות הארגוניות שלהם ואינך רוצה לשלוח הזמנות בדוא"ל עבור יישום Webex.
-
ממשק ניהול Directory Connector היא התוכנה שאתה מוריד מ-Control Hub ומתקין בשרת Windows מהימן. עבור דומיינים מרובים של Active Directory, באפשרותך להתקין רגע אחד של התוכנה עבור כל דומיין שברצונך לסנכרן. באמצעות התוכנה, באפשרותך להפעיל סנכרון כדי להביא את חשבונות המשתמש שלך ב-Active Directory אל Webex, להציג ולנטר את מצב הסנכרון ולקבוע את התצורה של שירותי מחבר ספר טלפונים.
-
שירות סנכרון ספר טלפונים מבקש מ-Active Directory לאחזר משתמשים וקבוצות לסנכרון עם שירות המחבר ומחבר ספר הטלפונים.
עיין בדיאגרמה זו כדי להבין את ארכיטקטורת מחבר ספר הטלפונים:
הכנת הסביבה שלך עבור Directory Connector
דרישות עבור Directory Connector
דרישות Windows ו-Active Directory
באפשרותך להתקין את Directory Connector בשרתי Windows נתמכים אלה:
-
שרת Windows 2022
-
שרת חלונות 2019
-
Windows Server 2016
כדי לטפל בבעיית קובצי Cookie, מומלץ לשדרג את בקר הדומיין שלך למהדורה המכילה את התיקון - Windows Server 2012 R2 או 2016.
Directory Connector נתמך עם שירותי Active Directory הבאים:
-
ב-Active Directory 2016
(Directory Connector נתמך בעת שימוש בגרסה האחרונה של Active Directory ב-Windows Server 2019)
-
בActive Directory 2012
-
Active Directory 2008 R2
-
ב־Active Directory 2008
שים לב לדרישות הנוספות הבאות:
-
מחבר ספר הטלפונים דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework v3.5 (נדרש עבור יישום Directory Connector. אם תיתקל בבעיות כלשהן, השתמש בכיוונים ב- Enable .NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework v.4.5 (נדרש עבור TLS1.2)
-
-
נדרשת רמה פונקציונלית של יער Active Directory 2 (Windows Server 2003) ואילך. (ראה מהן רמות פונקציונליות של Active Directory? לקבלת מידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 GB של זיכרון RAM
-
אחסון של 50GB
-
אין מינימום ל-CPU
דרישות הרשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישת HTTPS (יציאה 443) לאינטרנט.
דרישות ארגון Webex
-
כדי לגשת לתוכנת Directory Connector מ-Control Hub, אתה זקוק לארגון Webex עם גרסת ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמש חדשים של יישום Webex יהיו פעילים לפני שהם נכנסים בפעם הראשונה, אנו ממליצים שתבצע את הפעולות הבאות:
-
הוסף, אמת וטען לבעלות על דומיינים שמכילים את כתובות הדוא"ל של המשתמש שברצונך לסנכרן בענן.
-
בצע שילוב כניסה יחידה (SSO) של ספק הזהויות (IdP) שלך עם ארגון Webex שלך.
-
הסתר הזמנות אוטומטיות בדוא"ל, כדי שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכל לבצע קמפיין בדוא"ל משלך. (תכונה זו דורשת שילוב SSO.)
-
למידע נוסף, ראה מצבים ופעולות של משתמשים ב-Control Hub.
דרישות התקנה
-
עבור סביבת דומיין מרובה (יער יחיד או יערות מרובים), עליך להתקין מחבר ספר טלפונים אחד עבור כל דומיין של Active Directory. אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שיש לך שרת WINDOWS נתמך נפרד להתקנת מחבר ספר טלפונים עבור סנכרון דומיין (B).
-
כדי להיכנס למחבר, איננו דורשים חשבון מנהל ב-Active Directory. אנחנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מערכת מלא ב-Control Hub.
למשתמש מקומי זה חייבות להיות הרשאות במחשב Windows הזה כדי להתחבר לבקר הדומיין ולקרוא אובייקטי משתמש של Active Directory. חשבון ההתחברות של המחשב צריך להיות מנהל מערכת של מחשב עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על התחברות למחשב וירטואלי.)
-
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון מנהל המערכת המלא עבור Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשת אל Active Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי לקבוע תצורה של חשבון אחר כדי לגשת אל Active Directory. (מידע זה חל גם על התחברות למחשב וירטואלי.)
-
ודא שמצב החיפוש של Windows Safe Dynamic Link Library (DLL) מופעל באמצעות הליך זה: בדוק את SafeDllSearchMode ברישום Windows.
-
אם אתה משתמש ב-AD LDS עבור דומיינים מרובים ביער אחד, מומלץ להתקין את Directory Connector ואת Active Directory Domain Service/Active Directory Lightweight Directory Services (AD DS/AD LDS) במחשבים נפרדים.
דרישות דומיין מרובות
לפני שתבצע את המשימות בזרימת משימת הפריסה של מחבר ספר הטלפונים של Cisco, זכור את הדרישות והמלצות הבאות אם ברצונך לסנכרן פרטי Active Directory ממספר דומיינים בענן:
-
נדרש מופע נפרד של Directory Connector עבור כל דומיין.
-
תוכנת Directory Connector חייבת לפעול במארח שנמצא באותו דומיין שבו היא תסנכרן.
-
מומלץ לאמת או לדרוש בעלות על הדומיינים שלך ב-Control Hub. (ראה הוספה, אימות ודרישת דומיינים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח כרטיס כדי להעביר את הארגון שלך לרשימת ארגונים גדולה.
-
אם תרצה, תוכל לסנכרן את פרטי משאב החדר יחד עם חשבונות משתמש. (ראה סנכרן מידע על חדר מקומי לענן Webex.)
המלצות של קבוצת Active Directory להקצאת רישיונות אוטומטית
קבוצות Active Directory משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים עוזרת לפשט את התחזוקה וניהול הרשת.
קיימים שני סוגים של קבוצות ב-Active Directory:
-
קבוצות תפוצה – משמשים ליצירת רשימות תפוצה בדוא"ל.
-
קבוצות אבטחה – משמשות להקצאת הרשאות למשאבים משותפים.
שקול את ההנחיות הבאות בעת יצירת קבוצות ב-Active Directory:
-
צור קבוצה גלובלית עבור כל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמש במוסכמות מתן שמות סטנדרטיות ברחבי הארגון כדי להקל על זיהוי מידע חשוב על קבוצה. שמות קבוצות יכולים לכלול פרטים על הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_EMEAR" מתייחס לקבוצת אבטחה גלובלית למשתמשי EMEAR של Webex.
-
ארגן קבוצות בצורה קלה להבנה, כגון על ידי גיאוגרפיה או היררכיה ניהולית. השתמש בתיאורי קבוצה כדי לתאר לחלוטין את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות חדשות שהוקצו, הגדר את תבנית קבוצת הרישיונות האוטומטיים ב-Control Hub עבור קבוצות אלה. למידע נוסף, ראה הגדרת תבנית הקצאת הרישיונות האוטומטית שלך .
מידע על הגדלה
Directory Connector פועל כגשר בין Active Directory המקומי לענן Webex. ככזה, למחבר אין מגבלה עליונה לגבי מספר אובייקטי Active Directory שניתן לסנכרן עם הענן. כל המגבלות באובייקטים בספר הטלפונים המקומי קשורות לגרסה הספציפית ולמפרטים עבור סביבת Active Directory המסונכרנת עם הענן, ולא המחבר עצמו.
כמה גורמים יכולים להשפיע על מהירות הסינכרון:
-
המספר הכולל של אובייקטי Active Directory. (משימת סנכרון של 5000 משתמשים לא תימשך עד 50000.)
-
מהירות רשת ורוחב פס.
-
עומס העבודה של המערכת ומפרטים.
אם אתה מסנכרן יותר מ-50,000 משתמשים, מומלץ מאוד להשתמש במחבר שני ליתירות כשל ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים שלעיל, אין לנו אפשרות לספק ערכי זמן ספציפיים למשך כמה זמן יימשך סנכרון אובייקט.
בדוק את SafeDllSearchMode ברישום Windows
מצב חיפוש Safe Dynamic Link Library (DLL) מוגדר כברירת מחדל ברישום Windows ומציב את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר החיפוש DLL. אם מצב זה היה מושבת איכשהו, תוקף יכול להציב DLL זדוני (הנקרא זהה לקובץ DLL מוזכר שנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בנוהל זה כדי לבדוק פעמיים את הגדרות הרישום.
לפני שתתחיל
שינויים ברישום Windows צריכים להיעשות בזהירות רבה. מומלץ לגבות את הרישום שלך לפני שתשתמש בשלבים הבאים.
| 1 |
בחיפוש Windows או בחלון ההפעלה, הקלד regedit ולאחר מכן הקש Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה הזמנת חיפוש של ספריית קישורים דינמיים.
שילוב Web Proxy
שילוב Web Proxy
אם אימות Proxy אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש ב-Directory Connector.
אם הארגון שלך משתמש ב-Proxy אינטרנט שקוף, הוא אינו תומך באימות. המחבר מחבר ומסנכרן משתמשים בהצלחה.
ניתן לנקוט באחת מהגישות הבאות:
-
Web Proxy מפורש באמצעות Internet Explorer (המחבר יורש את הגדרות ה-Web Proxy)
-
Explicit Web Proxy באמצעות קובץ .pac (המחבר מקבל בירושה הגדרות Proxy ספציפיות לארגון)
-
Proxy שקוף שעובד עם המחבר ללא שינויים כלשהם
השתמש ב-Web Proxy דרך הדפדפן
באפשרותך להגדיר את Directory Connector לשימוש ב-proxy אינטרנט דרך Internet Explorer.
אם שירות Cisco DirSync פועל מחשבון אחר מהמשתמש המחובר כעת, עליך גם להיכנס באמצעות חשבון זה ולהגדיר את התצורה של proxy אינטרנט.
| 1 |
מ-Internet Explorer, עבור אל ולאחר מכן בחר הגדרות LAN. |
| 2 |
כוון את מופע Windows למקום שבו המחבר מותקן ב-Proxy האינטרנט שלך. המחבר מקבל בירושה הגדרות Proxy אינטרנט אלה. |
| 3 |
אם הסביבה שלך משתמשת באימות Proxy, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
באפשרותך לבצע זאת בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף את כתובות ה-URL האלה לרשימת היתרים כדי לעקוף לחלוטין את ה-PROXY של האינטרנט שלך, ודא שטבלת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר לגשת לכתובות ה-URL ישירות. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות Certificate Authority, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
לקבלת מידע נוסף, עיין במאמר זה על דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
הגדרת תצורת Web Proxy באמצעות קובץ PAC
באפשרותך להגדיר דפדפן לקוח לשימוש בקובץ .pac. קובץ זה מספק את כתובת ה-Proxy באינטרנט ואת פרטי היציאה. Directory Connector מקבל בירושה ישירות את תצורת ה-Proxy האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר בהצלחה ויסנכרן פרטי משתמש עם ענן Webex, ודא שאימות Proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות Proxy, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
באפשרותך לבצע זאת בכל האתר (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף את כתובות ה-URL האלה לרשימת היתרים כדי לעקוף לחלוטין את ה-PROXY של האינטרנט שלך, ודא שטבלת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר לגשת לכתובות ה-URL ישירות. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות Certificate Authority, הוסף את כתובות ה-URL האלה לרשימת ההיתרים שלך:
לקבלת מידע נוסף, עיין במאמר זה על דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר ספר הטלפונים תומך בNT LAN Manager (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בקרב התקני התחום ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, אשר יכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, העיצוב הטכני של ה-NTLM מבוסס על מנגנון של אתגר
ותגובה
:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמת טקסט רגילה, ערך ה-hash של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס באמצעות הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה-hash המאוחסן וערך ה-hashed מסיסמת הקלט. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, השרת מייצר מפתח אקראי בן 16 סיביות. המפתח נקרא אתגר (או Nonce). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט פשוט.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר באמצעות ערך ה-hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח בחזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר הדומיין לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן שהלקוח שלח, והאתגר הפשוט המקורי.
-
בקר הדומיין יכול לאחזר את ערכי ה-hash של הסיסמה בהתאם לשם החשבון. ואז בקר הדומיין יכול להצפין את האתגר המקורי. בקר ה-doman יכול לאחר מכן להשוות לערך ה-hash שהתקבל ולערך ה-hash המוצפן. אם הם זהים, האימות הצליח.
ל-Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אין צורך להשלים תצורה נוספת.
הגדרת תצורת Proxy שקוף
בתרחיש זה, הדפדפן אינו מודע לכך ש-Proxy אינטרנט שקוף מיירט בקשות HTTP (יציאה 80/יציאה 443) ולא נדרשת תצורה בצד הלקוח.
| 1 |
פרוס Proxy שקוף, כך שהמחבר יכול להתחבר ולסנכרן משתמשים. |
| 2 |
אשר שה-Proxy הצליח - תראה חלון קופץ צפוי של אימות דפדפן בעת הפעלת המחבר. |
הגדר אימות Proxy
הוסף את כתובת ה-URL cloudconnector.webex.com לרשימת ההיתרים שלך על-ידי יצירת רשימת בקרת גישה.
בשרת חומת האש הארגונית שלך:
| 1 |
הפעל בדיקת מידע של DNS אם היא לא מופעלת כבר. |
| 2 |
קבע רוחב פס משוער עבור החיבור הזה (בערך 2 MB/s או פחות עבור המחבר). ייתכן שלא יהיה צורך בכך. |
| 3 |
צור רשימת בקרת גישה כדי להחיל על מארח המחבר, וציין לדוגמה: רשימת גישה 2000 acl-inside של אישור מורחב TCP [IP של המחבר] cloudconnector.webex.com eq https |
| 4 |
החל את ה-ACL הזה על ממשק חומת האש המתאים, שיישים רק עבור מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש ב-Proxy האינטרנט שלך על-ידי קביעת התצורה של הצהרת הכחשה המשתמעת המתאימה. |
נהל משתמשי יישום Webex
הפעל סנכרון מצטבר
סנכרון מצטבר מבקש את Active Directory שלך ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. לאחר מכן שלב זה משלב את השינויים האלה ושולח אותם לשירות המחבר. השינויים כוללים שינוי של ייחוס משתמשים וכאשר משתמש נוסף או נמחק.
סנכרון זה לא מטיל עומס רב על שרתים ולא לוקח זמן רב כמו סנכרון מלא. לאחר שתבצע את הסנכרון המלא הראשוני שלך, אנו ממליצים על האפשרות המצטברת לסנכרון הבא.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה במשתמשי יישום Webex חדשים שסינכרון מ-Active Directory.
-
שים לב לחריגות אלה שלפיהם סנכרון מצטבר אינו תומך (בצע סנכרון מלא של משתמשי Active Directory בענן במקום זאת):
-
במקרה של אווטאר מעודכן אך ללא שינוי תכונה אחר, סנכרון מצטבר לא יעדכן את האווטאר של המשתמש לענן.
-
עבור שינויי תצורה חדשים במיפוי תכונות, DN של בסיס, מסנן והגדרת האווטאר, סינכרון הדרגתי לא יפעל והם דורשים סנכרון מלא.
-
| 1 |
מתוך מחבר ספר הטלפונים, לחץ על לוח מחוונים. כאשר אתה מאפשר סנכרון, מחבר ספר הטלפונים מבקש ממך לבצע הפעלה יבשה תחילה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > הפעל סנכרון אם הוא לא מופעל כבר. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגרסאות 3.4 ואילך) או כל 4 שעות (בגרסאות 3.5 ואילך), אך באפשרותך לשנות ערך זה. הסנכרון המצטבר לא מתרחש עד שתבצע בתחילה סנכרון מלא. כאשר מרווח זמן מצטבר חדש מופעל, התוכנית בודקת את השינויים בהתבסס על חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על סנכרן עכשיו > הדרגתי. עבור כל שינוי שתבצע למשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי מיד בעת רענון תצוגת המשתמש, אך יישום Webex משקף את השינויים ב-72 שעות ממועד ביצוע הסנכרון.
|
| 4 |
לקבלת מידע על שגיאות, לחץ על הפעל מציג אירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
מה הלאה?
אם יש לך דומיינים מרובים, בצע שלב זה במופעים אחרים של Directory Connector שהתקנת.
שחזר משתמשים שנמחקו בטעות
Directory Connector כולל בדיקות ואיזונים כדי למנוע מחיקה לא מכוונת של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAP ב- Active Directory, שמחק משתמשים מסוימים כאשר סונכרנו עם הענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה ולהקים מחדש את חשבונות המשתמש ב-Control Hub.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בענן, לדוגמה, עקב בעיית אובייקט שאינה תואמת לאחר סנכרון מ-Directory Connector, ניתן לשחזר את המשתמשים. אם ראית הודעה על אובייקטים שאינם תואמים או שמת לב שמשתמשים נמחקו, ייתכן שתוכל לשחזר אותם אם תפעל במהירות.
משתמשים מסומנים כלא פעילים ב-Control Hub כאשר החשבונות המתאימים נמחקים ב-Active Directory. שירות הענן של הרקע שומר על המשתמשים למשך עד 7 ימים. במהלך תקופה זו, עדיין תוכל להשתמש ב-Cisco Directory Connector כדי לשחזר משתמשים. מומלץ לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים מושבתים ב-Active Directory מסומנים גם כלא פעילים ב-Control Hub, אבל חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל משתמשים ואשר אם חשבון משתמש ספציפי נמצא במצב לא פעיל או שהוא לא רשום. למידע נוסף, ראה מצבים ופעולות של משתמשים ב-Control Hub. |
| 3 |
אם משתמשים נמחקו ב-Control Hub או שאתה מבחין משתמשים במצב לא פעיל, עבור אל Active Directory, הוסף את חשבונות המשתמשים החסרים ולאחר מכן בצע סנכרון הפעלה יבשה ב-Directory Connector. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש ב-Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו זמנית עם Control Hub. המשתמשים משוחזרים ועוברים למצב המקורי, כולל מצב החשבון והקצאות השירות שלהם. |
מה הלאה?
חזור ל-Control Hub, עבור אל ואשר שחשבונות המשתמש שנמחקו קודם לכן מופיעים ברשימת המשתמשים.
מחק משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, תוכל לבחור למחוק לצמיתות משתמשים שנמחקו זמנית בסנכרון הבא.
| 1 |
לאחר השלמת הפעלה יבשה, בחר אובייקטים שנמחקו רכה. |
| 2 |
סמן את תיבת הסימון לצד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע . |
מה הלאה?
בסנכרון הבא, המשתמשים שסימנת יימחקו לצמיתות.
שינוי כתובת דוא"ל של יישום Webex
אם ברצונך לשנות את כתובות הדוא"ל של המשתמש והארגון שלך משתמש במחבר ספר הטלפונים, שנה את כתובות הדוא"ל האלה ב-Active Directory. הליך זה עוסק בשינוי כתובת דוא"ל של יישום Webex עבור דומיין יחיד ותהליך לשינוי הדומיין.
אם ברצונך לשנות רק דוא"ל או ערך מסוים עבור משתמש אחד, אל תמחק את המשתמש מ-Active Directory ולאחר מכן צור מחדש ערך חדש עם אותו דוא"ל. הענן מפרש פעולה זו כחשבון משתמש חדש והמרחבים של המשתמש ונתונים אחרים בענן יאבדו.
מחבר ספר הטלפונים לא מגביל את השינוי בדומיין הדוא"ל. עם זאת, כאשר המשתמש מסתנכרן מחדש לענן, מצב המשתמש תלוי באם הדומיין החדש מאומת בארגון שלך. אם הדומיין אינו מאומת בארגון שלך, מצב המשתמש משתנה ל'בהמתנה' לאחר הסינכרון המלא. למידע נוסף, ראה ניהול הדומיינים שלך.
אם הארגון שלך לא משתמש במחבר ספר הטלפונים, באפשרותך לשנות את כתובות הדוא"ל של יישום Webex דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל של החשבון שלך כדי לראות שלבים שמשתמשים יכולים לבצע כדי לשנות את כתובות הדוא"ל שלהם.
שינוי דומיין Active Directory
באפשרותך להשתמש בנוהל זה כדי ליצור דומיינים וכתובות דוא"ל חדשים. הם מסתנכרנים עם שירות הזהויות בענן.
| 1 |
הגדר דומיין חדש של Active Directory (AD). |
| 2 |
השבת סנכרון בכל המחברים שלך. |
| 3 |
הסר את ההתקנה של כל המחברים שלך. |
| 4 |
פתח מקרה כדי לשנות את הדומיין. במקרה של הגשה, הקפד לבקש את ההסרה של תצורת הדומיין ואת כל תכונות הסנכרון בארגון שלך. לפני שתפתח מקרה לשינוי הדומיין, ודא שאין לך סנכרון פועל. אל תשנה כתובות דוא"ל של משתמש ב-Active Directory עד שהתיק ייפתר. |
| 5 |
לאחר פתרון המקרה: בצע הפעלת בדיקה עם Directory Connector לפני ביצוע הסנכרון בפועל. |
דרישת בעלות על דומיין
דרישת בעלות על דומיין מתרחשת אם אתה דורש בעלות על דומיין דוא"ל עבור ארגון כך שכל חשבון צד נוצר בארגון הלקוח בתשלום ולא בארגון הצרכנים החינמי. באפשרותך לטעון בעלות על דומיין רק באמצעות מקרה תמיכה (ראה את הקישור הבא לקבלת מידע נוסף).
אם Directory Connector פעיל ונדרשת בעלות על הדומיין, חשבונות Sideboarded לא נוצרים בארגון הלקוח או בארגון הצרכן החופשי. רק מחבר ספר הטלפונים יכול להקצות חשבונות עבור הארגון מ-Active Directory. המידע המאוחסן ב-Active Directory הוא המקור המקורי. אם תנסה להתחבר לחשבון בצד, המשתמש המוזמן יקבל שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן למרחב של יישום Webex היא באמצעות תחילה שימוש ב-Directory Connector כדי להקצות את החשבון ל-Control Hub.
המר משתמשי יישום Webex בחינם לארגון ספר טלפונים מסונכרן
באפשרותך להשתמש רק בכתובות דוא"ל ייחודיות בספר הטלפונים של יישום Webex. אם המשתמשים שלך נרשמו לגרסה החינמית של יישום Webex, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בארגון זה באמצעות Directory Connector, בצע הגירה (המר) שלהם לארגון הלקוח לפני שתפעיל את Directory Connector. לאחר מכן אתה מוסיף את המשתמשים ל-Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מסנכרן עם הענן.
אם לא תמיר את החשבונות לפני ההפעלה, כבה את מחבר ספר הטלפונים כדי להמיר אותם.
אם תנסה להמיר משתמש בזמן שסנכרון ספר טלפונים מופעל, הודעת השגיאה לא ניתן להמיר
תופיע. כדי למנוע את הבעיה, אתה יכול להשתמש בשלבים אלה כדרך לעקיפת הבעיה.
משתמשים מסוימים שהוגשה עליהם דרישת בעלות עשויים להופיע עם התכונה movedfrom בעת ביצוע הפעלה יבשה. משתמשים אלה יהיו ברשימת אובייקטים שנמחקו במקום MismatchedObject. תצטרך להוסיף את המשתמשים האלה לרשימת ה-AD שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף משתמשים אלה, הם יימחקו כולם כאשר אתה מסנכרן עם הענן לידך.
| 1 |
השבת את סנכרון ספר הטלפונים ממחבר ספר הטלפונים. |
| 2 |
בצע את ההליך המר משתמשים לא מורשים ב-Control Hub כדי להמיר את המשתמש מארגון הצרכן החופשי לארגון הארגון. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע ב-Control Hub. Directory Connector הופך את Active Directory למקור האמת היחיד עבור חשבונות משתמשים והמטרה היא לקיים התאמה מדויקת בין Active Directory ל-Control Hub. ודא שקיימים משתמשים תואמים ב- Active Directory עבור משתמשים שהומרו לאחרונה לפני סינכרון מחדש. ניתן להשתמש בסינכרון Dry Run כדי להבטיח שלא יישארו משתמשים ללא תחרות. |
| 3 |
ב-Directory Connector, בצע סנכרון הפעלה יבשה. לאחר השלמת הריצה היבשה, בדוק את הכרטיסיה הוספת אובייקטים. ודא שכל המשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלת מחדש את הסנכרון כדי לוודא שחשבונות משתמש שהומרו מופיעים ב-Active Directory. אם תפעיל סינכרון וחשבונות מתגוררים רק ב-Control Hub, מחבר ספר הטלפונים יהיה רגיש לרישיות ומוחק משתמשים שהומרו שהוא מזהה עם כתובות דוא"ל לא תואמות (לדוגמה, user1@example.com ו-User1@example.com). אם משתמשים שהומרו יימחקו, הם יאבדו את כל מרחבי יישום Webex שלהם. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות, הפעל מחדש סנכרון ספר טלפונים מ-Directory Connector. |
חשבונות משתמשים שהומרו אינם מופעלים באופן אוטומטי אם לא אימתת דומיין. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את Directory Connector ללא אימות דומיין, משתמשים שהומרו לא פעילים במנוע הענן עד שיאשרו את כתובות הדוא"ל שלהם.
חשבונות משתמש של יישום Webex בעלי הרשאות צד
כשאתה מזמין משתמש אחר למרחב ביישום Webex, אם למשתמש המוזמן אין חשבון ביישום Webex, נוצר עבורו חשבון ("sideboarded"). כברירת מחדל, חשבונות שנוצרו בדרך זו מתווספים לארגון הצרכן החופשי.
אם ברצונך לנהל את החשבון המצורף באמצעות מחבר ספר הטלפונים, עליך להמיר את החשבון.
שנה את תבנית שם המשתמש של יישום Webex לאחר סנכרון ספר טלפונים
כברירת מחדל, Directory Connector ממפה את תכונת displayName ב-Active Directory לתכונת displayName בענן.
לאחר ביצוע סנכרון ספר טלפונים, ייתכן שתגלה ששמות משתמשים מוצגים בתבנית .
שם משתמש זה עשוי להופיע אם התכונה displayName ב-Active Directory מוגדרת כך. כאשר התכונה ממופה לdisplayName בענן, שמות מופיעים בתבנית ב-Control Hub.
כדי לשנות את התבנית, במסך המיפוי של תכונות Directory Connector: מפה את התכונה givenName sn (או sn givenName) לdisplayName בשמות התכונות של ענן Cisco.
לחלופין, מפה את התכונה sn givenName לdisplayName:
תוכל גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות את ביטוי התכונה המותאם אישית שלך לdisplayName.
לדוגמה, הזן givenName + "" + sn (שם פרטי, רווח, שם משפחה) כביטוי. פעולה זו ממפה את שתי התכונות ב-Active Directory אל displayName בענן.
אפשר למשתמשים לשנות שמות תצוגה ב-Webex Meetings
באפשרותך לבטל את המפה של התכונה displayName מסנכרון לענן ב-Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים שלהם. משתמשים יכולים להזין שם תצוגה שיוצג במהלך פגישות Webex במקום השם הפרטי ושם המשפחה שלהם. מנהלי מערכת יכולים גם לשנות את שם התצוגה של משתמש באופן ידני ב-Control Hub.
| 1 |
מ-Directory Connector, לחץ על תצורה ולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר displayName תחת שם תכונה של ענן Cisco. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה הלאה?
כעת המשתמשים יכולים לערוך את שמות התצוגה שלהם מאתר Webex שלהם.
פתרון בעיות של מחבר ספר טלפונים
שדרג למהדורת התוכנה האחרונה
כדי לשמור על הפריסה שלך בתאימות ולקבל את התכונות החדשות ביותר, הפונקציונליות, תיקוני באגים ושיפורים באבטחה, עליך תמיד לשדרג לגרסה העדכנית ביותר של Directory Connector. אם לא תשדרג לגרסה העדכנית ביותר הזמינה, ייתכן שתיתקל בבעיות, כגון Directory Connector אינו מסתנכרן עוד כראוי או שהוא נמצא בגרסה שאינה תומכת בדרישת TLS 1.2 הכרחית.
מחבר ספר הטלפונים מודיע לך באופן אוטומטי כאשר גרסה חדשה זמינה. שדרג תמיד לגרסה האחרונה כדי למנוע בעיות. אתה רואה גם התראה בשורת המשימות של Windows.
למרות שיש לך אפשרות להתקין ידנית עדכונים של תוכנת מחבר, מומלץ לבצע את השלבים בהגדר שדרוגים אוטומטיים כדי לאפשר ליישום לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההתראה בשורת המשימות של Windows, או לחץ לחיצה ימנית על הסמל Directory Connector בשורת המשימות של Windows כדי להתחיל את תהליך השדרוג. |
| 2 |
פעל בהתאם להוראות להשלמת השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות אישורי מנהל המערכת שלך. |
| 4 |
אמת את מספר הגרסה של התוכנה תחת . |
מה הלאה?
עבור התקנה חדשה של Directory Connector, באפשרותך להוריד את קובץ ה-zip ולאחר מכן לעקוב אחר שלבי ההתקנה במדריך זה.
קבע תצורה של הגדרות כלליות עבור מחבר ספר טלפונים
השתמש בהליך זה כדי לקבוע תצורה של הגדרות כלליות, כגון שם השרת שבו פועל Directory Connector, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי הדומיין. שם המחבר מופיע בלוח המחוונים בקטע המחברים, יחד עם כל מחבר אחר שפועל.
| 1 |
מ-Directory Connector, עבור אל תצורה ולאחר מכן לחץ על כללי. |
| 2 |
הזן את שם המחבר בשדה שם המחבר . שדה זה מציג רק את שם המחשב שמפעיל כעת את המחבר. |
| 3 |
בחר את רמת יומן הרישום מהרשימה הנפתחת. כברירת מחדל, רמת יומן הרישום מוגדרת כמידע. רמות יומן הרישום הזמינות הן:
הגדרות אלה משפיעות על דוח הסינכרון שמתקבל בדוא"ל. אם תגדיר את רמת יומן הרישום ל-Error, רק שגיאות מדווחות בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה 'מידע', ולאחר מכן תקבל דוחות סנכרון לאחר סנכרון מלא. (זכור כי עבור סנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחים על שגיאות.) |
| 4 |
בחר את בקרי הדומיין המועדפים כדי להגדיר את הסדר של בקרי הדומיין לסנכרון זהויות. ניתן לגשת לבקרי הדומיין מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא רשום בקר, תוכל לגשת לבקר הראשי. |
| 5 |
סמן את האפשרות שדרוג אוטומטי לגרסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לשמור על תוכנת Cisco Directory Connector מעודכנת לגרסה העדכנית ביותר. מומלץ לבדוק הגדרה זו כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 6 |
בדוק את LDAP מעל SSL כדי להשתמש ב-LDAP המאובטח (LDAPS) כפרוטוקול החיבור. אם לא תסמן את LDAP באמצעות SSL, Directory Connector ימשיך להשתמש בפרוטוקול חיבור LDAP. LDAP (Lightweight Directory Application Protocol) ו-Secure LDAP (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבין בקר הדומיין בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
קבע את התצורה של מדיניות המחבר
באפשרותך להגדיר את מספר המחיקות המקסימלי שעשויות להתרחש במהלך הסנכרון. הפעלת סנכרון אינה מוחקת אובייקטים מ-Active Directory המקומי שלך. כל האובייקטים נמחקים רק מהענן.
לדוגמה, אתה מגדיר 1 כערך trigger של הסף המחיקה. בעת ביצוע סנכרון מלא או הדרגתי, אם מספר המשתמשים שברצונך למחוק גדול יותר מההגדרה, מחבר ספר הטלפונים מציג אזהרה. אם תלחץ על עקוף סף, תוכל להתחיל סנכרון מלא או הדרגתי בהצלחה, אך תראה הודעת עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מ-Directory Connector, לחץ על תצורה ולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה אפשר מחיקת גורם מפעיל סף אם ברצונך להוסיף גורם מפעיל סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקה חורג מהסף. כאשר חשבון המחיקה חורג מהמחיקה שאתה מגדיר, הסינכרון נכשל.
|
| 3 |
הזן את מספר המחיקות המקסימלי הרצוי. ברירת המחדל היא 20. מומלץ לא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדרת לוח הזמנים של המחבר
הגדר את תזמון הסנכרון ב-Active Directory. יתירות כשל משמשים עבור זמינות גבוהה (HA). אם מחבר אחד מושבת, אנחנו עוברים למחבר אחר במצב המתנה לאחר המרווח המוגדר מראש.
| 1 |
מחבר ספר הטלפונים, לחץ על תצורה ולאחר מכן בחר תזמן. |
| 2 |
ציין את מרווח הסנכרון המצטבר בדקות. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המשולב המלא לא מתרחש עד שתבצע תחילה סנכרון מלא. |
| 3 |
שנה את הערך שלח דוחות לפי… זמן אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
סמן את הפעל לוח זמנים לסינכרון מלא כדי לציין את הימים והשעות שבהם ברצונך לבצע סינכרון מלא. |
| 5 |
ציין את מרווח יתירות כשל בדקות. |
| 6 |
לחץ על החל. |
תרחישים מרובים של דומיין
דומיינים מרובים מבוססים על עדיפות הדומיין. עבור אובייקטים בעלי ערך מפתח זהה בדומיינים שונים, לאחר הסנכרון, הנתונים מהדומיין בעדיפות גבוהה משכתבים את הנתונים מהדומיין בעדיפות נמוכה יותר.
אובייקטים בעלי אותו ערך מפתח מקושרים לרשומה אחת במסד הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
דוגמה לשימוש ב-Case עבור דומיינים מרובים
דוגמה זו מניחה ארגון עם שני דומיינים - example1.com ו-example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) אל Active Directory of example1.com.
-
הוסף קבוצה1 (שם קבוצה: בדיקה) ל-Active Directory of example1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) אל Active Directory of example2.com.
-
הוסף קבוצה2 (שם קבוצה: בדיקה) ל-Active Directory of example2.com.
- סנכרון ב example1.com
-
כמקרה שימוש, user2 ו-group2 מסונכרנים עם הענן ומופיעים ב-https://admin.webex.com, בעוד ש-user1 ו-group1 אינם.
אם תבצע סנכרון מלא או הדרגתי לדוגמה1.com, user1 ו-group1 יסונכרנו. כמו כן, user2 ו-group2 מוחלפים על-ידי המידע של user1 ו-group1.
User1 מקשר אל user2 כאותה רשומה במסד הנתונים; group1 מקשר את group2 כאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com ו- example2.com
-
כמקרה שימוש, user2 ו-group2 מסונכרנים עם הענן ומופיעים ב-https://admin.webex.com, בעוד ש-user1 ו-group1 אינם.
שקול את השלבים הבאים:
- מחק את user1 ואת group1 ב-Active Directory לדוגמה1.com.
- בצע סנכרון מלא או הדרגתי עבור example1.com.
תוצאה: פרטי המשתמש לא השתנו ב-https://admin.webex.com. User2 אינו מקושר ל-user1, ו-group2 אינה מקושרת ל-group1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא השתנו ב-https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של user2 ו-group2 מופיע ב-https://admin.webex.com.
סנכרון דומיין חדש ושמור דומיין קיים
אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), הקפד להתקין את מחבר ספר הטלפונים עבור סנכרון דומיין (B) בשרת Windows נתמך. המחבר מתחבר לדומיין החדש לאחר ההגדרה הראשונית, ופרטי המשתמש תחת הדומיין (A) נשארים ללא פגע.
לכל דומיין חייב להיות מחבר פעיל משלו. שקול שני דומיינים עם ההגדרה הבאה: דומיין A עם מחברים (CA1) ו-(CA2) עבור זמינות גבוהה מקומית (HA); דומיין B עם מחבר (CB1). (CA1)ו-(CA2) משרתים את דומיין A. בתרחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על הדומיין מסונכרן, מכיוון שמחבר אחד תמיד פעיל. לכן, cb1 הוא המחבר הפעיל עבור דומיין B, מכיוון שלדומיין A כבר יש מחבר פעיל (CA1 או CA2).
הגדר את עדיפות הדומיין
השתמש בנוהל זה כדי לשנות את העדיפות של הדומיינים של Active Directory. עדיפות הדומיין מאפשרת לך לקבוע את הדומיין הראשי, הדומיין המשני וכן הלאה. זה עוזר כאשר לשני משתמשים משני דומיינים שונים יש את אותו ערך דוא"ל מסונכרן עם ארגון אחד.
אל תשתמש בנוהל זה אם יש לך דומיין יחיד רשום ב-Directory Connector. אם תנסה, המחבר יציג לך הודעה המציינת שעדיפות הדומיין אינה נדרשת.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של Cisco Directory Connector. עליך להוריד אותו מ-https://admin.webex.com.
| 1 |
מחבר ספר הטלפונים של Cisco, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על הגדר עדיפות דומיין. |
| 3 |
סמן דומיין אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את העדיפות של דומיין זה, ולאחר מכן לחץ על שמור כדי לשמור את השינוי הזה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלף דומיינים
השתמש בהליך זה כדי לחבר מחדש את מחבר ספר הטלפונים של Cisco לדומיין אחר.
לפני שתתחיל
-
ודא שלא פועלות משימות סנכרון לפני שתחליף דומיינים.
-
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של Cisco Directory Connector. עליך להוריד אותו מ-Control Hub.
| 1 |
מחבר ספר הטלפונים של Cisco, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על החלף דומיין. |
| 3 |
לאחר קריאת הזהירות, אם אתה מבין את ההשפעה של שינוי זה בפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף דומיין, יצאת ממחבר ספר הטלפונים של Cisco הנוכחי, דומיינים אחרים במחבר לא רשומים ופרטי המחבר במחשב זה נמחקים. |
| 4 |
היכנס בחזרה למחבר ספר הטלפונים של Cisco וחבר מחדש את הדומיין. |
בטל סנכרון ספר טלפונים
אם עליך להפסיק את הסנכרון מ-Directory Connector, תוכל לכבות אותו באופן זמני מ-Control Hub.
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , גלול אל סנכרון ספר טלפונים ולאחר מכן בחר אחד:
|
| 2 |
לאחר שתקרא את ההנחיה, לחץ על כבה. הסנכרון נפסק עד שתפעיל אותו מחדש מ-Directory Connector. |
הסר מיפוי תכונות משתמש
השתמש ב-Directory Connector כדי להסיר את המיפוי עבור תכונות Active Directory שמיפו בעבר לענן וסונכרנו עם Webex. לאחר שתסיר את מיפוי התכונות, ערכי התכונה יוסרו מהענן ולא יסונכרנו עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
מתוך מחבר ספר הטלפונים, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על . |
| 3 |
בחר את המיפוי להסרה מרשימת שם תכונה . |
| 4 |
תחת טווח משתמש מושפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
נהל תמונות פרופיל
השתמש ב-Directory Connector כדי לעדכן תמונות של פרופיל משתמש או כדי להסיר תמונות ריקות של פרופיל משתמש.
| 1 |
מתוך מחבר ספר הטלפונים, לחץ על לוח מחוונים. |
| 2 |
עבור אל פעולות ולאחר מכן לחץ על . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסר התקנה והשבת מחבר ספר טלפונים
לאחר הסרת ההתקנה של מופע של Directory Connector, עליך לבטל את הרישום שלו. הסר לחלוטין מחבר ספר טלפונים עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש עוד בסנכרון ספר טלפונים.
-
אינך רוצה להשתמש באחד ממחברי ספר טלפונים מרובים (זמינות גבוהה).
-
ברצונך לשנות את הדומיין ולהתקין מחבר אחר.
לפני שתתחיל
-
ייתכן שיש לך מופעים מרובים של Directory Connector שהוגדרו עבור זמינות גבוהה (HA) או סנכרון דומיינים מרובים. השבת את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של Directory Connector.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של Directory Connector.
| 1 |
ממכונת Windows, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספר טלפונים, בחר הסר התקנה ולאחר מכן פעל בהתאם להנחיות. ייתכן שיהיה עליך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל , גלול אל סנכרון ספר טלפונים, לחץ על עוד |
| 4 |
לאחר שתקרא את ההנחיה, לחץ על השבת. אלא אם כן קיים מחבר ספר טלפונים אחר בפריסת זמינות גבוהה (HA), חשבונות משתמש אינם מסונכרנים עוד. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת Directory Connector. כלי זה מותקן כחלק מ-Directory Connector 3.4 ואילך.
אם הסנכרון לא פעל כראוי, ייתכן שיש לך תצורה או שגיאת רשת. כלי זה בודק את החיבור שלך ל- LDAP כך שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות יומן הרישום המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory Domain:
-
כדי להפעיל בדיקות עבור שירותי Active Directory Lightweight Directory:
-
כדי להפעיל בדיקות עבור פרוטוקול Lightweight Directory Access Protocol (LDAP):
פתרון בעיות ב-Ciso Directory Connector
פתרון בעיות ותיקונים עבור מחבר ספר הטלפונים
ייתכן שתיתקל בהודעת שגיאה או בעיה אחרת ב-Directory Connector. כמו כן, לאחר ש-Directory Connector מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דוא"ל שמפרט כל בעיה בסנכרון. עיין בסעיפים הבאים לקבלת בעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני יצירת קשר עם התמיכה.
התקן
מחבר ספר הטלפונים הפסיק לעבוד
קיבלת הודעות דוא"ל של התראה שמחבר ספר הטלפונים שלך לא פועל.
-
ייתכן ש-Directory Connector לא יותקן כראוי.
-
ייתכן ש-Directory Connector לא פועל.
-
ייתכן שהרשת לא תהיה זמינה.
נסה את הפעולות הבאות:
-
פתח את . אתר מחבר ספר טלפונים. אם היא לא שם, הורד את הגרסה האחרונה מ-Control Hub והתקן אותה.
-
פתח את שירות ואתר את שירות Cisco DirSync. ודא שהוא מציג את המצב כהתחיל. אם השירות נעצר, לחץ לחיצה ימנית ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את Directory Connector יש גישה לאינטרנט.
שגיאה בהתקנה מחדש
בעיה – אם תתקין מיד מחבר חדש לאחר הסרת ההתקנה של מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית – ב-Windows Server 2012, לקוח הסרת ההתקנה צריך זמן למחיקת חשבון השירות מרשימת השירותים.
פתרון – לאחר זמן מה, נסה שוב את ההתקנה.
היכנס
קריסות מחבר ספר טלפונים במהלך כניסה ל-SSO
בעיה
מחבר ספר הטלפונים עלול לקרוס לאחר הזנת כתובת דוא"ל מדף כניסה של SSO.
תמיסה
נסה את הפעולות הבאות:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצה חדשה:
-
עבור אל בקר הדומיין ופתח את ניהול מדיניות הקבוצה (gpedit.msc).
-
לחץ לחיצה ימנית על OU או דומיין ספציפיים, ובחר צור GPO בדומיין זה, קשר אותו כאן…
-
תן שם למדיניות ולאחר מכן לחץ לחיצה ימנית ובחר ערוך.
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המכונה:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדש ולאחר מכן פריט רישום.
-
עבור נתיב מפתח, הזן או נווט אל HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
השבת מנפה שגיאות של סקריפטעבור ערך, והזןלאעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדש ולאחר מכן פריט רישום.
-
עבור נתיב מפתח, הזן או נווט אל HKEY_CURRENT_משתמש\תוכנה\Microsoft\Internet Explorer\ראשי.
-
הזן
השבת מנפה שגיאות של סקריפטעבור ערך, והזןלאעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
השינויים ייכנסו לתוקף לאחר הפעלת gpupdate /force, המחשב יופעל מחדש (עבור שינויי מחשב) או המשתמש נכנס שוב (עבור שינויי משתמשים).
לא ניתן לרשום את מחבר השירות של Cisco DirSync
בעיה
הכניסה נכשלת וההודעה הזו מופיעה: "לא ניתן לרשום את מחבר השירות Cisco DirSync."
תמיסה
מערכת Windows שבה מותקן Directory Connector חייבת להיות חברה ב-Active Directory.
לא מופיע דף כניסה
בעיה
פתחת את Directory Connector ודף הכניסה לא הופיע.
תמיסה
נסה את השלבים הבאים:
-
ב-Internet Explorer, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו Chrome ו-Firefox.
-
אם Internet Explorer לא יכול לבקר בקישור אבל דפדפנים אחרים יכולים, סמן את הגדרות Internet Explorer וסמן את תיבות הסימון TLS 1.1 ו-1.2. (השתמש בנוהל הפעל TLS ב-Internet Explorer .)
הנחיית כניסה מופיעה
בעיה
מופיעה בקשה המבקשת להזין את שם המשתמש והסיסמה כדי להעביר את האימות.
סיבה אפשרית
מחבר ספר הטלפונים משלים בשקט אימות אבטחת NTLM עם חשבון הכניסה. אם האימות נכשל, חלון קופץ כדי לבקש את שם המשתמש והסיסמה של האימות.
תמיסה
כאשר תראה את חלון הכניסה המוקפץ, עליך לספק חשבון חוקי עם אימות נכון כדי להעביר את האבטחה.
לא ניתן להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, מופיעה הודעת השגיאה: "לא ניתן להתחבר לשרת המרוחק".
סיבה אפשרית
ייתכן שיש לך בעיות Proxy שצריך לפתור.
תמיסה
ראה פתרון בעיות בכניסה לחשבון שירות לקבלת מידע נוסף על פתרון בעיות.
לא ניתן לרשום את המחבר
בעיה
תראה את הודעת השגיאה "לא ניתן לרשום את המחבר. אירעה חריגה כללית".
סיבה אפשרית
ברוב המקרים, הבעיה היא מכיוון שלמחבר ספר הטלפונים אין הרשאה להתחבר להקשר שורש LDAP.
תמיסה
נסה את הפעולות הבאות:
-
הפעל בקשת פקודה (cmd) ולאחר מכן הזן ldp.exe.
-
לחץ על , בחר איגוד כמחובר כעת למשתמש ולאחר מכן לחץ על אישור.
-
לחץ על , הזן DC=arbonneintl,DC=ad בתור BaseDN ולאחר מכן לחץ על אישור.
-
אם הבעיה נמשכת, פתח מקרה עם תמיכה.
סנכרון
אווטארים לא מסונכרנים
בעיה
מחבר ספר הטלפונים של Cisco סינכרן נתוני AD של משתמש עם ענן Webex. אבל שום נתוני אווטאר לא סונכרנו בהצלחה.
סיבה אפשרית
אם השתמשת מחדש בשרת אווטאר קיים והאווטארים של המשתמש כבר סונכרנו, המטמון המקומי לוכד אותם ומונע שליחה חוזרת כדי לחסוך ברוחב פס.
תמיסה
מחק את המטמון המקומי על-ידי ביצוע השלבים הבאים:
-
עבור אל C:\קובצי תוכנית (x86)\Cisco Systems\Cisco Directory Connector\Plugins\
-
מחק את DirSyncPluginAvatar.dll-cache.bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר ספר הטלפונים של Cisco.
חשבונות דוא"ל של משתמש מתנגשים
בעיה
תוצאות הסנכרון עשויות להציג חשבונות דוא"ל של משתמשים מתנגשים.
-
אם המשתמשים ניסו את הגרסה החינמית של יישום Webex, כתובות הדוא"ל שלהם נמצאות בארגון הצרכן החופשי.
-
אם הודעות דוא"ל של משתמשים סונכרנו אי פעם בארגון אחר.
-
אם הודעות דוא"ל של משתמשים קיימות בדומיינים מרובים ששייכים לארגון.
תמיסה
נסה את הפעולות הבאות:
-
בצע את השלבים הבאים אם אתה מנסה לדרוש בעלות על משתמשים:
-
השבת באופן זמני את Cisco Directory Connector.
-
השתמש באפשרות 'דרוש בעלות על משתמש' ב-Control Hub כדי לדרוש בעלות על כל חשבונות העשויים להתקיים בארגון הצרכן החופשי. למידע נוסף, ראה דרוש בעלות על משתמשים לארגון שלך (המר משתמשים) .
-
בצע הפעלה יבשה ב-Cisco Directory Connector, ולאחר מכן הפעל מחדש את סנכרון ספר הטלפונים
-
במקרה האחרון, בדוק פעמיים את נתוני המשתמש במקורות Active Directory שלך.
משתמש שהומר סומן כלא פעיל
בעיה
בסביבה המסונכרנת של ספר הטלפונים שלך, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגון שלך, אבל המשתמש שהומר לא יכול להיכנס ליישום Webex.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון הארגון, המשתמש מסומן כמצב לא פעיל למשך 30 יום כאמצעי תאימות לאבטחה. במהלך תקופה זו, המשתמש לא יכול להיכנס ליישום Webex והוא מסומן למחיקה בסוף התקופה בת 30 יום. מצב זה נובע מכיוון שפרטי המשתמש החינמיים אינם נמצאים ב-Active Directory.
תמיסה
עליך לנקוט פעולה אם אינך רוצה למחוק את חשבון המשתמש. כדי לפתור בעיה זו, צור חשבון משתמש ב-Active Directory המקומי שלך התואם לחשבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון מתוך מחבר ספר הטלפונים של Cisco. לאחר מכן, המשתמש יכול להיכנס שוב ליישום Webex והחשבון לא יימחק.
כשל סינכרון מצטבר
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב-Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטבר.
-
המסנן שבו אתה משתמש מפנה לתכונת ערך מקושר.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבוצע סנכרון מלא.
תמיסה
ל-Windows Server 2008 R2 יש באג הקשור לבעיה זו. הבאג תוקן ב-2012 R2 ואילך. מומלץ לשדרג את Windows Server ל-2012 R2 לפחות.
ערך לא חוקי עבור תכונה
בעיה
עבור [dn משתמש (שם מובחן)], לתכונה [שם תכונה] יש את הערך הלא חוקי הבא [value attribute].
סיבה אפשרית
עבור CN=b,OU=עובדים,OU=C משתמשי,DC=C,DC=com, לתכונה [מספר טלפון] יש את הערך הלא חוקי הבא: +. תכונה זו חייבת להכיל לפחות מספר אחד.
תמיסה
לתכונה עבור משתמש זה אין ערך חוקי. תקן את הערך שלו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים למחיקה
בעיה
המשתמשים המתאימים מסומנים למחיקה.
בעת ביצוע סנכרון הפעלה יבשה כדי לבדוק את הנתונים בין Active Directory לענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובייקט למחיקה.
תמיסה
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, תוכל להשתמש ב-Directory Connector לתיקון. בצע סנכרון כדי למחוק את המשתמש ולאחר מכן בצע סנכרון אחר כדי לסנכרן את המשתמש מ-AD מקומי לענן.
-
אם אינך יכול למחוק וליצור מחדש את חשבון המשתמש, פתח מקרה עם תמיכה.
תכונה חסרה
בעיה
התכונה הנדרשת [attribute_name] בעת הוספת ערך מקומי [dn משתמש (שם מובחן)]. הערך לא נוצר ב-Control Hub עד שלכל התכונות הנדרשות יש ערך.
סיבה אפשרית
כתובת הדוא"ל של התכונה הנדרשת חסרה. בעת הוספת ערך מקומי [CN=משתמש מכירות,OU=מהנדסים,OU=K,DC=k,DC=מקומי], הערך אינו נוצר ב-Control Hub עד שלכל התכונות הנדרשות יש ערך.
תמיסה
אחת מהתכונות הנדרשות חסרה עבור המשתמש [user_email_address]. ספק את הערכים הנדרשים עבור משתמש זה.
קבוצה מקוננת לא תסנכרן
בעיה
משתמשים בקבוצת Active Directory מקוננת אינם מסונכרנים כראוי עם הענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל הן את קבוצת הילדים והן את קבוצת ההורים, שאינה נתמכת. לדוגמה: (memberof=CN=testgroup1,CN=משתמשים,DC=rktest2008,DC=org)
תמיסה
עליך להגדיר מחדש את המסנן שמסנכרן קבוצות. לדוגמה: |(memberof=CN=testgroup1,CN=משתמשים,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=משתמשים,DC=rktest2008,DC=org)
התנגשות עם מתן שמות של משתמשים
בעיה
קיים התנגשות מתן שמות עבור [dn משתמש] עבור אובייקט הזנה קיים בענן בשם: [כתובת דוא"ל של משתמש], וסוג המשתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים ב-Control Hub.
תמיסה
צור משתמש ב-Active Directory שלך עם אותה כתובת דוא"ל כמו החשבון שרשמת דרך Control Hub.
Control Hub
רשימת משתמשים חסרה ב-Control Hub
בעיה
אם יש לך ארגון Webex עם יותר מ-1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים ב-Control Hub.
תמיסה
באפשרותך להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב-Control Hub, עבור אל משתמשים, לחץ על חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו עם Control Hub
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם Control Hub.
סיבה אפשרית
הקבוצה אינה מתויגת כ-isCriticalSystemObject ב-Active Directory.
תמיסה
ודא שהתכונה isCriticalSystemObject מוגדרת ל-TRUE ב-Active Directory.
הפעל פתרון בעיות עבור מחבר ספר הטלפונים
באפשרותך להפעיל פתרון בעיות כדי לעזור לאבחן שגיאות שאתה נתקל ב-Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קובצי יומן הרישום שהם : \Cisco Systems\Cisco Systems\Cisco Directory Connector\Logs
| 1 |
הפעל את הקובץ |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
ב-Directory Connector, לחץ על לוח מחוונים. |
| 4 |
עבור אל פעולות ולאחר מכן לחץ על . |
| 5 |
כאשר פתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; פעולה זו לוכדת את נתוני התעבורה כך שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קובצי יומן הרישום: אם הקובץ ריק, ודא שלחשבון יש הרשאות לגשת ל-AD DS או ל-AD LDS שלך. תיקיית יומן הרישום שומרת קבצים רק ב-3 הימים האחרונים. התוכן בקובצי יומן הרישום תואם לפלט יומן האירוע למערכת. |
| 7 |
במידת הצורך, שלח את קובץ יומן הרישום לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות כשתסיים. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או הדרגתי, הפעל את מציג האירועים. הוא מציג סיכום של אירועי הניהול ויומני השגיאות.
| 1 |
מ-Directory Connector, עבור אל לוח מחוונים ולאחר מכן לחץ על . תיבת הדו-שיח 'מאפייני אירוע' מציגה את פרטי אירוע הסנכרון ופרטי השגיאה. |
| 2 |
ממציג האירועים, עבור אל .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל יומני הרישום כקובץ Events יחיד (*.evtx) או בתבנית אחרת כמו xml או csv. |
מה הלאה?
אם עליך לפתוח מקרה, פנה לתמיכה, תאר את הבעיה עם המחבר ולאחר מכן צרף את קובץ האירועים למקרה שלך.
יומני האירוע לוכדים פעולות משתמש. לקבלת עזרה בניהול תעבורת הרשת, הפעל פתרון בעיות במחבר.
הפעל TLS ב-Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר ספר הטלפונים של Cisco:
-
אירעה שגיאה בהתחברות לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם תראה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח את Internet Explorer ולאחר מכן בחר כלים. עכשיו סמן את התיבות עבור גרסת TLS/SSL שברצונך להפעיל לחץ על 'אישור' סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט , עבור אל מתקדם , גלול אל אבטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב-TLS 1.1 והשתמש ב-TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתור בעיות בכניסה לחשבון שירות
אם אינך יכול להיכנס אל Cisco Directory Connector או שאינך יכול להפעיל סנכרון, השתמש בשלבים הבאים כדי לנסות לפתור את הבעיה לפני יצירת קשר עם התמיכה.
| 1 |
נסה לבקר https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בדפדפן האינטרנט שלך. |
| 2 |
בחר אחת, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שלחשבון שהוגדר עבור שירות Cisco DirSync (שניתן למצוא בשירותי Windows) יש רמת הרשאות המאפשרת לו לגשת לנתוני אווטאר ולנתוני AD. כברירת מחדל, השירות ממנף את אישורי חשבון הכניסה של Windows ואת האימות. |
בדוק את SafeDllSearchMode ברישום Windows
מצב חיפוש Safe Dynamic Link Library (DLL) מוגדר כברירת מחדל ברישום Windows ומציב את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר החיפוש DLL. אם מצב זה היה מושבת איכשהו, תוקף יכול להציב DLL זדוני (הנקרא זהה לקובץ DLL מוזכר שנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בנוהל זה כדי לבדוק פעמיים את הגדרות הרישום.
לפני שתתחיל
שינויים ברישום Windows צריכים להיעשות בזהירות רבה. מומלץ לגבות את הרישום שלך לפני שתשתמש בשלבים הבאים.
| 1 |
בחיפוש Windows או בחלון ההפעלה, הקלד regedit ולאחר מכן הקש Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה הזמנת חיפוש של ספריית קישורים דינמיים.
סקירה כללית של מחבר הספריות של סיסקו
סקירה כללית של מחבר הספריות
מחבר מדריך (Directory Connector) הוא יישום מקומי לסנכרון זהויות בענן. אתה מוריד את תוכנת המחבר מ-Control Hub ומתקין אותה במחשב המקומי שלך.
בעזרת Directory Connector, תוכלו לתחזק את חשבונות המשתמש והנתונים שלכם ב-Active Directory, כך ש-Active Directory יהפוך למקור האמת היחיד. כאשר מבצעים שינוי מקומי, הוא משוכפל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור ותועלת |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומצב הסנכרון, ואת מצב מחבר הספריות. ניתן לצפות בלוח המחוונים בכל פעם שתיכנסו. |
| ניסיון יבש לפני סנכרון לענן | בצע ניסוי יבש של שינויים בספרייה לפני שהם מיושמים בענן. לאחר מכן, הפעל דוח כדי לראות שהשינויים שאתה רוצה לבצע הם מה שאתה מצפה להם. |
| סנכרון מלא ומצטבר | סנכרן את כל הספרייה. או פשוט לסנכרן את השינויים המצטברים כדי לחסוך בכוח עיבוד ולקצר את זמן הסנכרון. |
|
סנכרון דומיינים מרובים (יער בודד או יערות מרובים) |
מחבר הספריות תומך במספר תחומים, תחת יער יחיד או תחת יערות מרובים (ללא צורך ב-AD LDS). עבור ארגונים עם מספר דומיינים של Active Directory, ניתן להתקין מחבר ספריות עבור כל דומיין, לחבר כל דומיין לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמשים לתוך Webex. מרכז הבקרה משקף את המצב על ידי הצגת מצב הסנכרון עבור מחברי ספריות מרובים, מאפשר לך לבטל את הסנכרון עבור תחום ספציפי ולהשבית מחבר ספריות בפריסה בעלת זמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| מסנני LDAP (Lightweight Directory Access Protocol) | הגדירו קריטריוני חיפוש LDAP וספקו ייבוא יעיל. |
| מיפוי תכונות של Active Directory | מיפוי תכונות של Microsoft Active Directory לתכונות ענן תואמות של Webex. באפשרותך למפות תכונות הרלוונטיות לתצורת Active Directory שלך וגם להגדיר תכונות מותאמות אישית למיפוי לענן. המאפיינים מהמקום יוצרים נתונים שונים בענן, כגון פרטי חשבון משתמש, מספרי טלפון של ארגונים ב-Webex Teams, כתובות SIP של משאבי חדר ונתוני כרטיסי קשר אחרים של משתמשים (תואר תפקיד, מחלקה, מנהל וכן הלאה). |
|
מדריך ארגוני למשאבי חדר מקומיים ומשתמשי Cisco Webex Calling (Cloud PSTN) ואנשי קשר ארגוניים ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב-Cisco Webex Calling Cloud PSTN עבור שירות שיחות או שיש לך התקני חדר מקומיים, תכונה זו מאפשרת למשתמשים לחפש במדריך אנשי קשר של הארגון מטלפוני Cisco Webex Calling (ענן PSTN) או ממשאבי חדר.
|
| מציג אירועים | השתמש במציג האירועים כדי לקבוע אם היו בעיות כלשהן בסנכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות של Cisco. אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל-Active Directory כדי שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. לאחר הפעלת פתרון בעיות ב-Directory Connector, ייכתבו יומני רישום שניתן לשלוח לתמיכה הטכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, תישלח אליך הודעה בכל פעם שגרסה חדשה של התוכנה זמינה. ניתן להגדיר שדרוגים אוטומטיים כך שתמיד תהיה עם הגרסה העדכנית ביותר של התוכנה כשתצא גרסה חדשה. |
| זמינות גבוהה | הגדר מספר מחברים כך שיהיה גיבוי, למקרה שהמחבר הראשי או המכונה המארחת אותו יכשלו. |
מחבר הספריות מחולק לשלושה אזורים:
-
מרכז הבקרה הוא הממשק היחיד המאפשר לך לנהל את כל היבטי ארגון ה-Webex שלך: הצג משתמשים, הקצא רישיונות, הורד את מחבר הספריות ו קבע את התצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאותמו דרך ספק הזהות הארגוני שלהם ואינך רוצה לשלוח הזמנות דוא"ל עבור אפליקציית Webex.
-
ממשק ניהול מחבר ספריות הוא התוכנה שאתה מוריד מ-Control Hub ומתקין בשרת Windows מהימן. עבור מספר דומיינים של Active Directory, ניתן להתקין גרסה אחת של התוכנה עבור כל דומיין שברצונך לסנכרן. באמצעות התוכנה, ניתן להפעיל סנכרון כדי להביא את חשבונות המשתמשים של Active Directory שלך ל-Webex, להציג ולנטר את מצב הסנכרון ולהגדיר את שירותי מחבר הספריות.
-
שירות סנכרון ספריות מבצע שאילתה ב-Active Directory שלך כדי לאחזר משתמשים וקבוצות לסנכרון לשירות המחבר ולמחבר הספריות.
עיין בתרשים זה כדי להבין את ארכיטקטורת מחבר הספריות:
הכן את הסביבה שלך עבור מחבר הספריות
דרישות עבור מחבר ספריות
דרישות Windows ו-Active Directory
ניתן להתקין את Directory Connector בשרתי Windows הנתמכים הבאים:
-
שרת חלונות 2022
-
שרת חלונות 2019
-
Windows Server 2016
כדי לטפל בבעיית קובצי Cookie, אנו ממליצים לשדרג את בקר התחום שלך לגרסה המכילה את התיקון - Windows Server 2012 R2 או 2016.
מחבר הספריות נתמך עם שירותי Active Directory הבאים:
-
אקטיב מדריך 2016
(מחבר הספריות נתמך בעת שימוש בגרסה העדכנית ביותר של Active Directory ב-Windows Server 2019)
-
אקטיב מדריך 2012
-
אקטיב מדריך 2008 R2
-
אקטיב מדריך 2008
שימו לב לדרישות הנוספות הבאות:
-
מחבר ספריות דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework גרסה 3.5 (נדרש עבור יישום מחבר הספריות). אם נתקלת בבעיות כלשהן, השתמש בהוראות ב- הפעל את .NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework גרסה 4.5 (נדרש עבור TLS 1.2)
-
-
נדרשת רמה פונקציונלית 2 של יער Active Directory (Windows Server 2003) ומעלה. (ראה מהן רמות פונקציונליות של Active Directory? למידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 GB של זיכרון RAM
-
50 ג'יגה-בייט של אחסון
-
אין מינימום למעבד
דרישות הרשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישת HTTPS (פורט 443) לאינטרנט.
דרישות ארגון Webex
-
כדי לגשת לתוכנת מחבר הספריות ממרכז הבקרה, אתה זקוק לארגון Webex עם גרסת ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמש חדשים של אפליקציית Webex יהיו פעילים לפני שהם יתחברו בפעם הראשונה, אנו ממליצים לך לבצע את הפעולות הבאות:
-
הוסף, אמת ואפשר לתבוע דומיינים המכילים את כתובות הדוא"ל של המשתמשים שברצונך לסנכרן לענן.
-
בצע שילוב של כניסה יחידה (SSO) של ספק הזהויות (IdP) שלך עם ארגון Webex שלך.
-
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכלו לנהל קמפיין דוא"ל משלכם. (תכונה זו דורשת שילוב של SSO.)
-
למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה.
דרישות התקנה
-
עבור סביבה מרובת דומיינים (יער יחיד או יערות מרובים), עליך להתקין מחבר ספריות אחד עבור כל תחום של Active Directory. אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שיש לך שרת Windows נתמך נפרד כדי להתקין את מחבר הספריות עבור סנכרון דומיין (B).
-
כדי להיכנס למחבר, איננו דורשים חשבון ניהול ב-Active Directory. אנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מערכת מלא במרכז הבקרה.
למשתמש מקומי זה חייבות להיות הרשאות במחשב Windows זה כדי להתחבר לבקר התחום ולקרוא אובייקטי משתמש של Active Directory. חשבון הכניסה למחשב צריך להיות של מנהל מערכת עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון מנהל המערכת המלא עבור Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשת ל-Active Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי להגדיר חשבון אחר לגישה ל-Active Directory. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
ודא שמצב חיפוש ספריית קישורים דינמית (DLL) בטוחה של Windows מופעל באמצעות הליך זה: בדוק את SafeDllSearchMode ברישום של Windows.
-
אם אתה משתמש ב-AD LDS עבור מספר תחומים ביער יחיד, אנו ממליצים להתקין את Directory Connector ואת Active Directory Domain. Service/Active שירותי מדריך קלי משקל (AD) DS/AD LDS) במכונות נפרדות.
דרישות ריבוי דומיינים
לפני שתבצעו את המשימות ב- זרימת משימות פריסת מחבר מדריך כתובות של Cisco, קחו בחשבון את הדרישות וההמלצות הבאות אם אתם מתכוונים לסנכרן מידע מ-Active Directory מדומיינים מרובים לתוך הענן:
-
נדרש מופע נפרד של מחבר ספריות עבור כל דומיין.
-
תוכנת מחבר הספריות חייבת לפעול על מחשב מארח שנמצא באותו תחום שהוא יסנכרן.
-
אנו ממליצים לאמת או לתבוע את הדומיינים שלך ב-Control Hub. (ראה הוספה, אימות ותביעה על דומיינים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח פנייה כדי להעביר את הארגון שלך לרשימת ארגונים גדולה.
-
אם תרצו, תוכלו לסנכרן מידע על משאבי החדר יחד עם חשבונות משתמשים. (ראה סנכרון מידע על חדרים מקומיים עם Webex Cloud.)
המלצות לקבוצת Active Directory להקצאת רישיונות אוטומטית
קבוצות Active Directory משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים מסייעת לפשט את תחזוקת הרשת והניהול.
ישנם שני סוגי קבוצות ב-Active Directory:
-
קבוצות תפוצה— משמשות ליצירת רשימות תפוצה של דוא"ל.
-
קבוצות אבטחה— משמשות להקצאת הרשאות למשאבים משותפים.
יש לשקול את ההנחיות הבאות בעת יצירת קבוצות ב-Active Directory:
-
צור קבוצה גלובלית לכל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמשו במוסכמות סטנדרטיות למתן שמות ברחבי הארגון שלכם כדי להקל על זיהוי מידע חשוב אודות קבוצה. שמות קבוצות יכולים לכלול פרטים על הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_EMEAR" מתייחס לקבוצת אבטחה גלובלית עבור משתמשי רישוי Webex במדינות EMEAR.
-
ארגנו קבוצות בצורה קלה להבנה, כגון לפי גיאוגרפיה או היררכיה ניהולית. השתמשו בתיאורי קבוצות כדי לתאר באופן מלא את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות שהוקצו לאחרונה, הגדר את תבנית קבוצת הרישוי האוטומטי ב-Control Hub עבור קבוצות אלו. ראה הגדרת תבנית הקצאת רישיון אוטומטית למידע נוסף.
מידע על מידות
מחבר הספריות פועל כגשר בין Active Directory המקומי לענן Webex. ככזה, למחבר אין מגבלה עליונה למספר אובייקטי Active Directory שניתן לסנכרן עם הענן. כל מגבלה על אובייקטי ספריית מדריך מקומי קשורה לגרסה ולמפרטים הספציפיים של סביבת Active Directory המסונכרנת לענן, ולא למחבר עצמו.
מספר גורמים יכולים להשפיע על מהירות הסנכרון:
-
המספר הכולל של אובייקטי Active Directory. (עבודת סנכרון של 5000 משתמשים לא תיקח זמן רב כמו 50000.)
-
מהירות ורוחב פס של הרשת.
-
עומס עבודה ומפרטים של המערכת.
אם אתם מסנכרנים יותר מ-50,000 משתמשים, אנו ממליצים בחום להשתמש במחבר שני לצורך גיבוי לגיבוי ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים הנ"ל, איננו יכולים לספק ערכי זמן ספציפיים לגבי משך הזמן שייקח לסנכרון אובייקטים.
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
שילוב פרוקסי אינטרנט
שילוב פרוקסי אינטרנט
אם אימות פרוקסי אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש במחבר הספריות.
אם הארגון שלך משתמש בפרוקסי אינטרנט שקוף, הוא אינו תומך באימות. המחבר מחבר ומסנכרן בהצלחה משתמשים.
ניתן לנקוט באחת מהגישות הבאות:
-
פרוקסי אינטרנט מפורש דרך אינטרנט אקספלורר (המחבר יורש את הגדרות פרוקסי האינטרנט)
-
פרוקסי אינטרנט מפורש דרך קובץ .pac (המחבר יורש הגדרות פרוקסי ספציפיות לארגון)
-
פרוקסי שקוף שעובד עם המחבר ללא כל שינוי
השתמש בפרוקסי אינטרנט דרך הדפדפן
ניתן להגדיר את מחבר הספריות לשימוש בפרוקסי אינטרנט דרך אינטרנט אקספלורר.
אם שירות Cisco DirSync פועל מחשבון שונה מזה של המשתמש המחובר כעת, עליך גם להיכנס באמצעות חשבון זה ולהגדיר פרוקסי אינטרנט.
| 1 |
מאינטרנט אקספלורר, עבור אל ולאחר מכן בחר הגדרות LAN. |
| 2 |
הפנה את מופע Windows למקום שבו המחבר מותקן בפרוקסי האינטרנט שלך. המחבר יורש את הגדרות ה-proxy של האינטרנט. |
| 3 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
הגדרת פרוקסי אינטרנט באמצעות קובץ PAC
ניתן להגדיר דפדפן לקוח לשימוש בקובץ .pac. קובץ זה מספק את כתובת ה-proxy של האינטרנט ואת פרטי הפורט. מחבר הספריות יורש ישירות את תצורת פרוקסי האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר ויסנכרן בהצלחה את פרטי המשתמש לענן Webex, ודא שאימות proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר הספריות תומך ב- NT LAN Manager (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בקרב התקני התחום ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, דבר שיכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, התכנון הטכני של NTLM מבוסס על מנגנון של אתגר
ו תגובה
:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמה בטקסט רגיל, ערך גיבוב (hash) של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס באמצעות הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה-hash המאוחסן לבין ערך ה-hash מהסיסמה שהוזנה. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, הוא מייצר מפתח אקראי של 16 סיביות. המפתח נקרא אתגר (או נונס). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט רגיל.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר באמצעות ערך ה-hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח חזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר התחום לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן ששלח הלקוח והאתגר הפשוט המקורי.
-
בקר התחום יכול לאחזר את ערכי ה-hash של הסיסמה בהתאם לשם החשבון. ואז בקר התחום יכול להצפין באתגר המקורי. בקר הדומיין יכול לאחר מכן להשוות בין ערך ה-hash שהתקבל לערך ה-hash המוצפן. אם הם זהים, האימות הצליח.
ל-Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אינך צריך להשלים הגדרות נוספות.
הגדר פרוקסי שקוף
בתרחיש זה, הדפדפן אינו מודע לכך ששרת פרוקסי שקוף של האינטרנט מיירט בקשות http (port) 80/port 443) ואין צורך בתצורה בצד הלקוח.
| 1 |
פרוס פרוקסי שקוף, כך שהמחבר יוכל להתחבר ולסנכרן משתמשים. |
| 2 |
ודא שהפרוקסי הצליח - תראה חלון קופץ צפוי לאימות דפדפן בעת הפעלת המחבר. |
הגדר אימות פרוקסי
הוסף את כתובת ה-URL cloudconnector.webex.com לרשימת ההיתרים שלך על ידי יצירת רשימת בקרת גישה.
בשרת חומת האש של הארגון שלך:
| 1 |
הפעל חיפוש DNS אם עדיין לא מופעל. |
| 2 |
קבע רוחב פס משוער עבור חיבור זה (בכ-2 mb/s או פחות עבור המחבר). ייתכן שזה לא נדרש. |
| 3 |
צור רשימת בקרת גישה שתחול על מארח המחבר, וציין לדוגמה: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
החל ACL זה על ממשק חומת האש המתאים, אשר חל רק על מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש ב-proxy האינטרנט שלך על ידי הגדרת משפט ה-deny המשתמע המתאים. |
פריסת מחבר ספריות
זרימת משימות פריסה של מחבר ספריות של סיסקו
לפני שתתחיל
| 1 |
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא. עבור התקנה חדשה של מחבר מדריך הכתובות, עבור תמיד אל מרכז הבקרה ( https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה, כך שתוכל להשתמש בתכונות ובתיקוני באגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 2 |
היכנס באמצעות אישורי מנהל ה-Webex שלך ובצע את ההגדרה הראשונית. |
| 3 |
חשוב תמיד לעדכן את תוכנת מחבר הספריות שלך לגרסה העדכנית ביותר. אנו ממליצים להשתמש בהליך זה כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 4 |
בחירת אובייקטי Active Directory לסנכרון כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות. |
| 5 |
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid. |
| 6 |
סנכרנו אווטארים של ספריות באמצעות אחת מההליכים הבאים: ניתן לסנכרן את האווטארים של המשתמשים שלך לענן כך שהאווטאר של כל משתמש יופיע כשהם מתחברים לאפליקציה. ניתן לסנכרן אווטארים מתכונה של Active Directory או משרת משאבים. |
| 7 |
סנכרון מידע על חדרים מקומיים עם Webex Cloud השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי חדר רשומים בענן, כגון התקן חדר Webex או לוח Cisco Webex. |
| 8 |
כדי להקצות משתמשים מ-Active Directory ל-Control Hub, בצע את השלבים הבאים:
בצע רצף זה כדי להקצות משתמשי Active Directory עבור חשבונות Webex App. באפשרותך להקצות משתמשים מיער מרובה או פריסת Active Directory מרובת תחומים עבור Directory Connector 3.0 ואילך. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שכבר עשויים להיות קיימים בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex. |
התקן מחבר ספר טלפונים
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא.
עליך להתקין מחבר אחד עבור כל תחום של Active Directory שברצונך לסנכרן. מופע יחיד של מחבר ספריות יכול לשרת רק דומיין יחיד. עיין בתרשים הבא כדי להבין את הזרימה של סנכרון דומיינים מרובים:
לפני שתתחיל
אם אתם מבצעים אימות דרך שרת פרוקסי, ודאו שיש לכם את פרטי הפרוקסי שלכם:
-
עבור אימות בסיסי של פרוקסי, תזין את שם המשתמש והסיסמה לאחר התקנת מופע של המחבר. נדרשת גם הגדרת פרוקסי של Internet Explorer לאימות בסיסי; ראה שימוש בפרוקסי אינטרנט דרך הדפדפן
-
עבור פרוקסי NTLM, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
ב מרכז הבקרה, עבור אל ובחר הבא. |
| 2 |
לחץ על הקישור הורד והתקנה כדי לשמור את הגרסה העדכנית ביותר של קובץ ה-.zip של התקנת המחבר בשרת VMware או Windows שלך. ניתן להשיג את קובץ ה-.zip ישירות מקישור זה, אך עליך להיות בעל גישת ניהול מלאה לארגון Control Hub כדי שתוכנה זו תפעל. עבור התקנה חדשה, הורד את הגרסה העדכנית ביותר של התוכנה כדי שתוכל להשתמש בתכונות ובתיקוני הבאגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 3 |
בשרת VMware או Windows, פתחו את קובץ ה-.msi והפעילו אותו בתיקיית ההתקנה כדי להפעיל את אשף ההתקנה. |
| 4 |
לחץ על הבא, סמן את התיבה כדי לקבל את הסכם הרישיון ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. |
| 5 |
בחר את סוג חשבון השירות שברצונך להשתמש בו ובצע את ההתקנה באמצעות חשבון מנהל:
כדי למנוע שגיאות, ודא שההרשאות הבאות קיימות:
|
| 6 |
לחץ על התקן. לאחר ביצוע בדיקת הרשת, ואם תתבקש, הזן את פרטי הגישה הבסיסיים של שרת ה-proxy שלך, לחץ על אישורולאחר מכן לחץ על סיום. |
מה הלאה?
אנו ממליצים לאתחל את השרת לאחר ההתקנה. דוח הריצה היבשה אינו יכול להציג את התוצאה הנכונה כאשר הנתונים לא פורסמו. בעת אתחול המכונה, כל הנתונים מתרעננים כדי להציג תוצאה מדויקת בדוח.
כניסה למחבר ספרייה
לפני שתתחיל
ודא שיש לך את פרטי הפרוקסי שלך.
-
עבור proxy basic-auth, תזין את שם המשתמש והסיסמה לאחר פתיחת המחבר בפעם הראשונה.
-
עבור פרוקסי NTLM, פתחו את Internet Explorer, לחצו על סמל גלגל השיניים, עברו אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שפרטי שרת ה-proxy נוספו ולאחר מכן לחץ על אישור. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
פתח את המחבר ולאחר מכן הוסף את |
| 2 |
אם תתבקש, היכנס באמצעות אישורי אימות ה-proxy שלך, ולאחר מכן היכנס ל-Webex באמצעות חשבון מנהל המערכת שלך ולחץ על הבא. |
| 3 |
אשר את הארגון והדומיין שלך.
|
| 4 |
לאחר הופעת המסך אשר ארגון, לחץ על אשר. אם כבר קשרת את AD DS/AD LDS, יופיע המסך אשר ארגון. |
| 5 |
לחץ על אשר. |
| 6 |
בחר אחד, בהתאם למספר הדומיינים של Active Directory שברצונך לאגד למחבר Directory:
|
מה הלאה?
לאחר הכניסה, תתבקש לבצע סינכרון יבש.
לוח מחוונים של מחבר הספריות
כשאתה נכנס לראשונה ל-Directory Connector, מופיע לוח המחוונים. כאן תוכלו לצפות בסיכום של כל פעילויות הסנכרון, לצפות בסטטיסטיקות ענן, לבצע סנכרון יבש, להתחיל סנכרון מלא או מצטבר ולהפעיל את תצוגת האירועים כדי לראות מידע על שגיאה.
אם הזמן שנגמר לסשן שלך נגמר, התחבר שוב.
ניתן להפעיל משימות אלה בקלות מסרגל הכלים 'פעולות' או מתפריט 'פעולות'.
|
רכיב |
תיאור |
|---|---|
|
סנכרון נוכחי |
מציג את פרטי הסטטוס אודות הסנכרון שמתבצע כעת. כאשר לא מתבצע סנכרון, תצוגת המצב אינה פעילה. |
|
הסנכרון הבא |
מציג את הסינכרונים המלאים והמצטברים המתוזמנים הבאים. אם לא הוגדר לוח זמנים, יוצג לא מתוזמן . |
|
סנכרון אחרון |
מציג את הסטטוס של שני הסינכרונים האחרונים שבוצעו. |
|
סטטוס הסנכרון הנוכחי |
מציג את הסטטוס הכללי של הסנכרון. |
|
מחברים |
מציג את המחברים המקומיים הנוכחיים הזמינים לענן. |
|
סטטיסטיקות ענן |
מציג את הסטטוס הכללי של הסנכרון. |
|
לוח זמנים לסנכרון |
מציג את לוח הזמנים של הסנכרון עבור סנכרון הדרגתי וסנכרון מלא. |
|
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסיכום עשוי לכלול את הפרטים הבאים:
|
| פעולה | תיאור |
|---|---|
| התחלת סנכרון מצטבר |
התחל סינכרון מצטבר באופן ידני פעולה זו מושבתת בעת השהייה או השבתה של הסנכרון, אם סנכרון מלא לא הושלם, או אם סנכרון מתבצע. |
|
סינכרון ריצה יבשה |
בצע סנכרון ריצה יבשה. |
|
הפעל את מציג האירועים |
הפעל את מציג האירועים של מיקרוסופט. |
|
רענן |
רענן את לוח המחוונים של מחבר הספריות של סיסקו |
|
פעולה |
תיאור |
|---|---|
| סנכרן עכשיו |
התחל סנכרון מלא באופן מיידי. |
|
מצב סנכרון |
בחר מצב סנכרון מצטבר או מלא. |
|
איפוס סוד המחבר |
צור שיחה בין מחבר הספריות של Cisco לשירות המחברים. בחירה בפעולה זו תאפס את הסוד בענן ולאחר מכן תשמור את הסוד באופן מקומי. |
|
ריצה יבשה |
בצע בדיקה של תהליך הסנכרון. עליך לבצע ניסוי יבש לפני ביצוע סנכרון מלא. |
|
פתרון בעיות |
פִּנָה on/off פתרון בעיות. |
|
רענן |
רענן את המסך הראשי של מחבר הספריות של סיסקו. |
|
יציאה |
יציאה ממחבר הספריות של סיסקו. |
|
שילוב מקשים |
פעולה |
|---|---|
|
אלט +A |
הצג את תפריט הפעולות |
|
|
סנכרון עכשיו |
|
|
איפוס סוד המחבר |
|
|
ריצה יבשה |
|
|
סנכרון מצטבר |
|
|
סנכרון מלא |
|
|
הצג תפריטעזרה |
|
|
עזרה |
|
|
אודות |
|
|
שאלות נפוצות |
הגדר שדרוגים אוטומטיים
| 1 |
מ- Directory Connector, עבור אל ולאחר מכן סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector. |
| 2 |
לחץ על החל כדי לשמור את השינויים שלך. |
גרסאות חדשות של המחבר מותקנות אוטומטית כאשר הן זמינות.
באפשרותך לנהל שדרוגים באופן ידני, אם תרצה. ראה שדרוג לגרסת התוכנה האחרונה למידע נוסף.
בחירת אובייקטי Active Directory לסנכרון
כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות.
קבוצות להקצאת רישיונות אוטומטית
מרכז הבקרה מאפשר לך לנהל הקצאות רישיונות לפי כל קבוצה בנפרד. ניתן ליצור תבניות רישיון ולמפות אותן לקבוצות Active Directory שאתם מסנכרנים עם הענן. בנקודת יצירת המשתמש, Webex בודק את חברות המשתמש ואת מיפוי תבניות הרישיון האוטומטי עבור אותו משתמש חדש.
אנו ממליצים להשתמש במסנן LDAP כדי לסנכרן רק קבוצות רלוונטיות לענן. לדוגמה, ניתן להגדיר את המסנן ל:
(&(cn=Example)(objectclass=Group))*
מסנן זה מסנכרן את כל הקבוצות בתוך ה-DN הבסיסי כאשר השם מתחיל ב-Example. משתמשים שאינם מוקצים לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית המוגדרת כברירת מחדל שהגדרת ב-Control Hub.
קבוצות עבור פריסות אבטחת נתונים היברידיות
ב-Directory Connector, עליך לסמן את Groups אם אתה משתמש באבטחת נתונים היברידית כדי להגדיר קבוצת ניסיון עבור משתמשי פיילוט. עיין במדריך הפריסה לאבטחת נתונים היברידית לקבלת הדרכה. הגדרה זו של מחבר הספריות אינה משפיעה על סנכרון של משתמשים אחרים בענן.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על בחירת אובייקט. |
| 2 |
במקטע סוג אובייקט, סמן את משתמשיםושקול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להזין מסנן LDAP בשדה משתמשים מסנני LDAP. אם ברצונך לסנכרן משתמשים שנמצאים בקבוצת Example-manager, השתמש במסנן כמו זה:
|
| 3 |
סמן את זיהוי חדר כדי להפריד את נתוני החדר מנתוני המשתמש. לחץ על התאמה אישית אם ברצונך להגדיר מאפיינים נוספים לזיהוי נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש בהתקני חדר הרשומים בענן. למידע נוסף, ראה סנכרון מידע מחדר מקומי עם Webex Cloud. |
| 4 |
סמן את קבוצות אם ברצונך לסנכרן את קבוצות המשתמשים של Active Directory לענן. אין להוסיף מסנן LDAP לסנכרון משתמשים לשדה הקבוצות. עליך להשתמש בשדה 'קבוצות' רק כדי לסנכרן את נתוני הקבוצה עצמם לענן. כברירת מחדל, קבוצות אינן מסונכרנות עבור לקוחות חדשים. עליך להפעיל סנכרון קבוצות. עליך גם לסנכרן קבוצות אבטחה. |
| 5 |
סמן את אנשי קשר אם ברצונך לסנכרן את פרטי הקשר של משתמשים לענן. |
| 6 |
הגדר את מסנני LDAP. ניתן להוסיף מסננים מורחבים על ידי מתן מסנן LDAP תקף. ראה מאמר זה למידע נוסף על הגדרת מסנני LDAP. |
| 7 |
ציין את כתובות ה-DN הבסיסיות המקומיות לסנכרון על ידי לחיצה על בחר כדי לראות את מבנה העץ של Active Directory שלך. מכאן, תוכל לבחור או לבטל את הבחירה של אילו מכולות לחפש. |
| 8 |
בדוק את האובייקטים שברצונך להוסיף עבור תצורה זו, ולחץ על בחר. ניתן לבחור מכולות בודדות או מכולות אב לשימוש לסנכרון. בחר מיכל אב כדי להפעיל את כל מיכלי הצאצא. אם תבחרו מכל צאצא, מכל האב יציג סימן וי אפור המציין שסומן מכל צאצא. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את מכולות ה-Active Directory שסימנת. אם הארגון שלך מציב את כל המשתמשים והקבוצות במכולה של משתמשים, אינך צריך לחפש במכולות אחרות. אם הארגון שלך מחולק ליחידות ארגון, ודא שבחרת OUs. |
| 9 |
לחץ על החל. בחר אפשרות:
למידע על ניסויי ניסוי, ראה ביצוע סנכרון ניסוי ניסוי על משתמשי Active Directory שלך. עבור סנכרון קבוצתי, עליך לבצע סנכרון מלא: בצע סנכרון מלא של משתמשי Active Directory לתוך הענן. |
מאפייני משתמש במפה
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid, מזהה ייחודי עבור כל חשבון משתמש בשירות זהות הענן.
ניתן לבחור איזה מאפיין של Active Directory למפות לענן - לדוגמה, ניתן למפות firstName lastName ב-Active Directory או ביטוי מאפיין מותאם אישית ל- displayName בענן.
חשבונות ב-Active Directory חייבים לכלול כתובת דוא"ל; ה-uid ממופה כברירת מחדל לשדה ad של mail (לא sAMAccountName).
אם תבחרו שהשפה המועדפת תגיע מ-Active Directory שלכם, אז Active Directory הוא מקור האמת היחיד: משתמשים לא יוכלו לשנות את הגדרת השפה שלהם בהגדרות Webex ומנהלי מערכת לא יוכלו לשנות את ההגדרה במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. דף זה מציג את שמות המאפיינים עבור Active Directory (משמאל) ועבור Webex Cloud (מימין). כל המאפיינים הנדרשים מסומנים בכוכבית אדומה. |
| 2 |
גלול מטה לתחתית Active Directory Attribute Namesולאחר מכן בחר אחת מתכונות Active Directory אלה כדי למפות לתכונת הענן uid:
ניתן למפות כל אחת מתכונות Active Directory האחרות ל-uid, אך אנו ממליצים להשתמש ב-mail או ב-userPrincipalName, כפי שמתואר בהנחיות לעיל. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות ב-Active Directory מתאימות בענן, ראה מיפוי תכונות Active Directory במחבר Directory. כדי שהסנכרון יפעל, עליך לוודא שתכונת Active Directory שבחרת היא בפורמט דוא"ל. מחבר הספריות מציג חלון קופץ כדי להזכיר לך אם לא תבחר באחת מהתכונות המומלצות. |
| 3 |
אם תכונות Active Directory המוגדרות מראש אינן פועלות עבור הפריסה שלך, לחץ על התפריט הנפתח של התכונות, גלול לתחתית ולאחר מכן בחר התאמה אישית של תכונה כדי לפתוח חלון המאפשר לך להגדיר ביטוי תכונה. לחץ על עזרה כדי לקבל מידע נוסף על הביטויים ולראות דוגמאות לאופן שבו ביטויים פועלים. ניתן גם לראות ביטויים עבור תכונות מותאמות אישית למידע נוסף. בדוגמה זו, בואו נמפה את מאפייני Active Directory
מחבר הספריות מאמת את ערך התכונה של uid בשירות הזהויות ומאחזר 3 משתמשים זמינים תחת אפשרויות הסינון הנוכחיות של המשתמשים. אם לכל שלושת המשתמשים הללו יש פורמט דוא"ל תקין, מחבר מדריך הכתובות של Cisco יציג את ההודעה הבאה:
אם לא ניתן לאמת את התכונה, תראה את האזהרה הבאה ותוכל לחזור ל-Active Directory כדי לבדוק ולתקן את נתוני המשתמש:
|
| 4 |
(אופציונלי) בחר מיפויים עבור נייד ו- מספר טלפון אם ברצונך שמספרי טלפון נייד ומספרי עבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש באפליקציית Webex. נתוני מספר הטלפון מופיעים באפליקציית Webex כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר. למידע נוסף על שיחה מכרטיס איש קשר של משתמש, ראה מדריך לפריסה של שיחה ב-Webex (Unified CM) (מנהלי מערכת). |
| 5 |
בחר מיפויים נוספים כדי שיופיעו נתונים נוספים בכרטיס איש הקשר:
לאחר מיפוי המאפיינים, המידע מופיע כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר:
למידע נוסף על כרטיס איש הקשר, ראו אימות עם מי אתם יוצרים קשר. לאחר סינכרון תכונות אלה לכל חשבון משתמש, ניתן גם להפעיל את People Insights במרכז הבקרה. תכונה זו מאפשרת למשתמשי אפליקציית Webex לשתף מידע נוסף בפרופילים שלהם, וללמוד עוד זה על זה. למידע נוסף על התכונה וכיצד להפעיל אותה, ראו פרופילי תובנות אנשים עבור Webex, Jabber, פגישות Webex ואירועי Webex (חדש) במרכז הבקרה |
| 6 |
לאחר שבחרתם, לחצו על החל. |
כל נתוני משתמש הכלולים ב-Active Directory דורסים את הנתונים בענן התואמים למשתמש זה. לדוגמה, אם יצרת משתמש באופן ידני ב-Control Hub, כתובת הדוא"ל של המשתמש חייבת להיות זהה לכתובת הדוא"ל ב-Active Directory. כל משתמש שאין לו כתובת דוא"ל תואמת ב-Active Directory נמחק.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
תכונות של Active Directory וענן
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות מתאימות בענן באמצעות הכרטיסייה מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי בין שמות המאפיינים של Active Directory לבין שמות המאפיינים של Cisco Cloud. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב- Directory Connector. באפשרותך לבחור תכונות שונות בתפריטים הנפתחים של Active Directory ולקבוע איזו תכונה מקומית מסתנכרנת לאיזו תכונת ענן.
חשבו על תכונות התפריט הנפתח כעל הגדרות קבועות מראש. כחלופה לערכים בשורת Active Directory, ניתן גם לציין תכונה מותאמת אישית, הגדרה קבועה מראש משלך, ב-Active Directory (ביטוי עם תכונות מרובות) כדי למפות לתכונת ענן יחידה בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, תוכל להוסיף ביטוי שיוצר תכונה מותאמת אישית המבוססת על תפקיד העובד, שם פרטי ושם משפחה ב-Active Directory.
ניתן גם לציין כל אחת מתכונות Active Directory למיפוי ל-uid בענן. עם זאת, עליך לוודא שהתכונה המקומית עוקבת אחר פורמט דוא"ל חוקי.
ניתן גם להשתמש בכתובות דוא"ל חלופיות, אם לדוגמה ברצונך להשתמש ב-userPrincipalName לצורך כניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. במקרה זה, יש למפות כתובת דוא"ל נוספת אל emails;type-work תכונה. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר.
|
שמות מאפיינים של Active Directory |
שמות מאפייני ענן של Webex |
הערות |
|---|---|---|
|
— |
שם הבניין |
— |
|
c |
c |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
|
מספר מחלקה |
מספר מחלקה |
תכונה זו משמשת עבור מספר המחלקה של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
displayName |
displayName |
תכונה זו משמשת עבור שם התצוגה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשרובתובנות אנשים. |
|
בקרת חשבון משתמש |
חשבון ds-pwp-disabled |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה userAccountControl ממופה ל- ds-pwp-account-disabled אחרת המשתמשים לא יסונכרנו כראוי. |
|
מספר עובד |
מספר עובד |
— |
|
פקסימיליהטלפוןמספר |
פקסימיליהטלפוןמספר |
— |
|
— |
ג'אבר-ID |
מאפיין ענן זה מתייחס לכתובות הודעות מיידיות (סוג XMPP) בהן משתמש Jabber. ערך זה אינו זהה ל-sipAddresses. |
|
l |
l |
מאפיין זה מציין את העיר של המשתמש. |
|
— |
מקום |
— |
|
מְנַהֵל |
מְנַהֵל |
תכונה זו משמשת עבור שם המנהל של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
נייד |
נייד |
מאפיין זה משמש כמספר הנייד שמופיע עבור התקשרות למשתמש מכרטיס איש הקשר. |
|
או |
או |
מאפיין זה מציין את שם החברה או הארגון ומופיע בכרטיס איש הקשר. |
|
או |
או |
מאפיין זה מציין את שם היחידה הארגונית. |
|
שם משרד משלוח פיזי |
שם משרד משלוח פיזי |
מאפיין זה מציין את מיקום המשרד של המשתמש. |
|
מיקוד |
מיקוד |
מאפיין זה מציין את המיקוד של המשתמש למשלוח דואר פיזי. |
|
שפה מועדפת |
שפה מועדפת |
תכונה זו קובעת את השפה המועדפת על המשתמש והפורמטים הבאים נתמכים: xx_YY או xx-YY. הנה כמה דוגמאות: en_ארה"ב, en_בריטניה, צרפת-קליפורניה. אם תשתמשו בשפה שאינה נתמכת או בפורמט לא חוקי, השפה המועדפת על המשתמשים תשתנה לשפה שנקבעה עבור הארגון. |
|
כתובת משתמש ראשית של MSRTCSIP אייפון |
SipAddresses;type=enterprise |
תכונה זו משמשת לסנכרון מידע על חדרים מקומיים מ-Active Directory לענן של Cisco Webex. |
|
ס.נ. |
ס.נ. |
תכונה זו משמשת עבור שם המשפחה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשרובתובנות אנשים. |
|
st |
st |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
|
רחובאדרס |
רְחוֹב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
|
טלפוןמספר |
טלפוןמספר |
תכונה זו מציינת את מספר הטלפון הראשי (בעבודה) של המשתמש המשמש ל התקשרות למשתמש מכרטיס איש הקשר. |
|
— |
אזור זמן |
תכונת ענן זו מציינת את אזור הזמן של המשתמש. |
|
כותרת |
כותרת |
תכונה זו מציינת את תואר המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
הקלד |
ארגון |
— |
|
*userPrincipalName |
uID |
מיפוי מאפיינים חובה. עבור כל חשבון משתמש, ערך ה-Active Directory ממופה ל-uid ייחודי בענן. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. לאחר מכן, המשתמש יכול להשתמש בכל אחת מכתובות הדוא"ל הללו כדי להיכנס, כל עוד מיפוי המאפיינים הנכון של SAML קיים. ראה את מיפוי המאפיינים לדוגמה למטה כדי לראות כיצד ניתן למפות כתובת דוא"ל חלופית. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלופיות. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר. |
|
<New attribute for Azure user objectId> |
externalId |
צור תכונה חדשה של Active Directory שתכיל את מזהה האובייקט של המשתמש ב-Azure, כך שהיא לא תתנגש עם מזהה אובייקט קיים. תכונה זו ממפה לאחר מכן לתכונה externalId, מה שמבטיח שכאשר משתמשי Webex יוצרים קבוצות ב-Microsoft 365 הם יצרו אוטומטית צוותים ב-Webex. |
מיפוי כתובת דוא"ל חלופית
ביטויים עבור תכונות מותאמות אישית
|
מפעיל |
תיאור ודוגמה |
|---|---|
|
% |
מסיר את כל התווים מתחילת המחרוזת ועד למיקום של התו או ארגומנט המחרוזת, אם תואם.
|
|
- |
מסיר את החלק האחורי של מחרוזת הקלט מסוף המחרוזת שצוינה.
|
|
+ |
משרשר מחרוזות קלט או ביטויים.
|
|
| |
מעריך את הביטויים המופרדים מול המחרוזת הריקה, ובוחר את התוצאה הראשונה שאינה ריקה.
|
סנכרון אווטארים של ספריות מתכונת Active Directory לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מתכונה של Active Directory.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר מאפיין ADולאחר מכן בחר את המאפיין אווטאר המכיל את נתוני האווטאר הגולמיים שברצונך לסנכרן עם הענן. |
| 3 |
כדי לוודא שהגישה לאוואטר מתבצעת כהלכה, הזן את כתובת הדוא"ל של המשתמש ולאחר מכן לחץ על קבל אווטאר של משתמש. האווטאר מופיע מימין. |
| 4 |
לאחר שתוודא שהאווטאר הופיע כהלכה, לחץ על החל כדי לשמור את השינויים שלך. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון אווטארים של ספריות משרת משאבים לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן אווטארים משרת משאבים.
לפני שתתחיל
-
תבנית ה-URI וערך המשתנה בהליך זה הן דוגמאות. עליך להשתמש בכתובות URL אמיתיות שבהן ממוקמים אווטארים של הספרייה שלך.
-
יש לגשת לתבנית ה-URI של האווטאר ולשרת שבו נמצאים האווטארים מיישום מחבר הספריות. המחבר זקוק לגישת http או https לתמונות, אך התמונות אינן צריכות להיות נגישות לציבור באינטרנט.
-
סנכרון נתוני האווטאר מופרד מפרופילי המשתמשים של Active Directory. אם אתם מפעילים פרוקסי, עליכם לוודא שניתן לגשת לנתוני אווטאר באמצעות אימות NTLM או basic-auth.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר שרת משאבים ולאחר מכן הזן את תבנית URI של אווטאר— לדוגמה, בואו נבחן כל חלק בתבנית URI של אווטאר ומה משמעותו:
|
| 3 |
(אופציונלי) אם שרת המשאבים שלך דורש אישורים, סמן את הגדר אישור משתמש עבור אווטאר, לאחר מכן בחר השתמש במשתמש כניסה לשירות הנוכחי או השתמש במשתמש זה והזן את הסיסמה. |
| 4 |
הזן את ערך המשתנה — לדוגמה: |
| 5 |
לחץ על בדיקה כדי לוודא שתבנית ה-URI של האווטאר פועלת כהלכה. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 |
לאחר אימות פרטי ה-URI ונראה נכון, לחץ על החל. למידע מפורט על שימוש בביטויים רגולריים, עיין ב מדריך מהיר לשפת ביטויים רגולריים של מיקרוסופט. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון מידע על חדרים מקומיים עם Webex Cloud
השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (חדר, שולחן עבודה ולוח).
| 1 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 2 |
סמן את סנכרן מידע חדר לענן כדי להפריד את נתוני החדר מנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, נתוני החדר מטופלים באותו אופן כמו נתונים שסונכרנו על ידי המשתמש. |
| 3 |
עבור אל מיפוי מאפייניםולאחר מכן שנה את מיפוי המאפיינים עבור תכונת הענן sipAddresses;type=enterprise. כדי להשתמש באימות ערכים, ערך כתובת ה-SIP צריך להיות
|
| 4 |
צור תיבת דואר של משאב חדר ב-Exchange. זה מוסיף את ה- msExchResourceMetaData;ResourceType:Room תכונה שבה המחבר משתמש לאחר מכן כדי לזהות חדרים.
|
| 5 |
ממשתמשי Active Directory וממחשבים, נווטו אל מאפייני החדר וערו אותם. הוסף את ה-URI המלא של SIP עם הקידומת sip:
|
| 6 |
בצע סנכרון יבש ולאחר מכן סנכרון הפעלה מלא במחבר. אובייקטי החדר החדשים מופיעים ב- אובייקטים שנוספו ואובייקטי החדר התואמים מופיעים ב- אובייקטים שתואמים בדוח הריצה היבשה. כל אובייקטי החדר שסומנו למחיקה נמצאים תחת חדרים שנמחקו.
תוצאות הריצה היבשה מציגות את כל משאבי החדר שתואמו.
הגדרה זו מפרידה בין נתוני החדר ב-Active Directory (כולל תכונת החדר) לבין נתוני המשתמש. לאחר סיום הסנכרון, סטטיסטיקות הענן בלוח המחוונים של המחבר מציגות נתוני חדר שסונכרנו לענן.
|
מה הלאה?
כעת, לאחר שביצעת את השלבים הללו, כאשר תבצע חיפוש במכשיר הרשום בענן של Webex, תראה את ערכי החדר המסונכרנים שתצורתם נקבעה עם כתובות SIP. כאשר אתה מבצע שיחה ממכשיר Webex בערך זה, שיחה מתבצעת לכתובת ה-SIP שהוגדרה עבור החדר.
מ-Control Hub, ניתן לייבא באופן אוטומטי חדרים מהספרייה שלך וליצור סביבות עבודה.
נקודת הקצה אינה יכולה לבצע לולאה של שיחה חזרה לאפליקציית Webex. עבור התקני חיוג לניסיון, התקנים אלה חייבים להיות רשומים כ-SIP URI מקומי או במקום אחר מלבד אפליקציית Webex. אם מערכת החדר של Active Directory שאתה מחפש רשומה ב-Webex ואותה כתובת דוא"ל נמצאת במכשיר חדר Webex, במכשיר שולחן העבודה או בלוח Webex עבור שירות לוח שנה, תוצאות החיפוש לא יציגו את הערך הכפול. מכשיר החדר, שולחן העבודה או הלוח מחויג ישירות באפליקציית Webex, ושיחת SIP לא מתבצעת.
שלח דוחות דוא"ל על תוצאות סנכרון ספריות
כברירת מחדל, אנשי הקשר של הארגון או מנהלי המערכת תמיד מקבלים הודעות דואר אלקטרוני. בעזרת הגדרה זו, ניתן להתאים אישית מי יקבל הודעות דוא"ל המסכמות דוחות סינכרון ספריות.
| 1 |
מתוך מחבר הספריות, לחץ על תצורהולאחר מכן בחר הודעה. |
| 2 |
מ- Directory Connector, לחצו על הגדרות, וליד מקבל דוא"ל, הפעילו את הפעל סינכרון של דוח. |
| 3 |
סמן את הפעל התראות אם ברצונך לעקוף את התנהגות ברירת המחדל של התראות ולהוסיף נמען דוא"ל אחד או יותר. |
| 4 |
לחץ על הוסף ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל בפורמט לא תקין, תופיע הודעה שתבקש ממך לתקן את הבעיה לפני שתוכל לשמור וליישם את השינויים. |
| 5 |
לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל בפורמט לא תקין, תופיע הודעה שתבקש ממך לתקן את הבעיה לפני שתוכל לשמור וליישם את השינויים. |
| 6 |
אם עליך לערוך כתובות דוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את השינויים הדרושים. |
| 7 |
לאחר שהוספת את כל כתובות הדוא"ל התקפות, לחץ על החל. |
| 8 |
לאחר שהוספת את כל כתובות הדוא"ל התקפות, לחץ על שמור. |
מה הלאה?
אם החלטתם שברצונכם להסיר כתובות דוא"ל, תוכלו ללחוץ על דוא"ל כדי לסמן את הערך ולאחר מכן ללחוץ על הסר.
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הסר ליד ערכי כתובות דוא"ל ספציפיות.
הגדרת הודעות מחבר ספריות במרכז הבקרה
ניתן להשתמש ב- Alerts Center ב-Control Hub כדי לספק דוחות מ-Directory Connector. מרכז הבקרה יכול לספק התראות לערוצי מסירה שונים, כולל דוא"ל וחללי Webex. התראות במרכז הבקרה ממפות להודעות דוח קיימות של מחבר ספריות, כולל:
-
מידע (ברירת מחדל) - מציג הודעות מידע המדגישות את התקדמות היישום ברמה גבוהה. השתמש בהגדרה זו אם ברצונך לקבל דוחות לאחר כל הסנכרונים המלאים.
-
אזהרה- מציג מצבים שעלולים להיות מסוכנים.
-
שגיאה- מציג אירועי שגיאה שעשויים עדיין לאפשר לאפליקציה להמשיך לפעול. כאשר תבחרו באפשרות זו, דוחות סנכרון יישלחו רק כאשר מדווחות שגיאות.
זכור שהודעות דוא"ל מ-Directory Connector לא ישתנו כאשר תכונה זו מופעלת ממרכז ההתראות. השבת התראות ב-Directory Connector כדי למנוע התראות כפולות עבור אותו אירוע.
כמו כן, תצורת ההתראות ב- Directory Connector אינה מועברת אוטומטית למרכז ההתראות. ודא שאתה מוסיף את כתובות הדוא"ל הרצויות במרכז ההתראות כדי לקבל התראות.
| 1 |
היכנס ל- Control Hub ולחץ על Alerts. |
| 2 |
בחר . |
| 3 |
ברשימה הנפתחת סוג, בחר מחבר מדריך כתובות של Cisco. |
| 4 |
בחר את חומרת הבחירה המועדפת עליך. כברירת מחדל, חומרת המצב מוגדרת ל- גבוה. התראות מופעלות עבור מקרים העומדים בחומרת הכלל או חורגים ממנו.
|
| 5 |
הזן כותרת עבור ההתראה החדשה. |
| 6 |
בחר את שיטת המסירה המועדפת עליך עבור ההתראה שלך. ניתן לקבל עדכוני התראות בדוא"ל, במרחב ייעודי של אפליקציית Webex, או דרך Webhooks כאשר הם מופעלים ברמה הארגונית.
|
| 7 |
לחץ על שמור. |
הקצאת משתמשים מ-Active Directory ל-Control Hub
בצע את השלבים הבאים כדי להקצות משתמשי Active Directory וליצור חשבונות משתמש תואמים ב-Control Hub. ניתן להקצות משתמשים מפריסת Active Directory מרובת תחומים (עם יער יחיד או יערות מרובים) לאחר התקנת מחבר Directory לכל תחום. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שעשויים להיות קיימים כבר בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex.
| 1 |
בצע סינכרון יבש על משתמשי Active Directory שלך בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן. |
| 2 |
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה. |
| 3 |
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להקצות רישיונות שירות Webex באמצעות מגוון שיטות. אנו ממליצים לך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory. ניתן גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
בצע סינכרון יבש על משתמשי Active Directory שלך
בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן.
במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שעשויים להיות קיימים כבר בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. בעזרת מחבר הספריות, המטרה היא להשיג התאמה מדויקת בין Active Directorys שלך לענן Webex.
אם יש לך מספר דומיינים ביער יחיד או מספר יערות, עליך לבצע שלב זה בכל אחד ממופעי מחבר הספריות של Cisco שהתקנת עבור כל תחום של Active Directory.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי Webex App במרכז הבקרה לפני שהשתמשת במחבר הספריות. מבין המשתמשים בענן, חלקם עשויים להתאים לאובייקט Active Directory מקומי ולקבל רישיונות לשירותים. אבל ייתכן שחלקם יהיו משתמשי ניסיון שברצונך למחוק במהלך ביצוע סנכרון. עליך ליצור התאמה מדויקת בין Active Directory לבין Control Hub.
| 1 |
בחר אחד:
לאחר השלמת הריצה היבשה, תראו אחת מהתוצאות הבאות:
הסיכום מכיל מידע על התאמת אובייקטים:
הניסוי היבש מזהה את המשתמשים על ידי השוואתם למשתמשי הדומיין. האפליקציה יכולה לזהות את המשתמשים אם הם שייכים לדומיין הנוכחי. בשלב הבא, עליכם להחליט האם למחוק את האובייקטים או לשמור אותם. האובייקטים שאינם תואמים מזוהים כקיימים כבר בענן Webex אך אינם קיימים ב-Active Directory המקומי. |
| 2 |
סקור את תוצאות הריצה היבשה ולאחר מכן בחר אפשרות בהתאם לשימוש בדומיין יחיד או במספר דומיינים:
|
| 3 |
בשורת אשר הפעלה יבשה, לחץ על כן כדי לבצע שוב את סנכרון ההפעלה היבשה ולהציג את התוצאות בלוח המחוונים. כל החשבונות שסונכרנו בהצלחה בניסוי יופיעו תחת אובייקטים תואמים. אם למשתמש בענן אין משתמש תואם עם אותו כתובת דוא"ל ב-Active Directory, הערך מופיע תחת משתמשים שנמחקו. כדי להימנע מדגל המחיקה הזה, ניתן להוסיף משתמש ב-Active Directory עם אותה כתובת דוא"ל. כדי להציג את פרטי הפריטים שסונכרנו, לחצו על הכרטיסייה המתאימה עבור פריטים ספציפיים או על אובייקטים תואמים. כדי לשמור את מידע הסיכום, לחץ על שמור תוצאות לקובץ. |
| 4 |
אם התוצאות צפויות, עבור אל ולאחר מכן לחץ על הפעל כעת כדי לבצע סנכרון ידני ולהעביר את המכשיר למצב ידני בשלב זה. לאחר ביצוע סנכרון בדומיין Active Directory האחרון בפריסה מרובת הדומיינים שלך, עליך להפעיל מצב אוטומטי עבור מחבר הספריות. ניתן להפעיל מצב אוטומטי רק כאשר האובייקטים תואמים לחלוטין בין ענן Webex לבין כל מדריכי ה-Active Directory המקומיים. |
מה הלאה?
-
עבור כל אובייקט משתמש שאינו תואם ששמרת, עליך להוסיף אותו ל-Active Directory כך שתהיה התאמה מדויקת בין המערכת המקומית לענן.
-
בחר סוג סנכרון:
-
בצע סנכרון מלא של משתמשי Active Directory לענן עבור הסנכרון הראשון של משתמשים חדשים לענן. אתה עושה זאת מתוך , ולאחר מכן משתמשים מהדומיין הנוכחי יסונכרנו.
-
הגדר את לוח הזמנים של המחבר ואת הפעל סנכרון מצטבר לאחר הפעלת סנכרון מלא ואם ברצונך לאסוף שינויים לאחר הסנכרון הראשוני. מומלץ לסנכרון מסוג זה כדי לזהות שינויים קטנים שבוצעו במקור המשתמש של Active Directory.
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וקודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא.
-
-
אם יש לך מספר דומיינים, חזור על שלבים אלה בכל מחבר ספריות אחר שהתקנת.
דברים שכדאי לזכור
-
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמטרי הסנכרון. אם ההפעלה היבשה החלה עקב שינוי תצורה, ניתן לשמור את ההגדרות לאחר השלמתה. אם כבר הוספת משתמשים ידנית, ביצוע סנכרון Active Directory עשוי לגרום להסרת משתמשים שנוספו קודם לכן. באפשרותך לבדוק את דוחות הריצה היבשה של מחבר הספריות כדי לוודא שכל המשתמשים הצפויים נוכחים לפני ביצוע סנכרון מלא לענן.
-
אם משתמשים תואמים מסומנים למחיקה ואינך בטוח כיצד להמשיך, עיין במידע על פתרון בעיות וכיצד ליצור קשר עם התמיכה ב- פתרון בעיות ותיקונים עבור מחבר הספריות.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן
בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה.
אם יש לך מספר דומיינים, עליך לבצע שלב זה בכל אחד ממופעי Directory Connector שהתקנת עבור כל דומיין של Active Directory.
מחבר הספריות מסנכרן את מצב חשבון המשתמש - ב-Active Directory, כל משתמש המסומן כלא פעיל מופיע גם כלא פעיל בענן.
לפני שתתחיל
-
אם ברצונך שחשבונות המשתמשים של אפליקציית Webex יהיו במצב פעיל לאחר הסנכרון המלא ולפני שמשתמשים מתחברים בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
-
שלב כניסה יחידה עם ארגון Webex שלך. ראה
כניסה יחידה עם שירותי Cisco Webex וספק הזהויות של הארגון שלך
למידע נוסף. -
השתמש ב-Control Hub כדי לאמת ולבחור באופן אופציונלי דומיינים הכלולים בכתובות הדוא"ל. ראה
הוספה, אימות ותביעה על דומיינים
. -
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל לאפליקציית Webex. (אתה יכול לעשות קמפיין דוא"ל משלך.)
משתמשים מופעלים שלא נכנסו מופיעים עם סטטוס מאומת במרכז הבקרה. לאחר שהם מתחברים, הם מופיעים כ- פעילים. למידע נוסף על סטטוסי משתמשים, ראה סטטוסי משתמשים ופעולות ב-Cisco Webex Control Hub.
-
-
כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. אנו ממליצים לבצע ניסוי יבש לפני סנכרון מלא כדי לזהות שגיאות פוטנציאליות.
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
אם אינך משתמש בתבניות רישיון להקצאה אוטומטית, משתמשים שסונכרנו לאחרונה יקבלו אוטומטית רישיונות בחינם. הם יוכלו להשתמש באותן תכונות חינמיותכמו אלו עם חשבונות חינמיים.
| 1 |
בחר אחד:
|
| 2 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 3 |
אשר את תחילת הסנכרון. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים עד 72 שעות לאחר ביצוע הסנכרון.
|
| 4 |
לחץ על רענן אם ברצונך לעדכן את סטטוס הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקות ענן.) |
| 5 |
למידע על שגיאות, בחר את הפעל את מציג האירועים מסרגל הכלים [ פעולות כדי להציג את יומני השגיאות. |
| 6 |
כדי להגדיר לוח זמנים לסנכרון עבור סנכרונים מצטברים מתמשכים לענן, ראו הגדרת לוח הזמנים של המחבר ו- הפעלת סנכרון מצטבר. |
-
לאחר השלמת הסנכרון המלא, הסטטוס של סנכרון ספריות יתעדכן מ- מושבת ל- פעיל בדף הגדרות ב-Control Hub.
-
כאשר כל הנתונים תואמים בין הנתונים המקומיים והענן, מחבר הספריות משתנה ממצב ידני למצב סנכרון אוטומטי.
-
אלא אם כן תשלב כניסה יחידה, תאמת דומיינים, ובאופן אופציונלי תבע דומיינים עבור חשבונות הדוא"ל שסינכרנת, ו תדכא דוא"ל אוטומטי, חשבונות המשתמשים של אפליקציית Webex יישארו במצב לא מאומת עד שמשתמשים יתחברו לאפליקציית Webex בפעם הראשונה כדי לאשר את חשבונותיהם. עיין בסעיף "לפני שתתחיל" לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
-
אם יש לך מספר דומיינים, בצע שלב זה בכל מחבר ספריות אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל הדומיינים שהוספת יופיעו במרכז הבקרה.
-
אם שילבת כניסה יחידה עם Webex ו דחקת התראות דוא"ל, הזמנות הדוא"ל לא יישלחו למשתמשים שסונכרנו לאחרונה.
-
לא ניתן להוסיף משתמשים באופן ידני במרכז הבקרה לאחר הפעלת מחבר הספריות. לאחר ההפעלה, ניהול המשתמשים מתבצע מ-Cisco directory connector ו-Active Directory הוא מקור האמת היחיד.
-
כל הקבוצות שסינכרנת מופיעות ב-Control Hub וניתן להקצות תבנית רישיון כך שמשתמשים בקבוצה זו יקבלו רישיונות.
מה הלאה?
-
בעת הסרת משתמש מ-Active Directory, המשתמש נמחק באופן רך לאחר הסנכרון הבא. המשתמש הופך ל-
Inactiveאך פרופיל הזהות בענן נשמר למשך שבעה ימים (כדי לאפשר שחזור ממחיקה בשוגג).כאשר תסמן את החשבון מושבת ב-Active Directory, המשתמש יהפוך ל-
Inactiveלאחר הסנכרון הבא. פרופיל הזהות של הענן לא נמחק לאחר שבעה ימים, במקרה שתרצו להפעיל את המשתמש שוב. -
שימו לב לחריגים הבאים לסנכרון מצטבר (במקום זאת, בצעו את שלבי הסנכרון המלאים שלמעלה):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
שינויי תצורה במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר דורשים סנכרון מלא.
-
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה
לאחר שתשלים סנכרון משתמשים מלא ממחבר הספריות של Cisco אל Control Hub, תוכל להשתמש ב-Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בו זמנית או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון שהוקצתה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להשתמש בשיטות ב- Control Hub כדי להקצות רישיונות שירות Webex באופן גלובלי לכל המשתמשים שלך, למשתמשים בודדים, דרך תבנית CSV בכמות גדולה, או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
כאשר אתה מקצה רישיון למשתמש של אפליקציית Webex, משתמש זה מקבל כברירת מחדל דוא"ל המאשר את ההקצאה. הדוא"ל נשלח על ידי שירות התראות במרכז הבקרה. אם שילבת כניסה יחידה (SSO) עם ארגון Webex שלך, תוכל גם להשתיק הודעות דוא"ל אוטומטיות אלה אם אתה מעדיף ליצור קשר ישיר עם המשתמשים שלך.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
בצע סינכרון יבש על משתמשי Active Directory שלך.
-
לאחר אישור תוצאות הריצה היבשה, בצע סנכרון מלא על משתמשי Active Directory שלך.
בזמן הסנכרון המלא, המשתמש נוצר בענן, לא מתווספות הקצאות שירות ולא נשלח דוא"ל הפעלה. אם הודעות דוא"ל אינן מושבתות, המשתמשים החדשים מקבלים הודעה על הפעלה בעת הקצאת שירותים למשתמשים באמצעות שיטת ניהול משתמשים סטנדרטית ב-Control Hub, כגון ייבוא CSV, עדכון ידני של משתמשים או באמצעות השלמת הקצאה אוטומטית מוצלחת.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , לחץ על ניהול משתמשים, בחר שנה את כל המשתמשים המסונכרניםולאחר מכן לחץ על הבא. |
| 2 |
בחר פעולה:
|
מה הלאה?
-
אם הודעות דוא"ל אינן מושבתות, נשלחת לכל משתמש הודעה עם הזמנה להצטרף ולהוריד את Webex.
-
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות את הרישיון שהוקצה בנפרד או בכמות גדולה.
בעיות ידועות עם מחבר הספריות
-
גירסאות Windows Server לפני 2012 R2 סובלות מבעיית קובצי Cookie המשפיעה על מחבר הספריות. בעיה זו תוקנה בגרסאות 2012 R2 ו- 2016.
-
עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: חלונותאו מק.
-
כאשר משתמש משתמש באפליקציית Webex במחשב שולחני או בנייד כדי לחפש ולהתקשר לחדר שיש בו רק SIP URI מסונכרן, השיחה מצלצלת ללא הגבלת זמן בשלב זה.
ניהול משתמשי אפליקציית Webex
הפעלת סנכרון מצטבר
סנכרון מצטבר מבצע שאילתה ב-Active Directory שלך ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. שלב זה אוסף את השינויים הללו ושולח אותם לשירות המחבר. השינויים כוללים שינוי ייחוס משתמשים ומתי משתמש נוסף או נמחק.
סנכרון זה אינו מפעיל עומס רב על השרתים ואינו לוקח זמן רב כמו סנכרון מלא. לאחר ביצוע הסנכרון המלא הראשוני, אנו ממליצים על האפשרות ההדרגתית לסנכרונים עתידיים.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
שימו לב לחריגים הבאים שסינכרון מצטבר אינו תומך בהם (במקום זאת, עקבו אחר בצע סנכרון מלא של משתמשי Active Directory לתוך הענן ):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
עבור שינויי תצורה חדשים במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר, סנכרון מצטבר לא יעבוד ואלה דורשים סנכרון מלא.
-
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > הפעל סנכרון אם הוא עדיין לא מופעל. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וגרסאות קודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא. כאשר מסתיים מרווח זמן מצטבר חדש, התוכנית בודקת את השינויים על סמך חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על סנכרן עכשיו > מצטבר. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
|
| 4 |
למידע על שגיאות, לחצו על הפעל את מציג האירועים מסרגל הכלים [ פעולות כדי להציג את יומני השגיאות. |
מה הלאה?
אם יש לך מספר דומיינים, בצע שלב זה על מופעים אחרים של Directory Connector שהתקנת.
שחזור משתמשים שנמחקו בטעות
למחבר הספריות יש איזונים ובלמים כדי למנוע מחיקה לא מכוונה של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAP ב- Active Directory, שמחק משתמשים מסוימים כאשר סונכרנו עם הענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה וליצור מחדש את חשבונות המשתמשים במרכז הבקרה.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בענן, לדוגמה, עקב בעיית אובייקט לא תואם לאחר סנכרון מ- Directory Connector, ניתן לשחזר את המשתמשים. אם ראיתם הודעה על אובייקטים לא תואמים או שמתם לב שמשתמשים נמחקו, ייתכן שתוכלו לשחזר אותם אם תפעלו במהירות.
משתמשים מסומנים כלא פעילים ב-Control Hub כאשר החשבונות המתאימים נמחקים ב-Active Directory. שירות הענן ברקע שומר את המשתמשים עד 7 ימים. במהלך תקופה זו, עדיין ניתן להשתמש ב-Cisco Directory Connector כדי לשחזר משתמשים. אנו ממליצים לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים המושבתים ב-Active Directory מסומנים גם כלא פעילים ב-Control Hub, אך חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל משתמשים וודא אם חשבון משתמש ספציפי נמצא במצב לא פעיל או שאינו רשום. למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה. |
| 3 |
אם משתמשים נמחקו במרכז הבקרה או שאתה מבחין במשתמשים במצב לא פעיל, עבור אל Active Directory, הוסף את חשבונות המשתמש החסרים ולאחר מכן בצע סינכרון יבש במחבר הספריות. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש ב-Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו באופן זמני עם Control Hub. המשתמשים שוחזרו וחוזרים למצב המקורי, כולל סטטוס החשבון והקצאות השירות שלהם. |
מה הלאה?
חזור למרכז הבקרה, עבור אל , ואשר שחשבונות המשתמש שנמחקו בעבר מופיעים ברשימת המשתמשים.
מחיקת משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, ניתן לבחור למחוק לצמיתות משתמשים שנמחקו באופן רך בסנכרון הבא.
| 1 |
לאחר השלמת הריצה היבשה, בחר אובייקטים שנמחקו בעדינות. |
| 2 |
סמן את תיבת הסימון שליד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע . |
מה הלאה?
בסנכרון הבא, המשתמשים שסימנת יימחקו לצמיתות.
שינוי כתובת דוא"ל של אפליקציית Webex
אם ברצונך לשנות כתובות דוא"ל של משתמשים והארגון שלך משתמש ב-Directory Connector, עליך לשנות את כתובות הדוא"ל הללו ב-Active Directory. הליך זה מכסה כיצד לשנות כתובת דוא"ל של אפליקציית Webex עבור דומיין יחיד ותהליך לשינוי הדומיין.
אם ברצונך לשנות רק כתובת דוא"ל או ערך כלשהו עבור משתמש אחד, אל תמחק את המשתמש מ-Active Directory ולאחר מכן צור משתמש חדש עם אותה כתובת דוא"ל. הענן מפרש פעולה זו כחשבון משתמש חדש, והמרחבים של המשתמש ונתונים אחרים בענן יאבדו.
מחבר הספריות אינו מגביל את שינוי דומיין הדוא"ל. עם זאת, כאשר המשתמש מבצע סנכרון מחדש עם הענן, מצב המשתמש תלוי אם הדומיין החדש אומת בארגון שלך. אם הדומיין לא אומת בארגון שלך, סטטוס המשתמש ישתנה ל'ממתין' לאחר הסנכרון המלא. למידע נוסף, ראה ניהול הדומיינים שלך.
אם הארגון שלך אינו משתמש במחבר הספריות, תוכל לשנות את כתובות הדוא"ל שלך באפליקציית Webex דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל עבור חשבונך לקבלת שלבים שמשתמשים יכולים לבצע כדי לשנות את כתובת הדוא"ל שלהם.
שנה את הדומיין של Active Directory
באפשרותך להשתמש בהליך זה כדי ליצור דומיינים וכתובות דוא"ל חדשים. הם מסתנכרנים עם שירות הזהויות בענן.
| 1 |
הגדר דומיין חדש של Active Directory (AD). |
| 2 |
השבת סינכרון בכל המחברים שלך. |
| 3 |
הסר את כל המחברים שלך. |
| 4 |
בהגשת המקרה, ודא שאתה מבקש את הסרת תצורת הדומיין וכל מאפייני הסנכרון בארגון שלך. לפני פתיחת פנייה לשינוי הדומיין, ודא שאין לך סינכרון פועל. אל תשנה אף כתובות דוא"ל של משתמשים ב-Active Directory עד שהמקרה ייפתר. |
| 5 |
לאחר שהמקרה נפתר: בצע ריצת ניסיון עם מחבר הספריות לפני ביצוע הסנכרון בפועל. |
תביעת דומיין
תביעת דומיין מתרחשת אם אתה תובע דומיין דוא"ל עבור ארגון כך שכל חשבון צדדי נוצר בארגון הלקוח בתשלום ולא בארגון הצרכן החינמי. ניתן להגיש תביעת דומיין רק דרך פנייה לתמיכה (ראה קישור למטה למידע נוסף).
אם מחבר הספריות פעיל והדומיין נתבע, חשבונות צדדיים לא ייווצרו בארגון הלקוח ולא בארגון הצרכנים החינמי. רק מחבר הספריות רשאי להקצות חשבונות עבור הארגון מ-Active Directory. המידע המאוחסן ב-Active Directory הוא המקור המקורי. אם תנסה להוסיף חשבון ללוח צדדי, המשתמש שהוזמן יקבל הודעת שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן למרחב של אפליקציית Webex היא על ידי שימוש תחילה במחבר הספריות כדי להקצות את החשבון למרכז הבקרה.
המרת משתמשי אפליקציית Webex בחינם בארגון מסונכרן עם ספריות
ניתן להשתמש בכתובות דוא"ל ייחודיות בלבד בספריית אפליקציות Webex. אם המשתמשים שלך נרשמו לגרסה החינמית של אפליקציית Webex, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בארגון זה באמצעות מחבר הספריות, יש להעביר (להמיר) אותם לארגון הלקוח לפני הפעלת מחבר הספריות. לאחר מכן אתה מוסיף את המשתמשים ל-Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מסנכרן עם הענן.
אם לא תמירו את החשבונות לפני ההפעלה, כבו את מחבר הספריות כדי להמיר אותם.
אם תנסה להמיר משתמש כאשר סינכרון ספריות מופעל, תופיע הודעת השגיאה <email address> לא ניתן היה להמיר
. כדי להימנע מהבעיה, ניתן להשתמש בשלבים אלה כפתרון עוקף.
ייתכן שחלק מהמשתמשים יוצגו עם המאפיין movedfrom בעת ביצוע ניסוי. משתמשים אלה יופיעו ברשימה Deleted Object במקום ברשימה MismatchedObject. תצטרך להוסיף את המשתמשים האלה לרשימת המודעות שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף את המשתמשים האלה, כולם יימחקו ברגע שתסנכרן את המשתמשים לענן.
| 1 |
השבת את סנכרון הספריות ממחבר הספריות. |
| 2 |
בצע את ההליך המרת משתמשים ללא רישיון במרכז הבקרה כדי להמיר את המשתמש מארגון הצרכן החינמי לארגון הארגוני. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע במרכז הבקרה. מחבר הספריות הופך את Active Directory למקור האמת היחיד עבור חשבונות משתמשים והמטרה היא שתהיה התאמה מדויקת בין Active Directory ל-Control Hub. ודא שקיימים משתמשים תואמים ב- Active Directory עבור משתמשים שהומרו לאחרונה לפני סינכרון מחדש. ניתן להשתמש בסינכרון Dry Run כדי להבטיח שלא יישארו משתמשים ללא תחרות. |
| 3 |
במחבר הספריות, בצע סינכרון יבש. לאחר השלמת הריצה היבשה, בדוק את הכרטיסיה הוספת אובייקטים. ודא שכל המשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלה מחדש של הסנכרון כדי לוודא שכל חשבונות המשתמש שהומרו מופיעים ב-Active Directory. אם תפעיל סינכרון וחשבונות נמצאים רק במרכז הבקרה, מחבר הספריות יהיה תלוי רישיות וימחק משתמשים שהומרו שהוא מזהה עם כתובות דוא"ל לא תואמות (לדוגמה, user1@example.com ו User1@example.com). אם משתמשים שהומרו נמחקים, הם מאבדים את כל מרחבי המרחב שלהם באפליקציית Webex. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות כלשהם, הפעל מחדש את סנכרון הספריות ממחבר הספריות. |
חשבונות משתמשים שהומרו לא יופעלו אוטומטית אם לא אימתת דומיין. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את מחבר הספריות ללא אימות דומיין, משתמשים שהומרו יהיו לא פעילים בקצה האחורי של הענן עד שהם יאשרו את כתובות הדוא"ל שלהם.
חשבונות משתמש של אפליקציית Webex עם לוחות צד
כאשר אתה מזמין משתמש אחר למרחב באפליקציית Webex, אם למשתמש המוזמן אין חשבון באפליקציית Webex, נוצר עבורו חשבון ("צדדי"). כברירת מחדל, חשבונות שנוצרים בדרך זו מתווספים לארגון הצרכנים החינמי.
אם ברצונך לנהל את החשבון הצדדי באמצעות מחבר הספריות, עליך להמיר את החשבון.
שינוי פורמט שם משתמש של אפליקציית Webex לאחר סנכרון ספריות
כברירת מחדל, מחבר הספריות ממפה את התכונה displayName ב-Active Directory לתכונה displayName בענן.
לאחר ביצוע סנכרון ספריות, ייתכן שתגלה ששמות משתמש מוצגים בפורמט <lastName, firstName>.
שם משתמש זה עשוי להופיע אם התכונה displayName ב-Active Directory מוגדרת כך. כאשר התכונה ממופה ל- displayName בענן, שמות מופיעים בפורמט <lastName, firstName> במרכז הבקרה.
כדי לשנות את הפורמט, במסך מיפוי המאפיינים של מחבר הספריות: מפה את התכונה של Active Directory givenName sn (או sn givenName) ל- displayName בשמות התכונות של Cisco Cloud.
לחלופין, ניתן למפות את התכונה sn givenName ל- displayName:
ניתן גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות ביטוי תכונה מותאם אישית משלך ל- displayName.
לדוגמה, הזינו givenName + "" + sn (שם פרטי, רווח, שם משפחה) כביטוי. פעולה זו ממפה את שתי התכונות ב-Active Directory ל- displayName בענן.
אפשר למשתמשים לשנות שמות תצוגה בפגישות Webex
ניתן לבטל את מיפוי התכונה displayName מסנכרון לענן ב-Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים עליהם. משתמשים יכולים להזין שם תצוגה שיוצג במהלך פגישות Webex במקום שם פרטי ושם משפחה. מנהלי מערכת יכולים גם לשנות את שם התצוגה עבור משתמש באופן ידני במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר displayName תחת שם תכונה של Cisco Cloud. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה הלאה?
משתמשים יכולים כעת לערוך את שמות התצוגה שלהם מאתר Webex שלהם.
פתרון בעיות מחבר ספריות
שדרגו לגרסה העדכנית ביותר של התוכנה
כדי לשמור על תאימות הפריסה שלך ולקבל את התכונות, הפונקציונליות, תיקוני הבאגים ושיפורי האבטחה העדכניים ביותר, עליך תמיד לשדרג לגרסה העדכנית ביותר של Directory Connector. אם לא תשדרגו לגרסה העדכנית ביותר הזמינה, אתם עשויים להיתקל בבעיות, כגון מחבר הספריות שאינו מסתנכרן כראוי או שאתם משתמשים בגרסה שאינה תומכת בדרישה המחייבת של TLS 1.2.
מחבר הספריות מודיע לך אוטומטית כאשר גרסה חדשה זמינה. תמיד עדכן לגרסה העדכנית ביותר כדי למנוע בעיות. תראה גם הודעה בשורת המשימות של Windows.
למרות שניתן להתקין עדכוני תוכנה של מחברים באופן ידני, אנו ממליצים לבצע את השלבים ב- הגדר שדרוגים אוטומטיים כדי לאפשר לאפליקציה לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההודעה בשורת המשימות של Windows, או לחץ לחיצה ימנית על סמל מחבר הספריות בשורת המשימות של Windows כדי להתחיל את תהליך השדרוג. |
| 2 |
פעל לפי ההוראות כדי להשלים את השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות פרטי מנהל המערכת שלך. |
| 4 |
בדוק את מספר הגרסה של התוכנה תחת . |
מה הלאה?
להתקנה חדשה של Directory Connector, ניתן להוריד את קובץ ה-zip ולאחר מכן לבצע את שלבי ההתקנה במדריך זה.
קבע את ההגדרות הכלליות עבור מחבר הספריות
השתמש בהליך זה כדי לקבוע את תצורת הגדרות כלליות, כגון שם השרת שבו פועל מחבר הספריות, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי התחום. שם המחבר מופיע בלוח המחוונים במקטע המחברים, יחד עם כל מחבר אחר שפועל.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על כללי. |
| 2 |
הזן את שם המחבר בשדה שם מחבר. שדה זה מציג רק את שם המחשב שבו מפעיל כעת את המחבר. |
| 3 |
בחר את רמת היומן מהתפריט הנפתח. כברירת מחדל, רמת הרישום מוגדרת ל- מידע. רמות הרישום הזמינות הן:
הגדרות אלו משפיעות על דוח הסנכרון שנשלח בדוא"ל. אם תגדיר את רמת היומן לשגיאה, רק שגיאות ידווחו בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה למידע, לאחר הסנכרון המלא תקבל דוחות סנכרון. (זכור שבסנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחות שגיאות.) |
| 4 |
בחר ב- בקרי תחום מועדפים כדי להגדיר את סדר בקרי התחום לסנכרון זהויות. הגישה לבקרי התחום מתבצעת מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא מופיע בקר, באפשרותך לגשת לבקר הראשי. |
| 5 |
סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לעדכן את תוכנת Cisco Directory Connector לגרסה העדכנית ביותר. אנו ממליצים לסמן הגדרה זו כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 6 |
סמן את האפשרות LDAP over SSL כדי להשתמש ב-LDAP מאובטח (LDAPS) כפרוטוקול החיבור. אם לא תסמן את LDAP over SSL, מחבר הספריות ימשיך להשתמש בפרוטוקול החיבור LDAP. LDAP (Lightweight Directory Application Protocol) ו-LDAP מאובטח (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבקר התחום בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
הגדרת מדיניות המחברים
ניתן להגדיר את מספר המחיקות המרבי שניתן למחוק במהלך הסנכרון. הפעלת סינכרון אינה מוחקת אובייקטים מ-Active Directory המקומי שלך. כל האובייקטים נמחקים רק מהענן.
לדוגמה, תגדיר 1 כערך ההפעלה של סף המחיקה. בעת ביצוע סנכרון מלא או מצטבר, אם מספר המשתמשים שברצונך למחוק גדול מההגדרה, מחבר הספריות מציג אזהרה. אם תלחץ על Override Threshold, תוכל להתחיל סנכרון מלא או מצטבר בהצלחה, אך תראה הודעת עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מתוך מחבר הספריות, לחץ על תצורהולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה הפעל טריגר סף מחיקה אם ברצונך להוסיף טריגר סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקות חורג מהסף. כאשר חשבון המחיקה חורג מזה שהגדרת, הסנכרון נכשל.
|
| 3 |
הזן את מספר המחיקות המרבי הרצוי. ברירת המחדל היא 20. אנו ממליצים לא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדר את לוח הזמנים של המחבר
הגדר את תזמון הסנכרון ב-Active Directory. מעבר לגיבוי (Failover) משמש לזמינות גבוהה (HA). אם מחבר אחד לא פעיל, נעבור למחבר המתנה אחר לאחר מרווח הזמן שהוגדר מראש.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר תזמון. |
| 2 |
ציין את מרווח הסינכרון המצטבר בדקות. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המלא והמצבי לא מתרחש עד שתבצעו לראשונה סנכרון מלא. |
| 3 |
שנה את הערך שלח דוחות ל… זמן אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
סמן את הפעל לוח זמנים לסנכרון מלא כדי לציין את הימים והשעות שבהם ברצונך שיתרחש סנכרון מלא. |
| 5 |
ציין את מרווח ה- לגיבוי בעת כשל בדקות. |
| 6 |
לחץ על החל. |
תרחישי דומיין מרובים
מספר דומיינים מבוססים על עדיפות דומיין. עבור אובייקטים בעלי ערך מפתח זהה בתחומים שונים, לאחר הסנכרון, הנתונים מהתחום בעל העדיפות הגבוהה יותר כותבים מחדש את הנתונים מהתחום בעל העדיפות הנמוכה יותר.
אובייקטים בעלי ערך מפתח זהה מקושרים לרשומה אחת במסד הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
דוגמה למצב שימוש עבור מספר דומיינים
דוגמה זו מניחה ארגון עם שני דומיינים - example1.com ו- example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) ל-Active Directory של example1.com.
-
הוסף קבוצה1 (שם הקבוצה: Test) ל-Active Directory של example1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) ל-Active Directory של example2.com.
-
הוסף קבוצה2 (שם הקבוצה: Test) ל-Active Directory של example2.com.
- סנכרון ב- example1.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
אם תבצעו סנכרון מלא או מצטבר עבור example1.com, user1 ו-group1 יסונכרנו. כמו כן, user2 ו-group2 מוחלפים על ידי המידע של user1 ו-group1.
משתמש1 מקשר למשתמש2 כאותה רשומה במסד הנתונים; קבוצה1 מקשר את קבוצה2 כאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com וב- example2.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
שקול את השלבים הבאים:
- מחק את user1 ו- group1 ב- Active Directory, לדוגמה: example1.com.
- בצע סנכרון מלא או הדרגתי עבור example1.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com. משתמש 2 אינו מקושר למשתמש 1, וקבוצה 2 אינה מקושרת לקבוצה 1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של משתמש2 וקבוצה2 מופיע ב- https://admin.webex.com.
סנכרון דומיין חדש ושמירה על דומיין קיים
אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שאתה מתקין את מחבר הספריות לסנכרון דומיין (B) בשרת Windows נתמך. המחבר נקשר לדומיין החדש לאחר ההתקנה הראשונית, ומידע המשתמש תחת דומיין (A) נשאר ללא שינוי.
לכל דומיין חייב להיות מחבר פעיל משלו. נבחן שני דומיינים עם ההגדרה הבאה: תחום A עם מחברים (ca1) ו-(ca2) עבור זמינות גבוהה מקומית (HA); תחום B עם מחבר (cb1). (ca1) ו-(ca2) משרתים את תחום A. בתרחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על סינכרון הדומיין, מכיוון שמחבר אחד תמיד פעיל. אז, cb1 הוא המחבר הפעיל עבור תחום B, מכיוון שלתחום A כבר יש מחבר פעיל (ca1 או ca2).
הגדר את עדיפות הדומיין
השתמש בהליך זה כדי לשנות את העדיפות של תחומי Active Directory שלך. עדיפות דומיין מאפשרת לך לקבוע את הדומיין הראשי, הדומיין המשני וכן הלאה. זה עוזר כאשר שני משתמשים משני דומיינים שונים מסנכרנים את אותו ערך דוא"ל לארגון אחד.
אל תשתמש בהליך זה אם יש לך דומיין יחיד המופיע במחבר הספריות. אם תנסה, המחבר יציג לך הודעה המציינת שאין צורך בעדיפות דומיין.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ https://admin.webex.com.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על הגדר עדיפות דומיין. |
| 3 |
סמן דומיין אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את סדר העדיפויות של דומיין זה, ולאחר מכן לחץ על שמור כדי לשמור שינוי זה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלפת דומיינים
השתמש בהליך זה כדי לחבר מחדש את מחבר הספריות של Cisco לתחום אחר.
לפני שתתחיל
-
ודא שאין משימות סנכרון הפועלות לפני שאתה עובר בין דומיינים.
-
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ- Control Hub.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על החלף דומיין. |
| 3 |
לאחר קריאת האזהרה, אם הבנת את ההשפעה של שינוי זה על הפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף דומיין, תתנתק ממחבר הספריות הנוכחי של Cisco, דומיינים אחרים במחבר לא רשומים ומידע המחבר במחשב זה יימחק. |
| 4 |
היכנס שוב למחבר הספריות של Cisco וקשר מחדש את הדומיין. |
כבה את סנכרון הספריות
אם עליך להפסיק את הסנכרון מ- Directory Connector, תוכל לבטל אותו באופן זמני מ- Control Hub.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריותולאחר מכן בחר אחת מהאפשרויות:
|
| 2 |
לאחר קריאת ההנחיה, לחץ על כבה. הסנכרון מופסק עד שתפעיל אותו מחדש מ- Directory Connector. |
הסר מיפוי תכונות משתמש
השתמש במחבר הספריות כדי להסיר את המיפוי עבור תכונות Active Directory שמופו בעבר לענן וסונכרנו עם Webex. לאחר הסרת מיפוי המאפיינים, ערכי המאפיינים יוסרו מהענן ולא יסונכרנו עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
בחר את המיפוי שברצונך להסיר מרשימת שם המאפיין. |
| 4 |
תחת היקף המשתמש המושפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
ניהול תמונות פרופיל
השתמש במחבר הספריות כדי לעדכן תמונות פרופיל משתמש או כדי להסיר תמונות פרופיל משתמש ריקות.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסרת התקנה וביטול הפעלה של מחבר הספריות
לאחר הסרת ההתקנה של מופע של Directory Connector, עליך לבטל את רישומו. הסר לחלוטין מחבר ספריות עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש יותר בסינכרון ספריות.
-
אינך רוצה להשתמש באחד מכמה מחברי ספריות (זמינות גבוהה).
-
אתה רוצה לשנות את הדומיין ולהתקין מחבר נוסף.
לפני שתתחיל
-
ייתכן שיש לך מספר מופעים של מחבר ספריות מוגדרים עבור זמינות גבוהה (HA) או סינכרון של מספר תחומים. השבת את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של מחבר הספריות.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של מחבר הספריות.
| 1 |
ממחשב Windows שלך, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספריות, בחר הסר התקנהולאחר מכן פעל לפי ההנחיות. ייתכן שתצטרך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריות, לחץ על עוד |
| 4 |
לאחר קריאת ההנחיה, לחץ על בטל. אלא אם כן קיים מחבר ספריות נוסף בפריסה בעלת זמינות גבוהה (HA), חשבונות משתמשים אינם מסונכרנים עוד. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות שלך. כלי זה מותקן כחלק מ-Directory Connector גרסה 3.4 ואילך.
אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל- LDAP כך שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות היומן המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory Domain:
-
כדי להפעיל בדיקות עבור שירותי Active Directory Lightweight Directory:
-
כדי להריץ בדיקות עבור פרוטוקול LDAP (Lightweight Directory Access Protocol):
פתרון בעיות במחבר הספריות של Ciso
פתרון בעיות ותיקונים עבור מחבר הספריות
ייתכן שתיתקל בהודעת שגיאה או בבעיה אחרת במחבר הספריות. כמו כן, לאחר שמחבר הספריות מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דוא"ל המפרט את כל הבעיות בסנכרון. עיין בסעיפים הבאים לקבלת מידע על בעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני פנייה לתמיכה.
התקן
מחבר הספרייה הפסיק לעבוד
קיבלת התראות בדוא"ל המודיעות לך שמחבר הספריות שלך אינו פועל.
-
ייתכן שמחבר הספריות אינו מותקן כהלכה.
-
ייתכן שמחבר הספריות אינו פועל.
-
ייתכן שהרשת אינה זמינה.
נסה את הפתרון הבא:
-
פתח את . אתר את מחבר הספריות. אם הוא לא שם, הורד את הגרסה העדכנית ביותר מ-Control Hub והתקן אותה.
-
פתח את שירות ואתר את שירות Cisco DirSync. ודא שהמצב מוצג כ- התחיל. אם השירות נעצר, לחץ לחיצה ימנית ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את מחבר הספריות יש גישה לאינטרנט.
שגיאת התקנה מחדש
בעיה— אם תתקין מחבר חדש מיד לאחר הסרת התקנת מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית—ב-Windows Server 2012, לקוח הסרת ההתקנה זקוק לזמן כדי למחוק את חשבון השירות מרשימת השירותים.
פתרון—לאחר זמן מה, נסה להתקין שוב.
כניסה
קורס מחבר ספריות במהלך כניסה ל-SSO
בעיה
מחבר הספריות עלול לקרוס לאחר הזנת כתובת דוא"ל מדף כניסה של SSO.
תמיסה
נסה את הפתרון הבא:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצתית חדשה:
-
עבור לבקר התחום ופתח את ניהול מדיניות קבוצתית (gpedit.msc).
-
לחצו לחיצה ימנית על OU או דומיין ספציפיים, ובחרו צור GPO בדומיין זהובחרו קשר אותו כאן…
-
תן שם למדיניות, לאחר מכן לחץ לחיצה ימנית ובחר ערוך.
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המכונה:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
השינויים נכנסים לתוקף לאחר הפעלת gpupdate
/force, הפעלה מחדש של המחשב (עבור שינויים במכונה), או כניסה חוזרת של המשתמש (עבור שינויים במשתמש).
לא ניתן היה לרשום את מחבר השירות של Cisco DirSync
בעיה
הכניסה נכשלת ומופיעה ההודעה הזו: "לא ניתן היה לרשום את מחבר שירות Cisco DirSync."
תמיסה
מערכת ה-Windows שעליה מותקן Directory Connector חייבת להיות חברה ב-Active Directory.
לא מופיע דף כניסה
בעיה
פתחת את מחבר הספריות ודף הכניסה לא הופיע.
תמיסה
נסה את השלבים הבאים:
-
בדפדפן אינטרנט אקספלורר, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו כרום ופיירפוקס.
-
אם אינטרנט אקספלורר לא יכול לבקר בקישור אבל דפדפנים אחרים כן, בדוק את הגדרות אינטרנט אקספלורר וסמן את תיבות הסימון TLS 1.1 ו-1.2. (השתמשו בהליך הפעל TLS ב-Internet Explorer.)
מופיעה בקשת כניסה
בעיה
מופיעה בקשה שתבקש ממך להזין את שם המשתמש והסיסמה כדי לעבור את תהליך האימות.
סיבה אפשרית
מחבר הספריות משלים אימות אבטחה של NTLM בשקט עם חשבון הכניסה. אם האימות נכשל, תופיע חלון דו-שיח שתבקש את שם המשתמש והסיסמה לאימות.
תמיסה
כאשר תראה את חלון הכניסה הקופץ, עליך לספק חשבון תקף עם אימות תקין לצורך העברת אבטחה.
לא ניתן להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, מופיעה הודעת השגיאה: "לא ניתן להתחבר לשרת המרוחק".
סיבה אפשרית
ייתכן שיש לך בעיות פרוקסי שצריך לפתור.
תמיסה
ראה פתרון בעיות כניסה לחשבון שירות למידע נוסף על פתרון בעיות.
לא ניתן לרשום את המחבר
בעיה
אתה רואה את הודעת השגיאה "לא ניתן לרשום את המחבר". אירע חריג כללי."
סיבה אפשרית
ברוב המקרים, הבעיה נובעת מכך שלמחבר הספריות אין הרשאה להתחבר להקשר הבסיסי של LDAP.
תמיסה
נסה את הפתרון הבא:
-
הפעל שורת פקודה (cmd) ולאחר מכן הזן ldp.exe.
-
לחץ על , בחר איגוד כמשתמש המחובר כעתולאחר מכן לחץ על אישור.
-
לחץ על , הזן DC=arbonneintl,DC=ad בתור BaseDN, ולאחר מכן לחץ על אישור.
-
אם הבעיה נמשכת, פתחו פנייה לתמיכה.
סנכרון
אווטארים לא מסונכרנים
בעיה
מחבר הספריות של סיסקו סנכרן נתוני AD של משתמשים לענן Webex. אבל אף נתוני אווטאר לא סונכרנו בהצלחה.
סיבה אפשרית
אם השתמשת שוב בשרת אווטאר קיים ואווטארים של המשתמש כבר סונכרנו, המטמון המקומי לוכד אותם ומונע שליחה חוזרת כדי לחסוך רוחב פס.
תמיסה
מחק את המטמון המקומי על ידי ביצוע השלבים הבאים:
-
עבור אל C:\Program קבצים (x86)\Cisco Systems\Cisco מַדרִיך Connector\Plugins\
-
מחק את DirSyncPluginAvatar.dll-cache.bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר הספריות של Cisco.
חשבונות דוא"ל של משתמשים מתנגשים
בעיה
תוצאות הסנכרון עשויות להראות חשבונות דוא"ל של משתמשים מתנגשים.
-
אם משתמשים ניסו את הגרסה החינמית של אפליקציית Webex, כתובות הדוא"ל שלהם נמצאות בארגון הצרכנים החינמי.
-
אם אי פעם סונכרנו הודעות דוא"ל של משתמשים בארגון אחר.
-
אם כתובות הדוא"ל של המשתמשים קיימות במספר דומיינים השייכים לארגון.
תמיסה
נסה את הפתרון הבא:
-
בצע את השלבים הבאים אם אתה מנסה לתבוע משתמשים:
-
השבת זמנית את מחבר הספריות של Cisco.
-
השתמש באפשרות תביעת משתמש במרכז הבקרה כדי לתבוע את כל החשבונות שעשויים להיות קיימים בארגון הצרכנים החינמי. ראה תביעת משתמשים לארגון שלך (המרת משתמשים) למידע נוסף.
-
בצע הפעלה יבשה ב-Cisco Directory Connector ולאחר מכן הפעל מחדש את סנכרון הספריות
-
במקרה האחרון, בדוק שוב את נתוני המשתמש במקורות Active Directory שלך.
משתמש שהומר סומן כלא פעיל
בעיה
בסביבת הסנכרון של ספריות הכתובות שלך, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגוני שלך, אך המשתמש שהומר אינו יכול להיכנס לאפליקציית Webex.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון ארגוני, המשתמש מסומן כלא פעיל למשך 30 יום כאמצעי תאימות אבטחה. במהלך תקופה זו, המשתמש לא יוכל להיכנס לאפליקציית Webex והוא מסומן למחיקה בתום תקופת 30 הימים. מצב זה נוצר מכיוון שפרטי המשתמש הפנוי אינם נמצאים ב-Active Directory.
תמיסה
עליך לנקוט פעולה אם אינך רוצה שחשבון המשתמש יימחק. כדי לפתור בעיה זו, צור חשבון משתמש ב-Active Directory המקומי שלך המתאים לחשבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון מ-Cisco Directory Connector. לאחר מכן, המשתמש יוכל להיכנס שוב לאפליקציית Webex והחשבון לא יימחק.
סנכרון מצטבר נכשל
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב-Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטברים.
-
המסנן שבו אתה משתמש מפנה לתכונת ערך מקושרת.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבוצע סנכרון מלא.
תמיסה
ל-Windows Server 2008 R2 יש באג הקשור לבעיה זו. הבאג תוקן ב-2012 R2 ואילך. אנו ממליצים לשדרג את שרת Windows שלך לגרסה 2012 R2 לפחות.
ערך לא חוקי עבור המאפיין
בעיה
עֲבוּר [user dn (מכובד name)], התכונה [attribute ל-name] יש את הערך הלא חוקי הבא [attribute value].
סיבה אפשרית
עֲבוּר CN=b,OU=Employees,OU=C Users,DC=c,DC=com, התכונה [telephone למספר] יש את הערך הלא חוקי הבא: +. מאפיין זה חייב להכיל לפחות מספר אחד.
תמיסה
לתכונה עבור משתמש זה אין ערך חוקי. תקן את ערכו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים למחיקה
בעיה
המשתמשים התואמים מסומנים למחיקה.
בעת ביצוע סינכרון יבש כדי לבדוק את הנתונים בין Active Directory לענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובייקט למחיקה.
תמיסה
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, ניתן להשתמש ב-Directory Connector לתיקון. בצע סנכרון כדי למחוק את המשתמש ולאחר מכן בצע סנכרון נוסף כדי לסנכרן את המשתמש מ-AD מקומי לענן.
-
אם אינך יכול למחוק וליצור מחדש את חשבון המשתמש, פתח פנייה לתמיכה.
מאפיין חסר
בעיה
המאפיין הנדרש [attribute_name] בעת הוספת ערך מקומי [user dn (מכובד name)]. הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
סיבה אפשרית
כתובת הדוא"ל של המאפיין הנדרש חסרה. בעת הוספת ערך מקומי [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
תמיסה
אחת התכונות הנדרשות חסרה עבור המשתמש [user_email_address]. ספק את הערכים הנדרשים עבור משתמש זה.
קבוצה מקוננת לא מסתנכרנת
בעיה
משתמשים בקבוצת Active Directory מקוננת אינם מסונכרנים כראוי עם הענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל גם את קבוצת הצאצא וגם את קבוצת האב, דבר שאינו נתמך. לדוגמה: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
תמיסה
עליך להגדיר מחדש את המסנן שמסנכרן קבוצות. לדוגמה: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
התנגשות בשמות משתמשים
בעיה
ישנה התנגשות בשמות עבור [user dn] עבור אובייקט כניסה לענן קיים בשם: [user אֶלֶקטרוֹנִי address], ומסוג המשתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים במרכז הבקרה.
תמיסה
צור משתמש ב-Active Directory שלך עם אותה כתובת דוא"ל כמו החשבון שרשמת דרך Control Hub.
Control Hub
רשימת משתמשים חסרה במרכז הבקרה
בעיה
אם יש לך ארגון Webex עם יותר מ-1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים במרכז הבקרה.
תמיסה
ניתן להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב-Control Hub, עבור אל משתמשים, לחץ על חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו עם מרכז הבקרה
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם מרכז הבקרה.
סיבה אפשרית
הקבוצה אינה מתויגת כ- isCriticalSystemObject ב-Active Directory.
תמיסה
ודא שהתכונה isCriticalSystemObject מוגדרת ל- TRUE ב-Active Directory.
הפעלת פתרון בעיות עבור מחבר הספריות
באפשרותך להפעיל פתרון בעיות כדי לסייע באבחון שגיאות שתיתקל בהן ב- Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קבצי הלוג שהם :
| 1 |
הפעל את הקובץ |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
במחבר הספריות, לחץ על לוח בקרה. |
| 4 |
עבור אל פעולותולאחר מכן לחץ על . |
| 5 |
לאחר שפתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; פעולה זו לוכדת את נתוני התנועה כדי שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קבצי היומן: אם הקובץ ריק, ודא שלחשבון יש הרשאות גישה ל-AD DS או ל-AD LDS שלך. תיקיית היומן שומרת קבצים רק משלושת הימים האחרונים. התוכן בקבצי היומן תואם את הפלט של יומן האירועים למערכת. |
| 7 |
במידת הצורך, שלח את קובץ היומן לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות לאחר שתסיים. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או מצטבר, הפעל את מציג האירועים. הוא מציג סיכום של אירועי ניהול ויומני שגיאות.
| 1 |
מ-Directory Connector, עבור אל Dashboardולאחר מכן לחץ על . תיבת הדו-שיח מאפייני אירוע מציגה את פרטי אירוע הסנכרון ופרטי השגיאה. |
| 2 |
ממציג האירועים, עבור אל .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל היומנים כקובץ אירועים יחיד. (*.evtx) או פורמט אחר כגון xml או csv. |
מה הלאה?
אם עליך לפתוח אירוע, צור קשר עם התמיכה, תאר את הבעיה עם המחבר ולאחר מכן צרף את קובץ האירועים לאירוע שלך.
יומני אירועים לוכדים פעולות של משתמשים. לקבלת עזרה בניהול תעבורת רשת, הפעל את פתרון הבעיות במחבר.
הפעלת TLS ב-Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר הספריות של Cisco:
-
אירעה שגיאה בעת כניסה לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם אתה רואה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח את אינטרנט אקספלורר ולאחר מכן בחר כלים. עכשיו סמנו את התיבות עבור TLS/SSL הגרסה שברצונך להפעיל לחץ על אישור סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט, עבור אל מתקדם, גלול אל אבטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב-TLS 1.1 ו- השתמש ב-TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתרון בעיות כניסה לחשבון שירות
אם אינך מצליח להיכנס למחבר הספריות של Cisco או שאינך מצליח להפעיל סנכרון, בצע את השלבים הבאים כדי לנסות לפתור את הבעיה לפני שתפנה לתמיכה.
| 1 |
נסה לבקר ב https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בדפדפן האינטרנט שלך. |
| 2 |
בחרו אחד, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שהחשבון שתצורתו נקבעה עבור שירות Cisco DirSync (אותו ניתן למצוא בשירותי Windows) כולל רמת הרשאה המאפשרת לו גישה לנתוני אווטאר ונתוני AD. כברירת מחדל, השירות ממנף את פרטי הכניסה והאימות של חשבון Windows. |
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
סקירה כללית של מחבר הספריות של סיסקו
סקירה כללית של מחבר הספריות
מחבר מדריך (Directory Connector) הוא יישום מקומי לסנכרון זהויות בענן. אתה מוריד את תוכנת המחבר מ-Control Hub ומתקין אותה במחשב המקומי שלך.
בעזרת Directory Connector, תוכלו לתחזק את חשבונות המשתמש והנתונים שלכם ב-Active Directory, כך ש-Active Directory יהפוך למקור האמת היחיד. כאשר מבצעים שינוי מקומי, הוא משוכפל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור ותועלת |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומצב הסנכרון, ואת מצב מחבר הספריות. ניתן לצפות בלוח המחוונים בכל פעם שתיכנסו. |
| ניסיון יבש לפני סנכרון לענן | בצע ניסוי יבש של שינויים בספרייה לפני שהם מיושמים בענן. לאחר מכן, הפעל דוח כדי לראות שהשינויים שאתה רוצה לבצע הם מה שאתה מצפה להם. |
| סנכרון מלא ומצטבר | סנכרן את כל הספרייה. או פשוט לסנכרן את השינויים המצטברים כדי לחסוך בכוח עיבוד ולקצר את זמן הסנכרון. |
|
סנכרון דומיינים מרובים (יער בודד או יערות מרובים) |
מחבר הספריות תומך במספר תחומים, תחת יער יחיד או תחת יערות מרובים (ללא צורך ב-AD LDS). עבור ארגונים עם מספר דומיינים של Active Directory, ניתן להתקין מחבר ספריות עבור כל דומיין, לחבר כל דומיין לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמשים לתוך Webex. מרכז הבקרה משקף את המצב על ידי הצגת מצב הסנכרון עבור מחברי ספריות מרובים, מאפשר לך לבטל את הסנכרון עבור תחום ספציפי ולהשבית מחבר ספריות בפריסה בעלת זמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| מסנני LDAP (Lightweight Directory Access Protocol) | הגדירו קריטריוני חיפוש LDAP וספקו ייבוא יעיל. |
| מיפוי תכונות של Active Directory | מיפוי תכונות של Microsoft Active Directory לתכונות ענן תואמות של Webex. באפשרותך למפות תכונות הרלוונטיות לתצורת Active Directory שלך וגם להגדיר תכונות מותאמות אישית למיפוי לענן. המאפיינים מהמקום יוצרים נתונים שונים בענן, כגון פרטי חשבון משתמש, מספרי טלפון של ארגונים ב-Webex Teams, כתובות SIP של משאבי חדר ונתוני כרטיסי קשר אחרים של משתמשים (תואר תפקיד, מחלקה, מנהל וכן הלאה). |
|
מדריך ארגוני למשאבי חדר מקומיים ומשתמשי Cisco Webex Calling (Cloud PSTN) ואנשי קשר ארגוניים ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב-Cisco Webex Calling Cloud PSTN עבור שירות שיחות או שיש לך התקני חדר מקומיים, תכונה זו מאפשרת למשתמשים לחפש במדריך אנשי קשר של הארגון מטלפוני Cisco Webex Calling (ענן PSTN) או ממשאבי חדר.
|
| מציג אירועים | השתמש במציג האירועים כדי לקבוע אם היו בעיות כלשהן בסנכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות של Cisco. אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל-Active Directory כדי שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. לאחר הפעלת פתרון בעיות ב-Directory Connector, ייכתבו יומני רישום שניתן לשלוח לתמיכה הטכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, תישלח אליך הודעה בכל פעם שגרסה חדשה של התוכנה זמינה. ניתן להגדיר שדרוגים אוטומטיים כך שתמיד תהיה עם הגרסה העדכנית ביותר של התוכנה כשתצא גרסה חדשה. |
| זמינות גבוהה | הגדר מספר מחברים כך שיהיה גיבוי, למקרה שהמחבר הראשי או המכונה המארח אותו יכשלו. |
מחבר הספריות מחולק לשלושה אזורים:
-
מרכז הבקרה הוא הממשק היחיד המאפשר לך לנהל את כל היבטי ארגון ה-Webex שלך: הצג משתמשים, הקצא רישיונות, הורד את מחבר הספריות ו קבע את התצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאותמו דרך ספק הזהות הארגוני שלהם ואינך רוצה לשלוח הזמנות דוא"ל עבור אפליקציית Webex.
-
ממשק ניהול מחבר ספריות הוא התוכנה שאתה מוריד מ-Control Hub ומתקין בשרת Windows מהימן. עבור מספר דומיינים של Active Directory, ניתן להתקין גרסה אחת של התוכנה עבור כל דומיין שברצונך לסנכרן. באמצעות התוכנה, ניתן להפעיל סנכרון כדי להביא את חשבונות המשתמשים של Active Directory שלך ל-Webex, להציג ולנטר את מצב הסנכרון ולהגדיר את שירותי מחבר הספריות.
-
שירות סנכרון ספריות מבצע שאילתה ב-Active Directory שלך כדי לאחזר משתמשים וקבוצות לסנכרון לשירות המחבר ולמחבר הספריות.
עיין בתרשים זה כדי להבין את ארכיטקטורת מחבר הספריות:
הכן את הסביבה שלך עבור מחבר הספריות
דרישות עבור מחבר ספריות
דרישות Windows ו-Active Directory
ניתן להתקין את Directory Connector בשרתי Windows הנתמכים הבאים:
-
שרת חלונות 2022
-
שרת חלונות 2019
-
Windows Server 2016
כדי לטפל בבעיית קובצי Cookie, אנו ממליצים לשדרג את בקר התחום שלך לגרסה המכילה את התיקון - Windows Server 2012 R2 או 2016.
מחבר הספריות נתמך עם שירותי Active Directory הבאים:
-
אקטיב מדריך 2016
(מחבר הספריות נתמך בעת שימוש בגרסה העדכנית ביותר של Active Directory ב-Windows Server 2019)
-
אקטיב מדריך 2012
-
אקטיב מדריך 2008 R2
-
אקטיב מדריך 2008
שימו לב לדרישות הנוספות הבאות:
-
מחבר ספריות דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework גרסה 3.5 (נדרש עבור יישום מחבר הספריות). אם נתקלת בבעיות כלשהן, השתמש בהוראות ב- הפעל את .NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework גרסה 4.5 (נדרש עבור TLS 1.2)
-
-
נדרשת רמה פונקציונלית 2 של יער Active Directory (Windows Server 2003) ומעלה. (ראה מהן רמות פונקציונליות של Active Directory? למידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 GB של זיכרון RAM
-
50 ג'יגה-בייט של אחסון
-
אין מינימום למעבד
דרישות הרשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישת HTTPS (פורט 443) לאינטרנט.
דרישות ארגון Webex
-
כדי לגשת לתוכנת מחבר הספריות ממרכז הבקרה, אתה זקוק לארגון Webex עם גרסת ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמש חדשים של אפליקציית Webex יהיו פעילים לפני שהם יתחברו בפעם הראשונה, אנו ממליצים לך לבצע את הפעולות הבאות:
-
הוסף, אמת ואפשר לתבוע דומיינים המכילים את כתובות הדוא"ל של המשתמשים שברצונך לסנכרן לענן.
-
בצע שילוב של כניסה יחידה (SSO) של ספק הזהויות (IdP) שלך עם ארגון Webex שלך.
-
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכלו לנהל קמפיין דוא"ל משלכם. (תכונה זו דורשת שילוב של SSO.)
-
למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה.
דרישות התקנה
-
עבור סביבה מרובת דומיינים (יער יחיד או יערות מרובים), עליך להתקין מחבר ספריות אחד עבור כל תחום של Active Directory. אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שיש לך שרת Windows נתמך נפרד כדי להתקין את מחבר הספריות עבור סנכרון דומיין (B).
-
כדי להיכנס למחבר, איננו דורשים חשבון ניהול ב-Active Directory. אנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מערכת מלא במרכז הבקרה.
למשתמש מקומי זה חייבות להיות הרשאות במחשב Windows זה כדי להתחבר לבקר התחום ולקרוא אובייקטי משתמש של Active Directory. חשבון הכניסה למחשב צריך להיות של מנהל מערכת עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון מנהל המערכת המלא עבור Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשת ל-Active Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי להגדיר חשבון אחר לגישה ל-Active Directory. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
ודא שמצב חיפוש ספריית קישורים דינמית (DLL) בטוחה של Windows מופעל באמצעות הליך זה: בדוק את SafeDllSearchMode ברישום של Windows.
-
אם אתה משתמש ב-AD LDS עבור מספר תחומים ביער יחיד, אנו ממליצים להתקין את Directory Connector ואת Active Directory Domain. Service/Active שירותי מדריך קלי משקל (AD) DS/AD LDS) במכונות נפרדות.
דרישות ריבוי דומיינים
לפני שתבצעו את המשימות ב- זרימת משימות פריסת מחבר מדריך כתובות של Cisco, קחו בחשבון את הדרישות וההמלצות הבאות אם אתם מתכוונים לסנכרן מידע מ-Active Directory מדומיינים מרובים לתוך הענן:
-
נדרש מופע נפרד של מחבר ספריות עבור כל דומיין.
-
תוכנת מחבר הספריות חייבת לפעול על מחשב מארח שנמצא באותו תחום שהוא יסנכרן.
-
אנו ממליצים לאמת או לתבוע את הדומיינים שלך ב-Control Hub. (ראה הוספה, אימות ותביעה על דומיינים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח פנייה כדי להעביר את הארגון שלך לרשימת ארגונים גדולה.
-
אם תרצו, תוכלו לסנכרן מידע על משאבי החדר יחד עם חשבונות משתמשים. (ראה סנכרון מידע על חדרים מקומיים עם Webex Cloud.)
המלצות לקבוצת Active Directory להקצאת רישיונות אוטומטית
קבוצות Active Directory משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים מסייעת לפשט את תחזוקת הרשת והניהול.
ישנם שני סוגי קבוצות ב-Active Directory:
-
קבוצות תפוצה— משמשות ליצירת רשימות תפוצה של דוא"ל.
-
קבוצות אבטחה— משמשות להקצאת הרשאות למשאבים משותפים.
יש לשקול את ההנחיות הבאות בעת יצירת קבוצות ב-Active Directory:
-
צור קבוצה גלובלית לכל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמשו במוסכמות סטנדרטיות למתן שמות ברחבי הארגון שלכם כדי להקל על זיהוי מידע חשוב אודות קבוצה. שמות קבוצות יכולים לכלול פרטים על הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_EMEAR" מתייחס לקבוצת אבטחה גלובלית עבור משתמשי רישוי Webex במדינות EMEAR.
-
ארגנו קבוצות בצורה קלה להבנה, כגון לפי גיאוגרפיה או היררכיה ניהולית. השתמשו בתיאורי קבוצות כדי לתאר באופן מלא את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות שהוקצו לאחרונה, הגדר את תבנית קבוצת הרישוי האוטומטי ב-Control Hub עבור קבוצות אלו. ראה הגדרת תבנית הקצאת רישיון אוטומטית למידע נוסף.
מידע על מידות
מחבר הספריות פועל כגשר בין Active Directory המקומי לענן Webex. ככזה, למחבר אין מגבלה עליונה למספר אובייקטי Active Directory שניתן לסנכרן עם הענן. כל מגבלה על אובייקטי ספריית מדריך מקומי קשורה לגרסה ולמפרטים הספציפיים של סביבת Active Directory המסונכרנת לענן, ולא למחבר עצמו.
מספר גורמים יכולים להשפיע על מהירות הסנכרון:
-
המספר הכולל של אובייקטי Active Directory. (עבודת סנכרון של 5000 משתמשים לא תיקח זמן רב כמו 50000.)
-
מהירות ורוחב פס של הרשת.
-
עומס עבודה ומפרטים של המערכת.
אם אתם מסנכרנים יותר מ-50,000 משתמשים, אנו ממליצים בחום להשתמש במחבר שני לצורך גיבוי לגיבוי ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים הנ"ל, איננו יכולים לספק ערכי זמן ספציפיים לגבי משך הזמן שייקח לסנכרון אובייקטים.
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
שילוב פרוקסי אינטרנט
שילוב פרוקסי אינטרנט
אם אימות פרוקסי אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש במחבר הספריות.
אם הארגון שלך משתמש בפרוקסי אינטרנט שקוף, הוא אינו תומך באימות. המחבר מחבר ומסנכרן בהצלחה משתמשים.
ניתן לנקוט באחת מהגישות הבאות:
-
פרוקסי אינטרנט מפורש דרך אינטרנט אקספלורר (המחבר יורש את הגדרות פרוקסי האינטרנט)
-
פרוקסי אינטרנט מפורש דרך קובץ .pac (המחבר יורש הגדרות פרוקסי ספציפיות לארגון)
-
פרוקסי שקוף שעובד עם המחבר ללא כל שינוי
השתמש בפרוקסי אינטרנט דרך הדפדפן
ניתן להגדיר את מחבר הספריות לשימוש בפרוקסי אינטרנט דרך אינטרנט אקספלורר.
אם שירות Cisco DirSync פועל מחשבון שונה מזה של המשתמש המחובר כעת, עליך גם להיכנס באמצעות חשבון זה ולהגדיר פרוקסי אינטרנט.
| 1 |
מאינטרנט אקספלורר, עבור אל ולאחר מכן בחר הגדרות LAN. |
| 2 |
הפנה את מופע Windows למקום שבו המחבר מותקן בפרוקסי האינטרנט שלך. המחבר יורש את הגדרות ה-proxy של האינטרנט. |
| 3 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
הגדרת פרוקסי אינטרנט באמצעות קובץ PAC
ניתן להגדיר דפדפן לקוח לשימוש בקובץ .pac. קובץ זה מספק את כתובת ה-proxy של האינטרנט ואת פרטי הפורט. מחבר הספריות יורש ישירות את תצורת פרוקסי האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר ויסנכרן בהצלחה את פרטי המשתמש לענן Webex, ודא שאימות proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר הספריות תומך ב- NT LAN Manager (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בקרב התקני התחום ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, דבר שיכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, התכנון הטכני של NTLM מבוסס על מנגנון של אתגר
ו תגובה
:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמה בטקסט רגיל, ערך גיבוב (hash) של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס באמצעות הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה-hash המאוחסן לבין ערך ה-hash מהסיסמה שהוזנה. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, הוא מייצר מפתח אקראי של 16 סיביות. המפתח נקרא אתגר (או נונס). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט רגיל.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר באמצעות ערך ה-hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח חזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר התחום לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן ששלח הלקוח והאתגר הפשוט המקורי.
-
בקר התחום יכול לאחזר את ערכי ה-hash של הסיסמה בהתאם לשם החשבון. ואז בקר התחום יכול להצפין באתגר המקורי. בקר הדומיין יכול לאחר מכן להשוות בין ערך ה-hash שהתקבל לערך ה-hash המוצפן. אם הם זהים, האימות הצליח.
ל-Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אינך צריך להשלים הגדרות נוספות.
הגדר פרוקסי שקוף
בתרחיש זה, הדפדפן אינו מודע לכך ששרת פרוקסי שקוף של האינטרנט מיירט בקשות http (port) 80/port 443) ואין צורך בתצורה בצד הלקוח.
| 1 |
פרוס פרוקסי שקוף, כך שהמחבר יוכל להתחבר ולסנכרן משתמשים. |
| 2 |
ודא שהפרוקסי הצליח - תראה חלון קופץ צפוי לאימות דפדפן בעת הפעלת המחבר. |
הגדר אימות פרוקסי
הוסף את כתובת ה-URL cloudconnector.webex.com לרשימת ההיתרים שלך על ידי יצירת רשימת בקרת גישה.
בשרת חומת האש של הארגון שלך:
| 1 |
הפעל חיפוש DNS אם עדיין לא מופעל. |
| 2 |
קבע רוחב פס משוער עבור חיבור זה (בכ-2 mb/s או פחות עבור המחבר). ייתכן שזה לא נדרש. |
| 3 |
צור רשימת בקרת גישה שתחול על מארח המחבר, וציין לדוגמה: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
החל ACL זה על ממשק חומת האש המתאים, אשר חל רק על מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש ב-proxy האינטרנט שלך על ידי הגדרת משפט ה-deny המשתמע המתאים. |
פריסת מחבר ספריות
זרימת משימות פריסה של מחבר ספריות של סיסקו
לפני שתתחיל
| 1 |
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא. עבור התקנה חדשה של מחבר מדריך הכתובות, עבור תמיד אל מרכז הבקרה ( https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה, כך שתוכל להשתמש בתכונות ובתיקוני באגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 2 |
היכנס באמצעות אישורי מנהל ה-Webex שלך ובצע את ההגדרה הראשונית. |
| 3 |
חשוב תמיד לעדכן את תוכנת מחבר הספריות שלך לגרסה העדכנית ביותר. אנו ממליצים להשתמש בהליך זה כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 4 |
בחירת אובייקטי Active Directory לסנכרון כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות. |
| 5 |
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid. |
| 6 |
סנכרנו אווטארים של ספריות באמצעות אחת מההליכים הבאים: ניתן לסנכרן את האווטארים של המשתמשים שלך לענן כך שהאווטאר של כל משתמש יופיע כשהם מתחברים לאפליקציה. ניתן לסנכרן אווטארים מתכונה של Active Directory או משרת משאבים. |
| 7 |
סנכרון מידע על חדרים מקומיים עם Webex Cloud השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי חדר רשומים בענן, כגון התקן חדר Webex או לוח Cisco Webex. |
| 8 |
כדי להקצות משתמשים מ-Active Directory ל-Control Hub, בצע את השלבים הבאים:
בצע רצף זה כדי להקצות משתמשי Active Directory עבור חשבונות Webex App. באפשרותך להקצות משתמשים מיער מרובה או פריסת Active Directory מרובת תחומים עבור Directory Connector 3.0 ואילך. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שכבר עשויים להיות קיימים בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex. |
התקן מחבר ספר טלפונים
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא.
עליך להתקין מחבר אחד עבור כל תחום של Active Directory שברצונך לסנכרן. מופע יחיד של מחבר ספריות יכול לשרת רק דומיין יחיד. עיין בתרשים הבא כדי להבין את הזרימה של סנכרון דומיינים מרובים:
לפני שתתחיל
אם אתם מבצעים אימות דרך שרת פרוקסי, ודאו שיש לכם את פרטי הפרוקסי שלכם:
-
עבור אימות בסיסי של פרוקסי, תזין את שם המשתמש והסיסמה לאחר התקנת מופע של המחבר. נדרשת גם הגדרת פרוקסי של Internet Explorer לאימות בסיסי; ראה שימוש בפרוקסי אינטרנט דרך הדפדפן
-
עבור פרוקסי NTLM, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
ב מרכז הבקרה, עבור אל ובחר הבא. |
| 2 |
לחץ על הקישור הורד והתקנה כדי לשמור את הגרסה העדכנית ביותר של קובץ ה-.zip של התקנת המחבר בשרת VMware או Windows שלך. ניתן להשיג את קובץ ה-.zip ישירות מקישור זה, אך עליך להיות בעל גישת ניהול מלאה לארגון Control Hub כדי שתוכנה זו תפעל. עבור התקנה חדשה, הורד את הגרסה העדכנית ביותר של התוכנה כדי שתוכל להשתמש בתכונות ובתיקוני הבאגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 3 |
בשרת VMware או Windows, פתחו את קובץ ה-.msi והפעילו אותו בתיקיית ההתקנה כדי להפעיל את אשף ההתקנה. |
| 4 |
לחץ על הבא, סמן את התיבה כדי לקבל את הסכם הרישיון ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. |
| 5 |
בחר את סוג חשבון השירות שברצונך להשתמש בו ובצע את ההתקנה באמצעות חשבון מנהל:
כדי למנוע שגיאות, ודא שההרשאות הבאות קיימות:
|
| 6 |
לחץ על התקן. לאחר ביצוע בדיקת הרשת, ואם תתבקש, הזן את פרטי הגישה הבסיסיים של שרת ה-proxy שלך, לחץ על אישורולאחר מכן לחץ על סיום. |
מה הלאה?
אנו ממליצים לאתחל את השרת לאחר ההתקנה. דוח הריצה היבשה אינו יכול להציג את התוצאה הנכונה כאשר הנתונים לא פורסמו. בעת אתחול המכונה, כל הנתונים מתרעננים כדי להציג תוצאה מדויקת בדוח.
כניסה למחבר ספרייה
לפני שתתחיל
ודא שיש לך את פרטי הפרוקסי שלך.
-
עבור proxy basic-auth, תזין את שם המשתמש והסיסמה לאחר פתיחת המחבר בפעם הראשונה.
-
עבור פרוקסי NTLM, פתחו את Internet Explorer, לחצו על סמל גלגל השיניים, עברו אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שפרטי שרת ה-proxy נוספו ולאחר מכן לחץ על אישור. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
פתח את המחבר ולאחר מכן הוסף את |
| 2 |
אם תתבקש, היכנס באמצעות אישורי אימות ה-proxy שלך, ולאחר מכן היכנס ל-Webex באמצעות חשבון מנהל המערכת שלך ולחץ על הבא. |
| 3 |
אשר את הארגון והדומיין שלך.
|
| 4 |
לאחר הופעת המסך אשר ארגון, לחץ על אשר. אם כבר קשרת את AD DS/AD LDS, יופיע המסך אשר ארגון. |
| 5 |
לחץ על אשר. |
| 6 |
בחר אחד, בהתאם למספר הדומיינים של Active Directory שברצונך לאגד למחבר Directory:
|
מה הלאה?
לאחר הכניסה, תתבקש לבצע סינכרון יבש.
לוח מחוונים של מחבר הספריות
כשאתה נכנס לראשונה ל-Directory Connector, מופיע לוח המחוונים. כאן תוכלו לצפות בסיכום של כל פעילויות הסנכרון, לצפות בסטטיסטיקות ענן, לבצע סנכרון יבש, להתחיל סנכרון מלא או מצטבר ולהפעיל את תצוגת האירועים כדי לראות מידע על שגיאה.
אם הזמן שנגמר לסשן שלך נגמר, התחבר שוב.
ניתן להפעיל משימות אלה בקלות מסרגל הכלים 'פעולות' או מתפריט 'פעולות'.
|
רכיב |
תיאור |
|---|---|
|
סנכרון נוכחי |
מציג את פרטי הסטטוס אודות הסנכרון שמתבצע כעת. כאשר לא מתבצע סנכרון, תצוגת המצב אינה פעילה. |
|
הסנכרון הבא |
מציג את הסינכרונים המלאים והמצטברים המתוזמנים הבאים. אם לא הוגדר לוח זמנים, יוצג לא מתוזמן . |
|
סנכרון אחרון |
מציג את הסטטוס של שני הסינכרונים האחרונים שבוצעו. |
|
סטטוס הסנכרון הנוכחי |
מציג את הסטטוס הכללי של הסנכרון. |
|
מחברים |
מציג את המחברים המקומיים הנוכחיים הזמינים לענן. |
|
סטטיסטיקות ענן |
מציג את הסטטוס הכללי של הסנכרון. |
|
לוח זמנים לסנכרון |
מציג את לוח הזמנים של הסנכרון עבור סנכרון הדרגתי וסנכרון מלא. |
|
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסיכום עשוי לכלול את הפרטים הבאים:
|
| פעולה | תיאור |
|---|---|
| התחלת סנכרון מצטבר |
התחל סינכרון מצטבר באופן ידני פעולה זו מושבתת בעת השהייה או השבתה של הסנכרון, אם סנכרון מלא לא הושלם, או אם סנכרון מתבצע. |
|
סינכרון ריצה יבשה |
בצע סנכרון ריצה יבשה. |
|
הפעל את מציג האירועים |
הפעל את מציג האירועים של מיקרוסופט. |
|
רענן |
רענן את לוח המחוונים של מחבר הספריות של סיסקו |
|
פעולה |
תיאור |
|---|---|
| סנכרן עכשיו |
התחל סנכרון מלא באופן מיידי. |
|
מצב סנכרון |
בחר מצב סנכרון מצטבר או מלא. |
|
איפוס סוד המחבר |
צור שיחה בין מחבר הספריות של Cisco לשירות המחברים. בחירה בפעולה זו תאפס את הסוד בענן ולאחר מכן תשמור את הסוד באופן מקומי. |
|
ריצה יבשה |
בצע בדיקה של תהליך הסנכרון. עליך לבצע ניסוי יבש לפני ביצוע סנכרון מלא. |
|
פתרון בעיות |
פִּנָה on/off פתרון בעיות. |
|
רענן |
רענן את המסך הראשי של מחבר הספריות של סיסקו. |
|
יציאה |
יציאה ממחבר הספריות של סיסקו. |
|
שילוב מקשים |
פעולה |
|---|---|
|
אלט +A |
הצג את תפריט הפעולות |
|
|
סנכרון עכשיו |
|
|
איפוס סוד המחבר |
|
|
ריצה יבשה |
|
|
סנכרון מצטבר |
|
|
סנכרון מלא |
|
|
הצג תפריטעזרה |
|
|
עזרה |
|
|
אודות |
|
|
שאלות נפוצות |
הגדר שדרוגים אוטומטיים
| 1 |
מ- Directory Connector, עבור אל ולאחר מכן סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector. |
| 2 |
לחץ על החל כדי לשמור את השינויים שלך. |
גרסאות חדשות של המחבר מותקנות אוטומטית כאשר הן זמינות.
באפשרותך לנהל שדרוגים באופן ידני, אם תרצה. ראה שדרוג לגרסת התוכנה האחרונה למידע נוסף.
בחירת אובייקטי Active Directory לסנכרון
כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות.
קבוצות להקצאת רישיונות אוטומטית
מרכז הבקרה מאפשר לך לנהל הקצאות רישיונות לפי כל קבוצה בנפרד. ניתן ליצור תבניות רישיון ולמפות אותן לקבוצות Active Directory שאתם מסנכרנים עם הענן. בנקודת יצירת המשתמש, Webex בודק את חברות המשתמש ואת מיפוי תבניות הרישיון האוטומטי עבור אותו משתמש חדש.
אנו ממליצים להשתמש במסנן LDAP כדי לסנכרן רק קבוצות רלוונטיות לענן. לדוגמה, ניתן להגדיר את המסנן ל:
(&(cn=Example)(objectclass=Group))*
מסנן זה מסנכרן את כל הקבוצות בתוך ה-DN הבסיסי כאשר השם מתחיל ב-Example. משתמשים שאינם מוקצים לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית המוגדרת כברירת מחדל שהגדרת ב-Control Hub.
קבוצות עבור פריסות אבטחת נתונים היברידיות
ב-Directory Connector, עליך לסמן את Groups אם אתה משתמש באבטחת נתונים היברידית כדי להגדיר קבוצת ניסיון עבור משתמשי פיילוט. עיין במדריך הפריסה לאבטחת נתונים היברידית לקבלת הדרכה. הגדרה זו של מחבר הספריות אינה משפיעה על סנכרון של משתמשים אחרים בענן.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על בחירת אובייקט. |
| 2 |
במקטע סוג אובייקט, סמן את משתמשיםושקול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להזין מסנן LDAP בשדה משתמשים מסנני LDAP. אם ברצונך לסנכרן משתמשים שנמצאים בקבוצת Example-manager, השתמש במסנן כמו זה:
|
| 3 |
סמן את זיהוי חדר כדי להפריד את נתוני החדר מנתוני המשתמש. לחץ על התאמה אישית אם ברצונך להגדיר מאפיינים נוספים לזיהוי נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש בהתקני חדר הרשומים בענן. למידע נוסף, ראה סנכרון מידע מחדר מקומי עם Webex Cloud. |
| 4 |
סמן את קבוצות אם ברצונך לסנכרן את קבוצות המשתמשים של Active Directory לענן. אין להוסיף מסנן LDAP לסנכרון משתמשים לשדה הקבוצות. עליך להשתמש בשדה 'קבוצות' רק כדי לסנכרן את נתוני הקבוצה עצמם לענן. כברירת מחדל, קבוצות אינן מסונכרנות עבור לקוחות חדשים. עליך להפעיל סנכרון קבוצות. עליך גם לסנכרן קבוצות אבטחה. |
| 5 |
סמן את אנשי קשר אם ברצונך לסנכרן את פרטי הקשר של משתמשים לענן. |
| 6 |
הגדר את מסנני LDAP. ניתן להוסיף מסננים מורחבים על ידי מתן מסנן LDAP תקף. ראה מאמר זה למידע נוסף על הגדרת מסנני LDAP. |
| 7 |
ציין את כתובות ה-DN הבסיסיות המקומיות לסנכרון על ידי לחיצה על בחר כדי לראות את מבנה העץ של Active Directory שלך. מכאן, תוכל לבחור או לבטל את הבחירה של אילו מכולות לחפש. |
| 8 |
בדוק את האובייקטים שברצונך להוסיף עבור תצורה זו, ולחץ על בחר. ניתן לבחור מכולות בודדות או מכולות אב לשימוש לסנכרון. בחר מיכל אב כדי להפעיל את כל מיכלי הצאצא. אם תבחרו מכל צאצא, מכל האב יציג סימן וי אפור המציין שסומן מכל צאצא. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את מכולות ה-Active Directory שסימנת. אם הארגון שלך מציב את כל המשתמשים והקבוצות במכולה של משתמשים, אינך צריך לחפש במכולות אחרות. אם הארגון שלך מחולק ליחידות ארגון, ודא שבחרת OUs. |
| 9 |
לחץ על החל. בחר אפשרות:
למידע על ניסויי ניסוי, ראה ביצוע סנכרון ניסוי ניסוי על משתמשי Active Directory שלך. עבור סנכרון קבוצתי, עליך לבצע סנכרון מלא: בצע סנכרון מלא של משתמשי Active Directory לתוך הענן. |
מיפוי תכונות משתמש
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid, מזהה ייחודי עבור כל חשבון משתמש בשירות זהות הענן.
ניתן לבחור איזה מאפיין של Active Directory למפות לענן - לדוגמה, ניתן למפות firstName lastName ב-Active Directory או ביטוי מאפיין מותאם אישית ל- displayName בענן.
חשבונות ב-Active Directory חייבים לכלול כתובת דוא"ל; ה-uid ממופה כברירת מחדל לשדה ad של mail (לא sAMAccountName).
אם תבחרו שהשפה המועדפת תגיע מ-Active Directory שלכם, אז Active Directory הוא מקור האמת היחיד: משתמשים לא יוכלו לשנות את הגדרת השפה שלהם בהגדרות Webex ומנהלי מערכת לא יוכלו לשנות את ההגדרה במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. דף זה מציג את שמות המאפיינים עבור Active Directory (משמאל) ועבור Webex Cloud (מימין). כל המאפיינים הנדרשים מסומנים בכוכבית אדומה. |
| 2 |
גלול מטה לתחתית Active Directory Attribute Namesולאחר מכן בחר אחת מתכונות Active Directory אלה כדי למפות לתכונת הענן uid:
ניתן למפות כל אחת מתכונות Active Directory האחרות ל-uid, אך אנו ממליצים להשתמש ב-mail או ב-userPrincipalName, כפי שמתואר בהנחיות לעיל. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות ב-Active Directory מתאימות בענן, ראה מיפוי תכונות Active Directory במחבר Directory. כדי שהסנכרון יפעל, עליך לוודא שתכונת Active Directory שבחרת היא בפורמט דוא"ל. מחבר הספריות מציג חלון קופץ כדי להזכיר לך אם לא תבחר באחת מהתכונות המומלצות. |
| 3 |
אם תכונות Active Directory המוגדרות מראש אינן פועלות עבור הפריסה שלך, לחץ על התפריט הנפתח של התכונות, גלול לתחתית ולאחר מכן בחר התאמה אישית של תכונה כדי לפתוח חלון המאפשר לך להגדיר ביטוי תכונה. לחץ על עזרה כדי לקבל מידע נוסף על הביטויים ולראות דוגמאות לאופן שבו ביטויים פועלים. ניתן גם לראות ביטויים עבור תכונות מותאמות אישית למידע נוסף. בדוגמה זו, בואו נמפה את מאפייני Active Directory
מחבר הספריות מאמת את ערך התכונה של uid בשירות הזהויות ומאחזר 3 משתמשים זמינים תחת אפשרויות הסינון הנוכחיות של המשתמשים. אם לכל שלושת המשתמשים הללו יש פורמט דוא"ל תקין, מחבר מדריך הכתובות של Cisco יציג את ההודעה הבאה:
אם לא ניתן לאמת את התכונה, תראה את האזהרה הבאה ותוכל לחזור ל-Active Directory כדי לבדוק ולתקן את נתוני המשתמש:
|
| 4 |
(אופציונלי) בחר מיפויים עבור נייד ו- מספר טלפון אם ברצונך שמספרי טלפון נייד ומספרי עבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש באפליקציית Webex. נתוני מספר הטלפון מופיעים באפליקציית Webex כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר. למידע נוסף על שיחה מכרטיס איש קשר של משתמש, ראה מדריך לפריסה של שיחה ב-Webex (Unified CM) (מנהלי מערכת). |
| 5 |
בחר מיפויים נוספים כדי שיופיעו נתונים נוספים בכרטיס איש הקשר:
לאחר מיפוי המאפיינים, המידע מופיע כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר:
למידע נוסף על כרטיס איש הקשר, ראו אימות עם מי אתם יוצרים קשר. לאחר סינכרון תכונות אלה לכל חשבון משתמש, ניתן גם להפעיל את People Insights במרכז הבקרה. תכונה זו מאפשרת למשתמשי אפליקציית Webex לשתף מידע נוסף בפרופילים שלהם, וללמוד עוד זה על זה. למידע נוסף על התכונה וכיצד להפעיל אותה, ראו פרופילי תובנות אנשים עבור Webex, Jabber, פגישות Webex ואירועי Webex (חדש) במרכז הבקרה |
| 6 |
לאחר שבחרתם, לחצו על החל. |
כל נתוני משתמש הכלולים ב-Active Directory דורסים את הנתונים בענן התואמים למשתמש זה. לדוגמה, אם יצרת משתמש באופן ידני ב-Control Hub, כתובת הדוא"ל של המשתמש חייבת להיות זהה לכתובת הדוא"ל ב-Active Directory. כל משתמש שאין לו כתובת דוא"ל תואמת ב-Active Directory נמחק.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
תכונות של Active Directory וענן
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות מתאימות בענן באמצעות הכרטיסייה מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי בין שמות המאפיינים של Active Directory לבין שמות המאפיינים של Cisco Cloud. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב- Directory Connector. באפשרותך לבחור תכונות שונות בתפריטים הנפתחים של Active Directory ולקבוע איזו תכונה מקומית מסתנכרנת לאיזו תכונת ענן.
חשבו על תכונות התפריט הנפתח כעל הגדרות קבועות מראש. כחלופה לערכים בשורת Active Directory, ניתן גם לציין תכונה מותאמת אישית, הגדרה קבועה מראש משלך, ב-Active Directory (ביטוי עם תכונות מרובות) כדי למפות אותה לתכונת ענן יחידה בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, תוכל להוסיף ביטוי שיוצר תכונה מותאמת אישית המבוססת על תפקיד העובד, שם פרטי ושם משפחה ב-Active Directory.
ניתן גם לציין כל אחת מתכונות Active Directory למיפוי ל-uid בענן. עם זאת, עליך לוודא שהתכונה המקומית עוקבת אחר פורמט דוא"ל חוקי.
ניתן גם להשתמש בכתובות דוא"ל חלופיות, אם לדוגמה ברצונך להשתמש ב-userPrincipalName לצורך כניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. במקרה זה, יש למפות כתובת דוא"ל נוספת אל emails;type-work תכונה. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר.
|
שמות מאפיינים של Active Directory |
שמות מאפייני ענן של Webex |
הערות |
|---|---|---|
|
— |
שם הבניין |
— |
|
c |
c |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
|
מספר מחלקה |
מספר מחלקה |
תכונה זו משמשת עבור מספר המחלקה של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
displayName |
displayName |
תכונה זו משמשת עבור שם התצוגה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשרובתובנות אנשים. |
|
בקרת חשבון משתמש |
חשבון ds-pwp-disabled |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה userAccountControl ממופה ל- ds-pwp-account-disabled אחרת המשתמשים לא יסונכרנו כראוי. |
|
מספר עובד |
מספר עובד |
— |
|
פקסימיליהטלפוןמספר |
פקסימיליהטלפוןמספר |
— |
|
— |
ג'אבר-ID |
מאפיין ענן זה מתייחס לכתובות הודעות מיידיות (סוג XMPP) בהן משתמש Jabber. ערך זה אינו זהה ל-sipAddresses. |
|
l |
l |
מאפיין זה מציין את העיר של המשתמש. |
|
— |
מקום |
— |
|
מְנַהֵל |
מְנַהֵל |
תכונה זו משמשת עבור שם המנהל של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
נייד |
נייד |
מאפיין זה משמש כמספר הנייד שמופיע עבור התקשרות למשתמש מכרטיס איש הקשר. |
|
או |
או |
מאפיין זה מציין את שם החברה או הארגון ומופיע בכרטיס איש הקשר. |
|
או |
או |
מאפיין זה מציין את שם היחידה הארגונית. |
|
שם משרד משלוח פיזי |
שם משרד משלוח פיזי |
מאפיין זה מציין את מיקום המשרד של המשתמש. |
|
מיקוד |
מיקוד |
מאפיין זה מציין את המיקוד של המשתמש למשלוח דואר פיזי. |
|
שפה מועדפת |
שפה מועדפת |
תכונה זו קובעת את השפה המועדפת על המשתמש והפורמטים הבאים נתמכים: xx_YY או xx-YY. הנה כמה דוגמאות: en_ארה"ב, en_בריטניה, צרפת-קליפורניה. אם תשתמשו בשפה שאינה נתמכת או בפורמט לא חוקי, השפה המועדפת על המשתמשים תשתנה לשפה שנקבעה עבור הארגון. |
|
כתובת משתמש ראשית של MSRTCSIP אייפון |
SipAddresses;type=enterprise |
תכונה זו משמשת לסנכרון מידע על חדרים מקומיים מ-Active Directory לענן של Cisco Webex. |
|
ס.נ. |
ס.נ. |
תכונה זו משמשת עבור שם המשפחה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשרובתובנות אנשים. |
|
st |
st |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
|
רחובאדרס |
רְחוֹב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
|
טלפוןמספר |
טלפוןמספר |
תכונה זו מציינת את מספר הטלפון הראשי (בעבודה) של המשתמש המשמש ל התקשרות למשתמש מכרטיס איש הקשר. |
|
— |
אזור זמן |
תכונת ענן זו מציינת את אזור הזמן של המשתמש. |
|
כותרת |
כותרת |
תכונה זו מציינת את תואר המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
הקלד |
ארגון |
— |
|
*userPrincipalName |
uID |
מיפוי מאפיינים חובה. עבור כל חשבון משתמש, ערך ה-Active Directory ממופה ל-uid ייחודי בענן. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. לאחר מכן, המשתמש יכול להשתמש בכל אחת מכתובות הדוא"ל הללו כדי להיכנס, כל עוד מיפוי המאפיינים הנכון של SAML קיים. ראה את מיפוי המאפיינים לדוגמה למטה כדי לראות כיצד ניתן למפות כתובת דוא"ל חלופית. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלופיות. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר. |
|
<New attribute for Azure user objectId> |
externalId |
צור תכונה חדשה של Active Directory שתכיל את מזהה האובייקט של המשתמש ב-Azure, כך שהיא לא תתנגש עם מזהה אובייקט קיים. תכונה זו ממפה לאחר מכן לתכונה externalId, מה שמבטיח שכאשר משתמשי Webex יוצרים קבוצות ב-Microsoft 365 הם יצרו אוטומטית צוותים ב-Webex. |
מיפוי כתובת דוא"ל חלופית
ביטויים עבור תכונות מותאמות אישית
|
מפעיל |
תיאור ודוגמה |
|---|---|
|
% |
מסיר את כל התווים מתחילת המחרוזת ועד למיקום של התו או ארגומנט המחרוזת, אם תואם.
|
|
- |
מסיר את החלק האחורי של מחרוזת הקלט מסוף המחרוזת שצוינה.
|
|
+ |
משרשר מחרוזות קלט או ביטויים.
|
|
| |
מעריך את הביטויים המופרדים מול המחרוזת הריקה, ובוחר את התוצאה הראשונה שאינה ריקה.
|
סנכרון אווטארים של ספריות מתכונת Active Directory לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מתכונה של Active Directory.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר מאפיין ADולאחר מכן בחר את המאפיין אווטאר המכיל את נתוני האווטאר הגולמיים שברצונך לסנכרן עם הענן. |
| 3 |
כדי לוודא שהגישה לאוואטר מתבצעת כהלכה, הזן את כתובת הדוא"ל של המשתמש ולאחר מכן לחץ על קבל אווטאר של משתמש. האווטאר מופיע מימין. |
| 4 |
לאחר שתוודא שהאווטאר הופיע כהלכה, לחץ על החל כדי לשמור את השינויים שלך. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון אווטארים של ספריות משרת משאבים לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן אווטארים משרת משאבים.
לפני שתתחיל
-
תבנית ה-URI וערך המשתנה בהליך זה הן דוגמאות. עליך להשתמש בכתובות URL אמיתיות שבהן ממוקמים אווטארים של הספרייה שלך.
-
יש לגשת לתבנית ה-URI של האווטאר ולשרת שבו נמצאים האווטארים מיישום מחבר הספריות. המחבר זקוק לגישת http או https לתמונות, אך התמונות אינן צריכות להיות נגישות לציבור באינטרנט.
-
סנכרון נתוני האווטאר מופרד מפרופילי המשתמשים של Active Directory. אם אתם מפעילים פרוקסי, עליכם לוודא שניתן לגשת לנתוני אווטאר באמצעות אימות NTLM או basic-auth.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר שרת משאבים ולאחר מכן הזן את תבנית URI של אווטאר— לדוגמה, בואו נבחן כל חלק בתבנית URI של אווטאר ומה משמעותו:
|
| 3 |
(אופציונלי) אם שרת המשאבים שלך דורש אישורים, סמן את הגדר אישור משתמש עבור אווטאר, לאחר מכן בחר השתמש במשתמש כניסה לשירות הנוכחי או השתמש במשתמש זה והזן את הסיסמה. |
| 4 |
הזן את ערך המשתנה — לדוגמה: |
| 5 |
לחץ על בדיקה כדי לוודא שתבנית ה-URI של האווטאר פועלת כהלכה. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 |
לאחר אימות פרטי ה-URI ונראה נכון, לחץ על החל. למידע מפורט על שימוש בביטויים רגולריים, עיין ב מדריך מהיר לשפת ביטויים רגולריים של מיקרוסופט. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון מידע על חדרים מקומיים עם Webex Cloud
השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (חדר, שולחן עבודה ולוח).
| 1 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 2 |
סמן את סנכרן מידע חדר לענן כדי להפריד את נתוני החדר מנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, נתוני החדר מטופלים באותו אופן כמו נתונים שסונכרנו על ידי המשתמש. |
| 3 |
עבור אל מיפוי מאפייניםולאחר מכן שנה את מיפוי המאפיינים עבור תכונת הענן sipAddresses;type=enterprise. כדי להשתמש באימות ערכים, ערך כתובת ה-SIP צריך להיות
|
| 4 |
צור תיבת דואר של משאב חדר ב-Exchange. זה מוסיף את ה- msExchResourceMetaData;ResourceType:Room תכונה שבה המחבר משתמש לאחר מכן כדי לזהות חדרים.
|
| 5 |
ממשתמשי Active Directory וממחשבים, נווטו אל מאפייני החדר וערו אותם. הוסף את ה-URI המלא של SIP עם הקידומת sip:
|
| 6 |
בצע סנכרון יבש ולאחר מכן סנכרון הפעלה מלא במחבר. אובייקטי החדר החדשים מופיעים ב- אובייקטים שנוספו ואובייקטי החדר התואמים מופיעים ב- אובייקטים שתואמים בדוח הריצה היבשה. כל אובייקטי החדר שסומנו למחיקה נמצאים תחת חדרים שנמחקו.
תוצאות הריצה היבשה מציגות את כל משאבי החדר שתואמו.
הגדרה זו מפרידה בין נתוני החדר ב-Active Directory (כולל תכונת החדר) לבין נתוני המשתמש. לאחר סיום הסנכרון, סטטיסטיקות הענן בלוח המחוונים של המחבר מציגות נתוני חדר שסונכרנו לענן.
|
מה הלאה?
כעת, לאחר שביצעת את השלבים הללו, כאשר תבצע חיפוש במכשיר הרשום בענן של Webex, תראה את ערכי החדר המסונכרנים שתצורתם נקבעה עם כתובות SIP. כאשר אתה מבצע שיחה ממכשיר Webex בערך זה, שיחה מתבצעת לכתובת ה-SIP שהוגדרה עבור החדר.
מ-Control Hub, ניתן לייבא באופן אוטומטי חדרים מהספרייה שלך וליצור סביבות עבודה.
נקודת הקצה אינה יכולה לבצע לולאה של שיחה חזרה לאפליקציית Webex. עבור התקני חיוג לניסיון, התקנים אלה חייבים להיות רשומים כ-SIP URI מקומי או במקום אחר מלבד אפליקציית Webex. אם מערכת החדר של Active Directory שאתה מחפש רשומה ב-Webex ואותה כתובת דוא"ל נמצאת במכשיר חדר Webex, במכשיר שולחן העבודה או בלוח Webex עבור שירות לוח שנה, תוצאות החיפוש לא יציגו את הערך הכפול. מכשיר החדר, שולחן העבודה או הלוח מחויג ישירות באפליקציית Webex, ושיחת SIP לא מתבצעת.
שלח דוחות דוא"ל על תוצאות סנכרון ספריות
כברירת מחדל, אנשי הקשר של הארגון או מנהלי המערכת תמיד מקבלים הודעות דואר אלקטרוני. בעזרת הגדרה זו, ניתן להתאים אישית מי יקבל הודעות דוא"ל המסכמות דוחות סינכרון ספריות.
| 1 |
מתוך מחבר הספריות, לחץ על תצורהולאחר מכן בחר הודעה. |
| 2 |
מתוך מחבר הספריות, לחץ על הגדרות, וליד מקבל דוא"ל, הפעל את הפעל סינכרון של דוח. |
| 3 |
סמן את הפעל התראות אם ברצונך לעקוף את התנהגות ברירת המחדל של התראות ולהוסיף נמען דוא"ל אחד או יותר. |
| 4 |
לחץ על הוסף ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל בפורמט לא תקין, תופיע הודעה שתבקש ממך לתקן את הבעיה לפני שתוכל לשמור וליישם את השינויים. |
| 5 |
לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל בפורמט לא תקין, תופיע הודעה שתבקש ממך לתקן את הבעיה לפני שתוכל לשמור וליישם את השינויים. |
| 6 |
אם עליך לערוך כתובות דוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את השינויים הדרושים. |
| 7 |
לאחר שהוספת את כל כתובות הדוא"ל התקפות, לחץ על החל. |
| 8 |
לאחר שהוספת את כל כתובות הדוא"ל התקפות, לחץ על שמור. |
מה הלאה?
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על דוא"ל כדי לסמן את הערך ולאחר מכן ללחוץ על הסר.
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הסר ליד ערכי כתובות דוא"ל ספציפיות.
הגדרת הודעות מחבר ספריות במרכז הבקרה
ניתן להשתמש ב- Alerts Center ב-Control Hub כדי לספק דוחות מ-Directory Connector. מרכז הבקרה יכול לספק התראות לערוצי מסירה שונים, כולל דוא"ל וחללי Webex. התראות במרכז הבקרה ממפות להודעות דוח קיימות של מחבר ספריות, כולל:
-
מידע (ברירת מחדל) - מציג הודעות מידע המדגישות את התקדמות היישום ברמה גבוהה. השתמש בהגדרה זו אם ברצונך לקבל דוחות לאחר כל הסנכרונים המלאים.
-
אזהרה- מציג מצבים שעלולים להיות מסוכנים.
-
שגיאה- מציג אירועי שגיאה שעשויים עדיין לאפשר לאפליקציה להמשיך לפעול. כאשר תבחרו באפשרות זו, דוחות סנכרון יישלחו רק כאשר מדווחות שגיאות.
זכור שהודעות דוא"ל מ-Directory Connector לא ישתנו כאשר תכונה זו מופעלת ממרכז ההתראות. השבת התראות ב-Directory Connector כדי למנוע התראות כפולות עבור אותו אירוע.
כמו כן, תצורת ההתראות ב- Directory Connector אינה מועברת אוטומטית למרכז ההתראות. ודא שאתה מוסיף את כתובות הדוא"ל הרצויות במרכז ההתראות כדי לקבל התראות.
| 1 |
היכנס ל- Control Hub ולחץ על Alerts. |
| 2 |
בחר . |
| 3 |
ברשימה הנפתחת סוג, בחר מחבר מדריך כתובות של Cisco. |
| 4 |
בחר את חומרת הבחירה המועדפת עליך. כברירת מחדל, חומרת המצב מוגדרת ל- גבוה. התראות מופעלות עבור מקרים העומדים בחומרת הכלל או חורגים ממנו.
|
| 5 |
הזן כותרת עבור ההתראה החדשה. |
| 6 |
בחר את שיטת המסירה המועדפת עליך עבור ההתראה שלך. ניתן לקבל עדכוני התראות בדוא"ל, במרחב ייעודי של אפליקציית Webex, או דרך Webhooks כאשר הם מופעלים ברמה הארגונית.
|
| 7 |
לחץ על שמור. |
הקצאת משתמשים מ-Active Directory ל-Control Hub
בצע את השלבים הבאים כדי להקצות משתמשי Active Directory וליצור חשבונות משתמש תואמים ב-Control Hub. ניתן להקצות משתמשים מפריסת Active Directory מרובת תחומים (עם יער יחיד או יערות מרובים) לאחר התקנת מחבר Directory לכל תחום. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שכבר עשויים להיות קיימים בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex.
| 1 |
בצע סינכרון יבש על משתמשי Active Directory שלך בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן. |
| 2 |
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה. |
| 3 |
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להקצות רישיונות שירות Webex באמצעות מגוון שיטות. אנו ממליצים לך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory. ניתן גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
בצע סינכרון יבש על משתמשי Active Directory שלך
בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן.
במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שכבר עשויים להיות קיימים בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. בעזרת מחבר הספריות, המטרה היא להשיג התאמה מדויקת בין Active Directorys שלך לענן Webex.
אם יש לך מספר דומיינים ביער יחיד או מספר יערות, עליך לבצע שלב זה בכל אחד ממופעי מחבר הספריות של Cisco שהתקנת עבור כל תחום של Active Directory.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי Webex App במרכז הבקרה לפני שהשתמשת במחבר הספריות. מבין המשתמשים בענן, חלקם עשויים להתאים לאובייקט Active Directory מקומי ולקבל רישיונות לשירותים. אבל ייתכן שחלקם יהיו משתמשי ניסיון שברצונך למחוק במהלך ביצוע סנכרון. עליך ליצור התאמה מדויקת בין Active Directory לבין Control Hub.
| 1 |
בחר אחד:
לאחר השלמת הריצה היבשה, תראו אחת מהתוצאות הבאות:
הסיכום מכיל מידע על התאמת אובייקטים:
הניסוי היבש מזהה את המשתמשים על ידי השוואתם למשתמשי הדומיין. האפליקציה יכולה לזהות את המשתמשים אם הם שייכים לדומיין הנוכחי. בשלב הבא, עליכם להחליט האם למחוק את האובייקטים או לשמור אותם. האובייקטים שאינם תואמים מזוהים כקיימים כבר בענן Webex אך אינם קיימים ב-Active Directory המקומי. |
| 2 |
סקור את תוצאות הריצה היבשה ולאחר מכן בחר אפשרות בהתאם לשימוש בדומיין יחיד או במספר דומיינים:
|
| 3 |
בשורת אשר הפעלה יבשה, לחץ על כן כדי לבצע שוב את סנכרון ההפעלה היבשה ולהציג את התוצאות בלוח המחוונים. כל החשבונות שסונכרנו בהצלחה בניסוי יופיעו תחת אובייקטים תואמים. אם למשתמש בענן אין משתמש תואם עם אותו כתובת דוא"ל ב-Active Directory, הערך מופיע תחת משתמשים שנמחקו. כדי להימנע מדגל המחיקה הזה, ניתן להוסיף משתמש ב-Active Directory עם אותה כתובת דוא"ל. כדי להציג את פרטי הפריטים שסונכרנו, לחצו על הכרטיסייה המתאימה עבור פריטים ספציפיים או על אובייקטים תואמים. כדי לשמור את מידע הסיכום, לחץ על שמור תוצאות לקובץ. |
| 4 |
אם התוצאות צפויות, עבור אל ולאחר מכן לחץ על הפעל כעת כדי לבצע סנכרון ידני ולהעביר את המכשיר למצב ידני בשלב זה. לאחר ביצוע סנכרון בדומיין Active Directory האחרון בפריסה מרובת הדומיינים שלך, עליך להפעיל מצב אוטומטי עבור מחבר הספריות. ניתן להפעיל מצב אוטומטי רק כאשר האובייקטים תואמים לחלוטין בין ענן Webex לבין כל מדריכי ה-Active Directory המקומיים. |
מה הלאה?
-
עבור כל אובייקט משתמש שאינו תואם ששמרת, עליך להוסיף אותו ל-Active Directory כך שתהיה התאמה מדויקת בין המערכת המקומית לענן.
-
בחר סוג סנכרון:
-
בצע סנכרון מלא של משתמשי Active Directory לענן עבור הסנכרון הראשון של משתמשים חדשים לענן. אתה עושה זאת מתוך , ולאחר מכן משתמשים מהדומיין הנוכחי יסונכרנו.
-
הגדר את לוח הזמנים של המחבר ואת הפעל סנכרון מצטבר לאחר הפעלת סנכרון מלא ואם ברצונך לאסוף שינויים לאחר הסנכרון הראשוני. מומלץ לסנכרון מסוג זה כדי לזהות שינויים קטנים שבוצעו במקור המשתמש של Active Directory.
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וקודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא.
-
-
אם יש לך מספר דומיינים, חזור על שלבים אלה בכל מחבר ספריות אחר שהתקנת.
דברים שכדאי לזכור
-
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמטרי הסנכרון. אם ההפעלה היבשה החלה עקב שינוי תצורה, ניתן לשמור את ההגדרות לאחר השלמתה. אם כבר הוספת משתמשים ידנית, ביצוע סנכרון Active Directory עשוי לגרום להסרת משתמשים שנוספו קודם לכן. באפשרותך לבדוק את דוחות הריצה היבשה של מחבר הספריות כדי לוודא שכל המשתמשים הצפויים נוכחים לפני ביצוע סנכרון מלא לענן.
-
אם משתמשים תואמים מסומנים למחיקה ואינך בטוח כיצד להמשיך, עיין במידע על פתרון בעיות וכיצד ליצור קשר עם התמיכה ב- פתרון בעיות ותיקונים עבור מחבר הספריות.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן
בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה.
אם יש לך מספר דומיינים, עליך לבצע שלב זה בכל אחד ממופעי Directory Connector שהתקנת עבור כל דומיין של Active Directory.
מחבר הספריות מסנכרן את מצב חשבון המשתמש - ב-Active Directory, כל משתמש המסומן כלא פעיל מופיע גם כלא פעיל בענן.
לפני שתתחיל
-
אם ברצונך שחשבונות המשתמשים של אפליקציית Webex יהיו במצב פעיל לאחר הסנכרון המלא ולפני שמשתמשים מתחברים בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
-
שלב כניסה יחידה עם ארגון Webex שלך. ראה
כניסה יחידה עם שירותי Cisco Webex וספק הזהויות של הארגון שלך
למידע נוסף. -
השתמש ב-Control Hub כדי לאמת ולבחור באופן אופציונלי דומיינים הכלולים בכתובות הדוא"ל. ראה
הוספה, אימות ותביעה על דומיינים
. -
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל לאפליקציית Webex. (אתה יכול לעשות קמפיין דוא"ל משלך.)
משתמשים מופעלים שלא נכנסו מופיעים עם סטטוס מאומת במרכז הבקרה. לאחר שהם מתחברים, הם מופיעים כ- פעילים. למידע נוסף על סטטוסי משתמשים, ראה סטטוסי משתמשים ופעולות ב-Cisco Webex Control Hub.
-
-
כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. אנו ממליצים לבצע ניסוי יבש לפני סנכרון מלא כדי לזהות שגיאות פוטנציאליות.
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
| 1 |
בחר אחד:
|
| 2 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 3 |
אשר את תחילת הסנכרון. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים עד 72 שעות לאחר ביצוע הסנכרון. באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: חלונותאו מק.
|
| 4 |
לחץ על רענן אם ברצונך לעדכן את סטטוס הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקות ענן.) |
| 5 |
למידע על שגיאות, בחר את הפעל את מציג האירועים מסרגל הכלים [ פעולות כדי להציג את יומני השגיאות. |
| 6 |
כדי להגדיר לוח זמנים לסנכרון עבור סנכרונים מצטברים מתמשכים לענן, ראו הגדרת לוח הזמנים של המחבר ו- הפעלת סנכרון מצטבר. |
-
לאחר השלמת הסנכרון המלא, הסטטוס של סנכרון ספריות יתעדכן מ- מושבת ל- פעיל בדף הגדרות ב-Control Hub.
-
כאשר כל הנתונים תואמים בין הנתונים המקומיים והענן, מחבר הספריות משתנה ממצב ידני למצב סנכרון אוטומטי.
-
אלא אם כן תשלב כניסה יחידה, תאמת דומיינים, ובאופן אופציונלי תבע דומיינים עבור חשבונות הדוא"ל שסינכרנת, ו תדכא דוא"ל אוטומטי, חשבונות המשתמשים של אפליקציית Webex יישארו במצב לא מאומת עד שמשתמשים יתחברו לאפליקציית Webex בפעם הראשונה כדי לאשר את חשבונותיהם. עיין בסעיף "לפני שתתחיל" לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
-
אם יש לך מספר דומיינים, בצע שלב זה בכל מחבר ספריות אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל הדומיינים שהוספת יופיעו במרכז הבקרה.
-
אם שילבת כניסה יחידה עם Webex ו דחקת התראות דוא"ל, הזמנות הדוא"ל לא יישלחו למשתמשים שסונכרנו לאחרונה.
-
לא ניתן להוסיף משתמשים באופן ידני במרכז הבקרה לאחר הפעלת מחבר הספריות. לאחר ההפעלה, ניהול המשתמשים מתבצע מ-Cisco directory connector ו-Active Directory הוא מקור האמת היחיד.
-
כל הקבוצות שסינכרנת מופיעות ב-Control Hub וניתן להקצות תבנית רישיון כך שמשתמשים בקבוצה זו יקבלו רישיונות.
מה הלאה?
-
בעת הסרת משתמש מ-Active Directory, המשתמש נמחק באופן רך לאחר הסנכרון הבא. המשתמש הופך ל-
Inactiveאך פרופיל הזהות בענן נשמר למשך שבעה ימים (כדי לאפשר שחזור ממחיקה בשוגג).כאשר תסמן את החשבון מושבת ב-Active Directory, המשתמש יהפוך ל-
Inactiveלאחר הסנכרון הבא. פרופיל הזהות של הענן לא נמחק לאחר שבעה ימים, במקרה שתרצו להפעיל את המשתמש שוב. -
שימו לב לחריגים הבאים לסנכרון מצטבר (במקום זאת, בצעו את שלבי הסנכרון המלאים שלמעלה):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
שינויי תצורה במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר דורשים סנכרון מלא.
-
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה
לאחר שתשלים סנכרון משתמשים מלא ממחבר הספריות של Cisco אל Control Hub, תוכל להשתמש ב-Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בו זמנית או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון שהוקצתה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להשתמש בשיטות ב- Control Hub כדי להקצות רישיונות שירות Webex באופן גלובלי לכל המשתמשים שלך, למשתמשים בודדים, דרך תבנית CSV בכמות גדולה, או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
כאשר אתה מקצה רישיון למשתמש של אפליקציית Webex, משתמש זה מקבל כברירת מחדל דוא"ל המאשר את ההקצאה. הדוא"ל נשלח על ידי שירות התראות במרכז הבקרה. אם שילבת כניסה יחידה (SSO) עם ארגון Webex שלך, תוכל גם להשתיק הודעות דוא"ל אוטומטיות אלה אם אתה מעדיף ליצור קשר ישיר עם המשתמשים שלך.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
בצע סינכרון יבש על משתמשי Active Directory שלך.
-
לאחר אישור תוצאות הריצה היבשה, בצע סנכרון מלא על משתמשי Active Directory שלך.
בזמן הסנכרון המלא, המשתמש נוצר בענן, לא מתווספות הקצאות שירות ולא נשלח דוא"ל הפעלה. אם הודעות דוא"ל אינן מושבתות, המשתמשים החדשים יקבלו הודעה על הפעלה בעת הקצאת שירותים למשתמשים באמצעות שיטת ניהול משתמשים סטנדרטית ב-Control Hub, כגון ייבוא CSV, עדכון משתמשים ידני או באמצעות השלמת הקצאה אוטומטית מוצלחת.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , לחץ על ניהול משתמשים, בחר שנה את כל המשתמשים המסונכרניםולאחר מכן לחץ על הבא. |
| 2 |
בחר פעולה:
|
מה הלאה?
-
אם הודעות דוא"ל אינן מושבתות, נשלחת לכל משתמש הודעה עם הזמנה להצטרף ולהוריד את Webex.
-
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות את הרישיון שהוקצה בנפרד או בכמות גדולה.
בעיות ידועות עם מחבר הספריות
-
גירסאות Windows Server לפני 2012 R2 סובלות מבעיית קובצי Cookie המשפיעה על מחבר הספריות. בעיה זו תוקנה בגרסאות 2012 R2 ו- 2016.
-
עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: חלונותאו מק.
-
כאשר משתמש משתמש באפליקציית Webex במחשב שולחני או בנייד כדי לחפש ולהתקשר לחדר שיש בו רק SIP URI מסונכרן, השיחה מצלצלת ללא הגבלת זמן בשלב זה.
ניהול משתמשי אפליקציית Webex
הפעלת סנכרון מצטבר
סנכרון מצטבר מבצע שאילתה ב-Active Directory שלך ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. שלב זה אוסף את השינויים הללו ושולח אותם לשירות המחבר. השינויים כוללים שינוי ייחוס משתמשים ומתי משתמש נוסף או נמחק.
סנכרון זה אינו מפעיל עומס רב על השרתים ואינו לוקח זמן רב כמו סנכרון מלא. לאחר ביצוע הסנכרון המלא הראשוני, אנו ממליצים על האפשרות ההדרגתית לסנכרונים עתידיים.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
שימו לב לחריגים הבאים שסינכרון מצטבר אינו תומך בהם (במקום זאת, עקבו אחר בצע סנכרון מלא של משתמשי Active Directory לתוך הענן ):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
עבור שינויי תצורה חדשים במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר, סנכרון מצטבר לא יעבוד ואלה דורשים סנכרון מלא.
-
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > הפעל סנכרון אם הוא עדיין לא מופעל. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וגרסאות קודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא. כאשר מסתיים מרווח זמן מצטבר חדש, התוכנית בודקת את השינויים על סמך חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על סנכרן עכשיו > מצטבר. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
|
| 4 |
למידע על שגיאות, לחצו על הפעל את מציג האירועים מסרגל הכלים [ פעולות כדי להציג את יומני השגיאות. |
מה הלאה?
אם יש לך מספר דומיינים, בצע שלב זה על מופעים אחרים של Directory Connector שהתקנת.
שחזור משתמשים שנמחקו בטעות
למחבר הספריות יש איזונים ובלמים כדי למנוע מחיקה לא מכוונה של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAP ב- Active Directory, שמחק משתמשים מסוימים כאשר סונכרנו עם הענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה וליצור מחדש את חשבונות המשתמשים במרכז הבקרה.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בענן, לדוגמה, עקב בעיית אובייקט לא תואם לאחר סנכרון מ- Directory Connector, ניתן לשחזר את המשתמשים. אם ראיתם הודעה על אובייקטים לא תואמים או שמתם לב שמשתמשים נמחקו, ייתכן שתוכלו לשחזר אותם אם תפעלו במהירות.
משתמשים מסומנים כלא פעילים ב-Control Hub כאשר החשבונות המתאימים נמחקים ב-Active Directory. שירות הענן ברקע שומר את המשתמשים עד 7 ימים. במהלך תקופה זו, עדיין ניתן להשתמש ב-Cisco Directory Connector כדי לשחזר משתמשים. אנו ממליצים לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים המושבתים ב-Active Directory מסומנים גם כלא פעילים ב-Control Hub, אך חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל משתמשים וודא אם חשבון משתמש ספציפי נמצא במצב לא פעיל או שאינו רשום. למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה. |
| 3 |
אם משתמשים נמחקו במרכז הבקרה או שאתה מבחין במשתמשים במצב לא פעיל, עבור אל Active Directory, הוסף את חשבונות המשתמש החסרים ולאחר מכן בצע סינכרון יבש במחבר הספריות. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש ב-Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו באופן זמני עם Control Hub. המשתמשים שוחזרו וחוזרים למצב המקורי, כולל סטטוס החשבון והקצאות השירות שלהם. |
מה הלאה?
חזור למרכז הבקרה, עבור אל , ואשר שחשבונות המשתמש שנמחקו בעבר מופיעים ברשימת המשתמשים.
מחיקת משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, ניתן לבחור למחוק לצמיתות משתמשים שנמחקו באופן רך בסנכרון הבא.
| 1 |
לאחר השלמת הריצה היבשה, בחר אובייקטים שנמחקו בעדינות. |
| 2 |
סמן את תיבת הסימון שליד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע . |
מה הלאה?
בסנכרון הבא, המשתמשים שסימנת יימחקו לצמיתות.
שינוי כתובת דוא"ל של אפליקציית Webex
אם ברצונך לשנות כתובות דוא"ל של משתמשים והארגון שלך משתמש ב-Directory Connector, עליך לשנות את כתובות הדוא"ל הללו ב-Active Directory. הליך זה מכסה כיצד לשנות כתובת דוא"ל של אפליקציית Webex עבור דומיין יחיד ותהליך לשינוי הדומיין.
אם ברצונך לשנות רק כתובת דוא"ל או ערך כלשהו עבור משתמש אחד, אל תמחק את המשתמש מ-Active Directory ולאחר מכן צור משתמש חדש עם אותה כתובת דוא"ל. הענן מפרש פעולה זו כחשבון משתמש חדש, והמרחבים של המשתמש ונתונים אחרים בענן יאבדו.
מחבר הספריות אינו מגביל את שינוי דומיין הדוא"ל. עם זאת, כאשר המשתמש מבצע סנכרון מחדש עם הענן, מצב המשתמש תלוי אם הדומיין החדש אומת בארגון שלך. אם הדומיין לא אומת בארגון שלך, סטטוס המשתמש ישתנה ל'ממתין' לאחר הסנכרון המלא. למידע נוסף, ראה ניהול הדומיינים שלך.
אם הארגון שלך אינו משתמש במחבר הספריות, תוכל לשנות את כתובות הדוא"ל שלך באפליקציית Webex דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל עבור חשבונך לקבלת שלבים שמשתמשים יכולים לבצע כדי לשנות את כתובת הדוא"ל שלהם.
שנה את הדומיין של Active Directory
באפשרותך להשתמש בהליך זה כדי ליצור דומיינים וכתובות דוא"ל חדשים. הם מסתנכרנים עם שירות הזהויות בענן.
| 1 |
הגדר דומיין חדש של Active Directory (AD). |
| 2 |
השבת סינכרון בכל המחברים שלך. |
| 3 |
הסר את כל המחברים שלך. |
| 4 |
בהגשת המקרה, ודא שאתה מבקש את הסרת תצורת הדומיין וכל מאפייני הסנכרון בארגון שלך. לפני פתיחת פנייה לשינוי הדומיין, ודא שאין לך סינכרון פועל. אל תשנה אף כתובות דוא"ל של משתמשים ב-Active Directory עד שהמקרה ייפתר. |
| 5 |
לאחר שהמקרה נפתר: בצע ריצת ניסיון עם מחבר הספריות לפני ביצוע הסנכרון בפועל. |
תביעת דומיין
תביעת דומיין מתרחשת אם אתה תובע דומיין דוא"ל עבור ארגון כך שכל חשבון צדדי נוצר בארגון הלקוח בתשלום ולא בארגון הצרכן החינמי. ניתן להגיש תביעת דומיין רק דרך פנייה לתמיכה (ראה קישור למטה למידע נוסף).
אם מחבר הספריות פעיל והדומיין נתבע, חשבונות צדדיים לא ייווצרו בארגון הלקוח ולא בארגון הצרכנים החינמי. רק מחבר הספריות רשאי להקצות חשבונות עבור הארגון מ-Active Directory. המידע המאוחסן ב-Active Directory הוא המקור המקורי. אם תנסה להוסיף חשבון ללוח צדדי, המשתמש שהוזמן יקבל הודעת שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן למרחב של אפליקציית Webex היא על ידי שימוש תחילה במחבר הספריות כדי להקצות את החשבון למרכז הבקרה.
המרת משתמשי אפליקציית Webex בחינם בארגון מסונכרן עם ספריות
ניתן להשתמש בכתובות דוא"ל ייחודיות בלבד בספריית אפליקציות Webex. אם המשתמשים שלך נרשמו לגרסה החינמית של אפליקציית Webex, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בארגון זה באמצעות מחבר הספריות, יש להעביר (להמיר) אותם לארגון הלקוח לפני הפעלת מחבר הספריות. לאחר מכן אתה מוסיף את המשתמשים ל-Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מסנכרן עם הענן.
אם לא תמירו את החשבונות לפני ההפעלה, כבו את מחבר הספריות כדי להמיר אותם.
אם תנסה להמיר משתמש כאשר סינכרון ספריות מופעל, תופיע הודעת השגיאה <email address> לא ניתן היה להמיר
. כדי להימנע מהבעיה, ניתן להשתמש בשלבים אלה כפתרון עוקף.
ייתכן שחלק מהמשתמשים יוצגו עם המאפיין movedfrom בעת ביצוע ניסוי. משתמשים אלה יופיעו ברשימה Deleted Object במקום ברשימה MismatchedObject. תצטרך להוסיף את המשתמשים האלה לרשימת המודעות שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף את המשתמשים האלה, כולם יימחקו ברגע שתסנכרן את המשתמשים לענן.
| 1 |
השבת את סנכרון הספריות ממחבר הספריות. |
| 2 |
בצע את ההליך המרת משתמשים ללא רישיון במרכז הבקרה כדי להמיר את המשתמש מארגון הצרכן החינמי לארגון הארגוני. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע במרכז הבקרה. מחבר הספריות הופך את Active Directory למקור האמת היחיד עבור חשבונות משתמשים והמטרה היא שתהיה התאמה מדויקת בין Active Directory ל-Control Hub. ודא שקיימים משתמשים תואמים ב- Active Directory עבור משתמשים שהומרו לאחרונה לפני סינכרון מחדש. ניתן להשתמש בסינכרון Dry Run כדי להבטיח שלא יישארו משתמשים ללא תחרות. |
| 3 |
במחבר הספריות, בצע סינכרון יבש. לאחר השלמת הריצה היבשה, בדוק את הכרטיסיה הוספת אובייקטים. ודא שכל המשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלה מחדש של הסנכרון כדי לוודא שכל חשבונות המשתמש שהומרו מופיעים ב-Active Directory. אם תפעיל סינכרון וחשבונות נמצאים רק במרכז הבקרה, מחבר הספריות יהיה תלוי רישיות וימחק משתמשים שהומרו שהוא מזהה עם כתובות דוא"ל לא תואמות (לדוגמה, user1@example.com ו User1@example.com). אם משתמשים שהומרו נמחקים, הם מאבדים את כל מרחבי המרחב שלהם באפליקציית Webex. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות כלשהם, הפעל מחדש את סנכרון הספריות ממחבר הספריות. |
חשבונות משתמשים שהומרו לא יופעלו אוטומטית אם לא אימתת דומיין. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את מחבר הספריות ללא אימות דומיין, משתמשים שהומרו יהיו לא פעילים בקצה האחורי של הענן עד שהם יאשרו את כתובות הדוא"ל שלהם.
חשבונות משתמש של אפליקציית Webex עם לוחות צד
כאשר אתה מזמין משתמש אחר למרחב באפליקציית Webex, אם למשתמש המוזמן אין חשבון באפליקציית Webex, נוצר עבורו חשבון ("צדדי"). כברירת מחדל, חשבונות שנוצרים בדרך זו מתווספים לארגון הצרכנים החינמי.
אם ברצונך לנהל את החשבון הצדדי באמצעות מחבר הספריות, עליך להמיר את החשבון.
שינוי פורמט שם משתמש של אפליקציית Webex לאחר סנכרון ספריות
כברירת מחדל, מחבר הספריות ממפה את התכונה displayName ב-Active Directory לתכונה displayName בענן.
לאחר ביצוע סנכרון ספריות, ייתכן שתגלה ששמות משתמש מוצגים בפורמט <lastName, firstName>.
שם משתמש זה עשוי להופיע אם התכונה displayName ב-Active Directory מוגדרת כך. כאשר התכונה ממופה ל- displayName בענן, שמות מופיעים בפורמט <lastName, firstName> במרכז הבקרה.
כדי לשנות את הפורמט, במסך מיפוי המאפיינים של מחבר הספריות: מפה את התכונה של Active Directory givenName sn (או sn givenName) ל- displayName בשמות התכונות של Cisco Cloud.
לחלופין, ניתן למפות את התכונה sn givenName ל- displayName:
ניתן גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות ביטוי תכונה מותאם אישית משלך ל- displayName.
לדוגמה, הזינו givenName + "" + sn (שם פרטי, רווח, שם משפחה) כביטוי. פעולה זו ממפה את שתי התכונות ב-Active Directory ל- displayName בענן.
אפשר למשתמשים לשנות שמות תצוגה בפגישות Webex
ניתן לבטל את מיפוי התכונה displayName מסנכרון לענן ב-Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים עליהם. משתמשים יכולים להזין שם תצוגה שיוצג במהלך פגישות Webex במקום שם פרטי ושם משפחה. מנהלי מערכת יכולים גם לשנות את שם התצוגה עבור משתמש באופן ידני במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר displayName תחת שם תכונה של Cisco Cloud. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה הלאה?
משתמשים יכולים כעת לערוך את שמות התצוגה שלהם מאתר Webex שלהם.
פתרון בעיות מחבר ספריות
שדרגו לגרסה העדכנית ביותר של התוכנה
כדי לשמור על תאימות הפריסה שלך ולקבל את התכונות, הפונקציונליות, תיקוני הבאגים ושיפורי האבטחה העדכניים ביותר, עליך תמיד לשדרג לגרסה העדכנית ביותר של Directory Connector. אם לא תשדרגו לגרסה העדכנית ביותר הזמינה, אתם עשויים להיתקל בבעיות, כגון מחבר הספריות שאינו מסתנכרן כראוי או שאתם משתמשים בגרסה שאינה תומכת בדרישה המחייבת של TLS 1.2.
מחבר הספריות מודיע לך אוטומטית כאשר גרסה חדשה זמינה. תמיד עדכן לגרסה העדכנית ביותר כדי למנוע בעיות. תראה גם הודעה בשורת המשימות של Windows.
למרות שניתן להתקין עדכוני תוכנה של מחברים באופן ידני, אנו ממליצים לבצע את השלבים ב- הגדר שדרוגים אוטומטיים כדי לאפשר לאפליקציה לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההודעה בשורת המשימות של Windows, או לחץ לחיצה ימנית על סמל מחבר הספריות בשורת המשימות של Windows כדי להתחיל את תהליך השדרוג. |
| 2 |
פעל לפי ההוראות כדי להשלים את השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות פרטי מנהל המערכת שלך. |
| 4 |
בדוק את מספר הגרסה של התוכנה תחת . |
מה הלאה?
להתקנה חדשה של Directory Connector, ניתן להוריד את קובץ ה-zip ולאחר מכן לבצע את שלבי ההתקנה במדריך זה.
קבע את ההגדרות הכלליות עבור מחבר הספריות
השתמש בהליך זה כדי לקבוע את תצורת הגדרות כלליות, כגון שם השרת שבו פועל מחבר הספריות, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי התחום. שם המחבר מופיע בלוח המחוונים במקטע המחברים, יחד עם כל מחבר אחר שפועל.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על כללי. |
| 2 |
הזן את שם המחבר בשדה שם מחבר. שדה זה מציג רק את שם המחשב שבו מפעיל כעת את המחבר. |
| 3 |
בחר את רמת היומן מהתפריט הנפתח. כברירת מחדל, רמת הרישום מוגדרת ל- מידע. רמות הרישום הזמינות הן:
הגדרות אלו משפיעות על דוח הסנכרון שנשלח בדוא"ל. אם תגדיר את רמת היומן לשגיאה, רק שגיאות ידווחו בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה למידע, לאחר הסנכרון המלא תקבל דוחות סנכרון. (זכור שבסנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחות שגיאות.) |
| 4 |
בחר ב- בקרי תחום מועדפים כדי להגדיר את סדר בקרי התחום לסנכרון זהויות. הגישה לבקרי התחום מתבצעת מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא מופיע בקר, באפשרותך לגשת לבקר הראשי. |
| 5 |
סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לעדכן את תוכנת Cisco Directory Connector לגרסה העדכנית ביותר. אנו ממליצים לסמן הגדרה זו כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 6 |
סמן את האפשרות LDAP over SSL כדי להשתמש ב-LDAP מאובטח (LDAPS) כפרוטוקול החיבור. אם לא תסמן את LDAP over SSL, מחבר הספריות ימשיך להשתמש בפרוטוקול החיבור LDAP. LDAP (Lightweight Directory Application Protocol) ו-LDAP מאובטח (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבקר התחום בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
הגדרת מדיניות המחברים
ניתן להגדיר את מספר המחיקות המרבי שניתן למחוק במהלך הסנכרון. הפעלת סינכרון אינה מוחקת אובייקטים מ-Active Directory המקומי שלך. כל האובייקטים נמחקים רק מהענן.
לדוגמה, תגדיר 1 כערך ההפעלה של סף המחיקה. בעת ביצוע סנכרון מלא או מצטבר, אם מספר המשתמשים שברצונך למחוק גדול מההגדרה, מחבר הספריות מציג אזהרה. אם תלחץ על Override Threshold, תוכל להתחיל סנכרון מלא או מצטבר בהצלחה, אך תראה הודעת עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מתוך מחבר הספריות, לחץ על תצורהולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה הפעל טריגר סף מחיקה אם ברצונך להוסיף טריגר סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקות חורג מהסף. כאשר חשבון המחיקה חורג מזה שהגדרת, הסנכרון נכשל.
|
| 3 |
הזן את מספר המחיקות המרבי הרצוי. ברירת המחדל היא 20. אנו ממליצים לא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדר את לוח הזמנים של המחבר
הגדר את תזמון הסנכרון ב-Active Directory. מעבר לגיבוי (Failover) משמש לזמינות גבוהה (HA). אם מחבר אחד לא פעיל, נעבור למחבר המתנה אחר לאחר מרווח הזמן שהוגדר מראש.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר תזמון. |
| 2 |
ציין את מרווח הסינכרון המצטבר בדקות. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המלא והמצבי לא מתרחש עד שתבצעו לראשונה סנכרון מלא. |
| 3 |
שנה את הערך שלח דוחות ל… זמן אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
סמן את הפעל לוח זמנים לסנכרון מלא כדי לציין את הימים והשעות שבהם ברצונך שיתרחש סנכרון מלא. |
| 5 |
ציין את מרווח ה- לגיבוי בעת כשל בדקות. |
| 6 |
לחץ על החל. |
תרחישי דומיין מרובים
מספר דומיינים מבוססים על עדיפות דומיין. עבור אובייקטים בעלי ערך מפתח זהה בתחומים שונים, לאחר הסנכרון, הנתונים מהתחום בעל העדיפות הגבוהה יותר כותבים מחדש את הנתונים מהתחום בעל העדיפות הנמוכה יותר.
אובייקטים בעלי ערך מפתח זהה מקושרים לרשומה אחת במסד הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
דוגמה למצב שימוש עבור מספר דומיינים
דוגמה זו מניחה ארגון עם שני דומיינים - example1.com ו- example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) ל-Active Directory של example1.com.
-
הוסף קבוצה1 (שם הקבוצה: Test) ל-Active Directory של example1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) ל-Active Directory של example2.com.
-
הוסף קבוצה2 (שם הקבוצה: Test) ל-Active Directory של example2.com.
- סנכרון ב- example1.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
אם תבצעו סנכרון מלא או מצטבר עבור example1.com, user1 ו-group1 יסונכרנו. כמו כן, user2 ו-group2 מוחלפים על ידי המידע של user1 ו-group1.
משתמש1 מקשר למשתמש2 כאותה רשומה במסד הנתונים; קבוצה1 מקשר את קבוצה2 כאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com וב- example2.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
שקול את השלבים הבאים:
- מחק את user1 ו- group1 ב- Active Directory, לדוגמה: example1.com.
- בצע סנכרון מלא או הדרגתי עבור example1.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com. משתמש 2 אינו מקושר למשתמש 1, וקבוצה 2 אינה מקושרת לקבוצה 1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של משתמש2 וקבוצה2 מופיע ב- https://admin.webex.com.
סנכרון דומיין חדש ושמירה על דומיין קיים
אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שאתה מתקין את מחבר הספריות לסנכרון דומיין (B) בשרת Windows נתמך. המחבר נקשר לדומיין החדש לאחר ההתקנה הראשונית, ומידע המשתמש תחת דומיין (A) נשאר ללא שינוי.
לכל דומיין חייב להיות מחבר פעיל משלו. נבחן שני דומיינים עם ההגדרה הבאה: תחום A עם מחברים (ca1) ו-(ca2) עבור זמינות גבוהה מקומית (HA); תחום B עם מחבר (cb1). (ca1) ו-(ca2) משרתים את תחום A. בתרחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על סינכרון הדומיין, מכיוון שמחבר אחד תמיד פעיל. אז, cb1 הוא המחבר הפעיל עבור תחום B, מכיוון שלתחום A כבר יש מחבר פעיל (ca1 או ca2).
הגדר את עדיפות הדומיין
השתמש בהליך זה כדי לשנות את העדיפות של תחומי Active Directory שלך. עדיפות דומיין מאפשרת לך לקבוע את הדומיין הראשי, הדומיין המשני וכן הלאה. זה עוזר כאשר שני משתמשים משני דומיינים שונים מסנכרנים את אותו ערך דוא"ל לארגון אחד.
אל תשתמש בהליך זה אם יש לך דומיין יחיד המופיע במחבר הספריות. אם תנסה, המחבר יציג לך הודעה המציינת שאין צורך בעדיפות דומיין.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ https://admin.webex.com.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על הגדר עדיפות דומיין. |
| 3 |
סמן דומיין אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את סדר העדיפויות של דומיין זה, ולאחר מכן לחץ על שמור כדי לשמור שינוי זה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלפת דומיינים
השתמש בהליך זה כדי לחבר מחדש את מחבר הספריות של Cisco לתחום אחר.
לפני שתתחיל
-
ודא שאין משימות סנכרון הפועלות לפני שאתה עובר בין דומיינים.
-
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ- Control Hub.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על החלף דומיין. |
| 3 |
לאחר קריאת האזהרה, אם הבנת את ההשפעה של שינוי זה על הפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף דומיין, תתנתק ממחבר הספריות הנוכחי של Cisco, דומיינים אחרים במחבר לא רשומים ומידע המחבר במחשב זה יימחק. |
| 4 |
היכנס שוב למחבר הספריות של Cisco וקשר מחדש את הדומיין. |
כבה את סנכרון הספריות
אם עליך להפסיק את הסנכרון מ- Directory Connector, תוכל לבטל אותו באופן זמני מ- Control Hub.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריותולאחר מכן בחר אחת מהאפשרויות:
|
| 2 |
לאחר קריאת ההנחיה, לחץ על כבה. הסנכרון מופסק עד שתפעיל אותו מחדש מ- Directory Connector. |
הסר מיפוי תכונות משתמש
השתמש במחבר הספריות כדי להסיר את המיפוי עבור תכונות Active Directory שמופו בעבר לענן וסונכרנו עם Webex. לאחר הסרת מיפוי המאפיינים, ערכי המאפיינים יוסרו מהענן ולא יסונכרנו עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
בחר את המיפוי שברצונך להסיר מרשימת שם המאפיין. |
| 4 |
תחת היקף המשתמש המושפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
ניהול תמונות פרופיל
השתמש במחבר הספריות כדי לעדכן תמונות פרופיל משתמש או כדי להסיר תמונות פרופיל משתמש ריקות.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסרת התקנה וביטול הפעלה של מחבר הספריות
לאחר הסרת ההתקנה של מופע של Directory Connector, עליך לבטל את רישומו. הסר לחלוטין מחבר ספריות עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש יותר בסינכרון ספריות.
-
אינך רוצה להשתמש באחד מכמה מחברי ספריות (זמינות גבוהה).
-
אתה רוצה לשנות את הדומיין ולהתקין מחבר נוסף.
לפני שתתחיל
-
ייתכן שיש לך מספר מופעים של מחבר ספריות מוגדרים עבור זמינות גבוהה (HA) או סינכרון של מספר תחומים. השבת את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של מחבר הספריות.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של מחבר הספריות.
| 1 |
ממחשב Windows שלך, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספריות, בחר הסר התקנהולאחר מכן פעל לפי ההנחיות. ייתכן שתצטרך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריות, לחץ על עוד |
| 4 |
לאחר קריאת ההנחיה, לחץ על בטל. אלא אם כן קיים מחבר ספריות נוסף בפריסה בעלת זמינות גבוהה (HA), חשבונות משתמשים אינם מסונכרנים עוד. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות שלך. כלי זה מותקן כחלק מ-Directory Connector גרסה 3.4 ואילך.
אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל- LDAP כך שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות היומן המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory Domain:
-
כדי להפעיל בדיקות עבור שירותי Active Directory Lightweight Directory:
-
כדי להריץ בדיקות עבור פרוטוקול LDAP (Lightweight Directory Access Protocol):
פתרון בעיות במחבר הספריות של Ciso
פתרון בעיות ותיקונים עבור מחבר הספריות
ייתכן שתיתקל בהודעת שגיאה או בבעיה אחרת במחבר הספריות. כמו כן, לאחר שמחבר הספריות מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דוא"ל המפרט את כל הבעיות בסנכרון. עיין בסעיפים הבאים לקבלת מידע על בעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני פנייה לתמיכה.
התקן
מחבר הספרייה הפסיק לעבוד
קיבלת התראות בדוא"ל המודיעות לך שמחבר הספריות שלך אינו פועל.
-
ייתכן שמחבר הספריות אינו מותקן כהלכה.
-
ייתכן שמחבר הספריות אינו פועל.
-
ייתכן שהרשת אינה זמינה.
נסה את הפתרון הבא:
-
פתח את . אתר את מחבר הספריות. אם הוא לא שם, הורד את הגרסה העדכנית ביותר מ-Control Hub והתקן אותה.
-
פתח את שירות ואתר את שירות Cisco DirSync. ודא שהמצב מוצג כ- התחיל. אם השירות נעצר, לחץ לחיצה ימנית ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את מחבר הספריות יש גישה לאינטרנט.
שגיאת התקנה מחדש
בעיה— אם תתקין מחבר חדש מיד לאחר הסרת התקנת מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית—ב-Windows Server 2012, לקוח הסרת ההתקנה זקוק לזמן כדי למחוק את חשבון השירות מרשימת השירותים.
פתרון—לאחר זמן מה, נסה להתקין שוב.
כניסה
קורס מחבר ספריות במהלך כניסה ל-SSO
בעיה
מחבר הספריות עלול לקרוס לאחר הזנת כתובת דוא"ל מדף כניסה של SSO.
תמיסה
נסה את הפתרון הבא:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצתית חדשה:
-
עבור לבקר התחום ופתח את ניהול מדיניות קבוצתית (gpedit.msc).
-
לחצו לחיצה ימנית על OU או דומיין ספציפיים, ובחרו צור GPO בדומיין זהובחרו קשר אותו כאן…
-
תן שם למדיניות, לאחר מכן לחץ לחיצה ימנית ובחר ערוך.
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המכונה:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
השינויים נכנסים לתוקף לאחר הפעלת gpupdate
/force, הפעלה מחדש של המחשב (עבור שינויים במכונה), או כניסה חוזרת של המשתמש (עבור שינויים במשתמש).
לא ניתן היה לרשום את מחבר השירות של Cisco DirSync
בעיה
הכניסה נכשלת ומופיעה ההודעה הזו: "לא ניתן היה לרשום את מחבר שירות Cisco DirSync."
תמיסה
מערכת ה-Windows שעליה מותקן Directory Connector חייבת להיות חברה ב-Active Directory.
לא מופיע דף כניסה
בעיה
פתחת את מחבר הספריות ודף הכניסה לא הופיע.
תמיסה
נסה את השלבים הבאים:
-
בדפדפן אינטרנט אקספלורר, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו כרום ופיירפוקס.
-
אם אינטרנט אקספלורר לא יכול לבקר בקישור אבל דפדפנים אחרים כן, בדוק את הגדרות אינטרנט אקספלורר וסמן את תיבות הסימון TLS 1.1 ו-1.2. (השתמשו בהליך הפעל TLS ב-Internet Explorer.)
מופיעה בקשת כניסה
בעיה
מופיעה בקשה שתבקש ממך להזין את שם המשתמש והסיסמה כדי לעבור את תהליך האימות.
סיבה אפשרית
מחבר הספריות משלים אימות אבטחה של NTLM בשקט עם חשבון הכניסה. אם האימות נכשל, תופיע חלון דו-שיח שתבקש את שם המשתמש והסיסמה לאימות.
תמיסה
כאשר תראה את חלון הכניסה הקופץ, עליך לספק חשבון תקף עם אימות תקין לצורך העברת אבטחה.
לא ניתן להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, מופיעה הודעת השגיאה: "לא ניתן להתחבר לשרת המרוחק".
סיבה אפשרית
ייתכן שיש לך בעיות פרוקסי שצריך לפתור.
תמיסה
ראה פתרון בעיות כניסה לחשבון שירות למידע נוסף על פתרון בעיות.
לא ניתן לרשום את המחבר
בעיה
אתה רואה את הודעת השגיאה "לא ניתן לרשום את המחבר". אירע חריג כללי."
סיבה אפשרית
ברוב המקרים, הבעיה נובעת מכך שלמחבר הספריות אין הרשאה להתחבר להקשר הבסיסי של LDAP.
תמיסה
נסה את הפתרון הבא:
-
הפעל שורת פקודה (cmd) ולאחר מכן הזן
ldp.exe. -
לחץ על , בחר איגוד כמשתמש המחובר כעתולאחר מכן לחץ על אישור.
-
לחץ על , הזן
DC=companyname,DC=adבתור BaseDN ולאחר מכן לחץ על אישור. -
אם הבעיה נמשכת, פתחו פנייה לתמיכה.
סנכרון
אווטארים לא מסונכרנים
בעיה
מחבר הספריות של סיסקו סנכרן נתוני AD של משתמשים לענן Webex. אבל אף נתוני אווטאר לא סונכרנו בהצלחה.
סיבה אפשרית
אם השתמשת שוב בשרת אווטאר קיים ואווטארים של המשתמש כבר סונכרנו, המטמון המקומי לוכד אותם ומונע שליחה חוזרת כדי לחסוך רוחב פס.
תמיסה
מחק את המטמון המקומי על ידי ביצוע השלבים הבאים:
-
עבור אל C:\Program קבצים (x86)\Cisco Systems\Cisco מַדרִיך Connector\Plugins\
-
מחק את DirSyncPluginAvatar.dll-cache.bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר הספריות של Cisco.
חשבונות דוא"ל של משתמשים מתנגשים
בעיה
תוצאות הסנכרון עשויות להראות חשבונות דוא"ל של משתמשים מתנגשים.
-
אם משתמשים ניסו את הגרסה החינמית של אפליקציית Webex, כתובות הדוא"ל שלהם נמצאות בארגון הצרכנים החינמי.
-
אם אי פעם סונכרנו הודעות דוא"ל של משתמשים בארגון אחר.
-
אם כתובות הדוא"ל של המשתמשים קיימות במספר דומיינים השייכים לארגון.
תמיסה
נסה את הפתרון הבא:
-
בצע את השלבים הבאים אם אתה מנסה לתבוע משתמשים:
-
השבת זמנית את מחבר הספריות של Cisco.
-
השתמש באפשרות תביעת משתמש במרכז הבקרה כדי לתבוע את כל החשבונות שעשויים להיות קיימים בארגון הצרכנים החינמי. ראה תביעת משתמשים לארגון שלך (המרת משתמשים) למידע נוסף.
-
בצע הפעלה יבשה ב-Cisco Directory Connector ולאחר מכן הפעל מחדש את סנכרון הספריות
-
במקרה האחרון, בדוק שוב את נתוני המשתמש במקורות Active Directory שלך.
משתמש שהומר סומן כלא פעיל
בעיה
בסביבת הסנכרון של ספריות הכתובות שלך, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגוני שלך, אך המשתמש שהומר אינו יכול להיכנס לאפליקציית Webex.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון ארגוני, המשתמש מסומן כלא פעיל למשך 30 יום כאמצעי תאימות אבטחה. במהלך תקופה זו, המשתמש לא יוכל להיכנס לאפליקציית Webex והוא מסומן למחיקה בתום תקופת 30 הימים. מצב זה נוצר מכיוון שפרטי המשתמש הפנוי אינם נמצאים ב-Active Directory.
תמיסה
עליך לנקוט פעולה אם אינך רוצה שחשבון המשתמש יימחק. כדי לפתור בעיה זו, צור חשבון משתמש ב-Active Directory המקומי שלך המתאים לחשבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון מ-Cisco Directory Connector. לאחר מכן, המשתמש יוכל להיכנס שוב לאפליקציית Webex והחשבון לא יימחק.
סנכרון מצטבר נכשל
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב-Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטברים.
-
המסנן שבו אתה משתמש מפנה לתכונת ערך מקושרת.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבוצע סנכרון מלא.
תמיסה
ל-Windows Server 2008 R2 יש באג הקשור לבעיה זו. הבאג תוקן ב-2012 R2 ואילך. אנו ממליצים לשדרג את שרת Windows שלך לגרסה 2012 R2 לפחות.
ערך לא חוקי עבור המאפיין
בעיה
עֲבוּר [user dn (מכובד name)], התכונה [attribute ל-name] יש את הערך הלא חוקי הבא [attribute value].
סיבה אפשרית
עֲבוּר CN=b,OU=Employees,OU=C Users,DC=c,DC=com, התכונה [telephone number] מכיל את הערך הלא חוקי הבא: +. מאפיין זה חייב להכיל לפחות מספר אחד.
תמיסה
לתכונה עבור משתמש זה אין ערך חוקי. תקן את ערכו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים למחיקה
בעיה
המשתמשים התואמים מסומנים למחיקה.
בעת ביצוע סינכרון יבש כדי לבדוק את הנתונים בין Active Directory לענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובייקט למחיקה.
תמיסה
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, ניתן להשתמש ב-Directory Connector לתיקון. בצע סנכרון כדי למחוק את המשתמש ולאחר מכן בצע סנכרון נוסף כדי לסנכרן את המשתמש מ-AD מקומי לענן.
-
אם אינך יכול למחוק וליצור מחדש את חשבון המשתמש, פתח פנייה לתמיכה.
מאפיין חסר
בעיה
המאפיין הנדרש [attribute_name] בעת הוספת ערך מקומי [user dn (מכובד name)]. הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
סיבה אפשרית
כתובת הדוא"ל של המאפיין הנדרש חסרה. בעת הוספת ערך מקומי [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
תמיסה
אחת התכונות הנדרשות חסרה עבור המשתמש [user_email_address]. ספק את הערכים הנדרשים עבור משתמש זה.
קבוצה מקוננת לא מסתנכרנת
בעיה
משתמשים בקבוצת Active Directory מקוננת אינם מסונכרנים כראוי עם הענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל גם את קבוצת הצאצא וגם את קבוצת האב, דבר שאינו נתמך. לדוגמה: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
תמיסה
עליך להגדיר מחדש את המסנן שמסנכרן קבוצות. לדוגמה: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
התנגשות בשמות משתמשים
בעיה
ישנה התנגשות בשמות עבור [user dn] עבור אובייקט כניסה לענן קיים בשם: [user אֶלֶקטרוֹנִי address], ומסוג המשתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים במרכז הבקרה.
תמיסה
צור משתמש ב-Active Directory שלך עם אותה כתובת דוא"ל כמו החשבון שרשמת דרך Control Hub.
Control Hub
רשימת משתמשים חסרה במרכז הבקרה
בעיה
אם יש לך ארגון Webex עם יותר מ-1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים במרכז הבקרה.
תמיסה
ניתן להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב-Control Hub, עבור אל משתמשים, לחץ על חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו עם מרכז הבקרה
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם מרכז הבקרה.
סיבה אפשרית
הקבוצה אינה מתויגת כ- isCriticalSystemObject ב-Active Directory.
תמיסה
ודא שהתכונה isCriticalSystemObject מוגדרת ל- TRUE ב-Active Directory.
הפעלת פתרון בעיות עבור מחבר הספריות
באפשרותך להפעיל פתרון בעיות כדי לסייע באבחון שגיאות שתיתקל בהן ב- Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קבצי הלוג שהם :
| 1 |
הפעל את הקובץ |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
במחבר הספריות, לחץ על לוח בקרה. |
| 4 |
עבור אל פעולותולאחר מכן לחץ על . |
| 5 |
לאחר שפתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; פעולה זו לוכדת את נתוני התנועה כדי שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קבצי היומן: אם הקובץ ריק, ודא שלחשבון יש הרשאות גישה ל-AD DS או ל-AD LDS שלך. תיקיית היומן שומרת קבצים רק משלושת הימים האחרונים. התוכן בקבצי היומן תואם את הפלט של יומן האירועים למערכת. |
| 7 |
במידת הצורך, שלח את קובץ היומן לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות לאחר שתסיים. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או מצטבר, הפעל את מציג האירועים. הוא מציג סיכום של אירועי ניהול ויומני שגיאות.
| 1 |
מ-Directory Connector, עבור אל Dashboardולאחר מכן לחץ על . תיבת הדו-שיח מאפייני אירוע מציגה את פרטי אירוע הסנכרון ופרטי השגיאה. |
| 2 |
ממציג האירועים, עבור אל .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל היומנים כקובץ אירועים יחיד. (*.evtx) או פורמט אחר כגון xml או csv. |
מה הלאה?
אם עליך לפתוח אירוע, צור קשר עם התמיכה, תאר את הבעיה עם המחבר ולאחר מכן צרף את קובץ האירועים לאירוע שלך.
יומני אירועים לוכדים פעולות של משתמשים. לקבלת עזרה בניהול תעבורת רשת, הפעל את פתרון הבעיות במחבר.
הפעלת TLS ב-Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר הספריות של Cisco:
-
אירעה שגיאה בעת כניסה לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם אתה רואה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח את אינטרנט אקספלורר ולאחר מכן בחר כלים. כעת סמנו את התיבות עבור TLS/SSL הגרסה שברצונך להפעיל לחץ על אישור סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט, עבור אל מתקדם, גלול אל אבטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב-TLS 1.1 ו- השתמש ב-TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתרון בעיות כניסה לחשבון שירות
אם אינך מצליח להיכנס למחבר הספריות של Cisco או שאינך מצליח להפעיל סנכרון, בצע את השלבים הבאים כדי לנסות לפתור את הבעיה לפני שתפנה לתמיכה.
| 1 |
נסה לבקר ב https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בדפדפן האינטרנט שלך. |
| 2 |
בחרו אחד, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שהחשבון שתצורתו נקבעה עבור שירות Cisco DirSync (אותו ניתן למצוא בשירותי Windows) כולל רמת הרשאה המאפשרת לו גישה לנתוני אווטאר ונתוני AD. כברירת מחדל, השירות ממנף את פרטי הכניסה והאימות של חשבון Windows. |
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
סקירה כללית של מחבר הספריות של סיסקו
סקירה כללית של מחבר הספריות
מחבר מדריך (Directory Connector) הוא יישום מקומי לסנכרון זהויות בענן. אתה מוריד את תוכנת המחבר מ-Control Hub ומתקין אותה במחשב המקומי שלך.
בעזרת Directory Connector, תוכלו לתחזק את חשבונות המשתמש והנתונים שלכם ב-Active Directory, כך ש-Active Directory יהפוך למקור האמת היחיד. כאשר מבצעים שינוי מקומי, הוא משוכפל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור ותועלת |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומצב הסנכרון, ואת מצב מחבר הספריות. ניתן לצפות בלוח המחוונים בכל פעם שתיכנסו. |
| ניסיון יבש לפני סנכרון לענן | בצע ניסוי יבש של שינויים בספרייה לפני שהם מיושמים בענן. לאחר מכן, הפעל דוח כדי לראות שהשינויים שאתה רוצה לבצע הם מה שאתה מצפה להם. |
| סנכרון מלא ומצטבר | סנכרן את כל הספרייה. או פשוט לסנכרן את השינויים המצטברים כדי לחסוך בכוח עיבוד ולקצר את זמן הסנכרון. |
|
סנכרון דומיינים מרובים (יער בודד או יערות מרובים) |
מחבר הספריות תומך במספר תחומים, תחת יער יחיד או תחת יערות מרובים (ללא צורך ב-AD LDS). עבור ארגונים עם מספר דומיינים של Active Directory, ניתן להתקין מחבר ספריות עבור כל דומיין, לחבר כל דומיין לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמשים לתוך Webex. מרכז הבקרה משקף את המצב על ידי הצגת מצב הסנכרון עבור מחברי ספריות מרובים, מאפשר לך לבטל את הסנכרון עבור תחום ספציפי ולהשבית מחבר ספריות בפריסה בעלת זמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| מסנני LDAP (Lightweight Directory Access Protocol) | הגדירו קריטריוני חיפוש LDAP וספקו ייבוא יעיל. |
| מיפוי תכונות של Active Directory | מיפוי תכונות של Microsoft Active Directory לתכונות ענן תואמות של Webex. באפשרותך למפות תכונות הרלוונטיות לתצורת Active Directory שלך וגם להגדיר תכונות מותאמות אישית למיפוי לענן. המאפיינים מהמקום יוצרים נתונים שונים בענן, כגון פרטי חשבון משתמש, מספרי טלפון של ארגונים ב-Webex Teams, כתובות SIP של משאבי חדר ונתוני כרטיסי קשר אחרים של משתמשים (תואר תפקיד, מחלקה, מנהל וכן הלאה). |
|
מדריך ארגוני למשאבי חדר מקומיים ומשתמשי Cisco Webex Calling (Cloud PSTN) ואנשי קשר ארגוניים ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב-Cisco Webex Calling Cloud PSTN עבור שירות שיחות או שיש לך התקני חדר מקומיים, תכונה זו מאפשרת למשתמשים לחפש במדריך אנשי קשר של הארגון מטלפוני Cisco Webex Calling (ענן PSTN) או ממשאבי חדר.
|
| מציג אירועים | השתמש במציג האירועים כדי לקבוע אם היו בעיות כלשהן בסנכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות של Cisco. אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל-Active Directory כדי שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. לאחר הפעלת פתרון בעיות ב-Directory Connector, ייכתבו יומני רישום שניתן לשלוח לתמיכה הטכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, תישלח אליך הודעה בכל פעם שגרסה חדשה של התוכנה זמינה. ניתן להגדיר שדרוגים אוטומטיים כך שתמיד תהיה עם הגרסה העדכנית ביותר של התוכנה כשתצא גרסה חדשה. |
| זמינות גבוהה | הגדר מספר מחברים כך שיהיה גיבוי, למקרה שהמחבר הראשי או המכונה המארחת אותו יכשלו. |
מחבר הספריות מחולק לשלושה אזורים:
-
מרכז הבקרה הוא הממשק היחיד המאפשר לך לנהל את כל היבטי ארגון ה-Webex שלך: הצג משתמשים, הקצא רישיונות, הורד את מחבר הספריות ו קבע את התצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאותמו דרך ספק הזהות הארגוני שלהם ואינך רוצה לשלוח הזמנות דוא"ל עבור אפליקציית Webex.
-
ממשק ניהול מחבר ספריות הוא התוכנה שאתה מוריד מ-Control Hub ומתקין בשרת Windows מהימן. עבור מספר דומיינים של Active Directory, ניתן להתקין גרסה אחת של התוכנה עבור כל דומיין שברצונך לסנכרן. באמצעות התוכנה, ניתן להפעיל סנכרון כדי להביא את חשבונות המשתמשים של Active Directory שלך ל-Webex, להציג ולנטר את מצב הסנכרון ולהגדיר את שירותי מחבר הספריות.
-
שירות סנכרון ספריות מבצע שאילתה ב-Active Directory שלך כדי לאחזר משתמשים וקבוצות לסנכרון לשירות המחבר ולמחבר הספריות.
עיין בתרשים זה כדי להבין את ארכיטקטורת מחבר הספריות:
הכן את הסביבה שלך עבור מחבר הספריות
דרישות עבור מחבר ספריות
דרישות Windows ו-Active Directory
ניתן להתקין את Directory Connector בשרתי Windows הנתמכים הבאים:
-
שרת חלונות 2022
-
שרת חלונות 2019
-
Windows Server 2016
כדי לטפל בבעיית קובצי Cookie, אנו ממליצים לשדרג את בקר התחום שלך לגרסה המכילה את התיקון - Windows Server 2012 R2 או 2016.
מחבר הספריות נתמך עם שירותי Active Directory הבאים:
-
אקטיב מדריך 2016
(מחבר הספריות נתמך בעת שימוש בגרסה העדכנית ביותר של Active Directory ב-Windows Server 2019)
-
אקטיב מדריך 2012
-
אקטיב מדריך 2008 R2
-
אקטיב מדריך 2008
שימו לב לדרישות הנוספות הבאות:
-
מחבר ספריות דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework גרסה 3.5 (נדרש עבור יישום מחבר הספריות). אם נתקלת בבעיות כלשהן, השתמש בהוראות ב- הפעל את .NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework גרסה 4.5 (נדרש עבור TLS 1.2)
-
-
נדרשת רמה פונקציונלית 2 של יער Active Directory (Windows Server 2003) ומעלה. (ראה מהן רמות פונקציונליות של Active Directory? למידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 GB של זיכרון RAM
-
50 ג'יגה-בייט של אחסון
-
אין מינימום למעבד
דרישות הרשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישת HTTPS (פורט 443) לאינטרנט.
דרישות ארגון Webex
-
כדי לגשת לתוכנת מחבר הספריות ממרכז הבקרה, אתה זקוק לארגון Webex עם גרסת ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמש חדשים של אפליקציית Webex יהיו פעילים לפני שהם יתחברו בפעם הראשונה, אנו ממליצים לך לבצע את הפעולות הבאות:
-
הוסף, אמת ואפשר לתבוע דומיינים המכילים את כתובות הדוא"ל של המשתמשים שברצונך לסנכרן לענן.
-
בצע שילוב של כניסה יחידה (SSO) של ספק הזהויות (IdP) שלך עם ארגון Webex שלך.
-
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכלו לנהל קמפיין דוא"ל משלכם. (תכונה זו דורשת שילוב של SSO.)
-
למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה.
דרישות התקנה
-
עבור סביבה מרובת דומיינים (יער יחיד או יערות מרובים), עליך להתקין מחבר ספריות אחד עבור כל תחום של Active Directory. אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שיש לך שרת Windows נתמך נפרד כדי להתקין את מחבר הספריות עבור סנכרון דומיין (B).
-
כדי להיכנס למחבר, איננו דורשים חשבון ניהול ב-Active Directory. אנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מערכת מלא במרכז הבקרה.
למשתמש מקומי זה חייבות להיות הרשאות במחשב Windows זה כדי להתחבר לבקר התחום ולקרוא אובייקטי משתמש של Active Directory. חשבון הכניסה למחשב צריך להיות של מנהל מערכת עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון מנהל המערכת המלא עבור Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשת ל-Active Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי להגדיר חשבון אחר לגישה ל-Active Directory. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
ודא שמצב חיפוש ספריית קישורים דינמית (DLL) בטוחה של Windows מופעל באמצעות הליך זה: בדוק את SafeDllSearchMode ברישום של Windows.
-
אם אתה משתמש ב-AD LDS עבור מספר תחומים ביער יחיד, אנו ממליצים להתקין את Directory Connector ואת Active Directory Domain. Service/Active שירותי מדריך קלי משקל (AD) DS/AD LDS) במכונות נפרדות.
דרישות ריבוי דומיינים
לפני שתבצעו את המשימות ב- זרימת משימות פריסת מחבר מדריך כתובות של Cisco, קחו בחשבון את הדרישות וההמלצות הבאות אם אתם מתכוונים לסנכרן מידע מ-Active Directory מדומיינים מרובים לתוך הענן:
-
נדרש מופע נפרד של מחבר ספריות עבור כל דומיין.
-
תוכנת מחבר הספריות חייבת לפעול על מחשב מארח שנמצא באותו תחום שהוא יסנכרן.
-
אנו ממליצים לאמת או לתבוע את הדומיינים שלך ב-Control Hub. (ראה הוספה, אימות ותביעה על דומיינים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח פנייה כדי להעביר את הארגון שלך לרשימת ארגונים גדולה.
-
אם תרצו, תוכלו לסנכרן מידע על משאבי החדר יחד עם חשבונות משתמשים. (ראה סנכרון מידע על חדרים מקומיים עם Webex Cloud.)
המלצות לקבוצת Active Directory להקצאת רישיונות אוטומטית
קבוצות Active Directory משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים מסייעת לפשט את תחזוקת הרשת והניהול.
ישנם שני סוגי קבוצות ב-Active Directory:
-
קבוצות תפוצה— משמשות ליצירת רשימות תפוצה של דוא"ל.
-
קבוצות אבטחה— משמשות להקצאת הרשאות למשאבים משותפים.
יש לשקול את ההנחיות הבאות בעת יצירת קבוצות ב-Active Directory:
-
צור קבוצה גלובלית לכל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמשו במוסכמות סטנדרטיות למתן שמות ברחבי הארגון שלכם כדי להקל על זיהוי מידע חשוב אודות קבוצה. שמות קבוצות יכולים לכלול פרטים על הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_EMEAR" מתייחס לקבוצת אבטחה גלובלית עבור משתמשי רישוי Webex במדינות EMEAR.
-
ארגנו קבוצות בצורה קלה להבנה, כגון לפי גיאוגרפיה או היררכיה ניהולית. השתמשו בתיאורי קבוצות כדי לתאר באופן מלא את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות שהוקצו לאחרונה, הגדר את תבנית קבוצת הרישוי האוטומטי ב-Control Hub עבור קבוצות אלו. ראה הגדרת תבנית הקצאת רישיון אוטומטית למידע נוסף.
מידע על מידות
מחבר הספריות פועל כגשר בין Active Directory המקומי לענן Webex. ככזה, למחבר אין מגבלה עליונה למספר אובייקטי Active Directory שניתן לסנכרן עם הענן. כל מגבלה על אובייקטי ספריית מדריך מקומי קשורה לגרסה ולמפרטים הספציפיים של סביבת Active Directory המסונכרנת לענן, ולא למחבר עצמו.
מספר גורמים יכולים להשפיע על מהירות הסנכרון:
-
המספר הכולל של אובייקטי Active Directory. (עבודת סנכרון של 5000 משתמשים לא תיקח זמן רב כמו 50000.)
-
מהירות ורוחב פס של הרשת.
-
עומס עבודה ומפרטים של המערכת.
אם אתם מסנכרנים יותר מ-50,000 משתמשים, אנו ממליצים בחום להשתמש במחבר שני לצורך גיבוי לגיבוי ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים הנ"ל, איננו יכולים לספק ערכי זמן ספציפיים לגבי משך הזמן שייקח לסנכרון אובייקטים.
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
שילוב פרוקסי אינטרנט
שילוב פרוקסי אינטרנט
אם אימות פרוקסי אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש במחבר הספריות.
אם הארגון שלך משתמש בפרוקסי אינטרנט שקוף, הוא אינו תומך באימות. המחבר מחבר ומסנכרן בהצלחה משתמשים.
ניתן לנקוט באחת מהגישות הבאות:
-
פרוקסי אינטרנט מפורש דרך אינטרנט אקספלורר (המחבר יורש את הגדרות פרוקסי האינטרנט)
-
פרוקסי אינטרנט מפורש דרך קובץ .pac (המחבר יורש הגדרות פרוקסי ספציפיות לארגון)
-
פרוקסי שקוף שעובד עם המחבר ללא כל שינוי
השתמש בפרוקסי אינטרנט דרך הדפדפן
ניתן להגדיר את מחבר הספריות לשימוש בפרוקסי אינטרנט דרך אינטרנט אקספלורר.
אם שירות Cisco DirSync פועל מחשבון שונה מזה של המשתמש המחובר כעת, עליך גם להיכנס באמצעות חשבון זה ולהגדיר פרוקסי אינטרנט.
| 1 |
מאינטרנט אקספלורר, עבור אל ולאחר מכן בחר הגדרות LAN. |
| 2 |
הפנה את מופע Windows למקום שבו המחבר מותקן בפרוקסי האינטרנט שלך. המחבר יורש את הגדרות ה-proxy של האינטרנט. |
| 3 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
הגדרת פרוקסי אינטרנט באמצעות קובץ PAC
ניתן להגדיר דפדפן לקוח לשימוש בקובץ .pac. קובץ זה מספק את כתובת ה-proxy של האינטרנט ואת פרטי הפורט. מחבר הספריות יורש ישירות את תצורת פרוקסי האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר ויסנכרן בהצלחה את פרטי המשתמש לענן Webex, ודא שאימות proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר הספריות תומך ב- NT LAN Manager (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בקרב התקני התחום ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, דבר שיכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, התכנון הטכני של NTLM מבוסס על מנגנון של אתגר
ו תגובה
:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמה בטקסט רגיל, ערך גיבוב (hash) של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס באמצעות הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה-hash המאוחסן לבין ערך ה-hash מהסיסמה שהוזנה. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, הוא מייצר מפתח אקראי של 16 סיביות. המפתח נקרא אתגר (או נונס). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט רגיל.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר באמצעות ערך ה-hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח חזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר התחום לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן ששלח הלקוח והאתגר הפשוט המקורי.
-
בקר התחום יכול לאחזר את ערכי ה-hash של הסיסמה בהתאם לשם החשבון. ואז בקר התחום יכול להצפין באתגר המקורי. בקר הדומיין יכול לאחר מכן להשוות בין ערך ה-hash שהתקבל לערך ה-hash המוצפן. אם הם זהים, האימות הצליח.
ל-Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אינך צריך להשלים הגדרות נוספות.
הגדר פרוקסי שקוף
בתרחיש זה, הדפדפן אינו מודע לכך ששרת פרוקסי שקוף של האינטרנט מיירט בקשות http (port) 80/port 443) ואין צורך בתצורה בצד הלקוח.
| 1 |
פרוס פרוקסי שקוף, כך שהמחבר יוכל להתחבר ולסנכרן משתמשים. |
| 2 |
ודא שהפרוקסי הצליח - תראה חלון קופץ צפוי לאימות דפדפן בעת הפעלת המחבר. |
הגדר אימות פרוקסי
הוסף את כתובת ה-URL cloudconnector.webex.com לרשימת ההיתרים שלך על ידי יצירת רשימת בקרת גישה.
בשרת חומת האש של הארגון שלך:
| 1 |
הפעל חיפוש DNS אם עדיין לא מופעל. |
| 2 |
קבע רוחב פס משוער עבור חיבור זה (בכ-2 mb/s או פחות עבור המחבר). ייתכן שזה לא נדרש. |
| 3 |
צור רשימת בקרת גישה שתחול על מארח המחבר, וציין לדוגמה: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
החל ACL זה על ממשק חומת האש המתאים, אשר חל רק על מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש ב-proxy האינטרנט שלך על ידי הגדרת משפט ה-deny המשתמע המתאים. |
פריסת מחבר ספריות
זרימת משימות פריסה של מחבר ספריות של סיסקו
לפני שתתחיל
| 1 |
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא. עבור התקנה חדשה של מחבר מדריך הכתובות, עבור תמיד אל מרכז הבקרה ( https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה, כך שתוכל להשתמש בתכונות ובתיקוני באגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 2 |
היכנס באמצעות אישורי מנהל ה-Webex שלך ובצע את ההגדרה הראשונית. |
| 3 |
חשוב תמיד לעדכן את תוכנת מחבר הספריות שלך לגרסה העדכנית ביותר. אנו ממליצים להשתמש בהליך זה כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 4 |
בחירת אובייקטי Active Directory לסנכרון כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות. |
| 5 |
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid. |
| 6 |
סנכרנו אווטארים של ספריות באמצעות אחת מההליכים הבאים: ניתן לסנכרן את האווטארים של המשתמשים שלך לענן כך שהאווטאר של כל משתמש יופיע כשהם מתחברים לאפליקציה. ניתן לסנכרן אווטארים מתכונה של Active Directory או משרת משאבים. |
| 7 |
סנכרון מידע על חדרים מקומיים עם Webex Cloud השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי חדר רשומים בענן, כגון התקן חדר Webex או לוח Cisco Webex. |
| 8 |
כדי להקצות משתמשים מ-Active Directory ל-Control Hub, בצע את השלבים הבאים:
בצע רצף זה כדי להקצות משתמשי Active Directory עבור חשבונות Webex App. באפשרותך להקצות משתמשים מיער מרובה או פריסת Active Directory מרובת תחומים עבור Directory Connector 3.0 ואילך. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שכבר עשויים להיות קיימים בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex. |
התקן מחבר ספר טלפונים
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא.
עליך להתקין מחבר אחד עבור כל תחום של Active Directory שברצונך לסנכרן. מופע יחיד של מחבר ספריות יכול לשרת רק דומיין יחיד. עיין בתרשים הבא כדי להבין את הזרימה של סנכרון דומיינים מרובים:
לפני שתתחיל
אם אתם מבצעים אימות דרך שרת פרוקסי, ודאו שיש לכם את פרטי הפרוקסי שלכם:
-
עבור אימות בסיסי של פרוקסי, תזין את שם המשתמש והסיסמה לאחר התקנת מופע של המחבר. נדרשת גם הגדרת פרוקסי של Internet Explorer לאימות בסיסי; ראה שימוש בפרוקסי אינטרנט דרך הדפדפן
-
עבור פרוקסי NTLM, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
ב מרכז הבקרה, עבור אל ובחר הבא. |
| 2 |
לחץ על הקישור הורד והתקנה כדי לשמור את הגרסה העדכנית ביותר של קובץ ה-.zip של התקנת המחבר בשרת VMware או Windows שלך. ניתן להשיג את קובץ ה-.zip ישירות מקישור זה, אך עליך להיות בעל גישת ניהול מלאה לארגון Control Hub כדי שתוכנה זו תפעל. עבור התקנה חדשה, הורד את הגרסה העדכנית ביותר של התוכנה כדי שתוכל להשתמש בתכונות ובתיקוני הבאגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 3 |
בשרת VMware או Windows, פתחו את קובץ ה-.msi והפעילו אותו בתיקיית ההתקנה כדי להפעיל את אשף ההתקנה. |
| 4 |
לחץ על הבא, סמן את התיבה כדי לקבל את הסכם הרישיון ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. |
| 5 |
בחר את סוג חשבון השירות שברצונך להשתמש בו ובצע את ההתקנה באמצעות חשבון מנהל:
כדי למנוע שגיאות, ודא שההרשאות הבאות קיימות:
|
| 6 |
לחץ על התקן. לאחר ביצוע בדיקת הרשת, ואם תתבקש, הזן את פרטי הגישה הבסיסיים של שרת ה-proxy שלך, לחץ על אישורולאחר מכן לחץ על סיום. |
מה הלאה?
אנו ממליצים לאתחל את השרת לאחר ההתקנה. דוח הריצה היבשה אינו יכול להציג את התוצאה הנכונה כאשר הנתונים לא פורסמו. בעת אתחול המכונה, כל הנתונים מתרעננים כדי להציג תוצאה מדויקת בדוח.
כניסה למחבר ספרייה
לפני שתתחיל
ודא שיש לך את פרטי הפרוקסי שלך.
-
עבור proxy basic-auth, תזין את שם המשתמש והסיסמה לאחר פתיחת המחבר בפעם הראשונה.
-
עבור פרוקסי NTLM, פתחו את Internet Explorer, לחצו על סמל גלגל השיניים, עברו אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שפרטי שרת הפרוקסי נוספו ולאחר מכן לחץ על אישור. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
פתח את המחבר ולאחר מכן הוסף את |
| 2 |
אם תתבקש, היכנס באמצעות אישורי אימות ה-proxy שלך, ולאחר מכן היכנס ל-Webex באמצעות חשבון מנהל המערכת שלך ולחץ על הבא. |
| 3 |
אשר את הארגון והדומיין שלך.
|
| 4 |
לאחר הופעת המסך אשר ארגון, לחץ על אשר. אם כבר קשרת את AD DS/AD LDS, יופיע המסך אשר ארגון. |
| 5 |
לחץ על אשר. |
| 6 |
בחר אחד, בהתאם למספר הדומיינים של Active Directory שברצונך לאגד למחבר Directory:
|
מה הלאה?
לאחר הכניסה, תתבקש לבצע סינכרון יבש.
לוח מחוונים של מחבר הספריות
כשאתה נכנס לראשונה ל-Directory Connector, מופיע לוח המחוונים. כאן תוכלו לצפות בסיכום של כל פעילויות הסנכרון, לצפות בסטטיסטיקות ענן, לבצע סנכרון יבש, להתחיל סנכרון מלא או מצטבר ולהפעיל את תצוגת האירועים כדי לראות מידע על שגיאה.
אם הזמן שנגמר לסשן שלך נגמר, התחבר שוב.
ניתן להפעיל משימות אלה בקלות מסרגל הכלים 'פעולות' או מתפריט 'פעולות'.
|
רכיב |
תיאור |
|---|---|
|
סנכרון נוכחי |
מציג את פרטי הסטטוס אודות הסנכרון שמתבצע כעת. כאשר לא מתבצע סנכרון, תצוגת המצב אינה פעילה. |
|
הסנכרון הבא |
מציג את הסינכרונים המלאים והמצטברים המתוזמנים הבאים. אם לא הוגדר לוח זמנים, יוצג לא מתוזמן . |
|
סנכרון אחרון |
מציג את הסטטוס של שני הסינכרונים האחרונים שבוצעו. |
|
סטטוס הסנכרון הנוכחי |
מציג את הסטטוס הכללי של הסנכרון. |
|
מחברים |
מציג את המחברים המקומיים הנוכחיים הזמינים לענן. |
|
סטטיסטיקות ענן |
מציג את הסטטוס הכללי של הסנכרון. |
|
לוח זמנים לסנכרון |
מציג את לוח הזמנים של הסנכרון עבור סנכרון הדרגתי וסנכרון מלא. |
|
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסיכום עשוי לכלול את הפרטים הבאים:
|
| פעולה | תיאור |
|---|---|
| התחלת סנכרון מצטבר |
התחל סינכרון מצטבר באופן ידני פעולה זו מושבתת בעת השהייה או השבתה של הסנכרון, אם סנכרון מלא לא הושלם, או אם סנכרון מתבצע. |
|
סינכרון ריצה יבשה |
בצע סנכרון ריצה יבשה. |
|
הפעל את מציג האירועים |
הפעל את מציג האירועים של מיקרוסופט. |
|
רענן |
רענן את לוח המחוונים של מחבר הספריות של סיסקו |
|
פעולה |
תיאור |
|---|---|
| סנכרן עכשיו |
התחל סנכרון מלא באופן מיידי. |
|
מצב סנכרון |
בחר מצב סנכרון מצטבר או מלא. |
|
איפוס סוד המחבר |
צור שיחה בין מחבר הספריות של Cisco לשירות המחברים. בחירה בפעולה זו תאפס את הסוד בענן ולאחר מכן תשמור את הסוד באופן מקומי. |
|
ריצה יבשה |
בצע בדיקה של תהליך הסנכרון. עליך לבצע ניסוי יבש לפני ביצוע סנכרון מלא. |
|
פתרון בעיות |
פִּנָה on/off פתרון בעיות. |
|
רענן |
רענן את המסך הראשי של מחבר הספריות של סיסקו. |
|
יציאה |
יציאה ממחבר הספריות של סיסקו. |
|
שילוב מקשים |
פעולה |
|---|---|
|
אלט +A |
הצג את תפריט הפעולות |
|
|
סנכרון עכשיו |
|
|
איפוס סוד המחבר |
|
|
ריצה יבשה |
|
|
סנכרון מצטבר |
|
|
סנכרון מלא |
|
|
הצג תפריטעזרה |
|
|
עזרה |
|
|
אודות |
|
|
שאלות נפוצות |
הגדר שדרוגים אוטומטיים
| 1 |
מ- Directory Connector, עבור אל ולאחר מכן סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector. |
| 2 |
לחץ על החל כדי לשמור את השינויים שלך. |
גרסאות חדשות של המחבר מותקנות אוטומטית כאשר הן זמינות.
באפשרותך לנהל שדרוגים באופן ידני, אם תרצה. ראה שדרוג לגרסת התוכנה האחרונה למידע נוסף.
בחירת אובייקטי Active Directory לסנכרון
כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות.
קבוצות להקצאת רישיונות אוטומטית
מרכז הבקרה מאפשר לך לנהל הקצאות רישיונות לפי כל קבוצה בנפרד. ניתן ליצור תבניות רישיון ולמפות אותן לקבוצות Active Directory שאתם מסנכרנים עם הענן. בנקודת יצירת המשתמש, Webex בודק את חברות המשתמש ואת מיפוי תבניות הרישיון האוטומטי עבור אותו משתמש חדש.
אנו ממליצים להשתמש במסנן LDAP כדי לסנכרן רק קבוצות רלוונטיות לענן. לדוגמה, ניתן להגדיר את המסנן ל:
(&(cn=Example)(objectclass=Group))*
מסנן זה מסנכרן את כל הקבוצות בתוך ה-DN הבסיסי כאשר השם מתחיל ב-Example. משתמשים שאינם מוקצים לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית המוגדרת כברירת מחדל שהגדרת ב-Control Hub.
קבוצות עבור פריסות אבטחת נתונים היברידיות
ב-Directory Connector, עליך לסמן את Groups אם אתה משתמש באבטחת נתונים היברידית כדי להגדיר קבוצת ניסיון עבור משתמשי פיילוט. עיין במדריך הפריסה לאבטחת נתונים היברידית לקבלת הדרכה. הגדרה זו של מחבר הספריות אינה משפיעה על סנכרון של משתמשים אחרים בענן.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על בחירת אובייקט. |
| 2 |
במקטע סוג אובייקט, סמן את משתמשיםושקול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להזין מסנן LDAP בשדה משתמשים מסנני LDAP. אם ברצונך לסנכרן משתמשים שנמצאים בקבוצת Example-manager, השתמש במסנן כמו זה:
|
| 3 |
סמן את זיהוי חדר כדי להפריד את נתוני החדר מנתוני המשתמש. לחץ על התאמה אישית אם ברצונך להגדיר מאפיינים נוספים לזיהוי נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש בהתקני חדר הרשומים בענן. למידע נוסף, ראה סנכרון מידע מחדר מקומי עם Webex Cloud. |
| 4 |
סמן את קבוצות אם ברצונך לסנכרן את קבוצות המשתמשים של Active Directory לענן. אין להוסיף מסנן LDAP לסנכרון משתמשים לשדה הקבוצות. עליך להשתמש בשדה 'קבוצות' רק כדי לסנכרן את נתוני הקבוצה עצמם לענן. כברירת מחדל, קבוצות אינן מסונכרנות עבור לקוחות חדשים. עליך להפעיל סנכרון קבוצות. עליך גם לסנכרן קבוצות אבטחה. |
| 5 |
סמן את אנשי קשר אם ברצונך לסנכרן את פרטי הקשר של משתמשים לענן. מחבר הספריות מנהל רק אנשי קשר שסונכרנו על ידי המחבר. אם כבר קיימים אנשי קשר במרכז הבקרה, הסנכרון אינו מוחק את אנשי הקשר. אם אנשי קשר יוסרו מטווח הסינכרון, פרטי הקשר של המשתמשיםיוסרו גם הם במרכז הבקרה. |
| 6 |
הגדר את מסנני LDAP. ניתן להוסיף מסננים מורחבים על ידי מתן מסנן LDAP תקף. ראה מאמר זה למידע נוסף על הגדרת מסנני LDAP. |
| 7 |
ציין את כתובות ה-DN הבסיסיות המקומיות לסנכרון על ידי לחיצה על בחר כדי לראות את מבנה העץ של Active Directory שלך. מכאן, תוכל לבחור או לבטל את הבחירה של אילו מכולות לחפש. |
| 8 |
בדוק את האובייקטים שברצונך להוסיף עבור תצורה זו, ולחץ על בחר. ניתן לבחור מכולות בודדות או מכולות אב לשימוש לסנכרון. בחר מיכל אב כדי להפעיל את כל מיכלי הצאצא. אם תבחרו מכל צאצא, מכל האב יציג סימן וי אפור המציין שסומן מכל צאצא. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את מכולות ה-Active Directory שסימנת. אם הארגון שלך מציב את כל המשתמשים והקבוצות במכולה של משתמשים, אינך צריך לחפש במכולות אחרות. אם הארגון שלך מחולק ליחידות ארגון, ודא שבחרת OUs. |
| 9 |
לחץ על החל. בחר אפשרות:
למידע על ניסויי ניסוי, ראה ביצוע סנכרון ניסוי ניסוי על משתמשי Active Directory שלך. עבור סנכרון קבוצתי, עליך לבצע סנכרון מלא: בצע סנכרון מלא של משתמשי Active Directory לתוך הענן. |
מאפייני משתמש במפה
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid, מזהה ייחודי עבור כל חשבון משתמש בשירות זהות הענן.
ניתן לבחור איזה מאפיין של Active Directory למפות לענן - לדוגמה, ניתן למפות firstName lastName ב-Active Directory או ביטוי מאפיין מותאם אישית ל- displayName בענן.
חשבונות ב-Active Directory חייבים לכלול כתובת דוא"ל; ה-uid ממופה כברירת מחדל לשדה ad של mail (לא sAMAccountName).
אם תבחרו שהשפה המועדפת תגיע מ-Active Directory שלכם, אז Active Directory הוא מקור האמת היחיד: משתמשים לא יוכלו לשנות את הגדרת השפה שלהם בהגדרות Webex ומנהלי מערכת לא יוכלו לשנות את ההגדרה במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. דף זה מציג את שמות המאפיינים עבור Active Directory (משמאל) ועבור Webex Cloud (מימין). כל המאפיינים הנדרשים מסומנים בכוכבית אדומה. |
| 2 |
גלול מטה לתחתית Active Directory Attribute Namesולאחר מכן בחר אחת מתכונות Active Directory אלה כדי למפות לתכונת הענן uid:
ניתן למפות כל אחת מתכונות Active Directory האחרות ל-uid, אך אנו ממליצים להשתמש ב-mail או ב-userPrincipalName, כפי שמתואר בהנחיות לעיל. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות ב-Active Directory מתאימות בענן, ראה מיפוי תכונות Active Directory במחבר Directory. כדי שהסנכרון יפעל, עליך לוודא שתכונת Active Directory שבחרת היא בפורמט דוא"ל. מחבר הספריות מציג חלון קופץ כדי להזכיר לך אם לא תבחר באחת מהתכונות המומלצות. |
| 3 |
אם תכונות Active Directory המוגדרות מראש אינן פועלות עבור הפריסה שלך, לחץ על התפריט הנפתח של התכונות, גלול לתחתית ולאחר מכן בחר התאמה אישית של תכונה כדי לפתוח חלון המאפשר לך להגדיר ביטוי תכונה. לחץ על עזרה כדי לקבל מידע נוסף על הביטויים ולראות דוגמאות לאופן שבו ביטויים פועלים. ניתן גם לראות ביטויים עבור תכונות מותאמות אישית למידע נוסף. בדוגמה זו, בואו נמפה את מאפייני Active Directory
מחבר הספריות מאמת את ערך התכונה של uid בשירות הזהויות ומאחזר 3 משתמשים זמינים תחת אפשרויות הסינון הנוכחיות של המשתמשים. אם לכל שלושת המשתמשים הללו יש פורמט דוא"ל תקין, מחבר מדריך הכתובות של Cisco יציג את ההודעה הבאה:
אם לא ניתן לאמת את התכונה, תראה את האזהרה הבאה ותוכל לחזור ל-Active Directory כדי לבדוק ולתקן את נתוני המשתמש:
|
| 4 |
(אופציונלי) בחר מיפויים עבור נייד ו- מספר טלפון אם ברצונך שמספרי טלפון נייד ומספרי עבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש באפליקציית Webex. נתוני מספר הטלפון מופיעים באפליקציית Webex כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר. למידע נוסף על שיחה מכרטיס איש קשר של משתמש, ראה מדריך לפריסה של שיחה ב-Webex (Unified CM) (מנהלי מערכת). |
| 5 |
בחר מיפויים נוספים כדי שיופיעו נתונים נוספים בכרטיס איש הקשר:
לאחר מיפוי המאפיינים, המידע מופיע כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר:
למידע נוסף על כרטיס איש הקשר, ראו אימות עם מי אתם יוצרים קשר. לאחר סינכרון תכונות אלה לכל חשבון משתמש, ניתן גם להפעיל את People Insights במרכז הבקרה. תכונה זו מאפשרת למשתמשי אפליקציית Webex לשתף מידע נוסף בפרופילים שלהם, וללמוד עוד זה על זה. למידע נוסף על התכונה וכיצד להפעיל אותה, ראו פרופילי תובנות אנשים עבור Webex, Jabber, פגישות Webex ואירועי Webex (חדש) במרכז הבקרה |
| 6 |
לאחר שבחרתם, לחצו על החל. |
כל נתוני משתמש הכלולים ב-Active Directory דורסים את הנתונים בענן התואמים למשתמש זה. לדוגמה, אם יצרת משתמש באופן ידני ב-Control Hub, כתובת הדוא"ל של המשתמש חייבת להיות זהה לכתובת הדוא"ל ב-Active Directory. כל משתמש שאין לו כתובת דוא"ל תואמת ב-Active Directory נמחק.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
תכונות של Active Directory וענן
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות מתאימות בענן באמצעות הכרטיסייה מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי בין שמות המאפיינים של Active Directory לבין שמות המאפיינים של Cisco Cloud. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב- Directory Connector. באפשרותך לבחור תכונות שונות בתפריטים הנפתחים של Active Directory ולקבוע איזו תכונה מקומית מסתנכרנת לאיזו תכונת ענן.
חשבו על תכונות התפריט הנפתח כעל הגדרות קבועות מראש. כחלופה לערכים בשורת Active Directory, ניתן גם לציין תכונה מותאמת אישית, הגדרה קבועה מראש משלך, ב-Active Directory (ביטוי עם תכונות מרובות) כדי למפות אותה לתכונת ענן יחידה בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, תוכל להוסיף ביטוי שיוצר תכונה מותאמת אישית המבוססת על תפקיד העובד, שם פרטי ושם משפחה ב-Active Directory.
ניתן גם לציין כל אחת מתכונות Active Directory למיפוי ל-uid בענן. עם זאת, עליך לוודא שהתכונה המקומית עוקבת אחר פורמט דוא"ל חוקי.
ניתן גם להשתמש בכתובות דוא"ל חלופיות, אם לדוגמה ברצונך להשתמש ב-userPrincipalName לצורך כניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. במקרה זה, יש למפות כתובת דוא"ל נוספת אל emails;type-work תכונה. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר.
|
שמות מאפיינים של Active Directory |
שמות מאפייני ענן של Webex |
הערות |
|---|---|---|
|
— |
שם הבניין |
— |
|
c |
c |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
|
מספר מחלקה |
מספר מחלקה |
תכונה זו משמשת עבור מספר המחלקה של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
displayName |
displayName |
תכונה זו משמשת עבור שם התצוגה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשר[] ובתובנות אנשים . |
|
בקרת חשבון משתמש |
חשבון ds-pwp-disabled |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה userAccountControl ממופה ל- ds-pwp-account-disabled אחרת המשתמשים לא יסונכרנו כראוי. |
|
מספר עובד |
מספר עובד |
— |
|
פקסימיליהטלפוןמספר |
פקסימיליהטלפוןמספר |
— |
|
— |
ג'אבר-ID |
מאפיין ענן זה מתייחס לכתובות הודעות מיידיות (סוג XMPP) בהן משתמש Jabber. ערך זה אינו זהה ל-sipAddresses. |
|
l |
l |
מאפיין זה מציין את העיר של המשתמש. |
|
— |
מקום |
— |
|
מְנַהֵל |
מְנַהֵל |
תכונה זו משמשת עבור שם המנהל של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
נייד |
נייד |
מאפיין זה משמש כמספר הנייד שמופיע עבור התקשרות למשתמש מכרטיס איש הקשר. |
|
או |
או |
מאפיין זה מציין את שם החברה או הארגון ומופיע בכרטיס איש הקשר. |
|
או |
או |
מאפיין זה מציין את שם היחידה הארגונית. |
|
שם משרד משלוח פיזי |
שם משרד משלוח פיזי |
מאפיין זה מציין את מיקום המשרד של המשתמש. |
|
מיקוד |
מיקוד |
מאפיין זה מציין את המיקוד של המשתמש למשלוח דואר פיזי. |
|
שפה מועדפת |
שפה מועדפת |
תכונה זו קובעת את השפה המועדפת על המשתמש והפורמטים הבאים נתמכים: xx_YY או xx-YY. הנה כמה דוגמאות: en_ארה"ב, en_בריטניה, צרפת-קליפורניה. אם תשתמשו בשפה שאינה נתמכת או בפורמט לא חוקי, השפה המועדפת על המשתמשים תשתנה לשפה שנקבעה עבור הארגון. |
|
כתובת משתמש ראשית של MSRTCSIP אייפון |
SipAddresses;type=enterprise |
תכונה זו משמשת לסנכרון מידע על חדרים מקומיים מ-Active Directory לענן של Cisco Webex. |
|
ס.נ. |
ס.נ. |
תכונה זו משמשת עבור שם המשפחה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשר ] ובתובנות אנשים . |
|
st |
st |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
|
רחובאדרס |
רְחוֹב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
|
טלפוןמספר |
טלפוןמספר |
תכונה זו מציינת את מספר הטלפון הראשי (בעבודה) של המשתמש המשמש ל התקשרות למשתמש מכרטיס איש הקשר. |
|
— |
אזור זמן |
תכונת ענן זו מציינת את אזור הזמן של המשתמש. |
|
כותרת |
כותרת |
תכונה זו מציינת את תואר המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
הקלד |
ארגון |
— |
|
*userPrincipalName |
uID |
מיפוי מאפיינים חובה. עבור כל חשבון משתמש, ערך ה-Active Directory ממופה ל-uid ייחודי בענן. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. לאחר מכן, המשתמש יכול להשתמש בכל אחת מכתובות הדוא"ל הללו כדי להיכנס, כל עוד מיפוי המאפיינים הנכון של SAMLקיים . ראה את מיפוי המאפיינים לדוגמה למטה כדי לראות כיצד ניתן למפות כתובת דוא"ל חלופית. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלופיות. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר. |
|
<New attribute for Azure user objectId> |
externalId |
צור תכונה חדשה של Active Directory שתכיל את מזהה האובייקט של המשתמש ב-Azure, כך שהיא לא תתנגש עם מזהה אובייקט קיים. תכונה זו ממפה לאחר מכן לתכונה externalId, מה שמבטיח שכאשר משתמשי Webex יוצרים קבוצות ב-Microsoft 365 הם יצרו אוטומטית צוותים ב-Webex. |
מיפוי כתובת דוא"ל חלופית
ביטויים עבור תכונות מותאמות אישית
|
מפעיל |
תיאור ודוגמה |
|---|---|
|
% |
מסיר את כל התווים מתחילת המחרוזת ועד למיקום של התו או ארגומנט המחרוזת, אם תואם.
|
|
- |
מסיר את החלק האחורי של מחרוזת הקלט מסוף המחרוזת שצוינה.
|
|
+ |
משרשר מחרוזות קלט או ביטויים.
|
|
| |
מעריך את הביטויים המופרדים מול המחרוזת הריקה, ובוחר את התוצאה הראשונה שאינה ריקה.
|
סנכרון אווטארים של ספריות מתכונת Active Directory לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מתכונה של Active Directory.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר מאפיין ADולאחר מכן בחר את המאפיין אווטאר המכיל את נתוני האווטאר הגולמיים שברצונך לסנכרן עם הענן. |
| 3 |
כדי לוודא שהגישה לאוואטר מתבצעת כהלכה, הזן את כתובת הדוא"ל של המשתמש ולאחר מכן לחץ על קבל אווטאר של משתמש. האווטאר מופיע מימין. |
| 4 |
לאחר שתוודא שהאווטאר הופיע כהלכה, לחץ על החל כדי לשמור את השינויים שלך. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון אווטארים של ספריות משרת משאבים לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן אווטארים משרת משאבים.
לפני שתתחיל
-
תבנית ה-URI וערך המשתנה בהליך זה הן דוגמאות. עליך להשתמש בכתובות URL אמיתיות שבהן ממוקמים אווטארים של הספרייה שלך.
-
יש לגשת לתבנית ה-URI של האווטאר ולשרת שבו נמצאים האווטארים מיישום מחבר הספריות. המחבר זקוק לגישת http או https לתמונות, אך התמונות אינן צריכות להיות נגישות לציבור באינטרנט.
-
סנכרון נתוני האווטאר מופרד מפרופילי המשתמשים של Active Directory. אם אתם מפעילים פרוקסי, עליכם לוודא שניתן לגשת לנתוני אווטאר באמצעות אימות NTLM או basic-auth.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר שרת משאבים ולאחר מכן הזן את תבנית URI של אווטאר— לדוגמה, בואו נבחן כל חלק בתבנית URI של אווטאר ומה משמעותו:
|
| 3 |
(אופציונלי) אם שרת המשאבים שלך דורש אישורים, סמן את הגדר אישור משתמש עבור אווטאר, לאחר מכן בחר השתמש במשתמש כניסה לשירות הנוכחי או השתמש במשתמש זה והזן את הסיסמה. |
| 4 |
הזן את ערך המשתנה — לדוגמה: |
| 5 |
לחץ על בדיקה כדי לוודא שתבנית ה-URI של האווטאר פועלת כהלכה. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 |
לאחר אימות פרטי ה-URI ונראה נכון, לחץ על החל. למידע מפורט על שימוש בביטויים רגולריים, עיין ב מדריך מהיר לשפת ביטויים רגולריים של מיקרוסופט. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון מידע על חדרים מקומיים עם Webex Cloud
השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (חדר, שולחן עבודה ולוח).
| 1 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 2 |
סמן את סנכרן מידע חדר לענן כדי להפריד את נתוני החדר מנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, נתוני החדר מטופלים באותו אופן כמו נתונים שסונכרנו על ידי המשתמש. |
| 3 |
עבור אל מיפוי מאפייניםולאחר מכן שנה את מיפוי המאפיינים עבור תכונת הענן sipAddresses;type=enterprise. כדי להשתמש באימות ערכים, ערך כתובת ה-SIP צריך להיות
|
| 4 |
צור תיבת דואר של משאב חדר ב-Exchange. זה מוסיף את ה- msExchResourceMetaData;ResourceType:Room תכונה שבה המחבר משתמש לאחר מכן כדי לזהות חדרים.
|
| 5 |
ממשתמשי Active Directory וממחשבים, נווטו אל מאפייני החדר וערו אותם. הוסף את ה-URI המלא של SIP עם הקידומת sip:
|
| 6 |
בצע סנכרון יבש ולאחר מכן סנכרון הפעלה מלא במחבר. אובייקטי החדר החדשים מופיעים ב- אובייקטים שנוספו ואובייקטי החדר התואמים מופיעים ב- אובייקטים שתואמים בדוח הריצה היבשה. כל אובייקטי החדר שסומנו למחיקה נמצאים תחת חדרים שנמחקו.
תוצאות הריצה היבשה מציגות את כל משאבי החדר שתואמו.
הגדרה זו מפרידה בין נתוני החדר ב-Active Directory (כולל תכונת החדר) לבין נתוני המשתמש. לאחר סיום הסנכרון, סטטיסטיקות הענן בלוח המחוונים של המחבר מציגות נתוני חדר שסונכרנו לענן.
|
מה הלאה?
כעת, לאחר שביצעת את השלבים הללו, כאשר תבצע חיפוש במכשיר הרשום בענן של Webex, תראה את ערכי החדר המסונכרנים שתצורתם נקבעה עם כתובות SIP. כאשר אתה מבצע שיחה ממכשיר Webex בערך זה, שיחה מתבצעת לכתובת ה-SIP שהוגדרה עבור החדר.
מ-Control Hub, ניתן לייבא באופן אוטומטי חדרים מהספרייה שלך וליצור סביבות עבודה.
נקודת הקצה אינה יכולה לבצע לולאה של שיחה חזרה לאפליקציית Webex. עבור התקני חיוג לניסיון, התקנים אלה חייבים להיות רשומים כ-SIP URI מקומי או במקום אחר מלבד אפליקציית Webex. אם מערכת החדר של Active Directory שאתה מחפש רשומה ב-Webex ואותה כתובת דוא"ל נמצאת במכשיר חדר Webex, במכשיר שולחן העבודה או בלוח Webex עבור שירות לוח שנה, תוצאות החיפוש לא יציגו את הערך הכפול. מכשיר החדר, שולחן העבודה או הלוח מחויג ישירות באפליקציית Webex, ושיחת SIP לא מתבצעת.
שלח דוחות דוא"ל על תוצאות סנכרון ספריות
כברירת מחדל, אנשי הקשר של הארגון או מנהלי המערכת תמיד מקבלים הודעות דואר אלקטרוני. בעזרת הגדרה זו, ניתן להתאים אישית מי יקבל הודעות דוא"ל המסכמות דוחות סינכרון ספריות.
| 1 |
מתוך מחבר הספריות, לחץ על תצורהולאחר מכן בחר הודעה. |
| 2 |
מ- Directory Connector, לחצו על הגדרות, וליד מקבל דוא"ל, הפעילו את הפעל סינכרון של דוח. |
| 3 |
סמן את הפעל התראות אם ברצונך לעקוף את התנהגות ברירת המחדל של התראות ולהוסיף נמען דוא"ל אחד או יותר. |
| 4 |
לחץ על הוסף ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל בפורמט לא תקין, תופיע הודעה שתבקש ממך לתקן את הבעיה לפני שתוכל לשמור וליישם את השינויים. |
| 5 |
לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל בפורמט לא תקין, תופיע הודעה שתבקש ממך לתקן את הבעיה לפני שתוכל לשמור וליישם את השינויים. |
| 6 |
אם עליך לערוך כתובות דוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את השינויים הדרושים. |
| 7 |
לאחר שהוספת את כל כתובות הדוא"ל התקפות, לחץ על החל. |
| 8 |
לאחר שהוספת את כל כתובות הדוא"ל התקפות, לחץ על שמור. |
מה הלאה?
אם החלטתם שברצונכם להסיר כתובות דוא"ל, תוכלו ללחוץ על דוא"ל כדי לסמן את הערך ולאחר מכן ללחוץ על הסר.
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הסר ליד ערכי כתובות דוא"ל ספציפיות.
הגדרת הודעות מחבר ספריות במרכז הבקרה
ניתן להשתמש ב- Alerts Center ב-Control Hub כדי לספק דוחות מ-Directory Connector. מרכז הבקרה יכול לספק התראות לערוצי מסירה שונים, כולל דוא"ל וחללי Webex. התראות במרכז הבקרה ממפות להודעות דוח קיימות של מחבר ספריות, כולל:
-
מידע (ברירת מחדל) - מציג הודעות מידע המדגישות את התקדמות היישום ברמה גבוהה. השתמש בהגדרה זו אם ברצונך לקבל דוחות לאחר כל הסנכרונים המלאים.
-
אזהרה- מציג מצבים שעלולים להיות מסוכנים.
-
שגיאה- מציג אירועי שגיאה שעשויים עדיין לאפשר לאפליקציה להמשיך לפעול. כאשר תבחרו באפשרות זו, דוחות סנכרון יישלחו רק כאשר מדווחות שגיאות.
זכור שהודעות דוא"ל מ-Directory Connector לא ישתנו כאשר תכונה זו מופעלת ממרכז ההתראות. השבת התראות ב-Directory Connector כדי למנוע התראות כפולות עבור אותו אירוע.
כמו כן, תצורת ההתראות ב- Directory Connector אינה מועברת אוטומטית למרכז ההתראות. ודא שאתה מוסיף את כתובות הדוא"ל הרצויות במרכז ההתראות כדי לקבל התראות.
| 1 |
היכנס ל- Control Hub ולחץ על Alerts. |
| 2 |
בחר . |
| 3 |
ברשימה הנפתחת סוג, בחר מחבר מדריך כתובות של Cisco. |
| 4 |
בחר את חומרת הבחירה המועדפת עליך. כברירת מחדל, חומרת המצב מוגדרת ל- גבוה. התראות מופעלות עבור מקרים העומדים בחומרת הכלל או חורגים ממנו.
|
| 5 |
הזן כותרת עבור ההתראה החדשה. |
| 6 |
בחר את שיטת המסירה המועדפת עליך עבור ההתראה שלך. ניתן לקבל עדכוני התראות בדוא"ל, במרחב ייעודי של אפליקציית Webex, או דרך Webhooks כאשר הם מופעלים ברמה הארגונית.
|
| 7 |
לחץ על שמור. |
הקצאת משתמשים מ-Active Directory ל-Control Hub
בצע את השלבים הבאים כדי להקצות משתמשי Active Directory וליצור חשבונות משתמש תואמים ב-Control Hub. ניתן להקצות משתמשים מפריסת Active Directory מרובת תחומים (עם יער יחיד או יערות מרובים) לאחר התקנת מחבר Directory לכל תחום. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שכבר עשויים להיות קיימים בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex.
| 1 |
בצע סינכרון יבש על משתמשי Active Directory שלך בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן. |
| 2 |
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה. |
| 3 |
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להקצות רישיונות שירות Webex באמצעות מגוון שיטות. אנו ממליצים לך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory. ניתן גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
בצע סינכרון יבש על משתמשי Active Directory שלך
בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן.
במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שכבר עשויים להיות קיימים בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. בעזרת מחבר הספריות, המטרה היא להשיג התאמה מדויקת בין Active Directorys שלך לענן Webex.
אם יש לך מספר דומיינים ביער יחיד או מספר יערות, עליך לבצע שלב זה בכל אחד ממופעי מחבר הספריות של Cisco שהתקנת עבור כל תחום של Active Directory.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי Webex App במרכז הבקרה לפני שהשתמשת במחבר הספריות. מבין המשתמשים בענן, חלקם עשויים להתאים לאובייקט Active Directory מקומי ולקבל רישיונות לשירותים. אבל ייתכן שחלקם יהיו משתמשי ניסיון שברצונך למחוק במהלך ביצוע סנכרון. עליך ליצור התאמה מדויקת בין Active Directory לבין Control Hub.
| 1 |
בחר אחד:
לאחר השלמת הריצה היבשה, תראו אחת מהתוצאות הבאות:
הסיכום מכיל מידע על התאמת אובייקטים:
הניסוי היבש מזהה את המשתמשים על ידי השוואתם למשתמשי הדומיין. האפליקציה יכולה לזהות את המשתמשים אם הם שייכים לדומיין הנוכחי. בשלב הבא, עליכם להחליט האם למחוק את האובייקטים או לשמור אותם. האובייקטים שאינם תואמים מזוהים כקיימים כבר בענן Webex אך אינם קיימים ב-Active Directory המקומי. |
| 2 |
סקור את תוצאות הריצה היבשה ולאחר מכן בחר אפשרות בהתאם לשימוש בדומיין יחיד או במספר דומיינים:
|
| 3 |
בשורת אשר הפעלה יבשה, לחץ על כן כדי לבצע שוב את סנכרון ההפעלה היבשה ולהציג את התוצאות בלוח המחוונים. כל החשבונות שסונכרנו בהצלחה בניסוי יופיעו תחת אובייקטים תואמים. אם למשתמש בענן אין משתמש תואם עם אותו כתובת דוא"ל ב-Active Directory, הערך מופיע תחת משתמשים שנמחקו. כדי להימנע מדגל המחיקה הזה, ניתן להוסיף משתמש ב-Active Directory עם אותה כתובת דוא"ל. כדי להציג את פרטי הפריטים שסונכרנו, לחצו על הכרטיסייה המתאימה עבור פריטים ספציפיים או על אובייקטים תואמים. כדי לשמור את מידע הסיכום, לחץ על שמור תוצאות לקובץ. |
| 4 |
אם התוצאות צפויות, עבור אל > הפעל סנכרוןולאחר מכן לחץ על הפעל כעת כדי לבצע סנכרון ידני ולהעביר את המכשיר למצב ידני בשלב זה. לאחר ביצוע סנכרון בדומיין Active Directory האחרון בפריסה מרובת הדומיינים שלך, עליך להפעיל מצב אוטומטי עבור מחבר הספריות. ניתן להפעיל מצב אוטומטי רק כאשר האובייקטים תואמים לחלוטין בין ענן Webex לבין כל מדריכי ה-Active Directory המקומיים. |
מה הלאה?
-
עבור כל אובייקט משתמש שאינו תואם ששמרת, עליך להוסיף אותו ל-Active Directory כך שתהיה התאמה מדויקת בין המערכת המקומית לענן.
-
בחר סוג סנכרון:
-
בצע סנכרון מלא של משתמשי Active Directory לענן עבור הסנכרון הראשון של משתמשים חדשים לענן. אתה עושה זאת מתוך , ולאחר מכן משתמשים מהדומיין הנוכחי יסונכרנו.
-
הגדר את לוח הזמנים של המחבר ואת הפעל סנכרון מצטבר לאחר הפעלת סנכרון מלא ואם ברצונך לאסוף שינויים לאחר הסנכרון הראשוני. מומלץ לסנכרון מסוג זה כדי לזהות שינויים קטנים שבוצעו במקור המשתמש של Active Directory.
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וקודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע סנכרון מלא בתחילה.
-
-
אם יש לך מספר דומיינים, חזור על שלבים אלה בכל מחבר ספריות אחר שהתקנת.
דברים שכדאי לזכור
-
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמטרי הסנכרון. אם ההפעלה היבשה החלה עקב שינוי תצורה, ניתן לשמור את ההגדרות לאחר השלמתה. אם כבר הוספת משתמשים ידנית, ביצוע סנכרון Active Directory עשוי לגרום להסרת משתמשים שנוספו קודם לכן. באפשרותך לבדוק את דוחות הריצה היבשה של מחבר הספריות כדי לוודא שכל המשתמשים הצפויים נוכחים לפני ביצוע סנכרון מלא לענן.
-
אם משתמשים תואמים מסומנים למחיקה ואינך בטוח כיצד להמשיך, עיין במידע על פתרון בעיות וכיצד ליצור קשר עם התמיכה ב- פתרון בעיות ותיקונים עבור מחבר הספריות.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן
בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה.
אם יש לך מספר דומיינים, עליך לבצע שלב זה בכל אחד ממופעי Directory Connector שהתקנת עבור כל דומיין של Active Directory.
מחבר הספריות מסנכרן את מצב חשבון המשתמש - ב-Active Directory, כל משתמש המסומן כלא פעיל מופיע גם כלא פעיל בענן.
לפני שתתחיל
-
אם ברצונך שחשבונות המשתמשים של אפליקציית Webex יהיו במצב פעיל לאחר הסנכרון המלא ולפני שמשתמשים מתחברים בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
-
שלב כניסה יחידה עם ארגון Webex שלך. ראה
כניסה יחידה עם שירותי Cisco Webex וספק הזהויות של הארגון שלך
למידע נוסף. -
השתמש ב-Control Hub כדי לאמת ולבחור באופן אופציונלי דומיינים הכלולים בכתובות הדוא"ל. ראה
הוספה, אימות ותביעה על דומיינים
. -
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל לאפליקציית Webex. (אתה יכול לעשות קמפיין דוא"ל משלך.)
משתמשים מופעלים שלא נכנסו מופיעים עם סטטוס מאומת במרכז הבקרה. לאחר שהם מתחברים, הם מופיעים כ- פעילים. למידע נוסף על סטטוסי משתמשים, ראה סטטוסי משתמשים ופעולות ב-Cisco Webex Control Hub.
-
-
כאשר אתה מפעיל סנכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. אנו ממליצים לבצע ניסוי יבש לפני סנכרון מלא כדי לזהות שגיאות פוטנציאליות.
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
אם אינך משתמש בתבניות רישיון להקצאה אוטומטית, משתמשים שסונכרנו לאחרונה יקבלו אוטומטית רישיונות בחינם. הם יוכלו להשתמש באותן תכונות חינמיותכמו אלו עם חשבונות חינמיים.
| 1 |
בחר אחד:
|
| 2 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 3 |
אשר את תחילת הסנכרון. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים עד 72 שעות לאחר ביצוע הסנכרון.
|
| 4 |
לחץ על רענן אם ברצונך לעדכן את סטטוס הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקות ענן.) |
| 5 |
למידע על שגיאות, בחר את הפעל את מציג האירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
| 6 |
כדי להגדיר לוח זמנים לסנכרון עבור סנכרונים מצטברים מתמשכים לענן, ראו הגדרת לוח הזמנים של המחבר ו- הפעלת סנכרון מצטבר. |
-
לאחר השלמת הסנכרון המלא, הסטטוס של סנכרון ספריות יתעדכן מ- מושבת ל- פעיל בדף הגדרות ב-Control Hub.
-
כאשר כל הנתונים תואמים בין הנתונים המקומיים והענן, מחבר הספריות משתנה ממצב ידני למצב סנכרון אוטומטי.
-
אלא אם כן תשלב כניסה יחידה, תאמת דומיינים, ובאופן אופציונלי תבע דומיינים עבור חשבונות הדוא"ל שסינכרנת, ו תדכא דוא"ל אוטומטי, חשבונות המשתמשים של אפליקציית Webex יישארו במצב לא מאומת עד שמשתמשים יתחברו לאפליקציית Webex בפעם הראשונה כדי לאשר את חשבונותיהם. עיין בסעיף "לפני שתתחיל" לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
-
אם יש לך מספר דומיינים, בצע שלב זה בכל מחבר ספריות אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל הדומיינים שהוספת יופיעו במרכז הבקרה.
-
אם שילבת כניסה יחידה עם Webex ו דחקת התראות דוא"ל, הזמנות הדוא"ל לא יישלחו למשתמשים שסונכרנו לאחרונה.
-
לא ניתן להוסיף משתמשים באופן ידני במרכז הבקרה לאחר הפעלת מחבר הספריות. לאחר ההפעלה, ניהול המשתמשים מתבצע מ-Cisco directory connector ו-Active Directory הוא מקור האמת היחיד.
-
כל הקבוצות שסינכרנת מופיעות ב-Control Hub וניתן להקצות תבנית רישיון כך שמשתמשים בקבוצה זו יקבלו רישיונות.
מה הלאה?
-
בעת הסרת משתמש מ-Active Directory, המשתמש נמחק באופן רך לאחר הסנכרון הבא. המשתמש הופך ל-
Inactiveאך פרופיל הזהות בענן נשמר למשך שבעה ימים (כדי לאפשר שחזור ממחיקה בשוגג).כאשר תסמן את החשבון מושבת ב-Active Directory, המשתמש יהפוך ל-
Inactiveלאחר הסנכרון הבא. פרופיל הזהות של הענן לא נמחק לאחר שבעה ימים, במקרה שתרצו להפעיל את המשתמש שוב. -
שימו לב לחריגים הבאים לסנכרון מצטבר (במקום זאת, בצעו את שלבי הסנכרון המלאים שלמעלה):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
שינויי תצורה במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר דורשים סנכרון מלא.
-
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה
לאחר שתשלים סנכרון משתמשים מלא ממחבר הספריות של Cisco אל Control Hub, תוכל להשתמש ב-Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בו זמנית או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון שהוקצתה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להשתמש בשיטות ב- Control Hub כדי להקצות רישיונות שירות Webex באופן גלובלי לכל המשתמשים שלך, למשתמשים בודדים, דרך תבנית CSV בכמות גדולה, או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
כאשר אתה מקצה רישיון למשתמש של אפליקציית Webex, משתמש זה מקבל כברירת מחדל דוא"ל המאשר את ההקצאה. הדוא"ל נשלח על ידי שירות התראות במרכז הבקרה. אם שילבת כניסה יחידה (SSO) עם ארגון Webex שלך, תוכל גם להשתיק הודעות דוא"ל אוטומטיות אלה אם אתה מעדיף ליצור קשר ישיר עם המשתמשים שלך.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
בצע סינכרון יבש על משתמשי Active Directory שלך.
-
לאחר אישור תוצאות הריצה היבשה, בצע סנכרון מלא על משתמשי Active Directory שלך.
בזמן הסנכרון המלא, המשתמש נוצר בענן, לא מתווספות הקצאות שירות ולא נשלח דוא"ל הפעלה. אם הודעות דוא"ל אינן מושבתות, המשתמשים החדשים יקבלו הודעה על הפעלה בעת הקצאת שירותים למשתמשים באמצעות שיטת ניהול משתמשים סטנדרטית ב-Control Hub, כגון ייבוא CSV, עדכון משתמשים ידני או באמצעות השלמת הקצאה אוטומטית מוצלחת.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , לחץ על ניהול משתמשים, בחר שנה את כל המשתמשים המסונכרניםולאחר מכן לחץ על הבא. |
| 2 |
בחר פעולה:
|
מה הלאה?
-
אם הודעות דוא"ל אינן מושבתות, נשלחת לכל משתמש הודעה עם הזמנה להצטרף ולהוריד את Webex.
-
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות את הרישיון שהוקצה בנפרד או בכמות גדולה.
בעיות ידועות עם מחבר הספריות
-
גירסאות Windows Server לפני 2012 R2 סובלות מבעיית קובצי Cookie המשפיעה על מחבר הספריות. בעיה זו תוקנה בגרסאות 2012 R2 ו- 2016.
-
עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: חלונות או מק.
-
כאשר משתמש משתמש באפליקציית Webex במחשב שולחני או בנייד כדי לחפש ולהתקשר לחדר שיש בו רק SIP URI מסונכרן, השיחה מצלצלת ללא הגבלת זמן בשלב זה.
ניהול משתמשי אפליקציית Webex
הפעלת סנכרון מצטבר
סנכרון מצטבר מבצע שאילתה ב-Active Directory שלך ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. שלב זה אוסף את השינויים הללו ושולח אותם לשירות המחבר. השינויים כוללים שינוי ייחוס משתמשים ומתי משתמש נוסף או נמחק.
סנכרון זה אינו מפעיל עומס רב על השרתים ואינו לוקח זמן רב כמו סנכרון מלא. לאחר ביצוע הסנכרון המלא הראשוני, אנו ממליצים על האפשרות ההדרגתית לסנכרונים עתידיים.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
שימו לב לחריגים הבאים שסינכרון מצטבר אינו תומך בהם (במקום זאת, עקבו אחר בצע סנכרון מלא של משתמשי Active Directory לתוך הענן ):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
עבור שינויי תצורה חדשים במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר, סנכרון מצטבר לא יעבוד ואלה דורשים סנכרון מלא.
-
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > הפעל סנכרון אם הוא עדיין לא מופעל. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וגרסאות קודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא. כאשר מסתיים מרווח זמן מצטבר חדש, התוכנית בודקת את השינויים על סמך חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על סנכרן עכשיו > מצטבר. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
|
| 4 |
למידע על שגיאות, לחצו על הפעל את מציג האירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
מה הלאה?
אם יש לך מספר דומיינים, בצע שלב זה על מופעים אחרים של Directory Connector שהתקנת.
שחזור משתמשים שנמחקו בטעות
למחבר הספריות יש איזונים ובלמים כדי למנוע מחיקה לא מכוונה של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAP ב- Active Directory, שמחק משתמשים מסוימים כאשר סונכרנו עם הענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה וליצור מחדש את חשבונות המשתמשים במרכז הבקרה.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בענן, לדוגמה, עקב בעיית אובייקט לא תואם לאחר סנכרון מ- Directory Connector, ניתן לשחזר את המשתמשים. אם ראיתם הודעה על אובייקטים לא תואמים או שמתם לב שמשתמשים נמחקו, ייתכן שתוכלו לשחזר אותם אם תפעלו במהירות.
משתמשים מסומנים כלא פעילים ב-Control Hub כאשר החשבונות המתאימים נמחקים ב-Active Directory. שירות הענן ברקע שומר את המשתמשים עד 7 ימים. במהלך תקופה זו, עדיין ניתן להשתמש ב-Cisco Directory Connector כדי לשחזר משתמשים. אנו ממליצים לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים המושבתים ב-Active Directory מסומנים גם כלא פעילים ב-Control Hub, אך חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל משתמשים וודא אם חשבון משתמש ספציפי נמצא במצב לא פעיל או שאינו רשום. למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה. |
| 3 |
אם משתמשים נמחקו במרכז הבקרה או שאתה מבחין במשתמשים במצב לא פעיל, עבור אל Active Directory, הוסף את חשבונות המשתמש החסרים ולאחר מכן בצע סינכרון יבש במחבר הספריות. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש ב-Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו באופן זמני עם Control Hub. המשתמשים שוחזרו וחוזרים למצב המקורי, כולל סטטוס החשבון והקצאות השירות שלהם. |
מה הלאה?
חזור למרכז הבקרה, עבור אל , ואשר שחשבונות המשתמש שנמחקו בעבר מופיעים ברשימת המשתמשים.
מחיקת משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, ניתן לבחור למחוק לצמיתות משתמשים שנמחקו באופן רך בסנכרון הבא.
| 1 |
לאחר השלמת הריצה היבשה, בחר אובייקטים שנמחקו בעדינות. |
| 2 |
סמן את תיבת הסימון שליד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע . |
מה הלאה?
בסנכרון הבא, המשתמשים שסימנת יימחקו לצמיתות.
שינוי כתובת דוא"ל של אפליקציית Webex
אם ברצונך לשנות כתובות דוא"ל של משתמשים והארגון שלך משתמש ב-Directory Connector, עליך לשנות את כתובות הדוא"ל הללו ב-Active Directory. הליך זה מכסה כיצד לשנות כתובת דוא"ל של אפליקציית Webex עבור דומיין יחיד ותהליך לשינוי הדומיין.
אם ברצונך לשנות רק כתובת דוא"ל או ערך כלשהו עבור משתמש אחד, אל תמחק את המשתמש מ-Active Directory ולאחר מכן צור משתמש חדש עם אותה כתובת דוא"ל. הענן מפרש פעולה זו כחשבון משתמש חדש, והמרחבים של המשתמש ונתונים אחרים בענן יאבדו.
מחבר הספריות אינו מגביל את שינוי דומיין הדוא"ל. עם זאת, כאשר המשתמש מבצע סנכרון מחדש עם הענן, מצב המשתמש תלוי אם הדומיין החדש אומת בארגון שלך. אם הדומיין לא אומת בארגון שלך, סטטוס המשתמש ישתנה ל'ממתין' לאחר הסנכרון המלא. למידע נוסף, ראה ניהול הדומיינים שלך.
אם הארגון שלך אינו משתמש במחבר הספריות, תוכל לשנות את כתובות הדוא"ל שלך באפליקציית Webex דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל עבור חשבונך לקבלת שלבים שמשתמשים יכולים לבצע כדי לשנות את כתובת הדוא"ל שלהם.
שנה את הדומיין של Active Directory
באפשרותך להשתמש בהליך זה כדי ליצור דומיינים וכתובות דוא"ל חדשים. הם מסתנכרנים עם שירות הזהויות בענן.
| 1 |
הגדר דומיין חדש של Active Directory (AD). |
| 2 |
השבת סינכרון בכל המחברים שלך. |
| 3 |
הסר את כל המחברים שלך. |
| 4 |
בהגשת המקרה, ודא שאתה מבקש את הסרת תצורת הדומיין וכל מאפייני הסנכרון בארגון שלך. לפני פתיחת פנייה לשינוי הדומיין, ודא שאין לך סינכרון פועל. אל תשנה אף כתובות דוא"ל של משתמשים ב-Active Directory עד שהמקרה ייפתר. |
| 5 |
לאחר שהמקרה נפתר: בצע ריצת ניסיון עם מחבר הספריות לפני ביצוע הסנכרון בפועל. |
תביעת דומיין
תביעת דומיין מתרחשת אם אתה תובע דומיין דוא"ל עבור ארגון כך שכל חשבון צדדי נוצר בארגון הלקוח בתשלום ולא בארגון הצרכן החינמי. ניתן להגיש תביעת דומיין רק דרך פנייה לתמיכה (ראה קישור למטה למידע נוסף).
אם מחבר הספריות פעיל והדומיין נתבע, חשבונות צדדיים לא ייווצרו בארגון הלקוח ולא בארגון הצרכנים החינמי. רק מחבר הספריות רשאי להקצות חשבונות עבור הארגון מ-Active Directory. המידע המאוחסן ב-Active Directory הוא המקור המקורי. אם תנסה להוסיף חשבון ללוח צדדי, המשתמש שהוזמן יקבל הודעת שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן למרחב של אפליקציית Webex היא על ידי שימוש תחילה במחבר הספריות כדי להקצות את החשבון למרכז הבקרה.
המרת משתמשי אפליקציית Webex בחינם בארגון מסונכרן עם ספריות
ניתן להשתמש בכתובות דוא"ל ייחודיות בלבד בספריית אפליקציות Webex. אם המשתמשים שלך נרשמו לגרסה החינמית של אפליקציית Webex, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בארגון זה באמצעות מחבר הספריות, יש להעביר (להמיר) אותם לארגון הלקוח לפני הפעלת מחבר הספריות. לאחר מכן אתה מוסיף את המשתמשים ל-Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מסנכרן עם הענן.
אם לא תמירו את החשבונות לפני ההפעלה, כבו את מחבר הספריות כדי להמיר אותם.
אם תנסה להמיר משתמש כאשר סינכרון ספריות מופעל, תופיע הודעת השגיאה <email address> לא ניתן היה להמיר
. כדי להימנע מהבעיה, ניתן להשתמש בשלבים אלה כפתרון עוקף.
חלק מהמשתמשים הטוענים עשויים להופיע עם המאפיין movedfrom בעת ביצוע ניסוי. משתמשים אלה יופיעו ברשימה Deleted Object במקום ברשימה MismatchedObject. תצטרך להוסיף את המשתמשים האלה לרשימת המודעות שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף את המשתמשים האלה, כולם יימחקו ברגע שתסנכרן את המשתמשים לענן.
| 1 |
השבת את סנכרון הספריות ממחבר הספריות. |
| 2 |
בצע את ההליך המרת משתמשים ללא רישיון במרכז הבקרה כדי להמיר את המשתמש מארגון הצרכן החינמי לארגון הארגוני. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע במרכז הבקרה. מחבר הספריות הופך את Active Directory למקור האמת היחיד עבור חשבונות משתמשים והמטרה היא שתהיה התאמה מדויקת בין Active Directory ל-Control Hub. ודא שקיימים משתמשים תואמים ב- Active Directory עבור משתמשים שהומרו לאחרונה לפני סינכרון מחדש. ניתן להשתמש בסינכרון Dry Run כדי להבטיח שלא יישארו משתמשים ללא תחרות. |
| 3 |
במחבר הספריות, בצע סינכרון יבש. לאחר השלמת הריצה היבשה, בדוק את הכרטיסיה הוספת אובייקטים. ודא שכל המשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלה מחדש של הסנכרון כדי לוודא שכל חשבונות המשתמש שהומרו מופיעים ב-Active Directory. אם תפעיל סינכרון וחשבונות נמצאים רק במרכז הבקרה, מחבר הספריות יהיה תלוי רישיות וימחק משתמשים שהומרו שהוא מזהה עם כתובות דוא"ל לא תואמות (לדוגמה, user1@example.com ו User1@example.com). אם משתמשים שהומרו נמחקים, הם מאבדים את כל מרחבי המרחב שלהם באפליקציית Webex. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות כלשהם, הפעל מחדש את סנכרון הספריות ממחבר הספריות. |
חשבונות משתמש שהומרו לא יופעלו אוטומטית אם לא אימתת דומיין. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את מחבר הספריות ללא אימות דומיין, משתמשים שהומרו יהיו לא פעילים בקצה האחורי של הענן עד שהם יאשרו את כתובות הדוא"ל שלהם.
חשבונות משתמש של אפליקציית Webex עם לוחות צד
כאשר אתה מזמין משתמש אחר למרחב באפליקציית Webex, אם למשתמש המוזמן אין חשבון באפליקציית Webex, נוצר עבורו חשבון ("צדדי"). כברירת מחדל, חשבונות שנוצרים בדרך זו מתווספים לארגון הצרכנים החינמי.
אם ברצונך לנהל את החשבון הצדדי באמצעות מחבר הספריות, עליך להמיר את החשבון.
שינוי פורמט שם משתמש של אפליקציית Webex לאחר סנכרון ספריות
כברירת מחדל, מחבר הספריות ממפה את התכונה displayName ב-Active Directory לתכונה displayName בענן.
לאחר ביצוע סנכרון ספריות, ייתכן שתגלה ששמות משתמש מוצגים בפורמט <lastName, firstName>.
שם משתמש זה עשוי להופיע אם התכונה displayName ב-Active Directory מוגדרת כך. כאשר התכונה ממופה ל- displayName בענן, שמות מופיעים בפורמט <lastName, firstName> במרכז הבקרה.
כדי לשנות את הפורמט, במסך מיפוי המאפיינים של מחבר הספריות: מפה את התכונה של Active Directory givenName sn (או sn givenName) ל- displayName בשמות התכונות של Cisco Cloud.
לחלופין, ניתן למפות את התכונה sn givenName ל- displayName:
ניתן גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות ביטוי תכונה מותאם אישית משלך ל- displayName.
לדוגמה, הזינו givenName + "" + sn (שם פרטי, רווח, שם משפחה) כביטוי. פעולה זו ממפה את שתי התכונות ב-Active Directory ל- displayName בענן.
אפשר למשתמשים לשנות שמות תצוגה בפגישות Webex
ניתן לבטל את מיפוי התכונה displayName מסנכרון לענן ב-Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים עליהם. משתמשים יכולים להזין שם תצוגה שיוצג במהלך פגישות Webex במקום שם פרטי ושם משפחה. מנהלי מערכת יכולים גם לשנות את שם התצוגה עבור משתמש באופן ידני במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר displayName תחת שם תכונה של Cisco Cloud. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה הלאה?
משתמשים יכולים כעת לערוך את שמות התצוגה שלהם מאתר Webex שלהם.
פתרון בעיות מחבר ספריות
שדרגו לגרסה העדכנית ביותר של התוכנה
כדי לשמור על תאימות הפריסה שלך ולקבל את התכונות, הפונקציונליות, תיקוני הבאגים ושיפורי האבטחה העדכניים ביותר, עליך תמיד לשדרג לגרסה העדכנית ביותר של Directory Connector. אם לא תשדרגו לגרסה העדכנית ביותר הזמינה, אתם עשויים להיתקל בבעיות, כגון מחבר הספריות שאינו מסתנכרן כראוי או שאתם משתמשים בגרסה שאינה תומכת בדרישה המחייבת של TLS 1.2.
מחבר הספריות מודיע לך אוטומטית כאשר גרסה חדשה זמינה. תמיד עדכן לגרסה העדכנית ביותר כדי למנוע בעיות. תראה גם הודעה בשורת המשימות של Windows.
למרות שניתן להתקין עדכוני תוכנה של מחברים באופן ידני, אנו ממליצים לבצע את השלבים ב- הגדר שדרוגים אוטומטיים כדי לאפשר לאפליקציה לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההודעה בשורת המשימות של Windows, או לחץ לחיצה ימנית על סמל מחבר הספריות בשורת המשימות של Windows כדי להתחיל את תהליך השדרוג. |
| 2 |
פעל לפי ההוראות כדי להשלים את השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות פרטי מנהל המערכת שלך. |
| 4 |
בדוק את מספר הגרסה של התוכנה תחת . |
מה הלאה?
להתקנה חדשה של Directory Connector, ניתן להוריד את קובץ ה-zip ולאחר מכן לבצע את שלבי ההתקנה במדריך זה.
קבע את ההגדרות הכלליות עבור מחבר הספריות
השתמש בהליך זה כדי לקבוע את תצורת הגדרות כלליות, כגון שם השרת שבו פועל מחבר הספריות, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי התחום. שם המחבר מופיע בלוח המחוונים במקטע המחברים, יחד עם כל מחבר אחר שפועל.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על כללי. |
| 2 |
הזן את שם המחבר בשדה שם מחבר. שדה זה מציג רק את שם המחשב שבו מפעיל כעת את המחבר. |
| 3 |
בחר את רמת היומן מהתפריט הנפתח. כברירת מחדל, רמת הרישום מוגדרת ל- מידע. רמות הרישום הזמינות הן:
הגדרות אלו משפיעות על דוח הסנכרון שנשלח בדוא"ל. אם תגדיר את רמת היומן לשגיאה, רק שגיאות ידווחו בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה למידע, לאחר הסנכרון המלא תקבל דוחות סנכרון. (זכור שבסנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחות שגיאות.) |
| 4 |
בחר ב- בקרי תחום מועדפים כדי להגדיר את סדר בקרי התחום לסנכרון זהויות. הגישה לבקרי התחום מתבצעת מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא מופיע בקר, באפשרותך לגשת לבקר הראשי. |
| 5 |
סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לעדכן את תוכנת Cisco Directory Connector לגרסה העדכנית ביותר. אנו ממליצים לסמן הגדרה זו כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 6 |
סמן את האפשרות LDAP over SSL כדי להשתמש ב-LDAP מאובטח (LDAPS) כפרוטוקול החיבור. אם לא תסמן את LDAP over SSL, מחבר הספריות ימשיך להשתמש בפרוטוקול החיבור LDAP. LDAP (Lightweight Directory Application Protocol) ו-LDAP מאובטח (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבקר התחום בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
הגדרת מדיניות המחברים
ניתן להגדיר את מספר המחיקות המרבי שניתן למחוק במהלך הסנכרון. הפעלת סינכרון אינה מוחקת אובייקטים מ-Active Directory המקומי שלך. כל האובייקטים נמחקים רק מהענן.
לדוגמה, תגדיר 1 כערך ההפעלה של סף המחיקה. בעת ביצוע סנכרון מלא או מצטבר, אם מספר המשתמשים שברצונך למחוק גדול מההגדרה, מחבר הספריות מציג אזהרה. אם תלחץ על Override Threshold, תוכל להתחיל סנכרון מלא או מצטבר בהצלחה, אך תראה הודעת עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מתוך מחבר הספריות, לחץ על תצורהולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה הפעל טריגר סף מחיקה אם ברצונך להוסיף טריגר סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקות חורג מהסף. כאשר חשבון המחיקה חורג מזה שהגדרת, הסנכרון נכשל.
|
| 3 |
הזן את מספר המחיקות המרבי הרצוי. ברירת המחדל היא 20. אנו ממליצים לא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדר את לוח הזמנים של המחבר
הגדר את תזמון הסנכרון ב-Active Directory. מעבר לגיבוי (Failover) משמש לזמינות גבוהה (HA). אם מחבר אחד לא פעיל, נעבור למחבר המתנה אחר לאחר מרווח הזמן שהוגדר מראש.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר תזמון. |
| 2 |
ציין את מרווח הסינכרון המצטברבדקות . כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המלא והמצבי לא מתרחש עד שתבצעו לראשונה סנכרון מלא. |
| 3 |
שנה את הערך שלח דוחות ל… זמן אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
סמן את הפעל לוח זמנים לסנכרון מלא כדי לציין את הימים והשעות שבהם ברצונך שיתרחש סנכרון מלא. |
| 5 |
ציין את מרווח ה- לגיבוי בעת כשל בדקות. |
| 6 |
לחץ על החל. |
תרחישי דומיין מרובים
מספר דומיינים מבוססים על עדיפות דומיין. עבור אובייקטים בעלי ערך מפתח זהה בתחומים שונים, לאחר הסנכרון, הנתונים מהתחום בעל העדיפות הגבוהה יותר כותבים מחדש את הנתונים מהתחום בעל העדיפות הנמוכה יותר.
אובייקטים בעלי ערך מפתח זהה מקושרים לרשומה אחת במסד הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
דוגמה למצב שימוש עבור מספר דומיינים
דוגמה זו מניחה ארגון עם שני דומיינים - example1.com ו- example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) ל-Active Directory של example1.com.
-
הוסף קבוצה1 (שם הקבוצה: Test) ל-Active Directory של example1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) ל-Active Directory של example2.com.
-
הוסף קבוצה2 (שם הקבוצה: Test) ל-Active Directory של example2.com.
- סנכרון ב- example1.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
אם תבצעו סנכרון מלא או מצטבר עבור example1.com, user1 ו-group1 יסונכרנו. כמו כן, user2 ו-group2 מוחלפים על ידי המידע של user1 ו-group1.
משתמש1 מקשר למשתמש2 כאותה רשומה במסד הנתונים; קבוצה1 מקשר את קבוצה2 כאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com וב- example2.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
שקול את השלבים הבאים:
- מחק את user1 ו- group1 ב- Active Directory, לדוגמה: example1.com.
- בצע סנכרון מלא או הדרגתי עבור example1.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com. משתמש 2 אינו מקושר למשתמש 1, וקבוצה 2 אינה מקושרת לקבוצה 1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של משתמש2 וקבוצה2 מופיע ב- https://admin.webex.com.
סנכרון דומיין חדש ושמירה על דומיין קיים
אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שאתה מתקין את מחבר הספריות לסנכרון דומיין (B) בשרת Windows נתמך. המחבר נקשר לדומיין החדש לאחר ההתקנה הראשונית, ומידע המשתמש תחת דומיין (A) נשאר ללא שינוי.
לכל דומיין חייב להיות מחבר פעיל משלו. נבחן שני דומיינים עם ההגדרה הבאה: תחום A עם מחברים (ca1) ו-(ca2) עבור זמינות גבוהה מקומית (HA); תחום B עם מחבר (cb1). (ca1) ו-(ca2) משרתים את תחום A. בתרחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על סינכרון הדומיין, מכיוון שמחבר אחד תמיד פעיל. אז, cb1 הוא המחבר הפעיל עבור תחום B, מכיוון שלתחום A כבר יש מחבר פעיל (ca1 או ca2).
הגדר את עדיפות הדומיין
השתמש בהליך זה כדי לשנות את העדיפות של תחומי Active Directory שלך. עדיפות דומיין מאפשרת לך לקבוע את הדומיין הראשי, הדומיין המשני וכן הלאה. זה עוזר כאשר שני משתמשים משני דומיינים שונים מסנכרנים את אותו ערך דוא"ל לארגון אחד.
אל תשתמש בהליך זה אם יש לך דומיין יחיד המופיע במחבר הספריות. אם תנסה, המחבר יציג לך הודעה המציינת שאין צורך בעדיפות דומיין.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ https://admin.webex.com.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על הגדר עדיפות דומיין. |
| 3 |
סמן דומיין אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את סדר העדיפויות של דומיין זה, ולאחר מכן לחץ על שמור כדי לשמור שינוי זה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלפת דומיינים
השתמש בהליך זה כדי לחבר מחדש את מחבר הספריות של Cisco לתחום אחר.
לפני שתתחיל
-
ודא שאין משימות סנכרון הפועלות לפני שאתה עובר בין דומיינים.
-
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ- Control Hub.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על החלף דומיין. |
| 3 |
לאחר קריאת האזהרה, אם הבנת את ההשפעה של שינוי זה על הפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף דומיין, תתנתק ממחבר הספריות הנוכחי של Cisco, דומיינים אחרים במחבר לא רשומים ומידע המחבר במחשב זה יימחק. |
| 4 |
היכנס שוב למחבר הספריות של Cisco וקשר מחדש את הדומיין. |
כבה את סנכרון הספריות
אם עליך להפסיק את הסנכרון מ- Directory Connector, תוכל לבטל אותו באופן זמני מ- Control Hub.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריותולאחר מכן בחר אחת מהאפשרויות:
|
| 2 |
לאחר קריאת ההנחיה, לחץ על כבה. הסנכרון מופסק עד שתפעיל אותו מחדש מ- Directory Connector. |
הסר מיפוי תכונות משתמש
השתמש במחבר הספריות כדי להסיר את המיפוי עבור תכונות Active Directory שמופו בעבר לענן וסונכרנו עם Webex. לאחר הסרת מיפוי המאפיינים, ערכי המאפיינים יוסרו מהענן ולא יסונכרנו עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
בחר את המיפוי שברצונך להסיר מרשימת שם המאפיין. |
| 4 |
תחת היקף המשתמש המושפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
ניהול תמונות פרופיל
השתמש במחבר הספריות כדי לעדכן תמונות פרופיל משתמש או כדי להסיר תמונות פרופיל משתמש ריקות.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסרת התקנה וביטול הפעלה של מחבר הספריות
לאחר הסרת ההתקנה של מופע של Directory Connector, עליך לבטל את רישומו. הסר לחלוטין מחבר ספריות עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש יותר בסינכרון ספריות.
-
אינך רוצה להשתמש באחד מכמה מחברי ספריות (זמינות גבוהה).
-
אתה רוצה לשנות את הדומיין ולהתקין מחבר נוסף.
לפני שתתחיל
-
ייתכן שיש לך מספר מופעים של מחבר ספריות מוגדרים עבור זמינות גבוהה (HA) או סינכרון של מספר תחומים. השבת את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של מחבר הספריות.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של מחבר הספריות.
| 1 |
ממחשב Windows שלך, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספריות, בחר הסר התקנהולאחר מכן פעל לפי ההנחיות. ייתכן שתצטרך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריות, לחץ על עוד |
| 4 |
לאחר קריאת ההנחיה, לחץ על בטל. אלא אם כן קיים מחבר ספריות נוסף בפריסה בעלת זמינות גבוהה (HA), חשבונות משתמשים אינם מסונכרנים עוד. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות שלך. כלי זה מותקן כחלק מ-Directory Connector גרסה 3.4 ואילך.
אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל- LDAP כך שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות היומן המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory Domain:
-
כדי להפעיל בדיקות עבור שירותי Active Directory Lightweight Directory:
-
כדי להריץ בדיקות עבור פרוטוקול LDAP (Lightweight Directory Access Protocol):
פתרון בעיות במחבר הספריות של Ciso
פתרון בעיות ותיקונים עבור מחבר הספריות
ייתכן שתיתקל בהודעת שגיאה או בבעיה אחרת במחבר הספריות. כמו כן, לאחר שמחבר הספריות מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דוא"ל המפרט את כל הבעיות בסנכרון. עיין בסעיפים הבאים לקבלת מידע על בעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני פנייה לתמיכה.
התקן
מחבר הספרייה הפסיק לעבוד
קיבלת התראות בדוא"ל המודיעות לך שמחבר הספריות שלך אינו פועל.
-
ייתכן שמחבר הספריות אינו מותקן כהלכה.
-
ייתכן שמחבר הספריות אינו פועל.
-
ייתכן שהרשת אינה זמינה.
נסה את הפתרון הבא:
-
פתח את . אתר את מחבר הספריות. אם הוא לא שם, הורד את הגרסה העדכנית ביותר מ-Control Hub והתקן אותה.
-
פתח את שירות ואתר את שירות Cisco DirSync. ודא שהמצב מוצג כ- התחיל. אם השירות נעצר, לחץ לחיצה ימנית ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את מחבר הספריות יש גישה לאינטרנט.
שגיאת התקנה מחדש
בעיה— אם תתקין מחבר חדש מיד לאחר הסרת התקנת מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית—ב-Windows Server 2012, לקוח הסרת ההתקנה זקוק לזמן כדי למחוק את חשבון השירות מרשימת השירותים.
פתרון—לאחר זמן מה, נסה להתקין שוב.
כניסה
קורס מחבר ספריות במהלך כניסה ל-SSO
בעיה
מחבר הספריות עלול לקרוס לאחר הזנת כתובת דוא"ל מדף כניסה של SSO.
תמיסה
נסה את הפתרון הבא:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצתית חדשה:
-
עבור לבקר התחום ופתח את ניהול מדיניות קבוצתית (gpedit.msc).
-
לחצו לחיצה ימנית על OU או דומיין ספציפיים, ובחרו צור GPO בדומיין זהובחרו קשר אותו כאן…
-
תן שם למדיניות, לאחר מכן לחץ לחיצה ימנית ובחר ערוך.
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המכונה:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
השינויים נכנסים לתוקף לאחר הפעלת gpupdate
/force, הפעלה מחדש של המחשב (עבור שינויים במכונה), או כניסה חוזרת של המשתמש (עבור שינויים במשתמש).
לא ניתן היה לרשום את מחבר השירות של Cisco DirSync
בעיה
הכניסה נכשלת ומופיעה ההודעה הזו: "לא ניתן היה לרשום את מחבר שירות Cisco DirSync."
תמיסה
מערכת ה-Windows שעליה מותקן Directory Connector חייבת להיות חברה ב-Active Directory.
לא מופיע דף כניסה
בעיה
פתחת את מחבר הספריות ודף הכניסה לא הופיע.
תמיסה
נסה את השלבים הבאים:
-
בדפדפן אינטרנט אקספלורר, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו כרום ופיירפוקס.
-
אם אינטרנט אקספלורר לא יכול לבקר בקישור אבל דפדפנים אחרים כן, בדוק את הגדרות אינטרנט אקספלורר וסמן את תיבות הסימון TLS 1.1 ו-1.2. (השתמשו בהליך הפעל TLS ב-Internet Explorer.)
מופיעה בקשת כניסה
בעיה
מופיעה בקשה שתבקש ממך להזין את שם המשתמש והסיסמה כדי לעבור את תהליך האימות.
סיבה אפשרית
מחבר הספריות משלים אימות אבטחה של NTLM בשקט עם חשבון הכניסה. אם האימות נכשל, תופיע חלון דו-שיח שתבקש את שם המשתמש והסיסמה לאימות.
תמיסה
כאשר תראה את חלון הכניסה הקופץ, עליך לספק חשבון תקף עם אימות תקין לצורך העברת אבטחה.
לא ניתן להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, מופיעה הודעת השגיאה: "לא ניתן להתחבר לשרת המרוחק".
סיבה אפשרית
ייתכן שיש לך בעיות פרוקסי שצריך לפתור.
תמיסה
ראה פתרון בעיות כניסה לחשבון שירות למידע נוסף על פתרון בעיות.
לא ניתן לרשום את המחבר
בעיה
אתה רואה את הודעת השגיאה "לא ניתן לרשום את המחבר". אירע חריג כללי."
סיבה אפשרית
ברוב המקרים, הבעיה נובעת מכך שלמחבר הספריות אין הרשאה להתחבר להקשר הבסיסי של LDAP.
תמיסה
נסה את הפתרון הבא:
-
הפעל שורת פקודה (cmd) ולאחר מכן הזן
ldp.exe. -
לחץ על , בחר איגוד כמשתמש המחובר כעתולאחר מכן לחץ על אישור.
-
לחץ על , הזן
DC=companyname,DC=adבתור BaseDN ולאחר מכן לחץ על אישור. -
אם הבעיה נמשכת, פתחו פנייה לתמיכה.
סנכרון
אווטארים לא מסונכרנים
בעיה
מחבר הספריות של סיסקו סנכרן נתוני AD של משתמשים לענן Webex. אבל אף נתוני אווטאר לא סונכרנו בהצלחה.
סיבה אפשרית
אם השתמשת שוב בשרת אווטאר קיים ואווטארים של המשתמש כבר סונכרנו, המטמון המקומי לוכד אותם ומונע שליחה חוזרת כדי לחסוך רוחב פס.
תמיסה
מחק את המטמון המקומי על ידי ביצוע השלבים הבאים:
-
עבור אל C:\Program קבצים (x86)\Cisco Systems\Cisco מַדרִיך Connector\Plugins\
-
מחק את DirSyncPluginAvatar.dll-cache.bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר הספריות של Cisco.
חשבונות דוא"ל של משתמשים מתנגשים
בעיה
תוצאות הסנכרון עשויות להראות חשבונות דוא"ל של משתמשים מתנגשים.
-
אם משתמשים ניסו את הגרסה החינמית של אפליקציית Webex, כתובות הדוא"ל שלהם נמצאות בארגון הצרכנים החינמי.
-
אם אי פעם סונכרנו הודעות דוא"ל של משתמשים בארגון אחר.
-
אם כתובות הדוא"ל של המשתמשים קיימות במספר דומיינים השייכים לארגון.
תמיסה
נסה את הפתרון הבא:
-
בצע את השלבים הבאים אם אתה מנסה לתבוע משתמשים:
-
השבת זמנית את מחבר הספריות של Cisco.
-
השתמש באפשרות תביעת משתמש במרכז הבקרה כדי לתבוע את כל החשבונות שעשויים להיות קיימים בארגון הצרכנים החינמי. ראה תביעת משתמשים לארגון שלך (המרת משתמשים) למידע נוסף.
-
בצע הפעלה יבשה ב-Cisco Directory Connector ולאחר מכן הפעל מחדש את סנכרון הספריות
-
במקרה האחרון, בדוק שוב את נתוני המשתמש במקורות Active Directory שלך.
משתמש שהומר סומן כלא פעיל
בעיה
בסביבת הסנכרון של ספריות הכתובות שלך, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגוני שלך, אך המשתמש שהומר אינו יכול להיכנס לאפליקציית Webex.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון ארגוני, המשתמש מסומן כלא פעיל למשך 30 יום כאמצעי תאימות אבטחה. במהלך תקופה זו, המשתמש לא יוכל להיכנס לאפליקציית Webex והוא מסומן למחיקה בתום תקופת 30 הימים. מצב זה נוצר מכיוון שפרטי המשתמש הפנוי אינם נמצאים ב-Active Directory.
תמיסה
עליך לנקוט פעולה אם אינך רוצה שחשבון המשתמש יימחק. כדי לפתור בעיה זו, צור חשבון משתמש ב-Active Directory המקומי שלך המתאים לחשבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון מ-Cisco Directory Connector. לאחר מכן, המשתמש יוכל להיכנס שוב לאפליקציית Webex והחשבון לא יימחק.
סנכרון מצטבר נכשל
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב-Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטברים.
-
המסנן שבו אתה משתמש מפנה לתכונת ערך מקושרת.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבוצע סנכרון מלא.
תמיסה
ל-Windows Server 2008 R2 יש באג הקשור לבעיה זו. הבאג תוקן ב-2012 R2 ואילך. אנו ממליצים לשדרג את שרת Windows שלך לגרסה 2012 R2 לפחות.
ערך לא חוקי עבור המאפיין
בעיה
עֲבוּר [user dn (מכובד name)], התכונה [attribute ל-name] יש את הערך הלא חוקי הבא [attribute value].
סיבה אפשרית
עֲבוּר CN=b,OU=Employees,OU=C Users,DC=c,DC=com, התכונה [telephone למספר] יש את הערך הלא חוקי הבא: +. מאפיין זה חייב להכיל לפחות מספר אחד.
תמיסה
לתכונה עבור משתמש זה אין ערך חוקי. תקן את ערכו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים למחיקה
בעיה
המשתמשים התואמים מסומנים למחיקה.
בעת ביצוע סינכרון יבש כדי לבדוק את הנתונים בין Active Directory לענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובייקט למחיקה.
תמיסה
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, ניתן להשתמש ב-Directory Connector לתיקון. בצע סנכרון כדי למחוק את המשתמש ולאחר מכן בצע סנכרון נוסף כדי לסנכרן את המשתמש מ-AD מקומי לענן.
-
אם אינך יכול למחוק וליצור מחדש את חשבון המשתמש, פתח פנייה לתמיכה.
מאפיין חסר
בעיה
המאפיין הנדרש [attribute_name] בעת הוספת ערך מקומי [user dn (מכובד name)]. הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
סיבה אפשרית
כתובת הדוא"ל של המאפיין הנדרש חסרה. בעת הוספת ערך מקומי [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
תמיסה
אחת התכונות הנדרשות חסרה עבור המשתמש [user_email_address]. ספק את הערכים הנדרשים עבור משתמש זה.
קבוצה מקוננת לא מסתנכרנת
בעיה
משתמשים בקבוצת Active Directory מקוננת אינם מסונכרנים כראוי עם הענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל גם את קבוצת הצאצא וגם את קבוצת האב, דבר שאינו נתמך. לדוגמה: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
תמיסה
עליך להגדיר מחדש את המסנן שמסנכרן קבוצות. לדוגמה: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
התנגשות בשמות משתמשים
בעיה
ישנה התנגשות בשמות עבור [user dn] עבור אובייקט כניסה לענן קיים בשם: [user אֶלֶקטרוֹנִי address], ומסוג המשתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים במרכז הבקרה.
תמיסה
צור משתמש ב-Active Directory שלך עם אותה כתובת דוא"ל כמו החשבון שרשמת דרך Control Hub.
Control Hub
רשימת משתמשים חסרה במרכז הבקרה
בעיה
אם יש לך ארגון Webex עם יותר מ-1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים במרכז הבקרה.
תמיסה
ניתן להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב-Control Hub, עבור אל משתמשים, לחץ על חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו עם מרכז הבקרה
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם מרכז הבקרה.
סיבה אפשרית
הקבוצה אינה מתויגת כ- isCriticalSystemObject ב-Active Directory.
תמיסה
ודא שהתכונה isCriticalSystemObject מוגדרת ל- TRUE ב-Active Directory.
הפעלת פתרון בעיות עבור מחבר הספריות
באפשרותך להפעיל פתרון בעיות כדי לסייע באבחון שגיאות שתיתקל בהן ב- Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קבצי הלוג שהם :
| 1 |
הפעל את הקובץ |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
במחבר הספריות, לחץ על לוח בקרה. |
| 4 |
עבור אל פעולותולאחר מכן לחץ על . |
| 5 |
לאחר שפתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; פעולה זו לוכדת את נתוני התנועה כדי שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קבצי היומן: אם הקובץ ריק, ודא שלחשבון יש הרשאות גישה ל-AD DS או ל-AD LDS שלך. תיקיית היומן שומרת קבצים רק משלושת הימים האחרונים. התוכן בקבצי היומן תואם את הפלט של יומן האירועים למערכת. |
| 7 |
במידת הצורך, שלח את קובץ היומן לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות לאחר שתסיים. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או מצטבר, הפעל את מציג האירועים. הוא מציג סיכום של אירועי ניהול ויומני שגיאות.
| 1 |
מ-Directory Connector, עבור אל Dashboardולאחר מכן לחץ על . תיבת הדו-שיח מאפייני אירוע מציגה את פרטי אירוע הסנכרון ופרטי השגיאה. |
| 2 |
ממציג האירועים, עבור אל .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל היומנים כקובץ אירועים יחיד. (*.evtx) או פורמט אחר כגון xml או csv. |
מה הלאה?
אם עליך לפתוח אירוע, צור קשר עם התמיכה, תאר את הבעיה עם המחבר ולאחר מכן צרף את קובץ האירועים לאירוע שלך.
יומני אירועים לוכדים פעולות של משתמשים. לקבלת עזרה בניהול תעבורת רשת, הפעל את פתרון הבעיות במחבר.
הפעלת TLS ב-Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר הספריות של Cisco:
-
אירעה שגיאה בעת כניסה לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם אתה רואה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח את אינטרנט אקספלורר ולאחר מכן בחר כלים. עכשיו סמנו את התיבות עבור TLS/SSL הגרסה שברצונך להפעיל לחץ על אישור סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט, עבור אל מתקדם, גלול אל אבטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב-TLS 1.1 ו- השתמש ב-TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתרון בעיות כניסה לחשבון שירות
אם אינך מצליח להיכנס למחבר הספריות של Cisco או שאינך מצליח להפעיל סנכרון, בצע את השלבים הבאים כדי לנסות לפתור את הבעיה לפני שתפנה לתמיכה.
| 1 |
נסה לבקר ב https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בדפדפן האינטרנט שלך. |
| 2 |
בחרו אחד, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שהחשבון שתצורתו נקבעה עבור שירות Cisco DirSync (אותו ניתן למצוא בשירותי Windows) כולל רמת הרשאה המאפשרת לו גישה לנתוני אווטאר ונתוני AD. כברירת מחדל, השירות ממנף את פרטי הכניסה והאימות של חשבון Windows. |
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
סקירה כללית של מחבר הספריות של סיסקו
סקירה כללית של מחבר הספריות
מחבר מדריך (Directory Connector) הוא יישום מקומי לסנכרון זהויות בענן. אתה מוריד את תוכנת המחבר מ-Control Hub ומתקין אותה במחשב המקומי שלך.
בעזרת Directory Connector, תוכלו לתחזק את חשבונות המשתמש והנתונים שלכם ב-Active Directory, כך ש-Active Directory יהפוך למקור האמת היחיד. כאשר מבצעים שינוי מקומי, הוא משוכפל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור ותועלת |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומצב הסנכרון, ואת מצב מחבר הספריות. ניתן לצפות בלוח המחוונים בכל פעם שתיכנסו. |
| ניסיון יבש לפני סנכרון לענן | בצע ניסוי יבש של שינויים בספרייה לפני שהם מיושמים בענן. לאחר מכן, הפעל דוח כדי לראות שהשינויים שאתה רוצה לבצע הם מה שאתה מצפה להם. |
| סנכרון מלא ומצטבר | סנכרן את כל הספרייה. או פשוט לסנכרן את השינויים המצטברים כדי לחסוך בכוח עיבוד ולקצר את זמן הסנכרון. |
|
סנכרון דומיינים מרובים (יער בודד או יערות מרובים) |
מחבר הספריות תומך במספר תחומים, תחת יער יחיד או תחת יערות מרובים (ללא צורך ב-AD LDS). עבור ארגונים עם מספר דומיינים של Active Directory, ניתן להתקין מחבר ספריות עבור כל דומיין, לחבר כל דומיין לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמשים לתוך Webex. מרכז הבקרה משקף את המצב על ידי הצגת מצב הסנכרון עבור מחברי ספריות מרובים, מאפשר לך לבטל את הסנכרון עבור תחום ספציפי ולהשבית מחבר ספריות בפריסה בעלת זמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| מסנני LDAP (Lightweight Directory Access Protocol) | הגדירו קריטריוני חיפוש LDAP וספקו ייבוא יעיל. |
| מיפוי תכונות של Active Directory | מיפוי תכונות של Microsoft Active Directory לתכונות ענן תואמות של Webex. באפשרותך למפות תכונות הרלוונטיות לתצורת Active Directory שלך וגם להגדיר תכונות מותאמות אישית למיפוי לענן. המאפיינים מהמקום יוצרים נתונים שונים בענן, כגון פרטי חשבון משתמש, מספרי טלפון של ארגונים ב-Webex Teams, כתובות SIP של משאבי חדר ונתוני כרטיסי קשר אחרים של משתמשים (תואר תפקיד, מחלקה, מנהל וכן הלאה). |
|
מדריך ארגוני למשאבי חדר מקומיים ומשתמשי Cisco Webex Calling (Cloud PSTN) ואנשי קשר ארגוניים ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב-Cisco Webex Calling Cloud PSTN עבור שירות שיחות או שיש לך התקני חדר מקומיים, תכונה זו מאפשרת למשתמשים לחפש במדריך אנשי קשר של הארגון מטלפוני Cisco Webex Calling (ענן PSTN) או ממשאבי חדר.
|
| מציג אירועים | השתמש במציג האירועים כדי לקבוע אם היו בעיות כלשהן בסנכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות של Cisco. אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל-Active Directory כדי שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. לאחר הפעלת פתרון בעיות ב-Directory Connector, ייכתבו יומני רישום שניתן לשלוח לתמיכה הטכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, תישלח אליך הודעה בכל פעם שגרסה חדשה של התוכנה זמינה. ניתן להגדיר שדרוגים אוטומטיים כך שתמיד תהיה עם הגרסה העדכנית ביותר של התוכנה כשתצא גרסה חדשה. |
| זמינות גבוהה | הגדר מספר מחברים כך שיהיה גיבוי, למקרה שהמחבר הראשי או המכונה המארחת אותו יכשלו. |
מחבר הספריות מחולק לשלושה אזורים:
-
מרכז הבקרה הוא הממשק היחיד המאפשר לך לנהל את כל היבטי ארגון ה-Webex שלך: הצג משתמשים, הקצא רישיונות, הורד את מחבר הספריות ו קבע את התצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאותמו דרך ספק הזהות הארגוני שלהם ואינך רוצה לשלוח הזמנות דוא"ל עבור אפליקציית Webex.
-
ממשק ניהול מחבר ספריות הוא התוכנה שאתה מוריד מ-Control Hub ומתקין בשרת Windows מהימן. עבור מספר דומיינים של Active Directory, ניתן להתקין גרסה אחת של התוכנה עבור כל דומיין שברצונך לסנכרן. באמצעות התוכנה, ניתן להפעיל סנכרון כדי להביא את חשבונות המשתמשים של Active Directory שלך ל-Webex, להציג ולנטר את מצב הסנכרון ולהגדיר את שירותי מחבר הספריות.
-
שירות סנכרון ספריות מבצע שאילתה ב-Active Directory שלך כדי לאחזר משתמשים וקבוצות לסנכרון לשירות המחבר ולמחבר הספריות.
עיין בתרשים זה כדי להבין את ארכיטקטורת מחבר הספריות:
הכן את הסביבה שלך עבור מחבר הספריות
דרישות עבור מחבר ספריות
דרישות Windows ו-Active Directory
ניתן להתקין את Directory Connector בשרתי Windows הנתמכים הבאים:
-
שרת חלונות 2022
-
שרת חלונות 2019
-
Windows Server 2016
כדי לטפל בבעיית קובצי Cookie, אנו ממליצים לשדרג את בקר התחום שלך לגרסה המכילה את התיקון - Windows Server 2012 R2 או 2016.
מחבר הספריות נתמך עם שירותי Active Directory הבאים:
-
אקטיב מדריך 2016
(מחבר הספריות נתמך בעת שימוש בגרסה העדכנית ביותר של Active Directory ב-Windows Server 2019)
-
אקטיב מדריך 2012
-
אקטיב מדריך 2008 R2
-
אקטיב מדריך 2008
שימו לב לדרישות הנוספות הבאות:
-
מחבר הספריות דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework גרסה 3.5 (נדרש עבור יישום מחבר הספריות). אם נתקלת בבעיות כלשהן, השתמש בהוראות ב- הפעל את .NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework גרסה 4.5 (נדרש עבור TLS 1.2)
-
-
נדרשת רמה פונקציונלית 2 של יער Active Directory (Windows Server 2003) ומעלה. (ראה מהן רמות פונקציונליות של Active Directory? למידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 GB של זיכרון RAM
-
50 ג'יגה-בייט של אחסון
-
אין מינימום למעבד
דרישות הרשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישת HTTPS (פורט 443) לאינטרנט.
דרישות ארגון Webex
-
כדי לגשת לתוכנת מחבר הספריות ממרכז הבקרה, אתה זקוק לארגון Webex עם גרסת ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמש חדשים של אפליקציית Webex יהיו פעילים לפני שהם יתחברו בפעם הראשונה, אנו ממליצים לך לבצע את הפעולות הבאות:
-
הוסף, אמת ואפשר לתבוע דומיינים המכילים את כתובות הדוא"ל של המשתמשים שברצונך לסנכרן לענן.
-
בצע שילוב של כניסה יחידה (SSO) של ספק הזהויות (IdP) שלך עם ארגון Webex שלך.
-
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכלו לנהל קמפיין דוא"ל משלכם. (תכונה זו דורשת שילוב של SSO.)
-
למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה.
דרישות התקנה
-
עבור סביבה מרובת דומיינים (יער יחיד או יערות מרובים), עליך להתקין מחבר ספריות אחד עבור כל תחום של Active Directory. אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שיש לך שרת Windows נתמך נפרד כדי להתקין את מחבר הספריות עבור סנכרון דומיין (B).
-
כדי להיכנס למחבר, איננו דורשים חשבון ניהול ב-Active Directory. אנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מערכת מלא במרכז הבקרה.
למשתמש מקומי זה חייבות להיות הרשאות במחשב Windows זה כדי להתחבר לבקר התחום ולקרוא אובייקטי משתמש של Active Directory. חשבון הכניסה למחשב צריך להיות של מנהל מערכת עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון מנהל המערכת המלא עבור Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשת ל-Active Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי להגדיר חשבון אחר לגישה ל-Active Directory. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
ודא שמצב חיפוש ספריית קישורים דינמית (DLL) בטוחה של Windows מופעל באמצעות הליך זה: בדוק את SafeDllSearchMode ברישום של Windows.
-
אם אתה משתמש ב-AD LDS עבור מספר תחומים ביער יחיד, אנו ממליצים להתקין את Directory Connector ואת Active Directory Domain. Service/Active שירותי מדריך קלי משקל (AD) DS/AD LDS) במכונות נפרדות.
דרישות ריבוי דומיינים
לפני שתבצעו את המשימות ב- זרימת משימות פריסת מחבר מדריך כתובות של Cisco, קחו בחשבון את הדרישות וההמלצות הבאות אם אתם מתכוונים לסנכרן מידע מ-Active Directory מדומיינים מרובים לתוך הענן:
-
נדרש מופע נפרד של מחבר ספריות עבור כל דומיין.
-
תוכנת מחבר הספריות חייבת לפעול על מחשב מארח שנמצא באותו תחום שהוא יסנכרן.
-
אנו ממליצים לאמת או לתבוע את הדומיינים שלך ב-Control Hub. (ראה הוספה, אימות ותביעה על דומיינים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח פנייה כדי להעביר את הארגון שלך לרשימת ארגונים גדולה.
-
אם תרצו, תוכלו לסנכרן מידע על משאבי החדר יחד עם חשבונות משתמשים. (ראה סנכרון מידע על חדרים מקומיים עם Webex Cloud.)
המלצות לקבוצת Active Directory להקצאת רישיונות אוטומטית
קבוצות Active Directory משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים מסייעת לפשט את תחזוקת הרשת והניהול.
ישנם שני סוגי קבוצות ב-Active Directory:
-
קבוצות תפוצה— משמשות ליצירת רשימות תפוצה של דוא"ל.
-
קבוצות אבטחה— משמשות להקצאת הרשאות למשאבים משותפים.
יש לשקול את ההנחיות הבאות בעת יצירת קבוצות ב-Active Directory:
-
צור קבוצה גלובלית לכל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמשו במוסכמות סטנדרטיות למתן שמות ברחבי הארגון שלכם כדי להקל על זיהוי מידע חשוב אודות קבוצה. שמות קבוצות יכולים לכלול פרטים על הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_EMEAR" מתייחס לקבוצת אבטחה גלובלית עבור משתמשי רישוי Webex במדינות EMEAR.
-
ארגנו קבוצות בצורה קלה להבנה, כגון לפי גיאוגרפיה או היררכיה ניהולית. השתמשו בתיאורי קבוצות כדי לתאר באופן מלא את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות שהוקצו לאחרונה, הגדר את תבנית קבוצת הרישוי האוטומטי ב-Control Hub עבור קבוצות אלו. ראה הגדרת תבנית הקצאת רישיון אוטומטית למידע נוסף.
מידע על מידות
מחבר הספריות פועל כגשר בין Active Directory המקומי לענן Webex. ככזה, למחבר אין מגבלה עליונה למספר אובייקטי Active Directory שניתן לסנכרן עם הענן. כל מגבלה על אובייקטי ספריית מדריך מקומי קשורה לגרסה ולמפרטים הספציפיים של סביבת Active Directory המסונכרנת לענן, ולא למחבר עצמו.
מספר גורמים יכולים להשפיע על מהירות הסנכרון:
-
המספר הכולל של אובייקטי Active Directory. (עבודת סנכרון של 5000 משתמשים לא תיקח זמן רב כמו 50000.)
-
מהירות ורוחב פס של הרשת.
-
עומס עבודה ומפרטים של המערכת.
אם אתם מסנכרנים יותר מ-50,000 משתמשים, אנו ממליצים בחום להשתמש במחבר שני לצורך גיבוי לגיבוי ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים הנ"ל, איננו יכולים לספק ערכי זמן ספציפיים לגבי משך הזמן שייקח לסנכרון אובייקטים.
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
שילוב פרוקסי אינטרנט
שילוב פרוקסי אינטרנט
אם אימות פרוקסי אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש במחבר הספריות.
אם הארגון שלך משתמש בפרוקסי אינטרנט שקוף, הוא אינו תומך באימות. המחבר מחבר ומסנכרן בהצלחה משתמשים.
ניתן לנקוט באחת מהגישות הבאות:
-
פרוקסי אינטרנט מפורש דרך אינטרנט אקספלורר (המחבר יורש את הגדרות פרוקסי האינטרנט)
-
פרוקסי אינטרנט מפורש דרך קובץ .pac (המחבר יורש הגדרות פרוקסי ספציפיות לארגון)
-
פרוקסי שקוף שעובד עם המחבר ללא כל שינוי
השתמש בפרוקסי אינטרנט דרך הדפדפן
ניתן להגדיר את מחבר הספריות לשימוש בפרוקסי אינטרנט דרך אינטרנט אקספלורר.
אם שירות Cisco DirSync פועל מחשבון שונה מזה של המשתמש המחובר כעת, עליך גם להיכנס באמצעות חשבון זה ולהגדיר פרוקסי אינטרנט.
| 1 |
מאינטרנט אקספלורר, עבור אל ולאחר מכן בחר הגדרות LAN. |
| 2 |
הפנה את מופע Windows למקום שבו המחבר מותקן בפרוקסי האינטרנט שלך. המחבר יורש את הגדרות ה-proxy של האינטרנט. |
| 3 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
הגדרת פרוקסי אינטרנט באמצעות קובץ PAC
ניתן להגדיר דפדפן לקוח לשימוש בקובץ .pac. קובץ זה מספק את כתובת ה-proxy של האינטרנט ואת פרטי הפורט. מחבר הספריות יורש ישירות את תצורת פרוקסי האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר ויסנכרן בהצלחה את פרטי המשתמש לענן Webex, ודא שאימות proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר הספריות תומך ב- NT LAN Manager (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בקרב התקני התחום ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, דבר שיכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, התכנון הטכני של NTLM מבוסס על מנגנון של אתגר
ו תגובה
:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמה בטקסט רגיל, ערך גיבוב (hash) של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס באמצעות הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה-hash המאוחסן לבין ערך ה-hash מהסיסמה שהוזנה. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, הוא מייצר מפתח אקראי של 16 סיביות. המפתח נקרא אתגר (או נונס). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט רגיל.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר באמצעות ערך ה-hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח חזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר התחום לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן ששלח הלקוח והאתגר הפשוט המקורי.
-
בקר התחום יכול לאחזר את ערכי ה-hash של הסיסמה בהתאם לשם החשבון. ואז בקר התחום יכול להצפין באתגר המקורי. בקר הדומיין יכול לאחר מכן להשוות בין ערך ה-hash שהתקבל לערך ה-hash המוצפן. אם הם זהים, האימות הצליח.
ל-Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אינך צריך להשלים הגדרות נוספות.
הגדר פרוקסי שקוף
בתרחיש זה, הדפדפן אינו מודע לכך ששרת פרוקסי שקוף של האינטרנט מיירט בקשות http (port) 80/port 443) ואין צורך בתצורה בצד הלקוח.
| 1 |
פרוס פרוקסי שקוף, כך שהמחבר יוכל להתחבר ולסנכרן משתמשים. |
| 2 |
ודא שהפרוקסי הצליח - תראה חלון קופץ צפוי לאימות דפדפן בעת הפעלת המחבר. |
הגדר אימות פרוקסי
הוסף את כתובת ה-URL cloudconnector.webex.com לרשימת ההיתרים שלך על ידי יצירת רשימת בקרת גישה.
בשרת חומת האש של הארגון שלך:
| 1 |
הפעל חיפוש DNS אם עדיין לא מופעל. |
| 2 |
קבע רוחב פס משוער עבור חיבור זה (בכ-2 mb/s או פחות עבור המחבר). ייתכן שזה לא נדרש. |
| 3 |
צור רשימת בקרת גישה שתחול על מארח המחבר, וציין לדוגמה: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
החל ACL זה על ממשק חומת האש המתאים, אשר חל רק על מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש ב-proxy האינטרנט שלך על ידי הגדרת משפט ה-deny המשתמע המתאים. |
פריסת מחבר ספריות
זרימת משימות פריסה של מחבר ספריות של סיסקו
לפני שתתחיל
| 1 |
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא. עבור התקנה חדשה של מחבר מדריך הכתובות, עבור תמיד אל מרכז הבקרה ( https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה, כך שתוכל להשתמש בתכונות ובתיקוני באגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 2 |
היכנס באמצעות אישורי מנהל ה-Webex שלך ובצע את ההגדרה הראשונית. |
| 3 |
חשוב תמיד לעדכן את תוכנת מחבר הספריות שלך לגרסה העדכנית ביותר. אנו ממליצים להשתמש בהליך זה כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 4 |
בחירת אובייקטי Active Directory לסנכרון כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות. |
| 5 |
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid. |
| 6 |
סנכרנו אווטארים של ספריות באמצעות אחת מההליכים הבאים: ניתן לסנכרן את האווטארים של המשתמשים שלך לענן כך שהאווטאר של כל משתמש יופיע כשהם מתחברים לאפליקציה. ניתן לסנכרן אווטארים מתכונה של Active Directory או משרת משאבים. |
| 7 |
סנכרון מידע על חדרים מקומיים עם Webex Cloud השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי חדר רשומים בענן, כגון התקן חדר Webex או לוח Cisco Webex. |
| 8 |
כדי להקצות משתמשים מ-Active Directory ל-Control Hub, בצע את השלבים הבאים:
בצע רצף זה כדי להקצות משתמשי Active Directory עבור חשבונות Webex App. באפשרותך להקצות משתמשים מיער מרובה או פריסת Active Directory מרובת תחומים עבור Directory Connector 3.0 ואילך. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שעשויים להיות קיימים כבר בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex. |
התקן מחבר ספר טלפונים
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא.
עליך להתקין מחבר אחד עבור כל תחום של Active Directory שברצונך לסנכרן. מופע יחיד של מחבר ספריות יכול לשרת רק דומיין יחיד. עיין בתרשים הבא כדי להבין את הזרימה של סנכרון דומיינים מרובים:
לפני שתתחיל
אם אתם מבצעים אימות דרך שרת פרוקסי, ודאו שיש לכם את פרטי הפרוקסי שלכם:
-
עבור אימות בסיסי של פרוקסי, תזין את שם המשתמש והסיסמה לאחר התקנת מופע של המחבר. נדרשת גם הגדרת פרוקסי של Internet Explorer לאימות בסיסי; ראה שימוש בפרוקסי אינטרנט דרך הדפדפן
-
עבור פרוקסי NTLM, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
ב מרכז הבקרה, עבור אל ובחר הבא. |
| 2 |
לחץ על הקישור הורד והתקנה כדי לשמור את הגרסה העדכנית ביותר של קובץ ה-.zip של התקנת המחבר בשרת VMware או Windows שלך. ניתן להשיג את קובץ ה- . zip ישירות מקישור זה, אך עליך להיות בעל גישת ניהול מלאה לארגון Control Hub כדי שתוכנה זו תפעל. עבור התקנה חדשה, הורד את הגרסה העדכנית ביותר של התוכנה כדי שתוכל להשתמש בתכונות ובתיקוני הבאגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 3 |
בשרת VMware או Windows, פתחו את קובץ ה-.msi והפעילו אותו בתיקיית ההתקנה כדי להפעיל את אשף ההתקנה. |
| 4 |
לחץ על הבא, סמן את התיבה כדי לקבל את הסכם הרישיון ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. |
| 5 |
בחר את סוג חשבון השירות שברצונך להשתמש בו ובצע את ההתקנה באמצעות חשבון מנהל:
כדי למנוע שגיאות, ודא שההרשאות הבאות קיימות:
|
| 6 |
לחץ על התקן. לאחר ביצוע בדיקת הרשת, ואם תתבקש, הזן את פרטי הגישה הבסיסיים של שרת ה-proxy שלך, לחץ על אישורולאחר מכן לחץ על סיום. |
מה הלאה?
אנו ממליצים לאתחל את השרת לאחר ההתקנה. דוח הריצה היבשה אינו יכול להציג את התוצאה הנכונה כאשר הנתונים לא פורסמו. בעת אתחול המכונה, כל הנתונים מתרעננים כדי להציג תוצאה מדויקת בדוח.
כניסה למחבר ספרייה
לפני שתתחיל
ודא שיש לך את פרטי הפרוקסי שלך.
-
עבור proxy basic-auth, תזין את שם המשתמש והסיסמה לאחר פתיחת המחבר בפעם הראשונה.
-
עבור פרוקסי NTLM, פתחו את Internet Explorer, לחצו על סמל גלגל השיניים, עברו אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שפרטי שרת ה-proxy נוספו ולאחר מכן לחץ על אישור. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
פתח את המחבר ולאחר מכן הוסף את |
| 2 |
אם תתבקש, היכנס באמצעות אישורי אימות ה-proxy שלך, ולאחר מכן היכנס ל-Webex באמצעות חשבון מנהל המערכת שלך ולחץ על הבא. |
| 3 |
אשר את הארגון והדומיין שלך.
|
| 4 |
לאחר הופעת המסך אשר ארגון, לחץ על אשר. אם כבר קשרת את AD DS/AD LDS, יופיע המסך אשר ארגון. |
| 5 |
לחץ על אשר. |
| 6 |
בחר אחד, בהתאם למספר הדומיינים של Active Directory שברצונך לאגד למחבר Directory:
|
מה הלאה?
לאחר הכניסה, תתבקש לבצע סינכרון יבש.
לוח מחוונים של מחבר הספריות
כשאתה נכנס לראשונה ל-Directory Connector, מופיע לוח המחוונים. כאן תוכלו לצפות בסיכום של כל פעילויות הסנכרון, לצפות בסטטיסטיקות ענן, לבצע סנכרון יבש, להתחיל סנכרון מלא או מצטבר ולהפעיל את תצוגת האירועים כדי לראות מידע על שגיאה.
אם הזמן שנגמר לסשן שלך נגמר, התחבר שוב.
ניתן להפעיל משימות אלה בקלות מסרגל הכלים 'פעולות' או מתפריט 'פעולות'.
|
רכיב |
תיאור |
|---|---|
|
סנכרון נוכחי |
מציג את פרטי הסטטוס אודות הסנכרון שמתבצע כעת. כאשר לא מתבצע סנכרון, תצוגת המצב אינה פעילה. |
|
הסנכרון הבא |
מציג את הסינכרונים המלאים והמצטברים המתוזמנים הבאים. אם לא הוגדר לוח זמנים, יוצג לא מתוזמן . |
|
סנכרון אחרון |
מציג את הסטטוס של שני הסינכרונים האחרונים שבוצעו. |
|
סטטוס הסנכרון הנוכחי |
מציג את הסטטוס הכללי של הסנכרון. |
|
מחברים |
מציג את המחברים המקומיים הנוכחיים הזמינים לענן. |
|
סטטיסטיקות ענן |
מציג את הסטטוס הכללי של הסנכרון. |
|
לוח זמנים לסנכרון |
מציג את לוח הזמנים של הסנכרון עבור סנכרון הדרגתי וסנכרון מלא. |
|
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסיכום עשוי לכלול את הפרטים הבאים:
|
| פעולה | תיאור |
|---|---|
| התחלת סנכרון מצטבר |
התחל סינכרון מצטבר באופן ידני פעולה זו מושבתת בעת השהייה או השבתה של הסנכרון, אם סנכרון מלא לא הושלם, או אם סנכרון מתבצע. |
|
סינכרון ריצה יבשה |
בצע סנכרון ריצה יבשה. |
|
הפעל את מציג האירועים |
הפעל את מציג האירועים של מיקרוסופט. |
|
רענון |
רענן את לוח המחוונים של מחבר הספריות של סיסקו |
|
פעולה |
תיאור |
|---|---|
| סנכרן עכשיו |
התחל סנכרון מלא באופן מיידי. |
|
מצב סנכרון |
בחר מצב סנכרון מצטבר או מלא. |
|
איפוס סוד המחבר |
צור שיחה בין מחבר הספריות של Cisco לשירות המחברים. בחירה בפעולה זו תאפס את הסוד בענן ולאחר מכן תשמור את הסוד באופן מקומי. |
|
ריצה יבשה |
בצע בדיקה של תהליך הסנכרון. עליך לבצע ניסוי יבש לפני ביצוע סנכרון מלא. |
|
פתרון בעיות |
פִּנָה on/off פתרון בעיות. |
|
רענון |
רענן את המסך הראשי של מחבר הספריות של סיסקו. |
|
יציאה |
יציאה ממחבר הספריות של סיסקו. |
|
שילוב מקשים |
פעולה |
|---|---|
|
אלט +A |
הצג את תפריט הפעולות |
|
|
סנכרון עכשיו |
|
|
איפוס סוד המחבר |
|
|
ריצה יבשה |
|
|
סנכרון מצטבר |
|
|
סנכרון מלא |
|
|
הצג תפריטעזרה |
|
|
עזרה |
|
|
אודות |
|
|
שאלות נפוצות |
הגדר שדרוגים אוטומטיים
| 1 |
מ- Directory Connector, עבור אל ולאחר מכן סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector. |
| 2 |
לחץ על החל כדי לשמור את השינויים שלך. |
גרסאות חדשות של המחבר מותקנות אוטומטית כאשר הן זמינות.
באפשרותך לנהל שדרוגים באופן ידני, אם תרצה. ראה שדרוג לגרסת התוכנה האחרונה למידע נוסף.
בחירת אובייקטי Active Directory לסנכרון
כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות.
קבוצות להקצאת רישיונות אוטומטית
מרכז הבקרה מאפשר לך לנהל הקצאות רישיונות לפי כל קבוצה בנפרד. ניתן ליצור תבניות רישיון ולמפות אותן לקבוצות Active Directory שאתם מסנכרנים עם הענן. בנקודת יצירת המשתמש, Webex בודק את חברות המשתמש ואת מיפוי תבניות הרישיון האוטומטי עבור אותו משתמש חדש.
אנו ממליצים להשתמש במסנן LDAP כדי לסנכרן רק קבוצות רלוונטיות לענן. לדוגמה, ניתן להגדיר את המסנן ל:
(&(cn=Example)(objectclass=Group))*
מסנן זה מסנכרן את כל הקבוצות בתוך ה-DN הבסיסי כאשר השם מתחיל ב-Example. משתמשים שאינם מוקצים לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית המוגדרת כברירת מחדל שהגדרת ב-Control Hub.
קבוצות עבור פריסות אבטחת נתונים היברידיות
ב-Directory Connector, עליך לסמן את Groups אם אתה משתמש באבטחת נתונים היברידית כדי להגדיר קבוצת ניסיון עבור משתמשי פיילוט. עיין במדריך הפריסה לאבטחת נתונים היברידית לקבלת הדרכה. הגדרה זו של מחבר הספריות אינה משפיעה על סנכרון של משתמשים אחרים בענן.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על בחירת אובייקט. |
| 2 |
במקטע סוג אובייקט, סמן את משתמשיםושקול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להזין מסנן LDAP בשדה משתמשים מסנני LDAP. אם ברצונך לסנכרן משתמשים שנמצאים בקבוצת Example-manager, השתמש במסנן כמו זה:
|
| 3 |
סמן את זיהוי חדר כדי להפריד את נתוני החדר מנתוני המשתמש. לחץ על התאמה אישית אם ברצונך להגדיר מאפיינים נוספים לזיהוי נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש בהתקני חדר הרשומים בענן. למידע נוסף, ראה סנכרון מידע מחדר מקומי עם Webex Cloud. |
| 4 |
סמן את קבוצות אם ברצונך לסנכרן את קבוצות המשתמשים של Active Directory לענן. אין להוסיף מסנן LDAP לסנכרון משתמשים לשדה הקבוצות. עליך להשתמש בשדה 'קבוצות' רק כדי לסנכרן את נתוני הקבוצה עצמם לענן. כברירת מחדל, קבוצות אינן מסונכרנות עבור לקוחות חדשים. עליך להפעיל סנכרון קבוצות. עליך גם לסנכרן קבוצות אבטחה. |
| 5 |
סמן את אנשי קשר אם ברצונך לסנכרן את פרטי הקשר של משתמשים לענן. מחבר הספריות מסנכרן אנשי קשר של משתמשים רק כאשר הם אובייקטים עם מחלקת האובייקטים מחבר הספריות מנהל רק אנשי קשר שסונכרנו על ידי המחבר. אם כבר קיימים אנשי קשר במרכז הבקרה, הסנכרון אינו מוחק את אנשי הקשר. אם אנשי קשר יוסרו מטווח הסינכרון, פרטי הקשר של המשתמשים יוסרו גם הם במרכז הבקרה. |
| 6 |
הגדר את מסנני LDAP. ניתן להוסיף מסננים מורחבים על ידי מתן מסנן LDAP תקף. ראה מאמר זה למידע נוסף על הגדרת מסנני LDAP. |
| 7 |
ציין את כתובות ה-DN הבסיסיות המקומיות לסנכרון על ידי לחיצה על בחר כדי לראות את מבנה העץ של Active Directory שלך. מכאן, תוכל לבחור או לבטל את הבחירה של אילו מכולות לחפש. |
| 8 |
בדוק את האובייקטים שברצונך להוסיף עבור תצורה זו, ולחץ על בחר. ניתן לבחור מכולות בודדות או מכולות אב לשימוש לסנכרון. בחר מיכל אב כדי להפעיל את כל מיכלי הצאצא. אם תבחרו מכל צאצא, מכל האב יציג סימן וי אפור המציין שסומן מכל צאצא. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את מכולות ה-Active Directory שסימנת. אם הארגון שלך מציב את כל המשתמשים והקבוצות במכולה של משתמשים, אינך צריך לחפש במכולות אחרות. אם הארגון שלך מחולק ליחידות ארגון, ודא שבחרת OUs. |
| 9 |
לחץ על החל. בחר אפשרות:
למידע על ניסויי ניסוי, ראה ביצוע סנכרון ניסוי ניסוי על משתמשי Active Directory שלך. עבור סנכרון קבוצתי, עליך לבצע סנכרון מלא: בצע סנכרון מלא של משתמשי Active Directory לתוך הענן. |
מאפייני משתמש במפה
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid, מזהה ייחודי עבור כל חשבון משתמש בשירות זהות הענן.
ניתן לבחור איזה מאפיין של Active Directory למפות לענן - לדוגמה, ניתן למפות firstName lastName ב-Active Directory או ביטוי מאפיין מותאם אישית ל- displayName בענן.
חשבונות ב-Active Directory חייבים לכלול כתובת דוא"ל; ה-uid ממופה כברירת מחדל לשדה ad של mail (לא sAMAccountName).
אם תבחרו שהשפה המועדפת תגיע מ-Active Directory שלכם, אז Active Directory הוא מקור האמת היחיד: משתמשים לא יוכלו לשנות את הגדרת השפה שלהם בהגדרות Webex ומנהלי מערכת לא יוכלו לשנות את ההגדרה במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. דף זה מציג את שמות המאפיינים עבור Active Directory (משמאל) ועבור Webex Cloud (מימין). כל המאפיינים הנדרשים מסומנים בכוכבית אדומה. |
| 2 |
גלול מטה לתחתית Active Directory Attribute Namesולאחר מכן בחר אחת מתכונות Active Directory אלה כדי למפות לתכונת הענן uid:
ניתן למפות כל אחת מתכונות Active Directory האחרות ל-uid, אך אנו ממליצים להשתמש ב-mail או ב-userPrincipalName, כפי שמתואר בהנחיות לעיל. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות ב-Active Directory מתאימות בענן, ראה מיפוי תכונות Active Directory במחבר Directory. כדי שהסנכרון יפעל, עליך לוודא שתכונת Active Directory שבחרת היא בפורמט דוא"ל. מחבר הספריות מציג חלון קופץ כדי להזכיר לך אם לא תבחר באחת מהתכונות המומלצות. |
| 3 |
אם תכונות Active Directory המוגדרות מראש אינן פועלות עבור הפריסה שלך, לחץ על התפריט הנפתח של התכונות, גלול לתחתית ולאחר מכן בחר התאמה אישית של תכונה כדי לפתוח חלון המאפשר לך להגדיר ביטוי תכונה. לחץ על עזרה כדי לקבל מידע נוסף על הביטויים ולראות דוגמאות לאופן שבו ביטויים פועלים. ניתן גם לראות ביטויים עבור תכונות מותאמות אישית למידע נוסף. בדוגמה זו, בואו נמפה את מאפייני Active Directory
מחבר הספריות מאמת את ערך התכונה של uid בשירות הזהויות ומאחזר 3 משתמשים זמינים תחת אפשרויות הסינון הנוכחיות של המשתמשים. אם לכל שלושת המשתמשים הללו יש פורמט דוא"ל תקין, מחבר מדריך הכתובות של Cisco יציג את ההודעה הבאה:
אם לא ניתן לאמת את התכונה, תראה את האזהרה הבאה ותוכל לחזור ל-Active Directory כדי לבדוק ולתקן את נתוני המשתמש:
|
| 4 |
(אופציונלי) בחר מיפויים עבור נייד ו- מספר טלפון אם ברצונך שמספרי טלפון נייד ומספרי עבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש באפליקציית Webex. נתוני מספר הטלפון מופיעים באפליקציית Webex כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר. למידע נוסף על שיחה מכרטיס איש קשר של משתמש, ראה מדריך לפריסה של שיחה ב-Webex (Unified CM) (מנהלי מערכת). |
| 5 |
בחר מיפויים נוספים כדי שיופיעו נתונים נוספים בכרטיס איש הקשר:
לאחר מיפוי המאפיינים, המידע מופיע כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר:
למידע נוסף על כרטיס איש הקשר, ראו אימות עם מי אתם יוצרים קשר. לאחר סינכרון תכונות אלה לכל חשבון משתמש, ניתן גם להפעיל את People Insights במרכז הבקרה. תכונה זו מאפשרת למשתמשי אפליקציית Webex לשתף מידע נוסף בפרופילים שלהם, וללמוד עוד זה על זה. למידע נוסף על התכונה וכיצד להפעיל אותה, ראו פרופילי תובנות אנשים עבור Webex, Jabber, פגישות Webex ואירועי Webex (חדש) במרכז הבקרה |
| 6 |
לאחר שבחרתם, לחצו על החל. |
כל נתוני משתמש הכלולים ב-Active Directory דורסים את הנתונים בענן התואמים למשתמש זה. לדוגמה, אם יצרת משתמש באופן ידני ב-Control Hub, כתובת הדוא"ל של המשתמש חייבת להיות זהה לכתובת הדוא"ל ב-Active Directory. כל משתמש שאין לו כתובת דוא"ל תואמת ב-Active Directory נמחק.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
תכונות של Active Directory וענן
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות מתאימות בענן באמצעות הכרטיסייה מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי בין שמות המאפיינים של Active Directory לבין שמות המאפיינים של Cisco Cloud. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב- Directory Connector. באפשרותך לבחור תכונות שונות בתפריטים הנפתחים של Active Directory ולקבוע איזו תכונה מקומית מסתנכרנת לאיזו תכונת ענן.
חשבו על תכונות התפריט הנפתח כעל הגדרות קבועות מראש. כחלופה לערכים בשורת Active Directory, ניתן גם לציין תכונה מותאמת אישית, הגדרה קבועה מראש משלך, ב-Active Directory (ביטוי עם תכונות מרובות) כדי למפות לתכונת ענן יחידה בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, תוכל להוסיף ביטוי שיוצר תכונה מותאמת אישית המבוססת על תפקיד העובד, שם פרטי ושם משפחה ב-Active Directory.
ניתן גם לציין כל אחת מתכונות Active Directory למיפוי ל-uid בענן. עם זאת, עליך לוודא שהתכונה המקומית עוקבת אחר פורמט דוא"ל חוקי.
ניתן גם להשתמש בכתובות דוא"ל חלופיות, אם לדוגמה ברצונך להשתמש ב-userPrincipalName לצורך כניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. במקרה זה, יש למפות כתובת דוא"ל נוספת אל emails;type-work תכונה. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר.
|
שמות מאפיינים של Active Directory |
שמות מאפייני ענן של Webex |
הערות |
|---|---|---|
|
— |
שם הבניין |
— |
|
c |
c |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
|
מספר מחלקה |
מספר מחלקה |
תכונה זו משמשת עבור מספר המחלקה של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
displayName |
displayName |
תכונה זו משמשת עבור שם התצוגה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשרובתובנות אנשים. |
|
בקרת חשבון משתמש |
חשבון ds-pwp-disabled |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה userAccountControl ממופה ל- ds-pwp-account-disabled אחרת המשתמשים לא יסונכרנו כראוי. |
|
מספר עובד |
מספר עובד |
— |
|
פקסימיליהטלפוןמספר |
פקסימיליהטלפוןמספר |
— |
|
— |
ג'אבר-ID |
מאפיין ענן זה מתייחס לכתובות הודעות מיידיות (סוג XMPP) בהן משתמש Jabber. ערך זה אינו זהה ל-sipAddresses. |
|
l |
l |
מאפיין זה מציין את העיר של המשתמש. |
|
— |
מקום |
— |
|
מְנַהֵל |
מְנַהֵל |
תכונה זו משמשת עבור שם המנהל של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
נייד |
נייד |
מאפיין זה משמש כמספר הנייד שמופיע עבור התקשרות למשתמש מכרטיס איש הקשר. |
|
או |
או |
מאפיין זה מציין את שם החברה או הארגון ומופיע בכרטיס איש הקשר . |
|
או |
או |
מאפיין זה מציין את שם היחידה הארגונית. |
|
שם משרד משלוח פיזי |
שם משרד משלוח פיזי |
מאפיין זה מציין את מיקום המשרד של המשתמש. |
|
מיקוד |
מיקוד |
מאפיין זה מציין את המיקוד של המשתמש למשלוח דואר פיזי. |
|
שפה מועדפת |
שפה מועדפת |
תכונה זו קובעת את השפה המועדפת על המשתמש והפורמטים הבאים נתמכים: xx_YY או xx-YY. הנה כמה דוגמאות: en_ארה"ב, en_בריטניה, צרפת-קליפורניה. אם תשתמשו בשפה שאינה נתמכת או בפורמט לא חוקי, השפה המועדפת על המשתמשים תשתנה לשפה שנקבעה עבור הארגון. |
|
כתובת משתמש ראשית של MSRTCSIP אייפון |
SipAddresses;type=enterprise |
תכונה זו משמשת לסנכרון מידע על חדרים מקומיים מ-Active Directory לענן של Cisco Webex. |
|
ס.נ. |
ס.נ. |
תכונה זו משמשת עבור שם המשפחה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשרובתובנות אנשים. |
|
st |
st |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
|
רחובאדרס |
רְחוֹב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
|
טלפוןמספר |
טלפוןמספר |
תכונה זו מציינת את מספר הטלפון הראשי (בעבודה) של המשתמש המשמש ל התקשרות למשתמש מכרטיס איש הקשר. |
|
— |
אזור זמן |
תכונת ענן זו מציינת את אזור הזמן של המשתמש. |
|
title |
title |
תכונה זו מציינת את תואר המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
הקלד |
ארגון |
— |
|
*userPrincipalName |
uID |
מיפוי מאפיינים חובה. עבור כל חשבון משתמש, ערך ה-Active Directory ממופה ל-uid ייחודי בענן. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. לאחר מכן, המשתמש יכול להשתמש בכל אחת מכתובות הדוא"ל הללו כדי להיכנס, כל עוד מיפוי המאפיינים הנכון של SAMLקיים . ראה את מיפוי המאפיינים לדוגמה למטה כדי לראות כיצד ניתן למפות כתובת דוא"ל חלופית. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלופיות. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר. |
|
<New attribute for Azure user objectId> |
externalId |
צור תכונה חדשה של Active Directory שתכיל את מזהה האובייקט של המשתמש ב-Azure, כך שהיא לא תתנגש עם מזהה אובייקט קיים. תכונה זו ממפה לאחר מכן לתכונה externalId, מה שמבטיח שכאשר משתמשי Webex יוצרים קבוצות ב-Microsoft 365 הם יצרו אוטומטית צוותים ב-Webex. |
מיפוי כתובת דוא"ל חלופית
ביטויים עבור תכונות מותאמות אישית
|
מפעיל |
תיאור ודוגמה |
|---|---|
|
% |
מסיר את כל התווים מתחילת המחרוזת ועד למיקום של התו או ארגומנט המחרוזת, אם תואם.
|
|
- |
מסיר את החלק האחורי של מחרוזת הקלט מסוף המחרוזת שצוינה.
|
|
+ |
משרשר מחרוזות קלט או ביטויים.
|
|
| |
מעריך את הביטויים המופרדים מול המחרוזת הריקה, ובוחר את התוצאה הראשונה שאינה ריקה.
|
סנכרון אווטארים של ספריות מתכונת Active Directory לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מתכונה של Active Directory.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר מאפיין ADולאחר מכן בחר את המאפיין אווטאר המכיל את נתוני האווטאר הגולמיים שברצונך לסנכרן עם הענן. |
| 3 |
כדי לוודא שהגישה לאוואטר מתבצעת כהלכה, הזן את כתובת הדוא"ל של המשתמש ולאחר מכן לחץ על קבל אווטאר של משתמש. האווטאר מופיע מימין. |
| 4 |
לאחר שתוודא שהאווטאר הופיע כהלכה, לחץ על החל כדי לשמור את השינויים שלך. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון אווטארים של ספריות משרת משאבים לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן אווטארים משרת משאבים.
לפני שתתחיל
-
תבנית ה-URI וערך המשתנה בהליך זה הן דוגמאות. עליך להשתמש בכתובות URL אמיתיות שבהן ממוקמים אווטארים של הספרייה שלך.
-
יש לגשת לתבנית ה-URI של האווטאר ולשרת שבו נמצאים האווטארים מיישום מחבר הספריות. המחבר זקוק לגישת http או https לתמונות, אך התמונות אינן צריכות להיות נגישות לציבור באינטרנט.
-
סנכרון נתוני האווטאר מופרד מפרופילי המשתמשים של Active Directory. אם אתם מפעילים פרוקסי, עליכם לוודא שניתן לגשת לנתוני אווטאר באמצעות אימות NTLM או basic-auth.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר שרת משאבים ולאחר מכן הזן את תבנית URI של אווטאר— לדוגמה, בואו נבחן כל חלק בתבנית URI של אווטאר ומה משמעותו:
|
| 3 |
(אופציונלי) אם שרת המשאבים שלך דורש אישורים, סמן את הגדר אישור משתמש עבור אווטאר, לאחר מכן בחר השתמש במשתמש כניסה לשירות הנוכחי או השתמש במשתמש זה והזן את הסיסמה. |
| 4 |
הזן את ערך המשתנה — לדוגמה: |
| 5 |
לחץ על בדיקה כדי לוודא שתבנית ה-URI של האווטאר פועלת כהלכה. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 |
לאחר אימות פרטי ה-URI ונראה נכון, לחץ על החל. למידע מפורט על שימוש בביטויים רגולריים, עיין ב מדריך מהיר לשפת ביטויים רגולריים של מיקרוסופט. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון מידע על חדרים מקומיים עם Webex Cloud
השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (חדר, שולחן עבודה ולוח).
| 1 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 2 |
סמן את סנכרן מידע חדר לענן כדי להפריד את נתוני החדר מנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, נתוני החדר מטופלים באותו אופן כמו נתונים שסונכרנו על ידי המשתמש. |
| 3 |
עבור אל מיפוי מאפייניםולאחר מכן שנה את מיפוי המאפיינים עבור תכונת הענן sipAddresses;type=enterprise. כדי להשתמש באימות ערכים, ערך כתובת ה-SIP צריך להיות
|
| 4 |
צור תיבת דואר של משאב חדר ב-Exchange. זה מוסיף את ה- msExchResourceMetaData;ResourceType:Room תכונה שבה המחבר משתמש לאחר מכן כדי לזהות חדרים.
|
| 5 |
ממשתמשי Active Directory וממחשבים, נווטו אל מאפייני החדר וערו אותם. הוסף את ה-URI המלא של SIP עם הקידומת sip:
|
| 6 |
בצע סנכרון יבש ולאחר מכן סנכרון הפעלה מלא במחבר. אובייקטי החדר החדשים מופיעים ב- אובייקטים שנוספו ואובייקטי החדר התואמים מופיעים ב- אובייקטים שתואמים בדוח הריצה היבשה. כל אובייקטי החדר שסומנו למחיקה נמצאים תחת חדרים שנמחקו.
תוצאות הריצה היבשה מציגות את כל משאבי החדר שתואמו.
הגדרה זו מפרידה בין נתוני החדר ב-Active Directory (כולל תכונת החדר) לבין נתוני המשתמש. לאחר סיום הסנכרון, סטטיסטיקות הענן בלוח המחוונים של המחבר מציגות נתוני חדר שסונכרנו לענן.
|
מה הלאה?
כעת, לאחר שביצעת את השלבים הללו, כאשר תבצע חיפוש במכשיר הרשום בענן של Webex, תראה את ערכי החדר המסונכרנים שתצורתם נקבעה עם כתובות SIP. כאשר אתה מבצע שיחה ממכשיר Webex בערך זה, שיחה מתבצעת לכתובת ה-SIP שהוגדרה עבור החדר.
מ-Control Hub, ניתן לייבא באופן אוטומטי חדרים מהספרייה שלך וליצור סביבות עבודה.
נקודת הקצה אינה יכולה לבצע לולאה של שיחה חזרה לאפליקציית Webex. עבור התקני חיוג לניסיון, התקנים אלה חייבים להיות רשומים כ-SIP URI מקומי או במקום אחר מלבד אפליקציית Webex. אם מערכת החדר של Active Directory שאתה מחפש רשומה ב-Webex ואותה כתובת דוא"ל נמצאת במכשיר חדר Webex, במכשיר שולחן העבודה או בלוח Webex עבור שירות לוח שנה, תוצאות החיפוש לא יציגו את הערך הכפול. מכשיר החדר, שולחן העבודה או הלוח מחויג ישירות באפליקציית Webex, ושיחת SIP לא מתבצעת.
שלח דוחות דוא"ל על תוצאות סנכרון ספריות
כברירת מחדל, אנשי הקשר של הארגון או מנהלי המערכת תמיד מקבלים הודעות דואר אלקטרוני. בעזרת הגדרה זו, ניתן להתאים אישית מי יקבל הודעות דוא"ל המסכמות דוחות סינכרון ספריות.
| 1 |
מ- Directory Connector, לחצו על הגדרות, וליד מקבל דוא"ל, הפעילו את הפעל סינכרון של דוח. |
| 2 |
לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל בפורמט לא תקין, תופיע הודעה שתבקש ממך לתקן את הבעיה לפני שתוכל לשמור וליישם את השינויים. |
| 3 |
אם עליך לערוך כתובות דוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את השינויים הדרושים. |
| 4 |
לאחר שהוספת את כל כתובות הדוא"ל התקפות, לחץ על שמור. |
מה הלאה?
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הסר ליד ערכי כתובות דוא"ל ספציפיות.
הגדרת הודעות מחבר ספריות במרכז הבקרה
באפשרותך להשתמש ב- Alert Center ב-Control Hub כדי לספק דוחות מ-Directory Connector אודות שגיאות בתהליך הסנכרון. מרכז הבקרה יכול לספק התראות לערוצי מסירה שונים, כולל דוא"ל וחללי Webex.
זכור שתצורת ההתראות ב-Directory Connector אינה עוברת אוטומטית למרכז ההתראות. השתמש בהוראות הבאות כדי להוסיף את כתובות הדוא"ל הנכונות במרכז ההתראות כדי לקבל התראות מ-Directory Connector.
מרכז ההתראות תמיד שולח התראה על סנכרון מלא. סנכרון מצטבר יפעיל התראה רק אם יש אזהרה או שגיאה בדוח.
| 1 |
היכנס ל- Control Hub ועבור אל . |
| 2 |
לחצו על אחת מהאפשרויות הבאות:
|
| 3 |
גלול מטה אל ערוץ משלוח ובחר את שיטת המשלוח המועדפת. ניתן לקבל עדכוני התראות בדוא"ל, במרחב ייעודי של אפליקציית Webex, או דרך Webhooks כאשר הם מופעלים ברמה הארגונית.
|
| 4 |
לחץ על שמור. |
הקצאת משתמשים מ-Active Directory ל-Control Hub
בצע את השלבים הבאים כדי להקצות משתמשי Active Directory וליצור חשבונות משתמש תואמים ב-Control Hub. ניתן להקצות משתמשים מפריסת Active Directory מרובת תחומים (עם יער יחיד או יערות מרובים) לאחר התקנת מחבר Directory לכל תחום. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שעשויים להיות קיימים כבר בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex.
| 1 |
בצע סינכרון יבש על משתמשי Active Directory שלך בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן. |
| 2 |
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה. |
| 3 |
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להקצות רישיונות שירות Webex באמצעות מגוון שיטות. אנו ממליצים לך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory. ניתן גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
בצע סינכרון יבש על משתמשי Active Directory שלך
בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן.
במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שעשויים להיות קיימים כבר בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. בעזרת מחבר הספריות, המטרה היא להשיג התאמה מדויקת בין Active Directorys שלך לענן Webex.
אם יש לך מספר דומיינים ביער יחיד או מספר יערות, עליך לבצע שלב זה בכל אחד ממופעי מחבר הספריות של Cisco שהתקנת עבור כל תחום של Active Directory.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי Webex App במרכז הבקרה לפני שהשתמשת במחבר הספריות. מבין המשתמשים בענן, חלקם עשויים להתאים לאובייקט Active Directory מקומי ולקבל רישיונות לשירותים. אבל ייתכן שחלקם יהיו משתמשי ניסיון שברצונך למחוק במהלך ביצוע סנכרון. עליך ליצור התאמה מדויקת בין Active Directory לבין Control Hub.
| 1 |
בחר אחד:
לאחר השלמת הריצה היבשה, תראו אחת מהתוצאות הבאות:
הסיכום מכיל מידע על התאמת אובייקטים:
הניסוי היבש מזהה את המשתמשים על ידי השוואתם למשתמשי הדומיין. האפליקציה יכולה לזהות את המשתמשים אם הם שייכים לדומיין הנוכחי. בשלב הבא, עליכם להחליט האם למחוק את האובייקטים או לשמור אותם. האובייקטים שאינם תואמים מזוהים כקיימים כבר בענן Webex אך אינם קיימים ב-Active Directory המקומי. |
| 2 |
סקור את תוצאות הריצה היבשה ולאחר מכן בחר אפשרות בהתאם לשימוש בדומיין יחיד או במספר דומיינים:
|
| 3 |
בשורת אשר הפעלה יבשה, לחץ על כן כדי לבצע שוב את סנכרון ההפעלה היבשה ולהציג את התוצאות בלוח המחוונים. כל החשבונות שסונכרנו בהצלחה בניסוי יופיעו תחת אובייקטים תואמים. אם למשתמש בענן אין משתמש תואם עם אותו כתובת דוא"ל ב-Active Directory, הערך מופיע תחת משתמשים שנמחקו. כדי להימנע מדגל המחיקה הזה, ניתן להוסיף משתמש ב-Active Directory עם אותה כתובת דוא"ל. כדי להציג את פרטי הפריטים שסונכרנו, לחצו על הכרטיסייה המתאימה עבור פריטים ספציפיים או על אובייקטים תואמים. כדי לשמור את מידע הסיכום, לחץ על שמור תוצאות לקובץ. |
| 4 |
אם התוצאות צפויות, עבור אל ולאחר מכן לחץ על הפעל כעת כדי לבצע סנכרון ידני ולהעביר את המכשיר למצב ידני בשלב זה. לאחר ביצוע סנכרון בדומיין Active Directory האחרון בפריסה מרובת הדומיינים שלך, עליך להפעיל מצב אוטומטי עבור מחבר הספריות. ניתן להפעיל מצב אוטומטי רק כאשר האובייקטים תואמים לחלוטין בין ענן Webex לבין כל מדריכי ה-Active Directory המקומיים. |
מה הלאה?
-
עבור כל אובייקט משתמש שאינו תואם ששמרת, עליך להוסיף אותו ל-Active Directory כך שתהיה התאמה מדויקת בין המערכת המקומית לענן.
-
בחר סוג סנכרון:
-
בצע סנכרון מלא של משתמשי Active Directory לענן עבור הסנכרון הראשון של משתמשים חדשים לענן. אתה עושה זאת מתוך , ולאחר מכן משתמשים מהדומיין הנוכחי יסונכרנו.
-
הגדר את לוח הזמנים של המחבר ואת הפעל סנכרון מצטבר לאחר הפעלת סנכרון מלא ואם ברצונך לאסוף שינויים לאחר הסנכרון הראשוני. מומלץ לסנכרון מסוג זה כדי לזהות שינויים קטנים שבוצעו במקור המשתמש של Active Directory.
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וקודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא.
-
-
אם יש לך מספר דומיינים, חזור על שלבים אלה בכל מחבר ספריות אחר שהתקנת.
דברים שכדאי לזכור
-
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמטרי הסנכרון. אם ההפעלה היבשה החלה עקב שינוי תצורה, ניתן לשמור את ההגדרות לאחר השלמתה. אם כבר הוספת משתמשים ידנית, ביצוע סנכרון Active Directory עשוי לגרום להסרת משתמשים שנוספו קודם לכן. באפשרותך לבדוק את דוחות הריצה היבשה של מחבר הספריות כדי לוודא שכל המשתמשים הצפויים נוכחים לפני ביצוע סנכרון מלא לענן.
-
אם משתמשים תואמים מסומנים למחיקה ואינך בטוח כיצד להמשיך, עיין במידע על פתרון בעיות וכיצד ליצור קשר עם התמיכה ב- פתרון בעיות ותיקונים עבור מחבר הספריות.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן
בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה.
אם יש לך מספר דומיינים, עליך לבצע שלב זה בכל אחד ממופעי Directory Connector שהתקנת עבור כל דומיין של Active Directory.
מחבר הספריות מסנכרן את מצב חשבון המשתמש - ב-Active Directory, כל משתמש המסומן כלא פעיל מופיע גם כלא פעיל בענן.
לפני שתתחיל
-
אם ברצונך שחשבונות המשתמשים של אפליקציית Webex יהיו במצב פעיל לאחר הסנכרון המלא ולפני שמשתמשים מתחברים בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
-
שלב כניסה יחידה עם ארגון Webex שלך. ראה
כניסה יחידה עם שירותי Cisco Webex וספק הזהויות של הארגון שלך
למידע נוסף. -
השתמש ב-Control Hub כדי לאמת ולבחור באופן אופציונלי דומיינים הכלולים בכתובות הדוא"ל. ראה
הוספה, אימות ותביעה על דומיינים
. -
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל לאפליקציית Webex. (אתה יכול לעשות קמפיין דוא"ל משלך.)
משתמשים מופעלים שלא נכנסו מופיעים עם סטטוס מאומת במרכז הבקרה. לאחר שהם מתחברים, הם מופיעים כ- פעילים. למידע נוסף על סטטוסי משתמשים, ראה סטטוסי משתמשים ופעולות ב-Cisco Webex Control Hub.
-
-
כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. אנו ממליצים לבצע ניסוי יבש לפני סנכרון מלא כדי לזהות שגיאות פוטנציאליות.
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
| 1 |
בחר אחד:
|
| 2 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 3 |
אשר את תחילת הסנכרון. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים עד 72 שעות לאחר ביצוע הסנכרון. באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: חלונות או מק.
|
| 4 |
לחץ על רענן אם ברצונך לעדכן את סטטוס הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקות ענן.) |
| 5 |
למידע על שגיאות, בחר את הפעל את מציג האירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
| 6 |
כדי להגדיר לוח זמנים לסנכרון עבור סנכרונים מצטברים מתמשכים לענן, ראו הגדרת לוח הזמנים של המחבר ו- הפעלת סנכרון מצטבר. |
-
לאחר השלמת הסנכרון המלא, הסטטוס של סנכרון ספריות יתעדכן מ- מושבת ל- פעיל בדף הגדרות ב-Control Hub.
-
כאשר כל הנתונים תואמים בין הנתונים המקומיים והענן, מחבר הספריות משתנה ממצב ידני למצב סנכרון אוטומטי.
-
אלא אם כן תשלב כניסה יחידה, תאמת דומיינים, ובאופן אופציונלי תבע דומיינים עבור חשבונות הדוא"ל שסינכרנת, ו תדכא דוא"ל אוטומטי, חשבונות המשתמשים של אפליקציית Webex יישארו במצב לא מאומת עד שמשתמשים יתחברו לאפליקציית Webex בפעם הראשונה כדי לאשר את חשבונותיהם. עיין בסעיף "לפני שתתחיל" לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
-
אם יש לך מספר דומיינים, בצע שלב זה בכל מחבר ספריות אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל הדומיינים שהוספת יופיעו במרכז הבקרה.
-
אם שילבת כניסה יחידה עם Webex ו דחקת התראות דוא"ל, הזמנות הדוא"ל לא יישלחו למשתמשים שסונכרנו לאחרונה.
-
לא ניתן להוסיף משתמשים באופן ידני במרכז הבקרה לאחר הפעלת מחבר הספריות. לאחר ההפעלה, ניהול המשתמשים מתבצע מ-Cisco directory connector ו-Active Directory הוא מקור האמת היחיד.
-
כל הקבוצות שסינכרנת מופיעות ב-Control Hub וניתן להקצות תבנית רישיון כך שמשתמשים בקבוצה זו יקבלו רישיונות.
מה הלאה?
-
בעת הסרת משתמש מ-Active Directory, המשתמש נמחק באופן רך לאחר הסנכרון הבא. המשתמש הופך ל-
Inactiveאך פרופיל הזהות בענן נשמר למשך שבעה ימים (כדי לאפשר שחזור ממחיקה בשוגג).כאשר תסמן את החשבון מושבת ב-Active Directory, המשתמש יהפוך ל-
Inactiveלאחר הסנכרון הבא. פרופיל הזהות של הענן לא נמחק לאחר שבעה ימים, במקרה שתרצו להפעיל את המשתמש שוב. -
שימו לב לחריגים הבאים לסנכרון מצטבר (במקום זאת, בצעו את שלבי הסנכרון המלאים שלמעלה):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
שינויי תצורה במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר דורשים סנכרון מלא.
-
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה
לאחר שתשלים סנכרון משתמשים מלא ממחבר הספריות של Cisco אל Control Hub, תוכל להשתמש ב-Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בו זמנית או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון שהוקצתה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להשתמש בשיטות ב- Control Hub כדי להקצות רישיונות שירות Webex באופן גלובלי לכל המשתמשים שלך, למשתמשים בודדים, דרך תבנית CSV בכמות גדולה, או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
כאשר אתה מקצה רישיון למשתמש של אפליקציית Webex, משתמש זה מקבל כברירת מחדל דוא"ל המאשר את ההקצאה. הדוא"ל נשלח על ידי שירות התראות במרכז הבקרה. אם שילבת כניסה יחידה (SSO) עם ארגון Webex שלך, תוכל גם להשתיק הודעות דוא"ל אוטומטיות אלה אם אתה מעדיף ליצור קשר ישיר עם המשתמשים שלך.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
בצע סינכרון יבש על משתמשי Active Directory שלך.
-
לאחר אישור תוצאות הריצה היבשה, בצע סנכרון מלא על משתמשי Active Directory שלך.
בזמן הסנכרון המלא, המשתמש נוצר בענן, לא מתווספות הקצאות שירות ולא נשלח דוא"ל הפעלה. אם הודעות דוא"ל אינן מושבתות, המשתמשים החדשים מקבלים הודעה על הפעלה בעת הקצאת שירותים למשתמשים באמצעות שיטת ניהול משתמשים סטנדרטית ב-Control Hub, כגון ייבוא CSV, עדכון ידני של משתמשים או באמצעות השלמת הקצאה אוטומטית מוצלחת.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , לחץ על ניהול משתמשים, בחר שנה את כל המשתמשים המסונכרניםולאחר מכן לחץ על הבא. |
| 2 |
בחר פעולה:
|
מה הלאה?
-
אם הודעות דוא"ל אינן מושבתות, נשלחת לכל משתמש הודעה עם הזמנה להצטרף ולהוריד את Webex.
-
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות את הרישיון שהוקצה בנפרד או בכמות גדולה.
בעיות ידועות עם מחבר הספריות
-
גירסאות Windows Server לפני 2012 R2 סובלות מבעיית קובצי Cookie המשפיעה על מחבר הספריות. בעיה זו תוקנה בגרסאות 2012 R2 ו- 2016.
-
עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: חלונות או מק.
-
כאשר משתמש משתמש באפליקציית Webex במחשב שולחני או בנייד כדי לחפש ולהתקשר לחדר שיש בו רק SIP URI מסונכרן, השיחה מצלצלת ללא הגבלת זמן בשלב זה.
ניהול משתמשי אפליקציית Webex
הפעלת סנכרון מצטבר
סנכרון מצטבר מבצע שאילתה ב-Active Directory שלך ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. שלב זה אוסף את השינויים הללו ושולח אותם לשירות המחבר. השינויים כוללים שינוי ייחוס משתמשים ומתי משתמש נוסף או נמחק.
סנכרון זה אינו מפעיל עומס רב על השרתים ואינו לוקח זמן רב כמו סנכרון מלא. לאחר ביצוע הסנכרון המלא הראשוני, אנו ממליצים על האפשרות ההדרגתית לסנכרונים עתידיים.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
שימו לב לחריגים הבאים שסינכרון מצטבר אינו תומך בהם (במקום זאת, עקבו אחר בצע סנכרון מלא של משתמשי Active Directory לתוך הענן ):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
עבור שינויי תצורה חדשים במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר, סנכרון מצטבר לא יעבוד ואלה דורשים סנכרון מלא.
-
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > הפעל סנכרון אם הוא עדיין לא מופעל. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וגרסאות קודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא. כאשר מסתיים מרווח זמן מצטבר חדש, התוכנית בודקת את השינויים על סמך חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על סנכרן עכשיו > מצטבר. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
|
| 4 |
למידע על שגיאות, לחצו על הפעל את מציג האירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
מה הלאה?
אם יש לך מספר דומיינים, בצע שלב זה על מופעים אחרים של Directory Connector שהתקנת.
שחזור משתמשים שנמחקו בטעות
למחבר הספריות יש איזונים ובלמים כדי למנוע מחיקה לא מכוונה של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAP ב- Active Directory, שמחק משתמשים מסוימים כאשר סונכרנו עם הענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה וליצור מחדש את חשבונות המשתמשים במרכז הבקרה.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בענן, לדוגמה, עקב בעיית אובייקט לא תואם לאחר סנכרון מ- Directory Connector, ניתן לשחזר את המשתמשים. אם ראיתם הודעה על אובייקטים לא תואמים או שמתם לב שמשתמשים נמחקו, ייתכן שתוכלו לשחזר אותם אם תפעלו במהירות.
משתמשים מסומנים כלא פעילים ב-Control Hub כאשר החשבונות המתאימים נמחקים ב-Active Directory. שירות הענן ברקע שומר את המשתמשים עד 7 ימים. במהלך תקופה זו, עדיין ניתן להשתמש ב-Cisco Directory Connector כדי לשחזר משתמשים. אנו ממליצים לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים המושבתים ב-Active Directory מסומנים גם כלא פעילים ב-Control Hub, אך חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל משתמשים וודא אם חשבון משתמש ספציפי נמצא במצב לא פעיל או שאינו רשום. למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה. |
| 3 |
אם משתמשים נמחקו במרכז הבקרה או שאתה מבחין במשתמשים במצב לא פעיל, עבור אל Active Directory, הוסף את חשבונות המשתמש החסרים ולאחר מכן בצע סינכרון יבש במחבר הספריות. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש ב-Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו באופן זמני עם Control Hub. המשתמשים שוחזרו וחוזרים למצב המקורי, כולל סטטוס החשבון והקצאות השירות שלהם. |
מה הלאה?
חזור למרכז הבקרה, עבור אל , ואשר שחשבונות המשתמש שנמחקו בעבר מופיעים ברשימת המשתמשים.
מחיקת משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, ניתן לבחור למחוק לצמיתות משתמשים שנמחקו באופן רך בסנכרון הבא.
| 1 |
לאחר השלמת הריצה היבשה, בחר אובייקטים שנמחקו בעדינות. |
| 2 |
סמן את תיבת הסימון שליד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע . |
מה הלאה?
בסנכרון הבא, המשתמשים שסימנת יימחקו לצמיתות.
שינוי כתובת דוא"ל של אפליקציית Webex
אם ברצונך לשנות כתובות דוא"ל של משתמשים והארגון שלך משתמש ב-Directory Connector, עליך לשנות את כתובות הדוא"ל הללו ב-Active Directory. הליך זה מכסה כיצד לשנות כתובת דוא"ל של אפליקציית Webex עבור דומיין יחיד ותהליך לשינוי הדומיין.
אם ברצונך לשנות רק כתובת דוא"ל או ערך כלשהו עבור משתמש אחד, אל תמחק את המשתמש מ-Active Directory ולאחר מכן צור משתמש חדש עם אותה כתובת דוא"ל. הענן מפרש פעולה זו כחשבון משתמש חדש, והמרחבים של המשתמש ונתונים אחרים בענן יאבדו.
מחבר הספריות אינו מגביל את שינוי דומיין הדוא"ל. עם זאת, כאשר המשתמש מבצע סנכרון מחדש עם הענן, מצב המשתמש תלוי אם הדומיין החדש אומת בארגון שלך. אם הדומיין לא אומת בארגון שלך, סטטוס המשתמש ישתנה ל'ממתין' לאחר הסנכרון המלא. למידע נוסף, ראה ניהול הדומיינים שלך.
אם הארגון שלך אינו משתמש במחבר הספריות, תוכל לשנות את כתובות הדוא"ל שלך באפליקציית Webex דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל עבור חשבונך לקבלת שלבים שמשתמשים יכולים לבצע כדי לשנות את כתובת הדוא"ל שלהם.
שנה את הדומיין של Active Directory
באפשרותך להשתמש בהליך זה כדי ליצור דומיינים וכתובות דוא"ל חדשים. הם מסתנכרנים עם שירות הזהויות בענן.
| 1 |
הגדר דומיין חדש של Active Directory (AD). |
| 2 |
השבת סינכרון בכל המחברים שלך. |
| 3 |
הסר את כל המחברים שלך. |
| 4 |
בהגשת המקרה, ודא שאתה מבקש את הסרת תצורת הדומיין וכל מאפייני הסנכרון בארגון שלך. לפני פתיחת פנייה לשינוי הדומיין, ודא שאין לך סינכרון פועל. אל תשנה אף כתובות דוא"ל של משתמשים ב-Active Directory עד שהמקרה ייפתר. |
| 5 |
לאחר שהמקרה נפתר: בצע ריצת ניסיון עם מחבר הספריות לפני ביצוע הסנכרון בפועל. |
תביעת דומיין
תביעת דומיין מתרחשת אם אתה תובע דומיין דוא"ל עבור ארגון כך שכל חשבון צדדי נוצר בארגון הלקוח בתשלום ולא בארגון הצרכן החינמי. ניתן להגיש תביעת דומיין רק דרך פנייה לתמיכה (ראה קישור למטה למידע נוסף).
אם מחבר הספריות פעיל והדומיין נתבע, חשבונות צדדיים לא ייווצרו בארגון הלקוח ולא בארגון הצרכנים החינמי. רק מחבר הספריות רשאי להקצות חשבונות עבור הארגון מ-Active Directory. המידע המאוחסן ב-Active Directory הוא המקור המקורי. אם תנסה להוסיף חשבון ללוח צדדי, המשתמש שהוזמן יקבל הודעת שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן למרחב של אפליקציית Webex היא על ידי שימוש תחילה במחבר הספריות כדי להקצות את החשבון למרכז הבקרה.
המרת משתמשי אפליקציית Webex בחינם בארגון מסונכרן עם ספריות
ניתן להשתמש בכתובות דוא"ל ייחודיות בלבד בספריית אפליקציות Webex. אם המשתמשים שלך נרשמו לגרסה החינמית של אפליקציית Webex, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בארגון זה באמצעות מחבר הספריות, יש להעביר (להמיר) אותם לארגון הלקוח לפני הפעלת מחבר הספריות. לאחר מכן אתה מוסיף את המשתמשים ל-Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מסנכרן עם הענן.
אם לא תמירו את החשבונות לפני ההפעלה, כבו את מחבר הספריות כדי להמיר אותם.
אם תנסה להמיר משתמש כאשר סינכרון ספריות מופעל, תופיע הודעת השגיאה <email address> לא ניתן היה להמיר
. כדי להימנע מהבעיה, ניתן להשתמש בשלבים אלה כפתרון עוקף.
ייתכן שחלק מהמשתמשים יוצגו עם המאפיין movedfrom בעת ביצוע ניסוי. משתמשים אלה יופיעו ברשימה Deleted Object במקום ברשימה MismatchedObject. תצטרך להוסיף את המשתמשים האלה לרשימת המודעות שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף את המשתמשים האלה, כולם יימחקו ברגע שתסנכרן את המשתמשים לענן.
| 1 |
השבת את סנכרון הספריות ממחבר הספריות. |
| 2 |
בצע את ההליך המרת משתמשים ללא רישיון במרכז הבקרה כדי להמיר את המשתמש מארגון הצרכן החינמי לארגון הארגוני. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע במרכז הבקרה. מחבר הספריות הופך את Active Directory למקור האמת היחיד עבור חשבונות משתמשים והמטרה היא שתהיה התאמה מדויקת בין Active Directory ל-Control Hub. ודא שקיימים משתמשים תואמים ב- Active Directory עבור משתמשים שהומרו לאחרונה לפני סינכרון מחדש. ניתן להשתמש בסינכרון Dry Run כדי להבטיח שלא יישארו משתמשים ללא תחרות. |
| 3 |
במחבר הספריות, בצע סינכרון יבש. לאחר השלמת הריצה היבשה, בדוק את הכרטיסיה הוספת אובייקטים. ודא שכל המשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלה מחדש של הסנכרון כדי לוודא שכל חשבונות המשתמש שהומרו מופיעים ב-Active Directory. אם תפעיל סינכרון וחשבונות נמצאים רק במרכז הבקרה, מחבר הספריות יהיה תלוי רישיות וימחק משתמשים שהומרו שהוא מזהה עם כתובות דוא"ל לא תואמות (לדוגמה, user1@example.com ו User1@example.com). אם משתמשים שהומרו נמחקים, הם מאבדים את כל מרחבי המרחב שלהם באפליקציית Webex. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות כלשהם, הפעל מחדש את סנכרון הספריות ממחבר הספריות. |
חשבונות משתמשים שהומרו לא יופעלו אוטומטית אם לא אימתת דומיין. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את מחבר הספריות ללא אימות דומיין, משתמשים שהומרו יהיו לא פעילים בקצה האחורי של הענן עד שהם יאשרו את כתובות הדוא"ל שלהם.
חשבונות משתמש של אפליקציית Webex עם לוחות צד
כאשר אתה מזמין משתמש אחר למרחב באפליקציית Webex, אם למשתמש המוזמן אין חשבון באפליקציית Webex, נוצר עבורו חשבון ("צדדי"). כברירת מחדל, חשבונות שנוצרים בדרך זו מתווספים לארגון הצרכנים החינמי.
אם ברצונך לנהל את החשבון הצדדי באמצעות מחבר הספריות, עליך להמיר את החשבון.
שינוי פורמט שם משתמש של אפליקציית Webex לאחר סנכרון ספריות
כברירת מחדל, מחבר הספריות ממפה את התכונה displayName ב-Active Directory לתכונה displayName בענן.
לאחר ביצוע סנכרון ספריות, ייתכן שתגלה ששמות משתמש מוצגים בפורמט <lastName, firstName>.
שם משתמש זה עשוי להופיע אם התכונה displayName ב-Active Directory מוגדרת כך. כאשר התכונה ממופה ל- displayName בענן, שמות מופיעים בפורמט <lastName, firstName> במרכז הבקרה.
כדי לשנות את הפורמט, במסך מיפוי המאפיינים של מחבר הספריות: מפה את התכונה של Active Directory givenName sn (או sn givenName) ל- displayName בשמות התכונות של Cisco Cloud.
לחלופין, ניתן למפות את התכונה sn givenName ל- displayName:
ניתן גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות ביטוי תכונה מותאם אישית משלך ל- displayName.
לדוגמה, הזינו givenName + "" + sn (שם פרטי, רווח, שם משפחה) כביטוי. פעולה זו ממפה את שתי התכונות ב-Active Directory ל- displayName בענן.
אפשר למשתמשים לשנות שמות תצוגה בפגישות Webex
ניתן לבטל את מיפוי התכונה displayName מסנכרון לענן ב-Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים עליהם. משתמשים יכולים להזין שם תצוגה שיוצג במהלך פגישות Webex במקום שם פרטי ושם משפחה. מנהלי מערכת יכולים גם לשנות את שם התצוגה עבור משתמש באופן ידני במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר displayName תחת שם תכונה של Cisco Cloud. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה הלאה?
משתמשים יכולים כעת לערוך את שמות התצוגה שלהם מאתר Webex שלהם.
פתרון בעיות מחבר ספריות
שדרגו לגרסה העדכנית ביותר של התוכנה
כדי לשמור על תאימות הפריסה שלך ולקבל את התכונות, הפונקציונליות, תיקוני הבאגים ושיפורי האבטחה העדכניים ביותר, עליך תמיד לשדרג לגרסה העדכנית ביותר של Directory Connector. אם לא תשדרגו לגרסה העדכנית ביותר הזמינה, אתם עשויים להיתקל בבעיות, כגון מחבר הספריות שאינו מסתנכרן כראוי או שאתם משתמשים בגרסה שאינה תומכת בדרישה המחייבת של TLS 1.2.
מחבר הספריות מודיע לך אוטומטית כאשר גרסה חדשה זמינה. תמיד עדכן לגרסה העדכנית ביותר כדי למנוע בעיות. תראה גם הודעה בשורת המשימות של Windows.
למרות שניתן להתקין עדכוני תוכנה של מחברים באופן ידני, אנו ממליצים לבצע את השלבים ב- הגדר שדרוגים אוטומטיים כדי לאפשר לאפליקציה לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההודעה בשורת המשימות של Windows, או לחץ לחיצה ימנית על סמל מחבר הספריות בשורת המשימות של Windows כדי להתחיל את תהליך השדרוג. |
| 2 |
פעל לפי ההוראות כדי להשלים את השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות פרטי מנהל המערכת שלך. |
| 4 |
בדוק את מספר הגרסה של התוכנה תחת . |
מה הלאה?
להתקנה חדשה של Directory Connector, ניתן להוריד את קובץ ה-zip ולאחר מכן לבצע את שלבי ההתקנה במדריך זה.
קבע את ההגדרות הכלליות עבור מחבר הספריות
השתמש בהליך זה כדי לקבוע את תצורת הגדרות כלליות, כגון שם השרת שבו פועל מחבר הספריות, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי התחום. שם המחבר מופיע בלוח המחוונים במקטע המחברים, יחד עם כל מחבר אחר שפועל.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על כללי. |
| 2 |
הזן את שם המחבר בשדה שם מחבר. שדה זה מציג רק את שם המחשב שבו מפעיל כעת את המחבר. |
| 3 |
בחר את רמת היומן מהתפריט הנפתח. כברירת מחדל, רמת הרישום מוגדרת ל- מידע. רמות הרישום הזמינות הן:
הגדרות אלו משפיעות על דוח הסנכרון שנשלח בדוא"ל. אם תגדיר את רמת היומן לשגיאה, רק שגיאות ידווחו בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה למידע, לאחר הסנכרון המלא תקבל דוחות סנכרון. (זכור שבסנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחות שגיאות.) |
| 4 |
בחר ב- בקרי תחום מועדפים כדי להגדיר את סדר בקרי התחום לסנכרון זהויות. הגישה לבקרי התחום מתבצעת מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא מופיע בקר, באפשרותך לגשת לבקר הראשי. |
| 5 |
סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לעדכן את תוכנת Cisco Directory Connector לגרסה העדכנית ביותר. אנו ממליצים לסמן הגדרה זו כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 6 |
סמן את האפשרות LDAP over SSL כדי להשתמש ב-LDAP מאובטח (LDAPS) כפרוטוקול החיבור. אם לא תסמן את LDAP over SSL, מחבר הספריות ימשיך להשתמש בפרוטוקול החיבור LDAP. LDAP (Lightweight Directory Application Protocol) ו-LDAP מאובטח (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבקר התחום בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
הגדרת מדיניות המחברים
ניתן להגדיר את מספר המחיקות המרבי שניתן למחוק במהלך הסנכרון. הפעלת סינכרון אינה מוחקת אובייקטים מ-Active Directory המקומי שלך. כל האובייקטים נמחקים רק מהענן.
לדוגמה, תגדיר 1 כערך ההפעלה של סף המחיקה. בעת ביצוע סנכרון מלא או מצטבר, אם מספר המשתמשים שברצונך למחוק גדול מההגדרה, מחבר הספריות מציג אזהרה. אם תלחץ על Override Threshold, תוכל להתחיל סנכרון מלא או מצטבר בהצלחה, אך תראה הודעת עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מתוך מחבר הספריות, לחץ על תצורהולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה הפעל טריגר סף מחיקה אם ברצונך להוסיף טריגר סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקות חורג מהסף. כאשר חשבון המחיקה חורג מזה שהגדרת, הסנכרון נכשל.
|
| 3 |
הזן את מספר המחיקות המרבי הרצוי. ברירת המחדל היא 20. אנו ממליצים לא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדר את לוח הזמנים של המחבר
הגדר את תזמון הסנכרון ב-Active Directory. מעבר לגיבוי (Failover) משמש לזמינות גבוהה (HA). אם מחבר אחד לא פעיל, נעבור למחבר המתנה אחר לאחר מרווח הזמן שהוגדר מראש.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר תזמון. |
| 2 |
ציין את מרווח הסינכרון המצטבר בדקות. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המלא והמצבי לא מתרחש עד שתבצעו לראשונה סנכרון מלא. |
| 3 |
שנה את הערך שלח דוחות ל… זמן אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
סמן את הפעל לוח זמנים לסנכרון מלא כדי לציין את הימים והשעות שבהם ברצונך שיתרחש סנכרון מלא. |
| 5 |
ציין את מרווח ה- לגיבוי בעת כשל בדקות. |
| 6 |
לחץ על החל. |
תרחישי דומיין מרובים
מספר דומיינים מבוססים על עדיפות דומיין. עבור אובייקטים בעלי ערך מפתח זהה בתחומים שונים, לאחר הסנכרון, הנתונים מהתחום בעל העדיפות הגבוהה יותר כותבים מחדש את הנתונים מהתחום בעל העדיפות הנמוכה יותר.
אובייקטים בעלי ערך מפתח זהה מקושרים לרשומה אחת במסד הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
דוגמה למצב שימוש עבור דומיינים מרובים
דוגמה זו מניחה ארגון עם שני דומיינים - example1.com ו- example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) ל-Active Directory של example1.com.
-
הוסף קבוצה1 (שם הקבוצה: Test) ל-Active Directory של example1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) ל-Active Directory של example2.com.
-
הוסף קבוצה2 (שם הקבוצה: Test) ל-Active Directory של example2.com.
- סנכרון ב- example1.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
אם תבצעו סנכרון מלא או מצטבר עבור example1.com, user1 ו-group1 יסונכרנו. כמו כן, user2 ו-group2 מוחלפים על ידי המידע של user1 ו-group1.
משתמש1 מקשר למשתמש2 כאותה רשומה במסד הנתונים; קבוצה1 מקשר את קבוצה2 כאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com וב- example2.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
שקול את השלבים הבאים:
- מחק את user1 ו- group1 ב- Active Directory, לדוגמה: example1.com.
- בצע סנכרון מלא או הדרגתי עבור example1.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com. משתמש 2 אינו מקושר למשתמש 1, וקבוצה 2 אינה מקושרת לקבוצה 1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של משתמש2 וקבוצה2 מופיע ב- https://admin.webex.com.
סנכרון דומיין חדש ושמירה על דומיין קיים
אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שאתה מתקין את מחבר הספריות לסנכרון דומיין (B) בשרת Windows נתמך. המחבר נקשר לדומיין החדש לאחר ההתקנה הראשונית, ומידע המשתמש תחת דומיין (A) נשאר ללא שינוי.
לכל דומיין חייב להיות מחבר פעיל משלו. נבחן שני דומיינים עם ההגדרה הבאה: תחום A עם מחברים (ca1) ו-(ca2) עבור זמינות גבוהה מקומית (HA); תחום B עם מחבר (cb1). (ca1) ו-(ca2) משרתים את תחום A. בתרחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על סינכרון הדומיין, מכיוון שמחבר אחד תמיד פעיל. אז, cb1 הוא המחבר הפעיל עבור תחום B, מכיוון שלתחום A כבר יש מחבר פעיל (ca1 או ca2).
הגדר את עדיפות הדומיין
השתמש בהליך זה כדי לשנות את העדיפות של תחומי Active Directory שלך. עדיפות דומיין מאפשרת לך לקבוע את הדומיין הראשי, הדומיין המשני וכן הלאה. זה עוזר כאשר שני משתמשים משני דומיינים שונים מסנכרנים את אותו ערך דוא"ל לארגון אחד.
אל תשתמש בהליך זה אם יש לך דומיין יחיד המופיע במחבר הספריות. אם תנסה, המחבר יציג לך הודעה המציינת שאין צורך בעדיפות דומיין.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ https://admin.webex.com.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על הגדר עדיפות דומיין. |
| 3 |
סמן דומיין אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את סדר העדיפויות של דומיין זה, ולאחר מכן לחץ על שמור כדי לשמור שינוי זה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלפת דומיינים
השתמש בהליך זה כדי לחבר מחדש את מחבר הספריות של Cisco לתחום אחר.
לפני שתתחיל
-
ודא שאין משימות סנכרון הפועלות לפני שאתה עובר בין דומיינים.
-
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ- Control Hub.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על החלף דומיין. |
| 3 |
לאחר קריאת האזהרה, אם הבנת את ההשפעה של שינוי זה על הפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף דומיין, תתנתק ממחבר הספריות הנוכחי של Cisco, דומיינים אחרים במחבר לא רשומים ומידע המחבר במחשב זה יימחק. |
| 4 |
היכנס שוב למחבר הספריות של Cisco וקשר מחדש את הדומיין. |
כבה את סנכרון הספריות
אם עליך להפסיק את הסנכרון מ- Directory Connector, תוכל לבטל אותו באופן זמני מ- Control Hub.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריותולאחר מכן בחר אחת מהאפשרויות:
|
| 2 |
לאחר קריאת ההנחיה, לחץ על כבה. הסנכרון מופסק עד שתפעיל אותו מחדש מ- Directory Connector. |
הסר מיפוי תכונות משתמש
השתמש במחבר הספריות כדי להסיר את המיפוי עבור תכונות Active Directory שמופו בעבר לענן וסונכרנו עם Webex. לאחר הסרת מיפוי המאפיינים, ערכי המאפיינים יוסרו מהענן ולא יסונכרנו עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
בחר את המיפוי שברצונך להסיר מרשימת שם המאפיין. |
| 4 |
תחת היקף המשתמש המושפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
ניהול תמונות פרופיל
השתמש במחבר הספריות כדי לעדכן תמונות פרופיל משתמש או כדי להסיר תמונות פרופיל משתמש ריקות.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסרת התקנה וביטול הפעלה של מחבר הספריות
לאחר הסרת ההתקנה של מופע של Directory Connector, עליך לבטל את רישומו. הסר לחלוטין מחבר ספריות עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש יותר בסינכרון ספריות.
-
אינך רוצה להשתמש באחד מכמה מחברי ספריות (זמינות גבוהה).
-
אתה רוצה לשנות את הדומיין ולהתקין מחבר נוסף.
לפני שתתחיל
-
ייתכן שיש לך מספר מופעים של מחבר ספריות מוגדרים עבור זמינות גבוהה (HA) או סינכרון של מספר תחומים. השבת את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של מחבר הספריות.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של מחבר הספריות.
| 1 |
ממחשב Windows שלך, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספריות, בחר הסר התקנהולאחר מכן פעל לפי ההנחיות. ייתכן שתצטרך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריות, לחץ על עוד |
| 4 |
לאחר קריאת ההנחיה, לחץ על בטל. אלא אם כן קיים מחבר ספריות נוסף בפריסה בעלת זמינות גבוהה (HA), חשבונות משתמשים אינם מסונכרנים עוד. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות שלך. כלי זה מותקן כחלק מ-Directory Connector גרסה 3.4 ואילך.
אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל- LDAP כך שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות היומן המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory Domain:
-
כדי להפעיל בדיקות עבור שירותי Active Directory Lightweight Directory:
-
כדי להריץ בדיקות עבור פרוטוקול LDAP (Lightweight Directory Access Protocol):
פתרון בעיות במחבר הספריות של Ciso
פתרון בעיות ותיקונים עבור מחבר הספריות
ייתכן שתיתקל בהודעת שגיאה או בבעיה אחרת במחבר הספריות. כמו כן, לאחר שמחבר הספריות מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דוא"ל המפרט את כל הבעיות בסנכרון. עיין בסעיפים הבאים לקבלת מידע על בעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני פנייה לתמיכה.
התקן
מחבר הספרייה הפסיק לעבוד
קיבלת התראות בדוא"ל המודיעות לך שמחבר הספריות שלך אינו פועל.
-
ייתכן שמחבר הספריות אינו מותקן כהלכה.
-
ייתכן שמחבר הספריות אינו פועל.
-
ייתכן שהרשת אינה זמינה.
נסה את הפתרון הבא:
-
פתח את . אתר את מחבר הספריות. אם הוא לא שם, הורד את הגרסה העדכנית ביותר מ-Control Hub והתקן אותה.
-
פתח את שירות ואתר את שירות Cisco DirSync. ודא שהמצב מוצג כ- התחיל. אם השירות נעצר, לחץ לחיצה ימנית ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את מחבר הספריות יש גישה לאינטרנט.
שגיאת התקנה מחדש
בעיה— אם תתקין מחבר חדש מיד לאחר הסרת התקנת מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית—ב-Windows Server 2012, לקוח הסרת ההתקנה זקוק לזמן כדי למחוק את חשבון השירות מרשימת השירותים.
פתרון—לאחר זמן מה, נסה להתקין שוב.
היכנס
קורס מחבר ספריות במהלך כניסה ל-SSO
בעיה
מחבר הספריות עלול לקרוס לאחר הזנת כתובת דוא"ל מדף כניסה של SSO.
תמיסה
נסה את הפתרון הבא:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצתית חדשה:
-
עבור לבקר התחום ופתח את ניהול מדיניות קבוצתית (gpedit.msc).
-
לחצו לחיצה ימנית על OU או דומיין ספציפיים, ובחרו צור GPO בדומיין זהובחרו קשר אותו כאן…
-
תן שם למדיניות, לאחר מכן לחץ לחיצה ימנית ובחר ערוך.
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המכונה:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
השינויים נכנסים לתוקף לאחר הפעלת gpupdate
/force, הפעלה מחדש של המחשב (עבור שינויים במכונה), או כניסה חוזרת של המשתמש (עבור שינויים במשתמש).
לא ניתן היה לרשום את מחבר השירות של Cisco DirSync
בעיה
הכניסה נכשלת ומופיעה ההודעה הזו: "לא ניתן היה לרשום את מחבר שירות Cisco DirSync."
תמיסה
מערכת Windows שעליה מותקן Directory Connector חייבת להיות חברה ב-Active Directory.
לא מופיע דף כניסה
בעיה
פתחת את מחבר הספריות ודף הכניסה לא הופיע.
תמיסה
נסה את השלבים הבאים:
-
בדפדפן אינטרנט אקספלורר, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו כרום ופיירפוקס.
-
אם אינטרנט אקספלורר לא יכול לבקר בקישור אבל דפדפנים אחרים כן, בדוק את הגדרות אינטרנט אקספלורר וסמן את תיבות הסימון TLS 1.1 ו-1.2. (השתמשו בהליך הפעל TLS ב-Internet Explorer.)
מופיעה בקשת כניסה
בעיה
מופיעה בקשה שתבקש ממך להזין את שם המשתמש והסיסמה כדי לעבור את תהליך האימות.
סיבה אפשרית
מחבר הספריות משלים אימות אבטחה של NTLM בשקט עם חשבון הכניסה. אם האימות נכשל, תופיע חלון דו-שיח שתבקש את שם המשתמש והסיסמה לאימות.
תמיסה
כאשר תראה את חלון הכניסה הקופץ, עליך לספק חשבון תקף עם אימות תקין לצורך העברת אבטחה.
לא ניתן להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, מופיעה הודעת השגיאה: "לא ניתן להתחבר לשרת המרוחק".
סיבה אפשרית
ייתכן שיש לך בעיות פרוקסי שצריך לפתור.
תמיסה
ראה פתרון בעיות כניסה לחשבון שירות למידע נוסף על פתרון בעיות.
לא ניתן לרשום את המחבר
בעיה
אתה רואה את הודעת השגיאה "לא ניתן לרשום את המחבר". אירע חריג כללי."
סיבה אפשרית
ברוב המקרים, הבעיה נובעת מכך שלמחבר הספריות אין הרשאה להתחבר להקשר הבסיסי של LDAP.
תמיסה
נסה את הפתרון הבא:
-
הפעל שורת פקודה (cmd) ולאחר מכן הזן
ldp.exe. -
לחץ על , בחר איגוד כמשתמש המחובר כעתולאחר מכן לחץ על אישור.
-
לחץ על , הזן
DC=companyname,DC=adבתור BaseDN ולאחר מכן לחץ על אישור. -
אם הבעיה נמשכת, פתחו פנייה לתמיכה.
סנכרון
אווטארים לא מסונכרנים
בעיה
מחבר הספריות של סיסקו סנכרן נתוני AD של משתמשים לענן Webex. אבל לא סונכרנו בהצלחה נתוני אווטאר.
סיבה אפשרית
אם השתמשת שוב בשרת אווטאר קיים ואווטארים של המשתמש כבר סונכרנו, המטמון המקומי לוכד אותם ומונע שליחה חוזרת כדי לחסוך רוחב פס.
תמיסה
מחק את המטמון המקומי על ידי ביצוע השלבים הבאים:
-
עבור אל C:\Program קבצים (x86)\Cisco Systems\Cisco מַדרִיך Connector\Plugins\
-
מחק את DirSyncPluginAvatar.dll-cache.bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר הספריות של Cisco.
חשבונות דוא"ל של משתמשים מתנגשים
בעיה
תוצאות הסנכרון עשויות להראות חשבונות דוא"ל של משתמשים מתנגשים.
-
אם משתמשים ניסו את הגרסה החינמית של אפליקציית Webex, כתובות הדוא"ל שלהם נמצאות בארגון הצרכנים החינמי.
-
אם אי פעם סונכרנו הודעות דוא"ל של משתמשים בארגון אחר.
-
אם כתובות הדוא"ל של המשתמשים קיימות במספר דומיינים השייכים לארגון.
תמיסה
נסה את הפתרון הבא:
-
בצע את השלבים הבאים אם אתה מנסה לתבוע משתמשים:
-
השבת זמנית את מחבר הספריות של Cisco.
-
השתמש באפשרות תביעת משתמש במרכז הבקרה כדי לתבוע את כל החשבונות שעשויים להיות קיימים בארגון הצרכנים החינמי. ראה תביעת משתמשים לארגון שלך (המרת משתמשים) למידע נוסף.
-
בצע הפעלה יבשה ב-Cisco Directory Connector ולאחר מכן הפעל מחדש את סנכרון הספריות
-
במקרה האחרון, בדוק שוב את נתוני המשתמש במקורות Active Directory שלך.
משתמש שהומר סומן כלא פעיל
בעיה
בסביבת הסנכרון של ספריות הכתובות שלך, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגוני שלך, אך המשתמש שהומר אינו יכול להיכנס לאפליקציית Webex.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון ארגוני, המשתמש מסומן כלא פעיל למשך 30 יום כאמצעי תאימות אבטחה. במהלך תקופה זו, המשתמש לא יוכל להיכנס לאפליקציית Webex והוא מסומן למחיקה בתום תקופת 30 הימים. מצב זה נוצר מכיוון שפרטי המשתמש הפנוי אינם נמצאים ב-Active Directory.
תמיסה
עליך לנקוט פעולה אם אינך רוצה שחשבון המשתמש יימחק. כדי לפתור בעיה זו, צור חשבון משתמש ב-Active Directory המקומי שלך המתאים לחשבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון מ-Cisco Directory Connector. לאחר מכן, המשתמש יוכל להיכנס שוב לאפליקציית Webex והחשבון לא יימחק.
סנכרון מצטבר נכשל
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב-Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטברים.
-
המסנן שבו אתה משתמש מפנה לתכונת ערך מקושרת.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבוצע סנכרון מלא.
תמיסה
ל-Windows Server 2008 R2 יש באג הקשור לבעיה זו. הבאג תוקן ב-2012 R2 ואילך. אנו ממליצים לשדרג את שרת Windows שלך לגרסה 2012 R2 לפחות.
ערך לא חוקי עבור המאפיין
בעיה
עֲבוּר [user dn (מכובד name)], התכונה [attribute ל-name] יש את הערך הלא חוקי הבא [attribute value].
סיבה אפשרית
עֲבוּר CN=b,OU=Employees,OU=C Users,DC=c,DC=com, התכונה [telephone number] מכיל את הערך הלא חוקי הבא: +. מאפיין זה חייב להכיל לפחות מספר אחד.
תמיסה
לתכונה עבור משתמש זה אין ערך חוקי. תקן את ערכו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים למחיקה
בעיה
המשתמשים התואמים מסומנים למחיקה.
בעת ביצוע סינכרון יבש כדי לבדוק את הנתונים בין Active Directory לענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובייקט למחיקה.
תמיסה
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, ניתן להשתמש ב-Directory Connector לתיקון. בצע סנכרון כדי למחוק את המשתמש ולאחר מכן בצע סנכרון נוסף כדי לסנכרן את המשתמש מ-AD מקומי לענן.
-
אם אינך יכול למחוק וליצור מחדש את חשבון המשתמש, פתח פנייה לתמיכה.
מאפיין חסר
בעיה
המאפיין הנדרש [attribute_name] בעת הוספת ערך מקומי [user dn (מכובד name)]. הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
סיבה אפשרית
כתובת הדוא"ל של המאפיין הנדרש חסרה. בעת הוספת ערך מקומי [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
תמיסה
אחת התכונות הנדרשות חסרה עבור המשתמש [user_email_address]. ספק את הערכים הנדרשים עבור משתמש זה.
קבוצה מקוננת לא מסתנכרנת
בעיה
משתמשים בקבוצת Active Directory מקוננת אינם מסונכרנים כראוי עם הענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל גם את קבוצת הצאצא וגם את קבוצת האב, דבר שאינו נתמך. לדוגמה: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
תמיסה
עליך להגדיר מחדש את המסנן שמסנכרן קבוצות. לדוגמה: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
התנגשות בשמות משתמשים
בעיה
ישנה התנגשות בשמות עבור [user dn] עבור אובייקט כניסה לענן קיים בשם: [user אֶלֶקטרוֹנִי address], ומסוג המשתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים במרכז הבקרה.
תמיסה
צור משתמש ב-Active Directory שלך עם אותה כתובת דוא"ל כמו החשבון שרשמת דרך Control Hub.
Control Hub
רשימת משתמשים חסרה במרכז הבקרה
בעיה
אם יש לך ארגון Webex עם יותר מ-1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים במרכז הבקרה.
תמיסה
ניתן להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב-Control Hub, עבור אל משתמשים, לחץ על חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו עם מרכז הבקרה
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם מרכז הבקרה.
סיבה אפשרית
הקבוצה אינה מתויגת כ- isCriticalSystemObject ב-Active Directory.
תמיסה
ודא שהתכונה isCriticalSystemObject מוגדרת ל- TRUE ב-Active Directory.
הפעלת פתרון בעיות עבור מחבר הספריות
באפשרותך להפעיל פתרון בעיות כדי לסייע באבחון שגיאות שתיתקל בהן ב- Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קבצי הלוג שהם :
| 1 |
הפעל את הקובץ |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
במחבר הספריות, לחץ על לוח בקרה. |
| 4 |
עבור אל פעולותולאחר מכן לחץ על . |
| 5 |
לאחר שפתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; פעולה זו לוכדת את נתוני התנועה כדי שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קבצי היומן: אם הקובץ ריק, ודא שלחשבון יש הרשאות גישה ל-AD DS או ל-AD LDS שלך. תיקיית היומן שומרת קבצים רק משלושת הימים האחרונים. התוכן בקבצי היומן תואם את הפלט של יומן האירועים למערכת. |
| 7 |
במידת הצורך, שלח את קובץ היומן לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות לאחר שתסיים. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או מצטבר, הפעל את מציג האירועים. הוא מציג סיכום של אירועי ניהול ויומני שגיאות.
| 1 |
מ-Directory Connector, עבור אל Dashboardולאחר מכן לחץ על . תיבת הדו-שיח מאפייני אירוע מציגה את פרטי אירוע הסנכרון ופרטי השגיאה. |
| 2 |
ממציג האירועים, עבור אל .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל היומנים כקובץ אירועים יחיד. (*.evtx) או פורמט אחר כגון xml או csv. |
מה הלאה?
אם עליך לפתוח אירוע, צור קשר עם התמיכה, תאר את הבעיה עם המחבר ולאחר מכן צרף את קובץ האירועים לאירוע שלך.
יומני אירועים לוכדים פעולות של משתמשים. לקבלת עזרה בניהול תעבורת רשת, הפעל את פתרון הבעיות במחבר.
הפעלת TLS ב-Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר הספריות של Cisco:
-
אירעה שגיאה בעת כניסה לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם אתה רואה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח את אינטרנט אקספלורר ולאחר מכן בחר כלים. כעת סמנו את התיבות עבור TLS/SSL הגרסה שברצונך להפעיל לחץ על אישור סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט, עבור אל מתקדם, גלול אל אבטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב-TLS 1.1 ו- השתמש ב-TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתרון בעיות כניסה לחשבון שירות
אם אינך מצליח להיכנס למחבר הספריות של Cisco או שאינך מצליח להפעיל סנכרון, בצע את השלבים הבאים כדי לנסות לפתור את הבעיה לפני שתפנה לתמיכה.
| 1 |
נסה לבקר ב https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בדפדפן האינטרנט שלך. |
| 2 |
בחרו אחד, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שהחשבון שתצורתו נקבעה עבור שירות Cisco DirSync (אותו ניתן למצוא בשירותי Windows) כולל רמת הרשאה המאפשרת לו גישה לנתוני אווטאר ונתוני AD. כברירת מחדל, השירות ממנף את פרטי הכניסה והאימות של חשבון Windows. |
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
סקירה כללית של מחבר הספריות של סיסקו
סקירה כללית של מחבר הספריות
מחבר מדריך (Directory Connector) הוא יישום מקומי לסנכרון זהויות בענן. אתה מוריד את תוכנת המחבר מ-Control Hub ומתקין אותה במחשב המקומי שלך.
בעזרת Directory Connector, תוכלו לתחזק את חשבונות המשתמש והנתונים שלכם ב-Active Directory, כך ש-Active Directory יהפוך למקור האמת היחיד. כאשר מבצעים שינוי מקומי, הוא משוכפל לענן.
ראה את כל התכונות, התיאורים והיתרונות בטבלה:
| תכונה | תיאור ותועלת |
|---|---|
| לוח מחוונים קל לשימוש | לוח המחוונים מספק לוח זמנים לסנכרון, סיכום ומצב הסנכרון, ואת מצב מחבר הספריות. ניתן לצפות בלוח המחוונים בכל פעם שתיכנסו. |
| ניסיון יבש לפני סנכרון לענן | בצע ניסוי יבש של שינויים בספרייה לפני שהם מיושמים בענן. לאחר מכן, הפעל דוח כדי לראות שהשינויים שאתה רוצה לבצע הם מה שאתה מצפה להם. |
| סנכרון מלא ומצטבר | סנכרן את כל הספרייה. או פשוט לסנכרן את השינויים המצטברים כדי לחסוך בכוח עיבוד ולקצר את זמן הסנכרון. |
|
סנכרון דומיינים מרובים (יער בודד או יערות מרובים) |
מחבר הספריות תומך במספר תחומים, תחת יער יחיד או תחת יערות מרובים (ללא צורך ב-AD LDS). עבור ארגונים עם מספר דומיינים של Active Directory, ניתן להתקין מחבר ספריות עבור כל דומיין, לחבר כל דומיין לארגון שלך ולאחר מכן לסנכרן כל בסיס משתמשים לתוך Webex. מרכז הבקרה משקף את המצב על ידי הצגת מצב הסנכרון עבור מחברי ספריות מרובים, מאפשר לך לבטל את הסנכרון עבור תחום ספציפי ולהשבית מחבר ספריות בפריסה בעלת זמינות גבוהה. |
| סנכרון מתוזמן | הגדר לוח זמנים לסנכרון לפי יום, שעה ודקה. |
| מסנני LDAP (Lightweight Directory Access Protocol) | הגדירו קריטריוני חיפוש LDAP וספקו ייבוא יעיל. |
| מיפוי תכונות של Active Directory | מיפוי תכונות של Microsoft Active Directory לתכונות ענן תואמות של Webex. באפשרותך למפות תכונות הרלוונטיות לתצורת Active Directory שלך וגם להגדיר תכונות מותאמות אישית למיפוי לענן. המאפיינים מהמקום יוצרים נתונים שונים בענן, כגון פרטי חשבון משתמש, מספרי טלפון של ארגונים ב-Webex Teams, כתובות SIP של משאבי חדר ונתוני כרטיסי קשר אחרים של משתמשים (תואר תפקיד, מחלקה, מנהל וכן הלאה). |
|
מדריך ארגוני למשאבי חדר מקומיים ומשתמשי Cisco Webex Calling (Cloud PSTN) ואנשי קשר ארגוניים ללא רישוי Webex |
אם חלק מהארגון שלך משתמש ב-Cisco Webex Calling Cloud PSTN עבור שירות שיחות או שיש לך התקני חדר מקומיים, תכונה זו מאפשרת למשתמשים לחפש במדריך אנשי קשר של הארגון מטלפוני Cisco Webex Calling (ענן PSTN) או ממשאבי חדר.
|
| מציג אירועים | השתמש במציג האירועים כדי לקבוע אם היו בעיות כלשהן בסנכרון. |
| כלי אבחון ופתרון בעיות | באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות של Cisco. אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל-Active Directory כדי שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. לאחר הפעלת פתרון בעיות ב-Directory Connector, ייכתבו יומני רישום שניתן לשלוח לתמיכה הטכנית. |
| שדרוג אוטומטי | לאחר התקנת Directory Connector, תישלח אליך הודעה בכל פעם שגרסה חדשה של התוכנה זמינה. ניתן להגדיר שדרוגים אוטומטיים כך שתמיד תהיה עם הגרסה העדכנית ביותר של התוכנה כשתצא גרסה חדשה. |
| זמינות גבוהה | הגדר מספר מחברים כך שיהיה גיבוי, למקרה שהמחבר הראשי או המכונה המארחת אותו יכשלו. |
מחבר הספריות מחולק לשלושה אזורים:
-
מרכז הבקרה הוא הממשק היחיד המאפשר לך לנהל את כל היבטי ארגון ה-Webex שלך: הצג משתמשים, הקצא רישיונות, הורד את מחבר הספריות ו קבע את התצורה של כניסה יחידה (SSO) אם ברצונך שהמשתמשים שלך יאותמו דרך ספק הזהות הארגוני שלהם ואינך רוצה לשלוח הזמנות דוא"ל עבור אפליקציית Webex.
-
ממשק ניהול מחבר ספריות הוא התוכנה שאתה מוריד מ-Control Hub ומתקין בשרת Windows מהימן. עבור מספר דומיינים של Active Directory, ניתן להתקין גרסה אחת של התוכנה עבור כל דומיין שברצונך לסנכרן. באמצעות התוכנה, ניתן להפעיל סנכרון כדי להביא את חשבונות המשתמשים של Active Directory שלך ל-Webex, להציג ולנטר את מצב הסנכרון ולהגדיר את שירותי מחבר הספריות.
-
שירות סנכרון ספריות מבצע שאילתה ב-Active Directory שלך כדי לאחזר משתמשים וקבוצות לסנכרון לשירות המחבר ולמחבר הספריות.
עיין בתרשים זה כדי להבין את ארכיטקטורת מחבר הספריות:
הכן את הסביבה שלך עבור מחבר הספריות
דרישות עבור מחבר ספריות
דרישות Windows ו-Active Directory
ניתן להתקין את Directory Connector בשרתי Windows הנתמכים הבאים:
-
שרת חלונות 2022
-
שרת חלונות 2019
-
Windows Server 2016
כדי לטפל בבעיית קובצי Cookie, אנו ממליצים לשדרג את בקר התחום שלך לגרסה המכילה את התיקון - Windows Server 2012 R2 או 2016.
מחבר הספריות נתמך עם שירותי Active Directory הבאים:
-
אקטיב מדריך 2016
(מחבר הספריות נתמך בעת שימוש בגרסה העדכנית ביותר של Active Directory ב-Windows Server 2019)
-
אקטיב מדריך 2012
-
אקטיב מדריך 2008 R2
-
אקטיב מדריך 2008
שימו לב לדרישות הנוספות הבאות:
-
מחבר הספריות דורש TLS1.2. עליך להתקין את הדברים הבאים:
-
.NET Framework גרסה 3.5 (נדרש עבור יישום מחבר הספריות). אם נתקלת בבעיות כלשהן, השתמש בהוראות ב- הפעל את .NET Framework 3.5 באמצעות אשף הוספת תפקידים ותכונות.)
-
.NET Framework גרסה 4.5 (נדרש עבור TLS 1.2)
-
-
נדרשת רמה פונקציונלית 2 של יער Active Directory (Windows Server 2003) ומעלה. (ראה מהן רמות פונקציונליות של Active Directory? למידע נוסף.)
דרישות חומרה
עליך להתקין את Directory Connector במחשב עם דרישות החומרה המינימליות הבאות:
-
8 GB של זיכרון RAM
-
50 ג'יגה-בייט של אחסון
-
אין מינימום למעבד
דרישות הרשת
אם הרשת שלך נמצאת מאחורי חומת אש, ודא שלמערכת שלך יש גישת HTTPS (פורט 443) לאינטרנט.
דרישות ארגון Webex
-
כדי לגשת לתוכנת מחבר הספריות ממרכז הבקרה, אתה זקוק לארגון Webex עם גרסת ניסיון או כל מנוי בתשלום.
-
(אופציונלי) אם ברצונך שחשבונות משתמש חדשים של אפליקציית Webex יהיו פעילים לפני שהם יתחברו בפעם הראשונה, אנו ממליצים לך לבצע את הפעולות הבאות:
-
הוסף, אמת ואפשר לתבוע דומיינים המכילים את כתובות הדוא"ל של המשתמשים שברצונך לסנכרן לענן.
-
בצע שילוב של כניסה יחידה (SSO) של ספק הזהויות (IdP) שלך עם ארגון Webex שלך.
-
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל ותוכלו לנהל קמפיין דוא"ל משלכם. (תכונה זו דורשת שילוב של SSO.)
-
למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה.
דרישות התקנה
-
עבור סביבה מרובת דומיינים (יער יחיד או יערות מרובים), עליך להתקין מחבר ספריות אחד עבור כל תחום של Active Directory. אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שיש לך שרת Windows נתמך נפרד כדי להתקין את מחבר הספריות עבור סנכרון דומיין (B).
-
כדי להיכנס למחבר, איננו דורשים חשבון ניהול ב-Active Directory. אנו דורשים חשבון משתמש מקומי שהוא אותו משתמש כמו חשבון מנהל מערכת מלא במרכז הבקרה.
למשתמש מקומי זה חייבות להיות הרשאות במחשב Windows זה כדי להתחבר לבקר התחום ולקרוא אובייקטי משתמש של Active Directory. חשבון הכניסה למחשב צריך להיות של מנהל מערכת עם הרשאות להתקנת תוכנה במחשב המקומי. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
בעת הכניסה למחבר, חשבון הכניסה חייב להיות זהה לחשבון מנהל המערכת המלא עבור Control Hub. כברירת מחדל, המחבר משתמש בחשבון המערכת המקומי כדי לגשת ל-Active Directory. עם זאת, באפשרותך להשתמש בשירותי Windows כדי להגדיר חשבון אחר לגישה ל-Active Directory. (מידע זה חל גם על כניסה למכונה וירטואלית.)
-
ודא שמצב חיפוש ספריית קישורים דינמית (DLL) בטוחה של Windows מופעל באמצעות הליך זה: בדוק את SafeDllSearchMode ברישום של Windows.
-
אם אתה משתמש ב-AD LDS עבור מספר תחומים ביער יחיד, אנו ממליצים להתקין את Directory Connector ואת Active Directory Domain. Service/Active שירותי מדריך קלי משקל (AD) DS/AD LDS) במכונות נפרדות.
דרישות ריבוי דומיינים
לפני שתבצעו את המשימות ב- זרימת משימות פריסת מחבר מדריך כתובות של Cisco, קחו בחשבון את הדרישות וההמלצות הבאות אם אתם מתכוונים לסנכרן מידע מ-Active Directory מדומיינים מרובים לתוך הענן:
-
נדרש מופע נפרד של מחבר ספריות עבור כל דומיין.
-
תוכנת מחבר הספריות חייבת לפעול על מחשב מארח שנמצא באותו תחום שהוא יסנכרן.
-
אנו ממליצים לאמת או לתבוע את הדומיינים שלך ב-Control Hub. (ראה הוספה, אימות ותביעה על דומיינים.)
-
אם ברצונך לסנכרן יותר מ-50 דומיינים, עליך לפתוח פנייה כדי להעביר את הארגון שלך לרשימת ארגונים גדולה.
-
אם תרצו, תוכלו לסנכרן מידע על משאבי החדר יחד עם חשבונות משתמשים. (ראה סנכרון מידע על חדרים מקומיים עם Webex Cloud.)
המלצות לקבוצת Active Directory להקצאת רישיונות אוטומטית
קבוצות Active Directory משמשות לאיסוף חשבונות משתמשים, חשבונות מחשב וקבוצות אחרות ליחידות הניתנות לניהול. עבודה עם קבוצות במקום עם משתמשים בודדים מסייעת לפשט את תחזוקת הרשת והניהול.
ישנם שני סוגי קבוצות ב-Active Directory:
-
קבוצות תפוצה— משמשות ליצירת רשימות תפוצה של דוא"ל.
-
קבוצות אבטחה— משמשות להקצאת הרשאות למשאבים משותפים.
יש לשקול את ההנחיות הבאות בעת יצירת קבוצות ב-Active Directory:
-
צור קבוצה גלובלית לכל תפקיד, מחלקה או שירות (כגון מכירות, שיווק, מנהלים, רואי חשבון, רישוי Webex וכן הלאה).
-
השתמשו במוסכמות סטנדרטיות למתן שמות ברחבי הארגון שלכם כדי להקל על זיהוי מידע חשוב אודות קבוצה. שמות קבוצות יכולים לכלול פרטים על הקבוצה, כגון רמת הגישה, סוג המשאב, רמת האבטחה, היקף הקבוצה, יכולת הדואר וכן הלאה. לדוגמה, שם הקבוצה "GSG_Webex_Licensing_EMEAR" מתייחס לקבוצת אבטחה גלובלית עבור משתמשי רישוי Webex במדינות EMEAR.
-
ארגנו קבוצות בצורה קלה להבנה, כגון לפי גיאוגרפיה או היררכיה ניהולית. השתמשו בתיאורי קבוצות כדי לתאר באופן מלא את מטרת הקבוצה.
-
לפני הוספת משתמשים לקבוצות שהוקצו לאחרונה, הגדר את תבנית קבוצת הרישוי האוטומטי ב-Control Hub עבור קבוצות אלו. ראה הגדרת תבנית הקצאת רישיון אוטומטית למידע נוסף.
מידע על מידות
מחבר הספריות פועל כגשר בין Active Directory המקומי לענן Webex. ככזה, למחבר אין מגבלה עליונה למספר אובייקטי Active Directory שניתן לסנכרן עם הענן. כל מגבלה על אובייקטי ספריית מדריך מקומי קשורה לגרסה ולמפרטים הספציפיים של סביבת Active Directory המסונכרנת לענן, ולא למחבר עצמו.
מספר גורמים יכולים להשפיע על מהירות הסנכרון:
-
המספר הכולל של אובייקטי Active Directory. (עבודת סנכרון של 5000 משתמשים לא תיקח זמן רב כמו 50000.)
-
מהירות ורוחב פס של הרשת.
-
עומס עבודה ומפרטים של המערכת.
אם אתם מסנכרנים יותר מ-50,000 משתמשים, אנו ממליצים בחום להשתמש במחבר שני לצורך גיבוי לגיבוי ויתירות.
מכיוון שמספר גורמים מעורבים בסנכרון ומכיוון שכל פריסה משתנה בהתאם לגורמים הנ"ל, איננו יכולים לספק ערכי זמן ספציפיים לגבי משך הזמן שייקח לסנכרון אובייקטים.
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.
שילוב פרוקסי אינטרנט
שילוב פרוקסי אינטרנט
אם אימות פרוקסי אינטרנט מופעל בסביבה שלך, עדיין תוכל להשתמש במחבר הספריות.
אם הארגון שלך משתמש בפרוקסי אינטרנט שקוף, הוא אינו תומך באימות. המחבר מחבר ומסנכרן בהצלחה משתמשים.
ניתן לנקוט באחת מהגישות הבאות:
-
פרוקסי אינטרנט מפורש דרך אינטרנט אקספלורר (המחבר יורש את הגדרות פרוקסי האינטרנט)
-
פרוקסי אינטרנט מפורש דרך קובץ .pac (המחבר יורש הגדרות פרוקסי ספציפיות לארגון)
-
פרוקסי שקוף שעובד עם המחבר ללא כל שינוי
השתמש בפרוקסי אינטרנט דרך הדפדפן
ניתן להגדיר את מחבר הספריות לשימוש בפרוקסי אינטרנט דרך אינטרנט אקספלורר.
אם שירות Cisco DirSync פועל מחשבון שונה מזה של המשתמש המחובר כעת, עליך גם להיכנס באמצעות חשבון זה ולהגדיר פרוקסי אינטרנט.
| 1 |
מאינטרנט אקספלורר, עבור אל ולאחר מכן בחר הגדרות LAN. |
| 2 |
הפנה את מופע Windows למקום שבו המחבר מותקן בפרוקסי האינטרנט שלך. המחבר יורש את הגדרות ה-proxy של האינטרנט. |
| 3 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 4 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
הגדרת פרוקסי אינטרנט באמצעות קובץ PAC
ניתן להגדיר דפדפן לקוח לשימוש בקובץ .pac. קובץ זה מספק את כתובת ה-proxy של האינטרנט ואת פרטי הפורט. מחבר הספריות יורש ישירות את תצורת פרוקסי האינטרנט הספציפית לארגון.
| 1 |
כדי שהמחבר יתחבר ויסנכרן בהצלחה את פרטי המשתמש לענן Webex, ודא שאימות proxy מושבת עבור |
| 2 |
אם הסביבה שלך משתמשת באימות פרוקסי, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
ניתן לבצע זאת באתר כולו (עבור כל המארחים) או רק עבור המארח שיש לו את המחבר. אם תוסיף כתובות URL אלה לרשימת היתרים כדי לעקוף לחלוטין את פרוקסי האינטרנט שלך, ודא שטבלת בקרת ה-ACL של חומת האש שלך מעודכנת כדי לאפשר למארח המחבר גישה ישירה לכתובות ה-URL. |
| 3 |
אם הסביבה שלך צריכה לבקש רשימות ביטול אישורים מרשויות אישורים, הוסף את כתובות ה-URL הבאות לרשימת ההיתרים שלך:
למידע נוסף, עיין במאמר זה אודות דומיינים וכתובות URL שיש לגשת אליהם עבור שירותי Webex. |
פרוקסי NTLM
מחבר הספריות תומך ב- NT LAN Manager (NTLM). NTLM היא גישה אחת לתמיכה באימות Windows בקרב התקני התחום ולהבטיח את ביטחונם.
עיצוב NTLM
ברוב המקרים, משתמש רוצה לגשת למשאבי תחנת עבודה אחרים דרך מחשב לקוח, דבר שיכול להיות קשה לעשות בצורה מאובטחת.
באופן כללי, התכנון הטכני של NTLM מבוסס על מנגנון של אתגר
ו תגובה
:
-
משתמש נכנס למחשב לקוח באמצעות חשבון Windows וסיסמה. הסיסמה לעולם לא נשמרת באופן מקומי. במקום סיסמה בטקסט רגיל, ערך גיבוב (hash) של הסיסמה מאוחסן באופן מקומי. כאשר משתמש נכנס באמצעות הסיסמה ללקוח, מערכת ההפעלה Windows משווה את ערך ה-hash המאוחסן לבין ערך ה-hash מהסיסמה שהוזנה. אם שניהם זהים, האימות עובר.
כאשר המשתמש רוצה לגשת למשאב כלשהו בשרת אחר, הלקוח שולח בקשה לשרת עם שם החשבון בטקסט רגיל.
-
כאשר השרת מקבל את הבקשה, הוא מייצר מפתח אקראי של 16 סיביות. המפתח נקרא אתגר (או נונס). לפני שהשרת שולח בחזרה ללקוח, האתגר מאוחסן בשרת. ואז השרת שולח את האתגר ללקוח בטקסט רגיל.
-
ברגע שהלקוח מקבל את האתגר שנשלח מהשרת, הלקוח מצפין את האתגר באמצעות ערך ה-hash שהוזכר בשלב 1. לאחר ההצפנה, הערך נשלח חזרה לשרת.
-
כאשר השרת מקבל את הערך המוצפן מהלקוח, השרת שולח אותו לבקר התחום לצורך אימות. הבקשה כוללת: שם החשבון, האתגר המוצפן ששלח הלקוח והאתגר הפשוט המקורי.
-
בקר התחום יכול לאחזר את ערכי ה-hash של הסיסמה בהתאם לשם החשבון. ואז בקר התחום יכול להצפין באתגר המקורי. בקר הדומיין יכול לאחר מכן להשוות בין ערך ה-hash שהתקבל לערך ה-hash המוצפן. אם הם זהים, האימות הצליח.
ל-Windows יש אימות אבטחה מובנה במערכת ההפעלה, מה שמקל על יישומים לתמוך באימות אבטחה. כתוצאה מכך, אינך צריך להשלים הגדרות נוספות.
הגדר פרוקסי שקוף
בתרחיש זה, הדפדפן אינו מודע לכך ששרת פרוקסי שקוף של האינטרנט מיירט בקשות http (port) 80/port 443) ואין צורך בתצורה בצד הלקוח.
| 1 |
פרוס פרוקסי שקוף, כך שהמחבר יוכל להתחבר ולסנכרן משתמשים. |
| 2 |
ודא שהפרוקסי הצליח - תראה חלון קופץ צפוי לאימות דפדפן בעת הפעלת המחבר. |
הגדר אימות פרוקסי
הוסף את כתובת ה-URL cloudconnector.webex.com לרשימת ההיתרים שלך על ידי יצירת רשימת בקרת גישה.
בשרת חומת האש של הארגון שלך:
| 1 |
הפעל חיפוש DNS אם עדיין לא מופעל. |
| 2 |
קבע רוחב פס משוער עבור חיבור זה (בכ-2 mb/s או פחות עבור המחבר). ייתכן שזה לא נדרש. |
| 3 |
צור רשימת בקרת גישה שתחול על מארח המחבר, וציין לדוגמה: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
החל ACL זה על ממשק חומת האש המתאים, אשר חל רק על מארח מחבר יחיד זה. |
| 5 |
ודא ששאר המארחים בארגון שלך עדיין נדרשים להשתמש ב-proxy האינטרנט שלך על ידי הגדרת משפט ה-deny המשתמע המתאים. |
פריסת מחבר ספריות
זרימת משימות פריסה של מחבר ספריות של סיסקו
לפני שתתחיל
| 1 |
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא. עבור התקנה חדשה של מחבר מדריך הכתובות, עבור תמיד אל מרכז הבקרה ( https://admin.webex.com) כדי לקבל את הגרסה העדכנית ביותר של התוכנה, כך שתוכל להשתמש בתכונות ובתיקוני באגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 2 |
היכנס באמצעות אישורי מנהל ה-Webex שלך ובצע את ההגדרה הראשונית. |
| 3 |
חשוב תמיד לעדכן את תוכנת מחבר הספריות שלך לגרסה העדכנית ביותר. אנו ממליצים להשתמש בהליך זה כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 4 |
בחירת אובייקטי Active Directory לסנכרון כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות. |
| 5 |
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid. |
| 6 |
סנכרנו אווטארים של ספריות באמצעות אחת מההליכים הבאים: ניתן לסנכרן את האווטארים של המשתמשים שלך לענן כך שהאווטאר של כל משתמש יופיע כשהם מתחברים לאפליקציה. ניתן לסנכרן אווטארים מתכונה של Active Directory או משרת משאבים. |
| 7 |
סנכרון מידע על חדרים מקומיים עם Webex Cloud השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי חדר רשומים בענן, כגון התקן חדר Webex או לוח Cisco Webex. |
| 8 |
כדי להקצות משתמשים מ-Active Directory ל-Control Hub, בצע את השלבים הבאים:
בצע רצף זה כדי להקצות משתמשי Active Directory עבור חשבונות Webex App. באפשרותך להקצות משתמשים מיער מרובה או פריסת Active Directory מרובת תחומים עבור Directory Connector 3.0 ואילך. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שעשויים להיות קיימים כבר בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex. |
התקן מחבר ספר טלפונים
מרכז הבקרה מציג בתחילה סינכרון ספריות כמושבת. כדי להפעיל סנכרון ספריות עבור הארגון שלך, עליך להתקין ולקבוע את תצורת מחבר הספריות, ולאחר מכן לבצע בהצלחה סנכרון מלא.
עליך להתקין מחבר אחד עבור כל תחום של Active Directory שברצונך לסנכרן. מופע יחיד של מחבר ספריות יכול לשרת רק דומיין יחיד. עיין בתרשים הבא כדי להבין את הזרימה של סנכרון דומיינים מרובים:
לפני שתתחיל
אם אתם מבצעים אימות דרך שרת פרוקסי, ודאו שיש לכם את פרטי הפרוקסי שלכם:
-
עבור אימות בסיסי של פרוקסי, תזין את שם המשתמש והסיסמה לאחר התקנת מופע של המחבר. נדרשת גם הגדרת פרוקסי של Internet Explorer לאימות בסיסי; ראה שימוש בפרוקסי אינטרנט דרך הדפדפן
-
עבור פרוקסי NTLM, ייתכן שתראה שגיאה בעת פתיחת המחבר בפעם הראשונה. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
ב מרכז הבקרה, עבור אל ובחר הבא. |
| 2 |
לחץ על הקישור הורד והתקנה כדי לשמור את הגרסה העדכנית ביותר של קובץ ה-.zip של התקנת המחבר בשרת VMware או Windows שלך. ניתן להשיג את קובץ ה- . zip ישירות מקישור זה, אך עליך להיות בעל גישת ניהול מלאה לארגון Control Hub כדי שתוכנה זו תפעל. עבור התקנה חדשה, הורד את הגרסה העדכנית ביותר של התוכנה כדי שתוכל להשתמש בתכונות ובתיקוני הבאגים העדכניים ביותר. לאחר התקנת התוכנה, שדרוגים מדווחים דרך התוכנה ומותקנים אוטומטית כאשר הם זמינים. |
| 3 |
בשרת VMware או Windows, פתחו את קובץ ה-.msi והפעילו אותו בתיקיית ההתקנה כדי להפעיל את אשף ההתקנה. |
| 4 |
לחץ על הבא, סמן את התיבה כדי לקבל את הסכם הרישיון ולאחר מכן לחץ על הבא עד שתראה את מסך סוג החשבון. |
| 5 |
בחר את סוג חשבון השירות שברצונך להשתמש בו ובצע את ההתקנה באמצעות חשבון מנהל:
כדי למנוע שגיאות, ודא שההרשאות הבאות קיימות:
|
| 6 |
לחץ על התקן. לאחר ביצוע בדיקת הרשת, ואם תתבקש, הזן את פרטי הגישה הבסיסיים של שרת ה-proxy שלך, לחץ על אישורולאחר מכן לחץ על סיום. |
מה הלאה?
אנו ממליצים לאתחל את השרת לאחר ההתקנה. דוח הריצה היבשה אינו יכול להציג את התוצאה הנכונה כאשר הנתונים לא פורסמו. בעת אתחול המכונה, כל הנתונים מתרעננים כדי להציג תוצאה מדויקת בדוח.
כניסה למחבר ספרייה
לפני שתתחיל
ודא שיש לך את פרטי הפרוקסי שלך.
-
עבור proxy basic-auth, תזין את שם המשתמש והסיסמה לאחר פתיחת המחבר בפעם הראשונה.
-
עבור פרוקסי NTLM, פתחו את Internet Explorer, לחצו על סמל גלגל השיניים, עברו אל אפשרויות אינטרנט > חיבורים > הגדרות LAN, ודא שפרטי שרת ה-proxy נוספו ולאחר מכן לחץ על אישור. ראה שימוש בפרוקסי אינטרנט דרך הדפדפן.
| 1 |
פתח את המחבר ולאחר מכן הוסף את |
| 2 |
אם תתבקש, היכנס באמצעות אישורי אימות ה-proxy שלך, ולאחר מכן היכנס ל-Webex באמצעות חשבון מנהל המערכת שלך ולחץ על הבא. |
| 3 |
אשר את הארגון והדומיין שלך.
|
| 4 |
לאחר הופעת המסך אשר ארגון, לחץ על אשר. אם כבר קשרת את AD DS/AD LDS, יופיע המסך אשר ארגון. |
| 5 |
לחץ על אשר. |
| 6 |
בחר אחד, בהתאם למספר הדומיינים של Active Directory שברצונך לאגד למחבר Directory:
|
מה הלאה?
לאחר הכניסה, תתבקש לבצע סינכרון יבש.
לוח מחוונים של מחבר הספריות
כשאתה נכנס לראשונה ל-Directory Connector, מופיע לוח המחוונים. כאן תוכלו לצפות בסיכום של כל פעילויות הסנכרון, לצפות בסטטיסטיקות ענן, לבצע סנכרון יבש, להתחיל סנכרון מלא או מצטבר ולהפעיל את תצוגת האירועים כדי לראות מידע על שגיאה.
אם הזמן שנגמר לסשן שלך נגמר, התחבר שוב.
ניתן להפעיל משימות אלה בקלות מסרגל הכלים 'פעולות' או מתפריט 'פעולות'.
|
רכיב |
תיאור |
|---|---|
|
סנכרון נוכחי |
מציג את פרטי הסטטוס אודות הסנכרון שמתבצע כעת. כאשר לא מתבצע סנכרון, תצוגת המצב אינה פעילה. |
|
הסנכרון הבא |
מציג את הסינכרונים המלאים והמצטברים המתוזמנים הבאים. אם לא הוגדר לוח זמנים, יוצג לא מתוזמן . |
|
סנכרון אחרון |
מציג את הסטטוס של שני הסינכרונים האחרונים שבוצעו. |
|
סטטוס הסנכרון הנוכחי |
מציג את הסטטוס הכללי של הסנכרון. |
|
מחברים |
מציג את המחברים המקומיים הנוכחיים הזמינים לענן. |
|
סטטיסטיקות ענן |
מציג את הסטטוס הכללי של הסנכרון. |
|
לוח זמנים לסנכרון |
מציג את לוח הזמנים של הסנכרון עבור סנכרון הדרגתי וסנכרון מלא. |
|
סיכום תצורה |
מפרט את ההגדרות ששינית בתצורה. לדוגמה, הסיכום עשוי לכלול את הפרטים הבאים:
|
| פעולה | תיאור |
|---|---|
| התחלת סנכרון מצטבר |
התחל סינכרון מצטבר באופן ידני פעולה זו מושבתת בעת השהייה או השבתה של הסנכרון, אם סנכרון מלא לא הושלם, או אם סנכרון מתבצע. |
|
סינכרון ריצה יבשה |
בצע סנכרון ריצה יבשה. |
|
הפעל את מציג האירועים |
הפעל את מציג האירועים של מיקרוסופט. |
|
רענון |
רענן את לוח המחוונים של מחבר הספריות של סיסקו |
|
פעולה |
תיאור |
|---|---|
| סנכרן עכשיו |
התחל סנכרון מלא באופן מיידי. |
|
מצב סנכרון |
בחר מצב סנכרון מצטבר או מלא. |
|
איפוס סוד המחבר |
צור שיחה בין מחבר הספריות של Cisco לשירות המחברים. בחירה בפעולה זו תאפס את הסוד בענן ולאחר מכן תשמור את הסוד באופן מקומי. |
|
ריצה יבשה |
בצע בדיקה של תהליך הסנכרון. עליך לבצע ניסוי יבש לפני ביצוע סנכרון מלא. |
|
פתרון בעיות |
פִּנָה on/off פתרון בעיות. |
|
רענון |
רענן את המסך הראשי של מחבר הספריות של סיסקו. |
|
יציאה |
יציאה ממחבר הספריות של סיסקו. |
|
שילוב מקשים |
פעולה |
|---|---|
|
אלט +A |
הצג את תפריט הפעולות |
|
|
סנכרון עכשיו |
|
|
איפוס סוד המחבר |
|
|
ריצה יבשה |
|
|
סנכרון מצטבר |
|
|
סנכרון מלא |
|
|
הצג תפריטעזרה |
|
|
עזרה |
|
|
אודות |
|
|
שאלות נפוצות |
הגדר שדרוגים אוטומטיים
| 1 |
מ- Directory Connector, עבור אל ולאחר מכן סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector. |
| 2 |
לחץ על החל כדי לשמור את השינויים שלך. |
גרסאות חדשות של המחבר מותקנות אוטומטית כאשר הן זמינות.
באפשרותך לנהל שדרוגים באופן ידני, אם תרצה. ראה שדרוג לגרסת התוכנה האחרונה למידע נוסף.
בחירת אובייקטי Active Directory לסנכרון
כברירת מחדל, מחבר הספריות מסנכרן את כל המשתמשים שאינם מחשבים ואת כל הקבוצות שאינן אובייקטי מערכת קריטיים עבור תחום. לקבלת שליטה רבה יותר על אילו אובייקטים מסתנכרנים, ניתן לבחור משתמשים ספציפיים לסנכרון ולציין מסנני LDAP באמצעות דף בחירת אובייקטים במחבר הספריות.
קבוצות להקצאת רישיונות אוטומטית
מרכז הבקרה מאפשר לך לנהל הקצאות רישיונות לפי כל קבוצה בנפרד. ניתן ליצור תבניות רישיון ולמפות אותן לקבוצות Active Directory שאתם מסנכרנים עם הענן. בנקודת יצירת המשתמש, Webex בודק את חברות המשתמש ואת מיפוי תבניות הרישיון האוטומטי עבור אותו משתמש חדש.
אנו ממליצים להשתמש במסנן LDAP כדי לסנכרן רק קבוצות רלוונטיות לענן. לדוגמה, ניתן להגדיר את המסנן ל:
(&(cn=Example)(objectclass=Group))*
מסנן זה מסנכרן את כל הקבוצות בתוך ה-DN הבסיסי כאשר השם מתחיל ב-Example. משתמשים שאינם מוקצים לקבוצות מוקצים רישיונות מתבנית הרישיון האוטומטית המוגדרת כברירת מחדל שהגדרת ב-Control Hub.
קבוצות עבור פריסות אבטחת נתונים היברידיות
ב-Directory Connector, עליך לסמן את Groups אם אתה משתמש באבטחת נתונים היברידית כדי להגדיר קבוצת ניסיון עבור משתמשי פיילוט. עיין במדריך הפריסה לאבטחת נתונים היברידית לקבלת הדרכה. הגדרה זו של מחבר הספריות אינה משפיעה על סנכרון של משתמשים אחרים בענן.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על בחירת אובייקט. |
| 2 |
במקטע סוג אובייקט, סמן את משתמשיםושקול להגביל את מספר המכולות הניתנות לחיפוש עבור משתמשים. אם ברצונך לסנכרן רק משתמשים בקבוצה מסוימת, לדוגמה, עליך להזין מסנן LDAP בשדה משתמשים מסנני LDAP. אם ברצונך לסנכרן משתמשים שנמצאים בקבוצת Example-manager, השתמש במסנן כמו זה:
|
| 3 |
סמן את זיהוי חדר כדי להפריד את נתוני החדר מנתוני המשתמש. לחץ על התאמה אישית אם ברצונך להגדיר מאפיינים נוספים לזיהוי נתוני משתמש כנתוני חדר. השתמש בהגדרה זו אם ברצונך לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש בהתקני חדר הרשומים בענן. למידע נוסף, ראה סנכרון מידע מחדר מקומי עם Webex Cloud. |
| 4 |
סמן את קבוצות אם ברצונך לסנכרן את קבוצות המשתמשים של Active Directory לענן. אין להוסיף מסנן LDAP לסנכרון משתמשים לשדה הקבוצות. עליך להשתמש בשדה 'קבוצות' רק כדי לסנכרן את נתוני הקבוצה עצמם לענן. כברירת מחדל, קבוצות אינן מסונכרנות עבור לקוחות חדשים. עליך להפעיל סנכרון קבוצות. עליך גם לסנכרן קבוצות אבטחה. |
| 5 |
סמן את אנשי קשר אם ברצונך לסנכרן את פרטי הקשר של משתמשים לענן. מחבר הספריות מסנכרן אנשי קשר של משתמשים רק כאשר הם אובייקטים עם מחלקת האובייקטים מחבר הספריות מנהל רק אנשי קשר שסונכרנו על ידי המחבר. אם כבר קיימים אנשי קשר במרכז הבקרה, הסנכרון אינו מוחק את אנשי הקשר. אם אנשי קשר יוסרו מטווח הסינכרון, פרטי הקשר של המשתמשים יוסרו גם הם במרכז הבקרה. |
| 6 |
הגדר את מסנני LDAP. ניתן להוסיף מסננים מורחבים על ידי מתן מסנן LDAP תקף. ראה מאמר זה למידע נוסף על הגדרת מסנני LDAP. |
| 7 |
ציין את כתובות ה-DN הבסיסיות המקומיות לסנכרון על ידי לחיצה על בחר כדי לראות את מבנה העץ של Active Directory שלך. מכאן, תוכל לבחור או לבטל את הבחירה של אילו מכולות לחפש. |
| 8 |
בדוק את האובייקטים שברצונך להוסיף עבור תצורה זו, ולחץ על בחר. ניתן לבחור מכולות בודדות או מכולות אב לשימוש לסנכרון. בחר מיכל אב כדי להפעיל את כל מיכלי הצאצא. אם תבחרו מכל צאצא, מכל האב יציג סימן וי אפור המציין שסומן מכל צאצא. לאחר מכן תוכל ללחוץ על בחר כדי לקבל את מכולות ה-Active Directory שסימנת. אם הארגון שלך מציב את כל המשתמשים והקבוצות במכולה של משתמשים, אינך צריך לחפש במכולות אחרות. אם הארגון שלך מחולק ליחידות ארגון, ודא שבחרת OUs. |
| 9 |
לחץ על החל. בחר אפשרות:
למידע על ניסויי ניסוי, ראה ביצוע סנכרון ניסוי ניסוי על משתמשי Active Directory שלך. עבור סנכרון קבוצתי, עליך לבצע סנכרון מלא: בצע סנכרון מלא של משתמשי Active Directory לתוך הענן. |
מאפייני משתמש במפה
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות תואמות בענן. השדה היחיד שנדרש הוא *uid, מזהה ייחודי עבור כל חשבון משתמש בשירות זהות הענן.
ניתן לבחור איזה מאפיין של Active Directory למפות לענן - לדוגמה, ניתן למפות firstName lastName ב-Active Directory או ביטוי מאפיין מותאם אישית ל- displayName בענן.
חשבונות ב-Active Directory חייבים לכלול כתובת דוא"ל; ה-uid ממופה כברירת מחדל לשדה ad של mail (לא sAMAccountName).
אם תבחרו שהשפה המועדפת תגיע מ-Active Directory שלכם, אז Active Directory הוא מקור האמת היחיד: משתמשים לא יוכלו לשנות את הגדרת השפה שלהם בהגדרות Webex ומנהלי מערכת לא יוכלו לשנות את ההגדרה במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. דף זה מציג את שמות המאפיינים עבור Active Directory (משמאל) ועבור Webex Cloud (מימין). כל המאפיינים הנדרשים מסומנים בכוכבית אדומה. |
| 2 |
גלול מטה לתחתית Active Directory Attribute Namesולאחר מכן בחר אחת מתכונות Active Directory אלה כדי למפות לתכונת הענן uid:
ניתן למפות כל אחת מתכונות Active Directory האחרות ל-uid, אך אנו ממליצים להשתמש ב-mail או ב-userPrincipalName, כפי שמתואר בהנחיות לעיל. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. כדי לראות אילו תכונות ב-Active Directory מתאימות בענן, ראה מיפוי תכונות Active Directory במחבר Directory. כדי שהסנכרון יפעל, עליך לוודא שתכונת Active Directory שבחרת היא בפורמט דוא"ל. מחבר הספריות מציג חלון קופץ כדי להזכיר לך אם לא תבחר באחת מהתכונות המומלצות. |
| 3 |
אם תכונות Active Directory המוגדרות מראש אינן פועלות עבור הפריסה שלך, לחץ על התפריט הנפתח של התכונות, גלול לתחתית ולאחר מכן בחר התאמה אישית של תכונה כדי לפתוח חלון המאפשר לך להגדיר ביטוי תכונה. לחץ על עזרה כדי לקבל מידע נוסף על הביטויים ולראות דוגמאות לאופן שבו ביטויים פועלים. ניתן גם לראות ביטויים עבור תכונות מותאמות אישית למידע נוסף. בדוגמה זו, בואו נמפה את מאפייני Active Directory
מחבר הספריות מאמת את ערך התכונה של uid בשירות הזהויות ומאחזר 3 משתמשים זמינים תחת אפשרויות הסינון הנוכחיות של המשתמשים. אם לכל שלושת המשתמשים הללו יש פורמט דוא"ל תקין, מחבר מדריך הכתובות של Cisco יציג את ההודעה הבאה:
אם לא ניתן לאמת את התכונה, תראה את האזהרה הבאה ותוכל לחזור ל-Active Directory כדי לבדוק ולתקן את נתוני המשתמש:
|
| 4 |
(אופציונלי) בחר מיפויים עבור נייד ו- מספר טלפון אם ברצונך שמספרי טלפון נייד ומספרי עבודה יופיעו, לדוגמה, בכרטיס איש הקשר של המשתמש באפליקציית Webex. נתוני מספר הטלפון מופיעים באפליקציית Webex כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר. למידע נוסף על שיחה מכרטיס איש קשר של משתמש, ראה מדריך לפריסה של שיחה ב-Webex (Unified CM) (מנהלי מערכת). |
| 5 |
בחר מיפויים נוספים כדי שיופיעו נתונים נוספים בכרטיס איש הקשר:
לאחר מיפוי המאפיינים, המידע מופיע כאשר משתמש מרחף מעל תמונת הפרופיל של משתמש אחר:
למידע נוסף על כרטיס איש הקשר, ראו אימות עם מי אתם יוצרים קשר. לאחר סינכרון תכונות אלה לכל חשבון משתמש, ניתן גם להפעיל את People Insights במרכז הבקרה. תכונה זו מאפשרת למשתמשי אפליקציית Webex לשתף מידע נוסף בפרופילים שלהם, וללמוד עוד זה על זה. למידע נוסף על התכונה וכיצד להפעיל אותה, ראו פרופילי תובנות אנשים עבור Webex, Jabber, פגישות Webex ואירועי Webex (חדש) במרכז הבקרה |
| 6 |
לאחר שבחרתם, לחצו על החל. |
כל נתוני משתמש הכלולים ב-Active Directory דורסים את הנתונים בענן התואמים למשתמש זה. לדוגמה, אם יצרת משתמש באופן ידני ב-Control Hub, כתובת הדוא"ל של המשתמש חייבת להיות זהה לכתובת הדוא"ל ב-Active Directory. כל משתמש שאין לו כתובת דוא"ל תואמת ב-Active Directory נמחק.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
תכונות של Active Directory וענן
ניתן למפות תכונות מ-Active Directory המקומי שלך לתכונות מתאימות בענן באמצעות הכרטיסייה מיפוי תכונות משתמש.
טבלה זו משווה את המיפוי בין שמות המאפיינים של Active Directory לבין שמות המאפיינים של Cisco Cloud. ערכים ומיפויים אלה הם הגדרת ברירת המחדל ב- Directory Connector. באפשרותך לבחור תכונות שונות בתפריטים הנפתחים של Active Directory ולקבוע איזו תכונה מקומית מסתנכרנת לאיזו תכונת ענן.
חשבו על תכונות התפריט הנפתח כעל הגדרות קבועות מראש. כחלופה לערכים בשורת Active Directory, ניתן גם לציין תכונה מותאמת אישית, הגדרה קבועה מראש משלך, ב-Active Directory (ביטוי עם תכונות מרובות) כדי למפות לתכונת ענן יחידה בשורה המתאימה. בדרך זו, יש לך את הגמישות לקבוע את שמות התצוגה של המשתמשים שלך - לדוגמה, תוכל להוסיף ביטוי שיוצר תכונה מותאמת אישית המבוססת על תפקיד העובד, שם פרטי ושם משפחה ב-Active Directory.
ניתן גם לציין כל אחת מתכונות Active Directory למיפוי ל-uid בענן. עם זאת, עליך לוודא שהתכונה המקומית עוקבת אחר פורמט דוא"ל חוקי.
ניתן גם להשתמש בכתובות דוא"ל חלופיות, אם לדוגמה ברצונך להשתמש ב-userPrincipalName לצורך כניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. במקרה זה, יש למפות כתובת דוא"ל נוספת אל emails;type-work תכונה. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר.
|
שמות מאפיינים של Active Directory |
שמות מאפייני ענן של Webex |
הערות |
|---|---|---|
|
— |
שם הבניין |
— |
|
c |
c |
תכונה זו מציינת את קיצור המדינה של המשתמש. |
|
מספר מחלקה |
מספר מחלקה |
תכונה זו משמשת עבור מספר המחלקה של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
displayName |
displayName |
תכונה זו משמשת עבור שם התצוגה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשרובתובנות אנשים. |
|
בקרת חשבון משתמש |
חשבון ds-pwp-disabled |
תכונה זו משמשת לסנכרון משתמשים. ודא שהתכונה userAccountControl ממופה ל- ds-pwp-account-disabled אחרת המשתמשים לא יסונכרנו כראוי. |
|
מספר עובד |
מספר עובד |
— |
|
פקסימיליהטלפוןמספר |
פקסימיליהטלפוןמספר |
— |
|
— |
ג'אבר-ID |
מאפיין ענן זה מתייחס לכתובות הודעות מיידיות (סוג XMPP) בהן משתמש Jabber. ערך זה אינו זהה ל-sipAddresses. |
|
l |
l |
מאפיין זה מציין את העיר של המשתמש. |
|
— |
מקום |
— |
|
מְנַהֵל |
מְנַהֵל |
תכונה זו משמשת עבור שם המנהל של המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
נייד |
נייד |
מאפיין זה משמש כמספר הנייד שמופיע עבור התקשרות למשתמש מכרטיס איש הקשר. |
|
או |
או |
מאפיין זה מציין את שם החברה או הארגון ומופיע בכרטיס איש הקשר . |
|
או |
או |
מאפיין זה מציין את שם היחידה הארגונית. |
|
שם משרד משלוח פיזי |
שם משרד משלוח פיזי |
מאפיין זה מציין את מיקום המשרד של המשתמש. |
|
מיקוד |
מיקוד |
מאפיין זה מציין את המיקוד של המשתמש למשלוח דואר פיזי. |
|
שפה מועדפת |
שפה מועדפת |
תכונה זו קובעת את השפה המועדפת על המשתמש והפורמטים הבאים נתמכים: xx_YY או xx-YY. הנה כמה דוגמאות: en_ארה"ב, en_בריטניה, צרפת-קליפורניה. אם תשתמשו בשפה שאינה נתמכת או בפורמט לא חוקי, השפה המועדפת על המשתמשים תשתנה לשפה שנקבעה עבור הארגון. |
|
כתובת משתמש ראשית של MSRTCSIP אייפון |
SipAddresses;type=enterprise |
תכונה זו משמשת לסנכרון מידע על חדרים מקומיים מ-Active Directory לענן של Cisco Webex. |
|
ס.נ. |
ס.נ. |
תכונה זו משמשת עבור שם המשפחה של חשבון המשתמש המופיע ב-Control Hub, בכרטיס איש הקשרובתובנות אנשים. |
|
st |
st |
תכונה זו מציינת את המדינה או המחוז של המשתמש. |
|
רחובאדרס |
רְחוֹב |
תכונה זו מציינת את כתובת הרחוב של המשתמש למשלוח דואר פיזי. |
|
טלפוןמספר |
טלפוןמספר |
תכונה זו מציינת את מספר הטלפון הראשי (בעבודה) של המשתמש המשמש ל התקשרות למשתמש מכרטיס איש הקשר. |
|
— |
אזור זמן |
תכונת ענן זו מציינת את אזור הזמן של המשתמש. |
|
title |
title |
תכונה זו מציינת את תואר המשתמש המופיע ב- כרטיס איש קשר וב- תובנות אנשים. |
|
הקלד |
ארגון |
— |
|
*userPrincipalName |
uID |
מיפוי מאפיינים חובה. עבור כל חשבון משתמש, ערך ה-Active Directory ממופה ל-uid ייחודי בענן. במקרים מסוימים, userPrincipalName משמש לכניסה, אך כתובת הדוא"ל של המשתמש משמשת לניהול היומן שלו. עליך לוודא שכתובת הדוא"ל עבור ניהול לוחות שנה ממופה לשדה כתובת הדוא"ל הראשית ב-Webex. הוסף את userPrincipalName ככתובת דוא"ל חלופית. לאחר מכן, המשתמש יכול להשתמש בכל אחת מכתובות הדוא"ל הללו כדי להיכנס, כל עוד מיפוי המאפיינים הנכון של SAMLקיים . ראה את מיפוי המאפיינים לדוגמה למטה כדי לראות כיצד ניתן למפות כתובת דוא"ל חלופית. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
מיפוי זה הוא אופציונלי, השתמש בו אם ברצונך להשתמש בכתובות דוא"ל חלופיות. זהו כתובת האימייל המשמשת לאימות; היא אינה משמשת לניהול היומן שלך. כתובת הדוא"ל שאתה ממפה מ-AD חייבת להיות מדומיין מאומת בתוך הארגון שלך, ועליה להיות ייחודית ולא מוקצית למשתמש אחר. |
|
<New attribute for Azure user objectId> |
externalId |
צור תכונה חדשה של Active Directory שתכיל את מזהה האובייקט של המשתמש ב-Azure, כך שהיא לא תתנגש עם מזהה אובייקט קיים. תכונה זו ממפה לאחר מכן לתכונה externalId, מה שמבטיח שכאשר משתמשי Webex יוצרים קבוצות ב-Microsoft 365 הם יצרו אוטומטית צוותים ב-Webex. |
מיפוי כתובת דוא"ל חלופית
ביטויים עבור תכונות מותאמות אישית
|
מפעיל |
תיאור ודוגמה |
|---|---|
|
% |
מסיר את כל התווים מתחילת המחרוזת ועד למיקום של התו או ארגומנט המחרוזת, אם תואם.
|
|
- |
מסיר את החלק האחורי של מחרוזת הקלט מסוף המחרוזת שצוינה.
|
|
+ |
משרשר מחרוזות קלט או ביטויים.
|
|
| |
מעריך את הביטויים המופרדים מול המחרוזת הריקה, ובוחר את התוצאה הראשונה שאינה ריקה.
|
סנכרון אווטארים של ספריות מתכונת Active Directory לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן נתוני אווטאר גולמיים מתכונה של Active Directory.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר מאפיין ADולאחר מכן בחר את המאפיין אווטאר המכיל את נתוני האווטאר הגולמיים שברצונך לסנכרן עם הענן. |
| 3 |
כדי לוודא שהגישה לאוואטר מתבצעת כהלכה, הזן את כתובת הדוא"ל של המשתמש ולאחר מכן לחץ על קבל אווטאר של משתמש. האווטאר מופיע מימין. |
| 4 |
לאחר שתוודא שהאווטאר הופיע כהלכה, לחץ על החל כדי לשמור את השינויים שלך. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון אווטארים של ספריות משרת משאבים לענן
באפשרותך לסנכרן את אווטארי הספריות של המשתמשים שלך לענן כך שכל אווטאר יופיע כאשר הם מתחברים לאפליקציית Webex. השתמש בהליך זה כדי לסנכרן אווטארים משרת משאבים.
לפני שתתחיל
-
תבנית ה-URI וערך המשתנה בהליך זה הן דוגמאות. עליך להשתמש בכתובות URL אמיתיות שבהן ממוקמים אווטארים של הספרייה שלך.
-
יש לגשת לתבנית ה-URI של האווטאר ולשרת שבו נמצאים האווטארים מיישום מחבר הספריות. המחבר זקוק לגישת http או https לתמונות, אך התמונות אינן צריכות להיות נגישות לציבור באינטרנט.
-
סנכרון נתוני האווטאר מופרד מפרופילי המשתמשים של Active Directory. אם אתם מפעילים פרוקסי, עליכם לוודא שניתן לגשת לנתוני אווטאר באמצעות אימות NTLM או basic-auth.
| 1 |
מ- Directory Connector, עבור אל Configuration, לחץ על Avatarולאחר מכן סמן את Enable. |
| 2 |
עבור קבל אווטאר מ-, בחר שרת משאבים ולאחר מכן הזן את תבנית URI של אווטאר— לדוגמה, בואו נבחן כל חלק בתבנית URI של אווטאר ומה משמעותו:
|
| 3 |
(אופציונלי) אם שרת המשאבים שלך דורש אישורים, סמן את הגדר אישור משתמש עבור אווטאר, לאחר מכן בחר השתמש במשתמש כניסה לשירות הנוכחי או השתמש במשתמש זה והזן את הסיסמה. |
| 4 |
הזן את ערך המשתנה — לדוגמה: |
| 5 |
לחץ על בדיקה כדי לוודא שתבנית ה-URI של האווטאר פועלת כהלכה. בדוגמה זו, אם ערך הדואר עבור ערך AD אחד הוא |
| 6 |
לאחר אימות פרטי ה-URI ונראה נכון, לחץ על החל. למידע מפורט על שימוש בביטויים רגולריים, עיין ב מדריך מהיר לשפת ביטויים רגולריים של מיקרוסופט. |
-
התמונות המסונכרנות הופכות לאוואטר המוגדר כברירת מחדל עבור משתמשים באפליקציית Webex. משתמשים אינם מורשים להגדיר אווטאר משלהם לאחר הפעלת תכונה זו מ- Directory Connector.
-
אווטארים של המשתמש מסתנכרנים הן לאפליקציית Webex והן לכל חשבון תואם באתר Webex.
מה הלאה?
בצע סינכרון יבש; אם אין בעיות, בצע סינכרון מלא כדי שחשבונות המשתמשים והאווטארים של Active Directory יסונכרנו לענן ויופיעו במרכז הבקרה.
סנכרון מידע על חדרים מקומיים עם Webex Cloud
השתמש בהליך זה כדי לסנכרן מידע על חדרים מקומיים מ-Active Directory לענן Webex. לאחר סנכרון פרטי החדר, התקני החדר המקומיים עם כתובת SIP מוגדרת וממופה יופיעו כערכים הניתנים לחיפוש במכשירי Webex הרשומים בענן (חדר, שולחן עבודה ולוח).
| 1 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 2 |
סמן את סנכרן מידע חדר לענן כדי להפריד את נתוני החדר מנתוני המשתמש במהלך הסנכרון. כאשר הגדרה זו מושבתת, נתוני החדר מטופלים באותו אופן כמו נתונים שסונכרנו על ידי המשתמש. |
| 3 |
עבור אל מיפוי מאפייניםולאחר מכן שנה את מיפוי המאפיינים עבור תכונת הענן sipAddresses;type=enterprise. כדי להשתמש באימות ערכים, ערך כתובת ה-SIP צריך להיות
|
| 4 |
צור תיבת דואר של משאב חדר ב-Exchange. זה מוסיף את ה- msExchResourceMetaData;ResourceType:Room תכונה שבה המחבר משתמש לאחר מכן כדי לזהות חדרים.
|
| 5 |
ממשתמשי Active Directory וממחשבים, נווטו אל מאפייני החדר וערו אותם. הוסף את ה-URI המלא של SIP עם הקידומת sip:
|
| 6 |
בצע סנכרון יבש ולאחר מכן סנכרון הפעלה מלא במחבר. אובייקטי החדר החדשים מופיעים ב- אובייקטים שנוספו ואובייקטי החדר התואמים מופיעים ב- אובייקטים שתואמים בדוח הריצה היבשה. כל אובייקטי החדר שסומנו למחיקה נמצאים תחת חדרים שנמחקו.
תוצאות הריצה היבשה מציגות את כל משאבי החדר שתואמו.
הגדרה זו מפרידה בין נתוני החדר ב-Active Directory (כולל תכונת החדר) לבין נתוני המשתמש. לאחר סיום הסנכרון, סטטיסטיקות הענן בלוח המחוונים של המחבר מציגות נתוני חדר שסונכרנו לענן.
|
מה הלאה?
כעת, לאחר שביצעת את השלבים הללו, כאשר תבצע חיפוש במכשיר הרשום בענן של Webex, תראה את ערכי החדר המסונכרנים שתצורתם נקבעה עם כתובות SIP. כאשר אתה מבצע שיחה ממכשיר Webex בערך זה, שיחה מתבצעת לכתובת ה-SIP שהוגדרה עבור החדר.
מ-Control Hub, ניתן לייבא באופן אוטומטי חדרים מהספרייה שלך וליצור סביבות עבודה.
נקודת הקצה אינה יכולה לבצע לולאה של שיחה חזרה לאפליקציית Webex. עבור התקני חיוג לניסיון, התקנים אלה חייבים להיות רשומים כ-SIP URI מקומי או במקום אחר מלבד אפליקציית Webex. אם מערכת החדר של Active Directory שאתה מחפש רשומה ב-Webex ואותה כתובת דוא"ל נמצאת במכשיר חדר Webex, במכשיר שולחן העבודה או בלוח Webex עבור שירות לוח שנה, תוצאות החיפוש לא יציגו את הערך הכפול. מכשיר החדר, שולחן העבודה או הלוח מחויג ישירות באפליקציית Webex, ושיחת SIP לא מתבצעת.
שלח דוחות דוא"ל על תוצאות סנכרון ספריות
כברירת מחדל, אנשי הקשר של הארגון או מנהלי המערכת תמיד מקבלים הודעות דואר אלקטרוני. בעזרת הגדרה זו, ניתן להתאים אישית מי יקבל הודעות דוא"ל המסכמות דוחות סינכרון ספריות.
| 1 |
מ- Directory Connector, לחצו על הגדרות, וליד מקבל דוא"ל, הפעילו את הפעל סינכרון של דוח. |
| 2 |
לחץ על הוסף דוא"ל ולאחר מכן הזן כתובת דוא"ל. אם תזין כתובת דוא"ל בפורמט לא תקין, תופיע הודעה שתבקש ממך לתקן את הבעיה לפני שתוכל לשמור וליישם את השינויים. |
| 3 |
אם עליך לערוך כתובות דוא"ל שהזנת, לחץ פעמיים על ערך הדוא"ל בעמודה השמאלית ולאחר מכן בצע את השינויים הדרושים. |
| 4 |
לאחר שהוספת את כל כתובות הדוא"ל התקפות, לחץ על שמור. |
מה הלאה?
אם החלטת שברצונך להסיר כתובות דוא"ל, תוכל ללחוץ על הסר ליד ערכי כתובות דוא"ל ספציפיות.
הגדרת הודעות מחבר ספריות במרכז הבקרה
באפשרותך להשתמש ב- Alert Center ב-Control Hub כדי לספק דוחות מ-Directory Connector אודות שגיאות בתהליך הסנכרון. מרכז הבקרה יכול לספק התראות לערוצי מסירה שונים, כולל דוא"ל וחללי Webex.
זכור שתצורת ההתראות ב-Directory Connector אינה עוברת אוטומטית למרכז ההתראות. השתמש בהוראות הבאות כדי להוסיף את כתובות הדוא"ל הנכונות במרכז ההתראות כדי לקבל התראות מ-Directory Connector.
מרכז ההתראות תמיד שולח התראה על סנכרון מלא. סנכרון מצטבר יפעיל התראה רק אם יש אזהרה או שגיאה בדוח.
| 1 |
היכנס ל- Control Hub ועבור אל . |
| 2 |
לחצו על אחת מהאפשרויות הבאות:
|
| 3 |
גלול מטה אל ערוץ משלוח ובחר את שיטת המשלוח המועדפת. ניתן לקבל עדכוני התראות בדוא"ל, במרחב ייעודי של אפליקציית Webex, או דרך Webhooks כאשר הם מופעלים ברמה הארגונית.
|
| 4 |
לחץ על שמור. |
הקצאת משתמשים מ-Active Directory ל-Control Hub
בצע את השלבים הבאים כדי להקצות משתמשי Active Directory וליצור חשבונות משתמש תואמים ב-Control Hub. ניתן להקצות משתמשים מפריסת Active Directory מרובת תחומים (עם יער יחיד או יערות מרובים) לאחר התקנת מחבר Directory לכל תחום. במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שעשויים להיות קיימים כבר בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. המטרה היא שתהיה התאמה מדויקת בין Active Directorys שלך לבין ענן Webex.
| 1 |
בצע סינכרון יבש על משתמשי Active Directory שלך בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן. |
| 2 |
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה. |
| 3 |
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להקצות רישיונות שירות Webex באמצעות מגוון שיטות. אנו ממליצים לך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory. ניתן גם לבצע שינויים בודדים לאחר שלב ראשוני זה. |
בצע סינכרון יבש על משתמשי Active Directory שלך
בצע ניסוי יבש כדי להשוות אובייקטים ב-Active Directory המקומי לבין אובייקטים בענן Webex. ריצה יבשה מאפשרת לך לראות אילו אובייקטים יתווספו, ישונו או יימחקו לפני שתבצע סנכרון מלא או מצטבר ותבצע את השינויים בענן.
במהלך תהליך קליטת משתמשים מדומיינים שונים, עליך להחליט אם לשמור או למחוק את אובייקטי המשתמש שעשויים להיות קיימים כבר בענן Webex - לדוגמה, חשבונות בדיקה מתקופת ניסיון. בעזרת מחבר הספריות, המטרה היא להשיג התאמה מדויקת בין Active Directorys שלך לענן Webex.
אם יש לך מספר דומיינים ביער יחיד או מספר יערות, עליך לבצע שלב זה בכל אחד ממופעי מחבר הספריות של Cisco שהתקנת עבור כל תחום של Active Directory.
לפני שתתחיל
ייתכן שכבר יש לך כמה משתמשי Webex App במרכז הבקרה לפני שהשתמשת במחבר הספריות. מבין המשתמשים בענן, חלקם עשויים להתאים לאובייקט Active Directory מקומי ולקבל רישיונות לשירותים. אבל ייתכן שחלקם יהיו משתמשי ניסיון שברצונך למחוק במהלך ביצוע סנכרון. עליך ליצור התאמה מדויקת בין Active Directory לבין Control Hub.
| 1 |
בחר אחד:
לאחר השלמת הריצה היבשה, תראו אחת מהתוצאות הבאות:
הסיכום מכיל מידע על התאמת אובייקטים:
הניסוי היבש מזהה את המשתמשים על ידי השוואתם למשתמשי הדומיין. האפליקציה יכולה לזהות את המשתמשים אם הם שייכים לדומיין הנוכחי. בשלב הבא, עליכם להחליט האם למחוק את האובייקטים או לשמור אותם. האובייקטים שאינם תואמים מזוהים כקיימים כבר בענן Webex אך אינם קיימים ב-Active Directory המקומי. |
| 2 |
סקור את תוצאות הריצה היבשה ולאחר מכן בחר אפשרות בהתאם לשימוש בדומיין יחיד או במספר דומיינים:
|
| 3 |
בשורת אשר הפעלה יבשה, לחץ על כן כדי לבצע שוב את סנכרון ההפעלה היבשה ולהציג את התוצאות בלוח המחוונים. כל החשבונות שסונכרנו בהצלחה בניסוי יופיעו תחת אובייקטים תואמים. אם למשתמש בענן אין משתמש תואם עם אותו כתובת דוא"ל ב-Active Directory, הערך מופיע תחת משתמשים שנמחקו. כדי להימנע מדגל המחיקה הזה, ניתן להוסיף משתמש ב-Active Directory עם אותה כתובת דוא"ל. כדי להציג את פרטי הפריטים שסונכרנו, לחצו על הכרטיסייה המתאימה עבור פריטים ספציפיים או על אובייקטים תואמים. כדי לשמור את מידע הסיכום, לחץ על שמור תוצאות לקובץ. |
| 4 |
אם התוצאות צפויות, עבור אל ולאחר מכן לחץ על הפעל כעת כדי לבצע סנכרון ידני ולהעביר את המכשיר למצב ידני בשלב זה. לאחר ביצוע סנכרון בדומיין Active Directory האחרון בפריסה מרובת הדומיינים שלך, עליך להפעיל מצב אוטומטי עבור מחבר הספריות. ניתן להפעיל מצב אוטומטי רק כאשר האובייקטים תואמים לחלוטין בין ענן Webex לבין כל מדריכי ה-Active Directory המקומיים. |
מה הלאה?
-
עבור כל אובייקט משתמש שאינו תואם ששמרת, עליך להוסיף אותו ל-Active Directory כך שתהיה התאמה מדויקת בין המערכת המקומית לענן.
-
בחר סוג סנכרון:
-
בצע סנכרון מלא של משתמשי Active Directory לענן עבור הסנכרון הראשון של משתמשים חדשים לענן. אתה עושה זאת מתוך , ולאחר מכן משתמשים מהדומיין הנוכחי יסונכרנו.
-
הגדר את לוח הזמנים של המחבר ואת הפעל סנכרון מצטבר לאחר הפעלת סנכרון מלא ואם ברצונך לאסוף שינויים לאחר הסנכרון הראשוני. מומלץ לסנכרון מסוג זה כדי לזהות שינויים קטנים שבוצעו במקור המשתמש של Active Directory.
כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וקודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא.
-
-
אם יש לך מספר דומיינים, חזור על שלבים אלה בכל מחבר ספריות אחר שהתקנת.
דברים שכדאי לזכור
-
בצע הפעלה יבשה לפני שתפעיל סנכרון מלא, או בעת שינוי פרמטרי הסנכרון. אם ההפעלה היבשה החלה עקב שינוי תצורה, ניתן לשמור את ההגדרות לאחר השלמתה. אם כבר הוספת משתמשים ידנית, ביצוע סנכרון Active Directory עשוי לגרום להסרת משתמשים שנוספו קודם לכן. באפשרותך לבדוק את דוחות הריצה היבשה של מחבר הספריות כדי לוודא שכל המשתמשים הצפויים נוכחים לפני ביצוע סנכרון מלא לענן.
-
אם משתמשים תואמים מסומנים למחיקה ואינך בטוח כיצד להמשיך, עיין במידע על פתרון בעיות וכיצד ליצור קשר עם התמיכה ב- פתרון בעיות ותיקונים עבור מחבר הספריות.
משתמשים שנמחקו נשמרים בשירות הזהויות בענן למשך 7 ימים לפני שהם נמחקים לצמיתות.
בצע סנכרון מלא של משתמשי Active Directory לתוך הענן
בעת הפעלת סנכרון מלא, שירות המחבר שולח את כל האובייקטים המסוננים מ-Active Directory (AD) שלך לענן. לאחר מכן, שירות המחבר מעדכן את מאגר הזהויות עם ערכי ה-AD שלך. אם יצרת תבנית רישיון להקצאה אוטומטית, תוכל להקצות אותה למשתמשים שסונכרנו לאחרונה.
אם יש לך מספר דומיינים, עליך לבצע שלב זה בכל אחד ממופעי Directory Connector שהתקנת עבור כל דומיין של Active Directory.
מחבר הספריות מסנכרן את מצב חשבון המשתמש - ב-Active Directory, כל משתמש המסומן כלא פעיל מופיע גם כלא פעיל בענן.
לפני שתתחיל
-
אם ברצונך שחשבונות המשתמשים של אפליקציית Webex יהיו במצב פעיל לאחר הסנכרון המלא ולפני שמשתמשים מתחברים בפעם הראשונה, עליך לבצע את השלבים הבאים כדי לעקוף את אימות הדוא"ל:
-
שלב כניסה יחידה עם ארגון Webex שלך. ראה
כניסה יחידה עם שירותי Cisco Webex וספק הזהויות של הארגון שלך
למידע נוסף. -
השתמש ב-Control Hub כדי לאמת ולבחור באופן אופציונלי דומיינים הכלולים בכתובות הדוא"ל. ראה
הוספה, אימות ותביעה על דומיינים
. -
ביטול הזמנות אוטומטיות בדוא"ל, כך שמשתמשים חדשים לא יקבלו את ההזמנה האוטומטית בדוא"ל לאפליקציית Webex. (אתה יכול לעשות קמפיין דוא"ל משלך.)
משתמשים מופעלים שלא נכנסו מופיעים עם סטטוס מאומת במרכז הבקרה. לאחר שהם מתחברים, הם מופיעים כ- פעילים. למידע נוסף על סטטוסי משתמשים, ראה סטטוסי משתמשים ופעולות ב-Cisco Webex Control Hub.
-
-
כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. אנו ממליצים לבצע ניסוי יבש לפני סנכרון מלא כדי לזהות שגיאות פוטנציאליות.
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
| 1 |
בחר אחד:
|
| 2 |
מ- Directory Connector, עבור אל Synchronize, לחץ על more |
| 3 |
אשר את תחילת הסנכרון. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים עד 72 שעות לאחר ביצוע הסנכרון. באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: חלונות או מק.
|
| 4 |
לחץ על רענן אם ברצונך לעדכן את סטטוס הסנכרון. (פריטים מסונכרנים מופיעים תחת סטטיסטיקות ענן.) |
| 5 |
למידע על שגיאות, בחר את הפעל את מציג האירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
| 6 |
כדי להגדיר לוח זמנים לסנכרון עבור סנכרונים מצטברים מתמשכים לענן, ראו הגדרת לוח הזמנים של המחבר ו- הפעלת סנכרון מצטבר. |
-
לאחר השלמת הסנכרון המלא, הסטטוס של סנכרון ספריות יתעדכן מ- מושבת ל- פעיל בדף הגדרות ב-Control Hub.
-
כאשר כל הנתונים תואמים בין הנתונים המקומיים והענן, מחבר הספריות משתנה ממצב ידני למצב סנכרון אוטומטי.
-
אלא אם כן תשלב כניסה יחידה, תאמת דומיינים, ובאופן אופציונלי תבע דומיינים עבור חשבונות הדוא"ל שסינכרנת, ו תדכא דוא"ל אוטומטי, חשבונות המשתמשים של אפליקציית Webex יישארו במצב לא מאומת עד שמשתמשים יתחברו לאפליקציית Webex בפעם הראשונה כדי לאשר את חשבונותיהם. עיין בסעיף "לפני שתתחיל" לקבלת הדרכה כיצד לסנכרן את החשבונות כמשתמשים פעילים.
-
אם יש לך מספר דומיינים, בצע שלב זה בכל מחבר ספריות אחר שהתקנת. לאחר הסנכרון, המשתמשים בכל הדומיינים שהוספת יופיעו במרכז הבקרה.
-
אם שילבת כניסה יחידה עם Webex ו דחקת התראות דוא"ל, הזמנות הדוא"ל לא יישלחו למשתמשים שסונכרנו לאחרונה.
-
לא ניתן להוסיף משתמשים באופן ידני במרכז הבקרה לאחר הפעלת מחבר הספריות. לאחר ההפעלה, ניהול המשתמשים מתבצע מ-Cisco directory connector ו-Active Directory הוא מקור האמת היחיד.
-
כל הקבוצות שסינכרנת מופיעות ב-Control Hub וניתן להקצות תבנית רישיון כך שמשתמשים בקבוצה זו יקבלו רישיונות.
מה הלאה?
-
בעת הסרת משתמש מ-Active Directory, המשתמש נמחק באופן רך לאחר הסנכרון הבא. המשתמש הופך ל-
Inactiveאך פרופיל הזהות בענן נשמר למשך שבעה ימים (כדי לאפשר שחזור ממחיקה בשוגג).כאשר תסמן את החשבון מושבת ב-Active Directory, המשתמש יהפוך ל-
Inactiveלאחר הסנכרון הבא. פרופיל הזהות של הענן לא נמחק לאחר שבעה ימים, במקרה שתרצו להפעיל את המשתמש שוב. -
שימו לב לחריגים הבאים לסנכרון מצטבר (במקום זאת, בצעו את שלבי הסנכרון המלאים שלמעלה):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
שינויי תצורה במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר דורשים סנכרון מלא.
-
הקצאת שירותי Webex למשתמשים מסונכרנים בספריות במרכז הבקרה
לאחר שתשלים סנכרון משתמשים מלא ממחבר הספריות של Cisco אל Control Hub, תוכל להשתמש ב-Control Hub כדי להקצות את אותם רישיונות שירות Webex לכל המשתמשים שלך בו זמנית או להוסיף רישיונות נוספים למשתמשים חדשים אם כבר הגדרת תבנית רישיון שהוקצתה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
לאחר שתשלים סנכרון משתמשים מלא מ- Directory Connector אל Control Hub, תוכל להשתמש בשיטות ב- Control Hub כדי להקצות רישיונות שירות Webex באופן גלובלי לכל המשתמשים שלך, למשתמשים בודדים, דרך תבנית CSV בכמות גדולה, או באופן אוטומטי למשתמשים חדשים אם כבר הגדרת תבנית רישיון להקצאה אוטומטית. ניתן לבצע שינויים בחשבון משתמש בודדים לאחר שלב ראשוני זה.
כאשר אתה מקצה רישיון למשתמש של אפליקציית Webex, משתמש זה מקבל כברירת מחדל דוא"ל המאשר את ההקצאה. הדוא"ל נשלח על ידי שירות התראות במרכז הבקרה. אם שילבת כניסה יחידה (SSO) עם ארגון Webex שלך, תוכל גם להשתיק הודעות דוא"ל אוטומטיות אלה אם אתה מעדיף ליצור קשר ישיר עם המשתמשים שלך.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
בצע סינכרון יבש על משתמשי Active Directory שלך.
-
לאחר אישור תוצאות הריצה היבשה, בצע סנכרון מלא על משתמשי Active Directory שלך.
בזמן הסנכרון המלא, המשתמש נוצר בענן, לא מתווספות הקצאות שירות ולא נשלח דוא"ל הפעלה. אם הודעות דוא"ל אינן מושבתות, המשתמשים החדשים מקבלים הודעה על הפעלה בעת הקצאת שירותים למשתמשים באמצעות שיטת ניהול משתמשים סטנדרטית ב-Control Hub, כגון ייבוא CSV, עדכון ידני של משתמשים או באמצעות השלמת הקצאה אוטומטית מוצלחת.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , לחץ על ניהול משתמשים, בחר שנה את כל המשתמשים המסונכרניםולאחר מכן לחץ על הבא. |
| 2 |
בחר פעולה:
|
מה הלאה?
-
אם הודעות דוא"ל אינן מושבתות, נשלחת לכל משתמש הודעה עם הזמנה להצטרף ולהוריד את Webex.
-
אם בחרת את אותם שירותי Webex עבור כל המשתמשים שלך, לאחר מכן תוכל לשנות את הרישיון שהוקצה בנפרד או בכמות גדולה.
בעיות ידועות עם מחבר הספריות
-
גירסאות Windows Server לפני 2012 R2 סובלות מבעיית קובצי Cookie המשפיעה על מחבר הספריות. בעיה זו תוקנה בגרסאות 2012 R2 ו- 2016.
-
עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
באפשרותך לנסות לנקות את המטמון המקומי עבור אפליקציית Webex על ידי ביצוע ההוראות הבאות: חלונות או מק.
-
כאשר משתמש משתמש באפליקציית Webex במחשב שולחני או בנייד כדי לחפש ולהתקשר לחדר שיש בו רק SIP URI מסונכרן, השיחה מצלצלת ללא הגבלת זמן בשלב זה.
ניהול משתמשי אפליקציית Webex
הפעלת סנכרון מצטבר
סנכרון מצטבר מבצע שאילתה ב-Active Directory שלך ומחפש שינויים שהתרחשו מאז הסנכרון האחרון. שלב זה אוסף את השינויים הללו ושולח אותם לשירות המחבר. השינויים כוללים שינוי ייחוס משתמשים ומתי משתמש נוסף או נמחק.
סנכרון זה אינו מפעיל עומס רב על השרתים ואינו לוקח זמן רב כמו סנכרון מלא. לאחר ביצוע הסנכרון המלא הראשוני, אנו ממליצים על האפשרות ההדרגתית לסנכרונים עתידיים.
לפני שתתחיל
-
עליך להגדיר תבנית רישיון להקצאה אוטומטית לפני שתשתמש בה עבור משתמשי Webex App חדשים שסינכרנת מ-Active Directory.
-
שימו לב לחריגים הבאים שסינכרון מצטבר אינו תומך בהם (במקום זאת, עקבו אחר בצע סנכרון מלא של משתמשי Active Directory לתוך הענן ):
-
במקרה של אווטאר מעודכן אך ללא שינוי בתכונות אחרות, סנכרון מצטבר לא יעדכן את אווטאר המשתמש לענן.
-
עבור שינויי תצורה חדשים במיפוי מאפיינים, DN בסיסי, מסנן והגדרת אווטאר, סנכרון מצטבר לא יעבוד ואלה דורשים סנכרון מלא.
-
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. כאשר אתה מפעיל סינכרון, מחבר הספריות מבקש ממך לבצע תחילה הפעלה יבשה. |
| 2 |
מתוך פעולות, לחץ על מצב סנכרון > הפעל סנכרון אם הוא עדיין לא מופעל. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות (בגירסאות 3.4 וגרסאות קודמות) או כל 4 שעות (בגירסאות 3.5 ואילך), אך ניתן לשנות ערך זה. הסנכרון ההדרגתי אינו מתרחש עד שתבצע בתחילה סנכרון מלא. כאשר מסתיים מרווח זמן מצטבר חדש, התוכנית בודקת את השינויים על סמך חותמת הזמן האחרונה. |
| 3 |
מתוך פעולות, לחץ על סנכרן עכשיו > מצטבר. עבור כל שינוי שאתה מבצע במשתמשים ב-Active Directory (לדוגמה, שם תצוגה), Control Hub משקף את השינוי באופן מיידי בעת רענון תצוגת המשתמש, אך אפליקציית Webex משקפת את השינויים 72 שעות ממועד ביצוע הסנכרון.
|
| 4 |
למידע על שגיאות, לחצו על הפעל את מציג האירועים מסרגל הכלים פעולות כדי להציג את יומני השגיאות. |
מה הלאה?
אם יש לך מספר דומיינים, בצע שלב זה על מופעים אחרים של Directory Connector שהתקנת.
שחזור משתמשים שנמחקו בטעות
למחבר הספריות יש איזונים ובלמים כדי למנוע מחיקה לא מכוונה של משתמשים. למרבה הצער, תאונות קורות; ייתכן שהגדרת באופן שגוי מסנן LDAP ב- Active Directory, שמחק משתמשים מסוימים כאשר סונכרנו עם הענן. תכונת המחיקה הרכה יכולה לעזור לך להתאושש מתאונות אלה וליצור מחדש את חשבונות המשתמשים במרכז הבקרה.
כברירת מחדל, פונקציה זו מופעלת עבור כל הארגונים. כאשר משתמשים נמחקים בענן, לדוגמה, עקב בעיית אובייקט לא תואם לאחר סנכרון מ- Directory Connector, ניתן לשחזר את המשתמשים. אם ראיתם הודעה על אובייקטים לא תואמים או שמתם לב שמשתמשים נמחקו, ייתכן שתוכלו לשחזר אותם אם תפעלו במהירות.
משתמשים מסומנים כלא פעילים ב-Control Hub כאשר החשבונות המתאימים נמחקים ב-Active Directory. שירות הענן ברקע שומר את המשתמשים עד 7 ימים. במהלך תקופה זו, עדיין ניתן להשתמש ב-Cisco Directory Connector כדי לשחזר משתמשים. אנו ממליצים לשחזר משתמשים אלה בהקדם האפשרי.
משתמשים המושבתים ב-Active Directory מסומנים גם כלא פעילים ב-Control Hub, אך חשבון המשתמש לא נמחק לאחר 7 ימים.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל משתמשים וודא אם חשבון משתמש ספציפי נמצא במצב לא פעיל או שאינו רשום. למידע נוסף, ראה סטטוסים ופעולות של משתמשים במרכז הבקרה. |
| 3 |
אם משתמשים נמחקו במרכז הבקרה או שאתה מבחין במשתמשים במצב לא פעיל, עבור אל Active Directory, הוסף את חשבונות המשתמש החסרים ולאחר מכן בצע סינכרון יבש במחבר הספריות. המטרה עם Directory Connector היא ליצור התאמה מדויקת בין פרטי המשתמש ב-Active Directory ובענן. |
| 4 |
בצע סנכרון מלא כדי לסנכרן מחדש את חשבונות המשתמש שנמחקו באופן זמני עם Control Hub. המשתמשים שוחזרו וחוזרים למצב המקורי, כולל סטטוס החשבון והקצאות השירות שלהם. |
מה הלאה?
חזור למרכז הבקרה, עבור אל , ואשר שחשבונות המשתמש שנמחקו בעבר מופיעים ברשימת המשתמשים.
מחיקת משתמשים לצמיתות לאחר מחיקה רכה
לאחר ביצוע הפעלה יבשה, ניתן לבחור למחוק לצמיתות משתמשים שנמחקו באופן רך בסנכרון הבא.
| 1 |
לאחר השלמת הריצה היבשה, בחר אובייקטים שנמחקו בעדינות. |
| 2 |
סמן את תיבת הסימון שליד המשתמשים שברצונך למחוק. |
| 3 |
בחר בוצע . |
מה הלאה?
בסנכרון הבא, המשתמשים שסימנת יימחקו לצמיתות.
שינוי כתובת דוא"ל של אפליקציית Webex
אם ברצונך לשנות כתובות דוא"ל של משתמשים והארגון שלך משתמש ב-Directory Connector, עליך לשנות את כתובות הדוא"ל הללו ב-Active Directory. הליך זה מכסה כיצד לשנות כתובת דוא"ל של אפליקציית Webex עבור דומיין יחיד ותהליך לשינוי הדומיין. זכור שבכל פעם שאתה משנה את כתובת הדוא"ל של משתמש, המשתמש צריך לאמת מחדש את החשבון שלו. עליך גם להקצות מחדש את כל המכשירים המשויכים למשתמש לאחר שינוי כתובת דוא"ל.
אם ברצונך לשנות רק כתובת דוא"ל או ערך כלשהו עבור משתמש אחד, אל תמחק את המשתמש מ-Active Directory ולאחר מכן צור משתמש חדש עם אותה כתובת דוא"ל. הענן מפרש פעולה זו כחשבון משתמש חדש, והמרחבים של המשתמש ונתונים אחרים בענן יאבדו.
מחבר הספריות אינו מגביל את שינוי דומיין הדוא"ל. עם זאת, כאשר המשתמש מבצע סנכרון מחדש עם הענן, מצב המשתמש תלוי אם הדומיין החדש אומת בארגון שלך. אם הדומיין לא אומת בארגון שלך, סטטוס המשתמש ישתנה ל'ממתין' לאחר הסנכרון המלא. למידע נוסף, ראה ניהול הדומיינים שלך.
אם הארגון שלך אינו משתמש במחבר הספריות, תוכל לשנות את כתובות הדוא"ל שלך באפליקציית Webex דרך דף הגדרות החשבון. ראה שינוי כתובת הדוא"ל עבור חשבונך לקבלת שלבים שמשתמשים יכולים לבצע כדי לשנות את כתובת הדוא"ל שלהם.
שנה את הדומיין של Active Directory
באפשרותך להשתמש בהליך זה כדי ליצור דומיינים וכתובות דוא"ל חדשים. הם מסתנכרנים עם שירות הזהויות בענן.
| 1 |
הגדר דומיין חדש של Active Directory (AD). |
| 2 |
השבת סינכרון בכל המחברים שלך. |
| 3 |
הסר את כל המחברים שלך. |
| 4 |
בהגשת המקרה, ודא שאתה מבקש את הסרת תצורת הדומיין וכל מאפייני הסנכרון בארגון שלך. לפני פתיחת פנייה לשינוי הדומיין, ודא שאין לך סינכרון פועל. אל תשנה אף כתובות דוא"ל של משתמשים ב-Active Directory עד שהמקרה ייפתר. |
| 5 |
לאחר שהמקרה נפתר: בצע ריצת ניסיון עם מחבר הספריות לפני ביצוע הסנכרון בפועל. |
תביעת דומיין
תביעת דומיין מתרחשת אם אתה תובע דומיין דוא"ל עבור ארגון כך שכל חשבון צדדי נוצר בארגון הלקוח בתשלום ולא בארגון הצרכן החינמי. ניתן להגיש תביעת דומיין רק דרך פנייה לתמיכה (ראה קישור למטה למידע נוסף).
אם מחבר הספריות פעיל והדומיין נתבע, חשבונות צדדיים לא ייווצרו בארגון הלקוח ולא בארגון הצרכנים החינמי. רק מחבר הספריות רשאי להקצות חשבונות עבור הארגון מ-Active Directory. המידע המאוחסן ב-Active Directory הוא המקור המקורי. אם תנסה להוסיף חשבון ללוח צדדי, המשתמש שהוזמן יקבל הודעת שגיאה. הדרך היחידה שבה ניתן להוסיף משתמש מוזמן למרחב של אפליקציית Webex היא על ידי שימוש תחילה במחבר הספריות כדי להקצות את החשבון למרכז הבקרה.
המרת משתמשי אפליקציית Webex בחינם בארגון מסונכרן עם ספריות
ניתן להשתמש בכתובות דוא"ל ייחודיות בלבד בספריית אפליקציות Webex. אם המשתמשים שלך נרשמו לגרסה החינמית של אפליקציית Webex, החשבון שלהם קיים בארגון הצרכנים החינמי. כדי לנהל משתמשים בארגון זה באמצעות מחבר הספריות, יש להעביר (להמיר) אותם לארגון הלקוח לפני הפעלת מחבר הספריות. לאחר מכן אתה מוסיף את המשתמשים ל-Active Directory עם כתובת הדוא"ל המדויקת ולאחר מכן מסנכרן עם הענן.
אם לא תמירו את החשבונות לפני ההפעלה, כבו את מחבר הספריות כדי להמיר אותם.
אם תנסה להמיר משתמש כאשר סינכרון ספריות מופעל, תופיע הודעת השגיאה <email address> לא ניתן היה להמיר
. כדי להימנע מהבעיה, ניתן להשתמש בשלבים אלה כפתרון עוקף.
ייתכן שחלק מהמשתמשים יוצגו עם המאפיין movedfrom בעת ביצוע ניסוי. משתמשים אלה יופיעו ברשימה Deleted Object במקום ברשימה MismatchedObject. תצטרך להוסיף את המשתמשים האלה לרשימת המודעות שלך אם ברצונך להעביר אותם לארגון שלך.
אם לא תוסיף את המשתמשים האלה, כולם יימחקו ברגע שתסנכרן את המשתמשים לענן.
| 1 |
השבת את סנכרון הספריות ממחבר הספריות. |
| 2 |
בצע את ההליך המרת משתמשים ללא רישיון במרכז הבקרה כדי להמיר את המשתמש מארגון הצרכן החינמי לארגון הארגוני. שלב זה מוסיף את המשתמש לארגון שלך והחשבון מופיע במרכז הבקרה. מחבר הספריות הופך את Active Directory למקור האמת היחיד עבור חשבונות משתמשים והמטרה היא שתהיה התאמה מדויקת בין Active Directory ל-Control Hub. ודא שקיימים משתמשים תואמים ב- Active Directory עבור משתמשים שהומרו לאחרונה לפני סינכרון מחדש. ניתן להשתמש בסינכרון Dry Run כדי להבטיח שלא יישארו משתמשים ללא תחרות. |
| 3 |
במחבר הספריות, בצע סינכרון יבש. לאחר השלמת הריצה היבשה, בדוק את הכרטיסיה הוספת אובייקטים. ודא שכל המשתמשים שהמרת אינם נמחקים. עליך לבצע הפעלה יבשה לפני הפעלה מחדש של הסנכרון כדי לוודא שכל חשבונות המשתמש שהומרו מופיעים ב-Active Directory. אם תפעיל סינכרון וחשבונות נמצאים רק במרכז הבקרה, מחבר הספריות יהיה תלוי רישיות וימחק משתמשים שהומרו שהוא מזהה עם כתובות דוא"ל לא תואמות (לדוגמה, user1@example.com ו User1@example.com). אם משתמשים שהומרו נמחקים, הם מאבדים את כל מרחבי המרחב שלהם באפליקציית Webex. |
| 4 |
כאשר אתה בטוח שהסנכרון הבא לא יסיר חשבונות כלשהם, הפעל מחדש את סנכרון הספריות ממחבר הספריות. |
חשבונות משתמשים שהומרו לא יופעלו אוטומטית אם לא אימתת דומיין. לדוגמה, אם הפעלת את תבנית הרישיון להקצאה אוטומטית ולאחר מכן הפעלת את מחבר הספריות ללא אימות דומיין, משתמשים שהומרו יהיו לא פעילים בקצה האחורי של הענן עד שהם יאשרו את כתובות הדוא"ל שלהם.
חשבונות משתמש של אפליקציית Webex עם לוחות צד
כאשר אתה מזמין משתמש אחר למרחב באפליקציית Webex, אם למשתמש המוזמן אין חשבון באפליקציית Webex, נוצר עבורו חשבון ("צדדי"). כברירת מחדל, חשבונות שנוצרים בדרך זו מתווספים לארגון הצרכנים החינמי.
אם ברצונך לנהל את החשבון הצדדי באמצעות מחבר הספריות, עליך להמיר את החשבון.
שינוי פורמט שם משתמש של אפליקציית Webex לאחר סנכרון ספריות
כברירת מחדל, מחבר הספריות ממפה את התכונה displayName ב-Active Directory לתכונה displayName בענן.
לאחר ביצוע סנכרון ספריות, ייתכן שתגלה ששמות משתמש מוצגים בפורמט <lastName, firstName>.
שם משתמש זה עשוי להופיע אם התכונה displayName ב-Active Directory מוגדרת כך. כאשר התכונה ממופה ל- displayName בענן, שמות מופיעים בפורמט <lastName, firstName> במרכז הבקרה.
כדי לשנות את הפורמט, במסך מיפוי המאפיינים של מחבר הספריות: מפה את התכונה של Active Directory givenName sn (או sn givenName) ל- displayName בשמות התכונות של Cisco Cloud.
לחלופין, ניתן למפות את התכונה sn givenName ל- displayName:
ניתן גם להשתמש באפשרות התאמה אישית של תכונה, אם ברצונך למפות ביטוי תכונה מותאם אישית משלך ל- displayName.
לדוגמה, הזינו givenName + "" + sn (שם פרטי, רווח, שם משפחה) כביטוי. פעולה זו ממפה את שתי התכונות ב-Active Directory ל- displayName בענן.
אפשר למשתמשים לשנות שמות תצוגה בפגישות Webex
ניתן לבטל את מיפוי התכונה displayName מסנכרון לענן ב-Directory Connector אם ברצונך לאפשר למשתמשים לערוך את שמות התצוגה המועדפים עליהם. משתמשים יכולים להזין שם תצוגה שיוצג במהלך פגישות Webex במקום שם פרטי ושם משפחה. מנהלי מערכת יכולים גם לשנות את שם התצוגה עבור משתמש באופן ידני במרכז הבקרה.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר מיפוי תכונות משתמש. |
| 2 |
בחר displayName תחת שם תכונה של Cisco Cloud. |
| 3 |
בחר אל תסנכרן תכונה זו. |
מה הלאה?
משתמשים יכולים כעת לערוך את שמות התצוגה שלהם מאתר Webex שלהם.
פתרון בעיות מחבר ספריות
שדרגו לגרסה העדכנית ביותר של התוכנה
כדי לשמור על תאימות הפריסה שלך ולקבל את התכונות, הפונקציונליות, תיקוני הבאגים ושיפורי האבטחה העדכניים ביותר, עליך תמיד לשדרג לגרסה העדכנית ביותר של Directory Connector. אם לא תשדרגו לגרסה העדכנית ביותר הזמינה, אתם עשויים להיתקל בבעיות, כגון מחבר הספריות שאינו מסתנכרן כראוי או שאתם משתמשים בגרסה שאינה תומכת בדרישה המחייבת של TLS 1.2.
מחבר הספריות מודיע לך אוטומטית כאשר גרסה חדשה זמינה. תמיד עדכן לגרסה העדכנית ביותר כדי למנוע בעיות. תראה גם הודעה בשורת המשימות של Windows.
למרות שניתן להתקין עדכוני תוכנה של מחברים באופן ידני, אנו ממליצים לבצע את השלבים ב- הגדר שדרוגים אוטומטיים כדי לאפשר לאפליקציה לנהל את השדרוגים שלך באופן אוטומטי.
| 1 |
לחץ על ההודעה בשורת המשימות של Windows, או לחץ לחיצה ימנית על סמל מחבר הספריות בשורת המשימות של Windows כדי להתחיל את תהליך השדרוג. |
| 2 |
פעל לפי ההוראות כדי להשלים את השדרוג. |
| 3 |
הפעל מחדש את המחבר והיכנס באמצעות פרטי מנהל המערכת שלך. |
| 4 |
בדוק את מספר הגרסה של התוכנה תחת . |
מה הלאה?
להתקנה חדשה של Directory Connector, ניתן להוריד את קובץ ה-zip ולאחר מכן לבצע את שלבי ההתקנה במדריך זה.
קבע את ההגדרות הכלליות עבור מחבר הספריות
השתמש בהליך זה כדי לקבוע את תצורת הגדרות כלליות, כגון שם השרת שבו פועל מחבר הספריות, רמות יומן הרישום, שדרוגים אוטומטיים וההגדרות המועדפות עבור בקרי התחום. שם המחבר מופיע בלוח המחוונים במקטע המחברים, יחד עם כל מחבר אחר שפועל.
| 1 |
מ- Directory Connector, עבור אל תצורהולאחר מכן לחץ על כללי. |
| 2 |
הזן את שם המחבר בשדה שם מחבר. שדה זה מציג רק את שם המחשב שבו מפעיל כעת את המחבר. |
| 3 |
בחר את רמת היומן מהתפריט הנפתח. כברירת מחדל, רמת הרישום מוגדרת ל- מידע. רמות הרישום הזמינות הן:
הגדרות אלו משפיעות על דוח הסנכרון שנשלח בדוא"ל. אם תגדיר את רמת היומן לשגיאה, רק שגיאות ידווחו בדוח הסנכרון; אם לא קיימות שגיאות, דוח הסנכרון לא יישלח. שנה את ההגדרה למידע, לאחר הסנכרון המלא תקבל דוחות סנכרון. (זכור שבסנכרון מצטבר, לא נשלחים דוחות כאשר לא מדווחות שגיאות.) |
| 4 |
בחר ב- בקרי תחום מועדפים כדי להגדיר את סדר בקרי התחום לסנכרון זהויות. הגישה לבקרי התחום מתבצעת מלמעלה למטה. אם הבקר העליון אינו זמין, בחר את הבקר השני ברשימה. אם לא מופיע בקר, באפשרותך לגשת לבקר הראשי. |
| 5 |
סמן את שדרג אוטומטית לגרסה החדשה של Cisco Directory Connector אם ברצונך שיתרחשו שדרוגים אוטומטיים. חשוב תמיד לעדכן את תוכנת Cisco Directory Connector לגרסה העדכנית ביותר. אנו ממליצים לסמן הגדרה זו כדי לאפשר התקנה שקטה של שדרוגים אוטומטיים לתוכנה כאשר הם זמינים. |
| 6 |
סמן את האפשרות LDAP over SSL כדי להשתמש ב-LDAP מאובטח (LDAPS) כפרוטוקול החיבור. אם לא תסמן את LDAP over SSL, מחבר הספריות ימשיך להשתמש בפרוטוקול החיבור LDAP. LDAP (Lightweight Directory Application Protocol) ו-LDAP מאובטח (LDAPS) הם פרוטוקולי החיבור המשמשים בין יישום לבקר התחום בתוך התשתית. תקשורת LDAPS מוצפנת ומאובטחת. |
הגדרת מדיניות המחברים
ניתן להגדיר את מספר המחיקות המרבי שניתן למחוק במהלך הסנכרון. הפעלת סינכרון אינה מוחקת אובייקטים מ-Active Directory המקומי שלך. כל האובייקטים נמחקים רק מהענן.
לדוגמה, תגדיר 1 כערך ההפעלה של סף המחיקה. בעת ביצוע סנכרון מלא או מצטבר, אם מספר המשתמשים שברצונך למחוק גדול מההגדרה, מחבר הספריות מציג אזהרה. אם תלחץ על Override Threshold, תוכל להתחיל סנכרון מלא או מצטבר בהצלחה, אך תראה הודעת עקיפה זו בפעם הבאה שתפעיל את המדיניות.
| 1 |
מתוך מחבר הספריות, לחץ על תצורהולאחר מכן בחר מדיניות. |
| 2 |
סמן את התיבה הפעל טריגר סף מחיקה אם ברצונך להוסיף טריגר סף. בחירה באפשרות זו מפעילה התראה אם מספר המחיקות חורג מהסף. כאשר חשבון המחיקה חורג מזה שהגדרת, הסנכרון נכשל.
|
| 3 |
הזן את מספר המחיקות המרבי הרצוי. ברירת המחדל היא 20. אנו ממליצים לא להגדיל את ערך ברירת המחדל. |
| 4 |
לחץ על החל. |
הגדר את לוח הזמנים של המחבר
הגדר את תזמון הסנכרון ב-Active Directory. מעבר לגיבוי (Failover) משמש לזמינות גבוהה (HA). אם מחבר אחד לא פעיל, נעבור למחבר המתנה אחר לאחר מרווח הזמן שהוגדר מראש.
| 1 |
מ- Directory Connector, לחץ על תצורהולאחר מכן בחר תזמון. |
| 2 |
ציין את מרווח הסינכרון המצטבר בדקות. כברירת מחדל, סנכרון מצטבר מוגדר להתרחש כל 30 דקות. הסנכרון המלא והמצבי לא מתרחש עד שתבצעו לראשונה סנכרון מלא. |
| 3 |
שנה את הערך שלח דוחות ל… זמן אם ברצונך לשנות את תדירות שליחת הדוחות. |
| 4 |
סמן את הפעל לוח זמנים לסנכרון מלא כדי לציין את הימים והשעות שבהם ברצונך שיתרחש סנכרון מלא. |
| 5 |
ציין את מרווח ה- לגיבוי בעת כשל בדקות. |
| 6 |
לחץ על החל. |
תרחישי דומיין מרובים
מספר דומיינים מבוססים על עדיפות דומיין. עבור אובייקטים בעלי ערך מפתח זהה בתחומים שונים, לאחר הסנכרון, הנתונים מהתחום בעל העדיפות הגבוהה יותר כותבים מחדש את הנתונים מהתחום בעל העדיפות הנמוכה יותר.
אובייקטים בעלי ערך מפתח זהה מקושרים לרשומה אחת במסד הנתונים.
ערך המפתח עבור "משתמש" הוא כתובת דוא"ל; ערך המפתח עבור "קבוצה" הוא שם קבוצה.
דוגמה למצב שימוש עבור דומיינים מרובים
דוגמה זו מניחה ארגון עם שני דומיינים - example1.com ו- example2.com, לפי סדר עדיפות.
-
הוסף משתמש1 (דוא"ל: user@example1.com) ל-Active Directory של example1.com.
-
הוסף קבוצה1 (שם הקבוצה: Test) ל-Active Directory של example1.com.
-
הוסף משתמש2 (דוא"ל: user@example2.com) ל-Active Directory של example2.com.
-
הוסף קבוצה2 (שם הקבוצה: Test) ל-Active Directory של example2.com.
- סנכרון ב- example1.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
אם תבצעו סנכרון מלא או מצטבר עבור example1.com, user1 ו-group1 יסונכרנו. כמו כן, user2 ו-group2 מוחלפים על ידי המידע של user1 ו-group1.
משתמש1 מקשר למשתמש2 כאותה רשומה במסד הנתונים; קבוצה1 מקשר את קבוצה2 כאותה רשומה במסד הנתונים.
- סנכרון ב- example1.com וב- example2.com
-
כמקרה שימוש, user2 ו- group2 מסונכרנים לענן ומופיעים ב- https://admin.webex.com, בעוד ש- user1 ו- group1 אינם.
שקול את השלבים הבאים:
- מחק את user1 ו- group1 ב- Active Directory, לדוגמה: example1.com.
- בצע סנכרון מלא או הדרגתי עבור example1.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com. משתמש 2 אינו מקושר למשתמש 1, וקבוצה 2 אינה מקושרת לקבוצה 1.
- בצע סנכרון מצטבר עבור example2.com.
תוצאה: פרטי המשתמש לא משתנים ב- https://admin.webex.com.
- בצע סנכרון מלא עבור example2.com.
תוצאה: המידע של משתמש2 וקבוצה2 מופיע ב- https://admin.webex.com.
סנכרון דומיין חדש ושמירה על דומיין קיים
אם ברצונך לסנכרן דומיין חדש (B) תוך שמירה על נתוני המשתמש המסונכרנים בדומיין קיים אחר (A), ודא שאתה מתקין את מחבר הספריות לסנכרון דומיין (B) בשרת Windows נתמך. המחבר נקשר לדומיין החדש לאחר ההתקנה הראשונית, ומידע המשתמש תחת דומיין (A) נשאר ללא שינוי.
לכל דומיין חייב להיות מחבר פעיל משלו. נבחן שני דומיינים עם ההגדרה הבאה: תחום A עם מחברים (ca1) ו-(ca2) עבור זמינות גבוהה מקומית (HA); תחום B עם מחבר (cb1). (ca1) ו-(ca2) משרתים את תחום A. בתרחיש זה, מחבר אחד פעיל והשני במצב המתנה (HA). עיצוב זה שומר על סינכרון הדומיין, מכיוון שמחבר אחד תמיד פעיל. אז, cb1 הוא המחבר הפעיל עבור תחום B, מכיוון שלתחום A כבר יש מחבר פעיל (ca1 או ca2).
הגדר את עדיפות הדומיין
השתמש בהליך זה כדי לשנות את העדיפות של תחומי Active Directory שלך. עדיפות דומיין מאפשרת לך לקבוע את הדומיין הראשי, הדומיין המשני וכן הלאה. זה עוזר כאשר שני משתמשים משני דומיינים שונים מסנכרנים את אותו ערך דוא"ל לארגון אחד.
אל תשתמש בהליך זה אם יש לך דומיין יחיד המופיע במחבר הספריות. אם תנסה, המחבר יציג לך הודעה המציינת שאין צורך בעדיפות דומיין.
לפני שתתחיל
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ https://admin.webex.com.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על הגדר עדיפות דומיין. |
| 3 |
סמן דומיין אחד ברשימה, לחץ על למעלה או למטה כדי לשנות את סדר העדיפויות של דומיין זה, ולאחר מכן לחץ על שמור כדי לשמור שינוי זה. הדומיינים ממוינים לפי עדיפות מלמעלה למטה. |
החלפת דומיינים
השתמש בהליך זה כדי לחבר מחדש את מחבר הספריות של Cisco לתחום אחר.
לפני שתתחיל
-
ודא שאין משימות סנכרון הפועלות לפני שאתה עובר בין דומיינים.
-
כדי למנוע שגיאות, התקן או שדרג לגרסה העדכנית ביותר של מחבר הספריות של Cisco. עליך להוריד אותו מ- Control Hub.
| 1 |
ממחבר הספריות של Cisco, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על החלף דומיין. |
| 3 |
לאחר קריאת האזהרה, אם הבנת את ההשפעה של שינוי זה על הפריסה שלך ואתה עדיין בטוח, לחץ על כן. אם תחליף דומיין, תתנתק ממחבר הספריות הנוכחי של Cisco, דומיינים אחרים במחבר לא רשומים ומידע המחבר במחשב זה יימחק. |
| 4 |
היכנס שוב למחבר הספריות של Cisco וקשר מחדש את הדומיין. |
כבה את סנכרון הספריות
אם עליך להפסיק את הסנכרון מ- Directory Connector, תוכל לבטל אותו באופן זמני מ- Control Hub.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריותולאחר מכן בחר אחת מהאפשרויות:
|
| 2 |
לאחר קריאת ההנחיה, לחץ על כבה. הסנכרון מופסק עד שתפעיל אותו מחדש מ- Directory Connector. |
הסר מיפוי תכונות משתמש
השתמש במחבר הספריות כדי להסיר את המיפוי עבור תכונות Active Directory שמופו בעבר לענן וסונכרנו עם Webex. לאחר הסרת מיפוי המאפיינים, ערכי המאפיינים יוסרו מהענן ולא יסונכרנו עוד עם Webex. לאחר מכן ניתן לערוך ערכים אלה באופן ידני.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
בחר את המיפוי שברצונך להסיר מרשימת שם המאפיין. |
| 4 |
תחת היקף המשתמש המושפע, בחר אחת מהאפשרויות הבאות:
|
| 5 |
לחץ על החל. |
ניהול תמונות פרופיל
השתמש במחבר הספריות כדי לעדכן תמונות פרופיל משתמש או כדי להסיר תמונות פרופיל משתמש ריקות.
| 1 |
ממחבר הספריות, לחץ על לוח בקרה. |
| 2 |
עבור אל פעולותולאחר מכן לחץ על . |
| 3 |
תחת פעולות, בחר אחת מהאפשרויות הבאות:
|
| 4 |
לחץ על החל. |
הסר את ההתקנה והשבתת מחבר הספריות
לאחר הסרת ההתקנה של מופע של Directory Connector, עליך לבטל את רישומו. הסר לחלוטין מחבר ספריות עבור כל אחד מהתרחישים הבאים:
-
אינך רוצה להשתמש יותר בסינכרון ספריות.
-
אינך רוצה להשתמש באחד מכמה מחברי ספריות (זמינות גבוהה).
-
אתה רוצה לשנות את הדומיין ולהתקין מחבר נוסף.
לפני שתתחיל
-
ייתכן שיש לך מספר מופעים של מחבר ספריות מוגדרים עבור זמינות גבוהה (HA) או סינכרון של מספר תחומים. השבת את הסנכרון אם אתה מסיר את ההתקנה של המופע היחיד או האחרון שנותר של מחבר הספריות.
-
שמור וסגור כל עבודה חשובה לפני הסרת ההתקנה של מחבר הספריות.
| 1 |
ממחשב Windows שלך, עבור אל לוח הבקרה ולאחר מכן לחץ על תוכניות ותכונות. |
| 2 |
מרשימת התוכניות, לחץ על מחבר ספריות, בחר הסר התקנהולאחר מכן פעל לפי ההנחיות. ייתכן שתצטרך לאתחל את המערכת כדי להשלים את הסרת ההתקנה. |
| 3 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל , גלול אל סנכרון ספריות, לחץ על עוד |
| 4 |
לאחר קריאת ההנחיה, לחץ על בטל. אלא אם כן קיים מחבר ספריות נוסף בפריסה בעלת זמינות גבוהה (HA), חשבונות משתמשים אינם מסונכרנים עוד. |
הפעל את כלי האבחון
באפשרותך להשתמש בכלי האבחון המובנה כדי לפתור בעיות בפריסת מחבר הספריות שלך. כלי זה מותקן כחלק מ-Directory Connector גרסה 3.4 ואילך.
אם הסנכרון לא עבד כראוי, ייתכן שיש שגיאת תצורה או רשת. כלי זה בודק את החיבור שלך ל- LDAP כך שתוכל לאבחן שגיאות בעצמך לפני שתפנה לתמיכה. אם הכלי מחזיר שגיאה כלשהי, באפשרותך לשלוח את תוצאות היומן המפורטות לתמיכה.
-
כדי להפעיל בדיקות עבור שירותי Active Directory Domain:
-
כדי להפעיל בדיקות עבור שירותי Active Directory Lightweight Directory:
-
כדי להריץ בדיקות עבור פרוטוקול LDAP (Lightweight Directory Access Protocol):
פתרון בעיות במחבר הספריות של Ciso
פתרון בעיות ותיקונים עבור מחבר הספריות
ייתכן שתיתקל בהודעת שגיאה או בבעיה אחרת במחבר הספריות. כמו כן, לאחר שמחבר הספריות מסנכרן את פרטי המשתמש, המחבר עשוי לשלוח לך דוח דוא"ל המפרט את כל הבעיות בסנכרון. עיין בסעיפים הבאים לקבלת מידע על בעיות שעלולות להתעורר, סיבות אפשריות ופתרונות מוצעים שתוכל לנסות לפני פנייה לתמיכה.
התקן
מחבר הספרייה הפסיק לעבוד
קיבלת התראות בדוא"ל המודיעות לך שמחבר הספריות שלך אינו פועל.
-
ייתכן שמחבר הספריות אינו מותקן כהלכה.
-
ייתכן שמחבר הספריות אינו פועל.
-
ייתכן שהרשת אינה זמינה.
נסה את הפתרון הבא:
-
פתח את . אתר את מחבר הספריות. אם הוא לא שם, הורד את הגרסה העדכנית ביותר מ-Control Hub והתקן אותה.
-
פתח את שירות ואתר את שירות Cisco DirSync. ודא שהמצב מוצג כ- התחיל. אם השירות נעצר, לחץ לחיצה ימנית ובחר התחל כדי להפעיל מחדש את השירות.
-
ודא שלשרת שבו התקנת את מחבר הספריות יש גישה לאינטרנט.
שגיאת התקנה מחדש
בעיה— אם תתקין מחבר חדש מיד לאחר הסרת התקנת מחבר ישן, ייתכן שתראה הודעת שגיאה.
סיבה אפשרית—ב-Windows Server 2012, לקוח הסרת ההתקנה זקוק לזמן כדי למחוק את חשבון השירות מרשימת השירותים.
פתרון—לאחר זמן מה, נסה להתקין שוב.
היכנס
קורס מחבר ספריות במהלך כניסה ל-SSO
בעיה
מחבר הספריות עלול לקרוס לאחר הזנת כתובת דוא"ל מדף כניסה של SSO.
תמיסה
נסה את הפתרון הבא:
בצע את השלבים הבאים כדי להגדיר מדיניות קבוצתית חדשה:
-
עבור לבקר התחום ופתח את ניהול מדיניות קבוצתית (gpedit.msc).
-
לחצו לחיצה ימנית על OU או דומיין ספציפיים, ובחרו צור GPO בדומיין זהובחרו קשר אותו כאן…
-
תן שם למדיניות, לאחר מכן לחץ לחיצה ימנית ובחר ערוך.
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המכונה:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
בצע את השלבים הבאים כדי לשנות את המדיניות ברמת המשתמש:
-
עבור אל , לחץ לחיצה ימנית על רישום, בחר חדשולאחר מכן פריט רישום.
-
עבור Key Path, הזן או נווט אל HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
הזן
Disable Script Debuggerעבור ערך, והזןnoעבור נתוני ערך.ההגדרות צריכות להתאים לצילום המסך הזה:
השינויים נכנסים לתוקף לאחר הפעלת gpupdate
/force, הפעלה מחדש של המחשב (עבור שינויים במכונה), או כניסה חוזרת של המשתמש (עבור שינויים במשתמש).
לא ניתן היה לרשום את מחבר השירות של Cisco DirSync
בעיה
הכניסה נכשלת ומופיעה ההודעה הזו: "לא ניתן היה לרשום את מחבר שירות Cisco DirSync."
תמיסה
מערכת ה-Windows שעליה מותקן Directory Connector חייבת להיות חברה ב-Active Directory.
לא מופיע דף כניסה
בעיה
פתחת את מחבר הספריות ודף הכניסה לא הופיע.
תמיסה
נסה את השלבים הבאים:
-
בדפדפן אינטרנט אקספלורר, עבור אל https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. נסה את הקישור בדפדפנים אחרים כמו כרום ופיירפוקס.
-
אם אינטרנט אקספלורר לא יכול לבקר בקישור אבל דפדפנים אחרים כן, בדוק את הגדרות אינטרנט אקספלורר וסמן את תיבות הסימון TLS 1.1 ו-1.2. (השתמשו בהליך הפעל TLS ב-Internet Explorer.)
מופיעה בקשת כניסה
בעיה
מופיעה בקשה שתבקש ממך להזין את שם המשתמש והסיסמה כדי לעבור את תהליך האימות.
סיבה אפשרית
מחבר הספריות משלים אימות אבטחה של NTLM בשקט עם חשבון הכניסה. אם האימות נכשל, תופיע חלון דו-שיח שתבקש את שם המשתמש והסיסמה לאימות.
תמיסה
כאשר תראה את חלון הכניסה הקופץ, עליך לספק חשבון תקף עם אימות תקין לצורך העברת אבטחה.
לא ניתן להתחבר לשרת המרוחק
בעיה
במהלך פעולה רגילה, מופיעה הודעת השגיאה: "לא ניתן להתחבר לשרת המרוחק".
סיבה אפשרית
ייתכן שיש לך בעיות פרוקסי שצריך לפתור.
תמיסה
ראה פתרון בעיות כניסה לחשבון שירות למידע נוסף על פתרון בעיות.
לא ניתן לרשום את המחבר
בעיה
אתה רואה את הודעת השגיאה "לא ניתן לרשום את המחבר". אירע חריג כללי."
סיבה אפשרית
ברוב המקרים, הבעיה נובעת מכך שלמחבר הספריות אין הרשאה להתחבר להקשר הבסיסי של LDAP.
תמיסה
נסה את הפתרון הבא:
-
הפעל שורת פקודה (cmd) ולאחר מכן הזן
ldp.exe. -
לחץ על , בחר איגוד כמשתמש המחובר כעתולאחר מכן לחץ על אישור.
-
לחץ על , הזן
DC=companyname,DC=adבתור BaseDN ולאחר מכן לחץ על אישור. -
אם הבעיה נמשכת, פתחו פנייה לתמיכה.
סנכרון
אווטארים לא מסונכרנים
בעיה
מחבר הספריות של סיסקו סנכרן נתוני AD של משתמשים לענן Webex. אבל אף נתוני אווטאר לא סונכרנו בהצלחה.
סיבה אפשרית
אם השתמשת שוב בשרת אווטאר קיים ואווטארים של המשתמש כבר סונכרנו, המטמון המקומי לוכד אותם ומונע שליחה חוזרת כדי לחסוך רוחב פס.
תמיסה
מחק את המטמון המקומי על ידי ביצוע השלבים הבאים:
-
עבור אל C:\Program קבצים (x86)\Cisco Systems\Cisco מַדרִיך Connector\Plugins\
-
מחק את DirSyncPluginAvatar.dll-cache.bin.
-
הפעל מחדש את סנכרון האווטאר ממחבר הספריות של Cisco.
חשבונות דוא"ל של משתמשים מתנגשים
בעיה
תוצאות הסנכרון עשויות להראות חשבונות דוא"ל של משתמשים מתנגשים.
-
אם משתמשים ניסו את הגרסה החינמית של אפליקציית Webex, כתובות הדוא"ל שלהם נמצאות בארגון הצרכנים החינמי.
-
אם אי פעם סונכרנו הודעות דוא"ל של משתמשים בארגון אחר.
-
אם כתובות הדוא"ל של המשתמשים קיימות במספר דומיינים השייכים לארגון.
תמיסה
נסה את הפתרון הבא:
-
בצע את השלבים הבאים אם אתה מנסה לתבוע משתמשים:
-
השבת זמנית את מחבר הספריות של Cisco.
-
השתמש באפשרות תביעת משתמש במרכז הבקרה כדי לתבוע את כל החשבונות שעשויים להיות קיימים בארגון הצרכנים החינמי. ראה תביעת משתמשים לארגון שלך (המרת משתמשים) למידע נוסף.
-
בצע הפעלה יבשה ב-Cisco Directory Connector ולאחר מכן הפעל מחדש את סנכרון הספריות
-
במקרה האחרון, בדוק שוב את נתוני המשתמש במקורות Active Directory שלך.
משתמש שהומר סומן כלא פעיל
בעיה
בסביבת הסנכרון של ספריות הכתובות שלך, המרת משתמש חינמי (ארגון צרכנים) לארגון הארגוני שלך, אך המשתמש שהומר אינו יכול להיכנס לאפליקציית Webex.
סיבה אפשרית
כאשר המשתמש החינמי מומר לארגון ארגוני, המשתמש מסומן כלא פעיל למשך 30 יום כאמצעי תאימות אבטחה. במהלך תקופה זו, המשתמש לא יוכל להיכנס לאפליקציית Webex והוא מסומן למחיקה בתום תקופת 30 הימים. מצב זה נוצר מכיוון שפרטי המשתמש הפנוי אינם נמצאים ב-Active Directory.
תמיסה
עליך לנקוט פעולה אם אינך רוצה שחשבון המשתמש יימחק. כדי לפתור בעיה זו, צור חשבון משתמש ב-Active Directory המקומי שלך המתאים לחשבון המשתמש החינמי שהומר. לאחר מכן, בצע סנכרון מ-Cisco Directory Connector. לאחר מכן, המשתמש יוכל להיכנס שוב לאפליקציית Webex והחשבון לא יימחק.
סנכרון מצטבר נכשל
בעיה
סנכרון מצטבר נכשל.
בעיה זו עלולה להתרחש ב-Windows Server 2008 R2 בתנאים הבאים:
-
אתה תומך בעדכוני ערך מצטברים.
-
המסנן שבו אתה משתמש מפנה לתכונת ערך מקושרת.
-
ערכי התוצאה של תכונה זו עודכנו מאז הפעם האחרונה שבוצע סנכרון מלא.
תמיסה
ל-Windows Server 2008 R2 יש באג הקשור לבעיה זו. הבאג תוקן ב-2012 R2 ואילך. אנו ממליצים לשדרג את שרת Windows שלך לגרסה 2012 R2 לפחות.
ערך לא חוקי עבור המאפיין
בעיה
עֲבוּר [user dn (מכובד name)], התכונה [attribute ל-name] יש את הערך הלא חוקי הבא [attribute value].
סיבה אפשרית
עֲבוּר CN=b,OU=Employees,OU=C Users,DC=c,DC=com, התכונה [telephone למספר] יש את הערך הלא חוקי הבא: +. מאפיין זה חייב להכיל לפחות מספר אחד.
תמיסה
לתכונה עבור משתמש זה אין ערך חוקי. תקן את ערכו בהתאם לתיאור בהודעת האזהרה. לאחר מכן בצע סנכרון נוסף.
משתמשים תואמים למחיקה
בעיה
המשתמשים התואמים מסומנים למחיקה.
בעת ביצוע סינכרון יבש כדי לבדוק את הנתונים בין Active Directory לענן, ייתכן שתראה את אותה כתובת דוא"ל בשניהם. עם זאת, המשתמש מסומן כאובייקט למחיקה.
תמיסה
בחר תיקון מתאים:
-
אם זה בסדר למחוק את המשתמש ולבצע מחדש את הרישיונות לאחר מכן, ניתן להשתמש ב-Directory Connector לתיקון. בצע סנכרון כדי למחוק את המשתמש ולאחר מכן בצע סנכרון נוסף כדי לסנכרן את המשתמש מ-AD מקומי לענן.
-
אם אינך יכול למחוק וליצור מחדש את חשבון המשתמש, פתח פנייה לתמיכה.
מאפיין חסר
בעיה
המאפיין הנדרש [attribute_name] בעת הוספת ערך מקומי [user dn (מכובד name)]. הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
סיבה אפשרית
כתובת הדוא"ל של המאפיין הנדרש חסרה. בעת הוספת ערך מקומי [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], הערך לא נוצר ב-Control Hub עד שכל התכונות הנדרשות יהיו בעלות ערך.
תמיסה
אחת התכונות הנדרשות חסרה עבור המשתמש [user_email_address]. ספק את הערכים הנדרשים עבור משתמש זה.
קבוצה מקוננת לא מסתנכרנת
בעיה
משתמשים בקבוצת Active Directory מקוננת אינם מסונכרנים כראוי עם הענן.
סיבה אפשרית
נעשה שימוש במסנן הכולל גם את קבוצת הצאצא וגם את קבוצת האב, דבר שאינו נתמך. לדוגמה: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
תמיסה
עליך להגדיר מחדש את המסנן שמסנכרן קבוצות. לדוגמה: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
התנגשות בשמות משתמשים
בעיה
ישנה התנגשות בשמות עבור [user dn] עבור אובייקט כניסה לענן קיים בשם: [user אֶלֶקטרוֹנִי address], ומסוג המשתמש [user_type].
סיבה אפשרית
משתמש עם כתובת דוא"ל זו כבר קיים במרכז הבקרה.
תמיסה
צור משתמש ב-Active Directory שלך עם אותה כתובת דוא"ל כמו החשבון שרשמת דרך Control Hub.
Control Hub
רשימת משתמשים חסרה במרכז הבקרה
בעיה
אם יש לך ארגון Webex עם יותר מ-1000 משתמשים מסונכרנים, ייתכן שלא תראה את רשימת המשתמשים במרכז הבקרה.
תמיסה
ניתן להשתמש בפונקציונליות החיפוש כדי למצוא חשבון משתמש. ב-Control Hub, עבור אל משתמשים, לחץ על חיפוש ולאחר מכן הזן קריטריוני חיפוש כדי לאתר משתמש ספציפי.
קבוצות לא יסונכרנו עם מרכז הבקרה
בעיה
משתמשים בקבוצת ספריות לא יסונכרנו כראוי עם מרכז הבקרה.
סיבה אפשרית
הקבוצה אינה מתויגת כ- isCriticalSystemObject ב-Active Directory.
תמיסה
ודא שהתכונה isCriticalSystemObject מוגדרת ל- TRUE ב-Active Directory.
הפעלת פתרון בעיות עבור מחבר הספריות
באפשרותך להפעיל פתרון בעיות כדי לסייע באבחון שגיאות שתיתקל בהן ב- Directory Connector. פתרון בעיות מאפשר לך ללכוד את פרטי תעבורת הרשת ולשמור אותו בקובץ.
קבצי הלוג שהם :
| 1 |
הפעל את הקובץ |
| 2 |
הפעל מחדש את השירות. ראה כיצד להפעיל שירותים לקבלת הדרכה. |
| 3 |
במחבר הספריות, לחץ על לוח בקרה. |
| 4 |
עבור אל פעולותולאחר מכן לחץ על . |
| 5 |
לאחר שפתרון בעיות מופעל, חזור על הפעולות שגרמו לשגיאה; פעולה זו לוכדת את נתוני התנועה כדי שניתן יהיה לבחון אותם. |
| 6 |
בדוק את קבצי היומן: אם הקובץ ריק, ודא שלחשבון יש הרשאות גישה ל-AD DS או ל-AD LDS שלך. תיקיית היומן שומרת קבצים רק משלושת הימים האחרונים. התוכן בקבצי היומן תואם את הפלט של יומן האירועים למערכת. |
| 7 |
במידת הצורך, שלח את קובץ היומן לתמיכה לקבלת סיוע. |
| 8 |
השבת את תכונת פתרון הבעיות לאחר שתסיים. |
הפעל את מציג האירועים
כדי לראות את האירועים שהתרחשו במהלך סנכרון מלא או מצטבר, הפעל את מציג האירועים. הוא מציג סיכום של אירועי ניהול ויומני שגיאות.
| 1 |
מ-Directory Connector, עבור אל Dashboardולאחר מכן לחץ על . תיבת הדו-שיח מאפייני אירוע מציגה את פרטי אירוע הסנכרון ופרטי השגיאה. |
| 2 |
ממציג האירועים, עבור אל .
|
| 3 |
תחת פעולות, לחץ על שמור את כל האירועים בשם כדי לייצא את כל היומנים כקובץ אירועים יחיד. (*.evtx) או פורמט אחר כגון xml או csv. |
מה הלאה?
אם עליך לפתוח אירוע, צור קשר עם התמיכה, תאר את הבעיה עם המחבר ולאחר מכן צרף את קובץ האירועים לאירוע שלך.
יומני אירועים לוכדים פעולות של משתמשים. לקבלת עזרה בניהול תעבורת רשת, הפעל את פתרון הבעיות במחבר.
הפעלת TLS ב-Internet Explorer
אם החלפת ספקי כניסה יחידה (SSO), ייתכן שתראה את הודעות השגיאה הבאות ממחבר הספריות של Cisco:
-
אירעה שגיאה בעת כניסה לשירות
-
אירעה שגיאה בסקריפט בדף זה
אם אתה רואה שגיאות אלה, עליך להפעיל הגדרת TLS בדפדפן שלך.
| 1 |
פתח את אינטרנט אקספלורר ולאחר מכן בחר כלים. עכשיו סמנו את התיבות עבור TLS/SSL הגרסה שברצונך להפעיל לחץ על אישור סגור את הדפדפן ופתח אותו שוב |
| 2 |
לחץ על אפשרויות אינטרנט, עבור אל מתקדם, גלול אל אבטחה. |
| 3 |
סמן את תיבות הסימון השתמש ב-TLS 1.1 ו- השתמש ב-TLS 1.2 ולאחר מכן לחץ על אישור.
|
| 4 |
הפעל מחדש את המערכת כדי שהשינויים ייכנסו לתוקף. |
פתרון בעיות כניסה לחשבון שירות
אם אינך מצליח להיכנס למחבר הספריות של Cisco או שאינך מצליח להפעיל סנכרון, בצע את השלבים הבאים כדי לנסות לפתור את הבעיה לפני שתפנה לתמיכה.
| 1 |
נסה לבקר ב https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL בדפדפן האינטרנט שלך. |
| 2 |
בחרו אחד, בהתאם לתוצאות:
|
| 3 |
לכל הפחות, ודא שהחשבון שתצורתו נקבעה עבור שירות Cisco DirSync (אותו ניתן למצוא בשירותי Windows) כולל רמת הרשאה המאפשרת לו גישה לנתוני אווטאר ונתוני AD. כברירת מחדל, השירות ממנף את פרטי הכניסה והאימות של חשבון Windows. |
בדוק את SafeDllSearchMode ברישום של Windows
מצב חיפוש בטוח של ספריית קישורים דינמית (DLL) מוגדר כברירת מחדל ברישום של Windows וממקם את הספרייה הנוכחית של המשתמש מאוחר יותר בסדר חיפוש ה-DLL. אם מצב זה היה מושבת איכשהו, תוקף היה יכול להציב קובץ DLL זדוני (שנקרא באותו שם כמו קובץ DLL שאליו מפנה הנמצא בתיקיית המערכת) בספריית העבודה הנוכחית של היישום.
בדרך כלל, SafeDllSearchMode מופעל, אך השתמש בהליך זה כדי לבדוק שוב את הגדרות הרישום.
לפני שתתחיל
יש לבצע שינויים ברישום של Windows בזהירות רבה. אנו ממליצים ליצור גיבוי של הרישום שלך לפני ביצוע שלבים אלה.
| 1 |
בחיפוש של Windows או בחלון הפעלה, הקלד regedit ולאחר מכן לחץ על Enter. |
| 2 |
עבור אל HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session מנהל. |
| 3 |
בחר אחד:
|
למידע נוסף, ראה סדר חיפוש בספריית קישורים דינמית.


