- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


 În acest articol
 Feedback?
Prezentare generală a conectorului de directoare
Directory Connector este o aplicație locală pentru sincronizarea identității în cloud. Descăr caţi software-ul conectorului de la Control Hub şi îl instalaţi pe maşina locală.
Cu Directory Connector, vă puteți menține conturile de utilizator și datele înActive Directory, astfel încât Active Directory devine singura sursă de adevăr. Când efectuați o modificare local, aceasta este replicată în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile din tabel:
| Caracteristică | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Tabloul de bord oferă un program de sincronizare, un rezumat și o stare de sincronizare, precum și starea conectorului de directoare. Puteți vizualiza tabloul de bord de fiecare dată când vă conectați. |
| Rulare uscată înainte de sincronizarea cu cloud | Efectuați o serie uscată de modificări în director înainte ca acestea să fie implementate în cloud. Apoi rulați un raport pentru a vedea că modificările pe care doriți să le faceți sunt cele pe care le așteptați. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau sincronizați modificările incrementale pentru a econom isi puterea de procesare și a scurta timpul de sincronizare. |
|
Sincronizarea mai multor domenii (pădure unică sau păduri multiple) |
Directory Connector acceptă mai multe domenii, fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe Active Directory domenii, puteți instala un Direc tor Connector pentru fiecare domeniu, legați fiecare domeniu la organizația dvs. și apoi sincronizați fiecare bază de utilizatori în Webex. Control Hub reflectă starea afișând starea de sincronizare pentru mai mulți conectori de directoare, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un con ector director într-o implementare cu disponibilitate ridicată. |
| Sincronizare programată | Setați un program de sincronizare în funcție de zi, oră și minut. |
| Lightweight Directory Access Protocol(LDAP) filtre | Definiți criteriile de căutare LDAP și furnizați importuri eficiente. |
| Active Directorymaparea atributelor | Microsoft Active DirectoryAtributele mapate la atributele cloud Webex corespunzătoare. Puteți să mapați atribute relevante pentru Active Directory configurația dvs. și, de asemenea, să definiți atribute personalizate pentru a fi mapate în cloud. Atributele din sediu formează diverse date în cloud, cum ar fi informații despre contul de utilizator, numerele de telefon ale întreprinderii din echipele Webex, adresele SIP ale resurselor de cameră și alte date ale cardului de contact al utilizatorului (titlul postului, departamentul, managerul și așa mai departe). |
|
Director corporativ pentru resurse locale de cameră și utilizatori Cisco Webex Calling (Cloud PSTN) și persoane de contact pentru întreprinderi fără licențiere Webex |
Dacă o parte a organizației utilizează PSTN în Cisco Webex Calling cloud pentru serviciul de apeluri sau aveți dispozitive Room locale, această caracteristică permite utilizatorilor să caute în director persoane de contact de întreprindere de pe telefoanele lor Cisco Webex Calling (PSTN în cloud) sau resursele Cameră.
|
| Vizualizator de evenimente | Utilizați vizualizatorul de evenimente pentru a determina dacă au existat probleme cu sincronizarea. |
| Instrument de diagnosticare și depanare | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana implementarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect,
este posibil să aveți o eroare de configurare sau de rețea. Acest instrument vă testează
conexiunea, Active Directory astfel încât să puteți diagnostica singuri erorile
înainte de a contacta asistența. După ce activați depanarea în Directory Connector, sunt scrise jurnale care pot fi trimise la asistența tehnică. |
| Actualizare automată | După instalarea Directory Connector, vi se trimite o notificare ori de câte ori este disponibilă o nouă versiune a software-ului. Puteți configura actualizări automate, astfel încât să aveți întotdeauna cea mai recentă versiune a software-ului atunci când este lansată o nouă versiune. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o copie de rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se prăbușește. |
Directory Connector este împărțit în trei domenii:
-
Control Hub este interfața unică care vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatorii, atribuiți licențe, descărcați Directory Connector și configurați conectarea unică (SSO) dacă doriți ca utilizatorii dvs. să se autentifice prin furnizorul lor de identitate de întreprindere și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare a conectorului Directory este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe Active Directory domenii, puteți instala o clipă a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Utilizând software-ul, puteți rula o sincronizare pentru a vă aduce conturile de Active Directory utilizator în Webex, pentru a vizualiza și monitoriza starea sincronizării și pentru a configura serviciile Directory Connector.
-
Serviciul de sincronizare a directoarelor vă Active Directory solicită să preluați utilizatori și grupuri pentru a sincroniza cu serviciul de conector și cu conectorul de directoare.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Cerințe pentru Directory Connector
Ferestre și Active Directory cerințe
Puteţi instala Directory Connector pe aceste servere Windows acceptate:
-
Windows Server 2025
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă cu modulele cookie, vă recomandăm să actualizați controlerul de domeniu la o versiune care conține remedierea - Windows Server 2012 R2 sau 2016.
Directory Connector este acceptat cu următoarele Active Directory servicii:
-
Active Directory2025
(Directory Connector este acceptat atunci când se utilizează cea mai recentă versiune de Active Directory Windows Server 2025)
-
Active Directory2016
(Directory Connector este acceptat atunci când se utilizează cea mai recentă versiune de Active Directory Windows Server 2019)
-
Active Directory2012
-
Active Directory2008 R2
-
Active Directory2008
Rețineți următoarele cerințe suplimentare:
-
Directory Connector necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (necesar pentru aplicația Directory Connector. Dacă întâmpinați probleme, utilizați instrucțiunile din Activați.NET Framework 3.5 utilizând Expertul Adăugare roluri și caracteristici.)
-
.NET Framework v.4.5 (necesar pentru TLS1.2)
-
-
Active Directoryeste necesar nivelul funcțional forestier 2 (Windows Server 2003) sau o versiune ulterioară. (Vezi Care sunt nivelurile Active Directory funcționale? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu aceste cerințe minime de hardware:
-
8 GB RAM
-
50 GB spațiu de stocare
-
Nu există un minim pentru CPU
Cerințe de rețea
Dacă rețeaua dvs. se află în spatele unui firewall, asigurați-vă că sistemul dvs. are acces HTTPS (port 443) la internet.
Cerințe organizaționale Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o versiune de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator Webex App să fie active înainte de a se conecta pentru prima dată, vă recomandăm să faceți următoarele:
-
Adăugați, verificați și revendicați opțional domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Efectuați o integrare de conectare unică (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Suprimați invitațiile automate prin e-mail, astfel încât utilizatorii noi să nu primească invitația automată prin e-mail și să vă puteți desfășura propria campanie de e-mail. (Această caracteristică necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stările și acțiunile utilizatorului în Hub de control.
Cerințe de instalare
-
Pentru un mediu de domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați un conector director pentru fiecare Active Directory domeniu. Dacă doriți să sincronizați un domeniu nou (B) menținând în același timp datele de utilizator sincronizate pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows separat acceptat pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru conectarea la conector, nu avem nevoie de un cont administrativ Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
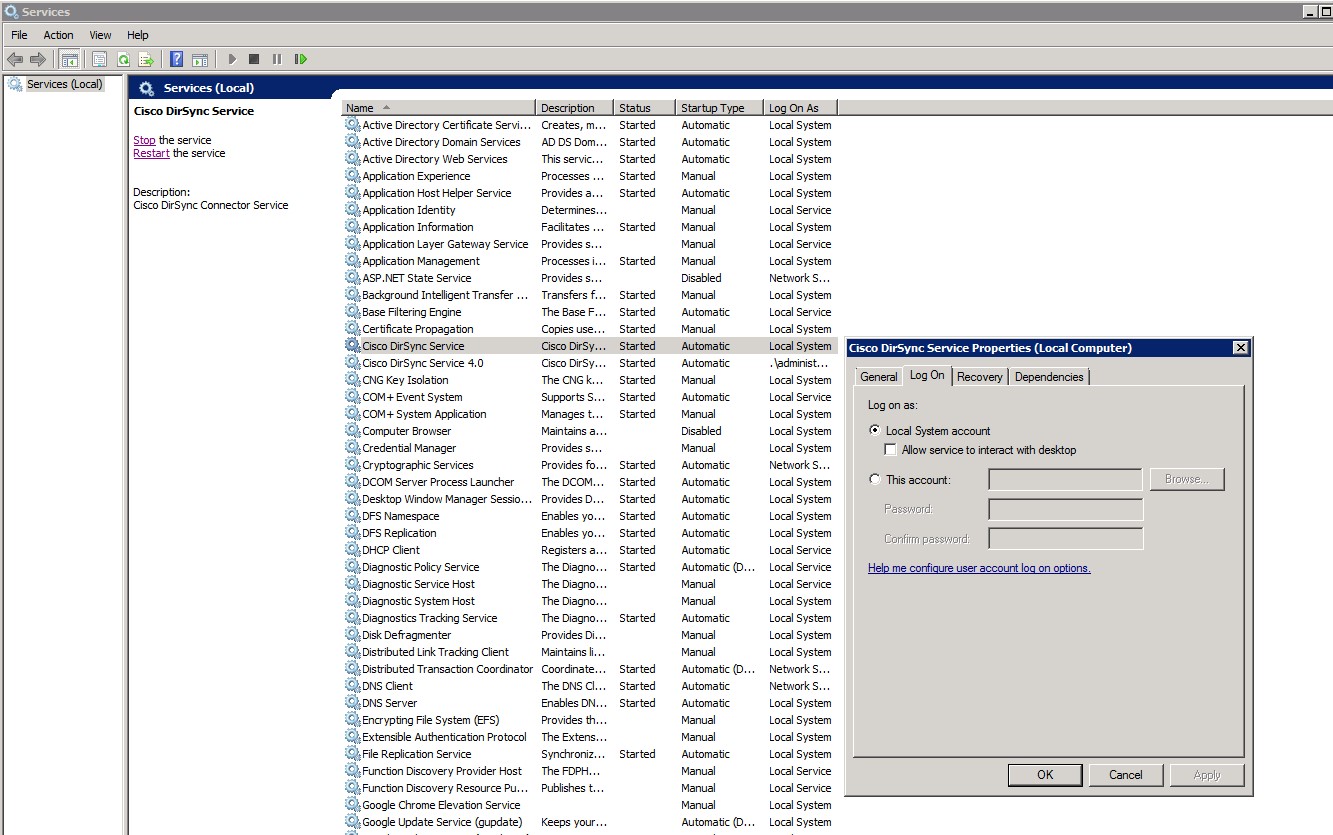
Acest utilizator local trebuie să aibă privilegii pe acea mașină Windows pentru a se conecta la controlerul de domeniu și a citi obiectele Active Directory utilizatorului. Contul de conectare al mașinii ar trebui să fie un administrator de computer cu privilegii de a instala software pe mașina locală. (Aceste informații se aplică, de asemenea, unei autentificări pentru o mașină virtuală.)
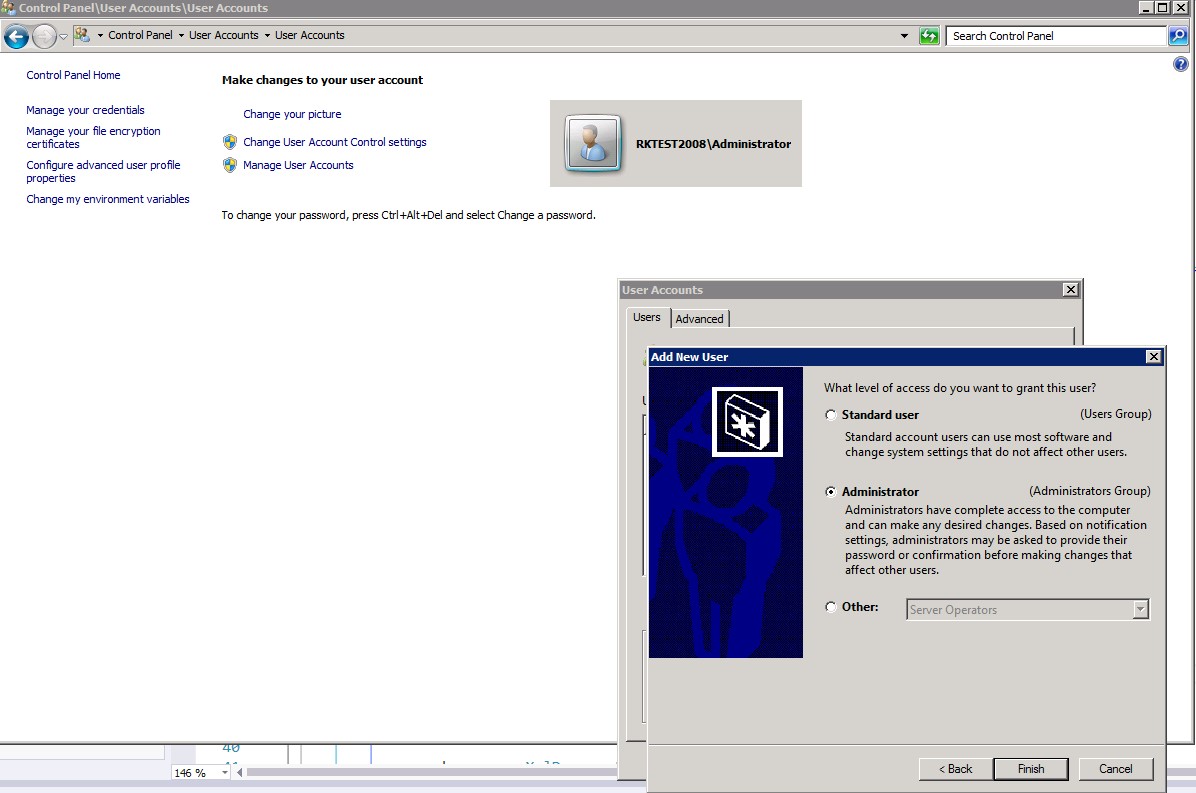
-
În timp ce vă conectați la conector, contul de conectare trebuie să fie același cu contul complet de administrator pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesaActive Directory. Cu toate acestea, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesaActive Directory. (Aceste informații se aplică, de asemenea, unei autentificări pentru o mașină virtuală.)
-
Asigurați-vă că modul de căutare în biblioteca de legături dinamice Windows Safe (DLL) este activat utilizând această procedură: Verificați SafeDLLSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii dintr-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain Service/ Light Active Directory weight Directory Services (AD DS/AD LDS) pe computere separate.
Cerințe de domenii multiple
Înainte de a urmări sarcinile din Cisco Directory Connector Deployment Task Flow, rețineți următoarele cerințe și recomandări dacă intenționați să sincroniz Active Directory ați informații din mai multe domenii în cloud:
-
Pentru fiecare domeniu este necesară o instanță separată de Directory Connector.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugarea, verificarea și revendicarea domeni ilor.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru ca organizația dvs. să fie mutată într-o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile despre resursele camerei împreună cu conturile de utilizator. (Consultați Sincronizarea informațiilor camerei locale cu Webex Cloud.)
Active DirectoryRecomandări de grup pentru atribuirea automată a licențelor
Active Directorygrupurile sunt utilizate pentru a colecta conturi de utilizator, conturi de computer și alte grupuri în unități gestionabile. Lucrul cu grupuri în loc de utilizatori individuali ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri înActive Directory:
-
Grupuri de distribuție —Folosit pentru a crea liste de distribuție de e-mail.
-
Grupuri de securitate —Folosit pentru a atribui permisiuni resurselor partajate.
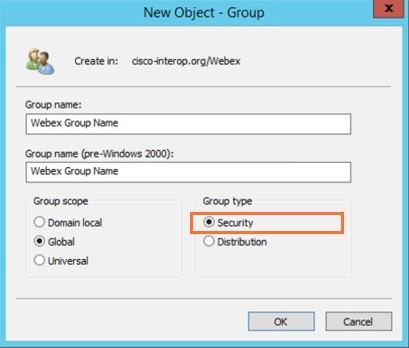
Luați în considerare următoarele linii directoare atunci când creați grupuri înActive Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi Vânzări, Marketing, Manageri, Contabili, Licențiere Webex și așa mai departe).
-
Utilizați convenții standard de denumire în cadrul organizației pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail și așa mai departe. de exemplu, numele grupului „GSG_WebEx_Licensing_EMEAR” se referă la un grup global de securitate pentru utilizatorii EMEAR de licențiere Webex.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi după geografie sau ierarhie managerială. Utilizați descrieri de grup pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupurile nou furnizate, definiți șablonul de grup de licențe automate în Hub de control pentru acele grupuri. Consul tați Configurarea șablonului de atribuire automată a licen țelor pentru mai multe informații.
Informații despre dimensionare
Directory Connector funcționează ca o punte între cloud- ul Active Directory local și Webex. Ca atare, conectorul nu are o limită superioară pentru câte Active Directory obiecte pot fi sincronizate cu cloud. Orice limite asupra obiectelor directorului local sunt legate de versiunea specifică și specificațiile pentru Active Directory mediul care este sincronizat cu cloud, nu de conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de Active Directory obiecte. (O lucrare de sincronizare 5000 de utilizatori nu va dura până la 50000.)
-
Viteza rețelei și lățimea de bandă.
-
Volumul de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50000 de utilizatori, vă recomandăm să utilizați un al doilea conector pentru failover și redundanță.
Deoarece mai mulți factori sunt implicați în sincronizare și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem oferi valori specifice de timp pentru cât va dura o sincronizare a obiectelor.
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare a bibliotecii de legături dinamice sigure (DLL) este setat implicit în registrul Windows și plasează ulterior directorul curent al utilizatorului în ordinea de căutare DLL. Dacă acest mod a fost dezactivat cumva, un atacator ar putea plasa un DLL rău intenționat (numit la fel ca un fișier DLL de referință care se află în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica de două ori setările registrului.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu precauție extremă. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\ System\ CurrentControlSet\ Control\ Session Manager. |
| 3 |
Alegeți unul:
|
Pentru mai multe informații, consultați Ordinea de căutare a bibliotecii de legături dinamice.
Integrare Proxy Web
Integrare Proxy Web
Dacă autentificarea proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația dvs. utilizează un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează cu succes utilizatorii.
Puteți lua una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy web)
-
Proxy web explicit printr-un fișier.pac (conectorul moștenește setările proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără modificări
Utilizați un proxy web prin browser
Puteți configura Directory Connector pentru a utiliza un proxy web prinInternet Explorer.
Dacă Serviciul Cisco DirSync rulează dintr-un cont diferit de utilizatorul conectat în prezent, trebuie, de asemenea, să vă conectați cu acest cont și să configurați proxy-ul web.
| 1 |
DinInternet Explorer, accesați , apoi alegeți Setări LAN. |
| 2 |
Indicați instanța Windows către locul în care este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista permisă:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabelul ACL pentru firewall este actualizat pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru serviciile Webex. |
Configurați proxy web printr-un fișier PAC
Puteți configura un browser client pentru a utiliza un fișier.pac. Acest fișier furnizează adresa proxy web și informațiile despre port. Directory Connector moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să se conecteze și să sincronizeze cu succes informațiile utilizatorului la cloud Webex, asigurați-vă că autentificarea proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista permisă:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabelul ACL pentru firewall este actualizat pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru serviciile Webex. |
Proxy NTLM
Directory Connector acceptă NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Proiectare NTLM
În cele mai multe cazuri, un utilizator dorește să acceseze alte resurse ale stației de lucru printr-un PC client, ceea ce poate fi dificil de realizat într-un mod sigur.
În general, proiectarea tehnică a NTLM se bazează pe un mecanism de provocare
și răspuns:
-
Un utilizator se conectează la un PC client printr-un cont Windows și o parolă. Parola nu este salvată niciodată local. În loc de o parolă text simplu, o valoare hash a parolei este stocată local. Când un utilizator se conectează prin parola la client, sistemul de operare Windows compară valoarea hash stocată și valoarea hashată din parola de intrare. Dacă ambele sunt aceleași, autentificarea trece.
Când utilizatorul dorește să acceseze orice resursă dintr-un alt server, clientul trimite o solicitare serverului cu numele contului în text simplu.
-
Când serverul primește solicitarea, serverul generează o cheie aleatorie pe 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită înapoi clientului, provocarea este stocată în server. Și apoi serverul trimite provocarea clientului în text simplu.
-
De îndată ce clientul primește provocarea trimisă de la server, clientul criptează provocarea prin valoarea hash menționată la Pasul 1. După criptare, valoarea este trimisă înapoi la server.
-
Când serverul primește valoarea criptată de la client, serverul o trimite controlerului de domeniu pentru verificare. Cererea include: numele contului, provocarea criptată pe care clientul a trimis-o și provocarea simplă inițială.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta provocarea inițială. Controlerul doman se poate compara apoi cu valoarea hash primită și valoarea hash criptată. Dacă sunt aceleași, verificarea are succes.
Windows are autentificare de securitate încorporată în sistemul de operare, facilitând aplicațiile să accepte autentificarea de securitate. Drept urmare, nu este nevoie să finalizați configurarea ulterioară.
Configurați proxy transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează cererile http (portul 80/port 443) și nu este necesară configurarea din partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul are succes - vedeți o fereastră pop-up de autentificare așteptată a browserului la pornirea conectorului. |
Setați autentificarea proxy
Adăugați adresa URL
cloudconnector.webex.com la lista permisă creând o listă de control acces.
Pe serverul firewallului de întreprindere:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 Mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control acces pentru a aplica gazdei conectorului și specificați
De exemplu: access-list 2000 acl-inside permis extins TCP [IP-ul conectorului] cloudconnector.webex.com eq https
|
| 4 |
Aplicați acest ACL la interfața de firewall corespunzătoare, care este aplicabilă numai pentru această gazdă cu conector unic. |
| 5 |
Asigurați-vă că restul gazdelor din întreprinderea dvs. sunt în continuare obligate să utilizeze proxy-ul web prin configurarea instrucțiunii de refuz implicite corespunzătoare. |
Fluxul de activități de implementare a conectorului director Cisco
Înainte de a începe
| 1 |
Control Hub afișează inițial sincronizarea directorului ca fiind dezactivată. Pentru a activa sincronizarea directorului pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă. Pentru o nouă instalare a Directory Connector, accesați întotdeauna Control Hub (https://admin.webex.com) pentru a obține cea mai recentă versiune a software-ului, astfel încât să utilizați cele mai recente caracteristici și remedieri de erori. După instalarea software-ului, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 2 |
Conectați-vă la Directory Connector Conectați-vă cu acreditările de administrator Webex și efectuați configurarea inițială. |
| 3 |
Este întotdeauna important să vă mențineți software-ul Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să utilizați această procedură pentru a permite actualizările automate ale software-ului să fie instalate silen țios atunci când sunt disponibile. |
| 4 |
Alegeți Active Directory obiectele de sincronizat În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte critice de sistem pentru un domeniu. Pentru mai mult control asupra obiectelor care se sincronizează, puteţi selecta anumiţi utilizatori pentru sincronizare şi specificaţi filtrele LDAP utilizând pagina Selectare obiect din Directory Connector. |
| 5 |
Atributele utilizatorului pentru hartă Puteți să mapați atributele din localul dvs. Active Directory la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid. |
| 6 |
Sincronizați avatarurile directorului utilizând una dintre următoarele proceduri:
Puteți sincroniza avatarurile utilizatorilor dvs. în cloud, astfel încât avatarul fiecărui utilizator să apară atunci când se conectează la aplicație. Puteți sincroniza avatarele dintr-un Active Directory atribut sau un server de resurse. |
| 7 |
Sincronizați informațiile camerei locale cu Webex Cloud Utilizați această procedură pentru a sincroniza informațiile camerei locale din Active Directory norul Webex. După ce sincronizați informațiile camerei, dispozitivele camerei locale cu o adresă SIP configurată și mapată se afișează ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud, cum ar fi un dispozitiv Webex Room sau Cisco Webex Board |
| 8 |
Pentru a furniza utilizatori din In Active Directory to Control Hub, efectuaţi aceşti paşi:
Urmați această secvență pentru a Active Directory furniza utilizatori pentru conturile Webex App. Puteți furniza utilizatori dintr-o pădure multiplă sau o Active Directory implementare de domenii multiple pentru Directory Connector 3.0 și versiuni ulterioare. În timpul procesului de încorporare a utilizatorilor din domenii diferite, trebuie să decideți dacă să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturile de testare dintr-o versiune de încercare. Scopul este de a avea o potri vire exactă între Active Directories și cloud-ul Webex. |
Instalați Directory Connector
Control Hub afișează inițial sincronizarea directorului ca fiind dezactivată. Pentru a activa sincronizarea directorului pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă.
Trebuie să instalați un conector pentru fiecare Active Directory domeniu pe care doriți să îl sincronizați. O singură instanță Directory Connector poate servi doar un singur domeniu. Consultați următoarea diagramă pentru a înțelege fluxul pentru sincronizarea mai multor domenii:
Înainte de a începe
Dacă vă autentificați printr-un server proxy, asigurați-vă că aveți acreditările proxy:
-
Pentru autentificarea de bază proxy, veți introduce numele de utilizator și parola după ce instalați o instanță a conectorului. Internet ExplorerConfigurarea proxy este, de asemenea, necesară pentru autentificarea de bază; consultați Utilizarea unui proxy web prin browser
-
Pentru proxy NTLM, este posibil să vedeți o eroare când deschideți conectorul pentru prima dată. Consul tați Utilizarea unui proxy web prin browser.
| 1 |
În Control Hub, accesați Utilizatori ului și alegeți Următorul. |
| 2 |
Faceți clic pe link ul Descărcare și instalare pentru a salva cea mai recentă versiune a fișierului.zip pentru instalarea conectorului pe serverul VMware sau Windows. Puteți obține fișierul.zip direct de la acest link, dar trebuie să aveți acces administrativ complet la o organizație Control Hub pentru ca acest software să funcționeze. Pentru o nouă instalare, obțineți cea mai recentă versiune a software-ului, astfel încât să utilizați cele mai recente funcții și remedieri de erori. După instalarea software-ului, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 3 |
Pe serverul VMware sau Windows, dezarhivați și rulați fișierul.msi din folderul de configurare pentru a lansa expertul de configurare. |
| 4 |
Faceți clic pe Urmă torul, bifați caseta pentru a accepta acordul de licență, apoi faceți clic pe Urmă torul până când vedeți ecranul tip cont. |
| 5 |
Alegeți tipul de cont de serviciu pe care doriți să îl utilizați și efectuați instalarea cu un cont de administrator:
Pentru a evita erorile, asigurați-vă că există următoarele privilegii:
|
| 6 |
Faceți clic pe Instal are. După executarea testului de rețea și dacă vi se solicită, introduceți acreditările de bază proxy, faceți clic pe OK, apoi faceți clic pe Finalizare. |
Ce să faci în continuare
Vă recomandăm să reporniți serverul după instalare. Raportul de rulare uscată nu poate afișa rezultatul corect atunci când datele nu au fost publicate. În timpul repornirii aparatului, toate datele sunt reîmprospătate pentru a afișa un rezultat exact în raport.
Conectați-vă la Directory Connector
Înainte de a începe
Asigurați-vă că aveți acreditările proxy.
-
Pentru autentificarea de bază proxy, veți introduce numele de utilizator și parola după ce deschideți conectorul pentru prima dată.
-
Pentru proxy NTLM, deschidețiInternet Explorer, faceți clic pe pictograma roată, accesați Opțiuni Internet> Conexiuni > Setări LAN, asigurați-vă că informațiile despre serverul proxy sunt adăugate, apoi faceți clic pe OK. Consul tați Utilizarea unui proxy web prin browser.
| 1 |
Deschideți conectorul, apoi adăugați
|
| 2 |
Dacă vi se solicită, conectați-vă cu acreditările de autentificare proxy, apoi conectați-vă la Webex utilizând contul dvs. de administrator și faceți clic pe Urmă torul. |
| 3 |
Confirmați organizația și domeniul.
|
| 4 |
După ce apare ecranul Confirmare organiz are, faceți clic pe Con firmare. Dacă ați legat deja AD DS/AD LDS, apare ecranul Confir mare organizare. |
| 5 |
Faceți clic pe Confir mare. |
| 6 |
Alegeți unul, în funcție de numărul de Active Directory domenii pe care doriți să le legați la Directory Connector:
|
Ce să faci în continuare
După ce vă conectați, vi se solicită să efectuați o sincronizare de rulare uscată.
Tabloul de bord al conectorului director
Când vă conectați prima dată la Directory Connector, apare tabloul de bord. Aici puteți vizualiza un rezumat al tuturor activităților de sincronizare, puteți vizualiza statisticile cloud, puteți efectua o sincronizare uscată, puteți începe o sincronizare completă sau incrementală și puteți lansa vizualizarea evenimentului pentru a vedea informațiile de eroare.
Dacă sesiunea dvs. expiră, conectați-vă din nou.
Puteți rula cu ușurință aceste activități din Bara de instrumente Acțiuni sau din meniul Acțiuni.
|
Componenta |
Descriere |
|---|---|
|
Sincronizarea curentă |
Afișează informațiile de stare despre sincronizarea care este în curs de desfășurare. Când nu se execută nicio sincronizare, afișarea stării este inactivă. |
|
Următoarea sincronizare |
Afișează următoarele sincronizări complete și incrementale programate. Dacă nu este setat niciun program, este afişat Neprogram at. |
|
Ultima sincronizare |
Afișează starea ultimelor două sincronizări efectuate. |
|
Starea sincronizării curente |
Afișează starea generală a sincronizării. |
|
Conectori |
Afișează conectorii locali actuali disponibili pentru Cloud. |
|
Statistici Cloud |
Afișează starea generală a sincronizării. |
|
Program de sincronizare |
Afișează programul de sincronizare pentru sincronizarea incrementală și completă. |
|
Rezumatul configurației |
Listează setările pe care le-ați modificat în configurație. De exemplu,
rezumatul poate include următoarele:
|
| Acțiune | Descriere |
|---|---|
| Începeți sincronizarea incrementală |
Porniți manual o sincronizare incrementală Această acțiune este dezactivată atunci când întrerupeți sau dezactivați sincronizarea, dacă o sincronizare completă nu a fost finalizată sau dacă o sincronizare este în desfășurare. |
|
Sincronizați Dry Run |
Efectuați o sincronizare de rulare uscată. |
|
Lansați Vizualizatorul de evenimente |
Lansați Vizualizatorul de evenimente Microsoft. |
|
Reîmprospătați |
Reîmprospătați tabloul de bord al conectorului director Cisco |
|
Acțiune |
Descriere |
|---|---|
| Sincronizați acum |
Începeți o sincronizare completă instantaneu. |
|
Mod de sincronizare |
Selectați modul de sincronizare incrementală sau completă. |
|
Resetați secretul conectorului |
Stabiliți o conversație între conectorul de director Cisco și serviciul de conector. Selectarea acestei acțiuni va reseta secretul în cloud și apoi va salva secretul local. |
|
Alergare uscată |
Efectuați un test al procesului de sincronizare. Trebuie să faceți o rulare uscată înainte de a face o sincronizare completă. |
|
Depanare |
Activați/dezactivați depanarea. |
|
Reîmprospătați |
Reîmprospătați ecranul principal al conectorului directorului Cisco. |
|
Ieșire |
Ieșiți din conectorul directorului Cisco. |
|
Combinație de taste |
Acțiune |
|---|---|
|
Alt+A |
Afișați meniul Acțiuni |
|
|
Sincronizare acum |
|
|
Resetați secretul conectorului |
|
|
Alergare uscată |
|
|
Sincronizare incrementală |
|
|
Sincronizare completă |
|
|
Afișați meniul Ajut or |
|
|
Ajutor |
|
|
Despre |
|
|
FAQ |
Setați actualizări automate
| 1 |
Din Directory Connector, accesați , apoi bifați Actualizare automată la noua versiune Cisco Directory Connector. |
| 2 |
Faceți clic pe Aplicați pentru a salva modificările. |
Noile versiuni ale conectorului sunt instalate automat atunci când sunt disponibile.
Puteți gestiona manual upgrade-urile, dacă preferați. Consultați Actualizarea la cea mai recentă versiune de software pentru mai multe informații.
Alegeți Active Directory obiectele de sincronizat
În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte critice de sistem pentru un domeniu. Pentru mai mult control asupra obiectelor care se sincronizează, puteţi selecta anumiţi utilizatori pentru sincronizare şi specificaţi filtrele LDAP utilizând pagina Selectare obiect din Directory Connector.
Grupuri pentru atribuirea automată a licențelor
Control Hub vă permite să gestionați atribuirile de licențe pe bază de grup. Aveți posibilitatea să creați șabloane de licență și să le map Active Directory ați la grupuri pe care le sincronizați în cloud. În momentul creării utilizatorului, Webex verifică calitatea de membru al utilizatorului și maparea șablonului de licență automată pentru acel utilizator nou.
Vă recomandăm să utilizați un filtru LDAP pentru a sincroniza numai grupurile relevante în cloud. De exemplu, puteți seta filtrul la:
(& (CN = Exemplu) (ObjectClass = grup)) *
Acest filtru sincronizează toate grupurile din DN-ul de bază unde numele începe cu Exemplu. Utilizatorilor care nu sunt atribuiți grupurilor li se atribuie licențe din șablonul de licență automat implicit pe care l-ați configurat în Control Hub.
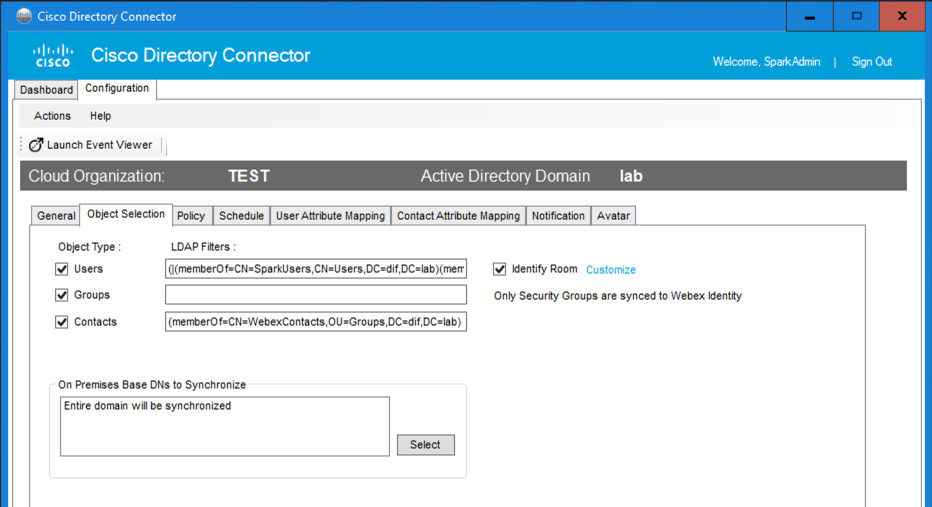
Grupuri pentru implementări hibride de securitate a datelor
În Directory Connector, trebuie să bifa ți Gru puri dacă utilizați Hybrid Data Security pentru a configura un grup de încercare pentru utilizatorii pilot. Consultați Ghi dul de implementare pentru securitatea datelor hibride pentru îndrumare. Această setare Directory Connector nu afectează sincronizarea altor utilizatori în cloud.
Înainte de a începe
Active DirectoryRecomandări de grup pentru atribuirea automată a licențelor
| 1 |
Din Directory Connector, accesați Configurare, apoi faceți clic pe Selectarea obiectelor. |
| 2 |
În secțiunea Tip obiect, bifați Utiliz atori și luați în considerare limitarea numărului de containere care pot fi căutate pentru utilizatori. Dacă doriți să sincronizați doar utilizatorii dintr-un anumit grup, de exemplu, trebuie să introduceți un filtru LDAP în câmpul Filtre LDAP utilizatori. Dacă doriți să sincronizați utilizatorii care se află în grupul Example-manager, utilizați un filtru ca acesta:
|
| 3 |
Selectați Identificați camera pentru a separa datele camerei de datele utilizatorului. Faceți clic pe Person alizare dacă doriți să configurați atribute suplimentare pentru a identifica datele utilizatorului ca date de cameră. Utilizați această setare dacă doriți să sincronizați informațiile camerei locale din Active Directory norul Webex. După sincronizarea informațiilor despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată se afișează ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud. Pentru mai multe informații, consultați S incronizarea informațiilor camerei locale cu Webex Cloud. |
| 4 |
Bifa ți Gru puri dacă doriți să sincroniz Active Directory ați grupurile de utilizatori în cloud. Nu adăugați un filtru LDAP de sincronizare utilizator în câmpul Grupuri. Ar trebui să utilizați câmpul Grupuri numai pentru a sincroniza datele grupului în sine în cloud. În mod implicit, grupurile nu sunt sincronizate pentru clienții noi. Trebuie să activați sincronizarea grupului. De asemenea, trebuie să sincronizați grupurile de securitate. |
| 5 |
Verificați Contacte dacă doriți să sincronizați informațiile de contact ale utilizatorilor în cloud. Directory Connector sincronizează contactele utilizatorului numai atunci când acestea sunt obiecte
cu clasa de obiecte de Directory Connector gestionează numai contactele sincronizate de conector. Dacă există deja contacte în Control Hub, sincronizarea nu șterge contactele. Dacă contactele sunt eliminate din domeniul de sincronizare, informațiile de contact ale utilizatorilor vor fi, de asemenea, eliminate în Control Hub. |
| 6 |
Configurați filtrele LDAP. Puteți adăuga filtre extinse furnizând un filtru LDAP valid. Consultați acest articol pentru mai multe informații despre configurarea filtrelor LDAP. |
| 7 |
Specificați DN-urile de bază locale de sincron izat făcând clic pe Selec tare pentru a vedea structura arboreluiActive Directory. De aici, puteți selecta sau deselecta containerele pe care doriți să căutați. |
| 8 |
Verificați dacă obiectele pe care doriți să le adăugați pentru această configurație și faceți clic pe Selectare. Puteţi selecta containere individuale sau părinte pe care să le utilizaţi pentru sincronizare. Selectați un container părinte pentru a activa toate containerele copil. Dacă selectați un container copil, containerul părinte afișează o bifă gri care indică faptul că un copil a fost bifat. Puteți apoi să faceți clic pe Selectare pentru a accepta Active Directory containerele pe care le-ați bifat. Dacă organizația plasează toți utilizatorii și grupurile în containerul Utilizatori, nu trebuie să căutați alte containere. Dacă organizația dvs. este împărțită în unități organizaționale, asigurați-vă că selectați OU. |
| 9 |
Faceți clic pe Aplicați. Alegeți o opțiune:
Pentru informații despre rulările uscate, consultați Efectu area unei sincronizări de rulare uscată pentru Active Directory utilizatorii dvs. Pentru sincronizarea grupului, trebuie să efectuați o sincronizare completă: efectuați o sincronizare completă a Active Directory utilizatorilor în cloud. |
Atributele utilizatorului pentru hartă
Puteți să mapați atributele din localul dvs. Active Directory la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid, un identificator unic pentru fiecare cont de utilizator din serviciul de identitate cloud.
Puteți alege ce Active Directory atribut să mapați în nor — de exemplu,
puteți să mapați FirstName LastName Active Directory sau o
expresie particularizată de atribut la Display Name în nor.
Conturile din Active Directory trebuie să aibă o adresă de e-mail; uid-ul se mapează în mod implicit la câmpul de anunț al poștei (nu SamAccountName).
Dacă alegeți ca limba preferată să provină de la dvs.Active Directory, atunci Active Directory este singura sursă de adevăr: utilizatorii nu vor putea schimba setarea limbii în Setările Webex, iar administratorii nu vor putea modifica setarea în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configurare, apoi alegeți Maparea atributelor utilizatorului. Această pagină arată numele atributelor pentru Active Directory (în stânga) și norul Webex (în dreapta). Toate atributele necesare sunt marcate cu un asterisc roșu. |
| 2 |
Derulați în jos până la partea de jos a num elor de Active Directory atri bute, apoi alegeți unul dintre aceste Active Directory atribute pentru a fi mapate la atributul cloud uid:
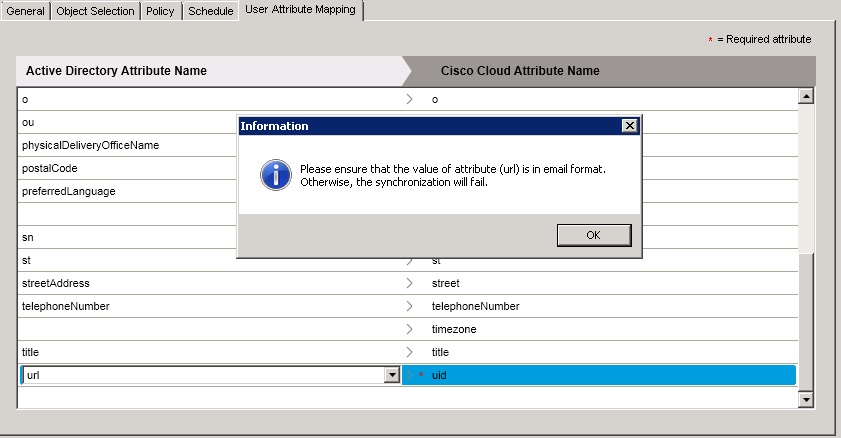
Puteți să mapați oricare dintre celelalte Active Directory atribute la uid, dar vă recomandăm să utilizați mail sau userPrincipalName, așa cum este descris în liniile directoare de mai sus. În unele cazuri, userPrincipalName este utilizat pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru gestionarea calendarului se mapează la câmpul principal de adresă de e-mail din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Pentru a vedea ce atribute Active Directory corespund în cloud, consultați Maparea Active Directory atributelor în Directory Connector. Pentru ca sincronizarea să funcționeze, trebuie să vă asigurați că Active Directory atributul pe care îl alegeți este în format de e-mail. Directory Connector afișează o fereastră pop-up pentru a vă reaminti dacă nu alegeți unul dintre atributele recomandate. |
| 3 |
Dacă Active Directory atributele predefinite nu funcționează pentru implementare, faceți clic pe meniul derulant atribut, derulați în partea de jos, apoi alegeți Particul arizare atribut pentru a deschide o fereastră care vă permite să definiți o expresie de atribut. Faceți clic pe Ajut or pentru a obține mai multe informații despre expresii și pentru a vedea exemple despre modul în care funcționează expresiile. De asemenea, puteți vedea Ex presii pentru atribute personalizate pentru mai multe informații. În acest exemplu, să mapăm Active Directory atributele
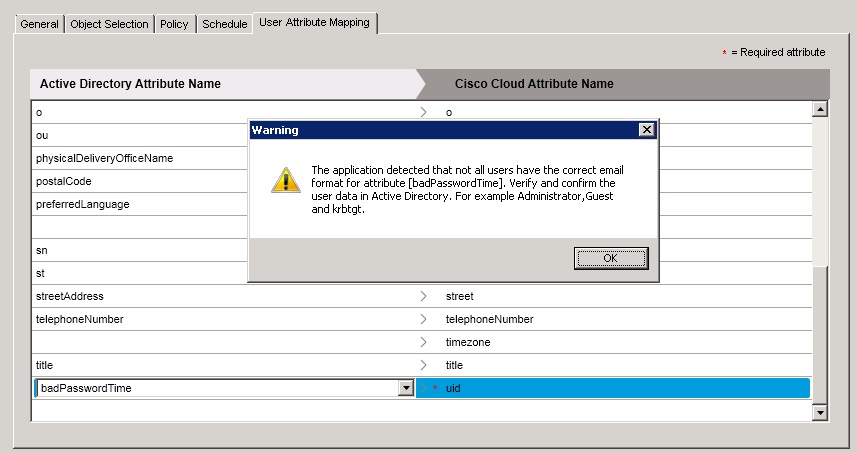
Directory Connector verifică valoarea atributului uid în serviciul de identitate și preia 3 utilizatori disponibili sub opțiunile curente de filtrare a utilizatorului. Dacă toți acești 3 utilizatori au un format de e-mail valid, Cisco Directory Connector afișează următorul mesaj:
Dacă atributul nu poate fi verificat, veți vedea următorul avertisment și puteți reveni Active Directory la a verifica și remedia datele utilizatorului:
|
| 4 |
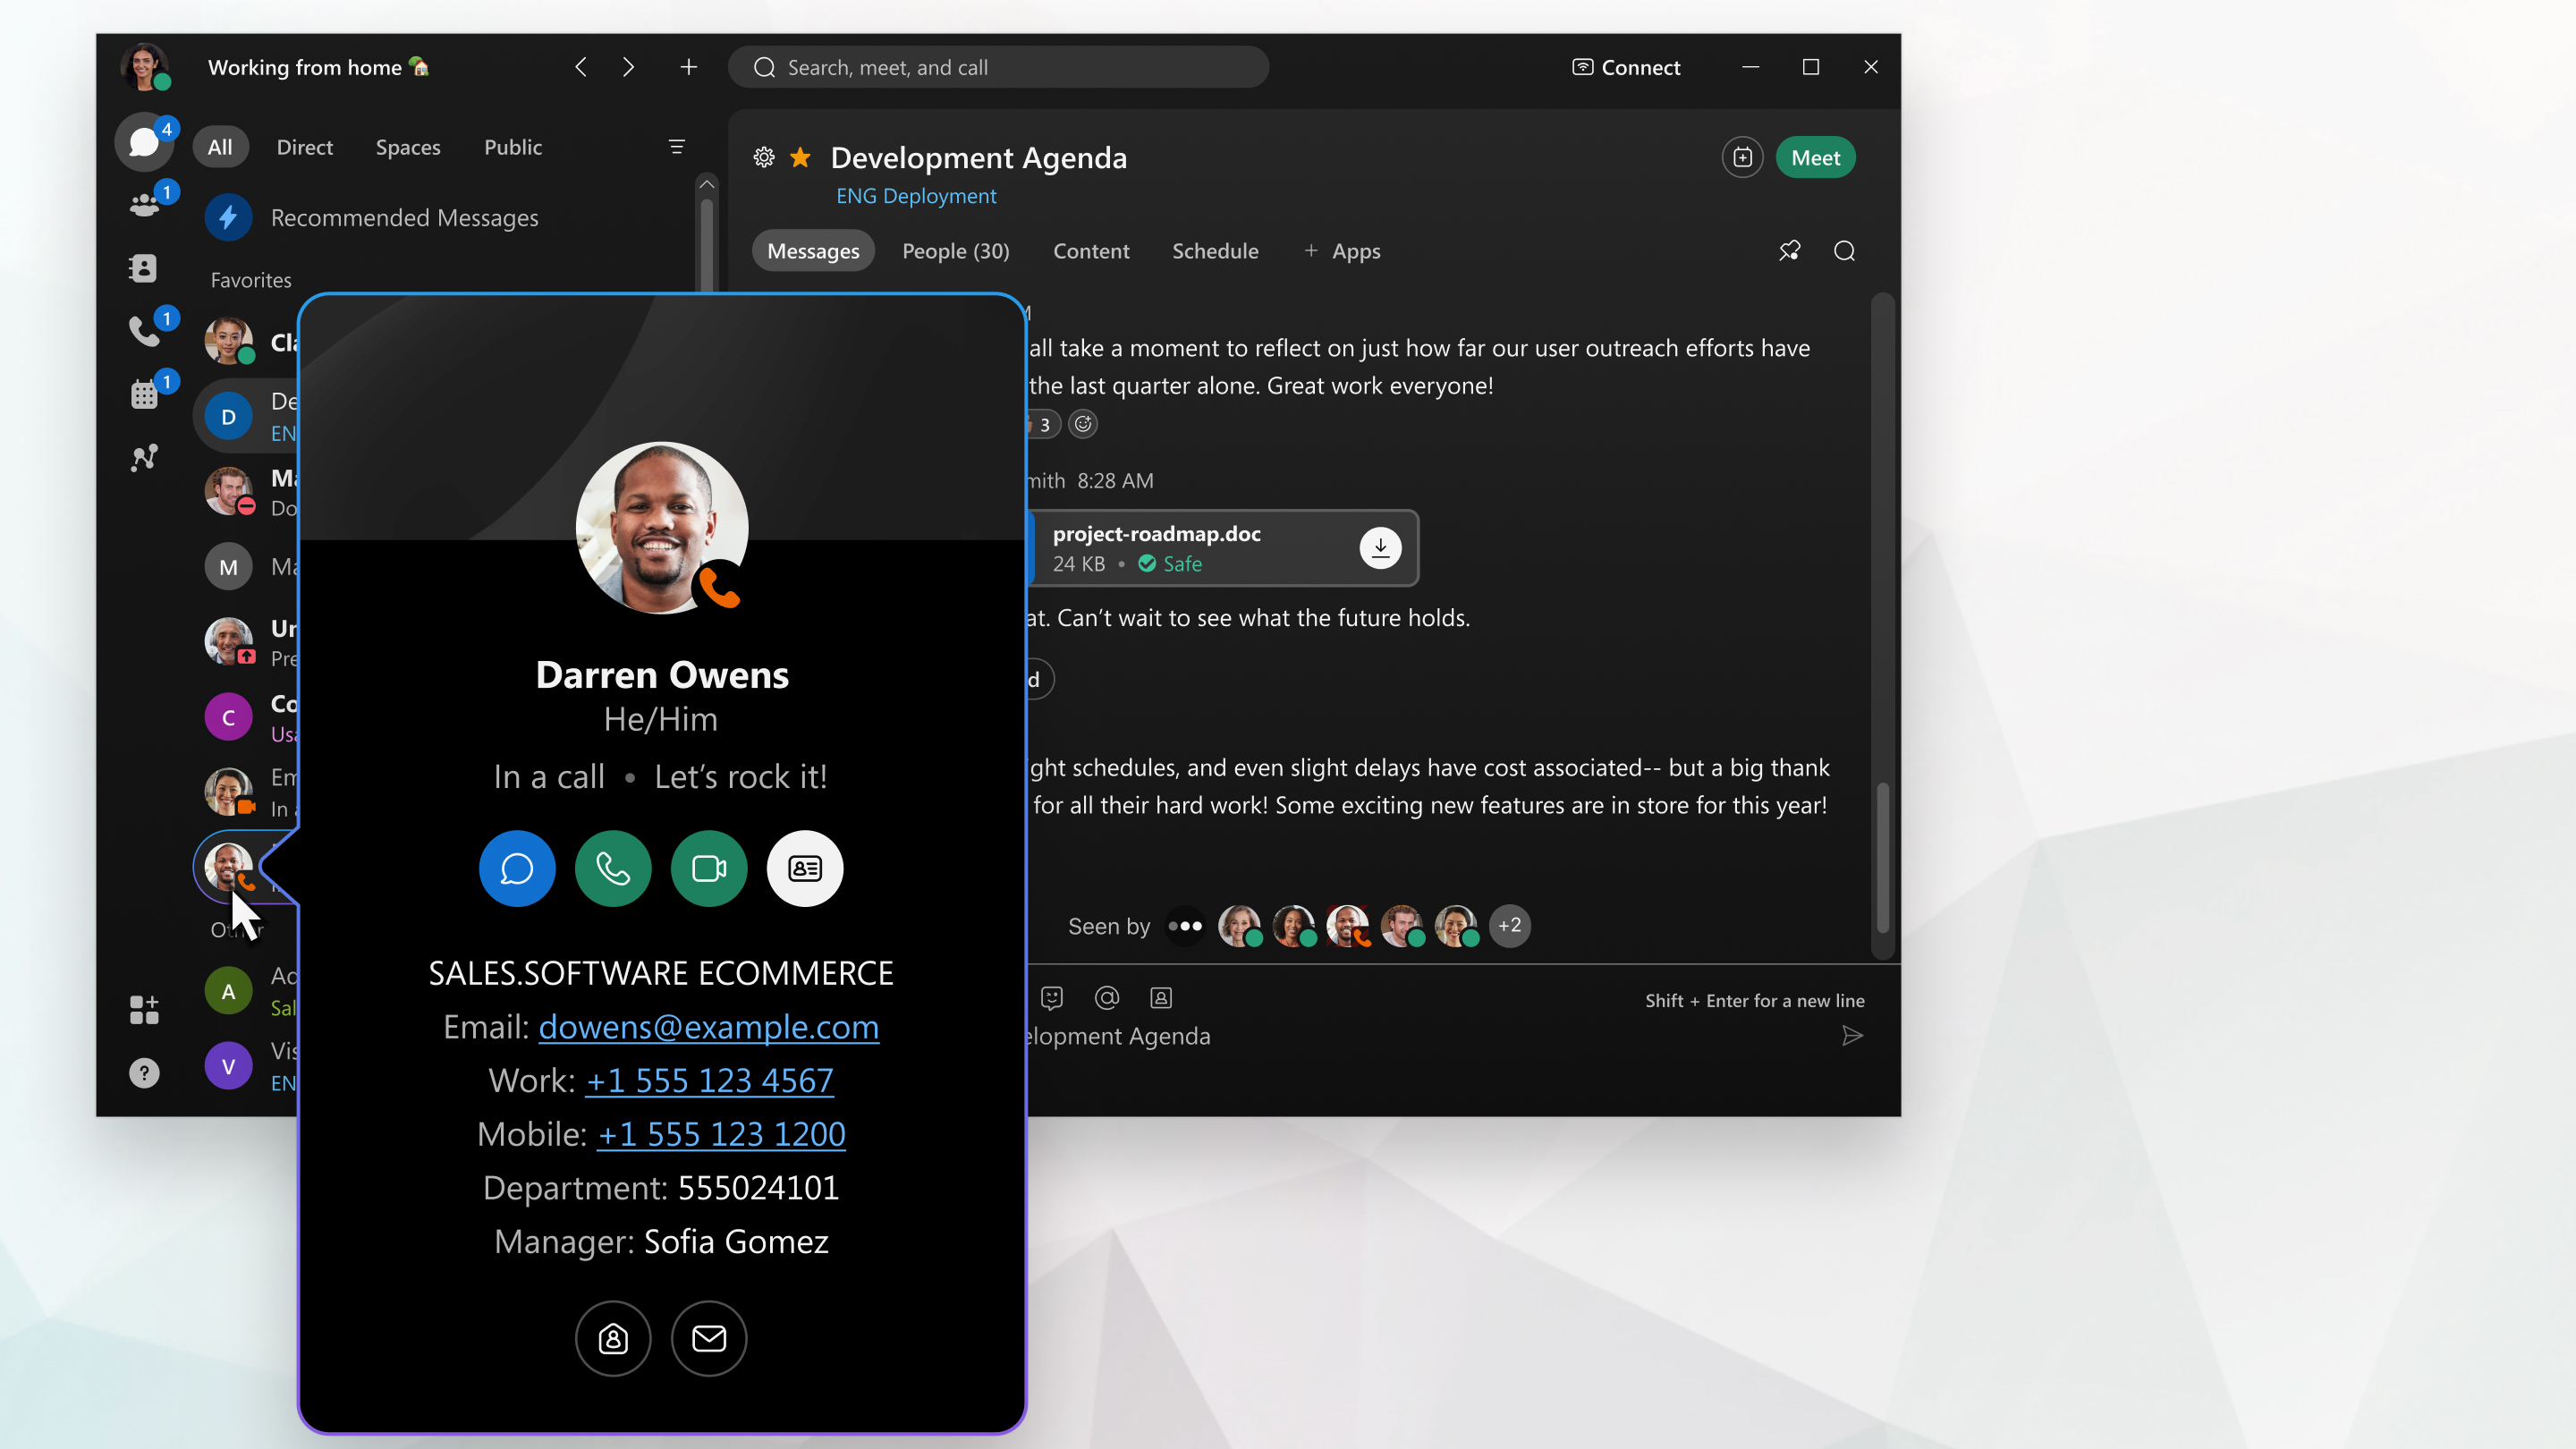
(Opțional) Alegeți mapări pentru telefonul mobil și numărul de telefon dacă doriți ca numerele de telefon mobil și de serviciu să apară, de exemplu, în cardul de contact al utilizatorului din aplicația Webex. Datele numărului de telefon apar în aplicația Webex atunci când un utilizator trece cu mouse-ul peste imaginea de profil a altui utilizator. Pentru mai multe informații despre apelarea de pe cardul de contact al unui utilizator, consultați Apel area în Ghidul de implementare Webex (Unified CM) (administratori). |
| 5 |
Alegeți mapări suplimentare pentru ca mai multe date să apară în cardul de contact:
După ce atributele sunt mapate, informațiile apar atunci când un utilizator trece cu mouse-ul peste imaginea de profil a altui utilizator:
Pentru mai multe informații despre cardul de contact, consultați Verificarea persoanelor pe care le contactați. După ce aceste atribute sunt sincronizate cu fiecare cont de utilizator, puteți activa și People Insights în Control Hub. Această caracteristică permite utilizatorilor aplicației Webex să partajeze mai multe informații în profilurile lor și să afle mai multe despre celălalt. Pentru mai multe informații despre caracteristică și cum să o activați, consultați People InsightsProfiluri pentru evenimente Webex, Jabber și Webex (nou) în Control Hub Webex Meetings |
| 6 |
După ce faceţi alegerile, faceţi clic pe Aplicare. |
Orice date de utilizator conținute în su Active Directory prascrie datele din cloud care corespund acelui utilizator. De exemplu, dacă ați creat manual un utilizator în Control Hub, adresa de e-mail a utilizatorului trebuie să fie identică cu adresa de e-mail dinActive Directory. Orice utilizator fără o adresă de e-mail corespunzătoare Active Directory este șters.
Utilizatorii șterși sunt păstrați în serviciul de identitate cloud timp de 7 zile înainte de a fi șterși definitiv.
Active Directoryși atribute cloud
Puteți să mapați atributele din loc Active Directory alul dvs. la atributele corespunzătoare din cloud utilizând fila Mapare atribute utilizator.
Acest tabel compară maparea dintre numele Active Directory atributelor și numele Cisco Cloud atributelor. Aceste valori și mapări sunt setarea implicită în Directory Connector. Puteți alege diferite atribute în meniul derulant Active Directory și puteți determina care atribut local se sincronizează cu atributul cloud.
Gândiți-vă la atributele derulante ca presetări. Ca alternativă la valorile din Active Directory rând, puteți specifica, de asemenea, un atribut personalizat, propria presetare, în Active Directory (o expresie cu atribute multiple) pentru a fi mapat la un singur atribut cloud din rândul corespunzător. În acest fel, aveți flexibilitatea de a determina numele afișate ale utilizatorilor dvs. - de exemplu, puteți adăuga o expresie care creează un atribut personalizat bazat pe titlul angajatului, numele dat și prenumele din. Active Directory
De asemenea, puteți specifica oricare dintre Active Directory atributele de mapat la uid în cloud. Cu toate acestea, trebuie să vă asigurați că atributul local respectă un format valid de e-mail.
De asemenea, puteți utiliza adrese de e-mail alternative, dacă, de exemplu, doriți să utilizați userPrincipalName pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a gestiona calendarul acestuia. În acest caz, mapați o altă adresă de e-mail la e-mailuri; atributul type-work. Acesta este e-mailul utilizat pentru autentificare; nu este folosit pentru a vă gestiona calendarul. Adresa de e-mail pe care o asociați din AD trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator.
|
Active Directorynume de atribute |
Numele atributelor cloud Webex |
notițe |
|---|---|---|
|
— |
Denumirea clădirii |
— |
|
c |
c |
Acest atribut specifică abrevierea țării utilizatorului. |
|
Numărul departamentului |
Numărul departamentului |
Acest atribut este utilizat pentru numărul departamentului utilizatorului care apare în cardul de contact și informații despre persoane. |
|
Nume afișat |
Nume afișat |
Acest atribut este utilizat pentru numele afișat al contului de utilizator care apare în Control Hub, cardul de contact și informațiile despre persoane. |
|
Controlul contului de utilizator |
ds-pwp-cont-dezactivat |
Acest atribut este utilizat pentru sincronizarea utilizatorului. Asigurați-vă că atributul userAccountControl este mapat la ds-pwp-accoun t-disabled sau utilizatorii nu vor fi sincronizați corect. |
|
Număr de angajaţi |
Număr de angajaţi |
— |
|
FacsimileElephoneNumber |
FacsimileElephoneNumber |
— |
|
— |
JabberID |
Acest atribut cloud se referă la adresele IM (tip XMPP) utilizate de Jabber. Această valoare nu este aceeași cu SIPAddresses. |
|
l |
l |
Acest atribut specifică orașul utilizatorului. |
|
— |
regiune |
— |
|
manager |
manager |
Acest atribut este utilizat pentru numele managerului utilizatorului care apare în cardul de contact și informații despre persoane. |
|
mobil |
mobil |
Acest atribut este utilizat ca număr de telefon mobil care apare pentru apelarea utilizatorului de pe cardul de contact. |
|
o |
o |
Acest atribut specifică numele companiei sau organizației și apare în cardul de contact. |
|
or |
or |
Acest atribut specifică numele unității organizaționale. |
|
Livrare fizicăNumele biroului |
Livrare fizicăNumele biroului |
Acest atribut specifică locația biroului utilizatorului. |
|
Cod poștal |
Cod poștal |
Acest atribut specifică codul poștal sau poștal al utilizatorului pentru livrarea fizică a corespondenței. |
|
Limba preferată |
Limba preferată |
Acest atribut stabilește limba preferată a utilizatorului și sunt acceptate următoarele formate: xx_YY sau xx-YY. Iată câteva exemple: en_US, en_GB, fr-CA. Dacă utilizați o limbă neacceptată sau un format nevalid, limba preferată a utilizatorilor se va schimba în limba setată pentru organizație. |
|
MSrtCSIP-PrimaryUserAddress IPPhone |
SIP-adrese; tip = întreprindere |
Acest atribut este utilizat pentru sincronizarea informațiilor camerei locale din Active Directory cloud. Cisco Webex |
|
Sn |
Sn |
Acest atribut este utilizat pentru numele de familie al contului de utilizator care apare în Control Hub, cardul de contact și informațiile despre persoane. |
|
st |
st |
Acest atribut specifică statul sau provincia utilizatorului. |
|
Adresa străzii |
stradă |
Acest atribut specifică adresa de stradă a utilizatorului pentru livrarea fizică a corespondenței. |
|
Număr de telefon |
Număr de telefon |
Acest atribut specifică numărul de telefon principal (de lucru) al utilizatorului care este utilizat pentru apelarea utilizatorului de pe cardul de contact. |
|
— |
fusul orar |
Acest atribut cloud specifică fusul orar al utilizatorului. |
|
titlu |
titlu |
Acest atribut specifică titlul utilizatorului care apare în cardul de contact și informații despre persoane. |
|
tip |
afacere |
— |
|
*poștă *UserPrincipalName |
uid |
O mapare obligatorie a atributelor. Pentru fiecare cont de utilizator, Active Directory valoarea se mapează la un uid unic în cloud. În unele cazuri, userPrincipalName este utilizat pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru gestionarea calendarului se mapează la câmpul principal de adresă de e-mail din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Utilizatorul poate utiliza apoi oricare dintre aceste adrese de e-mail pentru a se conecta, atâta timp cât maparea corectă a atributelor SAML este în vigoare. Consultați exemplul de mapare a atributelor de mai jos pentru a afla cum puteți mapa o adresă de e-mail alternativă. |
|
*UserPrincipalName *poștă <custom attribute> |
e-mailuri; lucrări de tip |
Această mapare este opțională, utilizați-o dacă doriți să utilizați adrese de e-mail alternative. Acesta este e-mailul utilizat pentru autentificare; nu este folosit pentru a vă gestiona calendarul. Adresa de e-mail pe care o asociați din AD trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator. |
|
<New attribute for Azure user objectId> |
ID-ul extern |
Creați un Active Directory atribut nou pentru a ține utilizatorul Azure ObjectID, astfel încât să nu se ciocnească cu unul existent. Acest atribut se mapează apoi la atributul externalID, asigurându-se că atunci când utilizatorii Webex creează grupuri în Microsoft 365 creează automat echipe în Webex. |
Maparea alternativă a adreselor de e-mail
Expresii pentru atribute personalizate
|
Operator |
Descriere și exemplu |
|---|---|
|
% |
Elimină toate caracterele de la începutul șir ului până la poziția caracterului sau argumentului șirului, dacă se potrivesc.
|
|
- |
Îndepărtează partea din spate a șirului de intrare de la sfârșitul șirului specificat.
|
|
+ |
Concatenează șiruri de intrare sau expresii.
|
|
| |
Evaluează expresiile separate în raport cu șirul gol și selectează primul rezultat necol.
|
Sincronizați avatarele directorului de la un Active Directory atribut la cloud
Puteți sincroniza avatarurile directorului utilizatorilor dvs. în cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Utilizați această procedură pentru a sincroniza datele brute de avatar dintr-un Active Directory atribut.
| 1 |
Din Directory Connector, accesați Configurare, faceți clic pe Avatar, apoi bifați Activ are. |
| 2 |
Pentru Obține avatar din, alegeți atribut AD, apoi alegeți atri butul Avatar care conține datele brute de avatar pe care doriți să le sincronizați cu cloud. |
| 3 |
Pentru a verifica dacă avatarul este accesat corect, introduceți adresa de e-mail a unui utilizator și apoi faceți clic pe Obțineți avatarul utilizatorului. Avatarul apare în dreapta. |
| 4 |
După ce verificați dacă avatarul a apărut corect, faceți clic pe Aplicați pentru a salva modificările. |
-
Imaginile care sunt sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să-și seteze propriul avatar după ce această caracteristică este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi care se potrivesc de pe site-ul Webex.
Ce să faci în continuare
Efectuați o sincronizare uscată; dacă nu există probleme, atunci efectuați o sincronizare completă pentru ca conturile de Active Directory utilizator și avatarele să se sincronizeze în cloud și să apară în Control Hub.
Sincronizați avatarele directorului de la un server de resurse la cloud
Puteți sincroniza avatarurile directorului utilizatorilor dvs. în cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Utilizați această procedură pentru a sincroniza avatare de la un server de resurse.
Înainte de a începe
-
Modelul URI și valoarea variabilă din această procedură sunt exemple. Trebuie să utilizați adresele URL reale în care se află avatarurile directorului dvs.
-
Modelul URI de avatar și serverul unde se află avatarele trebuie să fie accesibile din aplicația Directory Connector. Conectorul are nevoie de acces http sau https la imagini, dar imaginile nu trebuie să fie accesibile publicului pe internet.
-
Sincronizarea datelor avatar este separată de profil Active Directory urile utilizatorului. Dacă executați un proxy, trebuie să vă asigurați că datele de avatar pot fi accesate prin autentificare NTLM sau autentificare de bază.
| 1 |
Din Directory Connector, accesați Configurare, faceți clic pe Avatar, apoi bifați Activ are. |
| 2 |
Pentru Obțineți avatar de la, alegeți Server de resurse și apoi introduceți modelul URI Avatar - De exemplu, Să ne uităm la fiecare parte a modelului URI avatar și ce înseamnă acestea:
|
| 3 |
(Opțional) Dacă serverul dvs. de resurse necesită acreditări, bifați Setare acreditare utilizator pentru avatar, apoi alegeți Utilizați utilizatorul curent de conectare la serviciu sau Utilizați acest utilizator și introduceți parola. |
| 4 |
Introduceți valoarea variabilă —De exemplu: |
| 5 |
Faceți clic pe Test pentru a vă asigura că modelul URI de avatar funcționează corect. În acest exemplu, dacă valoarea de e-mail pentru o intrare AD este |
| 6 |
După ce informațiile URI sunt verificate și arată corect, faceți clic pe Aplicați. Pentru informații detaliate despre utilizarea expresiilor regulate, consultați Referința rapidă a limbajului de expresie regulată Microsoft. |
-
Imaginile care sunt sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să-și seteze propriul avatar după ce această caracteristică este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi care se potrivesc de pe site-ul Webex.
Ce să faci în continuare
Efectuați o sincronizare uscată; dacă nu există probleme, atunci efectuați o sincronizare completă pentru ca conturile de Active Directory utilizator și avatarele să se sincronizeze în cloud și să apară în Control Hub.
Sincronizați informațiile camerei locale cu Webex Cloud
Utilizați această procedură pentru a sincroniza informațiile camerei locale din Active Directory norul Webex. După ce sincronizați informațiile camerei, dispozitivele camerei locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele Webex înregistrate în cloud (Room, Desk și Board).
| 1 |
Din Directory Connector, accesați Sinc ronizare, faceți clic pe mai multe |
| 2 |
Verificați S incronizați informațiile camerei în cloud pentru a separa datele camerei de datele utilizatorului în timpul sincronizării. Când această setare este dezactivată, datele camerei sunt tratate în același mod ca datele sincronizate de utilizator. |
| 3 |
Accesați Maparea atributelor, apoi modificați map area atributelor pentru atributul cloud SIPAddresses; type=enterprise. Pentru a utiliza validarea valorii, valoarea adresei SIP ar trebui să fie
|
| 4 |
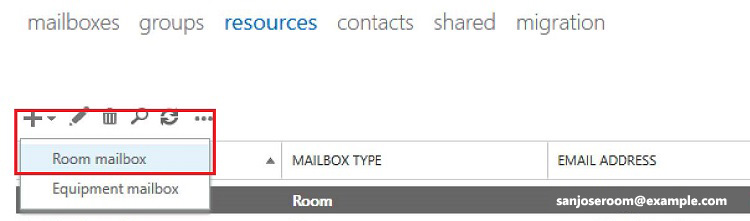
Creați o cutie poștală Resursă cameră în Exchange. Aceasta adaugă atributul MSExchResourceMetadata; ResourceType:Room pe care conectorul îl folosește apoi pentru a identifica camerele.
|
| 5 |
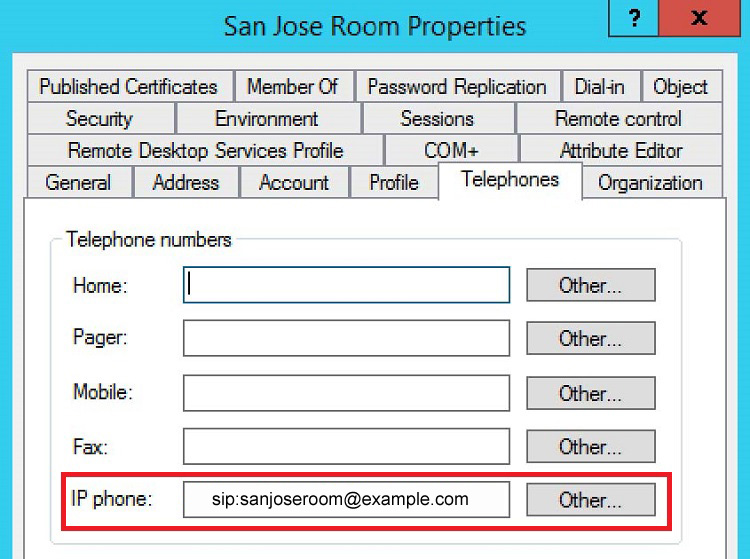
Din Active Directory utilizatori și computere, navigați la și editați proprietățile camerei. Adăugați URI SIP complet calificat cu prefixul sip:
|
| 6 |
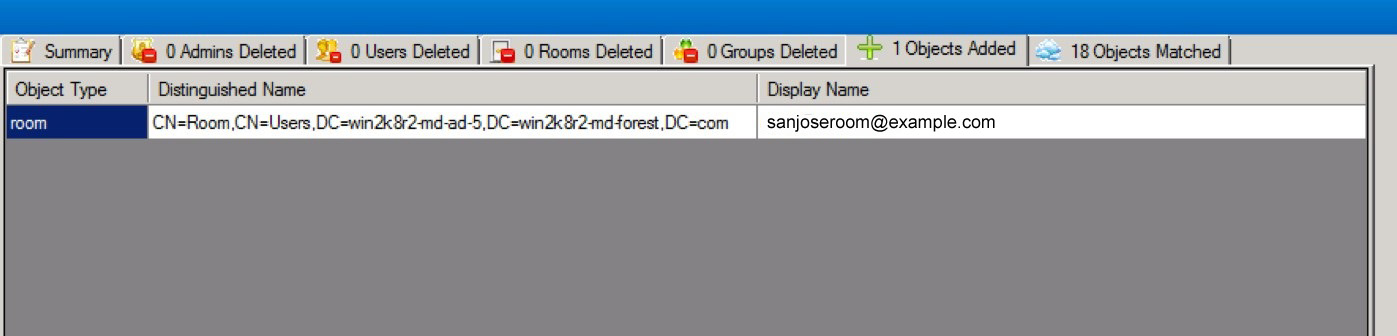
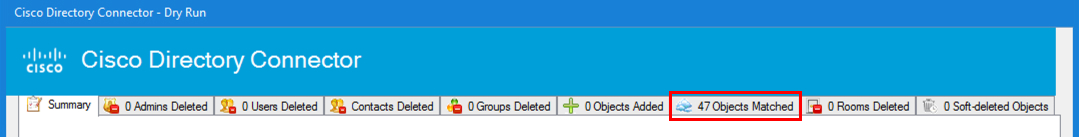
Efectuați o sincronizare de rulare uscată și apoi o sincronizare completă în conector. Noile obiecte de cameră sunt listate Obiecte adăug ate și obiectele de cameră potrivite apar în Obiecte potrivite în raportul de rulare uscată. Orice obiecte de cameră semnalate pentru ștergere se află sub Camere șter se.
Rezultatele cursei uscate arată orice resurse de cameră care au fost potrivite.
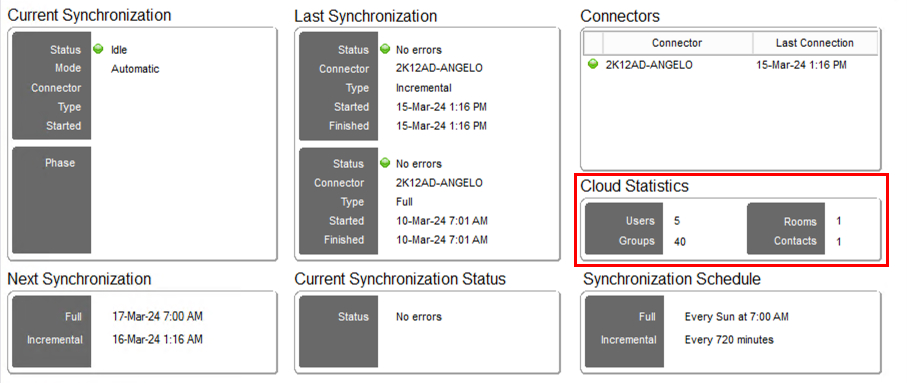
Această setare separă datele Active Directory camerei (inclusiv atributul camerei) de datele utilizatorului. După terminarea sincronizării, statisticile cloud de pe tabloul de bord al conectorului arată datele camerei care au fost sincronizate cu cloud.
|
Ce să faci în continuare
Acum că ați făcut acești pași, atunci când efectuați o căutare pe un dispozitiv înregistrat în cloud Webex, veți vedea intrările de cameră sincronizate care sunt configurate cu adrese SIP. Când efectuați un apel de pe dispozitivul Webex pe acea intrare, un apel este plasat la adresa SIP care a fost configurată pentru cameră.
Din Control Hub, puteți importa automat camere din Direc tor și puteți crea spații de lucru.
Punctul final nu poate anula un apel înapoi la aplicația Webex. Pentru dispozitivele de apelare de testare, aceste dispozitive trebuie înregistrate ca URI SIP local sau în altă parte decât aplicația Webex. Dacă sistemul de Active Directory cameră pe care îl căutați este înregistrat la Webex și aceeași adresă de e-mail se află pe dispozitivul Webex Room, dispozitivul Desk sau Webex Board for Calendar Service, atunci rezultatele căutării nu vor afișa intrarea duplicată. Dispozitivul Room, Desk sau Board este apelat direct în aplicația Webex și nu se efectuează un apel SIP.
Trimiteți rapoarte de e-mail privind rezultatele sincronizării directorului
În mod implicit, persoanele de contact ale organizației sau administratorii primesc întotdeauna notificări prin e-mail. Cu această setare, puteți personaliza cine ar trebui să primească notificări prin e-mail care rezumă rapoartele de sincronizare a directorului.
| 1 |
Din Directory Connector, faceți clic pe Setări și, lângă Receptor de e-mail, comutați Activați sincronizarea raportului. |
| 2 |
Faceți clic pe Adăugare e-mail și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, apare un mesaj care vă spune să corectați problema înainte de a putea salva și aplica modificările. |
| 3 |
Dacă trebuie să editați orice adrese de e-mail pe care le-ați introdus, faceți dublu clic pe intrarea de e-mail din coloana din stânga și apoi efectuați modificările necesare. |
| 4 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Salvare. |
Ce să faci în continuare
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe Eliminare lângă anumite intrări de adrese de e-mail.
Configurați notificările Directory Connector în Control Hub
Puteţi utiliza Notificări în Control Hub pentru a livra rapoarte din Directory Connector despre erorile din procesul de sincronizare. Control Hub poate livra notificări către diferite canale de livrare , inclusiv e-mail și spații Webex.
Rețineți că configurația notificărilor din Directory Connector nu migrează automat la Notificări. Utilizați următoarele instrucțiuni pentru a adăuga adresele de e-mail corecte în Notificări pentru a primi notificări de la Directory Connector.
Notificările trimit întotdeauna o alertă pentru sincronizări complete. Sincronizările incrementale vor declanșa o alertă numai dacă există un avertisment sau o eroare în raport.
| 1 |
Conectați-vă la Control Hub și accesați . |
| 2 |
Faceți clic pe una dintre următoarele:
|
| 3 |
Derulați în jos până la secțiunea Canalul de livrare și selectați metoda de livrare preferată. Puteți primi actualizări de notificare prin e-mail, într-un spațiu desemnat pentru aplicația Webex sau prin Webhooks atunci când le aveți activate la nivel organizațional.
|
| 4 |
Faceți clic pe Sal vare. |
Furnizarea utilizatorilor de Active Directory la centrul de control
Urmați acești pași pentru a asigura Active Directory utilizatorii și a crea conturi de utilizator corespunzătoare în Control Hub. Aveți posibilitatea să furnizați utilizatori dintr-o Active Directory implementare de domenii multiple (fie cu o singură pădure, fie cu mai multe păduri) după ce instalați un conector director pe domeniu. În timpul procesului de încorporare a utilizatorilor din domenii diferite, trebuie să decideți dacă să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturile de testare dintr-o versiune de încercare. Scopul este de a avea o potri vire exactă între Active Directories și cloud-ul Webex.
| 1 |
Efectuați o sincronizare Dry Run pentru Active Directory utilizatorii dvs. Efectuați o rulare uscată pentru a compara obiectele din mediul local Active Directory și obiectele din norul Webex. O rulare uscată vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a comite modificările în cloud. |
| 2 |
Efectuați o sincronizare completă a Active Directory utilizatorilor în cloud Când executați o sincronizare completă, serviciul de conectare trimite toate obiectele filtrate din Active Directory (AD) dvs. în cloud. Serviciul de conectare actualizează apoi magazinul de identități cu intrările AD. Dacă ați creat un șablon de licență de atribuire automată, îl puteți atribui utilizatorilor nou sincronizați. |
| 3 |
Atribuiți serviciile Webex utilizatorilor sincronizați din Directory în Control Hub După ce finalizați o sincronizare completă a utilizatorului de la Directory Connector în Control Hub, puteți atribui licențe de servicii Webex utilizând o varietate de metode. Vă recomandăm să configurați un șablon de licență de atribuire automată înainte de a-l utiliza pentru utilizatorii noi de aplicații Webex de la care ați sincronizat. Active Directory De asemenea, puteți face modificări individuale după acest pas inițial. |
Efectuați o sincronizare Dry Run pentru Active Directory utilizatorii dvs.
Efectuați o rulare uscată pentru a compara obiectele din mediul local Active Directory și obiectele din norul Webex. O rulare uscată vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a comite modificările în cloud.
În timpul procesului de încorporare a utilizatorilor din domenii diferite, trebuie să decideți dacă să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturile de testare dintr-o versiune de încercare. Cu Directory Connector, obiectivul este de a avea o potrivire exactă între Active Directories și cloud Webex.
Dacă aveți mai multe domenii într-o singură pădure sau mai multe păduri, trebuie să faceți acest pas pe fiecare dintre instanțele conectorului de director Cisco pe care le-ați instalat pentru fiecare Active Directory domeniu.
Înainte de a începe
Este posibil să aveți deja unii utilizatori ai aplicației Webex în Control Hub înainte de a utiliza Directory Connector. Printre utilizatorii din cloud, unii ar putea să se potrivească obiectului local și Active Directory să li se atribuie licențe pentru servicii. Dar unii pot fi utilizatori de testare pe care doriți să îi ștergeți în timp ce efectuați o sincronizare. Trebuie să creați o potrivire exactă între dvs. Active Directory și Hub de control.
| 1 |
Alegeți unul:
Când rularea uscată se termină, veți vedea unul dintre următoarele rezultate:
Rezumatul conține informații despre potrivirea obiectelor:
Dry run identifică utilizatorii comparându-i cu utilizatorii domeniului. Aplic ația poate identifica utilizatorii dacă aparțin domeniului curent. În pasul următor, trebuie să decideți dacă ștergeți obiectele sau le păstrați. Obiectele nepotrivite sunt identificate ca existente deja în norul Webex, dar nu există în local. Active Directory |
| 2 |
Examinați rezultatele de rulare uscată și apoi alegeți o opțiune în funcție de utilizarea unui singur domeniu sau a mai multor domenii:
|
| 3 |
În promptul Confirmare rulare uscată, faceți clic pe Da pentru a reface sincronizarea de rulare uscată și vizualizați tabloul de bord pentru a vedea rezultatele. Toate conturile care au fost sincronizate cu succes în rularea uscată apar sub Obiecte potrivite. Dacă un utilizator din cloud nu are un utilizator corespunzător cu același e-mail Active Directory, intrarea este listată sub Utilizatori șterși. Pentru a evita acest steag de ștergere, puteți adăuga un utilizator Active Directory cu aceeași adresă de e-mail. Pentru a vizualiza detaliile elementelor care au fost sincronizate, faceți clic pe fila corespunzătoare pentru anumite elemente sau Obiecte potrivite. Pentru a salva informațiile rezumative, faceți clic pe Salvare rezultate în fișier. |
| 4 |
Dacă rezultatele sunt așteptate, accesați Acțiuni > , apoi faceți clic pe Activare acum pentru a efectua o sincronizare manuală și a pune în modul manual în acest moment. După efectuarea unei sincronizări pe ultimul Active Directory domeniu din implementarea mai multor domenii, trebuie să activați modul automat pentru Directory Connector. Puteți activa modul automat numai atunci când obiectele sunt complet potrivite între norul Webex și toate directoarele active locale. |
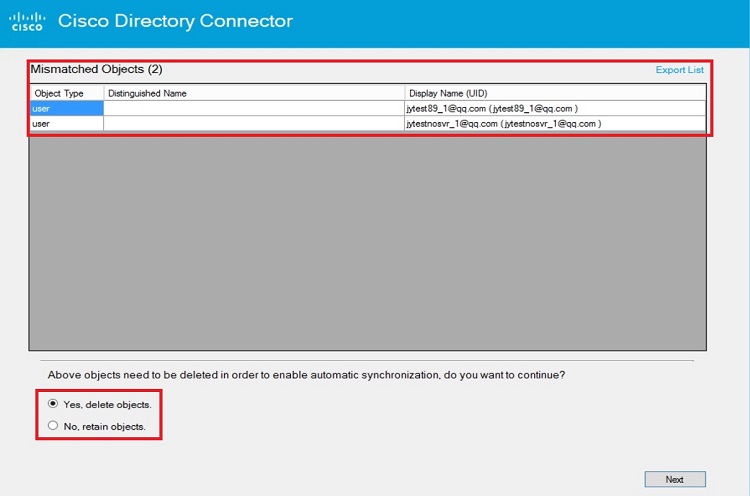
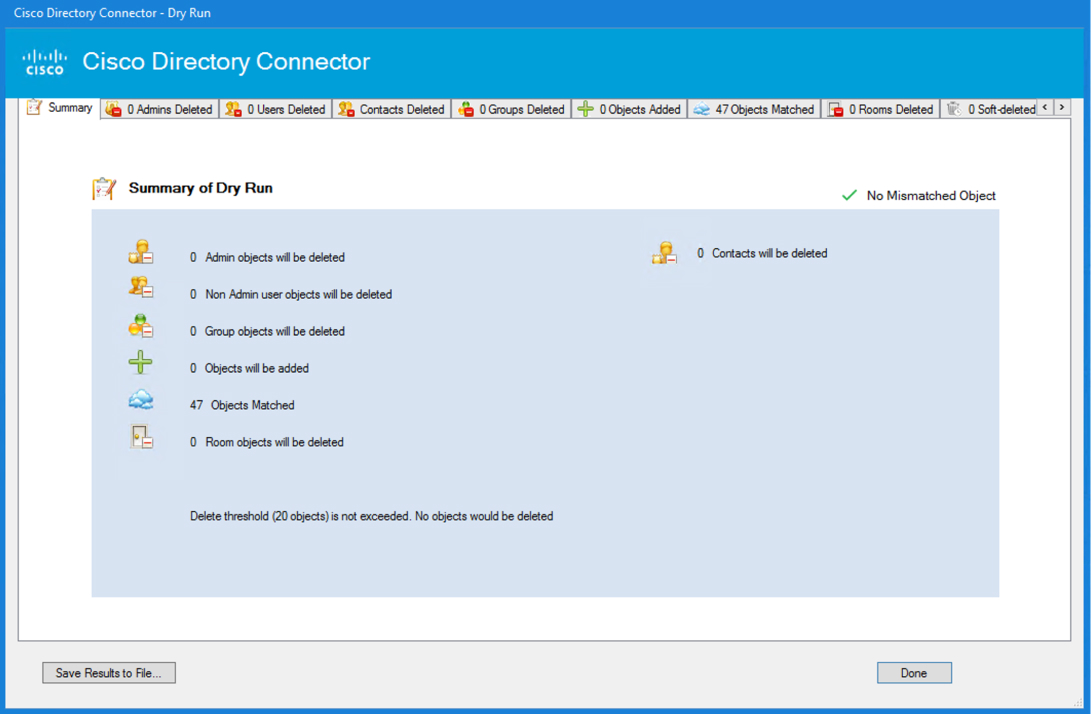
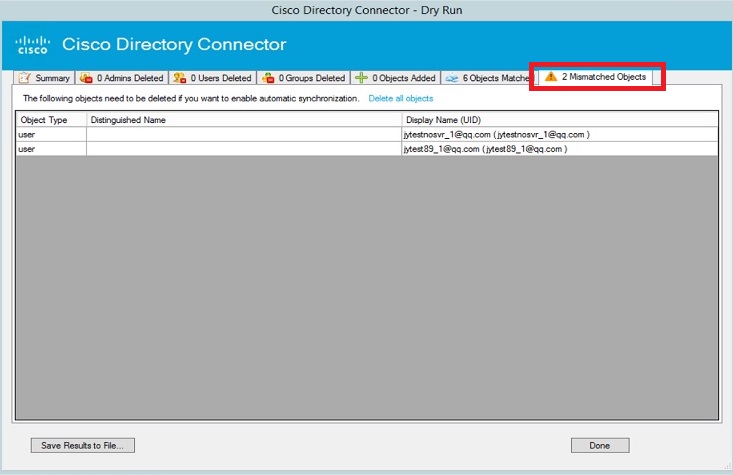
Ce să faci în continuare
-
Pentru obiectele de utilizator nepotrivite pe care le-ați păstrat, trebuie să le adăugați, Active Directory astfel încât să existe o potrivire exactă între local și cloud.
-
Alegeți un tip de sincronizare:
-
Efectuați o sincronizare completă a Active Directory utilizatorilor în cloud pentru prima dată când sincroniz ați utilizatorii noi în cloud. Faceți acest lucru din Ac plet, iar apoi utilizatorii din domeniul curent sunt sincronizați.
-
Setați programul conectorului și executați o sincronizare incrementală după ce executați o sincronizare completă și dacă doriți să preluați modificările după sincronizarea inițială. Acest tip de sincronizare este recomandat pentru a pre lua modificările mici făcute sur Active Directory sei utilizatorului.
În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (în versiunile 3.4 și anterioare) sau la fiecare 4 ore (la versiunile 3.5 și versiuni ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă.
-
-
Dacă aveți mai multe domenii, repetați acești pași pe orice alt Director Connector pe care l-ați instalat.
Lucruri de reținut
-
Efectuați o rulare uscată înainte de a activa sincronizarea completă sau când modificați parametrii de sincronizare. Dacă rularea uscată a fost inițiată de o modificare a configurației, puteți salva setările după finalizarea rulării uscate. Dacă ați adăugat deja utilizatori manual, efectuarea unei Active Directory sincronizări poate duce la eliminarea utilizatorilor adăugați anterior. Puteți verifica rapoartele de rulare uscată a conectorului Directory pentru a verifica dacă toți utilizatorii așteptați sunt prezenți înainte de a vă sincroniza complet cu cloud.
-
Dacă utilizatorii potriviți sunt marcați pentru a fi șterși și nu sunteți sigur cum să procedați, consultați informațiile de depanare și cum să contactați asistența în Depanare și remedieri pentru Directory Connector.
Utilizatorii șterși sunt păstrați în serviciul de identitate cloud timp de 7 zile înainte de a fi șterși definitiv.
Efectuați o sincronizare completă a Active Directory utilizatorilor în cloud
Când executați o sincronizare completă, serviciul de conectare trimite toate obiectele filtrate din Active Directory (AD) dvs. în cloud. Serviciul de conectare actualizează apoi magazinul de identități cu intrările AD. Dacă ați creat un șablon de licență de atribuire automată, îl puteți atribui utilizatorilor nou sincronizați.
Dacă aveți mai multe domenii, trebuie să efectuați acest pas pe fiecare dintre instanțele Directory Connector pe care le-ați instalat pentru fiecare Active Directory domeniu.
Directory Connector sincronizează starea contului de utilizator — înActive Directory, toți utilizatorii care sunt marcați ca dezactivați apar, de asemenea, ca inactivi în cloud.
Înainte de a începe
-
Dacă doriți ca conturile de utilizator Webex App să fie în stare activă după sincronizarea completă și înainte ca utilizatorii să se conecteze pentru prima dată, trebuie să faceți acești pași pentru a ocoli validarea e-mailului:
-
Integrați conectarea unică cu organizația dvs. Webex. Consultați
Conectarea unică cu Cisco Webex servicii și Furnizorul de identitate al organizației dvs.
pentru mai multe informații. -
Utilizați Control Hub pentru a verifica și revendica opțional domeniile conținute în adresele de e-mail. Consultați
Adăugarea, verificarea și revendicarea domeniilor
. -
Activați sau dezactivați e-mailurile de activare în Control Hub, astfel încât utilizatorii noi să nu primească invitația automată prin e-mail la aplicația Webex. (Puteți face propria campanie de e-mail.)
Utilizatorii activați care nu s-au conectat apar cu o stare Veri ficat în Control Hub. După ce se conectează, acestea apar ca active. Pentru mai multe informații despre stările utilizatorilor, consultați Stări și acțiuni ale utilizatorului în. Cisco Webex Control Hub
-
-
Când activaţi sincronizarea, Directory Connector vă solicită să efectuaţi mai întâi o rulare uscată. Vă recomandăm să efectuați o rulare uscată înainte de o sincronizare completă pentru a detecta eventualele erori.
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza pentru utilizatorii noi de aplicații Webex de la care ați sincronizat. Active Directory
Dacă nu utilizați șabloane de licență de atribuire automată, utilizatorii nou sincronizați primesc automat licențe gratuite. Vor putea folosi aceleași funcții gratuite ca și cele cu conturi gratuite.
| 1 |
Alegeți unul:
|
| 2 |
Din Directory Connector, accesați Sinc ronizare, faceți clic pe mai multe |
| 3 |
Confirmați începutul sincronizării. Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările până la 72 de ore după efectuarea sincronizării.
|
| 4 |
Faceţi clic pe Re împrospă tare dacă doriţi să actualizaţi starea sincronizării. (Elementele sincronizate apar sub Statistici Cloud.) |
| 5 |
Pentru informații despre erori, selectați Lansare Vizu alizator de evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
| 6 |
Pentru a seta un program de sincronizare pentru sincronizările incrementale continue în cloud, consultați Setarea programului conectorului și Rularea unei sincronizări incre mentale. |
-
După finalizarea sincronizării complete, starea pentru sincronizarea directorului se actualizează de la Dez activ at la Operațional pe pagina Setări din Control Hub.
-
Când toate datele sunt potrivite între local și cloud, Directory Connector trece de la modul manual la modul de sincronizare automată.
-
Cu excepția cazului în care integrați conectarea unică, verificați domeniile și revendicați opțional domenii pentru conturile de e-mail pe care le-ați sincron izat și suprimați e-mailurile automate, conturile de utilizator Webex App rămân într-o stare Neverificată până când utilizatorii se conectează la aplicația Webex pentru prima dată pentru a-și confirma conturile. Consultați secțiunea Înainte de a începe pentru îndrumări despre cum să sincronizați conturile ca utilizatori activi.
-
Dacă aveți mai multe domenii, faceți acest pas pe orice alt Director Connector pe care l-ați instalat. După sincronizare, utilizatorii din toate domeniile pe care le-ați adăugat sunt listați în Control Hub.
-
Dacă ați integrat Single Sign-On cu Webex și ați suprimat notificările prin e-mail, invitațiile de e-mail nu sunt trimise utilizatorilor nou sincronizați.
-
Nu puteți adăuga manual utilizatori în Control Hub după ce este activat Directory Connector. Odată activată, gestionarea utilizatorilor este efectuată de la conectorul de director Cisco și Active Directory este singura sursă de adevăr.
-
Orice grupuri pe care le-ați sincronizat apar în Control Hub și puteți atribui un șablon de licență, astfel încât utilizatorilor din grupul respectiv li se atribuie licențe.
Ce să faci în continuare
-
Când eliminați un utilizator dinActive Directory, utilizatorul este șters soft după următoarea sincronizare. Utilizatorul devine
inactiv, dar profilul de identitate cloud este păstrat timp de șapte zile (pentru a permite recuperarea după ștergerea accidentală).Când bifați Contul este dezactiv Active Directory at, utilizatorul devine
inactivdupă următoarea sincronizare. Profilul de identitate cloud nu este șters după șapte zile, în cazul în care doriți să activați din nou utilizatorul. -
Rețineți aceste excepții de la o sincronizare incrementală (urmați pașii de sincronizare completă de mai sus):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributului, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Modificările de configurare privind maparea atributelor, DN-ul de bază, filtrul și setarea avatarului necesită o sincronizare completă.
-
Atribuiți serviciile Webex utilizatorilor sincronizați din Directory în Control Hub
După ce finalizați o sincronizare completă a utilizatorului de la conectorul de director Cisco în Control Hub, puteți utiliza Control Hub pentru a atribui aceleași licențe de serviciu Webex tuturor utilizatorilor simultan sau pentru a adăuga licențe suplimentare utilizatorilor noi dacă ați configurat deja un șablon de licență atribuit automat. Puteți efectua modificări individuale ale contului de utilizator după acest pas inițial.
După ce finalizați o sincronizare completă a utilizatorului de la Directory Connector la Control Hub, puteți utiliza metode din Control Hub pentru a atribui global licențe de servicii Webex tuturor utilizatorilor dvs., utilizatorilor individuali, prin șablonul CSV în bloc sau automat utilizatorilor noi dacă ați configurat deja un șablon de licență de atribuire automată. Puteți efectua modificări individuale ale contului de utilizator după acest pas inițial.
Când atribuiți o licență unui utilizator Webex App, utilizatorul respectiv primește un e-mail care confirmă atribuirea, în mod implicit. E-mailul este trimis de un serviciu de notificare din Control Hub. Dacă ați integrat Single Sign-On (SSO) cu organizația dvs. Webex, puteți, de asemenea, să suprimați aceste notificări automate prin e-mail dacă preferați să contactați direct utilizatorii.
Înainte de a începe
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza pentru utilizatorii noi de aplicații Webex de la care ați sincronizat. Active Directory
-
Efectuați o sincronizare uscată a Active Directory utilizatorilor dvs.
-
După confirmarea rezultatelor rulării uscate, efectuați o sincronizare completă a Active Directory utilizatorilor dvs.
În momentul sincronizării complete, utilizatorul este creat în cloud, nu sunt adăugate sarcini de servicii și nu este trimis niciun e-mail de activare. Dacă e-mailurile nu sunt suprimate, noii utilizatori primesc un e-mail de activare atunci când atribuiți servicii utilizatorilor printr-o metodă standard de gestionare a utilizatorilor în Control Hub, cum ar fi importul CSV, actualizarea manuală a utilizatorului sau finalizarea cu succes a atribuirii automate.
| 1 |
Din vizualizarea client din https://admin.webex.com, accesați , faceți clic pe Gestionare utilizatori, alegeți Modificați toți utilizatorii sincroniz ați, apoi faceți clic pe Următorul. |
| 2 |
Alegeți o opțiune:
|
Ce să faci în continuare
-
Dacă e-mailurile nu sunt suprimate, un e-mail este trimis fiecărui utilizator cu o invitație de a se alătura și de a descărca Webex.
-
Dacă ați selectat aceleași servicii Webex pentru toți utilizatorii dvs., după aceea puteți modifica licența atribuită individual sau în bloc.
Probleme cunoscute cu Directory Connector
-
Versiunile Windows Server anterioare 2012 R2 au o problemă cu modulele cookie care afectează Directory Connector. Această problemă este remediată în versiunile 2012 R2 și 2016.
-
Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
Puteți încerca să ștergeți memoria cache locală pentru aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
-
Când un utilizator utilizează aplicația Webex pe desktop sau mobil pentru a căuta și apela o cameră care are doar un URI SIP sincronizat, atunci apelul sună la nesfâr șit în acest moment.
Rulați o sincronizare incrementală
O sincronizare incrementală vă interog Active Directory ează și caută modificările care au avut loc de la ultima sincronizare. Acest pas grupează apoi acele modificări și le trimite serviciului de conector. Modificările includ modificarea atribuirii utilizatorilor și când un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă încărcare pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea completă inițială, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza pentru utilizatorii noi de aplicații Webex de la care ați sincronizat. Active Directory
-
Rețineți aceste excepții pe care sincronizarea incrementală nu le acceptă (urmați Efectuați o sincronizare completă a Active Directory utilizatorilor în cloud):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributului, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru noile modificări de configurare privind maparea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa și acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Tablou de bord. Când activaţi sincronizarea, Directory Connector vă solicită să efectuaţi mai întâi o rulare uscată. |
| 2 |
Din Ac țiuni, faceți clic pe Mod sincronizare > Activați sincronizarea dacă nu este deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (în versiunile 3.4 și anterioare) sau la fiecare 4 ore (la versiunile 3.5 și versiuni ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când se oprește un nou interval de timp incremental, programul verifică modificările pe baza ultimei marcaje de timp. |
| 3 |
Din Ac țiuni, faceți clic pe Sinc ronizați acum > Incremental. Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
|
| 4 |
Pentru informaţii despre erori, faceţi clic pe L ansare Vizualizator de evenimente din bara de instrumente Ac ţiuni pentru a vizualiza jurnalele de erori. |
Ce să faci în continuare
Dacă aveți mai multe domenii, efectuați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperați utilizatorii șterși accidental
Directory Connector are verificări și echilibre pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAPActive Directory, care a șters unii utilizatori atunci când au fost sincronizați cu cloud. Funcția de ștergere ușoară vă poate ajuta să vă recuperați după aceste accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Când utilizatorii sunt șterși în cloud, de exemplu, din cauza unei probleme de obiect nepotrivit după o sincronizare din Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare de obiecte nepotrivite sau ați observat că utilizatorii au fost șterși, este posibil să le puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca Inactivi în Control Hub atunci când conturile corespunzătoare sunt șterseActive Directory. Serviciul cloud de fundal păstrează utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatorii. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii dezactivați Active Directory sunt, de asemenea, marcați ca Inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este într-o stare inactivă sau nu este listat. Pentru mai multe informații, consultați Stările și acțiunile utilizatorului în Hub de control. |
| 3 |
Dacă utilizatorii au fost șterși în Hub de control sau observați utilizatori într-o stare inactivă, accesațiActive Directory, adăugați conturile de utilizator lipsă, apoi efectuați o sincronizare de rulare uscată în Directory Connector. Scopul cu Directory Connector este de a crea o potrivire exactă între informațiile utilizatorului din Active Directory și din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar în Control Hub. Utilizatorii sunt recuperați și merg la starea inițială, inclusiv starea contului și atribuirile de servicii. |
Ce să faci în continuare
Reveniți la Control Hub, accesați atori și confirmați că conturile de utilizator șterse anterior apar în lista de utilizatori.
Ștergeți utilizatorii definitiv după ștergerea ușoară
După efectuarea unei rulări uscate, puteți alege să ștergeți definitiv utilizatorii care au fost șterși soft la următoarea sincronizare.
| 1 |
După finalizarea unei rulări uscate, selectați Obiecte șterse soft. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectați Terminat. |
Ce să faci în continuare
La următoarea sincronizare, utilizatorii pe care i-ați verificat vor fi șterși definitiv.
Modificarea unei adrese de e-mail a aplicației Webex
Dacă doriți să modificați adresele de e-mail ale utilizatorilor și organizația dvs. utilizează Directory Connector, modificați adresele de e-mail respective înActive Directory. Această procedură acoperă modul de modificare a unei adrese de e-mail a aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului. Re țineți că de fiecare dată când schimbați adresa de e-mail a unui utilizator, utilizatorul trebuie să-și reautentifice contul. De asemenea, trebuie să reasignați orice dispozitiv asociat utilizatorului după o modificare a adresei de e-mail.
Dacă doriți să modificați doar e-mailul sau o valoare pentru un singur utilizator, nu ștergeți utilizatorul Active Directory și apoi recreați unul nou cu același e-mail. Cloudul interpretează această acțiune ca un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud vor fi pierdute.
Directory Connector nu limitează modificarea domeniului de e-mail. Cu toate acestea, atunci când utilizatorul se resincronizează în cloud, starea utilizatorului depinde de dacă noul domeniu este verificat în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se schimbă la În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionarea domeniilor.
Dacă organizația dvs. nu utilizează Directory Connector, puteți modifica adresele de e-mail ale aplicației Webex prin pagina de setări cont. Consultați Modificarea adresei de e-mail pentru contul dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba e-mailurile.
Schimbați Active Directory domeniul
Puteți utiliza această procedură pentru a crea noi domenii și adrese de e-mail. Se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un domeniu nou Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii dvs. |
| 3 |
Dezinstalați toți conectorii. |
| 4 |
Deschideți o carcasă pentru a schimba domeniul. În cazul trimiterii cazului, asigurați-vă că solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide o carcasă pentru a schimba domeniul, asigurați-vă că nu aveți o sincronizare rulată. Nu schimbați adresele de e-mail ale utilizatorilor Active Directory până când cazul nu se rezolvă. |
| 5 |
După rezolvarea cazului: Efectuați o rulare de testare cu Directory Connector înainte de a efectua sincronizarea efectivă. |
Revendicarea domeniului
O revendicare de domeniu apare dacă revendicați un domeniu de e-mail pentru o organizație, astfel încât orice cont bufeboard să fie creat în organizația clienților plătiți și nu în organizația gratuită a consumatorilor. Puteți face o revendicare de domeniu numai printr-un caz de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Directory Connector este activ și domeniul este revendicat, conturile sideboard-uri nu sunt create nici în organiz ația clienților, nici în organizația gratuită de consumatori. Numai Directory Connector poate furniza conturi pentru organizație dinActive Directory. Informațiile stocate Active Directory sunt sursa originală. Dacă încercați să configurați un cont, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu de aplicație Webex este prin utilizarea mai întâi a Directory Connector pentru a furniza contul în Control Hub.
Conversia utilizatorilor de aplicații Webex gratuite într-o organizație sincronizată a directorului
Puteți utiliza numai adrese de e-mail unice în directorul aplicației Webex. Dacă utilizatorii dvs. s-au înscris pentru versiunea gratuită a aplicației Webex, contul lor există în organizația gratuită de consumatori. Pentru a gestiona utilizatorii din această organizaţie utilizând Directory Connector, migraţi-i (convertiţi-i) în organizaţia client înainte de a activa Directory Connector. Apoi adăugați utilizatorii la adresa exactă de e-mail și apoi sincronizați Active Directory cu cloud.
Dacă nu convertiți conturile înainte de activare, dezactivați Directory Connector pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directorului este activată, <email address>apare mesajul de eroare nu a putut fi conver
tit. Pentru a evita problema, puteți utiliza acești pași ca soluție.
Unii utilizatori revendicați pot apărea cu atributul movedfrom atunci când fac o alergare uscată. Acești utilizatori vor fi în lista Obiecte șterse în loc de . Va trebui să adăugați acești utilizatori la lista de anunțuri dacă doriți să îi mutați în organizație. Mismatch edObject
Dacă nu adăugați acești utilizatori, toți vor fi șterși imediat ce vă sincronizați în cloud.
| 1 |
Dezactivați sincronizarea directorului de la Directory Connector. |
| 2 |
Urmați procedura Conversie utilizatori fără licență în centrul de control pentru a converti utilizatorul din organizația gratuită de consumatori în organizația de întreprindere. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face Active Directory singura sursă de adevăr pentru conturile de utilizator, iar scopul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți Active Directory pentru utilizatorii convertiți recent înainte de a reactiva sincronizarea. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori neegali rămași. |
| 3 |
În Directory Connector, efectuați o sincronizare de rulare uscată. Când rularea uscată se termină, bifați fila Adăugare obiecte. Verificați dacă utilizatorii pe care i-ați convertit nu sunt șterși. Trebuie să efectuați o rulare uscată înainte de a reactiva sincronizarea pentru a vă asigura că toate conturile de utilizator convertite apar înActive Directory. Dacă activaţi sincronizarea şi conturile se află numai în Control Hub, Directory Connector este sensibil la majuscule şi minuscule şi şterge utilizatorii convertiţi pe care îi detectează cu adrese de po ştă electronică necorespunzătoare (de exemplu, user1@example.com şi User1@example.com). Dacă utilizatorii convertiți sunt șterși, aceștia își pierd toate spațiile din aplicația Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina niciun cont, reactivați sincronizarea directorului din conectorul directorului. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență de atribuire automată și apoi ați activ at Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în backend-ul cloud până când își confirmă adresele de e-mail.
Conturi de utilizator pentru aplicațiile Webex Sideboard-uri
Când invitați un alt utilizator într-un spațiu din aplicația Webex, dacă utilizatorul invitat nu are un cont Webex App, este creat un cont pentru acesta („sideboarded”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită a consumatorilor.
Dacă doriți să gestionați contul sideboard utilizând Directory Connector, trebuie să conver tiți contul.
Schimbați formatul numelui de utilizator al aplicației Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul DisplayName Active Directory la atributul DisplayName din cloud.
<lastName, firstName>După efectuarea unei sincronizări a directorului, este posibil să găsiți că numele de utilizator se afișează în format.
Acest nume de utilizator poate apărea dacă atributul DisplayName din Active Directory este
configurat în acest fel. Când atributul este mapat la DisplayName în
cloud, numele apar <lastName, firstName> în formatul din Control Hub.
Pentru a modifica formatul, în ecranul de mapare a atributelor Directory Connector: mapați Active Directory atributul GivenName sn
(sau sn givName) la DisplayName în Cisco Cloud Numele atributelor.
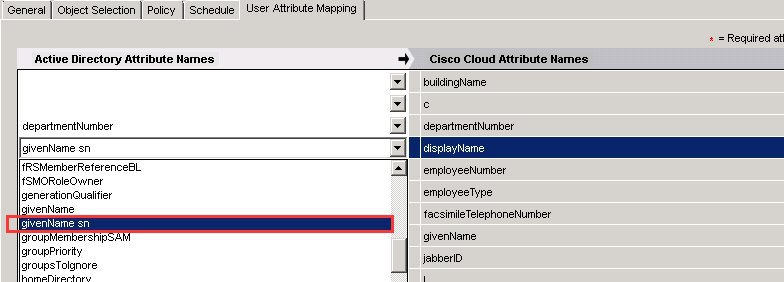
Alternativ, mapați atributul sn givName la
DisplayName:
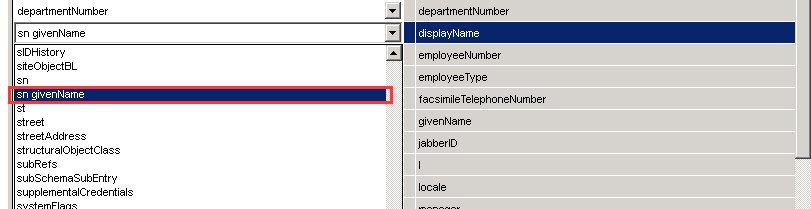
De asemenea, puteţi utiliza opţiunea Customize Attribute, dacă doriţi să mapaţi propria
expresie de atribut particularizată la DisplayName.
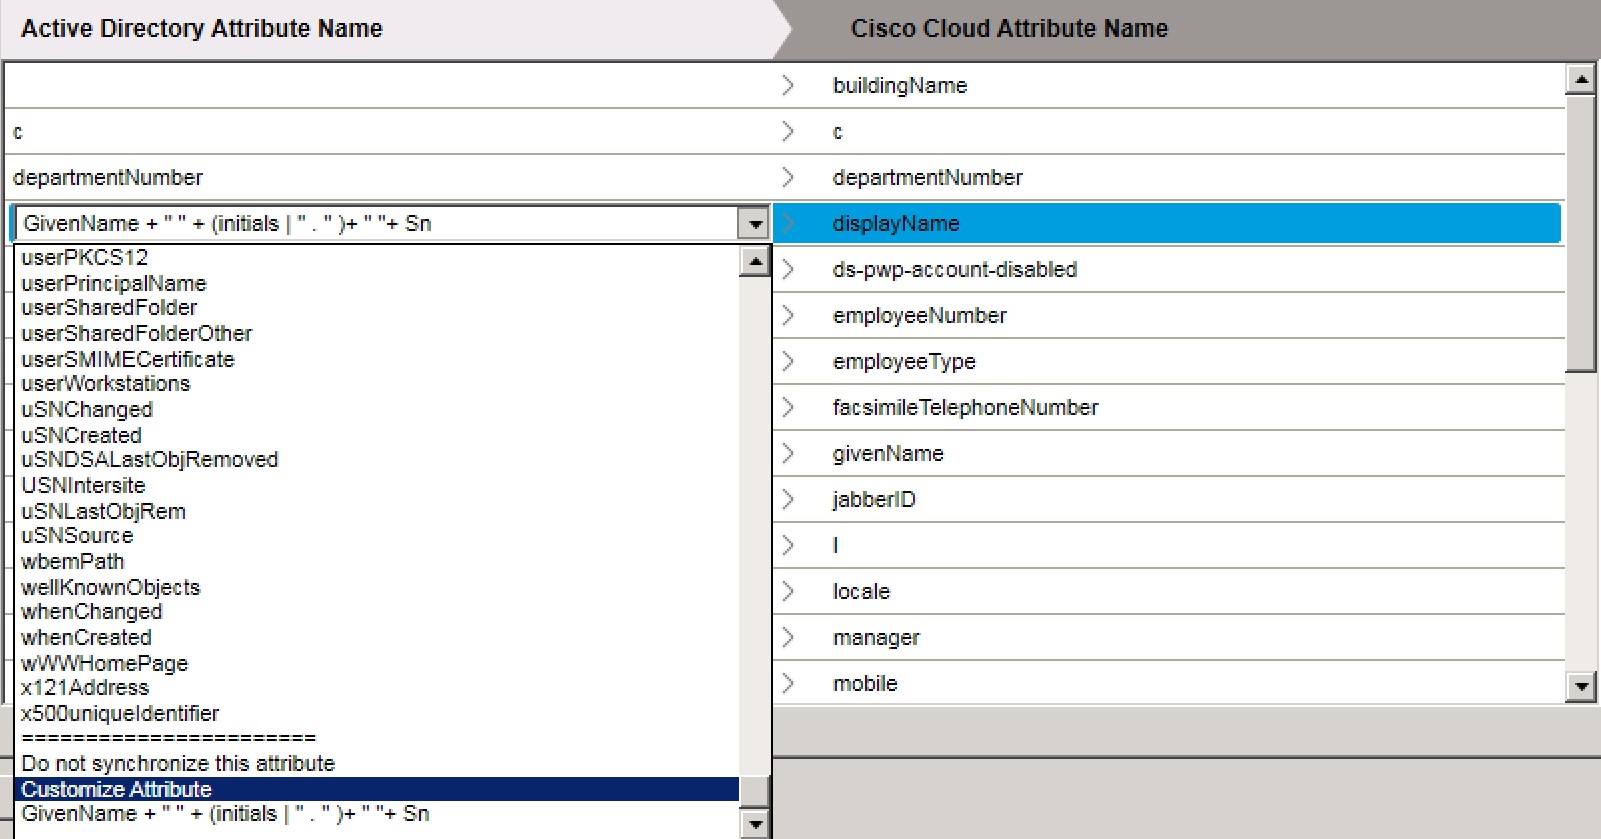
De exemplu, introduceți GivenName + „” + sn (prenume, spațiu, prenume) ca
expresie. Aceasta mapează cele două atribute în Active Directory DisplayName
în cloud.
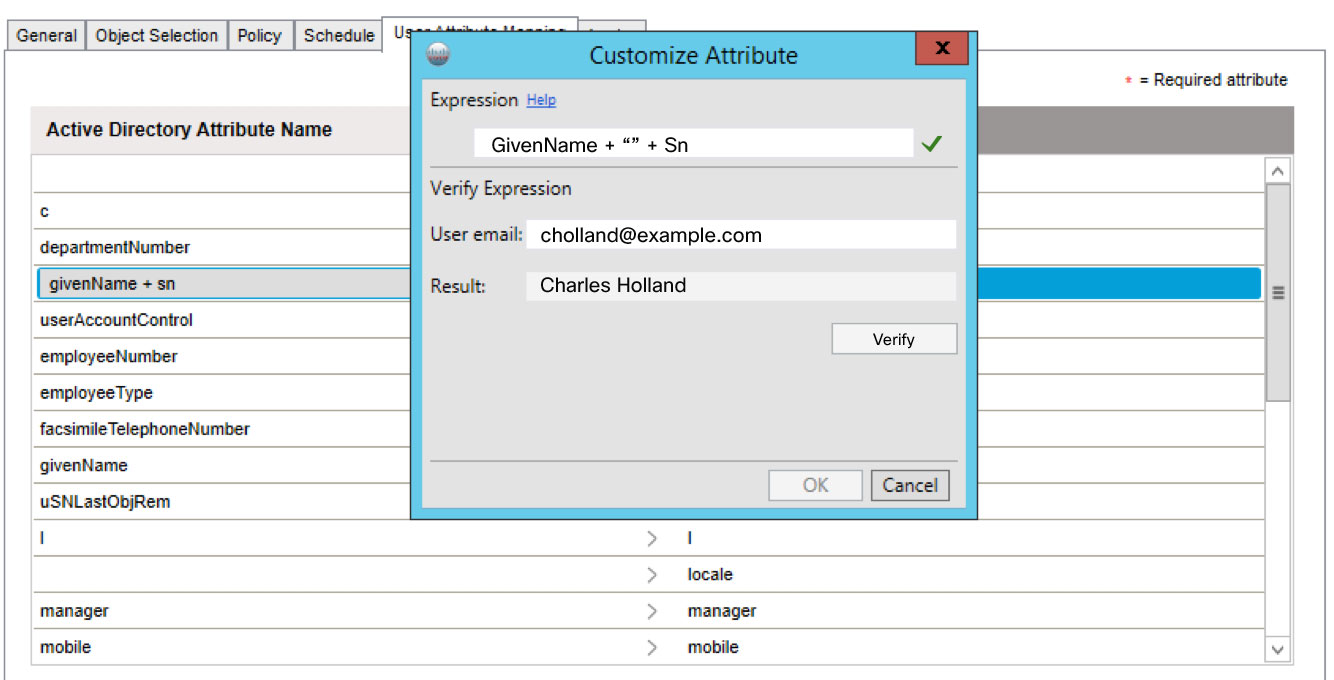
Permiteți utilizatorilor să schimbe numele afișate în Webex Meetings
Puteţi anula maparea atributului DisplayName de la sincronizarea în cloud în
Directory Connector dacă doriţi să permiteţi utilizatorilor să editeze numele afişate preferate. Utilizatorii pot introduce
un nume afișat pentru a fi afișat în timpul întâlnirilor Webex în loc de numele și prenumele lor.
Administratorii pot, de asemenea, să modifice numele afișat pentru un utilizator manual în Control
Hub.
| 1 |
Din Directory Connector, faceți clic pe Configurare, apoi alegeți Maparea atributelor utilizatorului. |
| 2 |
Selectați DisplayName sub Numele Cisco Cloud atributului. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce să faci în continuare
Utilizatorii își pot edita acum numele afișate de pe site-ul lor Webex.
Actualizați la cea mai recentă versiune de software
Pentru a menține implementarea în conformitate și pentru a obține cele mai recente caracteristici, funcționalități, remedieri de erori și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune de Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi Directory Connector care nu se mai sincronizează corect sau aveți o versiune care nu acceptă cerința obligatorie TLS 1.2.
Directory Connector vă notifică automat când este disponibilă o nouă versiune. Actualizați întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, vedeți o notificare în bara de activități Windows.
Deși puteți instala manual actualizările software-ului conectorului, vă recomandăm să urmați pașii din Setarea actualizărilor automate pentru a permite aplicației să gestioneze actualizările în mod automat.
| 1 |
Fie faceți clic pe notificare din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de actualizare. |
| 2 |
Urmați instrucțiunile pentru a finaliza actualizarea. |
| 3 |
Relansați conectorul și conectați-vă cu acreditările de administrator. |
| 4 |
Verificați numărul versiunii software-ului sub A . |
Ce să faci în continuare
Pentru o nouă instalare a Directory Connector, puteți descărca fișierul zip și apoi urmați pașii de instalare din acest ghid.
Configurarea setărilor generale pentru Directory Connector
Utilizați această procedură pentru a configura setările generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnal, actualizările automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe tabloul de bord în secțiunea conectori, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configurare, apoi faceți clic pe General. |
| 2 |
Introduceţi numele conectorului în câmpul Nume conector. Acest câmp afișează numai numele computerului care rulează în prezent conectorul. |
| 3 |
Alegeți nivelul jurnalului din meniul derulant. În mod implicit, nivelul jurnalului este setat la Info. Nivelurile de jurnal disponibile sunt:
Aceste setări afectează raportul de sincronizare care este trimis prin e-mail. Dacă setați nivelul jurnalului la Eroare, atunci numai erorile sunt raportate în raportul de sincronizare; dacă nu există erori, raportul de sincronizare nu este trimis. Schimbați setarea la Informații, apoi primiți rapoarte de sincronizare după sincronizarea completă. (Rețineți că pentru sincronizarea incrementală, nu se trimit rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlerele de domeniu preferate pentru a seta ordinea controlerelor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul superior nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Verificați Actualizați automat la noua versiune Cisco Directory Connector dacă doriți să apară actualizări automate. Este întotdeauna important să mențineți software-ul Cisco Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să verificați această setare pentru a permite actualizările automate ale software-ului să fie instalate în mod silențios atunci când sunt disponibile. |
| 6 |
Verificați LDAP peste SSL pentru a utiliza LDAP securizat (LDAPS) ca protocol de conectare. Dacă nu verificați LDAP peste SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conectare utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și sigură. |
Configurarea politicii conectorilor
Puteți seta numărul maxim de ștergeri care pot apărea în timpul sincronizării. Executarea sincronizării nu şterge obiectele din locaţia locală. Active Directory Toate obiectele sunt șterse numai din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când
efectuați sincronizarea completă sau incrementală, dacă numărul de utilizatori pe care doriți să îl ștergeți este mai mare decât
setarea, conectorul directorului afișează un avertisment. Dacă faceți clic pe Suprascri
ere prag, puteți începe sincronizarea completă sau incrementală cu succes, dar veți
vedea această notificare de suprascriere data viitoare când rulați politica.
| 1 |
Din Directory Connector, faceți clic pe Configurare, apoi alegeți Politică. |
| 2 |
Bifați caseta Activați declanșarea pragului de șter gere dacă doriți să adăugați un declanșator de prag. Alegerea acestei opţiuni declanşează o alertă dacă numărul de ştergeri depăşeşte pragul.
Când contul de ștergere îl depășește pe cel pe care îl definiți, sincronizarea eșuează.
|
| 3 |
Introduceți numărul maxim de ștergeri dorite. Valoarea implicită este 20. Vă recomandăm să nu creșteți valoarea implicită. |
| 4 |
Faceți clic pe Aplicați. |
Setați programul conectorului
Setați sincronizarea sincronizării Active Directory. Failover este utilizat pentru disponibilitate ridicată (HA). Dacă un conector este oprit, trecem la un alt conector de așteptare după intervalul predefinit.
| 1 |
Din Director Connector, faceți clic pe Configurare, apoi alegeți Program are. |
| 2 |
Specificați intervalul de sincronizare incrementală în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificați valoarea Trimitere rapoarte per... timp dacă doriți să modificați frecvența trimiterii rapoartelor. |
| 4 |
Bifa ți Activați programul sincroniz ării complete pentru a specifica zilele și ore le în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați intervalul de failover în minute. |
| 6 |
Faceți clic pe Aplicați. |
Scenarii de domenii multiple
Domeniile multiple se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare cheie în domenii diferite, după sincronizare, datele din domeniul cu prioritate superioară res crie datele din domeniul cu prioritate inferioară.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
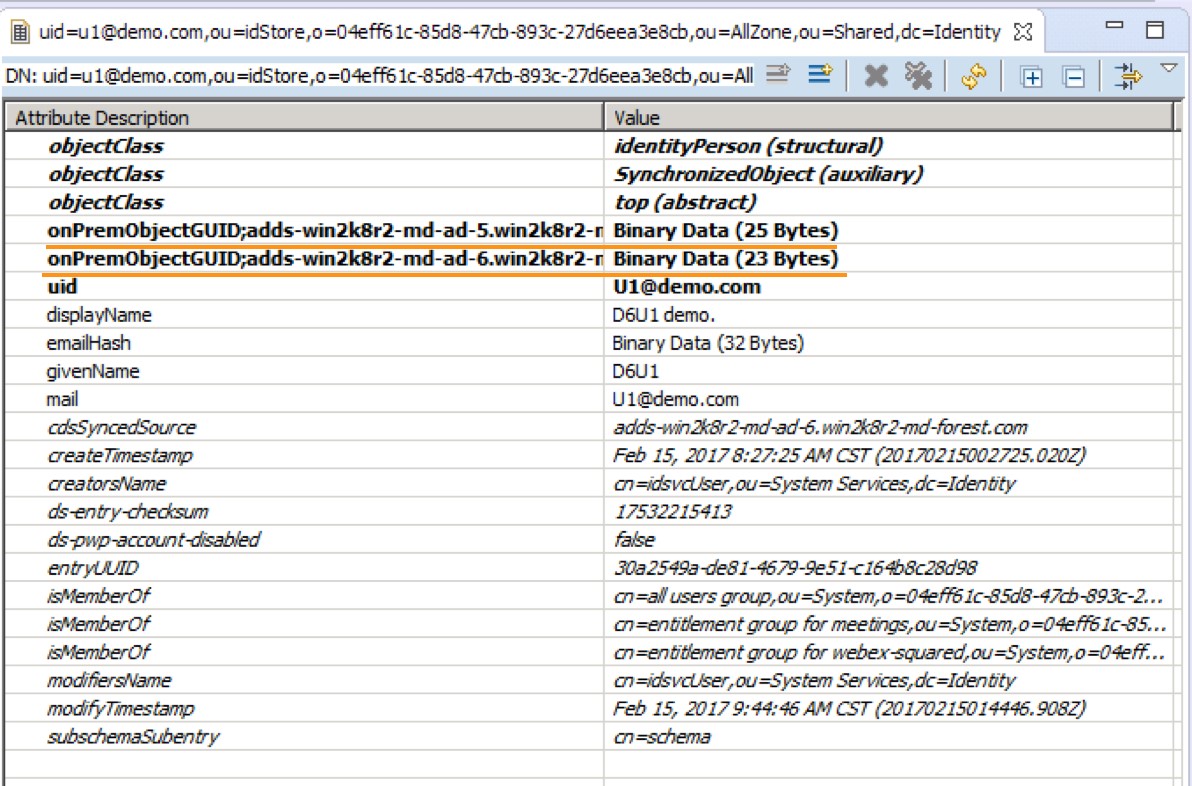
Valoarea cheie pentru „Utilizator” este adresa de e-mail; valoarea cheie pentru „Grup” este numele grupului.
Exemplu de caz de utilizare pentru mai multe domenii
Acest exemplu presupune o organizație cu două domenii - example1.com și example2.com, în ordinea priorității.
-
Adăugați user1 (e-mail: user@example1.com) la example1 Active Directory .com.
-
Adăugați grupa1 (Nume grup: Test) la example1 Active Directory .com.
-
Adăugați user2 (e-mail: user@example2.com) la example2 Active Directory .com.
-
Adăugați group2 (Nume grup: Test) la example2 Active Directory .com.
- Sincronizare pe example1.com
-
Ca caz de utilizare, user2 și group2 sunt sincronizate cu cloud și apar în https://admin.webex.com, în timp ce user1 și group1 nu sunt.
Dacă efectuați o sincronizare completă sau incrementală pentru example1.com, user1 și group1 sunt sincronizate. De asemenea, user2 și group2 sunt suprascrise de informațiile user1 și group1.
Utilizator1 face legătura cu user2 ca aceeași înregistrare din baza de date; grupa1 leagă grupa2 ca aceeași înregistrare din baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca caz de utilizare, user2 și group2 sunt sincronizate cu cloud și apar în https://admin.webex.com, în timp ce user1 și group1 nu sunt.
Luați în considerare acești pași:
- Ștergeți user1 și group1 pe Active Directory for example1.com.
- Efectuați o sincronizare completă sau incrementală pentru example1.com.
Rezultat: informațiile utilizatorului nu sunt modificate în https://admin.webex.com. Utilizator2 nu este legat de user1, iar group2 nu este legat de group1.
- Efectuați o sincronizare incrementală pentru example2.com.
Rezultat: informațiile utilizatorului nu sunt modificate în https://admin.webex.com.
- Efectuați o sincronizare completă pentru example2.com.
Rezultat: informațiile despre user2 și group2 sunt listate în https://admin.webex.com.
Sincronizați un domeniu nou și păstrați un domeniu existent
Dacă doriți să sincronizați un domeniu nou (B) menținând în același timp datele de utilizator sincronizate pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se le agă de noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul conector activ. Luați în considerare două domenii cu următoarea configurație: domeniul A cu conectori (ca1) și (ca2) pentru disponibilitate locală ridicată (HA); domeniul B cu conector (cb1). (ca1) și (ca2) servesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conec torul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setarea priorității domeniului
Utilizați această procedură pentru a modifica prioritatea Active Directory domeniilor dvs. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru ajută atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o organizație.
Nu utilizaţi această procedură dacă aveţi un singur domeniu listat în Directory Connector. Dacă încercați, conectorul vă arată un mesaj, afirmând că prioritatea domeniului nu este necesară.
Înainte de a începe
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului director Cisco. Trebuie să îl descărcați de pe https://admin.webex.com.
| 1 |
Din conectorul directorului Cisco, faceți clic pe Tablou de bord. |
| 2 |
Accesați Ac țiuni, apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe S us sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Sal vare pentru a salva această modificare. Domeniile sunt sortate după prioritate de sus în jos. |
Comutați domeniile
Utilizați această procedură pentru a reconecta conectorul de director Cisco la un domeniu diferit.
Înainte de a începe
-
Asigurați-vă că nu se execută activități de sincronizare înainte de a comuta domenii.
-
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului director Cisco. Trebuie să îl descărcați din Control Hub.
| 1 |
Din conectorul directorului Cisco, faceți clic pe Tablou de bord. |
| 2 |
Accesați Ac țiuni, apoi faceți clic pe Com utare domeniu. |
| 3 |
După ce ați citit avertismentul, dacă înțelegeți efectul pe care îl are această modificare asupra implementării și sunteți în continuare sigur, faceți clic pe Da. Dacă comutați un domeniu, atunci sunteți deconectat de la conectorul director Cisco curent, alte domenii din conector sunt neînregistrate și informațiile conectorului de pe acel computer sunt șterse. |
| 4 |
Conectați-vă din nou la conectorul directorului Cisco și relegați domeniul. |
Dezactivați sincronizarea directorului
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din vizualizarea client din https://admin.webex.com, acces ați , derulați la Sincronizare directoare, apoi alegeți una:
|
| 2 |
După ce citiți solicitarea, faceți clic pe Dezactivare. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea pentru Active Directory atributele mapate anterior în cloud și sincronizate cu Webex. După ce eliminați maparea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Tablou de bord. |
| 2 |
Accesați Ac țiuni, apoi faceți clic pe . |
| 3 |
Selectați maparea de eliminat din lista Nume de atribut. |
| 4 |
Sub Dom eniul de aplicare al utilizatorului afectat, selectați una dintre următoarele:
|
| 5 |
Faceți clic pe Aplicați. |
Gestionați imaginile de profil
Utilizați Directory Connector pentru a actualiza imaginile profilului utilizatorului sau pentru a elimina imaginile de profil ale utilizatorului necompletate.
| 1 |
Din Directory Connector, faceți clic pe Tablou de bord. |
| 2 |
Accesați Ac țiuni, apoi faceți clic pe . |
| 3 |
Sub Acțiuni, selectați una dintre următoarele:
|
| 4 |
Faceți clic pe Aplicați. |
Dezinstalați și dezactivați Directory Connector
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați. Eliminați complet un Director Connector pentru oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directorului.
-
Nu doriți să utilizați unul dintre mai mulți conectori de directoare ( disponibilitate ridicată).
-
Doriți să schimbați domeniul și să instalați un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru sincronizare cu disponibilitate ridicată (HA) sau mai multe domenii. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă a Directory Connector.
-
Salvați și închideți orice lucrare importantă înainte de a dezinstala Directory Connector.
| 1 |
De pe computerul Windows, accesați Panou de control, apoi faceți clic pe Programe și caracteristici. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Dez instalare, apoi urmați instrucțiunile. Este posibil să trebuiască să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din vizualizarea client din https://admin.webex.com, accesați , derulați la Sinc ronizare directoare,
faceți clic pe mai multe
|
| 4 |
După ce citiți solicitarea, faceți clic pe Dez activare. Cu excepția cazului în care există un alt Directory Connector într-o implementare de înaltă disponibilitate (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulați instrumentul de diagnosticare
Puteţi utiliza instrumentul de diagnosticare încorporat pentru a depana implementarea Directory Connector. Acest instrument este instalat ca parte a Directory Connector 3.4 în continuare.
Dacă sincronizarea nu a funcționat corect, este posibil să aveți o eroare de configurare sau de rețea. Acest instrument vă testează conexiunea la LDAP, astfel încât să puteți diagnostica singuri erorile înainte de a contacta asistența. Dacă instrumentul returnează orice eroare, puteți trimite rezultatele detaliate ale jurnalului la asistență.
-
Pentru a rula teste pentru serviciile de Active Directory domeniu:
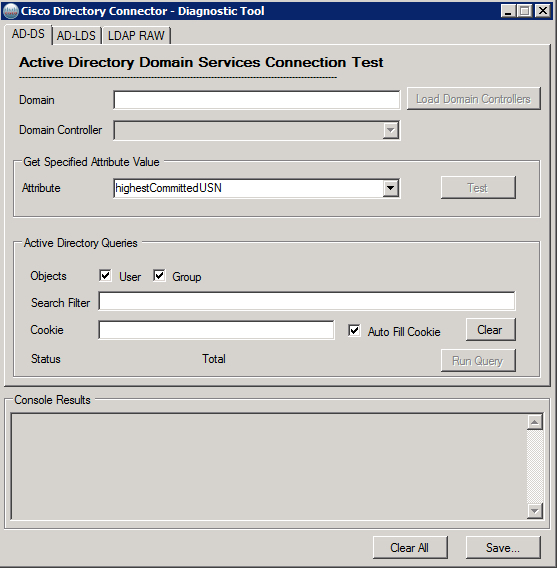
-
Pentru a rula teste pentru serviciile Active Directory Lightweight Directory:
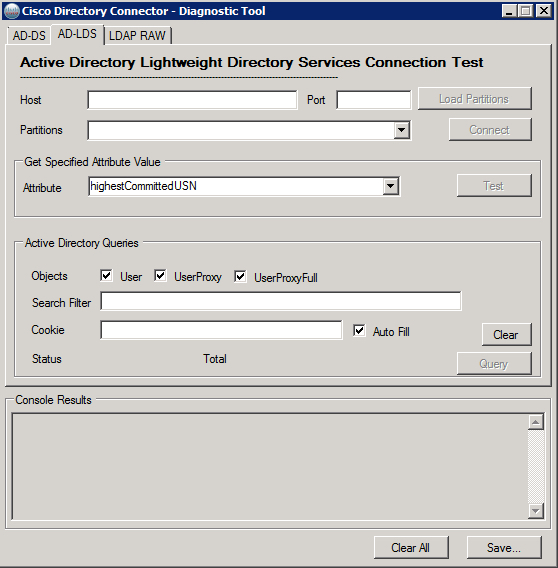
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
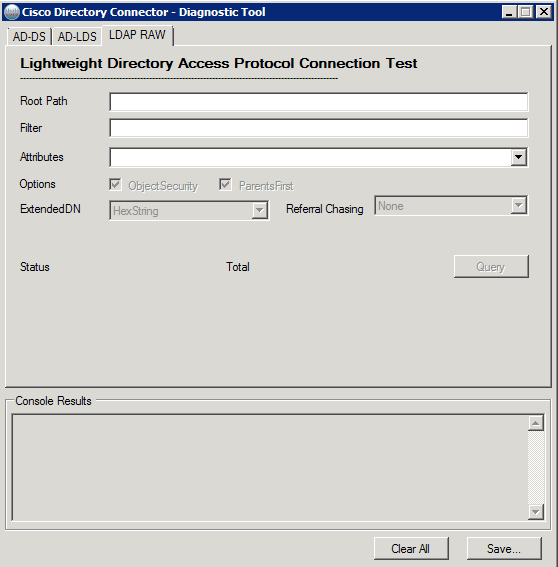
Depanare și remedieri pentru Directory Connector
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile despre utilizator, conectorul vă poate trimite un raport de e-mail care listează orice probleme legate de sincronizare. Consultați următoarele secțiuni pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalați
Conectorul directorului a încetat să funcționeze
Ați primit e-mailuri de alertă care vă anunțau că Directory Connector nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Directory Connector să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați conectorul directorului. Dacă nu este acolo, descărcați cea mai recentă versiune de la Control Hub și instalați-o.
-
Deschideți Service și localizați Serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Început. Dacă serviciul este oprit, faceți clic dreapta și selectați Start pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la Internet.
Eroare de reinstalare
Probl emă —Dacă instalați imediat un conector nou după dezinstalarea unuia vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă —În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Solu ție —După ce trece ceva timp, încercați din nou instalarea.
Autentificare
Conectorul director se blochează în timpul conectării SSO
Problema
Directory Connector se poate bloca după ce introduceți o adresă de e-mail dintr-o pagină de conectare SSO.
Soluție
Încercați următoarele:
Efectuați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Gestionarea politicilor de grup (gpedit.msc).
-
Faceți clic dreapta pe o anumită OU sau domeniu și selectați Creați un GPO în acest domeniu și conectați-l aici...
-
Dați un nume politicii, apoi faceți clic dreapta și alegeți Editare.
Efectuați acești pași pentru a modifica politica la nivel de mașină:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi El ement de registry.
-
Pentru Cal ea cheie, introduceți sau navigați la HKEY_LOCAL_MACHINE\ SOFTWARE\ Microsoft\\ Main. Internet Explorer
-
Introduceți
Disable Script Debuggerpentru Value și introduceținupentru Val ue data.Setările ar trebui să se potrivească cu această captură de ecran:
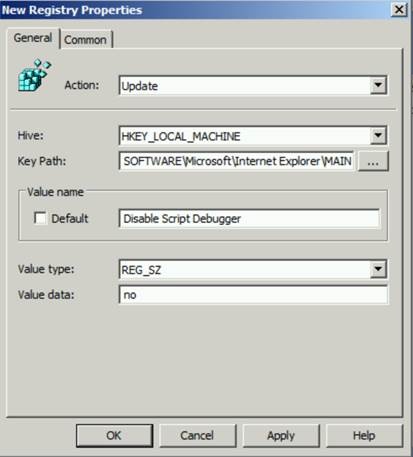
Efectuați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi El ement de registry.
-
Pentru Cal ea cheie, introduceți sau navigați la HKEY_CURRENT_USER\ SOFTWARE\ Microsoft\\ Main. Internet Explorer
-
Introduceți
Disable Script Debuggerpentru Value și introduceținupentru Val ue data.Setările ar trebui să se potrivească cu această captură de ecran:
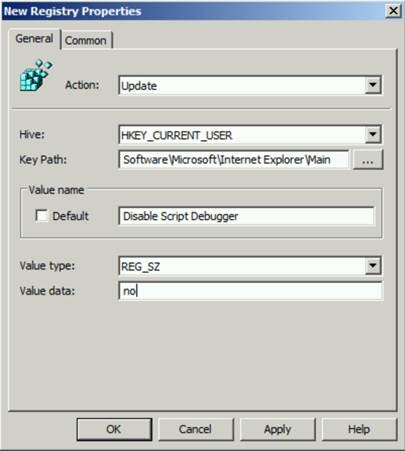
Modificările intră în vigoare după ce executați gpupdate
/force, mașina a repornit (pentru
modificările mașinii) sau utilizatorul se conectează din nou (pentru modificările utilizatorului).
Conectorul de serviciu Cisco DirSync nu a putut fi înregistrat
Problema
Conectarea eșuează și apare acest mesaj: „Conectorul de servicii Cisco DirSync nu a putut fi înregistrat.”
Soluție
Sistemul Windows pe care este instalat Directory Connector trebuie să fie membruActive Directory.
Nu apare nicio pagină de conectare
Problema
Ați deschis Directory Connector și pagina de conectare nu a apărut.
Soluție
Încercați următorii pași:
-
ÎnInternet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere, cum ar fi Chrome și Firefox.
-
Dacă nu Internet Explorer puteți vizita linkul, dar alte browsere pot, verificați Internet Explorer setările și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați Internet Explorer procedura Activare TLS în.)
Apare solicitarea de conectare
Problema
Apare un prompt care vă solicită să introduceți numele de utilizator și parola pentru a trece autentificarea.
Cauză posibilă
Directory Connector finalizează autentificarea de securitate NTLM în tăcere cu contul de conectare. Dacă autentificarea eșuează, apare un dialog pentru a solicita numele de utilizator și parola de autentificare.
Soluție
Când vedeți fereastra pop-up de conectare, trebuie să furnizați un cont valid cu autentificare corectă pentru trecerea securității.
Nu se poate conecta la serverul de la distanță
Problema
În timpul funcționării normale, apare mesajul de eroare: „Nu se poate conecta la serverul de la distanță”.
Cauză posibilă
Este posibil să aveți probleme cu proxy care trebuie rezolvate.
Soluție
Consultați Depanarea problemelor de conectare la contul de serviciu pentru mai multe informații de depanare.
Imposibil de înregistrat conectorul
Problema
Vedeți mesajul de eroare „Nu se poate înregistra conectorul. A avut loc o excepție generală.”
Cauză posibilă
În cele mai multe cazuri, problema se datorează faptului că Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluție
Încercați următoarele:
-
Rulați un prompt de comandă (cmd) și apoi introduceți
ldp.exe. -
Faceţi clic pe Legare, selectaţi Legare ca utilizator conectat în prezent, apoi faceţi clic pe OK.
-
Faceți clic pe , introduceți
DC=CompanyName, DC=ADca BaseDN, apoi faceți clic pe OK. -
Dacă problema continuă, deschideți o carcasă cu asistență.
Sincronizare
Avatarele nu sunt sincronizate
Problema
Conectorul de director Cisco a sincronizat datele AD ale utilizatorilor în cloud Webex. Dar nici o dată de avatar nu a fost sincronizată cu succes.
Cauză posibilă
Dacă ați reutilizat un server de avatar existent și avatarurile utilizatorului au fost deja sincronizate, atunci memoria cache locală le captează și evită retrimiterea din nou pentru a economisi lățimea de bandă.
Soluție
Ștergeți memoria cache locală urmând acești pași:
-
Accesați C:\Program Files (x86)\Cisco Systems\ Cisco Directory Connector\ Plugins\
-
Ștergeți Dirsyn cPluginAvatar.dll-cache.bin.
-
Reluați sincronizarea avatarului din conectorul directorului Cisco.
Conturi de e-mail ale utilizatorilor conflictuali
Problema
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor conflictuale.
-
Dacă utilizatorii au încercat versiunea gratuită a aplicației Webex, adresele lor de e-mail se află în organizația gratuită a consumatorilor.
-
Dacă e-mailurile utilizatorilor au fost vreodată sincronizate într-o altă organizație.
-
Dacă e-mailurile utilizatorilor există în mai multe domenii care aparțin organizației.
Soluție
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatorii:
-
Asigurați-vă că ați verific at domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația gratuită de consumatori. Consultați Rev endicarea utilizatorilor către organizația dvs. (Conversia utilizatorilor) pentru mai multe informații.
-
Efectuați o rulare uscată în Cisco Directory Connector, apoi reactivați sincronizarea director ului
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din Active Directory sursele dvs.
Utilizator convertit marcat ca inactiv
Problema
În mediul sincronizat de director, ați convertit un utilizator gratuit (organizație de consumatori) în organizația dvs. de întreprindere, dar utilizatorul convertit nu se poate conecta la aplicația Webex.
Cauză posibilă
Când utilizatorul gratuit este convertit în organizația întreprinderii, utilizatorul este marcat ca stare inactivă timp de 30 de zile ca măsură de conformitate a securității. În această perioadă, utilizatorul nu se poate conecta la aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizator nu se află înActive Directory.
Soluție
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator local Active Directory care corespunde contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la aplicația Webex și contul nu va fi șters.
Sincronizarea incrementală eșuează
Problema
O sincronizare incrementală eșuează.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Acceptați actualizări de valoare incrementală.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare legat.
-
Valorile rezultatului atributului respectiv au fost actualizate de la ultima dată când a fost efectuată o sincronizare completă.
Soluție
Windows Server 2008 R2 are o eroare legată de această problemă. Eroarea este remediată în 2012 R2 și mai târziu. Vă recomandăm să actualizați Windows Server la cel puțin 2012 R2.
Valoare nevalidă pentru atribut
Problema
Pentru [user dn (nume distins)], atributul [nume atribut] are următoarea valoare nevalidă [valoarea atributului].
Cauză posibilă
Pentru cn=b, ou=angajați, OU=C Users, DC=C, DC=Com, atributul [număr de telefon] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluție
Un atribut pentru acest utilizator nu are o valoare validă. Fixați valoarea acestuia în conformitate cu descrierea din mesajul de avertizare. Apoi faceți o altă sincronizare.
Utilizatorii potriviți care urmează să fie șterși
Problema
Utilizatorii potriviți sunt marcați pentru a fi șterși.
Când efectuați o sincronizare de rulare uscată pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Cu toate acestea, utilizatorul este marcat ca obiect care trebuie șters.
Soluție
Alegeți o soluție adecvată:
-
Dacă este în regulă să ștergeți utilizatorul și să refaceți licențele după aceea, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul de la AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți o carcasă cu asistență.
Lipsa atributului
Problema
Atributul necesar [atribute_name] la adăugarea intrării locale [user dn (nume distins)]. Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Cauză posibilă
Adresa de e-mail a atributului necesar lipsește. La adăugarea intrării locale [CN = Sales User, OU = Engineers, OU = K, DC = k, DC = local], intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Soluție
Unul dintre atributele necesare lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru acel utilizator.
Grupul imbricat nu se va sincroniza
Problema
Utilizatorii dintr-un Active Directory grup imbricate nu sunt sincronizați corect cu cloud.
Cauză posibilă
Se utilizează un filtru care include atât grupul copil, cât și grupul părinte, care nu este acceptat. De exemplu: (MemberOf=CN=TestGroup1, CN=Utilizatori, DC=RKTest2008, DC=Org)
Soluție
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: | (MemberOf=CN=TestGroup1, CN=Utilizatori, DC=RKTest2008, DC=Org) (MemberOf=CN=TestSubgrup, CN=Utilizatori, DC=RKTest2008, DC=Org)
Conflictul de denumire a utilizatorilor
Problema
Există un conflict de denumire pentru [user dn] pentru un obiect de intrare în cloud existent cu numele: [adresa de e-mail utilizator] și de tip utilizator [user_type].
Cauză posibilă
Un utilizator cu acea adresă de e-mail există deja în Control Hub.
Soluție
Creați un utilizator în dvs. Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Hub de control
Lista de utilizatori lipsește în Control Hub
Problema
Dacă aveți o organizație Webex cu mai mult de 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluție
Puteți utiliza funcționalitatea de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utiliz atori, faceți clic pe Căut  are, apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se vor sincroniza cu Control Hub
Problema
Utilizatorii dintr-un grup de directoare nu se vor sincroniza corect cu Control Hub.
Cauză posibilă
Grupul nu este etichetat ca IsCritical SystemObject în. Active Directory
Soluție
Asigurați-vă că atributul Active DirectoryIsCriticalSystemObject este setat la TRUE în.
Activați depanarea pentru Directory Connector
Puteţi activa depanarea pentru a ajuta la diagnosticarea oricăror erori pe care le întâlniţi în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt:\\ Cisco SystemsCisco Systems\ Cisco Directory Connector\ Logs <Installation Location>
| 1 |
Rulaţi fişierul |
| 2 |
Reporniți serviciul. Consultați Cum să porniți serviciile pentru îndrumare. |
| 3 |
În Directory Connector, faceți clic pe Tablou de bord. |
| 4 |
Accesați Ac țiuni, apoi faceți clic pe . |
| 5 |
Cu depanarea activată, repetați acțiunile care au cauzat o eroare; aceasta captează datele de trafic, astfel încât să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: dacă fișierul este gol, asigurați-vă că contul are privilegii de a accesa AD DS sau AD LDS. Dosarul jurnal salvează doar fișierele pentru ultimele 3 zile. Conținutul din fișierele jurnal este în concordanță cu ieșirea jurnalului de evenimente către sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal la asistență pentru asistență. |
| 8 |
Dezactivați funcția de depanare când ați terminat. |
Lansați Vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Afișează un rezumat al evenimentelor administrative și jurnalelor de eroare.
| 1 |
Din Directory Connector, accesați Tabloul de bord, apoi faceți clic pe . Dialogul Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorilor. |
| 2 |
Din Vizualizatorul de evenimente, accesați .
|
| 3 |
Sub Ac țiuni, faceți clic pe Salvare toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier Evenimente (*.evtx) sau alt format, cum ar fi xml sau csv. |
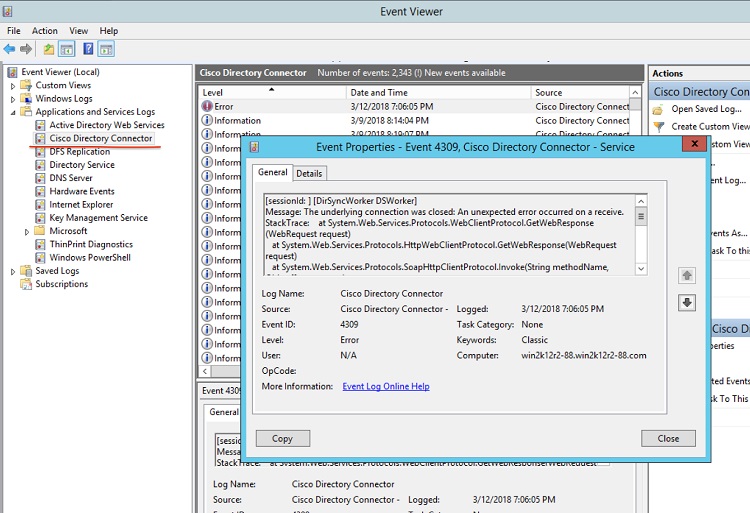
Ce să faci în continuare
Dacă trebuie să deschideți o carcasă, contactați asist ența, descrieți problema cu conectorul și apoi atașați fișierul Evenimente la cazul dvs.
Jurnalele de evenimente captează acțiunile utilizatorului. Pentru ajutor cu gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați comutat furnizorii de conectare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la conectorul de director Cisco:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browserul dvs.
| 1 |
Desch Internet Explorer ideți, apoi alegeți Instrumente. Acum bifați casetele pentru versiunea TLS/SSL pe care doriți să o activați Faceți clic pe OK Închideți browserul și deschideți-l din nou |
| 2 |
Faceți clic pe Opțiuni Internet, accesați Av ans at, derulați la Securitate. |
| 3 |
Bifați casetele de selectare Utilizați TLS 1.1 și Utilizați TLS 1.2, apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să intre în vigoare. |
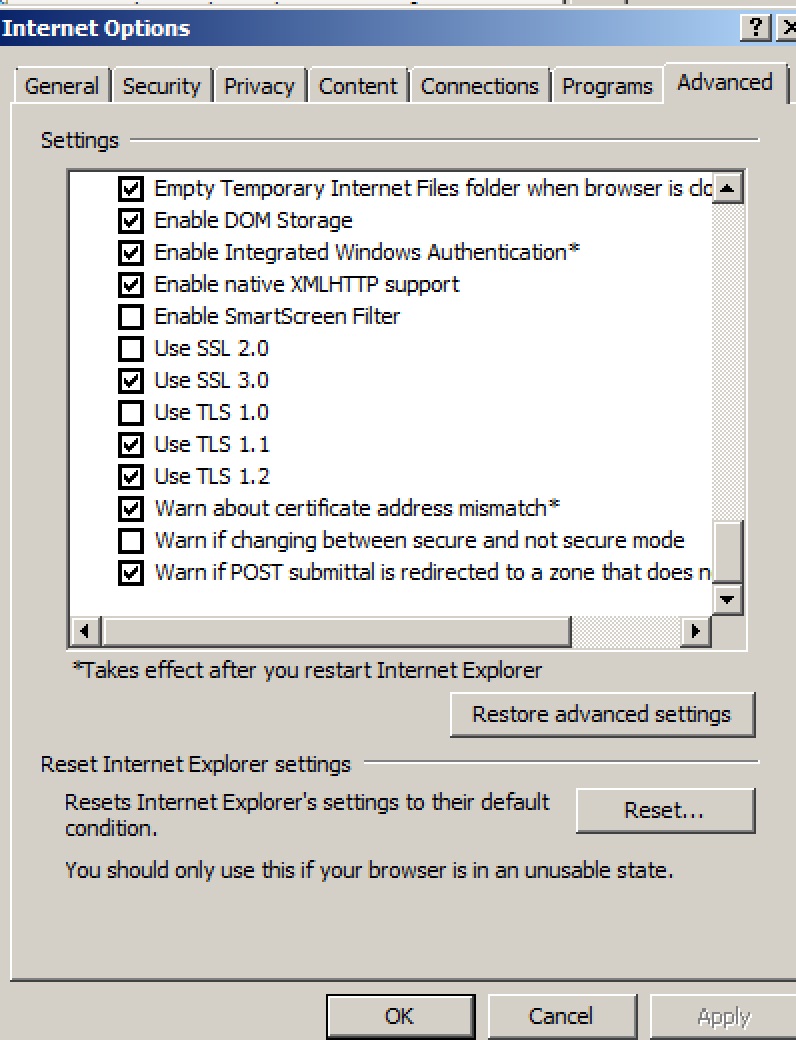
Depanarea problemelor de conectare la contul de serviciu
Dacă nu vă puteți conecta la conectorul de director Cisco sau nu puteți rula o sincronizare, utilizați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încercați să vizitați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul dvs. web. |
| 2 |
Alegeți unul, în funcție de rezultate:
|
| 3 |
Cel puțin, asigurați-vă că contul configurat pentru Serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegiu care îi permite să acceseze date avatar și date AD. În mod implicit, serviciul utilizează acreditările și autentificarea contului de conectare Windows. |
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare a bibliotecii de legături dinamice sigure (DLL) este setat implicit în registrul Windows și plasează ulterior directorul curent al utilizatorului în ordinea de căutare DLL. Dacă acest mod a fost dezactivat cumva, un atacator ar putea plasa un DLL rău intenționat (numit la fel ca un fișier DLL de referință care se află în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica de două ori setările registrului.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu precauție extremă. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\ System\ CurrentControlSet\ Control\ Session Manager. |
| 3 |
Alegeți unul:
|
Pentru mai multe informații, consultați Ordinea de căutare a bibliotecii de legături dinamice.
Prezentare generală a conectorului de directoare
Directory Connector este o aplicație locală pentru sincronizarea identității în cloud. Descăr caţi software-ul conectorului de la Control Hub şi îl instalaţi pe maşina locală.
Cu Directory Connector, vă puteți menține conturile de utilizator și datele înActive Directory, astfel încât Active Directory devine singura sursă de adevăr. Când efectuați o modificare local, aceasta este replicată în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile din tabel:
| Caracteristică | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Tabloul de bord oferă un program de sincronizare, un rezumat și o stare de sincronizare, precum și starea conectorului de directoare. Puteți vizualiza tabloul de bord de fiecare dată când vă conectați. |
| Rulare uscată înainte de sincronizarea cu cloud | Efectuați o serie uscată de modificări în director înainte ca acestea să fie implementate în cloud. Apoi rulați un raport pentru a vedea că modificările pe care doriți să le faceți sunt cele pe care le așteptați. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau sincronizați modificările incrementale pentru a econom isi puterea de procesare și a scurta timpul de sincronizare. |
|
Sincronizarea mai multor domenii (pădure unică sau păduri multiple) |
Directory Connector acceptă mai multe domenii, fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe Active Directory domenii, puteți instala un Direc tor Connector pentru fiecare domeniu, legați fiecare domeniu la organizația dvs. și apoi sincronizați fiecare bază de utilizatori în Webex. Control Hub reflectă starea afișând starea de sincronizare pentru mai mulți conectori de directoare, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un con ector director într-o implementare cu disponibilitate ridicată. |
| Sincronizare programată | Setați un program de sincronizare în funcție de zi, oră și minut. |
| Lightweight Directory Access Protocol(LDAP) filtre | Definiți criteriile de căutare LDAP și furnizați importuri eficiente. |
| Active Directorymaparea atributelor | Microsoft Active DirectoryAtributele mapate la atributele cloud Webex corespunzătoare. Puteți să mapați atribute relevante pentru Active Directory configurația dvs. și, de asemenea, să definiți atribute personalizate pentru a fi mapate în cloud. Atributele din sediu formează diverse date în cloud, cum ar fi informații despre contul de utilizator, numerele de telefon ale întreprinderii din echipele Webex, adresele SIP ale resurselor de cameră și alte date ale cardului de contact al utilizatorului (titlul postului, departamentul, managerul și așa mai departe). |
|
Director corporativ pentru resurse locale de cameră și utilizatori Cisco Webex Calling (Cloud PSTN) și persoane de contact pentru întreprinderi fără licențiere Webex |
Dacă o parte a organizației utilizează PSTN în Cisco Webex Calling cloud pentru serviciul de apeluri sau aveți dispozitive Room locale, această caracteristică permite utilizatorilor să caute în director persoane de contact de întreprindere de pe telefoanele lor Cisco Webex Calling (PSTN în cloud) sau resursele Cameră.
|
| Vizualizator de evenimente | Utilizați vizualizatorul de evenimente pentru a determina dacă au existat probleme cu sincronizarea. |
| Instrument de diagnosticare și depanare | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana implementarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect,
este posibil să aveți o eroare de configurare sau de rețea. Acest instrument vă testează
conexiunea, Active Directory astfel încât să puteți diagnostica singuri erorile
înainte de a contacta asistența. După ce activați depanarea în Directory Connector, sunt scrise jurnale care pot fi trimise la asistența tehnică. |
| Actualizare automată | După instalarea Directory Connector, vi se trimite o notificare ori de câte ori este disponibilă o nouă versiune a software-ului. Puteți configura actualizări automate, astfel încât să aveți întotdeauna cea mai recentă versiune a software-ului atunci când este lansată o nouă versiune. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o copie de rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se prăbușește. |
Directory Connector este împărțit în trei domenii:
-
Control Hub este interfața unică care vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatorii, atribuiți licențe, descărcați Directory Connector și configurați conectarea unică (SSO) dacă doriți ca utilizatorii dvs. să se autentifice prin furnizorul lor de identitate de întreprindere și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare a conectorului Directory este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe Active Directory domenii, puteți instala o clipă a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Utilizând software-ul, puteți rula o sincronizare pentru a vă aduce conturile de Active Directory utilizator în Webex, pentru a vizualiza și monitoriza starea sincronizării și pentru a configura serviciile Directory Connector.
-
Serviciul de sincronizare a directoarelor vă Active Directory solicită să preluați utilizatori și grupuri pentru a sincroniza cu serviciul de conector și cu conectorul de directoare.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Cerințe pentru Directory Connector
Ferestre și Active Directory cerințe
Puteţi instala Directory Connector pe aceste servere Windows acceptate:
-
Windows Server 2025
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă cu modulele cookie, vă recomandăm să actualizați controlerul de domeniu la o versiune care conține remedierea - Windows Server 2012 R2 sau 2016.
Directory Connector este acceptat cu următoarele Active Directory servicii:
-
Active Directory2025
(Directory Connector este acceptat atunci când se utilizează cea mai recentă versiune de Active Directory Windows Server 2025)
-
Active Directory2016
(Directory Connector este acceptat atunci când se utilizează cea mai recentă versiune de Active Directory Windows Server 2019)
-
Active Directory2012
-
Active Directory2008 R2
-
Active Directory2008
Rețineți următoarele cerințe suplimentare:
-
Directory Connector necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (necesar pentru aplicația Directory Connector. Dacă întâmpinați probleme, utilizați instrucțiunile din Activați.NET Framework 3.5 utilizând Expertul Adăugare roluri și caracteristici.)
-
.NET Framework v.4.5 (necesar pentru TLS1.2)
-
-
Active Directoryeste necesar nivelul funcțional forestier 2 (Windows Server 2003) sau o versiune ulterioară. (Vezi Care sunt nivelurile Active Directory funcționale? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu aceste cerințe minime de hardware:
-
8 GB RAM
-
50 GB spațiu de stocare
-
Nu există un minim pentru CPU
Cerințe de rețea
Dacă rețeaua dvs. se află în spatele unui firewall, asigurați-vă că sistemul dvs. are acces HTTPS (port 443) la internet.
Cerințe organizaționale Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o versiune de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator Webex App să fie active înainte de a se conecta pentru prima dată, vă recomandăm să faceți următoarele:
-
Adăugați, verificați și revendicați opțional domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Efectuați o integrare de conectare unică (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Suprimați invitațiile automate prin e-mail, astfel încât utilizatorii noi să nu primească invitația automată prin e-mail și să vă puteți desfășura propria campanie de e-mail. (Această caracteristică necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stările și acțiunile utilizatorului în Hub de control.
Cerințe de instalare
-
Pentru un mediu de domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați un conector director pentru fiecare Active Directory domeniu. Dacă doriți să sincronizați un domeniu nou (B) menținând în același timp datele de utilizator sincronizate pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows separat acceptat pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru conectarea la conector, nu avem nevoie de un cont administrativ Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
Acest utilizator local trebuie să aibă privilegii pe acea mașină Windows pentru a se conecta la controlerul de domeniu și a citi obiectele Active Directory utilizatorului. Contul de conectare al mașinii ar trebui să fie un administrator de computer cu privilegii de a instala software pe mașina locală. (Aceste informații se aplică, de asemenea, unei autentificări pentru o mașină virtuală.)
-
În timp ce vă conectați la conector, contul de conectare trebuie să fie același cu contul complet de administrator pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesaActive Directory. Cu toate acestea, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesaActive Directory. (Aceste informații se aplică, de asemenea, unei autentificări pentru o mașină virtuală.)
-
Asigurați-vă că modul de căutare în biblioteca de legături dinamice Windows Safe (DLL) este activat utilizând această procedură: Verificați SafeDLLSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii dintr-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain Service/ Light Active Directory weight Directory Services (AD DS/AD LDS) pe computere separate.
Cerințe de domenii multiple
Înainte de a urmări sarcinile din Cisco Directory Connector Deployment Task Flow, rețineți următoarele cerințe și recomandări dacă intenționați să sincroniz Active Directory ați informații din mai multe domenii în cloud:
-
Pentru fiecare domeniu este necesară o instanță separată de Directory Connector.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugarea, verificarea și revendicarea domeni ilor.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru ca organizația dvs. să fie mutată într-o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile despre resursele camerei împreună cu conturile de utilizator. (Consultați Sincronizarea informațiilor camerei locale cu Webex Cloud.)
Active DirectoryRecomandări de grup pentru atribuirea automată a licențelor
Active Directorygrupurile sunt utilizate pentru a colecta conturi de utilizator, conturi de computer și alte grupuri în unități gestionabile. Lucrul cu grupuri în loc de utilizatori individuali ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri înActive Directory:
-
Grupuri de distribuție —Folosit pentru a crea liste de distribuție de e-mail.
-
Grupuri de securitate —Folosit pentru a atribui permisiuni resurselor partajate.
Luați în considerare următoarele linii directoare atunci când creați grupuri înActive Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi Vânzări, Marketing, Manageri, Contabili, Licențiere Webex și așa mai departe).
-
Utilizați convenții standard de denumire în cadrul organizației pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail și așa mai departe. de exemplu, numele grupului „GSG_WebEx_Licensing_EMEAR” se referă la un grup global de securitate pentru utilizatorii EMEAR de licențiere Webex.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi după geografie sau ierarhie managerială. Utilizați descrieri de grup pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupurile nou furnizate, definiți șablonul de grup de licențe automate în Hub de control pentru acele grupuri. Consul tați Configurarea șablonului de atribuire automată a licen țelor pentru mai multe informații.
Informații despre dimensionare
Directory Connector funcționează ca o punte între cloud- ul Active Directory local și Webex. Ca atare, conectorul nu are o limită superioară pentru câte Active Directory obiecte pot fi sincronizate cu cloud. Orice limite asupra obiectelor directorului local sunt legate de versiunea specifică și specificațiile pentru Active Directory mediul care este sincronizat cu cloud, nu de conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de Active Directory obiecte. (O lucrare de sincronizare 5000 de utilizatori nu va dura până la 50000.)
-
Viteza rețelei și lățimea de bandă.
-
Volumul de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50000 de utilizatori, vă recomandăm să utilizați un al doilea conector pentru failover și redundanță.
Deoarece mai mulți factori sunt implicați în sincronizare și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem oferi valori specifice de timp pentru cât va dura o sincronizare a obiectelor.
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare a bibliotecii de legături dinamice sigure (DLL) este setat implicit în registrul Windows și plasează ulterior directorul curent al utilizatorului în ordinea de căutare DLL. Dacă acest mod a fost dezactivat cumva, un atacator ar putea plasa un DLL rău intenționat (numit la fel ca un fișier DLL de referință care se află în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica de două ori setările registrului.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu precauție extremă. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\ System\ CurrentControlSet\ Control\ Session Manager. |
| 3 |
Alegeți unul:
|
Pentru mai multe informații, consultați Ordinea de căutare a bibliotecii de legături dinamice.
Integrare Proxy Web
Integrare Proxy Web
Dacă autentificarea proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația dvs. utilizează un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează cu succes utilizatorii.
Puteți lua una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy web)
-
Proxy web explicit printr-un fișier.pac (conectorul moștenește setările proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără modificări
Utilizați un proxy web prin browser
Puteți configura Directory Connector pentru a utiliza un proxy web prinInternet Explorer.
Dacă Serviciul Cisco DirSync rulează dintr-un cont diferit de utilizatorul conectat în prezent, trebuie, de asemenea, să vă conectați cu acest cont și să configurați proxy-ul web.
| 1 |
DinInternet Explorer, accesați , apoi alegeți Setări LAN. |
| 2 |
Indicați instanța Windows către locul în care este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista permisă:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabelul ACL pentru firewall este actualizat pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru serviciile Webex. |
Configurați proxy web printr-un fișier PAC
Puteți configura un browser client pentru a utiliza un fișier.pac. Acest fișier furnizează adresa proxy web și informațiile despre port. Directory Connector moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să se conecteze și să sincronizeze cu succes informațiile utilizatorului la cloud Webex, asigurați-vă că autentificarea proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista permisă:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabelul ACL pentru firewall este actualizat pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru serviciile Webex. |
Proxy NTLM
Directory Connector acceptă NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Proiectare NTLM
În cele mai multe cazuri, un utilizator dorește să acceseze alte resurse ale stației de lucru printr-un PC client, ceea ce poate fi dificil de realizat într-un mod sigur.
În general, proiectarea tehnică a NTLM se bazează pe un mecanism de provocare
și răspuns:
-
Un utilizator se conectează la un PC client printr-un cont Windows și o parolă. Parola nu este salvată niciodată local. În loc de o parolă text simplu, o valoare hash a parolei este stocată local. Când un utilizator se conectează prin parola la client, sistemul de operare Windows compară valoarea hash stocată și valoarea hashată din parola de intrare. Dacă ambele sunt aceleași, autentificarea trece.
Când utilizatorul dorește să acceseze orice resursă dintr-un alt server, clientul trimite o solicitare serverului cu numele contului în text simplu.
-
Când serverul primește solicitarea, serverul generează o cheie aleatorie pe 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită înapoi clientului, provocarea este stocată în server. Și apoi serverul trimite provocarea clientului în text simplu.
-
De îndată ce clientul primește provocarea trimisă de la server, clientul criptează provocarea prin valoarea hash menționată la Pasul 1. După criptare, valoarea este trimisă înapoi la server.
-
Când serverul primește valoarea criptată de la client, serverul o trimite controlerului de domeniu pentru verificare. Cererea include: numele contului, provocarea criptată pe care clientul a trimis-o și provocarea simplă inițială.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta provocarea inițială. Controlerul doman se poate compara apoi cu valoarea hash primită și valoarea hash criptată. Dacă sunt aceleași, verificarea are succes.
Windows are autentificare de securitate încorporată în sistemul de operare, facilitând aplicațiile să accepte autentificarea de securitate. Drept urmare, nu este nevoie să finalizați configurarea ulterioară.
Configurați proxy transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează cererile http (portul 80/port 443) și nu este necesară configurarea din partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul are succes - vedeți o fereastră pop-up de autentificare așteptată a browserului la pornirea conectorului. |
Setați autentificarea proxy
Adăugați adresa URL
cloudconnector.webex.com la lista permisă creând o listă de control acces.
Pe serverul firewallului de întreprindere:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 Mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control acces pentru a aplica gazdei conectorului și specificați
De exemplu: access-list 2000 acl-inside permis extins TCP [IP-ul conectorului] cloudconnector.webex.com eq https
|
| 4 |
Aplicați acest ACL la interfața de firewall corespunzătoare, care este aplicabilă numai pentru această gazdă cu conector unic. |
| 5 |
Asigurați-vă că restul gazdelor din întreprinderea dvs. sunt în continuare obligate să utilizeze proxy-ul web prin configurarea instrucțiunii de refuz implicite corespunzătoare. |
Fluxul de activități de implementare a conectorului director Cisco
Înainte de a începe
| 1 |
Control Hub afișează inițial sincronizarea directorului ca fiind dezactivată. Pentru a activa sincronizarea directorului pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă. Pentru o nouă instalare a Directory Connector, accesați întotdeauna Control Hub (https://admin.webex.com) pentru a obține cea mai recentă versiune a software-ului, astfel încât să utilizați cele mai recente caracteristici și remedieri de erori. După instalarea software-ului, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 2 |
Conectați-vă la Directory Connector Conectați-vă cu acreditările de administrator Webex și efectuați configurarea inițială. |
| 3 |
Este întotdeauna important să vă mențineți software-ul Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să utilizați această procedură pentru a permite actualizările automate ale software-ului să fie instalate silen țios atunci când sunt disponibile. |
| 4 |
Alegeți Active Directory obiectele de sincronizat În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte critice de sistem pentru un domeniu. Pentru mai mult control asupra obiectelor care se sincronizează, puteţi selecta anumiţi utilizatori pentru sincronizare şi specificaţi filtrele LDAP utilizând pagina Selectare obiect din Directory Connector. |
| 5 |
Atributele utilizatorului pentru hartă Puteți să mapați atributele din localul dvs. Active Directory la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid. |
| 6 |
Sincronizați avatarurile directorului utilizând una dintre următoarele proceduri:
Puteți sincroniza avatarurile utilizatorilor dvs. în cloud, astfel încât avatarul fiecărui utilizator să apară atunci când se conectează la aplicație. Puteți sincroniza avatarele dintr-un Active Directory atribut sau un server de resurse. |
| 7 |
Sincronizați informațiile camerei locale cu Webex Cloud Utilizați această procedură pentru a sincroniza informațiile camerei locale din Active Directory norul Webex. După ce sincronizați informațiile camerei, dispozitivele camerei locale cu o adresă SIP configurată și mapată se afișează ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud, cum ar fi un dispozitiv Webex Room sau Cisco Webex Board |
| 8 |
Pentru a furniza utilizatori din In Active Directory to Control Hub, efectuaţi aceşti paşi:
Urmați această secvență pentru a Active Directory furniza utilizatori pentru conturile Webex App. Puteți furniza utilizatori dintr-o pădure multiplă sau o Active Directory implementare de domenii multiple pentru Directory Connector 3.0 și versiuni ulterioare. În timpul procesului de încorporare a utilizatorilor din domenii diferite, trebuie să decideți dacă să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturile de testare dintr-o versiune de încercare. Scopul este de a avea o potri vire exactă între Active Directories și cloud-ul Webex. |
Instalați Directory Connector
Control Hub afișează inițial sincronizarea directorului ca fiind dezactivată. Pentru a activa sincronizarea directorului pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă.
Trebuie să instalați un conector pentru fiecare Active Directory domeniu pe care doriți să îl sincronizați. O singură instanță Directory Connector poate servi doar un singur domeniu. Consultați următoarea diagramă pentru a înțelege fluxul pentru sincronizarea mai multor domenii:
Înainte de a începe
Dacă vă autentificați printr-un server proxy, asigurați-vă că aveți acreditările proxy:
-
Pentru autentificarea de bază proxy, veți introduce numele de utilizator și parola după ce instalați o instanță a conectorului. Internet ExplorerConfigurarea proxy este, de asemenea, necesară pentru autentificarea de bază; consultați Utilizarea unui proxy web prin browser
-
Pentru proxy NTLM, este posibil să vedeți o eroare când deschideți conectorul pentru prima dată. Consul tați Utilizarea unui proxy web prin browser.
| 1 |
În Control Hub, accesați Utilizatori ului și alegeți Următorul. |
| 2 |
Faceți clic pe link ul Descărcare și instalare pentru a salva cea mai recentă versiune a fișierului.zip pentru instalarea conectorului pe serverul VMware sau Windows. Puteți obține fișierul.zip direct de la acest link, dar trebuie să aveți acces administrativ complet la o organizație Control Hub pentru ca acest software să funcționeze. Pentru o nouă instalare, obțineți cea mai recentă versiune a software-ului, astfel încât să utilizați cele mai recente funcții și remedieri de erori. După instalarea software-ului, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 3 |
Pe serverul VMware sau Windows, dezarhivați și rulați fișierul.msi din folderul de configurare pentru a lansa expertul de configurare. |
| 4 |
Faceți clic pe Urmă torul, bifați caseta pentru a accepta acordul de licență, apoi faceți clic pe Urmă torul până când vedeți ecranul tip cont. |
| 5 |
Alegeți tipul de cont de serviciu pe care doriți să îl utilizați și efectuați instalarea cu un cont de administrator:
Pentru a evita erorile, asigurați-vă că există următoarele privilegii:
|
| 6 |
Faceți clic pe Instal are. După executarea testului de rețea și dacă vi se solicită, introduceți acreditările de bază proxy, faceți clic pe OK, apoi faceți clic pe Finalizare. |
Ce să faci în continuare
Vă recomandăm să reporniți serverul după instalare. Raportul de rulare uscată nu poate afișa rezultatul corect atunci când datele nu au fost publicate. În timpul repornirii aparatului, toate datele sunt reîmprospătate pentru a afișa un rezultat exact în raport.
Conectați-vă la Directory Connector
Înainte de a începe
Asigurați-vă că aveți acreditările proxy.
-
Pentru autentificarea de bază proxy, veți introduce numele de utilizator și parola după ce deschideți conectorul pentru prima dată.
-
Pentru proxy NTLM, deschidețiInternet Explorer, faceți clic pe pictograma roată, accesați Opțiuni Internet> Conexiuni > Setări LAN, asigurați-vă că informațiile despre serverul proxy sunt adăugate, apoi faceți clic pe OK. Consul tați Utilizarea unui proxy web prin browser.
| 1 |
Deschideți conectorul, apoi adăugați
|
| 2 |
Dacă vi se solicită, conectați-vă cu acreditările de autentificare proxy, apoi conectați-vă la Webex utilizând contul dvs. de administrator și faceți clic pe Urmă torul. |
| 3 |
Confirmați organizația și domeniul.
|
| 4 |
După ce apare ecranul Confirmare organiz are, faceți clic pe Con firmare. Dacă ați legat deja AD DS/AD LDS, apare ecranul Confir mare organizare. |
| 5 |
Faceți clic pe Confir mare. |
| 6 |
Alegeți unul, în funcție de numărul de Active Directory domenii pe care doriți să le legați la Directory Connector:
|
Ce să faci în continuare
După ce vă conectați, vi se solicită să efectuați o sincronizare de rulare uscată.
Tabloul de bord al conectorului director
Când vă conectați prima dată la Directory Connector, apare tabloul de bord. Aici puteți vizualiza un rezumat al tuturor activităților de sincronizare, puteți vizualiza statisticile cloud, puteți efectua o sincronizare uscată, puteți începe o sincronizare completă sau incrementală și puteți lansa vizualizarea evenimentului pentru a vedea informațiile de eroare.
Dacă sesiunea dvs. expiră, conectați-vă din nou.
Puteți rula cu ușurință aceste activități din Bara de instrumente Acțiuni sau din meniul Acțiuni.
|
Componenta |
Descriere |
|---|---|
|
Sincronizarea curentă |
Afișează informațiile de stare despre sincronizarea care este în curs de desfășurare. Când nu se execută nicio sincronizare, afișarea stării este inactivă. |
|
Următoarea sincronizare |
Afișează următoarele sincronizări complete și incrementale programate. Dacă nu este setat niciun program, este afişat Neprogram at. |
|
Ultima sincronizare |
Afișează starea ultimelor două sincronizări efectuate. |
|
Starea sincronizării curente |
Afișează starea generală a sincronizării. |
|
Conectori |
Afișează conectorii locali actuali disponibili pentru Cloud. |
|
Statistici Cloud |
Afișează starea generală a sincronizării. |
|
Program de sincronizare |
Afișează programul de sincronizare pentru sincronizarea incrementală și completă. |
|
Rezumatul configurației |
Listează setările pe care le-ați modificat în configurație. De exemplu,
rezumatul poate include următoarele:
|
| Acțiune | Descriere |
|---|---|
| Începeți sincronizarea incrementală |
Porniți manual o sincronizare incrementală Această acțiune este dezactivată atunci când întrerupeți sau dezactivați sincronizarea, dacă o sincronizare completă nu a fost finalizată sau dacă o sincronizare este în desfășurare. |
|
Sincronizați Dry Run |
Efectuați o sincronizare de rulare uscată. |
|
Lansați Vizualizatorul de evenimente |
Lansați Vizualizatorul de evenimente Microsoft. |
|
Reîmprospătați |
Reîmprospătați tabloul de bord al conectorului director Cisco |
|
Acțiune |
Descriere |
|---|---|
| Sincronizați acum |
Începeți o sincronizare completă instantaneu. |
|
Mod de sincronizare |
Selectați modul de sincronizare incrementală sau completă. |
|
Resetați secretul conectorului |
Stabiliți o conversație între conectorul de director Cisco și serviciul de conector. Selectarea acestei acțiuni va reseta secretul în cloud și apoi va salva secretul local. |
|
Alergare uscată |
Efectuați un test al procesului de sincronizare. Trebuie să faceți o rulare uscată înainte de a face o sincronizare completă. |
|
Depanare |
Activați/dezactivați depanarea. |
|
Reîmprospătați |
Reîmprospătați ecranul principal al conectorului directorului Cisco. |
|
Ieșire |
Ieșiți din conectorul directorului Cisco. |
|
Combinație de taste |
Acțiune |
|---|---|
|
Alt+A |
Afișați meniul Acțiuni |
|
|
Sincronizare acum |
|
|
Resetați secretul conectorului |
|
|
Alergare uscată |
|
|
Sincronizare incrementală |
|
|
Sincronizare completă |
|
|
Afișați meniul Ajut or |
|
|
Ajutor |
|
|
Despre |
|
|
FAQ |
Setați actualizări automate
| 1 |
Din Directory Connector, accesați , apoi bifați Actualizare automată la noua versiune Cisco Directory Connector. |
| 2 |
Faceți clic pe Aplicați pentru a salva modificările. |
Noile versiuni ale conectorului sunt instalate automat atunci când sunt disponibile.
Puteți gestiona manual upgrade-urile, dacă preferați. Consultați Actualizarea la cea mai recentă versiune de software pentru mai multe informații.
Alegeți Active Directory obiectele de sincronizat
În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte critice de sistem pentru un domeniu. Pentru mai mult control asupra obiectelor care se sincronizează, puteţi selecta anumiţi utilizatori pentru sincronizare şi specificaţi filtrele LDAP utilizând pagina Selectare obiect din Directory Connector.
Grupuri pentru atribuirea automată a licențelor
Control Hub vă permite să gestionați atribuirile de licențe pe bază de grup. Aveți posibilitatea să creați șabloane de licență și să le map Active Directory ați la grupuri pe care le sincronizați în cloud. În momentul creării utilizatorului, Webex verifică calitatea de membru al utilizatorului și maparea șablonului de licență automată pentru acel utilizator nou.
Vă recomandăm să utilizați un filtru LDAP pentru a sincroniza numai grupurile relevante în cloud. De exemplu, puteți seta filtrul la:
(& (CN = Exemplu) (ObjectClass = grup)) *
Acest filtru sincronizează toate grupurile din DN-ul de bază unde numele începe cu Exemplu. Utilizatorilor care nu sunt atribuiți grupurilor li se atribuie licențe din șablonul de licență automat implicit pe care l-ați configurat în Control Hub.
Grupuri pentru implementări hibride de securitate a datelor
În Directory Connector, trebuie să bifa ți Gru puri dacă utilizați Hybrid Data Security pentru a configura un grup de încercare pentru utilizatorii pilot. Consultați Ghi dul de implementare pentru securitatea datelor hibride pentru îndrumare. Această setare Directory Connector nu afectează sincronizarea altor utilizatori în cloud.
Înainte de a începe
Active DirectoryRecomandări de grup pentru atribuirea automată a licențelor
| 1 |
Din Directory Connector, accesați Configurare, apoi faceți clic pe Selectarea obiectelor. |
| 2 |
În secțiunea Tip obiect, bifați Utiliz atori și luați în considerare limitarea numărului de containere care pot fi căutate pentru utilizatori. Dacă doriți să sincronizați doar utilizatorii dintr-un anumit grup, de exemplu, trebuie să introduceți un filtru LDAP în câmpul Filtre LDAP utilizatori. Dacă doriți să sincronizați utilizatorii care se află în grupul Example-manager, utilizați un filtru ca acesta:
|
| 3 |
Selectați Identificați camera pentru a separa datele camerei de datele utilizatorului. Faceți clic pe Person alizare dacă doriți să configurați atribute suplimentare pentru a identifica datele utilizatorului ca date de cameră. Utilizați această setare dacă doriți să sincronizați informațiile camerei locale din Active Directory norul Webex. După sincronizarea informațiilor despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată se afișează ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud. Pentru mai multe informații, consultați S incronizarea informațiilor camerei locale cu Webex Cloud. |
| 4 |
Bifa ți Gru puri dacă doriți să sincroniz Active Directory ați grupurile de utilizatori în cloud. Nu adăugați un filtru LDAP de sincronizare utilizator în câmpul Grupuri. Ar trebui să utilizați câmpul Grupuri numai pentru a sincroniza datele grupului în sine în cloud. În mod implicit, grupurile nu sunt sincronizate pentru clienții noi. Trebuie să activați sincronizarea grupului. De asemenea, trebuie să sincronizați grupurile de securitate. |
| 5 |
Verificați Contacte dacă doriți să sincronizați informațiile de contact ale utilizatorilor în cloud. Directory Connector sincronizează contactele utilizatorului numai atunci când acestea sunt obiecte
cu clasa de obiecte de Directory Connector gestionează numai contactele sincronizate de conector. Dacă există deja contacte în Control Hub, sincronizarea nu șterge contactele. Dacă contactele sunt eliminate din domeniul de sincronizare, informațiile de contact ale utilizatorilor vor fi, de asemenea, eliminate în Control Hub. |
| 6 |
Configurați filtrele LDAP. Puteți adăuga filtre extinse furnizând un filtru LDAP valid. Consultați acest articol pentru mai multe informații despre configurarea filtrelor LDAP. |
| 7 |
Specificați DN-urile de bază locale de sincron izat făcând clic pe Selec tare pentru a vedea structura arboreluiActive Directory. De aici, puteți selecta sau deselecta containerele pe care doriți să căutați. |
| 8 |
Verificați dacă obiectele pe care doriți să le adăugați pentru această configurație și faceți clic pe Selectare. Puteţi selecta containere individuale sau părinte pe care să le utilizaţi pentru sincronizare. Selectați un container părinte pentru a activa toate containerele copil. Dacă selectați un container copil, containerul părinte afișează o bifă gri care indică faptul că un copil a fost bifat. Puteți apoi să faceți clic pe Selectare pentru a accepta Active Directory containerele pe care le-ați bifat. Dacă organizația plasează toți utilizatorii și grupurile în containerul Utilizatori, nu trebuie să căutați alte containere. Dacă organizația dvs. este împărțită în unități organizaționale, asigurați-vă că selectați OU. |
| 9 |
Faceți clic pe Aplicați. Alegeți o opțiune:
Pentru informații despre rulările uscate, consultați Efectu area unei sincronizări de rulare uscată pentru Active Directory utilizatorii dvs. Pentru sincronizarea grupului, trebuie să efectuați o sincronizare completă: efectuați o sincronizare completă a Active Directory utilizatorilor în cloud. |
Atributele utilizatorului pentru hartă
Puteți să mapați atributele din localul dvs. Active Directory la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid, un identificator unic pentru fiecare cont de utilizator din serviciul de identitate cloud.
Puteți alege ce Active Directory atribut să mapați în nor — de exemplu,
puteți să mapați FirstName LastName Active Directory sau o
expresie particularizată de atribut la Display Name în nor.
Conturile din Active Directory trebuie să aibă o adresă de e-mail; uid-ul se mapează în mod implicit la câmpul de anunț al poștei (nu SamAccountName).
Dacă alegeți ca limba preferată să provină de la dvs.Active Directory, atunci Active Directory este singura sursă de adevăr: utilizatorii nu vor putea schimba setarea limbii în Setările Webex, iar administratorii nu vor putea modifica setarea în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configurare, apoi alegeți Maparea atributelor utilizatorului. Această pagină arată numele atributelor pentru Active Directory (în stânga) și norul Webex (în dreapta). Toate atributele necesare sunt marcate cu un asterisc roșu. |
| 2 |
Derulați în jos până la partea de jos a num elor de Active Directory atri bute, apoi alegeți unul dintre aceste Active Directory atribute pentru a fi mapate la atributul cloud uid:
Puteți să mapați oricare dintre celelalte Active Directory atribute la uid, dar vă recomandăm să utilizați mail sau userPrincipalName, așa cum este descris în liniile directoare de mai sus. În unele cazuri, userPrincipalName este utilizat pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru gestionarea calendarului se mapează la câmpul principal de adresă de e-mail din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Pentru a vedea ce atribute Active Directory corespund în cloud, consultați Maparea Active Directory atributelor în Directory Connector. Pentru ca sincronizarea să funcționeze, trebuie să vă asigurați că Active Directory atributul pe care îl alegeți este în format de e-mail. Directory Connector afișează o fereastră pop-up pentru a vă reaminti dacă nu alegeți unul dintre atributele recomandate. |
| 3 |
Dacă Active Directory atributele predefinite nu funcționează pentru implementare, faceți clic pe meniul derulant atribut, derulați în partea de jos, apoi alegeți Particul arizare atribut pentru a deschide o fereastră care vă permite să definiți o expresie de atribut. Faceți clic pe Ajut or pentru a obține mai multe informații despre expresii și pentru a vedea exemple despre modul în care funcționează expresiile. De asemenea, puteți vedea Ex presii pentru atribute personalizate pentru mai multe informații. În acest exemplu, să mapăm Active Directory atributele
Directory Connector verifică valoarea atributului uid în serviciul de identitate și preia 3 utilizatori disponibili sub opțiunile curente de filtrare a utilizatorului. Dacă toți acești 3 utilizatori au un format de e-mail valid, Cisco Directory Connector afișează următorul mesaj:
Dacă atributul nu poate fi verificat, veți vedea următorul avertisment și puteți reveni Active Directory la a verifica și remedia datele utilizatorului:
|
| 4 |
(Opțional) Alegeți mapări pentru telefonul mobil și numărul de telefon dacă doriți ca numerele de telefon mobil și de serviciu să apară, de exemplu, în cardul de contact al utilizatorului din aplicația Webex. Datele numărului de telefon apar în aplicația Webex atunci când un utilizator trece cu mouse-ul peste imaginea de profil a altui utilizator. Pentru mai multe informații despre apelarea de pe cardul de contact al unui utilizator, consultați Apel area în Ghidul de implementare Webex (Unified CM) (administratori). |
| 5 |
Alegeți mapări suplimentare pentru ca mai multe date să apară în cardul de contact:
După ce atributele sunt mapate, informațiile apar atunci când un utilizator trece cu mouse-ul peste imaginea de profil a altui utilizator:
Pentru mai multe informații despre cardul de contact, consultați Verificarea persoanelor pe care le contactați. După ce aceste atribute sunt sincronizate cu fiecare cont de utilizator, puteți activa și People Insights în Control Hub. Această caracteristică permite utilizatorilor aplicației Webex să partajeze mai multe informații în profilurile lor și să afle mai multe despre celălalt. Pentru mai multe informații despre caracteristică și cum să o activați, consultați People InsightsProfiluri pentru evenimente Webex, Jabber și Webex (nou) în Control Hub Webex Meetings |
| 6 |
După ce faceţi alegerile, faceţi clic pe Aplicare. |
Orice date de utilizator conținute în su Active Directory prascrie datele din cloud care corespund acelui utilizator. De exemplu, dacă ați creat manual un utilizator în Control Hub, adresa de e-mail a utilizatorului trebuie să fie identică cu adresa de e-mail dinActive Directory. Orice utilizator fără o adresă de e-mail corespunzătoare Active Directory este șters.
Utilizatorii șterși sunt păstrați în serviciul de identitate cloud timp de 7 zile înainte de a fi șterși definitiv.
Active Directoryși atribute cloud
Puteți să mapați atributele din loc Active Directory alul dvs. la atributele corespunzătoare din cloud utilizând fila Mapare atribute utilizator.
Acest tabel compară maparea dintre numele Active Directory atributelor și numele Cisco Cloud atributelor. Aceste valori și mapări sunt setarea implicită în Directory Connector. Puteți alege diferite atribute în meniul derulant Active Directory și puteți determina care atribut local se sincronizează cu atributul cloud.
Gândiți-vă la atributele derulante ca presetări. Ca alternativă la valorile din Active Directory rând, puteți specifica, de asemenea, un atribut personalizat, propria presetare, în Active Directory (o expresie cu atribute multiple) pentru a fi mapat la un singur atribut cloud din rândul corespunzător. În acest fel, aveți flexibilitatea de a determina numele afișate ale utilizatorilor dvs. - de exemplu, puteți adăuga o expresie care creează un atribut personalizat bazat pe titlul angajatului, numele dat și prenumele din. Active Directory
De asemenea, puteți specifica oricare dintre Active Directory atributele de mapat la uid în cloud. Cu toate acestea, trebuie să vă asigurați că atributul local respectă un format valid de e-mail.
De asemenea, puteți utiliza adrese de e-mail alternative, dacă, de exemplu, doriți să utilizați userPrincipalName pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a gestiona calendarul acestuia. În acest caz, mapați o altă adresă de e-mail la e-mailuri; atributul type-work. Acesta este e-mailul utilizat pentru autentificare; nu este folosit pentru a vă gestiona calendarul. Adresa de e-mail pe care o asociați din AD trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator.
|
Active Directorynume de atribute |
Numele atributelor cloud Webex |
notițe |
|---|---|---|
|
— |
Denumirea clădirii |
— |
|
c |
c |
Acest atribut specifică abrevierea țării utilizatorului. |
|
Numărul departamentului |
Numărul departamentului |
Acest atribut este utilizat pentru numărul departamentului utilizatorului care apare în cardul de contact și informații despre persoane. |
|
Nume afișat |
Nume afișat |
Acest atribut este utilizat pentru numele afișat al contului de utilizator care apare în Control Hub, cardul de contact și informațiile despre persoane. |
|
Controlul contului de utilizator |
ds-pwp-cont-dezactivat |
Acest atribut este utilizat pentru sincronizarea utilizatorului. Asigurați-vă că atributul userAccountControl este mapat la ds-pwp-accoun t-disabled sau utilizatorii nu vor fi sincronizați corect. |
|
Număr de angajaţi |
Număr de angajaţi |
— |
|
FacsimileElephoneNumber |
FacsimileElephoneNumber |
— |
|
— |
JabberID |
Acest atribut cloud se referă la adresele IM (tip XMPP) utilizate de Jabber. Această valoare nu este aceeași cu SIPAddresses. |
|
l |
l |
Acest atribut specifică orașul utilizatorului. |
|
— |
regiune |
— |
|
manager |
manager |
Acest atribut este utilizat pentru numele managerului utilizatorului care apare în cardul de contact și informații despre persoane. |
|
mobil |
mobil |
Acest atribut este utilizat ca număr de telefon mobil care apare pentru apelarea utilizatorului de pe cardul de contact. |
|
o |
o |
Acest atribut specifică numele companiei sau organizației și apare în cardul de contact. |
|
or |
or |
Acest atribut specifică numele unității organizaționale. |
|
Livrare fizicăNumele biroului |
Livrare fizicăNumele biroului |
Acest atribut specifică locația biroului utilizatorului. |
|
Cod poștal |
Cod poștal |
Acest atribut specifică codul poștal sau poștal al utilizatorului pentru livrarea fizică a corespondenței. |
|
Limba preferată |
Limba preferată |
Acest atribut stabilește limba preferată a utilizatorului și sunt acceptate următoarele formate: xx_YY sau xx-YY. Iată câteva exemple: en_US, en_GB, fr-CA. Dacă utilizați o limbă neacceptată sau un format nevalid, limba preferată a utilizatorilor se va schimba în limba setată pentru organizație. |
|
MSrtCSIP-PrimaryUserAddress IPPhone |
SIP-adrese; tip = întreprindere |
Acest atribut este utilizat pentru sincronizarea informațiilor camerei locale din Active Directory cloud. Cisco Webex |
|
Sn |
Sn |
Acest atribut este utilizat pentru numele de familie al contului de utilizator care apare în Control Hub, cardul de contact și informațiile despre persoane. |
|
st |
st |
Acest atribut specifică statul sau provincia utilizatorului. |
|
Adresa străzii |
stradă |
Acest atribut specifică adresa de stradă a utilizatorului pentru livrarea fizică a corespondenței. |
|
Număr de telefon |
Număr de telefon |
Acest atribut specifică numărul de telefon principal (de lucru) al utilizatorului care este utilizat pentru apelarea utilizatorului de pe cardul de contact. |
|
— |
fusul orar |
Acest atribut cloud specifică fusul orar al utilizatorului. |
|
titlu |
titlu |
Acest atribut specifică titlul utilizatorului care apare în cardul de contact și informații despre persoane. |
|
tip |
afacere |
— |
|
*poștă *UserPrincipalName |
uid |
O mapare obligatorie a atributelor. Pentru fiecare cont de utilizator, Active Directory valoarea se mapează la un uid unic în cloud. În unele cazuri, userPrincipalName este utilizat pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru gestionarea calendarului se mapează la câmpul principal de adresă de e-mail din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Utilizatorul poate utiliza apoi oricare dintre aceste adrese de e-mail pentru a se conecta, atâta timp cât maparea corectă a atributelor SAML este în vigoare. Consultați exemplul de mapare a atributelor de mai jos pentru a afla cum puteți mapa o adresă de e-mail alternativă. |
|
*UserPrincipalName *poștă <custom attribute> |
e-mailuri; lucrări de tip |
Această mapare este opțională, utilizați-o dacă doriți să utilizați adrese de e-mail alternative. Acesta este e-mailul utilizat pentru autentificare; nu este folosit pentru a vă gestiona calendarul. Adresa de e-mail pe care o asociați din AD trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator. |
|
<New attribute for Azure user objectId> |
ID-ul extern |
Creați un Active Directory atribut nou pentru a ține utilizatorul Azure ObjectID, astfel încât să nu se ciocnească cu unul existent. Acest atribut se mapează apoi la atributul externalID, asigurându-se că atunci când utilizatorii Webex creează grupuri în Microsoft 365 creează automat echipe în Webex. |
Maparea alternativă a adreselor de e-mail
Expresii pentru atribute personalizate
|
Operator |
Descriere și exemplu |
|---|---|
|
% |
Elimină toate caracterele de la începutul șir ului până la poziția caracterului sau argumentului șirului, dacă se potrivesc.
|
|
- |
Îndepărtează partea din spate a șirului de intrare de la sfârșitul șirului specificat.
|
|
+ |
Concatenează șiruri de intrare sau expresii.
|
|
| |
Evaluează expresiile separate în raport cu șirul gol și selectează primul rezultat necol.
|
Sincronizați avatarele directorului de la un Active Directory atribut la cloud
Puteți sincroniza avatarurile directorului utilizatorilor dvs. în cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Utilizați această procedură pentru a sincroniza datele brute de avatar dintr-un Active Directory atribut.
| 1 |
Din Directory Connector, accesați Configurare, faceți clic pe Avatar, apoi bifați Activ are. |
| 2 |
Pentru Obține avatar din, alegeți atribut AD, apoi alegeți atri butul Avatar care conține datele brute de avatar pe care doriți să le sincronizați cu cloud. |
| 3 |
Pentru a verifica dacă avatarul este accesat corect, introduceți adresa de e-mail a unui utilizator și apoi faceți clic pe Obțineți avatarul utilizatorului. Avatarul apare în dreapta. |
| 4 |
După ce verificați dacă avatarul a apărut corect, faceți clic pe Aplicați pentru a salva modificările. |
-
Imaginile care sunt sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să-și seteze propriul avatar după ce această caracteristică este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi care se potrivesc de pe site-ul Webex.
Ce să faci în continuare
Efectuați o sincronizare uscată; dacă nu există probleme, atunci efectuați o sincronizare completă pentru ca conturile de Active Directory utilizator și avatarele să se sincronizeze în cloud și să apară în Control Hub.
Sincronizați avatarele directorului de la un server de resurse la cloud
Puteți sincroniza avatarurile directorului utilizatorilor dvs. în cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Utilizați această procedură pentru a sincroniza avatare de la un server de resurse.
Înainte de a începe
-
Modelul URI și valoarea variabilă din această procedură sunt exemple. Trebuie să utilizați adresele URL reale în care se află avatarurile directorului dvs.
-
Modelul URI de avatar și serverul unde se află avatarele trebuie să fie accesibile din aplicația Directory Connector. Conectorul are nevoie de acces http sau https la imagini, dar imaginile nu trebuie să fie accesibile publicului pe internet.
-
Sincronizarea datelor avatar este separată de profil Active Directory urile utilizatorului. Dacă executați un proxy, trebuie să vă asigurați că datele de avatar pot fi accesate prin autentificare NTLM sau autentificare de bază.
| 1 |
Din Directory Connector, accesați Configurare, faceți clic pe Avatar, apoi bifați Activ are. |
| 2 |
Pentru Obțineți avatar de la, alegeți Server de resurse și apoi introduceți modelul URI Avatar - De exemplu, Să ne uităm la fiecare parte a modelului URI avatar și ce înseamnă acestea:
|
| 3 |
(Opțional) Dacă serverul dvs. de resurse necesită acreditări, bifați Setare acreditare utilizator pentru avatar, apoi alegeți Utilizați utilizatorul curent de conectare la serviciu sau Utilizați acest utilizator și introduceți parola. |
| 4 |
Introduceți valoarea variabilă —De exemplu: |
| 5 |
Faceți clic pe Test pentru a vă asigura că modelul URI de avatar funcționează corect. În acest exemplu, dacă valoarea de e-mail pentru o intrare AD este |
| 6 |
După ce informațiile URI sunt verificate și arată corect, faceți clic pe Aplicați. Pentru informații detaliate despre utilizarea expresiilor regulate, consultați Referința rapidă a limbajului de expresie regulată Microsoft. |
-
Imaginile care sunt sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să-și seteze propriul avatar după ce această caracteristică este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi care se potrivesc de pe site-ul Webex.
Ce să faci în continuare
Efectuați o sincronizare uscată; dacă nu există probleme, atunci efectuați o sincronizare completă pentru ca conturile de Active Directory utilizator și avatarele să se sincronizeze în cloud și să apară în Control Hub.
Sincronizați informațiile camerei locale cu Webex Cloud
Utilizați această procedură pentru a sincroniza informațiile camerei locale din Active Directory norul Webex. După ce sincronizați informațiile camerei, dispozitivele camerei locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele Webex înregistrate în cloud (Room, Desk și Board).
| 1 |
Din Directory Connector, accesați Sinc ronizare, faceți clic pe mai multe |
| 2 |
Verificați S incronizați informațiile camerei în cloud pentru a separa datele camerei de datele utilizatorului în timpul sincronizării. Când această setare este dezactivată, datele camerei sunt tratate în același mod ca datele sincronizate de utilizator. |
| 3 |
Accesați Maparea atributelor, apoi modificați map area atributelor pentru atributul cloud SIPAddresses; type=enterprise. Pentru a utiliza validarea valorii, valoarea adresei SIP ar trebui să fie
|
| 4 |
Creați o cutie poștală Resursă cameră în Exchange. Aceasta adaugă atributul MSExchResourceMetadata; ResourceType:Room pe care conectorul îl folosește apoi pentru a identifica camerele.
|
| 5 |
Din Active Directory utilizatori și computere, navigați la și editați proprietățile camerei. Adăugați URI SIP complet calificat cu prefixul sip:
|
| 6 |
Efectuați o sincronizare de rulare uscată și apoi o sincronizare completă în conector. Noile obiecte de cameră sunt listate Obiecte adăug ate și obiectele de cameră potrivite apar în Obiecte potrivite în raportul de rulare uscată. Orice obiecte de cameră semnalate pentru ștergere se află sub Camere șter se.
Rezultatele cursei uscate arată orice resurse de cameră care au fost potrivite.
Această setare separă datele Active Directory camerei (inclusiv atributul camerei) de datele utilizatorului. După terminarea sincronizării, statisticile cloud de pe tabloul de bord al conectorului arată datele camerei care au fost sincronizate cu cloud.
|
Ce să faci în continuare
Acum că ați făcut acești pași, atunci când efectuați o căutare pe un dispozitiv înregistrat în cloud Webex, veți vedea intrările de cameră sincronizate care sunt configurate cu adrese SIP. Când efectuați un apel de pe dispozitivul Webex pe acea intrare, un apel este plasat la adresa SIP care a fost configurată pentru cameră.
Din Control Hub, puteți importa automat camere din Direc tor și puteți crea spații de lucru.
Punctul final nu poate anula un apel înapoi la aplicația Webex. Pentru dispozitivele de apelare de testare, aceste dispozitive trebuie înregistrate ca URI SIP local sau în altă parte decât aplicația Webex. Dacă sistemul de Active Directory cameră pe care îl căutați este înregistrat la Webex și aceeași adresă de e-mail se află pe dispozitivul Webex Room, dispozitivul Desk sau Webex Board for Calendar Service, atunci rezultatele căutării nu vor afișa intrarea duplicată. Dispozitivul Room, Desk sau Board este apelat direct în aplicația Webex și nu se efectuează un apel SIP.
Trimiteți rapoarte de e-mail privind rezultatele sincronizării directorului
În mod implicit, persoanele de contact ale organizației sau administratorii primesc întotdeauna notificări prin e-mail. Cu această setare, puteți personaliza cine ar trebui să primească notificări prin e-mail care rezumă rapoartele de sincronizare a directorului.
| 1 |
Din Directory Connector, faceți clic pe Setări și, lângă Receptor de e-mail, comutați Activați sincronizarea raportului. |
| 2 |
Faceți clic pe Adăugare e-mail și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, apare un mesaj care vă spune să corectați problema înainte de a putea salva și aplica modificările. |
| 3 |
Dacă trebuie să editați orice adrese de e-mail pe care le-ați introdus, faceți dublu clic pe intrarea de e-mail din coloana din stânga și apoi efectuați modificările necesare. |
| 4 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Salvare. |
Ce să faci în continuare
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe Eliminare lângă anumite intrări de adrese de e-mail.
Configurați notificările Directory Connector în Control Hub
Puteţi utiliza Notificări în Control Hub pentru a livra rapoarte din Directory Connector despre erorile din procesul de sincronizare. Control Hub poate livra notificări către diferite canale de livrare , inclusiv e-mail și spații Webex.
Rețineți că configurația notificărilor din Directory Connector nu migrează automat la Notificări. Utilizați următoarele instrucțiuni pentru a adăuga adresele de e-mail corecte în Notificări pentru a primi notificări de la Directory Connector.
Notificările trimit întotdeauna o alertă pentru sincronizări complete. Sincronizările incrementale vor declanșa o alertă numai dacă există un avertisment sau o eroare în raport.
| 1 |
Conectați-vă la Control Hub și accesați . |
| 2 |
Faceți clic pe una dintre următoarele:
|
| 3 |
Derulați în jos până la secțiunea Canalul de livrare și selectați metoda de livrare preferată. Puteți primi actualizări de notificare prin e-mail, într-un spațiu desemnat pentru aplicația Webex sau prin Webhooks atunci când le aveți activate la nivel organizațional.
|
| 4 |
Faceți clic pe Sal vare. |
Furnizarea utilizatorilor de Active Directory la centrul de control
Urmați acești pași pentru a asigura Active Directory utilizatorii și a crea conturi de utilizator corespunzătoare în Control Hub. Aveți posibilitatea să furnizați utilizatori dintr-o Active Directory implementare de domenii multiple (fie cu o singură pădure, fie cu mai multe păduri) după ce instalați un conector director pe domeniu. În timpul procesului de încorporare a utilizatorilor din domenii diferite, trebuie să decideți dacă să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturile de testare dintr-o versiune de încercare. Scopul este de a avea o potri vire exactă între Active Directories și cloud-ul Webex.
| 1 |
Efectuați o sincronizare Dry Run pentru Active Directory utilizatorii dvs. Efectuați o rulare uscată pentru a compara obiectele din mediul local Active Directory și obiectele din norul Webex. O rulare uscată vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a comite modificările în cloud. |
| 2 |
Efectuați o sincronizare completă a Active Directory utilizatorilor în cloud Când executați o sincronizare completă, serviciul de conectare trimite toate obiectele filtrate din Active Directory (AD) dvs. în cloud. Serviciul de conectare actualizează apoi magazinul de identități cu intrările AD. Dacă ați creat un șablon de licență de atribuire automată, îl puteți atribui utilizatorilor nou sincronizați. |
| 3 |
Atribuiți serviciile Webex utilizatorilor sincronizați din Directory în Control Hub După ce finalizați o sincronizare completă a utilizatorului de la Directory Connector în Control Hub, puteți atribui licențe de servicii Webex utilizând o varietate de metode. Vă recomandăm să configurați un șablon de licență de atribuire automată înainte de a-l utiliza pentru utilizatorii noi de aplicații Webex de la care ați sincronizat. Active Directory De asemenea, puteți face modificări individuale după acest pas inițial. |
Efectuați o sincronizare Dry Run pentru Active Directory utilizatorii dvs.
Efectuați o rulare uscată pentru a compara obiectele din mediul local Active Directory și obiectele din norul Webex. O rulare uscată vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a comite modificările în cloud.
În timpul procesului de încorporare a utilizatorilor din domenii diferite, trebuie să decideți dacă să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturile de testare dintr-o versiune de încercare. Cu Directory Connector, obiectivul este de a avea o potrivire exactă între Active Directories și cloud Webex.
Dacă aveți mai multe domenii într-o singură pădure sau mai multe păduri, trebuie să faceți acest pas pe fiecare dintre instanțele conectorului de director Cisco pe care le-ați instalat pentru fiecare Active Directory domeniu.
Înainte de a începe
Este posibil să aveți deja unii utilizatori ai aplicației Webex în Control Hub înainte de a utiliza Directory Connector. Printre utilizatorii din cloud, unii ar putea să se potrivească obiectului local și Active Directory să li se atribuie licențe pentru servicii. Dar unii pot fi utilizatori de testare pe care doriți să îi ștergeți în timp ce efectuați o sincronizare. Trebuie să creați o potrivire exactă între dvs. Active Directory și Hub de control.
| 1 |
Alegeți unul:
Când rularea uscată se termină, veți vedea unul dintre următoarele rezultate:
Rezumatul conține informații despre potrivirea obiectelor:
Dry run identifică utilizatorii comparându-i cu utilizatorii domeniului. Aplic ația poate identifica utilizatorii dacă aparțin domeniului curent. În pasul următor, trebuie să decideți dacă ștergeți obiectele sau le păstrați. Obiectele nepotrivite sunt identificate ca existente deja în norul Webex, dar nu există în local. Active Directory |
| 2 |
Examinați rezultatele de rulare uscată și apoi alegeți o opțiune în funcție de utilizarea unui singur domeniu sau a mai multor domenii:
|
| 3 |
În promptul Confirmare rulare uscată, faceți clic pe Da pentru a reface sincronizarea de rulare uscată și vizualizați tabloul de bord pentru a vedea rezultatele. Toate conturile care au fost sincronizate cu succes în rularea uscată apar sub Obiecte potrivite. Dacă un utilizator din cloud nu are un utilizator corespunzător cu același e-mail Active Directory, intrarea este listată sub Utilizatori șterși. Pentru a evita acest steag de ștergere, puteți adăuga un utilizator Active Directory cu aceeași adresă de e-mail. Pentru a vizualiza detaliile elementelor care au fost sincronizate, faceți clic pe fila corespunzătoare pentru anumite elemente sau Obiecte potrivite. Pentru a salva informațiile rezumative, faceți clic pe Salvare rezultate în fișier. |
| 4 |
Dacă rezultatele sunt așteptate, accesați Acțiuni > , apoi faceți clic pe Activare acum pentru a efectua o sincronizare manuală și a pune în modul manual în acest moment. După efectuarea unei sincronizări pe ultimul Active Directory domeniu din implementarea mai multor domenii, trebuie să activați modul automat pentru Directory Connector. Puteți activa modul automat numai atunci când obiectele sunt complet potrivite între norul Webex și toate directoarele active locale. |
Ce să faci în continuare
-
Pentru obiectele de utilizator nepotrivite pe care le-ați păstrat, trebuie să le adăugați, Active Directory astfel încât să existe o potrivire exactă între local și cloud.
-
Alegeți un tip de sincronizare:
-
Efectuați o sincronizare completă a Active Directory utilizatorilor în cloud pentru prima dată când sincroniz ați utilizatorii noi în cloud. Faceți acest lucru din Ac plet, iar apoi utilizatorii din domeniul curent sunt sincronizați.
-
Setați programul conectorului și executați o sincronizare incrementală după ce executați o sincronizare completă și dacă doriți să preluați modificările după sincronizarea inițială. Acest tip de sincronizare este recomandat pentru a pre lua modificările mici făcute sur Active Directory sei utilizatorului.
În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (în versiunile 3.4 și anterioare) sau la fiecare 4 ore (la versiunile 3.5 și versiuni ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă.
-
-
Dacă aveți mai multe domenii, repetați acești pași pe orice alt Director Connector pe care l-ați instalat.
Lucruri de reținut
-
Efectuați o rulare uscată înainte de a activa sincronizarea completă sau când modificați parametrii de sincronizare. Dacă rularea uscată a fost inițiată de o modificare a configurației, puteți salva setările după finalizarea rulării uscate. Dacă ați adăugat deja utilizatori manual, efectuarea unei Active Directory sincronizări poate duce la eliminarea utilizatorilor adăugați anterior. Puteți verifica rapoartele de rulare uscată a conectorului Directory pentru a verifica dacă toți utilizatorii așteptați sunt prezenți înainte de a vă sincroniza complet cu cloud.
-
Dacă utilizatorii potriviți sunt marcați pentru a fi șterși și nu sunteți sigur cum să procedați, consultați informațiile de depanare și cum să contactați asistența în Depanare și remedieri pentru Directory Connector.
Utilizatorii șterși sunt păstrați în serviciul de identitate cloud timp de 7 zile înainte de a fi șterși definitiv.
Efectuați o sincronizare completă a Active Directory utilizatorilor în cloud
Când executați o sincronizare completă, serviciul de conectare trimite toate obiectele filtrate din Active Directory (AD) dvs. în cloud. Serviciul de conectare actualizează apoi magazinul de identități cu intrările AD. Dacă ați creat un șablon de licență de atribuire automată, îl puteți atribui utilizatorilor nou sincronizați.
Dacă aveți mai multe domenii, trebuie să efectuați acest pas pe fiecare dintre instanțele Directory Connector pe care le-ați instalat pentru fiecare Active Directory domeniu.
Directory Connector sincronizează starea contului de utilizator — înActive Directory, toți utilizatorii care sunt marcați ca dezactivați apar, de asemenea, ca inactivi în cloud.
Înainte de a începe
-
Dacă doriți ca conturile de utilizator Webex App să fie în stare activă după sincronizarea completă și înainte ca utilizatorii să se conecteze pentru prima dată, trebuie să faceți acești pași pentru a ocoli validarea e-mailului:
-
Integrați conectarea unică cu organizația dvs. Webex. Consultați
Conectarea unică cu Cisco Webex servicii și Furnizorul de identitate al organizației dvs.
pentru mai multe informații. -
Utilizați Control Hub pentru a verifica și revendica opțional domeniile conținute în adresele de e-mail. Consultați
Adăugarea, verificarea și revendicarea domeniilor
. -
Activați sau dezactivați e-mailurile de activare în Control Hub, astfel încât utilizatorii noi să nu primească invitația automată prin e-mail la aplicația Webex. (Puteți face propria campanie de e-mail.)
Utilizatorii activați care nu s-au conectat apar cu o stare Veri ficat în Control Hub. După ce se conectează, acestea apar ca active. Pentru mai multe informații despre stările utilizatorilor, consultați Stări și acțiuni ale utilizatorului în. Cisco Webex Control Hub
-
-
Când activaţi sincronizarea, Directory Connector vă solicită să efectuaţi mai întâi o rulare uscată. Vă recomandăm să efectuați o rulare uscată înainte de o sincronizare completă pentru a detecta eventualele erori.
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza pentru utilizatorii noi de aplicații Webex de la care ați sincronizat. Active Directory
Dacă nu utilizați șabloane de licență de atribuire automată, utilizatorii nou sincronizați primesc automat licențe gratuite. Vor putea folosi aceleași funcții gratuite ca și cele cu conturi gratuite.
| 1 |
Alegeți unul:
|
| 2 |
Din Directory Connector, accesați Sinc ronizare, faceți clic pe mai multe |
| 3 |
Confirmați începutul sincronizării. Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările până la 72 de ore după efectuarea sincronizării.
|
| 4 |
Faceţi clic pe Re împrospă tare dacă doriţi să actualizaţi starea sincronizării. (Elementele sincronizate apar sub Statistici Cloud.) |
| 5 |
Pentru informații despre erori, selectați Lansare Vizu alizator de evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
| 6 |
Pentru a seta un program de sincronizare pentru sincronizările incrementale continue în cloud, consultați Setarea programului conectorului și Rularea unei sincronizări incre mentale. |
-
După finalizarea sincronizării complete, starea pentru sincronizarea directorului se actualizează de la Dez activ at la Operațional pe pagina Setări din Control Hub.
-
Când toate datele sunt potrivite între local și cloud, Directory Connector trece de la modul manual la modul de sincronizare automată.
-
Cu excepția cazului în care integrați conectarea unică, verificați domeniile și revendicați opțional domenii pentru conturile de e-mail pe care le-ați sincron izat și suprimați e-mailurile automate, conturile de utilizator Webex App rămân într-o stare Neverificată până când utilizatorii se conectează la aplicația Webex pentru prima dată pentru a-și confirma conturile. Consultați secțiunea Înainte de a începe pentru îndrumări despre cum să sincronizați conturile ca utilizatori activi.
-
Dacă aveți mai multe domenii, faceți acest pas pe orice alt Director Connector pe care l-ați instalat. După sincronizare, utilizatorii din toate domeniile pe care le-ați adăugat sunt listați în Control Hub.
-
Dacă ați integrat Single Sign-On cu Webex și ați suprimat notificările prin e-mail, invitațiile de e-mail nu sunt trimise utilizatorilor nou sincronizați.
-
Nu puteți adăuga manual utilizatori în Control Hub după ce este activat Directory Connector. Odată activată, gestionarea utilizatorilor este efectuată de la conectorul de director Cisco și Active Directory este singura sursă de adevăr.
-
Orice grupuri pe care le-ați sincronizat apar în Control Hub și puteți atribui un șablon de licență, astfel încât utilizatorilor din grupul respectiv li se atribuie licențe.
Ce să faci în continuare
-
Când eliminați un utilizator dinActive Directory, utilizatorul este șters soft după următoarea sincronizare. Utilizatorul devine
inactiv, dar profilul de identitate cloud este păstrat timp de șapte zile (pentru a permite recuperarea după ștergerea accidentală).Când bifați Contul este dezactiv Active Directory at, utilizatorul devine
inactivdupă următoarea sincronizare. Profilul de identitate cloud nu este șters după șapte zile, în cazul în care doriți să activați din nou utilizatorul. -
Rețineți aceste excepții de la o sincronizare incrementală (urmați pașii de sincronizare completă de mai sus):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributului, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Modificările de configurare privind maparea atributelor, DN-ul de bază, filtrul și setarea avatarului necesită o sincronizare completă.
-
Atribuiți serviciile Webex utilizatorilor sincronizați din Directory în Control Hub
După ce finalizați o sincronizare completă a utilizatorului de la conectorul de director Cisco în Control Hub, puteți utiliza Control Hub pentru a atribui aceleași licențe de serviciu Webex tuturor utilizatorilor simultan sau pentru a adăuga licențe suplimentare utilizatorilor noi dacă ați configurat deja un șablon de licență atribuit automat. Puteți efectua modificări individuale ale contului de utilizator după acest pas inițial.
După ce finalizați o sincronizare completă a utilizatorului de la Directory Connector la Control Hub, puteți utiliza metode din Control Hub pentru a atribui global licențe de servicii Webex tuturor utilizatorilor dvs., utilizatorilor individuali, prin șablonul CSV în bloc sau automat utilizatorilor noi dacă ați configurat deja un șablon de licență de atribuire automată. Puteți efectua modificări individuale ale contului de utilizator după acest pas inițial.
Când atribuiți o licență unui utilizator Webex App, utilizatorul respectiv primește un e-mail care confirmă atribuirea, în mod implicit. E-mailul este trimis de un serviciu de notificare din Control Hub. Dacă ați integrat Single Sign-On (SSO) cu organizația dvs. Webex, puteți, de asemenea, să suprimați aceste notificări automate prin e-mail dacă preferați să contactați direct utilizatorii.
Înainte de a începe
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza pentru utilizatorii noi de aplicații Webex de la care ați sincronizat. Active Directory
-
Efectuați o sincronizare uscată a Active Directory utilizatorilor dvs.
-
După confirmarea rezultatelor rulării uscate, efectuați o sincronizare completă a Active Directory utilizatorilor dvs.
În momentul sincronizării complete, utilizatorul este creat în cloud, nu sunt adăugate sarcini de servicii și nu este trimis niciun e-mail de activare. Dacă e-mailurile nu sunt suprimate, noii utilizatori primesc un e-mail de activare atunci când atribuiți servicii utilizatorilor printr-o metodă standard de gestionare a utilizatorilor în Control Hub, cum ar fi importul CSV, actualizarea manuală a utilizatorului sau finalizarea cu succes a atribuirii automate.
| 1 |
Din vizualizarea client din https://admin.webex.com, accesați , faceți clic pe Gestionare utilizatori, alegeți Modificați toți utilizatorii sincroniz ați, apoi faceți clic pe Următorul. |
| 2 |
Alegeți o opțiune:
|
Ce să faci în continuare
-
Dacă e-mailurile nu sunt suprimate, un e-mail este trimis fiecărui utilizator cu o invitație de a se alătura și de a descărca Webex.
-
Dacă ați selectat aceleași servicii Webex pentru toți utilizatorii dvs., după aceea puteți modifica licența atribuită individual sau în bloc.
Probleme cunoscute cu Directory Connector
-
Versiunile Windows Server anterioare 2012 R2 au o problemă cu modulele cookie care afectează Directory Connector. Această problemă este remediată în versiunile 2012 R2 și 2016.
-
Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
Puteți încerca să ștergeți memoria cache locală pentru aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
-
Când un utilizator utilizează aplicația Webex pe desktop sau mobil pentru a căuta și apela o cameră care are doar un URI SIP sincronizat, atunci apelul sună la nesfâr șit în acest moment.
Rulați o sincronizare incrementală
O sincronizare incrementală vă interog Active Directory ează și caută modificările care au avut loc de la ultima sincronizare. Acest pas grupează apoi acele modificări și le trimite serviciului de conector. Modificările includ modificarea atribuirii utilizatorilor și când un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă încărcare pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea completă inițială, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza pentru utilizatorii noi de aplicații Webex de la care ați sincronizat. Active Directory
-
Rețineți aceste excepții pe care sincronizarea incrementală nu le acceptă (urmați Efectuați o sincronizare completă a Active Directory utilizatorilor în cloud):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributului, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru noile modificări de configurare privind maparea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa și acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Tablou de bord. Când activaţi sincronizarea, Directory Connector vă solicită să efectuaţi mai întâi o rulare uscată. |
| 2 |
Din Ac țiuni, faceți clic pe Mod sincronizare > Activați sincronizarea dacă nu este deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (în versiunile 3.4 și anterioare) sau la fiecare 4 ore (la versiunile 3.5 și versiuni ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când se oprește un nou interval de timp incremental, programul verifică modificările pe baza ultimei marcaje de timp. |
| 3 |
Din Ac țiuni, faceți clic pe Sinc ronizați acum > Incremental. Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
|
| 4 |
Pentru informaţii despre erori, faceţi clic pe L ansare Vizualizator de evenimente din bara de instrumente Ac ţiuni pentru a vizualiza jurnalele de erori. |
Ce să faci în continuare
Dacă aveți mai multe domenii, efectuați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperați utilizatorii șterși accidental
Directory Connector are verificări și echilibre pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAPActive Directory, care a șters unii utilizatori atunci când au fost sincronizați cu cloud. Funcția de ștergere ușoară vă poate ajuta să vă recuperați după aceste accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Când utilizatorii sunt șterși în cloud, de exemplu, din cauza unei probleme de obiect nepotrivit după o sincronizare din Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare de obiecte nepotrivite sau ați observat că utilizatorii au fost șterși, este posibil să le puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca Inactivi în Control Hub atunci când conturile corespunzătoare sunt șterseActive Directory. Serviciul cloud de fundal păstrează utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatorii. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii dezactivați Active Directory sunt, de asemenea, marcați ca Inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este într-o stare inactivă sau nu este listat. Pentru mai multe informații, consultați Stările și acțiunile utilizatorului în Hub de control. |
| 3 |
Dacă utilizatorii au fost șterși în Hub de control sau observați utilizatori într-o stare inactivă, accesațiActive Directory, adăugați conturile de utilizator lipsă, apoi efectuați o sincronizare de rulare uscată în Directory Connector. Scopul cu Directory Connector este de a crea o potrivire exactă între informațiile utilizatorului din Active Directory și din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar în Control Hub. Utilizatorii sunt recuperați și merg la starea inițială, inclusiv starea contului și atribuirile de servicii. |
Ce să faci în continuare
Reveniți la Control Hub, accesați atori și confirmați că conturile de utilizator șterse anterior apar în lista de utilizatori.
Ștergeți utilizatorii definitiv după ștergerea ușoară
După efectuarea unei rulări uscate, puteți alege să ștergeți definitiv utilizatorii care au fost șterși soft la următoarea sincronizare.
| 1 |
După finalizarea unei rulări uscate, selectați Obiecte șterse soft. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectați Terminat. |
Ce să faci în continuare
La următoarea sincronizare, utilizatorii pe care i-ați verificat vor fi șterși definitiv.
Modificarea unei adrese de e-mail a aplicației Webex
Dacă doriți să modificați adresele de e-mail ale utilizatorilor și organizația dvs. utilizează Directory Connector, modificați adresele de e-mail respective înActive Directory. Această procedură acoperă modul de modificare a unei adrese de e-mail a aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului. Re țineți că de fiecare dată când schimbați adresa de e-mail a unui utilizator, utilizatorul trebuie să-și reautentifice contul. De asemenea, trebuie să reasignați orice dispozitiv asociat utilizatorului după o modificare a adresei de e-mail.
Dacă doriți să modificați doar e-mailul sau o valoare pentru un singur utilizator, nu ștergeți utilizatorul Active Directory și apoi recreați unul nou cu același e-mail. Cloudul interpretează această acțiune ca un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud vor fi pierdute.
Directory Connector nu limitează modificarea domeniului de e-mail. Cu toate acestea, atunci când utilizatorul se resincronizează în cloud, starea utilizatorului depinde de dacă noul domeniu este verificat în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se schimbă la În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionarea domeniilor.
Dacă organizația dvs. nu utilizează Directory Connector, puteți modifica adresele de e-mail ale aplicației Webex prin pagina de setări cont. Consultați Modificarea adresei de e-mail pentru contul dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba e-mailurile.
Schimbați Active Directory domeniul
Puteți utiliza această procedură pentru a crea noi domenii și adrese de e-mail. Se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un domeniu nou Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii dvs. |
| 3 |
Dezinstalați toți conectorii. |
| 4 |
Deschideți o carcasă pentru a schimba domeniul. În cazul trimiterii cazului, asigurați-vă că solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide o carcasă pentru a schimba domeniul, asigurați-vă că nu aveți o sincronizare rulată. Nu schimbați adresele de e-mail ale utilizatorilor Active Directory până când cazul nu se rezolvă. |
| 5 |
După rezolvarea cazului: Efectuați o rulare de testare cu Directory Connector înainte de a efectua sincronizarea efectivă. |
Revendicarea domeniului
O revendicare de domeniu apare dacă revendicați un domeniu de e-mail pentru o organizație, astfel încât orice cont bufeboard să fie creat în organizația clienților plătiți și nu în organizația gratuită a consumatorilor. Puteți face o revendicare de domeniu numai printr-un caz de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Directory Connector este activ și domeniul este revendicat, conturile sideboard-uri nu sunt create nici în organiz ația clienților, nici în organizația gratuită de consumatori. Numai Directory Connector poate furniza conturi pentru organizație dinActive Directory. Informațiile stocate Active Directory sunt sursa originală. Dacă încercați să configurați un cont, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu de aplicație Webex este prin utilizarea mai întâi a Directory Connector pentru a furniza contul în Control Hub.
Conversia utilizatorilor de aplicații Webex gratuite într-o organizație sincronizată a directorului
Puteți utiliza numai adrese de e-mail unice în directorul aplicației Webex. Dacă utilizatorii dvs. s-au înscris pentru versiunea gratuită a aplicației Webex, contul lor există în organizația gratuită de consumatori. Pentru a gestiona utilizatorii din această organizaţie utilizând Directory Connector, migraţi-i (convertiţi-i) în organizaţia client înainte de a activa Directory Connector. Apoi adăugați utilizatorii la adresa exactă de e-mail și apoi sincronizați Active Directory cu cloud.
Dacă nu convertiți conturile înainte de activare, dezactivați Directory Connector pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directorului este activată, <email address>apare mesajul de eroare nu a putut fi conver
tit. Pentru a evita problema, puteți utiliza acești pași ca soluție.
Unii utilizatori revendicați pot apărea cu atributul movedfrom atunci când fac o alergare uscată. Acești utilizatori vor fi în lista Obiecte șterse în loc de . Va trebui să adăugați acești utilizatori la lista de anunțuri dacă doriți să îi mutați în organizație. Mismatch edObject
Dacă nu adăugați acești utilizatori, toți vor fi șterși imediat ce vă sincronizați în cloud.
| 1 |
Dezactivați sincronizarea directorului de la Directory Connector. |
| 2 |
Urmați procedura Conversie utilizatori fără licență în centrul de control pentru a converti utilizatorul din organizația gratuită de consumatori în organizația de întreprindere. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face Active Directory singura sursă de adevăr pentru conturile de utilizator, iar scopul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți Active Directory pentru utilizatorii convertiți recent înainte de a reactiva sincronizarea. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori neegali rămași. |
| 3 |
În Directory Connector, efectuați o sincronizare de rulare uscată. Când rularea uscată se termină, bifați fila Adăugare obiecte. Verificați dacă utilizatorii pe care i-ați convertit nu sunt șterși. Trebuie să efectuați o rulare uscată înainte de a reactiva sincronizarea pentru a vă asigura că toate conturile de utilizator convertite apar înActive Directory. Dacă activaţi sincronizarea şi conturile se află numai în Control Hub, Directory Connector este sensibil la majuscule şi minuscule şi şterge utilizatorii convertiţi pe care îi detectează cu adrese de po ştă electronică necorespunzătoare (de exemplu, user1@example.com şi User1@example.com). Dacă utilizatorii convertiți sunt șterși, aceștia își pierd toate spațiile din aplicația Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina niciun cont, reactivați sincronizarea directorului din conectorul directorului. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență de atribuire automată și apoi ați activ at Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în backend-ul cloud până când își confirmă adresele de e-mail.
Conturi de utilizator pentru aplicațiile Webex Sideboard-uri
Când invitați un alt utilizator într-un spațiu din aplicația Webex, dacă utilizatorul invitat nu are un cont Webex App, este creat un cont pentru acesta („sideboarded”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită a consumatorilor.
Dacă doriți să gestionați contul sideboard utilizând Directory Connector, trebuie să conver tiți contul.
Schimbați formatul numelui de utilizator al aplicației Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul DisplayName Active Directory la atributul DisplayName din cloud.
<lastName, firstName>După efectuarea unei sincronizări a directorului, este posibil să găsiți că numele de utilizator se afișează în format.
Acest nume de utilizator poate apărea dacă atributul DisplayName din Active Directory este
configurat în acest fel. Când atributul este mapat la DisplayName în
cloud, numele apar <lastName, firstName> în formatul din Control Hub.
Pentru a modifica formatul, în ecranul de mapare a atributelor Directory Connector: mapați Active Directory atributul GivenName sn
(sau sn givName) la DisplayName în Cisco Cloud Numele atributelor.
Alternativ, mapați atributul sn givName la
DisplayName:
De asemenea, puteţi utiliza opţiunea Customize Attribute, dacă doriţi să mapaţi propria
expresie de atribut particularizată la DisplayName.
De exemplu, introduceți GivenName + „” + sn (prenume, spațiu, prenume) ca
expresie. Aceasta mapează cele două atribute în Active Directory DisplayName
în cloud.
Permiteți utilizatorilor să schimbe numele afișate în Webex Meetings
Puteţi anula maparea atributului DisplayName de la sincronizarea în cloud în
Directory Connector dacă doriţi să permiteţi utilizatorilor să editeze numele afişate preferate. Utilizatorii pot introduce
un nume afișat pentru a fi afișat în timpul întâlnirilor Webex în loc de numele și prenumele lor.
Administratorii pot, de asemenea, să modifice numele afișat pentru un utilizator manual în Control
Hub.
| 1 |
Din Directory Connector, faceți clic pe Configurare, apoi alegeți Maparea atributelor utilizatorului. |
| 2 |
Selectați DisplayName sub Numele Cisco Cloud atributului. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce să faci în continuare
Utilizatorii își pot edita acum numele afișate de pe site-ul lor Webex.
Actualizați la cea mai recentă versiune de software
Pentru a menține implementarea în conformitate și pentru a obține cele mai recente caracteristici, funcționalități, remedieri de erori și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune de Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi Directory Connector care nu se mai sincronizează corect sau aveți o versiune care nu acceptă cerința obligatorie TLS 1.2.
Directory Connector vă notifică automat când este disponibilă o nouă versiune. Actualizați întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, vedeți o notificare în bara de activități Windows.
Deși puteți instala manual actualizările software-ului conectorului, vă recomandăm să urmați pașii din Setarea actualizărilor automate pentru a permite aplicației să gestioneze actualizările în mod automat.
| 1 |
Fie faceți clic pe notificare din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de actualizare. |
| 2 |
Urmați instrucțiunile pentru a finaliza actualizarea. |
| 3 |
Relansați conectorul și conectați-vă cu acreditările de administrator. |
| 4 |
Verificați numărul versiunii software-ului sub A . |
Ce să faci în continuare
Pentru o nouă instalare a Directory Connector, puteți descărca fișierul zip și apoi urmați pașii de instalare din acest ghid.
Configurarea setărilor generale pentru Directory Connector
Utilizați această procedură pentru a configura setările generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnal, actualizările automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe tabloul de bord în secțiunea conectori, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configurare, apoi faceți clic pe General. |
| 2 |
Introduceţi numele conectorului în câmpul Nume conector. Acest câmp afișează numai numele computerului care rulează în prezent conectorul. |
| 3 |
Alegeți nivelul jurnalului din meniul derulant. În mod implicit, nivelul jurnalului este setat la Info. Nivelurile de jurnal disponibile sunt:
Aceste setări afectează raportul de sincronizare care este trimis prin e-mail. Dacă setați nivelul jurnalului la Eroare, atunci numai erorile sunt raportate în raportul de sincronizare; dacă nu există erori, raportul de sincronizare nu este trimis. Schimbați setarea la Informații, apoi primiți rapoarte de sincronizare după sincronizarea completă. (Rețineți că pentru sincronizarea incrementală, nu se trimit rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlerele de domeniu preferate pentru a seta ordinea controlerelor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul superior nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Verificați Actualizați automat la noua versiune Cisco Directory Connector dacă doriți să apară actualizări automate. Este întotdeauna important să mențineți software-ul Cisco Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să verificați această setare pentru a permite actualizările automate ale software-ului să fie instalate în mod silențios atunci când sunt disponibile. |
| 6 |
Verificați LDAP peste SSL pentru a utiliza LDAP securizat (LDAPS) ca protocol de conectare. Dacă nu verificați LDAP peste SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conectare utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și sigură. |
Configurarea politicii conectorilor
Puteți seta numărul maxim de ștergeri care pot apărea în timpul sincronizării. Executarea sincronizării nu şterge obiectele din locaţia locală. Active Directory Toate obiectele sunt șterse numai din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când
efectuați sincronizarea completă sau incrementală, dacă numărul de utilizatori pe care doriți să îl ștergeți este mai mare decât
setarea, conectorul directorului afișează un avertisment. Dacă faceți clic pe Suprascri
ere prag, puteți începe sincronizarea completă sau incrementală cu succes, dar veți
vedea această notificare de suprascriere data viitoare când rulați politica.
| 1 |
Din Directory Connector, faceți clic pe Configurare, apoi alegeți Politică. |
| 2 |
Bifați caseta Activați declanșarea pragului de șter gere dacă doriți să adăugați un declanșator de prag. Alegerea acestei opţiuni declanşează o alertă dacă numărul de ştergeri depăşeşte pragul.
Când contul de ștergere îl depășește pe cel pe care îl definiți, sincronizarea eșuează.
|
| 3 |
Introduceți numărul maxim de ștergeri dorite. Valoarea implicită este 20. Vă recomandăm să nu creșteți valoarea implicită. |
| 4 |
Faceți clic pe Aplicați. |
Setați programul conectorului
Setați sincronizarea sincronizării Active Directory. Failover este utilizat pentru disponibilitate ridicată (HA). Dacă un conector este oprit, trecem la un alt conector de așteptare după intervalul predefinit.
| 1 |
Din Director Connector, faceți clic pe Configurare, apoi alegeți Program are. |
| 2 |
Specificați intervalul de sincronizare incrementală în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificați valoarea Trimitere rapoarte per... timp dacă doriți să modificați frecvența trimiterii rapoartelor. |
| 4 |
Bifa ți Activați programul sincroniz ării complete pentru a specifica zilele și ore le în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați intervalul de failover în minute. |
| 6 |
Faceți clic pe Aplicați. |
Scenarii de domenii multiple
Domeniile multiple se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare cheie în domenii diferite, după sincronizare, datele din domeniul cu prioritate superioară res crie datele din domeniul cu prioritate inferioară.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
Valoarea cheie pentru „Utilizator” este adresa de e-mail; valoarea cheie pentru „Grup” este numele grupului.
Exemplu de caz de utilizare pentru mai multe domenii
Acest exemplu presupune o organizație cu două domenii - example1.com și example2.com, în ordinea priorității.
-
Adăugați user1 (e-mail: user@example1.com) la example1 Active Directory .com.
-
Adăugați grupa1 (Nume grup: Test) la example1 Active Directory .com.
-
Adăugați user2 (e-mail: user@example2.com) la example2 Active Directory .com.
-
Adăugați group2 (Nume grup: Test) la example2 Active Directory .com.
- Sincronizare pe example1.com
-
Ca caz de utilizare, user2 și group2 sunt sincronizate cu cloud și apar în https://admin.webex.com, în timp ce user1 și group1 nu sunt.
Dacă efectuați o sincronizare completă sau incrementală pentru example1.com, user1 și group1 sunt sincronizate. De asemenea, user2 și group2 sunt suprascrise de informațiile user1 și group1.
Utilizator1 face legătura cu user2 ca aceeași înregistrare din baza de date; grupa1 leagă grupa2 ca aceeași înregistrare din baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca caz de utilizare, user2 și group2 sunt sincronizate cu cloud și apar în https://admin.webex.com, în timp ce user1 și group1 nu sunt.
Luați în considerare acești pași:
- Ștergeți user1 și group1 pe Active Directory for example1.com.
- Efectuați o sincronizare completă sau incrementală pentru example1.com.
Rezultat: informațiile utilizatorului nu sunt modificate în https://admin.webex.com. Utilizator2 nu este legat de user1, iar group2 nu este legat de group1.
- Efectuați o sincronizare incrementală pentru example2.com.
Rezultat: informațiile utilizatorului nu sunt modificate în https://admin.webex.com.
- Efectuați o sincronizare completă pentru example2.com.
Rezultat: informațiile despre user2 și group2 sunt listate în https://admin.webex.com.
Sincronizați un domeniu nou și păstrați un domeniu existent
Dacă doriți să sincronizați un domeniu nou (B) menținând în același timp datele de utilizator sincronizate pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se le agă de noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul conector activ. Luați în considerare două domenii cu următoarea configurație: domeniul A cu conectori (ca1) și (ca2) pentru disponibilitate locală ridicată (HA); domeniul B cu conector (cb1). (ca1) și (ca2) servesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conec torul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setarea priorității domeniului
Utilizați această procedură pentru a modifica prioritatea Active Directory domeniilor dvs. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru ajută atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o organizație.
Nu utilizaţi această procedură dacă aveţi un singur domeniu listat în Directory Connector. Dacă încercați, conectorul vă arată un mesaj, afirmând că prioritatea domeniului nu este necesară.
Înainte de a începe
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului director Cisco. Trebuie să îl descărcați de pe https://admin.webex.com.
| 1 |
Din conectorul directorului Cisco, faceți clic pe Tablou de bord. |
| 2 |
Accesați Ac țiuni, apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe S us sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Sal vare pentru a salva această modificare. Domeniile sunt sortate după prioritate de sus în jos. |
Comutați domeniile
Utilizați această procedură pentru a reconecta conectorul de director Cisco la un domeniu diferit.
Înainte de a începe
-
Asigurați-vă că nu se execută activități de sincronizare înainte de a comuta domenii.
-
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului director Cisco. Trebuie să îl descărcați din Control Hub.
| 1 |
Din conectorul directorului Cisco, faceți clic pe Tablou de bord. |
| 2 |
Accesați Ac țiuni, apoi faceți clic pe Com utare domeniu. |
| 3 |
După ce ați citit avertismentul, dacă înțelegeți efectul pe care îl are această modificare asupra implementării și sunteți în continuare sigur, faceți clic pe Da. Dacă comutați un domeniu, atunci sunteți deconectat de la conectorul director Cisco curent, alte domenii din conector sunt neînregistrate și informațiile conectorului de pe acel computer sunt șterse. |
| 4 |
Conectați-vă din nou la conectorul directorului Cisco și relegați domeniul. |
Dezactivați sincronizarea directorului
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din vizualizarea client din https://admin.webex.com, acces ați , derulați la Sincronizare directoare, apoi alegeți una:
|
| 2 |
După ce citiți solicitarea, faceți clic pe Dezactivare. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea pentru Active Directory atributele mapate anterior în cloud și sincronizate cu Webex. După ce eliminați maparea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Tablou de bord. |
| 2 |
Accesați Ac țiuni, apoi faceți clic pe . |
| 3 |
Selectați maparea de eliminat din lista Nume de atribut. |
| 4 |
Sub Dom eniul de aplicare al utilizatorului afectat, selectați una dintre următoarele:
|
| 5 |
Faceți clic pe Aplicați. |
Gestionați imaginile de profil
Utilizați Directory Connector pentru a actualiza imaginile profilului utilizatorului sau pentru a elimina imaginile de profil ale utilizatorului necompletate.
| 1 |
Din Directory Connector, faceți clic pe Tablou de bord. |
| 2 |
Accesați Ac țiuni, apoi faceți clic pe . |
| 3 |
Sub Acțiuni, selectați una dintre următoarele:
|
| 4 |
Faceți clic pe Aplicați. |
Dezinstalați și dezactivați Directory Connector
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați. Eliminați complet un Director Connector pentru oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directorului.
-
Nu doriți să utilizați unul dintre mai mulți conectori de directoare ( disponibilitate ridicată).
-
Doriți să schimbați domeniul și să instalați un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru sincronizare cu disponibilitate ridicată (HA) sau mai multe domenii. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă a Directory Connector.
-
Salvați și închideți orice lucrare importantă înainte de a dezinstala Directory Connector.
| 1 |
De pe computerul Windows, accesați Panou de control, apoi faceți clic pe Programe și caracteristici. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Dez instalare, apoi urmați instrucțiunile. Este posibil să trebuiască să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din vizualizarea client din https://admin.webex.com, accesați , derulați la Sinc ronizare directoare,
faceți clic pe mai multe
|
| 4 |
După ce citiți solicitarea, faceți clic pe Dez activare. Cu excepția cazului în care există un alt Directory Connector într-o implementare de înaltă disponibilitate (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulați instrumentul de diagnosticare
Puteţi utiliza instrumentul de diagnosticare încorporat pentru a depana implementarea Directory Connector. Acest instrument este instalat ca parte a Directory Connector 3.4 în continuare.
Dacă sincronizarea nu a funcționat corect, este posibil să aveți o eroare de configurare sau de rețea. Acest instrument vă testează conexiunea la LDAP, astfel încât să puteți diagnostica singuri erorile înainte de a contacta asistența. Dacă instrumentul returnează orice eroare, puteți trimite rezultatele detaliate ale jurnalului la asistență.
-
Pentru a rula teste pentru serviciile de Active Directory domeniu:
-
Pentru a rula teste pentru serviciile Active Directory Lightweight Directory:
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
Depanare și remedieri pentru Directory Connector
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile despre utilizator, conectorul vă poate trimite un raport de e-mail care listează orice probleme legate de sincronizare. Consultați următoarele secțiuni pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalați
Conectorul directorului a încetat să funcționeze
Ați primit e-mailuri de alertă care vă anunțau că Directory Connector nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Directory Connector să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați conectorul directorului. Dacă nu este acolo, descărcați cea mai recentă versiune de la Control Hub și instalați-o.
-
Deschideți Service și localizați Serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Început. Dacă serviciul este oprit, faceți clic dreapta și selectați Start pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la Internet.
Eroare de reinstalare
Probl emă —Dacă instalați imediat un conector nou după dezinstalarea unuia vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă —În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Solu ție —După ce trece ceva timp, încercați din nou instalarea.
Autentificare
Conectorul director se blochează în timpul conectării SSO
Problema
Directory Connector se poate bloca după ce introduceți o adresă de e-mail dintr-o pagină de conectare SSO.
Soluție
Încercați următoarele:
Efectuați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Gestionarea politicilor de grup (gpedit.msc).
-
Faceți clic dreapta pe o anumită OU sau domeniu și selectați Creați un GPO în acest domeniu și conectați-l aici...
-
Dați un nume politicii, apoi faceți clic dreapta și alegeți Editare.
Efectuați acești pași pentru a modifica politica la nivel de mașină:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi El ement de registry.
-
Pentru Cal ea cheie, introduceți sau navigați la HKEY_LOCAL_MACHINE\ SOFTWARE\ Microsoft\\ Main. Internet Explorer
-
Introduceți
Disable Script Debuggerpentru Value și introduceținupentru Val ue data.Setările ar trebui să se potrivească cu această captură de ecran:
Efectuați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi El ement de registry.
-
Pentru Cal ea cheie, introduceți sau navigați la HKEY_CURRENT_USER\ SOFTWARE\ Microsoft\\ Main. Internet Explorer
-
Introduceți
Disable Script Debuggerpentru Value și introduceținupentru Val ue data.Setările ar trebui să se potrivească cu această captură de ecran:
Modificările intră în vigoare după ce executați gpupdate
/force, mașina a repornit (pentru
modificările mașinii) sau utilizatorul se conectează din nou (pentru modificările utilizatorului).
Conectorul de serviciu Cisco DirSync nu a putut fi înregistrat
Problema
Conectarea eșuează și apare acest mesaj: „Conectorul de servicii Cisco DirSync nu a putut fi înregistrat.”
Soluție
Sistemul Windows pe care este instalat Directory Connector trebuie să fie membruActive Directory.
Nu apare nicio pagină de conectare
Problema
Ați deschis Directory Connector și pagina de conectare nu a apărut.
Soluție
Încercați următorii pași:
-
ÎnInternet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere, cum ar fi Chrome și Firefox.
-
Dacă nu Internet Explorer puteți vizita linkul, dar alte browsere pot, verificați Internet Explorer setările și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați Internet Explorer procedura Activare TLS în.)
Apare solicitarea de conectare
Problema
Apare un prompt care vă solicită să introduceți numele de utilizator și parola pentru a trece autentificarea.
Cauză posibilă
Directory Connector finalizează autentificarea de securitate NTLM în tăcere cu contul de conectare. Dacă autentificarea eșuează, apare un dialog pentru a solicita numele de utilizator și parola de autentificare.
Soluție
Când vedeți fereastra pop-up de conectare, trebuie să furnizați un cont valid cu autentificare corectă pentru trecerea securității.
Nu se poate conecta la serverul de la distanță
Problema
În timpul funcționării normale, apare mesajul de eroare: „Nu se poate conecta la serverul de la distanță”.
Cauză posibilă
Este posibil să aveți probleme cu proxy care trebuie rezolvate.
Soluție
Consultați Depanarea problemelor de conectare la contul de serviciu pentru mai multe informații de depanare.
Imposibil de înregistrat conectorul
Problema
Vedeți mesajul de eroare „Nu se poate înregistra conectorul. A avut loc o excepție generală.”
Cauză posibilă
În cele mai multe cazuri, problema se datorează faptului că Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluție
Încercați următoarele:
-
Rulați un prompt de comandă (cmd) și apoi introduceți
ldp.exe. -
Faceţi clic pe Legare, selectaţi Legare ca utilizator conectat în prezent, apoi faceţi clic pe OK.
-
Faceți clic pe , introduceți
DC=CompanyName, DC=ADca BaseDN, apoi faceți clic pe OK. -
Dacă problema continuă, deschideți o carcasă cu asistență.
Sincronizare
Avatarele nu sunt sincronizate
Problema
Conectorul de director Cisco a sincronizat datele AD ale utilizatorilor în cloud Webex. Dar nici o dată de avatar nu a fost sincronizată cu succes.
Cauză posibilă
Dacă ați reutilizat un server de avatar existent și avatarurile utilizatorului au fost deja sincronizate, atunci memoria cache locală le captează și evită retrimiterea din nou pentru a economisi lățimea de bandă.
Soluție
Ștergeți memoria cache locală urmând acești pași:
-
Accesați C:\Program Files (x86)\Cisco Systems\ Cisco Directory Connector\ Plugins\
-
Ștergeți Dirsyn cPluginAvatar.dll-cache.bin.
-
Reluați sincronizarea avatarului din conectorul directorului Cisco.
Conturi de e-mail ale utilizatorilor conflictuali
Problema
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor conflictuale.
-
Dacă utilizatorii au încercat versiunea gratuită a aplicației Webex, adresele lor de e-mail se află în organizația gratuită a consumatorilor.
-
Dacă e-mailurile utilizatorilor au fost vreodată sincronizate într-o altă organizație.
-
Dacă e-mailurile utilizatorilor există în mai multe domenii care aparțin organizației.
Soluție
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatorii:
-
Asigurați-vă că ați verific at domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația gratuită de consumatori. Consultați Rev endicarea utilizatorilor către organizația dvs. (Conversia utilizatorilor) pentru mai multe informații.
-
Efectuați o rulare uscată în Cisco Directory Connector, apoi reactivați sincronizarea director ului
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din Active Directory sursele dvs.
Utilizator convertit marcat ca inactiv
Problema
În mediul sincronizat de director, ați convertit un utilizator gratuit (organizație de consumatori) în organizația dvs. de întreprindere, dar utilizatorul convertit nu se poate conecta la aplicația Webex.
Cauză posibilă
Când utilizatorul gratuit este convertit în organizația întreprinderii, utilizatorul este marcat ca stare inactivă timp de 30 de zile ca măsură de conformitate a securității. În această perioadă, utilizatorul nu se poate conecta la aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizator nu se află înActive Directory.
Soluție
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator local Active Directory care corespunde contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la aplicația Webex și contul nu va fi șters.
Sincronizarea incrementală eșuează
Problema
O sincronizare incrementală eșuează.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Acceptați actualizări de valoare incrementală.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare legat.
-
Valorile rezultatului atributului respectiv au fost actualizate de la ultima dată când a fost efectuată o sincronizare completă.
Soluție
Windows Server 2008 R2 are o eroare legată de această problemă. Eroarea este remediată în 2012 R2 și mai târziu. Vă recomandăm să actualizați Windows Server la cel puțin 2012 R2.
Valoare nevalidă pentru atribut
Problema
Pentru [user dn (nume distins)], atributul [nume atribut] are următoarea valoare nevalidă [valoarea atributului].
Cauză posibilă
Pentru cn=b, ou=angajați, OU=C Users, DC=C, DC=Com, atributul [număr de telefon] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluție
Un atribut pentru acest utilizator nu are o valoare validă. Fixați valoarea acestuia în conformitate cu descrierea din mesajul de avertizare. Apoi faceți o altă sincronizare.
Utilizatorii potriviți care urmează să fie șterși
Problema
Utilizatorii potriviți sunt marcați pentru a fi șterși.
Când efectuați o sincronizare de rulare uscată pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Cu toate acestea, utilizatorul este marcat ca obiect care trebuie șters.
Soluție
Alegeți o soluție adecvată:
-
Dacă este în regulă să ștergeți utilizatorul și să refaceți licențele după aceea, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul de la AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți o carcasă cu asistență.
Lipsa atributului
Problema
Atributul necesar [atribute_name] la adăugarea intrării locale [user dn (nume distins)]. Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Cauză posibilă
Adresa de e-mail a atributului necesar lipsește. La adăugarea intrării locale [CN = Sales User, OU = Engineers, OU = K, DC = k, DC = local], intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Soluție
Unul dintre atributele necesare lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru acel utilizator.
Grupul imbricat nu se va sincroniza
Problema
Utilizatorii dintr-un Active Directory grup imbricate nu sunt sincronizați corect cu cloud.
Cauză posibilă
Se utilizează un filtru care include atât grupul copil, cât și grupul părinte, care nu este acceptat. De exemplu: (MemberOf=CN=TestGroup1, CN=Utilizatori, DC=RKTest2008, DC=Org)
Soluție
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: | (MemberOf=CN=TestGroup1, CN=Utilizatori, DC=RKTest2008, DC=Org) (MemberOf=CN=TestSubgrup, CN=Utilizatori, DC=RKTest2008, DC=Org)
Conflictul de denumire a utilizatorilor
Problema
Există un conflict de denumire pentru [user dn] pentru un obiect de intrare în cloud existent cu numele: [adresa de e-mail utilizator] și de tip utilizator [user_type].
Cauză posibilă
Un utilizator cu acea adresă de e-mail există deja în Control Hub.
Soluție
Creați un utilizator în dvs. Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Hub de control
Lista de utilizatori lipsește în Control Hub
Problema
Dacă aveți o organizație Webex cu mai mult de 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluție
Puteți utiliza funcționalitatea de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utiliz atori, faceți clic pe Căut are, apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se vor sincroniza cu Control Hub
Problema
Utilizatorii dintr-un grup de directoare nu se vor sincroniza corect cu Control Hub.
Cauză posibilă
Grupul nu este etichetat ca IsCritical SystemObject în. Active Directory
Soluție
Asigurați-vă că atributul Active DirectoryIsCriticalSystemObject este setat la TRUE în.
Activați depanarea pentru Directory Connector
Puteţi activa depanarea pentru a ajuta la diagnosticarea oricăror erori pe care le întâlniţi în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt:\\ Cisco SystemsCisco Systems\ Cisco Directory Connector\ Logs <Installation Location>
| 1 |
Rulaţi fişierul |
| 2 |
Reporniți serviciul. Consultați Cum să porniți serviciile pentru îndrumare. |
| 3 |
În Directory Connector, faceți clic pe Tablou de bord. |
| 4 |
Accesați Ac țiuni, apoi faceți clic pe . |
| 5 |
Cu depanarea activată, repetați acțiunile care au cauzat o eroare; aceasta captează datele de trafic, astfel încât să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: dacă fișierul este gol, asigurați-vă că contul are privilegii de a accesa AD DS sau AD LDS. Dosarul jurnal salvează doar fișierele pentru ultimele 3 zile. Conținutul din fișierele jurnal este în concordanță cu ieșirea jurnalului de evenimente către sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal la asistență pentru asistență. |
| 8 |
Dezactivați funcția de depanare când ați terminat. |
Lansați Vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Afișează un rezumat al evenimentelor administrative și jurnalelor de eroare.
| 1 |
Din Directory Connector, accesați Tabloul de bord, apoi faceți clic pe . Dialogul Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorilor. |
| 2 |
Din Vizualizatorul de evenimente, accesați .
|
| 3 |
Sub Ac țiuni, faceți clic pe Salvare toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier Evenimente (*.evtx) sau alt format, cum ar fi xml sau csv. |
Ce să faci în continuare
Dacă trebuie să deschideți o carcasă, contactați asist ența, descrieți problema cu conectorul și apoi atașați fișierul Evenimente la cazul dvs.
Jurnalele de evenimente captează acțiunile utilizatorului. Pentru ajutor cu gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați comutat furnizorii de conectare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la conectorul de director Cisco:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browserul dvs.
| 1 |
Desch Internet Explorer ideți, apoi alegeți Instrumente. Acum bifați casetele pentru versiunea TLS/SSL pe care doriți să o activați Faceți clic pe OK Închideți browserul și deschideți-l din nou |
| 2 |
Faceți clic pe Opțiuni Internet, accesați Av ans at, derulați la Securitate. |
| 3 |
Bifați casetele de selectare Utilizați TLS 1.1 și Utilizați TLS 1.2, apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să intre în vigoare. |
Depanarea problemelor de conectare la contul de serviciu
Dacă nu vă puteți conecta la conectorul de director Cisco sau nu puteți rula o sincronizare, utilizați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încercați să vizitați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul dvs. web. |
| 2 |
Alegeți unul, în funcție de rezultate:
|
| 3 |
Cel puțin, asigurați-vă că contul configurat pentru Serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegiu care îi permite să acceseze date avatar și date AD. În mod implicit, serviciul utilizează acreditările și autentificarea contului de conectare Windows. |
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare a bibliotecii de legături dinamice sigure (DLL) este setat implicit în registrul Windows și plasează ulterior directorul curent al utilizatorului în ordinea de căutare DLL. Dacă acest mod a fost dezactivat cumva, un atacator ar putea plasa un DLL rău intenționat (numit la fel ca un fișier DLL de referință care se află în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica de două ori setările registrului.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu precauție extremă. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\ System\ CurrentControlSet\ Control\ Session Manager. |
| 3 |
Alegeți unul:
|
Pentru mai multe informații, consultați Ordinea de căutare a bibliotecii de legături dinamice.
Prezentare generală a conectorului de director Cisco
Prezentare generală a conectorului de director
Directory Connector este o aplicație locală pentru sincronizarea identităților în cloud. Descărcați software-ul conectorului din Control Hub și îl instalați pe mașina locală.
Cu Directory Connector, puteți gestiona conturile de utilizator și datele în Active Directory, astfel încât Active Directory să devină singura sursă de informații. Când efectuați o modificare local, aceasta este replicată în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile în tabel:
| Funcție | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Tabloul de bord oferă un program de sincronizare, un rezumat și starea sincronizării, precum și starea conectorului de director. Puteți vizualiza tabloul de bord oricând vă conectați. |
| Testare preliminară înainte de sincronizarea cu cloud-ul | Efectuați o simulare a modificărilor aduse directorului înainte de implementarea acestora în cloud. Apoi, rulați un raport pentru a vedea dacă modificările pe care doriți să le faceți sunt cele așteptate. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau pur și simplu sincronizați modificările incrementale pentru a economisi putere de procesare și a scurta timpul de sincronizare. |
|
Sincronizarea mai multor domenii (o singură pădure sau mai multe păduri) |
Conectorul de director acceptă mai multe domenii fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe domenii Active Directory, puteți instala un conector Directory pentru fiecare domeniu, puteți lega fiecare domeniu la organizația dvs. și apoi puteți sincroniza fiecare bază de utilizatori în Webex. Control Hub reflectă starea prin afișarea stării de sincronizare pentru mai mulți conectori de director, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un conector de director într-o implementare cu disponibilitate ridicată. |
| Sincronizare programată | Setați un program de sincronizare pe zi, oră și minut. |
| Filtre LDAP (Lightweight Directory Access Protocol) | Definiți criteriile de căutare LDAP și asigurați importuri eficiente. |
| Maparea atributelor Active Directory | Mapați atributele Microsoft Active Directory cu atributele cloud Webex corespunzătoare. Puteți mapa atribute relevante pentru configurația Active Directory și, de asemenea, puteți defini atribute personalizate pentru a le mapa la cloud. Atributele din incinta locației formează diverse date în cloud, cum ar fi informațiile despre contul de utilizator, numerele de telefon ale companiei în Webex Teams, adresele SIP ale resurselor de cameră și alte date despre cardul de contact al utilizatorului (funcția, departamentul, managerul etc.). |
|
Director corporativ pentru resurse de cameră locale și utilizatori Cisco Webex Calling (Cloud PSTN) și contacte de întreprindere fără licență Webex |
Dacă o parte a organizației dvs. utilizează Cisco Webex Calling (cloud PSTN) pentru serviciul de apeluri sau dacă aveți dispozitive locale pentru sală, această funcție permite utilizatorilor să caute în director contacte de la companie de pe telefoanele sau resursele lor de sală Cisco Webex Calling (cloud PSTN).
|
| Vizualizator de evenimente | Folosește vizualizatorul de evenimente pentru a determina dacă au existat probleme cu sincronizarea. |
| Instrument de diagnosticare și depanare | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana instalarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la Active Directory, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. După ce activați depanarea în Directory Connector, se scriu jurnale care pot fi trimise către asistența tehnică. |
| Actualizare automată | După ce instalați Directory Connector, veți primi o notificare de fiecare dată când este disponibilă o nouă versiune a software-ului. Puteți configura actualizări automate, astfel încât să aveți întotdeauna cea mai recentă versiune a software-ului atunci când este lansată o versiune nouă. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se defectează. |
Conectorul de director este împărțit în trei zone:
-
Control Hub este interfața unică ce vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatorii, atribuiți licențe, descărcați Directory Connector și configurați autentificarea unică (SSO) dacă doriți ca utilizatorii dvs. să se autentifice prin intermediul furnizorului lor de identitate al companiei și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare a conectorului de director este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe domenii Active Directory, puteți instala o singură versiune a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Folosind software-ul, puteți rula o sincronizare pentru a aduce conturile de utilizator Active Directory în Webex, puteți vizualiza și monitoriza starea sincronizării și puteți configura serviciile Directory Connector.
-
Serviciul de sincronizare a directoarelor interoghează Active Directory pentru a prelua utilizatori și grupuri pentru a sincroniza cu serviciul conector și Directory Connector.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Pregătiți mediul pentru Directory Connector
Cerințe pentru Conectorul de Director
Cerințe Windows și Active Directory
Puteți instala Directory Connector pe aceste servere Windows acceptate:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă legată de modulele cookie, vă recomandăm să actualizați controlerul de domeniu la o versiune care conține remedierea— Windows Server 2012 R2 sau 2016.
Directory Connector este compatibil cu următoarele servicii Active Directory:
-
Directorul Activ 2016
(Conectorul Directory este acceptat atunci când se utilizează cea mai recentă versiune de Active Directory pe Windows Server 2019)
-
Directorul activ 2012
-
Active Directory 2008 R2
-
Directorul activ 2008
Rețineți următoarele cerințe suplimentare:
-
Conectorul de director necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (necesar pentru aplicația Directory Connector). Dacă întâmpinați probleme, utilizați instrucțiunile din Activarea .NET Framework 3.5 utilizând Expertul Adăugare roluri și caracteristici.)
-
.NET Framework v.4.5 (necesar pentru TLS1.2)
-
-
Este necesar nivelul funcțional 2 (Windows Server 2003) sau o versiune ulterioară a pădurii Active Directory. (Consultați Ce sunt nivelurile funcționale Active Directory? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu următoarele cerințe hardware minime:
-
8 GB de RAM
-
50 GB de stocare
-
Fără minim pentru CPU
Cerințe de rețea
Dacă rețeaua dvs. se află în spatele unui firewall, asigurați-vă că sistemul dvs. are acces HTTPS (port 443) la internet.
Cerințe organizaționale Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o versiune de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator ale aplicației Webex să fie active înainte de a se conecta pentru prima dată, vă recomandăm să faceți următoarele:
-
Adăugați, verificați și, opțional, revendicați domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Realizați o integrare single sign-on (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Suprimă invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail și să poți crea propria campanie de e-mail. (Această funcție necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub.
Cerințe de instalare
-
Pentru un mediu cu domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați câte un conector Directory pentru fiecare domeniu Active Directory. Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows separat, acceptat, pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru a vă conecta la conector, nu avem nevoie de un cont de administrator în Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
Acest utilizator local trebuie să aibă privilegii pe acea mașină Windows pentru a se conecta la controlerul de domeniu și a citi obiectele utilizator Active Directory. Contul de conectare la computer trebuie să fie un administrator de computer cu privilegii de instalare a software-ului pe computerul local. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
La conectarea la conector, contul de conectare trebuie să fie același cu contul complet de administrator pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesa Active Directory. Totuși, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesa Active Directory. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
Asigurați-vă că este activat modul de căutare Windows Safe Dynamic Link Library (DLL) utilizând această procedură: Verificați SafeDllSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii într-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain. Service/Active Servicii de director ușor de utilizat (AD) DS/AD LDS) pe mașini separate.
Cerințe pentru domenii multiple
Înainte de a urma sarcinile din Fluxul de sarcini de implementare a conectorului director Cisco, țineți cont de următoarele cerințe și recomandări dacă intenționați să sincronizați informațiile Active Directory din mai multe domenii în cloud:
-
Este necesară o instanță separată de Directory Connector pentru fiecare domeniu.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugarea, verificarea și revendicarea domeniilor.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru a muta organizația dvs. într-o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile despre resursele camerei împreună cu conturile de utilizator. (Consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud.)
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
Grupurile Active Directory sunt utilizate pentru a colecta conturi de utilizator, conturi de computer și alte grupuri în unități gestionabile. Lucrul cu grupuri în loc de utilizatori individuali ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri în Active Directory:
-
Grupuri de distribuție—Se utilizează pentru a crea liste de distribuție prin e-mail.
-
Grupuri de securitate—Se utilizează pentru a atribui permisiuni resurselor partajate.
Luați în considerare următoarele instrucțiuni atunci când creați grupuri în Active Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi Vânzări, Marketing, Manageri, Contabili, Licențiere Webex și așa mai departe).
-
Folosește convenții standard de denumire în cadrul organizației tale pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail și așa mai departe. De exemplu, numele grupului „GSG_Webex_Licensing_EMEAR” se referă la un grup de securitate global pentru utilizatorii Webex Licensing EMEAR.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi după geografie sau ierarhie managerială. Folosește descrieri de grup pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupuri nou furnizate, definiți șablonul de grup de licențe automate în Control Hub pentru acele grupuri. Consultați Configurarea șablonului de atribuire automată a licenței pentru mai multe informații.
Informații despre dimensionare
Directory Connector funcționează ca o punte între Active Directory local și cloud-ul Webex. Prin urmare, conectorul nu are o limită superioară pentru numărul de obiecte Active Directory care pot fi sincronizate cu cloud-ul. Orice limite privind obiectele directorului local sunt legate de versiunea și specificațiile specifice pentru mediul Active Directory care este sincronizat cu cloud-ul, nu de conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de obiecte Active Directory. (O sincronizare cu 5000 de utilizatori nu va dura la fel de mult ca una cu 50000.)
-
Viteza și lățimea de bandă a rețelei.
-
Sarcina de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50.000 de utilizatori, vă recomandăm insistent să utilizați un al doilea conector pentru failover și redundanță.
Deoarece sincronizarea are loc prin intermediul mai multor factori și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem oferi valori de timp specifice pentru durata sincronizării unui obiect.
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Integrare proxy web
Integrare proxy web
Dacă autentificarea prin proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația dvs. folosește un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează cu succes utilizatorii.
Puteți adopta una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy-ului web)
-
Proxy web explicit printr-un fișier .pac (conectorul moștenește setări proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără nicio modificare
Utilizați un proxy web prin browser
Puteți configura Directory Connector să utilizeze un proxy web prin Internet Explorer.
Dacă serviciul Cisco DirSync rulează dintr-un cont diferit de cel al utilizatorului conectat în prezent, trebuie să vă conectați și cu acest cont și să configurați proxy-ul web.
| 1 |
Din Internet Explorer, accesați , apoi alegeți Setări LAN. |
| 2 |
Indică instanța Windows către locul unde este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări de proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă de acces permis pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Configurați proxy-ul web printr-un fișier PAC
Puteți configura un browser client să utilizeze un fișier .pac. Acest fișier furnizează adresa proxy web și informațiile despre port. Conectorul Directory moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să se conecteze și să sincronizeze cu succes informațiile utilizatorului cu cloud-ul Webex, asigurați-vă că autentificarea proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă de acces permis pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Proxy NTLM
Conectorul de director este compatibil cu NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Design NTLM
În majoritatea cazurilor, un utilizator dorește să acceseze resursele altei stații de lucru prin intermediul unui PC client, ceea ce poate fi dificil de realizat într-un mod securizat.
În general, designul tehnic al NTLM se bazează pe un mecanism de Provocare
și Răspuns
:
-
Un utilizator se conectează la un PC client printr-un cont și o parolă Windows. Parola nu este niciodată salvată local. În loc de o parolă în text simplu, o valoare hash a parolei este stocată local. Când un utilizator se conectează la client folosind parola, sistemul de operare Windows compară valoarea hash stocată și valoarea hash din parola introdusă. Dacă ambele sunt identice, autentificarea este reușită.
Când utilizatorul dorește să acceseze orice resursă de pe un alt server, clientul trimite o cerere către server cu numele contului în text simplu.
-
Când serverul primește cererea, acesta generează o cheie aleatorie pe 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită provocarea înapoi către client, aceasta este stocată pe server. Și apoi serverul trimite provocarea clientului în text simplu.
-
Imediat ce clientul primește provocarea trimisă de la server, clientul criptează provocarea cu valoarea hash menționată în Pasul 1. După criptare, valoarea este trimisă înapoi către server.
-
Când serverul primește valoarea criptată de la client, o trimite controlerului de domeniu pentru verificare. Cererea include: numele contului, provocarea criptată trimisă de client și provocarea originală simplă.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta provocarea inițială. Controlerul de domeniu poate apoi compara valoarea hash primită și valoarea hash criptată. Dacă sunt identice, verificarea a reușit.
Windows are autentificarea de securitate încorporată în sistemul de operare, ceea ce facilitează suportul pentru autentificarea de securitate de către aplicații. Prin urmare, nu este nevoie să finalizați configurații suplimentare.
Configurați proxy-ul transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează cererile http (port 80/port 443) și nu este necesară nicio configurare pe partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să se poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul a funcționat cu succes — veți vedea o fereastră pop-up de autentificare a browserului așteptată la pornirea conectorului. |
Setați autentificarea proxy
Adăugați adresa URL cloudconnector.webex.com la lista de acces permis prin crearea unei liste de control al accesului.
Pe serverul firewall al companiei dvs.:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control al accesului pentru a o aplica gazdei conectorului și specificați De exemplu: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Aplicați acest ACL la interfața firewall corespunzătoare, care este valabilă doar pentru această gazdă cu un singur conector. |
| 5 |
Asigurați-vă că restul gazdelor din compania dvs. sunt în continuare obligate să utilizeze proxy-ul web, configurând instrucțiunea implicită de refuz corespunzătoare. |
Implementați conectorul de director
Flux de activități pentru implementarea conectorului de director Cisco
Înainte de a începe
| 1 |
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă. Pentru o instalare nouă a Directory Connector, accesați întotdeauna Control Hub ( https://admin.webex.com) pentru a obține cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 2 |
Conectare la conectorul de director Conectați-vă cu acreditările de administrator Webex și efectuați configurarea inițială. |
| 3 |
Este întotdeauna important să mențineți software-ul Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să utilizați această procedură pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când acestea sunt disponibile. |
| 4 |
Alegeți obiectele Active Directory de sincronizat În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director. |
| 5 |
Atributele utilizatorului de pe hartă Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid. |
| 6 |
Sincronizați avatarele directoarelor utilizând una dintre următoarele proceduri:
Puteți sincroniza avatarele utilizatorilor cu cloud-ul, astfel încât avatarul fiecărui utilizator să apară atunci când se conectează la aplicație. Puteți sincroniza avatarele dintr-un atribut Active Directory sau de pe un server de resurse. |
| 7 |
Sincronizarea informațiilor despre sălile locale cu Webex Cloud Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud, cum ar fi un dispozitiv Webex Room sau Cisco Webex Board. |
| 8 |
Pentru a aloca utilizatorilor din Active Directory în Control Hub, efectuați acești pași:
Urmați această secvență pentru a furniza utilizatori Active Directory pentru conturi Webex App. Puteți furniza utilizatori dintr-o implementare Active Directory cu păduri multiple sau cu domenii multiple pentru Directory Connector 3.0 și versiuni ulterioare. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex. |
Instalare Conector Directory
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă.
Trebuie să instalați câte un conector pentru fiecare domeniu Active Directory pe care doriți să îl sincronizați. O singură instanță Directory Connector poate deservi un singur domeniu. Consultați următoarea diagramă pentru a înțelege fluxul sincronizării pe mai multe domenii:
Înainte de a începe
Dacă vă autentificați printr-un server proxy, asigurați-vă că aveți acreditările proxy:
-
Pentru autentificarea de bază prin proxy, veți introduce numele de utilizator și parola după ce instalați o instanță a conectorului. Configurarea proxy-ului Internet Explorer este necesară și pentru autentificarea de bază; consultați Utilizarea unui proxy web prin browser
-
Pentru proxy NTLM, este posibil să vedeți o eroare când deschideți conectorul pentru prima dată. Consultați Utilizarea unui proxy web prin browser.
| 1 |
În Control Hub, accesați și alegeți Următorul. |
| 2 |
Faceți clic pe linkul Descărcați și instalați pentru a salva cea mai recentă versiune a fișierului .zip de instalare a conectorului pe serverul VMware sau Windows. Puteți obține fișierul .zip direct de la acest link, dar trebuie să aveți acces administrativ complet la o organizație Control Hub pentru ca acest software să funcționeze. Pentru o instalare nouă, obțineți cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 3 |
Pe serverul VMware sau Windows, dezarhivați și rulați fișierul .msi din folderul de configurare pentru a lansa expertul de configurare. |
| 4 |
Faceți clic pe Următorul, bifați caseta pentru a accepta acordul de licență, apoi faceți clic pe Următorul până când vedeți ecranul cu tipul de cont. |
| 5 |
Alegeți tipul de cont de serviciu pe care doriți să îl utilizați și efectuați instalarea cu un cont de administrator:
Pentru a evita erorile, asigurați-vă că aveți următoarele privilegii:
|
| 6 |
Faceți clic pe Instalați. După rularea testului de rețea și dacă ți se solicită, introdu acreditările de bază ale proxy-ului, dă clic pe OK, apoi dă clic pe Finalizare. |
Ce este de făcut în continuare
Vă recomandăm să reporniți serverul după instalare. Raportul de simulare nu poate afișa rezultatul corect atunci când datele nu au fost publicate. La repornirea mașinii, toate datele sunt actualizate pentru a afișa un rezultat exact în raport.
Conectare la conectorul de director
Înainte de a începe
Asigurați-vă că aveți acreditările de proxy.
-
Pentru autentificarea de bază a proxy-ului, veți introduce numele de utilizator și parola după ce deschideți conectorul pentru prima dată.
-
Pentru proxy NTLM, deschideți Internet Explorer, faceți clic pe pictograma roată dințată, accesați Opțiuni Internet > Conexiuni > Setări LAN, asigurați-vă că informațiile despre serverul proxy sunt adăugate, apoi faceți clic pe OK. Consultați Utilizarea unui proxy web prin browser.
| 1 |
Deschideți conectorul, apoi adăugați |
| 2 |
Dacă vi se solicită, conectați-vă cu acreditările de autentificare proxy, apoi conectați-vă la Webex utilizând contul de administrator și faceți clic pe Următorul. |
| 3 |
Confirmați organizația și domeniul.
|
| 4 |
După ce apare ecranul Confirmare organizație, faceți clic pe Confirmare. Dacă ați deja legat AD DS/AD SZU, apare ecranul Confirmare organizație. |
| 5 |
Faceți clic pe Confirmare. |
| 6 |
Alegeți una, în funcție de numărul de domenii Active Directory pe care doriți să le legați la Directory Connector:
|
Ce este de făcut în continuare
După ce vă conectați, vi se solicită să efectuați o sincronizare simulată.
Tablou de bord pentru conectori de director
Când vă conectați pentru prima dată la Directory Connector, apare Tabloul de bord. Aici puteți vizualiza un rezumat al tuturor activităților de sincronizare, puteți vizualiza statistici în cloud, puteți efectua o sincronizare simulată, puteți porni o sincronizare completă sau incrementală și puteți lansa vizualizarea evenimentelor pentru a vedea informații despre erori.
Dacă sesiunea expiră, conectați-vă din nou.
Puteți executa cu ușurință aceste sarcini din bara de instrumente Acțiuni sau din meniul Acțiuni.
|
Componente |
Descriere |
|---|---|
|
Sincronizare curentă |
Afișează informații despre starea sincronizării în curs de desfășurare. Când nu se execută nicio sincronizare, afișajul de stare este inactiv. |
|
Următoarea sincronizare |
Afișează următoarele sincronizări complete și incrementale programate. Dacă nu este setată nicio programare, se afișează Neprogramat . |
|
Ultima sincronizare |
Afișează starea ultimelor două sincronizări efectuate. |
|
Starea curentă a sincronizării |
Afișează starea generală a sincronizării. |
|
Conectori |
Afișează conectorii locali disponibili în Cloud. |
|
Statistici în cloud |
Afișează starea generală a sincronizării. |
|
Program de sincronizare |
Afișează programul de sincronizare pentru sincronizarea incrementală și completă. |
|
Rezumatul configurării |
Listează setările pe care le-ați modificat în configurare. De exemplu, rezumatul ar putea include următoarele:
|
| Acţiune | Descriere |
|---|---|
| Porniți sincronizarea incrementală |
Pornirea manuală a unei sincronizări incrementale Această acțiune este dezactivată atunci când întrerupeți sau dezactivați sincronizarea, dacă nu a fost finalizată o sincronizare completă sau dacă este în curs o sincronizare. |
|
Sincronizare simulare |
Efectuați o sincronizare simulată. |
|
Lansează Vizualizatorul de evenimente |
Lansați Vizualizatorul de evenimente Microsoft. |
|
Reîmprospătați |
Reîmprospătați tabloul de bord al conectorului de director Cisco |
|
Acţiune |
Descriere |
|---|---|
| Sincronizează acum |
Începeți instantaneu o sincronizare completă. |
|
Mod de sincronizare |
Selectați modul de sincronizare incrementală sau completă. |
|
Resetare secret conector |
Stabiliți o conversație între conectorul de director Cisco și serviciul conector. Selectarea acestei acțiuni va reseta secretul în cloud și apoi îl va salva local. |
|
Rulare de test |
Efectuați un test al procesului de sincronizare. Trebuie să faceți o simulare înainte de a efectua o sincronizare completă. |
|
Soluționarea problemelor |
Întoarce on/off depanare. |
|
Reîmprospătați |
Reîmprospătați ecranul principal al conectorului de director Cisco. |
|
Ieșiți |
Ieșiți din conectorul de director Cisco. |
|
Combinație de taste |
Acțiune |
|---|---|
|
Alt +A |
Afișează meniul Acțiuni |
|
|
Sincronizare acum |
|
|
Resetare secret conector |
|
|
Sesizare de uzură |
|
|
Sincronizare incrementală |
|
|
Sincronizare completă |
|
|
Afișează meniulAjutor |
|
|
Ajutor |
|
|
Despre |
|
|
FAQ |
Setați actualizările automate
| 1 |
Din Directory Connector, accesați , apoi bifați Actualizare automată la noua versiune a conectorului Cisco Directory. |
| 2 |
Faceți clic pe Aplicați pentru a salva modificările. |
Noile versiuni ale conectorului sunt instalate automat atunci când sunt disponibile.
Puteți gestiona manual actualizările, dacă preferați. Consultați Actualizare la cea mai recentă versiune de software pentru mai multe informații.
Alegeți obiectele Active Directory de sincronizat
În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director.
Grupuri pentru atribuirea automată a licențelor
Control Hub vă permite să gestionați atribuirile de licențe pentru fiecare grup în parte. Puteți crea șabloane de licență și le puteți mapa la grupuri Active Directory pe care le sincronizați în cloud. În momentul creării utilizatorului, Webex verifică apartenența utilizatorului și maparea șablonului de licență automată pentru noul utilizator.
Vă recomandăm să utilizați un filtru LDAP pentru a sincroniza doar grupurile relevante în cloud. De exemplu, puteți seta filtrul la:
(&(cn=Example)(objectclass=Group))*
Acest filtru sincronizează toate grupurile din DN-ul de bază al căror nume începe cu Exemplu. Utilizatorilor care nu sunt atribuiți grupurilor li se atribuie licențe din șablonul implicit de licență automată pe care l-ați configurat în Control Hub.
Grupuri pentru implementări hibride de securitate a datelor
În Directory Connector, trebuie să bifați Groups dacă utilizați Hybrid Data Security pentru a configura un grup de probă pentru utilizatorii pilot. Consultați Ghidul de implementare pentru securitatea datelor hibride pentru îndrumări. Această setare a Conectorului de Director nu afectează sincronizarea altor utilizatori în cloud.
Înainte de a începe
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe Object Selection. |
| 2 |
În secțiunea Tip obiect, bifați Utilizatoriși luați în considerare limitarea numărului de containere care pot fi căutate pentru utilizatori. Dacă doriți să sincronizați doar utilizatorii dintr-un anumit grup, de exemplu, trebuie să introduceți un filtru LDAP în câmpul Utilizatori Filtre LDAP. Dacă doriți să sincronizați utilizatorii care se află în grupul Example-manager, utilizați un filtru ca acesta:
|
| 3 |
Bifați Identificați camera pentru a separa datele camerei de datele utilizatorului. Faceți clic pe Personalizare dacă doriți să configurați atribute suplimentare pentru a identifica datele utilizatorului ca date despre cameră. Folosește această setare dacă dorești să sincronizezi informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud. Pentru mai multe informații, consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud. |
| 4 |
Bifați Grupuri dacă doriți să sincronizați grupurile de utilizatori Active Directory cu cloud-ul. Nu adăugați un filtru LDAP de sincronizare a utilizatorilor în câmpul Grupuri. Ar trebui să utilizați câmpul Grupuri doar pentru a sincroniza datele grupului în cloud. În mod implicit, grupurile nu sunt sincronizate pentru clienții noi. Trebuie să activați sincronizarea grupurilor. De asemenea, trebuie să sincronizați grupurile de securitate. |
| 5 |
Bifați Contacte dacă doriți să sincronizați informațiile de contact ale utilizatorilor în cloud. Conectorul de director gestionează doar contactele sincronizate de conector. Dacă există deja contacte în Control Hub, sincronizarea nu le șterge. Dacă persoanele de contact sunt eliminate din domeniul de sincronizare, informațiile de contact ale utilizatorilor vor fi, de asemenea, eliminate din Control Hub. |
| 6 |
Configurați filtrele LDAP. Puteți adăuga filtre extinse furnizând un filtru LDAP valid. Consultați acest articol pentru mai multe informații despre configurarea filtrelor LDAP. |
| 7 |
Specificați DN-urile locale de sincronizat făcând clic pe Selectați pentru a vedea structura arborescentă a Active Directory. De aici, puteți selecta sau deselecta containerele în care să căutați. |
| 8 |
Verificați obiectele pe care doriți să le adăugați pentru această configurație și faceți clic pe Selectați. Puteți selecta containere individuale sau părinte pentru a le utiliza pentru sincronizare. Selectați un container părinte pentru a activa toate containerele copil. Dacă selectați un container copil, containerul părinte afișează o bifă gri care indică faptul că un copil a fost bifat. Apoi puteți face clic pe Selectați pentru a accepta containerele Active Directory pe care le-ați bifat. Dacă organizația dvs. plasează toți utilizatorii și grupurile în containerul Utilizatori, nu trebuie să căutați în alte containere. Dacă organizația dvs. este împărțită în unități organizaționale, asigurați-vă că selectați OU-uri. |
| 9 |
Faceți clic pe Se aplică. Alegeți o opțiune:
Pentru informații despre rulările simulate, consultați Efectuați o sincronizare simulată pe utilizatorii Active Directory. Pentru sincronizarea grupurilor, trebuie să efectuați o sincronizare completă: Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud. |
Atributele utilizatorului de pe hartă
Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid, un identificator unic pentru fiecare cont de utilizator din serviciul de identitate în cloud.
Puteți alege ce atribut Active Directory să mapați în cloud - de exemplu, puteți mapa firstName lastName în Active Directory sau o expresie de atribut personalizată la displayName în cloud.
Conturile din Active Directory trebuie să aibă o adresă de e-mail; uid-ul se mapează în mod implicit la câmpul ad din mail (nu sAMAccountName).
Dacă alegeți ca limba preferată să provină din Active Directory, atunci Active Directory este singura sursă de adevăr: Utilizatorii nu vor putea modifica setarea de limbă în Setări Webex, iar administratorii nu vor putea modifica setarea în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. Această pagină afișează numele atributelor pentru Active Directory (în stânga) și cloud-ul Webex (în dreapta). Toate atributele obligatorii sunt marcate cu un asterisc roșu. |
| 2 |
Derulați în jos până la sfârșitul Nume atribute Active Directoryși apoi alegeți unul dintre aceste atribute Active Directory pentru a-l mapa la atributul cloud uid:
Puteți mapa oricare dintre celelalte atribute Active Directory la uid, dar vă recomandăm să utilizați mail sau userPrincipalName, așa cum este descris în instrucțiunile de mai sus. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Pentru a vedea ce atribute din Active Directory corespund în cloud, consultați Maparea atributelor Active Directory în Directory Connector. Pentru ca sincronizarea să funcționeze, trebuie să vă asigurați că atributul Active Directory pe care îl alegeți este în format de e-mail. Conectorul Directory afișează o fereastră pop-up pentru a vă reaminti dacă nu alegeți unul dintre atributele recomandate. |
| 3 |
Dacă atributele Active Directory predefinite nu funcționează pentru implementarea dvs., faceți clic pe meniul derulant de atribute, derulați până la sfârșit, apoi alegeți Personalizare atribut pentru a deschide o fereastră care vă permite să definiți o expresie de atribut. Faceți clic pe Ajutor pentru a obține mai multe informații despre expresii și a vedea exemple despre cum funcționează expresiile. De asemenea, puteți consulta Expresii pentru atribute personalizate pentru mai multe informații. În acest exemplu, să mapăm atributele Active Directory
Conectorul de director verifică valoarea atributului uid în serviciul de identitate și regăsește 3 utilizatori disponibili în funcție de opțiunile curente de filtrare a utilizatorilor. Dacă toți acești 3 utilizatori au un format de e-mail valid, Cisco Directory Connector afișează următorul mesaj:
Dacă atributul nu poate fi verificat, veți vedea următorul avertisment și puteți reveni la Active Directory pentru a verifica și corecta datele utilizatorului:
|
| 4 |
(Opțional) Alegeți mapări pentru mobile și telephoneNumber dacă doriți ca numerele de mobil și de serviciu să apară, de exemplu, în fișa de contact a utilizatorului din aplicația Webex. Datele despre numărul de telefon apar în aplicația Webex atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator. Pentru mai multe informații despre apelarea de pe cartea de vizită a unui utilizator, consultați Apelarea în Ghidul de implementare Webex (Unified CM) (administratori). |
| 5 |
Alegeți mapări suplimentare pentru ca mai multe date să apară în fișa de contact:
După ce atributele sunt mapate, informațiile apar atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator:
Pentru mai multe informații despre fișa de contact, consultați Verificați persoana pe care o contactați. După ce aceste atribute sunt sincronizate cu fiecare cont de utilizator, puteți activa și Informații despre persoane în Control Hub. Această funcție permite utilizatorilor aplicației Webex să partajeze mai multe informații în profilurile lor și să afle mai multe unii despre alții. Pentru mai multe informații despre funcție și despre cum să o activați, consultați Profiluri People Insights pentru Webex, Jabber, Webex Meetings și Webex Events (Nou) în Control Hub |
| 6 |
După ce faceți alegerile, faceți clic pe Aplicați. |
Orice date despre utilizatori conținute în Active Directory suprascriu datele din cloud care corespund utilizatorului respectiv. De exemplu, dacă ați creat manual un utilizator în Control Hub, adresa de e-mail a utilizatorului trebuie să fie identică cu adresa de e-mail din Active Directory. Orice utilizator fără o adresă de e-mail corespunzătoare în Active Directory este șters.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Atribute Active Directory și cloud
Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud utilizând fila Mapare atribute utilizator.
Acest tabel compară maparea dintre numele atributelor Active Directory și numele atributelor Cisco Cloud. Aceste valori și mapări sunt setările implicite în Directory Connector. Puteți alege diferite atribute din listele derulante Active Directory și puteți determina ce atribut local se sincronizează cu ce atribut cloud.
Gândiți-vă la atributele din meniul derulant ca la niște presetări. Ca alternativă la valorile din rândul Active Directory, puteți specifica și un atribut personalizat, propria presetare, în Active Directory (o expresie cu mai multe atribute) pentru a fi mapat la un singur atribut cloud din rândul corespunzător. În acest fel, aveți flexibilitatea de a determina numele afișate ale utilizatorilor dvs. - de exemplu, puteți adăuga o expresie care creează un atribut personalizat pe baza titlului, prenumelui și numelui de familie al angajatului în Active Directory.
De asemenea, puteți specifica oricare dintre atributele Active Directory pentru a le mapa la uid în cloud. Totuși, trebuie să vă asigurați că atributul local respectă un format de e-mail valid.
De asemenea, puteți utiliza adrese de e-mail alternative, dacă, de exemplu, doriți să utilizați userPrincipalName pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a gestiona calendarul său. În acest caz, asociați o altă adresă de e-mail cu emails;type-work Atributul. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator.
|
Numele atributelor Active Directory |
Numele atributelor Webex Cloud |
Note |
|---|---|---|
|
— |
Nume clădire |
— |
|
c |
c |
Acest atribut specifică abrevierea țării utilizatorului. |
|
Număr departament |
Număr departament |
Acest atribut este utilizat pentru numărul departamentului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
nume afișat |
nume afișat |
Acest atribut este utilizat pentru numele afișat al contului de utilizator care apare în Control Hub, fișa de contactși informații despre persoane. |
|
ControlContUtilizator |
cont ds-pwp-dezactivat |
Acest atribut este utilizat pentru sincronizarea utilizatorilor. Asigurați-vă că atributul userAccountControl este mapat la ds-pwp-account-disabled, altfel utilizatorii nu vor fi sincronizați corect. |
|
Număr angajat |
Număr angajat |
— |
|
facsimilTelephoneNumber |
facsimilTelephoneNumber |
— |
|
— |
jabberID |
Acest atribut cloud se referă la adresele IM (tip XMPP) utilizate de Jabber. Această valoare nu este aceeași cu sipAddresses. |
|
l |
l |
Acest atribut specifică orașul utilizatorului. |
|
— |
setări regionale |
— |
|
manager |
manager |
Acest atribut este utilizat pentru numele managerului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
mobil |
mobil |
Acest atribut este utilizat ca număr de telefon mobil care apare pentru apelarea utilizatorului de pe fișa de contact. |
|
o |
o |
Acest atribut specifică numele companiei sau organizației și apare în fișa de contact . |
|
tu |
tu |
Acest atribut specifică numele unității organizaționale. |
|
NumeBirouLivrareFizică |
NumeBirouLivrareFizică |
Acest atribut specifică locația biroului utilizatorului. |
|
cod poștal |
cod poștal |
Acest atribut specifică codul poștal sau codul zip al utilizatorului pentru livrarea fizică a corespondenței. |
|
preferatLanguage |
preferatLanguage |
Acest atribut setează limba preferată a utilizatorului și sunt acceptate următoarele formate: xx_AA sau xx-AA. Iată câteva exemple: en_SUA, en_Marea Britanie, Franța-Canadia. Dacă utilizați o limbă neacceptată sau un format nevalid, limba preferată a utilizatorilor se va schimba la limba setată pentru organizație. |
|
MSRTCSIP-Adresă utilizator principal iPhone |
SipAddresses;type=enterprise |
Acest atribut este utilizat pentru sincronizarea informațiilor despre sălile locale din Active Directory în cloud-ul Cisco Webex. |
|
sn |
sn |
Acest atribut este utilizat pentru numele de familie al contului de utilizator care apare în Control Hub, cartea de vizită și informațiile despre persoane . |
|
st |
st |
Acest atribut specifică statul sau provincia utilizatorului. |
|
streetAddress |
stradă |
Acest atribut specifică adresa stradală a utilizatorului pentru livrarea fizică a corespondenței. |
|
număr de telefon |
număr de telefon |
Acest atribut specifică numărul de telefon principal (de serviciu) al utilizatorului, utilizat pentru apelarea utilizatorului de pe fișa de contact. |
|
— |
fus orar |
Acest atribut cloud specifică fusul orar al utilizatorului. |
|
titlu |
titlu |
Acest atribut specifică titlul utilizatorului care apare în fișa de contact și informații despre persoane. |
|
tip |
întreprindere |
— |
|
*userPrincipalName |
uid |
O mapare obligatorie a atributelor. Pentru fiecare cont de utilizator, valoarea Active Directory este mapată la un UID unic în cloud. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Utilizatorul poate folosi apoi oricare dintre aceste adrese de e-mail pentru a se conecta, atâta timp cât este implementată maparea corectă a atributelor SAML [ . Consultați exemplul de mapare a atributelor de mai jos pentru a afla cum puteți mapa o adresă de e-mail alternativă. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
Această mapare este opțională, folosiți-o dacă doriți să utilizați adrese de e-mail alternative. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator. |
|
<New attribute for Azure user objectId> |
externalId |
Creați un nou atribut Active Directory pentru a conține objectId-ul utilizatorului Azure, astfel încât să nu intre în conflict cu unul existent. Acest atribut se mapează apoi la atributul externalId, asigurându-se că atunci când utilizatorii Webex creează grupuri în Microsoft 365, aceștia creează automat echipe în Webex. |
Maparea adreselor de e-mail alternative
Expresii pentru atribute personalizate
|
Operator |
Descriere și exemplu |
|---|---|
|
% |
Elimină toate caracterele de la începutul șirului până la poziția caracterului sau argumentului șir, dacă se potrivește.
|
|
- |
Elimină partea din spate a șirului de intrare de la sfârșitul șirului specificat.
|
|
+ |
Concatenează șiruri sau expresii de intrare.
|
|
| |
Evaluează expresiile separate în raport cu șirul gol și selectează primul rezultat negol.
|
Sincronizarea avatarelor de director dintr-un atribut Active Directory în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Utilizați această procedură pentru a sincroniza datele brute ale avatarului dintr-un atribut Active Directory.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatarul de la, alegeți atributul AD, apoi alegeți atributul Avatar care conține datele brute ale avatarului pe care doriți să le sincronizați cu cloud. |
| 3 |
Pentru a verifica dacă avatarul este accesat corect, introduceți adresa de e-mail a unui utilizator, apoi faceți clic pe Obțineți avatarul utilizatorului. Avatarul apare în dreapta. |
| 4 |
După ce verificați dacă avatarul a apărut corect, faceți clic pe Aplicați pentru a salva modificările. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea avatarelor de director de pe un server de resurse în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Folosește această procedură pentru a sincroniza avatarele de pe un server de resurse.
Înainte de a începe
-
Modelul URI și valoarea variabilei din această procedură sunt exemple. Trebuie să utilizați adrese URL reale unde se află avatarele din directorul dvs.
-
Modelul URI al avatarului și serverul unde se află avatarele trebuie să fie accesibile din aplicația Directory Connector. Conectorul necesită acces http sau https la imagini, dar nu este necesar ca imaginile să fie accesibile publicului pe internet.
-
Sincronizarea datelor avatarului este separată de profilurile de utilizator Active Directory. Dacă rulați un proxy, trebuie să vă asigurați că datele avatarului pot fi accesate prin autentificare NTLM sau autentificare de bază.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatar de la, alegeți Server de resurse și apoi introduceți Model URI avatar— De exemplu, Să analizăm fiecare parte a modelului URI al avatarului și ce înseamnă:
|
| 3 |
(Opțional) Dacă serverul de resurse necesită acreditări, bifați Setare acreditări utilizator pentru avatar, apoi alegeți fie Utilizare utilizator curent de conectare la serviciu, fie Utilizare utilizator și introduceți parola. |
| 4 |
Introduceți valoarea variabilei —De exemplu: |
| 5 |
Faceți clic pe Test pentru a vă asigura că modelul URI al avatarului funcționează corect. În acest exemplu, dacă valoarea mail pentru o intrare AD este |
| 6 |
După ce informațiile URI sunt verificate și arată corect, faceți clic pe Aplicare. Pentru informații detaliate despre utilizarea expresiilor regulate, consultați Referința rapidă pentru limbajul expresiilor regulate Microsoft. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea informațiilor despre sălile locale cu Webex Cloud
Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale din cameră cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele Webex înregistrate în cloud (Cameră, Desk și Tablă).
| 1 |
Din Directory Connector, accesați Synchronize, faceți clic pe more |
| 2 |
Bifați Sincronizați informațiile camerei în cloud pentru a separa datele camerei de datele utilizatorului în timpul sincronizării. Când această setare este dezactivată, datele camerei sunt tratate la fel ca datele sincronizate cu utilizatorul. |
| 3 |
Accesați Maparea atributelorși apoi modificați maparea atributelor pentru atributul cloud sipAddresses;type=enterprise. Pentru a utiliza validarea valorilor, valoarea adresei SIP trebuie să fie
|
| 4 |
Creați o cutie poștală pentru resurse de sală în Exchange. Aceasta adaugă msExchResourceMetaData;ResourceType:Room atribut pe care conectorul îl folosește apoi pentru a identifica camerele.
|
| 5 |
Din utilizatorii și computerele Active Directory, navigați la și editați proprietățile camerei. Adăugați URI-ul SIP complet calificat cu prefixul sip:
|
| 6 |
Efectuați o sincronizare simulată și apoi o sincronizare completă în conector. Noile obiecte de cameră sunt listate Obiecte adăugate, iar obiectele de cameră potrivite apar în Obiecte potrivite în raportul de simulare. Orice obiecte de cameră marcate pentru ștergere se află sub Camere șterse.
Rezultatele testului de simulare arată orice resurse de cameră care au fost potrivite.
Această setare separă datele camerei din Active Directory (inclusiv atributul camerei) de datele utilizatorului. După ce sincronizarea se termină, statisticile cloud din tabloul de bord al conectorului afișează datele camerei care au fost sincronizate cu cloud-ul.
|
Ce este de făcut în continuare
Acum că ați parcurs acești pași, atunci când efectuați o căutare pe un dispozitiv înregistrat în cloud Webex, veți vedea intrările de cameră sincronizate care sunt configurate cu adrese SIP. Când efectuați un apel de pe dispozitivul Webex pe intrarea respectivă, apelul este efectuat către adresa SIP care a fost configurată pentru cameră.
Din Control Hub, puteți importa automat camere din Director și crea spații de lucru.
Punctul final nu poate relua un apel către aplicația Webex. Pentru dispozitivele de apelare de test, aceste dispozitive trebuie înregistrate ca URI SIP local sau în altă parte decât în aplicația Webex. Dacă sistemul de săli Active Directory pe care îl căutați este înregistrat la Webex și aceeași adresă de e-mail se află pe dispozitivul Webex Room, dispozitivul Desk sau Webex Board for Calendar Service, atunci rezultatele căutării nu vor afișa intrarea duplicată. Dispozitivul Room, Desk sau Board este apelat direct în aplicația Webex și nu se efectuează un apel SIP.
Trimiteți rapoarte prin e-mail privind rezultatele sincronizării directoarelor
În mod implicit, persoanele de contact sau administratorii organizației primesc întotdeauna notificări prin e-mail. Cu această setare, puteți personaliza cine ar trebui să primească notificări prin e-mail care rezumă rapoartele de sincronizare a directoarelor.
| 1 |
Din Directory Connector, faceți clic pe Settingsși, lângă Email Destinatar, activați Activare sincronizare raport. |
| 2 |
Faceți clic pe Adăugați e-mail și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, va apărea un mesaj care vă va spune să corectați problema înainte de a putea salva și aplica modificările. |
| 3 |
Dacă trebuie să editați adresele de e-mail introduse, faceți dublu clic pe adresa de e-mail din coloana din stânga și apoi faceți modificările necesare. |
| 4 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Salvare. |
Ce este de făcut în continuare
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe Eliminare lângă anumite intrări de adresă de e-mail.
Configurarea notificărilor Conectorului de director în Control Hub
Puteți utiliza Centrul de alerte din Control Hub pentru a livra rapoarte din Directory Connector despre erorile din procesul de sincronizare. Control Hub poate livra notificări către diverse canale de livrare, inclusiv e-mail și spații Webex.
Rețineți că configurația notificărilor din Directory Connector nu migrează automat în Centrul de alerte. Utilizați următoarele instrucțiuni pentru a adăuga adresele de e-mail corecte în Centrul de alerte pentru a primi notificări de la Directory Connector.
Centrul de alerte trimite întotdeauna o alertă pentru sincronizări complete. Sincronizările incrementale vor declanșa o alertă numai dacă există o avertizare sau o eroare în raport.
| 1 |
Conectați-vă la Control Hub și accesați . |
| 2 |
Faceți clic pe una dintre următoarele opțiuni:
|
| 3 |
Derulați în jos până la secțiunea Canal de livrare și selectați metoda de livrare preferată. Puteți primi notificări actualizări prin e-mail, într-un spațiu desemnat pentru aplicația Webex sau prin Webhook-uri atunci când le aveți activate la nivel organizațional.
|
| 4 |
Faceți clic pe Salvați. |
Alocarea utilizatorilor din Active Directory în Control Hub
Urmați acești pași pentru a furniza utilizatori Active Directory și a crea conturi de utilizator corespunzătoare în Control Hub. Puteți furniza utilizatori dintr-o implementare Active Directory cu domenii multiple (fie cu o singură pădure, fie cu mai multe păduri) după ce instalați un conector Directory per domeniu. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex.
| 1 |
Efectuați o sincronizare simulată pe utilizatorii Active Directory Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud. |
| 2 |
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați. |
| 3 |
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți atribui licențe de servicii Webex utilizând o varietate de metode. Vă recomandăm să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory. De asemenea, puteți face modificări individuale după acest pas inițial. |
Efectuați o sincronizare simulată pe utilizatorii Active Directory
Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud.
În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Cu Directory Connector, obiectivul este de a obține o potrivire exactă între Active Directorys și cloud-ul Webex.
Dacă aveți mai multe domenii într-o singură pădure sau mai multe păduri, trebuie să efectuați acest pas pe fiecare dintre instanțele conectorului de director Cisco pe care le-ați instalat pentru fiecare domeniu Active Directory.
Înainte de a începe
Este posibil să aveți deja câțiva utilizatori ai aplicației Webex în Control Hub înainte de a utiliza Directory Connector. Printre utilizatorii din cloud, unii ar putea să corespundă obiectului Active Directory local și să li se atribuie licențe pentru servicii. Însă unii pot fi utilizatori de test pe care doriți să îi ștergeți în timp ce efectuați o sincronizare. Trebuie să creați o potrivire exactă între Active Directory și Control Hub.
| 1 |
Alegeți una:
Când se termină simularea, veți vedea unul dintre următoarele rezultate:
Rezumatul conține informații despre potrivirea obiectelor:
Testul practic identifică utilizatorii prin compararea lor cu utilizatorii domeniului. Aplicația poate identifica utilizatorii dacă aceștia aparțin domeniului curent. În pasul următor, trebuie să decideți dacă să ștergeți obiectele sau să le păstrați. Obiectele nepotrivite sunt identificate ca existente deja în cloud-ul Webex, dar neexistând în Active Directory local. |
| 2 |
Examinați rezultatele testului și apoi alegeți o opțiune în funcție de utilizarea unui singur domeniu sau a mai multor domenii:
|
| 3 |
În promptul Confirmare execuție simulată, faceți clic pe Da pentru a repeta sincronizarea execuției simulate și a vizualiza tabloul de bord pentru a vedea rezultatele. Orice conturi care au fost sincronizate cu succes în runda de testare apar sub Obiecte potrivite. Dacă un utilizator din cloud nu are un utilizator corespunzător cu aceeași adresă de e-mail în Active Directory, intrarea este listată sub Utilizatori ștersi. Pentru a evita acest semnalizator de ștergere, puteți adăuga un utilizator în Active Directory cu aceeași adresă de e-mail. Pentru a vizualiza detaliile elementelor sincronizate, faceți clic pe fila corespunzătoare pentru elementele specifice sau pe Obiecte potrivite. Pentru a salva informațiile rezumative, faceți clic pe Salvați rezultatele în fișier. |
| 4 |
Dacă rezultatele sunt așteptate, mergeți la , apoi faceți clic pe Activați acum pentru a efectua o sincronizare manuală și a o trece în modul manual în acest moment. După efectuarea unei sincronizări pe ultimul domeniu Active Directory din implementarea cu domenii multiple, trebuie să activați modul automat pentru Directory Connector. Puteți activa modul automat numai atunci când obiectele din cloud-ul Webex și toate directoarele Active Directory locale se potrivesc complet. |
Ce este de făcut în continuare
-
Pentru orice obiecte utilizator nepotrivite pe care le-ați păstrat, trebuie să le adăugați în Active Directory, astfel încât să existe o potrivire exactă între locația locală și cloud.
-
Alegeți un tip de sincronizare:
-
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud atunci când sincronizați pentru prima dată utilizatori noi în cloud. Faci asta din , iar apoi utilizatorii din domeniul curent sunt sincronizați.
-
Setați Programul conectorului și Executați o sincronizare incrementală după ce executați o sincronizare completă și dacă doriți să preluați modificările după sincronizarea inițială. Acest tip de sincronizare este recomandat pentru a detecta micile modificări aduse sursei de utilizatori Active Directory.
În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și versiuni ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă.
-
-
Dacă aveți mai multe domenii, repetați acești pași pe orice alt conector Directory pe care l-ați instalat.
Lucruri de reținut
-
Efectuați o simulare înainte de a activa sincronizarea completă sau când modificați parametrii de sincronizare. Dacă rularea practică a fost inițiată de o modificare a configurației, puteți salva setările după finalizarea rulării practice. Dacă ați adăugat deja utilizatori manual, efectuarea unei sincronizări Active Directory poate duce la eliminarea utilizatorilor adăugați anterior. Puteți verifica rapoartele de simulare ale conectorului de director pentru a verifica dacă toți utilizatorii așteptați sunt prezenți înainte de sincronizarea completă cu cloud-ul.
-
Dacă utilizatorii potriviți sunt marcați pentru a fi șterși și nu sunteți sigur cum să continuați, consultați informațiile de depanare și cum să contactați asistența în Depanare și remedieri pentru Directory Connector.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud
Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați.
Dacă aveți mai multe domenii, trebuie să efectuați acest pas pe fiecare dintre instanțele Directory Connector pe care le-ați instalat pentru fiecare domeniu Active Directory.
Conectorul Directory sincronizează starea contului de utilizator: în Active Directory, orice utilizator marcat ca dezactivat apare și ca inactiv în cloud.
Înainte de a începe
-
Dacă doriți ca conturile de utilizator ale aplicației Webex să fie în starea Activ după sincronizarea completă și înainte ca utilizatorii să se conecteze pentru prima dată, trebuie să urmați acești pași pentru a ocoli validarea prin e-mail:
-
Integrați Single Sign-On cu organizația dvs. Webex. Consultați
Single Sign-On cu Cisco Webex Services și furnizorul de identitate al organizației dvs.
pentru mai multe informații. -
Folosește Control Hub pentru a verifica și, opțional, a revendica domeniile conținute în adresele de e-mail. Consultați
Adăugarea, verificarea și revendicarea domeniilor
. -
Suprimați invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail către aplicația Webex. (Îți poți crea propria campanie de e-mail.)
Utilizatorii activați care nu s-au conectat apar cu starea Verificat în Control Hub. După ce se conectează, apar ca Activ. Pentru mai multe informații despre stările utilizatorilor, consultați Stările și acțiunile utilizatorilor în Cisco Webex Control Hub.
-
-
Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. Vă recomandăm să faceți o simulare înainte de o sincronizare completă pentru a detecta orice erori potențiale.
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
Dacă nu utilizați șabloane de licență cu atribuire automată, utilizatorii nou sincronizați primesc automat licențe gratuite. Vor putea folosi aceleași funcții gratuite ca și cei cu conturi gratuite.
| 1 |
Alegeți una:
|
| 2 |
Din Directory Connector, accesați Sincronizare, faceți clic pe mai multe |
| 3 |
Confirmați începerea sincronizării. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările până la 72 de ore după efectuarea sincronizării.
|
| 4 |
Faceți clic pe Actualizare dacă doriți să actualizați starea sincronizării. (Elementele sincronizate apar sub Statistici cloud.) |
| 5 |
Pentru informații despre erori, selectați Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
| 6 |
Pentru a seta un program de sincronizare pentru sincronizări incrementale continue în cloud, consultați Setarea programului conectorului și Executarea unei sincronizări incrementale. |
-
După finalizarea sincronizării complete, starea sincronizării directoarelor se actualizează de la Dezactivat la Operațional pe pagina Setări din Control Hub.
-
Când toate datele sunt corespondente între datele locale și cele din cloud, Directory Connector trece din modul manual în modul de sincronizare automată.
-
Dacă nu integrați autentificarea unică, verificați domeniile și, opțional, revendicați domenii pentru conturile de e-mail pe care le-ați sincronizatși suprimați e-mailurile automate, conturile de utilizator ale aplicației Webex rămân în starea Neverificat până când utilizatorii se conectează la aplicația Webex pentru prima dată pentru a-și confirma conturile. Consultați secțiunea Înainte de a începe pentru îndrumări despre cum să sincronizați conturile ca utilizatori activi.
-
Dacă aveți mai multe domenii, efectuați acest pas pe orice alt conector Directory pe care l-ați instalat. După sincronizare, utilizatorii din toate domeniile adăugate sunt listați în Control Hub.
-
Dacă ați integrat Single Sign-On cu Webex și ați suprimat notificările prin e-mail, invitațiile prin e-mail nu sunt trimise utilizatorilor nou sincronizați.
-
Nu puteți adăuga manual utilizatori în Control Hub după ce este activat Directory Connector. Odată activată, gestionarea utilizatorilor se realizează din conectorul de director Cisco, iar Active Directory este singura sursă de informații.
-
Orice grupuri pe care le-ați sincronizat apar în Control Hub și puteți atribui un șablon de licență, astfel încât utilizatorilor din acel grup să li se atribuie licențe.
Ce este de făcut în continuare
-
Când eliminați un utilizator din Active Directory, utilizatorul este șters soft după următoarea sincronizare. Utilizatorul devine
Inactive, dar profilul de identitate cloud este păstrat timp de șapte zile (pentru a permite recuperarea după ștergerea accidentală).Când bifați Contul este dezactivat în Active Directory, utilizatorul devine
Inactivedupă următoarea sincronizare. Profilul de identitate în cloud nu se șterge după șapte zile, în cazul în care doriți să activați din nou utilizatorul. -
Rețineți aceste excepții de la o sincronizare incrementală (urmați în schimb pașii completi de sincronizare de mai sus):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Modificările de configurare privind maparea atributelor, DN-ul de bază, filtrul și setările avatarului necesită o sincronizare completă.
-
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub
După ce finalizați o sincronizare completă a utilizatorilor din conectorul de director Cisco în Control Hub, puteți utiliza Control Hub pentru a atribui aceleași licențe de servicii Webex tuturor utilizatorilor simultan sau pentru a adăuga licențe suplimentare noilor utilizatori dacă ați configurat deja un șablon de licență atribuit automat. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți utiliza metode din Control Hub pentru a atribui global licențe de servicii Webex tuturor utilizatorilor, utilizatorilor individuali, prin șablonul CSV în bloc sau automat noilor utilizatori dacă ați configurat deja un șablon de licență cu atribuire automată. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
Când atribuiți o licență unui utilizator al aplicației Webex, utilizatorul respectiv primește în mod implicit un e-mail de confirmare a atribuirii. E-mailul este trimis de un serviciu de notificare din Control Hub. Dacă ați integrat Single Sign-On (SSO) în organizația dvs. Webex, puteți, de asemenea, suprima aceste notificări automate prin e-mail dacă preferați să contactați direct utilizatorii.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Efectuați o sincronizare simulată pe utilizatorii Active Directory.
-
După confirmarea rezultatelor testului, efectuați o sincronizare completă a utilizatorilor Active Directory.
În momentul sincronizării complete, utilizatorul este creat în cloud, nu se adaugă atribuții de servicii și nu se trimite niciun e-mail de activare. Dacă e-mailurile nu sunt suprimate, noii utilizatori primesc un e-mail de activare atunci când atribuiți servicii utilizatorilor printr-o metodă standard de gestionare a utilizatorilor în Control Hub, cum ar fi importul CSV, actualizarea manuală a utilizatorilor sau prin finalizarea cu succes a atribuirii automate.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , faceți clic pe Gestionare utilizatori, alegeți Modificare toți utilizatorii sincronizați, apoi faceți clic pe Următorul. |
| 2 |
Alegeți o opțiune:
|
Ce este de făcut în continuare
-
Dacă e-mailurile nu sunt suprimate, fiecărui utilizator i se trimite un e-mail cu o invitație de a se alătura și de a descărca Webex.
-
Dacă ați selectat aceleași servicii Webex pentru toți utilizatorii dvs., ulterior puteți modifica licența atribuită individual sau în bloc.
Probleme cunoscute cu conectorul de director
-
Versiunile de Windows Server anterioare versiunii 2012 R2 au o problemă cu modulele cookie care afectează Directory Connector. Această problemă a fost remediată în versiunile 2012 R2 și 2016.
-
Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
Puteți încerca să goliți memoria cache locală pentru aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
-
Când un utilizator folosește aplicația Webex pe desktop sau mobil pentru a căuta și apela o cameră care are doar un URI SIP sincronizat, apelul sună pe termen nelimitat în acest moment.
Gestionarea utilizatorilor aplicației Webex
Executarea unei sincronizări incrementale
O sincronizare incrementală interoghează Active Directory și caută modificările care au avut loc de la ultima sincronizare. Acest pas grupează apoi aceste modificări și le trimite către serviciul conector. Modificările includ modificarea atribuirii utilizatorilor și momentul în care un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă sarcină pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea completă inițială, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Rețineți aceste excepții pe care sincronizarea incrementală nu le acceptă (urmați Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud în schimb):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru modificările noi de configurație privind maparea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa și acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Dashboard. Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. |
| 2 |
Din Acțiuni, faceți clic pe Mod de sincronizare > Activați sincronizarea dacă nu este deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când expiră un nou interval de timp incremental, programul verifică modificările pe baza ultimei marcheze temporale. |
| 3 |
Din Acțiuni, faceți clic pe Sincronizează acum > Incremental. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
|
| 4 |
Pentru informații despre erori, faceți clic pe Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
Ce este de făcut în continuare
Dacă aveți mai multe domenii, urmați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperarea utilizatorilor ștersi accidental
Directory Connector are verificări și controale pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAP în Active Directory, care a șters unii utilizatori atunci când a fost sincronizat cu cloud. Funcția de ștergere soft vă poate ajuta să vă recuperați după aceste accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Când utilizatorii sunt ștersi din cloud, de exemplu, din cauza unei probleme legate de obiectele nepotrivite după o sincronizare de la Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare privind obiectele nepotrivite sau ați observat că utilizatorii au fost șterși, este posibil să îi puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca inactivi în Control Hub atunci când conturile corespunzătoare sunt șterse în Active Directory. Serviciul cloud în fundal reține utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatori. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii dezactivați în Active Directory sunt marcați și ca inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este în starea Inactiv sau este nelistat. Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub. |
| 3 |
Dacă utilizatorii au fost ștersi în Control Hub sau observați utilizatori în starea Inactivă, accesați Active Directory, adăugați conturile de utilizator lipsă, apoi efectuați o sincronizare simulată în Directory Connector. Scopul Directory Connector este de a crea o potrivire exactă între informațiile despre utilizatori din Active Directory și cele din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar cu Control Hub. Utilizatorii sunt recuperați și revin la starea inițială, inclusiv starea contului și atribuțiile de servicii. |
Ce este de făcut în continuare
Reveniți la Control Hub, accesați și confirmați că în lista de utilizatori apar conturile de utilizator șterse anterior.
Ștergerea permanentă a utilizatorilor după ștergerea soft
După efectuarea unei rulări fără verificare, puteți alege să ștergeți definitiv utilizatorii care au fost șterși definitiv la următoarea sincronizare.
| 1 |
După finalizarea unei rulări fără verificare, selectați Obiecte șterse temporar. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectare terminat. |
Ce este de făcut în continuare
La următoarea sincronizare, utilizatorii pe care i-ați bifat vor fi șterși definitiv.
Schimbarea unei adrese de e-mail în aplicația Webex
Dacă doriți să modificați adresele de e-mail ale utilizatorilor și organizația dvs. utilizează Conectorul Director, modificați acele adrese de e-mail în Active Directory. Această procedură prezintă modul de modificare a unei adrese de e-mail a aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului.
Dacă doriți să schimbați adresa de e-mail sau o anumită valoare pentru un singur utilizator, nu ștergeți utilizatorul din Active Directory și apoi nu creați unul nou cu aceeași adresă de e-mail. Cloudul interpretează această acțiune ca un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud se vor pierde.
Conectorul de directori nu limitează schimbarea domeniului de e-mail. Totuși, atunci când utilizatorul se resincronizează cu cloud-ul, starea utilizatorului depinde de dacă noul domeniu este verificat în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se schimbă în În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionați-vă domeniile.
Dacă organizația dvs. nu utilizează Directory Connector, puteți modifica adresele de e-mail ale aplicației Webex prin intermediul paginii de setări a contului. Consultați Schimbarea adresei de e-mail pentru contul dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba adresele de e-mail.
Schimbarea domeniului Active Directory
Puteți utiliza această procedură pentru a crea domenii și adrese de e-mail noi. Acestea se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un nou domeniu Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii. |
| 3 |
Dezinstalați toți conectorii. |
| 4 |
Deschideți un caz pentru a schimba domeniul. În trimiterea cazului, asigurați-vă că solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide un caz pentru a schimba domeniul, asigurați-vă că nu aveți o sincronizare în curs de desfășurare. Nu modificați adresele de e-mail ale utilizatorilor în Active Directory până când problema nu este rezolvată. |
| 5 |
După soluționarea cazului: Efectuați un test cu Conectorul Director înainte de a efectua sincronizarea propriu-zisă. |
Revendicare domeniu
O revendicare de domeniu are loc dacă revendici un domeniu de e-mail pentru o organizație, astfel încât orice cont adăugat la sideboard este creat în organizația clientului plătit și nu în organizația consumatorului gratuit. Puteți face o revendicare a domeniului doar printr-o solicitare de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Conectorul de director este activ și domeniul este revendicat, conturile adăugate în secțiunea laterală nu sunt create nici în organizația client, nici în organizația consumatorului gratuit. Numai Conectorul Director poate furniza conturi pentru organizație din Active Directory. Informațiile stocate în Active Directory reprezintă sursa originală. Dacă încerci să adaugi un cont în secțiunea secundară, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu Webex App este prin utilizarea mai întâi a conectorului Directory pentru a furniza contul în Control Hub.
Conversia utilizatorilor aplicației Webex gratuite într-o organizație sincronizată cu directorul
Puteți utiliza doar adrese de e-mail unice în directorul aplicației Webex. Dacă utilizatorii dvs. s-au înscris pentru versiunea gratuită a aplicației Webex, contul lor există în organizația de consumatori gratuită. Pentru a gestiona utilizatorii din această organizație folosind Directory Connector, migrați-i (convertiți-i) către organizația client înainte de a activa Directory Connector. Apoi adăugați utilizatorii în Active Directory cu adresa de e-mail exactă și apoi sincronizați-i cu cloud-ul.
Dacă nu convertiți conturile înainte de activare, dezactivați Conectorul de director pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directoarelor este activată, apare mesajul de eroare <email address> nu a putut fi convertită
. Pentru a evita problema, puteți utiliza acești pași ca soluție.
Unii utilizatori declarați pot apărea cu atributul movedfrom atunci când efectuează o simulare. Acești utilizatori vor fi în lista Deleted Object în loc de MismatchedObject. Va trebui să adăugați acești utilizatori în lista dvs. AD dacă doriți să îi mutați în organizația dvs.
Dacă nu adăugați acei utilizatori, vor fi șterși cu toții imediat ce îi sincronizați cu cloud-ul.
| 1 |
Dezactivați sincronizarea directoarelor din Conectorul de directori. |
| 2 |
Urmați procedura Conversia utilizatorilor fără licență în Control Hub pentru a converti utilizatorul din organizația de consumator gratuită în organizația de întreprindere. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face din Active Directory singura sursă de informații pentru conturile de utilizator, iar obiectivul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți în Active Directory pentru orice utilizatori convertiți recent înainte de a reenabling sincronizare. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori rămași de neegalat. |
| 3 |
Pe Conectorul de director, efectuați o sincronizare simulată. Când se termină rularea uscată, bifați fila Adăugare obiecte. Verificați dacă toți utilizatorii pe care i-ați convertit nu sunt ștergeți. Trebuie să efectuați o simulare înainte de a reactiva sincronizarea pentru a vă asigura că toate conturile de utilizator convertite apar în Active Directory. Dacă activați sincronizarea și conturile se află doar în Control Hub, Directory Connector ține cont de majuscule și minuscule și șterge utilizatorii convertiți pe care îi detectează cu adrese de e-mail nepotrivite (de exemplu, user1@example.com şi User1@example.com). Dacă se elimină utilizatorii convertiți, aceștia își pierd toate spațiile din aplicația Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina niciun cont, reactivați sincronizarea directoarelor din Conectorul de directori. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență cu atribuire automată și apoi ați activat Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în backend-ul cloud până când își confirmă adresele de e-mail.
Conturi de utilizator ale aplicației Webex adăugate în panoul lateral
Când invitați un alt utilizator într-un spațiu din aplicația Webex, dacă utilizatorul invitat nu are un cont în aplicația Webex, se creează un cont pentru acesta („înscris în lateral”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită pentru consumatori.
Dacă doriți să gestionați contul din lateral utilizând Directory Connector, trebuie să convertiți contul.
Modificarea formatului numelui de utilizator în aplicația Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul displayName din Active Directory la atributul displayName din cloud.
După efectuarea unei sincronizări a directoarelor, este posibil să observați că numele de utilizator se afișează în formatul <lastName, firstName>.
Acest nume de utilizator poate apărea dacă atributul displayName din Active Directory este configurat în acest fel. Când atributul este mapat la displayName în cloud, numele apar în formatul <lastName, firstName> în Control Hub.
Pentru a schimba formatul, în ecranul de mapare a atributelor Directory Connector: mapați atributul Active Directory givenName sn (sau sn givenName) la displayName în Numele atributelor Cisco Cloud.
Alternativ, mapați atributul sn givenName la displayName:
De asemenea, puteți utiliza opțiunea Personalizare atribut, dacă doriți să mapați propria expresie de atribut personalizată la displayName.
De exemplu, introduceți givenName + "" + sn (prenume, spațiu, nume) ca expresie. Aceasta mapează cele două atribute din Active Directory la displayName în cloud.
Permiteți utilizatorilor să modifice numele afișate în Webex Meetings
Puteți anula maparea atributului displayName de la sincronizarea cu cloud în Directory Connector dacă doriți să permiteți utilizatorilor să își editeze numele afișate preferate. Utilizatorii pot introduce un nume afișat care să se afișeze în timpul întâlnirilor Webex în locul prenumelui și numelui lor. Administratorii pot, de asemenea, să modifice manual numele afișat pentru un utilizator în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. |
| 2 |
Selectați displayName sub Nume atribut Cisco Cloud. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce este de făcut în continuare
Utilizatorii își pot acum edita numele afișate de pe site-ul lor Webex.
Depanarea conectorului de director
Actualizați la cea mai recentă versiune de software
Pentru a menține implementarea conformă și a obține cele mai recente caracteristici, funcționalități, remedieri de erori și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune de Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi faptul că Directory Connector nu se mai sincronizează corect sau că versiunea nu este compatibilă cu cerința obligatorie TLS 1.2.
Directory Connector vă notifică automat când este disponibilă o versiune nouă. Actualizați întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, vedeți o notificare în bara de activități Windows.
Deși puteți instala manual actualizări de software pentru conectori, vă recomandăm să urmați pașii din Setarea actualizărilor automate pentru a permite aplicației să gestioneze automat actualizările.
| 1 |
Fie faceți clic pe notificarea din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de actualizare. |
| 2 |
Urmați instrucțiunile pentru a finaliza actualizarea. |
| 3 |
Relansați conectorul și conectați-vă cu acreditările de administrator. |
| 4 |
Verificați numărul versiunii software-ului în . |
Ce este de făcut în continuare
Pentru o instalare nouă a Directory Connector, puteți descărca fișierul zip și apoi urma pașii de instalare din acest ghid.
Configurați setările generale pentru conectorul de director
Utilizați această procedură pentru a configura setările generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnalizare, actualizările automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe tabloul de bord în secțiunea conectori, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe General. |
| 2 |
Introduceți numele conectorului în câmpul Nume conector. Acest câmp afișează doar numele computerului care rulează în prezent conectorul. |
| 3 |
Alegeți nivelul de înregistrare din meniul derulant. În mod implicit, nivelul de înregistrare în jurnal este setat la Info. Nivelurile de jurnalizare disponibile sunt:
Aceste setări afectează raportul de sincronizare trimis prin e-mail. Dacă setați nivelul de jurnalizare la Eroare, atunci în raportul de sincronizare sunt raportate doar erorile; dacă nu există erori, raportul de sincronizare nu este trimis. Schimbați setarea la Informații, apoi veți primi rapoarte de sincronizare după sincronizarea completă. (Rețineți că, pentru sincronizarea incrementală, nu se trimit rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlere de domeniu preferate pentru a seta ordinea controlerelor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul de top nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Bifați Actualizare automată la noua versiune a conectorului Cisco Directory dacă doriți ca actualizările să aibă loc automat. Este întotdeauna important să mențineți software-ul Cisco Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să bifați această setare pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când sunt disponibile. |
| 6 |
Bifați LDAP prin SSL pentru a utiliza LDAP-ul securizat (LDAPS) ca protocol de conexiune. Dacă nu bifați LDAP prin SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conexiune utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și securizată. |
Configurați politica conectorului
Puteți seta numărul maxim de ștergeri care pot avea loc în timpul sincronizării. Rularea sincronizării nu șterge obiectele din Active Directory local. Toate obiectele sunt șterse doar din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când efectuați o sincronizare completă sau incrementală, dacă numărul de utilizatori pe care doriți să îi ștergeți este mai mare decât setarea, conectorul de director afișează un avertisment. Dacă faceți clic pe Suprascriere prag, puteți porni sincronizarea completă sau incrementală cu succes, dar veți vedea această notificare de suprascriere data viitoare când executați politica.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Policy. |
| 2 |
Bifați caseta Activați declanșatorul de ștergere a pragului dacă doriți să adăugați un declanșator de prag. Alegerea acestei opțiuni declanșează o alertă dacă numărul de ștergeri depășește pragul. Când numărul contului de ștergere depășește numărul contului definit, sincronizarea eșuează.
|
| 3 |
Introduceți numărul maxim de ștergeri dorite. Valoarea implicită este 20. Vă recomandăm să nu măriți valoarea implicită. |
| 4 |
Faceți clic pe Se aplică. |
Setați programul conectorului
Setați temporizarea sincronizării în Active Directory. Failover-ul este utilizat pentru disponibilitate ridicată (HA). Dacă un conector este nefuncțional, trecem la un alt conector de rezervă după intervalul predefinit.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Schedule. |
| 2 |
Specificați Intervalul de sincronizare incrementală în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificați valoarea Trimiteți rapoarte la… timp dacă doriți să modificați frecvența de trimitere a rapoartelor. |
| 4 |
Bifați Activați programul de sincronizare completă pentru a specifica zilele și orele în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați Intervalul de failover în minute. |
| 6 |
Faceți clic pe Se aplică. |
Scenarii cu domenii multiple
Mai multe domenii se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare a cheii în domenii diferite, după sincronizare, datele din domeniul cu prioritate mai mare rescriu datele din domeniul cu prioritate mai mică.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
Valoarea cheie pentru „Utilizator” este Adresă de e-mail; Valoarea cheie pentru „Grup” este Nume grup.
Exemplu de caz de utilizare pentru domenii multiple
Acest exemplu presupune o organizație cu două domenii — example1.com și example2.com, în ordinea priorității.
-
Adăugați utilizatorul1 (e-mail: user@example1.com) în Active Directory-ul example1.com.
-
Adăugați grup1(Nume grup: Test) în Active Directory din example1.com.
-
Adăugați utilizatorul2 (e-mail: user@example2.com) în Active Directory-ul example2.com.
-
Adăugați grupul2(Nume grup: Test) în Active Directory al example2.com.
- Sincronizare pe example1.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Dacă efectuați o sincronizare completă sau incrementală pentru example1.com, utilizatorul1 și grupul1 sunt sincronizate. De asemenea, utilizatorul2 și grupul2 sunt suprascrise de informațiile utilizatorului1 și grupului1.
Utilizatorul1 leagă utilizatorul2 ca aceeași înregistrare din baza de date; grupul1 leagă grupul2 ca aceeași înregistrare din baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Luați în considerare acești pași:
- Ștergeți utilizatorul1 și grupul1 din Active Directory pentru example1.com.
- Efectuați o sincronizare completă sau incrementală pentru example1.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com. Utilizatorul2 nu este legat de utilizatorul1, iar grupul2 nu este legat de grupul1.
- Efectuați o sincronizare incrementală pentru example2.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com.
- Faceți o sincronizare completă pentru example2.com.
Rezultat : Informațiile despre utilizatorul2 și grupul2 sunt listate în https://admin.webex.com.
Sincronizarea unui domeniu nou și păstrarea unui domeniu existent
Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se leagă de noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul conector activ. Luați în considerare două domenii cu următoarea configurație: domeniul A cu conectorii (ca1) și (ca2) pentru disponibilitate ridicată locală (HA); domeniul B cu conectorul (cb1). (ca1) și (ca2) deservesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este în standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conectorul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setați prioritatea domeniului
Utilizați această procedură pentru a modifica prioritatea domeniilor Active Directory. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru este util atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o singură organizație.
Nu utilizați această procedură dacă aveți un singur domeniu listat în Directory Connector. Dacă încerci, conectorul îți afișează un mesaj care precizează că prioritatea domeniului nu este obligatorie.
Înainte de a începe
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la https://admin.webex.com.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe Sus sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Salvare pentru a salva această modificare. Domeniile sunt sortate după prioritate, de sus în jos. |
Schimbați domeniile
Utilizați această procedură pentru a reconecta conectorul de director Cisco la un alt domeniu.
Înainte de a începe
-
Asigurați-vă că nu rulează nicio sarcină de sincronizare înainte de a schimba domeniile.
-
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la Control Hub.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Schimbare domeniu. |
| 3 |
După ce ați citit avertismentul, dacă înțelegeți efectul pe care această modificare îl are asupra implementării și sunteți în continuare sigur, faceți clic pe Da. Dacă schimbați un domeniu, veți fi deconectat de la conectorul de director Cisco curent, celelalte domenii din conector vor fi anulate, iar informațiile despre conector de pe computerul respectiv vor fi șterse. |
| 4 |
Conectați-vă din nou la conectorul de director Cisco și reconectați domeniul. |
Dezactivați sincronizarea directoarelor
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, apoi alegeți una:
|
| 2 |
După ce citiți solicitarea, faceți clic pe Dezactivați. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea atributelor Active Directory mapate anterior la cloud și sincronizate cu Webex. După ce eliminați maparea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Selectați maparea pe care doriți să o eliminați din lista Nume atribut. |
| 4 |
Sub Domeniu de aplicare utilizator afectat, selectați una dintre următoarele opțiuni:
|
| 5 |
Faceți clic pe Se aplică. |
Gestionați fotografiile de profil
Folosește Directory Connector pentru a actualiza imaginile de profil ale utilizatorilor sau pentru a elimina imaginile de profil ale utilizatorilor goale.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Sub Acțiuni, selectați una dintre următoarele opțiuni:
|
| 4 |
Faceți clic pe Se aplică. |
Dezinstalarea și dezactivarea conectorului de director
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați înregistrarea. Eliminați complet un conector de director în oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directoarelor.
-
Nu doriți să utilizați unul dintre mai mulți conectori de directoare (disponibilitate ridicată).
-
Vrei să schimbi domeniul și să instalezi un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru disponibilitate ridicată (HA) sau sincronizare cu domenii multiple. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă a Directory Connector.
-
Salvați și închideți orice lucrare importantă înainte de a dezinstala Directory Connector.
| 1 |
De pe calculatorul Windows, accesați Panoul de control, apoi faceți clic pe Programe și caracteristici. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Uninstall, apoi urmați instrucțiunile. Este posibil să fie nevoie să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, faceți clic pe mai multe |
| 4 |
După ce citiți solicitarea, faceți clic pe Dezactivare. Dacă nu există un alt conector de director într-o implementare cu disponibilitate ridicată (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulați instrumentul de diagnosticare
Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana implementarea Directory Connector. Acest instrument este instalat ca parte a Directory Connector 3.4 și versiuni ulterioare.
Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la LDAP, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. Dacă instrumentul returnează vreo eroare, puteți trimite rezultatele detaliate ale jurnalului către asistență.
-
Pentru a executa teste pentru serviciile de domeniu Active Directory:
-
Pentru a executa teste pentru serviciile Active Directory Lightweight Directory:
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
Depanarea problemelor în conectorul directorului Ciso
Depanare și remedieri pentru Conectorul de director
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile despre utilizatori, este posibil ca acesta să vă trimită un raport prin e-mail care listează orice probleme legate de sincronizare. Consultați secțiunile următoare pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalați
Conectorul de director a încetat să funcționeze
Ați primit e-mailuri de alertă care vă anunță că conectorul Directory nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Conectorul de director să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați Conectorul de director. Dacă nu este acolo, descărcați cea mai recentă versiune de la Control Hub și instalați-o.
-
Deschideți serviciul și localizați serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Started. Dacă serviciul este oprit, faceți clic dreapta și selectați Start pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la internet.
Eroare de reinstalare
Problemă—Dacă instalați imediat un conector nou după dezinstalarea celui vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă—În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Soluție—După un timp, încercați din nou instalarea.
Conectați-vă
Conectorul de director se blochează în timpul conectării SSO
Problemă
Conectorul de director se poate bloca după ce introduceți o adresă de e-mail dintr-o pagină de conectare SSO.
Soluţie
Încercați următoarele:
Urmați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Group Policy Management (gpedit.msc).
-
Faceți clic dreapta pe o anumită unitate organizațională sau domeniu și selectați Creați un GPO în acest domeniuși Legați-l aici…
-
Dați un nume politicii, apoi faceți clic dreapta și alegeți Editare.
Urmați acești pași pentru a modifica politica la nivel de mașină:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Urmați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Modificările intră în vigoare după ce executați gpupdate
/force, după ce computerul a repornit (pentru modificările computerului) sau după ce utilizatorul se conectează din nou (pentru modificările utilizatorului).
Conectorul de servicii Cisco DirSync nu a putut fi înregistrat
Problemă
Conectarea eșuează și apare acest mesaj: „Conectorul de servicii Cisco DirSync nu a putut fi înregistrat”.
Soluţie
Sistemul Windows pe care este instalat Directory Connector trebuie să fie membru al Active Directory.
Nu apare nicio pagină de conectare
Problemă
Ai deschis Directory Connector și pagina de conectare nu a apărut.
Soluţie
Încercați următorii pași:
-
În Internet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere precum Chrome și Firefox.
-
Dacă Internet Explorer nu poate accesa linkul, dar alte browsere pot, verificați setările Internet Explorer și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați procedura Activare TLS în Internet Explorer.)
Apare solicitarea de conectare
Problemă
Apare o fereastră care vă solicită să introduceți numele de utilizator și parola pentru a valida autentificarea.
Posibila cauza
Conectorul Directory finalizează autentificarea de securitate NTLM în mod silențios cu contul de conectare. Dacă autentificarea eșuează, apare o casetă de dialog care solicită numele de utilizator și parola de autentificare.
Soluţie
Când vedeți fereastra pop-up de conectare, trebuie să furnizați un cont valid cu autentificarea corectă pentru a trece de controlul de securitate.
Nu se poate conecta la serverul la distanță
Problemă
În timpul funcționării normale, apare mesajul de eroare: „Imposibil de conectat la serverul la distanță”.
Posibila cauza
Este posibil să aveți probleme cu proxy-ul care trebuie rezolvate.
Soluţie
Consultați Depanarea problemelor de conectare la contul de serviciu pentru mai multe informații despre depanare.
Nu se poate înregistra conectorul
Problemă
Vedeți mesajul de eroare „Imposibil de înregistrat conectorul”. A apărut o excepție generală.”
Posibila cauza
În majoritatea cazurilor, problema apare deoarece Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluţie
Încercați următoarele:
-
Rulați o linie de comandă (cmd) și apoi introduceți
ldp.exe. -
Faceți clic pe , alegeți Bind ca utilizator conectat în prezent, apoi faceți clic pe OK.
-
Faceți clic pe , introduceți
DC=companyname,DC=adca BaseDN, apoi faceți clic pe OK. -
Dacă problema persistă, deschideți un caz cu asistența.
Sincronizare
Avatarele nu sunt sincronizate
Problemă
Conectorul de director Cisco a sincronizat datele AD ale utilizatorilor cu cloud-ul Webex. Dar nicio dată despre avatar nu a fost sincronizată cu succes.
Posibila cauza
Dacă ați reutilizat un server de avatare existent și avatarele utilizatorilor erau deja sincronizate, atunci memoria cache locală le capturează și evită retrimiterea pentru a economisi lățime de bandă.
Soluţie
Ștergeți memoria cache locală urmând acești pași:
-
Mergi la C:\Program Fișiere (x86)\Cisco Systems\Cisco Director Connector\Plugins\
-
Ștergeți DirSyncPluginAvatar.dll-cache.bin.
-
Executați din nou sincronizarea avatarelor din conectorul de director Cisco.
Conturi de e-mail ale utilizatorilor în conflict
Problemă
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor în conflict.
-
Dacă utilizatorii au încercat versiunea gratuită a aplicației Webex, adresele lor de e-mail se află în organizația gratuită pentru consumatori.
-
Dacă e-mailurile utilizatorilor au fost vreodată sincronizate într-o altă organizație.
-
Dacă există adrese de e-mail ale utilizatorilor în mai multe domenii care aparțin organizației.
Soluţie
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatori:
-
Asigurați-vă că ați verificat domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația de consumator gratuit. Consultați Revendicarea utilizatorilor pentru organizația dvs. (Conversia utilizatorilor) pentru mai multe informații.
-
Efectuați o rulare în Cisco Directory Connector, apoi reactivați sincronizarea directoarelor
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din sursele Active Directory.
Utilizator convertit marcat ca inactiv
Problemă
În mediul sincronizat cu directoare, ați convertit un utilizator gratuit (organizație de consumator) în organizația dvs. de întreprindere, dar utilizatorul convertit nu se poate conecta la aplicația Webex.
Posibila cauza
Când utilizatorul gratuit este convertit la organizația de tip întreprindere, utilizatorul este marcat ca inactiv timp de 30 de zile, ca măsură de conformitate cu normele de securitate. În această perioadă, utilizatorul nu se poate conecta la aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizatori nu se află în Active Directory.
Soluţie
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator în Active Directory local care să corespundă contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la aplicația Webex, iar contul nu va fi șters.
Sincronizarea incrementală eșuează
Problemă
O sincronizare incrementală eșuează.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Susțineți actualizări incrementale de valoare.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare legat.
-
Valorile rezultatelor acelui atribut au fost actualizate de la ultima sincronizare completă.
Soluţie
Windows Server 2008 R2 are o eroare legată de această problemă. Eroarea a fost remediată în 2012 R2 și versiunile ulterioare. Vă recomandăm să actualizați serverul Windows la cel puțin versiunea 2012 R2.
Valoare nevalidă pentru atribut
Problemă
Pentru [user dn (distins name)], atributul [attribute nume] are următoarea valoare nevalidă [attribute value].
Posibila cauza
Pentru CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atributul [telephone număr] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluţie
Un atribut pentru acest utilizator nu are o valoare validă. Fixați-i valoarea conform descrierii din mesajul de avertizare. Apoi faceți o altă sincronizare.
Utilizatori potriviți care vor fi șterși
Problemă
Utilizatorii potriviți sunt marcați pentru a fi șterși.
Când efectuați o sincronizare simulată pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Totuși, utilizatorul este marcat ca obiect care trebuie șters.
Soluţie
Alegeți o soluție potrivită:
-
Dacă este în regulă să ștergeți utilizatorul și să refaceți licențele ulterior, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul din AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți un caz cu asistența.
Atribut lipsă
Problemă
Atributul necesar [attribute_name] la adăugarea intrării locale [user dn (distins name)]. Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Posibila cauza
Atributul obligatoriu adresa de e-mail lipsește. La adăugarea unei intrări locale [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Soluţie
Unul dintre atributele obligatorii lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru utilizatorul respectiv.
Grupul imbricat nu se sincronizează
Problemă
Utilizatorii dintr-un grup Active Directory imbricat nu sunt sincronizați corect cu cloud-ul.
Posibila cauza
Se folosește un filtru care include atât grupul copil, cât și grupul părinte, ceea ce nu este acceptat. De exemplu: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Soluţie
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Conflict de denumire a utilizatorilor
Problemă
Există un conflict de denumire pentru [user dn] pentru un obiect de intrare în cloud existent cu numele: [user e-mail address], și de tip utilizator [user_type].
Posibila cauza
Un utilizator cu acea adresă de e-mail există deja în Control Hub.
Soluţie
Creați un utilizator în Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Control Hub
Lista de utilizatori lipsește din Control Hub
Problemă
Dacă aveți o organizație Webex cu peste 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluţie
Puteți utiliza funcția de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utilizatori, faceți clic pe căutare , apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se sincronizează cu Control Hub-ul
Problemă
Utilizatorii dintr-un grup de directoare nu se vor sincroniza corect cu Control Hub.
Posibila cauza
Grupul nu este etichetat ca isCriticalSystemObject în Active Directory.
Soluţie
Asigurați-vă că atributul isCriticalSystemObject este setat la TRUE în Active Directory.
Activarea depanării pentru Conectorul de director
Puteți activa depanarea pentru a diagnostica orice erori întâlnite în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt :
| 1 |
Executați fișierul |
| 2 |
Reporniți serviciul. Consultați Cum se pornesc serviciile pentru îndrumări. |
| 3 |
În Conectorul de director, faceți clic pe Tablou de bord. |
| 4 |
Accesați Acțiuniși apoi faceți clic pe . |
| 5 |
Cu depanarea activată, repetați acțiunile care au cauzat o eroare; aceasta capturează datele de trafic, astfel încât acestea să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: Dacă fișierul este gol, asigurați-vă că respectivul cont are privilegii de acces la AD DS sau AD LDS. Folderul de jurnal salvează doar fișierele din ultimele 3 zile. Conținutul fișierelor jurnal este în concordanță cu ieșirea jurnalului de evenimente către sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal către serviciul de asistență. |
| 8 |
Dezactivați funcția de depanare când ați terminat. |
Lansați Vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Afișează un rezumat al evenimentelor administrative și al jurnalelor de erori.
| 1 |
Din Directory Connector, accesați Dashboardși apoi faceți clic pe . Caseta de dialog Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorii. |
| 2 |
Din Vizualizatorul de evenimente, accesați .
|
| 3 |
Sub Acțiuni, faceți clic pe Salvare toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier Evenimente (*.evtx) sau un alt format, cum ar fi xml sau csv. |
Ce este de făcut în continuare
Dacă trebuie să deschideți un caz, contactați serviciul de asistență, descrieți problema cu conectorul, apoi atașați fișierul Evenimente la cazul dumneavoastră.
Jurnalele de evenimente înregistrează acțiunile utilizatorilor. Pentru ajutor în gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați schimbat furnizorii de autentificare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la conectorul de director Cisco:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browser.
| 1 |
Deschideți Internet Explorer, apoi alegeți Instrumente. Acum bifați căsuțele pentru TLS/SSL versiunea pe care doriți să o activați. Faceți clic pe OK. Închideți browserul și deschideți-l din nou. |
| 2 |
Faceți clic pe Opțiuni Internet, accesați Avansat, derulați până la Securitate. |
| 3 |
Bifați casetele de selectare Utilizați TLS 1.1 și Utilizați TLS 1.2, apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să aibă efect. |
Depanarea problemelor de conectare la contul de serviciu
Dacă nu vă puteți conecta la conectorul de director Cisco sau nu puteți rula o sincronizare, urmați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încearcă să accesezi https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul tău web. |
| 2 |
Alegeți una dintre opțiuni, în funcție de rezultate:
|
| 3 |
Asigurați-vă cel puțin că contul configurat pentru serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegii care îi permite accesul la datele avatarului și la datele AD. În mod implicit, serviciul utilizează acreditările și autentificarea contului de conectare Windows. |
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Prezentare generală a Cisco Directory Connector
Prezentare generală conector director
Directory Connector este o aplicație locală pentru sincronizarea identității în cloud. Descărcați software-ul conectorului din Control Hub și instalați-l pe computerul local.
Cu Directory Connector, vă puteți păstra conturile de utilizator și datele în Active Directory, astfel încât Active Directory să devină singura sursă de adevăr. Atunci când efectuați o schimbare local, aceasta este reprodusă în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile din tabel:
| Funcție | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Panoul furnizează un program de sincronizare, un rezumat și starea sincronizării, precum și starea Directory Connector. Puteți vizualiza tabloul de bord oricând vă conectați. |
| Testați înainte de a efectua sincronizarea cu cloud | Efectuați o testare a modificărilor în director înainte ca acestea să fie implementate în cloud. Apoi rulați un raport pentru a vedea că modificările pe care doriți să le efectuați sunt cele așteptate. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau pur și simplu sincronizați modificările incrementale pentru a economisi energia de procesare și a scurta timpul de sincronizare. |
|
Sincronizați mai multe domenii (o singură pădure sau mai multe păduri) |
Directory Connector acceptă mai multe domenii, fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe domenii Active Directory, puteți instala un Directory Connector pentru fiecare domeniu, legați fiecare domeniu de organizația dvs. și apoi sincronizați fiecare bază de utilizatori în Webex. Control Hub reflectă starea prin afișarea stării sincronizării pentru mai mulți Directory Connector, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un Directory Connector într-o implementare de înaltă disponibilitate. |
| Sincronizare programată | Setați un program de sincronizare în funcție de zi, oră și minut. |
| Light Directory Access Protocol (LDAP) filtre | Definiți criteriile de căutare LDAP și asigurați importuri eficiente. |
| Maparea atributelor Active Directory | Mapați atributele Microsoft Active Directory la atributele cloud Webex corespunzătoare. Puteți mapa atributele care sunt relevante pentru configurația dvs. Active Directory și, de asemenea, puteți defini atribute personalizate pe care să le mapați cu cloud. Atributele din locație formează diverse date în cloud, cum ar fi informații despre contul de utilizator, numere de telefon în Webex Teams, adrese SIP ale resurselor sălii și alte date ale cardului de contact al utilizatorului (funcția, departamentul, managerul etc.). |
|
Director corporativ pentru resurse de sală locale și utilizatori Cisco Webex Calling (PSTN cloud) și contacte Enterprise fără licențiere Webex |
Dacă o parte a organizației dvs. utilizează PSTN în cloud Cisco Webex Calling pentru serviciul de apelare sau dacă aveți dispozitive de cameră locale, această caracteristică le permite utilizatorilor să caute în directorul contactelor de întreprindere din telefoanele lor Cisco Webex Calling (PSTN cloud) sau din resursele sălii.
|
| Vizualizator eveniment | Utilizați vizualizatorul de evenimente pentru a determina dacă au apărut probleme cu sincronizarea. |
| Instrument de diagnosticare și soluționarea problemelor | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana instalarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect, este posibil să întâmpinați o eroare de configurare sau de rețea. Acest instrument testează conexiunea la Active Directory, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. După ce activați depanarea în Directory Connector, jurnalele sunt scrise care pot fi trimise către asistența tehnică. |
| Upgrade automat | După ce instalați Directory Connector, vi se trimite o notificare ori de câte ori este disponibilă o nouă versiune a software-ului. Puteți configura upgrade-uri automate, astfel încât să fiți întotdeauna la cea mai recentă versiune a software-ului atunci când este lansată o nouă versiune. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o copie de rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se defectează. |
Directory Connector este împărțit în trei zone:
-
Control Hub este interfața unică care vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatori, alocați licențe, descărcați Directory Connector și configurați conectarea unică (SSO) dacă doriți ca utilizatorii să se autentifice prin furnizorul lor de identitate de întreprindere și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare Directory Connector este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe domenii Active Directory, puteți instala o clipă a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Folosind software-ul, puteți rula o sincronizare pentru a aduce conturile de utilizator Active Directory în Webex, pentru a vizualiza și monitoriza starea sincronizării și pentru a configura serviciile Directory Connector.
-
Serviciul de sincronizare a directorului solicită Active Directory să preia utilizatorii și grupurile de sincronizat cu serviciul connector și cu Directory Connector.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Pregătiți mediul dvs. pentru Directory Connector
Cerințe pentru Directory Connector
Cerințe pentru Windows și Active Directory
Puteți instala Directory Connector pe aceste servere Windows acceptate:
-
Server pentru Windows 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă legată de modulele cookie, vă recomandăm să faceți upgrade controlerului de domeniu la o versiune care conține remedierea—Windows Server 2012 R2 sau 2016.
Directory Connector este acceptat cu următoarele servicii Active Directory:
-
Active Directory 2016
(Directory Connector este acceptat atunci când utilizați cea mai recentă versiune a Active Directory pe Windows Server 2019)
-
Active Directory 2012
-
Active Directory 2008 R2
-
Active Directory 2008
Rețineți următoarele cerințe suplimentare:
-
Directory Connector necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (obligatoriu pentru aplicația Directory Connector. Dacă întâmpinați probleme, utilizați instrucțiunile din Activați .NET Framework 3.5 utilizând Expertul de adăugare roluri și funcții.)
-
.NET Framework v.4.5 (obligatoriu pentru TLS1.2)
-
-
Este necesar nivelul funcțional forestier Active Directory 2 (Windows Server 2003) sau superior. (Consultați Ce sunt nivelurile funcționale Active Directory? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu aceste cerințe hardware minime:
-
8 GB de RAM
-
50 GB de spațiu de stocare
-
Nu există un minim pentru CPU
Cerințe de rețea
Dacă rețeaua este în spatele unui firewall, asigurați-vă că sistemul are acces HTTPS (port 443) la internet.
Cerințe organizație Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o perioadă de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator ale Aplicației Webex să fie Active înainte ca aceștia să se conecteze pentru prima dată, vă recomandăm să procedați astfel:
-
Adăugați, verificați și revendicați opțional domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Efectuați integrarea single sign-on (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Eliminați invitațiile automate prin e-mail, astfel încât utilizatorii noi să nu primească invitația automată prin e-mail și să puteți desfășura propria campanie de e-mailuri. (Această funcție necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stările și acțiunile utilizatorilor în Control Hub.
Cerințe de instalare
-
Pentru un mediu de domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați un Directory Connector pentru fiecare domeniu Active Directory. Dacă doriți să sincronizați un domeniu nou (B), menținând în același timp datele sincronizate ale utilizatorului pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows acceptat separat pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru conectarea la conector, nu avem nevoie de un cont administrativ în Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
Acest utilizator local trebuie să aibă privilegii pe dispozitivul Windows respectiv pentru a se conecta la controlerul de domeniu și a citi obiectele de utilizator din Active Directory. Contul de conectare la sistem trebuie să fie un administrator de computer cu privilegii de a instala software pe sistemul local. (Aceste informații se aplică, de asemenea, conectării la o mașină virtuală.)
-
În timp ce vă conectați la conector, contul de conectare trebuie să fie același cu contul de administrator complet pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesa Active Directory. Cu toate acestea, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesa Active Directory. (Aceste informații se aplică, de asemenea, conectării la o mașină virtuală.)
-
Asigurați-vă că modul de căutare a bibliotecii de legături dinamice Windows Safe (DLL) este activat utilizând această procedură: Verificați SafeDllSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii într-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain Service/Active Directory Lightweight Directory Services (AD DS/AD LDS) pe mașini separate.
Cerințe multiple de domeniu
Înainte de a urmări sarcinile din Fluxul de activități de implementare Cisco Directory Connector, rețineți următoarele cerințe și recomandări dacă aveți de gând să sincronizați în cloud informațiile Active Directory din mai multe domenii:
-
Este necesară o instanță separată de Directory Connector pentru fiecare domeniu.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugați, verificați și revendicați domenii.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru a vă muta organizația pe o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile privind resursele sălii împreună cu conturile de utilizator. (Consultați Sincronizați informațiile sălii locale cu Webex Cloud.)
Recomandări Active Directory Group pentru atribuirea automată a licenței
Grupurile Active Directory sunt utilizate pentru a colecta conturi de utilizator, conturi de calculator și alte grupuri în unități gestionabile. Lucrul cu grupuri, nu cu utilizatori individuali, ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri în Active Directory:
-
Grupuri de distribuție—Utilizat pentru a crea liste de distribuție prin e-mail.
-
Grupuri de securitate—Utilizate pentru a atribui permisiuni resurselor partajate.
Luați în considerare următoarele linii directoare atunci când creați grupuri în Active Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi vânzări, marketing, manageri, contabili, licențiere Webex etc.).
-
Utilizați convenții standard de denumire în întreaga organizație pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail etc. De exemplu, numele grupului „GSG_Webex_Licensing_EMEAR” se referă la un grup de securitate globală pentru utilizatorii EMEAR care acordă licențe Webex.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi prin geografie sau ierarhie managerială. Utilizați descrierile grupurilor pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupurile nou configurate, definiți șablonul grupului de licențe automate în Control Hub pentru grupurile respective. Consultați Configurați șablonul de atribuire automată a licenței pentru mai multe informații.
Redimensionare informații
Directory Connector funcționează ca o punte între Active Directory local și cloudul Webex. Ca atare, conectorul nu are o limită superioară a numărului de obiecte Active Directory care pot fi sincronizate în cloud. Orice limite privind obiectele din directorul local sunt legate de versiunea și specificațiile specifice ale mediului Active Directory care este sincronizat cu cloud, nu cu conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de obiecte Active Directory. (O operațiune de sincronizare cu 5000 de utilizatori nu va dura mai mult de 50000.)
-
Viteza și lățimea de bandă a rețelei.
-
Volumul de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50000 de utilizatori, vă recomandăm insistent să utilizați un al doilea conector pentru reluarea în caz de nereușită și redundanță.
Deoarece sunt implicați mai mulți factori de sincronizare și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem furniza valori de timp specifice pentru cât timp va dura o sincronizare a obiectului.
Verificați modul SafeDllSearchMode în registrul Windows
Modul de căutare a bibliotecii de legături dinamice sigure (DLL) este setat implicit în registrul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod a fost cumva dezactivat, un atacator ar putea plasa un DLL rău intenționat (același nume ca un fișier DLL de referință care se află în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica de două ori setările de registry.
Înainte de a începe
Modificările aduse registrului Windows trebuie făcute cu extremă prudență. Vă recomandăm să faceți o copie de siguranță a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Rulare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL MACHINE_\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Comanda de căutare a bibliotecii de linkuri dinamice.
Integrare proxy web
Integrare proxy web
Dacă autentificarea proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația utilizează un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează utilizatorii.
Puteți lua una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy web)
-
Proxy web explicit printr-un fișier .pac (conectorul moștenește setările proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără modificări
Utilizați un Proxy Web Prin Browser
Puteți configura Directory Connector să utilizeze un proxy web prin Internet Explorer.
Dacă serviciul Cisco DirSync rulează dintr-un cont diferit de utilizatorul conectat în prezent, trebuie să vă conectați și cu acest cont și să configurați proxy-ul web.
| 1 |
Din Internet Explorer, accesați Opțiuni internet, faceți clic pe Conexiuni , apoi alegețiSetări LAN. |
| 2 |
Indicați instanța Windows în care este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea prin proxy, adăugați aceste URL-uri la lista de permisiuni:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste URL-uri la o listă de permisiuni pentru a ocoli complet proxy-ul web, asigurați-vă că tabelul ACL al firewallului este actualizat pentru a permite gazdei conectorului să acceseze direct URL-urile. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste URL-uri la lista dvs. de permisiuni:
Pentru mai multe informații, consultați acest articol despre domeniile și URL-urile care trebuie accesate pentru serviciile Webex. |
Configurați proxy-ul web utilizând un fișier PAC
Puteți configura un browser client pentru a utiliza un fișier .pac. Acest fișier furnizează adresa proxy web și informații despre porturi. Directory Connector moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să conecteze și să sincronizeze cu succes informațiile utilizatorului la cloudconnector.webex.com, asigurați-vă că autentificarea prin proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea prin proxy, adăugați aceste URL-uri la lista de permisiuni:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste URL-uri la o listă de permisiuni pentru a ocoli complet proxy-ul web, asigurați-vă că tabelul ACL al firewallului este actualizat pentru a permite gazdei conectorului să acceseze direct URL-urile. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste URL-uri la lista dvs. de permisiuni:
Pentru mai multe informații, consultați acest articol despre domeniile și URL-urile care trebuie accesate pentru serviciile Webex. |
Proxy NTLM
Directory Connector acceptă NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Proiectare NTLM
În cele mai multe cazuri, un utilizator dorește să acceseze alte resurse ale stației de lucru prin intermediul unui PC client, ceea ce poate fi dificil de realizat într-un mod sigur.
În general, designul tehnic al NTLM se bazează pe un mecanism de Provocare
și Răspuns
:
-
Un utilizator se conectează la un PC client prin intermediul unui cont Windows și a unei parole. Parola nu este niciodată salvată local. În locul unei parole text simplu, o valoare hash a parolei este stocată local. Atunci când un utilizator se conectează prin parolă la client, sistemul de operare Windows compară valoarea hash stocată și valoarea hash din parola de intrare. Dacă ambele sunt identice, autentificarea trece.
Atunci când utilizatorul dorește să acceseze orice resursă de pe un alt server, clientul trimite o solicitare către server cu numele contului în text simplu.
-
Când serverul primește solicitarea, serverul generează o cheie aleatorie de 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită înapoi la client, provocarea este stocată pe server. Apoi serverul trimite provocarea clientului în text simplu.
-
De îndată ce clientul primește contestația trimisă de la server, clientul criptează contestația cu valoarea hash menționată la pasul 1. După criptare, valoarea este trimisă înapoi la server.
-
Când serverul primește valoarea criptată de la client, serverul o trimite controlerului de domeniu pentru verificare. Solicitarea include: numele contului, provocarea criptată trimisă de client și provocarea simplă inițială.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta pe provocarea inițială. Controlerul doman poate apoi compara cu valoarea hash primită și cu valoarea hash criptată. Dacă acestea coincid, verificarea este reușită.
Windows are autentificarea de securitate încorporată în sistemul de operare, facilitând astfel autentificarea de securitate pentru aplicații. Drept urmare, nu este necesar să finalizați configurarea ulterioară.
Configurați proxy-ul transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează solicitările http (port 80/port 443) și nu este necesară nicio configurație din partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să se poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul a reușit – veți vedea o fereastră pop-up de autentificare preconizată a browserului atunci când porniți conectorul. |
Setare autentificare proxy
Adăugați URL-ul cloudconnector.webex.com la lista de permisiuni creând o listă de control al accesului.
Pe serverul firewall de întreprindere:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control al accesului pentru a o aplica gazdei conectorului și specificați De exemplu: access-list 2000 acl-inside permis extins TCP [IP al conectorului] cloudconnector.webex.com eq https |
| 4 |
Aplicați acest ACL la interfața firewall corespunzătoare, care se aplică numai pentru această gazdă de conector unic. |
| 5 |
Asigurați-vă că restul gazdelor din întreprinderea dvs. trebuie să utilizeze în continuare proxy-ul web, configurând declarația de respingere implicită corespunzătoare. |
Implementați Directory Connector
Flux de activități de implementare Cisco Directory Connector
Înainte de a începe
| 1. |
Control Hub afișează inițial sincronizarea directorului ca dezactivată. Pentru a activa sincronizarea directorului pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă. Pentru o nouă instalare a Directory Connector, accesați întotdeauna Control Hub ( https://admin.webex.com) pentru a obține cea mai recentă versiune a software-ului, astfel încât să utilizați cele mai recente funcții și remedieri ale erorilor. După ce instalați software-ul, upgrade-urile sunt raportate prin intermediul software-ului și instalați-le automat atunci când sunt disponibile. |
| 2. |
Conectați-vă La Directory Connector Conectați-vă cu datele de autentificare ale administratorului Webex și efectuați configurarea inițială. |
| 3. |
Este întotdeauna important să mențineți software-ul Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să utilizați această procedură pentru a permite instalarea silențioasă a upgrade-urilor automate ale software-ului, atunci când acestea sunt disponibile. |
| 4. |
Alegeți obiectele Active Directory de sincronizat În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte critice de sistem pentru un domeniu. Pentru mai mult control asupra obiectelor sincronizate, puteți selecta anumiți utilizatori pentru a sincroniza și specifica filtrele LDAP utilizând pagina Selectare obiect din Directory Connector. |
| 5.5. |
Mapați atributele utilizatorului Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid. |
| 6. |
Sincronizați avatarurile directorului utilizând una dintre următoarele proceduri:
Puteți sincroniza avatarurile utilizatorilor dvs. în cloud, astfel încât avatarul fiecărui utilizator să apară atunci când se conectează la aplicație. Puteți sincroniza avatarurile dintr-un atribut Active Directory sau dintr-un server de resurse. |
| 7.7 |
Sincronizați informațiile despre sala locală cu Webex Cloud Utilizați această procedură pentru a sincroniza informațiile sălii locale din Active Directory în cloudul Webex. După ce sincronizați informațiile camerei, dispozitivele de cameră locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud, cum ar fi un dispozitiv Webex Room sau Cisco Webex Board |
| 8. |
Pentru a Configura Utilizatorii Din Active Directory În Control Hub, efectuați acești pași:
Urmați această secvență pentru a configura utilizatori Active Directory pentru conturile Aplicației Webex. Puteți configura utilizatori dintr-o implementare Active Directory mai multe domenii pentru Directory Connector 3.0 și versiunile ulterioare. În timpul procesului de integrare a utilizatorilor din diferite domenii, trebuie să decideți dacă doriți să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloudul Webex - de exemplu, conturi de testare dintr-o perioadă de încercare. Scopul este de a obține o potrivire exactă între Active Directories și cloudul Webex. |
Instalați Directory Connector
Control Hub afișează inițial sincronizarea directorului ca dezactivată. Pentru a activa sincronizarea directorului pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă.
Trebuie să instalați un conector pentru fiecare domeniu Active Directory pe care doriți să îl sincronizați. O singură instanță Directory Connector poate servi un singur domeniu. Consultați următoarea diagramă pentru a înțelege fluxul pentru sincronizarea domeniilor multiple:
Înainte de a începe
Dacă vă autentificați printr-un server proxy, asigurați-vă că aveți datele de autentificare proxy:
-
Pentru autentificarea de bază a proxy-ului, veți introduce numele de utilizator și parola după ce instalați o instanță a conectorului. Configurația proxy Internet Explorer este necesară și pentru autentificarea de bază; consultați Utilizarea unui Proxy Web Prin Browser
-
În cazul NTLM proxy, este posibil să vedeți o eroare atunci când deschideți conectorul pentru prima dată. Consultați Utilizarea unui Proxy Web Prin Browser.
| 1. |
În Control Hub, accesați și alegeți Înainte. |
| 2. |
Faceți clic pe linkul Descărcare și instalare pentru a salva cea mai recentă versiune a fișierului .zip de instalare a conectorului pe serverul VMware sau Windows. Puteți obține fișierul .zip direct din acest link, dar trebuie să aveți acces administrativ complet la o organizație Control Hub pentru ca acest software să funcționeze. Pentru o nouă instalare, obțineți cea mai recentă versiune a software-ului, astfel încât să utilizați cele mai recente funcții și remedieri ale erorilor. După ce instalați software-ul, upgrade-urile sunt raportate prin intermediul software-ului și instalați-le automat atunci când sunt disponibile. |
| 3. |
Pe serverul VMware sau Windows, dezarhivați și rulați fișierul .msi în folderul de configurare pentru a lansa expertul de configurare. |
| 4. |
Faceți clic pe Înainte, bifați caseta pentru a accepta acordul de licență, apoi faceți clic pe Înainte până când vedeți ecranul tipului de cont. |
| 5.5. |
Alegeți tipul de cont de servicii pe care doriți să îl utilizați și efectuați instalarea utilizând un cont de administrator:
Pentru a evita erorile, asigurați-vă că sunt implementate următoarele privilegii:
|
| 6. |
Faceți clic pe Instalare. După ce se execută testul de rețea și, dacă vi se solicită, introduceți acreditările de bază pentru proxy, faceți clic pe OK, apoi faceți clic pe Finalizare. |
Ce este de făcut în continuare
Vă recomandăm să reporniți serverul după instalare. Raportul testului nu poate afișa rezultatul corect atunci când datele nu au fost lansate. În timp ce reporniți mașina, toate datele sunt reîmprospătate pentru a afișa un rezultat exact în raport.
Conectați-vă La Directory Connector
Înainte de a începe
Asigurați-vă că aveți datele de autentificare proxy.
-
Pentru autentificarea de bază pentru proxy, veți introduce numele de utilizator și parola după ce deschideți conectorul pentru prima dată.
-
Pentru NTLM proxy, deschideți Internet Explorer, faceți clic pe pictograma roată dințată, accesați Opțiuni internet > Conexiuni > Setări LAN, asigurați-vă că informațiile despre serverul proxy sunt adăugate, apoi faceți clic pe OK. Consultați Utilizarea unui Proxy Web Prin Browser.
| 1. |
Deschideți conectorul și apoi adăugați |
| 2. |
Dacă vi se solicită, conectați-vă cu acreditările de autentificare proxy, apoi conectați-vă la Webex cu contul dvs. de administrator și faceți clic pe Înainte. |
| 3. |
Confirmați organizația și domeniul dvs.
|
| 4. |
După ce apare ecranul Confirmare organizație, faceți clic pe Confirmare. Dacă ați legat deja AD DS/AD LDS, apare ecranul Confirmare organizație. |
| 5.5. |
Faceți clic pe Confirmare. |
| 6. |
Alegeți unul, în funcție de numărul de domenii Active Directory pe care doriți să le conectați la Directory Connector:
|
Ce este de făcut în continuare
După ce vă conectați, vi se solicită să efectuați o sincronizare test.
Tablou de bord pentru conectorul directorului
Când vă conectați pentru prima dată la Directory Connector, apare dashboardul. Aici puteți vizualiza un rezumat al tuturor activităților de sincronizare, vizualiza statisticile în cloud, efectua o sincronizare de test, inițiați o sincronizare completă sau incrementală și lansați vizualizarea evenimentului pentru a vedea informațiile de eroare.
Puteți rula cu ușurință aceste activități din bara de instrumente Acțiuni sau din meniul Acțiuni.
|
Componentă |
Descriere |
|---|---|
|
Sincronizare curentă |
Afișează informațiile de stare despre sincronizare în curs de desfășurare. Când nu se rulează nicio sincronizare, afișajul stării este inactiv. |
|
Sincronizare următoare |
Afișează următoarele sincronizări complete și incrementale programate. Dacă nu este setată nicio programare, se afișează opțiunea Neprogramată. |
|
Ultima sincronizare |
Afișează starea ultimelor două sincronizări efectuate. |
|
Stare sincronizare curentă |
Afișează starea generală a sincronizării. |
|
Conectori |
Afișează conectorii actuali locali disponibili pentru Cloud. |
|
Statistici în cloud |
Afișează starea generală a sincronizării. |
|
Program de sincronizare |
Afișează programul de sincronizare pentru sincronizare incrementală și completă. |
|
Rezumat configurație |
Afișează setările pe care le-ați modificat în configurație. De exemplu, rezumatul poate include următoarele:
|
| Acțiune | Descriere |
|---|---|
| Începeți sincronizarea incrementală |
Inițiați manual o sincronizare incrementală Această acțiune este dezactivată când întrerupeți sau dezactivați sincronizarea, dacă nu a fost finalizată o sincronizare completă sau dacă o sincronizare este în curs. |
|
Sincronizați testul |
Efectuați o sincronizare de test. |
|
Lansați vizualizatorul de evenimente |
Lansați Vizualizatorul de evenimente Microsoft. |
|
Reîncărcare |
Reîmprospătați tabloul de bord Cisco Directory Connector |
|
Acțiune |
Descriere |
|---|---|
| Sincronizați acum |
Inițiați instantaneu o sincronizare completă. |
|
Mod sincronizare |
Selectați fie modul de sincronizare incrementală, fie modul complet. |
|
Resetați secretul conectorului |
Stabiliți o conversație între Cisco Directory Connector și serviciul conector. Selectarea acestei acțiuni va reseta secretul din cloud și apoi va salva secretul la nivel local. |
|
Sesiune de testare |
Efectuați un test al procesului de sincronizare. Trebuie să efectuați un test înainte de a efectua o sincronizare completă. |
|
Soluționarea problemelor |
Activați/dezactivați soluționarea problemelor. |
|
Reîncărcare |
Reîmprospătați ecranul principal Cisco Directory Connector. |
|
Ieșire |
Ieșiți din Cisco Directory Connector. |
|
Combinație de taste |
Acțiune |
|---|---|
|
Alt +A |
Afișați meniul Acțiuni |
|
|
Sincronizați acum |
|
|
Resetați secretul conectorului |
|
|
Test de performanță |
|
|
Sincronizare incrementală |
|
|
Sincronizare completă |
|
|
Afișați meniulAjutor |
|
|
Ajutor |
|
|
Despre |
|
|
întrebări frecvente |
Setare upgrade-uri automate
| 1. |
Din Directory Connector, accesați Upgrade automat la noua versiune Cisco Directory Connector. |
| 2. |
Faceți clic pe Aplicați pentru a salva modificările. |
Noile versiuni ale conectorului sunt instalate automat atunci când sunt disponibile.
Puteți gestiona manual upgrade-urile, dacă preferați. Consultați Faceți upgrade la cea mai recentă versiune de software pentru mai multe informații.
Alegeți obiectele Active Directory de sincronizat
În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte critice de sistem pentru un domeniu. Pentru mai mult control asupra obiectelor sincronizate, puteți selecta anumiți utilizatori pentru a sincroniza și specifica filtrele LDAP utilizând pagina Selectare obiect din Directory Connector.
Grupuri pentru alocarea automată a licenței
Control Hub vă permite să gestionați alocările de licențe pe bază de grup. Puteți crea șabloane de licență și le puteți mapa la grupuri Active Directory pe care le sincronizați în cloud. În momentul creării utilizatorului, Webex verifică statutul de utilizator și sincronizarea șablonului de licență automată pentru acel utilizator nou.
Vă recomandăm să utilizați un filtru LDAP pentru a sincroniza numai grupurile relevante în cloud. De exemplu, puteți seta filtrul la:
(&(cn=Exemplu)(objectclass=Grup))*
Acest filtru sincronizează toate grupurile din DN-ul de bază unde numele începe cu Exemplu. Utilizatorilor care nu sunt alocați unor grupuri li se atribuie licențe din șablonul de licență automat implicit pe care l-ați configurat în Control Hub.
Grupuri pentru implementări de securitate a datelor hibride
În Directory Connector, trebuie să bifați Grupuri dacă utilizați Securitatea datelor hibride pentru a configura un grup de încercare pentru utilizatorii pilot. Consultați Ghidul de implementare pentru securitatea datelor hibride pentru îndrumări. Această setare Directory Connector nu afectează sincronizarea altor utilizatori în cloud.
Înainte de a începe
Recomandări Active Directory Group pentru atribuirea automată a licenței
| 1. |
Din Directory Connector, accesați Configurare , apoi faceți clic pe Selecție obiect. |
| 2. |
În secțiunea Tip obiect, bifați Utilizatori și luați în considerare limitarea numărului de containere care pot fi căutate pentru utilizatori. Dacă doriți să sincronizați doar utilizatorii dintr-un anumit grup, de exemplu, trebuie să introduceți un filtru LDAP în câmpul Filtre LDAP utilizatori. Dacă doriți să sincronizați utilizatorii care se află în grupul Manager de exemple, utilizați un filtru precum acesta:
|
| 3. |
Bifați Identificați sala pentru a separa datele sălii de datele utilizatorului. Faceți clic pe Personalizare dacă doriți să configurați atribute suplimentare pentru a identifica datele utilizatorului ca date ale sălii. Utilizați această setare dacă doriți să sincronizați informațiile sălii locale din Active Directory în cloudul Webex. După ce sincronizați informațiile camerei, dispozitivele de cameră locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud. Pentru mai multe informații, consultați Sincronizați informațiile sălii locale în Webex Cloud. |
| 4. |
Bifați Grupuri dacă doriți să sincronizați grupurile de utilizatori Active Directory în cloud. Nu adăugați un filtru LDAP de sincronizare a utilizatorului în câmpul Grupuri. Ar trebui să utilizați numai câmpul Grupuri pentru a sincroniza datele grupului în cloud. În mod implicit, grupurile nu sunt sincronizate pentru clienții noi. Trebuie să activați sincronizarea grupului. De asemenea, trebuie să sincronizați grupurile de securitate. |
| 5.5. |
Bifați Contacte dacă doriți să sincronizați informațiile de contact ale utilizatorilor în cloud. Directory Connector gestionează numai contactele sincronizate de conector. Dacă există deja contacte în Control Hub, sincronizarea nu șterge contactele. Dacă contactele sunt eliminate din domeniul de sincronizare, informațiile de contact ale utilizatorilor vor fi, de asemenea, eliminate din Control Hub. |
| 6. |
Configurați filtrele LDAP. Puteți adăuga filtre extinse furnizând un filtru LDAP valid. Consultați acest articol pentru mai multe informații despre configurarea filtrelor LDAP. |
| 7.7 |
Specificați DN-urile locale de sincronizat făcând clic pe Selectați pentru a vedea structura arborescentă a Active Directory. De aici, puteți selecta sau deselecta pe ce containere să căutați. |
| 8. |
Verificați dacă obiectele pe care doriți să le adăugați pentru această configurație și faceți clic pe Selectare. Puteți selecta containere individuale sau părinte pentru a fi utilizate pentru sincronizare. Selectați un container părinte pentru a activa toate containerele secundare. Dacă selectați un recipient pentru copii, recipientul părinte afișează o bifă gri care indică faptul că un copil a fost bifat. Apoi puteți face clic pe Selectați pentru a accepta containerele Active Directory pe care le-ați bifat. Dacă organizația dvs. plasează toți utilizatorii și grupurile în containerul Utilizatori, nu trebuie să căutați alte containere. Dacă organizația dvs. este împărțită în unități organizaționale, asigurați-vă că selectați OU. |
| 9.9 |
Faceți clic pe Aplicare. Alegeți o opțiune:
Pentru informații despre rulările dry run, consultați Efectuarea unei sincronizări dry run cu utilizatorii dvs. Active Directory. Pentru sincronizarea grupului, trebuie să efectuați o sincronizare completă: Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud. |
Mapați atributele utilizatorului
Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid, un identificator unic pentru fiecare cont de utilizator din serviciul de identitate în cloud.
Puteți alege ce atribut Active Directory să mapați în cloud—de exemplu, puteți să mapați prenumeleNumele de familie în Active Directory sau o expresie de atribut personalizată pentru a afișa Numele în cloud.
Conturile din Active Directory trebuie să aibă o adresă de e-mail; în mod implicit, uid-ul este asociat cu câmpul ad al e-mailului (nu cu sAMAccountName).
Dacă alegeți ca limba preferată să provină din Active Directory, atunci Active Directory este singura sursă de adevăr: utilizatorii nu vor putea schimba setarea de limbă în Setări Webex, iar administratorii nu vor putea schimba setarea în Control Hub.
| 1. |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Maparea atributelor utilizatorului. Această pagină afișează numele atributelor pentru Active Directory (în stânga) și cloudul Webex (în dreapta). Toate atributele obligatorii sunt marcate cu un asterisc roșu. |
| 2. |
Derulați în jos în partea de jos a numelor de atribute Active Directory, apoi alegeți unul dintre aceste atribute Active Directory pe care să le mapați cu atributul cloud uid:
Puteți mapa oricare dintre celelalte atribute Active Directory la uid, dar vă recomandăm să utilizați mail sau userPrincipalName, conform indicațiilor de mai sus. În unele cazuri, userPrincipalName este utilizat pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru gestionarea calendarului este mapată la câmpul adresă de e-mail principală din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Pentru a vedea ce atribute din Active Directory corespund în cloud, consultați Asocierea atributelor Active Directory în Directory Connector. Pentru ca sincronizarea să funcționeze, trebuie să vă asigurați că atributul Active Directory pe care îl alegeți este în format de e-mail. Directory Connector afișează o fereastră pop-up pentru a vă reaminti dacă nu alegeți unul dintre atributele recomandate. |
| 3. |
Dacă atributele Active Directory predefinite nu funcționează pentru implementarea dvs., faceți clic pe lista verticală a atributului, derulați până la partea de jos, apoi alegeți Personalizare atribut pentru a deschide o fereastră care vă permite să definiți o expresie a atributului. Faceți clic pe Ajutor pentru a obține mai multe informații despre expresii și pentru a vedea exemple de funcționare a expresiilor. De asemenea, puteți vedea Expresii pentru atribute personalizate pentru mai multe informații. În acest exemplu, să mapăm atributele Active Directory
Directory Connector verifică valoarea atributului uid în serviciul de identitate și preia 3 utilizatori disponibili din opțiunile curente de filtrare a utilizatorului. Dacă toți acești 3 utilizatori au un format de e-mail valid, Cisco Directory Connector afișează următorul mesaj:
Dacă atributul nu poate fi verificat, veți vedea următorul avertisment și puteți reveni la Active Directory pentru a verifica și remedia datele utilizatorului:
|
| 4. |
(Opțional) Alegeți mapările pentru mobilși Număr telefondacă doriți ca numerele de telefon mobil și de serviciu să apară, de exemplu, în cardul de contact al utilizatorului din Aplicația Webex. Datele numărului de telefon apar în Aplicația Webex atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator. Pentru mai multe informații despre apelarea de pe cardul de contact al unui utilizator, consultați Ghidul de implementare Apelare în Webex (Unified CM) (administratori). |
| 5.5. |
Alegeți mapări suplimentare pentru ca mai multe date să apară în cardul de contact:
După ce atributele sunt mapate, informațiile apar atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator:
Pentru mai multe informații despre cardul de contact, consultați Verificați pe cine contactați. După ce aceste atribute sunt sincronizate cu fiecare cont de utilizator, puteți activa, de asemenea, People Insights în Control Hub. Această funcție permite utilizatorilor Aplicației Webex să partajeze mai multe informații în profilurile lor și să afle mai multe unii despre alții. Pentru mai multe informații despre funcție și despre modul de activare, consultați Profilurile People Insights pentru Webex, Jabber, Webex Meetings și Webex Events (Nou) în Control Hub |
| 6. |
După ce faceți alegerile, faceți clic pe Aplicați. |
Orice date de utilizator care sunt conținute în Active Directory suprascrie datele din cloud care corespund utilizatorului respectiv. De exemplu, dacă ați creat manual un utilizator în Control Hub, adresa de e-mail a utilizatorului trebuie să fie identică cu adresa de e-mail din Active Directory. Orice utilizator fără o adresă de e-mail corespunzătoare în Active Directory este șters.
Utilizatorii șterși sunt păstrați în serviciul pentru identități în cloud timp de 7 zile înainte de a fi șterși definitiv.
Active Directory și atributele pentru cloud
Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud utilizând fila Asocierea atributelor utilizatorului.
Acest tabel compară maparea dintre numele atributelor Active Directory și numele atributelor Cisco Cloud. Aceste valori și mapare sunt setarea implicită din Directory Connector. Puteți alege diferite atribute în lista verticală Active Directory și puteți stabili care atribut local se sincronizează cu care atribut cloud.
Gândiți-vă la atributele verticale ca la presetări. Ca alternativă la valorile din rândul Active Directory, puteți specifica, de asemenea, un atribut personalizat, propria presetare, în Active Directory (o expresie cu mai multe atribute) pentru a mapa la un singur atribut cloud în rândul corespunzător. În acest fel, aveți flexibilitatea de a determina numele afișate ale utilizatorilor dvs., de exemplu, puteți adăuga o expresie care creează un atribut personalizat pe baza titlului angajatului, a numelui dat și a numelui de familie în Active Directory.
De asemenea, puteți specifica oricare dintre atributele Active Directory pe care doriți să le mapați la uid în cloud. Cu toate acestea, trebuie să vă asigurați că atributul local urmează un format de e-mail valid.
De asemenea, puteți utiliza adrese de e-mail alternative, dacă, de exemplu, doriți să utilizați userPrincipalName pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a-i gestiona calendarul. În acest caz, mapați o altă adresă de e-mail la atributul e-mailuri;type-work. Aceasta este adresa de e-mail utilizată la autentificare; nu este utilizată pentru administrarea calendarului. Adresa de e-mail pe care o mapați din AD trebuie să aparțină unui domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită unui alt utilizator.
|
Denumirile atributelor Active Directory |
Denumirile atributelor pentru cloud Webex |
Notițe |
|---|---|---|
|
— |
Nume clădire |
— |
|
c |
c |
Acest atribut specifică abrevierea țării utilizatorului. |
|
Număr departament |
Număr departament |
Acest atribut este utilizat pentru numărul de departament al utilizatorului care apare în cardul de contact și People Insights. |
|
Nume afișat |
Nume afișat |
Acest atribut este utilizat pentru numele afișat al contului de utilizator care apare în Control Hub, cardul de contact și People Insights. |
|
controlContUtilizator |
ds-pwp-account-dezactivat |
Acest atribut este utilizat pentru sincronizarea utilizatorului. Asigurați-vă că atributul userAccountControl este mapat la ds-pwp-account-disabled sau că utilizatorii nu vor fi sincronizați corect. |
|
Număr angajat |
Număr angajat |
— |
|
facturăTelephoneNumber |
facturăTelephoneNumber |
— |
|
— |
jabberID |
Acest atribut cloud se referă la adresele IM (XMPP) care sunt utilizate de Jabber. Această valoare nu este aceeași cu sipAddresses. |
|
l |
l |
Acest atribut specifică orașul utilizatorului. |
|
— |
locală |
— |
|
manager de proiect |
manager de proiect |
Acest atribut este utilizat pentru numele managerului utilizatorului care apare în cardul de contact și în People Insights. |
|
mobil |
mobil |
Acest atribut este utilizat ca număr de telefon mobil care apare pentru apelarea utilizatorului din cardul de contact. |
|
sau |
sau |
Acest atribut specifică numele companiei sau organizației și apare în cardul de contact. |
|
sau |
sau |
Acest atribut specifică numele unității organizaționale. |
|
BirouPentruLivrareName |
BirouPentruLivrareName |
Acest atribut specifică locația la birou a utilizatorului. |
|
Cod poștal |
Cod poștal |
Acest atribut specifică codul poștal sau poștal al utilizatorului pentru livrarea fizică a corespondenței. |
|
limbă preferată |
limbă preferată |
Acest atribut setează limba preferată a utilizatorului și sunt acceptate următoarele formate: xx_YY sau xx-YY. Iată câteva exemple: en_US, en_GB, fr-CA. Dacă utilizați o limbă neacceptată sau un format nevalid, limba preferată a utilizatorilor se va schimba în limba setată pentru organizație. |
|
Adresă utilizator principală MSRTCSIP ipPhone -ului |
AdreseSip;type=enterprise |
Acest atribut este utilizat pentru sincronizarea informațiilor despre sală din locație din Active Directory în cloudul Cisco Webex. |
|
sn |
sn |
Acest atribut este utilizat pentru numele de familie al contului de utilizator care apare în Control Hub, cardul de contact și People Insights. |
|
sfântul Ștefan |
sfântul Ștefan |
Acest atribut specifică statul sau provincia utilizatorului. |
|
Adresă stradă |
stradă |
Acest atribut specifică adresa stradală a utilizatorului pentru livrarea fizică a e-mailului. |
|
Număr telefon |
Număr telefon |
Acest atribut specifică numărul de telefon principal (de serviciu) al utilizatorului care este utilizat pentru apelarea utilizatorului din cardul de contact. |
|
— |
fus orar |
Acest atribut cloud specifică fusul orar al utilizatorului. |
|
titlu |
titlu |
Acest atribut specifică titlul utilizatorului care apare în cardul de contact și în People Insights. |
|
tip |
întreprindere |
— |
|
*adresă de e-mail *userPrincipalName |
uid |
O mapare obligatorie a atributelor. Pentru fiecare cont de utilizator, valoarea Active Directory este mapată la un uid unic din cloud. În unele cazuri, userPrincipalName este utilizat pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru gestionarea calendarului este mapată la câmpul adresă de e-mail principală din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Utilizatorul poate utiliza apoi oricare dintre aceste adrese de e-mail pentru a se conecta, atât timp cât maparea corectă a atributelor SAML este în vigoare. Consultați maparea atributelor eșantion de mai jos pentru modul în care puteți mapa o adresă de e-mail alternativă. |
|
*userPrincipalName *adresă de e-mail <atribut personalizat> |
e-mailuri; tipul de muncă |
Această sincronizare este opțională; utilizați-o dacă doriți să utilizați adrese de e-mail alternative. Aceasta este adresa de e-mail utilizată la autentificare; nu este utilizată pentru administrarea calendarului. Adresa de e-mail pe care o mapați din AD trebuie să aparțină unui domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită unui alt utilizator. |
|
<Atribut nou pentru ID-ul de utilizator Azure> |
ID extern |
Creați un nou atribut Active Directory pentru a păstra obiectulId de utilizator Azure, astfel încât să nu intre în conflict cu unul existent. Acest atribut este apoi asociat cu atributul externalId, asigurându-se că, atunci când utilizatorii Webex creează grupuri în Microsoft 365, aceștia creează automat echipe în Webex. |
Asociere adresă alternativă de e-mail
Expresii pentru atributele personalizate
|
Operatorul |
Descriere și exemplu |
|---|---|
|
% |
Elimină toate caracterele de la începutul șirului până la poziția caracterului sau a argumentului șir, dacă se potrivește.
|
|
- |
Șterge partea din spate a șirului de intrare de la sfârșitul șirului specificat.
|
|
+ |
Concatenează șiruri sau expresii de intrare.
|
|
| |
Evaluează expresiile separate în raport cu șirul gol și selectează primul rezultat non-gol.
|
Sincronizarea avatarurilor Directory Dintr-un atribut Active Directory în cloud
Puteți sincroniza avatarurile din directorul utilizatorilor dvs. în cloud, astfel încât fiecare avatar să apară atunci când se conectează la Aplicația Webex. Utilizați această procedură pentru a sincroniza datele brute de avatar dintr-un atribut Active Directory.
| 1. |
Din Directory Connector, accesați Configurare, faceți clic pe Avatar, apoi bifați Activare. |
| 2. |
La Obțineți avatar de la, alegeți atributul AD, apoi alegeți atributul Avatar care conține datele brute de avatar pe care doriți să le sincronizați în cloud. |
| 3. |
Pentru a verifica dacă avatarul este accesat corect, introduceți adresa de e-mail a unui utilizator, apoi faceți clic pe Obțineți avatarul utilizatorului. Avatarul apare în dreapta. |
| 4. |
După ce verificați dacă avatarul a apărut corect, faceți clic pe Aplicați pentru a salva modificările. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din Aplicația Webex. Utilizatorilor nu li se permite să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu Aplicația Webex, cât și cu orice conturi corespunzătoare de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare test; dacă nu există probleme, efectuați o sincronizare completă pentru a obține conturile de utilizator și avatarurile Active Directory pentru a se sincroniza în cloud și a apărea în Control Hub.
Sincronizați avatarurile directorului de la un server de resurse în cloud
Puteți sincroniza avatarurile din directorul utilizatorilor dvs. în cloud, astfel încât fiecare avatar să apară atunci când se conectează la Aplicația Webex. Utilizați această procedură pentru a sincroniza avatarurile de pe un server de resurse.
Înainte de a începe
-
Modelul URI și valoarea variabilă din această procedură sunt exemple. Trebuie să utilizați URL-urile reale în care se află avatarurile directoarelor.
-
Modelul URI de avatar și serverul unde locuiesc avatarurile trebuie să fie accesibile din aplicația Directory Connector. Conectorul are nevoie de acces http sau https la imagini, dar imaginile nu trebuie să fie accesibile publicului pe internet.
-
Sincronizarea datelor avatar este separată de profilurile de utilizator Active Directory. Dacă rulați un proxy, trebuie să vă asigurați că datele de avatar pot fi accesate prin autentificarea NTLM sau autentificarea de bază.
| 1. |
Din Directory Connector, accesați Configurare, faceți clic pe Avatar, apoi bifați Activare. |
| 2. |
Pentru Obțineți avatar de la, alegeți Server de resurse și apoi introduceți Modelul URI Avatar—de exemplu, Să aruncăm o privire la fiecare parte a modelului URI de avatar și la ce înseamnă acestea:
|
| 3. |
(Opțional) Dacă serverul de resurse necesită acreditări, bifați Setare acreditări de utilizator pentru avatar, apoi alegeți fie Utilizați utilizatorul curent de conectare la serviciu, fie Utilizați acest utilizator și introduceți parola. |
| 4. |
Introduceți Valoare variabilă – de exemplu: |
| 5.5. |
Faceți clic pe Testare pentru a vă asigura că modelul URI de avatar funcționează corect. În acest exemplu, dacă valoarea de e-mail pentru o intrare AD este |
| 6. |
După ce informațiile URI sunt verificate și arată corecte, faceți clic pe Aplicați. Pentru informații detaliate despre utilizarea expresiilor regulate, consultați Referință rapidă pentru limbajul expresiei regulate Microsoft. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din Aplicația Webex. Utilizatorilor nu li se permite să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu Aplicația Webex, cât și cu orice conturi corespunzătoare de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare test; dacă nu există probleme, efectuați o sincronizare completă pentru a obține conturile de utilizator și avatarurile Active Directory pentru a se sincroniza în cloud și a apărea în Control Hub.
Sincronizați informațiile despre sala locală cu Webex Cloud
Utilizați această procedură pentru a sincroniza informațiile sălii locale din Active Directory în cloudul Webex. După ce sincronizați informațiile despre sală, dispozitivele de sală locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele Webex înregistrate în cloud (Room, Desk și Board).
| 1. |
Din Directory Connector, accesați Sincronizare, faceți clic pe Mai multe |
| 2. |
Verificați Sincronizați informațiile sălii în cloud pentru a separa datele sălii de datele utilizatorului în timpul sincronizării. Când această setare este dezactivată, datele sălii sunt tratate în același mod ca datele sincronizate ale utilizatorului. |
| 3. |
Accesați Asociere atribute, apoi modificați asocierea atributelor pentru atributul cloud sipAddresses;type=enterprise. Pentru a utiliza validarea valorilor, valoarea adresei SIP trebuie să fie Pattern.compile("^([^@])(.*)@(.*)$")
|
| 4. |
Creați o căsuță poștală pentru resurse de cameră în Exchange. Astfel, se adaugă atributul msExchResourceMetaData;ResourceType:Room pe care conectorul îl utilizează apoi pentru a identifica sălile.
|
| 5.5. |
De la utilizatorii și computerele Active Directory, navigați la și editați proprietățile sălii. Adăugați URI SIP complet calificat cu un prefix de sip:
|
| 6. |
Efectuați o sincronizare de test și apoi o sincronizare de rulare completă în conector. Noile obiecte de cameră sunt listate Obiecte adăugate, iar obiectele de cameră corespondente apar în Obiecte corespondente din raportul testului. Toate obiectele de cameră marcate pentru ștergere sunt în secțiunea Camere șterse.
Rezultatele testelor arată toate resursele de sală care au fost potrivite.
Această setare separă datele sălii Active Directory (inclusiv atributul sălii) de datele utilizatorului. După finalizarea sincronizării, statisticile cloud de pe tabloul de bord al conectorului afișează datele sălii care au fost sincronizate cu cloud.
|
Ce este de făcut în continuare
Acum, că ați efectuat acești pași, atunci când căutați un dispozitiv înregistrat în cloud Webex, veți vedea intrările sincronizate ale sălii care sunt configurate cu adrese SIP. Când efectuați un apel de la dispozitivul Webex la intrarea respectivă, se efectuează un apel către adresa SIP care a fost configurată pentru sală.
Din Control Hub, puteți importa automat săli din directorul dvs. și puteți crea spații de lucru.
Terminalul nu poate relua apelul către aplicația Webex. Pentru dispozitivele de apelare de test, aceste dispozitive trebuie să fie înregistrate ca URI SIP local sau în altă parte decât Aplicația Webex. Dacă sistemul sălii Active Directory pe care îl căutați este înregistrat în Webex și aceeași adresă de e-mail este pe dispozitivul Webex Room, dispozitivul Desk sau Webex Board pentru serviciul calendar, rezultatele căutării nu vor afișa intrarea duplicată. Dispozitivul Room, Desk sau Board este apelat direct în aplicația Webex și nu se efectuează un apel SIP.
Trimiterea rapoartelor de e-mail privind rezultatele sincronizării directorului
În mod implicit, contactele organizației sau administratorii primesc întotdeauna notificări prin e-mail. Cu această setare, puteți personaliza cine ar trebui să primească notificări prin e-mail care rezumă rapoartele de sincronizare a directorului.
| 1. |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Notificare. |
| 2. |
Din Directory Connector, faceți clic pe Setări, iar lângă E-mail Receiver, activați Activare sincronizare raport. |
| 3. |
Bifați opțiunea Activați notificarea dacă doriți să înlocuiți comportamentul implicit de notificare și să adăugați unul sau mai mulți destinatari ai e-mailului. |
| 4. |
Faceți clic pe Adăugare, apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, apare un mesaj care vă spune să corectați problema înainte de a putea salva și aplica modificările. |
| 5.5. |
Faceți clic pe Adăugare e-mail, apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, apare un mesaj care vă spune să corectați problema înainte de a putea salva și aplica modificările. |
| 6. |
Dacă trebuie să editați adresele de e-mail pe care le-ați introdus, faceți dublu clic pe intrarea de e-mail din coloana din stânga și apoi efectuați orice modificări necesare. |
| 7.7 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Aplicați. |
| 8. |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Salvați. |
Ce este de făcut în continuare
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe un e-mail pentru a evidenția intrarea respectivă, apoi faceți clic pe Eliminare.
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe Eliminare lângă anumite adrese de e-mail introduse.
Configurați Utilizatorii Din Active Directory În Control Hub
Urmați acești pași pentru a configura utilizatorii Active Directory și pentru a crea conturi de utilizator corespunzătoare în Control Hub. Puteți configura utilizatorii dintr-o implementare Active Directory a mai multor domenii (fie cu o singură pădure, fie cu mai multe păduri) după ce instalați un Directory Connector per domeniu. În timpul procesului de integrare a utilizatorilor din diferite domenii, trebuie să decideți dacă doriți să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloudul Webex - de exemplu, conturi de testare dintr-o perioadă de încercare. Scopul este de a obține o potrivire exactă între Active Directories și cloudul Webex.
| 1. |
Efectuați o sincronizare test cu utilizatorii dvs. Active Directory Efectuați un test pentru a compara obiectele din Active Directory local și obiectele din cloudul Webex. Testul vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a aplica modificările în cloud. |
| 2. |
Efectuarea unei sincronizări complete a utilizatorilor Active Directory în cloud Când rulați o sincronizare completă, serviciul de conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul de conectare actualizează apoi magazinul de identitate cu intrările dvs. AD. Dacă ați creat un șablon de licență de atribuire automată, îl puteți aloca utilizatorilor nou sincronizați. |
| 3. |
Atribuiți serviciile Webex utilizatorilor sincronizați cu directorul în Control Hub După ce finalizați o sincronizare completă a utilizatorilor de la Directory Connector la Control Hub, puteți aloca licențe de serviciu Webex utilizând o varietate de metode. Vă recomandăm să configurați un șablon de licență de atribuire automată înainte de a-l utiliza în noii utilizatori ai Aplicației Webex pe care i-ați sincronizat din Active Directory. De asemenea, puteți efectua modificări individuale după acest pas inițial. |
Efectuați o sincronizare test cu utilizatorii dvs. Active Directory
Efectuați un test pentru a compara obiectele din Active Directory local și obiectele din cloudul Webex. Testul vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a aplica modificările în cloud.
În timpul procesului de integrare a utilizatorilor din diferite domenii, trebuie să decideți dacă doriți să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloudul Webex - de exemplu, conturi de testare dintr-o perioadă de încercare. Cu Directory Connector, scopul este de a obține o potrivire exactă între directoarele dvs. active și cloudul Webex.
Dacă aveți mai multe domenii într-o singură pădure sau mai multe păduri, trebuie să efectuați acest pas pe fiecare dintre instanțele Cisco Directory Connector pe care le-ați instalat pentru fiecare domeniu Active Directory.
Înainte de a începe
Este posibil să aveți deja câțiva utilizatori ai Aplicației Webex în Control Hub înainte de a utiliza Directory Connector. Printre utilizatorii din cloud, unele pot corespunde obiectului Active Directory local și pot primi licențe pentru servicii. Dar unii dintre aceștia pot fi utilizatori de testare pe care doriți să îi ștergeți în timp ce efectuați o sincronizare. Trebuie să creați o potrivire exactă între Active Directory și Control Hub.
| 1. |
Alegeți una:
Când testul se finalizează, veți vedea unul dintre următoarele rezultate:
Rezumatul conține informații despre potrivirea obiectului:
Testul identifică utilizatorii prin comparație cu utilizatorii domeniului. Aplicația poate identifica utilizatorii dacă aparțin domeniului curent. În pasul următor, trebuie să decideți dacă doriți să ștergeți obiectele sau să le păstrați. Obiectele neconcordante sunt identificate ca fiind deja existente în cloudul Webex, dar nu și în Active Directory local. |
| 2. |
Examinați rezultatele testelor și apoi alegeți o opțiune în funcție de utilizarea unui singur domeniu sau a mai multor domenii:
|
| 3. |
În mesajul Confirmare test, faceți clic pe Da pentru a reface sincronizarea testului și a vizualiza dashboardul pentru a vedea rezultatele. Orice conturi care au fost sincronizate cu succes în test apar în secțiunea Obiecte corelate. Dacă un utilizator din cloud nu are un utilizator corespunzător cu același e-mail în Active Directory, intrarea este enumerată în secțiunea Utilizatori șterși. Pentru a evita această semnalizare de ștergere, puteți adăuga un utilizator în Active Directory cu aceeași adresă de e-mail. Pentru a vizualiza detaliile elementelor care au fost sincronizate, faceți clic pe fila corespunzătoare pentru anumite elemente sau Obiecte corespunzătoare. Pentru a salva informațiile rezumatului, faceți clic pe Salvați rezultatele în fișier. |
| 4. |
Dacă se așteaptă rezultatele, accesați , apoi faceți clic pe Activați acum pentru a efectua o sincronizare manuală și a trece în modul manual în acest moment. După ce efectuați o sincronizare pe ultimul domeniu Active Directory din implementarea de domenii multiple, trebuie să activați modul automat pentru Directory Connector. Puteți activa modul automat numai atunci când obiectele sunt complet potrivite între cloudul Webex și toate directoarele active din locație. |
Ce este de făcut în continuare
-
Pentru orice obiecte de utilizator care nu corespund pe care le-ați păstrat, trebuie să le adăugați în Active Directory, astfel încât să existe o potrivire exactă între local și cloud.
-
Alegeți un tip de sincronizare:
-
În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă.
-
Dacă aveți mai multe domenii, repetați acești pași pe orice alt Directory Connector pe care l-ați instalat.
Lucruri de reținut
-
Efectuați un test înainte de a activa sincronizarea completă sau atunci când modificați parametrii de sincronizare. Dacă testul a fost inițiat de o modificare a configurației, puteți salva setările după finalizarea testului. Dacă ați adăugat deja utilizatori manual, efectuarea unei sincronizări Active Directory poate determina eliminarea utilizatorilor adăugați anterior. Puteți verifica rapoartele Directory Connector Dry Run pentru a verifica dacă toți utilizatorii preconizați sunt prezenți înainte de a vă sincroniza complet cu cloud.
-
Dacă utilizatorii potriviți sunt marcați pentru a fi șterși și nu știți sigur cum să procedați, consultați informațiile privind soluționarea problemelor și cum să contactați asistența în Soluționarea problemelor și remedieri pentru Directory Connector.
Utilizatorii șterși sunt păstrați în serviciul pentru identități în cloud timp de 7 zile înainte de a fi șterși definitiv.
Efectuarea unei sincronizări complete a utilizatorilor Active Directory în cloud
Când rulați o sincronizare completă, serviciul de conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul de conectare actualizează apoi magazinul de identitate cu intrările dvs. AD. Dacă ați creat un șablon de licență de atribuire automată, îl puteți aloca utilizatorilor nou sincronizați.
Dacă aveți mai multe domenii, trebuie să efectuați acest pas pe fiecare dintre instanțele Directory Connector pe care le-ați instalat pentru fiecare domeniu Active Directory.
Directory Connector sincronizează starea contului de utilizator — în Active Directory, toți utilizatorii care sunt marcați ca dezactivați apar, de asemenea, ca inactivi în cloud.
Înainte de a începe
-
Dacă doriți ca conturile de utilizator ale Aplicației Webex să fie în stare activă după sincronizarea completă și înainte ca utilizatorii să se conecteze pentru prima dată, trebuie să parcurgeți acești pași pentru a ocoli validarea e-mailului:
-
Integrați Conectarea unică cu organizația dvs. Webex. Vedeți
Conectare unică cu Cisco Webex Services și cu furnizorul de identitate al organizației dvs.
pentru informații suplimentare. -
Utilizați Control Hub pentru a verifica și revendica opțional domeniile conținute în adresele de e-mail. Vedeți
Adăugarea, verificarea și revendicarea domeniilor
. -
Blocați invitațiile automate prin e-mail, astfel încât utilizatorii noi să nu primească invitația automată prin e-mail în Aplicația Webex. (Vă puteți desfășura propria campanie de e-mailuri.)
Utilizatorii activați care nu s-au conectat apar cu o stare Verificată în Control Hub. După ce se conectează, apar ca Active. Pentru mai multe informații despre stările utilizatorilor, consultați Stările și acțiunile utilizatorilor în Cisco Webex Control Hub.
-
-
Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi un test. Vă recomandăm să efectuați un test înainte de o sincronizare completă pentru a detecta orice erori potențiale.
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza în noii utilizatori ai Aplicației Webex pe care i-ați sincronizat din Active Directory.
Dacă nu utilizați șabloanele de alocare automată a licențelor, utilizatorii nou sincronizați primesc automat licențe gratuite. Aceștia vor putea utiliza aceleași funcții gratuite ca și cei cu conturi gratuite.
| 1. |
Alegeți una:
|
| 2. |
Din Directory Connector, accesați Sincronizare, faceți clic pe Mai multe |
| 3. |
Confirmați începerea sincronizării. Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat după reîmprospătarea vizualizării utilizatorului, dar Aplicația Webex reflectă modificările până la 72 de ore după efectuarea sincronizării. Puteți încerca să goliți memoria cache locală pentru Aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
|
| 4. |
Faceți clic pe Reîmprospătare dacă doriți să actualizați starea sincronizării. (Elementele sincronizate apar în secțiunea Statistici cloud.) |
| 5.5. |
Pentru informații despre erori, selectați Lansare vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
| 6. |
Pentru a seta un program de sincronizare pentru sincronizările incrementale în curs în cloud, consultați Setați programul conectorului și Rulați o sincronizare incrementală. |
-
După finalizarea sincronizării complete, starea sincronizării directorului se actualizează de la Dezactivat la Operațional pe pagina Setări din Control Hub.
-
Când toate datele sunt corelate între local și cloud, Directory Connector trece de la modul manual la modul de sincronizare automată.
-
Cu excepția cazului în care integrați conectarea unică, verificați domeniile și, opțional, revendicați domenii pentru conturile de e-mail pe care le-ați sincronizat și blocați e-mailurile automate, conturile de utilizator ale Aplicației Webex rămân într-o stare neverificată până când utilizatorii se conectează pentru prima dată la Aplicația Webex, pentru a-și confirma conturile. Consultați secțiunea Înainte de a începe pentru îndrumări privind modul de sincronizare a conturilor ca utilizatori activi.
-
Dacă aveți mai multe domenii, efectuați acest pas pe orice alt Directory Connector pe care l-ați instalat. După sincronizare, utilizatorii din toate domeniile pe care le-ați adăugat sunt listați în Control Hub.
-
Dacă ați integrat conectarea unică cu Webex și notificările prin e-mail suprimate, invitațiile prin e-mail nu sunt trimise utilizatorilor nou sincronizați.
-
Nu puteți adăuga manual utilizatori în Control Hub după ce Directory Connector este activat. Odată activată, gestionarea utilizatorilor este efectuată de la Cisco Directory Connector, iar Active Directory este singura sursă de adevăr.
-
Orice grupuri pe care le-ați sincronizat apar în Control Hub și puteți aloca un șablon de licență, astfel încât utilizatorilor din grupul respectiv să li se atribuie licențe.
Ce este de făcut în continuare
-
Când eliminați un utilizator din Active Directory, utilizatorul este șters soft după următoarea sincronizare. Utilizatorul devine Inactiv, dar profilul de identitate în cloud este păstrat timp de șapte zile (pentru a permite recuperarea după ștergerea accidentală).
Când verificați Contul este dezactivat în Active Directory, utilizatorul devine Inactiv după următoarea sincronizare. Profilul de identitate în cloud nu este șters după șapte zile, în cazul în care doriți să activați din nou utilizatorul.
-
Rețineți aceste excepții de la o sincronizare incrementală (urmați în schimb pașii de sincronizare completă de mai sus):
-
În cazul unui avatar actualizat, dar fără modificarea altor atribute, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Modificările de configurație privind asocierea atributelor, DN-ul de bază, filtrul și setarea avatarului necesită o sincronizare completă.
-
Atribuiți serviciile Webex utilizatorilor sincronizați cu directorul în Control Hub
După ce finalizați o sincronizare completă a utilizatorilor de la Cisco directory connector la Control Hub, puteți utiliza Control Hub pentru a atribui simultan aceleași licențe de serviciu Webex tuturor utilizatorilor dvs. sau pentru a adăuga licențe suplimentare utilizatorilor noi dacă ați configurat deja un șablon de licență alocat automat. Puteți efectua modificări ale contului de utilizator individual după acest pas inițial.
După ce finalizați o sincronizare completă a utilizatorilor de la Directory Connector la Control Hub, puteți utiliza metodele din Control Hub pentru a aloca global licențe de servicii Webex tuturor utilizatorilor dvs., utilizatorilor individuali, prin șablonul CSV în bloc sau automat utilizatorilor noi dacă ați configurat deja un șablon de alocare automată a licențelor. Puteți efectua modificări ale contului de utilizator individual după acest pas inițial.
Când atribuiți o licență unui utilizator al Aplicației Webex, acel utilizator primește în mod implicit un e-mail care confirmă atribuirea. E-mailul este trimis de un serviciu de notificare din Control Hub. Dacă ați integrat Conectarea unică (SSO) cu organizația dvs. Webex, puteți, de asemenea, să suprimați aceste notificări automate prin e-mail dacă preferați să vă contactați direct utilizatorii.
Înainte de a începe
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza în noii utilizatori ai Aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Efectuați o sincronizare de test cu utilizatorii dvs. Active Directory.
-
După confirmarea rezultatelor testului, efectuați o sincronizare completă cu utilizatorii dvs. Active Directory.
La momentul sincronizării complete, utilizatorul este creat în cloud, nu sunt adăugate alocări de servicii și nu este trimis niciun e-mail de activare. Dacă e-mailurile nu sunt suprimate, noii utilizatori primesc un e-mail de activare atunci când alocați servicii utilizatorilor printr-o metodă standard de gestionare a utilizatorilor în Control Hub, cum ar fi importul CSV, actualizarea manuală a utilizatorilor sau prin finalizarea cu succes a alocării automate.
| 1. |
Din vizualizarea client de la adresa https://admin.webex.com, accesați , faceți clic pe Gestionați utilizatorii, alegeți Modificați toți utilizatorii sincronizați, apoi faceți clic pe Înainte. |
| 2. |
Alegeți o opțiune: |
Ce este de făcut în continuare
-
Dacă e-mailurile nu sunt suprimate, se trimite un e-mail fiecărui utilizator, cu o invitație de a intra și de a descărca Webex.
-
Dacă ați selectat aceleași servicii Webex pentru toți utilizatorii dvs., puteți schimba licența atribuită individual sau în bloc.
Probleme cunoscute cu Directory Connector
-
Versiunile Windows Server înainte de 2012 R2 au o problemă cu modulele cookie care afectează Directory Connector. Această problemă este remediată în versiunile 2012 R2 și 2016.
-
Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar Aplicația Webex reflectă modificările la 72 de ore de la momentul la care efectuați sincronizarea.
Puteți încerca să goliți memoria cache locală pentru Aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
-
Atunci când un utilizator utilizează Aplicația Webex pe desktop sau mobil pentru a căuta și apela o sală care are doar un URI SIP sincronizat, apelul sună pe termen nelimitat în acest moment.
Gestionați utilizatorii Aplicației Webex
Rulați o sincronizare incrementală
O sincronizare incrementală solicită Active Directory și caută modificările care au avut loc de la ultima sincronizare. Acest pas împachetează apoi acele modificări și le trimite către serviciul de conectare. Modificările includ modificarea atribuirii utilizatorilor și momentul în care un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă sarcină pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea inițială completă, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza în noii utilizatori ai Aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Rețineți că aceste excepții nu sunt acceptate de sincronizarea incrementală (urmați Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud ):
-
În cazul unui avatar actualizat, dar fără modificarea altor atribute, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru noile modificări de configurație privind asocierea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa, iar acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Dashboard. Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi un test. |
| 2 |
Din Acțiuni, faceți clic pe Mod sincronizare > Activați sincronizarea dacă nu a fost deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când începe un nou interval de timp incremental, programul verifică modificările pe baza ultimului marcaj temporal. |
| 3 |
Din Acțiuni, faceți clic pe Sincronizați acum > Incrementală. Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar Aplicația Webex reflectă modificările la 72 de ore de la momentul la care efectuați sincronizarea.
|
| 4 |
Pentru informații despre erori, faceți clic pe Lansare vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
Ce este de făcut în continuare
Dacă aveți mai multe domenii, efectuați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperare utilizatori șterși în mod accidental
Directory Connector dispune de verificări și balanțe pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAP în Active Directory, care a șters unii utilizatori atunci când a fost sincronizat cu cloud. Funcția de ștergere ușoară vă poate ajuta să vă reveniți în urma acestor accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Atunci când utilizatorii sunt șterși în cloud, de exemplu, din cauza unei probleme cu obiectul care nu corespunde, după o sincronizare de la Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare de obiecte care nu corespund sau ați observat că utilizatorii au fost șterși, este posibil să le puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca Inactivi în Control Hub atunci când conturile corespunzătoare sunt șterse din Active Directory. Serviciul cloud de fundal reține utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatorii. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii care sunt dezactivați în Active Directory sunt marcați și ca Inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este în stare Inactiv sau nu este inclus în listă. Pentru mai multe informații, consultați Stările și acțiunile utilizatorilor în Control Hub. |
| 3 |
Dacă utilizatorii au fost șterși în Control Hub sau observați utilizatori în stare Inactivi, accesați Active Directory, adăugați conturile de utilizator lipsă și apoi efectuați o sincronizare test în Directory Connector. Obiectivul cu Directory Connector este de a crea o potrivire exactă între informațiile utilizatorilor din Active Directory și din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar în Control Hub. Utilizatorii sunt recuperați și trec la starea inițială, inclusiv la starea contului și la atribuirile de servicii. |
Ce este de făcut în continuare
Reveniți la Control Hub, accesați și confirmați că conturile de utilizator șterse anterior apar în lista de utilizatori.
Ștergeți permanent utilizatorii după ștergerea soft
După efectuarea unui test, puteți alege să ștergeți definitiv utilizatorii care au fost șterși soft la următoarea sincronizare.
| 1 |
După finalizarea testului, selectați Obiecte șterse soft. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectare terminat. |
Ce este de făcut în continuare
La următoarea sincronizare, utilizatorii pe care i-ați verificat vor fi șterși definitiv.
Modificarea adresei de e-mail a Aplicației Webex
Dacă doriți să schimbați adresele de e-mail ale utilizatorilor, iar organizația dvs. utilizează Directory Connector, modificați acele adrese de e-mail în Active Directory. Această procedură acoperă modul de modificare a unei adrese de e-mail a Aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului.
Dacă doriți să modificați doar e-mailul sau o valoare pentru un utilizator, nu ștergeți utilizatorul din Active Directory și apoi creați din nou unul nou cu același e-mail. Cloud interpretează această acțiune ca pe un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud se vor pierde.
Directory Connector nu limitează modificarea domeniului de e-mail. Cu toate acestea, atunci când utilizatorul se resincronizează în cloud, starea utilizatorului depinde de verificarea noului domeniu în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se modifică în În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionați domeniile dvs..
Dacă organizația dvs. nu utilizează Directory Connector, puteți modifica adresele de e-mail ale aplicației Webex din pagina de setări a contului. Consultați Schimbați adresa de e-mail a contului dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba e-mailurile.
Schimbați domeniul Active Directory
Puteți utiliza această procedură pentru a crea domenii și adrese de e-mail noi. Acestea se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un nou domeniu Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii dvs. |
| 3 |
Dezinstalați toți conectorii dvs. |
| 4 |
Deschideți un caz pentru a schimba domeniul. În cazul trimiterii, nu uitați să solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide un caz pentru a schimba domeniul, asigurați-vă că nu rulează o sincronizare. Nu modificați adresele de e-mail ale utilizatorilor din Active Directory până la soluționarea cazului. |
| 5 |
După soluționarea cazului: Efectuați o sesiune de testare cu Directory Connector înainte de a efectua sincronizarea reală. |
Revendicare domeniu
O revendicare de domeniu apare dacă revendicați un domeniu de e-mail pentru o organizație, astfel încât orice cont side-boarding este creat în organizația client plătit și nu în organizația gratuită a consumatorilor. Puteți revendica un domeniu numai printr-un caz de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Directory Connector este activ și domeniul este revendicat, conturile integrate lateral nu sunt create fie în organizația client, fie în organizația gratuită a consumatorilor. Numai Directory Connector poate configura conturi pentru organizație din Active Directory. Informațiile stocate în Active Directory sunt sursa originală. Dacă încercați să alocați un cont, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu al Aplicației Webex este prin utilizarea mai întâi a Directory Connector pentru a configura contul în Control Hub.
Convertirea utilizatorilor Aplicației Webex gratuite într-o organizație sincronizată cu directorul
Puteți utiliza numai adrese unice de e-mail în directorul aplicației Webex. Dacă utilizatorii s-au înscris la versiunea gratuită a Aplicației Webex, contul lor există în organizația gratuită a consumatorilor. Pentru a gestiona utilizatorii din această organizație utilizând Directory Connector, migrați-i (convertiți) în organizația client înainte de a activa Directory Connector. Apoi adăugați utilizatorii la Active Directory cu adresa de e-mail exactă, apoi sincronizați-i în cloud.
Dacă nu convertiți conturile înainte de activare, dezactivați Directory Connector pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directorului este activată, apare mesajul de eroare nu a putut fi convertit
. Pentru a evita problema, puteți utiliza acești pași ca o soluție.
Unii utilizatori revendicați pot apărea cu atributul movedfrom atunci când efectuează un test. Acești utilizatori se vor afla în lista Obiect șters în loc de ObiectNeconcordant. Va trebui să îi adăugați pe utilizatorii respectivi în lista dvs. de AD dacă doriți să îi mutați în organizația dvs.
Dacă nu adăugați acei utilizatori, toți vor fi șterși de lângă sincronizarea dvs. în cloud.
| 1 |
Dezactivați sincronizarea directorului din Directory Connector. |
| 2 |
Urmați procedura Convertiți utilizatori fără licență în Control Hub pentru a converti utilizatorul din organizația gratuită a consumatorilor în organizația Enterprise. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face ca Active Directory să fie singura sursă de încredere pentru conturile de utilizator, iar scopul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți în Active Directory pentru orice utilizatori convertiți recent înainte de a reenabling sincronizare. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori rămași de neegalat. |
| 3 |
Pe Directory Connector, efectuați o sincronizare de test. Când se termină rularea uscată, bifați fila Adăugare obiecte. Verificați dacă toți utilizatorii pe care i-ați convertit nu sunt ștergeți. Trebuie să efectuați un test înainte de a reactiva sincronizarea pentru a vă asigura că orice conturi de utilizator convertite apar în Active Directory. Dacă activați sincronizarea și conturile sunt găzduite numai în Control Hub, Directory Connector este sensibil la majuscule și șterge utilizatorii convertiți pe care îi detectează cu adrese de e-mail nepotrivite (de exemplu, user1@example.com și User1@example.com). Dacă utilizatorii convertiți sunt șterși, aceștia își vor pierde toate spațiile Aplicației Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina conturi, reactivați sincronizarea directorului din Directory Connector. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență de atribuire automată, apoi ați activat Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în cloud până când își confirmă adresele de e-mail.
Conturi de utilizator ale aplicației Webex cu panou lateral
Când invitați un alt utilizator într-un spațiu din Aplicația Webex, dacă utilizatorul invitat nu are un cont în Aplicația Webex, se creează un cont pentru acesta („integrat lateral”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită a consumatorilor.
Dacă doriți să gestionați contul integrat lateral utilizând Directory Connector, trebuie să convertiți contul.
Modificarea formatului numelui de utilizator al Aplicației Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul displayName din Active Directory la atributul displayName din cloud.
După efectuarea unei sincronizări de director, este posibil să constatați că numele de utilizator se afișează în formatul .
Acest nume de utilizator poate apărea dacă atributul displayName din Active Directory este configurat în acest fel. Când atributul este mapat la displayName în cloud, numele apar în formatul în Control Hub.
Pentru a schimba formatul, în ecranul de mapare a atributelor Directory Connector: mapați atributul Active Directory givenName sn (sau sn givenName) pentru a afișaName în numele atributelor Cisco Cloud.
În mod alternativ, mapați atributul sn givenName în displayName:
De asemenea, puteți utiliza opțiunea Particularizare atribut, dacă doriți să mapați propria expresie a atributului personalizat la displayName.
De exemplu, introduceți givenName + "" + sn (prenume, spațiu, nume de familie) ca expresie. Aceasta mapează cele două atribute din Active Directory pentru a afișaName în cloud.
Permiteți utilizatorilor să schimbe numele afișate în Webex Meetings
Puteți anula asocierea atributului displayName de la sincronizarea cu cloud în Directory Connector dacă doriți să permiteți utilizatorilor să-și editeze numele afișate preferate. Utilizatorii pot introduce un nume afișat pentru a-l afișa în timpul întâlnirilor Webex în locul numelui și prenumelui. Administratorii pot, de asemenea, să schimbe manual numele afișat pentru un utilizator în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Maparea atributelor utilizatorului. |
| 2 |
Selectați displayName din Cisco Cloud Attribute Name. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce este de făcut în continuare
Acum, utilizatorii își pot edita numele afișate de pe site-ul lor Webex.
Soluționarea problemelor Directory Connector
Upgrade la cea mai recentă versiune de software
Pentru a vă menține implementarea în conformitate și a obține cele mai recente funcții, funcționalități, remedieri ale erorilor și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune a Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi Directory Connector care nu se mai sincronizează corect sau are o versiune care nu acceptă cerința TLS 1.2 obligatorie.
Directory Connector vă notifică automat atunci când este disponibilă o nouă versiune. Treceți întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, veți vedea o notificare în bara de activități Windows.
Deși puteți instala manual actualizările software ale conectorului, vă recomandăm să urmați pașii din Setați upgrade-uri automate pentru a permite aplicației să gestioneze automat upgrade-urile.
| 1 |
Fie faceți clic pe notificarea din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de upgrade. |
| 2 |
Urmați instrucțiunile pentru a finaliza upgrade-ul. |
| 3 |
Reporniți conectorul și conectați-vă cu datele de autentificare de administrator. |
| 4 |
Verificați numărul versiunii software-ului în secțiunea . |
Ce este de făcut în continuare
Pentru o instalare nouă a Directory Connector, puteți să descărcați fișierul zip și apoi să urmați pașii de instalare din acest ghid.
Configurați setările generale pentru Directory Connector
Utilizați această procedură pentru a configura setări generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnal, upgrade-urile automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe panoul de comandă din secțiunea conectorilor, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configurare , apoi faceți clic pe General. |
| 2 |
În câmpul Nume conector , introduceți numele conectorului. Acest câmp afișează numai numele computerului care rulează momentan conectorul. |
| 3 |
Selectați nivelul de jurnalizare din lista derulantă. În mod implicit, nivelul de jurnalizare este setat la info. Nivelurile de jurnale disponibile sunt:
Aceste setări afectează raportul de sincronizare care este trimis prin e-mail. Dacă setați nivelul de jurnalizare la Eroare, atunci sunt raportate numai erorile în raportul de sincronizare; dacă nu există erori, raportul de sincronizare nu este trimis. Modificați setarea în Informații, apoi primiți rapoarte de sincronizare după sincronizarea completă. (Rețineți că, pentru sincronizarea incrementală, nu sunt trimise rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlorii de domeniu preferați pentru a seta ordinea controlorilor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul principal nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Bifați Faceți upgrade automat la noua versiune Cisco Directory Connector dacă doriți să aibă loc upgrade-uri automate. Este întotdeauna important să mențineți software-ul Cisco Directory Connector la cea mai recentă versiune. Vă recomandăm să bifați această setare pentru a permite instalarea silențioasă a upgrade-urilor automate ale software-ului, atunci când acestea sunt disponibile. |
| 6 |
Verificați LDAP prin SSL pentru a utiliza LDAP securizat (LDAPS) ca protocol de conexiune. Dacă nu verificați LDAP prin SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conexiune utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și securizată. |
Configurați politica conectorului
Puteți seta numărul maxim de ștergeri care pot apărea în timpul sincronizării. Rularea sincronizării nu șterge obiecte din Active Directory local. Toate obiectele sunt șterse numai din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când efectuați sincronizarea completă sau incrementală, dacă numărul de utilizatori pe care doriți să îi ștergeți este mai mare decât setarea, directory connector afișează un avertisment. Dacă faceți clic pe Prag de suprascriere, puteți începe cu succes sincronizarea completă sau incrementală, dar veți vedea această notificare de suprascriere data viitoare când rulați politica.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Politică. |
| 2 |
Bifați caseta Activați ștergerea declanșatorului de prag dacă doriți să adăugați un declanșator de prag. Alegerea acestei opțiuni declanșează o alertă dacă numărul de ștergeri depășește pragul. Atunci când contul de ștergere îl depășește pe cel pe care îl definiți, sincronizarea nu reușește.
|
| 3 |
Introduceți numărul maxim de ștergeri pe care doriți. Valoarea implicită este 20. Vă recomandăm să nu creșteți valoarea implicită. |
| 4 |
Faceți clic pe Se aplică. |
Setați programul conectorului
Setați sincronizarea în Active Directory. Comutarea automată este utilizată pentru disponibilitate ridicată (HA). Dacă un conector este nefuncțional, comutăm la un alt conector de standby după intervalul predefinit.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Programare. |
| 2 |
Specificați Intervalul de sincronizare incrementală , în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificaţi valoarea Trimitere rapoarte per… timp dacă doriţi să modificaţi frecvenţa trimiterii rapoartelor. |
| 4 |
Bifați opțiunea Activați programul de sincronizare completă pentru a specifica zilele și orele în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați Intervalul de reluare în minute. |
| 6 |
Faceți clic pe Se aplică. |
Scenarii pentru domenii multiple
Mai multe domenii se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare cheie în diferite domenii, după sincronizare, datele din domeniul cu prioritate mai mare rescrie datele din domeniul cu prioritate mai mică.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
Valoarea cheie pentru „Utilizator” este adresa de e-mail; valoarea cheie pentru „Grup” este Nume grup.
Exemplu de caz de utilizare pentru mai multe domenii
Acest exemplu presupune o organizație cu două domenii—example1.com și example2.com, în ordinea priorității.
-
Adăugați utilizator1(e-mail: user@example1.com) în Active Directory al example1.com.
-
Adăugați grupul1(Nume grup: Test) la Active Directory din exemplu1.com.
-
Adăugați utilizator2 (e-mail: user@example2.com) în Active Directory al example2.com.
-
Adăugați grupul2(Nume grup: Test) la Active Directory din exemplu2.com.
- Sincronizare pe example1.com
-
Ca caz de utilizare, utilizatorul2 și grupul2 sunt sincronizate în cloud și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu sunt.
Dacă efectuați o sincronizare completă sau incrementală, de exemplu1.com, utilizatorii1 și grupul1 sunt sincronizați. De asemenea, utilizatorii2 și group2 sunt suprascrise cu informațiile utilizatorilor1 și group1.
Utilizatorul1 asociază utilizatorul2 ca aceeaşi înregistrare în baza de date; grupul1 asociază grupul2 ca aceeaşi înregistrare în baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca caz de utilizare, utilizatorul2 și grupul2 sunt sincronizate în cloud și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu sunt.
Luați în considerare acești pași:
- Ștergeți utilizatorul1 și grupul1 din Active Directory, de exemplu1.com.
- Efectuați o sincronizare completă sau incrementală, de exemplu1.com.
Rezultat: informațiile utilizatorului nu au fost modificate în https://admin.webex.com. Utilizatorul2 nu este asociat cu utilizatorul1, iar grupul2 nu este asociat cu grupul1.
- Efectuați o sincronizare incrementală, de exemplu2.com.
Rezultat: informațiile utilizatorului nu au fost modificate în https://admin.webex.com.
- Efectuați o sincronizare completă, de exemplu2.com.
Rezultat: Informațiile utilizatorului2 și group2 sunt enumerate în https://admin.webex.com.
Sincronizați un domeniu nou Și Păstrați un domeniu existent
Dacă doriți să sincronizați un domeniu nou (B), menținând în același timp datele sincronizate ale utilizatorului pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se conectează la noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul său conector activ. Luați în considerare două domenii cu următoarea configurare: domeniu A cu conectori (ca1) și (ca2) pentru disponibilitate ridicată pe plan local (HA); domeniu B cu conector (cb1). (ca1)și (ca2) deservesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este în standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conectorul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setați prioritatea domeniului
Utilizați această procedură pentru a schimba prioritatea domeniilor dvs. Active Directory. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru este util atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o organizație.
Nu utilizați această procedură dacă aveți un singur domeniu listat în Directory Connector. Dacă încercați, conectorul vă afișează un mesaj, afirmând că prioritatea domeniului nu este necesară.
Înainte de a începe
Pentru a evita erorile, instalați sau treceți la cea mai recentă versiune a Cisco Directory Connector. Trebuie să o descărcați de la https://admin.webex.com.
| 1 |
Din Cisco Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni , apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe Sus sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Salvați pentru a salva această modificare. Domeniile sunt sortate după prioritate de sus în jos. |
Comutare domenii
Utilizați această procedură pentru a lega Cisco Directory Connector la un alt domeniu.
Înainte de a începe
-
Asigurați-vă că nu rulează nicio sarcină de sincronizare înainte de a comuta domeniile.
-
Pentru a evita erorile, instalați sau treceți la cea mai recentă versiune a Cisco Directory Connector. Trebuie să o descărcați din Control Hub.
| 1 |
Din Cisco Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni , apoi faceți clic pe Comutare domeniu. |
| 3 |
După citirea precauției, dacă înțelegeți impactul acestei modificări asupra implementării dvs. și încă sunteți sigur, faceți clic pe Da. Dacă comutați un domeniu, atunci sunteți deconectat de la conectorul curent Cisco Directory, alte domenii din conector nu sunt înregistrate și informațiile conectorului de pe computerul respectiv sunt șterse. |
| 4 |
Conectați-vă din nou la Cisco Directory Connector și restabiliți domeniul. |
Dezactivați sincronizarea directorului
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din fereastra de vizualizare a clientului din https://admin.webex.com, accesați , derulați la Sincronizare director, apoi alegeți una:
|
| 2 |
După ce citiți mesajul, faceți clic pe Dezactivare. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea atributelor Active Directory mapate anterior în cloud și sincronizate cu Webex. După ce eliminați asocierea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni, apoi faceți clic pe . |
| 3 |
Selectați asocierea pe care doriți să o eliminați din lista Nume atribute . |
| 4 |
În Domeniu de aplicare utilizator afectat, selectați una dintre următoarele opțiuni:
|
| 5 |
Faceți clic pe Se aplică. |
Gestionați fotografiile de profil
Utilizați Directory Connector pentru a actualiza fotografiile de profil de utilizator sau pentru a elimina fotografiile de profil de utilizator necompletate.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni, apoi faceți clic pe . |
| 3 |
Sub Acțiuni , selectați una dintre următoarele:
|
| 4 |
Faceți clic pe Se aplică. |
Dezinstalați și dezactivați Directory Connector
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați. Eliminați complet un Directory Connector pentru oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directorului.
-
Nu doriți să utilizați unul dintre mai mulți Directory Connector (disponibilitate ridicată).
-
Doriți să schimbați domeniul și să instalați un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru disponibilitate ridicată (HA) sau sincronizarea domeniilor multiple. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă de Directory Connector.
-
Salvați și închideți orice lucrări importante înainte de a dezinstala Directory Connector.
| 1 |
De pe computerul Windows, accesați Panoul de control, apoi faceți clic pe Programe și funcții. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Dezinstalare, apoi urmați instrucțiunile. Este posibil să fie necesar să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din fereastra de vizualizare a clientului din https://admin.webex.com, accesați , derulați la Sincronizare director, faceți clic pe Mai multe |
| 4 |
După ce citiți mesajul, faceți clic pe Dezactivare. Cu excepția cazului în care există un alt Directory Connector în implementare cu disponibilitate ridicată (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulare instrument de diagnosticare
Puteți utiliza instrumentul de diagnosticare integrat pentru a depana implementarea Directory Connector. Acest instrument este instalat începând cu Directory Connector 3.4.
Dacă sincronizarea nu a funcționat corect, este posibil să întâmpinați o eroare de configurare sau de rețea. Acest instrument testează conexiunea la LDAP, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. Dacă instrumentul returnează orice eroare, puteți trimite rezultatele jurnalului detaliat pentru asistență.
-
Pentru a rula teste pentru serviciile de domeniu Active Directory:
-
Pentru a rula teste pentru serviciile Active Directory Lightweight Directory:
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
Depanați problemele în Ciso Directory Connector
Depanare și remedieri pentru Directory Connector
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile utilizatorului, conectorul vă poate trimite un raport de e-mail care enumeră orice probleme legate de sincronizare. Consultați următoarele secțiuni pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalare
Directory Connector nu mai funcționează
Ați primit e-mailuri de alertă care vă notificau că Directory Connector nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Directory Connector să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați Directory Connector. Dacă nu este acolo, descărcați cea mai recentă versiune din Control Hub și instalați-o.
-
Deschideți Serviciu și localizați serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Început. Dacă serviciul este oprit, faceți clic dreapta și selectați Începeți pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la internet.
Eroare de reinstalare
Problemă—Dacă instalați imediat un nou conector după dezinstalarea celui vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă—În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Soluție—După un timp, încercați din nou instalarea.
Conectare
Directory Connector cade în timpul conectării SSO
Problemă
Directory Connector se poate bloca după ce introduceți o adresă de e-mail de pe o pagină de conectare SSO.
Soluţie
Încercați următoarele:
Efectuați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Group Policy Management (gpedit.msc).
-
Faceți clic dreapta pe un anumit OU sau domeniu și selectați Creați un GPO în acest domeniu și Asociați-l aici
-
Dați politicii un nume, apoi faceți clic dreapta și alegeți Editare.
Efectuați acești pași pentru a schimba politica la nivelul mașinii:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element registry.
-
Pentru Cale cheie, introduceți sau navigați la MAȘINĂ LOCALĂ__HKEY\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Dezactivare debugger scriptpentru valoarea și introduceținupentru datele valoare.Setările trebuie să corespundă acestei capturi de ecran:
Efectuați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element registry.
-
Pentru Key Path, introduceți sau navigați la UTILIZATORUL ACTUAL__HKEY\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Dezactivare debugger scriptpentru valoarea și introduceținupentru datele valoare.Setările trebuie să corespundă acestei capturi de ecran:
Modificările au efect după ce rulați gpupdate /force, computerul a repornit (pentru modificări ale aparatului) sau utilizatorul s-a conectat din nou (pentru modificări ale utilizatorului).
Cisco DirSync Service Connector nu a putut fi înscris
Problemă
Conectarea nu reușește și apare acest mesaj: „Cisco DirSync Service Connector nu a putut fi înregistrat”.
Soluţie
Sistemul Windows pe care este instalat Directory Connector trebuie să fie un membru al Active Directory.
Nu apare nicio pagină de conectare
Problemă
Ați deschis Directory Connector și pagina de conectare nu a apărut.
Soluţie
Încercați următorii pași:
-
În Internet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere, precum Chrome și Firefox.
-
Dacă Internet Explorer nu poate accesa linkul, dar alte browsere pot, bifați setările Internet Explorer și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați procedura Activați TLS în Internet Explorer .)
Apare mesajul de conectare
Problemă
Este afișat un mesaj care vă solicită să introduceți numele de utilizator și parola pentru a trece autentificarea.
Posibila cauza
Directory Connector completează silențios autentificarea de securitate NTLM cu contul de conectare. Dacă autentificarea nu reușește, apare un dialog pentru a solicita numele de utilizator și parola de autentificare.
Soluţie
Când vedeți fereastra de tip pop-up de conectare, trebuie să furnizați un cont valid cu autentificarea corectă pentru a transmite securitatea.
Nu s-a putut realiza conexiunea la serverul la distanță
Problemă
În timpul funcționării normale, apare mesajul de eroare: „Nu se poate realiza conexiunea la serverul la distanță.”
Posibila cauza
Este posibil să aveți probleme proxy care trebuie rezolvate.
Soluţie
Consultați Depanați problemele de conectare la contul de serviciu pentru mai multe informații despre depanare.
Nu se poate înregistra conectorul
Problemă
Veți vedea mesajul de eroare „Nu se poate înregistra conectorul. A survenit o excepţie generală."
Posibila cauza
În cele mai multe cazuri, problema este că Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluţie
Încercați următoarele:
-
Executați un prompt de comandă (cmd) și apoi introduceți ldp.exe.
-
Faceți clic pe , alegeți Legare ca conectat în prezent la utilizator, apoi faceți clic pe OK.
-
Faceți clic pe , introduceți DC=arbonneintl,DC=ad ca BaseDN, apoi faceți clic pe OK.
-
Dacă problema persistă, deschideți un caz cu asistența.
Sincronizare
Avatarurile nu sunt sincronizate
Problemă
Cisco Directory Connector a sincronizat datele AD ale utilizatorilor cu cloudul Webex. Dar nu s-a reușit sincronizarea datelor privind avatarul.
Posibila cauza
Dacă ați reutilizat un server de avatar existent și avatarurile utilizatorului au fost deja sincronizate, atunci memoria cache locală le capturează și evită retrimiterea pentru a economisi lățimea de bandă.
Soluţie
Ștergeți memoria cache locală urmând acești pași:
-
Accesați C:\Program Files (x86)\Cisco Systems\Cisco Directory Connector\Plugins\
-
Ștergeți DirSyncPluginAvatar.dll-cache.bin.
-
Rulați din nou sincronizarea avatarului din Cisco Directory Connector.
Conturi de e-mail ale utilizatorilor neconcordante
Problemă
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor neconcordante.
-
Dacă utilizatorii au încercat versiunea gratuită a Aplicației Webex, adresele lor de e-mail se află în organizația gratuită a consumatorilor.
-
Dacă adresele de e-mail ale utilizatorilor au fost vreodată sincronizate în altă organizație.
-
Dacă există adrese de e-mail ale utilizatorilor în mai multe domenii care aparțin organizației.
Soluţie
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatori:
-
Asigurați-vă că ați verificat domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația gratuită a consumatorilor. Consultați Revendicați utilizatorii în organizația dvs. (convertiți utilizatori) pentru mai multe informații.
-
Efectuați un test în Cisco Directory Connector și apoi reactivați sincronizarea directorului
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din sursele dvs. Active Directory.
Utilizator convertit marcat ca inactiv
Problemă
În mediul sincronizat cu directorul, ați convertit un utilizator gratuit (organizație de consumatori) în organizația Enterprise, dar utilizatorul convertit nu se poate conecta la Aplicația Webex.
Posibila cauza
Când utilizatorul gratuit este convertit în organizația Enterprise, utilizatorul este marcat ca stare inactivă timp de 30 de zile, ca măsură de conformitate cu securitatea. În această perioadă, utilizatorul nu se poate conecta la Aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizator nu se află în Active Directory.
Soluţie
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator în Active Directory local care corespunde contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la Aplicația Webex, iar contul nu va fi șters.
Sincronizarea incrementală nu reușește
Problemă
O sincronizare incrementală nu reușește.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Acceptați actualizări cu valori incrementale.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare asociat.
-
Valorile rezultate ale acelui atribut au fost actualizate de la ultima dată când s-a efectuat o sincronizare completă.
Soluţie
Windows Server 2008 R2 are o eroare care este legată de această problemă. Bug-ul este remediat în 2012 R2 și mai târziu. Vă recomandăm să faceți upgrade serverului dvs. Windows la cel puțin 2012 R2.
Valoare nevalidă pentru atribut
Problemă
Pentru [dn utilizator (nume diferențiat)], atributul [nume atribut] are următoarea valoare nevalidă [valoare atribut].
Posibila cauza
Pentru CN=b,OU=angajați,OU=C utilizatori,DC=c,DC=com, atributul [numărul de telefon] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluţie
Un atribut pentru acest utilizator nu are o valoare validă. Fixați-i valoarea conform descrierii din mesajul de avertizare. Apoi efectuați o altă sincronizare.
Utilizatori care corespund de șters
Problemă
Utilizatorii care corespund sunt marcați pentru ștergere.
Atunci când efectuați o sincronizare de test pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Cu toate acestea, utilizatorul este marcat ca un obiect care urmează să fie șters.
Soluţie
Alegeți o soluție adecvată:
-
Dacă este ok să ștergeți utilizatorul și să restabiliți licențele după aceea, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul din AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți un caz cu asistență.
Lipsește atributul
Problemă
Atributul necesar [attribute_name] la adăugarea intrării locale [dn utilizator (nume diferențiat)]. Intrarea nu este creată în Control Hub decât după ce toate atributele necesare au o valoare.
Posibila cauza
Adresa de e-mail necesară pentru atribut lipsește. La adăugarea intrării locale [CN=Utilizator de vânzări,OU=Ingineri,OU=K,DC=k,DC=local], intrarea nu este creată în Control Hub decât după ce toate atributele necesare au o valoare.
Soluţie
Unul dintre atributele necesare lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru utilizatorul respectiv.
Grupul imbricat nu se va sincroniza
Problemă
Utilizatorii dintr-un grup Active Directory imbricat nu sunt sincronizați corect în cloud.
Posibila cauza
Se utilizează un filtru care include atât grupul copil, cât și grupul părinte, care nu este acceptat. De exemplu: (membru al=CN=testgroup1,CN=utilizatori,DC=rktest2008,DC=org)
Soluţie
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: |(member of=CN=testSubGroup,CN=utilizatori,DC=rktest2008,DC=org)(member of=CN=testSubGroup,CN=utilizatori,DC=rktest2008,DC=org)
Conflict la denumirea utilizatorului
Problemă
Există un conflict de denumire pentru [dn utilizator] pentru un obiect de intrare în cloud existent cu numele: [adresa de e-mail a utilizatorului] și tipul de utilizator [user_type].
Posibila cauza
Există deja în Control Hub un utilizator cu această adresă de e-mail.
Soluţie
Creați un utilizator în Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Control Hub
Lista de utilizatori lipsește în Control Hub
Problemă
Dacă aveți o organizație Webex cu mai mult de 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluţie
Puteți utiliza funcția de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utilizatori, faceți clic pe căutare, apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se vor sincroniza în Control Hub
Problemă
Utilizatorii dintr-un grup director nu se vor sincroniza corect în Control Hub.
Posibila cauza
Grupul nu este etichetat ca isCriticalSystemObject în Active Directory.
Soluţie
Asigurați-vă că atributul isCriticalSystemObject este setat la valoarea TRUE în Active Directory.
Activați soluționarea problemelor pentru Directory Connector
Puteți activa depanarea pentru a ajuta la diagnosticarea oricăror erori pe care le întâmpinați în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt: \Cisco Systems\Cisco Systems\Cisco Directory Connector\Logs
| 1 |
Rulați fișierul |
| 2 |
Reporniți serviciul. Consultați Cum să începeți serviciile pentru îndrumare. |
| 3 |
În Directory Connector, faceți clic pe Dashboard. |
| 4 |
Accesați Acțiuni , apoi faceți clic pe Utilități > Soluționarea problemelor. |
| 5 |
Când soluționarea problemelor este activată, repetați acțiunile care au cauzat o eroare; aceasta capturează datele de trafic, astfel încât să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: dacă fișierul este necompletat, asigurați-vă că contul are privilegii de acces la AD DS sau AD LDS. Folderul jurnal salvează fișiere numai pentru ultimele 3 zile. Conținutul din fișierele jurnal este în concordanță cu ieșirea din jurnal a evenimentului în sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal la asistență pentru asistență. |
| 8 |
Dezactivați funcția de soluționare a problemelor atunci când ați terminat. |
Lansați vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Se afișează un rezumat al evenimentelor administrative și jurnalelor de erori.
| 1 |
Din Directory Connector, accesați Dashboard, apoi faceți clic pe . Caseta de dialog Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorii. |
| 2 |
Din Vizualizator evenimente, accesați .
|
| 3 |
În secțiunea Acțiuni, faceți clic pe Salvați toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier de evenimente (*.evtx) sau alt format, cum ar fi XML sau csv. |
Ce este de făcut în continuare
Dacă trebuie să deschideți un caz, contactați asistența, descrieți problema cu conectorul, apoi anexați fișierul Events la cazul dvs.
Jurnalele evenimentului captează acțiunile utilizatorului. Pentru ajutor la gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați comutat furnizorii de conectare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la Cisco Directory Connector:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browserul dvs.
| 1 |
Deschideți Internet Explorer, apoi alegeți Instrumente. Acum bifați casetele pentru versiunea TLS/SSL pe care doriți să o activați Faceți clic pe OK Închideți browserul și deschideți-l din nou |
| 2 |
Faceți clic pe Opțiuni Internet , accesați Avansate , defilați la Securitate. |
| 3 |
Bifați casetele de selectare Utilizare TLS 1.1 și Utilizare TLS 1.2 , apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să fie implementate. |
Soluționați problemele de conectare la contul de serviciu
Dacă nu vă puteți conecta la Cisco Directory Connector sau nu puteți rula o sincronizare, utilizați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încercați să vizitați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul dvs. web. |
| 2 |
Alegeți una, în funcție de rezultate:
|
| 3 |
Cel puțin, asigurați-vă că contul configurat pentru serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegii care îi permite să acceseze datele de avatar și datele AD. În mod implicit, serviciul utilizează acreditările de conectare și autentificarea contului Windows. |
Verificați modul SafeDllSearchMode în registrul Windows
Modul de căutare a bibliotecii de legături dinamice sigure (DLL) este setat implicit în registrul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod a fost cumva dezactivat, un atacator ar putea plasa un DLL rău intenționat (același nume ca un fișier DLL de referință care se află în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica de două ori setările de registry.
Înainte de a începe
Modificările aduse registrului Windows trebuie făcute cu extremă prudență. Vă recomandăm să faceți o copie de siguranță a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Rulare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL MACHINE_\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Comanda de căutare a bibliotecii de linkuri dinamice.
Prezentare generală a Cisco Directory Connector
Prezentare generală conector director
Directory Connector este o aplicație locală pentru sincronizarea identității în cloud. Descărcați software-ul conectorului din Control Hub și instalați-l pe computerul local.
Cu Directory Connector, vă puteți păstra conturile de utilizator și datele în Active Directory, astfel încât Active Directory să devină singura sursă de adevăr. Atunci când efectuați o schimbare local, aceasta este reprodusă în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile din tabel:
| Funcție | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Panoul furnizează un program de sincronizare, un rezumat și starea sincronizării, precum și starea Directory Connector. Puteți vizualiza tabloul de bord oricând vă conectați. |
| Testați înainte de a efectua sincronizarea cu cloud | Efectuați o testare a modificărilor în director înainte ca acestea să fie implementate în cloud. Apoi rulați un raport pentru a vedea că modificările pe care doriți să le efectuați sunt cele așteptate. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau pur și simplu sincronizați modificările incrementale pentru a economisi energia de procesare și a scurta timpul de sincronizare. |
|
Sincronizați mai multe domenii (o singură pădure sau mai multe păduri) |
Directory Connector acceptă mai multe domenii, fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe domenii Active Directory, puteți instala un Directory Connector pentru fiecare domeniu, legați fiecare domeniu de organizația dvs. și apoi sincronizați fiecare bază de utilizatori în Webex. Control Hub reflectă starea prin afișarea stării sincronizării pentru mai mulți Directory Connector, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un Directory Connector într-o implementare de înaltă disponibilitate. |
| Sincronizare programată | Setați un program de sincronizare în funcție de zi, oră și minut. |
| Light Directory Access Protocol (LDAP) filtre | Definiți criteriile de căutare LDAP și asigurați importuri eficiente. |
| Maparea atributelor Active Directory | Mapați atributele Microsoft Active Directory la atributele cloud Webex corespunzătoare. Puteți mapa atributele care sunt relevante pentru configurația dvs. Active Directory și, de asemenea, puteți defini atribute personalizate pe care să le mapați cu cloud. Atributele din locație formează diverse date în cloud, cum ar fi informații despre contul de utilizator, numere de telefon în Webex Teams, adrese SIP ale resurselor sălii și alte date ale cardului de contact al utilizatorului (funcția, departamentul, managerul etc.). |
|
Director corporativ pentru resurse de sală locale și utilizatori Cisco Webex Calling (PSTN cloud) și contacte Enterprise fără licențiere Webex |
Dacă o parte a organizației dvs. utilizează PSTN în cloud Cisco Webex Calling pentru serviciul de apelare sau dacă aveți dispozitive de cameră locale, această caracteristică le permite utilizatorilor să caute în directorul contactelor de întreprindere din telefoanele lor Cisco Webex Calling (PSTN cloud) sau din resursele sălii.
|
| Vizualizator eveniment | Utilizați vizualizatorul de evenimente pentru a determina dacă au apărut probleme cu sincronizarea. |
| Instrument de diagnosticare și soluționarea problemelor | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana instalarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect, este posibil să întâmpinați o eroare de configurare sau de rețea. Acest instrument testează conexiunea la Active Directory, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. După ce activați depanarea în Directory Connector, jurnalele sunt scrise care pot fi trimise către asistența tehnică. |
| Upgrade automat | După ce instalați Directory Connector, vi se trimite o notificare ori de câte ori este disponibilă o nouă versiune a software-ului. Puteți configura upgrade-uri automate, astfel încât să fiți întotdeauna la cea mai recentă versiune a software-ului atunci când este lansată o nouă versiune. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o copie de rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se defectează. |
Directory Connector este împărțit în trei zone:
-
Control Hub este interfața unică care vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatori, alocați licențe, descărcați Directory Connector și configurați conectarea unică (SSO) dacă doriți ca utilizatorii să se autentifice prin furnizorul lor de identitate de întreprindere și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare Directory Connector este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe domenii Active Directory, puteți instala o clipă a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Folosind software-ul, puteți rula o sincronizare pentru a aduce conturile de utilizator Active Directory în Webex, pentru a vizualiza și monitoriza starea sincronizării și pentru a configura serviciile Directory Connector.
-
Serviciul de sincronizare a directorului solicită Active Directory să preia utilizatorii și grupurile de sincronizat cu serviciul connector și cu Directory Connector.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Pregătiți mediul dvs. pentru Directory Connector
Cerințe pentru Directory Connector
Cerințe pentru Windows și Active Directory
Puteți instala Directory Connector pe aceste servere Windows acceptate:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă legată de modulele cookie, vă recomandăm să faceți upgrade controlerului de domeniu la o versiune care conține remedierea—Windows Server 2012 R2 sau 2016.
Directory Connector este acceptat cu următoarele servicii Active Directory:
-
Active Directory 2016
(Directory Connector este acceptat atunci când utilizați cea mai recentă versiune a Active Directory pe Windows Server 2019)
-
Active Directory 2012
-
Active Directory 2008 R2
-
Active Directory 2008
Rețineți următoarele cerințe suplimentare:
-
Directory Connector necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (obligatoriu pentru aplicația Directory Connector. Dacă întâmpinați probleme, utilizați instrucțiunile din Activați .NET Framework 3.5 utilizând Expertul de adăugare roluri și funcții.)
-
.NET Framework v.4.5 (obligatoriu pentru TLS1.2)
-
-
Este necesar nivelul funcțional forestier Active Directory 2 (Windows Server 2003) sau superior. (Consultați Ce sunt nivelurile funcționale Active Directory? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu aceste cerințe hardware minime:
-
8 GB de RAM
-
50 GB de spațiu de stocare
-
Nu există un minim pentru CPU
Cerințe de rețea
Dacă rețeaua este în spatele unui firewall, asigurați-vă că sistemul are acces HTTPS (port 443) la internet.
Cerințe organizație Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o perioadă de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator ale Aplicației Webex să fie Active înainte ca aceștia să se conecteze pentru prima dată, vă recomandăm să procedați astfel:
-
Adăugați, verificați și revendicați opțional domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Efectuați integrarea single sign-on (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Eliminați invitațiile automate prin e-mail, astfel încât utilizatorii noi să nu primească invitația automată prin e-mail și să puteți desfășura propria campanie de e-mailuri. (Această funcție necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stările și acțiunile utilizatorilor în Control Hub.
Cerințe de instalare
-
Pentru un mediu de domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați un Directory Connector pentru fiecare domeniu Active Directory. Dacă doriți să sincronizați un domeniu nou (B), menținând în același timp datele sincronizate ale utilizatorului pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows acceptat separat pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru conectarea la conector, nu avem nevoie de un cont administrativ în Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
Acest utilizator local trebuie să aibă privilegii pe dispozitivul Windows respectiv pentru a se conecta la controlerul de domeniu și a citi obiectele de utilizator din Active Directory. Contul de conectare la sistem trebuie să fie un administrator de computer cu privilegii de a instala software pe sistemul local. (Aceste informații se aplică, de asemenea, conectării la o mașină virtuală.)
-
În timp ce vă conectați la conector, contul de conectare trebuie să fie același cu contul de administrator complet pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesa Active Directory. Cu toate acestea, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesa Active Directory. (Aceste informații se aplică, de asemenea, conectării la o mașină virtuală.)
-
Asigurați-vă că modul de căutare a bibliotecii de legături dinamice Windows Safe (DLL) este activat utilizând această procedură: Verificați SafeDllSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii într-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain Service/Active Directory Lightweight Directory Services (AD DS/AD LDS) pe mașini separate.
Cerințe multiple de domeniu
Înainte de a urmări sarcinile din Fluxul de activități de implementare Cisco Directory Connector, rețineți următoarele cerințe și recomandări dacă aveți de gând să sincronizați în cloud informațiile Active Directory din mai multe domenii:
-
Este necesară o instanță separată de Directory Connector pentru fiecare domeniu.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugați, verificați și revendicați domenii.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru a vă muta organizația pe o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile privind resursele sălii împreună cu conturile de utilizator. (Consultați Sincronizați informațiile sălii locale cu Webex Cloud.)
Recomandări Active Directory Group pentru atribuirea automată a licenței
Grupurile Active Directory sunt utilizate pentru a colecta conturi de utilizator, conturi de calculator și alte grupuri în unități gestionabile. Lucrul cu grupuri, nu cu utilizatori individuali, ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri în Active Directory:
-
Grupuri de distribuție—Utilizat pentru a crea liste de distribuție prin e-mail.
-
Grupuri de securitate—Utilizate pentru a atribui permisiuni resurselor partajate.
Luați în considerare următoarele linii directoare atunci când creați grupuri în Active Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi vânzări, marketing, manageri, contabili, licențiere Webex etc.).
-
Utilizați convenții standard de denumire în întreaga organizație pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail etc. De exemplu, numele grupului „GSG_Webex_Licensing_EMEAR” se referă la un grup de securitate globală pentru utilizatorii EMEAR care acordă licențe Webex.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi prin geografie sau ierarhie managerială. Utilizați descrierile grupurilor pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupurile nou configurate, definiți șablonul grupului de licențe automate în Control Hub pentru grupurile respective. Consultați Configurați șablonul de atribuire automată a licenței pentru mai multe informații.
Redimensionare informații
Directory Connector funcționează ca o punte între Active Directory local și cloudul Webex. Ca atare, conectorul nu are o limită superioară a numărului de obiecte Active Directory care pot fi sincronizate în cloud. Orice limite privind obiectele din directorul local sunt legate de versiunea și specificațiile specifice ale mediului Active Directory care este sincronizat cu cloud, nu cu conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de obiecte Active Directory. (O operațiune de sincronizare cu 5000 de utilizatori nu va dura mai mult de 50000.)
-
Viteza și lățimea de bandă a rețelei.
-
Volumul de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50000 de utilizatori, vă recomandăm insistent să utilizați un al doilea conector pentru reluarea în caz de nereușită și redundanță.
Deoarece sunt implicați mai mulți factori de sincronizare și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem furniza valori de timp specifice pentru cât timp va dura o sincronizare a obiectului.
Verificați modul SafeDllSearchMode în registrul Windows
Modul de căutare a bibliotecii de legături dinamice sigure (DLL) este setat implicit în registrul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod a fost cumva dezactivat, un atacator ar putea plasa un DLL rău intenționat (același nume ca un fișier DLL de referință care se află în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica de două ori setările de registry.
Înainte de a începe
Modificările aduse registrului Windows trebuie făcute cu extremă prudență. Vă recomandăm să faceți o copie de siguranță a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Rulare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL MACHINE_\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Comanda de căutare a bibliotecii de linkuri dinamice.
Integrare proxy web
Integrare proxy web
Dacă autentificarea proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația utilizează un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează utilizatorii.
Puteți lua una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy web)
-
Proxy web explicit printr-un fișier .pac (conectorul moștenește setările proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără modificări
Utilizați un Proxy Web Prin Browser
Puteți configura Directory Connector să utilizeze un proxy web prin Internet Explorer.
Dacă serviciul Cisco DirSync rulează dintr-un cont diferit de utilizatorul conectat în prezent, trebuie să vă conectați și cu acest cont și să configurați proxy-ul web.
| 1 |
Din Internet Explorer, accesați Opțiuni internet, faceți clic pe Conexiuni , apoi alegețiSetări LAN. |
| 2 |
Indicați instanța Windows în care este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea prin proxy, adăugați aceste URL-uri la lista de permisiuni:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste URL-uri la o listă de permisiuni pentru a ocoli complet proxy-ul web, asigurați-vă că tabelul ACL al firewallului este actualizat pentru a permite gazdei conectorului să acceseze direct URL-urile. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste URL-uri la lista dvs. de permisiuni:
Pentru mai multe informații, consultați acest articol despre domeniile și URL-urile care trebuie accesate pentru serviciile Webex. |
Configurați proxy-ul web utilizând un fișier PAC
Puteți configura un browser client pentru a utiliza un fișier .pac. Acest fișier furnizează adresa proxy web și informații despre porturi. Directory Connector moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să conecteze și să sincronizeze cu succes informațiile utilizatorului la cloudconnector.webex.com, asigurați-vă că autentificarea prin proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea prin proxy, adăugați aceste URL-uri la lista de permisiuni:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste URL-uri la o listă de permisiuni pentru a ocoli complet proxy-ul web, asigurați-vă că tabelul ACL al firewallului este actualizat pentru a permite gazdei conectorului să acceseze direct URL-urile. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste URL-uri la lista dvs. de permisiuni:
Pentru mai multe informații, consultați acest articol despre domeniile și URL-urile care trebuie accesate pentru serviciile Webex. |
Proxy NTLM
Directory Connector acceptă NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Proiectare NTLM
În cele mai multe cazuri, un utilizator dorește să acceseze alte resurse ale stației de lucru prin intermediul unui PC client, ceea ce poate fi dificil de realizat într-un mod sigur.
În general, designul tehnic al NTLM se bazează pe un mecanism de Provocare
și Răspuns
:
-
Un utilizator se conectează la un PC client prin intermediul unui cont Windows și a unei parole. Parola nu este niciodată salvată local. În locul unei parole text simplu, o valoare hash a parolei este stocată local. Atunci când un utilizator se conectează prin parolă la client, sistemul de operare Windows compară valoarea hash stocată și valoarea hash din parola de intrare. Dacă ambele sunt identice, autentificarea trece.
Atunci când utilizatorul dorește să acceseze orice resursă de pe un alt server, clientul trimite o solicitare către server cu numele contului în text simplu.
-
Când serverul primește solicitarea, serverul generează o cheie aleatorie de 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită înapoi la client, provocarea este stocată pe server. Apoi serverul trimite provocarea clientului în text simplu.
-
De îndată ce clientul primește contestația trimisă de la server, clientul criptează contestația cu valoarea hash menționată la pasul 1. După criptare, valoarea este trimisă înapoi la server.
-
Când serverul primește valoarea criptată de la client, serverul o trimite controlerului de domeniu pentru verificare. Solicitarea include: numele contului, provocarea criptată trimisă de client și provocarea simplă inițială.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta pe provocarea inițială. Controlerul doman poate apoi compara cu valoarea hash primită și cu valoarea hash criptată. Dacă acestea coincid, verificarea este reușită.
Windows are autentificarea de securitate încorporată în sistemul de operare, facilitând astfel autentificarea de securitate pentru aplicații. Drept urmare, nu este necesar să finalizați configurarea ulterioară.
Configurați proxy-ul transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează solicitările http (port 80/port 443) și nu este necesară nicio configurație din partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să se poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul a reușit – veți vedea o fereastră pop-up de autentificare preconizată a browserului atunci când porniți conectorul. |
Setare autentificare proxy
Adăugați URL-ul cloudconnector.webex.com la lista de permisiuni creând o listă de control al accesului.
Pe serverul firewall de întreprindere:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control al accesului pentru a o aplica gazdei conectorului și specificați De exemplu: access-list 2000 acl-inside permis extins TCP [IP al conectorului] cloudconnector.webex.com eq https |
| 4 |
Aplicați acest ACL la interfața firewall corespunzătoare, care se aplică numai pentru această gazdă de conector unic. |
| 5 |
Asigurați-vă că restul gazdelor din întreprinderea dvs. trebuie să utilizeze în continuare proxy-ul web, configurând declarația de respingere implicită corespunzătoare. |
Implementați Directory Connector
Flux de activități de implementare Cisco Directory Connector
Înainte de a începe
| 1 |
Control Hub afișează inițial sincronizarea directorului ca dezactivată. Pentru a activa sincronizarea directorului pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă. Pentru o nouă instalare a Directory Connector, accesați întotdeauna Control Hub ( https://admin.webex.com) pentru a obține cea mai recentă versiune a software-ului, astfel încât să utilizați cele mai recente funcții și remedieri ale erorilor. După ce instalați software-ul, upgrade-urile sunt raportate prin intermediul software-ului și instalați-le automat atunci când sunt disponibile. |
| 2 |
Conectați-vă La Directory Connector Conectați-vă cu datele de autentificare ale administratorului Webex și efectuați configurarea inițială. |
| 3 |
Este întotdeauna important să mențineți software-ul Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să utilizați această procedură pentru a permite instalarea silențioasă a upgrade-urilor automate ale software-ului, atunci când acestea sunt disponibile. |
| 4 |
Alegeți obiectele Active Directory de sincronizat În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte critice de sistem pentru un domeniu. Pentru mai mult control asupra obiectelor sincronizate, puteți selecta anumiți utilizatori pentru a sincroniza și specifica filtrele LDAP utilizând pagina Selectare obiect din Directory Connector. |
| 5 |
Mapați atributele utilizatorului Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid. |
| 6 |
Sincronizați avatarurile directorului utilizând una dintre următoarele proceduri:
Puteți sincroniza avatarurile utilizatorilor dvs. în cloud, astfel încât avatarul fiecărui utilizator să apară atunci când se conectează la aplicație. Puteți sincroniza avatarurile dintr-un atribut Active Directory sau dintr-un server de resurse. |
| 7 |
Sincronizați informațiile despre sala locală cu Webex Cloud Utilizați această procedură pentru a sincroniza informațiile sălii locale din Active Directory în cloudul Webex. După ce sincronizați informațiile camerei, dispozitivele de cameră locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud, cum ar fi un dispozitiv Webex Room sau Cisco Webex Board |
| 8 |
Pentru a Configura Utilizatorii Din Active Directory În Control Hub, efectuați acești pași:
Urmați această secvență pentru a configura utilizatori Active Directory pentru conturile Aplicației Webex. Puteți configura utilizatori dintr-o implementare Active Directory mai multe domenii pentru Directory Connector 3.0 și versiunile ulterioare. În timpul procesului de integrare a utilizatorilor din diferite domenii, trebuie să decideți dacă doriți să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloudul Webex - de exemplu, conturi de testare dintr-o perioadă de încercare. Scopul este de a obține o potrivire exactă între Active Directories și cloudul Webex. |
Instalare Conector Directory
Control Hub afișează inițial sincronizarea directorului ca dezactivată. Pentru a activa sincronizarea directorului pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă.
Trebuie să instalați un conector pentru fiecare domeniu Active Directory pe care doriți să îl sincronizați. O singură instanță Directory Connector poate servi un singur domeniu. Consultați următoarea diagramă pentru a înțelege fluxul pentru sincronizarea domeniilor multiple:
Înainte de a începe
Dacă vă autentificați printr-un server proxy, asigurați-vă că aveți datele de autentificare proxy:
-
Pentru autentificarea de bază a proxy-ului, veți introduce numele de utilizator și parola după ce instalați o instanță a conectorului. Configurația proxy Internet Explorer este necesară și pentru autentificarea de bază; consultați Utilizarea unui Proxy Web Prin Browser
-
În cazul NTLM proxy, este posibil să vedeți o eroare atunci când deschideți conectorul pentru prima dată. Consultați Utilizarea unui Proxy Web Prin Browser.
| 1 |
În Control Hub, accesați și alegeți Înainte. |
| 2 |
Faceți clic pe linkul Descărcare și instalare pentru a salva cea mai recentă versiune a fișierului .zip de instalare a conectorului pe serverul VMware sau Windows. Puteți obține fișierul .zip direct din acest link, dar trebuie să aveți acces administrativ complet la o organizație Control Hub pentru ca acest software să funcționeze. Pentru o nouă instalare, obțineți cea mai recentă versiune a software-ului, astfel încât să utilizați cele mai recente funcții și remedieri ale erorilor. După ce instalați software-ul, upgrade-urile sunt raportate prin intermediul software-ului și instalați-le automat atunci când sunt disponibile. |
| 3 |
Pe serverul VMware sau Windows, dezarhivați și rulați fișierul .msi în folderul de configurare pentru a lansa expertul de configurare. |
| 4 |
Faceți clic pe Înainte, bifați caseta pentru a accepta acordul de licență, apoi faceți clic pe Înainte până când vedeți ecranul tipului de cont. |
| 5 |
Alegeți tipul de cont de servicii pe care doriți să îl utilizați și efectuați instalarea utilizând un cont de administrator:
Pentru a evita erorile, asigurați-vă că sunt implementate următoarele privilegii:
|
| 6 |
Faceți clic pe Instalați. După ce se execută testul de rețea și, dacă vi se solicită, introduceți acreditările de bază pentru proxy, faceți clic pe OK, apoi faceți clic pe Finalizare. |
Ce este de făcut în continuare
Vă recomandăm să reporniți serverul după instalare. Raportul testului nu poate afișa rezultatul corect atunci când datele nu au fost lansate. În timp ce reporniți mașina, toate datele sunt reîmprospătate pentru a afișa un rezultat exact în raport.
Conectați-vă La Directory Connector
Înainte de a începe
Asigurați-vă că aveți datele de autentificare proxy.
-
Pentru autentificarea de bază pentru proxy, veți introduce numele de utilizator și parola după ce deschideți conectorul pentru prima dată.
-
Pentru NTLM proxy, deschideți Internet Explorer, faceți clic pe pictograma roată dințată, accesați Opțiuni internet > Conexiuni > Setări LAN, asigurați-vă că informațiile despre serverul proxy sunt adăugate, apoi faceți clic pe OK. Consultați Utilizarea unui Proxy Web Prin Browser.
| 1 |
Deschideți conectorul și apoi adăugați |
| 2 |
Dacă vi se solicită, conectați-vă cu acreditările de autentificare proxy, apoi conectați-vă la Webex cu contul dvs. de administrator și faceți clic pe Înainte. |
| 3 |
Confirmați organizația și domeniul dvs.
|
| 4 |
După ce apare ecranul Confirmare organizație, faceți clic pe Confirmare. Dacă ați legat deja AD DS/AD LDS, apare ecranul Confirmare organizație. |
| 5 |
Faceți clic pe Confirmare. |
| 6 |
Alegeți unul, în funcție de numărul de domenii Active Directory pe care doriți să le conectați la Directory Connector:
|
Ce este de făcut în continuare
După ce vă conectați, vi se solicită să efectuați o sincronizare test.
Tablou de bord pentru conectorul directorului
Când vă conectați pentru prima dată la Directory Connector, apare dashboardul. Aici puteți vizualiza un rezumat al tuturor activităților de sincronizare, vizualiza statisticile în cloud, efectua o sincronizare de test, inițiați o sincronizare completă sau incrementală și lansați vizualizarea evenimentului pentru a vedea informațiile de eroare.
Dacă sesiunea expiră, conectați-vă din nou.
Puteți rula cu ușurință aceste activități din bara de instrumente Acțiuni sau din meniul Acțiuni.
|
Componentă |
Descriere |
|---|---|
|
Sincronizare curentă |
Afișează informațiile de stare despre sincronizare în curs de desfășurare. Când nu se rulează nicio sincronizare, afișajul stării este inactiv. |
|
Sincronizare următoare |
Afișează următoarele sincronizări complete și incrementale programate. Dacă nu este setată nicio programare, se afișează opțiunea Neprogramată. |
|
Ultima sincronizare |
Afișează starea ultimelor două sincronizări efectuate. |
|
Stare sincronizare curentă |
Afișează starea generală a sincronizării. |
|
Conectori |
Afișează conectorii actuali locali disponibili pentru Cloud. |
|
Statistici în cloud |
Afișează starea generală a sincronizării. |
|
Program de sincronizare |
Afișează programul de sincronizare pentru sincronizare incrementală și completă. |
|
Rezumat configurație |
Afișează setările pe care le-ați modificat în configurație. De exemplu, rezumatul poate include următoarele:
|
| Acțiune | Descriere |
|---|---|
| Începeți sincronizarea incrementală |
Inițiați manual o sincronizare incrementală Această acțiune este dezactivată când întrerupeți sau dezactivați sincronizarea, dacă nu a fost finalizată o sincronizare completă sau dacă o sincronizare este în curs. |
|
Sincronizați testul |
Efectuați o sincronizare de test. |
|
Lansați vizualizatorul de evenimente |
Lansați Vizualizatorul de evenimente Microsoft. |
|
Actualizare |
Reîmprospătați tabloul de bord Cisco Directory Connector |
|
Acțiune |
Descriere |
|---|---|
| Sincronizați acum |
Inițiați instantaneu o sincronizare completă. |
|
Mod sincronizare |
Selectați fie modul de sincronizare incrementală, fie modul complet. |
|
Resetați secretul conectorului |
Stabiliți o conversație între Cisco Directory Connector și serviciul conector. Selectarea acestei acțiuni va reseta secretul din cloud și apoi va salva secretul la nivel local. |
|
Sesiune de testare |
Efectuați un test al procesului de sincronizare. Trebuie să efectuați un test înainte de a efectua o sincronizare completă. |
|
Soluționarea problemelor |
Activați/dezactivați soluționarea problemelor. |
|
Actualizare |
Reîmprospătați ecranul principal Cisco Directory Connector. |
|
Ieșiți |
Ieșiți din Cisco Directory Connector. |
|
Combinație de taste |
Acțiune |
|---|---|
|
Alt +A |
Afișați meniul Acțiuni |
|
|
Sincronizați acum |
|
|
Resetați secretul conectorului |
|
|
Test de performanță |
|
|
Sincronizare incrementală |
|
|
Sincronizare completă |
|
|
Afișați meniulAjutor |
|
|
Ajutor |
|
|
Despre |
|
|
FAQ |
Setare upgrade-uri automate
| 1 |
Din Directory Connector, accesați Upgrade automat la noua versiune Cisco Directory Connector. |
| 2 |
Faceți clic pe Aplicați pentru a salva modificările. |
Noile versiuni ale conectorului sunt instalate automat atunci când sunt disponibile.
Puteți gestiona manual upgrade-urile, dacă preferați. Consultați Faceți upgrade la cea mai recentă versiune de software pentru mai multe informații.
Alegeți obiectele Active Directory de sincronizat
În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte critice de sistem pentru un domeniu. Pentru mai mult control asupra obiectelor sincronizate, puteți selecta anumiți utilizatori pentru a sincroniza și specifica filtrele LDAP utilizând pagina Selectare obiect din Directory Connector.
Grupuri pentru alocarea automată a licenței
Control Hub vă permite să gestionați alocările de licențe pe bază de grup. Puteți crea șabloane de licență și le puteți mapa la grupuri Active Directory pe care le sincronizați în cloud. În momentul creării utilizatorului, Webex verifică statutul de utilizator și sincronizarea șablonului de licență automată pentru acel utilizator nou.
Vă recomandăm să utilizați un filtru LDAP pentru a sincroniza numai grupurile relevante în cloud. De exemplu, puteți seta filtrul la:
(&(cn=Exemplu)(objectclass=Grup))*
Acest filtru sincronizează toate grupurile din DN-ul de bază unde numele începe cu Exemplu. Utilizatorilor care nu sunt alocați unor grupuri li se atribuie licențe din șablonul de licență automat implicit pe care l-ați configurat în Control Hub.
Grupuri pentru implementări de securitate a datelor hibride
În Directory Connector, trebuie să bifați Grupuri dacă utilizați Securitatea datelor hibride pentru a configura un grup de încercare pentru utilizatorii pilot. Consultați Ghidul de implementare pentru securitatea datelor hibride pentru îndrumări. Această setare Directory Connector nu afectează sincronizarea altor utilizatori în cloud.
Înainte de a începe
Recomandări Active Directory Group pentru atribuirea automată a licenței
| 1 |
Din Directory Connector, accesați Configurare , apoi faceți clic pe Selecție obiect. |
| 2 |
În secțiunea Tip obiect, bifați Utilizatori și luați în considerare limitarea numărului de containere care pot fi căutate pentru utilizatori. Dacă doriți să sincronizați doar utilizatorii dintr-un anumit grup, de exemplu, trebuie să introduceți un filtru LDAP în câmpul Filtre LDAP utilizatori. Dacă doriți să sincronizați utilizatorii care se află în grupul Manager de exemple, utilizați un filtru precum acesta:
|
| 3 |
Bifați Identificați sala pentru a separa datele sălii de datele utilizatorului. Faceți clic pe Personalizare dacă doriți să configurați atribute suplimentare pentru a identifica datele utilizatorului ca date ale sălii. Utilizați această setare dacă doriți să sincronizați informațiile sălii locale din Active Directory în cloudul Webex. După ce sincronizați informațiile camerei, dispozitivele de cameră locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud. Pentru mai multe informații, consultați Sincronizați informațiile sălii locale în Webex Cloud. |
| 4 |
Bifați Grupuri dacă doriți să sincronizați grupurile de utilizatori Active Directory în cloud. Nu adăugați un filtru LDAP de sincronizare a utilizatorului în câmpul Grupuri. Ar trebui să utilizați numai câmpul Grupuri pentru a sincroniza datele grupului în cloud. În mod implicit, grupurile nu sunt sincronizate pentru clienții noi. Trebuie să activați sincronizarea grupului. De asemenea, trebuie să sincronizați grupurile de securitate. |
| 5 |
Bifați Contacte dacă doriți să sincronizați informațiile de contact ale utilizatorilor în cloud. Directory Connector gestionează numai contactele sincronizate de conector. Dacă există deja contacte în Control Hub, sincronizarea nu șterge contactele. Dacă contactele sunt eliminate din domeniul de sincronizare, informațiile de contact ale utilizatorilor vor fi, de asemenea, eliminate din Control Hub. |
| 6 |
Configurați filtrele LDAP. Puteți adăuga filtre extinse furnizând un filtru LDAP valid. Consultați acest articol pentru mai multe informații despre configurarea filtrelor LDAP. |
| 7 |
Specificați DN-urile locale de sincronizat făcând clic pe Selectați pentru a vedea structura arborescentă a Active Directory. De aici, puteți selecta sau deselecta pe ce containere să căutați. |
| 8 |
Verificați dacă obiectele pe care doriți să le adăugați pentru această configurație și faceți clic pe Selectare. Puteți selecta containere individuale sau părinte pentru a fi utilizate pentru sincronizare. Selectați un container părinte pentru a activa toate containerele secundare. Dacă selectați un recipient pentru copii, recipientul părinte afișează o bifă gri care indică faptul că un copil a fost bifat. Apoi puteți face clic pe Selectați pentru a accepta containerele Active Directory pe care le-ați bifat. Dacă organizația dvs. plasează toți utilizatorii și grupurile în containerul Utilizatori, nu trebuie să căutați alte containere. Dacă organizația dvs. este împărțită în unități organizaționale, asigurați-vă că selectați OU. |
| 9 |
Faceți clic pe Aplicați. Alegeți o opțiune:
Pentru informații despre rulările dry run, consultați Efectuarea unei sincronizări dry run cu utilizatorii dvs. Active Directory. Pentru sincronizarea grupului, trebuie să efectuați o sincronizare completă: Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud. |
Mapați atributele utilizatorului
Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid, un identificator unic pentru fiecare cont de utilizator din serviciul de identitate în cloud.
Puteți alege ce atribut Active Directory să mapați în cloud—de exemplu, puteți să mapați prenumeleNumele de familie în Active Directory sau o expresie de atribut personalizată pentru a afișa Numele în cloud.
Conturile din Active Directory trebuie să aibă o adresă de e-mail; în mod implicit, uid-ul este asociat cu câmpul ad al e-mailului (nu cu sAMAccountName).
Dacă alegeți ca limba preferată să provină din Active Directory, atunci Active Directory este singura sursă de adevăr: utilizatorii nu vor putea schimba setarea de limbă în Setări Webex, iar administratorii nu vor putea schimba setarea în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Maparea atributelor utilizatorului. Această pagină afișează numele atributelor pentru Active Directory (în stânga) și cloudul Webex (în dreapta). Toate atributele obligatorii sunt marcate cu un asterisc roșu. |
| 2 |
Derulați în jos în partea de jos a numelor de atribute Active Directory, apoi alegeți unul dintre aceste atribute Active Directory pe care să le mapați cu atributul cloud uid:
Puteți mapa oricare dintre celelalte atribute Active Directory la uid, dar vă recomandăm să utilizați mail sau userPrincipalName, conform indicațiilor de mai sus. În unele cazuri, userPrincipalName este utilizat pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru gestionarea calendarului este mapată la câmpul adresă de e-mail principală din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Pentru a vedea ce atribute din Active Directory corespund în cloud, consultați Asocierea atributelor Active Directory în Directory Connector. Pentru ca sincronizarea să funcționeze, trebuie să vă asigurați că atributul Active Directory pe care îl alegeți este în format de e-mail. Directory Connector afișează o fereastră pop-up pentru a vă reaminti dacă nu alegeți unul dintre atributele recomandate. |
| 3 |
Dacă atributele Active Directory predefinite nu funcționează pentru implementarea dvs., faceți clic pe lista verticală a atributului, derulați până la partea de jos, apoi alegeți Personalizare atribut pentru a deschide o fereastră care vă permite să definiți o expresie a atributului. Faceți clic pe Ajutor pentru a obține mai multe informații despre expresii și pentru a vedea exemple de funcționare a expresiilor. De asemenea, puteți vedea Expresii pentru atribute personalizate pentru mai multe informații. În acest exemplu, să mapăm atributele Active Directory
Directory Connector verifică valoarea atributului uid în serviciul de identitate și preia 3 utilizatori disponibili din opțiunile curente de filtrare a utilizatorului. Dacă toți acești 3 utilizatori au un format de e-mail valid, Cisco Directory Connector afișează următorul mesaj:
Dacă atributul nu poate fi verificat, veți vedea următorul avertisment și puteți reveni la Active Directory pentru a verifica și remedia datele utilizatorului:
|
| 4 |
(Opțional) Alegeți mapările pentru mobilși Număr telefondacă doriți ca numerele de telefon mobil și de serviciu să apară, de exemplu, în cardul de contact al utilizatorului din Aplicația Webex. Datele numărului de telefon apar în Aplicația Webex atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator. Pentru mai multe informații despre apelarea de pe cardul de contact al unui utilizator, consultați Ghidul de implementare Apelare în Webex (Unified CM) (administratori). |
| 5 |
Alegeți mapări suplimentare pentru ca mai multe date să apară în cardul de contact:
După ce atributele sunt mapate, informațiile apar atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator:
Pentru mai multe informații despre cardul de contact, consultați Verificați pe cine contactați. După ce aceste atribute sunt sincronizate cu fiecare cont de utilizator, puteți activa, de asemenea, People Insights în Control Hub. Această funcție permite utilizatorilor Aplicației Webex să partajeze mai multe informații în profilurile lor și să afle mai multe unii despre alții. Pentru mai multe informații despre funcție și despre modul de activare, consultați Profilurile People Insights pentru Webex, Jabber, Webex Meetings și Webex Events (Nou) în Control Hub |
| 6 |
După ce faceți alegerile, faceți clic pe Aplicați. |
Orice date de utilizator care sunt conținute în Active Directory suprascrie datele din cloud care corespund utilizatorului respectiv. De exemplu, dacă ați creat manual un utilizator în Control Hub, adresa de e-mail a utilizatorului trebuie să fie identică cu adresa de e-mail din Active Directory. Orice utilizator fără o adresă de e-mail corespunzătoare în Active Directory este șters.
Utilizatorii șterși sunt păstrați în serviciul pentru identități în cloud timp de 7 zile înainte de a fi șterși definitiv.
Active Directory și atributele pentru cloud
Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud utilizând fila Asocierea atributelor utilizatorului.
Acest tabel compară maparea dintre numele atributelor Active Directory și numele atributelor Cisco Cloud. Aceste valori și mapare sunt setarea implicită din Directory Connector. Puteți alege diferite atribute în lista verticală Active Directory și puteți stabili care atribut local se sincronizează cu care atribut cloud.
Gândiți-vă la atributele verticale ca la presetări. Ca alternativă la valorile din rândul Active Directory, puteți specifica, de asemenea, un atribut personalizat, propria presetare, în Active Directory (o expresie cu mai multe atribute) pentru a mapa la un singur atribut cloud în rândul corespunzător. În acest fel, aveți flexibilitatea de a determina numele afișate ale utilizatorilor dvs., de exemplu, puteți adăuga o expresie care creează un atribut personalizat pe baza titlului angajatului, a numelui dat și a numelui de familie în Active Directory.
De asemenea, puteți specifica oricare dintre atributele Active Directory pe care doriți să le mapați la uid în cloud. Cu toate acestea, trebuie să vă asigurați că atributul local urmează un format de e-mail valid.
De asemenea, puteți utiliza adrese de e-mail alternative, dacă, de exemplu, doriți să utilizați userPrincipalName pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a-i gestiona calendarul. În acest caz, mapați o altă adresă de e-mail la atributul e-mailuri;type-work. Aceasta este adresa de e-mail utilizată la autentificare; nu este utilizată pentru administrarea calendarului. Adresa de e-mail pe care o mapați din AD trebuie să aparțină unui domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită unui alt utilizator.
|
Denumirile atributelor Active Directory |
Denumirile atributelor pentru cloud Webex |
Note |
|---|---|---|
|
— |
Nume clădire |
— |
|
c |
c |
Acest atribut specifică abrevierea țării utilizatorului. |
|
Număr departament |
Număr departament |
Acest atribut este utilizat pentru numărul de departament al utilizatorului care apare în cardul de contact și People Insights. |
|
nume afișat |
nume afișat |
Acest atribut este utilizat pentru numele afișat al contului de utilizator care apare în Control Hub, cardul de contact și People Insights. |
|
controlContUtilizator |
ds-pwp-account-dezactivat |
Acest atribut este utilizat pentru sincronizarea utilizatorului. Asigurați-vă că atributul userAccountControl este mapat la ds-pwp-account-disabled sau că utilizatorii nu vor fi sincronizați corect. |
|
Număr angajat |
Număr angajat |
— |
|
facsimilTelephoneNumber |
facsimilTelephoneNumber |
— |
|
— |
jabberID |
Acest atribut cloud se referă la adresele IM (XMPP) care sunt utilizate de Jabber. Această valoare nu este aceeași cu sipAddresses. |
|
l |
l |
Acest atribut specifică orașul utilizatorului. |
|
— |
locală |
— |
|
manager |
manager |
Acest atribut este utilizat pentru numele managerului utilizatorului care apare în cardul de contact și în People Insights. |
|
mobil |
mobil |
Acest atribut este utilizat ca număr de telefon mobil care apare pentru apelarea utilizatorului din cardul de contact. |
|
sau |
sau |
Acest atribut specifică numele companiei sau organizației și apare în cardul de contact. |
|
sau |
sau |
Acest atribut specifică numele unității organizaționale. |
|
BirouPentruLivrareName |
BirouPentruLivrareName |
Acest atribut specifică locația la birou a utilizatorului. |
|
cod poștal |
cod poștal |
Acest atribut specifică codul poștal sau poștal al utilizatorului pentru livrarea fizică a corespondenței. |
|
limbă preferată |
limbă preferată |
Acest atribut setează limba preferată a utilizatorului și sunt acceptate următoarele formate: xx_YY sau xx-YY. Iată câteva exemple: en_US, en_GB, fr-CA. Dacă utilizați o limbă neacceptată sau un format nevalid, limba preferată a utilizatorilor se va schimba în limba setată pentru organizație. |
|
Adresă utilizator principală MSRTCSIP ipPhone -ului |
AdreseSip;type=enterprise |
Acest atribut este utilizat pentru sincronizarea informațiilor despre sală din locație din Active Directory în cloudul Cisco Webex. |
|
sn |
sn |
Acest atribut este utilizat pentru numele de familie al contului de utilizator care apare în Control Hub, cardul de contact și People Insights. |
|
sfântul Ștefan |
sfântul Ștefan |
Acest atribut specifică statul sau provincia utilizatorului. |
|
streetAddress |
stradă |
Acest atribut specifică adresa stradală a utilizatorului pentru livrarea fizică a e-mailului. |
|
număr de telefon |
număr de telefon |
Acest atribut specifică numărul de telefon principal (de serviciu) al utilizatorului care este utilizat pentru apelarea utilizatorului din cardul de contact. |
|
— |
fus orar |
Acest atribut cloud specifică fusul orar al utilizatorului. |
|
titlu |
titlu |
Acest atribut specifică titlul utilizatorului care apare în cardul de contact și în People Insights. |
|
tip |
întreprindere |
— |
|
*adresă de e-mail *userPrincipalName |
uid |
O mapare obligatorie a atributelor. Pentru fiecare cont de utilizator, valoarea Active Directory este mapată la un uid unic din cloud. În unele cazuri, userPrincipalName este utilizat pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru gestionarea calendarului este mapată la câmpul adresă de e-mail principală din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Utilizatorul poate utiliza apoi oricare dintre aceste adrese de e-mail pentru a se conecta, atât timp cât maparea corectă a atributelor SAML este în vigoare. Consultați maparea atributelor eșantion de mai jos pentru modul în care puteți mapa o adresă de e-mail alternativă. |
|
*userPrincipalName *adresă de e-mail <atribut personalizat> |
e-mailuri; tipul de muncă |
Această sincronizare este opțională; utilizați-o dacă doriți să utilizați adrese de e-mail alternative. Aceasta este adresa de e-mail utilizată la autentificare; nu este utilizată pentru administrarea calendarului. Adresa de e-mail pe care o mapați din AD trebuie să aparțină unui domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită unui alt utilizator. |
|
<Atribut nou pentru ID-ul de utilizator Azure> |
externalId |
Creați un nou atribut Active Directory pentru a păstra obiectulId de utilizator Azure, astfel încât să nu intre în conflict cu unul existent. Acest atribut este apoi asociat cu atributul externalId, asigurându-se că, atunci când utilizatorii Webex creează grupuri în Microsoft 365, aceștia creează automat echipe în Webex. |
Asociere adresă alternativă de e-mail
Expresii pentru atributele personalizate
|
Operator |
Descriere și exemplu |
|---|---|
|
% |
Elimină toate caracterele de la începutul șirului până la poziția caracterului sau a argumentului șir, dacă se potrivește.
|
|
- |
Șterge partea din spate a șirului de intrare de la sfârșitul șirului specificat.
|
|
+ |
Concatenează șiruri sau expresii de intrare.
|
|
| |
Evaluează expresiile separate în raport cu șirul gol și selectează primul rezultat non-gol.
|
Sincronizarea avatarurilor Directory Dintr-un atribut Active Directory în cloud
Puteți sincroniza avatarurile din directorul utilizatorilor dvs. în cloud, astfel încât fiecare avatar să apară atunci când se conectează la Aplicația Webex. Utilizați această procedură pentru a sincroniza datele brute de avatar dintr-un atribut Active Directory.
| 1 |
Din Directory Connector, accesați Configurare, faceți clic pe Avatar, apoi bifați Activare. |
| 2 |
La Obțineți avatar de la, alegeți atributul AD, apoi alegeți atributul Avatar care conține datele brute de avatar pe care doriți să le sincronizați în cloud. |
| 3 |
Pentru a verifica dacă avatarul este accesat corect, introduceți adresa de e-mail a unui utilizator, apoi faceți clic pe Obțineți avatarul utilizatorului. Avatarul apare în dreapta. |
| 4 |
După ce verificați dacă avatarul a apărut corect, faceți clic pe Aplicați pentru a salva modificările. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din Aplicația Webex. Utilizatorilor nu li se permite să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu Aplicația Webex, cât și cu orice conturi corespunzătoare de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare test; dacă nu există probleme, efectuați o sincronizare completă pentru a obține conturile de utilizator și avatarurile Active Directory pentru a se sincroniza în cloud și a apărea în Control Hub.
Sincronizați avatarurile directorului de la un server de resurse în cloud
Puteți sincroniza avatarurile din directorul utilizatorilor dvs. în cloud, astfel încât fiecare avatar să apară atunci când se conectează la Aplicația Webex. Utilizați această procedură pentru a sincroniza avatarurile de pe un server de resurse.
Înainte de a începe
-
Modelul URI și valoarea variabilă din această procedură sunt exemple. Trebuie să utilizați URL-urile reale în care se află avatarurile directoarelor.
-
Modelul URI de avatar și serverul unde locuiesc avatarurile trebuie să fie accesibile din aplicația Directory Connector. Conectorul are nevoie de acces http sau https la imagini, dar imaginile nu trebuie să fie accesibile publicului pe internet.
-
Sincronizarea datelor avatar este separată de profilurile de utilizator Active Directory. Dacă rulați un proxy, trebuie să vă asigurați că datele de avatar pot fi accesate prin autentificarea NTLM sau autentificarea de bază.
| 1 |
Din Directory Connector, accesați Configurare, faceți clic pe Avatar, apoi bifați Activare. |
| 2 |
Pentru Obțineți avatar de la, alegeți Server de resurse și apoi introduceți Modelul URI Avatar—de exemplu, Să aruncăm o privire la fiecare parte a modelului URI de avatar și la ce înseamnă acestea:
|
| 3 |
(Opțional) Dacă serverul de resurse necesită acreditări, bifați Setare acreditări de utilizator pentru avatar, apoi alegeți fie Utilizați utilizatorul curent de conectare la serviciu, fie Utilizați acest utilizator și introduceți parola. |
| 4 |
Introduceți Valoare variabilă – de exemplu: |
| 5 |
Faceți clic pe Testare pentru a vă asigura că modelul URI de avatar funcționează corect. În acest exemplu, dacă valoarea de e-mail pentru o intrare AD este |
| 6 |
După ce informațiile URI sunt verificate și arată corecte, faceți clic pe Aplicați. Pentru informații detaliate despre utilizarea expresiilor regulate, consultați Referință rapidă pentru limbajul expresiei regulate Microsoft. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din Aplicația Webex. Utilizatorilor nu li se permite să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu Aplicația Webex, cât și cu orice conturi corespunzătoare de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare test; dacă nu există probleme, efectuați o sincronizare completă pentru a obține conturile de utilizator și avatarurile Active Directory pentru a se sincroniza în cloud și a apărea în Control Hub.
Sincronizați informațiile despre sala locală cu Webex Cloud
Utilizați această procedură pentru a sincroniza informațiile sălii locale din Active Directory în cloudul Webex. După ce sincronizați informațiile despre sală, dispozitivele de sală locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele Webex înregistrate în cloud (Room, Desk și Board).
| 1 |
Din Directory Connector, accesați Sincronizare, faceți clic pe Mai multe |
| 2 |
Verificați Sincronizați informațiile sălii în cloud pentru a separa datele sălii de datele utilizatorului în timpul sincronizării. Când această setare este dezactivată, datele sălii sunt tratate în același mod ca datele sincronizate ale utilizatorului. |
| 3 |
Accesați Asociere atribute, apoi modificați asocierea atributelor pentru atributul cloud sipAddresses;type=enterprise. Pentru a utiliza validarea valorilor, valoarea adresei SIP trebuie să fie Pattern.compile("^([^@])(.*)@(.*)$")
|
| 4 |
Creați o căsuță poștală pentru resurse de cameră în Exchange. Astfel, se adaugă atributul msExchResourceMetaData;ResourceType:Room pe care conectorul îl utilizează apoi pentru a identifica sălile.
|
| 5 |
De la utilizatorii și computerele Active Directory, navigați la și editați proprietățile sălii. Adăugați URI SIP complet calificat cu un prefix de sip:
|
| 6 |
Efectuați o sincronizare de test și apoi o sincronizare de rulare completă în conector. Noile obiecte de cameră sunt listate Obiecte adăugate, iar obiectele de cameră corespondente apar în Obiecte corespondente din raportul testului. Toate obiectele de cameră marcate pentru ștergere sunt în secțiunea Camere șterse.
Rezultatele testelor arată toate resursele de sală care au fost potrivite.
Această setare separă datele sălii Active Directory (inclusiv atributul sălii) de datele utilizatorului. După finalizarea sincronizării, statisticile cloud de pe tabloul de bord al conectorului afișează datele sălii care au fost sincronizate cu cloud.
|
Ce este de făcut în continuare
Acum, că ați efectuat acești pași, atunci când căutați un dispozitiv înregistrat în cloud Webex, veți vedea intrările sincronizate ale sălii care sunt configurate cu adrese SIP. Când efectuați un apel de la dispozitivul Webex la intrarea respectivă, se efectuează un apel către adresa SIP care a fost configurată pentru sală.
Din Control Hub, puteți importa automat săli din directorul dvs. și puteți crea spații de lucru.
Terminalul nu poate relua apelul către aplicația Webex. Pentru dispozitivele de apelare de test, aceste dispozitive trebuie să fie înregistrate ca URI SIP local sau în altă parte decât Aplicația Webex. Dacă sistemul sălii Active Directory pe care îl căutați este înregistrat în Webex și aceeași adresă de e-mail este pe dispozitivul Webex Room, dispozitivul Desk sau Webex Board pentru serviciul calendar, rezultatele căutării nu vor afișa intrarea duplicată. Dispozitivul Room, Desk sau Board este apelat direct în aplicația Webex și nu se efectuează un apel SIP.
Trimiterea rapoartelor de e-mail privind rezultatele sincronizării directorului
În mod implicit, contactele organizației sau administratorii primesc întotdeauna notificări prin e-mail. Cu această setare, puteți personaliza cine ar trebui să primească notificări prin e-mail care rezumă rapoartele de sincronizare a directorului.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Notificare. |
| 2 |
Din Directory Connector, faceți clic pe Setări, iar lângă E-mail Receiver, activați Activare sincronizare raport. |
| 3 |
Bifați opțiunea Activați notificarea dacă doriți să înlocuiți comportamentul implicit de notificare și să adăugați unul sau mai mulți destinatari ai e-mailului. |
| 4 |
Faceți clic pe Adăugare, apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, apare un mesaj care vă spune să corectați problema înainte de a putea salva și aplica modificările. |
| 5 |
Faceți clic pe Adăugare e-mail, apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, apare un mesaj care vă spune să corectați problema înainte de a putea salva și aplica modificările. |
| 6 |
Dacă trebuie să editați adresele de e-mail pe care le-ați introdus, faceți dublu clic pe intrarea de e-mail din coloana din stânga și apoi efectuați orice modificări necesare. |
| 7 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Aplicați. |
| 8 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Salvați. |
Ce este de făcut în continuare
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe un e-mail pentru a evidenția intrarea respectivă, apoi faceți clic pe Eliminare.
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe Eliminare lângă anumite adrese de e-mail introduse.
Configurați Utilizatorii Din Active Directory În Control Hub
Urmați acești pași pentru a configura utilizatorii Active Directory și pentru a crea conturi de utilizator corespunzătoare în Control Hub. Puteți configura utilizatorii dintr-o implementare Active Directory a mai multor domenii (fie cu o singură pădure, fie cu mai multe păduri) după ce instalați un Directory Connector per domeniu. În timpul procesului de integrare a utilizatorilor din diferite domenii, trebuie să decideți dacă doriți să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloudul Webex - de exemplu, conturi de testare dintr-o perioadă de încercare. Scopul este de a obține o potrivire exactă între Active Directories și cloudul Webex.
| 1 |
Efectuați o sincronizare test cu utilizatorii dvs. Active Directory Efectuați un test pentru a compara obiectele din Active Directory local și obiectele din cloudul Webex. Testul vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a aplica modificările în cloud. |
| 2 |
Efectuarea unei sincronizări complete a utilizatorilor Active Directory în cloud Când rulați o sincronizare completă, serviciul de conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul de conectare actualizează apoi magazinul de identitate cu intrările dvs. AD. Dacă ați creat un șablon de licență de atribuire automată, îl puteți aloca utilizatorilor nou sincronizați. |
| 3 |
Atribuiți serviciile Webex utilizatorilor sincronizați cu directorul în Control Hub După ce finalizați o sincronizare completă a utilizatorilor de la Directory Connector la Control Hub, puteți aloca licențe de serviciu Webex utilizând o varietate de metode. Vă recomandăm să configurați un șablon de licență de atribuire automată înainte de a-l utiliza în noii utilizatori ai Aplicației Webex pe care i-ați sincronizat din Active Directory. De asemenea, puteți efectua modificări individuale după acest pas inițial. |
Efectuați o sincronizare test cu utilizatorii dvs. Active Directory
Efectuați un test pentru a compara obiectele din Active Directory local și obiectele din cloudul Webex. Testul vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a aplica modificările în cloud.
În timpul procesului de integrare a utilizatorilor din diferite domenii, trebuie să decideți dacă doriți să păstrați sau să ștergeți obiectele de utilizator care ar putea exista deja în cloudul Webex - de exemplu, conturi de testare dintr-o perioadă de încercare. Cu Directory Connector, scopul este de a obține o potrivire exactă între directoarele dvs. active și cloudul Webex.
Dacă aveți mai multe domenii într-o singură pădure sau mai multe păduri, trebuie să efectuați acest pas pe fiecare dintre instanțele Cisco Directory Connector pe care le-ați instalat pentru fiecare domeniu Active Directory.
Înainte de a începe
Este posibil să aveți deja câțiva utilizatori ai Aplicației Webex în Control Hub înainte de a utiliza Directory Connector. Printre utilizatorii din cloud, unele pot corespunde obiectului Active Directory local și pot primi licențe pentru servicii. Dar unii dintre aceștia pot fi utilizatori de testare pe care doriți să îi ștergeți în timp ce efectuați o sincronizare. Trebuie să creați o potrivire exactă între Active Directory și Control Hub.
| 1 |
Alegeți una:
Când testul se finalizează, veți vedea unul dintre următoarele rezultate:
Rezumatul conține informații despre potrivirea obiectului:
Testul identifică utilizatorii prin comparație cu utilizatorii domeniului. Aplicația poate identifica utilizatorii dacă aparțin domeniului curent. În pasul următor, trebuie să decideți dacă doriți să ștergeți obiectele sau să le păstrați. Obiectele neconcordante sunt identificate ca fiind deja existente în cloudul Webex, dar nu și în Active Directory local. |
| 2 |
Examinați rezultatele testelor și apoi alegeți o opțiune în funcție de utilizarea unui singur domeniu sau a mai multor domenii:
|
| 3 |
În mesajul Confirmare test, faceți clic pe Da pentru a reface sincronizarea testului și a vizualiza dashboardul pentru a vedea rezultatele. Orice conturi care au fost sincronizate cu succes în test apar în secțiunea Obiecte corelate. Dacă un utilizator din cloud nu are un utilizator corespunzător cu același e-mail în Active Directory, intrarea este enumerată în secțiunea Utilizatori șterși. Pentru a evita această semnalizare de ștergere, puteți adăuga un utilizator în Active Directory cu aceeași adresă de e-mail. Pentru a vizualiza detaliile elementelor care au fost sincronizate, faceți clic pe fila corespunzătoare pentru anumite elemente sau Obiecte care corespund. Pentru a salva informațiile rezumatului, faceți clic pe Salvați rezultatele în fișier. |
| 4 |
Dacă se așteaptă rezultatele, accesați , apoi faceți clic pe Activați acum pentru a efectua o sincronizare manuală și a trece în modul manual în acest moment. După ce efectuați o sincronizare pe ultimul domeniu Active Directory din implementarea de domenii multiple, trebuie să activați modul automat pentru Directory Connector. Puteți activa modul automat numai atunci când obiectele sunt complet potrivite între cloudul Webex și toate directoarele active din locație. |
Ce este de făcut în continuare
-
Pentru orice obiecte de utilizator care nu corespund pe care le-ați păstrat, trebuie să le adăugați în Active Directory, astfel încât să existe o potrivire exactă între local și cloud.
-
Alegeți un tip de sincronizare:
-
În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă.
-
Dacă aveți mai multe domenii, repetați acești pași pe orice alt Directory Connector pe care l-ați instalat.
Lucruri de reținut
-
Efectuați un test înainte de a activa sincronizarea completă sau atunci când modificați parametrii de sincronizare. Dacă testul a fost inițiat de o modificare a configurației, puteți salva setările după finalizarea testului. Dacă ați adăugat deja utilizatori manual, efectuarea unei sincronizări Active Directory poate determina eliminarea utilizatorilor adăugați anterior. Puteți verifica rapoartele Directory Connector Dry Run pentru a verifica dacă toți utilizatorii preconizați sunt prezenți înainte de a vă sincroniza complet cu cloud.
-
Dacă utilizatorii potriviți sunt marcați pentru a fi șterși și nu știți sigur cum să procedați, consultați informațiile privind soluționarea problemelor și cum să contactați asistența în Soluționarea problemelor și remedieri pentru Directory Connector.
Utilizatorii șterși sunt păstrați în serviciul pentru identități în cloud timp de 7 zile înainte de a fi șterși definitiv.
Efectuarea unei sincronizări complete a utilizatorilor Active Directory în cloud
Când rulați o sincronizare completă, serviciul de conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul de conectare actualizează apoi magazinul de identitate cu intrările dvs. AD. Dacă ați creat un șablon de licență de atribuire automată, îl puteți aloca utilizatorilor nou sincronizați.
Dacă aveți mai multe domenii, trebuie să efectuați acest pas pe fiecare dintre instanțele Directory Connector pe care le-ați instalat pentru fiecare domeniu Active Directory.
Directory Connector sincronizează starea contului de utilizator — în Active Directory, toți utilizatorii care sunt marcați ca dezactivați apar, de asemenea, ca inactivi în cloud.
Înainte de a începe
-
Dacă doriți ca conturile de utilizator ale Aplicației Webex să fie în stare activă după sincronizarea completă și înainte ca utilizatorii să se conecteze pentru prima dată, trebuie să parcurgeți acești pași pentru a ocoli validarea e-mailului:
-
Integrați Conectarea unică cu organizația dvs. Webex. Consultați
Conectare unică cu Cisco Webex Services și cu furnizorul de identitate al organizației dvs.
pentru informații suplimentare. -
Utilizați Control Hub pentru a verifica și revendica opțional domeniile conținute în adresele de e-mail. Consultați
Adăugarea, verificarea și revendicarea domeniilor
. -
Blocați invitațiile automate prin e-mail, astfel încât utilizatorii noi să nu primească invitația automată prin e-mail în Aplicația Webex. (Vă puteți desfășura propria campanie de e-mailuri.)
Utilizatorii activați care nu s-au conectat apar cu o stare Verificată în Control Hub. După ce se conectează, apar ca Active. Pentru mai multe informații despre stările utilizatorilor, consultați Stările și acțiunile utilizatorilor în Cisco Webex Control Hub.
-
-
Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi un test. Vă recomandăm să efectuați un test înainte de o sincronizare completă pentru a detecta orice erori potențiale.
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza în noii utilizatori ai Aplicației Webex pe care i-ați sincronizat din Active Directory.
Dacă nu utilizați șabloanele de alocare automată a licențelor, utilizatorii nou sincronizați primesc automat licențe gratuite. Aceștia vor putea utiliza aceleași funcții gratuite ca și cei cu conturi gratuite.
| 1 |
Alegeți una:
|
| 2 |
Din Directory Connector, accesați Sincronizare, faceți clic pe Mai multe |
| 3 |
Confirmați începerea sincronizării. Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat după reîmprospătarea vizualizării utilizatorului, dar Aplicația Webex reflectă modificările până la 72 de ore după efectuarea sincronizării. Puteți încerca să goliți memoria cache locală pentru Aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
|
| 4 |
Faceți clic pe Reîmprospătare dacă doriți să actualizați starea sincronizării. (Elementele sincronizate apar în secțiunea Statistici cloud.) |
| 5 |
Pentru informații despre erori, selectați Lansare vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
| 6 |
Pentru a seta un program de sincronizare pentru sincronizările incrementale în curs în cloud, consultați Setați programul conectorului și Rulați o sincronizare incrementală. |
-
După finalizarea sincronizării complete, starea sincronizării directorului se actualizează de la Dezactivat la Operațional pe pagina Setări din Control Hub.
-
Când toate datele sunt corelate între local și cloud, Directory Connector trece de la modul manual la modul de sincronizare automată.
-
Cu excepția cazului în care integrați conectarea unică, verificați domeniile și, opțional, revendicați domenii pentru conturile de e-mail pe care le-ați sincronizat și blocați e-mailurile automate, conturile de utilizator ale Aplicației Webex rămân într-o stare neverificată până când utilizatorii se conectează pentru prima dată la Aplicația Webex, pentru a-și confirma conturile. Consultați secțiunea Înainte de a începe pentru îndrumări privind modul de sincronizare a conturilor ca utilizatori activi.
-
Dacă aveți mai multe domenii, efectuați acest pas pe orice alt Directory Connector pe care l-ați instalat. După sincronizare, utilizatorii din toate domeniile pe care le-ați adăugat sunt listați în Control Hub.
-
Dacă ați integrat conectarea unică cu Webex și notificările prin e-mail suprimate, invitațiile prin e-mail nu sunt trimise utilizatorilor nou sincronizați.
-
Nu puteți adăuga manual utilizatori în Control Hub după ce Directory Connector este activat. Odată activată, gestionarea utilizatorilor este efectuată de la Cisco Directory Connector, iar Active Directory este singura sursă de adevăr.
-
Orice grupuri pe care le-ați sincronizat apar în Control Hub și puteți aloca un șablon de licență, astfel încât utilizatorilor din grupul respectiv să li se atribuie licențe.
Ce este de făcut în continuare
-
Când eliminați un utilizator din Active Directory, utilizatorul este șters soft după următoarea sincronizare. Utilizatorul devine Inactiv, dar profilul de identitate în cloud este păstrat timp de șapte zile (pentru a permite recuperarea după ștergerea accidentală).
Când verificați Contul este dezactivat în Active Directory, utilizatorul devine Inactiv după următoarea sincronizare. Profilul de identitate în cloud nu este șters după șapte zile, în cazul în care doriți să activați din nou utilizatorul.
-
Rețineți aceste excepții de la o sincronizare incrementală (urmați în schimb pașii de sincronizare completă de mai sus):
-
În cazul unui avatar actualizat, dar fără modificarea altor atribute, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Modificările de configurație privind asocierea atributelor, DN-ul de bază, filtrul și setarea avatarului necesită o sincronizare completă.
-
Atribuiți serviciile Webex utilizatorilor sincronizați cu directorul în Control Hub
După ce finalizați o sincronizare completă a utilizatorilor de la Cisco directory connector la Control Hub, puteți utiliza Control Hub pentru a atribui simultan aceleași licențe de serviciu Webex tuturor utilizatorilor dvs. sau pentru a adăuga licențe suplimentare utilizatorilor noi dacă ați configurat deja un șablon de licență alocat automat. Puteți efectua modificări ale contului de utilizator individual după acest pas inițial.
După ce finalizați o sincronizare completă a utilizatorilor de la Directory Connector la Control Hub, puteți utiliza metodele din Control Hub pentru a aloca global licențe de servicii Webex tuturor utilizatorilor dvs., utilizatorilor individuali, prin șablonul CSV în bloc sau automat utilizatorilor noi dacă ați configurat deja un șablon de alocare automată a licențelor. Puteți efectua modificări ale contului de utilizator individual după acest pas inițial.
Când atribuiți o licență unui utilizator al Aplicației Webex, acel utilizator primește în mod implicit un e-mail care confirmă atribuirea. E-mailul este trimis de un serviciu de notificare din Control Hub. Dacă ați integrat Conectarea unică (SSO) cu organizația dvs. Webex, puteți, de asemenea, să suprimați aceste notificări automate prin e-mail dacă preferați să vă contactați direct utilizatorii.
Înainte de a începe
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza în noii utilizatori ai Aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Efectuați o sincronizare de test cu utilizatorii dvs. Active Directory.
-
După confirmarea rezultatelor testului, efectuați o sincronizare completă cu utilizatorii dvs. Active Directory.
La momentul sincronizării complete, utilizatorul este creat în cloud, nu sunt adăugate alocări de servicii și nu este trimis niciun e-mail de activare. Dacă e-mailurile nu sunt suprimate, noii utilizatori primesc un e-mail de activare atunci când alocați servicii utilizatorilor printr-o metodă standard de gestionare a utilizatorilor în Control Hub, cum ar fi importul CSV, actualizarea manuală a utilizatorilor sau prin finalizarea cu succes a alocării automate.
| 1 |
Din vizualizarea client de la adresa https://admin.webex.com, accesați , faceți clic pe Gestionați utilizatorii, alegeți Modificați toți utilizatorii sincronizați, apoi faceți clic pe Înainte. |
| 2 |
Alegeți o opțiune: |
Ce este de făcut în continuare
-
Dacă e-mailurile nu sunt suprimate, se trimite un e-mail fiecărui utilizator, cu o invitație de a intra și de a descărca Webex.
-
Dacă ați selectat aceleași servicii Webex pentru toți utilizatorii dvs., puteți schimba licența atribuită individual sau în bloc.
Probleme cunoscute cu Directory Connector
-
Versiunile Windows Server înainte de 2012 R2 au o problemă cu modulele cookie care afectează Directory Connector. Această problemă este remediată în versiunile 2012 R2 și 2016.
-
Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar Aplicația Webex reflectă modificările la 72 de ore de la momentul la care efectuați sincronizarea.
Puteți încerca să goliți memoria cache locală pentru Aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
-
Atunci când un utilizator utilizează Aplicația Webex pe desktop sau mobil pentru a căuta și apela o sală care are doar un URI SIP sincronizat, apelul sună pe termen nelimitat în acest moment.
Gestionați utilizatorii Aplicației Webex
Rulați o sincronizare incrementală
O sincronizare incrementală solicită Active Directory și caută modificările care au avut loc de la ultima sincronizare. Acest pas împachetează apoi acele modificări și le trimite către serviciul de conectare. Modificările includ modificarea atribuirii utilizatorilor și momentul în care un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă sarcină pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea inițială completă, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza în noii utilizatori ai Aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Rețineți că aceste excepții nu sunt acceptate de sincronizarea incrementală (urmați Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud ):
-
În cazul unui avatar actualizat, dar fără modificarea altor atribute, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru noile modificări de configurație privind asocierea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa, iar acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Dashboard. Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi un test. |
| 2 |
Din Acțiuni, faceți clic pe Mod sincronizare > Activați sincronizarea dacă nu a fost deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când începe un nou interval de timp incremental, programul verifică modificările pe baza ultimului marcaj temporal. |
| 3 |
Din Acțiuni, faceți clic pe Sincronizați acum > Incrementală. Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar Aplicația Webex reflectă modificările la 72 de ore de la momentul la care efectuați sincronizarea.
|
| 4 |
Pentru informații despre erori, faceți clic pe Lansare vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
Ce este de făcut în continuare
Dacă aveți mai multe domenii, efectuați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperare utilizatori șterși în mod accidental
Directory Connector dispune de verificări și balanțe pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAP în Active Directory, care a șters unii utilizatori atunci când a fost sincronizat cu cloud. Funcția de ștergere ușoară vă poate ajuta să vă reveniți în urma acestor accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Atunci când utilizatorii sunt șterși în cloud, de exemplu, din cauza unei probleme cu obiectul care nu corespunde, după o sincronizare de la Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare de obiecte care nu corespund sau ați observat că utilizatorii au fost șterși, este posibil să le puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca Inactivi în Control Hub atunci când conturile corespunzătoare sunt șterse din Active Directory. Serviciul cloud de fundal reține utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatorii. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii care sunt dezactivați în Active Directory sunt marcați și ca Inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este în stare Inactiv sau nu este inclus în listă. Pentru mai multe informații, consultați Stările și acțiunile utilizatorilor în Control Hub. |
| 3 |
Dacă utilizatorii au fost șterși în Control Hub sau observați utilizatori în stare Inactivi, accesați Active Directory, adăugați conturile de utilizator lipsă și apoi efectuați o sincronizare test în Directory Connector. Obiectivul cu Directory Connector este de a crea o potrivire exactă între informațiile utilizatorilor din Active Directory și din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar în Control Hub. Utilizatorii sunt recuperați și trec la starea inițială, inclusiv la starea contului și la atribuirile de servicii. |
Ce este de făcut în continuare
Reveniți la Control Hub, accesați și confirmați că conturile de utilizator șterse anterior apar în lista de utilizatori.
Ștergeți permanent utilizatorii după ștergerea soft
După efectuarea unui test, puteți alege să ștergeți definitiv utilizatorii care au fost șterși soft la următoarea sincronizare.
| 1 |
După finalizarea testului, selectați Obiecte șterse soft. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectare terminat. |
Ce este de făcut în continuare
La următoarea sincronizare, utilizatorii pe care i-ați verificat vor fi șterși definitiv.
Modificarea adresei de e-mail a Aplicației Webex
Dacă doriți să schimbați adresele de e-mail ale utilizatorilor, iar organizația dvs. utilizează Directory Connector, modificați acele adrese de e-mail în Active Directory. Această procedură acoperă modul de modificare a unei adrese de e-mail a Aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului.
Dacă doriți să modificați doar e-mailul sau o valoare pentru un utilizator, nu ștergeți utilizatorul din Active Directory și apoi creați din nou unul nou cu același e-mail. Cloud interpretează această acțiune ca pe un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud se vor pierde.
Directory Connector nu limitează modificarea domeniului de e-mail. Cu toate acestea, atunci când utilizatorul se resincronizează în cloud, starea utilizatorului depinde de verificarea noului domeniu în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se modifică în În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionați domeniile dvs..
Dacă organizația dvs. nu utilizează Directory Connector, puteți modifica adresele de e-mail ale aplicației Webex din pagina de setări a contului. Consultați Schimbați adresa de e-mail a contului dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba e-mailurile.
Schimbați domeniul Active Directory
Puteți utiliza această procedură pentru a crea domenii și adrese de e-mail noi. Acestea se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un nou domeniu Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii dvs. |
| 3 |
Dezinstalați toți conectorii dvs. |
| 4 |
Deschideți un caz pentru a schimba domeniul. În cazul trimiterii, nu uitați să solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide un caz pentru a schimba domeniul, asigurați-vă că nu rulează o sincronizare. Nu modificați adresele de e-mail ale utilizatorilor din Active Directory până la soluționarea cazului. |
| 5 |
După soluționarea cazului: Efectuați o sesiune de testare cu Directory Connector înainte de a efectua sincronizarea reală. |
Revendicare domeniu
O revendicare de domeniu apare dacă revendicați un domeniu de e-mail pentru o organizație, astfel încât orice cont side-boarding este creat în organizația client plătit și nu în organizația gratuită a consumatorilor. Puteți revendica un domeniu numai printr-un caz de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Directory Connector este activ și domeniul este revendicat, conturile integrate lateral nu sunt create fie în organizația client, fie în organizația gratuită a consumatorilor. Numai Directory Connector poate configura conturi pentru organizație din Active Directory. Informațiile stocate în Active Directory sunt sursa originală. Dacă încercați să alocați un cont, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu al Aplicației Webex este prin utilizarea mai întâi a Directory Connector pentru a configura contul în Control Hub.
Convertirea utilizatorilor Aplicației Webex gratuite într-o organizație sincronizată cu directorul
Puteți utiliza numai adrese unice de e-mail în directorul aplicației Webex. Dacă utilizatorii s-au înscris la versiunea gratuită a Aplicației Webex, contul lor există în organizația gratuită a consumatorilor. Pentru a gestiona utilizatorii din această organizație utilizând Directory Connector, migrați-i (convertiți) în organizația client înainte de a activa Directory Connector. Apoi adăugați utilizatorii la Active Directory cu adresa de e-mail exactă, apoi sincronizați-i în cloud.
Dacă nu convertiți conturile înainte de activare, dezactivați Directory Connector pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directorului este activată, apare mesajul de eroare nu a putut fi convertit
. Pentru a evita problema, puteți utiliza acești pași ca o soluție.
Unii utilizatori revendicați pot apărea cu atributul movedfrom atunci când efectuează un test. Acești utilizatori se vor afla în lista Obiect șters în loc de ObiectNeconcordant. Va trebui să îi adăugați pe utilizatorii respectivi în lista dvs. de AD dacă doriți să îi mutați în organizația dvs.
Dacă nu adăugați acei utilizatori, toți vor fi șterși de lângă sincronizarea dvs. în cloud.
| 1 |
Dezactivați sincronizarea directorului din Directory Connector. |
| 2 |
Urmați procedura Convertiți utilizatori fără licență în Control Hub pentru a converti utilizatorul din organizația gratuită a consumatorilor în organizația Enterprise. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face ca Active Directory să fie singura sursă de încredere pentru conturile de utilizator, iar scopul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți în Active Directory pentru orice utilizatori convertiți recent înainte de a reenabling sincronizare. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori rămași de neegalat. |
| 3 |
Pe Directory Connector, efectuați o sincronizare de test. Când se termină rularea uscată, bifați fila Adăugare obiecte. Verificați dacă toți utilizatorii pe care i-ați convertit nu sunt ștergeți. Trebuie să efectuați un test înainte de a reactiva sincronizarea pentru a vă asigura că orice conturi de utilizator convertite apar în Active Directory. Dacă activați sincronizarea și conturile sunt găzduite numai în Control Hub, Directory Connector este sensibil la majuscule și șterge utilizatorii convertiți pe care îi detectează cu adrese de e-mail nepotrivite (de exemplu, user1@example.com și User1@example.com). Dacă utilizatorii convertiți sunt șterși, aceștia își vor pierde toate spațiile Aplicației Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina conturi, reactivați sincronizarea directorului din Directory Connector. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență de atribuire automată, apoi ați activat Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în cloud până când își confirmă adresele de e-mail.
Conturi de utilizator ale aplicației Webex cu panou lateral
Când invitați un alt utilizator într-un spațiu din Aplicația Webex, dacă utilizatorul invitat nu are un cont în Aplicația Webex, se creează un cont pentru acesta („integrat lateral”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită a consumatorilor.
Dacă doriți să gestionați contul integrat lateral utilizând Directory Connector, trebuie să convertiți contul.
Modificarea formatului numelui de utilizator al Aplicației Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul displayName din Active Directory la atributul displayName din cloud.
După efectuarea unei sincronizări de director, este posibil să constatați că numele de utilizator se afișează în formatul .
Acest nume de utilizator poate apărea dacă atributul displayName din Active Directory este configurat în acest fel. Când atributul este mapat la displayName în cloud, numele apar în formatul în Control Hub.
Pentru a schimba formatul, în ecranul de mapare a atributelor Directory Connector: mapați atributul Active Directory givenName sn (sau sn givenName) pentru a afișaName în numele atributelor Cisco Cloud.
În mod alternativ, mapați atributul sn givenName în displayName:
De asemenea, puteți utiliza opțiunea Particularizare atribut, dacă doriți să mapați propria expresie a atributului personalizat la displayName.
De exemplu, introduceți givenName + "" + sn (prenume, spațiu, nume de familie) ca expresie. Aceasta mapează cele două atribute din Active Directory pentru a afișaName în cloud.
Permiteți utilizatorilor să schimbe numele afișate în Webex Meetings
Puteți anula asocierea atributului displayName de la sincronizarea cu cloud în Directory Connector dacă doriți să permiteți utilizatorilor să-și editeze numele afișate preferate. Utilizatorii pot introduce un nume afișat pentru a-l afișa în timpul întâlnirilor Webex în locul numelui și prenumelui. Administratorii pot, de asemenea, să schimbe manual numele afișat pentru un utilizator în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Maparea atributelor utilizatorului. |
| 2 |
Selectați displayName din Cisco Cloud Attribute Name. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce este de făcut în continuare
Acum, utilizatorii își pot edita numele afișate de pe site-ul lor Webex.
Soluționarea problemelor Directory Connector
Upgrade la cea mai recentă versiune de software
Pentru a vă menține implementarea în conformitate și a obține cele mai recente funcții, funcționalități, remedieri ale erorilor și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune a Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi Directory Connector care nu se mai sincronizează corect sau are o versiune care nu acceptă cerința TLS 1.2 obligatorie.
Directory Connector vă notifică automat atunci când este disponibilă o nouă versiune. Treceți întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, veți vedea o notificare în bara de activități Windows.
Deși puteți instala manual actualizările software ale conectorului, vă recomandăm să urmați pașii din Setați upgrade-uri automate pentru a permite aplicației să gestioneze automat upgrade-urile.
| 1 |
Fie faceți clic pe notificarea din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de upgrade. |
| 2 |
Urmați instrucțiunile pentru a finaliza upgrade-ul. |
| 3 |
Reporniți conectorul și conectați-vă cu datele de autentificare de administrator. |
| 4 |
Verificați numărul versiunii software-ului în secțiunea . |
Ce este de făcut în continuare
Pentru o instalare nouă a Directory Connector, puteți să descărcați fișierul zip și apoi să urmați pașii de instalare din acest ghid.
Configurați setările generale pentru Directory Connector
Utilizați această procedură pentru a configura setări generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnal, upgrade-urile automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe panoul de comandă din secțiunea conectorilor, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configurare , apoi faceți clic pe General. |
| 2 |
În câmpul Nume conector , introduceți numele conectorului. Acest câmp afișează numai numele computerului care rulează momentan conectorul. |
| 3 |
Selectați nivelul de jurnalizare din lista derulantă. În mod implicit, nivelul de jurnalizare este setat la info. Nivelurile de jurnale disponibile sunt:
Aceste setări afectează raportul de sincronizare care este trimis prin e-mail. Dacă setați nivelul de jurnalizare la Eroare, atunci sunt raportate numai erorile în raportul de sincronizare; dacă nu există erori, raportul de sincronizare nu este trimis. Modificați setarea în Informații, apoi primiți rapoarte de sincronizare după sincronizarea completă. (Rețineți că, pentru sincronizarea incrementală, nu sunt trimise rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlorii de domeniu preferați pentru a seta ordinea controlorilor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul principal nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Bifați Faceți upgrade automat la noua versiune Cisco Directory Connector dacă doriți să aibă loc upgrade-uri automate. Este întotdeauna important să mențineți software-ul Cisco Directory Connector la cea mai recentă versiune. Vă recomandăm să bifați această setare pentru a permite instalarea silențioasă a upgrade-urilor automate ale software-ului, atunci când acestea sunt disponibile. |
| 6 |
Verificați LDAP prin SSL pentru a utiliza LDAP securizat (LDAPS) ca protocol de conexiune. Dacă nu verificați LDAP prin SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conexiune utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și securizată. |
Configurați politica conectorului
Puteți seta numărul maxim de ștergeri care pot apărea în timpul sincronizării. Rularea sincronizării nu șterge obiecte din Active Directory local. Toate obiectele sunt șterse numai din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când efectuați sincronizarea completă sau incrementală, dacă numărul de utilizatori pe care doriți să îi ștergeți este mai mare decât setarea, directory connector afișează un avertisment. Dacă faceți clic pe Prag de suprascriere, puteți începe cu succes sincronizarea completă sau incrementală, dar veți vedea această notificare de suprascriere data viitoare când rulați politica.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Politică. |
| 2 |
Bifați caseta Activați ștergerea declanșatorului de prag dacă doriți să adăugați un declanșator de prag. Alegerea acestei opțiuni declanșează o alertă dacă numărul de ștergeri depășește pragul. Atunci când contul de ștergere îl depășește pe cel pe care îl definiți, sincronizarea nu reușește.
|
| 3 |
Introduceți numărul maxim de ștergeri pe care doriți. Valoarea implicită este 20. Vă recomandăm să nu creșteți valoarea implicită. |
| 4 |
Faceți clic pe Se aplică. |
Setați programul conectorului
Setați sincronizarea în Active Directory. Comutarea automată este utilizată pentru disponibilitate ridicată (HA). Dacă un conector este nefuncțional, comutăm la un alt conector de standby după intervalul predefinit.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Programare. |
| 2 |
Specificați Intervalul de sincronizare incrementală , în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificaţi valoarea Trimitere rapoarte per… timp dacă doriţi să modificaţi frecvenţa trimiterii rapoartelor. |
| 4 |
Bifați opțiunea Activați programul de sincronizare completă pentru a specifica zilele și orele în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați Intervalul de reluare în minute. |
| 6 |
Faceți clic pe Se aplică. |
Scenarii pentru domenii multiple
Mai multe domenii se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare cheie în diferite domenii, după sincronizare, datele din domeniul cu prioritate mai mare rescrie datele din domeniul cu prioritate mai mică.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
Valoarea cheie pentru „Utilizator” este adresa de e-mail; valoarea cheie pentru „Grup” este Nume grup.
Exemplu de caz de utilizare pentru mai multe domenii
Acest exemplu presupune o organizație cu două domenii—example1.com și example2.com, în ordinea priorității.
-
Adăugați utilizator1(e-mail: user@example1.com) în Active Directory al example1.com.
-
Adăugați grupul1(Nume grup: Test) la Active Directory din exemplu1.com.
-
Adăugați utilizator2 (e-mail: user@example2.com) în Active Directory al example2.com.
-
Adăugați grupul2(Nume grup: Test) la Active Directory din exemplu2.com.
- Sincronizare pe example1.com
-
Ca caz de utilizare, utilizatorul2 și grupul2 sunt sincronizate în cloud și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu sunt.
Dacă efectuați o sincronizare completă sau incrementală, de exemplu1.com, utilizatorii1 și grupul1 sunt sincronizați. De asemenea, utilizatorii2 și group2 sunt suprascrise cu informațiile utilizatorilor1 și group1.
Utilizatorul1 asociază utilizatorul2 ca aceeaşi înregistrare în baza de date; grupul1 asociază grupul2 ca aceeaşi înregistrare în baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca caz de utilizare, utilizatorul2 și grupul2 sunt sincronizate în cloud și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu sunt.
Luați în considerare acești pași:
- Ștergeți utilizatorul1 și grupul1 din Active Directory, de exemplu1.com.
- Efectuați o sincronizare completă sau incrementală, de exemplu1.com.
Rezultat: informațiile utilizatorului nu au fost modificate în https://admin.webex.com. Utilizatorul2 nu este asociat cu utilizatorul1, iar grupul2 nu este asociat cu grupul1.
- Efectuați o sincronizare incrementală, de exemplu2.com.
Rezultat: informațiile utilizatorului nu au fost modificate în https://admin.webex.com.
- Efectuați o sincronizare completă, de exemplu2.com.
Rezultat: Informațiile utilizatorului2 și group2 sunt enumerate în https://admin.webex.com.
Sincronizați un domeniu nou Și Păstrați un domeniu existent
Dacă doriți să sincronizați un domeniu nou (B), menținând în același timp datele sincronizate ale utilizatorului pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se conectează la noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul său conector activ. Luați în considerare două domenii cu următoarea configurare: domeniu A cu conectori (ca1) și (ca2) pentru disponibilitate ridicată pe plan local (HA); domeniu B cu conector (cb1). (ca1)și (ca2) deservesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este în standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conectorul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setați prioritatea domeniului
Utilizați această procedură pentru a schimba prioritatea domeniilor dvs. Active Directory. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru este util atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o organizație.
Nu utilizați această procedură dacă aveți un singur domeniu listat în Directory Connector. Dacă încercați, conectorul vă afișează un mesaj, afirmând că prioritatea domeniului nu este necesară.
Înainte de a începe
Pentru a evita erorile, instalați sau treceți la cea mai recentă versiune a Cisco Directory Connector. Trebuie să o descărcați de la https://admin.webex.com.
| 1 |
Din Cisco Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni , apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe Sus sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Salvați pentru a salva această modificare. Domeniile sunt sortate după prioritate de sus în jos. |
Comutare domenii
Utilizați această procedură pentru a lega Cisco Directory Connector la un alt domeniu.
Înainte de a începe
-
Asigurați-vă că nu rulează nicio sarcină de sincronizare înainte de a comuta domeniile.
-
Pentru a evita erorile, instalați sau treceți la cea mai recentă versiune a Cisco Directory Connector. Trebuie să o descărcați din Control Hub.
| 1 |
Din Cisco Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni , apoi faceți clic pe Comutare domeniu. |
| 3 |
După citirea precauției, dacă înțelegeți impactul acestei modificări asupra implementării dvs. și încă sunteți sigur, faceți clic pe Da. Dacă comutați un domeniu, atunci sunteți deconectat de la conectorul curent Cisco Directory, alte domenii din conector nu sunt înregistrate și informațiile conectorului de pe computerul respectiv sunt șterse. |
| 4 |
Conectați-vă din nou la Cisco Directory Connector și restabiliți domeniul. |
Dezactivați sincronizarea directorului
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din fereastra de vizualizare a clientului din https://admin.webex.com, accesați , derulați la Sincronizare director, apoi alegeți una:
|
| 2 |
După ce citiți mesajul, faceți clic pe Dezactivare. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea atributelor Active Directory mapate anterior în cloud și sincronizate cu Webex. După ce eliminați asocierea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni, apoi faceți clic pe . |
| 3 |
Selectați asocierea pe care doriți să o eliminați din lista Nume atribute . |
| 4 |
În Domeniu de aplicare utilizator afectat, selectați una dintre următoarele opțiuni:
|
| 5 |
Faceți clic pe Se aplică. |
Gestionați fotografiile de profil
Utilizați Directory Connector pentru a actualiza fotografiile de profil de utilizator sau pentru a elimina fotografiile de profil de utilizator necompletate.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni, apoi faceți clic pe . |
| 3 |
Sub Acțiuni , selectați una dintre următoarele:
|
| 4 |
Faceți clic pe Se aplică. |
Dezinstalați și dezactivați Directory Connector
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați. Eliminați complet un Directory Connector pentru oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directorului.
-
Nu doriți să utilizați unul dintre mai mulți Directory Connector (disponibilitate ridicată).
-
Doriți să schimbați domeniul și să instalați un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru disponibilitate ridicată (HA) sau sincronizarea domeniilor multiple. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă de Directory Connector.
-
Salvați și închideți orice lucrări importante înainte de a dezinstala Directory Connector.
| 1 |
De pe computerul Windows, accesați Panoul de control, apoi faceți clic pe Programe și funcții. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Dezinstalare, apoi urmați instrucțiunile. Este posibil să fie necesar să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din fereastra de vizualizare a clientului din https://admin.webex.com, accesați , derulați la Sincronizare director, faceți clic pe Mai multe |
| 4 |
După ce citiți mesajul, faceți clic pe Dezactivare. Cu excepția cazului în care există un alt Directory Connector în implementare cu disponibilitate ridicată (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulare instrument de diagnosticare
Puteți utiliza instrumentul de diagnosticare integrat pentru a depana implementarea Directory Connector. Acest instrument este instalat începând cu Directory Connector 3.4.
Dacă sincronizarea nu a funcționat corect, este posibil să întâmpinați o eroare de configurare sau de rețea. Acest instrument testează conexiunea la LDAP, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. Dacă instrumentul returnează orice eroare, puteți trimite rezultatele jurnalului detaliat pentru asistență.
-
Pentru a rula teste pentru serviciile de domeniu Active Directory:
-
Pentru a rula teste pentru serviciile Active Directory Lightweight Directory:
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
Depanați problemele în Ciso Directory Connector
Depanare și remedieri pentru Directory Connector
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile utilizatorului, conectorul vă poate trimite un raport de e-mail care enumeră orice probleme legate de sincronizare. Consultați următoarele secțiuni pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalați
Directory Connector nu mai funcționează
Ați primit e-mailuri de alertă care vă notificau că Directory Connector nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Directory Connector să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați Directory Connector. Dacă nu este acolo, descărcați cea mai recentă versiune din Control Hub și instalați-o.
-
Deschideți Serviciu și localizați serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Început. Dacă serviciul este oprit, faceți clic dreapta și selectați Începeți pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la internet.
Eroare de reinstalare
Problemă—Dacă instalați imediat un nou conector după dezinstalarea celui vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă—În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Soluție—După un timp, încercați din nou instalarea.
Conectare
Directory Connector cade în timpul conectării SSO
Problemă
Directory Connector se poate bloca după ce introduceți o adresă de e-mail de pe o pagină de conectare SSO.
Soluție
Încercați următoarele:
Efectuați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Group Policy Management (gpedit.msc).
-
Faceți clic dreapta pe un anumit OU sau domeniu și selectați Creați un GPO în acest domeniu și Asociați-l aici
-
Dați politicii un nume, apoi faceți clic dreapta și alegeți Editare.
Efectuați acești pași pentru a schimba politica la nivelul mașinii:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element registry.
-
Pentru Cale cheie, introduceți sau navigați la MAȘINĂ LOCALĂ__HKEY\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Dezactivare debugger scriptpentru valoarea și introduceținupentru datele valoare.Setările trebuie să corespundă acestei capturi de ecran:
Efectuați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element registry.
-
Pentru Key Path, introduceți sau navigați la UTILIZATORUL ACTUAL__HKEY\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Dezactivare debugger scriptpentru valoarea și introduceținupentru datele valoare.Setările trebuie să corespundă acestei capturi de ecran:
Modificările au efect după ce rulați gpupdate /force, computerul a repornit (pentru modificări ale aparatului) sau utilizatorul s-a conectat din nou (pentru modificări ale utilizatorului).
Cisco DirSync Service Connector nu a putut fi înscris
Problemă
Conectarea nu reușește și apare acest mesaj: „Cisco DirSync Service Connector nu a putut fi înregistrat”.
Soluție
Sistemul Windows pe care este instalat Directory Connector trebuie să fie un membru al Active Directory.
Nu apare nicio pagină de conectare
Problemă
Ați deschis Directory Connector și pagina de conectare nu a apărut.
Soluție
Încercați următorii pași:
-
În Internet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere, precum Chrome și Firefox.
-
Dacă Internet Explorer nu poate accesa linkul, dar alte browsere pot, bifați setările Internet Explorer și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați procedura Activați TLS în Internet Explorer .)
Apare mesajul de conectare
Problemă
Este afișat un mesaj care vă solicită să introduceți numele de utilizator și parola pentru a trece autentificarea.
Posibila cauza
Directory Connector completează silențios autentificarea de securitate NTLM cu contul de conectare. Dacă autentificarea nu reușește, apare un dialog pentru a solicita numele de utilizator și parola de autentificare.
Soluție
Când vedeți fereastra de tip pop-up de conectare, trebuie să furnizați un cont valid cu autentificarea corectă pentru a transmite securitatea.
Nu s-a putut realiza conexiunea la serverul la distanță
Problemă
În timpul funcționării normale, apare mesajul de eroare: „Nu se poate realiza conexiunea la serverul la distanță.”
Posibila cauza
Este posibil să aveți probleme proxy care trebuie rezolvate.
Soluție
Consultați Depanați problemele de conectare la contul de serviciu pentru mai multe informații despre depanare.
Nu se poate înregistra conectorul
Problemă
Veți vedea mesajul de eroare „Nu se poate înregistra conectorul. A survenit o excepţie generală."
Posibila cauza
În cele mai multe cazuri, problema este că Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluție
Încercați următoarele:
-
Executați un prompt de comandă (cmd) și apoi introduceți ldp.exe.
-
Faceți clic pe , alegeți Legare ca conectat în prezent la utilizator, apoi faceți clic pe OK.
-
Faceți clic pe , introduceți DC=arbonneintl,DC=ad ca BaseDN, apoi faceți clic pe OK.
-
Dacă problema persistă, deschideți un caz cu asistența.
Sincronizare
Avatarurile nu sunt sincronizate
Problemă
Cisco Directory Connector a sincronizat datele AD ale utilizatorilor cu cloudul Webex. Dar nu s-a reușit sincronizarea datelor privind avatarul.
Posibila cauza
Dacă ați reutilizat un server de avatar existent și avatarurile utilizatorului au fost deja sincronizate, atunci memoria cache locală le capturează și evită retrimiterea pentru a economisi lățimea de bandă.
Soluție
Ștergeți memoria cache locală urmând acești pași:
-
Accesați C:\Program Files (x86)\Cisco Systems\Cisco Directory Connector\Plugins\
-
Ștergeți DirSyncPluginAvatar.dll-cache.bin.
-
Rulați din nou sincronizarea avatarului din Cisco Directory Connector.
Conturi de e-mail ale utilizatorilor neconcordante
Problemă
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor neconcordante.
-
Dacă utilizatorii au încercat versiunea gratuită a Aplicației Webex, adresele lor de e-mail se află în organizația gratuită a consumatorilor.
-
Dacă adresele de e-mail ale utilizatorilor au fost vreodată sincronizate în altă organizație.
-
Dacă există adrese de e-mail ale utilizatorilor în mai multe domenii care aparțin organizației.
Soluție
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatori:
-
Asigurați-vă că ați verificat domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația gratuită a consumatorilor. Consultați Revendicați utilizatorii în organizația dvs. (convertiți utilizatori) pentru mai multe informații.
-
Efectuați un test în Cisco Directory Connector și apoi reactivați sincronizarea directorului
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din sursele dvs. Active Directory.
Utilizator convertit marcat ca inactiv
Problemă
În mediul sincronizat cu directorul, ați convertit un utilizator gratuit (organizație de consumatori) în organizația Enterprise, dar utilizatorul convertit nu se poate conecta la Aplicația Webex.
Posibila cauza
Când utilizatorul gratuit este convertit în organizația Enterprise, utilizatorul este marcat ca stare inactivă timp de 30 de zile, ca măsură de conformitate cu securitatea. În această perioadă, utilizatorul nu se poate conecta la Aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizator nu se află în Active Directory.
Soluție
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator în Active Directory local care corespunde contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la Aplicația Webex, iar contul nu va fi șters.
Sincronizarea incrementală nu reușește
Problemă
O sincronizare incrementală nu reușește.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Acceptați actualizări cu valori incrementale.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare asociat.
-
Valorile rezultate ale acelui atribut au fost actualizate de la ultima dată când s-a efectuat o sincronizare completă.
Soluție
Windows Server 2008 R2 are o eroare care este legată de această problemă. Bug-ul este remediat în 2012 R2 și mai târziu. Vă recomandăm să faceți upgrade serverului dvs. Windows la cel puțin 2012 R2.
Valoare nevalidă pentru atribut
Problemă
Pentru [dn utilizator (nume diferențiat)], atributul [nume atribut] are următoarea valoare nevalidă [valoare atribut].
Posibila cauza
Pentru CN=b,OU=angajați,OU=C utilizatori,DC=c,DC=com, atributul [numărul de telefon] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluție
Un atribut pentru acest utilizator nu are o valoare validă. Fixați-i valoarea conform descrierii din mesajul de avertizare. Apoi efectuați o altă sincronizare.
Utilizatori care corespund de șters
Problemă
Utilizatorii care corespund sunt marcați pentru ștergere.
Atunci când efectuați o sincronizare de test pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Cu toate acestea, utilizatorul este marcat ca un obiect care urmează să fie șters.
Soluție
Alegeți o soluție adecvată:
-
Dacă este ok să ștergeți utilizatorul și să restabiliți licențele după aceea, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul din AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți un caz cu asistență.
Lipsește atributul
Problemă
Atributul necesar [attribute_name] la adăugarea intrării locale [dn utilizator (nume diferențiat)]. Intrarea nu este creată în Control Hub decât după ce toate atributele necesare au o valoare.
Posibila cauza
Adresa de e-mail necesară pentru atribut lipsește. La adăugarea intrării locale [CN=Utilizator de vânzări,OU=Ingineri,OU=K,DC=k,DC=local], intrarea nu este creată în Control Hub decât după ce toate atributele necesare au o valoare.
Soluție
Unul dintre atributele necesare lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru utilizatorul respectiv.
Grupul imbricat nu se va sincroniza
Problemă
Utilizatorii dintr-un grup Active Directory imbricat nu sunt sincronizați corect în cloud.
Posibila cauza
Se utilizează un filtru care include atât grupul copil, cât și grupul părinte, care nu este acceptat. De exemplu: (membru al=CN=testgroup1,CN=utilizatori,DC=rktest2008,DC=org)
Soluție
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: |(member of=CN=testSubGroup,CN=utilizatori,DC=rktest2008,DC=org)(member of=CN=testSubGroup,CN=utilizatori,DC=rktest2008,DC=org)
Conflict la denumirea utilizatorului
Problemă
Există un conflict de denumire pentru [dn utilizator] pentru un obiect de intrare în cloud existent cu numele: [adresa de e-mail a utilizatorului] și tipul de utilizator [user_type].
Posibila cauza
Există deja în Control Hub un utilizator cu această adresă de e-mail.
Soluție
Creați un utilizator în Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Control Hub
Lista de utilizatori lipsește în Control Hub
Problemă
Dacă aveți o organizație Webex cu mai mult de 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluție
Puteți utiliza funcția de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utilizatori, faceți clic pe căutare, apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se vor sincroniza în Control Hub
Problemă
Utilizatorii dintr-un grup director nu se vor sincroniza corect în Control Hub.
Posibila cauza
Grupul nu este etichetat ca isCriticalSystemObject în Active Directory.
Soluție
Asigurați-vă că atributul isCriticalSystemObject este setat la valoarea TRUE în Active Directory.
Activați soluționarea problemelor pentru Directory Connector
Puteți activa depanarea pentru a ajuta la diagnosticarea oricăror erori pe care le întâmpinați în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt: \Cisco Systems\Cisco Systems\Cisco Directory Connector\Logs
| 1 |
Rulați fișierul |
| 2 |
Reporniți serviciul. Consultați Cum să începeți serviciile pentru îndrumare. |
| 3 |
În Directory Connector, faceți clic pe Dashboard. |
| 4 |
Accesați Acțiuni , apoi faceți clic pe Utilități > Soluționarea problemelor. |
| 5 |
Când soluționarea problemelor este activată, repetați acțiunile care au cauzat o eroare; aceasta capturează datele de trafic, astfel încât să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: dacă fișierul este necompletat, asigurați-vă că contul are privilegii de acces la AD DS sau AD LDS. Folderul jurnal salvează fișiere numai pentru ultimele 3 zile. Conținutul din fișierele jurnal este în concordanță cu ieșirea din jurnal a evenimentului în sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal la asistență pentru asistență. |
| 8 |
Dezactivați funcția de soluționare a problemelor atunci când ați terminat. |
Lansați vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Se afișează un rezumat al evenimentelor administrative și jurnalelor de erori.
| 1 |
Din Directory Connector, accesați Dashboard, apoi faceți clic pe . Caseta de dialog Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorii. |
| 2 |
Din Vizualizator evenimente, accesați .
|
| 3 |
În secțiunea Acțiuni, faceți clic pe Salvați toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier de evenimente (*.evtx) sau alt format, cum ar fi XML sau csv. |
Ce este de făcut în continuare
Dacă trebuie să deschideți un caz, contactați asistența, descrieți problema cu conectorul, apoi anexați fișierul Events la cazul dvs.
Jurnalele evenimentului captează acțiunile utilizatorului. Pentru ajutor la gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați comutat furnizorii de conectare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la Cisco Directory Connector:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browserul dvs.
| 1 |
Deschideți Internet Explorer, apoi alegeți Instrumente. Acum bifați casetele pentru versiunea TLS/SSL pe care doriți să o activați Faceți clic pe OK Închideți browserul și deschideți-l din nou |
| 2 |
Faceți clic pe Opțiuni Internet , accesați Avansate , defilați la Securitate. |
| 3 |
Bifați casetele de selectare Utilizare TLS 1.1 și Utilizare TLS 1.2 , apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să fie implementate. |
Soluționați problemele de conectare la contul de serviciu
Dacă nu vă puteți conecta la Cisco Directory Connector sau nu puteți rula o sincronizare, utilizați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încercați să vizitați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul dvs. web. |
| 2 |
Alegeți una, în funcție de rezultate:
|
| 3 |
Cel puțin, asigurați-vă că contul configurat pentru serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegii care îi permite să acceseze datele de avatar și datele AD. În mod implicit, serviciul utilizează acreditările de conectare și autentificarea contului Windows. |
Verificați modul SafeDllSearchMode în registrul Windows
Modul de căutare a bibliotecii de legături dinamice sigure (DLL) este setat implicit în registrul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod a fost cumva dezactivat, un atacator ar putea plasa un DLL rău intenționat (același nume ca un fișier DLL de referință care se află în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica de două ori setările de registry.
Înainte de a începe
Modificările aduse registrului Windows trebuie făcute cu extremă prudență. Vă recomandăm să faceți o copie de siguranță a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Rulare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL MACHINE_\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Comanda de căutare a bibliotecii de linkuri dinamice.
Prezentare generală a Cisco Directory Connector
Prezentare generală conector director
Directory Connector este o aplicație locală pentru sincronizarea identității în cloud. Descărcați software-ul conectorului din Control Hub și instalați-l pe computerul local.
Cu Directory Connector, vă puteți păstra conturile de utilizator și datele în Active Directory, astfel încât Active Directory să devină singura sursă de adevăr. Atunci când efectuați o schimbare local, aceasta este reprodusă în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile din tabel:
| Funcție | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Panoul furnizează un program de sincronizare, un rezumat și starea sincronizării, precum și starea Directory Connector. Puteți vizualiza tabloul de bord oricând vă conectați. |
| Testați înainte de a efectua sincronizarea cu cloud | Efectuați o testare a modificărilor în director înainte ca acestea să fie implementate în cloud. Apoi rulați un raport pentru a vedea că modificările pe care doriți să le efectuați sunt cele așteptate. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau pur și simplu sincronizați modificările incrementale pentru a economisi energia de procesare și a scurta timpul de sincronizare. |
|
Sincronizați mai multe domenii (o singură pădure sau mai multe păduri) |
Directory Connector acceptă mai multe domenii, fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe domenii Active Directory, puteți instala un Directory Connector pentru fiecare domeniu, legați fiecare domeniu de organizația dvs. și apoi sincronizați fiecare bază de utilizatori în Webex. Control Hub reflectă starea prin afișarea stării sincronizării pentru mai mulți Directory Connector, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un Directory Connector într-o implementare de înaltă disponibilitate. |
| Sincronizare programată | Setați un program de sincronizare în funcție de zi, oră și minut. |
| Light Directory Access Protocol (LDAP) filtre | Definiți criteriile de căutare LDAP și asigurați importuri eficiente. |
| Maparea atributelor Active Directory | Mapați atributele Microsoft Active Directory la atributele cloud Webex corespunzătoare. Puteți mapa atributele care sunt relevante pentru configurația dvs. Active Directory și, de asemenea, puteți defini atribute personalizate pe care să le mapați cu cloud. Atributele din locație formează diverse date în cloud, cum ar fi informații despre contul de utilizator, numere de telefon în Webex Teams, adrese SIP ale resurselor sălii și alte date ale cardului de contact al utilizatorului (funcția, departamentul, managerul etc.). |
|
Director corporativ pentru resurse de sală locale și utilizatori Cisco Webex Calling (PSTN cloud) și contacte Enterprise fără licențiere Webex |
Dacă o parte a organizației dvs. utilizează PSTN în cloud Cisco Webex Calling pentru serviciul de apelare sau dacă aveți dispozitive de cameră locale, această caracteristică le permite utilizatorilor să caute în directorul contactelor de întreprindere din telefoanele lor Cisco Webex Calling (PSTN cloud) sau din resursele sălii.
|
| Vizualizator eveniment | Utilizați vizualizatorul de evenimente pentru a determina dacă au apărut probleme cu sincronizarea. |
| Instrument de diagnosticare și soluționarea problemelor | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana instalarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect, este posibil să întâmpinați o eroare de configurare sau de rețea. Acest instrument testează conexiunea la Active Directory, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. După ce activați depanarea în Directory Connector, jurnalele sunt scrise care pot fi trimise către asistența tehnică. |
| Upgrade automat | După ce instalați Directory Connector, vi se trimite o notificare ori de câte ori este disponibilă o nouă versiune a software-ului. Puteți configura upgrade-uri automate, astfel încât să fiți întotdeauna la cea mai recentă versiune a software-ului atunci când este lansată o nouă versiune. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o copie de rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se defectează. |
Directory Connector este împărțit în trei zone:
-
Control Hub este interfața unică care vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatori, alocați licențe, descărcați Directory Connector și configurați conectarea unică (SSO) dacă doriți ca utilizatorii să se autentifice prin furnizorul lor de identitate de întreprindere și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare Directory Connector este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe domenii Active Directory, puteți instala o clipă a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Folosind software-ul, puteți rula o sincronizare pentru a aduce conturile de utilizator Active Directory în Webex, pentru a vizualiza și monitoriza starea sincronizării și pentru a configura serviciile Directory Connector.
-
Serviciul de sincronizare a directorului solicită Active Directory să preia utilizatorii și grupurile de sincronizat cu serviciul connector și cu Directory Connector.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Pregătiți mediul dvs. pentru Directory Connector
Cerințe pentru Directory Connector
Cerințe pentru Windows și Active Directory
Puteți instala Directory Connector pe aceste servere Windows acceptate:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă legată de modulele cookie, vă recomandăm să faceți upgrade controlerului de domeniu la o versiune care conține remedierea—Windows Server 2012 R2 sau 2016.
Directory Connector este acceptat cu următoarele servicii Active Directory:
-
Active Directory 2016
(Directory Connector este acceptat atunci când utilizați cea mai recentă versiune a Active Directory pe Windows Server 2019)
-
Active Directory 2012
-
Active Directory 2008 R2
-
Active Directory 2008
Rețineți următoarele cerințe suplimentare:
-
Directory Connector necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (obligatoriu pentru aplicația Directory Connector. Dacă întâmpinați probleme, utilizați instrucțiunile din Activați .NET Framework 3.5 utilizând Expertul de adăugare roluri și funcții.)
-
.NET Framework v.4.5 (obligatoriu pentru TLS1.2)
-
-
Este necesar nivelul funcțional forestier Active Directory 2 (Windows Server 2003) sau superior. (Consultați Ce sunt nivelurile funcționale Active Directory? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu aceste cerințe hardware minime:
-
8 GB de RAM
-
50 GB de spațiu de stocare
-
Nu există un minim pentru CPU
Cerințe de rețea
Dacă rețeaua este în spatele unui firewall, asigurați-vă că sistemul are acces HTTPS (port 443) la internet.
Cerințe organizație Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o perioadă de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator ale Aplicației Webex să fie Active înainte ca aceștia să se conecteze pentru prima dată, vă recomandăm să procedați astfel:
-
Adăugați, verificați și revendicați opțional domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Efectuați integrarea single sign-on (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Eliminați invitațiile automate prin e-mail, astfel încât utilizatorii noi să nu primească invitația automată prin e-mail și să puteți desfășura propria campanie de e-mailuri. (Această funcție necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stările și acțiunile utilizatorilor în Control Hub.
Cerințe de instalare
-
Pentru un mediu de domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați un Directory Connector pentru fiecare domeniu Active Directory. Dacă doriți să sincronizați un domeniu nou (B), menținând în același timp datele sincronizate ale utilizatorului pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows acceptat separat pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru conectarea la conector, nu avem nevoie de un cont administrativ în Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
Acest utilizator local trebuie să aibă privilegii pe dispozitivul Windows respectiv pentru a se conecta la controlerul de domeniu și a citi obiectele de utilizator din Active Directory. Contul de conectare la sistem trebuie să fie un administrator de computer cu privilegii de a instala software pe sistemul local. (Aceste informații se aplică, de asemenea, conectării la o mașină virtuală.)
-
În timp ce vă conectați la conector, contul de conectare trebuie să fie același cu contul de administrator complet pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesa Active Directory. Cu toate acestea, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesa Active Directory. (Aceste informații se aplică, de asemenea, conectării la o mașină virtuală.)
-
Asigurați-vă că modul de căutare a bibliotecii de legături dinamice Windows Safe (DLL) este activat utilizând această procedură: Verificați SafeDllSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii într-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain Service/Active Directory Lightweight Directory Services (AD DS/AD LDS) pe mașini separate.
Cerințe multiple de domeniu
Înainte de a urmări sarcinile din Fluxul de activități de implementare Cisco Directory Connector, rețineți următoarele cerințe și recomandări dacă aveți de gând să sincronizați în cloud informațiile Active Directory din mai multe domenii:
-
Este necesară o instanță separată de Directory Connector pentru fiecare domeniu.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugați, verificați și revendicați domenii.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru a vă muta organizația pe o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile privind resursele sălii împreună cu conturile de utilizator. (Consultați Sincronizați informațiile sălii locale cu Webex Cloud.)
Recomandări Active Directory Group pentru atribuirea automată a licenței
Grupurile Active Directory sunt utilizate pentru a colecta conturi de utilizator, conturi de calculator și alte grupuri în unități gestionabile. Lucrul cu grupuri, nu cu utilizatori individuali, ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri în Active Directory:
-
Grupuri de distribuție—Utilizat pentru a crea liste de distribuție prin e-mail.
-
Grupuri de securitate—Utilizate pentru a atribui permisiuni resurselor partajate.
Luați în considerare următoarele linii directoare atunci când creați grupuri în Active Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi vânzări, marketing, manageri, contabili, licențiere Webex etc.).
-
Utilizați convenții standard de denumire în întreaga organizație pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail etc. De exemplu, numele grupului „GSG_Webex_Licensing_EMEAR” se referă la un grup de securitate globală pentru utilizatorii EMEAR care acordă licențe Webex.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi prin geografie sau ierarhie managerială. Utilizați descrierile grupurilor pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupurile nou configurate, definiți șablonul grupului de licențe automate în Control Hub pentru grupurile respective. Consultați Configurați șablonul de atribuire automată a licenței pentru mai multe informații.
Redimensionare informații
Directory Connector funcționează ca o punte între Active Directory local și cloudul Webex. Ca atare, conectorul nu are o limită superioară a numărului de obiecte Active Directory care pot fi sincronizate în cloud. Orice limite privind obiectele din directorul local sunt legate de versiunea și specificațiile specifice ale mediului Active Directory care este sincronizat cu cloud, nu cu conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de obiecte Active Directory. (O operațiune de sincronizare cu 5000 de utilizatori nu va dura mai mult de 50000.)
-
Viteza și lățimea de bandă a rețelei.
-
Volumul de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50000 de utilizatori, vă recomandăm insistent să utilizați un al doilea conector pentru reluarea în caz de nereușită și redundanță.
Deoarece sunt implicați mai mulți factori de sincronizare și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem furniza valori de timp specifice pentru cât timp va dura o sincronizare a obiectului.
Verificați modul SafeDllSearchMode în registrul Windows
Modul de căutare a bibliotecii de legături dinamice sigure (DLL) este setat implicit în registrul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod a fost cumva dezactivat, un atacator ar putea plasa un DLL rău intenționat (același nume ca un fișier DLL de referință care se află în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica de două ori setările de registry.
Înainte de a începe
Modificările aduse registrului Windows trebuie făcute cu extremă prudență. Vă recomandăm să faceți o copie de siguranță a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Rulare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL MACHINE_\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Comanda de căutare a bibliotecii de linkuri dinamice.
Integrare proxy web
Integrare proxy web
Dacă autentificarea proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația utilizează un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează utilizatorii.
Puteți lua una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy web)
-
Proxy web explicit printr-un fișier .pac (conectorul moștenește setările proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără modificări
Utilizați un Proxy Web Prin Browser
Puteți configura Directory Connector să utilizeze un proxy web prin Internet Explorer.
Dacă serviciul Cisco DirSync rulează dintr-un cont diferit de utilizatorul conectat în prezent, trebuie să vă conectați și cu acest cont și să configurați proxy-ul web.
| 1 |
Din Internet Explorer, accesați , apoi alegeți Setări LAN. |
| 2 |
Indicați instanța Windows unde este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea prin proxy, adăugați aceste URL-uri la lista de permisiuni:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste URL-uri la o listă de permisiuni pentru a ocoli complet proxy-ul web, asigurați-vă că tabelul ACL al firewallului este actualizat pentru a permite gazdei conectorului să acceseze direct URL-urile. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste URL-uri la lista dvs. de permisiuni:
Pentru mai multe informații, consultați acest articol despre domeniile și URL-urile care trebuie accesate pentru serviciile Webex. |
Configurați proxy-ul web utilizând un fișier PAC
Puteți configura un browser client pentru a utiliza un fișier .pac. Acest fișier furnizează adresa proxy web și informații despre porturi. Directory Connector moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să conecteze și să sincronizeze cu succes informațiile utilizatorului la cloudconnector.webex.com, asigurați-vă că autentificarea prin proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea prin proxy, adăugați aceste URL-uri la lista de permisiuni:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste URL-uri la o listă de permisiuni pentru a ocoli complet proxy-ul web, asigurați-vă că tabelul ACL al firewallului este actualizat pentru a permite gazdei conectorului să acceseze direct URL-urile. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste URL-uri la lista dvs. de permisiuni:
Pentru mai multe informații, consultați acest articol despre domeniile și URL-urile care trebuie accesate pentru serviciile Webex. |
Proxy NTLM
Directory Connector acceptă NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Proiectare NTLM
În cele mai multe cazuri, un utilizator dorește să acceseze alte resurse ale stației de lucru prin intermediul unui PC client, ceea ce poate fi dificil de realizat într-un mod sigur.
În general, designul tehnic al NTLM se bazează pe un mecanism de Provocare
și Răspuns
:
-
Un utilizator se conectează la un PC client prin intermediul unui cont Windows și a unei parole. Parola nu este niciodată salvată local. În locul unei parole text simplu, o valoare hash a parolei este stocată local. Atunci când un utilizator se conectează prin parolă la client, sistemul de operare Windows compară valoarea hash stocată și valoarea hash din parola de intrare. Dacă ambele sunt identice, autentificarea trece.
Atunci când utilizatorul dorește să acceseze orice resursă de pe un alt server, clientul trimite o solicitare către server cu numele contului în text simplu.
-
Când serverul primește solicitarea, serverul generează o cheie aleatorie de 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită înapoi la client, provocarea este stocată pe server. Apoi serverul trimite provocarea clientului în text simplu.
-
De îndată ce clientul primește contestația trimisă de la server, clientul criptează contestația cu valoarea hash menționată la pasul 1. După criptare, valoarea este trimisă înapoi la server.
-
Când serverul primește valoarea criptată de la client, serverul o trimite controlerului de domeniu pentru verificare. Solicitarea include: numele contului, provocarea criptată trimisă de client și provocarea simplă inițială.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta pe provocarea inițială. Controlerul doman poate apoi compara cu valoarea hash primită și cu valoarea hash criptată. Dacă acestea coincid, verificarea este reușită.
Windows are autentificarea de securitate încorporată în sistemul de operare, facilitând astfel autentificarea de securitate pentru aplicații. Drept urmare, nu este necesar să finalizați configurarea ulterioară.
Configurați proxy-ul transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează solicitările http (port 80/port 443) și nu este necesară nicio configurație din partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să se poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul a reușit – veți vedea o fereastră pop-up de autentificare preconizată a browserului atunci când porniți conectorul. |
Setare autentificare proxy
Adăugați URL-ul cloudconnector.webex.com la lista de permisiuni creând o listă de control al accesului.
Pe serverul firewall de întreprindere:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control al accesului pentru a o aplica gazdei conectorului și specificați De exemplu: access-list 2000 acl-inside permis extins TCP [IP al conectorului] cloudconnector.webex.com eq https |
| 4 |
Aplicați acest ACL la interfața firewall corespunzătoare, care se aplică numai pentru această gazdă de conector unic. |
| 5 |
Asigurați-vă că restul gazdelor din întreprinderea dvs. trebuie să utilizeze în continuare proxy-ul web, configurând declarația de respingere implicită corespunzătoare. |
Gestionați utilizatorii Aplicației Webex
Rulați o sincronizare incrementală
O sincronizare incrementală solicită Active Directory și caută modificările care au avut loc de la ultima sincronizare. Acest pas împachetează apoi acele modificări și le trimite către serviciul de conectare. Modificările includ modificarea atribuirii utilizatorilor și momentul în care un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă sarcină pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea inițială completă, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență de atribuire automată înainte de a-l utiliza în noii utilizatori ai Aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Rețineți că aceste excepții nu sunt acceptate de sincronizarea incrementală (urmați Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud ):
-
În cazul unui avatar actualizat, dar fără modificarea altor atribute, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru noile modificări de configurație privind asocierea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa, iar acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Dashboard. Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi un test. |
| 2 |
Din Acțiuni, faceți clic pe Mod sincronizare > Activați sincronizarea dacă nu a fost deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când începe un nou interval de timp incremental, programul verifică modificările pe baza ultimului marcaj temporal. |
| 3 |
Din Acțiuni, faceți clic pe Sincronizați acum > Incrementală. Pentru orice modificări pe care le efectuați utilizatorilor în Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar Aplicația Webex reflectă modificările la 72 de ore de la momentul la care efectuați sincronizarea.
|
| 4 |
Pentru informații despre erori, faceți clic pe Lansare vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
Ce este de făcut în continuare
Dacă aveți mai multe domenii, efectuați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperare utilizatori șterși în mod accidental
Directory Connector dispune de verificări și balanțe pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAP în Active Directory, care a șters unii utilizatori atunci când a fost sincronizat cu cloud. Funcția de ștergere ușoară vă poate ajuta să vă reveniți în urma acestor accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Atunci când utilizatorii sunt șterși în cloud, de exemplu, din cauza unei probleme cu obiectul care nu corespunde, după o sincronizare de la Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare de obiecte care nu corespund sau ați observat că utilizatorii au fost șterși, este posibil să le puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca Inactivi în Control Hub atunci când conturile corespunzătoare sunt șterse din Active Directory. Serviciul cloud de fundal reține utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatorii. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii care sunt dezactivați în Active Directory sunt marcați și ca Inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este în stare Inactiv sau nu este inclus în listă. Pentru mai multe informații, consultați Stările și acțiunile utilizatorilor în Control Hub. |
| 3 |
Dacă utilizatorii au fost șterși în Control Hub sau observați utilizatori în stare Inactivi, accesați Active Directory, adăugați conturile de utilizator lipsă și apoi efectuați o sincronizare test în Directory Connector. Obiectivul cu Directory Connector este de a crea o potrivire exactă între informațiile utilizatorilor din Active Directory și din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar în Control Hub. Utilizatorii sunt recuperați și trec la starea inițială, inclusiv la starea contului și la atribuirile de servicii. |
Ce este de făcut în continuare
Reveniți la Control Hub, accesați și confirmați că conturile de utilizator șterse anterior apar în lista de utilizatori.
Ștergeți permanent utilizatorii după ștergerea soft
După efectuarea unui test, puteți alege să ștergeți definitiv utilizatorii care au fost șterși soft la următoarea sincronizare.
| 1 |
După finalizarea testului, selectați Obiecte șterse soft. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectare terminat. |
Ce este de făcut în continuare
La următoarea sincronizare, utilizatorii pe care i-ați verificat vor fi șterși definitiv.
Modificarea adresei de e-mail a Aplicației Webex
Dacă doriți să schimbați adresele de e-mail ale utilizatorilor, iar organizația dvs. utilizează Directory Connector, modificați acele adrese de e-mail în Active Directory. Această procedură acoperă modul de modificare a unei adrese de e-mail a Aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului.
Dacă doriți să modificați doar e-mailul sau o valoare pentru un utilizator, nu ștergeți utilizatorul din Active Directory și apoi creați din nou unul nou cu același e-mail. Cloud interpretează această acțiune ca pe un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud se vor pierde.
Directory Connector nu limitează modificarea domeniului de e-mail. Cu toate acestea, atunci când utilizatorul se resincronizează în cloud, starea utilizatorului depinde de verificarea noului domeniu în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se modifică în În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionați domeniile dvs..
Dacă organizația dvs. nu utilizează Directory Connector, puteți modifica adresele de e-mail ale aplicației Webex din pagina de setări a contului. Consultați Schimbați adresa de e-mail a contului dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba e-mailurile.
Schimbați domeniul Active Directory
Puteți utiliza această procedură pentru a crea domenii și adrese de e-mail noi. Acestea se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un nou domeniu Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii dvs. |
| 3 |
Dezinstalați toți conectorii dvs. |
| 4 |
Deschideți un caz pentru a schimba domeniul. În cazul trimiterii, nu uitați să solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide un caz pentru a schimba domeniul, asigurați-vă că nu rulează o sincronizare. Nu modificați adresele de e-mail ale utilizatorilor din Active Directory până la soluționarea cazului. |
| 5 |
După soluționarea cazului: Efectuați o sesiune de testare cu Directory Connector înainte de a efectua sincronizarea reală. |
Revendicare domeniu
O revendicare de domeniu apare dacă revendicați un domeniu de e-mail pentru o organizație, astfel încât orice cont side-boarding este creat în organizația client plătit și nu în organizația gratuită a consumatorilor. Puteți revendica un domeniu numai printr-un caz de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Directory Connector este activ și domeniul este revendicat, conturile integrate lateral nu sunt create fie în organizația client, fie în organizația gratuită a consumatorilor. Numai Directory Connector poate configura conturi pentru organizație din Active Directory. Informațiile stocate în Active Directory sunt sursa originală. Dacă încercați să alocați un cont, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu al Aplicației Webex este prin utilizarea mai întâi a Directory Connector pentru a configura contul în Control Hub.
Convertirea utilizatorilor Aplicației Webex gratuite într-o organizație sincronizată cu directorul
Puteți utiliza numai adrese unice de e-mail în directorul aplicației Webex. Dacă utilizatorii s-au înscris la versiunea gratuită a Aplicației Webex, contul lor există în organizația gratuită a consumatorilor. Pentru a gestiona utilizatorii din această organizație utilizând Directory Connector, migrați-i (convertiți) în organizația client înainte de a activa Directory Connector. Apoi adăugați utilizatorii la Active Directory cu adresa de e-mail exactă, apoi sincronizați-i în cloud.
Dacă nu convertiți conturile înainte de activare, dezactivați Directory Connector pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directorului este activată, apare mesajul de eroare nu a putut fi convertit
. Pentru a evita problema, puteți utiliza acești pași ca o soluție.
Unii utilizatori revendicați pot apărea cu atributul movedfrom atunci când efectuează un test. Acești utilizatori se vor afla în lista Obiect șters în loc de ObiectNeconcordant. Va trebui să îi adăugați pe utilizatorii respectivi în lista dvs. de AD dacă doriți să îi mutați în organizația dvs.
Dacă nu adăugați acei utilizatori, toți vor fi șterși de lângă sincronizarea dvs. în cloud.
| 1 |
Dezactivați sincronizarea directorului din Directory Connector. |
| 2 |
Urmați procedura Convertiți utilizatori fără licență în Control Hub pentru a converti utilizatorul din organizația gratuită a consumatorilor în organizația Enterprise. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face ca Active Directory să fie singura sursă de încredere pentru conturile de utilizator, iar scopul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți în Active Directory pentru orice utilizatori convertiți recent înainte de a reenabling sincronizare. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori rămași de neegalat. |
| 3 |
Pe Directory Connector, efectuați o sincronizare de test. Când se termină rularea uscată, bifați fila Adăugare obiecte. Verificați dacă toți utilizatorii pe care i-ați convertit nu sunt ștergeți. Trebuie să efectuați un test înainte de a reactiva sincronizarea pentru a vă asigura că orice conturi de utilizator convertite apar în Active Directory. Dacă activați sincronizarea și conturile sunt găzduite numai în Control Hub, Directory Connector este sensibil la majuscule și șterge utilizatorii convertiți pe care îi detectează cu adrese de e-mail nepotrivite (de exemplu, user1@example.com și User1@example.com). Dacă utilizatorii convertiți sunt șterși, aceștia își vor pierde toate spațiile Aplicației Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina conturi, reactivați sincronizarea directorului din Directory Connector. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență de atribuire automată, apoi ați activat Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în cloud până când își confirmă adresele de e-mail.
Conturi de utilizator ale aplicației Webex cu panou lateral
Când invitați un alt utilizator într-un spațiu din Aplicația Webex, dacă utilizatorul invitat nu are un cont în Aplicația Webex, se creează un cont pentru acesta („integrat lateral”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită a consumatorilor.
Dacă doriți să gestionați contul integrat lateral utilizând Directory Connector, trebuie să convertiți contul.
Modificarea formatului numelui de utilizator al Aplicației Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul displayName din Active Directory la atributul displayName din cloud.
După efectuarea unei sincronizări de director, este posibil să constatați că numele de utilizator se afișează în formatul .
Acest nume de utilizator poate apărea dacă atributul displayName din Active Directory este configurat în acest fel. Când atributul este mapat la displayName în cloud, numele apar în formatul în Control Hub.
Pentru a schimba formatul, în ecranul de mapare a atributelor Directory Connector: mapați atributul Active Directory givenName sn (sau sn givenName) pentru a afișaName în numele atributelor Cisco Cloud.
În mod alternativ, mapați atributul sn givenName în displayName:
De asemenea, puteți utiliza opțiunea Particularizare atribut, dacă doriți să mapați propria expresie a atributului personalizat la displayName.
De exemplu, introduceți givenName + "" + sn (prenume, spațiu, nume de familie) ca expresie. Aceasta mapează cele două atribute din Active Directory pentru a afișaName în cloud.
Permiteți utilizatorilor să schimbe numele afișate în Webex Meetings
Puteți anula asocierea atributului displayName de la sincronizarea cu cloud în Directory Connector dacă doriți să permiteți utilizatorilor să-și editeze numele afișate preferate. Utilizatorii pot introduce un nume afișat pentru a-l afișa în timpul întâlnirilor Webex în locul numelui și prenumelui. Administratorii pot, de asemenea, să schimbe manual numele afișat pentru un utilizator în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Maparea atributelor utilizatorului. |
| 2 |
Selectați displayName din Cisco Cloud Attribute Name. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce este de făcut în continuare
Acum, utilizatorii își pot edita numele afișate de pe site-ul lor Webex.
Soluționarea problemelor Directory Connector
Upgrade la cea mai recentă versiune de software
Pentru a vă menține implementarea în conformitate și a obține cele mai recente funcții, funcționalități, remedieri ale erorilor și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune a Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi Directory Connector care nu se mai sincronizează corect sau are o versiune care nu acceptă cerința TLS 1.2 obligatorie.
Directory Connector vă notifică automat atunci când este disponibilă o nouă versiune. Treceți întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, veți vedea o notificare în bara de activități Windows.
Deși puteți instala manual actualizările software ale conectorului, vă recomandăm să urmați pașii din Setați upgrade-uri automate pentru a permite aplicației să gestioneze automat upgrade-urile.
| 1 |
Fie faceți clic pe notificarea din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de upgrade. |
| 2 |
Urmați instrucțiunile pentru a finaliza upgrade-ul. |
| 3 |
Reporniți conectorul și conectați-vă cu datele de autentificare de administrator. |
| 4 |
Verificați numărul versiunii software-ului în secțiunea . |
Ce este de făcut în continuare
Pentru o instalare nouă a Directory Connector, puteți să descărcați fișierul zip și apoi să urmați pașii de instalare din acest ghid.
Configurați setările generale pentru Directory Connector
Utilizați această procedură pentru a configura setări generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnal, upgrade-urile automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe panoul de comandă din secțiunea conectorilor, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configurare , apoi faceți clic pe General. |
| 2 |
Introduceți numele conectorului în câmpul Nume conector . Acest câmp afișează numai numele computerului care rulează momentan conectorul. |
| 3 |
Selectați nivelul de jurnalizare din lista derulantă. În mod implicit, nivelul de jurnalizare este setat la Informații. Nivelurile de jurnale disponibile sunt:
Aceste setări afectează raportul de sincronizare care este trimis prin e-mail. Dacă setați nivelul de jurnalizare la Eroare, atunci sunt raportate numai erorile în raportul de sincronizare; dacă nu există erori, raportul de sincronizare nu este trimis. Modificați setarea în Informații, apoi primiți rapoarte de sincronizare după sincronizarea completă. (Rețineți că, pentru sincronizarea incrementală, nu sunt trimise rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlorii de domeniu preferați pentru a seta ordinea controlorilor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul principal nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Bifați Faceți upgrade automat la noua versiune Cisco Directory Connector dacă doriți să aibă loc upgrade-uri automate. Este întotdeauna important să mențineți software-ul Cisco Directory Connector la cea mai recentă versiune. Vă recomandăm să bifați această setare pentru a permite instalarea silențioasă a upgrade-urilor automate ale software-ului, atunci când acestea sunt disponibile. |
| 6 |
Verificați LDAP prin SSL pentru a utiliza LDAP securizat (LDAPS) ca protocol de conexiune. Dacă nu verificați LDAP prin SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conexiune utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și securizată. |
Configurați politica conectorului
Puteți seta numărul maxim de ștergeri care pot apărea în timpul sincronizării. Rularea sincronizării nu șterge obiecte din Active Directory local. Toate obiectele sunt șterse numai din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când efectuați sincronizarea completă sau incrementală, dacă numărul de utilizatori pe care doriți să îi ștergeți este mai mare decât setarea, directory connector afișează un avertisment. Dacă faceți clic pe Prag de suprascriere, puteți începe cu succes sincronizarea completă sau incrementală, dar veți vedea această notificare de suprascriere data viitoare când rulați politica.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Politică. |
| 2 |
Bifați caseta Activați ștergerea declanșatorului de prag dacă doriți să adăugați un declanșator de prag. Alegerea acestei opțiuni declanșează o alertă dacă numărul de ștergeri depășește pragul. Atunci când contul de ștergere îl depășește pe cel pe care îl definiți, sincronizarea nu reușește.
|
| 3 |
Introduceți numărul maxim de ștergeri pe care doriți. Valoarea implicită este 20. Vă recomandăm să nu creșteți valoarea implicită. |
| 4 |
Faceți clic pe Se aplică. |
Setați programul conectorului
Setați sincronizarea în Active Directory. Comutarea automată este utilizată pentru disponibilitate ridicată (HA). Dacă un conector este nefuncțional, comutăm la un alt conector de standby după intervalul predefinit.
| 1 |
Din Directory Connector, faceți clic pe Configurare , apoi alegeți Programare. |
| 2 |
Specificați Intervalul de sincronizare incrementală , în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificaţi valoarea Trimitere rapoarte per… timp dacă doriţi să modificaţi frecvenţa trimiterii rapoartelor. |
| 4 |
Bifați opțiunea Activați programul de sincronizare completă pentru a specifica zilele și orele în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați Intervalul de reluare în minute. |
| 6 |
Faceți clic pe Se aplică. |
Scenarii pentru domenii multiple
Mai multe domenii se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare cheie în diferite domenii, după sincronizare, datele din domeniul cu prioritate mai mare rescrie datele din domeniul cu prioritate mai mică.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
Valoarea cheie pentru „Utilizator” este adresa de e-mail; valoarea cheie pentru „Grup” este Nume grup.
Exemplu de caz de utilizare pentru mai multe domenii
Acest exemplu presupune o organizație cu două domenii—example1.com și example2.com, în ordinea priorității.
-
Adăugați utilizator1(e-mail: user@example1.com) în Active Directory al example1.com.
-
Adăugați grupul1(Nume grup: Test) la Active Directory din exemplu1.com.
-
Adăugați utilizator2 (e-mail: user@example2.com) în Active Directory al example2.com.
-
Adăugați grupul2(Nume grup: Test) la Active Directory din exemplu2.com.
- Sincronizare pe example1.com
-
Ca caz de utilizare, utilizatorul2 și grupul2 sunt sincronizate în cloud și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu sunt.
Dacă efectuați o sincronizare completă sau incrementală, de exemplu1.com, utilizatorii1 și grupul1 sunt sincronizați. De asemenea, utilizatorii2 și group2 sunt suprascrise cu informațiile utilizatorilor1 și group1.
Utilizatorul1 asociază utilizatorul2 ca aceeaşi înregistrare în baza de date; grupul1 asociază grupul2 ca aceeaşi înregistrare în baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca caz de utilizare, utilizatorul2 și grupul2 sunt sincronizate în cloud și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu sunt.
Luați în considerare acești pași:
- Ștergeți utilizatorul1 și grupul1 din Active Directory, de exemplu1.com.
- Efectuați o sincronizare completă sau incrementală, de exemplu1.com.
Rezultat: informațiile utilizatorului nu au fost modificate în https://admin.webex.com. Utilizatorul2 nu este asociat cu utilizatorul1, iar grupul2 nu este asociat cu grupul1.
- Efectuați o sincronizare incrementală, de exemplu2.com.
Rezultat: informațiile utilizatorului nu au fost modificate în https://admin.webex.com.
- Efectuați o sincronizare completă, de exemplu2.com.
Rezultat: Informațiile utilizatorului2 și group2 sunt enumerate în https://admin.webex.com.
Sincronizați un domeniu nou Și Păstrați un domeniu existent
Dacă doriți să sincronizați un domeniu nou (B), menținând în același timp datele sincronizate ale utilizatorului pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se conectează la noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul său conector activ. Luați în considerare două domenii cu următoarea configurare: domeniu A cu conectori (ca1) și (ca2) pentru disponibilitate ridicată pe plan local (HA); domeniu B cu conector (cb1). (ca1)și (ca2) deservesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este în standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conectorul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setați prioritatea domeniului
Utilizați această procedură pentru a schimba prioritatea domeniilor dvs. Active Directory. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru este util atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o organizație.
Nu utilizați această procedură dacă aveți un singur domeniu listat în Directory Connector. Dacă încercați, conectorul vă afișează un mesaj, afirmând că prioritatea domeniului nu este necesară.
Înainte de a începe
Pentru a evita erorile, instalați sau treceți la cea mai recentă versiune a Cisco Directory Connector. Trebuie să o descărcați de la https://admin.webex.com.
| 1 |
Din Cisco Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni , apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe Sus sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Salvați pentru a salva această modificare. Domeniile sunt sortate după prioritate de sus în jos. |
Comutare domenii
Utilizați această procedură pentru a lega Cisco Directory Connector la un alt domeniu.
Înainte de a începe
-
Asigurați-vă că nu rulează nicio sarcină de sincronizare înainte de a comuta domeniile.
-
Pentru a evita erorile, instalați sau treceți la cea mai recentă versiune a Cisco Directory Connector. Trebuie să o descărcați din Control Hub.
| 1 |
Din Cisco Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni , apoi faceți clic pe Comutare domeniu. |
| 3 |
După citirea precauției, dacă înțelegeți impactul acestei modificări asupra implementării dvs. și încă sunteți sigur, faceți clic pe Da. Dacă comutați un domeniu, atunci sunteți deconectat de la conectorul curent Cisco Directory, alte domenii din conector nu sunt înregistrate și informațiile conectorului de pe computerul respectiv sunt șterse. |
| 4 |
Conectați-vă din nou la Cisco Directory Connector și restabiliți domeniul. |
Dezactivați sincronizarea directorului
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din fereastra de vizualizare a clientului din https://admin.webex.com, accesați , derulați la Sincronizare director, apoi alegeți una:
|
| 2 |
După ce citiți mesajul, faceți clic pe Dezactivare. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea atributelor Active Directory mapate anterior în cloud și sincronizate cu Webex. După ce eliminați asocierea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni, apoi faceți clic pe . |
| 3 |
Selectați asocierea pe care doriți să o eliminați din lista Nume atribute . |
| 4 |
În Domeniu de aplicare utilizator afectat, selectați una dintre următoarele opțiuni:
|
| 5 |
Faceți clic pe Se aplică. |
Gestionați fotografiile de profil
Utilizați Directory Connector pentru a actualiza fotografiile de profil de utilizator sau pentru a elimina fotografiile de profil de utilizator necompletate.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuni, apoi faceți clic pe . |
| 3 |
Sub Acțiuni , selectați una dintre următoarele:
|
| 4 |
Faceți clic pe Se aplică. |
Dezinstalați și dezactivați Directory Connector
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați. Eliminați complet un Directory Connector pentru oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directorului.
-
Nu doriți să utilizați unul dintre mai mulți Directory Connector (disponibilitate ridicată).
-
Doriți să schimbați domeniul și să instalați un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru disponibilitate ridicată (HA) sau sincronizarea domeniilor multiple. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă de Directory Connector.
-
Salvați și închideți orice lucrări importante înainte de a dezinstala Directory Connector.
| 1 |
De pe computerul Windows, accesați Panoul de control, apoi faceți clic pe Programe și funcții. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Dezinstalare, apoi urmați instrucțiunile. Este posibil să fie necesar să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din fereastra de vizualizare a clientului din https://admin.webex.com, accesați , derulați la Sincronizare director, faceți clic pe Mai multe |
| 4 |
După ce citiți mesajul, faceți clic pe Dezactivare. Cu excepția cazului în care există un alt Directory Connector în implementare cu disponibilitate ridicată (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulare instrument de diagnosticare
Puteți utiliza instrumentul de diagnosticare integrat pentru a depana implementarea Directory Connector. Acest instrument este instalat începând cu Directory Connector 3.4.
Dacă sincronizarea nu a funcționat corect, este posibil să întâmpinați o eroare de configurare sau de rețea. Acest instrument testează conexiunea la LDAP, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. Dacă instrumentul returnează orice eroare, puteți trimite rezultatele jurnalului detaliat pentru asistență.
-
Pentru a rula teste pentru serviciile de domeniu Active Directory:
-
Pentru a rula teste pentru serviciile Active Directory Lightweight Directory:
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
Depanați problemele în Ciso Directory Connector
Depanare și remedieri pentru Directory Connector
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile utilizatorului, conectorul vă poate trimite un raport de e-mail care enumeră orice probleme legate de sincronizare. Consultați următoarele secțiuni pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalați
Directory Connector nu mai funcționează
Ați primit e-mailuri de alertă care vă notificau că Directory Connector nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Directory Connector să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați Directory Connector. Dacă nu este acolo, descărcați cea mai recentă versiune din Control Hub și instalați-o.
-
Deschideți Serviciu și localizați serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Început. Dacă serviciul este oprit, faceți clic dreapta și selectați Începeți pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la internet.
Eroare de reinstalare
Problemă—Dacă instalați imediat un nou conector după dezinstalarea celui vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă—În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Soluție—După un timp, încercați din nou instalarea.
Conectare
Directory Connector cade în timpul conectării SSO
Problemă
Directory Connector se poate bloca după ce introduceți o adresă de e-mail de pe o pagină de conectare SSO.
Soluţie
Încercați următoarele:
Efectuați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Group Policy Management (gpedit.msc).
-
Faceți clic dreapta pe un anumit OU sau domeniu și selectați Creați un GPO în acest domeniu și Asociați-l aici
-
Dați politicii un nume, apoi faceți clic dreapta și alegeți Editare.
Efectuați acești pași pentru a schimba politica la nivelul mașinii:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element registry.
-
Pentru Cale cheie, introduceți sau navigați la MAȘINĂ LOCALĂ__HKEY\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Dezactivare debugger scriptpentru valoarea și introduceținupentru datele valoare.Setările trebuie să corespundă acestei capturi de ecran:
Efectuați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element registry.
-
Pentru Key Path, introduceți sau navigați la UTILIZATORUL ACTUAL__HKEY\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Dezactivare debugger scriptpentru valoarea și introduceținupentru datele valoare.Setările trebuie să corespundă acestei capturi de ecran:
Modificările au efect după ce rulați gpupdate /force, computerul a repornit (pentru modificări ale aparatului) sau utilizatorul s-a conectat din nou (pentru modificări ale utilizatorului).
Cisco DirSync Service Connector nu a putut fi înscris
Problemă
Conectarea nu reușește și apare acest mesaj: „Cisco DirSync Service Connector nu a putut fi înregistrat”.
Soluţie
Sistemul Windows pe care este instalat Directory Connector trebuie să fie un membru al Active Directory.
Nu apare nicio pagină de conectare
Problemă
Ați deschis Directory Connector și pagina de conectare nu a apărut.
Soluţie
Încercați următorii pași:
-
În Internet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere, precum Chrome și Firefox.
-
Dacă Internet Explorer nu poate accesa linkul, dar alte browsere pot, bifați setările Internet Explorer și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați procedura Activați TLS în Internet Explorer .)
Apare mesajul de conectare
Problemă
Este afișat un mesaj care vă solicită să introduceți numele de utilizator și parola pentru a trece autentificarea.
Posibila cauza
Directory Connector completează silențios autentificarea de securitate NTLM cu contul de conectare. Dacă autentificarea nu reușește, apare un dialog pentru a solicita numele de utilizator și parola de autentificare.
Soluţie
Când vedeți fereastra de tip pop-up de conectare, trebuie să furnizați un cont valid cu autentificarea corectă pentru a transmite securitatea.
Nu s-a putut realiza conexiunea la serverul la distanță
Problemă
În timpul funcționării normale, apare mesajul de eroare: „Nu se poate realiza conexiunea la serverul la distanță.”
Posibila cauza
Este posibil să aveți probleme proxy care trebuie rezolvate.
Soluţie
Consultați Depanați problemele de conectare la contul de serviciu pentru mai multe informații despre depanare.
Nu se poate înregistra conectorul
Problemă
Veți vedea mesajul de eroare „Nu se poate înregistra conectorul. A survenit o excepţie generală."
Posibila cauza
În cele mai multe cazuri, problema este că Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluţie
Încercați următoarele:
-
Executați un prompt de comandă (cmd) și apoi introduceți ldp.exe.
-
Faceți clic pe , alegeți Legare ca conectat în prezent la utilizator, apoi faceți clic pe OK.
-
Faceți clic pe , introduceți DC=arbonneintl,DC=ad ca BaseDN, apoi faceți clic pe OK.
-
Dacă problema persistă, deschideți un caz cu asistența.
Sincronizare
Avatarurile nu sunt sincronizate
Problemă
Cisco Directory Connector a sincronizat datele AD ale utilizatorilor cu cloudul Webex. Dar nu s-a reușit sincronizarea datelor privind avatarul.
Posibila cauza
Dacă ați reutilizat un server de avatar existent și avatarurile utilizatorului au fost deja sincronizate, atunci memoria cache locală le capturează și evită retrimiterea pentru a economisi lățimea de bandă.
Soluţie
Ștergeți memoria cache locală urmând acești pași:
-
Accesați C:\Program Files (x86)\Cisco Systems\Cisco Directory Connector\Plugins\
-
Ștergeți DirSyncPluginAvatar.dll-cache.bin.
-
Rulați din nou sincronizarea avatarului din Cisco Directory Connector.
Conturi de e-mail ale utilizatorilor neconcordante
Problemă
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor neconcordante.
-
Dacă utilizatorii au încercat versiunea gratuită a Aplicației Webex, adresele lor de e-mail se află în organizația gratuită a consumatorilor.
-
Dacă adresele de e-mail ale utilizatorilor au fost vreodată sincronizate în altă organizație.
-
Dacă există adrese de e-mail ale utilizatorilor în mai multe domenii care aparțin organizației.
Soluţie
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatori:
-
Asigurați-vă că ați verificat domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația gratuită a consumatorilor. Consultați Revendicați utilizatorii în organizația dvs. (convertiți utilizatori) pentru mai multe informații.
-
Efectuați un test în Cisco Directory Connector și apoi reactivați sincronizarea directorului
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din sursele dvs. Active Directory.
Utilizator convertit marcat ca inactiv
Problemă
În mediul sincronizat cu directorul, ați convertit un utilizator gratuit (organizație de consumatori) în organizația Enterprise, dar utilizatorul convertit nu se poate conecta la Aplicația Webex.
Posibila cauza
Când utilizatorul gratuit este convertit în organizația Enterprise, utilizatorul este marcat ca stare inactivă timp de 30 de zile, ca măsură de conformitate cu securitatea. În această perioadă, utilizatorul nu se poate conecta la Aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizator nu se află în Active Directory.
Soluţie
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator în Active Directory local care corespunde contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la Aplicația Webex, iar contul nu va fi șters.
Sincronizarea incrementală nu reușește
Problemă
O sincronizare incrementală nu reușește.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Acceptați actualizări cu valori incrementale.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare asociat.
-
Valorile rezultate ale acelui atribut au fost actualizate de la ultima dată când s-a efectuat o sincronizare completă.
Soluţie
Windows Server 2008 R2 are o eroare care este legată de această problemă. Bug-ul este remediat în 2012 R2 și mai târziu. Vă recomandăm să faceți upgrade serverului dvs. Windows la cel puțin 2012 R2.
Valoare nevalidă pentru atribut
Problemă
Pentru [dn utilizator (nume diferențiat)], atributul [nume atribut] are următoarea valoare nevalidă [valoare atribut].
Posibila cauza
Pentru CN=b,OU=angajați,OU=C utilizatori,DC=c,DC=com, atributul [numărul de telefon] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluţie
Un atribut pentru acest utilizator nu are o valoare validă. Fixați-i valoarea conform descrierii din mesajul de avertizare. Apoi efectuați o altă sincronizare.
Utilizatori care corespund de șters
Problemă
Utilizatorii care corespund sunt marcați pentru ștergere.
Atunci când efectuați o sincronizare de test pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Cu toate acestea, utilizatorul este marcat ca un obiect care urmează să fie șters.
Soluţie
Alegeți o soluție adecvată:
-
Dacă este ok să ștergeți utilizatorul și să restabiliți licențele după aceea, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul din AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți un caz cu asistență.
Lipsește atributul
Problemă
Atributul necesar [attribute_name] la adăugarea intrării locale [dn utilizator (nume diferențiat)]. Intrarea nu este creată în Control Hub decât după ce toate atributele necesare au o valoare.
Posibila cauza
Adresa de e-mail necesară pentru atribut lipsește. La adăugarea intrării locale [CN=Utilizator de vânzări,OU=Ingineri,OU=K,DC=k,DC=local], intrarea nu este creată în Control Hub decât după ce toate atributele necesare au o valoare.
Soluţie
Unul dintre atributele necesare lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru utilizatorul respectiv.
Grupul imbricat nu se va sincroniza
Problemă
Utilizatorii dintr-un grup Active Directory imbricat nu sunt sincronizați corect în cloud.
Posibila cauza
Se utilizează un filtru care include atât grupul copil, cât și grupul părinte, care nu este acceptat. De exemplu: (membru al=CN=testgroup1,CN=utilizatori,DC=rktest2008,DC=org)
Soluţie
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: |(member of=CN=testSubGroup,CN=utilizatori,DC=rktest2008,DC=org)(member of=CN=testSubGroup,CN=utilizatori,DC=rktest2008,DC=org)
Conflict la denumirea utilizatorului
Problemă
Există un conflict de denumire pentru [dn utilizator] pentru un obiect de intrare în cloud existent cu numele: [adresa de e-mail a utilizatorului] și tipul de utilizator [user_type].
Posibila cauza
Există deja în Control Hub un utilizator cu această adresă de e-mail.
Soluţie
Creați un utilizator în Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Control Hub
Lista de utilizatori lipsește în Control Hub
Problemă
Dacă aveți o organizație Webex cu mai mult de 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluţie
Puteți utiliza funcția de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utilizatori, faceți clic pe căutare, apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se vor sincroniza în Control Hub
Problemă
Utilizatorii dintr-un grup director nu se vor sincroniza corect în Control Hub.
Posibila cauza
Grupul nu este etichetat ca isCriticalSystemObject în Active Directory.
Soluţie
Asigurați-vă că atributul isCriticalSystemObject este setat la valoarea TRUE în Active Directory.
Activați soluționarea problemelor pentru Directory Connector
Puteți activa depanarea pentru a ajuta la diagnosticarea oricăror erori pe care le întâmpinați în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt: \Cisco Systems\Cisco Systems\Cisco Directory Connector\Logs
| 1 |
Rulați fișierul |
| 2 |
Reporniți serviciul. Consultați Cum să începeți serviciile pentru îndrumare. |
| 3 |
În Directory Connector, faceți clic pe Dashboard. |
| 4 |
Accesați Acțiuni , apoi faceți clic pe Utilități > Soluționarea problemelor. |
| 5 |
Când soluționarea problemelor este activată, repetați acțiunile care au cauzat o eroare; aceasta capturează datele de trafic, astfel încât să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: dacă fișierul este necompletat, asigurați-vă că contul are privilegii de acces la AD DS sau AD LDS. Folderul jurnal salvează fișiere numai pentru ultimele 3 zile. Conținutul din fișierele jurnal este în concordanță cu ieșirea din jurnal a evenimentului în sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal la asistență pentru asistență. |
| 8 |
Dezactivați funcția de soluționare a problemelor atunci când ați terminat. |
Lansați vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Se afișează un rezumat al evenimentelor administrative și jurnalelor de erori.
| 1 |
Din Directory Connector, accesați Dashboard, apoi faceți clic pe . Caseta de dialog Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorii. |
| 2 |
Din Vizualizator evenimente, accesați .
|
| 3 |
În secțiunea Acțiuni, faceți clic pe Salvați toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier de evenimente (*.evtx) sau alt format, cum ar fi XML sau csv. |
Ce este de făcut în continuare
Dacă trebuie să deschideți un caz, contactați asistența, descrieți problema cu conectorul, apoi anexați fișierul Events la cazul dvs.
Jurnalele evenimentului captează acțiunile utilizatorului. Pentru ajutor la gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați comutat furnizorii de conectare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la Cisco Directory Connector:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browserul dvs.
| 1 |
Deschideți Internet Explorer, apoi alegeți Instrumente. Acum bifați casetele pentru versiunea TLS/SSL pe care doriți să o activați Faceți clic pe OK Închideți browserul și deschideți-l din nou |
| 2 |
Faceți clic pe Opțiuni Internet , accesați Avansate , defilați la Securitate. |
| 3 |
Bifați casetele de selectare Utilizare TLS 1.1 și Utilizare TLS 1.2 , apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să fie implementate. |
Soluționați problemele de conectare la contul de serviciu
Dacă nu vă puteți conecta la Cisco Directory Connector sau nu puteți rula o sincronizare, utilizați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încercați să vizitați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul dvs. web. |
| 2 |
Alegeți una, în funcție de rezultate:
|
| 3 |
Cel puțin, asigurați-vă că contul configurat pentru serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegii care îi permite să acceseze datele de avatar și datele AD. În mod implicit, serviciul utilizează acreditările de conectare și autentificarea contului Windows. |
Verificați modul SafeDllSearchMode în registrul Windows
Modul de căutare a bibliotecii de legături dinamice sigure (DLL) este setat implicit în registrul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod a fost cumva dezactivat, un atacator ar putea plasa un DLL rău intenționat (același nume ca un fișier DLL de referință care se află în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica de două ori setările de registry.
Înainte de a începe
Modificările aduse registrului Windows trebuie făcute cu extremă prudență. Vă recomandăm să faceți o copie de siguranță a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Rulare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL MACHINE_\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Comanda de căutare a bibliotecii de linkuri dinamice.
Prezentare generală a conectorului de director Cisco
Prezentare generală a conectorului de director
Directory Connector este o aplicație locală pentru sincronizarea identităților în cloud. Descărcați software-ul conectorului din Control Hub și îl instalați pe mașina locală.
Cu Directory Connector, puteți gestiona conturile de utilizator și datele în Active Directory, astfel încât Active Directory să devină singura sursă de informații. Când efectuați o modificare local, aceasta este replicată în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile în tabel:
| Funcție | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Tabloul de bord oferă un program de sincronizare, un rezumat și starea sincronizării, precum și starea conectorului de director. Puteți vizualiza tabloul de bord oricând vă conectați. |
| Testare preliminară înainte de sincronizarea cu cloud-ul | Efectuați o simulare a modificărilor aduse directorului înainte de implementarea acestora în cloud. Apoi, rulați un raport pentru a vedea dacă modificările pe care doriți să le faceți sunt cele așteptate. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau pur și simplu sincronizați modificările incrementale pentru a economisi putere de procesare și a scurta timpul de sincronizare. |
|
Sincronizarea mai multor domenii (o singură pădure sau mai multe păduri) |
Conectorul de director acceptă mai multe domenii fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe domenii Active Directory, puteți instala un conector Directory pentru fiecare domeniu, puteți lega fiecare domeniu la organizația dvs. și apoi puteți sincroniza fiecare bază de utilizatori în Webex. Control Hub reflectă starea prin afișarea stării de sincronizare pentru mai mulți conectori de director, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un conector de director într-o implementare cu disponibilitate ridicată. |
| Sincronizare programată | Setați un program de sincronizare pe zi, oră și minut. |
| Filtre LDAP (Lightweight Directory Access Protocol) | Definiți criteriile de căutare LDAP și asigurați importuri eficiente. |
| Maparea atributelor Active Directory | Mapați atributele Microsoft Active Directory cu atributele cloud Webex corespunzătoare. Puteți mapa atribute relevante pentru configurația Active Directory și, de asemenea, puteți defini atribute personalizate pentru a le mapa la cloud. Atributele din incinta locației formează diverse date în cloud, cum ar fi informațiile despre contul de utilizator, numerele de telefon ale companiei în Webex Teams, adresele SIP ale resurselor de cameră și alte date despre cardul de contact al utilizatorului (funcția, departamentul, managerul etc.). |
|
Director corporativ pentru resurse de cameră locale și utilizatori Cisco Webex Calling (Cloud PSTN) și contacte de întreprindere fără licență Webex |
Dacă o parte a organizației dvs. utilizează Cisco Webex Calling (cloud PSTN) pentru serviciul de apeluri sau dacă aveți dispozitive locale pentru sală, această funcție permite utilizatorilor să caute în director contacte de la companie de pe telefoanele sau resursele lor de sală Cisco Webex Calling (cloud PSTN).
|
| Vizualizator de evenimente | Folosește vizualizatorul de evenimente pentru a determina dacă au existat probleme cu sincronizarea. |
| Instrument de diagnosticare și depanare | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana instalarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la Active Directory, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. După ce activați depanarea în Directory Connector, se scriu jurnale care pot fi trimise către asistența tehnică. |
| Actualizare automată | După ce instalați Directory Connector, veți primi o notificare de fiecare dată când este disponibilă o nouă versiune a software-ului. Puteți configura actualizări automate, astfel încât să aveți întotdeauna cea mai recentă versiune a software-ului atunci când este lansată o versiune nouă. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se defectează. |
Conectorul de director este împărțit în trei zone:
-
Control Hub este interfața unică ce vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatorii, atribuiți licențe, descărcați Directory Connector și configurați autentificarea unică (SSO) dacă doriți ca utilizatorii dvs. să se autentifice prin intermediul furnizorului lor de identitate al companiei și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare a conectorului de director este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe domenii Active Directory, puteți instala o singură versiune a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Folosind software-ul, puteți rula o sincronizare pentru a aduce conturile de utilizator Active Directory în Webex, puteți vizualiza și monitoriza starea sincronizării și puteți configura serviciile Directory Connector.
-
Serviciul de sincronizare a directoarelor interoghează Active Directory pentru a prelua utilizatori și grupuri pentru a sincroniza cu serviciul conector și Directory Connector.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Pregătiți mediul pentru Directory Connector
Cerințe pentru Conectorul de Director
Cerințe Windows și Active Directory
Puteți instala Directory Connector pe aceste servere Windows acceptate:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă legată de modulele cookie, vă recomandăm să actualizați controlerul de domeniu la o versiune care conține remedierea— Windows Server 2012 R2 sau 2016.
Directory Connector este compatibil cu următoarele servicii Active Directory:
-
Directorul Activ 2016
(Conectorul Directory este acceptat atunci când se utilizează cea mai recentă versiune de Active Directory pe Windows Server 2019)
-
Directorul activ 2012
-
Active Directory 2008 R2
-
Directorul activ 2008
Rețineți următoarele cerințe suplimentare:
-
Conectorul de director necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (necesar pentru aplicația Directory Connector). Dacă întâmpinați probleme, utilizați instrucțiunile din Activarea .NET Framework 3.5 utilizând Expertul Adăugare roluri și caracteristici.)
-
.NET Framework v.4.5 (necesar pentru TLS1.2)
-
-
Este necesar nivelul funcțional 2 (Windows Server 2003) sau o versiune ulterioară a pădurii Active Directory. (Consultați Ce sunt nivelurile funcționale Active Directory? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu următoarele cerințe hardware minime:
-
8 GB de RAM
-
50 GB de stocare
-
Fără minim pentru CPU
Cerințe de rețea
Dacă rețeaua dvs. se află în spatele unui firewall, asigurați-vă că sistemul dvs. are acces HTTPS (port 443) la internet.
Cerințe organizaționale Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o versiune de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator ale aplicației Webex să fie active înainte de a se conecta pentru prima dată, vă recomandăm să faceți următoarele:
-
Adăugați, verificați și, opțional, revendicați domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Realizați o integrare single sign-on (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Suprimă invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail și să poți crea propria campanie de e-mail. (Această funcție necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub.
Cerințe de instalare
-
Pentru un mediu cu domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați câte un conector Directory pentru fiecare domeniu Active Directory. Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows separat, acceptat, pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru a vă conecta la conector, nu avem nevoie de un cont de administrator în Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
Acest utilizator local trebuie să aibă privilegii pe acea mașină Windows pentru a se conecta la controlerul de domeniu și a citi obiectele utilizator Active Directory. Contul de conectare la computer trebuie să fie un administrator de computer cu privilegii de instalare a software-ului pe computerul local. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
La conectarea la conector, contul de conectare trebuie să fie același cu contul complet de administrator pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesa Active Directory. Totuși, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesa Active Directory. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
Asigurați-vă că este activat modul de căutare Windows Safe dynamic link library (DLL) utilizând această procedură: Verificați SafeDllSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii într-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain. Service/Active Servicii de director ușor de utilizat (AD) DS/AD LDS) pe mașini separate.
Cerințe pentru domenii multiple
Înainte de a urma sarcinile din Fluxul de sarcini de implementare a conectorului director Cisco, țineți cont de următoarele cerințe și recomandări dacă intenționați să sincronizați informațiile Active Directory din mai multe domenii în cloud:
-
Este necesară o instanță separată de Directory Connector pentru fiecare domeniu.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugați, verificați și revendicați domenii.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru a muta organizația dvs. într-o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile despre resursele camerei împreună cu conturile de utilizator. (Consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud.)
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
Grupurile Active Directory sunt utilizate pentru a colecta conturi de utilizator, conturi de computer și alte grupuri în unități gestionabile. Lucrul cu grupuri în loc de utilizatori individuali ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri în Active Directory:
-
Grupuri de distribuție—Se utilizează pentru a crea liste de distribuție prin e-mail.
-
Grupuri de securitate—Se utilizează pentru a atribui permisiuni resurselor partajate.
Luați în considerare următoarele instrucțiuni atunci când creați grupuri în Active Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi Vânzări, Marketing, Manageri, Contabili, Licențiere Webex și așa mai departe).
-
Folosește convenții standard de denumire în cadrul organizației tale pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail și așa mai departe. De exemplu, numele grupului „GSG_Webex_Licensing_EMEAR” se referă la un grup de securitate global pentru utilizatorii Webex Licensing EMEAR.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi după geografie sau ierarhie managerială. Folosește descrieri de grup pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupuri nou furnizate, definiți șablonul de grup de licențe automate în Control Hub pentru acele grupuri. Consultați Configurarea șablonului de atribuire automată a licenței pentru mai multe informații.
Informații despre dimensionare
Directory Connector funcționează ca o punte între Active Directory local și cloud-ul Webex. Prin urmare, conectorul nu are o limită superioară pentru numărul de obiecte Active Directory care pot fi sincronizate cu cloud-ul. Orice limite privind obiectele directorului local sunt legate de versiunea și specificațiile specifice pentru mediul Active Directory care este sincronizat cu cloud-ul, nu de conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de obiecte Active Directory. (O sincronizare cu 5000 de utilizatori nu va dura la fel de mult ca una cu 50000.)
-
Viteza și lățimea de bandă a rețelei.
-
Sarcina de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50.000 de utilizatori, vă recomandăm insistent să utilizați un al doilea conector pentru failover și redundanță.
Deoarece sincronizarea are loc prin intermediul mai multor factori și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem oferi valori de timp specifice pentru durata sincronizării unui obiect.
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Integrare proxy web
Integrare proxy web
Dacă autentificarea prin proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația dvs. folosește un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează cu succes utilizatorii.
Puteți adopta una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy-ului web)
-
Proxy web explicit printr-un fișier .pac (conectorul moștenește setări proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără nicio modificare
Utilizați un proxy web prin browser
Puteți configura Directory Connector să utilizeze un proxy web prin Internet Explorer.
Dacă serviciul Cisco DirSync rulează dintr-un cont diferit de cel al utilizatorului conectat în prezent, trebuie să vă conectați și cu acest cont și să configurați proxy-ul web.
| 1 |
Din Internet Explorer, accesați , apoi alegeți Setări LAN. |
| 2 |
Indică instanța Windows către locul unde este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări de proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Configurați proxy-ul web printr-un fișier PAC
Puteți configura un browser client să utilizeze un fișier .pac. Acest fișier furnizează adresa proxy web și informațiile despre port. Conectorul Directory moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să se conecteze și să sincronizeze cu succes informațiile utilizatorului cu cloud-ul Webex, asigurați-vă că autentificarea proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Proxy NTLM
Conectorul de director acceptă NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Design NTLM
În majoritatea cazurilor, un utilizator dorește să acceseze resursele altei stații de lucru prin intermediul unui PC client, ceea ce poate fi dificil de realizat într-un mod securizat.
În general, designul tehnic al NTLM se bazează pe un mecanism de Provocare
și Răspuns
:
-
Un utilizator se conectează la un PC client printr-un cont și o parolă Windows. Parola nu este niciodată salvată local. În loc de o parolă în text simplu, o valoare hash a parolei este stocată local. Când un utilizator se conectează la client folosind parola, sistemul de operare Windows compară valoarea hash stocată și valoarea hash din parola introdusă. Dacă ambele sunt identice, autentificarea este reușită.
Când utilizatorul dorește să acceseze orice resursă de pe un alt server, clientul trimite o cerere către server cu numele contului în text simplu.
-
Când serverul primește cererea, acesta generează o cheie aleatorie pe 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită provocarea înapoi către client, aceasta este stocată pe server. Și apoi serverul trimite provocarea clientului în text simplu.
-
Imediat ce clientul primește provocarea trimisă de la server, clientul criptează provocarea cu valoarea hash menționată în Pasul 1. După criptare, valoarea este trimisă înapoi către server.
-
Când serverul primește valoarea criptată de la client, o trimite controlerului de domeniu pentru verificare. Cererea include: numele contului, provocarea criptată trimisă de client și provocarea originală simplă.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta provocarea inițială. Controlerul de domeniu poate apoi compara valoarea hash primită și valoarea hash criptată. Dacă sunt identice, verificarea a reușit.
Windows are autentificarea de securitate încorporată în sistemul de operare, ceea ce facilitează suportul pentru autentificarea de securitate de către aplicații. Prin urmare, nu este nevoie să finalizați configurații suplimentare.
Configurați proxy-ul transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează cererile http (port 80/port 443) și nu este necesară nicio configurare pe partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să se poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul a funcționat cu succes — veți vedea o fereastră pop-up de autentificare a browserului așteptată la pornirea conectorului. |
Setați autentificarea proxy
Adăugați adresa URL cloudconnector.webex.com la lista de acces permis prin crearea unei liste de control al accesului.
Pe serverul firewall al companiei dvs.:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control al accesului pentru a o aplica gazdei conectorului și specificați De exemplu: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Aplicați acest ACL la interfața firewall corespunzătoare, care este valabilă doar pentru această gazdă cu un singur conector. |
| 5 |
Asigurați-vă că restul gazdelor din compania dvs. sunt în continuare obligate să utilizeze proxy-ul web, configurând instrucțiunea implicită de refuz corespunzătoare. |
Implementați conectorul de director
Flux de activități pentru implementarea conectorului de director Cisco
Înainte de a începe
| 1 |
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă. Pentru o instalare nouă a Directory Connector, accesați întotdeauna Control Hub ( https://admin.webex.com) pentru a obține cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 2 |
Conectare la conectorul de director Conectați-vă cu acreditările de administrator Webex și efectuați configurarea inițială. |
| 3 |
Este întotdeauna important să mențineți software-ul Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să utilizați această procedură pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când acestea sunt disponibile. |
| 4 |
Alegeți obiectele Active Directory de sincronizat În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director. |
| 5 |
Atributele utilizatorului de pe hartă Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid. |
| 6 |
Sincronizați avatarele directoarelor utilizând una dintre următoarele proceduri:
Puteți sincroniza avatarele utilizatorilor cu cloud-ul, astfel încât avatarul fiecărui utilizator să apară atunci când se conectează la aplicație. Puteți sincroniza avatarele dintr-un atribut Active Directory sau de pe un server de resurse. |
| 7 |
Sincronizarea informațiilor despre sălile locale cu Webex Cloud Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud, cum ar fi un dispozitiv Webex Room sau Cisco Webex Board. |
| 8 |
Pentru a aloca utilizatorilor din Active Directory în Control Hub, efectuați acești pași:
Urmați această secvență pentru a furniza utilizatori Active Directory pentru conturi Webex App. Puteți furniza utilizatori dintr-o implementare Active Directory cu păduri multiple sau cu domenii multiple pentru Directory Connector 3.0 și versiuni ulterioare. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex. |
Instalare Conector Directory
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă.
Trebuie să instalați câte un conector pentru fiecare domeniu Active Directory pe care doriți să îl sincronizați. O singură instanță Directory Connector poate deservi un singur domeniu. Consultați următoarea diagramă pentru a înțelege fluxul sincronizării pe mai multe domenii:
Înainte de a începe
Dacă vă autentificați printr-un server proxy, asigurați-vă că aveți acreditările proxy:
-
Pentru autentificarea de bază prin proxy, veți introduce numele de utilizator și parola după ce instalați o instanță a conectorului. Configurarea proxy-ului Internet Explorer este necesară și pentru autentificarea de bază; consultați Utilizarea unui proxy web prin browser
-
Pentru proxy NTLM, este posibil să vedeți o eroare când deschideți conectorul pentru prima dată. Consultați Utilizarea unui proxy web prin browser.
| 1 |
În Control Hub, accesați și alegeți Următorul. |
| 2 |
Faceți clic pe linkul Descărcați și instalați pentru a salva cea mai recentă versiune a fișierului .zip de instalare a conectorului pe serverul VMware sau Windows. Puteți obține fișierul .zip direct de la acest link, dar trebuie să aveți acces administrativ complet la o organizație Control Hub pentru ca acest software să funcționeze. Pentru o instalare nouă, obțineți cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 3 |
Pe serverul VMware sau Windows, dezarhivați și rulați fișierul .msi din folderul de configurare pentru a lansa expertul de configurare. |
| 4 |
Faceți clic pe Următorul, bifați caseta pentru a accepta acordul de licență, apoi faceți clic pe Următorul până când vedeți ecranul cu tipul de cont. |
| 5 |
Alegeți tipul de cont de serviciu pe care doriți să îl utilizați și efectuați instalarea cu un cont de administrator:
Pentru a evita erorile, asigurați-vă că aveți următoarele privilegii:
|
| 6 |
Faceți clic pe Instalați. După rularea testului de rețea și dacă ți se solicită, introdu acreditările de bază ale proxy-ului, dă clic pe OK, apoi dă clic pe Finalizare. |
Ce este de făcut în continuare
Vă recomandăm să reporniți serverul după instalare. Raportul de simulare nu poate afișa rezultatul corect atunci când datele nu au fost publicate. La repornirea mașinii, toate datele sunt actualizate pentru a afișa un rezultat exact în raport.
Conectare la conectorul de director
Înainte de a începe
Asigurați-vă că aveți acreditările de proxy.
-
Pentru autentificarea de bază a proxy-ului, veți introduce numele de utilizator și parola după ce deschideți conectorul pentru prima dată.
-
Pentru proxy NTLM, deschideți Internet Explorer, faceți clic pe pictograma roată dințată, accesați Opțiuni Internet > Conexiuni > Setări LAN, asigurați-vă că informațiile despre serverul proxy sunt adăugate, apoi faceți clic pe OK. Consultați Utilizarea unui proxy web prin browser.
| 1 |
Deschideți conectorul, apoi adăugați |
| 2 |
Dacă vi se solicită, conectați-vă cu acreditările de autentificare proxy, apoi conectați-vă la Webex utilizând contul de administrator și faceți clic pe Următorul. |
| 3 |
Confirmați organizația și domeniul.
|
| 4 |
După ce apare ecranul Confirmare organizație, faceți clic pe Confirmare. Dacă ați deja legat AD DS/AD SZU, apare ecranul Confirmare organizație. |
| 5 |
Faceți clic pe Confirmare. |
| 6 |
Alegeți una, în funcție de numărul de domenii Active Directory pe care doriți să le legați la Directory Connector:
|
Ce este de făcut în continuare
După ce vă conectați, vi se solicită să efectuați o sincronizare simulată.
Tablou de bord pentru conectori de director
Când vă conectați pentru prima dată la Directory Connector, apare Tabloul de bord. Aici puteți vizualiza un rezumat al tuturor activităților de sincronizare, puteți vizualiza statistici în cloud, puteți efectua o sincronizare simulată, puteți porni o sincronizare completă sau incrementală și puteți lansa vizualizarea evenimentelor pentru a vedea informații despre erori.
Dacă sesiunea expiră, conectați-vă din nou.
Puteți executa cu ușurință aceste sarcini din bara de instrumente Acțiuni sau din meniul Acțiuni.
|
Componente |
Descriere |
|---|---|
|
Sincronizare curentă |
Afișează informații despre starea sincronizării în curs de desfășurare. Când nu se execută nicio sincronizare, afișajul de stare este inactiv. |
|
Următoarea sincronizare |
Afișează următoarele sincronizări complete și incrementale programate. Dacă nu este setată nicio programare, se afișează Neprogramat . |
|
Ultima sincronizare |
Afișează starea ultimelor două sincronizări efectuate. |
|
Starea curentă a sincronizării |
Afișează starea generală a sincronizării. |
|
Conectori |
Afișează conectorii locali disponibili în Cloud. |
|
Statistici în cloud |
Afișează starea generală a sincronizării. |
|
Program de sincronizare |
Afișează programul de sincronizare pentru sincronizarea incrementală și completă. |
|
Rezumatul configurării |
Listează setările pe care le-ați modificat în configurare. De exemplu, rezumatul ar putea include următoarele:
|
| Acţiune | Descriere |
|---|---|
| Porniți sincronizarea incrementală |
Pornirea manuală a unei sincronizări incrementale Această acțiune este dezactivată atunci când întrerupeți sau dezactivați sincronizarea, dacă nu a fost finalizată o sincronizare completă sau dacă este în curs o sincronizare. |
|
Sincronizare simulare |
Efectuați o sincronizare simulată. |
|
Lansează Vizualizatorul de evenimente |
Lansați Vizualizatorul de evenimente Microsoft. |
|
Reîmprospătați |
Reîmprospătați tabloul de bord al conectorului de director Cisco |
|
Acţiune |
Descriere |
|---|---|
| Sincronizează acum |
Începeți instantaneu o sincronizare completă. |
|
Mod de sincronizare |
Selectați modul de sincronizare incrementală sau completă. |
|
Resetare secret conector |
Stabiliți o conversație între conectorul de director Cisco și serviciul conector. Selectarea acestei acțiuni va reseta secretul în cloud și apoi îl va salva local. |
|
Rulare de test |
Efectuați un test al procesului de sincronizare. Trebuie să faceți o simulare înainte de a efectua o sincronizare completă. |
|
Soluționarea problemelor |
Întoarce on/off depanare. |
|
Reîmprospătați |
Reîmprospătați ecranul principal al conectorului de director Cisco. |
|
Ieșiți |
Ieșiți din conectorul de director Cisco. |
|
Combinație de taste |
Acțiune |
|---|---|
|
Alt +A |
Afișează meniul Acțiuni |
|
|
Sincronizare acum |
|
|
Resetare secret conector |
|
|
Sesizare de uzură |
|
|
Sincronizare incrementală |
|
|
Sincronizare completă |
|
|
Afișează meniulAjutor |
|
|
Ajutor |
|
|
Despre |
|
|
FAQ |
Setați actualizările automate
| 1 |
Din Directory Connector, accesați , apoi bifați Actualizare automată la noua versiune a conectorului Cisco Directory. |
| 2 |
Faceți clic pe Aplicați pentru a salva modificările. |
Noile versiuni ale conectorului sunt instalate automat atunci când sunt disponibile.
Puteți gestiona manual actualizările, dacă preferați. Consultați Actualizare la cea mai recentă versiune de software pentru mai multe informații.
Alegeți obiectele Active Directory de sincronizat
În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director.
Grupuri pentru atribuirea automată a licențelor
Control Hub vă permite să gestionați atribuirile de licențe pentru fiecare grup în parte. Puteți crea șabloane de licență și le puteți mapa la grupuri Active Directory pe care le sincronizați în cloud. În momentul creării utilizatorului, Webex verifică apartenența utilizatorului și maparea șablonului de licență automată pentru noul utilizator.
Vă recomandăm să utilizați un filtru LDAP pentru a sincroniza doar grupurile relevante în cloud. De exemplu, puteți seta filtrul la:
(&(cn=Example)(objectclass=Group))*
Acest filtru sincronizează toate grupurile din DN-ul de bază al căror nume începe cu Exemplu. Utilizatorilor care nu sunt atribuiți grupurilor li se atribuie licențe din șablonul implicit de licență automată pe care l-ați configurat în Control Hub.
Grupuri pentru implementări hibride de securitate a datelor
În Directory Connector, trebuie să bifați Groups dacă utilizați Hybrid Data Security pentru a configura un grup de probă pentru utilizatorii pilot. Consultați Ghidul de implementare pentru securitatea datelor hibride pentru îndrumări. Această setare a Conectorului de Director nu afectează sincronizarea altor utilizatori în cloud.
Înainte de a începe
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe Object Selection. |
| 2 |
În secțiunea Tip obiect, bifați Utilizatoriși luați în considerare limitarea numărului de containere care pot fi căutate pentru utilizatori. Dacă doriți să sincronizați doar utilizatorii dintr-un anumit grup, de exemplu, trebuie să introduceți un filtru LDAP în câmpul Utilizatori Filtre LDAP. Dacă doriți să sincronizați utilizatorii care se află în grupul Example-manager, utilizați un filtru ca acesta:
|
| 3 |
Bifați Identificați camera pentru a separa datele camerei de datele utilizatorului. Faceți clic pe Personalizare dacă doriți să configurați atribute suplimentare pentru a identifica datele utilizatorului ca date despre cameră. Folosește această setare dacă dorești să sincronizezi informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud. Pentru mai multe informații, consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud. |
| 4 |
Bifați Grupuri dacă doriți să sincronizați grupurile de utilizatori Active Directory cu cloud-ul. Nu adăugați un filtru LDAP de sincronizare a utilizatorilor în câmpul Grupuri. Ar trebui să utilizați câmpul Grupuri doar pentru a sincroniza datele grupului în cloud. În mod implicit, grupurile nu sunt sincronizate pentru clienții noi. Trebuie să activați sincronizarea grupurilor. De asemenea, trebuie să sincronizați grupurile de securitate. |
| 5 |
Bifați Contacte dacă doriți să sincronizați informațiile de contact ale utilizatorilor în cloud. Conectorul de director gestionează doar contactele sincronizate de conector. Dacă există deja contacte în Control Hub, sincronizarea nu le șterge. Dacă persoanele de contact sunt eliminate din domeniul de sincronizare, informațiile de contact ale utilizatorilor vor fi, de asemenea, eliminate din Control Hub. |
| 6 |
Configurați filtrele LDAP. Puteți adăuga filtre extinse furnizând un filtru LDAP valid. Consultați acest articol pentru mai multe informații despre configurarea filtrelor LDAP. |
| 7 |
Specificați DN-urile locale de sincronizat făcând clic pe Selectați pentru a vedea structura arborescentă a Active Directory. De aici, puteți selecta sau deselecta containerele în care să căutați. |
| 8 |
Verificați obiectele pe care doriți să le adăugați pentru această configurație și faceți clic pe Selectați. Puteți selecta containere individuale sau părinte pentru a le utiliza pentru sincronizare. Selectați un container părinte pentru a activa toate containerele copil. Dacă selectați un container copil, containerul părinte afișează o bifă gri care indică faptul că un copil a fost bifat. Apoi puteți face clic pe Selectați pentru a accepta containerele Active Directory pe care le-ați bifat. Dacă organizația dvs. plasează toți utilizatorii și grupurile în containerul Utilizatori, nu trebuie să căutați în alte containere. Dacă organizația dvs. este împărțită în unități organizaționale, asigurați-vă că selectați OU-uri. |
| 9 |
Faceți clic pe Se aplică. Alegeți o opțiune:
Pentru informații despre rulările simulate, consultați Efectuați o sincronizare simulată pe utilizatorii Active Directory. Pentru sincronizarea grupurilor, trebuie să efectuați o sincronizare completă: Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud. |
Atributele utilizatorului de pe hartă
Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid, un identificator unic pentru fiecare cont de utilizator din serviciul de identitate în cloud.
Puteți alege ce atribut Active Directory să mapați în cloud - de exemplu, puteți mapa firstName lastName în Active Directory sau o expresie de atribut personalizată la displayName în cloud.
Conturile din Active Directory trebuie să aibă o adresă de e-mail; uid-ul se mapează în mod implicit la câmpul ad din mail (nu sAMAccountName).
Dacă alegeți ca limba preferată să provină din Active Directory, atunci Active Directory este singura sursă de adevăr: Utilizatorii nu vor putea modifica setarea de limbă în Setări Webex, iar administratorii nu vor putea modifica setarea în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. Această pagină afișează numele atributelor pentru Active Directory (în stânga) și cloud-ul Webex (în dreapta). Toate atributele obligatorii sunt marcate cu un asterisc roșu. |
| 2 |
Derulați în jos până la sfârșitul Nume atribute Active Directoryși apoi alegeți unul dintre aceste atribute Active Directory pentru a-l mapa la atributul cloud uid:
Puteți mapa oricare dintre celelalte atribute Active Directory la uid, dar vă recomandăm să utilizați mail sau userPrincipalName, așa cum este descris în instrucțiunile de mai sus. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Pentru a vedea ce atribute din Active Directory corespund în cloud, consultați Maparea atributelor Active Directory în Directory Connector. Pentru ca sincronizarea să funcționeze, trebuie să vă asigurați că atributul Active Directory pe care îl alegeți este în format de e-mail. Conectorul Directory afișează o fereastră pop-up pentru a vă reaminti dacă nu alegeți unul dintre atributele recomandate. |
| 3 |
Dacă atributele Active Directory predefinite nu funcționează pentru implementarea dvs., faceți clic pe meniul derulant de atribute, derulați până la sfârșit, apoi alegeți Personalizare atribut pentru a deschide o fereastră care vă permite să definiți o expresie de atribut. Faceți clic pe Ajutor pentru a obține mai multe informații despre expresii și a vedea exemple despre cum funcționează expresiile. De asemenea, puteți consulta Expresii pentru atribute personalizate pentru mai multe informații. În acest exemplu, să mapăm atributele Active Directory
Conectorul de director verifică valoarea atributului uid în serviciul de identitate și regăsește 3 utilizatori disponibili în funcție de opțiunile curente de filtrare a utilizatorilor. Dacă toți acești 3 utilizatori au un format de e-mail valid, Cisco Directory Connector afișează următorul mesaj:
Dacă atributul nu poate fi verificat, veți vedea următorul avertisment și puteți reveni la Active Directory pentru a verifica și corecta datele utilizatorului:
|
| 4 |
(Opțional) Alegeți mapări pentru mobile și telephoneNumber dacă doriți ca numerele de mobil și de serviciu să apară, de exemplu, în fișa de contact a utilizatorului din aplicația Webex. Datele despre numărul de telefon apar în aplicația Webex atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator. Pentru mai multe informații despre apelarea de pe cartea de vizită a unui utilizator, consultați Apelarea în Ghidul de implementare Webex (Unified CM) (administratori). |
| 5 |
Alegeți mapări suplimentare pentru ca mai multe date să apară în fișa de contact:
După ce atributele sunt mapate, informațiile apar atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator:
Pentru mai multe informații despre fișa de contact, consultați Verificați persoana pe care o contactați. După ce aceste atribute sunt sincronizate cu fiecare cont de utilizator, puteți activa și Informații despre persoane în Control Hub. Această funcție permite utilizatorilor aplicației Webex să partajeze mai multe informații în profilurile lor și să afle mai multe unii despre alții. Pentru mai multe informații despre funcție și despre cum să o activați, consultați Profiluri People Insights pentru Webex, Jabber, Webex Meetings și Webex Events (Nou) în Control Hub |
| 6 |
După ce faceți alegerile, faceți clic pe Aplicați. |
Orice date despre utilizatori conținute în Active Directory suprascriu datele din cloud care corespund utilizatorului respectiv. De exemplu, dacă ați creat manual un utilizator în Control Hub, adresa de e-mail a utilizatorului trebuie să fie identică cu adresa de e-mail din Active Directory. Orice utilizator fără o adresă de e-mail corespunzătoare în Active Directory este șters.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Atribute Active Directory și cloud
Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud utilizând fila Mapare atribute utilizator.
Acest tabel compară maparea dintre numele atributelor Active Directory și numele atributelor Cisco Cloud. Aceste valori și mapări sunt setările implicite în Directory Connector. Puteți alege diferite atribute din listele derulante Active Directory și puteți determina ce atribut local se sincronizează cu ce atribut cloud.
Gândiți-vă la atributele din meniul derulant ca la niște presetări. Ca alternativă la valorile din rândul Active Directory, puteți specifica și un atribut personalizat, propria presetare, în Active Directory (o expresie cu mai multe atribute) pentru a fi mapat la un singur atribut cloud din rândul corespunzător. În acest fel, aveți flexibilitatea de a determina numele afișate ale utilizatorilor dvs. - de exemplu, puteți adăuga o expresie care creează un atribut personalizat pe baza titlului, prenumelui și numelui de familie al angajatului în Active Directory.
De asemenea, puteți specifica oricare dintre atributele Active Directory pentru a le mapa la uid în cloud. Totuși, trebuie să vă asigurați că atributul local respectă un format de e-mail valid.
De asemenea, puteți utiliza adrese de e-mail alternative, dacă, de exemplu, doriți să utilizați userPrincipalName pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a gestiona calendarul său. În acest caz, asociați o altă adresă de e-mail cu emails;type-work Atributul. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator.
|
Numele atributelor Active Directory |
Numele atributelor Webex Cloud |
Note |
|---|---|---|
|
— |
Nume clădire |
— |
|
c |
c |
Acest atribut specifică abrevierea țării utilizatorului. |
|
Număr departament |
Număr departament |
Acest atribut este utilizat pentru numărul departamentului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
nume afișat |
nume afișat |
Acest atribut este utilizat pentru numele afișat al contului de utilizator care apare în Control Hub, cartea de vizităși informații despre persoane. |
|
ControlContUtilizator |
cont ds-pwp-dezactivat |
Acest atribut este utilizat pentru sincronizarea utilizatorilor. Asigurați-vă că atributul userAccountControl este mapat la ds-pwp-account-disabled, altfel utilizatorii nu vor fi sincronizați corect. |
|
Număr angajat |
Număr angajat |
— |
|
facsimilTelephoneNumber |
facsimilTelephoneNumber |
— |
|
— |
jabberID |
Acest atribut cloud se referă la adresele IM (tip XMPP) utilizate de Jabber. Această valoare nu este aceeași cu sipAddresses. |
|
l |
l |
Acest atribut specifică orașul utilizatorului. |
|
— |
setări regionale |
— |
|
manager |
manager |
Acest atribut este utilizat pentru numele managerului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
mobil |
mobil |
Acest atribut este utilizat ca număr de telefon mobil care apare pentru apelarea utilizatorului de pe fișa de contact. |
|
o |
o |
Acest atribut specifică numele companiei sau organizației și apare în fișa de contact . |
|
tu |
tu |
Acest atribut specifică numele unității organizaționale. |
|
NumeBirouLivrareFizică |
NumeBirouLivrareFizică |
Acest atribut specifică locația biroului utilizatorului. |
|
cod poștal |
cod poștal |
Acest atribut specifică codul poștal sau codul zip al utilizatorului pentru livrarea fizică a corespondenței. |
|
preferatLanguage |
preferatLanguage |
Acest atribut setează limba preferată a utilizatorului și sunt acceptate următoarele formate: xx_AA sau xx-AA. Iată câteva exemple: en_SUA, en_Marea Britanie, Franța-Canadia. Dacă utilizați o limbă neacceptată sau un format nevalid, limba preferată a utilizatorilor se va schimba la limba setată pentru organizație. |
|
MSRTCSIP-Adresă utilizator principal iPhone |
SipAddresses;type=enterprise |
Acest atribut este utilizat pentru sincronizarea informațiilor despre sălile locale din Active Directory în cloud-ul Cisco Webex. |
|
sn |
sn |
Acest atribut este utilizat pentru numele de familie al contului de utilizator care apare în Control Hub, cartea de vizită [ și informațiile despre persoane . |
|
st |
st |
Acest atribut specifică statul sau provincia utilizatorului. |
|
streetAddress |
stradă |
Acest atribut specifică adresa stradală a utilizatorului pentru livrarea fizică a corespondenței. |
|
număr de telefon |
număr de telefon |
Acest atribut specifică numărul de telefon principal (de serviciu) al utilizatorului, utilizat pentru apelarea utilizatorului de pe fișa de contact. |
|
— |
fus orar |
Acest atribut cloud specifică fusul orar al utilizatorului. |
|
titlu |
titlu |
Acest atribut specifică titlul utilizatorului care apare în fișa de contact și informații despre persoane. |
|
tip |
întreprindere |
— |
|
*userPrincipalName |
uid |
O mapare obligatorie a atributelor. Pentru fiecare cont de utilizator, valoarea Active Directory este mapată la un UID unic în cloud. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Utilizatorul poate folosi apoi oricare dintre aceste adrese de e-mail pentru a se conecta, atâta timp cât este implementată maparea corectă a atributelor SAML . Consultați exemplul de mapare a atributelor de mai jos pentru a afla cum puteți mapa o adresă de e-mail alternativă. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
Această mapare este opțională, folosiți-o dacă doriți să utilizați adrese de e-mail alternative. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator. |
|
<New attribute for Azure user objectId> |
externalId |
Creați un nou atribut Active Directory pentru a conține objectId-ul utilizatorului Azure, astfel încât să nu intre în conflict cu unul existent. Acest atribut se mapează apoi la atributul externalId, asigurându-se că atunci când utilizatorii Webex creează grupuri în Microsoft 365, aceștia creează automat echipe în Webex. |
Maparea adreselor de e-mail alternative
Expresii pentru atribute personalizate
|
Operator |
Descriere și exemplu |
|---|---|
|
% |
Elimină toate caracterele de la începutul șirului până la poziția caracterului sau argumentului șir, dacă se potrivește.
|
|
- |
Elimină partea din spate a șirului de intrare de la sfârșitul șirului specificat.
|
|
+ |
Concatenează șiruri sau expresii de intrare.
|
|
| |
Evaluează expresiile separate în raport cu șirul gol și selectează primul rezultat negol.
|
Sincronizarea avatarelor de director dintr-un atribut Active Directory în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Utilizați această procedură pentru a sincroniza datele brute ale avatarului dintr-un atribut Active Directory.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatarul de la, alegeți atributul AD, apoi alegeți atributul Avatar care conține datele brute ale avatarului pe care doriți să le sincronizați cu cloud. |
| 3 |
Pentru a verifica dacă avatarul este accesat corect, introduceți adresa de e-mail a unui utilizator, apoi faceți clic pe Obțineți avatarul utilizatorului. Avatarul apare în dreapta. |
| 4 |
După ce verificați dacă avatarul a apărut corect, faceți clic pe Aplicați pentru a salva modificările. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea avatarelor de director de pe un server de resurse în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Folosește această procedură pentru a sincroniza avatarele de pe un server de resurse.
Înainte de a începe
-
Modelul URI și valoarea variabilei din această procedură sunt exemple. Trebuie să utilizați adrese URL reale unde se află avatarele din directorul dvs.
-
Modelul URI al avatarului și serverul unde se află avatarele trebuie să fie accesibile din aplicația Directory Connector. Conectorul necesită acces http sau https la imagini, dar nu este necesar ca imaginile să fie accesibile publicului pe internet.
-
Sincronizarea datelor avatarului este separată de profilurile de utilizator Active Directory. Dacă rulați un proxy, trebuie să vă asigurați că datele avatarului pot fi accesate prin autentificare NTLM sau autentificare de bază.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatar de la, alegeți Server de resurse și apoi introduceți Model URI avatar— De exemplu, Să analizăm fiecare parte a modelului URI al avatarului și ce înseamnă:
|
| 3 |
(Opțional) Dacă serverul de resurse necesită acreditări, bifați Setare acreditări utilizator pentru avatar, apoi alegeți fie Utilizare utilizator curent de conectare la serviciu, fie Utilizare utilizator și introduceți parola. |
| 4 |
Introduceți valoarea variabilei —De exemplu: |
| 5 |
Faceți clic pe Test pentru a vă asigura că modelul URI al avatarului funcționează corect. În acest exemplu, dacă valoarea mail pentru o intrare AD este |
| 6 |
După ce informațiile URI sunt verificate și arată corect, faceți clic pe Aplicare. Pentru informații detaliate despre utilizarea expresiilor regulate, consultați Referința rapidă pentru limbajul expresiilor regulate Microsoft. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea informațiilor despre sălile locale cu Webex Cloud
Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale din cameră cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele Webex înregistrate în cloud (Cameră, Desk și Tablă).
| 1 |
Din Directory Connector, accesați Synchronize, faceți clic pe more |
| 2 |
Bifați Sincronizați informațiile camerei în cloud pentru a separa datele camerei de datele utilizatorului în timpul sincronizării. Când această setare este dezactivată, datele camerei sunt tratate la fel ca datele sincronizate cu utilizatorul. |
| 3 |
Accesați Maparea atributelorși apoi modificați maparea atributelor pentru atributul cloud sipAddresses;type=enterprise. Pentru a utiliza validarea valorilor, valoarea adresei SIP trebuie să fie
|
| 4 |
Creați o cutie poștală pentru resurse de sală în Exchange. Aceasta adaugă msExchResourceMetaData;ResourceType:Room atribut pe care conectorul îl folosește apoi pentru a identifica camerele.
|
| 5 |
Din utilizatorii și computerele Active Directory, navigați la și editați proprietățile camerei. Adăugați URI-ul SIP complet calificat cu prefixul sip:
|
| 6 |
Efectuați o sincronizare simulată și apoi o sincronizare completă în conector. Noile obiecte de cameră sunt listate Obiecte adăugate, iar obiectele de cameră potrivite apar în Obiecte potrivite în raportul de simulare. Orice obiecte de cameră marcate pentru ștergere se află sub Camere șterse.
Rezultatele testului de simulare arată toate resursele camerei care au fost potrivite.
Această setare separă datele camerei din Active Directory (inclusiv atributul camerei) de datele utilizatorului. După ce sincronizarea se termină, statisticile cloud din tabloul de bord al conectorului afișează datele camerei care au fost sincronizate cu cloud-ul.
|
Ce este de făcut în continuare
Acum că ați parcurs acești pași, atunci când efectuați o căutare pe un dispozitiv înregistrat în cloud Webex, veți vedea intrările de cameră sincronizate care sunt configurate cu adrese SIP. Când efectuați un apel de pe dispozitivul Webex pe intrarea respectivă, apelul este efectuat către adresa SIP care a fost configurată pentru cameră.
Din Control Hub, puteți importa automat camere din Director și crea spații de lucru.
Punctul final nu poate relua un apel către aplicația Webex. Pentru dispozitivele de apelare de test, aceste dispozitive trebuie înregistrate ca URI SIP local sau în altă parte decât în aplicația Webex. Dacă sistemul de săli Active Directory pe care îl căutați este înregistrat la Webex și aceeași adresă de e-mail se află pe dispozitivul Webex Room, dispozitivul Desk sau Webex Board for Calendar Service, atunci rezultatele căutării nu vor afișa intrarea duplicată. Dispozitivul Room, Desk sau Board este apelat direct în aplicația Webex și nu se efectuează un apel SIP.
Trimiteți rapoarte prin e-mail privind rezultatele sincronizării directoarelor
În mod implicit, persoanele de contact sau administratorii organizației primesc întotdeauna notificări prin e-mail. Cu această setare, puteți personaliza cine ar trebui să primească notificări prin e-mail care rezumă rapoartele de sincronizare a directoarelor.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Notification. |
| 2 |
Din Directory Connector, faceți clic pe Settingsși, lângă Email Destinatar, activați Activare sincronizare raport. |
| 3 |
Bifați Activează notificarea dacă doriți să ignorați comportamentul implicit al notificărilor și să adăugați unul sau mai mulți destinatari de e-mail. |
| 4 |
Faceți clic pe Adăugare și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, va apărea un mesaj care vă va spune să corectați problema înainte de a putea salva și aplica modificările. |
| 5 |
Faceți clic pe Adăugați e-mail și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, va apărea un mesaj care vă va spune să corectați problema înainte de a putea salva și aplica modificările. |
| 6 |
Dacă trebuie să editați adresele de e-mail introduse, faceți dublu clic pe adresa de e-mail din coloana din stânga și apoi faceți modificările necesare. |
| 7 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Aplicați. |
| 8 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Salvare. |
Ce este de făcut în continuare
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe o adresă de e-mail pentru a evidenția intrarea respectivă, apoi puteți face clic pe Eliminare.
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe Eliminare lângă anumite intrări de adresă de e-mail.
Configurarea notificărilor Conectorului de director în Control Hub
Puteți utiliza Centrul de alerte din Control Hub pentru a livra rapoarte din Directory Connector. Control Hub poate livra notificări către diverse canale de livrare, inclusiv e-mail și spații Webex. Notificările din Control Hub sunt mapate la notificările existente din raportul Directory Connector, inclusiv:
-
Info (Implicit) - Afișează mesaje informative care evidențiază progresul aplicației la nivel general. Folosește această setare dacă dorești să primești rapoarte după toate sincronizările complete.
-
Avertizare—Afișează situații potențial dăunătoare.
-
Eroare—Afișează evenimente de eroare care ar putea permite în continuare rularea aplicației. Când alegeți această opțiune, rapoartele de sincronizare sunt trimise numai atunci când sunt raportate erori.
Rețineți că notificările prin e-mail de la Directory Connector nu se vor modifica atunci când această funcție este activată din Centrul de alerte. Dezactivați notificările în Directory Connector pentru a evita alertele duplicate pentru același eveniment.
De asemenea, configurația notificărilor din Directory Connector nu migrează automat în Centrul de alerte. Asigurați-vă că adăugați adresele de e-mail dorite în Centrul de alerte pentru a primi notificări.
| 1 |
Conectați-vă la Control Hub și faceți clic pe Alerte. |
| 2 |
Selectați . |
| 3 |
În lista derulantă Tip, selectați Conector director Cisco. |
| 4 |
Selectați severitatea preferată. În mod implicit, severitatea este setată la Ridicată. Alertele sunt declanșate pentru instanțe care îndeplinesc sau depășesc severitatea regulii.
|
| 5 |
Introduceți un titlu pentru noua alertă. |
| 6 |
Selectați metoda de livrare preferată pentru alerta dvs. Puteți primi actualizări de alertă prin e-mail, într-un spațiu desemnat al aplicației Webex sau prin Webhook-uri atunci când le aveți activate la nivel organizațional.
|
| 7 |
Faceți clic pe Salvați. |
Alocarea utilizatorilor din Active Directory în Control Hub
Urmați acești pași pentru a furniza utilizatori Active Directory și a crea conturi de utilizator corespunzătoare în Control Hub. Puteți furniza utilizatori dintr-o implementare Active Directory cu domenii multiple (fie cu o singură pădure, fie cu mai multe păduri) după ce instalați un conector Directory per domeniu. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex.
| 1 |
Efectuați o sincronizare simulată pe utilizatorii Active Directory Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud. |
| 2 |
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați. |
| 3 |
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți atribui licențe de servicii Webex utilizând o varietate de metode. Vă recomandăm să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory. De asemenea, puteți face modificări individuale după acest pas inițial. |
Efectuați o sincronizare simulată pe utilizatorii Active Directory
Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud.
În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Cu Directory Connector, obiectivul este de a obține o potrivire exactă între Active Directorys și cloud-ul Webex.
Dacă aveți mai multe domenii într-o singură pădure sau mai multe păduri, trebuie să efectuați acest pas pe fiecare dintre instanțele conectorului de director Cisco pe care le-ați instalat pentru fiecare domeniu Active Directory.
Înainte de a începe
Este posibil să aveți deja câțiva utilizatori ai aplicației Webex în Control Hub înainte de a utiliza Directory Connector. Printre utilizatorii din cloud, unii ar putea să corespundă obiectului Active Directory local și să li se atribuie licențe pentru servicii. Însă unii pot fi utilizatori de test pe care doriți să îi ștergeți în timp ce efectuați o sincronizare. Trebuie să creați o potrivire exactă între Active Directory și Control Hub.
| 1 |
Alegeți una:
Când se termină simularea, veți vedea unul dintre următoarele rezultate:
Rezumatul conține informații despre potrivirea obiectelor:
Testul practic identifică utilizatorii prin compararea lor cu utilizatorii domeniului. Aplicația poate identifica utilizatorii dacă aceștia aparțin domeniului curent. În pasul următor, trebuie să decideți dacă să ștergeți obiectele sau să le păstrați. Obiectele nepotrivite sunt identificate ca existente deja în cloud-ul Webex, dar neexistând în Active Directory local. |
| 2 |
Examinați rezultatele testului și apoi alegeți o opțiune în funcție de utilizarea unui singur domeniu sau a mai multor domenii:
|
| 3 |
În promptul Confirmare execuție simulată, faceți clic pe Da pentru a repeta sincronizarea execuției simulate și a vizualiza tabloul de bord pentru a vedea rezultatele. Orice conturi care au fost sincronizate cu succes în runda de testare apar sub Obiecte potrivite. Dacă un utilizator din cloud nu are un utilizator corespunzător cu aceeași adresă de e-mail în Active Directory, intrarea este listată sub Utilizatori ștersi. Pentru a evita acest semnalizator de ștergere, puteți adăuga un utilizator în Active Directory cu aceeași adresă de e-mail. Pentru a vizualiza detaliile elementelor sincronizate, faceți clic pe fila corespunzătoare pentru elementele specifice sau pe Obiecte potrivite. Pentru a salva informațiile rezumative, faceți clic pe Salvați rezultatele în fișier. |
| 4 |
Dacă rezultatele sunt așteptate, mergeți la , apoi faceți clic pe Activați acum pentru a efectua o sincronizare manuală și a o trece în modul manual în acest moment. După efectuarea unei sincronizări pe ultimul domeniu Active Directory din implementarea cu domenii multiple, trebuie să activați modul automat pentru Directory Connector. Puteți activa modul automat numai atunci când obiectele din cloud-ul Webex și toate directoarele Active Directory locale se potrivesc complet. |
Ce este de făcut în continuare
-
Pentru orice obiecte utilizator nepotrivite pe care le-ați păstrat, trebuie să le adăugați în Active Directory, astfel încât să existe o potrivire exactă între locația locală și cloud.
-
Alegeți un tip de sincronizare:
-
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud atunci când sincronizați pentru prima dată utilizatori noi în cloud. Faci asta din , iar apoi utilizatorii din domeniul curent sunt sincronizați.
-
Setați Programul conectorului și Executați o sincronizare incrementală după ce executați o sincronizare completă și dacă doriți să preluați modificările după sincronizarea inițială. Acest tip de sincronizare este recomandat pentru a detecta micile modificări aduse sursei de utilizatori Active Directory.
În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și versiuni ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă.
-
-
Dacă aveți mai multe domenii, repetați acești pași pe orice alt conector Directory pe care l-ați instalat.
Lucruri de reținut
-
Efectuați o simulare înainte de a activa sincronizarea completă sau când modificați parametrii de sincronizare. Dacă rularea practică a fost inițiată de o modificare a configurației, puteți salva setările după finalizarea rulării practice. Dacă ați adăugat deja utilizatori manual, efectuarea unei sincronizări Active Directory poate duce la eliminarea utilizatorilor adăugați anterior. Puteți verifica rapoartele de simulare ale conectorului de director pentru a verifica dacă toți utilizatorii așteptați sunt prezenți înainte de sincronizarea completă cu cloud-ul.
-
Dacă utilizatorii potriviți sunt marcați pentru a fi șterși și nu sunteți sigur cum să continuați, consultați informațiile de depanare și cum să contactați asistența în Depanare și remedieri pentru Directory Connector.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud
Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați.
Dacă aveți mai multe domenii, trebuie să efectuați acest pas pe fiecare dintre instanțele Directory Connector pe care le-ați instalat pentru fiecare domeniu Active Directory.
Conectorul Directory sincronizează starea contului de utilizator: în Active Directory, orice utilizator marcat ca dezactivat apare și ca inactiv în cloud.
Înainte de a începe
-
Dacă doriți ca conturile de utilizator ale aplicației Webex să fie în starea Activ după sincronizarea completă și înainte ca utilizatorii să se conecteze pentru prima dată, trebuie să urmați acești pași pentru a ocoli validarea prin e-mail:
-
Integrați Single Sign-On cu organizația dvs. Webex. Consultați
Single Sign-On cu Cisco Webex Services și furnizorul de identitate al organizației dvs.
pentru mai multe informații. -
Folosește Control Hub pentru a verifica și, opțional, a revendica domeniile conținute în adresele de e-mail. Consultați
Adăugarea, verificarea și revendicarea domeniilor
. -
Suprimați invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail către aplicația Webex. (Îți poți crea propria campanie de e-mail.)
Utilizatorii activați care nu s-au conectat apar cu starea Verificat în Control Hub. După ce se conectează, apar ca Activ. Pentru mai multe informații despre stările utilizatorilor, consultați Stările și acțiunile utilizatorilor în Cisco Webex Control Hub.
-
-
Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. Vă recomandăm să faceți o simulare înainte de o sincronizare completă pentru a detecta orice erori potențiale.
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
Dacă nu utilizați șabloane de licență cu atribuire automată, utilizatorii nou sincronizați primesc automat licențe gratuite. Vor putea folosi aceleași funcții gratuite ca și cei cu conturi gratuite.
| 1 |
Alegeți una:
|
| 2 |
Din Directory Connector, accesați Sincronizare, faceți clic pe mai multe |
| 3 |
Confirmați începerea sincronizării. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările până la 72 de ore după efectuarea sincronizării.
|
| 4 |
Faceți clic pe Actualizare dacă doriți să actualizați starea sincronizării. (Elementele sincronizate apar sub Statistici cloud.) |
| 5 |
Pentru informații despre erori, selectați Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
| 6 |
Pentru a seta un program de sincronizare pentru sincronizări incrementale continue în cloud, consultați Setarea programului conectorului și Executarea unei sincronizări incrementale. |
-
După finalizarea sincronizării complete, starea sincronizării directoarelor se actualizează de la Dezactivat la Operațional pe pagina Setări din Control Hub.
-
Când toate datele sunt corespondente între datele locale și cele din cloud, Directory Connector trece din modul manual în modul de sincronizare automată.
-
Dacă nu integrați autentificarea unică, verificați domeniile și, opțional, revendicați domenii pentru conturile de e-mail pe care le-ați sincronizatși suprimați e-mailurile automate, conturile de utilizator ale aplicației Webex rămân în starea Neverificat până când utilizatorii se conectează la aplicația Webex pentru prima dată pentru a-și confirma conturile. Consultați secțiunea Înainte de a începe pentru îndrumări despre cum să sincronizați conturile ca utilizatori activi.
-
Dacă aveți mai multe domenii, efectuați acest pas pe orice alt conector Directory pe care l-ați instalat. După sincronizare, utilizatorii din toate domeniile adăugate sunt listați în Control Hub.
-
Dacă ați integrat Single Sign-On cu Webex și ați suprimat notificările prin e-mail, invitațiile prin e-mail nu sunt trimise utilizatorilor nou sincronizați.
-
Nu puteți adăuga manual utilizatori în Control Hub după ce este activat Directory Connector. Odată activată, gestionarea utilizatorilor se realizează din conectorul de director Cisco, iar Active Directory este singura sursă de informații.
-
Orice grupuri pe care le-ați sincronizat apar în Control Hub și puteți atribui un șablon de licență, astfel încât utilizatorilor din acel grup să li se atribuie licențe.
Ce este de făcut în continuare
-
Când eliminați un utilizator din Active Directory, utilizatorul este șters soft după următoarea sincronizare. Utilizatorul devine
Inactive, dar profilul de identitate cloud este păstrat timp de șapte zile (pentru a permite recuperarea după ștergerea accidentală).Când bifați Contul este dezactivat în Active Directory, utilizatorul devine
Inactivedupă următoarea sincronizare. Profilul de identitate în cloud nu se șterge după șapte zile, în cazul în care doriți să activați din nou utilizatorul. -
Rețineți aceste excepții de la o sincronizare incrementală (urmați în schimb pașii completi de sincronizare de mai sus):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Modificările de configurare privind maparea atributelor, DN-ul de bază, filtrul și setările avatarului necesită o sincronizare completă.
-
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub
După ce finalizați o sincronizare completă a utilizatorilor din conectorul de director Cisco în Control Hub, puteți utiliza Control Hub pentru a atribui aceleași licențe de servicii Webex tuturor utilizatorilor simultan sau pentru a adăuga licențe suplimentare noilor utilizatori dacă ați configurat deja un șablon de licență atribuit automat. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți utiliza metode din Control Hub pentru a atribui global licențe de servicii Webex tuturor utilizatorilor, utilizatorilor individuali, prin șablonul CSV în bloc sau automat noilor utilizatori dacă ați configurat deja un șablon de licență cu atribuire automată. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
Când atribuiți o licență unui utilizator al aplicației Webex, utilizatorul respectiv primește în mod implicit un e-mail de confirmare a atribuirii. E-mailul este trimis de un serviciu de notificare din Control Hub. Dacă ați integrat Single Sign-On (SSO) în organizația dvs. Webex, puteți, de asemenea, suprima aceste notificări automate prin e-mail dacă preferați să contactați direct utilizatorii.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Efectuați o sincronizare simulată pe utilizatorii Active Directory.
-
După confirmarea rezultatelor testului, efectuați o sincronizare completă a utilizatorilor Active Directory.
În momentul sincronizării complete, utilizatorul este creat în cloud, nu se adaugă atribuții de servicii și nu se trimite niciun e-mail de activare. Dacă e-mailurile nu sunt suprimate, noii utilizatori primesc un e-mail de activare atunci când atribuiți servicii utilizatorilor printr-o metodă standard de gestionare a utilizatorilor în Control Hub, cum ar fi importul CSV, actualizarea manuală a utilizatorilor sau prin finalizarea cu succes a atribuirii automate.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , faceți clic pe Gestionare utilizatori, alegeți Modificare toți utilizatorii sincronizați, apoi faceți clic pe Următorul. |
| 2 |
Alegeți o opțiune:
|
Ce este de făcut în continuare
-
Dacă e-mailurile nu sunt suprimate, fiecărui utilizator i se trimite un e-mail cu o invitație de a se alătura și de a descărca Webex.
-
Dacă ați selectat aceleași servicii Webex pentru toți utilizatorii dvs., ulterior puteți modifica licența atribuită individual sau în bloc.
Probleme cunoscute cu conectorul de director
-
Versiunile de Windows Server anterioare versiunii 2012 R2 au o problemă cu modulele cookie care afectează Directory Connector. Această problemă a fost remediată în versiunile 2012 R2 și 2016.
-
Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
Puteți încerca să goliți memoria cache locală pentru aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
-
Când un utilizator folosește aplicația Webex pe desktop sau mobil pentru a căuta și apela o cameră care are doar un URI SIP sincronizat, apelul sună pe termen nelimitat în acest moment.
Gestionarea utilizatorilor aplicației Webex
Executarea unei sincronizări incrementale
O sincronizare incrementală interoghează Active Directory și caută modificările care au avut loc de la ultima sincronizare. Acest pas grupează apoi aceste modificări și le trimite către serviciul conector. Modificările includ modificarea atribuirii utilizatorilor și momentul în care un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă sarcină pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea completă inițială, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Rețineți aceste excepții pe care sincronizarea incrementală nu le acceptă (urmați Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud în schimb):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru modificările noi de configurație privind maparea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa și acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Dashboard. Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. |
| 2 |
Din Acțiuni, faceți clic pe Mod de sincronizare > Activați sincronizarea dacă nu este deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când expiră un nou interval de timp incremental, programul verifică modificările pe baza ultimei marcheze temporale. |
| 3 |
Din Acțiuni, faceți clic pe Sincronizează acum > Incremental. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
|
| 4 |
Pentru informații despre erori, faceți clic pe Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
Ce este de făcut în continuare
Dacă aveți mai multe domenii, urmați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperarea utilizatorilor ștersi accidental
Directory Connector are verificări și controale pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAP în Active Directory, care a șters unii utilizatori atunci când a fost sincronizat cu cloud. Funcția de ștergere soft vă poate ajuta să vă recuperați după aceste accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Când utilizatorii sunt ștersi din cloud, de exemplu, din cauza unei probleme legate de obiectele nepotrivite după o sincronizare de la Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare privind obiectele nepotrivite sau ați observat că utilizatorii au fost șterși, este posibil să îi puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca inactivi în Control Hub atunci când conturile corespunzătoare sunt șterse în Active Directory. Serviciul cloud în fundal reține utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatori. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii dezactivați în Active Directory sunt marcați și ca inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este în starea Inactiv sau este nelistat. Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub. |
| 3 |
Dacă utilizatorii au fost ștersi în Control Hub sau observați utilizatori în starea Inactivă, accesați Active Directory, adăugați conturile de utilizator lipsă, apoi efectuați o sincronizare simulată în Directory Connector. Scopul Directory Connector este de a crea o potrivire exactă între informațiile despre utilizatori din Active Directory și cele din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar cu Control Hub. Utilizatorii sunt recuperați și revin la starea inițială, inclusiv starea contului și atribuțiile de servicii. |
Ce este de făcut în continuare
Reveniți la Control Hub, accesați și confirmați că în lista de utilizatori apar conturile de utilizator șterse anterior.
Ștergerea permanentă a utilizatorilor după ștergerea soft
După efectuarea unei rulări fără verificare, puteți alege să ștergeți definitiv utilizatorii care au fost șterși definitiv la următoarea sincronizare.
| 1 |
După finalizarea unei rulări fără verificare, selectați Obiecte șterse temporar. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectare terminat. |
Ce este de făcut în continuare
La următoarea sincronizare, utilizatorii pe care i-ați bifat vor fi șterși definitiv.
Schimbarea unei adrese de e-mail în aplicația Webex
Dacă doriți să modificați adresele de e-mail ale utilizatorilor și organizația dvs. utilizează Conectorul Director, modificați acele adrese de e-mail în Active Directory. Această procedură prezintă modul de modificare a unei adrese de e-mail a aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului.
Dacă doriți să schimbați adresa de e-mail sau o anumită valoare pentru un singur utilizator, nu ștergeți utilizatorul din Active Directory și apoi nu creați unul nou cu aceeași adresă de e-mail. Cloudul interpretează această acțiune ca un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud se vor pierde.
Conectorul de directori nu limitează schimbarea domeniului de e-mail. Totuși, atunci când utilizatorul se resincronizează cu cloud-ul, starea utilizatorului depinde de dacă noul domeniu este verificat în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se schimbă în În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionați-vă domeniile.
Dacă organizația dvs. nu utilizează Directory Connector, puteți modifica adresele de e-mail ale aplicației Webex prin intermediul paginii de setări a contului. Consultați Schimbarea adresei de e-mail pentru contul dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba adresele de e-mail.
Schimbarea domeniului Active Directory
Puteți utiliza această procedură pentru a crea domenii și adrese de e-mail noi. Acestea se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un nou domeniu Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii. |
| 3 |
Dezinstalați toți conectorii. |
| 4 |
Deschideți un caz pentru a schimba domeniul. În trimiterea cazului, asigurați-vă că solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide un caz pentru a schimba domeniul, asigurați-vă că nu aveți o sincronizare în curs de desfășurare. Nu modificați adresele de e-mail ale utilizatorilor în Active Directory până când problema nu este rezolvată. |
| 5 |
După soluționarea cazului: Efectuați un test cu Conectorul Director înainte de a efectua sincronizarea propriu-zisă. |
Revendicare domeniu
O revendicare de domeniu are loc dacă revendici un domeniu de e-mail pentru o organizație, astfel încât orice cont adăugat la sideboard este creat în organizația clientului plătit și nu în organizația consumatorului gratuit. Puteți face o revendicare a domeniului doar printr-o solicitare de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Conectorul de director este activ și domeniul este revendicat, conturile adăugate în secțiunea laterală nu sunt create nici în organizația client, nici în organizația consumatorului gratuit. Numai Conectorul Director poate furniza conturi pentru organizație din Active Directory. Informațiile stocate în Active Directory reprezintă sursa originală. Dacă încerci să adaugi un cont în secțiunea secundară, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu Webex App este prin utilizarea mai întâi a conectorului Directory pentru a furniza contul în Control Hub.
Conversia utilizatorilor aplicației Webex gratuite într-o organizație sincronizată cu directorul
Puteți utiliza doar adrese de e-mail unice în directorul aplicației Webex. Dacă utilizatorii dvs. s-au înscris pentru versiunea gratuită a aplicației Webex, contul lor există în organizația de consumatori gratuită. Pentru a gestiona utilizatorii din această organizație folosind Directory Connector, migrați-i (convertiți-i) către organizația client înainte de a activa Directory Connector. Apoi adăugați utilizatorii în Active Directory cu adresa de e-mail exactă și apoi sincronizați-i cu cloud-ul.
Dacă nu convertiți conturile înainte de activare, dezactivați Conectorul de director pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directoarelor este activată, apare mesajul de eroare <email address> nu a putut fi convertită
. Pentru a evita problema, puteți utiliza acești pași ca soluție.
Unii utilizatori declarați pot apărea cu atributul movedfrom atunci când efectuează o simulare. Acești utilizatori vor fi în lista Deleted Object în loc de MismatchedObject. Va trebui să adăugați acești utilizatori în lista dvs. AD dacă doriți să îi mutați în organizația dvs.
Dacă nu adăugați acei utilizatori, vor fi șterși cu toții imediat ce îi sincronizați cu cloud-ul.
| 1 |
Dezactivați sincronizarea directoarelor din Conectorul de directori. |
| 2 |
Urmați procedura Conversia utilizatorilor fără licență în Control Hub pentru a converti utilizatorul din organizația de consumator gratuită în organizația de întreprindere. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face din Active Directory singura sursă de informații pentru conturile de utilizator, iar obiectivul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți în Active Directory pentru orice utilizatori convertiți recent înainte de a reenabling sincronizare. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori rămași de neegalat. |
| 3 |
Pe Conectorul de director, efectuați o sincronizare simulată. Când se termină rularea uscată, bifați fila Adăugare obiecte. Verificați dacă toți utilizatorii pe care i-ați convertit nu sunt ștergeți. Trebuie să efectuați o simulare înainte de a reactiva sincronizarea pentru a vă asigura că toate conturile de utilizator convertite apar în Active Directory. Dacă activați sincronizarea și conturile se află doar în Control Hub, Directory Connector ține cont de majuscule și minuscule și șterge utilizatorii convertiți pe care îi detectează cu adrese de e-mail nepotrivite (de exemplu, user1@example.com şi User1@example.com). Dacă se elimină utilizatorii convertiți, aceștia își pierd toate spațiile din aplicația Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina niciun cont, reactivați sincronizarea directoarelor din Conectorul de directori. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență cu atribuire automată și apoi ați activat Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în backend-ul cloud până când își confirmă adresele de e-mail.
Conturi de utilizator ale aplicației Webex adăugate în panoul lateral
Când invitați un alt utilizator într-un spațiu din aplicația Webex, dacă utilizatorul invitat nu are un cont în aplicația Webex, se creează un cont pentru acesta („înscris în lateral”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită pentru consumatori.
Dacă doriți să gestionați contul din lateral utilizând Directory Connector, trebuie să convertiți contul.
Modificarea formatului numelui de utilizator în aplicația Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul displayName din Active Directory la atributul displayName din cloud.
După efectuarea unei sincronizări a directoarelor, este posibil să observați că numele de utilizator se afișează în formatul <lastName, firstName>.
Acest nume de utilizator poate apărea dacă atributul displayName din Active Directory este configurat în acest fel. Când atributul este mapat la displayName în cloud, numele apar în formatul <lastName, firstName> în Control Hub.
Pentru a schimba formatul, în ecranul de mapare a atributelor Directory Connector: mapați atributul Active Directory givenName sn (sau sn givenName) la displayName în Numele atributelor Cisco Cloud.
Alternativ, mapați atributul sn givenName la displayName:
De asemenea, puteți utiliza opțiunea Personalizare atribut, dacă doriți să mapați propria expresie de atribut personalizată la displayName.
De exemplu, introduceți givenName + "" + sn (prenume, spațiu, nume) ca expresie. Aceasta mapează cele două atribute din Active Directory la displayName în cloud.
Permiteți utilizatorilor să modifice numele afișate în Webex Meetings
Puteți anula maparea atributului displayName de la sincronizarea cu cloud în Directory Connector dacă doriți să permiteți utilizatorilor să își editeze numele afișate preferate. Utilizatorii pot introduce un nume afișat care să se afișeze în timpul întâlnirilor Webex în locul prenumelui și numelui lor. Administratorii pot, de asemenea, să modifice manual numele afișat pentru un utilizator în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. |
| 2 |
Selectați displayName sub Nume atribut Cisco Cloud. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce este de făcut în continuare
Utilizatorii își pot acum edita numele afișate de pe site-ul lor Webex.
Depanarea conectorului de director
Actualizați la cea mai recentă versiune de software
Pentru a menține implementarea conformă și a obține cele mai recente caracteristici, funcționalități, remedieri de erori și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune de Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi faptul că Directory Connector nu se mai sincronizează corect sau că versiunea nu este compatibilă cu cerința obligatorie TLS 1.2.
Directory Connector vă notifică automat când este disponibilă o versiune nouă. Actualizați întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, vedeți o notificare în bara de activități Windows.
Deși puteți instala manual actualizări de software pentru conectori, vă recomandăm să urmați pașii din Setarea actualizărilor automate pentru a permite aplicației să gestioneze automat actualizările.
| 1 |
Fie faceți clic pe notificarea din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de actualizare. |
| 2 |
Urmați instrucțiunile pentru a finaliza actualizarea. |
| 3 |
Relansați conectorul și conectați-vă cu acreditările de administrator. |
| 4 |
Verificați numărul versiunii software-ului în . |
Ce este de făcut în continuare
Pentru o instalare nouă a Directory Connector, puteți descărca fișierul zip și apoi urma pașii de instalare din acest ghid.
Configurați setările generale pentru conectorul de director
Utilizați această procedură pentru a configura setările generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnalizare, actualizările automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe tabloul de bord în secțiunea conectori, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe General. |
| 2 |
Introduceți numele conectorului în câmpul Nume conector. Acest câmp afișează doar numele computerului care rulează în prezent conectorul. |
| 3 |
Alegeți nivelul de înregistrare din meniul derulant. În mod implicit, nivelul de înregistrare în jurnal este setat la Info. Nivelurile de jurnalizare disponibile sunt:
Aceste setări afectează raportul de sincronizare trimis prin e-mail. Dacă setați nivelul de jurnalizare la Eroare, atunci în raportul de sincronizare sunt raportate doar erorile; dacă nu există erori, raportul de sincronizare nu este trimis. Schimbați setarea la Informații, apoi veți primi rapoarte de sincronizare după sincronizarea completă. (Rețineți că, pentru sincronizarea incrementală, nu se trimit rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlere de domeniu preferate pentru a seta ordinea controlerelor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul de top nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Bifați Actualizare automată la noua versiune a conectorului Cisco Directory dacă doriți ca actualizările să aibă loc automat. Este întotdeauna important să mențineți software-ul Cisco Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să bifați această setare pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când sunt disponibile. |
| 6 |
Bifați LDAP prin SSL pentru a utiliza LDAP-ul securizat (LDAPS) ca protocol de conexiune. Dacă nu bifați LDAP prin SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conexiune utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și securizată. |
Configurați politica conectorului
Puteți seta numărul maxim de ștergeri care pot avea loc în timpul sincronizării. Rularea sincronizării nu șterge obiectele din Active Directory local. Toate obiectele sunt șterse doar din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când efectuați o sincronizare completă sau incrementală, dacă numărul de utilizatori pe care doriți să îi ștergeți este mai mare decât setarea, conectorul de director afișează un avertisment. Dacă faceți clic pe Suprascriere prag, puteți porni sincronizarea completă sau incrementală cu succes, dar veți vedea această notificare de suprascriere data viitoare când executați politica.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Policy. |
| 2 |
Bifați caseta Activați declanșatorul de ștergere a pragului dacă doriți să adăugați un declanșator de prag. Alegerea acestei opțiuni declanșează o alertă dacă numărul de ștergeri depășește pragul. Când numărul contului de ștergere depășește numărul contului definit, sincronizarea eșuează.
|
| 3 |
Introduceți numărul maxim de ștergeri dorite. Valoarea implicită este 20. Vă recomandăm să nu măriți valoarea implicită. |
| 4 |
Faceți clic pe Se aplică. |
Setați programul conectorului
Setați temporizarea sincronizării în Active Directory. Failover-ul este utilizat pentru disponibilitate ridicată (HA). Dacă un conector este nefuncțional, trecem la un alt conector de rezervă după intervalul predefinit.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Schedule. |
| 2 |
Specificați Intervalul de sincronizare incrementală în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificați valoarea Trimiteți rapoarte la… timp dacă doriți să modificați frecvența de trimitere a rapoartelor. |
| 4 |
Bifați Activați programul de sincronizare completă pentru a specifica zilele și orele în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați Intervalul de failover în minute. |
| 6 |
Faceți clic pe Se aplică. |
Scenarii cu domenii multiple
Mai multe domenii se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare a cheii în domenii diferite, după sincronizare, datele din domeniul cu prioritate mai mare rescriu datele din domeniul cu prioritate mai mică.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
Valoarea cheie pentru „Utilizator” este Adresă de e-mail; Valoarea cheie pentru „Grup” este Nume grup.
Exemplu de caz de utilizare pentru domenii multiple
Acest exemplu presupune o organizație cu două domenii — example1.com și example2.com, în ordinea priorității.
-
Adăugați utilizatorul1 (e-mail: user@example1.com) în Active Directory-ul example1.com.
-
Adăugați grup1(Nume grup: Test) în Active Directory din example1.com.
-
Adăugați utilizatorul2 (e-mail: user@example2.com) în Active Directory-ul example2.com.
-
Adăugați grupul2(Nume grup: Test) în Active Directory al example2.com.
- Sincronizare pe example1.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Dacă efectuați o sincronizare completă sau incrementală pentru example1.com, utilizatorul1 și grupul1 sunt sincronizate. De asemenea, utilizatorul2 și grupul2 sunt suprascrise de informațiile utilizatorului1 și grupului1.
Utilizatorul1 leagă utilizatorul2 ca aceeași înregistrare din baza de date; grupul1 leagă grupul2 ca aceeași înregistrare din baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Luați în considerare acești pași:
- Ștergeți utilizatorul1 și grupul1 din Active Directory pentru example1.com.
- Efectuați o sincronizare completă sau incrementală pentru example1.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com. Utilizatorul2 nu este legat de utilizatorul1, iar grupul2 nu este legat de grupul1.
- Efectuați o sincronizare incrementală pentru example2.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com.
- Faceți o sincronizare completă pentru example2.com.
Rezultat : Informațiile despre utilizatorul2 și grupul2 sunt listate în https://admin.webex.com.
Sincronizarea unui domeniu nou și păstrarea unui domeniu existent
Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se leagă de noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul conector activ. Luați în considerare două domenii cu următoarea configurație: domeniul A cu conectorii (ca1) și (ca2) pentru disponibilitate ridicată locală (HA); domeniul B cu conectorul (cb1). (ca1) și (ca2) deservesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este în standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conectorul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setați prioritatea domeniului
Utilizați această procedură pentru a modifica prioritatea domeniilor Active Directory. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru este util atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o singură organizație.
Nu utilizați această procedură dacă aveți un singur domeniu listat în Directory Connector. Dacă încerci, conectorul îți afișează un mesaj care precizează că prioritatea domeniului nu este obligatorie.
Înainte de a începe
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la https://admin.webex.com.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe Sus sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Salvare pentru a salva această modificare. Domeniile sunt sortate după prioritate, de sus în jos. |
Schimbați domeniile
Utilizați această procedură pentru a reconecta conectorul de director Cisco la un alt domeniu.
Înainte de a începe
-
Asigurați-vă că nu rulează nicio sarcină de sincronizare înainte de a schimba domeniile.
-
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la Control Hub.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Schimbare domeniu. |
| 3 |
După ce ați citit avertismentul, dacă înțelegeți efectul pe care această modificare îl are asupra implementării și sunteți în continuare sigur, faceți clic pe Da. Dacă schimbați un domeniu, veți fi deconectat de la conectorul de director Cisco curent, celelalte domenii din conector vor fi anulate, iar informațiile despre conector de pe computerul respectiv vor fi șterse. |
| 4 |
Conectați-vă din nou la conectorul de director Cisco și reconectați domeniul. |
Dezactivați sincronizarea directoarelor
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, apoi alegeți una:
|
| 2 |
După ce citiți solicitarea, faceți clic pe Dezactivați. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea atributelor Active Directory mapate anterior la cloud și sincronizate cu Webex. După ce eliminați maparea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Selectați maparea pe care doriți să o eliminați din lista Nume atribut. |
| 4 |
Sub Domeniu de aplicare utilizator afectat, selectați una dintre următoarele opțiuni:
|
| 5 |
Faceți clic pe Se aplică. |
Gestionați fotografiile de profil
Folosește Directory Connector pentru a actualiza imaginile de profil ale utilizatorilor sau pentru a elimina imaginile de profil ale utilizatorilor goale.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Sub Acțiuni, selectați una dintre următoarele opțiuni:
|
| 4 |
Faceți clic pe Se aplică. |
Dezinstalarea și dezactivarea conectorului de director
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați înregistrarea. Eliminați complet un conector de director în oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directoarelor.
-
Nu doriți să utilizați unul dintre mai mulți conectori de directoare (disponibilitate ridicată).
-
Vrei să schimbi domeniul și să instalezi un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru disponibilitate ridicată (HA) sau sincronizare cu domenii multiple. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă a Directory Connector.
-
Salvați și închideți orice lucrare importantă înainte de a dezinstala Directory Connector.
| 1 |
De pe calculatorul Windows, accesați Panoul de control, apoi faceți clic pe Programe și caracteristici. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Uninstall, apoi urmați instrucțiunile. Este posibil să fie nevoie să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, faceți clic pe mai multe |
| 4 |
După ce citiți solicitarea, faceți clic pe Dezactivare. Dacă nu există un alt conector de director într-o implementare cu disponibilitate ridicată (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulați instrumentul de diagnosticare
Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana implementarea Directory Connector. Acest instrument este instalat ca parte a Directory Connector 3.4 și versiuni ulterioare.
Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la LDAP, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. Dacă instrumentul returnează vreo eroare, puteți trimite rezultatele detaliate ale jurnalului către asistență.
-
Pentru a executa teste pentru serviciile de domeniu Active Directory:
-
Pentru a executa teste pentru serviciile Active Directory Lightweight Directory:
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
Depanarea problemelor în conectorul directorului Ciso
Depanare și remedieri pentru Conectorul de director
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile despre utilizatori, este posibil ca acesta să vă trimită un raport prin e-mail care listează orice probleme legate de sincronizare. Consultați secțiunile următoare pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalați
Conectorul de director a încetat să funcționeze
Ați primit e-mailuri de alertă care vă anunță că conectorul dvs. de director nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Conectorul de director să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați Conectorul de director. Dacă nu este acolo, descărcați cea mai recentă versiune de la Control Hub și instalați-o.
-
Deschideți serviciul și localizați serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Started. Dacă serviciul este oprit, faceți clic dreapta și selectați Start pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la internet.
Eroare de reinstalare
Problemă—Dacă instalați imediat un conector nou după dezinstalarea celui vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă—În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Soluție—După un timp, încercați din nou instalarea.
Conectați-vă
Conectorul de director se blochează în timpul conectării SSO
Problemă
Conectorul de director se poate bloca după ce introduceți o adresă de e-mail dintr-o pagină de conectare SSO.
Soluţie
Încercați următoarele:
Urmați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Group Policy Management (gpedit.msc).
-
Faceți clic dreapta pe o anumită unitate organizațională sau domeniu și selectați Creați un GPO în acest domeniuși Legați-l aici…
-
Dați un nume politicii, apoi faceți clic dreapta și alegeți Editare.
Urmați acești pași pentru a modifica politica la nivel de mașină:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Urmați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Modificările intră în vigoare după ce executați gpupdate
/force, după ce computerul a repornit (pentru modificările computerului) sau după ce utilizatorul se conectează din nou (pentru modificările utilizatorului).
Conectorul de servicii Cisco DirSync nu a putut fi înregistrat
Problemă
Conectarea eșuează și apare acest mesaj: „Conectorul de servicii Cisco DirSync nu a putut fi înregistrat”.
Soluţie
Sistemul Windows pe care este instalat Directory Connector trebuie să fie membru al Active Directory.
Nu apare nicio pagină de conectare
Problemă
Ai deschis Directory Connector și pagina de conectare nu a apărut.
Soluţie
Încercați următorii pași:
-
În Internet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere precum Chrome și Firefox.
-
Dacă Internet Explorer nu poate accesa linkul, dar alte browsere pot, verificați setările Internet Explorer și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați procedura Activare TLS în Internet Explorer.)
Apare solicitarea de conectare
Problemă
Apare o fereastră care vă solicită să introduceți numele de utilizator și parola pentru a valida autentificarea.
Posibila cauza
Conectorul Directory finalizează autentificarea de securitate NTLM în mod silențios cu contul de conectare. Dacă autentificarea eșuează, apare o casetă de dialog care solicită numele de utilizator și parola de autentificare.
Soluţie
Când vedeți fereastra pop-up de conectare, trebuie să furnizați un cont valid cu autentificarea corectă pentru a trece de controlul de securitate.
Nu se poate conecta la serverul la distanță
Problemă
În timpul funcționării normale, apare mesajul de eroare: „Imposibil de conectat la serverul la distanță”.
Posibila cauza
Este posibil să aveți probleme cu proxy-ul care trebuie rezolvate.
Soluţie
Consultați Depanarea problemelor de conectare la contul de serviciu pentru mai multe informații despre depanare.
Nu se poate înregistra conectorul
Problemă
Vedeți mesajul de eroare „Imposibil de înregistrat conectorul”. A apărut o excepție generală.”
Posibila cauza
În majoritatea cazurilor, problema apare deoarece Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluţie
Încercați următoarele:
-
Rulați o linie de comandă (cmd) și apoi introduceți ldp.exe.
-
Faceți clic pe , alegeți Bind ca utilizator conectat în prezent, apoi faceți clic pe OK.
-
Faceți clic pe , introduceți DC=arbonneintl,DC=ad ca BaseDN, apoi faceți clic pe OK.
-
Dacă problema persistă, deschideți un caz cu asistența.
Sincronizare
Avatarele nu sunt sincronizate
Problemă
Conectorul de director Cisco a sincronizat datele AD ale utilizatorilor cu cloud-ul Webex. Dar nicio dată despre avatar nu a fost sincronizată cu succes.
Posibila cauza
Dacă ați reutilizat un server de avatare existent și avatarele utilizatorilor erau deja sincronizate, atunci memoria cache locală le capturează și evită retrimiterea pentru a economisi lățime de bandă.
Soluţie
Ștergeți memoria cache locală urmând acești pași:
-
Mergi la C:\Program Fișiere (x86)\Cisco Systems\Cisco Director Connector\Plugins\
-
Ștergeți DirSyncPluginAvatar.dll-cache.bin.
-
Executați din nou sincronizarea avatarelor din conectorul de director Cisco.
Conturi de e-mail ale utilizatorilor în conflict
Problemă
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor în conflict.
-
Dacă utilizatorii au încercat versiunea gratuită a aplicației Webex, adresele lor de e-mail se află în organizația gratuită pentru consumatori.
-
Dacă e-mailurile utilizatorilor au fost vreodată sincronizate într-o altă organizație.
-
Dacă există adrese de e-mail ale utilizatorilor în mai multe domenii care aparțin organizației.
Soluţie
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatori:
-
Asigurați-vă că ați verificat domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația de consumator gratuit. Consultați Revendicarea utilizatorilor pentru organizația dvs. (Conversia utilizatorilor) pentru mai multe informații.
-
Efectuați o rulare în Cisco Directory Connector, apoi reactivați sincronizarea directoarelor
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din sursele Active Directory.
Utilizator convertit marcat ca inactiv
Problemă
În mediul sincronizat cu directoare, ați convertit un utilizator gratuit (organizație de consumator) în organizația dvs. de întreprindere, dar utilizatorul convertit nu se poate conecta la aplicația Webex.
Posibila cauza
Când utilizatorul gratuit este convertit la organizația de tip întreprindere, utilizatorul este marcat ca inactiv timp de 30 de zile, ca măsură de conformitate cu normele de securitate. În această perioadă, utilizatorul nu se poate conecta la aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizatori nu se află în Active Directory.
Soluţie
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator în Active Directory local care să corespundă contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la aplicația Webex, iar contul nu va fi șters.
Sincronizarea incrementală eșuează
Problemă
O sincronizare incrementală eșuează.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Susțineți actualizări incrementale de valoare.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare legat.
-
Valorile rezultatelor acelui atribut au fost actualizate de la ultima sincronizare completă.
Soluţie
Windows Server 2008 R2 are o eroare legată de această problemă. Eroarea a fost remediată în 2012 R2 și versiunile ulterioare. Vă recomandăm să actualizați serverul Windows la cel puțin versiunea 2012 R2.
Valoare nevalidă pentru atribut
Problemă
Pentru [user dn (distins name)], atributul [attribute nume] are următoarea valoare nevalidă [attribute value].
Posibila cauza
Pentru CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atributul [telephone număr] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluţie
Un atribut pentru acest utilizator nu are o valoare validă. Fixați-i valoarea conform descrierii din mesajul de avertizare. Apoi faceți o altă sincronizare.
Utilizatori potriviți care vor fi șterși
Problemă
Utilizatorii potriviți sunt marcați pentru a fi șterși.
Când efectuați o sincronizare simulată pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Totuși, utilizatorul este marcat ca obiect care trebuie șters.
Soluţie
Alegeți o soluție potrivită:
-
Dacă este în regulă să ștergeți utilizatorul și să refaceți licențele ulterior, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul din AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți un caz cu asistența.
Atribut lipsă
Problemă
Atributul necesar [attribute_name] la adăugarea intrării locale [user dn (distins name)]. Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Posibila cauza
Atributul obligatoriu adresa de e-mail lipsește. La adăugarea unei intrări locale [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Soluţie
Unul dintre atributele obligatorii lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru utilizatorul respectiv.
Grupul imbricat nu se sincronizează
Problemă
Utilizatorii dintr-un grup Active Directory imbricat nu sunt sincronizați corect cu cloud-ul.
Posibila cauza
Se folosește un filtru care include atât grupul copil, cât și grupul părinte, ceea ce nu este acceptat. De exemplu: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Soluţie
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Conflict de denumire a utilizatorilor
Problemă
Există un conflict de denumire pentru [user dn] pentru un obiect de intrare în cloud existent cu numele: [user e-mail address], și de tip utilizator [user_type].
Posibila cauza
Un utilizator cu acea adresă de e-mail există deja în Control Hub.
Soluţie
Creați un utilizator în Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Control Hub
Lista de utilizatori lipsește din Control Hub
Problemă
Dacă aveți o organizație Webex cu peste 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluţie
Puteți utiliza funcția de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utilizatori, faceți clic pe căutare , apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se sincronizează cu Control Hub-ul
Problemă
Utilizatorii dintr-un grup de directoare nu se vor sincroniza corect cu Control Hub.
Posibila cauza
Grupul nu este etichetat ca isCriticalSystemObject în Active Directory.
Soluţie
Asigurați-vă că atributul isCriticalSystemObject este setat la TRUE în Active Directory.
Activarea depanării pentru Conectorul de director
Puteți activa depanarea pentru a diagnostica orice erori întâlnite în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt :
| 1 |
Executați fișierul |
| 2 |
Reporniți serviciul. Consultați Cum se pornesc serviciile pentru îndrumări. |
| 3 |
În Conectorul de director, faceți clic pe Tablou de bord. |
| 4 |
Accesați Acțiuniși apoi faceți clic pe . |
| 5 |
Cu depanarea activată, repetați acțiunile care au cauzat o eroare; aceasta capturează datele de trafic, astfel încât acestea să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: Dacă fișierul este gol, asigurați-vă că respectivul cont are privilegii de acces la AD DS sau AD LDS. Folderul de jurnal salvează doar fișierele din ultimele 3 zile. Conținutul fișierelor jurnal este în concordanță cu ieșirea jurnalului de evenimente către sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal către serviciul de asistență. |
| 8 |
Dezactivați funcția de depanare când ați terminat. |
Lansați Vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Afișează un rezumat al evenimentelor administrative și al jurnalelor de erori.
| 1 |
Din Directory Connector, accesați Dashboardși apoi faceți clic pe . Caseta de dialog Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorii. |
| 2 |
Din Vizualizatorul de evenimente, accesați .
|
| 3 |
Sub Acțiuni, faceți clic pe Salvare toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier Evenimente (*.evtx) sau un alt format, cum ar fi xml sau csv. |
Ce este de făcut în continuare
Dacă trebuie să deschideți un caz, contactați serviciul de asistență, descrieți problema cu conectorul, apoi atașați fișierul Evenimente la cazul dumneavoastră.
Jurnalele de evenimente înregistrează acțiunile utilizatorilor. Pentru ajutor în gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați schimbat furnizorii de autentificare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la conectorul de director Cisco:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browser.
| 1 |
Deschideți Internet Explorer, apoi alegeți Instrumente. Acum bifați căsuțele pentru TLS/SSL versiunea pe care doriți să o activați. Faceți clic pe OK. Închideți browserul și deschideți-l din nou. |
| 2 |
Faceți clic pe Opțiuni Internet, accesați Avansat, derulați până la Securitate. |
| 3 |
Bifați casetele de selectare Utilizați TLS 1.1 și Utilizați TLS 1.2, apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să aibă efect. |
Depanarea problemelor de conectare la contul de serviciu
Dacă nu vă puteți conecta la conectorul de director Cisco sau nu puteți rula o sincronizare, urmați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încearcă să accesezi https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul tău web. |
| 2 |
Alegeți una dintre opțiuni, în funcție de rezultate:
|
| 3 |
Asigurați-vă cel puțin că contul configurat pentru serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegii care îi permite accesul la datele avatarului și la datele AD. În mod implicit, serviciul utilizează acreditările și autentificarea contului de conectare Windows. |
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Prezentare generală a conectorului de director Cisco
Prezentare generală a conectorului de director
Directory Connector este o aplicație locală pentru sincronizarea identităților în cloud. Descărcați software-ul conectorului din Control Hub și îl instalați pe mașina locală.
Cu Directory Connector, puteți gestiona conturile de utilizator și datele în Active Directory, astfel încât Active Directory să devină singura sursă de informații. Când efectuați o modificare local, aceasta este replicată în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile în tabel:
| Funcție | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Tabloul de bord oferă un program de sincronizare, un rezumat și starea sincronizării, precum și starea conectorului de director. Puteți vizualiza tabloul de bord oricând vă conectați. |
| Testare preliminară înainte de sincronizarea cu cloud-ul | Efectuați o simulare a modificărilor aduse directorului înainte de implementarea acestora în cloud. Apoi, rulați un raport pentru a vedea dacă modificările pe care doriți să le faceți sunt cele așteptate. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau pur și simplu sincronizați modificările incrementale pentru a economisi putere de procesare și a scurta timpul de sincronizare. |
|
Sincronizarea mai multor domenii (o singură pădure sau mai multe păduri) |
Conectorul de director acceptă mai multe domenii fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe domenii Active Directory, puteți instala un conector Directory pentru fiecare domeniu, puteți lega fiecare domeniu la organizația dvs. și apoi puteți sincroniza fiecare bază de utilizatori în Webex. Control Hub reflectă starea prin afișarea stării de sincronizare pentru mai mulți conectori de director, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un conector de director într-o implementare cu disponibilitate ridicată. |
| Sincronizare programată | Setați un program de sincronizare pe zi, oră și minut. |
| Filtre LDAP (Lightweight Directory Access Protocol) | Definiți criteriile de căutare LDAP și asigurați importuri eficiente. |
| Maparea atributelor Active Directory | Mapați atributele Microsoft Active Directory cu atributele cloud Webex corespunzătoare. Puteți mapa atribute relevante pentru configurația Active Directory și, de asemenea, puteți defini atribute personalizate pentru a le mapa la cloud. Atributele din incinta locației formează diverse date în cloud, cum ar fi informațiile despre contul de utilizator, numerele de telefon ale companiei în Webex Teams, adresele SIP ale resurselor de cameră și alte date despre cardul de contact al utilizatorului (funcția, departamentul, managerul etc.). |
|
Director corporativ pentru resurse de cameră locale și utilizatori Cisco Webex Calling (Cloud PSTN) și contacte de întreprindere fără licență Webex |
Dacă o parte a organizației dvs. utilizează Cisco Webex Calling (cloud PSTN) pentru serviciul de apeluri sau dacă aveți dispozitive locale pentru sală, această funcție permite utilizatorilor să caute în director contacte de la companie de pe telefoanele sau resursele lor de sală Cisco Webex Calling (cloud PSTN).
|
| Vizualizator de evenimente | Folosește vizualizatorul de evenimente pentru a determina dacă au existat probleme cu sincronizarea. |
| Instrument de diagnosticare și depanare | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana instalarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la Active Directory, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. După ce activați depanarea în Directory Connector, se scriu jurnale care pot fi trimise către asistența tehnică. |
| Actualizare automată | După ce instalați Directory Connector, veți primi o notificare de fiecare dată când este disponibilă o nouă versiune a software-ului. Puteți configura actualizări automate, astfel încât să aveți întotdeauna cea mai recentă versiune a software-ului atunci când este lansată o versiune nouă. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se defectează. |
Conectorul de director este împărțit în trei zone:
-
Control Hub este interfața unică ce vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatorii, atribuiți licențe, descărcați Directory Connector și configurați autentificarea unică (SSO) dacă doriți ca utilizatorii dvs. să se autentifice prin intermediul furnizorului lor de identitate al companiei și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare a conectorului de director este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe domenii Active Directory, puteți instala o singură versiune a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Folosind software-ul, puteți rula o sincronizare pentru a aduce conturile de utilizator Active Directory în Webex, puteți vizualiza și monitoriza starea sincronizării și puteți configura serviciile Directory Connector.
-
Serviciul de sincronizare a directoarelor interoghează Active Directory pentru a prelua utilizatori și grupuri pentru a sincroniza cu serviciul conector și Directory Connector.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Pregătiți mediul pentru Directory Connector
Cerințe pentru Conectorul de Director
Cerințe Windows și Active Directory
Puteți instala Directory Connector pe aceste servere Windows acceptate:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă legată de modulele cookie, vă recomandăm să actualizați controlerul de domeniu la o versiune care conține remedierea— Windows Server 2012 R2 sau 2016.
Directory Connector este compatibil cu următoarele servicii Active Directory:
-
Directorul Activ 2016
(Conectorul Directory este acceptat atunci când se utilizează cea mai recentă versiune de Active Directory pe Windows Server 2019)
-
Directorul activ 2012
-
Active Directory 2008 R2
-
Directorul activ 2008
Rețineți următoarele cerințe suplimentare:
-
Conectorul de director necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (necesar pentru aplicația Directory Connector). Dacă întâmpinați probleme, utilizați instrucțiunile din Activarea .NET Framework 3.5 utilizând Expertul Adăugare roluri și caracteristici.)
-
.NET Framework v.4.5 (necesar pentru TLS1.2)
-
-
Este necesar nivelul funcțional 2 (Windows Server 2003) sau o versiune ulterioară a pădurii Active Directory. (Consultați Ce sunt nivelurile funcționale Active Directory? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu următoarele cerințe hardware minime:
-
8 GB de RAM
-
50 GB de stocare
-
Fără minim pentru CPU
Cerințe de rețea
Dacă rețeaua dvs. se află în spatele unui firewall, asigurați-vă că sistemul dvs. are acces HTTPS (port 443) la internet.
Cerințe organizaționale Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o versiune de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator ale aplicației Webex să fie active înainte de a se conecta pentru prima dată, vă recomandăm să faceți următoarele:
-
Adăugați, verificați și, opțional, revendicați domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Realizați o integrare single sign-on (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Suprimă invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail și să poți crea propria campanie de e-mail. (Această funcție necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub.
Cerințe de instalare
-
Pentru un mediu cu domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați câte un conector Directory pentru fiecare domeniu Active Directory. Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows separat, acceptat, pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru a vă conecta la conector, nu avem nevoie de un cont de administrator în Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
Acest utilizator local trebuie să aibă privilegii pe acea mașină Windows pentru a se conecta la controlerul de domeniu și a citi obiectele utilizator Active Directory. Contul de conectare la computer trebuie să fie un administrator de computer cu privilegii de instalare a software-ului pe computerul local. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
La conectarea la conector, contul de conectare trebuie să fie același cu contul complet de administrator pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesa Active Directory. Totuși, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesa Active Directory. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
Asigurați-vă că este activat modul de căutare Windows Safe dynamic link library (DLL) utilizând această procedură: Verificați SafeDllSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii într-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain. Service/Active Servicii de director ușor de utilizat (AD) DS/AD LDS) pe mașini separate.
Cerințe pentru domenii multiple
Înainte de a urma sarcinile din Fluxul de sarcini de implementare a conectorului director Cisco, țineți cont de următoarele cerințe și recomandări dacă intenționați să sincronizați informațiile Active Directory din mai multe domenii în cloud:
-
Este necesară o instanță separată de Directory Connector pentru fiecare domeniu.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugarea, verificarea și revendicarea domeniilor.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru a muta organizația dvs. într-o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile despre resursele camerei împreună cu conturile de utilizator. (Consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud.)
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
Grupurile Active Directory sunt utilizate pentru a colecta conturi de utilizator, conturi de computer și alte grupuri în unități gestionabile. Lucrul cu grupuri în loc de utilizatori individuali ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri în Active Directory:
-
Grupuri de distribuție—Se utilizează pentru a crea liste de distribuție prin e-mail.
-
Grupuri de securitate—Se utilizează pentru a atribui permisiuni resurselor partajate.
Luați în considerare următoarele instrucțiuni atunci când creați grupuri în Active Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi Vânzări, Marketing, Manageri, Contabili, Licențiere Webex și așa mai departe).
-
Folosește convenții standard de denumire în cadrul organizației tale pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail și așa mai departe. De exemplu, numele grupului „GSG_Webex_Licensing_EMEAR” se referă la un grup de securitate global pentru utilizatorii Webex Licensing EMEAR.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi după geografie sau ierarhie managerială. Folosește descrieri de grup pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupuri nou furnizate, definiți șablonul de grup de licențe automate în Control Hub pentru acele grupuri. Consultați Configurarea șablonului de atribuire automată a licenței pentru mai multe informații.
Informații despre dimensionare
Directory Connector funcționează ca o punte între Active Directory local și cloud-ul Webex. Prin urmare, conectorul nu are o limită superioară pentru numărul de obiecte Active Directory care pot fi sincronizate cu cloud-ul. Orice limite privind obiectele directorului local sunt legate de versiunea și specificațiile specifice pentru mediul Active Directory care este sincronizat cu cloud-ul, nu de conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de obiecte Active Directory. (O sincronizare cu 5000 de utilizatori nu va dura la fel de mult ca una cu 50000.)
-
Viteza și lățimea de bandă a rețelei.
-
Sarcina de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50.000 de utilizatori, vă recomandăm insistent să utilizați un al doilea conector pentru failover și redundanță.
Deoarece sincronizarea are loc prin intermediul mai multor factori și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem oferi valori de timp specifice pentru durata sincronizării unui obiect.
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Integrare proxy web
Integrare proxy web
Dacă autentificarea prin proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația dvs. folosește un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează cu succes utilizatorii.
Puteți adopta una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy-ului web)
-
Proxy web explicit printr-un fișier .pac (conectorul moștenește setări proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără nicio modificare
Utilizați un proxy web prin browser
Puteți configura Directory Connector să utilizeze un proxy web prin Internet Explorer.
Dacă serviciul Cisco DirSync rulează dintr-un cont diferit de cel al utilizatorului conectat în prezent, trebuie să vă conectați și cu acest cont și să configurați proxy-ul web.
| 1 |
Din Internet Explorer, accesați , apoi alegeți Setări LAN. |
| 2 |
Indică instanța Windows către locul unde este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări de proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Configurați proxy-ul web printr-un fișier PAC
Puteți configura un browser client să utilizeze un fișier .pac. Acest fișier furnizează adresa proxy web și informațiile despre port. Conectorul Directory moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să se conecteze și să sincronizeze cu succes informațiile utilizatorului cu cloud-ul Webex, asigurați-vă că autentificarea proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Proxy NTLM
Conectorul de director acceptă NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Design NTLM
În majoritatea cazurilor, un utilizator dorește să acceseze resursele altei stații de lucru prin intermediul unui PC client, ceea ce poate fi dificil de realizat într-un mod securizat.
În general, designul tehnic al NTLM se bazează pe un mecanism de Provocare
și Răspuns
:
-
Un utilizator se conectează la un PC client printr-un cont și o parolă Windows. Parola nu este niciodată salvată local. În loc de o parolă în text simplu, o valoare hash a parolei este stocată local. Când un utilizator se conectează la client folosind parola, sistemul de operare Windows compară valoarea hash stocată și valoarea hash din parola introdusă. Dacă ambele sunt identice, autentificarea este reușită.
Când utilizatorul dorește să acceseze orice resursă de pe un alt server, clientul trimite o cerere către server cu numele contului în text simplu.
-
Când serverul primește cererea, acesta generează o cheie aleatorie pe 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită provocarea înapoi către client, aceasta este stocată pe server. Și apoi serverul trimite provocarea clientului în text simplu.
-
Imediat ce clientul primește provocarea trimisă de la server, clientul criptează provocarea cu valoarea hash menționată în Pasul 1. După criptare, valoarea este trimisă înapoi către server.
-
Când serverul primește valoarea criptată de la client, o trimite controlerului de domeniu pentru verificare. Cererea include: numele contului, provocarea criptată trimisă de client și provocarea originală simplă.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta provocarea inițială. Controlerul de domeniu poate apoi compara valoarea hash primită și valoarea hash criptată. Dacă sunt identice, verificarea a reușit.
Windows are autentificarea de securitate încorporată în sistemul de operare, ceea ce facilitează suportul pentru autentificarea de securitate de către aplicații. Prin urmare, nu este nevoie să finalizați configurații suplimentare.
Configurați proxy-ul transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează cererile http (port 80/port 443) și nu este necesară nicio configurare pe partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să se poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul a funcționat cu succes — veți vedea o fereastră pop-up de autentificare a browserului așteptată la pornirea conectorului. |
Setați autentificarea proxy
Adăugați adresa URL cloudconnector.webex.com la lista de acces permis prin crearea unei liste de control al accesului.
Pe serverul firewall al companiei dvs.:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control al accesului pentru a o aplica gazdei conectorului și specificați De exemplu: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Aplicați acest ACL la interfața firewall corespunzătoare, care este valabilă doar pentru această gazdă cu un singur conector. |
| 5 |
Asigurați-vă că restul gazdelor din compania dvs. sunt în continuare obligate să utilizeze proxy-ul web, configurând instrucțiunea implicită de refuz corespunzătoare. |
Implementați conectorul de director
Flux de activități pentru implementarea conectorului de director Cisco
Înainte de a începe
| 1 |
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă. Pentru o instalare nouă a Directory Connector, accesați întotdeauna Control Hub ( https://admin.webex.com) pentru a obține cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 2 |
Conectare la conectorul de director Conectați-vă cu acreditările de administrator Webex și efectuați configurarea inițială. |
| 3 |
Este întotdeauna important să mențineți software-ul Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să utilizați această procedură pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când acestea sunt disponibile. |
| 4 |
Alegeți obiectele Active Directory de sincronizat În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director. |
| 5 |
Atributele utilizatorului de pe hartă Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid. |
| 6 |
Sincronizați avatarele directoarelor utilizând una dintre următoarele proceduri:
Puteți sincroniza avatarele utilizatorilor cu cloud-ul, astfel încât avatarul fiecărui utilizator să apară atunci când se conectează la aplicație. Puteți sincroniza avatarele dintr-un atribut Active Directory sau de pe un server de resurse. |
| 7 |
Sincronizarea informațiilor despre sălile locale cu Webex Cloud Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud, cum ar fi un dispozitiv Webex Room sau Cisco Webex Board. |
| 8 |
Pentru a aloca utilizatorilor din Active Directory în Control Hub, efectuați acești pași:
Urmați această secvență pentru a furniza utilizatori Active Directory pentru conturi Webex App. Puteți furniza utilizatori dintr-o implementare Active Directory cu păduri multiple sau cu domenii multiple pentru Directory Connector 3.0 și versiuni ulterioare. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex. |
Instalare Conector Directory
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă.
Trebuie să instalați câte un conector pentru fiecare domeniu Active Directory pe care doriți să îl sincronizați. O singură instanță Directory Connector poate deservi un singur domeniu. Consultați următoarea diagramă pentru a înțelege fluxul sincronizării pe mai multe domenii:
Înainte de a începe
Dacă vă autentificați printr-un server proxy, asigurați-vă că aveți acreditările proxy:
-
Pentru autentificarea de bază prin proxy, veți introduce numele de utilizator și parola după ce instalați o instanță a conectorului. Configurarea proxy-ului Internet Explorer este necesară și pentru autentificarea de bază; consultați Utilizarea unui proxy web prin browser
-
Pentru proxy NTLM, este posibil să vedeți o eroare când deschideți conectorul pentru prima dată. Consultați Utilizarea unui proxy web prin browser.
| 1 |
În Control Hub, accesați și alegeți Următorul. |
| 2 |
Faceți clic pe linkul Descărcați și instalați pentru a salva cea mai recentă versiune a fișierului .zip de instalare a conectorului pe serverul VMware sau Windows. Puteți obține fișierul .zip direct de la acest link, dar trebuie să aveți acces administrativ complet la o organizație Control Hub pentru ca acest software să funcționeze. Pentru o instalare nouă, obțineți cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 3 |
Pe serverul VMware sau Windows, dezarhivați și rulați fișierul .msi din folderul de configurare pentru a lansa expertul de configurare. |
| 4 |
Faceți clic pe Următorul, bifați caseta pentru a accepta acordul de licență, apoi faceți clic pe Următorul până când vedeți ecranul cu tipul de cont. |
| 5 |
Alegeți tipul de cont de serviciu pe care doriți să îl utilizați și efectuați instalarea cu un cont de administrator:
Pentru a evita erorile, asigurați-vă că aveți următoarele privilegii:
|
| 6 |
Faceți clic pe Instalați. După rularea testului de rețea și dacă ți se solicită, introdu acreditările de bază ale proxy-ului, dă clic pe OK, apoi dă clic pe Finalizare. |
Ce este de făcut în continuare
Vă recomandăm să reporniți serverul după instalare. Raportul de simulare nu poate afișa rezultatul corect atunci când datele nu au fost publicate. La repornirea mașinii, toate datele sunt actualizate pentru a afișa un rezultat exact în raport.
Conectare la conectorul de director
Înainte de a începe
Asigurați-vă că aveți acreditările de proxy.
-
Pentru autentificarea de bază a proxy-ului, veți introduce numele de utilizator și parola după ce deschideți conectorul pentru prima dată.
-
Pentru proxy NTLM, deschideți Internet Explorer, faceți clic pe pictograma roată dințată, accesați Opțiuni Internet > Conexiuni > Setări LAN, asigurați-vă că informațiile despre serverul proxy sunt adăugate, apoi faceți clic pe OK. Consultați Utilizarea unui proxy web prin browser.
| 1 |
Deschideți conectorul, apoi adăugați |
| 2 |
Dacă vi se solicită, conectați-vă cu acreditările de autentificare proxy, apoi conectați-vă la Webex utilizând contul de administrator și faceți clic pe Următorul. |
| 3 |
Confirmați organizația și domeniul.
|
| 4 |
După ce apare ecranul Confirmare organizație, faceți clic pe Confirmare. Dacă ați deja legat AD DS/AD SZU, apare ecranul Confirmare organizație. |
| 5 |
Faceți clic pe Confirmare. |
| 6 |
Alegeți una, în funcție de numărul de domenii Active Directory pe care doriți să le legați la Directory Connector:
|
Ce este de făcut în continuare
După ce vă conectați, vi se solicită să efectuați o sincronizare simulată.
Tablou de bord pentru conectori de director
Când vă conectați pentru prima dată la Directory Connector, apare Tabloul de bord. Aici puteți vizualiza un rezumat al tuturor activităților de sincronizare, puteți vizualiza statistici în cloud, puteți efectua o sincronizare simulată, puteți porni o sincronizare completă sau incrementală și puteți lansa vizualizarea evenimentelor pentru a vedea informații despre erori.
Dacă sesiunea expiră, conectați-vă din nou.
Puteți executa cu ușurință aceste sarcini din bara de instrumente Acțiuni sau din meniul Acțiuni.
|
Componente |
Descriere |
|---|---|
|
Sincronizare curentă |
Afișează informații despre starea sincronizării în curs de desfășurare. Când nu se execută nicio sincronizare, afișajul de stare este inactiv. |
|
Următoarea sincronizare |
Afișează următoarele sincronizări complete și incrementale programate. Dacă nu este setată nicio programare, se afișează Neprogramat . |
|
Ultima sincronizare |
Afișează starea ultimelor două sincronizări efectuate. |
|
Starea curentă a sincronizării |
Afișează starea generală a sincronizării. |
|
Conectori |
Afișează conectorii locali disponibili în Cloud. |
|
Statistici în cloud |
Afișează starea generală a sincronizării. |
|
Program de sincronizare |
Afișează programul de sincronizare pentru sincronizarea incrementală și completă. |
|
Rezumatul configurării |
Listează setările pe care le-ați modificat în configurare. De exemplu, rezumatul ar putea include următoarele:
|
| Acţiune | Descriere |
|---|---|
| Porniți sincronizarea incrementală |
Pornirea manuală a unei sincronizări incrementale Această acțiune este dezactivată atunci când întrerupeți sau dezactivați sincronizarea, dacă nu a fost finalizată o sincronizare completă sau dacă este în curs o sincronizare. |
|
Sincronizare simulare |
Efectuați o sincronizare simulată. |
|
Lansează Vizualizatorul de evenimente |
Lansați Vizualizatorul de evenimente Microsoft. |
|
Reîmprospătați |
Reîmprospătați tabloul de bord al conectorului de director Cisco |
|
Acţiune |
Descriere |
|---|---|
| Sincronizează acum |
Începeți instantaneu o sincronizare completă. |
|
Mod de sincronizare |
Selectați modul de sincronizare incrementală sau completă. |
|
Resetare secret conector |
Stabiliți o conversație între conectorul de director Cisco și serviciul conector. Selectarea acestei acțiuni va reseta secretul în cloud și apoi îl va salva local. |
|
Rulare de test |
Efectuați un test al procesului de sincronizare. Trebuie să faceți o simulare înainte de a efectua o sincronizare completă. |
|
Soluționarea problemelor |
Întoarce on/off depanare. |
|
Reîmprospătați |
Reîmprospătați ecranul principal al conectorului de director Cisco. |
|
Ieșiți |
Ieșiți din conectorul de director Cisco. |
|
Combinație de taste |
Acțiune |
|---|---|
|
Alt +A |
Afișează meniul Acțiuni |
|
|
Sincronizare acum |
|
|
Resetare secret conector |
|
|
Sesizare de uzură |
|
|
Sincronizare incrementală |
|
|
Sincronizare completă |
|
|
Afișează meniulAjutor |
|
|
Ajutor |
|
|
Despre |
|
|
FAQ |
Setați actualizările automate
| 1 |
Din Directory Connector, accesați , apoi bifați Actualizare automată la noua versiune a conectorului Cisco Directory. |
| 2 |
Faceți clic pe Aplicați pentru a salva modificările. |
Noile versiuni ale conectorului sunt instalate automat atunci când sunt disponibile.
Puteți gestiona manual actualizările, dacă preferați. Consultați Actualizare la cea mai recentă versiune de software pentru mai multe informații.
Alegeți obiectele Active Directory de sincronizat
În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director.
Grupuri pentru atribuirea automată a licențelor
Control Hub vă permite să gestionați atribuirile de licențe pentru fiecare grup în parte. Puteți crea șabloane de licență și le puteți mapa la grupuri Active Directory pe care le sincronizați în cloud. În momentul creării utilizatorului, Webex verifică apartenența utilizatorului și maparea șablonului de licență automată pentru noul utilizator.
Vă recomandăm să utilizați un filtru LDAP pentru a sincroniza doar grupurile relevante în cloud. De exemplu, puteți seta filtrul la:
(&(cn=Example)(objectclass=Group))*
Acest filtru sincronizează toate grupurile din DN-ul de bază al căror nume începe cu Exemplu. Utilizatorilor care nu sunt atribuiți grupurilor li se atribuie licențe din șablonul implicit de licență automată pe care l-ați configurat în Control Hub.
Grupuri pentru implementări hibride de securitate a datelor
În Directory Connector, trebuie să bifați Groups dacă utilizați Hybrid Data Security pentru a configura un grup de probă pentru utilizatorii pilot. Consultați Ghidul de implementare pentru securitatea datelor hibride pentru îndrumări. Această setare a Conectorului de Director nu afectează sincronizarea altor utilizatori în cloud.
Înainte de a începe
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe Object Selection. |
| 2 |
În secțiunea Tip obiect, bifați Utilizatoriși luați în considerare limitarea numărului de containere care pot fi căutate pentru utilizatori. Dacă doriți să sincronizați doar utilizatorii dintr-un anumit grup, de exemplu, trebuie să introduceți un filtru LDAP în câmpul Utilizatori Filtre LDAP. Dacă doriți să sincronizați utilizatorii care se află în grupul Example-manager, utilizați un filtru ca acesta:
|
| 3 |
Bifați Identificați camera pentru a separa datele camerei de datele utilizatorului. Faceți clic pe Personalizare dacă doriți să configurați atribute suplimentare pentru a identifica datele utilizatorului ca date despre cameră. Folosește această setare dacă dorești să sincronizezi informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud. Pentru mai multe informații, consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud. |
| 4 |
Bifați Grupuri dacă doriți să sincronizați grupurile de utilizatori Active Directory cu cloud-ul. Nu adăugați un filtru LDAP de sincronizare a utilizatorilor în câmpul Grupuri. Ar trebui să utilizați câmpul Grupuri doar pentru a sincroniza datele grupului în cloud. În mod implicit, grupurile nu sunt sincronizate pentru clienții noi. Trebuie să activați sincronizarea grupurilor. De asemenea, trebuie să sincronizați grupurile de securitate. |
| 5 |
Bifați Contacte dacă doriți să sincronizați informațiile de contact ale utilizatorilor în cloud. Conectorul de director gestionează doar contactele sincronizate de conector. Dacă există deja contacte în Control Hub, sincronizarea nu le șterge. Dacă persoanele de contact sunt eliminate din domeniul de sincronizare, informațiile de contact ale utilizatorilor vor fi, de asemenea, eliminate din Control Hub. |
| 6 |
Configurați filtrele LDAP. Puteți adăuga filtre extinse furnizând un filtru LDAP valid. Consultați acest articol pentru mai multe informații despre configurarea filtrelor LDAP. |
| 7 |
Specificați DN-urile locale de sincronizat făcând clic pe Selectați pentru a vedea structura arborescentă a Active Directory. De aici, puteți selecta sau deselecta containerele în care să căutați. |
| 8 |
Verificați obiectele pe care doriți să le adăugați pentru această configurație și faceți clic pe Selectați. Puteți selecta containere individuale sau părinte pentru a le utiliza pentru sincronizare. Selectați un container părinte pentru a activa toate containerele copil. Dacă selectați un container copil, containerul părinte afișează o bifă gri care indică faptul că un copil a fost bifat. Apoi puteți face clic pe Selectați pentru a accepta containerele Active Directory pe care le-ați bifat. Dacă organizația dvs. plasează toți utilizatorii și grupurile în containerul Utilizatori, nu trebuie să căutați în alte containere. Dacă organizația dvs. este împărțită în unități organizaționale, asigurați-vă că selectați OU-uri. |
| 9 |
Faceți clic pe Se aplică. Alegeți o opțiune:
Pentru informații despre rulările simulate, consultați Efectuați o sincronizare simulată pe utilizatorii Active Directory. Pentru sincronizarea grupurilor, trebuie să efectuați o sincronizare completă: Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud. |
Atributele utilizatorului de pe hartă
Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid, un identificator unic pentru fiecare cont de utilizator din serviciul de identitate în cloud.
Puteți alege ce atribut Active Directory să mapați în cloud - de exemplu, puteți mapa firstName lastName în Active Directory sau o expresie de atribut personalizată la displayName în cloud.
Conturile din Active Directory trebuie să aibă o adresă de e-mail; uid-ul se mapează în mod implicit la câmpul ad din mail (nu sAMAccountName).
Dacă alegeți ca limba preferată să provină din Active Directory, atunci Active Directory este singura sursă de adevăr: Utilizatorii nu vor putea modifica setarea de limbă în Setări Webex, iar administratorii nu vor putea modifica setarea în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. Această pagină afișează numele atributelor pentru Active Directory (în stânga) și cloud-ul Webex (în dreapta). Toate atributele obligatorii sunt marcate cu un asterisc roșu. |
| 2 |
Derulați în jos până la sfârșitul Nume atribute Active Directoryși apoi alegeți unul dintre aceste atribute Active Directory pentru a-l mapa la atributul cloud uid:
Puteți mapa oricare dintre celelalte atribute Active Directory la uid, dar vă recomandăm să utilizați mail sau userPrincipalName, așa cum este descris în instrucțiunile de mai sus. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Pentru a vedea ce atribute din Active Directory corespund în cloud, consultați Maparea atributelor Active Directory în Directory Connector. Pentru ca sincronizarea să funcționeze, trebuie să vă asigurați că atributul Active Directory pe care îl alegeți este în format de e-mail. Conectorul Directory afișează o fereastră pop-up pentru a vă reaminti dacă nu alegeți unul dintre atributele recomandate. |
| 3 |
Dacă atributele Active Directory predefinite nu funcționează pentru implementarea dvs., faceți clic pe meniul derulant de atribute, derulați până la sfârșit, apoi alegeți Personalizare atribut pentru a deschide o fereastră care vă permite să definiți o expresie de atribut. Faceți clic pe Ajutor pentru a obține mai multe informații despre expresii și a vedea exemple despre cum funcționează expresiile. De asemenea, puteți consulta Expresii pentru atribute personalizate pentru mai multe informații. În acest exemplu, să mapăm atributele Active Directory
Conectorul de director verifică valoarea atributului uid în serviciul de identitate și regăsește 3 utilizatori disponibili în funcție de opțiunile curente de filtrare a utilizatorilor. Dacă toți acești 3 utilizatori au un format de e-mail valid, Cisco Directory Connector afișează următorul mesaj:
Dacă atributul nu poate fi verificat, veți vedea următorul avertisment și puteți reveni la Active Directory pentru a verifica și corecta datele utilizatorului:
|
| 4 |
(Opțional) Alegeți mapări pentru mobile și telephoneNumber dacă doriți ca numerele de mobil și de serviciu să apară, de exemplu, în fișa de contact a utilizatorului din aplicația Webex. Datele despre numărul de telefon apar în aplicația Webex atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator. Pentru mai multe informații despre apelarea de pe cartea de vizită a unui utilizator, consultați Apelarea în Ghidul de implementare Webex (Unified CM) (administratori). |
| 5 |
Alegeți mapări suplimentare pentru ca mai multe date să apară în fișa de contact:
După ce atributele sunt mapate, informațiile apar atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator:
Pentru mai multe informații despre fișa de contact, consultați Verificați persoana pe care o contactați. După ce aceste atribute sunt sincronizate cu fiecare cont de utilizator, puteți activa și Informații despre persoane în Control Hub. Această funcție permite utilizatorilor aplicației Webex să partajeze mai multe informații în profilurile lor și să afle mai multe unii despre alții. Pentru mai multe informații despre funcție și despre cum să o activați, consultați Profiluri People Insights pentru Webex, Jabber, Webex Meetings și Webex Events (Nou) în Control Hub |
| 6 |
După ce faceți alegerile, faceți clic pe Aplicați. |
Orice date despre utilizatori conținute în Active Directory suprascriu datele din cloud care corespund utilizatorului respectiv. De exemplu, dacă ați creat manual un utilizator în Control Hub, adresa de e-mail a utilizatorului trebuie să fie identică cu adresa de e-mail din Active Directory. Orice utilizator fără o adresă de e-mail corespunzătoare în Active Directory este șters.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Atribute Active Directory și cloud
Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud utilizând fila Mapare atribute utilizator.
Acest tabel compară maparea dintre numele atributelor Active Directory și numele atributelor Cisco Cloud. Aceste valori și mapări sunt setările implicite în Directory Connector. Puteți alege diferite atribute din listele derulante Active Directory și puteți determina ce atribut local se sincronizează cu ce atribut cloud.
Gândiți-vă la atributele din meniul derulant ca la niște presetări. Ca alternativă la valorile din rândul Active Directory, puteți specifica și un atribut personalizat, propria presetare, în Active Directory (o expresie cu mai multe atribute) pentru a fi mapat la un singur atribut cloud din rândul corespunzător. În acest fel, aveți flexibilitatea de a determina numele afișate ale utilizatorilor dvs. - de exemplu, puteți adăuga o expresie care creează un atribut personalizat pe baza titlului, prenumelui și numelui de familie al angajatului în Active Directory.
De asemenea, puteți specifica oricare dintre atributele Active Directory pentru a le mapa la uid în cloud. Totuși, trebuie să vă asigurați că atributul local respectă un format de e-mail valid.
De asemenea, puteți utiliza adrese de e-mail alternative, dacă, de exemplu, doriți să utilizați userPrincipalName pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a gestiona calendarul său. În acest caz, asociați o altă adresă de e-mail cu emails;type-work Atributul. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator.
|
Numele atributelor Active Directory |
Numele atributelor Webex Cloud |
Note |
|---|---|---|
|
— |
Nume clădire |
— |
|
c |
c |
Acest atribut specifică abrevierea țării utilizatorului. |
|
Număr departament |
Număr departament |
Acest atribut este utilizat pentru numărul departamentului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
nume afișat |
nume afișat |
Acest atribut este utilizat pentru numele afișat al contului de utilizator care apare în Control Hub, cartea de vizităși informații despre persoane. |
|
ControlContUtilizator |
cont ds-pwp-dezactivat |
Acest atribut este utilizat pentru sincronizarea utilizatorilor. Asigurați-vă că atributul userAccountControl este mapat la ds-pwp-account-disabled, altfel utilizatorii nu vor fi sincronizați corect. |
|
Număr angajat |
Număr angajat |
— |
|
facsimilTelephoneNumber |
facsimilTelephoneNumber |
— |
|
— |
jabberID |
Acest atribut cloud se referă la adresele IM (tip XMPP) utilizate de Jabber. Această valoare nu este aceeași cu sipAddresses. |
|
l |
l |
Acest atribut specifică orașul utilizatorului. |
|
— |
setări regionale |
— |
|
manager |
manager |
Acest atribut este utilizat pentru numele managerului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
mobil |
mobil |
Acest atribut este utilizat ca număr de telefon mobil care apare pentru apelarea utilizatorului de pe fișa de contact. |
|
o |
o |
Acest atribut specifică numele companiei sau organizației și apare în fișa de contact . |
|
tu |
tu |
Acest atribut specifică numele unității organizaționale. |
|
NumeBirouLivrareFizică |
NumeBirouLivrareFizică |
Acest atribut specifică locația biroului utilizatorului. |
|
cod poștal |
cod poștal |
Acest atribut specifică codul poștal sau codul zip al utilizatorului pentru livrarea fizică a corespondenței. |
|
preferatLanguage |
preferatLanguage |
Acest atribut setează limba preferată a utilizatorului și sunt acceptate următoarele formate: xx_AA sau xx-AA. Iată câteva exemple: en_SUA, en_Marea Britanie, Franța-Canadia. Dacă utilizați o limbă neacceptată sau un format nevalid, limba preferată a utilizatorilor se va schimba la limba setată pentru organizație. |
|
MSRTCSIP-Adresă utilizator principal iPhone |
SipAddresses;type=enterprise |
Acest atribut este utilizat pentru sincronizarea informațiilor despre sălile locale din Active Directory în cloud-ul Cisco Webex. |
|
sn |
sn |
Acest atribut este utilizat pentru numele de familie al contului de utilizator care apare în Control Hub, cartea de vizită [ și informațiile despre persoane . |
|
st |
st |
Acest atribut specifică statul sau provincia utilizatorului. |
|
streetAddress |
stradă |
Acest atribut specifică adresa stradală a utilizatorului pentru livrarea fizică a corespondenței. |
|
număr de telefon |
număr de telefon |
Acest atribut specifică numărul de telefon principal (de serviciu) al utilizatorului, utilizat pentru apelarea utilizatorului de pe fișa de contact. |
|
— |
fus orar |
Acest atribut cloud specifică fusul orar al utilizatorului. |
|
titlu |
titlu |
Acest atribut specifică titlul utilizatorului care apare în fișa de contact și informații despre persoane. |
|
tip |
întreprindere |
— |
|
*userPrincipalName |
uid |
O mapare obligatorie a atributelor. Pentru fiecare cont de utilizator, valoarea Active Directory este mapată la un UID unic în cloud. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Utilizatorul poate folosi apoi oricare dintre aceste adrese de e-mail pentru a se conecta, atâta timp cât este implementată maparea corectă a atributelor SAML . Consultați exemplul de mapare a atributelor de mai jos pentru a afla cum puteți mapa o adresă de e-mail alternativă. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
Această mapare este opțională, folosiți-o dacă doriți să utilizați adrese de e-mail alternative. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator. |
|
<New attribute for Azure user objectId> |
externalId |
Creați un nou atribut Active Directory pentru a conține objectId-ul utilizatorului Azure, astfel încât să nu intre în conflict cu unul existent. Acest atribut se mapează apoi la atributul externalId, asigurându-se că atunci când utilizatorii Webex creează grupuri în Microsoft 365, aceștia creează automat echipe în Webex. |
Maparea adreselor de e-mail alternative
Expresii pentru atribute personalizate
|
Operator |
Descriere și exemplu |
|---|---|
|
% |
Elimină toate caracterele de la începutul șirului până la poziția caracterului sau argumentului șir, dacă se potrivește.
|
|
- |
Elimină partea din spate a șirului de intrare de la sfârșitul șirului specificat.
|
|
+ |
Concatenează șiruri sau expresii de intrare.
|
|
| |
Evaluează expresiile separate în raport cu șirul gol și selectează primul rezultat negol.
|
Sincronizarea avatarelor de director dintr-un atribut Active Directory în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Utilizați această procedură pentru a sincroniza datele brute ale avatarului dintr-un atribut Active Directory.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatarul de la, alegeți atributul AD, apoi alegeți atributul Avatar care conține datele brute ale avatarului pe care doriți să le sincronizați cu cloud. |
| 3 |
Pentru a verifica dacă avatarul este accesat corect, introduceți adresa de e-mail a unui utilizator, apoi faceți clic pe Obțineți avatarul utilizatorului. Avatarul apare în dreapta. |
| 4 |
După ce verificați dacă avatarul a apărut corect, faceți clic pe Aplicați pentru a salva modificările. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea avatarelor de directoare de pe un server de resurse în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Folosește această procedură pentru a sincroniza avatarele de pe un server de resurse.
Înainte de a începe
-
Modelul URI și valoarea variabilei din această procedură sunt exemple. Trebuie să utilizați adrese URL reale unde se află avatarele din directorul dvs.
-
Modelul URI al avatarului și serverul unde se află avatarele trebuie să fie accesibile din aplicația Directory Connector. Conectorul necesită acces http sau https la imagini, dar nu este necesar ca imaginile să fie accesibile publicului pe internet.
-
Sincronizarea datelor avatarului este separată de profilurile de utilizator Active Directory. Dacă rulați un proxy, trebuie să vă asigurați că datele avatarului pot fi accesate prin autentificare NTLM sau autentificare de bază.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatar de la, alegeți Server de resurse și apoi introduceți Model URI avatar— De exemplu, Să analizăm fiecare parte a modelului URI al avatarului și ce înseamnă:
|
| 3 |
(Opțional) Dacă serverul de resurse necesită acreditări, bifați Setare acreditări utilizator pentru avatar, apoi alegeți fie Utilizare utilizator curent de conectare la serviciu, fie Utilizare utilizator și introduceți parola. |
| 4 |
Introduceți valoarea variabilei —De exemplu: |
| 5 |
Faceți clic pe Test pentru a vă asigura că modelul URI al avatarului funcționează corect. În acest exemplu, dacă valoarea mail pentru o intrare AD este |
| 6 |
După ce informațiile URI sunt verificate și arată corect, faceți clic pe Aplicare. Pentru informații detaliate despre utilizarea expresiilor regulate, consultați Referința rapidă pentru limbajul expresiilor regulate Microsoft. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea informațiilor despre sălile locale cu Webex Cloud
Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale din cameră cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele Webex înregistrate în cloud (Cameră, Desk și Tablă de bord).
| 1 |
Din Directory Connector, accesați Synchronize, faceți clic pe more |
| 2 |
Bifați Sincronizați informațiile camerei în cloud pentru a separa datele camerei de datele utilizatorului în timpul sincronizării. Când această setare este dezactivată, datele camerei sunt tratate la fel ca datele sincronizate cu utilizatorul. |
| 3 |
Accesați Maparea atributelorși apoi modificați maparea atributelor pentru atributul cloud sipAddresses;type=enterprise. Pentru a utiliza validarea valorilor, valoarea adresei SIP trebuie să fie
|
| 4 |
Creați o cutie poștală pentru resurse de sală în Exchange. Aceasta adaugă msExchResourceMetaData;ResourceType:Room atribut pe care conectorul îl folosește apoi pentru a identifica camerele.
|
| 5 |
Din utilizatorii și computerele Active Directory, navigați la și editați proprietățile camerei. Adăugați URI-ul SIP complet calificat cu prefixul sip:
|
| 6 |
Efectuați o sincronizare simulată și apoi o sincronizare completă în conector. Noile obiecte de cameră sunt listate Obiecte adăugate, iar obiectele de cameră potrivite apar în Obiecte potrivite în raportul de simulare. Orice obiecte de cameră marcate pentru ștergere se află sub Camere șterse.
Rezultatele testului de simulare arată orice resurse de cameră care au fost potrivite.
Această setare separă datele camerei din Active Directory (inclusiv atributul camerei) de datele utilizatorului. După ce sincronizarea se termină, statisticile cloud din tabloul de bord al conectorului afișează datele camerei care au fost sincronizate cu cloud-ul.
|
Ce este de făcut în continuare
Acum că ați parcurs acești pași, atunci când efectuați o căutare pe un dispozitiv înregistrat în cloud Webex, veți vedea intrările de cameră sincronizate care sunt configurate cu adrese SIP. Când efectuați un apel de pe dispozitivul Webex pe intrarea respectivă, apelul este efectuat către adresa SIP care a fost configurată pentru cameră.
Din Control Hub, puteți importa automat camere din Director și crea spații de lucru.
Punctul final nu poate relua un apel către aplicația Webex. Pentru dispozitivele de apelare de test, aceste dispozitive trebuie înregistrate ca URI SIP local sau în altă parte decât în aplicația Webex. Dacă sistemul de săli Active Directory pe care îl căutați este înregistrat la Webex și aceeași adresă de e-mail se află pe dispozitivul Webex Room, dispozitivul Desk sau Webex Board for Calendar Service, atunci rezultatele căutării nu vor afișa intrarea duplicată. Dispozitivul Room, Desk sau Board este apelat direct în aplicația Webex și nu se efectuează un apel SIP.
Trimiteți rapoarte prin e-mail privind rezultatele sincronizării directoarelor
În mod implicit, persoanele de contact sau administratorii organizației primesc întotdeauna notificări prin e-mail. Cu această setare, puteți personaliza cine ar trebui să primească notificări prin e-mail care rezumă rapoartele de sincronizare a directoarelor.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Notification. |
| 2 |
Din Directory Connector, faceți clic pe Settingsși, lângă Email Destinatar, activați Activare sincronizare raport. |
| 3 |
Bifați Activați notificarea dacă doriți să ignorați comportamentul implicit de notificare și să adăugați unul sau mai mulți destinatari de e-mail. |
| 4 |
Faceți clic pe Adăugare și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, va apărea un mesaj care vă va spune să corectați problema înainte de a putea salva și aplica modificările. |
| 5 |
Faceți clic pe Adăugați e-mail și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, va apărea un mesaj care vă va spune să corectați problema înainte de a putea salva și aplica modificările. |
| 6 |
Dacă trebuie să editați adresele de e-mail introduse, faceți dublu clic pe adresa de e-mail din coloana din stânga și apoi faceți modificările necesare. |
| 7 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Aplicați. |
| 8 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Salvare. |
Ce este de făcut în continuare
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe o adresă de e-mail pentru a evidenția intrarea respectivă, apoi puteți face clic pe Eliminare.
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe Eliminare lângă anumite intrări de adresă de e-mail.
Configurarea notificărilor Conectorului de director în Control Hub
Puteți utiliza Centrul de alerte din Control Hub pentru a livra rapoarte din Directory Connector. Control Hub poate livra notificări către diverse canale de livrare, inclusiv e-mail și spații Webex. Notificările din Control Hub sunt mapate la notificările existente din raportul Directory Connector, inclusiv:
-
Info (Implicit) - Afișează mesaje informative care evidențiază progresul aplicației la nivel general. Folosește această setare dacă dorești să primești rapoarte după toate sincronizările complete.
-
Avertizare—Afișează situații potențial dăunătoare.
-
Eroare—Afișează evenimente de eroare care ar putea permite în continuare rularea aplicației. Când alegeți această opțiune, rapoartele de sincronizare sunt trimise numai atunci când sunt raportate erori.
Rețineți că notificările prin e-mail de la Directory Connector nu se vor modifica atunci când această funcție este activată din Centrul de alerte. Dezactivați notificările în Directory Connector pentru a evita alertele duplicate pentru același eveniment.
De asemenea, configurația notificărilor din Directory Connector nu migrează automat în Centrul de alerte. Asigurați-vă că adăugați adresele de e-mail dorite în Centrul de alerte pentru a primi notificări.
| 1 |
Conectați-vă la Control Hub și faceți clic pe Alerte. |
| 2 |
Selectați . |
| 3 |
În lista derulantă Tip, selectați Conector director Cisco. |
| 4 |
Selectați severitatea preferată. În mod implicit, severitatea este setată la Ridicată. Alertele sunt declanșate pentru instanțe care îndeplinesc sau depășesc severitatea regulii.
|
| 5 |
Introduceți un titlu pentru noua alertă. |
| 6 |
Selectați metoda de livrare preferată pentru alerta dvs. Puteți primi actualizări de alertă prin e-mail, într-un spațiu desemnat al aplicației Webex sau prin Webhook-uri atunci când le aveți activate la nivel organizațional.
|
| 7 |
Faceți clic pe Salvați. |
Alocarea utilizatorilor din Active Directory în Control Hub
Urmați acești pași pentru a furniza utilizatori Active Directory și a crea conturi de utilizator corespunzătoare în Control Hub. Puteți furniza utilizatori dintr-o implementare Active Directory cu domenii multiple (fie cu o singură pădure, fie cu mai multe păduri) după ce instalați un conector Directory per domeniu. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex.
| 1 |
Efectuați o sincronizare simulată pe utilizatorii Active Directory Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud. |
| 2 |
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați. |
| 3 |
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți atribui licențe de servicii Webex utilizând o varietate de metode. Vă recomandăm să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory. De asemenea, puteți face modificări individuale după acest pas inițial. |
Efectuați o sincronizare simulată pe utilizatorii Active Directory
Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud.
În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Cu Directory Connector, obiectivul este de a obține o potrivire exactă între Active Directorys și cloud-ul Webex.
Dacă aveți mai multe domenii într-o singură pădure sau mai multe păduri, trebuie să efectuați acest pas pe fiecare dintre instanțele conectorului de director Cisco pe care le-ați instalat pentru fiecare domeniu Active Directory.
Înainte de a începe
Este posibil să aveți deja câțiva utilizatori ai aplicației Webex în Control Hub înainte de a utiliza Directory Connector. Printre utilizatorii din cloud, unii ar putea să corespundă obiectului Active Directory local și să li se atribuie licențe pentru servicii. Însă unii pot fi utilizatori de test pe care doriți să îi ștergeți în timp ce efectuați o sincronizare. Trebuie să creați o potrivire exactă între Active Directory și Control Hub.
| 1 |
Alegeți una:
Când se termină simularea, veți vedea unul dintre următoarele rezultate:
Rezumatul conține informații despre potrivirea obiectelor:
Testul practic identifică utilizatorii prin compararea lor cu utilizatorii domeniului. Aplicația poate identifica utilizatorii dacă aceștia aparțin domeniului curent. În pasul următor, trebuie să decideți dacă să ștergeți obiectele sau să le păstrați. Obiectele nepotrivite sunt identificate ca existente deja în cloud-ul Webex, dar neexistând în Active Directory local. |
| 2 |
Examinați rezultatele testului și apoi alegeți o opțiune în funcție de utilizarea unui singur domeniu sau a mai multor domenii:
|
| 3 |
În promptul Confirmare execuție simulată, faceți clic pe Da pentru a repeta sincronizarea execuției simulate și a vizualiza tabloul de bord pentru a vedea rezultatele. Orice conturi care au fost sincronizate cu succes în runda de testare apar sub Obiecte potrivite. Dacă un utilizator din cloud nu are un utilizator corespunzător cu aceeași adresă de e-mail în Active Directory, intrarea este listată sub Utilizatori ștersi. Pentru a evita acest semnalizator de ștergere, puteți adăuga un utilizator în Active Directory cu aceeași adresă de e-mail. Pentru a vizualiza detaliile elementelor sincronizate, faceți clic pe fila corespunzătoare pentru elementele specifice sau pe Obiecte potrivite. Pentru a salva informațiile rezumative, faceți clic pe Salvați rezultatele în fișier. |
| 4 |
Dacă rezultatele sunt așteptate, mergeți la , apoi faceți clic pe Activați acum pentru a efectua o sincronizare manuală și a o trece în modul manual în acest moment. După efectuarea unei sincronizări pe ultimul domeniu Active Directory din implementarea cu domenii multiple, trebuie să activați modul automat pentru Directory Connector. Puteți activa modul automat numai atunci când obiectele din cloud-ul Webex și toate directoarele Active Directory locale se potrivesc complet. |
Ce este de făcut în continuare
-
Pentru orice obiecte utilizator nepotrivite pe care le-ați păstrat, trebuie să le adăugați în Active Directory, astfel încât să existe o potrivire exactă între locația locală și cloud.
-
Alegeți un tip de sincronizare:
-
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud atunci când sincronizați pentru prima dată utilizatori noi în cloud. Faci asta din , iar apoi utilizatorii din domeniul curent sunt sincronizați.
-
Setați Programul conectorului și Executați o sincronizare incrementală după ce executați o sincronizare completă și dacă doriți să preluați modificările după sincronizarea inițială. Acest tip de sincronizare este recomandat pentru a detecta micile modificări aduse sursei de utilizatori Active Directory.
În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și versiuni ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă.
-
-
Dacă aveți mai multe domenii, repetați acești pași pe orice alt conector Directory pe care l-ați instalat.
Lucruri de reținut
-
Efectuați o simulare înainte de a activa sincronizarea completă sau când modificați parametrii de sincronizare. Dacă rularea practică a fost inițiată de o modificare a configurației, puteți salva setările după finalizarea rulării practice. Dacă ați adăugat deja utilizatori manual, efectuarea unei sincronizări Active Directory poate duce la eliminarea utilizatorilor adăugați anterior. Puteți verifica rapoartele de simulare ale conectorului de director pentru a verifica dacă toți utilizatorii așteptați sunt prezenți înainte de sincronizarea completă cu cloud-ul.
-
Dacă utilizatorii potriviți sunt marcați pentru a fi șterși și nu sunteți sigur cum să continuați, consultați informațiile de depanare și cum să contactați asistența în Depanare și remedieri pentru Directory Connector.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud
Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați.
Dacă aveți mai multe domenii, trebuie să efectuați acest pas pe fiecare dintre instanțele Directory Connector pe care le-ați instalat pentru fiecare domeniu Active Directory.
Conectorul Directory sincronizează starea contului de utilizator: în Active Directory, orice utilizator marcat ca dezactivat apare și ca inactiv în cloud.
Înainte de a începe
-
Dacă doriți ca conturile de utilizator ale aplicației Webex să fie în starea Activ după sincronizarea completă și înainte ca utilizatorii să se conecteze pentru prima dată, trebuie să urmați acești pași pentru a ocoli validarea prin e-mail:
-
Integrați Single Sign-On cu organizația dvs. Webex. Consultați
Single Sign-On cu Cisco Webex Services și furnizorul de identitate al organizației dvs.
pentru mai multe informații. -
Folosește Control Hub pentru a verifica și, opțional, a revendica domeniile conținute în adresele de e-mail. Consultați
Adăugarea, verificarea și revendicarea domeniilor
. -
Suprimați invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail către aplicația Webex. (Îți poți crea propria campanie de e-mail.)
Utilizatorii activați care nu s-au conectat apar cu starea Verificat în Control Hub. După ce se conectează, apar ca Activ. Pentru mai multe informații despre stările utilizatorilor, consultați Stările și acțiunile utilizatorilor în Cisco Webex Control Hub.
-
-
Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. Vă recomandăm să faceți o simulare înainte de o sincronizare completă pentru a detecta orice erori potențiale.
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
Dacă nu utilizați șabloane de licență cu atribuire automată, utilizatorii nou sincronizați primesc automat licențe gratuite. Vor putea folosi aceleași funcții gratuite ca și cei cu conturi gratuite.
| 1 |
Alegeți una:
|
| 2 |
Din Directory Connector, accesați Sincronizare, faceți clic pe mai multe |
| 3 |
Confirmați începerea sincronizării. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările până la 72 de ore după efectuarea sincronizării.
|
| 4 |
Faceți clic pe Actualizare dacă doriți să actualizați starea sincronizării. (Elementele sincronizate apar sub Statistici cloud.) |
| 5 |
Pentru informații despre erori, selectați Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
| 6 |
Pentru a seta un program de sincronizare pentru sincronizări incrementale continue în cloud, consultați Setarea programului conectorului și Executarea unei sincronizări incrementale. |
-
După finalizarea sincronizării complete, starea sincronizării directoarelor se actualizează de la Dezactivat la Operațional pe pagina Setări din Control Hub.
-
Când toate datele sunt corespondente între datele locale și cele din cloud, Directory Connector trece din modul manual în modul de sincronizare automată.
-
Dacă nu integrați autentificarea unică, verificați domeniile și, opțional, revendicați domenii pentru conturile de e-mail pe care le-ați sincronizatși suprimați e-mailurile automate, conturile de utilizator ale aplicației Webex rămân în starea Neverificat până când utilizatorii se conectează la aplicația Webex pentru prima dată pentru a-și confirma conturile. Consultați secțiunea Înainte de a începe pentru îndrumări despre cum să sincronizați conturile ca utilizatori activi.
-
Dacă aveți mai multe domenii, efectuați acest pas pe orice alt conector Directory pe care l-ați instalat. După sincronizare, utilizatorii din toate domeniile adăugate sunt listați în Control Hub.
-
Dacă ați integrat Single Sign-On cu Webex și ați suprimat notificările prin e-mail, invitațiile prin e-mail nu sunt trimise utilizatorilor nou sincronizați.
-
Nu puteți adăuga manual utilizatori în Control Hub după ce este activat Directory Connector. Odată activată, gestionarea utilizatorilor se realizează din conectorul de director Cisco, iar Active Directory este singura sursă de informații.
-
Orice grupuri pe care le-ați sincronizat apar în Control Hub și puteți atribui un șablon de licență, astfel încât utilizatorilor din acel grup să li se atribuie licențe.
Ce este de făcut în continuare
-
Când eliminați un utilizator din Active Directory, utilizatorul este șters soft după următoarea sincronizare. Utilizatorul devine
Inactive, dar profilul de identitate cloud este păstrat timp de șapte zile (pentru a permite recuperarea după ștergerea accidentală).Când bifați Contul este dezactivat în Active Directory, utilizatorul devine
Inactivedupă următoarea sincronizare. Profilul de identitate în cloud nu se șterge după șapte zile, în cazul în care doriți să activați din nou utilizatorul. -
Rețineți aceste excepții de la o sincronizare incrementală (urmați în schimb pașii completi de sincronizare de mai sus):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Modificările de configurare privind maparea atributelor, DN-ul de bază, filtrul și setările avatarului necesită o sincronizare completă.
-
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub
După ce finalizați o sincronizare completă a utilizatorilor din conectorul de director Cisco în Control Hub, puteți utiliza Control Hub pentru a atribui aceleași licențe de servicii Webex tuturor utilizatorilor simultan sau pentru a adăuga licențe suplimentare noilor utilizatori dacă ați configurat deja un șablon de licență atribuit automat. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți utiliza metode din Control Hub pentru a atribui global licențe de servicii Webex tuturor utilizatorilor, utilizatorilor individuali, prin șablonul CSV în bloc sau automat noilor utilizatori dacă ați configurat deja un șablon de licență cu atribuire automată. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
Când atribuiți o licență unui utilizator al aplicației Webex, utilizatorul respectiv primește în mod implicit un e-mail de confirmare a atribuirii. E-mailul este trimis de un serviciu de notificare din Control Hub. Dacă ați integrat Single Sign-On (SSO) în organizația dvs. Webex, puteți, de asemenea, suprima aceste notificări automate prin e-mail dacă preferați să contactați direct utilizatorii.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Efectuați o sincronizare simulată pe utilizatorii Active Directory.
-
După confirmarea rezultatelor testului, efectuați o sincronizare completă a utilizatorilor Active Directory.
În momentul sincronizării complete, utilizatorul este creat în cloud, nu se adaugă atribuții de servicii și nu se trimite niciun e-mail de activare. Dacă e-mailurile nu sunt suprimate, noii utilizatori primesc un e-mail de activare atunci când atribuiți servicii utilizatorilor printr-o metodă standard de gestionare a utilizatorilor în Control Hub, cum ar fi importul CSV, actualizarea manuală a utilizatorilor sau prin finalizarea cu succes a atribuirii automate.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , faceți clic pe Gestionare utilizatori, alegeți Modificare toți utilizatorii sincronizați, apoi faceți clic pe Următorul. |
| 2 |
Alegeți o opțiune:
|
Ce este de făcut în continuare
-
Dacă e-mailurile nu sunt suprimate, fiecărui utilizator i se trimite un e-mail cu o invitație de a se alătura și de a descărca Webex.
-
Dacă ați selectat aceleași servicii Webex pentru toți utilizatorii dvs., ulterior puteți modifica licența atribuită individual sau în bloc.
Probleme cunoscute cu conectorul de director
-
Versiunile de Windows Server anterioare versiunii 2012 R2 au o problemă cu modulele cookie care afectează Directory Connector. Această problemă a fost remediată în versiunile 2012 R2 și 2016.
-
Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
Puteți încerca să goliți memoria cache locală pentru aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
-
Când un utilizator folosește aplicația Webex pe desktop sau mobil pentru a căuta și apela o cameră care are doar un URI SIP sincronizat, apelul sună pe termen nelimitat în acest moment.
Gestionarea utilizatorilor aplicației Webex
Executarea unei sincronizări incrementale
O sincronizare incrementală interoghează Active Directory și caută modificările care au avut loc de la ultima sincronizare. Acest pas grupează apoi aceste modificări și le trimite către serviciul conector. Modificările includ modificarea atribuirii utilizatorilor și momentul în care un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă sarcină pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea completă inițială, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Rețineți aceste excepții pe care sincronizarea incrementală nu le acceptă (urmați Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud în schimb):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru modificările noi de configurație privind maparea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa și acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Dashboard. Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. |
| 2 |
Din Acțiuni, faceți clic pe Mod de sincronizare > Activați sincronizarea dacă nu este deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când expiră un nou interval de timp incremental, programul verifică modificările pe baza ultimei marcheze temporale. |
| 3 |
Din Acțiuni, faceți clic pe Sincronizează acum > Incremental. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
|
| 4 |
Pentru informații despre erori, faceți clic pe Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
Ce este de făcut în continuare
Dacă aveți mai multe domenii, urmați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperarea utilizatorilor ștersi accidental
Directory Connector are verificări și controale pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAP în Active Directory, care a șters unii utilizatori atunci când a fost sincronizat cu cloud. Funcția de ștergere soft vă poate ajuta să vă recuperați după aceste accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Când utilizatorii sunt ștersi din cloud, de exemplu, din cauza unei probleme legate de obiectele nepotrivite după o sincronizare de la Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare privind obiectele nepotrivite sau ați observat că utilizatorii au fost șterși, este posibil să îi puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca inactivi în Control Hub atunci când conturile corespunzătoare sunt șterse în Active Directory. Serviciul cloud în fundal reține utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatori. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii dezactivați în Active Directory sunt marcați și ca inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este în starea Inactiv sau este nelistat. Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub. |
| 3 |
Dacă utilizatorii au fost ștersi în Control Hub sau observați utilizatori în starea Inactivă, accesați Active Directory, adăugați conturile de utilizator lipsă, apoi efectuați o sincronizare simulată în Directory Connector. Scopul Directory Connector este de a crea o potrivire exactă între informațiile despre utilizatori din Active Directory și cele din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar cu Control Hub. Utilizatorii sunt recuperați și revin la starea inițială, inclusiv starea contului și atribuțiile de servicii. |
Ce este de făcut în continuare
Reveniți la Control Hub, accesați și confirmați că în lista de utilizatori apar conturile de utilizator șterse anterior.
Ștergerea permanentă a utilizatorilor după ștergerea soft
După efectuarea unei rulări fără verificare, puteți alege să ștergeți definitiv utilizatorii care au fost șterși definitiv la următoarea sincronizare.
| 1 |
După finalizarea unei rulări fără verificare, selectați Obiecte șterse temporar. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectare terminat. |
Ce este de făcut în continuare
La următoarea sincronizare, utilizatorii pe care i-ați bifat vor fi șterși definitiv.
Schimbarea unei adrese de e-mail în aplicația Webex
Dacă doriți să modificați adresele de e-mail ale utilizatorilor și organizația dvs. utilizează Conectorul Director, modificați acele adrese de e-mail în Active Directory. Această procedură prezintă modul de modificare a unei adrese de e-mail a aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului.
Dacă doriți să schimbați adresa de e-mail sau o anumită valoare pentru un singur utilizator, nu ștergeți utilizatorul din Active Directory și apoi nu creați unul nou cu aceeași adresă de e-mail. Cloudul interpretează această acțiune ca un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud se vor pierde.
Conectorul de directori nu limitează schimbarea domeniului de e-mail. Totuși, atunci când utilizatorul se resincronizează cu cloud-ul, starea utilizatorului depinde de dacă noul domeniu este verificat în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se schimbă în În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionați-vă domeniile.
Dacă organizația dvs. nu utilizează Directory Connector, puteți modifica adresele de e-mail ale aplicației Webex prin intermediul paginii de setări a contului. Consultați Schimbarea adresei de e-mail pentru contul dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba adresele de e-mail.
Schimbarea domeniului Active Directory
Puteți utiliza această procedură pentru a crea domenii și adrese de e-mail noi. Acestea se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un nou domeniu Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii. |
| 3 |
Dezinstalați toți conectorii. |
| 4 |
Deschideți un caz pentru a schimba domeniul. În trimiterea cazului, asigurați-vă că solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide un caz pentru a schimba domeniul, asigurați-vă că nu aveți o sincronizare în curs de desfășurare. Nu modificați adresele de e-mail ale utilizatorilor în Active Directory până când problema nu este rezolvată. |
| 5 |
După soluționarea cazului: Efectuați un test cu Conectorul Director înainte de a efectua sincronizarea propriu-zisă. |
Revendicare domeniu
O revendicare de domeniu are loc dacă revendici un domeniu de e-mail pentru o organizație, astfel încât orice cont adăugat la sideboard este creat în organizația clientului plătit și nu în organizația consumatorului gratuit. Puteți face o revendicare a domeniului doar printr-o solicitare de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Conectorul de director este activ și domeniul este revendicat, conturile adăugate în secțiunea laterală nu sunt create nici în organizația client, nici în organizația consumatorului gratuit. Numai Conectorul Director poate furniza conturi pentru organizație din Active Directory. Informațiile stocate în Active Directory reprezintă sursa originală. Dacă încerci să adaugi un cont în secțiunea secundară, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu Webex App este prin utilizarea mai întâi a conectorului Directory pentru a furniza contul în Control Hub.
Conversia utilizatorilor aplicației Webex gratuite într-o organizație sincronizată cu directorul
Puteți utiliza doar adrese de e-mail unice în directorul aplicației Webex. Dacă utilizatorii dvs. s-au înscris pentru versiunea gratuită a aplicației Webex, contul lor există în organizația de consumatori gratuită. Pentru a gestiona utilizatorii din această organizație folosind Directory Connector, migrați-i (convertiți-i) către organizația client înainte de a activa Directory Connector. Apoi adăugați utilizatorii în Active Directory cu adresa de e-mail exactă și apoi sincronizați-i cu cloud-ul.
Dacă nu convertiți conturile înainte de activare, dezactivați Conectorul de director pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directoarelor este activată, apare mesajul de eroare <email address> nu a putut fi convertită
. Pentru a evita problema, puteți utiliza acești pași ca soluție.
Unii utilizatori declarați pot apărea cu atributul movedfrom atunci când efectuează o simulare. Acești utilizatori vor fi în lista Deleted Object în loc de MismatchedObject. Va trebui să adăugați acești utilizatori în lista dvs. AD dacă doriți să îi mutați în organizația dvs.
Dacă nu adăugați acei utilizatori, vor fi șterși cu toții imediat ce îi sincronizați cu cloud-ul.
| 1 |
Dezactivați sincronizarea directoarelor din Conectorul de directori. |
| 2 |
Urmați procedura Conversia utilizatorilor fără licență în Control Hub pentru a converti utilizatorul din organizația de consumator gratuită în organizația de întreprindere. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face din Active Directory singura sursă de informații pentru conturile de utilizator, iar obiectivul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți în Active Directory pentru orice utilizatori convertiți recent înainte de a reenabling sincronizare. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori rămași de neegalat. |
| 3 |
Pe Conectorul de director, efectuați o sincronizare simulată. Când se termină rularea uscată, bifați fila Adăugare obiecte. Verificați dacă toți utilizatorii pe care i-ați convertit nu sunt ștergeți. Trebuie să efectuați o simulare înainte de a reactiva sincronizarea pentru a vă asigura că toate conturile de utilizator convertite apar în Active Directory. Dacă activați sincronizarea și conturile se află doar în Control Hub, Directory Connector ține cont de majuscule și minuscule și șterge utilizatorii convertiți pe care îi detectează cu adrese de e-mail nepotrivite (de exemplu, user1@example.com şi User1@example.com). Dacă se elimină utilizatorii convertiți, aceștia își pierd toate spațiile din aplicația Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina niciun cont, reactivați sincronizarea directoarelor din Conectorul de directori. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență cu atribuire automată și apoi ați activat Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în backend-ul cloud până când își confirmă adresele de e-mail.
Conturi de utilizator ale aplicației Webex adăugate în panoul lateral
Când invitați un alt utilizator într-un spațiu din aplicația Webex, dacă utilizatorul invitat nu are un cont în aplicația Webex, se creează un cont pentru acesta („înscris în lateral”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită pentru consumatori.
Dacă doriți să gestionați contul din lateral utilizând Directory Connector, trebuie să convertiți contul.
Modificarea formatului numelui de utilizator în aplicația Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul displayName din Active Directory la atributul displayName din cloud.
După efectuarea unei sincronizări a directoarelor, este posibil să observați că numele de utilizator se afișează în formatul <lastName, firstName>.
Acest nume de utilizator poate apărea dacă atributul displayName din Active Directory este configurat în acest fel. Când atributul este mapat la displayName în cloud, numele apar în formatul <lastName, firstName> în Control Hub.
Pentru a schimba formatul, în ecranul de mapare a atributelor Directory Connector: mapați atributul Active Directory givenName sn (sau sn givenName) la displayName în Numele atributelor Cisco Cloud.
Alternativ, mapați atributul sn givenName la displayName:
De asemenea, puteți utiliza opțiunea Personalizare atribut, dacă doriți să mapați propria expresie de atribut personalizată la displayName.
De exemplu, introduceți givenName + "" + sn (prenume, spațiu, nume) ca expresie. Aceasta mapează cele două atribute din Active Directory la displayName în cloud.
Permiteți utilizatorilor să modifice numele afișate în Webex Meetings
Puteți anula maparea atributului displayName de la sincronizarea cu cloud în Directory Connector dacă doriți să permiteți utilizatorilor să își editeze numele afișate preferate. Utilizatorii pot introduce un nume afișat care să se afișeze în timpul întâlnirilor Webex în locul prenumelui și numelui lor. Administratorii pot, de asemenea, să modifice manual numele afișat pentru un utilizator în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. |
| 2 |
Selectați displayName sub Nume atribut Cisco Cloud. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce este de făcut în continuare
Utilizatorii își pot acum edita numele afișate de pe site-ul lor Webex.
Depanarea conectorului de director
Actualizați la cea mai recentă versiune de software
Pentru a menține implementarea conformă și a obține cele mai recente caracteristici, funcționalități, remedieri de erori și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune de Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi faptul că Directory Connector nu se mai sincronizează corect sau că versiunea nu este compatibilă cu cerința obligatorie TLS 1.2.
Directory Connector vă notifică automat când este disponibilă o versiune nouă. Actualizați întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, vedeți o notificare în bara de activități Windows.
Deși puteți instala manual actualizări de software pentru conectori, vă recomandăm să urmați pașii din Setarea actualizărilor automate pentru a permite aplicației să gestioneze automat actualizările.
| 1 |
Fie faceți clic pe notificarea din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de actualizare. |
| 2 |
Urmați instrucțiunile pentru a finaliza actualizarea. |
| 3 |
Relansați conectorul și conectați-vă cu acreditările de administrator. |
| 4 |
Verificați numărul versiunii software-ului în . |
Ce este de făcut în continuare
Pentru o instalare nouă a Directory Connector, puteți descărca fișierul zip și apoi urma pașii de instalare din acest ghid.
Configurați setările generale pentru conectorul de director
Utilizați această procedură pentru a configura setările generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnalizare, actualizările automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe tabloul de bord în secțiunea conectori, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe General. |
| 2 |
Introduceți numele conectorului în câmpul Nume conector. Acest câmp afișează doar numele computerului care rulează în prezent conectorul. |
| 3 |
Alegeți nivelul de înregistrare din meniul derulant. În mod implicit, nivelul de înregistrare în jurnal este setat la Info. Nivelurile de jurnalizare disponibile sunt:
Aceste setări afectează raportul de sincronizare trimis prin e-mail. Dacă setați nivelul de jurnalizare la Eroare, atunci în raportul de sincronizare sunt raportate doar erorile; dacă nu există erori, raportul de sincronizare nu este trimis. Schimbați setarea la Informații, apoi veți primi rapoarte de sincronizare după sincronizarea completă. (Rețineți că, pentru sincronizarea incrementală, nu se trimit rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlere de domeniu preferate pentru a seta ordinea controlerelor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul de top nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Bifați Actualizare automată la noua versiune a conectorului Cisco Directory dacă doriți ca actualizările să aibă loc automat. Este întotdeauna important să mențineți software-ul Cisco Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să bifați această setare pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când sunt disponibile. |
| 6 |
Bifați LDAP prin SSL pentru a utiliza LDAP-ul securizat (LDAPS) ca protocol de conexiune. Dacă nu bifați LDAP prin SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conexiune utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și securizată. |
Configurați politica conectorului
Puteți seta numărul maxim de ștergeri care pot avea loc în timpul sincronizării. Rularea sincronizării nu șterge obiectele din Active Directory local. Toate obiectele sunt șterse doar din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când efectuați o sincronizare completă sau incrementală, dacă numărul de utilizatori pe care doriți să îi ștergeți este mai mare decât setarea, conectorul de director afișează un avertisment. Dacă faceți clic pe Suprascriere prag, puteți porni sincronizarea completă sau incrementală cu succes, dar veți vedea această notificare de suprascriere data viitoare când executați politica.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Policy. |
| 2 |
Bifați caseta Activați declanșatorul de ștergere a pragului dacă doriți să adăugați un declanșator de prag. Alegerea acestei opțiuni declanșează o alertă dacă numărul de ștergeri depășește pragul. Când numărul contului de ștergere depășește numărul contului definit, sincronizarea eșuează.
|
| 3 |
Introduceți numărul maxim de ștergeri dorite. Valoarea implicită este 20. Vă recomandăm să nu măriți valoarea implicită. |
| 4 |
Faceți clic pe Se aplică. |
Setați programul conectorului
Setați temporizarea sincronizării în Active Directory. Failover-ul este utilizat pentru disponibilitate ridicată (HA). Dacă un conector este nefuncțional, trecem la un alt conector de rezervă după intervalul predefinit.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Schedule. |
| 2 |
Specificați Intervalul de sincronizare incrementală în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificați valoarea Trimiteți rapoarte la… timp dacă doriți să modificați frecvența de trimitere a rapoartelor. |
| 4 |
Bifați Activați programul de sincronizare completă pentru a specifica zilele și orele în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați Intervalul de failover în minute. |
| 6 |
Faceți clic pe Se aplică. |
Scenarii cu domenii multiple
Mai multe domenii se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare a cheii în domenii diferite, după sincronizare, datele din domeniul cu prioritate mai mare rescriu datele din domeniul cu prioritate mai mică.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
Valoarea cheie pentru „Utilizator” este Adresă de e-mail; Valoarea cheie pentru „Grup” este Nume grup.
Exemplu de caz de utilizare pentru domenii multiple
Acest exemplu presupune o organizație cu două domenii — example1.com și example2.com, în ordinea priorității.
-
Adăugați utilizatorul1 (e-mail: user@example1.com) în Active Directory-ul example1.com.
-
Adăugați grup1(Nume grup: Test) în Active Directory din example1.com.
-
Adăugați utilizatorul2 (e-mail: user@example2.com) în Active Directory-ul example2.com.
-
Adăugați grupul2(Nume grup: Test) în Active Directory al example2.com.
- Sincronizare pe example1.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Dacă efectuați o sincronizare completă sau incrementală pentru example1.com, utilizatorul1 și grupul1 sunt sincronizate. De asemenea, utilizatorul2 și grupul2 sunt suprascrise de informațiile utilizatorului1 și grupului1.
Utilizatorul1 leagă utilizatorul2 ca aceeași înregistrare din baza de date; grupul1 leagă grupul2 ca aceeași înregistrare din baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Luați în considerare acești pași:
- Ștergeți utilizatorul1 și grupul1 din Active Directory pentru example1.com.
- Efectuați o sincronizare completă sau incrementală pentru example1.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com. Utilizatorul2 nu este legat de utilizatorul1, iar grupul2 nu este legat de grupul1.
- Efectuați o sincronizare incrementală pentru example2.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com.
- Faceți o sincronizare completă pentru example2.com.
Rezultat : Informațiile despre utilizatorul2 și grupul2 sunt listate în https://admin.webex.com.
Sincronizarea unui domeniu nou și păstrarea unui domeniu existent
Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se leagă de noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul conector activ. Luați în considerare două domenii cu următoarea configurație: domeniul A cu conectorii (ca1) și (ca2) pentru disponibilitate ridicată locală (HA); domeniul B cu conectorul (cb1). (ca1) și (ca2) deservesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este în standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conectorul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setați prioritatea domeniului
Utilizați această procedură pentru a modifica prioritatea domeniilor Active Directory. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru este util atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o singură organizație.
Nu utilizați această procedură dacă aveți un singur domeniu listat în Directory Connector. Dacă încerci, conectorul îți afișează un mesaj care precizează că prioritatea domeniului nu este obligatorie.
Înainte de a începe
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la https://admin.webex.com.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe Sus sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Salvare pentru a salva această modificare. Domeniile sunt sortate după prioritate, de sus în jos. |
Schimbați domeniile
Utilizați această procedură pentru a reconecta conectorul de director Cisco la un alt domeniu.
Înainte de a începe
-
Asigurați-vă că nu rulează nicio sarcină de sincronizare înainte de a schimba domeniile.
-
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la Control Hub.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Schimbare domeniu. |
| 3 |
După ce ați citit avertismentul, dacă înțelegeți efectul pe care această modificare îl are asupra implementării și sunteți în continuare sigur, faceți clic pe Da. Dacă schimbați un domeniu, veți fi deconectat de la conectorul de director Cisco curent, celelalte domenii din conector vor fi anulate, iar informațiile despre conector de pe computerul respectiv vor fi șterse. |
| 4 |
Conectați-vă din nou la conectorul de director Cisco și reconectați domeniul. |
Dezactivați sincronizarea directoarelor
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, apoi alegeți una:
|
| 2 |
După ce citiți solicitarea, faceți clic pe Dezactivați. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea atributelor Active Directory mapate anterior la cloud și sincronizate cu Webex. După ce eliminați maparea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Selectați maparea pe care doriți să o eliminați din lista Nume atribut. |
| 4 |
Sub Domeniu de aplicare utilizator afectat, selectați una dintre următoarele opțiuni:
|
| 5 |
Faceți clic pe Se aplică. |
Gestionați fotografiile de profil
Folosește Directory Connector pentru a actualiza imaginile de profil ale utilizatorilor sau pentru a elimina imaginile de profil ale utilizatorilor goale.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Sub Acțiuni, selectați una dintre următoarele opțiuni:
|
| 4 |
Faceți clic pe Se aplică. |
Dezinstalarea și dezactivarea conectorului de director
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați înregistrarea. Eliminați complet un conector de director în oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directoarelor.
-
Nu doriți să utilizați unul dintre mai mulți conectori de directoare (disponibilitate ridicată).
-
Vrei să schimbi domeniul și să instalezi un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru disponibilitate ridicată (HA) sau sincronizare cu domenii multiple. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă a Directory Connector.
-
Salvați și închideți orice lucrare importantă înainte de a dezinstala Directory Connector.
| 1 |
De pe calculatorul Windows, accesați Panoul de control, apoi faceți clic pe Programe și caracteristici. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Uninstall, apoi urmați instrucțiunile. Este posibil să fie nevoie să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, faceți clic pe mai multe |
| 4 |
După ce citiți solicitarea, faceți clic pe Dezactivare. Dacă nu există un alt conector de director într-o implementare cu disponibilitate ridicată (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulați instrumentul de diagnosticare
Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana implementarea Directory Connector. Acest instrument este instalat ca parte a Directory Connector 3.4 și versiuni ulterioare.
Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la LDAP, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. Dacă instrumentul returnează vreo eroare, puteți trimite rezultatele detaliate ale jurnalului către asistență.
-
Pentru a executa teste pentru serviciile de domeniu Active Directory:
-
Pentru a executa teste pentru serviciile Active Directory Lightweight Directory:
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
Depanarea problemelor în conectorul directorului Ciso
Depanare și remedieri pentru Conectorul de director
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile despre utilizatori, este posibil ca acesta să vă trimită un raport prin e-mail care listează orice probleme legate de sincronizare. Consultați secțiunile următoare pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalați
Conectorul de director a încetat să funcționeze
Ați primit e-mailuri de alertă care vă anunță că conectorul dvs. de director nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Conectorul de director să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați Conectorul de director. Dacă nu este acolo, descărcați cea mai recentă versiune de la Control Hub și instalați-o.
-
Deschideți serviciul și localizați serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Started. Dacă serviciul este oprit, faceți clic dreapta și selectați Start pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la internet.
Eroare de reinstalare
Problemă—Dacă instalați imediat un conector nou după dezinstalarea celui vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă—În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Soluție—După un timp, încercați din nou instalarea.
Conectați-vă
Conectorul de director se blochează în timpul conectării SSO
Problemă
Conectorul de director se poate bloca după ce introduceți o adresă de e-mail dintr-o pagină de conectare SSO.
Soluţie
Încercați următoarele:
Urmați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Group Policy Management (gpedit.msc).
-
Faceți clic dreapta pe o anumită unitate organizațională sau domeniu și selectați Creați un GPO în acest domeniuși Legați-l aici…
-
Dați un nume politicii, apoi faceți clic dreapta și alegeți Editare.
Urmați acești pași pentru a modifica politica la nivel de mașină:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Urmați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Modificările intră în vigoare după ce executați gpupdate
/force, după ce computerul a repornit (pentru modificările computerului) sau după ce utilizatorul se conectează din nou (pentru modificările utilizatorului).
Conectorul de servicii Cisco DirSync nu a putut fi înregistrat
Problemă
Conectarea eșuează și apare acest mesaj: „Conectorul de servicii Cisco DirSync nu a putut fi înregistrat”.
Soluţie
Sistemul Windows pe care este instalat Directory Connector trebuie să fie membru al Active Directory.
Nu apare nicio pagină de conectare
Problemă
Ai deschis Directory Connector și pagina de conectare nu a apărut.
Soluţie
Încercați următorii pași:
-
În Internet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere precum Chrome și Firefox.
-
Dacă Internet Explorer nu poate accesa linkul, dar alte browsere pot, verificați setările Internet Explorer și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați procedura Activare TLS în Internet Explorer.)
Apare solicitarea de conectare
Problemă
Apare o fereastră care vă solicită să introduceți numele de utilizator și parola pentru a valida autentificarea.
Posibila cauza
Conectorul Directory finalizează autentificarea de securitate NTLM în mod silențios cu contul de conectare. Dacă autentificarea eșuează, apare o casetă de dialog care solicită numele de utilizator și parola de autentificare.
Soluţie
Când vedeți fereastra pop-up de conectare, trebuie să furnizați un cont valid cu autentificarea corectă pentru a trece de controlul de securitate.
Nu se poate conecta la serverul la distanță
Problemă
În timpul funcționării normale, apare mesajul de eroare: „Imposibil de conectat la serverul la distanță”.
Posibila cauza
Este posibil să aveți probleme cu proxy-ul care trebuie rezolvate.
Soluţie
Consultați Depanarea problemelor de conectare la contul de serviciu pentru mai multe informații despre depanare.
Nu se poate înregistra conectorul
Problemă
Vedeți mesajul de eroare „Imposibil de înregistrat conectorul”. A apărut o excepție generală.”
Posibila cauza
În majoritatea cazurilor, problema apare deoarece Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluţie
Încercați următoarele:
-
Rulați o linie de comandă (cmd) și apoi introduceți
ldp.exe. -
Faceți clic pe , alegeți Bind ca utilizator conectat în prezent, apoi faceți clic pe OK.
-
Faceți clic pe , introduceți
DC=companyname,DC=adca BaseDN, apoi faceți clic pe OK. -
Dacă problema persistă, deschideți un caz cu asistența.
Sincronizare
Avatarele nu sunt sincronizate
Problemă
Conectorul de director Cisco a sincronizat datele AD ale utilizatorilor cu cloud-ul Webex. Dar nicio dată despre avatar nu a fost sincronizată cu succes.
Posibila cauza
Dacă ați reutilizat un server de avatare existent și avatarele utilizatorilor erau deja sincronizate, atunci memoria cache locală le capturează și evită retrimiterea pentru a economisi lățime de bandă.
Soluţie
Ștergeți memoria cache locală urmând acești pași:
-
Mergi la C:\Program Fișiere (x86)\Cisco Systems\Cisco Director Connector\Plugins\
-
Ștergeți DirSyncPluginAvatar.dll-cache.bin.
-
Executați din nou sincronizarea avatarelor din conectorul de director Cisco.
Conturi de e-mail ale utilizatorilor în conflict
Problemă
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor în conflict.
-
Dacă utilizatorii au încercat versiunea gratuită a aplicației Webex, adresele lor de e-mail se află în organizația gratuită pentru consumatori.
-
Dacă e-mailurile utilizatorilor au fost vreodată sincronizate într-o altă organizație.
-
Dacă există adrese de e-mail ale utilizatorilor în mai multe domenii care aparțin organizației.
Soluţie
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatori:
-
Asigurați-vă că ați verificat domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația de consumator gratuit. Consultați Revendicarea utilizatorilor pentru organizația dvs. (Conversia utilizatorilor) pentru mai multe informații.
-
Efectuați o rulare în Cisco Directory Connector, apoi reactivați sincronizarea directoarelor
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din sursele Active Directory.
Utilizator convertit marcat ca inactiv
Problemă
În mediul sincronizat cu directoare, ați convertit un utilizator gratuit (organizație de consumator) în organizația dvs. de întreprindere, dar utilizatorul convertit nu se poate conecta la aplicația Webex.
Posibila cauza
Când utilizatorul gratuit este convertit la organizația de tip întreprindere, utilizatorul este marcat ca inactiv timp de 30 de zile, ca măsură de conformitate cu normele de securitate. În această perioadă, utilizatorul nu se poate conecta la aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizatori nu se află în Active Directory.
Soluţie
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator în Active Directory local care să corespundă contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la aplicația Webex, iar contul nu va fi șters.
Sincronizarea incrementală eșuează
Problemă
O sincronizare incrementală eșuează.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Susțineți actualizări incrementale de valoare.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare legat.
-
Valorile rezultatelor acelui atribut au fost actualizate de la ultima sincronizare completă.
Soluţie
Windows Server 2008 R2 are o eroare legată de această problemă. Eroarea a fost remediată în 2012 R2 și versiunile ulterioare. Vă recomandăm să actualizați serverul Windows la cel puțin versiunea 2012 R2.
Valoare nevalidă pentru atribut
Problemă
Pentru [user dn (distins name)], atributul [attribute nume] are următoarea valoare nevalidă [attribute value].
Posibila cauza
Pentru CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atributul [telephone număr] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluţie
Un atribut pentru acest utilizator nu are o valoare validă. Fixați-i valoarea conform descrierii din mesajul de avertizare. Apoi faceți o altă sincronizare.
Utilizatori potriviți care vor fi șterși
Problemă
Utilizatorii potriviți sunt marcați pentru a fi șterși.
Când efectuați o sincronizare simulată pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Totuși, utilizatorul este marcat ca obiect care trebuie șters.
Soluţie
Alegeți o soluție potrivită:
-
Dacă este în regulă să ștergeți utilizatorul și să refaceți licențele ulterior, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul din AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți un caz cu asistența.
Atribut lipsă
Problemă
Atributul necesar [attribute_name] la adăugarea intrării locale [user dn (distins name)]. Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Posibila cauza
Atributul obligatoriu adresa de e-mail lipsește. La adăugarea unei intrări locale [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Soluţie
Unul dintre atributele obligatorii lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru utilizatorul respectiv.
Grupul imbricat nu se sincronizează
Problemă
Utilizatorii dintr-un grup Active Directory imbricat nu sunt sincronizați corect cu cloud-ul.
Posibila cauza
Se folosește un filtru care include atât grupul copil, cât și grupul părinte, ceea ce nu este acceptat. De exemplu: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Soluţie
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Conflict de denumire a utilizatorilor
Problemă
Există un conflict de denumire pentru [user dn] pentru un obiect de intrare în cloud existent cu numele: [user e-mail address], și de tip utilizator [user_type].
Posibila cauza
Un utilizator cu acea adresă de e-mail există deja în Control Hub.
Soluţie
Creați un utilizator în Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Control Hub
Lista de utilizatori lipsește din Control Hub
Problemă
Dacă aveți o organizație Webex cu peste 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluţie
Puteți utiliza funcția de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utilizatori, faceți clic pe căutare , apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se sincronizează cu Control Hub-ul
Problemă
Utilizatorii dintr-un grup de directoare nu se vor sincroniza corect cu Control Hub.
Posibila cauza
Grupul nu este etichetat ca isCriticalSystemObject în Active Directory.
Soluţie
Asigurați-vă că atributul isCriticalSystemObject este setat la TRUE în Active Directory.
Activarea depanării pentru Conectorul de director
Puteți activa depanarea pentru a diagnostica orice erori întâlnite în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt :
| 1 |
Executați fișierul |
| 2 |
Reporniți serviciul. Consultați Cum se pornesc serviciile pentru îndrumări. |
| 3 |
În Conectorul de director, faceți clic pe Tablou de bord. |
| 4 |
Accesați Acțiuniși apoi faceți clic pe . |
| 5 |
Cu depanarea activată, repetați acțiunile care au cauzat o eroare; aceasta capturează datele de trafic, astfel încât acestea să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: Dacă fișierul este gol, asigurați-vă că respectivul cont are privilegii de acces la AD DS sau AD LDS. Folderul de jurnal salvează doar fișierele din ultimele 3 zile. Conținutul fișierelor jurnal este în concordanță cu ieșirea jurnalului de evenimente către sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal către serviciul de asistență. |
| 8 |
Dezactivați funcția de depanare când ați terminat. |
Lansați Vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Afișează un rezumat al evenimentelor administrative și al jurnalelor de erori.
| 1 |
Din Directory Connector, accesați Dashboardși apoi faceți clic pe . Caseta de dialog Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorii. |
| 2 |
Din Vizualizatorul de evenimente, accesați .
|
| 3 |
Sub Acțiuni, faceți clic pe Salvare toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier Evenimente (*.evtx) sau un alt format, cum ar fi xml sau csv. |
Ce este de făcut în continuare
Dacă trebuie să deschideți un caz, contactați serviciul de asistență, descrieți problema cu conectorul, apoi atașați fișierul Evenimente la cazul dumneavoastră.
Jurnalele de evenimente înregistrează acțiunile utilizatorilor. Pentru ajutor în gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați schimbat furnizorii de autentificare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la conectorul de director Cisco:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browser.
| 1 |
Deschideți Internet Explorer, apoi alegeți Instrumente. Acum bifați căsuțele pentru TLS/SSL versiunea pe care doriți să o activați. Faceți clic pe OK. Închideți browserul și deschideți-l din nou. |
| 2 |
Faceți clic pe Opțiuni Internet, accesați Avansat, derulați până la Securitate. |
| 3 |
Bifați casetele de selectare Utilizați TLS 1.1 și Utilizați TLS 1.2, apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să aibă efect. |
Depanarea problemelor de conectare la contul de serviciu
Dacă nu vă puteți conecta la conectorul de director Cisco sau nu puteți rula o sincronizare, urmați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încearcă să accesezi https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul tău web. |
| 2 |
Alegeți una dintre opțiuni, în funcție de rezultate:
|
| 3 |
Asigurați-vă cel puțin că contul configurat pentru serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegii care îi permite accesul la datele avatarului și la datele AD. În mod implicit, serviciul utilizează acreditările și autentificarea contului de conectare Windows. |
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Prezentare generală a conectorului de director Cisco
Prezentare generală a conectorului de director
Directory Connector este o aplicație locală pentru sincronizarea identităților în cloud. Descărcați software-ul conectorului din Control Hub și îl instalați pe mașina locală.
Cu Directory Connector, puteți gestiona conturile de utilizator și datele în Active Directory, astfel încât Active Directory să devină singura sursă de informații. Când efectuați o modificare local, aceasta este replicată în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile în tabel:
| Funcție | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Tabloul de bord oferă un program de sincronizare, un rezumat și starea sincronizării, precum și starea conectorului de director. Puteți vizualiza tabloul de bord oricând vă conectați. |
| Testare preliminară înainte de sincronizarea cu cloud-ul | Efectuați o simulare a modificărilor aduse directorului înainte de implementarea acestora în cloud. Apoi, rulați un raport pentru a vedea dacă modificările pe care doriți să le faceți sunt cele așteptate. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau pur și simplu sincronizați modificările incrementale pentru a economisi putere de procesare și a scurta timpul de sincronizare. |
|
Sincronizarea mai multor domenii (o singură pădure sau mai multe păduri) |
Conectorul de director acceptă mai multe domenii fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe domenii Active Directory, puteți instala un conector Directory pentru fiecare domeniu, puteți lega fiecare domeniu la organizația dvs. și apoi puteți sincroniza fiecare bază de utilizatori în Webex. Control Hub reflectă starea prin afișarea stării de sincronizare pentru mai mulți conectori de director, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un conector de director într-o implementare cu disponibilitate ridicată. |
| Sincronizare programată | Setați un program de sincronizare pe zi, oră și minut. |
| Filtre LDAP (Lightweight Directory Access Protocol) | Definiți criteriile de căutare LDAP și asigurați importuri eficiente. |
| Maparea atributelor Active Directory | Mapați atributele Microsoft Active Directory cu atributele cloud Webex corespunzătoare. Puteți mapa atribute relevante pentru configurația Active Directory și, de asemenea, puteți defini atribute personalizate pentru a le mapa la cloud. Atributele din incinta locației formează diverse date în cloud, cum ar fi informațiile despre contul de utilizator, numerele de telefon ale companiei în Webex Teams, adresele SIP ale resurselor de cameră și alte date despre cardul de contact al utilizatorului (funcția, departamentul, managerul etc.). |
|
Director corporativ pentru resurse de cameră locale și utilizatori Cisco Webex Calling (Cloud PSTN) și contacte de întreprindere fără licență Webex |
Dacă o parte a organizației dvs. utilizează Cisco Webex Calling (cloud PSTN) pentru serviciul de apeluri sau dacă aveți dispozitive locale pentru sală, această funcție permite utilizatorilor să caute în director contacte de la companie de pe telefoanele sau resursele lor de sală Cisco Webex Calling (cloud PSTN).
|
| Vizualizator de evenimente | Folosește vizualizatorul de evenimente pentru a determina dacă au existat probleme cu sincronizarea. |
| Instrument de diagnosticare și depanare | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana instalarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la Active Directory, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. După ce activați depanarea în Directory Connector, se scriu jurnale care pot fi trimise către asistența tehnică. |
| Actualizare automată | După ce instalați Directory Connector, veți primi o notificare de fiecare dată când este disponibilă o nouă versiune a software-ului. Puteți configura actualizări automate, astfel încât să aveți întotdeauna cea mai recentă versiune a software-ului atunci când este lansată o versiune nouă. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se defectează. |
Conectorul de director este împărțit în trei zone:
-
Control Hub este interfața unică ce vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatorii, atribuiți licențe, descărcați Directory Connector și configurați autentificarea unică (SSO) dacă doriți ca utilizatorii dvs. să se autentifice prin intermediul furnizorului lor de identitate al companiei și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare a conectorului de director este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe domenii Active Directory, puteți instala o singură versiune a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Folosind software-ul, puteți rula o sincronizare pentru a aduce conturile de utilizator Active Directory în Webex, puteți vizualiza și monitoriza starea sincronizării și puteți configura serviciile Directory Connector.
-
Serviciul de sincronizare a directoarelor interoghează Active Directory pentru a prelua utilizatori și grupuri pentru a sincroniza cu serviciul conector și Directory Connector.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Pregătiți mediul pentru Directory Connector
Cerințe pentru Conectorul de Director
Cerințe Windows și Active Directory
Puteți instala Directory Connector pe aceste servere Windows acceptate:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă legată de modulele cookie, vă recomandăm să actualizați controlerul de domeniu la o versiune care conține remedierea— Windows Server 2012 R2 sau 2016.
Directory Connector este compatibil cu următoarele servicii Active Directory:
-
Directorul Activ 2016
(Conectorul Directory este acceptat atunci când se utilizează cea mai recentă versiune de Active Directory pe Windows Server 2019)
-
Directorul activ 2012
-
Active Directory 2008 R2
-
Directorul activ 2008
Rețineți următoarele cerințe suplimentare:
-
Conectorul de director necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (necesar pentru aplicația Directory Connector). Dacă întâmpinați probleme, utilizați instrucțiunile din Activarea .NET Framework 3.5 utilizând Expertul Adăugare roluri și caracteristici.)
-
.NET Framework v.4.5 (necesar pentru TLS1.2)
-
-
Este necesar nivelul funcțional 2 (Windows Server 2003) sau o versiune ulterioară a pădurii Active Directory. (Consultați Ce sunt nivelurile funcționale Active Directory? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu următoarele cerințe hardware minime:
-
8 GB de RAM
-
50 GB de stocare
-
Fără minim pentru CPU
Cerințe de rețea
Dacă rețeaua dvs. se află în spatele unui firewall, asigurați-vă că sistemul dvs. are acces HTTPS (port 443) la internet.
Cerințe organizaționale Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o versiune de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator ale aplicației Webex să fie active înainte de a se conecta pentru prima dată, vă recomandăm să faceți următoarele:
-
Adăugați, verificați și, opțional, revendicați domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Realizați o integrare single sign-on (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Suprimă invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail și să poți crea propria campanie de e-mail. (Această funcție necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub.
Cerințe de instalare
-
Pentru un mediu cu domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați câte un conector Directory pentru fiecare domeniu Active Directory. Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows separat, acceptat, pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru a vă conecta la conector, nu avem nevoie de un cont de administrator în Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
Acest utilizator local trebuie să aibă privilegii pe acea mașină Windows pentru a se conecta la controlerul de domeniu și a citi obiectele utilizator Active Directory. Contul de conectare la computer trebuie să fie un administrator de computer cu privilegii de instalare a software-ului pe computerul local. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
La conectarea la conector, contul de conectare trebuie să fie același cu contul complet de administrator pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesa Active Directory. Totuși, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesa Active Directory. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
Asigurați-vă că este activat modul de căutare Windows Safe Dynamic Link Library (DLL) utilizând această procedură: Verificați SafeDllSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii într-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain. Service/Active Servicii de director ușor de utilizat (AD) DS/AD LDS) pe mașini separate.
Cerințe pentru domenii multiple
Înainte de a urma sarcinile din Fluxul de sarcini de implementare a conectorului director Cisco, țineți cont de următoarele cerințe și recomandări dacă intenționați să sincronizați informațiile Active Directory din mai multe domenii în cloud:
-
Este necesară o instanță separată de Directory Connector pentru fiecare domeniu.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugarea, verificarea și revendicarea domeniilor.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru a muta organizația dvs. într-o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile despre resursele camerei împreună cu conturile de utilizator. (Consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud.)
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
Grupurile Active Directory sunt utilizate pentru a colecta conturi de utilizator, conturi de computer și alte grupuri în unități gestionabile. Lucrul cu grupuri în loc de utilizatori individuali ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri în Active Directory:
-
Grupuri de distribuție—Se utilizează pentru a crea liste de distribuție prin e-mail.
-
Grupuri de securitate—Se utilizează pentru a atribui permisiuni resurselor partajate.
Luați în considerare următoarele instrucțiuni atunci când creați grupuri în Active Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi Vânzări, Marketing, Manageri, Contabili, Licențiere Webex și așa mai departe).
-
Folosește convenții standard de denumire în cadrul organizației tale pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail și așa mai departe. De exemplu, numele grupului „GSG_Webex_Licensing_EMEAR” se referă la un grup de securitate global pentru utilizatorii Webex Licensing EMEAR.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi după geografie sau ierarhie managerială. Folosește descrieri de grup pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupuri nou furnizate, definiți șablonul de grup de licențe automate în Control Hub pentru acele grupuri. Consultați Configurarea șablonului de atribuire automată a licenței pentru mai multe informații.
Informații despre dimensionare
Directory Connector funcționează ca o punte între Active Directory local și cloud-ul Webex. Prin urmare, conectorul nu are o limită superioară pentru numărul de obiecte Active Directory care pot fi sincronizate cu cloud-ul. Orice limite privind obiectele directorului local sunt legate de versiunea și specificațiile specifice pentru mediul Active Directory care este sincronizat cu cloud-ul, nu de conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de obiecte Active Directory. (O sincronizare cu 5000 de utilizatori nu va dura la fel de mult ca una cu 50000.)
-
Viteza și lățimea de bandă a rețelei.
-
Sarcina de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50.000 de utilizatori, vă recomandăm insistent să utilizați un al doilea conector pentru failover și redundanță.
Deoarece sincronizarea are loc prin intermediul mai multor factori și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem oferi valori de timp specifice pentru durata sincronizării unui obiect.
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Integrare proxy web
Integrare proxy web
Dacă autentificarea prin proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația dvs. folosește un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează cu succes utilizatorii.
Puteți adopta una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy-ului web)
-
Proxy web explicit printr-un fișier .pac (conectorul moștenește setări proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără nicio modificare
Utilizați un proxy web prin browser
Puteți configura Directory Connector să utilizeze un proxy web prin Internet Explorer.
Dacă serviciul Cisco DirSync rulează dintr-un cont diferit de cel al utilizatorului conectat în prezent, trebuie să vă conectați și cu acest cont și să configurați proxy-ul web.
| 1 |
Din Internet Explorer, accesați , apoi alegeți Setări LAN. |
| 2 |
Indică instanța Windows către locul unde este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări de proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă de acces permis pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Configurați proxy-ul web printr-un fișier PAC
Puteți configura un browser client să utilizeze un fișier .pac. Acest fișier furnizează adresa proxy web și informațiile despre port. Conectorul Directory moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să se conecteze și să sincronizeze cu succes informațiile utilizatorului cu cloud-ul Webex, asigurați-vă că autentificarea proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă de acces permis pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Proxy NTLM
Conectorul de director acceptă NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Design NTLM
În majoritatea cazurilor, un utilizator dorește să acceseze resursele altei stații de lucru prin intermediul unui PC client, ceea ce poate fi dificil de realizat într-un mod securizat.
În general, designul tehnic al NTLM se bazează pe un mecanism de Provocare
și Răspuns
:
-
Un utilizator se conectează la un PC client printr-un cont și o parolă Windows. Parola nu este niciodată salvată local. În loc de o parolă în text simplu, o valoare hash a parolei este stocată local. Când un utilizator se conectează la client folosind parola, sistemul de operare Windows compară valoarea hash stocată și valoarea hash din parola introdusă. Dacă ambele sunt identice, autentificarea este reușită.
Când utilizatorul dorește să acceseze orice resursă de pe un alt server, clientul trimite o cerere către server cu numele contului în text simplu.
-
Când serverul primește cererea, acesta generează o cheie aleatorie pe 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită provocarea înapoi către client, aceasta este stocată pe server. Și apoi serverul trimite provocarea clientului în text simplu.
-
Imediat ce clientul primește provocarea trimisă de la server, clientul criptează provocarea cu valoarea hash menționată în Pasul 1. După criptare, valoarea este trimisă înapoi către server.
-
Când serverul primește valoarea criptată de la client, o trimite controlerului de domeniu pentru verificare. Cererea include: numele contului, provocarea criptată trimisă de client și provocarea originală simplă.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta provocarea inițială. Controlerul de domeniu poate apoi compara valoarea hash primită și valoarea hash criptată. Dacă sunt identice, verificarea a reușit.
Windows are autentificarea de securitate încorporată în sistemul de operare, ceea ce facilitează suportul pentru autentificarea de securitate de către aplicații. Prin urmare, nu este nevoie să finalizați configurații suplimentare.
Configurați proxy-ul transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează cererile http (port 80/port 443) și nu este necesară nicio configurare pe partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să se poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul a funcționat cu succes — veți vedea o fereastră pop-up de autentificare a browserului așteptată la pornirea conectorului. |
Setați autentificarea proxy
Adăugați adresa URL cloudconnector.webex.com la lista de acces permis prin crearea unei liste de control al accesului.
Pe serverul firewall al companiei dvs.:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control al accesului pentru a o aplica gazdei conectorului și specificați De exemplu: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Aplicați acest ACL la interfața firewall corespunzătoare, care este valabilă doar pentru această gazdă cu un singur conector. |
| 5 |
Asigurați-vă că restul gazdelor din compania dvs. sunt în continuare obligate să utilizeze proxy-ul web, configurând instrucțiunea implicită de refuz corespunzătoare. |
Implementați conectorul de director
Flux de activități pentru implementarea conectorului de director Cisco
Înainte de a începe
| 1 |
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă. Pentru o instalare nouă a Directory Connector, accesați întotdeauna Control Hub ( https://admin.webex.com) pentru a obține cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 2 |
Conectare la conectorul de director Conectați-vă cu acreditările de administrator Webex și efectuați configurarea inițială. |
| 3 |
Este întotdeauna important să mențineți software-ul Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să utilizați această procedură pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când acestea sunt disponibile. |
| 4 |
Alegeți obiectele Active Directory de sincronizat În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director. |
| 5 |
Atributele utilizatorului de pe hartă Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid. |
| 6 |
Sincronizați avatarele directoarelor utilizând una dintre următoarele proceduri:
Puteți sincroniza avatarele utilizatorilor cu cloud-ul, astfel încât avatarul fiecărui utilizator să apară atunci când se conectează la aplicație. Puteți sincroniza avatarele dintr-un atribut Active Directory sau de pe un server de resurse. |
| 7 |
Sincronizarea informațiilor despre sălile locale cu Webex Cloud Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud, cum ar fi un dispozitiv Webex Room sau Cisco Webex Board. |
| 8 |
Pentru a aloca utilizatorilor din Active Directory în Control Hub, efectuați acești pași:
Urmați această secvență pentru a furniza utilizatori Active Directory pentru conturi Webex App. Puteți furniza utilizatori dintr-o implementare Active Directory cu păduri multiple sau cu domenii multiple pentru Directory Connector 3.0 și versiuni ulterioare. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex. |
Instalare Conector Directory
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă.
Trebuie să instalați câte un conector pentru fiecare domeniu Active Directory pe care doriți să îl sincronizați. O singură instanță Directory Connector poate deservi un singur domeniu. Consultați următoarea diagramă pentru a înțelege fluxul sincronizării pe mai multe domenii:
Înainte de a începe
Dacă vă autentificați printr-un server proxy, asigurați-vă că aveți acreditările proxy:
-
Pentru autentificarea de bază prin proxy, veți introduce numele de utilizator și parola după ce instalați o instanță a conectorului. Configurarea proxy-ului Internet Explorer este necesară și pentru autentificarea de bază; consultați Utilizarea unui proxy web prin browser
-
Pentru proxy NTLM, este posibil să vedeți o eroare când deschideți conectorul pentru prima dată. Consultați Utilizarea unui proxy web prin browser.
| 1 |
În Control Hub, accesați și alegeți Următorul. |
| 2 |
Faceți clic pe linkul Descărcați și instalați pentru a salva cea mai recentă versiune a fișierului .zip de instalare a conectorului pe serverul VMware sau Windows. Puteți obține fișierul .zip direct de la acest link, dar trebuie să aveți acces administrativ complet la o organizație Control Hub pentru ca acest software să funcționeze. Pentru o instalare nouă, obțineți cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 3 |
Pe serverul VMware sau Windows, dezarhivați și rulați fișierul .msi din folderul de configurare pentru a lansa expertul de configurare. |
| 4 |
Faceți clic pe Următorul, bifați caseta pentru a accepta acordul de licență, apoi faceți clic pe Următorul până când vedeți ecranul cu tipul de cont. |
| 5 |
Alegeți tipul de cont de serviciu pe care doriți să îl utilizați și efectuați instalarea cu un cont de administrator:
Pentru a evita erorile, asigurați-vă că aveți următoarele privilegii:
|
| 6 |
Faceți clic pe Instalați. După rularea testului de rețea și dacă ți se solicită, introdu acreditările de bază ale proxy-ului, dă clic pe OK, apoi dă clic pe Finalizare. |
Ce este de făcut în continuare
Vă recomandăm să reporniți serverul după instalare. Raportul de simulare nu poate afișa rezultatul corect atunci când datele nu au fost publicate. La repornirea mașinii, toate datele sunt actualizate pentru a afișa un rezultat exact în raport.
Conectare la conectorul de director
Înainte de a începe
Asigurați-vă că aveți acreditările de proxy.
-
Pentru autentificarea de bază a proxy-ului, veți introduce numele de utilizator și parola după ce deschideți conectorul pentru prima dată.
-
Pentru proxy NTLM, deschideți Internet Explorer, faceți clic pe pictograma roată dințată, accesați Opțiuni Internet > Conexiuni > Setări LAN, asigurați-vă că informațiile despre serverul proxy sunt adăugate, apoi faceți clic pe OK. Consultați Utilizarea unui proxy web prin browser.
| 1 |
Deschideți conectorul, apoi adăugați |
| 2 |
Dacă vi se solicită, conectați-vă cu acreditările de autentificare proxy, apoi conectați-vă la Webex utilizând contul de administrator și faceți clic pe Următorul. |
| 3 |
Confirmați organizația și domeniul.
|
| 4 |
După ce apare ecranul Confirmare organizație, faceți clic pe Confirmare. Dacă ați deja legat AD DS/AD SZU, apare ecranul Confirmare organizație. |
| 5 |
Faceți clic pe Confirmare. |
| 6 |
Alegeți una, în funcție de numărul de domenii Active Directory pe care doriți să le legați la Directory Connector:
|
Ce este de făcut în continuare
După ce vă conectați, vi se solicită să efectuați o sincronizare simulată.
Tablou de bord pentru conectori de director
Când vă conectați pentru prima dată la Directory Connector, apare Tabloul de bord. Aici puteți vizualiza un rezumat al tuturor activităților de sincronizare, puteți vizualiza statistici în cloud, puteți efectua o sincronizare simulată, puteți porni o sincronizare completă sau incrementală și puteți lansa vizualizarea evenimentelor pentru a vedea informații despre erori.
Dacă sesiunea expiră, conectați-vă din nou.
Puteți executa cu ușurință aceste sarcini din bara de instrumente Acțiuni sau din meniul Acțiuni.
|
Componente |
Descriere |
|---|---|
|
Sincronizare curentă |
Afișează informații despre starea sincronizării în curs de desfășurare. Când nu se execută nicio sincronizare, afișajul de stare este inactiv. |
|
Următoarea sincronizare |
Afișează următoarele sincronizări complete și incrementale programate. Dacă nu este setată nicio programare, se afișează Neprogramat . |
|
Ultima sincronizare |
Afișează starea ultimelor două sincronizări efectuate. |
|
Starea curentă a sincronizării |
Afișează starea generală a sincronizării. |
|
Conectori |
Afișează conectorii locali disponibili în Cloud. |
|
Statistici în cloud |
Afișează starea generală a sincronizării. |
|
Program de sincronizare |
Afișează programul de sincronizare pentru sincronizarea incrementală și completă. |
|
Rezumatul configurării |
Listează setările pe care le-ați modificat în configurare. De exemplu, rezumatul ar putea include următoarele:
|
| Acţiune | Descriere |
|---|---|
| Porniți sincronizarea incrementală |
Pornirea manuală a unei sincronizări incrementale Această acțiune este dezactivată atunci când întrerupeți sau dezactivați sincronizarea, dacă nu a fost finalizată o sincronizare completă sau dacă este în curs o sincronizare. |
|
Sincronizare simulare |
Efectuați o sincronizare simulată. |
|
Lansează Vizualizatorul de evenimente |
Lansați Vizualizatorul de evenimente Microsoft. |
|
Reîmprospătați |
Reîmprospătați tabloul de bord al conectorului de director Cisco |
|
Acţiune |
Descriere |
|---|---|
| Sincronizează acum |
Începeți instantaneu o sincronizare completă. |
|
Mod de sincronizare |
Selectați modul de sincronizare incrementală sau completă. |
|
Resetare secret conector |
Stabiliți o conversație între conectorul de director Cisco și serviciul conector. Selectarea acestei acțiuni va reseta secretul în cloud și apoi îl va salva local. |
|
Rulare de test |
Efectuați un test al procesului de sincronizare. Trebuie să faceți o simulare înainte de a efectua o sincronizare completă. |
|
Soluționarea problemelor |
Întoarce on/off depanare. |
|
Reîmprospătați |
Reîmprospătați ecranul principal al conectorului de director Cisco. |
|
Ieșiți |
Ieșiți din conectorul de director Cisco. |
|
Combinație de taste |
Acțiune |
|---|---|
|
Alt +A |
Afișează meniul Acțiuni |
|
|
Sincronizare acum |
|
|
Resetare secret conector |
|
|
Sesizare de uzură |
|
|
Sincronizare incrementală |
|
|
Sincronizare completă |
|
|
Afișează meniulAjutor |
|
|
Ajutor |
|
|
Despre |
|
|
FAQ |
Setați actualizările automate
| 1 |
Din Directory Connector, accesați , apoi bifați Actualizare automată la noua versiune a conectorului Cisco Directory. |
| 2 |
Faceți clic pe Aplicați pentru a salva modificările. |
Noile versiuni ale conectorului sunt instalate automat atunci când sunt disponibile.
Puteți gestiona manual actualizările, dacă preferați. Consultați Actualizare la cea mai recentă versiune de software pentru mai multe informații.
Alegeți obiectele Active Directory de sincronizat
În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director.
Grupuri pentru atribuirea automată a licențelor
Control Hub vă permite să gestionați atribuirile de licențe pentru fiecare grup în parte. Puteți crea șabloane de licență și le puteți mapa la grupuri Active Directory pe care le sincronizați în cloud. În momentul creării utilizatorului, Webex verifică apartenența utilizatorului și maparea șablonului de licență automată pentru noul utilizator.
Vă recomandăm să utilizați un filtru LDAP pentru a sincroniza doar grupurile relevante în cloud. De exemplu, puteți seta filtrul la:
(&(cn=Example)(objectclass=Group))*
Acest filtru sincronizează toate grupurile din DN-ul de bază al căror nume începe cu Exemplu. Utilizatorilor care nu sunt atribuiți grupurilor li se atribuie licențe din șablonul implicit de licență automată pe care l-ați configurat în Control Hub.
Grupuri pentru implementări hibride de securitate a datelor
În Directory Connector, trebuie să bifați Groups dacă utilizați Hybrid Data Security pentru a configura un grup de probă pentru utilizatorii pilot. Consultați Ghidul de implementare pentru securitatea datelor hibride pentru îndrumări. Această setare a Conectorului de Director nu afectează sincronizarea altor utilizatori în cloud.
Înainte de a începe
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe Object Selection. |
| 2 |
În secțiunea Tip obiect, bifați Utilizatoriși luați în considerare limitarea numărului de containere care pot fi căutate pentru utilizatori. Dacă doriți să sincronizați doar utilizatorii dintr-un anumit grup, de exemplu, trebuie să introduceți un filtru LDAP în câmpul Utilizatori Filtre LDAP. Dacă doriți să sincronizați utilizatorii care se află în grupul Example-manager, utilizați un filtru ca acesta:
|
| 3 |
Bifați Identificați camera pentru a separa datele camerei de datele utilizatorului. Faceți clic pe Personalizare dacă doriți să configurați atribute suplimentare pentru a identifica datele utilizatorului ca date despre cameră. Folosește această setare dacă dorești să sincronizezi informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud. Pentru mai multe informații, consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud. |
| 4 |
Bifați Grupuri dacă doriți să sincronizați grupurile de utilizatori Active Directory cu cloud-ul. Nu adăugați un filtru LDAP de sincronizare a utilizatorilor în câmpul Grupuri. Ar trebui să utilizați câmpul Grupuri doar pentru a sincroniza datele grupului în cloud. În mod implicit, grupurile nu sunt sincronizate pentru clienții noi. Trebuie să activați sincronizarea grupurilor. De asemenea, trebuie să sincronizați grupurile de securitate. |
| 5 |
Bifați Contacte dacă doriți să sincronizați informațiile de contact ale utilizatorilor în cloud. Conectorul de director gestionează doar contactele sincronizate de conector. Dacă există deja contacte în Control Hub, sincronizarea nu le șterge. Dacă persoanele de contact sunt eliminate din domeniul de sincronizare, informațiile de contact ale utilizatorilor vor fi, de asemenea, eliminate din Control Hub. |
| 6 |
Configurați filtrele LDAP. Puteți adăuga filtre extinse furnizând un filtru LDAP valid. Consultați acest articol pentru mai multe informații despre configurarea filtrelor LDAP. |
| 7 |
Specificați DN-urile locale de sincronizat făcând clic pe Selectați pentru a vedea structura arborescentă a Active Directory. De aici, puteți selecta sau deselecta containerele în care să căutați. |
| 8 |
Verificați obiectele pe care doriți să le adăugați pentru această configurație și faceți clic pe Selectați. Puteți selecta containere individuale sau părinte pentru a le utiliza pentru sincronizare. Selectați un container părinte pentru a activa toate containerele copil. Dacă selectați un container copil, containerul părinte afișează o bifă gri care indică faptul că un copil a fost bifat. Apoi puteți face clic pe Selectați pentru a accepta containerele Active Directory pe care le-ați bifat. Dacă organizația dvs. plasează toți utilizatorii și grupurile în containerul Utilizatori, nu trebuie să căutați în alte containere. Dacă organizația dvs. este împărțită în unități organizaționale, asigurați-vă că selectați OU-uri. |
| 9 |
Faceți clic pe Se aplică. Alegeți o opțiune:
Pentru informații despre rulările simulate, consultați Efectuați o sincronizare simulată pe utilizatorii Active Directory. Pentru sincronizarea grupurilor, trebuie să efectuați o sincronizare completă: Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud. |
Atributele utilizatorului de pe hartă
Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid, un identificator unic pentru fiecare cont de utilizator din serviciul de identitate în cloud.
Puteți alege ce atribut Active Directory să mapați în cloud - de exemplu, puteți mapa firstName lastName în Active Directory sau o expresie de atribut personalizată la displayName în cloud.
Conturile din Active Directory trebuie să aibă o adresă de e-mail; uid-ul se mapează în mod implicit la câmpul ad din mail (nu sAMAccountName).
Dacă alegeți ca limba preferată să provină din Active Directory, atunci Active Directory este singura sursă de adevăr: Utilizatorii nu vor putea modifica setarea de limbă în Setări Webex, iar administratorii nu vor putea modifica setarea în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. Această pagină afișează numele atributelor pentru Active Directory (în stânga) și cloud-ul Webex (în dreapta). Toate atributele obligatorii sunt marcate cu un asterisc roșu. |
| 2 |
Derulați în jos până la sfârșitul Nume atribute Active Directoryși apoi alegeți unul dintre aceste atribute Active Directory pentru a-l mapa la atributul cloud uid:
Puteți mapa oricare dintre celelalte atribute Active Directory la uid, dar vă recomandăm să utilizați mail sau userPrincipalName, așa cum este descris în instrucțiunile de mai sus. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Pentru a vedea ce atribute din Active Directory corespund în cloud, consultați Maparea atributelor Active Directory în Directory Connector. Pentru ca sincronizarea să funcționeze, trebuie să vă asigurați că atributul Active Directory pe care îl alegeți este în format de e-mail. Conectorul Directory afișează o fereastră pop-up pentru a vă reaminti dacă nu alegeți unul dintre atributele recomandate. |
| 3 |
Dacă atributele Active Directory predefinite nu funcționează pentru implementarea dvs., faceți clic pe meniul derulant de atribute, derulați până la sfârșit, apoi alegeți Personalizare atribut pentru a deschide o fereastră care vă permite să definiți o expresie de atribut. Faceți clic pe Ajutor pentru a obține mai multe informații despre expresii și a vedea exemple despre cum funcționează expresiile. De asemenea, puteți consulta Expresii pentru atribute personalizate pentru mai multe informații. În acest exemplu, să mapăm atributele Active Directory
Conectorul de director verifică valoarea atributului uid în serviciul de identitate și regăsește 3 utilizatori disponibili în funcție de opțiunile curente de filtrare a utilizatorilor. Dacă toți acești 3 utilizatori au un format de e-mail valid, Cisco Directory Connector afișează următorul mesaj:
Dacă atributul nu poate fi verificat, veți vedea următorul avertisment și puteți reveni la Active Directory pentru a verifica și corecta datele utilizatorului:
|
| 4 |
(Opțional) Alegeți mapări pentru mobile și telephoneNumber dacă doriți ca numerele de mobil și de serviciu să apară, de exemplu, în fișa de contact a utilizatorului din aplicația Webex. Datele despre numărul de telefon apar în aplicația Webex atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator. Pentru mai multe informații despre apelarea de pe cartea de vizită a unui utilizator, consultați Apelarea în Ghidul de implementare Webex (Unified CM) (administratori). |
| 5 |
Alegeți mapări suplimentare pentru ca mai multe date să apară în fișa de contact:
După ce atributele sunt mapate, informațiile apar atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator:
Pentru mai multe informații despre fișa de contact, consultați Verificați persoana pe care o contactați. După ce aceste atribute sunt sincronizate cu fiecare cont de utilizator, puteți activa și Informații despre persoane în Control Hub. Această funcție permite utilizatorilor aplicației Webex să partajeze mai multe informații în profilurile lor și să afle mai multe unii despre alții. Pentru mai multe informații despre funcție și despre cum să o activați, consultați Profiluri People Insights pentru Webex, Jabber, Webex Meetings și Webex Events (Nou) în Control Hub |
| 6 |
După ce faceți alegerile, faceți clic pe Aplicați. |
Orice date despre utilizatori conținute în Active Directory suprascriu datele din cloud care corespund utilizatorului respectiv. De exemplu, dacă ați creat manual un utilizator în Control Hub, adresa de e-mail a utilizatorului trebuie să fie identică cu adresa de e-mail din Active Directory. Orice utilizator fără o adresă de e-mail corespunzătoare în Active Directory este șters.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Atribute Active Directory și cloud
Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud utilizând fila Mapare atribute utilizator.
Acest tabel compară maparea dintre numele atributelor Active Directory și numele atributelor Cisco Cloud. Aceste valori și mapări sunt setările implicite în Directory Connector. Puteți alege diferite atribute din listele derulante Active Directory și puteți determina ce atribut local se sincronizează cu ce atribut cloud.
Gândiți-vă la atributele din meniul derulant ca la niște presetări. Ca alternativă la valorile din rândul Active Directory, puteți specifica și un atribut personalizat, propria presetare, în Active Directory (o expresie cu mai multe atribute) pentru a fi mapat la un singur atribut cloud din rândul corespunzător. În acest fel, aveți flexibilitatea de a determina numele afișate ale utilizatorilor dvs. - de exemplu, puteți adăuga o expresie care creează un atribut personalizat pe baza titlului, prenumelui și numelui de familie al angajatului în Active Directory.
De asemenea, puteți specifica oricare dintre atributele Active Directory pentru a le mapa la uid în cloud. Totuși, trebuie să vă asigurați că atributul local respectă un format de e-mail valid.
De asemenea, puteți utiliza adrese de e-mail alternative, dacă, de exemplu, doriți să utilizați userPrincipalName pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a gestiona calendarul său. În acest caz, asociați o altă adresă de e-mail cu emails;type-work Atributul. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator.
|
Numele atributelor Active Directory |
Numele atributelor Webex Cloud |
Note |
|---|---|---|
|
— |
Nume clădire |
— |
|
c |
c |
Acest atribut specifică abrevierea țării utilizatorului. |
|
Număr departament |
Număr departament |
Acest atribut este utilizat pentru numărul departamentului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
nume afișat |
nume afișat |
Acest atribut este utilizat pentru numele afișat al contului de utilizator care apare în Control Hub, cartea de vizităși informații despre persoane. |
|
ControlContUtilizator |
cont ds-pwp-dezactivat |
Acest atribut este utilizat pentru sincronizarea utilizatorilor. Asigurați-vă că atributul userAccountControl este mapat la ds-pwp-account-disabled, altfel utilizatorii nu vor fi sincronizați corect. |
|
Număr angajat |
Număr angajat |
— |
|
facsimilTelephoneNumber |
facsimilTelephoneNumber |
— |
|
— |
jabberID |
Acest atribut cloud se referă la adresele IM (tip XMPP) utilizate de Jabber. Această valoare nu este aceeași cu sipAddresses. |
|
l |
l |
Acest atribut specifică orașul utilizatorului. |
|
— |
setări regionale |
— |
|
manager |
manager |
Acest atribut este utilizat pentru numele managerului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
mobil |
mobil |
Acest atribut este utilizat ca număr de telefon mobil care apare pentru apelarea utilizatorului de pe fișa de contact. |
|
o |
o |
Acest atribut specifică numele companiei sau organizației și apare în fișa de contact . |
|
tu |
tu |
Acest atribut specifică numele unității organizaționale. |
|
NumeBirouLivrareFizică |
NumeBirouLivrareFizică |
Acest atribut specifică locația biroului utilizatorului. |
|
cod poștal |
cod poștal |
Acest atribut specifică codul poștal sau codul zip al utilizatorului pentru livrarea fizică a corespondenței. |
|
preferatLanguage |
preferatLanguage |
Acest atribut setează limba preferată a utilizatorului și sunt acceptate următoarele formate: xx_AA sau xx-AA. Iată câteva exemple: en_SUA, en_Marea Britanie, Franța-Canadia. Dacă utilizați o limbă neacceptată sau un format nevalid, limba preferată a utilizatorilor se va schimba la limba setată pentru organizație. |
|
MSRTCSIP-Adresă utilizator principal iPhone |
SipAddresses;type=enterprise |
Acest atribut este utilizat pentru sincronizarea informațiilor despre sălile locale din Active Directory în cloud-ul Cisco Webex. |
|
sn |
sn |
Acest atribut este utilizat pentru numele de familie al contului de utilizator care apare în Control Hub, cartea de vizită și informațiile despre persoane . |
|
st |
st |
Acest atribut specifică statul sau provincia utilizatorului. |
|
streetAddress |
stradă |
Acest atribut specifică adresa stradală a utilizatorului pentru livrarea fizică a corespondenței. |
|
număr de telefon |
număr de telefon |
Acest atribut specifică numărul de telefon principal (de serviciu) al utilizatorului, utilizat pentru apelarea utilizatorului de pe fișa de contact. |
|
— |
fus orar |
Acest atribut cloud specifică fusul orar al utilizatorului. |
|
titlu |
titlu |
Acest atribut specifică titlul utilizatorului care apare în fișa de contact și informații despre persoane. |
|
tip |
întreprindere |
— |
|
*userPrincipalName |
uid |
O mapare obligatorie a atributelor. Pentru fiecare cont de utilizator, valoarea Active Directory este mapată la un UID unic în cloud. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Utilizatorul poate folosi apoi oricare dintre aceste adrese de e-mail pentru a se conecta, atâta timp cât este implementată maparea corectă a atributelor SAML [ . Consultați exemplul de mapare a atributelor de mai jos pentru a afla cum puteți mapa o adresă de e-mail alternativă. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
Această mapare este opțională, folosiți-o dacă doriți să utilizați adrese de e-mail alternative. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator. |
|
<New attribute for Azure user objectId> |
externalId |
Creați un nou atribut Active Directory pentru a conține objectId-ul utilizatorului Azure, astfel încât să nu intre în conflict cu unul existent. Acest atribut se mapează apoi la atributul externalId, asigurându-se că atunci când utilizatorii Webex creează grupuri în Microsoft 365, aceștia creează automat echipe în Webex. |
Maparea adreselor de e-mail alternative
Expresii pentru atribute personalizate
|
Operator |
Descriere și exemplu |
|---|---|
|
% |
Elimină toate caracterele de la începutul șirului până la poziția caracterului sau argumentului șir, dacă se potrivește.
|
|
- |
Elimină partea din spate a șirului de intrare de la sfârșitul șirului specificat.
|
|
+ |
Concatenează șiruri sau expresii de intrare.
|
|
| |
Evaluează expresiile separate în raport cu șirul gol și selectează primul rezultat negol.
|
Sincronizarea avatarelor de director dintr-un atribut Active Directory în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Utilizați această procedură pentru a sincroniza datele brute ale avatarului dintr-un atribut Active Directory.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatarul de la, alegeți atributul AD, apoi alegeți atributul Avatar care conține datele brute ale avatarului pe care doriți să le sincronizați cu cloud. |
| 3 |
Pentru a verifica dacă avatarul este accesat corect, introduceți adresa de e-mail a unui utilizator, apoi faceți clic pe Obțineți avatarul utilizatorului. Avatarul apare în dreapta. |
| 4 |
După ce verificați dacă avatarul a apărut corect, faceți clic pe Aplicați pentru a salva modificările. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea avatarelor de director de pe un server de resurse în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Folosește această procedură pentru a sincroniza avatarele de pe un server de resurse.
Înainte de a începe
-
Modelul URI și valoarea variabilei din această procedură sunt exemple. Trebuie să utilizați adrese URL reale unde se află avatarele din directorul dvs.
-
Modelul URI al avatarului și serverul unde se află avatarele trebuie să fie accesibile din aplicația Directory Connector. Conectorul necesită acces http sau https la imagini, dar nu este necesar ca imaginile să fie accesibile publicului pe internet.
-
Sincronizarea datelor avatarului este separată de profilurile de utilizator Active Directory. Dacă rulați un proxy, trebuie să vă asigurați că datele avatarului pot fi accesate prin autentificare NTLM sau autentificare de bază.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatar de la, alegeți Server de resurse și apoi introduceți Model URI avatar— De exemplu, Să analizăm fiecare parte a modelului URI al avatarului și ce înseamnă:
|
| 3 |
(Opțional) Dacă serverul de resurse necesită acreditări, bifați Setare acreditări utilizator pentru avatar, apoi alegeți fie Utilizare utilizator curent de conectare la serviciu, fie Utilizare utilizator și introduceți parola. |
| 4 |
Introduceți valoarea variabilei —De exemplu: |
| 5 |
Faceți clic pe Test pentru a vă asigura că modelul URI al avatarului funcționează corect. În acest exemplu, dacă valoarea mail pentru o intrare AD este |
| 6 |
După ce informațiile URI sunt verificate și arată corect, faceți clic pe Aplicare. Pentru informații detaliate despre utilizarea expresiilor regulate, consultați Referința rapidă pentru limbajul expresiilor regulate Microsoft. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea informațiilor despre sălile locale cu Webex Cloud
Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale din cameră cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele Webex înregistrate în cloud (Cameră, Desk și Tablă).
| 1 |
Din Directory Connector, accesați Synchronize, faceți clic pe more |
| 2 |
Bifați Sincronizați informațiile camerei în cloud pentru a separa datele camerei de datele utilizatorului în timpul sincronizării. Când această setare este dezactivată, datele camerei sunt tratate la fel ca datele sincronizate cu utilizatorul. |
| 3 |
Accesați Maparea atributelorși apoi modificați maparea atributelor pentru atributul cloud sipAddresses;type=enterprise. Pentru a utiliza validarea valorilor, valoarea adresei SIP trebuie să fie
|
| 4 |
Creați o cutie poștală pentru resurse de sală în Exchange. Aceasta adaugă msExchResourceMetaData;ResourceType:Room atribut pe care conectorul îl folosește apoi pentru a identifica camerele.
|
| 5 |
Din utilizatorii și computerele Active Directory, navigați la și editați proprietățile camerei. Adăugați URI-ul SIP complet calificat cu prefixul sip:
|
| 6 |
Efectuați o sincronizare simulată și apoi o sincronizare completă în conector. Noile obiecte de cameră sunt listate Obiecte adăugate, iar obiectele de cameră potrivite apar în Obiecte potrivite în raportul de simulare. Orice obiecte de cameră marcate pentru ștergere se află sub Camere șterse.
Rezultatele testului de simulare arată orice resurse de cameră care au fost potrivite.
Această setare separă datele camerei din Active Directory (inclusiv atributul camerei) de datele utilizatorului. După ce sincronizarea se termină, statisticile cloud din tabloul de bord al conectorului afișează datele camerei care au fost sincronizate cu cloud-ul.
|
Ce este de făcut în continuare
Acum că ați parcurs acești pași, atunci când efectuați o căutare pe un dispozitiv înregistrat în cloud Webex, veți vedea intrările de cameră sincronizate care sunt configurate cu adrese SIP. Când efectuați un apel de pe dispozitivul Webex pe intrarea respectivă, apelul este efectuat către adresa SIP care a fost configurată pentru cameră.
Din Control Hub, puteți importa automat camere din Director și crea spații de lucru.
Punctul final nu poate relua un apel către aplicația Webex. Pentru dispozitivele de apelare de test, aceste dispozitive trebuie înregistrate ca URI SIP local sau în altă parte decât în aplicația Webex. Dacă sistemul de săli Active Directory pe care îl căutați este înregistrat la Webex și aceeași adresă de e-mail se află pe dispozitivul Webex Room, dispozitivul Desk sau Webex Board for Calendar Service, atunci rezultatele căutării nu vor afișa intrarea duplicată. Dispozitivul Room, Desk sau Board este apelat direct în aplicația Webex și nu se efectuează un apel SIP.
Trimiteți rapoarte prin e-mail privind rezultatele sincronizării directoarelor
În mod implicit, persoanele de contact sau administratorii organizației primesc întotdeauna notificări prin e-mail. Cu această setare, puteți personaliza cine ar trebui să primească notificări prin e-mail care rezumă rapoartele de sincronizare a directoarelor.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Notification. |
| 2 |
Din Directory Connector, faceți clic pe Settingsși, lângă Email Destinatar, activați Activare sincronizare raport. |
| 3 |
Bifați Activați notificarea dacă doriți să ignorați comportamentul implicit de notificare și să adăugați unul sau mai mulți destinatari de e-mail. |
| 4 |
Faceți clic pe Adăugare și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, va apărea un mesaj care vă va spune să corectați problema înainte de a putea salva și aplica modificările. |
| 5 |
Faceți clic pe Adăugați e-mail și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, va apărea un mesaj care vă va spune să corectați problema înainte de a putea salva și aplica modificările. |
| 6 |
Dacă trebuie să editați adresele de e-mail introduse, faceți dublu clic pe adresa de e-mail din coloana din stânga și apoi faceți modificările necesare. |
| 7 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Aplicați. |
| 8 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Salvare. |
Ce este de făcut în continuare
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe o adresă de e-mail pentru a evidenția intrarea respectivă, apoi puteți face clic pe Eliminare.
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe Eliminare lângă anumite intrări de adresă de e-mail.
Configurarea notificărilor Conectorului de director în Control Hub
Puteți utiliza Centrul de alerte din Control Hub pentru a livra rapoarte din Directory Connector. Control Hub poate livra notificări către diverse canale de livrare, inclusiv e-mail și spații Webex. Notificările din Control Hub sunt mapate la notificările existente din raportul Directory Connector, inclusiv:
-
Info (Implicit) - Afișează mesaje informative care evidențiază progresul aplicației la nivel general. Folosește această setare dacă dorești să primești rapoarte după toate sincronizările complete.
-
Avertizare—Afișează situații potențial dăunătoare.
-
Eroare—Afișează evenimente de eroare care ar putea permite în continuare rularea aplicației. Când alegeți această opțiune, rapoartele de sincronizare sunt trimise numai atunci când sunt raportate erori.
Rețineți că notificările prin e-mail de la Directory Connector nu se vor modifica atunci când această funcție este activată din Centrul de alerte. Dezactivați notificările în Directory Connector pentru a evita alertele duplicate pentru același eveniment.
De asemenea, configurația notificărilor din Directory Connector nu migrează automat în Centrul de alerte. Asigurați-vă că adăugați adresele de e-mail dorite în Centrul de alerte pentru a primi notificări.
| 1 |
Conectați-vă la Control Hub și faceți clic pe Alerte. |
| 2 |
Selectați . |
| 3 |
În lista derulantă Tip, selectați Conector director Cisco. |
| 4 |
Selectați severitatea preferată. În mod implicit, severitatea este setată la Ridicată. Alertele sunt declanșate pentru instanțe care îndeplinesc sau depășesc severitatea regulii.
|
| 5 |
Introduceți un titlu pentru noua alertă. |
| 6 |
Selectați metoda de livrare preferată pentru alerta dvs. Puteți primi actualizări de alertă prin e-mail, într-un spațiu desemnat al aplicației Webex sau prin Webhook-uri atunci când le aveți activate la nivel organizațional.
|
| 7 |
Faceți clic pe Salvați. |
Alocarea utilizatorilor din Active Directory în Control Hub
Urmați acești pași pentru a furniza utilizatori Active Directory și a crea conturi de utilizator corespunzătoare în Control Hub. Puteți furniza utilizatori dintr-o implementare Active Directory cu domenii multiple (fie cu o singură pădure, fie cu mai multe păduri) după ce instalați un conector Directory per domeniu. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex.
| 1 |
Efectuați o sincronizare simulată pe utilizatorii Active Directory Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud. |
| 2 |
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați. |
| 3 |
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți atribui licențe de servicii Webex utilizând o varietate de metode. Vă recomandăm să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory. De asemenea, puteți face modificări individuale după acest pas inițial. |
Efectuați o sincronizare simulată pe utilizatorii Active Directory
Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud.
În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Cu Directory Connector, obiectivul este de a obține o potrivire exactă între Active Directorys și cloud-ul Webex.
Dacă aveți mai multe domenii într-o singură pădure sau mai multe păduri, trebuie să efectuați acest pas pe fiecare dintre instanțele conectorului de director Cisco pe care le-ați instalat pentru fiecare domeniu Active Directory.
Înainte de a începe
Este posibil să aveți deja câțiva utilizatori ai aplicației Webex în Control Hub înainte de a utiliza Directory Connector. Printre utilizatorii din cloud, unii ar putea să corespundă obiectului Active Directory local și să li se atribuie licențe pentru servicii. Însă unii pot fi utilizatori de test pe care doriți să îi ștergeți în timp ce efectuați o sincronizare. Trebuie să creați o potrivire exactă între Active Directory și Control Hub.
| 1 |
Alegeți una:
Când se termină simularea, veți vedea unul dintre următoarele rezultate:
Rezumatul conține informații despre potrivirea obiectelor:
Testul practic identifică utilizatorii prin compararea lor cu utilizatorii domeniului. Aplicația poate identifica utilizatorii dacă aceștia aparțin domeniului curent. În pasul următor, trebuie să decideți dacă să ștergeți obiectele sau să le păstrați. Obiectele nepotrivite sunt identificate ca existente deja în cloud-ul Webex, dar neexistând în Active Directory local. |
| 2 |
Examinați rezultatele testului și apoi alegeți o opțiune în funcție de utilizarea unui singur domeniu sau a mai multor domenii:
|
| 3 |
În promptul Confirmare execuție simulată, faceți clic pe Da pentru a repeta sincronizarea execuției simulate și a vizualiza tabloul de bord pentru a vedea rezultatele. Orice conturi care au fost sincronizate cu succes în runda de testare apar sub Obiecte potrivite. Dacă un utilizator din cloud nu are un utilizator corespunzător cu aceeași adresă de e-mail în Active Directory, intrarea este listată sub Utilizatori ștersi. Pentru a evita acest semnalizator de ștergere, puteți adăuga un utilizator în Active Directory cu aceeași adresă de e-mail. Pentru a vizualiza detaliile elementelor sincronizate, faceți clic pe fila corespunzătoare pentru elementele specifice sau pe Obiecte potrivite. Pentru a salva informațiile rezumative, faceți clic pe Salvați rezultatele în fișier. |
| 4 |
Dacă rezultatele sunt așteptate, mergeți la , apoi faceți clic pe Activați acum pentru a efectua o sincronizare manuală și a o trece în modul manual în acest moment. După efectuarea unei sincronizări pe ultimul domeniu Active Directory din implementarea cu domenii multiple, trebuie să activați modul automat pentru Directory Connector. Puteți activa modul automat numai atunci când obiectele din cloud-ul Webex și toate directoarele Active Directory locale se potrivesc complet. |
Ce este de făcut în continuare
-
Pentru orice obiecte utilizator nepotrivite pe care le-ați păstrat, trebuie să le adăugați în Active Directory, astfel încât să existe o potrivire exactă între locația locală și cloud.
-
Alegeți un tip de sincronizare:
-
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud atunci când sincronizați pentru prima dată utilizatori noi în cloud. Faci asta din , iar apoi utilizatorii din domeniul curent sunt sincronizați.
-
Setați Programul conectorului și Executați o sincronizare incrementală după ce executați o sincronizare completă și dacă doriți să preluați modificările după sincronizarea inițială. Acest tip de sincronizare este recomandat pentru a detecta micile modificări aduse sursei de utilizatori Active Directory.
În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și versiuni ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă.
-
-
Dacă aveți mai multe domenii, repetați acești pași pe orice alt conector Directory pe care l-ați instalat.
Lucruri de reținut
-
Efectuați o simulare înainte de a activa sincronizarea completă sau când modificați parametrii de sincronizare. Dacă rularea practică a fost inițiată de o modificare a configurației, puteți salva setările după finalizarea rulării practice. Dacă ați adăugat deja utilizatori manual, efectuarea unei sincronizări Active Directory poate duce la eliminarea utilizatorilor adăugați anterior. Puteți verifica rapoartele de simulare ale conectorului de director pentru a verifica dacă toți utilizatorii așteptați sunt prezenți înainte de sincronizarea completă cu cloud-ul.
-
Dacă utilizatorii potriviți sunt marcați pentru a fi șterși și nu sunteți sigur cum să continuați, consultați informațiile de depanare și cum să contactați asistența în Depanare și remedieri pentru Directory Connector.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud
Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați.
Dacă aveți mai multe domenii, trebuie să efectuați acest pas pe fiecare dintre instanțele Directory Connector pe care le-ați instalat pentru fiecare domeniu Active Directory.
Conectorul Directory sincronizează starea contului de utilizator: în Active Directory, orice utilizator marcat ca dezactivat apare și ca inactiv în cloud.
Înainte de a începe
-
Dacă doriți ca conturile de utilizator ale aplicației Webex să fie în starea Activ după sincronizarea completă și înainte ca utilizatorii să se conecteze pentru prima dată, trebuie să urmați acești pași pentru a ocoli validarea prin e-mail:
-
Integrați Single Sign-On cu organizația dvs. Webex. Consultați
Single Sign-On cu Cisco Webex Services și furnizorul de identitate al organizației dvs.
pentru mai multe informații. -
Folosește Control Hub pentru a verifica și, opțional, a revendica domeniile conținute în adresele de e-mail. Consultați
Adăugarea, verificarea și revendicarea domeniilor
. -
Suprimați invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail către aplicația Webex. (Îți poți crea propria campanie de e-mail.)
Utilizatorii activați care nu s-au conectat apar cu starea Verificat în Control Hub. După ce se conectează, apar ca Activ. Pentru mai multe informații despre stările utilizatorilor, consultați Stările și acțiunile utilizatorilor în Cisco Webex Control Hub.
-
-
Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. Vă recomandăm să faceți o simulare înainte de o sincronizare completă pentru a detecta orice erori potențiale.
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
Dacă nu utilizați șabloane de licență cu atribuire automată, utilizatorii nou sincronizați primesc automat licențe gratuite. Vor putea folosi aceleași funcții gratuite ca și cei cu conturi gratuite.
| 1 |
Alegeți una:
|
| 2 |
Din Directory Connector, accesați Sincronizare, faceți clic pe mai multe |
| 3 |
Confirmați începerea sincronizării. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările până la 72 de ore după efectuarea sincronizării.
|
| 4 |
Faceți clic pe Actualizare dacă doriți să actualizați starea sincronizării. (Elementele sincronizate apar sub Statistici cloud.) |
| 5 |
Pentru informații despre erori, selectați Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
| 6 |
Pentru a seta un program de sincronizare pentru sincronizări incrementale continue în cloud, consultați Setarea programului conectorului și Executarea unei sincronizări incrementale. |
-
După finalizarea sincronizării complete, starea sincronizării directoarelor se actualizează de la Dezactivat la Operațional pe pagina Setări din Control Hub.
-
Când toate datele sunt corespondente între datele locale și cele din cloud, Directory Connector trece din modul manual în modul de sincronizare automată.
-
Dacă nu integrați autentificarea unică, verificați domeniile și, opțional, revendicați domenii pentru conturile de e-mail pe care le-ați sincronizatși suprimați e-mailurile automate, conturile de utilizator ale aplicației Webex rămân în starea Neverificat până când utilizatorii se conectează la aplicația Webex pentru prima dată pentru a-și confirma conturile. Consultați secțiunea Înainte de a începe pentru îndrumări despre cum să sincronizați conturile ca utilizatori activi.
-
Dacă aveți mai multe domenii, efectuați acest pas pe orice alt conector Directory pe care l-ați instalat. După sincronizare, utilizatorii din toate domeniile adăugate sunt listați în Control Hub.
-
Dacă ați integrat Single Sign-On cu Webex și ați suprimat notificările prin e-mail, invitațiile prin e-mail nu sunt trimise utilizatorilor nou sincronizați.
-
Nu puteți adăuga manual utilizatori în Control Hub după ce este activat Directory Connector. Odată activată, gestionarea utilizatorilor se realizează din conectorul de director Cisco, iar Active Directory este singura sursă de informații.
-
Orice grupuri pe care le-ați sincronizat apar în Control Hub și puteți atribui un șablon de licență, astfel încât utilizatorilor din acel grup să li se atribuie licențe.
Ce este de făcut în continuare
-
Când eliminați un utilizator din Active Directory, utilizatorul este șters soft după următoarea sincronizare. Utilizatorul devine
Inactive, dar profilul de identitate cloud este păstrat timp de șapte zile (pentru a permite recuperarea după ștergerea accidentală).Când bifați Contul este dezactivat în Active Directory, utilizatorul devine
Inactivedupă următoarea sincronizare. Profilul de identitate în cloud nu se șterge după șapte zile, în cazul în care doriți să activați din nou utilizatorul. -
Rețineți aceste excepții de la o sincronizare incrementală (urmați în schimb pașii completi de sincronizare de mai sus):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Modificările de configurare privind maparea atributelor, DN-ul de bază, filtrul și setările avatarului necesită o sincronizare completă.
-
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub
După ce finalizați o sincronizare completă a utilizatorilor din conectorul de director Cisco în Control Hub, puteți utiliza Control Hub pentru a atribui aceleași licențe de servicii Webex tuturor utilizatorilor simultan sau pentru a adăuga licențe suplimentare noilor utilizatori dacă ați configurat deja un șablon de licență atribuit automat. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți utiliza metode din Control Hub pentru a atribui global licențe de servicii Webex tuturor utilizatorilor, utilizatorilor individuali, prin șablonul CSV în bloc sau automat noilor utilizatori dacă ați configurat deja un șablon de licență cu atribuire automată. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
Când atribuiți o licență unui utilizator al aplicației Webex, utilizatorul respectiv primește în mod implicit un e-mail de confirmare a atribuirii. E-mailul este trimis de un serviciu de notificare din Control Hub. Dacă ați integrat Single Sign-On (SSO) în organizația dvs. Webex, puteți, de asemenea, suprima aceste notificări automate prin e-mail dacă preferați să contactați direct utilizatorii.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Efectuați o sincronizare simulată pe utilizatorii Active Directory.
-
După confirmarea rezultatelor testului, efectuați o sincronizare completă a utilizatorilor Active Directory.
În momentul sincronizării complete, utilizatorul este creat în cloud, nu se adaugă atribuții de servicii și nu se trimite niciun e-mail de activare. Dacă e-mailurile nu sunt suprimate, noii utilizatori primesc un e-mail de activare atunci când atribuiți servicii utilizatorilor printr-o metodă standard de gestionare a utilizatorilor în Control Hub, cum ar fi importul CSV, actualizarea manuală a utilizatorilor sau prin finalizarea cu succes a atribuirii automate.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , faceți clic pe Gestionare utilizatori, alegeți Modificare toți utilizatorii sincronizați, apoi faceți clic pe Următorul. |
| 2 |
Alegeți o opțiune:
|
Ce este de făcut în continuare
-
Dacă e-mailurile nu sunt suprimate, fiecărui utilizator i se trimite un e-mail cu o invitație de a se alătura și de a descărca Webex.
-
Dacă ați selectat aceleași servicii Webex pentru toți utilizatorii dvs., ulterior puteți modifica licența atribuită individual sau în bloc.
Probleme cunoscute cu conectorul de director
-
Versiunile de Windows Server anterioare versiunii 2012 R2 au o problemă cu modulele cookie care afectează Directory Connector. Această problemă a fost remediată în versiunile 2012 R2 și 2016.
-
Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
Puteți încerca să goliți memoria cache locală pentru aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
-
Când un utilizator folosește aplicația Webex pe desktop sau mobil pentru a căuta și apela o cameră care are doar un URI SIP sincronizat, apelul sună pe termen nelimitat în acest moment.
Gestionarea utilizatorilor aplicației Webex
Executarea unei sincronizări incrementale
O sincronizare incrementală interoghează Active Directory și caută modificările care au avut loc de la ultima sincronizare. Acest pas grupează apoi aceste modificări și le trimite către serviciul conector. Modificările includ modificarea atribuirii utilizatorilor și momentul în care un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă sarcină pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea completă inițială, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Rețineți aceste excepții pe care sincronizarea incrementală nu le acceptă (urmați Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud în schimb):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru modificările noi de configurație privind maparea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa și acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Dashboard. Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. |
| 2 |
Din Acțiuni, faceți clic pe Mod de sincronizare > Activați sincronizarea dacă nu este deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când expiră un nou interval de timp incremental, programul verifică modificările pe baza ultimei marcheze temporale. |
| 3 |
Din Acțiuni, faceți clic pe Sincronizează acum > Incremental. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
|
| 4 |
Pentru informații despre erori, faceți clic pe Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
Ce este de făcut în continuare
Dacă aveți mai multe domenii, urmați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperarea utilizatorilor ștersi accidental
Directory Connector are verificări și controale pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAP în Active Directory, care a șters unii utilizatori atunci când a fost sincronizat cu cloud. Funcția de ștergere soft vă poate ajuta să vă recuperați după aceste accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Când utilizatorii sunt ștersi din cloud, de exemplu, din cauza unei probleme legate de obiectele nepotrivite după o sincronizare de la Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare privind obiectele nepotrivite sau ați observat că utilizatorii au fost șterși, este posibil să îi puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca inactivi în Control Hub atunci când conturile corespunzătoare sunt șterse în Active Directory. Serviciul cloud în fundal reține utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatori. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii dezactivați în Active Directory sunt marcați și ca inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este în starea Inactiv sau este nelistat. Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub. |
| 3 |
Dacă utilizatorii au fost ștersi în Control Hub sau observați utilizatori în starea Inactivă, accesați Active Directory, adăugați conturile de utilizator lipsă, apoi efectuați o sincronizare simulată în Directory Connector. Scopul Directory Connector este de a crea o potrivire exactă între informațiile despre utilizatori din Active Directory și cele din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar cu Control Hub. Utilizatorii sunt recuperați și revin la starea inițială, inclusiv starea contului și atribuțiile de servicii. |
Ce este de făcut în continuare
Reveniți la Control Hub, accesați și confirmați că în lista de utilizatori apar conturile de utilizator șterse anterior.
Ștergerea permanentă a utilizatorilor după ștergerea soft
După efectuarea unei rulări fără verificare, puteți alege să ștergeți definitiv utilizatorii care au fost șterși definitiv la următoarea sincronizare.
| 1 |
După finalizarea unei rulări fără verificare, selectați Obiecte șterse temporar. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectare terminat. |
Ce este de făcut în continuare
La următoarea sincronizare, utilizatorii pe care i-ați bifat vor fi șterși definitiv.
Schimbarea unei adrese de e-mail în aplicația Webex
Dacă doriți să modificați adresele de e-mail ale utilizatorilor și organizația dvs. utilizează Conectorul Director, modificați acele adrese de e-mail în Active Directory. Această procedură prezintă modul de modificare a unei adrese de e-mail a aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului.
Dacă doriți să schimbați adresa de e-mail sau o anumită valoare pentru un singur utilizator, nu ștergeți utilizatorul din Active Directory și apoi nu creați unul nou cu aceeași adresă de e-mail. Cloudul interpretează această acțiune ca un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud se vor pierde.
Conectorul de directori nu limitează schimbarea domeniului de e-mail. Totuși, atunci când utilizatorul se resincronizează cu cloud-ul, starea utilizatorului depinde de dacă noul domeniu este verificat în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se schimbă în În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionați-vă domeniile.
Dacă organizația dvs. nu utilizează Directory Connector, puteți modifica adresele de e-mail ale aplicației Webex prin intermediul paginii de setări a contului. Consultați Schimbarea adresei de e-mail pentru contul dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba adresele de e-mail.
Schimbarea domeniului Active Directory
Puteți utiliza această procedură pentru a crea domenii și adrese de e-mail noi. Acestea se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un nou domeniu Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii. |
| 3 |
Dezinstalați toți conectorii. |
| 4 |
Deschideți un caz pentru a schimba domeniul. În trimiterea cazului, asigurați-vă că solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide un caz pentru a schimba domeniul, asigurați-vă că nu aveți o sincronizare în curs de desfășurare. Nu modificați adresele de e-mail ale utilizatorilor în Active Directory până când problema nu este rezolvată. |
| 5 |
După soluționarea cazului: Efectuați un test cu Conectorul Director înainte de a efectua sincronizarea propriu-zisă. |
Revendicare domeniu
O revendicare de domeniu are loc dacă revendici un domeniu de e-mail pentru o organizație, astfel încât orice cont adăugat la sideboard este creat în organizația clientului plătit și nu în organizația consumatorului gratuit. Puteți face o revendicare a domeniului doar printr-o solicitare de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Conectorul de director este activ și domeniul este revendicat, conturile adăugate în secțiunea laterală nu sunt create nici în organizația client, nici în organizația consumatorului gratuit. Numai Conectorul Director poate furniza conturi pentru organizație din Active Directory. Informațiile stocate în Active Directory reprezintă sursa originală. Dacă încerci să adaugi un cont în secțiunea secundară, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu Webex App este prin utilizarea mai întâi a conectorului Directory pentru a furniza contul în Control Hub.
Conversia utilizatorilor aplicației Webex gratuite într-o organizație sincronizată cu directorul
Puteți utiliza doar adrese de e-mail unice în directorul aplicației Webex. Dacă utilizatorii dvs. s-au înscris pentru versiunea gratuită a aplicației Webex, contul lor există în organizația de consumatori gratuită. Pentru a gestiona utilizatorii din această organizație folosind Directory Connector, migrați-i (convertiți-i) către organizația client înainte de a activa Directory Connector. Apoi adăugați utilizatorii în Active Directory cu adresa de e-mail exactă și apoi sincronizați-i cu cloud-ul.
Dacă nu convertiți conturile înainte de activare, dezactivați Conectorul de director pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directoarelor este activată, apare mesajul de eroare <email address> nu a putut fi convertită
. Pentru a evita problema, puteți utiliza acești pași ca soluție.
Unii utilizatori declarați pot apărea cu atributul movedfrom atunci când efectuează o simulare. Acești utilizatori vor fi în lista Deleted Object în loc de MismatchedObject. Va trebui să adăugați acești utilizatori în lista dvs. AD dacă doriți să îi mutați în organizația dvs.
Dacă nu adăugați acei utilizatori, vor fi șterși cu toții imediat ce îi sincronizați cu cloud-ul.
| 1 |
Dezactivați sincronizarea directoarelor din Conectorul de directori. |
| 2 |
Urmați procedura Conversia utilizatorilor fără licență în Control Hub pentru a converti utilizatorul din organizația de consumator gratuită în organizația de întreprindere. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face din Active Directory singura sursă de informații pentru conturile de utilizator, iar obiectivul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți în Active Directory pentru orice utilizatori convertiți recent înainte de a reenabling sincronizare. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori rămași de neegalat. |
| 3 |
Pe Conectorul de director, efectuați o sincronizare simulată. Când se termină rularea uscată, bifați fila Adăugare obiecte. Verificați dacă toți utilizatorii pe care i-ați convertit nu sunt ștergeți. Trebuie să efectuați o simulare înainte de a reactiva sincronizarea pentru a vă asigura că toate conturile de utilizator convertite apar în Active Directory. Dacă activați sincronizarea și conturile se află doar în Control Hub, Directory Connector ține cont de majuscule și minuscule și șterge utilizatorii convertiți pe care îi detectează cu adrese de e-mail nepotrivite (de exemplu, user1@example.com şi User1@example.com). Dacă se elimină utilizatorii convertiți, aceștia își pierd toate spațiile din aplicația Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina niciun cont, reactivați sincronizarea directoarelor din Conectorul de directori. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență cu atribuire automată și apoi ați activat Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în backend-ul cloud până când își confirmă adresele de e-mail.
Conturi de utilizator ale aplicației Webex adăugate în panoul lateral
Când invitați un alt utilizator într-un spațiu din aplicația Webex, dacă utilizatorul invitat nu are un cont în aplicația Webex, se creează un cont pentru acesta („înscris în lateral”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită pentru consumatori.
Dacă doriți să gestionați contul din lateral utilizând Directory Connector, trebuie să convertiți contul.
Modificarea formatului numelui de utilizator în aplicația Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul displayName din Active Directory la atributul displayName din cloud.
După efectuarea unei sincronizări a directoarelor, este posibil să observați că numele de utilizator se afișează în formatul <lastName, firstName>.
Acest nume de utilizator poate apărea dacă atributul displayName din Active Directory este configurat în acest fel. Când atributul este mapat la displayName în cloud, numele apar în formatul <lastName, firstName> în Control Hub.
Pentru a schimba formatul, în ecranul de mapare a atributelor Directory Connector: mapați atributul Active Directory givenName sn (sau sn givenName) la displayName în Numele atributelor Cisco Cloud.
Alternativ, mapați atributul sn givenName la displayName:
De asemenea, puteți utiliza opțiunea Personalizare atribut, dacă doriți să mapați propria expresie de atribut personalizată la displayName.
De exemplu, introduceți givenName + "" + sn (prenume, spațiu, nume) ca expresie. Aceasta mapează cele două atribute din Active Directory la displayName în cloud.
Permiteți utilizatorilor să modifice numele afișate în Webex Meetings
Puteți anula maparea atributului displayName de la sincronizarea cu cloud în Directory Connector dacă doriți să permiteți utilizatorilor să își editeze numele afișate preferate. Utilizatorii pot introduce un nume afișat care să se afișeze în timpul întâlnirilor Webex în locul prenumelui și numelui lor. Administratorii pot, de asemenea, să modifice manual numele afișat pentru un utilizator în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. |
| 2 |
Selectați displayName sub Nume atribut Cisco Cloud. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce este de făcut în continuare
Utilizatorii își pot acum edita numele afișate de pe site-ul lor Webex.
Depanarea conectorului de director
Actualizați la cea mai recentă versiune de software
Pentru a menține implementarea conformă și a obține cele mai recente caracteristici, funcționalități, remedieri de erori și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune de Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi faptul că Directory Connector nu se mai sincronizează corect sau că versiunea nu este compatibilă cu cerința obligatorie TLS 1.2.
Directory Connector vă notifică automat când este disponibilă o versiune nouă. Actualizați întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, vedeți o notificare în bara de activități Windows.
Deși puteți instala manual actualizări de software pentru conectori, vă recomandăm să urmați pașii din Setarea actualizărilor automate pentru a permite aplicației să gestioneze automat actualizările.
| 1 |
Fie faceți clic pe notificarea din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de actualizare. |
| 2 |
Urmați instrucțiunile pentru a finaliza actualizarea. |
| 3 |
Relansați conectorul și conectați-vă cu acreditările de administrator. |
| 4 |
Verificați numărul versiunii software-ului în . |
Ce este de făcut în continuare
Pentru o instalare nouă a Directory Connector, puteți descărca fișierul zip și apoi urma pașii de instalare din acest ghid.
Configurați setările generale pentru conectorul de director
Utilizați această procedură pentru a configura setările generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnalizare, actualizările automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe tabloul de bord în secțiunea conectori, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe General. |
| 2 |
Introduceți numele conectorului în câmpul Nume conector. Acest câmp afișează doar numele computerului care rulează în prezent conectorul. |
| 3 |
Alegeți nivelul de înregistrare din meniul derulant. În mod implicit, nivelul de înregistrare în jurnal este setat la Info. Nivelurile de jurnalizare disponibile sunt:
Aceste setări afectează raportul de sincronizare trimis prin e-mail. Dacă setați nivelul de jurnalizare la Eroare, atunci în raportul de sincronizare sunt raportate doar erorile; dacă nu există erori, raportul de sincronizare nu este trimis. Schimbați setarea la Informații, apoi veți primi rapoarte de sincronizare după sincronizarea completă. (Rețineți că, pentru sincronizarea incrementală, nu se trimit rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlere de domeniu preferate pentru a seta ordinea controlerelor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul de top nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Bifați Actualizare automată la noua versiune a conectorului Cisco Directory dacă doriți ca actualizările să aibă loc automat. Este întotdeauna important să mențineți software-ul Cisco Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să bifați această setare pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când sunt disponibile. |
| 6 |
Bifați LDAP prin SSL pentru a utiliza LDAP-ul securizat (LDAPS) ca protocol de conexiune. Dacă nu bifați LDAP prin SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conexiune utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și securizată. |
Configurați politica conectorului
Puteți seta numărul maxim de ștergeri care pot avea loc în timpul sincronizării. Rularea sincronizării nu șterge obiectele din Active Directory local. Toate obiectele sunt șterse doar din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când efectuați o sincronizare completă sau incrementală, dacă numărul de utilizatori pe care doriți să îi ștergeți este mai mare decât setarea, conectorul de director afișează un avertisment. Dacă faceți clic pe Suprascriere prag, puteți porni sincronizarea completă sau incrementală cu succes, dar veți vedea această notificare de suprascriere data viitoare când executați politica.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Policy. |
| 2 |
Bifați caseta Activați declanșatorul de ștergere a pragului dacă doriți să adăugați un declanșator de prag. Alegerea acestei opțiuni declanșează o alertă dacă numărul de ștergeri depășește pragul. Când numărul contului de ștergere depășește numărul contului definit, sincronizarea eșuează.
|
| 3 |
Introduceți numărul maxim de ștergeri dorite. Valoarea implicită este 20. Vă recomandăm să nu măriți valoarea implicită. |
| 4 |
Faceți clic pe Se aplică. |
Setați programul conectorului
Setați temporizarea sincronizării în Active Directory. Failover-ul este utilizat pentru disponibilitate ridicată (HA). Dacă un conector este nefuncțional, trecem la un alt conector de rezervă după intervalul predefinit.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Schedule. |
| 2 |
Specificați Intervalul de sincronizare incrementală în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificați valoarea Trimiteți rapoarte la… timp dacă doriți să modificați frecvența de trimitere a rapoartelor. |
| 4 |
Bifați Activați programul de sincronizare completă pentru a specifica zilele și orele în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați Intervalul de failover în minute. |
| 6 |
Faceți clic pe Se aplică. |
Scenarii cu domenii multiple
Mai multe domenii se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare a cheii în domenii diferite, după sincronizare, datele din domeniul cu prioritate mai mare rescriu datele din domeniul cu prioritate mai mică.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
Valoarea cheie pentru „Utilizator” este Adresă de e-mail; Valoarea cheie pentru „Grup” este Nume grup.
Exemplu de caz de utilizare pentru domenii multiple
Acest exemplu presupune o organizație cu două domenii — example1.com și example2.com, în ordinea priorității.
-
Adăugați utilizatorul1 (e-mail: user@example1.com) în Active Directory-ul example1.com.
-
Adăugați grup1(Nume grup: Test) în Active Directory din example1.com.
-
Adăugați utilizatorul2 (e-mail: user@example2.com) în Active Directory-ul example2.com.
-
Adăugați grupul2(Nume grup: Test) în Active Directory al example2.com.
- Sincronizare pe example1.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Dacă efectuați o sincronizare completă sau incrementală pentru example1.com, utilizatorul1 și grupul1 sunt sincronizate. De asemenea, utilizatorul2 și grupul2 sunt suprascrise de informațiile utilizatorului1 și grupului1.
Utilizatorul1 leagă utilizatorul2 ca aceeași înregistrare din baza de date; grupul1 leagă grupul2 ca aceeași înregistrare din baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Luați în considerare acești pași:
- Ștergeți utilizatorul1 și grupul1 din Active Directory pentru example1.com.
- Efectuați o sincronizare completă sau incrementală pentru example1.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com. Utilizatorul2 nu este legat de utilizatorul1, iar grupul2 nu este legat de grupul1.
- Efectuați o sincronizare incrementală pentru example2.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com.
- Faceți o sincronizare completă pentru example2.com.
Rezultat : Informațiile despre utilizatorul2 și grupul2 sunt listate în https://admin.webex.com.
Sincronizarea unui domeniu nou și păstrarea unui domeniu existent
Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se leagă de noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul conector activ. Luați în considerare două domenii cu următoarea configurație: domeniul A cu conectorii (ca1) și (ca2) pentru disponibilitate ridicată locală (HA); domeniul B cu conectorul (cb1). (ca1) și (ca2) deservesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este în standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conectorul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setați prioritatea domeniului
Utilizați această procedură pentru a modifica prioritatea domeniilor Active Directory. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru este util atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o singură organizație.
Nu utilizați această procedură dacă aveți un singur domeniu listat în Directory Connector. Dacă încerci, conectorul îți afișează un mesaj care precizează că prioritatea domeniului nu este obligatorie.
Înainte de a începe
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la https://admin.webex.com.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe Sus sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Salvare pentru a salva această modificare. Domeniile sunt sortate după prioritate, de sus în jos. |
Schimbați domeniile
Utilizați această procedură pentru a reconecta conectorul de director Cisco la un alt domeniu.
Înainte de a începe
-
Asigurați-vă că nu rulează nicio sarcină de sincronizare înainte de a schimba domeniile.
-
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la Control Hub.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Schimbare domeniu. |
| 3 |
După ce ați citit avertismentul, dacă înțelegeți efectul pe care această modificare îl are asupra implementării și sunteți în continuare sigur, faceți clic pe Da. Dacă schimbați un domeniu, veți fi deconectat de la conectorul de director Cisco curent, celelalte domenii din conector vor fi anulate, iar informațiile despre conector de pe computerul respectiv vor fi șterse. |
| 4 |
Conectați-vă din nou la conectorul de director Cisco și reconectați domeniul. |
Dezactivați sincronizarea directoarelor
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, apoi alegeți una:
|
| 2 |
După ce citiți solicitarea, faceți clic pe Dezactivați. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea atributelor Active Directory mapate anterior la cloud și sincronizate cu Webex. După ce eliminați maparea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Selectați maparea pe care doriți să o eliminați din lista Nume atribut. |
| 4 |
Sub Domeniu de aplicare utilizator afectat, selectați una dintre următoarele opțiuni:
|
| 5 |
Faceți clic pe Se aplică. |
Gestionați fotografiile de profil
Folosește Directory Connector pentru a actualiza imaginile de profil ale utilizatorilor sau pentru a elimina imaginile de profil ale utilizatorilor goale.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Sub Acțiuni, selectați una dintre următoarele opțiuni:
|
| 4 |
Faceți clic pe Se aplică. |
Dezinstalarea și dezactivarea conectorului de director
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați înregistrarea. Eliminați complet un conector de director în oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directoarelor.
-
Nu doriți să utilizați unul dintre mai mulți conectori de directoare (disponibilitate ridicată).
-
Vrei să schimbi domeniul și să instalezi un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru disponibilitate ridicată (HA) sau sincronizare cu domenii multiple. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă a Directory Connector.
-
Salvați și închideți orice lucrare importantă înainte de a dezinstala Directory Connector.
| 1 |
De pe calculatorul Windows, accesați Panoul de control, apoi faceți clic pe Programe și caracteristici. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Uninstall, apoi urmați instrucțiunile. Este posibil să fie nevoie să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, faceți clic pe mai multe |
| 4 |
După ce citiți solicitarea, faceți clic pe Dezactivare. Dacă nu există un alt conector de director într-o implementare cu disponibilitate ridicată (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulați instrumentul de diagnosticare
Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana implementarea Directory Connector. Acest instrument este instalat ca parte a Directory Connector 3.4 și versiuni ulterioare.
Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la LDAP, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. Dacă instrumentul returnează vreo eroare, puteți trimite rezultatele detaliate ale jurnalului către asistență.
-
Pentru a executa teste pentru serviciile de domeniu Active Directory:
-
Pentru a executa teste pentru serviciile Active Directory Lightweight Directory:
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
Depanarea problemelor în conectorul directorului Ciso
Depanare și remedieri pentru Conectorul de director
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile despre utilizatori, este posibil ca acesta să vă trimită un raport prin e-mail care listează orice probleme legate de sincronizare. Consultați secțiunile următoare pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalați
Conectorul de director a încetat să funcționeze
Ați primit e-mailuri de alertă care vă anunță că conectorul dvs. de director nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Conectorul de director să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați Conectorul de director. Dacă nu este acolo, descărcați cea mai recentă versiune de la Control Hub și instalați-o.
-
Deschideți serviciul și localizați serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Started. Dacă serviciul este oprit, faceți clic dreapta și selectați Start pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la internet.
Eroare de reinstalare
Problemă—Dacă instalați imediat un conector nou după dezinstalarea celui vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă—În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Soluție—După un timp, încercați din nou instalarea.
Conectați-vă
Conectorul de director se blochează în timpul conectării SSO
Problemă
Conectorul de director se poate bloca după ce introduceți o adresă de e-mail dintr-o pagină de conectare SSO.
Soluţie
Încercați următoarele:
Urmați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Group Policy Management (gpedit.msc).
-
Faceți clic dreapta pe o anumită unitate organizațională sau domeniu și selectați Creați un GPO în acest domeniuși Legați-l aici…
-
Dați un nume politicii, apoi faceți clic dreapta și alegeți Editare.
Urmați acești pași pentru a modifica politica la nivel de mașină:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Urmați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Modificările intră în vigoare după ce executați gpupdate
/force, după ce computerul a repornit (pentru modificările computerului) sau după ce utilizatorul se conectează din nou (pentru modificările utilizatorului).
Conectorul de servicii Cisco DirSync nu a putut fi înregistrat
Problemă
Conectarea eșuează și apare acest mesaj: „Conectorul de servicii Cisco DirSync nu a putut fi înregistrat”.
Soluţie
Sistemul Windows pe care este instalat Directory Connector trebuie să fie membru al Active Directory.
Nu apare nicio pagină de conectare
Problemă
Ai deschis Directory Connector și pagina de conectare nu a apărut.
Soluţie
Încercați următorii pași:
-
În Internet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere precum Chrome și Firefox.
-
Dacă Internet Explorer nu poate accesa linkul, dar alte browsere pot, verificați setările Internet Explorer și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați procedura Activare TLS în Internet Explorer.)
Apare solicitarea de conectare
Problemă
Apare o fereastră care vă solicită să introduceți numele de utilizator și parola pentru a valida autentificarea.
Posibila cauza
Conectorul Directory finalizează autentificarea de securitate NTLM în mod silențios cu contul de conectare. Dacă autentificarea eșuează, apare o casetă de dialog care solicită numele de utilizator și parola de autentificare.
Soluţie
Când vedeți fereastra pop-up de conectare, trebuie să furnizați un cont valid cu autentificarea corectă pentru a trece de controlul de securitate.
Nu se poate conecta la serverul la distanță
Problemă
În timpul funcționării normale, apare mesajul de eroare: „Imposibil de conectat la serverul la distanță”.
Posibila cauza
Este posibil să aveți probleme cu proxy-ul care trebuie rezolvate.
Soluţie
Consultați Depanarea problemelor de conectare la contul de serviciu pentru mai multe informații despre depanare.
Nu se poate înregistra conectorul
Problemă
Vedeți mesajul de eroare „Imposibil de înregistrat conectorul”. A apărut o excepție generală.”
Posibila cauza
În majoritatea cazurilor, problema apare deoarece Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluţie
Încercați următoarele:
-
Rulați o linie de comandă (cmd) și apoi introduceți
ldp.exe. -
Faceți clic pe , alegeți Bind ca utilizator conectat în prezent, apoi faceți clic pe OK.
-
Faceți clic pe , introduceți
DC=companyname,DC=adca BaseDN, apoi faceți clic pe OK. -
Dacă problema persistă, deschideți un caz cu asistența.
Sincronizare
Avatarele nu sunt sincronizate
Problemă
Conectorul de director Cisco a sincronizat datele AD ale utilizatorilor cu cloud-ul Webex. Dar nicio dată despre avatar nu a fost sincronizată cu succes.
Posibila cauza
Dacă ați reutilizat un server de avatare existent și avatarele utilizatorilor erau deja sincronizate, atunci memoria cache locală le capturează și evită retrimiterea pentru a economisi lățime de bandă.
Soluţie
Ștergeți memoria cache locală urmând acești pași:
-
Mergi la C:\Program Fișiere (x86)\Cisco Systems\Cisco Director Connector\Plugins\
-
Ștergeți DirSyncPluginAvatar.dll-cache.bin.
-
Executați din nou sincronizarea avatarelor din conectorul de director Cisco.
Conturi de e-mail ale utilizatorilor în conflict
Problemă
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor în conflict.
-
Dacă utilizatorii au încercat versiunea gratuită a aplicației Webex, adresele lor de e-mail se află în organizația gratuită pentru consumatori.
-
Dacă e-mailurile utilizatorilor au fost vreodată sincronizate într-o altă organizație.
-
Dacă există adrese de e-mail ale utilizatorilor în mai multe domenii care aparțin organizației.
Soluţie
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatori:
-
Asigurați-vă că ați verificat domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația de consumator gratuit. Consultați Revendicarea utilizatorilor pentru organizația dvs. (Conversia utilizatorilor) pentru mai multe informații.
-
Efectuați o rulare în Cisco Directory Connector, apoi reactivați sincronizarea directoarelor
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din sursele Active Directory.
Utilizator convertit marcat ca inactiv
Problemă
În mediul sincronizat cu directoare, ați convertit un utilizator gratuit (organizație de consumator) în organizația dvs. de întreprindere, dar utilizatorul convertit nu se poate conecta la aplicația Webex.
Posibila cauza
Când utilizatorul gratuit este convertit la organizația de tip întreprindere, utilizatorul este marcat ca inactiv timp de 30 de zile, ca măsură de conformitate cu normele de securitate. În această perioadă, utilizatorul nu se poate conecta la aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizatori nu se află în Active Directory.
Soluţie
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator în Active Directory local care să corespundă contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la aplicația Webex, iar contul nu va fi șters.
Sincronizarea incrementală eșuează
Problemă
O sincronizare incrementală eșuează.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Susțineți actualizări incrementale de valoare.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare legat.
-
Valorile rezultatelor acelui atribut au fost actualizate de la ultima sincronizare completă.
Soluţie
Windows Server 2008 R2 are o eroare legată de această problemă. Eroarea a fost remediată în 2012 R2 și versiunile ulterioare. Vă recomandăm să actualizați serverul Windows la cel puțin versiunea 2012 R2.
Valoare nevalidă pentru atribut
Problemă
Pentru [user dn (distins name)], atributul [attribute nume] are următoarea valoare nevalidă [attribute value].
Posibila cauza
Pentru CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atributul [telephone număr] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluţie
Un atribut pentru acest utilizator nu are o valoare validă. Fixați-i valoarea conform descrierii din mesajul de avertizare. Apoi faceți o altă sincronizare.
Utilizatori potriviți care vor fi șterși
Problemă
Utilizatorii potriviți sunt marcați pentru a fi șterși.
Când efectuați o sincronizare simulată pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Totuși, utilizatorul este marcat ca obiect care trebuie șters.
Soluţie
Alegeți o soluție potrivită:
-
Dacă este în regulă să ștergeți utilizatorul și să refaceți licențele ulterior, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul din AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți un caz cu asistența.
Atribut lipsă
Problemă
Atributul necesar [attribute_name] la adăugarea intrării locale [user dn (distins name)]. Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Posibila cauza
Atributul obligatoriu adresa de e-mail lipsește. La adăugarea unei intrări locale [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Soluţie
Unul dintre atributele obligatorii lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru utilizatorul respectiv.
Grupul imbricat nu se sincronizează
Problemă
Utilizatorii dintr-un grup Active Directory imbricat nu sunt sincronizați corect cu cloud-ul.
Posibila cauza
Se folosește un filtru care include atât grupul copil, cât și grupul părinte, ceea ce nu este acceptat. De exemplu: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Soluţie
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Conflict de denumire a utilizatorilor
Problemă
Există un conflict de denumire pentru [user dn] pentru un obiect de intrare în cloud existent cu numele: [user e-mail address], și de tip utilizator [user_type].
Posibila cauza
Un utilizator cu acea adresă de e-mail există deja în Control Hub.
Soluţie
Creați un utilizator în Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Control Hub
Lista de utilizatori lipsește din Control Hub
Problemă
Dacă aveți o organizație Webex cu peste 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluţie
Puteți utiliza funcția de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utilizatori, faceți clic pe căutare și apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se sincronizează cu Control Hub-ul
Problemă
Utilizatorii dintr-un grup de directoare nu se vor sincroniza corect cu Control Hub.
Posibila cauza
Grupul nu este etichetat ca isCriticalSystemObject în Active Directory.
Soluţie
Asigurați-vă că atributul isCriticalSystemObject este setat la TRUE în Active Directory.
Activarea depanării pentru Conectorul de director
Puteți activa depanarea pentru a diagnostica orice erori întâlnite în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt :
| 1 |
Executați fișierul |
| 2 |
Reporniți serviciul. Consultați Cum se pornesc serviciile pentru îndrumări. |
| 3 |
În Conectorul de director, faceți clic pe Tablou de bord. |
| 4 |
Accesați Acțiuniși apoi faceți clic pe . |
| 5 |
Cu depanarea activată, repetați acțiunile care au cauzat o eroare; aceasta capturează datele de trafic, astfel încât acestea să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: Dacă fișierul este gol, asigurați-vă că respectivul cont are privilegii de acces la AD DS sau AD LDS. Folderul de jurnal salvează doar fișierele din ultimele 3 zile. Conținutul fișierelor jurnal este în concordanță cu ieșirea jurnalului de evenimente către sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal către serviciul de asistență. |
| 8 |
Dezactivați funcția de depanare când ați terminat. |
Lansați Vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Afișează un rezumat al evenimentelor administrative și al jurnalelor de erori.
| 1 |
Din Directory Connector, accesați Dashboardși apoi faceți clic pe . Caseta de dialog Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorii. |
| 2 |
Din Vizualizatorul de evenimente, accesați .
|
| 3 |
Sub Acțiuni, faceți clic pe Salvare toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier Evenimente (*.evtx) sau un alt format, cum ar fi xml sau csv. |
Ce este de făcut în continuare
Dacă trebuie să deschideți un caz, contactați serviciul de asistență, descrieți problema cu conectorul, apoi atașați fișierul Evenimente la cazul dumneavoastră.
Jurnalele de evenimente înregistrează acțiunile utilizatorilor. Pentru ajutor în gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați schimbat furnizorii de autentificare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la conectorul de director Cisco:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browser.
| 1 |
Deschideți Internet Explorer, apoi alegeți Instrumente. Acum bifați căsuțele pentru TLS/SSL versiunea pe care doriți să o activați. Faceți clic pe OK. Închideți browserul și deschideți-l din nou. |
| 2 |
Faceți clic pe Opțiuni Internet, accesați Avansat, derulați până la Securitate. |
| 3 |
Bifați casetele de selectare Utilizați TLS 1.1 și Utilizați TLS 1.2, apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să aibă efect. |
Depanarea problemelor de conectare la contul de serviciu
Dacă nu vă puteți conecta la conectorul de director Cisco sau nu puteți rula o sincronizare, urmați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încearcă să accesezi https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul tău web. |
| 2 |
Alegeți una dintre opțiuni, în funcție de rezultate:
|
| 3 |
Asigurați-vă cel puțin că contul configurat pentru serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegii care îi permite accesul la datele avatarului și la datele AD. În mod implicit, serviciul utilizează acreditările și autentificarea contului de conectare Windows. |
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Prezentare generală a conectorului de director Cisco
Prezentare generală a conectorului de director
Directory Connector este o aplicație locală pentru sincronizarea identităților în cloud. Descărcați software-ul conectorului din Control Hub și îl instalați pe mașina locală.
Cu Directory Connector, puteți gestiona conturile de utilizator și datele în Active Directory, astfel încât Active Directory să devină singura sursă de informații. Când efectuați o modificare local, aceasta este replicată în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile în tabel:
| Funcție | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Tabloul de bord oferă un program de sincronizare, un rezumat și starea sincronizării, precum și starea conectorului de director. Puteți vizualiza tabloul de bord oricând vă conectați. |
| Testare preliminară înainte de sincronizarea cu cloud-ul | Efectuați o simulare a modificărilor aduse directorului înainte de implementarea acestora în cloud. Apoi, rulați un raport pentru a vedea dacă modificările pe care doriți să le faceți sunt cele așteptate. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau pur și simplu sincronizați modificările incrementale pentru a economisi putere de procesare și a scurta timpul de sincronizare. |
|
Sincronizarea mai multor domenii (o singură pădure sau mai multe păduri) |
Conectorul de director acceptă mai multe domenii fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe domenii Active Directory, puteți instala un conector Directory pentru fiecare domeniu, puteți lega fiecare domeniu la organizația dvs. și apoi puteți sincroniza fiecare bază de utilizatori în Webex. Control Hub reflectă starea prin afișarea stării de sincronizare pentru mai mulți conectori de director, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un conector de director într-o implementare cu disponibilitate ridicată. |
| Sincronizare programată | Setați un program de sincronizare pe zi, oră și minut. |
| Filtre LDAP (Lightweight Directory Access Protocol) | Definiți criteriile de căutare LDAP și asigurați importuri eficiente. |
| Maparea atributelor Active Directory | Mapați atributele Microsoft Active Directory cu atributele cloud Webex corespunzătoare. Puteți mapa atribute relevante pentru configurația Active Directory și, de asemenea, puteți defini atribute personalizate pentru a le mapa la cloud. Atributele din incinta locației formează diverse date în cloud, cum ar fi informațiile despre contul de utilizator, numerele de telefon ale companiei în Webex Teams, adresele SIP ale resurselor de cameră și alte date despre cardul de contact al utilizatorului (funcția, departamentul, managerul etc.). |
|
Director corporativ pentru resurse de cameră locale și utilizatori Cisco Webex Calling (Cloud PSTN) și contacte de întreprindere fără licență Webex |
Dacă o parte a organizației dvs. utilizează Cisco Webex Calling (cloud PSTN) pentru serviciul de apeluri sau dacă aveți dispozitive locale pentru sală, această funcție permite utilizatorilor să caute în director contacte de la companie de pe telefoanele sau resursele lor de sală Cisco Webex Calling (cloud PSTN).
|
| Vizualizator de evenimente | Folosește vizualizatorul de evenimente pentru a determina dacă au existat probleme cu sincronizarea. |
| Instrument de diagnosticare și depanare | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana instalarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la Active Directory, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. După ce activați depanarea în Directory Connector, se scriu jurnale care pot fi trimise către asistența tehnică. |
| Actualizare automată | După ce instalați Directory Connector, veți primi o notificare de fiecare dată când este disponibilă o nouă versiune a software-ului. Puteți configura actualizări automate, astfel încât să aveți întotdeauna cea mai recentă versiune a software-ului atunci când este lansată o versiune nouă. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se defectează. |
Conectorul de director este împărțit în trei zone:
-
Control Hub este interfața unică ce vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatorii, atribuiți licențe, descărcați Directory Connector și configurați autentificarea unică (SSO) dacă doriți ca utilizatorii dvs. să se autentifice prin intermediul furnizorului lor de identitate al companiei și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare a conectorului de director este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe domenii Active Directory, puteți instala o singură versiune a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Folosind software-ul, puteți rula o sincronizare pentru a aduce conturile de utilizator Active Directory în Webex, puteți vizualiza și monitoriza starea sincronizării și puteți configura serviciile Directory Connector.
-
Serviciul de sincronizare a directoarelor interoghează Active Directory pentru a prelua utilizatori și grupuri pentru a sincroniza cu serviciul conector și Directory Connector.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Pregătiți mediul pentru Directory Connector
Cerințe pentru Conectorul de Director
Cerințe Windows și Active Directory
Puteți instala Directory Connector pe aceste servere Windows acceptate:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă legată de modulele cookie, vă recomandăm să actualizați controlerul de domeniu la o versiune care conține remedierea— Windows Server 2012 R2 sau 2016.
Directory Connector este compatibil cu următoarele servicii Active Directory:
-
Directorul Activ 2016
(Conectorul Directory este acceptat atunci când se utilizează cea mai recentă versiune de Active Directory pe Windows Server 2019)
-
Directorul activ 2012
-
Active Directory 2008 R2
-
Directorul activ 2008
Rețineți următoarele cerințe suplimentare:
-
Conectorul de director necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (necesar pentru aplicația Directory Connector). Dacă întâmpinați probleme, utilizați instrucțiunile din Activarea .NET Framework 3.5 utilizând Expertul Adăugare roluri și caracteristici.)
-
.NET Framework v.4.5 (necesar pentru TLS1.2)
-
-
Este necesar nivelul funcțional 2 (Windows Server 2003) sau o versiune ulterioară a pădurii Active Directory. (Consultați Ce sunt nivelurile funcționale Active Directory? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu următoarele cerințe hardware minime:
-
8 GB de RAM
-
50 GB de stocare
-
Fără minim pentru CPU
Cerințe de rețea
Dacă rețeaua dvs. se află în spatele unui firewall, asigurați-vă că sistemul dvs. are acces HTTPS (port 443) la internet.
Cerințe organizaționale Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o versiune de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator ale aplicației Webex să fie active înainte de a se conecta pentru prima dată, vă recomandăm să faceți următoarele:
-
Adăugați, verificați și, opțional, revendicați domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Realizați o integrare single sign-on (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Suprimă invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail și să poți crea propria campanie de e-mail. (Această funcție necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub.
Cerințe de instalare
-
Pentru un mediu cu domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați câte un conector Directory pentru fiecare domeniu Active Directory. Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows separat, acceptat, pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru a vă conecta la conector, nu avem nevoie de un cont de administrator în Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
Acest utilizator local trebuie să aibă privilegii pe acea mașină Windows pentru a se conecta la controlerul de domeniu și a citi obiectele utilizator Active Directory. Contul de conectare la computer trebuie să fie un administrator de computer cu privilegii de instalare a software-ului pe computerul local. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
La conectarea la conector, contul de conectare trebuie să fie același cu contul complet de administrator pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesa Active Directory. Totuși, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesa Active Directory. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
Asigurați-vă că este activat modul de căutare Windows Safe dynamic link library (DLL) utilizând această procedură: Verificați SafeDllSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii într-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain. Service/Active Servicii de director ușor de utilizat (AD) DS/AD LDS) pe mașini separate.
Cerințe pentru domenii multiple
Înainte de a urma sarcinile din Fluxul de sarcini de implementare a conectorului director Cisco, țineți cont de următoarele cerințe și recomandări dacă intenționați să sincronizați informațiile Active Directory din mai multe domenii în cloud:
-
Este necesară o instanță separată de Directory Connector pentru fiecare domeniu.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugarea, verificarea și revendicarea domeniilor.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru a muta organizația dvs. într-o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile despre resursele camerei împreună cu conturile de utilizator. (Consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud.)
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
Grupurile Active Directory sunt utilizate pentru a colecta conturi de utilizator, conturi de computer și alte grupuri în unități gestionabile. Lucrul cu grupuri în loc de utilizatori individuali ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri în Active Directory:
-
Grupuri de distribuție—Se utilizează pentru a crea liste de distribuție prin e-mail.
-
Grupuri de securitate—Se utilizează pentru a atribui permisiuni resurselor partajate.
Luați în considerare următoarele instrucțiuni atunci când creați grupuri în Active Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi Vânzări, Marketing, Manageri, Contabili, Licențiere Webex și așa mai departe).
-
Folosește convenții standard de denumire în cadrul organizației tale pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail și așa mai departe. De exemplu, numele grupului „GSG_Webex_Licensing_EMEAR” se referă la un grup de securitate global pentru utilizatorii Webex Licensing EMEAR.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi după geografie sau ierarhie managerială. Folosește descrieri de grup pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupuri nou furnizate, definiți șablonul de grup de licențe automate în Control Hub pentru acele grupuri. Consultați Configurarea șablonului de atribuire automată a licenței pentru mai multe informații.
Informații despre dimensionare
Directory Connector funcționează ca o punte între Active Directory local și cloud-ul Webex. Prin urmare, conectorul nu are o limită superioară pentru numărul de obiecte Active Directory care pot fi sincronizate cu cloud-ul. Orice limite privind obiectele directorului local sunt legate de versiunea și specificațiile specifice pentru mediul Active Directory care este sincronizat cu cloud-ul, nu de conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de obiecte Active Directory. (O sincronizare cu 5000 de utilizatori nu va dura la fel de mult ca una cu 50000.)
-
Viteza și lățimea de bandă a rețelei.
-
Sarcina de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50.000 de utilizatori, vă recomandăm insistent să utilizați un al doilea conector pentru failover și redundanță.
Deoarece sincronizarea are loc prin intermediul mai multor factori și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem oferi valori de timp specifice pentru durata sincronizării unui obiect.
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Integrare proxy web
Integrare proxy web
Dacă autentificarea prin proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația dvs. folosește un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează cu succes utilizatorii.
Puteți adopta una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy-ului web)
-
Proxy web explicit printr-un fișier .pac (conectorul moștenește setări proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără nicio modificare
Utilizați un proxy web prin browser
Puteți configura Directory Connector să utilizeze un proxy web prin Internet Explorer.
Dacă serviciul Cisco DirSync rulează dintr-un cont diferit de cel al utilizatorului conectat în prezent, trebuie să vă conectați și cu acest cont și să configurați proxy-ul web.
| 1 |
Din Internet Explorer, accesați , apoi alegeți Setări LAN. |
| 2 |
Indică instanța Windows către locul unde este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări de proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Configurați proxy-ul web printr-un fișier PAC
Puteți configura un browser client să utilizeze un fișier .pac. Acest fișier furnizează adresa proxy web și informațiile despre port. Conectorul Directory moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să se conecteze și să sincronizeze cu succes informațiile utilizatorului cu cloud-ul Webex, asigurați-vă că autentificarea proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Proxy NTLM
Conectorul de director acceptă NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Design NTLM
În majoritatea cazurilor, un utilizator dorește să acceseze resursele altei stații de lucru prin intermediul unui PC client, ceea ce poate fi dificil de realizat într-un mod securizat.
În general, designul tehnic al NTLM se bazează pe un mecanism de Provocare
și Răspuns
:
-
Un utilizator se conectează la un PC client printr-un cont și o parolă Windows. Parola nu este niciodată salvată local. În loc de o parolă în text simplu, o valoare hash a parolei este stocată local. Când un utilizator se conectează la client folosind parola, sistemul de operare Windows compară valoarea hash stocată și valoarea hash din parola introdusă. Dacă ambele sunt identice, autentificarea este reușită.
Când utilizatorul dorește să acceseze orice resursă de pe un alt server, clientul trimite o cerere către server cu numele contului în text simplu.
-
Când serverul primește cererea, acesta generează o cheie aleatorie pe 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită provocarea înapoi către client, aceasta este stocată pe server. Și apoi serverul trimite provocarea clientului în text simplu.
-
Imediat ce clientul primește provocarea trimisă de la server, clientul criptează provocarea cu valoarea hash menționată în Pasul 1. După criptare, valoarea este trimisă înapoi către server.
-
Când serverul primește valoarea criptată de la client, o trimite controlerului de domeniu pentru verificare. Cererea include: numele contului, provocarea criptată trimisă de client și provocarea originală simplă.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta provocarea inițială. Controlerul de domeniu poate apoi compara valoarea hash primită și valoarea hash criptată. Dacă sunt identice, verificarea a reușit.
Windows are autentificarea de securitate încorporată în sistemul de operare, ceea ce facilitează suportul pentru autentificarea de securitate de către aplicații. Prin urmare, nu este nevoie să finalizați configurații suplimentare.
Configurați proxy-ul transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează cererile http (port 80/port 443) și nu este necesară nicio configurare pe partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să se poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul a funcționat cu succes — veți vedea o fereastră pop-up de autentificare a browserului așteptată la pornirea conectorului. |
Setați autentificarea proxy
Adăugați adresa URL cloudconnector.webex.com la lista de acces permis prin crearea unei liste de control al accesului.
Pe serverul firewall al companiei dvs.:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control al accesului pentru a o aplica gazdei conectorului și specificați De exemplu: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Aplicați acest ACL la interfața firewall corespunzătoare, care este valabilă doar pentru această gazdă cu un singur conector. |
| 5 |
Asigurați-vă că restul gazdelor din compania dvs. sunt în continuare obligate să utilizeze proxy-ul web, configurând instrucțiunea implicită de refuz corespunzătoare. |
Implementați conectorul de director
Flux de activități pentru implementarea conectorului de director Cisco
Înainte de a începe
| 1 |
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă. Pentru o instalare nouă a Directory Connector, accesați întotdeauna Control Hub ( https://admin.webex.com) pentru a obține cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 2 |
Conectare la conectorul de director Conectați-vă cu acreditările de administrator Webex și efectuați configurarea inițială. |
| 3 |
Este întotdeauna important să mențineți software-ul Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să utilizați această procedură pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când acestea sunt disponibile. |
| 4 |
Alegeți obiectele Active Directory de sincronizat În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director. |
| 5 |
Atributele utilizatorului de pe hartă Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid. |
| 6 |
Sincronizați avatarele directoarelor utilizând una dintre următoarele proceduri:
Puteți sincroniza avatarele utilizatorilor cu cloud-ul, astfel încât avatarul fiecărui utilizator să apară atunci când se conectează la aplicație. Puteți sincroniza avatarele dintr-un atribut Active Directory sau de pe un server de resurse. |
| 7 |
Sincronizarea informațiilor despre sălile locale cu Webex Cloud Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud, cum ar fi un dispozitiv Webex Room sau Cisco Webex Board. |
| 8 |
Pentru a aloca utilizatorilor din Active Directory în Control Hub, efectuați acești pași:
Urmați această secvență pentru a furniza utilizatori Active Directory pentru conturi Webex App. Puteți furniza utilizatori dintr-o implementare Active Directory cu păduri multiple sau cu domenii multiple pentru Directory Connector 3.0 și versiuni ulterioare. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex. |
Instalare Conector Directory
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă.
Trebuie să instalați câte un conector pentru fiecare domeniu Active Directory pe care doriți să îl sincronizați. O singură instanță Directory Connector poate deservi un singur domeniu. Consultați următoarea diagramă pentru a înțelege fluxul sincronizării pe mai multe domenii:
Înainte de a începe
Dacă vă autentificați printr-un server proxy, asigurați-vă că aveți acreditările proxy:
-
Pentru autentificarea de bază prin proxy, veți introduce numele de utilizator și parola după ce instalați o instanță a conectorului. Configurarea proxy-ului Internet Explorer este necesară și pentru autentificarea de bază; consultați Utilizarea unui proxy web prin browser
-
Pentru proxy NTLM, este posibil să vedeți o eroare când deschideți conectorul pentru prima dată. Consultați Utilizarea unui proxy web prin browser.
| 1 |
În Control Hub, accesați și alegeți Următorul. |
| 2 |
Faceți clic pe linkul Descărcați și instalați pentru a salva cea mai recentă versiune a fișierului .zip de instalare a conectorului pe serverul VMware sau Windows. Puteți obține fișierul .zip direct de la acest link, dar trebuie să aveți acces administrativ complet la o organizație Control Hub pentru ca acest software să funcționeze. Pentru o instalare nouă, obțineți cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 3 |
Pe serverul VMware sau Windows, dezarhivați și rulați fișierul .msi din folderul de configurare pentru a lansa expertul de configurare. |
| 4 |
Faceți clic pe Următorul, bifați caseta pentru a accepta acordul de licență, apoi faceți clic pe Următorul până când vedeți ecranul cu tipul de cont. |
| 5 |
Alegeți tipul de cont de serviciu pe care doriți să îl utilizați și efectuați instalarea cu un cont de administrator:
Pentru a evita erorile, asigurați-vă că aveți următoarele privilegii:
|
| 6 |
Faceți clic pe Instalați. După rularea testului de rețea și dacă ți se solicită, introdu acreditările de bază ale proxy-ului, dă clic pe OK, apoi dă clic pe Finalizare. |
Ce este de făcut în continuare
Vă recomandăm să reporniți serverul după instalare. Raportul de simulare nu poate afișa rezultatul corect atunci când datele nu au fost publicate. La repornirea mașinii, toate datele sunt actualizate pentru a afișa un rezultat exact în raport.
Conectare la conectorul de director
Înainte de a începe
Asigurați-vă că aveți acreditările de proxy.
-
Pentru autentificarea de bază a proxy-ului, veți introduce numele de utilizator și parola după ce deschideți conectorul pentru prima dată.
-
Pentru proxy NTLM, deschideți Internet Explorer, faceți clic pe pictograma roată dințată, accesați Opțiuni Internet > Conexiuni > Setări LAN, asigurați-vă că informațiile despre serverul proxy sunt adăugate, apoi faceți clic pe OK. Consultați Utilizarea unui proxy web prin browser.
| 1 |
Deschideți conectorul, apoi adăugați |
| 2 |
Dacă vi se solicită, conectați-vă cu acreditările de autentificare proxy, apoi conectați-vă la Webex utilizând contul de administrator și faceți clic pe Următorul. |
| 3 |
Confirmați organizația și domeniul.
|
| 4 |
După ce apare ecranul Confirmare organizație, faceți clic pe Confirmare. Dacă ați deja legat AD DS/AD SZU, apare ecranul Confirmare organizație. |
| 5 |
Faceți clic pe Confirmare. |
| 6 |
Alegeți una, în funcție de numărul de domenii Active Directory pe care doriți să le legați la Directory Connector:
|
Ce este de făcut în continuare
După ce vă conectați, vi se solicită să efectuați o sincronizare simulată.
Tablou de bord pentru conectori de director
Când vă conectați pentru prima dată la Directory Connector, apare Tabloul de bord. Aici puteți vizualiza un rezumat al tuturor activităților de sincronizare, puteți vizualiza statistici în cloud, puteți efectua o sincronizare simulată, puteți porni o sincronizare completă sau incrementală și puteți lansa vizualizarea evenimentelor pentru a vedea informații despre erori.
Dacă sesiunea expiră, conectați-vă din nou.
Puteți executa cu ușurință aceste sarcini din bara de instrumente Acțiuni sau din meniul Acțiuni.
|
Componente |
Descriere |
|---|---|
|
Sincronizare curentă |
Afișează informații despre starea sincronizării în curs de desfășurare. Când nu se execută nicio sincronizare, afișajul de stare este inactiv. |
|
Următoarea sincronizare |
Afișează următoarele sincronizări complete și incrementale programate. Dacă nu este setată nicio programare, se afișează Neprogramat . |
|
Ultima sincronizare |
Afișează starea ultimelor două sincronizări efectuate. |
|
Starea curentă a sincronizării |
Afișează starea generală a sincronizării. |
|
Conectori |
Afișează conectorii locali disponibili în Cloud. |
|
Statistici în cloud |
Afișează starea generală a sincronizării. |
|
Program de sincronizare |
Afișează programul de sincronizare pentru sincronizarea incrementală și completă. |
|
Rezumatul configurării |
Listează setările pe care le-ați modificat în configurare. De exemplu, rezumatul ar putea include următoarele:
|
| Acţiune | Descriere |
|---|---|
| Porniți sincronizarea incrementală |
Pornirea manuală a unei sincronizări incrementale Această acțiune este dezactivată atunci când întrerupeți sau dezactivați sincronizarea, dacă nu a fost finalizată o sincronizare completă sau dacă este în curs o sincronizare. |
|
Sincronizare simulare |
Efectuați o sincronizare simulată. |
|
Lansează Vizualizatorul de evenimente |
Lansați Vizualizatorul de evenimente Microsoft. |
|
Reîmprospătați |
Reîmprospătați tabloul de bord al conectorului de director Cisco |
|
Acţiune |
Descriere |
|---|---|
| Sincronizează acum |
Începeți instantaneu o sincronizare completă. |
|
Mod de sincronizare |
Selectați modul de sincronizare incrementală sau completă. |
|
Resetare secret conector |
Stabiliți o conversație între conectorul de director Cisco și serviciul conector. Selectarea acestei acțiuni va reseta secretul în cloud și apoi îl va salva local. |
|
Rulare de test |
Efectuați un test al procesului de sincronizare. Trebuie să faceți o simulare înainte de a efectua o sincronizare completă. |
|
Soluționarea problemelor |
Întoarce on/off depanare. |
|
Reîmprospătați |
Reîmprospătați ecranul principal al conectorului de director Cisco. |
|
Ieșiți |
Ieșiți din conectorul de director Cisco. |
|
Combinație de taste |
Acțiune |
|---|---|
|
Alt +A |
Afișează meniul Acțiuni |
|
|
Sincronizare acum |
|
|
Resetare secret conector |
|
|
Sesizare de uzură |
|
|
Sincronizare incrementală |
|
|
Sincronizare completă |
|
|
Afișează meniulAjutor |
|
|
Ajutor |
|
|
Despre |
|
|
FAQ |
Setați actualizările automate
| 1 |
Din Directory Connector, accesați , apoi bifați Actualizare automată la noua versiune a conectorului Cisco Directory. |
| 2 |
Faceți clic pe Aplicați pentru a salva modificările. |
Noile versiuni ale conectorului sunt instalate automat atunci când sunt disponibile.
Puteți gestiona manual actualizările, dacă preferați. Consultați Actualizare la cea mai recentă versiune de software pentru mai multe informații.
Alegeți obiectele Active Directory de sincronizat
În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director.
Grupuri pentru atribuirea automată a licențelor
Control Hub vă permite să gestionați atribuirile de licențe pentru fiecare grup în parte. Puteți crea șabloane de licență și le puteți mapa la grupuri Active Directory pe care le sincronizați în cloud. În momentul creării utilizatorului, Webex verifică apartenența utilizatorului și maparea șablonului de licență automată pentru noul utilizator.
Vă recomandăm să utilizați un filtru LDAP pentru a sincroniza doar grupurile relevante în cloud. De exemplu, puteți seta filtrul la:
(&(cn=Example)(objectclass=Group))*
Acest filtru sincronizează toate grupurile din DN-ul de bază al căror nume începe cu Exemplu. Utilizatorilor care nu sunt atribuiți grupurilor li se atribuie licențe din șablonul implicit de licență automată pe care l-ați configurat în Control Hub.
Grupuri pentru implementări hibride de securitate a datelor
În Directory Connector, trebuie să bifați Groups dacă utilizați Hybrid Data Security pentru a configura un grup de probă pentru utilizatorii pilot. Consultați Ghidul de implementare pentru securitatea datelor hibride pentru îndrumări. Această setare a Conectorului de Director nu afectează sincronizarea altor utilizatori în cloud.
Înainte de a începe
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe Object Selection. |
| 2 |
În secțiunea Tip obiect, bifați Utilizatoriși luați în considerare limitarea numărului de containere care pot fi căutate pentru utilizatori. Dacă doriți să sincronizați doar utilizatorii dintr-un anumit grup, de exemplu, trebuie să introduceți un filtru LDAP în câmpul Utilizatori Filtre LDAP. Dacă doriți să sincronizați utilizatorii care se află în grupul Example-manager, utilizați un filtru ca acesta:
|
| 3 |
Bifați Identificați camera pentru a separa datele camerei de datele utilizatorului. Faceți clic pe Personalizare dacă doriți să configurați atribute suplimentare pentru a identifica datele utilizatorului ca date despre cameră. Folosește această setare dacă dorești să sincronizezi informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud. Pentru mai multe informații, consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud. |
| 4 |
Bifați Grupuri dacă doriți să sincronizați grupurile de utilizatori Active Directory cu cloud-ul. Nu adăugați un filtru LDAP de sincronizare a utilizatorilor în câmpul Grupuri. Ar trebui să utilizați câmpul Grupuri doar pentru a sincroniza datele grupului în cloud. În mod implicit, grupurile nu sunt sincronizate pentru clienții noi. Trebuie să activați sincronizarea grupurilor. De asemenea, trebuie să sincronizați grupurile de securitate. |
| 5 |
Bifați Contacte dacă doriți să sincronizați informațiile de contact ale utilizatorilor în cloud. Conectorul de director sincronizează contactele utilizatorilor doar atunci când acestea sunt obiecte cu clasa de obiecte Conectorul de director gestionează doar contactele sincronizate de conector. Dacă există deja contacte în Control Hub, sincronizarea nu le șterge. Dacă persoanele de contact sunt eliminate din domeniul de sincronizare, informațiile de contact ale utilizatorilor vor fi, de asemenea, eliminate din Control Hub. |
| 6 |
Configurați filtrele LDAP. Puteți adăuga filtre extinse furnizând un filtru LDAP valid. Consultați acest articol pentru mai multe informații despre configurarea filtrelor LDAP. |
| 7 |
Specificați DN-urile locale de sincronizat făcând clic pe Selectați pentru a vedea structura arborescentă a Active Directory. De aici, puteți selecta sau deselecta containerele în care să căutați. |
| 8 |
Verificați obiectele pe care doriți să le adăugați pentru această configurație și faceți clic pe Selectați. Puteți selecta containere individuale sau părinte pentru a le utiliza pentru sincronizare. Selectați un container părinte pentru a activa toate containerele copil. Dacă selectați un container copil, containerul părinte afișează o bifă gri care indică faptul că un copil a fost bifat. Apoi puteți face clic pe Selectați pentru a accepta containerele Active Directory pe care le-ați bifat. Dacă organizația dvs. plasează toți utilizatorii și grupurile în containerul Utilizatori, nu trebuie să căutați în alte containere. Dacă organizația dvs. este împărțită în unități organizaționale, asigurați-vă că selectați OU-uri. |
| 9 |
Faceți clic pe Se aplică. Alegeți o opțiune:
Pentru informații despre rulările simulate, consultați Efectuați o sincronizare simulată pe utilizatorii Active Directory. Pentru sincronizarea grupurilor, trebuie să efectuați o sincronizare completă: Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud. |
Atributele utilizatorului de pe hartă
Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid, un identificator unic pentru fiecare cont de utilizator din serviciul de identitate în cloud.
Puteți alege ce atribut Active Directory să mapați în cloud - de exemplu, puteți mapa firstName lastName în Active Directory sau o expresie de atribut personalizată la displayName în cloud.
Conturile din Active Directory trebuie să aibă o adresă de e-mail; uid-ul se mapează în mod implicit la câmpul ad din mail (nu sAMAccountName).
Dacă alegeți ca limba preferată să provină din Active Directory, atunci Active Directory este singura sursă de adevăr: Utilizatorii nu vor putea modifica setarea de limbă în Setări Webex, iar administratorii nu vor putea modifica setarea în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. Această pagină afișează numele atributelor pentru Active Directory (în stânga) și cloud-ul Webex (în dreapta). Toate atributele obligatorii sunt marcate cu un asterisc roșu. |
| 2 |
Derulați în jos până la sfârșitul Nume atribute Active Directoryși apoi alegeți unul dintre aceste atribute Active Directory pentru a-l mapa la atributul cloud uid:
Puteți mapa oricare dintre celelalte atribute Active Directory la uid, dar vă recomandăm să utilizați mail sau userPrincipalName, așa cum este descris în instrucțiunile de mai sus. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Pentru a vedea ce atribute din Active Directory corespund în cloud, consultați Maparea atributelor Active Directory în Directory Connector. Pentru ca sincronizarea să funcționeze, trebuie să vă asigurați că atributul Active Directory pe care îl alegeți este în format de e-mail. Conectorul Directory afișează o fereastră pop-up pentru a vă reaminti dacă nu alegeți unul dintre atributele recomandate. |
| 3 |
Dacă atributele Active Directory predefinite nu funcționează pentru implementarea dvs., faceți clic pe meniul derulant de atribute, derulați până la sfârșit, apoi alegeți Personalizare atribut pentru a deschide o fereastră care vă permite să definiți o expresie de atribut. Faceți clic pe Ajutor pentru a obține mai multe informații despre expresii și a vedea exemple despre cum funcționează expresiile. De asemenea, puteți consulta Expresii pentru atribute personalizate pentru mai multe informații. În acest exemplu, să mapăm atributele Active Directory
Conectorul de director verifică valoarea atributului uid în serviciul de identitate și regăsește 3 utilizatori disponibili în funcție de opțiunile curente de filtrare a utilizatorilor. Dacă toți acești 3 utilizatori au un format de e-mail valid, Cisco Directory Connector afișează următorul mesaj:
Dacă atributul nu poate fi verificat, veți vedea următorul avertisment și puteți reveni la Active Directory pentru a verifica și corecta datele utilizatorului:
|
| 4 |
(Opțional) Alegeți mapări pentru mobile și telephoneNumber dacă doriți ca numerele de mobil și de serviciu să apară, de exemplu, în fișa de contact a utilizatorului din aplicația Webex. Datele despre numărul de telefon apar în aplicația Webex atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator. Pentru mai multe informații despre apelarea de pe cartea de vizită a unui utilizator, consultați Apelarea în Ghidul de implementare Webex (Unified CM) (administratori). |
| 5 |
Alegeți mapări suplimentare pentru ca mai multe date să apară în fișa de contact:
După ce atributele sunt mapate, informațiile apar atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator:
Pentru mai multe informații despre fișa de contact, consultați Verificați persoana pe care o contactați. După ce aceste atribute sunt sincronizate cu fiecare cont de utilizator, puteți activa și Informații despre persoane în Control Hub. Această funcție permite utilizatorilor aplicației Webex să partajeze mai multe informații în profilurile lor și să afle mai multe unii despre alții. Pentru mai multe informații despre funcție și despre cum să o activați, consultați Profiluri People Insights pentru Webex, Jabber, Webex Meetings și Webex Events (Nou) în Control Hub |
| 6 |
După ce faceți alegerile, faceți clic pe Aplicați. |
Orice date despre utilizatori conținute în Active Directory suprascriu datele din cloud care corespund utilizatorului respectiv. De exemplu, dacă ați creat manual un utilizator în Control Hub, adresa de e-mail a utilizatorului trebuie să fie identică cu adresa de e-mail din Active Directory. Orice utilizator fără o adresă de e-mail corespunzătoare în Active Directory este șters.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Atribute Active Directory și cloud
Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud utilizând fila Mapare atribute utilizator.
Acest tabel compară maparea dintre numele atributelor Active Directory și numele atributelor Cisco Cloud. Aceste valori și mapări sunt setările implicite în Directory Connector. Puteți alege diferite atribute din listele derulante Active Directory și puteți determina ce atribut local se sincronizează cu ce atribut cloud.
Gândiți-vă la atributele din meniul derulant ca la niște presetări. Ca alternativă la valorile din rândul Active Directory, puteți specifica și un atribut personalizat, propria presetare, în Active Directory (o expresie cu mai multe atribute) pentru a fi mapat la un singur atribut cloud din rândul corespunzător. În acest fel, aveți flexibilitatea de a determina numele afișate ale utilizatorilor dvs. - de exemplu, puteți adăuga o expresie care creează un atribut personalizat pe baza titlului, prenumelui și numelui de familie al angajatului în Active Directory.
De asemenea, puteți specifica oricare dintre atributele Active Directory pentru a le mapa la uid în cloud. Totuși, trebuie să vă asigurați că atributul local respectă un format de e-mail valid.
De asemenea, puteți utiliza adrese de e-mail alternative, dacă, de exemplu, doriți să utilizați userPrincipalName pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a gestiona calendarul său. În acest caz, asociați o altă adresă de e-mail cu emails;type-work Atributul. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator.
|
Numele atributelor Active Directory |
Numele atributelor Webex Cloud |
Note |
|---|---|---|
|
— |
Nume clădire |
— |
|
c |
c |
Acest atribut specifică abrevierea țării utilizatorului. |
|
Număr departament |
Număr departament |
Acest atribut este utilizat pentru numărul departamentului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
nume afișat |
nume afișat |
Acest atribut este utilizat pentru numele afișat al contului de utilizator care apare în Control Hub, cartea de vizităși informații despre persoane. |
|
ControlContUtilizator |
cont ds-pwp-dezactivat |
Acest atribut este utilizat pentru sincronizarea utilizatorilor. Asigurați-vă că atributul userAccountControl este mapat la ds-pwp-account-disabled, altfel utilizatorii nu vor fi sincronizați corect. |
|
Număr angajat |
Număr angajat |
— |
|
facsimilTelephoneNumber |
facsimilTelephoneNumber |
— |
|
— |
jabberID |
Acest atribut cloud se referă la adresele IM (tip XMPP) utilizate de Jabber. Această valoare nu este aceeași cu sipAddresses. |
|
l |
l |
Acest atribut specifică orașul utilizatorului. |
|
— |
setări regionale |
— |
|
manager |
manager |
Acest atribut este utilizat pentru numele managerului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
mobil |
mobil |
Acest atribut este utilizat ca număr de telefon mobil care apare pentru apelarea utilizatorului de pe fișa de contact. |
|
o |
o |
Acest atribut specifică numele companiei sau organizației și apare în fișa de contact . |
|
tu |
tu |
Acest atribut specifică numele unității organizaționale. |
|
NumeBirouLivrareFizică |
NumeBirouLivrareFizică |
Acest atribut specifică locația biroului utilizatorului. |
|
cod poștal |
cod poștal |
Acest atribut specifică codul poștal sau codul zip al utilizatorului pentru livrarea fizică a corespondenței. |
|
preferatLanguage |
preferatLanguage |
Acest atribut setează limba preferată a utilizatorului și sunt acceptate următoarele formate: xx_AA sau xx-AA. Iată câteva exemple: en_SUA, en_Marea Britanie, Franța-Canadia. Dacă utilizați o limbă neacceptată sau un format nevalid, limba preferată a utilizatorilor se va schimba la limba setată pentru organizație. |
|
MSRTCSIP-Adresă utilizator principal iPhone |
SipAddresses;type=enterprise |
Acest atribut este utilizat pentru sincronizarea informațiilor despre sălile locale din Active Directory în cloud-ul Cisco Webex. |
|
sn |
sn |
Acest atribut este utilizat pentru numele de familie al contului de utilizator care apare în Control Hub, cartea de vizită [ și informațiile despre persoane . |
|
st |
st |
Acest atribut specifică statul sau provincia utilizatorului. |
|
streetAddress |
stradă |
Acest atribut specifică adresa stradală a utilizatorului pentru livrarea fizică a corespondenței. |
|
număr de telefon |
număr de telefon |
Acest atribut specifică numărul de telefon principal (de serviciu) al utilizatorului, utilizat pentru apelarea utilizatorului de pe fișa de contact. |
|
— |
fus orar |
Acest atribut cloud specifică fusul orar al utilizatorului. |
|
titlu |
titlu |
Acest atribut specifică titlul utilizatorului care apare în fișa de contact și informații despre persoane. |
|
tip |
întreprindere |
— |
|
*userPrincipalName |
uid |
O mapare obligatorie a atributelor. Pentru fiecare cont de utilizator, valoarea Active Directory este mapată la un UID unic în cloud. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Utilizatorul poate folosi apoi oricare dintre aceste adrese de e-mail pentru a se conecta, atâta timp cât este implementată maparea corectă a atributelor SAML . Consultați exemplul de mapare a atributelor de mai jos pentru a afla cum puteți mapa o adresă de e-mail alternativă. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
Această mapare este opțională, folosiți-o dacă doriți să utilizați adrese de e-mail alternative. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator. |
|
<New attribute for Azure user objectId> |
externalId |
Creați un nou atribut Active Directory pentru a conține objectId-ul utilizatorului Azure, astfel încât să nu intre în conflict cu unul existent. Acest atribut se mapează apoi la atributul externalId, asigurându-se că atunci când utilizatorii Webex creează grupuri în Microsoft 365, aceștia creează automat echipe în Webex. |
Maparea adreselor de e-mail alternative
Expresii pentru atribute personalizate
|
Operator |
Descriere și exemplu |
|---|---|
|
% |
Elimină toate caracterele de la începutul șirului până la poziția caracterului sau argumentului șir, dacă se potrivește.
|
|
- |
Elimină partea din spate a șirului de intrare de la sfârșitul șirului specificat.
|
|
+ |
Concatenează șiruri sau expresii de intrare.
|
|
| |
Evaluează expresiile separate în raport cu șirul gol și selectează primul rezultat negol.
|
Sincronizarea avatarelor de director dintr-un atribut Active Directory în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Utilizați această procedură pentru a sincroniza datele brute ale avatarului dintr-un atribut Active Directory.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatarul de la, alegeți atributul AD, apoi alegeți atributul Avatar care conține datele brute ale avatarului pe care doriți să le sincronizați cu cloud. |
| 3 |
Pentru a verifica dacă avatarul este accesat corect, introduceți adresa de e-mail a unui utilizator, apoi faceți clic pe Obțineți avatarul utilizatorului. Avatarul apare în dreapta. |
| 4 |
După ce verificați dacă avatarul a apărut corect, faceți clic pe Aplicați pentru a salva modificările. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea avatarelor de director de pe un server de resurse în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Folosește această procedură pentru a sincroniza avatarele de pe un server de resurse.
Înainte de a începe
-
Modelul URI și valoarea variabilei din această procedură sunt exemple. Trebuie să utilizați adrese URL reale unde se află avatarele din directorul dvs.
-
Modelul URI al avatarului și serverul unde se află avatarele trebuie să fie accesibile din aplicația Directory Connector. Conectorul necesită acces http sau https la imagini, dar nu este necesar ca imaginile să fie accesibile publicului pe internet.
-
Sincronizarea datelor avatarului este separată de profilurile de utilizator Active Directory. Dacă rulați un proxy, trebuie să vă asigurați că datele avatarului pot fi accesate prin autentificare NTLM sau autentificare de bază.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatar de la, alegeți Server de resurse și apoi introduceți Model URI avatar— De exemplu, Să analizăm fiecare parte a modelului URI al avatarului și ce înseamnă:
|
| 3 |
(Opțional) Dacă serverul de resurse necesită acreditări, bifați Setare acreditări utilizator pentru avatar, apoi alegeți fie Utilizare utilizator curent de conectare la serviciu, fie Utilizare utilizator și introduceți parola. |
| 4 |
Introduceți valoarea variabilei —De exemplu: |
| 5 |
Faceți clic pe Test pentru a vă asigura că modelul URI al avatarului funcționează corect. În acest exemplu, dacă valoarea mail pentru o intrare AD este |
| 6 |
După ce informațiile URI sunt verificate și arată corect, faceți clic pe Aplicare. Pentru informații detaliate despre utilizarea expresiilor regulate, consultați Referința rapidă pentru limbajul expresiilor regulate Microsoft. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea informațiilor despre sălile locale cu Webex Cloud
Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale din cameră cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele Webex înregistrate în cloud (Cameră, Desk și Tablă de bord).
| 1 |
Din Directory Connector, accesați Synchronize, faceți clic pe more |
| 2 |
Bifați Sincronizați informațiile camerei în cloud pentru a separa datele camerei de datele utilizatorului în timpul sincronizării. Când această setare este dezactivată, datele camerei sunt tratate la fel ca datele sincronizate cu utilizatorul. |
| 3 |
Accesați Maparea atributelorși apoi modificați maparea atributelor pentru atributul cloud sipAddresses;type=enterprise. Pentru a utiliza validarea valorilor, valoarea adresei SIP trebuie să fie
|
| 4 |
Creați o cutie poștală pentru resurse de sală în Exchange. Aceasta adaugă msExchResourceMetaData;ResourceType:Room atribut pe care conectorul îl folosește apoi pentru a identifica camerele.
|
| 5 |
Din utilizatorii și computerele Active Directory, navigați la și editați proprietățile camerei. Adăugați URI-ul SIP complet calificat cu prefixul sip:
|
| 6 |
Efectuați o sincronizare simulată și apoi o sincronizare completă în conector. Noile obiecte de cameră sunt listate Obiecte adăugate, iar obiectele de cameră potrivite apar în Obiecte potrivite în raportul de simulare. Orice obiecte de cameră marcate pentru ștergere se află sub Camere șterse.
Rezultatele testului de simulare arată orice resurse de cameră care au fost potrivite.
Această setare separă datele camerei din Active Directory (inclusiv atributul camerei) de datele utilizatorului. După ce sincronizarea se termină, statisticile cloud din tabloul de bord al conectorului afișează datele camerei care au fost sincronizate cu cloud-ul.
|
Ce este de făcut în continuare
Acum că ați parcurs acești pași, atunci când efectuați o căutare pe un dispozitiv înregistrat în cloud Webex, veți vedea intrările de cameră sincronizate care sunt configurate cu adrese SIP. Când efectuați un apel de pe dispozitivul Webex pe intrarea respectivă, apelul este efectuat către adresa SIP care a fost configurată pentru cameră.
Din Control Hub, puteți importa automat camere din Director și crea spații de lucru.
Punctul final nu poate relua un apel către aplicația Webex. Pentru dispozitivele de apelare de test, aceste dispozitive trebuie înregistrate ca URI SIP local sau în altă parte decât în aplicația Webex. Dacă sistemul de săli Active Directory pe care îl căutați este înregistrat la Webex și aceeași adresă de e-mail se află pe dispozitivul Webex Room, dispozitivul Desk sau Webex Board for Calendar Service, atunci rezultatele căutării nu vor afișa intrarea duplicată. Dispozitivul Room, Desk sau Board este apelat direct în aplicația Webex și nu se efectuează un apel SIP.
Trimiteți rapoarte prin e-mail privind rezultatele sincronizării directoarelor
În mod implicit, persoanele de contact sau administratorii organizației primesc întotdeauna notificări prin e-mail. Cu această setare, puteți personaliza cine ar trebui să primească notificări prin e-mail care rezumă rapoartele de sincronizare a directoarelor.
| 1 |
Din Directory Connector, faceți clic pe Settingsși, lângă Email Destinatar, activați Activare sincronizare raport. |
| 2 |
Faceți clic pe Adăugați e-mail și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, va apărea un mesaj care vă va spune să corectați problema înainte de a putea salva și aplica modificările. |
| 3 |
Dacă trebuie să editați adresele de e-mail introduse, faceți dublu clic pe adresa de e-mail din coloana din stânga și apoi faceți modificările necesare. |
| 4 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Salvare. |
Ce este de făcut în continuare
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe Eliminare lângă anumite intrări de adresă de e-mail.
Configurarea notificărilor Conectorului de director în Control Hub
Puteți utiliza Centrul de alerte din Control Hub pentru a livra rapoarte din Directory Connector despre erorile din procesul de sincronizare. Control Hub poate livra notificări către diverse canale de livrare, inclusiv e-mail și spații Webex.
Rețineți că configurația notificărilor din Directory Connector nu migrează automat în Centrul de alerte. Utilizați următoarele instrucțiuni pentru a adăuga adresele de e-mail corecte în Centrul de alerte pentru a primi notificări de la Directory Connector.
Centrul de alerte trimite întotdeauna o alertă pentru sincronizări complete. Sincronizările incrementale vor declanșa o alertă numai dacă există o avertizare sau o eroare în raport.
| 1 |
Conectați-vă la Control Hub și accesați . |
| 2 |
Faceți clic pe una dintre următoarele opțiuni:
|
| 3 |
Derulați în jos până la secțiunea Canal de livrare și selectați metoda de livrare preferată. Puteți primi notificări actualizări prin e-mail, într-un spațiu desemnat pentru aplicația Webex sau prin Webhook-uri atunci când le aveți activate la nivel organizațional.
|
| 4 |
Faceți clic pe Salvați. |
Alocarea utilizatorilor din Active Directory în Control Hub
Urmați acești pași pentru a furniza utilizatori Active Directory și a crea conturi de utilizator corespunzătoare în Control Hub. Puteți furniza utilizatori dintr-o implementare Active Directory cu domenii multiple (fie cu o singură pădure, fie cu mai multe păduri) după ce instalați un conector Directory per domeniu. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex.
| 1 |
Efectuați o sincronizare simulată pe utilizatorii Active Directory Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud. |
| 2 |
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați. |
| 3 |
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți atribui licențe de servicii Webex utilizând o varietate de metode. Vă recomandăm să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory. De asemenea, puteți face modificări individuale după acest pas inițial. |
Efectuați o sincronizare simulată pe utilizatorii Active Directory
Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud.
În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Cu Directory Connector, obiectivul este de a obține o potrivire exactă între Active Directorys și cloud-ul Webex.
Dacă aveți mai multe domenii într-o singură pădure sau mai multe păduri, trebuie să efectuați acest pas pe fiecare dintre instanțele conectorului de director Cisco pe care le-ați instalat pentru fiecare domeniu Active Directory.
Înainte de a începe
Este posibil să aveți deja câțiva utilizatori ai aplicației Webex în Control Hub înainte de a utiliza Directory Connector. Printre utilizatorii din cloud, unii ar putea să corespundă obiectului Active Directory local și să li se atribuie licențe pentru servicii. Însă unii pot fi utilizatori de test pe care doriți să îi ștergeți în timp ce efectuați o sincronizare. Trebuie să creați o potrivire exactă între Active Directory și Control Hub.
| 1 |
Alegeți una:
Când se termină simularea, veți vedea unul dintre următoarele rezultate:
Rezumatul conține informații despre potrivirea obiectelor:
Testul practic identifică utilizatorii prin compararea lor cu utilizatorii domeniului. Aplicația poate identifica utilizatorii dacă aceștia aparțin domeniului curent. În pasul următor, trebuie să decideți dacă să ștergeți obiectele sau să le păstrați. Obiectele nepotrivite sunt identificate ca existente deja în cloud-ul Webex, dar neexistând în Active Directory local. |
| 2 |
Examinați rezultatele testului și apoi alegeți o opțiune în funcție de utilizarea unui singur domeniu sau a mai multor domenii:
|
| 3 |
În promptul Confirmare execuție simulată, faceți clic pe Da pentru a repeta sincronizarea execuției simulate și a vizualiza tabloul de bord pentru a vedea rezultatele. Orice conturi care au fost sincronizate cu succes în runda de testare apar sub Obiecte potrivite. Dacă un utilizator din cloud nu are un utilizator corespunzător cu aceeași adresă de e-mail în Active Directory, intrarea este listată sub Utilizatori ștersi. Pentru a evita acest semnalizator de ștergere, puteți adăuga un utilizator în Active Directory cu aceeași adresă de e-mail. Pentru a vizualiza detaliile elementelor sincronizate, faceți clic pe fila corespunzătoare pentru elementele specifice sau pe Obiecte potrivite. Pentru a salva informațiile rezumative, faceți clic pe Salvați rezultatele în fișier. |
| 4 |
Dacă rezultatele sunt așteptate, mergeți la , apoi faceți clic pe Activați acum pentru a efectua o sincronizare manuală și a o trece în modul manual în acest moment. După efectuarea unei sincronizări pe ultimul domeniu Active Directory din implementarea cu domenii multiple, trebuie să activați modul automat pentru Directory Connector. Puteți activa modul automat numai atunci când obiectele din cloud-ul Webex și toate directoarele Active Directory locale se potrivesc complet. |
Ce este de făcut în continuare
-
Pentru orice obiecte utilizator nepotrivite pe care le-ați păstrat, trebuie să le adăugați în Active Directory, astfel încât să existe o potrivire exactă între locația locală și cloud.
-
Alegeți un tip de sincronizare:
-
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud atunci când sincronizați pentru prima dată utilizatori noi în cloud. Faci asta din , iar apoi utilizatorii din domeniul curent sunt sincronizați.
-
Setați Programul conectorului și Executați o sincronizare incrementală după ce executați o sincronizare completă și dacă doriți să preluați modificările după sincronizarea inițială. Acest tip de sincronizare este recomandat pentru a detecta micile modificări aduse sursei de utilizatori Active Directory.
În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și versiuni ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă.
-
-
Dacă aveți mai multe domenii, repetați acești pași pe orice alt conector Directory pe care l-ați instalat.
Lucruri de reținut
-
Efectuați o simulare înainte de a activa sincronizarea completă sau când modificați parametrii de sincronizare. Dacă rularea practică a fost inițiată de o modificare a configurației, puteți salva setările după finalizarea rulării practice. Dacă ați adăugat deja utilizatori manual, efectuarea unei sincronizări Active Directory poate duce la eliminarea utilizatorilor adăugați anterior. Puteți verifica rapoartele de simulare ale conectorului de director pentru a verifica dacă toți utilizatorii așteptați sunt prezenți înainte de sincronizarea completă cu cloud-ul.
-
Dacă utilizatorii potriviți sunt marcați pentru a fi șterși și nu sunteți sigur cum să continuați, consultați informațiile de depanare și cum să contactați asistența în Depanare și remedieri pentru Directory Connector.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud
Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați.
Dacă aveți mai multe domenii, trebuie să efectuați acest pas pe fiecare dintre instanțele Directory Connector pe care le-ați instalat pentru fiecare domeniu Active Directory.
Conectorul Directory sincronizează starea contului de utilizator: în Active Directory, orice utilizator marcat ca dezactivat apare și ca inactiv în cloud.
Înainte de a începe
-
Dacă doriți ca conturile de utilizator ale aplicației Webex să fie în starea Activ după sincronizarea completă și înainte ca utilizatorii să se conecteze pentru prima dată, trebuie să urmați acești pași pentru a ocoli validarea prin e-mail:
-
Integrați Single Sign-On cu organizația dvs. Webex. Consultați
Single Sign-On cu Cisco Webex Services și furnizorul de identitate al organizației dvs.
pentru mai multe informații. -
Folosește Control Hub pentru a verifica și, opțional, a revendica domeniile conținute în adresele de e-mail. Consultați
Adăugarea, verificarea și revendicarea domeniilor
. -
Suprimați invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail către aplicația Webex. (Îți poți crea propria campanie de e-mail.)
Utilizatorii activați care nu s-au conectat apar cu starea Verificat în Control Hub. După ce se conectează, apar ca Activ. Pentru mai multe informații despre stările utilizatorilor, consultați Stările și acțiunile utilizatorilor în Cisco Webex Control Hub.
-
-
Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. Vă recomandăm să faceți o simulare înainte de o sincronizare completă pentru a detecta orice erori potențiale.
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
Dacă nu utilizați șabloane de licență cu atribuire automată, utilizatorii nou sincronizați primesc automat licențe gratuite. Vor putea folosi aceleași funcții gratuite ca și cei cu conturi gratuite.
| 1 |
Alegeți una:
|
| 2 |
Din Directory Connector, accesați Sincronizare, faceți clic pe mai multe |
| 3 |
Confirmați începerea sincronizării. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările până la 72 de ore după efectuarea sincronizării.
|
| 4 |
Faceți clic pe Actualizare dacă doriți să actualizați starea sincronizării. (Elementele sincronizate apar sub Statistici cloud.) |
| 5 |
Pentru informații despre erori, selectați Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
| 6 |
Pentru a seta un program de sincronizare pentru sincronizări incrementale continue în cloud, consultați Setarea programului conectorului și Executarea unei sincronizări incrementale. |
-
După finalizarea sincronizării complete, starea sincronizării directoarelor se actualizează de la Dezactivat la Operațional pe pagina Setări din Control Hub.
-
Când toate datele sunt corespondente între datele locale și cele din cloud, Directory Connector trece din modul manual în modul de sincronizare automată.
-
Dacă nu integrați autentificarea unică, verificați domeniile și, opțional, revendicați domenii pentru conturile de e-mail pe care le-ați sincronizatși suprimați e-mailurile automate, conturile de utilizator ale aplicației Webex rămân în starea Neverificat până când utilizatorii se conectează la aplicația Webex pentru prima dată pentru a-și confirma conturile. Consultați secțiunea Înainte de a începe pentru îndrumări despre cum să sincronizați conturile ca utilizatori activi.
-
Dacă aveți mai multe domenii, efectuați acest pas pe orice alt conector Directory pe care l-ați instalat. După sincronizare, utilizatorii din toate domeniile adăugate sunt listați în Control Hub.
-
Dacă ați integrat Single Sign-On cu Webex și ați suprimat notificările prin e-mail, invitațiile prin e-mail nu sunt trimise utilizatorilor nou sincronizați.
-
Nu puteți adăuga manual utilizatori în Control Hub după ce este activat Directory Connector. Odată activată, gestionarea utilizatorilor se realizează din conectorul de director Cisco, iar Active Directory este singura sursă de informații.
-
Orice grupuri pe care le-ați sincronizat apar în Control Hub și puteți atribui un șablon de licență, astfel încât utilizatorilor din acel grup să li se atribuie licențe.
Ce este de făcut în continuare
-
Când eliminați un utilizator din Active Directory, utilizatorul este șters soft după următoarea sincronizare. Utilizatorul devine
Inactive, dar profilul de identitate cloud este păstrat timp de șapte zile (pentru a permite recuperarea după ștergerea accidentală).Când bifați Contul este dezactivat în Active Directory, utilizatorul devine
Inactivedupă următoarea sincronizare. Profilul de identitate în cloud nu se șterge după șapte zile, în cazul în care doriți să activați din nou utilizatorul. -
Rețineți aceste excepții de la o sincronizare incrementală (urmați în schimb pașii completi de sincronizare de mai sus):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Modificările de configurare privind maparea atributelor, DN-ul de bază, filtrul și setările avatarului necesită o sincronizare completă.
-
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub
După ce finalizați o sincronizare completă a utilizatorilor din conectorul de director Cisco în Control Hub, puteți utiliza Control Hub pentru a atribui aceleași licențe de servicii Webex tuturor utilizatorilor simultan sau pentru a adăuga licențe suplimentare noilor utilizatori dacă ați configurat deja un șablon de licență atribuit automat. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți utiliza metode din Control Hub pentru a atribui global licențe de servicii Webex tuturor utilizatorilor, utilizatorilor individuali, prin șablonul CSV în bloc sau automat noilor utilizatori dacă ați configurat deja un șablon de licență cu atribuire automată. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
Când atribuiți o licență unui utilizator al aplicației Webex, utilizatorul respectiv primește în mod implicit un e-mail de confirmare a atribuirii. E-mailul este trimis de un serviciu de notificare din Control Hub. Dacă ați integrat Single Sign-On (SSO) în organizația dvs. Webex, puteți, de asemenea, suprima aceste notificări automate prin e-mail dacă preferați să contactați direct utilizatorii.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Efectuați o sincronizare simulată pe utilizatorii Active Directory.
-
După confirmarea rezultatelor testului, efectuați o sincronizare completă a utilizatorilor Active Directory.
În momentul sincronizării complete, utilizatorul este creat în cloud, nu se adaugă atribuții de servicii și nu se trimite niciun e-mail de activare. Dacă e-mailurile nu sunt suprimate, noii utilizatori primesc un e-mail de activare atunci când atribuiți servicii utilizatorilor printr-o metodă standard de gestionare a utilizatorilor în Control Hub, cum ar fi importul CSV, actualizarea manuală a utilizatorilor sau prin finalizarea cu succes a atribuirii automate.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , faceți clic pe Gestionare utilizatori, alegeți Modificare toți utilizatorii sincronizați, apoi faceți clic pe Următorul. |
| 2 |
Alegeți o opțiune:
|
Ce este de făcut în continuare
-
Dacă e-mailurile nu sunt suprimate, fiecărui utilizator i se trimite un e-mail cu o invitație de a se alătura și de a descărca Webex.
-
Dacă ați selectat aceleași servicii Webex pentru toți utilizatorii dvs., ulterior puteți modifica licența atribuită individual sau în bloc.
Probleme cunoscute cu conectorul de director
-
Versiunile de Windows Server anterioare versiunii 2012 R2 au o problemă cu modulele cookie care afectează Directory Connector. Această problemă a fost remediată în versiunile 2012 R2 și 2016.
-
Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
Puteți încerca să goliți memoria cache locală pentru aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
-
Când un utilizator folosește aplicația Webex pe desktop sau mobil pentru a căuta și apela o cameră care are doar un URI SIP sincronizat, apelul sună pe termen nelimitat în acest moment.
Gestionarea utilizatorilor aplicației Webex
Executarea unei sincronizări incrementale
O sincronizare incrementală interoghează Active Directory și caută modificările care au avut loc de la ultima sincronizare. Acest pas grupează apoi aceste modificări și le trimite către serviciul conector. Modificările includ modificarea atribuirii utilizatorilor și momentul în care un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă sarcină pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea completă inițială, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Rețineți aceste excepții pe care sincronizarea incrementală nu le acceptă (urmați Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud în schimb):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru modificările noi de configurație privind maparea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa și acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Dashboard. Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. |
| 2 |
Din Acțiuni, faceți clic pe Mod de sincronizare > Activați sincronizarea dacă nu este deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când expiră un nou interval de timp incremental, programul verifică modificările pe baza ultimei marcheze temporale. |
| 3 |
Din Acțiuni, faceți clic pe Sincronizează acum > Incremental. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat când reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
|
| 4 |
Pentru informații despre erori, faceți clic pe Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
Ce este de făcut în continuare
Dacă aveți mai multe domenii, urmați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperarea utilizatorilor ștersi accidental
Directory Connector are verificări și controale pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAP în Active Directory, care a șters unii utilizatori atunci când a fost sincronizat cu cloud. Funcția de ștergere soft vă poate ajuta să vă recuperați după aceste accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Când utilizatorii sunt ștersi din cloud, de exemplu, din cauza unei probleme legate de obiectele nepotrivite după o sincronizare de la Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare privind obiectele nepotrivite sau ați observat că utilizatorii au fost șterși, este posibil să îi puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca inactivi în Control Hub atunci când conturile corespunzătoare sunt șterse în Active Directory. Serviciul cloud în fundal reține utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatori. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii dezactivați în Active Directory sunt marcați și ca inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este în starea Inactiv sau este nelistat. Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub. |
| 3 |
Dacă utilizatorii au fost ștersi în Control Hub sau observați utilizatori în starea Inactivă, accesați Active Directory, adăugați conturile de utilizator lipsă, apoi efectuați o sincronizare simulată în Directory Connector. Scopul Directory Connector este de a crea o potrivire exactă între informațiile despre utilizatori din Active Directory și cele din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar cu Control Hub. Utilizatorii sunt recuperați și revin la starea inițială, inclusiv starea contului și atribuțiile de servicii. |
Ce este de făcut în continuare
Reveniți la Control Hub, accesați și confirmați că în lista de utilizatori apar conturile de utilizator șterse anterior.
Ștergerea permanentă a utilizatorilor după ștergerea soft
După efectuarea unei rulări fără verificare, puteți alege să ștergeți definitiv utilizatorii care au fost șterși definitiv la următoarea sincronizare.
| 1 |
După finalizarea unei rulări fără verificare, selectați Obiecte șterse temporar. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectare terminat. |
Ce este de făcut în continuare
La următoarea sincronizare, utilizatorii pe care i-ați bifat vor fi șterși definitiv.
Schimbarea unei adrese de e-mail în aplicația Webex
Dacă doriți să modificați adresele de e-mail ale utilizatorilor și organizația dvs. utilizează Conectorul Director, modificați acele adrese de e-mail în Active Directory. Această procedură prezintă modul de modificare a unei adrese de e-mail a aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului.
Dacă doriți să schimbați adresa de e-mail sau o anumită valoare pentru un singur utilizator, nu ștergeți utilizatorul din Active Directory și apoi nu creați unul nou cu aceeași adresă de e-mail. Cloudul interpretează această acțiune ca un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud se vor pierde.
Conectorul de directori nu limitează schimbarea domeniului de e-mail. Totuși, atunci când utilizatorul se resincronizează cu cloud-ul, starea utilizatorului depinde de dacă noul domeniu este verificat în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se schimbă în În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionați-vă domeniile.
Dacă organizația dvs. nu utilizează Directory Connector, puteți modifica adresele de e-mail ale aplicației Webex prin intermediul paginii de setări a contului. Consultați Schimbarea adresei de e-mail pentru contul dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba adresele de e-mail.
Schimbarea domeniului Active Directory
Puteți utiliza această procedură pentru a crea domenii și adrese de e-mail noi. Acestea se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un nou domeniu Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii. |
| 3 |
Dezinstalați toți conectorii. |
| 4 |
Deschideți un caz pentru a schimba domeniul. În trimiterea cazului, asigurați-vă că solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide un caz pentru a schimba domeniul, asigurați-vă că nu aveți o sincronizare în curs de desfășurare. Nu modificați adresele de e-mail ale utilizatorilor în Active Directory până când cazul nu este rezolvat. |
| 5 |
După soluționarea cazului: Efectuați un test cu Conectorul Director înainte de a efectua sincronizarea propriu-zisă. |
Revendicare domeniu
O revendicare de domeniu are loc dacă revendici un domeniu de e-mail pentru o organizație, astfel încât orice cont adăugat la sideboard este creat în organizația clientului plătit și nu în organizația consumatorului gratuit. Puteți face o revendicare a domeniului doar printr-o solicitare de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Conectorul de director este activ și domeniul este revendicat, conturile adăugate în secțiunea laterală nu sunt create nici în organizația client, nici în organizația consumatorului gratuit. Numai Conectorul Director poate furniza conturi pentru organizație din Active Directory. Informațiile stocate în Active Directory reprezintă sursa originală. Dacă încerci să adaugi un cont în secțiunea secundară, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu Webex App este prin utilizarea mai întâi a conectorului Directory pentru a furniza contul în Control Hub.
Conversia utilizatorilor aplicației Webex gratuite într-o organizație sincronizată cu directorul
Puteți utiliza doar adrese de e-mail unice în directorul aplicației Webex. Dacă utilizatorii dvs. s-au înscris pentru versiunea gratuită a aplicației Webex, contul lor există în organizația de consumatori gratuită. Pentru a gestiona utilizatorii din această organizație folosind Directory Connector, migrați-i (convertiți-i) către organizația client înainte de a activa Directory Connector. Apoi adăugați utilizatorii în Active Directory cu adresa de e-mail exactă și apoi sincronizați-i cu cloud-ul.
Dacă nu convertiți conturile înainte de activare, dezactivați Conectorul de director pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directoarelor este activată, apare mesajul de eroare <email address> nu a putut fi convertită
. Pentru a evita problema, puteți utiliza acești pași ca soluție.
Unii utilizatori declarați pot apărea cu atributul movedfrom atunci când efectuează o simulare. Acești utilizatori vor fi în lista Deleted Object în loc de MismatchedObject. Va trebui să adăugați acești utilizatori în lista dvs. AD dacă doriți să îi mutați în organizația dvs.
Dacă nu adăugați acei utilizatori, vor fi șterși cu toții imediat ce îi sincronizați cu cloud-ul.
| 1 |
Dezactivați sincronizarea directoarelor din Conectorul de directori. |
| 2 |
Urmați procedura Conversia utilizatorilor fără licență în Control Hub pentru a converti utilizatorul din organizația de consumator gratuită în organizația de întreprindere. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face din Active Directory singura sursă de informații pentru conturile de utilizator, iar obiectivul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți în Active Directory pentru orice utilizatori convertiți recent înainte de a reenabling sincronizare. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori rămași de neegalat. |
| 3 |
Pe Conectorul de director, efectuați o sincronizare simulată. Când se termină rularea uscată, bifați fila Adăugare obiecte. Verificați dacă toți utilizatorii pe care i-ați convertit nu sunt ștergeți. Trebuie să efectuați o simulare înainte de a reactiva sincronizarea pentru a vă asigura că toate conturile de utilizator convertite apar în Active Directory. Dacă activați sincronizarea și conturile se află doar în Control Hub, Directory Connector ține cont de majuscule și minuscule și șterge utilizatorii convertiți pe care îi detectează cu adrese de e-mail nepotrivite (de exemplu, user1@example.com şi User1@example.com). Dacă se elimină utilizatorii convertiți, aceștia își pierd toate spațiile din aplicația Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina niciun cont, reactivați sincronizarea directoarelor din Conectorul de directori. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență cu atribuire automată și apoi ați activat Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în backend-ul cloud până când își confirmă adresele de e-mail.
Conturi de utilizator ale aplicației Webex adăugate în panoul lateral
Când invitați un alt utilizator într-un spațiu din aplicația Webex, dacă utilizatorul invitat nu are un cont în aplicația Webex, se creează un cont pentru acesta („înscris în lateral”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită pentru consumatori.
Dacă doriți să gestionați contul din lateral utilizând Directory Connector, trebuie să convertiți contul.
Modificarea formatului numelui de utilizator în aplicația Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul displayName din Active Directory la atributul displayName din cloud.
După efectuarea unei sincronizări a directoarelor, este posibil să observați că numele de utilizator se afișează în formatul <lastName, firstName>.
Acest nume de utilizator poate apărea dacă atributul displayName din Active Directory este configurat în acest fel. Când atributul este mapat la displayName în cloud, numele apar în formatul <lastName, firstName> în Control Hub.
Pentru a schimba formatul, în ecranul de mapare a atributelor Directory Connector: mapați atributul Active Directory givenName sn (sau sn givenName) la displayName în Numele atributelor Cisco Cloud.
Alternativ, mapați atributul sn givenName la displayName:
De asemenea, puteți utiliza opțiunea Personalizare atribut, dacă doriți să mapați propria expresie de atribut personalizată la displayName.
De exemplu, introduceți givenName + "" + sn (prenume, spațiu, nume) ca expresie. Aceasta mapează cele două atribute din Active Directory la displayName în cloud.
Permiteți utilizatorilor să modifice numele afișate în Webex Meetings
Puteți anula maparea atributului displayName de la sincronizarea cu cloud în Directory Connector dacă doriți să permiteți utilizatorilor să își editeze numele afișate preferate. Utilizatorii pot introduce un nume afișat care să se afișeze în timpul întâlnirilor Webex în locul prenumelui și numelui lor. Administratorii pot, de asemenea, să modifice manual numele afișat pentru un utilizator în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. |
| 2 |
Selectați displayName sub Nume atribut Cisco Cloud. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce este de făcut în continuare
Utilizatorii își pot acum edita numele afișate de pe site - ul lor Webex.
Depanarea conectorului de director
Actualizați la cea mai recentă versiune de software
Pentru a menține implementarea conformă și a obține cele mai recente caracteristici, funcționalități, remedieri de erori și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune de Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi faptul că Directory Connector nu se mai sincronizează corect sau că versiunea nu este compatibilă cu cerința obligatorie TLS 1.2.
Directory Connector vă notifică automat când este disponibilă o versiune nouă. Actualizați întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, vedeți o notificare în bara de activități Windows.
Deși puteți instala manual actualizări de software pentru conectori, vă recomandăm să urmați pașii din Setarea actualizărilor automate pentru a permite aplicației să gestioneze automat actualizările.
| 1 |
Fie faceți clic pe notificarea din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de actualizare. |
| 2 |
Urmați instrucțiunile pentru a finaliza actualizarea. |
| 3 |
Relansați conectorul și conectați-vă cu acreditările de administrator. |
| 4 |
Verificați numărul versiunii software-ului în . |
Ce este de făcut în continuare
Pentru o instalare nouă a Directory Connector, puteți descărca fișierul zip și apoi urma pașii de instalare din acest ghid.
Configurați setările generale pentru conectorul de director
Utilizați această procedură pentru a configura setările generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnalizare, actualizările automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe tabloul de bord în secțiunea conectori, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe General. |
| 2 |
Introduceți numele conectorului în câmpul Nume conector. Acest câmp afișează doar numele computerului care rulează în prezent conectorul. |
| 3 |
Alegeți nivelul de înregistrare din meniul derulant. În mod implicit, nivelul de înregistrare în jurnal este setat la Info. Nivelurile de jurnalizare disponibile sunt:
Aceste setări afectează raportul de sincronizare trimis prin e-mail. Dacă setați nivelul de jurnalizare la Eroare, atunci în raportul de sincronizare sunt raportate doar erorile; dacă nu există erori, raportul de sincronizare nu este trimis. Schimbați setarea la Informații, apoi veți primi rapoarte de sincronizare după sincronizarea completă. (Rețineți că, pentru sincronizarea incrementală, nu se trimit rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlere de domeniu preferate pentru a seta ordinea controlerelor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul de top nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Bifați Actualizare automată la noua versiune a conectorului Cisco Directory dacă doriți ca actualizările să aibă loc automat. Este întotdeauna important să mențineți software-ul Cisco Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să bifați această setare pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când sunt disponibile. |
| 6 |
Bifați LDAP prin SSL pentru a utiliza LDAP-ul securizat (LDAPS) ca protocol de conexiune. Dacă nu bifați LDAP prin SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conexiune utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și securizată. |
Configurați politica conectorului
Puteți seta numărul maxim de ștergeri care pot avea loc în timpul sincronizării. Rularea sincronizării nu șterge obiectele din Active Directory local. Toate obiectele sunt șterse doar din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când efectuați o sincronizare completă sau incrementală, dacă numărul de utilizatori pe care doriți să îi ștergeți este mai mare decât setarea, conectorul de director afișează un avertisment. Dacă faceți clic pe Suprascriere prag, puteți porni sincronizarea completă sau incrementală cu succes, dar veți vedea această notificare de suprascriere data viitoare când executați politica.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Policy. |
| 2 |
Bifați caseta Activați declanșatorul de ștergere a pragului dacă doriți să adăugați un declanșator de prag. Alegerea acestei opțiuni declanșează o alertă dacă numărul de ștergeri depășește pragul. Când numărul contului de ștergere depășește numărul contului definit, sincronizarea eșuează.
|
| 3 |
Introduceți numărul maxim de ștergeri dorite. Valoarea implicită este 20. Vă recomandăm să nu măriți valoarea implicită. |
| 4 |
Faceți clic pe Se aplică. |
Setați programul conectorului
Setați temporizarea sincronizării în Active Directory. Failover-ul este utilizat pentru disponibilitate ridicată (HA). Dacă un conector este nefuncțional, trecem la un alt conector de rezervă după intervalul predefinit.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Schedule. |
| 2 |
Specificați Intervalul de sincronizare incrementală în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificați valoarea Trimiteți rapoarte la… timp dacă doriți să modificați frecvența de trimitere a rapoartelor. |
| 4 |
Bifați Activați programul de sincronizare completă pentru a specifica zilele și orele în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați Intervalul de failover în minute. |
| 6 |
Faceți clic pe Se aplică. |
Scenarii cu domenii multiple
Mai multe domenii se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare a cheii în domenii diferite, după sincronizare, datele din domeniul cu prioritate mai mare rescriu datele din domeniul cu prioritate mai mică.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
Valoarea cheie pentru „Utilizator” este Adresă de e-mail; Valoarea cheie pentru „Grup” este Nume grup.
Exemplu de caz de utilizare pentru domenii multiple
Acest exemplu presupune o organizație cu două domenii — example1.com și example2.com, în ordinea priorității.
-
Adăugați utilizatorul1 (e-mail: user@example1.com) în Active Directory-ul example1.com.
-
Adăugați grup1(Nume grup: Test) în Active Directory din example1.com.
-
Adăugați utilizatorul2 (e-mail: user@example2.com) în Active Directory-ul example2.com.
-
Adăugați grupul2(Nume grup: Test) în Active Directory al example2.com.
- Sincronizare pe example1.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Dacă efectuați o sincronizare completă sau incrementală pentru example1.com, utilizatorul1 și grupul1 sunt sincronizate. De asemenea, utilizatorul2 și grupul2 sunt suprascrise de informațiile utilizatorului1 și grupului1.
Utilizatorul1 leagă utilizatorul2 ca aceeași înregistrare din baza de date; grupul1 leagă grupul2 ca aceeași înregistrare din baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Luați în considerare acești pași:
- Ștergeți utilizatorul1 și grupul1 din Active Directory pentru example1.com.
- Efectuați o sincronizare completă sau incrementală pentru example1.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com. Utilizatorul2 nu este legat de utilizatorul1, iar grupul2 nu este legat de grupul1.
- Efectuați o sincronizare incrementală pentru example2.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com.
- Faceți o sincronizare completă pentru example2.com.
Rezultat : Informațiile despre utilizatorul2 și grupul2 sunt listate în https://admin.webex.com.
Sincronizarea unui domeniu nou și păstrarea unui domeniu existent
Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se leagă de noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul conector activ. Luați în considerare două domenii cu următoarea configurație: domeniul A cu conectorii (ca1) și (ca2) pentru disponibilitate ridicată locală (HA); domeniul B cu conectorul (cb1). (ca1) și (ca2) deservesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este în standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conectorul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setați prioritatea domeniului
Utilizați această procedură pentru a modifica prioritatea domeniilor Active Directory. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru este util atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o singură organizație.
Nu utilizați această procedură dacă aveți un singur domeniu listat în Directory Connector. Dacă încerci, conectorul îți afișează un mesaj care precizează că prioritatea domeniului nu este obligatorie.
Înainte de a începe
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la https://admin.webex.com.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe Sus sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Salvare pentru a salva această modificare. Domeniile sunt sortate după prioritate, de sus în jos. |
Schimbați domeniile
Utilizați această procedură pentru a reconecta conectorul de director Cisco la un alt domeniu.
Înainte de a începe
-
Asigurați-vă că nu rulează nicio sarcină de sincronizare înainte de a schimba domeniile.
-
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la Control Hub.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Schimbare domeniu. |
| 3 |
După ce ați citit avertismentul, dacă înțelegeți efectul pe care această modificare îl are asupra implementării și sunteți în continuare sigur, faceți clic pe Da. Dacă schimbați un domeniu, veți fi deconectat de la conectorul de director Cisco curent, celelalte domenii din conector vor fi anulate, iar informațiile despre conector de pe computerul respectiv vor fi șterse. |
| 4 |
Conectați-vă din nou la conectorul de director Cisco și reconectați domeniul. |
Dezactivați sincronizarea directoarelor
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, apoi alegeți una:
|
| 2 |
După ce citiți solicitarea, faceți clic pe Dezactivați. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea atributelor Active Directory mapate anterior la cloud și sincronizate cu Webex. După ce eliminați maparea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Selectați maparea pe care doriți să o eliminați din lista Nume atribut. |
| 4 |
Sub Domeniu de aplicare utilizator afectat, selectați una dintre următoarele opțiuni:
|
| 5 |
Faceți clic pe Se aplică. |
Gestionați fotografiile de profil
Folosește Directory Connector pentru a actualiza imaginile de profil ale utilizatorilor sau pentru a elimina imaginile de profil ale utilizatorilor goale.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Sub Acțiuni, selectați una dintre următoarele opțiuni:
|
| 4 |
Faceți clic pe Se aplică. |
Dezinstalarea și dezactivarea conectorului de director
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați înregistrarea. Eliminați complet un conector de director în oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directoarelor.
-
Nu doriți să utilizați unul dintre mai mulți conectori de directoare (disponibilitate ridicată).
-
Vrei să schimbi domeniul și să instalezi un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru disponibilitate ridicată (HA) sau sincronizare cu domenii multiple. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă a Directory Connector.
-
Salvați și închideți orice lucrare importantă înainte de a dezinstala Directory Connector.
| 1 |
Pe computerul Windows, accesați Panoul de control, apoi faceți clic pe Programe și caracteristici. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Uninstall, apoi urmați instrucțiunile. Este posibil să fie nevoie să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, faceți clic pe mai multe |
| 4 |
După ce citiți solicitarea, faceți clic pe Dezactivare. Dacă nu există un alt conector de director într-o implementare cu disponibilitate ridicată (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulați instrumentul de diagnosticare
Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana implementarea Directory Connector. Acest instrument este instalat ca parte a Directory Connector 3.4 și versiuni ulterioare.
Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la LDAP, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. Dacă instrumentul returnează vreo eroare, puteți trimite rezultatele detaliate ale jurnalului către asistență.
-
Pentru a executa teste pentru serviciile de domeniu Active Directory:
-
Pentru a executa teste pentru serviciile Active Directory Lightweight Directory:
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
Depanarea problemelor în conectorul directorului Ciso
Depanare și remedieri pentru Conectorul de director
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile despre utilizatori, este posibil ca acesta să vă trimită un raport prin e-mail care listează orice probleme legate de sincronizare. Consultați secțiunile următoare pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalați
Conectorul de director a încetat să funcționeze
Ați primit e-mailuri de alertă care vă anunță că conectorul dvs. de director nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Conectorul de director să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați Conectorul de director. Dacă nu este acolo, descărcați cea mai recentă versiune de la Control Hub și instalați-o.
-
Deschideți serviciul și localizați serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Început. Dacă serviciul este oprit, faceți clic dreapta și selectați Start pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la internet.
Eroare de reinstalare
Problemă—Dacă instalați imediat un conector nou după dezinstalarea celui vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă—În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Soluție—După un timp, încercați din nou instalarea.
Conectați-vă
Conectorul de director se blochează în timpul conectării SSO
Problemă
Conectorul de director se poate bloca după ce introduceți o adresă de e-mail dintr-o pagină de conectare SSO.
Soluţie
Încercați următoarele:
Urmați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Group Policy Management (gpedit.msc).
-
Faceți clic dreapta pe o anumită unitate organizațională sau domeniu și selectați Creați un GPO în acest domeniuși Legați-l aici…
-
Dați un nume politicii, apoi faceți clic dreapta și alegeți Editare.
Urmați acești pași pentru a modifica politica la nivel de mașină:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Urmați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Modificările intră în vigoare după ce executați gpupdate
/force, după ce computerul a repornit (pentru modificările computerului) sau după ce utilizatorul se conectează din nou (pentru modificările utilizatorului).
Conectorul de servicii Cisco DirSync nu a putut fi înregistrat
Problemă
Conectarea eșuează și apare acest mesaj: „Conectorul de servicii Cisco DirSync nu a putut fi înregistrat”.
Soluţie
Sistemul Windows pe care este instalat Directory Connector trebuie să fie membru al Active Directory.
Nu apare nicio pagină de conectare
Problemă
Ai deschis Directory Connector și pagina de conectare nu a apărut.
Soluţie
Încercați următorii pași:
-
În Internet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere precum Chrome și Firefox.
-
Dacă Internet Explorer nu poate accesa linkul, dar alte browsere pot, verificați setările Internet Explorer și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați procedura Activare TLS în Internet Explorer.)
Apare solicitarea de conectare
Problemă
Apare o fereastră care vă solicită să introduceți numele de utilizator și parola pentru a valida autentificarea.
Posibila cauza
Conectorul Directory finalizează autentificarea de securitate NTLM în mod silențios cu contul de conectare. Dacă autentificarea eșuează, apare o casetă de dialog care solicită numele de utilizator și parola de autentificare.
Soluţie
Când vedeți fereastra pop-up de conectare, trebuie să furnizați un cont valid cu autentificarea corectă pentru a trece de controlul de securitate.
Nu se poate conecta la serverul la distanță
Problemă
În timpul funcționării normale, apare mesajul de eroare: „Imposibil de conectat la serverul la distanță”.
Posibila cauza
Este posibil să aveți probleme cu proxy-ul care trebuie rezolvate.
Soluţie
Consultați Depanarea problemelor de conectare la contul de serviciu pentru mai multe informații despre depanare.
Nu se poate înregistra conectorul
Problemă
Vedeți mesajul de eroare „Imposibil de înregistrat conectorul”. A apărut o excepție generală.”
Posibila cauza
În majoritatea cazurilor, problema apare deoarece Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluţie
Încercați următoarele:
-
Rulați o linie de comandă (cmd) și apoi introduceți
ldp.exe. -
Faceți clic pe , alegeți Bind ca utilizator conectat în prezent, apoi faceți clic pe OK.
-
Faceți clic pe , introduceți
DC=companyname,DC=adca BaseDN, apoi faceți clic pe OK. -
Dacă problema persistă, deschideți un caz cu asistența.
Sincronizare
Avatarele nu sunt sincronizate
Problemă
Conectorul de director Cisco a sincronizat datele AD ale utilizatorilor cu cloud-ul Webex. Dar nicio dată despre avatar nu a fost sincronizată cu succes.
Posibila cauza
Dacă ați reutilizat un server de avatare existent și avatarele utilizatorilor erau deja sincronizate, atunci memoria cache locală le capturează și evită retrimiterea pentru a economisi lățime de bandă.
Soluţie
Ștergeți memoria cache locală urmând acești pași:
-
Mergi la C:\Program Fișiere (x86)\Cisco Systems\Cisco Director Connector\Plugins\
-
Ștergeți DirSyncPluginAvatar.dll-cache.bin.
-
Executați din nou sincronizarea avatarelor din conectorul de director Cisco.
Conturi de e-mail ale utilizatorilor în conflict
Problemă
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor în conflict.
-
Dacă utilizatorii au încercat versiunea gratuită a aplicației Webex, adresele lor de e-mail se află în organizația gratuită pentru consumatori.
-
Dacă e-mailurile utilizatorilor au fost vreodată sincronizate într-o altă organizație.
-
Dacă există adrese de e-mail ale utilizatorilor în mai multe domenii care aparțin organizației.
Soluţie
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatori:
-
Asigurați-vă că ați verificat domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația de consumator gratuit. Consultați Revendicarea utilizatorilor pentru organizația dvs. (Conversia utilizatorilor) pentru mai multe informații.
-
Efectuați o rulare în Cisco Directory Connector, apoi reactivați sincronizarea directoarelor
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din sursele Active Directory.
Utilizator convertit marcat ca inactiv
Problemă
În mediul sincronizat cu directoare, ați convertit un utilizator gratuit (organizație de consumator) în organizația dvs. de întreprindere, dar utilizatorul convertit nu se poate conecta la aplicația Webex.
Posibila cauza
Când utilizatorul gratuit este convertit la organizația de tip întreprindere, utilizatorul este marcat ca inactiv timp de 30 de zile, ca măsură de conformitate cu normele de securitate. În această perioadă, utilizatorul nu se poate conecta la aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizatori nu se află în Active Directory.
Soluţie
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator în Active Directory local care să corespundă contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la aplicația Webex, iar contul nu va fi șters.
Sincronizarea incrementală eșuează
Problemă
O sincronizare incrementală eșuează.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Susțineți actualizări incrementale de valoare.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare legat.
-
Valorile rezultatelor acelui atribut au fost actualizate de la ultima sincronizare completă.
Soluţie
Windows Server 2008 R2 are o eroare legată de această problemă. Eroarea a fost remediată în 2012 R2 și versiunile ulterioare. Vă recomandăm să actualizați serverul Windows la cel puțin versiunea 2012 R2.
Valoare nevalidă pentru atribut
Problemă
Pentru [user dn (distins name)], atributul [attribute nume] are următoarea valoare nevalidă [attribute value].
Posibila cauza
Pentru CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atributul [telephone număr] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluţie
Un atribut pentru acest utilizator nu are o valoare validă. Fixați-i valoarea conform descrierii din mesajul de avertizare. Apoi faceți o altă sincronizare.
Utilizatori potriviți care vor fi șterși
Problemă
Utilizatorii potriviți sunt marcați pentru a fi șterși.
Când efectuați o sincronizare simulată pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Totuși, utilizatorul este marcat ca obiect care trebuie șters.
Soluţie
Alegeți o soluție potrivită:
-
Dacă este în regulă să ștergeți utilizatorul și să refaceți licențele ulterior, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul din AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți un caz cu asistența.
Atribut lipsă
Problemă
Atributul necesar [attribute_name] la adăugarea intrării locale [user dn (distins name)]. Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Posibila cauza
Atributul obligatoriu adresa de e-mail lipsește. La adăugarea unei intrări locale [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Soluţie
Unul dintre atributele obligatorii lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru utilizatorul respectiv.
Grupul imbricat nu se sincronizează
Problemă
Utilizatorii dintr-un grup Active Directory imbricat nu sunt sincronizați corect cu cloud-ul.
Posibila cauza
Se folosește un filtru care include atât grupul copil, cât și grupul părinte, ceea ce nu este acceptat. De exemplu: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Soluţie
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Conflict de denumire a utilizatorilor
Problemă
Există un conflict de denumire pentru [user dn] pentru un obiect de intrare în cloud existent cu numele: [user e-mail address], și de tip utilizator [user_type].
Posibila cauza
Un utilizator cu acea adresă de e-mail există deja în Control Hub.
Soluţie
Creați un utilizator în Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Control Hub
Lista de utilizatori lipsește din Control Hub
Problemă
Dacă aveți o organizație Webex cu peste 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluţie
Puteți utiliza funcția de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utilizatori, faceți clic pe căutare , apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se sincronizează cu Control Hub-ul
Problemă
Utilizatorii dintr-un grup de directoare nu se vor sincroniza corect cu Control Hub.
Posibila cauza
Grupul nu este etichetat ca isCriticalSystemObject în Active Directory.
Soluţie
Asigurați-vă că atributul isCriticalSystemObject este setat la TRUE în Active Directory.
Activarea depanării pentru Conectorul de director
Puteți activa depanarea pentru a diagnostica orice erori întâlnite în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt :
| 1 |
Executați fișierul |
| 2 |
Reporniți serviciul. Consultați Cum se pornesc serviciile pentru îndrumări. |
| 3 |
În Conectorul de director, faceți clic pe Tablou de bord. |
| 4 |
Accesați Acțiuniși apoi faceți clic pe . |
| 5 |
Cu depanarea activată, repetați acțiunile care au cauzat o eroare; aceasta capturează datele de trafic, astfel încât acestea să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: Dacă fișierul este gol, asigurați-vă că respectivul cont are privilegii de acces la AD DS sau AD LDS. Folderul de jurnal salvează doar fișierele din ultimele 3 zile. Conținutul fișierelor jurnal este în concordanță cu ieșirea jurnalului de evenimente către sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal către serviciul de asistență. |
| 8 |
Dezactivați funcția de depanare când ați terminat. |
Lansați Vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Afișează un rezumat al evenimentelor administrative și al jurnalelor de erori.
| 1 |
Din Directory Connector, accesați Dashboardși apoi faceți clic pe . Caseta de dialog Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorii. |
| 2 |
Din Vizualizatorul de evenimente, accesați .
|
| 3 |
Sub Acțiuni, faceți clic pe Salvare toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier Evenimente (*.evtx) sau un alt format, cum ar fi xml sau csv. |
Ce este de făcut în continuare
Dacă trebuie să deschideți un caz, contactați serviciul de asistență, descrieți problema cu conectorul, apoi atașați fișierul Evenimente la cazul dumneavoastră.
Jurnalele de evenimente înregistrează acțiunile utilizatorilor. Pentru ajutor în gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați schimbat furnizorii de autentificare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la conectorul de director Cisco:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browser.
| 1 |
Deschideți Internet Explorer, apoi alegeți Instrumente. Acum bifați căsuțele pentru TLS/SSL versiunea pe care doriți să o activați. Faceți clic pe OK. Închideți browserul și deschideți-l din nou. |
| 2 |
Faceți clic pe Opțiuni Internet, accesați Avansat, derulați până la Securitate. |
| 3 |
Bifați casetele de selectare Utilizați TLS 1.1 și Utilizați TLS 1.2, apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să aibă efect. |
Depanarea problemelor de conectare la contul de serviciu
Dacă nu vă puteți conecta la conectorul de director Cisco sau nu puteți rula o sincronizare, urmați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încearcă să accesezi https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul tău web. |
| 2 |
Alegeți una dintre opțiuni, în funcție de rezultate:
|
| 3 |
Asigurați-vă cel puțin că contul configurat pentru serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegii care îi permite accesul la datele avatarului și la datele AD. În mod implicit, serviciul utilizează acreditările și autentificarea contului de conectare Windows. |
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Prezentare generală a conectorului de director Cisco
Prezentare generală a conectorului de director
Directory Connector este o aplicație locală pentru sincronizarea identităților în cloud. Descărcați software-ul conectorului din Control Hub și îl instalați pe mașina locală.
Cu Directory Connector, puteți gestiona conturile de utilizator și datele în Active Directory, astfel încât Active Directory să devină singura sursă de informații. Când efectuați o modificare local, aceasta este replicată în cloud.
Vedeți toate caracteristicile, descrierile și beneficiile în tabel:
| Funcție | Descriere și beneficii |
|---|---|
| Tablou de bord ușor de utilizat | Tabloul de bord oferă un program de sincronizare, un rezumat și starea sincronizării, precum și starea conectorului de director. Puteți vizualiza tabloul de bord oricând vă conectați. |
| Testare preliminară înainte de sincronizarea cu cloud-ul | Efectuați o simulare a modificărilor aduse directorului înainte de implementarea acestora în cloud. Apoi, rulați un raport pentru a vedea dacă modificările pe care doriți să le faceți sunt cele așteptate. |
| Sincronizare completă și incrementală | Sincronizați întregul director. Sau pur și simplu sincronizați modificările incrementale pentru a economisi putere de procesare și a scurta timpul de sincronizare. |
|
Sincronizarea mai multor domenii (o singură pădure sau mai multe păduri) |
Conectorul de director acceptă mai multe domenii fie sub o singură pădure, fie sub mai multe păduri (fără a fi nevoie de AD LDS). Pentru întreprinderile cu mai multe domenii Active Directory, puteți instala un conector Directory pentru fiecare domeniu, puteți lega fiecare domeniu la organizația dvs. și apoi puteți sincroniza fiecare bază de utilizatori în Webex. Control Hub reflectă starea prin afișarea stării de sincronizare pentru mai mulți conectori de director, vă permite să dezactivați sincronizarea pentru un anumit domeniu și să dezactivați un conector de director într-o implementare cu disponibilitate ridicată. |
| Sincronizare programată | Setați un program de sincronizare pe zi, oră și minut. |
| Filtre LDAP (Lightweight Directory Access Protocol) | Definiți criteriile de căutare LDAP și asigurați importuri eficiente. |
| Maparea atributelor Active Directory | Mapați atributele Microsoft Active Directory cu atributele cloud Webex corespunzătoare. Puteți mapa atribute relevante pentru configurația Active Directory și, de asemenea, puteți defini atribute personalizate pentru a le mapa la cloud. Atributele din incinta locației formează diverse date în cloud, cum ar fi informațiile despre contul de utilizator, numerele de telefon ale companiei în Webex Teams, adresele SIP ale resurselor de cameră și alte date despre cardul de contact al utilizatorului (funcția, departamentul, managerul etc.). |
|
Director corporativ pentru resurse de cameră locale și utilizatori Cisco Webex Calling (Cloud PSTN) și contacte de întreprindere fără licență Webex |
Dacă o parte a organizației dvs. utilizează Cisco Webex Calling (cloud PSTN) pentru serviciul de apeluri sau dacă aveți dispozitive locale pentru sală, această funcție permite utilizatorilor să caute în director contacte de la companie de pe telefoanele sau resursele lor de sală Cisco Webex Calling (cloud PSTN).
|
| Vizualizator de evenimente | Folosește vizualizatorul de evenimente pentru a determina dacă au existat probleme cu sincronizarea. |
| Instrument de diagnosticare și depanare | Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana instalarea Cisco Directory Connector. Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la Active Directory, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. După ce activați depanarea în Directory Connector, se scriu jurnale care pot fi trimise către asistența tehnică. |
| Actualizare automată | După ce instalați Directory Connector, veți primi o notificare de fiecare dată când este disponibilă o nouă versiune a software-ului. Puteți configura actualizări automate, astfel încât să aveți întotdeauna cea mai recentă versiune a software-ului atunci când este lansată o versiune nouă. |
| Disponibilitate ridicată | Configurați mai mulți conectori astfel încât să existe o rezervă, în cazul în care conectorul principal sau mașina care îl găzduiește se defectează. |
Conectorul de director este împărțit în trei zone:
-
Control Hub este interfața unică ce vă permite să gestionați toate aspectele organizației dvs. Webex: vizualizați utilizatorii, atribuiți licențe, descărcați Directory Connector și configurați autentificarea unică (SSO) dacă doriți ca utilizatorii dvs. să se autentifice prin intermediul furnizorului lor de identitate al companiei și nu doriți să trimiteți invitații prin e-mail pentru aplicația Webex.
-
Interfața de gestionare a conectorului de director este software-ul pe care îl descărcați din Control Hub și îl instalați pe un server Windows de încredere. Pentru mai multe domenii Active Directory, puteți instala o singură versiune a software-ului pentru fiecare domeniu pe care doriți să îl sincronizați. Folosind software-ul, puteți rula o sincronizare pentru a aduce conturile de utilizator Active Directory în Webex, puteți vizualiza și monitoriza starea sincronizării și puteți configura serviciile Directory Connector.
-
Serviciul de sincronizare a directoarelor interoghează Active Directory pentru a prelua utilizatori și grupuri pentru a sincroniza cu serviciul conector și Directory Connector.
Consultați această diagramă pentru a înțelege arhitectura Directory Connector:
Pregătiți mediul pentru Directory Connector
Cerințe pentru Conectorul de Director
Cerințe Windows și Active Directory
Puteți instala Directory Connector pe aceste servere Windows acceptate:
-
Windows Server 2022
-
Windows Server 2019
-
Windows Server 2016
Pentru a rezolva o problemă legată de modulele cookie, vă recomandăm să actualizați controlerul de domeniu la o versiune care conține remedierea— Windows Server 2012 R2 sau 2016.
Directory Connector este compatibil cu următoarele servicii Active Directory:
-
Directorul Activ 2016
(Conectorul Directory este acceptat atunci când se utilizează cea mai recentă versiune de Active Directory pe Windows Server 2019)
-
Directorul activ 2012
-
Active Directory 2008 R2
-
Directorul activ 2008
Rețineți următoarele cerințe suplimentare:
-
Conectorul de director necesită TLS1.2. Trebuie să instalați următoarele:
-
.NET Framework v3.5 (necesar pentru aplicația Directory Connector). Dacă întâmpinați probleme, utilizați instrucțiunile din Activarea .NET Framework 3.5 utilizând Expertul Adăugare roluri și caracteristici.)
-
.NET Framework v.4.5 (necesar pentru TLS1.2)
-
-
Este necesar nivelul funcțional 2 (Windows Server 2003) sau o versiune ulterioară a pădurii Active Directory. (Consultați Ce sunt nivelurile funcționale Active Directory? pentru mai multe informații.)
Cerințe hardware
Trebuie să instalați Directory Connector pe un computer cu următoarele cerințe hardware minime:
-
8 GB de RAM
-
50 GB de stocare
-
Fără minim pentru CPU
Cerințe de rețea
Dacă rețeaua dvs. se află în spatele unui firewall, asigurați-vă că sistemul dvs. are acces HTTPS (port 443) la internet.
Cerințe organizaționale Webex
-
Pentru a accesa software-ul Directory Connector din Control Hub, aveți nevoie de o organizație Webex cu o versiune de încercare sau orice abonament plătit.
-
(Opțional) Dacă doriți ca noile conturi de utilizator ale aplicației Webex să fie active înainte de a se conecta pentru prima dată, vă recomandăm să faceți următoarele:
-
Adăugați, verificați și, opțional, revendicați domenii care conțin adresele de e-mail ale utilizatorilor pe care doriți să le sincronizați în cloud.
-
Realizați o integrare single sign-on (SSO) a furnizorului dvs. de identitate (IdP) cu organizația dvs. Webex.
-
Suprimă invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail și să poți crea propria campanie de e-mail. (Această funcție necesită integrarea SSO.)
-
Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub.
Cerințe de instalare
-
Pentru un mediu cu domenii multiple (fie o singură pădure, fie mai multe păduri), trebuie să instalați câte un conector Directory pentru fiecare domeniu Active Directory. Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că aveți un server Windows separat, acceptat, pentru a instala Directory Connector pentru sincronizarea domeniului (B).
-
Pentru a vă conecta la conector, nu avem nevoie de un cont de administrator în Active Directory. Avem nevoie de un cont de utilizator local care să fie același utilizator ca un cont de administrator complet în Control Hub.
Acest utilizator local trebuie să aibă privilegii pe acea mașină Windows pentru a se conecta la controlerul de domeniu și a citi obiectele utilizator Active Directory. Contul de conectare la computer trebuie să fie un administrator de computer cu privilegii de instalare a software-ului pe computerul local. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
La conectarea la conector, contul de conectare trebuie să fie același cu contul complet de administrator pentru Control Hub. În mod implicit, conectorul utilizează contul de sistem local pentru a accesa Active Directory. Totuși, puteți utiliza serviciile Windows pentru a configura un alt cont pentru a accesa Active Directory. (Aceste informații se aplică și la conectarea la o mașină virtuală.)
-
Asigurați-vă că este activat modul de căutare Windows Safe Dynamic Link Library (DLL) utilizând această procedură: Verificați SafeDllSearchMode în Registrul Windows.
-
Dacă utilizați AD LDS pentru mai multe domenii într-o singură pădure, vă recomandăm să instalați Directory Connector și Active Directory Domain. Service/Active Servicii de director ușor de utilizat (AD) DS/AD LDS) pe mașini separate.
Cerințe pentru domenii multiple
Înainte de a urma sarcinile din Fluxul de sarcini de implementare a conectorului director Cisco, țineți cont de următoarele cerințe și recomandări dacă intenționați să sincronizați informațiile Active Directory din mai multe domenii în cloud:
-
Este necesară o instanță separată de Directory Connector pentru fiecare domeniu.
-
Software-ul Directory Connector trebuie să ruleze pe o gazdă care se află pe același domeniu pe care îl va sincroniza.
-
Vă recomandăm să verificați sau să revendicați domeniile în Control Hub. (Consultați Adăugarea, verificarea și revendicarea domeniilor.)
-
Dacă doriți să sincronizați mai mult de 50 de domenii, trebuie să deschideți un tichet pentru a muta organizația dvs. într-o listă mare de organizații.
-
Dacă doriți, puteți sincroniza informațiile despre resursele camerei împreună cu conturile de utilizator. (Consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud.)
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
Grupurile Active Directory sunt utilizate pentru a colecta conturi de utilizator, conturi de computer și alte grupuri în unități gestionabile. Lucrul cu grupuri în loc de utilizatori individuali ajută la simplificarea întreținerii și administrării rețelei.
Există două tipuri de grupuri în Active Directory:
-
Grupuri de distribuție—Se utilizează pentru a crea liste de distribuție prin e-mail.
-
Grupuri de securitate—Se utilizează pentru a atribui permisiuni resurselor partajate.
Luați în considerare următoarele instrucțiuni atunci când creați grupuri în Active Directory:
-
Creați un grup global pentru fiecare rol, departament sau serviciu (cum ar fi Vânzări, Marketing, Manageri, Contabili, Licențiere Webex și așa mai departe).
-
Folosește convenții standard de denumire în cadrul organizației tale pentru a facilita identificarea informațiilor importante despre un grup. Numele grupurilor pot include detalii despre grup, cum ar fi nivelul de acces, tipul de resursă, nivelul de securitate, domeniul de aplicare al grupului, capacitatea de e-mail și așa mai departe. De exemplu, numele grupului „GSG_Webex_Licensing_EMEAR” se referă la un grup de securitate global pentru utilizatorii Webex Licensing EMEAR.
-
Organizați grupurile într-un mod ușor de înțeles, cum ar fi după geografie sau ierarhie managerială. Folosește descrieri de grup pentru a descrie complet scopul grupului.
-
Înainte de a adăuga utilizatori la grupuri nou furnizate, definiți șablonul de grup de licențe automate în Control Hub pentru acele grupuri. Consultați Configurarea șablonului de atribuire automată a licenței pentru mai multe informații.
Informații despre dimensionare
Directory Connector funcționează ca o punte între Active Directory local și cloud-ul Webex. Prin urmare, conectorul nu are o limită superioară pentru numărul de obiecte Active Directory care pot fi sincronizate cu cloud-ul. Orice limite privind obiectele directorului local sunt legate de versiunea și specificațiile specifice pentru mediul Active Directory care este sincronizat cu cloud-ul, nu de conectorul în sine.
Câțiva factori pot afecta viteza sincronizării:
-
Numărul total de obiecte Active Directory. (O sincronizare cu 5000 de utilizatori nu va dura la fel de mult ca una cu 50000.)
-
Viteza și lățimea de bandă a rețelei.
-
Sarcina de lucru și specificațiile sistemului.
Dacă sincronizați mai mult de 50.000 de utilizatori, vă recomandăm insistent să utilizați un al doilea conector pentru failover și redundanță.
Deoarece sincronizarea are loc prin intermediul mai multor factori și deoarece fiecare implementare variază în funcție de factorii de mai sus, nu putem oferi valori de timp specifice pentru durata sincronizării unui obiect.
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.
Integrare proxy web
Integrare proxy web
Dacă autentificarea prin proxy web este activată în mediul dvs., puteți utiliza în continuare Directory Connector.
Dacă organizația dvs. folosește un proxy web transparent, acesta nu acceptă autentificarea. Conectorul conectează și sincronizează cu succes utilizatorii.
Puteți adopta una dintre aceste abordări:
-
Proxy web explicit prin Internet Explorer (conectorul moștenește setările proxy-ului web)
-
Proxy web explicit printr-un fișier .pac (conectorul moștenește setări proxy specifice întreprinderii)
-
Proxy transparent care funcționează cu conectorul fără nicio modificare
Utilizați un proxy web prin browser
Puteți configura Directory Connector să utilizeze un proxy web prin Internet Explorer.
Dacă serviciul Cisco DirSync rulează dintr-un cont diferit de cel al utilizatorului conectat în prezent, trebuie să vă conectați și cu acest cont și să configurați proxy-ul web.
| 1 |
Din Internet Explorer, accesați , apoi alegeți Setări LAN. |
| 2 |
Indică instanța Windows către locul unde este instalat conectorul la proxy-ul web. Conectorul moștenește aceste setări de proxy web. |
| 3 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 4 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Configurați proxy-ul web printr-un fișier PAC
Puteți configura un browser client să utilizeze un fișier .pac. Acest fișier furnizează adresa proxy web și informațiile despre port. Conectorul Directory moștenește direct configurația proxy web specifică întreprinderii.
| 1 |
Pentru ca conectorul să se conecteze și să sincronizeze cu succes informațiile utilizatorului cu cloud-ul Webex, asigurați-vă că autentificarea proxy este dezactivată pentru |
| 2 |
Dacă mediul dvs. utilizează autentificarea proxy, adăugați aceste adrese URL la lista de adrese permise:
Puteți efectua acest lucru fie la nivel de site (pentru toate gazdele), fie doar pentru gazda care are conectorul. Dacă adăugați aceste adrese URL la o listă permisă pentru a ocoli complet proxy-ul web, asigurați-vă că tabela ACL a firewall-ului este actualizată pentru a permite gazdei conectorului să acceseze direct adresele URL. |
| 3 |
Dacă mediul dvs. trebuie să solicite liste de revocare a certificatelor de la autoritățile de certificare, adăugați aceste adrese URL la lista permisă:
Pentru mai multe informații, consultați acest articol despre domeniile și adresele URL care trebuie accesate pentru Webex Services. |
Proxy NTLM
Conectorul de director acceptă NT LAN Manager (NTLM). NTLM este o abordare pentru a sprijini autentificarea Windows între dispozitivele de domeniu și pentru a asigura securitatea acestora.
Design NTLM
În majoritatea cazurilor, un utilizator dorește să acceseze resursele altei stații de lucru prin intermediul unui PC client, ceea ce poate fi dificil de realizat într-un mod securizat.
În general, designul tehnic al NTLM se bazează pe un mecanism de Provocare
și Răspuns
:
-
Un utilizator se conectează la un PC client printr-un cont și o parolă Windows. Parola nu este niciodată salvată local. În loc de o parolă în text simplu, o valoare hash a parolei este stocată local. Când un utilizator se conectează la client folosind parola, sistemul de operare Windows compară valoarea hash stocată și valoarea hash din parola introdusă. Dacă ambele sunt identice, autentificarea este reușită.
Când utilizatorul dorește să acceseze orice resursă de pe un alt server, clientul trimite o cerere către server cu numele contului în text simplu.
-
Când serverul primește cererea, acesta generează o cheie aleatorie pe 16 biți. Cheia se numește Challenge (sau Nonce). Înainte ca serverul să trimită provocarea înapoi către client, aceasta este stocată pe server. Și apoi serverul trimite provocarea clientului în text simplu.
-
Imediat ce clientul primește provocarea trimisă de la server, clientul criptează provocarea cu valoarea hash menționată în Pasul 1. După criptare, valoarea este trimisă înapoi către server.
-
Când serverul primește valoarea criptată de la client, o trimite controlerului de domeniu pentru verificare. Cererea include: numele contului, provocarea criptată trimisă de client și provocarea originală simplă.
-
Controlerul de domeniu poate prelua valorile hash ale parolei în funcție de numele contului. Și apoi controlerul de domeniu poate cripta provocarea inițială. Controlerul de domeniu poate apoi compara valoarea hash primită și valoarea hash criptată. Dacă sunt identice, verificarea a reușit.
Windows are autentificarea de securitate încorporată în sistemul de operare, ceea ce facilitează suportul pentru autentificarea de securitate de către aplicații. Prin urmare, nu este nevoie să finalizați configurații suplimentare.
Configurați proxy-ul transparent
În acest scenariu, browserul nu știe că un proxy web transparent interceptează cererile http (port 80/port 443) și nu este necesară nicio configurare pe partea clientului.
| 1 |
Implementați un proxy transparent, astfel încât conectorul să se poată conecta și sincroniza utilizatorii. |
| 2 |
Confirmați că proxy-ul a funcționat cu succes — veți vedea o fereastră pop-up de autentificare a browserului așteptată la pornirea conectorului. |
Setați autentificarea proxy
Adăugați adresa URL cloudconnector.webex.com la lista de acces permis prin crearea unei liste de control al accesului.
Pe serverul firewall al companiei dvs.:
| 1 |
Activați căutarea DNS dacă nu este deja activată. |
| 2 |
Determinați o lățime de bandă estimată pentru această conexiune (la aproximativ 2 mb/s sau mai puțin pentru conector). Este posibil ca acest lucru să nu fie necesar. |
| 3 |
Creați o listă de control al accesului pentru a o aplica gazdei conectorului și specificați De exemplu: access-list 2000 acl-inside extended permit TCP [IP of the connector]
cloudconnector.webex.com eq https |
| 4 |
Aplicați acest ACL la interfața firewall corespunzătoare, care este valabilă doar pentru această gazdă cu un singur conector. |
| 5 |
Asigurați-vă că restul gazdelor din compania dvs. sunt în continuare obligate să utilizeze proxy-ul web, configurând instrucțiunea implicită de refuz corespunzătoare. |
Implementați conectorul de director
Flux de activități pentru implementarea conectorului de director Cisco
Înainte de a începe
| 1 |
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă. Pentru o instalare nouă a Directory Connector, accesați întotdeauna Control Hub ( https://admin.webex.com) pentru a obține cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 2 |
Conectare la conectorul de director Conectați-vă cu acreditările de administrator Webex și efectuați configurarea inițială. |
| 3 |
Este întotdeauna important să mențineți software-ul Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să utilizați această procedură pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când acestea sunt disponibile. |
| 4 |
Alegeți obiectele Active Directory de sincronizat În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director. |
| 5 |
Atributele utilizatorului de pe hartă Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid. |
| 6 |
Sincronizați avatarele directoarelor utilizând una dintre următoarele proceduri:
Puteți sincroniza avatarele utilizatorilor cu cloud-ul, astfel încât avatarul fiecărui utilizator să apară atunci când se conectează la aplicație. Puteți sincroniza avatarele dintr-un atribut Active Directory sau de pe un server de resurse. |
| 7 |
Sincronizarea informațiilor despre sălile locale cu Webex Cloud Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud, cum ar fi un dispozitiv Webex Room sau Cisco Webex Board. |
| 8 |
Pentru a aloca utilizatorilor din Active Directory în Control Hub, efectuați acești pași:
Urmați această secvență pentru a furniza utilizatori Active Directory pentru conturi Webex App. Puteți furniza utilizatori dintr-o implementare Active Directory cu păduri multiple sau cu domenii multiple pentru Directory Connector 3.0 și versiuni ulterioare. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex. |
Instalare Conector Directory
Control Hub afișează inițial sincronizarea directoarelor ca fiind dezactivată. Pentru a activa sincronizarea directoarelor pentru organizația dvs., trebuie să instalați și să configurați Directory Connector, apoi să efectuați cu succes o sincronizare completă.
Trebuie să instalați câte un conector pentru fiecare domeniu Active Directory pe care doriți să îl sincronizați. O singură instanță Directory Connector poate deservi un singur domeniu. Consultați următoarea diagramă pentru a înțelege fluxul sincronizării pe mai multe domenii:
Înainte de a începe
Dacă vă autentificați printr-un server proxy, asigurați-vă că aveți acreditările proxy:
-
Pentru autentificarea de bază prin proxy, veți introduce numele de utilizator și parola după ce instalați o instanță a conectorului. Configurarea proxy-ului Internet Explorer este necesară și pentru autentificarea de bază; consultați Utilizarea unui proxy web prin browser
-
Pentru proxy NTLM, este posibil să vedeți o eroare când deschideți conectorul pentru prima dată. Consultați Utilizarea unui proxy web prin browser.
| 1 |
În Control Hub, accesați și alegeți Următorul. |
| 2 |
Faceți clic pe linkul Descărcați și instalați pentru a salva cea mai recentă versiune a fișierului .zip de instalare a conectorului pe serverul VMware sau Windows. Puteți obține fișierul .zip direct de la acest link, dar trebuie să aveți acces administrativ complet la o organizație Control Hub pentru ca acest software să funcționeze. Pentru o instalare nouă, obțineți cea mai recentă versiune a software-ului, astfel încât să puteți utiliza cele mai recente funcții și remedieri de erori. După ce instalați software-ul, actualizările sunt raportate prin intermediul software-ului și se instalează automat atunci când sunt disponibile. |
| 3 |
Pe serverul VMware sau Windows, dezarhivați și rulați fișierul .msi din folderul de configurare pentru a lansa expertul de configurare. |
| 4 |
Faceți clic pe Următorul, bifați caseta pentru a accepta acordul de licență, apoi faceți clic pe Următorul până când vedeți ecranul cu tipul de cont. |
| 5 |
Alegeți tipul de cont de serviciu pe care doriți să îl utilizați și efectuați instalarea cu un cont de administrator:
Pentru a evita erorile, asigurați-vă că aveți următoarele privilegii:
|
| 6 |
Faceți clic pe Instalați. După rularea testului de rețea și dacă ți se solicită, introdu acreditările de bază ale proxy-ului, dă clic pe OK, apoi dă clic pe Finalizare. |
Ce este de făcut în continuare
Vă recomandăm să reporniți serverul după instalare. Raportul de simulare nu poate afișa rezultatul corect atunci când datele nu au fost publicate. La repornirea mașinii, toate datele sunt actualizate pentru a afișa un rezultat exact în raport.
Conectare la conectorul de director
Înainte de a începe
Asigurați-vă că aveți acreditările de proxy.
-
Pentru autentificarea de bază a proxy-ului, veți introduce numele de utilizator și parola după ce deschideți conectorul pentru prima dată.
-
Pentru proxy NTLM, deschideți Internet Explorer, faceți clic pe pictograma roată dințată, accesați Opțiuni Internet > Conexiuni > Setări LAN, asigurați-vă că informațiile despre serverul proxy sunt adăugate, apoi faceți clic pe OK. Consultați Utilizarea unui proxy web prin browser.
| 1 |
Deschideți conectorul, apoi adăugați |
| 2 |
Dacă vi se solicită, conectați-vă cu acreditările de autentificare proxy, apoi conectați-vă la Webex utilizând contul de administrator și faceți clic pe Următorul. |
| 3 |
Confirmați organizația și domeniul.
|
| 4 |
După ce apare ecranul Confirmare organizație, faceți clic pe Confirmare. Dacă ați deja legat AD DS/AD SZU, apare ecranul Confirmare organizație. |
| 5 |
Faceți clic pe Confirmare. |
| 6 |
Alegeți una, în funcție de numărul de domenii Active Directory pe care doriți să le legați la Directory Connector:
|
Ce este de făcut în continuare
După ce vă conectați, vi se solicită să efectuați o sincronizare simulată.
Tablou de bord pentru conectori de director
Când vă conectați pentru prima dată la Directory Connector, apare Tabloul de bord. Aici puteți vizualiza un rezumat al tuturor activităților de sincronizare, puteți vizualiza statistici în cloud, puteți efectua o sincronizare simulată, puteți porni o sincronizare completă sau incrementală și puteți lansa vizualizarea evenimentelor pentru a vedea informații despre erori.
Dacă sesiunea expiră, conectați-vă din nou.
Puteți executa cu ușurință aceste sarcini din bara de instrumente Acțiuni sau din meniul Acțiuni.
|
Componente |
Descriere |
|---|---|
|
Sincronizare curentă |
Afișează informații despre starea sincronizării în curs de desfășurare. Când nu se execută nicio sincronizare, afișajul de stare este inactiv. |
|
Următoarea sincronizare |
Afișează următoarele sincronizări complete și incrementale programate. Dacă nu este setată nicio programare, se afișează Neprogramat . |
|
Ultima sincronizare |
Afișează starea ultimelor două sincronizări efectuate. |
|
Starea curentă a sincronizării |
Afișează starea generală a sincronizării. |
|
Conectori |
Afișează conectorii locali disponibili în Cloud. |
|
Statistici în cloud |
Afișează starea generală a sincronizării. |
|
Program de sincronizare |
Afișează programul de sincronizare pentru sincronizarea incrementală și completă. |
|
Rezumatul configurării |
Listează setările pe care le-ați modificat în configurare. De exemplu, rezumatul ar putea include următoarele:
|
| Acţiune | Descriere |
|---|---|
| Porniți sincronizarea incrementală |
Pornirea manuală a unei sincronizări incrementale Această acțiune este dezactivată atunci când întrerupeți sau dezactivați sincronizarea, dacă nu a fost finalizată o sincronizare completă sau dacă este în curs o sincronizare. |
|
Sincronizare simulare |
Efectuați o sincronizare simulată. |
|
Lansează Vizualizatorul de evenimente |
Lansați Vizualizatorul de evenimente Microsoft. |
|
Reîmprospătați |
Reîmprospătați tabloul de bord al conectorului de director Cisco |
|
Acţiune |
Descriere |
|---|---|
| Sincronizează acum |
Începeți instantaneu o sincronizare completă. |
|
Mod de sincronizare |
Selectați modul de sincronizare incrementală sau completă. |
|
Resetare secret conector |
Stabiliți o conversație între conectorul de director Cisco și serviciul conector. Selectarea acestei acțiuni va reseta secretul în cloud și apoi îl va salva local. |
|
Rulare de test |
Efectuați un test al procesului de sincronizare. Trebuie să faceți o simulare înainte de a efectua o sincronizare completă. |
|
Soluționarea problemelor |
Întoarce on/off depanare. |
|
Reîmprospătați |
Reîmprospătați ecranul principal al conectorului de director Cisco. |
|
Ieșiți |
Ieșiți din conectorul de director Cisco. |
|
Combinație de taste |
Acțiune |
|---|---|
|
Alt +A |
Afișează meniul Acțiuni |
|
|
Sincronizare acum |
|
|
Resetare secret conector |
|
|
Sesizare de uzură |
|
|
Sincronizare incrementală |
|
|
Sincronizare completă |
|
|
Afișează meniulAjutor |
|
|
Ajutor |
|
|
Despre |
|
|
FAQ |
Setați actualizările automate
| 1 |
Din Directory Connector, accesați , apoi bifați Actualizare automată la noua versiune a conectorului Cisco Directory. |
| 2 |
Faceți clic pe Aplicați pentru a salva modificările. |
Noile versiuni ale conectorului sunt instalate automat atunci când sunt disponibile.
Puteți gestiona manual actualizările, dacă preferați. Consultați Actualizare la cea mai recentă versiune de software pentru mai multe informații.
Alegeți obiectele Active Directory de sincronizat
În mod implicit, Directory Connector sincronizează toți utilizatorii care nu sunt computere și toate grupurile care nu sunt obiecte de sistem critice pentru un domeniu. Pentru un control sporit asupra obiectelor care se sincronizează, puteți selecta anumiți utilizatori pentru sincronizare și specifica filtre LDAP utilizând pagina Selecție obiect din Conectorul de director.
Grupuri pentru atribuirea automată a licențelor
Control Hub vă permite să gestionați atribuirile de licențe pentru fiecare grup în parte. Puteți crea șabloane de licență și le puteți mapa la grupuri Active Directory pe care le sincronizați în cloud. În momentul creării utilizatorului, Webex verifică apartenența utilizatorului și maparea șablonului de licență automată pentru noul utilizator.
Vă recomandăm să utilizați un filtru LDAP pentru a sincroniza doar grupurile relevante în cloud. De exemplu, puteți seta filtrul la:
(&(cn=Example)(objectclass=Group))*
Acest filtru sincronizează toate grupurile din DN-ul de bază al căror nume începe cu Exemplu. Utilizatorilor care nu sunt atribuiți grupurilor li se atribuie licențe din șablonul implicit de licență automată pe care l-ați configurat în Control Hub.
Grupuri pentru implementări hibride de securitate a datelor
În Directory Connector, trebuie să bifați Groups dacă utilizați Hybrid Data Security pentru a configura un grup de probă pentru utilizatorii pilot. Consultați Ghidul de implementare pentru securitatea datelor hibride pentru îndrumări. Această setare a Conectorului de Director nu afectează sincronizarea altor utilizatori în cloud.
Înainte de a începe
Recomandări de grup Active Directory pentru atribuirea automată a licențelor
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe Object Selection. |
| 2 |
În secțiunea Tip obiect, bifați Utilizatoriși luați în considerare limitarea numărului de containere care pot fi căutate pentru utilizatori. Dacă doriți să sincronizați doar utilizatorii dintr-un anumit grup, de exemplu, trebuie să introduceți un filtru LDAP în câmpul Utilizatori Filtre LDAP. Dacă doriți să sincronizați utilizatorii care se află în grupul Example-manager, utilizați un filtru ca acesta:
|
| 3 |
Bifați Identificați camera pentru a separa datele camerei de datele utilizatorului. Faceți clic pe Personalizare dacă doriți să configurați atribute suplimentare pentru a identifica datele utilizatorului ca date despre cameră. Folosește această setare dacă dorești să sincronizezi informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele de cameră înregistrate în cloud. Pentru mai multe informații, consultați Sincronizarea informațiilor despre sălile locale cu Webex Cloud. |
| 4 |
Bifați Grupuri dacă doriți să sincronizați grupurile de utilizatori Active Directory cu cloud-ul. Nu adăugați un filtru LDAP de sincronizare a utilizatorilor în câmpul Grupuri. Ar trebui să utilizați câmpul Grupuri doar pentru a sincroniza datele grupului în cloud. În mod implicit, grupurile nu sunt sincronizate pentru clienții noi. Trebuie să activați sincronizarea grupurilor. De asemenea, trebuie să sincronizați grupurile de securitate. |
| 5 |
Bifați Contacte dacă doriți să sincronizați informațiile de contact ale utilizatorilor în cloud. Conectorul de director sincronizează contactele utilizatorilor doar atunci când acestea sunt obiecte cu clasa de obiecte Conectorul de director gestionează doar contactele sincronizate de conector. Dacă există deja contacte în Control Hub, sincronizarea nu le șterge. Dacă persoanele de contact sunt eliminate din domeniul de sincronizare, informațiile de contact ale utilizatorilor vor fi, de asemenea, eliminate din Control Hub. |
| 6 |
Configurați filtrele LDAP. Puteți adăuga filtre extinse furnizând un filtru LDAP valid. Consultați acest articol pentru mai multe informații despre configurarea filtrelor LDAP. |
| 7 |
Specificați DN-urile locale de sincronizat făcând clic pe Selectați pentru a vedea structura arborescentă a Active Directory. De aici, puteți selecta sau deselecta containerele în care să căutați. |
| 8 |
Verificați obiectele pe care doriți să le adăugați pentru această configurație și faceți clic pe Selectați. Puteți selecta containere individuale sau părinte pentru a le utiliza pentru sincronizare. Selectați un container părinte pentru a activa toate containerele copil. Dacă selectați un container copil, containerul părinte afișează o bifă gri care indică faptul că un copil a fost bifat. Apoi puteți face clic pe Selectați pentru a accepta containerele Active Directory pe care le-ați bifat. Dacă organizația dvs. plasează toți utilizatorii și grupurile în containerul Utilizatori, nu trebuie să căutați în alte containere. Dacă organizația dvs. este împărțită în unități organizaționale, asigurați-vă că selectați OU-uri. |
| 9 |
Faceți clic pe Se aplică. Alegeți o opțiune:
Pentru informații despre rulările simulate, consultați Efectuați o sincronizare simulată pe utilizatorii Active Directory. Pentru sincronizarea grupurilor, trebuie să efectuați o sincronizare completă: Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud. |
Atributele utilizatorului de pe hartă
Puteți mapa atribute din Active Directory local la atributele corespunzătoare din cloud. Singurul câmp obligatoriu este *uid, un identificator unic pentru fiecare cont de utilizator din serviciul de identitate în cloud.
Puteți alege ce atribut Active Directory să mapați în cloud - de exemplu, puteți mapa firstName lastName în Active Directory sau o expresie de atribut personalizată la displayName în cloud.
Conturile din Active Directory trebuie să aibă o adresă de e-mail; uid-ul se mapează în mod implicit la câmpul ad din mail (nu sAMAccountName).
Dacă alegeți ca limba preferată să provină din Active Directory, atunci Active Directory este singura sursă de adevăr: Utilizatorii nu vor putea modifica setarea de limbă în Setări Webex, iar administratorii nu vor putea modifica setarea în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. Această pagină afișează numele atributelor pentru Active Directory (în stânga) și cloud-ul Webex (în dreapta). Toate atributele obligatorii sunt marcate cu un asterisc roșu. |
| 2 |
Derulați în jos până la sfârșitul Nume atribute Active Directoryși apoi alegeți unul dintre aceste atribute Active Directory pentru a-l mapa la atributul cloud uid:
Puteți mapa oricare dintre celelalte atribute Active Directory la uid, dar vă recomandăm să utilizați mail sau userPrincipalName, așa cum este descris în instrucțiunile de mai sus. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Pentru a vedea ce atribute din Active Directory corespund în cloud, consultați Maparea atributelor Active Directory în Directory Connector. Pentru ca sincronizarea să funcționeze, trebuie să vă asigurați că atributul Active Directory pe care îl alegeți este în format de e-mail. Conectorul Directory afișează o fereastră pop-up pentru a vă reaminti dacă nu alegeți unul dintre atributele recomandate. |
| 3 |
Dacă atributele Active Directory predefinite nu funcționează pentru implementarea dvs., faceți clic pe meniul derulant de atribute, derulați până la sfârșit, apoi alegeți Personalizare atribut pentru a deschide o fereastră care vă permite să definiți o expresie de atribut. Faceți clic pe Ajutor pentru a obține mai multe informații despre expresii și a vedea exemple despre cum funcționează expresiile. De asemenea, puteți consulta Expresii pentru atribute personalizate pentru mai multe informații. În acest exemplu, să mapăm atributele Active Directory
Conectorul de director verifică valoarea atributului uid în serviciul de identitate și regăsește 3 utilizatori disponibili în funcție de opțiunile curente de filtrare a utilizatorilor. Dacă toți acești 3 utilizatori au un format de e-mail valid, Cisco Directory Connector afișează următorul mesaj:
Dacă atributul nu poate fi verificat, veți vedea următorul avertisment și puteți reveni la Active Directory pentru a verifica și corecta datele utilizatorului:
|
| 4 |
(Opțional) Alegeți mapări pentru mobile și telephoneNumber dacă doriți ca numerele de mobil și de serviciu să apară, de exemplu, în fișa de contact a utilizatorului din aplicația Webex. Datele despre numărul de telefon apar în aplicația Webex atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator. Pentru mai multe informații despre apelarea de pe cartea de vizită a unui utilizator, consultați Apelarea în Ghidul de implementare Webex (Unified CM) (administratori). |
| 5 |
Alegeți mapări suplimentare pentru ca mai multe date să apară în fișa de contact:
După ce atributele sunt mapate, informațiile apar atunci când un utilizator plasează cursorul peste fotografia de profil a altui utilizator:
Pentru mai multe informații despre fișa de contact, consultați Verificați persoana pe care o contactați. După ce aceste atribute sunt sincronizate cu fiecare cont de utilizator, puteți activa și Informații despre persoane în Control Hub. Această funcție permite utilizatorilor aplicației Webex să partajeze mai multe informații în profilurile lor și să afle mai multe unii despre alții. Pentru mai multe informații despre funcție și despre cum să o activați, consultați Profiluri People Insights pentru Webex, Jabber, Webex Meetings și Webex Events (Nou) în Control Hub |
| 6 |
După ce faceți alegerile, faceți clic pe Aplicați. |
Orice date despre utilizatori conținute în Active Directory suprascriu datele din cloud care corespund utilizatorului respectiv. De exemplu, dacă ați creat manual un utilizator în Control Hub, adresa de e-mail a utilizatorului trebuie să fie identică cu adresa de e-mail din Active Directory. Orice utilizator fără o adresă de e-mail corespunzătoare în Active Directory este șters.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Atribute Active Directory și cloud
Puteți mapa atributele din Active Directory local la atributele corespunzătoare din cloud utilizând fila Mapare atribute utilizator.
Acest tabel compară maparea dintre numele atributelor Active Directory și numele atributelor Cisco Cloud. Aceste valori și mapări sunt setările implicite în Directory Connector. Puteți alege diferite atribute din listele derulante Active Directory și puteți determina ce atribut local se sincronizează cu ce atribut cloud.
Gândiți-vă la atributele din meniul derulant ca la niște presetări. Ca alternativă la valorile din rândul Active Directory, puteți specifica și un atribut personalizat, propria presetare, în Active Directory (o expresie cu mai multe atribute) pentru a fi mapat la un singur atribut cloud din rândul corespunzător. În acest fel, aveți flexibilitatea de a determina numele afișate ale utilizatorilor dvs. - de exemplu, puteți adăuga o expresie care creează un atribut personalizat pe baza titlului, prenumelui și numelui de familie al angajatului în Active Directory.
De asemenea, puteți specifica oricare dintre atributele Active Directory pentru a le mapa la uid în cloud. Totuși, trebuie să vă asigurați că atributul local respectă un format de e-mail valid.
De asemenea, puteți utiliza adrese de e-mail alternative, dacă, de exemplu, doriți să utilizați userPrincipalName pentru conectare, dar adresa de e-mail a unui utilizator este utilizată pentru a gestiona calendarul său. În acest caz, asociați o altă adresă de e-mail cu emails;type-work Atributul. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator.
|
Numele atributelor Active Directory |
Numele atributelor Webex Cloud |
Note |
|---|---|---|
|
— |
Nume clădire |
— |
|
c |
c |
Acest atribut specifică abrevierea țării utilizatorului. |
|
Număr departament |
Număr departament |
Acest atribut este utilizat pentru numărul departamentului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
nume afișat |
nume afișat |
Acest atribut este utilizat pentru numele afișat al contului de utilizator care apare în Control Hub, cartea de vizităși informații despre persoane. |
|
ControlContUtilizator |
cont ds-pwp-dezactivat |
Acest atribut este utilizat pentru sincronizarea utilizatorilor. Asigurați-vă că atributul userAccountControl este mapat la ds-pwp-account-disabled, altfel utilizatorii nu vor fi sincronizați corect. |
|
Număr angajat |
Număr angajat |
— |
|
facsimilTelephoneNumber |
facsimilTelephoneNumber |
— |
|
— |
jabberID |
Acest atribut cloud se referă la adresele IM (tip XMPP) utilizate de Jabber. Această valoare nu este aceeași cu sipAddresses. |
|
l |
l |
Acest atribut specifică orașul utilizatorului. |
|
— |
setări regionale |
— |
|
manager |
manager |
Acest atribut este utilizat pentru numele managerului utilizatorului care apare în fișa de contact și informații despre persoane. |
|
mobil |
mobil |
Acest atribut este utilizat ca număr de telefon mobil care apare pentru apelarea utilizatorului de pe fișa de contact. |
|
o |
o |
Acest atribut specifică numele companiei sau organizației și apare în fișa de contact . |
|
tu |
tu |
Acest atribut specifică numele unității organizaționale. |
|
NumeBirouLivrareFizică |
NumeBirouLivrareFizică |
Acest atribut specifică locația biroului utilizatorului. |
|
cod poștal |
cod poștal |
Acest atribut specifică codul poștal sau codul zip al utilizatorului pentru livrarea fizică a corespondenței. |
|
preferatLanguage |
preferatLanguage |
Acest atribut setează limba preferată a utilizatorului și sunt acceptate următoarele formate: xx_AA sau xx-AA. Iată câteva exemple: en_SUA, en_Marea Britanie, Franța-Canadia. Dacă utilizați o limbă neacceptată sau un format nevalid, limba preferată a utilizatorilor se va schimba la limba setată pentru organizație. |
|
MSRTCSIP-Adresă utilizator principal iPhone |
SipAddresses;type=enterprise |
Acest atribut este utilizat pentru sincronizarea informațiilor despre sălile locale din Active Directory în cloud-ul Cisco Webex. |
|
sn |
sn |
Acest atribut este utilizat pentru numele de familie al contului de utilizator care apare în Control Hub, cartea de vizită [ și informațiile despre persoane . |
|
st |
st |
Acest atribut specifică statul sau provincia utilizatorului. |
|
streetAddress |
stradă |
Acest atribut specifică adresa stradală a utilizatorului pentru livrarea fizică a corespondenței. |
|
număr de telefon |
număr de telefon |
Acest atribut specifică numărul de telefon principal (de serviciu) al utilizatorului, utilizat pentru apelarea utilizatorului de pe fișa de contact. |
|
— |
fus orar |
Acest atribut cloud specifică fusul orar al utilizatorului. |
|
titlu |
titlu |
Acest atribut specifică titlul utilizatorului care apare în fișa de contact și informații despre persoane. |
|
tip |
întreprindere |
— |
|
*userPrincipalName |
uid |
O mapare obligatorie a atributelor. Pentru fiecare cont de utilizator, valoarea Active Directory este mapată la un UID unic în cloud. În unele cazuri, userPrincipalName este folosit pentru conectare, dar adresa de e-mail a utilizatorului este folosită pentru a-și gestiona calendarul. Trebuie să vă asigurați că adresa de e-mail pentru hărțile de gestionare a calendarului la câmpul de adresă de e-mail principal din Webex. Adăugați userPrincipalName ca adresă de e-mail alternativă. Utilizatorul poate folosi apoi oricare dintre aceste adrese de e-mail pentru a se conecta, atâta timp cât este implementată maparea corectă a atributelor SAML . Consultați exemplul de mapare a atributelor de mai jos pentru a afla cum puteți mapa o adresă de e-mail alternativă. |
|
*userPrincipalName <custom attribute> |
emails;type-work |
Această mapare este opțională, folosiți-o dacă doriți să utilizați adrese de e-mail alternative. Aceasta este adresa de e-mail folosită pentru autentificare; nu este folosită pentru a gestiona calendarul. Adresa de e-mail pe care o mapați din Active Directory trebuie să provină dintr-un domeniu verificat din cadrul organizației dvs. și trebuie să fie unică și să nu fie atribuită altui utilizator. |
|
<New attribute for Azure user objectId> |
externalId |
Creați un nou atribut Active Directory pentru a conține objectId-ul utilizatorului Azure, astfel încât să nu intre în conflict cu unul existent. Acest atribut se mapează apoi la atributul externalId, asigurându-se că atunci când utilizatorii Webex creează grupuri în Microsoft 365, aceștia creează automat echipe în Webex. |
Maparea adreselor de e-mail alternative
Expresii pentru atribute personalizate
|
Operator |
Descriere și exemplu |
|---|---|
|
% |
Elimină toate caracterele de la începutul șirului până la poziția caracterului sau argumentului șir, dacă se potrivește.
|
|
- |
Elimină partea din spate a șirului de intrare de la sfârșitul șirului specificat.
|
|
+ |
Concatenează șiruri sau expresii de intrare.
|
|
| |
Evaluează expresiile separate în raport cu șirul gol și selectează primul rezultat negol.
|
Sincronizarea avatarelor de director dintr-un atribut Active Directory în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Utilizați această procedură pentru a sincroniza datele brute ale avatarului dintr-un atribut Active Directory.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatarul de la, alegeți atributul AD, apoi alegeți atributul Avatar care conține datele brute ale avatarului pe care doriți să le sincronizați cu cloud. |
| 3 |
Pentru a verifica dacă avatarul este accesat corect, introduceți adresa de e-mail a unui utilizator, apoi faceți clic pe Obțineți avatarul utilizatorului. Avatarul apare în dreapta. |
| 4 |
După ce verificați dacă avatarul a apărut corect, faceți clic pe Aplicați pentru a salva modificările. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea avatarelor de director de pe un server de resurse în cloud
Puteți sincroniza avatarele din directorul utilizatorilor dvs. cu cloud, astfel încât fiecare avatar să apară atunci când se conectează la aplicația Webex. Folosește această procedură pentru a sincroniza avatarele de pe un server de resurse.
Înainte de a începe
-
Modelul URI și valoarea variabilei din această procedură sunt exemple. Trebuie să utilizați adrese URL reale unde se află avatarele din directorul dvs.
-
Modelul URI al avatarului și serverul unde se află avatarele trebuie să fie accesibile din aplicația Directory Connector. Conectorul necesită acces http sau https la imagini, dar nu este necesar ca imaginile să fie accesibile publicului pe internet.
-
Sincronizarea datelor avatarului este separată de profilurile de utilizator Active Directory. Dacă rulați un proxy, trebuie să vă asigurați că datele avatarului pot fi accesate prin autentificare NTLM sau autentificare de bază.
| 1 |
Din Directory Connector, accesați Configuration, faceți clic pe Avatar, apoi bifați Enable. |
| 2 |
Pentru Obțineți avatar de la, alegeți Server de resurse și apoi introduceți Model URI avatar— De exemplu, Să analizăm fiecare parte a modelului URI al avatarului și ce înseamnă:
|
| 3 |
(Opțional) Dacă serverul de resurse necesită acreditări, bifați Setare acreditări utilizator pentru avatar, apoi alegeți fie Utilizare utilizator curent de conectare la serviciu, fie Utilizare utilizator și introduceți parola. |
| 4 |
Introduceți valoarea variabilei —De exemplu: |
| 5 |
Faceți clic pe Test pentru a vă asigura că modelul URI al avatarului funcționează corect. În acest exemplu, dacă valoarea mail pentru o intrare AD este |
| 6 |
După ce informațiile URI sunt verificate și arată corect, faceți clic pe Aplicare. Pentru informații detaliate despre utilizarea expresiilor regulate, consultați Referința rapidă pentru limbajul expresiilor regulate Microsoft. |
-
Imaginile sincronizate devin avatarul implicit pentru utilizatorii din aplicația Webex. Utilizatorii nu au voie să își seteze propriul avatar după ce această funcție este activată din Directory Connector.
-
Avatarurile utilizatorilor se sincronizează atât cu aplicația Webex, cât și cu orice conturi corespondente de pe site-ul Webex.
Ce este de făcut în continuare
Efectuați o sincronizare simulată; dacă nu există probleme, efectuați o sincronizare completă pentru ca conturile de utilizator și avatarele Active Directory să se sincronizeze în cloud și să apară în Control Hub.
Sincronizarea informațiilor despre sălile locale cu Webex Cloud
Utilizați această procedură pentru a sincroniza informațiile despre sălile locale din Active Directory în cloud-ul Webex. După ce sincronizați informațiile despre cameră, dispozitivele locale din cameră cu o adresă SIP configurată și mapată apar ca intrări care pot fi căutate pe dispozitivele Webex înregistrate în cloud (Cameră, Desk și Tablă de bord).
| 1 |
Din Directory Connector, accesați Synchronize, faceți clic pe more |
| 2 |
Bifați Sincronizați informațiile camerei în cloud pentru a separa datele camerei de datele utilizatorului în timpul sincronizării. Când această setare este dezactivată, datele camerei sunt tratate la fel ca datele sincronizate cu utilizatorul. |
| 3 |
Accesați Maparea atributelorși apoi modificați maparea atributelor pentru atributul cloud sipAddresses;type=enterprise. Pentru a utiliza validarea valorilor, valoarea adresei SIP trebuie să fie
|
| 4 |
Creați o cutie poștală pentru resurse de sală în Exchange. Aceasta adaugă msExchResourceMetaData;ResourceType:Room atribut pe care conectorul îl folosește apoi pentru a identifica camerele.
|
| 5 |
Din utilizatorii și computerele Active Directory, navigați la și editați proprietățile camerei. Adăugați URI-ul SIP complet calificat cu prefixul sip:
|
| 6 |
Efectuați o sincronizare simulată și apoi o sincronizare completă în conector. Noile obiecte de cameră sunt listate Obiecte adăugate, iar obiectele de cameră potrivite apar în Obiecte potrivite în raportul de simulare. Orice obiecte de cameră marcate pentru ștergere se află sub Camere șterse.
Rezultatele testului de simulare arată orice resurse de cameră care au fost potrivite.
Această setare separă datele camerei din Active Directory (inclusiv atributul camerei) de datele utilizatorului. După ce sincronizarea se termină, statisticile cloud din tabloul de bord al conectorului afișează datele camerei care au fost sincronizate cu cloud-ul.
|
Ce este de făcut în continuare
Acum că ați parcurs acești pași, atunci când efectuați o căutare pe un dispozitiv înregistrat în cloud Webex, veți vedea intrările de cameră sincronizate care sunt configurate cu adrese SIP. Când efectuați un apel de pe dispozitivul Webex pe intrarea respectivă, apelul este efectuat către adresa SIP care a fost configurată pentru cameră.
Din Control Hub, puteți importa automat camere din Director și crea spații de lucru.
Punctul final nu poate relua un apel către aplicația Webex. Pentru dispozitivele de apelare de test, aceste dispozitive trebuie înregistrate ca URI SIP local sau în altă parte decât în aplicația Webex. Dacă sistemul de săli Active Directory pe care îl căutați este înregistrat la Webex și aceeași adresă de e-mail se află pe dispozitivul Webex Room, dispozitivul Desk sau Webex Board for Calendar Service, atunci rezultatele căutării nu vor afișa intrarea duplicată. Dispozitivul Room, Desk sau Board este apelat direct în aplicația Webex și nu se efectuează un apel SIP.
Trimiteți rapoarte prin e-mail privind rezultatele sincronizării directoarelor
În mod implicit, persoanele de contact sau administratorii organizației primesc întotdeauna notificări prin e-mail. Cu această setare, puteți personaliza cine ar trebui să primească notificări prin e-mail care rezumă rapoartele de sincronizare a directoarelor.
| 1 |
Din Directory Connector, faceți clic pe Settingsși, lângă Email Destinatar, activați Activare sincronizare raport. |
| 2 |
Faceți clic pe Adăugați e-mail și apoi introduceți o adresă de e-mail. Dacă introduceți o adresă de e-mail cu un format nevalid, va apărea un mesaj care vă va spune să corectați problema înainte de a putea salva și aplica modificările. |
| 3 |
Dacă trebuie să editați adresele de e-mail introduse, faceți dublu clic pe adresa de e-mail din coloana din stânga și apoi faceți modificările necesare. |
| 4 |
După ce ați adăugat toate adresele de e-mail valide, faceți clic pe Salvare. |
Ce este de făcut în continuare
Dacă ați decis că doriți să eliminați adresele de e-mail, puteți face clic pe Eliminare lângă anumite intrări de adresă de e-mail.
Configurarea notificărilor Conectorului de director în Control Hub
Puteți utiliza Centrul de alerte din Control Hub pentru a livra rapoarte din Directory Connector despre erorile din procesul de sincronizare. Control Hub poate livra notificări către diverse canale de livrare, inclusiv e-mail și spații Webex.
Rețineți că configurația notificărilor din Directory Connector nu migrează automat în Centrul de alerte. Utilizați următoarele instrucțiuni pentru a adăuga adresele de e-mail corecte în Centrul de alerte pentru a primi notificări de la Directory Connector.
Centrul de alerte trimite întotdeauna o alertă pentru sincronizări complete. Sincronizările incrementale vor declanșa o alertă numai dacă există o avertizare sau o eroare în raport.
| 1 |
Conectați-vă la Control Hub și accesați . |
| 2 |
Faceți clic pe una dintre următoarele opțiuni:
|
| 3 |
Derulați în jos până la secțiunea Canal de livrare și selectați metoda de livrare preferată. Puteți primi notificări actualizări prin e-mail, într-un spațiu desemnat pentru aplicația Webex sau prin Webhook-uri atunci când le aveți activate la nivel organizațional.
|
| 4 |
Faceți clic pe Salvați. |
Alocarea utilizatorilor din Active Directory în Control Hub
Urmați acești pași pentru a furniza utilizatori Active Directory și a crea conturi de utilizator corespunzătoare în Control Hub. Puteți furniza utilizatori dintr-o implementare Active Directory cu domenii multiple (fie cu o singură pădure, fie cu mai multe păduri) după ce instalați un conector Directory per domeniu. În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Scopul este de a obține o potrivire exactă între Active Directory și cloud-ul Webex.
| 1 |
Efectuați o sincronizare simulată pe utilizatorii Active Directory Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud. |
| 2 |
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați. |
| 3 |
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți atribui licențe de servicii Webex utilizând o varietate de metode. Vă recomandăm să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory. De asemenea, puteți face modificări individuale după acest pas inițial. |
Efectuați o sincronizare simulată pe utilizatorii Active Directory
Efectuați o simulare pentru a compara obiectele din Active Directory local și obiectele din cloud-ul Webex. O simulare vă permite să vedeți ce obiecte vor fi adăugate, modificate sau șterse înainte de a rula o sincronizare completă sau incrementală și de a salva modificările în cloud.
În timpul procesului de integrare a utilizatorilor din domenii diferite, trebuie să decideți dacă păstrați sau ștergeți obiectele utilizator care ar putea exista deja în cloud-ul Webex - de exemplu, conturi de testare dintr-o versiune de încercare. Cu Directory Connector, obiectivul este de a obține o potrivire exactă între Active Directorys și cloud-ul Webex.
Dacă aveți mai multe domenii într-o singură pădure sau mai multe păduri, trebuie să efectuați acest pas pe fiecare dintre instanțele conectorului de director Cisco pe care le-ați instalat pentru fiecare domeniu Active Directory.
Înainte de a începe
Este posibil să aveți deja câțiva utilizatori ai aplicației Webex în Control Hub înainte de a utiliza Directory Connector. Printre utilizatorii din cloud, unii ar putea să corespundă obiectului Active Directory local și să li se atribuie licențe pentru servicii. Însă unii pot fi utilizatori de test pe care doriți să îi ștergeți în timp ce efectuați o sincronizare. Trebuie să creați o potrivire exactă între Active Directory și Control Hub.
| 1 |
Alegeți una:
Când se termină simularea, veți vedea unul dintre următoarele rezultate:
Rezumatul conține informații despre potrivirea obiectelor:
Testul practic identifică utilizatorii prin compararea lor cu utilizatorii domeniului. Aplicația poate identifica utilizatorii dacă aceștia aparțin domeniului curent. În pasul următor, trebuie să decideți dacă să ștergeți obiectele sau să le păstrați. Obiectele nepotrivite sunt identificate ca existente deja în cloud-ul Webex, dar neexistând în Active Directory local. |
| 2 |
Examinați rezultatele testului și apoi alegeți o opțiune în funcție de utilizarea unui singur domeniu sau a mai multor domenii:
|
| 3 |
În promptul Confirmare execuție simulată, faceți clic pe Da pentru a repeta sincronizarea execuției simulate și a vizualiza tabloul de bord pentru a vedea rezultatele. Orice conturi care au fost sincronizate cu succes în runda de testare apar sub Obiecte potrivite. Dacă un utilizator din cloud nu are un utilizator corespunzător cu aceeași adresă de e-mail în Active Directory, intrarea este listată sub Utilizatori ștersi. Pentru a evita acest semnalizator de ștergere, puteți adăuga un utilizator în Active Directory cu aceeași adresă de e-mail. Pentru a vizualiza detaliile elementelor sincronizate, faceți clic pe fila corespunzătoare pentru elementele specifice sau pe Obiecte potrivite. Pentru a salva informațiile rezumative, faceți clic pe Salvați rezultatele în fișier. |
| 4 |
Dacă rezultatele sunt așteptate, mergeți la , apoi faceți clic pe Activați acum pentru a efectua o sincronizare manuală și a o trece în modul manual în acest moment. După efectuarea unei sincronizări pe ultimul domeniu Active Directory din implementarea cu domenii multiple, trebuie să activați modul automat pentru Directory Connector. Puteți activa modul automat numai atunci când obiectele din cloud-ul Webex și toate directoarele Active Directory locale se potrivesc complet. |
Ce este de făcut în continuare
-
Pentru orice obiecte utilizator nepotrivite pe care le-ați păstrat, trebuie să le adăugați în Active Directory, astfel încât să existe o potrivire exactă între locația locală și cloud.
-
Alegeți un tip de sincronizare:
-
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud atunci când sincronizați pentru prima dată utilizatori noi în cloud. Faci asta din , iar apoi utilizatorii din domeniul curent sunt sincronizați.
-
Setați Programul conectorului și Executați o sincronizare incrementală după ce executați o sincronizare completă și dacă doriți să preluați modificările după sincronizarea inițială. Acest tip de sincronizare este recomandat pentru a detecta micile modificări aduse sursei de utilizatori Active Directory.
În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și versiuni ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă.
-
-
Dacă aveți mai multe domenii, repetați acești pași pe orice alt conector Directory pe care l-ați instalat.
Lucruri de reținut
-
Efectuați o simulare înainte de a activa sincronizarea completă sau când modificați parametrii de sincronizare. Dacă rularea practică a fost inițiată de o modificare a configurației, puteți salva setările după finalizarea rulării practice. Dacă ați adăugat deja utilizatori manual, efectuarea unei sincronizări Active Directory poate duce la eliminarea utilizatorilor adăugați anterior. Puteți verifica rapoartele de simulare ale conectorului de director pentru a verifica dacă toți utilizatorii așteptați sunt prezenți înainte de sincronizarea completă cu cloud-ul.
-
Dacă utilizatorii potriviți sunt marcați pentru a fi șterși și nu sunteți sigur cum să continuați, consultați informațiile de depanare și cum să contactați asistența în Depanare și remedieri pentru Directory Connector.
Utilizatorii ștersi sunt păstrați în serviciul de identitate în cloud timp de 7 zile înainte de a fi ștersi definitiv.
Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud
Când executați o sincronizare completă, serviciul conector trimite toate obiectele filtrate din Active Directory (AD) în cloud. Serviciul conector actualizează apoi depozitul de identități cu intrările dvs. AD. Dacă ați creat un șablon de licență cu atribuire automată, îl puteți atribui utilizatorilor nou sincronizați.
Dacă aveți mai multe domenii, trebuie să efectuați acest pas pe fiecare dintre instanțele Directory Connector pe care le-ați instalat pentru fiecare domeniu Active Directory.
Conectorul Directory sincronizează starea contului de utilizator: în Active Directory, orice utilizator marcat ca dezactivat apare și ca inactiv în cloud.
Înainte de a începe
-
Dacă doriți ca conturile de utilizator ale aplicației Webex să fie în starea Activ după sincronizarea completă și înainte ca utilizatorii să se conecteze pentru prima dată, trebuie să urmați acești pași pentru a ocoli validarea prin e-mail:
-
Integrați Single Sign-On cu organizația dvs. Webex. Consultați
Single Sign-On cu Cisco Webex Services și furnizorul de identitate al organizației dvs.
pentru mai multe informații. -
Folosește Control Hub pentru a verifica și, opțional, a revendica domeniile conținute în adresele de e-mail. Consultați
Adăugarea, verificarea și revendicarea domeniilor
. -
Suprimați invitațiile automate prin e-mail, astfel încât noii utilizatori să nu primească invitația automată prin e-mail către aplicația Webex. (Îți poți crea propria campanie de e-mail.)
Utilizatorii activați care nu s-au conectat apar cu starea Verificat în Control Hub. După ce se conectează, apar ca Activ. Pentru mai multe informații despre stările utilizatorilor, consultați Stările și acțiunile utilizatorilor în Cisco Webex Control Hub.
-
-
Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. Vă recomandăm să faceți o simulare înainte de o sincronizare completă pentru a detecta orice erori potențiale.
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
Dacă nu utilizați șabloane de licență cu atribuire automată, utilizatorii nou sincronizați primesc automat licențe gratuite. Vor putea folosi aceleași funcții gratuite ca și cei cu conturi gratuite.
| 1 |
Alegeți una:
|
| 2 |
Din Directory Connector, accesați Sincronizare, faceți clic pe mai multe |
| 3 |
Confirmați începerea sincronizării. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările până la 72 de ore după efectuarea sincronizării.
|
| 4 |
Faceți clic pe Actualizare dacă doriți să actualizați starea sincronizării. (Elementele sincronizate apar sub Statistici cloud.) |
| 5 |
Pentru informații despre erori, selectați Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
| 6 |
Pentru a seta un program de sincronizare pentru sincronizări incrementale continue în cloud, consultați Setarea programului conectorului și Executarea unei sincronizări incrementale. |
-
După finalizarea sincronizării complete, starea sincronizării directoarelor se actualizează de la Dezactivat la Operațional pe pagina Setări din Control Hub.
-
Când toate datele sunt corespondente între datele locale și cele din cloud, Directory Connector trece din modul manual în modul de sincronizare automată.
-
Dacă nu integrați autentificarea unică, verificați domeniile și, opțional, revendicați domenii pentru conturile de e-mail pe care le-ați sincronizatși suprimați e-mailurile automate, conturile de utilizator ale aplicației Webex rămân în starea Neverificat până când utilizatorii se conectează la aplicația Webex pentru prima dată pentru a-și confirma conturile. Consultați secțiunea Înainte de a începe pentru îndrumări despre cum să sincronizați conturile ca utilizatori activi.
-
Dacă aveți mai multe domenii, efectuați acest pas pe orice alt conector Directory pe care l-ați instalat. După sincronizare, utilizatorii din toate domeniile adăugate sunt listați în Control Hub.
-
Dacă ați integrat Single Sign-On cu Webex și ați suprimat notificările prin e-mail, invitațiile prin e-mail nu sunt trimise utilizatorilor nou sincronizați.
-
Nu puteți adăuga manual utilizatori în Control Hub după ce este activat Directory Connector. Odată activată, gestionarea utilizatorilor se realizează din conectorul de director Cisco, iar Active Directory este singura sursă de informații.
-
Orice grupuri pe care le-ați sincronizat apar în Control Hub și puteți atribui un șablon de licență, astfel încât utilizatorilor din acel grup să li se atribuie licențe.
Ce este de făcut în continuare
-
Când eliminați un utilizator din Active Directory, utilizatorul este șters soft după următoarea sincronizare. Utilizatorul devine
Inactive, dar profilul de identitate cloud este păstrat timp de șapte zile (pentru a permite recuperarea după ștergerea accidentală).Când bifați Contul este dezactivat în Active Directory, utilizatorul devine
Inactivedupă următoarea sincronizare. Profilul de identitate în cloud nu se șterge după șapte zile, în cazul în care doriți să activați din nou utilizatorul. -
Rețineți aceste excepții de la o sincronizare incrementală (urmați în schimb pașii completi de sincronizare de mai sus):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Modificările de configurare privind maparea atributelor, DN-ul de bază, filtrul și setările avatarului necesită o sincronizare completă.
-
Atribuirea serviciilor Webex utilizatorilor sincronizați cu directorul în Control Hub
După ce finalizați o sincronizare completă a utilizatorilor din conectorul de director Cisco în Control Hub, puteți utiliza Control Hub pentru a atribui aceleași licențe de servicii Webex tuturor utilizatorilor simultan sau pentru a adăuga licențe suplimentare noilor utilizatori dacă ați configurat deja un șablon de licență atribuit automat. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
După ce finalizați o sincronizare completă a utilizatorilor din Directory Connector în Control Hub, puteți utiliza metode din Control Hub pentru a atribui global licențe de servicii Webex tuturor utilizatorilor, utilizatorilor individuali, prin șablonul CSV în bloc sau automat noilor utilizatori dacă ați configurat deja un șablon de licență cu atribuire automată. Puteți face modificări la conturile individuale de utilizator după acest pas inițial.
Când atribuiți o licență unui utilizator al aplicației Webex, utilizatorul respectiv primește în mod implicit un e-mail de confirmare a atribuirii. E-mailul este trimis de un serviciu de notificare din Control Hub. Dacă ați integrat Single Sign-On (SSO) în organizația dvs. Webex, puteți, de asemenea, suprima aceste notificări automate prin e-mail dacă preferați să contactați direct utilizatorii.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Efectuați o sincronizare simulată pe utilizatorii Active Directory.
-
După confirmarea rezultatelor testului, efectuați o sincronizare completă a utilizatorilor Active Directory.
În momentul sincronizării complete, utilizatorul este creat în cloud, nu se adaugă atribuții de servicii și nu se trimite niciun e-mail de activare. Dacă e-mailurile nu sunt suprimate, noii utilizatori primesc un e-mail de activare atunci când atribuiți servicii utilizatorilor printr-o metodă standard de gestionare a utilizatorilor în Control Hub, cum ar fi importul CSV, actualizarea manuală a utilizatorilor sau prin finalizarea cu succes a atribuirii automate.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , faceți clic pe Gestionare utilizatori, alegeți Modificare toți utilizatorii sincronizați, apoi faceți clic pe Următorul. |
| 2 |
Alegeți o opțiune:
|
Ce este de făcut în continuare
-
Dacă e-mailurile nu sunt suprimate, fiecărui utilizator i se trimite un e-mail cu o invitație de a se alătura și de a descărca Webex.
-
Dacă ați selectat aceleași servicii Webex pentru toți utilizatorii dvs., ulterior puteți modifica licența atribuită individual sau în bloc.
Probleme cunoscute cu conectorul de director
-
Versiunile de Windows Server anterioare versiunii 2012 R2 au o problemă cu modulele cookie care afectează Directory Connector. Această problemă a fost remediată în versiunile 2012 R2 și 2016.
-
Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
Puteți încerca să goliți memoria cache locală pentru aplicația Webex urmând aceste instrucțiuni: Windows sau Mac.
-
Când un utilizator folosește aplicația Webex pe desktop sau mobil pentru a căuta și apela o cameră care are doar un URI SIP sincronizat, apelul sună pe termen nelimitat în acest moment.
Gestionarea utilizatorilor aplicației Webex
Executarea unei sincronizări incrementale
O sincronizare incrementală interoghează Active Directory și caută modificările care au avut loc de la ultima sincronizare. Acest pas grupează apoi aceste modificări și le trimite către serviciul conector. Modificările includ modificarea atribuirii utilizatorilor și momentul în care un utilizator este adăugat sau șters.
Această sincronizare nu pune la fel de multă sarcină pe servere și nu durează la fel de mult ca o sincronizare completă. După ce efectuați sincronizarea completă inițială, vă recomandăm opțiunea incrementală pentru sincronizările ulterioare.
Înainte de a începe
-
Trebuie să configurați un șablon de licență cu atribuire automată înainte de a-l utiliza pe noii utilizatori ai aplicației Webex pe care i-ați sincronizat din Active Directory.
-
Rețineți aceste excepții pe care sincronizarea incrementală nu le acceptă (urmați Efectuați o sincronizare completă a utilizatorilor Active Directory în cloud în schimb):
-
În cazul unui avatar actualizat, dar fără alte modificări ale atributelor, sincronizarea incrementală nu va actualiza avatarul utilizatorului în cloud.
-
Pentru modificările noi de configurație privind maparea atributelor, DN-ul de bază, filtrul și setarea avatarului, sincronizarea incrementală nu va funcționa și acestea necesită o sincronizare completă.
-
| 1 |
Din Directory Connector, faceți clic pe Dashboard. Când activați sincronizarea, Directory Connector vă solicită să efectuați mai întâi o simulare. |
| 2 |
Din Acțiuni, faceți clic pe Mod de sincronizare > Activați sincronizarea dacă nu este deja activată. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute (pe versiunile 3.4 și anterioare) sau la fiecare 4 ore (pe versiunile 3.5 și ulterioare), dar puteți modifica această valoare. Sincronizarea incrementală nu are loc până când nu efectuați inițial o sincronizare completă. Când expiră un nou interval de timp incremental, programul verifică modificările pe baza ultimei marcheze temporale. |
| 3 |
Din Acțiuni, faceți clic pe Sincronizează acum > Incremental. Pentru orice modificări pe care le faceți utilizatorilor din Active Directory (de exemplu, numele afișat), Control Hub reflectă modificarea imediat ce reîmprospătați vizualizarea utilizatorului, dar aplicația Webex reflectă modificările la 72 de ore de la efectuarea sincronizării.
|
| 4 |
Pentru informații despre erori, faceți clic pe Lansare Vizualizator evenimente din bara de instrumente Acțiuni pentru a vizualiza jurnalele de erori. |
Ce este de făcut în continuare
Dacă aveți mai multe domenii, urmați acest pas pe alte instanțe Directory Connector pe care le-ați instalat.
Recuperarea utilizatorilor ștersi accidental
Directory Connector are verificări și controale pentru a preveni ștergerea neintenționată a utilizatorilor. Din păcate, se întâmplă accidente; este posibil să fi configurat incorect un filtru LDAP în Active Directory, care a șters unii utilizatori atunci când a fost sincronizat cu cloud. Funcția de ștergere soft vă poate ajuta să vă recuperați după aceste accidente și să restabiliți conturile de utilizator în Control Hub.
În mod implicit, această funcție este activată pentru toate organizațiile. Când utilizatorii sunt ștersi din cloud, de exemplu, din cauza unei probleme legate de obiectele nepotrivite după o sincronizare de la Directory Connector, utilizatorii pot fi recuperați. Dacă ați văzut o notificare privind obiectele nepotrivite sau ați observat că utilizatorii au fost șterși, este posibil să îi puteți recupera dacă acționați rapid.
Utilizatorii sunt marcați ca inactivi în Control Hub atunci când conturile corespunzătoare sunt șterse în Active Directory. Serviciul cloud în fundal reține utilizatorii timp de până la 7 zile. În această perioadă, puteți utiliza în continuare Cisco Directory Connector pentru a recupera utilizatori. Vă recomandăm să recuperați acești utilizatori cât mai curând posibil.
Utilizatorii dezactivați în Active Directory sunt marcați și ca inactivi în Control Hub, dar contul de utilizator nu este șters după 7 zile.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Utilizatori și confirmați dacă un anumit cont de utilizator este în starea Inactiv sau este nelistat. Pentru mai multe informații, consultați Stări și acțiuni ale utilizatorilor în Control Hub. |
| 3 |
Dacă utilizatorii au fost ștersi în Control Hub sau observați utilizatori în starea Inactivă, accesați Active Directory, adăugați conturile de utilizator lipsă, apoi efectuați o sincronizare simulată în Directory Connector. Scopul Directory Connector este de a crea o potrivire exactă între informațiile despre utilizatori din Active Directory și cele din cloud. |
| 4 |
Efectuați o sincronizare completă pentru a resincroniza conturile de utilizator șterse temporar cu Control Hub. Utilizatorii sunt recuperați și revin la starea inițială, inclusiv starea contului și atribuțiile de servicii. |
Ce este de făcut în continuare
Reveniți la Control Hub, accesați și confirmați că în lista de utilizatori apar conturile de utilizator șterse anterior.
Ștergerea permanentă a utilizatorilor după ștergerea soft
După efectuarea unei rulări fără verificare, puteți alege să ștergeți definitiv utilizatorii care au fost șterși definitiv la următoarea sincronizare.
| 1 |
După finalizarea unei rulări fără verificare, selectați Obiecte șterse temporar. |
| 2 |
Bifați caseta de selectare de lângă utilizatorii pe care doriți să îi ștergeți. |
| 3 |
Selectare terminat. |
Ce este de făcut în continuare
La următoarea sincronizare, utilizatorii pe care i-ați bifat vor fi șterși definitiv.
Schimbarea adresei de e-mail a aplicației Webex
Dacă doriți să modificați adresele de e-mail ale utilizatorilor și organizația dvs. utilizează Directory Connector, modificați acele adrese de e-mail în Active Directory. Această procedură prezintă modul de modificare a unei adrese de e-mail a aplicației Webex pentru un singur domeniu și un proces de modificare a domeniului. Rețineți că de fiecare dată când schimbați adresa de e-mail a unui utilizator, acesta trebuie să își reautentifice contul. De asemenea, trebuie să reatribuiți utilizatorului orice dispozitive asociate după o modificare a adresei de e-mail.
Dacă doriți să schimbați adresa de e-mail sau o anumită valoare pentru un singur utilizator, nu ștergeți utilizatorul din Active Directory și apoi nu creați unul nou cu aceeași adresă de e-mail. Cloudul interpretează această acțiune ca un cont de utilizator nou, iar spațiile utilizatorului și alte date din cloud se vor pierde.
Conectorul de directori nu limitează schimbarea domeniului de e-mail. Totuși, atunci când utilizatorul se resincronizează cu cloud-ul, starea utilizatorului depinde de dacă noul domeniu este verificat în organizația dvs. Dacă domeniul nu este verificat în organizația dvs., starea utilizatorului se schimbă în În așteptare după sincronizarea completă. Pentru mai multe informații, consultați Gestionați-vă domeniile.
Dacă organizația dvs. nu utilizează Conectorul de director, puteți modifica adresele de e-mail ale aplicației Webex prin intermediul paginii de setări a contului. Consultați Schimbarea adresei de e-mail pentru contul dvs. pentru pașii pe care utilizatorii îi pot urma pentru a-și schimba adresele de e-mail.
Schimbarea domeniului Active Directory
Puteți utiliza această procedură pentru a crea domenii și adrese de e-mail noi. Acestea se sincronizează cu serviciul de identitate din cloud.
| 1 |
Configurați un nou domeniu Active Directory (AD). |
| 2 |
Dezactivați sincronizările pe toți conectorii. |
| 3 |
Dezinstalați toți conectorii. |
| 4 |
Deschideți un caz pentru a schimba domeniul. În trimiterea cazului, asigurați-vă că solicitați eliminarea configurației domeniului și a tuturor atributelor de sincronizare din organizația dvs. Înainte de a deschide un caz pentru a schimba domeniul, asigurați-vă că nu aveți o sincronizare în curs de desfășurare. Nu modificați adresele de e-mail ale utilizatorilor în Active Directory până când problema nu este rezolvată. |
| 5 |
După soluționarea cazului: Efectuați un test cu Conectorul Director înainte de a efectua sincronizarea propriu-zisă. |
Revendicare domeniu
O revendicare de domeniu are loc dacă revendici un domeniu de e-mail pentru o organizație, astfel încât orice cont adăugat la sideboard este creat în organizația clientului plătit și nu în organizația consumatorului gratuit. Puteți face o revendicare a domeniului doar printr-o solicitare de asistență (consultați linkul de mai jos pentru mai multe informații).
Dacă Conectorul de director este activ și domeniul este revendicat, conturile adăugate în secțiunea laterală nu sunt create nici în organizația client, nici în organizația consumatorului gratuit. Numai Conectorul Director poate furniza conturi pentru organizație din Active Directory. Informațiile stocate în Active Directory reprezintă sursa originală. Dacă încerci să adaugi un cont în secțiunea secundară, utilizatorul invitat primește o eroare. Singura modalitate prin care un utilizator invitat poate fi adăugat la un spațiu Webex App este prin utilizarea mai întâi a conectorului Directory pentru a furniza contul în Control Hub.
Conversia utilizatorilor aplicației Webex gratuite într-o organizație sincronizată cu directorul
Puteți utiliza doar adrese de e-mail unice în directorul aplicației Webex. Dacă utilizatorii dvs. s-au înscris pentru versiunea gratuită a aplicației Webex, contul lor există în organizația de consumatori gratuită. Pentru a gestiona utilizatorii din această organizație folosind Directory Connector, migrați-i (convertiți-i) către organizația client înainte de a activa Directory Connector. Apoi adăugați utilizatorii în Active Directory cu adresa de e-mail exactă și apoi sincronizați-i cu cloud-ul.
Dacă nu convertiți conturile înainte de activare, dezactivați Conectorul de director pentru a le converti.
Dacă încercați să convertiți un utilizator în timp ce sincronizarea directoarelor este activată, apare mesajul de eroare <email address> nu a putut fi convertită
. Pentru a evita problema, puteți utiliza acești pași ca soluție.
Unii utilizatori declarați pot apărea cu atributul movedfrom atunci când efectuează o simulare. Acești utilizatori vor fi în lista Deleted Object în loc de MismatchedObject. Va trebui să adăugați acești utilizatori în lista dvs. AD dacă doriți să îi mutați în organizația dvs.
Dacă nu adăugați acei utilizatori, vor fi șterși cu toții imediat ce îi sincronizați cu cloud-ul.
| 1 |
Dezactivați sincronizarea directoarelor din Conectorul de directori. |
| 2 |
Urmați procedura Conversia utilizatorilor fără licență în Control Hub pentru a converti utilizatorul din organizația de consumator gratuită în organizația de întreprindere. Acest pas adaugă utilizatorul la organizația dvs., iar contul apare în Control Hub. Directory Connector face din Active Directory singura sursă de informații pentru conturile de utilizator, iar obiectivul este de a avea o potrivire exactă între Active Directory și Control Hub. Asigurați-vă că există utilizatori potriviți în Active Directory pentru orice utilizatori convertiți recent înainte de a reenabling sincronizare. O sincronizare Dry Run poate fi utilizată pentru a vă asigura că nu există utilizatori rămași de neegalat. |
| 3 |
Pe Conectorul de director, efectuați o sincronizare simulată. Când se termină rularea uscată, bifați fila Adăugare obiecte. Verificați dacă toți utilizatorii pe care i-ați convertit nu sunt ștergeți. Trebuie să efectuați o simulare înainte de a reactiva sincronizarea pentru a vă asigura că toate conturile de utilizator convertite apar în Active Directory. Dacă activați sincronizarea și conturile se află doar în Control Hub, Directory Connector ține cont de majuscule și minuscule și șterge utilizatorii convertiți pe care îi detectează cu adrese de e-mail nepotrivite (de exemplu, user1@example.com şi User1@example.com). Dacă se elimină utilizatorii convertiți, aceștia își pierd toate spațiile din aplicația Webex. |
| 4 |
Când sunteți sigur că următoarea sincronizare nu va elimina niciun cont, reactivați sincronizarea directoarelor din Conectorul de directori. |
Conturile de utilizator convertite nu sunt activate automat dacă nu ați verificat un domeniu. De exemplu, dacă ați activat șablonul de licență cu atribuire automată și apoi ați activat Directory Connector fără verificarea domeniului, utilizatorii convertiți sunt inactivi în backend-ul cloud până când își confirmă adresele de e-mail.
Conturi de utilizator ale aplicației Webex adăugate în panoul lateral
Când invitați un alt utilizator într-un spațiu din aplicația Webex, dacă utilizatorul invitat nu are un cont în aplicația Webex, se creează un cont pentru acesta („înscris în lateral”). În mod implicit, conturile create în acest fel sunt adăugate la organizația gratuită pentru consumatori.
Dacă doriți să gestionați contul din lateral utilizând Directory Connector, trebuie să convertiți contul.
Modificarea formatului numelui de utilizator în aplicația Webex după sincronizarea directorului
În mod implicit, Directory Connector mapează atributul displayName din Active Directory la atributul displayName din cloud.
După efectuarea unei sincronizări a directoarelor, este posibil să observați că numele de utilizator se afișează în formatul <lastName, firstName>.
Acest nume de utilizator poate apărea dacă atributul displayName din Active Directory este configurat în acest fel. Când atributul este mapat la displayName în cloud, numele apar în formatul <lastName, firstName> în Control Hub.
Pentru a schimba formatul, în ecranul de mapare a atributelor Directory Connector: mapați atributul Active Directory givenName sn (sau sn givenName) la displayName în Numele atributelor Cisco Cloud.
Alternativ, mapați atributul sn givenName la displayName:
De asemenea, puteți utiliza opțiunea Personalizare atribut, dacă doriți să mapați propria expresie de atribut personalizată la displayName.
De exemplu, introduceți givenName + "" + sn (prenume, spațiu, nume) ca expresie. Aceasta mapează cele două atribute din Active Directory la displayName în cloud.
Permiteți utilizatorilor să modifice numele afișate în Webex Meetings
Puteți anula maparea atributului displayName de la sincronizarea cu cloud în Directory Connector dacă doriți să permiteți utilizatorilor să își editeze numele afișate preferate. Utilizatorii pot introduce un nume afișat care să se afișeze în timpul întâlnirilor Webex în locul prenumelui și numelui lor. Administratorii pot, de asemenea, să modifice manual numele afișat pentru un utilizator în Control Hub.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți User Attribute Mapping. |
| 2 |
Selectați displayName sub Nume atribut Cisco Cloud. |
| 3 |
Selectați Nu sincronizați acest atribut. |
Ce este de făcut în continuare
Utilizatorii își pot acum edita numele afișate de pe site - ul lor Webex.
Depanarea conectorului de director
Actualizați la cea mai recentă versiune de software
Pentru a menține implementarea conformă și a obține cele mai recente caracteristici, funcționalități, remedieri de erori și îmbunătățiri de securitate, trebuie să faceți întotdeauna upgrade la cea mai recentă versiune de Directory Connector. Dacă nu faceți upgrade la cea mai recentă versiune disponibilă, este posibil să întâmpinați probleme, cum ar fi faptul că Directory Connector nu se mai sincronizează corect sau că versiunea nu este compatibilă cu cerința obligatorie TLS 1.2.
Directory Connector vă notifică automat când este disponibilă o versiune nouă. Actualizați întotdeauna la cea mai recentă versiune pentru a evita problemele. De asemenea, vedeți o notificare în bara de activități Windows.
Deși puteți instala manual actualizări de software pentru conectori, vă recomandăm să urmați pașii din Setarea actualizărilor automate pentru a permite aplicației să gestioneze automat actualizările.
| 1 |
Fie faceți clic pe notificarea din bara de activități Windows, fie faceți clic dreapta pe pictograma Directory Connector din bara de activități Windows pentru a începe procesul de actualizare. |
| 2 |
Urmați instrucțiunile pentru a finaliza actualizarea. |
| 3 |
Relansați conectorul și conectați-vă cu acreditările de administrator. |
| 4 |
Verificați numărul versiunii software-ului în . |
Ce este de făcut în continuare
Pentru o instalare nouă a Directory Connector, puteți descărca fișierul zip și apoi urma pașii de instalare din acest ghid.
Configurați setările generale pentru conectorul de director
Utilizați această procedură pentru a configura setările generale, cum ar fi numele serverului care rulează Directory Connector, nivelurile de jurnalizare, actualizările automate și setările preferate pentru controlerele de domeniu. Numele conectorului apare pe tabloul de bord în secțiunea conectori, împreună cu orice alți conectori care rulează.
| 1 |
Din Directory Connector, accesați Configuration, apoi faceți clic pe General. |
| 2 |
Introduceți numele conectorului în câmpul Nume conector. Acest câmp afișează doar numele computerului care rulează în prezent conectorul. |
| 3 |
Alegeți nivelul de înregistrare din meniul derulant. În mod implicit, nivelul de înregistrare în jurnal este setat la Info. Nivelurile de jurnalizare disponibile sunt:
Aceste setări afectează raportul de sincronizare trimis prin e-mail. Dacă setați nivelul de jurnalizare la Eroare, atunci în raportul de sincronizare sunt raportate doar erorile; dacă nu există erori, raportul de sincronizare nu este trimis. Schimbați setarea la Informații, apoi veți primi rapoarte de sincronizare după sincronizarea completă. (Rețineți că, pentru sincronizarea incrementală, nu se trimit rapoarte atunci când nu sunt raportate erori.) |
| 4 |
Alegeți Controlere de domeniu preferate pentru a seta ordinea controlerelor de domeniu pentru sincronizarea identităților. Controlerele de domeniu sunt accesate de sus în jos. Dacă controlerul de top nu este disponibil, alegeți al doilea controler din listă. Dacă nu este listat niciun controler, puteți accesa controlerul principal. |
| 5 |
Bifați Actualizare automată la noua versiune a conectorului Cisco Directory dacă doriți ca actualizările să aibă loc automat. Este întotdeauna important să mențineți software-ul Cisco Directory Connector actualizat la cea mai recentă versiune. Vă recomandăm să bifați această setare pentru a permite instalarea silențioasă a actualizărilor automate ale software-ului atunci când sunt disponibile. |
| 6 |
Bifați LDAP prin SSL pentru a utiliza LDAP-ul securizat (LDAPS) ca protocol de conexiune. Dacă nu bifați LDAP prin SSL, Directory Connector continuă să utilizeze protocolul de conexiune LDAP. LDAP (Lightweight Directory Application Protocol) și Secure LDAP (LDAPS) sunt protocoalele de conexiune utilizate între o aplicație și controlerul de domeniu din cadrul infrastructurii. Comunicarea LDAPS este criptată și securizată. |
Configurați politica conectorului
Puteți seta numărul maxim de ștergeri care pot avea loc în timpul sincronizării. Rularea sincronizării nu șterge obiectele din Active Directory local. Toate obiectele sunt șterse doar din cloud.
De exemplu, setați 1 ca valoare de declanșare a pragului de ștergere. Când efectuați o sincronizare completă sau incrementală, dacă numărul de utilizatori pe care doriți să îi ștergeți este mai mare decât setarea, conectorul de director afișează un avertisment. Dacă faceți clic pe Suprascriere prag, puteți porni sincronizarea completă sau incrementală cu succes, dar veți vedea această notificare de suprascriere data viitoare când executați politica.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Policy. |
| 2 |
Bifați caseta Activați declanșatorul de ștergere a pragului dacă doriți să adăugați un declanșator de prag. Alegerea acestei opțiuni declanșează o alertă dacă numărul de ștergeri depășește pragul. Când numărul contului de ștergere depășește numărul contului definit, sincronizarea eșuează.
|
| 3 |
Introduceți numărul maxim de ștergeri dorite. Valoarea implicită este 20. Vă recomandăm să nu măriți valoarea implicită. |
| 4 |
Faceți clic pe Se aplică. |
Setați programul conectorului
Setați temporizarea sincronizării în Active Directory. Failover-ul este utilizat pentru disponibilitate ridicată (HA). Dacă un conector este nefuncțional, trecem la un alt conector de rezervă după intervalul predefinit.
| 1 |
Din Directory Connector, faceți clic pe Configuration, apoi alegeți Schedule. |
| 2 |
Specificați Intervalul de sincronizare incrementală în minute. În mod implicit, o sincronizare incrementală este setată să aibă loc la fiecare 30 de minute. Sincronizarea incrementală completă nu are loc până când nu efectuați inițial o sincronizare completă. |
| 3 |
Modificați valoarea Trimiteți rapoarte la… dată dacă doriți să modificați frecvența cu care sunt trimise rapoartele. |
| 4 |
Bifați Activați programul de sincronizare completă pentru a specifica zilele și orele în care doriți să aibă loc o sincronizare completă. |
| 5 |
Specificați Intervalul de failover în minute. |
| 6 |
Faceți clic pe Se aplică. |
Scenarii cu domenii multiple
Mai multe domenii se bazează pe prioritatea domeniului. Pentru obiectele care au aceeași valoare a cheii în domenii diferite, după sincronizare, datele din domeniul cu prioritate mai mare rescriu datele din domeniul cu prioritate mai mică.
Obiectele care au aceeași valoare cheie sunt legate într-o singură înregistrare din baza de date.
Valoarea cheie pentru „Utilizator” este Adresă de e-mail; Valoarea cheie pentru „Grup” este Nume grup.
Exemplu de caz de utilizare pentru domenii multiple
Acest exemplu presupune o organizație cu două domenii — example1.com și example2.com, în ordinea priorității.
-
Adăugați utilizatorul1 (e-mail: user@example1.com) în Active Directory-ul example1.com.
-
Adăugați grup1(Nume grup: Test) în Active Directory din example1.com.
-
Adăugați utilizatorul2 (e-mail: user@example2.com) în Active Directory-ul example2.com.
-
Adăugați grupul2(Nume grup: Test) în Active Directory al example2.com.
- Sincronizare pe example1.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Dacă efectuați o sincronizare completă sau incrementală pentru example1.com, utilizatorul1 și grupul1 sunt sincronizate. De asemenea, utilizatorul2 și grupul2 sunt suprascrise de informațiile utilizatorului1 și grupului1.
Utilizatorul1 leagă utilizatorul2 ca aceeași înregistrare din baza de date; grupul1 leagă grupul2 ca aceeași înregistrare din baza de date.
- Sincronizare pe example1.com și example2.com
-
Ca exemplu de utilizare, utilizatorul2 și grupul2 sunt sincronizate cu cloud-ul și apar în https://admin.webex.com, în timp ce utilizatorul1 și grupul1 nu.
Luați în considerare acești pași:
- Ștergeți utilizatorul1 și grupul1 din Active Directory pentru example1.com.
- Efectuați o sincronizare completă sau incrementală pentru example1.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com. Utilizatorul2 nu este legat de utilizatorul1, iar grupul2 nu este legat de grupul1.
- Efectuați o sincronizare incrementală pentru example2.com.
Rezultat : Informațiile utilizatorului nu sunt modificate în https://admin.webex.com.
- Faceți o sincronizare completă pentru example2.com.
Rezultat : Informațiile despre utilizatorul2 și grupul2 sunt listate în https://admin.webex.com.
Sincronizarea unui domeniu nou și păstrarea unui domeniu existent
Dacă doriți să sincronizați un domeniu nou (B) păstrând în același timp datele utilizatorului sincronizate pe un alt domeniu existent (A), asigurați-vă că instalați Directory Connector pentru sincronizarea domeniului (B) pe un server Windows acceptat. Conectorul se leagă de noul domeniu după configurarea inițială, iar informațiile despre utilizator din domeniul (A) rămân neafectate.
Fiecare domeniu trebuie să aibă propriul conector activ. Luați în considerare două domenii cu următoarea configurație: domeniul A cu conectorii (ca1) și (ca2) pentru disponibilitate ridicată locală (HA); domeniul B cu conectorul (cb1). (ca1) și (ca2) deservesc domeniul A. În acest scenariu, un conector este activ, iar celălalt este în standby (HA). Acest design menține domeniul sincronizat, deoarece un conector este întotdeauna activ. Deci, cb1 este conectorul activ pentru domeniul B, deoarece domeniul A are deja un conector activ (ca1 sau ca2).
Setați prioritatea domeniului
Utilizați această procedură pentru a modifica prioritatea domeniilor Active Directory. Prioritatea domeniului vă permite să determinați domeniul principal, domeniul secundar și așa mai departe. Acest lucru este util atunci când doi utilizatori din două domenii diferite au aceeași valoare de e-mail sincronizată cu o singură organizație.
Nu utilizați această procedură dacă aveți un singur domeniu listat în Directory Connector. Dacă încerci, conectorul îți afișează un mesaj care precizează că prioritatea domeniului nu este obligatorie.
Înainte de a începe
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la https://admin.webex.com.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Setare prioritate domeniu. |
| 3 |
Evidențiați un domeniu din listă, faceți clic pe Sus sau Jos pentru a modifica prioritatea acestui domeniu, apoi faceți clic pe Salvare pentru a salva această modificare. Domeniile sunt sortate după prioritate, de sus în jos. |
Schimbați domeniile
Utilizați această procedură pentru a reconecta conectorul de director Cisco la un alt domeniu.
Înainte de a începe
-
Asigurați-vă că nu rulează nicio sarcină de sincronizare înainte de a schimba domeniile.
-
Pentru a evita erorile, instalați sau actualizați la cea mai recentă versiune a conectorului de director Cisco. Trebuie să îl descărcați de la Control Hub.
| 1 |
Din conectorul de director Cisco, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe Schimbare domeniu. |
| 3 |
După ce ați citit avertismentul, dacă înțelegeți efectul pe care această modificare îl are asupra implementării și sunteți în continuare sigur, faceți clic pe Da. Dacă schimbați un domeniu, veți fi deconectat de la conectorul de director Cisco curent, celelalte domenii din conector vor fi anulate, iar informațiile despre conector de pe computerul respectiv vor fi șterse. |
| 4 |
Conectați-vă din nou la conectorul de director Cisco și reconectați domeniul. |
Dezactivați sincronizarea directoarelor
Dacă trebuie să opriți sincronizarea din Directory Connector, o puteți dezactiva temporar din Control Hub.
| 1 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, apoi alegeți una:
|
| 2 |
După ce citiți solicitarea, faceți clic pe Dezactivați. Sincronizarea se oprește până când o reactivați din Directory Connector. |
Eliminați maparea atributelor utilizatorului
Utilizați Directory Connector pentru a elimina maparea atributelor Active Directory mapate anterior la cloud și sincronizate cu Webex. După ce eliminați maparea atributelor, valorile atributelor sunt eliminate din cloud și nu mai sunt sincronizate cu Webex. Aceste valori pot fi apoi editate manual.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Selectați maparea pe care doriți să o eliminați din lista Nume atribut. |
| 4 |
Sub Domeniu de aplicare utilizator afectat, selectați una dintre următoarele opțiuni:
|
| 5 |
Faceți clic pe Se aplică. |
Gestionați fotografiile de profil
Folosește Directory Connector pentru a actualiza imaginile de profil ale utilizatorilor sau pentru a elimina imaginile de profil ale utilizatorilor goale.
| 1 |
Din Directory Connector, faceți clic pe Dashboard. |
| 2 |
Accesați Acțiuniși apoi faceți clic pe . |
| 3 |
Sub Acțiuni, selectați una dintre următoarele opțiuni:
|
| 4 |
Faceți clic pe Se aplică. |
Dezinstalarea și dezactivarea conectorului de director
După ce dezinstalați o instanță de Directory Connector, trebuie să o anulați înregistrarea. Eliminați complet un conector de director în oricare dintre aceste scenarii:
-
Nu mai doriți să utilizați sincronizarea directoarelor.
-
Nu doriți să utilizați unul dintre mai mulți conectori de directoare (disponibilitate ridicată).
-
Vrei să schimbi domeniul și să instalezi un alt conector.
Înainte de a începe
-
Este posibil să aveți mai multe instanțe de Directory Connector configurate pentru disponibilitate ridicată (HA) sau sincronizare cu domenii multiple. Dezactivați sincronizarea dacă dezinstalați singura sau ultima instanță rămasă a Directory Connector.
-
Salvați și închideți orice lucrare importantă înainte de a dezinstala Directory Connector.
| 1 |
De pe calculatorul Windows, accesați Panoul de control, apoi faceți clic pe Programe și caracteristici. |
| 2 |
Din lista de programe, faceți clic pe Directory Connector, alegeți Uninstall, apoi urmați instrucțiunile. Este posibil să fie nevoie să reporniți sistemul pentru a finaliza dezinstalarea. |
| 3 |
Din vizualizarea clientului în https://admin.webex.com, accesați , derulați la Sincronizare directoare, faceți clic pe mai multe |
| 4 |
După ce citiți solicitarea, faceți clic pe Dezactivare. Dacă nu există un alt conector de director într-o implementare cu disponibilitate ridicată (HA), conturile de utilizator nu mai sunt sincronizate. |
Rulați instrumentul de diagnosticare
Puteți utiliza instrumentul de diagnosticare încorporat pentru a depana implementarea Directory Connector. Acest instrument este instalat ca parte a Directory Connector 3.4 și versiuni ulterioare.
Dacă sincronizarea nu a funcționat corect, este posibil să existe o eroare de configurare sau de rețea. Acest instrument testează conexiunea la LDAP, astfel încât să puteți diagnostica singur erorile înainte de a contacta asistența. Dacă instrumentul returnează vreo eroare, puteți trimite rezultatele detaliate ale jurnalului către asistență.
-
Pentru a executa teste pentru serviciile de domeniu Active Directory:
-
Pentru a executa teste pentru serviciile Active Directory Lightweight Directory:
-
Pentru a rula teste pentru Lightweight Directory Access Protocol (LDAP):
Depanarea problemelor în conectorul directorului Ciso
Depanare și remedieri pentru Conectorul de director
Este posibil să întâmpinați un mesaj de eroare sau o altă problemă în Directory Connector. De asemenea, după ce Directory Connector sincronizează informațiile despre utilizatori, este posibil ca acesta să vă trimită un raport prin e-mail care listează orice probleme legate de sincronizare. Consultați secțiunile următoare pentru problemele care pot apărea, cauzele posibile și soluțiile propuse pe care le puteți încerca înainte de a contacta asistența.
Instalați
Conectorul de director a încetat să funcționeze
Ați primit e-mailuri de alertă care vă anunță că conectorul dvs. de director nu funcționează.
-
Este posibil ca Directory Connector să nu fie instalat corect.
-
Este posibil ca Conectorul de director să nu ruleze.
-
Este posibil ca rețeaua să nu fie disponibilă.
Încercați următoarele:
-
Deschideți . Localizați Conectorul de director. Dacă nu este acolo, descărcați cea mai recentă versiune de la Control Hub și instalați-o.
-
Deschideți serviciul și localizați serviciul Cisco DirSync. Asigurați-vă că afișează starea ca Started. Dacă serviciul este oprit, faceți clic dreapta și selectați Start pentru a reporni serviciul.
-
Asigurați-vă că serverul pe care ați instalat Directory Connector are acces la internet.
Eroare de reinstalare
Problemă—Dacă instalați imediat un conector nou după dezinstalarea celui vechi, este posibil să vedeți un mesaj de eroare.
Cauză posibilă—În Windows Server 2012, clientul de dezinstalare are nevoie de timp pentru a șterge contul de serviciu din lista de servicii.
Soluție—După un timp, încercați din nou instalarea.
Conectați-vă
Conectorul de director se blochează în timpul conectării SSO
Problemă
Conectorul de director se poate bloca după ce introduceți o adresă de e-mail dintr-o pagină de conectare SSO.
Soluţie
Încercați următoarele:
Urmați acești pași pentru a configura o nouă politică de grup:
-
Accesați controlerul de domeniu și deschideți Group Policy Management (gpedit.msc).
-
Faceți clic dreapta pe o anumită unitate organizațională sau domeniu și selectați Creați un GPO în acest domeniuși Legați-l aici…
-
Dați un nume politicii, apoi faceți clic dreapta și alegeți Editare.
Urmați acești pași pentru a modifica politica la nivel de mașină:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Urmați acești pași pentru a modifica politica la nivel de utilizator:
-
Accesați , faceți clic dreapta pe Registry, alegeți Nou, apoi Element Registry.
-
Pentru Cale cheie, introduceți sau navigați la HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main.
-
Introduceți
Disable Script Debuggerpentru Valoareși introduceținopentru Date valoare.Setările ar trebui să corespundă acestei capturi de ecran:
Modificările intră în vigoare după ce executați gpupdate
/force, după ce computerul a repornit (pentru modificările computerului) sau după ce utilizatorul se conectează din nou (pentru modificările utilizatorului).
Conectorul de servicii Cisco DirSync nu a putut fi înregistrat
Problemă
Conectarea eșuează și apare acest mesaj: „Conectorul de servicii Cisco DirSync nu a putut fi înregistrat”.
Soluţie
Sistemul Windows pe care este instalat Directory Connector trebuie să fie membru al Active Directory.
Nu apare nicio pagină de conectare
Problemă
Ai deschis Directory Connector și pagina de conectare nu a apărut.
Soluţie
Încercați următorii pași:
-
În Internet Explorer, accesați https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL. Încercați linkul în alte browsere precum Chrome și Firefox.
-
Dacă Internet Explorer nu poate accesa linkul, dar alte browsere pot, verificați setările Internet Explorer și bifați casetele de selectare TLS 1.1 și 1.2. (Utilizați procedura Activare TLS în Internet Explorer.)
Apare solicitarea de conectare
Problemă
Apare o fereastră care vă solicită să introduceți numele de utilizator și parola pentru a valida autentificarea.
Posibila cauza
Conectorul Directory finalizează autentificarea de securitate NTLM în mod silențios cu contul de conectare. Dacă autentificarea eșuează, apare o casetă de dialog care solicită numele de utilizator și parola de autentificare.
Soluţie
Când vedeți fereastra pop-up de conectare, trebuie să furnizați un cont valid cu autentificarea corectă pentru a trece de controlul de securitate.
Nu se poate conecta la serverul la distanță
Problemă
În timpul funcționării normale, apare mesajul de eroare: „Imposibil de conectat la serverul la distanță”.
Posibila cauza
Este posibil să aveți probleme cu proxy-ul care trebuie rezolvate.
Soluţie
Consultați Depanarea problemelor de conectare la contul de serviciu pentru mai multe informații despre depanare.
Nu se poate înregistra conectorul
Problemă
Vedeți mesajul de eroare „Imposibil de înregistrat conectorul”. A apărut o excepție generală.”
Posibila cauza
În majoritatea cazurilor, problema apare deoarece Directory Connector nu are privilegiul de a se conecta la contextul rădăcină LDAP.
Soluţie
Încercați următoarele:
-
Rulați o linie de comandă (cmd) și apoi introduceți
ldp.exe. -
Faceți clic pe , alegeți Bind ca utilizator conectat în prezent, apoi faceți clic pe OK.
-
Faceți clic pe , introduceți
DC=companyname,DC=adca BaseDN, apoi faceți clic pe OK. -
Dacă problema persistă, deschideți un caz cu asistența.
Sincronizare
Avatarele nu sunt sincronizate
Problemă
Conectorul de director Cisco a sincronizat datele AD ale utilizatorilor cu cloud-ul Webex. Dar nicio dată despre avatar nu a fost sincronizată cu succes.
Posibila cauza
Dacă ați reutilizat un server de avatare existent și avatarele utilizatorilor erau deja sincronizate, atunci memoria cache locală le capturează și evită retrimiterea pentru a economisi lățime de bandă.
Soluţie
Ștergeți memoria cache locală urmând acești pași:
-
Mergi la C:\Program Fișiere (x86)\Cisco Systems\Cisco Director Connector\Plugins\
-
Ștergeți DirSyncPluginAvatar.dll-cache.bin.
-
Executați din nou sincronizarea avatarelor din conectorul de director Cisco.
Conturi de e-mail ale utilizatorilor în conflict
Problemă
Rezultatele sincronizării pot afișa conturi de e-mail ale utilizatorilor în conflict.
-
Dacă utilizatorii au încercat versiunea gratuită a aplicației Webex, adresele lor de e-mail se află în organizația gratuită pentru consumatori.
-
Dacă e-mailurile utilizatorilor au fost vreodată sincronizate într-o altă organizație.
-
Dacă există adrese de e-mail ale utilizatorilor în mai multe domenii care aparțin organizației.
Soluţie
Încercați următoarele:
-
Urmați acești pași dacă încercați să revendicați utilizatori:
-
Asigurați-vă că ați verificat domeniul în Control Hub.
-
Dezactivați temporar Cisco Directory Connector.
-
Utilizați opțiunea Revendicare utilizator din Control Hub pentru a revendica orice conturi care pot exista în organizația de consumator gratuit. Consultați Revendicarea utilizatorilor pentru organizația dvs. (Conversia utilizatorilor) pentru mai multe informații.
-
Efectuați o rulare în Cisco Directory Connector, apoi reactivați sincronizarea directoarelor
-
-
Pentru ultimul caz, verificați de două ori datele utilizatorului din sursele Active Directory.
Utilizator convertit marcat ca inactiv
Problemă
În mediul sincronizat cu directoare, ați convertit un utilizator gratuit (organizație de consumator) în organizația dvs. de întreprindere, dar utilizatorul convertit nu se poate conecta la aplicația Webex.
Posibila cauza
Când utilizatorul gratuit este convertit la organizația de tip întreprindere, utilizatorul este marcat ca inactiv timp de 30 de zile, ca măsură de conformitate cu normele de securitate. În această perioadă, utilizatorul nu se poate conecta la aplicația Webex și este marcat pentru ștergere la sfârșitul perioadei de 30 de zile. Această situație apare deoarece informațiile gratuite despre utilizatori nu se află în Active Directory.
Soluţie
Trebuie să luați măsuri dacă nu doriți ca contul de utilizator să fie șters. Pentru a rezolva această problemă, creați un cont de utilizator în Active Directory local care să corespundă contului de utilizator gratuit convertit. Apoi, efectuați o sincronizare din Cisco Directory Connector. Apoi, utilizatorul se poate conecta din nou la aplicația Webex, iar contul nu va fi șters.
Sincronizarea incrementală eșuează
Problemă
O sincronizare incrementală eșuează.
Această problemă poate apărea pe Windows Server 2008 R2 în următoarele condiții:
-
Susțineți actualizări incrementale de valoare.
-
Filtrul pe care îl utilizați face referire la un atribut de valoare legat.
-
Valorile rezultatelor acelui atribut au fost actualizate de la ultima sincronizare completă.
Soluţie
Windows Server 2008 R2 are o eroare legată de această problemă. Eroarea a fost remediată în 2012 R2 și versiunile ulterioare. Vă recomandăm să actualizați serverul Windows la cel puțin versiunea 2012 R2.
Valoare nevalidă pentru atribut
Problemă
Pentru [user dn (distins name)], atributul [attribute nume] are următoarea valoare nevalidă [attribute value].
Posibila cauza
Pentru CN=b,OU=Employees,OU=C Users,DC=c,DC=com, atributul [telephone număr] are următoarea valoare nevalidă: +. Acest atribut trebuie să conțină cel puțin un număr.
Soluţie
Un atribut pentru acest utilizator nu are o valoare validă. Fixați-i valoarea conform descrierii din mesajul de avertizare. Apoi faceți o altă sincronizare.
Utilizatori potriviți care vor fi șterși
Problemă
Utilizatorii potriviți sunt marcați pentru a fi șterși.
Când efectuați o sincronizare simulată pentru a verifica datele dintre Active Directory și cloud, este posibil să vedeți aceeași adresă de e-mail în ambele. Totuși, utilizatorul este marcat ca obiect care trebuie șters.
Soluţie
Alegeți o soluție potrivită:
-
Dacă este în regulă să ștergeți utilizatorul și să refaceți licențele ulterior, puteți utiliza Directory Connector pentru remediere. Efectuați o sincronizare pentru a șterge utilizatorul, apoi efectuați o altă sincronizare pentru a sincroniza utilizatorul din AD local în cloud.
-
Dacă nu puteți șterge și recrea contul de utilizator, deschideți un caz cu asistența.
Atribut lipsă
Problemă
Atributul necesar [attribute_name] la adăugarea intrării locale [user dn (distins name)]. Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Posibila cauza
Atributul obligatoriu adresa de e-mail lipsește. La adăugarea unei intrări locale [CN=Sales User,OU=Engineers,OU=K,DC=k,DC=local], Intrarea nu este creată în Control Hub până când toate atributele necesare nu au o valoare.
Soluţie
Unul dintre atributele obligatorii lipsește pentru utilizator [user_email_address]. Furnizați valorile necesare pentru utilizatorul respectiv.
Grupul imbricat nu se sincronizează
Problemă
Utilizatorii dintr-un grup Active Directory imbricat nu sunt sincronizați corect cu cloud-ul.
Posibila cauza
Se folosește un filtru care include atât grupul copil, cât și grupul părinte, ceea ce nu este acceptat. De exemplu: (memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)
Soluţie
Trebuie să reconfigurați filtrul care sincronizează grupurile. De exemplu: |(memberof=CN=testgroup1,CN=Users,DC=rktest2008,DC=org)(memberof=CN=testSubGroup,CN=Users,DC=rktest2008,DC=org)
Conflict de denumire a utilizatorilor
Problemă
Există un conflict de denumire pentru [user dn] pentru un obiect de intrare în cloud existent cu numele: [user e-mail address], și de tip utilizator [user_type].
Posibila cauza
Un utilizator cu acea adresă de e-mail există deja în Control Hub.
Soluţie
Creați un utilizator în Active Directory cu aceeași adresă de e-mail ca și contul pe care l-ați înregistrat prin Control Hub.
Control Hub
Lista de utilizatori lipsește din Control Hub
Problemă
Dacă aveți o organizație Webex cu peste 1000 de utilizatori sincronizați, este posibil să nu vedeți lista de utilizatori în Control Hub.
Soluţie
Puteți utiliza funcția de căutare pentru a găsi un cont de utilizator. În Control Hub, accesați Utilizatori, faceți clic pe căutare , apoi introduceți criteriile de căutare pentru a localiza un anumit utilizator.
Grupurile nu se sincronizează cu Control Hub-ul
Problemă
Utilizatorii dintr-un grup de directoare nu se vor sincroniza corect cu Control Hub.
Posibila cauza
Grupul nu este etichetat ca isCriticalSystemObject în Active Directory.
Soluţie
Asigurați-vă că atributul isCriticalSystemObject este setat la TRUE în Active Directory.
Activarea depanării pentru Conectorul de director
Puteți activa depanarea pentru a diagnostica orice erori întâlnite în Directory Connector. Depanarea vă permite să capturați informațiile despre traficul de rețea și să le salvați într-un fișier.
Fișierele jurnal care sunt :
| 1 |
Executați fișierul |
| 2 |
Reporniți serviciul. Consultați Cum se pornesc serviciile pentru îndrumări. |
| 3 |
În Conectorul de director, faceți clic pe Tablou de bord. |
| 4 |
Accesați Acțiuniși apoi faceți clic pe . |
| 5 |
Cu depanarea activată, repetați acțiunile care au cauzat o eroare; aceasta capturează datele de trafic, astfel încât acestea să poată fi examinate. |
| 6 |
Examinați fișierele jurnal: Dacă fișierul este gol, asigurați-vă că respectivul cont are privilegii de acces la AD DS sau AD LDS. Folderul de jurnal salvează doar fișierele din ultimele 3 zile. Conținutul fișierelor jurnal este în concordanță cu ieșirea jurnalului de evenimente către sistem. |
| 7 |
Dacă este necesar, trimiteți fișierul jurnal către serviciul de asistență. |
| 8 |
Dezactivați funcția de depanare când ați terminat. |
Lansați Vizualizatorul de evenimente
Pentru a vedea evenimentele care au avut loc în timpul unei sincronizări complete sau incrementale, lansați Vizualizatorul de evenimente. Afișează un rezumat al evenimentelor administrative și al jurnalelor de erori.
| 1 |
Din Directory Connector, accesați Dashboardși apoi faceți clic pe . Caseta de dialog Proprietăți eveniment afișează detaliile evenimentului de sincronizare și detaliile erorii. |
| 2 |
Din Vizualizatorul de evenimente, accesați .
|
| 3 |
Sub Acțiuni, faceți clic pe Salvare toate evenimentele ca pentru a exporta toate jurnalele ca un singur fișier Evenimente (*.evtx) sau un alt format, cum ar fi xml sau csv. |
Ce este de făcut în continuare
Dacă trebuie să deschideți un caz, contactați serviciul de asistență, descrieți problema cu conectorul, apoi atașați fișierul Evenimente la cazul dumneavoastră.
Jurnalele de evenimente înregistrează acțiunile utilizatorilor. Pentru ajutor în gestionarea traficului de rețea, activați depanarea pe conector.
Activați TLS în Internet Explorer
Dacă ați schimbat furnizorii de autentificare unică (SSO), este posibil să vedeți următoarele mesaje de eroare de la conectorul de director Cisco:
-
A apărut o eroare la conectarea la serviciu
-
A apărut o eroare în scriptul de pe această pagină
Dacă vedeți aceste erori, trebuie să activați o setare TLS în browser.
| 1 |
Deschideți Internet Explorer, apoi alegeți Instrumente. Acum bifați căsuțele pentru TLS/SSL versiunea pe care doriți să o activați. Faceți clic pe OK. Închideți browserul și deschideți-l din nou. |
| 2 |
Faceți clic pe Opțiuni Internet, accesați Avansat, derulați până la Securitate. |
| 3 |
Bifați casetele de selectare Utilizați TLS 1.1 și Utilizați TLS 1.2, apoi faceți clic pe OK.
|
| 4 |
Reporniți sistemul pentru ca modificările să aibă efect. |
Depanarea problemelor de conectare la contul de serviciu
Dacă nu vă puteți conecta la conectorul de director Cisco sau nu puteți rula o sincronizare, urmați acești pași pentru a încerca să rezolvați problema înainte de a contacta asistența.
| 1 |
Încearcă să accesezi https://cloudconnector.webex.com/SynchronizationService-v1_0/?orgId=GLOBAL în browserul tău web. |
| 2 |
Alegeți una dintre opțiuni, în funcție de rezultate:
|
| 3 |
Asigurați-vă cel puțin că contul configurat pentru serviciul Cisco DirSync (care poate fi găsit în serviciile Windows) are un nivel de privilegii care îi permite accesul la datele avatarului și la datele AD. În mod implicit, serviciul utilizează acreditările și autentificarea contului de conectare Windows. |
Verificați SafeDllSearchMode în Registrul Windows
Modul de căutare securizat pentru bibliotecile de legături dinamice (DLL) este setat în mod implicit în registry-ul Windows și plasează directorul curent al utilizatorului mai târziu în ordinea de căutare DLL. Dacă acest mod ar fi cumva dezactivat, un atacator ar putea plasa o DLL malițioasă (cu același nume ca un fișier DLL la care se face referire, situat în folderul de sistem) în directorul de lucru curent al aplicației.
De obicei, SafeDllSearchMode este activat, dar utilizați această procedură pentru a verifica din nou setările de registry.
Înainte de a începe
Modificările la registrul Windows trebuie făcute cu extremă precauție. Vă recomandăm să faceți o copie de rezervă a registrului înainte de a utiliza acești pași.
| 1 |
În căutarea Windows sau în fereastra Executare, tastați regedit și apoi apăsați Enter. |
| 2 |
Accesați HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager. |
| 3 |
Alegeți una:
|
Pentru mai multe informații, consultați Ordinea de căutare în biblioteca de legături dinamice.


