
Obrigado pelos seus comentários.
 Comentários?
Webex Callingatualmente oferece suporte a duas versões do Local Gateway:
-
Gateway local
-
Gateway local para Webex para governo
-
Antes de começar, entenda os requisitos de rede telefônica pública comutada pública (PSTN) e gateway local (LGW) baseados no local para. Webex Calling Consulte Cisco Preferred Architecture Webex Calling para obter mais informações.
-
Este artigo pressupõe que existe uma plataforma de gateway local dedicada sem nenhuma configuração de voz existente. Se você modificar um gateway PSTN existente ou uma implantação do CUBE Enterprise para usar como função de gateway localWebex Calling, preste muita atenção à configuração. Certifique-se de não interromper os fluxos e a funcionalidade de chamadas existentes por causa das alterações que você fizer.
Os procedimentos contêm links para a documentação de referência de comandos, na qual você pode aprender mais sobre as opções de comando individuais. Todos os links de referência de comando vão para a Referência de Comandos do Webex Managed Gateways, a menos que seja indicado o contrário (nesse caso, os links de comando vão para Referência de Comandos de Cisco IOSVoz). Você pode acessar todos esses guias em Cisco Unified Border Element Command References.
Para obter informações sobre os SBCs de terceiros compatíveis, consulte a respectiva documentação de referência do produto.
Há duas opções para configurar o gateway local para seu Webex Calling tronco:
-
Tronco baseado em registro
-
Tronco baseado em certificado
Use o fluxo de tarefas no gateway local baseado em registro ou no gateway local baseado em certificado para configurar o gateway local para seu tronco. Webex Calling
Consulte Introdução ao Local Gateway para obter mais informações sobre diferentes tipos de tronco. Execute as etapas a seguir no próprio gateway local, usando a interface de linha de comando (CLI). Usamos o transporte Session Initiation Protocol (SIP) e Transport Layer Security (TLS) para proteger o tronco e o Secure Real Time Protocol (SRTP) para proteger a mídia entre o gateway local e. Webex Calling
-
Selecione CUBE como seu gateway local. Atualmente, o Webex for Government não oferece suporte a nenhum controlador de fronteira de sessão (SBCs) de terceiros. Para revisar a lista mais recente, consulte Começar com o Local Gateway.
- Instale o Cisco IOS XE Dublin 17.12.1a ou versões posteriores para todos os gateways locais Webex for Government.
-
Para revisar a lista de autoridades de certificação (CAs) raiz suportadas pelo Webex for Government, consulte Autoridades de certificação raiz do Webex for Government.
-
Para obter detalhes sobre os intervalos de portas externas para o gateway local no Webex for Government, consulte Requisitos de rede para. Webex for Government (FedRAMP)
O gateway local para Webex for Government não suporta o seguinte:
-
Stun/Ice-lite para otimização do caminho de mídia
-
Fax (T.38)
Para configurar o gateway local para seu Webex Calling tronco no Webex for Government, use a seguinte opção:
-
Tronco baseado em certificado
Use o fluxo de tarefas no gateway local baseado em certificado para configurar o gateway local para seu tronco. Webex Calling Para obter mais detalhes sobre como configurar um gateway local baseado em certificado, consulte Configurar Webex Calling tronco baseado em certificado.
É obrigatório configurar cifras GCM compatíveis com FIPS para oferecer suporte ao gateway local para Webex for Government. Caso contrário, a configuração da chamada falhará. Para obter detalhes de configuração, consulte Configurar tronco Webex Calling baseado em certificado.
O Webex for Government não oferece suporte ao gateway local baseado em registro.
Esta seção descreve como configurar um Cisco Unified Border Element (CUBE) como um gateway local paraWebex Calling, usando um tronco SIP de registro. A primeira parte deste documento ilustra como configurar um gateway PSTN simples. Nesse caso, todas as chamadas da PSTN são roteadas Webex Calling e todas as chamadas da PSTN Webex Calling são roteadas para a PSTN. A imagem abaixo destaca essa solução e a configuração de roteamento de chamadas de alto nível que será seguida.
Nesse design, as seguintes configurações principais são usadas:
-
inquilinos de classe de voz: usados para criar configurações específicas de tronco.
-
classe de voz uri: usada para classificar mensagens SIP para a seleção de um dial-peer de entrada .
-
peer de discagem de entrada: fornece tratamento para mensagens SIP de entrada e determina a rota de saída usando um grupo de ponto de discagem .
-
grupo de pontos de discagem: define os peers de discagem de saída usados para roteamento de chamadas subsequentes.
-
peer de discagem externa: fornece tratamento para mensagens SIP de saída e as encaminha para o destino necessário.
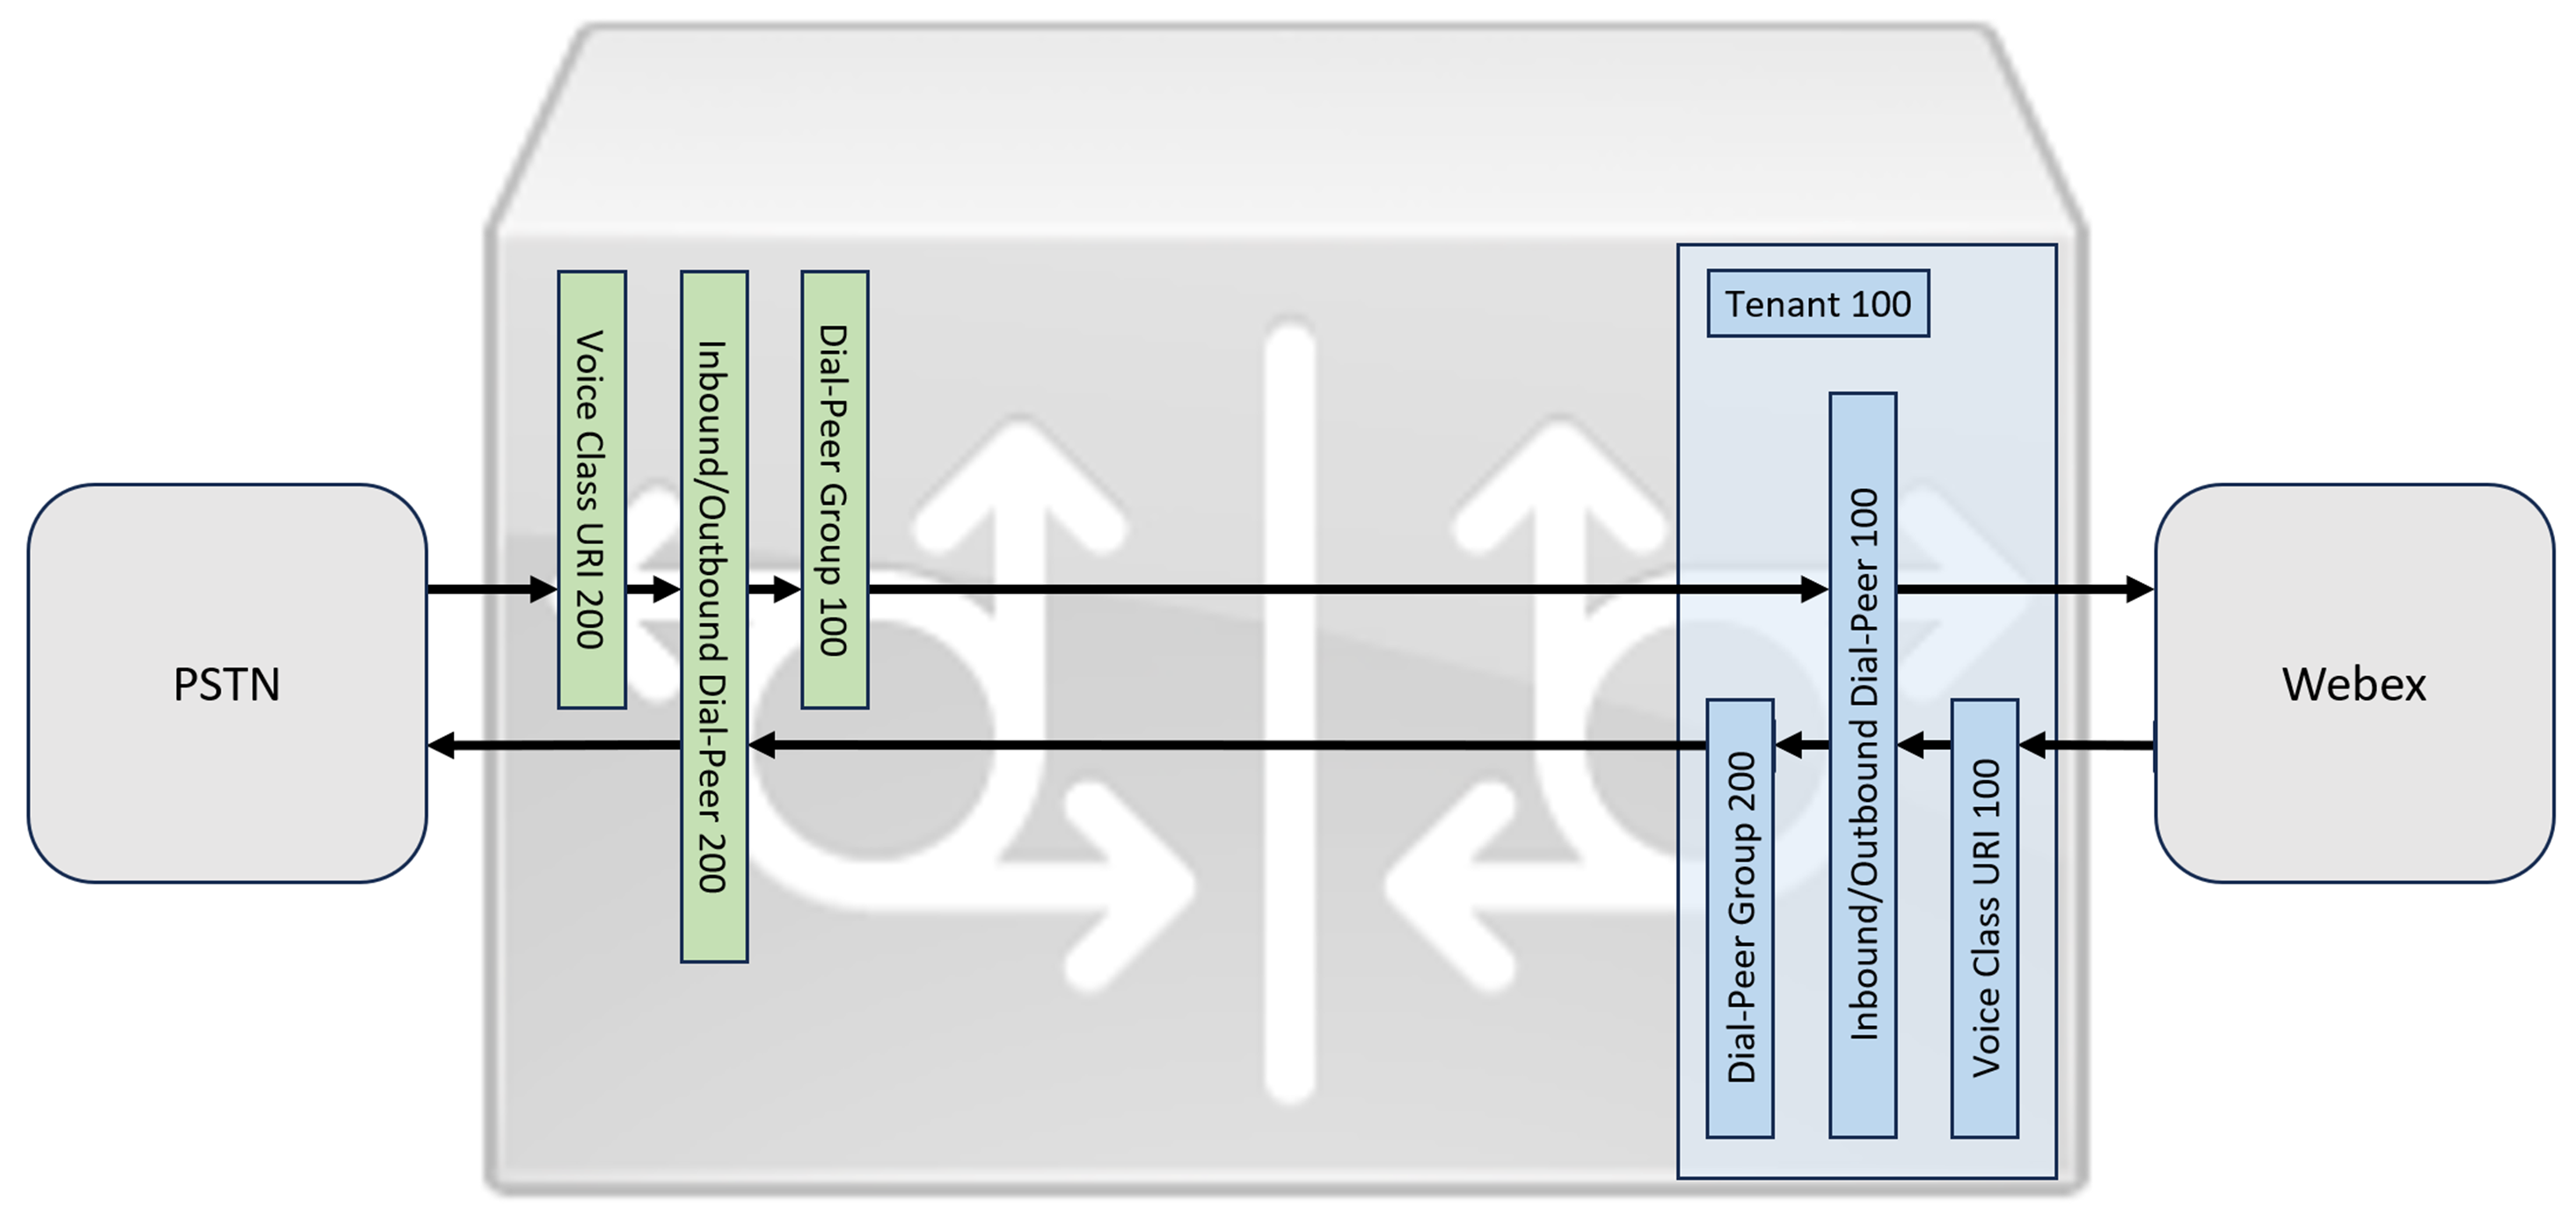
Para otimização de Webex Calling mídia com circuitos ISDN de Estabelecimento de Conectividade Interativa (ICE) e TDM (Multiplexação por Divisão de Tempo), é necessário usar um processo de roteamento de chamadas em duas etapas.
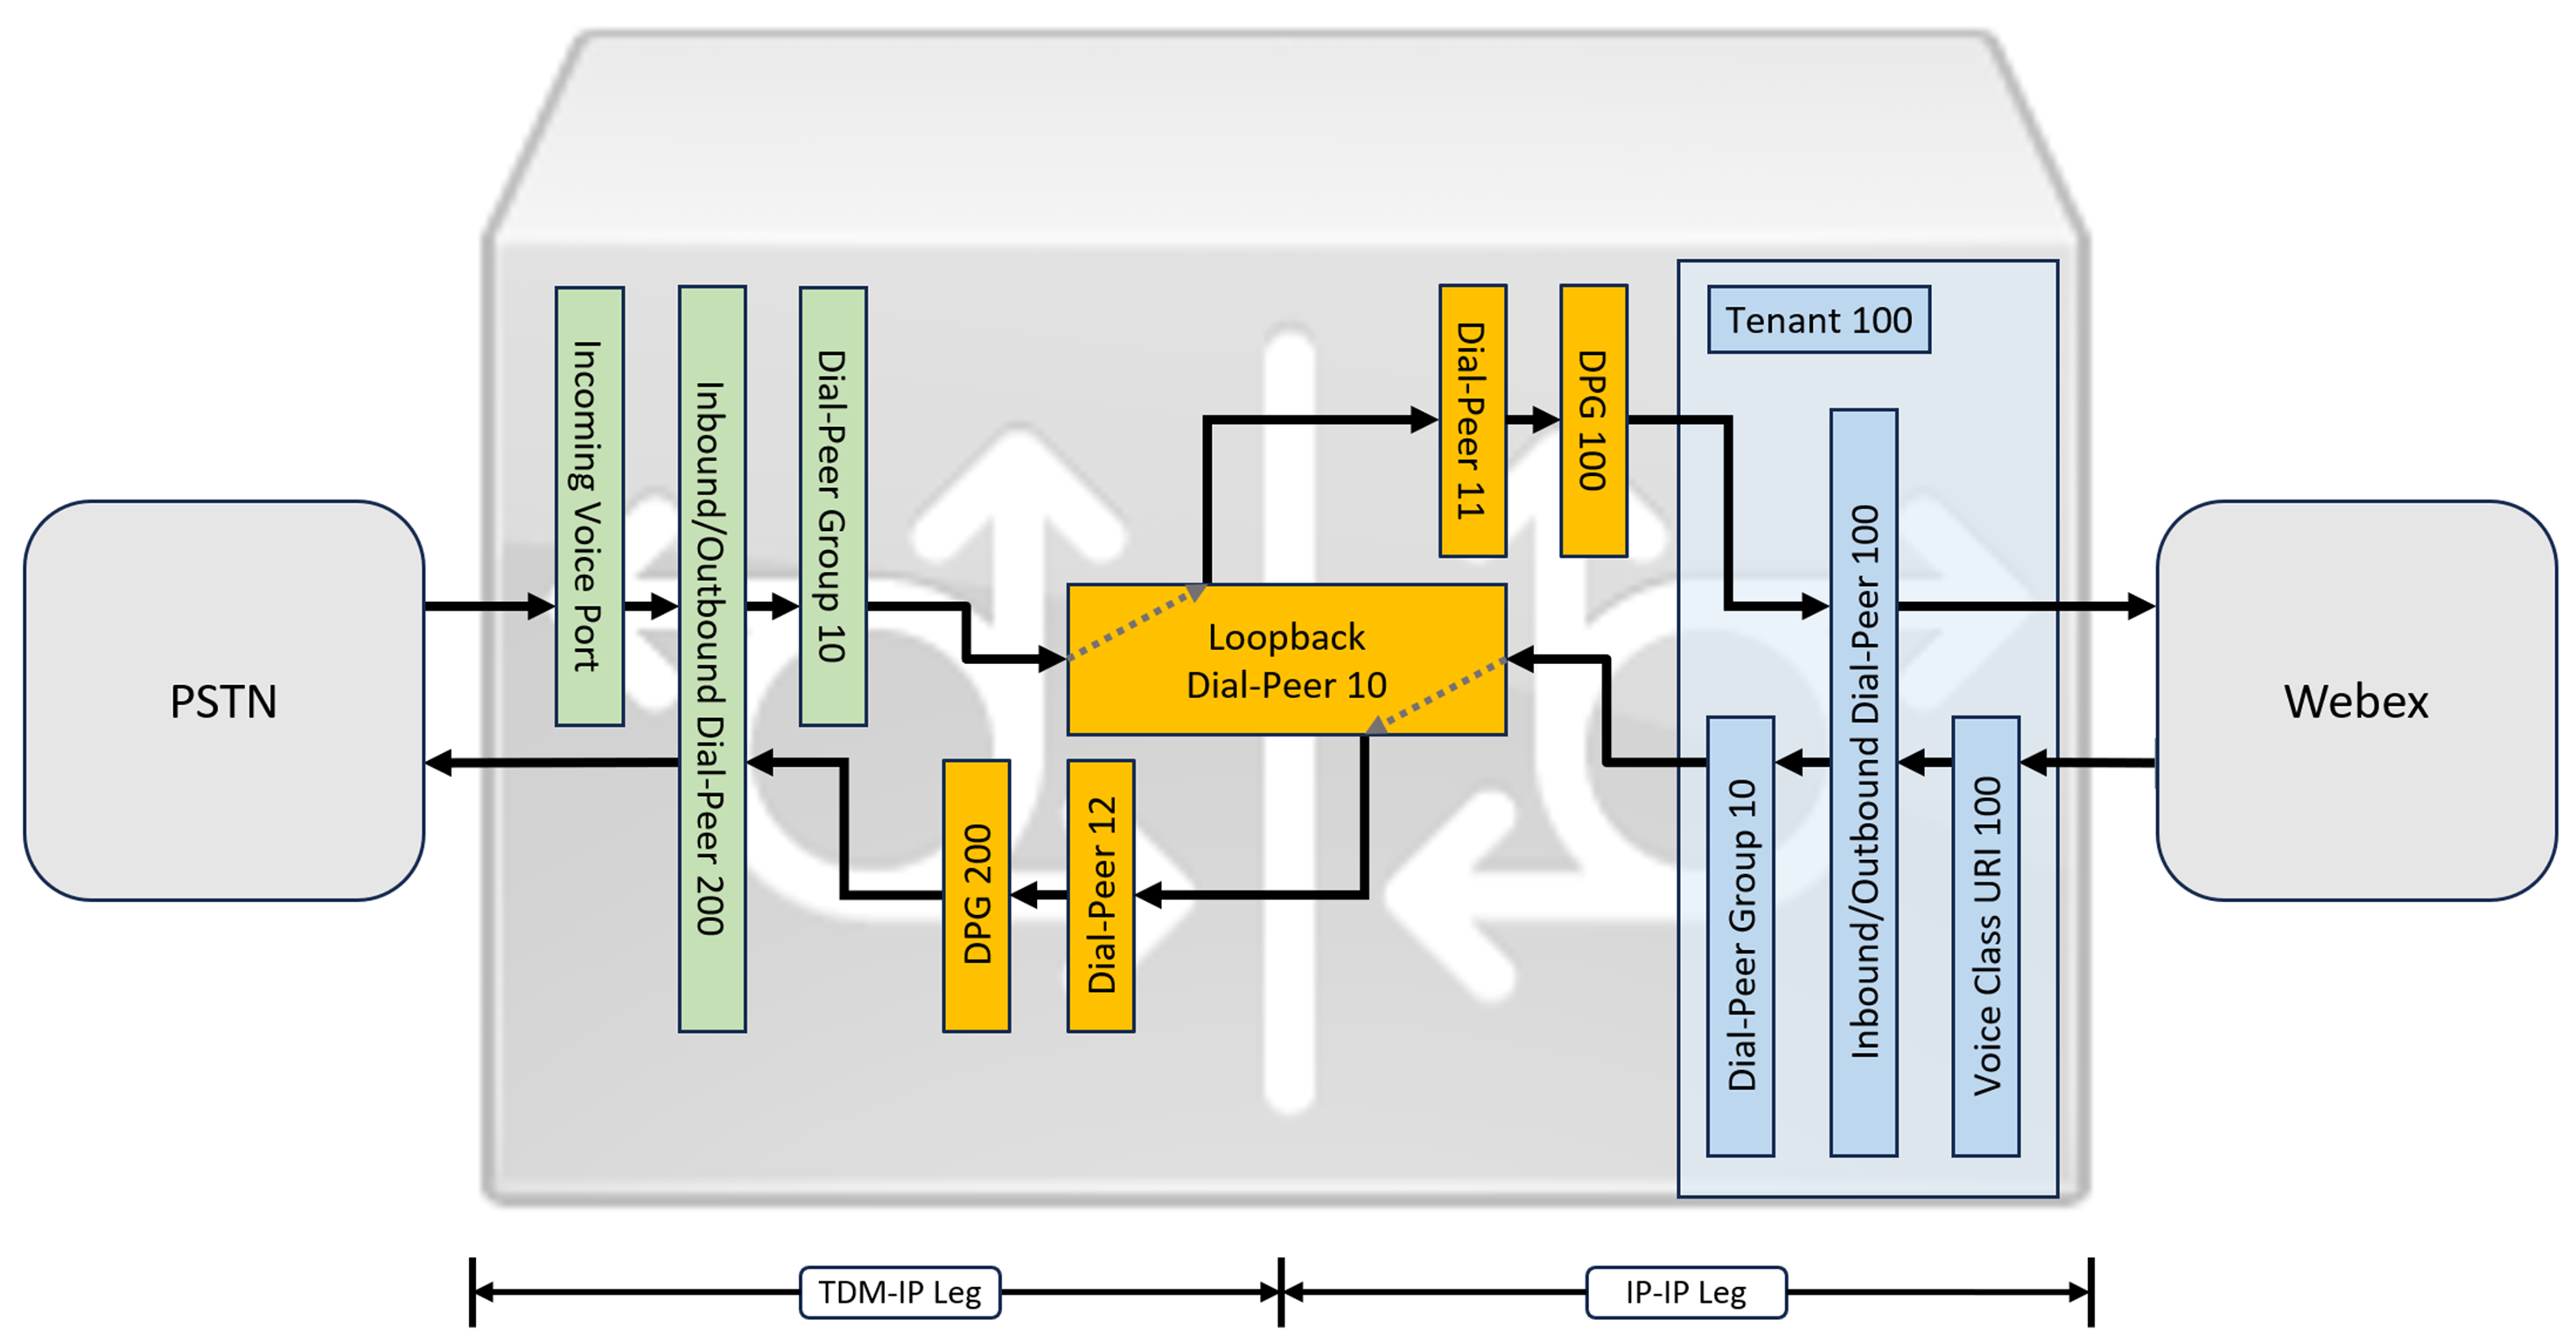
Embora IP e SIP tenham se tornado os protocolos padrão para troncos PSTN, os circuitos ISDN TDM (Time Division Multiplexing) permanecem comuns e são totalmente suportados pelo. Webex Calling Para permitir a otimização de mídia para esses fluxos de chamadas TDM-IP, você deve usar o Interactive Connectivity Establishment (ICE), que permite que os endpoints negociem caminhos de mídia diretos.
Alcançar essa otimização requer um processo de roteamento de chamadas em duas etapas. Essa abordagem modifica a configuração de roteamento padrão introduzindo um conjunto de peers de discagem de loopback internos entre os troncos PSTN Webex Calling e os troncos PSTN, conforme ilustrado na imagem abaixo.
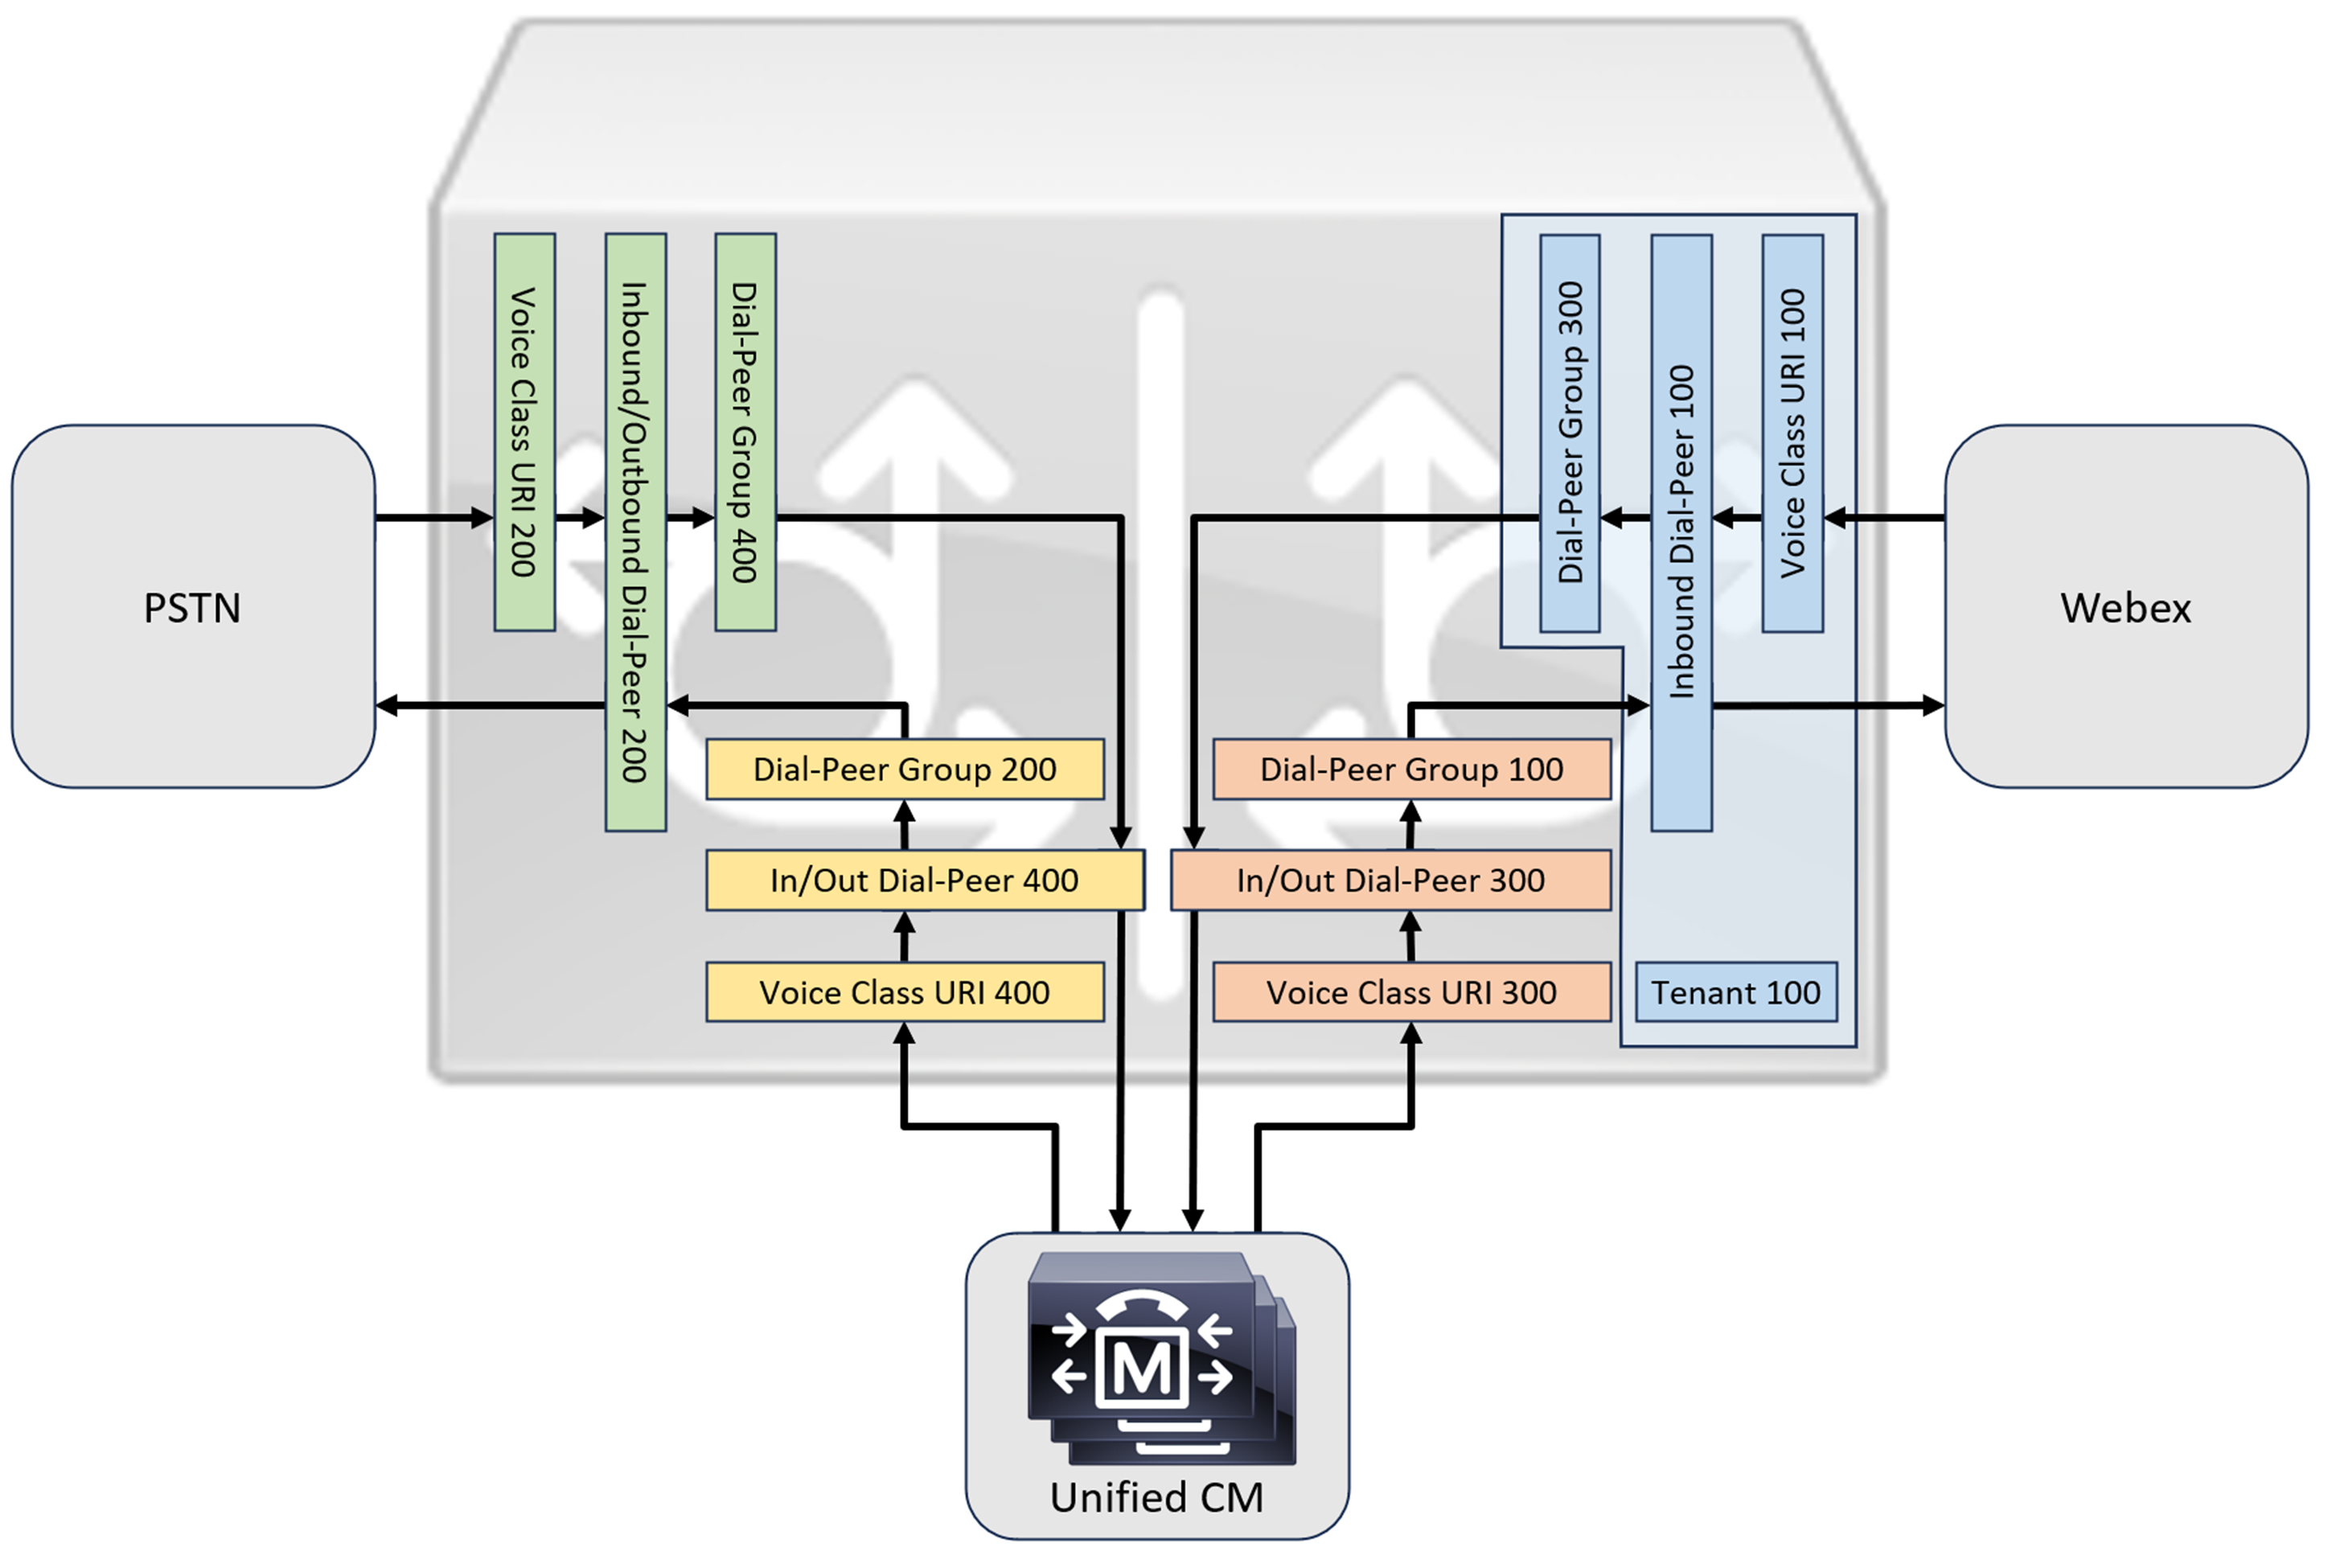
Ao conectar uma Cisco Unified Communications Manager solução local comWebex Calling, você pode usar a configuração simples do gateway PSTN como base para criar a solução ilustrada no diagrama a seguir. Nesse caso, o Unified Communications Manager fornece roteamento e tratamento centralizados de todas as PSTN e chamadas. Webex Calling
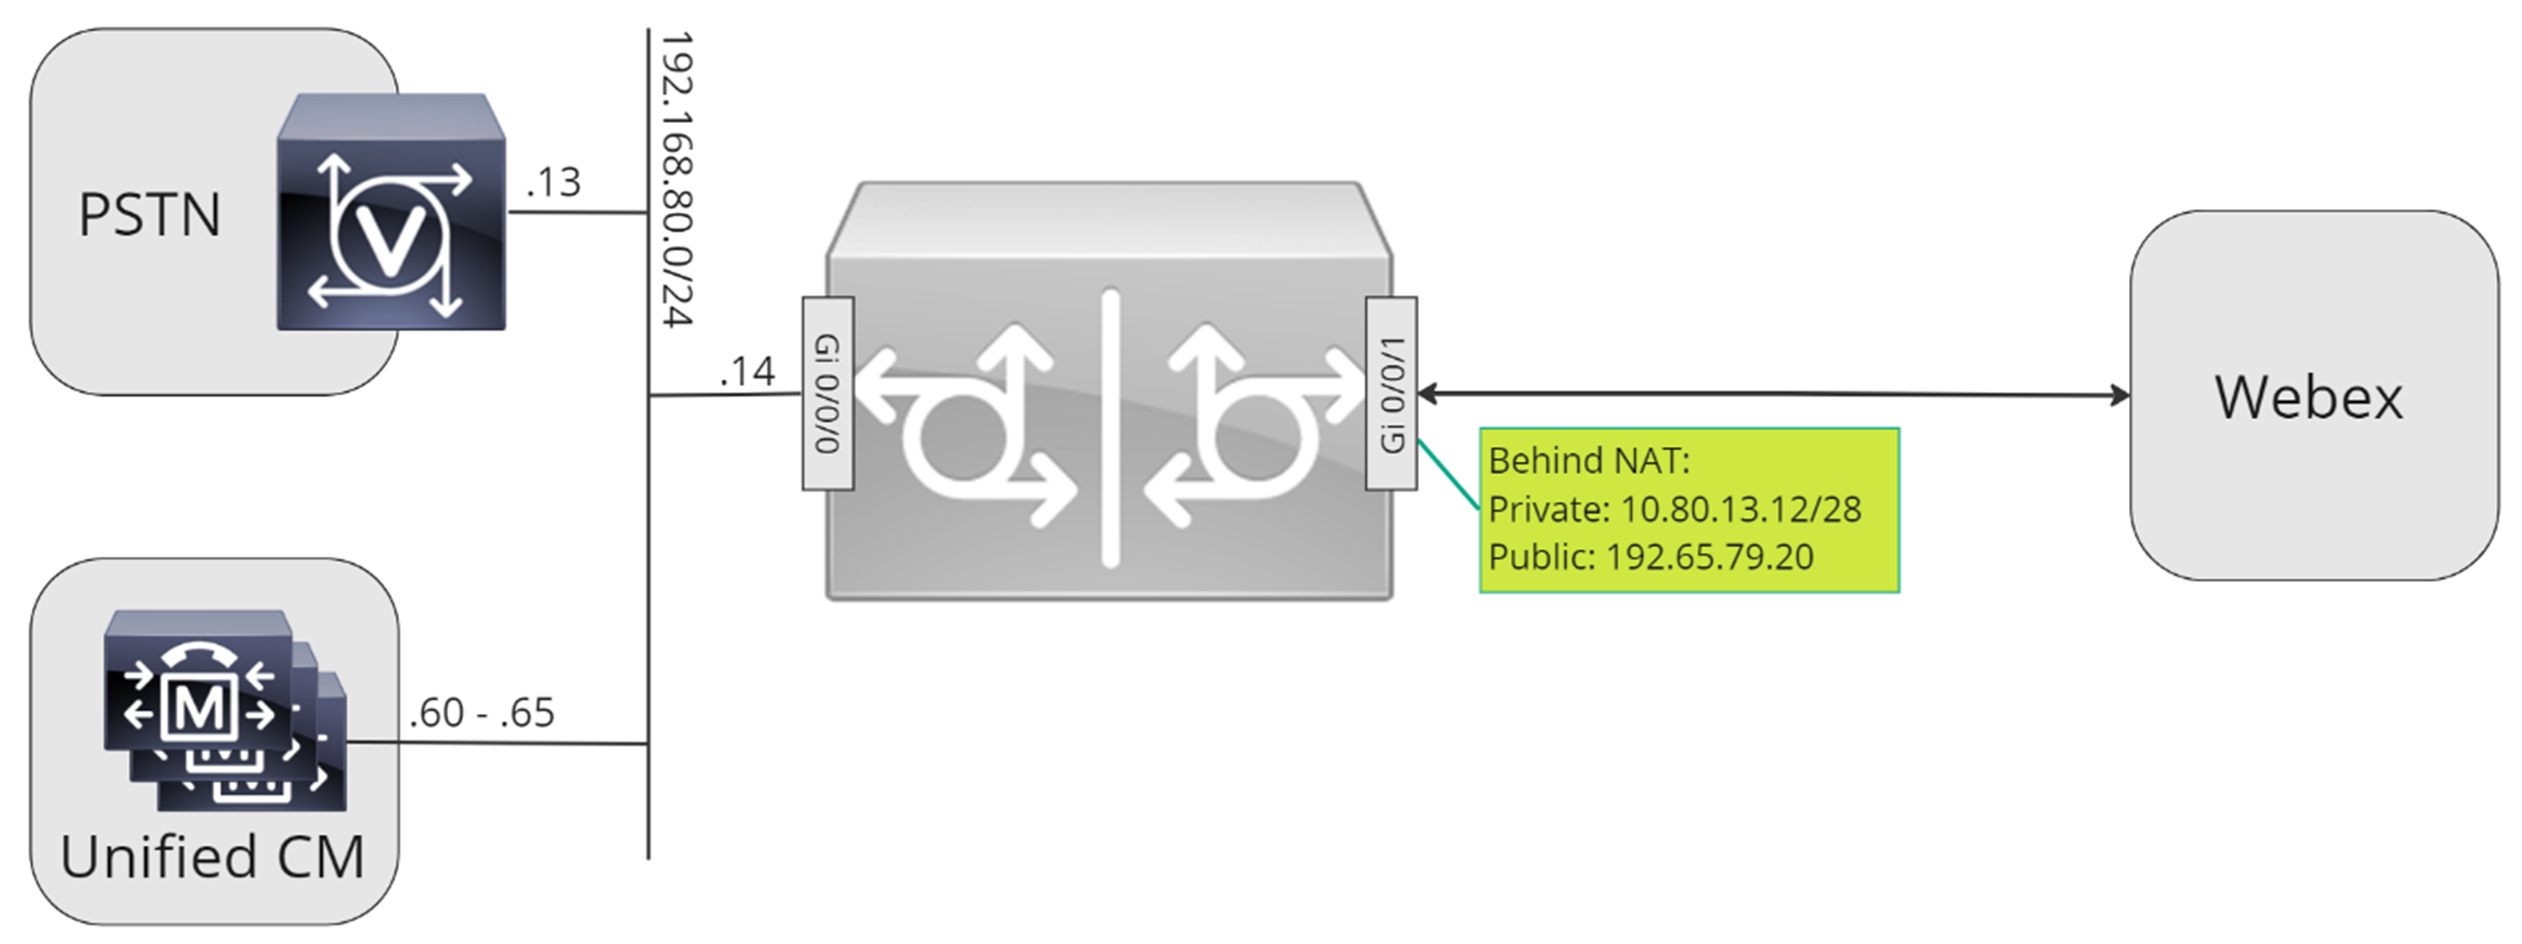
Neste documento, são usados os nomes de host, endereços IP e interfaces ilustrados na imagem a seguir.
Use as diretrizes de configuração no restante deste documento para concluir a configuração do gateway local da seguinte forma:
-
Etapa 1: Configurar a conectividade e a segurança da linha de base do roteador
-
Etapa 2: Configurar o Webex Calling tronco
Dependendo da arquitetura necessária, siga uma das seguintes opções:
-
Etapa 3: Configurar o gateway local com o tronco SIP PSTN
-
Etapa 4: Configurar o gateway local com um Unified CM ambiente existente
Ou:
-
Etapa 3: Configurar o gateway local com o tronco TDM PSTN
Configuração de linha de base
A primeira etapa na preparação do roteador Cisco como um gateway local Webex Calling é criar uma configuração básica que proteja sua plataforma e estabeleça a conectividade.
-
Todas as implantações do Local Gateway baseadas em registro exigem o Cisco IOS XE 17.6.1a ou versões posteriores. Cisco IOSA versão 17.12.2 ou posterior é recomendada. Para obter as versões recomendadas, consulte a página Cisco Software Research. Pesquise a plataforma e selecione um dos lançamentos sugeridos.
-
Os roteadores da série ISR4000 devem ser configurados com licenças de tecnologia de Comunicação Unificada e Segurança.
-
Os roteadores da série Catalyst Edge 8000 equipados com placas de voz ou DSPs exigem o licenciamento do DNA Advantage. Roteadores sem placas de voz ou DSPs exigem um mínimo de licenciamento do DNA Essentials.
-
-
Crie uma configuração básica para sua plataforma que siga suas políticas de negócios. Em particular, configure e verifique o seguinte:
-
NTP
-
ACLs
-
Autenticação de usuário e acesso remoto
-
DNS
-
Roteamento IP
-
Endereços IP
-
-
A rede em direção Webex Calling deve usar um endereço IPv4.
-
Faça o upload do pacote de CA raiz da Cisco para o gateway local.
Ao configurar o lado do inquilino para se conectarWebex Calling, somente endereços baseados em SRV são suportados.
Configuração
| 1 |
Certifique-se de atribuir endereços IP válidos e roteáveis a qualquer interface de camada 3, por exemplo:
|
| 2 |
Proteja o registro e as credenciais STUN no roteador usando criptografia simétrica. Configure a chave de criptografia primária e o tipo de criptografia da seguinte forma:
|
| 3 |
Crie um ponto confiável de PKI de espaço reservado. Requer esse ponto confiável para configurar o TLS posteriormente. Para troncos baseados em registro, esse ponto confiável não exige um certificado, conforme exigido para um tronco baseado em certificado. |
| 4 |
Ative a exclusividade do TLS1.2 e especifique o ponto de confiança padrão usando os seguintes comandos de configuração. Atualize os parâmetros de transporte para garantir uma conexão segura e confiável para registro: O
|
| 5 |
Instale o pacote Cisco root CA, que inclui o certificado IdenTrust Commercial Root CA1 usado pelo. Webex Calling Use o comando crypto pki trustpool import clean url para baixar o pacote de CA raiz do URL especificado, limpar o CA trustpool atual e, em seguida, instalar o novo pacote de certificados: Se você precisar usar um proxy para acessar a Internet usando HTTPS, adicione a seguinte configuração antes de importar o pacote CA: ip http client proxy-server yourproxy.com proxy-port 80 |
| 1 |
Crie um tronco PSTN baseado em registro para um local existente no Control Hub. Anote as informações do tronco fornecidas após a criação do tronco. Os detalhes destacados na ilustração são usados nas etapas de configuração deste guia. Para obter mais informações, consulte Configurar troncos, grupos de rotas e planos de discagem para Webex Calling. 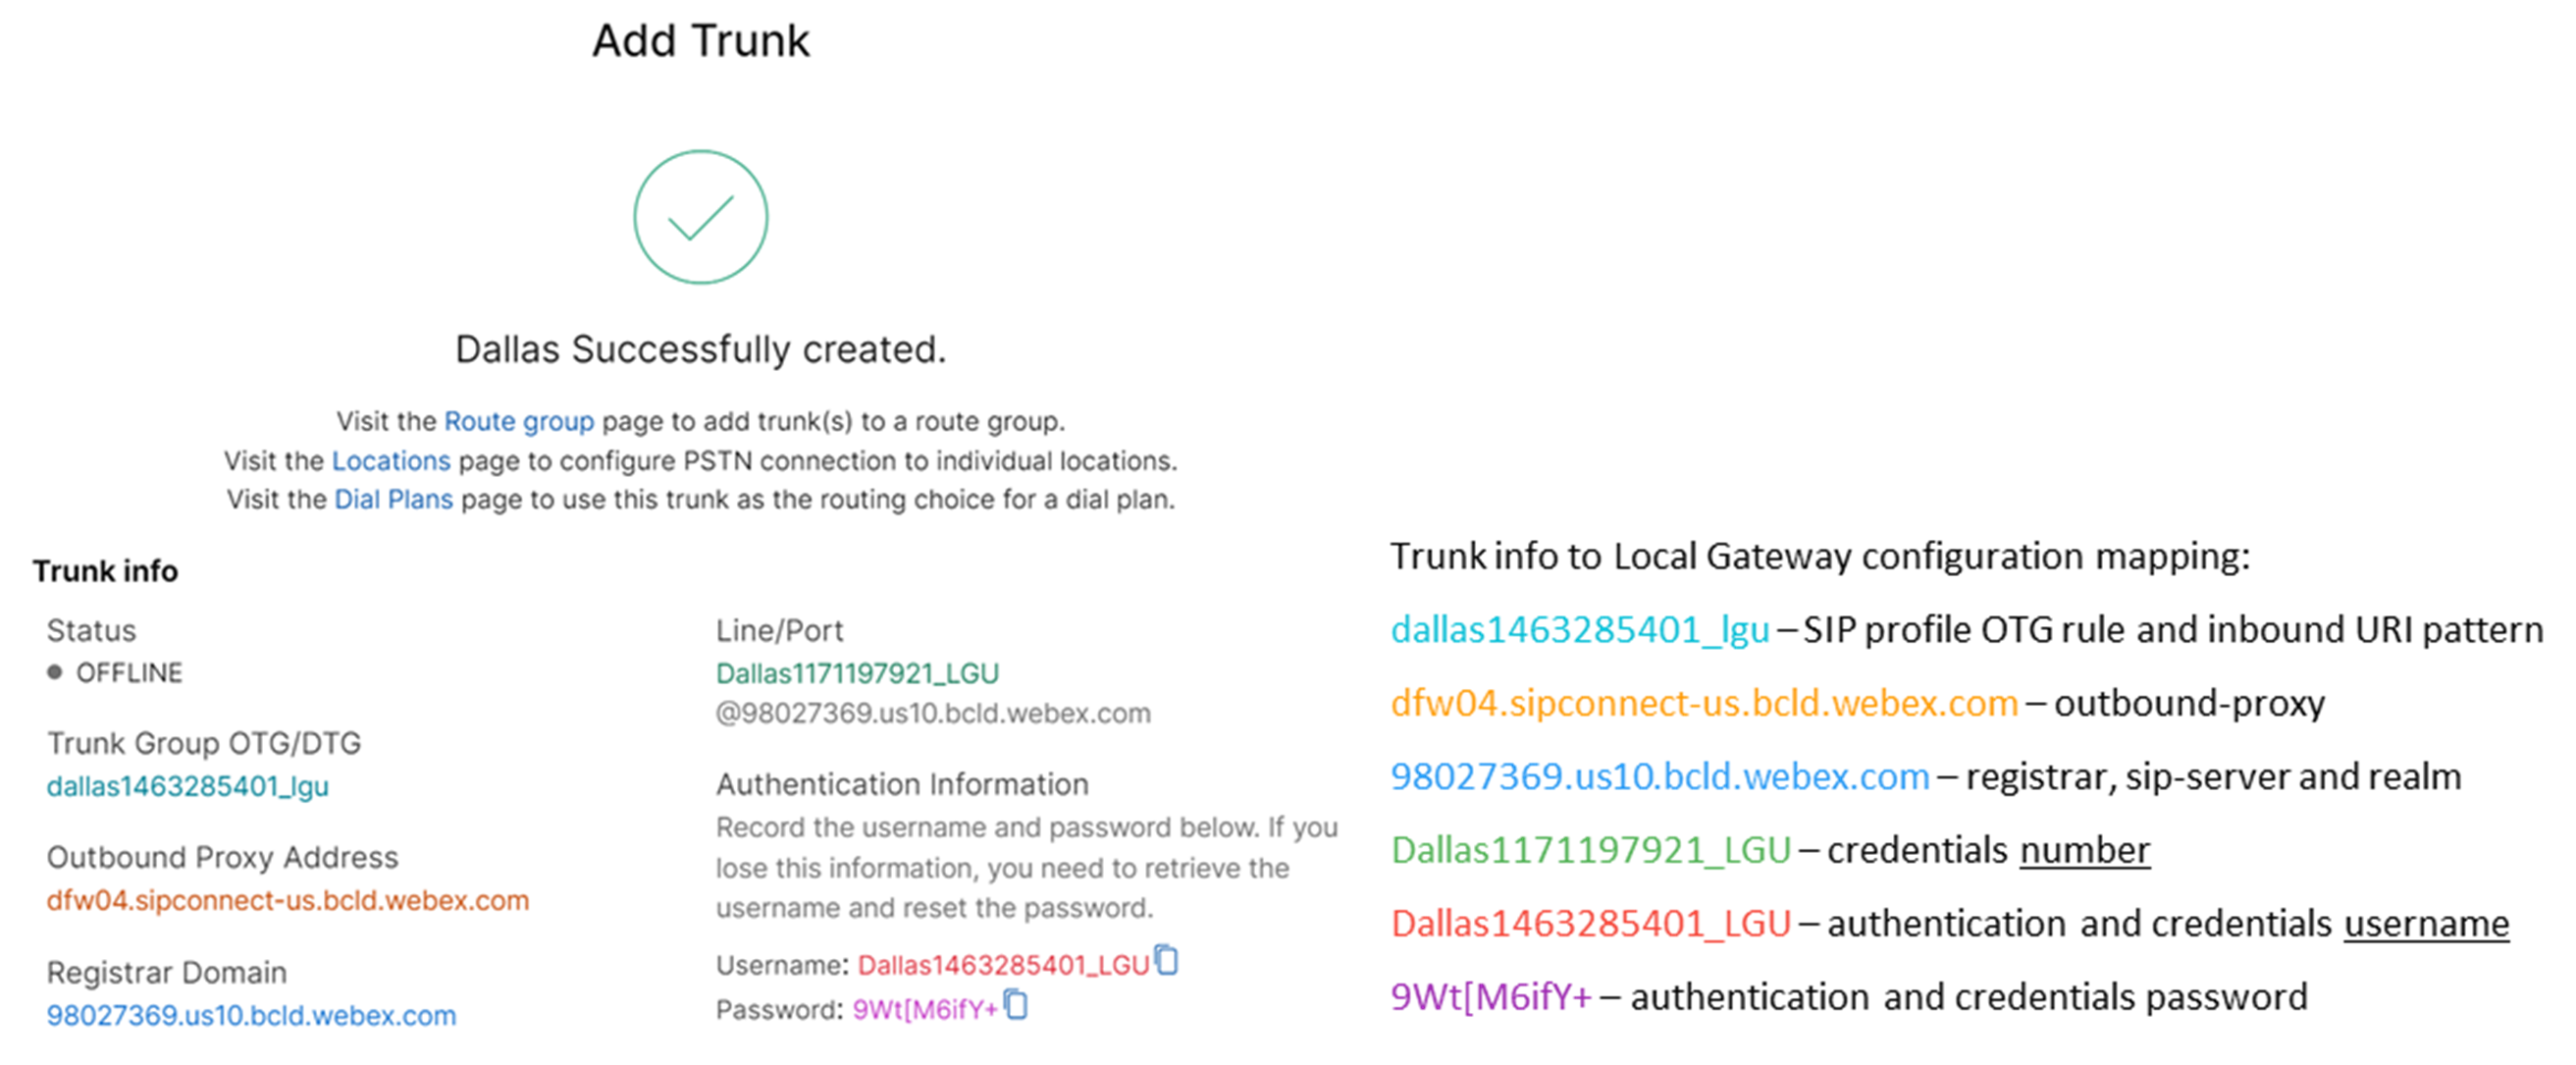
|
| 2 |
Digite os seguintes comandos para configurar o CUBE como um gateway Webex Calling local: Aqui está uma explicação dos campos para a configuração:
Habilita os recursos Cisco Unified Border Element (CUBE) na plataforma. estatísticas de mídiaPermite o monitoramento de mídia no gateway local. estatísticas em massa de mídiaPermite que o plano de controle pesquise o plano de dados para estatísticas de chamadas em massa. Para obter mais informações sobre esses comandos, consulte Mídia. permitir conexões sip a sipAtive a funcionalidade básica do agente de usuário SIP do CUBE. Para obter mais informações, consulte Permitir conexões. Por padrão, o transporte de fax T.38 está ativado. Para obter mais informações, consulte protocolo de fax t38 (serviço de voz). Habilita STUN (passagem de sessão de UDP por meio de NAT) globalmente.
Para obter mais informações, consulte stun flowdata agent-id e stun flowdata shared-secret. carga útil assimétrica completaConfigura o suporte de carga assimétrica SIP para cargas úteis de codecs dinâmicos e DTMF. Para obter mais informações, consulte Carga assimétrica . oferta antecipada forçadaForça o gateway local a enviar informações do SDP na mensagem de convite inicial em vez de esperar pela confirmação do colega vizinho. Para obter mais informações sobre esse comando, consulte oferta antecipada. |
| 3 |
Configure o codec de classe de voz 100, permitindo codecs G.711 somente para todos os troncos. Essa abordagem simples é adequada para a maioria das implantações. Se necessário, outros tipos de codecs suportados pelos sistemas de origem e de terminação podem ser adicionados à lista. Soluções mais complexas envolvendo transcodificação usando módulos DSP são suportadas, mas não estão incluídas neste guia. Aqui está uma explicação dos campos para a configuração: codec de classe de voz 100Usado para permitir somente codecs preferenciais para chamadas de tronco SIP. Para obter mais informações, consulte codec de classe de voz. |
| 4 |
Configure a classe de voz stun-usage 100 para ativar o ICE no Webex Calling tronco. Aqui está uma explicação dos campos para a configuração: uso de atordoamento | ice liteUsado para habilitar o Ice-lite para todos os dial-peers Webex Calling voltados para permitir a otimização de mídia sempre que possível. Para obter mais informações, consulte Uso do atordoamento da classe de voz e uso do atordoamento ice lite. A otimização de mídia é negociada sempre que possível. Se uma chamada exigir serviços de mídia em nuvem, como gravação, a mídia não poderá ser otimizada. |
| 5 |
Configure a política de criptografia de mídia para o tráfego Webex. Aqui está uma explicação dos campos para a configuração: classe de voz srtp-crypto 100Especifica SHA1_80 como o único conjunto de cifras SRTP que o CUBE oferece no SDP em mensagens de oferta e resposta. Webex Callingsó suporta SHA1_80. Para obter mais informações, consulte classe de voz srtp-crypto. |
| 6 |
Configure um padrão para identificar chamadas para um tronco de gateway local com base em seu parâmetro de tronco de destino: Aqui está uma explicação dos campos para a configuração: classe de voz uri 100 sipDefine um padrão para combinar um convite SIP recebido com um peer de discagem de tronco de entrada. Ao inserir esse padrão, use dtg= seguido pelo valor do tronco OTG/DTG fornecido no Control Hub quando o tronco foi criado. Para obter mais informações, consulte uri da classe de voz. |
| 7 |
Configure o perfil sip 100, que será usado para modificar as mensagens SIP antes de serem enviadas para. Webex Calling
Aqui está uma explicação dos campos para a configuração:
O provedor de PSTN dos Estados Unidos ou do Canadá pode oferecer a verificação do identificador de chamadas para chamadas fraudulentas e de spam, com a configuração adicional mencionada na indicação de spam ou chamada fraudulenta no artigo. Webex Calling |
| 8 |
Configurar o Webex Calling tronco: |
| 9 |
Para configurar dispositivos de rede, como CUBE, e encaminhar cabeçalhos do Session Initiation Protocol (SIP) que o dispositivo não processa, use esses comandos. Esses comandos permitem que o dispositivo passe por cabeçalhos SIP não suportados, incluindo cabeçalhos de geolocalização e PIDF-LO (Presence Information Data Format - Location Object), no gateway local. Essa funcionalidade oferece suporte aos serviços do Nomadic E911, garantindo que as informações críticas de localização sejam preservadas e encaminhadas corretamente. |
Depois de definir o tenant 100 e configurar um dial-peer SIP VoIP, o gateway inicia uma conexão TLS para o. Webex Calling Neste momento, o SBC de acesso apresenta seu certificado ao Local Gateway. O gateway local valida o certificado SBC de Webex Calling acesso usando o pacote raiz da CA que foi atualizado anteriormente. Se o certificado for reconhecido, uma sessão TLS persistente será estabelecida entre o gateway local e o Webex Calling acesso SBC. O gateway local pode então usar essa conexão segura para se registrar no Webex Access SBC. Quando a autenticação do registro for contestada:
-
Os parâmetros de nome de usuário, senha e território da configuração de credenciais são usados na resposta.
-
As regras de modificação no perfil sip 100 são usadas para converter o URL do SIPS novamente em SIP.
O registro é bem-sucedido quando um 200 OK é recebido do SBC de acesso.

Depois de criar um tronco na direção Webex Calling acima, use a configuração a seguir para criar um tronco não criptografado para um provedor PSTN baseado em SIP:
Se o seu provedor de serviços oferecer um tronco PSTN seguro, você poderá seguir uma configuração semelhante à detalhada acima para o Webex Calling tronco. O CUBE suporta roteamento seguro de chamadas.
Se você estiver usando um tronco TDM/ISDN PSTN, vá para a próxima seção Configurar o gateway local com o tronco TDM PSTN.
| 1 |
Configure a seguinte classe de voz uri para identificar chamadas recebidas do tronco PSTN: Aqui está uma explicação dos campos para a configuração: classe de voz uri 200 sipDefine um padrão para combinar um convite SIP recebido com um peer de discagem de tronco de entrada. Ao inserir esse padrão, use o endereço IP do seu gateway IP PSTN. Para obter mais informações, consulte uri da classe de voz. |
| 2 |
Configure o seguinte peer de discagem IP PSTN: Aqui está uma explicação dos campos para a configuração: Define um dial-peer VoIP com uma tag de 200 e fornece uma descrição significativa para facilitar o gerenciamento e a solução de problemas. Para obter mais informações, consulte voz dial-peer . padrão de destino BAD.BADÉ necessário um padrão de destino fictício ao rotear chamadas de saída usando um grupo de dial-peer de entrada. Qualquer padrão de destino válido pode ser usado nesse caso. Para obter mais informações, consulte padrão de destino (interface). protocolo de sessão sipv2Especifica que esse dial-peer manipula trechos de chamada SIP. Para obter mais informações, consulte protocolo de sessão (dial peer). destino da sessão ipv4: 192.168.80.13Especifica o endereço de destino das chamadas enviadas ao provedor PSTN. Isso pode ser um endereço IP ou um nome de host DNS. Para obter mais informações, consulte Destino da sessão (VoIP dial peer). uri de entrada via 200Especifica a classe de voz usada para combinar as chamadas recebidas para esse dial-peer usando o URI do cabeçalho INVITE VIA. Para obter mais informações, consulte URL de entrada.
par de ID declarado de sip de classe de voz
(Opcional) Ativa o processamento do cabeçalho P-Asserted-Identity e controla como ele é usado para o tronco PSTN. Se esse comando for usado, a identidade da parte chamadora fornecida pelo dial-peer de entrada será usada para os cabeçalhos From e P-Asserted-Identity de saída. Se esse comando não for usado, a identidade da parte chamadora fornecida pelo dial-peer de entrada será usada para os cabeçalhos de saída From e Remote-Party-ID. Para obter mais informações, consulte voice-class sip asserted-id.
interface de
fonte
de controle de ligação GigabitEthernet0/0/0
Configura a interface de origem e o endereço IP associado às mensagens enviadas à PSTN. Para obter mais informações, consulte bind. vincular interface de fonte de mídia GigabitEthernet0/0/0Configura a interface de origem e o endereço IP associado para a mídia enviada à PSTN. Para obter mais informações, consulte bind. codec de classe de voz 100Configura o dial-peer para usar a lista de filtros de codecs comuns 100. Para obter mais informações, consulte codec de classe de voz . relé dtmf rtp-nteDefine RTP-NTE (RFC2833) como a capacidade DTMF esperada no trecho de chamada. Para obter mais informações, consulte Relé DTMF (Voz sobre IP). não é ruimDesativa a detecção de atividade de voz. Para obter mais informações, consulte vad (dial peer). |
| 3 |
Se você estiver configurando seu gateway local para rotear chamadas somente entre Webex Calling e a PSTN, adicione a seguinte configuração de roteamento de chamadas. Se você estiver configurando seu gateway local com uma plataforma Unified Communications Manager, vá para a próxima seção. |
Depois de criar um tronco paraWebex Calling, use a configuração a seguir para criar um tronco TDM para seu serviço PSTN com roteamento de chamadas de loopback para permitir a otimização de mídia no trecho de chamada Webex.
Se você não precisar de otimização de mídia IP, siga as etapas de configuração de um tronco SIP PSTN. Use uma porta de voz e um peer de discagem POTS (conforme mostrado nas etapas 2 e 3) em vez do peer de discagem VoIP PSTN.
| 1 |
A configuração de peer de discagem de loop-back usa grupos de ponto de discagem e tags de roteamento de chamadas para garantir que as chamadas passem corretamente entre o Webex e o PSTN, sem criar loops de roteamento de chamadas. Configure as seguintes regras de tradução que serão usadas para adicionar e remover as tags de roteamento de chamadas: Aqui está uma explicação dos campos para a configuração: regra de tradução de vozUsa expressões regulares definidas nas regras para adicionar ou remover tags de roteamento de chamadas. Dígitos excessivamente decádicos ('A') são usados para adicionar clareza na solução de problemas. Nessa configuração, a tag adicionada pelo translation-profile 100 é usada para guiar chamadas de Webex Calling direção à PSTN por meio dos peers de discagem de loopback. Da mesma forma, a tag adicionada pelo translation-profile 200 é usada para orientar as chamadas do PSTN para o. Webex Calling Os perfis de tradução 11 e 12 removem essas tags antes de entregar chamadas para os troncos Webex e PSTN, respectivamente. Este exemplo pressupõe que os números chamados de Webex Calling são apresentados no formato +E.164. A regra 100 remove o + inicial para manter um número chamado válido. A regra 12 então adiciona um (s) dígito (s) de roteamento nacional ou internacional ao remover a etiqueta. Use dígitos adequados ao seu plano de discagem nacional ISDN local. Se Webex Calling apresentar números em formato nacional, ajuste as regras 100 e 12 para simplesmente adicionar e remover a etiqueta de roteamento , respectivamente. Para obter mais informações, consulte Perfil de tradução de voz e regra de tradução de voz. |
| 2 |
Configure as portas da interface de voz TDM conforme exigido pelo tipo de tronco e protocolo usados. Para obter mais informações, consulte Configurando o ISDN PRI. Por exemplo, a configuração básica de uma interface ISDN de taxa primária instalada no slot 2 do NIM de um dispositivo pode incluir o seguinte: |
| 3 |
Configure o seguinte dial-peer TDM PSTN: Aqui está uma explicação dos campos para a configuração: Define um dial-peer VoIP com uma tag de 200 e fornece uma descrição significativa para facilitar o gerenciamento e a solução de problemas. Para obter mais informações, consulte voz dial-peer. padrão de destino BAD.BADÉ necessário um padrão de destino fictício ao rotear chamadas de saída usando um grupo de dial-peer de entrada. Qualquer padrão de destino válido pode ser usado nesse caso. Para obter mais informações, consulte padrão de destino (interface). perfil de tradução recebido 200Atribui o perfil de tradução que adicionará uma etiqueta de roteamento de chamadas ao número chamado recebido. discagem direta para dentroEncaminha a chamada sem fornecer um tom de discagem secundário. Para obter mais informações, consulte discagem interna direta. porta 0/2/ 0:15A porta de voz física associada a esse dial-peer. |
| 4 |
Para permitir a otimização de mídia de caminhos IP para gateways locais com fluxos de chamadas TDM-IP, você pode modificar o roteamento de chamadas introduzindo um conjunto de peers de discagem de loopback internos entre os troncos PSTN e os troncos PSTN. Webex Calling Configure os seguintes peers de discagem de loopback. Nesse caso, todas as chamadas recebidas serão roteadas inicialmente para o dial-peer 10 e de lá para o dial-peer 11 ou 12 com base na tag de roteamento aplicada. Após a remoção da etiqueta de roteamento, as chamadas serão roteadas para o tronco de saída usando grupos dial-peer. Aqui está uma explicação dos campos para a configuração: Define um dial-peer VoIP e fornece uma descrição significativa para facilitar o gerenciamento e a solução de problemas. Para obter mais informações, consulte voz dial-peer. perfil de tradução recebido 11Aplica o perfil de tradução definido anteriormente para remover a etiqueta de roteamento de chamadas antes de passar para o tronco de saída. padrão de destino BAD.BADÉ necessário um padrão de destino fictício ao rotear chamadas de saída usando um grupo de dial-peer de entrada. Para obter mais informações, consulte padrão de destino (interface). protocolo de sessão sipv2Especifica que esse dial-peer manipula trechos de chamada SIP. Para obter mais informações, consulte protocolo de sessão (dial peer). destino da sessão ipv4:192.168.80.14Especifica o endereço da interface do roteador local como o destino da chamada para o loopback. Para obter mais informações, consulte Destino da sessão (voip dial peer). interface de fonte de controle de ligação GigabitEthernet0/0/0Configura a interface de origem e o endereço IP associado às mensagens enviadas por meio do loop-back. Para obter mais informações, consulte bind. vincular interface de fonte de mídia GigabitEthernet0/0/0Configura a interface de origem e o endereço IP associado para a mídia enviada por meio do loop-back. Para obter mais informações, consulte bind. relé dtmf rtp-nteDefine RTP-NTE (RFC2833) como a capacidade DTMF esperada no trecho de chamada. Para obter mais informações, consulte Relé DTMF (Voz sobre IP). codec g711alaw Força todas as chamadas PSTN a usarem o G.711. Selecione a-law ou u-law para corresponder ao método de compactação usado pelo seu serviço ISDN. não é ruimDesativa a detecção de atividade de voz. Para obter mais informações, consulte vad (dial peer). |
| 5 |
Adicione a seguinte configuração de roteamento de chamadas: Isso
conclui a configuração do gateway local. Salve a configuração
e recarregue a plataforma se essa for a primeira vez que os recursos do CUBE forem
configurados.
|
A Webex Calling configuração PSTN- nas seções anteriores pode ser modificada para incluir troncos adicionais em um cluster Cisco Unified Communications Manager (UCM). Nesse caso, todas as chamadas são roteadas viaUnified CM. As chamadas do UCM na porta 5060 são roteadas para a PSTN e as chamadas da porta 5065 são roteadas para o. Webex Calling As seguintes configurações incrementais podem ser adicionadas para incluir esse cenário de chamada .
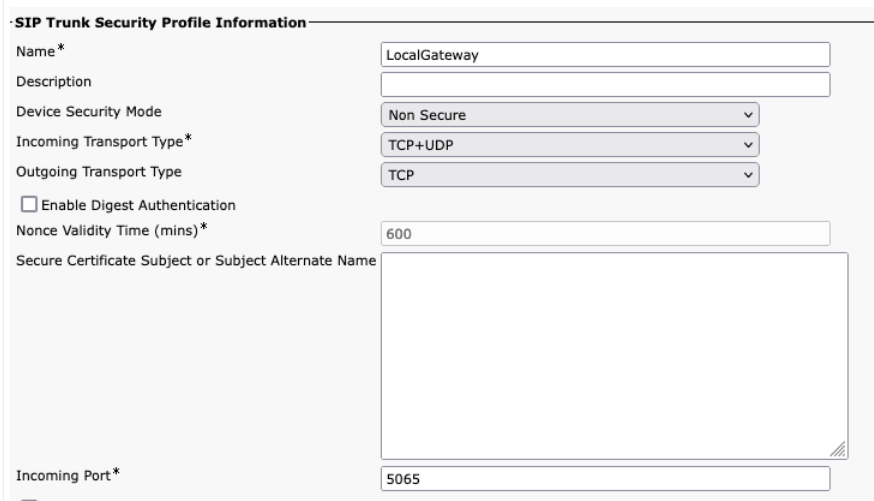
Ao criar o Webex Calling tronco emUnified CM, certifique-se de configurar a porta de entrada nas configurações do SIP Trunk Security Profile como 5065. Isso permite receber mensagens na porta 5065 e preencher o cabeçalho VIA com esse valor ao enviar mensagens para o gateway local.
| 1 |
Configure os seguintes URIs de classe de voz: |
| 2 |
Configure os seguintes registros DNS para especificar o roteamento SRV para os hosts: Unified CM O IOS XE usa esses registros para determinar localmente os hosts e portas do UCM de destino. Com essa configuração, não é necessário configurar registros em seu sistema DNS. Se você preferir usar seu DNS, essas configurações locais não são necessárias. Aqui está uma explicação dos campos para a configuração: O comando a seguir cria um registro DNS SRV de recurso. Crie um registro para cada host e tronco do UCM: host ip _sip. _udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _gole. _udp.pstntocucm.io: nome do registro do recurso SRV 2: A prioridade do registro de recursos SRV 1: O peso do registro do recurso SRV 5060: O número da porta a ser usada para o host de destino neste registro de recurso ucmsub5.mydomain.com: O host de destino do registro de recursos Para resolver os nomes de host de destino do registro de recursos, crie registros DNS A locais. Por exemplo: host IP ucmsub5.mydomain.com 192.168.80.65 ip host: cria um registro no banco de dados IOS XE local. ucmsub5.mydomain.com: O nome do host do registro A. 192.168.80.65: O endereço IP do host. Crie os registros de recursos SRV e os registros A para refletir seu ambiente de UCM e sua estratégia preferida de distribuição de chamadas. |
| 3 |
Configure os seguintes dial-peers: |
| 4 |
Adicione o roteamento de chamadas usando as seguintes configurações: |
As assinaturas de diagnóstico (DS) detectam proativamente problemas comumente observados no gateway local baseado em IOS XE e geram notificações por e-mail, syslog ou mensagem de terminal sobre o evento. Você também pode instalar o DS para automatizar a coleta de dados de diagnóstico e transferir os dados coletados para o Cisco TAC caso, a fim de acelerar o tempo de resolução.
As assinaturas de diagnóstico (DS) são arquivos XML que contêm informações sobre eventos desencadeadores de problemas e ações a serem tomadas para informar, solucionar problemas e remediar o problema. Você pode definir a lógica de detecção de problemas usando mensagens de syslog, eventos SNMP e por meio do monitoramento periódico de saídas específicas do comando show.
Os tipos de ação incluem coletar as saídas do comando show:
-
Geração de um arquivo de log consolidado
-
Carregar o arquivo em um local de rede fornecido pelo usuário, como HTTPS, SCP, servidor FTP.
Os engenheiros do TAC criam os arquivos DS e os assinam digitalmente para proteção da integridade. Cada arquivo DS tem uma ID numérica exclusiva atribuída pelo sistema. A Ferramenta de Pesquisa de Assinaturas de Diagnóstico (DSLT) é uma fonte única para encontrar assinaturas aplicáveis para monitorar e solucionar vários problemas.
Antes de começar:
-
Não edite o arquivo DS que você baixou do DSLT. Os arquivos que você modifica falham na instalação devido ao erro de verificação de integridade.
-
Um servidor SMTP (Simple Mail Transfer Protocol) que você precisa para que o gateway local envie notificações por e-mail.
-
Certifique-se de que o gateway local esteja executando o IOS XE 17.6.1 ou superior se você quiser usar o servidor SMTP seguro para notificações por e-mail.
Pré-requisitos
Gateway local executando IOS XE 17.6.1a ou superior
-
As assinaturas de diagnóstico estão habilitadas por padrão.
-
Configure o servidor de e-mail seguro a ser usado para enviar uma notificação proativa se o dispositivo estiver executando o Cisco IOS XE 17.6.1a ou superior.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configure a variável de ambiente ds_emailcom o endereço de e-mail do administrador para notificá-lo.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Veja a seguir um exemplo de configuração de um gateway local em execução no Cisco IOS XE 17.6.1a ou superior para enviar as notificações proativas para tacfaststart@gmail.com usando o Gmail como servidor SMTP seguro:
Recomendamos que você use o Cisco IOS XE Bengaluru 17.6.x ou versões posteriores.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Um gateway local em execução no software Cisco IOS XE não é um cliente típico do Gmail baseado na Web que oferece suporte ao OAuth. Portanto, devemos definir uma configuração específica da conta do Gmail e fornecer permissão específica para que o e-mail do dispositivo seja processado corretamente:
-
Acesse e ative a configuração de acesso menos seguro ao aplicativo.
-
Responda “Sim, fui eu” ao receber um e-mail do Gmail dizendo “O Google impediu que alguém fizesse login na sua conta usando um aplicativo que não era do Google ”.
Instale assinaturas de diagnóstico para monitoramento proativo
Monitorando a alta utilização da CPU
Esse DS rastreia a utilização da CPU por cinco segundos usando o SNMP OID 1.3.6.1.4.1.9.2.1.56. Quando a utilização atinge 75% ou mais, ele desativa todas as depurações e desinstala todas as assinaturas de diagnóstico instaladas no gateway local. Use as etapas abaixo para instalar a assinatura.
-
Use o comando show snmp para ativar o SNMP. Se você não habilitar, configure o comando snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Faça o download do DS 64224 usando as seguintes opções suspensas na Ferramenta de Pesquisa de Assinaturas de Diagnóstico:
Nome do campo
Valor do campo
Plataforma
Cisco 4300, 4400 ISR Series ou Cisco CSR 1000V Series
Produto
CUBE Enterprise em solução Webex Calling
Escopo do problema
Desempenho
Tipo de problema
Alta utilização da CPU com notificação por e-mail.
-
Copie o arquivo XML do DS para o flash do gateway local.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:O exemplo a seguir mostra como copiar o arquivo de um servidor FTP para o gateway local.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Instale o arquivo XML do DS no gateway local.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Use o comando show call-home diagnostic-signature para verificar se a assinatura foi instalada com êxito. A coluna de status deve ter um valor “registrado”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Baixe os DSEs:
DS ID
Nome do DS
Revisão
Status
Última atualização (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrado
2020-11-07 22:05:33
Quando acionada, essa assinatura desinstala todos os DSs em execução, incluindo ela mesma. Se necessário, reinstale o DS 64224 para continuar monitorando a alta utilização da CPU no gateway local.
Monitorando o registro do tronco SIP
Esse DS verifica o cancelamento do registro de um tronco SIP de gateway local Webex Calling na nuvem a cada 60 segundos. Depois que o evento de cancelamento de registro é detectado, ele gera uma notificação por e-mail e syslog e se desinstala após duas ocorrências de cancelamento de registro. Use as etapas abaixo para instalar a assinatura:
-
Faça o download do DS 64117 usando as seguintes opções suspensas na Ferramenta de Pesquisa de Assinaturas de Diagnóstico:
Nome do campo
Valor do campo
Plataforma
Cisco 4300, 4400 ISR Series ou Cisco CSR 1000V Series
Produto
CUBE Enterprise em solução Webex Calling
Escopo do problema
SIP-SIP
Tipo de problema
Cancelamento do registro do tronco SIP com notificação por e-mail.
-
Copie o arquivo XML do DS para o gateway local.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Instale o arquivo XML do DS no gateway local.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Use o comando show call-home diagnostic-signature para verificar se a assinatura foi instalada com êxito. A coluna de status deve ter um valor “registrado”.
Monitorando desconexões anormais de chamadas
Esse DS usa a sondagem SNMP a cada 10 minutos para detectar desconexão anormal de chamadas com erros SIP 403, 488 e 503. Se o incremento da contagem de erros for maior ou igual a 5 da última pesquisa, ele gerará um syslog e uma notificação por e-mail. Use as etapas abaixo para instalar a assinatura.
-
Use o comando show snmp para verificar se o SNMP está ativado. Se não estiver habilitado, configure o comando snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Faça o download do DS 65221 usando as seguintes opções na Ferramenta de Pesquisa de Assinaturas de Diagnóstico:
Nome do campo
Valor do campo
Plataforma
Cisco 4300, 4400 ISR Series ou Cisco CSR 1000V Series
Produto
CUBE Enterprise em solução Webex Calling
Escopo do problema
Desempenho
Tipo de problema
Detecção de desconexão anormal de chamadas SIP com notificação por e-mail e syslog.
-
Copie o arquivo XML do DS para o gateway local.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Instale o arquivo XML do DS no gateway local.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Use o comando show call-home diagnostic-signature para verificar se a assinatura foi instalada com êxito. A coluna de status deve ter um valor “registrado”.
Instale assinaturas de diagnóstico para solucionar um problema
Use assinaturas de diagnóstico (DS) para resolver problemas rapidamente. Cisco TACos engenheiros criaram várias assinaturas que permitem as depurações necessárias para solucionar um determinado problema, detectar a ocorrência do problema, coletar o conjunto correto de dados de diagnóstico e transferir os dados automaticamente para o caso. Cisco TAC As assinaturas de diagnóstico (DS) eliminam a necessidade de verificar manualmente a ocorrência do problema e facilitam muito a solução de problemas intermitentes e transitórios.
Você pode usar a Ferramenta de Pesquisa de Assinaturas de Diagnóstico para encontrar as assinaturas aplicáveis e instalá-las para resolver automaticamente um determinado problema, ou você pode instalar a assinatura recomendada pelo engenheiro do TAC como parte do contrato de suporte.
Aqui está um exemplo de como localizar e instalar um DS para detectar a ocorrência “% VOICE_IEC -3-GW: CCAPI: Erro interno (limite de pico de chamadas): syslog IEC=1.1.181.1.29.0" e automatizar a coleta de dados de diagnóstico usando as seguintes etapas:
-
Configure uma variável de ambiente DS adicional ds_fsurl_prefixque é o caminho do servidor de Cisco TAC arquivos (cxd.cisco.com) para o qual os dados de diagnóstico coletados são carregados. O nome de usuário no caminho do arquivo é o número do caso e a senha é o token de upload do arquivo que pode ser recuperado do Support Case Manager no comando a seguir. O token de upload do arquivo pode ser gerado na seção Anexos do Support Case Manager, conforme necessário.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Exemplo:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Certifique-se de que o SNMP esteja ativado usando o comando show snmp . Se não estiver habilitado, configure o comando snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Certifique-se de instalar o DS 64224 de monitoramento de alta CPU como uma medida proativa para desativar todas as assinaturas de depuração e diagnóstico durante o período de alta utilização da CPU. Faça o download do DS 64224 usando as seguintes opções na Ferramenta de Pesquisa de Assinaturas de Diagnóstico:
Nome do campo
Valor do campo
Plataforma
Cisco 4300, 4400 ISR Series ou Cisco CSR 1000V Series
Produto
CUBE Enterprise em solução Webex Calling
Escopo do problema
Desempenho
Tipo de problema
Alta utilização da CPU com notificação por e-mail.
-
Faça o download do DS 65095 usando as seguintes opções na Ferramenta de Pesquisa de Assinaturas de Diagnóstico:
Nome do campo
Valor do campo
Plataforma
Cisco 4300, 4400 ISR Series ou Cisco CSR 1000V Series
Produto
CUBE Enterprise em solução Webex Calling
Escopo do problema
Syslogs
Tipo de problema
Syslog -% VOICE_IEC -3-GW: CCAPI: Erro interno (limite de pico de chamadas): IEC=1.1.181.1.29.0
-
Copie os arquivos XML do DS para o gateway local.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Instale o arquivo XML DS 64224 de monitoramento de alta CPU e, em seguida, o arquivo XML DS 65095 no gateway local.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Verifique se a assinatura foi instalada com êxito usando o comando show call-home diagnostic-signature. A coluna de status deve ter um valor “registrado”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSEs baixados:
DS ID
Nome do DS
Revisão
Status
Última atualização (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrado
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrado
2020-11-08
Verificar a execução das assinaturas de diagnóstico
No comando a seguir, a coluna “Status” do comando show call-home diagnostic-signature muda para “em execução” enquanto o gateway local executa a ação definida na assinatura. A saída das estatísticas show call-home diagnostic-signature é a melhor maneira de verificar se uma assinatura de diagnóstico detecta um evento de interesse e executa a ação. A coluna “Triggered/Max/Deinstall” indica o número de vezes que uma determinada assinatura acionou um evento, o número máximo de vezes que ela é definida para detectar um evento e se a assinatura se desinstala após detectar o número máximo de eventos acionados.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSEs baixados:
|
DS ID |
Nome do DS |
Revisão |
Status |
Última atualização (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrado |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Correndo |
2020-11-08 00:12:53 |
mostrar estatísticas de assinatura de diagnóstico do call-home
|
DS ID |
Nome do DS |
/Max/Desinstalação acionada |
Tempo médio de execução (segundos) |
Tempo máximo de execução (segundos) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
O e-mail de notificação enviado durante a execução da assinatura de diagnóstico contém informações importantes, como tipo de problema, detalhes do dispositivo, versão do software, configuração em execução e saídas de comando show que são relevantes para solucionar o problema em questão .
Desinstalar assinaturas de diagnóstico
As assinaturas de diagnóstico de uso para fins de solução de problemas geralmente são definidas para desinstalação após a detecção de algumas ocorrências de problemas. Se você quiser desinstalar uma assinatura manualmente, recupere a ID do DS da saída do comando show call-home diagnostic-signature e execute o seguinte comando:
call-home diagnostic-signature deinstall <DS ID>
Exemplo:
call-home diagnostic-signature deinstall 64224
Novas assinaturas são adicionadas periodicamente à Ferramenta de Pesquisa de Assinaturas de Diagnóstico, com base em problemas que são comumente observados em implantações. Atualmente, o TAC não oferece suporte a solicitações para criar novas assinaturas personalizadas.
Para um melhor gerenciamento dos gateways Cisco IOS XE, recomendamos que você registre e gerencie os gateways por meio do Control Hub. É uma configuração opcional. Quando inscrito, você pode usar a opção de validação de configuração no Control Hub para validar a configuração do gateway local e identificar quaisquer problemas de configuração. Atualmente, somente troncos baseados em registro oferecem suporte a essa funcionalidade.
Para obter mais informações sobre gerenciamento de gateway, validação de gateway local e capacidade de sobrevivência do site, consulte os seguintes artigos:
Esta seção descreve como configurar um Cisco Unified Border Element (CUBE) como um gateway local para Webex Calling usar um tronco SIP TLS mútuo (mTLS) baseado em certificado. A primeira parte deste documento ilustra como configurar um gateway PSTN simples. Nesse caso, todas as chamadas da PSTN são roteadas Webex Calling e todas as chamadas da PSTN Webex Calling são roteadas para a PSTN. A imagem a seguir destaca essa solução e a configuração de roteamento de chamadas de alto nível que será seguida.
Nesse design, as seguintes configurações principais são usadas:
-
inquilinos de classe de voz: usados para criar configurações específicas de tronco.
-
classe de voz uri: usada para classificar mensagens SIP para a seleção de um dial-peer de entrada.
-
peer de discagem de entrada: fornece tratamento para mensagens SIP de entrada e determina a rota de saída usando um grupo de ponto de discagem.
-
grupo de pontos de discagem: define os peers de discagem de saída usados para roteamento de chamadas subsequentes.
-
peer de discagem externa: fornece tratamento para mensagens SIP de saída e as encaminha para o destino necessário.
Para otimização de Webex Calling mídia com circuitos ISDN de Estabelecimento de Conectividade Interativa (ICE) e TDM (Multiplexação por Divisão de Tempo), é necessário usar um processo de roteamento de chamadas em duas etapas.
Embora IP e SIP tenham se tornado os protocolos padrão para troncos PSTN, os circuitos ISDN TDM (Time Division Multiplexing) permanecem comuns e são totalmente suportados pelo. Webex Calling Para permitir a otimização de mídia para esses fluxos de chamadas TDM-IP, você deve usar o Interactive Connectivity Establishment (ICE), que permite que os endpoints negociem caminhos de mídia diretos.
Alcançar essa otimização requer um processo de roteamento de chamadas em duas etapas. Essa abordagem modifica a configuração de roteamento padrão introduzindo um conjunto de peers de discagem de loopback internos entre os troncos PSTN Webex Calling e os troncos PSTN, conforme ilustrado na imagem abaixo.
Ao conectar uma Cisco Unified Communications Manager solução local comWebex Calling, você pode usar a configuração simples do gateway PSTN como base para criar a solução ilustrada no diagrama a seguir. Nesse caso, um gerente de comunicações unificadas fornece roteamento e tratamento centralizados de todas as PSTN e chamadas. Webex Calling
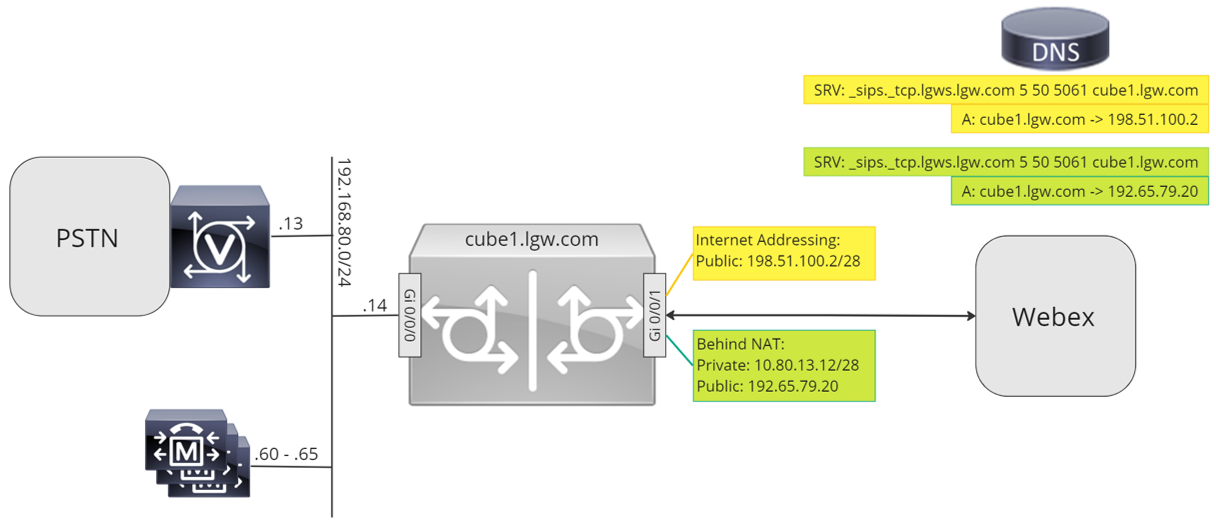
Neste documento, são usados os nomes de host, endereços IP e interfaces ilustrados na imagem a seguir. As opções são fornecidas para endereçamento público ou privado (por trás do NAT). Os registros SRV DNS são opcionais, a menos que haja balanceamento de carga em várias instâncias do CUBE.
Use as diretrizes de configuração no restante deste documento para concluir a configuração do gateway local da seguinte forma:
-
Etapa 1: Configurar a conectividade e a segurança da linha de base do roteador
-
Etapa 2: Configurar o Webex Calling tronco
Dependendo da arquitetura necessária, siga uma das seguintes opções:
-
Etapa 3: Configurar o gateway local com o tronco SIP PSTN
-
Etapa 4: Configurar o gateway local com um Unified CM ambiente existente
Ou:
-
Etapa 3: Configurar o gateway local com o tronco TDM PSTN
Configuração de linha de base
A primeira etapa na preparação do roteador Cisco como um gateway local Webex Calling é criar uma configuração básica que proteja sua plataforma e estabeleça a conectividade.
-
Todas as implantações do Local Gateway baseadas em certificados exigem o Cisco IOS XE 17.9.1a ou versões posteriores. Cisco IOSO XE 17.12.2 ou posterior é recomendado. Para obter as versões recomendadas, consulte a página Cisco Software Research. Pesquise a plataforma e selecione um dos lançamentos sugeridos.
-
Os roteadores da série ISR4000 devem ser configurados com licenças de tecnologia de Comunicação Unificada e Segurança.
-
Os roteadores da série Catalyst Edge 8000 equipados com placas de voz ou DSPs exigem o licenciamento do DNA Advantage. Roteadores sem placas de voz ou DSPs exigem um mínimo de licenciamento do DNA Essentials.
-
Para requisitos de alta capacidade, você também pode precisar de uma licença de alta segurança (HSEC) e direitos adicionais de taxa de transferência.
Consulte os Códigos de Autorização para obter mais detalhes.
-
-
Crie uma configuração básica para sua plataforma que siga suas políticas de negócios. Em particular, configure e verifique o seguinte:
-
NTP
-
ACLs
-
Autenticação de usuário e acesso remoto
-
DNS
-
Roteamento IP
-
Endereços IP
-
-
A rede em direção Webex Calling deve usar um endereço IPv4. Os endereços de nomes de domínio totalmente qualificados (FQDN) ou de registro de serviço (SRV) do gateway local configurados no Control Hub devem ser resolvidos para um endereço IPv4 público na Internet.
-
Todas as portas SIP e de mídia na interface do gateway local voltada para o Webex devem ser acessíveis pela Internet, diretamente ou via NAT estático. Certifique-se de atualizar seu firewall adequadamente.
-
Siga as etapas detalhadas de configuração fornecidas abaixo para instalar um certificado assinado no gateway local:
-
Um público Certificate Authority (CA), conforme detalhado em Quais autoridades certificadoras raiz são suportadas para chamadas para plataformas Cisco Webex de áudio e vídeo? deve assinar o certificado do dispositivo.
-
Certificados contendo somente o uso estendido de chave (EKU) do Server Authentication são suportados. Webex Callingnão valida nem impõe a presença do EKU de autenticação de cliente durante o estabelecimento do handshake TLS.
Alguns controladores de borda de sessão (SBC) de terceiros podem impor uma validação estrita do EKU e podem rejeitar certificados que não incluam o EKU de autenticação do cliente. Nesses casos, certifique-se de que o SBC esteja configurado para aceitar certificados somente com EKU de Autenticação de Servidor ou para desativar a validação estrita de EKU (se houver suporte).
-
O nome comum (CN) do assunto do certificado ou um dos nomes alternativos do assunto (SAN) deve ser o mesmo que o FQDN configurado no Control Hub.
Ao comprar um certificado com Nome Comum (CN) ou Nome Alternativo do Assunto (SAN), certifique-se de que o certificado use somente letras minúsculas. Na configuração do Control Hub, todas as entradas do FQDN são automaticamente convertidas em minúsculas, e qualquer incompatibilidade entre maiúsculas e minúsculas entre o FQDN e o certificado impedirá o registro bem-sucedido do tronco.
Por exemplo:
-
Se um tronco configurado no Control Hub da sua organização tiver cube1.lgw.com:5061 como FQDN do gateway local, o CN ou SAN no certificado do roteador deverá conter cube1.lgw.com.
-
Se um tronco configurado no Control Hub da sua organização tiver lgws.lgw.com como o endereço SRV dos gateways locais acessíveis a partir do tronco, o CN ou SAN no certificado do roteador deverá conter lgws.lgw.com. Os registros para os quais o endereço SRV é resolvido (CNAME, registro A ou endereço IP) são opcionais na SAN.
-
Se você usa um FQDN ou SRV para o tronco, o endereço de contato para todas as novas caixas de diálogo SIP do seu gateway local deve usar o nome configurado no Control Hub.
-
-
-
Faça o upload do pacote de CA raiz da Cisco para o gateway local. Esse pacote inclui o certificado raiz CA usado para verificar a plataforma Webex.
Configuração
| 1 |
Certifique-se de atribuir endereços IP válidos e roteáveis a qualquer interface de camada 3, por exemplo:
|
| 2 |
Proteja as credenciais STUN no roteador usando criptografia simétrica. Configure a chave de criptografia primária e o tipo de criptografia da seguinte forma: |
| 3 |
Crie um ponto confiável de criptografia com um certificado para seu domínio, assinado por um Certificate Authority (CA) suportado. |
| 4 |
Forneça o certificado da CA de assinatura intermediária para autenticar seu certificado de host. Digite o seguinte comando exec ou de configuração:
|
| 5 |
Importe o certificado de host assinado usando o seguinte comando exec ou de configuração:
|
| 6 |
Ative a exclusividade do TLS1.2 e especifique o ponto de confiança padrão a ser usado para aplicativos de voz usando os seguintes comandos de configuração:
|
| 7 |
Instale o pacote Cisco root CA, que inclui o certificado IdenTrust Commercial Root CA 1 usado pelo. Webex Calling Use o comando crypto pki trustpool import clean url url url para baixar o pacote de CA raiz do URL especificado, limpar o CA trustpool atual e, em seguida, instalar o novo pacote de certificados: Se você precisar usar um proxy para acessar a Internet usando HTTPS, adicione a seguinte configuração antes de importar o pacote CA: ip http client proxy-server yourproxy.com proxy-port 80 |
| 1 |
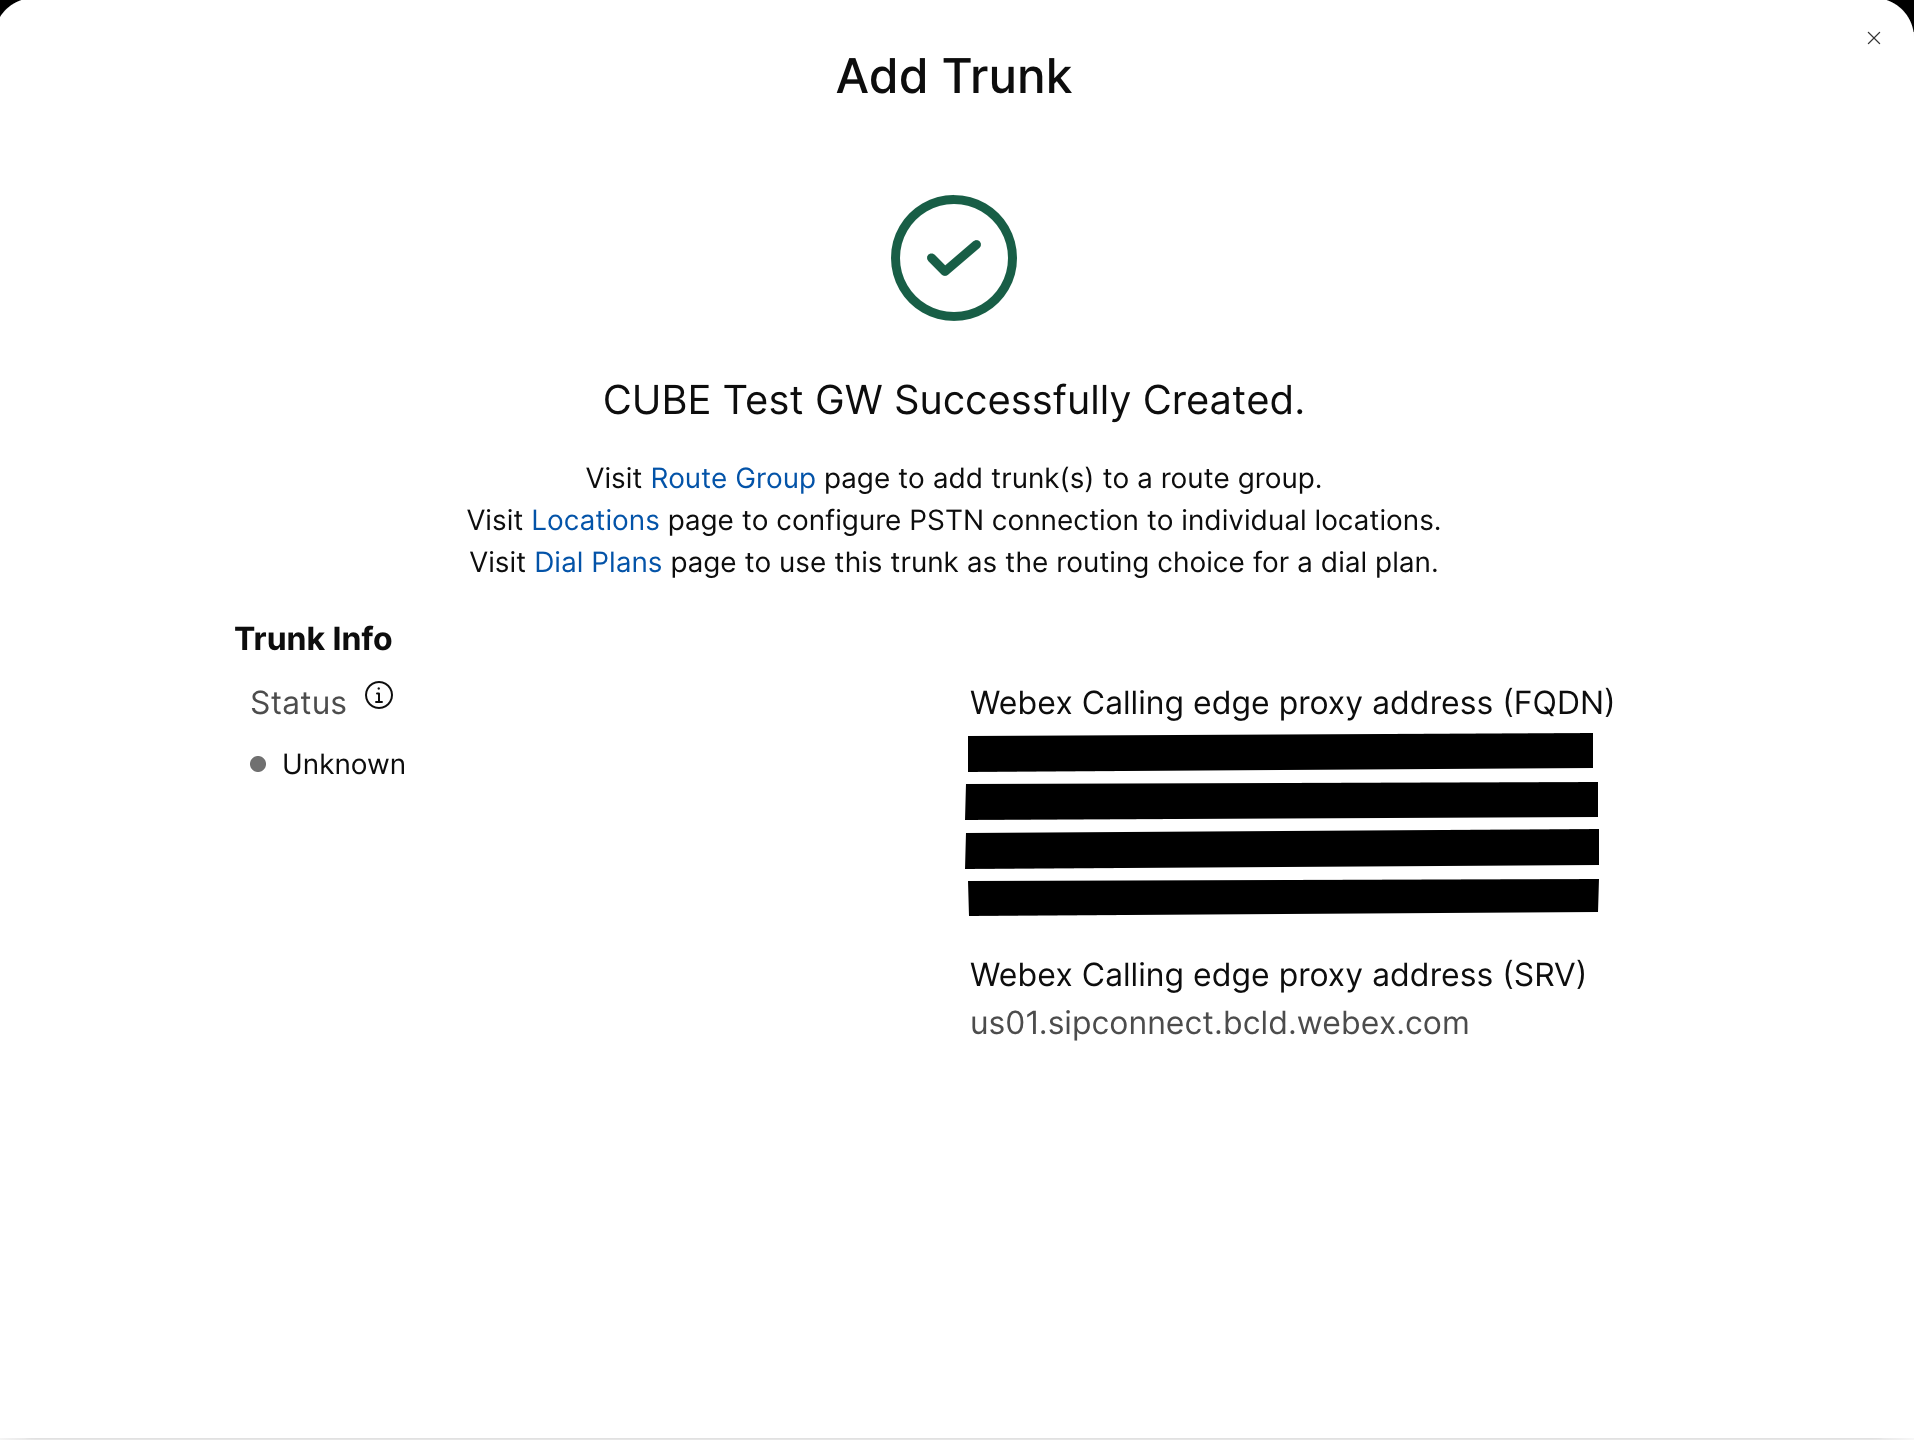
Crie um tronco PSTN baseado em certificado CUBE para um local existente no Control Hub. Para obter mais informações, consulte Configurar troncos, grupos de rotas e planos de discagem para Webex Calling. Anote as informações do tronco ao criar o tronco. Esses detalhes, conforme destacado na ilustração a seguir, são usados nas etapas de configuração deste guia.
|
| 2 |
Digite os seguintes comandos para configurar o CUBE como um gateway Webex Calling local: Aqui está uma explicação dos campos para a configuração:
Habilita os recursos Cisco Unified Border Element (CUBE) na plataforma. permitir conexões sip a sipAtive a funcionalidade de agente de usuário consecutiva SIP básica do CUBE. Para obter mais informações, consulte Permitir conexões. Por padrão, o transporte de fax T.38 está ativado. Para obter mais informações, consulte protocolo de fax t38 (serviço de voz). Habilita STUN (passagem de sessão de UDP por meio de NAT) globalmente. Esses comandos globais de atordoamento só são necessários ao implantar seu gateway local por trás do NAT.
Para obter mais informações, consulte stun flowdata agent-id e stun flowdata shared-secret. carga útil assimétrica completaConfigura o suporte de carga assimétrica SIP para cargas úteis de codecs dinâmicos e DTMF. Para obter mais informações sobre esse comando, consulte payload assimétrico . oferta antecipada forçadaForça o gateway local a enviar informações do SDP na mensagem de convite inicial em vez de esperar pela confirmação do colega vizinho. Para obter mais informações sobre esse comando, consulte oferta antecipada. perfis SIP de entradaPermite que o CUBE use perfis SIP para modificar as mensagens à medida que elas são recebidas. Os perfis são aplicados por meio de dial-peers ou inquilinos. |
| 3 |
Configure o codec de classe de voz 100, permitindo codecs G.711 somente para todos os troncos. Essa abordagem simples é adequada para a maioria das implantações. Se necessário, adicione outros tipos de codecs suportados pelos sistemas de origem e de terminação à lista. Soluções mais complexas envolvendo transcodificação usando módulos DSP são suportadas, mas não estão incluídas neste guia. Aqui está uma explicação dos campos para a configuração: codec de classe de voz 100Usado para permitir somente codecs preferenciais para chamadas de tronco SIP. Para obter mais informações, consulte codec de classe de voz. |
| 4 |
Configure a classe de voz stun-usage 100 para ativar o ICE no Webex Calling tronco. (Esta etapa não é aplicável ao Webex for Government) Aqui está uma explicação dos campos para a configuração: uso de atordoamento | ice liteUsado para habilitar o Ice-lite para todos os dial-peers Webex Calling voltados para permitir a otimização de mídia sempre que possível. Para obter mais informações, consulte Uso do atordoamento da classe de voz e uso do atordoamento ice lite. O comando stun usage firewall-traversal flowdata só é necessário ao implantar seu gateway local por trás do NAT. A otimização de mídia é negociada sempre que possível. Se uma chamada exigir serviços de mídia em nuvem, como gravação, a mídia não poderá ser otimizada. |
| 5 |
Configure a política de criptografia de mídia para o tráfego Webex. (Esta etapa não é aplicável ao Webex for Government) Aqui está uma explicação dos campos para a configuração: classe de voz srtp-crypto 100Especifica SHA1_80 como o único conjunto de cifras SRTP que o CUBE oferece no SDP em mensagens de oferta e resposta. Webex Callingsó suporta SHA1_80. Para obter mais informações, consulte classe de voz srtp-crypto. |
| 6 |
Configure cifras GCM compatíveis com FIPS (esta etapa é aplicável somente ao Webex for Government). Aqui está uma explicação dos campos para a configuração: classe de voz srtp-crypto 100Especifica o GCM como o conjunto de cifras que o CUBE oferece. É obrigatório configurar as cifras do GCM para o gateway local do Webex for Government. |
| 7 |
Configure um padrão para identificar exclusivamente as chamadas para um tronco de gateway local com base em seu FQDN ou SRV de destino: Aqui está uma explicação dos campos para a configuração: classe de voz uri 100 sipDefine um padrão para combinar um convite SIP recebido com um peer de discagem de tronco de entrada. Ao inserir esse padrão, use o FQDN ou SRV do tronco configurado no Control Hub para o tronco. Durante a configuração do lado do inquilino de troncos baseados em certificados paraWebex Calling, use somente o endereço de borda baseado em Webex Calling SRV no gateway local. Os FQDNs não são mais suportados. |
| 8 |
Configure perfis de manipulação de mensagens SIP. Se o gateway estiver configurado com um endereço IP público, configure um perfil da seguinte forma ou vá para a próxima etapa se estiver usando NAT. Neste exemplo, cube1.lgw.com é o FQDN configurado para o gateway local: Aqui está uma explicação dos campos para a configuração: regras 10 e 20Para permitir que o Webex autentique mensagens do seu gateway local, o cabeçalho 'Contato' em uma mensagem de solicitação e resposta SIP deve conter o valor provisionado para o tronco no Control Hub. Esse será o FQDN de um único host ou o nome SRV usado para um cluster de dispositivos. |
| 9 |
Se o gateway estiver configurado com um endereço IP privado por trás do NAT estático, configure os perfis SIP de entrada e saída da seguinte forma. Neste exemplo, cube1.lgw.com é o FQDN configurado para o gateway local, “10.80.13.12" é o endereço IP da interface voltado para a interface e “192.65.79.20" é o endereço IP público NAT. Webex Calling
Perfis SIP para mensagens de saída para Webex
Calling
Aqui está uma explicação dos campos para a configuração: regras 10 e 20Para permitir que o Webex autentique mensagens do seu gateway local, o cabeçalho 'Contato' nas mensagens de solicitação e resposta SIP deve conter o valor provisionado para o tronco no Control Hub. Esse será o FQDN de um único host ou o nome SRV usado para um cluster de dispositivos. regras 30 a 81Converta referências de endereço privado em endereço público externo do site, permitindo que o Webex interprete e roteie corretamente as mensagens subsequentes. Perfil SIP para mensagens recebidas de Webex CallingAqui está uma explicação dos campos para a configuração: regras 10 a 80Converta referências de endereço público no endereço privado configurado, permitindo que o CUBE processe as mensagens do Webex. Para obter mais informações, consulte perfis SIP da classe de voz. O provedor de PSTN dos Estados Unidos ou do Canadá pode oferecer a verificação do identificador de chamadas para chamadas fraudulentas e de spam, com a configuração adicional mencionada na indicação de spam ou chamada fraudulenta no artigo. Webex Calling |
| 10 |
Configure um keepalive de opções SIP com perfil de modificação de cabeçalho. Aqui está uma explicação dos campos para a configuração: classe de voz sip-options-keepalive 100Configura um perfil keepalive e entra no modo de configuração da classe de voz. Você pode configurar a hora (em segundos) em que um ping de opções SIP Out of Dialog é enviado ao alvo de discagem quando a conexão de pulsação com o endpoint está no status UP ou Inativo. Esse perfil keepalive é acionado a partir do dial-peer configurado para o Webex. Para garantir que os cabeçalhos de contato incluam o nome de domínio totalmente qualificado do SBC, o perfil SIP 115 é usado. As regras 30, 40 e 50 são necessárias somente quando o SBC está configurado por trás do NAT estático. Neste exemplo, cube1.lgw.com é o FQDN selecionado para o gateway local e, se o NAT estático for usado, “10.80.13.12" é o endereço IP da interface SBC para e “192.65.79.20" é o endereço IP público do NAT. Webex Calling |
| 11 |
Configurar o Webex Calling tronco: |
| 12 |
(Opcional) Para configurar dispositivos de rede, como CUBE, e encaminhar cabeçalhos do Session Initiation Protocol (SIP) que o dispositivo não processa, use esses comandos. Esses comandos permitem que o dispositivo passe por cabeçalhos SIP não suportados, incluindo cabeçalhos de geolocalização e PIDF-LO (Presence Information Data Format - Location Object), no gateway local. Essa funcionalidade oferece suporte aos serviços do Nomadic E-911, garantindo que as informações críticas de localização sejam preservadas e encaminhadas corretamente. |
Depois de criar um tronco na direção Webex Calling acima, use a configuração a seguir para criar um tronco não criptografado para um provedor PSTN baseado em SIP:
Se o seu provedor de serviços oferecer um tronco PSTN seguro, você poderá seguir uma configuração semelhante à detalhada acima para o Webex Calling tronco. O CUBE suporta roteamento seguro de chamadas.
Se você estiver usando um tronco TDM/ISDN PSTN, vá para a próxima seção Configurar o gateway local com o tronco TDM PSTN.
| 1 |
Configure a seguinte classe de voz uri para identificar chamadas recebidas do tronco PSTN: Aqui está uma explicação dos campos para a configuração: classe de voz uri 200 sipDefine um padrão para combinar um convite SIP recebido com um peer de discagem de tronco de entrada. Ao inserir esse padrão, use o endereço IP do seu gateway IP PSTN. Para obter mais informações, consulte uri da classe de voz. |
| 2 |
Configure o seguinte peer de discagem IP PSTN: Aqui está uma explicação dos campos para a configuração: Define um dial-peer VoIP com uma tag de 200 e fornece uma descrição significativa para facilitar o gerenciamento e a solução de problemas. Para obter mais informações, consulte voz dial-peer . padrão de destino BAD.BADÉ necessário um padrão de destino fictício ao rotear chamadas de saída usando um grupo de dial-peer de entrada. Qualquer padrão de destino válido pode ser usado nesse caso. Para obter mais informações, consulte padrão de destino (interface). protocolo de sessão sipv2Especifica que esse dial-peer manipula trechos de chamada SIP. Para obter mais informações, consulte protocolo de sessão (dial peer). destino da sessão ipv4: 192.168.80.13Especifica o endereço de destino das chamadas enviadas ao provedor PSTN. Isso pode ser um endereço IP ou um nome de host DNS. Para obter mais informações, consulte Destino da sessão (VoIP dial peer). uri de entrada via 200Especifica a classe de voz usada para combinar as chamadas recebidas para esse dial-peer usando o URI do cabeçalho INVITE VIA. Para obter mais informações, consulte URL de entrada.
par de ID declarado de sip de classe de voz
(Opcional) Ativa o processamento do cabeçalho P-Asserted-Identity e controla como ele é usado para o tronco PSTN. Se esse comando for usado, a identidade da parte chamadora fornecida pelo dial-peer de entrada será usada para os cabeçalhos From e P-Asserted-Identity de saída. Se esse comando não for usado, a identidade da parte chamadora fornecida pelo dial-peer de entrada será usada para os cabeçalhos de saída From e Remote-Party-ID. Para obter mais informações, consulte voice-class sip asserted-id.
interface de
fonte
de controle de ligação GigabitEthernet0/0/0
Configura a interface de origem e o endereço IP associado às mensagens enviadas à PSTN. Para obter mais informações, consulte bind. vincular interface de fonte de mídia GigabitEthernet0/0/0Configura a interface de origem e o endereço IP associado para a mídia enviada à PSTN. Para obter mais informações, consulte bind. codec de classe de voz 100Configura o dial-peer para usar a lista de filtros de codecs comuns 100. Para obter mais informações, consulte codec de classe de voz . relé dtmf rtp-nteDefine RTP-NTE (RFC2833) como a capacidade DTMF esperada no trecho de chamada. Para obter mais informações, consulte Relé DTMF (Voz sobre IP). não é ruimDesativa a detecção de atividade de voz. Para obter mais informações, consulte vad (dial peer). |
| 3 |
Se você estiver configurando seu gateway local para rotear chamadas somente entre Webex Calling e a PSTN, adicione a seguinte configuração de roteamento de chamadas. Se você estiver configurando seu gateway local com uma plataforma Unified Communications Manager, vá para a próxima seção. |
Depois de criar um tronco paraWebex Calling, use a configuração a seguir para criar um tronco TDM para seu serviço PSTN com roteamento de chamadas de loopback para permitir a otimização de mídia no trecho de chamada Webex.
Se você não precisar de otimização de mídia IP, siga as etapas de configuração de um tronco SIP PSTN. Use uma porta de voz e um peer de discagem POTS (conforme mostrado nas etapas 2 e 3) em vez do peer de discagem VoIP PSTN.
| 1 |
A configuração de peer de discagem de loop-back usa grupos de ponto de discagem e tags de roteamento de chamadas para garantir que as chamadas passem corretamente entre o Webex e o PSTN, sem criar loops de roteamento de chamadas. Configure as seguintes regras de tradução que serão usadas para adicionar e remover as tags de roteamento de chamadas: Aqui está uma explicação dos campos para a configuração: regra de tradução de vozUsa expressões regulares definidas nas regras para adicionar ou remover tags de roteamento de chamadas. Dígitos excessivamente decádicos ('A') são usados para adicionar clareza na solução de problemas. Nessa configuração, a tag adicionada pelo translation-profile 100 é usada para guiar chamadas de Webex Calling direção à PSTN por meio dos peers de discagem de loopback. Da mesma forma, a tag adicionada pelo translation-profile 200 é usada para orientar as chamadas do PSTN para o. Webex Calling Os perfis de tradução 11 e 12 removem essas tags antes de entregar chamadas para os troncos Webex e PSTN, respectivamente. Este exemplo pressupõe que os números chamados de Webex Calling são apresentados no formato +E.164. A regra 100 remove o + inicial para manter um número chamado válido. A regra 12 então adiciona um (s) dígito (s) de roteamento nacional ou internacional ao remover a etiqueta. Use dígitos adequados ao seu plano de discagem nacional ISDN local. Se Webex Calling apresentar números em formato nacional, ajuste as regras 100 e 12 para simplesmente adicionar e remover a etiqueta de roteamento , respectivamente. Para obter mais informações, consulte Perfil de tradução de voz e regra de tradução de voz. |
| 2 |
Configure as portas da interface de voz TDM conforme exigido pelo tipo de tronco e protocolo usados. Para obter mais informações, consulte Configurando o ISDN PRI. Por exemplo, a configuração básica de uma interface ISDN de taxa primária instalada no slot 2 do NIM de um dispositivo pode incluir o seguinte: |
| 3 |
Configure o seguinte dial-peer TDM PSTN: Aqui está uma explicação dos campos para a configuração: Define um dial-peer VoIP com uma tag de 200 e fornece uma descrição significativa para facilitar o gerenciamento e a solução de problemas. Para obter mais informações, consulte voz dial-peer. padrão de destino BAD.BADÉ necessário um padrão de destino fictício ao rotear chamadas de saída usando um grupo de dial-peer de entrada. Qualquer padrão de destino válido pode ser usado nesse caso. Para obter mais informações, consulte padrão de destino (interface). perfil de tradução recebido 200Atribui o perfil de tradução que adicionará uma etiqueta de roteamento de chamadas ao número chamado recebido. discagem direta para dentroEncaminha a chamada sem fornecer um tom de discagem secundário. Para obter mais informações, consulte discagem interna direta. porta 0/2/ 0:15A porta de voz física associada a esse dial-peer. |
| 4 |
Para permitir a otimização de mídia de caminhos IP para gateways locais com fluxos de chamadas TDM-IP, você pode modificar o roteamento de chamadas introduzindo um conjunto de peers de discagem de loopback internos entre os troncos PSTN e os troncos PSTN. Webex Calling Configure os seguintes peers de discagem de loopback. Nesse caso, todas as chamadas recebidas serão roteadas inicialmente para o dial-peer 10 e de lá para o dial-peer 11 ou 12 com base na tag de roteamento aplicada. Após a remoção da etiqueta de roteamento, as chamadas serão roteadas para o tronco de saída usando grupos dial-peer. Aqui está uma explicação dos campos para a configuração: Define um dial-peer VoIP e fornece uma descrição significativa para facilitar o gerenciamento e a solução de problemas. Para obter mais informações, consulte voz dial-peer. perfil de tradução recebido 11Aplica o perfil de tradução definido anteriormente para remover a etiqueta de roteamento de chamadas antes de passar para o tronco de saída. padrão de destino BAD.BADÉ necessário um padrão de destino fictício ao rotear chamadas de saída usando um grupo de dial-peer de entrada. Para obter mais informações, consulte padrão de destino (interface). protocolo de sessão sipv2Especifica que esse dial-peer manipula trechos de chamada SIP. Para obter mais informações, consulte protocolo de sessão (dial peer). destino da sessão ipv4:192.168.80.14Especifica o endereço da interface do roteador local como o destino da chamada para o loopback. Para obter mais informações, consulte Destino da sessão (voip dial peer). interface de fonte de controle de ligação GigabitEthernet0/0/0Configura a interface de origem e o endereço IP associado às mensagens enviadas por meio do loop-back. Para obter mais informações, consulte bind. vincular interface de fonte de mídia GigabitEthernet0/0/0Configura a interface de origem e o endereço IP associado para a mídia enviada por meio do loop-back. Para obter mais informações, consulte bind. relé dtmf rtp-nteDefine RTP-NTE (RFC2833) como a capacidade DTMF esperada no trecho de chamada. Para obter mais informações, consulte Relé DTMF (Voz sobre IP). codec g711alaw Força todas as chamadas PSTN a usarem o G.711. Selecione a-law ou u-law para corresponder ao método de compactação usado pelo seu serviço ISDN. não é ruimDesativa a detecção de atividade de voz. Para obter mais informações, consulte vad (dial peer). |
| 5 |
Adicione a seguinte configuração de roteamento de chamadas: Isso
conclui a configuração do gateway local. Salve a configuração
e recarregue a plataforma se essa for a primeira vez que os recursos do CUBE forem
configurados.
|
A Webex Calling configuração PSTN- nas seções anteriores pode ser modificada para incluir troncos adicionais em um cluster Cisco Unified Communications Manager (UCM). Nesse caso, todas as chamadas são roteadas viaUnified CM. As chamadas do UCM na porta 5060 são roteadas para a PSTN e as chamadas da porta 5065 são roteadas para o. Webex Calling As seguintes configurações incrementais podem ser adicionadas para incluir esse cenário de chamada .
| 1 |
Configure os seguintes URIs de classe de voz: |
| 2 |
Configure os seguintes registros DNS para especificar o roteamento SRV para os hosts: Unified CM O IOS XE usa esses registros para determinar localmente os hosts e portas do UCM de destino. Com essa configuração, não é necessário configurar registros em seu sistema DNS. Se você preferir usar seu DNS, essas configurações locais não são necessárias. Aqui está uma explicação dos campos para a configuração: O comando a seguir cria um registro DNS SRV de recurso. Crie um registro para cada host e tronco do UCM: host ip _sip. _udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _gole. _udp.pstntocucm.io: nome do registro do recurso SRV 2: A prioridade do registro de recursos SRV 1: O peso do registro do recurso SRV 5060: O número da porta a ser usada para o host de destino neste registro de recurso ucmsub5.mydomain.com: O host de destino do registro de recursos Para resolver os nomes de host de destino do registro de recursos, crie registros DNS A locais. Por exemplo: host IP ucmsub5.mydomain.com 192.168.80.65 ip host: cria um registro no banco de dados IOS XE local. ucmsub5.mydomain.com: O nome do host do registro A. 192.168.80.65: O endereço IP do host. Crie os registros de recursos SRV e os registros A para refletir seu ambiente de UCM e sua estratégia preferida de distribuição de chamadas. |
| 3 |
Configure os seguintes dial-peers: |
| 4 |
Adicione o roteamento de chamadas usando as seguintes configurações: |
As assinaturas de diagnóstico (DS) detectam proativamente problemas comumente observados no gateway local Cisco IOS baseado em XE e geram notificações por e-mail, syslog ou mensagem de terminal sobre o evento. Você também pode instalar o DS para automatizar a coleta de dados de diagnóstico e transferir os dados coletados para o Cisco TAC caso para acelerar o tempo de resolução.
As assinaturas de diagnóstico (DS) são arquivos XML que contêm informações sobre eventos e ações de gatilho do problema para informar, solucionar problemas e remediar o problema. Use mensagens syslog, eventos SNMP e por meio do monitoramento periódico de saídas específicas do comando show para definir a lógica de detecção de problemas. Os tipos de ação incluem:
-
Coletando saídas do comando show
-
Geração de um arquivo de log consolidado
-
Carregar o arquivo para um local de rede fornecido pelo usuário, como HTTPS, SCP, servidor FTP
Os engenheiros do TAC criam arquivos DS e os assinam digitalmente para proteção da integridade. Cada arquivo DS tem a ID numérica exclusiva atribuída pelo sistema. A Ferramenta de Pesquisa de Assinaturas de Diagnóstico (DSLT) é uma fonte única para encontrar assinaturas aplicáveis para monitorar e solucionar vários problemas.
Antes de começar:
-
Não edite o arquivo DS que você baixou do DSLT. Os arquivos que você modifica falham na instalação devido ao erro de verificação de integridade.
-
Um servidor SMTP (Simple Mail Transfer Protocol) que você precisa para que o gateway local envie notificações por e-mail.
-
Certifique-se de que o gateway local esteja executando o IOS XE 17.6.1 ou superior se você quiser usar o servidor SMTP seguro para notificações por e-mail.
Pré-requisitos
Gateway local executando IOS XE 17.6.1 ou superior
-
As assinaturas de diagnóstico estão habilitadas por padrão.
-
Configure o servidor de e-mail seguro que você usa para enviar uma notificação proativa se o dispositivo estiver executando o IOS XE 17.6.1 ou superior.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configure a variável de ambiente ds_emailcom o endereço de e-mail do administrador para você notificar.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Instale assinaturas de diagnóstico para monitoramento proativo
Monitorando a alta utilização da CPU
Esse DS rastreia 5 segundos de utilização da CPU usando o SNMP OID 1.3.6.1.4.1.9.2.1.56. Quando a utilização atinge 75% ou mais, ele desativa todas as depurações e desinstala todas as assinaturas de diagnóstico que você instala no gateway local. Use as etapas abaixo para instalar a assinatura.
-
Certifique-se de ter habilitado o SNMP usando o comando show snmp. Se o SNMP não estiver ativado, configure o comando snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Faça o download do DS 64224 usando as seguintes opções suspensas na Ferramenta de Pesquisa de Assinaturas de Diagnóstico:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Nome do campo
Valor do campo
Plataforma
Software Cisco 4300, 4400 ISR Series ou Catalyst 8000V Edge
Produto
CUBE Enterprise em solução Webex Calling
Escopo do problema
Desempenho
Tipo de problema
Alta utilização da CPU com notificação por e-mail
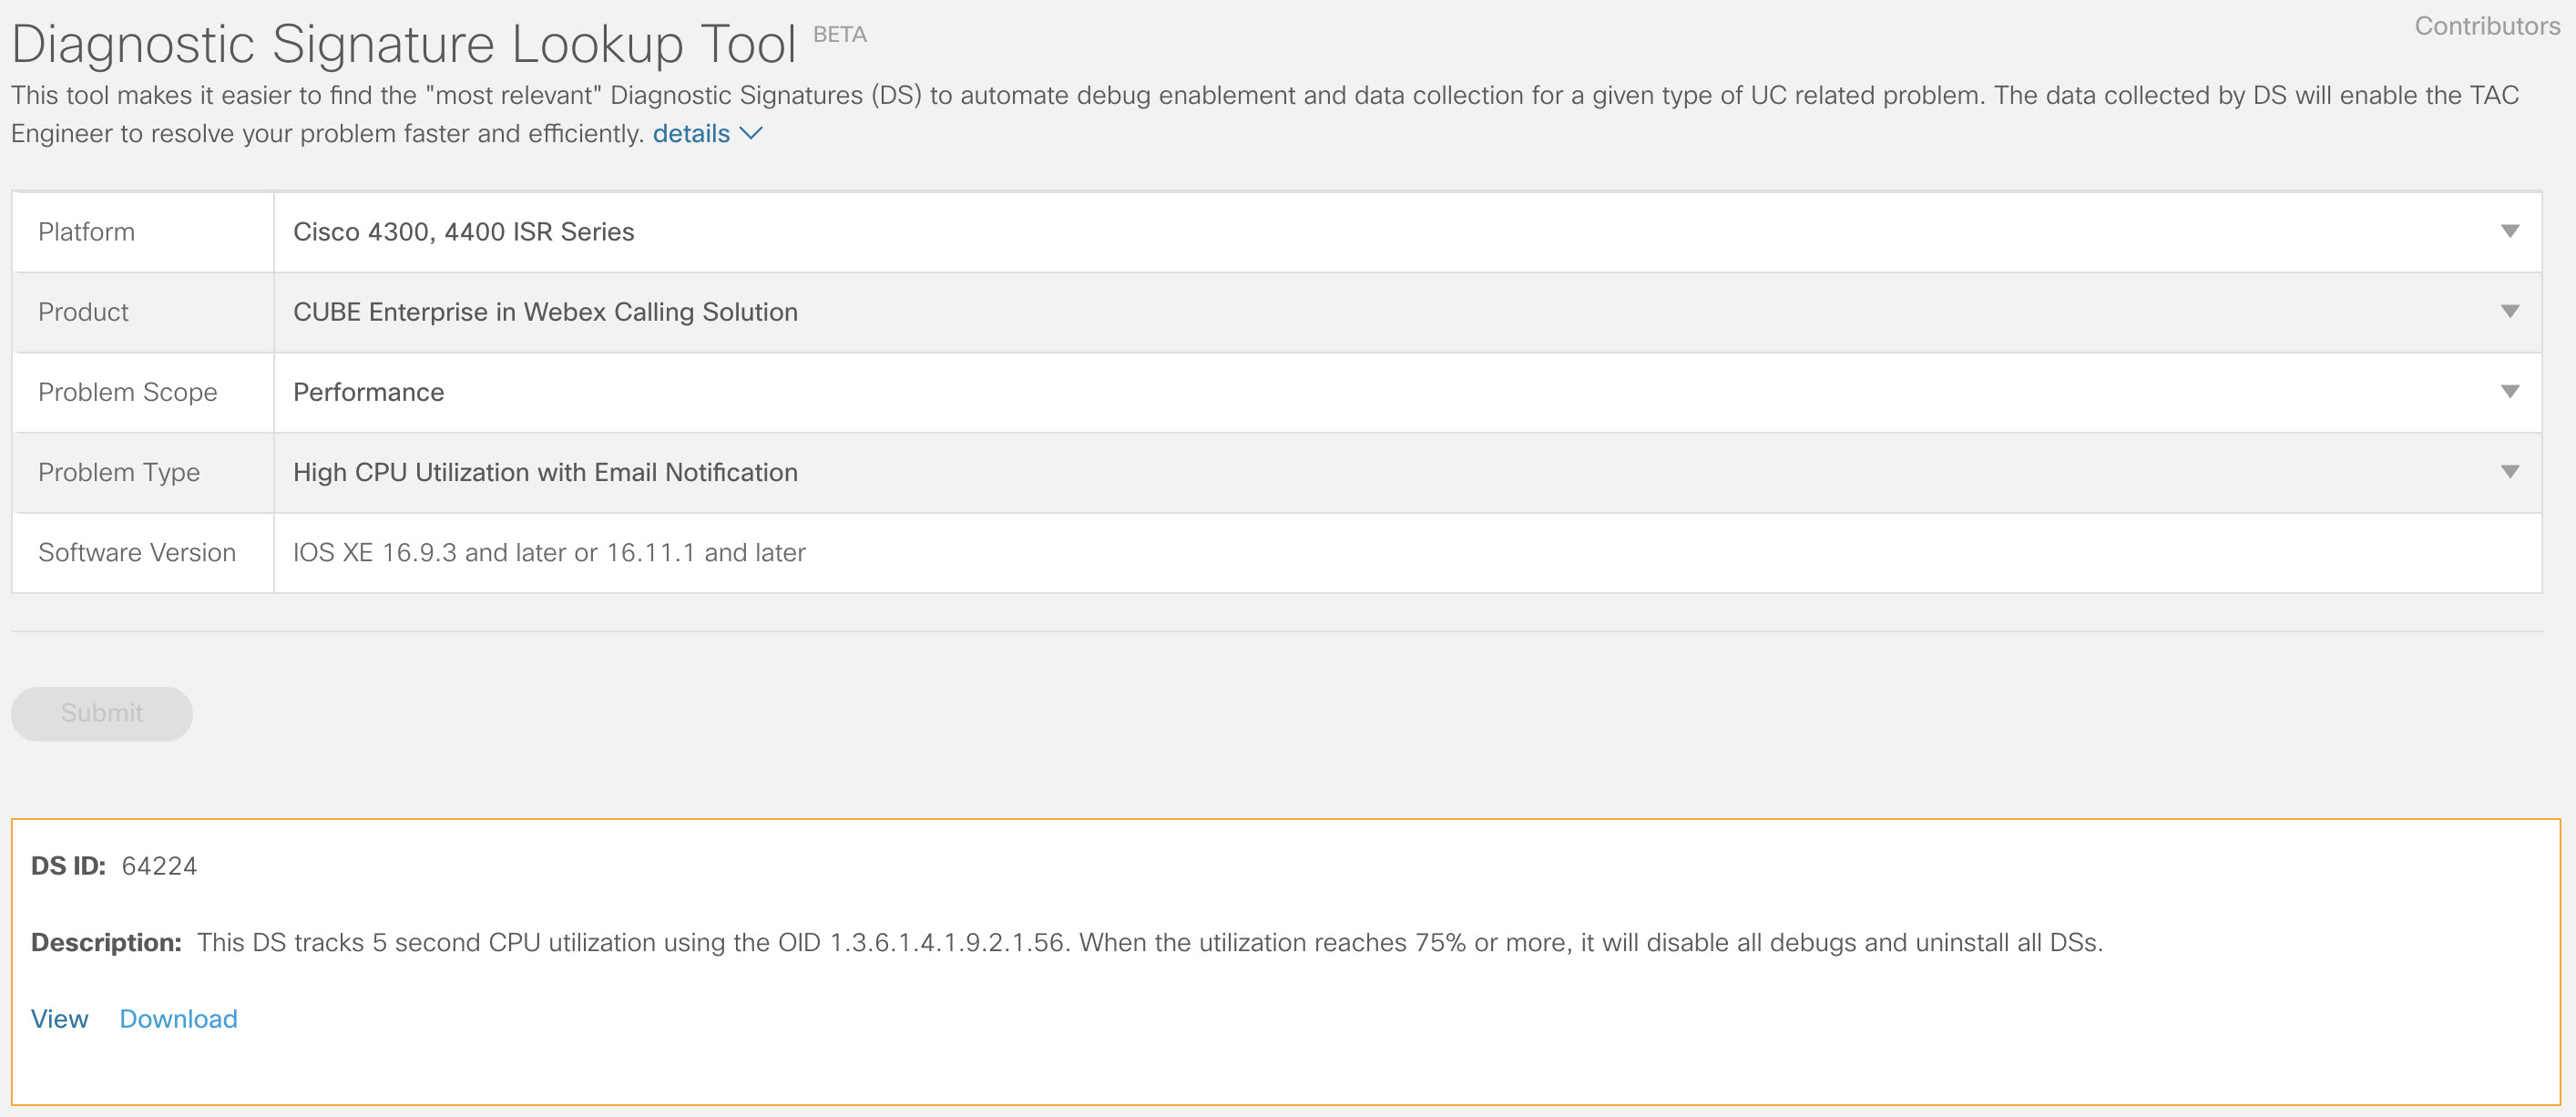
-
Copie o arquivo XML do DS para o flash do gateway local.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:O exemplo a seguir mostra como copiar o arquivo de um servidor FTP para o gateway local.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Instale o arquivo XML do DS no gateway local.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Use o comando show call-home diagnostic-signature para verificar se a assinatura foi instalada com êxito. A coluna de status deve ter um valor “registrado”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Baixe os DSEs:
DS ID
Nome do DS
Revisão
Status
Última atualização (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrado
2020-11-07 22:05:33
Quando acionada, essa assinatura desinstala todos os DSs em execução, incluindo ela mesma. Se necessário, reinstale o DS 64224 para continuar monitorando a alta utilização da CPU no gateway local.
Monitorando desconexões anormais de chamadas
Esse DS usa a sondagem SNMP a cada 10 minutos para detectar desconexão anormal de chamadas com erros SIP 403, 488 e 503. Se o incremento da contagem de erros for maior ou igual a 5 da última pesquisa, ele gerará um syslog e uma notificação por e-mail. Use as etapas abaixo para instalar a assinatura.
-
Certifique-se de que o SNMP esteja ativado usando o comando show snmp. Se o SNMP não estiver ativado, configure o comando snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Faça o download do DS 65221 usando as seguintes opções na Ferramenta de Pesquisa de Assinaturas de Diagnóstico:
Nome do campo
Valor do campo
Plataforma
Software Cisco 4300, 4400 ISR Series ou Catalyst 8000V Edge
Produto
CUBE Enterprise em solução Webex Calling
Escopo do problema
Desempenho
Tipo de problema
Detecção de desconexão anormal de chamadas SIP com notificação por e-mail e syslog.
-
Copie o arquivo XML do DS para o gateway local.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Instale o arquivo XML do DS no gateway local.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Use o comando show call-home diagnostic-signature para verificar se a assinatura foi instalada com êxito. A coluna de status deve ter um valor “registrado”.
Instale assinaturas de diagnóstico para solucionar um problema
Você também pode usar assinaturas de diagnóstico (DS) para resolver problemas rapidamente. Cisco TACos engenheiros criaram várias assinaturas que permitem as depurações necessárias para solucionar um determinado problema, detectar a ocorrência do problema, coletar o conjunto correto de dados de diagnóstico e transferir os dados automaticamente para o caso. Cisco TAC Isso elimina a necessidade de verificar manualmente a ocorrência do problema e facilita muito a solução de problemas intermitentes e transitórios.
Você pode usar a Ferramenta de Pesquisa de Assinaturas de Diagnóstico para encontrar as assinaturas aplicáveis e instalá-las para resolver automaticamente um determinado problema, ou você pode instalar a assinatura recomendada pelo engenheiro do TAC como parte do contrato de suporte.
Aqui está um exemplo de como localizar e instalar um DS para detectar a ocorrência “% VOICE_IEC -3-GW: CCAPI: Erro interno (limite de pico de chamadas): syslog IEC=1.1.181.1.29.0" e automatizar a coleta de dados de diagnóstico usando as seguintes etapas:
-
Configure outra variável de ambiente do DS ds_fsurl_prefixcomo o caminho do servidor de Cisco TAC arquivos (cxd.cisco.com) para carregar os dados de diagnóstico. O nome de usuário no caminho do arquivo é o número do caso e a senha é o token de upload do arquivo que pode ser recuperado do Support Case Manager, conforme mostrado a seguir. O token de upload do arquivo pode ser gerado na seção Anexos do Support Case Manager, conforme necessário.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Exemplo:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Certifique-se de que o SNMP esteja ativado usando o comando show snmp. Se o SNMP não estiver ativado, configure o comando snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Recomendamos instalar o DS 64224 de monitoramento de alta CPU como uma medida proativa para desativar todas as assinaturas de depuração e diagnóstico durante o período de alta utilização da CPU. Faça o download do DS 64224 usando as seguintes opções na Ferramenta de Pesquisa de Assinaturas de Diagnóstico:
Nome do campo
Valor do campo
Plataforma
Software Cisco 4300, 4400 ISR Series ou Catalyst 8000V Edge
Produto
CUBE Enterprise em solução Webex Calling
Escopo do problema
Desempenho
Tipo de problema
Alta utilização da CPU com notificação por e-mail.
-
Faça o download do DS 65095 usando as seguintes opções na Ferramenta de Pesquisa de Assinaturas de Diagnóstico:
Nome do campo
Valor do campo
Plataforma
Software Cisco 4300, 4400 ISR Series ou Catalyst 8000V Edge
Produto
CUBE Enterprise em solução Webex Calling
Escopo do problema
Syslogs
Tipo de problema
Syslog -% VOICE_IEC -3-GW: CCAPI: Erro interno (limite de pico de chamadas): IEC=1.1.181.1.29.0
-
Copie os arquivos XML do DS para o gateway local.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Instale o arquivo XML DS 64224 de alto monitoramento de CPU e, em seguida, o arquivo XML DS 65095 no gateway local.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Verifique se a assinatura foi instalada com êxito usando show call-home diagnostic-signature. A coluna de status deve ter um valor “registrado”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSEs baixados:
DS ID
Nome do DS
Revisão
Status
Última atualização (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrado
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrado
2020-11-08:00:12:53
Verificar a execução das assinaturas de diagnóstico
No comando a seguir, a coluna “Status” do comando show call-home diagnostic-signature muda para “em execução” enquanto o gateway local executa a ação definida na assinatura. A saída das estatísticas show call-home diagnostic-signature é a melhor maneira de verificar se uma assinatura de diagnóstico detectou um evento de interesse e executou a ação. A coluna “Triggered/Max/Deinstall” indica o número de vezes que uma determinada assinatura acionou um evento, o número máximo de vezes que ela é definida para detectar um evento e se a assinatura se desinstala após detectar o número máximo de eventos acionados.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSEs baixados:
|
DS ID |
Nome do DS |
Revisão |
Status |
Última atualização (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrado |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Correndo |
2020-11-08 00:12:53 |
mostrar estatísticas de assinatura de diagnóstico do call-home
|
DS ID |
Nome do DS |
/Max/Desinstalação acionada |
Tempo médio de execução (segundos) |
Tempo máximo de execução (segundos) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
O e-mail de notificação enviado durante a execução da Assinatura de Diagnóstico contém informações importantes, como tipo de problema, detalhes do dispositivo, versão do software, configuração em execução e saídas de comando show que são relevantes para solucionar o problema em questão.
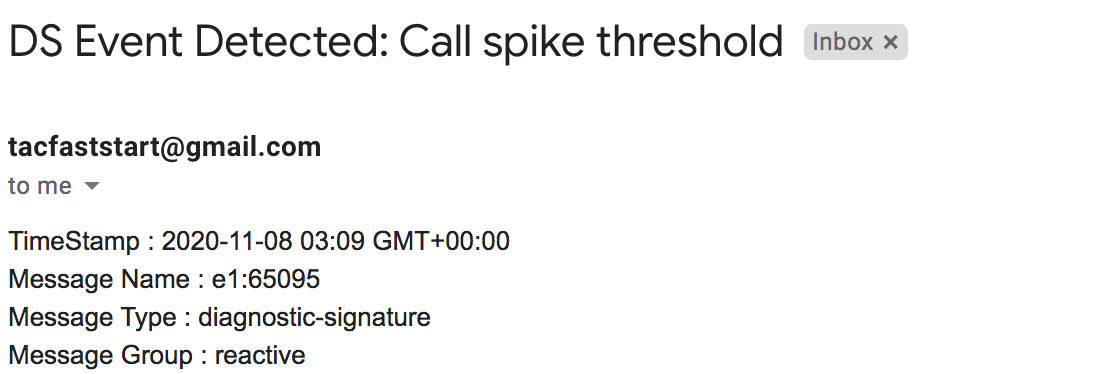
Desinstalar assinaturas de diagnóstico
As assinaturas de diagnóstico para fins de solução de problemas geralmente são definidas para desinstalação após a detecção de algumas ocorrências de problemas. Se você quiser desinstalar uma assinatura manualmente, recupere a ID do DS da saída de show call-home diagnostic-signature e execute o seguinte comando:
call-home diagnostic-signature deinstall <DS ID> Exemplo:
call-home diagnostic-signature deinstall 64224
Novas assinaturas são adicionadas periodicamente à Ferramenta de Pesquisa de Assinaturas de Diagnóstico, com base nos problemas observados nas implantações. Atualmente, o TAC não oferece suporte a solicitações para criar novas assinaturas personalizadas.


