
Grazie per il feedback.
 Feedback?
Webex Callingattualmente supporta due versioni di Local Gateway:
-
Gateway locale
-
Gateway locale per Webex for Government
-
Prima di iniziare, comprenda i requisiti della rete telefonica pubblica commutata (PSTN) e del gateway locale (LGW) basati sulla sede per. Webex Calling Vedere Cisco Preferred Architecture Webex Calling per ulteriori informazioni.
-
Questo articolo presuppone che sia presente una piattaforma Local Gateway dedicata senza alcuna configurazione vocale esistente. Se modifica un gateway PSTN esistente o una distribuzione CUBE Enterprise da utilizzare come funzione Local GatewayWebex Calling, presta particolare attenzione alla configurazione. Si assicuri di non interrompere i flussi di chiamata e le funzionalità esistenti a causa delle modifiche apportate.
Le procedure contengono collegamenti alla documentazione di riferimento dei comandi in cui può saperne di più sulle singole opzioni di comando. Tutti i link di riferimento ai comandi vanno al riferimento ai comandi di Webex Managed Gateways se non diversamente indicato (nel qual caso, i collegamenti ai comandi vanno a Cisco IOSVoice Command Reference). Può accedere a tutte queste guide su Cisco Unified Border Element Command References.
Per informazioni sugli SBC di terze parti supportati, consulti la rispettiva documentazione di riferimento del prodotto.
Ci sono due opzioni per configurare il Local Gateway per il suo Webex Calling trunk:
-
Trunk basato sulla registrazione
-
Trunk basato su certificati
Utilizzi il task flow nel gateway locale basato sulla registrazione o nel gateway locale basato su certificati per configurare il gateway locale per il suo trunk. Webex Calling
Vedere Guida introduttiva a Local Gateway per ulteriori informazioni sui diversi tipi di trunk. Esegua i seguenti passaggi sul gateway locale stesso, utilizzando l'interfaccia a riga di comando (CLI). Utilizziamo il trasporto Session Initiation Protocol (SIP) e Transport Layer Security (TLS) per proteggere il trunk e il Secure Real Time Protocol (SRTP) per proteggere i media tra il Local Gateway e. Webex Calling
-
Seleziona CUBE come gateway locale. Webex for Government attualmente non supporta alcun Session Border Controller (SBC) di terze parti. Per esaminare l'elenco più recente, veda Guida introduttiva a Local Gateway.
- Installa Cisco IOS XE Dublin 17.12.1a o versioni successive per tutti i Webex for Government Local Gateway.
-
Per esaminare l'elenco delle autorità di certificazione (CA) principali supportate da Webex for Government, vedere Autorità di certificazione root per Webex for Government.
-
Per dettagli sugli intervalli di porte esterne per Local Gateway in Webex for Government, vedere Requisiti di rete per. Webex for Government (FedRAMP)
Local Gateway for Webex for Government non supporta quanto segue:
-
STUN/ICE-Lite per l'ottimizzazione del percorso multimediale
-
Fax (T.38)
Per configurare Local Gateway per il suo Webex Calling trunk in Webex for Government, utilizzi la seguente opzione:
-
Trunk basato su certificati
Utilizza il flusso di attività del gateway locale basato su certificati per configurare il gateway locale per il suo trunk. Webex Calling Per maggiori dettagli su come configurare un gateway locale basato su certificati, vedere Configurare Webex Calling un trunk basato su certificati.
È obbligatorio configurare i cifrari GCM conformi a FIPS per supportare Local Gateway for Webex for Government. In caso contrario, la configurazione della chiamata non riesce. Per i dettagli sulla configurazione, vedere Configurare un trunk Webex Calling basato su certificati.
Webex for Government non supporta il Local Gateway basato sulla registrazione.
Questa sezione descrive come configurare un Cisco Unified Border Element (CUBE) come gateway locale perWebex Calling, utilizzando un trunk SIP di registrazione. La prima parte di questo documento illustra come configurare un semplice gateway PSTN. In questo caso, tutte le chiamate dal PSTN vengono instradate verso il PSTN Webex Calling e tutte le chiamate da Webex Calling verso il PSTN. L'immagine seguente evidenzia questa soluzione e la configurazione di instradamento delle chiamate di alto livello che verrà seguita.
In questo progetto, vengono utilizzate le seguenti configurazioni principali:
-
tenant della classe vocale: utilizzato per creare configurazioni specifiche per il trunk.
-
voice class uri: Utilizzato per classificare i messaggi SIP per la selezione di un dial-peer in entrata .
-
dial-peer in entrata: fornisce il trattamento dei messaggi SIP in entrata e determina il percorso in uscita utilizzando un gruppo dial-peer.
-
gruppo dial-peer: definisce i dial-peer in uscita utilizzati per il routing delle chiamate in avanti.
-
dial-peer in uscita: fornisce il trattamento dei messaggi SIP in uscita e li indirizza verso la destinazione richiesta.
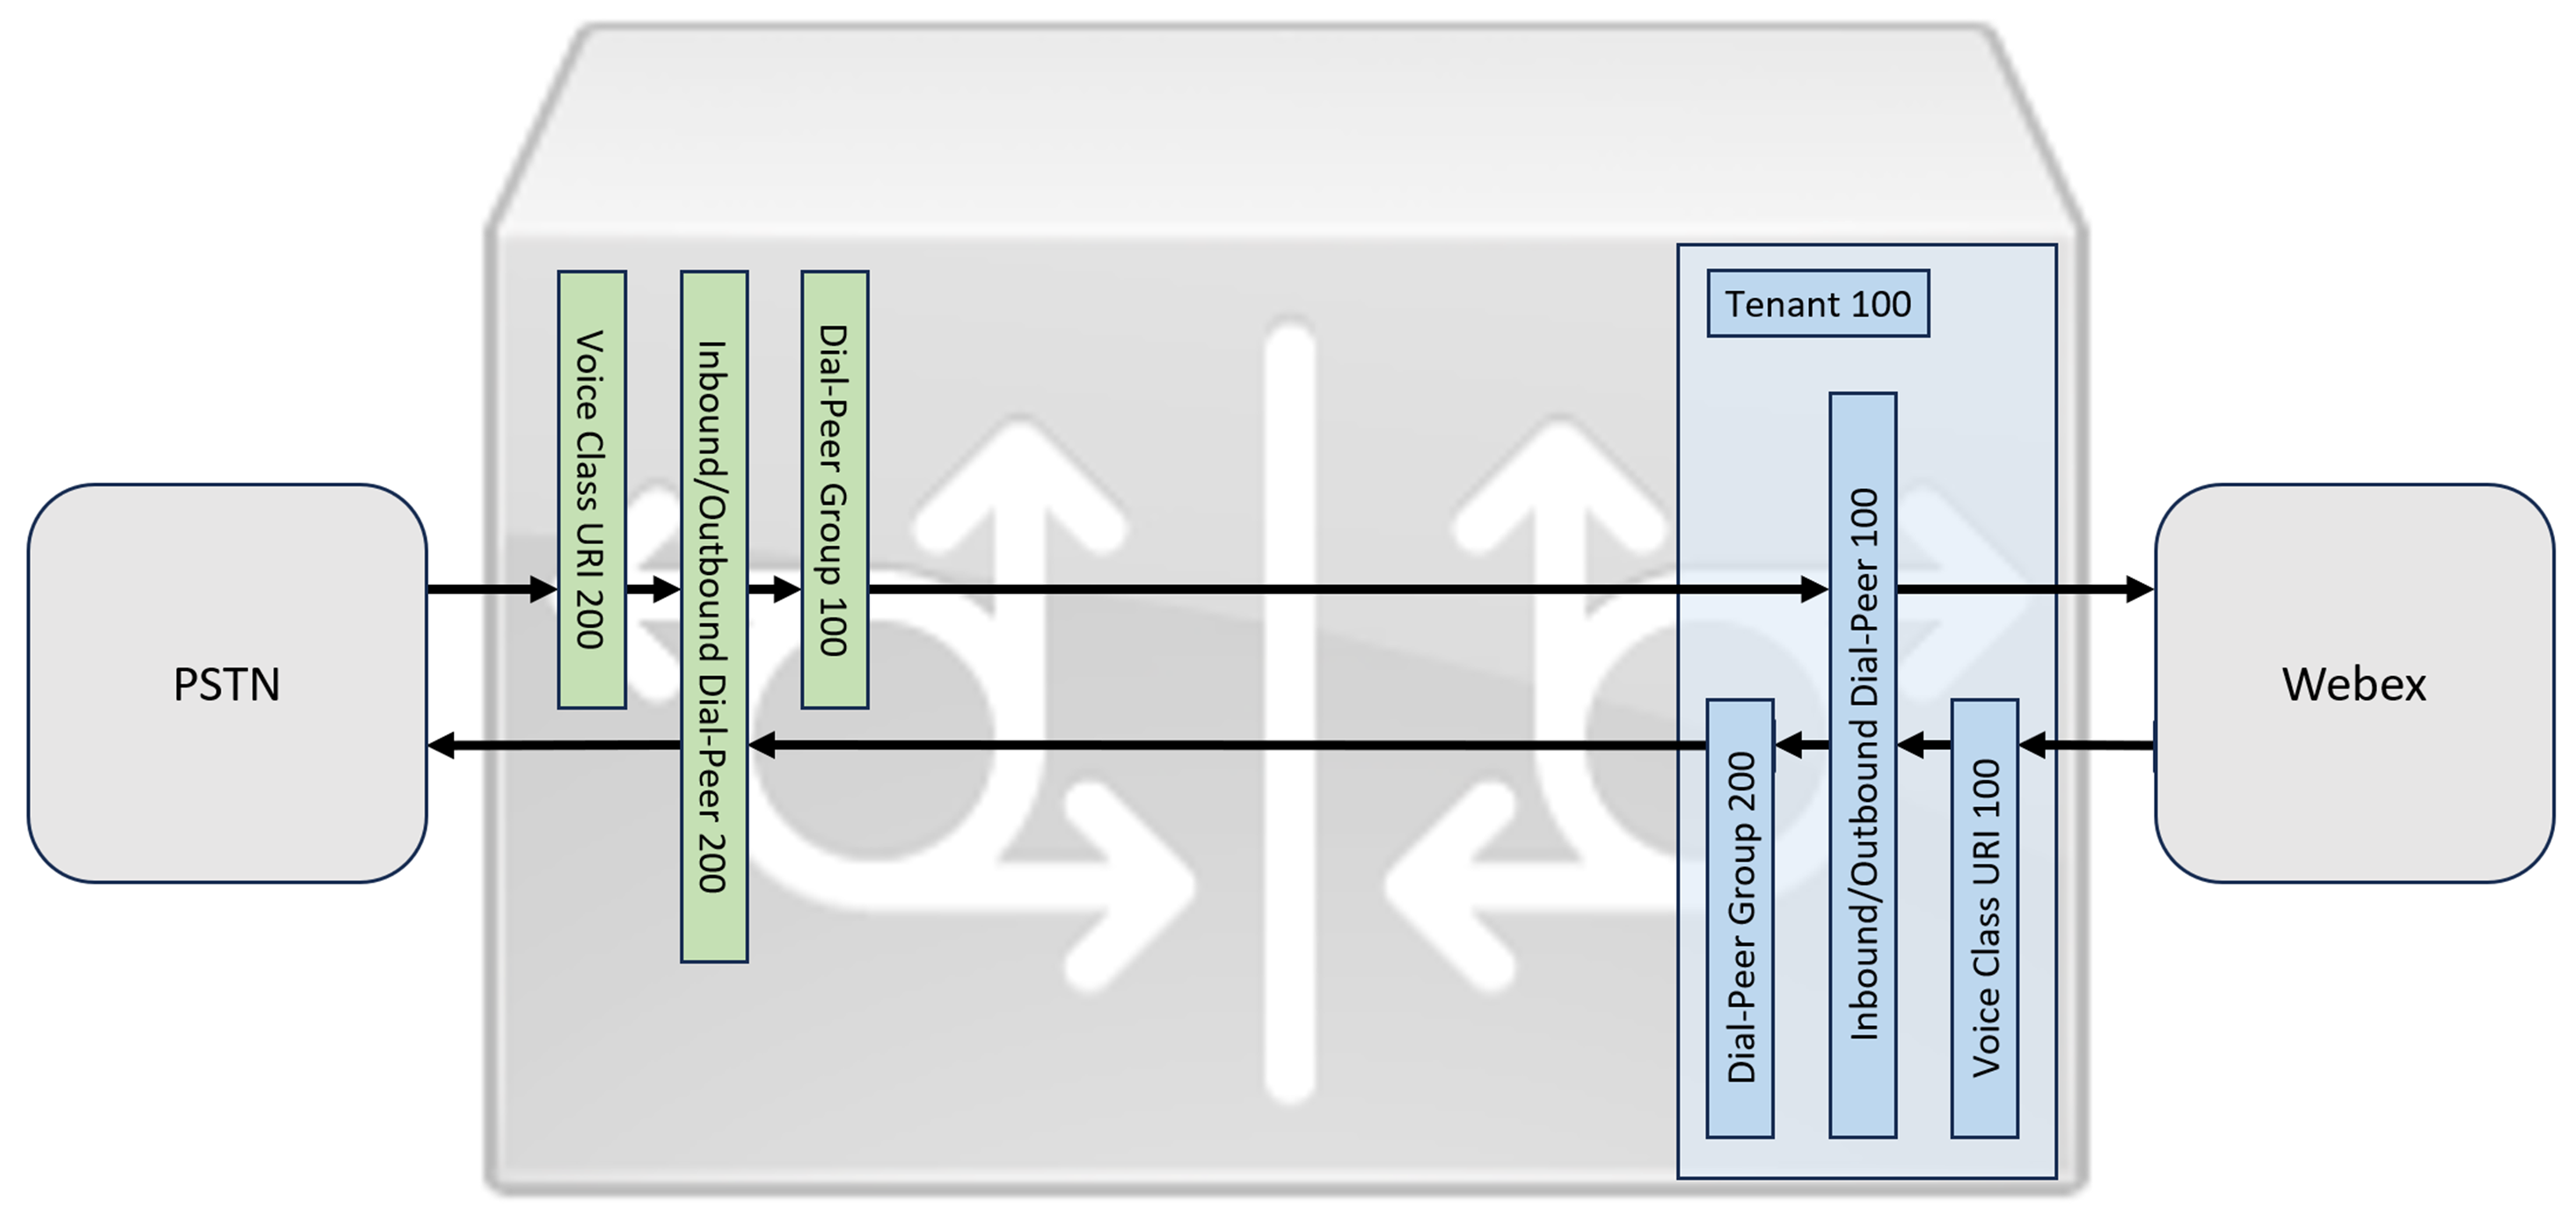
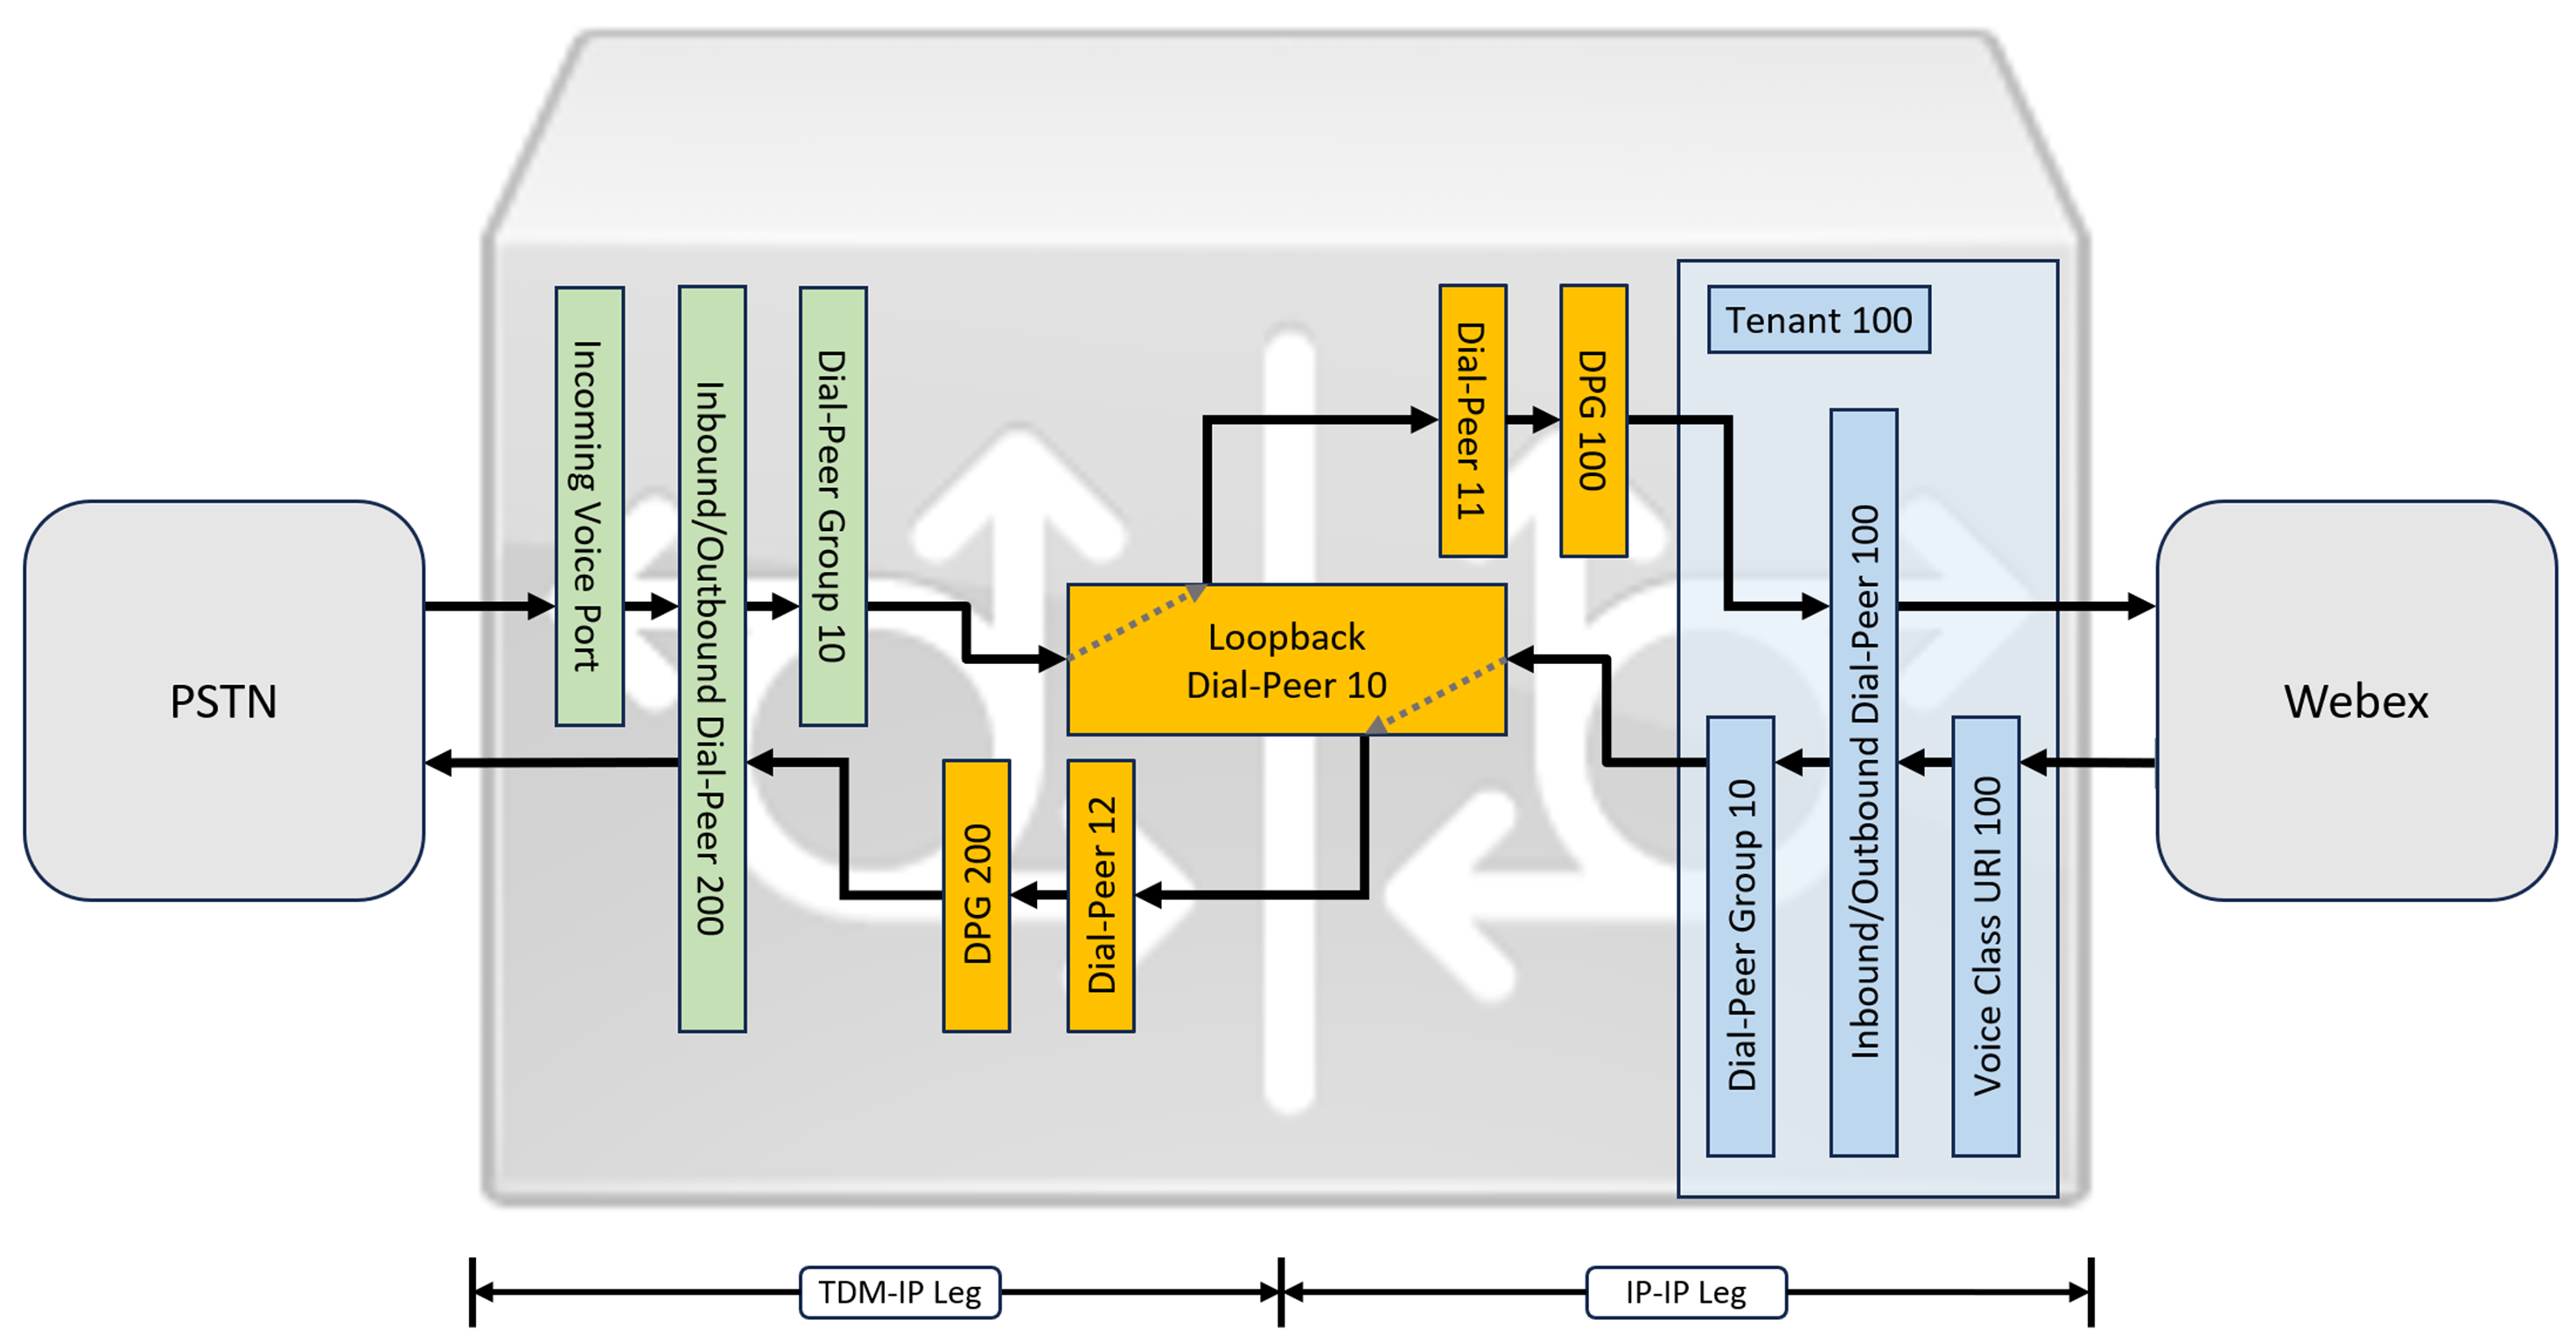
Per l'ottimizzazione Webex Calling dei media con i circuiti ISDN Interactive Connectivity Establishment (ICE) e TDM (Time Division Multiplexing), è necessario utilizzare un processo di routing delle chiamate a due fasi.
Sebbene IP e SIP siano diventati i protocolli predefiniti per i trunk PSTN, i circuiti ISDN TDM (Time Division Multiplexing) rimangono comuni e sono pienamente supportati da. Webex Calling Per abilitare l'ottimizzazione dei media per questi flussi di chiamate TDM-IP, deve utilizzare Interactive Connectivity Establishment (ICE), che consente agli endpoint di negoziare percorsi multimediali diretti.
Il raggiungimento di questa ottimizzazione richiede un processo di routing delle chiamate in due fasi. Questo approccio modifica la configurazione di routing standard introducendo una serie di dial-peer loop-back interni tra Webex Calling e trunk PSTN, come illustrato nell'immagine seguente.
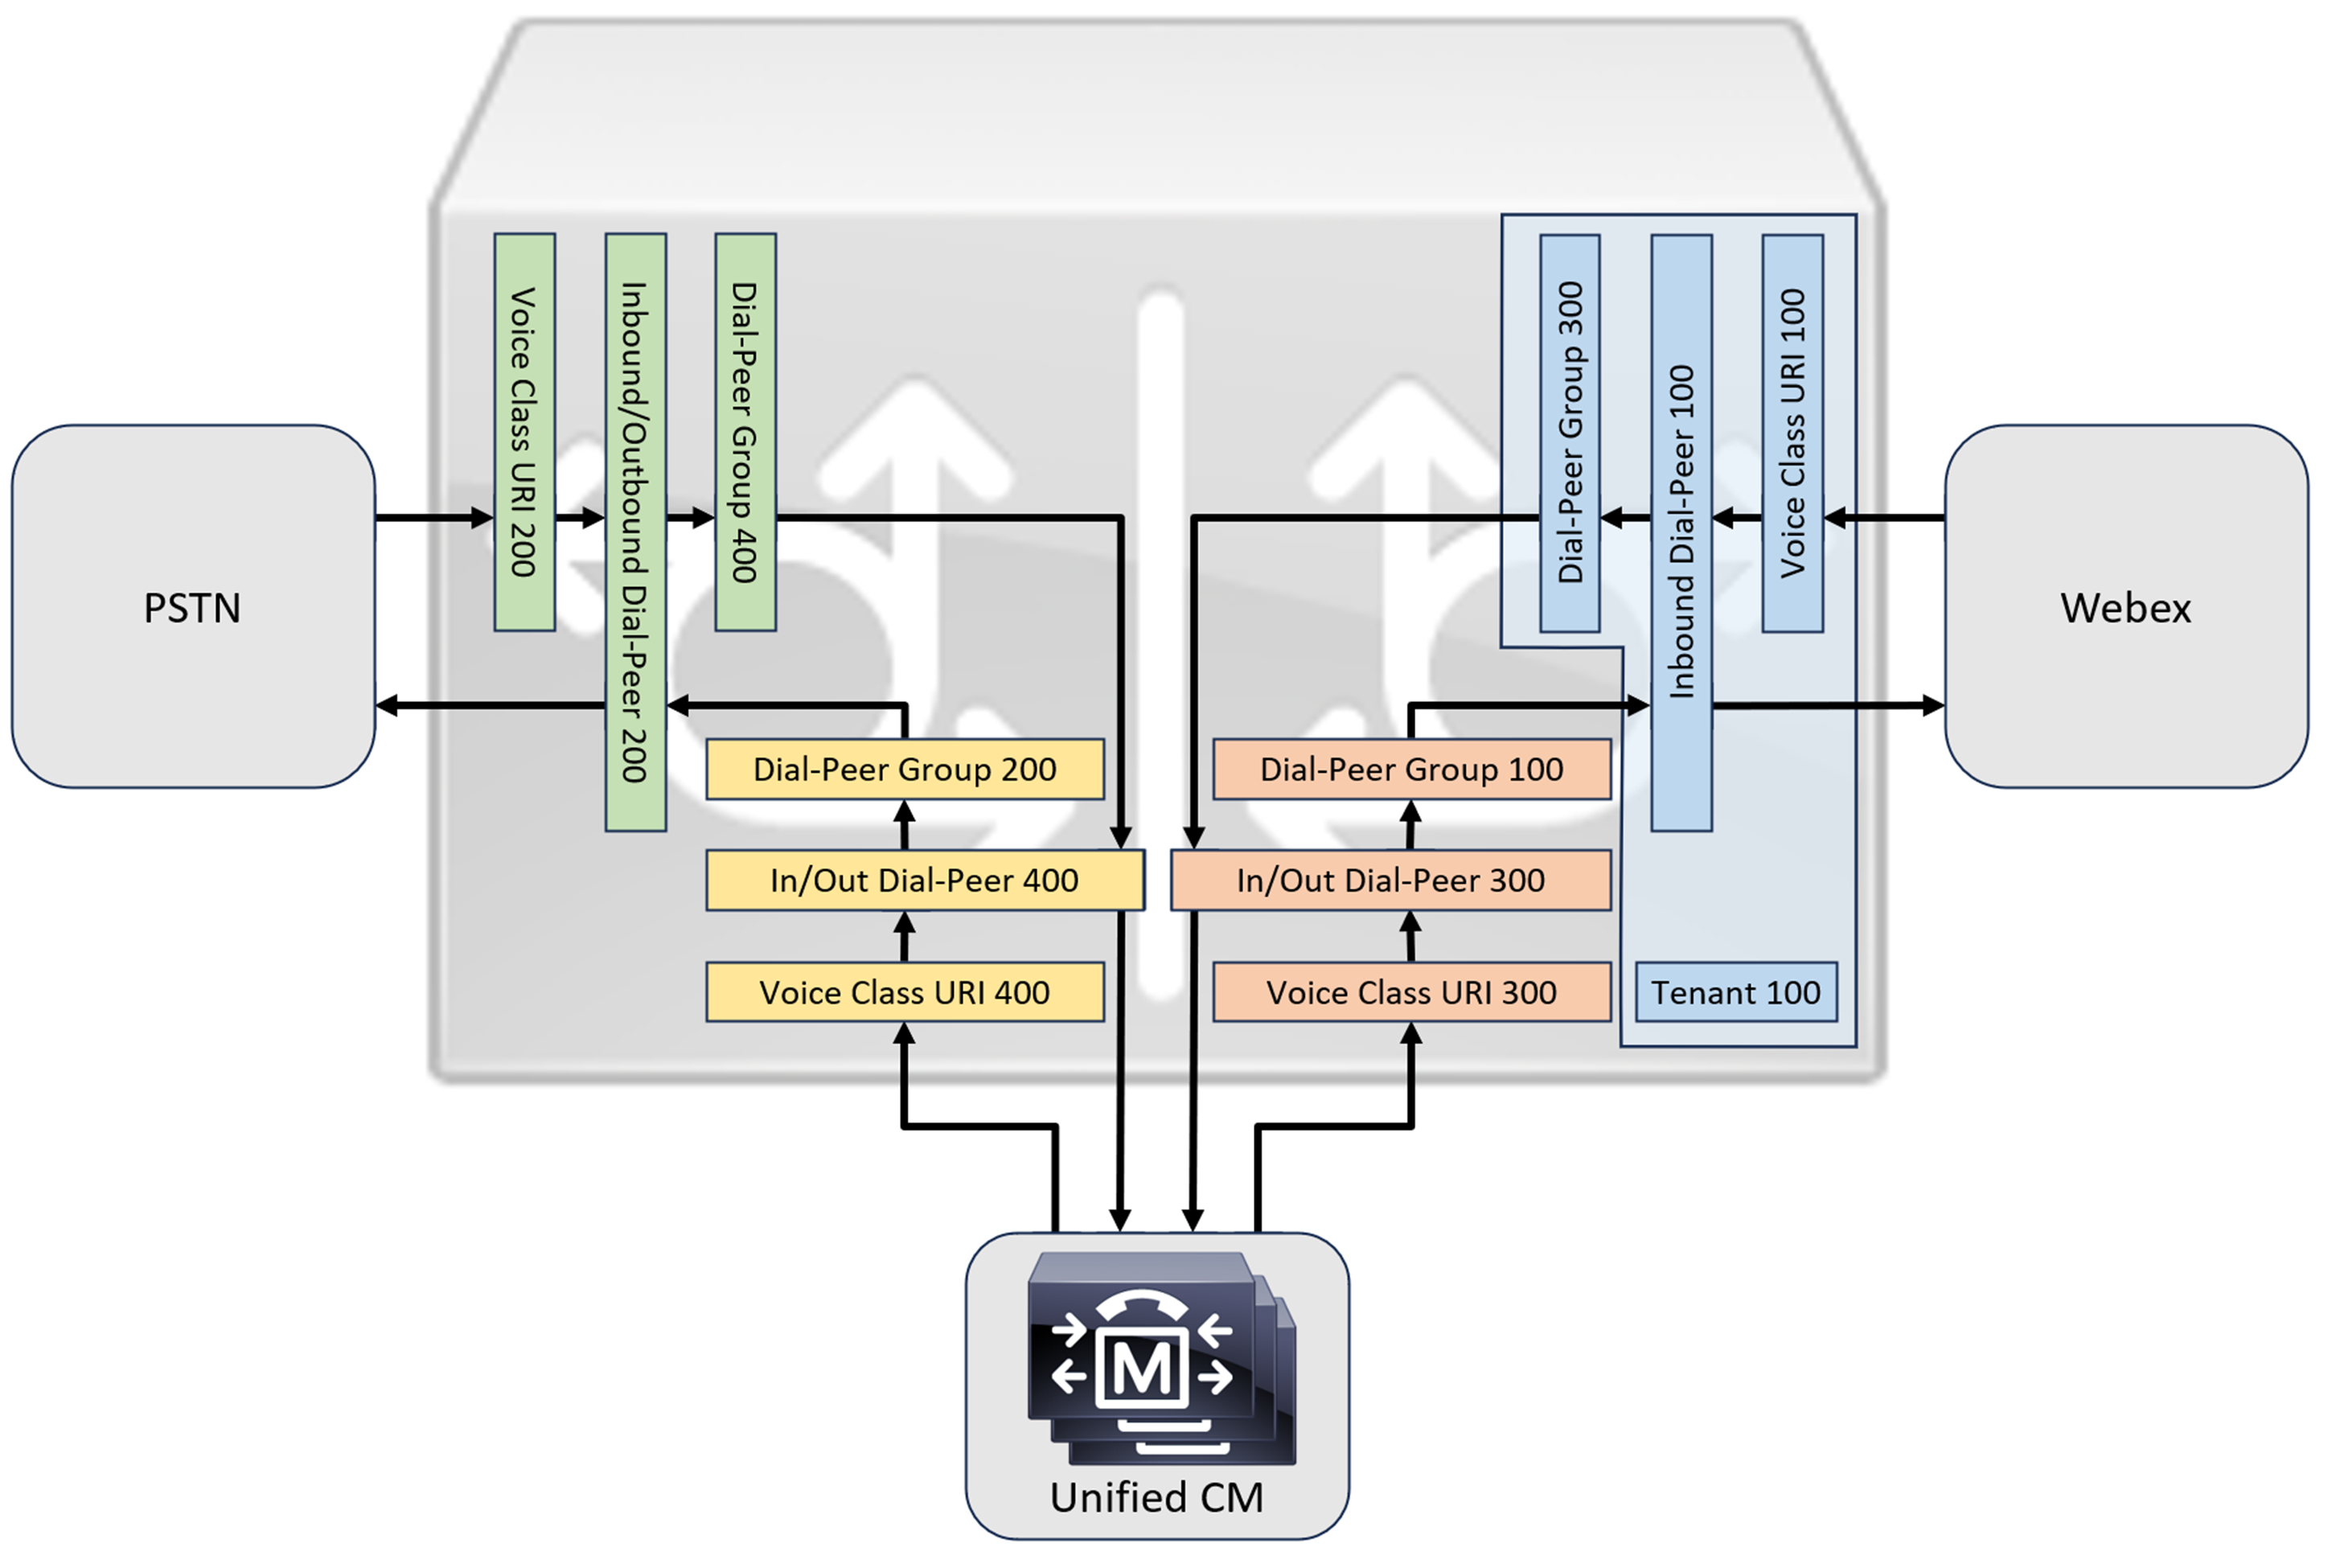
Quando si collega una Cisco Unified Communications Manager soluzione locale aWebex Calling, può utilizzare la semplice configurazione del gateway PSTN come base per creare la soluzione illustrata nel diagramma seguente. In questo caso, Unified Communications Manager fornisce il routing e il trattamento centralizzati di tutti i PSTN e delle chiamate. Webex Calling
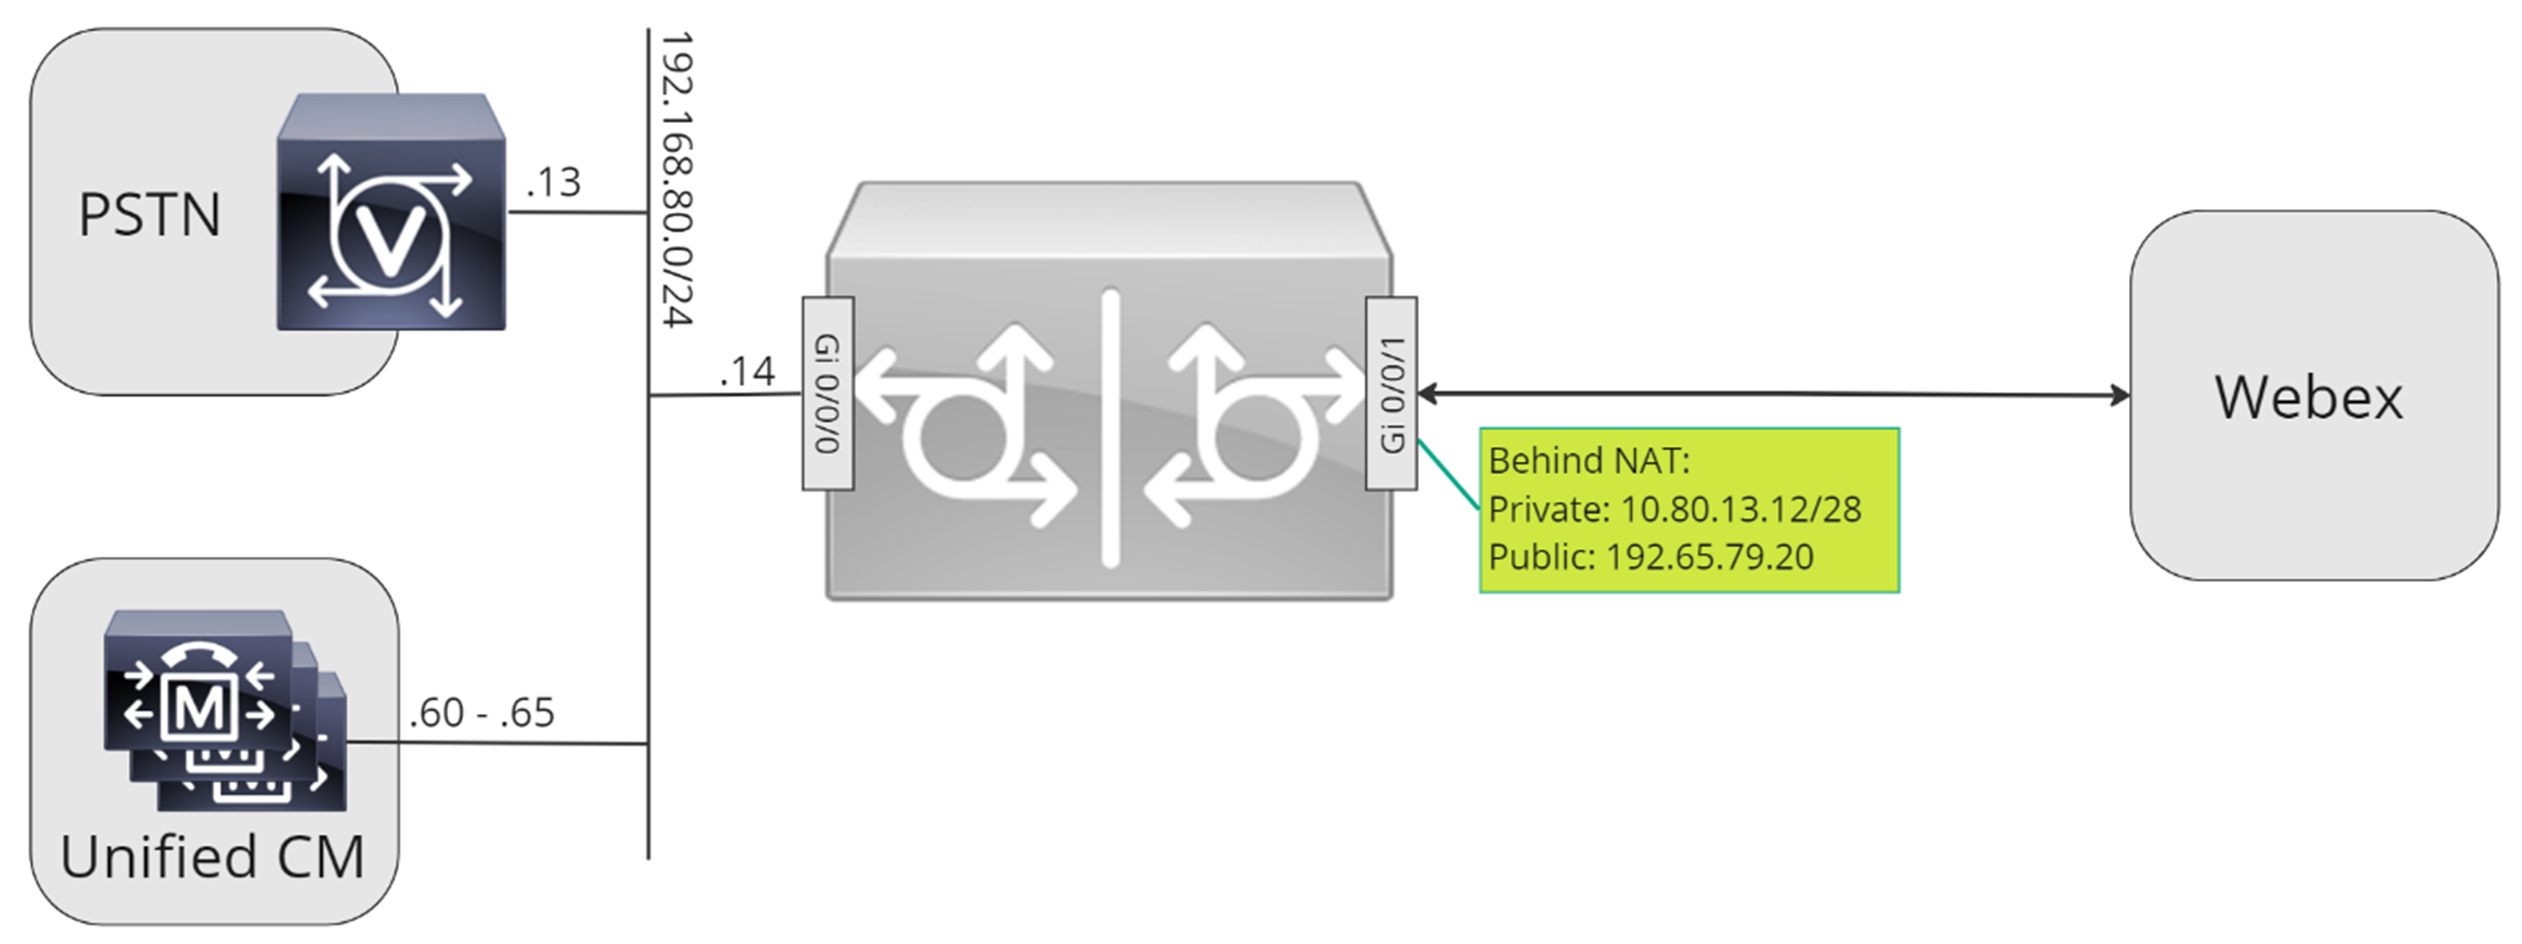
In questo documento, vengono utilizzati i nomi host, gli indirizzi IP e le interfacce illustrati nell'immagine seguente.
Utilizzi la guida alla configurazione nel resto di questo documento per completare la configurazione del suo Local Gateway come segue:
-
Fase 1: Configurare la connettività e la sicurezza di base del router
-
Fase 2: Configurare Webex Calling Trunk
A seconda dell'architettura richiesta, segua una delle seguenti opzioni:
-
Fase 3: Configurare il gateway locale con trunk SIP PSTN
-
Fase 4: Configurare Local Gateway con un Unified CM ambiente esistente
Oppure:
-
Fase 3: Configurare il gateway locale con trunk PSTN TDM
Configurazione di base
Il primo passo per preparare il suo router Cisco come gateway locale Webex Calling è creare una configurazione di base che protegga la sua piattaforma e stabilisca la connettività.
-
Tutte le implementazioni di Local Gateway basate sulla registrazione richiedono Cisco IOS XE 17.6.1a o versioni successive. Cisco IOS17.12.2 o successivo è consigliato. Per le versioni consigliate, consulti la pagina Cisco Software Research. Cerca la piattaforma e seleziona una delle versioni suggerite.
-
I router della serie ISR4000 devono essere configurati con licenze tecnologiche di Unified Communications e Security.
-
I router Catalyst Edge serie 8000 dotati di schede vocali o DSP richiedono una licenza DNA Advantage. I router senza schede vocali o DSP richiedono un minimo di licenza DNA Essentials.
-
-
Crei una configurazione di base per la sua piattaforma che segua le sue politiche aziendali. In particolare, configuri e verifichi quanto segue:
-
NTP
-
ACL
-
Autenticazione utente e accesso remoto
-
DNS
-
routing IP
-
indirizzi IP
-
-
La rete verso cui deve essere indirizzata Webex Calling deve utilizzare un indirizzo IPv4.
-
Carichi il bundle Cisco root CA sul Local Gateway.
Quando si configura il lato tenant con cui connettersiWebex Calling, sono supportati solo gli indirizzi basati su SRV.
Configurazione
| 1 |
Si assicuri di assegnare indirizzi IP validi e instradabili a qualsiasi interfaccia di livello 3, ad esempio :
|
| 2 |
Proteggi le credenziali di registrazione e STUN sul router utilizzando la crittografia simmetrica. Configura la chiave di crittografia primaria e il tipo di crittografia come segue:
|
| 3 |
Crei un trustpoint PKI segnaposto. Richiede questo trustpoint per configurare TLS in un secondo momento. Per i trunk basati sulla registrazione, questo trustpoint non richiede un certificato, come richiesto per i trunk basati su certificati. |
| 4 |
Abilita l'esclusività TLS1.2 e specifica il trustpoint predefinito utilizzando i seguenti comandi di configurazione. Aggiornare i parametri di trasporto per garantire una connessione sicura e affidabile per la registrazione: Il
|
| 5 |
Installi il bundle Cisco root CA, che include il certificato IdenTrust Commercial Root CA1 utilizzato da. Webex Calling Usa il comando crypto pki trustpool import clean url per scaricare il bundle CA root dall'URL specificato e per cancellare il trustpool CA corrente, quindi installare il nuovo pacchetto di certificati: Se deve utilizzare un proxy per l'accesso a Internet tramite HTTPS, aggiunga la seguente configurazione prima di importare il pacchetto CA: ip http client proxy-server yourproxy.com proxy-port 80 |
| 1 |
Creare un trunk PSTN basato sulla registrazione per una sede esistente nel Control Hub. Prendere nota delle informazioni sul trunk fornite una volta creato il trunk. I dettagli evidenziati nell'illustrazione vengono utilizzati nelle fasi di configurazione di questa guida. Per ulteriori informazioni, vedere Configurare i trunk, i gruppi di rotte e i piani telefonici per. Webex Calling 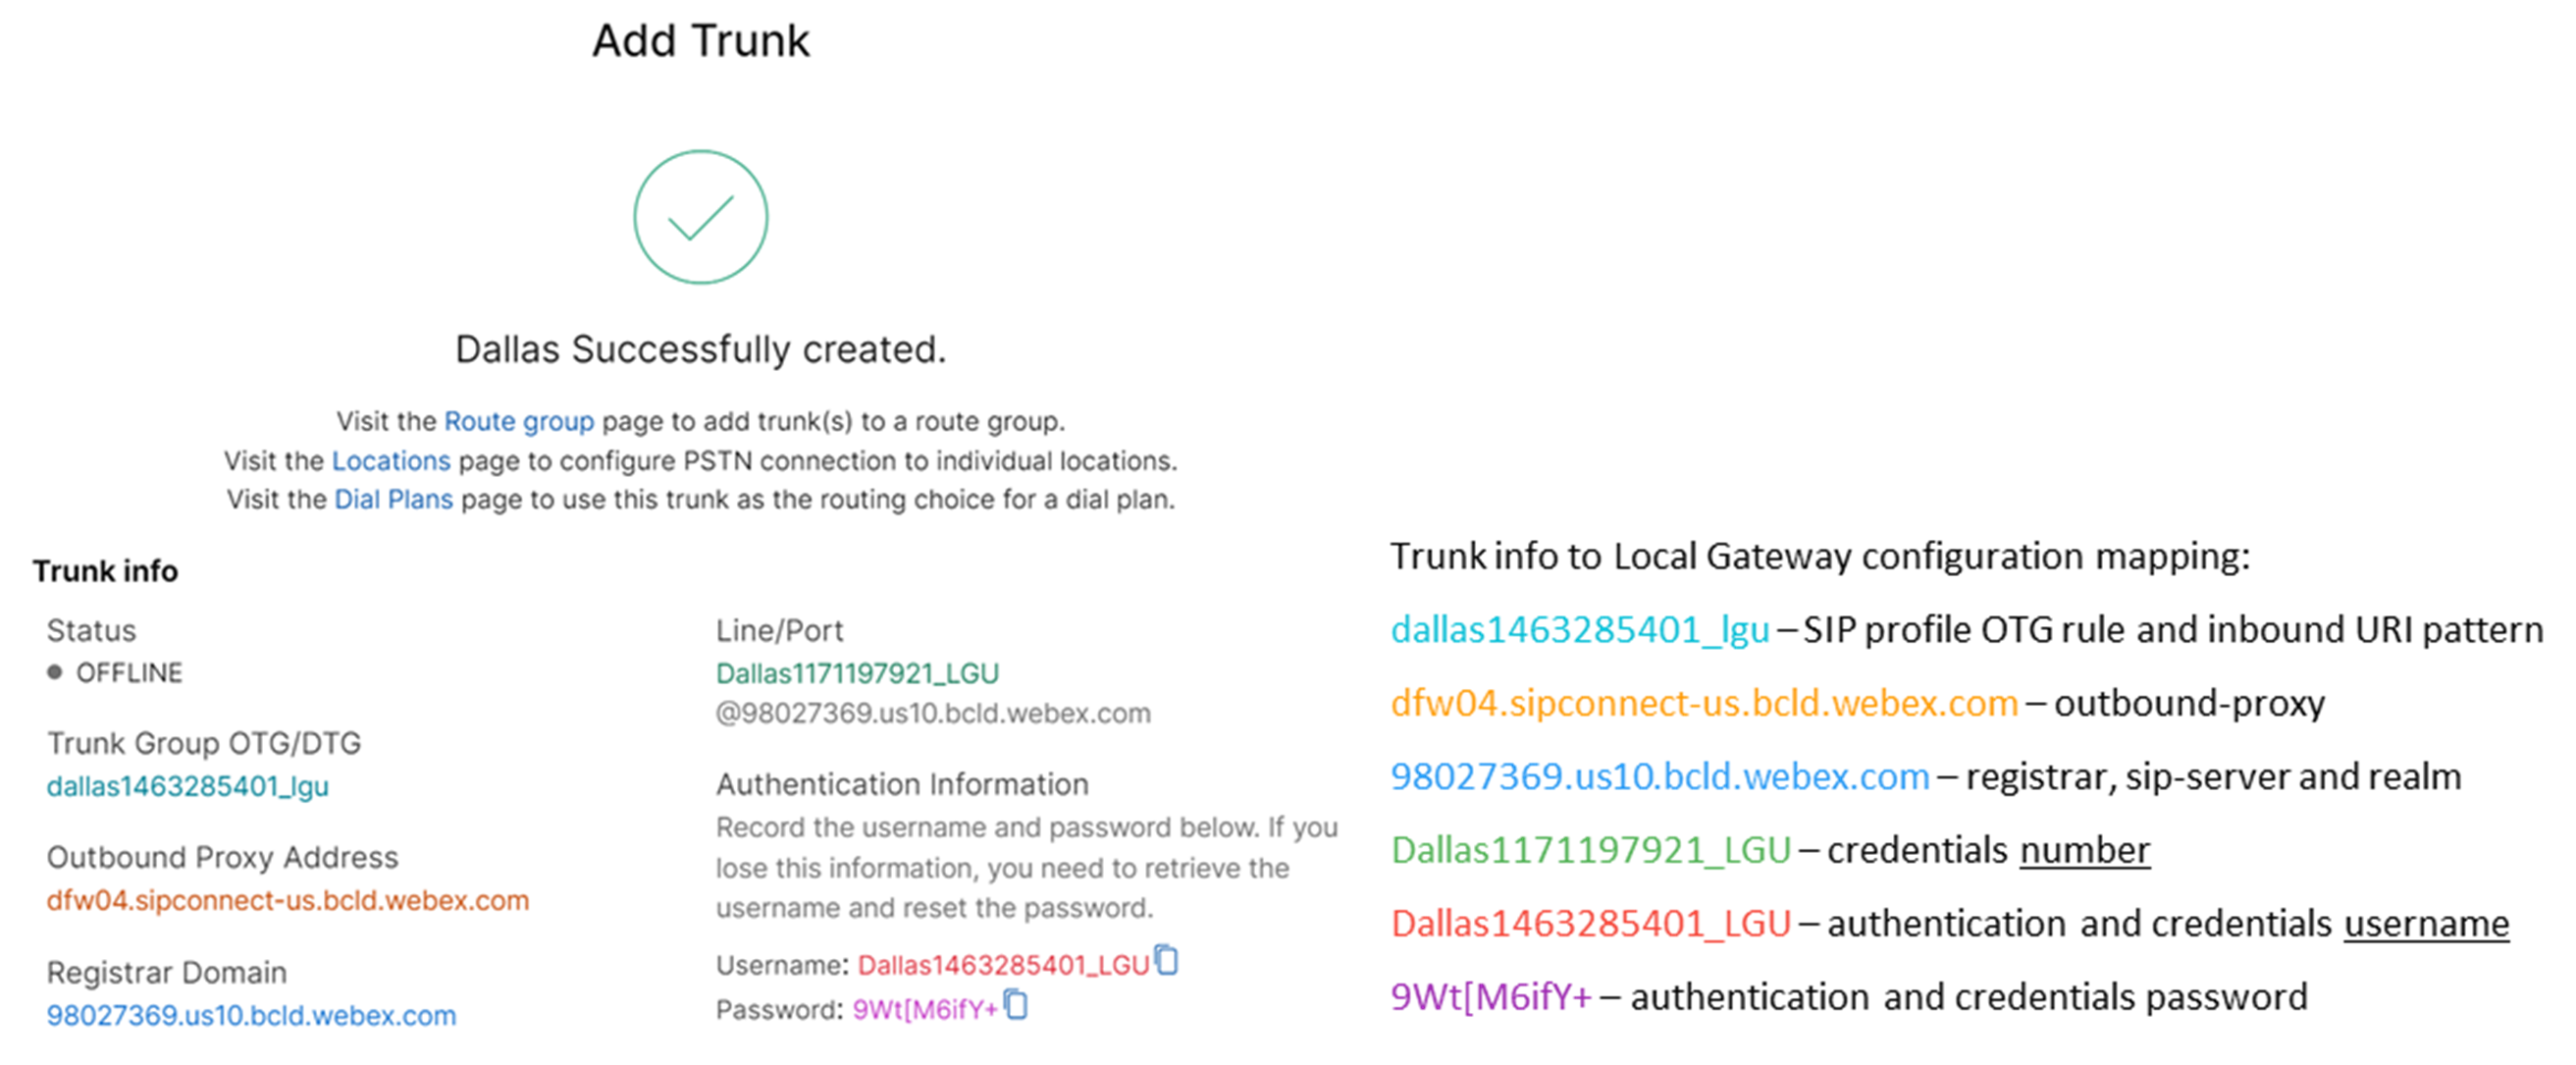
|
| 2 |
Immettere i seguenti comandi per configurare CUBE come gateway Webex Calling locale: Ecco una spiegazione dei campi per la configurazione:
Abilita le funzionalità Cisco Unified Border Element (CUBE) sulla piattaforma. statistiche sui mediaConsente il monitoraggio dei contenuti multimediali sul Local Gateway. statistiche in blocco per i mediaConsente al piano di controllo di interrogare il piano dati per le statistiche sulle chiamate in blocco. Per ulteriori informazioni su questi comandi, vedere Media. consentire connessioni da sip a sipAbilita la funzionalità di user agent SIP di base di CUBE. Per ulteriori informazioni, veda Consentire le connessioni. Per impostazione predefinita, il trasporto fax T.38 è abilitato. Per ulteriori informazioni, vedere il protocollo fax t38 (servizio vocale). Abilita STUN (Session Traversal of UDP tramite NAT) a livello globale.
Per ulteriori informazioni, vedere stun flowdata agent-id e stun flowdata shared-secret. carico utile asimmetrico completoConfigura il supporto del payload asimmetrico SIP sia per i payload DTMF che per quelli con codec dinamici. Per ulteriori informazioni, vedere payload asimmetrico . offerta anticipata forzataForza il Local Gateway a inviare informazioni SDP nel messaggio di INVITO iniziale invece di attendere il riconoscimento dal peer adiacente. Per ulteriori informazioni su questo comando, vedere offerta anticipata. |
| 3 |
Configura il codec di classe vocale 100 che consente i codec G.711 solo per tutti i trunk. Questo approccio semplice è adatto alla maggior parte delle implementazioni. Se necessario, è possibile aggiungere all'elenco altri tipi di codec supportati dai sistemi di origine e di terminazione. Sono supportate soluzioni più complesse che prevedono la transcodifica tramite moduli DSP, ma non incluse in questa guida. Ecco una spiegazione dei campi per la configurazione: classe vocale codec 100Usato per consentire solo i codec preferiti per le chiamate SIP trunk. Per ulteriori informazioni, vedere il codec della classe vocale. |
| 4 |
Configura la classe vocale stun-usage 100 per abilitare ICE nel Webex Calling bagagliaio. Ecco una spiegazione dei campi per la configurazione: stun use ice liteUtilizzato per abilitare ICE-Lite per tutti i Webex Calling dial-peer interattivi per consentire l'ottimizzazione dei contenuti multimediali quando possibile. Per ulteriori informazioni, vedere Voice Class Stun Usage e Stun Usage ice Lite. L'ottimizzazione dei media viene negoziata laddove possibile. Se una chiamata richiede servizi multimediali su cloud, come la registrazione, i contenuti multimediali non possono essere ottimizzati. |
| 5 |
Configura la politica di crittografia multimediale per il traffico Webex. Ecco una spiegazione dei campi per la configurazione: classe vocale srtp-crypto 100Specifica SHA1_80 come unica suite di crittografia SRTP che CUBE offre nell'SDP nei messaggi di offerta e risposta. Webex Callingsupporta solo SHA1_80. Per ulteriori informazioni, vedere la classe vocale srtp-crypto. |
| 6 |
Configura uno schema per identificare le chiamate a un trunk Local Gateway in base al parametro del trunk di destinazione: Ecco una spiegazione dei campi per la configurazione: classe vocale uri 100 sipDefinisce uno schema per far corrispondere un invito SIP in arrivo a un dial-peer trunk in entrata. Quando si inserisce questo schema, usi dtg= seguito dal valore Trunk OTG/DTG fornito nel Control Hub al momento della creazione del trunk. Per ulteriori informazioni, vedere la classe vocale uri. |
| 7 |
Configura il profilo SIP 100, che verrà utilizzato per modificare i messaggi SIP prima che vengano inviati a. Webex Calling
Ecco una spiegazione dei campi per la configurazione:
Un provider PSTN statunitense o canadese può offrire la verifica dell'ID chiamante per le chiamate spam e fraudolente, con la configurazione aggiuntiva menzionata nell'indicazione delle chiamate spam o fraudolente nell'articolo. Webex Calling |
| 8 |
Configura Webex Calling trunk: |
| 9 |
Per configurare dispositivi di rete come CUBE e inoltrare le intestazioni SIP (Session Initiation Protocol) che il dispositivo non elabora, usi questi comandi. Questi comandi consentono al dispositivo di passare attraverso intestazioni SIP non supportate, comprese le intestazioni di geolocalizzazione e il PIDF-LO (Presence Information Data Format - Location Object), sul gateway locale. Questa funzionalità supporta i servizi Nomadic E911 garantendo che le informazioni critiche sulla posizione siano conservate e inoltrate correttamente. |
Dopo aver definito il tenant 100 e configurato un dial-peer VoIP SIP, il gateway avvia una connessione TLS verso. Webex Calling A questo punto, l'SBC di accesso presenta il suo certificato al Local Gateway. Il Local Gateway convalida il certificato SBC di Webex Calling accesso utilizzando il bundle root CA aggiornato in precedenza. Se il certificato viene riconosciuto, viene stabilita una sessione TLS persistente tra il Local Gateway e Webex Calling l'accesso SBC. Il Local Gateway è quindi in grado di utilizzare questa connessione sicura per registrarsi con l'SBC di accesso Webex. Quando la registrazione viene contestata per l'autenticazione:
-
Nella risposta vengono utilizzati il nome utente, la password e i parametri del realm della configurazione delle credenziali.
-
Le regole di modifica nel profilo SIP 100 vengono utilizzate per riconvertire l'URL SIPS in SIP.
La registrazione ha esito positivo quando si riceve un 200 OK dall'Access SBC.

Dopo aver creato un trunk verso Webex Calling quanto sopra, usi la seguente configurazione per creare un trunk non crittografato verso un provider PSTN basato su SIP:
Se il suo fornitore di servizi offre un trunk PSTN sicuro, può seguire una configurazione simile a quella descritta sopra per il Webex Calling trunk. CUBE supporta l'instradamento sicuro delle chiamate.
Se sta utilizzando un trunk PSTN TDM/ISDN, passi alla sezione successiva Configurare il gateway locale con un trunk PSTN TDM.
| 1 |
Configura la seguente classe vocale uri per identificare le chiamate in entrata dal trunk PSTN: Ecco una spiegazione dei campi per la configurazione: classe vocale uri 200 sipDefinisce uno schema per far corrispondere un invito SIP in arrivo a un dial-peer trunk in entrata. Quando inserisce questo pattern, usi l'indirizzo IP del suo gateway IP PSTN. Per ulteriori informazioni, vedere la classe vocale uri. |
| 2 |
Configurare il seguente dial-peer IP PSTN: Ecco una spiegazione dei campi per la configurazione: Definisce un dial-peer VoIP con un tag di 200 e fornisce una descrizione significativa per facilitare la gestione e la risoluzione dei problemi. Per ulteriori informazioni, vedere voce dial-peer . schema di destinazione BAD.BADÈ necessario un modello di destinazione fittizio quando si indirizzano le chiamate in uscita utilizzando un gruppo dial-peer in entrata. In questo caso può essere utilizzato qualsiasi modello di destinazione valido. Per ulteriori informazioni, vedere destination-pattern (interfaccia). protocollo di sessione sipv2Specifica che questo dial-peer gestisce le chiamate SIP. Per ulteriori informazioni, vedere protocollo di sessione (dial peer). obiettivo della sessione ipv4: 192.168.80.13Specifica l' indirizzo di destinazione per le chiamate inviate al provider PSTN. Potrebbe essere un indirizzo IP o un nome host DNS. Per ulteriori informazioni, vedere destinazione della sessione (dial peer VoIP). uri in entrata tramite 200Specifica la classe vocale utilizzata per abbinare le chiamate in arrivo a questo dial-peer utilizzando l'URI dell'intestazione INVITE VIA. Per ulteriori informazioni, vedere l'URL in arrivo.
numero identificativo dichiarato della nave di classe vocale
(Facoltativo) Attiva l'elaborazione dell'intestazione P-Asserted-Identity e controlla come viene utilizzata per il trunk PSTN. Se si utilizza questo comando, l'identità del chiamante fornita dal dial-peer in entrata viene utilizzata per le intestazioni From e P-Asserted-Identity in uscita. Se questo comando non viene utilizzato, l' identità del chiamante fornita dal dial-peer in entrata viene utilizzata per le intestazioni From e Remote-Party-ID in uscita. Per ulteriori informazioni, vedere voice-class sip asserted-id.
bind control
source-interface GigabitEthernet0/0/0
Configura l'interfaccia di origine e l'indirizzo IP associato per i messaggi inviati al PSTN. Per ulteriori informazioni, vedere bind. collegare l'interfaccia sorgente multimediale GigabitEthernet0/0/0Configura l'interfaccia sorgente e l'indirizzo IP associato per i file multimediali inviati a PSTN. Per ulteriori informazioni, vedere bind. codec di classe vocale 100Configura il dial-peer per utilizzare l'elenco di filtri dei codec comuni 100. Per ulteriori informazioni, vedere codec di classe vocale . relè dtmf rtp-nteDefinisce RTP-NTE (RFC2833) come la funzionalità DTMF prevista per la fase di chiamata. Per ulteriori informazioni, vedere DTMF Relay (Voice over IP). no vadDisattiva il rilevamento delle attività vocali. Per ulteriori informazioni, vedere vad (dial peer). |
| 3 |
Se sta configurando il suo Local Gateway per instradare solo le chiamate tra Webex Calling e il PSTN, aggiunga la seguente configurazione di routing delle chiamate. Se sta configurando il suo Local Gateway con una piattaforma Unified Communications Manager, passi alla sezione successiva. |
Dopo aver creato un trunk toWebex Calling, usi la seguente configurazione per creare un trunk TDM per il suo servizio PSTN con routing delle chiamate loop-back per consentire l'ottimizzazione dei contenuti multimediali sulla linea di chiamata Webex.
Se non richiede l'ottimizzazione dei media IP, segua i passaggi di configurazione per un trunk SIP PSTN. Usare una porta vocale e un dial-peer POTS (come mostrato nei passaggi 2 e 3) invece del dial-peer VoIP PSTN.
| 1 |
La configurazione dial-peer loop-back utilizza gruppi dial-peer e tag di routing delle chiamate per garantire che le chiamate passino correttamente tra Webex e PSTN, senza creare loop di routing delle chiamate. Configura le seguenti regole di traduzione che verranno utilizzate per aggiungere e rimuovere i tag di routing delle chiamate: Ecco una spiegazione dei campi per la configurazione: regola di traduzione vocaleUtilizza espressioni regolari definite nelle regole per aggiungere o rimuovere i tag di routing delle chiamate. Le cifre più decadiche («A») vengono utilizzate per aggiungere chiarezza nella risoluzione dei problemi. In questa configurazione, il tag aggiunto da translation-profile 100 viene utilizzato per indirizzare le chiamate Webex Calling verso il PSTN tramite i dial-peer di loopback. Allo stesso modo, il tag aggiunto da translation-profile 200 viene utilizzato per indirizzare le chiamate dal PSTN verso. Webex Calling I profili di traduzione 11 e 12 rimuovono questi tag prima di recapitare le chiamate rispettivamente ai trunk Webex e PSTN. Questo esempio presuppone che i numeri chiamati da Webex Calling siano presentati nel formato +E.164. La regola 100 rimuove il + iniziale per mantenere un numero chiamato valido. La Regola 12 aggiunge quindi una o più cifre di routing nazionali o internazionali quando rimuove il tag. Usare cifre adatte al suo piano telefonico nazionale ISDN locale. Se Webex Calling presenta numeri in formato nazionale, modifica le regole 100 e 12 semplicemente aggiungendo e rimuovendo rispettivamente il tag di routing. Per ulteriori informazioni, vedere il profilo di traduzione vocale e la regola di traduzione vocale. |
| 2 |
Configura le porte dell'interfaccia vocale TDM come richiesto dal tipo di trunk e dal protocollo utilizzati. Per ulteriori informazioni, vedere Configurazione del PRI ISDN. Ad esempio, la configurazione di base di un'interfaccia ISDN Primary Rate installata nello slot NIM 2 di un dispositivo potrebbe includere quanto segue: |
| 3 |
Configura il seguente dial-peer TDM PSTN: Ecco una spiegazione dei campi per la configurazione: Definisce un dial-peer VoIP con un tag di 200 e fornisce una descrizione significativa per facilitare la gestione e la risoluzione dei problemi. Per ulteriori informazioni, vedere voce dial-peer. schema di destinazione BAD.BADÈ necessario un modello di destinazione fittizio quando si indirizzano le chiamate in uscita utilizzando un gruppo dial-peer in entrata. In questo caso può essere utilizzato qualsiasi modello di destinazione valido. Per ulteriori informazioni, vedere destination-pattern (interfaccia). profilo di traduzione in arrivo 200Assegna il profilo di traduzione che aggiungerà un tag di routing delle chiamate al numero chiamato in entrata. linea diretta verso l'internoInstrada la chiamata senza fornire un segnale di linea secondario. Per ulteriori informazioni, veda Direct Inward-Direct Dial. porto 0/2/ 0:15La porta vocale fisica associata a questo dial-peer. |
| 4 |
Per consentire l'ottimizzazione multimediale dei percorsi IP per i gateway locali con flussi di chiamate TDM-IP, può modificare il routing delle chiamate introducendo una serie di dial-peer loop-back interni tra e trunk PSTN. Webex Calling Configura i seguenti dial-peer loop-back. In questo caso, tutte le chiamate in arrivo verranno indirizzate inizialmente al dial-peer 10 e da lì al dial-peer 11 o 12 in base al tag di routing applicato. Dopo la rimozione del tag di routing, le chiamate verranno indirizzate al trunk in uscita utilizzando gruppi dial-peer. Ecco una spiegazione dei campi per la configurazione: Definisce un dial-peer VoIP e fornisce una descrizione significativa per facilitare la gestione e la risoluzione dei problemi. Per ulteriori informazioni, vedere voce dial-peer. profilo di traduzione in arrivo 11Applica il profilo di traduzione definito in precedenza per rimuovere il tag di routing delle chiamate prima di passare al trunk in uscita. schema di destinazione BAD.BADÈ necessario un modello di destinazione fittizio quando si indirizzano le chiamate in uscita utilizzando un gruppo dial-peer in entrata. Per ulteriori informazioni, vedere destination-pattern (interfaccia). protocollo di sessione sipv2Specifica che questo dial-peer gestisce le chiamate SIP. Per ulteriori informazioni, vedere protocollo di sessione (dial peer). obiettivo della sessione ipv4: 192.168.80.14Specifica l'indirizzo dell'interfaccia del router locale come destinazione della chiamata al loop-back. Per ulteriori informazioni, vedere target della sessione (dial peer voip). bind control source-interface GigabitEthernet0/0/0Configura l' interfaccia sorgente e l'indirizzo IP associato per i messaggi inviati tramite il loop-back. Per ulteriori informazioni, vedere bind. collegare l'interfaccia sorgente multimediale GigabitEthernet0/0/0Configura l' interfaccia sorgente e l'indirizzo IP associato per i file multimediali inviati tramite il loop-back. Per ulteriori informazioni, vedere bind. relè dtmf rtp-nteDefinisce RTP-NTE (RFC2833) come la funzionalità DTMF prevista per la fase di chiamata. Per ulteriori informazioni, vedere DTMF Relay (Voice over IP). codec g711alaw Forza tutte le chiamate PSTN a utilizzare G.711. Seleziona a-law o u-law in base al metodo di compilazione utilizzato dal suo servizio ISDN. no vadDisattiva il rilevamento delle attività vocali. Per ulteriori informazioni, vedere vad (dial peer). |
| 5 |
Aggiungere la seguente configurazione di routing delle chiamate: Questo
conclude la sua configurazione del Local Gateway. Salva la configurazione
e ricarica la piattaforma se è la prima volta che le funzionalità CUBE vengono
configurate.
|
La Webex Calling configurazione PSTN- nelle sezioni precedenti può essere modificata per includere trunk aggiuntivi in un cluster Cisco Unified Communications Manager (UCM). In questo caso, tutte le chiamate vengono instradate tramiteUnified CM. Le chiamate da UCM sulla porta 5060 vengono instradate verso il PSTN e le chiamate dalla porta 5065 verso. Webex Calling Le seguenti configurazioni incrementali possono essere aggiunte per includere questo scenario di chiamata .
Quando crea il Webex Calling trunk inUnified CM, si assicuri di configurare la porta in ingresso nelle impostazioni del profilo di sicurezza SIP Trunk su 5065. Ciò consente i messaggi in arrivo sulla porta 5065 e di compilare l'intestazione VIA con questo valore quando si inviano messaggi al Local Gateway.
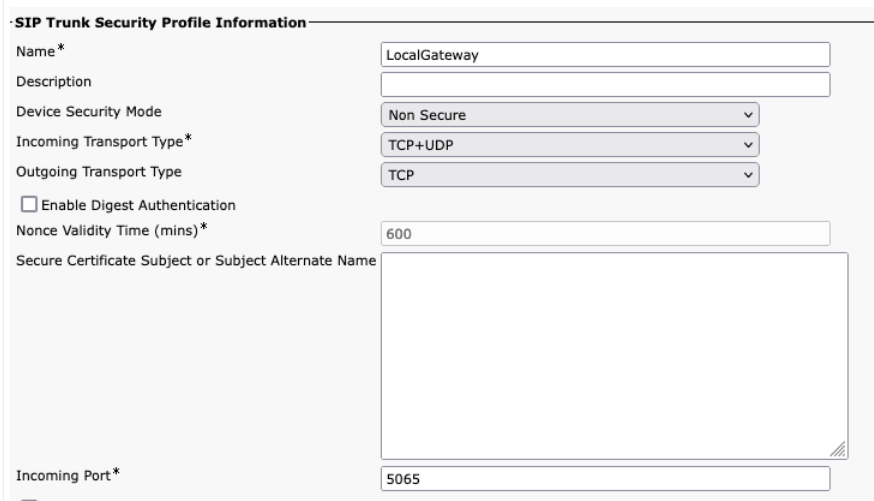
| 1 |
Configura i seguenti URI delle classi vocali: |
| 2 |
Configura i seguenti record DNS per specificare il routing SRV verso gli host: Unified CM IOS XE utilizza questi record per determinare localmente gli host e le porte UCM di destinazione. Con questa configurazione, non è necessario configurare i record nel suo sistema DNS. Se preferisce usare il suo DNS, allora queste configurazioni locali non sono richieste. Ecco una spiegazione dei campi per la configurazione: Il comando seguente crea un record di DNS SRV risorse. Creare un record per ogni host e trunk UCM: host ip _sip. _udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sorso. _udp.pstntocucm.io: nome del record di risorse SRV 2: La priorità dei record delle risorse SRV 1: Il peso record delle risorse SRV 5060: Il numero di porta da utilizzare per l'host di destinazione in questo record di risorse ucmsub5.mydomain.com: L'host di destinazione del record di risorse Per risolvere i nomi host di destinazione dei record di risorse, creare record DNS A locali. Ad esempio: host ip ucmsub5.mydomain.com 192.168.80.65 host ip: crea un record nel database IOS XE locale. ucmsub5.mydomain.com: Il nome host del record A. 192.168.80.65: L'indirizzo IP dell'host. Crei i record delle risorse SRV e i record A per riflettere il suo ambiente UCM e la sua strategia preferita di distribuzione delle chiamate. |
| 3 |
Configura i seguenti dial-peer: |
| 4 |
Aggiungere il routing delle chiamate utilizzando le seguenti configurazioni: |
Diagnostic Signatures (DS) rileva in modo proattivo i problemi più comuni osservati nel Local Gateway basato su IOS Xe e genera una notifica dell'evento tramite e-mail, syslog o messaggio di terminale. Può anche installare il DS per automatizzare la raccolta dei dati di diagnostica e trasferire i dati raccolti al Cisco TAC caso per accelerare i tempi di risoluzione.
Le firme diagnostiche (DS) sono file XML che contengono informazioni sugli eventi scatenanti del problema e sulle azioni da intraprendere per informare, risolvere i problemi e risolvere il problema. Può definire la logica di rilevamento dei problemi utilizzando messaggi syslog, eventi SNMP e tramite il monitoraggio periodico degli output specifici dei comandi show.
I tipi di azione includono la raccolta degli output dei comandi show:
-
Generazione di un file di registro consolidato
-
Caricare il file in un percorso di rete fornito dall'utente come HTTPS, SCP, server FTP.
Gli ingegneri del TAC creano i file DS e li firmano digitalmente per la protezione dell'integrità. Ogni file DS ha un ID numerico univoco assegnato dal sistema. Diagnostic Signatures Lookup Tool (DSLT) è un'unica fonte per trovare le firme applicabili per il monitoraggio e la risoluzione di vari problemi.
Prima di iniziare:
-
Non modifichi il file DS scaricato da DSLT. L'installazione dei file che Lei modifica non riesce a causa dell' errore di controllo dell'integrità.
-
Un server SMTP (Simple Mail Transfer Protocol) necessario affinché il Local Gateway invii notifiche e-mail.
-
Si assicuri che il Local Gateway esegua IOS XE 17.6.1 o versioni successive se desidera utilizzare il server SMTP sicuro per le notifiche e-mail.
Prerequisiti
Gateway locale con IOS XE 17.6.1a o versioni successive
-
Le firme diagnostiche sono abilitate per impostazione predefinita.
-
Configura il server di posta elettronica sicuro da utilizzare per inviare notifiche proattive se sul dispositivo è in esecuzione Cisco IOS XE 17.6.1a o versioni successive.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configura la variabile di ambiente ds_emailcon l'indirizzo email dell'amministratore per avvisarla.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Quanto segue mostra un esempio di configurazione di un gateway locale in esecuzione su Cisco IOS XE 17.6.1a o versioni successive per inviare le notifiche proattive a tacfaststart@gmail.com utilizzando Gmail come server SMTP sicuro:
Le consigliamo di utilizzare Cisco IOS XE Bengaluru 17.6.x o versioni successive.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Un gateway locale in esecuzione su Cisco IOS XE Software non è un tipico client Gmail basato sul Web che supporta OAuth, quindi dobbiamo configurare un' impostazione specifica dell'account Gmail e fornire un'autorizzazione specifica per far elaborare correttamente l'email dal dispositivo:
-
Vada e attivi l' impostazione di accesso alle app meno sicuro.
-
Risponda «Sì, sono stato io» quando riceve un'email da Gmail in cui si afferma che «Google ha impedito a qualcuno di accedere al suo account utilizzando un'app non Google».
Installare firme diagnostiche per un monitoraggio proattivo
Monitoraggio dell'elevato utilizzo della CPU
Questo DS tiene traccia dell'utilizzo della CPU per cinque secondi utilizzando l'OID SNMP 1.3.6.1.4.1.9.2.1.56. Quando l'utilizzo raggiunge il 75% o più, disabilita tutti i debug e disinstalla tutte le firme diagnostiche installate nel Local Gateway. Usa questi passaggi seguenti per installare la firma.
-
Usa il comando show snmp per abilitare SNMP. Se non abilita, configuri il comando snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Scarica DS 64224 utilizzando le seguenti opzioni a discesa nello Strumento di ricerca delle firme diagnostiche:
Nome del campo
Valore del campo
Piattaforma
Cisco 4300, serie 4400 ISR o Cisco CSR serie 1000V
Prodotto
CUBE Enterprise in Solution Webex Calling
Ambito del problema
Prestazioni
Tipo di problema
Elevato utilizzo della CPU con notifica via email.
-
Copia il file DS XML nel flash del Local Gateway.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:L'esempio seguente mostra la copia del file da un server FTP al Local Gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installi il file DS XML nel gateway locale.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Usare il comando show call-home diagnostic-signature per verificare che la firma sia stata installata correttamente. La colonna dello stato deve avere un valore «registrato».
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Scarica DSE:
DS ID
Nome DS
Revisione
Status
Ultimo aggiornamento (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrato
2020-11-07 22:05:33
Quando viene attivata, questa firma disinstalla tutti i DS in esecuzione, incluso se stesso. Se necessario, reinstallare DS 64224 per continuare a monitorare l'elevato utilizzo della CPU sul Local Gateway.
Monitoraggio della registrazione del trunk SIP
Questo DS verifica l'annullamento della registrazione di un Trunk SIP di Local Gateway con Webex Calling cloud ogni 60 secondi. Una volta rilevato l'evento di annullamento della registrazione, genera una notifica via email e syslog e si disinstalla da solo dopo due occorrenze di annullamento della registrazione. Usa i passaggi seguenti per installare la firma:
-
Scarica DS 64117 utilizzando le seguenti opzioni a discesa nello Strumento di ricerca delle firme diagnostiche:
Nome del campo
Valore del campo
Piattaforma
Cisco 4300, serie 4400 ISR o Cisco CSR serie 1000V
Prodotto
CUBE Enterprise in Solution Webex Calling
Ambito del problema
SIP-SIP
Tipo di problema
Annullamento della registrazione di SIP Trunk con notifica via email.
-
Copia il file DS XML nel gateway locale.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Installi il file DS XML nel gateway locale.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Usare il comando show call-home diagnostic-signature per verificare che la firma sia stata installata correttamente. La colonna dello stato deve avere un valore «registrato».
Monitoraggio delle disconnessioni anomale delle chiamate
Questo DS utilizza il polling SNMP ogni 10 minuti per rilevare una disconnessione anomala delle chiamate con errori SIP 403, 488 e 503. Se l'incremento del numero di errori è maggiore o uguale a 5 rispetto all'ultimo sondaggio, genera un syslog e una notifica via email. Utilizza i passaggi seguenti per installare la firma.
-
Usa il comando show snmp per verificare se SNMP è abilitato. Se non è abilitato, configuri il comando snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Scarica DS 65221 utilizzando le seguenti opzioni nello Strumento di ricerca delle firme diagnostiche:
Nome del campo
Valore del campo
Piattaforma
Cisco 4300, serie 4400 ISR o Cisco CSR serie 1000V
Prodotto
CUBE Enterprise in Solution Webex Calling
Ambito del problema
Prestazioni
Tipo di problema
Rilevamento anomalo della disconnessione delle chiamate SIP con notifica via e-mail e Syslog.
-
Copia il file DS XML nel gateway locale.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installi il file DS XML nel gateway locale.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Usare il comando show call-home diagnostic-signature per verificare che la firma sia stata installata correttamente. La colonna dello stato deve avere un valore «registrato».
Installare firme diagnostiche per risolvere un problema
Usa le firme diagnostiche (DS) per risolvere rapidamente i problemi. Cisco TACgli ingegneri hanno scritto diverse firme che consentono i debug necessari per risolvere un determinato problema, rilevare l'insorgenza del problema, raccogliere il giusto set di dati diagnostici e trasferire i dati automaticamente al caso. Cisco TAC Le firme diagnostiche (DS) eliminano la necessità di verificare manualmente l' insorgenza del problema e semplificano notevolmente la risoluzione dei problemi intermittenti e transitori.
Può utilizzare lo strumento di ricerca delle firme diagnostiche per trovare le firme applicabili e installarle per risolvere automaticamente un determinato problema oppure può installare la firma consigliata dal tecnico TAC come parte dell'assistenza.
Ecco un esempio di come trovare e installare un DS per rilevare l'occorrenza «% VOICE_IEC -3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog e automatizzare la raccolta dei dati diagnostici utilizzando i seguenti passaggi:
-
Configura una variabile di ambiente DS aggiuntiva ds_fsurl_prefixche è il percorso del Cisco TAC file server (cxd.cisco.com) su cui vengono caricati i dati di diagnostica raccolti. Il nome utente nel percorso del file è il numero del caso e la password è il token di caricamento del file che può essere recuperato da Support Case Manager nel seguente comando. Il token di caricamento dei file può essere generato nella sezione Allegati del Support Case Manager, se necessario.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Esempio:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Assicurarsi che SNMP sia abilitato utilizzando il comando show snmp . Se non è abilitato, configuri il comando snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Si assicuri di installare il DS 64224 per il monitoraggio ad alta CPU come misura proattiva per disabilitare tutte le firme di debug e diagnostica durante il periodo di utilizzo elevato della CPU. Scarica DS 64224 utilizzando le seguenti opzioni dello Strumento di ricerca delle firme diagnostiche:
Nome del campo
Valore del campo
Piattaforma
Cisco 4300, serie 4400 ISR o Cisco CSR serie 1000V
Prodotto
CUBE Enterprise in Solution Webex Calling
Ambito del problema
Prestazioni
Tipo di problema
Elevato utilizzo della CPU con notifica via email.
-
Scarica DS 65095 utilizzando le seguenti opzioni dello Strumento di ricerca delle firme diagnostiche:
Nome del campo
Valore del campo
Piattaforma
Cisco 4300, serie 4400 ISR o Cisco CSR serie 1000V
Prodotto
CUBE Enterprise in Solution Webex Calling
Ambito del problema
Syslog
Tipo di problema
Syslog -% VOICE_IEC -3-GW: CCAPI: Errore interno (soglia di picco di chiamata): IEC=1.1.181.1.29.0
-
Copia i file DS XML nel Local Gateway.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installi il file XML DS 64224 con monitoraggio ad alta CPU e poi DS 65095 nel Local Gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Verifichi che la firma sia stata installata correttamente utilizzando il comando show call-home diagnostic-signature. La colonna dello stato deve avere un valore «registrato».
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE scaricati:
DS ID
Nome DS
Revisione
Status
Ultimo aggiornamento (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrato
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrato
2020-11-08
Verificare l'esecuzione delle firme diagnostiche
Nel comando seguente, la colonna «Status» del comando show call-home diagnostic-signature diventa «in esecuzione» mentre il Local Gateway esegue l'azione definita nella firma. L'output delle statistiche di visualizzazione delle firme diagnostiche call-home è il modo migliore per verificare se una firma diagnostica rileva un evento di interesse ed esegue l'azione. La colonna «Triggered/Max/Deinstall» indica il numero di volte in cui la firma specificata ha attivato un evento, il numero massimo di volte che è definita per rilevare un evento e se la firma si disinstalla automaticamente dopo aver rilevato il numero massimo di eventi attivati.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE scaricati:
|
DS ID |
Nome DS |
Revisione |
Status |
Ultimo aggiornamento (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrato |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Correre |
2020-11-08 00:12:53 |
mostrare le statistiche sulla firma diagnostica call-home
|
DS ID |
Nome DS |
Attivato/Max/Deinstall |
Tempo medio di esecuzione (secondi) |
Tempo massimo di esecuzione (secondi) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
L'email di notifica inviata durante l'esecuzione della firma diagnostica contiene informazioni chiave come il tipo di problema, i dettagli del dispositivo, la versione del software, la configurazione in esecuzione e mostra gli output dei comandi rilevanti per risolvere il problema in questione.
Disinstallare le firme diagnostiche
Uso Le firme diagnostiche per la risoluzione dei problemi sono in genere definite per la disinstallazione dopo il rilevamento di alcuni casi di problema. Se desidera disinstallare una firma manualmente, recuperi l'ID DS dall'output del comando show call-home diagnostic-signature ed esegua il seguente comando:
call-home diagnostic-signature deinstall <DS ID>
Esempio:
call-home diagnostic-signature deinstall 64224
Le nuove firme vengono aggiunte periodicamente a Diagnostics Signatures Lookup Tool, in base ai problemi comunemente osservati nelle implementazioni. Il TAC attualmente non supporta le richieste di creazione di nuove firme personalizzate.
Per una migliore gestione dei gateway Cisco IOS XE, Le consigliamo di registrare e gestire i gateway tramite Control Hub. È una configurazione opzionale. Una volta iscritto, può utilizzare l'opzione di convalida della configurazione nel Control Hub per convalidare la configurazione del Local Gateway e identificare eventuali problemi di configurazione. Attualmente, solo i trunk basati sulla registrazione supportano questa funzionalità.
Per ulteriori informazioni sulla gestione del gateway, sulla convalida del gateway locale e sulla sopravvivenza del sito, vedere i seguenti articoli:
Questa sezione descrive come configurare un Cisco Unified Border Element (CUBE) come gateway locale per l'Webex Callingutilizzo di un trunk SIP TLS (MTLS) reciproco basato su certificati. La prima parte di questo documento illustra come configurare un semplice gateway PSTN. In questo caso, tutte le chiamate dal PSTN vengono instradate verso il PSTN Webex Calling e tutte le chiamate da Webex Calling verso il PSTN. L'immagine seguente evidenzia questa soluzione e la configurazione di instradamento delle chiamate di alto livello che verrà seguita.
In questo progetto, vengono utilizzate le seguenti configurazioni principali:
-
tenant della classe vocale: utilizzato per creare configurazioni specifiche per il trunk.
-
voice class uri: Utilizzato per classificare i messaggi SIP per la selezione di un dial-peer in entrata.
-
dial-peer in entrata: fornisce il trattamento dei messaggi SIP in entrata e determina il percorso in uscita utilizzando un gruppo dial-peer.
-
gruppo dial-peer: definisce i dial-peer in uscita utilizzati per l'inoltro delle chiamate.
-
dial-peer in uscita: fornisce il trattamento dei messaggi SIP in uscita e li indirizza verso la destinazione richiesta.
Per l'ottimizzazione Webex Calling dei media con i circuiti ISDN Interactive Connectivity Establishment (ICE) e TDM (Time Division Multiplexing), è necessario utilizzare un processo di routing delle chiamate a due fasi.
Sebbene IP e SIP siano diventati i protocolli predefiniti per i trunk PSTN, i circuiti ISDN TDM (Time Division Multiplexing) rimangono comuni e sono pienamente supportati da. Webex Calling Per abilitare l'ottimizzazione dei media per questi flussi di chiamate TDM-IP, deve utilizzare Interactive Connectivity Establishment (ICE), che consente agli endpoint di negoziare percorsi multimediali diretti.
Il raggiungimento di questa ottimizzazione richiede un processo di routing delle chiamate in due fasi. Questo approccio modifica la configurazione di routing standard introducendo una serie di dial-peer loop-back interni tra Webex Calling e trunk PSTN, come illustrato nell'immagine seguente.
Quando si collega una Cisco Unified Communications Manager soluzione locale aWebex Calling, può utilizzare la semplice configurazione del gateway PSTN come base per creare la soluzione illustrata nel diagramma seguente. In questo caso, un Unified Communications Manager fornisce il routing e il trattamento centralizzati di tutti i PSTN e delle chiamate. Webex Calling
In questo documento, vengono utilizzati i nomi host, gli indirizzi IP e le interfacce illustrati nell'immagine seguente. Sono disponibili opzioni per l' indirizzamento pubblico o privato (dietro NAT). I record DNS SRV sono opzionali, a meno che non sia bilanciato il carico su più istanze CUBE.
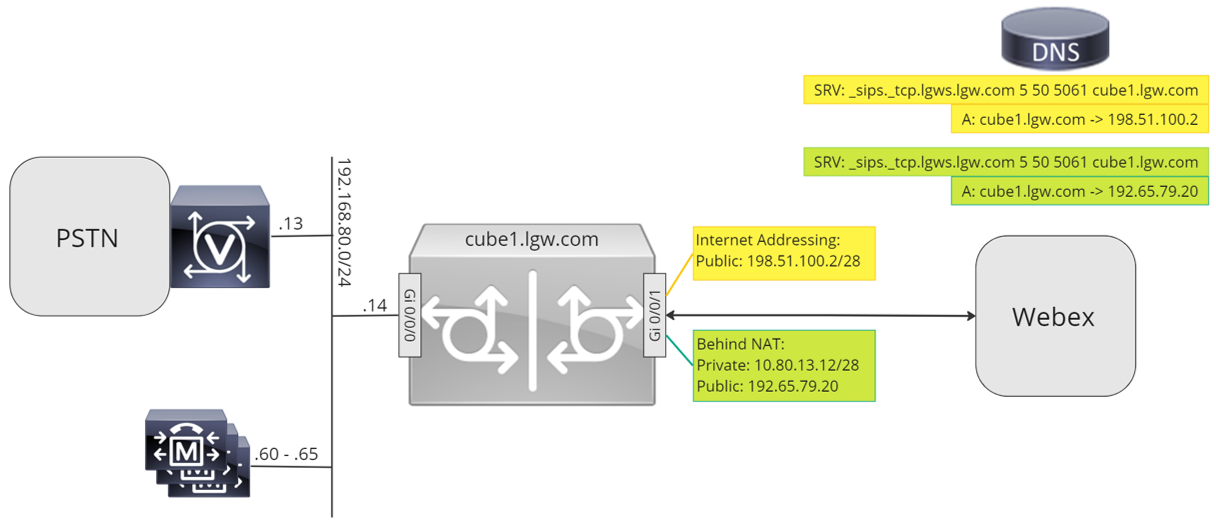
Utilizzi la guida alla configurazione nel resto di questo documento per completare la configurazione del suo Local Gateway come segue:
-
Fase 1: Configurare la connettività e la sicurezza di base del router
-
Fase 2: Configurare Webex Calling Trunk
A seconda dell'architettura richiesta, segua una delle seguenti opzioni:
-
Fase 3: Configurare il gateway locale con trunk SIP PSTN
-
Fase 4: Configurare Local Gateway con un Unified CM ambiente esistente
Oppure:
-
Fase 3: Configurare il gateway locale con trunk PSTN TDM
Configurazione di base
Il primo passo per preparare il suo router Cisco come gateway locale Webex Calling è creare una configurazione di base che protegga la sua piattaforma e stabilisca la connettività.
-
Tutte le implementazioni di Local Gateway basate su certificati richiedono Cisco IOS XE 17.9.1a o versioni successive. Cisco IOSSi consiglia XE 17.12.2 o successivo. Per le versioni consigliate, consulti la pagina Cisco Software Research. Cerca la piattaforma e seleziona una delle versioni suggerite.
-
I router della serie ISR4000 devono essere configurati con licenze tecnologiche di Unified Communications e Security.
-
I router Catalyst Edge serie 8000 dotati di schede vocali o DSP richiedono una licenza DNA Advantage. I router senza schede vocali o DSP richiedono un minimo di licenza DNA Essentials.
-
Per requisiti di elevata capacità, potrebbe essere necessaria anche una licenza High Security (HSEC) e un permesso di throughput aggiuntivo.
Fare riferimento ai codici di autorizzazione per ulteriori dettagli.
-
-
Crei una configurazione di base per la sua piattaforma che segua le sue politiche aziendali. In particolare, configuri e verifichi quanto segue:
-
NTP
-
ACL
-
Autenticazione utente e accesso remoto
-
DNS
-
routing IP
-
indirizzi IP
-
-
La rete verso cui deve essere indirizzata Webex Calling deve utilizzare un indirizzo IPv4. Gli indirizzi Local Gateway Fully Qualified Domain Names (FQDN) o Service Record (SRV) configurati nel Control Hub devono trasformarsi in un indirizzo IPv4 pubblico su Internet.
-
Tutte le porte SIP e multimediali sull'interfaccia Local Gateway rivolta verso Webex devono essere accessibili da Internet, direttamente o tramite NAT statico. Si assicuri di aggiornare il firewall di conseguenza.
-
Segua i passaggi di configurazione dettagliati forniti di seguito per installare un certificato firmato sul gateway locale:
-
Un pubblico Certificate Authority (CA) come dettagliato in Quali autorità di certificazione root sono supportate per le chiamate verso piattaforme Cisco Webex audio e video? deve firmare il certificato del dispositivo.
-
Sono supportati i certificati contenenti solo Server Authentication Extended Key Usage (EKU). Webex Callingnon convalida né impone la presenza di Client Authentication EKU durante l'instaurazione dell'handshake TLS .
Alcuni Session Border Controller (SBC) di terze parti possono imporre una rigorosa convalida EKU e rifiutare i certificati che non includono l'autenticazione del cliente EKU. In questi casi, si assicuri che l'SBC sia configurato per accettare certificati solo con autenticazione server EKU o per disabilitare la convalida EKU rigorosa (se supportata).
-
Il nome comune (CN) del soggetto del certificato o uno dei nomi alternativi del soggetto (SAN) deve essere lo stesso dell'FQDN configurato nel Control Hub.
Quando acquista un certificato con nome comune (CN) o nome alternativo del soggetto (SAN), si assicuri che il certificato utilizzi solo lettere minuscole. Nella configurazione di Control Hub, tutte le voci del FQDN vengono automaticamente convertite in lettere minuscole e qualsiasi mancata corrispondenza tra l'FQDN e il certificato impedirà la corretta registrazione del trunk.
Ad esempio:
-
Se un trunk configurato nel Control Hub della sua organizzazione ha cube1.lgw.com:5061 come FQDN del Local Gateway, allora il CN o SAN nel certificato del router deve contenere cube1.lgw.com.
-
Se un trunk configurato nel Control Hub della sua organizzazione ha lgws.lgw.com come indirizzo SRV dei gateway locali raggiungibili dal trunk, allora il CN o SAN nel certificato del router deve contenere lgws.lgw.com. I record in cui si risolve l' indirizzo SRV (CNAME, A Record o Indirizzo IP) sono opzionali in SAN.
-
Sia che utilizzi un FQDN o un SRV per il trunk, l'indirizzo di contatto per tutte le nuove finestre di dialogo SIP del suo Local Gateway deve utilizzare il nome configurato nel Control Hub.
-
-
-
Carichi il bundle Cisco root CA sul Local Gateway. Questo pacchetto include il certificato radice CA utilizzato per verificare la piattaforma Webex.
Configurazione
| 1 |
Si assicuri di assegnare indirizzi IP validi e instradabili a qualsiasi interfaccia di livello 3, ad esempio :
|
| 2 |
Proteggi le credenziali STUN sul router utilizzando la crittografia simmetrica. Configura la chiave di crittografia primaria e il tipo di crittografia come segue: |
| 3 |
Crei un trustpoint di crittografia con un certificato per il suo dominio, firmato da una Certificate Authority (CA) supportata. |
| 4 |
Fornisca il certificato della CA di firma intermedia per autenticare il suo certificato host . Inserisca il seguente comando exec o di configurazione:
|
| 5 |
Importi il certificato host firmato utilizzando il seguente comando exec o di configurazione:
|
| 6 |
Abilita l'esclusività TLS1.2 e specifica il trustpoint predefinito da utilizzare per le applicazioni vocali utilizzando i seguenti comandi di configurazione:
|
| 7 |
Installi il bundle Cisco root CA, che include il certificato IdenTrust Commercial Root CA 1 utilizzato da. Webex Calling Usa il comando crypto pki trustpool import clean url per scaricare il bundle CA root dall'URL specificato e per cancellare il trustpool CA corrente, quindi installare il nuovo pacchetto di certificati: Se deve utilizzare un proxy per l'accesso a Internet tramite HTTPS, aggiunga la seguente configurazione prima di importare il pacchetto CA: ip http client proxy-server yourproxy.com proxy-port 80 |
| 1 |
Creare un trunk PSTN basato su certificati CUBE per una sede esistente nel Control Hub. Per ulteriori informazioni, vedere Configurare i trunk, i gruppi di rotte e i piani telefonici per. Webex Calling Prendere nota delle informazioni sul baule sulla creazione del baule. Questi dettagli, come evidenziato nella figura seguente, vengono utilizzati nei passaggi di configurazione di questa guida.
|
| 2 |
Immettere i seguenti comandi per configurare CUBE come gateway Webex Calling locale: Ecco una spiegazione dei campi per la configurazione:
Abilita le funzionalità Cisco Unified Border Element (CUBE) sulla piattaforma. consentire connessioni da sip a sipAbilita la funzionalità user agent back to back di CUBE Basic SIP. Per ulteriori informazioni, veda Consentire le connessioni. Per impostazione predefinita, il trasporto fax T.38 è abilitato. Per ulteriori informazioni, vedere il protocollo fax t38 (servizio vocale). Abilita STUN (Session Traversal of UDP tramite NAT) a livello globale. Questi comandi di stordimento globali sono necessari solo quando si implementa il suo Local Gateway dietro NAT.
Per ulteriori informazioni, vedere stun flowdata agent-id e stun flowdata shared-secret. carico utile asimmetrico completoConfigura il supporto del payload asimmetrico SIP sia per i payload DTMF che per quelli con codec dinamici. Per ulteriori informazioni su questo comando, vedere payload asimmetrico . offerta anticipata forzataForza il Local Gateway a inviare informazioni SDP nel messaggio di INVITO iniziale invece di attendere il riconoscimento dal peer adiacente. Per ulteriori informazioni su questo comando, vedere offerta anticipata. profili SIP in entrataConsente a CUBE di utilizzare i profili SIP per modificare i messaggi man mano che vengono ricevuti. I profili vengono applicati tramite dial-peer o tenant. |
| 3 |
Configura il codec di classe vocale 100 che consente i codec G.711 solo per tutti i trunk. Questo approccio semplice è adatto alla maggior parte delle implementazioni. Se necessario, aggiunga all'elenco altri tipi di codec supportati dai sistemi di origine e di terminazione. Sono supportate soluzioni più complesse che prevedono la transcodifica tramite moduli DSP, ma non incluse in questa guida. Ecco una spiegazione dei campi per la configurazione: classe vocale codec 100Usato per consentire solo i codec preferiti per le chiamate SIP trunk. Per ulteriori informazioni, vedere il codec della classe vocale. |
| 4 |
Configura la classe vocale stun-usage 100 per abilitare ICE nel Webex Calling bagagliaio. (Questo passaggio non è applicabile a Webex for Government) Ecco una spiegazione dei campi per la configurazione: stun use ice liteUtilizzato per abilitare ICE-Lite per tutti i Webex Calling dial-peer interattivi per consentire l'ottimizzazione dei contenuti multimediali quando possibile. Per ulteriori informazioni, vedere Voice Class Stun Usage e Stun Usage ice Lite. Il comando stun usage firewall-traversal flowdata è richiesto solo quando si implementa il Local Gateway dietro NAT. L'ottimizzazione dei media viene negoziata laddove possibile. Se una chiamata richiede servizi multimediali su cloud, come la registrazione, i contenuti multimediali non possono essere ottimizzati. |
| 5 |
Configura la politica di crittografia multimediale per il traffico Webex. (Questo passaggio non è applicabile a Webex for Government) Ecco una spiegazione dei campi per la configurazione: classe vocale srtp-crypto 100Specifica SHA1_80 come unica suite di crittografia SRTP che CUBE offre nell'SDP nei messaggi di offerta e risposta. Webex Callingsupporta solo SHA1_80. Per ulteriori informazioni, vedere la classe vocale srtp-crypto. |
| 6 |
Configurare cifrari GCM conformi a FIPS (questo passaggio è applicabile solo per Webex for Government). Ecco una spiegazione dei campi per la configurazione: classe vocale srtp-crypto 100Specifica GCM come suite di crittografia offerta da CUBE. È obbligatorio configurare i cifrari GCM per Local Gateway for Webex for Government. |
| 7 |
Configura uno schema per identificare in modo univoco le chiamate a un trunk Local Gateway in base al suo FQDN o SRV di destinazione: Ecco una spiegazione dei campi per la configurazione: classe vocale uri 100 sipDefinisce uno schema per far corrispondere un invito SIP in arrivo a un dial-peer trunk in entrata. Quando si inserisce questo schema, usi l'FQDN o SRV del trunk configurato nel Control Hub per il trunk. Durante la configurazione lato tenant dei trunk basati su certificati perWebex Calling, utilizza solo l'indirizzo Edge basato su SRV sul gateway locale. Webex Calling Gli FQDN non sono più supportati. |
| 8 |
Configura i profili di manipolazione dei messaggi SIP. Se il suo gateway è configurato con un indirizzo IP pubblico, configuri un profilo come segue o passi al passaggio successivo se utilizza il NAT. In questo esempio, cube1.lgw.com è l'FQDN configurato per il Local Gateway: Ecco una spiegazione dei campi per la configurazione: regole 10 e 20Per consentire a Webex di autenticare i messaggi dal suo gateway locale, l'intestazione «Contatto» nei messaggi di richiesta e risposta SIP deve contenere il valore fornito per il trunk nel Control Hub. Questo sarà l'FQDN di un singolo host o il nome SRV utilizzato per un cluster di dispositivi. |
| 9 |
Se il suo gateway è configurato con un indirizzo IP privato dietro un NAT statico, configura i profili SIP in entrata e in uscita come segue. In questo esempio, cube1.lgw.com è l'FQDN configurato per il Local Gateway, «10.80.13.12" è l'indirizzo IP dell' interfaccia e «192.65.79.20" è l'indirizzo IP pubblico NAT. Webex Calling
Profili SIP per i messaggi in uscita verso Webex
Calling
Ecco una spiegazione dei campi per la configurazione: regole 10 e 20Per consentire a Webex di autenticare i messaggi dal suo gateway locale, l'intestazione «Contatto» nei messaggi di richiesta e risposta SIP deve contenere il valore fornito per il trunk nel Control Hub. Questo sarà l'FQDN di un singolo host o il nome SRV utilizzato per un cluster di dispositivi. regole da 30 a 81Converte i riferimenti agli indirizzi privati nell'indirizzo pubblico esterno del sito, consentendo a Webex di interpretare e indirizzare correttamente i messaggi successivi. Profilo SIP per i messaggi in entrata da Webex CallingEcco una spiegazione dei campi per la configurazione: regole da 10 a 80Converte i riferimenti agli indirizzi pubblici nell'indirizzo privato configurato, consentendo a CUBE di elaborare i messaggi da Webex. Per ulteriori informazioni, vedere i profili SIP delle classi vocali. Un provider PSTN statunitense o canadese può offrire la verifica dell'ID chiamante per le chiamate spam e fraudolente, con la configurazione aggiuntiva menzionata nell'indicazione delle chiamate spam o fraudolente nell'articolo. Webex Calling |
| 10 |
Configura un keepalive di opzioni SIP con profilo di modifica dell'intestazione. Ecco una spiegazione dei campi per la configurazione: classe vocale sip-options-keepalive 100Configura un profilo keepalive ed entra in modalità di configurazione della classe vocale. Può configurare l'ora (in secondi) in cui un ping SIP Out of Dialog Options viene inviato al dial-target quando la connessione heartbeat all'endpoint è attiva o inattiva. Questo profilo keepalive viene attivato dal dial-peer configurato verso Webex. Per garantire che le intestazioni dei contatti includano il nome di dominio completo SBC, viene utilizzato il profilo SIP 115. Le regole 30, 40 e 50 sono richieste solo quando l'SBC è configurato con un NAT statico. In questo esempio, cube1.lgw.com è l'FQDN selezionato per il Local Gateway e se si utilizza un NAT statico, «10.80.13.12" è l'indirizzo IP dell'interfaccia SBC verso e «192.65.79.20" è l'indirizzo IP pubblico NAT. Webex Calling |
| 11 |
Configura Webex Calling trunk: |
| 12 |
(Facoltativo) Per configurare dispositivi di rete come CUBE e inoltrare le intestazioni SIP (Session Initiation Protocol) che il dispositivo non elabora, usi questi comandi. Questi comandi consentono al dispositivo di passare attraverso intestazioni SIP non supportate, comprese le intestazioni di geolocalizzazione e il PIDF-LO (Presence Information Data Format - Location Object), sul gateway locale. Questa funzionalità supporta i servizi Nomadic E-911 garantendo che le informazioni critiche sulla posizione siano conservate e inoltrate correttamente. |
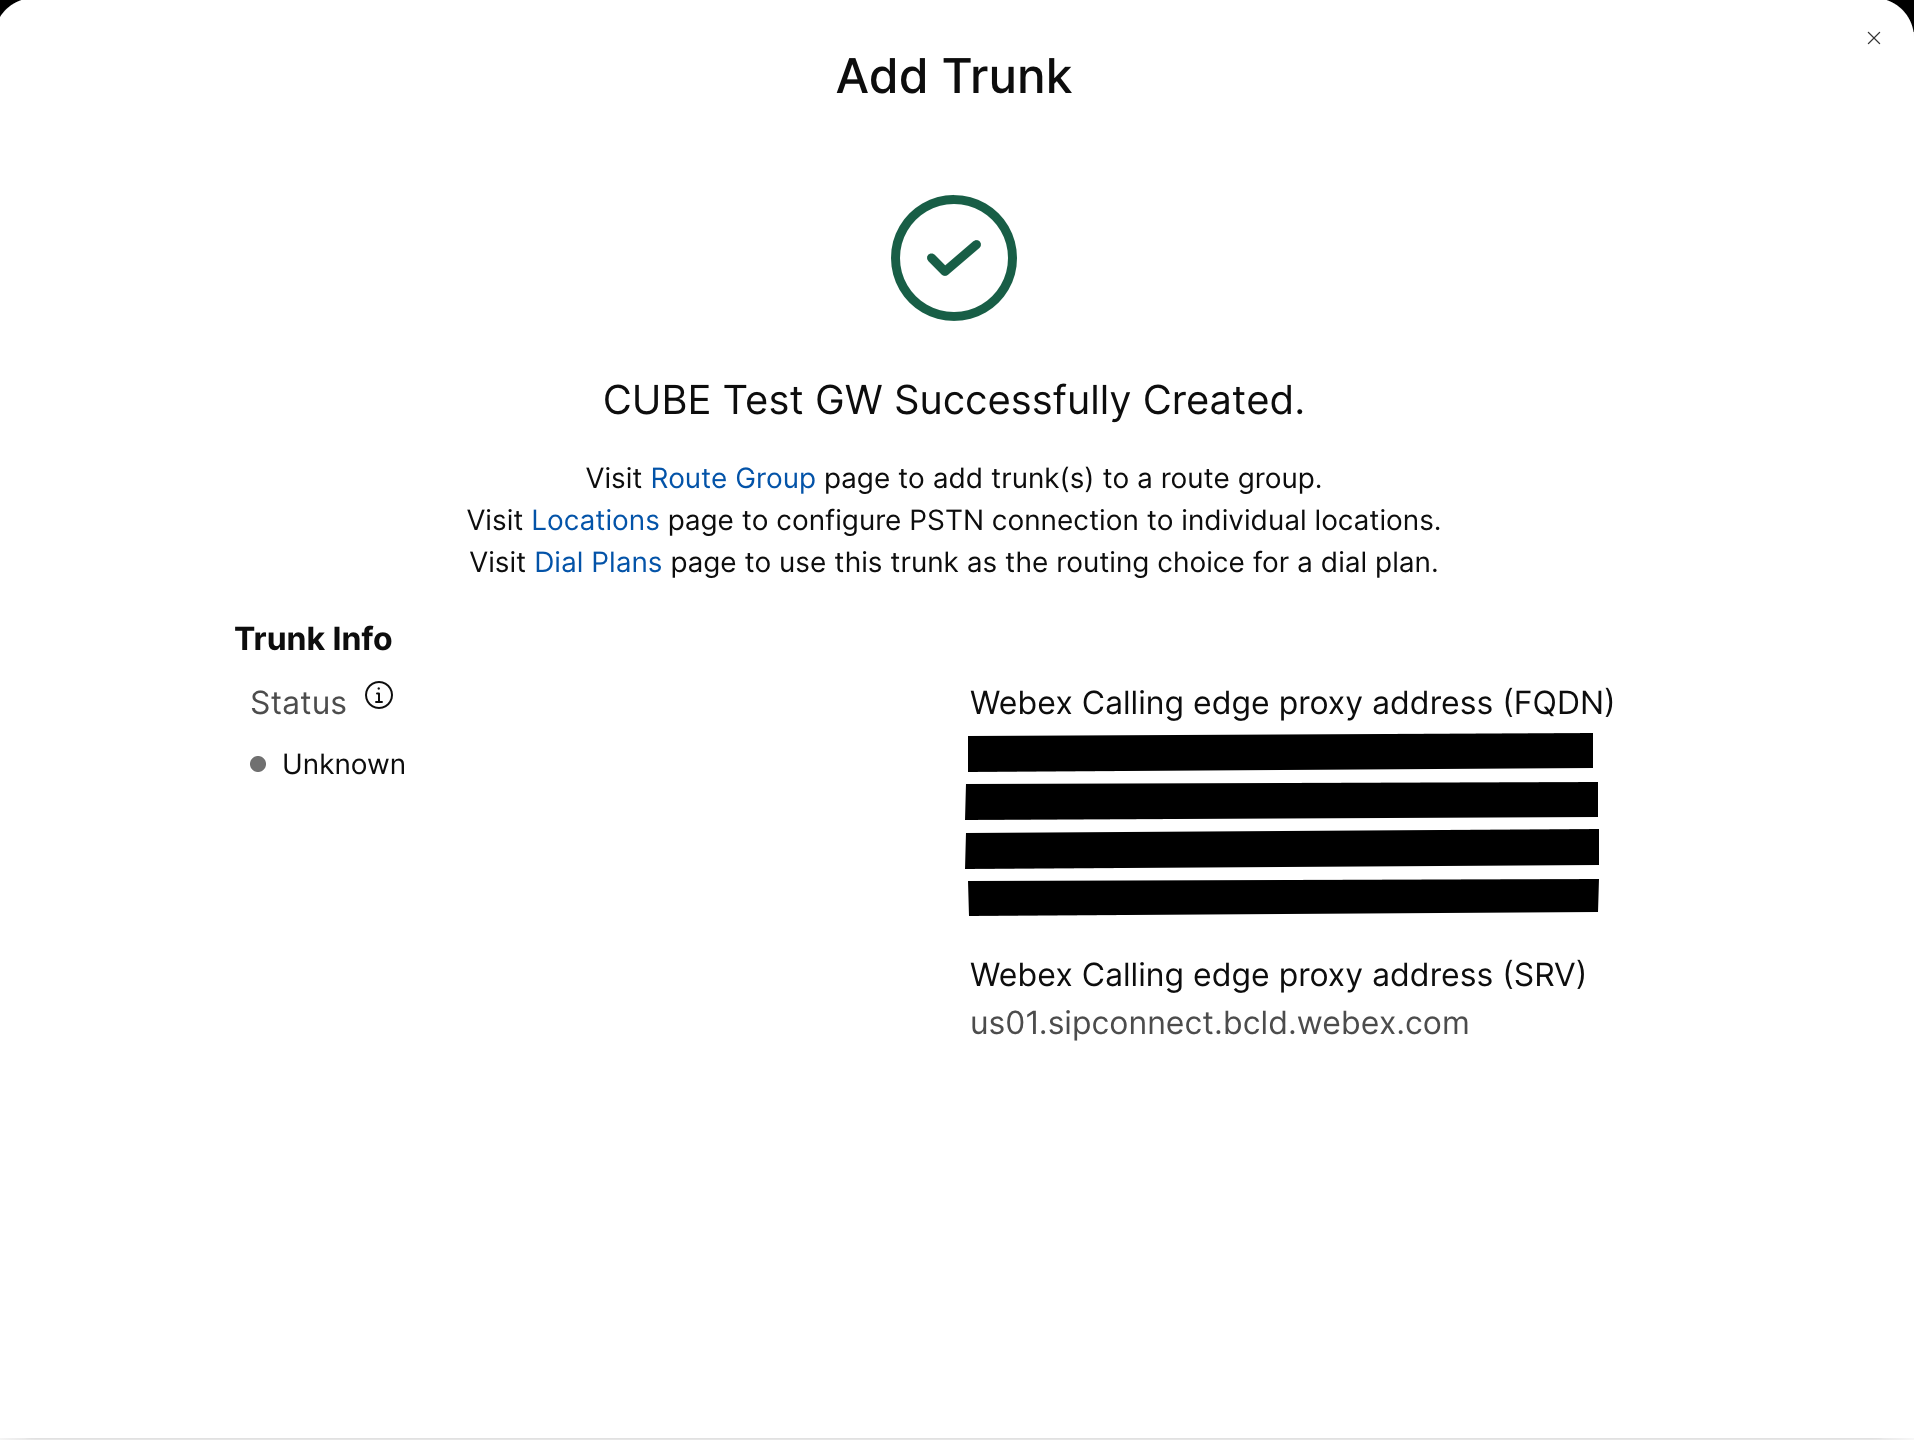
Dopo aver creato un trunk verso Webex Calling quanto sopra, usi la seguente configurazione per creare un trunk non crittografato verso un provider PSTN basato su SIP:
Se il suo fornitore di servizi offre un trunk PSTN sicuro, può seguire una configurazione simile a quella descritta sopra per il Webex Calling trunk. CUBE supporta l'instradamento sicuro delle chiamate.
Se sta utilizzando un trunk PSTN TDM/ISDN, passi alla sezione successiva Configurare il gateway locale con un trunk PSTN TDM.
| 1 |
Configura la seguente classe vocale uri per identificare le chiamate in entrata dal trunk PSTN: Ecco una spiegazione dei campi per la configurazione: classe vocale uri 200 sipDefinisce uno schema per far corrispondere un invito SIP in arrivo a un dial-peer trunk in entrata. Quando inserisce questo pattern, usi l'indirizzo IP del suo gateway IP PSTN. Per ulteriori informazioni, vedere la classe vocale uri. |
| 2 |
Configurare il seguente dial-peer IP PSTN: Ecco una spiegazione dei campi per la configurazione: Definisce un dial-peer VoIP con un tag di 200 e fornisce una descrizione significativa per facilitare la gestione e la risoluzione dei problemi. Per ulteriori informazioni, vedere voce dial-peer . schema di destinazione BAD.BADÈ necessario un modello di destinazione fittizio quando si indirizzano le chiamate in uscita utilizzando un gruppo dial-peer in entrata. In questo caso può essere utilizzato qualsiasi modello di destinazione valido. Per ulteriori informazioni, vedere destination-pattern (interfaccia). protocollo di sessione sipv2Specifica che questo dial-peer gestisce le chiamate SIP. Per ulteriori informazioni, vedere protocollo di sessione (dial peer). obiettivo della sessione ipv4: 192.168.80.13Specifica l' indirizzo di destinazione per le chiamate inviate al provider PSTN. Potrebbe essere un indirizzo IP o un nome host DNS. Per ulteriori informazioni, vedere destinazione della sessione (dial peer VoIP). uri in entrata tramite 200Specifica la classe vocale utilizzata per abbinare le chiamate in arrivo a questo dial-peer utilizzando l'URI dell'intestazione INVITE VIA. Per ulteriori informazioni, vedere l'URL in arrivo.
numero identificativo dichiarato della nave di classe vocale
(Facoltativo) Attiva l'elaborazione dell'intestazione P-Asserted-Identity e controlla come viene utilizzata per il trunk PSTN. Se si utilizza questo comando, l'identità del chiamante fornita dal dial-peer in entrata viene utilizzata per le intestazioni From e P-Asserted-Identity in uscita. Se questo comando non viene utilizzato, l' identità del chiamante fornita dal dial-peer in entrata viene utilizzata per le intestazioni From e Remote-Party-ID in uscita. Per ulteriori informazioni, vedere voice-class sip asserted-id.
bind control
source-interface GigabitEthernet0/0/0
Configura l'interfaccia di origine e l'indirizzo IP associato per i messaggi inviati al PSTN. Per ulteriori informazioni, vedere bind. collegare l'interfaccia sorgente multimediale GigabitEthernet0/0/0Configura l'interfaccia sorgente e l'indirizzo IP associato per i file multimediali inviati a PSTN. Per ulteriori informazioni, vedere bind. codec di classe vocale 100Configura il dial-peer per utilizzare l'elenco di filtri dei codec comuni 100. Per ulteriori informazioni, vedere codec di classe vocale . relè dtmf rtp-nteDefinisce RTP-NTE (RFC2833) come la funzionalità DTMF prevista per la fase di chiamata. Per ulteriori informazioni, vedere DTMF Relay (Voice over IP). no vadDisattiva il rilevamento delle attività vocali. Per ulteriori informazioni, vedere vad (dial peer). |
| 3 |
Se sta configurando il suo Local Gateway per instradare solo le chiamate tra Webex Calling e il PSTN, aggiunga la seguente configurazione di routing delle chiamate. Se sta configurando il suo Local Gateway con una piattaforma Unified Communications Manager, passi alla sezione successiva. |
Dopo aver creato un trunk toWebex Calling, usi la seguente configurazione per creare un trunk TDM per il suo servizio PSTN con routing delle chiamate loop-back per consentire l'ottimizzazione dei contenuti multimediali sulla linea di chiamata Webex.
Se non richiede l'ottimizzazione dei media IP, segua i passaggi di configurazione per un trunk SIP PSTN. Usare una porta vocale e un dial-peer POTS (come mostrato nei passaggi 2 e 3) invece del dial-peer VoIP PSTN.
| 1 |
La configurazione dial-peer loop-back utilizza gruppi dial-peer e tag di routing delle chiamate per garantire che le chiamate passino correttamente tra Webex e PSTN, senza creare loop di routing delle chiamate. Configura le seguenti regole di traduzione che verranno utilizzate per aggiungere e rimuovere i tag di routing delle chiamate: Ecco una spiegazione dei campi per la configurazione: regola di traduzione vocaleUtilizza espressioni regolari definite nelle regole per aggiungere o rimuovere i tag di routing delle chiamate. Le cifre più decadiche («A») vengono utilizzate per aggiungere chiarezza nella risoluzione dei problemi. In questa configurazione, il tag aggiunto da translation-profile 100 viene utilizzato per indirizzare le chiamate Webex Calling verso il PSTN tramite i dial-peer di loopback. Allo stesso modo, il tag aggiunto da translation-profile 200 viene utilizzato per indirizzare le chiamate dal PSTN verso. Webex Calling I profili di traduzione 11 e 12 rimuovono questi tag prima di recapitare le chiamate rispettivamente ai trunk Webex e PSTN. Questo esempio presuppone che i numeri chiamati da Webex Calling siano presentati nel formato +E.164. La regola 100 rimuove il + iniziale per mantenere un numero chiamato valido. La Regola 12 aggiunge quindi una o più cifre di routing nazionali o internazionali quando rimuove il tag. Usare cifre adatte al suo piano telefonico nazionale ISDN locale. Se Webex Calling presenta numeri in formato nazionale, modifica le regole 100 e 12 semplicemente aggiungendo e rimuovendo rispettivamente il tag di routing. Per ulteriori informazioni, vedere il profilo di traduzione vocale e la regola di traduzione vocale. |
| 2 |
Configura le porte dell'interfaccia vocale TDM come richiesto dal tipo di trunk e dal protocollo utilizzati. Per ulteriori informazioni, vedere Configurazione del PRI ISDN. Ad esempio, la configurazione di base di un'interfaccia ISDN Primary Rate installata nello slot NIM 2 di un dispositivo potrebbe includere quanto segue: |
| 3 |
Configura il seguente dial-peer TDM PSTN: Ecco una spiegazione dei campi per la configurazione: Definisce un dial-peer VoIP con un tag di 200 e fornisce una descrizione significativa per facilitare la gestione e la risoluzione dei problemi. Per ulteriori informazioni, vedere voce dial-peer. schema di destinazione BAD.BADÈ necessario un modello di destinazione fittizio quando si indirizzano le chiamate in uscita utilizzando un gruppo dial-peer in entrata. In questo caso può essere utilizzato qualsiasi modello di destinazione valido. Per ulteriori informazioni, vedere destination-pattern (interfaccia). profilo di traduzione in arrivo 200Assegna il profilo di traduzione che aggiungerà un tag di routing delle chiamate al numero chiamato in entrata. linea diretta verso l'internoInstrada la chiamata senza fornire un segnale di linea secondario. Per ulteriori informazioni, veda Direct Inward-Direct Dial. porto 0/2/ 0:15La porta vocale fisica associata a questo dial-peer. |
| 4 |
Per consentire l'ottimizzazione multimediale dei percorsi IP per i gateway locali con flussi di chiamate TDM-IP, può modificare il routing delle chiamate introducendo una serie di dial-peer loop-back interni tra e trunk PSTN. Webex Calling Configura i seguenti dial-peer loop-back. In questo caso, tutte le chiamate in arrivo verranno indirizzate inizialmente al dial-peer 10 e da lì al dial-peer 11 o 12 in base al tag di routing applicato. Dopo la rimozione del tag di routing, le chiamate verranno indirizzate al trunk in uscita utilizzando gruppi dial-peer. Ecco una spiegazione dei campi per la configurazione: Definisce un dial-peer VoIP e fornisce una descrizione significativa per facilitare la gestione e la risoluzione dei problemi. Per ulteriori informazioni, vedere voce dial-peer. profilo di traduzione in arrivo 11Applica il profilo di traduzione definito in precedenza per rimuovere il tag di routing delle chiamate prima di passare al trunk in uscita. schema di destinazione BAD.BADÈ necessario un modello di destinazione fittizio quando si indirizzano le chiamate in uscita utilizzando un gruppo dial-peer in entrata. Per ulteriori informazioni, vedere destination-pattern (interfaccia). protocollo di sessione sipv2Specifica che questo dial-peer gestisce le chiamate SIP. Per ulteriori informazioni, vedere protocollo di sessione (dial peer). obiettivo della sessione ipv4: 192.168.80.14Specifica l'indirizzo dell'interfaccia del router locale come destinazione della chiamata al loop-back. Per ulteriori informazioni, vedere target della sessione (dial peer voip). bind control source-interface GigabitEthernet0/0/0Configura l' interfaccia sorgente e l'indirizzo IP associato per i messaggi inviati tramite il loop-back. Per ulteriori informazioni, vedere bind. collegare l'interfaccia sorgente multimediale GigabitEthernet0/0/0Configura l' interfaccia sorgente e l'indirizzo IP associato per i file multimediali inviati tramite il loop-back. Per ulteriori informazioni, vedere bind. relè dtmf rtp-nteDefinisce RTP-NTE (RFC2833) come la funzionalità DTMF prevista per la fase di chiamata. Per ulteriori informazioni, vedere DTMF Relay (Voice over IP). codec g711alaw Forza tutte le chiamate PSTN a utilizzare G.711. Seleziona a-law o u-law in base al metodo di compilazione utilizzato dal suo servizio ISDN. no vadDisattiva il rilevamento delle attività vocali. Per ulteriori informazioni, vedere vad (dial peer). |
| 5 |
Aggiungere la seguente configurazione di routing delle chiamate: Questo
conclude la sua configurazione del Local Gateway. Salva la configurazione
e ricarica la piattaforma se è la prima volta che le funzionalità CUBE vengono
configurate.
|
La Webex Calling configurazione PSTN- nelle sezioni precedenti può essere modificata per includere trunk aggiuntivi in un cluster Cisco Unified Communications Manager (UCM). In questo caso, tutte le chiamate vengono instradate tramiteUnified CM. Le chiamate da UCM sulla porta 5060 vengono instradate verso il PSTN e le chiamate dalla porta 5065 verso. Webex Calling Le seguenti configurazioni incrementali possono essere aggiunte per includere questo scenario di chiamata .
| 1 |
Configura i seguenti URI delle classi vocali: |
| 2 |
Configura i seguenti record DNS per specificare il routing SRV verso gli host: Unified CM IOS XE utilizza questi record per determinare localmente gli host e le porte UCM di destinazione. Con questa configurazione, non è necessario configurare i record nel suo sistema DNS. Se preferisce usare il suo DNS, allora queste configurazioni locali non sono richieste. Ecco una spiegazione dei campi per la configurazione: Il comando seguente crea un record di DNS SRV risorse. Creare un record per ogni host e trunk UCM: host ip _sip. _udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sorso. _udp.pstntocucm.io: nome del record di risorse SRV 2: La priorità dei record delle risorse SRV 1: Il peso record delle risorse SRV 5060: Il numero di porta da utilizzare per l'host di destinazione in questo record di risorse ucmsub5.mydomain.com: L'host di destinazione del record di risorse Per risolvere i nomi host di destinazione dei record di risorse, creare record DNS A locali. Ad esempio: host ip ucmsub5.mydomain.com 192.168.80.65 host ip: crea un record nel database IOS XE locale. ucmsub5.mydomain.com: Il nome host del record A. 192.168.80.65: L'indirizzo IP dell'host. Crei i record delle risorse SRV e i record A per riflettere il suo ambiente UCM e la sua strategia preferita di distribuzione delle chiamate. |
| 3 |
Configura i seguenti dial-peer: |
| 4 |
Aggiungere il routing delle chiamate utilizzando le seguenti configurazioni: |
Diagnostic Signatures (DS) rileva in modo proattivo i problemi osservati comunemente nel Local Gateway Cisco IOS basato su XE e genera una notifica dell'evento tramite e-mail, syslog o messaggio di terminale. Può anche installare il DS per automatizzare la raccolta dei dati di diagnostica e trasferire i dati raccolti al Cisco TAC caso per accelerare i tempi di risoluzione.
Le firme diagnostiche (DS) sono file XML che contengono informazioni sugli eventi e sulle azioni che innescano il problema per informare, risolvere e risolvere il problema. Utilizza i messaggi syslog, gli eventi SNMP e il monitoraggio periodico di specifici output dei comandi show per definire la logica di rilevamento del problema. I tipi di azione includono:
-
Raccolta degli output dei comandi show
-
Generazione di un file di registro consolidato
-
Caricare il file in un percorso di rete fornito dall'utente, ad esempio HTTPS, SCP, server FTP
Gli ingegneri del TAC creano i file DS e li firmano digitalmente per la protezione dell'integrità. Ogni file DS ha l'ID numerico univoco assegnato dal sistema. Diagnostic Signatures Lookup Tool (DSLT) è un'unica fonte per trovare le firme applicabili per il monitoraggio e la risoluzione di vari problemi.
Prima di iniziare:
-
Non modifichi il file DS scaricato da DSLT. L'installazione dei file che Lei modifica non riesce a causa dell' errore di controllo dell'integrità.
-
Un server SMTP (Simple Mail Transfer Protocol) necessario affinché il Local Gateway invii notifiche e-mail.
-
Si assicuri che il Local Gateway esegua IOS XE 17.6.1 o versioni successive se desidera utilizzare il server SMTP sicuro per le notifiche e-mail.
Prerequisiti
Gateway locale con IOS XE 17.6.1 o versioni successive
-
Le firme diagnostiche sono abilitate per impostazione predefinita.
-
Configura il server di posta elettronica sicuro che utilizza per inviare notifiche proattive se il dispositivo esegue IOS XE 17.6.1 o versioni successive.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configuri la variabile di ambiente ds_emailcon l'indirizzo email dell'amministratore per la notifica.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Installare firme diagnostiche per un monitoraggio proattivo
Monitoraggio dell'elevato utilizzo della CPU
Questo DS tiene traccia dell'utilizzo della CPU in 5 secondi utilizzando l'OID SNMP 1.3.6.1.4.1.9.2.1.56. Quando l'utilizzo raggiunge il 75% o più, disabilita tutti i debug e disinstalla tutte le firme diagnostiche installate nel Local Gateway. Usa questi passaggi seguenti per installare la firma.
-
Si assicuri di aver abilitato SNMP utilizzando il comando show snmp. Se SNMP non è abilitato, configuri il comando snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Scarica DS 64224 utilizzando le seguenti opzioni a discesa nello Strumento di ricerca delle firme diagnostiche:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Nome del campo
Valore del campo
Piattaforma
Software Cisco 4300, serie 4400 ISR o Catalyst 8000V Edge
Prodotto
CUBE Enterprise in soluzione Webex Calling
Ambito del problema
Prestazioni
Tipo di problema
Elevato utilizzo della CPU con notifica via email
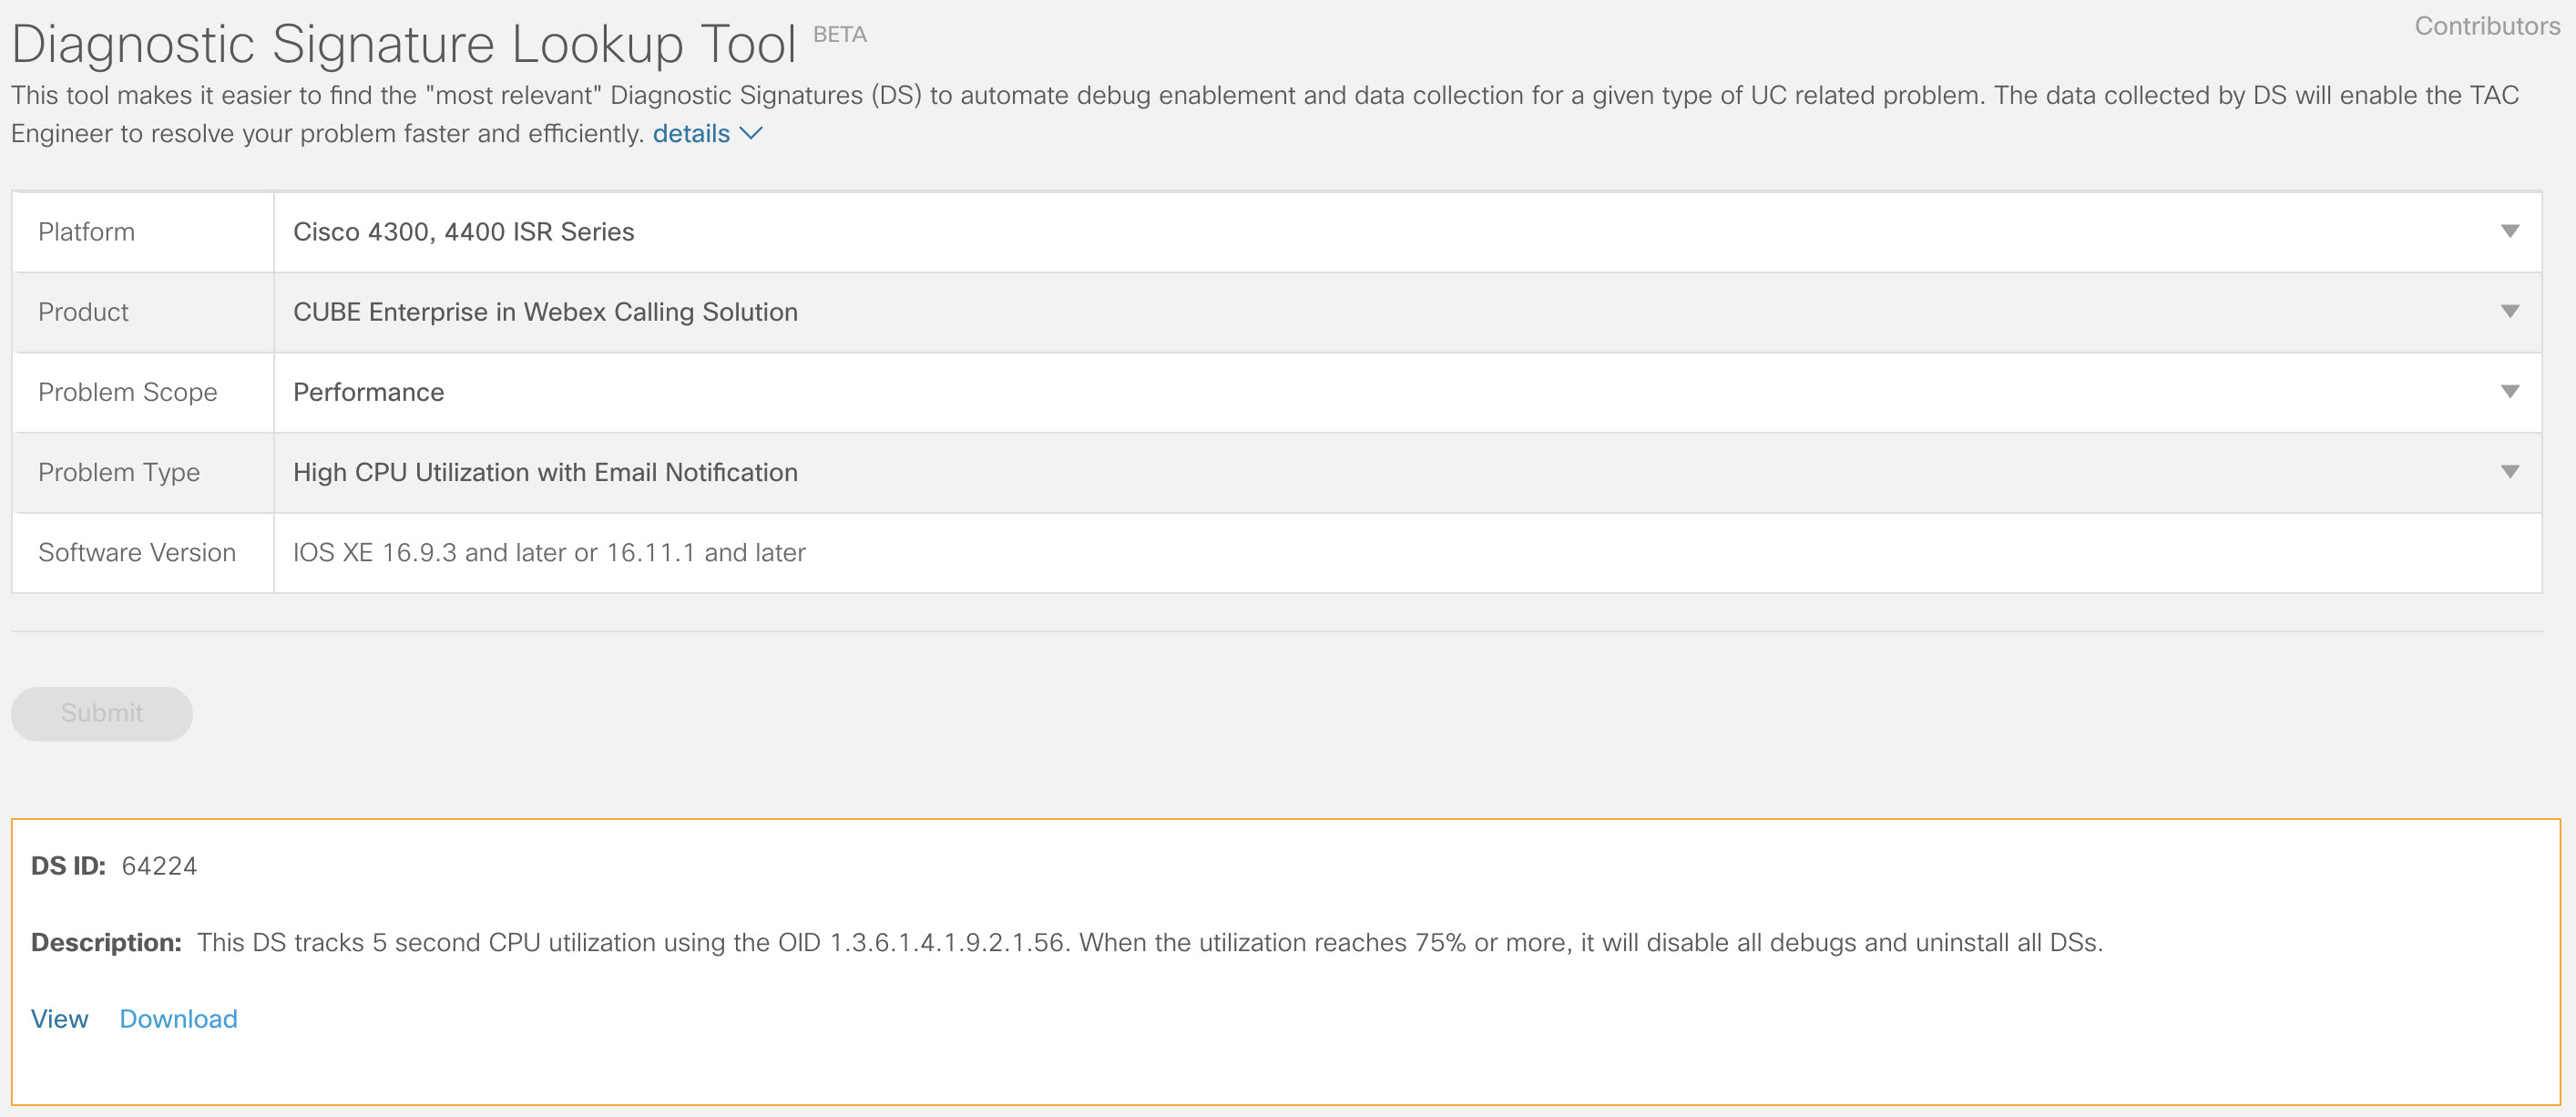
-
Copia il file DS XML nel flash del Local Gateway.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:L'esempio seguente mostra la copia del file da un server FTP al Local Gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installi il file DS XML nel gateway locale.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Usare il comando show call-home diagnostic-signature per verificare che la firma sia stata installata correttamente. La colonna dello stato deve avere un valore «registrato».
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Scarica DSE:
DS ID
Nome DS
Revisione
Status
Ultimo aggiornamento (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrato
2020-11-07 22:05:33
Quando viene attivata, questa firma disinstalla tutti i DS in esecuzione, incluso se stesso. Se necessario, reinstallare DS 64224 per continuare a monitorare l' elevato utilizzo della CPU sul Local Gateway.
Monitoraggio delle disconnessioni anomale delle chiamate
Questo DS utilizza il polling SNMP ogni 10 minuti per rilevare una disconnessione anomala delle chiamate con errori SIP 403, 488 e 503. Se l'incremento del numero di errori è maggiore o uguale a 5 rispetto all'ultimo sondaggio, genera un syslog e una notifica via email. Utilizza i passaggi seguenti per installare la firma.
-
Assicurarsi che SNMP sia abilitato utilizzando il comando show snmp. Se SNMP non è abilitato, configuri il comando snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Scarica DS 65221 utilizzando le seguenti opzioni nello Strumento di ricerca delle firme diagnostiche:
Nome del campo
Valore del campo
Piattaforma
Software Cisco 4300, serie 4400 ISR o Catalyst 8000V Edge
Prodotto
CUBE Enterprise in Solution Webex Calling
Ambito del problema
Prestazioni
Tipo di problema
Rilevamento anomalo della disconnessione delle chiamate SIP con notifica via e-mail e Syslog.
-
Copia il file DS XML nel gateway locale.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installi il file DS XML nel gateway locale.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Usa il comando show call-home diagnostic-signature per verificare che la firma sia stata installata correttamente. La colonna dello stato deve avere un valore «registrato».
Installare firme diagnostiche per risolvere un problema
Può anche utilizzare Diagnostic Signatures (DS) per risolvere rapidamente i problemi. Cisco TACgli ingegneri hanno scritto diverse firme che consentono i debug necessari per risolvere un determinato problema, rilevare l'insorgenza del problema, raccogliere il giusto set di dati diagnostici e trasferire i dati automaticamente al caso. Cisco TAC Ciò elimina la necessità di verificare manualmente l'insorgenza del problema e semplifica molto la risoluzione dei problemi intermittenti e transitori.
Può utilizzare lo strumento di ricerca delle firme diagnostiche per trovare le firme applicabili e installarle per risolvere automaticamente un determinato problema oppure può installare la firma consigliata dal tecnico TAC come parte dell'assistenza.
Ecco un esempio di come trovare e installare un DS per rilevare l'occorrenza «% VOICE_IEC -3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog e automatizzare la raccolta dei dati diagnostici utilizzando i seguenti passaggi:
-
Configura un'altra variabile di ambiente DS ds_fsurl_prefixcome percorso del Cisco TAC file server (cxd.cisco.com) per caricare i dati di diagnostica. Il nome utente nel percorso del file è il numero del caso e la password è il token di caricamento del file che può essere recuperato da Support Case Manager come mostrato di seguito. Il token di caricamento del file può essere generato nella sezione Allegati del Support Case Manager, come richiesto.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Esempio:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Assicurarsi che SNMP sia abilitato utilizzando il comando show snmp. Se SNMP non è abilitato, configuri il comando snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Consigliamo di installare DS 64224 per il monitoraggio ad alto livello di CPU come misura proattiva per disabilitare tutte le firme di debug e diagnostica durante il periodo di utilizzo elevato della CPU. Scarica DS 64224 utilizzando le seguenti opzioni dello Strumento di ricerca delle firme diagnostiche:
Nome del campo
Valore del campo
Piattaforma
Software Cisco 4300, serie 4400 ISR o Catalyst 8000V Edge
Prodotto
CUBE Enterprise in Solution Webex Calling
Ambito del problema
Prestazioni
Tipo di problema
Elevato utilizzo della CPU con notifica via email.
-
Scarica DS 65095 utilizzando le seguenti opzioni dello Strumento di ricerca delle firme diagnostiche:
Nome del campo
Valore del campo
Piattaforma
Software Cisco 4300, serie 4400 ISR o Catalyst 8000V Edge
Prodotto
CUBE Enterprise in Solution Webex Calling
Ambito del problema
Syslog
Tipo di problema
Syslog -% VOICE_IEC -3-GW: CCAPI: Errore interno (soglia di picco di chiamata): IEC=1.1.181.1.29.0
-
Copia i file DS XML nel Local Gateway.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installi il file XML DS 64224 ad alto monitoraggio della CPU e poi DS 65095 nel Local Gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Verifichi che la firma sia stata installata correttamente utilizzando show call-home diagnostic-signature. La colonna dello stato deve avere un valore «registrato».
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE scaricati:
DS ID
Nome DS
Revisione
Status
Ultimo aggiornamento (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrato
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrato
2020-11-08:00:12:53
Verificare l'esecuzione delle firme diagnostiche
Nel comando seguente, la colonna «Status» del comando mostra call-home diagnostic-signature che diventa «in esecuzione» mentre il Local Gateway esegue l'azione definita nella firma. L'output delle statistiche di visualizzazione delle firme diagnostiche call-home è il modo migliore per verificare se una firma diagnostica rileva un evento di interesse ed ha eseguito l'azione. La colonna «Triggered/Max/Deinstall» indica il numero di volte in cui la firma specificata ha attivato un evento, il numero massimo di volte che è definita per rilevare un evento e se la firma si disinstalla automaticamente dopo aver rilevato il numero massimo di eventi attivati.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE scaricati:
|
DS ID |
Nome DS |
Revisione |
Status |
Ultimo aggiornamento (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrato |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Correre |
2020-11-08 00:12:53 |
mostrare le statistiche sulla firma diagnostica call-home
|
DS ID |
Nome DS |
Attivato/Max/Deinstall |
Tempo medio di esecuzione (secondi) |
Tempo massimo di esecuzione (secondi) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
L'email di notifica inviata durante l'esecuzione della firma diagnostica contiene informazioni chiave come il tipo di problema, i dettagli del dispositivo, la versione del software, la configurazione in esecuzione e mostra gli output dei comandi rilevanti per risolvere il problema in questione.
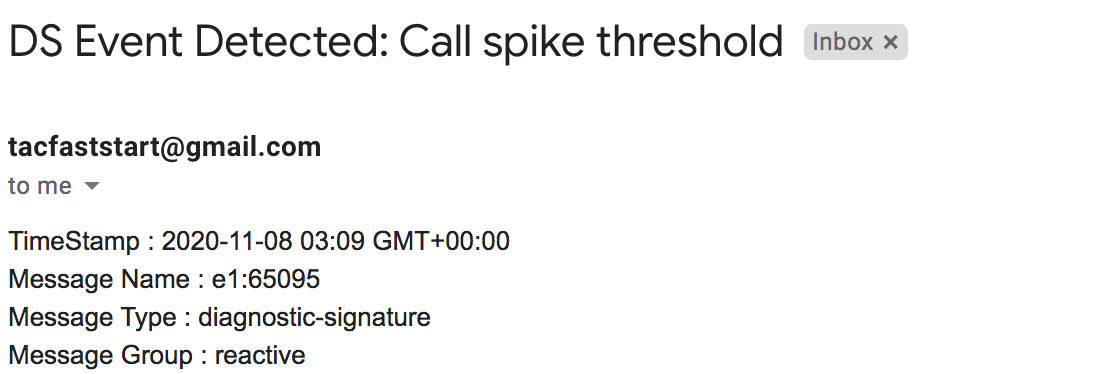
Disinstallare le firme diagnostiche
L'uso delle firme diagnostiche per la risoluzione dei problemi è in genere definito per la disinstallazione dopo il rilevamento di alcuni casi di problema. Se desidera disinstallare una firma manualmente, recuperi l'ID DS dall'output di show call-home diagnostic-signature ed esegua il seguente comando:
call-home diagnostic-signature deinstall <DS ID> Esempio:
call-home diagnostic-signature deinstall 64224
Le nuove firme vengono aggiunte periodicamente allo Strumento di ricerca delle firme di diagnostica, in base ai problemi osservati nelle distribuzioni. Il TAC attualmente non supporta le richieste di creazione di nuove firme personalizzate.


