- الرئيسية
- /
- المقال

شكرًا على ملاحظاتك.


 في هذه المقالة
 هل لديك ملاحظات؟
يمكنك تكوين تكامل تسجيل الدخول الأحادي (SSO) بين Control Hub والنشر الذي يستخدم Active Directory Federation Services (ADFS 2.x والإصدارات الأحدث) كموفر هوية (IdP).
تسجيل الدخول الأحادي ومركز التحكم
تسجيل الدخول الأحادي (SSO) عبارة عن جلسة أو عملية مصادقة مستخدم تسمح للمستخدم بتقديم بيانات اعتماد للوصول إلى تطبيق واحد أو أكثر. تقوم العملية بمصادقة المستخدمين على جميع التطبيقات التي تم منحهم حقوقًا لها. إنه يزيل المزيد من المطالبات عندما يقوم المستخدمون بتبديل التطبيقات أثناء جلسة معينة.
يُستخدم بروتوكول اتحاد لغة ترميز تأكيد الأمان (SAML 2.0) لتوفير مصادقة SSO بين سحابة Webex وموفر الهوية الخاص بك (IdP).
ملفات التعريف
تطبيق Webex يدعم فقط ملف تعريف SSO لمتصفح الويب. في ملف تعريف SSO لمتصفح الويب، يدعم تطبيق Webex الارتباطات التالية:
-
بدأ SP ربط POST -> POST
-
بدأت SP في إعادة التوجيه -> ربط POST
صيغة معرف الاسم
يدعم بروتوكول SAML 2.0 العديد من تنسيقات NameID للتواصل حول مستخدم معين. يدعم تطبيق Webex تنسيقات NameID التالية.
-
URN: الواحة: الأسماء: TC: SAML: 2.0: صيغة معرف الاسم: عابر -
URN: OASIS: الأسماء: TC: SAML: 1.1: صيغة معرف الاسم: غير محدد -
URN: Oasis: الأسماء: TC: SAML: 1.1: صيغة معرف الاسم: عنوان البريد الإلكتروني
في البيانات الوصفية التي تقوم بتحميلها من iDP الخاص بك، يتم تكوين الإدخال الأول للاستخدام في Webex.
تسجيل خروج واحد
يدعم تطبيق Webex ملف تعريف تسجيل الخروج الفردي. في تطبيق Webex، يمكن للمستخدم تسجيل الخروج من التطبيق، والذي يستخدم بروتوكول تسجيل الخروج الفردي SAML لإنهاء الجلسة وتأكيد تسجيل الخروج باستخدام iDP الخاص بك. تأكد من تكوين iDP الخاص بك لتسجيل الخروج الفردي.
دمج مركز التحكم مع ADFS
تعرض أدلة التكوين مثالًا محددًا لتكامل SSO ولكنها لا توفر تكوينًا شاملاً لجميع الاحتمالات. على سبيل المثال، تم توثيق خطوات التكامل لتنسيق معرف الاسم URN: OASIS: Names:TC: SAML:2.0:nameID-format:Transient. التنسيقات الأخرى مثل URN: OASIS: NAMES:TC: SAML: 1.1: named-format: غير محدد أو URN: OASIS:NAME:Names:TC:SAML:1.1: شكل معرف الاسم: عنوان البريد الإلكتروني ستعمل من أجل تكامل SSO ولكنها خارج نطاق وثائقنا.
قم بإعداد هذا التكامل للمستخدمين في مؤسسة Webex الخاصة بك (بما في Webex Meetings ذلك تطبيق Webex والخدمات الأخرى التي تتم إدارتها في Control Hub). إذا كان موقع Webex الخاص بك مدمجًا في Control Hub، فإن موقع Webex يرث إدارة المستخدم. إذا لم تتمكن من الوصول Webex Meetings بهذه الطريقة ولم تتم إدارتها في Control Hub، فيجب إجراء تكامل منفصل لتمكين SSO لـWebex Meetings.
وفقًا لما تم تكوينه في آليات المصادقة في ADFS، يمكن تمكين مصادقة Windows المتكاملة (IWA) افتراضيًا. في حالة التمكين، تتم مصادقة التطبيقات التي يتم تشغيلها من خلال Windows (مثل Webex App وCisco Directory Connector) كمستخدم قام بتسجيل الدخول، بغض النظر عن عنوان البريد الإلكتروني الذي تم إدخاله أثناء مطالبة البريد الإلكتروني الأولية.
قم بتنزيل بيانات Webex الوصفية إلى نظامك المحلي
قم بتنزيل بيانات Webex الوصفية قبل تكوين موفر الهوية الخاص بك. يحتوي هذا الملف على إعدادات موفر خدمة Webex لمؤسستك، ويستخدم موفر الهوية هذه الإعدادات للتعرف على Webex وإرسال استجابات تسجيل الدخول إلى SAML مرة أخرى إلى المكان الصحيح. استخدم ملف البيانات الوصفية هذا عند تكوين تطبيق SAML في موفر الهوية الخاص بك.
| 1 |
قم بتسجيل الدخول إلى مركز التحكم. |
| 2 |
انتقل إلى . |
| 3 |
انتقل إلى علامة تبويب موفر الهوية وانقر فوق تنشيط SSO. |
| 4 |
حدد IDP. |
| 5 |
اختر نوع الشهادة للمؤسسة الخاصة بك:
|
| 6 |
قم بتنزيل ملف البيانات الوصفية. <org-ID>اسم ملف بيانات Webex الوصفية هو idb-meta - -SP.xml. |
قم بتثبيت بيانات Webex الوصفية في ADFS
قبل أن تبدأ
يدعم مركز التحكم ADFS 2.x أو الأحدث.
يتضمن نظام التشغيل Windows 2008 R2 فقط ADFS 1.0. يجب تثبيت ما لا يقل عن ADFS 2.x من ميكروسوفت.
بالنسبة لخدمات SSO وWebex، يجب أن يتوافق موفرو الهوية (IDPs) مع مواصفات SAML 2.0 التالية:
-
قم بتعيين سمة تنسيق معرف الاسم إلى URN: OASIS: الأسماء: TC: SAML: 2.0: تنسيق معرف الاسم: عابر
-
قم بتكوين مطالبة على iDp لتضمين اسم سمة uid بقيمة تم تعيينها إلى السمة التي تم اختيارها في Cisco Directory Connector أو سمة المستخدم التي تطابق تلك التي تم اختيارها في خدمة هوية Webex. (يمكن أن تكون هذه السمة عناوين بريد إلكتروني أو اسم المستخدم الرئيسي، على سبيل المثال.) راجع معلومات السمات المخصصة في https://www.cisco.com/go/hybrid-services-directory للحصول على إرشادات.
| 1 |
قم بتسجيل الدخول إلى خادم ADFS باستخدام أذونات المسؤول. |
| 2 |
افتح وحدة تحكم إدارة ADFS واستعرض . |
| 3 |
من نافذة معالج إضافة ثقة الطرف المعتمد، حدد البدء. |
| 4 |
لتحديد مصدر البيانات، حدد استيراد بيانات حول الطرف المعتمد من ملف، واستعرض ملف Control Hub Metadata الذي قمت بتنزيله، وحدد التالي. |
| 5 |
بالنسبة إلى تحديد اسم العرض، قم بإنشاء اسم عرض لهذه الثقة التابعة للطرف المعتمد مثل Webex وحدد التالي. |
| 6 |
لاختيار قواعد تخويل الإصدار، حدد السماح لجميع المستخدمين بالوصول إلى هذا الطرف المعتمد، ثم حدد التالي. |
| 7 |
بالنسبة لـ Ready to Add Trust، حدد التالي وقم بإنهاء إضافة الثقة الموثوقة إلى ADFS. |
إنشاء قواعد المطالبة لمصادقة Webex
| 1 |
في لوحة ADFS الرئيسية، حدد علاقة الثقة التي قمت بإنشائها، ثم حدد تحرير قواعد المطالبة. في علامة تبويب قواعد تحويل الإصدار، حدد إضافة قاعدة. |
| 2 |
في خطوة اختيار نوع القاعدة، حدد إرسال سمات LDAP كمطالبات، ثم حدد التالي. 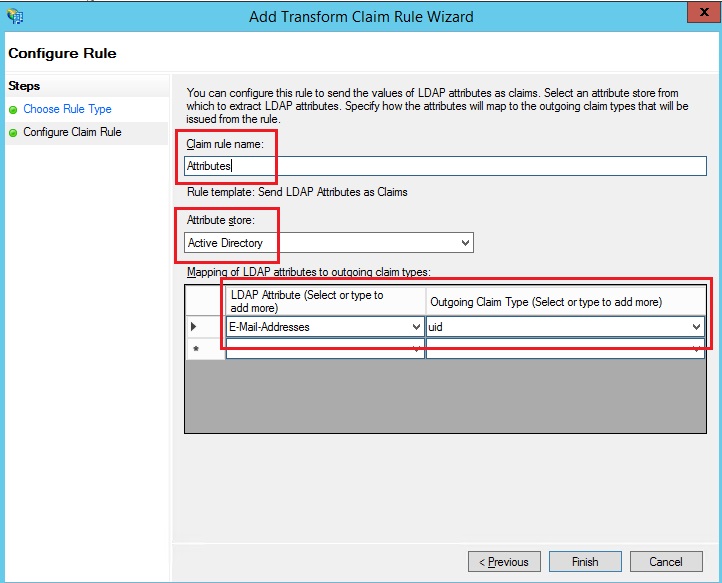 |
| 3 |
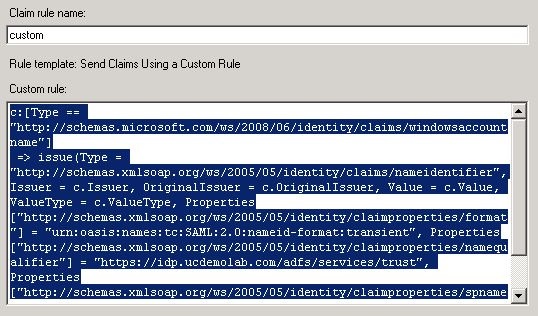
حدد إضافة قاعدة مرة أخرى، وحدد إرسال المطالبات باستخدام قاعدة مخصصة، ثم حدد التالي. توفر هذه القاعدة لـ ADFS سمة «مؤهل spname» التي لا يوفرها Webex بطريقة أخرى.
|
| 4 |
حدد الاعتماد على ثقة الطرف في النافذة الرئيسية، ثم حدد الخصائص في الجزء الأيسر. |
| 5 |
عندما تظهر نافذة الخصائص، استعرض علامة التبويب «خيارات متقدمة»، SHA-256، ثم حدد موافق لحفظ التغييرات. |
| 6 |
استعرض عنوان URL التالي على خادم ADFS الداخلي لتنزيل الملف: https: //< ad_fs_server >/federationMetadata/2007-06/FederationMetadata.xml قد تحتاج إلى النقر بزر الماوس الأيمن على الصفحة وعرض مصدر الصفحة للحصول على ملف XML المنسق بشكل صحيح. |
| 7 |
احفظ الملف على جهازك المحلي. |
ما يجب القيام به بعد ذلك
أنت جاهز لاستيراد بيانات ADFS الوصفية مرة أخرى إلى Webex من بوابة الإدارة.
قم باستيراد بيانات IDP الأولية وتمكين تسجيل الدخول الأحادي بعد الاختبار
بعد تصدير بيانات Webex الأولية وتكوين iDP وتنزيل بيانات IDP الوصفية إلى نظامك المحلي، ستكون جاهزًا لاستيرادها إلى مؤسسة Webex الخاصة بك من Control Hub.
قبل أن تبدأ
لا تختبر تكامل SSO من واجهة موفر الهوية (IdP). نحن ندعم فقط التدفقات التي يبدأها مزود الخدمة (التي تبدأ بـ SP)، لذلك يجب عليك استخدام اختبار Control Hub SSO لهذا التكامل.
| 1 |
اختر واحدة:
|
| 2 |
في صفحة استيراد بيانات IDP الوصفية، قم بسحب وإسقاط ملف بيانات IDP الوصفية على الصفحة أو استخدم خيار مستعرض الملفات لتحديد موقع ملف البيانات الوصفية وتحميله. انقر فوق التالي.
يجب عليك استخدام خيار «أكثر أمانًا»، إذا استطعت. يكون هذا ممكنًا فقط إذا استخدم iDP الخاص بك CA عامًا للتوقيع على البيانات الوصفية الخاصة به. في جميع الحالات الأخرى، يجب عليك استخدام خيار Less secure. ويشمل ذلك ما إذا كانت البيانات الوصفية غير موقعة أو موقعة ذاتيًا أو موقعة بواسطة CA خاص. لا تقوم Okta بتوقيع البيانات الوصفية، لذلك يجب عليك اختيار أقل أمانًا لتكامل Okta SSO. |
| 3 |
حدد اختبار إعداد SSO، وعند فتح علامة تبويب متصفح جديدة، قم بالمصادقة باستخدام iDP عن طريق تسجيل الدخول. إذا تلقيت خطأ مصادقة، فقد تكون هناك مشكلة في بيانات الاعتماد. تحقق من اسم المستخدم وكلمة المرور وحاول مرة أخرى. عادةً ما يعني خطأ تطبيق Webex وجود مشكلة في إعداد SSO. في هذه الحالة، اتبع الخطوات مرة أخرى، خاصة الخطوات التي تقوم فيها بنسخ ولصق بيانات Control Hub الوصفية في إعداد iDP. لمشاهدة تجربة تسجيل الدخول إلى SSO مباشرةً، يمكنك أيضًا النقر فوق نسخ عنوان URL إلى الحافظة من هذه الشاشة ولصقه في نافذة متصفح خاص. من هناك، يمكنك متابعة تسجيل الدخول باستخدام SSO. تعمل هذه الخطوة على إيقاف الإيجابيات الكاذبة بسبب رمز الوصول الذي قد يكون موجودًا في جلسة حالية عند تسجيل الدخول . |
| 4 |
ارجع إلى علامة تبويب مستعرض Control Hub.
لا يتم تفعيل تكوين SSO في مؤسستك إلا إذا اخترت زر الاختيار الأول وقمت بتنشيط SSO. |
ما يجب القيام به بعد ذلك
استخدم الإجراءات في مزامنة مستخدمي Okta في Control Hub إذا كنت تريد القيام بتوفير المستخدم من Okta إلى سحابة Webex.
استخدم الإجراءات في مزامنة مستخدمي Microsoft Entra ID في Control Hub إذا كنت تريد القيام بتوفير المستخدم من Entra ID إلى سحابة Webex.
يمكنك اتباع الإجراء في قمع رسائل البريد الإلكتروني الآلية لتعطيل رسائل البريد الإلكتروني التي يتم إرسالها إلى مستخدمي تطبيق Webex الجدد في مؤسستك. يحتوي المستند أيضًا على أفضل الممارسات لإرسال الاتصالات إلى المستخدمين في مؤسستك.
تحديث ثقة الطرف المعتمد على Webex في ADFS
قبل أن تبدأ
تحتاج إلى تصدير ملف بيانات SAML الوصفية من Control Hub قبل أن تتمكن من تحديث Webex Relicing Party Trust في ADFS.
| 1 |
قم بتسجيل الدخول إلى خادم ADFS باستخدام أذونات المسؤول. |
| 2 |
قم بتحميل ملف بيانات SAML الوصفية من Webex إلى مجلد محلي مؤقت على خادم ADFS، على سبيل المثال.
|
| 3 |
افتح بوويرشيل. |
| 4 |
قم بتشغيل لاحظ المعلمة |
| 5 |
<org-ID>قم بتشغيل تأكد من استبدال اسم الملف واسم الهدف بالقيم الصحيحة من بيئتك. راجع https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.إذا قمت بتنزيل شهادة Webex SP لمدة 5 سنوات وتم تشغيل إلغاء شهادة التوقيع أو التشفير، فأنت بحاجة إلى تشغيل هذين الأمرين: |
| 6 |
قم بتسجيل الدخول إلى Control Hub، ثم اختبر تكامل SSO:
|
 .
استكشاف أخطاء ADFS وإصلاحها
أخطاء ADFS في سجلات Windows
في سجلات Windows، قد ترى رمز خطأ سجل أحداث ADFS 364. تحدد تفاصيل الحدث شهادة غير صالحة. في هذه الحالات، لا يُسمح لمضيف ADFS بالمرور عبر جدار الحماية على المنفذ 80 للتحقق من صحة الشهادة.
حدث خطأ أثناء محاولة إنشاء سلسلة الشهادات الخاصة بثقة الطرف المعوّل
عند تحديث شهادة SSO، قد يظهر لك هذا الخطأ عند تسجيل الدخول: رمز حالة
غير صالح ردًا على ذلك.
إذا رأيت هذا الخطأ، فتحقق من سجلات عارض الأحداث على خادم
ADFS وابحث عن الخطأ التالي: حدث خطأ أثناء محاولة
إنشاء سلسلة الشهادات لشهادة ثقة الطرف المعتمد
'https://idbroker.webex.com/' التي تم تحديدها بواسطة بصمة الإبهام '
754B9208F1F75C5CC122740F3675C5D129471D80'<org-ID>. تتمثل الأسباب المحتملة في إبطال
الشهادة، أو تعذر التحقق من سلسلة الشهادات على النحو المحدد في
إعدادات إبطال شهادة التشفير الخاصة بالطرف المعتمد، أو أن الشهادة ليست
ضمن فترة صلاحيتها.
<orgID>في حالة حدوث هذا الخطأ، يجب تشغيل الأوامر
Set-adfsRelyingPartyTrust - معرف الهدف https://idbroker.webex.com/ -التشفير والشهادة/الإلغاء - التحقق من عدم وجود شيء
معرف الاتحاد
معرف الاتحاد حساس لحالة الأحرف. إذا كان هذا هو عنوان البريد الإلكتروني الخاص بالمؤسسة، فأدخله تمامًا كما ترسله ADFS، وإلا فلن يتمكن Webex من العثور على المستخدم المطابق.
لا يمكن كتابة قاعدة مطالبة مخصصة لتطبيع سمة LDAP قبل إرسالها.
قم باستيراد البيانات الوصفية من خادم ADFS الذي قمت بإعداده في بيئتك.
يمكنك التحقق من عنوان URL إذا لزم الأمر بالانتقال إلى ADFS.
مزامنة الوقت
تأكد من أن ساعة نظام خادم ADFS الخاص بك متزامنة مع مصدر وقت إنترنت موثوق يستخدم بروتوكول وقت الشبكة (NTP). استخدم أمر PowerShell التالي لتحريف الساعة لعلاقة Webex Requiling Party Trust فقط.
Set-ADFS - ثقة الطرف الراسل - معرف الهدف "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" - لا يتوقع الانحراف 3
تعتبر القيمة السداسية العشرية فريدة لبيئتك. يرجى استبدال القيمة من قيمة معرف SP EntityDescriptor في ملف بيانات Webex الوصفية. على سبيل المثال:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


