- Startseite
- /
- Artikel

Danke für Ihr Feedback.


 In diesem Artikel
 Feedback?
Sie können eine Single Sign-On (SSO) -Integration zwischen Control Hub und einer Bereitstellung konfigurieren, die Active Directory Federation Services (ADFS 2.x und höher) als Identitätsanbieter (IdP) verwendet.
Einmalige Anmeldung und Control Hub
Die einmalige Anmeldung ist ein Sitzungs- oder Benutzerauthentifizierungsvorgang, bei dem ein Benutzer für den Zugriff auf eine oder mehrere Anwendungen Anmeldeinformationen angeben kann. Bei dem Vorgang werden Benutzer für alle Anwendungen authentifiziert, für die sie über Berechtigungen verfügen. Dadurch werden weitere Eingabeaufforderungen vermieden, wenn Benutzer während einer bestimmten Sitzung zwischen Anwendungen wechseln.
Das Security Assertion Markup Language (SAML 2.0) Federation-Protokoll wird für die SSO-Authentifizierung zwischen der Webex-Cloud und Ihrem Identitätsanbieter (IdP) eingesetzt.
Profile
Die Webex-App unterstützt nur den Webbrowser SSO Profil. Im Webbrowser- und SSO unterstützt Webex App die folgenden Bindungen:
-
SP initiierte POST -> POST-Bindung
-
SP initiierte REDIRECT -> POST-Bindung
NameID Format
Das SAML 2.0-Protokoll unterstützt mehrere NameID-Formate für die Kommunikation über einen bestimmten Benutzer. Die Webex-App unterstützt die folgenden NameID-Formate.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
In den von Ihrem IdP geladenen Metadaten ist der erste Eintrag für die Verwendung in Webex konfiguriert.
SingleLogout
Die Webex-App unterstützt das Einzel-Abmeldeprofil. In der Webex-Appkann sich ein Benutzer von der Anwendung abmelden, die zum Beenden der Sitzung und zum Bestätigen der Abmeldedatei bei Ihrem IdP das SAML-Einzel-Abmeldeprotokoll verwendet. Stellen Sie sicher, dass Ihr IdP für SingleLogout konfiguriert ist.
Integrieren Sie Control Hub mit ADFS
Die Konfigurationsanweisungen zeigen ein konkretes Beispiel einer SSO-Integration, aber keine umfassende Konfiguration für alle Möglichkeiten. Beispielsweise werden die Integrationsschritte für nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transient dokumentiert. Andere Formate wie urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress funktionieren für die SSO-Integration, liegen jedoch außerhalb des Rahmens unserer Dokumentation.
Richten Sie diese Integration für Benutzer in Ihrer Webex-Organisation ein (einschließlich webex App, Webex Meetingsund andere Dienste, die im Control Hub verwaltet werden). Wenn Ihre Webex-Site in Control Hubintegriert ist, erbt die Webex-Site die Benutzerverwaltung. Wenn Sie auf diese Weise nicht auf Webex Meetings zugreifen können und dies nicht in Control Hubverwaltet wird, müssen Sie eine separate Integration tun, um SSO-Benutzer Webex Meetings .
Je nachdem, was in den Authentifizierungsmechanismen in ADFS konfiguriert ist, kann die integrierte Windows-Authentifizierung (IWA) standardmäßig aktiviert werden. Falls aktiviert, authentifizieren sich Anwendungen, die über Windows gestartet werden (wie Webex App und Cisco Directory Connector), als der Benutzer, der angemeldet ist, unabhängig davon, welche E-Mail-Adresse bei der ersten E-Mail-Aufforderung eingegeben wurde.
Herunterladen der Webex-Metadaten auf Ihr lokales System
Laden Sie die Webex-Metadaten herunter, bevor Sie Ihren Identitätsanbieter konfigurieren. Diese Datei enthält die Webex-Dienstanbieter-Einstellungen für Ihre Organisation, und Ihr Identitätsanbieter verwendet diese Einstellungen, um Webex zu erkennen und SAML-Anmeldeantworten an den richtigen Ort zurückzuschicken. Verwenden Sie diese Metadatendatei, wenn Sie die SAML-Anwendung in Ihrem Identitätsanbieter konfigurieren.
| 1 | |
| 2 |
Gehe zu . |
| 3 |
Gehen Sie auf den Reiter Identitätsanbieter und klicken Sie auf SSO aktivieren. |
| 4 |
Wählen Sie einen IdP aus. |
| 5 |
Wählen Sie den Zertifikattyp für Ihre Organisation aus:
|
| 6 |
Laden Sie die Metadatendatei herunter. Der Dateiname der Webex-Metadaten lautet idb-meta-<org-ID>-SP.xml. |
Installieren Sie Webex-Metadaten in ADFS
Vorbereitungen
Control Hub unterstützt ADFS 2.x oder höher.
Windows 2008 R2 beinhaltet nur ADFS 1.0. Sie müssen mindestens ADFS 2.x von Microsoft installieren.
Für SSO- und Webex-Dienste müssen Identitätsanbieter (IdPs) der folgenden SAML 2.0-Spezifikation entsprechen:
-
Setzen Sie das NameID-Formatattribut auf urn:oasis:names:tc:SAML:2.0:nameid-format: transient
-
Konfigurieren Sie einen Anspruch auf den IdP so, dass er den UID-Attributnamen mit einem Wert enthält, der dem Attribut zugeordnet ist, das im Cisco Directory Connector ausgewählt wurde, oder dem Benutzerattribut, das dem Attribut entspricht, das im Webex Identity Service ausgewählt wurde. (Dieses Attribut könnte zum Beispiel E-Mail-Adressen oder User-Principal-Name sein.) Eine Anleitung finden Sie in den Informationen zu benutzerdefinierten Attributen auf https://www.cisco.com/go/hybrid-services-directory.
| 1 |
Melden Sie sich mit Administratorrechten am ADFS-Server an. |
| 2 |
Öffnen Sie die ADFS-Managementkonsole und navigieren Sie zu . |
| 3 |
Wählen Sie im Fenster „Vertrauensstellung einer vertrauenden Partei hinzufügen“ die Option Start aus. |
| 4 |
Wählen Sie für Datenquelle auswählen die Option Daten über die vertrauende Partei aus einer Datei importieren aus, navigieren Sie zu der Control Hub-Metadatendatei, die Sie heruntergeladen haben, und wählen Sie Weiter. |
| 5 |
Erstellen Sie für Anzeigenamen angeben einen Anzeigenamen für diesen Vertrauensdienst der vertrauenden Partei wie Webex und wählen Sie Weiter aus. |
| 6 |
Wählen Sie für Regeln zur Ausstellungsautorisierung die Option Allen Benutzern Zugriff auf diese vertrauende Partei gestatten aus und wählen Sie Weiter aus. |
| 7 |
Wählen Sie für Bereit, Vertrauen hinzuzufügen, Weiter aus und beenden Sie das Hinzufügen des vertrauenden Vertrauens zu ADFS. |
Anspruchsregeln für die Webex-Authentifizierung erstellen
| 1 |
Wählen Sie im ADFS-Hauptbereich die Vertrauensbeziehung aus, die Sie erstellt haben, und wählen Sie dann Anspruchsregeln bearbeiten aus. Wählen Sie auf der Registerkarte Issuance Transform Rules die Option Regel hinzufügen aus. |
| 2 |
Wählen Sie im Schritt Regeltyp wählen Sie LDAP-Attribute als Ansprüche senden aus und wählen Sie dann Weiter aus. 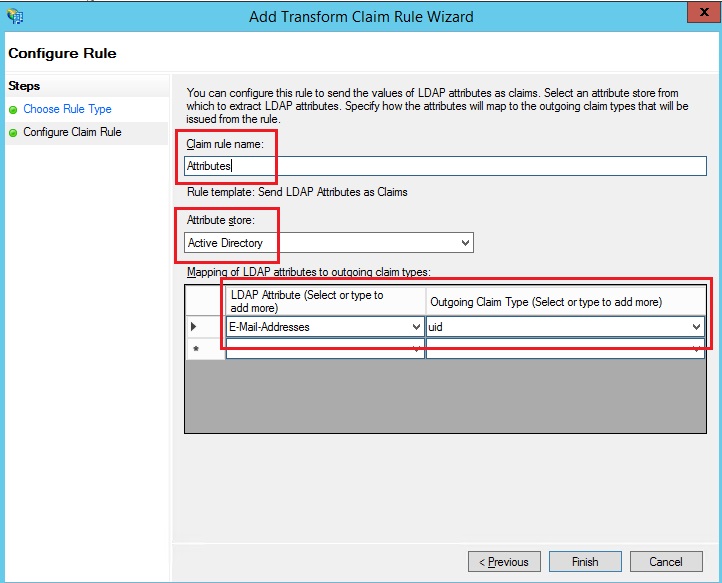 |
| 3 |
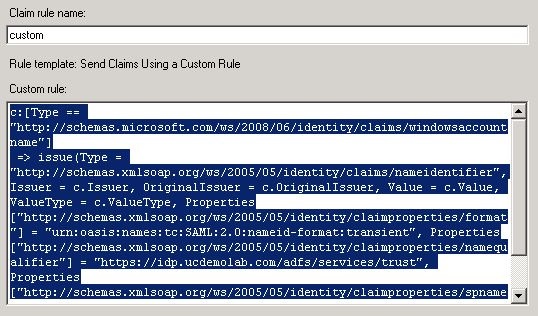
Wählen Sie erneut Regel hinzufügen aus, wählen Sie Ansprüche mithilfe einer benutzerdefinierten Regel senden aus und wählen Sie dann Weiter aus. Diese Regel verleiht ADFS das Attribut „spname qualifier“, das Webex sonst nicht bereitstellt.
|
| 4 |
Wählen Sie Relying Party Trust im Hauptfenster aus und wählen Sie dann im rechten Bereich Properties aus. |
| 5 |
Wenn das Eigenschaftenfenster erscheint, gehen Sie zur Registerkarte Erweitert, SHA-256, und wählen Sie dann OK, um Ihre Änderungen zu speichern. |
| 6 |
Navigieren Sie zur folgenden URL auf dem internen ADFS-Server, um die Datei herunterzuladen: https: //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml Möglicherweise müssen Sie mit der rechten Maustaste auf die Seite klicken und den Seitenquelltext anzeigen, um die korrekt formatierte XML-Datei zu erhalten. |
| 7 |
Speichern Sie die Datei auf Ihrem lokalen Computer. |
Nächste Schritte
Sie sind bereit, die ADFS-Metadaten aus dem Verwaltungsportal wieder in Webex zu importieren.
Importieren der IdP-Metadaten und Aktivieren einmaliges Anmelden nach einem Test
Nachdem Sie die Webex-Metadaten exportiert haben, konfigurieren Sie Ihren IdP und laden Sie die IdP-Metadaten auf Ihr lokales System herunter, nun können Sie sie aus Control Hub in Ihre Webex-Organisation importieren.
Vorbereitungen
Testen Sie die SSO-Integration nicht über die Benutzeroberfläche des Identitätsanbieters (IdP). Wir unterstützen nur Dienstleister initiierten (mit SP initiierten) strömen, daher müssen Sie den Control Hub SSO Test für diese Integration verwenden.
| 1 |
Wählen Sie eine Option:
|
| 2 |
Ziehen Sie auf der Seite „IdP-Metadaten importieren“ die IdP-Metadatendatei entweder per Drag & Drop auf die Seite oder verwenden Sie die Dateibrowseroption, um die Metadatendatei zu suchen und hochzuladen. Klicken Sie auf Weiter.
Sie sollten die Option "Sicherer" verwenden , wenn dies möglich ist. Dies ist nur möglich, wenn Ihr IdP zum Signieren seiner Metadaten eine öffentliche Zertifizierungsstelle verwendet hat. In allen anderen Fällen müssen Sie die Option Weniger sicher verwenden. Dies beinhaltet, wenn die Metadaten nicht signiert, selbstsignierte oder von einer privaten Zertifizierungsstelle signiert sind. Okta signieren die Metadaten nicht. Sie müssen daher für eine Okta-Integration Weniger sicher SSO auswählen. |
| 3 |
Wählen Sie SSO-Setup testenund authentifizieren Sie sich beim Öffnen eines neuen Browser-Tabs beim IdP, indem Sie sich anmelden. Wenn Sie einen Authentifizierungsfehler erhalten, kann es ein Problem mit den Anmeldeinformationen geben. Überprüfen Sie Nutzernamen und Passwort und versuchen Sie es erneut. Ein Fehler in der Webex-App bedeutet in der Regel ein Problem mit der SSO Einrichtung. Gehen Sie in diesem Fall erneut die Schritte durch, insbesondere die Schritte, in denen Sie die Cisco Control Hub-Metadaten kopieren und in die IdP-Einrichtung einfügen. Um die SSO-Anmeldung direkt anzuzeigen, können Sie auch auf URL in die Zwischenablage kopieren von diesem Bildschirm aus klicken und in ein privates Browserfenster einfügen. Von dort aus können Sie sich mit SSO anmelden. Bei diesem Schritt werden die falschen Positives aufgrund eines Zugriffstokens, das sich möglicherweise in einer bestehenden Sitzung von Ihrer angemeldeten Sitzung bewegt, beendet. |
| 4 |
Kehren Sie zur Registerkarte Control Hub im Browser zurück.
Die SSO-Konfiguration wird in Ihrer Organisation erst wirksam, wenn Sie die erste Option Optionsschaltfläche wählen und diese SSO. |
Nächste Schritte
Verwenden Sie die Verfahren unter Okta-Benutzer mit Control Hub synchronisieren, wenn Sie die Benutzerbereitstellung von Okta aus in die Webex-Cloud durchführen möchten.
Verwenden Sie die Verfahren unter Synchronisieren von Microsoft Entra-ID-Benutzern mit Control Hub, wenn Sie die Benutzerverwaltung von der Entra-ID in die Webex-Cloud durchführen möchten.
Sie können das Verfahren unter Automatisierte E-Mails unterdrücken befolgen, um E-Mails zu deaktivieren, die an neue Webex-App-Benutzer in Ihrer Organisation gesendet werden. Das Dokument enthält außerdem bewährte Methoden zum Senden von Mitteilungen an Benutzer in Ihrer Organisation.
Aktualisieren Sie das Vertrauen der Webex-Vertrauensperson in ADFS
Vorbereitungen
Sie müssen die SAML-Metadatendatei aus Control Hub exportieren, bevor Sie den Webex Relying Party Trust in ADFS aktualisieren können.
| 1 |
Melden Sie sich mit Administratorrechten am ADFS-Server an. |
| 2 |
Laden Sie die SAML-Metadatendatei von Webex in einen temporären lokalen Ordner auf dem ADFS-Server hoch, z.
|
| 3 |
Öffnen Sie Powershell. |
| 4 |
Führen Sie Beachten Sie den |
| 5 |
<org-ID>Führen Sie Stellen Sie sicher, dass Sie den Dateinamen und den Zielnamen durch die richtigen Werte aus Ihrer Umgebung ersetzen. Siehe https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Wenn Sie das Webex SP 5-Jahres-Zertifikat heruntergeladen und das Signieren oder die Sperrung von Zertifikaten aktiviert haben, müssen Sie diese beiden Befehle ausführen: |
| 6 |
Melden Sie sich bei Control Hub an und testen Sie dann die SSO-Integration:
|
 .
ADFS-Fehlerbehebung
ADFS-Fehler in Windows-Protokollen
In den Windows-Protokollen sehen Sie möglicherweise den ADFS-Ereignisprotokoll-Fehlercode 364. In den Ereignisdetails ist ein ungültiges Zertifikat angegeben. In diesen Fällen wird dem ADFS-Host keine Validierung des Zertifikats durch die Firewall über Port 80 erlaubt.
Beim Versuch, die Zertifikatskette für den Trust der vertrauenden Partei aufzubauen, ist ein Fehler aufgetreten.
Bei der Aktualisierung des SSO-Zertifikats wird Ihnen bei der Anmeldung möglicherweise dieser Fehler angezeigt:
Ungültiger Statuscode als Antwort.
Wenn Sie diesen Fehler sehen, überprüfen Sie die Protokolle der Ereignisanzeige auf dem
ADFS-Server und suchen Sie nach dem folgenden Fehler: Beim Versuch, die Zertifikatskette für das Vertrauenszertifikat der vertrauenden Partei
'https://idbroker.webex.com/' zu
erstellen, das durch den Fingerabdruck '
754B9208F1F75C5CC122740F3675C5D129471D80' identifiziert wurde, ist ein Fehler aufgetreten<org-ID>. Mögliche Gründe sind, dass das
Zertifikat gesperrt wurde, die Zertifikatskette nicht verifiziert werden konnte, wie in den Einstellungen für den
Entzug von Verschlüsselungszertifikaten des Vertrauens der vertrauenden Partei angegeben, oder dass das Zertifikat nicht
innerhalb seiner Gültigkeitsdauer liegt.
<orgID>Wenn dieser Fehler auftritt, müssen Sie die Befehle
Set-ADFSRelyingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None ausführen.
Föderations-ID
Bei der Federation ID wird zwischen Groß- und Kleinschreibung unterschieden. Wenn das Ihre Unternehmens-E-Mail-Adresse ist, geben Sie sie genau so ein, wie ADFS sie sendet, sonst kann Webex den passenden Benutzer nicht finden.
Eine benutzerdefinierte Anspruchsregel kann nicht geschrieben werden, um das LDAP-Attribut zu normalisieren, bevor es gesendet wird.
Importieren Sie Ihre Metadaten von dem ADFS-Server , den Sie in Ihrer Umgebung eingerichtet haben.
Sie können die URL bei Bedarf überprüfen, indem Sie in ADFS Management zu navigieren.
Zeitsynchronisierung
Stellen Sie sicher, dass die Systemuhr Ihres ADFS-Servers mit einer zuverlässigen Internetzeitquelle synchronisiert ist, die das Network Time Protocol (NTP) verwendet. Verwenden Sie den folgenden PowerShell-Befehl, um die Uhr nur für die Webex Relying Party Trust-Beziehung zu verstellen.
Set-ADFS Relying Party Trust - Target Identifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" - Nicht vor Skew 3
Der Hexadezimalwert ist einzigartig für Ihre Umgebung. Bitte ersetzen Sie den Wert aus dem SP EntityDescriptor ID-Wert in der Webex-Metadatendatei. Zum Beispiel:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


