- Početak
- /
- Članak

Hvala na povratnim informacijama.


 U ovome članku
 Želite li poslati povratne informacije?
Možete konfigurirati integraciju jedne prijave (SSO) između Control Hub i implementacije koja koristi Active Directory Federation Services (ADFS 2.x i novije verzije) kao pružatelja identiteta (IDP).
Jedinstveno čvorište za prijavu i upravljanje
Jednokratna prijava (SSO) je postupak provjere autentičnosti sesija ili korisnika koji korisniku omogućuje davanje vjerodajnica za pristup jednoj ili više aplikacija. Postupak potvrđuje autentičnost korisnika za sve aplikacije na koje im se daju prava. Uklanja daljnje upute kada korisnici mijenjaju aplikacije tijekom određene sesije.
Protokol federacije za označavanje sigurnosnih potvrda (SAML 2.0) koristi se za pružanje provjere autentičnosti SSO između Webex oblaka i vašeg davatelja identiteta (IdP).
Profili
Webex App podržava samo SSO profil web preglednika. U SSO profilu web preglednika Webex App podržava sljedeće veze:
-
SP je pokrenuo POST -> POST vezanje
-
SP je pokrenuo REDIRECT -> POST vezanje
NameID format
SAML 2.0 protokol podržava nekoliko nameID formata za komunikaciju o određenom korisniku. Webex App podržava sljedeće formate NameID.
-
urn:oasis:imena:tc:saml:2.0:nameId-format:tranzient -
urn:oasis:imena:tc:saml:1.1:NameId-format:Neodređeno -
urn:oasis:imena:tc:saml:1.1:NameId-format:EmailAddress
U metapodacima koje učitavate iz svog IDP-a prvi je unos konfiguriran za upotrebu u Webexu.
SingleLogout
Webex App podržava pojedinačni profil za odjavu. U Webex aplikaciji korisnik se može odjaviti iz aplikacije koja koristi SAML protokol pojedinačnog odjave kako bi okončala sesiju i potvrdila odjavu s vašim IDP-om. Provjerite je li vaš IDP konfiguriran za SingleLogout.
Integrirajte Control Hub s ADFS-om
Vodiči za konfiguraciju prikazuju specifičan primjer za integraciju SSO, ali ne pružaju iscrpnu konfiguraciju za sve mogućnosti. Na primjer, dokumentirani su koraci integracije za nameid-format urn:oasis:names:tc:saml:2.0:nameid-format:Transient. Ostali formati kao što su urn:oasis:names:tc:saml:1.1:nameid-format:undefined ili urn:oasis:names:tc:saml:1.1:nameid-format:emailAddress funkcionirat će za integraciju SSO, ali su izvan opsega naše dokumentacije.
Postavite ovu integraciju za korisnike u vašoj Webex organizaciji (uključujući Webex aplikaciju i druge usluge koje se administ Webex Meetings riraju u Control Hubu). Ako je vaše Webex web mjesto integrirano u Control Hub, Webex web mjesto nasljeđuje upravljanje korisnicima. Ako ne možete pristupiti na ovaj Webex Meetings način i njime se ne upravlja u Control Hubu, morate napraviti zasebnu integraciju da biste omogućili SSO zaWebex Meetings.
Ovisno o tome što je konfigurirano u mehanizmima provjere autentičnosti u ADFS-u, integrirana provjera autentičnosti sustava Windows (IWA) može se omogućiti prema zadanim postavkama. Ako je omogućeno, aplikacije koje se pokreću putem sustava Windows (kao što su Webex App i Cisco Directory Connector) potvrđuju autentičnost kao korisnik koji je prijavljen, bez obzira na to koja je adresa e-pošte unesena tijekom početnog upita e-pošte.
Preuzmite Webex metapodatke u svoj lokalni sustav
Preuzmite Webex metapodatke prije konfiguriranja davatelja identiteta. Ova datoteka sadrži postavke pružatelja usluga Webex za vašu organizaciju, a vaš davatelj identiteta koristi te postavke za prepoznavanje Webexa i slanje SAML odgovora za prijavu natrag na ispravno mjesto. Upotrijebite ovu datoteku meta podataka kada konfigurirate SAML aplikaciju u svom davatelju identiteta.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na U . |
| 3 |
Idite na karticu Davatelj identiteta i kliknite Aktiviraj SSO. |
| 4 |
Odaberite IDP. |
| 5 |
Odaberite vrstu certifikata za svoju organizaciju:
|
| 6 |
Preuzmite datoteku metapodataka. <org-ID>Naziv datoteke metapodataka Webex je id b-meta- -SP.xml. |
Instalirajte Webex metapodatke u ADFS
Prije nego što počnete
Control Hub podržava ADFS 2.x ili noviji.
Windows 2008 R2 uključuje samo ADFS 1.0. Morate instalirati najmanje ADFS 2.x od Microsofta.
Za usluge SSO i Webex pružatelji identiteta moraju biti u skladu sa sljedećom SAML 2.0 specifikacijom:
-
Postavite atribut NameID Format na urn:oasis:names:tc:saml:2.0:nameID-format: prijelazni
-
Konfigurirajte zahtjev na IDP-u tako da uključuje naziv atributa uid s vrijednošću koja je preslikana na atribut koji je odabran u programu Cisco Directory Connector ili korisnički atribut koji odgovara onom koji je odabran u Webex servisu identiteta. (Ovaj atribut može biti, na primjer, e-mail adrese ili korisničko glavno ime.) Pogledajte informacije o prilagođenim atributima na https://www.cisco.com/go/hybrid-services-directory za smjernice.
| 1 |
Prijavite se na ADFS poslužitelj s administratorskim dozvolama. |
| 2 |
Otvorite konzolu za upravljanje ADFS-om i pregledajte Odnosi s . |
| 3 |
U prozoru Čarobnjaka za dodavanje pouzdanosti stranke pouzdanosti odaberite Start. |
| 4 |
U od jeljku Odaberi izvor podataka odaberite Uvoz podataka o stranci koja se oslanja iz datoteke, pregledajte datoteku metapodataka Control Hub koju ste preuzeli i odaberite Dal je. |
| 5 |
U odjeljku Određivanje prikaz anog imena stvorite naziv prikaza za to pouzdanje stranke koje se oslanja kao što je Webex i odaberite Dalje. |
| 6 |
U od jeljku Odaberi pravila autoriz acije iz davanja odaberite Dopusti svim korisnicima pristup toj oslanjen oj strani i odaberite Dalje. |
| 7 |
Za Spreman za dodavanje povjerenja odaberite Dalje i dovršite dodavanje pouzdanog povjerenja u ADFS. |
Stvorite pravila zahtjeva za Webex provjeru autentičnosti
| 1 |
U glavnom oknu ADFS odaberite odnos povjerenja koji ste stvorili, a zatim odaberite Uredi pravila zahtjeva. Na kartici Pravila transformacije izdavanja odaberite Dodaj pravilo. |
| 2 |
U koraku Odaberi vrstu pravila odaberite Po šalji LDAP atribute kao zahtjeve, a zatim odaberite Dalje. 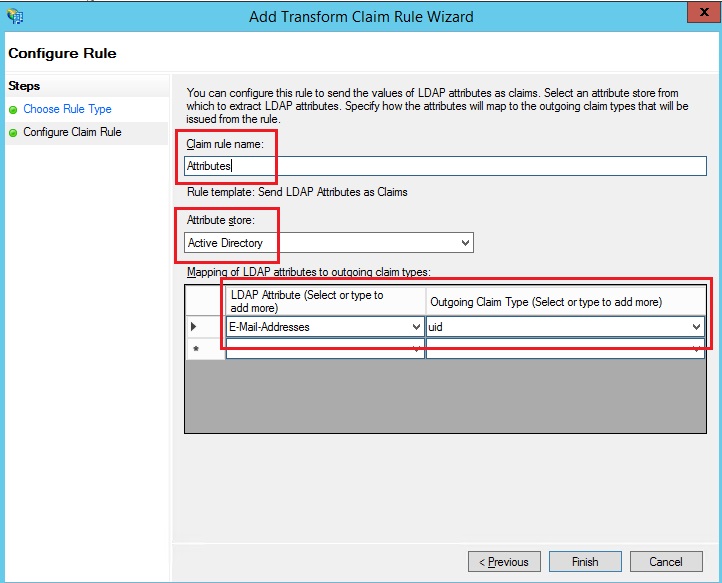 |
| 3 |
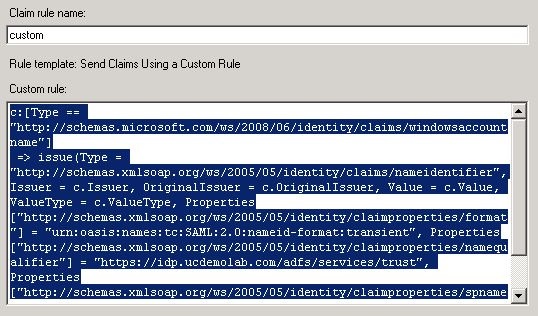
Ponovno odaberite Dodaj pravilo, odaberite Pošalji zahtjeve pomoću prilagođenog pravila, a zatim odaberite Dal je. Ovo pravilo daje ADFS-u atribut "spname qualifier" koji Webex inače ne pruža.
|
| 4 |
Odaberite Pouzdanje stranke u glavnom prozoru, a zatim odaberite S vojstva u desnom oknu. |
| 5 |
Kada se pojavi prozor Svojstva, pregledajte karticu Nap redno, SHA-256, a zatim odaberite U redu da biste spremili promjene. |
| 6 |
Pretražite sljedeći URL na internom ADFS poslužitelju da biste preuzeli datoteku: https: //< ad_fs_server >/FederationMetadata/2007-06/FederationMetadata.xml Možda ćete trebati desnom tipkom miša kliknuti stranicu i pregledati izvor stranice da biste dobili pravilno formatiranu XML datoteku. |
| 7 |
Spremite datoteku na lokalni stroj. |
Što učiniti sljedeće
Spremni ste za uvoz ADFS metapodataka natrag u Webex s portala za upravljanje.
Uvezite IDP metapodatke i omogućite jednokratnu prijavu nakon testa
Nakon što izvezete Webex metapodatke, konfigurirate svoj IdP i preuzmete IdP metapodatke u lokalni sustav, spremni ste ih uvesti u svoju Webex organizaciju iz Control Huba.
Prije nego što počnete
Nemojte testirati integraciju SSO iz sučelja pružatelja identiteta (IDP). Podržavamo samo tokove inicirane od strane davatelja usluga (SP-inicirani), tako da za ovu integraciju morate koristiti SSO test Control Hub.
| 1 |
Odaberite jedan:
|
| 2 |
Na stranici Uvoz IDP metapodataka povucite i ispustite datoteku metapodataka IdP na stranicu ili upotrijebite opciju preglednika datoteka da biste locirali i prenijeli datoteku meta podataka. Kliknite Dalje.
Trebali biste upo trijebiti opciju Sigurnije, ako možete. To je moguće samo ako je vaš IDP koristio javni CA za potpisivanje svojih metapodataka. U svim ostalim slučajevima morate koristiti opciju Manje sigurno. To uključuje ako metapodaci nisu potpisani, samostalno potpisani ili potpisani od strane privatnog CA. Okta ne potpisuje metapodatke, pa morate odabrati Manje sigurno za integr aciju Okta SSO. |
| 3 |
Odaberite Test SSO setup i kada se otvori nova kartica preglednika, potvrdite autentičnost s IDP-om prijavom. Ako primite pogrešku provjere autentičnosti, može doći do problema s vjerod ajnicama. Provjerite korisničko ime i lozinku i pokušajte ponovo. Pogreška aplikacije Webex obično znači problem s postavkom SSO-a. U tom slučaju ponovno prođite kroz korake, posebno korake u kojima kopirate i zalijepite metapodatke Control Hub u postavku IDP-a. Da biste izravno vidjeli iskustvo prijave u SSO, također možete kliknuti Kopiraj URL u međuspremnik s ovog zaslona i zalijepiti ga u prozor privatnog preglednika. Odatle možete proći kroz prijavu sa SSO-om. Ovaj korak zaustavlja lažno pozitivne rezultate zbog pristupnog tokena koji bi mogao biti u postojećoj sesiji nakon što ste prijav ljeni. |
| 4 |
Vratite se na karticu preglednika Control Hub.
Konfiguracija SSO-a ne stupa na snagu u vašoj organizaciji osim ako odab erete prvi radio gumb i ne aktivirate SSO. |
Što učiniti sljedeće
Koristite postupke u Sinkronizaciji Okta korisnika u Control Hub ako želite izvršiti pružanje usluga korisnika iz Okte u Webex oblak.
Koristite postupke u odjeljku Sinkronizacija korisnika Microsoft Entra ID-a u Control Hub ako želite izvršiti dodjelu korisnika iz Entra ID-a u Webex oblak.
Možete slijediti postupak u odjeljku Suzmi automatizirane poruke e-poš te kako biste onemogućili e-poštu koja se šalje novim korisnicima Webex aplikacije u vašoj organizaciji. Dokument također sadrži najbolje prakse za slanje komunikacija korisnicima u vašoj organizaciji.
Ažurirajte Webex koji se oslanja na povjerenje stranaka u ADFS
Prije nego što počnete
Morate izvesti datoteku metapodataka SAML iz Control Hub prije nego što možete ažurirati Webex Relising Party Trust u ADFS-u.
| 1 |
Prijavite se na ADFS poslužitelj s administratorskim dozvolama. |
| 2 |
Prenesite SAML datoteku metapodataka iz Webexa u privremenu lokalnu mapu na ADFS poslužitelju, npr.
|
| 3 |
Otvorite Powershell. |
| 4 |
Pokrenite Zabilježite parametar |
| 5 |
<org-ID>Pokrenite ažuriranje Obavezno zamijenite naziv datoteke i naziv cilja ispravnim vrijednostima iz vašeg okruženja. Pogledajte https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Ako ste preuzeli Webex SP 5-godišnji certifikat i imate uključen opoziv certifikata za potpisivanje ili šifriranje, morate pokrenuti ove dvije naredbe: |
| 6 |
Prijavite se u Control Hub, a zatim testirajte integraciju SSO:
|
 .
Rješavanje problema s ADFS-om
ADFS pogreške u zapisnicima sustava Windows
U zapisnicima sustava Windows možda ćete vidjeti kôd pogreške u zapisniku događaja ADFS 364. Detalji događaja identificiraju nevažeći certifikat. U tim slučajevima ADFS domaćinu nije dopušteno putem vatrozida na priključku 80 za provjeru potvrde.
Došlo je do pogreške tijekom pokušaja izgradnje lanca certifikata za povjerenje stranke koja se oslanja
Prilikom ažuriranja SSO certifikata može se pojaviti ova pogreška prilikom prijave: Nevaž
eći statusni kod kao odgovor.
Ako vidite tu pogrešku, provjerite zapisnike preglednika događaja na
ADFS poslužitelju i potražite sljedeću pogrešku: Došlo je do pogreške prilikom pokušaja
izgradnje lanca certifikata za pouzdani certifikat
'https://idbroker.webex.com/' identificiran otiskom '754B9208F1F75C5CC122740F3675C5D129471D80
'<org-ID>. Mogući uzroci su da je
certifikat opozvan, lanac certifikata nije mogao biti provjeren kako je navedeno u postavkama opoziva certifikata za šifriranje povjerenika koji se
oslanja ili certifikat nije
unutar razdoblja valjanosti.
<orgID>Ako dođe do ove pogreške, morate pokrenuti naredbe
Set-ADFSRely ingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
ID federacije
ID Federacije je osjetljiv na velika i mala slova. Ako je ovo vaša organizacijska adresa e-pošte, unesite je točno onako kako je ADFS šalje ili Webex ne može pronaći odgovarajućeg korisnika.
Pravilo prilagođenog zahtjeva ne može se napisati kako bi se normalizirao atribut LDAP prije slanja.
Uvezite metapodatke s ADFS posluž itelja koji ste postavili u svom okruženju.
Ako je potrebno, URL možete provjeriti tako da odete na Usluga > Krajnje
Sinkronizacija vremena
Provjerite je li sistemski sat vašeg ADFS poslužitelja sinkroniziran s pouzdanim internetskim izvorom vremena koji koristi Network Time Protocol (NTP). Upotrijebite sljedeću naredbu PowerShell da biste iskrivili sat samo za odnos Webex Relising Party Trust.
Set-ADFSRelyingPartyTrust -TargetIdentifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforesKew 3
Heksadecimalna vrijednost jedinstvena je za vaše okruženje. Zamijenite vrijednost iz ID vrijednosti SP EntityDescriptor u Webex datoteci metapodataka. Na primjer:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


